

talha-110
522 Публикации

talha-110
Отправить жалобу
Заблокировать пользователя
Трейдер с регулярными сделками
2.4 г
84 подписок(и/а)
91 подписчиков(а)
288 понравилось
Посты
Все
Цитирования
PINNED
·
--
Рост
Частичная правда
TermMax: TVL Сокращается, Но Показатели Использования Рассказывают Другую Историю
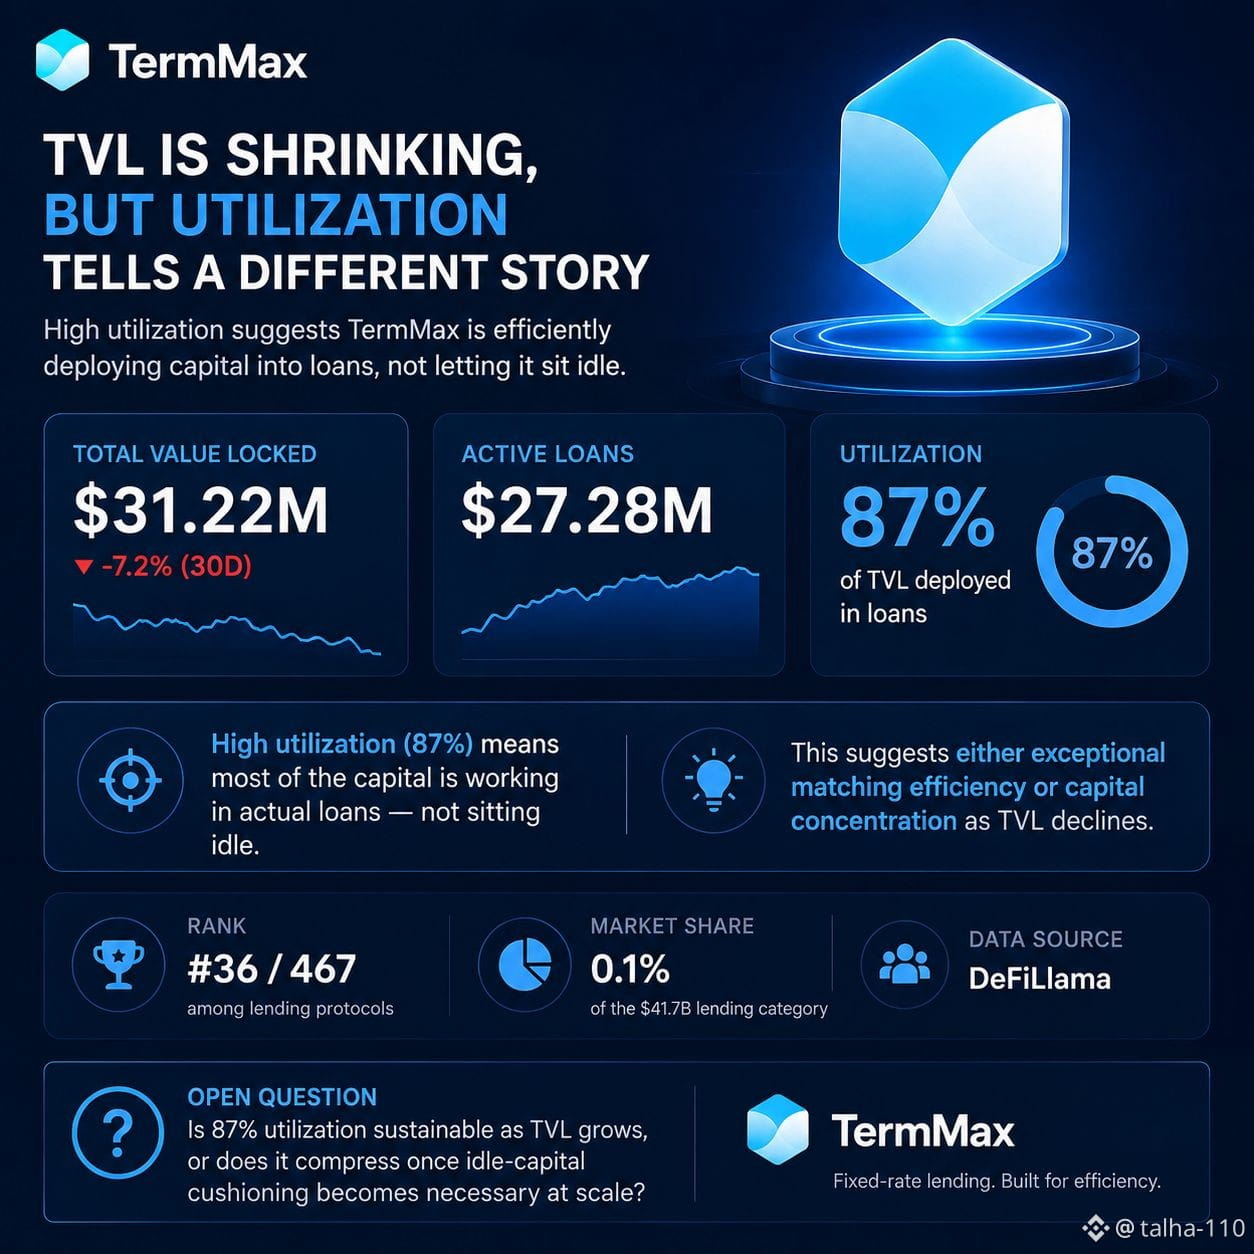
Сейчас TVL TermMax составляет 31,22 млн долларов — снижение на 7,2% за последние 30 дней. Сам по себе это выглядит так, будто протокол теряет обороты.
Но если сопоставить это с активными займами в размере 27,28 млн долларов, картина меняется. Это примерно 87% от всего заблокированного капитала, который в данный момент реально выдан в виде займов — а не простаивает в ожидании, когда его сопоставят с спросом.
Для протокола фиксированного кредитования 87% — необычно высокий уровень использования. Большинство платформ кредитования несут значимый объем «праздного» капитала, потому что спрос и предложение редко совпадают идеально в любой конкретный момент. Коэффициент использования 87% предполагает одно из двух: либо Range Order TermMax и система курации действительно эффективно сопоставляют кредиторов и заемщиков, либо само падение TVL концентрирует оставшийся капитал в уже активных рынках — сокращая знаменатель быстрее, чем числитель.
Важно и контекст: TermMax занимает #36 среди 467 кредитных протоколов, отслеживаемых DefiLlama, и владеет лишь 0,1% из 41,7 млрд долларов в категории lending. Небольшой абсолютный размер, но показатель использования — это метрика эффективности, которая не масштабируется вместе с TVL: она либо структурно здорова, либо нет, независимо от размера протокола.
Открытый вопрос: будет ли 87% использования сохраняться по мере роста TVL или оно сожмётся, когда на масштабах понадобится «подушка» из неиспользуемого капитала? #termmax @termmax
TermMax: TVL Сокращается, Но Показатели Использования Рассказывают Другую Историю
Сейчас TVL TermMax составляет 31,22 млн долларов — снижение на 7,2% за последние 30 дней. Сам по себе это выглядит так, будто протокол теряет обороты.
Но если сопоставить это с активными займами в размере 27,28 млн долларов, картина меняется. Это примерно 87% от всего заблокированного капитала, который в данный момент реально выдан в виде займов — а не простаивает в ожидании, когда его сопоставят с спросом.
Для протокола фиксированного кредитования 87% — необычно высокий уровень использования. Большинство платформ кредитования несут значимый объем «праздного» капитала, потому что спрос и предложение редко совпадают идеально в любой конкретный момент. Коэффициент использования 87% предполагает одно из двух: либо Range Order TermMax и система курации действительно эффективно сопоставляют кредиторов и заемщиков, либо само падение TVL концентрирует оставшийся капитал в уже активных рынках — сокращая знаменатель быстрее, чем числитель.
Важно и контекст: TermMax занимает #36 среди 467 кредитных протоколов, отслеживаемых DefiLlama, и владеет лишь 0,1% из 41,7 млрд долларов в категории lending. Небольшой абсолютный размер, но показатель использования — это метрика эффективности, которая не масштабируется вместе с TVL: она либо структурно здорова, либо нет, независимо от размера протокола.
Открытый вопрос: будет ли 87% использования сохраняться по мере роста TVL или оно сожмётся, когда на масштабах понадобится «подушка» из неиспользуемого капитала? #termmax @TermMax
39
3
32
234
·
--
Рост
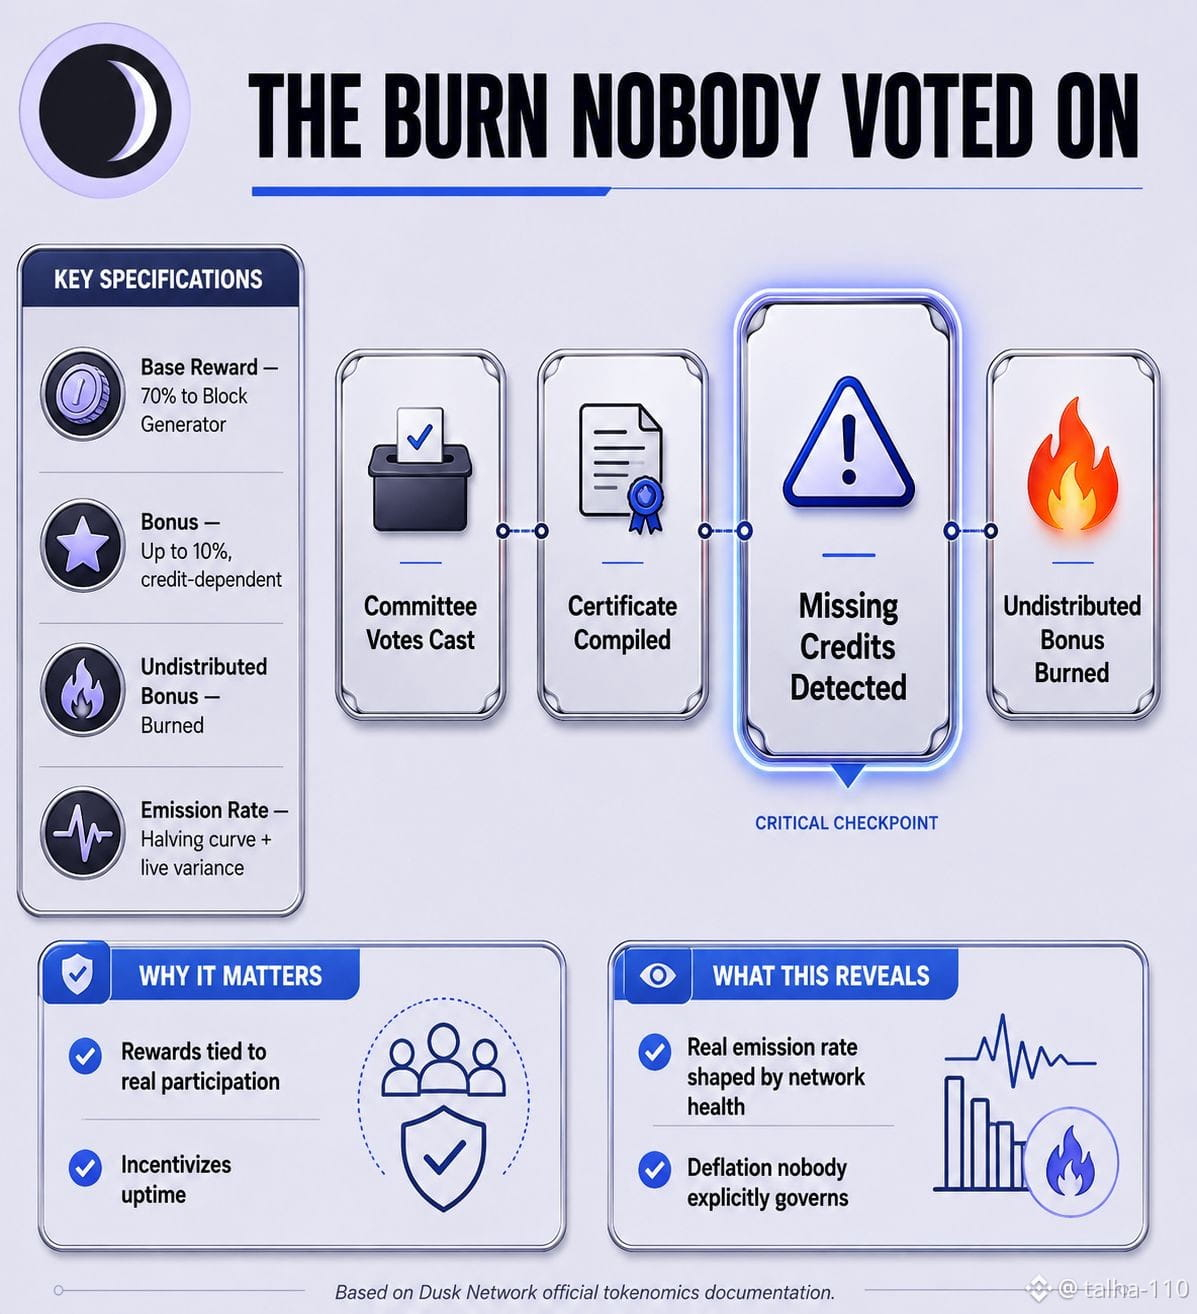
Каждый блок на Dusk: Block Generator получает гарантированные 70%, плюс до дополнительных 10% бонуса — но этот бонус не фиксирован. Он зависит от того, сколько кредитов комитета (голосов) фактически было включено в сертификат, подтверждающий предыдущий блок. Если какие-то голоса отсутствуют — например, провайдеры были офлайн или отвечали слишком медленно — то нераспределённая часть этого бонуса не переходит никому. Она просто сгорает.
Скрытый смысл этого в том, что фактическая циркулирующая эмиссия Dusk — это не только функция графика халвинга, на который все обычно ссылаются. Она также зависит, блок за блоком, от того, насколько полно сеть участвует в самом процессе консенсуса. Сеть с высокой доступностью и быстрыми, хорошо синхронизированными провайдерами сжигает меньше и выплачивает больше; сеть с медленными или частично офлайн комитетами молча сжигает DUSK, который даже не была распределён. Кривая халвинга показывает потолок. А реальная скорость эмиссии под этим потолком в реальном времени формируется тем, насколько здоровое участие в консенсусе есть в конкретном блоке — это дефляционный рычаг, за который никто не голосовал, работающий тихо в фоне каждого отдельного блока.
$DUSK #dusk @Dusk_Foundation
Каждый блок на Dusk: Block Generator получает гарантированные 70%, плюс до дополнительных 10% бонуса — но этот бонус не фиксирован. Он зависит от того, сколько кредитов комитета (голосов) фактически было включено в сертификат, подтверждающий предыдущий блок. Если какие-то голоса отсутствуют — например, провайдеры были офлайн или отвечали слишком медленно — то нераспределённая часть этого бонуса не переходит никому. Она просто сгорает.
Скрытый смысл этого в том, что фактическая циркулирующая эмиссия Dusk — это не только функция графика халвинга, на который все обычно ссылаются. Она также зависит, блок за блоком, от того, насколько полно сеть участвует в самом процессе консенсуса. Сеть с высокой доступностью и быстрыми, хорошо синхронизированными провайдерами сжигает меньше и выплачивает больше; сеть с медленными или частично офлайн комитетами молча сжигает DUSK, который даже не была распределён. Кривая халвинга показывает потолок. А реальная скорость эмиссии под этим потолком в реальном времени формируется тем, насколько здоровое участие в консенсусе есть в конкретном блоке — это дефляционный рычаг, за который никто не голосовал, работающий тихо в фоне каждого отдельного блока.
$DUSK #dusk @Dusk
1
432
·
--
Рост
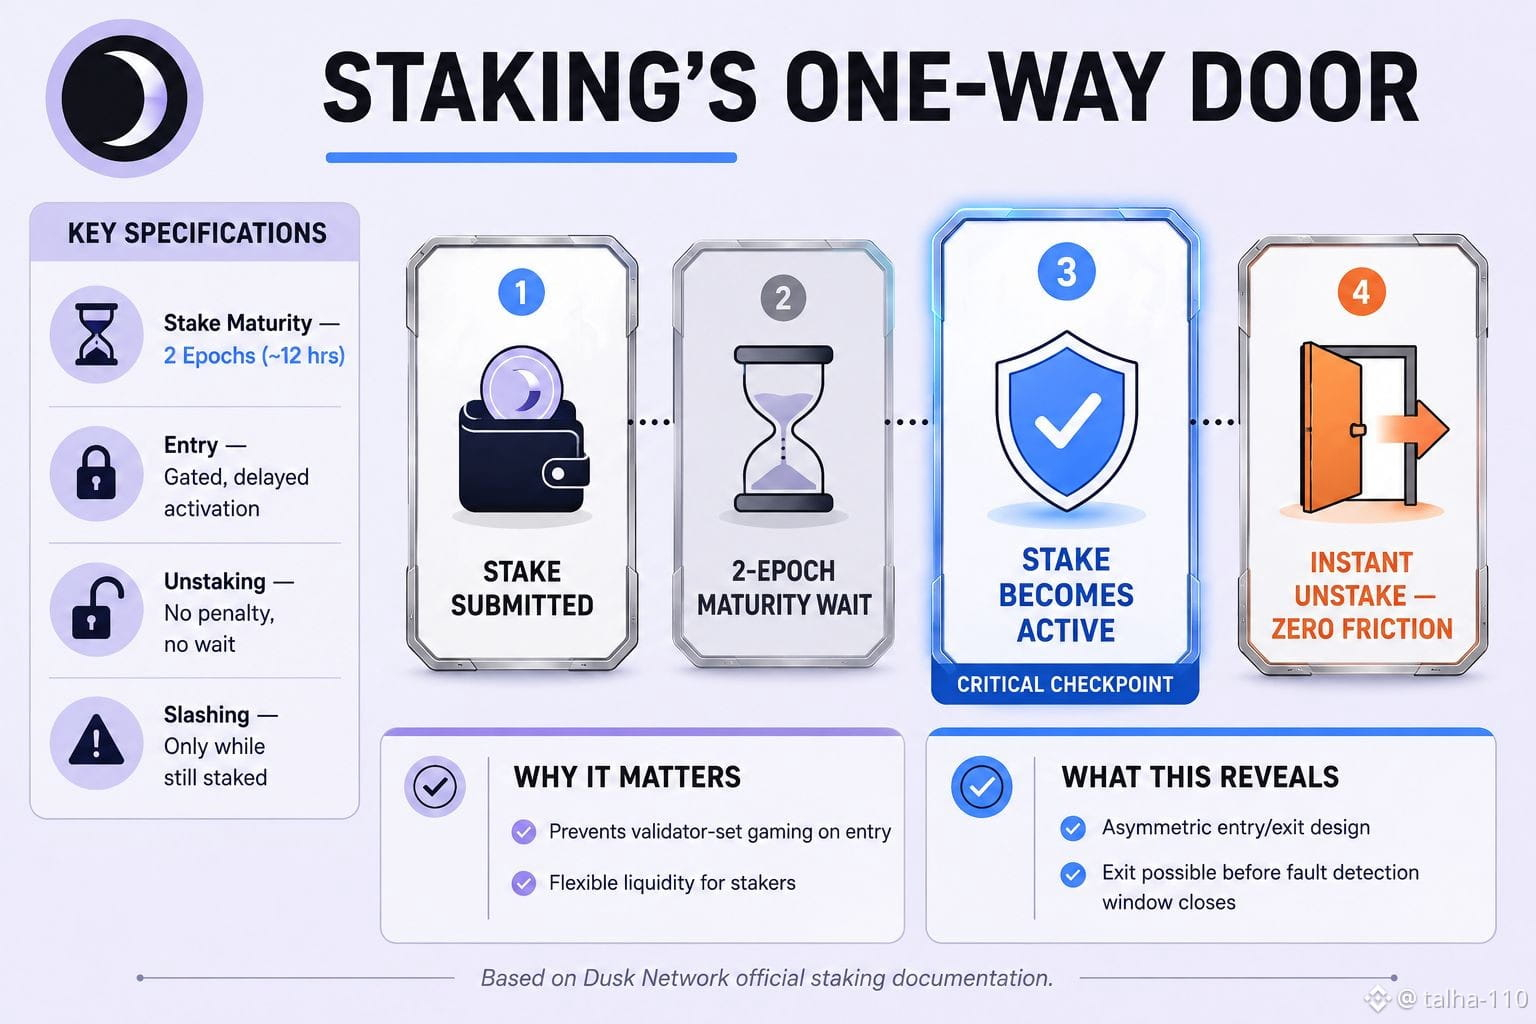
В последнее время я копаюсь в механиках стейкинга Dusk, и меня не отпускает одна вещь в дизайне «вход vs выход». Когда вы стейкаете DUSK, ваши средства не начинают работать сразу — они проходят период созревания в 2 эпохи, примерно 4320 блоков, около 12 часов, прежде чем этот стейк вообще станет пригодным для голосования или производства блоков и начнёт приносить вознаграждения. Вполне справедливо: в большинстве PoS-сетей есть какой-то аналог этого, он не даёт людям «вскочить» и сразу начать разыгрывать валидаторский сет.
Меня же застала врасплох другая сторона. Анстейкинг в Dusk не имеет никакого такого трения. Никакого кулдауна, никакого штрафа — ничего. Официальная документация говорит об этом прямо: вы можете в любой момент забрать весь свой стейк, когда захотите, мгновенно. Сравните это с сетями вроде Ethereum или сетями на базе Cosmos, где анбандлинг может занимать дни или недели — в частности, чтобы у слэшинга было «окно», чтобы поймать плохое поведение, прежде чем кто-то сможет уйти без последствий.
В итоге получается перекошенная схема: чтобы зайти — нужна выдержка, а чтобы выйти — не нужно ничего. И поскольку слэшинг срабатывает только тогда, когда на чейне фактически выявляется ошибка, пока вы всё ещё в стейке, возникает сценарий, над которым стоит задуматься: провайдер (provisioner), который тихо и незаметно накопил хорошую репутацию, в теории может мгновенно вывести весь свой стейк прямо перед тем, как сделать что-то рискованное, и просто исчезнуть до того, как даже механизм наказаний успеет среагировать.
Я не утверждаю, что это эксплуатируется — у меня нет доказательств. Но когда дверь выхода открыта настолько широко, мне начинает казаться, что решение «без трения при выходе» в токеномике могло быть учтено не так уж серьёзно — либо это просто удобная функция, которую никто не прогонял стресс-тестами против этой конкретной стороны.
$DUSK #dusk @Dusk_Foundation
В последнее время я копаюсь в механиках стейкинга Dusk, и меня не отпускает одна вещь в дизайне «вход vs выход». Когда вы стейкаете DUSK, ваши средства не начинают работать сразу — они проходят период созревания в 2 эпохи, примерно 4320 блоков, около 12 часов, прежде чем этот стейк вообще станет пригодным для голосования или производства блоков и начнёт приносить вознаграждения. Вполне справедливо: в большинстве PoS-сетей есть какой-то аналог этого, он не даёт людям «вскочить» и сразу начать разыгрывать валидаторский сет.
Меня же застала врасплох другая сторона. Анстейкинг в Dusk не имеет никакого такого трения. Никакого кулдауна, никакого штрафа — ничего. Официальная документация говорит об этом прямо: вы можете в любой момент забрать весь свой стейк, когда захотите, мгновенно. Сравните это с сетями вроде Ethereum или сетями на базе Cosmos, где анбандлинг может занимать дни или недели — в частности, чтобы у слэшинга было «окно», чтобы поймать плохое поведение, прежде чем кто-то сможет уйти без последствий.
В итоге получается перекошенная схема: чтобы зайти — нужна выдержка, а чтобы выйти — не нужно ничего. И поскольку слэшинг срабатывает только тогда, когда на чейне фактически выявляется ошибка, пока вы всё ещё в стейке, возникает сценарий, над которым стоит задуматься: провайдер (provisioner), который тихо и незаметно накопил хорошую репутацию, в теории может мгновенно вывести весь свой стейк прямо перед тем, как сделать что-то рискованное, и просто исчезнуть до того, как даже механизм наказаний успеет среагировать.
Я не утверждаю, что это эксплуатируется — у меня нет доказательств. Но когда дверь выхода открыта настолько широко, мне начинает казаться, что решение «без трения при выходе» в токеномике могло быть учтено не так уж серьёзно — либо это просто удобная функция, которую никто не прогонял стресс-тестами против этой конкретной стороны.
$DUSK #dusk @Dusk
1
1
51
·
--
Рост
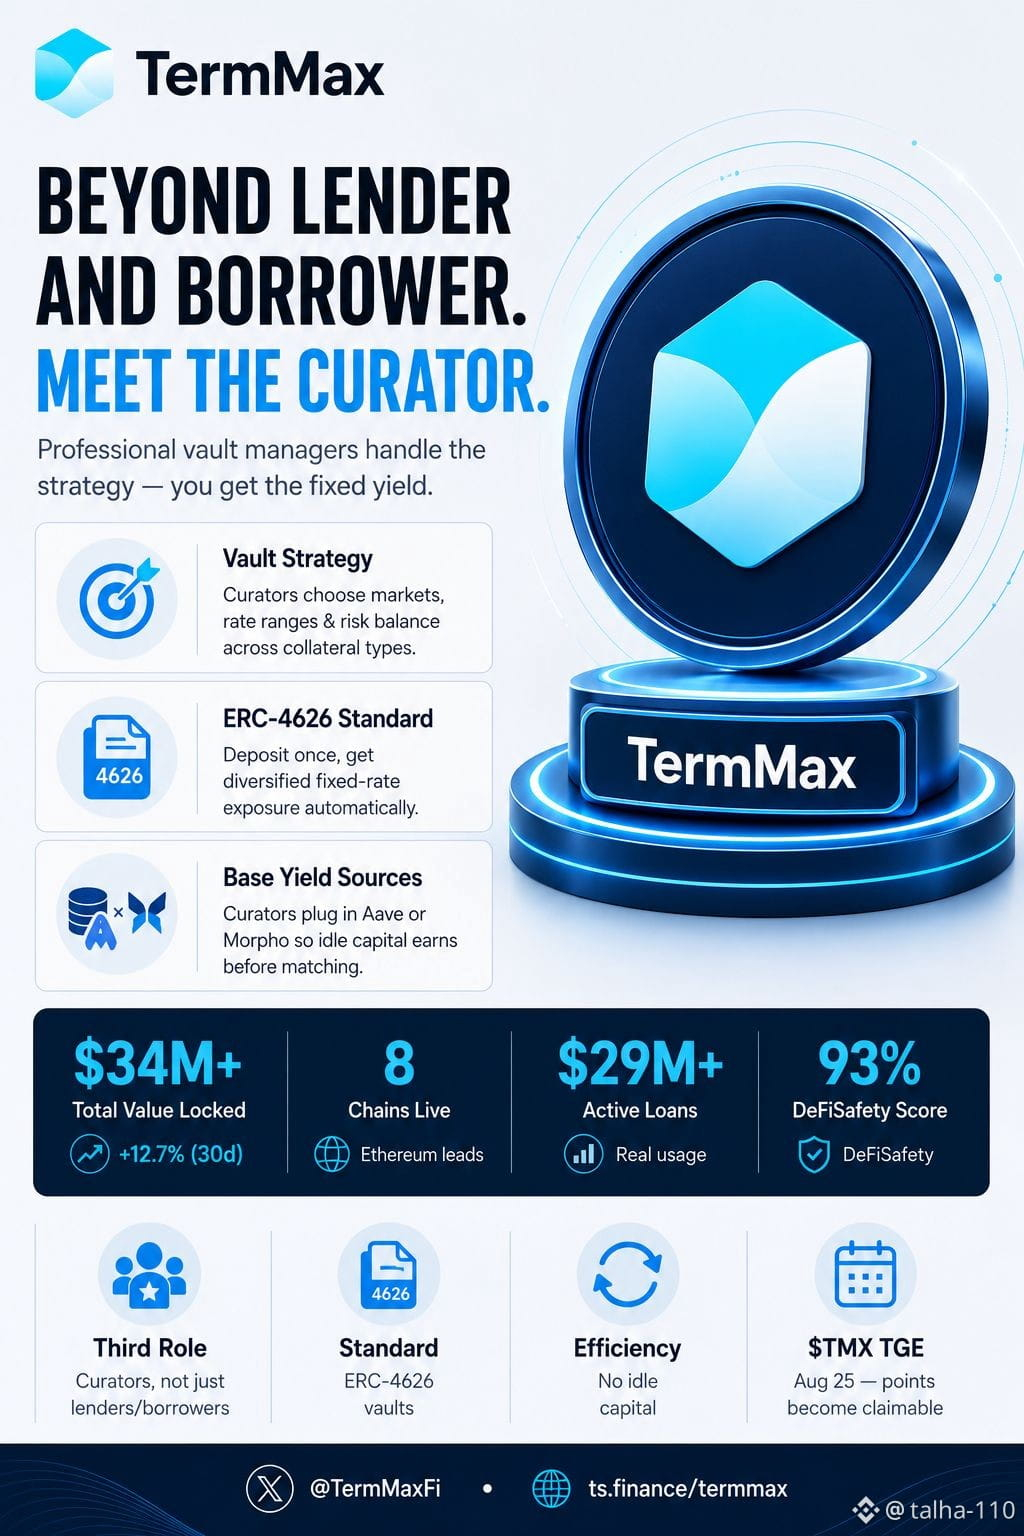
Большинство людей, которые взаимодействуют с TermMax, относятся либо к кредиторам, либо к заемщикам. Есть третья роль, на которую я по-настоящему не обращал внимания до недавнего времени: кураторы.
Кураторы — это профессиональные менеджеры, управляющие сейфами в протоколе. Именно они решают, какие рынки получают капитал, какие диапазоны ставок предлагать и как балансировать риски между разными типами залогов. Вместо того чтобы каждый пользователь вручную управлял своими собственными диапазонными ордерами, кураторы берут на себя эту стратегию и работу по оптимизации.
Для вкладчиков это делает всё гораздо проще. Вы размещаете капитал в сейфе, а куратор распределяет его по нескольким рынкам с фиксированной ставкой. Вы по-прежнему получаете фиксированную доходность — просто вам не нужно постоянно сидеть и самому задавать, изменять и отслеживать отдельные ордера.
Вот что я нашёл действительно умным: сейфы TermMax соответствуют стандарту ERC-4626, и кураторы могут подключать внешние протоколы вроде Aave или Morpho в качестве источника базовой доходности. То есть даже до того, как ваш капитал будет сопоставлен с позицией с фиксированной ставкой, он не просто простаивает — он всё время зарабатывает в фоне.
Это находится в полезной промежуточной зоне — более вовлечённо, чем чистое пассивное кредитование, но гораздо меньше работы, чем запускать и вести собственные диапазонные ордера. Сложность берёт на себя куратор, а вкладчикам достаётся более простой способ войти в сторону фиксированной ставки.
Это не самая «яркая» часть TermMax, но одна из тех структурных составляющих, которые позволяют протоколу реально масштабироваться, а не ограничиваться тем, что отдельные пользователи размещают свои ордера по одному.
#termmax @termmax
Большинство людей, которые взаимодействуют с TermMax, относятся либо к кредиторам, либо к заемщикам. Есть третья роль, на которую я по-настоящему не обращал внимания до недавнего времени: кураторы.
Кураторы — это профессиональные менеджеры, управляющие сейфами в протоколе. Именно они решают, какие рынки получают капитал, какие диапазоны ставок предлагать и как балансировать риски между разными типами залогов. Вместо того чтобы каждый пользователь вручную управлял своими собственными диапазонными ордерами, кураторы берут на себя эту стратегию и работу по оптимизации.
Для вкладчиков это делает всё гораздо проще. Вы размещаете капитал в сейфе, а куратор распределяет его по нескольким рынкам с фиксированной ставкой. Вы по-прежнему получаете фиксированную доходность — просто вам не нужно постоянно сидеть и самому задавать, изменять и отслеживать отдельные ордера.
Вот что я нашёл действительно умным: сейфы TermMax соответствуют стандарту ERC-4626, и кураторы могут подключать внешние протоколы вроде Aave или Morpho в качестве источника базовой доходности. То есть даже до того, как ваш капитал будет сопоставлен с позицией с фиксированной ставкой, он не просто простаивает — он всё время зарабатывает в фоне.
Это находится в полезной промежуточной зоне — более вовлечённо, чем чистое пассивное кредитование, но гораздо меньше работы, чем запускать и вести собственные диапазонные ордера. Сложность берёт на себя куратор, а вкладчикам достаётся более простой способ войти в сторону фиксированной ставки.
Это не самая «яркая» часть TermMax, но одна из тех структурных составляющих, которые позволяют протоколу реально масштабироваться, а не ограничиваться тем, что отдельные пользователи размещают свои ордера по одному.
#termmax @TermMax
10
6
134
·
--
Рост
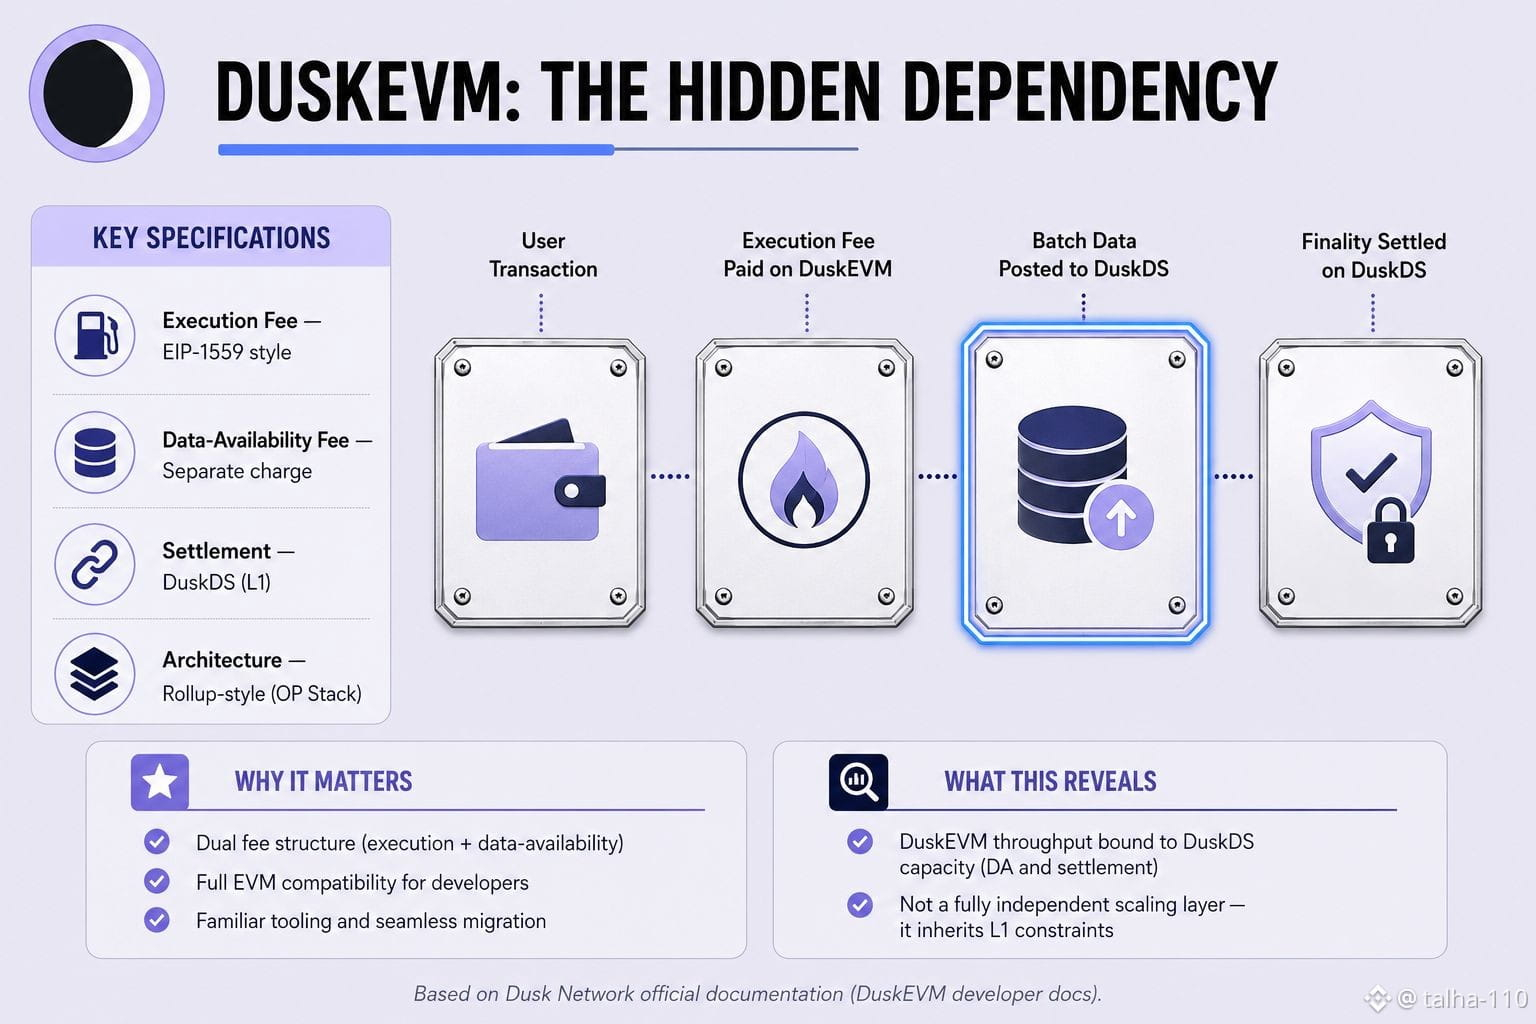
На каждой транзакции в DuskEVM взимаются отдельные комиссии: стандартная комиссия за выполнение в стиле EIP-1559 и отдельная комиссия за доступность данных, которая взимается за публикацию батч-данных в DuskDS. Эта двухуровневая модель комиссий автоматически оценивается в кошельках/SDK, поэтому большинству пользователей даже не видно, что фактическая цена их газа — это суммарная стоимость двух разных вещей. Самое интересное здесь то, что DuskEVM позиционируется как «слой масштабирования, совместимый с EVM», но эта зависимость от доступности данных показывает, что DuskEVM на самом деле не является независимым: окончательная финальность и хранение данных по-прежнему урегулируются в DuskDS. Другими словами, у DuskEVM нет собственной пропускной способности — она напрямую ограничена мощностями базового слоя (DuskDS), точно так же, как в rollup-архитектуре, где L2 «выглядит быстрее», но его безопасность и гарантии данных всё равно зависят от L1. Поэтому, когда DuskDS будет перегружен, и стоимость, и скорость DuskEVM могут автоматически ухудшиться — даже если DuskEVM имеет отдельный слой исполнения.
$DUSK #dusk @Dusk_Foundation
На каждой транзакции в DuskEVM взимаются отдельные комиссии: стандартная комиссия за выполнение в стиле EIP-1559 и отдельная комиссия за доступность данных, которая взимается за публикацию батч-данных в DuskDS. Эта двухуровневая модель комиссий автоматически оценивается в кошельках/SDK, поэтому большинству пользователей даже не видно, что фактическая цена их газа — это суммарная стоимость двух разных вещей. Самое интересное здесь то, что DuskEVM позиционируется как «слой масштабирования, совместимый с EVM», но эта зависимость от доступности данных показывает, что DuskEVM на самом деле не является независимым: окончательная финальность и хранение данных по-прежнему урегулируются в DuskDS. Другими словами, у DuskEVM нет собственной пропускной способности — она напрямую ограничена мощностями базового слоя (DuskDS), точно так же, как в rollup-архитектуре, где L2 «выглядит быстрее», но его безопасность и гарантии данных всё равно зависят от L1. Поэтому, когда DuskDS будет перегружен, и стоимость, и скорость DuskEVM могут автоматически ухудшиться — даже если DuskEVM имеет отдельный слой исполнения.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk
2
59
·
--
Рост
Проверено
Одна вещь, о которой недостаточно говорят в кредитовании с фиксированной ставкой, — это время ожидания.
Вы выбираете ставку, размещаете свой капитал и затем ждёте, пока заёмщик подберёт вас. Пока такое совпадение не произойдёт, деньги часто просто лежат без дела. Этот разрыв может незаметно снижать ваши общие доходности, особенно если рынок медленный.
TermMax решает это по-другому.
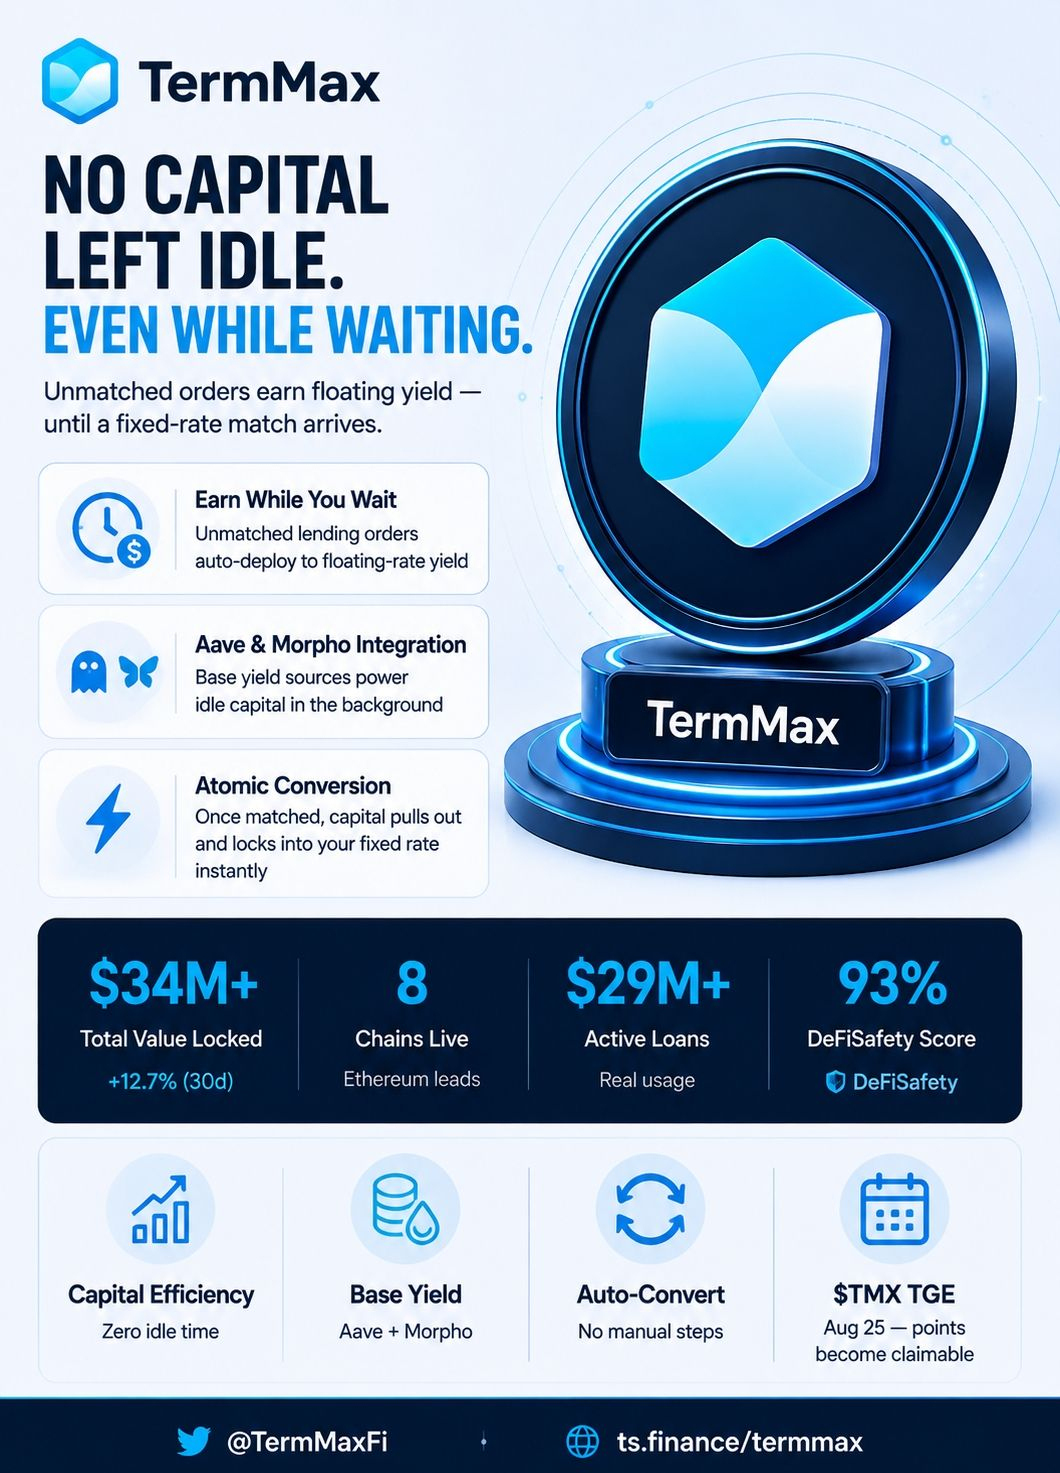
Если ваш ордер на кредитование ещё не полностью согласован, то несогласованная часть не простаивает. Её можно автоматически задействовать в фоне на протоколах с плавающей ставкой, таких как Aave и Morpho. Таким образом, даже пока вы ждёте, что кто-то возьмёт вашу фиксированную ставку, капитал всё равно приносит некоторую доходность.
Как только заёмщик совпадает с предложенной вами ставкой, позиция переключается на обычную схему фиксированной ставки. Капитал выводится автоматически — без каких-либо ручных действий.
Большинство обсуждений TermMax сосредоточено на фиксированных ставках или на изолированной структуре рынка. Эта часть — что происходит с капиталом во время несогласованного окна — обычно остаётся без внимания. Но это практичное дизайнерское решение, которое повышает эффективность капитала, не меняя основное обещание фиксированной ставки.
Небольшая деталь, но она действительно имеет значение.
#termmax @termmax
Одна вещь, о которой недостаточно говорят в кредитовании с фиксированной ставкой, — это время ожидания.
Вы выбираете ставку, размещаете свой капитал и затем ждёте, пока заёмщик подберёт вас. Пока такое совпадение не произойдёт, деньги часто просто лежат без дела. Этот разрыв может незаметно снижать ваши общие доходности, особенно если рынок медленный.
TermMax решает это по-другому.
Если ваш ордер на кредитование ещё не полностью согласован, то несогласованная часть не простаивает. Её можно автоматически задействовать в фоне на протоколах с плавающей ставкой, таких как Aave и Morpho. Таким образом, даже пока вы ждёте, что кто-то возьмёт вашу фиксированную ставку, капитал всё равно приносит некоторую доходность.
Как только заёмщик совпадает с предложенной вами ставкой, позиция переключается на обычную схему фиксированной ставки. Капитал выводится автоматически — без каких-либо ручных действий.
Большинство обсуждений TermMax сосредоточено на фиксированных ставках или на изолированной структуре рынка. Эта часть — что происходит с капиталом во время несогласованного окна — обычно остаётся без внимания. Но это практичное дизайнерское решение, которое повышает эффективность капитала, не меняя основное обещание фиксированной ставки.
Небольшая деталь, но она действительно имеет значение.
#termmax @TermMax
18
6
122
·
--
Рост
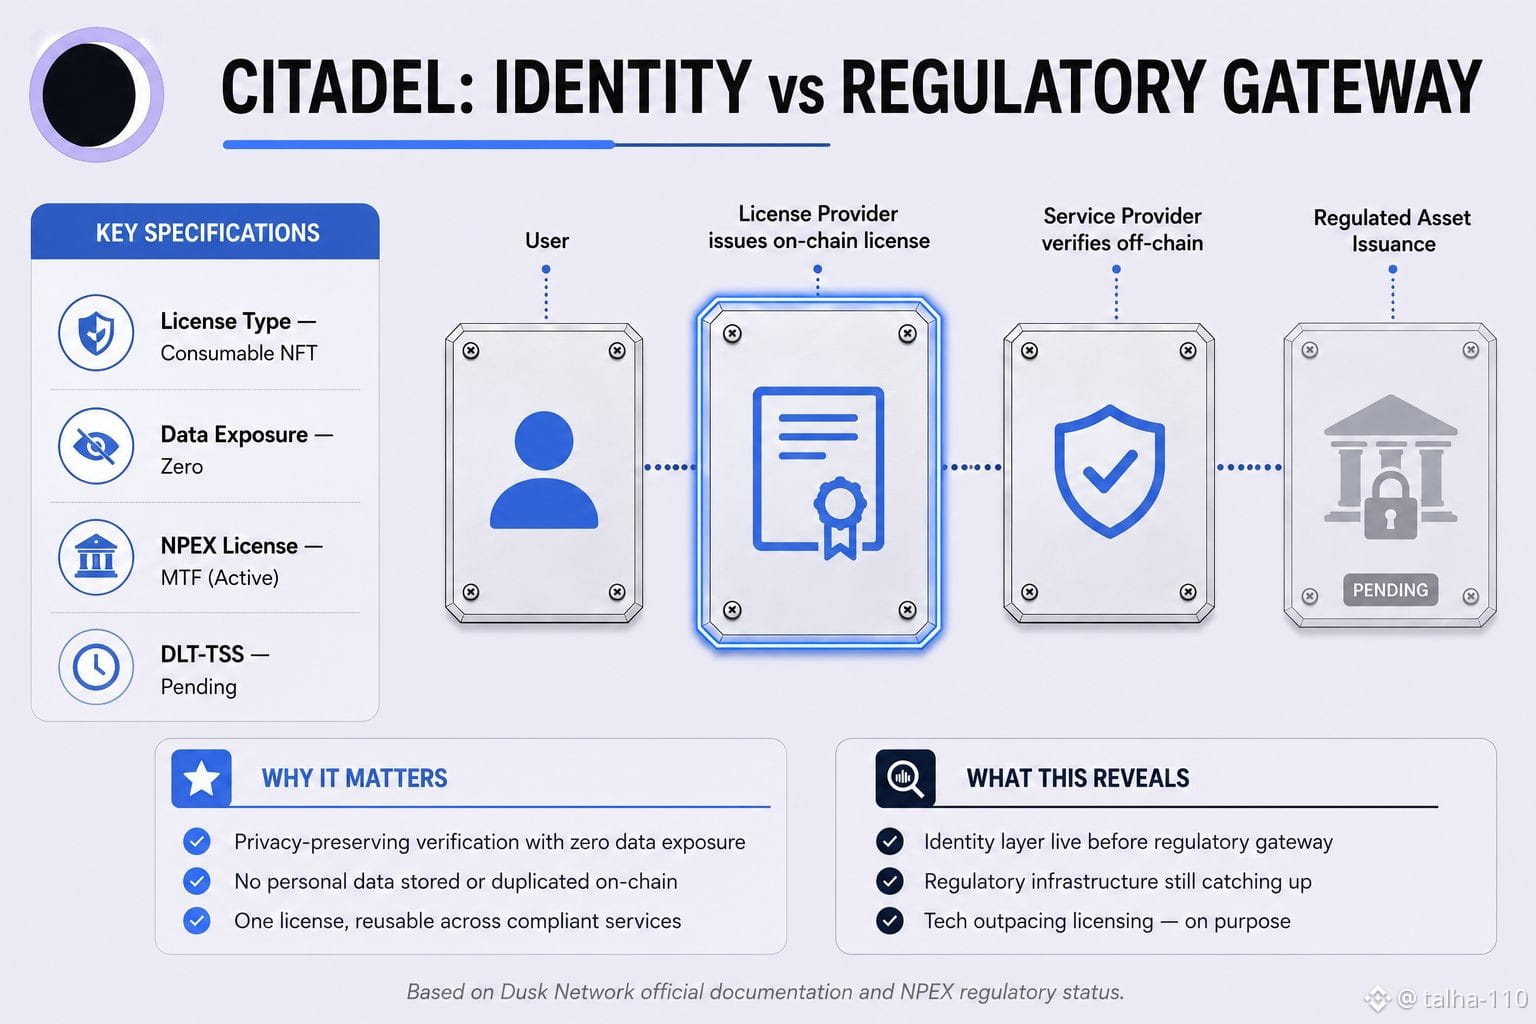
Система KYC Citadel Dusk выпускает NFT‑«лицензии»: пользователь проходит верификацию один раз (например, по возрасту или месту жительства), затем Provider лицензий выпускает потребляемую лицензию в блокчейне, и после этого Service Provider может проверить эту лицензию офлайн, не видя лежащих в основе персональных данных. Весь слой идентичности уже запущен и работает. Но когда я разобрался, для чего именно была построена эта инфраструктура соответствия, выяснилось, что регуляторный партнёр Dusk — NPEX — в настоящее время располагает лишь лицензией MTF (Multilateral Trading Facility), а именно лицензией DLT‑TSS. Именно она на самом деле нужна, чтобы нативно выпускать и токенизировать регулируемые активы on-chain, однако находится всё ещё «в процессе». Таким образом, слой идентичности с сохранением приватности уже полностью готов, но реальный юридический «вход» для выпуска регулируемого актива, под который была рассчитана эта система, по‑прежнему ждёт одобрения.
Если инфраструктура идентичности созрела раньше, чем слой выпуска активов, то вопрос такой: что именно становится узким местом в конвейере RWA — технология или регулирование?
@Dusk_Foundation $DUSK #dusk
$GPS
$ACE
{spot}(GPSUSDT)
{spot}(ACEUSDT)
{spot}(DUSKUSDT)
Система KYC Citadel Dusk выпускает NFT‑«лицензии»: пользователь проходит верификацию один раз (например, по возрасту или месту жительства), затем Provider лицензий выпускает потребляемую лицензию в блокчейне, и после этого Service Provider может проверить эту лицензию офлайн, не видя лежащих в основе персональных данных. Весь слой идентичности уже запущен и работает. Но когда я разобрался, для чего именно была построена эта инфраструктура соответствия, выяснилось, что регуляторный партнёр Dusk — NPEX — в настоящее время располагает лишь лицензией MTF (Multilateral Trading Facility), а именно лицензией DLT‑TSS. Именно она на самом деле нужна, чтобы нативно выпускать и токенизировать регулируемые активы on-chain, однако находится всё ещё «в процессе». Таким образом, слой идентичности с сохранением приватности уже полностью готов, но реальный юридический «вход» для выпуска регулируемого актива, под который была рассчитана эта система, по‑прежнему ждёт одобрения.
Если инфраструктура идентичности созрела раньше, чем слой выпуска активов, то вопрос такой: что именно становится узким местом в конвейере RWA — технология или регулирование?
@Dusk $DUSK #dusk
$GPS
$ACE
Если инфраструктура идентичности созрела раньше, чем слой выпуска активов, то вопрос такой: что именно становится узким местом в конвейере RWA — технология или регулирование?
@Dusk $DUSK #dusk
$GPS
$ACE
3
3
249
·
--
Рост
Раньше я думал, что «фиксированная ставка» на TermMax по сути означает, что риск исчез — фиксируешь ставку, знаешь свой доход и просто переходишь дальше. Но когда я вник в то, как протокол реально строит свои рынки, это предположение не выдержало.
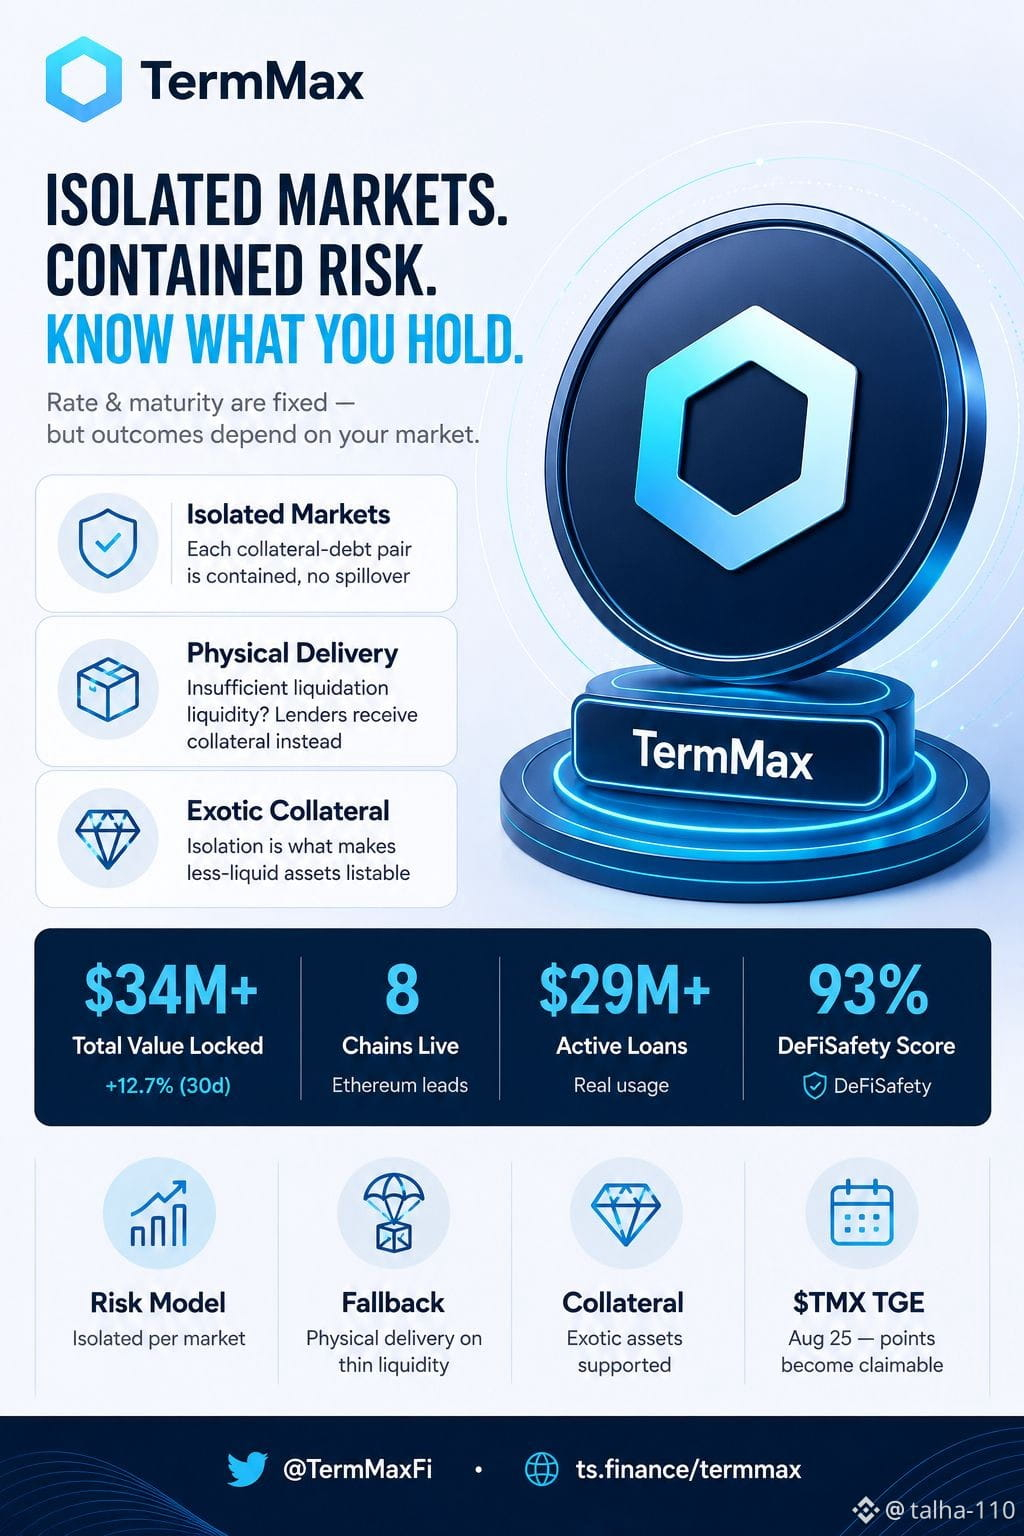
TermMax работает на изолированных рынках. Каждый из них — это конкретная пара «обеспечение—долг», и ваш риск остается заключённым внутри этой пары. В этом и смысл: благодаря изоляции протокол может поддерживать экзотическое или менее ликвидное обеспечение, не давая одной проблемной позиции «утопить» общий пул так, как это может происходить на некоторых других платформах кредитования.
Но изоляция работает и в обе стороны. Если обеспечение на рынке резко обесценивается и недостаточно ликвидности, чтобы аккуратно его ликвидировать, у TermMax есть страховочный механизм, о котором почти не говорят: физическая поставка. Вместо того чтобы получить обратно токен долга, кредиторы могут в итоге оказаться с реальным обеспечением заемщика.
Так что да — ставка фиксированная, срок фиксированный. Но то, что вы реально унесёте с собой в худшем сценарии, зависит от того, какой именно изолированный рынок вы выбрали и насколько тонкой была его ликвидность. Это легко упустить, когда «фиксированная ставка» берёт на себя основную часть внимания.
Всё это не значит, что дизайн плох — изоляция как раз и делает возможными рынки с экзотическим обеспечением. Просто риск не исчез. Он переместился: вместо «изменится ли моя ставка» теперь вопрос «какой рынок я выбрал».
#termmax @termmax
$GPS
$PIEVERSE
$ACE
{alpha}(560x0e63b9c287e32a05e6b9ab8ee8df88a2760225a9)
{spot}(GPSUSDT)
{spot}(ACEUSDT)
Раньше я думал, что «фиксированная ставка» на TermMax по сути означает, что риск исчез — фиксируешь ставку, знаешь свой доход и просто переходишь дальше. Но когда я вник в то, как протокол реально строит свои рынки, это предположение не выдержало.
TermMax работает на изолированных рынках. Каждый из них — это конкретная пара «обеспечение—долг», и ваш риск остается заключённым внутри этой пары. В этом и смысл: благодаря изоляции протокол может поддерживать экзотическое или менее ликвидное обеспечение, не давая одной проблемной позиции «утопить» общий пул так, как это может происходить на некоторых других платформах кредитования.
Но изоляция работает и в обе стороны. Если обеспечение на рынке резко обесценивается и недостаточно ликвидности, чтобы аккуратно его ликвидировать, у TermMax есть страховочный механизм, о котором почти не говорят: физическая поставка. Вместо того чтобы получить обратно токен долга, кредиторы могут в итоге оказаться с реальным обеспечением заемщика.
Так что да — ставка фиксированная, срок фиксированный. Но то, что вы реально унесёте с собой в худшем сценарии, зависит от того, какой именно изолированный рынок вы выбрали и насколько тонкой была его ликвидность. Это легко упустить, когда «фиксированная ставка» берёт на себя основную часть внимания.
Всё это не значит, что дизайн плох — изоляция как раз и делает возможными рынки с экзотическим обеспечением. Просто риск не исчез. Он переместился: вместо «изменится ли моя ставка» теперь вопрос «какой рынок я выбрал».
#termmax @TermMax
$GPS
$PIEVERSE
$ACE
3
6
571
·
--
Рост
Проверено
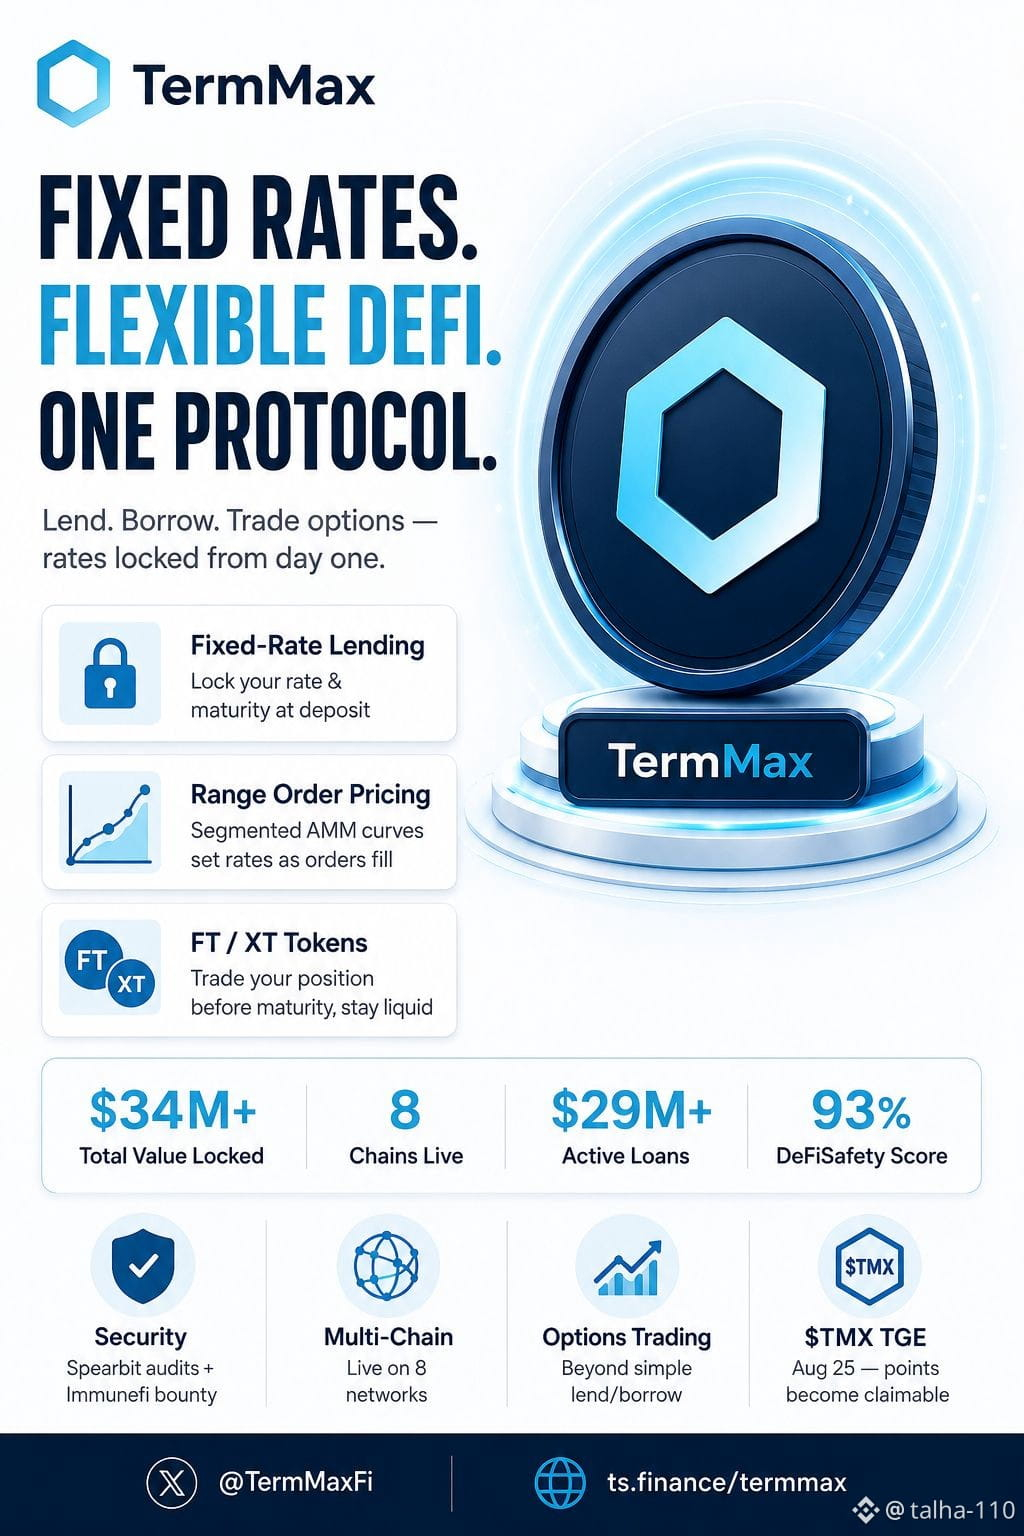
TermMax: обзор протокола и анализ механизма
Первичное предположение при входе: еще один кредитный протокол с фиксированной ставкой, следующей за трендом. Более глубокий анализ механизма показывает продуманную и более осознанную конструкцию.
Ключевая цель:
Обычное DeFi-кредитование работает с плавающими ставками — зависящими от утилизации, непредсказуемыми и меняющимися между моментом депозита и моментом вывода. TermMax полностью устраняет эту переменную. И ставка, и срок фиксируются на момент входа в позицию. Доход известен с первого дня — он не «раскрывается» в конце.
Базовый механизм:
Система построена вокруг двух ключевых инструментов — FT (Fixed-rate Token) и XT. Кредитование генерирует FT, который представляет собой связующее обязательство: один долговой токен, погашаемый по истечении срока. Критически важно, что FT сохраняет ликвидность до наступления срока — его можно торговать на открытом рынке, то есть капитал не «заморожен» на весь период.
Исполнение ценообразования проходит через Range Orders — сегментированные кривые цен, где применимая ставка меняется по мере заполнения ордера в пределах сегментов. Это AMM-архитектура (V1), эволюция от более ранней модели с orderbook и аукционами, специально разработанная для улучшения агрегации ликвидности.
Проверенные метрики:
Протокол работает в 8 сетях (Ethereum удерживает основную долю), с $34M+ в Total Value Locked и $29M+ в активных займах — это указывает на размещенный капитал и реальное использование, а не на простаивающую ликвидность.
Более широкая тезисная идея:
Инфраструктура с фиксированной ставкой — это не только улучшение UX, но и необходимое условие. По мере того как токенизированные акции и реальные активы переходят onchain, предсказуемое финансирование становится столь же критичным, как и сам актив, находящийся onchain.
Открытый вопрос: TermMax позиционируется как кредитный рынок или как кредитная инфраструктура с фиксированной ставкой, которой потребуется следующий цикл DeFi?
#TermMaxFi #termmax @termmax
$STAR
$BTW
$TUT
TermMax: обзор протокола и анализ механизма
Первичное предположение при входе: еще один кредитный протокол с фиксированной ставкой, следующей за трендом. Более глубокий анализ механизма показывает продуманную и более осознанную конструкцию.
Ключевая цель:
Обычное DeFi-кредитование работает с плавающими ставками — зависящими от утилизации, непредсказуемыми и меняющимися между моментом депозита и моментом вывода. TermMax полностью устраняет эту переменную. И ставка, и срок фиксируются на момент входа в позицию. Доход известен с первого дня — он не «раскрывается» в конце.
Базовый механизм:
Система построена вокруг двух ключевых инструментов — FT (Fixed-rate Token) и XT. Кредитование генерирует FT, который представляет собой связующее обязательство: один долговой токен, погашаемый по истечении срока. Критически важно, что FT сохраняет ликвидность до наступления срока — его можно торговать на открытом рынке, то есть капитал не «заморожен» на весь период.
Исполнение ценообразования проходит через Range Orders — сегментированные кривые цен, где применимая ставка меняется по мере заполнения ордера в пределах сегментов. Это AMM-архитектура (V1), эволюция от более ранней модели с orderbook и аукционами, специально разработанная для улучшения агрегации ликвидности.
Проверенные метрики:
Протокол работает в 8 сетях (Ethereum удерживает основную долю), с $34M+ в Total Value Locked и $29M+ в активных займах — это указывает на размещенный капитал и реальное использование, а не на простаивающую ликвидность.
Более широкая тезисная идея:
Инфраструктура с фиксированной ставкой — это не только улучшение UX, но и необходимое условие. По мере того как токенизированные акции и реальные активы переходят onchain, предсказуемое финансирование становится столь же критичным, как и сам актив, находящийся onchain.
Открытый вопрос: TermMax позиционируется как кредитный рынок или как кредитная инфраструктура с фиксированной ставкой, которой потребуется следующий цикл DeFi?
#TermMaxFi #termmax @TermMax
$STAR
$BTW
$TUT
3
4
142
·
--
Рост
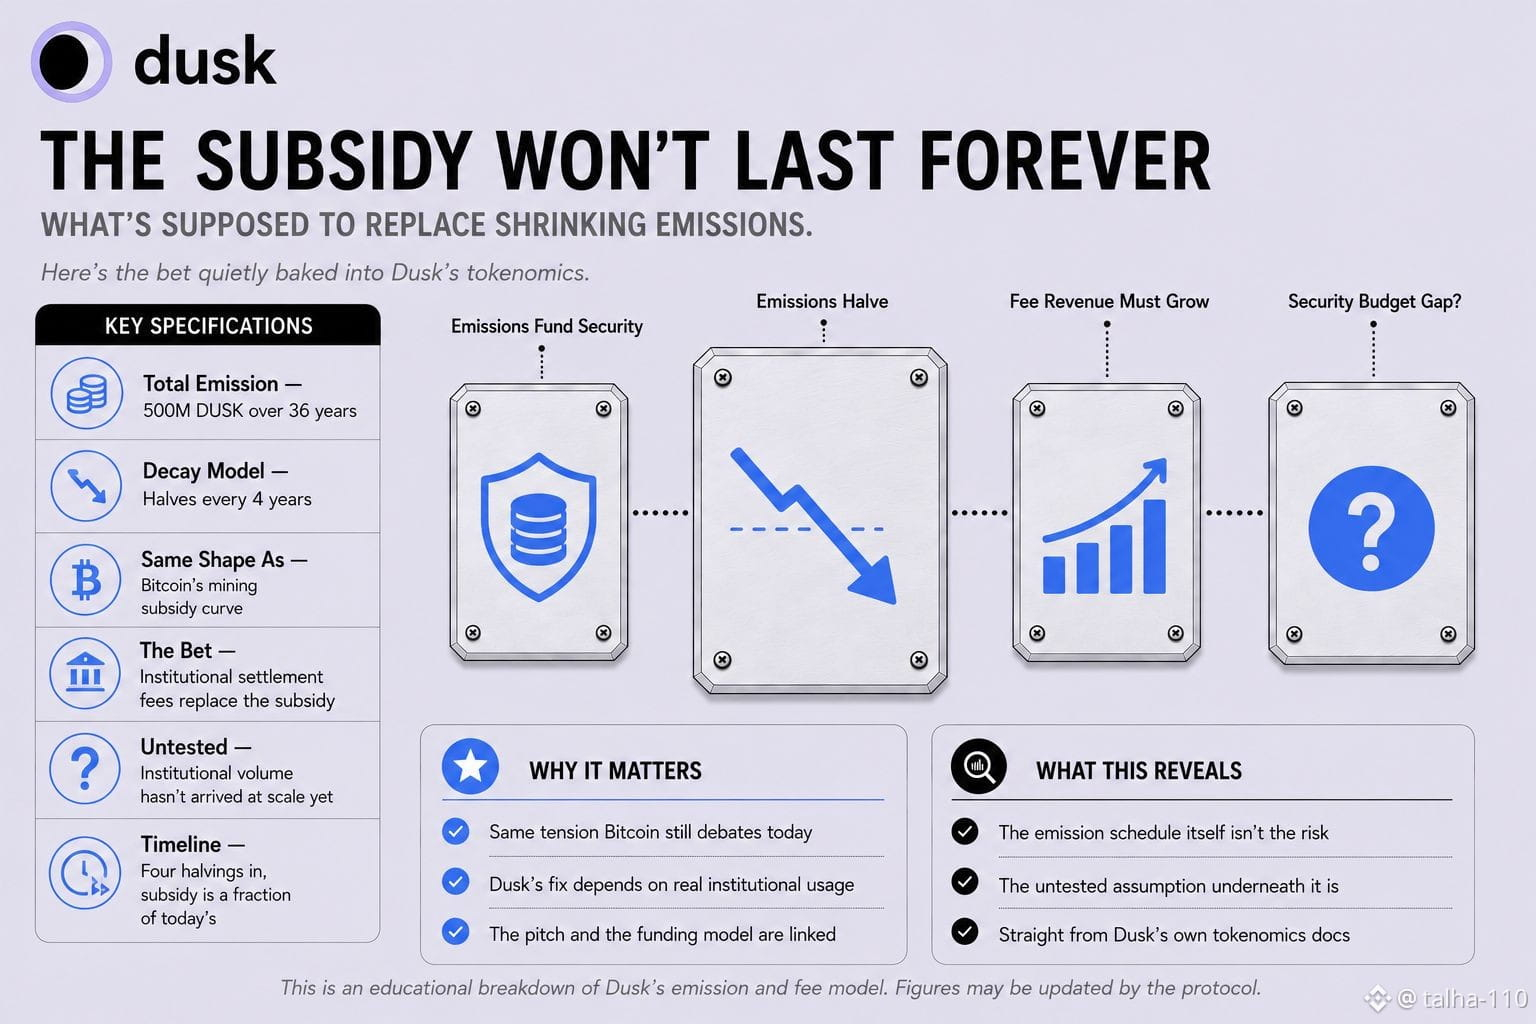
Награды за стейкинг Dusk работают по кривой геометрического затухания: эмиссия сокращается вдвое каждые четыре года. Это та же форма «халвинга», по которой растёт награда за майнинг у Bitcoin — с той разницей, что всё распределяется в рамках фиксированного бюджета в 500 миллионов DUSK, выпускаемого на протяжении 36 лет сверх тех 500 миллионов, которые уже существовали до запуска мейннета. Сам по себе этот факт не удивляет — многие сети со временем урезают эмиссию. Важно другое: чем именно предполагается заменить это финансирование, когда оно сократится достаточно сильно.
Версия Bitcoin этой же проблемы обсуждается постоянно: майнерам в итоге нужны комиссии за транзакции, чтобы полностью заменить награду за блок (block subsidy), и остаётся открытым вопрос, может ли одним только доходом от комиссий поддерживаться достаточная безопасность на нужном уровне десятилетиями. Dusk занимает структурно похожую позицию — но здесь весь аргумент держится на том, чтобы стать инфраструктурой для регулируемых финансовых расчётов, токенизированных ценных бумаг и институциональных потоков RWA. Именно такой тип использования должен порождать реальный объём комиссионных платежей, потому что это реальная финансовая активность, а не спекулятивная торговля. Таким образом, в токеномику встроена неявная ставка.
Сначала эмиссия несёт основную нагрузку: она платит провайдерам услуг за обеспечение работы сети. Через четыре «халвинга», то есть спустя шестнадцать лет, этот субсидирующий платёж будет лишь долей от того, с чего он начинался. Предполагается, что газовые комиссии (комиссии за исполнение) от реальной расчётной активности к этому моменту вырастут настолько, чтобы компенсировать разницу. Никто пока не знает, будет ли институциональный объём транзакций действительно генерировать комиссии в нужном масштабе: те институты, под которые строится эта сеть, в объёмах пока ещё в значительной степени не проявились. Риск — не в самом графике эмиссии. Риск в тихо заложенном допущении: что расчёты по реальным активам в конечном итоге дадут достаточно комиссионного дохода, чтобы заменить сокращающуюся субсидию. Именно эта часть пока по-настоящему не проверена.
$DUSK #dusk @Dusk_Foundation
$HEMI
$CYS
{future}(COWUSDT)
{spot}(HEMIUSDT)
{alpha}(560x0c69199c1562233640e0db5ce2c399a88eb507c7)
Награды за стейкинг Dusk работают по кривой геометрического затухания: эмиссия сокращается вдвое каждые четыре года. Это та же форма «халвинга», по которой растёт награда за майнинг у Bitcoin — с той разницей, что всё распределяется в рамках фиксированного бюджета в 500 миллионов DUSK, выпускаемого на протяжении 36 лет сверх тех 500 миллионов, которые уже существовали до запуска мейннета. Сам по себе этот факт не удивляет — многие сети со временем урезают эмиссию. Важно другое: чем именно предполагается заменить это финансирование, когда оно сократится достаточно сильно.
Версия Bitcoin этой же проблемы обсуждается постоянно: майнерам в итоге нужны комиссии за транзакции, чтобы полностью заменить награду за блок (block subsidy), и остаётся открытым вопрос, может ли одним только доходом от комиссий поддерживаться достаточная безопасность на нужном уровне десятилетиями. Dusk занимает структурно похожую позицию — но здесь весь аргумент держится на том, чтобы стать инфраструктурой для регулируемых финансовых расчётов, токенизированных ценных бумаг и институциональных потоков RWA. Именно такой тип использования должен порождать реальный объём комиссионных платежей, потому что это реальная финансовая активность, а не спекулятивная торговля. Таким образом, в токеномику встроена неявная ставка.
Сначала эмиссия несёт основную нагрузку: она платит провайдерам услуг за обеспечение работы сети. Через четыре «халвинга», то есть спустя шестнадцать лет, этот субсидирующий платёж будет лишь долей от того, с чего он начинался. Предполагается, что газовые комиссии (комиссии за исполнение) от реальной расчётной активности к этому моменту вырастут настолько, чтобы компенсировать разницу. Никто пока не знает, будет ли институциональный объём транзакций действительно генерировать комиссии в нужном масштабе: те институты, под которые строится эта сеть, в объёмах пока ещё в значительной степени не проявились. Риск — не в самом графике эмиссии. Риск в тихо заложенном допущении: что расчёты по реальным активам в конечном итоге дадут достаточно комиссионного дохода, чтобы заменить сокращающуюся субсидию. Именно эта часть пока по-настоящему не проверена.
$DUSK #dusk @Dusk
$HEMI
$CYS
2
5
446
·
--
Рост
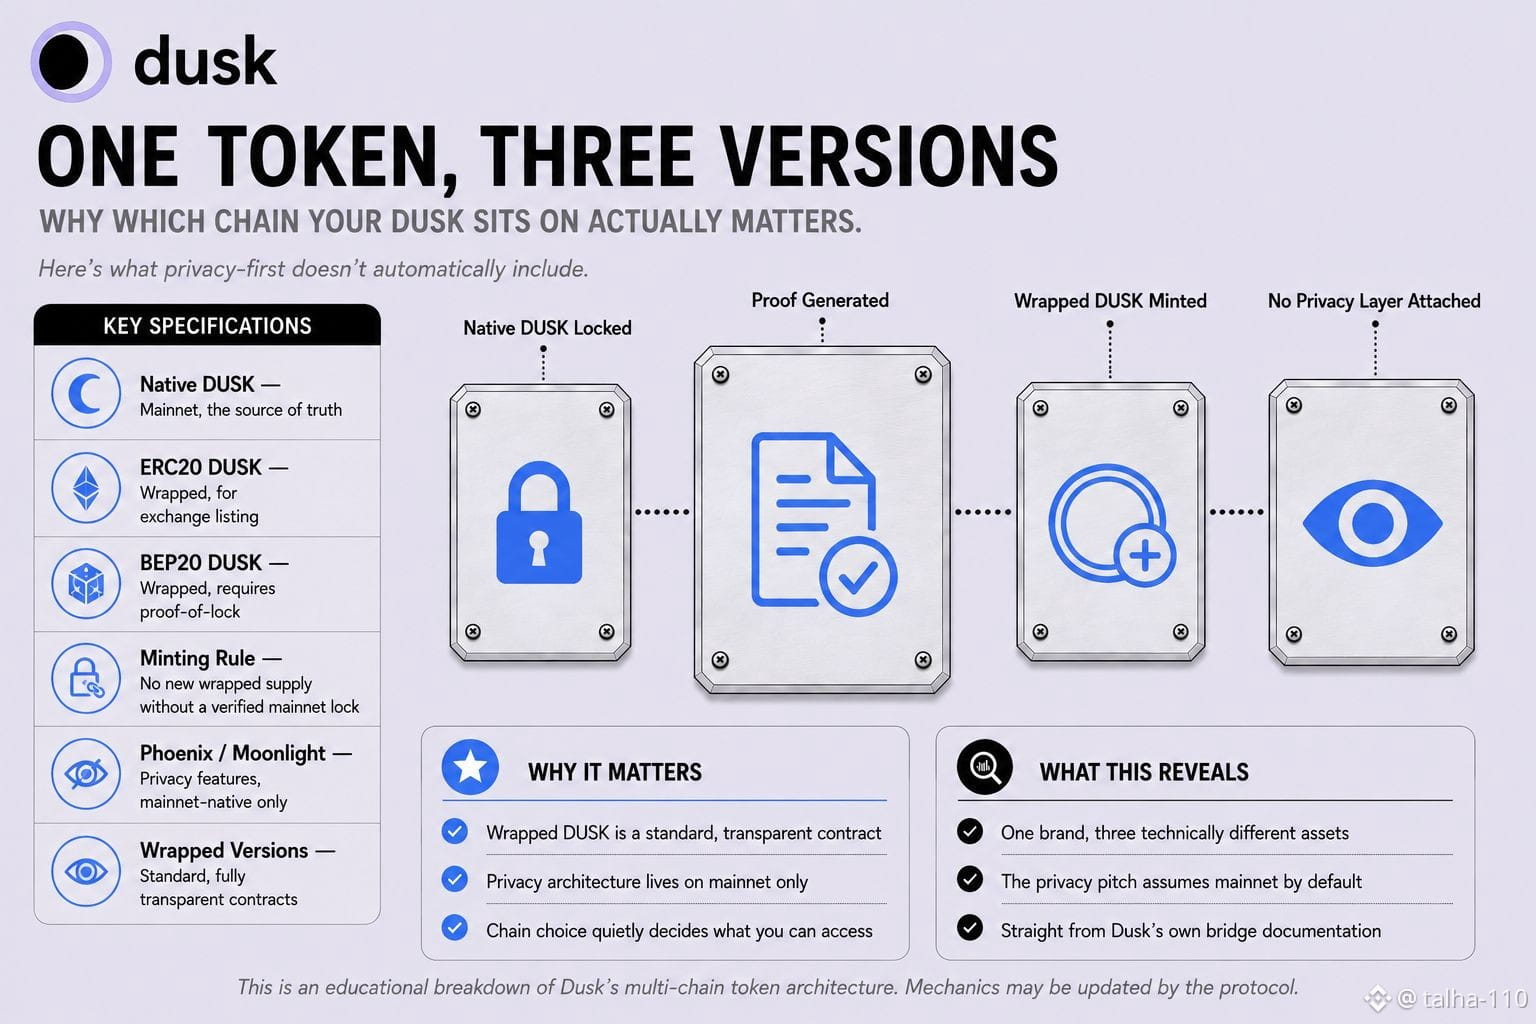
Сначала я решил, что DUSK — это просто DUSK: один токен, один реестр, где бы вы его ни держали. Но после того, как я прочитал собственную мостовую документацию Dusk, это предположение рушится в тот момент, когда начинаешь смотреть на то, как сеть реально структурирует своё присутствие в мультичейне. Сейчас DUSK существует как три отдельных актива: нативный DUSK в сети Dusk mainnet, а также версии ERC20 и BEP20 в Ethereum и BSC — для биржевых листингов и миграции. Мост, связывающий их, не является симметричным. BEP20 DUSK явно рассматривается как обёрнутый актив, и выпуск нового предложения BEP20 разрешён только после криптографического подтверждения того, что эквивалентная сумма сначала была заблокирована со стороны mainnet. Команда Dusk описывает нативный mainnet DUSK как источник истины именно по этой причине: всё остальное — это производные, которые существуют только потому, что где-то ещё что-то реальное было заблокировано. Это нормальный дизайн моста — так работают многие сети. Но он вступает в противоречие с тезисом о приватности способом, который легко не заметить. Phoenix и Moonlight — две модели транзакций, которые действительно предлагают приватность или публичную прозрачность по замыслу, — являются нативными концепциями mainnet. ERC20 и BEP20 DUSK — это просто стандартные контрактные токены, размещённые на Ethereum и BSC, полностью прозрачные по определению и без какой-либо присоединённой к ним собственной приватностной архитектуры Dusk. Поэтому, в зависимости от того, какую версию DUSK человек фактически держит — нативный mainnet или обёрнутый мостовой актив, — он может вовсе не иметь доступа ни к одной из функций приватности Dusk, независимо от того, выбрал бы он Phoenix или Moonlight, если бы такая возможность была. Бренд — ориентирован на приватность. Насколько вообще держательный DUSK способен затронуть этот уровень приватности, зависит целиком от того, в какой цепочке он находится; это то самое, что рамка «privacy-first» на самом деле не акцентирует.
$DUSK #dusk @Dusk_Foundation
$HEMI
$APR
{spot}(HEMIUSDT)
{alpha}(560x299ad4299da5b2b93fba4c96967b040c7f611099)
{spot}(DUSKUSDT)
Сначала я решил, что DUSK — это просто DUSK: один токен, один реестр, где бы вы его ни держали. Но после того, как я прочитал собственную мостовую документацию Dusk, это предположение рушится в тот момент, когда начинаешь смотреть на то, как сеть реально структурирует своё присутствие в мультичейне. Сейчас DUSK существует как три отдельных актива: нативный DUSK в сети Dusk mainnet, а также версии ERC20 и BEP20 в Ethereum и BSC — для биржевых листингов и миграции. Мост, связывающий их, не является симметричным. BEP20 DUSK явно рассматривается как обёрнутый актив, и выпуск нового предложения BEP20 разрешён только после криптографического подтверждения того, что эквивалентная сумма сначала была заблокирована со стороны mainnet. Команда Dusk описывает нативный mainnet DUSK как источник истины именно по этой причине: всё остальное — это производные, которые существуют только потому, что где-то ещё что-то реальное было заблокировано. Это нормальный дизайн моста — так работают многие сети. Но он вступает в противоречие с тезисом о приватности способом, который легко не заметить. Phoenix и Moonlight — две модели транзакций, которые действительно предлагают приватность или публичную прозрачность по замыслу, — являются нативными концепциями mainnet. ERC20 и BEP20 DUSK — это просто стандартные контрактные токены, размещённые на Ethereum и BSC, полностью прозрачные по определению и без какой-либо присоединённой к ним собственной приватностной архитектуры Dusk. Поэтому, в зависимости от того, какую версию DUSK человек фактически держит — нативный mainnet или обёрнутый мостовой актив, — он может вовсе не иметь доступа ни к одной из функций приватности Dusk, независимо от того, выбрал бы он Phoenix или Moonlight, если бы такая возможность была. Бренд — ориентирован на приватность. Насколько вообще держательный DUSK способен затронуть этот уровень приватности, зависит целиком от того, в какой цепочке он находится; это то самое, что рамка «privacy-first» на самом деле не акцентирует.
$DUSK #dusk @Dusk
$HEMI
$APR
$DUSK #dusk @Dusk
$HEMI
$APR
2
1
273
·
--
Рост
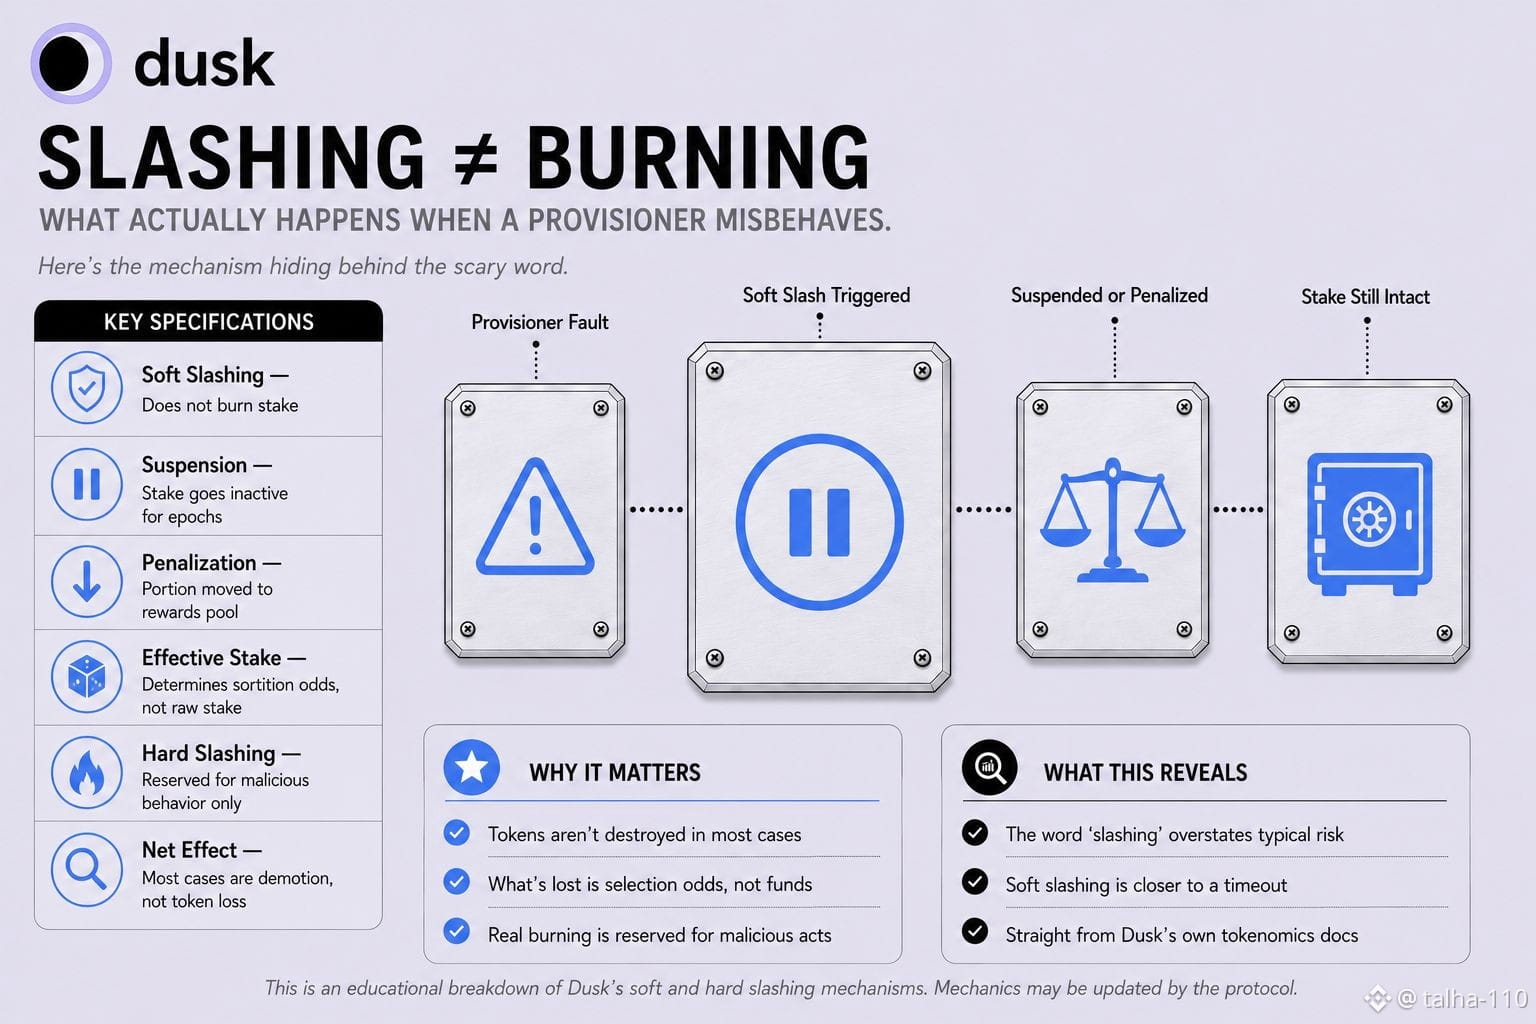
Сначала я предположил, что «слэшинг» на Dusk работает так же, как почти везде: если что-то пошло не так, и часть застейканных DUSK уничтожается — пропадает навсегда, и именно в этом заключается сдерживающий эффект. Но, изучив собственную документацию Dusk по токеномике, я понял: для большинства реальных случаев это предположение неверно. Dusk использует мягкий слэшинг как основной механизм, и мягкий слэшинг прямо не сжигает стейк вообще. Вместо этого он работает двумя способами: приостанавливает, когда весь стейк провайдера с ошибочной (плохо ведущей себя) пропозицией уходит в неактивное состояние на одну или несколько эпох, не участвует в выборках, не приносит дохода и не подвергается наказанию; и наказывает, когда часть стейка переводится в пул подлежащих заявлению наград, что снижает эффективный стейк, используемый в сортитионе, но при этом не уничтожает никаких токенов. Поэтому DUSK никуда не исчезает. Исчезает влияние — возможность быть выбранным в роли валидатора (voter) или генератора блоков, потому что шансы в сортитионе зависят от эффективного стейка, а не от «сырого» стейка. Провайдер, который пропускает производство блока, когда его выбрали, не теряет деньги в том смысле, как большинство людей представляет работу слэшинга: он теряет статус, а его шансы быть выбранным снова уменьшаются на определённое количество эпох. Жёсткий слэшинг, тот самый, который реально сжигает стейк, тоже существует, но он предназначен для действительно злонамеренного поведения, а не для обычных простоев и пропущенных обязанностей, с которыми и предназначен справляться мягкий слэшинг. Этот нюанс важен для того, как вы оцениваете риск запуска или делегирования провайдеру. Пугающее слово — «slashing». А реальный механизм в большинстве случаев ближе к временному понижению в статусе, чем к наказанию, которое заставляет вас терять токены.
$DUSK #dusk @Dusk_Foundation
Сначала я предположил, что «слэшинг» на Dusk работает так же, как почти везде: если что-то пошло не так, и часть застейканных DUSK уничтожается — пропадает навсегда, и именно в этом заключается сдерживающий эффект. Но, изучив собственную документацию Dusk по токеномике, я понял: для большинства реальных случаев это предположение неверно. Dusk использует мягкий слэшинг как основной механизм, и мягкий слэшинг прямо не сжигает стейк вообще. Вместо этого он работает двумя способами: приостанавливает, когда весь стейк провайдера с ошибочной (плохо ведущей себя) пропозицией уходит в неактивное состояние на одну или несколько эпох, не участвует в выборках, не приносит дохода и не подвергается наказанию; и наказывает, когда часть стейка переводится в пул подлежащих заявлению наград, что снижает эффективный стейк, используемый в сортитионе, но при этом не уничтожает никаких токенов. Поэтому DUSK никуда не исчезает. Исчезает влияние — возможность быть выбранным в роли валидатора (voter) или генератора блоков, потому что шансы в сортитионе зависят от эффективного стейка, а не от «сырого» стейка. Провайдер, который пропускает производство блока, когда его выбрали, не теряет деньги в том смысле, как большинство людей представляет работу слэшинга: он теряет статус, а его шансы быть выбранным снова уменьшаются на определённое количество эпох. Жёсткий слэшинг, тот самый, который реально сжигает стейк, тоже существует, но он предназначен для действительно злонамеренного поведения, а не для обычных простоев и пропущенных обязанностей, с которыми и предназначен справляться мягкий слэшинг. Этот нюанс важен для того, как вы оцениваете риск запуска или делегирования провайдеру. Пугающее слово — «slashing». А реальный механизм в большинстве случаев ближе к временному понижению в статусе, чем к наказанию, которое заставляет вас терять токены.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk
4
2
78
·
--
Рост
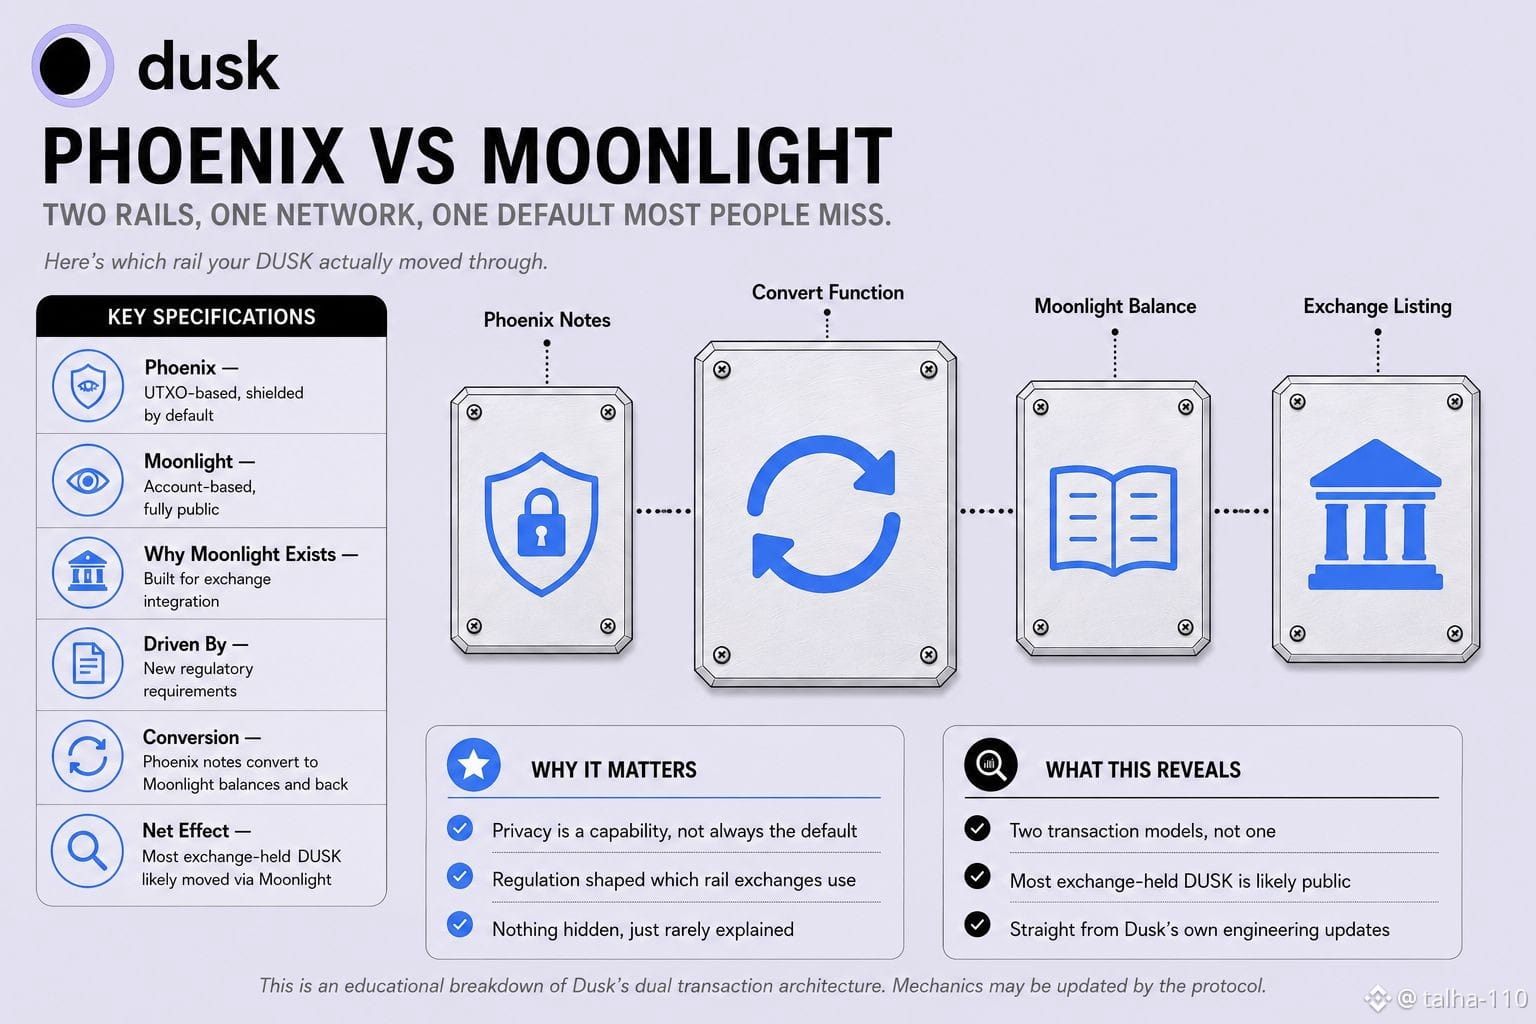
Сначала я предположил, что Dusk, будучи «приватным блокчейном», означает: по умолчанию каждый перевод DUSK проходит через одну и ту же защищённую линию. Phoenix, доказательства с нулевым разглашением, скрытые балансы — так, мол, устроена сеть. Но, прочитав собственные инженерные обновления Dusk, я понял, что это лишь половина картины. На самом деле Dusk использует два отдельных транзакционных механизма, работающих параллельно. Phoenix — это UTXO-ориентированная модель с шифрованием, приватная, та самая, с которой у большинства ассоциируется бренд. Moonlight — аккаунтная модель, полностью прозрачная: адреса и балансы публично перечислены, она работает почти точно так же, как обычный аккаунт в Ethereum. Примечательно то, зачем вообще существует Moonlight. Команда Dusk прямо говорила, что он нужен именно для интеграции мейннета с биржами: новые правила потребовали прозрачную, легко проверяемую линию для такого рода листинга и работ по комплаенсу. Поэтому полностью публичная транзакционная модель не была компромиссом, прикрученным «на потом»; это было требование, чтобы вообще вывести DUSK на биржи. А значит, DUSK, который сейчас лежит у большинства людей в биржевых балансах, скорее всего, проходил через Moonlight — прозрачную сторону, а не через Phoenix — приватную сторону, вокруг которой построен весь бренд. Обе модели конвертируются друг в друга: заметки/записи Phoenix могут становиться балансами Moonlight и обратно, так что здесь ничего не «сломано» и не скрыто. Но это означает, что формулировка «privacy-first» описывает возможности протокола, а не обязательно тот путь по умолчанию, по которому большинство DUSK реально движется, когда он попадает на централизованную биржу. И это заметно иное утверждение, чем то, которое обычно предлагают.
$DUSK #dusk @Dusk_Foundation
Сначала я предположил, что Dusk, будучи «приватным блокчейном», означает: по умолчанию каждый перевод DUSK проходит через одну и ту же защищённую линию. Phoenix, доказательства с нулевым разглашением, скрытые балансы — так, мол, устроена сеть. Но, прочитав собственные инженерные обновления Dusk, я понял, что это лишь половина картины. На самом деле Dusk использует два отдельных транзакционных механизма, работающих параллельно. Phoenix — это UTXO-ориентированная модель с шифрованием, приватная, та самая, с которой у большинства ассоциируется бренд. Moonlight — аккаунтная модель, полностью прозрачная: адреса и балансы публично перечислены, она работает почти точно так же, как обычный аккаунт в Ethereum. Примечательно то, зачем вообще существует Moonlight. Команда Dusk прямо говорила, что он нужен именно для интеграции мейннета с биржами: новые правила потребовали прозрачную, легко проверяемую линию для такого рода листинга и работ по комплаенсу. Поэтому полностью публичная транзакционная модель не была компромиссом, прикрученным «на потом»; это было требование, чтобы вообще вывести DUSK на биржи. А значит, DUSK, который сейчас лежит у большинства людей в биржевых балансах, скорее всего, проходил через Moonlight — прозрачную сторону, а не через Phoenix — приватную сторону, вокруг которой построен весь бренд. Обе модели конвертируются друг в друга: заметки/записи Phoenix могут становиться балансами Moonlight и обратно, так что здесь ничего не «сломано» и не скрыто. Но это означает, что формулировка «privacy-first» описывает возможности протокола, а не обязательно тот путь по умолчанию, по которому большинство DUSK реально движется, когда он попадает на централизованную биржу. И это заметно иное утверждение, чем то, которое обычно предлагают.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk
1
1
82
·
--
Падение
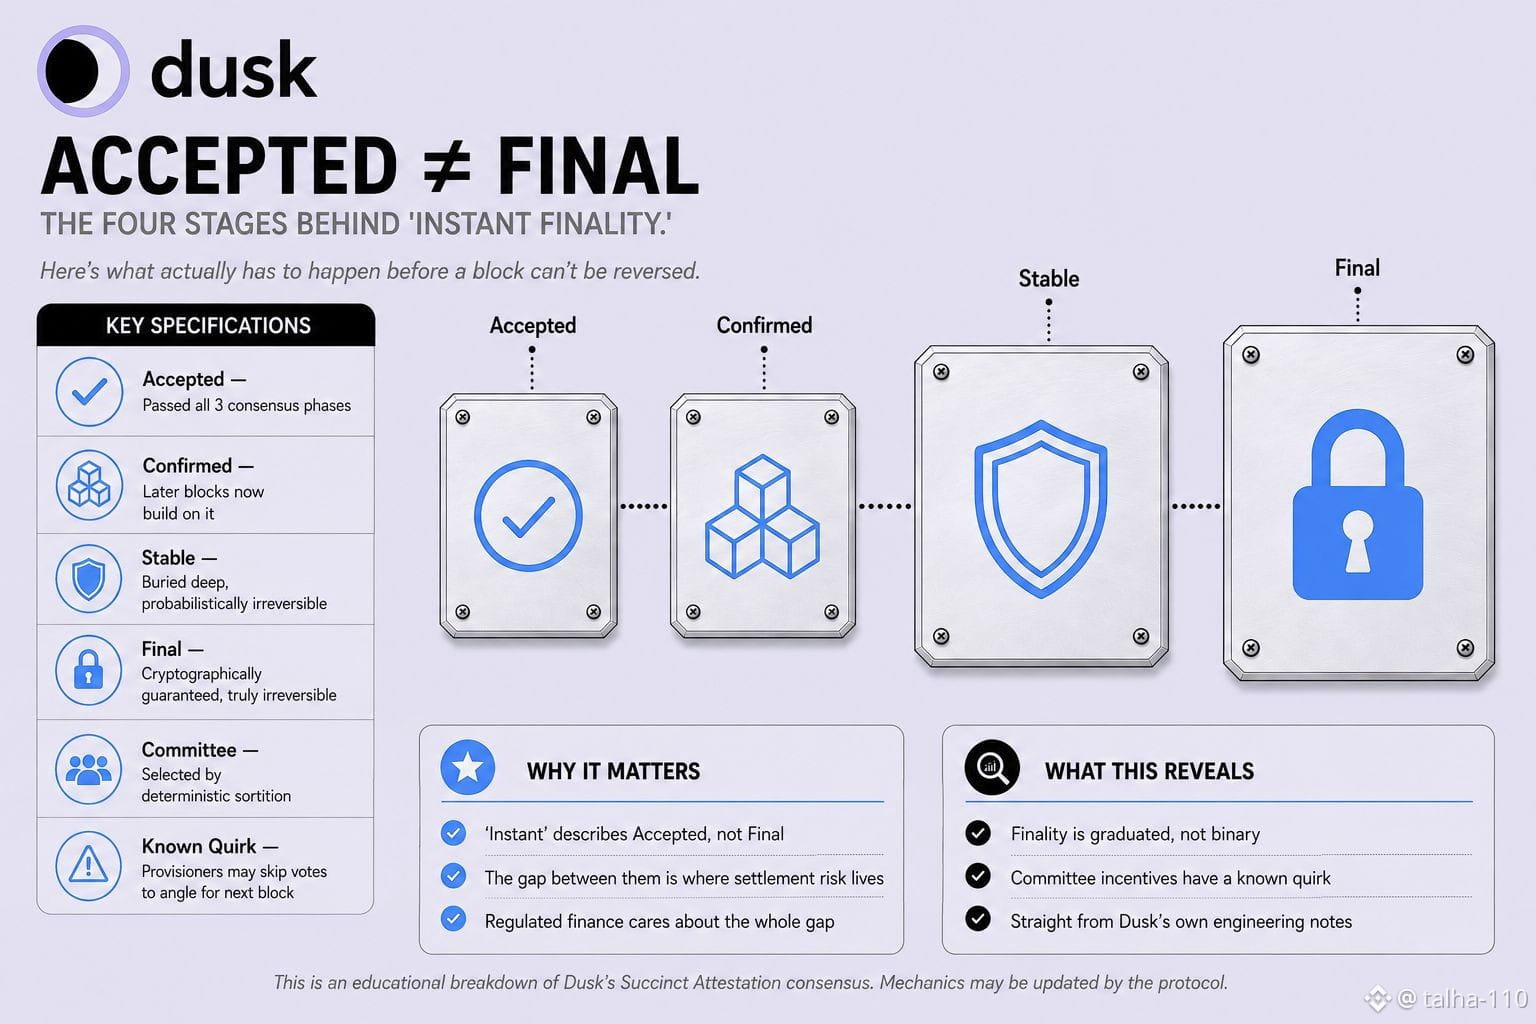
Сначала я считал, что тезис Dusk о «детерминированной окончательности» означает: блок просто либо окончательный, либо нет — бинарно, в момент его создания. Но, читая собственные состояния окончательности в сети, понимаешь, что такое объяснение слишком упрощает происходящее на самом деле. Блок в Dusk проходит четыре различных стадии, прежде чем по-настоящему будет зафиксирован: сначала Accepted — после того как он проходит три фазы консенсуса текущего раунда; затем Confirmed — когда последующие блоки строятся поверх него; потом Stable — когда он достаточно глубоко «похоронен», чтобы стать вероятностно необратимым; и только затем Final — момент, когда откат становится криптографически гарантированно невозможным, а не просто крайне маловероятным. Поэтому фраза «мгновенная окончательность» делает там очень многое. Блок принимается быстро — реально быстро, именно это в подаче тезиса верно. Но Accepted и Final — не одно и то же обещание, а разрыв между ними — как раз то, что особенно важно для регулируемого финансового расчёта.
У этого есть и второй слой, который большинство людей упускают. Консенсус проходит через комитеты, выбираемые детерминированной сортировкой (deterministic sortition). И если провайдер (provisioner) оказывается выбранным для голосующего комитета в одном раунде, но при этом выступает генератором блока в следующем, то у него появляется стимул просто пропустить своё голосование — надеясь, что его выберут как proposer уже следующим. Инженерный отчёт самого Dusk рассматривает это как ожидаемый паттерн поведения, а не как гипотезу, а исправление — исключение из этого комитета, если такое происходит. Итак, тот «слой расчётов», который рекламируется как детерминированный и мгновенный, на самом деле представляет собой поэтапный процесс с заранее известной особенностью стимулов, встроенной в выбор комитетов — и это правда, и при этом это тихо сложнее, чем однострочная подача.
$DUSK #dusk @Dusk_Foundation
Сначала я считал, что тезис Dusk о «детерминированной окончательности» означает: блок просто либо окончательный, либо нет — бинарно, в момент его создания. Но, читая собственные состояния окончательности в сети, понимаешь, что такое объяснение слишком упрощает происходящее на самом деле. Блок в Dusk проходит четыре различных стадии, прежде чем по-настоящему будет зафиксирован: сначала Accepted — после того как он проходит три фазы консенсуса текущего раунда; затем Confirmed — когда последующие блоки строятся поверх него; потом Stable — когда он достаточно глубоко «похоронен», чтобы стать вероятностно необратимым; и только затем Final — момент, когда откат становится криптографически гарантированно невозможным, а не просто крайне маловероятным. Поэтому фраза «мгновенная окончательность» делает там очень многое. Блок принимается быстро — реально быстро, именно это в подаче тезиса верно. Но Accepted и Final — не одно и то же обещание, а разрыв между ними — как раз то, что особенно важно для регулируемого финансового расчёта.
У этого есть и второй слой, который большинство людей упускают. Консенсус проходит через комитеты, выбираемые детерминированной сортировкой (deterministic sortition). И если провайдер (provisioner) оказывается выбранным для голосующего комитета в одном раунде, но при этом выступает генератором блока в следующем, то у него появляется стимул просто пропустить своё голосование — надеясь, что его выберут как proposer уже следующим. Инженерный отчёт самого Dusk рассматривает это как ожидаемый паттерн поведения, а не как гипотезу, а исправление — исключение из этого комитета, если такое происходит. Итак, тот «слой расчётов», который рекламируется как детерминированный и мгновенный, на самом деле представляет собой поэтапный процесс с заранее известной особенностью стимулов, встроенной в выбор комитетов — и это правда, и при этом это тихо сложнее, чем однострочная подача.
$DUSK #dusk @Dusk
1
1
83
·
--
Рост
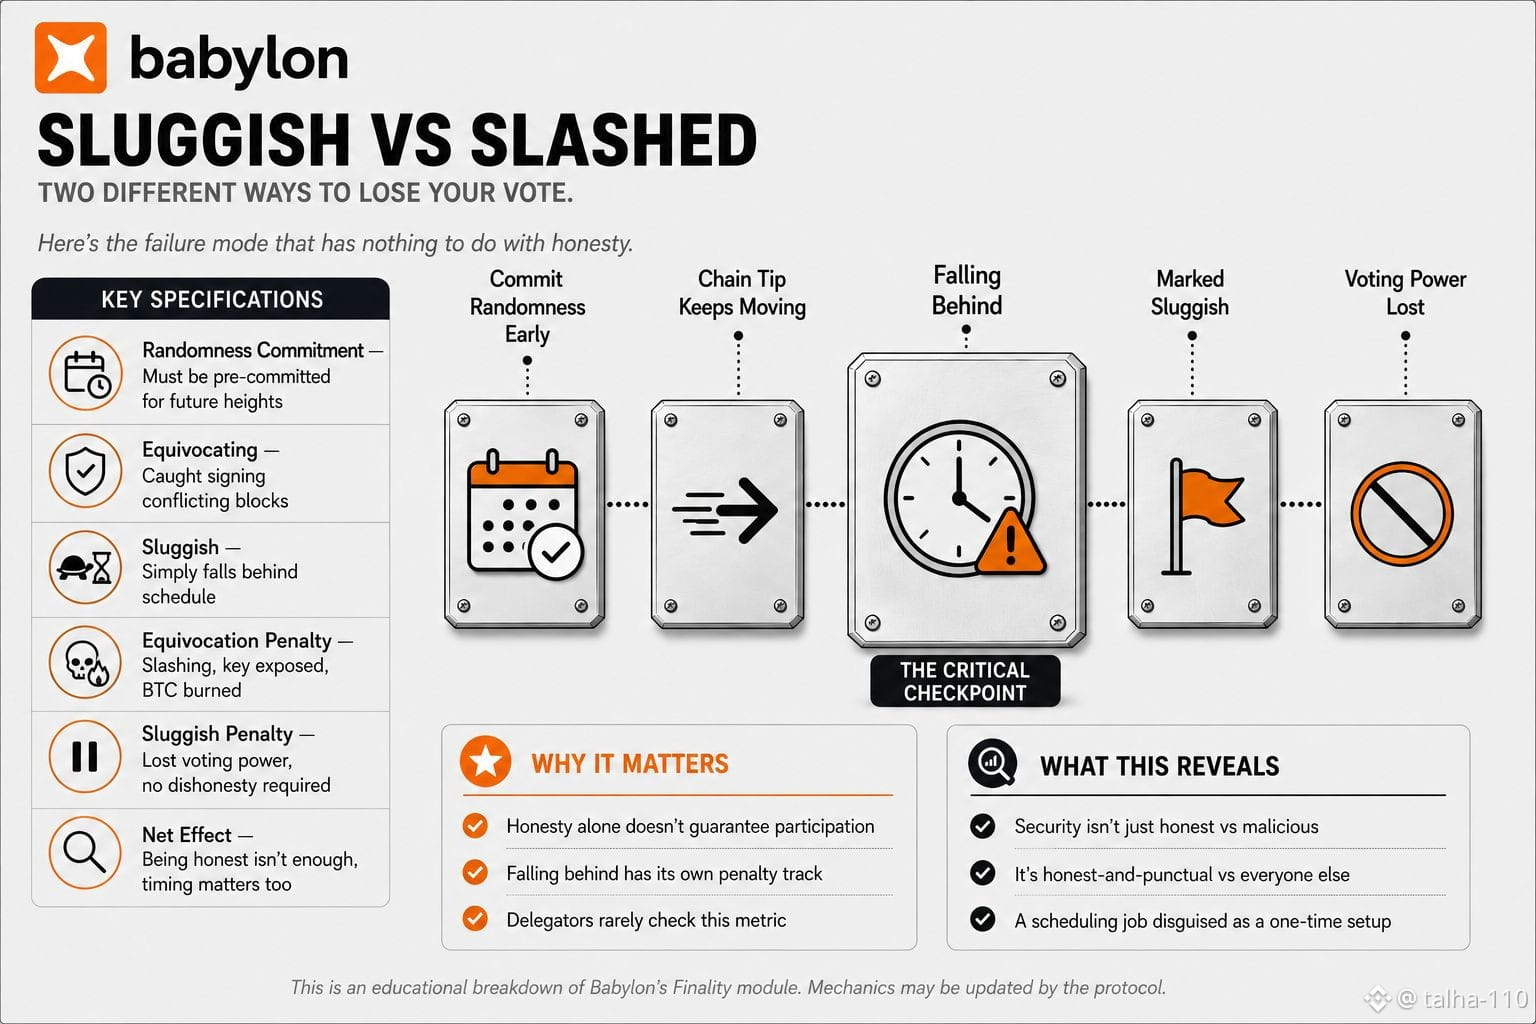
Сначала я предположил, что единственное, что может поставить провайдера финалити под угрозу его статуса, — это откровенно злонамеренное поведение: подписание двух конфликтующих блоков, разоблачение, последующее штрафование, классическая двоичная схема «честный или нечестный». Прочитав собственную документацию Babylon по модулю финалити, я увидел, что есть второй, более тихий путь отказа, который вообще не связан с честностью. Прежде чем провайдер финалити сможет даже проголосовать за блок, он должен заранее — превентивно — зафиксировать публичную случайность EOTS для конкретной будущей высоты, до того, как блок будет предложен. Система Babylon отдельно отслеживает две категории проблемных провайдеров: тех, кто допускает эквивокации и попадается на подписании конфликтующих сообщений, и тех, кто просто не успевает вовремя. Быть медленным — это не то же самое, что быть нечестным, но всё равно это фиксируется и наказывается как отдельная категория. На практике это означает, что провайдер может быть полностью честным: никогда не подписывать ничего конфликтующего, никогда не предпринимать ничего враждебного — и при этом всё равно потерять право голоса для данной высоты только потому, что его обязательство по случайности не успевало за текущей точкой цепочки. Фиксация случайности — это не разовый шаг настройки; это постоянная задача прогнозирования, нужно держаться впереди цепочки, которая продолжает двигаться, даже если вы не готовы. Поэтому фактическая модель безопасности, о которой идёт речь, описывает не просто «честный против злонамеренного». Она противопоставляет «честного и пунктуального» всем остальным, включая честных провайдеров, которые просто отстали от требования расписания — такого, что большинство людей, делегирующих/стейкающих им, вероятно, никогда даже не подумают проверять.
@babylonlabs_io #baby $BABY
Сначала я предположил, что единственное, что может поставить провайдера финалити под угрозу его статуса, — это откровенно злонамеренное поведение: подписание двух конфликтующих блоков, разоблачение, последующее штрафование, классическая двоичная схема «честный или нечестный». Прочитав собственную документацию Babylon по модулю финалити, я увидел, что есть второй, более тихий путь отказа, который вообще не связан с честностью. Прежде чем провайдер финалити сможет даже проголосовать за блок, он должен заранее — превентивно — зафиксировать публичную случайность EOTS для конкретной будущей высоты, до того, как блок будет предложен. Система Babylon отдельно отслеживает две категории проблемных провайдеров: тех, кто допускает эквивокации и попадается на подписании конфликтующих сообщений, и тех, кто просто не успевает вовремя. Быть медленным — это не то же самое, что быть нечестным, но всё равно это фиксируется и наказывается как отдельная категория. На практике это означает, что провайдер может быть полностью честным: никогда не подписывать ничего конфликтующего, никогда не предпринимать ничего враждебного — и при этом всё равно потерять право голоса для данной высоты только потому, что его обязательство по случайности не успевало за текущей точкой цепочки. Фиксация случайности — это не разовый шаг настройки; это постоянная задача прогнозирования, нужно держаться впереди цепочки, которая продолжает двигаться, даже если вы не готовы. Поэтому фактическая модель безопасности, о которой идёт речь, описывает не просто «честный против злонамеренного». Она противопоставляет «честного и пунктуального» всем остальным, включая честных провайдеров, которые просто отстали от требования расписания — такого, что большинство людей, делегирующих/стейкающих им, вероятно, никогда даже не подумают проверять.
@BabylonLabs_io #baby $BABY
@BabylonLabs_io #baby $BABY
2
2
77
·
--
Рост
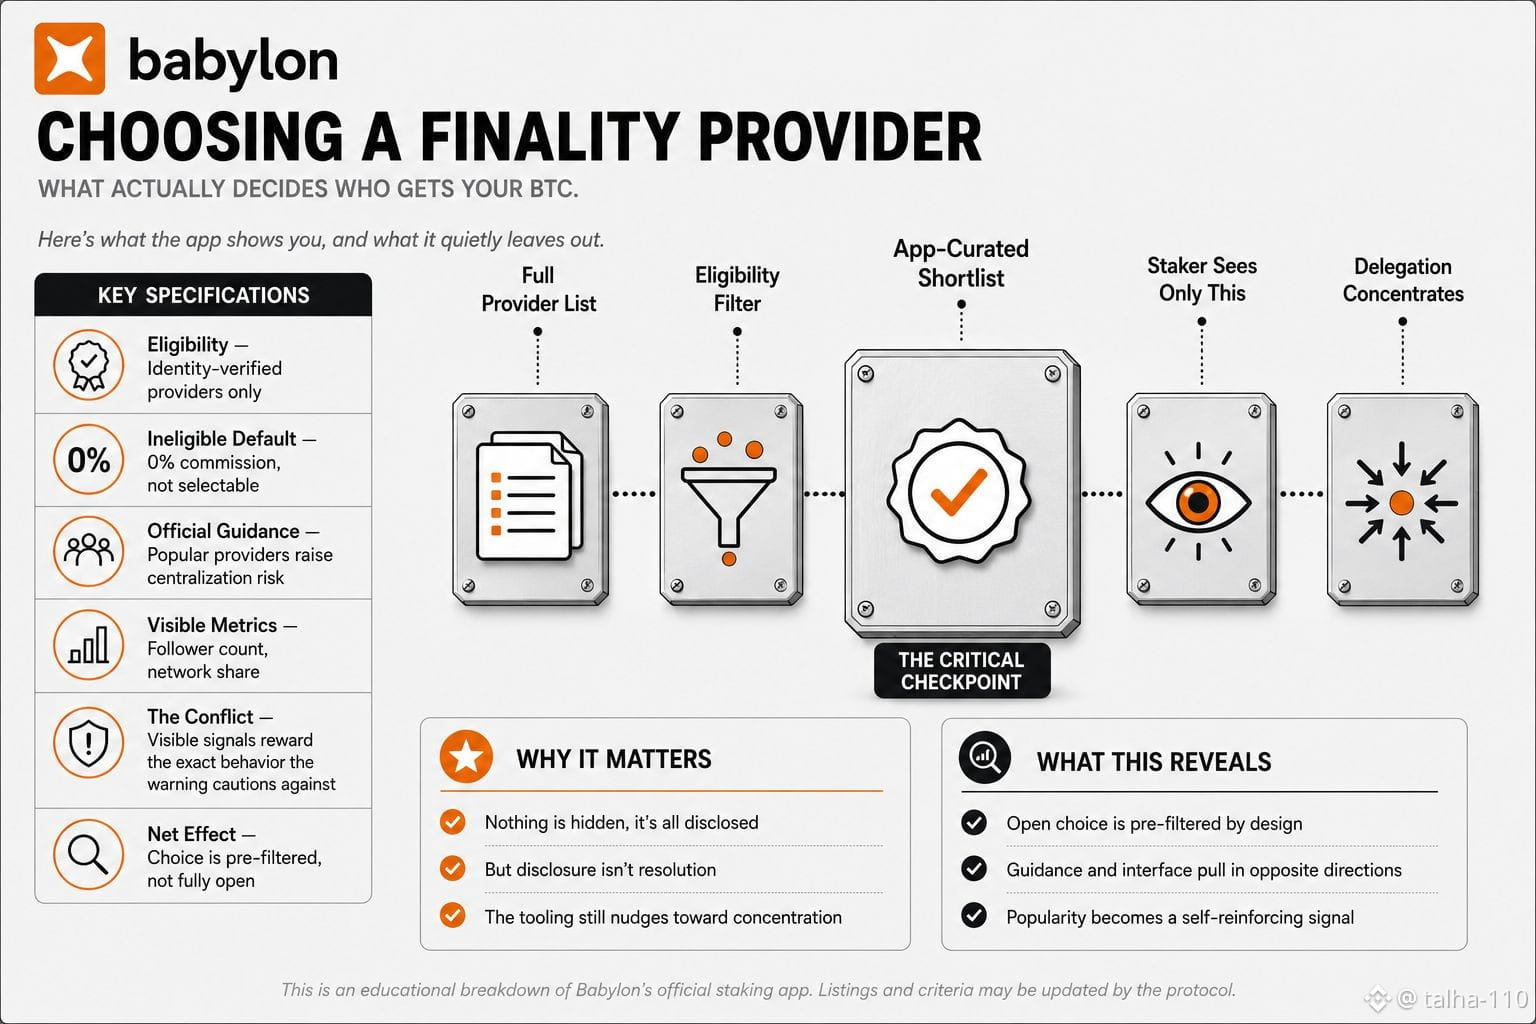
Сначала я предполагал, что выбор провайдера финальности работает так же, как выбор любого валидатора Cosmos: открываешь список, выбираешь, кого хочешь, и сеть естественным образом остается распределенной, пока люди распределяют свои стейкa по предпочтениям. Однако, ознакомившись с собственными правилами приемлемости Babylon для официального staking-приложения, я понял, что процесс подталкивает к концентрации — причем так, что это предположение не учитывает. В приложении перечисляются только провайдеры финальности, которые проходят строгую проверку личности и критерии регистрации; у них отображаются ставка комиссии, сайт и видимый значок-подтверждение. Провайдеры, не соответствующие этим требованиям, технически все еще могут получать делегирования BTC, если кто-то делегирует им напрямую вне приложения, но по умолчанию им установлена предельная комиссия 0%, и само приложение даже не дает обычному стейкеру выбрать их в качестве варианта. Поэтому «открытый выбор» на самом деле открыт лишь в рамках заранее отфильтрованного официально отобранного короткого списка — все, кто вне этого списка, функционально невидимы для любого, кто использует стандартный сценарий. Собственное руководство Babylon по staking добавляет второй слой: там прямо предупреждают, что делегирование самым популярным провайдерам повышает риск централизации, а также указывают число последователей и долю в сети как основные сигналы, по которым следует оценивать провайдера. Эти два фрагмента советов тянут в противоположных направлениях. Видимые сигналы, которые приложение показывает, — это ровно те, из‑за которых популярные провайдеры выглядят более надежно, и именно такое поведение та же документация советует учитывать с осторожностью. Здесь ничего не скрыто и не обманчиво — все раскрыто. Но раскрытие противоречия — это не то же самое, что его разрешение, и прямо сейчас инструменты тихо поощряют концентрацию, от которой руководство предостерегает.
@babylonlabs_io $BABY #baby $BTC
Сначала я предполагал, что выбор провайдера финальности работает так же, как выбор любого валидатора Cosmos: открываешь список, выбираешь, кого хочешь, и сеть естественным образом остается распределенной, пока люди распределяют свои стейкa по предпочтениям. Однако, ознакомившись с собственными правилами приемлемости Babylon для официального staking-приложения, я понял, что процесс подталкивает к концентрации — причем так, что это предположение не учитывает. В приложении перечисляются только провайдеры финальности, которые проходят строгую проверку личности и критерии регистрации; у них отображаются ставка комиссии, сайт и видимый значок-подтверждение. Провайдеры, не соответствующие этим требованиям, технически все еще могут получать делегирования BTC, если кто-то делегирует им напрямую вне приложения, но по умолчанию им установлена предельная комиссия 0%, и само приложение даже не дает обычному стейкеру выбрать их в качестве варианта. Поэтому «открытый выбор» на самом деле открыт лишь в рамках заранее отфильтрованного официально отобранного короткого списка — все, кто вне этого списка, функционально невидимы для любого, кто использует стандартный сценарий. Собственное руководство Babylon по staking добавляет второй слой: там прямо предупреждают, что делегирование самым популярным провайдерам повышает риск централизации, а также указывают число последователей и долю в сети как основные сигналы, по которым следует оценивать провайдера. Эти два фрагмента советов тянут в противоположных направлениях. Видимые сигналы, которые приложение показывает, — это ровно те, из‑за которых популярные провайдеры выглядят более надежно, и именно такое поведение та же документация советует учитывать с осторожностью. Здесь ничего не скрыто и не обманчиво — все раскрыто. Но раскрытие противоречия — это не то же самое, что его разрешение, и прямо сейчас инструменты тихо поощряют концентрацию, от которой руководство предостерегает.
@BabylonLabs_io $BABY #baby $BTC
@BabylonLabs_io $BABY #baby $BTC
2
97
·
--
Рост
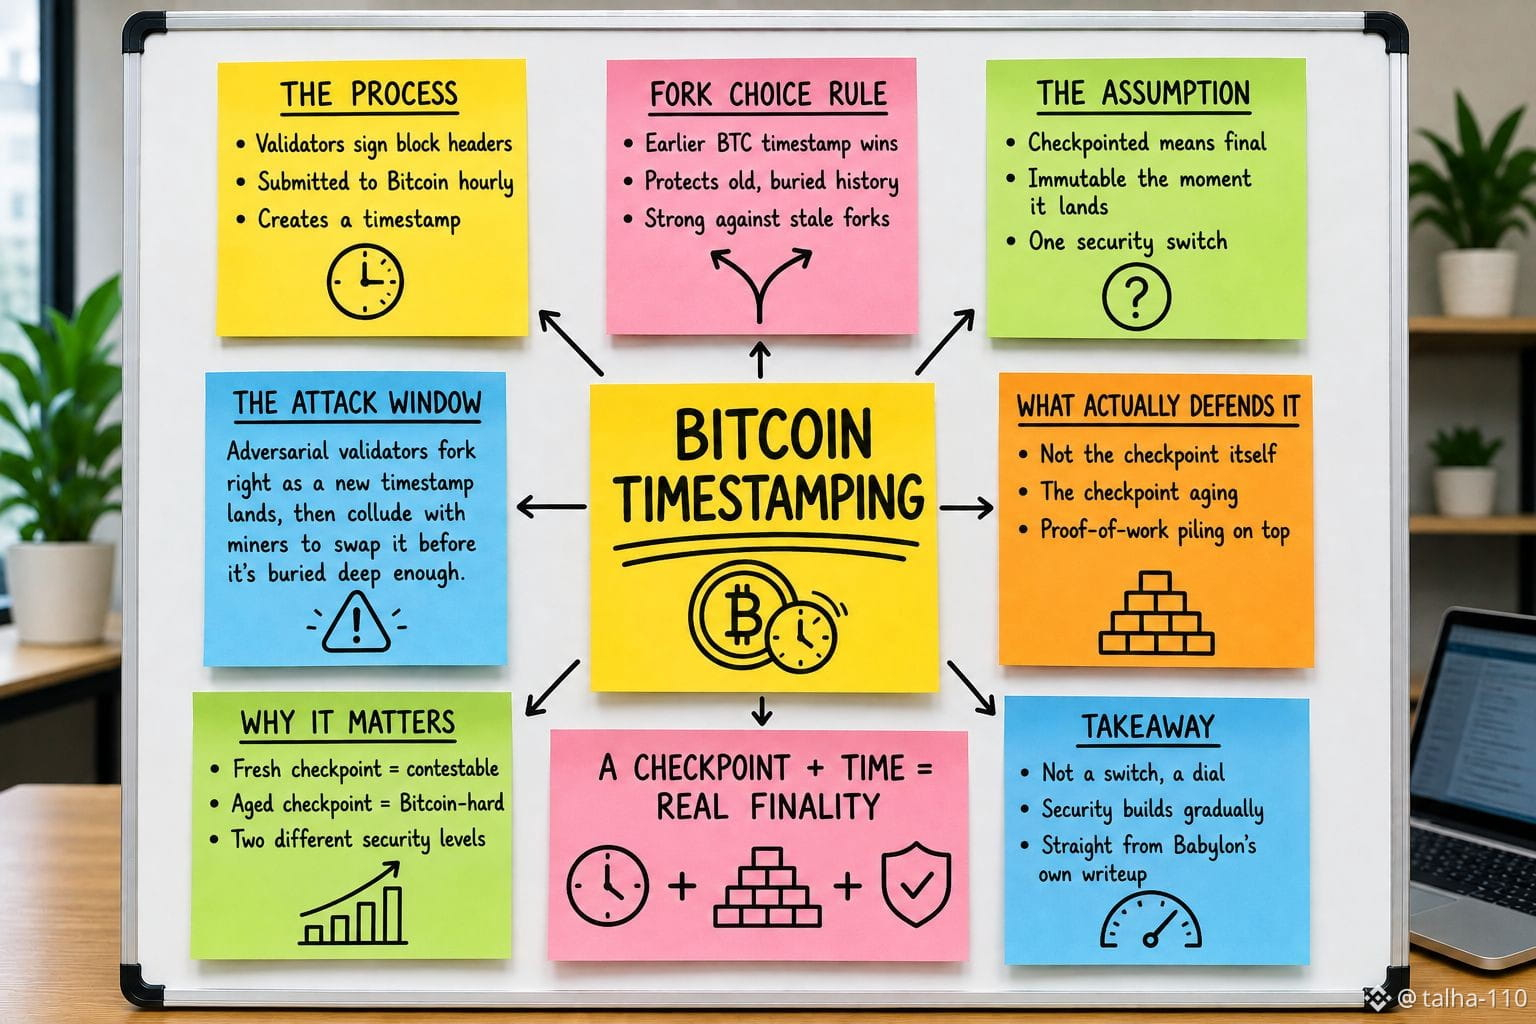
Сначала я предположил, что фраза «чекпоинтится в Bitcoin» означает следующее: блок в Babylon становится по сути «окончательным» для Bitcoin в тот самый момент, когда ему проставляют timestamp, и остается неизменным сразу после попадания в цепочку. Но, читая собственное описание Babylon про быстрое размонтирование (fast unbonding), понимаешь, что модель безопасности имеет более узкий временной коридор, чем это подает такая формулировка. Валидаторы подписывают заголовки Genesis-блоков и отправляют их в Bitcoin примерно раз в час, а правило выбора ветвления (fork-choice) гласит: побеждает та ветка, у которой более ранний Bitcoin timestamp. Это действительно сильная защита от атак, которые стартуют из старой, уже похороненной истории. Но документация Babylon разбирает более конкретный сценарий: если враждебные валидаторы дождутся, пока их запросы на вывод (withdrawal requests) пройдут, то можно форкнуть цепочку прямо в тот момент, когда их блокам проставляется новый timestamp, а затем сговориться с майнерами Bitcoin, чтобы заменить именно этот timestamp на более поздний, прежде чем он будет «похоронен» достаточно глубоко, чтобы экономически стало необратимо. В таком случае атака все равно может сработать. Защита здесь заключается не в самом факте существования чекпоинта, а в его «старении»: накопление достаточного объема proof-of-work поверх него делает переписывание слишком дорогим, чтобы вообще стоило пытаться. Так что под одной фразой описываются по сути два разных уровня безопасности. Чекпоинт, который только что появился, зависит от большинства валидаторов и теоретически может быть оспорен. Чекпоинт, который уже некоторое время «лежит», является Bitcoin-жестким и фактически окончательным. Материал в питче говорит о безопасности Bitcoin так, будто это один переключатель, который включается при каждом часовом commit. На деле гарантия ближе к ручке регулировки, которая полностью фиксируется только после того, как пройдет достаточно времени, чтобы proof-of-work самого Bitcoin сделал попытку разворота нецелесообразной.
@babylonlabs_io $BABY #baby
Сначала я предположил, что фраза «чекпоинтится в Bitcoin» означает следующее: блок в Babylon становится по сути «окончательным» для Bitcoin в тот самый момент, когда ему проставляют timestamp, и остается неизменным сразу после попадания в цепочку. Но, читая собственное описание Babylon про быстрое размонтирование (fast unbonding), понимаешь, что модель безопасности имеет более узкий временной коридор, чем это подает такая формулировка. Валидаторы подписывают заголовки Genesis-блоков и отправляют их в Bitcoin примерно раз в час, а правило выбора ветвления (fork-choice) гласит: побеждает та ветка, у которой более ранний Bitcoin timestamp. Это действительно сильная защита от атак, которые стартуют из старой, уже похороненной истории. Но документация Babylon разбирает более конкретный сценарий: если враждебные валидаторы дождутся, пока их запросы на вывод (withdrawal requests) пройдут, то можно форкнуть цепочку прямо в тот момент, когда их блокам проставляется новый timestamp, а затем сговориться с майнерами Bitcoin, чтобы заменить именно этот timestamp на более поздний, прежде чем он будет «похоронен» достаточно глубоко, чтобы экономически стало необратимо. В таком случае атака все равно может сработать. Защита здесь заключается не в самом факте существования чекпоинта, а в его «старении»: накопление достаточного объема proof-of-work поверх него делает переписывание слишком дорогим, чтобы вообще стоило пытаться. Так что под одной фразой описываются по сути два разных уровня безопасности. Чекпоинт, который только что появился, зависит от большинства валидаторов и теоретически может быть оспорен. Чекпоинт, который уже некоторое время «лежит», является Bitcoin-жестким и фактически окончательным. Материал в питче говорит о безопасности Bitcoin так, будто это один переключатель, который включается при каждом часовом commit. На деле гарантия ближе к ручке регулировки, которая полностью фиксируется только после того, как пройдет достаточно времени, чтобы proof-of-work самого Bitcoin сделал попытку разворота нецелесообразной.
@BabylonLabs_io $BABY #baby
@BabylonLabs_io $BABY #baby
3
3
107
·
--
Рост
Проверено
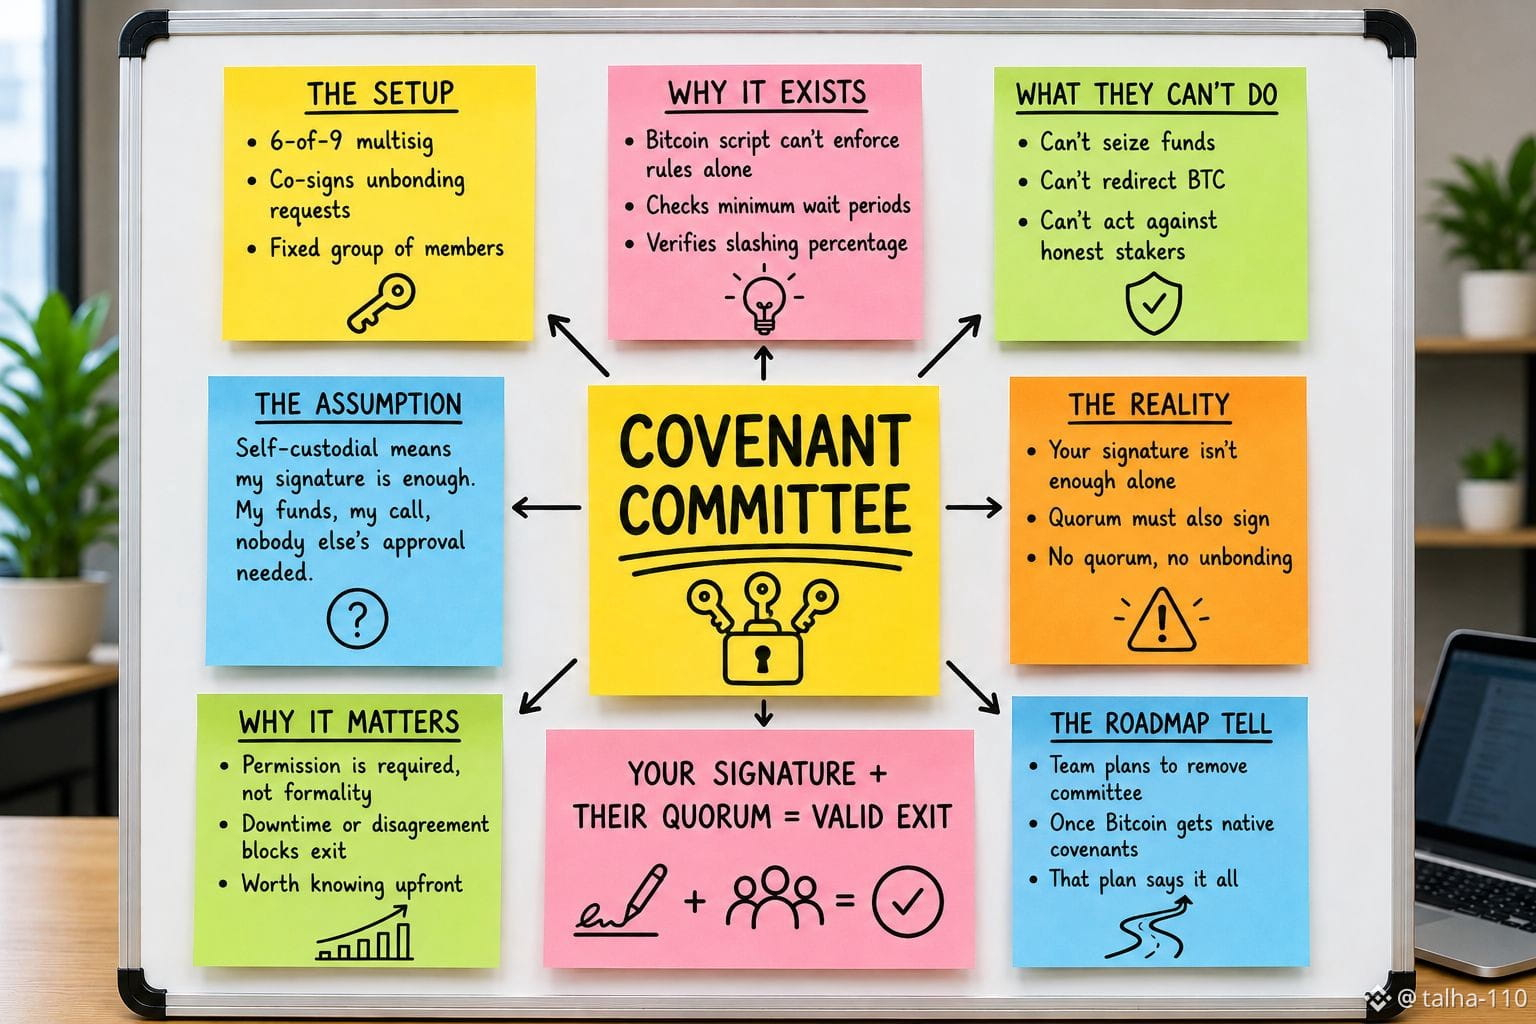
Сначала я предположил, что «самостоятельное хранение» означает ровно то, что звучит: моя подпись, мои средства, чьё-либо другое одобрение не нужно, чтобы их перемещать. Но если прочитать реальный скрипт стейкинга, который использует Babylon, становится ясно, что это лишь отчасти правда. Каждая позиция стейкинга блокируется скриптом, который требует подписи стейкера — да, но разблокирование до истечения тайм-аута (timelock) также требует подписей от кворума некоего «комитета по заветам» (covenant committee), фиксированной группы, работающей на схеме 6 из 9 в мультиподписи. Язык скриптов Bitcoin недостаточно выразителен, чтобы самостоятельно принудительно выполнять правила разблокирования, например минимальные периоды ожидания или корректные проценты срезки (slashing), поэтому этот комитет существует специально, чтобы проверять каждый запрос и со-подписывать его, если он соответствует протоколу. Это означает, что разблокирование собственных биткоинов — это не просто ваша подпись под транзакцией. Это ваша подпись, а затем ожидание, пока достаточно из девяти конкретных людей также подпишут, прежде чем транзакция вообще станет действительной. В документации прямо говорится, что этот комитет не может действовать против честных стейкеров: он не может конфисковывать средства или перенаправлять их куда-либо вне правил. Но их разрешение всё равно остаётся обязательным ингредиентом, а не формальностью. Если кворум не удаётся набрать по какой угодно причине — просто из‑за простоя, разногласий, недоступности, — путь к разблокированию не выполняется, и на этом всё.
@babylonlabs_io #baby
$BABY
$KOMA
$AKE
Сначала я предположил, что «самостоятельное хранение» означает ровно то, что звучит: моя подпись, мои средства, чьё-либо другое одобрение не нужно, чтобы их перемещать. Но если прочитать реальный скрипт стейкинга, который использует Babylon, становится ясно, что это лишь отчасти правда. Каждая позиция стейкинга блокируется скриптом, который требует подписи стейкера — да, но разблокирование до истечения тайм-аута (timelock) также требует подписей от кворума некоего «комитета по заветам» (covenant committee), фиксированной группы, работающей на схеме 6 из 9 в мультиподписи. Язык скриптов Bitcoin недостаточно выразителен, чтобы самостоятельно принудительно выполнять правила разблокирования, например минимальные периоды ожидания или корректные проценты срезки (slashing), поэтому этот комитет существует специально, чтобы проверять каждый запрос и со-подписывать его, если он соответствует протоколу. Это означает, что разблокирование собственных биткоинов — это не просто ваша подпись под транзакцией. Это ваша подпись, а затем ожидание, пока достаточно из девяти конкретных людей также подпишут, прежде чем транзакция вообще станет действительной. В документации прямо говорится, что этот комитет не может действовать против честных стейкеров: он не может конфисковывать средства или перенаправлять их куда-либо вне правил. Но их разрешение всё равно остаётся обязательным ингредиентом, а не формальностью. Если кворум не удаётся набрать по какой угодно причине — просто из‑за простоя, разногласий, недоступности, — путь к разблокированию не выполняется, и на этом всё.
@BabylonLabs_io #baby
$BABY
$KOMA
$AKE
@BabylonLabs_io #baby
$BABY
$KOMA
$AKE
16
6
679
·
--
Рост
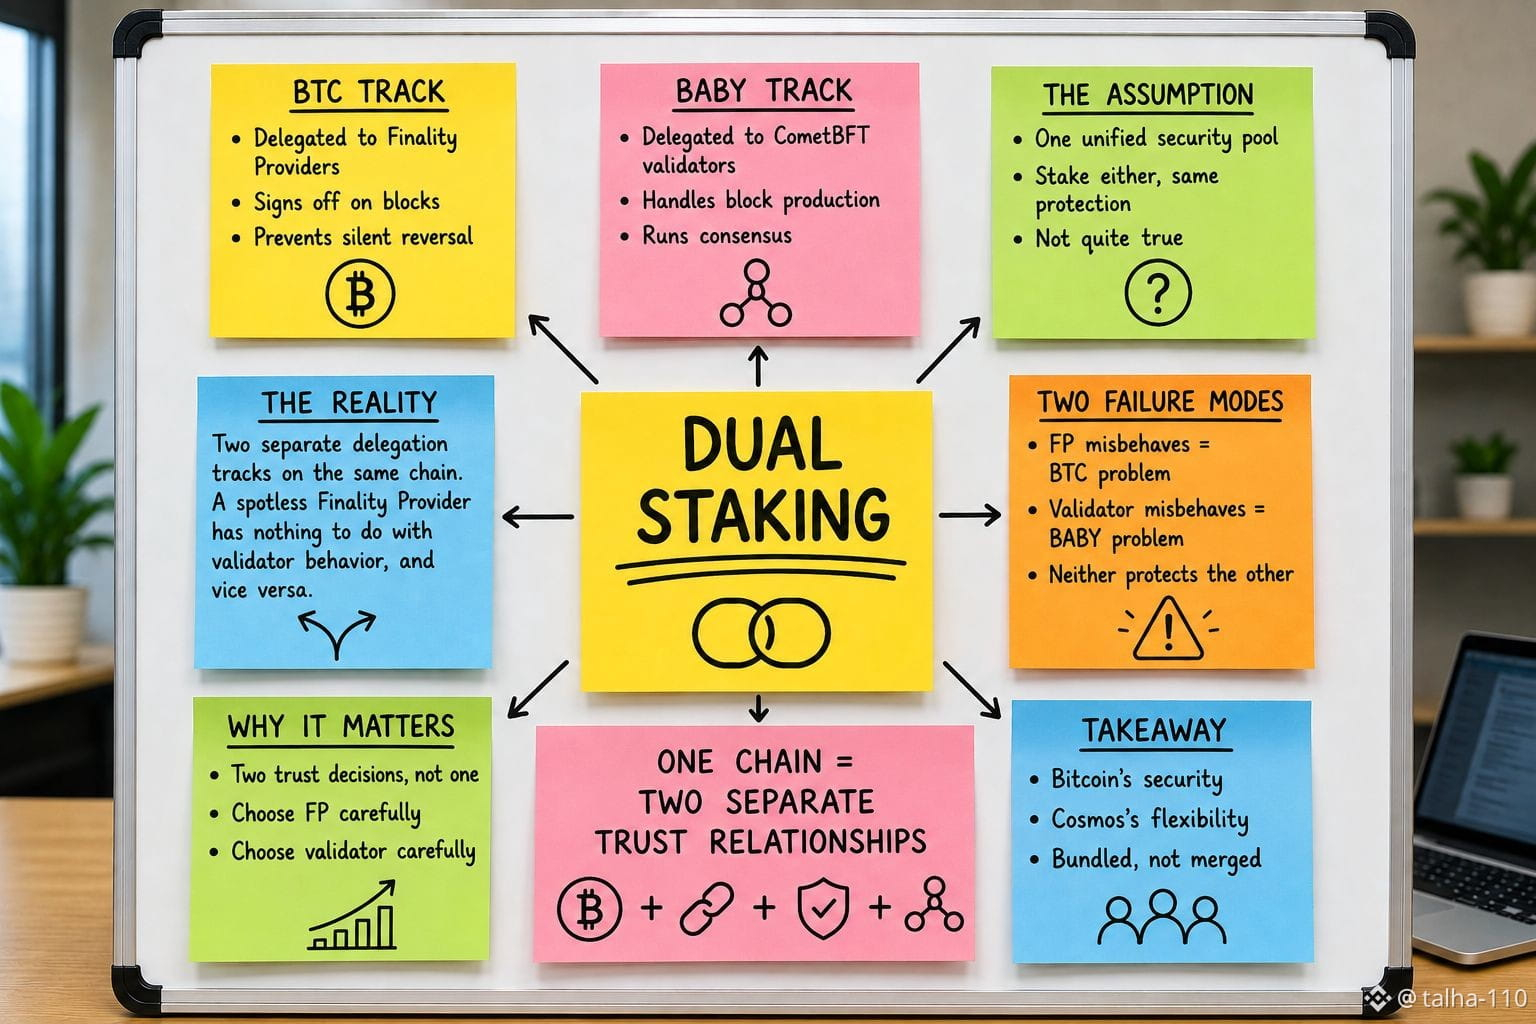
Сначала я предполагал, что Babylon Genesis имеет одну единую систему стейкинга: стейкаешь любой актив — и в любом случае вносишь вклад в один и тот же пул обеспечения. Но после того как я разобрался, как на самом деле устроена модель двойного стейкинга, это предположение не подтверждается. BTC и BABY не подпитывают один общий механизм — они проходят через две полностью отдельные линии делегирования, которые лишь сосуществуют в рамках одной и той же цепочки. BTC делегируется Finality Providers: их задача — подписывать блоки, чтобы финальность нельзя было незаметно отменить. BABY делегируется валидаторам CometBFT, которые отвечают за реальное производство блоков и консенсус. Роли разные, обязанности разные, и разные группы людей становятся теми, кому вы доверяете, когда делегируете в одном или другом случае. Практический вывод такой: кто-то может управлять Finality Provider’ом с безупречным послужным списком подписей и при этом не иметь никакого отношения к тому, насколько корректно блоки производятся; а валидатор может отлично справляться с производством блоков, но при этом иметь нулевую подверженность условиям слэшинга, привязанным к биткоину, на другой линии. Продающий тезис звучит как «безопасность Bitcoin плюс гибкость Cosmos», и это выглядит как единая усиленная система. На самом деле это две отдельные доверительные связи, работающие параллельно, у каждой — свой режим отказа, объединённые под одним названием цепочки. Если misbehave (нарушает правила) Finality Provider — это проблема делегирования BTC. Если misbehave валидатор — это проблема делегирования BABY. Ни один из вариантов автоматически не защищает вас от проблем другого, то есть выбор, кому делегировать BTC, и выбор, кому делегировать BABY, — это два разных решения, которые люди незаметно для себя начинают воспринимать как одно.
@babylonlabs_io #baby $BABY
$GRVT $TRX
Сначала я предполагал, что Babylon Genesis имеет одну единую систему стейкинга: стейкаешь любой актив — и в любом случае вносишь вклад в один и тот же пул обеспечения. Но после того как я разобрался, как на самом деле устроена модель двойного стейкинга, это предположение не подтверждается. BTC и BABY не подпитывают один общий механизм — они проходят через две полностью отдельные линии делегирования, которые лишь сосуществуют в рамках одной и той же цепочки. BTC делегируется Finality Providers: их задача — подписывать блоки, чтобы финальность нельзя было незаметно отменить. BABY делегируется валидаторам CometBFT, которые отвечают за реальное производство блоков и консенсус. Роли разные, обязанности разные, и разные группы людей становятся теми, кому вы доверяете, когда делегируете в одном или другом случае. Практический вывод такой: кто-то может управлять Finality Provider’ом с безупречным послужным списком подписей и при этом не иметь никакого отношения к тому, насколько корректно блоки производятся; а валидатор может отлично справляться с производством блоков, но при этом иметь нулевую подверженность условиям слэшинга, привязанным к биткоину, на другой линии. Продающий тезис звучит как «безопасность Bitcoin плюс гибкость Cosmos», и это выглядит как единая усиленная система. На самом деле это две отдельные доверительные связи, работающие параллельно, у каждой — свой режим отказа, объединённые под одним названием цепочки. Если misbehave (нарушает правила) Finality Provider — это проблема делегирования BTC. Если misbehave валидатор — это проблема делегирования BABY. Ни один из вариантов автоматически не защищает вас от проблем другого, то есть выбор, кому делегировать BTC, и выбор, кому делегировать BABY, — это два разных решения, которые люди незаметно для себя начинают воспринимать как одно.
@BabylonLabs_io #baby $BABY
$GRVT $TRX
@BabylonLabs_io #baby $BABY
$GRVT $TRX
12
4
292
·
--
Рост
Проверено
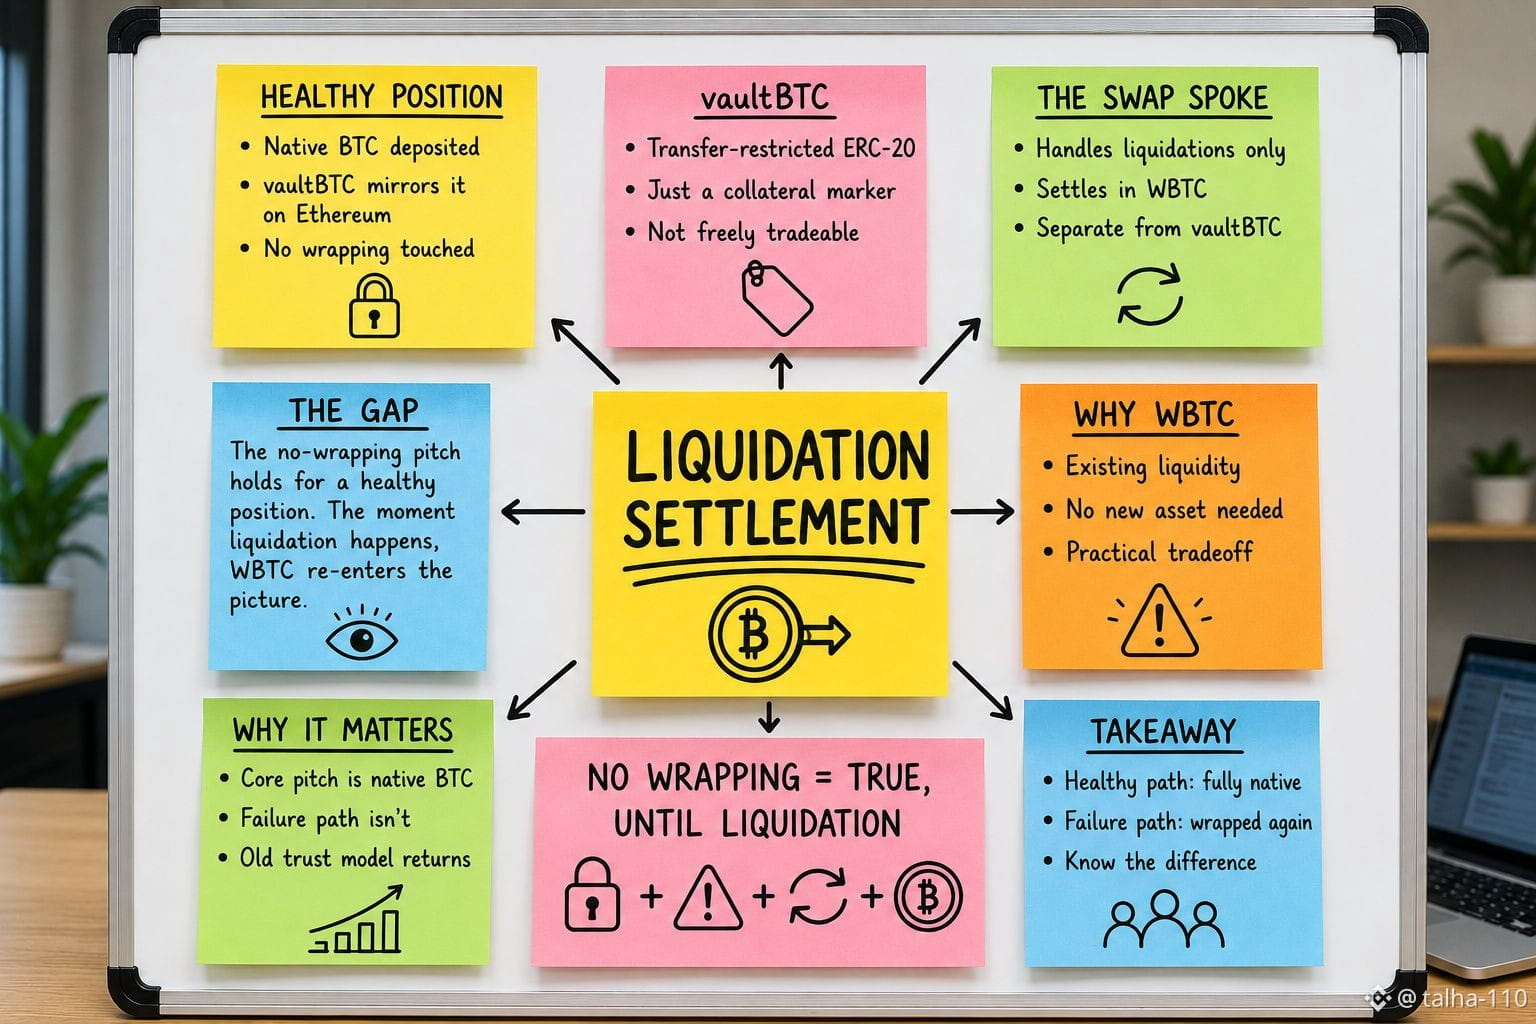
Сначала я считал, что вся идея Trustless Bitcoin Vaults заключается в том, что обёртывание вообще не входит в картину: нативный BTC остаётся нативным на всём протяжении, заимствование, залог, всё. Но при чтении реального предложения по интеграции Aave v4 это верно лишь до тех пор, пока что-то не пойдёт не так. Когда BTC блокируется в хранилище, Ethereum видит его представленным как vaultBTC — токен с ограничением на передачу, который зеркалит зафиксированную позицию, а не является свободно торгуемым; это просто проверяемый маркер состояния залога. Эта часть по‑прежнему соблюдает обещание «без обёртывания». Но ликвидации не погашаются через vaultBTC. Они проводятся через отдельный Swap Spoke, номинированный в WBTC — том самом обёрнутом биткоин-токене, от которого, как утверждалась, вся система якобы была рассчитана уйти. Так что питч сохраняется для здоровой позиции: внести нативный BTC, занять под него, погасить, разблокировать — и ни один обёртыватель не касался всего этого. Но как только позиция подлежит ликвидации, путь выхода проходит через точную модель обёрнутого актива, которую TBV существует, чтобы обойти. Это не совсем баг: у WBTC есть ликвидность, которой у совершенно нового расчётного актива не было бы в первый день. Но это означает, что утверждение «без обёртывания» на самом деле звучит как «без обёртывания, пока ничего не пойдёт не так». Именно в сценарии сбоя тихо возвращается старая модель доверия.
@babylonlabs_io #baby
$BABY
$GRVT
$BTC
Сначала я считал, что вся идея Trustless Bitcoin Vaults заключается в том, что обёртывание вообще не входит в картину: нативный BTC остаётся нативным на всём протяжении, заимствование, залог, всё. Но при чтении реального предложения по интеграции Aave v4 это верно лишь до тех пор, пока что-то не пойдёт не так. Когда BTC блокируется в хранилище, Ethereum видит его представленным как vaultBTC — токен с ограничением на передачу, который зеркалит зафиксированную позицию, а не является свободно торгуемым; это просто проверяемый маркер состояния залога. Эта часть по‑прежнему соблюдает обещание «без обёртывания». Но ликвидации не погашаются через vaultBTC. Они проводятся через отдельный Swap Spoke, номинированный в WBTC — том самом обёрнутом биткоин-токене, от которого, как утверждалась, вся система якобы была рассчитана уйти. Так что питч сохраняется для здоровой позиции: внести нативный BTC, занять под него, погасить, разблокировать — и ни один обёртыватель не касался всего этого. Но как только позиция подлежит ликвидации, путь выхода проходит через точную модель обёрнутого актива, которую TBV существует, чтобы обойти. Это не совсем баг: у WBTC есть ликвидность, которой у совершенно нового расчётного актива не было бы в первый день. Но это означает, что утверждение «без обёртывания» на самом деле звучит как «без обёртывания, пока ничего не пойдёт не так». Именно в сценарии сбоя тихо возвращается старая модель доверия.
@BabylonLabs_io #baby
$BABY
$GRVT
$BTC
@BabylonLabs_io #baby
$BABY
$GRVT
$BTC
17
3
92
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
fomcотслеживание
Просмотров: 42,815
357 обсуждают
Когда все ждут FOMC я просто соблюдаю правило 2%
Сегодня все вокруг сходят с ума. ФРС, ставки, волатильность. Толпа гадает, куда полетит BTC. Кто-то заходит на всю котлету с плечом x50, чтобы «поймать движение».
А я в такие дни просто наблюдаю. Потому что знаю: в моменты новостей рынок убивает не только тех, кто угадал не то направление. Он убивает тех, кто рискует слишком много.
Если ты поставил на кон больше 2% от депозита, ты не трейдер. Ты игрок в казино, который надеется на удачу.
Мой совет на сегодня простой, не торгуй на новостях. Если уже в позиции проверь свои стопы. Если нет сиди в стороне. Рынок никуда не убежит.
А вы как переживаете FOMC? Сидите в стороне или ловите волатильность? Пишите в комментариях.
$BTC $ETH #fomcотслеживание #рискменеджмент #крипта #психология
KeylessMind
·Лайков: 1
·Просмотров: 629
ПротоколFOMC
Просмотров: 32,959
143 обсуждают
NvidiaApproves$150BBuyback
Просмотров: 271
13 обсуждают