
洋辣椒是西红柿啊
506 Публикации

洋辣椒是西红柿啊
Отправить жалобу
Заблокировать пользователя
我一直在努力学习,但是学来学去感觉还是在原点…
62 подписок(и/а)
5.4K+ подписчиков(а)
388 понравилось
Посты
Все
Цитирования
Активно
·
--
См. перевод
#币安安全星期四 去年我还是一个刚入圈的小萌新,那会看到一个链上高手,群里天天晒盈利,说有个新meme马上上所,有内幕。我一开始只投了0.1 ETH,确实涨了,群里喊加仓,我没忍住又追。账面翻倍那会儿我还在想要不要换车。结果准备卖的时候,怎么都卖不出去,合约里写着只有白名单能卖。再去看池子,LP已经被撤了,群也解散了。那天我坐在电脑前,看着K线从高点砸下来,一分钱都拿不回来。后来我才知道这种叫貔貅币,只能买不能卖,所以买之前先小额试卖,查合约、查LP锁仓、查持币地址。现在谁跟我说稳赚、内幕、百倍,我第一反应就是直接拉黑了。亏掉的钱很疼,但让我长了记性。
#币安安全星期四 去年我还是一个刚入圈的小萌新,那会看到一个链上高手,群里天天晒盈利,说有个新meme马上上所,有内幕。我一开始只投了0.1 ETH,确实涨了,群里喊加仓,我没忍住又追。账面翻倍那会儿我还在想要不要换车。结果准备卖的时候,怎么都卖不出去,合约里写着只有白名单能卖。再去看池子,LP已经被撤了,群也解散了。那天我坐在电脑前,看着K线从高点砸下来,一分钱都拿不回来。后来我才知道这种叫貔貅币,只能买不能卖,所以买之前先小额试卖,查合约、查LP锁仓、查持币地址。现在谁跟我说稳赚、内幕、百倍,我第一反应就是直接拉黑了。亏掉的钱很疼,但让我长了记性。


币安Binance华语
·
--
День учителя #币安安全星期四 Специальный проект «Курс Web3 — обязательно»
🧑🏫 Настоящая опасность и провал — это лучшие учителя на пути роста
В Web3 — какой раз вы случайно избежали мошенничества или ваш провал преподал вам самый запоминающийся урок?
Перешлите и поделитесь своей историей и опытом: 10 лучших участников получат 100U 🏆
И также поздравляем каждого учителя, который помог нам вырасти: с Днём учителя! 💛
🧑🏫 Настоящая опасность и провал — это лучшие учителя на пути роста
В Web3 — какой раз вы случайно избежали мошенничества или ваш провал преподал вам самый запоминающийся урок?
Перешлите и поделитесь своей историей и опытом: 10 лучших участников получат 100U 🏆
И также поздравляем каждого учителя, который помог нам вырасти: с Днём учителя! 💛
80
·
--
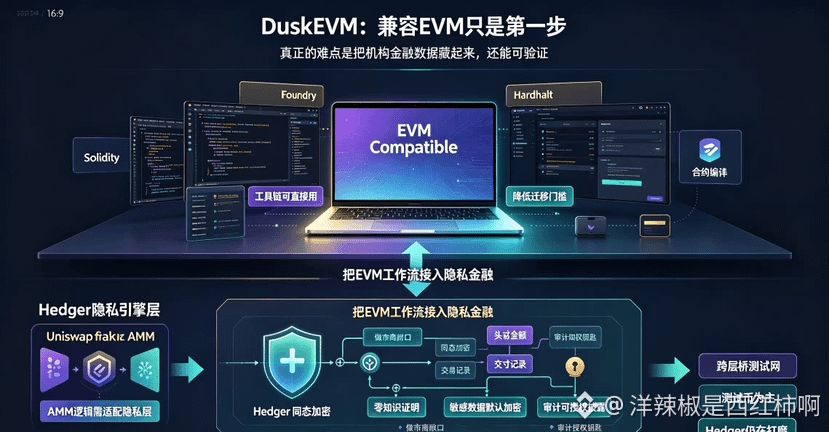
DuskEVM это штука: я недавно полистал и нашёл довольно ключевую проблему — «EVM compatible» на самом деле решает лишь половину вопроса. Инструменты вроде Solidity, Foundry и Hardhat, конечно, можно использовать напрямую, но в финансовых сценариях есть ещё более сложная проблема: действительно ли институты готовы раскрывать полностью остатки, позиции и суммы сделок?
Решение Dusk — Hedger: внедрение гомоморфного шифрования и ZKP (zero-knowledge proofs) в EVM-воркфлоу. Первое позволяет выполнять вычисления с данными в зашифрованном состоянии, второе доказывает, что результат соответствует правилам. Данные не нужно публиковать, но выполнение при этом остаётся верифицируемым. Маркет-мейкер может скрывать чувствительные открытые позиции, баланс аккаунтов остаётся конфиденциальным, а при необходимости аудита можно предоставить полномочия на раскрытие.
Однако проблема в том, что Hedger — это не «поставил и оно запустилось» как плагин. Он сочетает гомоморфное шифрование, ZKP и гибридную UTXO/аккаунтную модель — это вообще не то же самое, что стандартная логика хранения в ERC-20. «EVM-совместимость» решает, как разработчикам зайти внутрь, а Hedger должен решать, какие данные после прихода института вообще не должны раскрываться.
Официальная документация формулирует это очень ясно: DuskEVM построен на OP Stack, и работает в EVM-equivalent среде исполнения — с привычным набором инструментов. Но кросс-уровневый мост сейчас всё ещё подключается к тестовой сети и поддерживает только тестовые монеты. Инструмент приглашает людей «войти в дверь», а уже настоящий запуск реальных приложений — это то, что оставляет их надолго.
Если на DuskEVM запускать форк Uniswap, слой shielding-контейнера придётся переписывать. Когда AMM-логика упирается в слой приватности — её нужно делать заново, а не «бесшовно переносить».
EVM-совместимость решает проблему инструментария разработчиков, а Hedger — вопрос, нужно ли раскрывать финансовые данные. Смогут ли на DuskEVM реально запуститься confidential EVM-воркфлоу — вот где формируется его настоящая дифференциация. Сейчас Hedger ещё доводят на testnet; посмотрим на эти вопросы миграции, когда его переведут в mainnet.
#dusk $DUSK @Dusk_Foundation
DuskEVM это штука: я недавно полистал и нашёл довольно ключевую проблему — «EVM compatible» на самом деле решает лишь половину вопроса. Инструменты вроде Solidity, Foundry и Hardhat, конечно, можно использовать напрямую, но в финансовых сценариях есть ещё более сложная проблема: действительно ли институты готовы раскрывать полностью остатки, позиции и суммы сделок?
Решение Dusk — Hedger: внедрение гомоморфного шифрования и ZKP (zero-knowledge proofs) в EVM-воркфлоу. Первое позволяет выполнять вычисления с данными в зашифрованном состоянии, второе доказывает, что результат соответствует правилам. Данные не нужно публиковать, но выполнение при этом остаётся верифицируемым. Маркет-мейкер может скрывать чувствительные открытые позиции, баланс аккаунтов остаётся конфиденциальным, а при необходимости аудита можно предоставить полномочия на раскрытие.
Однако проблема в том, что Hedger — это не «поставил и оно запустилось» как плагин. Он сочетает гомоморфное шифрование, ZKP и гибридную UTXO/аккаунтную модель — это вообще не то же самое, что стандартная логика хранения в ERC-20. «EVM-совместимость» решает, как разработчикам зайти внутрь, а Hedger должен решать, какие данные после прихода института вообще не должны раскрываться.
Официальная документация формулирует это очень ясно: DuskEVM построен на OP Stack, и работает в EVM-equivalent среде исполнения — с привычным набором инструментов. Но кросс-уровневый мост сейчас всё ещё подключается к тестовой сети и поддерживает только тестовые монеты. Инструмент приглашает людей «войти в дверь», а уже настоящий запуск реальных приложений — это то, что оставляет их надолго.
Если на DuskEVM запускать форк Uniswap, слой shielding-контейнера придётся переписывать. Когда AMM-логика упирается в слой приватности — её нужно делать заново, а не «бесшовно переносить».
EVM-совместимость решает проблему инструментария разработчиков, а Hedger — вопрос, нужно ли раскрывать финансовые данные. Смогут ли на DuskEVM реально запуститься confidential EVM-воркфлоу — вот где формируется его настоящая дифференциация. Сейчас Hedger ещё доводят на testnet; посмотрим на эти вопросы миграции, когда его переведут в mainnet.
#dusk $DUSK @Dusk
Решение Dusk — Hedger: внедрение гомоморфного шифрования и ZKP (zero-knowledge proofs) в EVM-воркфлоу. Первое позволяет выполнять вычисления с данными в зашифрованном состоянии, второе доказывает, что результат соответствует правилам. Данные не нужно публиковать, но выполнение при этом остаётся верифицируемым. Маркет-мейкер может скрывать чувствительные открытые позиции, баланс аккаунтов остаётся конфиденциальным, а при необходимости аудита можно предоставить полномочия на раскрытие.
Однако проблема в том, что Hedger — это не «поставил и оно запустилось» как плагин. Он сочетает гомоморфное шифрование, ZKP и гибридную UTXO/аккаунтную модель — это вообще не то же самое, что стандартная логика хранения в ERC-20. «EVM-совместимость» решает, как разработчикам зайти внутрь, а Hedger должен решать, какие данные после прихода института вообще не должны раскрываться.
Официальная документация формулирует это очень ясно: DuskEVM построен на OP Stack, и работает в EVM-equivalent среде исполнения — с привычным набором инструментов. Но кросс-уровневый мост сейчас всё ещё подключается к тестовой сети и поддерживает только тестовые монеты. Инструмент приглашает людей «войти в дверь», а уже настоящий запуск реальных приложений — это то, что оставляет их надолго.
Если на DuskEVM запускать форк Uniswap, слой shielding-контейнера придётся переписывать. Когда AMM-логика упирается в слой приватности — её нужно делать заново, а не «бесшовно переносить».
EVM-совместимость решает проблему инструментария разработчиков, а Hedger — вопрос, нужно ли раскрывать финансовые данные. Смогут ли на DuskEVM реально запуститься confidential EVM-воркфлоу — вот где формируется его настоящая дифференциация. Сейчас Hedger ещё доводят на testnet; посмотрим на эти вопросы миграции, когда его переведут в mainnet.
#dusk $DUSK @Dusk
93
·
--
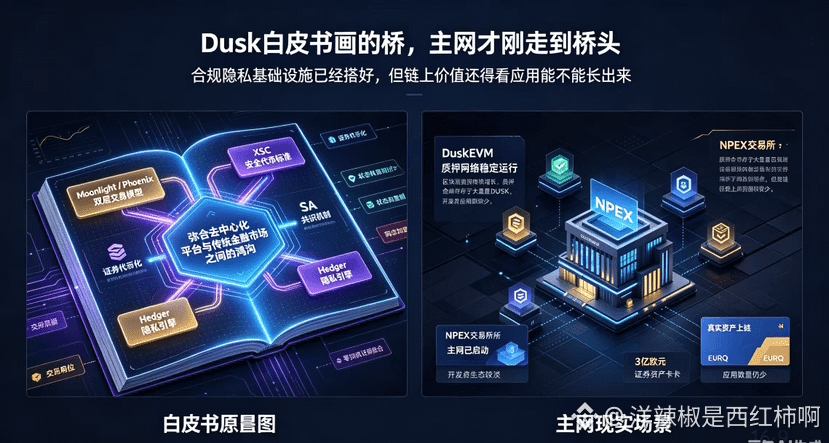
Вчера выпил кофе и не мог уснуть. Когда я листал Whitepaper Dusk, наткнулся на описание, которое показалось мне довольно интересным: там говорится, что проект хочет «ликвидировать разрыв» между децентрализованными платформами и традиционными финансовыми рынками. Традиционным финансовым рынкам нужны приватность и соответствие требованиям комплаенса — и он хочет одновременно удовлетворить и это. Как это сделать? В whitepaper упомянуты некоторые ключевые решения. Двухслойная модель торговли Moonlight и Phoenix: пользователи могут одним переключением выбирать между прозрачностью и приватностью. Безопасный токен-стандарт XSC, специально адаптированный под токенизированные ценные бумаги. Механизм консенсуса SA: с помощью нового алгоритма репликации на основе конечных автоматов обеспечивает сильную финальность без разрешений для участия и смены состояний. Двигатель Hedger объединяет гомоморфное шифрование и доказательства с нулевым разглашением. Проверяющим нужно пройти KYC. Вся эта схема создана, чтобы учреждения могли выпускать и торговать активами на блокчейне, оставаясь в рамках комплаенса.
7 января 2026 года основнойнет официально стартует, одновременно выходит DuskEVM с поддержкой Solidity. Уже реализовано партнерство с лицензированной биржей в Нидерландах NPEX: у NPEX есть несколько лицензий ЕС, включая MTF, Broker и ECSP. Обе стороны совместно продвигают создание ончейн-торговой площадки для ценных бумаг, планируя завести в сеть активы на 300 млн евро. Quantoz также совместно выпустила цифровой евро EURQ.@Dusk_Foundation
Базовая инфраструктура действительно работает: блоки растут ровно, а объем стейкинга достиг уровня, который «похоже, не постановка». С 2018 года до запуска основногонета в начале этого года — на это ушло шесть лет, чтобы вывести mainnet. Но ончейн-приложений пока не так много, и по сравнению с тем, что есть у Ethereum с его Layer2, разница довольно большая. Ценность любого чейна в итоге определяется тем, что на нем действительно работает.
#dusk $DUSK
Вчера выпил кофе и не мог уснуть. Когда я листал Whitepaper Dusk, наткнулся на описание, которое показалось мне довольно интересным: там говорится, что проект хочет «ликвидировать разрыв» между децентрализованными платформами и традиционными финансовыми рынками. Традиционным финансовым рынкам нужны приватность и соответствие требованиям комплаенса — и он хочет одновременно удовлетворить и это. Как это сделать? В whitepaper упомянуты некоторые ключевые решения. Двухслойная модель торговли Moonlight и Phoenix: пользователи могут одним переключением выбирать между прозрачностью и приватностью. Безопасный токен-стандарт XSC, специально адаптированный под токенизированные ценные бумаги. Механизм консенсуса SA: с помощью нового алгоритма репликации на основе конечных автоматов обеспечивает сильную финальность без разрешений для участия и смены состояний. Двигатель Hedger объединяет гомоморфное шифрование и доказательства с нулевым разглашением. Проверяющим нужно пройти KYC. Вся эта схема создана, чтобы учреждения могли выпускать и торговать активами на блокчейне, оставаясь в рамках комплаенса.
7 января 2026 года основнойнет официально стартует, одновременно выходит DuskEVM с поддержкой Solidity. Уже реализовано партнерство с лицензированной биржей в Нидерландах NPEX: у NPEX есть несколько лицензий ЕС, включая MTF, Broker и ECSP. Обе стороны совместно продвигают создание ончейн-торговой площадки для ценных бумаг, планируя завести в сеть активы на 300 млн евро. Quantoz также совместно выпустила цифровой евро EURQ.@Dusk
Базовая инфраструктура действительно работает: блоки растут ровно, а объем стейкинга достиг уровня, который «похоже, не постановка». С 2018 года до запуска основногонета в начале этого года — на это ушло шесть лет, чтобы вывести mainnet. Но ончейн-приложений пока не так много, и по сравнению с тем, что есть у Ethereum с его Layer2, разница довольно большая. Ценность любого чейна в итоге определяется тем, что на нем действительно работает.
#dusk $DUSK
7 января 2026 года основнойнет официально стартует, одновременно выходит DuskEVM с поддержкой Solidity. Уже реализовано партнерство с лицензированной биржей в Нидерландах NPEX: у NPEX есть несколько лицензий ЕС, включая MTF, Broker и ECSP. Обе стороны совместно продвигают создание ончейн-торговой площадки для ценных бумаг, планируя завести в сеть активы на 300 млн евро. Quantoz также совместно выпустила цифровой евро EURQ.@Dusk
Базовая инфраструктура действительно работает: блоки растут ровно, а объем стейкинга достиг уровня, который «похоже, не постановка». С 2018 года до запуска основногонета в начале этого года — на это ушло шесть лет, чтобы вывести mainnet. Но ончейн-приложений пока не так много, и по сравнению с тем, что есть у Ethereum с его Layer2, разница довольно большая. Ценность любого чейна в итоге определяется тем, что на нем действительно работает.
#dusk $DUSK
73
·
--
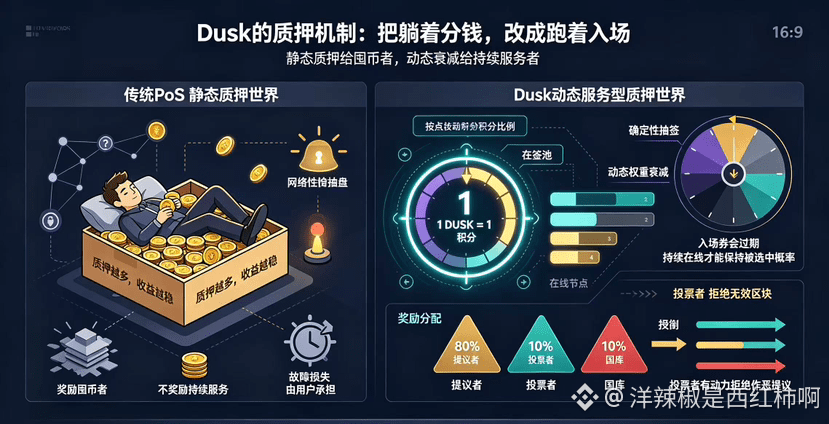
У большинства PoS-цепочек механизм стейкинга на самом деле скрывает довольно незаметную проблему: вы блокируете монеты — и получаете доход, а вот добросовестно ли узел выполняет работу, зависит в основном от сознательности. По сути эта логика вознаграждает «накопителей монет», а не «тех, кто поддерживает сеть». Узлу достаточно собрать побольше монет — и он может бездельничать, получая долю. Если в сети возникает сбой, потери несут пользователи, а узел всё равно забирает награду. По сути, такой дизайн поощряет лень.
Подход Dusk отличается. Она не пытается «подкупить» узлы деньгами, чтобы они вели себя послушно; вместо этого она выстраивает правила так, чтобы узлу для собственной выгоды приходилось выбирать обслуживание безопасности сети. Ключ — детерминированный лотерейный отбор и динамическое затухание весов. Вы стейкаете 1 DUSK — система начисляет вам 1 очко, но это очко не фиксированное: со временем, или если узел отключается, очки затухают. Проще говоря: ваш пропуск истекает. Если вы хотите сохранять вероятность быть выбранным для формирования блоков, нужно быть постоянно онлайн и постоянно выполнять работу. Эта логика превращает статический стейкинг в динамичную услугу: ленивых естественным образом отсеивает.
Распределение наград — тоже хитрый ход. 80% — предлагающему (proposer), 10% — голосующему (voter), 10% — в казну (treasury). На поверхности кажется, что главный кусок получает proposer, но на деле эти 10% у голосующих становятся инструментом сдерживания. Если proposer захочет провернуть мошенничество, ему сначала придётся подкупить голосующих или рискнуть тем, что голосующий не откажется от его недействительного блока. У голосующих есть стимул отвергать попытки сговора ради этих 10% стабильного дохода. В итоге интересы сторон разделяются и одновременно связываются, формируя отношения взаимного сдерживания.
Подобная конструкция на уровне логики использует «правила» вместо «субсидий». Ей неважно, сколько именно вы застейкали — важно, можете ли вы продолжать работу на благо сети. Но даже сколь угодно изощрённые правила: смогут ли они обойти человеческую природу — покажут только реальные данные после запуска основной сети.
#dusk $DUSK @Dusk_Foundation
У большинства PoS-цепочек механизм стейкинга на самом деле скрывает довольно незаметную проблему: вы блокируете монеты — и получаете доход, а вот добросовестно ли узел выполняет работу, зависит в основном от сознательности. По сути эта логика вознаграждает «накопителей монет», а не «тех, кто поддерживает сеть». Узлу достаточно собрать побольше монет — и он может бездельничать, получая долю. Если в сети возникает сбой, потери несут пользователи, а узел всё равно забирает награду. По сути, такой дизайн поощряет лень.
Подход Dusk отличается. Она не пытается «подкупить» узлы деньгами, чтобы они вели себя послушно; вместо этого она выстраивает правила так, чтобы узлу для собственной выгоды приходилось выбирать обслуживание безопасности сети. Ключ — детерминированный лотерейный отбор и динамическое затухание весов. Вы стейкаете 1 DUSK — система начисляет вам 1 очко, но это очко не фиксированное: со временем, или если узел отключается, очки затухают. Проще говоря: ваш пропуск истекает. Если вы хотите сохранять вероятность быть выбранным для формирования блоков, нужно быть постоянно онлайн и постоянно выполнять работу. Эта логика превращает статический стейкинг в динамичную услугу: ленивых естественным образом отсеивает.
Распределение наград — тоже хитрый ход. 80% — предлагающему (proposer), 10% — голосующему (voter), 10% — в казну (treasury). На поверхности кажется, что главный кусок получает proposer, но на деле эти 10% у голосующих становятся инструментом сдерживания. Если proposer захочет провернуть мошенничество, ему сначала придётся подкупить голосующих или рискнуть тем, что голосующий не откажется от его недействительного блока. У голосующих есть стимул отвергать попытки сговора ради этих 10% стабильного дохода. В итоге интересы сторон разделяются и одновременно связываются, формируя отношения взаимного сдерживания.
Подобная конструкция на уровне логики использует «правила» вместо «субсидий». Ей неважно, сколько именно вы застейкали — важно, можете ли вы продолжать работу на благо сети. Но даже сколь угодно изощрённые правила: смогут ли они обойти человеческую природу — покажут только реальные данные после запуска основной сети.
#dusk $DUSK @Dusk
Подход Dusk отличается. Она не пытается «подкупить» узлы деньгами, чтобы они вели себя послушно; вместо этого она выстраивает правила так, чтобы узлу для собственной выгоды приходилось выбирать обслуживание безопасности сети. Ключ — детерминированный лотерейный отбор и динамическое затухание весов. Вы стейкаете 1 DUSK — система начисляет вам 1 очко, но это очко не фиксированное: со временем, или если узел отключается, очки затухают. Проще говоря: ваш пропуск истекает. Если вы хотите сохранять вероятность быть выбранным для формирования блоков, нужно быть постоянно онлайн и постоянно выполнять работу. Эта логика превращает статический стейкинг в динамичную услугу: ленивых естественным образом отсеивает.
Распределение наград — тоже хитрый ход. 80% — предлагающему (proposer), 10% — голосующему (voter), 10% — в казну (treasury). На поверхности кажется, что главный кусок получает proposer, но на деле эти 10% у голосующих становятся инструментом сдерживания. Если proposer захочет провернуть мошенничество, ему сначала придётся подкупить голосующих или рискнуть тем, что голосующий не откажется от его недействительного блока. У голосующих есть стимул отвергать попытки сговора ради этих 10% стабильного дохода. В итоге интересы сторон разделяются и одновременно связываются, формируя отношения взаимного сдерживания.
Подобная конструкция на уровне логики использует «правила» вместо «субсидий». Ей неважно, сколько именно вы застейкали — важно, можете ли вы продолжать работу на благо сети. Но даже сколь угодно изощрённые правила: смогут ли они обойти человеческую природу — покажут только реальные данные после запуска основной сети.
#dusk $DUSK @Dusk
88
·
--
На самом деле многие, увидев приватность в сети, в первую очередь думают: «удобно отмывать деньги» или «это инструмент для хранения средств».
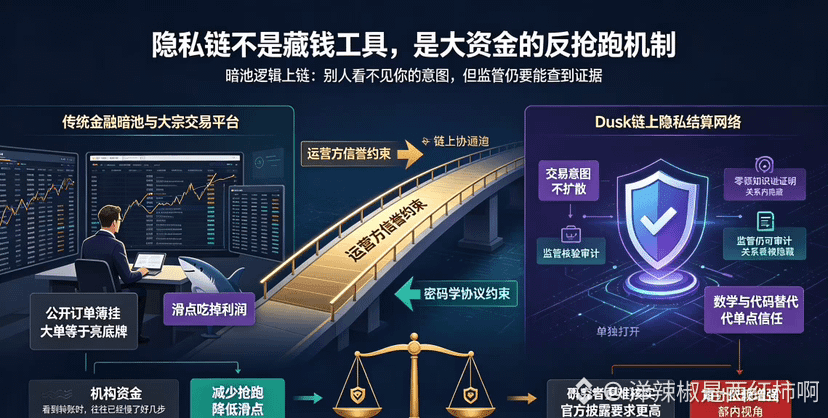
Но если вы правда общались с людьми, которые делали крупные сделки, то обнаружите, что всё совершенно не так. В традиционных финансах уже давно есть тёмные пулы и платформы для сделок крупным лотом — специально для больших объёмов. Их цель — не дать оппоненту увидеть ваши намерения. Если вы вывешиваете крупную заявку в публичной книге ордеров, по сути вы показываете козырные карты всему миру: противная сторона окружит и начнёт торговаться первой, а проскальзывание мгновенно «съест» вашу прибыль.
Это не вопрос приватности — это вопрос эффективности рынка. То, что делает Dusk, — переносит эту логику в блокчейн. Речь не о том, чтобы придумать какой-то новый инструмент: это воспроизведение на блокчейне уже проверенного институционального подхода с помощью криптографии.
В чём разница? Тёмные пулы опираются на репутацию оператора и ограничения со стороны регуляторных правил. Dusk прячет всё на уровне протокола: связь суммы и адресов защищена нулевыми доказательствами, при этом сохраняется возможность доказуемой верификации для регулятора. Обычные трейдеры ничего не видят, но когда регулятору нужно провести аудит, есть предусмотренный канал для уполномоченной проверки. Объект доверия меняется: с организаций на математику и код, который можно проверить.
Честно говоря, это может быть не таким уж плохим и для розницы. В прозрачных сетях перемещения крупных держателей проще всего использовать профессиональным игрокам: когда обычный человек видит перевод, часто оказывается уже на несколько шагов позади. То, что все данные скрываются одинаково, ближе к справедливости, чем когда информация открыто асимметрична — при условии, что регулятор всё же может видеть то, что должен.
Конечно, издержки вполне реальны. Когда инструменты анализа в ончейне перестают работать, независимым исследователям сложнее проверять, куда именно уходят средства проекта, и насколько он реально активен. Рынок становится ещё более зависимым от официальных раскрытий и аудитов. А это, в свою очередь, требует от эмитента проактивно делать более корректное и подробное раскрытие информации, иначе прозрачность превращается из технической в проблему управления.
Поэтому, когда я смотрю на DUSK, я слежу сразу за двумя вещами: насколько приватность действительно «железная» и насколько доверительной является система раскрытия. То, насколько хорошо найден этот баланс, вероятно, важнее любых технических метрик — именно он определяет, как далеко проект сможет зайти.
#dusk $DUSK @Dusk_Foundation
На самом деле многие, увидев приватность в сети, в первую очередь думают: «удобно отмывать деньги» или «это инструмент для хранения средств».
Но если вы правда общались с людьми, которые делали крупные сделки, то обнаружите, что всё совершенно не так. В традиционных финансах уже давно есть тёмные пулы и платформы для сделок крупным лотом — специально для больших объёмов. Их цель — не дать оппоненту увидеть ваши намерения. Если вы вывешиваете крупную заявку в публичной книге ордеров, по сути вы показываете козырные карты всему миру: противная сторона окружит и начнёт торговаться первой, а проскальзывание мгновенно «съест» вашу прибыль.
Это не вопрос приватности — это вопрос эффективности рынка. То, что делает Dusk, — переносит эту логику в блокчейн. Речь не о том, чтобы придумать какой-то новый инструмент: это воспроизведение на блокчейне уже проверенного институционального подхода с помощью криптографии.
В чём разница? Тёмные пулы опираются на репутацию оператора и ограничения со стороны регуляторных правил. Dusk прячет всё на уровне протокола: связь суммы и адресов защищена нулевыми доказательствами, при этом сохраняется возможность доказуемой верификации для регулятора. Обычные трейдеры ничего не видят, но когда регулятору нужно провести аудит, есть предусмотренный канал для уполномоченной проверки. Объект доверия меняется: с организаций на математику и код, который можно проверить.
Честно говоря, это может быть не таким уж плохим и для розницы. В прозрачных сетях перемещения крупных держателей проще всего использовать профессиональным игрокам: когда обычный человек видит перевод, часто оказывается уже на несколько шагов позади. То, что все данные скрываются одинаково, ближе к справедливости, чем когда информация открыто асимметрична — при условии, что регулятор всё же может видеть то, что должен.
Конечно, издержки вполне реальны. Когда инструменты анализа в ончейне перестают работать, независимым исследователям сложнее проверять, куда именно уходят средства проекта, и насколько он реально активен. Рынок становится ещё более зависимым от официальных раскрытий и аудитов. А это, в свою очередь, требует от эмитента проактивно делать более корректное и подробное раскрытие информации, иначе прозрачность превращается из технической в проблему управления.
Поэтому, когда я смотрю на DUSK, я слежу сразу за двумя вещами: насколько приватность действительно «железная» и насколько доверительной является система раскрытия. То, насколько хорошо найден этот баланс, вероятно, важнее любых технических метрик — именно он определяет, как далеко проект сможет зайти.
#dusk $DUSK @Dusk
Но если вы правда общались с людьми, которые делали крупные сделки, то обнаружите, что всё совершенно не так. В традиционных финансах уже давно есть тёмные пулы и платформы для сделок крупным лотом — специально для больших объёмов. Их цель — не дать оппоненту увидеть ваши намерения. Если вы вывешиваете крупную заявку в публичной книге ордеров, по сути вы показываете козырные карты всему миру: противная сторона окружит и начнёт торговаться первой, а проскальзывание мгновенно «съест» вашу прибыль.
Это не вопрос приватности — это вопрос эффективности рынка. То, что делает Dusk, — переносит эту логику в блокчейн. Речь не о том, чтобы придумать какой-то новый инструмент: это воспроизведение на блокчейне уже проверенного институционального подхода с помощью криптографии.
В чём разница? Тёмные пулы опираются на репутацию оператора и ограничения со стороны регуляторных правил. Dusk прячет всё на уровне протокола: связь суммы и адресов защищена нулевыми доказательствами, при этом сохраняется возможность доказуемой верификации для регулятора. Обычные трейдеры ничего не видят, но когда регулятору нужно провести аудит, есть предусмотренный канал для уполномоченной проверки. Объект доверия меняется: с организаций на математику и код, который можно проверить.
Честно говоря, это может быть не таким уж плохим и для розницы. В прозрачных сетях перемещения крупных держателей проще всего использовать профессиональным игрокам: когда обычный человек видит перевод, часто оказывается уже на несколько шагов позади. То, что все данные скрываются одинаково, ближе к справедливости, чем когда информация открыто асимметрична — при условии, что регулятор всё же может видеть то, что должен.
Конечно, издержки вполне реальны. Когда инструменты анализа в ончейне перестают работать, независимым исследователям сложнее проверять, куда именно уходят средства проекта, и насколько он реально активен. Рынок становится ещё более зависимым от официальных раскрытий и аудитов. А это, в свою очередь, требует от эмитента проактивно делать более корректное и подробное раскрытие информации, иначе прозрачность превращается из технической в проблему управления.
Поэтому, когда я смотрю на DUSK, я слежу сразу за двумя вещами: насколько приватность действительно «железная» и насколько доверительной является система раскрытия. То, насколько хорошо найден этот баланс, вероятно, важнее любых технических метрик — именно он определяет, как далеко проект сможет зайти.
#dusk $DUSK @Dusk
104
·
--
Про цитадель Dusk я на самом деле некоторое время думал.
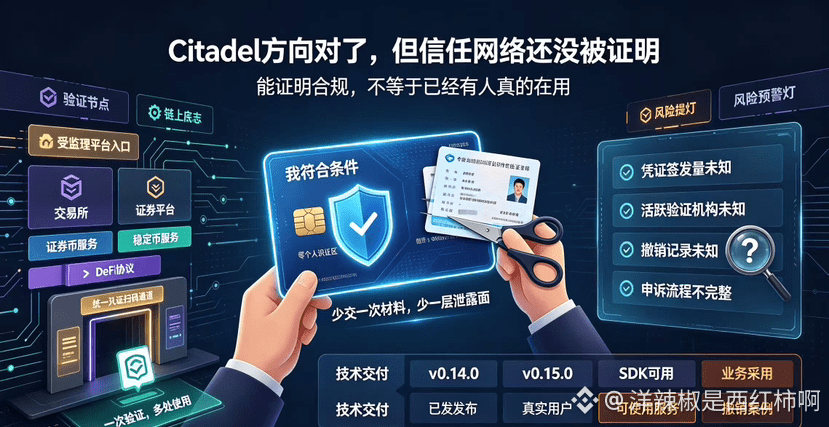
То, что она пытается сделать, мне в целом нравится: пользователь проходит проверку на соответствие требованиям один раз, получает удостоверение, а дальше при посещении разных платформ нужно лишь доказать «что я соответствую условиям», без постоянного повторного предоставления паспорта и подтверждения адреса. Каждый раз требуется сдавать меньше документов — значит, и поверхность для утечек уменьшается на один слой. С точки зрения пользователя это действительно гораздо удобнее.
В объявлении Dusk за 2023 год сказано, что Citadel уже «выпущена». В августе 2024 года она ещё выпустила v0.14.0, а в 2025 году тоже были обновления v0.15.0. С точки зрения существования кода это правда — она всё время итеративно развивалась.
Но я никак не могу понять одну вещь: прошло уже три года после «релиза» — сколько людей реально ею пользуются? Я не спрашиваю, есть ли код; я спрашиваю, есть ли реальные пользователи, которые держат удостоверение Citadel и заходят в какие реальные регулируемые рынки. По данным вроде объёмов выдачи удостоверений, активных организаций, проводящих проверку, записей об отзывах — в открытых материалах ничего не найти. Техническая поставка и бизнес-принятие — это разные вещи, их нельзя смешивать.
Есть ещё один момент, который меня немного не успокаивает. Нулевое разграничительное доказательство (zero-knowledge) может подтвердить, что удостоверение соответствует условиям, но если организация, выдавшая удостоверение, ошиблась в данных, или удостоверение нужно отозвать — как пользователь будет подавать апелляцию? Примут ли это на других платформах дальше? Удостоверение можно использовать на разных платформах — это повышает эффективность, но ошибка выдающей стороны окажется масштабированной до большего числа мест. Про отказоустойчивость механизма и процедуру обновлений — пока я не вижу полного описания.
Я не говорю, что у Citadel нет ценности. Разделить «я соответствую условиям» и «мои полные данные» — это действительно правильное направление для соответствия и приватности. Но если есть и статья, и SDK, это лишь доказывает, что инструмент существует; это не доказывает, что доверительная сеть уже реально сформировалась.
Когда Dusk публично покажет первых провайдеров выдачи удостоверений, доступные сервисы, а также записи об отзывах и апелляциях, я смогу оценить: это действительно ров или просто ещё один протокол, который пока не довели до рабочего состояния. А до тех пор — сначала ставлю знак вопроса.
#dusk $DUSK @Dusk_Foundation
Про цитадель Dusk я на самом деле некоторое время думал.
То, что она пытается сделать, мне в целом нравится: пользователь проходит проверку на соответствие требованиям один раз, получает удостоверение, а дальше при посещении разных платформ нужно лишь доказать «что я соответствую условиям», без постоянного повторного предоставления паспорта и подтверждения адреса. Каждый раз требуется сдавать меньше документов — значит, и поверхность для утечек уменьшается на один слой. С точки зрения пользователя это действительно гораздо удобнее.
В объявлении Dusk за 2023 год сказано, что Citadel уже «выпущена». В августе 2024 года она ещё выпустила v0.14.0, а в 2025 году тоже были обновления v0.15.0. С точки зрения существования кода это правда — она всё время итеративно развивалась.
Но я никак не могу понять одну вещь: прошло уже три года после «релиза» — сколько людей реально ею пользуются? Я не спрашиваю, есть ли код; я спрашиваю, есть ли реальные пользователи, которые держат удостоверение Citadel и заходят в какие реальные регулируемые рынки. По данным вроде объёмов выдачи удостоверений, активных организаций, проводящих проверку, записей об отзывах — в открытых материалах ничего не найти. Техническая поставка и бизнес-принятие — это разные вещи, их нельзя смешивать.
Есть ещё один момент, который меня немного не успокаивает. Нулевое разграничительное доказательство (zero-knowledge) может подтвердить, что удостоверение соответствует условиям, но если организация, выдавшая удостоверение, ошиблась в данных, или удостоверение нужно отозвать — как пользователь будет подавать апелляцию? Примут ли это на других платформах дальше? Удостоверение можно использовать на разных платформах — это повышает эффективность, но ошибка выдающей стороны окажется масштабированной до большего числа мест. Про отказоустойчивость механизма и процедуру обновлений — пока я не вижу полного описания.
Я не говорю, что у Citadel нет ценности. Разделить «я соответствую условиям» и «мои полные данные» — это действительно правильное направление для соответствия и приватности. Но если есть и статья, и SDK, это лишь доказывает, что инструмент существует; это не доказывает, что доверительная сеть уже реально сформировалась.
Когда Dusk публично покажет первых провайдеров выдачи удостоверений, доступные сервисы, а также записи об отзывах и апелляциях, я смогу оценить: это действительно ров или просто ещё один протокол, который пока не довели до рабочего состояния. А до тех пор — сначала ставлю знак вопроса.
#dusk $DUSK @Dusk
То, что она пытается сделать, мне в целом нравится: пользователь проходит проверку на соответствие требованиям один раз, получает удостоверение, а дальше при посещении разных платформ нужно лишь доказать «что я соответствую условиям», без постоянного повторного предоставления паспорта и подтверждения адреса. Каждый раз требуется сдавать меньше документов — значит, и поверхность для утечек уменьшается на один слой. С точки зрения пользователя это действительно гораздо удобнее.
В объявлении Dusk за 2023 год сказано, что Citadel уже «выпущена». В августе 2024 года она ещё выпустила v0.14.0, а в 2025 году тоже были обновления v0.15.0. С точки зрения существования кода это правда — она всё время итеративно развивалась.
Но я никак не могу понять одну вещь: прошло уже три года после «релиза» — сколько людей реально ею пользуются? Я не спрашиваю, есть ли код; я спрашиваю, есть ли реальные пользователи, которые держат удостоверение Citadel и заходят в какие реальные регулируемые рынки. По данным вроде объёмов выдачи удостоверений, активных организаций, проводящих проверку, записей об отзывах — в открытых материалах ничего не найти. Техническая поставка и бизнес-принятие — это разные вещи, их нельзя смешивать.
Есть ещё один момент, который меня немного не успокаивает. Нулевое разграничительное доказательство (zero-knowledge) может подтвердить, что удостоверение соответствует условиям, но если организация, выдавшая удостоверение, ошиблась в данных, или удостоверение нужно отозвать — как пользователь будет подавать апелляцию? Примут ли это на других платформах дальше? Удостоверение можно использовать на разных платформах — это повышает эффективность, но ошибка выдающей стороны окажется масштабированной до большего числа мест. Про отказоустойчивость механизма и процедуру обновлений — пока я не вижу полного описания.
Я не говорю, что у Citadel нет ценности. Разделить «я соответствую условиям» и «мои полные данные» — это действительно правильное направление для соответствия и приватности. Но если есть и статья, и SDK, это лишь доказывает, что инструмент существует; это не доказывает, что доверительная сеть уже реально сформировалась.
Когда Dusk публично покажет первых провайдеров выдачи удостоверений, доступные сервисы, а также записи об отзывах и апелляциях, я смогу оценить: это действительно ров или просто ещё один протокол, который пока не довели до рабочего состояния. А до тех пор — сначала ставлю знак вопроса.
#dusk $DUSK @Dusk
98
·
--
Рост
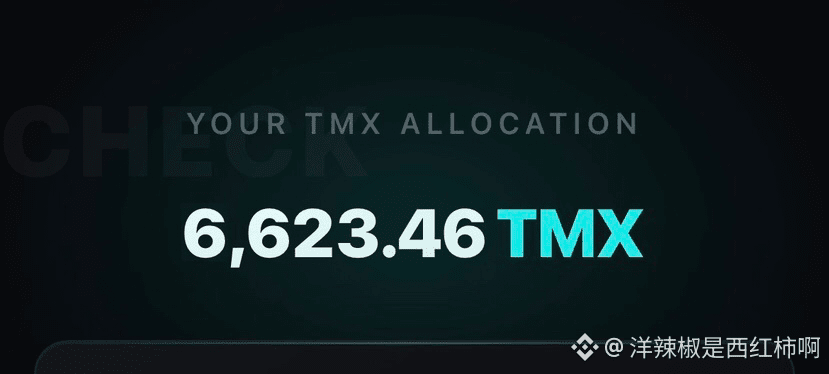
Одна волна — и деньги в кармане: TMX неожиданно выдал мне более 6000 токенов! Честно, я такого не ожидал. Я ведь просто немного поучаствовал в заданиях и подписывался всего пару месяцев. Возможно, в части стейкинга токенов дают побольше. Не знаю, сколько сейчас до открытия торгов — получится ли разбогатеть?
Если честно, пока играл и делал стейкинг в TermMax, впечатления были смешанные: и радовало, и огорчало. Я наступил на немало подводных камней. Я примерно закинул 3000 долларов в стейкинг — думал, так смогу получить больше баллов. Вначале цифры доходности выглядели очень заманчиво, но когда реально внес стейкинг, оказалось, что ограничений намного больше, чем я представлял. Самое что раздражает — механика времени: если в середине частично вывести средства, то накопленная длительность сразу обнуляется, и все время, которое я «промучил» до этого, оказывается просто потраченным впустую. Это правда очень мучительно. В отличие от обычного стейкинга, где можно более гибко входить и выходить, тут это больше похоже на принудительную блокировку: прежде чем временно поменять позицию, нужно хорошенько подумать. Также нужно точно рассчитать коэффициент залога: если рынок начнет колебаться, а по срокам не успеешь вовремя обработать позицию, появляется риск ликвидации. Несколько раз меня прям пугало так, что я ночью докидывал залог. Механика довольно сложная, и многие детали сами по себе не подсказывают — как новичку, легко проигнорировать правила и нарваться.
Но вот фиксированная ставка @termmax — в этом, конечно, есть преимущество. Главное — перед стейкингом обязательно понять правила, не смотреть только на «поверхностный» годовой процент, контролировать размер позиции и не вкидывать туда все деньги. Получилось как «и рыбу поймал, и суп сварил»: плюс к этому часть с airdrop — так что годовая доходность, наверное, должна быть вообще страшной, ха-ха #termmax
Одна волна — и деньги в кармане: TMX неожиданно выдал мне более 6000 токенов! Честно, я такого не ожидал. Я ведь просто немного поучаствовал в заданиях и подписывался всего пару месяцев. Возможно, в части стейкинга токенов дают побольше. Не знаю, сколько сейчас до открытия торгов — получится ли разбогатеть?
Если честно, пока играл и делал стейкинг в TermMax, впечатления были смешанные: и радовало, и огорчало. Я наступил на немало подводных камней. Я примерно закинул 3000 долларов в стейкинг — думал, так смогу получить больше баллов. Вначале цифры доходности выглядели очень заманчиво, но когда реально внес стейкинг, оказалось, что ограничений намного больше, чем я представлял. Самое что раздражает — механика времени: если в середине частично вывести средства, то накопленная длительность сразу обнуляется, и все время, которое я «промучил» до этого, оказывается просто потраченным впустую. Это правда очень мучительно. В отличие от обычного стейкинга, где можно более гибко входить и выходить, тут это больше похоже на принудительную блокировку: прежде чем временно поменять позицию, нужно хорошенько подумать. Также нужно точно рассчитать коэффициент залога: если рынок начнет колебаться, а по срокам не успеешь вовремя обработать позицию, появляется риск ликвидации. Несколько раз меня прям пугало так, что я ночью докидывал залог. Механика довольно сложная, и многие детали сами по себе не подсказывают — как новичку, легко проигнорировать правила и нарваться.
Но вот фиксированная ставка @TermMax — в этом, конечно, есть преимущество. Главное — перед стейкингом обязательно понять правила, не смотреть только на «поверхностный» годовой процент, контролировать размер позиции и не вкидывать туда все деньги. Получилось как «и рыбу поймал, и суп сварил»: плюс к этому часть с airdrop — так что годовая доходность, наверное, должна быть вообще страшной, ха-ха #termmax
Если честно, пока играл и делал стейкинг в TermMax, впечатления были смешанные: и радовало, и огорчало. Я наступил на немало подводных камней. Я примерно закинул 3000 долларов в стейкинг — думал, так смогу получить больше баллов. Вначале цифры доходности выглядели очень заманчиво, но когда реально внес стейкинг, оказалось, что ограничений намного больше, чем я представлял. Самое что раздражает — механика времени: если в середине частично вывести средства, то накопленная длительность сразу обнуляется, и все время, которое я «промучил» до этого, оказывается просто потраченным впустую. Это правда очень мучительно. В отличие от обычного стейкинга, где можно более гибко входить и выходить, тут это больше похоже на принудительную блокировку: прежде чем временно поменять позицию, нужно хорошенько подумать. Также нужно точно рассчитать коэффициент залога: если рынок начнет колебаться, а по срокам не успеешь вовремя обработать позицию, появляется риск ликвидации. Несколько раз меня прям пугало так, что я ночью докидывал залог. Механика довольно сложная, и многие детали сами по себе не подсказывают — как новичку, легко проигнорировать правила и нарваться.
Но вот фиксированная ставка @TermMax — в этом, конечно, есть преимущество. Главное — перед стейкингом обязательно понять правила, не смотреть только на «поверхностный» годовой процент, контролировать размер позиции и не вкидывать туда все деньги. Получилось как «и рыбу поймал, и суп сварил»: плюс к этому часть с airdrop — так что годовая доходность, наверное, должна быть вообще страшной, ха-ха #termmax
8
2
1.6k
·
--
Я на самом деле некоторое время обдумывал этот момент — не потому, что суммы большие, а потому что формулировки в двух объявлениях слишком сильно отличаются.
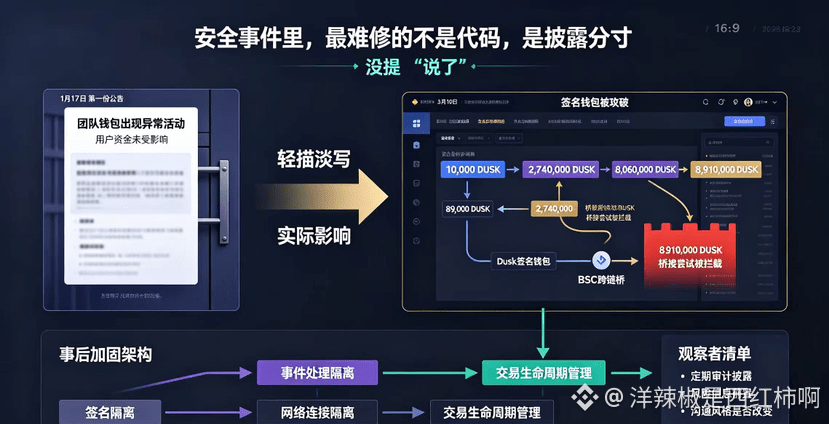
17 января, когда я впервые это увидел, Dusk написал: «в кошельке команды наблюдается аномальная активность», «средства пользователей не пострадали». Я прочитал и просто пролистнул, подумал, что это не проблема. И только когда 10 марта вышел тот подробный отчет, я понял, что всё гораздо сложнее, чем мне казалось.
Одни и те же DUSK — десять тысяч было выведено, восемьдесят девять, два миллиона семьсот сорок—семь? — двести семьдесят четыре миллиона, восемь миллионов шестьсот шестьдесят? — восемь миллионов шестьсот шесть?
(Суммируя) одна операция за другой: всего было выведено больше десяти миллионов DUSK. Последняя попытка моста — восемь миллионов девятьсот девяносто одна тысяча — была остановлена только потому, что мост экстренно отключили.
Самое важное, что, на мой взгляд, стоит тщательно обдумать, — это не «кто-то атаковал», а огромная разница между тем, как команда отреагировала изначально, и теми деталями, которые позже раскрыли. Если смотреть только на первое объявление, складывается впечатление: «аномалия очень незначительная, всё уже взято под контроль». А когда прочитал отчет после инцидента, стало ясно: подпись-кошелек был скомпрометирован, средства вывели, а часть ещё и переправили через кроссчейн в BSC. Эти сведения не противоречат друг другу, но ощущения от них совершенно разные.
Позже команда сделала изоляцию и усиление: разнесла подпись, обработку событий и сетевое подключение. К транзакционному состоянию добавили понятное управление жизненным циклом. Эти последующие шаги показывают, что они действительно закрывали пробелы в архитектуре. Но меня беспокоит один вопрос: если бы в самом первом объявлении сразу прояснили, что «атакующему удалось получить доступ к подписному кошельку, и несколько миллионов токенов были переведены», — как бы рынок отреагировал? Официальная команда выбрала более сдержанные формулировки, возможно, чтобы не вызвать панику, а возможно, чтобы сначала стабилизировать ситуацию, а уже потом разбираться. Сам этот выбор — по сути коммуникационная стратегия; у стратегии нет абсолютного «правильно/неправильно». Но для тех, кто следит за безопасностью, между «не упомянули» и «сказали» разница не только в словах — это разный уровень коммуникационных издержек.
Я сейчас всё ещё наблюдаю за двумя вещами: во‑первых, после этого Dusk регулярно ли раскрывает прогресс и результаты security-аудита; во‑вторых, станет ли в последующих событиях раскрытие информации о рисках более ранним и более прозрачным. Безопасную архитектуру можно дополнять, стиль коммуникаций — синхронизировать, но, возможно, это сложнее, чем просто несколько строк кода.
#dusk $DUSK @Dusk_Foundation
Я на самом деле некоторое время обдумывал этот момент — не потому, что суммы большие, а потому что формулировки в двух объявлениях слишком сильно отличаются.
17 января, когда я впервые это увидел, Dusk написал: «в кошельке команды наблюдается аномальная активность», «средства пользователей не пострадали». Я прочитал и просто пролистнул, подумал, что это не проблема. И только когда 10 марта вышел тот подробный отчет, я понял, что всё гораздо сложнее, чем мне казалось.
Одни и те же DUSK — десять тысяч было выведено, восемьдесят девять, два миллиона семьсот сорок—семь? — двести семьдесят четыре миллиона, восемь миллионов шестьсот шестьдесят? — восемь миллионов шестьсот шесть?
(Суммируя) одна операция за другой: всего было выведено больше десяти миллионов DUSK. Последняя попытка моста — восемь миллионов девятьсот девяносто одна тысяча — была остановлена только потому, что мост экстренно отключили.
Самое важное, что, на мой взгляд, стоит тщательно обдумать, — это не «кто-то атаковал», а огромная разница между тем, как команда отреагировала изначально, и теми деталями, которые позже раскрыли. Если смотреть только на первое объявление, складывается впечатление: «аномалия очень незначительная, всё уже взято под контроль». А когда прочитал отчет после инцидента, стало ясно: подпись-кошелек был скомпрометирован, средства вывели, а часть ещё и переправили через кроссчейн в BSC. Эти сведения не противоречат друг другу, но ощущения от них совершенно разные.
Позже команда сделала изоляцию и усиление: разнесла подпись, обработку событий и сетевое подключение. К транзакционному состоянию добавили понятное управление жизненным циклом. Эти последующие шаги показывают, что они действительно закрывали пробелы в архитектуре. Но меня беспокоит один вопрос: если бы в самом первом объявлении сразу прояснили, что «атакующему удалось получить доступ к подписному кошельку, и несколько миллионов токенов были переведены», — как бы рынок отреагировал? Официальная команда выбрала более сдержанные формулировки, возможно, чтобы не вызвать панику, а возможно, чтобы сначала стабилизировать ситуацию, а уже потом разбираться. Сам этот выбор — по сути коммуникационная стратегия; у стратегии нет абсолютного «правильно/неправильно». Но для тех, кто следит за безопасностью, между «не упомянули» и «сказали» разница не только в словах — это разный уровень коммуникационных издержек.
Я сейчас всё ещё наблюдаю за двумя вещами: во‑первых, после этого Dusk регулярно ли раскрывает прогресс и результаты security-аудита; во‑вторых, станет ли в последующих событиях раскрытие информации о рисках более ранним и более прозрачным. Безопасную архитектуру можно дополнять, стиль коммуникаций — синхронизировать, но, возможно, это сложнее, чем просто несколько строк кода.
#dusk $DUSK @Dusk
17 января, когда я впервые это увидел, Dusk написал: «в кошельке команды наблюдается аномальная активность», «средства пользователей не пострадали». Я прочитал и просто пролистнул, подумал, что это не проблема. И только когда 10 марта вышел тот подробный отчет, я понял, что всё гораздо сложнее, чем мне казалось.
Одни и те же DUSK — десять тысяч было выведено, восемьдесят девять, два миллиона семьсот сорок—семь? — двести семьдесят четыре миллиона, восемь миллионов шестьсот шестьдесят? — восемь миллионов шестьсот шесть?
(Суммируя) одна операция за другой: всего было выведено больше десяти миллионов DUSK. Последняя попытка моста — восемь миллионов девятьсот девяносто одна тысяча — была остановлена только потому, что мост экстренно отключили.
Самое важное, что, на мой взгляд, стоит тщательно обдумать, — это не «кто-то атаковал», а огромная разница между тем, как команда отреагировала изначально, и теми деталями, которые позже раскрыли. Если смотреть только на первое объявление, складывается впечатление: «аномалия очень незначительная, всё уже взято под контроль». А когда прочитал отчет после инцидента, стало ясно: подпись-кошелек был скомпрометирован, средства вывели, а часть ещё и переправили через кроссчейн в BSC. Эти сведения не противоречат друг другу, но ощущения от них совершенно разные.
Позже команда сделала изоляцию и усиление: разнесла подпись, обработку событий и сетевое подключение. К транзакционному состоянию добавили понятное управление жизненным циклом. Эти последующие шаги показывают, что они действительно закрывали пробелы в архитектуре. Но меня беспокоит один вопрос: если бы в самом первом объявлении сразу прояснили, что «атакующему удалось получить доступ к подписному кошельку, и несколько миллионов токенов были переведены», — как бы рынок отреагировал? Официальная команда выбрала более сдержанные формулировки, возможно, чтобы не вызвать панику, а возможно, чтобы сначала стабилизировать ситуацию, а уже потом разбираться. Сам этот выбор — по сути коммуникационная стратегия; у стратегии нет абсолютного «правильно/неправильно». Но для тех, кто следит за безопасностью, между «не упомянули» и «сказали» разница не только в словах — это разный уровень коммуникационных издержек.
Я сейчас всё ещё наблюдаю за двумя вещами: во‑первых, после этого Dusk регулярно ли раскрывает прогресс и результаты security-аудита; во‑вторых, станет ли в последующих событиях раскрытие информации о рисках более ранним и более прозрачным. Безопасную архитектуру можно дополнять, стиль коммуникаций — синхронизировать, но, возможно, это сложнее, чем просто несколько строк кода.
#dusk $DUSK @Dusk
290
·
--
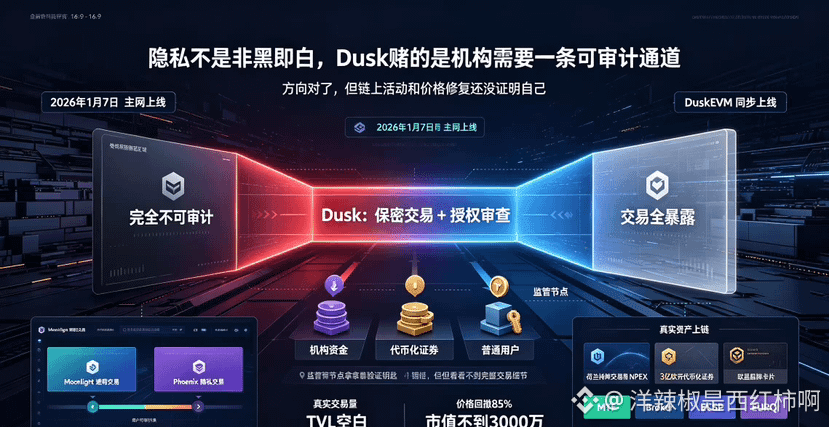
Dusk这项目,我盯了挺久,一直没动手。不是不看好,是看不清。
先说它到底想干嘛。市面上隐私币一大堆,Monero、Zcash都是老面孔了。Dusk跟它们最大的区别是——它不跟监管对着干。Monero是“谁都别看”,Zcash是“想看也行但得用户同意”,Dusk走的是第三条路:交易默认保密,但监管需要的时候有路径让监管查。
说白了,它赌的是未来机构要进场,但机构不可能接受一个完全看不见的黑箱。
技术层面,2026年1月7号主网正式启动了,DuskEVM同步上线。兼容Solidity,开发者从以太坊迁过来基本不用改代码。这个兼容性挺关键的——不用重新学一套东西,生态起量会快很多。而且它搞了双交易模型,Moonlight管透明交易,Phoenix管隐私交易,用户自己切换。既满足了隐私需求,又不会因为“无法审计”被交易所下架。
真正让我觉得不一样的是落地。Dusk跟荷兰持牌交易所NPEX搞了正式合作,超过3亿欧元的代币化证券已经在链上发行和交易了。NPEX是荷兰持牌的多边交易设施,DuskTrade拿了MTF、Broker、ECSP这些欧盟牌照。Quantoz也通过Dusk发行了合规欧元稳定币EURQ。这些是真金白银的受监管资产在跑,不是测试网上的demo。
但问题也很明显。链上真实交易量不高,超过70%的区块里交易数不足2笔。DeFiLlama上搜Dusk,TVL那栏是空白。代币价格从年初高点下来回撤超过85%,现在0.06美元左右晃荡,市值不到3000万。6月币安还下架了DUSK/BTC交易对。
方向我认——传统金融想上链,隐私和合规之间一直找不到平衡点,Dusk确实找到了一个可以落地的位置。NPEX的合作也证明这套逻辑不是空转。
我会继续盯着NPEX那3亿欧元资产能不能真正产生持续的交易流量,以及DuskEVM上有没有真正好用的应用长出来。
在那之前,先看,不动。
#dusk $DUSK @Dusk_Foundation
Dusk这项目,我盯了挺久,一直没动手。不是不看好,是看不清。
先说它到底想干嘛。市面上隐私币一大堆,Monero、Zcash都是老面孔了。Dusk跟它们最大的区别是——它不跟监管对着干。Monero是“谁都别看”,Zcash是“想看也行但得用户同意”,Dusk走的是第三条路:交易默认保密,但监管需要的时候有路径让监管查。
说白了,它赌的是未来机构要进场,但机构不可能接受一个完全看不见的黑箱。
技术层面,2026年1月7号主网正式启动了,DuskEVM同步上线。兼容Solidity,开发者从以太坊迁过来基本不用改代码。这个兼容性挺关键的——不用重新学一套东西,生态起量会快很多。而且它搞了双交易模型,Moonlight管透明交易,Phoenix管隐私交易,用户自己切换。既满足了隐私需求,又不会因为“无法审计”被交易所下架。
真正让我觉得不一样的是落地。Dusk跟荷兰持牌交易所NPEX搞了正式合作,超过3亿欧元的代币化证券已经在链上发行和交易了。NPEX是荷兰持牌的多边交易设施,DuskTrade拿了MTF、Broker、ECSP这些欧盟牌照。Quantoz也通过Dusk发行了合规欧元稳定币EURQ。这些是真金白银的受监管资产在跑,不是测试网上的demo。
但问题也很明显。链上真实交易量不高,超过70%的区块里交易数不足2笔。DeFiLlama上搜Dusk,TVL那栏是空白。代币价格从年初高点下来回撤超过85%,现在0.06美元左右晃荡,市值不到3000万。6月币安还下架了DUSK/BTC交易对。
方向我认——传统金融想上链,隐私和合规之间一直找不到平衡点,Dusk确实找到了一个可以落地的位置。NPEX的合作也证明这套逻辑不是空转。
我会继续盯着NPEX那3亿欧元资产能不能真正产生持续的交易流量,以及DuskEVM上有没有真正好用的应用长出来。
在那之前,先看,不动。
#dusk $DUSK @Dusk
先说它到底想干嘛。市面上隐私币一大堆,Monero、Zcash都是老面孔了。Dusk跟它们最大的区别是——它不跟监管对着干。Monero是“谁都别看”,Zcash是“想看也行但得用户同意”,Dusk走的是第三条路:交易默认保密,但监管需要的时候有路径让监管查。
说白了,它赌的是未来机构要进场,但机构不可能接受一个完全看不见的黑箱。
技术层面,2026年1月7号主网正式启动了,DuskEVM同步上线。兼容Solidity,开发者从以太坊迁过来基本不用改代码。这个兼容性挺关键的——不用重新学一套东西,生态起量会快很多。而且它搞了双交易模型,Moonlight管透明交易,Phoenix管隐私交易,用户自己切换。既满足了隐私需求,又不会因为“无法审计”被交易所下架。
真正让我觉得不一样的是落地。Dusk跟荷兰持牌交易所NPEX搞了正式合作,超过3亿欧元的代币化证券已经在链上发行和交易了。NPEX是荷兰持牌的多边交易设施,DuskTrade拿了MTF、Broker、ECSP这些欧盟牌照。Quantoz也通过Dusk发行了合规欧元稳定币EURQ。这些是真金白银的受监管资产在跑,不是测试网上的demo。
但问题也很明显。链上真实交易量不高,超过70%的区块里交易数不足2笔。DeFiLlama上搜Dusk,TVL那栏是空白。代币价格从年初高点下来回撤超过85%,现在0.06美元左右晃荡,市值不到3000万。6月币安还下架了DUSK/BTC交易对。
方向我认——传统金融想上链,隐私和合规之间一直找不到平衡点,Dusk确实找到了一个可以落地的位置。NPEX的合作也证明这套逻辑不是空转。
我会继续盯着NPEX那3亿欧元资产能不能真正产生持续的交易流量,以及DuskEVM上有没有真正好用的应用长出来。
在那之前,先看,不动。
#dusk $DUSK @Dusk
1
81
·
--
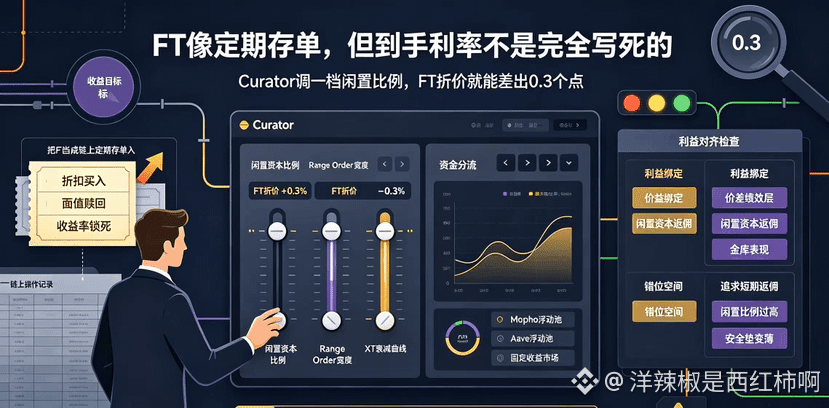
很多人都把TermMax的FT当成“链上定期存单”来买。打折买入,到期按面值赎回,收益率在进场那一刻就锁死了。这个理解没毛病。
但如果你真的把FT完全当成存单,你就忽略了一个关键变量——Curator在背后替你调参数的时候,他的利益跟你真的一致吗?
这两天我翻了Keyrock和Origami在金库里的操作记录,发现同一期限、同样抵押资产的FT折价,能差出0.3个点。这0.3不是市场随机波动的产物,是Curator自己决策的结果——闲置资本去Morpho的比例调高一档,折价就收窄一点;调低一点,折价就放大一些。
问题在于:Curator调这档参数的时候,他是在替FT买家争取更优利率,还是在替自己的绩效层争取更高分成?
TermMax的激励机制里,Curator拿的是FT/XT价差的绩效层,加上闲置资本去Morpho/Aave的返佣分成。这两部分收入来源,跟FT买家利益是绑定的,但有错位空间——如果Curator为了让闲置层返佣更高,把idle比例拉到极限,FT的折价确实可能收窄,但金库的整体安全性是不是跟着变薄了?
这不是说Curator一定会作恶。Keyrock这种级别的机构,品牌价值高于一次短期的套利空间。但“不会作恶”和“利益完全对齐”是两回事。Curator的核心能力是“判断”——判断短期资金率、判断期限匹配、判断XT衰减曲线怎么钉——但他的判断结果,直接决定了你买入FT的到手利率。你选金库,其实是在选“你信哪个Curator的久期判断”。
我看Curator面板,不先看idle比例,先看他自己有没有在FT里放真金白银。如果管金库的人自己都不买自己管的FT,那他的决策链跟我之间,就隔了一层无风险代理成本。这比APY多0.3个点更值得在意。#termmax @termmax
很多人都把TermMax的FT当成“链上定期存单”来买。打折买入,到期按面值赎回,收益率在进场那一刻就锁死了。这个理解没毛病。
但如果你真的把FT完全当成存单,你就忽略了一个关键变量——Curator在背后替你调参数的时候,他的利益跟你真的一致吗?
这两天我翻了Keyrock和Origami在金库里的操作记录,发现同一期限、同样抵押资产的FT折价,能差出0.3个点。这0.3不是市场随机波动的产物,是Curator自己决策的结果——闲置资本去Morpho的比例调高一档,折价就收窄一点;调低一点,折价就放大一些。
问题在于:Curator调这档参数的时候,他是在替FT买家争取更优利率,还是在替自己的绩效层争取更高分成?
TermMax的激励机制里,Curator拿的是FT/XT价差的绩效层,加上闲置资本去Morpho/Aave的返佣分成。这两部分收入来源,跟FT买家利益是绑定的,但有错位空间——如果Curator为了让闲置层返佣更高,把idle比例拉到极限,FT的折价确实可能收窄,但金库的整体安全性是不是跟着变薄了?
这不是说Curator一定会作恶。Keyrock这种级别的机构,品牌价值高于一次短期的套利空间。但“不会作恶”和“利益完全对齐”是两回事。Curator的核心能力是“判断”——判断短期资金率、判断期限匹配、判断XT衰减曲线怎么钉——但他的判断结果,直接决定了你买入FT的到手利率。你选金库,其实是在选“你信哪个Curator的久期判断”。
我看Curator面板,不先看idle比例,先看他自己有没有在FT里放真金白银。如果管金库的人自己都不买自己管的FT,那他的决策链跟我之间,就隔了一层无风险代理成本。这比APY多0.3个点更值得在意。#termmax @TermMax
但如果你真的把FT完全当成存单,你就忽略了一个关键变量——Curator在背后替你调参数的时候,他的利益跟你真的一致吗?
这两天我翻了Keyrock和Origami在金库里的操作记录,发现同一期限、同样抵押资产的FT折价,能差出0.3个点。这0.3不是市场随机波动的产物,是Curator自己决策的结果——闲置资本去Morpho的比例调高一档,折价就收窄一点;调低一点,折价就放大一些。
问题在于:Curator调这档参数的时候,他是在替FT买家争取更优利率,还是在替自己的绩效层争取更高分成?
TermMax的激励机制里,Curator拿的是FT/XT价差的绩效层,加上闲置资本去Morpho/Aave的返佣分成。这两部分收入来源,跟FT买家利益是绑定的,但有错位空间——如果Curator为了让闲置层返佣更高,把idle比例拉到极限,FT的折价确实可能收窄,但金库的整体安全性是不是跟着变薄了?
这不是说Curator一定会作恶。Keyrock这种级别的机构,品牌价值高于一次短期的套利空间。但“不会作恶”和“利益完全对齐”是两回事。Curator的核心能力是“判断”——判断短期资金率、判断期限匹配、判断XT衰减曲线怎么钉——但他的判断结果,直接决定了你买入FT的到手利率。你选金库,其实是在选“你信哪个Curator的久期判断”。
我看Curator面板,不先看idle比例,先看他自己有没有在FT里放真金白银。如果管金库的人自己都不买自己管的FT,那他的决策链跟我之间,就隔了一层无风险代理成本。这比APY多0.3个点更值得在意。#termmax @TermMax
4
175
·
--
Проект Dusk, признаюсь, поначалу я не слишком всерьёз к нему отнёсся。
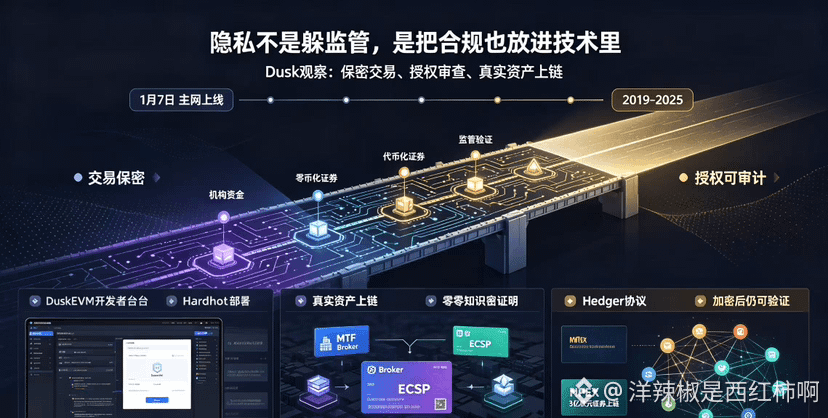
Меня действительно заставило остановиться и присмотреться внимательнее то, что 7 января нынешнего года он вышел в основной сети. Шесть лет пришлось ждать, пока он наконец заработал — такая выдержка в нынешней суетливой среде встречается действительно редко. В отличие от большинства privacy‑проектов, которые держат регулирование за дверью, Dusk поступает наоборот: он хочет встроить приватность в саму систему. Транзакции по умолчанию конфиденциальны, но уполномоченная сторона может проводить проверку. Эта «селективная раскрываемость» как раз попадает в ту крайне узкую щель между приватностью и комплаенсом.
С технической стороны в последнее время заметны немалые подвижки. DuskEVM запустили в основной сети: разработчики могут напрямую деплоить контракты с помощью Solidity и Hardhat — стоимость миграции экосистемы действительно снизилась. Ключевой компонент Hedger объединяет нулевые знания и гомоморфное шифрование: после шифрования данных транзакций проверка возможна без их последующей расшифровки.
По-настоящему отличает его то, что он выходит в реальность — а не просто «оборачивает» старые пакеты активов оболочкой, а пытается перенести на блокчейн весь жизненный цикл активов. DuskTrade позиционируется как neobroker токенизированных финансовых активов. За спиной у него план по токенизации более чем 300 млн евро ценных бумаг от NPEX, и он также имеет полный набор лицензий ЕС вроде MTF, Broker, ECSP и т. д. На чейне крутятся реальные активы, а не «воздух».
Ещё стоит упомянуть узловые наказания. Dusk разделяет оффлайн и двойную подпись на два уровня — мягкий и жёсткий, это не работает по принципу «одним ударом для всех».
Конечно, у медали есть и обратная сторона. Пока эта часть у институционалов выглядит довольно холодной: объём заклока на ончейне и ликвидность ограничены. Цена колеблется в диапазоне 0.06–0.08 доллара, а откат от пиков в начале года заметный. Плюс каждый день примерно 170 тысяч DUSK продолжают постепенно разблокироваться и поступать в обращение.
Моё мнение такое: точку баланса между приватностью и комплаенсом Dusk действительно нашёл и сумел занять место, которое можно реализовать. Но если выполнить всё на шаг медленнее, то и нарратив может смениться. Я продолжу следить за объёмами институциональных сделок в основной сети и прогрессом внедрения экосистемы — эти данные честнее, чем любой whitepaper.
#dusk $DUSK @Dusk_Foundation
Проект Dusk, признаюсь, поначалу я не слишком всерьёз к нему отнёсся。
Меня действительно заставило остановиться и присмотреться внимательнее то, что 7 января нынешнего года он вышел в основной сети. Шесть лет пришлось ждать, пока он наконец заработал — такая выдержка в нынешней суетливой среде встречается действительно редко. В отличие от большинства privacy‑проектов, которые держат регулирование за дверью, Dusk поступает наоборот: он хочет встроить приватность в саму систему. Транзакции по умолчанию конфиденциальны, но уполномоченная сторона может проводить проверку. Эта «селективная раскрываемость» как раз попадает в ту крайне узкую щель между приватностью и комплаенсом.
С технической стороны в последнее время заметны немалые подвижки. DuskEVM запустили в основной сети: разработчики могут напрямую деплоить контракты с помощью Solidity и Hardhat — стоимость миграции экосистемы действительно снизилась. Ключевой компонент Hedger объединяет нулевые знания и гомоморфное шифрование: после шифрования данных транзакций проверка возможна без их последующей расшифровки.
По-настоящему отличает его то, что он выходит в реальность — а не просто «оборачивает» старые пакеты активов оболочкой, а пытается перенести на блокчейн весь жизненный цикл активов. DuskTrade позиционируется как neobroker токенизированных финансовых активов. За спиной у него план по токенизации более чем 300 млн евро ценных бумаг от NPEX, и он также имеет полный набор лицензий ЕС вроде MTF, Broker, ECSP и т. д. На чейне крутятся реальные активы, а не «воздух».
Ещё стоит упомянуть узловые наказания. Dusk разделяет оффлайн и двойную подпись на два уровня — мягкий и жёсткий, это не работает по принципу «одним ударом для всех».
Конечно, у медали есть и обратная сторона. Пока эта часть у институционалов выглядит довольно холодной: объём заклока на ончейне и ликвидность ограничены. Цена колеблется в диапазоне 0.06–0.08 доллара, а откат от пиков в начале года заметный. Плюс каждый день примерно 170 тысяч DUSK продолжают постепенно разблокироваться и поступать в обращение.
Моё мнение такое: точку баланса между приватностью и комплаенсом Dusk действительно нашёл и сумел занять место, которое можно реализовать. Но если выполнить всё на шаг медленнее, то и нарратив может смениться. Я продолжу следить за объёмами институциональных сделок в основной сети и прогрессом внедрения экосистемы — эти данные честнее, чем любой whitepaper.
#dusk $DUSK @Dusk
Меня действительно заставило остановиться и присмотреться внимательнее то, что 7 января нынешнего года он вышел в основной сети. Шесть лет пришлось ждать, пока он наконец заработал — такая выдержка в нынешней суетливой среде встречается действительно редко. В отличие от большинства privacy‑проектов, которые держат регулирование за дверью, Dusk поступает наоборот: он хочет встроить приватность в саму систему. Транзакции по умолчанию конфиденциальны, но уполномоченная сторона может проводить проверку. Эта «селективная раскрываемость» как раз попадает в ту крайне узкую щель между приватностью и комплаенсом.
С технической стороны в последнее время заметны немалые подвижки. DuskEVM запустили в основной сети: разработчики могут напрямую деплоить контракты с помощью Solidity и Hardhat — стоимость миграции экосистемы действительно снизилась. Ключевой компонент Hedger объединяет нулевые знания и гомоморфное шифрование: после шифрования данных транзакций проверка возможна без их последующей расшифровки.
По-настоящему отличает его то, что он выходит в реальность — а не просто «оборачивает» старые пакеты активов оболочкой, а пытается перенести на блокчейн весь жизненный цикл активов. DuskTrade позиционируется как neobroker токенизированных финансовых активов. За спиной у него план по токенизации более чем 300 млн евро ценных бумаг от NPEX, и он также имеет полный набор лицензий ЕС вроде MTF, Broker, ECSP и т. д. На чейне крутятся реальные активы, а не «воздух».
Ещё стоит упомянуть узловые наказания. Dusk разделяет оффлайн и двойную подпись на два уровня — мягкий и жёсткий, это не работает по принципу «одним ударом для всех».
Конечно, у медали есть и обратная сторона. Пока эта часть у институционалов выглядит довольно холодной: объём заклока на ончейне и ликвидность ограничены. Цена колеблется в диапазоне 0.06–0.08 доллара, а откат от пиков в начале года заметный. Плюс каждый день примерно 170 тысяч DUSK продолжают постепенно разблокироваться и поступать в обращение.
Моё мнение такое: точку баланса между приватностью и комплаенсом Dusk действительно нашёл и сумел занять место, которое можно реализовать. Но если выполнить всё на шаг медленнее, то и нарратив может смениться. Я продолжу следить за объёмами институциональных сделок в основной сети и прогрессом внедрения экосистемы — эти данные честнее, чем любой whitepaper.
#dusk $DUSK @Dusk
1
62
·
--
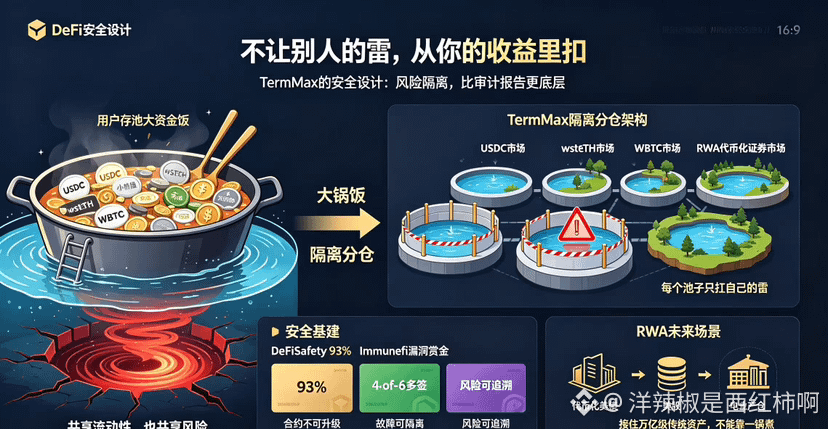
Безопасный дизайн TermMax — моя первая реакция была не посмотреть аудиторские отчёты, а выяснить, как он решает историю про «другие подорвутся, а ты заплатишь».
Если по-простому, то это одна вещь: он не даёт тебе помогать кому-то «нести мины за других».
Те, кто пользовался Aave или Morpho и такими общими пулами, должны понимать, о чём я. Ты кладёшь USDC — и в пуле лежит не только твой USDC, но и всякие wstETH, WBTC, и даже залоги каких-то неизвестных шиткоинов. С виду — общая ликвидность, на деле — общий риск. Какой-нибудь шиткоин резко «вспыхнул и рухнул», залог в пуле ликвидируют — и даже если ты вроде бы просто положил стейблкоин, на тебя всё равно влияет: доходы идут тем же путём. Часть процентов, которые ты зарабатываешь, по сути — это плата за то, что ты «несёшь мины» за других.
В этой истории TermMax поступает довольно радикально: каждый рынок полностью изолирован, залоги и риски не смешиваются. Что это значит? Перед тем как внести деньги, ты на 100% видишь, какой единственный залог подтверждает твои средства. Если в одном рынке залог провалился, это не переходит в другие рынки. Каждый пул — как отдельный остров: затопило один — затопило только его.
Эту концепцию в официальных материалах называют «изоляцией активов» или «сегментированной (раздельной) архитектурой». Переводя на человеческий: твой риск — ты и отвечаешь, но зато ты хотя бы понимаешь, что именно ты «несёшь».
Раньше я тоже думал, что общие пулы удобны: нажал пару раз — и вот уже доход. Потом, наколовшись несколько раз, понял: где тебе слишком комфортно, там риск спрятан глубже. Ты видишь высокий APR, но не знаешь, какие именно залоги лежат внутри, и не знаешь, с кем ты вместе «несёшь мины». Рынок чуть качнётся — и начинают страдать позиции, с которыми ты вообще не сталкивался.
Подход TermMax эту дорогу просто перекрывает. Кредитор перед внесением средств заранее точно понимает, чем именно подкреплены его деньги. Он сознательно отказывается от игры в погоню за самым высоким APY и вместо этого делает ставку на предсказуемость и прозрачность. На первый взгляд это кажется просто большей сложностью, но по факту пользоваться получается совсем иначе: теперь тебе не нужно вынужденно участвовать в «общем котле», можно работать только с теми активами, в которых ты уверен.
Конечно, освоить это действительно сложнее, чем обычные пулы. От пользователя требуется реально разобраться, что стоит за тем пулом, куда он внёс средства: какой залог, какие даты погашения. Это не подходит для финансовой психологии «положил и больше не думай». #termmax @termmax
Безопасный дизайн TermMax — моя первая реакция была не посмотреть аудиторские отчёты, а выяснить, как он решает историю про «другие подорвутся, а ты заплатишь».
Если по-простому, то это одна вещь: он не даёт тебе помогать кому-то «нести мины за других».
Те, кто пользовался Aave или Morpho и такими общими пулами, должны понимать, о чём я. Ты кладёшь USDC — и в пуле лежит не только твой USDC, но и всякие wstETH, WBTC, и даже залоги каких-то неизвестных шиткоинов. С виду — общая ликвидность, на деле — общий риск. Какой-нибудь шиткоин резко «вспыхнул и рухнул», залог в пуле ликвидируют — и даже если ты вроде бы просто положил стейблкоин, на тебя всё равно влияет: доходы идут тем же путём. Часть процентов, которые ты зарабатываешь, по сути — это плата за то, что ты «несёшь мины» за других.
В этой истории TermMax поступает довольно радикально: каждый рынок полностью изолирован, залоги и риски не смешиваются. Что это значит? Перед тем как внести деньги, ты на 100% видишь, какой единственный залог подтверждает твои средства. Если в одном рынке залог провалился, это не переходит в другие рынки. Каждый пул — как отдельный остров: затопило один — затопило только его.
Эту концепцию в официальных материалах называют «изоляцией активов» или «сегментированной (раздельной) архитектурой». Переводя на человеческий: твой риск — ты и отвечаешь, но зато ты хотя бы понимаешь, что именно ты «несёшь».
Раньше я тоже думал, что общие пулы удобны: нажал пару раз — и вот уже доход. Потом, наколовшись несколько раз, понял: где тебе слишком комфортно, там риск спрятан глубже. Ты видишь высокий APR, но не знаешь, какие именно залоги лежат внутри, и не знаешь, с кем ты вместе «несёшь мины». Рынок чуть качнётся — и начинают страдать позиции, с которыми ты вообще не сталкивался.
Подход TermMax эту дорогу просто перекрывает. Кредитор перед внесением средств заранее точно понимает, чем именно подкреплены его деньги. Он сознательно отказывается от игры в погоню за самым высоким APY и вместо этого делает ставку на предсказуемость и прозрачность. На первый взгляд это кажется просто большей сложностью, но по факту пользоваться получается совсем иначе: теперь тебе не нужно вынужденно участвовать в «общем котле», можно работать только с теми активами, в которых ты уверен.
Конечно, освоить это действительно сложнее, чем обычные пулы. От пользователя требуется реально разобраться, что стоит за тем пулом, куда он внёс средства: какой залог, какие даты погашения. Это не подходит для финансовой психологии «положил и больше не думай». #termmax @TermMax
Если по-простому, то это одна вещь: он не даёт тебе помогать кому-то «нести мины за других».
Те, кто пользовался Aave или Morpho и такими общими пулами, должны понимать, о чём я. Ты кладёшь USDC — и в пуле лежит не только твой USDC, но и всякие wstETH, WBTC, и даже залоги каких-то неизвестных шиткоинов. С виду — общая ликвидность, на деле — общий риск. Какой-нибудь шиткоин резко «вспыхнул и рухнул», залог в пуле ликвидируют — и даже если ты вроде бы просто положил стейблкоин, на тебя всё равно влияет: доходы идут тем же путём. Часть процентов, которые ты зарабатываешь, по сути — это плата за то, что ты «несёшь мины» за других.
В этой истории TermMax поступает довольно радикально: каждый рынок полностью изолирован, залоги и риски не смешиваются. Что это значит? Перед тем как внести деньги, ты на 100% видишь, какой единственный залог подтверждает твои средства. Если в одном рынке залог провалился, это не переходит в другие рынки. Каждый пул — как отдельный остров: затопило один — затопило только его.
Эту концепцию в официальных материалах называют «изоляцией активов» или «сегментированной (раздельной) архитектурой». Переводя на человеческий: твой риск — ты и отвечаешь, но зато ты хотя бы понимаешь, что именно ты «несёшь».
Раньше я тоже думал, что общие пулы удобны: нажал пару раз — и вот уже доход. Потом, наколовшись несколько раз, понял: где тебе слишком комфортно, там риск спрятан глубже. Ты видишь высокий APR, но не знаешь, какие именно залоги лежат внутри, и не знаешь, с кем ты вместе «несёшь мины». Рынок чуть качнётся — и начинают страдать позиции, с которыми ты вообще не сталкивался.
Подход TermMax эту дорогу просто перекрывает. Кредитор перед внесением средств заранее точно понимает, чем именно подкреплены его деньги. Он сознательно отказывается от игры в погоню за самым высоким APY и вместо этого делает ставку на предсказуемость и прозрачность. На первый взгляд это кажется просто большей сложностью, но по факту пользоваться получается совсем иначе: теперь тебе не нужно вынужденно участвовать в «общем котле», можно работать только с теми активами, в которых ты уверен.
Конечно, освоить это действительно сложнее, чем обычные пулы. От пользователя требуется реально разобраться, что стоит за тем пулом, куда он внёс средства: какой залог, какие даты погашения. Это не подходит для финансовой психологии «положил и больше не думай». #termmax @TermMax
129
·
--
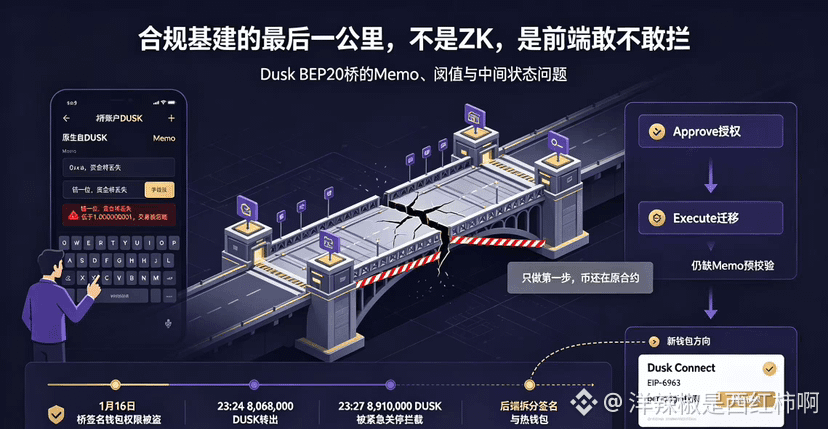
Документация по тому самому BEP20-мосту Dusk — когда я пролистывал вниз, меня зацепила одна деталь.
Пользователь переводит на мост нативные DUSK, и в Memo нужно вручную ввести фрагмент BSC-адреса, начинающегося с 0x. С ошибкой в одной цифре, пропуском одной цифры или просто оставив пустым — документация пишет очень прямо: «мост проигнорирует вашу транзакцию, средства будут утеряны». Мост — это ещё не всё: перед выполнением операции со счёта также списывается фиксированная комиссия 1 DUSK. Минимально эффективная сумма «застревает» на уровне 1.000000001. Ниже этого значения — даже «тени» на стороне BSC не видно.@Dusk_Foundation
Обратная операция ещё запутаннее: нужно перенести ERC20/BEP20 обратно в основной сети. Сначала делается Approve, затем Execute migration — отдельными транзакциями. Первый шаг проходит — новички думают, что всё готово; но потом оказывается, что монеты всё ещё лежат в исходном контракте.
Эта связка интеракций в мем-крипте, конечно, никого бы не удивила, но Dusk позиционирует себя как regulated onchain finance. Когда заходят институционалы, кастодианы и комплаенс-эмитенты, их интересует не то, «есть ли в документации предупреждение», а то, «останавливает ли система пользователя, если он ошибся в одном клике».
Тот инцидент безопасности 16 января: злоумышленник получил доступ к правам кошелька с подписями моста. В 23:24 одним переводом вывели 8 068 000 DUSK; в 23:27 другой перевод 8 910 000 вывели — его удалось остановить только благодаря экстренной остановке. После этого официальный текст сам же пишет: «сервис моста построен поверх протокола, наследуя настоящую экономическую доверенность». Разбиение бэкенда на подписи, события и hot wallet повысило доверие на уровне эксплуатации, но фронтенд по-прежнему заставляет пользователя физически рисковать точностью Memo — разрыв между частями системы налицо.
4 апреля, когда выпустили Dusk Connect и новый кошелёк, я это принял на веру. Я нашёл EIP-6963, увидел dusk_requestAccounts, права per-origin и независимую авторизацию shield. Направление правильное: соединение, подпись и права — в стандартный поток. Но Memo-маршрутизация, промежуточные состояния двухэтапной миграции и безмолвные сбои, когда сумма ниже порога, — этого я ещё не увидел: чтобы слой кошелька делал предвалидацию за пользователя или хотя бы показывал черновик-отклик.
Последняя миля финансовой инфраструктуры — это не про то, насколько «крутой» ZK, а про то, сможет ли расширенное всплывающее окно с красными буквами остановить, когда впервые заполняют Memo у моста на 500 DUSK с ошибкой. Если этот шаг не закрыть, комплаенс-нарратив DUSK остаётся на уровне бэкенда — и не приземляется на кончиках пальцев во фронтенде.
Я продолжаю ждать: будет ли новый кошелёк в реальной миграции делать Memo чем-то вроде скана или выбора из адресной книги, а не холодным текстовым полем. Ответ на этот вопрос — и только потом можно обсуждать, заходят ли средства обычных людей.
#dusk $DUSK
Документация по тому самому BEP20-мосту Dusk — когда я пролистывал вниз, меня зацепила одна деталь.
Пользователь переводит на мост нативные DUSK, и в Memo нужно вручную ввести фрагмент BSC-адреса, начинающегося с 0x. С ошибкой в одной цифре, пропуском одной цифры или просто оставив пустым — документация пишет очень прямо: «мост проигнорирует вашу транзакцию, средства будут утеряны». Мост — это ещё не всё: перед выполнением операции со счёта также списывается фиксированная комиссия 1 DUSK. Минимально эффективная сумма «застревает» на уровне 1.000000001. Ниже этого значения — даже «тени» на стороне BSC не видно.@Dusk
Обратная операция ещё запутаннее: нужно перенести ERC20/BEP20 обратно в основной сети. Сначала делается Approve, затем Execute migration — отдельными транзакциями. Первый шаг проходит — новички думают, что всё готово; но потом оказывается, что монеты всё ещё лежат в исходном контракте.
Эта связка интеракций в мем-крипте, конечно, никого бы не удивила, но Dusk позиционирует себя как regulated onchain finance. Когда заходят институционалы, кастодианы и комплаенс-эмитенты, их интересует не то, «есть ли в документации предупреждение», а то, «останавливает ли система пользователя, если он ошибся в одном клике».
Тот инцидент безопасности 16 января: злоумышленник получил доступ к правам кошелька с подписями моста. В 23:24 одним переводом вывели 8 068 000 DUSK; в 23:27 другой перевод 8 910 000 вывели — его удалось остановить только благодаря экстренной остановке. После этого официальный текст сам же пишет: «сервис моста построен поверх протокола, наследуя настоящую экономическую доверенность». Разбиение бэкенда на подписи, события и hot wallet повысило доверие на уровне эксплуатации, но фронтенд по-прежнему заставляет пользователя физически рисковать точностью Memo — разрыв между частями системы налицо.
4 апреля, когда выпустили Dusk Connect и новый кошелёк, я это принял на веру. Я нашёл EIP-6963, увидел dusk_requestAccounts, права per-origin и независимую авторизацию shield. Направление правильное: соединение, подпись и права — в стандартный поток. Но Memo-маршрутизация, промежуточные состояния двухэтапной миграции и безмолвные сбои, когда сумма ниже порога, — этого я ещё не увидел: чтобы слой кошелька делал предвалидацию за пользователя или хотя бы показывал черновик-отклик.
Последняя миля финансовой инфраструктуры — это не про то, насколько «крутой» ZK, а про то, сможет ли расширенное всплывающее окно с красными буквами остановить, когда впервые заполняют Memo у моста на 500 DUSK с ошибкой. Если этот шаг не закрыть, комплаенс-нарратив DUSK остаётся на уровне бэкенда — и не приземляется на кончиках пальцев во фронтенде.
Я продолжаю ждать: будет ли новый кошелёк в реальной миграции делать Memo чем-то вроде скана или выбора из адресной книги, а не холодным текстовым полем. Ответ на этот вопрос — и только потом можно обсуждать, заходят ли средства обычных людей.
#dusk $DUSK
Пользователь переводит на мост нативные DUSK, и в Memo нужно вручную ввести фрагмент BSC-адреса, начинающегося с 0x. С ошибкой в одной цифре, пропуском одной цифры или просто оставив пустым — документация пишет очень прямо: «мост проигнорирует вашу транзакцию, средства будут утеряны». Мост — это ещё не всё: перед выполнением операции со счёта также списывается фиксированная комиссия 1 DUSK. Минимально эффективная сумма «застревает» на уровне 1.000000001. Ниже этого значения — даже «тени» на стороне BSC не видно.@Dusk
Обратная операция ещё запутаннее: нужно перенести ERC20/BEP20 обратно в основной сети. Сначала делается Approve, затем Execute migration — отдельными транзакциями. Первый шаг проходит — новички думают, что всё готово; но потом оказывается, что монеты всё ещё лежат в исходном контракте.
Эта связка интеракций в мем-крипте, конечно, никого бы не удивила, но Dusk позиционирует себя как regulated onchain finance. Когда заходят институционалы, кастодианы и комплаенс-эмитенты, их интересует не то, «есть ли в документации предупреждение», а то, «останавливает ли система пользователя, если он ошибся в одном клике».
Тот инцидент безопасности 16 января: злоумышленник получил доступ к правам кошелька с подписями моста. В 23:24 одним переводом вывели 8 068 000 DUSK; в 23:27 другой перевод 8 910 000 вывели — его удалось остановить только благодаря экстренной остановке. После этого официальный текст сам же пишет: «сервис моста построен поверх протокола, наследуя настоящую экономическую доверенность». Разбиение бэкенда на подписи, события и hot wallet повысило доверие на уровне эксплуатации, но фронтенд по-прежнему заставляет пользователя физически рисковать точностью Memo — разрыв между частями системы налицо.
4 апреля, когда выпустили Dusk Connect и новый кошелёк, я это принял на веру. Я нашёл EIP-6963, увидел dusk_requestAccounts, права per-origin и независимую авторизацию shield. Направление правильное: соединение, подпись и права — в стандартный поток. Но Memo-маршрутизация, промежуточные состояния двухэтапной миграции и безмолвные сбои, когда сумма ниже порога, — этого я ещё не увидел: чтобы слой кошелька делал предвалидацию за пользователя или хотя бы показывал черновик-отклик.
Последняя миля финансовой инфраструктуры — это не про то, насколько «крутой» ZK, а про то, сможет ли расширенное всплывающее окно с красными буквами остановить, когда впервые заполняют Memo у моста на 500 DUSK с ошибкой. Если этот шаг не закрыть, комплаенс-нарратив DUSK остаётся на уровне бэкенда — и не приземляется на кончиках пальцев во фронтенде.
Я продолжаю ждать: будет ли новый кошелёк в реальной миграции делать Memo чем-то вроде скана или выбора из адресной книги, а не холодным текстовым полем. Ответ на этот вопрос — и только потом можно обсуждать, заходят ли средства обычных людей.
#dusk $DUSK
69
·
--
TermMax白皮书之前,我心里其实是带着一个问号的,固定利率这东西在传统金融里已经跑通了几十年,但在DeFi里为什么一直没人做起来?
读完白皮书之后,这个问号没有完全消失,但至少我知道了它打算怎么解这道题。
白皮书开篇先捅了一个事实:DeFi借贷市场几乎全是浮动利率。
这导致一个问题,借款人借的时候不知道要还多少利息,出借人放的时候也不知道能赚多少。两边都在猜。对散户来说,猜错了也就多付或少赚几个点。但对机构来说,这种不确定性是致命的。
所以TermMax的解法很直接——把利率从“猜”变成“算”。进场那一刻就锁死,到期还多少一开始就算得清清楚楚。
白皮书里还有一句话让我多看了两遍,TMX isn‘t funding a roadmap. The protocol is thriving.
Перевод: мы не пришли просить денег на разработку. Эта машина уже работает; выпуск токенов просто устанавливает для нее распределитель доходов. Такое позиционирование действительно не похоже на таковое у многих проектов — там опираются на данные, которые уже проверены практикой, для подкрепления дальнейшего нарратива, а не рисуют «пирог на дороге» одной дорожной картой.@termmax
По данным тоже можно кое-что понять. За более чем год работы в основной сети TVL превысил 100 млн долларов, число зарегистрированных кошельков — более 1,5 млн, а количество пользователей в сутки — свыше 90 тыс. В день 25 марта число активных адресов оказалось вторым среди протоколов кредитования, уступив только Aave. Развернуто на 10 EVM-цепочках, к таким топ-протоколам, как Morpho, Aave, Venus, Pendle, оно уже подключено.
По финансированию: деньги от Cumberland DRW, HashKey Capital, Decima Fund. YZi Labs EASY Residency — выпуск третьего сезона. Оценка DeFiSafety 93%, на уровне Aave V3. 25 августа — TGE, общий объем 1 млрд монет.
Прочитав white paper, я понял, что TermMax решает проблему, которую долго никто не брался действительно закрывать. Фиксированная ставка в традиционных финансах — это стандарт; в DeFi до сих пор еще не появилось много тех, кто перенес бы эту логику on-chain.
Но сможет ли оно продолжать стабильно работать — зависит от того, согласен ли рынок «покупать» уверенность: ради того чтобы заранее все посчитать, сколько потенциальной сверхдоходности, которую могли дать плавающие ставки, вы готовы принести в жертву?#termmax
TermMax白皮书之前,我心里其实是带着一个问号的,固定利率这东西在传统金融里已经跑通了几十年,但在DeFi里为什么一直没人做起来?
读完白皮书之后,这个问号没有完全消失,但至少我知道了它打算怎么解这道题。
白皮书开篇先捅了一个事实:DeFi借贷市场几乎全是浮动利率。
这导致一个问题,借款人借的时候不知道要还多少利息,出借人放的时候也不知道能赚多少。两边都在猜。对散户来说,猜错了也就多付或少赚几个点。但对机构来说,这种不确定性是致命的。
所以TermMax的解法很直接——把利率从“猜”变成“算”。进场那一刻就锁死,到期还多少一开始就算得清清楚楚。
白皮书里还有一句话让我多看了两遍,TMX isn‘t funding a roadmap. The protocol is thriving.
Перевод: мы не пришли просить денег на разработку. Эта машина уже работает; выпуск токенов просто устанавливает для нее распределитель доходов. Такое позиционирование действительно не похоже на таковое у многих проектов — там опираются на данные, которые уже проверены практикой, для подкрепления дальнейшего нарратива, а не рисуют «пирог на дороге» одной дорожной картой.@TermMax
По данным тоже можно кое-что понять. За более чем год работы в основной сети TVL превысил 100 млн долларов, число зарегистрированных кошельков — более 1,5 млн, а количество пользователей в сутки — свыше 90 тыс. В день 25 марта число активных адресов оказалось вторым среди протоколов кредитования, уступив только Aave. Развернуто на 10 EVM-цепочках, к таким топ-протоколам, как Morpho, Aave, Venus, Pendle, оно уже подключено.
По финансированию: деньги от Cumberland DRW, HashKey Capital, Decima Fund. YZi Labs EASY Residency — выпуск третьего сезона. Оценка DeFiSafety 93%, на уровне Aave V3. 25 августа — TGE, общий объем 1 млрд монет.
Прочитав white paper, я понял, что TermMax решает проблему, которую долго никто не брался действительно закрывать. Фиксированная ставка в традиционных финансах — это стандарт; в DeFi до сих пор еще не появилось много тех, кто перенес бы эту логику on-chain.
Но сможет ли оно продолжать стабильно работать — зависит от того, согласен ли рынок «покупать» уверенность: ради того чтобы заранее все посчитать, сколько потенциальной сверхдоходности, которую могли дать плавающие ставки, вы готовы принести в жертву?#termmax
读完白皮书之后,这个问号没有完全消失,但至少我知道了它打算怎么解这道题。
白皮书开篇先捅了一个事实:DeFi借贷市场几乎全是浮动利率。
这导致一个问题,借款人借的时候不知道要还多少利息,出借人放的时候也不知道能赚多少。两边都在猜。对散户来说,猜错了也就多付或少赚几个点。但对机构来说,这种不确定性是致命的。
所以TermMax的解法很直接——把利率从“猜”变成“算”。进场那一刻就锁死,到期还多少一开始就算得清清楚楚。
白皮书里还有一句话让我多看了两遍,TMX isn‘t funding a roadmap. The protocol is thriving.
Перевод: мы не пришли просить денег на разработку. Эта машина уже работает; выпуск токенов просто устанавливает для нее распределитель доходов. Такое позиционирование действительно не похоже на таковое у многих проектов — там опираются на данные, которые уже проверены практикой, для подкрепления дальнейшего нарратива, а не рисуют «пирог на дороге» одной дорожной картой.@TermMax
По данным тоже можно кое-что понять. За более чем год работы в основной сети TVL превысил 100 млн долларов, число зарегистрированных кошельков — более 1,5 млн, а количество пользователей в сутки — свыше 90 тыс. В день 25 марта число активных адресов оказалось вторым среди протоколов кредитования, уступив только Aave. Развернуто на 10 EVM-цепочках, к таким топ-протоколам, как Morpho, Aave, Venus, Pendle, оно уже подключено.
По финансированию: деньги от Cumberland DRW, HashKey Capital, Decima Fund. YZi Labs EASY Residency — выпуск третьего сезона. Оценка DeFiSafety 93%, на уровне Aave V3. 25 августа — TGE, общий объем 1 млрд монет.
Прочитав white paper, я понял, что TermMax решает проблему, которую долго никто не брался действительно закрывать. Фиксированная ставка в традиционных финансах — это стандарт; в DeFi до сих пор еще не появилось много тех, кто перенес бы эту логику on-chain.
Но сможет ли оно продолжать стабильно работать — зависит от того, согласен ли рынок «покупать» уверенность: ради того чтобы заранее все посчитать, сколько потенциальной сверхдоходности, которую могли дать плавающие ставки, вы готовы принести в жертву?#termmax
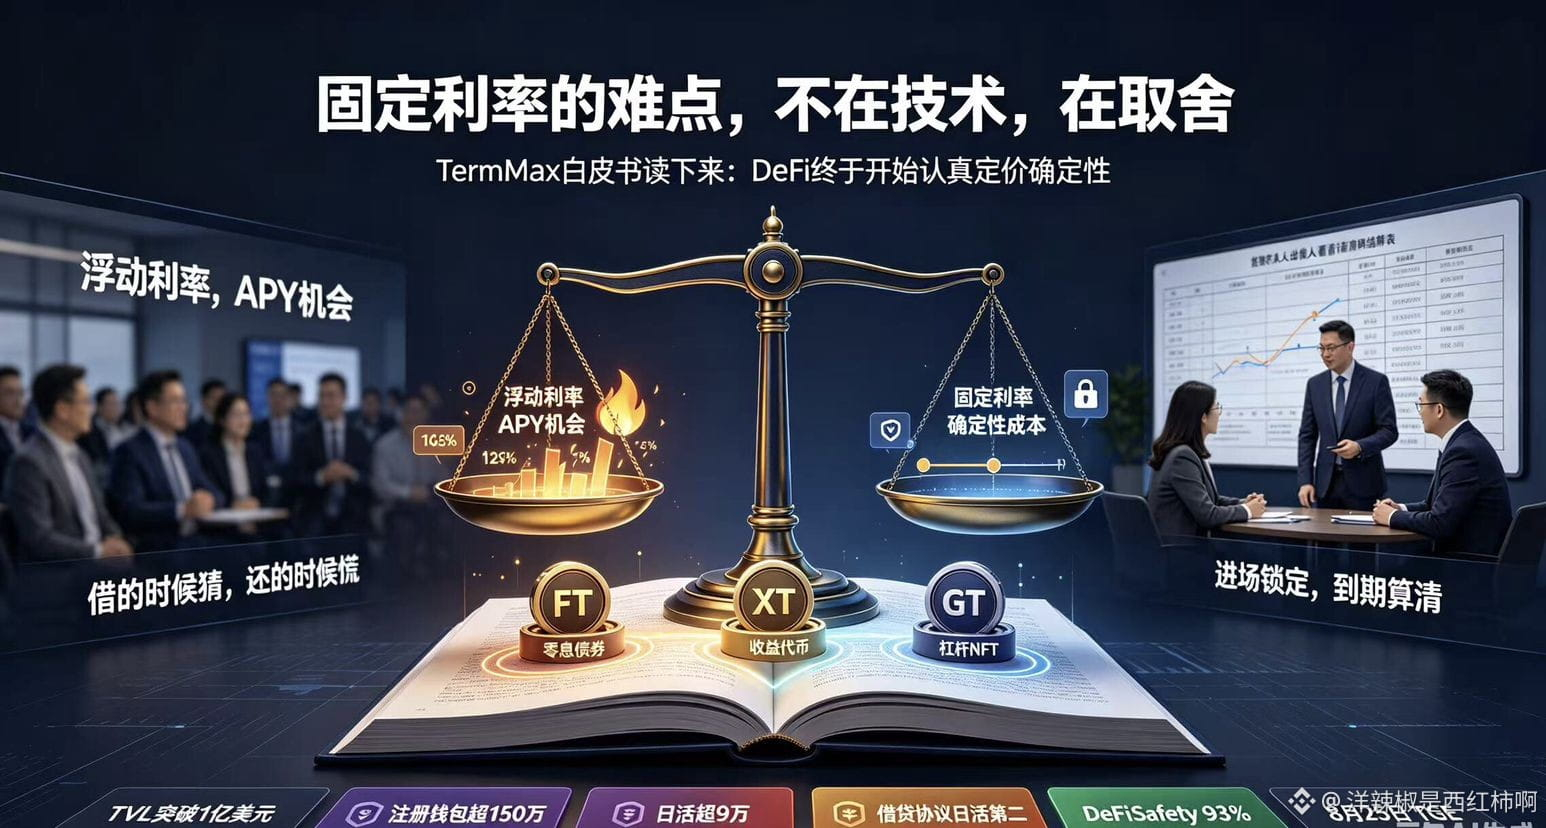
114
·
--
Проверено
На прошлой неделе занял USDC на Aave под 4,2%. Вложил, а на следующий день проснулся — уже 6,7%. Это ощущается как когда ты подписываешь договор: заранее посчитали тебе стоимость, поставил подпись, а потом партнер говорит: «Извини, мы изменили условия». Главная проблема займов с плавающей ставкой в том, что ты никогда не знаешь, сколько процентов придется заплатить в день погашения.
TermMax как раз решает это. В момент входа ставка фиксируется: занял на год — фиксированная ставка на год, занял на три месяца — фиксированная ставка на три месяца. Никакой оглядки на рыночные настроения, никакого того, чтобы тебя тянули за нос спрос и предложение в пуле ликвидности. Плата за финансирование заемщика становится предсказуемой, а кредитор может заранее посчитать, сколько заработает к моменту погашения.
Я специально пролистал их базовую логику. Это не просто «обернуть» плавающую ставку Aave и продавать тебе. Они заимствовали подход AMM из Uniswap V3 и построили кривую ценообразования. Кредиторы могут выставлять котировки в определенных диапазонах по ставке, а заемщик подбирает по нужде. И самое жесткое — они разложили кредитное плечо и фиксированный доход на два типа токенов: FT — это сертификат на фиксированную ставку, а GT — NFT с заемной позицией с плечом. Проще говоря, ставку разделили и продают «частями» — выбирай, что покупать.
По данным действительно сильно. TVL — больше 90 млн долларов, зарегистрированных кошельков — свыше 1,5 млн, дневной актив в пике доходил до 170 тыс. Развернуто на 10 EVM-сетях: Ethereum, BNB Chain, Arbitrum, Base, Berachain и др. Туда уже подключили Morpho, Aave, Venus, Pendle и другие топовые протоколы. Это не «презентационный» проект — оно реально работает.
По финансированию привлекли деньги от Cumberland DRW, HashKey Capital, Decima Fund и других организаций. Объем TMX — 1 млрд токенов, TGE назначен на 25 августа. Накопленные ранее XP, AP, MP-пойнты тогда же можно будет получить. Плюс оценка DeFiSafety — 93%, на уровне Aave V3; для DeFi это очень высокий показатель.
Я не говорю, что у них обязательно всё получится. Рынок фиксированных ставок уже давно — зрелая и понятная ниша в традиционных финансах, и в DeFi правда не хватает кусочка пазла. «Не хватает» не значит, что, если добавить, точно победишь. Но TermMax по крайней мере показал мне направление, как вернуть на чейн «определенность»: в момент, когда ты берешь деньги, ты уже знаешь, сколько придется возвращать, а не смотришь счет лишь в день погашения, когда становится понятно, как он выглядит. Такое спокойное ощущение в DeFi довольно редкое.
#termmax @termmax
На прошлой неделе занял USDC на Aave под 4,2%. Вложил, а на следующий день проснулся — уже 6,7%. Это ощущается как когда ты подписываешь договор: заранее посчитали тебе стоимость, поставил подпись, а потом партнер говорит: «Извини, мы изменили условия». Главная проблема займов с плавающей ставкой в том, что ты никогда не знаешь, сколько процентов придется заплатить в день погашения.
TermMax как раз решает это. В момент входа ставка фиксируется: занял на год — фиксированная ставка на год, занял на три месяца — фиксированная ставка на три месяца. Никакой оглядки на рыночные настроения, никакого того, чтобы тебя тянули за нос спрос и предложение в пуле ликвидности. Плата за финансирование заемщика становится предсказуемой, а кредитор может заранее посчитать, сколько заработает к моменту погашения.
Я специально пролистал их базовую логику. Это не просто «обернуть» плавающую ставку Aave и продавать тебе. Они заимствовали подход AMM из Uniswap V3 и построили кривую ценообразования. Кредиторы могут выставлять котировки в определенных диапазонах по ставке, а заемщик подбирает по нужде. И самое жесткое — они разложили кредитное плечо и фиксированный доход на два типа токенов: FT — это сертификат на фиксированную ставку, а GT — NFT с заемной позицией с плечом. Проще говоря, ставку разделили и продают «частями» — выбирай, что покупать.
По данным действительно сильно. TVL — больше 90 млн долларов, зарегистрированных кошельков — свыше 1,5 млн, дневной актив в пике доходил до 170 тыс. Развернуто на 10 EVM-сетях: Ethereum, BNB Chain, Arbitrum, Base, Berachain и др. Туда уже подключили Morpho, Aave, Venus, Pendle и другие топовые протоколы. Это не «презентационный» проект — оно реально работает.
По финансированию привлекли деньги от Cumberland DRW, HashKey Capital, Decima Fund и других организаций. Объем TMX — 1 млрд токенов, TGE назначен на 25 августа. Накопленные ранее XP, AP, MP-пойнты тогда же можно будет получить. Плюс оценка DeFiSafety — 93%, на уровне Aave V3; для DeFi это очень высокий показатель.
Я не говорю, что у них обязательно всё получится. Рынок фиксированных ставок уже давно — зрелая и понятная ниша в традиционных финансах, и в DeFi правда не хватает кусочка пазла. «Не хватает» не значит, что, если добавить, точно победишь. Но TermMax по крайней мере показал мне направление, как вернуть на чейн «определенность»: в момент, когда ты берешь деньги, ты уже знаешь, сколько придется возвращать, а не смотришь счет лишь в день погашения, когда становится понятно, как он выглядит. Такое спокойное ощущение в DeFi довольно редкое.
#termmax @TermMax
TermMax как раз решает это. В момент входа ставка фиксируется: занял на год — фиксированная ставка на год, занял на три месяца — фиксированная ставка на три месяца. Никакой оглядки на рыночные настроения, никакого того, чтобы тебя тянули за нос спрос и предложение в пуле ликвидности. Плата за финансирование заемщика становится предсказуемой, а кредитор может заранее посчитать, сколько заработает к моменту погашения.
Я специально пролистал их базовую логику. Это не просто «обернуть» плавающую ставку Aave и продавать тебе. Они заимствовали подход AMM из Uniswap V3 и построили кривую ценообразования. Кредиторы могут выставлять котировки в определенных диапазонах по ставке, а заемщик подбирает по нужде. И самое жесткое — они разложили кредитное плечо и фиксированный доход на два типа токенов: FT — это сертификат на фиксированную ставку, а GT — NFT с заемной позицией с плечом. Проще говоря, ставку разделили и продают «частями» — выбирай, что покупать.
По данным действительно сильно. TVL — больше 90 млн долларов, зарегистрированных кошельков — свыше 1,5 млн, дневной актив в пике доходил до 170 тыс. Развернуто на 10 EVM-сетях: Ethereum, BNB Chain, Arbitrum, Base, Berachain и др. Туда уже подключили Morpho, Aave, Venus, Pendle и другие топовые протоколы. Это не «презентационный» проект — оно реально работает.
По финансированию привлекли деньги от Cumberland DRW, HashKey Capital, Decima Fund и других организаций. Объем TMX — 1 млрд токенов, TGE назначен на 25 августа. Накопленные ранее XP, AP, MP-пойнты тогда же можно будет получить. Плюс оценка DeFiSafety — 93%, на уровне Aave V3; для DeFi это очень высокий показатель.
Я не говорю, что у них обязательно всё получится. Рынок фиксированных ставок уже давно — зрелая и понятная ниша в традиционных финансах, и в DeFi правда не хватает кусочка пазла. «Не хватает» не значит, что, если добавить, точно победишь. Но TermMax по крайней мере показал мне направление, как вернуть на чейн «определенность»: в момент, когда ты берешь деньги, ты уже знаешь, сколько придется возвращать, а не смотришь счет лишь в день погашения, когда становится понятно, как он выглядит. Такое спокойное ощущение в DeFi довольно редкое.
#termmax @TermMax
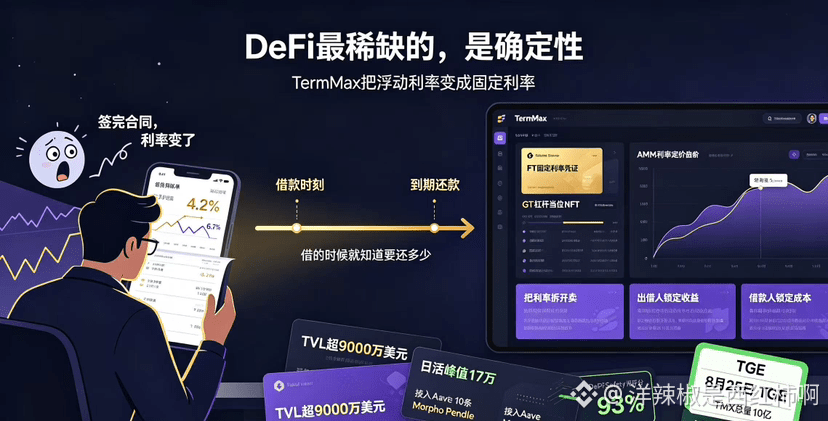
618
·
--
Сейчас у архитектуры Dusk есть очень отчетливая особенность — она намеренно «разбирает» систему.
В отличие от большинства публичных сетей, которые складывают консенсус, выполнение и расчет в один монолитный стек, Dusk отделяет эти три вещи друг от друга. Самый нижний слой — DuskDS: там находятся консенсус, доступность данных и расчеты; посередине висит DuskEVM, полностью совместимый с Solidity — разработчики, переходящие из Ethereum, почти не нуждаются в изменении кода; а сверху есть еще слой DuskVM, который предназначен специально для запуска нативных приватных приложений. Три слоя отвечают каждый за «свою» часть, а сквозное взаимодействие обеспечивается одним токеном DUSK.
Мотивацию этого решения понять несложно. Самая большая цена за создание самодостаточной цепочки — то, что разработчикам придется заново учить инструментарий, из-за чего экосистема будет разрастаться очень медленно. Если повесить EVM-слой, то такие уже готовые вещи, как Solidity, Hardhat и MetaMask, можно использовать напрямую — трение при привлечении разработчиков заметно снижается.
Но цена этого решения тоже вполне очевидна — растет сложность, и рост происходит в самом уязвимом месте.
Сквозное течение между слоями означает появление новых предположений о доверии и новой поверхности атак. Перевод активов между DuskDS и DuskEVM требует нативного межслойного моста: хотя это не требует обертывания активов или кастодиана, сам межслойный перенос добавляет дополнительные этапы проверки. За последние годы инцидентов, вызванных межслойным дизайном, было больше, чем аварий, возникших «по вине» самой виртуальной машины.
Есть и еще один вопрос, который легко упустить из виду — распределение узлов. Dusk использует консенсус SBA, и значит узлы должны постоянно быть в сети и быть корректно настроенными. Эти пороги повышают безопасность сети, но при этом делают аппаратные и эксплуатационные расходы для обычных участников довольно высокими при длительном запуске узла. Как только узлы постепенно начнут концентрироваться в руках немногих крупных игроков, даже самая удачная архитектура неизбежно начнет искажаться.
Поэтому, когда я сейчас смотрю на Dusk, я уделяю внимание не тому, сколько у него слоев и какие у него TPS. Я смотрю на две вещи: во‑первых, насколько ясно описаны межслойные состояния активов и границы приватности; во‑вторых, какие типы приложений появляются на EVM-слое — если там будут только перенесенные универсальные протоколы, то модульность просто сменит способ привлечения клиентов; а если приложения действительно вызывают встроенные возможности по работе с конфиденциальными данными (например, используют криптографическую книгу ордеров Hedger или конфиденциальные ценные бумаги по стандарту XSC), тогда становится ясно, что различие этой архитектуры реально используется.
Архитектуру собрали — теперь посмотрим, что сможет вырасти сверху.
#dusk $DUSK @Dusk_Foundation
Сейчас у архитектуры Dusk есть очень отчетливая особенность — она намеренно «разбирает» систему.
В отличие от большинства публичных сетей, которые складывают консенсус, выполнение и расчет в один монолитный стек, Dusk отделяет эти три вещи друг от друга. Самый нижний слой — DuskDS: там находятся консенсус, доступность данных и расчеты; посередине висит DuskEVM, полностью совместимый с Solidity — разработчики, переходящие из Ethereum, почти не нуждаются в изменении кода; а сверху есть еще слой DuskVM, который предназначен специально для запуска нативных приватных приложений. Три слоя отвечают каждый за «свою» часть, а сквозное взаимодействие обеспечивается одним токеном DUSK.
Мотивацию этого решения понять несложно. Самая большая цена за создание самодостаточной цепочки — то, что разработчикам придется заново учить инструментарий, из-за чего экосистема будет разрастаться очень медленно. Если повесить EVM-слой, то такие уже готовые вещи, как Solidity, Hardhat и MetaMask, можно использовать напрямую — трение при привлечении разработчиков заметно снижается.
Но цена этого решения тоже вполне очевидна — растет сложность, и рост происходит в самом уязвимом месте.
Сквозное течение между слоями означает появление новых предположений о доверии и новой поверхности атак. Перевод активов между DuskDS и DuskEVM требует нативного межслойного моста: хотя это не требует обертывания активов или кастодиана, сам межслойный перенос добавляет дополнительные этапы проверки. За последние годы инцидентов, вызванных межслойным дизайном, было больше, чем аварий, возникших «по вине» самой виртуальной машины.
Есть и еще один вопрос, который легко упустить из виду — распределение узлов. Dusk использует консенсус SBA, и значит узлы должны постоянно быть в сети и быть корректно настроенными. Эти пороги повышают безопасность сети, но при этом делают аппаратные и эксплуатационные расходы для обычных участников довольно высокими при длительном запуске узла. Как только узлы постепенно начнут концентрироваться в руках немногих крупных игроков, даже самая удачная архитектура неизбежно начнет искажаться.
Поэтому, когда я сейчас смотрю на Dusk, я уделяю внимание не тому, сколько у него слоев и какие у него TPS. Я смотрю на две вещи: во‑первых, насколько ясно описаны межслойные состояния активов и границы приватности; во‑вторых, какие типы приложений появляются на EVM-слое — если там будут только перенесенные универсальные протоколы, то модульность просто сменит способ привлечения клиентов; а если приложения действительно вызывают встроенные возможности по работе с конфиденциальными данными (например, используют криптографическую книгу ордеров Hedger или конфиденциальные ценные бумаги по стандарту XSC), тогда становится ясно, что различие этой архитектуры реально используется.
Архитектуру собрали — теперь посмотрим, что сможет вырасти сверху.
#dusk $DUSK @Dusk
В отличие от большинства публичных сетей, которые складывают консенсус, выполнение и расчет в один монолитный стек, Dusk отделяет эти три вещи друг от друга. Самый нижний слой — DuskDS: там находятся консенсус, доступность данных и расчеты; посередине висит DuskEVM, полностью совместимый с Solidity — разработчики, переходящие из Ethereum, почти не нуждаются в изменении кода; а сверху есть еще слой DuskVM, который предназначен специально для запуска нативных приватных приложений. Три слоя отвечают каждый за «свою» часть, а сквозное взаимодействие обеспечивается одним токеном DUSK.
Мотивацию этого решения понять несложно. Самая большая цена за создание самодостаточной цепочки — то, что разработчикам придется заново учить инструментарий, из-за чего экосистема будет разрастаться очень медленно. Если повесить EVM-слой, то такие уже готовые вещи, как Solidity, Hardhat и MetaMask, можно использовать напрямую — трение при привлечении разработчиков заметно снижается.
Но цена этого решения тоже вполне очевидна — растет сложность, и рост происходит в самом уязвимом месте.
Сквозное течение между слоями означает появление новых предположений о доверии и новой поверхности атак. Перевод активов между DuskDS и DuskEVM требует нативного межслойного моста: хотя это не требует обертывания активов или кастодиана, сам межслойный перенос добавляет дополнительные этапы проверки. За последние годы инцидентов, вызванных межслойным дизайном, было больше, чем аварий, возникших «по вине» самой виртуальной машины.
Есть и еще один вопрос, который легко упустить из виду — распределение узлов. Dusk использует консенсус SBA, и значит узлы должны постоянно быть в сети и быть корректно настроенными. Эти пороги повышают безопасность сети, но при этом делают аппаратные и эксплуатационные расходы для обычных участников довольно высокими при длительном запуске узла. Как только узлы постепенно начнут концентрироваться в руках немногих крупных игроков, даже самая удачная архитектура неизбежно начнет искажаться.
Поэтому, когда я сейчас смотрю на Dusk, я уделяю внимание не тому, сколько у него слоев и какие у него TPS. Я смотрю на две вещи: во‑первых, насколько ясно описаны межслойные состояния активов и границы приватности; во‑вторых, какие типы приложений появляются на EVM-слое — если там будут только перенесенные универсальные протоколы, то модульность просто сменит способ привлечения клиентов; а если приложения действительно вызывают встроенные возможности по работе с конфиденциальными данными (например, используют криптографическую книгу ордеров Hedger или конфиденциальные ценные бумаги по стандарту XSC), тогда становится ясно, что различие этой архитектуры реально используется.
Архитектуру собрали — теперь посмотрим, что сможет вырасти сверху.
#dusk $DUSK @Dusk
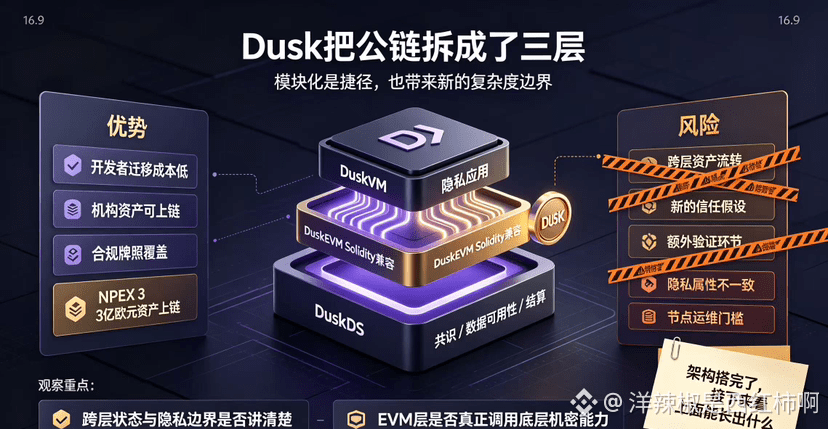
79
·
--
Я на самом деле уже некоторое время наблюдаю за этим проектом Dusk。
Сначала причиной, из‑за которой я остановился и начал смотреть на него внимательнее, не было ни какой‑то конкретный технологический маршрут, ни токеномика. Я заметил, что у него совершенно другой подход, чем у большинства других проектов в сфере приватности. В большинстве privacy‑монет используется курс “шифруем всё, никому не даём смотреть” — а где тут комплаенс? Можно ли его “съесть”? Dusk же выбрал другой путь: он признаёт, что регуляторика существует, признаёт необходимость для комплаенс‑организаций иметь окна для аудита, но пытается встроить приватность и комплаенс в одну систему.
Затем я наткнулся на самое свежее интервью с его CTO, где прозвучала одна фраза — “платежи DUSK по умолчанию приватные, но протокол включает механизм выборочного раскрытия, и уполномоченная сторона может просматривать детали транзакции”.
Меня эта фраза заставила долго задумываться.
Кто такой “уполномоченный”?
Если эта уполномоченная сторона — сам пользователь, то есть именно я решаю, кому раскрывать детали транзакций, — это действительно защита приватности, и у меня нет возражений.
Но если эта уполномоченная сторона — уровень протокола или регуляторная структура, которая при определённых условиях может в одностороннем порядке включить раскрытие, то “по умолчанию приватно” превращается в настройку, которую можно отменить. Это уже не настоящая приватность.
Я просмотрел документацию Dusk: по триггерам для выборочного раскрытия и по тому, кому принадлежит контроль, я действительно не нашёл полного объяснения. Комплаенс — это его ключевое торговое преимущество, но между комплаенсом и приватностью есть очень тонкая грань. Регуляторный комплаенс требует, чтобы при необходимости можно было просмотреть транзакции, а приватность пользователей требует, чтобы решать, кто может смотреть, мог только сам пользователь. Dusk утверждает, что возможно и то, и другое, но “при необходимости” — кто именно это определяет? Есть ли у пользователя право вето? Или решение принимает протокол или регуляторная сторона?
Моё текущее мнение такое: я признаю правильность направления Dusk — между приватностью и комплаенсом нужен баланс, а не выбор “либо то, либо другое”. Тот факт, что NPEX уже разместил активы на сумму 300 миллионов евро в сети, тоже объективен. Но относительно того, в чьих руках находится ключ к “двери раскрытия”, я пока не вижу достаточно прозрачного ответа.
Я буду продолжать наблюдать за этим вопросом. А пока — посмотрим, не торопясь.
#dusk $DUSK @Dusk_Foundation
Я на самом деле уже некоторое время наблюдаю за этим проектом Dusk。
Сначала причиной, из‑за которой я остановился и начал смотреть на него внимательнее, не было ни какой‑то конкретный технологический маршрут, ни токеномика. Я заметил, что у него совершенно другой подход, чем у большинства других проектов в сфере приватности. В большинстве privacy‑монет используется курс “шифруем всё, никому не даём смотреть” — а где тут комплаенс? Можно ли его “съесть”? Dusk же выбрал другой путь: он признаёт, что регуляторика существует, признаёт необходимость для комплаенс‑организаций иметь окна для аудита, но пытается встроить приватность и комплаенс в одну систему.
Затем я наткнулся на самое свежее интервью с его CTO, где прозвучала одна фраза — “платежи DUSK по умолчанию приватные, но протокол включает механизм выборочного раскрытия, и уполномоченная сторона может просматривать детали транзакции”.
Меня эта фраза заставила долго задумываться.
Кто такой “уполномоченный”?
Если эта уполномоченная сторона — сам пользователь, то есть именно я решаю, кому раскрывать детали транзакций, — это действительно защита приватности, и у меня нет возражений.
Но если эта уполномоченная сторона — уровень протокола или регуляторная структура, которая при определённых условиях может в одностороннем порядке включить раскрытие, то “по умолчанию приватно” превращается в настройку, которую можно отменить. Это уже не настоящая приватность.
Я просмотрел документацию Dusk: по триггерам для выборочного раскрытия и по тому, кому принадлежит контроль, я действительно не нашёл полного объяснения. Комплаенс — это его ключевое торговое преимущество, но между комплаенсом и приватностью есть очень тонкая грань. Регуляторный комплаенс требует, чтобы при необходимости можно было просмотреть транзакции, а приватность пользователей требует, чтобы решать, кто может смотреть, мог только сам пользователь. Dusk утверждает, что возможно и то, и другое, но “при необходимости” — кто именно это определяет? Есть ли у пользователя право вето? Или решение принимает протокол или регуляторная сторона?
Моё текущее мнение такое: я признаю правильность направления Dusk — между приватностью и комплаенсом нужен баланс, а не выбор “либо то, либо другое”. Тот факт, что NPEX уже разместил активы на сумму 300 миллионов евро в сети, тоже объективен. Но относительно того, в чьих руках находится ключ к “двери раскрытия”, я пока не вижу достаточно прозрачного ответа.
Я буду продолжать наблюдать за этим вопросом. А пока — посмотрим, не торопясь.
#dusk $DUSK @Dusk
Сначала причиной, из‑за которой я остановился и начал смотреть на него внимательнее, не было ни какой‑то конкретный технологический маршрут, ни токеномика. Я заметил, что у него совершенно другой подход, чем у большинства других проектов в сфере приватности. В большинстве privacy‑монет используется курс “шифруем всё, никому не даём смотреть” — а где тут комплаенс? Можно ли его “съесть”? Dusk же выбрал другой путь: он признаёт, что регуляторика существует, признаёт необходимость для комплаенс‑организаций иметь окна для аудита, но пытается встроить приватность и комплаенс в одну систему.
Затем я наткнулся на самое свежее интервью с его CTO, где прозвучала одна фраза — “платежи DUSK по умолчанию приватные, но протокол включает механизм выборочного раскрытия, и уполномоченная сторона может просматривать детали транзакции”.
Меня эта фраза заставила долго задумываться.
Кто такой “уполномоченный”?
Если эта уполномоченная сторона — сам пользователь, то есть именно я решаю, кому раскрывать детали транзакций, — это действительно защита приватности, и у меня нет возражений.
Но если эта уполномоченная сторона — уровень протокола или регуляторная структура, которая при определённых условиях может в одностороннем порядке включить раскрытие, то “по умолчанию приватно” превращается в настройку, которую можно отменить. Это уже не настоящая приватность.
Я просмотрел документацию Dusk: по триггерам для выборочного раскрытия и по тому, кому принадлежит контроль, я действительно не нашёл полного объяснения. Комплаенс — это его ключевое торговое преимущество, но между комплаенсом и приватностью есть очень тонкая грань. Регуляторный комплаенс требует, чтобы при необходимости можно было просмотреть транзакции, а приватность пользователей требует, чтобы решать, кто может смотреть, мог только сам пользователь. Dusk утверждает, что возможно и то, и другое, но “при необходимости” — кто именно это определяет? Есть ли у пользователя право вето? Или решение принимает протокол или регуляторная сторона?
Моё текущее мнение такое: я признаю правильность направления Dusk — между приватностью и комплаенсом нужен баланс, а не выбор “либо то, либо другое”. Тот факт, что NPEX уже разместил активы на сумму 300 миллионов евро в сети, тоже объективен. Но относительно того, в чьих руках находится ключ к “двери раскрытия”, я пока не вижу достаточно прозрачного ответа.
Я буду продолжать наблюдать за этим вопросом. А пока — посмотрим, не торопясь.
#dusk $DUSK @Dusk
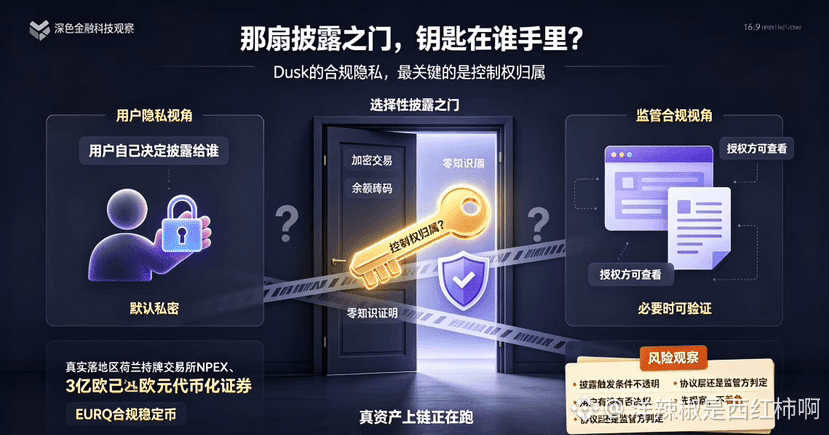
69
·
--
Когда я недавно увидел $niulai, моей первой реакцией было: это имя легко запомнить.
Пролистав дальше, я понял, что они идут по пути кино- IP.
Проект хочет с помощью мем-культуры вывести фильм «Ниули» в Web3, а также надеется, что сообщество Web3, в свою очередь, поможет фильму расширить охват.
Такой межотраслевой подход встречается довольно редко.
Что будет дальше и насколько далеко они смогут зайти — время покажет. #niulai #牛来
Когда я недавно увидел $niulai, моей первой реакцией было: это имя легко запомнить.
Пролистав дальше, я понял, что они идут по пути кино- IP.
Проект хочет с помощью мем-культуры вывести фильм «Ниули» в Web3, а также надеется, что сообщество Web3, в свою очередь, поможет фильму расширить охват.
Такой межотраслевой подход встречается довольно редко.
Что будет дальше и насколько далеко они смогут зайти — время покажет. #niulai #牛来
Пролистав дальше, я понял, что они идут по пути кино- IP.
Проект хочет с помощью мем-культуры вывести фильм «Ниули» в Web3, а также надеется, что сообщество Web3, в свою очередь, поможет фильму расширить охват.
Такой межотраслевой подход встречается довольно редко.
Что будет дальше и насколько далеко они смогут зайти — время покажет. #niulai #牛来
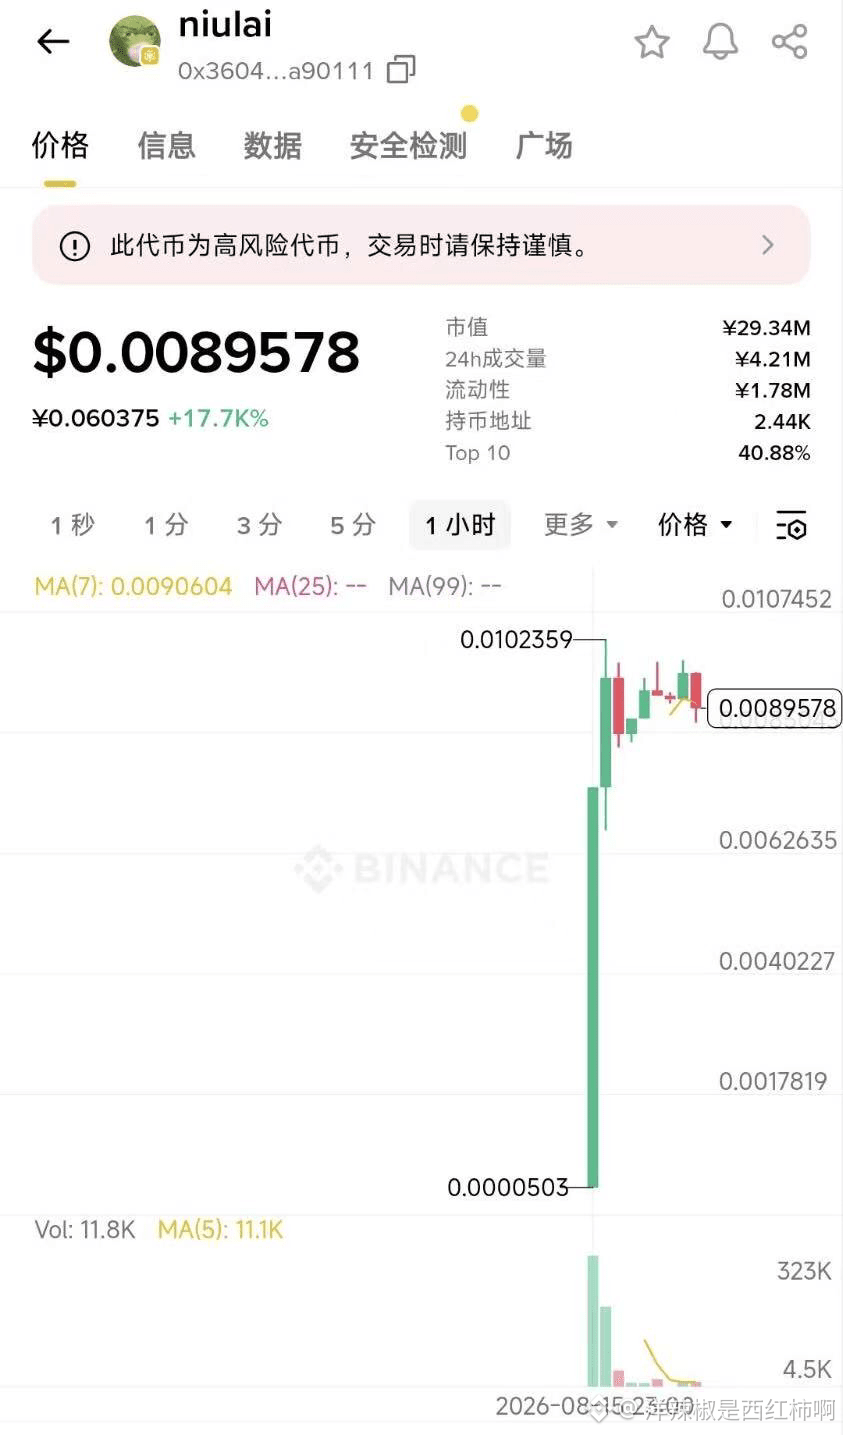
130
·
--
Проект по приватности: у меня есть странная привычка — сначала посмотреть, как он обходится со словами «регулирование».
Большинство приватных монет идут по пути «шифруем всё, никому не показываем». А комплаенс… просто ложатся и ждут. Я этому не особо верю.
Dusk заставил меня задержаться и присмотреться, потому что он пошёл совершенно другим маршрутом: он пытается показать, что приватность и соответствие требованиям можно совместить, а не выбирать что-то одно.
Самая ключевая часть его дизайна — стандарт XSC. Если простыми словами, это промежуточный слой для «селективного раскрытия», построенный на доказательствах с нулевым разглашением. Твои транзакции, баланс и прочая чувствительная информация — в обычной жизни их никто не видит. Но когда регуляторам нужно проверить, у тебя есть путь, по которому они могут сделать запрос, и есть комплаенс-доказательства, которые можно предоставить, а не конфронтировать.
7 января 2026 года основной net正式 запустился, DuskEVM синхронно вышел в свет. Совместим с Solidity — разработчикам, переходящим с Ethereum, в основном не нужно менять код. Эта совместимость очень важна.
Но больше всего меня отличает именно то, как это реализовано на практике. Dusk заключил официальное партнёрство с лицензированной биржей Нидерландов NPEX — уже выпущены и торгуются на блокчейне токенизированные ценные бумаги на сумму свыше 300 миллионов евро. NPEX — лицензированная, а не какая-то «ноунейм» биржа. Также Quantoz выпустил через Dusk соответствующий требованиям евростейблкоин EURQ. Это не демо на тестнете — это реальные активы в работе.
Правда, по цене не всё радужно. От пиков в начале года откат — более 85%. Сейчас около 0,06 доллара, капитализация меньше 30 миллионов. После запуска основной сети реальные объёмы on-chain тоже невысокие. В июне Binance убрала пару DUSK/BTC — давление на ликвидность ощущается напрямую.
Я направление понимаю: традиционные финансы хотят выйти в ончейн, но между приватностью и комплаенсом долго не удавалось найти баланс. Логика с партнёрством и доказательствами от NPEX не выглядит пустой прокруткой. Но цена уже пережила волну эмоционального пампа — получится ли дальше превратить это в устойчивый рост пользователей и активность в сети, я пока не вижу.
Понаблюдаю. Не спешу. Данные появятся — тогда и посмотрим.
#dusk $DUSK @Dusk_Foundation
Проект по приватности: у меня есть странная привычка — сначала посмотреть, как он обходится со словами «регулирование».
Большинство приватных монет идут по пути «шифруем всё, никому не показываем». А комплаенс… просто ложатся и ждут. Я этому не особо верю.
Dusk заставил меня задержаться и присмотреться, потому что он пошёл совершенно другим маршрутом: он пытается показать, что приватность и соответствие требованиям можно совместить, а не выбирать что-то одно.
Самая ключевая часть его дизайна — стандарт XSC. Если простыми словами, это промежуточный слой для «селективного раскрытия», построенный на доказательствах с нулевым разглашением. Твои транзакции, баланс и прочая чувствительная информация — в обычной жизни их никто не видит. Но когда регуляторам нужно проверить, у тебя есть путь, по которому они могут сделать запрос, и есть комплаенс-доказательства, которые можно предоставить, а не конфронтировать.
7 января 2026 года основной net正式 запустился, DuskEVM синхронно вышел в свет. Совместим с Solidity — разработчикам, переходящим с Ethereum, в основном не нужно менять код. Эта совместимость очень важна.
Но больше всего меня отличает именно то, как это реализовано на практике. Dusk заключил официальное партнёрство с лицензированной биржей Нидерландов NPEX — уже выпущены и торгуются на блокчейне токенизированные ценные бумаги на сумму свыше 300 миллионов евро. NPEX — лицензированная, а не какая-то «ноунейм» биржа. Также Quantoz выпустил через Dusk соответствующий требованиям евростейблкоин EURQ. Это не демо на тестнете — это реальные активы в работе.
Правда, по цене не всё радужно. От пиков в начале года откат — более 85%. Сейчас около 0,06 доллара, капитализация меньше 30 миллионов. После запуска основной сети реальные объёмы on-chain тоже невысокие. В июне Binance убрала пару DUSK/BTC — давление на ликвидность ощущается напрямую.
Я направление понимаю: традиционные финансы хотят выйти в ончейн, но между приватностью и комплаенсом долго не удавалось найти баланс. Логика с партнёрством и доказательствами от NPEX не выглядит пустой прокруткой. Но цена уже пережила волну эмоционального пампа — получится ли дальше превратить это в устойчивый рост пользователей и активность в сети, я пока не вижу.
Понаблюдаю. Не спешу. Данные появятся — тогда и посмотрим.
#dusk $DUSK @Dusk
Большинство приватных монет идут по пути «шифруем всё, никому не показываем». А комплаенс… просто ложатся и ждут. Я этому не особо верю.
Dusk заставил меня задержаться и присмотреться, потому что он пошёл совершенно другим маршрутом: он пытается показать, что приватность и соответствие требованиям можно совместить, а не выбирать что-то одно.
Самая ключевая часть его дизайна — стандарт XSC. Если простыми словами, это промежуточный слой для «селективного раскрытия», построенный на доказательствах с нулевым разглашением. Твои транзакции, баланс и прочая чувствительная информация — в обычной жизни их никто не видит. Но когда регуляторам нужно проверить, у тебя есть путь, по которому они могут сделать запрос, и есть комплаенс-доказательства, которые можно предоставить, а не конфронтировать.
7 января 2026 года основной net正式 запустился, DuskEVM синхронно вышел в свет. Совместим с Solidity — разработчикам, переходящим с Ethereum, в основном не нужно менять код. Эта совместимость очень важна.
Но больше всего меня отличает именно то, как это реализовано на практике. Dusk заключил официальное партнёрство с лицензированной биржей Нидерландов NPEX — уже выпущены и торгуются на блокчейне токенизированные ценные бумаги на сумму свыше 300 миллионов евро. NPEX — лицензированная, а не какая-то «ноунейм» биржа. Также Quantoz выпустил через Dusk соответствующий требованиям евростейблкоин EURQ. Это не демо на тестнете — это реальные активы в работе.
Правда, по цене не всё радужно. От пиков в начале года откат — более 85%. Сейчас около 0,06 доллара, капитализация меньше 30 миллионов. После запуска основной сети реальные объёмы on-chain тоже невысокие. В июне Binance убрала пару DUSK/BTC — давление на ликвидность ощущается напрямую.
Я направление понимаю: традиционные финансы хотят выйти в ончейн, но между приватностью и комплаенсом долго не удавалось найти баланс. Логика с партнёрством и доказательствами от NPEX не выглядит пустой прокруткой. Но цена уже пережила волну эмоционального пампа — получится ли дальше превратить это в устойчивый рост пользователей и активность в сети, я пока не вижу.
Понаблюдаю. Не спешу. Данные появятся — тогда и посмотрим.
#dusk $DUSK @Dusk
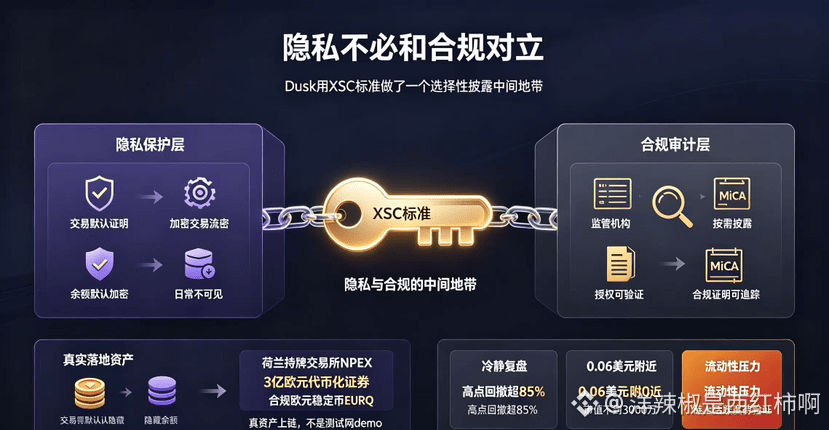
88
·
--
DUSK, за этим проектом я наблюдаю уже некоторое время.
Начну с цены.
По состоянию на начало августа 2026 года цена DUSK колеблется около 0,06 доллара, а капитализация — меньше 30 млн долларов. В начале года запуск главной сети буквально подкинул DUSK ввысь: рост за один месяц превысил 583%, и одно время он даже вошёл в топ-100 по капитализации. Но шумиха быстро сошла на нет — с пиков цена пошла вниз. На начало августа дневной объём торгов составлял всего около 1,0–1,1 млн долларов, а ликвидность нельзя назвать плотной.
Так что же он делает?
Dusk — это privacy Layer 1, специально построенный для регулируемых финансов. Большинство приватных монет на рынке идут по схеме «шифруем всё, регуляторы отваливаются», но у Dusk подход другой — приватность и комплаенс там “сварены” вместе.
Как именно “сварены”? На нижнем уровне приватность транзакций защищается с помощью нулевых знаний (zero-knowledge proofs), при этом регуляторам остаётся окно для комплаенс-аудита. Это не заплатка “задним числом”, а дизайн, заложенный в протокол с первого дня. В whitepaper это называют «конфиденциальность по умолчанию, аудит по необходимости».
7 января 2026 года основной сети Dusk официально стартовала, а DuskEVM синхронно запустили. Он совместим с Solidity: разработчикам, переходящим с Ethereum, обычно не нужно сильно переделывать код. DUSK одновременно играет две роли — токена для комиссий (Gas) и актива для стейкинга. Сейчас годовая доходность стейкинга составляет около 22%.
Но главное, что действительно кажется отличием — это практическая реализация.
Dusk решает вполне реальную проблему: традиционные финансы хотят выйти в ончейн, но баланс между приватностью и комплаенсом долго не удавался. Партнёрское доказательство от NPEX показывает, что эта логика — не пустой звук.
Однако цена уже сходила вверх, а затем снова откатилась. Сможет ли ончейновый актив на 300 млн евро дать устойчивый поток реальных торгов, насколько велико давление со стороны постоянного разблокирования токенов — всё это будет проверкой на прочность. Плюс в сегменте приватности конкуренция жёсткая: Monero, Zcash и другие старые игроки имеют огромную базу.
Я продолжу следить за реальным объёмом торгов и удержанием пользователей после стабилизации работы основной сети. На текущих позициях слишком рано говорить “ловить дно”, но так же рано говорить “сдаваться”. Сначала понаблюдаем, без спешки.
Предупреждение о рисках: выше — мои личные наблюдения и не является инвестиционной рекомендацией. DYOR.
#dusk $DUSK @Dusk_Foundation
DUSK, за этим проектом я наблюдаю уже некоторое время.
Начну с цены.
По состоянию на начало августа 2026 года цена DUSK колеблется около 0,06 доллара, а капитализация — меньше 30 млн долларов. В начале года запуск главной сети буквально подкинул DUSK ввысь: рост за один месяц превысил 583%, и одно время он даже вошёл в топ-100 по капитализации. Но шумиха быстро сошла на нет — с пиков цена пошла вниз. На начало августа дневной объём торгов составлял всего около 1,0–1,1 млн долларов, а ликвидность нельзя назвать плотной.
Так что же он делает?
Dusk — это privacy Layer 1, специально построенный для регулируемых финансов. Большинство приватных монет на рынке идут по схеме «шифруем всё, регуляторы отваливаются», но у Dusk подход другой — приватность и комплаенс там “сварены” вместе.
Как именно “сварены”? На нижнем уровне приватность транзакций защищается с помощью нулевых знаний (zero-knowledge proofs), при этом регуляторам остаётся окно для комплаенс-аудита. Это не заплатка “задним числом”, а дизайн, заложенный в протокол с первого дня. В whitepaper это называют «конфиденциальность по умолчанию, аудит по необходимости».
7 января 2026 года основной сети Dusk официально стартовала, а DuskEVM синхронно запустили. Он совместим с Solidity: разработчикам, переходящим с Ethereum, обычно не нужно сильно переделывать код. DUSK одновременно играет две роли — токена для комиссий (Gas) и актива для стейкинга. Сейчас годовая доходность стейкинга составляет около 22%.
Но главное, что действительно кажется отличием — это практическая реализация.
Dusk решает вполне реальную проблему: традиционные финансы хотят выйти в ончейн, но баланс между приватностью и комплаенсом долго не удавался. Партнёрское доказательство от NPEX показывает, что эта логика — не пустой звук.
Однако цена уже сходила вверх, а затем снова откатилась. Сможет ли ончейновый актив на 300 млн евро дать устойчивый поток реальных торгов, насколько велико давление со стороны постоянного разблокирования токенов — всё это будет проверкой на прочность. Плюс в сегменте приватности конкуренция жёсткая: Monero, Zcash и другие старые игроки имеют огромную базу.
Я продолжу следить за реальным объёмом торгов и удержанием пользователей после стабилизации работы основной сети. На текущих позициях слишком рано говорить “ловить дно”, но так же рано говорить “сдаваться”. Сначала понаблюдаем, без спешки.
Предупреждение о рисках: выше — мои личные наблюдения и не является инвестиционной рекомендацией. DYOR.
#dusk $DUSK @Dusk
Начну с цены.
По состоянию на начало августа 2026 года цена DUSK колеблется около 0,06 доллара, а капитализация — меньше 30 млн долларов. В начале года запуск главной сети буквально подкинул DUSK ввысь: рост за один месяц превысил 583%, и одно время он даже вошёл в топ-100 по капитализации. Но шумиха быстро сошла на нет — с пиков цена пошла вниз. На начало августа дневной объём торгов составлял всего около 1,0–1,1 млн долларов, а ликвидность нельзя назвать плотной.
Так что же он делает?
Dusk — это privacy Layer 1, специально построенный для регулируемых финансов. Большинство приватных монет на рынке идут по схеме «шифруем всё, регуляторы отваливаются», но у Dusk подход другой — приватность и комплаенс там “сварены” вместе.
Как именно “сварены”? На нижнем уровне приватность транзакций защищается с помощью нулевых знаний (zero-knowledge proofs), при этом регуляторам остаётся окно для комплаенс-аудита. Это не заплатка “задним числом”, а дизайн, заложенный в протокол с первого дня. В whitepaper это называют «конфиденциальность по умолчанию, аудит по необходимости».
7 января 2026 года основной сети Dusk официально стартовала, а DuskEVM синхронно запустили. Он совместим с Solidity: разработчикам, переходящим с Ethereum, обычно не нужно сильно переделывать код. DUSK одновременно играет две роли — токена для комиссий (Gas) и актива для стейкинга. Сейчас годовая доходность стейкинга составляет около 22%.
Но главное, что действительно кажется отличием — это практическая реализация.
Dusk решает вполне реальную проблему: традиционные финансы хотят выйти в ончейн, но баланс между приватностью и комплаенсом долго не удавался. Партнёрское доказательство от NPEX показывает, что эта логика — не пустой звук.
Однако цена уже сходила вверх, а затем снова откатилась. Сможет ли ончейновый актив на 300 млн евро дать устойчивый поток реальных торгов, насколько велико давление со стороны постоянного разблокирования токенов — всё это будет проверкой на прочность. Плюс в сегменте приватности конкуренция жёсткая: Monero, Zcash и другие старые игроки имеют огромную базу.
Я продолжу следить за реальным объёмом торгов и удержанием пользователей после стабилизации работы основной сети. На текущих позициях слишком рано говорить “ловить дно”, но так же рано говорить “сдаваться”. Сначала понаблюдаем, без спешки.
Предупреждение о рисках: выше — мои личные наблюдения и не является инвестиционной рекомендацией. DYOR.
#dusk $DUSK @Dusk
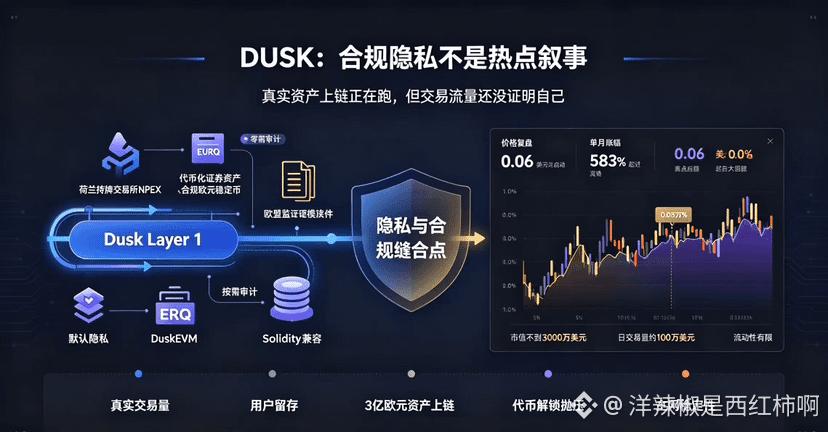
123
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
ПротоколFOMC
Просмотров: 11,758
80 обсуждают
#ПротоколFOMC 🚨 Протокол FOMC: что важно для рынка?
ФРС сохранила процентную ставку на уровне 3,50–3,75%, однако внутри Комитета появились серьёзные разногласия.
🔥 Три члена FOMC выступили за повышение ставки на 25 б.п.
При этом инфляция остаётся выше целевого уровня 2%, а экономика продолжает расти устойчивыми темпами.
📌 Что это значит?
Ястребиная позиция ФРС может поддерживать доллар и доходности облигаций, создавая дополнительное давление на BTC и другие рисковые активы.
Но окончательное решение по сентябрю пока не принято.
📅 Следующее заседание FOMC состоится 15–16 сентября.
Именно новые данные по инфляции и рынку труда могут определить дальнейший курс ФРС.
👀 Сентябрь может стать ключевым месяцем для рынков.
MuskFutures
·Лайков: 0
·Просмотров: 157
fomcотслеживание
Просмотров: 17,556
283 обсуждают
AnthropicCEOCallsForAISlowdown
Просмотров: 53,754
693 обсуждают