Я на самом деле уже некоторое время наблюдаю за этим проектом Dusk。
Сначала причиной, из‑за которой я остановился и начал смотреть на него внимательнее, не было ни какой‑то конкретный технологический маршрут, ни токеномика. Я заметил, что у него совершенно другой подход, чем у большинства других проектов в сфере приватности. В большинстве privacy‑монет используется курс “шифруем всё, никому не даём смотреть” — а где тут комплаенс? Можно ли его “съесть”? Dusk же выбрал другой путь: он признаёт, что регуляторика существует, признаёт необходимость для комплаенс‑организаций иметь окна для аудита, но пытается встроить приватность и комплаенс в одну систему.
Затем я наткнулся на самое свежее интервью с его CTO, где прозвучала одна фраза — “платежи DUSK по умолчанию приватные, но протокол включает механизм выборочного раскрытия, и уполномоченная сторона может просматривать детали транзакции”.
Меня эта фраза заставила долго задумываться.
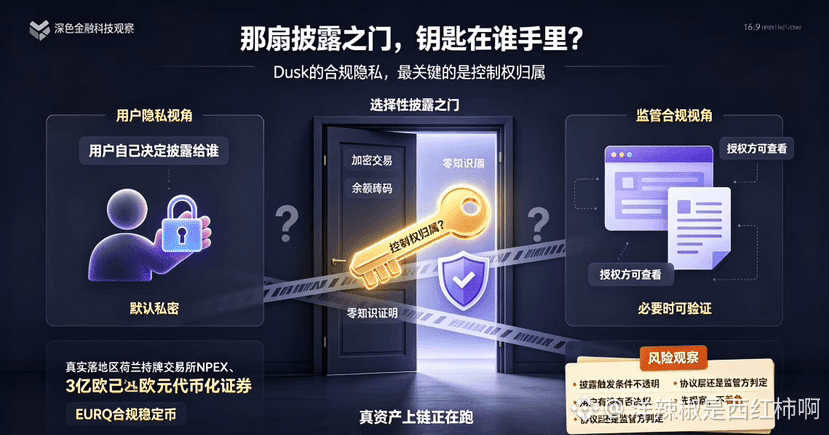
Кто такой “уполномоченный”?
Если эта уполномоченная сторона — сам пользователь, то есть именно я решаю, кому раскрывать детали транзакций, — это действительно защита приватности, и у меня нет возражений.
Но если эта уполномоченная сторона — уровень протокола или регуляторная структура, которая при определённых условиях может в одностороннем порядке включить раскрытие, то “по умолчанию приватно” превращается в настройку, которую можно отменить. Это уже не настоящая приватность.
Я просмотрел документацию Dusk: по триггерам для выборочного раскрытия и по тому, кому принадлежит контроль, я действительно не нашёл полного объяснения. Комплаенс — это его ключевое торговое преимущество, но между комплаенсом и приватностью есть очень тонкая грань. Регуляторный комплаенс требует, чтобы при необходимости можно было просмотреть транзакции, а приватность пользователей требует, чтобы решать, кто может смотреть, мог только сам пользователь. Dusk утверждает, что возможно и то, и другое, но “при необходимости” — кто именно это определяет? Есть ли у пользователя право вето? Или решение принимает протокол или регуляторная сторона?
Моё текущее мнение такое: я признаю правильность направления Dusk — между приватностью и комплаенсом нужен баланс, а не выбор “либо то, либо другое”. Тот факт, что NPEX уже разместил активы на сумму 300 миллионов евро в сети, тоже объективен. Но относительно того, в чьих руках находится ключ к “двери раскрытия”, я пока не вижу достаточно прозрачного ответа.
Я буду продолжать наблюдать за этим вопросом. А пока — посмотрим, не торопясь.
#dusk $DUSK @Dusk
Сначала причиной, из‑за которой я остановился и начал смотреть на него внимательнее, не было ни какой‑то конкретный технологический маршрут, ни токеномика. Я заметил, что у него совершенно другой подход, чем у большинства других проектов в сфере приватности. В большинстве privacy‑монет используется курс “шифруем всё, никому не даём смотреть” — а где тут комплаенс? Можно ли его “съесть”? Dusk же выбрал другой путь: он признаёт, что регуляторика существует, признаёт необходимость для комплаенс‑организаций иметь окна для аудита, но пытается встроить приватность и комплаенс в одну систему.
Затем я наткнулся на самое свежее интервью с его CTO, где прозвучала одна фраза — “платежи DUSK по умолчанию приватные, но протокол включает механизм выборочного раскрытия, и уполномоченная сторона может просматривать детали транзакции”.
Меня эта фраза заставила долго задумываться.
Кто такой “уполномоченный”?
Если эта уполномоченная сторона — сам пользователь, то есть именно я решаю, кому раскрывать детали транзакций, — это действительно защита приватности, и у меня нет возражений.
Но если эта уполномоченная сторона — уровень протокола или регуляторная структура, которая при определённых условиях может в одностороннем порядке включить раскрытие, то “по умолчанию приватно” превращается в настройку, которую можно отменить. Это уже не настоящая приватность.
Я просмотрел документацию Dusk: по триггерам для выборочного раскрытия и по тому, кому принадлежит контроль, я действительно не нашёл полного объяснения. Комплаенс — это его ключевое торговое преимущество, но между комплаенсом и приватностью есть очень тонкая грань. Регуляторный комплаенс требует, чтобы при необходимости можно было просмотреть транзакции, а приватность пользователей требует, чтобы решать, кто может смотреть, мог только сам пользователь. Dusk утверждает, что возможно и то, и другое, но “при необходимости” — кто именно это определяет? Есть ли у пользователя право вето? Или решение принимает протокол или регуляторная сторона?
Моё текущее мнение такое: я признаю правильность направления Dusk — между приватностью и комплаенсом нужен баланс, а не выбор “либо то, либо другое”. Тот факт, что NPEX уже разместил активы на сумму 300 миллионов евро в сети, тоже объективен. Но относительно того, в чьих руках находится ключ к “двери раскрытия”, я пока не вижу достаточно прозрачного ответа.
Я буду продолжать наблюдать за этим вопросом. А пока — посмотрим, не торопясь.
#dusk $DUSK @Dusk