Я на самом деле некоторое время обдумывал этот момент — не потому, что суммы большие, а потому что формулировки в двух объявлениях слишком сильно отличаются.
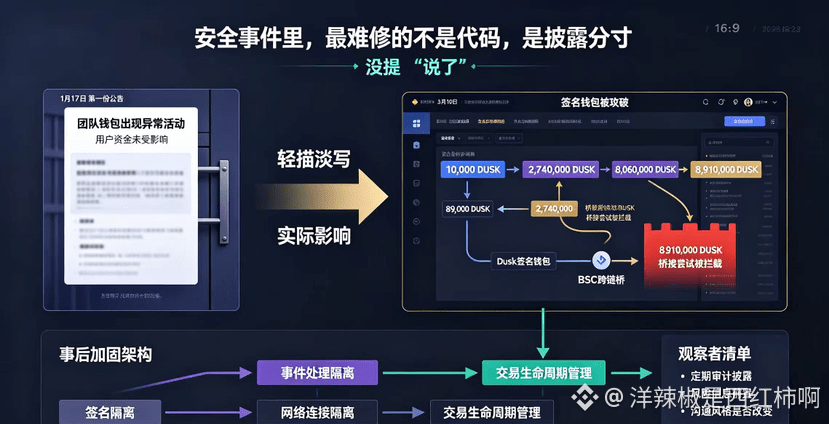
17 января, когда я впервые это увидел, Dusk написал: «в кошельке команды наблюдается аномальная активность», «средства пользователей не пострадали». Я прочитал и просто пролистнул, подумал, что это не проблема. И только когда 10 марта вышел тот подробный отчет, я понял, что всё гораздо сложнее, чем мне казалось.
Одни и те же DUSK — десять тысяч было выведено, восемьдесят девять, два миллиона семьсот сорок—семь? — двести семьдесят четыре миллиона, восемь миллионов шестьсот шестьдесят? — восемь миллионов шестьсот шесть?
(Суммируя) одна операция за другой: всего было выведено больше десяти миллионов DUSK. Последняя попытка моста — восемь миллионов девятьсот девяносто одна тысяча — была остановлена только потому, что мост экстренно отключили.
Самое важное, что, на мой взгляд, стоит тщательно обдумать, — это не «кто-то атаковал», а огромная разница между тем, как команда отреагировала изначально, и теми деталями, которые позже раскрыли. Если смотреть только на первое объявление, складывается впечатление: «аномалия очень незначительная, всё уже взято под контроль». А когда прочитал отчет после инцидента, стало ясно: подпись-кошелек был скомпрометирован, средства вывели, а часть ещё и переправили через кроссчейн в BSC. Эти сведения не противоречат друг другу, но ощущения от них совершенно разные.
Позже команда сделала изоляцию и усиление: разнесла подпись, обработку событий и сетевое подключение. К транзакционному состоянию добавили понятное управление жизненным циклом. Эти последующие шаги показывают, что они действительно закрывали пробелы в архитектуре. Но меня беспокоит один вопрос: если бы в самом первом объявлении сразу прояснили, что «атакующему удалось получить доступ к подписному кошельку, и несколько миллионов токенов были переведены», — как бы рынок отреагировал? Официальная команда выбрала более сдержанные формулировки, возможно, чтобы не вызвать панику, а возможно, чтобы сначала стабилизировать ситуацию, а уже потом разбираться. Сам этот выбор — по сути коммуникационная стратегия; у стратегии нет абсолютного «правильно/неправильно». Но для тех, кто следит за безопасностью, между «не упомянули» и «сказали» разница не только в словах — это разный уровень коммуникационных издержек.
Я сейчас всё ещё наблюдаю за двумя вещами: во‑первых, после этого Dusk регулярно ли раскрывает прогресс и результаты security-аудита; во‑вторых, станет ли в последующих событиях раскрытие информации о рисках более ранним и более прозрачным. Безопасную архитектуру можно дополнять, стиль коммуникаций — синхронизировать, но, возможно, это сложнее, чем просто несколько строк кода.
#dusk $DUSK @Dusk
17 января, когда я впервые это увидел, Dusk написал: «в кошельке команды наблюдается аномальная активность», «средства пользователей не пострадали». Я прочитал и просто пролистнул, подумал, что это не проблема. И только когда 10 марта вышел тот подробный отчет, я понял, что всё гораздо сложнее, чем мне казалось.
Одни и те же DUSK — десять тысяч было выведено, восемьдесят девять, два миллиона семьсот сорок—семь? — двести семьдесят четыре миллиона, восемь миллионов шестьсот шестьдесят? — восемь миллионов шестьсот шесть?
(Суммируя) одна операция за другой: всего было выведено больше десяти миллионов DUSK. Последняя попытка моста — восемь миллионов девятьсот девяносто одна тысяча — была остановлена только потому, что мост экстренно отключили.
Самое важное, что, на мой взгляд, стоит тщательно обдумать, — это не «кто-то атаковал», а огромная разница между тем, как команда отреагировала изначально, и теми деталями, которые позже раскрыли. Если смотреть только на первое объявление, складывается впечатление: «аномалия очень незначительная, всё уже взято под контроль». А когда прочитал отчет после инцидента, стало ясно: подпись-кошелек был скомпрометирован, средства вывели, а часть ещё и переправили через кроссчейн в BSC. Эти сведения не противоречат друг другу, но ощущения от них совершенно разные.
Позже команда сделала изоляцию и усиление: разнесла подпись, обработку событий и сетевое подключение. К транзакционному состоянию добавили понятное управление жизненным циклом. Эти последующие шаги показывают, что они действительно закрывали пробелы в архитектуре. Но меня беспокоит один вопрос: если бы в самом первом объявлении сразу прояснили, что «атакующему удалось получить доступ к подписному кошельку, и несколько миллионов токенов были переведены», — как бы рынок отреагировал? Официальная команда выбрала более сдержанные формулировки, возможно, чтобы не вызвать панику, а возможно, чтобы сначала стабилизировать ситуацию, а уже потом разбираться. Сам этот выбор — по сути коммуникационная стратегия; у стратегии нет абсолютного «правильно/неправильно». Но для тех, кто следит за безопасностью, между «не упомянули» и «сказали» разница не только в словах — это разный уровень коммуникационных издержек.
Я сейчас всё ещё наблюдаю за двумя вещами: во‑первых, после этого Dusk регулярно ли раскрывает прогресс и результаты security-аудита; во‑вторых, станет ли в последующих событиях раскрытие информации о рисках более ранним и более прозрачным. Безопасную архитектуру можно дополнять, стиль коммуникаций — синхронизировать, но, возможно, это сложнее, чем просто несколько строк кода.
#dusk $DUSK @Dusk