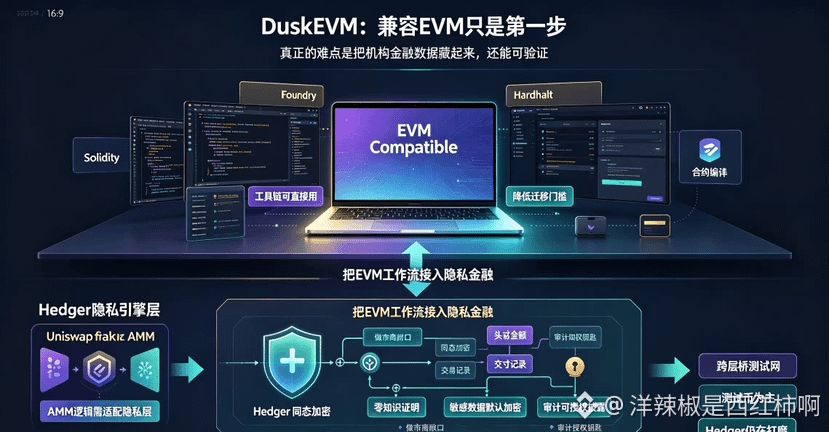
DuskEVM это штука: я недавно полистал и нашёл довольно ключевую проблему — «EVM compatible» на самом деле решает лишь половину вопроса. Инструменты вроде Solidity, Foundry и Hardhat, конечно, можно использовать напрямую, но в финансовых сценариях есть ещё более сложная проблема: действительно ли институты готовы раскрывать полностью остатки, позиции и суммы сделок?
Решение Dusk — Hedger: внедрение гомоморфного шифрования и ZKP (zero-knowledge proofs) в EVM-воркфлоу. Первое позволяет выполнять вычисления с данными в зашифрованном состоянии, второе доказывает, что результат соответствует правилам. Данные не нужно публиковать, но выполнение при этом остаётся верифицируемым. Маркет-мейкер может скрывать чувствительные открытые позиции, баланс аккаунтов остаётся конфиденциальным, а при необходимости аудита можно предоставить полномочия на раскрытие.
Однако проблема в том, что Hedger — это не «поставил и оно запустилось» как плагин. Он сочетает гомоморфное шифрование, ZKP и гибридную UTXO/аккаунтную модель — это вообще не то же самое, что стандартная логика хранения в ERC-20. «EVM-совместимость» решает, как разработчикам зайти внутрь, а Hedger должен решать, какие данные после прихода института вообще не должны раскрываться.
Официальная документация формулирует это очень ясно: DuskEVM построен на OP Stack, и работает в EVM-equivalent среде исполнения — с привычным набором инструментов. Но кросс-уровневый мост сейчас всё ещё подключается к тестовой сети и поддерживает только тестовые монеты. Инструмент приглашает людей «войти в дверь», а уже настоящий запуск реальных приложений — это то, что оставляет их надолго.
Если на DuskEVM запускать форк Uniswap, слой shielding-контейнера придётся переписывать. Когда AMM-логика упирается в слой приватности — её нужно делать заново, а не «бесшовно переносить».
EVM-совместимость решает проблему инструментария разработчиков, а Hedger — вопрос, нужно ли раскрывать финансовые данные. Смогут ли на DuskEVM реально запуститься confidential EVM-воркфлоу — вот где формируется его настоящая дифференциация. Сейчас Hedger ещё доводят на testnet; посмотрим на эти вопросы миграции, когда его переведут в mainnet.
#dusk $DUSK @Dusk
Решение Dusk — Hedger: внедрение гомоморфного шифрования и ZKP (zero-knowledge proofs) в EVM-воркфлоу. Первое позволяет выполнять вычисления с данными в зашифрованном состоянии, второе доказывает, что результат соответствует правилам. Данные не нужно публиковать, но выполнение при этом остаётся верифицируемым. Маркет-мейкер может скрывать чувствительные открытые позиции, баланс аккаунтов остаётся конфиденциальным, а при необходимости аудита можно предоставить полномочия на раскрытие.
Однако проблема в том, что Hedger — это не «поставил и оно запустилось» как плагин. Он сочетает гомоморфное шифрование, ZKP и гибридную UTXO/аккаунтную модель — это вообще не то же самое, что стандартная логика хранения в ERC-20. «EVM-совместимость» решает, как разработчикам зайти внутрь, а Hedger должен решать, какие данные после прихода института вообще не должны раскрываться.
Официальная документация формулирует это очень ясно: DuskEVM построен на OP Stack, и работает в EVM-equivalent среде исполнения — с привычным набором инструментов. Но кросс-уровневый мост сейчас всё ещё подключается к тестовой сети и поддерживает только тестовые монеты. Инструмент приглашает людей «войти в дверь», а уже настоящий запуск реальных приложений — это то, что оставляет их надолго.
Если на DuskEVM запускать форк Uniswap, слой shielding-контейнера придётся переписывать. Когда AMM-логика упирается в слой приватности — её нужно делать заново, а не «бесшовно переносить».
EVM-совместимость решает проблему инструментария разработчиков, а Hedger — вопрос, нужно ли раскрывать финансовые данные. Смогут ли на DuskEVM реально запуститься confidential EVM-воркфлоу — вот где формируется его настоящая дифференциация. Сейчас Hedger ещё доводят на testnet; посмотрим на эти вопросы миграции, когда его переведут в mainnet.
#dusk $DUSK @Dusk