

#phishing
phishing
Просмотров: 232,419
437 обсуждают
Популярные
Новые

Статья
Фишинговые мошенничества с криптовалютой: как распознать приманку и защитить свой кошелёкРынок дрожит: индекс страха достиг 30, и эта нервозность делает мошенников смелее, чем когда-либо. Я видел, как друзья теряли $BTC и $ETH , потому что один клик казался безобидным. Давайте превратим этот страх в чёткий план действий, который вы можете применить прямо сейчас.
Как выглядит мошенничество
Поддельное приложение или сайт обещает «мгновенный $BTC заработок» или «безопасное $ETH хранение». Дизайн копирует официальные кошельки, а в URL может быть едва заметная опечатка. Как только вы вводите сид-фразу, мошенник уносит ваши средства. Однажды я открыл «$SOL кошелёк», который запросил мой приватный ключ. Стоило мне его ввести — и баланс исчез.
Фишинговые мошенничества с криптовалютой: как распознать приманку и защитить свой кошелёк
Рынок дрожит: индекс страха достиг 30, и эта нервозность делает мошенников смелее, чем когда-либо. Я видел, как друзья теряли $BTC и $ETH , потому что один клик казался безобидным. Давайте превратим этот страх в чёткий план действий, который вы можете применить прямо сейчас.
Как выглядит мошенничество
Поддельное приложение или сайт обещает «мгновенный $BTC заработок» или «безопасное $ETH хранение». Дизайн копирует официальные кошельки, а в URL может быть едва заметная опечатка. Как только вы вводите сид-фразу, мошенник уносит ваши средства. Однажды я открыл «$SOL кошелёк», который запросил мой приватный ключ. Стоило мне его ввести — и баланс исчез.
87

·
--
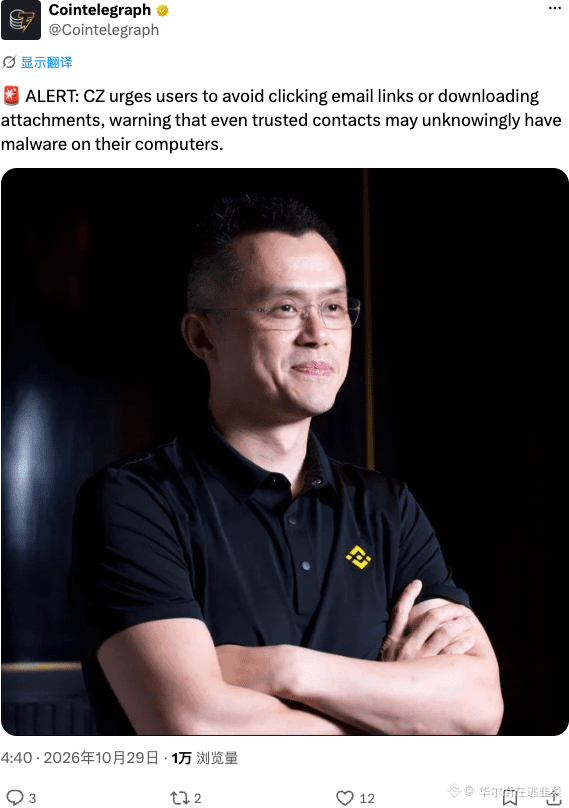
CZ предупредил: не переходите по ссылкам из писем и не скачивайте вложения наугад — даже компьютер человека, которому вы доверяете, может быть заражён. Эта фишинговая кампания — просто жуть.
Обсуждать происходящее можно сколько угодно, но о безопасности забывать нельзя. А если однажды потеряете приватный ключ, не говорите, что CZ не предупреждал.
#CZ #Security #Фишинг
Обсуждать происходящее можно сколько угодно, но о безопасности забывать нельзя. А если однажды потеряете приватный ключ, не говорите, что CZ не предупреждал.
#CZ #Security #Фишинг
14

·
--
🚨 $BTC ВНИМАНИЕ: УТЕЧКА КОНТАКТНЫХ ДАННЫХ КРУПНОЙ КРИПТОБИРЖИ 🛡️
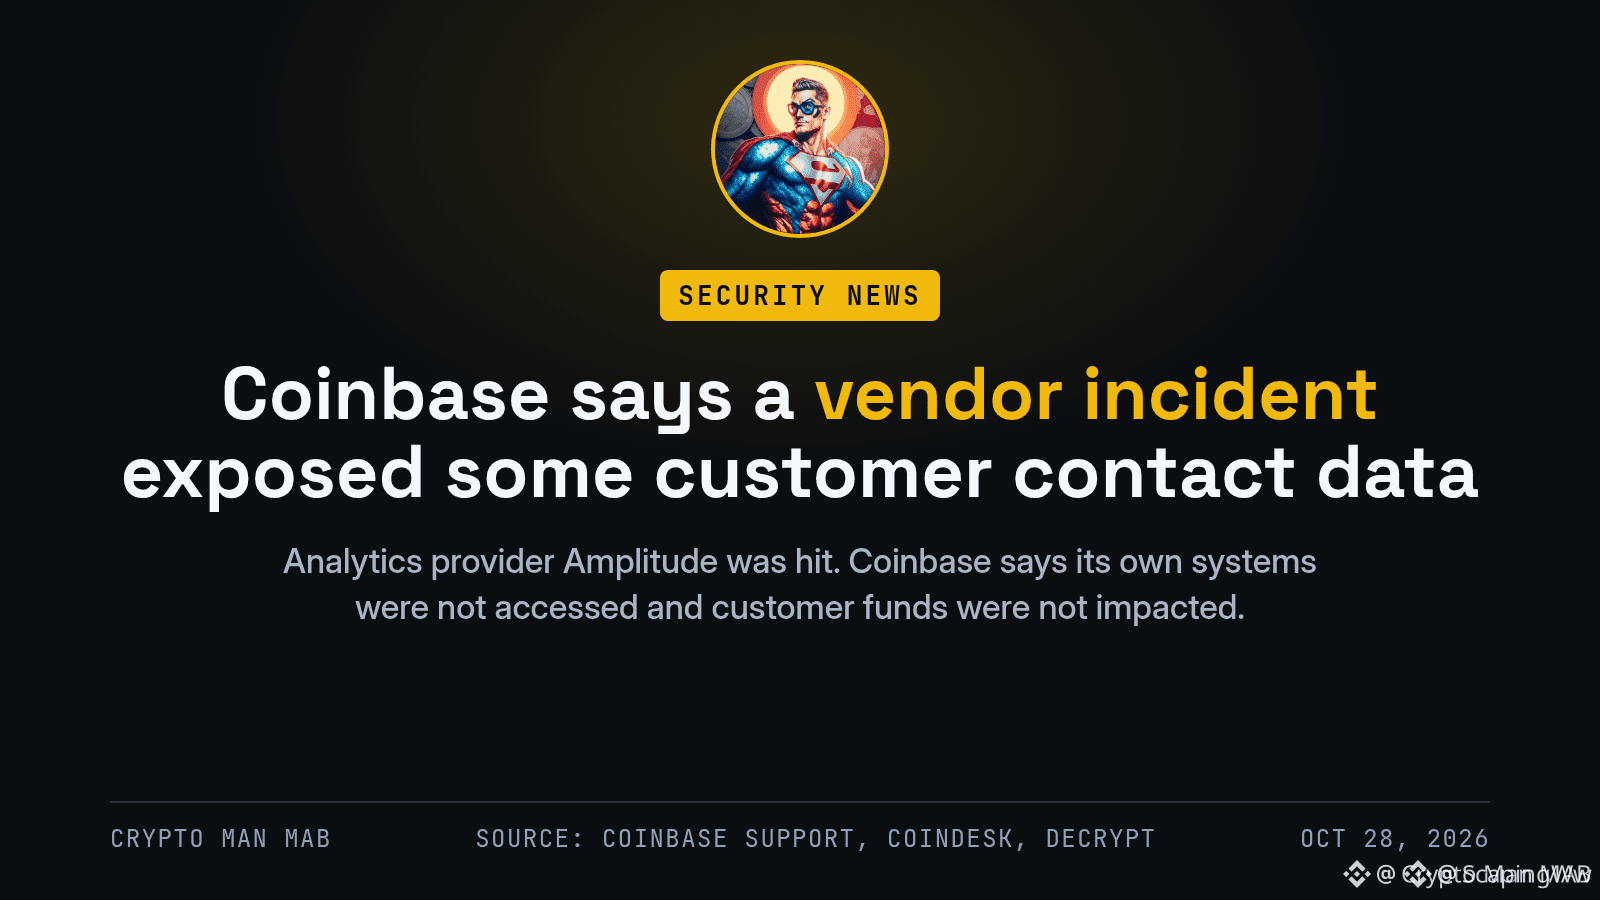
📊 Недавний инцидент безопасности на крупной бирже привёл к утечке контактных данных небольшой части её пользователей. Платформа заверяет, что кошельки не были взломаны, а средства не пострадали, но теперь у фишеров появился свежий список адресов.
🛡️ Это идеальная отправная точка для поддельных звонков от службы поддержки, фальшивых уведомлений о выводе средств и кражи учётных данных. Помните: ни одна легальная организация никогда не попросит у вас пароль или код 2FA. Будьте бдительны, проверяйте все входящие запросы и защитите свой почтовый ящик. 💬 Замечали подозрительные письма на этой неделе?
⚠️ Не является финансовой рекомендацией. Всегда оценивайте риски. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
8
·
--
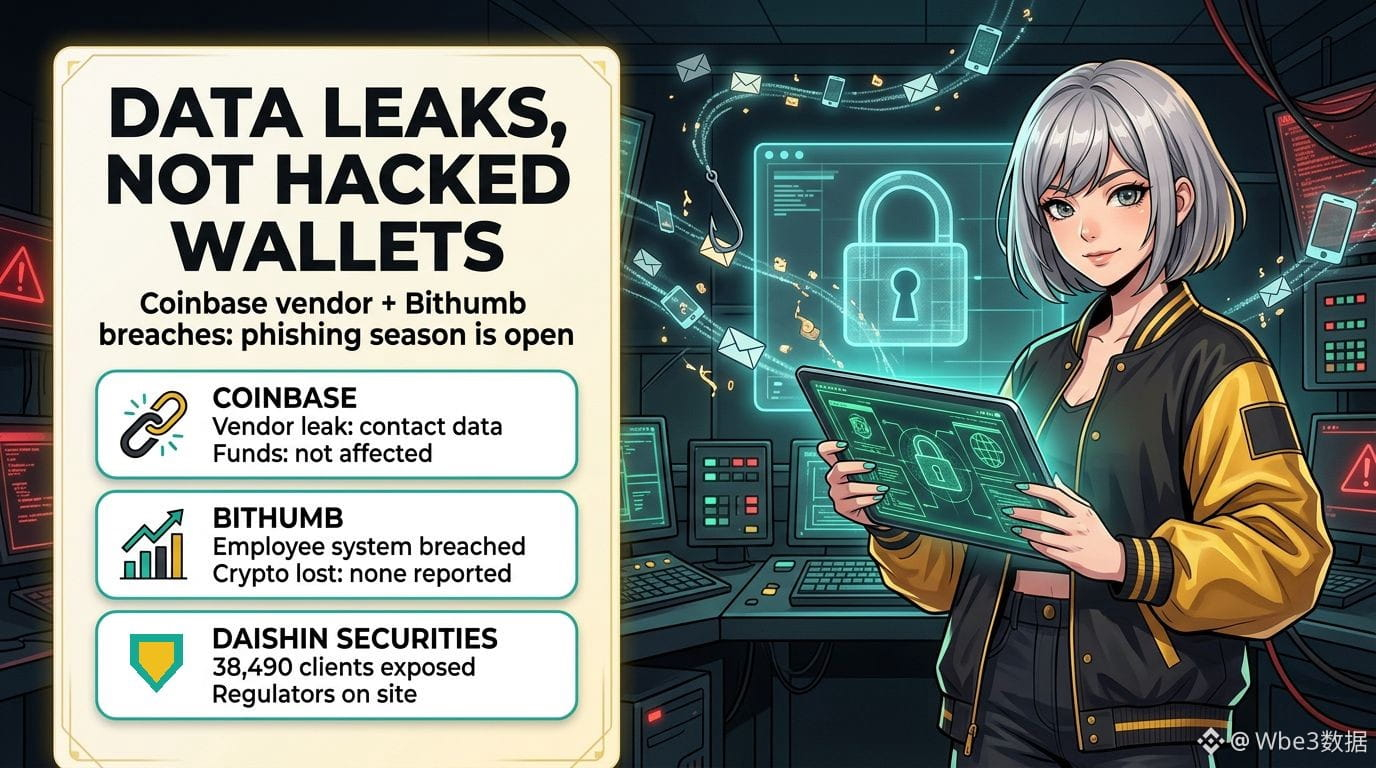
За один день — две тревожные новости об утечках данных на биржах, но настоящая цель — не ваши монеты. А ваш почтовый ящик.
Вот что нам действительно известно по состоянию на среду:
• Coinbase: у аналитического подрядчика Amplitude произошёл инцидент безопасности, в результате которого раскрылись контактные данные, по словам Coinbase, «небольшой части» её клиентов. Coinbase утверждает, что несанкционированного доступа к её собственным системам не было, а средства клиентов не пострадали. Исследователь в области безопасности заявил, что утечка затронула более 70 000 пользователей, но Coinbase не подтвердила эту цифру, поэтому считайте её непроверенной.
• Bithumb: вторая по величине биржа Южной Кореи сообщает, что посторонний проник во внутреннюю мобильную систему для сотрудников и похитил персональные данные. По её словам, эта система не связана с торговлей, криптовалюта не была похищена, и сейчас биржа выясняет, затронула ли утечка данные пользователей.
• Общая картина: Daishin Securities сообщает об утечке данных 38 490 клиентов в результате отдельной атаки. Сегодня финансовые регуляторы Кореи провели экстренное совещание и направили на место инспекторов.
Почему это важно: утекшие имена, адреса электронной почты и номера телефонов редко приводят к прямому опустошению кошельков. Но они подпитывают следующую волну атак: звонки от «службы поддержки», где уже знают ваше имя, фальшивые письма об утечке данных и попытки подмены SIM-карты.
Спокойный список мер на эту неделю:
1. Включите антифишинговый код и белый список адресов для вывода средств на каждой бирже, которой пользуетесь.
2. По возможности замените двухфакторную аутентификацию по SMS на ключ доступа или аппаратный ключ.
3. Попросите оператора связи установить PIN-код для переноса номера.
4. Считайте мошенником любого, кто связывается с вами по поводу «проблемы с безопасностью». Настоящая служба поддержки никогда не просит сообщить коды, пароли или сид-фразы.
Получали ли вы когда-нибудь фишинговое сообщение, в котором было слишком много информации о вас?
#CryptoSecurity #Phishing #УтечкаДанных
Не является финансовой рекомендацией.
54
·
--
🚨 COINBASE ЗАЯВЛЯЕТ: «УТЕЧКИ НЕ БЫЛО». ВАША ПОЧТА МОЖЕТ С ЭТИМ НЕ СОГЛАСИТЬСЯ
У Amplitude, поставщика аналитики Coinbase, произошёл инцидент безопасности, в результате которого были раскрыты контактные данные некоторых пользователей Coinbase.
→ Coinbase заявляет, что её собственные системы и средства клиентов не пострадали
→ По сообщениям, хакеры получили контактные данные более 70 000 пользователей (Coinbase не подтвердила эту цифру)
→ В тот же день в Корее: Bithumb подтвердила утечку данных, как и Mirae Asset и Daishin Securities
Моё мнение: слова «средства не пострадали» — сомнительное утешение. Утекшие адреса электронной почты и номера телефонов — именно то, что нужно фишерам и мошенникам, использующим подмену SIM-карт. А поддельные звонки от «службы поддержки» обычно начинаются сразу после таких новостей. Настоящий период риска — ближайшие несколько недель, а не сегодняшний день.
Список рекомендаций CZ стоит двух минут вашего времени: отдельный адрес электронной почты для каждой биржи, никакой двухфакторной аутентификации по SMS, включённый белый список адресов для вывода средств и включённый антифишинговый код.
Быстрый вопрос: вы используете отдельный адрес электронной почты для каждой биржи? Да или нет 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
1
64

·
--
🚨 $DOGE ПРЕДУПРЕЖДЕНИЕ О ВЗЛОМЕ: УТЕЧКА ДАННЫХ KEYSTONE МОЖЕТ СПРОВОЦИРОВАТЬ ВЫНОС ЛИКВИДНОСТИ 🦈
В результате взлома Keystone раскрыта часть приватных ключей, и сообщество $DOGE стало главной мишенью фишинговых атак. Институциональные игроки внимательно следят за такими событиями: внезапная распродажа может создать дефицит ликвидности, которым воспользуются опытные участники рынка. 📊⚡
Призыв Mishaboar усилить защиту кошельков соответствует классическому сценарию выноса ликвидности: как только информация о взломе становится общедоступной, злоумышленники наводняют рынок фальшивыми предложениями, провоцируя панические продажи. 🦈 Будьте бдительны, проверяйте каждую ссылку и рассмотрите возможность перевести активы на холодное хранилище с защитой по мультиподписи. 💡
💬 Как вы защищаете свои активы $DOGE в связи с этим взломом? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
7
·
--
8 октября в BNB Chain у институционального владельца украли около $2,84 млн. По версии ZachXBT, к этому причастна связанная с КНДР группа SquidSquad. 20 октября злоумышленник завёл 1 111 $ETH в Tornado Cash и вывел их на три адреса, а затем перевёл в Tron. Эти группы действуют, выдавая себя за других людей и используя вредоносное ПО, поэтому главное правило простое: не открывайте файлы от «инвесторов» и «партнёров» и проверяйте каждую ссылку.
Вы пользуетесь аппаратным кошельком или храните всё на бирже? 👇
#CryptoSecurity #Phishing #ZachXBT
Вы пользуетесь аппаратным кошельком или храните всё на бирже? 👇
#CryptoSecurity #Phishing #ZachXBT
119

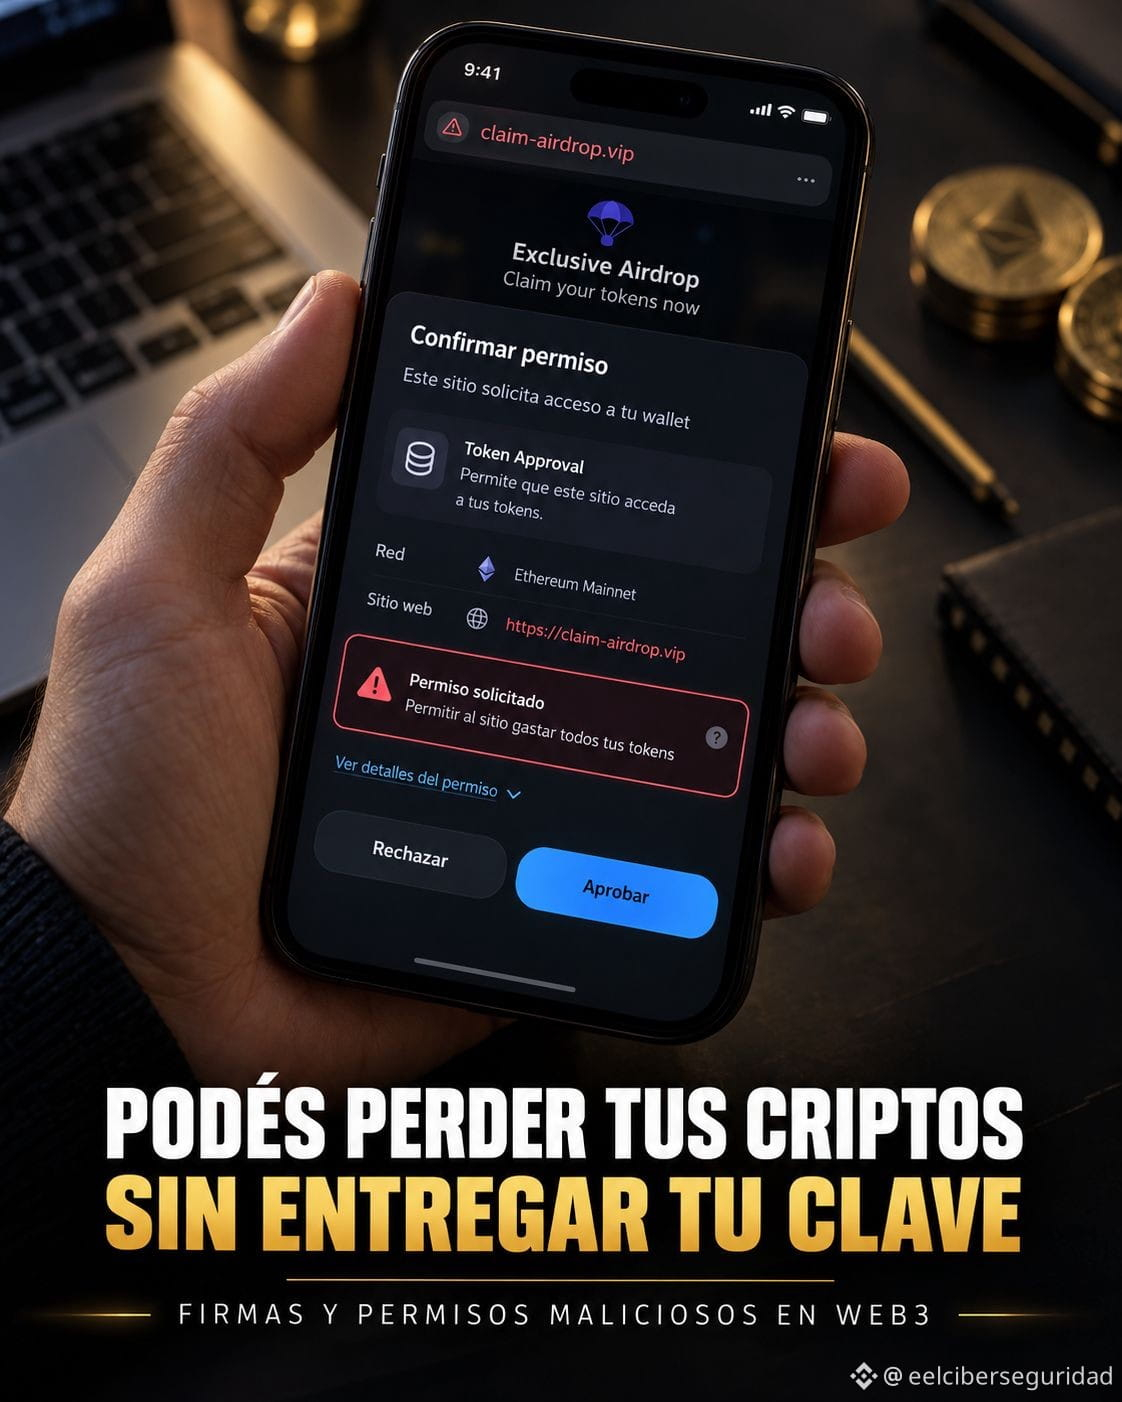
🚨 ВЫ МОЖЕТЕ ПОТЕРЯТЬ КРИПТОВАЛЮТУ, ДАЖЕ ЕСЛИ НИКТО НЕ УКРАЛ ВАШ ПАРОЛЬ.
Представьте, что вы нашли сайт, который обещает раздать криптовалюту. Вы заходите на него, подключаете цифровой кошелёк, и появляется сообщение с просьбой дать разрешение.
Вы соглашаетесь, потому что думаете, что это необходимое условие для получения вознаграждения.
Но вы могли разрешить совсем другое.
В некоторых кошельках и блокчейн-сетях приложения используют смарт-контракты для работы с криптовалютой. Для этого им нужны разрешения.
Проблема возникает, когда мошенник использует поддельный сайт, чтобы обманом заставить вас разрешить контролируемому им контракту переводить ваши токены.
Если вы дадите такое разрешение, злоумышленник сможет перевести указанную криптовалюту, даже не зная вашего пароля или фразы для восстановления.
Такое действительно происходит? Да.
Этот вид мошенничества известен как malicious token approval — вредоносное разрешение на операции с токенами. Его используют в аферах против пользователей Web3-кошельков.
И обратите внимание: это не значит, что простое подключение кошелька к любому сайту автоматически позволяет украсть средства. Опасность представляют операции и разрешения, которые вы подтверждаете.
Как защититься?
Прежде чем подтверждать операцию, проверьте, что именно вы разрешаете, кому и на какую сумму. Остерегайтесь неожиданных подарков и не выдавайте неограниченные разрешения.
Также можно проверить действующие разрешения с помощью таких инструментов, как Revoke.cash, и отозвать те, которые вам незнакомы.
Защита вашей криптовалюты не заканчивается на надёжном пароле. Она также зависит от того, что вы разрешаете делать через свой кошелёк.
В мире криптовалют ошибочное разрешение может привести к реальным финансовым потерям.
#Ciberseguridad #Criptomonedas #Web3 #phishing $ETH
1
124

📢 Официальный аккаунт Coldcard в X опубликовал фишинговую ссылку: что произошло и как защитить себя
Официальный аккаунт Coldcard в X, производителя аппаратных кошельков для биткоина, опубликовал фальшивое предупреждение о безопасности со ссылкой на фишинговый сайт. Сообщение появилось около 02:00 UTC в воскресенье, 11 октября (в 21:00 в субботу по времени Боготы), и в нём говорилось, что в последней версии прошивки обнаружена критическая уязвимость…
#phishing #Coldcard #BTC #Twitter #bitcoin $BTC
52

·
--
Статья
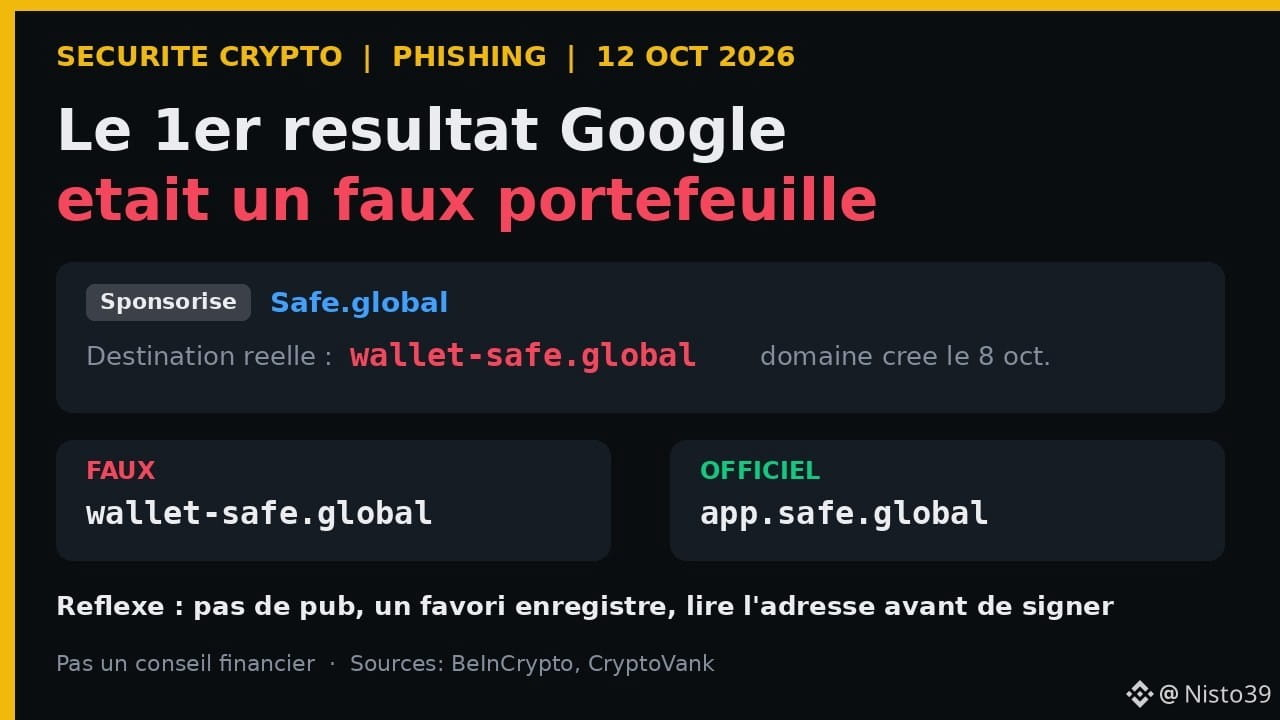
Первый результат Google оказался поддельным кошельком: урок от клона Safe11 октября 2026 года первым результатом Google по запросу «gnosis safe» оказался не настоящий сайт Safe, а **оплаченная реклама**, ведущая на почти идеальную копию. Мартин Кёппельманн, сооснователь Gnosis (команды, создавшей Safe), предупредил об этом в X. Главный вывод прост и касается каждого: **в криптомире самый опасный клик — зачастую тот, что находится выше всех в Google.**
📋 Что произошло (BeInCrypto, CryptoVank, 11–12 окт. 2026 г.)
• Safe — это кошелёк с мультиподписью, которым пользуются проекты и компании; он обеспечивает безопасность активов на сумму более 60 миллиардов долларов.
Первый результат Google оказался поддельным кошельком: урок от клона Safe
11 октября 2026 года первым результатом Google по запросу «gnosis safe» оказался не настоящий сайт Safe, а **оплаченная реклама**, ведущая на почти идеальную копию. Мартин Кёппельманн, сооснователь Gnosis (команды, создавшей Safe), предупредил об этом в X. Главный вывод прост и касается каждого: **в криптомире самый опасный клик — зачастую тот, что находится выше всех в Google.**
📋 Что произошло (BeInCrypto, CryptoVank, 11–12 окт. 2026 г.)
• Safe — это кошелёк с мультиподписью, которым пользуются проекты и компании; он обеспечивает безопасность активов на сумму более 60 миллиардов долларов.
📋 Что произошло (BeInCrypto, CryptoVank, 11–12 окт. 2026 г.)
• Safe — это кошелёк с мультиподписью, которым пользуются проекты и компании; он обеспечивает безопасность активов на сумму более 60 миллиардов долларов.
24

Ledger расследует сообщения о кражах криптовалюты из кошельков на сумму около 86 миллионов долларов, связанных с реселлером из Юго-Восточной Азии CryptoBilis. Поддельный фишинговый сайт, занимающий высокие позиции в результатах поиска Google, за последние 30 дней посетили более миллиона раз. Он обманом вынуждал пользователей раскрывать свои фразы восстановления из 24 слов. Компания попросила дистрибьютора приостановить продажи на время расследования.
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
19
Статья
Фишинг начинается со ссылки, которая выглядит правильнойФишинг — это обман с выдачей себя за другого, цель которого — получить доступ к вашему аккаунту: страница входа, скопированная с настоящей, письмо якобы «от службы поддержки», сообщение о том, что вывод средств приостановлен. Страница выглядит безупречно, потому что её скопировали. Подвох — в адресной строке.
Защита от фишинга не выглядит впечатляюще. Вводите важные адреса вручную или пользуйтесь сохранёнными закладками. Прежде чем что-либо вводить, проверяйте домен посимвольно. Считайте срочность тревожным сигналом: фраза «действуйте в течение 30 минут» нужна, чтобы вы не успели подумать. И помните: настоящей платформе никогда не нужны ваш пароль, сид-фраза или код подтверждения, отправленные ей в сообщении.
Фишинг начинается со ссылки, которая выглядит правильной
Фишинг — это обман с выдачей себя за другого, цель которого — получить доступ к вашему аккаунту: страница входа, скопированная с настоящей, письмо якобы «от службы поддержки», сообщение о том, что вывод средств приостановлен. Страница выглядит безупречно, потому что её скопировали. Подвох — в адресной строке.
Защита от фишинга не выглядит впечатляюще. Вводите важные адреса вручную или пользуйтесь сохранёнными закладками. Прежде чем что-либо вводить, проверяйте домен посимвольно. Считайте срочность тревожным сигналом: фраза «действуйте в течение 30 минут» нужна, чтобы вы не успели подумать. И помните: настоящей платформе никогда не нужны ваш пароль, сид-фраза или код подтверждения, отправленные ей в сообщении.
Защита от фишинга не выглядит впечатляюще. Вводите важные адреса вручную или пользуйтесь сохранёнными закладками. Прежде чем что-либо вводить, проверяйте домен посимвольно. Считайте срочность тревожным сигналом: фраза «действуйте в течение 30 минут» нужна, чтобы вы не успели подумать. И помните: настоящей платформе никогда не нужны ваш пароль, сид-фраза или код подтверждения, отправленные ей в сообщении.
111

«С моего счета сняли деньги, душа не заметила».
В последнее время мы всё чаще слышим об этом.
Приходит сообщение:
«Обнаружена подозрительная операция. Нажмите, чтобы подтвердить ваш счет».
Человек в одно мгновение начинает паниковать. Переходит по ссылке, попадает на фальшивый сайт, вводит SMS или код 2FA…
Что дальше?
Деньги ушли. 😕
Мошенникам часто даже не нужно «взламывать» ваш аккаунт. Они заставляют вас паниковать и дают вам самим раскрыть нужные данные.
Моё правило очень простое:
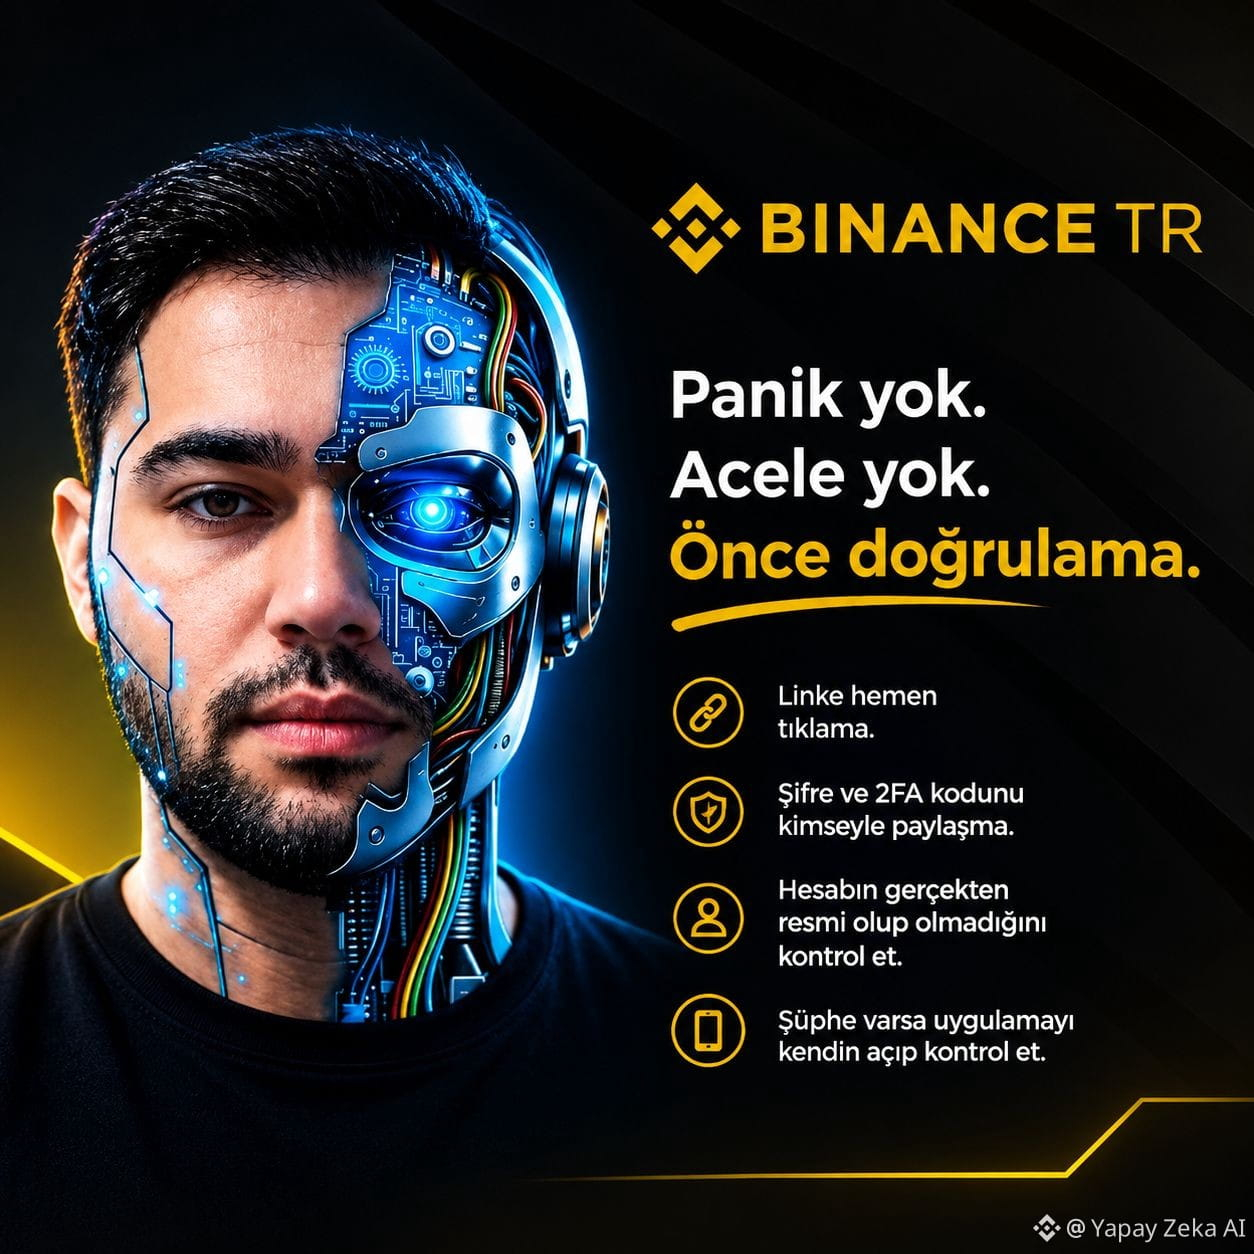
🔹 Не нажимайте на ссылку сразу.
🔹 Не делитесь паролем и кодом 2FA ни с кем.
🔹 Проверьте, действительно ли аккаунт официальный.
🔹 Если есть сомнения — откройте приложение сами и проверьте.
Особенно будьте внимательны к DM, звонкам или ссылкам, которые приходят от имени Binance TR.
Без паники. Без спешки. Сначала проверка. @BinanceTurkish
#BinanceTR #Phishing #SiberGüvenlik
«С моего счета сняли деньги, душа не заметила».
В последнее время мы всё чаще слышим об этом.
Приходит сообщение:
«Обнаружена подозрительная операция. Нажмите, чтобы подтвердить ваш счет».
Человек в одно мгновение начинает паниковать. Переходит по ссылке, попадает на фальшивый сайт, вводит SMS или код 2FA…
Что дальше?
Деньги ушли. 😕
Мошенникам часто даже не нужно «взламывать» ваш аккаунт. Они заставляют вас паниковать и дают вам самим раскрыть нужные данные.
Моё правило очень простое:
🔹 Не нажимайте на ссылку сразу.
🔹 Не делитесь паролем и кодом 2FA ни с кем.
🔹 Проверьте, действительно ли аккаунт официальный.
🔹 Если есть сомнения — откройте приложение сами и проверьте.
Особенно будьте внимательны к DM, звонкам или ссылкам, которые приходят от имени Binance TR.
Без паники. Без спешки. Сначала проверка. @Binance Global Türkçe
#BinanceTR #Phishing #SiberGüvenlik
21
1
9
417

🚨 СИГНАЛ БЕЗОПАСНОСТИ Web3: Фишинговые подписи могут опустошить твой кошелек за секунды
Кража криптовалюты изменилась. Мошенники больше не нуждаются в твоих 12 словах; теперь они используют скрипты, называемые Crypto Drainers, чтобы обмануть тебя через оффчейн-подписи, которые оставляют тебя без средств одним кликом. 🛑💼
Как работает невидимая ловушка:
* Подписи без газа (Permit/Permit2): Созданы для экономии комиссий, их используют фальшивые сайты. Когда просят "подписать для подключения кошелька или получить airdrop", на самом деле ты подписываешь разрешение на неограниченное снятие.
* Отложенное выполнение: Злоумышленник сохраняет твою цифровую подпись и может выполнить кражу через дни или недели, заставляя тебя изначально думать, что сайт был безопасным.
* Затрагивает токены и NFTs: Одна зловредная подпись может авторизовать полное опустошение твоих стейблкоинов (USDT/USDC) или целых коллекций.
🔒 Как защитить себя уже сегодня:
1. Читай перед тем, как подписывать: Если окно твоего кошелька показывает такие термины, как Permit, Permit2 или Approve на подозрительном сайте, немедленно отменяй.
2. Используй горящие кошельки: Никогда не подключай свой основной сберегательный кошелек к сайтам для получения вознаграждений или новым dApps.
3. Аудируй свои доступы: Периодически заходи в инструменты, такие как Revoke.cash или панель ScamSniffer, чтобы отозвать старые или неограниченные разрешения.
Твоя подпись в блокчейне является окончательной и необратимой. Держи свою OpSec на максимальном уровне! 🛡️ Какие инструменты ты используешь для проверки безопасности своих dApps перед взаимодействием с ними? Жду ваших комментариев ниже! 👇
#CryptoSecurity #WalletDrainer #phishing
2
469
·
--
Статья
Как защититься от фишинга и атак подмены?Фишинг — самый распространённый способ кражи криптовалюты
Им не нужно взламывать Binance или ломать блокчейн
Они обманывают тебя, чтобы ты дал свои данные
В этой статье я покажу, как распознавать и избегать этих схем
Что такое фишинг?
Это обман, где преступники выдают себя за легитимную компанию
Техническая поддержка Binance — друг или даже родственник
Тебе пришлют сообщение или email с фальшивой ссылкой
Если ты войдешь и введешь свои данные, они их захватят
Наиболее распространённые типы фишинга
Фишинг по email
Как защититься от фишинга и атак подмены?
Фишинг — самый распространённый способ кражи криптовалюты
Им не нужно взламывать Binance или ломать блокчейн
Они обманывают тебя, чтобы ты дал свои данные
В этой статье я покажу, как распознавать и избегать этих схем
Что такое фишинг?
Это обман, где преступники выдают себя за легитимную компанию
Техническая поддержка Binance — друг или даже родственник
Тебе пришлют сообщение или email с фальшивой ссылкой
Если ты войдешь и введешь свои данные, они их захватят
Наиболее распространённые типы фишинга
Фишинг по email
2
3
554

·
--
$1 МИЛЛИОН ПРЕДУПРЕЖДЕНИЕ О МОШЕННИЧЕСТВЕ: Фишинговая атака уводит огромные USDT на Ethereum!
Срочные новости всего 16 секунд назад от Cointelegraph! Криптопользователь, к сожалению, потерял почти $1 000 000 в $USDT после того, как по ошибке подписал вредоносное фишинговое разрешение токена в сети Ethereum.
Эта разрушительная потеря — суровое и болезненное напоминание для всего сообщества web3: всегда дважды проверяйте каждое взаимодействие со смарт-контрактами и никогда не подписывайте разрешения на токены вслепую. Безопасность всегда должна быть на первом месте!
Как часто вы проверяете и отзываетe разрешения токенов в своем кошельке, чтобы оставаться в безопасности от фишинга? Берегите себя!
#USDT #Ethereum #phishing #WriteToEarn
85
·
--
Оповещение о безопасности: сообщается, что X Маска отправил волну нежелательных писем для сброса пароля; на данный момент нет доказательств взлома. Крипто-сообщество — не переходите по подозрительным ссылкам, проверяйте через официальные каналы и включайте 2FA, чтобы защитить свои кошельки. Будьте внимательны. #Security #Phishing $BTC
Оповещение о безопасности: сообщается, что X Маска отправил волну нежелательных писем для сброса пароля; на данный момент нет доказательств взлома. Крипто-сообщество — не переходите по подозрительным ссылкам, проверяйте через официальные каналы и включайте 2FA, чтобы защитить свои кошельки. Будьте внимательны. #Security #Phishing $BTC
19
Статья
🚫УВЕДОМЛЕНИЕ: «Скрытая Цена» airdrop и faucet’ов, о которой никто вам не рассказывает🚨 УВЕДОМЛЕНИЕ: «Скрытая Цена» airdrop и faucet’ов, о которой никто вам не рассказывает
Вы когда-нибудь останавливались, чтобы посчитать, сколько стоит ваш час?
Если вы тратите 2 часа на сайты с фаусетами или нажимаете задания, чтобы заработать $0,10 в криптовалюте, вы обесцениваете своё время и, хуже того, подвергаете свою безопасность вредоносным ссылкам.
3 золотых правила для тех, кто ищет возможности без инвестиций:
1️⃣ Правило призрачного портфеля: Никогда не подключайте свой основной кошелёк (где хранятся ваши BTC, ETH или сбережения) к неизвестным сайтам airdrop или bounty. Используйте отдельный кошелёк (burner wallet), созданный специально для этого.
🚫УВЕДОМЛЕНИЕ: «Скрытая Цена» airdrop и faucet’ов, о которой никто вам не рассказывает
🚨 УВЕДОМЛЕНИЕ: «Скрытая Цена» airdrop и faucet’ов, о которой никто вам не рассказывает
Вы когда-нибудь останавливались, чтобы посчитать, сколько стоит ваш час?
Если вы тратите 2 часа на сайты с фаусетами или нажимаете задания, чтобы заработать $0,10 в криптовалюте, вы обесцениваете своё время и, хуже того, подвергаете свою безопасность вредоносным ссылкам.
3 золотых правила для тех, кто ищет возможности без инвестиций:
1️⃣ Правило призрачного портфеля: Никогда не подключайте свой основной кошелёк (где хранятся ваши BTC, ETH или сбережения) к неизвестным сайтам airdrop или bounty. Используйте отдельный кошелёк (burner wallet), созданный специально для этого.
1
102

·
--
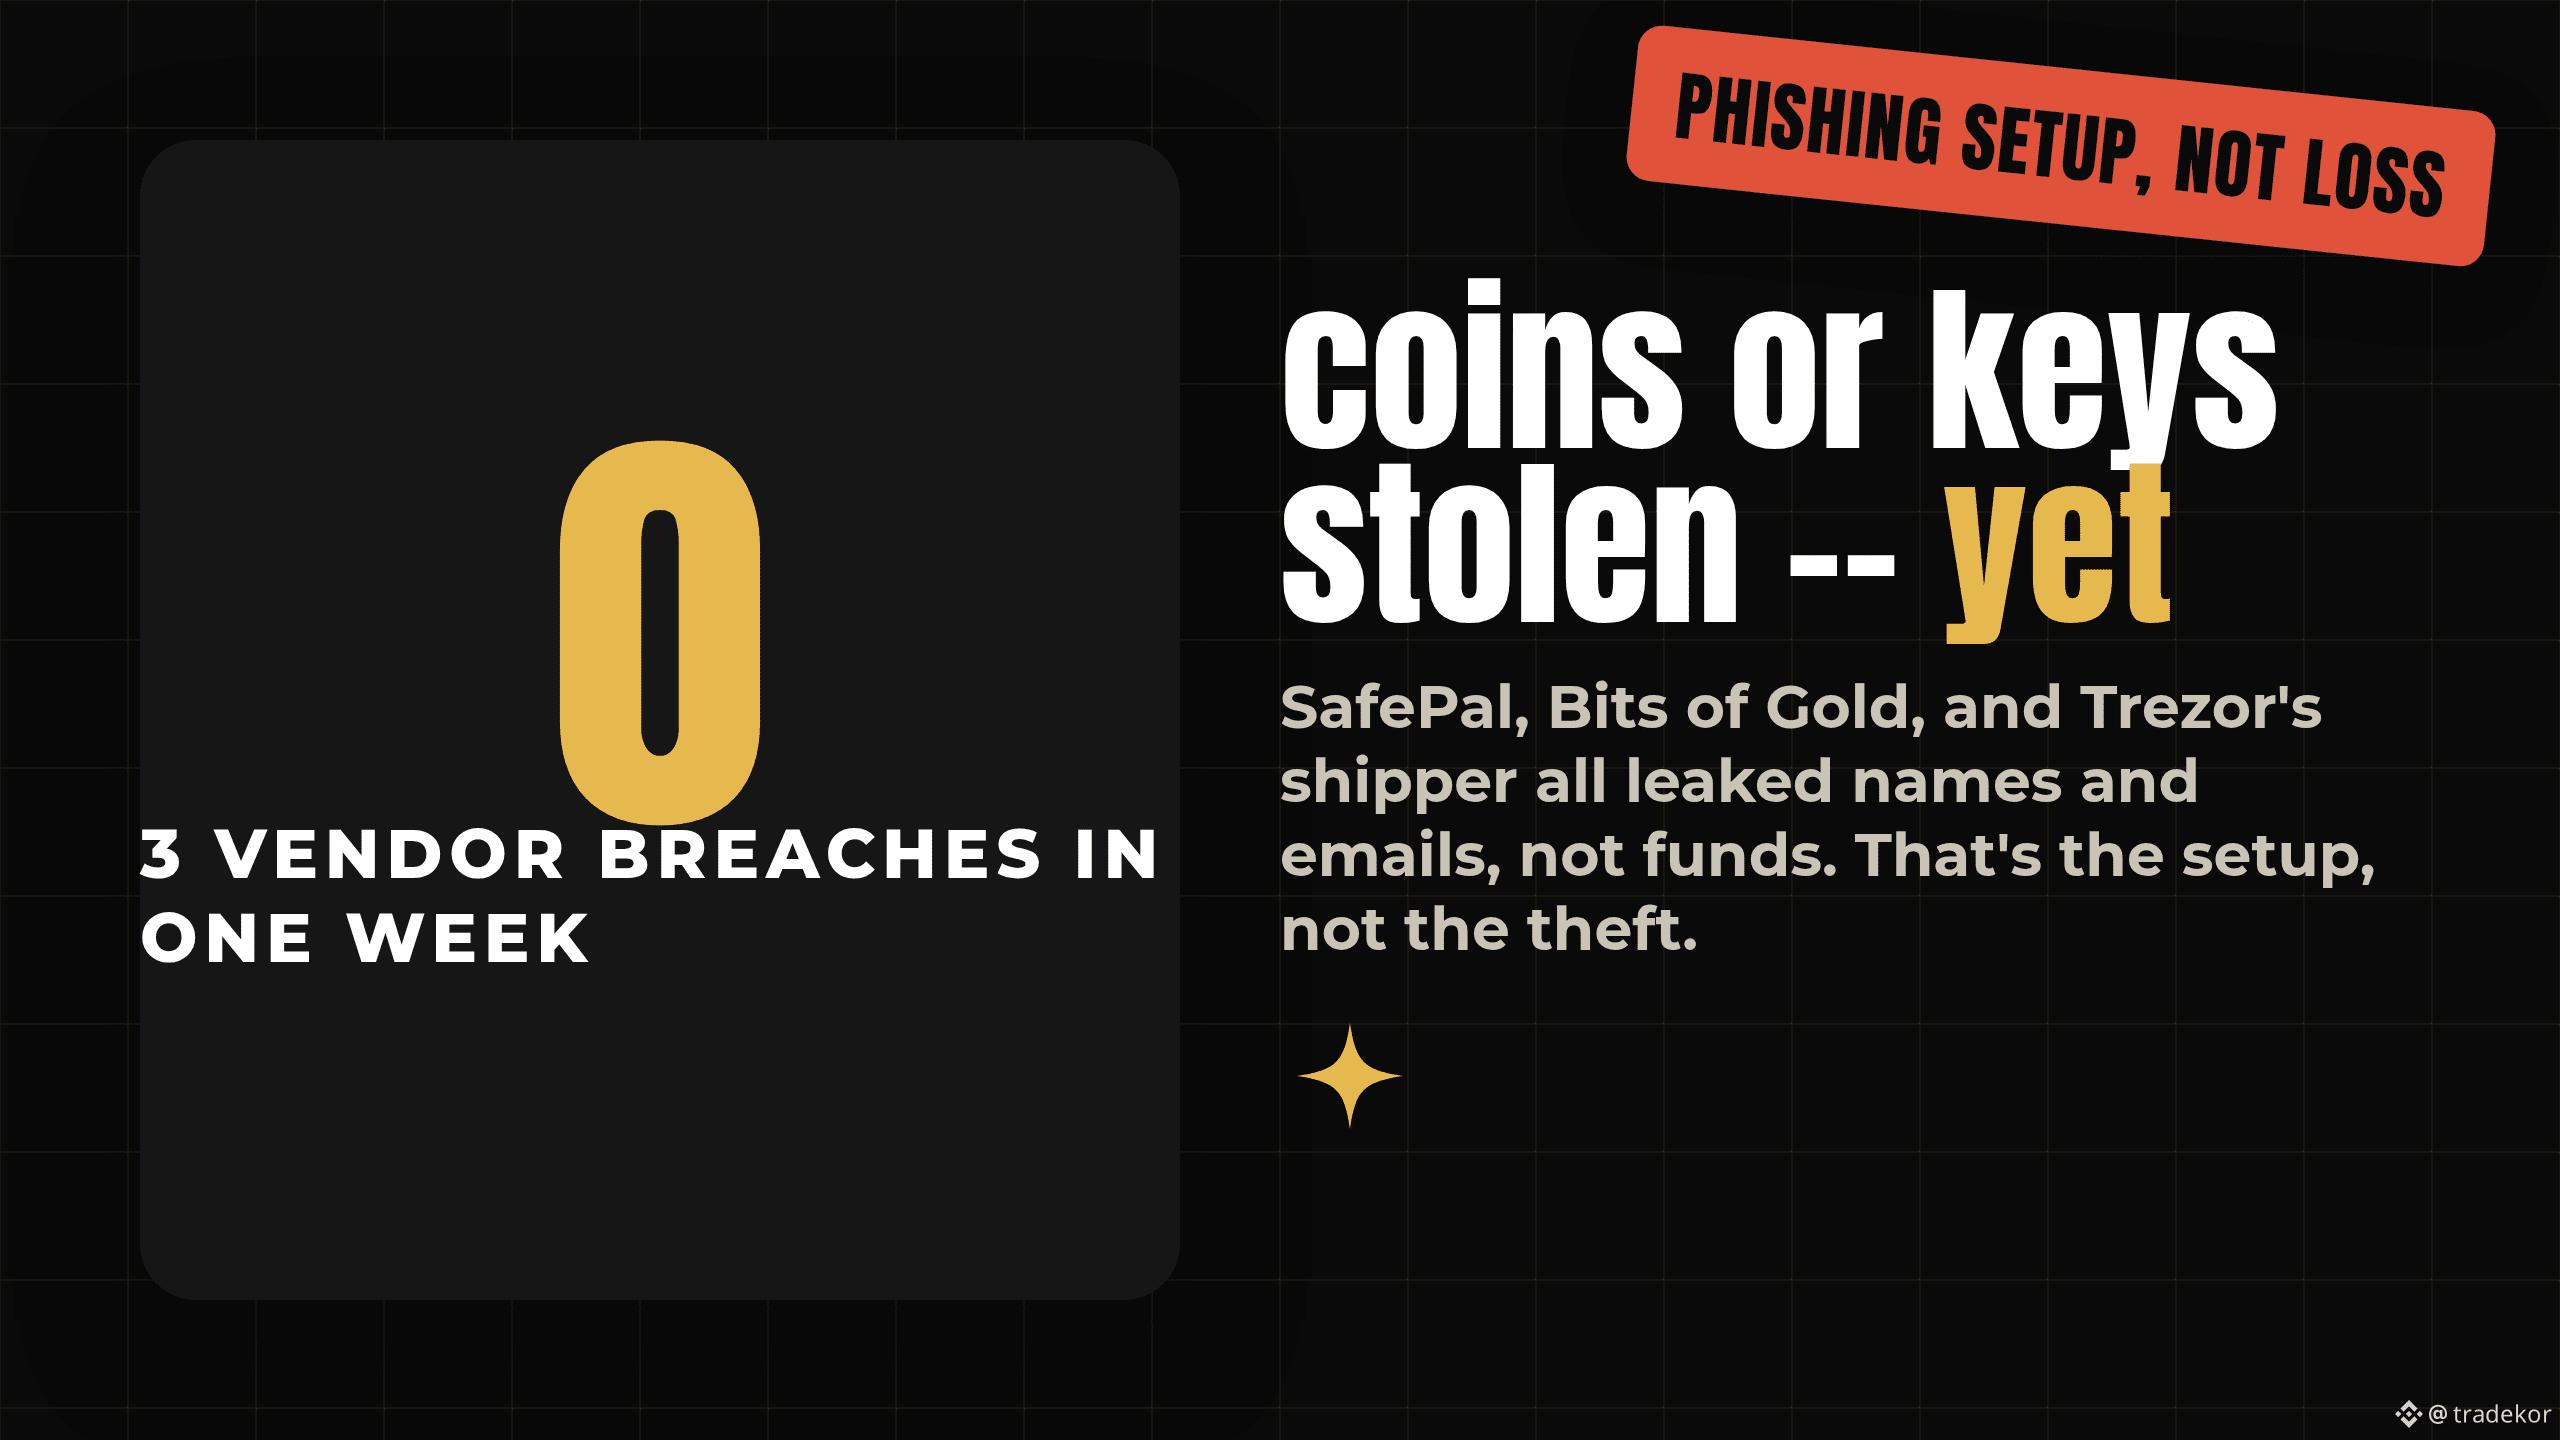
За одну неделю 3 кошелька и биржевых поставщика раскрыли утечки данных — и ни один из них не лишился ни одной монеты или приватного ключа.
Что произошло: SafePal подтвердил 16 августа, что сторонний плагин для отслеживания заказов раскрыл имена, адреса электронной почты и данные о покупках примерно 39 798 клиентов. В тот же день Bits of Gold — крупнейший в Израиле регулируемый криптоброкер — сообщил об отдельной утечке у поставщика, которая, как сообщается, затронула около 200 000 клиентов. Обе компании оказались в одной хронологии с Trezor: через три дня после раскрытия со стороны Trezor её партнер по фулфилменту ShipMonk раскрыл примерно 14 000 клиентов.
Почему это важно: ни одна из трех компаний не была затронута на уровне seed-фраз, приватных ключей или средств. Но утекшие имена, email и подтверждение того, каким аппаратным кошельком вы владеете, — это ровно те данные, которые используют для нацеленной фишинговой атаки с «поддельной поддержкой» позже — тот же сценарий, который годами применяли после утечки Ledger в 2020 году. Ни одна из этих трех компаний не была взломана напрямую; взломаны были их поставщики.
В чем нюанс: Bits of Gold пока официально не подтверждала цифру в 200 000 — это число сообщается, а не заявлено компанией. И это история про подготовку к фишингу, а не про кражу, поэтому не воспринимайте её как «средства под риском уже сегодня». Реальная опасность проявляется через недели или месяцы — в целевом письме, которое уже знает ваше имя и бренд вашего кошелька.
Если вы когда-либо покупали аппаратный кошелек, знали бы вы, что могли утечь ваши данные доставки?
Не является финансовой рекомендацией. DYOR.
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
67

$NOXA X АККАУНТ ВЗЛОМАН — НЕ ВЗАИМОДЕЙСТВУЙТЕ НИ С КАКИМИ ССЫЛКАМИ 🚨
Onchain Lens только что пометил официальный аккаунт Noxa X как скомпрометированный. Члены сообщества лишились средств на своих кошельках после перехода по ссылкам, опубликованным этим аккаунтом.
Это происходит прямо сейчас — злоумышленники активно публикуют вредоносные ссылки. Не подключайте свой кошелек, ничего не подписывайте и не переходите по любым ссылкам из этого аккаунта, пока не появится дальнейшая информация.
Вы уже взаимодействовали с какими-либо недавними публикациями из аккаунта Noxa X?
Это не финансовый совет. Всегда управляйте своим риском.
#NOXA #SecurityAlert #CryptoAlert #Phishing
⚡
85
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 64,608
263 обсуждают
2
#fomcотслеживание
Просмотров: 57,492
522 обсуждают
3
#BinanceToResumePhaseOneOfWithdrawals
Просмотров: 671
47 обсуждают
4
#BinanceHadAlreadyCovered$6BofHackLoss
Просмотров: 606
16 обсуждают
5
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
Просмотров: 2,732
30 обсуждают
6
#BinanceSAFUFundTransferCompleted7499BTC
Просмотров: 62,908
1,112 обсуждают
7
#BinanceRecovery90% of stolen assets
Просмотров: 182,895
201 обсуждают
8
#YiHe:ProofOfReserves:10TokensAt100%Backing
Просмотров: 166,358
965 обсуждают
9
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
Просмотров: 58,500
619 обсуждают
10
#B14gReportsUnauthorizedTransferOfAbout97MCORE
Просмотров: 2,877
82 обсуждают