За один день — две тревожные новости об утечках данных на биржах, но настоящая цель — не ваши монеты. А ваш почтовый ящик.
Вот что нам действительно известно по состоянию на среду:
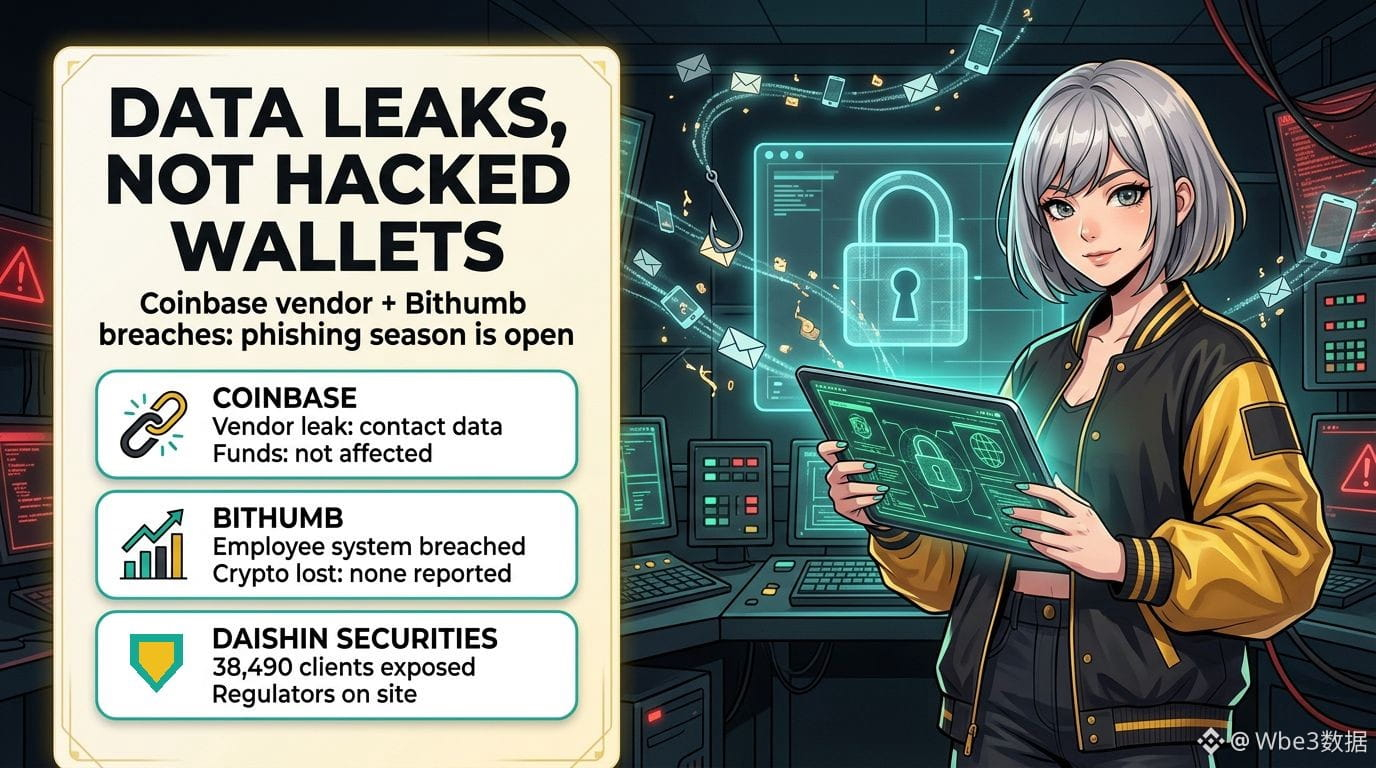
• Coinbase: у аналитического подрядчика Amplitude произошёл инцидент безопасности, в результате которого раскрылись контактные данные, по словам Coinbase, «небольшой части» её клиентов. Coinbase утверждает, что несанкционированного доступа к её собственным системам не было, а средства клиентов не пострадали. Исследователь в области безопасности заявил, что утечка затронула более 70 000 пользователей, но Coinbase не подтвердила эту цифру, поэтому считайте её непроверенной.
• Bithumb: вторая по величине биржа Южной Кореи сообщает, что посторонний проник во внутреннюю мобильную систему для сотрудников и похитил персональные данные. По её словам, эта система не связана с торговлей, криптовалюта не была похищена, и сейчас биржа выясняет, затронула ли утечка данные пользователей.
• Общая картина: Daishin Securities сообщает об утечке данных 38 490 клиентов в результате отдельной атаки. Сегодня финансовые регуляторы Кореи провели экстренное совещание и направили на место инспекторов.
Почему это важно: утекшие имена, адреса электронной почты и номера телефонов редко приводят к прямому опустошению кошельков. Но они подпитывают следующую волну атак: звонки от «службы поддержки», где уже знают ваше имя, фальшивые письма об утечке данных и попытки подмены SIM-карты.
Спокойный список мер на эту неделю:
1. Включите антифишинговый код и белый список адресов для вывода средств на каждой бирже, которой пользуетесь.
2. По возможности замените двухфакторную аутентификацию по SMS на ключ доступа или аппаратный ключ.
3. Попросите оператора связи установить PIN-код для переноса номера.
4. Считайте мошенником любого, кто связывается с вами по поводу «проблемы с безопасностью». Настоящая служба поддержки никогда не просит сообщить коды, пароли или сид-фразы.
Получали ли вы когда-нибудь фишинговое сообщение, в котором было слишком много информации о вас?
#CryptoSecurity #Phishing #УтечкаДанных
Не является финансовой рекомендацией.