

#cryptowallet
cryptowallet
109,394 visualizações
644 a discutir
Popular
Mais recente
·
--
🔐 O QUE É UMA CARTEIRA CRIPTO?
Uma carteira cripto ajuda você a gerenciar seus ativos digitais e interagir com redes de blockchain.
⚠️ Suas chaves privadas e sua frase-semente são extremamente sensíveis.
Nunca compartilhe sua frase-semente com ninguém.
Nem mesmo com alguém que alegue ser “suporte”.
#CryptoWallet #cryptowallets #bitcoin #BinanceSquareTalks
2
·
--
🔐 Compreendendo Carteiras Cripto: Sua Porta de Entrada para Ativos Digitais
Uma carteira cripto é uma ferramenta que permite gerenciar seus ativos digitais e interagir com redes blockchain.
Existem dois tipos comuns:
🟢 Carteira Hot (Quente) — Conectada à internet e conveniente para transações frequentes.
🔵 Carteira Cold (Fria) — Mantida offline e geralmente usada para armazenamento de longo prazo.
Uma coisa importante para lembrar: sua chave privada ou frase de recuperação deve sempre ser mantida em segurança e nunca ser compartilhada com ninguém.
💡 Aprenda o básico, proteja sua carteira e pense sempre na segurança antes de fazer uma transação.
#Binance #Crypto #CryptoWallet #Blockchain #DigitalAssets
5
50
Artigo
Bilibit: Colocando a Carteira no Centro da Conversa sobre CriptomoedasBilibit: Colocando a Carteira no Centro da Conversa sobre Criptomoedas
As discussões sobre criptomoedas frequentemente começam com preços. Ainda assim, a carteira é onde as pessoas encontram o lado prático dos ativos digitais: endereços, redes e confirmações de transações.
A Bilibit, apresentada como uma carteira de criptomoedas em bilibit.io, oferece um ponto de partida para explorar essa experiência cotidiana.
O que uma carteira útil deve deixar claro? Qual ativo está sendo tratado, qual rede está envolvida e quanto custará uma transação. Esses detalhes merecem tanta atenção quanto o saldo exibido na tela.
Bilibit: Colocando a Carteira no Centro da Conversa sobre Criptomoedas
Bilibit: Colocando a Carteira no Centro da Conversa sobre Criptomoedas
As discussões sobre criptomoedas frequentemente começam com preços. Ainda assim, a carteira é onde as pessoas encontram o lado prático dos ativos digitais: endereços, redes e confirmações de transações.
A Bilibit, apresentada como uma carteira de criptomoedas em bilibit.io, oferece um ponto de partida para explorar essa experiência cotidiana.
O que uma carteira útil deve deixar claro? Qual ativo está sendo tratado, qual rede está envolvida e quanto custará uma transação. Esses detalhes merecem tanta atenção quanto o saldo exibido na tela.
63

🔐 Sua cripto não está “dentro” da sua carteira.A maioria dos iniciantes erra isso. $AAPLB
Mas entender onde sua cripto realmente fica pode ajudar você a proteger seus fundos.$NVDAB
Seus ativos de cripto são registrados na blockchain. Sua carteira fornece as chaves necessárias para acessá-los e gerenciá-los.
Nos próximos slides, vamos explicar a diferença entre carteiras Hot vs Cold e Custodial vs Non-Custodial.
💬 Qual carteira você usa?
🔥 Carteira quente ou ❄️ carteira fria?
📌 Salve isto — você vai querer lembrar.
📤 Compartilhe com alguém que está aprendendo cripto.
#crypto #bitcoin #blockchain #CryptoWallet #Binance
🔐 Sua cripto não está “dentro” da sua carteira.
A maioria dos iniciantes erra isso. $AAPLB
Mas entender onde sua cripto realmente fica pode ajudar você a proteger seus fundos.$NVDAB
Seus ativos de cripto são registrados na blockchain. Sua carteira fornece as chaves necessárias para acessá-los e gerenciá-los.
Nos próximos slides, vamos explicar a diferença entre carteiras Hot vs Cold e Custodial vs Non-Custodial.
💬 Qual carteira você usa?
🔥 Carteira quente ou ❄️ carteira fria?
📌 Salve isto — você vai querer lembrar.
📤 Compartilhe com alguém que está aprendendo cripto.
#crypto #bitcoin #blockchain #CryptoWallet #Binance
1
1
1
81
·
--
🔥 O criador de carteiras Bitcoin Trezor diz que hackers violaram seu provedor de e-mail.
Fique ciente de que o e-mail chamado Critical Security Alert: STM32 Entropy Vulnerability não vem de nós, e é uma tentativa de phishing. Não clique em nenhum link, escreveu a Trezor no X. A Trezor disse que derrubou o domínio usado no ataque e está investigando como os hackers conseguiram acesso ao seu domínio legítimo. O e-mail falso da Trezor afirma que os engenheiros da empresa descobriram uma vulnerabilidade crítica de nível de hardware nos microcontroladores STM32 usados em seus dispositivos.
Em seguida, ele falsamente afirma que o defeito afeta uma estimativa de um em cada quatro dispositivos e poderia deixar frases de recuperação com aleatoriedade, ou entropia, insuficiente, provavelmente explorando os temores relacionados ao recente exploit da Coldcard, que custou aos usuários mais de US$ 130 milhões em Bitcoin. A Trezor emitiu uma declaração chamando o e-mail de fraudulento e alertando seus usuários logo após 4h30 da tarde, horário da Páscoa, mas isso veio horas depois de vários usuários relatarem ter recebido o golpe de phishing a partir de um endereço de e-mail da Trezor que parecia legítimo. O cofundador e CEO da Casa, Nick Neuman, disse que a campanha pode se estender além da Trezor, acrescentando que também ouviu o mesmo de usuários do Bitbox.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou só ruído? Deixe nos comentários.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
64
·
--
🔥 Músico mexicano e família mortos por uma carteira fria de Bitcoin, que se acreditava conter milhões.
De acordo com uma reportagem do IBTimes UK, Melndez, sua esposa grávida Ana Paula Barragn, a filha de três anos Sofa e a trabalhadora doméstica de 21 anos Aleyda Romero foram encontrados mortos na casa da família em Atizapn de Zaragoza, Estado do México, em 1º de setembro. O filho do casal, de seis anos, sobreviveu. Promotores estaduais disseram que os suspeitos teriam entrado na residência procurando uma carteira fria que acreditavam conter quantias de milhões em Bitcoin. As autoridades identificaram os suspeitos como Diego Sebastin e Gerardo, usando N no lugar de seus sobrenomes, em conformidade com as regras mexicanas de privacidade para processos criminais. Diego Sebastin, um associado de negócios de Melndez, supostamente usou o relacionamento para ganhar acesso e ofereceu a Gerardo 2 milhões de pesos, cerca de US$ 118.000, para ajudar a obter o cripto.
Ambos foram presos em 2 de setembro. Carteiras frias não armazenam o Bitcoin em si; em vez disso, são tipicamente dispositivos também conhecidos como carteiras de hardware, como o popular Ledger, Trezor ou o Coldcard, que armazenam as chaves privadas que controlam o acesso aos fundos. Embora as carteiras frias protejam contra muitos ataques online, elas não eliminam ameaças físicas, já que criminosos podem mirar diretamente os detentores para obter acesso às carteiras. Os assassinatos são os mais recentes em um aumento de ataques físicos contra detentores de cripto.
❓ Qual é a sua opinião: isto é o começo de um movimento maior ou apenas barulho? Comente abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
29
Visão geral do ecossistema de carteiras TRON
As carteiras TRON atuam como portas de software ou hardware não custodiais para gerenciar $TRX e tokens TRC-20, especialmente USDT-TRC20, além de interagir com os aplicativos descentralizados nativos da TRON.
Modelo de recursos (energia e largura de banda): ao contrário das estruturas tradicionais de taxas, as carteiras TRON permitem que os usuários armazenem $TRX para gerar largura de banda (para transferências comuns) e energia (para executar contratos inteligentes como USDT), o que reduz significativamente ou elimina as taxas de gás.
Principais recursos nativos: carteiras não custodiais possibilitam votação direta dos representantes Superiores da TRON (SRs) para ganhar recompensas de staking, participar da governança e gerenciar contas com várias assinaturas.
Destaques das opções do ecossistema:
TronLink: adiciona a extensão do navegador e a principal carteira móvel nativa da TRON, oferecendo gerenciamento completo de recursos e acesso a aplicações Web3.
Klever Wallet: uma opção popular focada em dispositivos móveis, compatível com várias redes, oferecendo armazenamento integrado e troca de tokens.
MetaMask e suporte a múltiplas redes: carteiras não custodiais mais amplas, incluindo MetaMask, contas nativas da TRON e transações entre cadeias para tokens TRC-20.
#TRON #TRX #TronLink #TRC20 #CryptoWallet
50
·
--
🔥 Hacker da Coldcard executa um golpe de US$ 7,7M, quase metade do saque da terceira onda do Bitcoin.
Imagem: DecryptCrie uma conta para salvar seus artigos.Adicione no GoogleAdicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google.Em resumo, a Galaxy Research disse na segunda-feira que 97,09 BTC, avaliados em cerca de US$ 7,7 milhões, saíram das carteiras (vaults) da Wave 3. As moedas foram transferidas por meio do THORChain em 2 de setembro e entraram em rodadas de CoinJoin ao longo do fim de semana. No total do exploit da Coldcard, 82% do Bitcoin roubado ainda não foi movimentado. O atacante por trás da terceira onda de roubos envolvendo carteiras de hardware da Coldcard transferiu 97,09 BTC, aproximadamente 45% do saque dessa onda e cerca de US$ 7,7 milhões aos preços de segunda-feira, segundo a Galaxy Research. A primeira saída ocorreu em 2 de setembro, quando cerca de 20,5 BTC do maior vault passaram pelo THORChain e saíram como Ethereum.
As moedas gastas na noite de domingo foram para rodadas de CoinJoin, uma técnica de privacidade do Bitcoin que reúne transações de vários usuários para quebrar o rastro entre entradas e saídas. Apenas 20,56 BTC chegaram de fato ao Ethereum. Outros 57,24 BTC estão parados, não gastos, como troco de CoinJoin em um único endereço, e a Galaxy diz que o rastro termina em mais cerca de 19 BTC. Explorador da Coldcard Wave 3 continua movendo fundos Na onda 3, o explorador criou 293 cofres (vaults) multisig 2-de-2 para cada um dos ativos dos usuários. Os primeiros movimentos em 9/2 enviaram moedas via THORChain para Ethereum.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou apenas ruído? Comente abaixo.
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
73
·
--
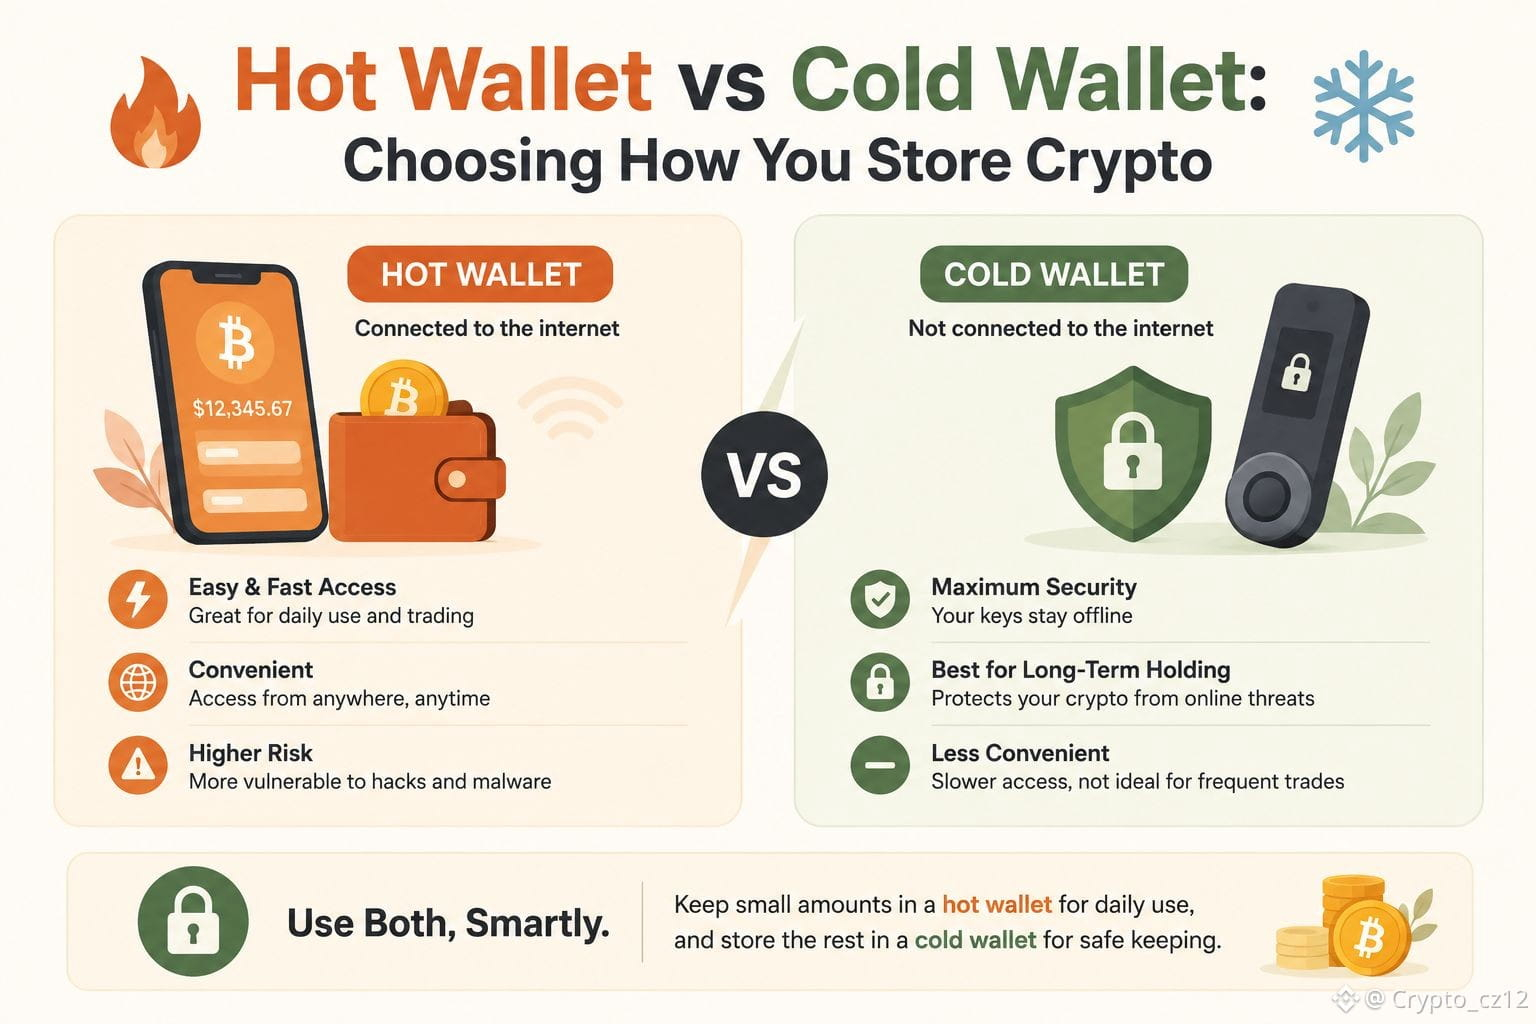
Hot Wallet vs Cold Wallet: Escolhendo como você armazena criptomoedas
Quente = conveniente, mais exposto; frio = hardware offline, mais seguro para retenção de longo prazo; escolha a ferramenta de acordo com o caso de uso
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
{spot}(AAPLBUSDT)
Hot Wallet vs Cold Wallet: Escolhendo como você armazena criptomoedas
Quente = conveniente, mais exposto; frio = hardware offline, mais seguro para retenção de longo prazo; escolha a ferramenta de acordo com o caso de uso
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
Quente = conveniente, mais exposto; frio = hardware offline, mais seguro para retenção de longo prazo; escolha a ferramenta de acordo com o caso de uso
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
72

·
--
$BTC - Homem do Reino Unido recupera 5.500 BTC no valor de 4,5 milhões de USDT após erro de 2012
a um investidor britânico que pensava ter perdido 2.000 USDT em bitcoin em 2012 acaba de recuperar o montante, agora avaliado em cerca de 4,5 milhões de USDT.
A CEL Solicitors confirmou que localizou a carteira que detinha mais de 5.500 BTC ligados a antigos utilizadores da Intersango.
Os fundos permaneceram inativos durante 13 anos antes da descoberta. O BTC negocia perto de 79.754 USDT, em alta de 0,6%.
Carteiras antigas a “acordar” é um tema recorrente neste ciclo. Vale a pena verificar novamente quaisquer endereços antigos que possa ter abandonado.
$BTC
#Bitcoin #BTC #CryptoWallet
1
57
·
--
🔥 Malware SparkKitty Encontrado em App Stores Mira Frases de Semente de Carteiras Cripto.
O malware foi distribuído por meio de aplicativos maliciosos na App Store da Apple, Google Play e em lojas de aplicativos de terceiros. Pesquisadores alertam que armazenar frases de recuperação de carteira como capturas de tela pode expor criptoativos a roubo. Um novo relatório da empresa de cibersegurança Check Point detalha como a campanha do malware SparkKitty mirou usuários de criptomoedas ao analisar fotos salvas em dispositivos Android e iPhone infectados em busca de frases de recuperação de carteira e outras informações sensíveis.
Descoberto pela primeira vez pela Kaspersky em junho de 2025, a análise da Check Point detalhou como o malware se espalhou pela App Store da Apple, Google Play e lojas de aplicativos de terceiros. O que torna o SparkKitty particularmente notável é a presença tanto na App Store da Apple quanto no Google Play, o que lhe confere uma ampla superfície de ataque, escreveu a Check Point. O agente de ameaça por trás do SparkKitty distribuiu aplicativos trojanizados disfarçados de ferramentas legítimas de criptomoedas, plataformas de mensagens e até aplicativos de entretenimento, aumentando consideravelmente a probabilidade de instalação por usuários desavisados. Depois que os usuários concederam acesso às suas bibliotecas de fotos, o malware analisou imagens armazenadas em busca de frases de recuperação de carteira e outras informações sensíveis antes de enviar os dados para servidores controlados pelo atacante.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou é só ruído? Deixe abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
43
📚 Carteiras Quentes vs. Frias: Como Armazenar Cripto com Segurança
Em 29 de junho de 2026, com 17.436 criptomoedas e hackers frequentes, a segurança das carteiras é fundamental. Carteiras quentes (MetaMask, Trust Wallet) ficam conectadas à internet — são práticas, mas vulneráveis. Carteiras frias (Ledger, Trezor) armazenam chaves offline — muito mais seguras, mas menos convenientes. Melhor prática: carteiras quentes para valores pequenos e ativos, carteiras frias para armazenamento de longo prazo. Nunca mantenha fundos relevantes em exchanges. Não são suas chaves, não são suas moedas.
📌 Ponto-chave:
Carteiras quentes para gastar, carteiras frias para guardar — e nunca mantenha suas economias de vida em uma exchange.
#CryptoWallet #Security
#BinanceAlphaAlert
16
🛡️ Compreendendo Carteiras Cripto: Seu Acesso aos Ativos Digitais: Autocustódia, frases-seed e a diferença entre armazenamento quente e frio
Em 29 de julho de 2026, entender como as carteiras cripto funcionam é essencial para qualquer pessoa que esteja entrando no universo de ativos digitais. Uma carteira não armazena moedas — ela armazena as chaves privadas que comprovam a propriedade de tokens em uma blockchain.
Carteiras quentes estão conectadas à internet e são práticas para transações do dia a dia. Carteiras frias (dispositivos de hardware ou backups em papel) mantêm as chaves offline para armazenamento de longo prazo. Muitos usuários combinam as duas: um pequeno saldo em uma carteira quente para gastar, a maior parte em armazenamento frio.
A frase-seed — normalmente 12 ou 24 palavras — é a chave-mestra para recuperar sua carteira. Perda-a, e seus ativos não podem ser recuperados. Guarde as frases-seed offline, por escrito, nunca em capturas de tela nem em armazenamento em nuvem.
📌 Ideia Principal:
Uma carteira cripto é uma ferramenta de gerenciamento de chaves privadas, não uma bolsa digital. Entender a diferença entre armazenamento quente e frio e tratar as frases-seed como chaves-mestra insubstituíveis é a base da segurança de ativos digitais.
#CryptoWallet #SelfCustody
#BinanceAlphaAlert
8
·
--
🔥 Atualização das questões do Sparrow, wallet de privacidade do Bitcoin, após correções por alertas de IA.
Imagem: Shutterstock/DecryptCrie uma conta para salvar seus artigos.Adicionar no GoogleAdicione a Decrypt como sua fonte preferida para ver mais de nossas histórias no Google.Em resumo, a Sparrow Wallet lançou a versão 2.5.4 após uma revisão de código assistida por IA. O desenvolvedor Craig Raw disse que a revisão gerou a maioria das correções de atualização. Ele não encontrou sinais de exploração, mas recomenda atualizar. O desenvolvedor de carteira de Bitcoin com foco em privacidade, Sparrow Wallet, lançou a versão 2.5.4 na quinta-feira após uma revisão de código assistida por IA, que resultou na maioria das correções das atualizações, disse Craig Raw à Decrypt.
Raw disse que a revisão foi motivada principalmente pelo lançamento de modelos de IA chineses irrestritos e pela nova capacidade de buscar grandes bases de código em busca de possíveis explorações. Ele não identificou os modelos usados para revisar o Sparrow. A revisão ocorreu após um ataque em julho envolvendo uma falha no código de geração de seed da Coldcards. A vulnerabilidade permitiu que um atacante reconstruísse chaves privadas sem acessar os dispositivos físicos.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou apenas ruído? Deixe abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
33
·
--
🔥 O exploit de Bitcoin da Coldcard dispara para US$ 88 milhões à medida que os atacantes continuam drenando carteiras.
Alex Thorn, da Galaxy, descreveu as varreduras como deliberadas e provavelmente orquestradas por LLM, alertando que cada endereço de Coldcard com assinatura única criado após a falha de firmware de março de 2021 acabará sendo drenado. A violação provocou uma reversão incomum do lema “não são suas chaves, não são suas moedas”, já que os usuários estão movendo o Bitcoin de volta para exchanges. O roubo de Bitcoin de carteiras de hardware Coldcard comprometidas ainda está em andamento; pesquisadores agora estão acompanhando perdas de cerca de US$ 88 milhões e alertando que cada dispositivo vulnerável acabará sendo esvaziado.
A Galaxy Research disse no sábado que identificou uma terceira onda de roubos, na qual 207,73 BTC foi drenado, elevando seu total observado para cerca de 1.367 BTC, por volta de US$ 88,6 milhões em 4.585 endereços. A empresa disse que o exploit continua em andamento e pediu que qualquer pessoa que mantenha fundos de assinatura única em uma Coldcard os mova imediatamente. A Galaxy afirmou ter sinalizado cerca de 600 endereços suspeitos de atacantes para investigadores federais, empresas de conformidade e investigadores cibernéticos entre indústrias, creditando as vítimas que compartilharam detalhes das transações por ajudar a mapear os padrões na cadeia (on-chain).
❓ Qual é o seu ponto de vista: isso é o começo de algo maior ou apenas ruído? Deixe sua opinião abaixo.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #TonEcosystem
98
·
--
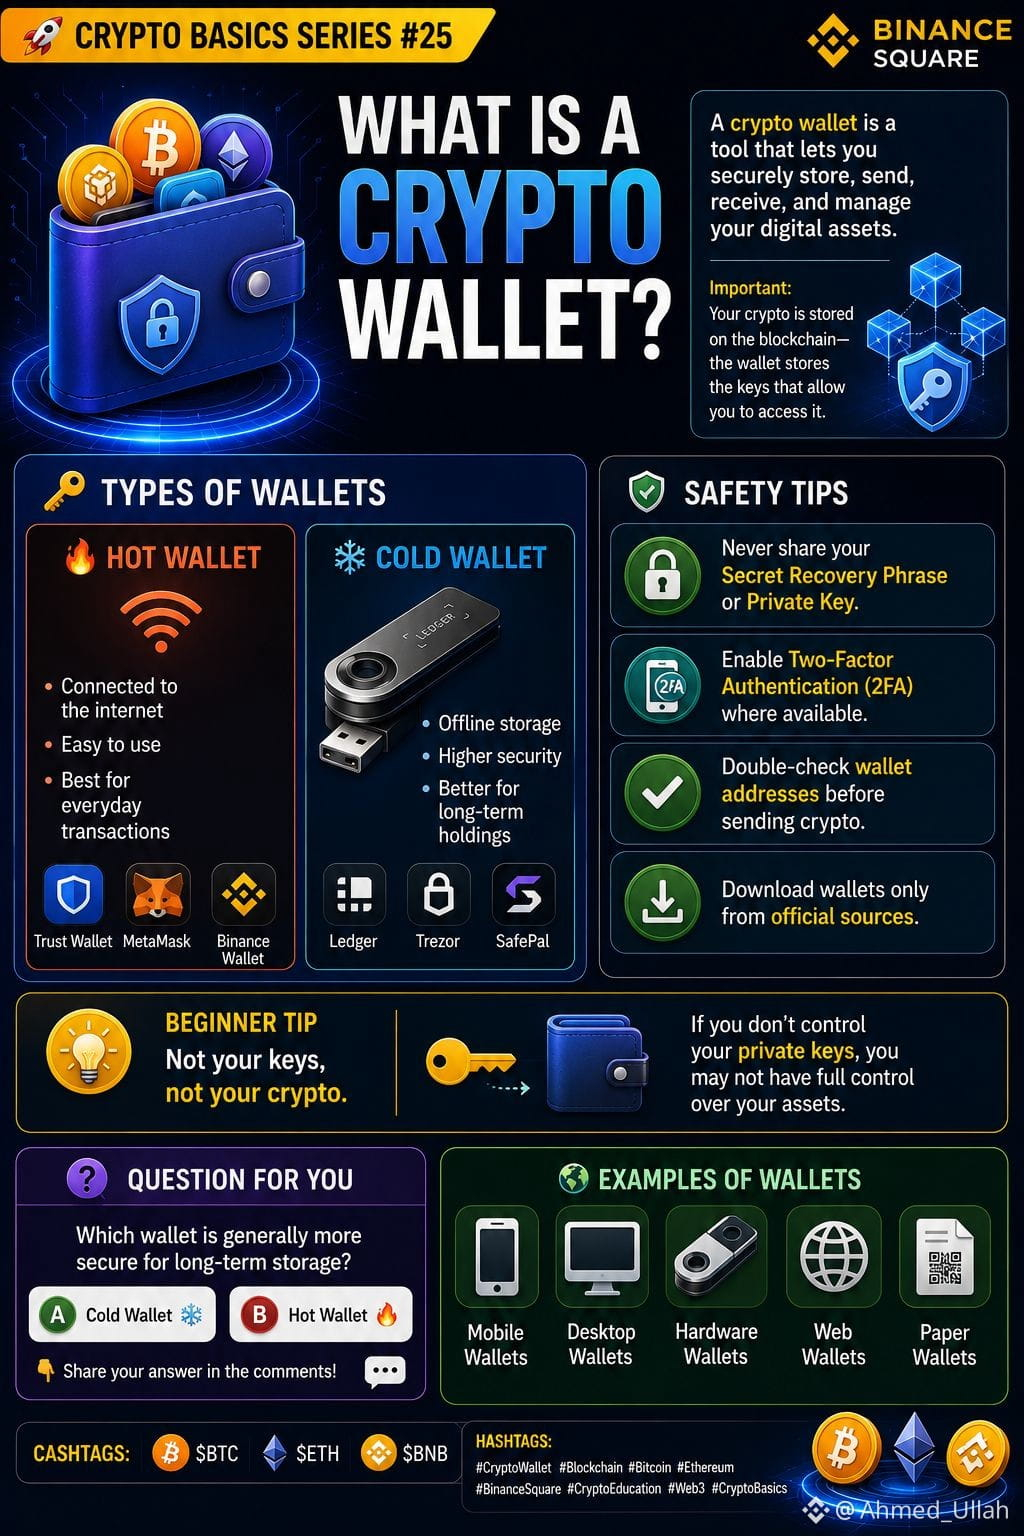
🚀 Série de noções básicas de Cripto #25: O que é uma Carteira Cripto?
📌 O que é uma Carteira Cripto?
Uma carteira cripto é uma ferramenta que permite armazenar, enviar, receber e gerenciar seus ativos digitais com segurança.
Importante: Sua cripto fica armazenada na blockchain — a carteira guarda as chaves que permitem acessá-la.
---
🔑 Tipos de Carteiras
🔥 Carteira Hot (quente)
- Conectada à internet
- Fácil de usar
- Melhor para transações do dia a dia
❄️ Carteira Cold (fria)
- Armazenamento offline
- Maior segurança
- Melhor para manter a longo prazo
---
🛡️ Dicas de Segurança
- Nunca compartilhe sua Frase Secreta de Recuperação ou sua Chave Privada.
- Ative a Autenticação em Duas Etapas (2FA) quando disponível.
- Verifique novamente os endereços da carteira antes de enviar cripto.
- Baixe carteiras apenas de fontes oficiais.
---
💡 Dica para Iniciantes
Sem suas chaves, não é sua cripto.
Se você não controla suas chaves privadas, talvez não tenha controle total sobre seus ativos.
---
💬 Pergunta
Qual carteira é, em geral, mais segura para armazenamento de longo prazo?
🅰️ Carteira Cold ❄️
🅱️ Carteira Hot 🔥
👇 Compartilhe sua resposta nos comentários!
$BTC $ETH $BNB
#CryptoWallet #blockchains #bitcoin.” #EthereumETFApprovalExpectations #BinanceSquareFamily
1
88
·
--
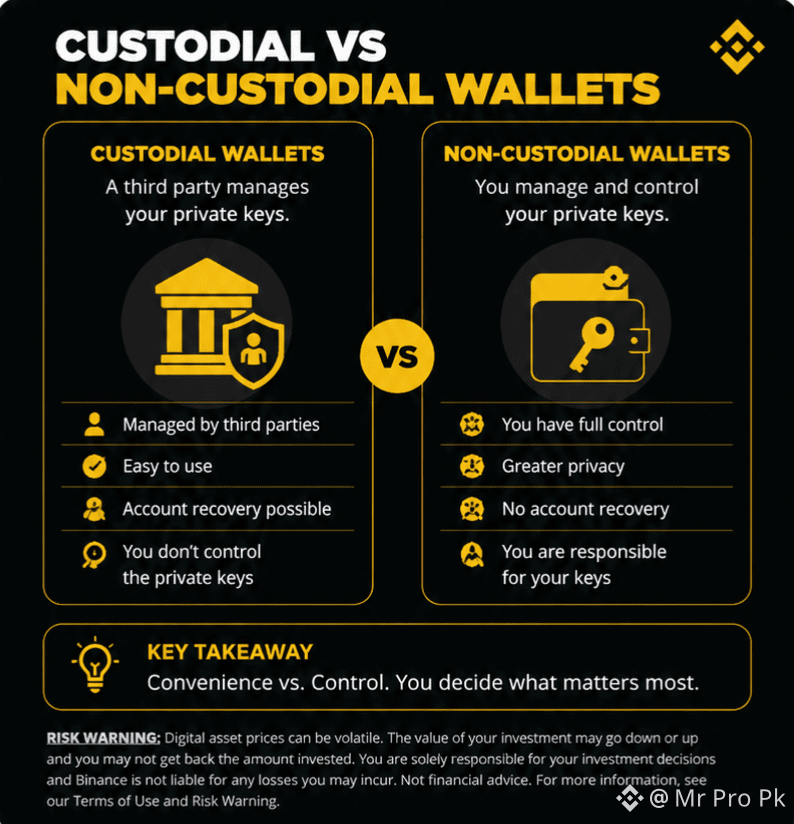
Onde fica, de verdade, sua cripto?
Uma carteira de criptomoeda não “guarda” suas moedas dentro do aplicativo.
Seus ativos continuam registrados na blockchain — a carteira fornece as ferramentas e as chaves para você acessá-los.
🔥 Carteira quente vs. carteira fria
🌐 Carteira quente
Conectada à internet
Conveniente para transações frequentes
Acesso rápido aos seus fundos
Maior exposição a ameaças online
❄️ Carteira fria
Geralmente fica offline
Mais indicada para armazenamento de longo prazo
Menos exposta a ataques online
Exige mais cuidado ao acessar os fundos
🧠 Qual é a diferença principal?
Carteiras quentes = conveniência
Carteiras frias = segurança offline
Nenhuma das opções é automaticamente perfeita para todo mundo. A melhor escolha depende de com que frequência você faz transações e de como você gerencia sua segurança.
⚠️ Nunca compartilhe sua seed phrase (frase-semente) nem suas chaves privadas com ninguém.
#CryptoWallet #Ethereum2024 #Web3metaverse #CryptoSecurity #BinanceSquare
75
Carteiras Cripto Explicadas: Por que $ETH facilita a compreensão
{spot}(ETHUSDT)
Uma carteira cripto não é um lugar onde suas moedas “ficam paradas”. É a ferramenta que permite controlar sua conta na blockchain, assinar transações e proteger o acesso aos seus fundos
Se você é novo no mundo cripto, esta é uma das ideias mais importantes para entender desde cedo.
No Ethereum, uma carteira é sua janela para sua conta. Ela permite visualizar seu saldo, enviar transações, conectar-se a aplicativos e gerenciar seus ativos sem entregar a custódia para um terceiro.
Aqui vai a versão simples:
Endereço público: seguro para compartilhar, usado para receber cripto
Chave privada: secreta, usada para assinar transações e comprovar controle
Frase-semente: seu backup de recuperação, e ela deve ser mantida offline e em sigilo
Isso significa que sua carteira é poderosa, mas também exige responsabilidade.
Algumas regras para iniciantes que importam muito:
Nunca compartilhe sua frase-semente ou chave privada .
Salve nos favoritos os sites oficiais de carteiras para evitar golpes de phishing
Quando possível, mantenha saldos grandes em opções de armazenamento mais seguras
Faça testes com uma transação pequena antes de enviar uma quantia maior.
O maior erro que iniciantes cometem é achar que uma carteira é a mesma coisa que uma exchange. Não é. Uma exchange pode guardar fundos para você, mas uma carteira de autocustódia coloca você no controle
Esse controle é o verdadeiro valor do cripto, mas só funciona se você proteger suas chaves corretamente.
Aviso educacional: esta postagem é apenas para aprendizado e não é aconselhamento financeiro.
#CryptoWallet #Ethereum #SeedPhrase #CryptoEducation #BinanceSquare
Carteiras Cripto Explicadas: Por que $ETH facilita a compreensão
Uma carteira cripto não é um lugar onde suas moedas “ficam paradas”. É a ferramenta que permite controlar sua conta na blockchain, assinar transações e proteger o acesso aos seus fundos
Se você é novo no mundo cripto, esta é uma das ideias mais importantes para entender desde cedo.
No Ethereum, uma carteira é sua janela para sua conta. Ela permite visualizar seu saldo, enviar transações, conectar-se a aplicativos e gerenciar seus ativos sem entregar a custódia para um terceiro.
Aqui vai a versão simples:
Endereço público: seguro para compartilhar, usado para receber cripto
Chave privada: secreta, usada para assinar transações e comprovar controle
Frase-semente: seu backup de recuperação, e ela deve ser mantida offline e em sigilo
Isso significa que sua carteira é poderosa, mas também exige responsabilidade.
Algumas regras para iniciantes que importam muito:
Nunca compartilhe sua frase-semente ou chave privada .
Salve nos favoritos os sites oficiais de carteiras para evitar golpes de phishing
Quando possível, mantenha saldos grandes em opções de armazenamento mais seguras
Faça testes com uma transação pequena antes de enviar uma quantia maior.
O maior erro que iniciantes cometem é achar que uma carteira é a mesma coisa que uma exchange. Não é. Uma exchange pode guardar fundos para você, mas uma carteira de autocustódia coloca você no controle
Esse controle é o verdadeiro valor do cripto, mas só funciona se você proteger suas chaves corretamente.
Aviso educacional: esta postagem é apenas para aprendizado e não é aconselhamento financeiro.
#CryptoWallet #Ethereum #SeedPhrase #CryptoEducation #BinanceSquare
117
·
--
🔥 Os roubos de Bitcoin com Coldcard estão lentos, mas as perdas podem passar de US$ 150 milhões: Galaxy.
Imagem: Shutterstock/DecryptCrie uma conta para salvar seus artigos.Adicione no GoogleAdicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google.Em resumo A Galaxy Research agora coloca o saque confirmado do exploit do Coldcard acima de 1.778 BTC (cerca de US$ 112 milhões), com uma quarta onda suspeita que poderia elevá-lo para 2.417 BTC. Nenhuma atividade confirmada do atacante apareceu após 6 de agosto, em três grandes ondas e mais de 30 rastros menores. A Galaxy falou diretamente com mais de 190 vítimas e ainda orienta os detentores de Coldcard com assinatura única a moverem os fundos para endereços novos. As perdas de Bitcoin roubado do grande exploit da carteira Coldcard começaram a desacelerar, mas a quantia total de BTC desviada continua subindo — e o pior pode não ter acabado ainda.
Esse é o mais recente da Galaxy Research, a empresa de pesquisa cripto que vem acompanhando o exploit desde o início. A empresa disse na quinta-feira que o exploit de recriação da seed do Coldcard já drenou mais de 1.778 BTC — aproximadamente US$ 112 milhões — e que o valor final provavelmente será maior. A Galaxy afirmou ter confiança muito alta na contagem, que reúne roubos confirmados atribuídos ao proprietário desde que o ataque foi aberto em 30 de julho, segundo seu tópico em andamento no X. Os atacantes vêm executando esse ataque desde pelo menos a madrugada de 30 de julho de 2026, recriando sistematicamente seeds geradas pelo Coldcard e varrendo os fundos onchain, escreveu a Galaxy Research.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou apenas ruído? Deixe nos comentários.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #TonEcosystem
20
·
--
🔥 Depois que a Coldcard foi hackeada, US$ 15 bilhões em Bitcoin foram movidos para a segurança.
Imagem: Shutterstock/DecryptCrie uma conta para salvar seus artigos.Adicione no GoogleAdicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google.Resumo O exploit do firmware da Coldcard drenou aproximadamente 2.100 BTC, com perdas estimadas em cerca de US$ 130 milhões em múltiplas ondas de ataque. Os dados on-chain do Checkonchain mostram 233.000 BTC deixados em carteiras de detentores de longo prazo nos dias ao redor da violação. O CEO da Casa, Nick Neuman, citando conversas reais com clientes, diz que parte desses 233.000 BTC veio de usuários do Ledger e do Trezor — não de proprietários da Coldcard — que atualizaram para multisig depois de assistir ao hack se desenrolar.
Nos dias após o pior exploit de carteira de hardware da história recente do Bitcoin, o CEO da Casa Nick Neuman começou a contar não apenas o BTC que estava sendo drenado de carteiras vulneráveis da Coldcard. Enquanto os atacantes drenavam carteiras da Coldcard endereço por endereço, 233.000 BTC, no valor de cerca de US$ 15 bilhões pelos preços de hoje, estavam sendo movidos silenciosamente em busca de segurança. A grande e contínua violação que começou em 30 de julho já levou a quase US$ 130 milhões em Bitcoin roubado de carteiras de hardware da Coldcard — dispositivos físicos que armazenam chaves privadas inteiramente offline, sem nunca se conectar à internet, e fabricados pela empresa canadense Coinkite.
❓ O que você acha: isso é o começo de um movimento maior ou apenas ruído? Deixe sua opinião abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
24
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BitcoinClears$85200
50 visualizações
34 a discutir
2
#AltcoinSeasonIndexHoldsAbove60For5Days
2,139 visualizações
269 a discutir
3
#BitcoinSlipsBelow$84000
1,154 visualizações
67 a discutir
4
#USADPAdds90000JobsInSeptember
157 visualizações
106 a discutir
5
#USCorePCEEasesTo3%InAugust
95 visualizações
92 a discutir
6
#KospiPostsWorstQuarterSince2020
942 visualizações
150 a discutir
7
#SECToClarifyOnChainFundraisingRules
6,000 visualizações
325 a discutir
8
#UKFCAOpensCryptoFirmAuthorization
9,679 visualizações
305 a discutir
9
#JapanMOFStudyGroupOnTokenizedGovtBonds
8,137 visualizações
274 a discutir
10
#QNTRises287%
44,770 visualizações
636 a discutir