
#cryptohacks
cryptohacks
1.2M visualizações
858 discutindo
Popular
Últimas
·
--
Bullish
🚨 Urgente:
Hackers da Coreia do Norte estão usando moedas meme para lavar o dinheiro roubado no ataque à plataforma (Binance), que totalizou 6 bilhões de dólares.
#Aave #Ethereum
Binance #CryptoHacks
#BinanceSquare $BTC $TON $EGLD
🚨 Urgente:
Hackers da Coreia do Norte estão usando moedas meme para lavar o dinheiro roubado no ataque à plataforma (Binance), que totalizou 6 bilhões de dólares.
#Aave #Ethereum
Binance #CryptoHacks
#BinanceSquare $BTC $TON $EGLD
Hackers da Coreia do Norte estão usando moedas meme para lavar o dinheiro roubado no ataque à plataforma (Binance), que totalizou 6 bilhões de dólares.
#Aave #Ethereum
Binance #CryptoHacks
#BinanceSquare $BTC $TON $EGLD
2
170
·
--
Bearish
🚨 ALERTA DE SEGURANÇA: O SITE da Across Protocol FOI SEQUESTRADO. Os usuários podem correr o risco de perder fundos.
Segundo relatos, um hacker usou engenharia social para assumir o controle do domínio da Across Protocol por meio de seu registrador, a Namecheap.
Por volta das 18h45 UTC, o invasor tomou o controle de across(.)to e transformou o site oficial em uma armadilha de phishing.
⚠️ As consequências podem ser graves.
Os usuários que visitaram o site comprometido e conectaram suas carteiras podem ter se exposto a transações maliciosas ou aprovações não autorizadas de tokens.
A Across Protocol alertou que alguns usuários podem ter sido afetados e prometeu ressarci-los integralmente.
A equipe também afirma que a Namecheap não respondeu, obrigando a Across a manter seu aplicativo e sua API offline.
🚨 O QUE OS USUÁRIOS DEVEM FAZER AGORA:
Se você conectou sua carteira a across(.)to hoje, revise e revogue imediatamente todas as permissões concedidas.
NÃO interaja com o site comprometido nem assine transações suspeitas.
Este incidente destaca um risco crítico de segurança em DeFi:
Mesmo quando os contratos inteligentes são seguros, um site ou registrador de domínios comprometido pode se tornar um ponto de entrada para um invasor.
A segurança da sua carteira é tão forte quanto os links em que você confia.
#CryptoSecurity #DeFi #AcrossProtocol #CryptoHacks #Web3
🚨 ALERTA DE SEGURANÇA: O SITE da Across Protocol FOI SEQUESTRADO. Os usuários podem correr o risco de perder fundos.
Segundo relatos, um hacker usou engenharia social para assumir o controle do domínio da Across Protocol por meio de seu registrador, a Namecheap.
Por volta das 18h45 UTC, o invasor tomou o controle de across(.)to e transformou o site oficial em uma armadilha de phishing.
⚠️ As consequências podem ser graves.
Os usuários que visitaram o site comprometido e conectaram suas carteiras podem ter se exposto a transações maliciosas ou aprovações não autorizadas de tokens.
A Across Protocol alertou que alguns usuários podem ter sido afetados e prometeu ressarci-los integralmente.
A equipe também afirma que a Namecheap não respondeu, obrigando a Across a manter seu aplicativo e sua API offline.
🚨 O QUE OS USUÁRIOS DEVEM FAZER AGORA:
Se você conectou sua carteira a across(.)to hoje, revise e revogue imediatamente todas as permissões concedidas.
NÃO interaja com o site comprometido nem assine transações suspeitas.
Este incidente destaca um risco crítico de segurança em DeFi:
Mesmo quando os contratos inteligentes são seguros, um site ou registrador de domínios comprometido pode se tornar um ponto de entrada para um invasor.
A segurança da sua carteira é tão forte quanto os links em que você confia.
#CryptoSecurity #DeFi #AcrossProtocol #CryptoHacks #Web3
Segundo relatos, um hacker usou engenharia social para assumir o controle do domínio da Across Protocol por meio de seu registrador, a Namecheap.
Por volta das 18h45 UTC, o invasor tomou o controle de across(.)to e transformou o site oficial em uma armadilha de phishing.
⚠️ As consequências podem ser graves.
Os usuários que visitaram o site comprometido e conectaram suas carteiras podem ter se exposto a transações maliciosas ou aprovações não autorizadas de tokens.
A Across Protocol alertou que alguns usuários podem ter sido afetados e prometeu ressarci-los integralmente.
A equipe também afirma que a Namecheap não respondeu, obrigando a Across a manter seu aplicativo e sua API offline.
🚨 O QUE OS USUÁRIOS DEVEM FAZER AGORA:
Se você conectou sua carteira a across(.)to hoje, revise e revogue imediatamente todas as permissões concedidas.
NÃO interaja com o site comprometido nem assine transações suspeitas.
Este incidente destaca um risco crítico de segurança em DeFi:
Mesmo quando os contratos inteligentes são seguros, um site ou registrador de domínios comprometido pode se tornar um ponto de entrada para um invasor.
A segurança da sua carteira é tão forte quanto os links em que você confia.
#CryptoSecurity #DeFi #AcrossProtocol #CryptoHacks #Web3
1
261
·
--
INVASÃO DE US$ 6,3 BILHÕES À BINANCE: A CHOCANTE ARMADILHA DA COREIA DO NORTE NO LINKEDIN!!!Em uma revelação chocante 😵, a Binance divulgou que hackers norte-coreanos teriam atacado um de seus engenheiros pelo LinkedIn, organizando entrevistas de emprego falsas e enviando uma tarefa de programação maliciosa disfarçada de trabalho legítimo. Segundo relatos, o funcionário baixou a tarefa, permitindo que os invasores obtivessem acesso aos sistemas internos da empresa. Esse incidente revela como uma oportunidade de emprego aparentemente simples pode se tornar a porta de entrada para um ciberataque em grande escala. Nem mesmo as principais corretoras de criptomoedas estão imunes a ameaças sofisticadas de engenharia social!!!!
INVASÃO DE US$ 6,3 BILHÕES À BINANCE: A CHOCANTE ARMADILHA DA COREIA DO NORTE NO LINKEDIN!!!
Em uma revelação chocante 😵, a Binance divulgou que hackers norte-coreanos teriam atacado um de seus engenheiros pelo LinkedIn, organizando entrevistas de emprego falsas e enviando uma tarefa de programação maliciosa disfarçada de trabalho legítimo. Segundo relatos, o funcionário baixou a tarefa, permitindo que os invasores obtivessem acesso aos sistemas internos da empresa. Esse incidente revela como uma oportunidade de emprego aparentemente simples pode se tornar a porta de entrada para um ciberataque em grande escala. Nem mesmo as principais corretoras de criptomoedas estão imunes a ameaças sofisticadas de engenharia social!!!!
797
·
--
🚨 COREIA DO NORTE NEGA O ATAQUE À BINANCE DE US$ 6,3 BILHÕES… MAS O FBI DIZ O CONTRÁRIO.
Um dos maiores supostos roubos de criptomoedas. Uma investigação de grandes proporções. E uma negação que acrescenta mais uma reviravolta à história. 👀
Veja por que essa história é tão explosiva:
🇺🇸 A ALEGAÇÃO DO FBI
Autoridades dos EUA atribuíram o suposto roubo de criptomoedas a hackers norte-coreanos, supostamente ligados ao grupo conhecido como TraderTraitor.
🇰🇵 A RESPOSTA DA COREIA DO NORTE
Kim Yo Jong teria chamado as acusações de uma “provocação política” dos EUA, enquanto a mídia estatal norte-coreana as descreveu como inventadas.
💰 A DIMENSÃO
O roubo relatado envolveu aproximadamente US$ 6,36 bilhões em criptomoedas em várias redes blockchain.
🇺🇸 A REAÇÃO DE TRUMP
Donald Trump teria manifestado dúvidas sobre o envolvimento da Coreia do Norte, apesar da atribuição pública feita pelo FBI.
⚠️ A GRANDE QUESTÃO
Trata-se apenas de uma investigação de cibersegurança ou as acusações podem desencadear um conflito geopolítico muito maior?
Uma coisa é certa: a segurança das criptomoedas já não se resume a proteger carteiras digitais.
Trata-se de guerra cibernética global, inteligência e bilhões de dólares.
👇 O que você acha?
Acredita nas acusações do FBI ou acha que mais provas precisam ser divulgadas?
#northkorea #CyberSecurity #cryptohacks #blockchain #BinanceSquare
🚨 COREIA DO NORTE NEGA O ATAQUE À BINANCE DE US$ 6,3 BILHÕES… MAS O FBI DIZ O CONTRÁRIO.
Um dos maiores supostos roubos de criptomoedas. Uma investigação de grandes proporções. E uma negação que acrescenta mais uma reviravolta à história. 👀
Veja por que essa história é tão explosiva:
🇺🇸 A ALEGAÇÃO DO FBI
Autoridades dos EUA atribuíram o suposto roubo de criptomoedas a hackers norte-coreanos, supostamente ligados ao grupo conhecido como TraderTraitor.
🇰🇵 A RESPOSTA DA COREIA DO NORTE
Kim Yo Jong teria chamado as acusações de uma “provocação política” dos EUA, enquanto a mídia estatal norte-coreana as descreveu como inventadas.
💰 A DIMENSÃO
O roubo relatado envolveu aproximadamente US$ 6,36 bilhões em criptomoedas em várias redes blockchain.
🇺🇸 A REAÇÃO DE TRUMP
Donald Trump teria manifestado dúvidas sobre o envolvimento da Coreia do Norte, apesar da atribuição pública feita pelo FBI.
⚠️ A GRANDE QUESTÃO
Trata-se apenas de uma investigação de cibersegurança ou as acusações podem desencadear um conflito geopolítico muito maior?
Uma coisa é certa: a segurança das criptomoedas já não se resume a proteger carteiras digitais.
Trata-se de guerra cibernética global, inteligência e bilhões de dólares.
👇 O que você acha?
Acredita nas acusações do FBI ou acha que mais provas precisam ser divulgadas?
#northkorea #CyberSecurity #cryptohacks #blockchain #BinanceSquare
Um dos maiores supostos roubos de criptomoedas. Uma investigação de grandes proporções. E uma negação que acrescenta mais uma reviravolta à história. 👀
Veja por que essa história é tão explosiva:
🇺🇸 A ALEGAÇÃO DO FBI
Autoridades dos EUA atribuíram o suposto roubo de criptomoedas a hackers norte-coreanos, supostamente ligados ao grupo conhecido como TraderTraitor.
🇰🇵 A RESPOSTA DA COREIA DO NORTE
Kim Yo Jong teria chamado as acusações de uma “provocação política” dos EUA, enquanto a mídia estatal norte-coreana as descreveu como inventadas.
💰 A DIMENSÃO
O roubo relatado envolveu aproximadamente US$ 6,36 bilhões em criptomoedas em várias redes blockchain.
🇺🇸 A REAÇÃO DE TRUMP
Donald Trump teria manifestado dúvidas sobre o envolvimento da Coreia do Norte, apesar da atribuição pública feita pelo FBI.
⚠️ A GRANDE QUESTÃO
Trata-se apenas de uma investigação de cibersegurança ou as acusações podem desencadear um conflito geopolítico muito maior?
Uma coisa é certa: a segurança das criptomoedas já não se resume a proteger carteiras digitais.
Trata-se de guerra cibernética global, inteligência e bilhões de dólares.
👇 O que você acha?
Acredita nas acusações do FBI ou acha que mais provas precisam ser divulgadas?
#northkorea #CyberSecurity #cryptohacks #blockchain #BinanceSquare
53
Artigo
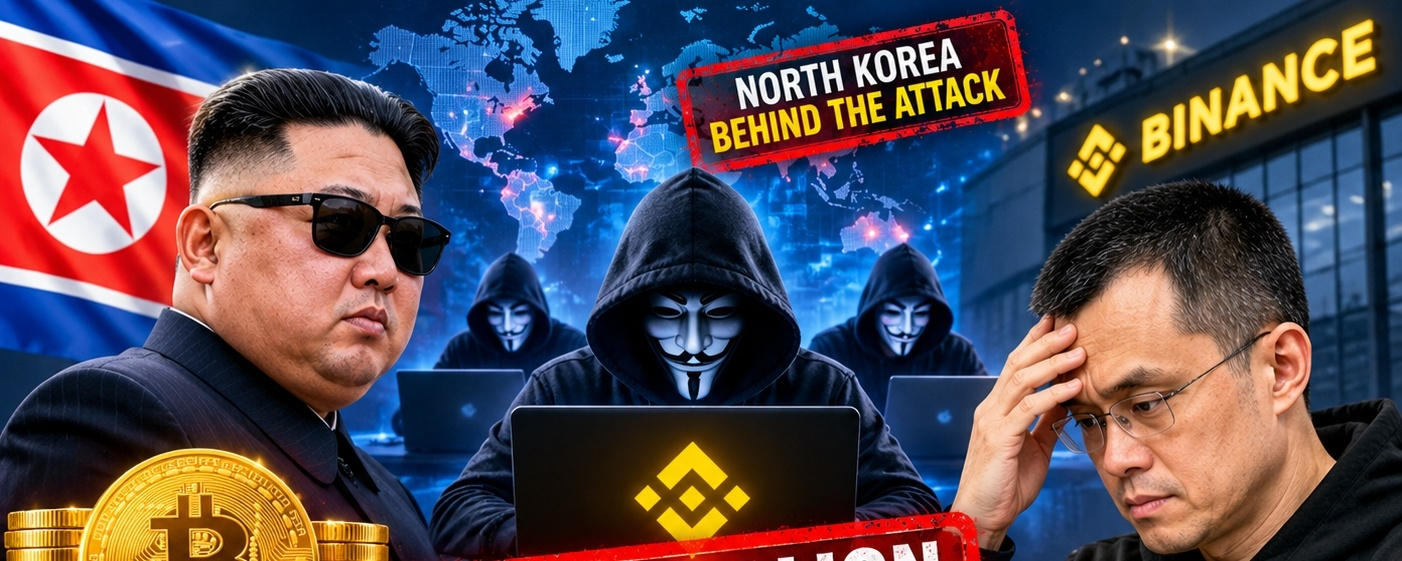
NORTE-COREANO🚨 URGENTE: Hackers norte-coreanos ligados a roubo de 6,3 bilhões de dólares em criptomoedas!
O FBI atribuiu a invasão de segurança da Binance em 29 de outubro ao grupo de hackers norte-coreano TraderTraitor.
💰 Alegadamente, foram roubados mais de 6,3 bilhões de dólares em criptomoedas.
🔒 A Binance afirma que cobrirá as perdas dos usuários.
⚠️ Alegadamente, bilhões em ativos roubados foram congelados.
Este é um sério lembrete de que a segurança das criptomoedas é mais importante do que nunca.
💬 Você acha que as corretoras de criptomoedas algum dia poderão estar completamente protegidas contra hackers?
NORTE-COREANO
🚨 URGENTE: Hackers norte-coreanos ligados a roubo de 6,3 bilhões de dólares em criptomoedas!
O FBI atribuiu a invasão de segurança da Binance em 29 de outubro ao grupo de hackers norte-coreano TraderTraitor.
💰 Alegadamente, foram roubados mais de 6,3 bilhões de dólares em criptomoedas.
🔒 A Binance afirma que cobrirá as perdas dos usuários.
⚠️ Alegadamente, bilhões em ativos roubados foram congelados.
Este é um sério lembrete de que a segurança das criptomoedas é mais importante do que nunca.
💬 Você acha que as corretoras de criptomoedas algum dia poderão estar completamente protegidas contra hackers?
O FBI atribuiu a invasão de segurança da Binance em 29 de outubro ao grupo de hackers norte-coreano TraderTraitor.
💰 Alegadamente, foram roubados mais de 6,3 bilhões de dólares em criptomoedas.
🔒 A Binance afirma que cobrirá as perdas dos usuários.
⚠️ Alegadamente, bilhões em ativos roubados foram congelados.
Este é um sério lembrete de que a segurança das criptomoedas é mais importante do que nunca.
💬 Você acha que as corretoras de criptomoedas algum dia poderão estar completamente protegidas contra hackers?
5
1.8k
·
--
Bullish
O hacker superou todos! 🚨 Engenharia reversa que chocou a Tether e a Circle! 👇
Enquanto as empresas corriam para congelar as stablecoins, o hacker já tinha preparado seu plano:
1️⃣ Depositou 60 milhões de dólares como garantia no protocolo Aave.
2️⃣ Tomou emprestados 19,762 ethers (ETH) usando essa garantia.
A falha surpreendente?
As empresas centralizadas bloqueiam as stablecoins, mas não conseguem tocar no ether emprestado! Mesmo com a Aave congelando os mercados e bloqueando a garantia, o hacker escapou com 44 milhões de dólares líquidos em ether livre.
Uma manobra tática inteligente que virou o jogo! 🤯
#Binance #CryptoHacks #Aave #Ethereum #DeFi #BinanceSquare $GMX
O hacker superou todos! 🚨 Engenharia reversa que chocou a Tether e a Circle! 👇
Enquanto as empresas corriam para congelar as stablecoins, o hacker já tinha preparado seu plano:
1️⃣ Depositou 60 milhões de dólares como garantia no protocolo Aave.
2️⃣ Tomou emprestados 19,762 ethers (ETH) usando essa garantia.
A falha surpreendente?
As empresas centralizadas bloqueiam as stablecoins, mas não conseguem tocar no ether emprestado! Mesmo com a Aave congelando os mercados e bloqueando a garantia, o hacker escapou com 44 milhões de dólares líquidos em ether livre.
Uma manobra tática inteligente que virou o jogo! 🤯
#Binance #CryptoHacks #Aave #Ethereum #DeFi #BinanceSquare $GMX
Enquanto as empresas corriam para congelar as stablecoins, o hacker já tinha preparado seu plano:
1️⃣ Depositou 60 milhões de dólares como garantia no protocolo Aave.
2️⃣ Tomou emprestados 19,762 ethers (ETH) usando essa garantia.
A falha surpreendente?
As empresas centralizadas bloqueiam as stablecoins, mas não conseguem tocar no ether emprestado! Mesmo com a Aave congelando os mercados e bloqueando a garantia, o hacker escapou com 44 milhões de dólares líquidos em ether livre.
Uma manobra tática inteligente que virou o jogo! 🤯
#Binance #CryptoHacks #Aave #Ethereum #DeFi #BinanceSquare $GMX
2
1.7k

A Coreia do Norte está se tornando um pesadelo para o mundo cripto! O roubo de US$ 6,3 bilhões da Binance é a prova mais clara da sofisticação desses ataques. Isso já não é um rumor, mas uma estratégia bem planejada e perigosa.
Os hackers do Lazarus Group/TraderTraitor usaram cinco táticas "clássicas": desde fingir oferecer vagas de emprego para instalar malware e invadir os dispositivos dos funcionários até abusar do acesso aos sistemas internos. O objetivo não é quebrar a criptografia, mas explorar as vulnerabilidades das pessoas e dos processos.
Depois de entrar, eles se infiltram profundamente, escalam privilégios e se preparam em silêncio para o grande golpe. E, em apenas 20 minutos, US$ 6,3 bilhões desapareceram, lavados por meio de 10 blockchains. Uma velocidade e uma precisão assustadoras!
Não se esqueça: o maior ponto fraco de qualquer sistema não está na tecnologia, mas nas pessoas e na forma como ele é operado.
Esse risco paira sobre todas as corretoras e todos os projetos. A segurança é uma batalha sem fim, e o preço da negligência é extremamente alto. A corretora em que você confia está pronta para enfrentar essa ameaça?
#CryptoHacks
#Binance
A Coreia do Norte está se tornando um pesadelo para o mundo cripto! O roubo de US$ 6,3 bilhões da Binance é a prova mais clara da sofisticação desses ataques. Isso já não é um rumor, mas uma estratégia bem planejada e perigosa.
Os hackers do Lazarus Group/TraderTraitor usaram cinco táticas "clássicas": desde fingir oferecer vagas de emprego para instalar malware e invadir os dispositivos dos funcionários até abusar do acesso aos sistemas internos. O objetivo não é quebrar a criptografia, mas explorar as vulnerabilidades das pessoas e dos processos.
Depois de entrar, eles se infiltram profundamente, escalam privilégios e se preparam em silêncio para o grande golpe. E, em apenas 20 minutos, US$ 6,3 bilhões desapareceram, lavados por meio de 10 blockchains. Uma velocidade e uma precisão assustadoras!
Não se esqueça: o maior ponto fraco de qualquer sistema não está na tecnologia, mas nas pessoas e na forma como ele é operado.
Esse risco paira sobre todas as corretoras e todos os projetos. A segurança é uma batalha sem fim, e o preço da negligência é extremamente alto. A corretora em que você confia está pronta para enfrentar essa ameaça?
#CryptoHacks
#Binance
Os hackers do Lazarus Group/TraderTraitor usaram cinco táticas "clássicas": desde fingir oferecer vagas de emprego para instalar malware e invadir os dispositivos dos funcionários até abusar do acesso aos sistemas internos. O objetivo não é quebrar a criptografia, mas explorar as vulnerabilidades das pessoas e dos processos.
Depois de entrar, eles se infiltram profundamente, escalam privilégios e se preparam em silêncio para o grande golpe. E, em apenas 20 minutos, US$ 6,3 bilhões desapareceram, lavados por meio de 10 blockchains. Uma velocidade e uma precisão assustadoras!
Não se esqueça: o maior ponto fraco de qualquer sistema não está na tecnologia, mas nas pessoas e na forma como ele é operado.
Esse risco paira sobre todas as corretoras e todos os projetos. A segurança é uma batalha sem fim, e o preço da negligência é extremamente alto. A corretora em que você confia está pronta para enfrentar essa ameaça?
#CryptoHacks
#Binance
18

🚨 ÚLTIMA HORA: ROUBOS DE CRIPTOMOEDAS DA COREIA DO NORTE ULTRAPASSAM US$ 12,8 BILHÕES!
Hackers apoiados pelo Estado norte-coreano roubaram aproximadamente US$ 12,8 bilhões em criptomoedas em quase 100 incidentes desde 2017, segundo a TRM Labs.
Estima-se que US$ 7,4 bilhões tenham sido roubados somente em 2026.
Separadamente, uma estimativa de US$ 11,87 bilhões foi comparada a cerca de 45% do PIB da Coreia do Norte.
O roubo de criptomoedas $BTC está se tornando uma enorme fonte de receita ilícita.
#northkorea #cryptohacks #LazarusGroup #CryptoSecurity
{future}(BTCUSDT)
🚨 ÚLTIMA HORA: ROUBOS DE CRIPTOMOEDAS DA COREIA DO NORTE ULTRAPASSAM US$ 12,8 BILHÕES!
Hackers apoiados pelo Estado norte-coreano roubaram aproximadamente US$ 12,8 bilhões em criptomoedas em quase 100 incidentes desde 2017, segundo a TRM Labs.
Estima-se que US$ 7,4 bilhões tenham sido roubados somente em 2026.
Separadamente, uma estimativa de US$ 11,87 bilhões foi comparada a cerca de 45% do PIB da Coreia do Norte.
O roubo de criptomoedas $BTC está se tornando uma enorme fonte de receita ilícita.
#northkorea #cryptohacks #LazarusGroup #CryptoSecurity
Hackers apoiados pelo Estado norte-coreano roubaram aproximadamente US$ 12,8 bilhões em criptomoedas em quase 100 incidentes desde 2017, segundo a TRM Labs.
Estima-se que US$ 7,4 bilhões tenham sido roubados somente em 2026.
Separadamente, uma estimativa de US$ 11,87 bilhões foi comparada a cerca de 45% do PIB da Coreia do Norte.
O roubo de criptomoedas $BTC está se tornando uma enorme fonte de receita ilícita.
#northkorea #cryptohacks #LazarusGroup #CryptoSecurity
1
70
·
--
INVASÕES CRIPTO 🚨
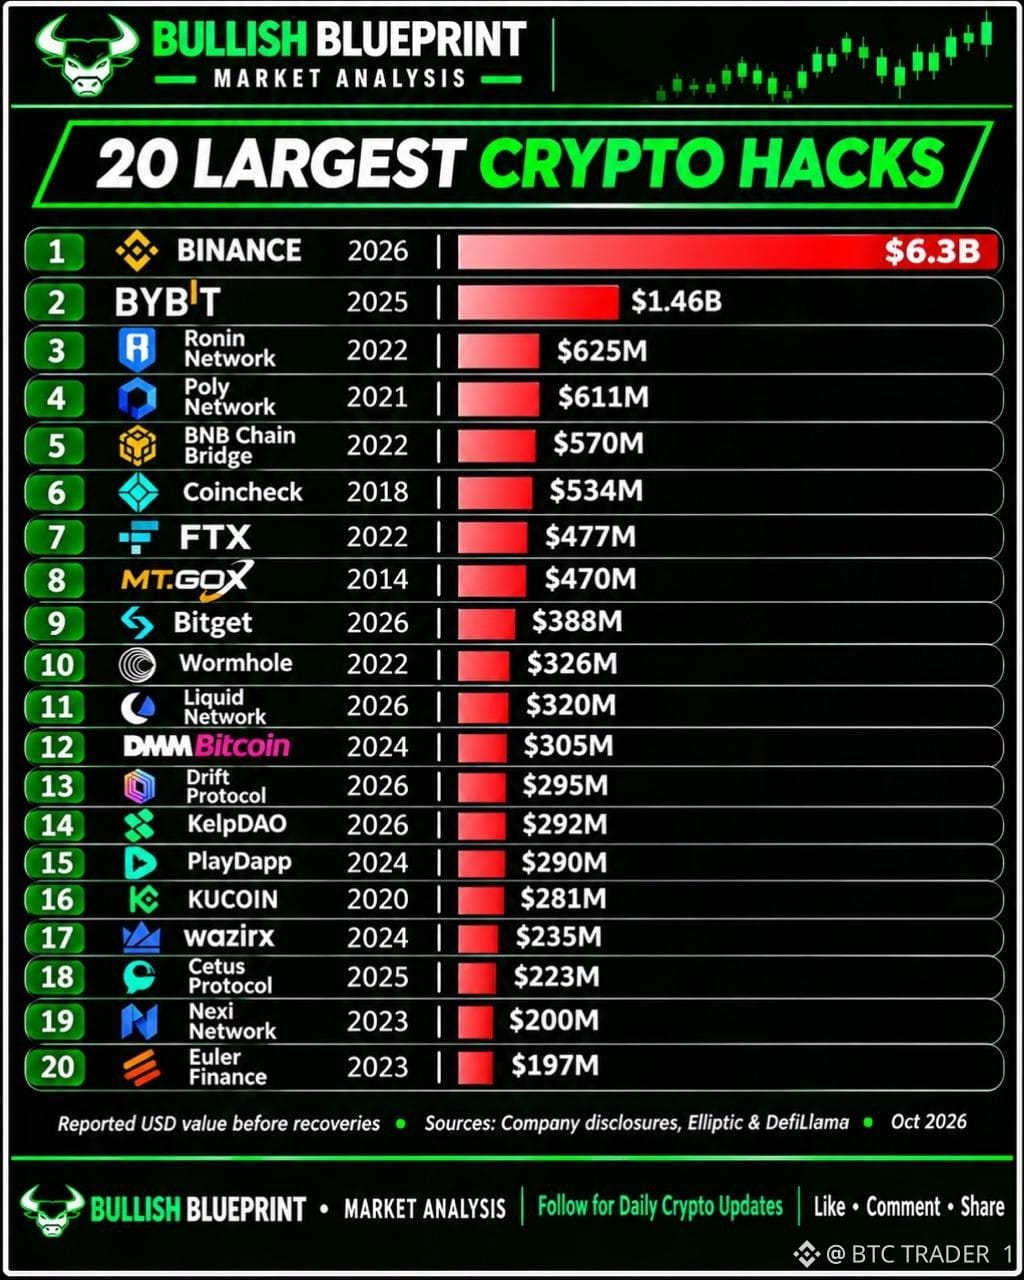
As 20 maiores invasões de criptomoedas já relatadas destacam os crescentes riscos de segurança em todo o setor, com a Binance aparecendo com US$ 6,3 bilhões e a Bybit com US$ 1,46 bilhão. Priorize sempre a segurança da plataforma e proteja seus ativos.
🔥 O que acontecer a seguir poderá surpreender a maioria dos traders. A análise completa está na nossa bio.
NFA
#crypto #cryptohacks #blockchain #CryptoSecurity $PEPE $BTC $SOL
INVASÕES CRIPTO 🚨
As 20 maiores invasões de criptomoedas já relatadas destacam os crescentes riscos de segurança em todo o setor, com a Binance aparecendo com US$ 6,3 bilhões e a Bybit com US$ 1,46 bilhão. Priorize sempre a segurança da plataforma e proteja seus ativos.
🔥 O que acontecer a seguir poderá surpreender a maioria dos traders. A análise completa está na nossa bio.
NFA
#crypto #cryptohacks #blockchain #CryptoSecurity $PEPE $BTC $SOL
As 20 maiores invasões de criptomoedas já relatadas destacam os crescentes riscos de segurança em todo o setor, com a Binance aparecendo com US$ 6,3 bilhões e a Bybit com US$ 1,46 bilhão. Priorize sempre a segurança da plataforma e proteja seus ativos.
🔥 O que acontecer a seguir poderá surpreender a maioria dos traders. A análise completa está na nossa bio.
NFA
#crypto #cryptohacks #blockchain #CryptoSecurity $PEPE $BTC $SOL
149
·
--
🚨 Hacker vendeu US$ 279.000.000 em altcoins. O que se sabe?
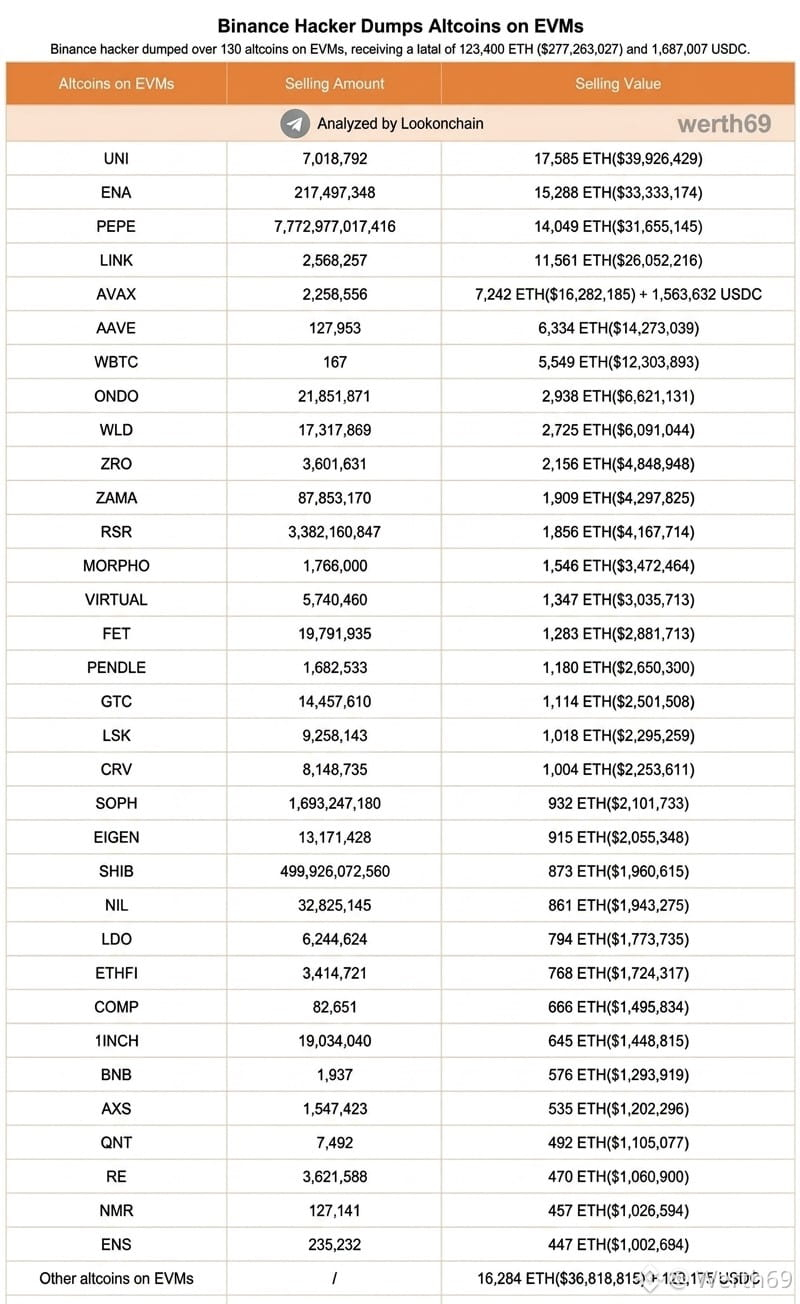
Notícias urgentes do mercado! Segundo analistas on-chain, um hacker ligado à Binance vendeu mais de 130 altcoins na rede EVM, obtendo cerca de US$ 279 milhões com elas.
A lista de moedas vendidas é enorme e está anexada na captura de tela.
O que isso significa para o mercado?
1️⃣ Pressão sobre as altcoins. A venda de um volume tão grande de tokens inevitavelmente cria uma pressão de curto prazo sobre os preços desses ativos. Podemos ver quedas localizadas.
2️⃣ Pânico. As pessoas vão verificar se têm essas moedas em suas carteiras e podem começar a vendê-las.
3️⃣ Reação das corretoras. É provável que as corretoras comecem a verificar as carteiras e reforcem as medidas de segurança.
Importante: isso não significa que a própria Binance tenha sido hackeada. Trata-se de uma carteira ligada a um grande investidor ou a um grupo de hackers, que usou a Binance para sacar os fundos.
#cryptohacks #altcoins #Binance #CryptoNews
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
🚨 Hacker vendeu US$ 279.000.000 em altcoins. O que se sabe?
Notícias urgentes do mercado! Segundo analistas on-chain, um hacker ligado à Binance vendeu mais de 130 altcoins na rede EVM, obtendo cerca de US$ 279 milhões com elas.
A lista de moedas vendidas é enorme e está anexada na captura de tela.
O que isso significa para o mercado?
1️⃣ Pressão sobre as altcoins. A venda de um volume tão grande de tokens inevitavelmente cria uma pressão de curto prazo sobre os preços desses ativos. Podemos ver quedas localizadas.
2️⃣ Pânico. As pessoas vão verificar se têm essas moedas em suas carteiras e podem começar a vendê-las.
3️⃣ Reação das corretoras. É provável que as corretoras comecem a verificar as carteiras e reforcem as medidas de segurança.
Importante: isso não significa que a própria Binance tenha sido hackeada. Trata-se de uma carteira ligada a um grande investidor ou a um grupo de hackers, que usou a Binance para sacar os fundos.
#cryptohacks #altcoins #Binance #CryptoNews
$BTC
$ETH
Notícias urgentes do mercado! Segundo analistas on-chain, um hacker ligado à Binance vendeu mais de 130 altcoins na rede EVM, obtendo cerca de US$ 279 milhões com elas.
A lista de moedas vendidas é enorme e está anexada na captura de tela.
O que isso significa para o mercado?
1️⃣ Pressão sobre as altcoins. A venda de um volume tão grande de tokens inevitavelmente cria uma pressão de curto prazo sobre os preços desses ativos. Podemos ver quedas localizadas.
2️⃣ Pânico. As pessoas vão verificar se têm essas moedas em suas carteiras e podem começar a vendê-las.
3️⃣ Reação das corretoras. É provável que as corretoras comecem a verificar as carteiras e reforcem as medidas de segurança.
Importante: isso não significa que a própria Binance tenha sido hackeada. Trata-se de uma carteira ligada a um grande investidor ou a um grupo de hackers, que usou a Binance para sacar os fundos.
#cryptohacks #altcoins #Binance #CryptoNews
$BTC
$ETH
3
9
21.8k
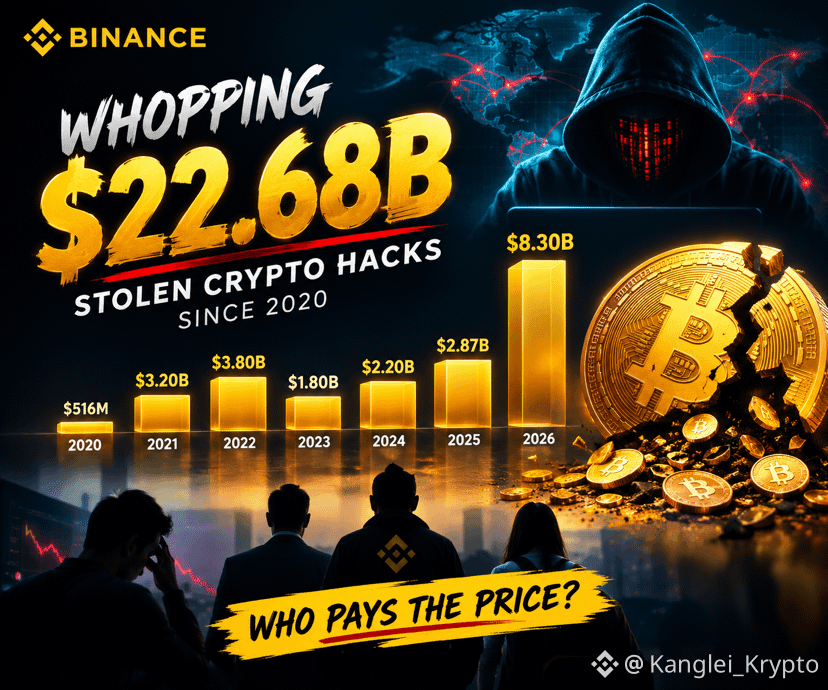
😱 US$ 22,68 BILHÕES. DESAPARECERAM. FORAM ROUBADOS.
O MAIOR ALERTA DE SEGURANÇA DO CRIPTO: QUEM REALMENTE PAGA O PREÇO?
Desde 2020, estima-se que US$ 22,68 BILHÕES tenham sido roubados em ataques ao setor cripto. E os números estão se tornando cada vez mais alarmantes.
📊 OS DANOS ANO A ANO:
🛑 2020: US$ 516M
🛑 2021: US$ 3,20B
🛑 2022: US$ 3,80B
🛑 2023: US$ 1,80B
🛑 2024: US$ 2,20B
🛑 2025: US$ 2,87B
🛑 2026: US$ 8,30B
O número mais perturbador? Só 2026 representa aproximadamente 36,6% do total reportado.
Mas aqui vai a pergunta mais importante:
Quando bilhões desaparecem por causa da exploração de vulnerabilidades, de sistemas comprometidos e de falhas de segurança, quem acaba arcando com as consequências?
* Investidores de varejo que perdem o dinheiro suado?
* Corretoras e plataformas que deveriam proteger bilhões em ativos?
* Desenvolvedores e equipes de segurança responsáveis por proteger a infraestrutura?
* Ou todo o setor cripto, que paga o preço com a perda de confiança e credibilidade?
O futuro das criptomoedas não pode ser construído apenas com inovação. Segurança, transparência, responsabilização e proteção dos investidores devem vir em primeiro lugar.
💬 A GRANDE PERGUNTA:
Quem deve ser responsabilizado financeiramente quando bilhões são roubados — os hackers, as corretoras ou todo o ecossistema?
#CryptoSecurity #CryptoHacks #TrandingTopic $BNB $BTC $ETH
😱 US$ 22,68 BILHÕES. DESAPARECERAM. FORAM ROUBADOS.
O MAIOR ALERTA DE SEGURANÇA DO CRIPTO: QUEM REALMENTE PAGA O PREÇO?
Desde 2020, estima-se que US$ 22,68 BILHÕES tenham sido roubados em ataques ao setor cripto. E os números estão se tornando cada vez mais alarmantes.
📊 OS DANOS ANO A ANO:
🛑 2020: US$ 516M
🛑 2021: US$ 3,20B
🛑 2022: US$ 3,80B
🛑 2023: US$ 1,80B
🛑 2024: US$ 2,20B
🛑 2025: US$ 2,87B
🛑 2026: US$ 8,30B
O número mais perturbador? Só 2026 representa aproximadamente 36,6% do total reportado.
Mas aqui vai a pergunta mais importante:
Quando bilhões desaparecem por causa da exploração de vulnerabilidades, de sistemas comprometidos e de falhas de segurança, quem acaba arcando com as consequências?
* Investidores de varejo que perdem o dinheiro suado?
* Corretoras e plataformas que deveriam proteger bilhões em ativos?
* Desenvolvedores e equipes de segurança responsáveis por proteger a infraestrutura?
* Ou todo o setor cripto, que paga o preço com a perda de confiança e credibilidade?
O futuro das criptomoedas não pode ser construído apenas com inovação. Segurança, transparência, responsabilização e proteção dos investidores devem vir em primeiro lugar.
💬 A GRANDE PERGUNTA:
Quem deve ser responsabilizado financeiramente quando bilhões são roubados — os hackers, as corretoras ou todo o ecossistema?
#CryptoSecurity #CryptoHacks #TrandingTopic $BNB $BTC $ETH
O MAIOR ALERTA DE SEGURANÇA DO CRIPTO: QUEM REALMENTE PAGA O PREÇO?
Desde 2020, estima-se que US$ 22,68 BILHÕES tenham sido roubados em ataques ao setor cripto. E os números estão se tornando cada vez mais alarmantes.
📊 OS DANOS ANO A ANO:
🛑 2020: US$ 516M
🛑 2021: US$ 3,20B
🛑 2022: US$ 3,80B
🛑 2023: US$ 1,80B
🛑 2024: US$ 2,20B
🛑 2025: US$ 2,87B
🛑 2026: US$ 8,30B
O número mais perturbador? Só 2026 representa aproximadamente 36,6% do total reportado.
Mas aqui vai a pergunta mais importante:
Quando bilhões desaparecem por causa da exploração de vulnerabilidades, de sistemas comprometidos e de falhas de segurança, quem acaba arcando com as consequências?
* Investidores de varejo que perdem o dinheiro suado?
* Corretoras e plataformas que deveriam proteger bilhões em ativos?
* Desenvolvedores e equipes de segurança responsáveis por proteger a infraestrutura?
* Ou todo o setor cripto, que paga o preço com a perda de confiança e credibilidade?
O futuro das criptomoedas não pode ser construído apenas com inovação. Segurança, transparência, responsabilização e proteção dos investidores devem vir em primeiro lugar.
💬 A GRANDE PERGUNTA:
Quem deve ser responsabilizado financeiramente quando bilhões são roubados — os hackers, as corretoras ou todo o ecossistema?
#CryptoSecurity #CryptoHacks #TrandingTopic $BNB $BTC $ETH
2
107
·
--
hacks de criptomoedas na história hoje? 💀
algumas das grandes plataformas sofreram ataques recentemente
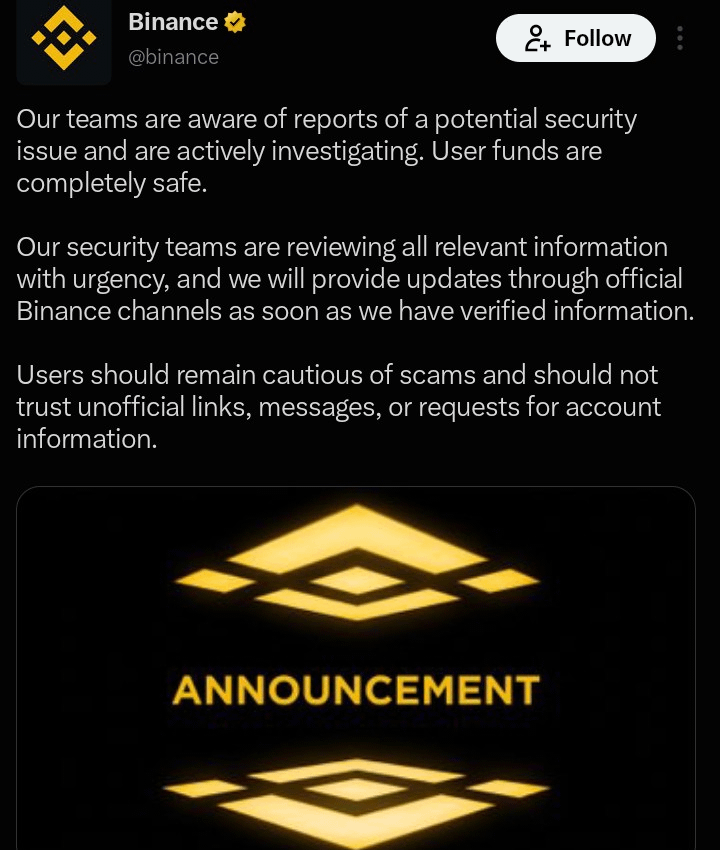
Binance: Hoje surgiram suspeitas de grandes saídas de carteiras quentes e preocupações com uma violação de segurança (relatos de movimentações de vários bilhões, congelamentos por emissores, comentários de CZ dizendo que parece um hack). A Binance está investigando e não confirmou perdas de clientes nem uma violação em toda a plataforma. É um incidente em andamento hoje, não um hack concluído e confirmado com perdas verificadas de usuários
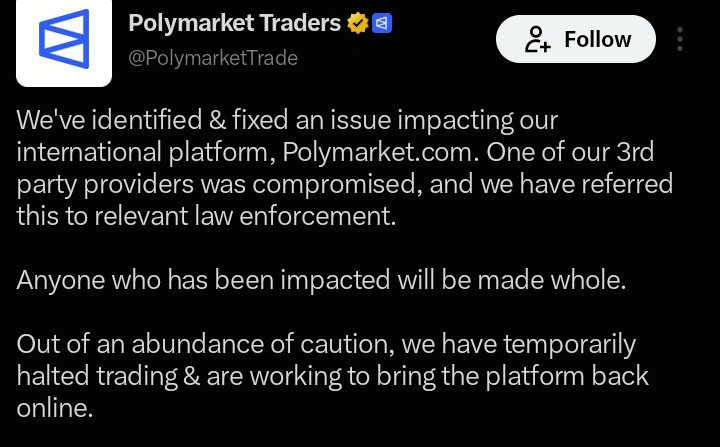
Polymarket — Incidente em 29 de outubro (por volta das 18:05 UTC, segundo relatos). Cerca de US$ 2,65–2,7 milhões foram drenados de usuários da plataforma internacional após o comprometimento de um provedor terceirizado (associado ao script de monitoramento DebugBear). A Polymarket suspendeu as negociações, corrigiu o problema, encaminhou o caso às autoridades policiais do Reino Unido e disse que os usuários afetados serão ressarcidos integralmente. Confirmado por vários veículos, incluindo The Block, Wired, WSJ, Reuters, Bloomberg, NBC e CNBC.
Avalanche / cofre relacionado à Fence Finance (~US$ 1,01 milhão em USDC): A exploração ocorreu por volta de 27–28 de outubro (UTC), não em 29 de outubro. Foi noticiada anteriormente e é um caso mais antigo.
Predict.fun: As perdas ocorreram em 22 e 27 de outubro (em ondas, totalizando cerca de US$ 398 mil–400 mil). Não foi hoje
tema principal da discussão
a Binance foi hackeada esta noite. eis o que realmente aconteceu 👇
→ mais de US$ 2 bilhões em $ETH e tokens saíram das carteiras quentes da Binance para um endereço recém-criado
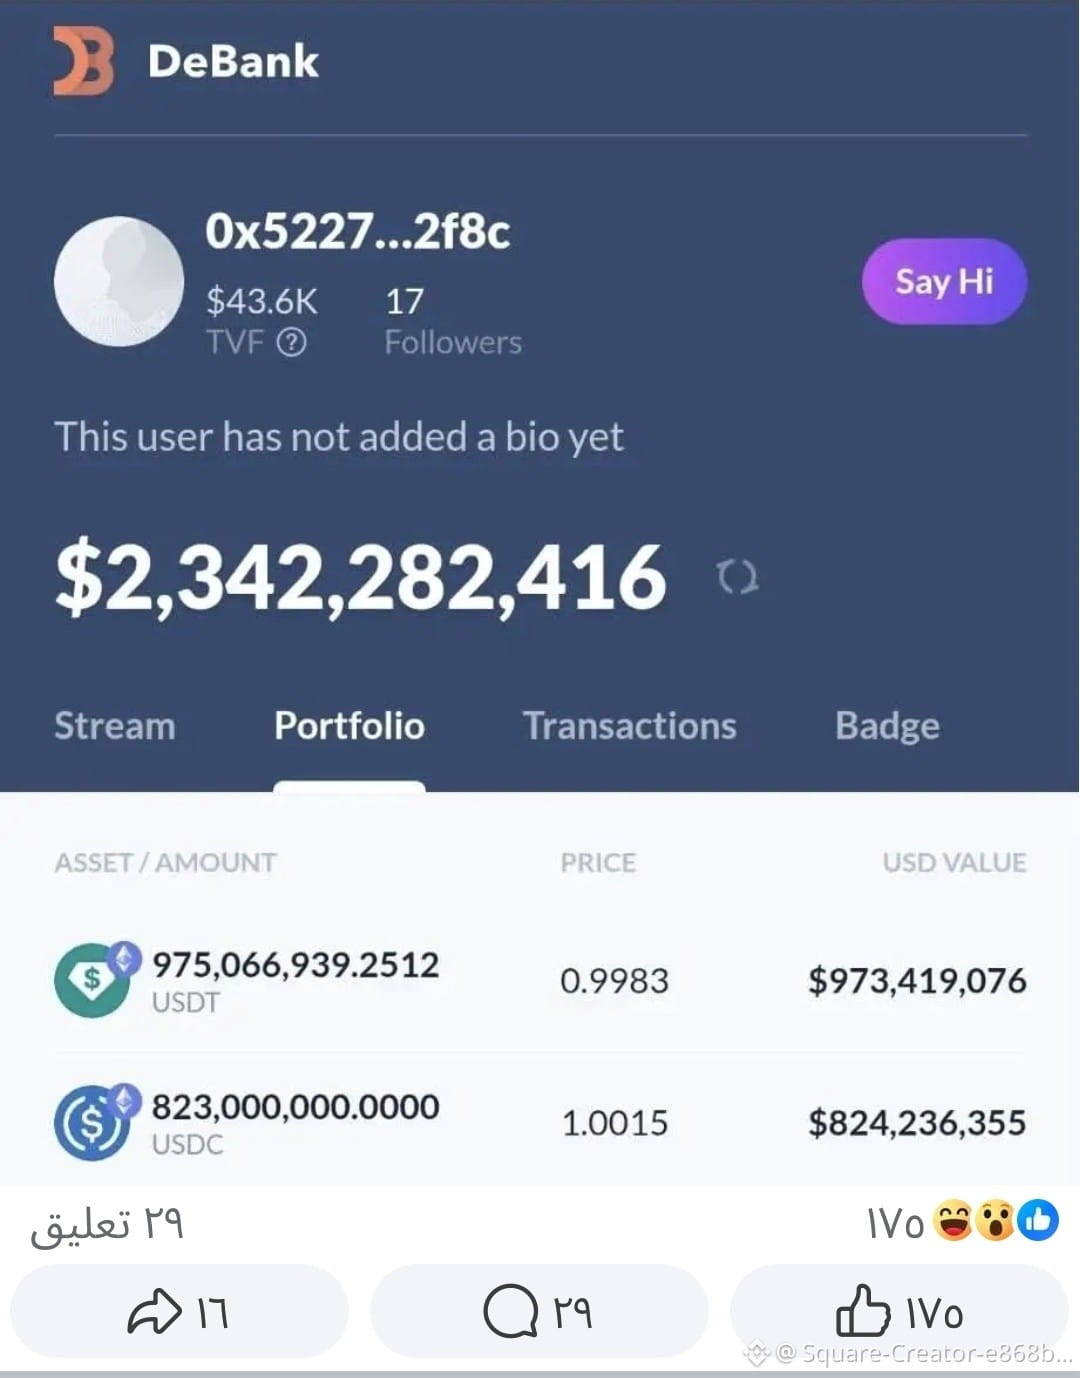
→ a Tether congelou cerca de US$ 971 milhões em USDT e a Circle congelou cerca de US$ 823 milhões em USDC. isso dá cerca de US$ 1,8 bilhão bloqueado antes que o hacker pudesse tocar nos fundos
→ mesmo assim, o hacker conseguiu vender alguns USDT em DEXs antes do congelamento
→ @cz_binance diz que os fundos dos usuários estão seguros e espera que todos sejam totalmente ressarcidos
→ o BTC caiu abaixo de US$ 79 mil e mais de US$ 600 milhões foram liquidados em uma hora
congelado não significa devolvido, então a atualização oficial da Binance é o que devemos acompanhar.
que noite insana
o BTC ainda pode chegar a US$ 100 mil antes de 2026?
#cryptohacks
hacks de criptomoedas na história hoje? 💀
algumas das grandes plataformas sofreram ataques recentemente
Binance: Hoje surgiram suspeitas de grandes saídas de carteiras quentes e preocupações com uma violação de segurança (relatos de movimentações de vários bilhões, congelamentos por emissores, comentários de CZ dizendo que parece um hack). A Binance está investigando e não confirmou perdas de clientes nem uma violação em toda a plataforma. É um incidente em andamento hoje, não um hack concluído e confirmado com perdas verificadas de usuários
Polymarket — Incidente em 29 de outubro (por volta das 18:05 UTC, segundo relatos). Cerca de US$ 2,65–2,7 milhões foram drenados de usuários da plataforma internacional após o comprometimento de um provedor terceirizado (associado ao script de monitoramento DebugBear). A Polymarket suspendeu as negociações, corrigiu o problema, encaminhou o caso às autoridades policiais do Reino Unido e disse que os usuários afetados serão ressarcidos integralmente. Confirmado por vários veículos, incluindo The Block, Wired, WSJ, Reuters, Bloomberg, NBC e CNBC.
Avalanche / cofre relacionado à Fence Finance (~US$ 1,01 milhão em USDC): A exploração ocorreu por volta de 27–28 de outubro (UTC), não em 29 de outubro. Foi noticiada anteriormente e é um caso mais antigo.
Predict.fun: As perdas ocorreram em 22 e 27 de outubro (em ondas, totalizando cerca de US$ 398 mil–400 mil). Não foi hoje
tema principal da discussão
a Binance foi hackeada esta noite. eis o que realmente aconteceu 👇
→ mais de US$ 2 bilhões em $ETH e tokens saíram das carteiras quentes da Binance para um endereço recém-criado
→ a Tether congelou cerca de US$ 971 milhões em USDT e a Circle congelou cerca de US$ 823 milhões em USDC. isso dá cerca de US$ 1,8 bilhão bloqueado antes que o hacker pudesse tocar nos fundos
→ mesmo assim, o hacker conseguiu vender alguns USDT em DEXs antes do congelamento
→ @cz_binance diz que os fundos dos usuários estão seguros e espera que todos sejam totalmente ressarcidos
→ o BTC caiu abaixo de US$ 79 mil e mais de US$ 600 milhões foram liquidados em uma hora
congelado não significa devolvido, então a atualização oficial da Binance é o que devemos acompanhar.
que noite insana
o BTC ainda pode chegar a US$ 100 mil antes de 2026?
#cryptohacks
algumas das grandes plataformas sofreram ataques recentemente
Binance: Hoje surgiram suspeitas de grandes saídas de carteiras quentes e preocupações com uma violação de segurança (relatos de movimentações de vários bilhões, congelamentos por emissores, comentários de CZ dizendo que parece um hack). A Binance está investigando e não confirmou perdas de clientes nem uma violação em toda a plataforma. É um incidente em andamento hoje, não um hack concluído e confirmado com perdas verificadas de usuários
Polymarket — Incidente em 29 de outubro (por volta das 18:05 UTC, segundo relatos). Cerca de US$ 2,65–2,7 milhões foram drenados de usuários da plataforma internacional após o comprometimento de um provedor terceirizado (associado ao script de monitoramento DebugBear). A Polymarket suspendeu as negociações, corrigiu o problema, encaminhou o caso às autoridades policiais do Reino Unido e disse que os usuários afetados serão ressarcidos integralmente. Confirmado por vários veículos, incluindo The Block, Wired, WSJ, Reuters, Bloomberg, NBC e CNBC.
Avalanche / cofre relacionado à Fence Finance (~US$ 1,01 milhão em USDC): A exploração ocorreu por volta de 27–28 de outubro (UTC), não em 29 de outubro. Foi noticiada anteriormente e é um caso mais antigo.
Predict.fun: As perdas ocorreram em 22 e 27 de outubro (em ondas, totalizando cerca de US$ 398 mil–400 mil). Não foi hoje
tema principal da discussão
a Binance foi hackeada esta noite. eis o que realmente aconteceu 👇
→ mais de US$ 2 bilhões em $ETH e tokens saíram das carteiras quentes da Binance para um endereço recém-criado
→ a Tether congelou cerca de US$ 971 milhões em USDT e a Circle congelou cerca de US$ 823 milhões em USDC. isso dá cerca de US$ 1,8 bilhão bloqueado antes que o hacker pudesse tocar nos fundos
→ mesmo assim, o hacker conseguiu vender alguns USDT em DEXs antes do congelamento
→ @cz_binance diz que os fundos dos usuários estão seguros e espera que todos sejam totalmente ressarcidos
→ o BTC caiu abaixo de US$ 79 mil e mais de US$ 600 milhões foram liquidados em uma hora
congelado não significa devolvido, então a atualização oficial da Binance é o que devemos acompanhar.
que noite insana
o BTC ainda pode chegar a US$ 100 mil antes de 2026?
#cryptohacks
1
264
A principal exchange de criptomoedas da Índia está em uma disputa pública com ZachXBT por causa de US$ 16 milhões movimentados ontem à noite.
Linha do tempo: em 21 de outubro, às 23h35 UTC+8, carteiras vinculadas à CoinDCX enviaram cerca de 15,99 milhões de USDT e 5.783 TRX para um único endereço na Tron, que depois dividiu os fundos — parte deles chegou à Binance, à OKX e à Gate, segundo o relatório da transação. O alerta veio de uma publicação de Darcy, da Salus.
O CEO da CoinDCX, Sumit Gupta, afirma que não se trata de um novo ataque: as carteiras foram criadas em janeiro de 2025 e comprometidas na violação de US$ 44 milhões do ano passado, e os hackers estão apenas reutilizando endereços antigos. Os fundos dos usuários estão seguros e as negociações seguem normalmente.
Mas ZachXBT contestou a versão: segundo ele, um dos endereços sinalizados continuou movimentando depósitos de usuários e recebendo fundos para taxas de gás até maio de 2026, além de ter enviado fundos para a carteira quente atual da CoinDCX — e questionou como uma carteira “morta” recebeu depósitos de usuários.
Cotações: BTC US$ 81.877 (-2,0%/24h), ETH US$ 2.403 (-2,6%/24h) — apenas contexto; nenhuma movimentação do mercado está ligada a isso.
Então, por que uma carteira “comprometida” em julho de 2025 ainda movimentava depósitos de usuários em maio de 2026? Faça sua própria pesquisa. $BTC #CryptoNews #CoinDCX #ExchangeSecurity #CryptoHacks
A principal exchange de criptomoedas da Índia está em uma disputa pública com ZachXBT por causa de US$ 16 milhões movimentados ontem à noite.
Linha do tempo: em 21 de outubro, às 23h35 UTC+8, carteiras vinculadas à CoinDCX enviaram cerca de 15,99 milhões de USDT e 5.783 TRX para um único endereço na Tron, que depois dividiu os fundos — parte deles chegou à Binance, à OKX e à Gate, segundo o relatório da transação. O alerta veio de uma publicação de Darcy, da Salus.
O CEO da CoinDCX, Sumit Gupta, afirma que não se trata de um novo ataque: as carteiras foram criadas em janeiro de 2025 e comprometidas na violação de US$ 44 milhões do ano passado, e os hackers estão apenas reutilizando endereços antigos. Os fundos dos usuários estão seguros e as negociações seguem normalmente.
Mas ZachXBT contestou a versão: segundo ele, um dos endereços sinalizados continuou movimentando depósitos de usuários e recebendo fundos para taxas de gás até maio de 2026, além de ter enviado fundos para a carteira quente atual da CoinDCX — e questionou como uma carteira “morta” recebeu depósitos de usuários.
Cotações: BTC US$ 81.877 (-2,0%/24h), ETH US$ 2.403 (-2,6%/24h) — apenas contexto; nenhuma movimentação do mercado está ligada a isso.
Então, por que uma carteira “comprometida” em julho de 2025 ainda movimentava depósitos de usuários em maio de 2026? Faça sua própria pesquisa. $BTC #CryptoNews #CoinDCX #ExchangeSecurity #CryptoHacks
Linha do tempo: em 21 de outubro, às 23h35 UTC+8, carteiras vinculadas à CoinDCX enviaram cerca de 15,99 milhões de USDT e 5.783 TRX para um único endereço na Tron, que depois dividiu os fundos — parte deles chegou à Binance, à OKX e à Gate, segundo o relatório da transação. O alerta veio de uma publicação de Darcy, da Salus.
O CEO da CoinDCX, Sumit Gupta, afirma que não se trata de um novo ataque: as carteiras foram criadas em janeiro de 2025 e comprometidas na violação de US$ 44 milhões do ano passado, e os hackers estão apenas reutilizando endereços antigos. Os fundos dos usuários estão seguros e as negociações seguem normalmente.
Mas ZachXBT contestou a versão: segundo ele, um dos endereços sinalizados continuou movimentando depósitos de usuários e recebendo fundos para taxas de gás até maio de 2026, além de ter enviado fundos para a carteira quente atual da CoinDCX — e questionou como uma carteira “morta” recebeu depósitos de usuários.
Cotações: BTC US$ 81.877 (-2,0%/24h), ETH US$ 2.403 (-2,6%/24h) — apenas contexto; nenhuma movimentação do mercado está ligada a isso.
Então, por que uma carteira “comprometida” em julho de 2025 ainda movimentava depósitos de usuários em maio de 2026? Faça sua própria pesquisa. $BTC #CryptoNews #CoinDCX #ExchangeSecurity #CryptoHacks
44
·
--
A Qubic afirma que sementes fracas de carteiras, e não uma falha do protocolo, causaram uma perda de 2,94 trilhões de QU.
A Qubic confirmou que um invasor esvaziou 1.404 carteiras e roubou cerca de 2,94 trilhões de QU entre 17 e 18 de outubro, atribuindo o ocorrido à geração fraca de sementes de carteira.
A aleatoriedade das sementes era insuficiente em iPhones, iPads (em qualquer navegador antes de 18 de outubro), Macs (no Safari antes dessa data) e no aplicativo da Qubic para iOS até julho de 2025.
Os validadores interromperam a blockchain no tick 85.371.949, congelando 87,1% dos fundos; os 12,9% restantes foram transferidos para a MEXC, que congelou a conta, e as exchanges suspenderam os depósitos e saques de QUBIC.
Em setembro, foram registrados 55 ataques a criptomoedas, com prejuízos de cerca de US$ 766,5 milhões — 462% a mais que em agosto —, incluindo US$ 387 milhões perdidos na Bitget e US$ 320 milhões na Liquid Network.
Como as blockchains de camada 1 devem aprimorar a geração de sementes para proteger os usuários sem prejudicar a usabilidade?
#Qubic #CryptoSecurity #Blockchain #AtaquesCripto
A Qubic afirma que sementes fracas de carteiras, e não uma falha do protocolo, causaram uma perda de 2,94 trilhões de QU.
A Qubic confirmou que um invasor esvaziou 1.404 carteiras e roubou cerca de 2,94 trilhões de QU entre 17 e 18 de outubro, atribuindo o ocorrido à geração fraca de sementes de carteira.
A aleatoriedade das sementes era insuficiente em iPhones, iPads (em qualquer navegador antes de 18 de outubro), Macs (no Safari antes dessa data) e no aplicativo da Qubic para iOS até julho de 2025.
Os validadores interromperam a blockchain no tick 85.371.949, congelando 87,1% dos fundos; os 12,9% restantes foram transferidos para a MEXC, que congelou a conta, e as exchanges suspenderam os depósitos e saques de QUBIC.
Em setembro, foram registrados 55 ataques a criptomoedas, com prejuízos de cerca de US$ 766,5 milhões — 462% a mais que em agosto —, incluindo US$ 387 milhões perdidos na Bitget e US$ 320 milhões na Liquid Network.
Como as blockchains de camada 1 devem aprimorar a geração de sementes para proteger os usuários sem prejudicar a usabilidade?
#Qubic #CryptoSecurity #Blockchain #AtaquesCripto
A Qubic confirmou que um invasor esvaziou 1.404 carteiras e roubou cerca de 2,94 trilhões de QU entre 17 e 18 de outubro, atribuindo o ocorrido à geração fraca de sementes de carteira.
A aleatoriedade das sementes era insuficiente em iPhones, iPads (em qualquer navegador antes de 18 de outubro), Macs (no Safari antes dessa data) e no aplicativo da Qubic para iOS até julho de 2025.
Os validadores interromperam a blockchain no tick 85.371.949, congelando 87,1% dos fundos; os 12,9% restantes foram transferidos para a MEXC, que congelou a conta, e as exchanges suspenderam os depósitos e saques de QUBIC.
Em setembro, foram registrados 55 ataques a criptomoedas, com prejuízos de cerca de US$ 766,5 milhões — 462% a mais que em agosto —, incluindo US$ 387 milhões perdidos na Bitget e US$ 320 milhões na Liquid Network.
Como as blockchains de camada 1 devem aprimorar a geração de sementes para proteger os usuários sem prejudicar a usabilidade?
#Qubic #CryptoSecurity #Blockchain #AtaquesCripto
1
14
·
--
Verificado
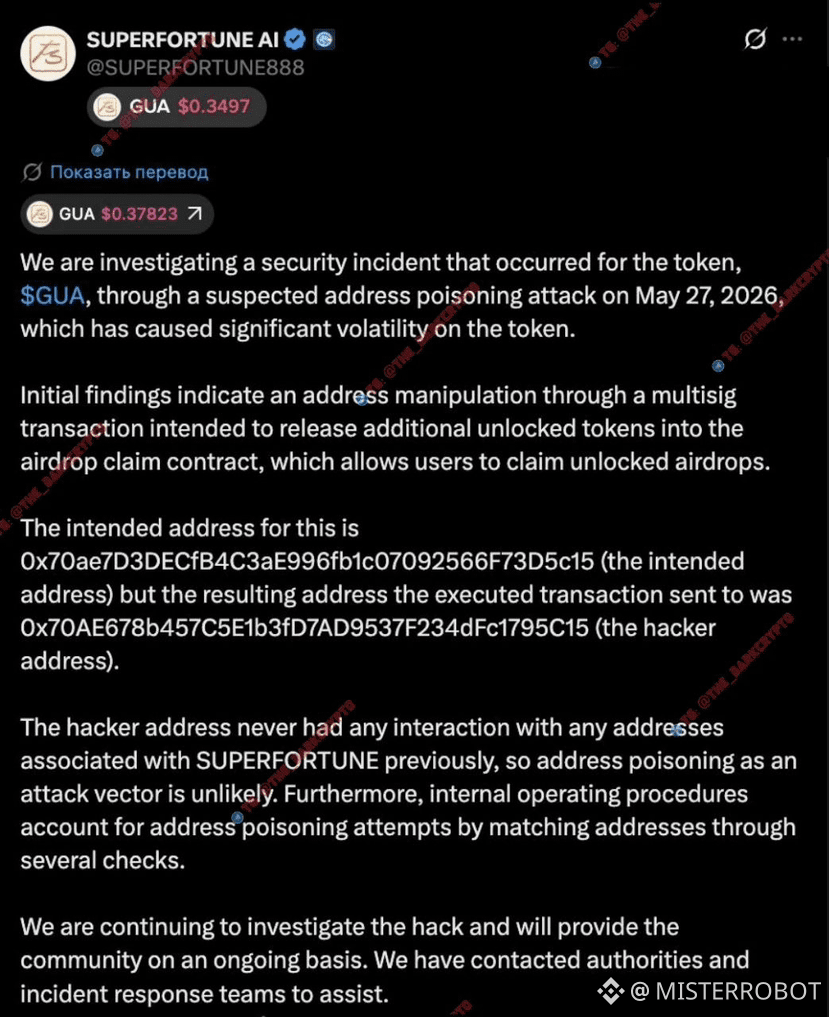
🚨 HACKER RECEBEU AIRDROP EM VEZ DOS DETENTORES DO TOKEN — COMO ISSO É POSSÍVEL?
A equipe #Superfortune conseguiu enviar um airdrop… direto para o bolso do hacker. Não, isso não é uma piada.
Durante uma transação multisig, o criminoso de alguma forma trocou o endereço do destinatário. No final, os tokens #GUA foram parar na carteira do hacker 0x70ae67…5c15 — em vez do contrato oficial do airdrop 0x70ae7d…5c15. A diferença entre os endereços é apenas alguns caracteres no meio. E isso foi o suficiente.
O mais interessante: a própria equipe exclui a clássica tática de address poisoning — uma vez que o endereço do hacker nunca interagiu com a infraestrutura do projeto antes do incidente. Isso significa que o vetor de ataque foi outro, e provavelmente mais sofisticado — possivelmente, a comprometimento de um dos signatários ou uma troca no nível da interface.
O mercado reagiu rapidamente:
📉 $GUA — menos 75% em 24 horas
Mais um lembrete: mesmo multisig não é uma panaceia, se houver um elo fraco na cadeia de assinaturas. Sempre verifique os endereços byte a byte, e não visualmente.
#cryptohacks #Airdrop #Web3Security #defi
Se esse conteúdo foi útil — se inscreva, aqui eu analiso regularmente incidentes e descobertas do mundo cripto 🔔
🚨 HACKER RECEBEU AIRDROP EM VEZ DOS DETENTORES DO TOKEN — COMO ISSO É POSSÍVEL?
A equipe #Superfortune conseguiu enviar um airdrop… direto para o bolso do hacker. Não, isso não é uma piada.
Durante uma transação multisig, o criminoso de alguma forma trocou o endereço do destinatário. No final, os tokens #GUA foram parar na carteira do hacker 0x70ae67…5c15 — em vez do contrato oficial do airdrop 0x70ae7d…5c15. A diferença entre os endereços é apenas alguns caracteres no meio. E isso foi o suficiente.
O mais interessante: a própria equipe exclui a clássica tática de address poisoning — uma vez que o endereço do hacker nunca interagiu com a infraestrutura do projeto antes do incidente. Isso significa que o vetor de ataque foi outro, e provavelmente mais sofisticado — possivelmente, a comprometimento de um dos signatários ou uma troca no nível da interface.
O mercado reagiu rapidamente:
📉 $GUA — menos 75% em 24 horas
Mais um lembrete: mesmo multisig não é uma panaceia, se houver um elo fraco na cadeia de assinaturas. Sempre verifique os endereços byte a byte, e não visualmente.
#cryptohacks #Airdrop #Web3Security #defi
Se esse conteúdo foi útil — se inscreva, aqui eu analiso regularmente incidentes e descobertas do mundo cripto 🔔
A equipe #Superfortune conseguiu enviar um airdrop… direto para o bolso do hacker. Não, isso não é uma piada.
Durante uma transação multisig, o criminoso de alguma forma trocou o endereço do destinatário. No final, os tokens #GUA foram parar na carteira do hacker 0x70ae67…5c15 — em vez do contrato oficial do airdrop 0x70ae7d…5c15. A diferença entre os endereços é apenas alguns caracteres no meio. E isso foi o suficiente.
O mais interessante: a própria equipe exclui a clássica tática de address poisoning — uma vez que o endereço do hacker nunca interagiu com a infraestrutura do projeto antes do incidente. Isso significa que o vetor de ataque foi outro, e provavelmente mais sofisticado — possivelmente, a comprometimento de um dos signatários ou uma troca no nível da interface.
O mercado reagiu rapidamente:
📉 $GUA — menos 75% em 24 horas
Mais um lembrete: mesmo multisig não é uma panaceia, se houver um elo fraco na cadeia de assinaturas. Sempre verifique os endereços byte a byte, e não visualmente.
#cryptohacks #Airdrop #Web3Security #defi
Se esse conteúdo foi útil — se inscreva, aqui eu analiso regularmente incidentes e descobertas do mundo cripto 🔔
2
4
5k

$BTC AND $ETH TOMBANDO COMO HACKERS BATERAM RECORDE DE ALTOS EM 2026 🔥
207 hacks em seis meses — este é o maior de todos os tempos. Grupos ligados à Coreia do Norte foram responsáveis por 66% dos US$ 972 milhões roubados, com dois exploits sozinhos drenando US$ 577 milhões de KelpDAO e Drift Protocol.
Contratos inteligentes não são o único ponto fraco. Falhas na infraestrutura causaram 76% das perdas, apesar de apenas 15% dos incidentes. O TVL em DeFi caiu de US$ 115B para US$ 70B no mesmo período.
Bitcoin caiu 28%, ETH caiu 40%. Esse tipo de pressão faz “fracos de mão” saírem rápido. Você vai continuar comprado ou vai sair?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#BTC #Ethereum #CryptoHacks #MarketCrash
🔥
$BTC AND $ETH TOMBANDO COMO HACKERS BATERAM RECORDE DE ALTOS EM 2026 🔥
207 hacks em seis meses — este é o maior de todos os tempos. Grupos ligados à Coreia do Norte foram responsáveis por 66% dos US$ 972 milhões roubados, com dois exploits sozinhos drenando US$ 577 milhões de KelpDAO e Drift Protocol.
Contratos inteligentes não são o único ponto fraco. Falhas na infraestrutura causaram 76% das perdas, apesar de apenas 15% dos incidentes. O TVL em DeFi caiu de US$ 115B para US$ 70B no mesmo período.
Bitcoin caiu 28%, ETH caiu 40%. Esse tipo de pressão faz “fracos de mão” saírem rápido. Você vai continuar comprado ou vai sair?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#BTC #Ethereum #CryptoHacks #MarketCrash
🔥
207 hacks em seis meses — este é o maior de todos os tempos. Grupos ligados à Coreia do Norte foram responsáveis por 66% dos US$ 972 milhões roubados, com dois exploits sozinhos drenando US$ 577 milhões de KelpDAO e Drift Protocol.
Contratos inteligentes não são o único ponto fraco. Falhas na infraestrutura causaram 76% das perdas, apesar de apenas 15% dos incidentes. O TVL em DeFi caiu de US$ 115B para US$ 70B no mesmo período.
Bitcoin caiu 28%, ETH caiu 40%. Esse tipo de pressão faz “fracos de mão” saírem rápido. Você vai continuar comprado ou vai sair?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#BTC #Ethereum #CryptoHacks #MarketCrash
🔥
66
💥 O Lazarus Group está Cozinhando Cripto em 2026 ⚠️
Hackeres norte-coreanos acabaram de soltar alguns dos maiores exploits deste ano:
Drift Protocol → US$ 285M
Kelp DAO → US$ 292M
Táticas Sujas:
Ofertas de emprego falsas & chamadas com deepfake 😈
Malware em laptops de desenvolvedores para roubar chaves
Explorações de pontes & jogadas com garantias falsas
Eles planejam ataques por meses... super pacientes & perigosos.
Fiquem Seguros, Reis:
Carteira de hardware apenas
Nunca compartilhe seed/chaves privadas
Verifique cada link & arquivo duas vezes
Os projetos precisam melhorar a segurança AGORA!
Você está junto contra o Lazarus ou ainda clicando em links aleatórios? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
💥 O Lazarus Group está Cozinhando Cripto em 2026 ⚠️
Hackeres norte-coreanos acabaram de soltar alguns dos maiores exploits deste ano:
Drift Protocol → US$ 285M
Kelp DAO → US$ 292M
Táticas Sujas:
Ofertas de emprego falsas & chamadas com deepfake 😈
Malware em laptops de desenvolvedores para roubar chaves
Explorações de pontes & jogadas com garantias falsas
Eles planejam ataques por meses... super pacientes & perigosos.
Fiquem Seguros, Reis:
Carteira de hardware apenas
Nunca compartilhe seed/chaves privadas
Verifique cada link & arquivo duas vezes
Os projetos precisam melhorar a segurança AGORA!
Você está junto contra o Lazarus ou ainda clicando em links aleatórios? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
Hackeres norte-coreanos acabaram de soltar alguns dos maiores exploits deste ano:
Drift Protocol → US$ 285M
Kelp DAO → US$ 292M
Táticas Sujas:
Ofertas de emprego falsas & chamadas com deepfake 😈
Malware em laptops de desenvolvedores para roubar chaves
Explorações de pontes & jogadas com garantias falsas
Eles planejam ataques por meses... super pacientes & perigosos.
Fiquem Seguros, Reis:
Carteira de hardware apenas
Nunca compartilhe seed/chaves privadas
Verifique cada link & arquivo duas vezes
Os projetos precisam melhorar a segurança AGORA!
Você está junto contra o Lazarus ou ainda clicando em links aleatórios? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
3
655
#sandboxsandsuspectedinfinitemintflawonbase
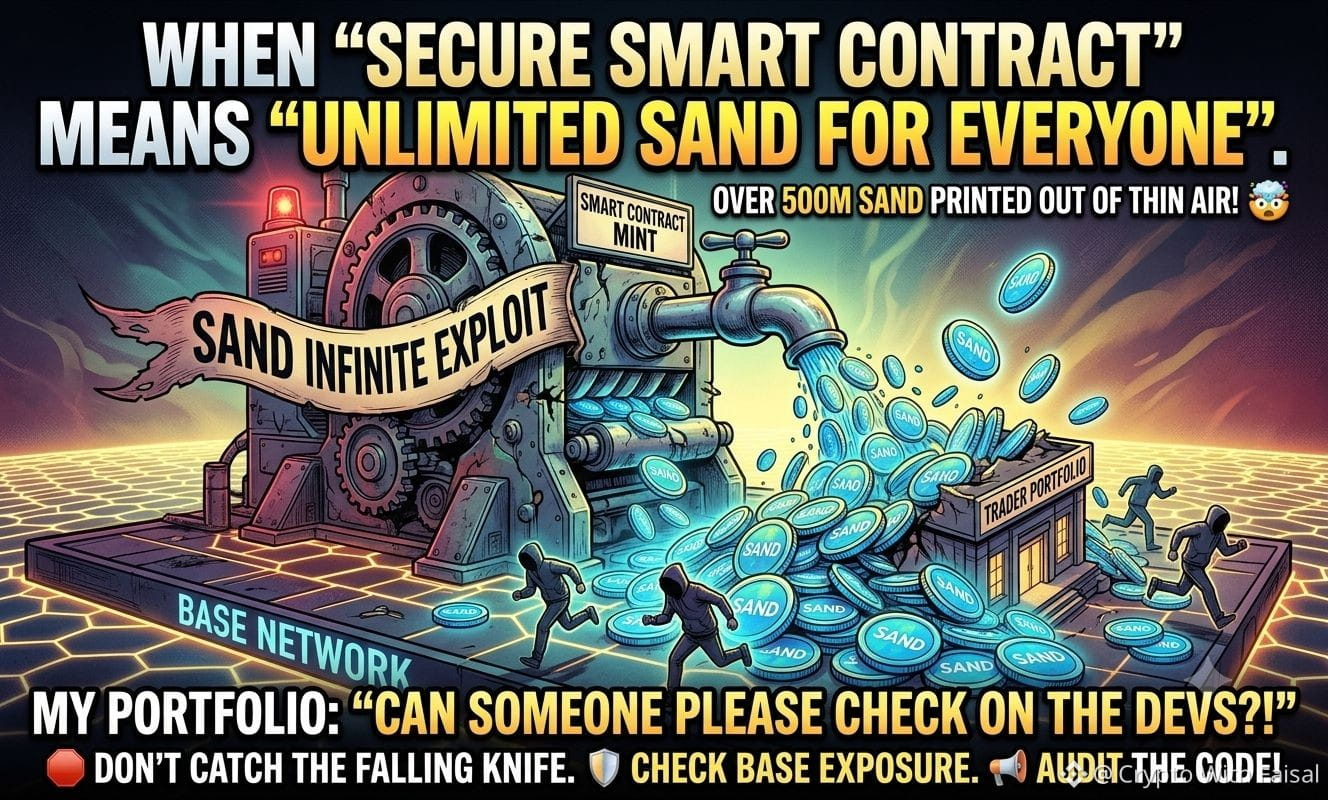
🚨 FALHA CRÍTICA EM CONTRATO SMART NA BASE! 🚨
Um enorme exploit de cunhagem infinita acabou de atingir o mercado. Mais de 500 MILHÕES de tokens SAND foram criados do nada devido a uma falha grave de contrato inteligente na rede Base.
As condições do mercado já estão difíceis o bastante, sem lidar com código corrompido inundando a oferta!
Plano de Ação Imediato para Traders:
🛑 Afaste-se do SAND: Não tente “pegar a queda”. Comprar agora o fundo é extremamente arriscado.
🛡️ Revise sua Exposição: Confira novamente a exposição do seu portfólio a outros ativos na rede Base, só para garantir.
📢 Aguarde Atualizações Oficiais: Fique de olho em um comunicado formal e em um post-mortem da equipe do The Sandbox.
Desenvolvedores precisam priorizar a auditoria do código para que possamos negociar em paz. Fiquem seguros aí fora!
⚠️ Aviso: Faça sempre sua própria pesquisa. Isto não é aconselhamento financeiro.
#cryptohacks #SmartContractExploit
CLIQUE abaixo 👇 PARA OPERAR
$SOL $TRB $DASH
{future}(DASHUSDT)
{future}(SOLUSDT)
{future}(TRBUSDT)
#sandboxsandsuspectedinfinitemintflawonbase
🚨 FALHA CRÍTICA EM CONTRATO SMART NA BASE! 🚨
Um enorme exploit de cunhagem infinita acabou de atingir o mercado. Mais de 500 MILHÕES de tokens SAND foram criados do nada devido a uma falha grave de contrato inteligente na rede Base.
As condições do mercado já estão difíceis o bastante, sem lidar com código corrompido inundando a oferta!
Plano de Ação Imediato para Traders:
🛑 Afaste-se do SAND: Não tente “pegar a queda”. Comprar agora o fundo é extremamente arriscado.
🛡️ Revise sua Exposição: Confira novamente a exposição do seu portfólio a outros ativos na rede Base, só para garantir.
📢 Aguarde Atualizações Oficiais: Fique de olho em um comunicado formal e em um post-mortem da equipe do The Sandbox.
Desenvolvedores precisam priorizar a auditoria do código para que possamos negociar em paz. Fiquem seguros aí fora!
⚠️ Aviso: Faça sempre sua própria pesquisa. Isto não é aconselhamento financeiro.
#cryptohacks #SmartContractExploit
CLIQUE abaixo 👇 PARA OPERAR
$SOL $TRB $DASH
🚨 FALHA CRÍTICA EM CONTRATO SMART NA BASE! 🚨
Um enorme exploit de cunhagem infinita acabou de atingir o mercado. Mais de 500 MILHÕES de tokens SAND foram criados do nada devido a uma falha grave de contrato inteligente na rede Base.
As condições do mercado já estão difíceis o bastante, sem lidar com código corrompido inundando a oferta!
Plano de Ação Imediato para Traders:
🛑 Afaste-se do SAND: Não tente “pegar a queda”. Comprar agora o fundo é extremamente arriscado.
🛡️ Revise sua Exposição: Confira novamente a exposição do seu portfólio a outros ativos na rede Base, só para garantir.
📢 Aguarde Atualizações Oficiais: Fique de olho em um comunicado formal e em um post-mortem da equipe do The Sandbox.
Desenvolvedores precisam priorizar a auditoria do código para que possamos negociar em paz. Fiquem seguros aí fora!
⚠️ Aviso: Faça sempre sua própria pesquisa. Isto não é aconselhamento financeiro.
#cryptohacks #SmartContractExploit
CLIQUE abaixo 👇 PARA OPERAR
$SOL $TRB $DASH
2
2.2k
🚨 US$ 11 BILHÕES APAGADOS EM 6 MESES – A MAIOR ONDA DE HACKS DA HISTÓRIA DO CRIPTO 💥
Mais de 212 exploits on-chain este ano, com grupos ligados à Coreia do Norte ficando com 55% das perdas totais. A história real não são apenas os números – é como eles estão executando esses golpes.
🔍 Os 4 principais ataques (KelpDAO, Drift Protocol, Resolv, CowSwap) responderam por 64% de todo o dano, e nenhum foi um bug simples de código. Os atacantes comprometeram credenciais de desenvolvedores, manipularam a infraestrutura de RPC e exploraram configurações de validadores de ponto único. Até golpes de recrutamento no LinkedIn estão sendo usados para roubar chaves de administrador.
📊 A Ethereum ainda lidera em perdas absolutas (US$ 332M), mas a Solana agora está #2 – com 98% dos seus US$ 326M vindo de chaves privadas comprometidas e infraestrutura de assinatura. Enquanto isso, a Arbitrum viu o primeiro exploit de todos os tempos usando delegação de carteira EIP-7702. A superfície de ataque está se expandindo mais rápido do que a maioria dos traders imagina.
💬 Se você tem ativos em qualquer rede, qual é a sua maior vulnerabilidade hoje? É o protocolo, a ponte ou a sua própria gestão de chaves? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #CryptoHacks #ETH #SOL #DeFi #Security
🛡️ 🔍
🚨 US$ 11 BILHÕES APAGADOS EM 6 MESES – A MAIOR ONDA DE HACKS DA HISTÓRIA DO CRIPTO 💥
Mais de 212 exploits on-chain este ano, com grupos ligados à Coreia do Norte ficando com 55% das perdas totais. A história real não são apenas os números – é como eles estão executando esses golpes.
🔍 Os 4 principais ataques (KelpDAO, Drift Protocol, Resolv, CowSwap) responderam por 64% de todo o dano, e nenhum foi um bug simples de código. Os atacantes comprometeram credenciais de desenvolvedores, manipularam a infraestrutura de RPC e exploraram configurações de validadores de ponto único. Até golpes de recrutamento no LinkedIn estão sendo usados para roubar chaves de administrador.
📊 A Ethereum ainda lidera em perdas absolutas (US$ 332M), mas a Solana agora está #2 – com 98% dos seus US$ 326M vindo de chaves privadas comprometidas e infraestrutura de assinatura. Enquanto isso, a Arbitrum viu o primeiro exploit de todos os tempos usando delegação de carteira EIP-7702. A superfície de ataque está se expandindo mais rápido do que a maioria dos traders imagina.
💬 Se você tem ativos em qualquer rede, qual é a sua maior vulnerabilidade hoje? É o protocolo, a ponte ou a sua própria gestão de chaves? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #CryptoHacks #ETH #SOL #DeFi #Security
🛡️ 🔍
Mais de 212 exploits on-chain este ano, com grupos ligados à Coreia do Norte ficando com 55% das perdas totais. A história real não são apenas os números – é como eles estão executando esses golpes.
🔍 Os 4 principais ataques (KelpDAO, Drift Protocol, Resolv, CowSwap) responderam por 64% de todo o dano, e nenhum foi um bug simples de código. Os atacantes comprometeram credenciais de desenvolvedores, manipularam a infraestrutura de RPC e exploraram configurações de validadores de ponto único. Até golpes de recrutamento no LinkedIn estão sendo usados para roubar chaves de administrador.
📊 A Ethereum ainda lidera em perdas absolutas (US$ 332M), mas a Solana agora está #2 – com 98% dos seus US$ 326M vindo de chaves privadas comprometidas e infraestrutura de assinatura. Enquanto isso, a Arbitrum viu o primeiro exploit de todos os tempos usando delegação de carteira EIP-7702. A superfície de ataque está se expandindo mais rápido do que a maioria dos traders imagina.
💬 Se você tem ativos em qualquer rede, qual é a sua maior vulnerabilidade hoje? É o protocolo, a ponte ou a sua própria gestão de chaves? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #CryptoHacks #ETH #SOL #DeFi #Security
🛡️ 🔍
57
·
--
Bullish
Em 2026, o valor roubado em DeFi já ultrapassou 750 milhões de dólares. Eu dei uma olhada na lista de vítimas e alguns deles eram projetos auditados. Muita gente acha que ter um relatório de auditoria significa segurança, mas os dados de 2026 dizem exatamente o oposto: o Kelp DAO foi roubado em 293 milhões de dólares, a maior quantia do ano, e o ataque ocorreu por uma falha no contrato de bridge; o Silo V2 foi manipulado por oráculos, também depois da auditoria.
Auditoria não é um amuleto, então qual é o verdadeiro significado da auditoria? 🤔
【Eu pesquisei quatro empresas de auditoria no Genius Terminal】
Halborn, Cantina, HackenProof, Borg Research, essas quatro têm suas especializações no setor. A Halborn já auditou mais de 200 projetos de blockchain, focando em falhas de contratos inteligentes e infraestrutura; a Cantina é conhecida por suas auditorias em estilo de competição, onde vários pesquisadores independentes desafiam o mesmo código ao mesmo tempo; a HackenProof é especializada em gestão de bug bounty e testes de penetração; a Borg Research tem uma abordagem voltada para a verificação de protocolos criptográficos de base.
Eu acho que o interessante neste conjunto não é a quantidade, mas a cobertura. A perspectiva de uma única empresa de auditoria tem pontos cegos, e as quatro abordam de ângulos diferentes, teoricamente reduzindo as superfícies de ataque que podem ser ignoradas.
【Qual é a essência da auditoria】
Eu pessoalmente acredito que as quatro empresas de auditoria não oferecem uma garantia de 'não ser hackeado', mas sim um sinal: essa equipe está disposta a gastar dinheiro para que pessoas externas identifiquem problemas, e não apenas uma vez. O custo de auditoria no setor varia de 25 mil a 200 mil dólares, enquanto um ataque bem-sucedido em DeFi pode causar perdas de 5 milhões a centenas de milhões de dólares. Essa proporção faz o custo de uma auditoria adicional totalmente razoável.
"A quantidade de auditorias de segurança não representa segurança, mas representa a atitude do projeto em relação ao risco."
【Significado para $GENIUS 】🔑
Depois que os Ghost Orders foram para a blockchain, a funcionalidade de transações privadas do Genius Terminal pôde realmente se concretizar, e os usuários passaram a ter disposição para realizar grandes transações na plataforma. O volume de grandes transações eleva o GMV da plataforma, e o retorno recomendado para os detentores de tokens $USDC se torna sustentável. Segurança não é um bônus, é a premissa de todo o ciclo.
@GeniusOfficial $GENIUS #genius #defi #cryptohacks
Em 2026, o valor roubado em DeFi já ultrapassou 750 milhões de dólares. Eu dei uma olhada na lista de vítimas e alguns deles eram projetos auditados. Muita gente acha que ter um relatório de auditoria significa segurança, mas os dados de 2026 dizem exatamente o oposto: o Kelp DAO foi roubado em 293 milhões de dólares, a maior quantia do ano, e o ataque ocorreu por uma falha no contrato de bridge; o Silo V2 foi manipulado por oráculos, também depois da auditoria.
Auditoria não é um amuleto, então qual é o verdadeiro significado da auditoria? 🤔
【Eu pesquisei quatro empresas de auditoria no Genius Terminal】
Halborn, Cantina, HackenProof, Borg Research, essas quatro têm suas especializações no setor. A Halborn já auditou mais de 200 projetos de blockchain, focando em falhas de contratos inteligentes e infraestrutura; a Cantina é conhecida por suas auditorias em estilo de competição, onde vários pesquisadores independentes desafiam o mesmo código ao mesmo tempo; a HackenProof é especializada em gestão de bug bounty e testes de penetração; a Borg Research tem uma abordagem voltada para a verificação de protocolos criptográficos de base.
Eu acho que o interessante neste conjunto não é a quantidade, mas a cobertura. A perspectiva de uma única empresa de auditoria tem pontos cegos, e as quatro abordam de ângulos diferentes, teoricamente reduzindo as superfícies de ataque que podem ser ignoradas.
【Qual é a essência da auditoria】
Eu pessoalmente acredito que as quatro empresas de auditoria não oferecem uma garantia de 'não ser hackeado', mas sim um sinal: essa equipe está disposta a gastar dinheiro para que pessoas externas identifiquem problemas, e não apenas uma vez. O custo de auditoria no setor varia de 25 mil a 200 mil dólares, enquanto um ataque bem-sucedido em DeFi pode causar perdas de 5 milhões a centenas de milhões de dólares. Essa proporção faz o custo de uma auditoria adicional totalmente razoável.
"A quantidade de auditorias de segurança não representa segurança, mas representa a atitude do projeto em relação ao risco."
【Significado para $GENIUS 】🔑
Depois que os Ghost Orders foram para a blockchain, a funcionalidade de transações privadas do Genius Terminal pôde realmente se concretizar, e os usuários passaram a ter disposição para realizar grandes transações na plataforma. O volume de grandes transações eleva o GMV da plataforma, e o retorno recomendado para os detentores de tokens $USDC se torna sustentável. Segurança não é um bônus, é a premissa de todo o ciclo.
@GeniusOfficial $GENIUS #genius #defi #cryptohacks
Auditoria não é um amuleto, então qual é o verdadeiro significado da auditoria? 🤔
【Eu pesquisei quatro empresas de auditoria no Genius Terminal】
Halborn, Cantina, HackenProof, Borg Research, essas quatro têm suas especializações no setor. A Halborn já auditou mais de 200 projetos de blockchain, focando em falhas de contratos inteligentes e infraestrutura; a Cantina é conhecida por suas auditorias em estilo de competição, onde vários pesquisadores independentes desafiam o mesmo código ao mesmo tempo; a HackenProof é especializada em gestão de bug bounty e testes de penetração; a Borg Research tem uma abordagem voltada para a verificação de protocolos criptográficos de base.
Eu acho que o interessante neste conjunto não é a quantidade, mas a cobertura. A perspectiva de uma única empresa de auditoria tem pontos cegos, e as quatro abordam de ângulos diferentes, teoricamente reduzindo as superfícies de ataque que podem ser ignoradas.
【Qual é a essência da auditoria】
Eu pessoalmente acredito que as quatro empresas de auditoria não oferecem uma garantia de 'não ser hackeado', mas sim um sinal: essa equipe está disposta a gastar dinheiro para que pessoas externas identifiquem problemas, e não apenas uma vez. O custo de auditoria no setor varia de 25 mil a 200 mil dólares, enquanto um ataque bem-sucedido em DeFi pode causar perdas de 5 milhões a centenas de milhões de dólares. Essa proporção faz o custo de uma auditoria adicional totalmente razoável.
"A quantidade de auditorias de segurança não representa segurança, mas representa a atitude do projeto em relação ao risco."
【Significado para $GENIUS 】🔑
Depois que os Ghost Orders foram para a blockchain, a funcionalidade de transações privadas do Genius Terminal pôde realmente se concretizar, e os usuários passaram a ter disposição para realizar grandes transações na plataforma. O volume de grandes transações eleva o GMV da plataforma, e o retorno recomendado para os detentores de tokens $USDC se torna sustentável. Segurança não é um bônus, é a premissa de todo o ciclo.
@GeniusOfficial $GENIUS #genius #defi #cryptohacks
2
137
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#WhatWillDriveCryptoandStocks’NextRebound?
37,603 visualizações
575 discutindo
2
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
11,654 visualizações
272 discutindo
3
#JaneStreetNearlyOctuplesFidelityBitcoinETFHoldings
34 visualizações
17 discutindo
4
#HuangExitNvidiaStrategyInFocus
182,545 visualizações
1,602 discutindo
5
#AnthropicRejectsIPODelayValuationinQuestion
804,169 visualizações
5,767 discutindo
6
#HedgeFundsCMEBitcoinNetShortsFall89%
16,157 visualizações
245 discutindo
7
#BitMineReports$6.3BNetLossForFiscal2026
25,952 visualizações
196 discutindo
8
#BitcoinETFOutflowsHit1.6B
862 visualizações
35 discutindo
9
#TradFiForBeginners
572,576 visualizações
3,984 discutindo
10
#SoFiExpandsSoFiUSDStablecoinToPolygon
9,537 visualizações
130 discutindo