
#cryptosecurity
cryptosecurity
9.4M visualizações
15,536 discutindo
Popular
Últimas

·
--
AUTORIDADES DOS EUA AVANÇAM PARA APREENDER US$ 1.2 BILHÃO APÓS ATAQUE HACKER À BINANCE!
Segundo informações, o Departamento de Justiça dos EUA obteve autorização judicial para apreender ou congelar mais de US$ 1.2B vinculados ao ataque hacker de US$ 6.3B contra a Binance no mês passado.
O ataque foi atribuído ao grupo TraderTraitor, da Coreia do Norte.
Segundo informações, as autoridades também desmantelaram a infraestrutura por trás do “FaceStealer”, uma operação ligada ao roubo de mais de US$ 400M em criptomoedas ao longo de 18 meses.
Os hackers teriam usado:
• Reuniões falsas no Zoom e no Microsoft Teams
• Deepfakes de IA e contas roubadas
• Malware disfarçado de software legítimo
O FBI também alertou que hackers norte-coreanos estão mirando cada vez mais desenvolvedores de código aberto, incluindo mantenedores de pacotes do NPM e do Rust.
⚠️ Importante: Ativos congelados ou autorizados para apreensão não são necessariamente recuperados nem devolvidos às vítimas.
Isso pode ser um grande avanço na investigação do ataque hacker à Binance?
#Binance #CryptoSecurity $BTC
{future}(BTCUSDT)
AUTORIDADES DOS EUA AVANÇAM PARA APREENDER US$ 1.2 BILHÃO APÓS ATAQUE HACKER À BINANCE!
Segundo informações, o Departamento de Justiça dos EUA obteve autorização judicial para apreender ou congelar mais de US$ 1.2B vinculados ao ataque hacker de US$ 6.3B contra a Binance no mês passado.
O ataque foi atribuído ao grupo TraderTraitor, da Coreia do Norte.
Segundo informações, as autoridades também desmantelaram a infraestrutura por trás do “FaceStealer”, uma operação ligada ao roubo de mais de US$ 400M em criptomoedas ao longo de 18 meses.
Os hackers teriam usado:
• Reuniões falsas no Zoom e no Microsoft Teams
• Deepfakes de IA e contas roubadas
• Malware disfarçado de software legítimo
O FBI também alertou que hackers norte-coreanos estão mirando cada vez mais desenvolvedores de código aberto, incluindo mantenedores de pacotes do NPM e do Rust.
⚠️ Importante: Ativos congelados ou autorizados para apreensão não são necessariamente recuperados nem devolvidos às vítimas.
Isso pode ser um grande avanço na investigação do ataque hacker à Binance?
#Binance #CryptoSecurity $BTC
Segundo informações, o Departamento de Justiça dos EUA obteve autorização judicial para apreender ou congelar mais de US$ 1.2B vinculados ao ataque hacker de US$ 6.3B contra a Binance no mês passado.
O ataque foi atribuído ao grupo TraderTraitor, da Coreia do Norte.
Segundo informações, as autoridades também desmantelaram a infraestrutura por trás do “FaceStealer”, uma operação ligada ao roubo de mais de US$ 400M em criptomoedas ao longo de 18 meses.
Os hackers teriam usado:
• Reuniões falsas no Zoom e no Microsoft Teams
• Deepfakes de IA e contas roubadas
• Malware disfarçado de software legítimo
O FBI também alertou que hackers norte-coreanos estão mirando cada vez mais desenvolvedores de código aberto, incluindo mantenedores de pacotes do NPM e do Rust.
⚠️ Importante: Ativos congelados ou autorizados para apreensão não são necessariamente recuperados nem devolvidos às vítimas.
Isso pode ser um grande avanço na investigação do ataque hacker à Binance?
#Binance #CryptoSecurity $BTC
Shae Malouf kLk1:
não sei pra que isso porque eu não entendo muito mas nunca mais vai ver esse dinheiro isso tudo e jogada políticos pra ter controle total sobre o gado
4
1
18
6.7k
Verificado
⚠️🚨 $SUI USUÁRIOS: ATUALIZAÇÃO IMPORTANTE DA CARTEIRA!
A carteira Suiet está encerrando seus serviços, e a manutenção da API está programada somente até 14 de novembro de 2026.
Se você usa a Suiet:
Prepare-se para migrar para uma carteira compatível.
Verifique os endereços da sua carteira.
Mantenha sua frase de recuperação em segurança.
Nunca compartilhe sua frase de recuperação com ninguém.
Seus ativos continuam na blockchain, mas a funcionalidade da carteira pode ser afetada.
Você é usuário do ecossistema SUI?
#SUİ #SuiNetwork #CryptoSecurity
⚠️🚨 $SUI USUÁRIOS: ATUALIZAÇÃO IMPORTANTE DA CARTEIRA!
A carteira Suiet está encerrando seus serviços, e a manutenção da API está programada somente até 14 de novembro de 2026.
Se você usa a Suiet:
Prepare-se para migrar para uma carteira compatível.
Verifique os endereços da sua carteira.
Mantenha sua frase de recuperação em segurança.
Nunca compartilhe sua frase de recuperação com ninguém.
Seus ativos continuam na blockchain, mas a funcionalidade da carteira pode ser afetada.
Você é usuário do ecossistema SUI?
#SUİ #SuiNetwork #CryptoSecurity
A carteira Suiet está encerrando seus serviços, e a manutenção da API está programada somente até 14 de novembro de 2026.
Se você usa a Suiet:
Prepare-se para migrar para uma carteira compatível.
Verifique os endereços da sua carteira.
Mantenha sua frase de recuperação em segurança.
Nunca compartilhe sua frase de recuperação com ninguém.
Seus ativos continuam na blockchain, mas a funcionalidade da carteira pode ser afetada.
Você é usuário do ecossistema SUI?
#SUİ #SuiNetwork #CryptoSecurity
CryptoAmeer:
I followed you, do you follow me?
1
2
651

·
--
🚔 Departamento de Justiça dos EUA busca apreender US$ 1,2 bilhão roubado no ataque hacker à Binance
O Departamento de Justiça dos EUA obteve autorização judicial para apreender ou bloquear mais de US$ 1,2 bilhão roubado da Binance, parte dos mais de US$ 2,7 bilhões congelados até agora pelas autoridades americanas e por empresas privadas. O DOJ atribuiu o ataque, ocorrido por volta de 29 de outubro e que resultou no roubo de mais de US$ 6 bilhões, a hackers militares norte-coreanos conhecidos como TraderTraitor e afirma que ainda está rastreando os fundos que passam por pontes, mixers e corretoras. Separadamente, apreendeu a infraestrutura em nuvem por trás do "FaceStealer", um esquema norte-coreano que usou chamadas de vídeo gravadas ou com deepfake para roubar mais de US$ 400 milhões em criptomoedas ao longo de 18 meses.
⭐ Recuperar uma grande parte do valor recorde roubado no ataque mostra a rapidez com que fundos roubados podem ser congelados on-chain hoje, enquanto a campanha com deepfakes serve de alerta de que as chamadas de vídeo estão se tornando um vetor de ataque cada vez mais comum para usuários de criptomoedas.
#Binance #NorthKorea #CryptoSecurity #DOJ
🚔 Departamento de Justiça dos EUA busca apreender US$ 1,2 bilhão roubado no ataque hacker à Binance
O Departamento de Justiça dos EUA obteve autorização judicial para apreender ou bloquear mais de US$ 1,2 bilhão roubado da Binance, parte dos mais de US$ 2,7 bilhões congelados até agora pelas autoridades americanas e por empresas privadas. O DOJ atribuiu o ataque, ocorrido por volta de 29 de outubro e que resultou no roubo de mais de US$ 6 bilhões, a hackers militares norte-coreanos conhecidos como TraderTraitor e afirma que ainda está rastreando os fundos que passam por pontes, mixers e corretoras. Separadamente, apreendeu a infraestrutura em nuvem por trás do "FaceStealer", um esquema norte-coreano que usou chamadas de vídeo gravadas ou com deepfake para roubar mais de US$ 400 milhões em criptomoedas ao longo de 18 meses.
⭐ Recuperar uma grande parte do valor recorde roubado no ataque mostra a rapidez com que fundos roubados podem ser congelados on-chain hoje, enquanto a campanha com deepfakes serve de alerta de que as chamadas de vídeo estão se tornando um vetor de ataque cada vez mais comum para usuários de criptomoedas.
#Binance #NorthKorea #CryptoSecurity #DOJ
O Departamento de Justiça dos EUA obteve autorização judicial para apreender ou bloquear mais de US$ 1,2 bilhão roubado da Binance, parte dos mais de US$ 2,7 bilhões congelados até agora pelas autoridades americanas e por empresas privadas. O DOJ atribuiu o ataque, ocorrido por volta de 29 de outubro e que resultou no roubo de mais de US$ 6 bilhões, a hackers militares norte-coreanos conhecidos como TraderTraitor e afirma que ainda está rastreando os fundos que passam por pontes, mixers e corretoras. Separadamente, apreendeu a infraestrutura em nuvem por trás do "FaceStealer", um esquema norte-coreano que usou chamadas de vídeo gravadas ou com deepfake para roubar mais de US$ 400 milhões em criptomoedas ao longo de 18 meses.
⭐ Recuperar uma grande parte do valor recorde roubado no ataque mostra a rapidez com que fundos roubados podem ser congelados on-chain hoje, enquanto a campanha com deepfakes serve de alerta de que as chamadas de vídeo estão se tornando um vetor de ataque cada vez mais comum para usuários de criptomoedas.
#Binance #NorthKorea #CryptoSecurity #DOJ
GietCho:
=]] vcl tịch thu thì còn khốn nạn hơn mấy thằng hack à
1
1
2.8k
·
--
Artigo
O Maior Ataque a Criptomoedas Não Teve Nada a Ver com CriptomoedasEm 29 de outubro, o maior roubo de criptomoedas da história aconteceu em cerca de vinte minutos. Aproximadamente US$ 6,3 bilhões foram drenados da maior corretora do mundo. Eis o que quase ninguém diz em voz alta: a blockchain não teve nada a ver com isso. Nem a invasão. Nem a correção. As duas coisas aconteceram em outro lugar, bem longe dali.
Como foi violado. Nenhum contrato inteligente foi explorado. Nenhuma chave criptográfica foi quebrada. Segundo o próprio relato da Binance, os atacantes nem sequer roubaram chaves privadas. Eles entraram por meio do laptop comprometido de um engenheiro — uma máquina interna — e usaram esse acesso para realizar saques não autorizados pelos próprios sistemas da empresa. A ideia mais segura do mundo cripto, o livro-razão inquebrável, nunca foi o alvo. O escritório foi.
O Maior Ataque a Criptomoedas Não Teve Nada a Ver com Criptomoedas
Em 29 de outubro, o maior roubo de criptomoedas da história aconteceu em cerca de vinte minutos. Aproximadamente US$ 6,3 bilhões foram drenados da maior corretora do mundo. Eis o que quase ninguém diz em voz alta: a blockchain não teve nada a ver com isso. Nem a invasão. Nem a correção. As duas coisas aconteceram em outro lugar, bem longe dali.
Como foi violado. Nenhum contrato inteligente foi explorado. Nenhuma chave criptográfica foi quebrada. Segundo o próprio relato da Binance, os atacantes nem sequer roubaram chaves privadas. Eles entraram por meio do laptop comprometido de um engenheiro — uma máquina interna — e usaram esse acesso para realizar saques não autorizados pelos próprios sistemas da empresa. A ideia mais segura do mundo cripto, o livro-razão inquebrável, nunca foi o alvo. O escritório foi.
Como foi violado. Nenhum contrato inteligente foi explorado. Nenhuma chave criptográfica foi quebrada. Segundo o próprio relato da Binance, os atacantes nem sequer roubaram chaves privadas. Eles entraram por meio do laptop comprometido de um engenheiro — uma máquina interna — e usaram esse acesso para realizar saques não autorizados pelos próprios sistemas da empresa. A ideia mais segura do mundo cripto, o livro-razão inquebrável, nunca foi o alvo. O escritório foi.
1
661
·
--
🚨 AUTORIDADES DOS EUA CONFISCAM MAIS DE US$ 1,2 BILHÃO LIGADOS A HACK DA BINANCE!
Segundo relatos, o Departamento de Justiça dos EUA confiscou mais de US$ 1,2 bilhão em criptomoedas ligados aos hackers norte-coreanos responsáveis pelo ataque de US$ 6,3 bilhões à Binance.
As autoridades afirmam que cerca de metade dos fundos roubados está congelada.
O FBI também desmantelou o FaceStealer, uma operação norte-coreana que, segundo relatos, roubou mais de US$ 400 milhões em criptomoedas em 18 meses.
Os hackers usaram deepfakes de IA, videochamadas falsas e gravações de contatos confiáveis para enganar as vítimas.
Ainda mais alarmante:
• Mais de 900 vídeos de vítimas foram confiscados.
• Alguns invasores esperaram meses ou até um ano antes de roubar os fundos.
• Desenvolvedores e detentores de criptomoedas continuam sendo alvos em potencial.
⚠️ Ativos congelados não são o mesmo que fundos recuperados e devolvidos às vítimas.
Isso pode se tornar um dos maiores esforços de recuperação de criptoativos da história?
#Binance #CryptoSecurity
🚨 AUTORIDADES DOS EUA CONFISCAM MAIS DE US$ 1,2 BILHÃO LIGADOS A HACK DA BINANCE!
Segundo relatos, o Departamento de Justiça dos EUA confiscou mais de US$ 1,2 bilhão em criptomoedas ligados aos hackers norte-coreanos responsáveis pelo ataque de US$ 6,3 bilhões à Binance.
As autoridades afirmam que cerca de metade dos fundos roubados está congelada.
O FBI também desmantelou o FaceStealer, uma operação norte-coreana que, segundo relatos, roubou mais de US$ 400 milhões em criptomoedas em 18 meses.
Os hackers usaram deepfakes de IA, videochamadas falsas e gravações de contatos confiáveis para enganar as vítimas.
Ainda mais alarmante:
• Mais de 900 vídeos de vítimas foram confiscados.
• Alguns invasores esperaram meses ou até um ano antes de roubar os fundos.
• Desenvolvedores e detentores de criptomoedas continuam sendo alvos em potencial.
⚠️ Ativos congelados não são o mesmo que fundos recuperados e devolvidos às vítimas.
Isso pode se tornar um dos maiores esforços de recuperação de criptoativos da história?
#Binance #CryptoSecurity
Segundo relatos, o Departamento de Justiça dos EUA confiscou mais de US$ 1,2 bilhão em criptomoedas ligados aos hackers norte-coreanos responsáveis pelo ataque de US$ 6,3 bilhões à Binance.
As autoridades afirmam que cerca de metade dos fundos roubados está congelada.
O FBI também desmantelou o FaceStealer, uma operação norte-coreana que, segundo relatos, roubou mais de US$ 400 milhões em criptomoedas em 18 meses.
Os hackers usaram deepfakes de IA, videochamadas falsas e gravações de contatos confiáveis para enganar as vítimas.
Ainda mais alarmante:
• Mais de 900 vídeos de vítimas foram confiscados.
• Alguns invasores esperaram meses ou até um ano antes de roubar os fundos.
• Desenvolvedores e detentores de criptomoedas continuam sendo alvos em potencial.
⚠️ Ativos congelados não são o mesmo que fundos recuperados e devolvidos às vítimas.
Isso pode se tornar um dos maiores esforços de recuperação de criptoativos da história?
#Binance #CryptoSecurity
835

·
--
Bearish
US$ 1,2 BI DO HACK DA BINANCE — APREENDIDO NÃO SIGNIFICA DEVOLVIDO
O Departamento de Justiça dos EUA obteve autorização judicial para apreender ou bloquear mais de US$ 1,2 bi em criptoativos ligados ao ataque à Binance de 29 de outubro
As autoridades atribuem o ataque ao grupo TraderTraitor da Coreia do Norte
$BNB
{future}(BNBUSDT)
⚠️ Eis a distinção que vale a pena compreender
Mais de US$ 2,7 bi foram congelados através de uma ação coordenada dos governos e do setor privado
Os US$ 1,2 bi sujeitos à autorização judicial fazem parte desse total — não são mais US$ 1,2 bi além dele
🧊 Congelar ativos pode impedir que os atacantes os movimentem
⚖️ A apreensão e o bloqueio envolvem controlo legal, enquanto a devolução dos ativos exige procedimentos adicionais
A Binance afirma que já repôs os ativos dos utilizadores afetados com recursos e reservas próprios
Mas isso é diferente de recuperar criptoativos roubados através das autoridades policiais
{spot}(BNBUSDT)
🔎 O próximo marco não é outra manchete sobre apreensões — são decisões confirmadas de perda de bens e a devolução efetiva dos ativos
Impedir que o dinheiro circule é um avanço
Recuperá-lo é outra batalha
$BNB #Binance #CryptoSecurity
US$ 1,2 BI DO HACK DA BINANCE — APREENDIDO NÃO SIGNIFICA DEVOLVIDO
O Departamento de Justiça dos EUA obteve autorização judicial para apreender ou bloquear mais de US$ 1,2 bi em criptoativos ligados ao ataque à Binance de 29 de outubro
As autoridades atribuem o ataque ao grupo TraderTraitor da Coreia do Norte
$BNB
⚠️ Eis a distinção que vale a pena compreender
Mais de US$ 2,7 bi foram congelados através de uma ação coordenada dos governos e do setor privado
Os US$ 1,2 bi sujeitos à autorização judicial fazem parte desse total — não são mais US$ 1,2 bi além dele
🧊 Congelar ativos pode impedir que os atacantes os movimentem
⚖️ A apreensão e o bloqueio envolvem controlo legal, enquanto a devolução dos ativos exige procedimentos adicionais
A Binance afirma que já repôs os ativos dos utilizadores afetados com recursos e reservas próprios
Mas isso é diferente de recuperar criptoativos roubados através das autoridades policiais
🔎 O próximo marco não é outra manchete sobre apreensões — são decisões confirmadas de perda de bens e a devolução efetiva dos ativos
Impedir que o dinheiro circule é um avanço
Recuperá-lo é outra batalha
$BNB #Binance #CryptoSecurity
O Departamento de Justiça dos EUA obteve autorização judicial para apreender ou bloquear mais de US$ 1,2 bi em criptoativos ligados ao ataque à Binance de 29 de outubro
As autoridades atribuem o ataque ao grupo TraderTraitor da Coreia do Norte
$BNB
⚠️ Eis a distinção que vale a pena compreender
Mais de US$ 2,7 bi foram congelados através de uma ação coordenada dos governos e do setor privado
Os US$ 1,2 bi sujeitos à autorização judicial fazem parte desse total — não são mais US$ 1,2 bi além dele
🧊 Congelar ativos pode impedir que os atacantes os movimentem
⚖️ A apreensão e o bloqueio envolvem controlo legal, enquanto a devolução dos ativos exige procedimentos adicionais
A Binance afirma que já repôs os ativos dos utilizadores afetados com recursos e reservas próprios
Mas isso é diferente de recuperar criptoativos roubados através das autoridades policiais
🔎 O próximo marco não é outra manchete sobre apreensões — são decisões confirmadas de perda de bens e a devolução efetiva dos ativos
Impedir que o dinheiro circule é um avanço
Recuperá-lo é outra batalha
$BNB #Binance #CryptoSecurity
1
211
·
--
A segurança cripto já não é uma responsabilidade que qualquer organização possa assumir sozinha 🛡️
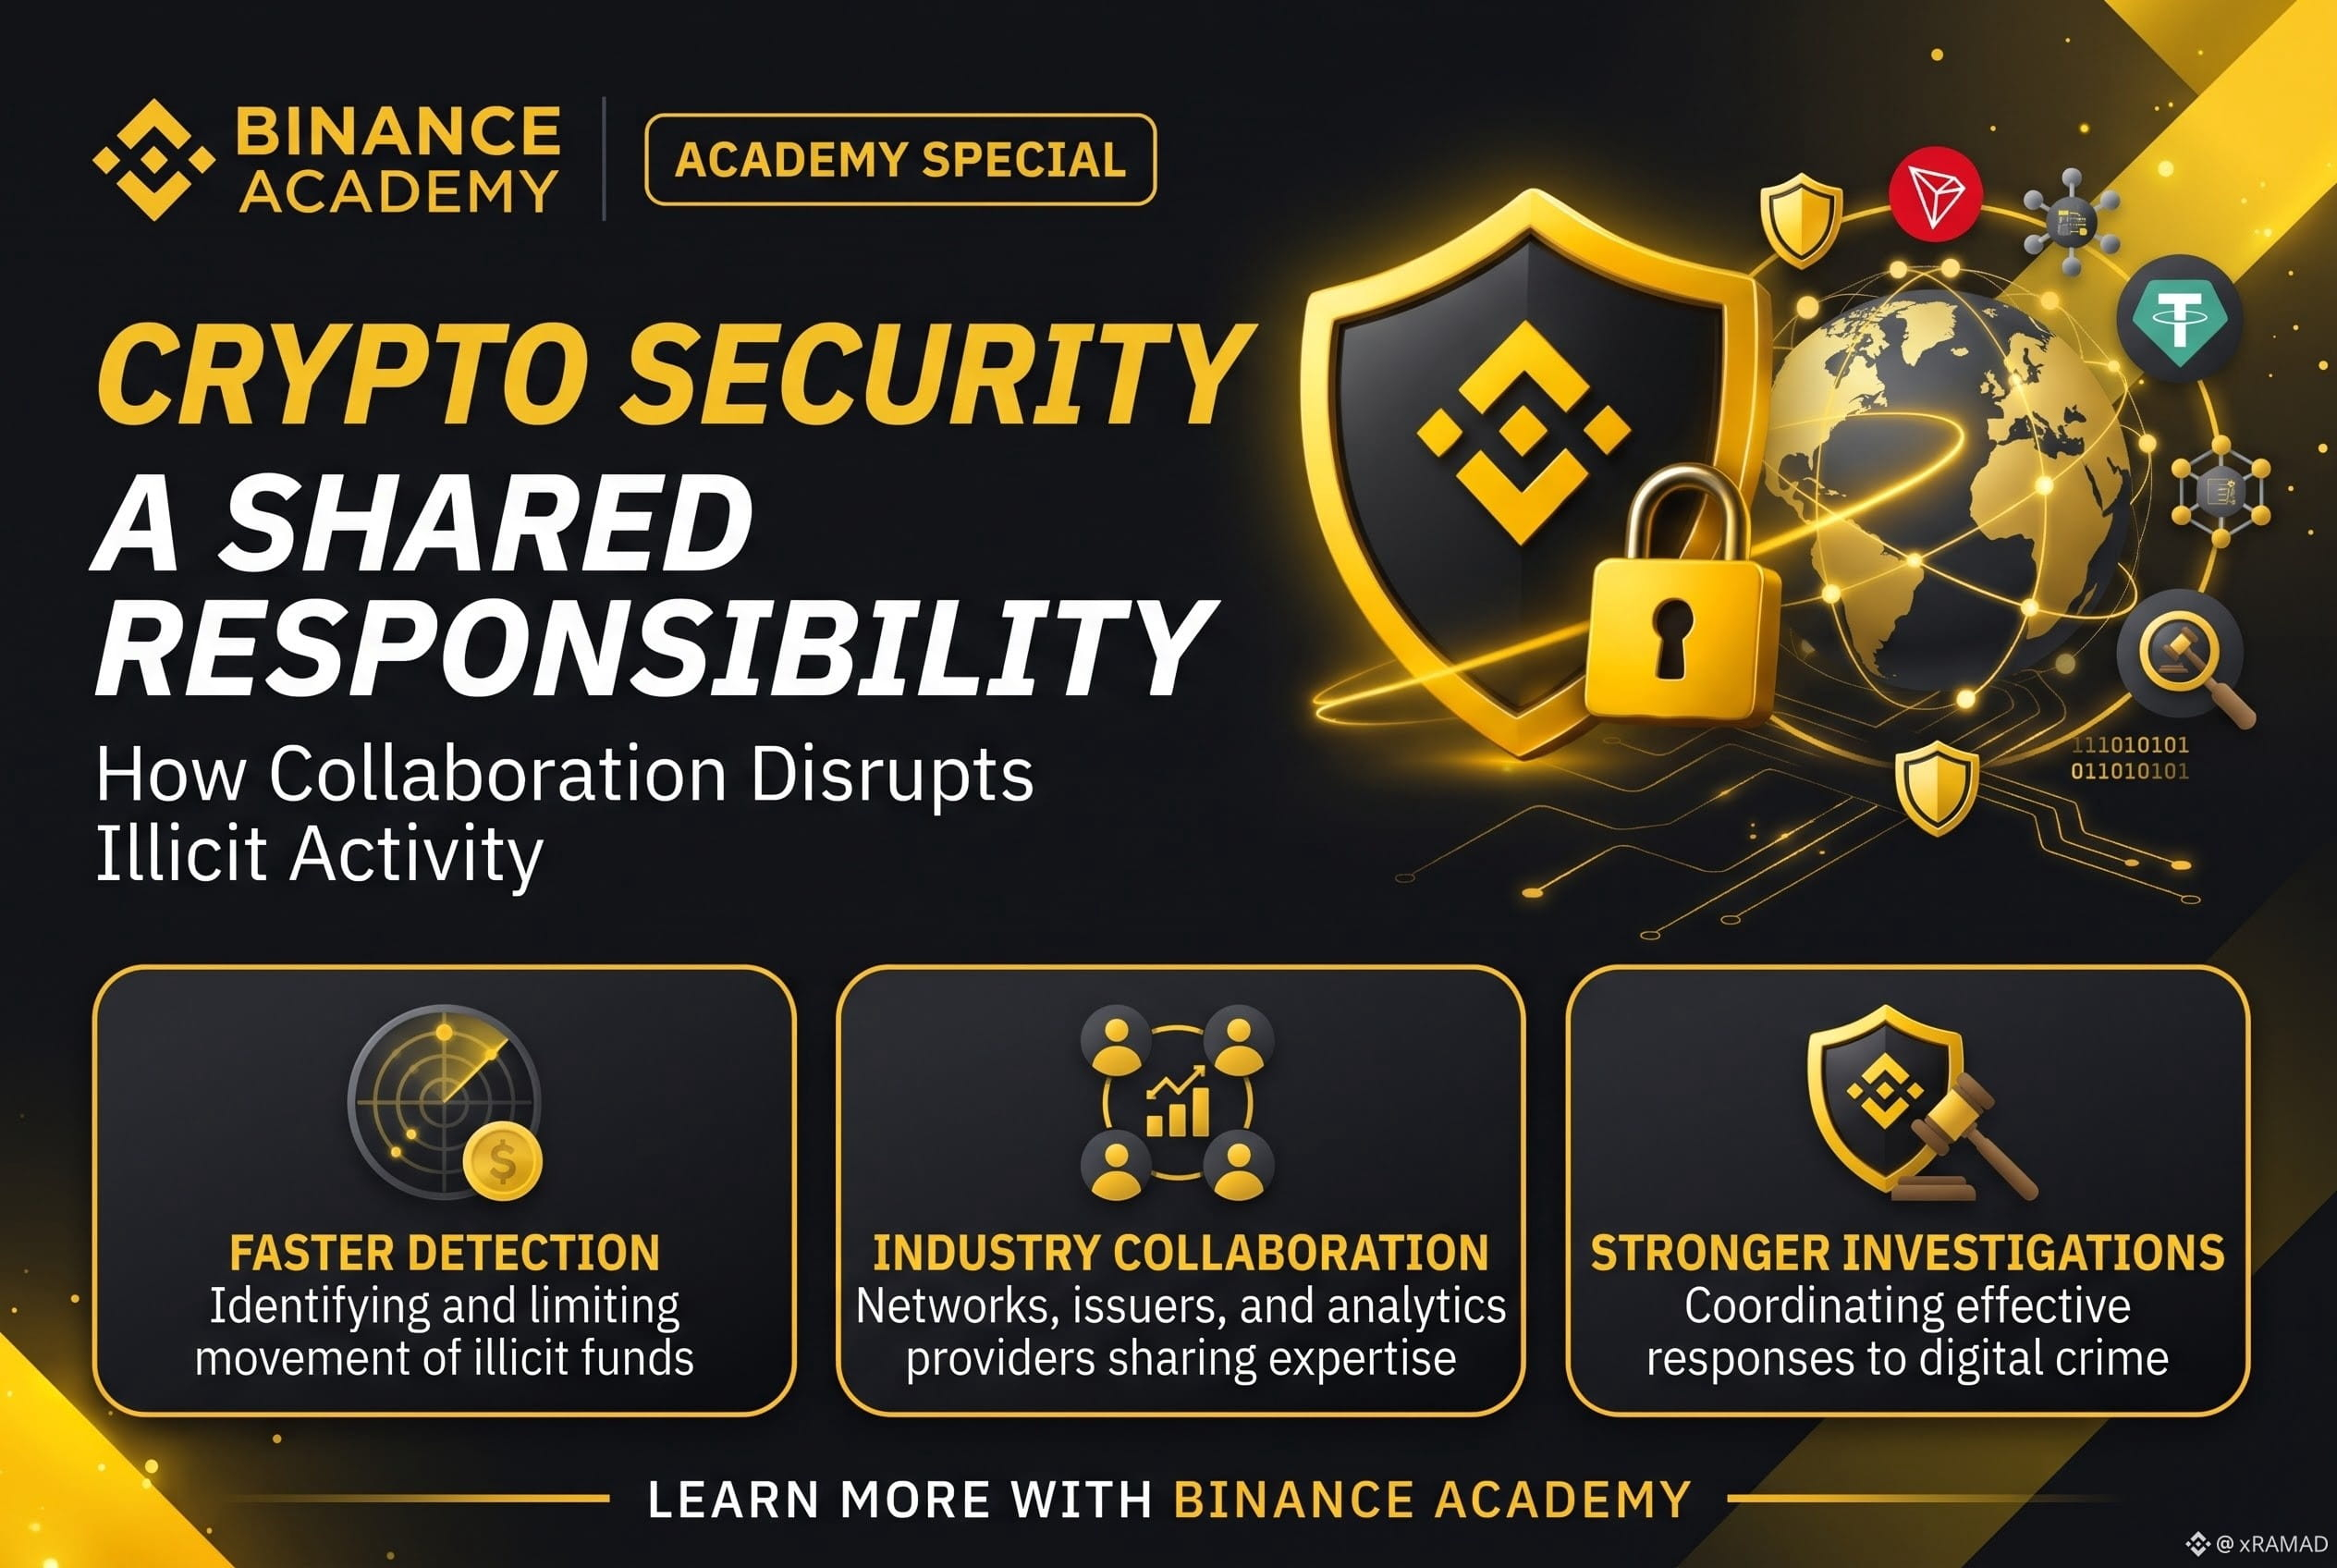
Em 12 de novembro, TRON, Tether e Chainalysis anunciaram o lançamento da Força-Tarefa contra o Crime Digital, uma iniciativa focada em identificar e interromper atividades ilícitas envolvendo USDT na blockchain TRON.
Por que isso é importante?
🔹 Detecção mais rápida: identificar atividades suspeitas pode ajudar a limitar a movimentação de fundos ilícitos.
🔹 Colaboração no setor: redes blockchain, provedores de análise e emissores de stablecoins podem compartilhar conhecimentos e informações.
🔹 Investigações mais eficazes: a cooperação com as autoridades policiais pode contribuir para respostas mais eficazes ao crime digital.
Na minha opinião, a principal conclusão é que a segurança em blockchain exige mais do que tecnologia avançada. Exige coordenação, transparência e ações responsáveis em todo o ecossistema.
💬 Na sua opinião, o que é mais importante para a segurança cripto: prevenção, detecção ou colaboração?
🔶 Participe da minha comunidade My Crypto Space na Binance Square e vamos continuar aprendendo juntos
Siga-me para saber mais sobre cripto!
#CryptoSecurity #Blockchain #Web3 #CryptoEducation
@Binance_Academy @Binancearabic
A segurança cripto já não é uma responsabilidade que qualquer organização possa assumir sozinha 🛡️
Em 12 de novembro, TRON, Tether e Chainalysis anunciaram o lançamento da Força-Tarefa contra o Crime Digital, uma iniciativa focada em identificar e interromper atividades ilícitas envolvendo USDT na blockchain TRON.
Por que isso é importante?
🔹 Detecção mais rápida: identificar atividades suspeitas pode ajudar a limitar a movimentação de fundos ilícitos.
🔹 Colaboração no setor: redes blockchain, provedores de análise e emissores de stablecoins podem compartilhar conhecimentos e informações.
🔹 Investigações mais eficazes: a cooperação com as autoridades policiais pode contribuir para respostas mais eficazes ao crime digital.
Na minha opinião, a principal conclusão é que a segurança em blockchain exige mais do que tecnologia avançada. Exige coordenação, transparência e ações responsáveis em todo o ecossistema.
💬 Na sua opinião, o que é mais importante para a segurança cripto: prevenção, detecção ou colaboração?
🔶 Participe da minha comunidade My Crypto Space na Binance Square e vamos continuar aprendendo juntos
Siga-me para saber mais sobre cripto!
#CryptoSecurity #Blockchain #Web3 #CryptoEducation
@Binance Academy @Binance MENA
Em 12 de novembro, TRON, Tether e Chainalysis anunciaram o lançamento da Força-Tarefa contra o Crime Digital, uma iniciativa focada em identificar e interromper atividades ilícitas envolvendo USDT na blockchain TRON.
Por que isso é importante?
🔹 Detecção mais rápida: identificar atividades suspeitas pode ajudar a limitar a movimentação de fundos ilícitos.
🔹 Colaboração no setor: redes blockchain, provedores de análise e emissores de stablecoins podem compartilhar conhecimentos e informações.
🔹 Investigações mais eficazes: a cooperação com as autoridades policiais pode contribuir para respostas mais eficazes ao crime digital.
Na minha opinião, a principal conclusão é que a segurança em blockchain exige mais do que tecnologia avançada. Exige coordenação, transparência e ações responsáveis em todo o ecossistema.
💬 Na sua opinião, o que é mais importante para a segurança cripto: prevenção, detecção ou colaboração?
🔶 Participe da minha comunidade My Crypto Space na Binance Square e vamos continuar aprendendo juntos
Siga-me para saber mais sobre cripto!
#CryptoSecurity #Blockchain #Web3 #CryptoEducation
@Binance Academy @Binance MENA
ja8:
in which time the meeting will be?
1
3
398

Ver tradução
🚨 $BTC CUSTODY RISK SPIKES AS RECOVERY VULNERABILITIES LOCK USER FUNDS SHUT! 🛡️
💡 Institutional footprint and centralized counterparty risk remain the ultimate variables in market structure. Recent security friction involving multi-signature recovery vectors highlights why self-custody isn't just a preference—it's foundational risk mitigation. 🦈
📊 When operational continuity halts without a restoration timeline, counterparty exposure immediately overrides all other technical metrics. Protecting capital starts long before execution; it begins with absolute control over your private keys. ⚡
💬 Are you maintaining strict self-custody discipline across your holdings during volatile macro cycles? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #RiskManagement
🛡️ 🔒
🚨 $BTC CUSTODY RISK SPIKES AS RECOVERY VULNERABILITIES LOCK USER FUNDS SHUT! 🛡️
💡 Institutional footprint and centralized counterparty risk remain the ultimate variables in market structure. Recent security friction involving multi-signature recovery vectors highlights why self-custody isn't just a preference—it's foundational risk mitigation. 🦈
📊 When operational continuity halts without a restoration timeline, counterparty exposure immediately overrides all other technical metrics. Protecting capital starts long before execution; it begins with absolute control over your private keys. ⚡
💬 Are you maintaining strict self-custody discipline across your holdings during volatile macro cycles? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #RiskManagement
🛡️ 🔒
💡 Institutional footprint and centralized counterparty risk remain the ultimate variables in market structure. Recent security friction involving multi-signature recovery vectors highlights why self-custody isn't just a preference—it's foundational risk mitigation. 🦈
📊 When operational continuity halts without a restoration timeline, counterparty exposure immediately overrides all other technical metrics. Protecting capital starts long before execution; it begins with absolute control over your private keys. ⚡
💬 Are you maintaining strict self-custody discipline across your holdings during volatile macro cycles? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #RiskManagement
🛡️ 🔒
Ver tradução
🛡️ La seguridad no es opcional
Con todo el ruido sobre hackeos y fondos congelados, recuerda lo básico:
• Si no son tus llaves, no son tus monedas.
• Activa 2FA con app, no solo SMS.
• Desconfía de DMs con "oportunidades únicas".
La mejor operación es la que no pierdes por un error evitable.
Comparte este recordatorio. ♻️
#CryptoSecurity #Binance #StaySafuBinance
🛡️ La seguridad no es opcional
Con todo el ruido sobre hackeos y fondos congelados, recuerda lo básico:
• Si no son tus llaves, no son tus monedas.
• Activa 2FA con app, no solo SMS.
• Desconfía de DMs con "oportunidades únicas".
La mejor operación es la que no pierdes por un error evitable.
Comparte este recordatorio. ♻️
#CryptoSecurity #Binance #StaySafuBinance
Con todo el ruido sobre hackeos y fondos congelados, recuerda lo básico:
• Si no son tus llaves, no son tus monedas.
• Activa 2FA con app, no solo SMS.
• Desconfía de DMs con "oportunidades únicas".
La mejor operación es la que no pierdes por un error evitable.
Comparte este recordatorio. ♻️
#CryptoSecurity #Binance #StaySafuBinance
2
🚨 Atualização sobre o ataque à Binance: lavagem de dinheiro por meio de memecoins de $NEAR
O que aconteceu: a Elliptic afirma que hackers ligados à Coreia do Norte movimentaram cerca de US$ 430 mil, roubados no ataque à Binance de 29 de outubro, por meio de seis memecoins recém-criadas na NEAR (lançadas entre 5 e 7 de novembro).
Como funcionou: cerca de 117 mil NEAR foram movimentados por pools de liquidez controlados pelos próprios hackers. As negociações coordenadas fizeram os fundos roubados parecerem lucros comuns de trading.
Contexto:
• O ataque de 29 de outubro totalizou cerca de US$ 6,3–6,4 bilhões, o maior da história das criptomoedas
• A Chainalysis atribui o ataque ao grupo TraderTraitor, da Coreia do Norte
• Cerca de US$ 2,8 bilhões haviam sido congelados até 3 de novembro
• Em separado, o FBI interrompeu a infraestrutura por trás do “FaceStealer”, um golpe com deepfakes ligado à Coreia do Norte e associado a mais de US$ 400 milhões em roubos ao longo de 18 meses. O FBI afirmou não ter informações que o vinculem ao ataque à Binance.
• Perdas com ataques em 2026: cerca de US$ 8,78 bilhões (DefiLlama), um recorde já neste ano
O que acompanhar: novos congelamentos e atualizações sobre a recuperação dos fundos pela Binance, além de novas rotas de lavagem de dinheiro identificadas por empresas de análise.
#CryptoSecurity #Hack #Binance #NEAR
🚨 Atualização sobre o ataque à Binance: lavagem de dinheiro por meio de memecoins de $NEAR
O que aconteceu: a Elliptic afirma que hackers ligados à Coreia do Norte movimentaram cerca de US$ 430 mil, roubados no ataque à Binance de 29 de outubro, por meio de seis memecoins recém-criadas na NEAR (lançadas entre 5 e 7 de novembro).
Como funcionou: cerca de 117 mil NEAR foram movimentados por pools de liquidez controlados pelos próprios hackers. As negociações coordenadas fizeram os fundos roubados parecerem lucros comuns de trading.
Contexto:
• O ataque de 29 de outubro totalizou cerca de US$ 6,3–6,4 bilhões, o maior da história das criptomoedas
• A Chainalysis atribui o ataque ao grupo TraderTraitor, da Coreia do Norte
• Cerca de US$ 2,8 bilhões haviam sido congelados até 3 de novembro
• Em separado, o FBI interrompeu a infraestrutura por trás do “FaceStealer”, um golpe com deepfakes ligado à Coreia do Norte e associado a mais de US$ 400 milhões em roubos ao longo de 18 meses. O FBI afirmou não ter informações que o vinculem ao ataque à Binance.
• Perdas com ataques em 2026: cerca de US$ 8,78 bilhões (DefiLlama), um recorde já neste ano
O que acompanhar: novos congelamentos e atualizações sobre a recuperação dos fundos pela Binance, além de novas rotas de lavagem de dinheiro identificadas por empresas de análise.
#CryptoSecurity #Hack #Binance #NEAR
O que aconteceu: a Elliptic afirma que hackers ligados à Coreia do Norte movimentaram cerca de US$ 430 mil, roubados no ataque à Binance de 29 de outubro, por meio de seis memecoins recém-criadas na NEAR (lançadas entre 5 e 7 de novembro).
Como funcionou: cerca de 117 mil NEAR foram movimentados por pools de liquidez controlados pelos próprios hackers. As negociações coordenadas fizeram os fundos roubados parecerem lucros comuns de trading.
Contexto:
• O ataque de 29 de outubro totalizou cerca de US$ 6,3–6,4 bilhões, o maior da história das criptomoedas
• A Chainalysis atribui o ataque ao grupo TraderTraitor, da Coreia do Norte
• Cerca de US$ 2,8 bilhões haviam sido congelados até 3 de novembro
• Em separado, o FBI interrompeu a infraestrutura por trás do “FaceStealer”, um golpe com deepfakes ligado à Coreia do Norte e associado a mais de US$ 400 milhões em roubos ao longo de 18 meses. O FBI afirmou não ter informações que o vinculem ao ataque à Binance.
• Perdas com ataques em 2026: cerca de US$ 8,78 bilhões (DefiLlama), um recorde já neste ano
O que acompanhar: novos congelamentos e atualizações sobre a recuperação dos fundos pela Binance, além de novas rotas de lavagem de dinheiro identificadas por empresas de análise.
#CryptoSecurity #Hack #Binance #NEAR
92

·
--
#BitcoinCoreRevelaVulnerabilidadeDeTráfegoTor
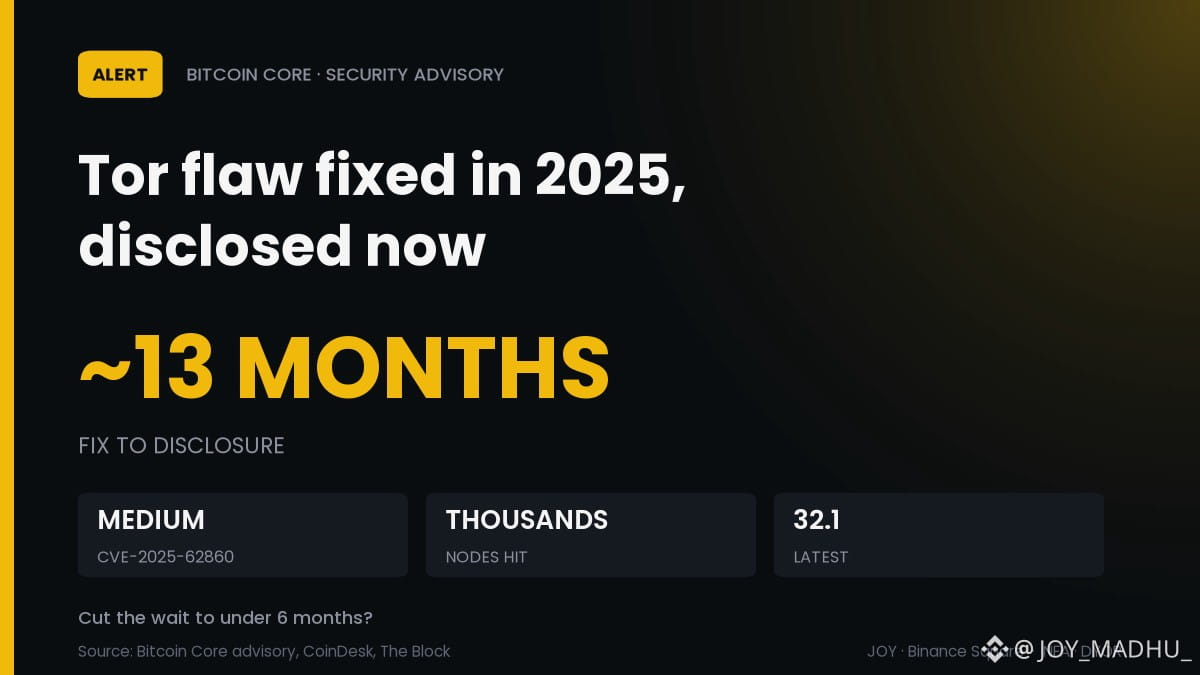
🔐 Corrigida há 13 meses, divulgada agora: falha do Tor no Bitcoin Core
O comunicado do Core de 10 de novembro revela que desconhecidos no Tor podiam contornar as restrições de DoS e privacidade em milhares de nós.
⚠️ CVE-2025-62860: pares Tor de entrada recebiam confiança de -whitelist
📊 Milhares de nós da mainnet acessíveis foram afetados
📅 Corrigida na versão 30.0 (10 de outubro de 2025); a versão mais recente é a 32.1
Minha leitura: não houve relatos de ataques e apenas configurações não padrão foram afetadas, mas as versões 28.x/29.x chegaram ao fim da vida útil.
Reduzir o prazo de divulgação de cerca de 13 meses para menos de 6 meses até 2027 ou manter como está? 👇
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #CryptoSecurity
#BitcoinCoreRevelaVulnerabilidadeDeTráfegoTor
🔐 Corrigida há 13 meses, divulgada agora: falha do Tor no Bitcoin Core
O comunicado do Core de 10 de novembro revela que desconhecidos no Tor podiam contornar as restrições de DoS e privacidade em milhares de nós.
⚠️ CVE-2025-62860: pares Tor de entrada recebiam confiança de -whitelist
📊 Milhares de nós da mainnet acessíveis foram afetados
📅 Corrigida na versão 30.0 (10 de outubro de 2025); a versão mais recente é a 32.1
Minha leitura: não houve relatos de ataques e apenas configurações não padrão foram afetadas, mas as versões 28.x/29.x chegaram ao fim da vida útil.
Reduzir o prazo de divulgação de cerca de 13 meses para menos de 6 meses até 2027 ou manter como está? 👇
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #CryptoSecurity
🔐 Corrigida há 13 meses, divulgada agora: falha do Tor no Bitcoin Core
O comunicado do Core de 10 de novembro revela que desconhecidos no Tor podiam contornar as restrições de DoS e privacidade em milhares de nós.
⚠️ CVE-2025-62860: pares Tor de entrada recebiam confiança de -whitelist
📊 Milhares de nós da mainnet acessíveis foram afetados
📅 Corrigida na versão 30.0 (10 de outubro de 2025); a versão mais recente é a 32.1
Minha leitura: não houve relatos de ataques e apenas configurações não padrão foram afetadas, mas as versões 28.x/29.x chegaram ao fim da vida útil.
Reduzir o prazo de divulgação de cerca de 13 meses para menos de 6 meses até 2027 ou manter como está? 👇
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #CryptoSecurity
11
🚨 DIVULGAÇÕES DE SEGURANÇA DO BITCOIN CORE REVELAM IMPACTO ZERO NA ESTRUTURA DO $BTC MERCADO 📊
A integridade do protocolo continua sendo a base da confiança institucional em $BTC e $ETH . Divulgações recentes sobre correções históricas da rede destacam boas práticas de desenvolvimento, e não vulnerabilidades ativas, deixando a liquidez do mercado completamente inalterada. 📊
A infraestrutura do dinheiro inteligente depende da manutenção robusta dos nós, e essas divulgações de rotina confirmam que os desenvolvedores principais neutralizaram esses casos extremos há muito tempo. 💡
💬 Você monitora ativamente as atualizações do protocolo de rede para nós de autocustódia ou deixa o gerenciamento da infraestrutura a cargo de terceiros? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #MarketStructure
🎯 🦈
🚨 DIVULGAÇÕES DE SEGURANÇA DO BITCOIN CORE REVELAM IMPACTO ZERO NA ESTRUTURA DO $BTC MERCADO 📊
A integridade do protocolo continua sendo a base da confiança institucional em $BTC e $ETH . Divulgações recentes sobre correções históricas da rede destacam boas práticas de desenvolvimento, e não vulnerabilidades ativas, deixando a liquidez do mercado completamente inalterada. 📊
A infraestrutura do dinheiro inteligente depende da manutenção robusta dos nós, e essas divulgações de rotina confirmam que os desenvolvedores principais neutralizaram esses casos extremos há muito tempo. 💡
💬 Você monitora ativamente as atualizações do protocolo de rede para nós de autocustódia ou deixa o gerenciamento da infraestrutura a cargo de terceiros? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #MarketStructure
🎯 🦈
A integridade do protocolo continua sendo a base da confiança institucional em $BTC e $ETH . Divulgações recentes sobre correções históricas da rede destacam boas práticas de desenvolvimento, e não vulnerabilidades ativas, deixando a liquidez do mercado completamente inalterada. 📊
A infraestrutura do dinheiro inteligente depende da manutenção robusta dos nós, e essas divulgações de rotina confirmam que os desenvolvedores principais neutralizaram esses casos extremos há muito tempo. 💡
💬 Você monitora ativamente as atualizações do protocolo de rede para nós de autocustódia ou deixa o gerenciamento da infraestrutura a cargo de terceiros? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #MarketStructure
🎯 🦈
7

·
--
🚨 $BTC DIVULGAÇÕES SOBRE PATCHES DO CORE CHEGAM ÀS NOTÍCIAS SEM NENHUMA AMEAÇA REAL! ⚡
A recente divulgação de segurança envolvendo o Bitcoin Core pode provocar reações precipitadas entre participantes inexperientes do mercado, mas o dinheiro esperto enxerga além do ruído. 📊 Esses patches históricos de código já haviam sido implementados há muito tempo, deixando operadores de nós e detentores de ativos sob autocustódia completamente seguros. 💡
A verdadeira descentralização depende de uma manutenção robusta, e não de fé cega, provando que atualizações transparentes dos desenvolvedores são uma marca de uma rede monetária saudável. 💬 Você executa seu próprio nó local para proteger seus ativos ou confia em uma grande corretora? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #Crypto
🔥 💎
🚨 $BTC DIVULGAÇÕES SOBRE PATCHES DO CORE CHEGAM ÀS NOTÍCIAS SEM NENHUMA AMEAÇA REAL! ⚡
A recente divulgação de segurança envolvendo o Bitcoin Core pode provocar reações precipitadas entre participantes inexperientes do mercado, mas o dinheiro esperto enxerga além do ruído. 📊 Esses patches históricos de código já haviam sido implementados há muito tempo, deixando operadores de nós e detentores de ativos sob autocustódia completamente seguros. 💡
A verdadeira descentralização depende de uma manutenção robusta, e não de fé cega, provando que atualizações transparentes dos desenvolvedores são uma marca de uma rede monetária saudável. 💬 Você executa seu próprio nó local para proteger seus ativos ou confia em uma grande corretora? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #Crypto
🔥 💎
A recente divulgação de segurança envolvendo o Bitcoin Core pode provocar reações precipitadas entre participantes inexperientes do mercado, mas o dinheiro esperto enxerga além do ruído. 📊 Esses patches históricos de código já haviam sido implementados há muito tempo, deixando operadores de nós e detentores de ativos sob autocustódia completamente seguros. 💡
A verdadeira descentralização depende de uma manutenção robusta, e não de fé cega, provando que atualizações transparentes dos desenvolvedores são uma marca de uma rede monetária saudável. 💬 Você executa seu próprio nó local para proteger seus ativos ou confia em uma grande corretora? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #Crypto
🔥 💎
8
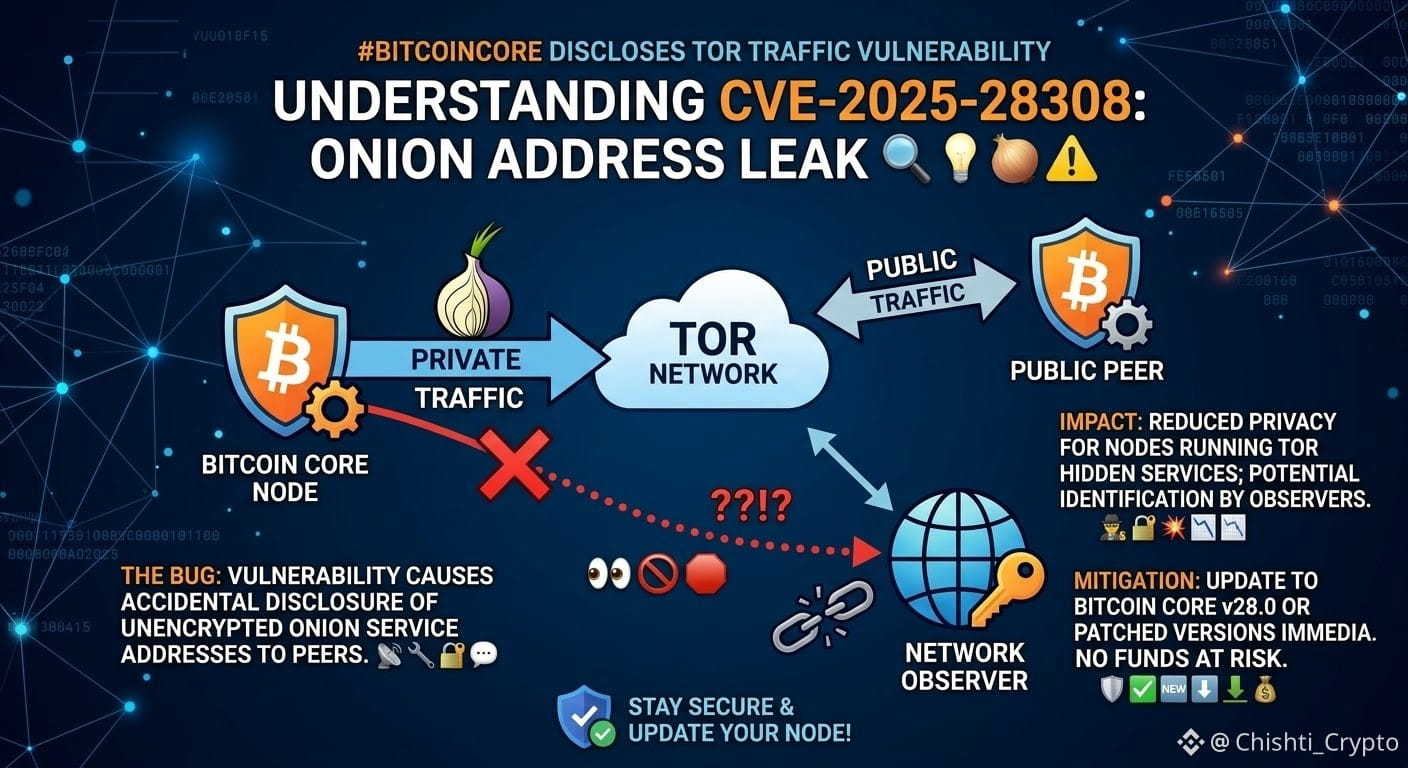
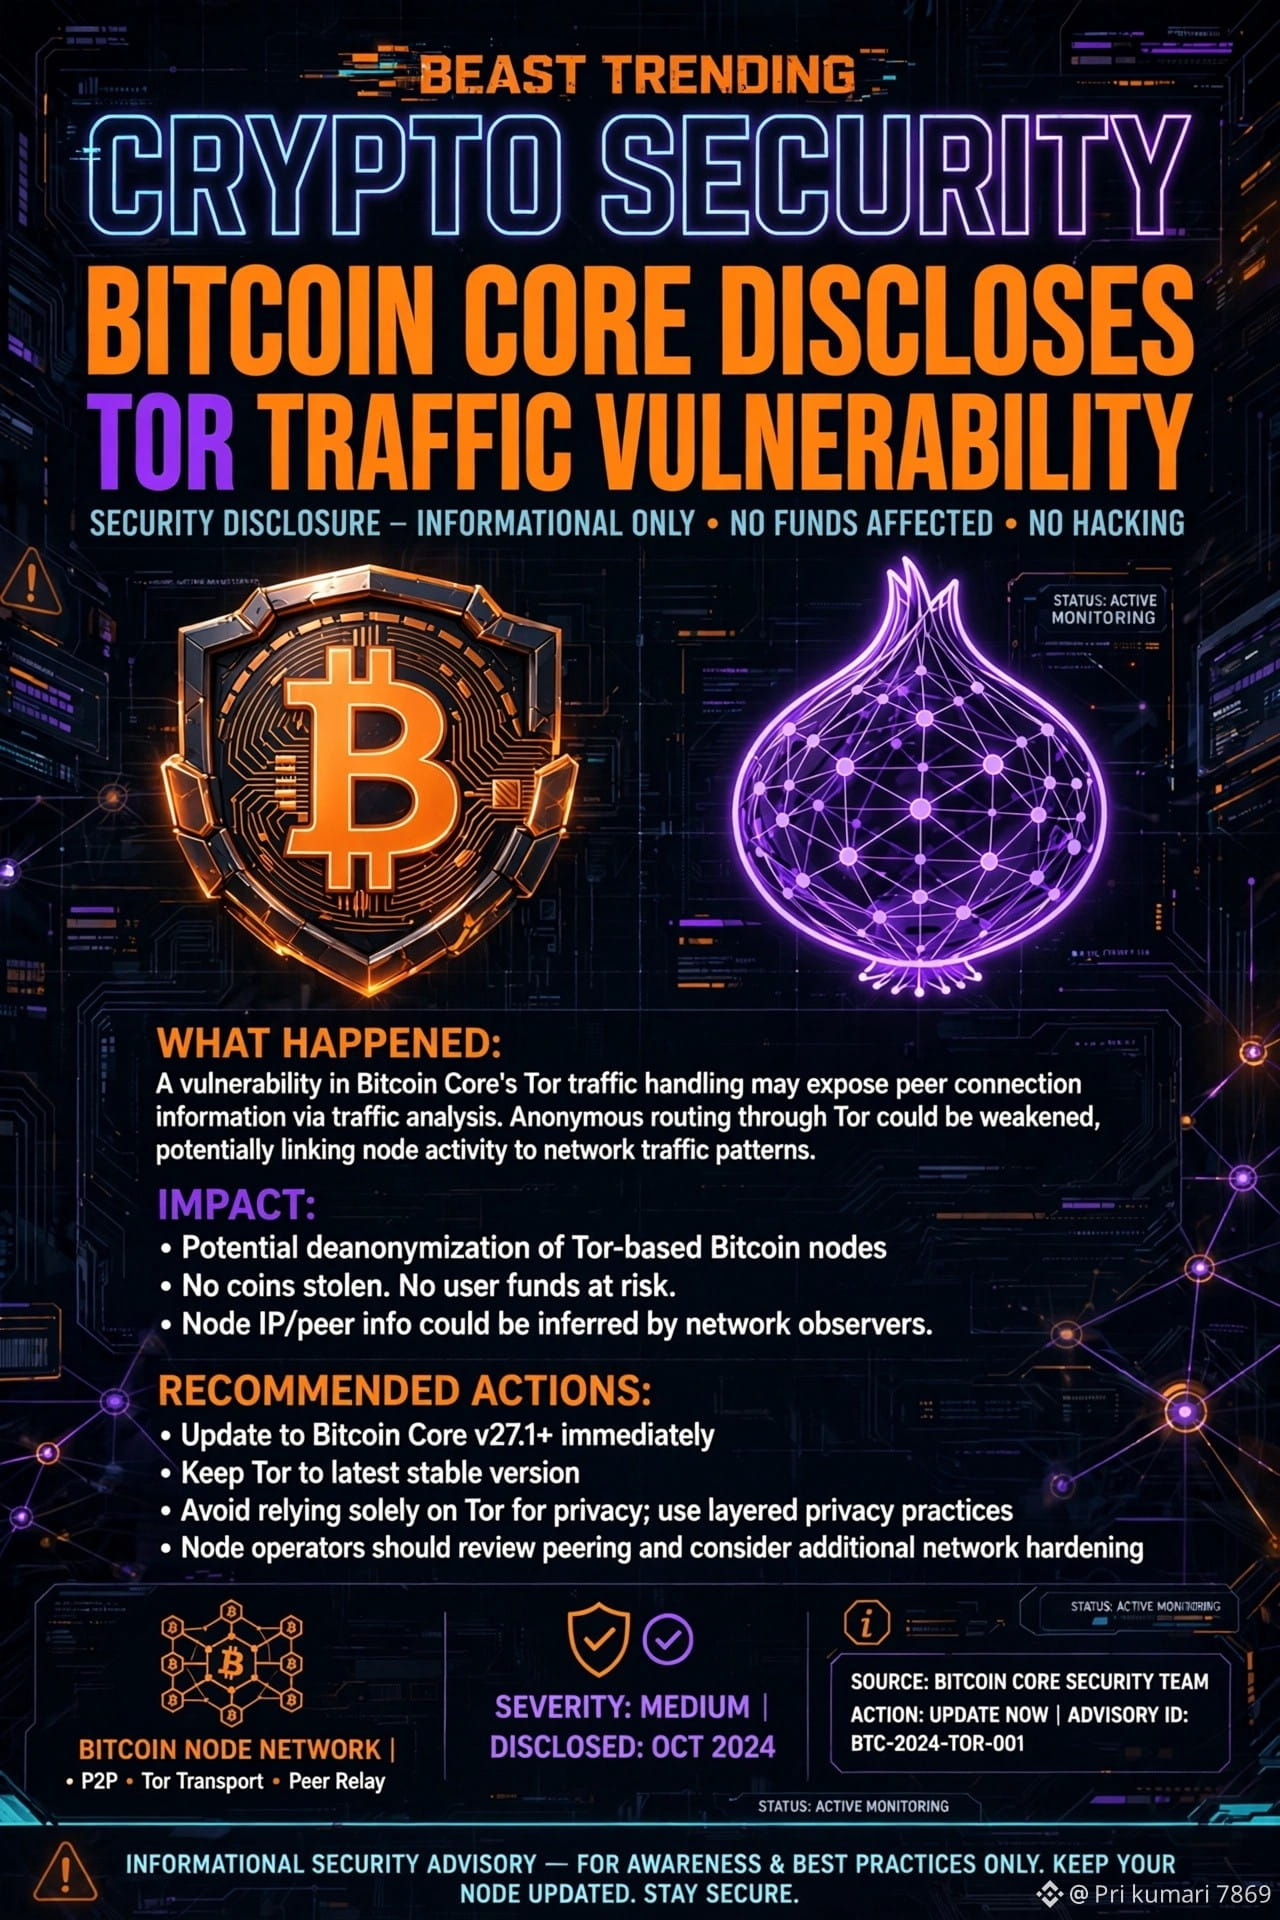
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 O Bitcoin Core acabou de divulgar uma falha de segurança significativa (CVE-2025-62860) que permitia que o tráfego Tor de entrada herdasse permissões de "confiável" em milhares de nós acessíveis. 🧅
Quando os operadores agrupavam o Tor usando provedores de serviços locais com configurações opcionais de lista de permissões, conexões onion externas eram tratadas por engano como pares locais confiáveis — contornando certos limites contra spam e proteções de privacidade. 🛡️
A boa notícia? Não há motivo para pânico. ✅ Os desenvolvedores corrigiram discretamente o bug em outubro de 2025 (a partir das versões 28.3, 29.2 e 30.0) e esperaram até que a série 29.x chegasse ao fim da vida útil antes de torná-lo público. Nenhum exploit ativo foi relatado, e nós padrão sem listas de permissões personalizadas nunca estiveram em risco.
Ainda assim, se você estiver executando um nó com software desatualizado, agora é a hora de atualizar para uma versão com suporte! 🔄⚡
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #CryptoSecurity
$BTC
{spot}(BTCUSDT)
$XRP
{spot}(XRPUSDT)
$SOL
{spot}(SOLUSDT)
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 O Bitcoin Core acabou de divulgar uma falha de segurança significativa (CVE-2025-62860) que permitia que o tráfego Tor de entrada herdasse permissões de "confiável" em milhares de nós acessíveis. 🧅
Quando os operadores agrupavam o Tor usando provedores de serviços locais com configurações opcionais de lista de permissões, conexões onion externas eram tratadas por engano como pares locais confiáveis — contornando certos limites contra spam e proteções de privacidade. 🛡️
A boa notícia? Não há motivo para pânico. ✅ Os desenvolvedores corrigiram discretamente o bug em outubro de 2025 (a partir das versões 28.3, 29.2 e 30.0) e esperaram até que a série 29.x chegasse ao fim da vida útil antes de torná-lo público. Nenhum exploit ativo foi relatado, e nós padrão sem listas de permissões personalizadas nunca estiveram em risco.
Ainda assim, se você estiver executando um nó com software desatualizado, agora é a hora de atualizar para uma versão com suporte! 🔄⚡
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #CryptoSecurity
$BTC
$XRP
$SOL
Quando os operadores agrupavam o Tor usando provedores de serviços locais com configurações opcionais de lista de permissões, conexões onion externas eram tratadas por engano como pares locais confiáveis — contornando certos limites contra spam e proteções de privacidade. 🛡️
A boa notícia? Não há motivo para pânico. ✅ Os desenvolvedores corrigiram discretamente o bug em outubro de 2025 (a partir das versões 28.3, 29.2 e 30.0) e esperaram até que a série 29.x chegasse ao fim da vida útil antes de torná-lo público. Nenhum exploit ativo foi relatado, e nós padrão sem listas de permissões personalizadas nunca estiveram em risco.
Ainda assim, se você estiver executando um nó com software desatualizado, agora é a hora de atualizar para uma versão com suporte! 🔄⚡
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #CryptoSecurity
$BTC
$XRP
$SOL
139
#BitcoinCoreDisclosesTorTrafficVulnerability 🧅⚠️
O Bitcoin NÃO foi hackeado.
Mas esta divulgação é IMPORTANTE. Leia.
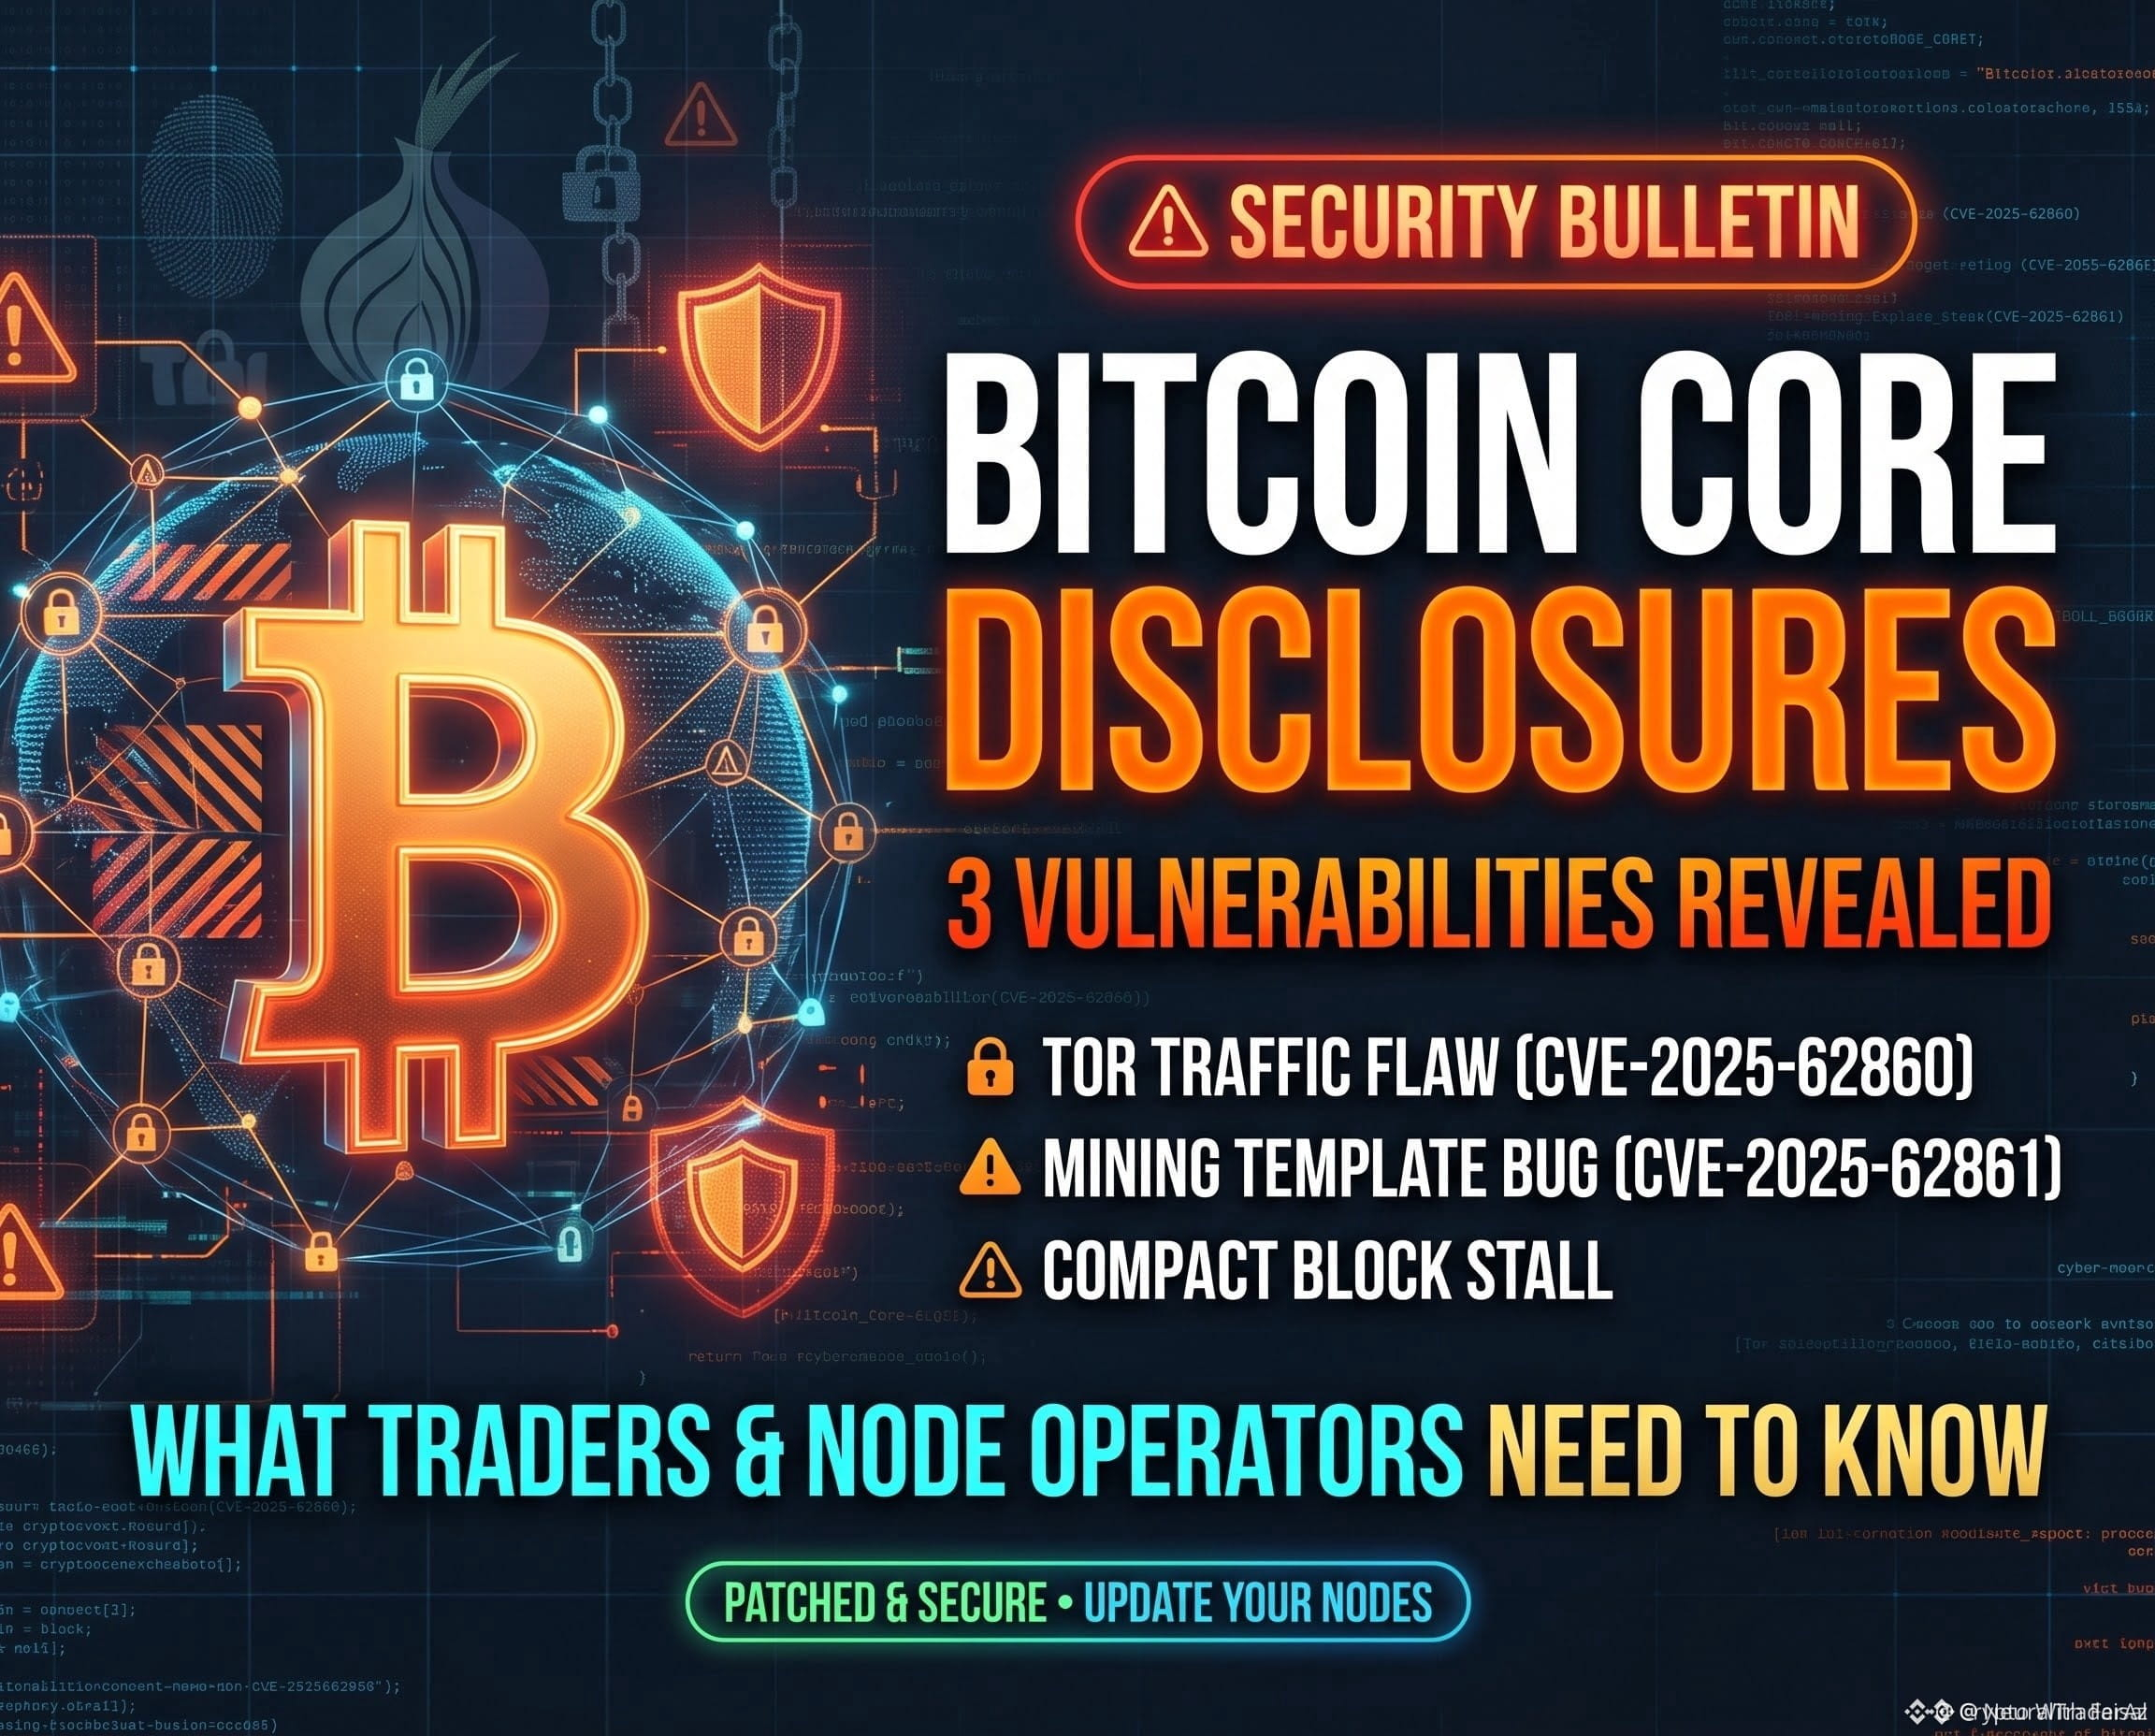
O Bitcoin Core acabou de divulgar 3 vulnerabilidades — incluindo um bug do Tor que afetou *milhares de nós.
O que aconteceu?
O Bitcoin Core tem uma configuração chamada `-whitelist`.
Ela concede permissões extras a conexões CONFIÁVEIS — como ignorar limites contra spam e proteções de privacidade.
O bug:
As conexões do Tor parecem vir do seu software Tor local.
Se esse IP local do Tor estivesse dentro da faixa da lista de permissões, então *TODO desconhecido que se conectasse via Tor era tratado como CONFIÁVEL.*
Resultado: milhares de nós acessíveis da mainnet estavam permitindo TODAS as conexões Tor de entrada.
Os fatos que você precisa saber:
CVE:* CVE-2025-62860
Gravidade:* Média
Moedas roubadas?* NÃO ❌
Carteiras hackeadas?* NÃO ❌
Exploração ativa encontrada?* NÃO ❌
Nós sem lista de permissões?* NÃO AFETADOS ✅
*Já foi corrigido?*
SIM.
Corrigido em *outubro de 2025* — nas versões v30.0, v29.2 e v28.3
A divulgação ocorreu em *10 de nov. de 2026* — porque o Core só publica os detalhes DEPOIS que a última versão afetada chega ao fim da vida útil. Essa é a política de segurança deles.
*Outros 2 bugs divulgados:*
1. *Gravidade ALTA* — um nó de mineração poderia deixar de criar modelos de blocos válidos após uma reorganização, até ser reiniciado
2. *Gravidade MÉDIA* — um invasor poderia paralisar o processamento de blocos por 10 minutos
*O que você deve fazer?*
Se você executa um nó, certifique-se de usar a versão MAIS RECENTE. Atualizar = segurança.
Isto não é FUD. Isto é TRANSPARÊNCIA.
É exatamente por isso que o Bitcoin continua sendo a rede mais confiável do mundo cripto. 💪
Pergunta:
Esta divulgação tardia representa uma BOA segurança ou foi TARDE DEMAIS?
Deixe sua opinião 👇
#BTC #BitcoinCore #CryptoSecurity
#BitcoinCoreDisclosesTorTrafficVulnerability 🧅⚠️
O Bitcoin NÃO foi hackeado.
Mas esta divulgação é IMPORTANTE. Leia.
O Bitcoin Core acabou de divulgar 3 vulnerabilidades — incluindo um bug do Tor que afetou *milhares de nós.
O que aconteceu?
O Bitcoin Core tem uma configuração chamada `-whitelist`.
Ela concede permissões extras a conexões CONFIÁVEIS — como ignorar limites contra spam e proteções de privacidade.
O bug:
As conexões do Tor parecem vir do seu software Tor local.
Se esse IP local do Tor estivesse dentro da faixa da lista de permissões, então *TODO desconhecido que se conectasse via Tor era tratado como CONFIÁVEL.*
Resultado: milhares de nós acessíveis da mainnet estavam permitindo TODAS as conexões Tor de entrada.
Os fatos que você precisa saber:
CVE:* CVE-2025-62860
Gravidade:* Média
Moedas roubadas?* NÃO ❌
Carteiras hackeadas?* NÃO ❌
Exploração ativa encontrada?* NÃO ❌
Nós sem lista de permissões?* NÃO AFETADOS ✅
*Já foi corrigido?*
SIM.
Corrigido em *outubro de 2025* — nas versões v30.0, v29.2 e v28.3
A divulgação ocorreu em *10 de nov. de 2026* — porque o Core só publica os detalhes DEPOIS que a última versão afetada chega ao fim da vida útil. Essa é a política de segurança deles.
*Outros 2 bugs divulgados:*
1. *Gravidade ALTA* — um nó de mineração poderia deixar de criar modelos de blocos válidos após uma reorganização, até ser reiniciado
2. *Gravidade MÉDIA* — um invasor poderia paralisar o processamento de blocos por 10 minutos
*O que você deve fazer?*
Se você executa um nó, certifique-se de usar a versão MAIS RECENTE. Atualizar = segurança.
Isto não é FUD. Isto é TRANSPARÊNCIA.
É exatamente por isso que o Bitcoin continua sendo a rede mais confiável do mundo cripto. 💪
Pergunta:
Esta divulgação tardia representa uma BOA segurança ou foi TARDE DEMAIS?
Deixe sua opinião 👇
#BTC #BitcoinCore #CryptoSecurity
O Bitcoin NÃO foi hackeado.
Mas esta divulgação é IMPORTANTE. Leia.
O Bitcoin Core acabou de divulgar 3 vulnerabilidades — incluindo um bug do Tor que afetou *milhares de nós.
O que aconteceu?
O Bitcoin Core tem uma configuração chamada `-whitelist`.
Ela concede permissões extras a conexões CONFIÁVEIS — como ignorar limites contra spam e proteções de privacidade.
O bug:
As conexões do Tor parecem vir do seu software Tor local.
Se esse IP local do Tor estivesse dentro da faixa da lista de permissões, então *TODO desconhecido que se conectasse via Tor era tratado como CONFIÁVEL.*
Resultado: milhares de nós acessíveis da mainnet estavam permitindo TODAS as conexões Tor de entrada.
Os fatos que você precisa saber:
CVE:* CVE-2025-62860
Gravidade:* Média
Moedas roubadas?* NÃO ❌
Carteiras hackeadas?* NÃO ❌
Exploração ativa encontrada?* NÃO ❌
Nós sem lista de permissões?* NÃO AFETADOS ✅
*Já foi corrigido?*
SIM.
Corrigido em *outubro de 2025* — nas versões v30.0, v29.2 e v28.3
A divulgação ocorreu em *10 de nov. de 2026* — porque o Core só publica os detalhes DEPOIS que a última versão afetada chega ao fim da vida útil. Essa é a política de segurança deles.
*Outros 2 bugs divulgados:*
1. *Gravidade ALTA* — um nó de mineração poderia deixar de criar modelos de blocos válidos após uma reorganização, até ser reiniciado
2. *Gravidade MÉDIA* — um invasor poderia paralisar o processamento de blocos por 10 minutos
*O que você deve fazer?*
Se você executa um nó, certifique-se de usar a versão MAIS RECENTE. Atualizar = segurança.
Isto não é FUD. Isto é TRANSPARÊNCIA.
É exatamente por isso que o Bitcoin continua sendo a rede mais confiável do mundo cripto. 💪
Pergunta:
Esta divulgação tardia representa uma BOA segurança ou foi TARDE DEMAIS?
Deixe sua opinião 👇
#BTC #BitcoinCore #CryptoSecurity
81
Em 31 de outubro de 2024, um SMS interrompeu um ladrão no meio de um saque.
No total, foram roubados cerca de US$ 2.000 do nosso fundador, incluindo 1.088 BNB. O roubo aconteceu na MetaMask, na Trust Wallet e em uma conta da OKX.
Na HTX, o invasor acessou a conta e converteu os ativos em $BNB. Mesmo assim, o saque falhou: uma confirmação por SMS foi enviada para um número de telefone separado.
Não conseguimos determinar como conseguiram entrar. Nossa hipótese de trabalho: o laptop foi entregue a um desconhecido para conserto e usava uma versão não licenciada do Windows, sem antivírus. São circunstâncias, não uma causa comprovada.
Não estamos afirmando que o SMS seja seguro. Existem ataques de troca de SIM. É apenas uma observação específica: um canal separado impediu o saque. É só isso que o primeiro selo C·H·A·O· na HTX indica. Não se trata de uma auditoria de segurança da corretora.
A lição: não confie, verifique. Nada sem comprovação.
Por isso, a Cirqus Intelligence está lançando o The Cirqus Register. Ele publica mudanças, não notícias. Cada previsão recebe uma data e um critério para determinar se se confirmou. Uma vez por mês, avaliamos nossas próprias previsões, começando pelos erros. Sem sinais de negociação, sem previsões de preço.
O Q não é um erro de digitação. É a lente.
Agentes de IA ajudam na pesquisa, um Verificador confere as afirmações e uma pessoa aprova cada edição.
Quais dos seus saques ainda dependem de um único dispositivo?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
Em 31 de outubro de 2024, um SMS interrompeu um ladrão no meio de um saque.
No total, foram roubados cerca de US$ 2.000 do nosso fundador, incluindo 1.088 BNB. O roubo aconteceu na MetaMask, na Trust Wallet e em uma conta da OKX.
Na HTX, o invasor acessou a conta e converteu os ativos em $BNB . Mesmo assim, o saque falhou: uma confirmação por SMS foi enviada para um número de telefone separado.
Não conseguimos determinar como conseguiram entrar. Nossa hipótese de trabalho: o laptop foi entregue a um desconhecido para conserto e usava uma versão não licenciada do Windows, sem antivírus. São circunstâncias, não uma causa comprovada.
Não estamos afirmando que o SMS seja seguro. Existem ataques de troca de SIM. É apenas uma observação específica: um canal separado impediu o saque. É só isso que o primeiro selo C·H·A·O· na HTX indica. Não se trata de uma auditoria de segurança da corretora.
A lição: não confie, verifique. Nada sem comprovação.
Por isso, a Cirqus Intelligence está lançando o The Cirqus Register. Ele publica mudanças, não notícias. Cada previsão recebe uma data e um critério para determinar se se confirmou. Uma vez por mês, avaliamos nossas próprias previsões, começando pelos erros. Sem sinais de negociação, sem previsões de preço.
O Q não é um erro de digitação. É a lente.
Agentes de IA ajudam na pesquisa, um Verificador confere as afirmações e uma pessoa aprova cada edição.
Quais dos seus saques ainda dependem de um único dispositivo?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
No total, foram roubados cerca de US$ 2.000 do nosso fundador, incluindo 1.088 BNB. O roubo aconteceu na MetaMask, na Trust Wallet e em uma conta da OKX.
Na HTX, o invasor acessou a conta e converteu os ativos em $BNB . Mesmo assim, o saque falhou: uma confirmação por SMS foi enviada para um número de telefone separado.
Não conseguimos determinar como conseguiram entrar. Nossa hipótese de trabalho: o laptop foi entregue a um desconhecido para conserto e usava uma versão não licenciada do Windows, sem antivírus. São circunstâncias, não uma causa comprovada.
Não estamos afirmando que o SMS seja seguro. Existem ataques de troca de SIM. É apenas uma observação específica: um canal separado impediu o saque. É só isso que o primeiro selo C·H·A·O· na HTX indica. Não se trata de uma auditoria de segurança da corretora.
A lição: não confie, verifique. Nada sem comprovação.
Por isso, a Cirqus Intelligence está lançando o The Cirqus Register. Ele publica mudanças, não notícias. Cada previsão recebe uma data e um critério para determinar se se confirmou. Uma vez por mês, avaliamos nossas próprias previsões, começando pelos erros. Sem sinais de negociação, sem previsões de preço.
O Q não é um erro de digitação. É a lente.
Agentes de IA ajudam na pesquisa, um Verificador confere as afirmações e uma pessoa aprova cada edição.
Quais dos seus saques ainda dependem de um único dispositivo?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
121

🚨 $BNB XEQUE-MATE JURÍDICO: MAIS DE UM BILHÃO EM ATIVOS SOB DISPUTA OFICIALMENTE BLOQUEADOS 🦈
A recente manobra jurídica das autoridades para bloquear mais de um bilhão de dólares vinculados à violação de segurança de outubro revela como as redes institucionais estão se estreitando em todo o ecossistema. 📊 Em vez de novas saídas de fundos, estamos diante de um bloqueio coordenado, no qual bilhões permanecem congelados sob controle judicial. 🧊
Embora os saldos dos usuários já tenham sido totalmente recompostos com reservas internas, a disputa em andamento se concentra estritamente no confisco oficial e na recuperação de ativos. 🔍 Observar como os tribunais lidam com esses bloqueios de vários bilhões de dólares estabelece um precedente importante para o rastreamento transfronteiriço de ativos digitais no futuro. ⚡
💬 Como apreensões agressivas de ativos por via judicial vão mudar a forma como as instituições lidam com a segurança de protocolos em larga escala daqui para a frente? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre os seus riscos. 🛡️
🏷️ #BNB #CryptoSecurity #OnChainData #MarketUpdate
🦈 💎
🚨 $BNB XEQUE-MATE JURÍDICO: MAIS DE UM BILHÃO EM ATIVOS SOB DISPUTA OFICIALMENTE BLOQUEADOS 🦈
A recente manobra jurídica das autoridades para bloquear mais de um bilhão de dólares vinculados à violação de segurança de outubro revela como as redes institucionais estão se estreitando em todo o ecossistema. 📊 Em vez de novas saídas de fundos, estamos diante de um bloqueio coordenado, no qual bilhões permanecem congelados sob controle judicial. 🧊
Embora os saldos dos usuários já tenham sido totalmente recompostos com reservas internas, a disputa em andamento se concentra estritamente no confisco oficial e na recuperação de ativos. 🔍 Observar como os tribunais lidam com esses bloqueios de vários bilhões de dólares estabelece um precedente importante para o rastreamento transfronteiriço de ativos digitais no futuro. ⚡
💬 Como apreensões agressivas de ativos por via judicial vão mudar a forma como as instituições lidam com a segurança de protocolos em larga escala daqui para a frente? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre os seus riscos. 🛡️
🏷️ #BNB #CryptoSecurity #OnChainData #MarketUpdate
🦈 💎
A recente manobra jurídica das autoridades para bloquear mais de um bilhão de dólares vinculados à violação de segurança de outubro revela como as redes institucionais estão se estreitando em todo o ecossistema. 📊 Em vez de novas saídas de fundos, estamos diante de um bloqueio coordenado, no qual bilhões permanecem congelados sob controle judicial. 🧊
Embora os saldos dos usuários já tenham sido totalmente recompostos com reservas internas, a disputa em andamento se concentra estritamente no confisco oficial e na recuperação de ativos. 🔍 Observar como os tribunais lidam com esses bloqueios de vários bilhões de dólares estabelece um precedente importante para o rastreamento transfronteiriço de ativos digitais no futuro. ⚡
💬 Como apreensões agressivas de ativos por via judicial vão mudar a forma como as instituições lidam com a segurança de protocolos em larga escala daqui para a frente? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre os seus riscos. 🛡️
🏷️ #BNB #CryptoSecurity #OnChainData #MarketUpdate
🦈 💎
9

·
--
🚨 $ETH INFRAESTRUTURA CENTRAL PROTEGIDA ENQUANTO DESENVOLVEDORES CORRIGEM VULNERABILIDADE CRÍTICA NO VALIDADOR ⚡
O dinheiro inteligente flui para onde a integridade estrutural se mantém firme, e a atualização de hoje do cliente de consenso elimina uma fonte silenciosa de atrito na rede. 📊 Eliminar os riscos de envenenamento do cache de chaves públicas dos validadores fortalece a camada de liquidação subjacente para os alocadores de capital institucional que acompanham de perto. 🛡️
Quando vetores de ataque sistêmicos são neutralizados no nível do protocolo, a confiança do mercado se traduz diretamente em uma consolidação sustentada do fluxo de ordens. 💡 Você está se posicionando em torno dessas atualizações arquitetônicas antes que o mercado em geral perceba a mudança? 👇
⚠️ Isto não é aconselhamento financeiro. Sempre gerencie seus riscos. 🛡️
🏷️ #ETH #Ethereum #SmartMoney #CryptoSecurity
🔥 💎
🚨 $ETH INFRAESTRUTURA CENTRAL PROTEGIDA ENQUANTO DESENVOLVEDORES CORRIGEM VULNERABILIDADE CRÍTICA NO VALIDADOR ⚡
O dinheiro inteligente flui para onde a integridade estrutural se mantém firme, e a atualização de hoje do cliente de consenso elimina uma fonte silenciosa de atrito na rede. 📊 Eliminar os riscos de envenenamento do cache de chaves públicas dos validadores fortalece a camada de liquidação subjacente para os alocadores de capital institucional que acompanham de perto. 🛡️
Quando vetores de ataque sistêmicos são neutralizados no nível do protocolo, a confiança do mercado se traduz diretamente em uma consolidação sustentada do fluxo de ordens. 💡 Você está se posicionando em torno dessas atualizações arquitetônicas antes que o mercado em geral perceba a mudança? 👇
⚠️ Isto não é aconselhamento financeiro. Sempre gerencie seus riscos. 🛡️
🏷️ #ETH #Ethereum #SmartMoney #CryptoSecurity
🔥 💎
O dinheiro inteligente flui para onde a integridade estrutural se mantém firme, e a atualização de hoje do cliente de consenso elimina uma fonte silenciosa de atrito na rede. 📊 Eliminar os riscos de envenenamento do cache de chaves públicas dos validadores fortalece a camada de liquidação subjacente para os alocadores de capital institucional que acompanham de perto. 🛡️
Quando vetores de ataque sistêmicos são neutralizados no nível do protocolo, a confiança do mercado se traduz diretamente em uma consolidação sustentada do fluxo de ordens. 💡 Você está se posicionando em torno dessas atualizações arquitetônicas antes que o mercado em geral perceba a mudança? 👇
⚠️ Isto não é aconselhamento financeiro. Sempre gerencie seus riscos. 🛡️
🏷️ #ETH #Ethereum #SmartMoney #CryptoSecurity
🔥 💎
6
·
--
🚨 $INIT Atacado por hackers! Prejuízo de US$ 3,27 milhões
A Initia sofreu um incidente de segurança após credenciais de nuvem vazarem e serem usadas por invasores para acessar a infraestrutura de rollup.
Fatos importantes:
Cerca de US$ 3,27 milhões em ativos foram afetados.
Cinco rollups foram afetados pela manipulação da validação de saques via IBC.
A infraestrutura relacionada foi temporariamente suspensa para investigação.
Análise: Este incidente prova que a segurança de blockchain não diz respeito apenas a contratos inteligentes. Credenciais de nuvem, APIs e acesso a servidores também precisam ser protegidos.
Na opinião de vocês, o que é mais perigoso: uma falha em um contrato inteligente ou o vazamento de acesso ao servidor?
$INIT $TIA
#Initia #CryptoSecurity #blockchain
🚨 $INIT Atacado por hackers! Prejuízo de US$ 3,27 milhões
A Initia sofreu um incidente de segurança após credenciais de nuvem vazarem e serem usadas por invasores para acessar a infraestrutura de rollup.
Fatos importantes:
Cerca de US$ 3,27 milhões em ativos foram afetados.
Cinco rollups foram afetados pela manipulação da validação de saques via IBC.
A infraestrutura relacionada foi temporariamente suspensa para investigação.
Análise: Este incidente prova que a segurança de blockchain não diz respeito apenas a contratos inteligentes. Credenciais de nuvem, APIs e acesso a servidores também precisam ser protegidos.
Na opinião de vocês, o que é mais perigoso: uma falha em um contrato inteligente ou o vazamento de acesso ao servidor?
$INIT $TIA
#Initia #CryptoSecurity #blockchain
A Initia sofreu um incidente de segurança após credenciais de nuvem vazarem e serem usadas por invasores para acessar a infraestrutura de rollup.
Fatos importantes:
Cerca de US$ 3,27 milhões em ativos foram afetados.
Cinco rollups foram afetados pela manipulação da validação de saques via IBC.
A infraestrutura relacionada foi temporariamente suspensa para investigação.
Análise: Este incidente prova que a segurança de blockchain não diz respeito apenas a contratos inteligentes. Credenciais de nuvem, APIs e acesso a servidores também precisam ser protegidos.
Na opinião de vocês, o que é mais perigoso: uma falha em um contrato inteligente ou o vazamento de acesso ao servidor?
$INIT $TIA
#Initia #CryptoSecurity #blockchain
452
·
--
$TRX ESTÁ COMBATENDO OS CRIMES COM CRIPTOMOEDAS!
TRON, Tether e Chainalysis uniram forças para combater atividades ilícitas com criptomoedas.
Mais segurança pode gerar mais confiança na blockchain.
#Tron #CryptoSecurity
$TRX ESTÁ COMBATENDO OS CRIMES COM CRIPTOMOEDAS!
TRON, Tether e Chainalysis uniram forças para combater atividades ilícitas com criptomoedas.
Mais segurança pode gerar mais confiança na blockchain.
#Tron #CryptoSecurity
TRON, Tether e Chainalysis uniram forças para combater atividades ilícitas com criptomoedas.
Mais segurança pode gerar mais confiança na blockchain.
#Tron #CryptoSecurity
120
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#USPPIMissMayEaseBTCPressure
39,719 visualizações
712 discutindo
2
#BitcoinCoreDisclosesTorTrafficVulnerability
15,102 visualizações
368 discutindo
3
#WhatWillDriveCryptoandStocks’NextRebound?
149,477 visualizações
1,578 discutindo
4
#BitcoinBreaksBelow200WeekMovingAverage
47,301 visualizações
486 discutindo
5
#SpaceXTeslaMergerTalksWouldCombine30220BTC
15,614 visualizações
257 discutindo
6
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
51,088 visualizações
714 discutindo
7
#USCryptoETFsLose$1.48BInFiveDays
2,607 visualizações
51 discutindo
8
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
3,692 visualizações
23 discutindo
9
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
10,352 visualizações
137 discutindo
10
#JaneStreetNearlyOctuplesFidelityBitcoinETFHoldings
22,531 visualizações
245 discutindo