

#lazarusgroup
lazarusgroup
閲覧回数 1.4M
391人が討論中
注目
最新


·
--
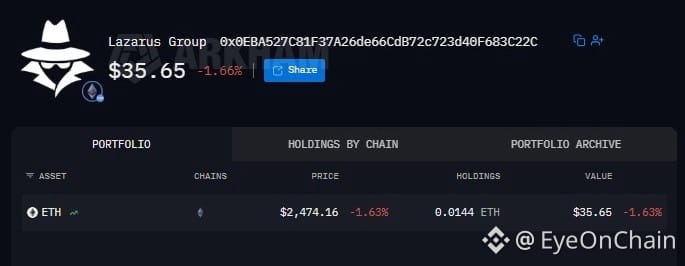
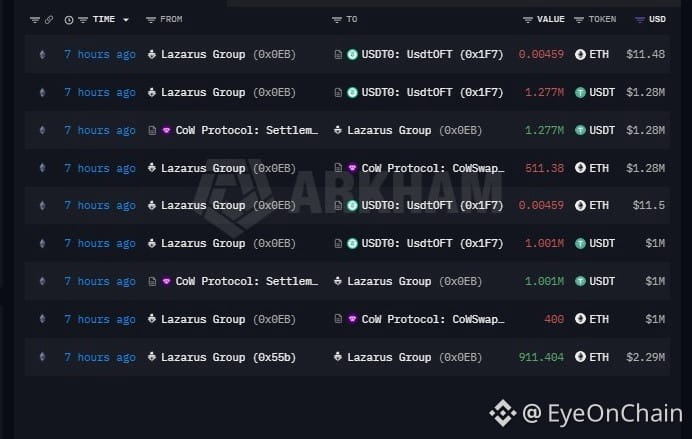
現在、ハッカーがETHの販売を開始しています 🤯。
Lazarus Groupは別の2.28Mドルを、$ETH に関連付けて移動させました。 #LazarusGroup に紐づいたウォレットは、過去7時間で911 ETH(約2.28Mドル相当)を、平均価格およそ2,499ドルで売却しました。
このアドレスが今後さらにETHを移動または売却するかどうか、注目しておく価値があります。
アドレス: 0x0EBA527C81F37A26de66CdB72c723d40F683C22C
{future}(ETHUSDT)
{spot}(ETHUSDT)
現在、ハッカーがETHの販売を開始しています 🤯。
Lazarus Groupは別の2.28Mドルを、$ETH に関連付けて移動させました。 #LazarusGroup に紐づいたウォレットは、過去7時間で911 ETH(約2.28Mドル相当)を、平均価格およそ2,499ドルで売却しました。
このアドレスが今後さらにETHを移動または売却するかどうか、注目しておく価値があります。
アドレス: 0x0EBA527C81F37A26de66CdB72c723d40F683C22C
Lazarus Groupは別の2.28Mドルを、$ETH に関連付けて移動させました。 #LazarusGroup に紐づいたウォレットは、過去7時間で911 ETH(約2.28Mドル相当)を、平均価格およそ2,499ドルで売却しました。
このアドレスが今後さらにETHを移動または売却するかどうか、注目しておく価値があります。
アドレス: 0x0EBA527C81F37A26de66CdB72c723d40F683C22C
1
8
3.3k

LazarusグループがHyperliquidに3,000万ドルの動きを仕掛ける
制裁対象のLazarusグループのウォレットがHyperliquidを通じて3,000万ドルを移動させ、分散型取引所に重大な規制リスクをもたらした。
#LazarusGroup #Hyperliquid
LazarusグループがHyperliquidに3,000万ドルの動きを仕掛ける
制裁対象のLazarusグループのウォレットがHyperliquidを通じて3,000万ドルを移動させ、分散型取引所に重大な規制リスクをもたらした。
#LazarusGroup #Hyperliquid
制裁対象のLazarusグループのウォレットがHyperliquidを通じて3,000万ドルを移動させ、分散型取引所に重大な規制リスクをもたらした。
#LazarusGroup #Hyperliquid
1
11
CoinDeskが確認したブロックチェーンデータによると、北朝鮮のラザルス・グループに関連付けられたウォレットは、Hyperliquidプラットフォーム上で3週間の間に3,000万ドル超のビットコイン($BTC)を売却した。
こうした大規模な売却は、政治家たちがこの取引プラットフォームを国内規制の下に置こうとする動きと時期を同じくしていた。この水準の取引活動は、分散型の取引所が違法資産の移動先として主要な出口になりつつあることを示唆しているのだろうか?
#Crypto #Bitcoin #LazarusGroup #Hyperliquid #Cybersecurity
CoinDeskが確認したブロックチェーンデータによると、北朝鮮のラザルス・グループに関連付けられたウォレットは、Hyperliquidプラットフォーム上で3週間の間に3,000万ドル超のビットコイン($BTC )を売却した。
こうした大規模な売却は、政治家たちがこの取引プラットフォームを国内規制の下に置こうとする動きと時期を同じくしていた。この水準の取引活動は、分散型の取引所が違法資産の移動先として主要な出口になりつつあることを示唆しているのだろうか?
#Crypto #Bitcoin #LazarusGroup #Hyperliquid #Cybersecurity
こうした大規模な売却は、政治家たちがこの取引プラットフォームを国内規制の下に置こうとする動きと時期を同じくしていた。この水準の取引活動は、分散型の取引所が違法資産の移動先として主要な出口になりつつあることを示唆しているのだろうか?
#Crypto #Bitcoin #LazarusGroup #Hyperliquid #Cybersecurity
70

ラザルス・グループ、Hyperliquidで3,000万ドル超のビットコインを売却
- CoinDeskのブロックチェーンデータによると、北朝鮮のラザルス・グループは過去3週間にHyperliquidで3,000万ドル超のビットコインを売却した。
- この出来事は、トランプ氏が暗号資産プラットフォームを米国に呼び戻す取り組みを強化する中で起きた。
- 出典: CoinDesk。
#BinanceSquare #CryptoNews #Bitcoin #Hyperliquid #LazarusGroup
$btc btc
vlikevn Titanbot
出典: CoinDesk
ラザルス・グループ、Hyperliquidで3,000万ドル超のビットコインを売却
- CoinDeskのブロックチェーンデータによると、北朝鮮のラザルス・グループは過去3週間にHyperliquidで3,000万ドル超のビットコインを売却した。
- この出来事は、トランプ氏が暗号資産プラットフォームを米国に呼び戻す取り組みを強化する中で起きた。
- 出典: CoinDesk。
#BinanceSquare #CryptoNews #Bitcoin #Hyperliquid #LazarusGroup
$btc btc
vlikevn Titanbot
出典: CoinDesk
- CoinDeskのブロックチェーンデータによると、北朝鮮のラザルス・グループは過去3週間にHyperliquidで3,000万ドル超のビットコインを売却した。
- この出来事は、トランプ氏が暗号資産プラットフォームを米国に呼び戻す取り組みを強化する中で起きた。
- 出典: CoinDesk。
#BinanceSquare #CryptoNews #Bitcoin #Hyperliquid #LazarusGroup
$btc btc
vlikevn Titanbot
出典: CoinDesk
37
·
--
😱 #MetaMask 親会社が北朝鮮のハッカーを誤って雇用!
MetaMaskの背後にいる企業であるConsensysは、第三者の採用代行会社を通じて、「Tyler Knapp」という別名の開発者を雇ったと報じられている。
🇰🇵 その約1か月後、同社はその開発者が北朝鮮の#LazarusGroup と関連している可能性があることを発見した。その間、彼は#crypto から法定通貨への変換に関連する機能のコードに貢献していた。
さらに憂慮すべきことに、同一人物は以前、Ankr、Blueberry Protocol、DEPO、Pickle Finance、Harmonyでも働いていた。これらのプロジェクトはいずれも後に悪用されたが、それだけではこれらのハッキングとの関連を証明するものではない。
🛡 この事件は、国家支援による潜入がいかに高度化しているかを示している。Consensysのような大手が狙われうるなら、セキュリティ資源が限られる小規模な暗号資産企業は、さらに大きな困難に直面するかもしれない。
#BurnhamToBecomeUKPrimeMinister @wisegbevecryptonews9
😱 #MetaMask 親会社が北朝鮮のハッカーを誤って雇用!
MetaMaskの背後にいる企業であるConsensysは、第三者の採用代行会社を通じて、「Tyler Knapp」という別名の開発者を雇ったと報じられている。
🇰🇵 その約1か月後、同社はその開発者が北朝鮮の#LazarusGroup と関連している可能性があることを発見した。その間、彼は#crypto から法定通貨への変換に関連する機能のコードに貢献していた。
さらに憂慮すべきことに、同一人物は以前、Ankr、Blueberry Protocol、DEPO、Pickle Finance、Harmonyでも働いていた。これらのプロジェクトはいずれも後に悪用されたが、それだけではこれらのハッキングとの関連を証明するものではない。
🛡 この事件は、国家支援による潜入がいかに高度化しているかを示している。Consensysのような大手が狙われうるなら、セキュリティ資源が限られる小規模な暗号資産企業は、さらに大きな困難に直面するかもしれない。
#BurnhamToBecomeUKPrimeMinister @WISE PUMPS
2
1.5k
·
--
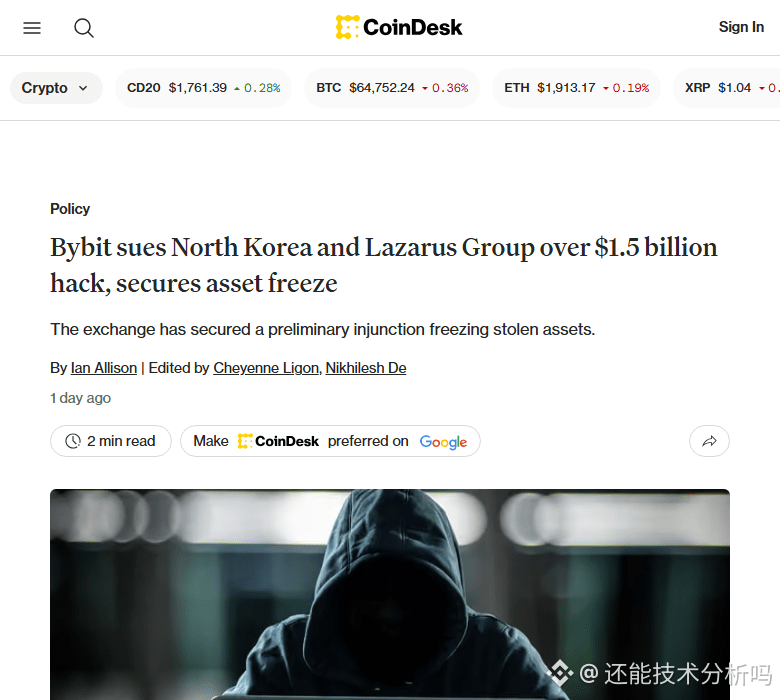
Bybitは北朝鮮およびLazarus Groupを正式に提訴し、盗難資産15億ドルの返還を求め、裁判所の暫定差止命令により関連資金を凍結させました。これは暗号取引所が主権国家に対して初めて法的措置を講じた事例であり、業界の権利擁護に向けて新たな指標を打ち立てています。オンチェーン追跡と法的手段を組み合わせることが、国家レベルのハッカーへの対処における常態となる可能性があります。
#Bybit #LazarusGroup #加密货币安全 #法律維权
Bybitは北朝鮮およびLazarus Groupを正式に提訴し、盗難資産15億ドルの返還を求め、裁判所の暫定差止命令により関連資金を凍結させました。これは暗号取引所が主権国家に対して初めて法的措置を講じた事例であり、業界の権利擁護に向けて新たな指標を打ち立てています。オンチェーン追跡と法的手段を組み合わせることが、国家レベルのハッカーへの対処における常態となる可能性があります。
#Bybit #LazarusGroup #加密货币安全 #法律維权
#Bybit #LazarusGroup #加密货币安全 #法律維权
50
·
--
アービトラムが勝利を収めたが、狩りは続く 🛡️
アービトラムは、KelpDAOの悪用に関連する30,766 ETH(約7000万ドル相当)を凍結しました。これにより、盗まれた資金の約29%がマネーロンダリングのパイプラインに入るのを防ぎました。しかし、攻撃者はビットコインを含む複数のチェーンやプロトコルを通じて資産を移動させ続けています。この高度な運営能力は、背後に洗練された脅威アクターがいることを示唆しています。
ラザルスグループは、以前の暗号盗難にも類似の戦術を使用して関連付けられています。すでに1億7600万ドル以上がさまざまな分散型ブリッジを通じてマネーロンダリングされており、ブロックチェーン調査者や法執行機関にとって時間との戦いが続いています。
ラザルスグループはこの作戦に関与しているのでしょうか?あなたの考えを以下にシェアしてください! 💬
#Arbitrum #KelpDAO #LazarusGroup
47
·
--
ETH: 🚀 アービトラムがKelpDAOハックに対応して、$70M相当のETHを凍結しました ✅
攻撃者は、複数のチェーンを通じて$176M以上を移動させ、ビットコインが彼らの新しい遊び場になっています。 💾
アービトラムは早期に介入することで、盗まれた資金の約29%がマネーロンダリングパイプラインに入るのを防ぎました 🔄
捜査官たちは、THORChainや他の分散型プロトコルを通じて泥棒の急速な動きを追跡する中で、時間との競争が始まりました 🔮
ラザルスグループがこの大胆な動きの背後にいると疑われており、複雑な戦術を使って彼らの足跡を隠しています。 🔍
残りの$176Mはまだ動いているのでしょうか?注意深く見守りましょう! 💬
これらの資金は安全な避難所を見つけるのか、それとも指の間からすり抜けてしまうのか? 🛑
私たちはこの状況を考えすぎているのか、それとも本当にリスクがあるのか? 👇
#ETH #KelpDAO #LazarusGroup
47

米国の裁判所は、2025年に総額15億ドル(1.5ミリオンではなく1.5 billion)規模で行われた、ラザルス・グループのハッキングに関連する資産を凍結するための暫定命令を、Bybitの取引所に対して出しました。この命令では、当該取引所が本案の審理において成功する可能性を十分に示したと判断しています。この命令により、被告らは、裁判所の管轄下にあるプラットフォームまたは機関上にまだ存在する、特定された盗難資産を直ちに移転、売却、または費消することが禁じられます。
攻撃後の数日間で資金の大部分は速やかに迂回され、交換(取引)されたものの、本裁判所の判断は重要な先例となります。つまり、国家が関与するサイバー攻撃の被害者が、ラザルスのようなグループに関連する資産を金融システムに持ち込もうとする過程で、米国において民事の法的手段を使って追跡し、ブロックできることを認めたのです。
#LazarusGroup #bybit #HackerAlert #EEUU #CoreaDelNorte $BTC $ETH
{web3_wallet_create}(CT_5014SoQ8UkWfeDH47T56PA53CZCeW4KytYCiU65CwBWoJUt)
{web3_wallet_create}(10880xeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeee)
米国の裁判所は、2025年に総額15億ドル(1.5ミリオンではなく1.5 billion)規模で行われた、ラザルス・グループのハッキングに関連する資産を凍結するための暫定命令を、Bybitの取引所に対して出しました。この命令では、当該取引所が本案の審理において成功する可能性を十分に示したと判断しています。この命令により、被告らは、裁判所の管轄下にあるプラットフォームまたは機関上にまだ存在する、特定された盗難資産を直ちに移転、売却、または費消することが禁じられます。
攻撃後の数日間で資金の大部分は速やかに迂回され、交換(取引)されたものの、本裁判所の判断は重要な先例となります。つまり、国家が関与するサイバー攻撃の被害者が、ラザルスのようなグループに関連する資産を金融システムに持ち込もうとする過程で、米国において民事の法的手段を使って追跡し、ブロックできることを認めたのです。
#LazarusGroup #bybit #HackerAlert #EEUU #CoreaDelNorte $BTC $ETH
攻撃後の数日間で資金の大部分は速やかに迂回され、交換(取引)されたものの、本裁判所の判断は重要な先例となります。つまり、国家が関与するサイバー攻撃の被害者が、ラザルスのようなグループに関連する資産を金融システムに持ち込もうとする過程で、米国において民事の法的手段を使って追跡し、ブロックできることを認めたのです。
#LazarusGroup #bybit #HackerAlert #EEUU #CoreaDelNorte $BTC $ETH
258
·
--
弱気相場
🇰🇵 最新:Bybltは15億ドルのハッキングをめぐり北朝鮮およびラザロ・グループを訴え、盗まれた資産の凍結を命じる予備的な裁判所命令を確保した。$BTC $ETH
{future}(ETHUSDT)
{future}(BTCUSDT)
#LazarusGroup #HackerAlert
🇰🇵 最新:Bybltは15億ドルのハッキングをめぐり北朝鮮およびラザロ・グループを訴え、盗まれた資産の凍結を命じる予備的な裁判所命令を確保した。$BTC $ETH
#LazarusGroup #HackerAlert
#LazarusGroup #HackerAlert
1
782

·
--
巨大な資金規模のハッキングが、構造的リスクではなく一時的なノイズのように市場で扱われていることに気づいていますか?
トレーダーは $BTC、$ETH、$BNB のエントリーにばかり目を向けますが、1つの脆弱性悪用で流動性が凍結され、パニック売りが引き起こされ、市場全体の信頼が台無しになります。つらいのは、多くの人がセキュリティリスクを“損害が出た後”にしか織り込まないことです。
これは現実の教訓です。主要な暗号資産取引所が、報道によると、疑惑の $1.5 billion Lazarus Group による暗号資産の強奪について北朝鮮を提訴している一方で、米国の連邦裁判所は、当該ハッキングに紐づくと特定された資産を凍結するための暫定差止命令を認めたとされています。
世間の見方は通常「ハッカーが資金を盗んだだけで、先に進む」というものです。でもそれでは本質を見落としています。裁判所が、国家支援の暗号資産窃盗に関連する資産を追跡し凍結できるなら、執行は“後追いの見出し”ではなく、市場構造そのものの一部になりつつあるのです。
それは、投資家が暗号資産取引所のリスク、カストディ、そしてブラックスワン局面での流動性をどう考えるべきかを変えます。セキュリティは、もはや副次的な話題ではありません。取引の一部なのです。
この先、どこへ向かうと思いますか?
#CryptoSecurity #LazarusGroup #CryptoMarket
巨大な資金規模のハッキングが、構造的リスクではなく一時的なノイズのように市場で扱われていることに気づいていますか?
トレーダーは $BTC 、$ETH 、$BNB のエントリーにばかり目を向けますが、1つの脆弱性悪用で流動性が凍結され、パニック売りが引き起こされ、市場全体の信頼が台無しになります。つらいのは、多くの人がセキュリティリスクを“損害が出た後”にしか織り込まないことです。
これは現実の教訓です。主要な暗号資産取引所が、報道によると、疑惑の $1.5 billion Lazarus Group による暗号資産の強奪について北朝鮮を提訴している一方で、米国の連邦裁判所は、当該ハッキングに紐づくと特定された資産を凍結するための暫定差止命令を認めたとされています。
世間の見方は通常「ハッカーが資金を盗んだだけで、先に進む」というものです。でもそれでは本質を見落としています。裁判所が、国家支援の暗号資産窃盗に関連する資産を追跡し凍結できるなら、執行は“後追いの見出し”ではなく、市場構造そのものの一部になりつつあるのです。
それは、投資家が暗号資産取引所のリスク、カストディ、そしてブラックスワン局面での流動性をどう考えるべきかを変えます。セキュリティは、もはや副次的な話題ではありません。取引の一部なのです。
この先、どこへ向かうと思いますか?
#CryptoSecurity #LazarusGroup #CryptoMarket
25

🚨 $BTC WATCHES トップ取引所、無料で$1.5Bの凍結 ラザロス・ロート—北朝鮮に提訴!⚡
これは価格に即座に反映されるタイプの告知ではないが、静かにリスク地図を作り替えるようなものです。トップクラスの取引所が、北朝鮮、その諜報機関、そしてラザロス・グループを対象に、$1.5Bの窃盗について連邦裁判所へ提訴し、盗難品をそのまま差し押さえる仮差止命令を確保しました。🔍
重要なポイント:名前の明かされていない「ジョン・ドウ」被告のリストは、訴訟が進む間、凍結された資産を移転したり売却したりできなくなりました。これにより、市場がさらされる可能性のある巨大な売り圧力の懸念が一つ取り除かれます。🌊
取引所は、この民事訴訟が米国の刑事捜査とは別だと強調しています—つまり、まだドミノは倒れ続けるということです。⚡ 💬 この法的圧力はハッカーにより暗い回廊を通じた動きを強いるのか、それとも$1.5Bはすでに綺麗に洗い流されてしまったのか?👇
⚠️ 投資助言ではありません。必ずリスクを管理してください。🛡️
🏷️ #BTC #CryptoNews #LazarusGroup #ExchangeSecurity
🦈 ⚡
18
🇰🇵 緊急速報:Bybltは、北朝鮮およびグループ「ラザロ(Lazarus)」に対し、1.500億ドルのハッキングについて訴え、盗まれた資産を凍結するための暫定的な裁判所命令を取得した。$BTC $ETH
#LazarusGroup #HackerAlert
🇰🇵 緊急速報:Bybltは、北朝鮮およびグループ「ラザロ(Lazarus)」に対し、1.500億ドルのハッキングについて訴え、盗まれた資産を凍結するための暫定的な裁判所命令を取得した。$BTC $ETH
#LazarusGroup #HackerAlert
#LazarusGroup #HackerAlert
3
395
🚨 バイビットが北朝鮮を訴えた――そして裁判官はすでに奪われた暗号資産を凍結
暗号資産取引所が連邦裁判所で国家丸ごとを相手に訴え、初戦に勝ちました。
バイビットはもはやハッカーだけを追っているのではありません。連邦裁判所で主権国家を相手に争っています。世界第2位の暗号資産取引所であるバイビットは、2025年2月の記録的な15億ドル($1.5B)イーサリアムハックについて、D.C.地区連邦地方裁判所にて、北朝鮮、その偵察総局、そして国家と結びつきのあるラザルス・グループを相手取った民事RICO訴訟を提起しました――これは今までで最大規模の暗号資産強奪です。
6月に非公開で提出され、今週公表されたこの訴えには既に効力があります。連邦判事が差止命令を出し、続いて7月30日には、正体不明の保有者に紐づく盗難資産を凍結する予備的差止命令を出したのです。バイビットによれば、回収したのが4,840万ドル($48.4M)で、さらに28以上の取引所にまたがって3,050万ドル($30.5M)を凍結したとのこと。ただし資金の90%以上は依然として追跡できていないといいます。
ラザルス・グループは以前にも暗号領域で被害をもたらしています――6.2億ドル($620M)のロニー(Ronin)ハックや、1億ドル($100M)のハーモニー(Harmony)ハックなど。そしてこの訴訟では、それらはすべて同一の「組織的な不正(ラックテーリング)」のパターンだと主張しています。盗まれた暗号資産は、もはや国家の玄関先にまで法的に追及できるようになりました。
残りもバイビットが取り戻すと思いますか? いいね・コメント・フォローで、暗号資産の正義に関する最新アップデートをチェックしてください。⚖️
#Bybit #LazarusGroup #CryptoSecurity
$ETH
{spot}(ETHUSDT)
🚨 バイビットが北朝鮮を訴えた――そして裁判官はすでに奪われた暗号資産を凍結
暗号資産取引所が連邦裁判所で国家丸ごとを相手に訴え、初戦に勝ちました。
バイビットはもはやハッカーだけを追っているのではありません。連邦裁判所で主権国家を相手に争っています。世界第2位の暗号資産取引所であるバイビットは、2025年2月の記録的な15億ドル($1.5B)イーサリアムハックについて、D.C.地区連邦地方裁判所にて、北朝鮮、その偵察総局、そして国家と結びつきのあるラザルス・グループを相手取った民事RICO訴訟を提起しました――これは今までで最大規模の暗号資産強奪です。
6月に非公開で提出され、今週公表されたこの訴えには既に効力があります。連邦判事が差止命令を出し、続いて7月30日には、正体不明の保有者に紐づく盗難資産を凍結する予備的差止命令を出したのです。バイビットによれば、回収したのが4,840万ドル($48.4M)で、さらに28以上の取引所にまたがって3,050万ドル($30.5M)を凍結したとのこと。ただし資金の90%以上は依然として追跡できていないといいます。
ラザルス・グループは以前にも暗号領域で被害をもたらしています――6.2億ドル($620M)のロニー(Ronin)ハックや、1億ドル($100M)のハーモニー(Harmony)ハックなど。そしてこの訴訟では、それらはすべて同一の「組織的な不正(ラックテーリング)」のパターンだと主張しています。盗まれた暗号資産は、もはや国家の玄関先にまで法的に追及できるようになりました。
残りもバイビットが取り戻すと思いますか? いいね・コメント・フォローで、暗号資産の正義に関する最新アップデートをチェックしてください。⚖️
#Bybit #LazarusGroup #CryptoSecurity
$ETH
97
·
--
北朝鮮のハッカー組織「Lazarus Group」が、Hyperliquidを通じて3,000万ドル超の資金を移転したと報じられた。
#LazarusGroup #Hyperliquid #朝鲜 #暗号通貨
北朝鮮のハッカー組織「Lazarus Group」が、Hyperliquidを通じて3,000万ドル超の資金を移転したと報じられた。
#LazarusGroup #Hyperliquid #朝鲜 #暗号通貨
#LazarusGroup #Hyperliquid #朝鲜 #暗号通貨
149
#BitgetBreachForgedRequestsNotStolenKeys
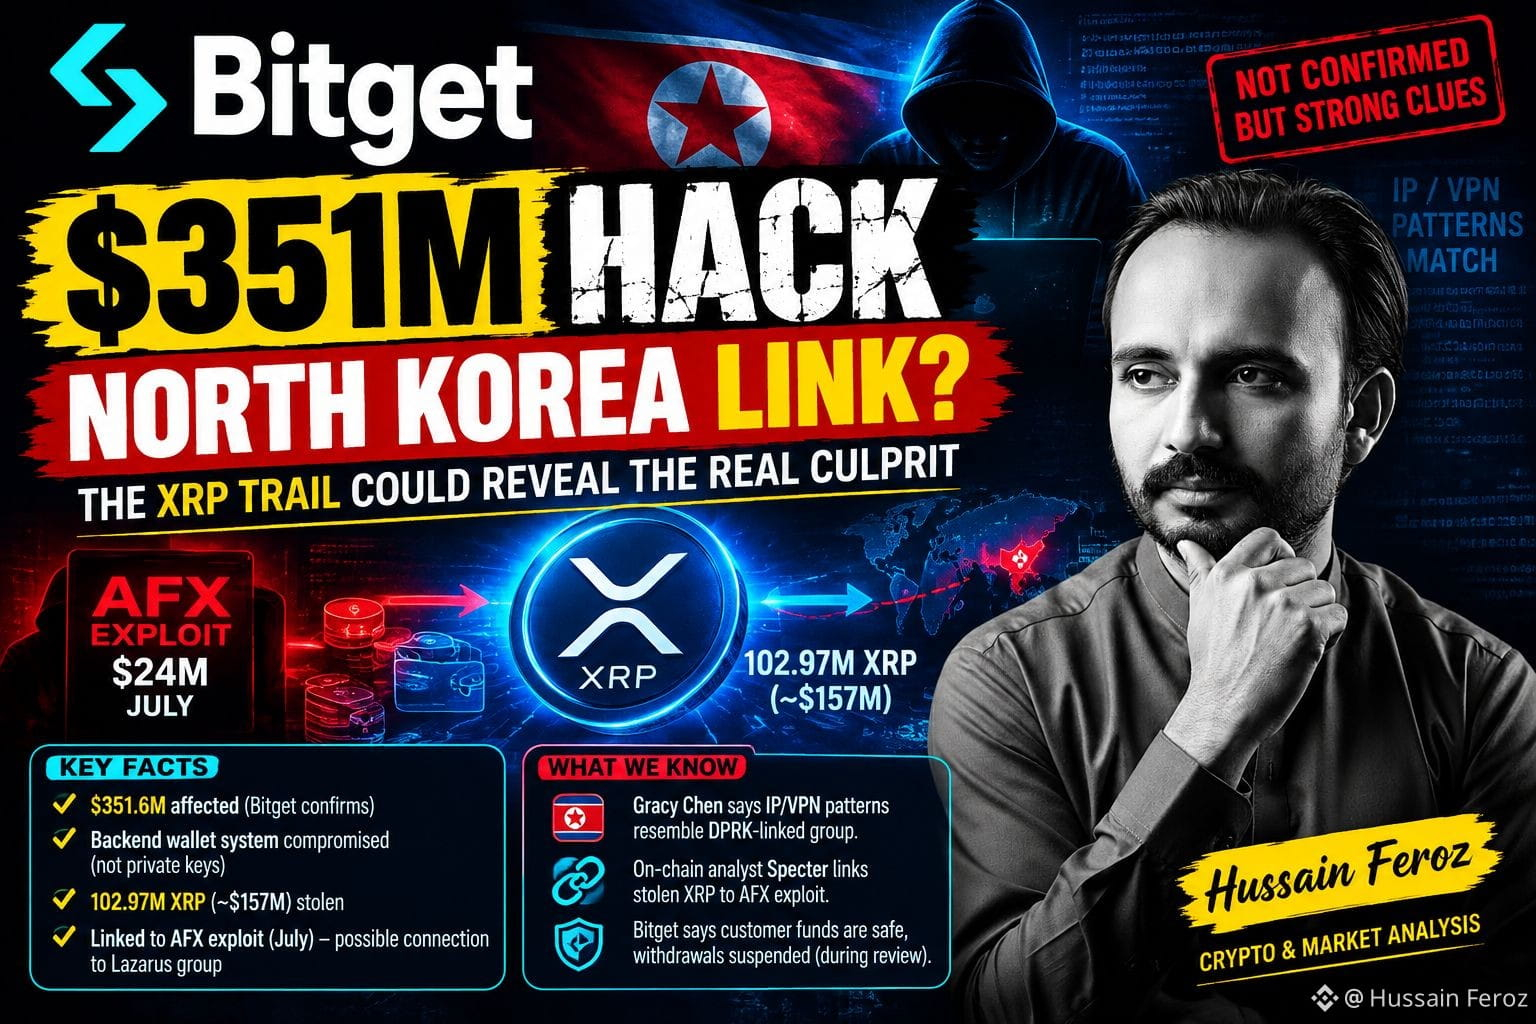
【独占】Bitgetの3億5,160万ドル規模のハックは、より大きな手がかりを残している可能性
誰もが、北朝鮮との関連の可能性について話しています。
しかし、もっと興味深い手がかりはオンチェーンのどこかに隠れているかもしれません。👀
🔎 捜査当局が見ていること:
• Bitgetによると、同社のウォレット・インフラで約3億5,160万ドル相当が影響を受けた
• 攻撃者は、バックエンドのウォレット・システムを侵害し、取引データを偽装して、通常の認可プロセスを起動したと報じられている
• Bitgetによれば、秘密鍵(プライベートキー)は侵害されていない
• 約1,0297M XRP(約1億5,700万ドル)が、盗まれた最大規模の一部に含まれていた
• オンチェーンのアナリストSpecterは、盗まれたXRPが7月の2,400万ドル規模のAFXエクスプロイトに関連する資金へと追跡できると言う
• このAFXインシデントは、TraderTraitor/Lazarusエコシステムに関連付けられてきた
そして、もう1つの手がかりもあります:
BitgetのCEOグレイシー・チェンは、ある攻撃者のIP/VPNパターンが、北朝鮮と結びついたとされるグループの過去のインフラに似ていると言います。
⚠️ ただし、これはまだ最終的な帰属(特定)ではありません。
今の本当の問いは:
同じ北朝鮮と関連づく作戦が、AFXエクスプロイトからBitgetへと移ったのか?
XRPの痕跡+インフラの証拠が独立して確認されれば、このBitgetの事件は、巨大な取引所ハックから“別の主要なLazarus関連の作戦”へと見方が変わる可能性があります。
💰 Bitgetは、自社の4億6,400万ドル超のユーザー保護ファンドで影響額をカバーできる一方、セキュリティ審査中は出金が停止されたままだとしています。
👀 XRPウォレットを見守りましょう。
公式な調査が始まる前に、ブロックチェーンが攻撃の背後に誰がいるのかを明らかにするかもしれません。
#Bitget #XRP #CryptoHack #LazarusGroup #NorthKorea #CryptoSecurity #CryptoNews
1
97
·
--
弱気相場
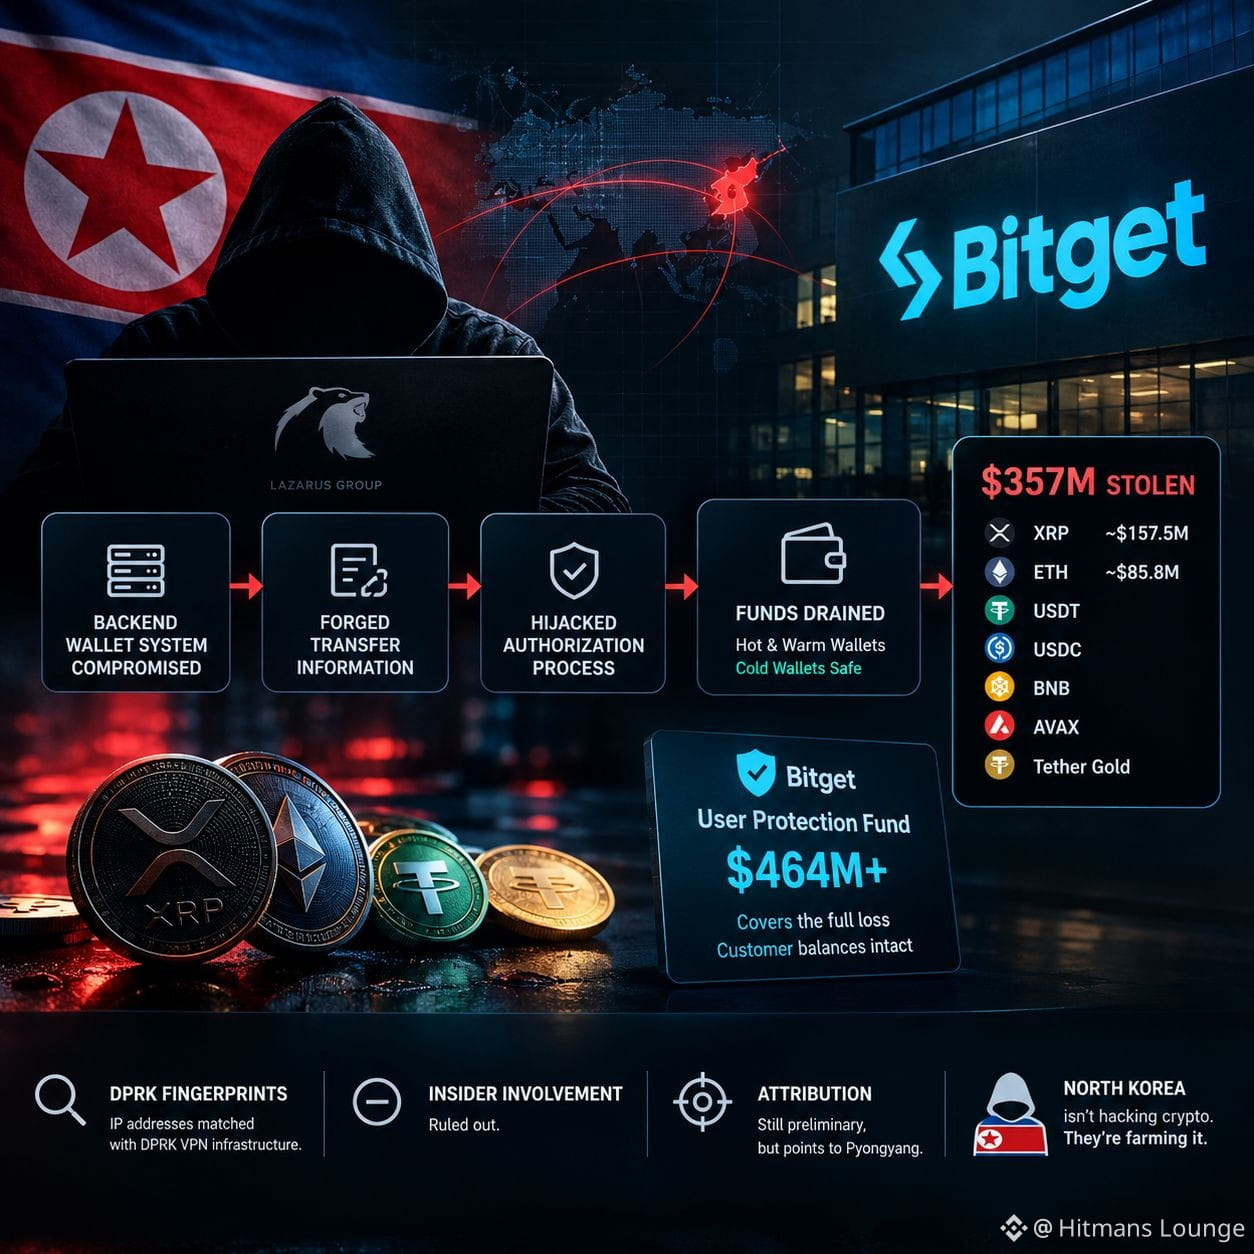
🚨🔥 BITGETは3億5,160万ドルを奪われるハッキング被害—そして北朝鮮の“指紋”があちこちに残っているようだ。
CEOのグレイシー・チェンは、侵害の数時間後にXで生配信し、爆弾発言を投下した。「私たちは、ある特定のDPRKグループが選んだVPNの選択肢と一致するIPアドレスをいくつか特定しました。」
さらに彼女はこう付け加えた。「パターンは、北朝鮮チームが以前にやったことと非常に似ています。」
そしてここからさらに“ヤバい” — ハッカーはプライベートキーを盗んだわけではない。Bitgetのバックエンド・ウォレット・システムに侵入し、送金情報を偽造。正当な認可署名プロセスを乗っ取り、静かに取引所の資金を吸い上げた。19回の送金。ホットウォレットとウォームウォレットが流出。コールドウォレットは無傷。
奪われた資産は?
👻 XRPで1億5,750万ドル
👻 ETHで8,580万ドル
👻 USDT、USDC、BNB、AVAX、さらにTether Gold — 合計3億5,700万ドル。
救いは:Bitgetのユーザー保護基金は464Mドル超を保有しており、全損失を補填できるだけの規模。顧客の残高はそのまま維持されている。
内部関与は? なし。帰属(犯行主体の特定)? 現時点ではまだ予備段階だが、証拠は強く平壌を指している。
北朝鮮は暗号資産をハッキングしているのではない。栽培(ファーミング)しているんだ。
💀 #Bitget #NorthKorea #LazarusGroup #CryptoSecurity #DPRK
$QI $BREW $SUI
{future}(SUIUSDT)
{alpha}(560xfa6d9b504848606eb9aec04ccc161d169b3f2159)
{spot}(QIUSDT)
🚨🔥 BITGETは3億5,160万ドルを奪われるハッキング被害—そして北朝鮮の“指紋”があちこちに残っているようだ。
CEOのグレイシー・チェンは、侵害の数時間後にXで生配信し、爆弾発言を投下した。「私たちは、ある特定のDPRKグループが選んだVPNの選択肢と一致するIPアドレスをいくつか特定しました。」
さらに彼女はこう付け加えた。「パターンは、北朝鮮チームが以前にやったことと非常に似ています。」
そしてここからさらに“ヤバい” — ハッカーはプライベートキーを盗んだわけではない。Bitgetのバックエンド・ウォレット・システムに侵入し、送金情報を偽造。正当な認可署名プロセスを乗っ取り、静かに取引所の資金を吸い上げた。19回の送金。ホットウォレットとウォームウォレットが流出。コールドウォレットは無傷。
奪われた資産は?
👻 XRPで1億5,750万ドル
👻 ETHで8,580万ドル
👻 USDT、USDC、BNB、AVAX、さらにTether Gold — 合計3億5,700万ドル。
救いは:Bitgetのユーザー保護基金は464Mドル超を保有しており、全損失を補填できるだけの規模。顧客の残高はそのまま維持されている。
内部関与は? なし。帰属(犯行主体の特定)? 現時点ではまだ予備段階だが、証拠は強く平壌を指している。
北朝鮮は暗号資産をハッキングしているのではない。栽培(ファーミング)しているんだ。
💀 #Bitget #NorthKorea #LazarusGroup #CryptoSecurity #DPRK
$QI $BREW $SUI
1
1.1k
·
--
記事
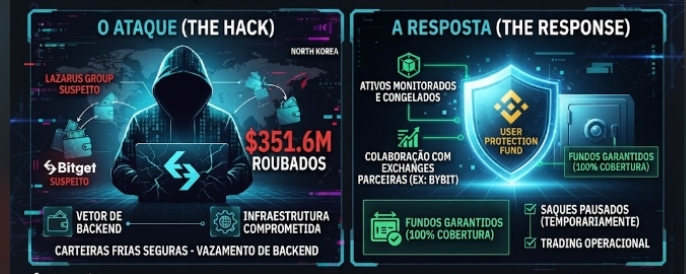
🕵️♂️ Bitgetアップデート($351.6M):攻撃の背後にいるのは誰か、そして新たな技術的詳細Bitgetのセキュリティインシデントを受け、暗号資産コミュニティは引き続き最高度の警戒態勢にあります。CEOのGracy Chenの新たな発言とオンチェーン分析により、容疑者や侵入の力学に関する重要な情報が明らかになりました。
主要容疑者(北朝鮮/ラザルス・グループ):BitgetのCEOは、北朝鮮(DPRK)のハッカーと強い結びつきがあることを公に示すような兆候を明らかにしました。疑いは、政権に結びつけられてきた過去の攻撃で使用されたものと同一のIPアドレス追跡とVPNのパターンから提起されました。独立したオンチェーン研究者も、TraderTraitorのようなハッカーネットワークに関連するアドレスに向けて資金の一部を追跡しています。
🕵️♂️ Bitgetアップデート($351.6M):攻撃の背後にいるのは誰か、そして新たな技術的詳細
Bitgetのセキュリティインシデントを受け、暗号資産コミュニティは引き続き最高度の警戒態勢にあります。CEOのGracy Chenの新たな発言とオンチェーン分析により、容疑者や侵入の力学に関する重要な情報が明らかになりました。
主要容疑者(北朝鮮/ラザルス・グループ):BitgetのCEOは、北朝鮮(DPRK)のハッカーと強い結びつきがあることを公に示すような兆候を明らかにしました。疑いは、政権に結びつけられてきた過去の攻撃で使用されたものと同一のIPアドレス追跡とVPNのパターンから提起されました。独立したオンチェーン研究者も、TraderTraitorのようなハッカーネットワークに関連するアドレスに向けて資金の一部を追跡しています。
主要容疑者(北朝鮮/ラザルス・グループ):BitgetのCEOは、北朝鮮(DPRK)のハッカーと強い結びつきがあることを公に示すような兆候を明らかにしました。疑いは、政権に結びつけられてきた過去の攻撃で使用されたものと同一のIPアドレス追跡とVPNのパターンから提起されました。独立したオンチェーン研究者も、TraderTraitorのようなハッカーネットワークに関連するアドレスに向けて資金の一部を追跡しています。
3
2.5k
·
--
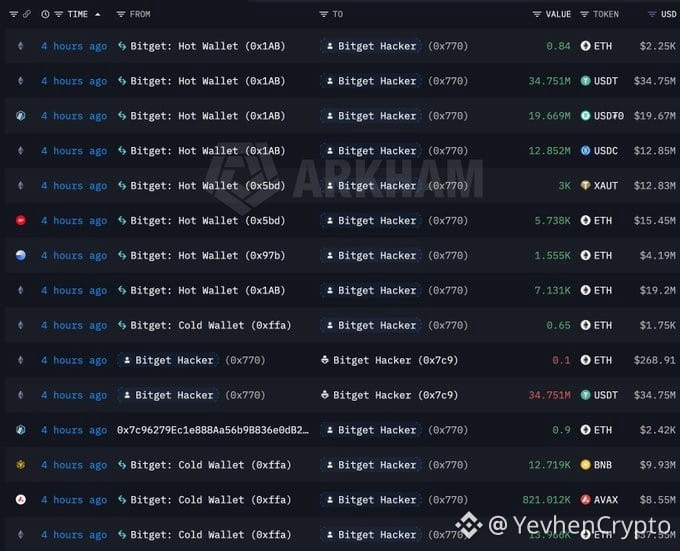
🚨 Bitgetが3億5,160万ドル($351.6M)の侵害被害に直面:現時点で分かっていること
中央集権型暗号取引所のBitgetは、不審で承認されていない資金の送金を検知しました。事件の主な詳細は以下の通りです:
🔹 規模:デジタル資産で約$351.6Mが影響を受けました。
🔹 被害範囲:ハッキングはホット/ウォーム・ウォレットの一部のインフラにのみ及びました。
🔹 コールドウォレット:取引所の発表によると、コールドウォレットは完全に安全です。
🔹 資金の状況と出金:安全性確認のため、出金は一時的に停止されています。入金は引き続き稼働しています。ユーザーの残高は特定されており、安全な状態を維持しています。
🔹 疑われる主体:BitgetのCEOは、ハッカー集団Lazarus Groupの関与の可能性を示唆しています(同集団は以前、2025年にBybitが14.6億ドル($1.46B)規模で被害を受けた大規模ハッキングと関連付けられていました)。
🔹 攻撃の仕組み:攻撃者は取引データを偽造し、資金を移動させるための認証プロセスを開始しました。秘密鍵の侵害は否定されています。
💡 ユーザーへのアドバイス:慌てず、Bitgetが出金再開に関して行う公式アップデートを待ちましょう。そしていつも通り、長期保有の資産はコールドウォレットに保管してください!
#Bitget #CryptoHack #LazarusGroup #CryptoNews #Web3Safety
2
455
ビットゲット不正ハッキング:157百万ドル以上のXRPが盗まれ、ラザルスが疑われる
- ビットゲットは、いくつかのホットウォレットおよびウォームウォレットからの不正な送金を確認し、約3億5100万ドル相当の暗号資産を失った。
- 盗まれた最大の資産はXRPで、約1億5750万ドルの価値。
- 最高経営責任者(CEO)のグレイシー・チェン氏と、いくつかのオンチェーン分析者は、北朝鮮のラザルス・グループを疑っている。
#XRP #CryptoNews #Bitget #LazarusGroup #BinanceSquare
$xrp
vlikevn Titanbot
出典:CoinGape
ビットゲット不正ハッキング:157百万ドル以上のXRPが盗まれ、ラザルスが疑われる
- ビットゲットは、いくつかのホットウォレットおよびウォームウォレットからの不正な送金を確認し、約3億5100万ドル相当の暗号資産を失った。
- 盗まれた最大の資産はXRPで、約1億5750万ドルの価値。
- 最高経営責任者(CEO)のグレイシー・チェン氏と、いくつかのオンチェーン分析者は、北朝鮮のラザルス・グループを疑っている。
#XRP #CryptoNews #Bitget #LazarusGroup #BinanceSquare
$xrp
vlikevn Titanbot
出典:CoinGape
- ビットゲットは、いくつかのホットウォレットおよびウォームウォレットからの不正な送金を確認し、約3億5100万ドル相当の暗号資産を失った。
- 盗まれた最大の資産はXRPで、約1億5750万ドルの価値。
- 最高経営責任者(CEO)のグレイシー・チェン氏と、いくつかのオンチェーン分析者は、北朝鮮のラザルス・グループを疑っている。
#XRP #CryptoNews #Bitget #LazarusGroup #BinanceSquare
$xrp
vlikevn Titanbot
出典:CoinGape
102
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#GoldFallsTo$4144
閲覧回数 1,726
57人が討論中
2
#QNTFallsOver40%FromMorningHigh
閲覧回数 13,750
432人が討論中
3
#KospiFalls2.7%SamsungSKHynixDropOver5%
閲覧回数 1,812
154人が討論中
4
#BitgetCEOConfirms$388MStolenInHack
閲覧回数 799
24人が討論中
5
#BTCFallsBelow$83000
閲覧回数 12,084
107人が討論中
6
#BitgetDetailsSecurityIncidentTimeline
閲覧回数 10,278
312人が討論中
7
#BitcoinSpotETFs$2.39BWeeklyNetInflow
閲覧回数 4,621
25人が討論中
8
#FedProposesPaymentStablecoinRules
閲覧回数 37,758
681人が討論中
9
#ChinaMayLetAlibabaByteDanceBuyNvidiaChips
閲覧回数 39,810
710人が討論中
10
#USChinaRelease$30BTariffCutProductLists
閲覧回数 3,599
53人が討論中