
#lazarus
lazarus
閲覧回数 453,265
143人が討論中
注目
最新
·
--
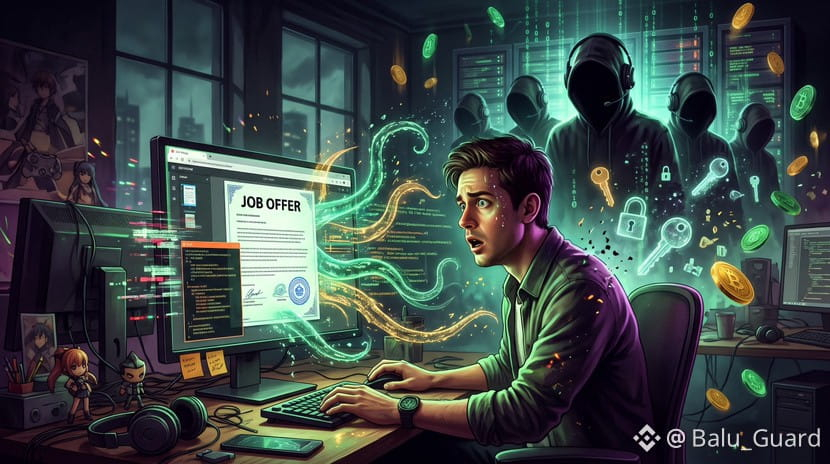
🚨 6億2500万ドルの偽の求人オファー:LazarusはどうやってAxie Infinityに侵入したのか!🎣💸
2022年、北朝鮮の悪名高いLazarus Groupは、暗号資産史上最大級の窃盗事件を実行し、Axie Infinityを支えるサイドチェーンであるRonin Networkから6億2500万ドルを流出させました。
彼らは複雑なスマートコントラクトを破ったわけではありません。代わりに、テクノロジーにおける最も古くからの脆弱性、つまり人間の心理を狙いました。
攻撃者たちは偽の人材紹介会社を立ち上げ、高額報酬の夢のようなオファーを提示して、シニアエンジニアに何週間もかけて接近しました。エンジニアが感染した「オファーレター」のPDFを開いた瞬間、スパイウェアが端末に侵入。ハッカーはバリデーターの鍵にアクセスし、ユーザー資金を完全に掌握しました。
これは金融史上、最も高くついたファイルのダウンロードとなり、ブロックチェーンがどれだけ安全でも、ソーシャルエンジニアリングが究極のバックドアであり続けることを証明しました。
オペレーションセキュリティや見慣れないファイルのダウンロードには、どれくらい慎重ですか?ぜひコメントで話し合いましょう!👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
{future}(MUUUSDT)
{spot}(SPCXBUSDT)
{future}(HYPEUSDT)
🚨 6億2500万ドルの偽の求人オファー:LazarusはどうやってAxie Infinityに侵入したのか!🎣💸
2022年、北朝鮮の悪名高いLazarus Groupは、暗号資産史上最大級の窃盗事件を実行し、Axie Infinityを支えるサイドチェーンであるRonin Networkから6億2500万ドルを流出させました。
彼らは複雑なスマートコントラクトを破ったわけではありません。代わりに、テクノロジーにおける最も古くからの脆弱性、つまり人間の心理を狙いました。
攻撃者たちは偽の人材紹介会社を立ち上げ、高額報酬の夢のようなオファーを提示して、シニアエンジニアに何週間もかけて接近しました。エンジニアが感染した「オファーレター」のPDFを開いた瞬間、スパイウェアが端末に侵入。ハッカーはバリデーターの鍵にアクセスし、ユーザー資金を完全に掌握しました。
これは金融史上、最も高くついたファイルのダウンロードとなり、ブロックチェーンがどれだけ安全でも、ソーシャルエンジニアリングが究極のバックドアであり続けることを証明しました。
オペレーションセキュリティや見慣れないファイルのダウンロードには、どれくらい慎重ですか?ぜひコメントで話し合いましょう!👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
2022年、北朝鮮の悪名高いLazarus Groupは、暗号資産史上最大級の窃盗事件を実行し、Axie Infinityを支えるサイドチェーンであるRonin Networkから6億2500万ドルを流出させました。
彼らは複雑なスマートコントラクトを破ったわけではありません。代わりに、テクノロジーにおける最も古くからの脆弱性、つまり人間の心理を狙いました。
攻撃者たちは偽の人材紹介会社を立ち上げ、高額報酬の夢のようなオファーを提示して、シニアエンジニアに何週間もかけて接近しました。エンジニアが感染した「オファーレター」のPDFを開いた瞬間、スパイウェアが端末に侵入。ハッカーはバリデーターの鍵にアクセスし、ユーザー資金を完全に掌握しました。
これは金融史上、最も高くついたファイルのダウンロードとなり、ブロックチェーンがどれだけ安全でも、ソーシャルエンジニアリングが究極のバックドアであり続けることを証明しました。
オペレーションセキュリティや見慣れないファイルのダウンロードには、どれくらい慎重ですか?ぜひコメントで話し合いましょう!👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
1
47
·
--
翻訳参照
🚨🚨 AO VIVO: BINANCE LIBERA SAQUES AGORA
Pare tudo que você está fazendo.
Domingo, 1º de Novembro de 2026 - A Binance acabou de confirmar:
✅ 90% dos $6.3B JÁ REPOSTOS (subiu de 80% ontem)
✅ $5.67B de $6.3B recuperados com dinheiro PRÓPRIO
✅ Top 10 moedas 100% backed: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Snapshot de Proof-of-Reserves de ontem 00:00 UTC = 100%
✅ Prova ZK completa sai dia 3 de Nov - verificação pública
✅ $3B dos hackers congelados por Tether, Circle e parceiros
✅ SAFU sendo restaurado para $1B
O que aconteceu? Quinta, 29 Out, Lazarus Group (Coreia do Norte) invadiu. FBI + Secret Service entraram.
O que a Binance fez? Não passou prejuízo pro usuário. Pagou do bolso. $6.34B reservados.
Isso NUNCA aconteceu na história crypto. Nem FTX, nem Mt. Gox fizeram isso.
RETWEETA se você ainda confia na Binance 🟡
Fonte oficial: Binance X @ 08:15 AM hoje.
#Binance #BreakingNews #BTC #SAFU #Lazarus
🚨🚨 AO VIVO: BINANCE LIBERA SAQUES AGORA
Pare tudo que você está fazendo.
Domingo, 1º de Novembro de 2026 - A Binance acabou de confirmar:
✅ 90% dos $6.3B JÁ REPOSTOS (subiu de 80% ontem)
✅ $5.67B de $6.3B recuperados com dinheiro PRÓPRIO
✅ Top 10 moedas 100% backed: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Snapshot de Proof-of-Reserves de ontem 00:00 UTC = 100%
✅ Prova ZK completa sai dia 3 de Nov - verificação pública
✅ $3B dos hackers congelados por Tether, Circle e parceiros
✅ SAFU sendo restaurado para $1B
O que aconteceu? Quinta, 29 Out, Lazarus Group (Coreia do Norte) invadiu. FBI + Secret Service entraram.
O que a Binance fez? Não passou prejuízo pro usuário. Pagou do bolso. $6.34B reservados.
Isso NUNCA aconteceu na história crypto. Nem FTX, nem Mt. Gox fizeram isso.
RETWEETA se você ainda confia na Binance 🟡
Fonte oficial: Binance X @ 08:15 AM hoje.
#Binance #BreakingNews #BTC #SAFU #Lazarus
Pare tudo que você está fazendo.
Domingo, 1º de Novembro de 2026 - A Binance acabou de confirmar:
✅ 90% dos $6.3B JÁ REPOSTOS (subiu de 80% ontem)
✅ $5.67B de $6.3B recuperados com dinheiro PRÓPRIO
✅ Top 10 moedas 100% backed: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Snapshot de Proof-of-Reserves de ontem 00:00 UTC = 100%
✅ Prova ZK completa sai dia 3 de Nov - verificação pública
✅ $3B dos hackers congelados por Tether, Circle e parceiros
✅ SAFU sendo restaurado para $1B
O que aconteceu? Quinta, 29 Out, Lazarus Group (Coreia do Norte) invadiu. FBI + Secret Service entraram.
O que a Binance fez? Não passou prejuízo pro usuário. Pagou do bolso. $6.34B reservados.
Isso NUNCA aconteceu na história crypto. Nem FTX, nem Mt. Gox fizeram isso.
RETWEETA se você ainda confia na Binance 🟡
Fonte oficial: Binance X @ 08:15 AM hoje.
#Binance #BreakingNews #BTC #SAFU #Lazarus
23
·
--
🚨 Binanceは本当に63億ドルの損失を吸収したのでしょうか?出金は今日再開される可能性がありますが、まずはこちらをご確認ください。
皆さん、BBCによると、Binanceは盗まれた資産63億ドルのうち90%を補填し、残りの10%の補填にはもう少し時間がかかると発表しました。
同社は、損失はユーザーではなく会社が負担するとしており、そのために自社資金から63億4,000万ドル以上を確保しています。
$BTC 、$ETH 、$USDT の保有資産に加え、その他7つの主要資産は全額補填されます。
土曜日、FBIは北朝鮮がハッキングの背後にいると発表し、Lazarus Group(TraderTraitor)の名を挙げました。北朝鮮は、こうした非難をこれまで一貫して否定しています。
当初はエンジニアのノートパソコンが原因とされましたが、後に侵入経路がほかにも見つかりました。
Richard Tengによると、複数の人物が関与し、痕跡を隠すために「自爆機能」が使われました。
木曜日には約30億ドルが凍結され、米国シークレットサービスが資金の追跡と回収に取り組んでいます。調査は現在も続いています。
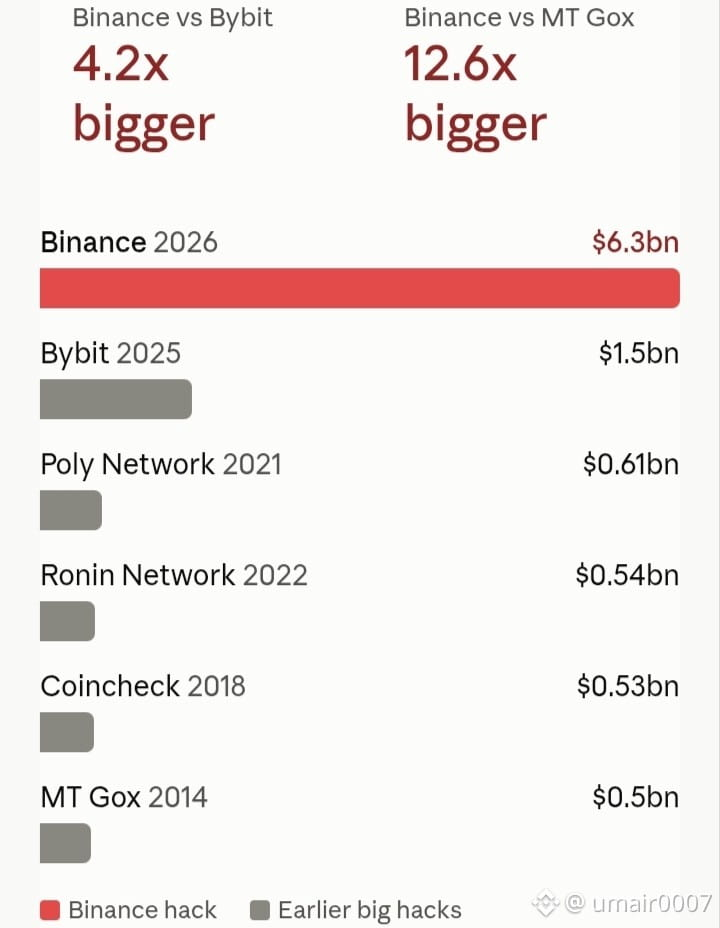
今回の被害額は2025年のBybitハッキング(15億ドル)を上回ります。Binanceによると、出金は本日11月1日に再開される予定です。
私の見方では、本当の試練は出金が再開したときです。あなたならどうしますか?資金を引き出しますか、それともBinanceに置いたままにしますか?下にコメントしてください👇。
これは情報提供のみを目的としており、金融アドバイスではありません。
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
🚨 Binanceは本当に63億ドルの損失を吸収したのでしょうか?出金は今日再開される可能性がありますが、まずはこちらをご確認ください。
皆さん、BBCによると、Binanceは盗まれた資産63億ドルのうち90%を補填し、残りの10%の補填にはもう少し時間がかかると発表しました。
同社は、損失はユーザーではなく会社が負担するとしており、そのために自社資金から63億4,000万ドル以上を確保しています。
$BTC 、$ETH 、$USDT の保有資産に加え、その他7つの主要資産は全額補填されます。
土曜日、FBIは北朝鮮がハッキングの背後にいると発表し、Lazarus Group(TraderTraitor)の名を挙げました。北朝鮮は、こうした非難をこれまで一貫して否定しています。
当初はエンジニアのノートパソコンが原因とされましたが、後に侵入経路がほかにも見つかりました。
Richard Tengによると、複数の人物が関与し、痕跡を隠すために「自爆機能」が使われました。
木曜日には約30億ドルが凍結され、米国シークレットサービスが資金の追跡と回収に取り組んでいます。調査は現在も続いています。
今回の被害額は2025年のBybitハッキング(15億ドル)を上回ります。Binanceによると、出金は本日11月1日に再開される予定です。
私の見方では、本当の試練は出金が再開したときです。あなたならどうしますか?資金を引き出しますか、それともBinanceに置いたままにしますか?下にコメントしてください👇。
これは情報提供のみを目的としており、金融アドバイスではありません。
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
皆さん、BBCによると、Binanceは盗まれた資産63億ドルのうち90%を補填し、残りの10%の補填にはもう少し時間がかかると発表しました。
同社は、損失はユーザーではなく会社が負担するとしており、そのために自社資金から63億4,000万ドル以上を確保しています。
$BTC 、$ETH 、$USDT の保有資産に加え、その他7つの主要資産は全額補填されます。
土曜日、FBIは北朝鮮がハッキングの背後にいると発表し、Lazarus Group(TraderTraitor)の名を挙げました。北朝鮮は、こうした非難をこれまで一貫して否定しています。
当初はエンジニアのノートパソコンが原因とされましたが、後に侵入経路がほかにも見つかりました。
Richard Tengによると、複数の人物が関与し、痕跡を隠すために「自爆機能」が使われました。
木曜日には約30億ドルが凍結され、米国シークレットサービスが資金の追跡と回収に取り組んでいます。調査は現在も続いています。
今回の被害額は2025年のBybitハッキング(15億ドル)を上回ります。Binanceによると、出金は本日11月1日に再開される予定です。
私の見方では、本当の試練は出金が再開したときです。あなたならどうしますか?資金を引き出しますか、それともBinanceに置いたままにしますか?下にコメントしてください👇。
これは情報提供のみを目的としており、金融アドバイスではありません。
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
96
·
--
Padfoot:
韭菜负责充值,黑客负责提现,真成反向打工了😂 不过BTC跌不跌还得看资金,别把所有阴线都算黑客头上。
1
7.3k
·
--
弱気相場
🇰🇵 速報:CNNとブロックチェーン調査員によると、過去最大の60億ドル規模のBinanceハッキング事件で、北朝鮮が最有力容疑者となっている。
TRM Labsは、この攻撃を、Lazarus Groupとつながりのある北朝鮮政府支援の組織「TraderTraitor」によるものと、「高い確信度」で判断している。ChainalysisのCEO、Jonathan Levin氏は、約64億ドルの窃盗について、「過去のハッキングとの関連から、北朝鮮のグループTraderTraitorによる可能性が高い」と同社は評価していると述べた。また、Chainalysisの広報担当者はCNNに対し、北朝鮮が関与したとの確信度は高いと語った。オンチェーン調査員のZachXBT氏も、独自に攻撃者は「Lazarusである可能性が高い」と述べた。
調査員が挙げる証拠は状況証拠にとどまる。報道によると、窃盗の少なくとも36時間前から準備が始まり、少額のTornado Cashからの出金で攻撃者のウォレットに資金が送られていた。この手口は、過去の北朝鮮関連の窃盗事件でも確認されている。ChainalysisとTRMは、2025年2月のBybitハッキング事件との関連も指摘している。この事件については、FBIがTraderTraitorの犯行だと公に断定している。
ただし、まだ確定したわけではない。Binanceは犯人を特定しておらず、いずれの政府も攻撃の実行主体を正式に認定していない。少なくとも1人のアナリストは、北朝鮮のハッカー集団は歴史的に、今回の攻撃者よりも速く盗んだ資金を洗浄してきたと指摘した。
一方、資金回収の取り組みは続いている。約30億ドルが凍結されており、Binanceはユーザーの損失をすべて補償すると約束している。
これが確認されれば、米国と国連の当局者が兵器開発計画の資金源になっていると述べる、北朝鮮による長期的な暗号資産窃盗活動の中で、最大の獲得額となる。次の動きは、ワシントンから示される可能性が高い。
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
🇰🇵 速報:CNNとブロックチェーン調査員によると、過去最大の60億ドル規模のBinanceハッキング事件で、北朝鮮が最有力容疑者となっている。
TRM Labsは、この攻撃を、Lazarus Groupとつながりのある北朝鮮政府支援の組織「TraderTraitor」によるものと、「高い確信度」で判断している。ChainalysisのCEO、Jonathan Levin氏は、約64億ドルの窃盗について、「過去のハッキングとの関連から、北朝鮮のグループTraderTraitorによる可能性が高い」と同社は評価していると述べた。また、Chainalysisの広報担当者はCNNに対し、北朝鮮が関与したとの確信度は高いと語った。オンチェーン調査員のZachXBT氏も、独自に攻撃者は「Lazarusである可能性が高い」と述べた。
調査員が挙げる証拠は状況証拠にとどまる。報道によると、窃盗の少なくとも36時間前から準備が始まり、少額のTornado Cashからの出金で攻撃者のウォレットに資金が送られていた。この手口は、過去の北朝鮮関連の窃盗事件でも確認されている。ChainalysisとTRMは、2025年2月のBybitハッキング事件との関連も指摘している。この事件については、FBIがTraderTraitorの犯行だと公に断定している。
ただし、まだ確定したわけではない。Binanceは犯人を特定しておらず、いずれの政府も攻撃の実行主体を正式に認定していない。少なくとも1人のアナリストは、北朝鮮のハッカー集団は歴史的に、今回の攻撃者よりも速く盗んだ資金を洗浄してきたと指摘した。
一方、資金回収の取り組みは続いている。約30億ドルが凍結されており、Binanceはユーザーの損失をすべて補償すると約束している。
これが確認されれば、米国と国連の当局者が兵器開発計画の資金源になっていると述べる、北朝鮮による長期的な暗号資産窃盗活動の中で、最大の獲得額となる。次の動きは、ワシントンから示される可能性が高い。
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
TRM Labsは、この攻撃を、Lazarus Groupとつながりのある北朝鮮政府支援の組織「TraderTraitor」によるものと、「高い確信度」で判断している。ChainalysisのCEO、Jonathan Levin氏は、約64億ドルの窃盗について、「過去のハッキングとの関連から、北朝鮮のグループTraderTraitorによる可能性が高い」と同社は評価していると述べた。また、Chainalysisの広報担当者はCNNに対し、北朝鮮が関与したとの確信度は高いと語った。オンチェーン調査員のZachXBT氏も、独自に攻撃者は「Lazarusである可能性が高い」と述べた。
調査員が挙げる証拠は状況証拠にとどまる。報道によると、窃盗の少なくとも36時間前から準備が始まり、少額のTornado Cashからの出金で攻撃者のウォレットに資金が送られていた。この手口は、過去の北朝鮮関連の窃盗事件でも確認されている。ChainalysisとTRMは、2025年2月のBybitハッキング事件との関連も指摘している。この事件については、FBIがTraderTraitorの犯行だと公に断定している。
ただし、まだ確定したわけではない。Binanceは犯人を特定しておらず、いずれの政府も攻撃の実行主体を正式に認定していない。少なくとも1人のアナリストは、北朝鮮のハッカー集団は歴史的に、今回の攻撃者よりも速く盗んだ資金を洗浄してきたと指摘した。
一方、資金回収の取り組みは続いている。約30億ドルが凍結されており、Binanceはユーザーの損失をすべて補償すると約束している。
これが確認されれば、米国と国連の当局者が兵器開発計画の資金源になっていると述べる、北朝鮮による長期的な暗号資産窃盗活動の中で、最大の獲得額となる。次の動きは、ワシントンから示される可能性が高い。
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
1
66
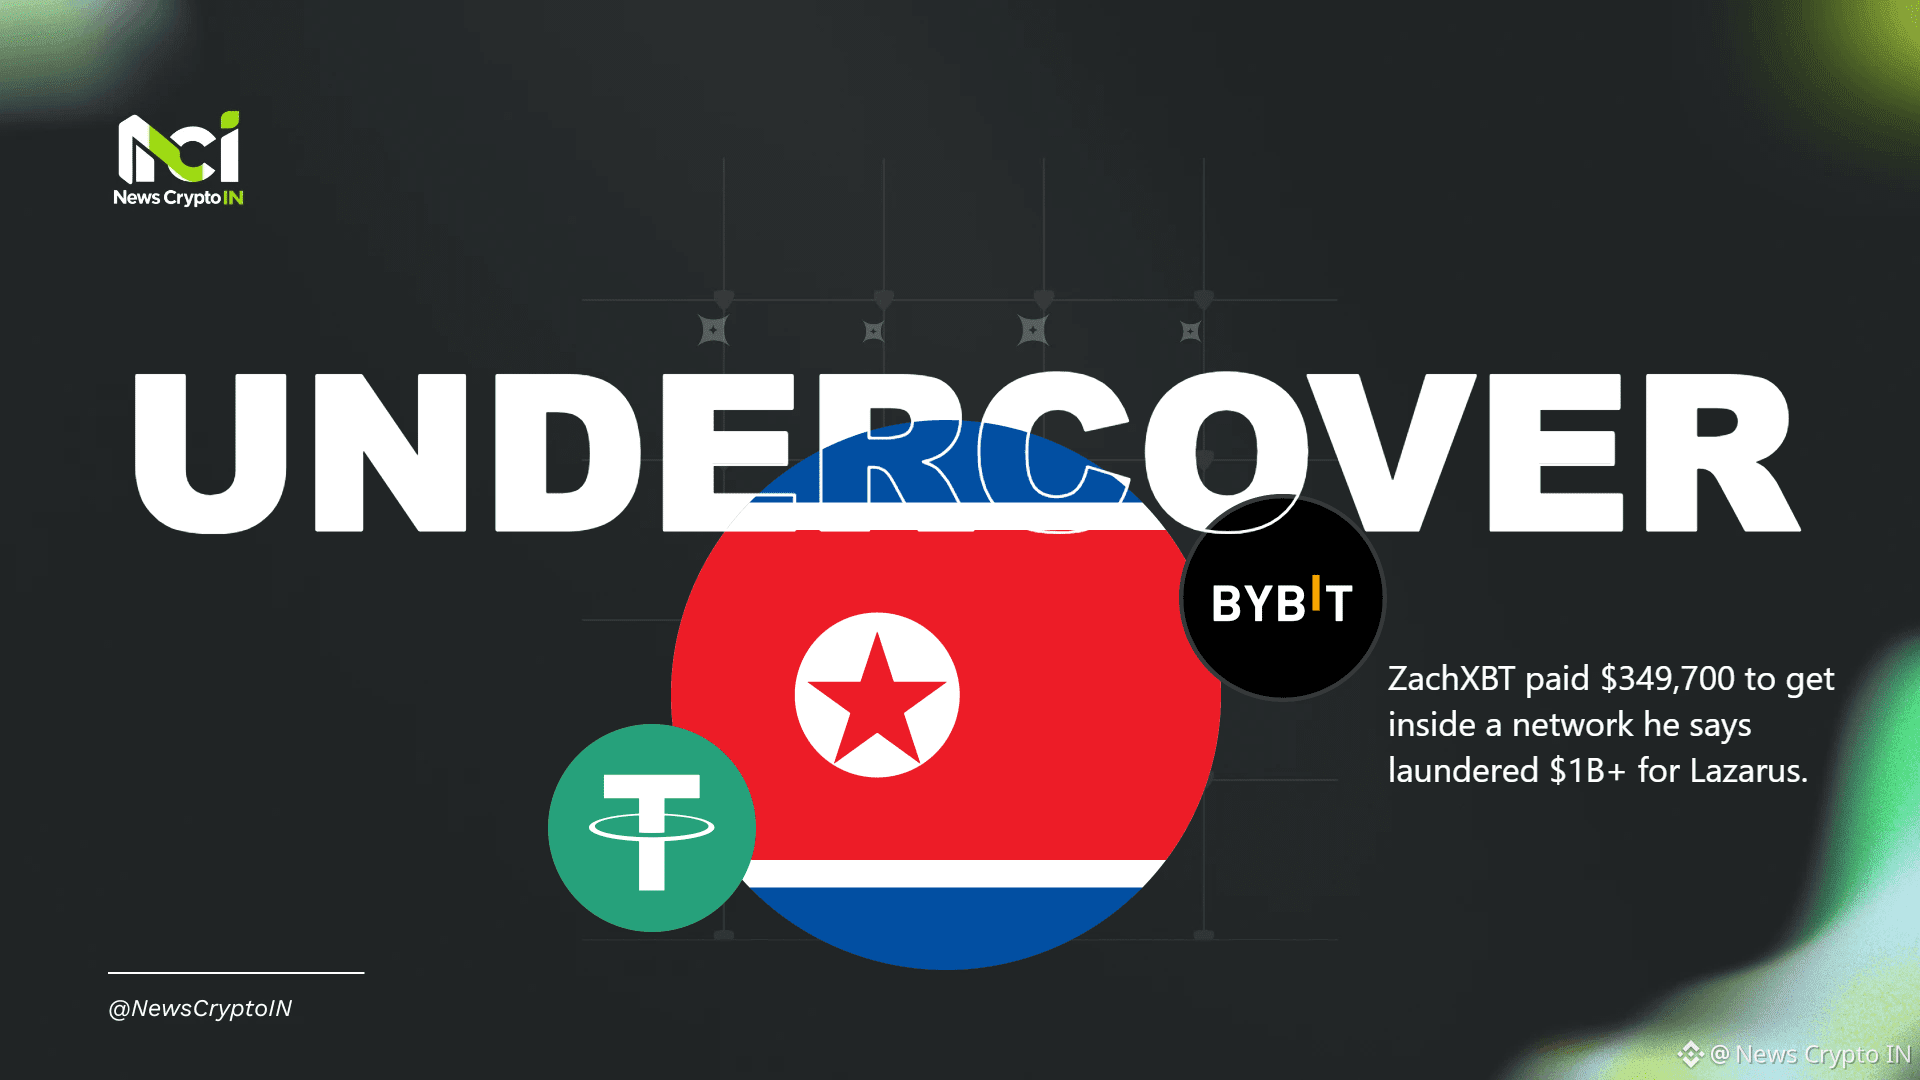
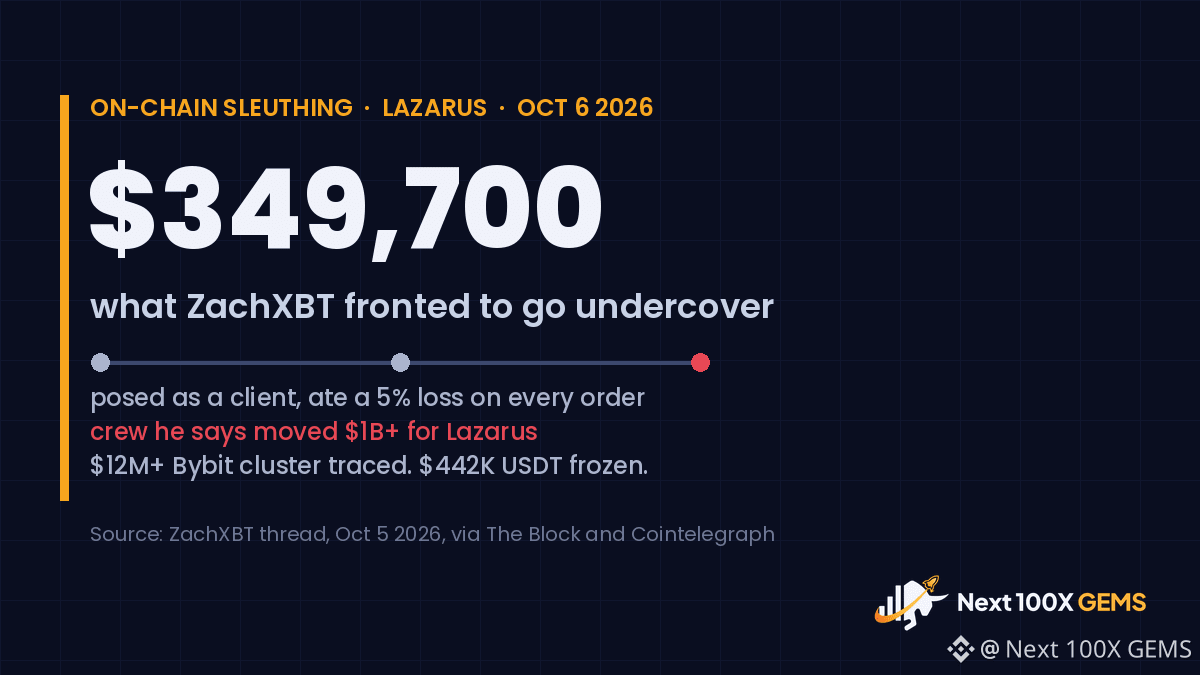
ZachXBTは、暗号資産のマネーロンダリング組織に潜入するため、自費で34万9,700ドルを投じました。
このオンチェーン調査員によると、北朝鮮のLazarus Groupのために複数のハッキングで10億ドル以上を洗浄したとされる中国系ネットワークの顧客を装ったとのことです。その資金には、2025年2月のBybitハッキングで盗まれた15億ドル相当も含まれています。
潜入の手順:
- TelegramやDiscordのグループで、Bybitのハッキング事件に関連する資金の移動を手伝ってほしいと求める15以上のアカウントを見つけた。
- 新たに用意したEthereumアドレスに349,700 USDCを入金し、「Jimmy Green」という名前を使う業者に注文した。
- 信用を得て、ネットワークが不正資金をどう扱うかを見極めるため、各注文で約5%の損失を受け入れた。
調査で判明したこと:Bybitのハッキングに関連する1,200万ドル以上を保有する資金群と、凍結された442,000 USDT。
ここで、覚えておくべき点があります。10月6日時点で、FBI、米財務省、Tetherが公表した情報には「Jimmy Green」の名前はなく、中国系ネットワークがLazarusのために10億ドル以上を動かしたという確認もありません。また、運営者を特定する起訴や裁判資料もありません。これは有力な調査結果であって、司法判断ではありません。
それでも、示唆に富む内容です。個人資金を投じた一人の独立調査員が、公式発表の多くが示すよりも、マネーロンダリングの経路に迫りました。そして彼が描く資金の流れは、隠れたダークウェブではなく、普段使われているチャットアプリやOTCデスクを経由しています。
考えさせられる数字があります。凍結されたのは44万2,000ドル、洗浄されたとされる額は10億ドル以上。追跡は機能する。資金の回収はまた別の話です。
取引所やステーブルコイン発行者は、法執行機関を待たずに、独自の判断でこれほど迅速に動くべきでしょうか?
オンチェーン調査をわかりやすく解説する投稿をもっと見るには、いいねとフォローをお願いします。
#Lazarus #Bybit
ZachXBTは、暗号資産のマネーロンダリング組織に潜入するため、自費で34万9,700ドルを投じました。
このオンチェーン調査員によると、北朝鮮のLazarus Groupのために複数のハッキングで10億ドル以上を洗浄したとされる中国系ネットワークの顧客を装ったとのことです。その資金には、2025年2月のBybitハッキングで盗まれた15億ドル相当も含まれています。
潜入の手順:
- TelegramやDiscordのグループで、Bybitのハッキング事件に関連する資金の移動を手伝ってほしいと求める15以上のアカウントを見つけた。
- 新たに用意したEthereumアドレスに349,700 USDCを入金し、「Jimmy Green」という名前を使う業者に注文した。
- 信用を得て、ネットワークが不正資金をどう扱うかを見極めるため、各注文で約5%の損失を受け入れた。
調査で判明したこと:Bybitのハッキングに関連する1,200万ドル以上を保有する資金群と、凍結された442,000 USDT。
ここで、覚えておくべき点があります。10月6日時点で、FBI、米財務省、Tetherが公表した情報には「Jimmy Green」の名前はなく、中国系ネットワークがLazarusのために10億ドル以上を動かしたという確認もありません。また、運営者を特定する起訴や裁判資料もありません。これは有力な調査結果であって、司法判断ではありません。
それでも、示唆に富む内容です。個人資金を投じた一人の独立調査員が、公式発表の多くが示すよりも、マネーロンダリングの経路に迫りました。そして彼が描く資金の流れは、隠れたダークウェブではなく、普段使われているチャットアプリやOTCデスクを経由しています。
考えさせられる数字があります。凍結されたのは44万2,000ドル、洗浄されたとされる額は10億ドル以上。追跡は機能する。資金の回収はまた別の話です。
取引所やステーブルコイン発行者は、法執行機関を待たずに、独自の判断でこれほど迅速に動くべきでしょうか?
オンチェーン調査をわかりやすく解説する投稿をもっと見るには、いいねとフォローをお願いします。
#Lazarus #Bybit
このオンチェーン調査員によると、北朝鮮のLazarus Groupのために複数のハッキングで10億ドル以上を洗浄したとされる中国系ネットワークの顧客を装ったとのことです。その資金には、2025年2月のBybitハッキングで盗まれた15億ドル相当も含まれています。
潜入の手順:
- TelegramやDiscordのグループで、Bybitのハッキング事件に関連する資金の移動を手伝ってほしいと求める15以上のアカウントを見つけた。
- 新たに用意したEthereumアドレスに349,700 USDCを入金し、「Jimmy Green」という名前を使う業者に注文した。
- 信用を得て、ネットワークが不正資金をどう扱うかを見極めるため、各注文で約5%の損失を受け入れた。
調査で判明したこと:Bybitのハッキングに関連する1,200万ドル以上を保有する資金群と、凍結された442,000 USDT。
ここで、覚えておくべき点があります。10月6日時点で、FBI、米財務省、Tetherが公表した情報には「Jimmy Green」の名前はなく、中国系ネットワークがLazarusのために10億ドル以上を動かしたという確認もありません。また、運営者を特定する起訴や裁判資料もありません。これは有力な調査結果であって、司法判断ではありません。
それでも、示唆に富む内容です。個人資金を投じた一人の独立調査員が、公式発表の多くが示すよりも、マネーロンダリングの経路に迫りました。そして彼が描く資金の流れは、隠れたダークウェブではなく、普段使われているチャットアプリやOTCデスクを経由しています。
考えさせられる数字があります。凍結されたのは44万2,000ドル、洗浄されたとされる額は10億ドル以上。追跡は機能する。資金の回収はまた別の話です。
取引所やステーブルコイン発行者は、法執行機関を待たずに、独自の判断でこれほど迅速に動くべきでしょうか?
オンチェーン調査をわかりやすく解説する投稿をもっと見るには、いいねとフォローをお願いします。
#Lazarus #Bybit
1
108


ZachXBTによると、中国の資金洗浄グループの顧客を装うために34万9,700ドルを用意し、すべての取引で5%の損失を受け入れたという。
そのグループは、2025年2月のBybitからの15億ドル相当の窃盗を含む複数のハッキングで、北朝鮮のLazarus Groupのために10億ドル以上を動かしたと彼は述べている。
驚くべきことに、資金洗浄業者は資金がSolanaに移されると前日に彼へ伝えていた。そして翌日、実際に移動した。
彼の情報により、Bybit関連の1,200万ドル超の資金が、BitcoinからEthereum、Solana、Tronへと移動していた一連の流れが明らかになった。そのうち44万2,000ドルを、後にTetherが凍結した。
この人たちは、暗い片隅に身を隠していたわけではない。注文を探して、公開のTelegramやDiscordグループにいた。
なお、10億ドルという数字とグループの正体は、彼自身の調査結果だ。FBIと財務省は確認していない。
彼は助成金や寄付でこの活動を続けている。彼が支援する取引所は、彼に報酬を支払うべきだろうか?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
NFA. DYOR.
ZachXBTによると、中国の資金洗浄グループの顧客を装うために34万9,700ドルを用意し、すべての取引で5%の損失を受け入れたという。
そのグループは、2025年2月のBybitからの15億ドル相当の窃盗を含む複数のハッキングで、北朝鮮のLazarus Groupのために10億ドル以上を動かしたと彼は述べている。
驚くべきことに、資金洗浄業者は資金がSolanaに移されると前日に彼へ伝えていた。そして翌日、実際に移動した。
彼の情報により、Bybit関連の1,200万ドル超の資金が、BitcoinからEthereum、Solana、Tronへと移動していた一連の流れが明らかになった。そのうち44万2,000ドルを、後にTetherが凍結した。
この人たちは、暗い片隅に身を隠していたわけではない。注文を探して、公開のTelegramやDiscordグループにいた。
なお、10億ドルという数字とグループの正体は、彼自身の調査結果だ。FBIと財務省は確認していない。
彼は助成金や寄付でこの活動を続けている。彼が支援する取引所は、彼に報酬を支払うべきだろうか?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
NFA. DYOR.
そのグループは、2025年2月のBybitからの15億ドル相当の窃盗を含む複数のハッキングで、北朝鮮のLazarus Groupのために10億ドル以上を動かしたと彼は述べている。
驚くべきことに、資金洗浄業者は資金がSolanaに移されると前日に彼へ伝えていた。そして翌日、実際に移動した。
彼の情報により、Bybit関連の1,200万ドル超の資金が、BitcoinからEthereum、Solana、Tronへと移動していた一連の流れが明らかになった。そのうち44万2,000ドルを、後にTetherが凍結した。
この人たちは、暗い片隅に身を隠していたわけではない。注文を探して、公開のTelegramやDiscordグループにいた。
なお、10億ドルという数字とグループの正体は、彼自身の調査結果だ。FBIと財務省は確認していない。
彼は助成金や寄付でこの活動を続けている。彼が支援する取引所は、彼に報酬を支払うべきだろうか?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
NFA. DYOR.
1
1.4k

·
--
ブリッシュ
ZachXBTはLazarusのマネーロンダラーに、取引ごとに5%を支払った。自分自身の、懐から。
2025年2月末から、彼は顧客を装っていた。
彼らのネットワークに349700 $USDC
{future}(USDCUSDT)
を持ち込み、
信頼されるようになるまで、注文のたびにわざと5%を失い続けた。
どうやら、あちらでの信頼は5%で買えるらしい。金を払えば、盗まれた金がどこへ流れていくのか、向こうから教えてくれる。
その結果:
- Bybitハッキングによる資金、1,200万ドル超のクラスターを特定
- Tetherが442000 USDTを凍結
彼の推定では、このネットワークはLazarusのために「10億ドル超」を資金洗浄した。これは彼の数字であって、警察の数字ではない。彼がすべてを明かしたのは2026年10月5日になってから。
私のステーブルコインの一部もFlexibleでUSDTになっているので、盗まれたUSDTがちゃんと凍結されるのを見るのはうれしい。
資金洗浄は、両替所のような手数料制のサービスだ。ZachXBTは中に入り込むため、その手数料をただ支払った。
#zachxbt #Lazarus #bybit
ZachXBTはLazarusのマネーロンダラーに、取引ごとに5%を支払った。自分自身の、懐から。
2025年2月末から、彼は顧客を装っていた。
彼らのネットワークに349700 $USDC
を持ち込み、
信頼されるようになるまで、注文のたびにわざと5%を失い続けた。
どうやら、あちらでの信頼は5%で買えるらしい。金を払えば、盗まれた金がどこへ流れていくのか、向こうから教えてくれる。
その結果:
- Bybitハッキングによる資金、1,200万ドル超のクラスターを特定
- Tetherが442000 USDTを凍結
彼の推定では、このネットワークはLazarusのために「10億ドル超」を資金洗浄した。これは彼の数字であって、警察の数字ではない。彼がすべてを明かしたのは2026年10月5日になってから。
私のステーブルコインの一部もFlexibleでUSDTになっているので、盗まれたUSDTがちゃんと凍結されるのを見るのはうれしい。
資金洗浄は、両替所のような手数料制のサービスだ。ZachXBTは中に入り込むため、その手数料をただ支払った。
#zachxbt #Lazarus #bybit
2025年2月末から、彼は顧客を装っていた。
彼らのネットワークに349700 $USDC
を持ち込み、
信頼されるようになるまで、注文のたびにわざと5%を失い続けた。
どうやら、あちらでの信頼は5%で買えるらしい。金を払えば、盗まれた金がどこへ流れていくのか、向こうから教えてくれる。
その結果:
- Bybitハッキングによる資金、1,200万ドル超のクラスターを特定
- Tetherが442000 USDTを凍結
彼の推定では、このネットワークはLazarusのために「10億ドル超」を資金洗浄した。これは彼の数字であって、警察の数字ではない。彼がすべてを明かしたのは2026年10月5日になってから。
私のステーブルコインの一部もFlexibleでUSDTになっているので、盗まれたUSDTがちゃんと凍結されるのを見るのはうれしい。
資金洗浄は、両替所のような手数料制のサービスだ。ZachXBTは中に入り込むため、その手数料をただ支払った。
#zachxbt #Lazarus #bybit
10
447

·
--
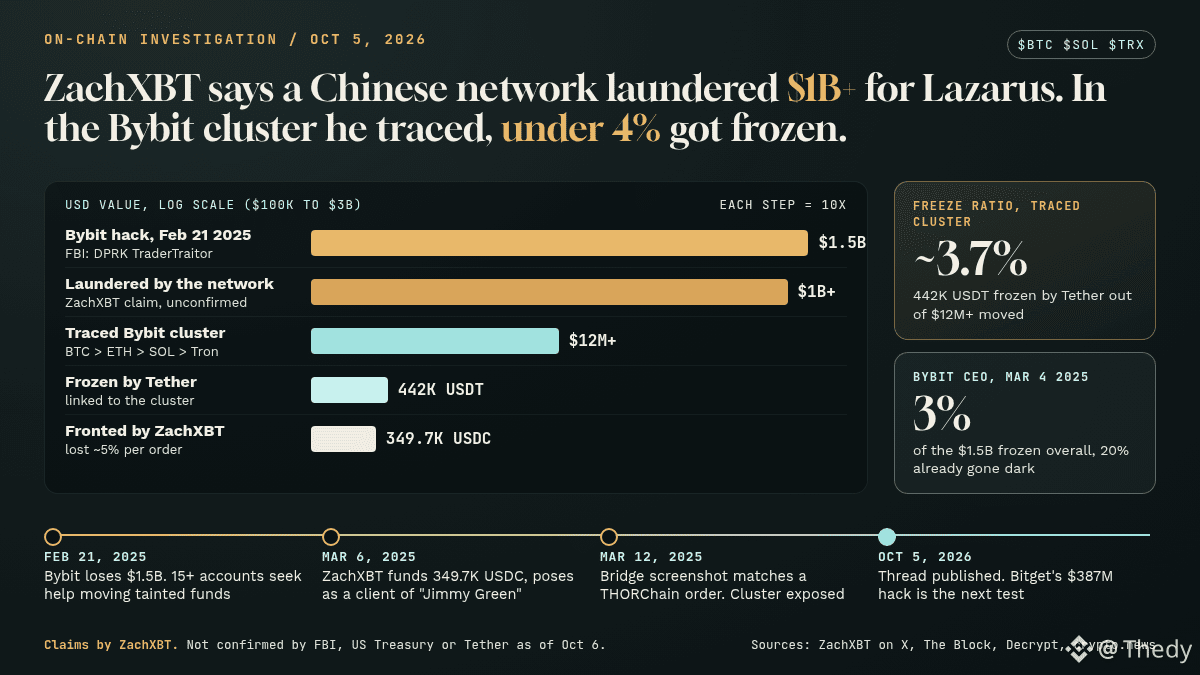
オンチェーン調査員のZachXBTは、北朝鮮のLazarusグループのために10億ドル超を処理したとされる中国系マネーロンダリングネットワークに潜入したと主張しています。潜入するため、彼は自腹で349,700 USDCを立て替えました。
The BlockとDecryptが取り上げた、10月5日のスレッド:
2025年2月21日:Bybitから15億ドルが流出。FBIは北朝鮮のハッカー集団TraderTraitorによる犯行としています。その後、15件以上のTelegramおよびDiscordアカウントが、資金の換金を手助けしてくれる相手を探し始めました。
2025年3月6日:彼は「Jimmy Green」という人物の顧客を装い、注文ごとに5%の損失を被りました。受取先アドレスのガス代は、Bybitのブラックリストに載ったウォレットから補充されていました。
2025年3月12日:Jimmyから送られたスクリーンショットは、その数分後に作成されたTHORChainの注文と一致しました。Solana上の3つのアドレスから、1,200万ドル超の資金が$BTC からETHへ、続いて$SOL 、そしてTronへと移動したクラスターが判明しました。その後、Tetherは442,000 USDTを凍結しました。
注記:10月6日時点で、FBI、米財務省、Tetherのいずれも、10億ドルという額やネットワークの正体を公表していません(crypto.news)。
私の見立て:重要なのは割合です。追跡されたクラスターの約3.7%が凍結されました。また2025年3月初旬、BybitのBen Zhouは、盗まれた総額の3%が凍結されたと述べていました。資金がTron上のUSDT($TRX)に戻り、発行元が凍結できる最後の段階でしか、資金の流れを止められません。ブリッジやスワップは、依然としてほぼ手が届きません。
次の試金石は、9月末に起きた3億8,700万ドルのBitgetハッキング事件です。EllipticとChainalysisは北朝鮮との関連を指摘しています。本人によると、Telegram上では同じ手口が使われています。これらの情報を受けて迅速に凍結が行われるのか、それともネットワークはすでに資金の流し方を変えているのか。
こうした資金の流れを最初に止めるべきなのは誰でしょうか。ステーブルコインの発行元、THORChainのようなクロスチェーンプロトコル、それとも最終的に資金が流出する取引所でしょうか?
#Lazarus #CryptoSecurity
オンチェーン調査員のZachXBTは、北朝鮮のLazarusグループのために10億ドル超を処理したとされる中国系マネーロンダリングネットワークに潜入したと主張しています。潜入するため、彼は自腹で349,700 USDCを立て替えました。
The BlockとDecryptが取り上げた、10月5日のスレッド:
2025年2月21日:Bybitから15億ドルが流出。FBIは北朝鮮のハッカー集団TraderTraitorによる犯行としています。その後、15件以上のTelegramおよびDiscordアカウントが、資金の換金を手助けしてくれる相手を探し始めました。
2025年3月6日:彼は「Jimmy Green」という人物の顧客を装い、注文ごとに5%の損失を被りました。受取先アドレスのガス代は、Bybitのブラックリストに載ったウォレットから補充されていました。
2025年3月12日:Jimmyから送られたスクリーンショットは、その数分後に作成されたTHORChainの注文と一致しました。Solana上の3つのアドレスから、1,200万ドル超の資金が$BTC からETHへ、続いて$SOL 、そしてTronへと移動したクラスターが判明しました。その後、Tetherは442,000 USDTを凍結しました。
注記:10月6日時点で、FBI、米財務省、Tetherのいずれも、10億ドルという額やネットワークの正体を公表していません(crypto.news)。
私の見立て:重要なのは割合です。追跡されたクラスターの約3.7%が凍結されました。また2025年3月初旬、BybitのBen Zhouは、盗まれた総額の3%が凍結されたと述べていました。資金がTron上のUSDT($TRX )に戻り、発行元が凍結できる最後の段階でしか、資金の流れを止められません。ブリッジやスワップは、依然としてほぼ手が届きません。
次の試金石は、9月末に起きた3億8,700万ドルのBitgetハッキング事件です。EllipticとChainalysisは北朝鮮との関連を指摘しています。本人によると、Telegram上では同じ手口が使われています。これらの情報を受けて迅速に凍結が行われるのか、それともネットワークはすでに資金の流し方を変えているのか。
こうした資金の流れを最初に止めるべきなのは誰でしょうか。ステーブルコインの発行元、THORChainのようなクロスチェーンプロトコル、それとも最終的に資金が流出する取引所でしょうか?
#Lazarus #CryptoSecurity
The BlockとDecryptが取り上げた、10月5日のスレッド:
2025年2月21日:Bybitから15億ドルが流出。FBIは北朝鮮のハッカー集団TraderTraitorによる犯行としています。その後、15件以上のTelegramおよびDiscordアカウントが、資金の換金を手助けしてくれる相手を探し始めました。
2025年3月6日:彼は「Jimmy Green」という人物の顧客を装い、注文ごとに5%の損失を被りました。受取先アドレスのガス代は、Bybitのブラックリストに載ったウォレットから補充されていました。
2025年3月12日:Jimmyから送られたスクリーンショットは、その数分後に作成されたTHORChainの注文と一致しました。Solana上の3つのアドレスから、1,200万ドル超の資金が$BTC からETHへ、続いて$SOL 、そしてTronへと移動したクラスターが判明しました。その後、Tetherは442,000 USDTを凍結しました。
注記:10月6日時点で、FBI、米財務省、Tetherのいずれも、10億ドルという額やネットワークの正体を公表していません(crypto.news)。
私の見立て:重要なのは割合です。追跡されたクラスターの約3.7%が凍結されました。また2025年3月初旬、BybitのBen Zhouは、盗まれた総額の3%が凍結されたと述べていました。資金がTron上のUSDT($TRX )に戻り、発行元が凍結できる最後の段階でしか、資金の流れを止められません。ブリッジやスワップは、依然としてほぼ手が届きません。
次の試金石は、9月末に起きた3億8,700万ドルのBitgetハッキング事件です。EllipticとChainalysisは北朝鮮との関連を指摘しています。本人によると、Telegram上では同じ手口が使われています。これらの情報を受けて迅速に凍結が行われるのか、それともネットワークはすでに資金の流し方を変えているのか。
こうした資金の流れを最初に止めるべきなのは誰でしょうか。ステーブルコインの発行元、THORChainのようなクロスチェーンプロトコル、それとも最終的に資金が流出する取引所でしょうか?
#Lazarus #CryptoSecurity
157

中国の犯罪ネットワーク、Lazarusのために10億ドル超を資金洗浄か:ZachXBT
- ZachXBTは、顧客を装って中国の犯罪ネットワークに潜入したと主張。
- 収集した情報により、15億ドル相当のBybitハッキング事件に関連する資金の流れを追跡できた。
- このネットワークは、ハッカー集団Lazarusのために10億ドル超を資金洗浄した疑いがある。
- RSSの情報源は、ネットワークの実態や活動方法について、これ以上の詳細を明らかにしていない。
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
出典:CoinTelegraph
中国の犯罪ネットワーク、Lazarusのために10億ドル超を資金洗浄か:ZachXBT
- ZachXBTは、顧客を装って中国の犯罪ネットワークに潜入したと主張。
- 収集した情報により、15億ドル相当のBybitハッキング事件に関連する資金の流れを追跡できた。
- このネットワークは、ハッカー集団Lazarusのために10億ドル超を資金洗浄した疑いがある。
- RSSの情報源は、ネットワークの実態や活動方法について、これ以上の詳細を明らかにしていない。
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
出典:CoinTelegraph
- ZachXBTは、顧客を装って中国の犯罪ネットワークに潜入したと主張。
- 収集した情報により、15億ドル相当のBybitハッキング事件に関連する資金の流れを追跡できた。
- このネットワークは、ハッカー集団Lazarusのために10億ドル超を資金洗浄した疑いがある。
- RSSの情報源は、ネットワークの実態や活動方法について、これ以上の詳細を明らかにしていない。
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
出典:CoinTelegraph
26
💥 2026年、Lazarus Groupが暗号を調理中 ⚠️
北朝鮮のハッカーが、今年の最大級のエクスプロイトをいくつか投下しました:
Drift Protocol → 2.85億ドル
Kelp DAO → 2.92億ドル
彼らの汚い手口:
偽の求人オファー&ディープフェイクの呼び出し 😈
鍵を盗むための開発用ノートPCへのマルウェア
ブリッジの悪用&偽の担保プレイ
彼らは何か月も前から攻撃を計画しています...超まったりしていて危険。
安全にいこう、Kings:
ハードウェアウォレットのみ
シード/秘密鍵を絶対に共有しない
すべてのリンク&ファイルを二重確認
プロジェクトは今すぐ、より良いセキュリティが必要!
Lazarusに対抗してる?それとも適当にリンクをクリックし続けてる?😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
💥 2026年、Lazarus Groupが暗号を調理中 ⚠️
北朝鮮のハッカーが、今年の最大級のエクスプロイトをいくつか投下しました:
Drift Protocol → 2.85億ドル
Kelp DAO → 2.92億ドル
彼らの汚い手口:
偽の求人オファー&ディープフェイクの呼び出し 😈
鍵を盗むための開発用ノートPCへのマルウェア
ブリッジの悪用&偽の担保プレイ
彼らは何か月も前から攻撃を計画しています...超まったりしていて危険。
安全にいこう、Kings:
ハードウェアウォレットのみ
シード/秘密鍵を絶対に共有しない
すべてのリンク&ファイルを二重確認
プロジェクトは今すぐ、より良いセキュリティが必要!
Lazarusに対抗してる?それとも適当にリンクをクリックし続けてる?😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
北朝鮮のハッカーが、今年の最大級のエクスプロイトをいくつか投下しました:
Drift Protocol → 2.85億ドル
Kelp DAO → 2.92億ドル
彼らの汚い手口:
偽の求人オファー&ディープフェイクの呼び出し 😈
鍵を盗むための開発用ノートPCへのマルウェア
ブリッジの悪用&偽の担保プレイ
彼らは何か月も前から攻撃を計画しています...超まったりしていて危険。
安全にいこう、Kings:
ハードウェアウォレットのみ
シード/秘密鍵を絶対に共有しない
すべてのリンク&ファイルを二重確認
プロジェクトは今すぐ、より良いセキュリティが必要!
Lazarusに対抗してる?それとも適当にリンクをクリックし続けてる?😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
3
649

·
--
弱気相場
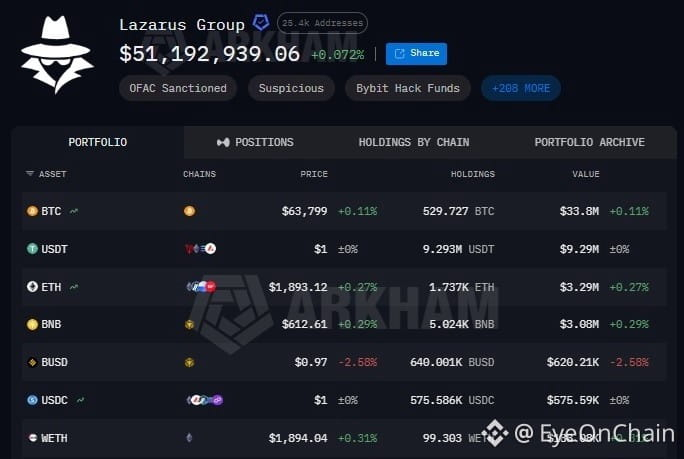
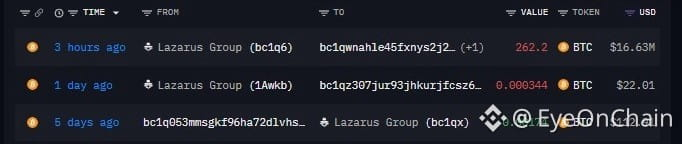
Lazarus Groupはまたしても巨額の資金を動かしています。約3時間前、262.2 $BTC (約1,664万ドル相当)が新しいウォレットに送金されました。現時点では明確な理由は不明ですが、#Lazarus と同様に、こうした送金はいつも注目を集めます。資金を移す、または資金洗浄を行う試みの一部である可能性があります。
このグループは依然としてオンチェーン上に7,300万ドル以上の資産を保有しており、その大半は$BTC、$USDT、$ETHです。
確実に、注視しておく価値のあるウォレット群です。
{future}(BTCUSDT)
{spot}(BTCUSDT)
Lazarus Groupはまたしても巨額の資金を動かしています。約3時間前、262.2 $BTC (約1,664万ドル相当)が新しいウォレットに送金されました。現時点では明確な理由は不明ですが、#Lazarus と同様に、こうした送金はいつも注目を集めます。資金を移す、または資金洗浄を行う試みの一部である可能性があります。
このグループは依然としてオンチェーン上に7,300万ドル以上の資産を保有しており、その大半は$BTC 、$USDT、$ETHです。
確実に、注視しておく価値のあるウォレット群です。
このグループは依然としてオンチェーン上に7,300万ドル以上の資産を保有しており、その大半は$BTC 、$USDT、$ETHです。
確実に、注視しておく価値のあるウォレット群です。
1
1.3k
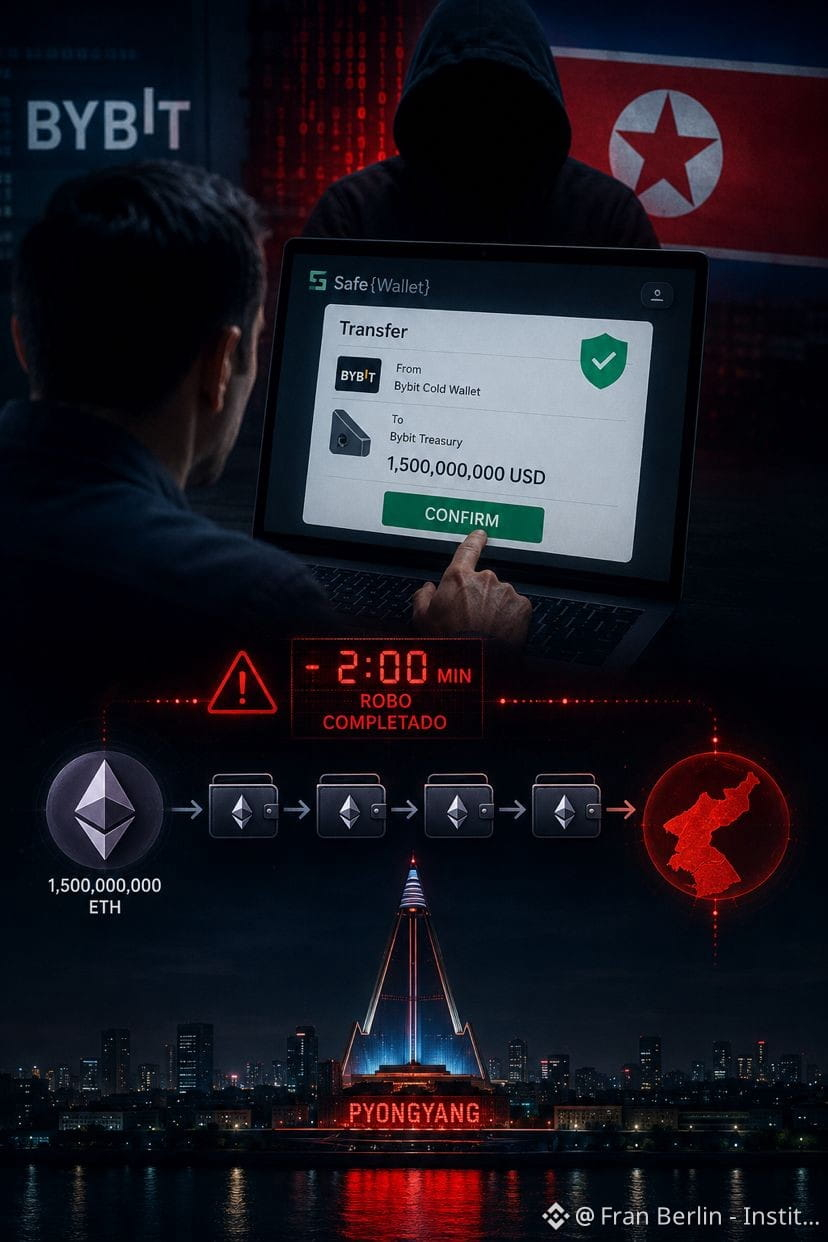
それは日常的な送金だった。
2025年2月20日。Bybitの従業員が画面を開き、取引の詳細を確認して署名する。
すべて正常に見える。
しかし数分後、15億ドル相当の1.500 millones de dólares $USDT がイーサリアム(Ethereum)から消え去っていた。
だが最も恐ろしいのは金額ではない。
最も恐ろしいのは、彼らがどうやったかだ。
北朝鮮のエリート政府ハッカー集団「ラザロス」はブロックチェーンを攻撃しなかった。秘密鍵を破る必要もなかった。そんなことは一切不要だった。
ただ…従業員が画面で目にしていた内容を偽造しただけ。
数か月前、彼らはBybitが取引に署名するために使っていたSafe Walletの開発者のシステムに侵入していた。静かに眠り続けるマルウェアを仕込み、待っていた。
その日、従業員がウォレットを開いた瞬間、コードが起動した。画面には正当な送金が表示される。だが実際には資金は平壌へ向かっていた。
従業員は署名した。仲間も署名した。誰も違和感に気づかなかった。
強奪の2分後、マルウェアは自分で消えた。痕跡は残らなかった。
FBIは、すでに皆が疑っていたことを確認するのに数日かかった。犯人は北朝鮮であり、盗まれたイーサリアムで核兵器計画を資金調達していたのだ。
誰も聞きたくない教訓がある。最も弱い鎖のつなぎ目はコードではない。あなた自身だ。
取引に署名するとき、あなたは自分が見ている画面を信じられるか?
フラン・ベルリン | ブロックチェーン研究所
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
{spot}(ETHUSDT)
{spot}(USDCUSDT)
それは日常的な送金だった。
2025年2月20日。Bybitの従業員が画面を開き、取引の詳細を確認して署名する。
すべて正常に見える。
しかし数分後、15億ドル相当の1.500 millones de dólares $USDT がイーサリアム(Ethereum)から消え去っていた。
だが最も恐ろしいのは金額ではない。
最も恐ろしいのは、彼らがどうやったかだ。
北朝鮮のエリート政府ハッカー集団「ラザロス」はブロックチェーンを攻撃しなかった。秘密鍵を破る必要もなかった。そんなことは一切不要だった。
ただ…従業員が画面で目にしていた内容を偽造しただけ。
数か月前、彼らはBybitが取引に署名するために使っていたSafe Walletの開発者のシステムに侵入していた。静かに眠り続けるマルウェアを仕込み、待っていた。
その日、従業員がウォレットを開いた瞬間、コードが起動した。画面には正当な送金が表示される。だが実際には資金は平壌へ向かっていた。
従業員は署名した。仲間も署名した。誰も違和感に気づかなかった。
強奪の2分後、マルウェアは自分で消えた。痕跡は残らなかった。
FBIは、すでに皆が疑っていたことを確認するのに数日かかった。犯人は北朝鮮であり、盗まれたイーサリアムで核兵器計画を資金調達していたのだ。
誰も聞きたくない教訓がある。最も弱い鎖のつなぎ目はコードではない。あなた自身だ。
取引に署名するとき、あなたは自分が見ている画面を信じられるか?
フラン・ベルリン | ブロックチェーン研究所
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
2025年2月20日。Bybitの従業員が画面を開き、取引の詳細を確認して署名する。
すべて正常に見える。
しかし数分後、15億ドル相当の1.500 millones de dólares $USDT がイーサリアム(Ethereum)から消え去っていた。
だが最も恐ろしいのは金額ではない。
最も恐ろしいのは、彼らがどうやったかだ。
北朝鮮のエリート政府ハッカー集団「ラザロス」はブロックチェーンを攻撃しなかった。秘密鍵を破る必要もなかった。そんなことは一切不要だった。
ただ…従業員が画面で目にしていた内容を偽造しただけ。
数か月前、彼らはBybitが取引に署名するために使っていたSafe Walletの開発者のシステムに侵入していた。静かに眠り続けるマルウェアを仕込み、待っていた。
その日、従業員がウォレットを開いた瞬間、コードが起動した。画面には正当な送金が表示される。だが実際には資金は平壌へ向かっていた。
従業員は署名した。仲間も署名した。誰も違和感に気づかなかった。
強奪の2分後、マルウェアは自分で消えた。痕跡は残らなかった。
FBIは、すでに皆が疑っていたことを確認するのに数日かかった。犯人は北朝鮮であり、盗まれたイーサリアムで核兵器計画を資金調達していたのだ。
誰も聞きたくない教訓がある。最も弱い鎖のつなぎ目はコードではない。あなた自身だ。
取引に署名するとき、あなたは自分が見ている画面を信じられるか?
フラン・ベルリン | ブロックチェーン研究所
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
675
·
--
誰もが30mドル分を引用するでしょう。あの数字は
「ラザルス(Lazarus)関連」ウォレットが、3週間でHyperliquidを通じて30mドル超($BTC )を売却し、そこから$ETH と$SOL へ乗り換えて、Kraken、LBank、KuCoin経由で退出しました。見出しは醜いですが、あなたの板(フィル)への影響はゼロ
2024年にも同じようなタイプのウォレットがプラットフォームに現れ、24時間で約250mドルの純流出が起きました。その日はハッキングされていません。人々が怖がって先に引いたのです
それが、あなたが実際に抱えているリスクです。マネーロンダリングではありません。件の後の大混乱こそが
トランプ氏は、自身のCFTC議長がHyperliquidを国内に完全に規制対応させるために動いていると語っています。規制された取引所では、見知らぬ第三者が“生のウォレット”から取引することを許しません
どの見出しが、あなたがそこでサイズを置いた瞬間に板を空にしてしまうのか——それだけ知っておいてください🤔
本物のサイズで、ああいう1週間を耐えますか?
#trump #Lazarus #Hyperliquid #cftc
誰もが30mドル分を引用するでしょう。あの数字は
「ラザルス(Lazarus)関連」ウォレットが、3週間でHyperliquidを通じて30mドル超($BTC )を売却し、そこから$ETH と$SOL へ乗り換えて、Kraken、LBank、KuCoin経由で退出しました。見出しは醜いですが、あなたの板(フィル)への影響はゼロ
2024年にも同じようなタイプのウォレットがプラットフォームに現れ、24時間で約250mドルの純流出が起きました。その日はハッキングされていません。人々が怖がって先に引いたのです
それが、あなたが実際に抱えているリスクです。マネーロンダリングではありません。件の後の大混乱こそが
トランプ氏は、自身のCFTC議長がHyperliquidを国内に完全に規制対応させるために動いていると語っています。規制された取引所では、見知らぬ第三者が“生のウォレット”から取引することを許しません
どの見出しが、あなたがそこでサイズを置いた瞬間に板を空にしてしまうのか——それだけ知っておいてください🤔
本物のサイズで、ああいう1週間を耐えますか?
#trump #Lazarus #Hyperliquid #cftc
「ラザルス(Lazarus)関連」ウォレットが、3週間でHyperliquidを通じて30mドル超($BTC )を売却し、そこから$ETH と$SOL へ乗り換えて、Kraken、LBank、KuCoin経由で退出しました。見出しは醜いですが、あなたの板(フィル)への影響はゼロ
2024年にも同じようなタイプのウォレットがプラットフォームに現れ、24時間で約250mドルの純流出が起きました。その日はハッキングされていません。人々が怖がって先に引いたのです
それが、あなたが実際に抱えているリスクです。マネーロンダリングではありません。件の後の大混乱こそが
トランプ氏は、自身のCFTC議長がHyperliquidを国内に完全に規制対応させるために動いていると語っています。規制された取引所では、見知らぬ第三者が“生のウォレット”から取引することを許しません
どの見出しが、あなたがそこでサイズを置いた瞬間に板を空にしてしまうのか——それだけ知っておいてください🤔
本物のサイズで、ああいう1週間を耐えますか?
#trump #Lazarus #Hyperliquid #cftc
5
97

🚨 オンチェーンの足跡が、最近盗まれた$XRP FUNDの資金フローと「ラザルス・グループ」を結びつける 🔍
オンチェーンの追跡により、最上位級の取引所で発生した直近の$XRP 侵害と、7月の2,400万ドル規模のAFXハックの間に、直接的なつながりがあることが明らかになりました。 🔍 クロスチェーンのルーティングにより、盗まれた資産が悪名高いラザルス・グループが管理する、まったく同一のマネーロンダリング経路を通過したことが確認されています。
巧妙な悪意ある行為者がブリッジをまたいで資金を洗浄すると、地域の市場流動性やオーダーフローに即座に打撃が入ります。 📊 特定のブリッジの出口を監視することで、スポット市場に二次的な売り圧力が波及する前に、スマートマネーが重要なリードタイムを得られます。 💡
オンチェーンのアラートが主要なハッカーの清算(換金)を示したとき、どのようにリスクエクスポージャーを調整しますか? 👇
⚠️ 金融助言ではありません。常にリスク管理を行ってください。 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
🚨 オンチェーンの足跡が、最近盗まれた$XRP FUNDの資金フローと「ラザルス・グループ」を結びつける 🔍
オンチェーンの追跡により、最上位級の取引所で発生した直近の$XRP 侵害と、7月の2,400万ドル規模のAFXハックの間に、直接的なつながりがあることが明らかになりました。 🔍 クロスチェーンのルーティングにより、盗まれた資産が悪名高いラザルス・グループが管理する、まったく同一のマネーロンダリング経路を通過したことが確認されています。
巧妙な悪意ある行為者がブリッジをまたいで資金を洗浄すると、地域の市場流動性やオーダーフローに即座に打撃が入ります。 📊 特定のブリッジの出口を監視することで、スポット市場に二次的な売り圧力が波及する前に、スマートマネーが重要なリードタイムを得られます。 💡
オンチェーンのアラートが主要なハッカーの清算(換金)を示したとき、どのようにリスクエクスポージャーを調整しますか? 👇
⚠️ 金融助言ではありません。常にリスク管理を行ってください。 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
オンチェーンの追跡により、最上位級の取引所で発生した直近の$XRP 侵害と、7月の2,400万ドル規模のAFXハックの間に、直接的なつながりがあることが明らかになりました。 🔍 クロスチェーンのルーティングにより、盗まれた資産が悪名高いラザルス・グループが管理する、まったく同一のマネーロンダリング経路を通過したことが確認されています。
巧妙な悪意ある行為者がブリッジをまたいで資金を洗浄すると、地域の市場流動性やオーダーフローに即座に打撃が入ります。 📊 特定のブリッジの出口を監視することで、スポット市場に二次的な売り圧力が波及する前に、スマートマネーが重要なリードタイムを得られます。 💡
オンチェーンのアラートが主要なハッカーの清算(換金)を示したとき、どのようにリスクエクスポージャーを調整しますか? 👇
⚠️ 金融助言ではありません。常にリスク管理を行ってください。 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
34
·
--
📰 9月24日、Bitgetの一部ホットウォレットとウォームウォレットで異常な送金が発生し、プラットフォームは当初、損失が約3.516億ドルと発表しました。その後、送金された資産規模を3.875億ドルへと修正しています。
🔥 TRM Labsによると、今回不正に盗まれた資金のマネーロンダリング(資金洗浄)の経路は、これまでのBybit、AFX Bridgeなどの北朝鮮関連攻撃と重複しているとのことです。Ellipticも、本件は北朝鮮関係のハッカーによるものだという「高度に可能性の高い」関連性があると考えており、調査の矛先は再びLazarus Groupへと向いています。
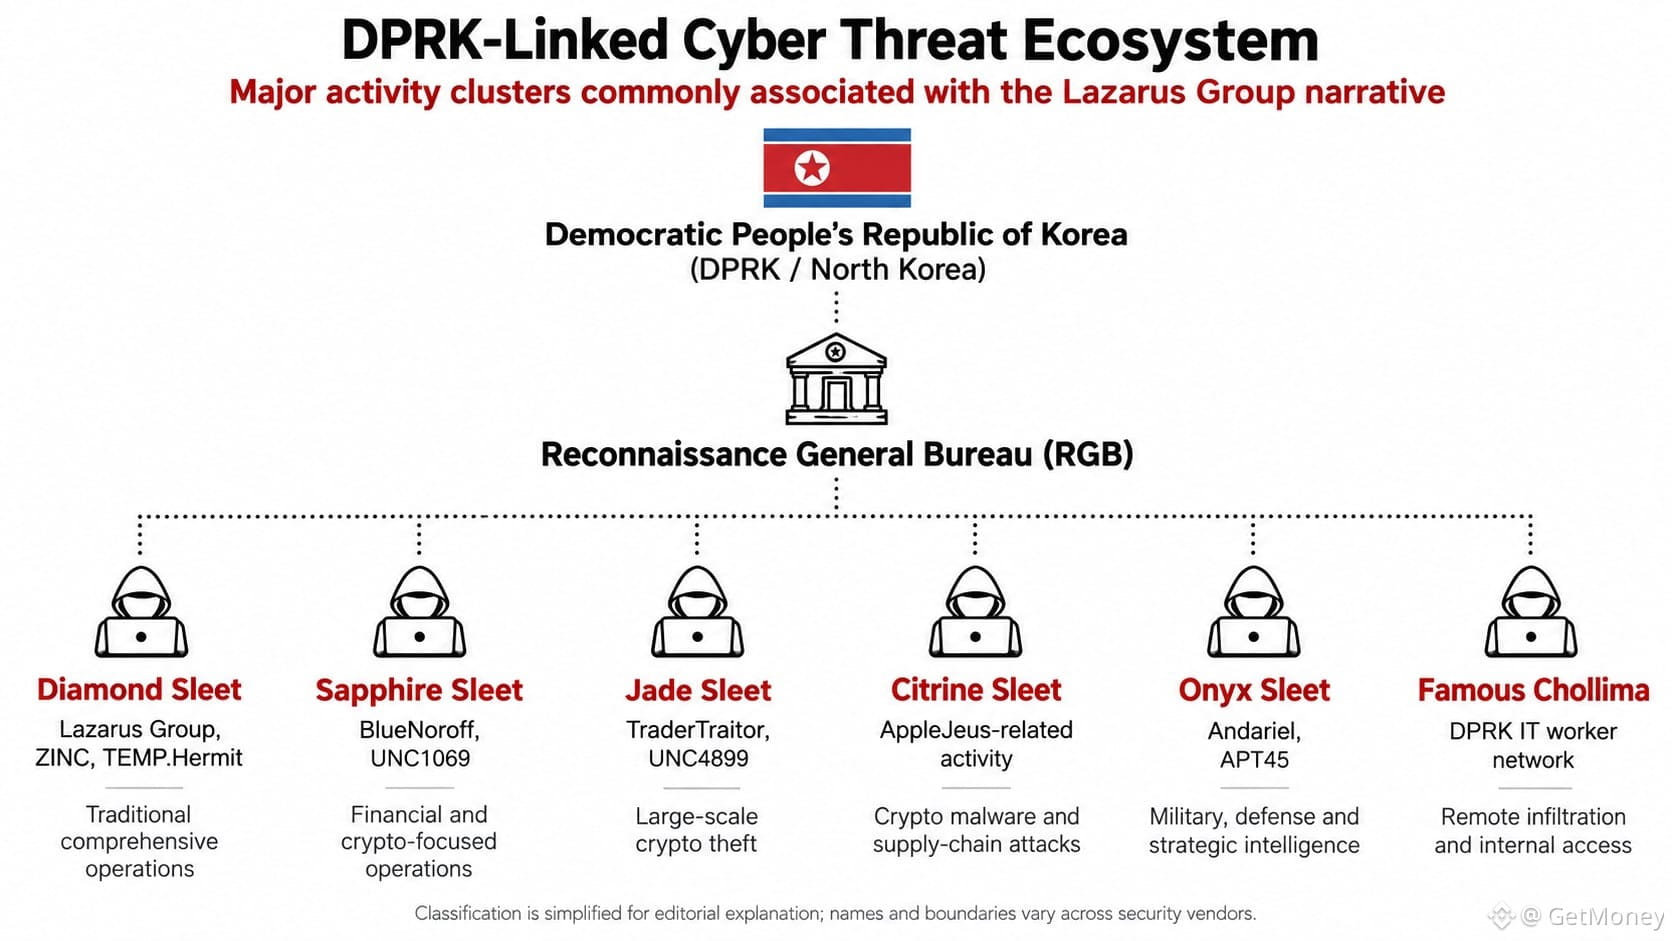
正直なところ、Lazarusは輪郭のはっきりした単独組織というより、外部から見た北朝鮮の国家レベルのサイバー攻撃体制を指す総称のように見えます。米財務省は2019年にLazarus、BlueNoroff、Andarielを名指しし、それらがすべて北朝鮮の偵察総局(RGB)により管理されているとしています。
💡 この体制の中では、機関ごとに異なる名前を使い分けます。BlueNoroffは金融機関や暗号資産を長期的に狙い、TraderTraitorは取引所、カストディ業者、大型の暗号ターゲットを対象にします。Citrine Sleetはマルウェアやサプライチェーン攻撃に偏り、Famous Chollimaは偽の身分を通じてテクノロジー企業や暗号企業へ侵入します。
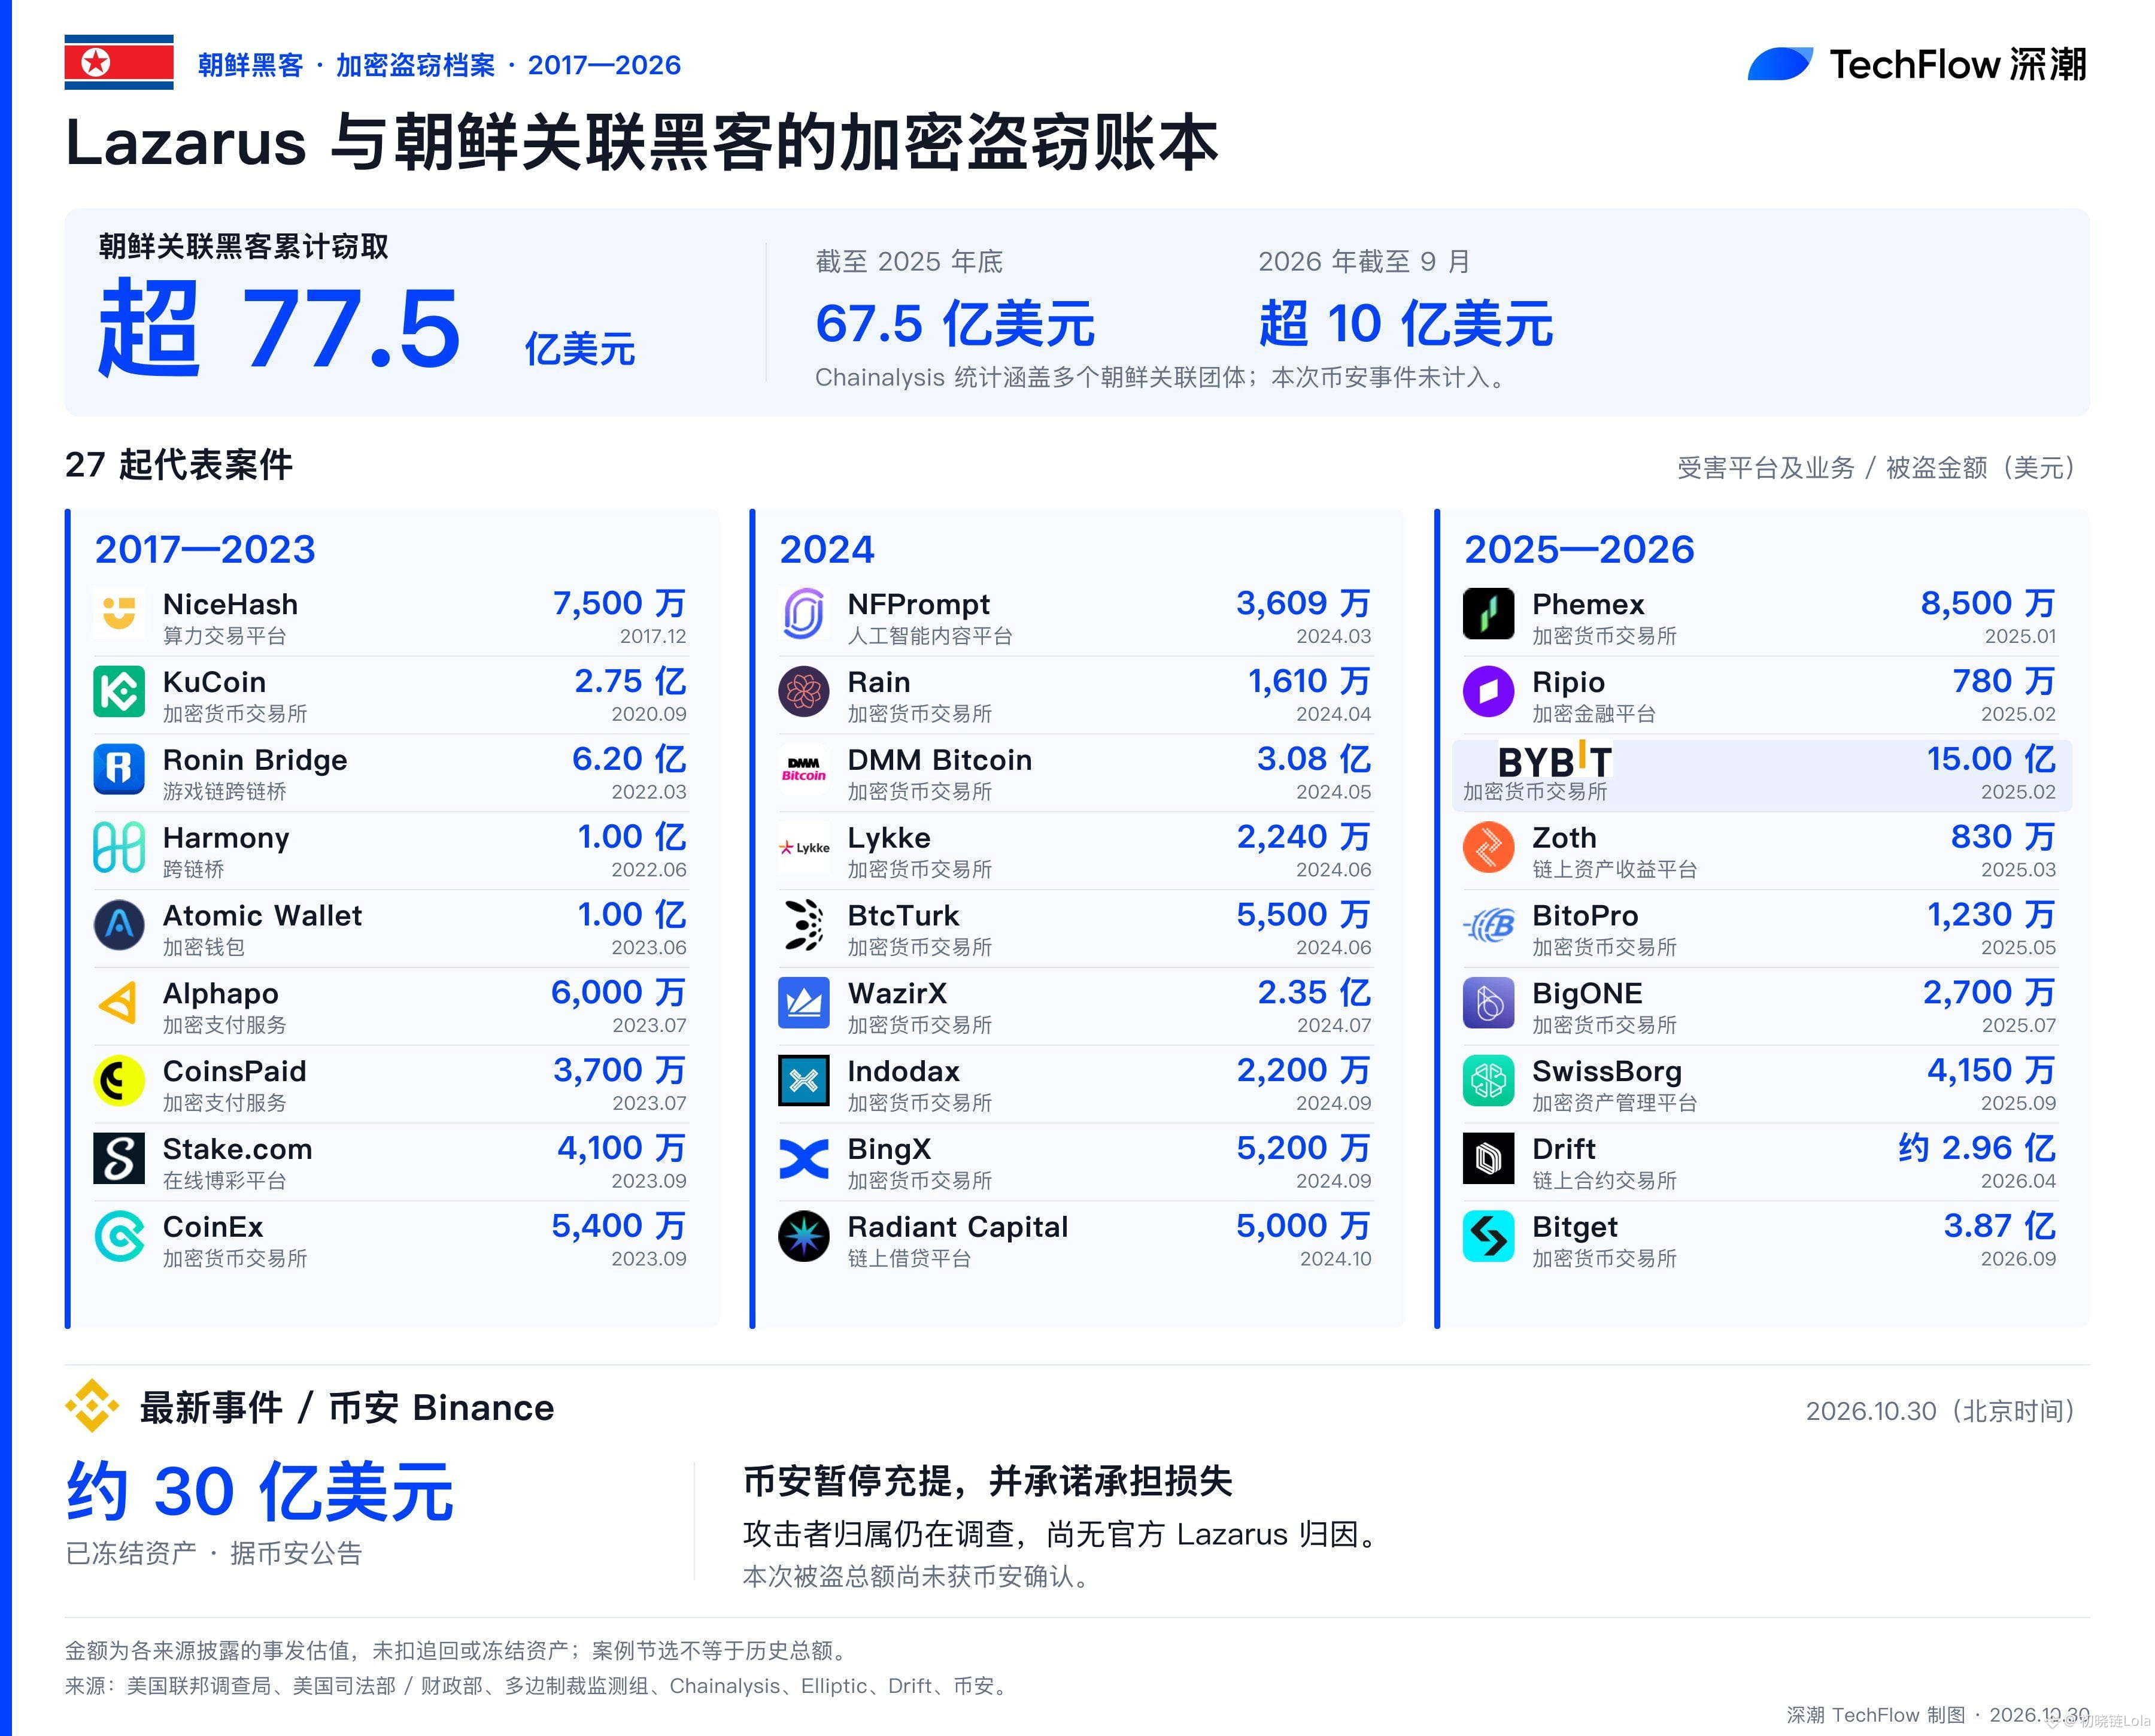
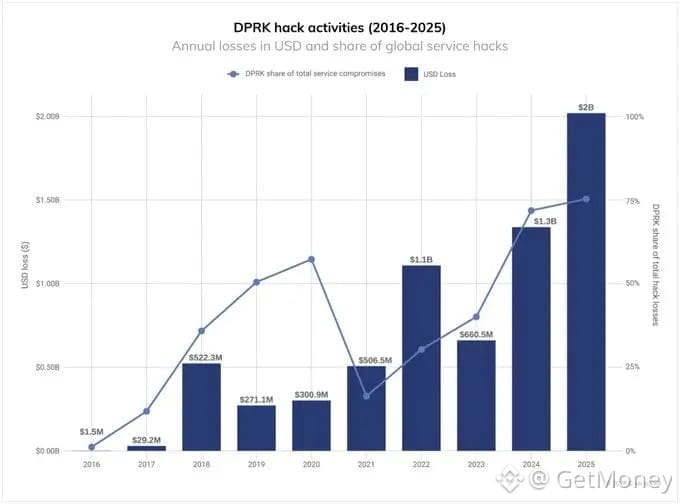
👀 Ronin Bridge、Harmony、Atomic Walletから、Stake、WazirX、DMM Bitcoin、そして2025年のBybit事件まで、もし現在までに強く疑われている北朝鮮によるものだとされるBitgetの件も加えるなら、関連する窃盗規模はすでに約78億ドルに近づいています。この数字は、もはや単一の取引所のセキュリティ事故ではありません。
🤔 同じような攻撃体系が繰り返し名前や侵入口を変えるなかで、取引所やプロジェクト側は結局、自分たちがどのグループに直面しているのかをどう見極めればいいのでしょうか?
#Lazarus #Bitget #加密安全 #链上安全
📰 9月24日、Bitgetの一部ホットウォレットとウォームウォレットで異常な送金が発生し、プラットフォームは当初、損失が約3.516億ドルと発表しました。その後、送金された資産規模を3.875億ドルへと修正しています。
🔥 TRM Labsによると、今回不正に盗まれた資金のマネーロンダリング(資金洗浄)の経路は、これまでのBybit、AFX Bridgeなどの北朝鮮関連攻撃と重複しているとのことです。Ellipticも、本件は北朝鮮関係のハッカーによるものだという「高度に可能性の高い」関連性があると考えており、調査の矛先は再びLazarus Groupへと向いています。
正直なところ、Lazarusは輪郭のはっきりした単独組織というより、外部から見た北朝鮮の国家レベルのサイバー攻撃体制を指す総称のように見えます。米財務省は2019年にLazarus、BlueNoroff、Andarielを名指しし、それらがすべて北朝鮮の偵察総局(RGB)により管理されているとしています。
💡 この体制の中では、機関ごとに異なる名前を使い分けます。BlueNoroffは金融機関や暗号資産を長期的に狙い、TraderTraitorは取引所、カストディ業者、大型の暗号ターゲットを対象にします。Citrine Sleetはマルウェアやサプライチェーン攻撃に偏り、Famous Chollimaは偽の身分を通じてテクノロジー企業や暗号企業へ侵入します。
👀 Ronin Bridge、Harmony、Atomic Walletから、Stake、WazirX、DMM Bitcoin、そして2025年のBybit事件まで、もし現在までに強く疑われている北朝鮮によるものだとされるBitgetの件も加えるなら、関連する窃盗規模はすでに約78億ドルに近づいています。この数字は、もはや単一の取引所のセキュリティ事故ではありません。
🤔 同じような攻撃体系が繰り返し名前や侵入口を変えるなかで、取引所やプロジェクト側は結局、自分たちがどのグループに直面しているのかをどう見極めればいいのでしょうか?
#Lazarus #Bitget #加密安全 #链上安全
🔥 TRM Labsによると、今回不正に盗まれた資金のマネーロンダリング(資金洗浄)の経路は、これまでのBybit、AFX Bridgeなどの北朝鮮関連攻撃と重複しているとのことです。Ellipticも、本件は北朝鮮関係のハッカーによるものだという「高度に可能性の高い」関連性があると考えており、調査の矛先は再びLazarus Groupへと向いています。
正直なところ、Lazarusは輪郭のはっきりした単独組織というより、外部から見た北朝鮮の国家レベルのサイバー攻撃体制を指す総称のように見えます。米財務省は2019年にLazarus、BlueNoroff、Andarielを名指しし、それらがすべて北朝鮮の偵察総局(RGB)により管理されているとしています。
💡 この体制の中では、機関ごとに異なる名前を使い分けます。BlueNoroffは金融機関や暗号資産を長期的に狙い、TraderTraitorは取引所、カストディ業者、大型の暗号ターゲットを対象にします。Citrine Sleetはマルウェアやサプライチェーン攻撃に偏り、Famous Chollimaは偽の身分を通じてテクノロジー企業や暗号企業へ侵入します。
👀 Ronin Bridge、Harmony、Atomic Walletから、Stake、WazirX、DMM Bitcoin、そして2025年のBybit事件まで、もし現在までに強く疑われている北朝鮮によるものだとされるBitgetの件も加えるなら、関連する窃盗規模はすでに約78億ドルに近づいています。この数字は、もはや単一の取引所のセキュリティ事故ではありません。
🤔 同じような攻撃体系が繰り返し名前や侵入口を変えるなかで、取引所やプロジェクト側は結局、自分たちがどのグループに直面しているのかをどう見極めればいいのでしょうか?
#Lazarus #Bitget #加密安全 #链上安全
54
·
--
ブリッシュ
$BTC $ETH
🚨 フラッシュハック:Bitgetで本当に何が起きたのか?🚨
暗号資産(crypto)のエコシステムを揺るがす重大なセキュリティインシデントが発生しました。状況を徹底的にまとめます🧵👇
💥 概要
2026年9月24日、Bitgetはバックエンド・インフラにおける脆弱性を突かれました。攻撃者は内部のシステム権限を偽造し、偽の送金を承認してホットウォレット(稼働中の資金保管)から資金を吸い上げました。
💰 被害額:約3億8,750万ドル$
主要な暗号資産が複数のブロックチェーンへ不正送金されました:ETH、XRP、USDT、TRX、AVAX、BNB、ZEC。
🛡️ ユーザーへの影響は?
• ❄️ コールドウォレット:100% 保護(コールドウォレットは影響を受けていません)。
• 👤 顧客残高:お客様の口座への直接的な影響はありません。
• 🛡️ 保護基金:Bitgetの補償基金(+460M$相当)が損失の全額をカバーします。
🕵️ ハックの犯人は誰?
CEOのGracy Chenによると、IPアドレスと手口の特徴は北朝鮮のハッカー(Lazarusグループ)を示唆しています。サイバーセキュリティ大手のMandiantとSlowMistが調査中です。
🗓️ 出金再開スケジュール:
✅ 脆弱性を修正&取引は稼働
📌 9月28日:BTC出金
📌 9月29日:ETH出金(Ethereum、BSC、Arbitrum、Base、OP)
📌 9月30日:USDT出金(Ethereum、BSC、Solana、Tron)
📌 10月2日:その他アルトコイン、法定通貨、P2P
引き続き慎重に、そして必ず公式情報でソースを確認してください!🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
{spot}(BTCUSDT)
{spot}(ETHUSDT)
$BTC $ETH
🚨 フラッシュハック:Bitgetで本当に何が起きたのか?🚨
暗号資産(crypto)のエコシステムを揺るがす重大なセキュリティインシデントが発生しました。状況を徹底的にまとめます🧵👇
💥 概要
2026年9月24日、Bitgetはバックエンド・インフラにおける脆弱性を突かれました。攻撃者は内部のシステム権限を偽造し、偽の送金を承認してホットウォレット(稼働中の資金保管)から資金を吸い上げました。
💰 被害額:約3億8,750万ドル$
主要な暗号資産が複数のブロックチェーンへ不正送金されました:ETH、XRP、USDT、TRX、AVAX、BNB、ZEC。
🛡️ ユーザーへの影響は?
• ❄️ コールドウォレット:100% 保護(コールドウォレットは影響を受けていません)。
• 👤 顧客残高:お客様の口座への直接的な影響はありません。
• 🛡️ 保護基金:Bitgetの補償基金(+460M$相当)が損失の全額をカバーします。
🕵️ ハックの犯人は誰?
CEOのGracy Chenによると、IPアドレスと手口の特徴は北朝鮮のハッカー(Lazarusグループ)を示唆しています。サイバーセキュリティ大手のMandiantとSlowMistが調査中です。
🗓️ 出金再開スケジュール:
✅ 脆弱性を修正&取引は稼働
📌 9月28日:BTC出金
📌 9月29日:ETH出金(Ethereum、BSC、Arbitrum、Base、OP)
📌 9月30日:USDT出金(Ethereum、BSC、Solana、Tron)
📌 10月2日:その他アルトコイン、法定通貨、P2P
引き続き慎重に、そして必ず公式情報でソースを確認してください!🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
🚨 フラッシュハック:Bitgetで本当に何が起きたのか?🚨
暗号資産(crypto)のエコシステムを揺るがす重大なセキュリティインシデントが発生しました。状況を徹底的にまとめます🧵👇
💥 概要
2026年9月24日、Bitgetはバックエンド・インフラにおける脆弱性を突かれました。攻撃者は内部のシステム権限を偽造し、偽の送金を承認してホットウォレット(稼働中の資金保管)から資金を吸い上げました。
💰 被害額:約3億8,750万ドル$
主要な暗号資産が複数のブロックチェーンへ不正送金されました:ETH、XRP、USDT、TRX、AVAX、BNB、ZEC。
🛡️ ユーザーへの影響は?
• ❄️ コールドウォレット:100% 保護(コールドウォレットは影響を受けていません)。
• 👤 顧客残高:お客様の口座への直接的な影響はありません。
• 🛡️ 保護基金:Bitgetの補償基金(+460M$相当)が損失の全額をカバーします。
🕵️ ハックの犯人は誰?
CEOのGracy Chenによると、IPアドレスと手口の特徴は北朝鮮のハッカー(Lazarusグループ)を示唆しています。サイバーセキュリティ大手のMandiantとSlowMistが調査中です。
🗓️ 出金再開スケジュール:
✅ 脆弱性を修正&取引は稼働
📌 9月28日:BTC出金
📌 9月29日:ETH出金(Ethereum、BSC、Arbitrum、Base、OP)
📌 9月30日:USDT出金(Ethereum、BSC、Solana、Tron)
📌 10月2日:その他アルトコイン、法定通貨、P2P
引き続き慎重に、そして必ず公式情報でソースを確認してください!🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
183
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#USMidterms-WhatAreMarketsExpecting?
閲覧回数 18,228
308人が討論中
2
#USOctoberNFP-AreRateCutsStillPossible
閲覧回数 208,687
1,638人が討論中
3
#AMDBeatsExpectations-AINarrativeContinues
閲覧回数 2,969
127人が討論中
4
#BinanceIncidentReport
閲覧回数 161,712
1,104人が討論中
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
閲覧回数 6,502
82人が討論中
6
#BinanceReopensWithdrawalsForMoreAssets
閲覧回数 300,005
2,200人が討論中
7
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
閲覧回数 376
23人が討論中
8
#BinanceHourlyDepositsExceedWithdrawals
閲覧回数 129,063
1,086人が討論中
9
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
閲覧回数 1,000
34人が討論中
10
#MorganStanleyAmongFirstBanksToUseDTCCTokenization
閲覧回数 1,090
45人が討論中