
#btcfi
btcfi
閲覧回数 851,612
3,977人が討論中
注目
最新
·
--
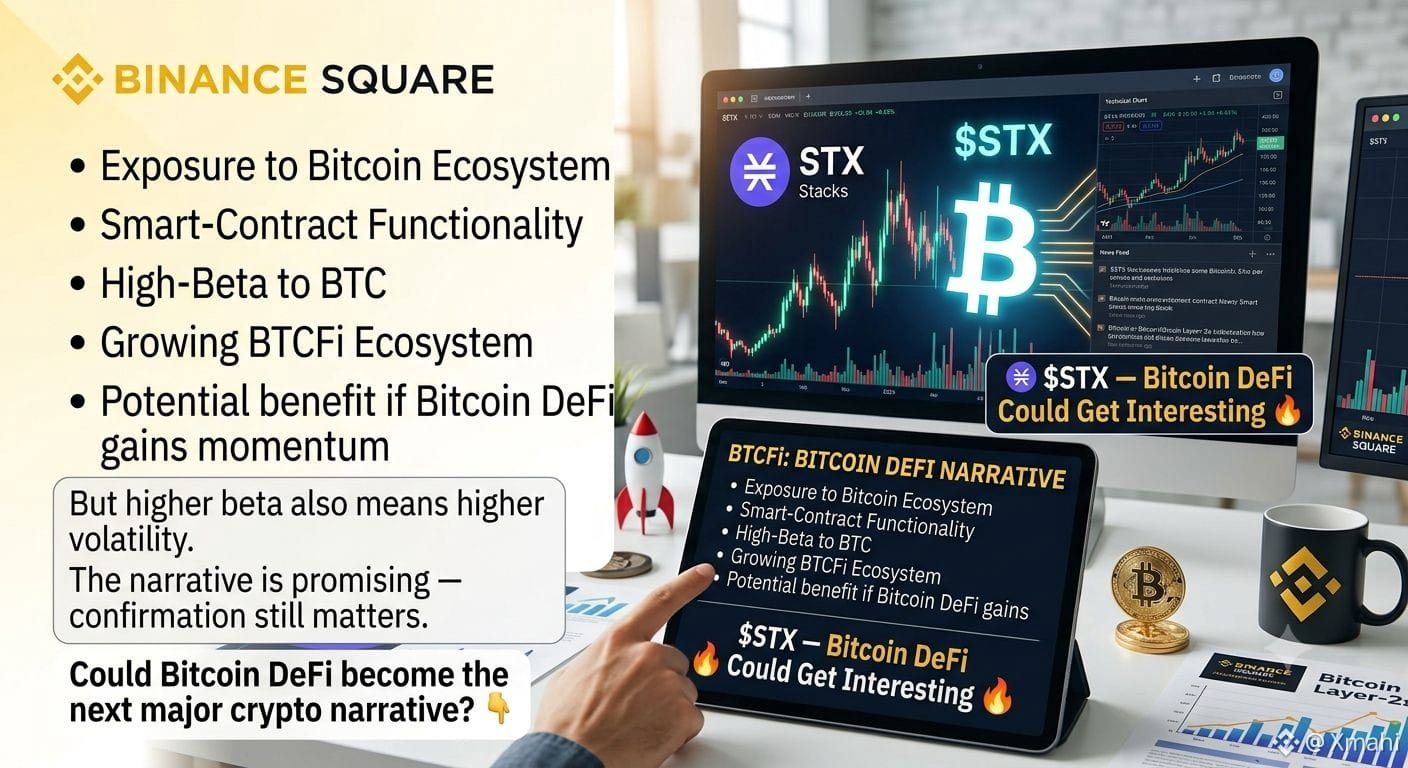
$STX — ビットコインDeFiは面白くなるかもしれない 🔥
$STX は、注目がビットコインベースのDeFiへ移る中で見逃せないプロジェクトの1つです。
最近の市場動向は、BTCFiの物語を表現するよりハイベータな手段としてSTXが注目を集めていることを示しています。
💡 どこが面白いのか:• ビットコイン・エコシステムへのエクスポージャー
• スマートコントラクト機能
• 成長するBTCFiの物語
• ビットコインDeFiが勢いを得た場合の恩恵の可能性
ただし、ハイベータであることは、同時に高いボラティリティも意味します。
この物語は有望です——ただし、裏付けの確認は依然として重要です。
ビットコインDeFiは次の主要な暗号資産の物語になり得るでしょうか? 👇
#STX #Stacks #BTCFi #Bitcoin
{spot}(STXUSDT)
{spot}(BTCUSDT)
$STX — ビットコインDeFiは面白くなるかもしれない 🔥
$STX は、注目がビットコインベースのDeFiへ移る中で見逃せないプロジェクトの1つです。
最近の市場動向は、BTCFiの物語を表現するよりハイベータな手段としてSTXが注目を集めていることを示しています。
💡 どこが面白いのか:• ビットコイン・エコシステムへのエクスポージャー
• スマートコントラクト機能
• 成長するBTCFiの物語
• ビットコインDeFiが勢いを得た場合の恩恵の可能性
ただし、ハイベータであることは、同時に高いボラティリティも意味します。
この物語は有望です——ただし、裏付けの確認は依然として重要です。
ビットコインDeFiは次の主要な暗号資産の物語になり得るでしょうか? 👇
#STX #Stacks #BTCFi #Bitcoin
$STX は、注目がビットコインベースのDeFiへ移る中で見逃せないプロジェクトの1つです。
最近の市場動向は、BTCFiの物語を表現するよりハイベータな手段としてSTXが注目を集めていることを示しています。
💡 どこが面白いのか:• ビットコイン・エコシステムへのエクスポージャー
• スマートコントラクト機能
• 成長するBTCFiの物語
• ビットコインDeFiが勢いを得た場合の恩恵の可能性
ただし、ハイベータであることは、同時に高いボラティリティも意味します。
この物語は有望です——ただし、裏付けの確認は依然として重要です。
ビットコインDeFiは次の主要な暗号資産の物語になり得るでしょうか? 👇
#STX #Stacks #BTCFi #Bitcoin
144

·
--
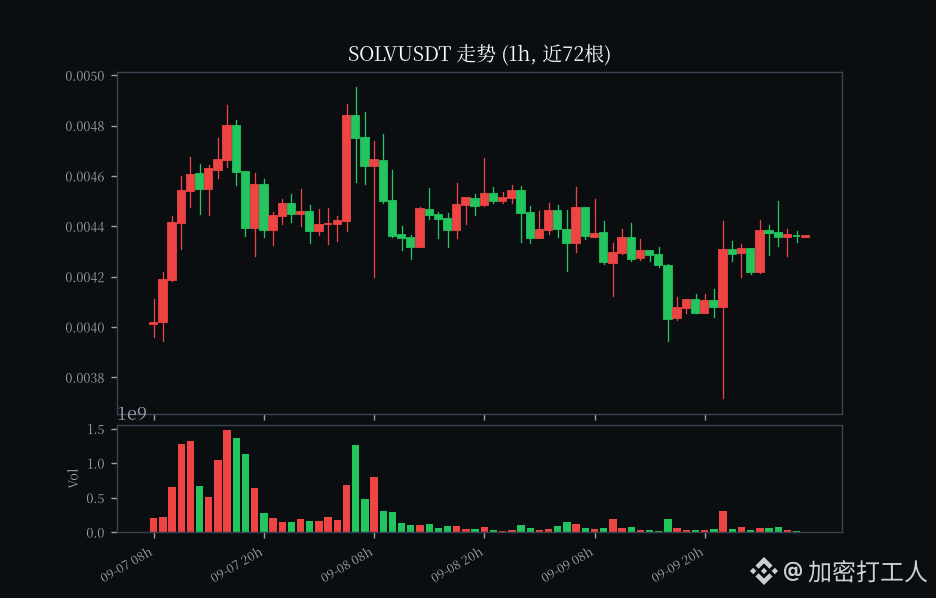
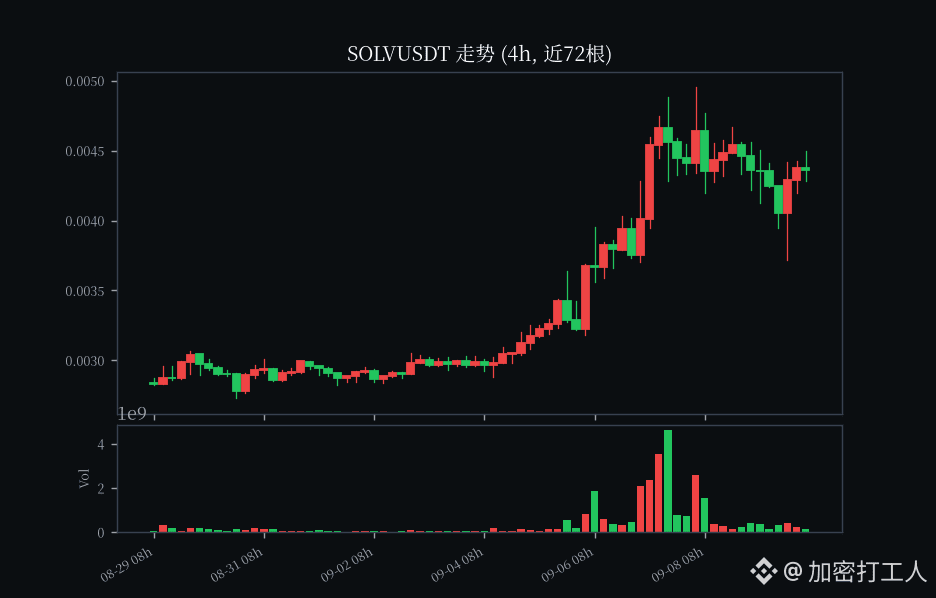
$SOLV 現価0.00436
SOLV はバイナンス・アルファ上の BTCFi のリーダーの一つで、SolvBTC シリーズの利回り型ビットコイン商品を主力にしています。手元の遊休 BTC を利息が得られ、かつクロスチェーン可能な流動性資産へと変換し、ストーリー上は Babylon のステーキング+ビットコイン金融の流れを取り込んでいます。
リアルタイム相場:24時間で -2.68%、現価 0.00436、日中レンジ 0.00381–0.0045、24時間の出来高は約 192 万 USDT、全体としては弱めのレンジ推移です。
チャンスポイント:BTCFi セクターが一度 BTC に連れて強くなり、ローテーションが回ると、このような小型アルファの SOLV は上昇の弾力性が大きくなることが多いです。さらに、バイナンス・アルファのポイントを保有しているユーザーは、刷分(ポイント獲得)への期待をもう一層上乗せできます。
リスク提示:時価総額が小さく、流動性が薄いので、日々の値動きが大きいです。アルファ・トークンのアンロックやセンチメントの切り替えも速いので、ポジションを勢いで膨らませず、必ず厳格に損切りしてください。
$SOLV $BTC #币安Alpha #BTCFi #山寨币
$SOLV 現価0.00436
SOLV はバイナンス・アルファ上の BTCFi のリーダーの一つで、SolvBTC シリーズの利回り型ビットコイン商品を主力にしています。手元の遊休 BTC を利息が得られ、かつクロスチェーン可能な流動性資産へと変換し、ストーリー上は Babylon のステーキング+ビットコイン金融の流れを取り込んでいます。
リアルタイム相場:24時間で -2.68%、現価 0.00436、日中レンジ 0.00381–0.0045、24時間の出来高は約 192 万 USDT、全体としては弱めのレンジ推移です。
チャンスポイント:BTCFi セクターが一度 BTC に連れて強くなり、ローテーションが回ると、このような小型アルファの SOLV は上昇の弾力性が大きくなることが多いです。さらに、バイナンス・アルファのポイントを保有しているユーザーは、刷分(ポイント獲得)への期待をもう一層上乗せできます。
リスク提示:時価総額が小さく、流動性が薄いので、日々の値動きが大きいです。アルファ・トークンのアンロックやセンチメントの切り替えも速いので、ポジションを勢いで膨らませず、必ず厳格に損切りしてください。
$SOLV $BTC #币安Alpha #BTCFi #山寨币
SOLV はバイナンス・アルファ上の BTCFi のリーダーの一つで、SolvBTC シリーズの利回り型ビットコイン商品を主力にしています。手元の遊休 BTC を利息が得られ、かつクロスチェーン可能な流動性資産へと変換し、ストーリー上は Babylon のステーキング+ビットコイン金融の流れを取り込んでいます。
リアルタイム相場:24時間で -2.68%、現価 0.00436、日中レンジ 0.00381–0.0045、24時間の出来高は約 192 万 USDT、全体としては弱めのレンジ推移です。
チャンスポイント:BTCFi セクターが一度 BTC に連れて強くなり、ローテーションが回ると、このような小型アルファの SOLV は上昇の弾力性が大きくなることが多いです。さらに、バイナンス・アルファのポイントを保有しているユーザーは、刷分(ポイント獲得)への期待をもう一層上乗せできます。
リスク提示:時価総額が小さく、流動性が薄いので、日々の値動きが大きいです。アルファ・トークンのアンロックやセンチメントの切り替えも速いので、ポジションを勢いで膨らませず、必ず厳格に損切りしてください。
$SOLV $BTC #币安Alpha #BTCFi #山寨币
Feed-Creator-a7cb8ac77:
有没有成本0.2的。。。
1
358
$CKB について私が面白いと感じる点のひとつは、その物語が単なるもう一つのLayer-1にとどまらないことです。
Nervos Networkは、Bitcoinとの強い接続を維持しつつ、ブロックチェーンの状態をプログラム可能にするという別の発想をもとに構築しています。
注目すべきポイントがいくつかあります:
🔹 セルモデル — CKBならではのオンチェーン状態の保存と管理のアプローチ
🔹 PoWセキュリティ — Bitcoinに着想を得たコンセンサスモデル
🔹 CKB-VM — 柔軟なスマートコントラクトの実行
🔹 RGB++ — Bitcoinの資産をCKBのプログラマブルな環境につなぐ
🔹 BTCFi — Bitcoinの流動性に対して、別の潜在的なユースケースを開く
私にとってより大きな問いは、$CKB が単に上昇できるかどうかだけではありません。
問題は、CKBが自らのBitcoinインフラと開発者エコシステムを、意味のある実世界での利用につなげられるかどうかです。
私が注目しているのはまさにその主張です。
DYOR。投資助言ではありません。
#CKB #nervos #bitcoin #BTCFi #Web3
$CKB について私が面白いと感じる点のひとつは、その物語が単なるもう一つのLayer-1にとどまらないことです。
Nervos Networkは、Bitcoinとの強い接続を維持しつつ、ブロックチェーンの状態をプログラム可能にするという別の発想をもとに構築しています。
注目すべきポイントがいくつかあります:
🔹 セルモデル — CKBならではのオンチェーン状態の保存と管理のアプローチ
🔹 PoWセキュリティ — Bitcoinに着想を得たコンセンサスモデル
🔹 CKB-VM — 柔軟なスマートコントラクトの実行
🔹 RGB++ — Bitcoinの資産をCKBのプログラマブルな環境につなぐ
🔹 BTCFi — Bitcoinの流動性に対して、別の潜在的なユースケースを開く
私にとってより大きな問いは、$CKB が単に上昇できるかどうかだけではありません。
問題は、CKBが自らのBitcoinインフラと開発者エコシステムを、意味のある実世界での利用につなげられるかどうかです。
私が注目しているのはまさにその主張です。
DYOR。投資助言ではありません。
#CKB #nervos #bitcoin #BTCFi #Web3
Nervos Networkは、Bitcoinとの強い接続を維持しつつ、ブロックチェーンの状態をプログラム可能にするという別の発想をもとに構築しています。
注目すべきポイントがいくつかあります:
🔹 セルモデル — CKBならではのオンチェーン状態の保存と管理のアプローチ
🔹 PoWセキュリティ — Bitcoinに着想を得たコンセンサスモデル
🔹 CKB-VM — 柔軟なスマートコントラクトの実行
🔹 RGB++ — Bitcoinの資産をCKBのプログラマブルな環境につなぐ
🔹 BTCFi — Bitcoinの流動性に対して、別の潜在的なユースケースを開く
私にとってより大きな問いは、$CKB が単に上昇できるかどうかだけではありません。
問題は、CKBが自らのBitcoinインフラと開発者エコシステムを、意味のある実世界での利用につなげられるかどうかです。
私が注目しているのはまさにその主張です。
DYOR。投資助言ではありません。
#CKB #nervos #bitcoin #BTCFi #Web3
175
·
--
ブリッシュ
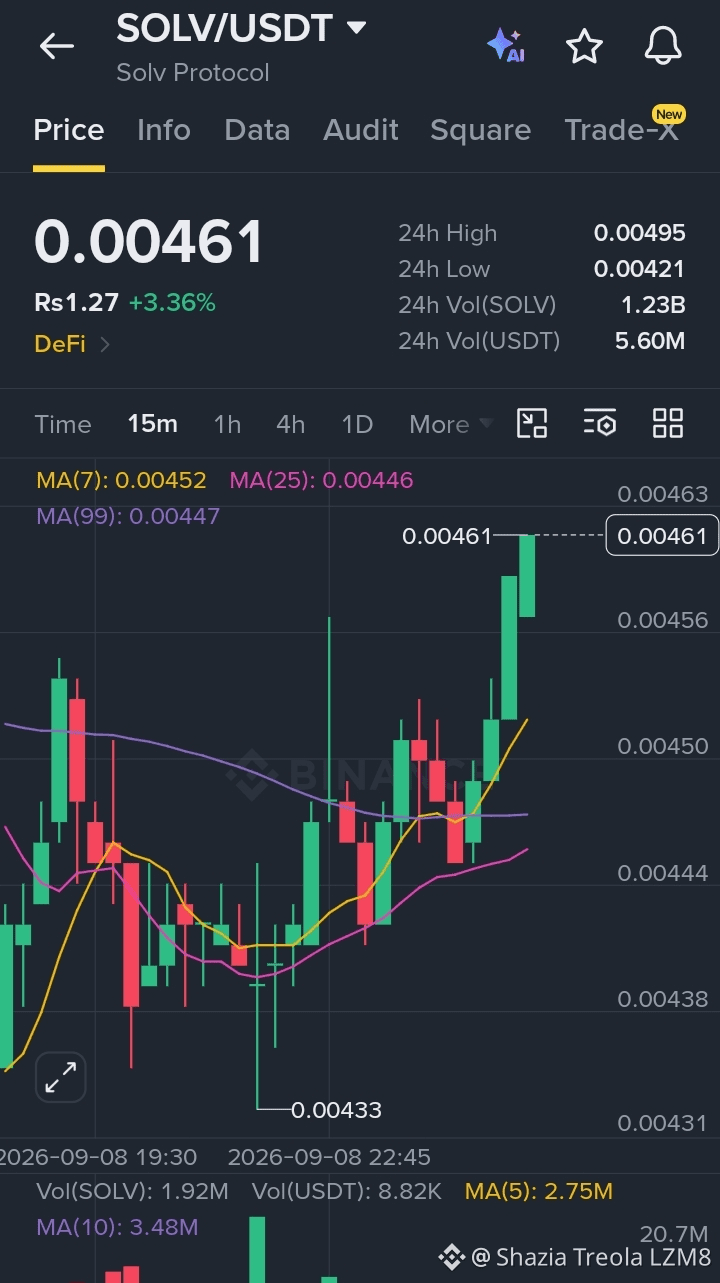
⚡ $SOLV 高ボリュームでブレイクアウト—BTCFIは加熱してきた?
Solv Protocol($SOLV )が大口トレーダーの注目を集め、大きく急騰し、高出来高で主要ボリンジャーバンドのレジスタンスをブレイクしました。ビットコイン×金融(But fine)領域で、BTCを利回りを生む担保へ変える重要なプレイヤーとして、機関投資家の関心が急速に移っています。
トレード設定:価格はいま重要な供給クラスターを試しています。クリーンな継続か、需要ゾーンへ再参入するための小さな押し目を待ちましょう。
リスク管理:主要な移動平均の近くに必ず損切りラインを設定してください。
今週の$SOLV の目標は?
{spot}(SOLVUSDT)
#SaudiHaltsSouthernEnergySitesAfterAttacks #BTCFi #altcoins #TradingSignals
⚡ $SOLV 高ボリュームでブレイクアウト—BTCFIは加熱してきた?
Solv Protocol($SOLV )が大口トレーダーの注目を集め、大きく急騰し、高出来高で主要ボリンジャーバンドのレジスタンスをブレイクしました。ビットコイン×金融(But fine)領域で、BTCを利回りを生む担保へ変える重要なプレイヤーとして、機関投資家の関心が急速に移っています。
トレード設定:価格はいま重要な供給クラスターを試しています。クリーンな継続か、需要ゾーンへ再参入するための小さな押し目を待ちましょう。
リスク管理:主要な移動平均の近くに必ず損切りラインを設定してください。
今週の$SOLV の目標は?
#SaudiHaltsSouthernEnergySitesAfterAttacks #BTCFi #altcoins #TradingSignals
Solv Protocol($SOLV )が大口トレーダーの注目を集め、大きく急騰し、高出来高で主要ボリンジャーバンドのレジスタンスをブレイクしました。ビットコイン×金融(But fine)領域で、BTCを利回りを生む担保へ変える重要なプレイヤーとして、機関投資家の関心が急速に移っています。
トレード設定:価格はいま重要な供給クラスターを試しています。クリーンな継続か、需要ゾーンへ再参入するための小さな押し目を待ちましょう。
リスク管理:主要な移動平均の近くに必ず損切りラインを設定してください。
今週の$SOLV の目標は?
#SaudiHaltsSouthernEnergySitesAfterAttacks #BTCFi #altcoins #TradingSignals
133
·
--
ブリッシュ
誰もが板のいちばん大きい % に目を向ける。私たちはそこを追わない。私たちが問うのは、なぜ市場はこれを誤って値付けしているのか?
7h の板で $SOLV +3% を見ると、価格は $0.00376。数字自体は特に派手ではない——その裏側を確認するまでは。
📊 その乖離
時価総額: 約 $4-5M プロトコル TVL: 約 $600M+ 価格: ATH から約 94-98% 下落
数億ドル相当のロックされた価値を抱えるプロトコルが、多くのシードラウンドよりも小さい時価総額で評価されている。このギャップは「買い」を意味するわけではない——市場が、なお大規模に機能しているプロトコルから目を離しているということだ。
🔍 なぜ見落とされているのか
Binance Labs の支援を受け、BTCfi / Bitcoin-restaking レイヤーとして位置づけられている——注目サイクルではまだ初期段階の物語 トークン価格の崩落でセンチメントはほぼゼロまで落ちた一方、基盤となる資本フローはその崩落に追いついていない 小口資金のローテーションはまだ BTCfi インフラ銘柄に届いていない——視線はまだ memecoin と L1 ベータに集中している
⚠️ これは何ではないか
これは「10X 目前だ」という断定ではない。TVL と時価総額の大きな乖離は割安のサインになり得る一方で、すでに織り込まれた構造的リスク(アンロックスケジュール、収益減少、プロトコルへの信頼低下)を反映している可能性もある。Q1-Q3 2026 のデータは実際の収益を示しているが、四半期ごとに明確な下降トレンドも示している。煽り投稿ならここを飛ばすだろう。私たちは飛ばさない。
🎯 答えではなく、問い
SOLV は縮小するプロトコル内で壊れたトークンなのか——それとも、市場がまだ再評価していないインフラ層なのか? 私たちは断定しない。ギャップを指摘しているだけだ。
同じ板の GRT と JUP と比べてみてほしい——どちらも定着済みで、すでに主流の注目を織り込んだ価格になっている。そこに非対称性はもうない。それが、上昇銘柄と本当に見落とされている仕掛けとの違いだ。
👉 見方を固める前に、docs/contract を確認してほしい。私たちの見立てをゴールではなく、出発点の問いとして受け取ってほしい。
NFA. DYOR.
$GRT $JUP
#ZeroHunter #BTCfi #AltcoinResearch #CryptoResearch #ZeroResearch
あなたの見解をコメントして — この TVL ギャップはシグナルか、それとも罠か? 明日のゼロ狩りもフォローしてね。🐾
誰もが板のいちばん大きい % に目を向ける。私たちはそこを追わない。私たちが問うのは、なぜ市場はこれを誤って値付けしているのか?
7h の板で $SOLV +3% を見ると、価格は $0.00376。数字自体は特に派手ではない——その裏側を確認するまでは。
📊 その乖離
時価総額: 約 $4-5M プロトコル TVL: 約 $600M+ 価格: ATH から約 94-98% 下落
数億ドル相当のロックされた価値を抱えるプロトコルが、多くのシードラウンドよりも小さい時価総額で評価されている。このギャップは「買い」を意味するわけではない——市場が、なお大規模に機能しているプロトコルから目を離しているということだ。
🔍 なぜ見落とされているのか
Binance Labs の支援を受け、BTCfi / Bitcoin-restaking レイヤーとして位置づけられている——注目サイクルではまだ初期段階の物語 トークン価格の崩落でセンチメントはほぼゼロまで落ちた一方、基盤となる資本フローはその崩落に追いついていない 小口資金のローテーションはまだ BTCfi インフラ銘柄に届いていない——視線はまだ memecoin と L1 ベータに集中している
⚠️ これは何ではないか
これは「10X 目前だ」という断定ではない。TVL と時価総額の大きな乖離は割安のサインになり得る一方で、すでに織り込まれた構造的リスク(アンロックスケジュール、収益減少、プロトコルへの信頼低下)を反映している可能性もある。Q1-Q3 2026 のデータは実際の収益を示しているが、四半期ごとに明確な下降トレンドも示している。煽り投稿ならここを飛ばすだろう。私たちは飛ばさない。
🎯 答えではなく、問い
SOLV は縮小するプロトコル内で壊れたトークンなのか——それとも、市場がまだ再評価していないインフラ層なのか? 私たちは断定しない。ギャップを指摘しているだけだ。
同じ板の GRT と JUP と比べてみてほしい——どちらも定着済みで、すでに主流の注目を織り込んだ価格になっている。そこに非対称性はもうない。それが、上昇銘柄と本当に見落とされている仕掛けとの違いだ。
👉 見方を固める前に、docs/contract を確認してほしい。私たちの見立てをゴールではなく、出発点の問いとして受け取ってほしい。
NFA. DYOR.
$GRT $JUP
#ZeroHunter #BTCfi #AltcoinResearch #CryptoResearch #ZeroResearch
あなたの見解をコメントして — この TVL ギャップはシグナルか、それとも罠か? 明日のゼロ狩りもフォローしてね。🐾
7h の板で $SOLV +3% を見ると、価格は $0.00376。数字自体は特に派手ではない——その裏側を確認するまでは。
📊 その乖離
時価総額: 約 $4-5M プロトコル TVL: 約 $600M+ 価格: ATH から約 94-98% 下落
数億ドル相当のロックされた価値を抱えるプロトコルが、多くのシードラウンドよりも小さい時価総額で評価されている。このギャップは「買い」を意味するわけではない——市場が、なお大規模に機能しているプロトコルから目を離しているということだ。
🔍 なぜ見落とされているのか
Binance Labs の支援を受け、BTCfi / Bitcoin-restaking レイヤーとして位置づけられている——注目サイクルではまだ初期段階の物語 トークン価格の崩落でセンチメントはほぼゼロまで落ちた一方、基盤となる資本フローはその崩落に追いついていない 小口資金のローテーションはまだ BTCfi インフラ銘柄に届いていない——視線はまだ memecoin と L1 ベータに集中している
⚠️ これは何ではないか
これは「10X 目前だ」という断定ではない。TVL と時価総額の大きな乖離は割安のサインになり得る一方で、すでに織り込まれた構造的リスク(アンロックスケジュール、収益減少、プロトコルへの信頼低下)を反映している可能性もある。Q1-Q3 2026 のデータは実際の収益を示しているが、四半期ごとに明確な下降トレンドも示している。煽り投稿ならここを飛ばすだろう。私たちは飛ばさない。
🎯 答えではなく、問い
SOLV は縮小するプロトコル内で壊れたトークンなのか——それとも、市場がまだ再評価していないインフラ層なのか? 私たちは断定しない。ギャップを指摘しているだけだ。
同じ板の GRT と JUP と比べてみてほしい——どちらも定着済みで、すでに主流の注目を織り込んだ価格になっている。そこに非対称性はもうない。それが、上昇銘柄と本当に見落とされている仕掛けとの違いだ。
👉 見方を固める前に、docs/contract を確認してほしい。私たちの見立てをゴールではなく、出発点の問いとして受け取ってほしい。
NFA. DYOR.
$GRT $JUP
#ZeroHunter #BTCfi #AltcoinResearch #CryptoResearch #ZeroResearch
あなたの見解をコメントして — この TVL ギャップはシグナルか、それとも罠か? 明日のゼロ狩りもフォローしてね。🐾
2
133
·
--
Hemi は現在 0.0160 米ドルで、24時間で +12.02%、7日で +78.91% です。
これは完全なビットコインノードを EVM に組み込み、コントラクトが UTXO を直接読み取れるようにしており、外部オラクルに依存する必要がありません。
まったく、BTCFi が1年間語られてきた中で、基盤レベルでデータ読み取りを解決するプロジェクトは本当に多くありません。
24時間のレンジは 0.0136 から 0.0217 で、これは Binance の HODLer エアドロップ第43回で、そのとき 1億枚が配布されました。
#HEMI $HEMI #BTCFi #Layer2
先物取引ペア HEMIUSDT:https://www.binance.com/en/futures/HEMIUSDT
Hemi は現在 0.0160 米ドルで、24時間で +12.02%、7日で +78.91% です。
これは完全なビットコインノードを EVM に組み込み、コントラクトが UTXO を直接読み取れるようにしており、外部オラクルに依存する必要がありません。
まったく、BTCFi が1年間語られてきた中で、基盤レベルでデータ読み取りを解決するプロジェクトは本当に多くありません。
24時間のレンジは 0.0136 から 0.0217 で、これは Binance の HODLer エアドロップ第43回で、そのとき 1億枚が配布されました。
#HEMI $HEMI #BTCFi #Layer2
先物取引ペア HEMIUSDT:https://www.binance.com/en/futures/HEMIUSDT
これは完全なビットコインノードを EVM に組み込み、コントラクトが UTXO を直接読み取れるようにしており、外部オラクルに依存する必要がありません。
まったく、BTCFi が1年間語られてきた中で、基盤レベルでデータ読み取りを解決するプロジェクトは本当に多くありません。
24時間のレンジは 0.0136 から 0.0217 で、これは Binance の HODLer エアドロップ第43回で、そのとき 1億枚が配布されました。
#HEMI $HEMI #BTCFi #Layer2
先物取引ペア HEMIUSDT:https://www.binance.com/en/futures/HEMIUSDT
190
·
--
ブリッシュ
🔥 $HEMI NEWS — 2026年9月1日
🚀 HEMIは強い勢いを見せています!
$HEMI は過去7日で約14.8%上昇しており、24時間の取引高は$40M超です。
🧠 なぜHEMIを注目すべき?
Hemiはビットコインのセキュリティ + イーサリアムのプログラマビリティをつなぎ、拡大するビットコインDeFi/BTCFiの流れを狙っています。
⚠️ トレーダー・アラート:HEMIではトークンのアンロック(解放)に関する大きな動きも確認されているため、供給圧力とボラティリティが重要なリスクとして残ります。
🔥 HEMI = BTCFiナラティブ + 計上増加の出来高 = 注目すべきCOIN
#BTCFi #Bitcoin #CryptoNews #Altcoins #CryptoTrading
🔥 $HEMI NEWS — 2026年9月1日
🚀 HEMIは強い勢いを見せています!
$HEMI は過去7日で約14.8%上昇しており、24時間の取引高は$40M超です。
🧠 なぜHEMIを注目すべき?
Hemiはビットコインのセキュリティ + イーサリアムのプログラマビリティをつなぎ、拡大するビットコインDeFi/BTCFiの流れを狙っています。
⚠️ トレーダー・アラート:HEMIではトークンのアンロック(解放)に関する大きな動きも確認されているため、供給圧力とボラティリティが重要なリスクとして残ります。
🔥 HEMI = BTCFiナラティブ + 計上増加の出来高 = 注目すべきCOIN
#BTCFi #Bitcoin #CryptoNews #Altcoins #CryptoTrading
🚀 HEMIは強い勢いを見せています!
$HEMI は過去7日で約14.8%上昇しており、24時間の取引高は$40M超です。
🧠 なぜHEMIを注目すべき?
Hemiはビットコインのセキュリティ + イーサリアムのプログラマビリティをつなぎ、拡大するビットコインDeFi/BTCFiの流れを狙っています。
⚠️ トレーダー・アラート:HEMIではトークンのアンロック(解放)に関する大きな動きも確認されているため、供給圧力とボラティリティが重要なリスクとして残ります。
🔥 HEMI = BTCFiナラティブ + 計上増加の出来高 = 注目すべきCOIN
#BTCFi #Bitcoin #CryptoNews #Altcoins #CryptoTrading
1
142
·
--
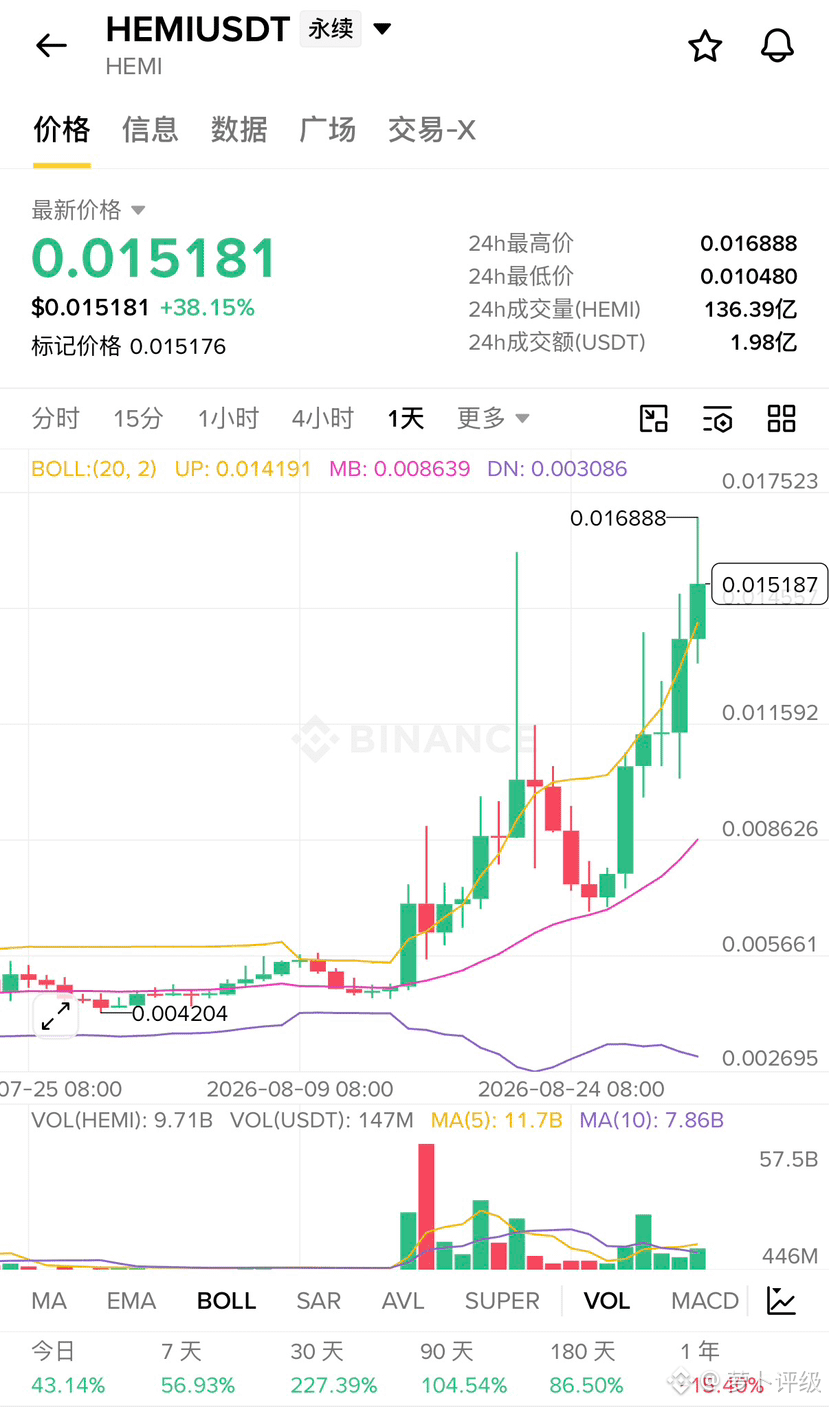
$HEMI 24h +38.15% 上昇ランキングに突入したが、多くの人が見落としている一点がある。あるユーザーの集計によれば、コントラクトのOIは時価総額の3倍を超えている――このブルドーザー相場はどこまで押し続けられるのか?
Hemiは「ビットコイン+イーサリアム相互運用」を打ち出すBTCFiネットワークで、コアとなるhVMによりコントラクトがビットコインの状態を直接読み取り、ラップ資産や従来のブリッジを経由しない。最近は公式の動きも多い。ZK proofマーケットプレイスのテストを進め、証明生成をオープン市場のように扱う一方で、BTCFiに関する論点を連続して発信し、「機関投資家のビットコインは金庫に置くだけでは生産力の浪費だ」と強調している。さらにコミュニティでは「妖しげなコイン」と呼ぶ声も出ており、買い・売りの見方ははっきり割れている。強気派は押し目をチャンスと見、弱気派は0.016のレジスタンスを注視している。しかし、実際に気に留めるべきは解放(アンロック)かもしれない。現在の月次アンロックは約1.2%だが、9月29日からは現在の約3倍に近づき、売り圧力につながる可能性がある。
熱は9月29日のアンロック前まで持ちこたえられるのか、注目だ。
#BTCFi #DeFi #HEMI
{future}(HEMIUSDT)
$HEMI 24h +38.15% 上昇ランキングに突入したが、多くの人が見落としている一点がある。あるユーザーの集計によれば、コントラクトのOIは時価総額の3倍を超えている――このブルドーザー相場はどこまで押し続けられるのか?
Hemiは「ビットコイン+イーサリアム相互運用」を打ち出すBTCFiネットワークで、コアとなるhVMによりコントラクトがビットコインの状態を直接読み取り、ラップ資産や従来のブリッジを経由しない。最近は公式の動きも多い。ZK proofマーケットプレイスのテストを進め、証明生成をオープン市場のように扱う一方で、BTCFiに関する論点を連続して発信し、「機関投資家のビットコインは金庫に置くだけでは生産力の浪費だ」と強調している。さらにコミュニティでは「妖しげなコイン」と呼ぶ声も出ており、買い・売りの見方ははっきり割れている。強気派は押し目をチャンスと見、弱気派は0.016のレジスタンスを注視している。しかし、実際に気に留めるべきは解放(アンロック)かもしれない。現在の月次アンロックは約1.2%だが、9月29日からは現在の約3倍に近づき、売り圧力につながる可能性がある。
熱は9月29日のアンロック前まで持ちこたえられるのか、注目だ。
#BTCFi #DeFi #HEMI
Hemiは「ビットコイン+イーサリアム相互運用」を打ち出すBTCFiネットワークで、コアとなるhVMによりコントラクトがビットコインの状態を直接読み取り、ラップ資産や従来のブリッジを経由しない。最近は公式の動きも多い。ZK proofマーケットプレイスのテストを進め、証明生成をオープン市場のように扱う一方で、BTCFiに関する論点を連続して発信し、「機関投資家のビットコインは金庫に置くだけでは生産力の浪費だ」と強調している。さらにコミュニティでは「妖しげなコイン」と呼ぶ声も出ており、買い・売りの見方ははっきり割れている。強気派は押し目をチャンスと見、弱気派は0.016のレジスタンスを注視している。しかし、実際に気に留めるべきは解放(アンロック)かもしれない。現在の月次アンロックは約1.2%だが、9月29日からは現在の約3倍に近づき、売り圧力につながる可能性がある。
熱は9月29日のアンロック前まで持ちこたえられるのか、注目だ。
#BTCFi #DeFi #HEMI
75

$SOLV 現在の最新市場データが更新され、現在の提示価格は 0.00265 米ドル、24時間の取引量は 553 万米ドル、市場規模は約 1232 万米ドルです。
Solv Protocolは、BTCFiエコシステムで知られるプロトコルとして、ユーザーに便利な流動性ステーキングとBTCネイティブの金融商品サービスを提供することに常に注力しています。現時点では、このプロジェクトに関する直近の集中した議論はあまり見られません。今後はプロジェクトのエコシステムの進展や価格の変動を継続して注視できます。
#BTCFi #Binance
$SOLV 現在の最新市場データが更新され、現在の提示価格は 0.00265 米ドル、24時間の取引量は 553 万米ドル、市場規模は約 1232 万米ドルです。
Solv Protocolは、BTCFiエコシステムで知られるプロトコルとして、ユーザーに便利な流動性ステーキングとBTCネイティブの金融商品サービスを提供することに常に注力しています。現時点では、このプロジェクトに関する直近の集中した議論はあまり見られません。今後はプロジェクトのエコシステムの進展や価格の変動を継続して注視できます。
#BTCFi #Binance
Solv Protocolは、BTCFiエコシステムで知られるプロトコルとして、ユーザーに便利な流動性ステーキングとBTCネイティブの金融商品サービスを提供することに常に注力しています。現時点では、このプロジェクトに関する直近の集中した議論はあまり見られません。今後はプロジェクトのエコシステムの進展や価格の変動を継続して注視できます。
#BTCFi #Binance
62
·
--
$SOLV/USDT LONG 🔵
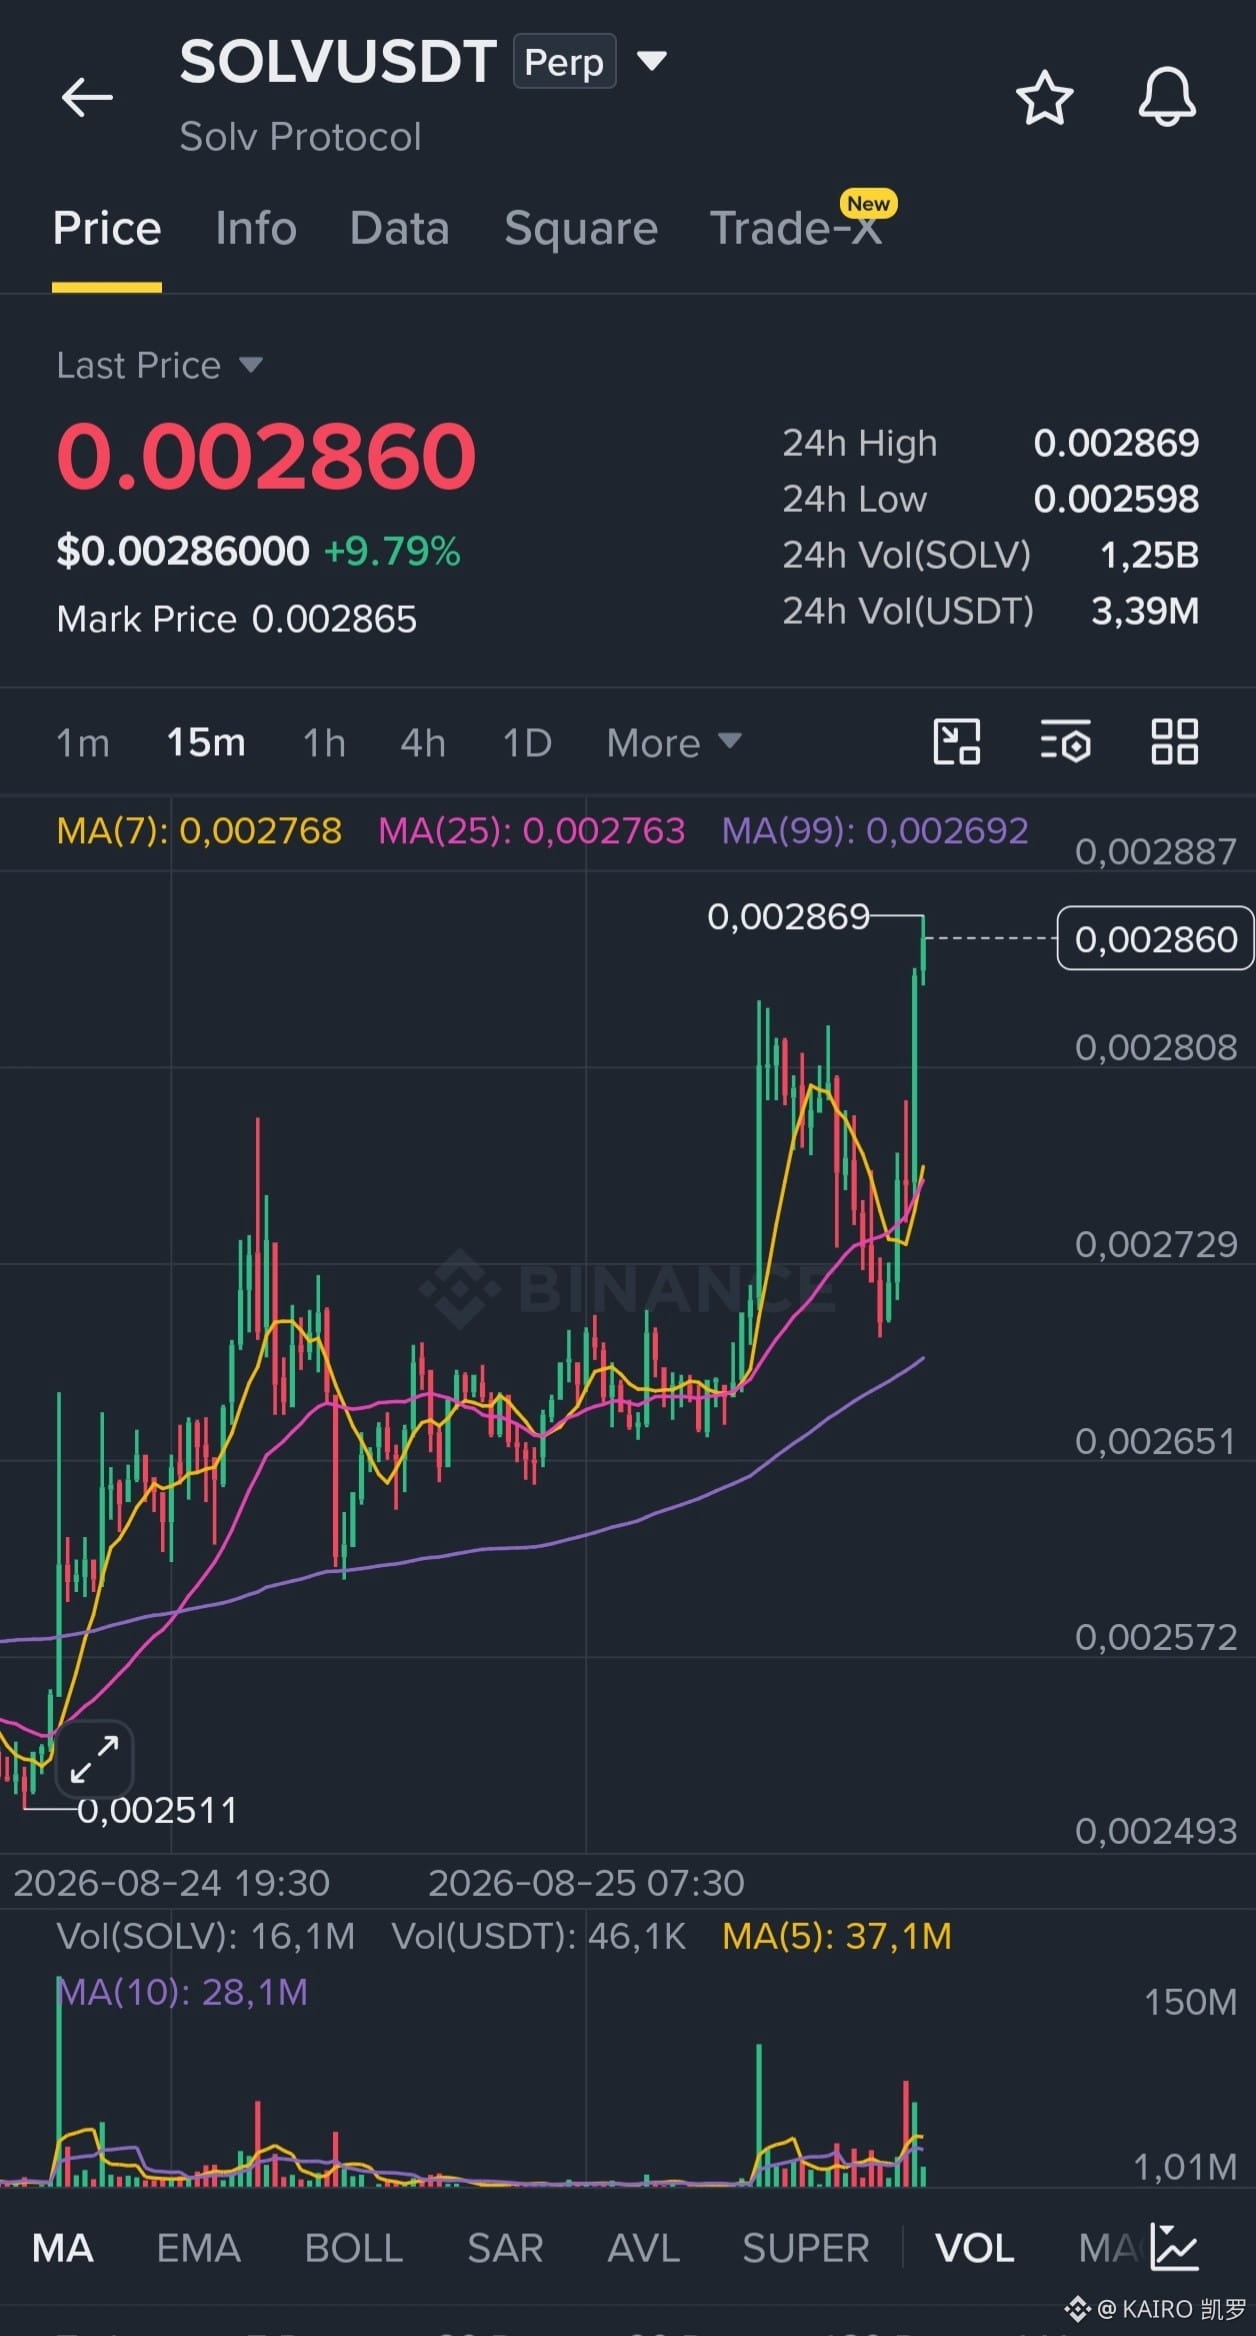
$SOLV は SolvBTC を通じたビットコイン・ステーキングと利回りにフォーカスした、時価総額が小さめの BTCFi チャンス 📊 で、時価総額は約 $12M、FDV は約 $25M、日次出来高は約 $4.7M ⚡
$SOLV は最近、8月14日の史上最安値付近の $0.00215 から反発し、いま $0.0026 の水準を取り戻しつつあります。一方で BTCFi は、ビットコインの利回りインフラが拡大し続けているため、依然として強いテーマです 🧭
買いゾーン: 0.00255–0.00265
ストップロス: 0.00230
ターゲット1: 0.00285
ターゲット2: 0.00310
ターゲット3: 0.00345
少額、固定の無効化、ナンピンなし 🛡️
これは金融助言ではなく、売買の推奨でもありません。暗号資産は非常にリスクが高いです。DYOR(自己調査)を行い、最終的な責任はあなた自身にあります。コインの宣伝はしません。
#SOLV #BTCFi #ALTCOİNS #Write2Earn
$SOLV/USDT LONG 🔵
$SOLV は SolvBTC を通じたビットコイン・ステーキングと利回りにフォーカスした、時価総額が小さめの BTCFi チャンス 📊 で、時価総額は約 $12M、FDV は約 $25M、日次出来高は約 $4.7M ⚡
$SOLV は最近、8月14日の史上最安値付近の $0.00215 から反発し、いま $0.0026 の水準を取り戻しつつあります。一方で BTCFi は、ビットコインの利回りインフラが拡大し続けているため、依然として強いテーマです 🧭
買いゾーン: 0.00255–0.00265
ストップロス: 0.00230
ターゲット1: 0.00285
ターゲット2: 0.00310
ターゲット3: 0.00345
少額、固定の無効化、ナンピンなし 🛡️
これは金融助言ではなく、売買の推奨でもありません。暗号資産は非常にリスクが高いです。DYOR(自己調査)を行い、最終的な責任はあなた自身にあります。コインの宣伝はしません。
#SOLV #BTCFi #ALTCOİNS #Write2Earn
$SOLV は SolvBTC を通じたビットコイン・ステーキングと利回りにフォーカスした、時価総額が小さめの BTCFi チャンス 📊 で、時価総額は約 $12M、FDV は約 $25M、日次出来高は約 $4.7M ⚡
$SOLV は最近、8月14日の史上最安値付近の $0.00215 から反発し、いま $0.0026 の水準を取り戻しつつあります。一方で BTCFi は、ビットコインの利回りインフラが拡大し続けているため、依然として強いテーマです 🧭
買いゾーン: 0.00255–0.00265
ストップロス: 0.00230
ターゲット1: 0.00285
ターゲット2: 0.00310
ターゲット3: 0.00345
少額、固定の無効化、ナンピンなし 🛡️
これは金融助言ではなく、売買の推奨でもありません。暗号資産は非常にリスクが高いです。DYOR(自己調査)を行い、最終的な責任はあなた自身にあります。コインの宣伝はしません。
#SOLV #BTCFi #ALTCOİNS #Write2Earn
2
120
·
--
COREの牛市は「コール(銘柄推奨)」で作るものではなく、フライホイール(飛輪)で回すんだ🔥
BTCFiが、次の相場サイクルの中核ストーリーになった。COREにも大きな期待が寄せられている。でも、今回のロジックは本当に変わった——
これまでインフレ補助でデータを“刷る”形だったが、2026年のCOREは直接「収益の時代」に切り替えた。エコシステム手数料はすべて国庫に集約し、そのお金で二次市場を継続的に買い戻してバーン(焼却)する。
かんたんに言うと:BTCが入ってきてステーキング→エコシステムで手数料を稼ぐ→買い戻しで売り材料(盤面のコスト)を砕く→コインがどんどん減る。これが価値フライホイール。
SatPayはビットコインの“銀行”、LSTは流動性ステーキング、AMPは資産運用。3つのプロダクトがキャッシュフローのエンジンだ。
欧州上場の機関であるBTCSはすでにポジションを取っており、増持計画も進行中。
どれくらい上がる?3つのシナリオ:
😴 慎重:ローンチが遅れ、セクターの“おこぼれ”を少し取る程度
😐 中立:SatPayが走り出してフライホイールが回転、ベンチマークは同じ成長軌道の2軍
🚀 強気:BTC資金が流入+買い戻しが継続+機関が追加で買い、上限が開く
ただしリスクは見えないふりするな:STXなど対抗勢が先行しているのは明確。プロダクトが延期になる可能性もあるし、市場全体や規制もいつでも覆りうる。さらに大口のアンロック(解放)が盤面を叩くことも。
過去の最高値からの下落で学んだ教訓が、まだ生々しい。
だから目標株価で一発勝負するな。見るべきは3つのデータ:SatPayのパブリックテスト、チェーン上の“実”手数料、機関の建玉(建仓)の進捗。
ストーリーがキャッシュフローになり、フライホイールが本当に回り始めたとき、相場は“絵に描いた餅”じゃない。
#BTCFi #core #比特币 #加密货币 #BTC触及80000美元 $BTC $COR.US $LST.ETF
{etf_us}(LST.ETF)
{stock_us}(COR.US)
{spot}(BTCUSDT)
COREの牛市は「コール(銘柄推奨)」で作るものではなく、フライホイール(飛輪)で回すんだ🔥
BTCFiが、次の相場サイクルの中核ストーリーになった。COREにも大きな期待が寄せられている。でも、今回のロジックは本当に変わった——
これまでインフレ補助でデータを“刷る”形だったが、2026年のCOREは直接「収益の時代」に切り替えた。エコシステム手数料はすべて国庫に集約し、そのお金で二次市場を継続的に買い戻してバーン(焼却)する。
かんたんに言うと:BTCが入ってきてステーキング→エコシステムで手数料を稼ぐ→買い戻しで売り材料(盤面のコスト)を砕く→コインがどんどん減る。これが価値フライホイール。
SatPayはビットコインの“銀行”、LSTは流動性ステーキング、AMPは資産運用。3つのプロダクトがキャッシュフローのエンジンだ。
欧州上場の機関であるBTCSはすでにポジションを取っており、増持計画も進行中。
どれくらい上がる?3つのシナリオ:
😴 慎重:ローンチが遅れ、セクターの“おこぼれ”を少し取る程度
😐 中立:SatPayが走り出してフライホイールが回転、ベンチマークは同じ成長軌道の2軍
🚀 強気:BTC資金が流入+買い戻しが継続+機関が追加で買い、上限が開く
ただしリスクは見えないふりするな:STXなど対抗勢が先行しているのは明確。プロダクトが延期になる可能性もあるし、市場全体や規制もいつでも覆りうる。さらに大口のアンロック(解放)が盤面を叩くことも。
過去の最高値からの下落で学んだ教訓が、まだ生々しい。
だから目標株価で一発勝負するな。見るべきは3つのデータ:SatPayのパブリックテスト、チェーン上の“実”手数料、機関の建玉(建仓)の進捗。
ストーリーがキャッシュフローになり、フライホイールが本当に回り始めたとき、相場は“絵に描いた餅”じゃない。
#BTCFi #core #比特币 #加密货币 #BTC触及80000美元 $BTC $COR.US $LST.ETF
BTCFiが、次の相場サイクルの中核ストーリーになった。COREにも大きな期待が寄せられている。でも、今回のロジックは本当に変わった——
これまでインフレ補助でデータを“刷る”形だったが、2026年のCOREは直接「収益の時代」に切り替えた。エコシステム手数料はすべて国庫に集約し、そのお金で二次市場を継続的に買い戻してバーン(焼却)する。
かんたんに言うと:BTCが入ってきてステーキング→エコシステムで手数料を稼ぐ→買い戻しで売り材料(盤面のコスト)を砕く→コインがどんどん減る。これが価値フライホイール。
SatPayはビットコインの“銀行”、LSTは流動性ステーキング、AMPは資産運用。3つのプロダクトがキャッシュフローのエンジンだ。
欧州上場の機関であるBTCSはすでにポジションを取っており、増持計画も進行中。
どれくらい上がる?3つのシナリオ:
😴 慎重:ローンチが遅れ、セクターの“おこぼれ”を少し取る程度
😐 中立:SatPayが走り出してフライホイールが回転、ベンチマークは同じ成長軌道の2軍
🚀 強気:BTC資金が流入+買い戻しが継続+機関が追加で買い、上限が開く
ただしリスクは見えないふりするな:STXなど対抗勢が先行しているのは明確。プロダクトが延期になる可能性もあるし、市場全体や規制もいつでも覆りうる。さらに大口のアンロック(解放)が盤面を叩くことも。
過去の最高値からの下落で学んだ教訓が、まだ生々しい。
だから目標株価で一発勝負するな。見るべきは3つのデータ:SatPayのパブリックテスト、チェーン上の“実”手数料、機関の建玉(建仓)の進捗。
ストーリーがキャッシュフローになり、フライホイールが本当に回り始めたとき、相場は“絵に描いた餅”じゃない。
#BTCFi #core #比特币 #加密货币 #BTC触及80000美元 $BTC $COR.US $LST.ETF
362
·
--
確認済み
市場が眠っている間、$STX が目覚める。
Stacksは「もう一つのL2」ではありません。
それは、実際にBitcoinを生産的にしている唯一のプロジェクトです:
• BTCの上に構築されたスマートコントラクト
• コントロールを失わずにBitcoinをステーキング
• 本物のBTC収益(ラップではない)
ここ数日:強い上昇+出来高の急増。
機関投資家たちがすでにBitcoinステーキングをテストしています。
問題は「上がるのかどうか」ではない。
問題は「みんなが起きる前に、入れるかどうか」です。
$STX にいるのは誰?コメントで教えて👇
{future}(STXUSDT)
#STX/USDT #stx #BTCFi
市場が眠っている間、$STX が目覚める。
Stacksは「もう一つのL2」ではありません。
それは、実際にBitcoinを生産的にしている唯一のプロジェクトです:
• BTCの上に構築されたスマートコントラクト
• コントロールを失わずにBitcoinをステーキング
• 本物のBTC収益(ラップではない)
ここ数日:強い上昇+出来高の急増。
機関投資家たちがすでにBitcoinステーキングをテストしています。
問題は「上がるのかどうか」ではない。
問題は「みんなが起きる前に、入れるかどうか」です。
$STX にいるのは誰?コメントで教えて👇
#STX/USDT #stx #BTCFi
Stacksは「もう一つのL2」ではありません。
それは、実際にBitcoinを生産的にしている唯一のプロジェクトです:
• BTCの上に構築されたスマートコントラクト
• コントロールを失わずにBitcoinをステーキング
• 本物のBTC収益(ラップではない)
ここ数日:強い上昇+出来高の急増。
機関投資家たちがすでにBitcoinステーキングをテストしています。
問題は「上がるのかどうか」ではない。
問題は「みんなが起きる前に、入れるかどうか」です。
$STX にいるのは誰?コメントで教えて👇
#STX/USDT #stx #BTCFi
1
1
251

確認済み
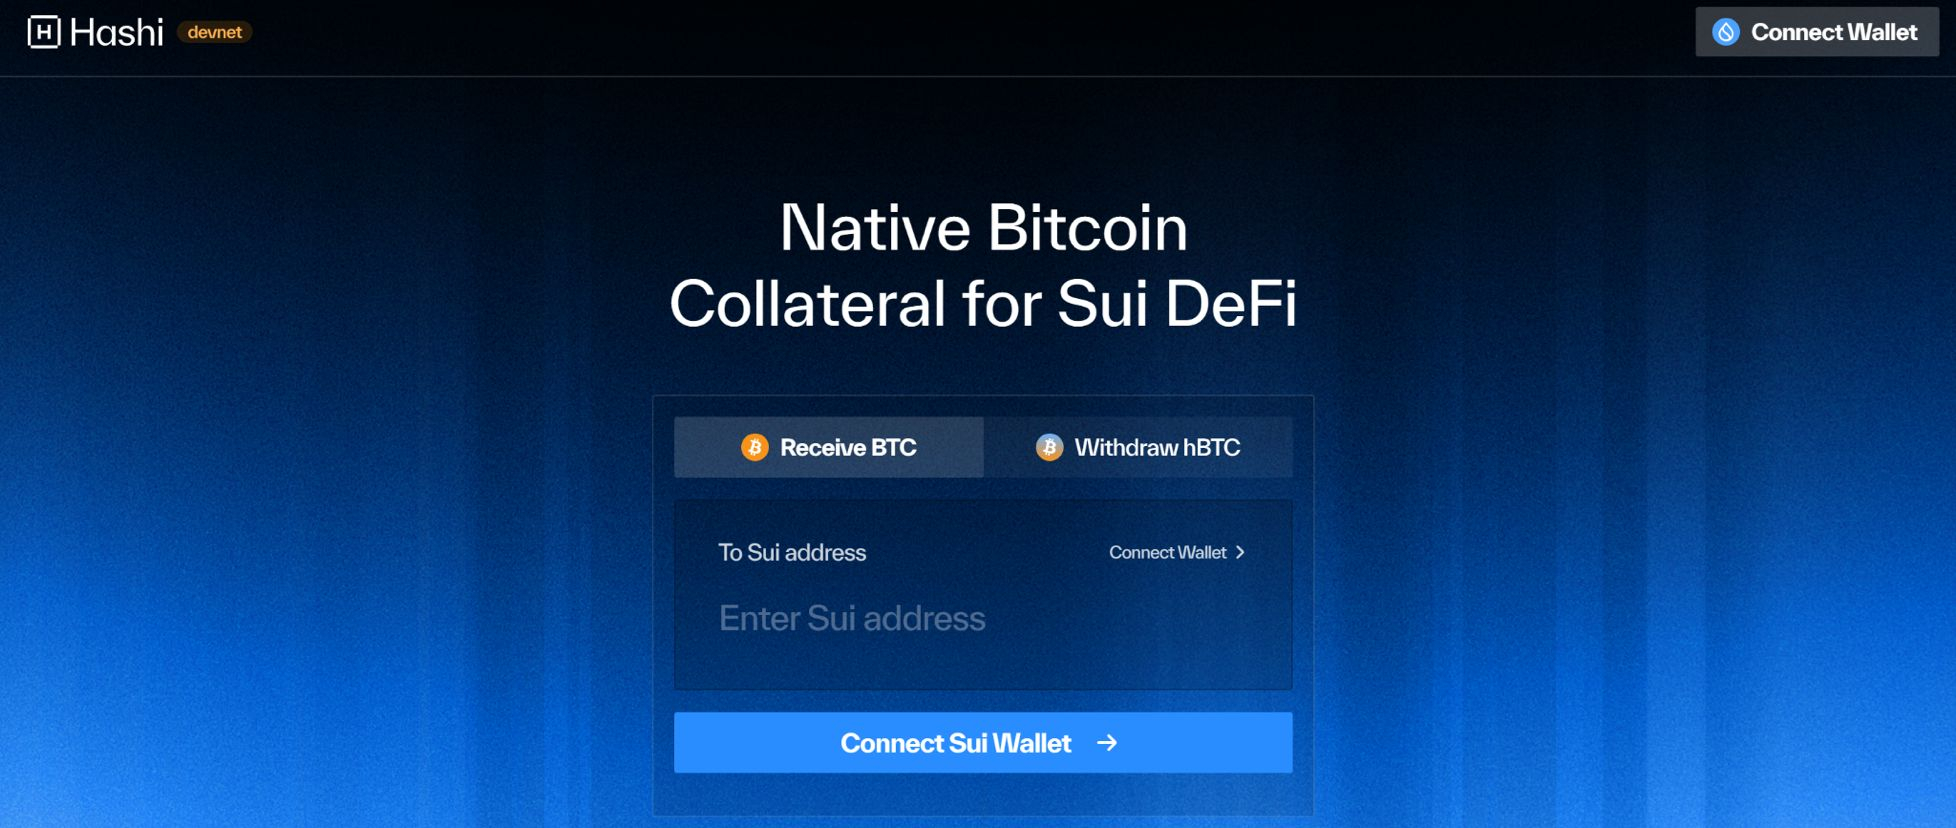
🔥 SUIがDEFIにネイティブ・ビットコインをもたらす。
Hashiプロトコルは、BTCネイティブをビットコイン上にそのまま残しつつ、同時にSui上でプログラム可能な担保資産にすることを可能にします。これはmainnetまでかなり近づいています。
Suiによると、テストネット版のHashiでは送金(入金)の累計が200万回を突破しました。
かなりクレイジーな数字です。👀
Bitcoin stays on Bitcoin.
But now it can work on Sui.
僕は、Hashiが注目すべき点は“巨大な量の動かないBTC”を、従来のラップBTCに完全に頼るのではなく、貸し出し(lending)やクレジット、DeFiで使える担保(collateral)へ変えようとしているところだと思います。
いよいよ近づくSui上のBTCFiは本気で来る?
みんなは、mainnetが正式に開いたらHashiはDeFiにどれくらいのBTCを引き込めると思う?
$SUI #HASHI #bitcoin #BTCFi #defi
🔥 SUIがDEFIにネイティブ・ビットコインをもたらす。
Hashiプロトコルは、BTCネイティブをビットコイン上にそのまま残しつつ、同時にSui上でプログラム可能な担保資産にすることを可能にします。これはmainnetまでかなり近づいています。
Suiによると、テストネット版のHashiでは送金(入金)の累計が200万回を突破しました。
かなりクレイジーな数字です。👀
Bitcoin stays on Bitcoin.
But now it can work on Sui.
僕は、Hashiが注目すべき点は“巨大な量の動かないBTC”を、従来のラップBTCに完全に頼るのではなく、貸し出し(lending)やクレジット、DeFiで使える担保(collateral)へ変えようとしているところだと思います。
いよいよ近づくSui上のBTCFiは本気で来る?
みんなは、mainnetが正式に開いたらHashiはDeFiにどれくらいのBTCを引き込めると思う?
$SUI #HASHI #bitcoin #BTCFi #defi
Hashiプロトコルは、BTCネイティブをビットコイン上にそのまま残しつつ、同時にSui上でプログラム可能な担保資産にすることを可能にします。これはmainnetまでかなり近づいています。
Suiによると、テストネット版のHashiでは送金(入金)の累計が200万回を突破しました。
かなりクレイジーな数字です。👀
Bitcoin stays on Bitcoin.
But now it can work on Sui.
僕は、Hashiが注目すべき点は“巨大な量の動かないBTC”を、従来のラップBTCに完全に頼るのではなく、貸し出し(lending)やクレジット、DeFiで使える担保(collateral)へ変えようとしているところだと思います。
いよいよ近づくSui上のBTCFiは本気で来る?
みんなは、mainnetが正式に開いたらHashiはDeFiにどれくらいのBTCを引き込めると思う?
$SUI #HASHI #bitcoin #BTCFi #defi
697
·
--
$BTW は「うるさく」なってきました。🚨
Bitway は新しめの BTCFi の案件のひとつで、Bitcoin の流動性を DeFi、融資(レンディング)、RWA(実物資産)、スマートコントラクト・アプリケーションへ取り込むことを目指しています。
そしてチャートは? 👀
BTW はすでに爆発的な値動きを見せており、上下どちらの方向にも大きく動いています。さらに Binance も BTWUSDT のパーペチュアル先物を最大 10倍レバレッジで上場しており、ペアへの流動性と投機がさらに大量に流れ込む可能性があります。 (Binance)
面白いポイントは:
BTC のストーリー ✅
BTCFi のストーリー ✅
主要取引所の先物 ✅
大きなボラティリティ ✅
でも、緑のローソク足を盲目的に追いかけないで。
BTW はさらに強く伸びることも十分あり得ますが、激しい急騰の後は、押し戻しも同じくらい激しくなることがあります。
これは「見ておく」べき案件。深く“結婚”するな。😂📈
#BTW #BTCFi #crypto #Binance #Altcoins
$BTW は「うるさく」なってきました。🚨
Bitway は新しめの BTCFi の案件のひとつで、Bitcoin の流動性を DeFi、融資(レンディング)、RWA(実物資産)、スマートコントラクト・アプリケーションへ取り込むことを目指しています。
そしてチャートは? 👀
BTW はすでに爆発的な値動きを見せており、上下どちらの方向にも大きく動いています。さらに Binance も BTWUSDT のパーペチュアル先物を最大 10倍レバレッジで上場しており、ペアへの流動性と投機がさらに大量に流れ込む可能性があります。 (Binance)
面白いポイントは:
BTC のストーリー ✅
BTCFi のストーリー ✅
主要取引所の先物 ✅
大きなボラティリティ ✅
でも、緑のローソク足を盲目的に追いかけないで。
BTW はさらに強く伸びることも十分あり得ますが、激しい急騰の後は、押し戻しも同じくらい激しくなることがあります。
これは「見ておく」べき案件。深く“結婚”するな。😂📈
#BTW #BTCFi #crypto #Binance #Altcoins
Bitway は新しめの BTCFi の案件のひとつで、Bitcoin の流動性を DeFi、融資(レンディング)、RWA(実物資産)、スマートコントラクト・アプリケーションへ取り込むことを目指しています。
そしてチャートは? 👀
BTW はすでに爆発的な値動きを見せており、上下どちらの方向にも大きく動いています。さらに Binance も BTWUSDT のパーペチュアル先物を最大 10倍レバレッジで上場しており、ペアへの流動性と投機がさらに大量に流れ込む可能性があります。 (Binance)
面白いポイントは:
BTC のストーリー ✅
BTCFi のストーリー ✅
主要取引所の先物 ✅
大きなボラティリティ ✅
でも、緑のローソク足を盲目的に追いかけないで。
BTW はさらに強く伸びることも十分あり得ますが、激しい急騰の後は、押し戻しも同じくらい激しくなることがあります。
これは「見ておく」べき案件。深く“結婚”するな。😂📈
#BTW #BTCFi #crypto #Binance #Altcoins
218
·
--
HEMI が1日で急騰 52.8%、バイナンスの先物取引高も同時に 10.7% まで急増――この連動は分解してみる価値があります。
表面上は一度の通常的なアルトコインの値上がりに見えますが、2つのデータを並べると違いが見えてきます。つまり、HEMI の価格急変+取引所の先物出来高の同時増幅で、今回の上昇はおそらくデリバティブのレバレッジ参加度が高いことを伴っています。短期のボラティリティが大きく、先物出来高も連動して強くなる局面では、多空の綱引きが激化している可能性が高く、単に現物の買いが押し上げているだけではありません。
ついでに、Hemi 自身についても触れておきましょう。これはモジュール化されたビットコイン L2 の路線で、BTC をセキュリティ層として据え、自身は実行とプログラマビリティを担います。ナラティブ(物語)としては BTCFi というメインテーマを踏みました。市場のリスク選好が回復すれば、このように「出遅れ分を取り戻す(補
死)」属性のある銘柄は、資金の乗り換え先として選ばれやすい傾向があります。
とはいえ、単日で 52% もの上昇は追いかけるのは気持ちよくありません。短期では、押し目での押し戻し(反落)を待ってサポートの確認をし、その後に出来高の勢いが続くかを見た方が合理的です。中期では、BTCFi 全体のナラティブが継続するかに注目します。もし BTC が踏ん張れないなら、HEMI のような弾力(値動きの強さ)が大きい銘柄の調整も遅れません。
運用上の注意を一つ:単日急騰+先物出来高の増大。追いかけるなら必ずポジション量とレバレッジをコントロールし、勝負を「トレンド」として捉えないこと。
#BTCFi #HEMI #アルトコイン
HEMI が1日で急騰 52.8%、バイナンスの先物取引高も同時に 10.7% まで急増――この連動は分解してみる価値があります。
表面上は一度の通常的なアルトコインの値上がりに見えますが、2つのデータを並べると違いが見えてきます。つまり、HEMI の価格急変+取引所の先物出来高の同時増幅で、今回の上昇はおそらくデリバティブのレバレッジ参加度が高いことを伴っています。短期のボラティリティが大きく、先物出来高も連動して強くなる局面では、多空の綱引きが激化している可能性が高く、単に現物の買いが押し上げているだけではありません。
ついでに、Hemi 自身についても触れておきましょう。これはモジュール化されたビットコイン L2 の路線で、BTC をセキュリティ層として据え、自身は実行とプログラマビリティを担います。ナラティブ(物語)としては BTCFi というメインテーマを踏みました。市場のリスク選好が回復すれば、このように「出遅れ分を取り戻す(補
死)」属性のある銘柄は、資金の乗り換え先として選ばれやすい傾向があります。
とはいえ、単日で 52% もの上昇は追いかけるのは気持ちよくありません。短期では、押し目での押し戻し(反落)を待ってサポートの確認をし、その後に出来高の勢いが続くかを見た方が合理的です。中期では、BTCFi 全体のナラティブが継続するかに注目します。もし BTC が踏ん張れないなら、HEMI のような弾力(値動きの強さ)が大きい銘柄の調整も遅れません。
運用上の注意を一つ:単日急騰+先物出来高の増大。追いかけるなら必ずポジション量とレバレッジをコントロールし、勝負を「トレンド」として捉えないこと。
#BTCFi #HEMI #アルトコイン
表面上は一度の通常的なアルトコインの値上がりに見えますが、2つのデータを並べると違いが見えてきます。つまり、HEMI の価格急変+取引所の先物出来高の同時増幅で、今回の上昇はおそらくデリバティブのレバレッジ参加度が高いことを伴っています。短期のボラティリティが大きく、先物出来高も連動して強くなる局面では、多空の綱引きが激化している可能性が高く、単に現物の買いが押し上げているだけではありません。
ついでに、Hemi 自身についても触れておきましょう。これはモジュール化されたビットコイン L2 の路線で、BTC をセキュリティ層として据え、自身は実行とプログラマビリティを担います。ナラティブ(物語)としては BTCFi というメインテーマを踏みました。市場のリスク選好が回復すれば、このように「出遅れ分を取り戻す(補
死)」属性のある銘柄は、資金の乗り換え先として選ばれやすい傾向があります。
とはいえ、単日で 52% もの上昇は追いかけるのは気持ちよくありません。短期では、押し目での押し戻し(反落)を待ってサポートの確認をし、その後に出来高の勢いが続くかを見た方が合理的です。中期では、BTCFi 全体のナラティブが継続するかに注目します。もし BTC が踏ん張れないなら、HEMI のような弾力(値動きの強さ)が大きい銘柄の調整も遅れません。
運用上の注意を一つ:単日急騰+先物出来高の増大。追いかけるなら必ずポジション量とレバレッジをコントロールし、勝負を「トレンド」として捉えないこと。
#BTCFi #HEMI #アルトコイン
162
#bedrock $BR
みんなビットコインの価格について話してるけど。
ビットコインの生産性について話す人は少ない。
₿ ビットコインの中には数兆の価値が存在するけど、そのほとんどはアイドル状態。
次の主要なクリプトナラティブがもっとBTCを買うことではなく…
既存のBTCをより賢く働かせることだったらどうなる?
それがBedrockのポジショニングだ。
⚡ Bedrock 2.0はビットコインを受動的な資産から生産的な資本に変えるために設計されたインフラを構築している。
以下の組み合わせを通じて:
📊 定量的イールド戦略
🌊 BTCFi機会
🏦 貸付市場
🌎 実世界の資産へのエクスポージャー
ビットコインホルダーは、自分が信じる資産を手放さずに新たなユーティリティの層にアクセスできる。
ビジョンはイールドを超えている。
🔹 uniBTCが流動性をパワーアップ
🔹 BRClawがインテリジェンスをパワーアップ
🔹 Vaultsが機会をパワーアップ
🔹 $BR がアクセスをパワーアップ
エコシステムが成長するにつれて、資本はより効率的になり、機会はより賢くなり、ビットコインは単なる保管から進化する。
次のBTCの時代は、どれだけビットコインを持っているかで定義されるのではなく。
どれだけ効果的にあなたのビットコインがあなたのために働くかで定義されるかもしれない。
💭 デジタルゴールドから生産的な資本へ。
それは見逃せない変革だ。
#Bitcoin #BTCFi #Bedrock #uniBTC #BRClaw #Crypto #DeFi #Web3
{spot}(BTCUSDT)
#bedrock $BR
みんなビットコインの価格について話してるけど。
ビットコインの生産性について話す人は少ない。
₿ ビットコインの中には数兆の価値が存在するけど、そのほとんどはアイドル状態。
次の主要なクリプトナラティブがもっとBTCを買うことではなく…
既存のBTCをより賢く働かせることだったらどうなる?
それがBedrockのポジショニングだ。
⚡ Bedrock 2.0はビットコインを受動的な資産から生産的な資本に変えるために設計されたインフラを構築している。
以下の組み合わせを通じて:
📊 定量的イールド戦略
🌊 BTCFi機会
🏦 貸付市場
🌎 実世界の資産へのエクスポージャー
ビットコインホルダーは、自分が信じる資産を手放さずに新たなユーティリティの層にアクセスできる。
ビジョンはイールドを超えている。
🔹 uniBTCが流動性をパワーアップ
🔹 BRClawがインテリジェンスをパワーアップ
🔹 Vaultsが機会をパワーアップ
🔹 $BR がアクセスをパワーアップ
エコシステムが成長するにつれて、資本はより効率的になり、機会はより賢くなり、ビットコインは単なる保管から進化する。
次のBTCの時代は、どれだけビットコインを持っているかで定義されるのではなく。
どれだけ効果的にあなたのビットコインがあなたのために働くかで定義されるかもしれない。
💭 デジタルゴールドから生産的な資本へ。
それは見逃せない変革だ。
#Bitcoin #BTCFi #Bedrock #uniBTC #BRClaw #Crypto #DeFi #Web3
みんなビットコインの価格について話してるけど。
ビットコインの生産性について話す人は少ない。
₿ ビットコインの中には数兆の価値が存在するけど、そのほとんどはアイドル状態。
次の主要なクリプトナラティブがもっとBTCを買うことではなく…
既存のBTCをより賢く働かせることだったらどうなる?
それがBedrockのポジショニングだ。
⚡ Bedrock 2.0はビットコインを受動的な資産から生産的な資本に変えるために設計されたインフラを構築している。
以下の組み合わせを通じて:
📊 定量的イールド戦略
🌊 BTCFi機会
🏦 貸付市場
🌎 実世界の資産へのエクスポージャー
ビットコインホルダーは、自分が信じる資産を手放さずに新たなユーティリティの層にアクセスできる。
ビジョンはイールドを超えている。
🔹 uniBTCが流動性をパワーアップ
🔹 BRClawがインテリジェンスをパワーアップ
🔹 Vaultsが機会をパワーアップ
🔹 $BR がアクセスをパワーアップ
エコシステムが成長するにつれて、資本はより効率的になり、機会はより賢くなり、ビットコインは単なる保管から進化する。
次のBTCの時代は、どれだけビットコインを持っているかで定義されるのではなく。
どれだけ効果的にあなたのビットコインがあなたのために働くかで定義されるかもしれない。
💭 デジタルゴールドから生産的な資本へ。
それは見逃せない変革だ。
#Bitcoin #BTCFi #Bedrock #uniBTC #BRClaw #Crypto #DeFi #Web3
Upward
57%
Updown
43%
14 投票 • 投票は終了しました
3
4
281
·
--
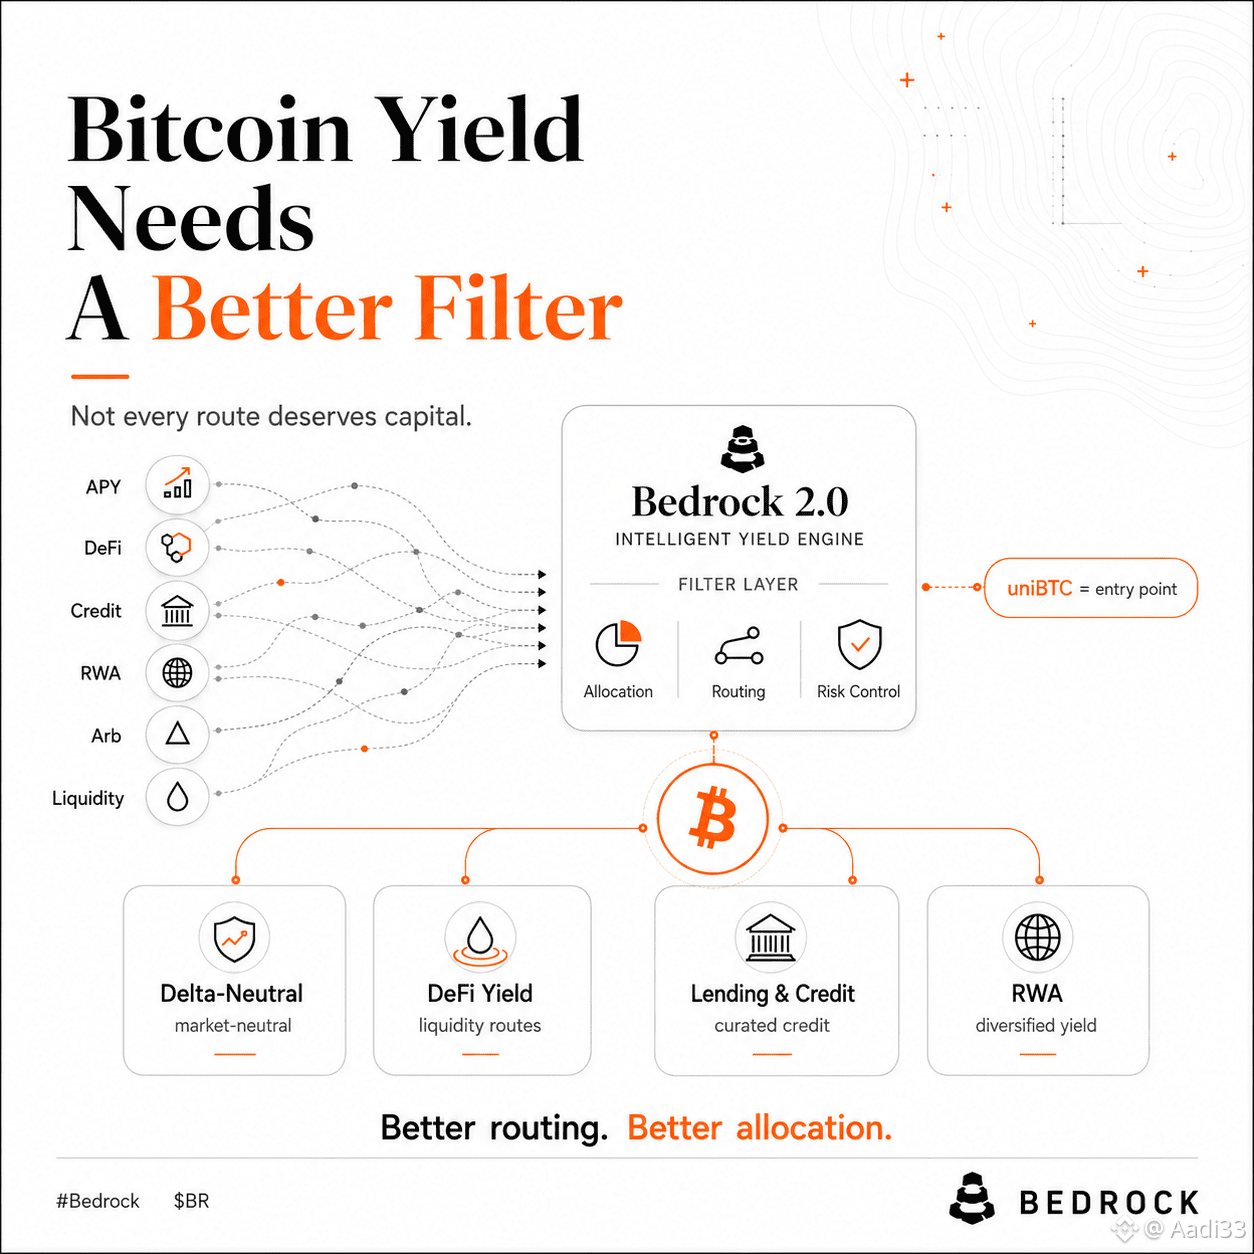
#Bedrock 2.0: "リハッシュ"から"スマートリターンエンジン"への質的な飛躍
進化する#BTCFi のシーンで、@Bedrock はリハッシュのマージンプレッシャーの中で固定収益がもはや十分でないことを認識しました。そこで、#Bedrock 2.を立ち上げ、単一ソースの収益プロトコルから"ビットコイン資本のためのスマートリターンエンジン"への根本的な転換を図りました。
このビジョンの中心には#uniBTC があり、流動性の単なる受け渡しからあなたの資産の"スマートエージェント"へと進化します。uniBTCは、マーケットの複雑さを取り除き、戦略的な層を通じてあなたのお金を自動的に誘導する統一されたエントリーポイントです。
Bedrock 2.0を特別なものにしているのは、標準化されたキャビネットフレームワークであり、これにより一般ユーザーの手に機関投資家向けの投資ツールが届きます。以下のようなものが含まれます:
· 中立的な数量キャビネット(デルタニュートラル):体系的なアービトラージからの市場変動に依存しない利益。
· プロトコルネイティブな収益キャビネット(DeFi-Native):高速度の流動性供給からの利益。
· 貸付および信用キャビネット:担保に裏付けられた貸付市場からの安定した利益。
· 実資産キャビネット(RWA):オフチェーンの金融商品からの収益の多様化。
Selini Capitalなどのパートナーの支援を受けて、Bedrock 2.0は単なる技術的なアップグレードではなく、ビットコインにおけるスマートキャピタルの働き方を再定義しています。もしあなたがビットコインを持っているなら、@Bedrock と$BRトークンでそれをスマートな稼働ツールに変える時が来ました。
#bedrock $BR
#Bedrock 2.0: "リハッシュ"から"スマートリターンエンジン"への質的な飛躍
進化する#BTCFi のシーンで、@Bedrock はリハッシュのマージンプレッシャーの中で固定収益がもはや十分でないことを認識しました。そこで、#Bedrock 2.を立ち上げ、単一ソースの収益プロトコルから"ビットコイン資本のためのスマートリターンエンジン"への根本的な転換を図りました。
このビジョンの中心には#uniBTC があり、流動性の単なる受け渡しからあなたの資産の"スマートエージェント"へと進化します。uniBTCは、マーケットの複雑さを取り除き、戦略的な層を通じてあなたのお金を自動的に誘導する統一されたエントリーポイントです。
Bedrock 2.0を特別なものにしているのは、標準化されたキャビネットフレームワークであり、これにより一般ユーザーの手に機関投資家向けの投資ツールが届きます。以下のようなものが含まれます:
· 中立的な数量キャビネット(デルタニュートラル):体系的なアービトラージからの市場変動に依存しない利益。
· プロトコルネイティブな収益キャビネット(DeFi-Native):高速度の流動性供給からの利益。
· 貸付および信用キャビネット:担保に裏付けられた貸付市場からの安定した利益。
· 実資産キャビネット(RWA):オフチェーンの金融商品からの収益の多様化。
Selini Capitalなどのパートナーの支援を受けて、Bedrock 2.0は単なる技術的なアップグレードではなく、ビットコインにおけるスマートキャピタルの働き方を再定義しています。もしあなたがビットコインを持っているなら、@Bedrock と$BR トークンでそれをスマートな稼働ツールに変える時が来ました。
#bedrock $BR
進化する#BTCFi のシーンで、@Bedrock はリハッシュのマージンプレッシャーの中で固定収益がもはや十分でないことを認識しました。そこで、#Bedrock 2.を立ち上げ、単一ソースの収益プロトコルから"ビットコイン資本のためのスマートリターンエンジン"への根本的な転換を図りました。
このビジョンの中心には#uniBTC があり、流動性の単なる受け渡しからあなたの資産の"スマートエージェント"へと進化します。uniBTCは、マーケットの複雑さを取り除き、戦略的な層を通じてあなたのお金を自動的に誘導する統一されたエントリーポイントです。
Bedrock 2.0を特別なものにしているのは、標準化されたキャビネットフレームワークであり、これにより一般ユーザーの手に機関投資家向けの投資ツールが届きます。以下のようなものが含まれます:
· 中立的な数量キャビネット(デルタニュートラル):体系的なアービトラージからの市場変動に依存しない利益。
· プロトコルネイティブな収益キャビネット(DeFi-Native):高速度の流動性供給からの利益。
· 貸付および信用キャビネット:担保に裏付けられた貸付市場からの安定した利益。
· 実資産キャビネット(RWA):オフチェーンの金融商品からの収益の多様化。
Selini Capitalなどのパートナーの支援を受けて、Bedrock 2.0は単なる技術的なアップグレードではなく、ビットコインにおけるスマートキャピタルの働き方を再定義しています。もしあなたがビットコインを持っているなら、@Bedrock と$BR トークンでそれをスマートな稼働ツールに変える時が来ました。
#bedrock $BR
19
·
--
ブリッシュ
ビットコイン保有者がもはや利回りを選ばなくなったらどうなるか?
彼らが理解できるリスクの種類を選んでいるとしたら?
長い間、BTCFiは非常にシンプルな方法で説明されていました。使われていないビットコインを働かせて、何かを稼ぐというアイデアは、マーケットがまだ初期の頃で、ほとんどの議論がアクティベーションについてだった時代には意味がありました。
しかし、私はそのフェーズが変わりつつあると思います。
利回りはもはや画面上の数字だけではありません。さまざまなソース、異なる前提、そして異なる種類のリスクから来ています。マーケットニュートラル戦略はDeFi流動性とは異なります。貸し出しボールトはRWAボールトとは異なります。クレジットルートはアービトラージルートとは異なります。すべてが利回りを生み出す可能性がありますが、同じ意味を持つわけではありません。
だからこそ、Bedrock 2.0は私にとって重要に感じられます。@Bedrock は単にビットコインが稼ぐ場所を増やしているのではありません。それはビットコインキャピタルのためのインテリジェント・イールド・エンジンに向かって動いており、そのメカニズムが重要です。
uniBTCはビットコインキャピタルのための統一されたエントリーポイントとして機能します。モジュラー・ボールトは異なるパスを作成します。デルタニュートラル・クオンティタティブ・ボールトは、BTC価格の方向性にあまり依存しない戦略に焦点を当てます。DeFiネイティブ・イールド・ボールトは流動性の機会に焦点を当てます。貸し出しおよびクレジットボールトはオーバーコラテライズド・クレジット市場に焦点を当てます。RWAボールトは純粋な暗号活動を超えた利回りソースへのエクスポージャーをもたらします。
しかし、本当に重要な質問は、いくつのボールトが存在するかではありません。
本当に重要な質問は、ビットコインキャピタルがどのパスがその時に合っているかをどのように決定するかです。
なぜなら、BTCFiが成熟すれば、最も強力なルートは最も大きなAPYを持つルートではないかもしれません。リスク、タイミング、そしてアロケーションが最も意味を持つルートかもしれません。
最初のフェーズはビットコインを生産的にすることについてでした。
次のフェーズは、生産的なビットコインをより選択的にすることかもしれません。
もしかしたら、BTCFiの未来はビットコインがどこで最も稼げるかを尋ねることではないのかもしれません。
もしかしたら、それはビットコインキャピタルが実際に理解しているリスクはどれかを尋ねることかもしれません。
#Bedrock $BR #BTCFi #uniBTC #Bitcoin
ビットコイン保有者がもはや利回りを選ばなくなったらどうなるか?
彼らが理解できるリスクの種類を選んでいるとしたら?
長い間、BTCFiは非常にシンプルな方法で説明されていました。使われていないビットコインを働かせて、何かを稼ぐというアイデアは、マーケットがまだ初期の頃で、ほとんどの議論がアクティベーションについてだった時代には意味がありました。
しかし、私はそのフェーズが変わりつつあると思います。
利回りはもはや画面上の数字だけではありません。さまざまなソース、異なる前提、そして異なる種類のリスクから来ています。マーケットニュートラル戦略はDeFi流動性とは異なります。貸し出しボールトはRWAボールトとは異なります。クレジットルートはアービトラージルートとは異なります。すべてが利回りを生み出す可能性がありますが、同じ意味を持つわけではありません。
だからこそ、Bedrock 2.0は私にとって重要に感じられます。@Bedrock は単にビットコインが稼ぐ場所を増やしているのではありません。それはビットコインキャピタルのためのインテリジェント・イールド・エンジンに向かって動いており、そのメカニズムが重要です。
uniBTCはビットコインキャピタルのための統一されたエントリーポイントとして機能します。モジュラー・ボールトは異なるパスを作成します。デルタニュートラル・クオンティタティブ・ボールトは、BTC価格の方向性にあまり依存しない戦略に焦点を当てます。DeFiネイティブ・イールド・ボールトは流動性の機会に焦点を当てます。貸し出しおよびクレジットボールトはオーバーコラテライズド・クレジット市場に焦点を当てます。RWAボールトは純粋な暗号活動を超えた利回りソースへのエクスポージャーをもたらします。
しかし、本当に重要な質問は、いくつのボールトが存在するかではありません。
本当に重要な質問は、ビットコインキャピタルがどのパスがその時に合っているかをどのように決定するかです。
なぜなら、BTCFiが成熟すれば、最も強力なルートは最も大きなAPYを持つルートではないかもしれません。リスク、タイミング、そしてアロケーションが最も意味を持つルートかもしれません。
最初のフェーズはビットコインを生産的にすることについてでした。
次のフェーズは、生産的なビットコインをより選択的にすることかもしれません。
もしかしたら、BTCFiの未来はビットコインがどこで最も稼げるかを尋ねることではないのかもしれません。
もしかしたら、それはビットコインキャピタルが実際に理解しているリスクはどれかを尋ねることかもしれません。
#Bedrock $BR #BTCFi #uniBTC #Bitcoin
彼らが理解できるリスクの種類を選んでいるとしたら?
長い間、BTCFiは非常にシンプルな方法で説明されていました。使われていないビットコインを働かせて、何かを稼ぐというアイデアは、マーケットがまだ初期の頃で、ほとんどの議論がアクティベーションについてだった時代には意味がありました。
しかし、私はそのフェーズが変わりつつあると思います。
利回りはもはや画面上の数字だけではありません。さまざまなソース、異なる前提、そして異なる種類のリスクから来ています。マーケットニュートラル戦略はDeFi流動性とは異なります。貸し出しボールトはRWAボールトとは異なります。クレジットルートはアービトラージルートとは異なります。すべてが利回りを生み出す可能性がありますが、同じ意味を持つわけではありません。
だからこそ、Bedrock 2.0は私にとって重要に感じられます。@Bedrock は単にビットコインが稼ぐ場所を増やしているのではありません。それはビットコインキャピタルのためのインテリジェント・イールド・エンジンに向かって動いており、そのメカニズムが重要です。
uniBTCはビットコインキャピタルのための統一されたエントリーポイントとして機能します。モジュラー・ボールトは異なるパスを作成します。デルタニュートラル・クオンティタティブ・ボールトは、BTC価格の方向性にあまり依存しない戦略に焦点を当てます。DeFiネイティブ・イールド・ボールトは流動性の機会に焦点を当てます。貸し出しおよびクレジットボールトはオーバーコラテライズド・クレジット市場に焦点を当てます。RWAボールトは純粋な暗号活動を超えた利回りソースへのエクスポージャーをもたらします。
しかし、本当に重要な質問は、いくつのボールトが存在するかではありません。
本当に重要な質問は、ビットコインキャピタルがどのパスがその時に合っているかをどのように決定するかです。
なぜなら、BTCFiが成熟すれば、最も強力なルートは最も大きなAPYを持つルートではないかもしれません。リスク、タイミング、そしてアロケーションが最も意味を持つルートかもしれません。
最初のフェーズはビットコインを生産的にすることについてでした。
次のフェーズは、生産的なビットコインをより選択的にすることかもしれません。
もしかしたら、BTCFiの未来はビットコインがどこで最も稼げるかを尋ねることではないのかもしれません。
もしかしたら、それはビットコインキャピタルが実際に理解しているリスクはどれかを尋ねることかもしれません。
#Bedrock $BR #BTCFi #uniBTC #Bitcoin
77
1
45
1.3k
·
--
今日はBTCfiのセキュリティ管理をじっくり見ていたら、我々が静的な監査に頼りすぎていることに気づいた。
最初は、プロトコルの時点PDF監査報告書を読むことは、平均的な投資家にとっては安心感を与える。
しかし、分散型金融の歴史の中で、最も大規模な攻撃が完全に監査されたプラットフォームで発生したことを考え始めた。
静的な文書は決してアクティブな盾ではない...
それは特定の瞬間のコードの歴史的スナップショットに過ぎない。
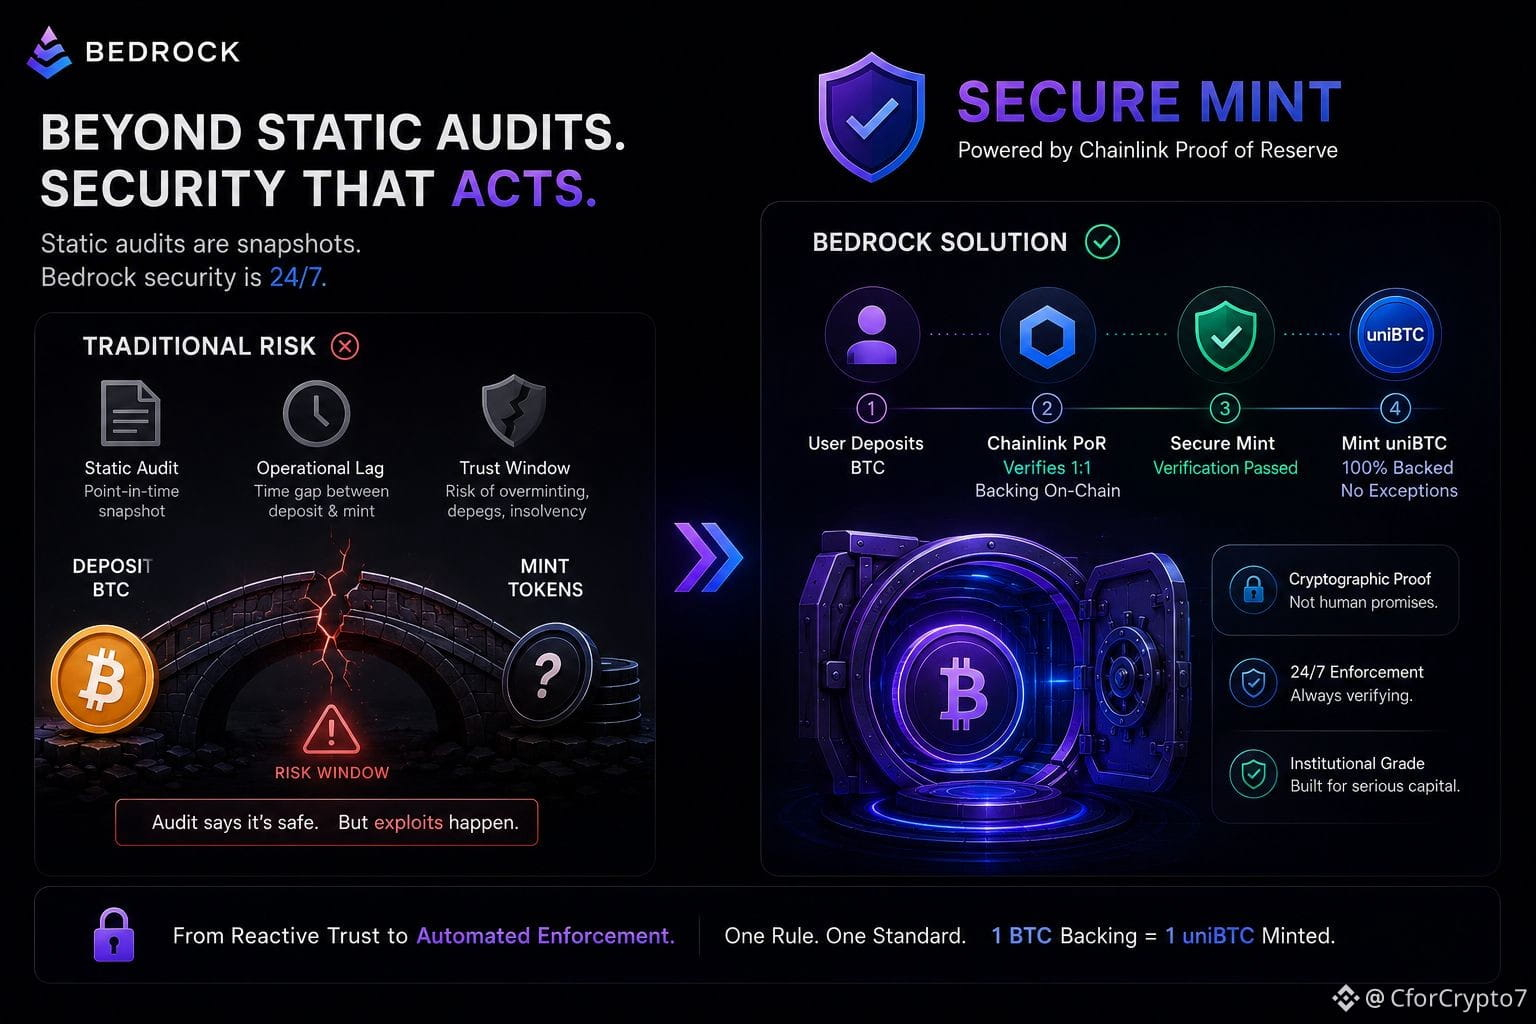
ラップされた資産の本当のリスクは、担保が預けられた時と新しいトークンがミントされる時の間の運用の遅れにある。
スマートコントラクトがライブの保管検証なしにレシートトークンを印刷できるとき... 危険な信頼のウィンドウが開く。
この運用のギャップこそが、現実世界での破壊的なブリッジのデペッグや支払い不能の問題が発生する原因である。
それが、Bedrockがそのインテリジェントイールドエンジンを守る方法が大きなアップグレードである理由だ。
人間の誠実さや静的なチェックリストに頼るのではなく、Secure Mintというプログラム的なゲートを構築した。
このシステムは、厳格な暗号ルールを強制するためにChainlinkのProof of Reserveを統合している。
まず、ユーザーはインターフェースを通じてビットコインの預金を開始する。
次に、Chainlinkの分散型オラクルネットワークがオンチェーンの物理的な金庫を確認する。
1対1の裏付けが数学的に検証されると、契約は実際にuniBTCをミントする。
私にとって、これは受動的な信頼から自動化された24時間365日の執行への根本的なシフトを表している。
このアーキテクチャでは、フラクショナルリザーブやuniBTCのオーバーミントは物理的に不可能である。
このレベルの構造的セキュリティは、プロフェッショナルな機関のアロケーターがアクティブなイールドボールトに大規模な資本を投入する前に求めるものである。
彼らはハイプよりもリスク軽減をはるかに重視している。
ブリッジのセキュリティを盲目的に信じるのはやめよう。
常に書かれた約束よりも暗号的な証明を優先しよう。
@Bedrock #Bedrock #uniBTC #BTCFi $BR $BTC
今日はBTCfiのセキュリティ管理をじっくり見ていたら、我々が静的な監査に頼りすぎていることに気づいた。
最初は、プロトコルの時点PDF監査報告書を読むことは、平均的な投資家にとっては安心感を与える。
しかし、分散型金融の歴史の中で、最も大規模な攻撃が完全に監査されたプラットフォームで発生したことを考え始めた。
静的な文書は決してアクティブな盾ではない...
それは特定の瞬間のコードの歴史的スナップショットに過ぎない。
ラップされた資産の本当のリスクは、担保が預けられた時と新しいトークンがミントされる時の間の運用の遅れにある。
スマートコントラクトがライブの保管検証なしにレシートトークンを印刷できるとき... 危険な信頼のウィンドウが開く。
この運用のギャップこそが、現実世界での破壊的なブリッジのデペッグや支払い不能の問題が発生する原因である。
それが、Bedrockがそのインテリジェントイールドエンジンを守る方法が大きなアップグレードである理由だ。
人間の誠実さや静的なチェックリストに頼るのではなく、Secure Mintというプログラム的なゲートを構築した。
このシステムは、厳格な暗号ルールを強制するためにChainlinkのProof of Reserveを統合している。
まず、ユーザーはインターフェースを通じてビットコインの預金を開始する。
次に、Chainlinkの分散型オラクルネットワークがオンチェーンの物理的な金庫を確認する。
1対1の裏付けが数学的に検証されると、契約は実際にuniBTCをミントする。
私にとって、これは受動的な信頼から自動化された24時間365日の執行への根本的なシフトを表している。
このアーキテクチャでは、フラクショナルリザーブやuniBTCのオーバーミントは物理的に不可能である。
このレベルの構造的セキュリティは、プロフェッショナルな機関のアロケーターがアクティブなイールドボールトに大規模な資本を投入する前に求めるものである。
彼らはハイプよりもリスク軽減をはるかに重視している。
ブリッジのセキュリティを盲目的に信じるのはやめよう。
常に書かれた約束よりも暗号的な証明を優先しよう。
@Bedrock #Bedrock #uniBTC #BTCFi $BR $BTC
最初は、プロトコルの時点PDF監査報告書を読むことは、平均的な投資家にとっては安心感を与える。
しかし、分散型金融の歴史の中で、最も大規模な攻撃が完全に監査されたプラットフォームで発生したことを考え始めた。
静的な文書は決してアクティブな盾ではない...
それは特定の瞬間のコードの歴史的スナップショットに過ぎない。
ラップされた資産の本当のリスクは、担保が預けられた時と新しいトークンがミントされる時の間の運用の遅れにある。
スマートコントラクトがライブの保管検証なしにレシートトークンを印刷できるとき... 危険な信頼のウィンドウが開く。
この運用のギャップこそが、現実世界での破壊的なブリッジのデペッグや支払い不能の問題が発生する原因である。
それが、Bedrockがそのインテリジェントイールドエンジンを守る方法が大きなアップグレードである理由だ。
人間の誠実さや静的なチェックリストに頼るのではなく、Secure Mintというプログラム的なゲートを構築した。
このシステムは、厳格な暗号ルールを強制するためにChainlinkのProof of Reserveを統合している。
まず、ユーザーはインターフェースを通じてビットコインの預金を開始する。
次に、Chainlinkの分散型オラクルネットワークがオンチェーンの物理的な金庫を確認する。
1対1の裏付けが数学的に検証されると、契約は実際にuniBTCをミントする。
私にとって、これは受動的な信頼から自動化された24時間365日の執行への根本的なシフトを表している。
このアーキテクチャでは、フラクショナルリザーブやuniBTCのオーバーミントは物理的に不可能である。
このレベルの構造的セキュリティは、プロフェッショナルな機関のアロケーターがアクティブなイールドボールトに大規模な資本を投入する前に求めるものである。
彼らはハイプよりもリスク軽減をはるかに重視している。
ブリッジのセキュリティを盲目的に信じるのはやめよう。
常に書かれた約束よりも暗号的な証明を優先しよう。
@Bedrock #Bedrock #uniBTC #BTCFi $BR $BTC
86
30
1.3k

記事
Bedrockキャンペーン終了前に$BRを積み上げる最後のチャンスBedrock Protocol $BR グローバル・リーダーボードのキャンペーンも残りわずかです。これは、キャンペーン後の勢いが始まる前に、傍観している投資家がこの価格で$BRを積み増す最後のチャンスになる可能性が高いです。Bedrockは単なる別のDeFiプロジェクトではありません。BitcoinのDeFiに欠けていたインフラ層を構築しています。Bedrockのフラッグシップ製品であるuniBTCは、ビットコイン保有者がBTCをステーキングし、実質的な利回りを得ながら、サトシを一つも売ることなくDeFiに参加できるようにします。
$BRトークンは、Bedrockエコシステム全体を動かしています。$BRは、ステーキング報酬、ガバナンス権、プロトコル手数料への入口です。BTCFiの領域が成長するにつれて、$BRへの需要は大きく高まる見込みです――しかも成長は非常に速い。今回のようなキャンペーンは認知度を高め、エコシステムに新しいユーザーを連れてきます。キャンペーン終了後、トークンの勢いはその後のオーガニックな成長に基づくことが一般的です。実際、キャンペーン期間中に購入した投資家が最も利益を得ることが多いのです。
Bedrockキャンペーン終了前に$BRを積み上げる最後のチャンス
Bedrock Protocol $BR グローバル・リーダーボードのキャンペーンも残りわずかです。これは、キャンペーン後の勢いが始まる前に、傍観している投資家がこの価格で$BRを積み増す最後のチャンスになる可能性が高いです。Bedrockは単なる別のDeFiプロジェクトではありません。BitcoinのDeFiに欠けていたインフラ層を構築しています。Bedrockのフラッグシップ製品であるuniBTCは、ビットコイン保有者がBTCをステーキングし、実質的な利回りを得ながら、サトシを一つも売ることなくDeFiに参加できるようにします。
$BRトークンは、Bedrockエコシステム全体を動かしています。$BRは、ステーキング報酬、ガバナンス権、プロトコル手数料への入口です。BTCFiの領域が成長するにつれて、$BRへの需要は大きく高まる見込みです――しかも成長は非常に速い。今回のようなキャンペーンは認知度を高め、エコシステムに新しいユーザーを連れてきます。キャンペーン終了後、トークンの勢いはその後のオーガニックな成長に基づくことが一般的です。実際、キャンペーン期間中に購入した投資家が最も利益を得ることが多いのです。
$BRトークンは、Bedrockエコシステム全体を動かしています。$BRは、ステーキング報酬、ガバナンス権、プロトコル手数料への入口です。BTCFiの領域が成長するにつれて、$BRへの需要は大きく高まる見込みです――しかも成長は非常に速い。今回のようなキャンペーンは認知度を高め、エコシステムに新しいユーザーを連れてきます。キャンペーン終了後、トークンの勢いはその後のオーガニックな成長に基づくことが一般的です。実際、キャンペーン期間中に購入した投資家が最も利益を得ることが多いのです。
26
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#MemeLaunchpads82%OfArcDayOneVolume
閲覧回数 0
0人が討論中
2
#OstiumLoanDisputeHearingSetInNYFederalCourt
閲覧回数 386
53人が討論中
3
#SKPoliceRefer18PolymarketUsersToProsecutors
閲覧回数 2,091
121人が討論中
4
#FedSEPProjects2026RateAt4.1%
閲覧回数 5,162
187人が討論中
5
#USHouseAdvancesBitcoinReserveBill
閲覧回数 4,028
154人が討論中
6
#AmazonGetsWarrantsToBuyGeneracStock
閲覧回数 4,748
174人が討論中
7
#DotPlotSignalsOneMoreHikeIn2026
閲覧回数 25,498
542人が討論中
8
#RobinhoodToSupportCircleArcNetwork
閲覧回数 7,686
193人が討論中
9
#FedHikes25BpsUSStocksClose
閲覧回数 37,239
449人が討論中
10
#AaveToLaunchRWAMarketOnAvalanche
閲覧回数 8,579
196人が討論中