今日はBTCfiのセキュリティ管理をじっくり見ていたら、我々が静的な監査に頼りすぎていることに気づいた。
最初は、プロトコルの時点PDF監査報告書を読むことは、平均的な投資家にとっては安心感を与える。
しかし、分散型金融の歴史の中で、最も大規模な攻撃が完全に監査されたプラットフォームで発生したことを考え始めた。
静的な文書は決してアクティブな盾ではない...
それは特定の瞬間のコードの歴史的スナップショットに過ぎない。
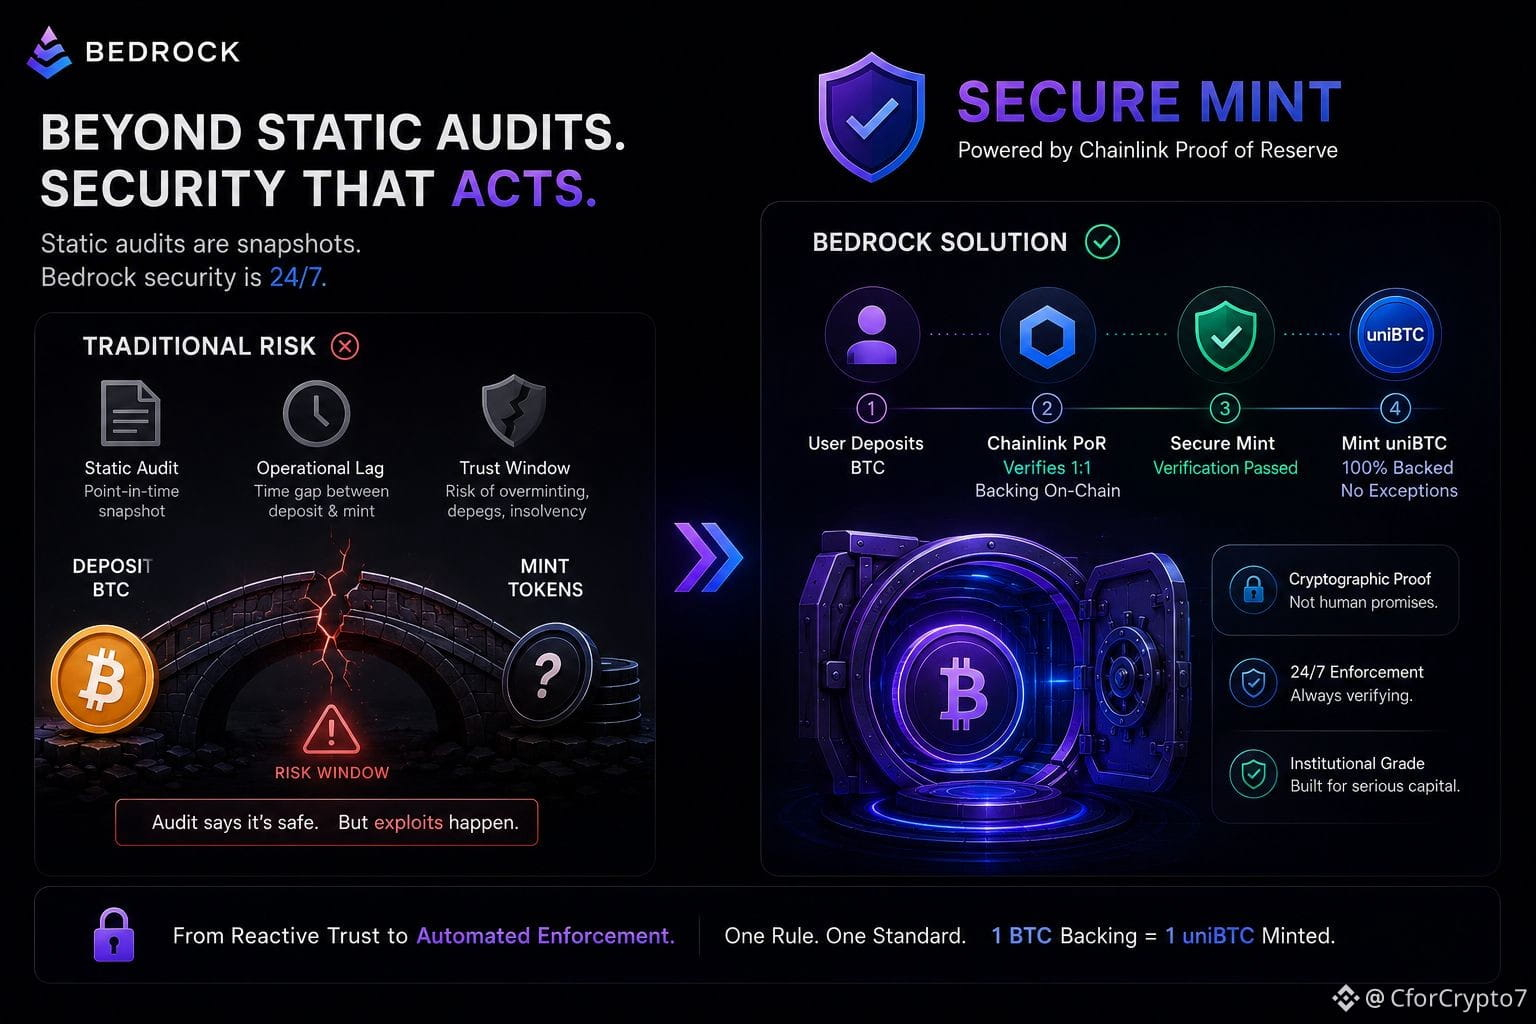
ラップされた資産の本当のリスクは、担保が預けられた時と新しいトークンがミントされる時の間の運用の遅れにある。
スマートコントラクトがライブの保管検証なしにレシートトークンを印刷できるとき... 危険な信頼のウィンドウが開く。
この運用のギャップこそが、現実世界での破壊的なブリッジのデペッグや支払い不能の問題が発生する原因である。
それが、Bedrockがそのインテリジェントイールドエンジンを守る方法が大きなアップグレードである理由だ。
人間の誠実さや静的なチェックリストに頼るのではなく、Secure Mintというプログラム的なゲートを構築した。
このシステムは、厳格な暗号ルールを強制するためにChainlinkのProof of Reserveを統合している。
まず、ユーザーはインターフェースを通じてビットコインの預金を開始する。
次に、Chainlinkの分散型オラクルネットワークがオンチェーンの物理的な金庫を確認する。
1対1の裏付けが数学的に検証されると、契約は実際にuniBTCをミントする。
私にとって、これは受動的な信頼から自動化された24時間365日の執行への根本的なシフトを表している。
このアーキテクチャでは、フラクショナルリザーブやuniBTCのオーバーミントは物理的に不可能である。
このレベルの構造的セキュリティは、プロフェッショナルな機関のアロケーターがアクティブなイールドボールトに大規模な資本を投入する前に求めるものである。
彼らはハイプよりもリスク軽減をはるかに重視している。
ブリッジのセキュリティを盲目的に信じるのはやめよう。
常に書かれた約束よりも暗号的な証明を優先しよう。
@Bedrock #Bedrock #uniBTC #BTCFi $BR $BTC