
#hack
hack
閲覧回数 1.1M
923人が討論中
注目
最新
·
--
弱気相場
💥 320 MILLONESドル相当のBTCが盗まれた
Liquid Networkのハッキングにより、約4.000 $BTC が盗難に遭い、取引が一時停止された。影響は市場の信頼に及ぶ可能性がある。😰
予測:不安と不確実性による恐怖から、短期的には🔴弱気。$BTC $USDC
#BTC #Bitcoin #Hack #CryptoNews
{spot}(BTCUSDT)
💥 320 MILLONESドル相当のBTCが盗まれた
Liquid Networkのハッキングにより、約4.000 $BTC が盗難に遭い、取引が一時停止された。影響は市場の信頼に及ぶ可能性がある。😰
予測:不安と不確実性による恐怖から、短期的には🔴弱気。$BTC $USDC
#BTC #Bitcoin #Hack #CryptoNews
Liquid Networkのハッキングにより、約4.000 $BTC が盗難に遭い、取引が一時停止された。影響は市場の信頼に及ぶ可能性がある。😰
予測:不安と不確実性による恐怖から、短期的には🔴弱気。$BTC $USDC
#BTC #Bitcoin #Hack #CryptoNews
1
72
·
--
記事
トレザー、サードパーティのセキュリティ侵害が正規ドメインからのフィッシングメールにつながったと発表トレザーは、サードパーティのセキュリティ侵害により同社の公式ドメインから送信されたフィッシングメールについて警告した。
これは先月、発送業者のShipMonkで発生したセキュリティ侵害に続くもので、トレザーの顧客の個人情報が露出した。
ハードウェアウォレットメーカーのトレザーは、同社のサードパーティのメールプロバイダーが侵害され、公式ドメインからフィッシングメールを送れるようになったと述べた。
「『重要なセキュリティアラート:STM32 エントロピーの脆弱性』という名前のメールは当社から送信されたものではなく、フィッシングの試みです。いかなるリンクもクリックしないでください」とトレザーは水曜日のX投稿で書いた。
トレザー、サードパーティのセキュリティ侵害が正規ドメインからのフィッシングメールにつながったと発表
トレザーは、サードパーティのセキュリティ侵害により同社の公式ドメインから送信されたフィッシングメールについて警告した。
これは先月、発送業者のShipMonkで発生したセキュリティ侵害に続くもので、トレザーの顧客の個人情報が露出した。
ハードウェアウォレットメーカーのトレザーは、同社のサードパーティのメールプロバイダーが侵害され、公式ドメインからフィッシングメールを送れるようになったと述べた。
「『重要なセキュリティアラート:STM32 エントロピーの脆弱性』という名前のメールは当社から送信されたものではなく、フィッシングの試みです。いかなるリンクもクリックしないでください」とトレザーは水曜日のX投稿で書いた。
これは先月、発送業者のShipMonkで発生したセキュリティ侵害に続くもので、トレザーの顧客の個人情報が露出した。
ハードウェアウォレットメーカーのトレザーは、同社のサードパーティのメールプロバイダーが侵害され、公式ドメインからフィッシングメールを送れるようになったと述べた。
「『重要なセキュリティアラート:STM32 エントロピーの脆弱性』という名前のメールは当社から送信されたものではなく、フィッシングの試みです。いかなるリンクもクリックしないでください」とトレザーは水曜日のX投稿で書いた。
2
40
·
--
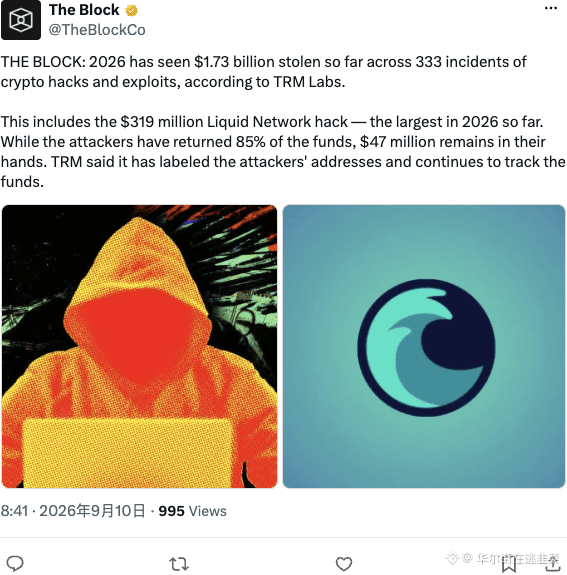
今年、暗号資産が盗まれた額は17.3億、発生件数は333件。平均すると2日に1件ペースで、ハッカーは米連邦準備制度(FRB)よりも勤勉だ。Liquid Networkの3.19億は今年最大の単発案件で、取り戻したのは85%で一応体面は保てたが、残り4700万は授業料ということか。オンチェーンにはチャンスがないわけではない。むしろチャンスが多すぎて、防ぎようがない。
$BTC $ETH #CryptoSecurity #Hack
今年、暗号資産が盗まれた額は17.3億、発生件数は333件。平均すると2日に1件ペースで、ハッカーは米連邦準備制度(FRB)よりも勤勉だ。Liquid Networkの3.19億は今年最大の単発案件で、取り戻したのは85%で一応体面は保てたが、残り4700万は授業料ということか。オンチェーンにはチャンスがないわけではない。むしろチャンスが多すぎて、防ぎようがない。
$BTC $ETH #CryptoSecurity #Hack
$BTC $ETH #CryptoSecurity #Hack
218


🚨速報:Solanaのネオバンク「Avici」のユーザーから100万ドル超が盗まれる。
長時間に及ぶ攻撃により、攻撃者はユーザーの資産を1Mドル超引き出しました。
犯人は現在以下を保有:
• 10,005 SOL ≈ $1.07M
• 約$11.6KのUSDC + USDT
注目すべき点:Aviciのアップグレード権限システムは、マルチシグではなく通常のSolanaアカウントを使用していたとされています。
また、Aviciは最初の盗難取引から1時間53分後になってようやく不具合を確認しました。
DeFiの今日の教訓:
「マルチシグ?いや、1つのウォレットで十分だ。」💀
#solana #defi #crypto #Hack
🚨速報:Solanaのネオバンク「Avici」のユーザーから100万ドル超が盗まれる。
長時間に及ぶ攻撃により、攻撃者はユーザーの資産を1Mドル超引き出しました。
犯人は現在以下を保有:
• 10,005 SOL ≈ $1.07M
• 約$11.6KのUSDC + USDT
注目すべき点:Aviciのアップグレード権限システムは、マルチシグではなく通常のSolanaアカウントを使用していたとされています。
また、Aviciは最初の盗難取引から1時間53分後になってようやく不具合を確認しました。
DeFiの今日の教訓:
「マルチシグ?いや、1つのウォレットで十分だ。」💀
#solana #defi #crypto #Hack
長時間に及ぶ攻撃により、攻撃者はユーザーの資産を1Mドル超引き出しました。
犯人は現在以下を保有:
• 10,005 SOL ≈ $1.07M
• 約$11.6KのUSDC + USDT
注目すべき点:Aviciのアップグレード権限システムは、マルチシグではなく通常のSolanaアカウントを使用していたとされています。
また、Aviciは最初の盗難取引から1時間53分後になってようやく不具合を確認しました。
DeFiの今日の教訓:
「マルチシグ?いや、1つのウォレットで十分だ。」💀
#solana #defi #crypto #Hack
482
·
--
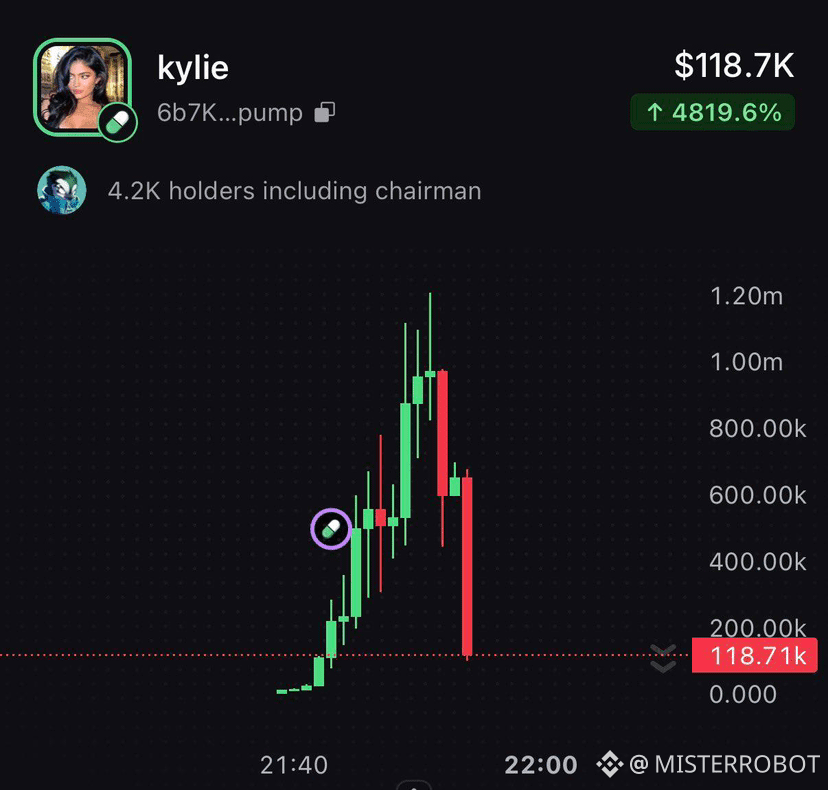
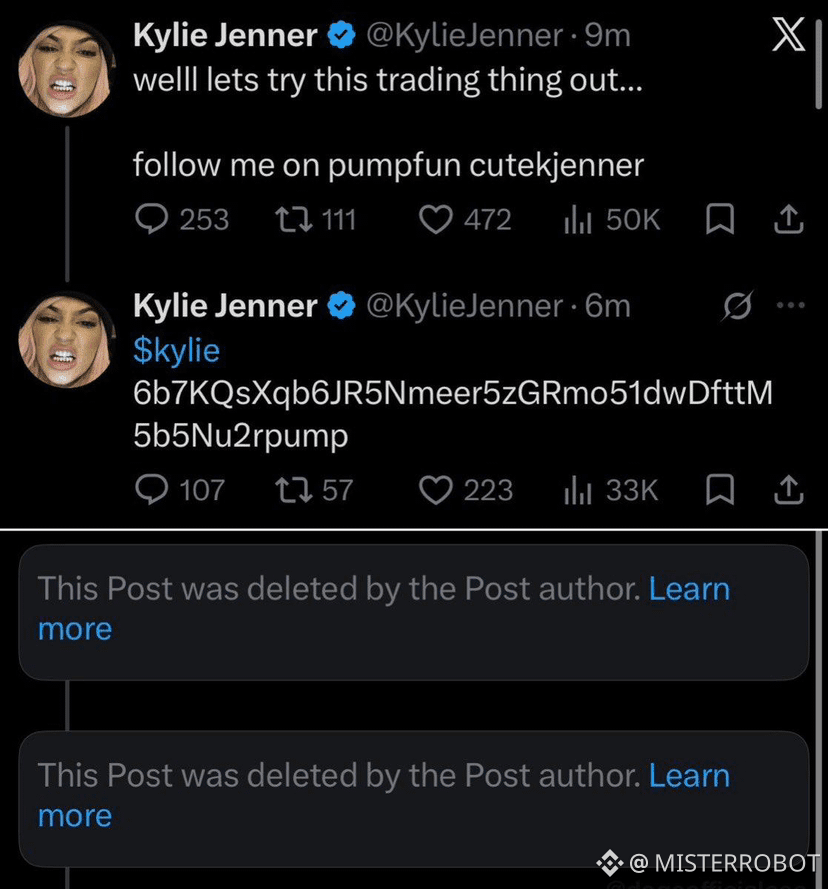
🫡 カイリー・ジェンナーをハッキング — $120万&静寂
ハッカーがカイリー・ジェンナー(フォロワー数3950万人)のXアカウントを乗っ取り、いつものパターン通り、Pump.fun経由でミームコイン $kylie にポンプ&ダンプを仕掛けました。時点では時価総額が最大$121万まで飛び上がったものの、その後投稿は削除され、いつもの展開に。
一番おもしろいのは、彼女本人やチームから謝罪も説明も一切ないことです。投稿はただ静かに消されただけ。まるで何もなかったみたいに。
このスキームは永遠に生き残ります。ずっと機能しているから。ビッグネーム+Pump.fun+考えずに入ってくる大勢の群衆——この式はもう数年変わっていません。変わるのは、ハックされる有名人だけです。
#memecoin #crypto #Hack #pumpfun
Subscribe(登録)— ポンプ&ダンプがまだ熱いうちに記録していきます 🔔
🫡 カイリー・ジェンナーをハッキング — $120万&静寂
ハッカーがカイリー・ジェンナー(フォロワー数3950万人)のXアカウントを乗っ取り、いつものパターン通り、Pump.fun経由でミームコイン $kylie にポンプ&ダンプを仕掛けました。時点では時価総額が最大$121万まで飛び上がったものの、その後投稿は削除され、いつもの展開に。
一番おもしろいのは、彼女本人やチームから謝罪も説明も一切ないことです。投稿はただ静かに消されただけ。まるで何もなかったみたいに。
このスキームは永遠に生き残ります。ずっと機能しているから。ビッグネーム+Pump.fun+考えずに入ってくる大勢の群衆——この式はもう数年変わっていません。変わるのは、ハックされる有名人だけです。
#memecoin #crypto #Hack #pumpfun
Subscribe(登録)— ポンプ&ダンプがまだ熱いうちに記録していきます 🔔
ハッカーがカイリー・ジェンナー(フォロワー数3950万人)のXアカウントを乗っ取り、いつものパターン通り、Pump.fun経由でミームコイン $kylie にポンプ&ダンプを仕掛けました。時点では時価総額が最大$121万まで飛び上がったものの、その後投稿は削除され、いつもの展開に。
一番おもしろいのは、彼女本人やチームから謝罪も説明も一切ないことです。投稿はただ静かに消されただけ。まるで何もなかったみたいに。
このスキームは永遠に生き残ります。ずっと機能しているから。ビッグネーム+Pump.fun+考えずに入ってくる大勢の群衆——この式はもう数年変わっていません。変わるのは、ハックされる有名人だけです。
#memecoin #crypto #Hack #pumpfun
Subscribe(登録)— ポンプ&ダンプがまだ熱いうちに記録していきます 🔔
1
6.2k
·
--
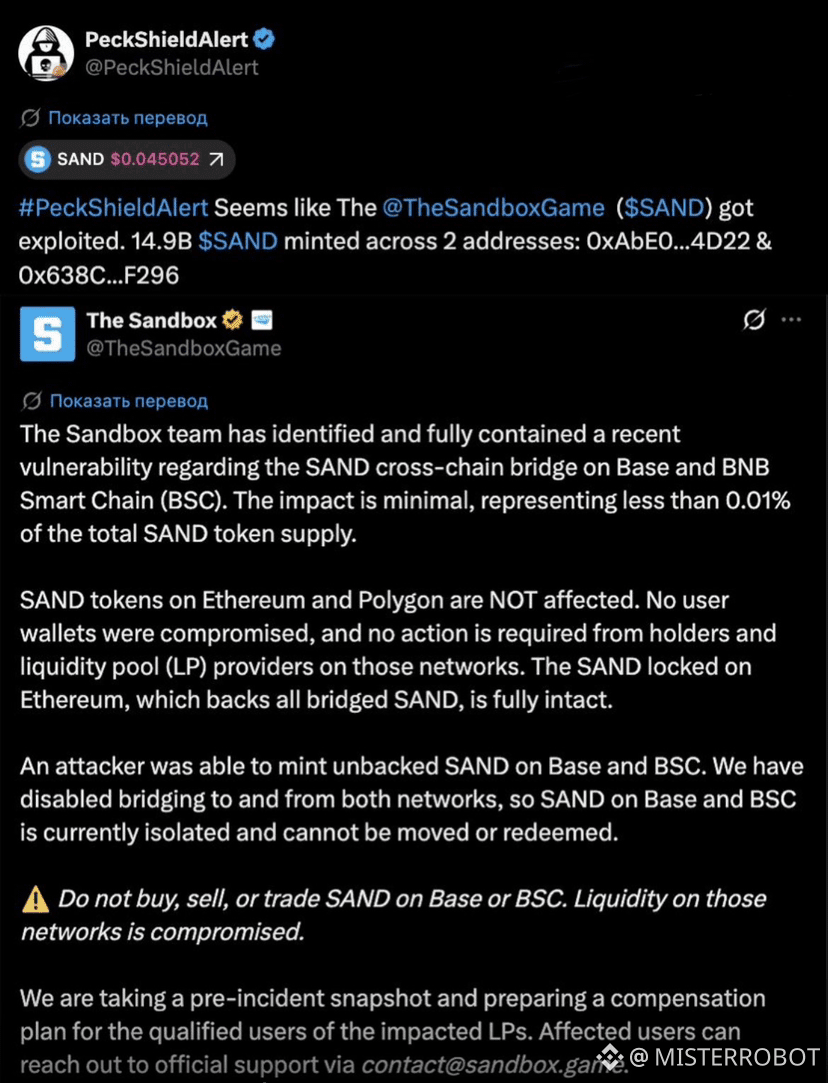
❌ サンドボックスが侵害された — ハッカーがSANDを打ち込んで7億ドル相当を印刷
ハッカーはクロスチェーンブリッジ「SAND」の脆弱性を見つけ、149億トークンを発行しました——現在のレートで約7億ドル。The Sandboxは侵害を確認しました。BaseとBNB Chain上のブリッジはすでに停止され、発行されたトークンは隔離されています。
重要:EthereumおよびPolygonのSANDには被害はなく、これらのネットワーク上のユーザー資金は安全です。チームは、BaseおよびBNB ChainでSANDを「買わない」「売らない」「取引しない」よう呼びかけています——そこでは流動性が侵害されています。
クロスチェーン・ブリッジはDeFiで最も脆弱なポイントのままです。実際すでに数十億ドルが流出しています。ブリッジを通じて存在しないトークンを鋳造(印刷)するのは定番中の定番です:本物の資産を盗まなくても、「それがある」と契約を納得させれば十分です。
#Sandbox #sand #Hack #security
フォローして——侵害の様子を、まだ詳細が熱いうちに追っています 🔔
{spot}(SANDUSDT)
❌ サンドボックスが侵害された — ハッカーがSANDを打ち込んで7億ドル相当を印刷
ハッカーはクロスチェーンブリッジ「SAND」の脆弱性を見つけ、149億トークンを発行しました——現在のレートで約7億ドル。The Sandboxは侵害を確認しました。BaseとBNB Chain上のブリッジはすでに停止され、発行されたトークンは隔離されています。
重要:EthereumおよびPolygonのSANDには被害はなく、これらのネットワーク上のユーザー資金は安全です。チームは、BaseおよびBNB ChainでSANDを「買わない」「売らない」「取引しない」よう呼びかけています——そこでは流動性が侵害されています。
クロスチェーン・ブリッジはDeFiで最も脆弱なポイントのままです。実際すでに数十億ドルが流出しています。ブリッジを通じて存在しないトークンを鋳造(印刷)するのは定番中の定番です:本物の資産を盗まなくても、「それがある」と契約を納得させれば十分です。
#Sandbox #sand #Hack #security
フォローして——侵害の様子を、まだ詳細が熱いうちに追っています 🔔
ハッカーはクロスチェーンブリッジ「SAND」の脆弱性を見つけ、149億トークンを発行しました——現在のレートで約7億ドル。The Sandboxは侵害を確認しました。BaseとBNB Chain上のブリッジはすでに停止され、発行されたトークンは隔離されています。
重要:EthereumおよびPolygonのSANDには被害はなく、これらのネットワーク上のユーザー資金は安全です。チームは、BaseおよびBNB ChainでSANDを「買わない」「売らない」「取引しない」よう呼びかけています——そこでは流動性が侵害されています。
クロスチェーン・ブリッジはDeFiで最も脆弱なポイントのままです。実際すでに数十億ドルが流出しています。ブリッジを通じて存在しないトークンを鋳造(印刷)するのは定番中の定番です:本物の資産を盗まなくても、「それがある」と契約を納得させれば十分です。
#Sandbox #sand #Hack #security
フォローして——侵害の様子を、まだ詳細が熱いうちに追っています 🔔
1
4
9.8k
·
--
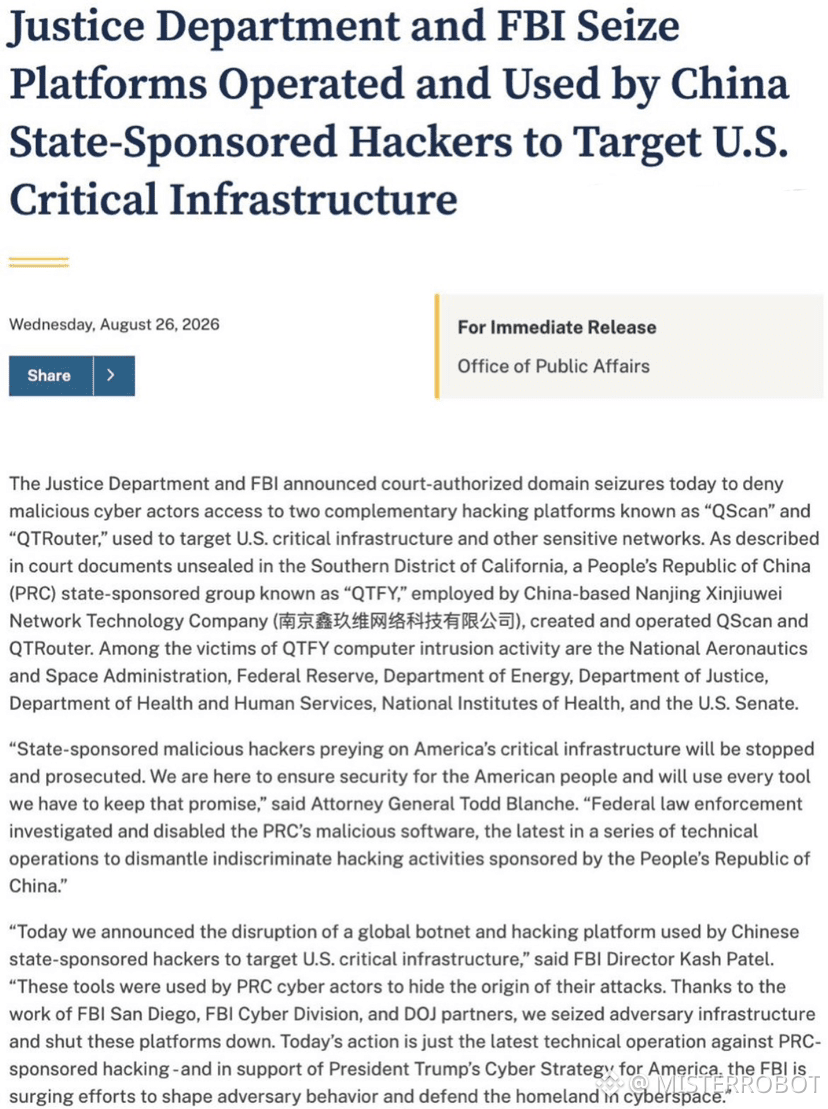
🤯 中国のハッカーがFRS、NASA、米上院をハッキング — 2018年から
米司法省(DOJ)やFBIなどの当局は、中国に関連するグループQTFYを、南京新久偉(Nanjing Xinjiuwei)社を通じて活動していたとして告発した。ハッカーは少なくとも2018年から活動しており、被害者にはFRS、NASA、上院、DOJ、米エネルギー省、米保健福祉省が含まれる。
手口は、QScanというプラットフォーム。世界中の脆弱なデバイスを自動的に探索した。2024年のある日、システムはスキャンと脆弱性の悪用のために200万回以上の処理を実行した。ハッカーは数千台のルーター、カメラ、IoTデバイスに感染させ、それらをプロキシとして利用して攻撃の発信元を隠していた。
エピソードとしては、2019年にNASAへの侵入を試みたが阻止されたことがある。2024年5月には、Check Pointの機器の脆弱性を通じて、300以上の組織のデータにアクセスした。2024年9月には、エネルギー省の3つの国家研究所を攻撃した。Nanjing Xinjiuweiの取引先には、中国の国家安全保障省(Ministry of State Security)や中国軍が含まれている。
米国はQTFYのインフラに関するドメインを押収し、使用されていたプラットフォームを無力化した。
#Hack #security #usa #china
登録してね — 最大級のサイバーインシデントを追跡中 🔔
🤯 中国のハッカーがFRS、NASA、米上院をハッキング — 2018年から
米司法省(DOJ)やFBIなどの当局は、中国に関連するグループQTFYを、南京新久偉(Nanjing Xinjiuwei)社を通じて活動していたとして告発した。ハッカーは少なくとも2018年から活動しており、被害者にはFRS、NASA、上院、DOJ、米エネルギー省、米保健福祉省が含まれる。
手口は、QScanというプラットフォーム。世界中の脆弱なデバイスを自動的に探索した。2024年のある日、システムはスキャンと脆弱性の悪用のために200万回以上の処理を実行した。ハッカーは数千台のルーター、カメラ、IoTデバイスに感染させ、それらをプロキシとして利用して攻撃の発信元を隠していた。
エピソードとしては、2019年にNASAへの侵入を試みたが阻止されたことがある。2024年5月には、Check Pointの機器の脆弱性を通じて、300以上の組織のデータにアクセスした。2024年9月には、エネルギー省の3つの国家研究所を攻撃した。Nanjing Xinjiuweiの取引先には、中国の国家安全保障省(Ministry of State Security)や中国軍が含まれている。
米国はQTFYのインフラに関するドメインを押収し、使用されていたプラットフォームを無力化した。
#Hack #security #usa #china
登録してね — 最大級のサイバーインシデントを追跡中 🔔
米司法省(DOJ)やFBIなどの当局は、中国に関連するグループQTFYを、南京新久偉(Nanjing Xinjiuwei)社を通じて活動していたとして告発した。ハッカーは少なくとも2018年から活動しており、被害者にはFRS、NASA、上院、DOJ、米エネルギー省、米保健福祉省が含まれる。
手口は、QScanというプラットフォーム。世界中の脆弱なデバイスを自動的に探索した。2024年のある日、システムはスキャンと脆弱性の悪用のために200万回以上の処理を実行した。ハッカーは数千台のルーター、カメラ、IoTデバイスに感染させ、それらをプロキシとして利用して攻撃の発信元を隠していた。
エピソードとしては、2019年にNASAへの侵入を試みたが阻止されたことがある。2024年5月には、Check Pointの機器の脆弱性を通じて、300以上の組織のデータにアクセスした。2024年9月には、エネルギー省の3つの国家研究所を攻撃した。Nanjing Xinjiuweiの取引先には、中国の国家安全保障省(Ministry of State Security)や中国軍が含まれている。
米国はQTFYのインフラに関するドメインを押収し、使用されていたプラットフォームを無力化した。
#Hack #security #usa #china
登録してね — 最大級のサイバーインシデントを追跡中 🔔
394
·
--
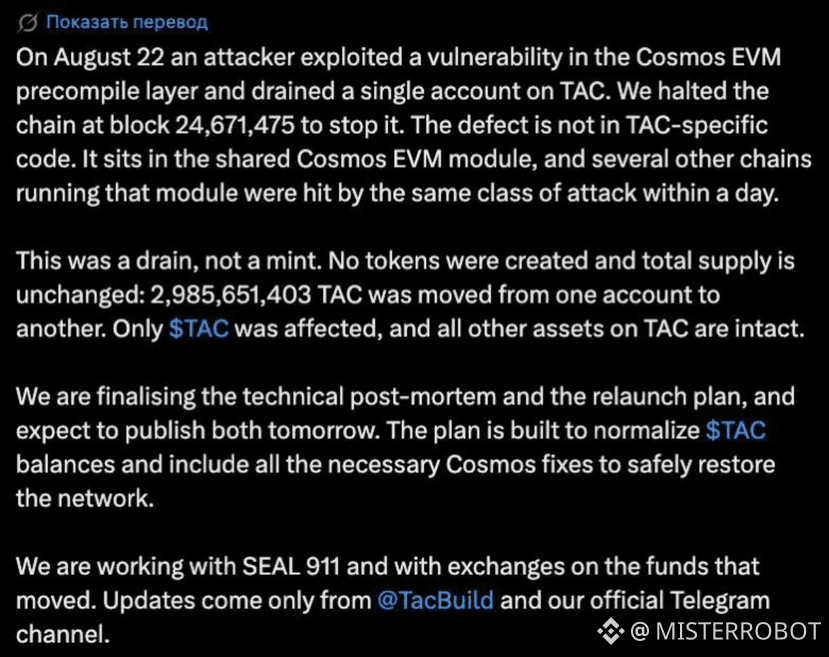
❌ TAC ВЗЛОМАН НА $7,5 МЛН — COSMOS EVM の脆弱性が複数ネットワークに影響
ハッカーは Cosmos EVM モジュールの脆弱性を見つけ、1つのエスクロー口座から 2,985,651,403 TAC を引き出しました。重要なポイント:新しいトークンは発行されず、発行量(エミッション)も変わっていません――盗まれたのは、すでに存在していた分です。
チームは攻撃を止めるためブロックチェーンを凍結しました。問題はそれだけにとどまらず、同様の脆弱性が Cosmos EVM モジュール上の他のネットワークにも及んでおり、特に MANTRA Chain が挙げられます。
1つの脆弱なモジュールで、複数の被害を受けたネットワークが同時に発生する――これこそがエコシステム型アプローチの主なリスクです。共通インフラは、可能性だけでなくセキュリティ上の穴も拡大してしまいます。
#Cosmos #Crypto #Hack #security
フォローして――詳細がまだ“熱い”うちに、ハッキングの動きを追っています 🔔
❌ TAC ВЗЛОМАН НА $7,5 МЛН — COSMOS EVM の脆弱性が複数ネットワークに影響
ハッカーは Cosmos EVM モジュールの脆弱性を見つけ、1つのエスクロー口座から 2,985,651,403 TAC を引き出しました。重要なポイント:新しいトークンは発行されず、発行量(エミッション)も変わっていません――盗まれたのは、すでに存在していた分です。
チームは攻撃を止めるためブロックチェーンを凍結しました。問題はそれだけにとどまらず、同様の脆弱性が Cosmos EVM モジュール上の他のネットワークにも及んでおり、特に MANTRA Chain が挙げられます。
1つの脆弱なモジュールで、複数の被害を受けたネットワークが同時に発生する――これこそがエコシステム型アプローチの主なリスクです。共通インフラは、可能性だけでなくセキュリティ上の穴も拡大してしまいます。
#Cosmos #Crypto #Hack #security
フォローして――詳細がまだ“熱い”うちに、ハッキングの動きを追っています 🔔
ハッカーは Cosmos EVM モジュールの脆弱性を見つけ、1つのエスクロー口座から 2,985,651,403 TAC を引き出しました。重要なポイント:新しいトークンは発行されず、発行量(エミッション)も変わっていません――盗まれたのは、すでに存在していた分です。
チームは攻撃を止めるためブロックチェーンを凍結しました。問題はそれだけにとどまらず、同様の脆弱性が Cosmos EVM モジュール上の他のネットワークにも及んでおり、特に MANTRA Chain が挙げられます。
1つの脆弱なモジュールで、複数の被害を受けたネットワークが同時に発生する――これこそがエコシステム型アプローチの主なリスクです。共通インフラは、可能性だけでなくセキュリティ上の穴も拡大してしまいます。
#Cosmos #Crypto #Hack #security
フォローして――詳細がまだ“熱い”うちに、ハッキングの動きを追っています 🔔
2
3.9k
·
--
🚬 ハッカーが自分に投票して—そしてTERM FINANCEから$8.5百万を引き出した
コードのハッキングは一切なし、スマートコントラクトに脆弱性もなし。ハッカーは単に十分なTERMトークンを買い集め、自分の提案を投票にかけた—それによってプロトコルの保管庫への正当なアクセスを得た。$8.5百万を引き出した。
すべてルールどおり。プロトコルは、プログラムされた通りに機能した。
ガバナンス攻撃はDeFiで最も過小評価されているベクトルの一つだ。誰もがコードの脆弱性ばかりを見ている間、必要なのは「声」を買うだけ。分散型ガバナンスは、トークンが十分に広く分配されている限り、正しく機能する。オープン市場で買い集められるようになれば、それはもはや守りではなく、攻撃面になる。
#defi #crypto #Hack #security
登録して—ここでコードが関係ないものを含むハッキングを解説してる 🔔
🚬 ハッカーが自分に投票して—そしてTERM FINANCEから$8.5百万を引き出した
コードのハッキングは一切なし、スマートコントラクトに脆弱性もなし。ハッカーは単に十分なTERMトークンを買い集め、自分の提案を投票にかけた—それによってプロトコルの保管庫への正当なアクセスを得た。$8.5百万を引き出した。
すべてルールどおり。プロトコルは、プログラムされた通りに機能した。
ガバナンス攻撃はDeFiで最も過小評価されているベクトルの一つだ。誰もがコードの脆弱性ばかりを見ている間、必要なのは「声」を買うだけ。分散型ガバナンスは、トークンが十分に広く分配されている限り、正しく機能する。オープン市場で買い集められるようになれば、それはもはや守りではなく、攻撃面になる。
#defi #crypto #Hack #security
登録して—ここでコードが関係ないものを含むハッキングを解説してる 🔔
コードのハッキングは一切なし、スマートコントラクトに脆弱性もなし。ハッカーは単に十分なTERMトークンを買い集め、自分の提案を投票にかけた—それによってプロトコルの保管庫への正当なアクセスを得た。$8.5百万を引き出した。
すべてルールどおり。プロトコルは、プログラムされた通りに機能した。
ガバナンス攻撃はDeFiで最も過小評価されているベクトルの一つだ。誰もがコードの脆弱性ばかりを見ている間、必要なのは「声」を買うだけ。分散型ガバナンスは、トークンが十分に広く分配されている限り、正しく機能する。オープン市場で買い集められるようになれば、それはもはや守りではなく、攻撃面になる。
#defi #crypto #Hack #security
登録して—ここでコードが関係ないものを含むハッキングを解説してる 🔔
1
1
406
·
--
弱気相場
❌ BOUNCEBIT はハッキング後に自社ブロックチェーンを閉鎖
ハッカーはプロトコル・レベルの脆弱性を見つけ、9つのウォレットから約286.5百万BBを引き出しました。その後、チームは思い切った決定を下し、自社ブロックチェーンを閉鎖することにしました。
復旧計画:初回攻撃前に作成されたスナップショットに基づいて残高が復元されます。トークンBBは、BNB Chain上でBEP-20形式として再発行されます。新しいトークンは対応するアドレスに自動的に付与されるため、ほとんどのユーザーは何もする必要はありません。
ハッキング後に自社ブロックチェーンを閉鎖するのは、あまり一般的ではありません。通常はプロジェクトが脆弱性を修正して先へ進みます。ここでは、チームはプロトコルへの信頼は回復できないと判断し、別のインフラに移行しました。正直で痛い話です。
#BNBChain #crypto #Hack #Security
登録して—侵害(ハッキング)を追いかけ、そこからプロジェクトがどう立て直すのか見ていきます 🔔
{future}(BBUSDT)
❌ BOUNCEBIT はハッキング後に自社ブロックチェーンを閉鎖
ハッカーはプロトコル・レベルの脆弱性を見つけ、9つのウォレットから約286.5百万BBを引き出しました。その後、チームは思い切った決定を下し、自社ブロックチェーンを閉鎖することにしました。
復旧計画:初回攻撃前に作成されたスナップショットに基づいて残高が復元されます。トークンBBは、BNB Chain上でBEP-20形式として再発行されます。新しいトークンは対応するアドレスに自動的に付与されるため、ほとんどのユーザーは何もする必要はありません。
ハッキング後に自社ブロックチェーンを閉鎖するのは、あまり一般的ではありません。通常はプロジェクトが脆弱性を修正して先へ進みます。ここでは、チームはプロトコルへの信頼は回復できないと判断し、別のインフラに移行しました。正直で痛い話です。
#BNBChain #crypto #Hack #Security
登録して—侵害(ハッキング)を追いかけ、そこからプロジェクトがどう立て直すのか見ていきます 🔔
ハッカーはプロトコル・レベルの脆弱性を見つけ、9つのウォレットから約286.5百万BBを引き出しました。その後、チームは思い切った決定を下し、自社ブロックチェーンを閉鎖することにしました。
復旧計画:初回攻撃前に作成されたスナップショットに基づいて残高が復元されます。トークンBBは、BNB Chain上でBEP-20形式として再発行されます。新しいトークンは対応するアドレスに自動的に付与されるため、ほとんどのユーザーは何もする必要はありません。
ハッキング後に自社ブロックチェーンを閉鎖するのは、あまり一般的ではありません。通常はプロジェクトが脆弱性を修正して先へ進みます。ここでは、チームはプロトコルへの信頼は回復できないと判断し、別のインフラに移行しました。正直で痛い話です。
#BNBChain #crypto #Hack #Security
登録して—侵害(ハッキング)を追いかけ、そこからプロジェクトがどう立て直すのか見ていきます 🔔
2
789
·
--
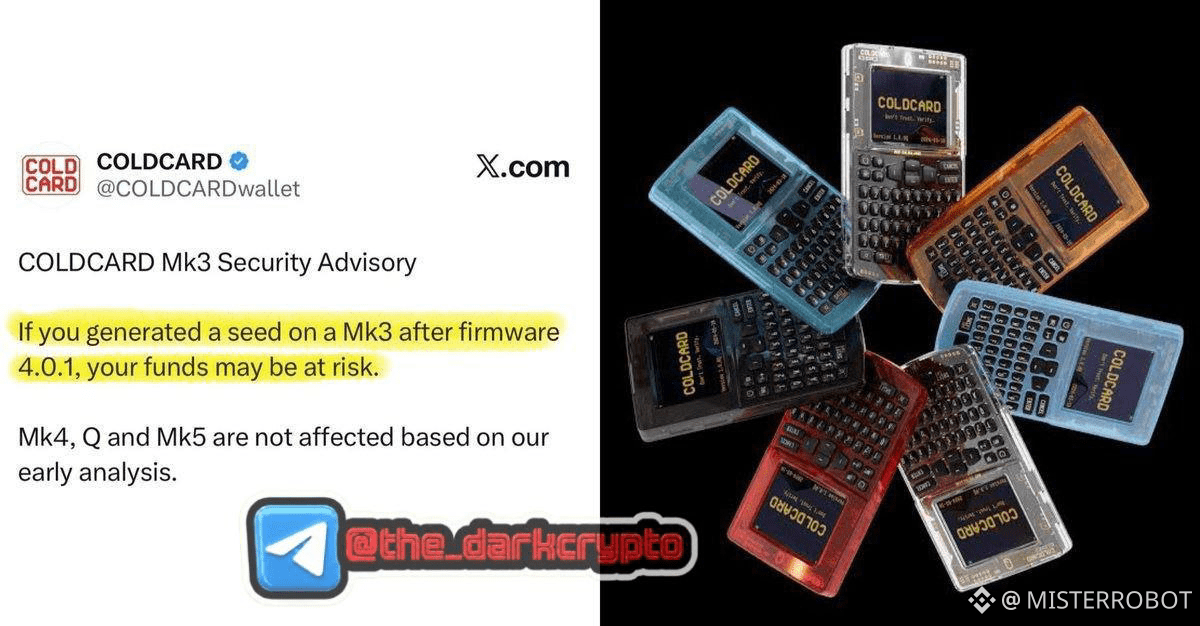
😮 COLDCARD ハッキング — 25分でBTC 4,000万ドル
ハッカーが、Coldcardのハードウェアウォレットの鍵生成メカニズムに重大な脆弱性を発見し、約4,000万ドル相当のBTCを流出させました。攻撃に要した時間はわずか25分です。
Coldcardは警告を発表しました:もしBIP-39パスフレーズなしで、潜在的に脆弱なデバイス上でシードフレーズを作成していた場合は、できるだけ早く資金を新しいウォレットへ移してください。
ハードウェアウォレットは、暗号分野における安全性のゴールドスタンダードと見なされていました。だからこそ今回のニュースは痛手です——人々は、ソフトよりも「鉄」のほうを信頼して、そこに資金を保管していたのです。脆弱性の詳細はまだ公開されていません。Coldcardの公式チャネルに注目してください。
#Coldcard #bitcoin #security #Hack
登録して—こうしたアラートがここにすぐに表示されます 🔔
😮 COLDCARD ハッキング — 25分でBTC 4,000万ドル
ハッカーが、Coldcardのハードウェアウォレットの鍵生成メカニズムに重大な脆弱性を発見し、約4,000万ドル相当のBTCを流出させました。攻撃に要した時間はわずか25分です。
Coldcardは警告を発表しました:もしBIP-39パスフレーズなしで、潜在的に脆弱なデバイス上でシードフレーズを作成していた場合は、できるだけ早く資金を新しいウォレットへ移してください。
ハードウェアウォレットは、暗号分野における安全性のゴールドスタンダードと見なされていました。だからこそ今回のニュースは痛手です——人々は、ソフトよりも「鉄」のほうを信頼して、そこに資金を保管していたのです。脆弱性の詳細はまだ公開されていません。Coldcardの公式チャネルに注目してください。
#Coldcard #bitcoin #security #Hack
登録して—こうしたアラートがここにすぐに表示されます 🔔
ハッカーが、Coldcardのハードウェアウォレットの鍵生成メカニズムに重大な脆弱性を発見し、約4,000万ドル相当のBTCを流出させました。攻撃に要した時間はわずか25分です。
Coldcardは警告を発表しました:もしBIP-39パスフレーズなしで、潜在的に脆弱なデバイス上でシードフレーズを作成していた場合は、できるだけ早く資金を新しいウォレットへ移してください。
ハードウェアウォレットは、暗号分野における安全性のゴールドスタンダードと見なされていました。だからこそ今回のニュースは痛手です——人々は、ソフトよりも「鉄」のほうを信頼して、そこに資金を保管していたのです。脆弱性の詳細はまだ公開されていません。Coldcardの公式チャネルに注目してください。
#Coldcard #bitcoin #security #Hack
登録して—こうしたアラートがここにすぐに表示されます 🔔
2
488
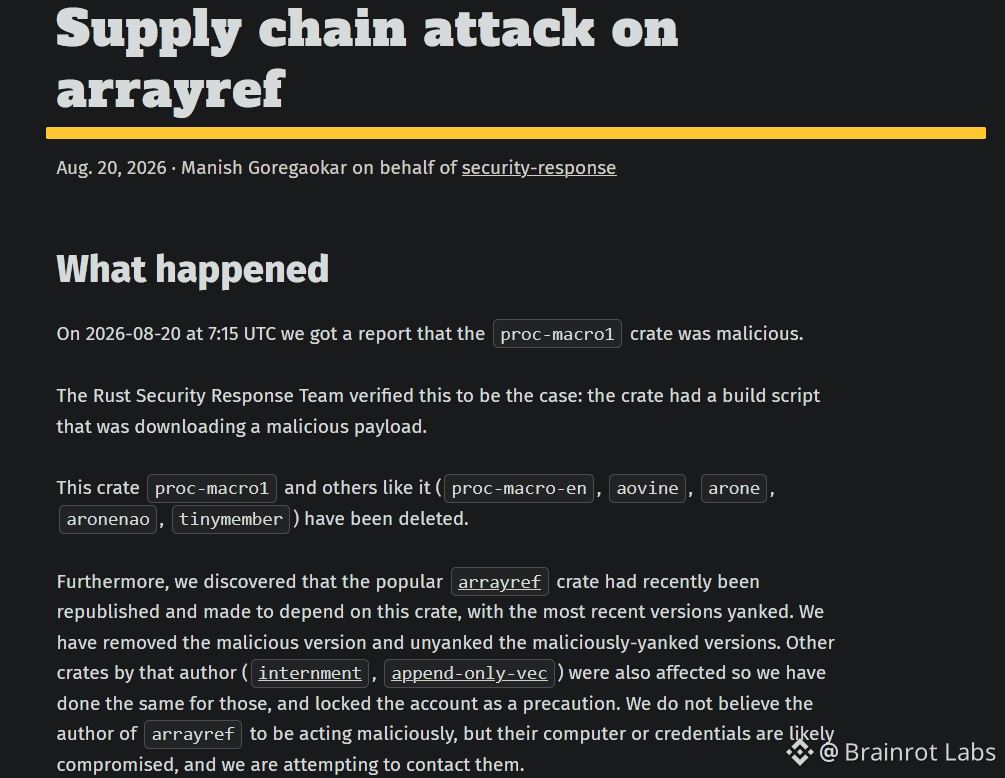
🚨 あなたはコードを実行しなかった。作っただけだ。💀
供給網(ソプライチェーン)攻撃がRustのエコシステムを標的にした。
攻撃者は不正なバージョンの3つのクレートをリリースした:
→ arrayref@0.3.10
→ internment@0.8.7
→ append-only-vec@0.1.9
特に注目すべきはarrayrefで、Rust環境の約3/4に存在するクレートだ。
攻撃者は偽の依存関係を仕込んだ:
proc-macro1 → 偽のproc-macro2
開発者がプロジェクトをコンパイルすると、ビルドスクリプトが自動的に遠隔からペイロードを読み込み、実行する。
怪しいファイルを開く必要はない。
フィッシングリンクをクリックする必要もない。
コードをビルドするだけだ。💀
ペイロードは、システム情報の収集、永続化(persistence)、そして認証情報/ブラウザのデータへの狙いに対応できる。悪意のあるバージョンは約86分後に削除されたが、その間にかなりの数の感染(実行)につながっている。
さらに、Wizは、このキャンペーンのインフラに、北朝鮮系グループに帰属されているいくつかのソプライチェーン攻撃と大きく似た点があることを発見した。とはいえ、帰属は慎重に扱う必要がある。
クリプト開発者:
「私はハードウェアウォレットを使っているから、安全だよ。」
ハッカー:
「いいね。じゃあ、ノートPCは?」💀
これが、ソプライチェーン攻撃の中でも最も恐ろしいタイプだ:
ハッカーを信用する必要はない。
依存関係を信用するだけでいい(信用してしまう)。
Rust/Solana/Ethereumの皆さんは、今すぐlockfileとdependency treeを確認してほしい。
あなたのプロジェクトにarrayrefは入っている? 👀
#BrainrotCrypto #Hack
🚨 あなたはコードを実行しなかった。作っただけだ。💀
供給網(ソプライチェーン)攻撃がRustのエコシステムを標的にした。
攻撃者は不正なバージョンの3つのクレートをリリースした:
→ arrayref@0.3.10
→ internment@0.8.7
→ append-only-vec@0.1.9
特に注目すべきはarrayrefで、Rust環境の約3/4に存在するクレートだ。
攻撃者は偽の依存関係を仕込んだ:
proc-macro1 → 偽のproc-macro2
開発者がプロジェクトをコンパイルすると、ビルドスクリプトが自動的に遠隔からペイロードを読み込み、実行する。
怪しいファイルを開く必要はない。
フィッシングリンクをクリックする必要もない。
コードをビルドするだけだ。💀
ペイロードは、システム情報の収集、永続化(persistence)、そして認証情報/ブラウザのデータへの狙いに対応できる。悪意のあるバージョンは約86分後に削除されたが、その間にかなりの数の感染(実行)につながっている。
さらに、Wizは、このキャンペーンのインフラに、北朝鮮系グループに帰属されているいくつかのソプライチェーン攻撃と大きく似た点があることを発見した。とはいえ、帰属は慎重に扱う必要がある。
クリプト開発者:
「私はハードウェアウォレットを使っているから、安全だよ。」
ハッカー:
「いいね。じゃあ、ノートPCは?」💀
これが、ソプライチェーン攻撃の中でも最も恐ろしいタイプだ:
ハッカーを信用する必要はない。
依存関係を信用するだけでいい(信用してしまう)。
Rust/Solana/Ethereumの皆さんは、今すぐlockfileとdependency treeを確認してほしい。
あなたのプロジェクトにarrayrefは入っている? 👀
#BrainrotCrypto #Hack
供給網(ソプライチェーン)攻撃がRustのエコシステムを標的にした。
攻撃者は不正なバージョンの3つのクレートをリリースした:
→ arrayref@0.3.10
→ internment@0.8.7
→ append-only-vec@0.1.9
特に注目すべきはarrayrefで、Rust環境の約3/4に存在するクレートだ。
攻撃者は偽の依存関係を仕込んだ:
proc-macro1 → 偽のproc-macro2
開発者がプロジェクトをコンパイルすると、ビルドスクリプトが自動的に遠隔からペイロードを読み込み、実行する。
怪しいファイルを開く必要はない。
フィッシングリンクをクリックする必要もない。
コードをビルドするだけだ。💀
ペイロードは、システム情報の収集、永続化(persistence)、そして認証情報/ブラウザのデータへの狙いに対応できる。悪意のあるバージョンは約86分後に削除されたが、その間にかなりの数の感染(実行)につながっている。
さらに、Wizは、このキャンペーンのインフラに、北朝鮮系グループに帰属されているいくつかのソプライチェーン攻撃と大きく似た点があることを発見した。とはいえ、帰属は慎重に扱う必要がある。
クリプト開発者:
「私はハードウェアウォレットを使っているから、安全だよ。」
ハッカー:
「いいね。じゃあ、ノートPCは?」💀
これが、ソプライチェーン攻撃の中でも最も恐ろしいタイプだ:
ハッカーを信用する必要はない。
依存関係を信用するだけでいい(信用してしまう)。
Rust/Solana/Ethereumの皆さんは、今すぐlockfileとdependency treeを確認してほしい。
あなたのプロジェクトにarrayrefは入っている? 👀
#BrainrotCrypto #Hack
826
·
--
Coldcard盗難捜査が進展 📢📢
捜査当局は、何千ものアドレスから1,778 BTC以上(約1億1,200万ドル)を吸い上げた大規模なColdcardハードウェアウォレット盗難について、進展を見せています。
BlockのエンジニアリングチームとGalaxy Researchは、最初の攻撃の波に関連する大手ブロックチェーンデータ提供企業の有料アカウントまで、異常なオンチェーンのパターンを追跡するなど、法執行機関にとって重要な手がかりを提示しました。盗まれたビットコインの大部分は、攻撃者が管理するアドレスのまま動かされていません。
ハードウェアウォレットのセキュリティと、適切なシード生成の重要性を改めてご確認ください。
$BTC #Bitcoin #Coldcard #CoinVahini #Security #Hack
Coldcard盗難捜査が進展 📢📢
捜査当局は、何千ものアドレスから1,778 BTC以上(約1億1,200万ドル)を吸い上げた大規模なColdcardハードウェアウォレット盗難について、進展を見せています。
BlockのエンジニアリングチームとGalaxy Researchは、最初の攻撃の波に関連する大手ブロックチェーンデータ提供企業の有料アカウントまで、異常なオンチェーンのパターンを追跡するなど、法執行機関にとって重要な手がかりを提示しました。盗まれたビットコインの大部分は、攻撃者が管理するアドレスのまま動かされていません。
ハードウェアウォレットのセキュリティと、適切なシード生成の重要性を改めてご確認ください。
$BTC #Bitcoin #Coldcard #CoinVahini #Security #Hack
捜査当局は、何千ものアドレスから1,778 BTC以上(約1億1,200万ドル)を吸い上げた大規模なColdcardハードウェアウォレット盗難について、進展を見せています。
BlockのエンジニアリングチームとGalaxy Researchは、最初の攻撃の波に関連する大手ブロックチェーンデータ提供企業の有料アカウントまで、異常なオンチェーンのパターンを追跡するなど、法執行機関にとって重要な手がかりを提示しました。盗まれたビットコインの大部分は、攻撃者が管理するアドレスのまま動かされていません。
ハードウェアウォレットのセキュリティと、適切なシード生成の重要性を改めてご確認ください。
$BTC #Bitcoin #Coldcard #CoinVahini #Security #Hack
25
🚨 Mac ユーザー: 今すぐアップデートしてください。あなたのMacが他人のためにMoneroをマイニングしている可能性があります。💀
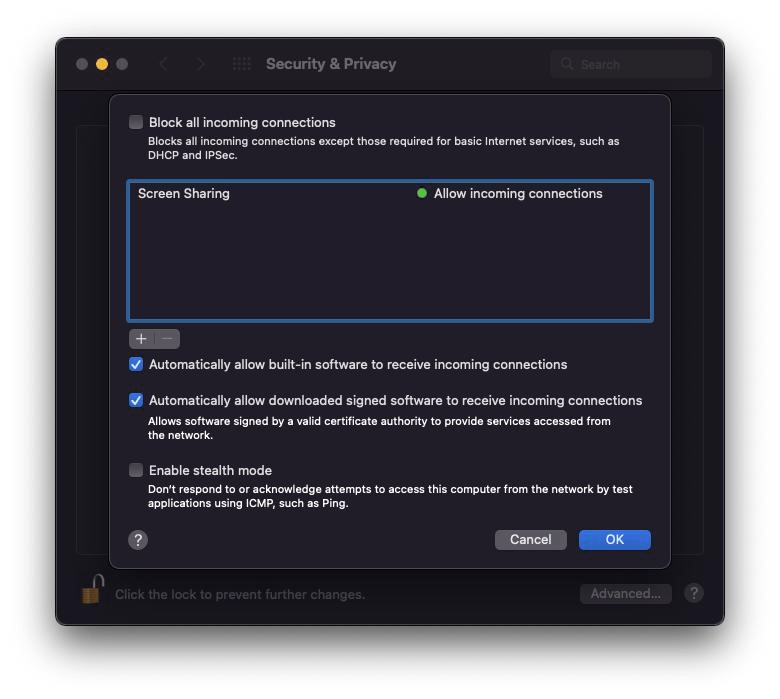
Appleは、実際に攻撃者が悪用しているmacOSのScreen Sharingに存在する重大な脆弱性「CVE-2026-65400」を修正しました。
オランダNCSCによると:
🔓 インターネットに公開されたポート5900を持つMacは、攻撃者に悪用される可能性
💻 未認証の接続が認証済みとして扱われることを可能にする脆弱性
👑 攻撃者がroot権限を奪取できる
⛏️ その後、Moneroマイナーをインストールして被害者のPCのCPUでXMRを採掘
🚨 CVSS: 9.8/10
Huntressは、問題がScreen SharingのSecure Remote Password(SRP)プロセスにあることを特定しました。特に、パスワードを変更するか、レガシーVNCを無効にするだけでは、脆弱性の軽減としては不十分です。
Appleは、以下に対して8月6日にパッチを公開しました:
🍎 macOS Tahoe 26.6.1
🍎 Sequoia 15.7.9
🍎 Sonoma 14.8.9
あなた: 「うちのMacはただ置いてあるだけ。」
ハッカー: 「完璧。ちょっと私のものにしよう。」💀⛏️
Screen Sharingが不要なら→ オフにしてください。
使っているなら→ すぐにmacOSをアップデートしてください。特に、ホスティングされているベアメタルのMacは早急に。
未アップデートのMac + 公開ポート5900 = ハッカーにとって無料のMonero採掘マシンです。💀
みんな、自分のMacはチェックした?👀
#Hack #XMR
🚨 Mac ユーザー: 今すぐアップデートしてください。あなたのMacが他人のためにMoneroをマイニングしている可能性があります。💀
Appleは、実際に攻撃者が悪用しているmacOSのScreen Sharingに存在する重大な脆弱性「CVE-2026-65400」を修正しました。
オランダNCSCによると:
🔓 インターネットに公開されたポート5900を持つMacは、攻撃者に悪用される可能性
💻 未認証の接続が認証済みとして扱われることを可能にする脆弱性
👑 攻撃者がroot権限を奪取できる
⛏️ その後、Moneroマイナーをインストールして被害者のPCのCPUでXMRを採掘
🚨 CVSS: 9.8/10
Huntressは、問題がScreen SharingのSecure Remote Password(SRP)プロセスにあることを特定しました。特に、パスワードを変更するか、レガシーVNCを無効にするだけでは、脆弱性の軽減としては不十分です。
Appleは、以下に対して8月6日にパッチを公開しました:
🍎 macOS Tahoe 26.6.1
🍎 Sequoia 15.7.9
🍎 Sonoma 14.8.9
あなた: 「うちのMacはただ置いてあるだけ。」
ハッカー: 「完璧。ちょっと私のものにしよう。」💀⛏️
Screen Sharingが不要なら→ オフにしてください。
使っているなら→ すぐにmacOSをアップデートしてください。特に、ホスティングされているベアメタルのMacは早急に。
未アップデートのMac + 公開ポート5900 = ハッカーにとって無料のMonero採掘マシンです。💀
みんな、自分のMacはチェックした?👀
#Hack #XMR
Appleは、実際に攻撃者が悪用しているmacOSのScreen Sharingに存在する重大な脆弱性「CVE-2026-65400」を修正しました。
オランダNCSCによると:
🔓 インターネットに公開されたポート5900を持つMacは、攻撃者に悪用される可能性
💻 未認証の接続が認証済みとして扱われることを可能にする脆弱性
👑 攻撃者がroot権限を奪取できる
⛏️ その後、Moneroマイナーをインストールして被害者のPCのCPUでXMRを採掘
🚨 CVSS: 9.8/10
Huntressは、問題がScreen SharingのSecure Remote Password(SRP)プロセスにあることを特定しました。特に、パスワードを変更するか、レガシーVNCを無効にするだけでは、脆弱性の軽減としては不十分です。
Appleは、以下に対して8月6日にパッチを公開しました:
🍎 macOS Tahoe 26.6.1
🍎 Sequoia 15.7.9
🍎 Sonoma 14.8.9
あなた: 「うちのMacはただ置いてあるだけ。」
ハッカー: 「完璧。ちょっと私のものにしよう。」💀⛏️
Screen Sharingが不要なら→ オフにしてください。
使っているなら→ すぐにmacOSをアップデートしてください。特に、ホスティングされているベアメタルのMacは早急に。
未アップデートのMac + 公開ポート5900 = ハッカーにとって無料のMonero採掘マシンです。💀
みんな、自分のMacはチェックした?👀
#Hack #XMR
Brainrot Labs
·
--
🚨 ハッカーがあなたのMacでMoneroをマイニングしている可能性があります。💀
ハッカーは、インターネットに公開されたmacOSのスクリーン共有の脆弱性を突いて権限を奪い、その後Moneroのマイナーをインストールします。
Moneroマイナーとは?
👉 被害者のPCのCPU/GPUを「$XMR 」を掘る採掘マシンに変えるソフトです。
👉 計算を常時稼働させる必要があるため、CPUが高負荷になり、マシンが熱くなり、ファンがうなり続け、性能が低下します。
👉 得られたXMRはマシンの所有者ではなく、ハッカーのウォレットに送金されます。
簡単に言うと:
ハッカー:「Macを借りてもいい?」
Mac:「何のために?」
ハッカー:「Moneroをマイニングするために。」💀
この脆弱性は8/6のアップデートでAppleが修正済みですが、未更新の端末には依然としてリスクがあります。オランダのNCSCによると、実際の攻撃が発生しており、その中で狙われる端末の多くが、ホスティング事業者からレンタルされたMacだそうです。
あなたはMacを買いました。
ハッカーはあなたの電気代でMoneroを買いました。💀
スクリーン共有を使っていないなら、オフにしてください。利用中の場合は、macOSをすぐにアップデートし、そのサービスがインターネットに直接公開されていないか確認しましょう。Appleも、セキュリティを維持するためにmacOSを常に最新バージョンに保つことを推奨しています。
Macユーザーの皆さん、Screen Sharingは今オンになってますか?👀
#miners #Monero
ハッカーは、インターネットに公開されたmacOSのスクリーン共有の脆弱性を突いて権限を奪い、その後Moneroのマイナーをインストールします。
Moneroマイナーとは?
👉 被害者のPCのCPU/GPUを「$XMR 」を掘る採掘マシンに変えるソフトです。
👉 計算を常時稼働させる必要があるため、CPUが高負荷になり、マシンが熱くなり、ファンがうなり続け、性能が低下します。
👉 得られたXMRはマシンの所有者ではなく、ハッカーのウォレットに送金されます。
簡単に言うと:
ハッカー:「Macを借りてもいい?」
Mac:「何のために?」
ハッカー:「Moneroをマイニングするために。」💀
この脆弱性は8/6のアップデートでAppleが修正済みですが、未更新の端末には依然としてリスクがあります。オランダのNCSCによると、実際の攻撃が発生しており、その中で狙われる端末の多くが、ホスティング事業者からレンタルされたMacだそうです。
あなたはMacを買いました。
ハッカーはあなたの電気代でMoneroを買いました。💀
スクリーン共有を使っていないなら、オフにしてください。利用中の場合は、macOSをすぐにアップデートし、そのサービスがインターネットに直接公開されていないか確認しましょう。Appleも、セキュリティを維持するためにmacOSを常に最新バージョンに保つことを推奨しています。
Macユーザーの皆さん、Screen Sharingは今オンになってますか?👀
#miners #Monero
33
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#DotPlotSignalsOneMoreHikeIn2026
閲覧回数 12,138
274人が討論中
2
#RobinhoodToSupportCircleArcNetwork
閲覧回数 1,133
61人が討論中
3
#FedHikes25BpsUSStocksClose
閲覧回数 15,823
252人が討論中
4
#AaveToLaunchRWAMarketOnAvalanche
閲覧回数 4,558
118人が討論中
5
#CryptoVCFundingRebounds$5.6BInQ2
閲覧回数 6,188
34人が討論中
6
#RevolutHackersDemand$3MInMonero
閲覧回数 365
8人が討論中
7
#ZcashRises6%
閲覧回数 113,001
976人が討論中
8
#XRPSinks10%
閲覧回数 68,801
657人が討論中
9
#BitcoinETFsShed$450M
閲覧回数 10,911
113人が討論中
10
#CircleOpensArcMainnet
閲覧回数 29,058
400人が討論中