
sad flex
2.1k Posting
sad flex
Laporkan
Blokir Pengguna
Writing about Crypto, Web3 & Blockchain
Perdagangan Terbuka
Pedagang Rutin
2.2 Tahun
462 Mengikuti
121 Pengikut
1.0K+ Disukai
Posting
Portofolio
·
--
tiga klik menuju transaksi jembatan saat senja, dan aku sudah harus berhenti sejenak untuk berpikir.
bukan karena ada yang rusak. tapi karena formulir itu menanyakan sesuatu yang tidak pernah ditanyakan jembatan mana pun—versi token pribadiku yang mana yang sebenarnya ingin kupilih. moonlight, transparan, berbasis akun, terasa seperti saldo normal. atau phoenix, terlindungi, berbasis catatan, terasa lebih dekat seperti memegang uang tunai ketimbang entri ledger.
aku tidak siap menghadapi itu. aku sudah menjembatani selusin chain. lock, mint, selesai, tak perlu dipikirkan lagi. dusk sengaja mematahkan kebiasaan itu. native L1 sudah sepenuhnya live, sudah lebih dari 210M $DUSK yang dipertaruhkan dan mengamankannya. duskevm, sisi EVM yang sebenarnya akan kamu pakai dengan tooling yang familiar, masih testnet. jadi jalur EVM yang “mudah” dan jalur native yang “asetnya benar-benar berbeda” bahkan belum berjalan pada tingkat kematangan yang sama.
tidak ada yang menandainya saat kamu masih di tengah alur. kamu hanya memilih, mengonfirmasi, lalu lanjut—dan pilihan itu diam-diam menentukan apa yang bisa kamu lakukan setelahnya. kelayakan untuk staking. seberapa privat saldo itu sebenarnya. apakah kontrak berikutnya yang kamu sentuh bahkan membaca tokenmu dengan cara yang kamu harapkan.
mulus, ya. transaksinya berjalan baik. apakah “terbaca” itu pertanyaan terpisah. kurasa kebanyakan orang menjembatani sekali, mengambil dananya, lalu tidak pernah kembali untuk mencari tahu sisi ledger mana yang mereka datangi
#dusk @Dusk_Foundation $BMT
{future}(BMTUSDT)
$ONG
{future}(ONGUSDT)
tiga klik menuju transaksi jembatan saat senja, dan aku sudah harus berhenti sejenak untuk berpikir.
bukan karena ada yang rusak. tapi karena formulir itu menanyakan sesuatu yang tidak pernah ditanyakan jembatan mana pun—versi token pribadiku yang mana yang sebenarnya ingin kupilih. moonlight, transparan, berbasis akun, terasa seperti saldo normal. atau phoenix, terlindungi, berbasis catatan, terasa lebih dekat seperti memegang uang tunai ketimbang entri ledger.
aku tidak siap menghadapi itu. aku sudah menjembatani selusin chain. lock, mint, selesai, tak perlu dipikirkan lagi. dusk sengaja mematahkan kebiasaan itu. native L1 sudah sepenuhnya live, sudah lebih dari 210M $DUSK yang dipertaruhkan dan mengamankannya. duskevm, sisi EVM yang sebenarnya akan kamu pakai dengan tooling yang familiar, masih testnet. jadi jalur EVM yang “mudah” dan jalur native yang “asetnya benar-benar berbeda” bahkan belum berjalan pada tingkat kematangan yang sama.
tidak ada yang menandainya saat kamu masih di tengah alur. kamu hanya memilih, mengonfirmasi, lalu lanjut—dan pilihan itu diam-diam menentukan apa yang bisa kamu lakukan setelahnya. kelayakan untuk staking. seberapa privat saldo itu sebenarnya. apakah kontrak berikutnya yang kamu sentuh bahkan membaca tokenmu dengan cara yang kamu harapkan.
mulus, ya. transaksinya berjalan baik. apakah “terbaca” itu pertanyaan terpisah. kurasa kebanyakan orang menjembatani sekali, mengambil dananya, lalu tidak pernah kembali untuk mencari tahu sisi ledger mana yang mereka datangi
#dusk @Dusk $BMT
$ONG
bukan karena ada yang rusak. tapi karena formulir itu menanyakan sesuatu yang tidak pernah ditanyakan jembatan mana pun—versi token pribadiku yang mana yang sebenarnya ingin kupilih. moonlight, transparan, berbasis akun, terasa seperti saldo normal. atau phoenix, terlindungi, berbasis catatan, terasa lebih dekat seperti memegang uang tunai ketimbang entri ledger.
aku tidak siap menghadapi itu. aku sudah menjembatani selusin chain. lock, mint, selesai, tak perlu dipikirkan lagi. dusk sengaja mematahkan kebiasaan itu. native L1 sudah sepenuhnya live, sudah lebih dari 210M $DUSK yang dipertaruhkan dan mengamankannya. duskevm, sisi EVM yang sebenarnya akan kamu pakai dengan tooling yang familiar, masih testnet. jadi jalur EVM yang “mudah” dan jalur native yang “asetnya benar-benar berbeda” bahkan belum berjalan pada tingkat kematangan yang sama.
tidak ada yang menandainya saat kamu masih di tengah alur. kamu hanya memilih, mengonfirmasi, lalu lanjut—dan pilihan itu diam-diam menentukan apa yang bisa kamu lakukan setelahnya. kelayakan untuk staking. seberapa privat saldo itu sebenarnya. apakah kontrak berikutnya yang kamu sentuh bahkan membaca tokenmu dengan cara yang kamu harapkan.
mulus, ya. transaksinya berjalan baik. apakah “terbaca” itu pertanyaan terpisah. kurasa kebanyakan orang menjembatani sekali, mengambil dananya, lalu tidak pernah kembali untuk mencari tahu sisi ledger mana yang mereka datangi
#dusk @Dusk $BMT
$ONG
moonlight transparent
0%
phoenix shielded, max privacy
0%
would research first
0%
0 Voting • Voting ditutup
83
·
--
Saya lebih mempercayai notifikasi “terkirim” daripada yang seharusnya. aplikasi mengatakan bahwa itu telah tiba. padahal paketnya masih benar-benar tergeletak di teras, belum ada di tangan Anda, belum benar-benar menjadi milik Anda dalam cara apa pun yang penting jika terjadi sesuatu di antara dua momen itu
celah itu terus kembali menghantui saya dalam hal tokenisasi. sebagian besar yang disebut sebagai tokenisasi aset sebenarnya seperti ini. ada obligasi yang ada di suatu tempat, sebuah token diciptakan yang mewakili klaim atas obligasi tersebut, dan token itu diperlakukan seperti asetnya sendiri, padahal yang benar adalah notifikasi pengantaran, bukan paketnya
Taruhan Dusk pada penerbitan native berusaha menutup celah itu alih-alih hidup di dalamnya. alih-alih aset yang ada di luar rantai dan sebuah token yang menunjuk ke sana, lebih banyak dari siklus hidup yang sebenarnya—penerbitan, transfer, penyelesaian—terjadi di tempat token tersebut berada. melalui NPEX, sebuah obligasi yang diterbitkan secara native di Dusk bukanlah sekadar tanda terima untuk sesuatu yang duduk di registrar lain, registrar dan rantai dimaksudkan untuk bergerak bersama
Saya belum tahu seberapa bersih itu nantinya setelah diuji pada volume nyata, apakah setiap sudut struktur Dutch BV atau kewajiban MTF bergerak selancar yang dipromosikan di onchain. Dusk terus terang bahwa penerbitan native masih bergantung pada otorisasi dan penyiapan venue itu sendiri; ini bukan sihir, ini pembagian tugas yang berbeda
kata yang sama, tokenisasi, tetapi jarak yang berbeda antara token dan hal yang seharusnya diwakilinya. saya masih mencoba menghitung seberapa besar jarak itu benar-benar tertutup—atau justru hanya dijelaskan dengan lebih tepat
#dusk @Dusk_Foundation $DUSK
Saya lebih mempercayai notifikasi “terkirim” daripada yang seharusnya. aplikasi mengatakan bahwa itu telah tiba. padahal paketnya masih benar-benar tergeletak di teras, belum ada di tangan Anda, belum benar-benar menjadi milik Anda dalam cara apa pun yang penting jika terjadi sesuatu di antara dua momen itu
celah itu terus kembali menghantui saya dalam hal tokenisasi. sebagian besar yang disebut sebagai tokenisasi aset sebenarnya seperti ini. ada obligasi yang ada di suatu tempat, sebuah token diciptakan yang mewakili klaim atas obligasi tersebut, dan token itu diperlakukan seperti asetnya sendiri, padahal yang benar adalah notifikasi pengantaran, bukan paketnya
Taruhan Dusk pada penerbitan native berusaha menutup celah itu alih-alih hidup di dalamnya. alih-alih aset yang ada di luar rantai dan sebuah token yang menunjuk ke sana, lebih banyak dari siklus hidup yang sebenarnya—penerbitan, transfer, penyelesaian—terjadi di tempat token tersebut berada. melalui NPEX, sebuah obligasi yang diterbitkan secara native di Dusk bukanlah sekadar tanda terima untuk sesuatu yang duduk di registrar lain, registrar dan rantai dimaksudkan untuk bergerak bersama
Saya belum tahu seberapa bersih itu nantinya setelah diuji pada volume nyata, apakah setiap sudut struktur Dutch BV atau kewajiban MTF bergerak selancar yang dipromosikan di onchain. Dusk terus terang bahwa penerbitan native masih bergantung pada otorisasi dan penyiapan venue itu sendiri; ini bukan sihir, ini pembagian tugas yang berbeda
kata yang sama, tokenisasi, tetapi jarak yang berbeda antara token dan hal yang seharusnya diwakilinya. saya masih mencoba menghitung seberapa besar jarak itu benar-benar tertutup—atau justru hanya dijelaskan dengan lebih tepat
#dusk @Dusk $DUSK
celah itu terus kembali menghantui saya dalam hal tokenisasi. sebagian besar yang disebut sebagai tokenisasi aset sebenarnya seperti ini. ada obligasi yang ada di suatu tempat, sebuah token diciptakan yang mewakili klaim atas obligasi tersebut, dan token itu diperlakukan seperti asetnya sendiri, padahal yang benar adalah notifikasi pengantaran, bukan paketnya
Taruhan Dusk pada penerbitan native berusaha menutup celah itu alih-alih hidup di dalamnya. alih-alih aset yang ada di luar rantai dan sebuah token yang menunjuk ke sana, lebih banyak dari siklus hidup yang sebenarnya—penerbitan, transfer, penyelesaian—terjadi di tempat token tersebut berada. melalui NPEX, sebuah obligasi yang diterbitkan secara native di Dusk bukanlah sekadar tanda terima untuk sesuatu yang duduk di registrar lain, registrar dan rantai dimaksudkan untuk bergerak bersama
Saya belum tahu seberapa bersih itu nantinya setelah diuji pada volume nyata, apakah setiap sudut struktur Dutch BV atau kewajiban MTF bergerak selancar yang dipromosikan di onchain. Dusk terus terang bahwa penerbitan native masih bergantung pada otorisasi dan penyiapan venue itu sendiri; ini bukan sihir, ini pembagian tugas yang berbeda
kata yang sama, tokenisasi, tetapi jarak yang berbeda antara token dan hal yang seharusnya diwakilinya. saya masih mencoba menghitung seberapa besar jarak itu benar-benar tertutup—atau justru hanya dijelaskan dengan lebih tepat
#dusk @Dusk $DUSK
2
1
83
·
--
Bullish
🚨 DUSK/USDT — APA YANG TERJADI SELANJUTNYA? 👀
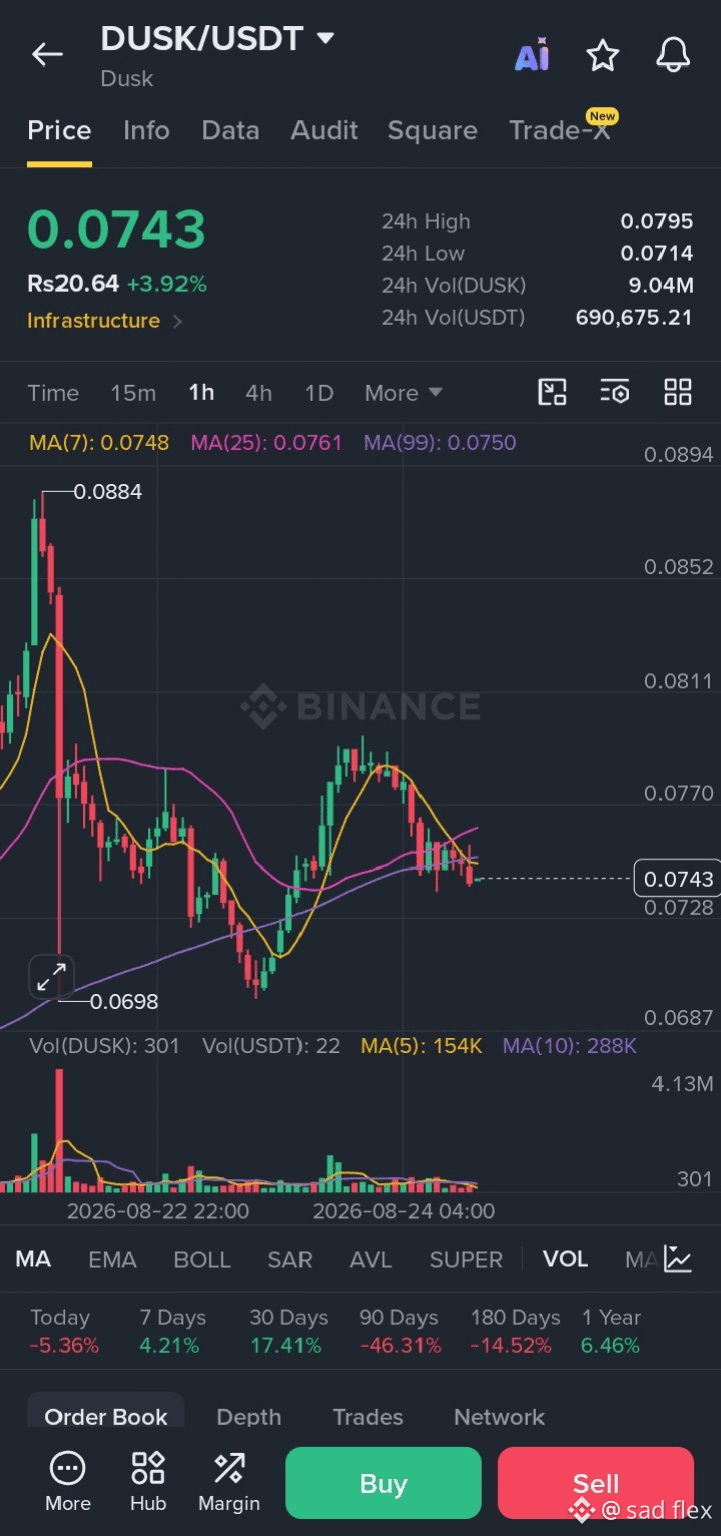
DUSK diperdagangkan di sekitar $0.0743, naik hampir 4% dalam 24H. Pada chart 1H, harga sedang berada di zona keputusan penting setelah memantul dari $0.0698.
Level kunci yang perlu diperhatikan bull adalah $0.0770. Jika terjadi breakout yang rapi di atas resistance ini dengan volume yang kuat, peluang terbuka menuju $0.0795 dan berpotensi ke zona $0.0811. 📈
Namun jika DUSK kehilangan support $0.0728 dengan tekanan jual yang meningkat, harga bisa kembali menguji $0.0698. 📉
Saat ini, pembeli dan penjual saling beradu kontrol, dan breakout berikutnya yang terkonfirmasi dapat menentukan arah jangka pendek.
🔥 POLL: DUSK BERGERAK KE MANA SELANJUTNYA?
🟢 BULLISH — Tembus $0.0770 dan menargetkan $0.0795–$0.0811 🚀
🔴 BEARISH — Kehilangan $0.0728 dan bergerak menuju $0.0698 📉
🟡 SIDEWAYS — Tetap di antara $0.0728–$0.0770 ⏳
Vote dan bagikan prediksimu! 👇
Bukan saran keuangan. Lakukan riset Anda sendiri dan kelola risiko.
$DUSK @Dusk_Foundation #dusk
🚨 DUSK/USDT — APA YANG TERJADI SELANJUTNYA? 👀
DUSK diperdagangkan di sekitar $0.0743, naik hampir 4% dalam 24H. Pada chart 1H, harga sedang berada di zona keputusan penting setelah memantul dari $0.0698.
Level kunci yang perlu diperhatikan bull adalah $0.0770. Jika terjadi breakout yang rapi di atas resistance ini dengan volume yang kuat, peluang terbuka menuju $0.0795 dan berpotensi ke zona $0.0811. 📈
Namun jika DUSK kehilangan support $0.0728 dengan tekanan jual yang meningkat, harga bisa kembali menguji $0.0698. 📉
Saat ini, pembeli dan penjual saling beradu kontrol, dan breakout berikutnya yang terkonfirmasi dapat menentukan arah jangka pendek.
🔥 POLL: DUSK BERGERAK KE MANA SELANJUTNYA?
🟢 BULLISH — Tembus $0.0770 dan menargetkan $0.0795–$0.0811 🚀
🔴 BEARISH — Kehilangan $0.0728 dan bergerak menuju $0.0698 📉
🟡 SIDEWAYS — Tetap di antara $0.0728–$0.0770 ⏳
Vote dan bagikan prediksimu! 👇
Bukan saran keuangan. Lakukan riset Anda sendiri dan kelola risiko.
$DUSK @Dusk #dusk
DUSK diperdagangkan di sekitar $0.0743, naik hampir 4% dalam 24H. Pada chart 1H, harga sedang berada di zona keputusan penting setelah memantul dari $0.0698.
Level kunci yang perlu diperhatikan bull adalah $0.0770. Jika terjadi breakout yang rapi di atas resistance ini dengan volume yang kuat, peluang terbuka menuju $0.0795 dan berpotensi ke zona $0.0811. 📈
Namun jika DUSK kehilangan support $0.0728 dengan tekanan jual yang meningkat, harga bisa kembali menguji $0.0698. 📉
Saat ini, pembeli dan penjual saling beradu kontrol, dan breakout berikutnya yang terkonfirmasi dapat menentukan arah jangka pendek.
🔥 POLL: DUSK BERGERAK KE MANA SELANJUTNYA?
🟢 BULLISH — Tembus $0.0770 dan menargetkan $0.0795–$0.0811 🚀
🔴 BEARISH — Kehilangan $0.0728 dan bergerak menuju $0.0698 📉
🟡 SIDEWAYS — Tetap di antara $0.0728–$0.0770 ⏳
Vote dan bagikan prediksimu! 👇
Bukan saran keuangan. Lakukan riset Anda sendiri dan kelola risiko.
$DUSK @Dusk #dusk
🟢 BULLISH 🚀 — Break $0.077
100%
🔴 BEARISH 📉 — Lose $0.0728
0%
🟡 SIDEWAYS ⏳ — Range-bound
0%
1 Voting • Voting ditutup
78
·
--
Bullish
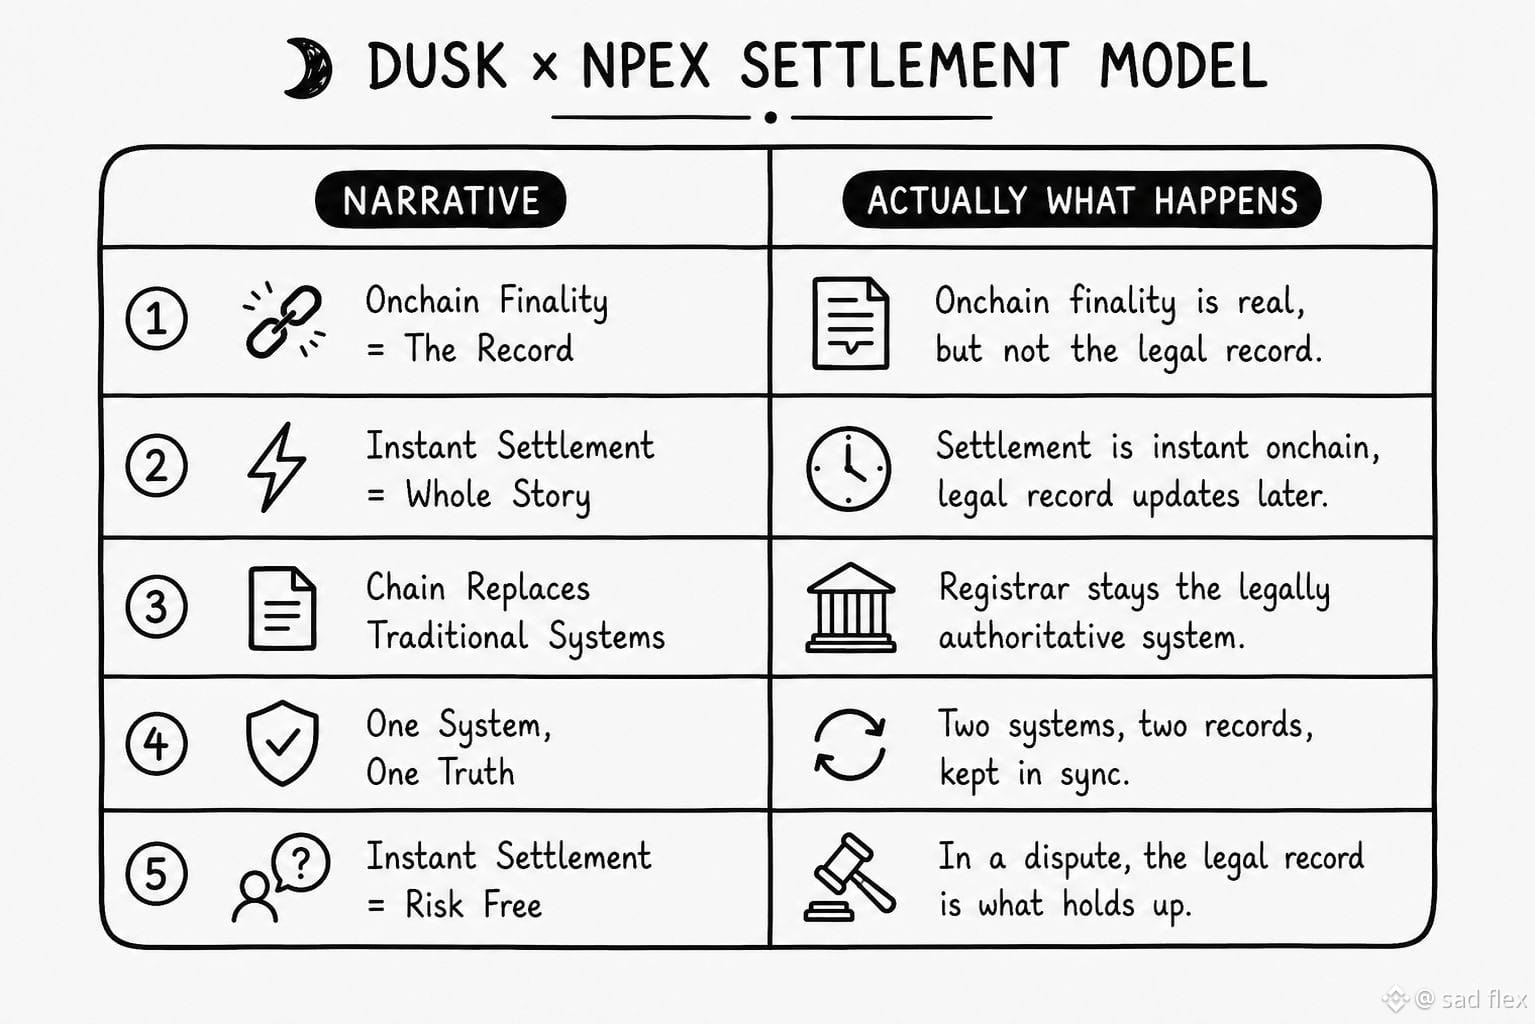
#dusk $DUSK @Dusk_Foundation sedang membaca materi kemitraan NPEX dan hampir melewatkan bagian penyelesaian... lalu melihat frasa "legal ownership record" yang terletak tepat di samping "onchain finality" seolah keduanya adalah dua hal yang berbeda
yang benar adalah, itu memang dua hal yang berbeda. perdagangan diselesaikan secara instan di onchain, bagian itu nyata. tapi kepemilikan legal menurut hukum sekuritas Belanda tetap berjalan melalui pencatat (registrar) milik NPEX sendiri, catatan terpisah yang harus sinkron dengan apa yang dikatakan rantai (chain) terjadi
itulah bagian yang menempel. deterministic settlement onchain terdengar seperti keseluruhan ceritanya berakhir di situ saja. saat dibaca pelan-pelan, yang sebenarnya sedang dijelaskan adalah penyelesaian instan di satu jalur dan catatan legal yang diperbarui pada "jam" yang berbeda, namun tetap terikat pada struktur regulasi yang sudah ada
sebentar, itu justru kebalikan dari yang biasanya disiratkan oleh "onchain finality". default assumption-nya adalah rantai adalah catatannya, selesai
yang sebenarnya terjadi: rantai menjadi lapisan yang cepat dan bisa diverifikasi, sementara registrar tetap menjadi otoritas yang sah secara hukum. dua sistem yang saling sepakat, bukan satu sistem yang menggantikan yang lain
jadi bikin penasaran, berapa banyak narasi "instant settlement" di RWA yang diam-diam melewatkan catatan mana yang benar-benar berdiri dalam sebuah sengketa
#USCanadaTradeTalksCollapseCanadaVowsRetaliation
#SP500EndsWeeklyWinStreak
#TRUMPBreaksAbove$3.4HighestSinceMarch21
$PUMP $PORTAL
{future}(PORTALUSDT)
{future}(PUMPUSDT)
#dusk $DUSK @Dusk sedang membaca materi kemitraan NPEX dan hampir melewatkan bagian penyelesaian... lalu melihat frasa "legal ownership record" yang terletak tepat di samping "onchain finality" seolah keduanya adalah dua hal yang berbeda
yang benar adalah, itu memang dua hal yang berbeda. perdagangan diselesaikan secara instan di onchain, bagian itu nyata. tapi kepemilikan legal menurut hukum sekuritas Belanda tetap berjalan melalui pencatat (registrar) milik NPEX sendiri, catatan terpisah yang harus sinkron dengan apa yang dikatakan rantai (chain) terjadi
itulah bagian yang menempel. deterministic settlement onchain terdengar seperti keseluruhan ceritanya berakhir di situ saja. saat dibaca pelan-pelan, yang sebenarnya sedang dijelaskan adalah penyelesaian instan di satu jalur dan catatan legal yang diperbarui pada "jam" yang berbeda, namun tetap terikat pada struktur regulasi yang sudah ada
sebentar, itu justru kebalikan dari yang biasanya disiratkan oleh "onchain finality". default assumption-nya adalah rantai adalah catatannya, selesai
yang sebenarnya terjadi: rantai menjadi lapisan yang cepat dan bisa diverifikasi, sementara registrar tetap menjadi otoritas yang sah secara hukum. dua sistem yang saling sepakat, bukan satu sistem yang menggantikan yang lain
jadi bikin penasaran, berapa banyak narasi "instant settlement" di RWA yang diam-diam melewatkan catatan mana yang benar-benar berdiri dalam sebuah sengketa
#USCanadaTradeTalksCollapseCanadaVowsRetaliation
#SP500EndsWeeklyWinStreak
#TRUMPBreaksAbove$3.4HighestSinceMarch21
$PUMP $PORTAL
yang benar adalah, itu memang dua hal yang berbeda. perdagangan diselesaikan secara instan di onchain, bagian itu nyata. tapi kepemilikan legal menurut hukum sekuritas Belanda tetap berjalan melalui pencatat (registrar) milik NPEX sendiri, catatan terpisah yang harus sinkron dengan apa yang dikatakan rantai (chain) terjadi
itulah bagian yang menempel. deterministic settlement onchain terdengar seperti keseluruhan ceritanya berakhir di situ saja. saat dibaca pelan-pelan, yang sebenarnya sedang dijelaskan adalah penyelesaian instan di satu jalur dan catatan legal yang diperbarui pada "jam" yang berbeda, namun tetap terikat pada struktur regulasi yang sudah ada
sebentar, itu justru kebalikan dari yang biasanya disiratkan oleh "onchain finality". default assumption-nya adalah rantai adalah catatannya, selesai
yang sebenarnya terjadi: rantai menjadi lapisan yang cepat dan bisa diverifikasi, sementara registrar tetap menjadi otoritas yang sah secara hukum. dua sistem yang saling sepakat, bukan satu sistem yang menggantikan yang lain
jadi bikin penasaran, berapa banyak narasi "instant settlement" di RWA yang diam-diam melewatkan catatan mana yang benar-benar berdiri dalam sebuah sengketa
#USCanadaTradeTalksCollapseCanadaVowsRetaliation
#SP500EndsWeeklyWinStreak
#TRUMPBreaksAbove$3.4HighestSinceMarch21
$PUMP $PORTAL
1
3
270
·
--
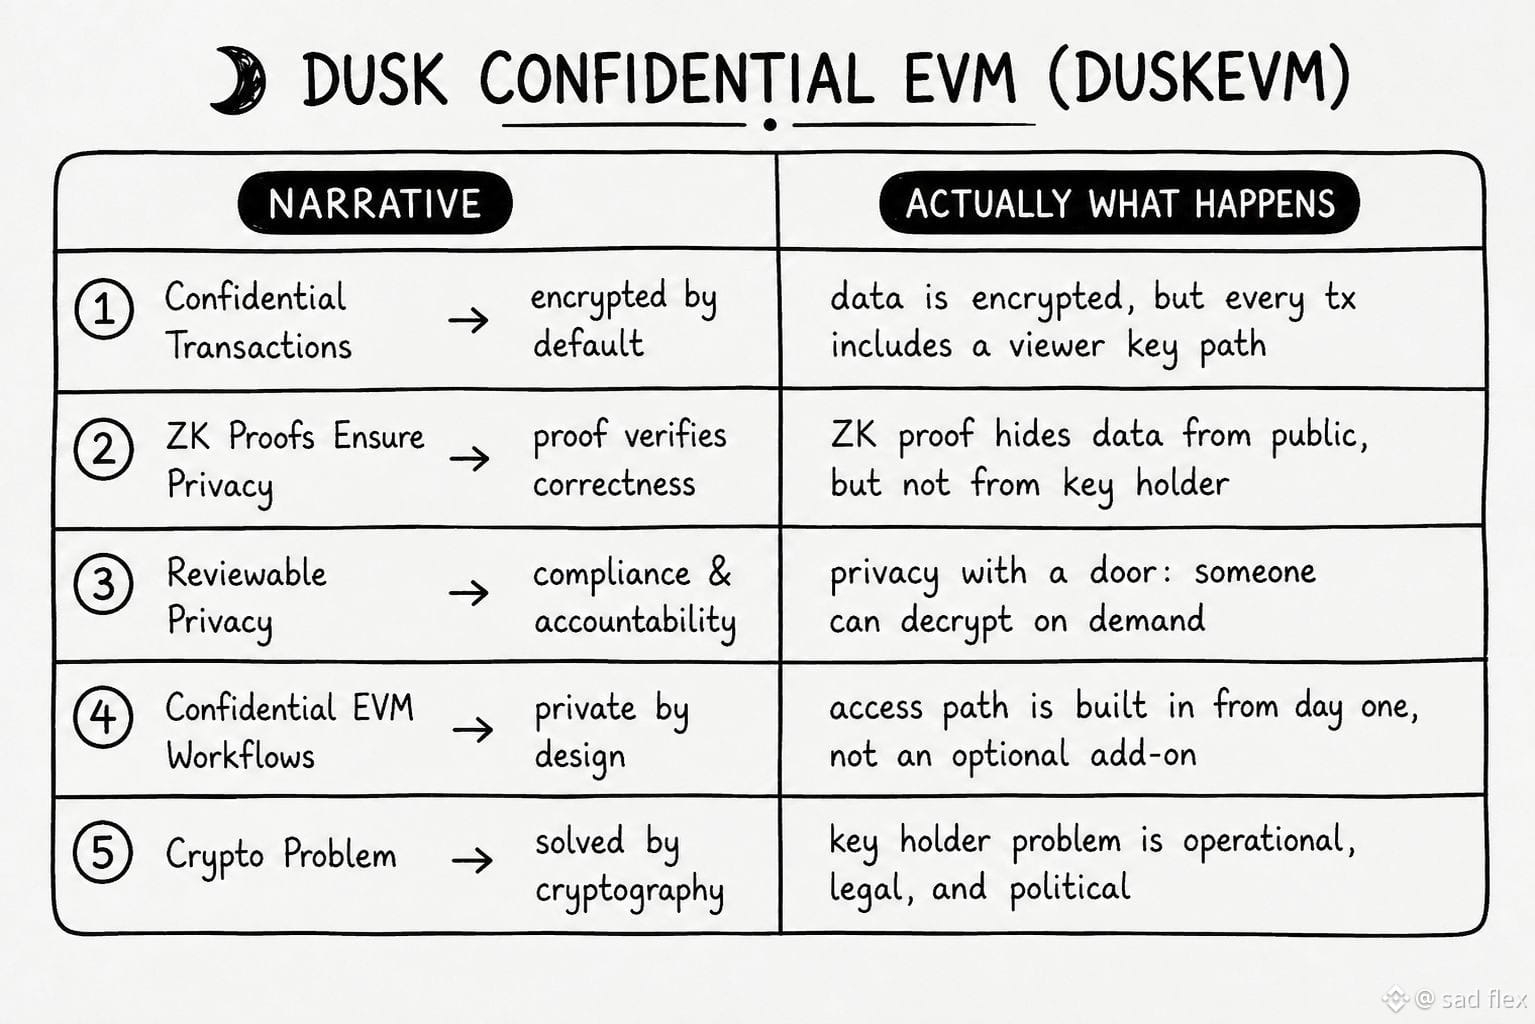
#dusk $DUSK @Dusk_Foundation sedang membaca dokumen DuskEVM tentang Hedger dan hampir saja melewatkan diagram alur pengungkapan... lalu melihat kotak "viewer key" yang duduk diam di samping setiap transaksi rahasia
rahasia dari publik, tentu. tapi setiap alur kerja tetap melewati sebuah kunci yang memungkinkan seseorang mendekripsi data yang mendasarinya kapan saja. dokumen menyebutnya privasi yang bisa ditinjau (reviewable privacy). membacanya pelan-pelan, maksudnya adalah privasi dengan sebuah pintu, dan pintunya punya kunci, dan ada seseorang yang memegang kunci itu
bagian itulah yang membuatku tidak bisa diam. kerangka pemasaran menyebutnya alur kerja EVM yang rahasia, tapi yang sebenarnya sedang dijelaskan adalah terenkripsi sejak awal dengan jalur akses yang sudah dibangun sejak hari pertama—bukan terenkripsi total tanpa celah
sebentar, ini justru semacam kebalikan dari yang tersirat dari kebanyakan thread privasi L1 ketika mereka mengatakan zero-knowledge, asumsi default adalah tidak ada yang bisa melihatnya, titik.
yang benar-benar terjadi di dokumen adalah bukti ZK mengonfirmasi bahwa komputasinya benar tanpa mengungkap data ke publik, tapi viewer key adalah mekanisme terpisah yang berjalan paralel, dan siapa yang memegang kunci itu bukan lagi pertanyaan kriptografi, melainkan pertanyaan operasional dan legal.
membuatku bertanya-tanya, berapa banyak narasi onchain "rahasia" yang diam-diam mengasumsikan bahwa masalah pemegang kunci sudah selesai
#dusk $DUSK @Dusk sedang membaca dokumen DuskEVM tentang Hedger dan hampir saja melewatkan diagram alur pengungkapan... lalu melihat kotak "viewer key" yang duduk diam di samping setiap transaksi rahasia
rahasia dari publik, tentu. tapi setiap alur kerja tetap melewati sebuah kunci yang memungkinkan seseorang mendekripsi data yang mendasarinya kapan saja. dokumen menyebutnya privasi yang bisa ditinjau (reviewable privacy). membacanya pelan-pelan, maksudnya adalah privasi dengan sebuah pintu, dan pintunya punya kunci, dan ada seseorang yang memegang kunci itu
bagian itulah yang membuatku tidak bisa diam. kerangka pemasaran menyebutnya alur kerja EVM yang rahasia, tapi yang sebenarnya sedang dijelaskan adalah terenkripsi sejak awal dengan jalur akses yang sudah dibangun sejak hari pertama—bukan terenkripsi total tanpa celah
sebentar, ini justru semacam kebalikan dari yang tersirat dari kebanyakan thread privasi L1 ketika mereka mengatakan zero-knowledge, asumsi default adalah tidak ada yang bisa melihatnya, titik.
yang benar-benar terjadi di dokumen adalah bukti ZK mengonfirmasi bahwa komputasinya benar tanpa mengungkap data ke publik, tapi viewer key adalah mekanisme terpisah yang berjalan paralel, dan siapa yang memegang kunci itu bukan lagi pertanyaan kriptografi, melainkan pertanyaan operasional dan legal.
membuatku bertanya-tanya, berapa banyak narasi onchain "rahasia" yang diam-diam mengasumsikan bahwa masalah pemegang kunci sudah selesai
rahasia dari publik, tentu. tapi setiap alur kerja tetap melewati sebuah kunci yang memungkinkan seseorang mendekripsi data yang mendasarinya kapan saja. dokumen menyebutnya privasi yang bisa ditinjau (reviewable privacy). membacanya pelan-pelan, maksudnya adalah privasi dengan sebuah pintu, dan pintunya punya kunci, dan ada seseorang yang memegang kunci itu
bagian itulah yang membuatku tidak bisa diam. kerangka pemasaran menyebutnya alur kerja EVM yang rahasia, tapi yang sebenarnya sedang dijelaskan adalah terenkripsi sejak awal dengan jalur akses yang sudah dibangun sejak hari pertama—bukan terenkripsi total tanpa celah
sebentar, ini justru semacam kebalikan dari yang tersirat dari kebanyakan thread privasi L1 ketika mereka mengatakan zero-knowledge, asumsi default adalah tidak ada yang bisa melihatnya, titik.
yang benar-benar terjadi di dokumen adalah bukti ZK mengonfirmasi bahwa komputasinya benar tanpa mengungkap data ke publik, tapi viewer key adalah mekanisme terpisah yang berjalan paralel, dan siapa yang memegang kunci itu bukan lagi pertanyaan kriptografi, melainkan pertanyaan operasional dan legal.
membuatku bertanya-tanya, berapa banyak narasi onchain "rahasia" yang diam-diam mengasumsikan bahwa masalah pemegang kunci sudah selesai
81
·
--
Bullish
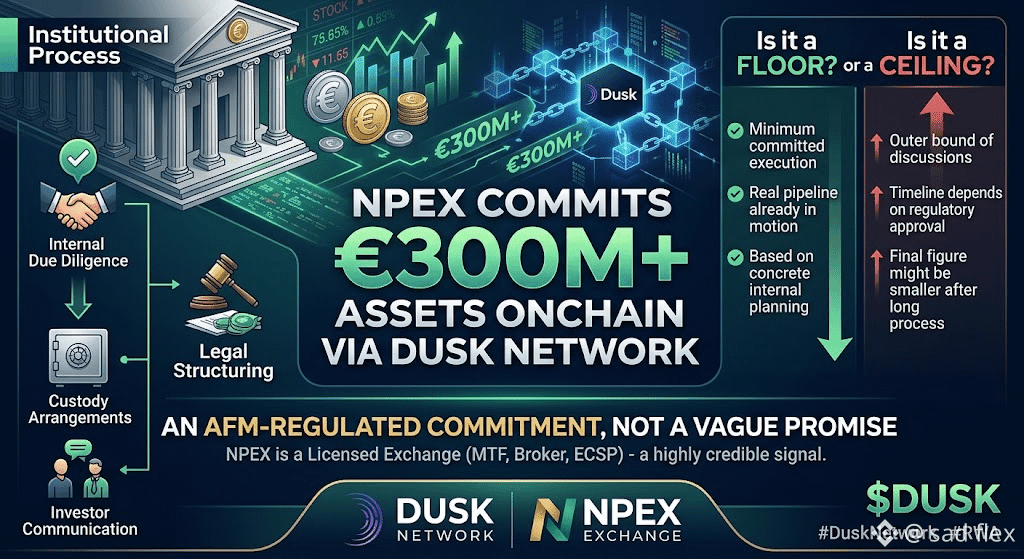
Semakin saya memikirkan angka 300M+ EUR itu, semakin saya merasa seperti menemukan sesuatu yang terdengar seperti pujian, tetapi sebenarnya pertanyaan yang rumit.
NPEX berencana membawa 300M+ EUR dalam aset onchain melalui Dusk. Ini angka nyata yang melekat pada bursa teregulasi yang nyata, bukan janji kabur tentang volume di masa depan.
Jadi pertanyaannya bukan apakah angka itu bermakna.
Itu jelas bermakna. Bursa yang diatur AFM dan berkomitmen pada angka spesifik untuk rantai (chain) spesifik adalah sinyal yang lebih kuat daripada kebanyakan pengumuman kemitraan di kripto.
Pertanyaannya adalah apa sebenarnya yang diukur oleh frasa "berencana untuk membawa": apakah ini mengacu pada pipeline yang sudah berjalan dan nyata, atau niat yang masih bergantung pada daftar panjang hal yang harus berjalan dengan benar terlebih dahulu.
Ini adalah tingkat kredibilitas sedekat itu dengan komitmen institusional sebelum aset benar-benar berpindah. NPEX bukan sekadar mitra pemasaran; ini adalah bursa berlisensi dengan status MTF, Broker, dan ECSP—jenis institusi yang tidak menempelkan angka spesifik pada sebuah kemitraan tanpa adanya proses internal di baliknya. Kemitraan kripto jarang disertai angka setepat ini; biasanya bahasannya masih umum, tentang menjajaki peluang. Adanya angka nyata menunjukkan perencanaan yang sudah benar-benar berjalan.
Itu adalah sinyal yang lebih kuat daripada kebanyakan yang lewat sebagai berita kemitraan di ruang ini.
Namun, angka yang direncanakan dan angka yang terealisasi tetap dua hal berbeda, dan jarak di antara keduanya di situlah banyak pengumuman kripto perlahan kehilangan daya kilau tanpa banyak orang menyadarinya. Memindahkan 300M+ EUR aset teregulasi ke onchain melibatkan penataan hukum, pengaturan kustodi, komunikasi kepada investor, serta timeline yang dijalani institusi teregulasi secara hati-hati dan lambat—secara desain—bukan kecepatan yang biasanya diharapkan agar pengumuman kripto segera berubah menjadi aktivitas.
Yang belum saya pastikan adalah apakah angka ini merupakan lantai, yaitu minimum yang sudah dikomitmenkan NPEX untuk dieksekusi, atau batas atas, yakni batas luar yang dibahas, sedangkan angka onchain yang sebenarnya akhirnya jauh lebih kecil setelah proses teregulasi berjalan sesuai kecepatannya sendiri.
#dusk @Dusk_Foundation $DUSK $ONG
{future}(ONGUSDT)
{future}(DUSKUSDT)
$NEIRO
{future}(NEIROUSDT)
Semakin saya memikirkan angka 300M+ EUR itu, semakin saya merasa seperti menemukan sesuatu yang terdengar seperti pujian, tetapi sebenarnya pertanyaan yang rumit.
NPEX berencana membawa 300M+ EUR dalam aset onchain melalui Dusk. Ini angka nyata yang melekat pada bursa teregulasi yang nyata, bukan janji kabur tentang volume di masa depan.
Jadi pertanyaannya bukan apakah angka itu bermakna.
Itu jelas bermakna. Bursa yang diatur AFM dan berkomitmen pada angka spesifik untuk rantai (chain) spesifik adalah sinyal yang lebih kuat daripada kebanyakan pengumuman kemitraan di kripto.
Pertanyaannya adalah apa sebenarnya yang diukur oleh frasa "berencana untuk membawa": apakah ini mengacu pada pipeline yang sudah berjalan dan nyata, atau niat yang masih bergantung pada daftar panjang hal yang harus berjalan dengan benar terlebih dahulu.
Ini adalah tingkat kredibilitas sedekat itu dengan komitmen institusional sebelum aset benar-benar berpindah. NPEX bukan sekadar mitra pemasaran; ini adalah bursa berlisensi dengan status MTF, Broker, dan ECSP—jenis institusi yang tidak menempelkan angka spesifik pada sebuah kemitraan tanpa adanya proses internal di baliknya. Kemitraan kripto jarang disertai angka setepat ini; biasanya bahasannya masih umum, tentang menjajaki peluang. Adanya angka nyata menunjukkan perencanaan yang sudah benar-benar berjalan.
Itu adalah sinyal yang lebih kuat daripada kebanyakan yang lewat sebagai berita kemitraan di ruang ini.
Namun, angka yang direncanakan dan angka yang terealisasi tetap dua hal berbeda, dan jarak di antara keduanya di situlah banyak pengumuman kripto perlahan kehilangan daya kilau tanpa banyak orang menyadarinya. Memindahkan 300M+ EUR aset teregulasi ke onchain melibatkan penataan hukum, pengaturan kustodi, komunikasi kepada investor, serta timeline yang dijalani institusi teregulasi secara hati-hati dan lambat—secara desain—bukan kecepatan yang biasanya diharapkan agar pengumuman kripto segera berubah menjadi aktivitas.
Yang belum saya pastikan adalah apakah angka ini merupakan lantai, yaitu minimum yang sudah dikomitmenkan NPEX untuk dieksekusi, atau batas atas, yakni batas luar yang dibahas, sedangkan angka onchain yang sebenarnya akhirnya jauh lebih kecil setelah proses teregulasi berjalan sesuai kecepatannya sendiri.
#dusk @Dusk $DUSK $ONG
$NEIRO
NPEX berencana membawa 300M+ EUR dalam aset onchain melalui Dusk. Ini angka nyata yang melekat pada bursa teregulasi yang nyata, bukan janji kabur tentang volume di masa depan.
Jadi pertanyaannya bukan apakah angka itu bermakna.
Itu jelas bermakna. Bursa yang diatur AFM dan berkomitmen pada angka spesifik untuk rantai (chain) spesifik adalah sinyal yang lebih kuat daripada kebanyakan pengumuman kemitraan di kripto.
Pertanyaannya adalah apa sebenarnya yang diukur oleh frasa "berencana untuk membawa": apakah ini mengacu pada pipeline yang sudah berjalan dan nyata, atau niat yang masih bergantung pada daftar panjang hal yang harus berjalan dengan benar terlebih dahulu.
Ini adalah tingkat kredibilitas sedekat itu dengan komitmen institusional sebelum aset benar-benar berpindah. NPEX bukan sekadar mitra pemasaran; ini adalah bursa berlisensi dengan status MTF, Broker, dan ECSP—jenis institusi yang tidak menempelkan angka spesifik pada sebuah kemitraan tanpa adanya proses internal di baliknya. Kemitraan kripto jarang disertai angka setepat ini; biasanya bahasannya masih umum, tentang menjajaki peluang. Adanya angka nyata menunjukkan perencanaan yang sudah benar-benar berjalan.
Itu adalah sinyal yang lebih kuat daripada kebanyakan yang lewat sebagai berita kemitraan di ruang ini.
Namun, angka yang direncanakan dan angka yang terealisasi tetap dua hal berbeda, dan jarak di antara keduanya di situlah banyak pengumuman kripto perlahan kehilangan daya kilau tanpa banyak orang menyadarinya. Memindahkan 300M+ EUR aset teregulasi ke onchain melibatkan penataan hukum, pengaturan kustodi, komunikasi kepada investor, serta timeline yang dijalani institusi teregulasi secara hati-hati dan lambat—secara desain—bukan kecepatan yang biasanya diharapkan agar pengumuman kripto segera berubah menjadi aktivitas.
Yang belum saya pastikan adalah apakah angka ini merupakan lantai, yaitu minimum yang sudah dikomitmenkan NPEX untuk dieksekusi, atau batas atas, yakni batas luar yang dibahas, sedangkan angka onchain yang sebenarnya akhirnya jauh lebih kecil setelah proses teregulasi berjalan sesuai kecepatannya sendiri.
#dusk @Dusk $DUSK $ONG
$NEIRO
230
·
--
Bullish
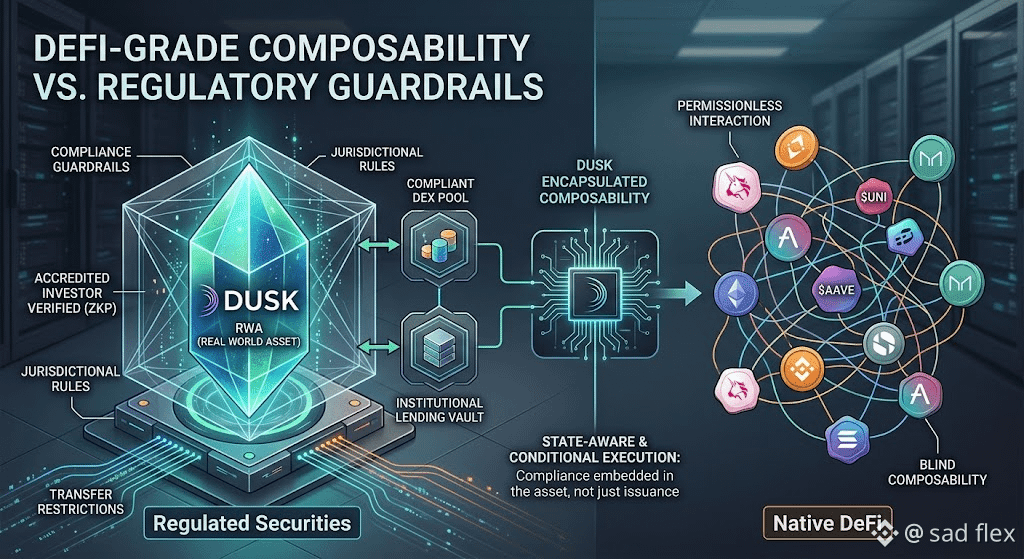
semakin aku memikirkan "komposabilitas kelas DeFi" semakin aku terus menemukan sesuatu yang terdengar seperti pujian tapi sebenarnya adalah pertanyaan yang rumit
komposabilitas dalam DeFi biasanya berarti apa pun boleh. sebuah token dari satu protokol bisa plug-and-play ke protokol lain tanpa meminta izin, dipakai sebagai jaminan di tempat lain, lalu bergerak melalui beberapa kontrak dalam satu transaksi. daya tariknya adalah kombinasi yang permissionless
Dusk Trade menjanjikan komposabilitas kelas DeFi untuk MMF, ETF, obligasi, RWA, dan efek teregulasi yang nyata
jadi pertanyaannya bukan apakah komposabilitas menambah nilai di sini
itu jelas menambah nilai—settlement instan dan kemampuan diprogram adalah peningkatan nyata dibanding jalur TradFi yang lebih lambat
pertanyaannya adalah apakah sebuah efek teregulasi benar-benar bisa komposabel seperti token DeFi, atau apakah "kelas DeFi" lebih banyak urusan pemasaran daripada kerja teknis
efek teregulasi bukanlah instrumen pembawa yang bisa bergerak bebas begitu diterbitkan. persyaratan kelayakan, batasan transfer, dan batas yurisdiksi sering ikut melekat pada asetnya sendiri, bukan hanya pada saat penerbitan. obligasi yang mensyaratkan pemegangnya investor terakreditasi tidak berhenti mensyaratkan itu hanya karena sudah komposabel. komposabilitas yang benar di sini harus membawa logika kepatuhan ke setiap penggunaan lanjutan, bukan menghapusnya demi kenyamanan
sebenarnya ini lebih sulit dibangun daripada komposabilitas khas DeFi, dan jika Dusk berhasil melakukannya, itu merupakan pencapaian yang lebih besar daripada yang disiratkan oleh frasa tersebut
tapi ini juga berarti komposabilitas di sini dibuat lebih sempit secara desain. token DeFi bisa berkomposisi dengan apa pun. sebuah efek teregulasi di Dusk kemungkinan hanya bisa berkomposisi dengan kontrak yang juga menghormati batasannya—ruang yang lebih kecil dan lebih terkontrol dibanding apa yang biasanya diisyaratkan oleh "komposabilitas"
yang belum terjawab buatku adalah apakah menyebutnya komposabilitas kelas DeFi meremehkan betapa terikatnya ia harus tetap patuh, atau apakah Dusk benar-benar telah menyelesaikan komposabilitas yang membawa aturannya sendiri
#dusk @Dusk_Foundation $DUSK $MAGMA $STAR
{future}(STARUSDT)
{future}(MAGMAUSDT)
semakin aku memikirkan "komposabilitas kelas DeFi" semakin aku terus menemukan sesuatu yang terdengar seperti pujian tapi sebenarnya adalah pertanyaan yang rumit
komposabilitas dalam DeFi biasanya berarti apa pun boleh. sebuah token dari satu protokol bisa plug-and-play ke protokol lain tanpa meminta izin, dipakai sebagai jaminan di tempat lain, lalu bergerak melalui beberapa kontrak dalam satu transaksi. daya tariknya adalah kombinasi yang permissionless
Dusk Trade menjanjikan komposabilitas kelas DeFi untuk MMF, ETF, obligasi, RWA, dan efek teregulasi yang nyata
jadi pertanyaannya bukan apakah komposabilitas menambah nilai di sini
itu jelas menambah nilai—settlement instan dan kemampuan diprogram adalah peningkatan nyata dibanding jalur TradFi yang lebih lambat
pertanyaannya adalah apakah sebuah efek teregulasi benar-benar bisa komposabel seperti token DeFi, atau apakah "kelas DeFi" lebih banyak urusan pemasaran daripada kerja teknis
efek teregulasi bukanlah instrumen pembawa yang bisa bergerak bebas begitu diterbitkan. persyaratan kelayakan, batasan transfer, dan batas yurisdiksi sering ikut melekat pada asetnya sendiri, bukan hanya pada saat penerbitan. obligasi yang mensyaratkan pemegangnya investor terakreditasi tidak berhenti mensyaratkan itu hanya karena sudah komposabel. komposabilitas yang benar di sini harus membawa logika kepatuhan ke setiap penggunaan lanjutan, bukan menghapusnya demi kenyamanan
sebenarnya ini lebih sulit dibangun daripada komposabilitas khas DeFi, dan jika Dusk berhasil melakukannya, itu merupakan pencapaian yang lebih besar daripada yang disiratkan oleh frasa tersebut
tapi ini juga berarti komposabilitas di sini dibuat lebih sempit secara desain. token DeFi bisa berkomposisi dengan apa pun. sebuah efek teregulasi di Dusk kemungkinan hanya bisa berkomposisi dengan kontrak yang juga menghormati batasannya—ruang yang lebih kecil dan lebih terkontrol dibanding apa yang biasanya diisyaratkan oleh "komposabilitas"
yang belum terjawab buatku adalah apakah menyebutnya komposabilitas kelas DeFi meremehkan betapa terikatnya ia harus tetap patuh, atau apakah Dusk benar-benar telah menyelesaikan komposabilitas yang membawa aturannya sendiri
#dusk @Dusk $DUSK $MAGMA $STAR
komposabilitas dalam DeFi biasanya berarti apa pun boleh. sebuah token dari satu protokol bisa plug-and-play ke protokol lain tanpa meminta izin, dipakai sebagai jaminan di tempat lain, lalu bergerak melalui beberapa kontrak dalam satu transaksi. daya tariknya adalah kombinasi yang permissionless
Dusk Trade menjanjikan komposabilitas kelas DeFi untuk MMF, ETF, obligasi, RWA, dan efek teregulasi yang nyata
jadi pertanyaannya bukan apakah komposabilitas menambah nilai di sini
itu jelas menambah nilai—settlement instan dan kemampuan diprogram adalah peningkatan nyata dibanding jalur TradFi yang lebih lambat
pertanyaannya adalah apakah sebuah efek teregulasi benar-benar bisa komposabel seperti token DeFi, atau apakah "kelas DeFi" lebih banyak urusan pemasaran daripada kerja teknis
efek teregulasi bukanlah instrumen pembawa yang bisa bergerak bebas begitu diterbitkan. persyaratan kelayakan, batasan transfer, dan batas yurisdiksi sering ikut melekat pada asetnya sendiri, bukan hanya pada saat penerbitan. obligasi yang mensyaratkan pemegangnya investor terakreditasi tidak berhenti mensyaratkan itu hanya karena sudah komposabel. komposabilitas yang benar di sini harus membawa logika kepatuhan ke setiap penggunaan lanjutan, bukan menghapusnya demi kenyamanan
sebenarnya ini lebih sulit dibangun daripada komposabilitas khas DeFi, dan jika Dusk berhasil melakukannya, itu merupakan pencapaian yang lebih besar daripada yang disiratkan oleh frasa tersebut
tapi ini juga berarti komposabilitas di sini dibuat lebih sempit secara desain. token DeFi bisa berkomposisi dengan apa pun. sebuah efek teregulasi di Dusk kemungkinan hanya bisa berkomposisi dengan kontrak yang juga menghormati batasannya—ruang yang lebih kecil dan lebih terkontrol dibanding apa yang biasanya diisyaratkan oleh "komposabilitas"
yang belum terjawab buatku adalah apakah menyebutnya komposabilitas kelas DeFi meremehkan betapa terikatnya ia harus tetap patuh, atau apakah Dusk benar-benar telah menyelesaikan komposabilitas yang membawa aturannya sendiri
#dusk @Dusk $DUSK $MAGMA $STAR
5
2
324
·
--
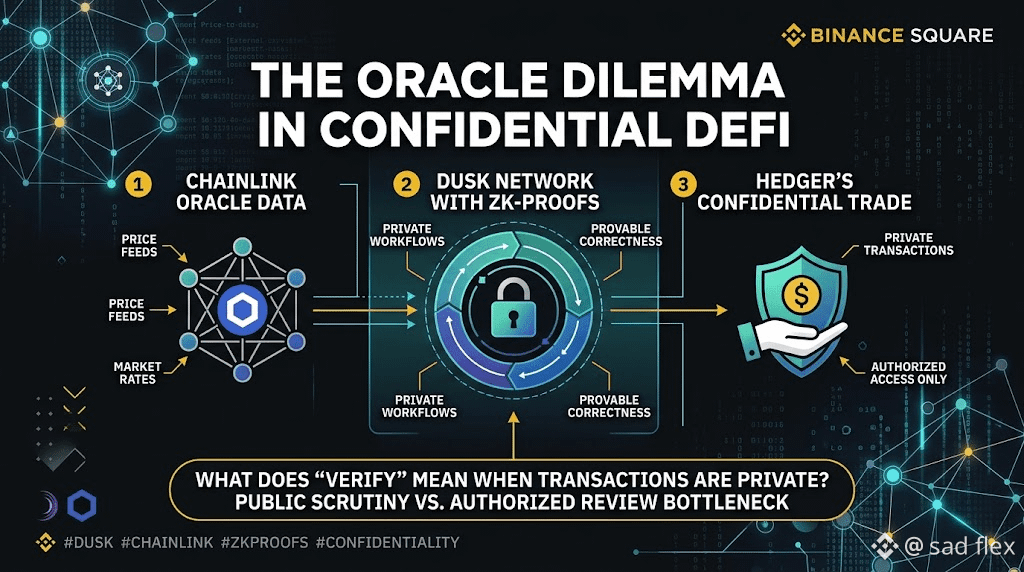
semakin aku memikirkan oracle di Dusk, semakin aku terus menemukan sesuatu yang terdengar seperti pujian, tapi sebenarnya pertanyaan yang rumit
pekerjaan oracle adalah verifikasi: ia memasukkan data eksternal ke dalam sebuah rantai (chain) agar sebuah kontrak bisa mempercayai harga tanpa harus mempercayai pihak yang melaporkannya. itu hanya bekerja jika siapa pun bisa memeriksa feed tersebut terhadap kenyataan
Dusk memadukan data oracle Chainlink dengan alur kerja rahasia Hedger—transaksi yang tetap pribadi, namun tetap bisa dibuktikan kebenarannya (provably correct) bagi siapa pun yang berwenang untuk meninjaunya
jadi pertanyaannya bukan apakah menggabungkan oracle dengan eksekusi yang rahasia itu berguna
jelas berguna; instrumen yang diatur butuh data harga yang nyata tanpa mengekspos setiap transaksi
tetapi pertanyaannya adalah apa sebenarnya arti “verifikasi” ketika transaksi yang memakai data tersebut bersifat pribadi
pasangan ini menyelesaikan masalah nyata. perdagangan rahasia tetap membutuhkan feed harga yang jujur; menyembunyikan transaksi tidak berarti inputnya bisa dipalsukan. reputasi Chainlink untuk data yang tahan terhadap manipulasi juga tetap sama pentingnya di dalam workflow pribadi—bahkan mungkin lebih, karena tidak ada riwayat perdagangan publik untuk memeriksa kewajaran hasilnya
itu kekuatan yang nyata, bukan kontradiksi
namun, public chains mendapatkan lapisan pemeriksaan kedua yang tidak diberikan oleh data oracle saja: siapa pun bisa mengawasi transaksi dan menyadari bila hasil terlihat keliru, bahkan tanpa melihat feed mentah. perdagangan rahasia menghilangkan lapisan itu. bukti zero-knowledge memastikan komputasi menggunakan input oracle dengan benar, tapi tidak memberi kesempatan pengamat untuk memeriksa apakah input tersebut masuk akal—karena transaksi itu sendiri tidak terlihat
celah itu diisi oleh pihak yang memegang otorisasi untuk meninjau, bukan publik. akurasi oracle menjadi sesuatu yang diverifikasi oleh para peninjau yang terbatas yang sama seperti yang sudah menangani keterbukaan (disclosure), bukan oleh pengawasan luas yang biasanya lebih cepat menangkap manipulasi
yang belum kutetapkan adalah apakah memadukan Chainlink dengan Hedger menjaga akuntabilitas oracle, atau justru memindahkannya ke bottleneck peninjauan berwenang yang sama yang sudah bergantung pada privasi
#dusk @Dusk_Foundation $ACE $CYS $DUSK
{future}(CYSUSDT)
{future}(ACEUSDT)
semakin aku memikirkan oracle di Dusk, semakin aku terus menemukan sesuatu yang terdengar seperti pujian, tapi sebenarnya pertanyaan yang rumit
pekerjaan oracle adalah verifikasi: ia memasukkan data eksternal ke dalam sebuah rantai (chain) agar sebuah kontrak bisa mempercayai harga tanpa harus mempercayai pihak yang melaporkannya. itu hanya bekerja jika siapa pun bisa memeriksa feed tersebut terhadap kenyataan
Dusk memadukan data oracle Chainlink dengan alur kerja rahasia Hedger—transaksi yang tetap pribadi, namun tetap bisa dibuktikan kebenarannya (provably correct) bagi siapa pun yang berwenang untuk meninjaunya
jadi pertanyaannya bukan apakah menggabungkan oracle dengan eksekusi yang rahasia itu berguna
jelas berguna; instrumen yang diatur butuh data harga yang nyata tanpa mengekspos setiap transaksi
tetapi pertanyaannya adalah apa sebenarnya arti “verifikasi” ketika transaksi yang memakai data tersebut bersifat pribadi
pasangan ini menyelesaikan masalah nyata. perdagangan rahasia tetap membutuhkan feed harga yang jujur; menyembunyikan transaksi tidak berarti inputnya bisa dipalsukan. reputasi Chainlink untuk data yang tahan terhadap manipulasi juga tetap sama pentingnya di dalam workflow pribadi—bahkan mungkin lebih, karena tidak ada riwayat perdagangan publik untuk memeriksa kewajaran hasilnya
itu kekuatan yang nyata, bukan kontradiksi
namun, public chains mendapatkan lapisan pemeriksaan kedua yang tidak diberikan oleh data oracle saja: siapa pun bisa mengawasi transaksi dan menyadari bila hasil terlihat keliru, bahkan tanpa melihat feed mentah. perdagangan rahasia menghilangkan lapisan itu. bukti zero-knowledge memastikan komputasi menggunakan input oracle dengan benar, tapi tidak memberi kesempatan pengamat untuk memeriksa apakah input tersebut masuk akal—karena transaksi itu sendiri tidak terlihat
celah itu diisi oleh pihak yang memegang otorisasi untuk meninjau, bukan publik. akurasi oracle menjadi sesuatu yang diverifikasi oleh para peninjau yang terbatas yang sama seperti yang sudah menangani keterbukaan (disclosure), bukan oleh pengawasan luas yang biasanya lebih cepat menangkap manipulasi
yang belum kutetapkan adalah apakah memadukan Chainlink dengan Hedger menjaga akuntabilitas oracle, atau justru memindahkannya ke bottleneck peninjauan berwenang yang sama yang sudah bergantung pada privasi
#dusk @Dusk $ACE $CYS $DUSK
pekerjaan oracle adalah verifikasi: ia memasukkan data eksternal ke dalam sebuah rantai (chain) agar sebuah kontrak bisa mempercayai harga tanpa harus mempercayai pihak yang melaporkannya. itu hanya bekerja jika siapa pun bisa memeriksa feed tersebut terhadap kenyataan
Dusk memadukan data oracle Chainlink dengan alur kerja rahasia Hedger—transaksi yang tetap pribadi, namun tetap bisa dibuktikan kebenarannya (provably correct) bagi siapa pun yang berwenang untuk meninjaunya
jadi pertanyaannya bukan apakah menggabungkan oracle dengan eksekusi yang rahasia itu berguna
jelas berguna; instrumen yang diatur butuh data harga yang nyata tanpa mengekspos setiap transaksi
tetapi pertanyaannya adalah apa sebenarnya arti “verifikasi” ketika transaksi yang memakai data tersebut bersifat pribadi
pasangan ini menyelesaikan masalah nyata. perdagangan rahasia tetap membutuhkan feed harga yang jujur; menyembunyikan transaksi tidak berarti inputnya bisa dipalsukan. reputasi Chainlink untuk data yang tahan terhadap manipulasi juga tetap sama pentingnya di dalam workflow pribadi—bahkan mungkin lebih, karena tidak ada riwayat perdagangan publik untuk memeriksa kewajaran hasilnya
itu kekuatan yang nyata, bukan kontradiksi
namun, public chains mendapatkan lapisan pemeriksaan kedua yang tidak diberikan oleh data oracle saja: siapa pun bisa mengawasi transaksi dan menyadari bila hasil terlihat keliru, bahkan tanpa melihat feed mentah. perdagangan rahasia menghilangkan lapisan itu. bukti zero-knowledge memastikan komputasi menggunakan input oracle dengan benar, tapi tidak memberi kesempatan pengamat untuk memeriksa apakah input tersebut masuk akal—karena transaksi itu sendiri tidak terlihat
celah itu diisi oleh pihak yang memegang otorisasi untuk meninjau, bukan publik. akurasi oracle menjadi sesuatu yang diverifikasi oleh para peninjau yang terbatas yang sama seperti yang sudah menangani keterbukaan (disclosure), bukan oleh pengawasan luas yang biasanya lebih cepat menangkap manipulasi
yang belum kutetapkan adalah apakah memadukan Chainlink dengan Hedger menjaga akuntabilitas oracle, atau justru memindahkannya ke bottleneck peninjauan berwenang yang sama yang sudah bergantung pada privasi
#dusk @Dusk $ACE $CYS $DUSK
6
406
·
--
semakin aku memikirkan Dusk, semakin aku terus menemukan sesuatu yang terdengar seperti pujian, tapi sebenarnya pertanyaan yang rumit
pitch kripto biasanya “trustless” — tidak perlu percaya pada counterparty atau institusi; kode yang menegakkan hasilnya
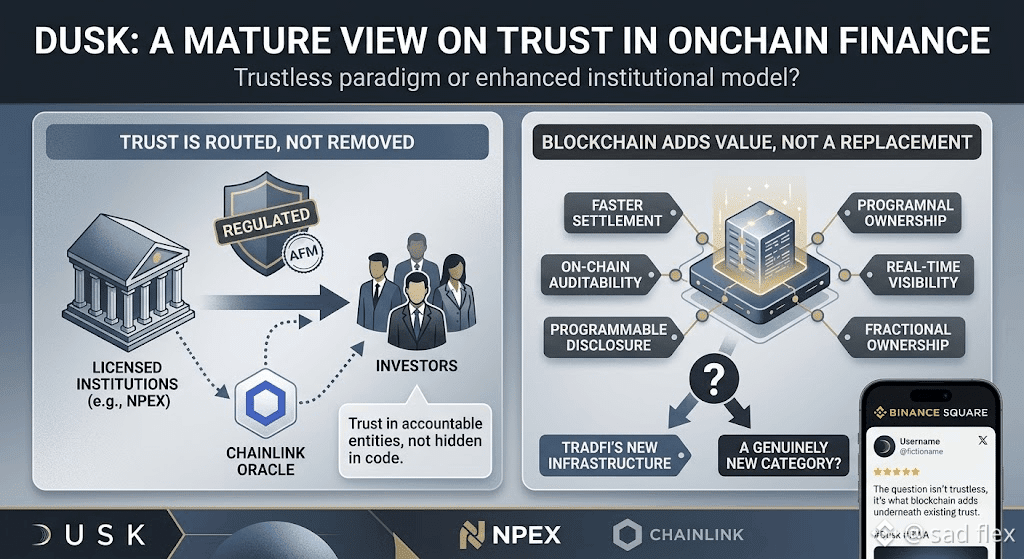
Dusk tidak benar-benar mengusung pitch itu. NPEX dan Chainlink tidak ada untuk menghapus kepercayaan; mereka justru menyalurkannya melalui institusi berlisensi dan bertanggung jawab
di sana pertanyaannya bukan apakah Dusk jujur soal ini
jelas, ya; pertukaran yang diatur AFM dan lisensi itu tertulis jelas dalam cara kemitraan ini dijelaskan
pertanyaannya adalah apakah kejujuran itu membuat Dusk benar-benar berbeda dari TradFi, atau hanya model kepercayaan TradFi yang diberi “pelengkap” blockchain untuk melakukan settlement
ini lebih jujur daripada kebanyakan kripto. “trustless” jarang benar-benar berarti trustless dalam praktiknya; seseorang tetap harus percaya pada operator jembatan, oracle, dan tim yang bisa meng-upgrade kontrak. kripto memindahkan kepercayaan itu dan menyebutnya sebagai “dihilangkan”. Dusk melewati langkah itu. lisensi NPEX dan reputasi oracle Chainlink adalah kepercayaan yang bisa kamu sebut dan pertanggungjawabkan, bukan kepercayaan yang disembunyikan di dalam kode
itu peningkatan nyata dalam kejujuran
tapi jika kepercayaannya masih bersifat institusional—berlisensi, dan bisa diminta akuntabilitas pada regulator seperti sebelumnya—maka pertanyaan sebenarnya bukan apakah Dusk trustless, melainkan apa yang blockchain tambahkan di bawah model kepercayaan yang memang sudah ada. settlement yang lebih cepat, auditabilitas, dan pengungkapan yang bisa diprogram adalah peningkatan nyata terhadap model kepercayaan TradFi, bukan penggantinya
yang belum aku putuskan adalah apakah “keuangan onchain yang teregulasi” benar-benar kategori baru, atau model kepercayaan TradFi yang memakai blockchain sebagai infrastruktur—berguna, tapi bukan pergeseran paradigma yang diklaim industri
Dusk jujur tentang letak kepercayaan itu, dan memberi alasan nyata tentang apa yang sebenarnya ditambahkan oleh chain di atasnya
yang terus kembali kupikirkan adalah apakah ini berarti Dusk lebih matang daripada kripto, atau secara diam-diam mengakui bahwa trustless di sini tak pernah benar-benar bisa dicapai
#dusk $DUSK @Dusk_Foundation
{future}(DUSKUSDT)
semakin aku memikirkan Dusk, semakin aku terus menemukan sesuatu yang terdengar seperti pujian, tapi sebenarnya pertanyaan yang rumit
pitch kripto biasanya “trustless” — tidak perlu percaya pada counterparty atau institusi; kode yang menegakkan hasilnya
Dusk tidak benar-benar mengusung pitch itu. NPEX dan Chainlink tidak ada untuk menghapus kepercayaan; mereka justru menyalurkannya melalui institusi berlisensi dan bertanggung jawab
di sana pertanyaannya bukan apakah Dusk jujur soal ini
jelas, ya; pertukaran yang diatur AFM dan lisensi itu tertulis jelas dalam cara kemitraan ini dijelaskan
pertanyaannya adalah apakah kejujuran itu membuat Dusk benar-benar berbeda dari TradFi, atau hanya model kepercayaan TradFi yang diberi “pelengkap” blockchain untuk melakukan settlement
ini lebih jujur daripada kebanyakan kripto. “trustless” jarang benar-benar berarti trustless dalam praktiknya; seseorang tetap harus percaya pada operator jembatan, oracle, dan tim yang bisa meng-upgrade kontrak. kripto memindahkan kepercayaan itu dan menyebutnya sebagai “dihilangkan”. Dusk melewati langkah itu. lisensi NPEX dan reputasi oracle Chainlink adalah kepercayaan yang bisa kamu sebut dan pertanggungjawabkan, bukan kepercayaan yang disembunyikan di dalam kode
itu peningkatan nyata dalam kejujuran
tapi jika kepercayaannya masih bersifat institusional—berlisensi, dan bisa diminta akuntabilitas pada regulator seperti sebelumnya—maka pertanyaan sebenarnya bukan apakah Dusk trustless, melainkan apa yang blockchain tambahkan di bawah model kepercayaan yang memang sudah ada. settlement yang lebih cepat, auditabilitas, dan pengungkapan yang bisa diprogram adalah peningkatan nyata terhadap model kepercayaan TradFi, bukan penggantinya
yang belum aku putuskan adalah apakah “keuangan onchain yang teregulasi” benar-benar kategori baru, atau model kepercayaan TradFi yang memakai blockchain sebagai infrastruktur—berguna, tapi bukan pergeseran paradigma yang diklaim industri
Dusk jujur tentang letak kepercayaan itu, dan memberi alasan nyata tentang apa yang sebenarnya ditambahkan oleh chain di atasnya
yang terus kembali kupikirkan adalah apakah ini berarti Dusk lebih matang daripada kripto, atau secara diam-diam mengakui bahwa trustless di sini tak pernah benar-benar bisa dicapai
#dusk $DUSK @Dusk
pitch kripto biasanya “trustless” — tidak perlu percaya pada counterparty atau institusi; kode yang menegakkan hasilnya
Dusk tidak benar-benar mengusung pitch itu. NPEX dan Chainlink tidak ada untuk menghapus kepercayaan; mereka justru menyalurkannya melalui institusi berlisensi dan bertanggung jawab
di sana pertanyaannya bukan apakah Dusk jujur soal ini
jelas, ya; pertukaran yang diatur AFM dan lisensi itu tertulis jelas dalam cara kemitraan ini dijelaskan
pertanyaannya adalah apakah kejujuran itu membuat Dusk benar-benar berbeda dari TradFi, atau hanya model kepercayaan TradFi yang diberi “pelengkap” blockchain untuk melakukan settlement
ini lebih jujur daripada kebanyakan kripto. “trustless” jarang benar-benar berarti trustless dalam praktiknya; seseorang tetap harus percaya pada operator jembatan, oracle, dan tim yang bisa meng-upgrade kontrak. kripto memindahkan kepercayaan itu dan menyebutnya sebagai “dihilangkan”. Dusk melewati langkah itu. lisensi NPEX dan reputasi oracle Chainlink adalah kepercayaan yang bisa kamu sebut dan pertanggungjawabkan, bukan kepercayaan yang disembunyikan di dalam kode
itu peningkatan nyata dalam kejujuran
tapi jika kepercayaannya masih bersifat institusional—berlisensi, dan bisa diminta akuntabilitas pada regulator seperti sebelumnya—maka pertanyaan sebenarnya bukan apakah Dusk trustless, melainkan apa yang blockchain tambahkan di bawah model kepercayaan yang memang sudah ada. settlement yang lebih cepat, auditabilitas, dan pengungkapan yang bisa diprogram adalah peningkatan nyata terhadap model kepercayaan TradFi, bukan penggantinya
yang belum aku putuskan adalah apakah “keuangan onchain yang teregulasi” benar-benar kategori baru, atau model kepercayaan TradFi yang memakai blockchain sebagai infrastruktur—berguna, tapi bukan pergeseran paradigma yang diklaim industri
Dusk jujur tentang letak kepercayaan itu, dan memberi alasan nyata tentang apa yang sebenarnya ditambahkan oleh chain di atasnya
yang terus kembali kupikirkan adalah apakah ini berarti Dusk lebih matang daripada kripto, atau secara diam-diam mengakui bahwa trustless di sini tak pernah benar-benar bisa dicapai
#dusk $DUSK @Dusk
3
1
62
·
--
Bullish
semakin saya memikirkan Dusk Trade, semakin saya terus menemukan sesuatu yang terdengar seperti pujian tetapi sebenarnya adalah pertanyaan yang rumit
sebagian besar risiko DeFi adalah risiko smart contract—apakah kodenya benar, apakah agunannya jujur, apakah oracle tahan terhadap tekanan. itulah model yang sebagian besar protokol dibangun
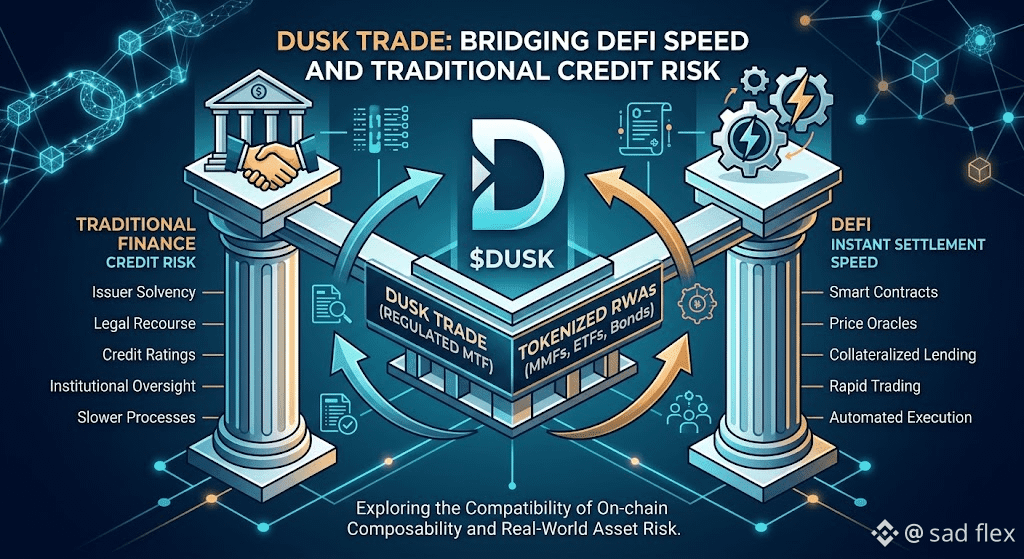
Dusk Trade menghadirkan MMF, ETF, dan obligasi ke DuskEVM, dan tidak ada aset-aset itu yang membawa risiko tersebut sebagai risiko utama. risikonya lebih berupa risiko kredit, risiko penerbit—jenis yang selama puluhan tahun TradFi habiskan untuk memodelkan, dan DeFi nyaris belum banyak tersentuh
jadi pertanyaannya bukan apakah membawa aset-aset ini ke onchain itu berharga
jelas berharga—tokenized RWA adalah salah satu kisah pertumbuhan yang paling kredibel di sektor ini sekarang
pertanyaannya adalah apakah komposabilitas bertahan ketika risikonya bukan lagi risiko kode, melainkan apakah penerbit obligasi tetap solvent
i nilah aset yang DeFi butuhkan untuk matang melewati loop pinjam-meminjam yang dijamin agunan. saham dana atau obligasi punya arus kas yang nyata, upaya hukum yang jelas, pengawasan institusional melalui struktur MTF yang Dusk Trade jalankan, fondasi yang lebih tahan lama daripada aset yang hanya didukung kripto
itu kemajuan yang nyata
tapi komposabilitas dibangun untuk jenis risiko yang berbeda. penyelesaian instan bekerja saat aset yang diperdagangkan ditetapkan harganya oleh oracle dan diselesaikan oleh kode. risiko kredit tidak bergerak secepat itu, solvabilitas penerbit tidak diperbarui secara real-time seperti feed harga, dan celah itulah yang tepat di mana proses TradFi yang lebih lambat menangkap masalah sebelum masalah itu berlipat
membungkus instrumen kredit dengan kecepatan DeFi tidak membuat risiko kredit ikut bergerak lebih cepat; yang terjadi hanya lapisan perdagangan yang bergerak lebih cepat daripada risiko yang sedang diperdagangkan
Dusk Trade beroperasi sebagai MTF teregulasi di bawah aturan UE karena celah itu nyata, struktur itu ada untuk menangani komposabilitas risiko yang tidak bisa diberi harga oleh skema komposabilitas
yang belum saya pastikan adalah apakah kecepatan DeFi dan risiko kredit TradFi itu kompatibel, atau apakah inovasi nyata Dusk Trade justru membuktikan bahwa mereka membutuhkan infrastruktur yang berbeda—dibungkus dengan bahasa yang terdengar mulus
#dusk $DUSK @Dusk_Foundation
$PORTAL
$ONG
{future}(ONGUSDT)
{future}(PORTALUSDT)
{future}(DUSKUSDT)
semakin saya memikirkan Dusk Trade, semakin saya terus menemukan sesuatu yang terdengar seperti pujian tetapi sebenarnya adalah pertanyaan yang rumit
sebagian besar risiko DeFi adalah risiko smart contract—apakah kodenya benar, apakah agunannya jujur, apakah oracle tahan terhadap tekanan. itulah model yang sebagian besar protokol dibangun
Dusk Trade menghadirkan MMF, ETF, dan obligasi ke DuskEVM, dan tidak ada aset-aset itu yang membawa risiko tersebut sebagai risiko utama. risikonya lebih berupa risiko kredit, risiko penerbit—jenis yang selama puluhan tahun TradFi habiskan untuk memodelkan, dan DeFi nyaris belum banyak tersentuh
jadi pertanyaannya bukan apakah membawa aset-aset ini ke onchain itu berharga
jelas berharga—tokenized RWA adalah salah satu kisah pertumbuhan yang paling kredibel di sektor ini sekarang
pertanyaannya adalah apakah komposabilitas bertahan ketika risikonya bukan lagi risiko kode, melainkan apakah penerbit obligasi tetap solvent
i nilah aset yang DeFi butuhkan untuk matang melewati loop pinjam-meminjam yang dijamin agunan. saham dana atau obligasi punya arus kas yang nyata, upaya hukum yang jelas, pengawasan institusional melalui struktur MTF yang Dusk Trade jalankan, fondasi yang lebih tahan lama daripada aset yang hanya didukung kripto
itu kemajuan yang nyata
tapi komposabilitas dibangun untuk jenis risiko yang berbeda. penyelesaian instan bekerja saat aset yang diperdagangkan ditetapkan harganya oleh oracle dan diselesaikan oleh kode. risiko kredit tidak bergerak secepat itu, solvabilitas penerbit tidak diperbarui secara real-time seperti feed harga, dan celah itulah yang tepat di mana proses TradFi yang lebih lambat menangkap masalah sebelum masalah itu berlipat
membungkus instrumen kredit dengan kecepatan DeFi tidak membuat risiko kredit ikut bergerak lebih cepat; yang terjadi hanya lapisan perdagangan yang bergerak lebih cepat daripada risiko yang sedang diperdagangkan
Dusk Trade beroperasi sebagai MTF teregulasi di bawah aturan UE karena celah itu nyata, struktur itu ada untuk menangani komposabilitas risiko yang tidak bisa diberi harga oleh skema komposabilitas
yang belum saya pastikan adalah apakah kecepatan DeFi dan risiko kredit TradFi itu kompatibel, atau apakah inovasi nyata Dusk Trade justru membuktikan bahwa mereka membutuhkan infrastruktur yang berbeda—dibungkus dengan bahasa yang terdengar mulus
#dusk $DUSK @Dusk
$PORTAL
$ONG
sebagian besar risiko DeFi adalah risiko smart contract—apakah kodenya benar, apakah agunannya jujur, apakah oracle tahan terhadap tekanan. itulah model yang sebagian besar protokol dibangun
Dusk Trade menghadirkan MMF, ETF, dan obligasi ke DuskEVM, dan tidak ada aset-aset itu yang membawa risiko tersebut sebagai risiko utama. risikonya lebih berupa risiko kredit, risiko penerbit—jenis yang selama puluhan tahun TradFi habiskan untuk memodelkan, dan DeFi nyaris belum banyak tersentuh
jadi pertanyaannya bukan apakah membawa aset-aset ini ke onchain itu berharga
jelas berharga—tokenized RWA adalah salah satu kisah pertumbuhan yang paling kredibel di sektor ini sekarang
pertanyaannya adalah apakah komposabilitas bertahan ketika risikonya bukan lagi risiko kode, melainkan apakah penerbit obligasi tetap solvent
i nilah aset yang DeFi butuhkan untuk matang melewati loop pinjam-meminjam yang dijamin agunan. saham dana atau obligasi punya arus kas yang nyata, upaya hukum yang jelas, pengawasan institusional melalui struktur MTF yang Dusk Trade jalankan, fondasi yang lebih tahan lama daripada aset yang hanya didukung kripto
itu kemajuan yang nyata
tapi komposabilitas dibangun untuk jenis risiko yang berbeda. penyelesaian instan bekerja saat aset yang diperdagangkan ditetapkan harganya oleh oracle dan diselesaikan oleh kode. risiko kredit tidak bergerak secepat itu, solvabilitas penerbit tidak diperbarui secara real-time seperti feed harga, dan celah itulah yang tepat di mana proses TradFi yang lebih lambat menangkap masalah sebelum masalah itu berlipat
membungkus instrumen kredit dengan kecepatan DeFi tidak membuat risiko kredit ikut bergerak lebih cepat; yang terjadi hanya lapisan perdagangan yang bergerak lebih cepat daripada risiko yang sedang diperdagangkan
Dusk Trade beroperasi sebagai MTF teregulasi di bawah aturan UE karena celah itu nyata, struktur itu ada untuk menangani komposabilitas risiko yang tidak bisa diberi harga oleh skema komposabilitas
yang belum saya pastikan adalah apakah kecepatan DeFi dan risiko kredit TradFi itu kompatibel, atau apakah inovasi nyata Dusk Trade justru membuktikan bahwa mereka membutuhkan infrastruktur yang berbeda—dibungkus dengan bahasa yang terdengar mulus
#dusk $DUSK @Dusk
$PORTAL
$ONG
6
2
237
·
--
Bullish
semakin saya memikirkan penyelesaian deterministik, semakin saya terus menemukan sesuatu yang terdengar seperti pujian namun sebenarnya adalah pertanyaan yang rumit
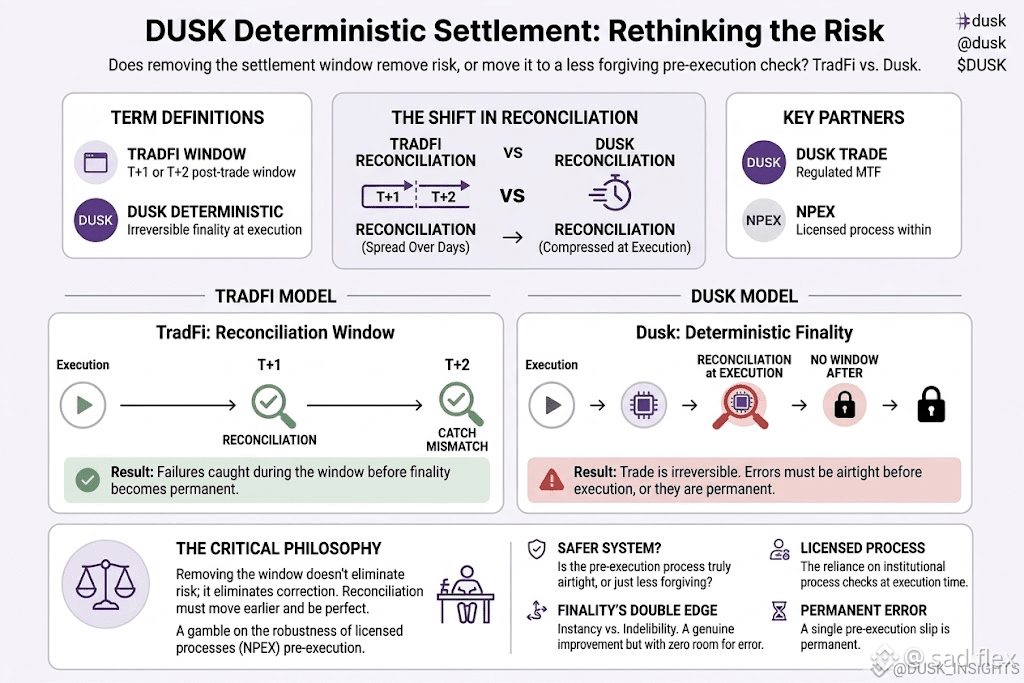
penyelesaian instan diposisikan sebagai keuntungan murni dalam kripto. Dusk menghapus ambiguitas yang dialami TradFi, tidak ada jendela T+1 ketika sebuah transaksi sudah disepakati tetapi belum final
di situlah pertanyaannya bukan apakah menghapus jendela itu baik
itu jelas baik—ambiguitas adalah tempat risiko penyelesaian hidup
pertanyaannya adalah apakah menghapus jendela itu menghapus risikonya, atau memindahkannya lebih awal sehingga lebih sulit untuk dideteksi
jendela TradFi ada karena rekonsiliasi butuh waktu: pihak-pihak bertransaksi mengonfirmasi bahwa transaksi terjadi dengan cara yang sama sebelum dinyatakan final. celah itulah yang membuat kegagalan tertangkap; ketidaksesuaian muncul selama jendela, bukan setelah penyelesaian tidak bisa dibatalkan
penyelesaian deterministik menyusutkan celah itu: transaksi sudah final saat terjadi, menghilangkan ketidakpastian bagi pihak yang menunggu konfirmasi
ini benar-benar peningkatan
namun rekonsiliasi tidak hilang hanya karena penyelesaian lebih cepat; rekonsiliasi terjadi sebelum eksekusi, bukan setelahnya. pengecekan yang seharusnya menangkap ketidaksesuaian selama T+1 kini harus benar-benar tanpa celah pada saat eksekusi—tidak ada lagi jendela untuk koreksi. penyelesaian deterministik tidak menghapus rekonsiliasi, ia memindahkannya ke satu momen yang lebih sempit dengan ruang yang nol untuk perbaikan
itulah bagian yang tidak diberitahu oleh kecepatan saja
Dusk Trade beroperasi sebagai MTF teregulasi di bawah aturan UE, NPEX membawa proses berlisensinya, dengan asumsi rekonsiliasi cukup solid pada saat eksekusi
yang belum saya putuskan adalah apakah ini lebih aman, atau kurang memaafkan terhadap kesalahan—jendela TradFi dibangun untuk menangkap itu
Dusk punya kecepatan, mitra berlisensi, dan kasus nyata untuk finalitas saat eksekusi dibanding finalitas setelah sebuah jendela
pertanyaan yang terus saya bawa kembali adalah apakah menghapus jendela membuat penyelesaian lebih aman, atau menghilangkan kesempatan terakhir untuk menangkap kesalahan sebelum final,
#dusk $DUSK @Dusk_Foundation
$币安人生
$AIO
{future}(AIOUSDT)
{future}(币安人生USDT)
{future}(DUSKUSDT)
semakin saya memikirkan penyelesaian deterministik, semakin saya terus menemukan sesuatu yang terdengar seperti pujian namun sebenarnya adalah pertanyaan yang rumit
penyelesaian instan diposisikan sebagai keuntungan murni dalam kripto. Dusk menghapus ambiguitas yang dialami TradFi, tidak ada jendela T+1 ketika sebuah transaksi sudah disepakati tetapi belum final
di situlah pertanyaannya bukan apakah menghapus jendela itu baik
itu jelas baik—ambiguitas adalah tempat risiko penyelesaian hidup
pertanyaannya adalah apakah menghapus jendela itu menghapus risikonya, atau memindahkannya lebih awal sehingga lebih sulit untuk dideteksi
jendela TradFi ada karena rekonsiliasi butuh waktu: pihak-pihak bertransaksi mengonfirmasi bahwa transaksi terjadi dengan cara yang sama sebelum dinyatakan final. celah itulah yang membuat kegagalan tertangkap; ketidaksesuaian muncul selama jendela, bukan setelah penyelesaian tidak bisa dibatalkan
penyelesaian deterministik menyusutkan celah itu: transaksi sudah final saat terjadi, menghilangkan ketidakpastian bagi pihak yang menunggu konfirmasi
ini benar-benar peningkatan
namun rekonsiliasi tidak hilang hanya karena penyelesaian lebih cepat; rekonsiliasi terjadi sebelum eksekusi, bukan setelahnya. pengecekan yang seharusnya menangkap ketidaksesuaian selama T+1 kini harus benar-benar tanpa celah pada saat eksekusi—tidak ada lagi jendela untuk koreksi. penyelesaian deterministik tidak menghapus rekonsiliasi, ia memindahkannya ke satu momen yang lebih sempit dengan ruang yang nol untuk perbaikan
itulah bagian yang tidak diberitahu oleh kecepatan saja
Dusk Trade beroperasi sebagai MTF teregulasi di bawah aturan UE, NPEX membawa proses berlisensinya, dengan asumsi rekonsiliasi cukup solid pada saat eksekusi
yang belum saya putuskan adalah apakah ini lebih aman, atau kurang memaafkan terhadap kesalahan—jendela TradFi dibangun untuk menangkap itu
Dusk punya kecepatan, mitra berlisensi, dan kasus nyata untuk finalitas saat eksekusi dibanding finalitas setelah sebuah jendela
pertanyaan yang terus saya bawa kembali adalah apakah menghapus jendela membuat penyelesaian lebih aman, atau menghilangkan kesempatan terakhir untuk menangkap kesalahan sebelum final,
#dusk $DUSK @Dusk
$币安人生
$AIO
penyelesaian instan diposisikan sebagai keuntungan murni dalam kripto. Dusk menghapus ambiguitas yang dialami TradFi, tidak ada jendela T+1 ketika sebuah transaksi sudah disepakati tetapi belum final
di situlah pertanyaannya bukan apakah menghapus jendela itu baik
itu jelas baik—ambiguitas adalah tempat risiko penyelesaian hidup
pertanyaannya adalah apakah menghapus jendela itu menghapus risikonya, atau memindahkannya lebih awal sehingga lebih sulit untuk dideteksi
jendela TradFi ada karena rekonsiliasi butuh waktu: pihak-pihak bertransaksi mengonfirmasi bahwa transaksi terjadi dengan cara yang sama sebelum dinyatakan final. celah itulah yang membuat kegagalan tertangkap; ketidaksesuaian muncul selama jendela, bukan setelah penyelesaian tidak bisa dibatalkan
penyelesaian deterministik menyusutkan celah itu: transaksi sudah final saat terjadi, menghilangkan ketidakpastian bagi pihak yang menunggu konfirmasi
ini benar-benar peningkatan
namun rekonsiliasi tidak hilang hanya karena penyelesaian lebih cepat; rekonsiliasi terjadi sebelum eksekusi, bukan setelahnya. pengecekan yang seharusnya menangkap ketidaksesuaian selama T+1 kini harus benar-benar tanpa celah pada saat eksekusi—tidak ada lagi jendela untuk koreksi. penyelesaian deterministik tidak menghapus rekonsiliasi, ia memindahkannya ke satu momen yang lebih sempit dengan ruang yang nol untuk perbaikan
itulah bagian yang tidak diberitahu oleh kecepatan saja
Dusk Trade beroperasi sebagai MTF teregulasi di bawah aturan UE, NPEX membawa proses berlisensinya, dengan asumsi rekonsiliasi cukup solid pada saat eksekusi
yang belum saya putuskan adalah apakah ini lebih aman, atau kurang memaafkan terhadap kesalahan—jendela TradFi dibangun untuk menangkap itu
Dusk punya kecepatan, mitra berlisensi, dan kasus nyata untuk finalitas saat eksekusi dibanding finalitas setelah sebuah jendela
pertanyaan yang terus saya bawa kembali adalah apakah menghapus jendela membuat penyelesaian lebih aman, atau menghilangkan kesempatan terakhir untuk menangkap kesalahan sebelum final,
#dusk $DUSK @Dusk
$币安人生
$AIO
6
305
·
--
Bullish
Semakin aku memikirkan DuskEVM, semakin sering aku menemukan sesuatu yang terdengar seperti pujian tapi sebenarnya pertanyaan yang rumit
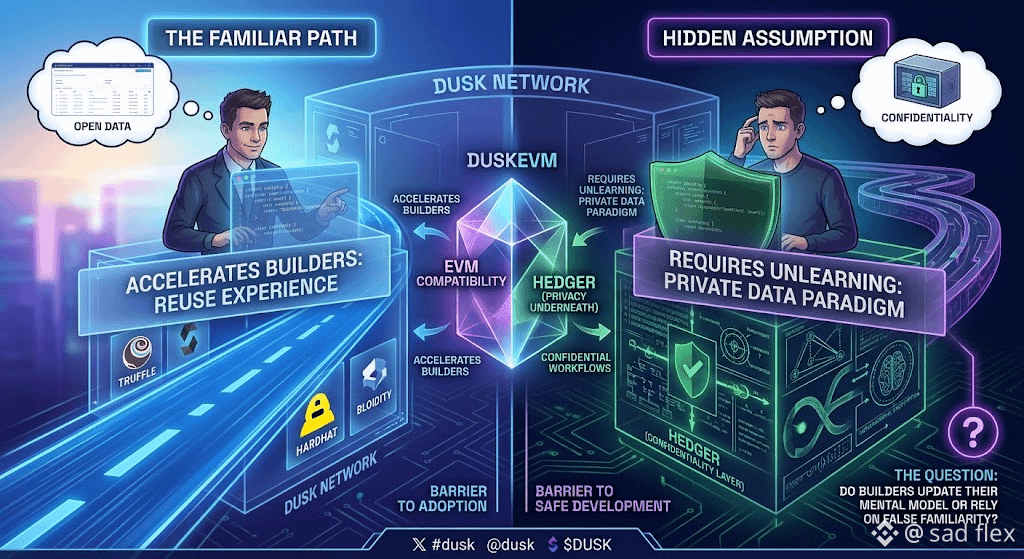
arah yang paling jelas adalah memberi para builder jalur Solidity yang sudah familiar ke Dusk. tidak ada yang mau mengulang dari nol toolchain untuk chain baru, dan DuskEVM menghapus hambatan itu: lingkungan EVM yang sama yang sudah diketahui developer, dengan Hedger di bawahnya menangani workflow rahasia melalui enkripsi homomorfik dan zero-knowledge proofs
jadi pertanyaannya bukan apakah kompatibilitas EVM itu sudah tepat
tapi apakah familiaritas di sini bersifat netral, atau diam-diam mengimpor asumsi yang tidak berlaku begitu privasi ikut terlibat
di satu sisi, familiaritas EVM adalah pendorong yang nyata. developer bisa membawa bertahun-tahun pengalaman Solidity langsung ke DuskEVM tanpa harus mempelajari model mental baru. itu memberi Dusk waktu untuk fokus pada masalah yang lebih sulit: aplikasi ber-regulasi yang dibangun dengan benar, alih-alih berperang di medan adopsi hanya karena sintaksnya
itu keuntungan yang nyata
di sisi lain, sebagian besar developer Solidity sudah menghabiskan bertahun-tahun dengan asumsi bahwa semua hal di chain EVM itu bersifat publik secara default. transparansi itu tertanam dalam cara orang bernalar soal keamanan kontrak. Hedger mengubah asumsi tersebut dari bawah: workflow tetap rahasia sementara tetap bisa dibuktikan kebenarannya. developer yang membawa insting "semuanya publik" ke DuskEVM harus melupakan sesuatu—hal yang tidak ditandai oleh antarmuka bahwa mereka perlu melupakan
celah itu mudah terlewat karena tooling-nya begitu familiar
yang belum bisa kupastikan adalah apakah familiaritas menurunkan hambatan nyata untuk pengembangan yang aman, atau justru menciptakan rasa aman yang semu yang membuat para builder menalar kontrak rahasia dengan cara yang sama seperti mereka menalar kontrak publik.
Dusk punya kompatibilitas EVM, kriptografi Hedger di lapisan bawahnya, dan alasan nyata mengapa para builder datang lebih cepat dibanding saat mereka memakai stack yang asing
the pertanyaan yang terus kuulang adalah apakah developer di DuskEVM memperbarui model mental mereka, atau apakah familiaritas membuat sebagian besar dari mereka tidak pernah sepenuhnya melakukannya
#dusk @Dusk_Foundation $DUSK $SNDK $VELVET
{future}(VELVETUSDT)
{future}(SNDKUSDT)
{future}(DUSKUSDT)
Semakin aku memikirkan DuskEVM, semakin sering aku menemukan sesuatu yang terdengar seperti pujian tapi sebenarnya pertanyaan yang rumit
arah yang paling jelas adalah memberi para builder jalur Solidity yang sudah familiar ke Dusk. tidak ada yang mau mengulang dari nol toolchain untuk chain baru, dan DuskEVM menghapus hambatan itu: lingkungan EVM yang sama yang sudah diketahui developer, dengan Hedger di bawahnya menangani workflow rahasia melalui enkripsi homomorfik dan zero-knowledge proofs
jadi pertanyaannya bukan apakah kompatibilitas EVM itu sudah tepat
tapi apakah familiaritas di sini bersifat netral, atau diam-diam mengimpor asumsi yang tidak berlaku begitu privasi ikut terlibat
di satu sisi, familiaritas EVM adalah pendorong yang nyata. developer bisa membawa bertahun-tahun pengalaman Solidity langsung ke DuskEVM tanpa harus mempelajari model mental baru. itu memberi Dusk waktu untuk fokus pada masalah yang lebih sulit: aplikasi ber-regulasi yang dibangun dengan benar, alih-alih berperang di medan adopsi hanya karena sintaksnya
itu keuntungan yang nyata
di sisi lain, sebagian besar developer Solidity sudah menghabiskan bertahun-tahun dengan asumsi bahwa semua hal di chain EVM itu bersifat publik secara default. transparansi itu tertanam dalam cara orang bernalar soal keamanan kontrak. Hedger mengubah asumsi tersebut dari bawah: workflow tetap rahasia sementara tetap bisa dibuktikan kebenarannya. developer yang membawa insting "semuanya publik" ke DuskEVM harus melupakan sesuatu—hal yang tidak ditandai oleh antarmuka bahwa mereka perlu melupakan
celah itu mudah terlewat karena tooling-nya begitu familiar
yang belum bisa kupastikan adalah apakah familiaritas menurunkan hambatan nyata untuk pengembangan yang aman, atau justru menciptakan rasa aman yang semu yang membuat para builder menalar kontrak rahasia dengan cara yang sama seperti mereka menalar kontrak publik.
Dusk punya kompatibilitas EVM, kriptografi Hedger di lapisan bawahnya, dan alasan nyata mengapa para builder datang lebih cepat dibanding saat mereka memakai stack yang asing
the pertanyaan yang terus kuulang adalah apakah developer di DuskEVM memperbarui model mental mereka, atau apakah familiaritas membuat sebagian besar dari mereka tidak pernah sepenuhnya melakukannya
#dusk @Dusk $DUSK $SNDK $VELVET
arah yang paling jelas adalah memberi para builder jalur Solidity yang sudah familiar ke Dusk. tidak ada yang mau mengulang dari nol toolchain untuk chain baru, dan DuskEVM menghapus hambatan itu: lingkungan EVM yang sama yang sudah diketahui developer, dengan Hedger di bawahnya menangani workflow rahasia melalui enkripsi homomorfik dan zero-knowledge proofs
jadi pertanyaannya bukan apakah kompatibilitas EVM itu sudah tepat
tapi apakah familiaritas di sini bersifat netral, atau diam-diam mengimpor asumsi yang tidak berlaku begitu privasi ikut terlibat
di satu sisi, familiaritas EVM adalah pendorong yang nyata. developer bisa membawa bertahun-tahun pengalaman Solidity langsung ke DuskEVM tanpa harus mempelajari model mental baru. itu memberi Dusk waktu untuk fokus pada masalah yang lebih sulit: aplikasi ber-regulasi yang dibangun dengan benar, alih-alih berperang di medan adopsi hanya karena sintaksnya
itu keuntungan yang nyata
di sisi lain, sebagian besar developer Solidity sudah menghabiskan bertahun-tahun dengan asumsi bahwa semua hal di chain EVM itu bersifat publik secara default. transparansi itu tertanam dalam cara orang bernalar soal keamanan kontrak. Hedger mengubah asumsi tersebut dari bawah: workflow tetap rahasia sementara tetap bisa dibuktikan kebenarannya. developer yang membawa insting "semuanya publik" ke DuskEVM harus melupakan sesuatu—hal yang tidak ditandai oleh antarmuka bahwa mereka perlu melupakan
celah itu mudah terlewat karena tooling-nya begitu familiar
yang belum bisa kupastikan adalah apakah familiaritas menurunkan hambatan nyata untuk pengembangan yang aman, atau justru menciptakan rasa aman yang semu yang membuat para builder menalar kontrak rahasia dengan cara yang sama seperti mereka menalar kontrak publik.
Dusk punya kompatibilitas EVM, kriptografi Hedger di lapisan bawahnya, dan alasan nyata mengapa para builder datang lebih cepat dibanding saat mereka memakai stack yang asing
the pertanyaan yang terus kuulang adalah apakah developer di DuskEVM memperbarui model mental mereka, atau apakah familiaritas membuat sebagian besar dari mereka tidak pernah sepenuhnya melakukannya
#dusk @Dusk $DUSK $SNDK $VELVET
4
1
397
·
--
Bullish
semakin aku memikirkan Dusk, semakin aku terus menemukan sesuatu yang terdengar seperti pujian tapi sebenarnya pertanyaan yang rumit
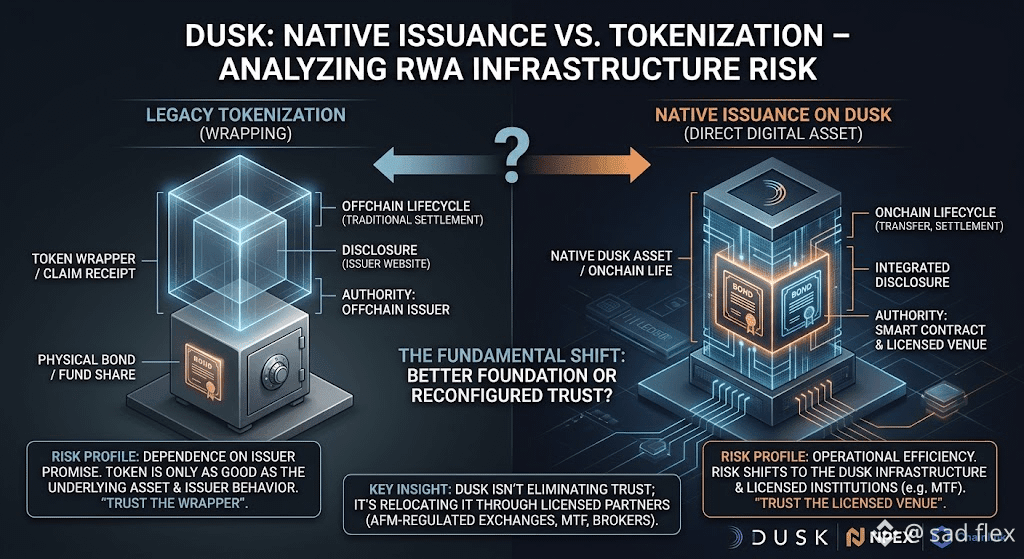
sebagian besar "tokenisasi" saat ini hanyalah pembungkusan. ambil aset yang sudah ada, obligasi, satuan reksa dana, lalu letakkan token di atasnya yang merepresentasikan klaim atas aset tersebut. token itu adalah tanda terima, bukan benda itu sendiri
Dusk sedang memposisikan diri untuk penerbitan native, di mana lebih banyak siklus hidup tersebut bergerak ke onchain daripada dibungkus setelahnya
jadi pertanyaannya bukan apakah penerbitan native bisa dilakukan di Dusk
dasar infrastrukturnya jelas sudah ada
yang dipertanyakan adalah apakah ini fondasi yang lebih baik untuk pasar teregulasi, atau hanya versi onchain dari masalah kepercayaan yang sama
ketika sebuah token hanya berupa tanda terima, otoritas atas aset berada pada pihak yang menerbitkannya secara offchain. penerbitan native berarti siklus hidup, perpindahan, penyelesaian, pengungkapan—semuanya terjadi di tempat token itu benar-benar berada. ini menghilangkan risiko yang tidak pernah diselesaikan oleh tokenisasi; risikonya bukan hilang, hanya dipindahkan ke onchain
itu pembedaan yang nyata
tapi penerbitan native hanya berfungsi jika venue yang menerbitkan secara native sendiri memiliki izin. NPEX yang membawa 300M+ EUR onchain bukanlah keputusan Dusk sendirian. ini adalah Dusk yang beroperasi lewat bursa yang diatur AFM dengan lisensi MTF, Broker, dan ECSP. kepercayaan berpindah dari "percaya pada pihak pembungkus" menjadi "percaya pada venue yang berlisensi"
Dusk tidak sedang berpura-pura bahwa penerbitan native menghilangkan kebutuhan institusi dan lisensi. kemitraan Chainlink dan NPEX adalah Dusk yang membangun di dalam realitas itu
yang belum aku putuskan adalah apakah ini mengubah profil risiko bagi pemegang, atau hanya mengubah lapisan tempat risiko itu berada
Dusk punya infrastrukturnya, dan mitra berlisensi UE benar-benar sedang membangun di atasnya
pertanyaan yang terus kembali kepadaku adalah apakah penerbitan native adalah pergeseran yang hilang dalam infrastruktur RWA, atau hanya versi yang lebih rapi dari ketergantungan yang sama pada pihak lain agar semuanya berjalan dengan benar
#dusk $DUSK
{future}(DUSKUSDT)
@Dusk_Foundation $VELVET $XPL
{future}(XPLUSDT)
{future}(VELVETUSDT)
semakin aku memikirkan Dusk, semakin aku terus menemukan sesuatu yang terdengar seperti pujian tapi sebenarnya pertanyaan yang rumit
sebagian besar "tokenisasi" saat ini hanyalah pembungkusan. ambil aset yang sudah ada, obligasi, satuan reksa dana, lalu letakkan token di atasnya yang merepresentasikan klaim atas aset tersebut. token itu adalah tanda terima, bukan benda itu sendiri
Dusk sedang memposisikan diri untuk penerbitan native, di mana lebih banyak siklus hidup tersebut bergerak ke onchain daripada dibungkus setelahnya
jadi pertanyaannya bukan apakah penerbitan native bisa dilakukan di Dusk
dasar infrastrukturnya jelas sudah ada
yang dipertanyakan adalah apakah ini fondasi yang lebih baik untuk pasar teregulasi, atau hanya versi onchain dari masalah kepercayaan yang sama
ketika sebuah token hanya berupa tanda terima, otoritas atas aset berada pada pihak yang menerbitkannya secara offchain. penerbitan native berarti siklus hidup, perpindahan, penyelesaian, pengungkapan—semuanya terjadi di tempat token itu benar-benar berada. ini menghilangkan risiko yang tidak pernah diselesaikan oleh tokenisasi; risikonya bukan hilang, hanya dipindahkan ke onchain
itu pembedaan yang nyata
tapi penerbitan native hanya berfungsi jika venue yang menerbitkan secara native sendiri memiliki izin. NPEX yang membawa 300M+ EUR onchain bukanlah keputusan Dusk sendirian. ini adalah Dusk yang beroperasi lewat bursa yang diatur AFM dengan lisensi MTF, Broker, dan ECSP. kepercayaan berpindah dari "percaya pada pihak pembungkus" menjadi "percaya pada venue yang berlisensi"
Dusk tidak sedang berpura-pura bahwa penerbitan native menghilangkan kebutuhan institusi dan lisensi. kemitraan Chainlink dan NPEX adalah Dusk yang membangun di dalam realitas itu
yang belum aku putuskan adalah apakah ini mengubah profil risiko bagi pemegang, atau hanya mengubah lapisan tempat risiko itu berada
Dusk punya infrastrukturnya, dan mitra berlisensi UE benar-benar sedang membangun di atasnya
pertanyaan yang terus kembali kepadaku adalah apakah penerbitan native adalah pergeseran yang hilang dalam infrastruktur RWA, atau hanya versi yang lebih rapi dari ketergantungan yang sama pada pihak lain agar semuanya berjalan dengan benar
#dusk $DUSK
@Dusk $VELVET $XPL
sebagian besar "tokenisasi" saat ini hanyalah pembungkusan. ambil aset yang sudah ada, obligasi, satuan reksa dana, lalu letakkan token di atasnya yang merepresentasikan klaim atas aset tersebut. token itu adalah tanda terima, bukan benda itu sendiri
Dusk sedang memposisikan diri untuk penerbitan native, di mana lebih banyak siklus hidup tersebut bergerak ke onchain daripada dibungkus setelahnya
jadi pertanyaannya bukan apakah penerbitan native bisa dilakukan di Dusk
dasar infrastrukturnya jelas sudah ada
yang dipertanyakan adalah apakah ini fondasi yang lebih baik untuk pasar teregulasi, atau hanya versi onchain dari masalah kepercayaan yang sama
ketika sebuah token hanya berupa tanda terima, otoritas atas aset berada pada pihak yang menerbitkannya secara offchain. penerbitan native berarti siklus hidup, perpindahan, penyelesaian, pengungkapan—semuanya terjadi di tempat token itu benar-benar berada. ini menghilangkan risiko yang tidak pernah diselesaikan oleh tokenisasi; risikonya bukan hilang, hanya dipindahkan ke onchain
itu pembedaan yang nyata
tapi penerbitan native hanya berfungsi jika venue yang menerbitkan secara native sendiri memiliki izin. NPEX yang membawa 300M+ EUR onchain bukanlah keputusan Dusk sendirian. ini adalah Dusk yang beroperasi lewat bursa yang diatur AFM dengan lisensi MTF, Broker, dan ECSP. kepercayaan berpindah dari "percaya pada pihak pembungkus" menjadi "percaya pada venue yang berlisensi"
Dusk tidak sedang berpura-pura bahwa penerbitan native menghilangkan kebutuhan institusi dan lisensi. kemitraan Chainlink dan NPEX adalah Dusk yang membangun di dalam realitas itu
yang belum aku putuskan adalah apakah ini mengubah profil risiko bagi pemegang, atau hanya mengubah lapisan tempat risiko itu berada
Dusk punya infrastrukturnya, dan mitra berlisensi UE benar-benar sedang membangun di atasnya
pertanyaan yang terus kembali kepadaku adalah apakah penerbitan native adalah pergeseran yang hilang dalam infrastruktur RWA, atau hanya versi yang lebih rapi dari ketergantungan yang sama pada pihak lain agar semuanya berjalan dengan benar
#dusk $DUSK
@Dusk $VELVET $XPL
4
1
1
431
·
--
Bearish
Semakin aku memikirkan Dusk, semakin aku terus menemukan sesuatu yang terdengar seperti pujian, tapi sebenarnya adalah pertanyaan yang rumit
privasi blockchain selama ini selalu bersifat biner. atau semuanya terlihat selamanya, atau semuanya disembunyikan secara default. Dusk mencoba membangun sesuatu di antaranya—privasi yang diperlukan, transparansi yang berguna, selective disclosure untuk tinjauan oleh pihak yang berwenang
jadi pertanyaannya bukan apakah area tengah itu masuk akal
jelas masuk akal, di atas kertas
pertanyaannya adalah apakah "tinjauan oleh pihak berwenang" benar-benar berujung pada privasi yang nyata, atau hanya privasi dengan pintu belakang yang diketahui segelintir orang tertentu
di satu sisi, memang ada kasus yang nyata di sini. pasar yang teregulasi tidak bisa berjalan dengan transparansi penuh; institusi tidak ingin posisi mereka terekspos begitu transaksi terselesaikan di onchain. tapi mereka juga tidak bisa menjalankan privasi penuh, karena regulator perlu cara untuk memverifikasi tanpa tontonan publik. pendekatan Dusk—Hedger dengan enkripsi homomorfik dan zero-knowledge proofs di DuskEVM—membuat sebuah transaksi tetap privat dari publik, sekaligus tetap terbukti benar bagi siapa pun yang berwenang untuk memeriksanya. itu adalah privasi yang berubah menjadi bukti jika diminta
itu perbedaan yang nyata
di sisi lain, siapa yang dimaksud dengan "berwenang" melakukan banyak pekerjaan dalam kalimat itu, dan Dusk tidak sepenuhnya mengendalikan jawabannya sendirian. Dusk Trade beroperasi sebagai MTF teregulasi di bawah aturan UE, NPEX menghadirkan otorisasi berlandaskan AFM yang mereka atur sendiri. lapisan tinjauan ini bukan sekadar kriptografi—ia adalah hubungan hukum yang bergeser menurut yurisdiksi dan dari tahun ke tahun
yang belum bisa kuputuskan adalah apakah ini memberi orang kendali nyata atas data mereka sendiri, atau justru memberi regulator versi akses yang lebih rapi dari yang sudah mereka miliki
Dusk punya kriptografinya dan kemitraan berlisensi UE. apakah "berwenang" pada akhirnya benar-benar terasa seperti pilihan pengguna adalah bagian yang masih ingin kuamati.
#dusk @Dusk_Foundation $DUSK $BANK
{spot}(BANKUSDT)
Semakin aku memikirkan Dusk, semakin aku terus menemukan sesuatu yang terdengar seperti pujian, tapi sebenarnya adalah pertanyaan yang rumit
privasi blockchain selama ini selalu bersifat biner. atau semuanya terlihat selamanya, atau semuanya disembunyikan secara default. Dusk mencoba membangun sesuatu di antaranya—privasi yang diperlukan, transparansi yang berguna, selective disclosure untuk tinjauan oleh pihak yang berwenang
jadi pertanyaannya bukan apakah area tengah itu masuk akal
jelas masuk akal, di atas kertas
pertanyaannya adalah apakah "tinjauan oleh pihak berwenang" benar-benar berujung pada privasi yang nyata, atau hanya privasi dengan pintu belakang yang diketahui segelintir orang tertentu
di satu sisi, memang ada kasus yang nyata di sini. pasar yang teregulasi tidak bisa berjalan dengan transparansi penuh; institusi tidak ingin posisi mereka terekspos begitu transaksi terselesaikan di onchain. tapi mereka juga tidak bisa menjalankan privasi penuh, karena regulator perlu cara untuk memverifikasi tanpa tontonan publik. pendekatan Dusk—Hedger dengan enkripsi homomorfik dan zero-knowledge proofs di DuskEVM—membuat sebuah transaksi tetap privat dari publik, sekaligus tetap terbukti benar bagi siapa pun yang berwenang untuk memeriksanya. itu adalah privasi yang berubah menjadi bukti jika diminta
itu perbedaan yang nyata
di sisi lain, siapa yang dimaksud dengan "berwenang" melakukan banyak pekerjaan dalam kalimat itu, dan Dusk tidak sepenuhnya mengendalikan jawabannya sendirian. Dusk Trade beroperasi sebagai MTF teregulasi di bawah aturan UE, NPEX menghadirkan otorisasi berlandaskan AFM yang mereka atur sendiri. lapisan tinjauan ini bukan sekadar kriptografi—ia adalah hubungan hukum yang bergeser menurut yurisdiksi dan dari tahun ke tahun
yang belum bisa kuputuskan adalah apakah ini memberi orang kendali nyata atas data mereka sendiri, atau justru memberi regulator versi akses yang lebih rapi dari yang sudah mereka miliki
Dusk punya kriptografinya dan kemitraan berlisensi UE. apakah "berwenang" pada akhirnya benar-benar terasa seperti pilihan pengguna adalah bagian yang masih ingin kuamati.
#dusk @Dusk $DUSK $BANK
privasi blockchain selama ini selalu bersifat biner. atau semuanya terlihat selamanya, atau semuanya disembunyikan secara default. Dusk mencoba membangun sesuatu di antaranya—privasi yang diperlukan, transparansi yang berguna, selective disclosure untuk tinjauan oleh pihak yang berwenang
jadi pertanyaannya bukan apakah area tengah itu masuk akal
jelas masuk akal, di atas kertas
pertanyaannya adalah apakah "tinjauan oleh pihak berwenang" benar-benar berujung pada privasi yang nyata, atau hanya privasi dengan pintu belakang yang diketahui segelintir orang tertentu
di satu sisi, memang ada kasus yang nyata di sini. pasar yang teregulasi tidak bisa berjalan dengan transparansi penuh; institusi tidak ingin posisi mereka terekspos begitu transaksi terselesaikan di onchain. tapi mereka juga tidak bisa menjalankan privasi penuh, karena regulator perlu cara untuk memverifikasi tanpa tontonan publik. pendekatan Dusk—Hedger dengan enkripsi homomorfik dan zero-knowledge proofs di DuskEVM—membuat sebuah transaksi tetap privat dari publik, sekaligus tetap terbukti benar bagi siapa pun yang berwenang untuk memeriksanya. itu adalah privasi yang berubah menjadi bukti jika diminta
itu perbedaan yang nyata
di sisi lain, siapa yang dimaksud dengan "berwenang" melakukan banyak pekerjaan dalam kalimat itu, dan Dusk tidak sepenuhnya mengendalikan jawabannya sendirian. Dusk Trade beroperasi sebagai MTF teregulasi di bawah aturan UE, NPEX menghadirkan otorisasi berlandaskan AFM yang mereka atur sendiri. lapisan tinjauan ini bukan sekadar kriptografi—ia adalah hubungan hukum yang bergeser menurut yurisdiksi dan dari tahun ke tahun
yang belum bisa kuputuskan adalah apakah ini memberi orang kendali nyata atas data mereka sendiri, atau justru memberi regulator versi akses yang lebih rapi dari yang sudah mereka miliki
Dusk punya kriptografinya dan kemitraan berlisensi UE. apakah "berwenang" pada akhirnya benar-benar terasa seperti pilihan pengguna adalah bagian yang masih ingin kuamati.
#dusk @Dusk $DUSK $BANK
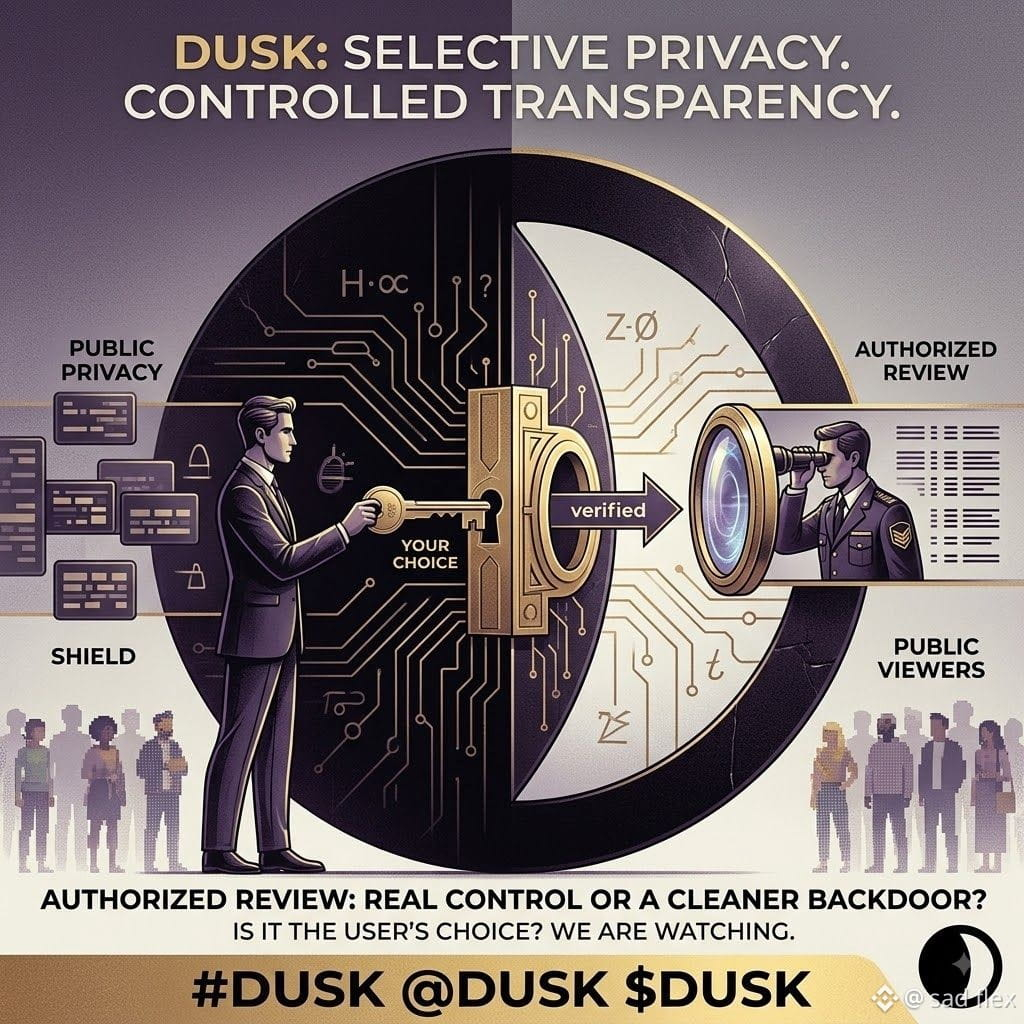
3
2
343
·
--
Bullish
Saya dulu mengira faucet testnet hanyalah “pipa ledeng”—sekadar formalitas sebelum Anda masuk ke produk sesungguhnya. Melihat setup TBV, anggapan itu tidak bertahan lama ketika berhadapan dengan apa sebenarnya faucet itu.
untuk menguji native bitcoin backed borrowing yang trustless, tanpa kustodian, tanpa perantara, Anda pertama-tama harus pergi ke faucet terpisah dan menerima token uji dari dispenser milik Babylon sendiri. itu bukan kontradiksi terhadap desainnya; testnet memang jelas membutuhkan aset palsu dari suatu tempat. tapi hal itu berarti langkah paling awal pengujian sistem yang trustless justru melewati satu pihak yang memutuskan siapa yang mendapatkan token dan berapa banyak
di testnet, itu sepenuhnya oke—token-tokennya tidak bernilai, faucet hanyalah infrastruktur. yang menarik adalah apa yang diam-diam ditunjukkannya bila dibandingkan. faucet itu tersentralisasi karena memang harus begitu: seseorang harus menciptakan nilai uji dari ketiadaan. TBV sendiri dibangun secara khusus agar produk aslinya tidak perlu titik asal tunggal seperti itu lagi ketika BTC asli sudah terlibat
jadi faucet berakhir menjadi contoh negatif yang berguna, tepat di samping hal yang sedang diuji. satu langkah dalam alur bekerja persis seperti cara lama: pihak yang Anda percaya menyerahkan sesuatu kepada Anda. sisanya dari alur dibangun untuk menghindari kebutuhan akan kepercayaan yang sama saat sudah menjadi bitcoin asli, bukan token uji
hal yang belum saya ketahui adalah seberapa besar kontras itu benar-benar terasa bagi para penguji. mudah saja untuk meng-klik sebuah faucet tanpa menyadari bahwa faucet tersebut sedang melakukan sesuatu yang secara struktural berbeda dari mekanisme vault yang akan Anda uji tepat setelahnya
patut diperhatikan pergeseran itu saat menjalankan alur di btc-vaults.testnet.babylonlabs.io—bukan sekadar “mengklaim token”, tetapi juga memperhatikan titik persis ketika desain berhenti bergantung pada pihak yang Anda percaya dan mulai bergantung pada sebuah mekanisme yang bisa Anda verifikasi
tidak masalahnya bukan apakah faucet merusak klaim trustless—jelas tidak, itu hanya pipa plumbing di testnet
yang menjadi pertanyaan adalah apakah para penguji benar-benar bisa merasakan garis antara tempat kepercayaan masih menjalankan pekerjaan dan tempat kepercayaan sudah direkayasa untuk dihilangkan
@babylonlabs_io #baby $BABY $UB $BLESS
{future}(UBUSDT)
Saya dulu mengira faucet testnet hanyalah “pipa ledeng”—sekadar formalitas sebelum Anda masuk ke produk sesungguhnya. Melihat setup TBV, anggapan itu tidak bertahan lama ketika berhadapan dengan apa sebenarnya faucet itu.
untuk menguji native bitcoin backed borrowing yang trustless, tanpa kustodian, tanpa perantara, Anda pertama-tama harus pergi ke faucet terpisah dan menerima token uji dari dispenser milik Babylon sendiri. itu bukan kontradiksi terhadap desainnya; testnet memang jelas membutuhkan aset palsu dari suatu tempat. tapi hal itu berarti langkah paling awal pengujian sistem yang trustless justru melewati satu pihak yang memutuskan siapa yang mendapatkan token dan berapa banyak
di testnet, itu sepenuhnya oke—token-tokennya tidak bernilai, faucet hanyalah infrastruktur. yang menarik adalah apa yang diam-diam ditunjukkannya bila dibandingkan. faucet itu tersentralisasi karena memang harus begitu: seseorang harus menciptakan nilai uji dari ketiadaan. TBV sendiri dibangun secara khusus agar produk aslinya tidak perlu titik asal tunggal seperti itu lagi ketika BTC asli sudah terlibat
jadi faucet berakhir menjadi contoh negatif yang berguna, tepat di samping hal yang sedang diuji. satu langkah dalam alur bekerja persis seperti cara lama: pihak yang Anda percaya menyerahkan sesuatu kepada Anda. sisanya dari alur dibangun untuk menghindari kebutuhan akan kepercayaan yang sama saat sudah menjadi bitcoin asli, bukan token uji
hal yang belum saya ketahui adalah seberapa besar kontras itu benar-benar terasa bagi para penguji. mudah saja untuk meng-klik sebuah faucet tanpa menyadari bahwa faucet tersebut sedang melakukan sesuatu yang secara struktural berbeda dari mekanisme vault yang akan Anda uji tepat setelahnya
patut diperhatikan pergeseran itu saat menjalankan alur di btc-vaults.testnet.babylonlabs.io—bukan sekadar “mengklaim token”, tetapi juga memperhatikan titik persis ketika desain berhenti bergantung pada pihak yang Anda percaya dan mulai bergantung pada sebuah mekanisme yang bisa Anda verifikasi
tidak masalahnya bukan apakah faucet merusak klaim trustless—jelas tidak, itu hanya pipa plumbing di testnet
yang menjadi pertanyaan adalah apakah para penguji benar-benar bisa merasakan garis antara tempat kepercayaan masih menjalankan pekerjaan dan tempat kepercayaan sudah direkayasa untuk dihilangkan
@BabylonLabs_io #baby $BABY $UB $BLESS
untuk menguji native bitcoin backed borrowing yang trustless, tanpa kustodian, tanpa perantara, Anda pertama-tama harus pergi ke faucet terpisah dan menerima token uji dari dispenser milik Babylon sendiri. itu bukan kontradiksi terhadap desainnya; testnet memang jelas membutuhkan aset palsu dari suatu tempat. tapi hal itu berarti langkah paling awal pengujian sistem yang trustless justru melewati satu pihak yang memutuskan siapa yang mendapatkan token dan berapa banyak
di testnet, itu sepenuhnya oke—token-tokennya tidak bernilai, faucet hanyalah infrastruktur. yang menarik adalah apa yang diam-diam ditunjukkannya bila dibandingkan. faucet itu tersentralisasi karena memang harus begitu: seseorang harus menciptakan nilai uji dari ketiadaan. TBV sendiri dibangun secara khusus agar produk aslinya tidak perlu titik asal tunggal seperti itu lagi ketika BTC asli sudah terlibat
jadi faucet berakhir menjadi contoh negatif yang berguna, tepat di samping hal yang sedang diuji. satu langkah dalam alur bekerja persis seperti cara lama: pihak yang Anda percaya menyerahkan sesuatu kepada Anda. sisanya dari alur dibangun untuk menghindari kebutuhan akan kepercayaan yang sama saat sudah menjadi bitcoin asli, bukan token uji
hal yang belum saya ketahui adalah seberapa besar kontras itu benar-benar terasa bagi para penguji. mudah saja untuk meng-klik sebuah faucet tanpa menyadari bahwa faucet tersebut sedang melakukan sesuatu yang secara struktural berbeda dari mekanisme vault yang akan Anda uji tepat setelahnya
patut diperhatikan pergeseran itu saat menjalankan alur di btc-vaults.testnet.babylonlabs.io—bukan sekadar “mengklaim token”, tetapi juga memperhatikan titik persis ketika desain berhenti bergantung pada pihak yang Anda percaya dan mulai bergantung pada sebuah mekanisme yang bisa Anda verifikasi
tidak masalahnya bukan apakah faucet merusak klaim trustless—jelas tidak, itu hanya pipa plumbing di testnet
yang menjadi pertanyaan adalah apakah para penguji benar-benar bisa merasakan garis antara tempat kepercayaan masih menjalankan pekerjaan dan tempat kepercayaan sudah direkayasa untuk dihilangkan
@BabylonLabs_io #baby $BABY $UB $BLESS
4
1
316
·
--
Bearish
Dulu saya mengira likuidasi pada pinjaman berbasis bitcoin akan bekerja kurang lebih sama seperti likuidasi DeFi lainnya: sebuah smart contract mendeteksi posisi berada di bawah nilai dan langsung menyita jaminan. tapi saya berubah pikiran setelah memikirkan di mana sebenarnya jaminan itu berada.
Aave v4 membuat keputusan likuidasi di Ethereum, pada saat native BTC collateral melalui TBV jatuh di bawah rasio yang disyaratkan. tetapi BTC itu sendiri tidak pernah keluar dari bitcoin; ia disimpan dalam sebuah vault yang diamankan oleh transaksi bitcoin yang sudah dipresign, bukan oleh sebuah kontrak Ethereum yang bisa dipanggil langsung. Ethereum bisa memutuskan bahwa likuidasi harus terjadi. namun Ethereum tidak bisa “menjangkau” dan mengeksekusinya di bitcoin seperti yang bisa dilakukan terhadap ERC-20.
jadi ada sesuatu yang harus membawa keputusan itu dari satu chain ke chain lainnya, memicu jalur likuidasi pre-signed yang benar, dan memastikan semuanya terkonfirmasi di bitcoin—sementara harga yang membuat likuidasi menjadi perlu terus bergerak. setiap satu langkah itu butuh waktu, block time bitcoin tidak bisa dipercepat.
ini bukan kekurangan yang eksklusif untuk TBV; likuidasi lintas-chain memang sulit di mana pun. tapi ini berarti risiko yang menarik bukanlah apakah logika likuidasinya benar, melainkan apakah ia cukup cepat. likuidasi yang secara teknis dijamin akan dieksekusi pada akhirnya tidak sama dengan likuidasi yang dieksekusi sebelum sisa jaminan peminjam habis akibat penundaan itu sendiri.
volatilitas testnet dibuat jinak, yang berarti celah persis ini kemungkinan besar belum akan terlihat. tetap saja, ada baiknya menjalankan alur borrow di btc-vaults.testnet.babylonlabs.io dan memperhatikan bagaimana jalur likuidasinya dijelaskan—bukan apakah ia benar-benar terpanggil—karena kemungkinan besar tidak akan terpanggil dalam kondisi yang tenang.
pertanyaannya bukan apakah TBV bisa melikuidasi native BTC collateral dengan benar
melainkan apakah secara benar dan tepat waktu hasilnya akan berarti hal yang sama setelah volatilitas nyata muncul
@babylonlabs_io #baby $BABY
#OilCrashes9% #USIranTalksToBegin #USJapanJointYenInterventionFirstSince2011
#CardanoRisesNearly10%
$BLESS $MANTRA
{future}(MANTRAUSDT)
{future}(BLESSUSDT)
Dulu saya mengira likuidasi pada pinjaman berbasis bitcoin akan bekerja kurang lebih sama seperti likuidasi DeFi lainnya: sebuah smart contract mendeteksi posisi berada di bawah nilai dan langsung menyita jaminan. tapi saya berubah pikiran setelah memikirkan di mana sebenarnya jaminan itu berada.
Aave v4 membuat keputusan likuidasi di Ethereum, pada saat native BTC collateral melalui TBV jatuh di bawah rasio yang disyaratkan. tetapi BTC itu sendiri tidak pernah keluar dari bitcoin; ia disimpan dalam sebuah vault yang diamankan oleh transaksi bitcoin yang sudah dipresign, bukan oleh sebuah kontrak Ethereum yang bisa dipanggil langsung. Ethereum bisa memutuskan bahwa likuidasi harus terjadi. namun Ethereum tidak bisa “menjangkau” dan mengeksekusinya di bitcoin seperti yang bisa dilakukan terhadap ERC-20.
jadi ada sesuatu yang harus membawa keputusan itu dari satu chain ke chain lainnya, memicu jalur likuidasi pre-signed yang benar, dan memastikan semuanya terkonfirmasi di bitcoin—sementara harga yang membuat likuidasi menjadi perlu terus bergerak. setiap satu langkah itu butuh waktu, block time bitcoin tidak bisa dipercepat.
ini bukan kekurangan yang eksklusif untuk TBV; likuidasi lintas-chain memang sulit di mana pun. tapi ini berarti risiko yang menarik bukanlah apakah logika likuidasinya benar, melainkan apakah ia cukup cepat. likuidasi yang secara teknis dijamin akan dieksekusi pada akhirnya tidak sama dengan likuidasi yang dieksekusi sebelum sisa jaminan peminjam habis akibat penundaan itu sendiri.
volatilitas testnet dibuat jinak, yang berarti celah persis ini kemungkinan besar belum akan terlihat. tetap saja, ada baiknya menjalankan alur borrow di btc-vaults.testnet.babylonlabs.io dan memperhatikan bagaimana jalur likuidasinya dijelaskan—bukan apakah ia benar-benar terpanggil—karena kemungkinan besar tidak akan terpanggil dalam kondisi yang tenang.
pertanyaannya bukan apakah TBV bisa melikuidasi native BTC collateral dengan benar
melainkan apakah secara benar dan tepat waktu hasilnya akan berarti hal yang sama setelah volatilitas nyata muncul
@BabylonLabs_io #baby $BABY
#OilCrashes9% #USIranTalksToBegin #USJapanJointYenInterventionFirstSince2011
#CardanoRisesNearly10%
$BLESS $MANTRA
Aave v4 membuat keputusan likuidasi di Ethereum, pada saat native BTC collateral melalui TBV jatuh di bawah rasio yang disyaratkan. tetapi BTC itu sendiri tidak pernah keluar dari bitcoin; ia disimpan dalam sebuah vault yang diamankan oleh transaksi bitcoin yang sudah dipresign, bukan oleh sebuah kontrak Ethereum yang bisa dipanggil langsung. Ethereum bisa memutuskan bahwa likuidasi harus terjadi. namun Ethereum tidak bisa “menjangkau” dan mengeksekusinya di bitcoin seperti yang bisa dilakukan terhadap ERC-20.
jadi ada sesuatu yang harus membawa keputusan itu dari satu chain ke chain lainnya, memicu jalur likuidasi pre-signed yang benar, dan memastikan semuanya terkonfirmasi di bitcoin—sementara harga yang membuat likuidasi menjadi perlu terus bergerak. setiap satu langkah itu butuh waktu, block time bitcoin tidak bisa dipercepat.
ini bukan kekurangan yang eksklusif untuk TBV; likuidasi lintas-chain memang sulit di mana pun. tapi ini berarti risiko yang menarik bukanlah apakah logika likuidasinya benar, melainkan apakah ia cukup cepat. likuidasi yang secara teknis dijamin akan dieksekusi pada akhirnya tidak sama dengan likuidasi yang dieksekusi sebelum sisa jaminan peminjam habis akibat penundaan itu sendiri.
volatilitas testnet dibuat jinak, yang berarti celah persis ini kemungkinan besar belum akan terlihat. tetap saja, ada baiknya menjalankan alur borrow di btc-vaults.testnet.babylonlabs.io dan memperhatikan bagaimana jalur likuidasinya dijelaskan—bukan apakah ia benar-benar terpanggil—karena kemungkinan besar tidak akan terpanggil dalam kondisi yang tenang.
pertanyaannya bukan apakah TBV bisa melikuidasi native BTC collateral dengan benar
melainkan apakah secara benar dan tepat waktu hasilnya akan berarti hal yang sama setelah volatilitas nyata muncul
@BabylonLabs_io #baby $BABY
#OilCrashes9% #USIranTalksToBegin #USJapanJointYenInterventionFirstSince2011
#CardanoRisesNearly10%
$BLESS $MANTRA
4
2
177
·
--
Bullish
Saya terus berasumsi bahwa “trustless” di sini berarti tidak ada asumsi baru yang ditambahkan di mana pun, dengan cara yang sama orang menggunakan kata itu ketika mereka membicarakan lapisan dasar (base layer) bitcoin itu sendiri. Saya menggali cara TBV sebenarnya memverifikasi sebuah penarikan (withdrawal), dan sadar bahwa itu tidak sepenuhnya benar.
keakuratan (correctness) tidak bersifat murni mekanis seperti hashlock atau timelock. BitVM3 memeriksa penarikan menggunakan garbled circuits dan sebuah bukti zero knowledge, dan verifikasi itu berjalan di dalam sebuah jendela challenge. jika ada klaim yang salah, seseorang harus menyadarinya dan mengirimkan fraud proof sebelum jendela tersebut berakhir. script bitcoin tidak otomatis menangkap kesalahannya sendiri; seorang challenger-lah yang melakukannya.
ini berbeda dari cara bitcoin biasanya mengamankan sesuatu. sebuah tanda tangan baik cocok atau tidak, dan tidak perlu ada pihak yang terus memantau jaringan agar aturan itu ditegakkan. desain ini meminta pihak yang jujur untuk benar-benar hadir selama jendela tertentu, atau klaim yang tidak valid akan lolos tanpa diperdebatkan.
Saya tidak menganggap ini sebagai cacat, melainkan “harga” yang sebenarnya untuk membuat logika DeFi apa pun diperiksa di sebuah rantai yang memang tidak pernah dibangun untuk menjalankannya. tidak ada cara lain untuk mendapatkan ekspresivitas sebesar ini ke bitcoin tanpa mengubah bitcoin itu sendiri.
dimana saya masih buntu adalah apakah ini tetap berlaku ketika volume nyata mulai muncul. beberapa penguji yang terlibat dan mengawasi dengan saksama itu satu hal.
apakah model challenger yang sama tetap dapat diandalkan ketika ada cukup banyak vault yang berjalan sehingga tidak ada satu pihak pun yang secara realistis bisa memantau semuanya tepat waktu?
$BABY @babylonlabs_io #baby
$HOME $1000SATS
#BitcoinMiningDifficultyFalls14%FromYearHigh
#KOSPIWorstMonthlyDropSince2008 #USToCancelIranAttackSubjectToDeal
#GrayscaleUrgesSenateVoteOnCLARITYAct
{future}(1000SATSUSDT)
{future}(HOMEUSDT)
Saya terus berasumsi bahwa “trustless” di sini berarti tidak ada asumsi baru yang ditambahkan di mana pun, dengan cara yang sama orang menggunakan kata itu ketika mereka membicarakan lapisan dasar (base layer) bitcoin itu sendiri. Saya menggali cara TBV sebenarnya memverifikasi sebuah penarikan (withdrawal), dan sadar bahwa itu tidak sepenuhnya benar.
keakuratan (correctness) tidak bersifat murni mekanis seperti hashlock atau timelock. BitVM3 memeriksa penarikan menggunakan garbled circuits dan sebuah bukti zero knowledge, dan verifikasi itu berjalan di dalam sebuah jendela challenge. jika ada klaim yang salah, seseorang harus menyadarinya dan mengirimkan fraud proof sebelum jendela tersebut berakhir. script bitcoin tidak otomatis menangkap kesalahannya sendiri; seorang challenger-lah yang melakukannya.
ini berbeda dari cara bitcoin biasanya mengamankan sesuatu. sebuah tanda tangan baik cocok atau tidak, dan tidak perlu ada pihak yang terus memantau jaringan agar aturan itu ditegakkan. desain ini meminta pihak yang jujur untuk benar-benar hadir selama jendela tertentu, atau klaim yang tidak valid akan lolos tanpa diperdebatkan.
Saya tidak menganggap ini sebagai cacat, melainkan “harga” yang sebenarnya untuk membuat logika DeFi apa pun diperiksa di sebuah rantai yang memang tidak pernah dibangun untuk menjalankannya. tidak ada cara lain untuk mendapatkan ekspresivitas sebesar ini ke bitcoin tanpa mengubah bitcoin itu sendiri.
dimana saya masih buntu adalah apakah ini tetap berlaku ketika volume nyata mulai muncul. beberapa penguji yang terlibat dan mengawasi dengan saksama itu satu hal.
apakah model challenger yang sama tetap dapat diandalkan ketika ada cukup banyak vault yang berjalan sehingga tidak ada satu pihak pun yang secara realistis bisa memantau semuanya tepat waktu?
$BABY @BabylonLabs_io #baby
$HOME $1000SATS
#BitcoinMiningDifficultyFalls14%FromYearHigh
#KOSPIWorstMonthlyDropSince2008 #USToCancelIranAttackSubjectToDeal
#GrayscaleUrgesSenateVoteOnCLARITYAct
keakuratan (correctness) tidak bersifat murni mekanis seperti hashlock atau timelock. BitVM3 memeriksa penarikan menggunakan garbled circuits dan sebuah bukti zero knowledge, dan verifikasi itu berjalan di dalam sebuah jendela challenge. jika ada klaim yang salah, seseorang harus menyadarinya dan mengirimkan fraud proof sebelum jendela tersebut berakhir. script bitcoin tidak otomatis menangkap kesalahannya sendiri; seorang challenger-lah yang melakukannya.
ini berbeda dari cara bitcoin biasanya mengamankan sesuatu. sebuah tanda tangan baik cocok atau tidak, dan tidak perlu ada pihak yang terus memantau jaringan agar aturan itu ditegakkan. desain ini meminta pihak yang jujur untuk benar-benar hadir selama jendela tertentu, atau klaim yang tidak valid akan lolos tanpa diperdebatkan.
Saya tidak menganggap ini sebagai cacat, melainkan “harga” yang sebenarnya untuk membuat logika DeFi apa pun diperiksa di sebuah rantai yang memang tidak pernah dibangun untuk menjalankannya. tidak ada cara lain untuk mendapatkan ekspresivitas sebesar ini ke bitcoin tanpa mengubah bitcoin itu sendiri.
dimana saya masih buntu adalah apakah ini tetap berlaku ketika volume nyata mulai muncul. beberapa penguji yang terlibat dan mengawasi dengan saksama itu satu hal.
apakah model challenger yang sama tetap dapat diandalkan ketika ada cukup banyak vault yang berjalan sehingga tidak ada satu pihak pun yang secara realistis bisa memantau semuanya tepat waktu?
$BABY @BabylonLabs_io #baby
$HOME $1000SATS
#BitcoinMiningDifficultyFalls14%FromYearHigh
#KOSPIWorstMonthlyDropSince2008 #USToCancelIranAttackSubjectToDeal
#GrayscaleUrgesSenateVoteOnCLARITYAct
4
177
·
--
Bullish
Semakin saya melihat Babylon's Trustless Bitcoin Vaults (TBV), semakin saya terus mendarat pada sesuatu yang terdengar seperti pujian tetapi sebenarnya adalah pertanyaan yang rumit?
Bitcoin sendiri tidak mengubah apa pun agar TBV bisa bekerja. Tidak ada opcode baru, tidak ada soft fork, tidak ada upgrade pada layer dasar bitcoin. Peminjaman dengan jaminan bitcoin secara native melalui Aave v4, yang sekarang live di public testnet, bekerja sepenuhnya dengan membangun di sekitar bitcoin persis seperti adanya, dan memindahkan kompleksitas yang sebenarnya ke tempat lain—di sisi ethereum
itu adalah batasan yang disengaja, bukan kebetulan. budaya bitcoin bergerak pelan secara sengaja; perubahan ditolak secara default; dan apa pun yang meminta bitcoin itu sendiri untuk beradaptasi harus melalui debat bertahun-tahun sebelum dikirimkan—jika memang dikirimkan. Merancang TBV agar tidak membutuhkan apa pun dari bitcoin berarti TBV tidak perlu menunggu izin bitcoin agar bisa ada
tapi batasan itu tidak menghilangkan kompleksitas, hanya memindahkannya. setiap potongan logika yang tidak bisa dijalankan oleh bitcoin, setiap langkah verifikasi lintas-chain, setiap pemicu likuidasi—semuanya harus dibangun dan dipelihara di sisi ethereum. bitcoin tetap sederhana karena ethereum menyerap bagian yang tidak
dan jadi, pertanyaan aslinya bukan apakah desain ini menghormati konservatisme bitcoin—jelas iya. Pertanyaannya: apakah memusatkan semua bagian yang bergerak di satu sisi membuat sistemnya lebih mudah dipahami, atau hanya memindahkan bagian yang rapuh ke tempat yang lebih mudah diabaikan karena bitcoin terlihat tidak tersentuh
Testnet adalah tempat yang layak diawasi langsung: bukan dengan mengecek apakah bitcoin berperilaku dengan benar—karena itu akan, bitcoin bukan bagian yang sedang diuji di sini. Jalankan alurnya di btc-vaults.testnet.babylonlabs.io dan perhatikan apa yang sebenarnya menjalankan pekerjaan, sementara bitcoin hanya duduk di sana menegakkan apa yang sudah disepakatinya
Pertanyaannya bukan apakah menjaga bitcoin tetap tidak berubah adalah keputusan yang tepat
tapi apakah semua kompleksitas yang berpindah itu sedang diawasi sedekat reputasi bitcoin untuk tetap sederhana
@babylonlabs_io #baby $BABY $VANRY
{future}(VANRYUSDT)
{future}(BABYUSDT)
Semakin saya melihat Babylon's Trustless Bitcoin Vaults (TBV), semakin saya terus mendarat pada sesuatu yang terdengar seperti pujian tetapi sebenarnya adalah pertanyaan yang rumit?
Bitcoin sendiri tidak mengubah apa pun agar TBV bisa bekerja. Tidak ada opcode baru, tidak ada soft fork, tidak ada upgrade pada layer dasar bitcoin. Peminjaman dengan jaminan bitcoin secara native melalui Aave v4, yang sekarang live di public testnet, bekerja sepenuhnya dengan membangun di sekitar bitcoin persis seperti adanya, dan memindahkan kompleksitas yang sebenarnya ke tempat lain—di sisi ethereum
itu adalah batasan yang disengaja, bukan kebetulan. budaya bitcoin bergerak pelan secara sengaja; perubahan ditolak secara default; dan apa pun yang meminta bitcoin itu sendiri untuk beradaptasi harus melalui debat bertahun-tahun sebelum dikirimkan—jika memang dikirimkan. Merancang TBV agar tidak membutuhkan apa pun dari bitcoin berarti TBV tidak perlu menunggu izin bitcoin agar bisa ada
tapi batasan itu tidak menghilangkan kompleksitas, hanya memindahkannya. setiap potongan logika yang tidak bisa dijalankan oleh bitcoin, setiap langkah verifikasi lintas-chain, setiap pemicu likuidasi—semuanya harus dibangun dan dipelihara di sisi ethereum. bitcoin tetap sederhana karena ethereum menyerap bagian yang tidak
dan jadi, pertanyaan aslinya bukan apakah desain ini menghormati konservatisme bitcoin—jelas iya. Pertanyaannya: apakah memusatkan semua bagian yang bergerak di satu sisi membuat sistemnya lebih mudah dipahami, atau hanya memindahkan bagian yang rapuh ke tempat yang lebih mudah diabaikan karena bitcoin terlihat tidak tersentuh
Testnet adalah tempat yang layak diawasi langsung: bukan dengan mengecek apakah bitcoin berperilaku dengan benar—karena itu akan, bitcoin bukan bagian yang sedang diuji di sini. Jalankan alurnya di btc-vaults.testnet.babylonlabs.io dan perhatikan apa yang sebenarnya menjalankan pekerjaan, sementara bitcoin hanya duduk di sana menegakkan apa yang sudah disepakatinya
Pertanyaannya bukan apakah menjaga bitcoin tetap tidak berubah adalah keputusan yang tepat
tapi apakah semua kompleksitas yang berpindah itu sedang diawasi sedekat reputasi bitcoin untuk tetap sederhana
@BabylonLabs_io #baby $BABY $VANRY
Bitcoin sendiri tidak mengubah apa pun agar TBV bisa bekerja. Tidak ada opcode baru, tidak ada soft fork, tidak ada upgrade pada layer dasar bitcoin. Peminjaman dengan jaminan bitcoin secara native melalui Aave v4, yang sekarang live di public testnet, bekerja sepenuhnya dengan membangun di sekitar bitcoin persis seperti adanya, dan memindahkan kompleksitas yang sebenarnya ke tempat lain—di sisi ethereum
itu adalah batasan yang disengaja, bukan kebetulan. budaya bitcoin bergerak pelan secara sengaja; perubahan ditolak secara default; dan apa pun yang meminta bitcoin itu sendiri untuk beradaptasi harus melalui debat bertahun-tahun sebelum dikirimkan—jika memang dikirimkan. Merancang TBV agar tidak membutuhkan apa pun dari bitcoin berarti TBV tidak perlu menunggu izin bitcoin agar bisa ada
tapi batasan itu tidak menghilangkan kompleksitas, hanya memindahkannya. setiap potongan logika yang tidak bisa dijalankan oleh bitcoin, setiap langkah verifikasi lintas-chain, setiap pemicu likuidasi—semuanya harus dibangun dan dipelihara di sisi ethereum. bitcoin tetap sederhana karena ethereum menyerap bagian yang tidak
dan jadi, pertanyaan aslinya bukan apakah desain ini menghormati konservatisme bitcoin—jelas iya. Pertanyaannya: apakah memusatkan semua bagian yang bergerak di satu sisi membuat sistemnya lebih mudah dipahami, atau hanya memindahkan bagian yang rapuh ke tempat yang lebih mudah diabaikan karena bitcoin terlihat tidak tersentuh
Testnet adalah tempat yang layak diawasi langsung: bukan dengan mengecek apakah bitcoin berperilaku dengan benar—karena itu akan, bitcoin bukan bagian yang sedang diuji di sini. Jalankan alurnya di btc-vaults.testnet.babylonlabs.io dan perhatikan apa yang sebenarnya menjalankan pekerjaan, sementara bitcoin hanya duduk di sana menegakkan apa yang sudah disepakatinya
Pertanyaannya bukan apakah menjaga bitcoin tetap tidak berubah adalah keputusan yang tepat
tapi apakah semua kompleksitas yang berpindah itu sedang diawasi sedekat reputasi bitcoin untuk tetap sederhana
@BabylonLabs_io #baby $BABY $VANRY
6
3
183
·
--
Semakin saya melihat Vault Bitcoin Tanpa Kepercayaan (TBV) milik Babylon, semakin saya terus menemukan sesuatu yang terdengar seperti pujian tetapi sebenarnya adalah pertanyaan yang rumit?
Aplikasi terintegrasi TBV pada akhirnya ditujukan untuk mencakup pinjaman, kartu kredit stablecoin, derivatif, asuransi. Dari semuanya itu, pinjaman melalui Aave v4 adalah yang pertama kali diluncurkan—sudah live di public testnet. Penyimpanannya mem-post native BTC, lalu meminjam USDC atau USDT dengan jaminan tersebut.
Peminjaman masuk akal sebagai titik awal. Ini versi paling sederhana dari janji inti: native BTC sebagai jaminan, satu input yang jelas, satu output yang jelas, meminjam berdasarkan nilai tanpa harus menyerahkan kustodi. Mudah untuk diuji, mudah dijelaskan, dan mudah ditunjukkan ketika hal itu bekerja.
Namun membuktikan pinjaman bekerja tidak otomatis membuktikan kasus yang lebih sulit. Stablecoin yang didukung native BTC harus bisa mempertahankan patokan (peg) saat berada di bawah tekanan, bukan hanya merilis pinjaman saat diminta. Asuransi harus mampu memberi harga yang tepat dan membayar klaim berdasarkan kondisi yang tidak sesederhana ambang batas likuidasi. Kartu kredit membutuhkan sesuatu yang lebih dekat ke penyelesaian yang instan dan berkelanjutan, bukan alur deposit lalu pinjam yang masih memberi ruang jeda.
Jadi, pinjaman yang berjalan di testnet memberi tahu Anda mekanisme vault yang mendasarinya—sisi bitcoin yang ditandatangani di awal (pre-signed), verifikasi lintas-rantai—dan dapat mendukung satu bentuk aplikasi tertentu. Itu tidak memberi tahu bahwa mekanisme tersebut akan menggeneralisasi ke bentuk aplikasi yang membutuhkan settlement yang lebih cepat, toleransi yang lebih ketat, atau perilaku kegagalan yang berbeda.
Kesenjangan antara kasus penggunaan pertama dan visi penuh—itulah yang layak untuk diperhatikan. Dan testnet masih cukup awal sehingga Anda benar-benar bisa memikirkan hal itu sebelum pengintegrasian lainnya diumumkan. Ada baiknya menjalankan alur lending itu sendiri di btc-vaults.testnet.babylonlabs.io dan menanyakan, selama Anda melakukannya, apa yang perlu diubah agar sesuatu seperti asuransi atau kartu kredit dapat bekerja dengan cara yang sama.
Pertanyaannya bukan apakah TBV bisa mendukung lending.
Intinya: apakah lending adalah kasus yang paling mudah, dan seluruh roadmap sisanya adalah tempat kesulitan nyata itu memang selalu akan muncul.
@babylonlabs_io #baby $BABY
{future}(BABYUSDT)
Semakin saya melihat Vault Bitcoin Tanpa Kepercayaan (TBV) milik Babylon, semakin saya terus menemukan sesuatu yang terdengar seperti pujian tetapi sebenarnya adalah pertanyaan yang rumit?
Aplikasi terintegrasi TBV pada akhirnya ditujukan untuk mencakup pinjaman, kartu kredit stablecoin, derivatif, asuransi. Dari semuanya itu, pinjaman melalui Aave v4 adalah yang pertama kali diluncurkan—sudah live di public testnet. Penyimpanannya mem-post native BTC, lalu meminjam USDC atau USDT dengan jaminan tersebut.
Peminjaman masuk akal sebagai titik awal. Ini versi paling sederhana dari janji inti: native BTC sebagai jaminan, satu input yang jelas, satu output yang jelas, meminjam berdasarkan nilai tanpa harus menyerahkan kustodi. Mudah untuk diuji, mudah dijelaskan, dan mudah ditunjukkan ketika hal itu bekerja.
Namun membuktikan pinjaman bekerja tidak otomatis membuktikan kasus yang lebih sulit. Stablecoin yang didukung native BTC harus bisa mempertahankan patokan (peg) saat berada di bawah tekanan, bukan hanya merilis pinjaman saat diminta. Asuransi harus mampu memberi harga yang tepat dan membayar klaim berdasarkan kondisi yang tidak sesederhana ambang batas likuidasi. Kartu kredit membutuhkan sesuatu yang lebih dekat ke penyelesaian yang instan dan berkelanjutan, bukan alur deposit lalu pinjam yang masih memberi ruang jeda.
Jadi, pinjaman yang berjalan di testnet memberi tahu Anda mekanisme vault yang mendasarinya—sisi bitcoin yang ditandatangani di awal (pre-signed), verifikasi lintas-rantai—dan dapat mendukung satu bentuk aplikasi tertentu. Itu tidak memberi tahu bahwa mekanisme tersebut akan menggeneralisasi ke bentuk aplikasi yang membutuhkan settlement yang lebih cepat, toleransi yang lebih ketat, atau perilaku kegagalan yang berbeda.
Kesenjangan antara kasus penggunaan pertama dan visi penuh—itulah yang layak untuk diperhatikan. Dan testnet masih cukup awal sehingga Anda benar-benar bisa memikirkan hal itu sebelum pengintegrasian lainnya diumumkan. Ada baiknya menjalankan alur lending itu sendiri di btc-vaults.testnet.babylonlabs.io dan menanyakan, selama Anda melakukannya, apa yang perlu diubah agar sesuatu seperti asuransi atau kartu kredit dapat bekerja dengan cara yang sama.
Pertanyaannya bukan apakah TBV bisa mendukung lending.
Intinya: apakah lending adalah kasus yang paling mudah, dan seluruh roadmap sisanya adalah tempat kesulitan nyata itu memang selalu akan muncul.
@BabylonLabs_io #baby $BABY
Aplikasi terintegrasi TBV pada akhirnya ditujukan untuk mencakup pinjaman, kartu kredit stablecoin, derivatif, asuransi. Dari semuanya itu, pinjaman melalui Aave v4 adalah yang pertama kali diluncurkan—sudah live di public testnet. Penyimpanannya mem-post native BTC, lalu meminjam USDC atau USDT dengan jaminan tersebut.
Peminjaman masuk akal sebagai titik awal. Ini versi paling sederhana dari janji inti: native BTC sebagai jaminan, satu input yang jelas, satu output yang jelas, meminjam berdasarkan nilai tanpa harus menyerahkan kustodi. Mudah untuk diuji, mudah dijelaskan, dan mudah ditunjukkan ketika hal itu bekerja.
Namun membuktikan pinjaman bekerja tidak otomatis membuktikan kasus yang lebih sulit. Stablecoin yang didukung native BTC harus bisa mempertahankan patokan (peg) saat berada di bawah tekanan, bukan hanya merilis pinjaman saat diminta. Asuransi harus mampu memberi harga yang tepat dan membayar klaim berdasarkan kondisi yang tidak sesederhana ambang batas likuidasi. Kartu kredit membutuhkan sesuatu yang lebih dekat ke penyelesaian yang instan dan berkelanjutan, bukan alur deposit lalu pinjam yang masih memberi ruang jeda.
Jadi, pinjaman yang berjalan di testnet memberi tahu Anda mekanisme vault yang mendasarinya—sisi bitcoin yang ditandatangani di awal (pre-signed), verifikasi lintas-rantai—dan dapat mendukung satu bentuk aplikasi tertentu. Itu tidak memberi tahu bahwa mekanisme tersebut akan menggeneralisasi ke bentuk aplikasi yang membutuhkan settlement yang lebih cepat, toleransi yang lebih ketat, atau perilaku kegagalan yang berbeda.
Kesenjangan antara kasus penggunaan pertama dan visi penuh—itulah yang layak untuk diperhatikan. Dan testnet masih cukup awal sehingga Anda benar-benar bisa memikirkan hal itu sebelum pengintegrasian lainnya diumumkan. Ada baiknya menjalankan alur lending itu sendiri di btc-vaults.testnet.babylonlabs.io dan menanyakan, selama Anda melakukannya, apa yang perlu diubah agar sesuatu seperti asuransi atau kartu kredit dapat bekerja dengan cara yang sama.
Pertanyaannya bukan apakah TBV bisa mendukung lending.
Intinya: apakah lending adalah kasus yang paling mudah, dan seluruh roadmap sisanya adalah tempat kesulitan nyata itu memang selalu akan muncul.
@BabylonLabs_io #baby $BABY
2
1
117
·
--
saya terus menganggap TBV sebagai sesuatu yang terkait dengan ethereum. meninjau ulang brief dengan lebih pelan, ternyata itu bukan yang tertulis
di situ tertulis bahwa native bitcoin bisa digunakan sebagai jaminan (collateral) di rantai apa pun dan dalam aplikasi apa pun, dan bahwa Babylon menghadirkan likuiditas native bitcoin ke ethereum melalui TBV. ethereum bukan tujuan akhirnya—ethereum hanya halte pertama.
yang masuk akal untuk peluncurannya adalah Aave v4, karena itu adalah pasar pinjaman terbesar, likuiditas terdalam, tempat jenis jaminan baru mendapatkan pengujian real yang paling cepat. tetapi tujuan desain utamanya adalah native BTC berfungsi sebagai jaminan di mana pun, bukan hanya di satu chain dengan satu protokol
yang kira-kira berlawanan dengan cara awal saya membacanya: bitcoin masuk ke ethereum defi. ini lebih mirip dengan bitcoin menjadi jaminan yang tidak terikat pada satu chain tertentu sama sekali, dan ethereum kebetulan hanya yang pertama karena itu tempat paling mudah untuk membuktikannya
setelah saya melihatnya seperti itu, ini berhenti terlihat seperti integrasi ethereum dan mulai terlihat seperti ethereum adalah kasus uji, bukan batas maksimal
yang membuat saya buntu adalah apakah portabilitas seperti itu bisa bertahan saat benar-benar bersentuhan dengan kenyataan. live di aave v4 berarti harus menyesuaikan parameter risiko dari satu chain, logika likuidasi dari satu chain, dan kondisi pasar dari satu chain. apakah mekanisme trustless yang sama betul-betul bisa dibawa dengan bersih ke chain yang sama sekali berbeda nanti, atau apakah setiap chain baru pada akhirnya perlu versi mereka sendiri dari keputusan-keputusan trust yang sama yang harus dibuat lagi
saya belum punya jawaban yang yakin, jujur masih terus memprosesnya
@babylonlabs_io #baby $BABY
{future}(BABYUSDT)
saya terus menganggap TBV sebagai sesuatu yang terkait dengan ethereum. meninjau ulang brief dengan lebih pelan, ternyata itu bukan yang tertulis
di situ tertulis bahwa native bitcoin bisa digunakan sebagai jaminan (collateral) di rantai apa pun dan dalam aplikasi apa pun, dan bahwa Babylon menghadirkan likuiditas native bitcoin ke ethereum melalui TBV. ethereum bukan tujuan akhirnya—ethereum hanya halte pertama.
yang masuk akal untuk peluncurannya adalah Aave v4, karena itu adalah pasar pinjaman terbesar, likuiditas terdalam, tempat jenis jaminan baru mendapatkan pengujian real yang paling cepat. tetapi tujuan desain utamanya adalah native BTC berfungsi sebagai jaminan di mana pun, bukan hanya di satu chain dengan satu protokol
yang kira-kira berlawanan dengan cara awal saya membacanya: bitcoin masuk ke ethereum defi. ini lebih mirip dengan bitcoin menjadi jaminan yang tidak terikat pada satu chain tertentu sama sekali, dan ethereum kebetulan hanya yang pertama karena itu tempat paling mudah untuk membuktikannya
setelah saya melihatnya seperti itu, ini berhenti terlihat seperti integrasi ethereum dan mulai terlihat seperti ethereum adalah kasus uji, bukan batas maksimal
yang membuat saya buntu adalah apakah portabilitas seperti itu bisa bertahan saat benar-benar bersentuhan dengan kenyataan. live di aave v4 berarti harus menyesuaikan parameter risiko dari satu chain, logika likuidasi dari satu chain, dan kondisi pasar dari satu chain. apakah mekanisme trustless yang sama betul-betul bisa dibawa dengan bersih ke chain yang sama sekali berbeda nanti, atau apakah setiap chain baru pada akhirnya perlu versi mereka sendiri dari keputusan-keputusan trust yang sama yang harus dibuat lagi
saya belum punya jawaban yang yakin, jujur masih terus memprosesnya
@BabylonLabs_io #baby $BABY
di situ tertulis bahwa native bitcoin bisa digunakan sebagai jaminan (collateral) di rantai apa pun dan dalam aplikasi apa pun, dan bahwa Babylon menghadirkan likuiditas native bitcoin ke ethereum melalui TBV. ethereum bukan tujuan akhirnya—ethereum hanya halte pertama.
yang masuk akal untuk peluncurannya adalah Aave v4, karena itu adalah pasar pinjaman terbesar, likuiditas terdalam, tempat jenis jaminan baru mendapatkan pengujian real yang paling cepat. tetapi tujuan desain utamanya adalah native BTC berfungsi sebagai jaminan di mana pun, bukan hanya di satu chain dengan satu protokol
yang kira-kira berlawanan dengan cara awal saya membacanya: bitcoin masuk ke ethereum defi. ini lebih mirip dengan bitcoin menjadi jaminan yang tidak terikat pada satu chain tertentu sama sekali, dan ethereum kebetulan hanya yang pertama karena itu tempat paling mudah untuk membuktikannya
setelah saya melihatnya seperti itu, ini berhenti terlihat seperti integrasi ethereum dan mulai terlihat seperti ethereum adalah kasus uji, bukan batas maksimal
yang membuat saya buntu adalah apakah portabilitas seperti itu bisa bertahan saat benar-benar bersentuhan dengan kenyataan. live di aave v4 berarti harus menyesuaikan parameter risiko dari satu chain, logika likuidasi dari satu chain, dan kondisi pasar dari satu chain. apakah mekanisme trustless yang sama betul-betul bisa dibawa dengan bersih ke chain yang sama sekali berbeda nanti, atau apakah setiap chain baru pada akhirnya perlu versi mereka sendiri dari keputusan-keputusan trust yang sama yang harus dibuat lagi
saya belum punya jawaban yang yakin, jujur masih terus memprosesnya
@BabylonLabs_io #baby $BABY
8
2
119
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
XRPRises8%
1,259 penayangan
142 Berdiskusi
🚨 $XRP Baru saja melonjak 8% — DAN langkah ini punya katalis nyata di baliknya.
XRP menguat setelah Ripple mengatakan manajer aset dan proyek komersial tengah menyiapkan penggunaan peningkatan pembayaran Batch V1.1 dari XRP Ledger. Peningkatan ini saat ini didukung oleh 30 dari 35 validator yang dipantau dan bisa aktif setelah 29 September jika dukungannya tetap di atas ambang batas yang diperlukan.
Itu memberi XRP narasi yang jauh lebih kuat daripada sekadar pantulan pasar:
Peningkatan pembayaran → penggunaan institusional/komersial → utilitas jaringan yang lebih kuat → spekulasi kembali.
Dan trader sudah mengawasi level-level besar berikutnya:
$1,50 = zona breakout kunci pertama
$1,80 = area target utama berikutnya jika momentum terus berkembang.
Selera risiko kripto juga membaik secara luas, dengan XRP baru-baru ini tampil lebih baik seiring rebound altcoin yang lebih luas.
Pemicunya sekarang sederhana:
Tahan breakout → rebut kembali $1,50 → momentum bisa melaju lebih cepat.
Tapi setelah kenaikan 8%, mengejar tanpa perhitungan itu berbahaya.
Jika Batch V1.1 aktif dengan sukses dan penggunaan institusional mengikuti, ini bisa menjadi narasi XRP yang jauh lebih besar daripada yang saat ini dipikirkan trader. 👀
#xrprises8% #AppleGoogleSeekStablecoinTokenizedDepositTalent #NvidiaToBuyAnother$1.5BSBEnergySharesPreIPO #NEARRisesNearly80%InAWeek #MultiversXPlansHardForkRecovery
KimHotbae
·Disukai 0 Kali
·123 penayangan
AppleGoogleSeekStablecoinTokenizedDepositTalent
963 penayangan
111 Berdiskusi
NvidiaToBuyAnother$1.5BSBEnergySharesPreIPO
242 penayangan
13 Berdiskusi