
liu_001
424 Posting
liu_001
Laporkan
Blokir Pengguna
误入web3撸毛学生,不幸染上合约归零,一切从头再来。大家都不看好我,偏偏我也不争气😭😭
24 Mengikuti
56 Pengikut
118 Disukai
Posting
·
--
Saat saya membaca dokumen dengan nomor @termmax , saya memperhatikan sebuah desain yang mudah terlewatkan: peran Curator.
Di kebanyakan perjanjian pinjam-meminjam, dana dikelola secara terpadu oleh protokol. Pihak yang menyetor uang memasukkannya ke dalam satu pool, sementara peminjam menarik dana dari pool yang sama. Suku bunga akan diatur otomatis berdasarkan tingkat pemanfaatan dana, tanpa campur tangan siapa pun.
TermMax berbeda. Ia memperkenalkan peran bernama Curator, yang dapat membuat dan mengelola pool dananya sendiri. Curator bisa menentukan sendiri rentang suku bunga pool tersebut, jenis aset jaminan, parameter likuidasi, bahkan bisa menetapkan daftar putih—hanya mengizinkan alamat tertentu untuk meminjam.
Ini pada dasarnya memindahkan kendali pasar pinjam-meminjam dari protokol ke komunitas. Jika Anda seorang market maker, Anda bisa membuat pool khusus yang ditujukan untuk pasangan perdagangan Anda sendiri, menetapkan suku bunga sedikit lebih rendah dari pasar, dan hanya memberikannya kepada mitra kerja sama Anda. Jika Anda seorang pihak proyek, Anda bisa membuat pool yang hanya menerima token Anda sendiri sebagai jaminan, lalu menyediakan layanan pinjam-meminjam bagi komunitas Anda.
Pendapatan Curator berasal dari sebagian bunga yang dihasilkan oleh pool. Semakin aktif pool yang Anda buat, semakin besar penghasilan Anda. Insentif ini mendorong Curator untuk mengoptimalkan parameter pool mereka sendiri, sekaligus menarik lebih banyak pengguna untuk menyimpan dan meminjam.
Namun tentu saja, Curator juga harus menanggung tanggung jawab. Jika harga aset jaminan di dalam pool anjlok hingga menyebabkan piutang macet, bagian ekuitas yang dimiliki Curator akan menjadi yang pertama digunakan untuk menutup kerugian. Desain ini mengikat risiko dan imbal hasil bersama—Curator terdorong untuk memilih aset jaminan dan peminjam yang berkualitas, bukan sekadar memperbesar skala secara membabi buta.
Bagi pihak yang menyimpan dana, keberadaan Curator berarti Anda bisa memilih menaruh uang di pool yang paling Anda percayai, bukan dipaksa menerima parameter seragam dari protokol. Anda bisa melihat performa historis Curator mana yang lebih baik, likuidasinya lebih tepat waktu, dan tingkat piutang macetnya lebih rendah—lalu menyimpan dana Anda di pool tersebut.
Secara pribadi, saya merasa mekanisme kompetisi seperti ini, secara teori, mungkin membuat penetapan harga suku bunga dan risiko di seluruh pasar menjadi lebih efisien.
#TermMax
Saat saya membaca dokumen dengan nomor @TermMax , saya memperhatikan sebuah desain yang mudah terlewatkan: peran Curator.
Di kebanyakan perjanjian pinjam-meminjam, dana dikelola secara terpadu oleh protokol. Pihak yang menyetor uang memasukkannya ke dalam satu pool, sementara peminjam menarik dana dari pool yang sama. Suku bunga akan diatur otomatis berdasarkan tingkat pemanfaatan dana, tanpa campur tangan siapa pun.
TermMax berbeda. Ia memperkenalkan peran bernama Curator, yang dapat membuat dan mengelola pool dananya sendiri. Curator bisa menentukan sendiri rentang suku bunga pool tersebut, jenis aset jaminan, parameter likuidasi, bahkan bisa menetapkan daftar putih—hanya mengizinkan alamat tertentu untuk meminjam.
Ini pada dasarnya memindahkan kendali pasar pinjam-meminjam dari protokol ke komunitas. Jika Anda seorang market maker, Anda bisa membuat pool khusus yang ditujukan untuk pasangan perdagangan Anda sendiri, menetapkan suku bunga sedikit lebih rendah dari pasar, dan hanya memberikannya kepada mitra kerja sama Anda. Jika Anda seorang pihak proyek, Anda bisa membuat pool yang hanya menerima token Anda sendiri sebagai jaminan, lalu menyediakan layanan pinjam-meminjam bagi komunitas Anda.
Pendapatan Curator berasal dari sebagian bunga yang dihasilkan oleh pool. Semakin aktif pool yang Anda buat, semakin besar penghasilan Anda. Insentif ini mendorong Curator untuk mengoptimalkan parameter pool mereka sendiri, sekaligus menarik lebih banyak pengguna untuk menyimpan dan meminjam.
Namun tentu saja, Curator juga harus menanggung tanggung jawab. Jika harga aset jaminan di dalam pool anjlok hingga menyebabkan piutang macet, bagian ekuitas yang dimiliki Curator akan menjadi yang pertama digunakan untuk menutup kerugian. Desain ini mengikat risiko dan imbal hasil bersama—Curator terdorong untuk memilih aset jaminan dan peminjam yang berkualitas, bukan sekadar memperbesar skala secara membabi buta.
Bagi pihak yang menyimpan dana, keberadaan Curator berarti Anda bisa memilih menaruh uang di pool yang paling Anda percayai, bukan dipaksa menerima parameter seragam dari protokol. Anda bisa melihat performa historis Curator mana yang lebih baik, likuidasinya lebih tepat waktu, dan tingkat piutang macetnya lebih rendah—lalu menyimpan dana Anda di pool tersebut.
Secara pribadi, saya merasa mekanisme kompetisi seperti ini, secara teori, mungkin membuat penetapan harga suku bunga dan risiko di seluruh pasar menjadi lebih efisien.
#TermMax
Di kebanyakan perjanjian pinjam-meminjam, dana dikelola secara terpadu oleh protokol. Pihak yang menyetor uang memasukkannya ke dalam satu pool, sementara peminjam menarik dana dari pool yang sama. Suku bunga akan diatur otomatis berdasarkan tingkat pemanfaatan dana, tanpa campur tangan siapa pun.
TermMax berbeda. Ia memperkenalkan peran bernama Curator, yang dapat membuat dan mengelola pool dananya sendiri. Curator bisa menentukan sendiri rentang suku bunga pool tersebut, jenis aset jaminan, parameter likuidasi, bahkan bisa menetapkan daftar putih—hanya mengizinkan alamat tertentu untuk meminjam.
Ini pada dasarnya memindahkan kendali pasar pinjam-meminjam dari protokol ke komunitas. Jika Anda seorang market maker, Anda bisa membuat pool khusus yang ditujukan untuk pasangan perdagangan Anda sendiri, menetapkan suku bunga sedikit lebih rendah dari pasar, dan hanya memberikannya kepada mitra kerja sama Anda. Jika Anda seorang pihak proyek, Anda bisa membuat pool yang hanya menerima token Anda sendiri sebagai jaminan, lalu menyediakan layanan pinjam-meminjam bagi komunitas Anda.
Pendapatan Curator berasal dari sebagian bunga yang dihasilkan oleh pool. Semakin aktif pool yang Anda buat, semakin besar penghasilan Anda. Insentif ini mendorong Curator untuk mengoptimalkan parameter pool mereka sendiri, sekaligus menarik lebih banyak pengguna untuk menyimpan dan meminjam.
Namun tentu saja, Curator juga harus menanggung tanggung jawab. Jika harga aset jaminan di dalam pool anjlok hingga menyebabkan piutang macet, bagian ekuitas yang dimiliki Curator akan menjadi yang pertama digunakan untuk menutup kerugian. Desain ini mengikat risiko dan imbal hasil bersama—Curator terdorong untuk memilih aset jaminan dan peminjam yang berkualitas, bukan sekadar memperbesar skala secara membabi buta.
Bagi pihak yang menyimpan dana, keberadaan Curator berarti Anda bisa memilih menaruh uang di pool yang paling Anda percayai, bukan dipaksa menerima parameter seragam dari protokol. Anda bisa melihat performa historis Curator mana yang lebih baik, likuidasinya lebih tepat waktu, dan tingkat piutang macetnya lebih rendah—lalu menyimpan dana Anda di pool tersebut.
Secara pribadi, saya merasa mekanisme kompetisi seperti ini, secara teori, mungkin membuat penetapan harga suku bunga dan risiko di seluruh pasar menjadi lebih efisien.
#TermMax
2
62
·
--
Sebagian Benar
Saya membaca dengan saksama lapisan abstraksi akun Dusk, dan menemukan bahwa itu tidak seperti Ethereum <$ETH > yang menambal di lapisan aplikasi, melainkan secara langsung didukung sejak lapisan konsensus.
Kontrak pintar WASM Dusk memungkinkan pengguna untuk menyesuaikan logika validasi; sistem memungkinkan pengguna mendefinisikan apa yang dianggap sebagai transaksi yang valid berdasarkan logika mereka sendiri. Anda bisa menuliskan logika validasi sebagai kontrak WASM lalu mendeploy-nya ke atas rantai, sehingga akun Anda tidak lagi bergantung pada tanda tangan kurva eliptik tradisional. Anda dapat menyesuaikan semuanya di dalam kontrak—mulai dari pemulihan sosial, autentikasi multi-faktor, kombinasi kunci perangkat keras, bahkan otorisasi berbasis kondisi waktu.
Ini sangat berguna bagi pengguna institusional. Misalnya, sebuah perusahaan manajemen aset dapat menetapkan aturan akun: transfer per transaksi yang melebihi jumlah tertentu memerlukan tanda tangan tiga direksi; jika melebihi jumlah yang lebih tinggi, diperlukan lima tanda tangan ditambah penguncian waktu 48 jam. Logika-logika ini langsung ditulis dalam kontrak akun, tanpa perlu perantara apa pun seperti kontrak tambahan atau wallet multi-signature.
Detail lainnya adalah atomisitas eksekusi transaksi. Kontrak akun Dusk memungkinkan penggabungan beberapa operasi dalam satu transaksi—pertama memverifikasi identitas, lalu memeriksa saldo, kemudian menjalankan transfer, dan terakhir memperbarui status—seluruh proses selesai dalam satu unit atomik; baik semuanya berhasil atau semuanya di-rollback. Ini jauh lebih ringkas daripada operasi dua langkah di Ethereum yang terlebih dahulu memberi otorisasi lalu mentransfer, sekaligus menghemat satu interaksi di rantai.
Tentu, kemampuan menyesuaikan logika validasi juga berarti permukaan serangan yang lebih besar. Jika kontrak akun Anda memiliki celah, penyerang mungkin dapat melewati aturan validasi Anda dan langsung memindahkan aset. Respons Dusk adalah mendorong audit yang ketat dan verifikasi formal terhadap kontrak-kontrak kunci untuk menjamin keamanan aset pengguna. Hambatan keamanan yang bersifat pra-implementasi ini adalah beban bagi pengembang, tetapi menjadi perlindungan bagi pengguna.
$DUSK @Dusk_Foundation #dusk
Saya membaca dengan saksama lapisan abstraksi akun Dusk, dan menemukan bahwa itu tidak seperti Ethereum <$ETH > yang menambal di lapisan aplikasi, melainkan secara langsung didukung sejak lapisan konsensus.
Kontrak pintar WASM Dusk memungkinkan pengguna untuk menyesuaikan logika validasi; sistem memungkinkan pengguna mendefinisikan apa yang dianggap sebagai transaksi yang valid berdasarkan logika mereka sendiri. Anda bisa menuliskan logika validasi sebagai kontrak WASM lalu mendeploy-nya ke atas rantai, sehingga akun Anda tidak lagi bergantung pada tanda tangan kurva eliptik tradisional. Anda dapat menyesuaikan semuanya di dalam kontrak—mulai dari pemulihan sosial, autentikasi multi-faktor, kombinasi kunci perangkat keras, bahkan otorisasi berbasis kondisi waktu.
Ini sangat berguna bagi pengguna institusional. Misalnya, sebuah perusahaan manajemen aset dapat menetapkan aturan akun: transfer per transaksi yang melebihi jumlah tertentu memerlukan tanda tangan tiga direksi; jika melebihi jumlah yang lebih tinggi, diperlukan lima tanda tangan ditambah penguncian waktu 48 jam. Logika-logika ini langsung ditulis dalam kontrak akun, tanpa perlu perantara apa pun seperti kontrak tambahan atau wallet multi-signature.
Detail lainnya adalah atomisitas eksekusi transaksi. Kontrak akun Dusk memungkinkan penggabungan beberapa operasi dalam satu transaksi—pertama memverifikasi identitas, lalu memeriksa saldo, kemudian menjalankan transfer, dan terakhir memperbarui status—seluruh proses selesai dalam satu unit atomik; baik semuanya berhasil atau semuanya di-rollback. Ini jauh lebih ringkas daripada operasi dua langkah di Ethereum yang terlebih dahulu memberi otorisasi lalu mentransfer, sekaligus menghemat satu interaksi di rantai.
Tentu, kemampuan menyesuaikan logika validasi juga berarti permukaan serangan yang lebih besar. Jika kontrak akun Anda memiliki celah, penyerang mungkin dapat melewati aturan validasi Anda dan langsung memindahkan aset. Respons Dusk adalah mendorong audit yang ketat dan verifikasi formal terhadap kontrak-kontrak kunci untuk menjamin keamanan aset pengguna. Hambatan keamanan yang bersifat pra-implementasi ini adalah beban bagi pengembang, tetapi menjadi perlindungan bagi pengguna.
$DUSK @Dusk #dusk
Kontrak pintar WASM Dusk memungkinkan pengguna untuk menyesuaikan logika validasi; sistem memungkinkan pengguna mendefinisikan apa yang dianggap sebagai transaksi yang valid berdasarkan logika mereka sendiri. Anda bisa menuliskan logika validasi sebagai kontrak WASM lalu mendeploy-nya ke atas rantai, sehingga akun Anda tidak lagi bergantung pada tanda tangan kurva eliptik tradisional. Anda dapat menyesuaikan semuanya di dalam kontrak—mulai dari pemulihan sosial, autentikasi multi-faktor, kombinasi kunci perangkat keras, bahkan otorisasi berbasis kondisi waktu.
Ini sangat berguna bagi pengguna institusional. Misalnya, sebuah perusahaan manajemen aset dapat menetapkan aturan akun: transfer per transaksi yang melebihi jumlah tertentu memerlukan tanda tangan tiga direksi; jika melebihi jumlah yang lebih tinggi, diperlukan lima tanda tangan ditambah penguncian waktu 48 jam. Logika-logika ini langsung ditulis dalam kontrak akun, tanpa perlu perantara apa pun seperti kontrak tambahan atau wallet multi-signature.
Detail lainnya adalah atomisitas eksekusi transaksi. Kontrak akun Dusk memungkinkan penggabungan beberapa operasi dalam satu transaksi—pertama memverifikasi identitas, lalu memeriksa saldo, kemudian menjalankan transfer, dan terakhir memperbarui status—seluruh proses selesai dalam satu unit atomik; baik semuanya berhasil atau semuanya di-rollback. Ini jauh lebih ringkas daripada operasi dua langkah di Ethereum yang terlebih dahulu memberi otorisasi lalu mentransfer, sekaligus menghemat satu interaksi di rantai.
Tentu, kemampuan menyesuaikan logika validasi juga berarti permukaan serangan yang lebih besar. Jika kontrak akun Anda memiliki celah, penyerang mungkin dapat melewati aturan validasi Anda dan langsung memindahkan aset. Respons Dusk adalah mendorong audit yang ketat dan verifikasi formal terhadap kontrak-kontrak kunci untuk menjamin keamanan aset pengguna. Hambatan keamanan yang bersifat pra-implementasi ini adalah beban bagi pengembang, tetapi menjadi perlindungan bagi pengguna.
$DUSK @Dusk #dusk
3
1
438
·
--
#termmax @termmax Saya membaca dokumen TermMax dan menemukan bahwa mereka memecah satu pinjaman dengan jangka waktu tetap menjadi tiga surat berharga yang bisa diperdagangkan. Cara berpikir ini benar-benar berbeda dengan protokol suku bunga mengambang seperti Aave.
Pemberi pinjaman menyimpan uang, dan yang didapat adalah FT—yaitu token suku bunga tetap. Secara esensial, ini adalah obligasi nol-kupon: Anda membelinya dengan diskon hari ini, lalu saat jatuh tempo dibayar pada nilai nominal, dan imbal hasilnya terkunci pada saat Anda menempatkan order. Setelah itu, fluktuasi suku bunga pasar tidak akan memengaruhi catatan Anda.
Peminjam mengagunkan aset, lalu posisi utangnya akan dikonversi menjadi sebuah NFT GT (Gearing Token). Di dalamnya terdapat informasi seperti agunan, pokok utang, dan tanggal jatuh tempo.
Dokumen tersebut memberikan contoh yang sangat intuitif: utang satu tahun dengan nilai nominal 1 dolar. Jika tingkat bunganya 8%, maka nilai FT saat ini kira-kira 0,92 dolar, dan nilai XT sekitar 0,04 dolar. Keduanya jika dijumlahkan tepat sama dengan 1. Seiring waktu jatuh tempo semakin dekat, nilai XT akan berangsur menuju nol—menjadi nol bukanlah bug, melainkan tanda bahwa proses penyelesaian (settlement) telah selesai.
Ketiga hal ini dapat diperdagangkan secara terpisah, sehingga harga ditentukan dengan memisahkan tiga dimensi: suku bunga, tenor, dan leverage. Pemberi pinjaman bisa hanya memperdagangkan FT untuk meraih selisih imbal hasil tetap tanpa perlu memedulikan naik-turunnya harga agunan. Peminjam bisa menggunakan GT untuk melakukan pinjam-meminjam berulang dengan satu klik; biayanya terkunci saat masuk. XT memberi market maker alat untuk mengimbangi nilai waktu.
Dalam keuangan tradisional, untuk mencapai efek yang sama diperlukan meja perdagangan obligasi ditambah pasar repo ditambah lagi dengan swap suku bunga—tiga sistem, masing-masing menjalankan perannya. TermMax menyatukan semuanya dalam satu transaksi menggunakan tiga token.
@termmax
#termmax @TermMax Saya membaca dokumen TermMax dan menemukan bahwa mereka memecah satu pinjaman dengan jangka waktu tetap menjadi tiga surat berharga yang bisa diperdagangkan. Cara berpikir ini benar-benar berbeda dengan protokol suku bunga mengambang seperti Aave.
Pemberi pinjaman menyimpan uang, dan yang didapat adalah FT—yaitu token suku bunga tetap. Secara esensial, ini adalah obligasi nol-kupon: Anda membelinya dengan diskon hari ini, lalu saat jatuh tempo dibayar pada nilai nominal, dan imbal hasilnya terkunci pada saat Anda menempatkan order. Setelah itu, fluktuasi suku bunga pasar tidak akan memengaruhi catatan Anda.
Peminjam mengagunkan aset, lalu posisi utangnya akan dikonversi menjadi sebuah NFT GT (Gearing Token). Di dalamnya terdapat informasi seperti agunan, pokok utang, dan tanggal jatuh tempo.
Dokumen tersebut memberikan contoh yang sangat intuitif: utang satu tahun dengan nilai nominal 1 dolar. Jika tingkat bunganya 8%, maka nilai FT saat ini kira-kira 0,92 dolar, dan nilai XT sekitar 0,04 dolar. Keduanya jika dijumlahkan tepat sama dengan 1. Seiring waktu jatuh tempo semakin dekat, nilai XT akan berangsur menuju nol—menjadi nol bukanlah bug, melainkan tanda bahwa proses penyelesaian (settlement) telah selesai.
Ketiga hal ini dapat diperdagangkan secara terpisah, sehingga harga ditentukan dengan memisahkan tiga dimensi: suku bunga, tenor, dan leverage. Pemberi pinjaman bisa hanya memperdagangkan FT untuk meraih selisih imbal hasil tetap tanpa perlu memedulikan naik-turunnya harga agunan. Peminjam bisa menggunakan GT untuk melakukan pinjam-meminjam berulang dengan satu klik; biayanya terkunci saat masuk. XT memberi market maker alat untuk mengimbangi nilai waktu.
Dalam keuangan tradisional, untuk mencapai efek yang sama diperlukan meja perdagangan obligasi ditambah pasar repo ditambah lagi dengan swap suku bunga—tiga sistem, masing-masing menjalankan perannya. TermMax menyatukan semuanya dalam satu transaksi menggunakan tiga token.
@TermMax
Pemberi pinjaman menyimpan uang, dan yang didapat adalah FT—yaitu token suku bunga tetap. Secara esensial, ini adalah obligasi nol-kupon: Anda membelinya dengan diskon hari ini, lalu saat jatuh tempo dibayar pada nilai nominal, dan imbal hasilnya terkunci pada saat Anda menempatkan order. Setelah itu, fluktuasi suku bunga pasar tidak akan memengaruhi catatan Anda.
Peminjam mengagunkan aset, lalu posisi utangnya akan dikonversi menjadi sebuah NFT GT (Gearing Token). Di dalamnya terdapat informasi seperti agunan, pokok utang, dan tanggal jatuh tempo.
Dokumen tersebut memberikan contoh yang sangat intuitif: utang satu tahun dengan nilai nominal 1 dolar. Jika tingkat bunganya 8%, maka nilai FT saat ini kira-kira 0,92 dolar, dan nilai XT sekitar 0,04 dolar. Keduanya jika dijumlahkan tepat sama dengan 1. Seiring waktu jatuh tempo semakin dekat, nilai XT akan berangsur menuju nol—menjadi nol bukanlah bug, melainkan tanda bahwa proses penyelesaian (settlement) telah selesai.
Ketiga hal ini dapat diperdagangkan secara terpisah, sehingga harga ditentukan dengan memisahkan tiga dimensi: suku bunga, tenor, dan leverage. Pemberi pinjaman bisa hanya memperdagangkan FT untuk meraih selisih imbal hasil tetap tanpa perlu memedulikan naik-turunnya harga agunan. Peminjam bisa menggunakan GT untuk melakukan pinjam-meminjam berulang dengan satu klik; biayanya terkunci saat masuk. XT memberi market maker alat untuk mengimbangi nilai waktu.
Dalam keuangan tradisional, untuk mencapai efek yang sama diperlukan meja perdagangan obligasi ditambah pasar repo ditambah lagi dengan swap suku bunga—tiga sistem, masing-masing menjalankan perannya. TermMax menyatukan semuanya dalam satu transaksi menggunakan tiga token.
@TermMax
60
·
--
Saya membaca dokumen mekanisme hukuman Dusk, dan menemukan bahwa mereka membagi “terlanjur melakukan kesalahan” dan “dengan sengaja berbuat jahat” menjadi dua cara penanganan yang benar-benar berbeda.
Banyak proyek blockchain menghukum validator dengan cara yang sederhana—denda. Yang ringan hanya memotong sebagian jaminan, yang berat langsung merampas semuanya. Tapi @Dusk_Foundation tidak melakukan itu.
Mereka membuat sistem “soft slashing” khusus untuk menangani kesalahan yang tidak disengaja. Misalnya: node Anda putus (down), terpilih untuk membuat blok tetapi tidak melakukan broadcast, port jaringan tidak terbuka, versi tidak diperbarui sehingga tertinggal dari tinggi terbaru di rantai. Semua ini termasuk masalah di level operasional, bukan niat jahat.
Penanganannya dilakukan dalam dua tahap. Tahap pertama berupa peringatan—Anda diberi satu kesempatan, tanpa ada pemotongan apa pun. Tetapi jika mengulangi, Anda akan dihentikan hak untuk membuat blok selama satu periode; selama masa penangguhan, Anda tidak akan dipilih untuk membuat blok dan juga tidak dapat ikut berpartisipasi dalam voting, sehingga secara otomatis tidak mendapat reward blok. Selain itu, jika terus melakukan kesalahan, durasi penangguhannya akan makin lama: kedua kalinya dua periode, ketiga tiga periode, dan seterusnya.
Tahap kedua adalah pengurangan bobot. Setiap kali ditangguhkan, mereka memindahkan sebagian jaminan aktif Anda ke status terkunci. Pertama dipindahkan 10%, kedua 20%, lalu terakumulasi. Uang koin yang dipindahkan itu tetap milik Anda—tidak dimusnahkan—Anda bisa menunggu node diperbaiki lalu mengajukan pelepasan kunci untuk mendapatkannya kembali. Namun jika jaminan aktif Anda dipotong sampai di bawah batas 1.000 koin, node akan dibekukan sepenuhnya; Anda harus membatalkan (unregister) dan mendaftarkan ulang agar bisa pulih.$DUSK
Yang benar-benar membakar koin hanya “hard slashing”, yang ditujukan untuk tindakan yang benar-benar jelas-jelas berbuat jahat—misalnya pada ketinggian (height) yang sama menandatangani dua blok yang bertentangan, atau memberikan suara untuk tiket yang konflik. Hanya pada kondisi seperti inilah jaminan Anda benar-benar akan dimusnahkan.
Logika desain ini sangat jelas sekaligus cukup manusiawi: kesalahan operasional adalah hal yang wajar, tidak seharusnya membuat Anda kehilangan pokok. Tapi Anda juga tidak bisa dibiarkan tanpa biaya sama sekali. Biayanya adalah bobot voting Anda akan turun, peluang Anda dipilih untuk membuat blok akan makin kecil, sehingga keuntungan ikut menyusut. Jika Anda putus sebanyak tiga kali berturut-turut, bobot efektif mungkin hanya tersisa sekitar empat puluh persen, dan pendapatan juga turun ke proporsi yang sama.
Menurut saya, ini memang bukan “bebas hukuman” gratis, tapi jauh lebih lembut daripada menghukum dengan satu palu langsung. Terutama bagi orang yang menjalankan node sendiri di rumah, ruang toleransi seperti ini sangat penting.#dusk
Saya membaca dokumen mekanisme hukuman Dusk, dan menemukan bahwa mereka membagi “terlanjur melakukan kesalahan” dan “dengan sengaja berbuat jahat” menjadi dua cara penanganan yang benar-benar berbeda.
Banyak proyek blockchain menghukum validator dengan cara yang sederhana—denda. Yang ringan hanya memotong sebagian jaminan, yang berat langsung merampas semuanya. Tapi @Dusk tidak melakukan itu.
Mereka membuat sistem “soft slashing” khusus untuk menangani kesalahan yang tidak disengaja. Misalnya: node Anda putus (down), terpilih untuk membuat blok tetapi tidak melakukan broadcast, port jaringan tidak terbuka, versi tidak diperbarui sehingga tertinggal dari tinggi terbaru di rantai. Semua ini termasuk masalah di level operasional, bukan niat jahat.
Penanganannya dilakukan dalam dua tahap. Tahap pertama berupa peringatan—Anda diberi satu kesempatan, tanpa ada pemotongan apa pun. Tetapi jika mengulangi, Anda akan dihentikan hak untuk membuat blok selama satu periode; selama masa penangguhan, Anda tidak akan dipilih untuk membuat blok dan juga tidak dapat ikut berpartisipasi dalam voting, sehingga secara otomatis tidak mendapat reward blok. Selain itu, jika terus melakukan kesalahan, durasi penangguhannya akan makin lama: kedua kalinya dua periode, ketiga tiga periode, dan seterusnya.
Tahap kedua adalah pengurangan bobot. Setiap kali ditangguhkan, mereka memindahkan sebagian jaminan aktif Anda ke status terkunci. Pertama dipindahkan 10%, kedua 20%, lalu terakumulasi. Uang koin yang dipindahkan itu tetap milik Anda—tidak dimusnahkan—Anda bisa menunggu node diperbaiki lalu mengajukan pelepasan kunci untuk mendapatkannya kembali. Namun jika jaminan aktif Anda dipotong sampai di bawah batas 1.000 koin, node akan dibekukan sepenuhnya; Anda harus membatalkan (unregister) dan mendaftarkan ulang agar bisa pulih.$DUSK
Yang benar-benar membakar koin hanya “hard slashing”, yang ditujukan untuk tindakan yang benar-benar jelas-jelas berbuat jahat—misalnya pada ketinggian (height) yang sama menandatangani dua blok yang bertentangan, atau memberikan suara untuk tiket yang konflik. Hanya pada kondisi seperti inilah jaminan Anda benar-benar akan dimusnahkan.
Logika desain ini sangat jelas sekaligus cukup manusiawi: kesalahan operasional adalah hal yang wajar, tidak seharusnya membuat Anda kehilangan pokok. Tapi Anda juga tidak bisa dibiarkan tanpa biaya sama sekali. Biayanya adalah bobot voting Anda akan turun, peluang Anda dipilih untuk membuat blok akan makin kecil, sehingga keuntungan ikut menyusut. Jika Anda putus sebanyak tiga kali berturut-turut, bobot efektif mungkin hanya tersisa sekitar empat puluh persen, dan pendapatan juga turun ke proporsi yang sama.
Menurut saya, ini memang bukan “bebas hukuman” gratis, tapi jauh lebih lembut daripada menghukum dengan satu palu langsung. Terutama bagi orang yang menjalankan node sendiri di rumah, ruang toleransi seperti ini sangat penting.#dusk
Banyak proyek blockchain menghukum validator dengan cara yang sederhana—denda. Yang ringan hanya memotong sebagian jaminan, yang berat langsung merampas semuanya. Tapi @Dusk tidak melakukan itu.
Mereka membuat sistem “soft slashing” khusus untuk menangani kesalahan yang tidak disengaja. Misalnya: node Anda putus (down), terpilih untuk membuat blok tetapi tidak melakukan broadcast, port jaringan tidak terbuka, versi tidak diperbarui sehingga tertinggal dari tinggi terbaru di rantai. Semua ini termasuk masalah di level operasional, bukan niat jahat.
Penanganannya dilakukan dalam dua tahap. Tahap pertama berupa peringatan—Anda diberi satu kesempatan, tanpa ada pemotongan apa pun. Tetapi jika mengulangi, Anda akan dihentikan hak untuk membuat blok selama satu periode; selama masa penangguhan, Anda tidak akan dipilih untuk membuat blok dan juga tidak dapat ikut berpartisipasi dalam voting, sehingga secara otomatis tidak mendapat reward blok. Selain itu, jika terus melakukan kesalahan, durasi penangguhannya akan makin lama: kedua kalinya dua periode, ketiga tiga periode, dan seterusnya.
Tahap kedua adalah pengurangan bobot. Setiap kali ditangguhkan, mereka memindahkan sebagian jaminan aktif Anda ke status terkunci. Pertama dipindahkan 10%, kedua 20%, lalu terakumulasi. Uang koin yang dipindahkan itu tetap milik Anda—tidak dimusnahkan—Anda bisa menunggu node diperbaiki lalu mengajukan pelepasan kunci untuk mendapatkannya kembali. Namun jika jaminan aktif Anda dipotong sampai di bawah batas 1.000 koin, node akan dibekukan sepenuhnya; Anda harus membatalkan (unregister) dan mendaftarkan ulang agar bisa pulih.$DUSK
Yang benar-benar membakar koin hanya “hard slashing”, yang ditujukan untuk tindakan yang benar-benar jelas-jelas berbuat jahat—misalnya pada ketinggian (height) yang sama menandatangani dua blok yang bertentangan, atau memberikan suara untuk tiket yang konflik. Hanya pada kondisi seperti inilah jaminan Anda benar-benar akan dimusnahkan.
Logika desain ini sangat jelas sekaligus cukup manusiawi: kesalahan operasional adalah hal yang wajar, tidak seharusnya membuat Anda kehilangan pokok. Tapi Anda juga tidak bisa dibiarkan tanpa biaya sama sekali. Biayanya adalah bobot voting Anda akan turun, peluang Anda dipilih untuk membuat blok akan makin kecil, sehingga keuntungan ikut menyusut. Jika Anda putus sebanyak tiga kali berturut-turut, bobot efektif mungkin hanya tersisa sekitar empat puluh persen, dan pendapatan juga turun ke proporsi yang sama.
Menurut saya, ini memang bukan “bebas hukuman” gratis, tapi jauh lebih lembut daripada menghukum dengan satu palu langsung. Terutama bagi orang yang menjalankan node sendiri di rumah, ruang toleransi seperti ini sangat penting.#dusk
79
·
--
#dusk $DUSK @Dusk_Foundation Di dunia blockchain, privasi dan kepatuhan (compliance) dalam jangka panjang selalu dianggap sebagai pasangan yang saling bertentangan dan tidak dapat dipadukan. Privacy coin ditolak oleh institusi karena sulit melewati proses peninjauan regulasi, sementara public chain yang sepenuhnya transparan justru membuat setiap transaksi, setiap posisi, dan detail lain milik institusi terekspos di hadapan publik. Kehadiran Dusk Network hadir untuk memecah kebuntuan “bukan ini atau itu” tersebut.
Dusk Network adalah blockchain Layer-1 yang dirancang khusus untuk kebutuhan keuangan yang teregulasi. Misi utamanya adalah memungkinkan institusi untuk menerbitkan, memperdagangkan, dan menyelesaikan aset di atas rantai (chain) tanpa harus membuka data pasar yang sensitif kepada publik. Solusinya bukan tambalan belakangan, melainkan berangkat dari arsitektur dasar: privasi dan kepatuhan diintegrasikan secara bersamaan ke dalam rancangan inti protokol.$ETH
Dari sisi teknologi, Dusk menggunakan zero-knowledge proof (ZKP) untuk mewujudkan “privasi yang dapat diaudit”. Saat transaksi terjadi, detail seperti jumlah, alamat, dan jalur transaksi sepenuhnya disembunyikan dari pihak luar, namun node regulasi yang ditunjuk dapat memverifikasi status kepatuhan transaksi kapan saja—memberi kesimpulan, tidak memberikan proses. Desain ini memungkinkan institusi melindungi rahasia bisnis sekaligus memenuhi kebutuhan regulasi seperti KYC/AML, pelaporan, dan pengungkapan (disclosure).
Pada model transaksi,$DUSK menawarkan opsi berbasis dua jalur: Moonlight adalah model transaksi berbasis akun yang terbuka dan cocok untuk skenario yang membutuhkan transparansi; sementara Phoenix adalah model transaksi privasi yang didasarkan pada zero-knowledge proof, yang sepenuhnya menyembunyikan informasi transaksi. Keduanya menyelesaikan konfirmasi akhir pada lapisan penyelesaian yang sama, sehingga pengguna dapat beralih sesuaikan dengan kebutuhan bisnis.
Pada lapisan konsensus, Dusk menggunakan mekanisme bukti kepemilikan tanpa izin (permissionless) yang disebut Succinct Attestation (SA). Blok diproduksi, diverifikasi, dan dikonfirmasi akhir melalui pemilihan acak node verifikator. Desain ini memberikan kepastian finalitas yang cepat dan sesuai untuk pasar keuangan—bukan “kemungkinan besar aman”, melainkan “pasti tanpa keraguan”. Pada 7 Januari 2026, mainnet Dusk telah resmi diluncurkan.
@Dusk_Foundation memiliki visi akhir: membuat aset keuangan yang teregulasi—saham/efek, reksa dana, aset dunia nyata yang ditokenisasi—dapat beredar secara patuh di atas blockchain, tanpa mengorbankan hak privasi apa pun dari pihak mana pun. Ini bukan soal memilih antara privasi dan kepatuhan, melainkan membuat keduanya sama-sama menjadi mungkin.
#dusk $DUSK @Dusk Di dunia blockchain, privasi dan kepatuhan (compliance) dalam jangka panjang selalu dianggap sebagai pasangan yang saling bertentangan dan tidak dapat dipadukan. Privacy coin ditolak oleh institusi karena sulit melewati proses peninjauan regulasi, sementara public chain yang sepenuhnya transparan justru membuat setiap transaksi, setiap posisi, dan detail lain milik institusi terekspos di hadapan publik. Kehadiran Dusk Network hadir untuk memecah kebuntuan “bukan ini atau itu” tersebut.
Dusk Network adalah blockchain Layer-1 yang dirancang khusus untuk kebutuhan keuangan yang teregulasi. Misi utamanya adalah memungkinkan institusi untuk menerbitkan, memperdagangkan, dan menyelesaikan aset di atas rantai (chain) tanpa harus membuka data pasar yang sensitif kepada publik. Solusinya bukan tambalan belakangan, melainkan berangkat dari arsitektur dasar: privasi dan kepatuhan diintegrasikan secara bersamaan ke dalam rancangan inti protokol.$ETH
Dari sisi teknologi, Dusk menggunakan zero-knowledge proof (ZKP) untuk mewujudkan “privasi yang dapat diaudit”. Saat transaksi terjadi, detail seperti jumlah, alamat, dan jalur transaksi sepenuhnya disembunyikan dari pihak luar, namun node regulasi yang ditunjuk dapat memverifikasi status kepatuhan transaksi kapan saja—memberi kesimpulan, tidak memberikan proses. Desain ini memungkinkan institusi melindungi rahasia bisnis sekaligus memenuhi kebutuhan regulasi seperti KYC/AML, pelaporan, dan pengungkapan (disclosure).
Pada model transaksi,$DUSK menawarkan opsi berbasis dua jalur: Moonlight adalah model transaksi berbasis akun yang terbuka dan cocok untuk skenario yang membutuhkan transparansi; sementara Phoenix adalah model transaksi privasi yang didasarkan pada zero-knowledge proof, yang sepenuhnya menyembunyikan informasi transaksi. Keduanya menyelesaikan konfirmasi akhir pada lapisan penyelesaian yang sama, sehingga pengguna dapat beralih sesuaikan dengan kebutuhan bisnis.
Pada lapisan konsensus, Dusk menggunakan mekanisme bukti kepemilikan tanpa izin (permissionless) yang disebut Succinct Attestation (SA). Blok diproduksi, diverifikasi, dan dikonfirmasi akhir melalui pemilihan acak node verifikator. Desain ini memberikan kepastian finalitas yang cepat dan sesuai untuk pasar keuangan—bukan “kemungkinan besar aman”, melainkan “pasti tanpa keraguan”. Pada 7 Januari 2026, mainnet Dusk telah resmi diluncurkan.
@Dusk memiliki visi akhir: membuat aset keuangan yang teregulasi—saham/efek, reksa dana, aset dunia nyata yang ditokenisasi—dapat beredar secara patuh di atas blockchain, tanpa mengorbankan hak privasi apa pun dari pihak mana pun. Ini bukan soal memilih antara privasi dan kepatuhan, melainkan membuat keduanya sama-sama menjadi mungkin.
Dusk Network adalah blockchain Layer-1 yang dirancang khusus untuk kebutuhan keuangan yang teregulasi. Misi utamanya adalah memungkinkan institusi untuk menerbitkan, memperdagangkan, dan menyelesaikan aset di atas rantai (chain) tanpa harus membuka data pasar yang sensitif kepada publik. Solusinya bukan tambalan belakangan, melainkan berangkat dari arsitektur dasar: privasi dan kepatuhan diintegrasikan secara bersamaan ke dalam rancangan inti protokol.$ETH
Dari sisi teknologi, Dusk menggunakan zero-knowledge proof (ZKP) untuk mewujudkan “privasi yang dapat diaudit”. Saat transaksi terjadi, detail seperti jumlah, alamat, dan jalur transaksi sepenuhnya disembunyikan dari pihak luar, namun node regulasi yang ditunjuk dapat memverifikasi status kepatuhan transaksi kapan saja—memberi kesimpulan, tidak memberikan proses. Desain ini memungkinkan institusi melindungi rahasia bisnis sekaligus memenuhi kebutuhan regulasi seperti KYC/AML, pelaporan, dan pengungkapan (disclosure).
Pada model transaksi,$DUSK menawarkan opsi berbasis dua jalur: Moonlight adalah model transaksi berbasis akun yang terbuka dan cocok untuk skenario yang membutuhkan transparansi; sementara Phoenix adalah model transaksi privasi yang didasarkan pada zero-knowledge proof, yang sepenuhnya menyembunyikan informasi transaksi. Keduanya menyelesaikan konfirmasi akhir pada lapisan penyelesaian yang sama, sehingga pengguna dapat beralih sesuaikan dengan kebutuhan bisnis.
Pada lapisan konsensus, Dusk menggunakan mekanisme bukti kepemilikan tanpa izin (permissionless) yang disebut Succinct Attestation (SA). Blok diproduksi, diverifikasi, dan dikonfirmasi akhir melalui pemilihan acak node verifikator. Desain ini memberikan kepastian finalitas yang cepat dan sesuai untuk pasar keuangan—bukan “kemungkinan besar aman”, melainkan “pasti tanpa keraguan”. Pada 7 Januari 2026, mainnet Dusk telah resmi diluncurkan.
@Dusk memiliki visi akhir: membuat aset keuangan yang teregulasi—saham/efek, reksa dana, aset dunia nyata yang ditokenisasi—dapat beredar secara patuh di atas blockchain, tanpa mengorbankan hak privasi apa pun dari pihak mana pun. Ini bukan soal memilih antara privasi dan kepatuhan, melainkan membuat keduanya sama-sama menjadi mungkin.
73
·
--
Saya menemukan dalam sistem konsensus $DUSK ada sebuah rancangan yang mudah terlewat: ia memisahkan “hukuman” dan “larangan” menjadi dua perangkat yang berdiri sendiri.
Banyak rantai PoS menangani kesalahan validator dengan cara yang terlalu sederhana—denda. Ringan: memotong sebagian jaminan; berat: mencabut seluruhnya. Konsensus SBA Dusk berbeda: ia membagi sanksi menjadi dua dimensi—satu adalah hukuman ekonomi, satu lagi adalah penangguhan kelayakan. Keduanya dapat dijalankan secara terpisah maupun dikombinasikan. $DUSK
Hukuman ekonomi terdiri dari soft slash dan hard slash. Soft slash tidak membakar koin; hanya memindahkan bobot aktif ke status locked, dan setelah node memperbaiki, bobot dapat diaktifkan kembali. Hard slash menargetkan perilaku jahat seperti double-sign dan pemungutan suara yang berniat buruk: ia langsung menghancurkan persentase tertentu dari dana jaminan, dengan persentase penghancuran ditetapkan berdasarkan tingkat keparahan kejadian—bukan pemotongan serentak satu ukuran untuk semua.
Penangguhan kelayakan adalah dimensi lain. Bahkan jika sebuah node tidak dipotong satu sen pun, apabila node melakukan kesalahan beruntun hingga mencapai ambang batas, lapisan konsensus akan menghapusnya secara sementara dari kumpulan provisioner. Selama masa penghapusan, node tidak dapat membuat blok, tidak dapat memberikan suara, dan tidak dapat memperoleh hadiah apa pun. Untuk memulihkan kelayakan, node harus memulai sendiri transaksi re-register, lalu menunggu masa pendinginan (cooldown). $ETH
Kedua dimensi ini bila digabungkan menghasilkan empat kemungkinan status sanksi: hanya menghukum (tanpa melarang), hanya melarang (tanpa menghukum), menghukum dan melarang, serta tidak menghukum dan tidak melarang. Desain yang rinci ini memungkinkan lapisan konsensus merespons secara berbeda sesuai jenis serta tingkat kesalahan—untuk kesalahan operasional yang sesekali hanya dilakukan larangan tanpa hukuman, sedangkan untuk perilaku double-sign yang bermaksud jahat dilakukan hukuman sekaligus larangan.
Saya percaya filosofi desain ini mencerminkan pemahaman @Dusk_Foundation terhadap peran “operator node”: mereka adalah mitra, bukan musuh. Tujuan sanksi adalah memperbaiki perilaku, bukan menghapus node. Mempertahankan jalur agar node dapat kembali ke jaringan, jauh lebih baik untuk menjaga kesehatan jaringan jangka panjang daripada “menghabisi” begitu saja. #dusk
Saya menemukan dalam sistem konsensus $DUSK ada sebuah rancangan yang mudah terlewat: ia memisahkan “hukuman” dan “larangan” menjadi dua perangkat yang berdiri sendiri.
Banyak rantai PoS menangani kesalahan validator dengan cara yang terlalu sederhana—denda. Ringan: memotong sebagian jaminan; berat: mencabut seluruhnya. Konsensus SBA Dusk berbeda: ia membagi sanksi menjadi dua dimensi—satu adalah hukuman ekonomi, satu lagi adalah penangguhan kelayakan. Keduanya dapat dijalankan secara terpisah maupun dikombinasikan. $DUSK
Hukuman ekonomi terdiri dari soft slash dan hard slash. Soft slash tidak membakar koin; hanya memindahkan bobot aktif ke status locked, dan setelah node memperbaiki, bobot dapat diaktifkan kembali. Hard slash menargetkan perilaku jahat seperti double-sign dan pemungutan suara yang berniat buruk: ia langsung menghancurkan persentase tertentu dari dana jaminan, dengan persentase penghancuran ditetapkan berdasarkan tingkat keparahan kejadian—bukan pemotongan serentak satu ukuran untuk semua.
Penangguhan kelayakan adalah dimensi lain. Bahkan jika sebuah node tidak dipotong satu sen pun, apabila node melakukan kesalahan beruntun hingga mencapai ambang batas, lapisan konsensus akan menghapusnya secara sementara dari kumpulan provisioner. Selama masa penghapusan, node tidak dapat membuat blok, tidak dapat memberikan suara, dan tidak dapat memperoleh hadiah apa pun. Untuk memulihkan kelayakan, node harus memulai sendiri transaksi re-register, lalu menunggu masa pendinginan (cooldown). $ETH
Kedua dimensi ini bila digabungkan menghasilkan empat kemungkinan status sanksi: hanya menghukum (tanpa melarang), hanya melarang (tanpa menghukum), menghukum dan melarang, serta tidak menghukum dan tidak melarang. Desain yang rinci ini memungkinkan lapisan konsensus merespons secara berbeda sesuai jenis serta tingkat kesalahan—untuk kesalahan operasional yang sesekali hanya dilakukan larangan tanpa hukuman, sedangkan untuk perilaku double-sign yang bermaksud jahat dilakukan hukuman sekaligus larangan.
Saya percaya filosofi desain ini mencerminkan pemahaman @Dusk terhadap peran “operator node”: mereka adalah mitra, bukan musuh. Tujuan sanksi adalah memperbaiki perilaku, bukan menghapus node. Mempertahankan jalur agar node dapat kembali ke jaringan, jauh lebih baik untuk menjaga kesehatan jaringan jangka panjang daripada “menghabisi” begitu saja. #dusk
Banyak rantai PoS menangani kesalahan validator dengan cara yang terlalu sederhana—denda. Ringan: memotong sebagian jaminan; berat: mencabut seluruhnya. Konsensus SBA Dusk berbeda: ia membagi sanksi menjadi dua dimensi—satu adalah hukuman ekonomi, satu lagi adalah penangguhan kelayakan. Keduanya dapat dijalankan secara terpisah maupun dikombinasikan. $DUSK
Hukuman ekonomi terdiri dari soft slash dan hard slash. Soft slash tidak membakar koin; hanya memindahkan bobot aktif ke status locked, dan setelah node memperbaiki, bobot dapat diaktifkan kembali. Hard slash menargetkan perilaku jahat seperti double-sign dan pemungutan suara yang berniat buruk: ia langsung menghancurkan persentase tertentu dari dana jaminan, dengan persentase penghancuran ditetapkan berdasarkan tingkat keparahan kejadian—bukan pemotongan serentak satu ukuran untuk semua.
Penangguhan kelayakan adalah dimensi lain. Bahkan jika sebuah node tidak dipotong satu sen pun, apabila node melakukan kesalahan beruntun hingga mencapai ambang batas, lapisan konsensus akan menghapusnya secara sementara dari kumpulan provisioner. Selama masa penghapusan, node tidak dapat membuat blok, tidak dapat memberikan suara, dan tidak dapat memperoleh hadiah apa pun. Untuk memulihkan kelayakan, node harus memulai sendiri transaksi re-register, lalu menunggu masa pendinginan (cooldown). $ETH
Kedua dimensi ini bila digabungkan menghasilkan empat kemungkinan status sanksi: hanya menghukum (tanpa melarang), hanya melarang (tanpa menghukum), menghukum dan melarang, serta tidak menghukum dan tidak melarang. Desain yang rinci ini memungkinkan lapisan konsensus merespons secara berbeda sesuai jenis serta tingkat kesalahan—untuk kesalahan operasional yang sesekali hanya dilakukan larangan tanpa hukuman, sedangkan untuk perilaku double-sign yang bermaksud jahat dilakukan hukuman sekaligus larangan.
Saya percaya filosofi desain ini mencerminkan pemahaman @Dusk terhadap peran “operator node”: mereka adalah mitra, bukan musuh. Tujuan sanksi adalah memperbaiki perilaku, bukan menghapus node. Mempertahankan jalur agar node dapat kembali ke jaringan, jauh lebih baik untuk menjaga kesehatan jaringan jangka panjang daripada “menghabisi” begitu saja. #dusk
66
·
--
$DUSK Ada detail yang kurang diperhatikan: lapisan abstraksi akunnya bukanlah solusi kompatibilitas “setelah kejadian” seperti EIP-4337, melainkan sudah dibangun langsung dari lapisan konsensus.
Sistem Account Contract Dusk memungkinkan pengguna mendefinisikan sendiri “apa yang dianggap sebagai satu transaksi yang valid”. Kamu bisa menuliskan logika validasi sebagai kontrak WASM, dideploy ke blockchain, lalu akunmu tidak lagi bergantung pada tanda tangan ECDSA. Mau pakai social recovery, autentikasi multi-faktor, kombinasi kunci perangkat keras, bahkan otorisasi berbasis kondisi waktu—semuanya bisa kamu kustomkan di dalam kontrak.$DUSK
Ini sangat berguna untuk pengguna institusi. Misalnya, sebuah perusahaan manajemen aset bisa menetapkan aturan akun: transfer per transaksi di atas 100.000 DUSK perlu 3 tanda tangan direktur, dan di atas 500.000 perlu 5 tanda tangan ditambah time lock 48 jam. Logika ini langsung ditetapkan di dalam kontrak akun, tanpa perlu perantara berupa kontrak lain atau multi-sig wallet.
Detail lainnya adalah sifat atomik dalam eksekusi transaksi. Account contract Dusk memungkinkan menggabungkan berbagai operasi dalam satu transaksi—mulai dari memverifikasi identitas, mengecek saldo, menjalankan transfer, lalu memperbarui status—seluruh alur selesai dalam satu unit atomik: bisa berhasil semuanya atau semuanya gagal (rollback). Ini jauh lebih ringkas daripada dua langkah approve lalu transferFrom di Ethereum, dan juga menghemat satu kali interaksi di chain.$ETH
Tentu saja, mengustom logika validasi juga berarti permukaan serangan yang lebih besar. Jika kontrak akunmu punya bug, penyerang mungkin bisa melewati aturan validasimu dan langsung mencuri aset. Respons Dusk adalah mewajibkan kontrak akun terlebih dahulu lolos pemeriksaan dari alat verifikasi formal, baru kemudian bisa diterima oleh jaringan. Ambang pengaman di depan ini menjadi beban bagi pengembang, tapi jadi jaminan bagi pengguna.
@Dusk_Foundation #dusk
$DUSK Ada detail yang kurang diperhatikan: lapisan abstraksi akunnya bukanlah solusi kompatibilitas “setelah kejadian” seperti EIP-4337, melainkan sudah dibangun langsung dari lapisan konsensus.
Sistem Account Contract Dusk memungkinkan pengguna mendefinisikan sendiri “apa yang dianggap sebagai satu transaksi yang valid”. Kamu bisa menuliskan logika validasi sebagai kontrak WASM, dideploy ke blockchain, lalu akunmu tidak lagi bergantung pada tanda tangan ECDSA. Mau pakai social recovery, autentikasi multi-faktor, kombinasi kunci perangkat keras, bahkan otorisasi berbasis kondisi waktu—semuanya bisa kamu kustomkan di dalam kontrak.$DUSK
Ini sangat berguna untuk pengguna institusi. Misalnya, sebuah perusahaan manajemen aset bisa menetapkan aturan akun: transfer per transaksi di atas 100.000 DUSK perlu 3 tanda tangan direktur, dan di atas 500.000 perlu 5 tanda tangan ditambah time lock 48 jam. Logika ini langsung ditetapkan di dalam kontrak akun, tanpa perlu perantara berupa kontrak lain atau multi-sig wallet.
Detail lainnya adalah sifat atomik dalam eksekusi transaksi. Account contract Dusk memungkinkan menggabungkan berbagai operasi dalam satu transaksi—mulai dari memverifikasi identitas, mengecek saldo, menjalankan transfer, lalu memperbarui status—seluruh alur selesai dalam satu unit atomik: bisa berhasil semuanya atau semuanya gagal (rollback). Ini jauh lebih ringkas daripada dua langkah approve lalu transferFrom di Ethereum, dan juga menghemat satu kali interaksi di chain.$ETH
Tentu saja, mengustom logika validasi juga berarti permukaan serangan yang lebih besar. Jika kontrak akunmu punya bug, penyerang mungkin bisa melewati aturan validasimu dan langsung mencuri aset. Respons Dusk adalah mewajibkan kontrak akun terlebih dahulu lolos pemeriksaan dari alat verifikasi formal, baru kemudian bisa diterima oleh jaringan. Ambang pengaman di depan ini menjadi beban bagi pengembang, tapi jadi jaminan bagi pengguna.
@Dusk #dusk
Sistem Account Contract Dusk memungkinkan pengguna mendefinisikan sendiri “apa yang dianggap sebagai satu transaksi yang valid”. Kamu bisa menuliskan logika validasi sebagai kontrak WASM, dideploy ke blockchain, lalu akunmu tidak lagi bergantung pada tanda tangan ECDSA. Mau pakai social recovery, autentikasi multi-faktor, kombinasi kunci perangkat keras, bahkan otorisasi berbasis kondisi waktu—semuanya bisa kamu kustomkan di dalam kontrak.$DUSK
Ini sangat berguna untuk pengguna institusi. Misalnya, sebuah perusahaan manajemen aset bisa menetapkan aturan akun: transfer per transaksi di atas 100.000 DUSK perlu 3 tanda tangan direktur, dan di atas 500.000 perlu 5 tanda tangan ditambah time lock 48 jam. Logika ini langsung ditetapkan di dalam kontrak akun, tanpa perlu perantara berupa kontrak lain atau multi-sig wallet.
Detail lainnya adalah sifat atomik dalam eksekusi transaksi. Account contract Dusk memungkinkan menggabungkan berbagai operasi dalam satu transaksi—mulai dari memverifikasi identitas, mengecek saldo, menjalankan transfer, lalu memperbarui status—seluruh alur selesai dalam satu unit atomik: bisa berhasil semuanya atau semuanya gagal (rollback). Ini jauh lebih ringkas daripada dua langkah approve lalu transferFrom di Ethereum, dan juga menghemat satu kali interaksi di chain.$ETH
Tentu saja, mengustom logika validasi juga berarti permukaan serangan yang lebih besar. Jika kontrak akunmu punya bug, penyerang mungkin bisa melewati aturan validasimu dan langsung mencuri aset. Respons Dusk adalah mewajibkan kontrak akun terlebih dahulu lolos pemeriksaan dari alat verifikasi formal, baru kemudian bisa diterima oleh jaringan. Ambang pengaman di depan ini menjadi beban bagi pengembang, tapi jadi jaminan bagi pengguna.
@Dusk #dusk
75
·
--
Sebagian Benar
Saya dua hari ini sedang meneliti Piecrust VM milik $DUSK , dan menemukan desain yang cukup menarik: cara penempatan/penyebaran kontraknya benar-benar berbeda dari EVM.
Di EVM, untuk men-deploy kontrak, Anda mengirim transaksi yang membawa bytecode, lalu chain akan menghasilkan sebuah alamat untuk kontrak tersebut, sementara kode kontrak disimpan permanen di dalam state. Piecrust VM tidak berjalan dengan cara itu—kontrak di-deploy dalam bentuk bytecode WASM, tetapi saat deploy, kodenya tidak langsung ditulis ke state chain. Sebagai gantinya, kodenya pertama kali dikompilasi menjadi perantara (intermediate representation) milik Piecrust, lalu disimpan ke sebuah area penyimpanan independen bernama Contract Store. $ETH
Ada dua keuntungan dari pendekatan ini. Pertama, efisiensi eksekusi. Bytecode WASM sebelum dieksekusi akan dioptimalkan lagi, menghapus kode mati dan meng-inlining fungsi-fungsi pendek, sehingga pada runtime tidak perlu menginterpretasikan opcode satu per satu seperti pada EVM. Sebaliknya, bytecode langsung dipetakan ke instruksi mesin pada host. Saya lihat benchmark mereka—untuk kontrak dengan logika yang sama, kecepatan eksekusi Piecrust kira-kira 3–5 kali lebih cepat dibanding EVM.
Kedua, isolasi penyimpanan. Setiap kontrak di Contract Store memiliki namespace-nya sendiri; kontrak A tidak bisa menelusuri storage kontrak B, kecuali B secara eksplisit membuka antarmuka kueri. Isolasi seperti ini penting untuk skenario keuangan—data kepemilikan kontrak token sekuritas tidak akan terbaca atau diubah secara tak terduga karena bug kontrak di sebelah.
Detail lainnya adalah mekanisme upgrade kontrak. Piecrust mendukung upgrade melalui proxy contract, tetapi saat upgrade perlu disertakan bukti pencocokan hash WASM antara kontrak lama dan yang baru. Tujuannya memastikan bahwa kode hasil upgrade secara logis adalah evolusi yang sah dari kontrak asli, bukan diam-diam diganti menjadi kontrak yang sama sekali berbeda. Jaminan cryptographic ini memberi lapisan keamanan tambahan dibanding mode proxy milik EVM. @Dusk_Foundation
Tentu saja, Piecrust juga punya biaya. Toolchain WASM belum se-matang Solidity; developer perlu familiar dengan Rust atau AssemblyScript, dan debugger serta profiler juga masih terus disempurnakan. Namun bagi pengguna institusional yang ditargetkan Dusk, efisiensi eksekusi dan prioritas keamanan lebih tinggi daripada kemudahan pengembangan—kompromi ini masuk akal. #dusk
Saya dua hari ini sedang meneliti Piecrust VM milik $DUSK , dan menemukan desain yang cukup menarik: cara penempatan/penyebaran kontraknya benar-benar berbeda dari EVM.
Di EVM, untuk men-deploy kontrak, Anda mengirim transaksi yang membawa bytecode, lalu chain akan menghasilkan sebuah alamat untuk kontrak tersebut, sementara kode kontrak disimpan permanen di dalam state. Piecrust VM tidak berjalan dengan cara itu—kontrak di-deploy dalam bentuk bytecode WASM, tetapi saat deploy, kodenya tidak langsung ditulis ke state chain. Sebagai gantinya, kodenya pertama kali dikompilasi menjadi perantara (intermediate representation) milik Piecrust, lalu disimpan ke sebuah area penyimpanan independen bernama Contract Store. $ETH
Ada dua keuntungan dari pendekatan ini. Pertama, efisiensi eksekusi. Bytecode WASM sebelum dieksekusi akan dioptimalkan lagi, menghapus kode mati dan meng-inlining fungsi-fungsi pendek, sehingga pada runtime tidak perlu menginterpretasikan opcode satu per satu seperti pada EVM. Sebaliknya, bytecode langsung dipetakan ke instruksi mesin pada host. Saya lihat benchmark mereka—untuk kontrak dengan logika yang sama, kecepatan eksekusi Piecrust kira-kira 3–5 kali lebih cepat dibanding EVM.
Kedua, isolasi penyimpanan. Setiap kontrak di Contract Store memiliki namespace-nya sendiri; kontrak A tidak bisa menelusuri storage kontrak B, kecuali B secara eksplisit membuka antarmuka kueri. Isolasi seperti ini penting untuk skenario keuangan—data kepemilikan kontrak token sekuritas tidak akan terbaca atau diubah secara tak terduga karena bug kontrak di sebelah.
Detail lainnya adalah mekanisme upgrade kontrak. Piecrust mendukung upgrade melalui proxy contract, tetapi saat upgrade perlu disertakan bukti pencocokan hash WASM antara kontrak lama dan yang baru. Tujuannya memastikan bahwa kode hasil upgrade secara logis adalah evolusi yang sah dari kontrak asli, bukan diam-diam diganti menjadi kontrak yang sama sekali berbeda. Jaminan cryptographic ini memberi lapisan keamanan tambahan dibanding mode proxy milik EVM. @Dusk
Tentu saja, Piecrust juga punya biaya. Toolchain WASM belum se-matang Solidity; developer perlu familiar dengan Rust atau AssemblyScript, dan debugger serta profiler juga masih terus disempurnakan. Namun bagi pengguna institusional yang ditargetkan Dusk, efisiensi eksekusi dan prioritas keamanan lebih tinggi daripada kemudahan pengembangan—kompromi ini masuk akal. #dusk
Di EVM, untuk men-deploy kontrak, Anda mengirim transaksi yang membawa bytecode, lalu chain akan menghasilkan sebuah alamat untuk kontrak tersebut, sementara kode kontrak disimpan permanen di dalam state. Piecrust VM tidak berjalan dengan cara itu—kontrak di-deploy dalam bentuk bytecode WASM, tetapi saat deploy, kodenya tidak langsung ditulis ke state chain. Sebagai gantinya, kodenya pertama kali dikompilasi menjadi perantara (intermediate representation) milik Piecrust, lalu disimpan ke sebuah area penyimpanan independen bernama Contract Store. $ETH
Ada dua keuntungan dari pendekatan ini. Pertama, efisiensi eksekusi. Bytecode WASM sebelum dieksekusi akan dioptimalkan lagi, menghapus kode mati dan meng-inlining fungsi-fungsi pendek, sehingga pada runtime tidak perlu menginterpretasikan opcode satu per satu seperti pada EVM. Sebaliknya, bytecode langsung dipetakan ke instruksi mesin pada host. Saya lihat benchmark mereka—untuk kontrak dengan logika yang sama, kecepatan eksekusi Piecrust kira-kira 3–5 kali lebih cepat dibanding EVM.
Kedua, isolasi penyimpanan. Setiap kontrak di Contract Store memiliki namespace-nya sendiri; kontrak A tidak bisa menelusuri storage kontrak B, kecuali B secara eksplisit membuka antarmuka kueri. Isolasi seperti ini penting untuk skenario keuangan—data kepemilikan kontrak token sekuritas tidak akan terbaca atau diubah secara tak terduga karena bug kontrak di sebelah.
Detail lainnya adalah mekanisme upgrade kontrak. Piecrust mendukung upgrade melalui proxy contract, tetapi saat upgrade perlu disertakan bukti pencocokan hash WASM antara kontrak lama dan yang baru. Tujuannya memastikan bahwa kode hasil upgrade secara logis adalah evolusi yang sah dari kontrak asli, bukan diam-diam diganti menjadi kontrak yang sama sekali berbeda. Jaminan cryptographic ini memberi lapisan keamanan tambahan dibanding mode proxy milik EVM. @Dusk
Tentu saja, Piecrust juga punya biaya. Toolchain WASM belum se-matang Solidity; developer perlu familiar dengan Rust atau AssemblyScript, dan debugger serta profiler juga masih terus disempurnakan. Namun bagi pengguna institusional yang ditargetkan Dusk, efisiensi eksekusi dan prioritas keamanan lebih tinggi daripada kemudahan pengembangan—kompromi ini masuk akal. #dusk
75
·
--
#dusk $DUSK Saya beberapa hari ini membaca repositori GitHub Dusk, dan menemukan sebuah dokumentasi yang tidak terlalu banyak diuraikan tetapi ternyata desainnya sangat penting: model isolasi memori Piecrust VM.
Kebanyakan virtual machine kontrak pintar memakai memori bersama; data antar kontrak bisa saling terhubung lewat pemanggilan pesan. Kelebihannya fleksibel, tapi kekurangannya, bug pada satu kontrak bisa mencemari ruang memori kontrak lainnya. Piecrust VM memilih jalur berbeda—setiap instance kontrak memiliki ruang memori linear yang independen. Kontrak-kontrak tidak bisa membaca/menulis memori satu sama lain secara langsung, hanya bisa saling bertukar data lewat antarmuka ABI yang jelas, dengan mekanisme serialisasi.
Tingkat isolasi seperti ini, ibaratnya, lebih mirip sandbox WebAssembly, bukan shared state pada EVM. Untuk skenario keuangan yang patuh (compliant) yang ditargetkan Dusk, desain ini terasa sangat pas: bug pada kontrak token sekuritas tidak akan membocorkan saldo pelanggan pada kontrak pembayaran di sebelahnya; saat audit, kontrak dapat diverifikasi satu per satu secara independen, tanpa perlu khawatir tentang aliran data implisit lintas kontrak.
Detail lain yang saya perhatikan adalah cara Piecrust menghitung gas. Tidak seperti EVM yang menagih biaya per opcode, Piecrust menghitung berdasarkan biaya eksekusi yang tertimbang terhadap instruksi wasm. Biaya gas untuk operasi penjumlahan/pengurangan berbeda dengan perkalian/pembagian; pembacaan/penulisan memori juga berbeda dari operasi aritmetika. Dengan tingkat pengukuran yang sangat granular ini, secara teori bisa membuat pengembang menulis kontrak yang lebih efisien—karena mereka tahu operasi mana yang mahal dan akan menghindarinya.
Tentu saja, ini juga berarti estimasi gas menjadi lebih kompleks. Estimasi gas pada EVM sudah lama dipoles oleh toolchain hingga matang, sedangkan di pihak Piecrust masih belum ada profiler yang benar-benar matang. Namun arahnya sudah tepat: menukar pengukuran yang lebih presisi dengan eksekusi yang lebih efisien.@Dusk_Foundation
#dusk $DUSK Saya beberapa hari ini membaca repositori GitHub Dusk, dan menemukan sebuah dokumentasi yang tidak terlalu banyak diuraikan tetapi ternyata desainnya sangat penting: model isolasi memori Piecrust VM.
Kebanyakan virtual machine kontrak pintar memakai memori bersama; data antar kontrak bisa saling terhubung lewat pemanggilan pesan. Kelebihannya fleksibel, tapi kekurangannya, bug pada satu kontrak bisa mencemari ruang memori kontrak lainnya. Piecrust VM memilih jalur berbeda—setiap instance kontrak memiliki ruang memori linear yang independen. Kontrak-kontrak tidak bisa membaca/menulis memori satu sama lain secara langsung, hanya bisa saling bertukar data lewat antarmuka ABI yang jelas, dengan mekanisme serialisasi.
Tingkat isolasi seperti ini, ibaratnya, lebih mirip sandbox WebAssembly, bukan shared state pada EVM. Untuk skenario keuangan yang patuh (compliant) yang ditargetkan Dusk, desain ini terasa sangat pas: bug pada kontrak token sekuritas tidak akan membocorkan saldo pelanggan pada kontrak pembayaran di sebelahnya; saat audit, kontrak dapat diverifikasi satu per satu secara independen, tanpa perlu khawatir tentang aliran data implisit lintas kontrak.
Detail lain yang saya perhatikan adalah cara Piecrust menghitung gas. Tidak seperti EVM yang menagih biaya per opcode, Piecrust menghitung berdasarkan biaya eksekusi yang tertimbang terhadap instruksi wasm. Biaya gas untuk operasi penjumlahan/pengurangan berbeda dengan perkalian/pembagian; pembacaan/penulisan memori juga berbeda dari operasi aritmetika. Dengan tingkat pengukuran yang sangat granular ini, secara teori bisa membuat pengembang menulis kontrak yang lebih efisien—karena mereka tahu operasi mana yang mahal dan akan menghindarinya.
Tentu saja, ini juga berarti estimasi gas menjadi lebih kompleks. Estimasi gas pada EVM sudah lama dipoles oleh toolchain hingga matang, sedangkan di pihak Piecrust masih belum ada profiler yang benar-benar matang. Namun arahnya sudah tepat: menukar pengukuran yang lebih presisi dengan eksekusi yang lebih efisien.@Dusk
Kebanyakan virtual machine kontrak pintar memakai memori bersama; data antar kontrak bisa saling terhubung lewat pemanggilan pesan. Kelebihannya fleksibel, tapi kekurangannya, bug pada satu kontrak bisa mencemari ruang memori kontrak lainnya. Piecrust VM memilih jalur berbeda—setiap instance kontrak memiliki ruang memori linear yang independen. Kontrak-kontrak tidak bisa membaca/menulis memori satu sama lain secara langsung, hanya bisa saling bertukar data lewat antarmuka ABI yang jelas, dengan mekanisme serialisasi.
Tingkat isolasi seperti ini, ibaratnya, lebih mirip sandbox WebAssembly, bukan shared state pada EVM. Untuk skenario keuangan yang patuh (compliant) yang ditargetkan Dusk, desain ini terasa sangat pas: bug pada kontrak token sekuritas tidak akan membocorkan saldo pelanggan pada kontrak pembayaran di sebelahnya; saat audit, kontrak dapat diverifikasi satu per satu secara independen, tanpa perlu khawatir tentang aliran data implisit lintas kontrak.
Detail lain yang saya perhatikan adalah cara Piecrust menghitung gas. Tidak seperti EVM yang menagih biaya per opcode, Piecrust menghitung berdasarkan biaya eksekusi yang tertimbang terhadap instruksi wasm. Biaya gas untuk operasi penjumlahan/pengurangan berbeda dengan perkalian/pembagian; pembacaan/penulisan memori juga berbeda dari operasi aritmetika. Dengan tingkat pengukuran yang sangat granular ini, secara teori bisa membuat pengembang menulis kontrak yang lebih efisien—karena mereka tahu operasi mana yang mahal dan akan menghindarinya.
Tentu saja, ini juga berarti estimasi gas menjadi lebih kompleks. Estimasi gas pada EVM sudah lama dipoles oleh toolchain hingga matang, sedangkan di pihak Piecrust masih belum ada profiler yang benar-benar matang. Namun arahnya sudah tepat: menukar pengukuran yang lebih presisi dengan eksekusi yang lebih efisien.@Dusk
2
74
·
--
#dusk $DUSK Saat saya membaca dokumen Dusk, hal yang paling menarik bagi saya adalah cara mereka menjadikan “transparansi” dan “kerahasiaan” sebagai dua model transaksi asli yang berdampingan, bukan sekadar tambalan di kemudian hari.
Di Dusk Settlement Layer, Moonlight adalah model akun: saldo, pengirim/penerima, dan jumlah semuanya terbuka, seperti transfer bergaya ERC biasa. Namun Phoenix berbeda. Ia adalah model privasi berbasis note (note-based). Dana disimpan dalam bentuk note terenkripsi. Saat melakukan transfer, digunakan bukti zk-SNARK dari keluarga PLONK untuk membuktikan tiga hal: tidak terjadi double-spending, input tidak kurang dari output, serta jumlah berada dalam rentang yang sah. Pengamat tidak dapat melihat jumlah maupun keterkaitan alamat, hanya pihak yang memegang viewing key yang bisa mendekripsi untuk audit.
Awalnya saya mengira ini seperti Zcash, tetapi setelah diteliti lebih lanjut, perbedaan kuncinya terletak pada “selective disclosure” (pengungkapan selektif). Note Phoenix dapat diikat ke viewing key. Ketika lembaga perlu membuktikan kepada regulator bahwa satu transaksi tertentu sesuai aturan, mereka tidak perlu membongkar data seluruh rantai. Cukup menyerahkan data teks terang untuk transaksi tersebut beserta bukti pengetahuan nol. Butiran “default terenkripsi, dekripsi sesuai kebutuhan” ini lebih cocok untuk skenario keuangan yang diawasi regulasi dibanding privasi anonim skala global.
Lebih mengagumkan lagi, kedua model ini diselesaikan dalam satu Transfer Contract yang sama, dengan state yang tidak saling mengotori. Anda bisa memakai Moonlight untuk transparansi dana kas publik, dan memakai Phoenix untuk transaksi OTC yang membuat pihak lawan tersamar. Pada akhirnya, semuanya jatuh secara deterministik di blok yang sama. Memberi pengguna pilihan “perlu atau tidak transparan” sesuai konteks, bukan memaksa protokol untuk menyatukan semuanya—itulah koreksi terbesar Dusk terhadap jalur privasi.
Satu detail lagi: struktur note di Phoenix sudah memiliki mekanisme kedaluwarsa. Setiap note punya batas ketinggian blok (block height). Jika melebihi batas ini tanpa dibelanjakan, note akan otomatis tidak berlaku, dan dananya dikembalikan ke pengirim. Ini mencegah penumpukan “zombie note” tanpa batas, dan membuat state rantai tidak membengkak selamanya. Perapian teknis kecil seperti ini menunjukkan bahwa tim benar-benar mempertimbangkan biaya operasional jangka panjang.@Dusk_Foundation
#dusk $DUSK Saat saya membaca dokumen Dusk, hal yang paling menarik bagi saya adalah cara mereka menjadikan “transparansi” dan “kerahasiaan” sebagai dua model transaksi asli yang berdampingan, bukan sekadar tambalan di kemudian hari.
Di Dusk Settlement Layer, Moonlight adalah model akun: saldo, pengirim/penerima, dan jumlah semuanya terbuka, seperti transfer bergaya ERC biasa. Namun Phoenix berbeda. Ia adalah model privasi berbasis note (note-based). Dana disimpan dalam bentuk note terenkripsi. Saat melakukan transfer, digunakan bukti zk-SNARK dari keluarga PLONK untuk membuktikan tiga hal: tidak terjadi double-spending, input tidak kurang dari output, serta jumlah berada dalam rentang yang sah. Pengamat tidak dapat melihat jumlah maupun keterkaitan alamat, hanya pihak yang memegang viewing key yang bisa mendekripsi untuk audit.
Awalnya saya mengira ini seperti Zcash, tetapi setelah diteliti lebih lanjut, perbedaan kuncinya terletak pada “selective disclosure” (pengungkapan selektif). Note Phoenix dapat diikat ke viewing key. Ketika lembaga perlu membuktikan kepada regulator bahwa satu transaksi tertentu sesuai aturan, mereka tidak perlu membongkar data seluruh rantai. Cukup menyerahkan data teks terang untuk transaksi tersebut beserta bukti pengetahuan nol. Butiran “default terenkripsi, dekripsi sesuai kebutuhan” ini lebih cocok untuk skenario keuangan yang diawasi regulasi dibanding privasi anonim skala global.
Lebih mengagumkan lagi, kedua model ini diselesaikan dalam satu Transfer Contract yang sama, dengan state yang tidak saling mengotori. Anda bisa memakai Moonlight untuk transparansi dana kas publik, dan memakai Phoenix untuk transaksi OTC yang membuat pihak lawan tersamar. Pada akhirnya, semuanya jatuh secara deterministik di blok yang sama. Memberi pengguna pilihan “perlu atau tidak transparan” sesuai konteks, bukan memaksa protokol untuk menyatukan semuanya—itulah koreksi terbesar Dusk terhadap jalur privasi.
Satu detail lagi: struktur note di Phoenix sudah memiliki mekanisme kedaluwarsa. Setiap note punya batas ketinggian blok (block height). Jika melebihi batas ini tanpa dibelanjakan, note akan otomatis tidak berlaku, dan dananya dikembalikan ke pengirim. Ini mencegah penumpukan “zombie note” tanpa batas, dan membuat state rantai tidak membengkak selamanya. Perapian teknis kecil seperti ini menunjukkan bahwa tim benar-benar mempertimbangkan biaya operasional jangka panjang.@Dusk
Di Dusk Settlement Layer, Moonlight adalah model akun: saldo, pengirim/penerima, dan jumlah semuanya terbuka, seperti transfer bergaya ERC biasa. Namun Phoenix berbeda. Ia adalah model privasi berbasis note (note-based). Dana disimpan dalam bentuk note terenkripsi. Saat melakukan transfer, digunakan bukti zk-SNARK dari keluarga PLONK untuk membuktikan tiga hal: tidak terjadi double-spending, input tidak kurang dari output, serta jumlah berada dalam rentang yang sah. Pengamat tidak dapat melihat jumlah maupun keterkaitan alamat, hanya pihak yang memegang viewing key yang bisa mendekripsi untuk audit.
Awalnya saya mengira ini seperti Zcash, tetapi setelah diteliti lebih lanjut, perbedaan kuncinya terletak pada “selective disclosure” (pengungkapan selektif). Note Phoenix dapat diikat ke viewing key. Ketika lembaga perlu membuktikan kepada regulator bahwa satu transaksi tertentu sesuai aturan, mereka tidak perlu membongkar data seluruh rantai. Cukup menyerahkan data teks terang untuk transaksi tersebut beserta bukti pengetahuan nol. Butiran “default terenkripsi, dekripsi sesuai kebutuhan” ini lebih cocok untuk skenario keuangan yang diawasi regulasi dibanding privasi anonim skala global.
Lebih mengagumkan lagi, kedua model ini diselesaikan dalam satu Transfer Contract yang sama, dengan state yang tidak saling mengotori. Anda bisa memakai Moonlight untuk transparansi dana kas publik, dan memakai Phoenix untuk transaksi OTC yang membuat pihak lawan tersamar. Pada akhirnya, semuanya jatuh secara deterministik di blok yang sama. Memberi pengguna pilihan “perlu atau tidak transparan” sesuai konteks, bukan memaksa protokol untuk menyatukan semuanya—itulah koreksi terbesar Dusk terhadap jalur privasi.
Satu detail lagi: struktur note di Phoenix sudah memiliki mekanisme kedaluwarsa. Setiap note punya batas ketinggian blok (block height). Jika melebihi batas ini tanpa dibelanjakan, note akan otomatis tidak berlaku, dan dananya dikembalikan ke pengirim. Ini mencegah penumpukan “zombie note” tanpa batas, dan membuat state rantai tidak membengkak selamanya. Perapian teknis kecil seperti ini menunjukkan bahwa tim benar-benar mempertimbangkan biaya operasional jangka panjang.@Dusk
71
·
--
Saya ingin membahas detail teknis yang jarang disentuh orang: opcode OP_CHECKSIGADD yang digunakan dalam script vault Babylon.
Opcode ini muncul berkat upgrade Taproot. Dalam script Bitcoin tradisional, jika ingin memverifikasi banyak tanda tangan, Anda harus menuliskan beberapa OP_CHECKSIG—setiap tanda tangan diverifikasi secara terpisah—sehingga ukuran script menjadi sangat besar. OP_CHECKSIGADD memungkinkan Anda memasukkan banyak kunci publik dan tanda tangan ke dalam satu alur verifikasi batch, semuanya selesai sekaligus, sehingga ukuran script berkurang secara signifikan.
Pada script vault TBV, opcode ini digunakan pada jalur multisig. Sebuah vault yang umum akan mengatur beberapa co-signer—depositor sendiri, Vault Provider, node Keeper—sehingga kombinasi yang sah apa pun dapat membelanjakan UTXO tersebut. Dengan memakai OP_CHECKSIGADD untuk merealisasikan logika ini, ukuran script dibanding skema lama menyusut sekitar 40%.
Saya sudah menghitung. Jika tidak ada upgrade Taproot, script vault Babylon kemungkinan akan membengkak hingga lebih dari 4000 weight unit; jumlah vault yang dapat dimuat dalam satu blok menjadi separuh, dan biaya transaksi (fee) ikut berlipat dua. Manfaat Taproot bukan hanya peningkatan privasi, tetapi juga penghematan Gas yang nyata.
Opcode terkait lainnya adalah versi saudara OP_CHECKSIGADDVERIFY dari OP_CHECKSIGADD. Ia akan langsung membuat eksekusi script gagal saat verifikasi tidak lolos, sehingga transaksi dihentikan. Babylon menggunakan opcode ini pada beberapa jalur penting untuk memaksa pemeriksaan keamanan—misalnya dengan menambahkan versi VERIFY di akhir script saat merespons periode tantangan, memastikan semua verifikasi tanda tangan berhasil sebelum eksekusi dilanjutkan.
Detail-detail kecil seperti ini biasanya tidak diperhatikan, tetapi ia menjadi fondasi batu-bata model keamanan TBV. Setiap peningkatan pada bahasa script Bitcoin adalah cara untuk melepaskan imajinasi bagi aplikasi lapisan atas.
$BABY #baby @babylonlabs_io
Saya ingin membahas detail teknis yang jarang disentuh orang: opcode OP_CHECKSIGADD yang digunakan dalam script vault Babylon.
Opcode ini muncul berkat upgrade Taproot. Dalam script Bitcoin tradisional, jika ingin memverifikasi banyak tanda tangan, Anda harus menuliskan beberapa OP_CHECKSIG—setiap tanda tangan diverifikasi secara terpisah—sehingga ukuran script menjadi sangat besar. OP_CHECKSIGADD memungkinkan Anda memasukkan banyak kunci publik dan tanda tangan ke dalam satu alur verifikasi batch, semuanya selesai sekaligus, sehingga ukuran script berkurang secara signifikan.
Pada script vault TBV, opcode ini digunakan pada jalur multisig. Sebuah vault yang umum akan mengatur beberapa co-signer—depositor sendiri, Vault Provider, node Keeper—sehingga kombinasi yang sah apa pun dapat membelanjakan UTXO tersebut. Dengan memakai OP_CHECKSIGADD untuk merealisasikan logika ini, ukuran script dibanding skema lama menyusut sekitar 40%.
Saya sudah menghitung. Jika tidak ada upgrade Taproot, script vault Babylon kemungkinan akan membengkak hingga lebih dari 4000 weight unit; jumlah vault yang dapat dimuat dalam satu blok menjadi separuh, dan biaya transaksi (fee) ikut berlipat dua. Manfaat Taproot bukan hanya peningkatan privasi, tetapi juga penghematan Gas yang nyata.
Opcode terkait lainnya adalah versi saudara OP_CHECKSIGADDVERIFY dari OP_CHECKSIGADD. Ia akan langsung membuat eksekusi script gagal saat verifikasi tidak lolos, sehingga transaksi dihentikan. Babylon menggunakan opcode ini pada beberapa jalur penting untuk memaksa pemeriksaan keamanan—misalnya dengan menambahkan versi VERIFY di akhir script saat merespons periode tantangan, memastikan semua verifikasi tanda tangan berhasil sebelum eksekusi dilanjutkan.
Detail-detail kecil seperti ini biasanya tidak diperhatikan, tetapi ia menjadi fondasi batu-bata model keamanan TBV. Setiap peningkatan pada bahasa script Bitcoin adalah cara untuk melepaskan imajinasi bagi aplikasi lapisan atas.
$BABY #baby @BabylonLabs_io
Opcode ini muncul berkat upgrade Taproot. Dalam script Bitcoin tradisional, jika ingin memverifikasi banyak tanda tangan, Anda harus menuliskan beberapa OP_CHECKSIG—setiap tanda tangan diverifikasi secara terpisah—sehingga ukuran script menjadi sangat besar. OP_CHECKSIGADD memungkinkan Anda memasukkan banyak kunci publik dan tanda tangan ke dalam satu alur verifikasi batch, semuanya selesai sekaligus, sehingga ukuran script berkurang secara signifikan.
Pada script vault TBV, opcode ini digunakan pada jalur multisig. Sebuah vault yang umum akan mengatur beberapa co-signer—depositor sendiri, Vault Provider, node Keeper—sehingga kombinasi yang sah apa pun dapat membelanjakan UTXO tersebut. Dengan memakai OP_CHECKSIGADD untuk merealisasikan logika ini, ukuran script dibanding skema lama menyusut sekitar 40%.
Saya sudah menghitung. Jika tidak ada upgrade Taproot, script vault Babylon kemungkinan akan membengkak hingga lebih dari 4000 weight unit; jumlah vault yang dapat dimuat dalam satu blok menjadi separuh, dan biaya transaksi (fee) ikut berlipat dua. Manfaat Taproot bukan hanya peningkatan privasi, tetapi juga penghematan Gas yang nyata.
Opcode terkait lainnya adalah versi saudara OP_CHECKSIGADDVERIFY dari OP_CHECKSIGADD. Ia akan langsung membuat eksekusi script gagal saat verifikasi tidak lolos, sehingga transaksi dihentikan. Babylon menggunakan opcode ini pada beberapa jalur penting untuk memaksa pemeriksaan keamanan—misalnya dengan menambahkan versi VERIFY di akhir script saat merespons periode tantangan, memastikan semua verifikasi tanda tangan berhasil sebelum eksekusi dilanjutkan.
Detail-detail kecil seperti ini biasanya tidak diperhatikan, tetapi ia menjadi fondasi batu-bata model keamanan TBV. Setiap peningkatan pada bahasa script Bitcoin adalah cara untuk melepaskan imajinasi bagi aplikasi lapisan atas.
$BABY #baby @BabylonLabs_io
75
·
--
Saya ingin membahas angka yang sangat spesifik hari ini: ukuran skrip vault Babylon.
Batas weight pada blok Bitcoin adalah 4 juta unit, dan transaksi standar biasanya memakan sekitar 200-300 unit. Namun transaksi pembuatan vault TBV jauh lebih besar daripada transaksi biasa karena mencakup skrip covenant yang kompleks, bukti jalur Merkle, dan logika multi-tanda tangan.
Saya menghitung secara kasar: transaksi pembuatan vault TBV standar berbobot sekitar 1500-2500 unit. Artinya, satu blok Bitcoin paling banyak hanya bisa memuat sekitar 1600-2600 transaksi pembuatan vault. Jika jumlah pengguna Babylon meningkat, hanya pembuatan vault saja bisa menyita sebagian besar ruang blok.
Ini menimbulkan dua masalah.
Pertama adalah masalah kompetisi. Ketika transaksi pembuatan vault bersaing memperebutkan ruang blok dengan transaksi Bitcoin biasa lainnya, pihak yang menawarkan harga lebih tinggi akan dimasukkan lebih dulu. Whale dapat mengatur Gas fee sangat tinggi untuk menyelip masuk; sementara pengguna kecil harus menunggu pelan-pelan, atau membayar biaya tambahan. Ini sama secara esensial dengan perang Gas di Ethereum, hanya saja medan perangnya dipindahkan dari EVM ke mainnet Bitcoin.
Kedua adalah masalah keberlanjutan jangka panjang. Jika Babylon benar-benar mencapai jutaan pengguna, setiap hari akan ada ribuan bahkan lebih transaksi pembuatan dan penebusan vault yang membanjiri jaringan Bitcoin—cukupkah ruang bloknya? Masalah yang pernah dihadapi Lightning Network pada akhirnya akan dihadapi Babylon juga.
Saya melihat ada dua strategi respons dari Babylon. Yang pertama adalah agregasi penebusan: menggabungkan banyak permintaan penebusan menjadi satu transaksi agar jejak on-chain berkurang. Yang kedua adalah mendorong penguncian jangka panjang—semakin lama terkunci, semakin rendah biaya amortisasi transaksi pembuatan vault.
Namun semuanya hanya meredakan, bukan menyembuhkan. Selama lapisan dasarnya tetap mainnet Bitcoin, batas plafon throughput tetap di sana.
@babylonlabs_io $BABY #baby
Saya ingin membahas angka yang sangat spesifik hari ini: ukuran skrip vault Babylon.
Batas weight pada blok Bitcoin adalah 4 juta unit, dan transaksi standar biasanya memakan sekitar 200-300 unit. Namun transaksi pembuatan vault TBV jauh lebih besar daripada transaksi biasa karena mencakup skrip covenant yang kompleks, bukti jalur Merkle, dan logika multi-tanda tangan.
Saya menghitung secara kasar: transaksi pembuatan vault TBV standar berbobot sekitar 1500-2500 unit. Artinya, satu blok Bitcoin paling banyak hanya bisa memuat sekitar 1600-2600 transaksi pembuatan vault. Jika jumlah pengguna Babylon meningkat, hanya pembuatan vault saja bisa menyita sebagian besar ruang blok.
Ini menimbulkan dua masalah.
Pertama adalah masalah kompetisi. Ketika transaksi pembuatan vault bersaing memperebutkan ruang blok dengan transaksi Bitcoin biasa lainnya, pihak yang menawarkan harga lebih tinggi akan dimasukkan lebih dulu. Whale dapat mengatur Gas fee sangat tinggi untuk menyelip masuk; sementara pengguna kecil harus menunggu pelan-pelan, atau membayar biaya tambahan. Ini sama secara esensial dengan perang Gas di Ethereum, hanya saja medan perangnya dipindahkan dari EVM ke mainnet Bitcoin.
Kedua adalah masalah keberlanjutan jangka panjang. Jika Babylon benar-benar mencapai jutaan pengguna, setiap hari akan ada ribuan bahkan lebih transaksi pembuatan dan penebusan vault yang membanjiri jaringan Bitcoin—cukupkah ruang bloknya? Masalah yang pernah dihadapi Lightning Network pada akhirnya akan dihadapi Babylon juga.
Saya melihat ada dua strategi respons dari Babylon. Yang pertama adalah agregasi penebusan: menggabungkan banyak permintaan penebusan menjadi satu transaksi agar jejak on-chain berkurang. Yang kedua adalah mendorong penguncian jangka panjang—semakin lama terkunci, semakin rendah biaya amortisasi transaksi pembuatan vault.
Namun semuanya hanya meredakan, bukan menyembuhkan. Selama lapisan dasarnya tetap mainnet Bitcoin, batas plafon throughput tetap di sana.
@BabylonLabs_io $BABY #baby
Batas weight pada blok Bitcoin adalah 4 juta unit, dan transaksi standar biasanya memakan sekitar 200-300 unit. Namun transaksi pembuatan vault TBV jauh lebih besar daripada transaksi biasa karena mencakup skrip covenant yang kompleks, bukti jalur Merkle, dan logika multi-tanda tangan.
Saya menghitung secara kasar: transaksi pembuatan vault TBV standar berbobot sekitar 1500-2500 unit. Artinya, satu blok Bitcoin paling banyak hanya bisa memuat sekitar 1600-2600 transaksi pembuatan vault. Jika jumlah pengguna Babylon meningkat, hanya pembuatan vault saja bisa menyita sebagian besar ruang blok.
Ini menimbulkan dua masalah.
Pertama adalah masalah kompetisi. Ketika transaksi pembuatan vault bersaing memperebutkan ruang blok dengan transaksi Bitcoin biasa lainnya, pihak yang menawarkan harga lebih tinggi akan dimasukkan lebih dulu. Whale dapat mengatur Gas fee sangat tinggi untuk menyelip masuk; sementara pengguna kecil harus menunggu pelan-pelan, atau membayar biaya tambahan. Ini sama secara esensial dengan perang Gas di Ethereum, hanya saja medan perangnya dipindahkan dari EVM ke mainnet Bitcoin.
Kedua adalah masalah keberlanjutan jangka panjang. Jika Babylon benar-benar mencapai jutaan pengguna, setiap hari akan ada ribuan bahkan lebih transaksi pembuatan dan penebusan vault yang membanjiri jaringan Bitcoin—cukupkah ruang bloknya? Masalah yang pernah dihadapi Lightning Network pada akhirnya akan dihadapi Babylon juga.
Saya melihat ada dua strategi respons dari Babylon. Yang pertama adalah agregasi penebusan: menggabungkan banyak permintaan penebusan menjadi satu transaksi agar jejak on-chain berkurang. Yang kedua adalah mendorong penguncian jangka panjang—semakin lama terkunci, semakin rendah biaya amortisasi transaksi pembuatan vault.
Namun semuanya hanya meredakan, bukan menyembuhkan. Selama lapisan dasarnya tetap mainnet Bitcoin, batas plafon throughput tetap di sana.
@BabylonLabs_io $BABY #baby
92
·
--
Saya kali ini menghabiskan @babylonlabs_io dokumen buku putih ini, dan menyoroti sebuah istilah yang sebelumnya saya lewatkan tanpa memeriksanya secara mendalam: Covenant Tree.
Vault TBV bukanlah skrip satu lapis, melainkan sebuah struktur pohon berlapis yang tersusun dari banyak covenant. Setiap node daun merepresentasikan satu jenis kondisi pengeluaran yang sah—penarikan normal, kemenangan saat challenge, pengembalian dana setelah timeout, hukuman slash, dan lain-lain. Akar pohon adalah tweaked public key dari output P2TR tersebut.
Keuntungannya adalah, saat Anda mengajukan transaksi pengeluaran, Anda hanya perlu mengungkapkan jalur Merkle dari daun ke akar, tanpa harus mengekspos seluruh struktur pohon. Saat node-node Bitcoin memverifikasi, mereka hanya memeriksa apakah jalur yang Anda ungkapkan cocok dengan hash akar; cabang lain tetap menjadi privasi bagi Anda.$BABY
Artinya apa? Artinya logika lengkap vault disembunyikan dari pengamat eksternal. Orang lain hanya mengetahui akar pohonnya, bukan berapa banyak jenis kondisi keluarnya yang tergantung di dalamnya, atau parameter apa yang dimiliki tiap kondisi.
Poin lainnya adalah verifikasi rekursif. White paper itu menyebutkan bahwa beberapa skenario tantangan yang rumit memerlukan banyak putaran pembuktian; keluaran dari satu putaran pembuktian akan menjadi masukan untuk putaran berikutnya. Struktur Covenant tree secara alami mendukung rekursi seperti ini—kondisi pengeluaran pada tiap node daun dapat menunjuk ke node lain di dalam pohon, sehingga membentuk jalur verifikasi berantai.
Saya memahami maksud dari desain ini: kemampuan ekspresi skrip Bitcoin terbatas; jika satu kali verifikasi tidak cukup untuk logika yang kompleks, maka logika tersebut dipecah menjadi beberapa langkah. Setiap langkah berkorespondensi dengan satu node di dalam pohon, dan langkah-langkahnya dirangkai satu sama lain melalui constraint covenant. Dengan cara ini, batas panjang skrip bisa dilewati, sekaligus menjaga integritas verifikasinya.#baby
Saya kali ini menghabiskan @BabylonLabs_io dokumen buku putih ini, dan menyoroti sebuah istilah yang sebelumnya saya lewatkan tanpa memeriksanya secara mendalam: Covenant Tree.
Vault TBV bukanlah skrip satu lapis, melainkan sebuah struktur pohon berlapis yang tersusun dari banyak covenant. Setiap node daun merepresentasikan satu jenis kondisi pengeluaran yang sah—penarikan normal, kemenangan saat challenge, pengembalian dana setelah timeout, hukuman slash, dan lain-lain. Akar pohon adalah tweaked public key dari output P2TR tersebut.
Keuntungannya adalah, saat Anda mengajukan transaksi pengeluaran, Anda hanya perlu mengungkapkan jalur Merkle dari daun ke akar, tanpa harus mengekspos seluruh struktur pohon. Saat node-node Bitcoin memverifikasi, mereka hanya memeriksa apakah jalur yang Anda ungkapkan cocok dengan hash akar; cabang lain tetap menjadi privasi bagi Anda.$BABY
Artinya apa? Artinya logika lengkap vault disembunyikan dari pengamat eksternal. Orang lain hanya mengetahui akar pohonnya, bukan berapa banyak jenis kondisi keluarnya yang tergantung di dalamnya, atau parameter apa yang dimiliki tiap kondisi.
Poin lainnya adalah verifikasi rekursif. White paper itu menyebutkan bahwa beberapa skenario tantangan yang rumit memerlukan banyak putaran pembuktian; keluaran dari satu putaran pembuktian akan menjadi masukan untuk putaran berikutnya. Struktur Covenant tree secara alami mendukung rekursi seperti ini—kondisi pengeluaran pada tiap node daun dapat menunjuk ke node lain di dalam pohon, sehingga membentuk jalur verifikasi berantai.
Saya memahami maksud dari desain ini: kemampuan ekspresi skrip Bitcoin terbatas; jika satu kali verifikasi tidak cukup untuk logika yang kompleks, maka logika tersebut dipecah menjadi beberapa langkah. Setiap langkah berkorespondensi dengan satu node di dalam pohon, dan langkah-langkahnya dirangkai satu sama lain melalui constraint covenant. Dengan cara ini, batas panjang skrip bisa dilewati, sekaligus menjaga integritas verifikasinya.#baby
Vault TBV bukanlah skrip satu lapis, melainkan sebuah struktur pohon berlapis yang tersusun dari banyak covenant. Setiap node daun merepresentasikan satu jenis kondisi pengeluaran yang sah—penarikan normal, kemenangan saat challenge, pengembalian dana setelah timeout, hukuman slash, dan lain-lain. Akar pohon adalah tweaked public key dari output P2TR tersebut.
Keuntungannya adalah, saat Anda mengajukan transaksi pengeluaran, Anda hanya perlu mengungkapkan jalur Merkle dari daun ke akar, tanpa harus mengekspos seluruh struktur pohon. Saat node-node Bitcoin memverifikasi, mereka hanya memeriksa apakah jalur yang Anda ungkapkan cocok dengan hash akar; cabang lain tetap menjadi privasi bagi Anda.$BABY
Artinya apa? Artinya logika lengkap vault disembunyikan dari pengamat eksternal. Orang lain hanya mengetahui akar pohonnya, bukan berapa banyak jenis kondisi keluarnya yang tergantung di dalamnya, atau parameter apa yang dimiliki tiap kondisi.
Poin lainnya adalah verifikasi rekursif. White paper itu menyebutkan bahwa beberapa skenario tantangan yang rumit memerlukan banyak putaran pembuktian; keluaran dari satu putaran pembuktian akan menjadi masukan untuk putaran berikutnya. Struktur Covenant tree secara alami mendukung rekursi seperti ini—kondisi pengeluaran pada tiap node daun dapat menunjuk ke node lain di dalam pohon, sehingga membentuk jalur verifikasi berantai.
Saya memahami maksud dari desain ini: kemampuan ekspresi skrip Bitcoin terbatas; jika satu kali verifikasi tidak cukup untuk logika yang kompleks, maka logika tersebut dipecah menjadi beberapa langkah. Setiap langkah berkorespondensi dengan satu node di dalam pohon, dan langkah-langkahnya dirangkai satu sama lain melalui constraint covenant. Dengan cara ini, batas panjang skrip bisa dilewati, sekaligus menjaga integritas verifikasinya.#baby
3
78
·
--
Semalam aku membaca ulang whitepaper TBV, bagian peg-in bikin aku sempat mentok cukup lama. Semua orang suka bilang, “BTC yang dikunci ke Taproot vault selesai,” tapi di whitepaper sebenarnya sebelum benar-benar masuk ke vault, ada sebuah fase perantara yang disebut output Pre-PegIn HTLC. Ini jarang dibedah orang.$BABY
Menurut dokumentasi whitepaper, saat memulai transaksi Bitcoin pertama, BTC tidak langsung masuk ke output P2TR vault final. BTC justru ditempatkan dulu di sebuah output Pre-PegIn yang dilengkapi hashlock + timelock untuk pengembalian dana (refund). Pada tahap ini, BTC sudah berada di blockchain, tetapi vault belum “aktif”. Vault harus menunggu dua hal: di sisi Bitcoin, jumlah konfirmasi sudah cukup; dan di sisi Ethereum, kamu mengungkapkan preimage hashlock yang hanya kamu yang tahu. Begitu preimage diumumkan, barulah langkah terakhir menyingkap data untuk memicu, sehingga BTC didorong ke output vault yang sesungguhnya. Kalau koordinasi offline ini (Vault Provider, para Keeper yang merangkai diagram transaksi) macet atau kamu menyesal dan tidak mengungkap preimage, jalur refund lewat timelock di Pre-PegIn memungkinkan kamu mengambil koin itu kembali secara sepihak.@babylonlabs_io
Awalnya aku pikir ini cuma semacam perlindungan engineering. Tapi setelah kupahami, ternyata ini membuat “aktivasi lintas-chain” menjadi sebuah saklar atomik: event pendaftaran di Ethereum dan penguncian aset di Bitcoin diikat bersama lewat pengungkapan preimage SHA-256. Jika salah satu sisi tidak menyelesaikan, aset tidak akan terjebak dalam protokol. Ini benar-benar berbeda dari jembatan tradisional yang “lebih dulu mengunci main chain lalu mencetak token terikat”—karena BTC dari awal sampai akhir tidak pernah keluar dari kumpulan UTXO.
Yang lebih kejam adalah aksi “penandatanganan prapenginisian diagram transaksi”. Whitepaper bilang, saat vault dibuat, semua jalur pengeluaran yang sah—seperti penebusan, penyelesaian (clearing), respons tantangan (challenge response), dan lainnya—dibentuk sepenuhnya dan ditandatangani dengan transaksi yang sudah dipraproduksi. Setelah selesai dibuat, tidak ada pihak mana pun yang bisa menciptakan jalur baru. Yang perlu dilakukan node Bitcoin setelahnya hanyalah “memeriksa skrip dan tanda tangan”, bukan “memahami bisnis Aave atau rantai PoS tertentu”. Dengan menerjemahkan status eksternal menjadi kondisi pengeluaran yang bisa dimengerti Bitcoin, kepercayaan berpindah dari pihak kustodian ke perhitungan itu sendiri—ini kalimat yang, sebelum kukorek detailnya, sebenarnya belum benar-benar kupahami.#baby
Semalam aku membaca ulang whitepaper TBV, bagian peg-in bikin aku sempat mentok cukup lama. Semua orang suka bilang, “BTC yang dikunci ke Taproot vault selesai,” tapi di whitepaper sebenarnya sebelum benar-benar masuk ke vault, ada sebuah fase perantara yang disebut output Pre-PegIn HTLC. Ini jarang dibedah orang.$BABY
Menurut dokumentasi whitepaper, saat memulai transaksi Bitcoin pertama, BTC tidak langsung masuk ke output P2TR vault final. BTC justru ditempatkan dulu di sebuah output Pre-PegIn yang dilengkapi hashlock + timelock untuk pengembalian dana (refund). Pada tahap ini, BTC sudah berada di blockchain, tetapi vault belum “aktif”. Vault harus menunggu dua hal: di sisi Bitcoin, jumlah konfirmasi sudah cukup; dan di sisi Ethereum, kamu mengungkapkan preimage hashlock yang hanya kamu yang tahu. Begitu preimage diumumkan, barulah langkah terakhir menyingkap data untuk memicu, sehingga BTC didorong ke output vault yang sesungguhnya. Kalau koordinasi offline ini (Vault Provider, para Keeper yang merangkai diagram transaksi) macet atau kamu menyesal dan tidak mengungkap preimage, jalur refund lewat timelock di Pre-PegIn memungkinkan kamu mengambil koin itu kembali secara sepihak.@BabylonLabs_io
Awalnya aku pikir ini cuma semacam perlindungan engineering. Tapi setelah kupahami, ternyata ini membuat “aktivasi lintas-chain” menjadi sebuah saklar atomik: event pendaftaran di Ethereum dan penguncian aset di Bitcoin diikat bersama lewat pengungkapan preimage SHA-256. Jika salah satu sisi tidak menyelesaikan, aset tidak akan terjebak dalam protokol. Ini benar-benar berbeda dari jembatan tradisional yang “lebih dulu mengunci main chain lalu mencetak token terikat”—karena BTC dari awal sampai akhir tidak pernah keluar dari kumpulan UTXO.
Yang lebih kejam adalah aksi “penandatanganan prapenginisian diagram transaksi”. Whitepaper bilang, saat vault dibuat, semua jalur pengeluaran yang sah—seperti penebusan, penyelesaian (clearing), respons tantangan (challenge response), dan lainnya—dibentuk sepenuhnya dan ditandatangani dengan transaksi yang sudah dipraproduksi. Setelah selesai dibuat, tidak ada pihak mana pun yang bisa menciptakan jalur baru. Yang perlu dilakukan node Bitcoin setelahnya hanyalah “memeriksa skrip dan tanda tangan”, bukan “memahami bisnis Aave atau rantai PoS tertentu”. Dengan menerjemahkan status eksternal menjadi kondisi pengeluaran yang bisa dimengerti Bitcoin, kepercayaan berpindah dari pihak kustodian ke perhitungan itu sendiri—ini kalimat yang, sebelum kukorek detailnya, sebenarnya belum benar-benar kupahami.#baby
Menurut dokumentasi whitepaper, saat memulai transaksi Bitcoin pertama, BTC tidak langsung masuk ke output P2TR vault final. BTC justru ditempatkan dulu di sebuah output Pre-PegIn yang dilengkapi hashlock + timelock untuk pengembalian dana (refund). Pada tahap ini, BTC sudah berada di blockchain, tetapi vault belum “aktif”. Vault harus menunggu dua hal: di sisi Bitcoin, jumlah konfirmasi sudah cukup; dan di sisi Ethereum, kamu mengungkapkan preimage hashlock yang hanya kamu yang tahu. Begitu preimage diumumkan, barulah langkah terakhir menyingkap data untuk memicu, sehingga BTC didorong ke output vault yang sesungguhnya. Kalau koordinasi offline ini (Vault Provider, para Keeper yang merangkai diagram transaksi) macet atau kamu menyesal dan tidak mengungkap preimage, jalur refund lewat timelock di Pre-PegIn memungkinkan kamu mengambil koin itu kembali secara sepihak.@BabylonLabs_io
Awalnya aku pikir ini cuma semacam perlindungan engineering. Tapi setelah kupahami, ternyata ini membuat “aktivasi lintas-chain” menjadi sebuah saklar atomik: event pendaftaran di Ethereum dan penguncian aset di Bitcoin diikat bersama lewat pengungkapan preimage SHA-256. Jika salah satu sisi tidak menyelesaikan, aset tidak akan terjebak dalam protokol. Ini benar-benar berbeda dari jembatan tradisional yang “lebih dulu mengunci main chain lalu mencetak token terikat”—karena BTC dari awal sampai akhir tidak pernah keluar dari kumpulan UTXO.
Yang lebih kejam adalah aksi “penandatanganan prapenginisian diagram transaksi”. Whitepaper bilang, saat vault dibuat, semua jalur pengeluaran yang sah—seperti penebusan, penyelesaian (clearing), respons tantangan (challenge response), dan lainnya—dibentuk sepenuhnya dan ditandatangani dengan transaksi yang sudah dipraproduksi. Setelah selesai dibuat, tidak ada pihak mana pun yang bisa menciptakan jalur baru. Yang perlu dilakukan node Bitcoin setelahnya hanyalah “memeriksa skrip dan tanda tangan”, bukan “memahami bisnis Aave atau rantai PoS tertentu”. Dengan menerjemahkan status eksternal menjadi kondisi pengeluaran yang bisa dimengerti Bitcoin, kepercayaan berpindah dari pihak kustodian ke perhitungan itu sendiri—ini kalimat yang, sebelum kukorek detailnya, sebenarnya belum benar-benar kupahami.#baby
1
138
·
--
Saya pernah memikirkan sebuah pertanyaan: apakah Babylon akan mendapat penolakan dari “fundamentalis” Bitcoin?$BABY
Di komunitas Bitcoin, ada satu aliran suara yang cukup kuat. Mereka berpendapat bahwa Bitcoin seharusnya tetap menjadi “gold digital” yang sederhana dan tidak usah mengurus hal-hal seperti DeFi, staking, atau sistem penghasilan berbunga yang terlihat rumit. Bagi mereka, nilai Bitcoin terletak pada kemurniannya—sebuah mata uang terdesentralisasi yang tidak mengalami campur tangan dari pihak ketiga apa pun.
Dan apa yang dilakukan@babylonlabs_io Babylon, menurut pandangan mereka, mungkin dianggap sebagai “mencemari” kemurnian Bitcoin.
Ini bukan kekhawatiran yang berlebihan. Saat upgrade SegWit dan Taproot dulu, komunitas sampai berdebat hebat. Pihak yang menolak menganggap setiap perubahan adalah pengkhianatan terhadap semangat Bitcoin. Babylon memang tidak mengubah lapisan konsensus Bitcoin, tetapi ia benar-benar membangun lapisan aplikasi keuangan di atas Bitcoin. Hal ini mungkin akan mengusik sebagian kaum fundamentalis.
Masalah yang lebih realistis adalah: jika komunitas pengembang inti Bitcoin bersikap negatif terhadap Babylon, apakah itu akan memengaruhi kompatibilitas teknis Babylon di masa depan? Misalnya, ketika Bitcoin melakukan upgrade di kemudian hari, apakah mereka secara sengaja atau tidak sengaja akan membuat beberapa fungsi Babylon menjadi tidak berfungsi?$ETH
Kelompok lain yang sering diabaikan adalah para penambang Bitcoin. Pengiriman checkpoint Babylon akan menambah volume transaksi di jaringan Bitcoin, sehingga memberi para penambang pendapatan tambahan dari biaya transaksi. Secara teori, para penambang seharusnya menyambutnya. Namun, jika skala Babylon dibuat terlalu besar, transaksi checkpoint akan menghabiskan banyak ruang blok, sehingga mendorong biaya transaksi pengguna biasa. Pengguna biasa kemudian mungkin akan mengeluh, dan pada akhirnya memberi tekanan opini publik kepada para penambang.
Pertarungan kepentingan dari para pemangku kepentingan ini mungkin akan menjadi arus bawah yang tak terlihat dalam perkembangan Babylon.#baby
Saya pernah memikirkan sebuah pertanyaan: apakah Babylon akan mendapat penolakan dari “fundamentalis” Bitcoin?$BABY
Di komunitas Bitcoin, ada satu aliran suara yang cukup kuat. Mereka berpendapat bahwa Bitcoin seharusnya tetap menjadi “gold digital” yang sederhana dan tidak usah mengurus hal-hal seperti DeFi, staking, atau sistem penghasilan berbunga yang terlihat rumit. Bagi mereka, nilai Bitcoin terletak pada kemurniannya—sebuah mata uang terdesentralisasi yang tidak mengalami campur tangan dari pihak ketiga apa pun.
Dan apa yang dilakukan@BabylonLabs_io Babylon, menurut pandangan mereka, mungkin dianggap sebagai “mencemari” kemurnian Bitcoin.
Ini bukan kekhawatiran yang berlebihan. Saat upgrade SegWit dan Taproot dulu, komunitas sampai berdebat hebat. Pihak yang menolak menganggap setiap perubahan adalah pengkhianatan terhadap semangat Bitcoin. Babylon memang tidak mengubah lapisan konsensus Bitcoin, tetapi ia benar-benar membangun lapisan aplikasi keuangan di atas Bitcoin. Hal ini mungkin akan mengusik sebagian kaum fundamentalis.
Masalah yang lebih realistis adalah: jika komunitas pengembang inti Bitcoin bersikap negatif terhadap Babylon, apakah itu akan memengaruhi kompatibilitas teknis Babylon di masa depan? Misalnya, ketika Bitcoin melakukan upgrade di kemudian hari, apakah mereka secara sengaja atau tidak sengaja akan membuat beberapa fungsi Babylon menjadi tidak berfungsi?$ETH
Kelompok lain yang sering diabaikan adalah para penambang Bitcoin. Pengiriman checkpoint Babylon akan menambah volume transaksi di jaringan Bitcoin, sehingga memberi para penambang pendapatan tambahan dari biaya transaksi. Secara teori, para penambang seharusnya menyambutnya. Namun, jika skala Babylon dibuat terlalu besar, transaksi checkpoint akan menghabiskan banyak ruang blok, sehingga mendorong biaya transaksi pengguna biasa. Pengguna biasa kemudian mungkin akan mengeluh, dan pada akhirnya memberi tekanan opini publik kepada para penambang.
Pertarungan kepentingan dari para pemangku kepentingan ini mungkin akan menjadi arus bawah yang tak terlihat dalam perkembangan Babylon.#baby
Di komunitas Bitcoin, ada satu aliran suara yang cukup kuat. Mereka berpendapat bahwa Bitcoin seharusnya tetap menjadi “gold digital” yang sederhana dan tidak usah mengurus hal-hal seperti DeFi, staking, atau sistem penghasilan berbunga yang terlihat rumit. Bagi mereka, nilai Bitcoin terletak pada kemurniannya—sebuah mata uang terdesentralisasi yang tidak mengalami campur tangan dari pihak ketiga apa pun.
Dan apa yang dilakukan@BabylonLabs_io Babylon, menurut pandangan mereka, mungkin dianggap sebagai “mencemari” kemurnian Bitcoin.
Ini bukan kekhawatiran yang berlebihan. Saat upgrade SegWit dan Taproot dulu, komunitas sampai berdebat hebat. Pihak yang menolak menganggap setiap perubahan adalah pengkhianatan terhadap semangat Bitcoin. Babylon memang tidak mengubah lapisan konsensus Bitcoin, tetapi ia benar-benar membangun lapisan aplikasi keuangan di atas Bitcoin. Hal ini mungkin akan mengusik sebagian kaum fundamentalis.
Masalah yang lebih realistis adalah: jika komunitas pengembang inti Bitcoin bersikap negatif terhadap Babylon, apakah itu akan memengaruhi kompatibilitas teknis Babylon di masa depan? Misalnya, ketika Bitcoin melakukan upgrade di kemudian hari, apakah mereka secara sengaja atau tidak sengaja akan membuat beberapa fungsi Babylon menjadi tidak berfungsi?$ETH
Kelompok lain yang sering diabaikan adalah para penambang Bitcoin. Pengiriman checkpoint Babylon akan menambah volume transaksi di jaringan Bitcoin, sehingga memberi para penambang pendapatan tambahan dari biaya transaksi. Secara teori, para penambang seharusnya menyambutnya. Namun, jika skala Babylon dibuat terlalu besar, transaksi checkpoint akan menghabiskan banyak ruang blok, sehingga mendorong biaya transaksi pengguna biasa. Pengguna biasa kemudian mungkin akan mengeluh, dan pada akhirnya memberi tekanan opini publik kepada para penambang.
Pertarungan kepentingan dari para pemangku kepentingan ini mungkin akan menjadi arus bawah yang tak terlihat dalam perkembangan Babylon.#baby
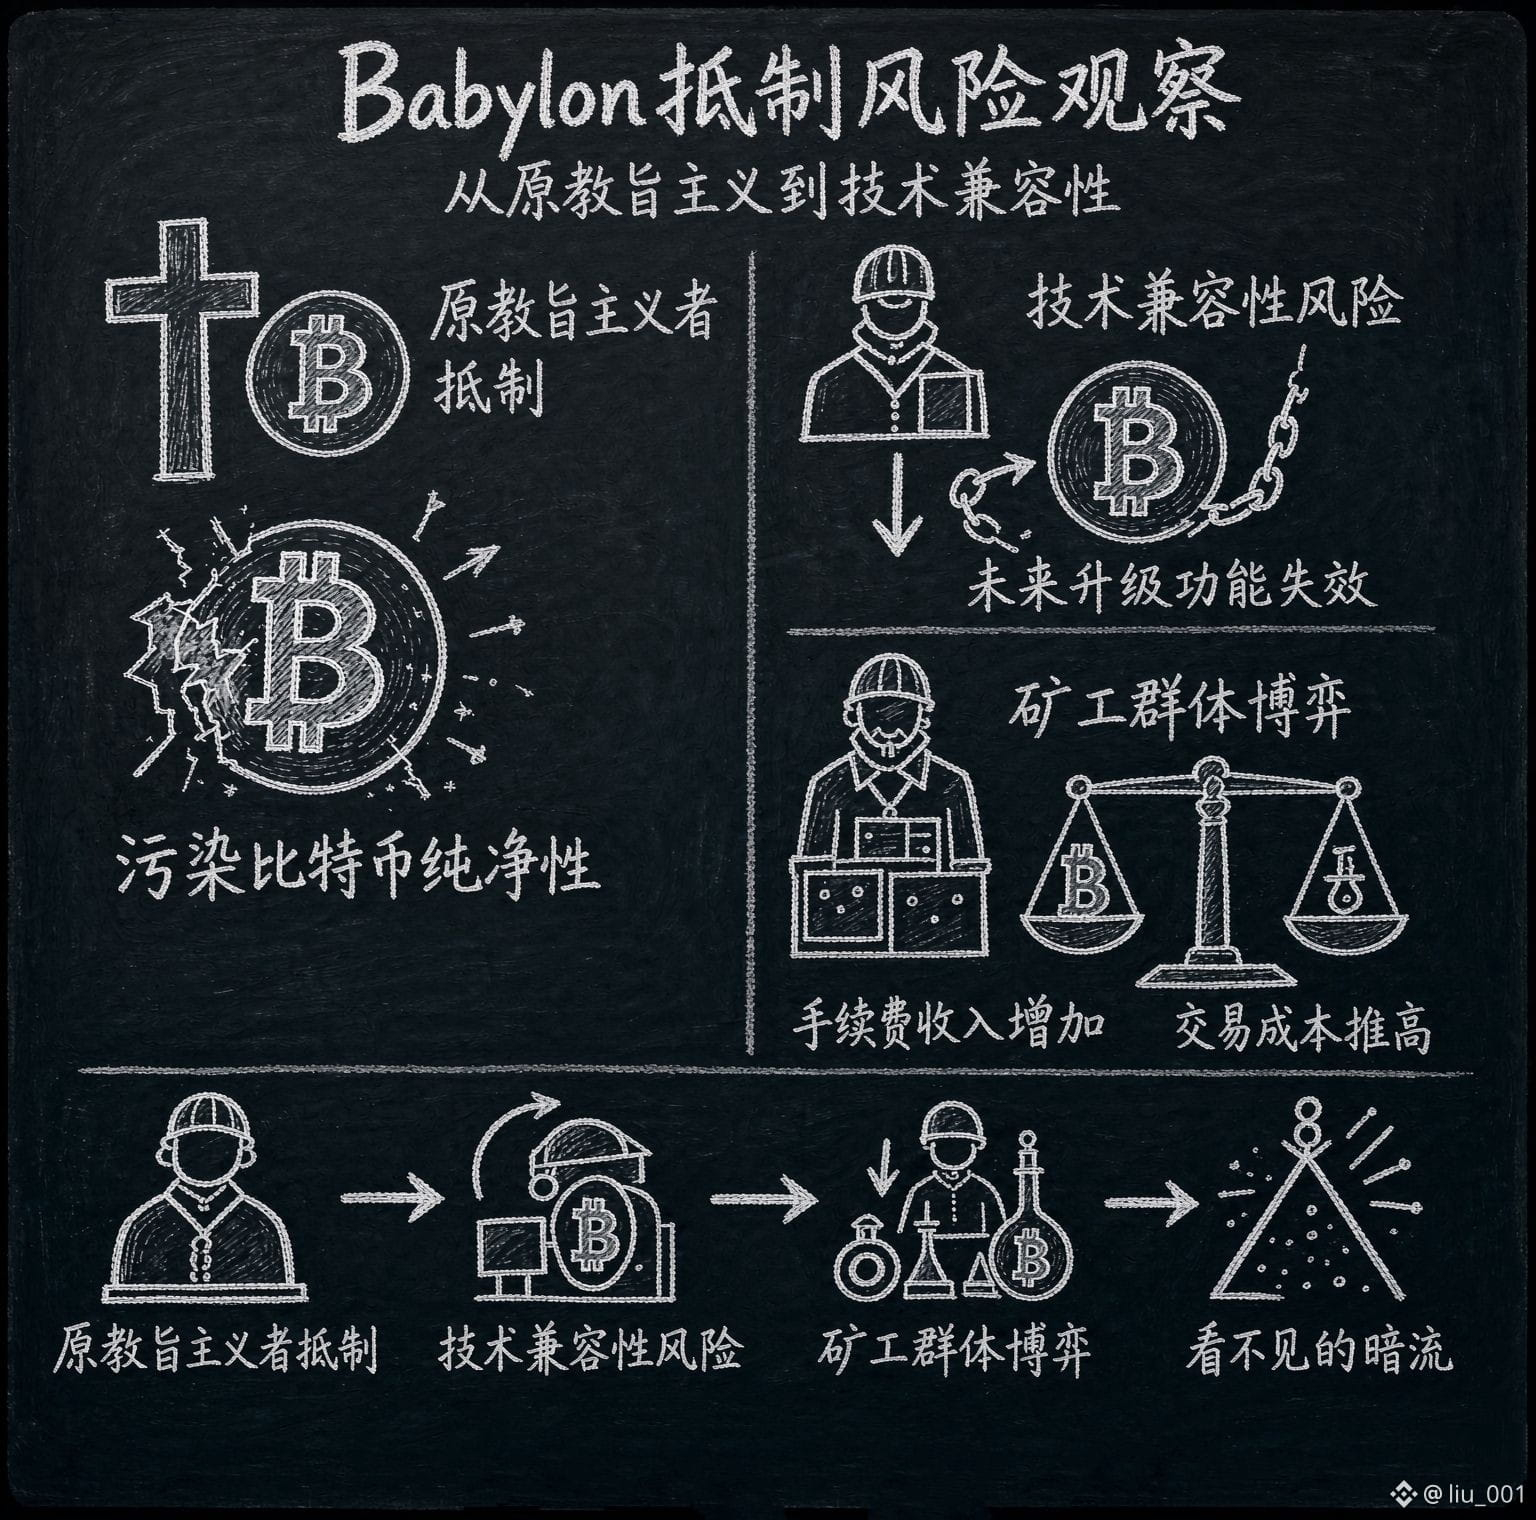
3
1
81
·
--
Terverifikasi
Saya ingin membahas topik yang jarang disebutkan hari ini: risiko MEV di Babylon. $BABY
Banyak orang mengira bahwa tidak ada MEV di Bitcoin, karena kemampuan smart contract-nya terbatas—tidak seperti Ethereum yang bisa melakukan front-running atau serangan sandwich. Tapi kemunculan Babylon mengubah situasi ini.
Saat Babylon@babylonlabs_io mengirimkan checkpoint dari chain PoS ke Bitcoin, validator dapat memilih di blok mana checkpoint tersebut dikirim, dan kapan pengirimannya dilakukan. Pilihan waktu ini sendiri sudah merupakan bentuk MEV. Jika seorang validator juga mengoperasikan sebuah chain DeFi, ia bisa memprioritaskan pengiriman checkpoint yang menguntungkan dirinya, dan menunda yang merugikannya.
Risiko yang lebih terselubung adalah cross-domain MEV. Antar chain PoS yang terhubung melalui Babylon bisa saja terdapat peluang arbitrase. Misalnya, pada chain A terjadi suatu transaksi. Validator di chain B bisa lebih dulu melihat informasi itu, lalu memanipulasi mekanisme pengiriman checkpoint Babylon untuk meraup keuntungan.
Apakah Babylon saat ini sudah memiliki langkah perlindungan terhadap MEV? Setelah saya menelusuri, tampaknya tidak ada rancangan khusus. Fokus utama mereka masih pada menjalankan fungsi inti, sementara masalah level lanjut seperti MEV belum masuk agenda.
Namun itu tidak berarti masalah ini tidak penting. Masalah MEV di Ethereum$ETH sampai sekarang pun belum benar-benar selesai; hanya bisa diredam dengan solusi eksternal seperti MEV-Boost. Jika Babylon menunggu sampai ekosistemnya membesar untuk kemudian “mengisi” kekurangan ini, mungkin sudah terlambat.
Sudut pandang lain adalah risiko sentralisasi validator. Validator Babylon perlu menjalankan node Bitcoin sekaligus node chain PoS. Hambatan teknologinya lebih tinggi dibanding validator PoS yang hanya menjalankan satu jenis chain. Hal ini berpotensi membuat jumlah validator tidak terlalu banyak dan kekuasaan terpusat. Jika segelintir validator bersekongkol, dampaknya terhadap keamanan seluruh jaringan bisa menjadi pukulan mematikan.
Masalah-masalah ini memang belum banyak dibahas saat ini, tetapi menurut saya itu adalah rintangan yang tak bisa dihindari dalam perkembangan jangka panjang Babylon. #baby
Saya ingin membahas topik yang jarang disebutkan hari ini: risiko MEV di Babylon. $BABY
Banyak orang mengira bahwa tidak ada MEV di Bitcoin, karena kemampuan smart contract-nya terbatas—tidak seperti Ethereum yang bisa melakukan front-running atau serangan sandwich. Tapi kemunculan Babylon mengubah situasi ini.
Saat Babylon@BabylonLabs_io mengirimkan checkpoint dari chain PoS ke Bitcoin, validator dapat memilih di blok mana checkpoint tersebut dikirim, dan kapan pengirimannya dilakukan. Pilihan waktu ini sendiri sudah merupakan bentuk MEV. Jika seorang validator juga mengoperasikan sebuah chain DeFi, ia bisa memprioritaskan pengiriman checkpoint yang menguntungkan dirinya, dan menunda yang merugikannya.
Risiko yang lebih terselubung adalah cross-domain MEV. Antar chain PoS yang terhubung melalui Babylon bisa saja terdapat peluang arbitrase. Misalnya, pada chain A terjadi suatu transaksi. Validator di chain B bisa lebih dulu melihat informasi itu, lalu memanipulasi mekanisme pengiriman checkpoint Babylon untuk meraup keuntungan.
Apakah Babylon saat ini sudah memiliki langkah perlindungan terhadap MEV? Setelah saya menelusuri, tampaknya tidak ada rancangan khusus. Fokus utama mereka masih pada menjalankan fungsi inti, sementara masalah level lanjut seperti MEV belum masuk agenda.
Namun itu tidak berarti masalah ini tidak penting. Masalah MEV di Ethereum$ETH sampai sekarang pun belum benar-benar selesai; hanya bisa diredam dengan solusi eksternal seperti MEV-Boost. Jika Babylon menunggu sampai ekosistemnya membesar untuk kemudian “mengisi” kekurangan ini, mungkin sudah terlambat.
Sudut pandang lain adalah risiko sentralisasi validator. Validator Babylon perlu menjalankan node Bitcoin sekaligus node chain PoS. Hambatan teknologinya lebih tinggi dibanding validator PoS yang hanya menjalankan satu jenis chain. Hal ini berpotensi membuat jumlah validator tidak terlalu banyak dan kekuasaan terpusat. Jika segelintir validator bersekongkol, dampaknya terhadap keamanan seluruh jaringan bisa menjadi pukulan mematikan.
Masalah-masalah ini memang belum banyak dibahas saat ini, tetapi menurut saya itu adalah rintangan yang tak bisa dihindari dalam perkembangan jangka panjang Babylon. #baby
Banyak orang mengira bahwa tidak ada MEV di Bitcoin, karena kemampuan smart contract-nya terbatas—tidak seperti Ethereum yang bisa melakukan front-running atau serangan sandwich. Tapi kemunculan Babylon mengubah situasi ini.
Saat Babylon@BabylonLabs_io mengirimkan checkpoint dari chain PoS ke Bitcoin, validator dapat memilih di blok mana checkpoint tersebut dikirim, dan kapan pengirimannya dilakukan. Pilihan waktu ini sendiri sudah merupakan bentuk MEV. Jika seorang validator juga mengoperasikan sebuah chain DeFi, ia bisa memprioritaskan pengiriman checkpoint yang menguntungkan dirinya, dan menunda yang merugikannya.
Risiko yang lebih terselubung adalah cross-domain MEV. Antar chain PoS yang terhubung melalui Babylon bisa saja terdapat peluang arbitrase. Misalnya, pada chain A terjadi suatu transaksi. Validator di chain B bisa lebih dulu melihat informasi itu, lalu memanipulasi mekanisme pengiriman checkpoint Babylon untuk meraup keuntungan.
Apakah Babylon saat ini sudah memiliki langkah perlindungan terhadap MEV? Setelah saya menelusuri, tampaknya tidak ada rancangan khusus. Fokus utama mereka masih pada menjalankan fungsi inti, sementara masalah level lanjut seperti MEV belum masuk agenda.
Namun itu tidak berarti masalah ini tidak penting. Masalah MEV di Ethereum$ETH sampai sekarang pun belum benar-benar selesai; hanya bisa diredam dengan solusi eksternal seperti MEV-Boost. Jika Babylon menunggu sampai ekosistemnya membesar untuk kemudian “mengisi” kekurangan ini, mungkin sudah terlambat.
Sudut pandang lain adalah risiko sentralisasi validator. Validator Babylon perlu menjalankan node Bitcoin sekaligus node chain PoS. Hambatan teknologinya lebih tinggi dibanding validator PoS yang hanya menjalankan satu jenis chain. Hal ini berpotensi membuat jumlah validator tidak terlalu banyak dan kekuasaan terpusat. Jika segelintir validator bersekongkol, dampaknya terhadap keamanan seluruh jaringan bisa menjadi pukulan mematikan.
Masalah-masalah ini memang belum banyak dibahas saat ini, tetapi menurut saya itu adalah rintangan yang tak bisa dihindari dalam perkembangan jangka panjang Babylon. #baby
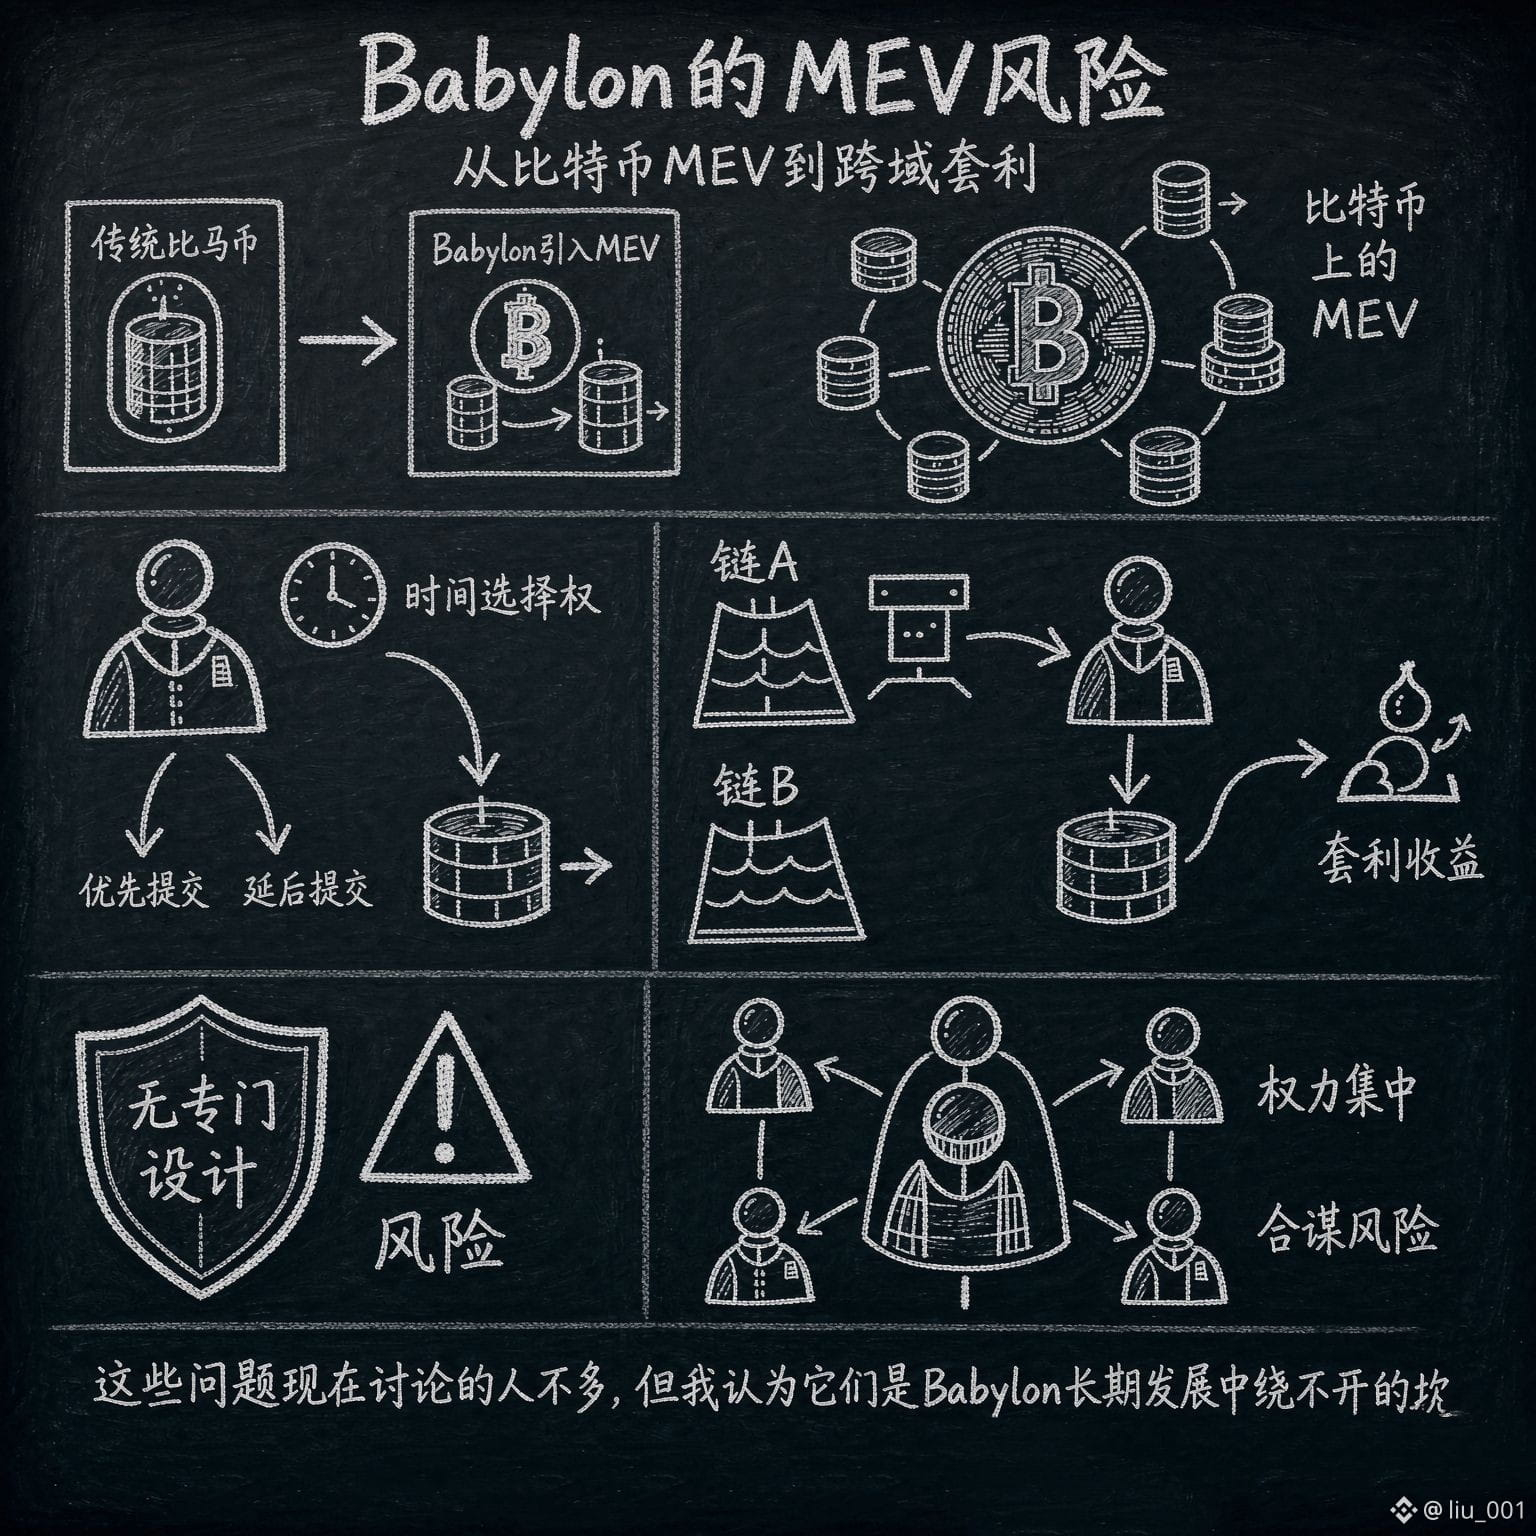
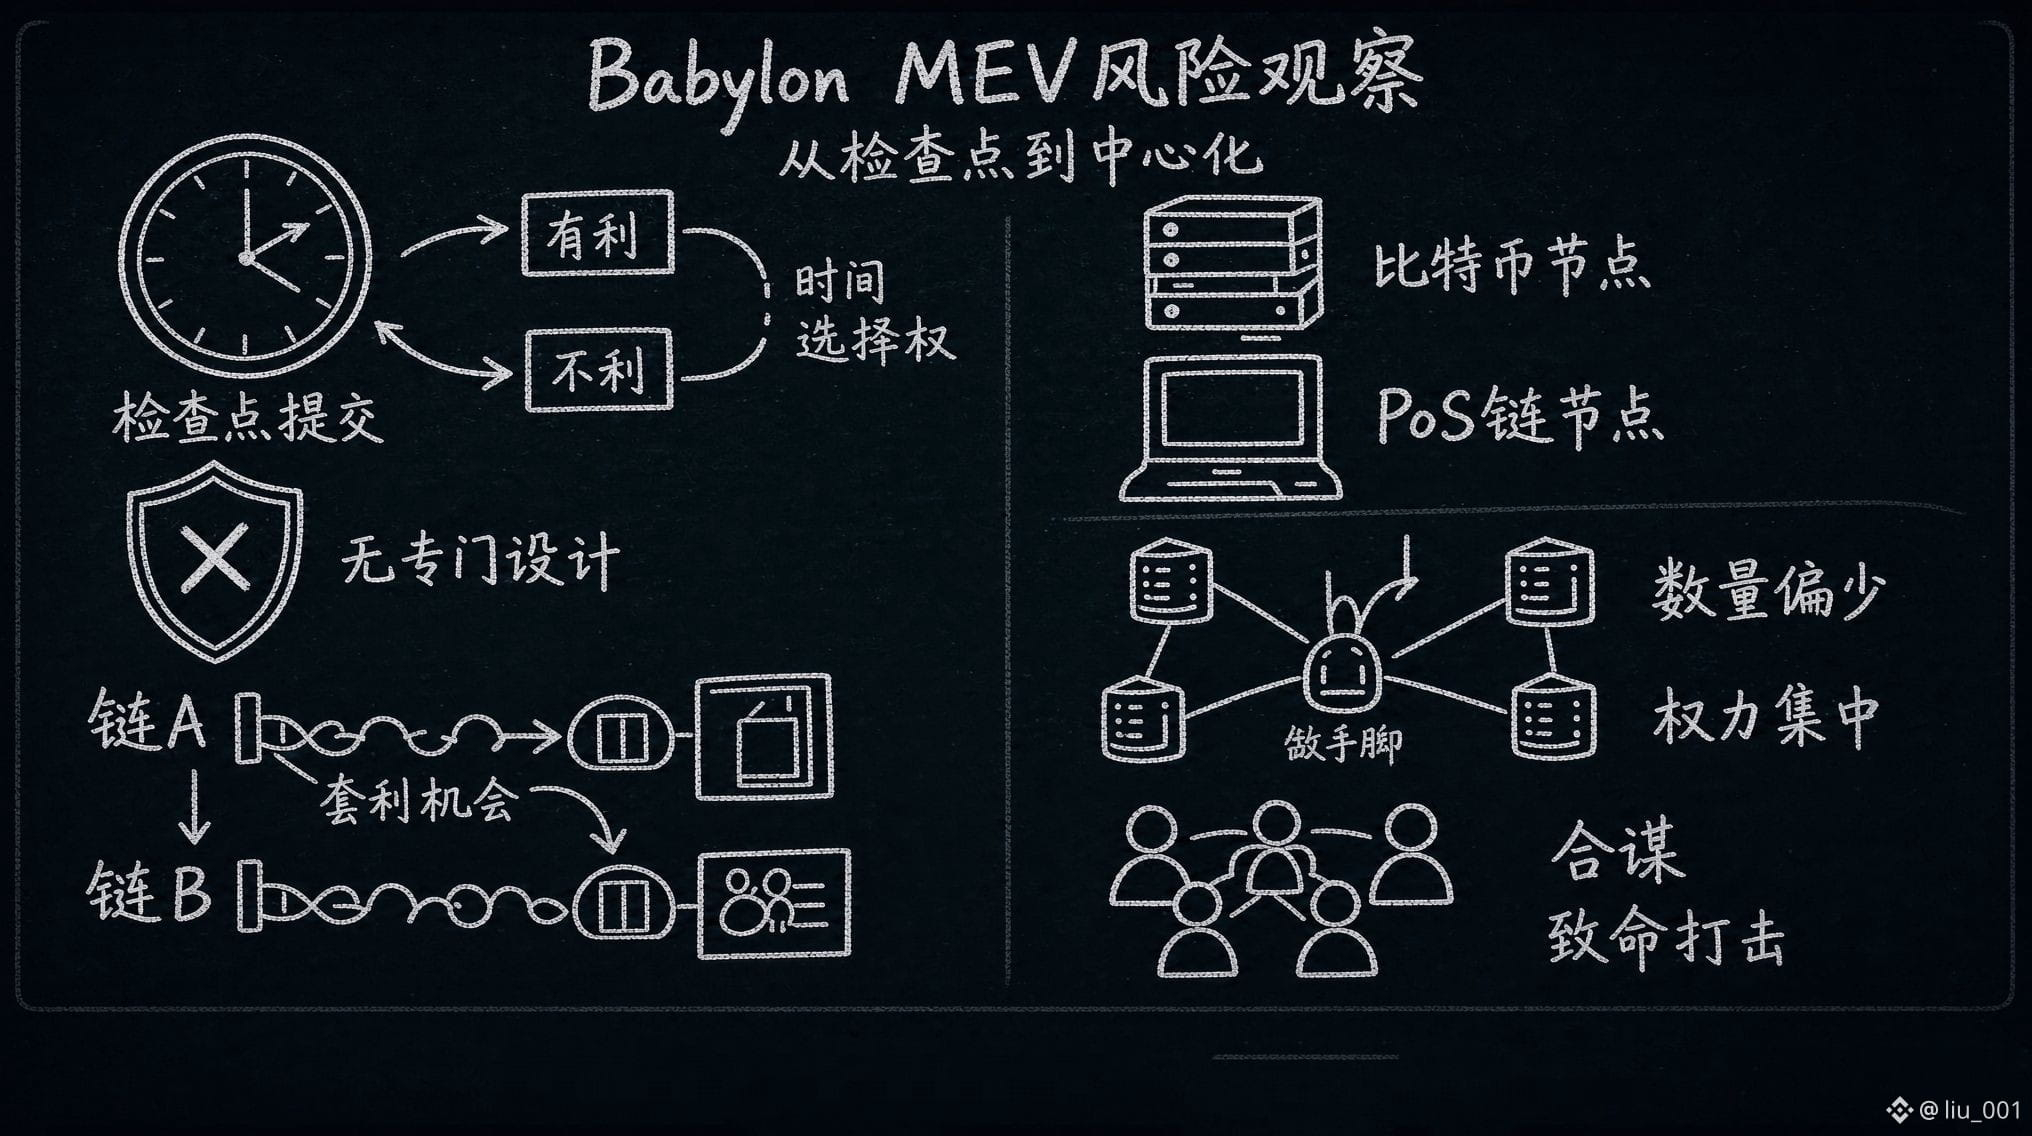
2
135
·
--
Saya belakangan ini sedang melihat repositori kode milik @babylonlabs_io , dan menemukan satu detail yang cukup menarik: gaya kodenya mirip sekali dengan proyek-proyek dari keluarga Cosmos SDK—banyak memakai library tingkat bawah untuk IBC. Ini membuat saya sadar akan sebuah fakta yang sering diabaikan oleh banyak orang—Babylon pada dasarnya adalah proyek ekosistem Cosmos, hanya saja kebetulan memakai Bitcoin sebagai lapisan pengaman.
Jadi, apa artinya? Artinya perkembangan masa depan Babylon sangat bergantung pada kemakmuran ekosistem Cosmos. Kalau ATOM tidak baik, IBC tidak dipakai, dari mana para klien hilir Babylon akan datang?
Sekarang semua orang sedang ramai memuji betapa hebatnya staking Bitcoin, tapi jarang ada yang bertanya: apa dasar rantai PoS mau datang ke Babylon untuk menyewa keamanan? Bukankah mereka bisa langsung melakukan staking ATOM atau DOT?
Jawabannya mungkin ada pada biaya. Dengan staking ATOM, Anda harus terlebih dahulu membeli ATOM dan menanggung risiko fluktuasi harga ATOM itu sendiri. Dengan Babylon, Anda hanya perlu membayar token BABY, sementara pemegang Bitcoin sudah mengonsumsi biaya keamanan tersebut.
Namun syaratnya adalah $BABY token itu sendiri harus punya likuiditas yang cukup—tidak boleh terlalu mahal dan juga tidak boleh terlalu murah. Keseimbangan seperti ini sulit sekali dijaga.
Poin lain yang sempat saya lewatkan adalah regulasi. Status regulasi Bitcoin di Amerika Serikat sudah cukup jelas, dan atributnya sebagai komoditas hampir sudah terkukuhkan. Tetapi Babylon, sebagai protokol yang membangun produk keuangan di atas Bitcoin, batas kepatuhannya sampai di mana? Kalau SEC AS menganggap produk staking Babylon termasuk sekuritas, maka seluruh ceritanya harus ditulis ulang.
Risiko-risiko ini sekarang masih jarang dibahas, karena semua orang tenggelam dalam pesta pora narasi BTCFi. Tapi menurut saya, apakah sebuah proyek bisa bertahan jauh bukan dilihat dari seberapa bagus performanya di masa terbaik, melainkan apakah ia bisa bertahan di masa terburuknya. #baby
Saya belakangan ini sedang melihat repositori kode milik @BabylonLabs_io , dan menemukan satu detail yang cukup menarik: gaya kodenya mirip sekali dengan proyek-proyek dari keluarga Cosmos SDK—banyak memakai library tingkat bawah untuk IBC. Ini membuat saya sadar akan sebuah fakta yang sering diabaikan oleh banyak orang—Babylon pada dasarnya adalah proyek ekosistem Cosmos, hanya saja kebetulan memakai Bitcoin sebagai lapisan pengaman.
Jadi, apa artinya? Artinya perkembangan masa depan Babylon sangat bergantung pada kemakmuran ekosistem Cosmos. Kalau ATOM tidak baik, IBC tidak dipakai, dari mana para klien hilir Babylon akan datang?
Sekarang semua orang sedang ramai memuji betapa hebatnya staking Bitcoin, tapi jarang ada yang bertanya: apa dasar rantai PoS mau datang ke Babylon untuk menyewa keamanan? Bukankah mereka bisa langsung melakukan staking ATOM atau DOT?
Jawabannya mungkin ada pada biaya. Dengan staking ATOM, Anda harus terlebih dahulu membeli ATOM dan menanggung risiko fluktuasi harga ATOM itu sendiri. Dengan Babylon, Anda hanya perlu membayar token BABY, sementara pemegang Bitcoin sudah mengonsumsi biaya keamanan tersebut.
Namun syaratnya adalah $BABY token itu sendiri harus punya likuiditas yang cukup—tidak boleh terlalu mahal dan juga tidak boleh terlalu murah. Keseimbangan seperti ini sulit sekali dijaga.
Poin lain yang sempat saya lewatkan adalah regulasi. Status regulasi Bitcoin di Amerika Serikat sudah cukup jelas, dan atributnya sebagai komoditas hampir sudah terkukuhkan. Tetapi Babylon, sebagai protokol yang membangun produk keuangan di atas Bitcoin, batas kepatuhannya sampai di mana? Kalau SEC AS menganggap produk staking Babylon termasuk sekuritas, maka seluruh ceritanya harus ditulis ulang.
Risiko-risiko ini sekarang masih jarang dibahas, karena semua orang tenggelam dalam pesta pora narasi BTCFi. Tapi menurut saya, apakah sebuah proyek bisa bertahan jauh bukan dilihat dari seberapa bagus performanya di masa terbaik, melainkan apakah ia bisa bertahan di masa terburuknya. #baby
Jadi, apa artinya? Artinya perkembangan masa depan Babylon sangat bergantung pada kemakmuran ekosistem Cosmos. Kalau ATOM tidak baik, IBC tidak dipakai, dari mana para klien hilir Babylon akan datang?
Sekarang semua orang sedang ramai memuji betapa hebatnya staking Bitcoin, tapi jarang ada yang bertanya: apa dasar rantai PoS mau datang ke Babylon untuk menyewa keamanan? Bukankah mereka bisa langsung melakukan staking ATOM atau DOT?
Jawabannya mungkin ada pada biaya. Dengan staking ATOM, Anda harus terlebih dahulu membeli ATOM dan menanggung risiko fluktuasi harga ATOM itu sendiri. Dengan Babylon, Anda hanya perlu membayar token BABY, sementara pemegang Bitcoin sudah mengonsumsi biaya keamanan tersebut.
Namun syaratnya adalah $BABY token itu sendiri harus punya likuiditas yang cukup—tidak boleh terlalu mahal dan juga tidak boleh terlalu murah. Keseimbangan seperti ini sulit sekali dijaga.
Poin lain yang sempat saya lewatkan adalah regulasi. Status regulasi Bitcoin di Amerika Serikat sudah cukup jelas, dan atributnya sebagai komoditas hampir sudah terkukuhkan. Tetapi Babylon, sebagai protokol yang membangun produk keuangan di atas Bitcoin, batas kepatuhannya sampai di mana? Kalau SEC AS menganggap produk staking Babylon termasuk sekuritas, maka seluruh ceritanya harus ditulis ulang.
Risiko-risiko ini sekarang masih jarang dibahas, karena semua orang tenggelam dalam pesta pora narasi BTCFi. Tapi menurut saya, apakah sebuah proyek bisa bertahan jauh bukan dilihat dari seberapa bagus performanya di masa terbaik, melainkan apakah ia bisa bertahan di masa terburuknya. #baby
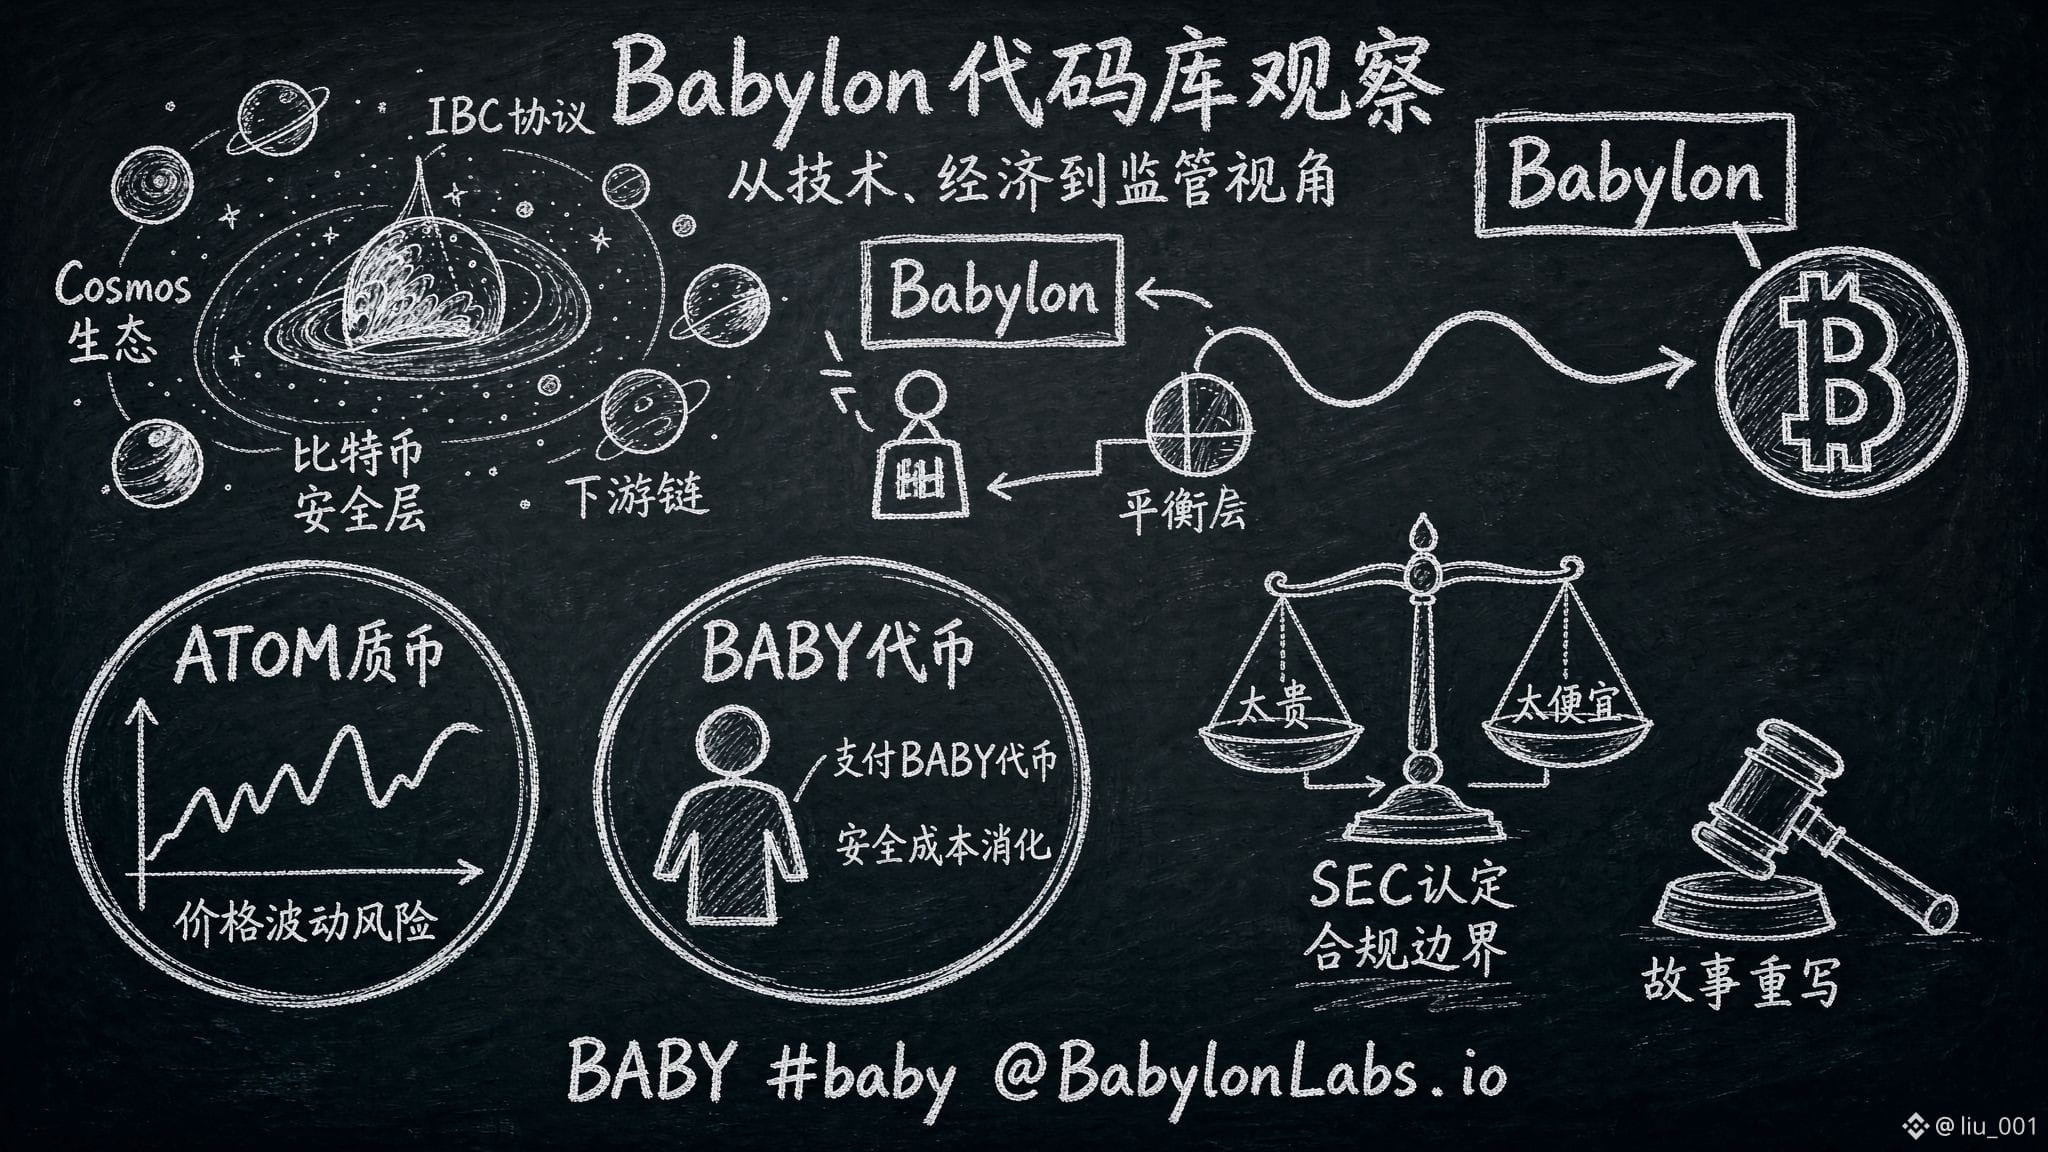
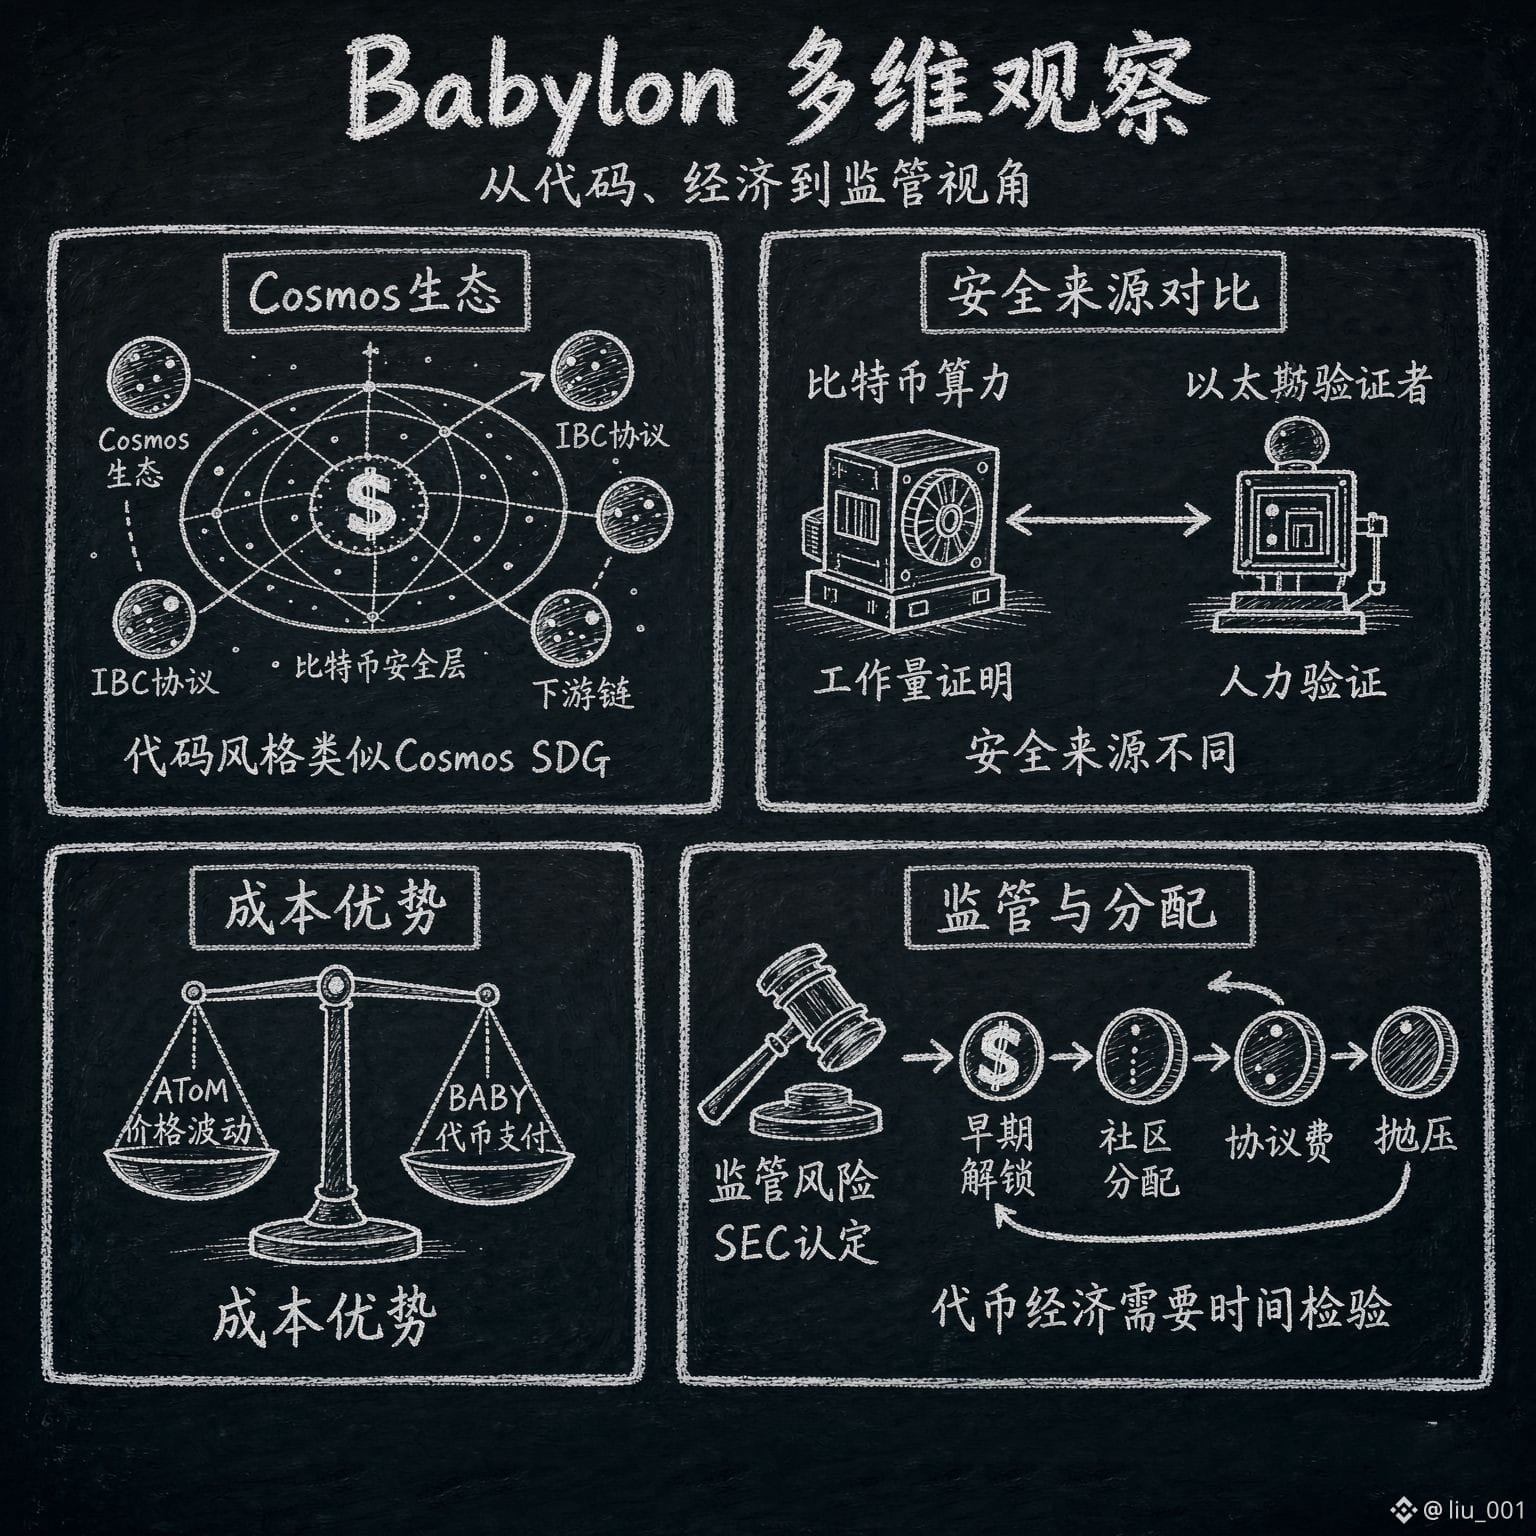
244
·
--
#baby $BABY Saya menemukan sesuatu yang menarik: Babylon sering dibandingkan dengan EigenLayer oleh orang-orang, tetapi menurut saya keduanya pada dasarnya adalah dua jalur yang berbeda.
EigenLayer melakukan restaking: membuat validator Ethereum mengeluarkan ETH yang sudah dipertaruhkan, lalu menggunakannya untuk melindungi jaringan lain. Ini bergantung pada jaringan validator Ethereum—pada dasarnya, ini adalah pemanfaatan ulang modal manusia (human capital).
Babylon berbeda. Ia menggunakan proof-of-work Bitcoin—yang berupa komputasi (power), bukan manusia. Para miner Bitcoin setiap hari menghabiskan biaya listrik nyata untuk menjaga keamanan jaringan. Babylon kemudian mengemas keamanan tersebut menjadi sebuah produk, lalu menjualnya kepada chain lain yang membutuhkan keamanan.
Satu adalah shared validator, satu lagi adalah shared computing power. Kedengarannya mirip, tetapi logika dasarnya benar-benar berbeda.
Batas keamanan EigenLayer bergantung pada jumlah validator Ethereum dan asumsi kejujuran; batas keamanan Babylon bergantung pada total hashrate seluruh jaringan Bitcoin. Skala komputasi (hashrate) Bitcoin adalah beberapa kali lipat dari total nilai ETH yang dipertaruhkan di Ethereum, dan juga terus bertumbuh.
Jadi penilaian saya adalah: dari dimensi plafon keamanan, potensi Babylon lebih besar.
Namun kelemahannya juga jelas. Validator Ethereum bisa memilih secara fleksibel jaringan mana yang akan diverifikasi, sedangkan hashrate Bitcoin tidak bisa langsung diperintah; Babylon hanya bisa meminjam secara tidak langsung melalui timestamp dan checkpoint. Ini membuat jenis layanan yang bisa disediakan Babylon jauh lebih sedikit dibanding EigenLayer.
Yang satu bisa melakukan hal-hal kompleks, tetapi plafonnya lebih rendah; yang satu bisa melakukan hal-hal sederhana, tetapi plafonnya sangat tinggi. Keduanya punya skenario penggunaan masing-masing.
$BABY #baby @babylonlabs_io
#baby $BABY Saya menemukan sesuatu yang menarik: Babylon sering dibandingkan dengan EigenLayer oleh orang-orang, tetapi menurut saya keduanya pada dasarnya adalah dua jalur yang berbeda.
EigenLayer melakukan restaking: membuat validator Ethereum mengeluarkan ETH yang sudah dipertaruhkan, lalu menggunakannya untuk melindungi jaringan lain. Ini bergantung pada jaringan validator Ethereum—pada dasarnya, ini adalah pemanfaatan ulang modal manusia (human capital).
Babylon berbeda. Ia menggunakan proof-of-work Bitcoin—yang berupa komputasi (power), bukan manusia. Para miner Bitcoin setiap hari menghabiskan biaya listrik nyata untuk menjaga keamanan jaringan. Babylon kemudian mengemas keamanan tersebut menjadi sebuah produk, lalu menjualnya kepada chain lain yang membutuhkan keamanan.
Satu adalah shared validator, satu lagi adalah shared computing power. Kedengarannya mirip, tetapi logika dasarnya benar-benar berbeda.
Batas keamanan EigenLayer bergantung pada jumlah validator Ethereum dan asumsi kejujuran; batas keamanan Babylon bergantung pada total hashrate seluruh jaringan Bitcoin. Skala komputasi (hashrate) Bitcoin adalah beberapa kali lipat dari total nilai ETH yang dipertaruhkan di Ethereum, dan juga terus bertumbuh.
Jadi penilaian saya adalah: dari dimensi plafon keamanan, potensi Babylon lebih besar.
Namun kelemahannya juga jelas. Validator Ethereum bisa memilih secara fleksibel jaringan mana yang akan diverifikasi, sedangkan hashrate Bitcoin tidak bisa langsung diperintah; Babylon hanya bisa meminjam secara tidak langsung melalui timestamp dan checkpoint. Ini membuat jenis layanan yang bisa disediakan Babylon jauh lebih sedikit dibanding EigenLayer.
Yang satu bisa melakukan hal-hal kompleks, tetapi plafonnya lebih rendah; yang satu bisa melakukan hal-hal sederhana, tetapi plafonnya sangat tinggi. Keduanya punya skenario penggunaan masing-masing.
$BABY #baby @BabylonLabs_io
EigenLayer melakukan restaking: membuat validator Ethereum mengeluarkan ETH yang sudah dipertaruhkan, lalu menggunakannya untuk melindungi jaringan lain. Ini bergantung pada jaringan validator Ethereum—pada dasarnya, ini adalah pemanfaatan ulang modal manusia (human capital).
Babylon berbeda. Ia menggunakan proof-of-work Bitcoin—yang berupa komputasi (power), bukan manusia. Para miner Bitcoin setiap hari menghabiskan biaya listrik nyata untuk menjaga keamanan jaringan. Babylon kemudian mengemas keamanan tersebut menjadi sebuah produk, lalu menjualnya kepada chain lain yang membutuhkan keamanan.
Satu adalah shared validator, satu lagi adalah shared computing power. Kedengarannya mirip, tetapi logika dasarnya benar-benar berbeda.
Batas keamanan EigenLayer bergantung pada jumlah validator Ethereum dan asumsi kejujuran; batas keamanan Babylon bergantung pada total hashrate seluruh jaringan Bitcoin. Skala komputasi (hashrate) Bitcoin adalah beberapa kali lipat dari total nilai ETH yang dipertaruhkan di Ethereum, dan juga terus bertumbuh.
Jadi penilaian saya adalah: dari dimensi plafon keamanan, potensi Babylon lebih besar.
Namun kelemahannya juga jelas. Validator Ethereum bisa memilih secara fleksibel jaringan mana yang akan diverifikasi, sedangkan hashrate Bitcoin tidak bisa langsung diperintah; Babylon hanya bisa meminjam secara tidak langsung melalui timestamp dan checkpoint. Ini membuat jenis layanan yang bisa disediakan Babylon jauh lebih sedikit dibanding EigenLayer.
Yang satu bisa melakukan hal-hal kompleks, tetapi plafonnya lebih rendah; yang satu bisa melakukan hal-hal sederhana, tetapi plafonnya sangat tinggi. Keduanya punya skenario penggunaan masing-masing.
$BABY #baby @BabylonLabs_io
431
·
--
#baby $BABY Jujur saja, setelah saya melihat-lihat proyek Babylon dari berbagai sisi, hal yang paling memikat saya sebenarnya adalah sikapnya yang pragmatis.
Di pasaran, banyak proyek Bitcoin layer-2 yang langsung berkata bahwa mereka ingin merekonstruksi lapisan konsensus Bitcoin, atau membuat mesin virtual yang benar-benar baru. Kedengarannya keren, tapi kalau dipikir-pikir, stabilitas Bitcoin selama sepuluh tahun itu dijaga oleh tak terhitung banyaknya penambang dan pengembang. Tidak semudah itu untuk Anda “rekonstruksi”.
Pendekatan Babylon berbeda. Ia mengakui keterbatasan Bitcoin, tidak mengutak-atik inti Bitcoin, melainkan mencari ruang di dalam aturan yang sudah ada pada Bitcoin.
Bahasa skrip Bitcoin memang sederhana, dan apa yang bisa dilakukan terbatas. Namun Babylon menemukan bahwa dengan memanfaatkan fitur dasar seperti time-lock dan multisignature, sudah cukup untuk membangun sebuah kerangka staking. Tidak perlu hard fork, tidak perlu sidechain, tidak perlu perubahan apa pun pada Bitcoin itu sendiri.
Sikap seperti ini saya sangat apresiasi. Ini bukan untuk “memodifikasi” Bitcoin, melainkan untuk “mengadaptasi” Bitcoin.
Tentu saja, biaya dari sikap pragmatis ini adalah kompromi dari sisi fungsi. Yang bisa dilakukan Babylon tidak banyak: hanya tiga hal, yaitu staking, verifikasi, dan settlement. Ia tidak akan mendukung berbagai interaksi kontrak pintar yang kompleks seperti yang dilakukan Ethereum.
Tapi jika dilihat dari sudut pandang lain, mungkin Bitcoin tidak membutuhkan layer-2 serba bisa, melainkan sebuah protokol yang bisa melakukan satu hal dengan sangat maksimal. Babylon memilih untuk fokus melakukan “rental keamanan” dengan baik, dan menurut saya arah itu tepat.
@babylonlabs_io $ETH
#baby $BABY Jujur saja, setelah saya melihat-lihat proyek Babylon dari berbagai sisi, hal yang paling memikat saya sebenarnya adalah sikapnya yang pragmatis.
Di pasaran, banyak proyek Bitcoin layer-2 yang langsung berkata bahwa mereka ingin merekonstruksi lapisan konsensus Bitcoin, atau membuat mesin virtual yang benar-benar baru. Kedengarannya keren, tapi kalau dipikir-pikir, stabilitas Bitcoin selama sepuluh tahun itu dijaga oleh tak terhitung banyaknya penambang dan pengembang. Tidak semudah itu untuk Anda “rekonstruksi”.
Pendekatan Babylon berbeda. Ia mengakui keterbatasan Bitcoin, tidak mengutak-atik inti Bitcoin, melainkan mencari ruang di dalam aturan yang sudah ada pada Bitcoin.
Bahasa skrip Bitcoin memang sederhana, dan apa yang bisa dilakukan terbatas. Namun Babylon menemukan bahwa dengan memanfaatkan fitur dasar seperti time-lock dan multisignature, sudah cukup untuk membangun sebuah kerangka staking. Tidak perlu hard fork, tidak perlu sidechain, tidak perlu perubahan apa pun pada Bitcoin itu sendiri.
Sikap seperti ini saya sangat apresiasi. Ini bukan untuk “memodifikasi” Bitcoin, melainkan untuk “mengadaptasi” Bitcoin.
Tentu saja, biaya dari sikap pragmatis ini adalah kompromi dari sisi fungsi. Yang bisa dilakukan Babylon tidak banyak: hanya tiga hal, yaitu staking, verifikasi, dan settlement. Ia tidak akan mendukung berbagai interaksi kontrak pintar yang kompleks seperti yang dilakukan Ethereum.
Tapi jika dilihat dari sudut pandang lain, mungkin Bitcoin tidak membutuhkan layer-2 serba bisa, melainkan sebuah protokol yang bisa melakukan satu hal dengan sangat maksimal. Babylon memilih untuk fokus melakukan “rental keamanan” dengan baik, dan menurut saya arah itu tepat.
@BabylonLabs_io $ETH
Di pasaran, banyak proyek Bitcoin layer-2 yang langsung berkata bahwa mereka ingin merekonstruksi lapisan konsensus Bitcoin, atau membuat mesin virtual yang benar-benar baru. Kedengarannya keren, tapi kalau dipikir-pikir, stabilitas Bitcoin selama sepuluh tahun itu dijaga oleh tak terhitung banyaknya penambang dan pengembang. Tidak semudah itu untuk Anda “rekonstruksi”.
Pendekatan Babylon berbeda. Ia mengakui keterbatasan Bitcoin, tidak mengutak-atik inti Bitcoin, melainkan mencari ruang di dalam aturan yang sudah ada pada Bitcoin.
Bahasa skrip Bitcoin memang sederhana, dan apa yang bisa dilakukan terbatas. Namun Babylon menemukan bahwa dengan memanfaatkan fitur dasar seperti time-lock dan multisignature, sudah cukup untuk membangun sebuah kerangka staking. Tidak perlu hard fork, tidak perlu sidechain, tidak perlu perubahan apa pun pada Bitcoin itu sendiri.
Sikap seperti ini saya sangat apresiasi. Ini bukan untuk “memodifikasi” Bitcoin, melainkan untuk “mengadaptasi” Bitcoin.
Tentu saja, biaya dari sikap pragmatis ini adalah kompromi dari sisi fungsi. Yang bisa dilakukan Babylon tidak banyak: hanya tiga hal, yaitu staking, verifikasi, dan settlement. Ia tidak akan mendukung berbagai interaksi kontrak pintar yang kompleks seperti yang dilakukan Ethereum.
Tapi jika dilihat dari sudut pandang lain, mungkin Bitcoin tidak membutuhkan layer-2 serba bisa, melainkan sebuah protokol yang bisa melakukan satu hal dengan sangat maksimal. Babylon memilih untuk fokus melakukan “rental keamanan” dengan baik, dan menurut saya arah itu tepat.
@BabylonLabs_io $ETH
2
187
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
EthereumSurpasses$2700
257 penayangan
31 Berdiskusi
$XRP y $ETH van mengambil lilin bullish, semoga kita mencapai 2700$ dan 1.6$
Tenmyouji
·Disukai 1 Kali
·1.6k penayangan
CanaryFilesSecondAmendmentForStakedSEIETF
937 penayangan
58 Berdiskusi
SaylorHintsStrategyBitcoinBuy
2.3M penayangan
12,663 Berdiskusi