

Cavil Zevran
12.9k Publications
Cavil Zevran
 Compte Square Vérifié+
Signaler
Bloquer l’utilisateur
Decoding the Markets. Delivering the Alpha
Ouvert au trading
Trade régulièrement
5.6 an(s)
90 Suivis
31.1K+ Abonnés
46.5K+ J’aime
Publications
Portefeuille
Tous
Citations
Vidéos
Direct
·
--
Vérifié
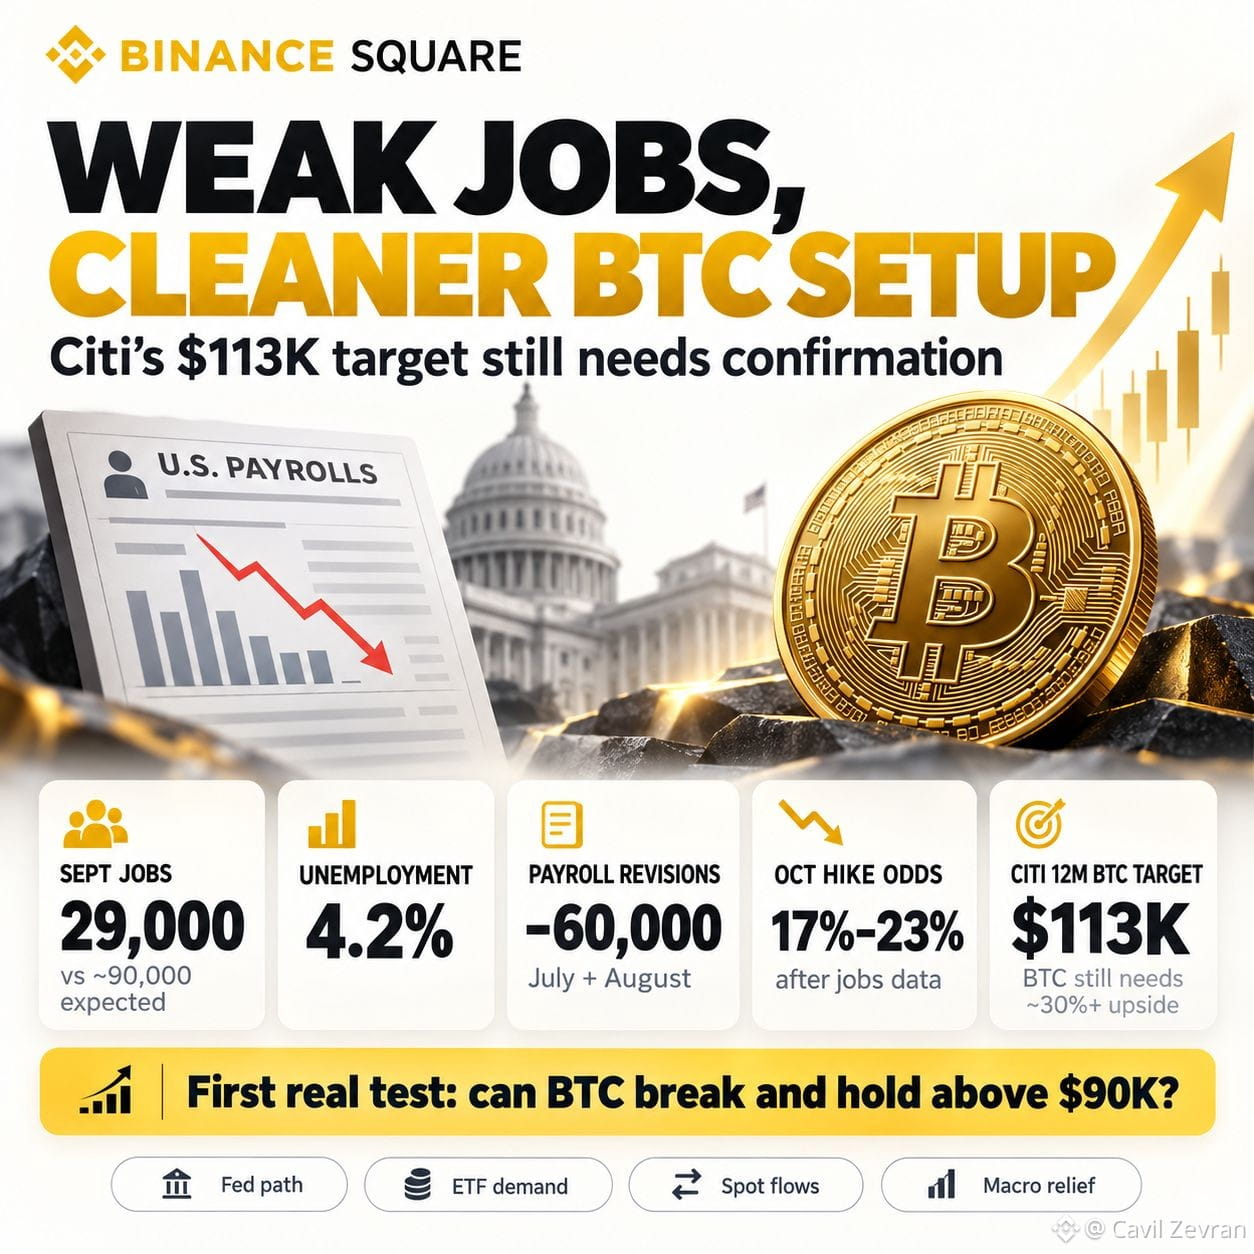
Des données sur l’emploi plus faibles ont simplement offert à Bitcoin $BTC une configuration macroéconomique plus propre.
Mais l’objectif de Citi à 113 000 $ est encore loin d’être confirmé.
Les États-Unis n’ont ajouté que 29 000 emplois en septembre, contre environ 90 000 attendus.
Le taux de chômage est monté à 4,2 %. Et les créations d’emplois de juillet + août ont été révisées à la baisse de 60 000 supplémentaires.
Cela a rapidement changé les anticipations sur la Fed. Les chances d’une hausse en octobre sont tombées de plus de 60 % une semaine plus tôt à environ 17–23 %, selon le point de marché observé.
Pour $BTC , c’est important. Un ralentissement des embauches ne crée pas directement de la demande pour Bitcoin.
Cela modifie la trajectoire des taux. Moins de hausses attendues peuvent réduire la pression exercée par les rendements et le dollar, rendant l’environnement moins hostile aux actifs risqués.
Puis Citi a ajouté un autre chiffre à la conversation : 113 000 $. La banque a relevé sa prévision BTC à 12 mois de 82 K$ à 113 K$, citant une activité crypto plus forte, de meilleures conditions macroéconomiques et une reprise de la demande liée aux ETF.
Citi s’attend aussi à environ 5 Md$ d’entrées dans les produits d’investissement crypto au cours de l’année à venir, à mesure que les conseillers et les courtiers augmentent progressivement leur exposition. Mais gardons l’horizon clair. Il s’agit d’un objectif à 12 mois, pas d’un appel à 113 K$ la semaine prochaine.
Avec un BTC autour du milieu des 80 K$, il lui faut encore un potentiel de hausse d’environ 30 % ou plus. Et un seul rapport sur l’emploi faible ne garantit pas une politique plus souple. L’inflation reste au-dessus de l’objectif. La Fed peut faire une pause en octobre puis reprendre ses hausses plus tard si les pressions sur les prix restent tenaces. Donc mon premier test n’est pas 113 K$.
C’est de voir si BTC peut transformer ce répit macroéconomique en demande soutenue au comptant et sur les ETF, puis franchir et tenir au-dessus de 90 K$. Le ralentissement de l’emploi a supprimé un vent contraire. Il n’a pas automatiquement créé la prochaine jambe de hausse.
26
17
839
·
--
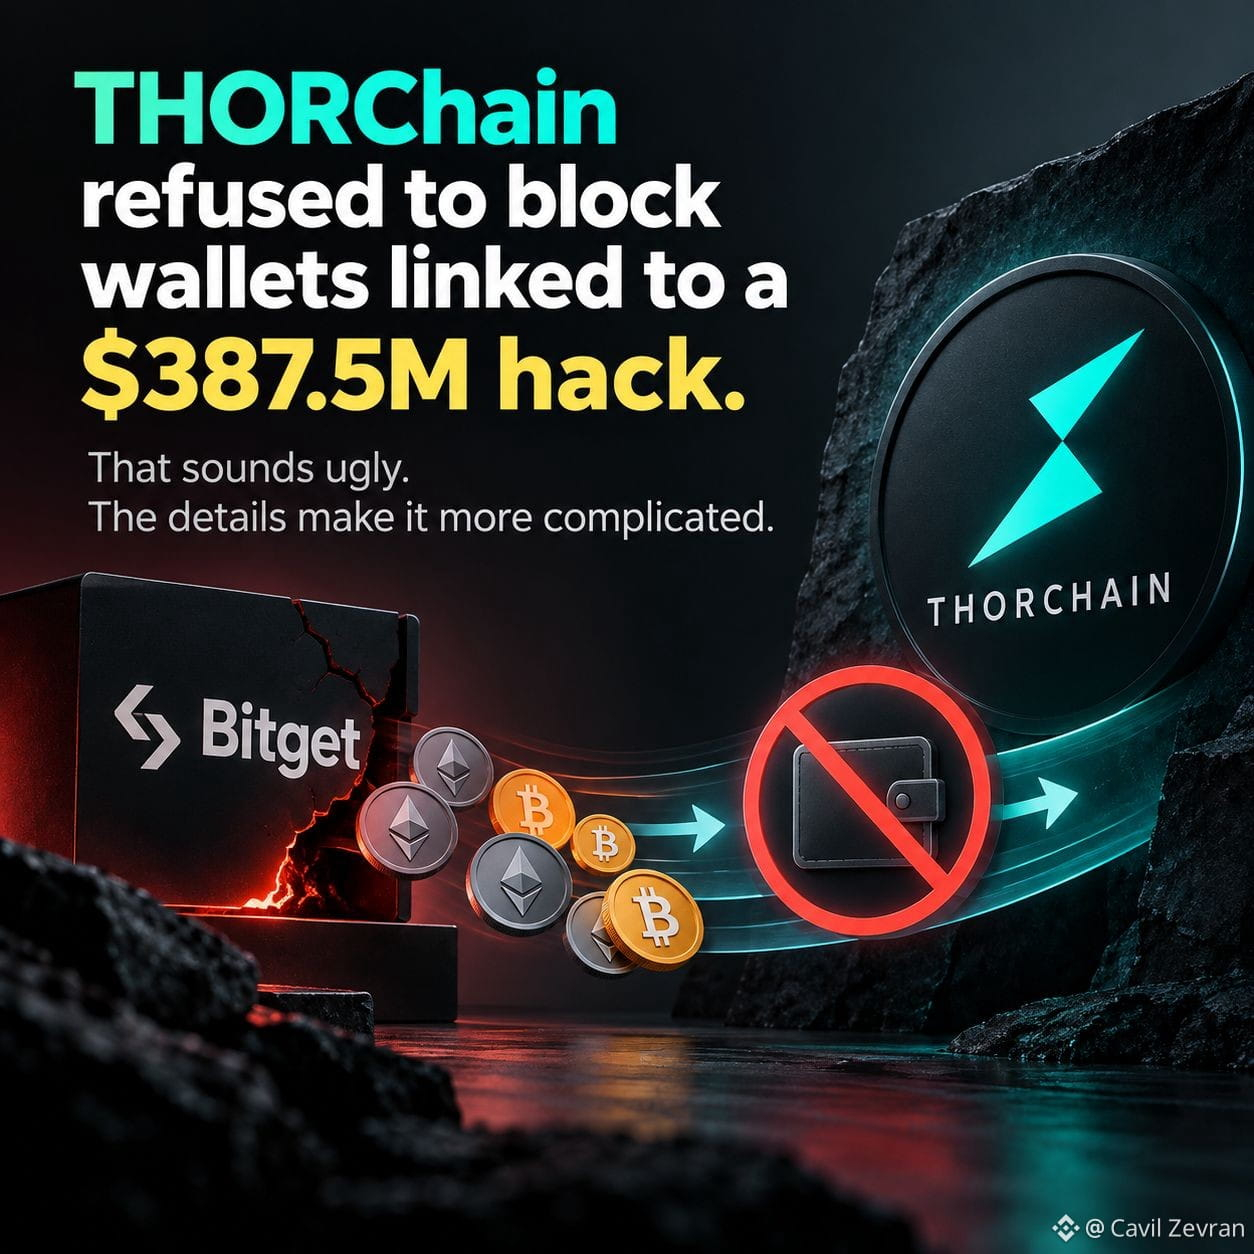
#THORChain a refusé de bloquer des portefeuilles liés à un piratage de 387,5 M$.
Ça sonne moche. Les détails rendent la situation plus complexe.
Bitget affirme que, lors de sa brèche du 24 septembre, environ 387,5 M$ ont été transférés vers des adresses contrôlées par l’attaquant. Depuis, un portefeuille lié a échangé environ 2 390 $ETH contre 75,2 $BTC via THORChain, soit environ 6,3 M$ à l’époque. Ainsi, THORChain n’a pas encore traité l’intégralité du vol de 388 M$.
Bitget a demandé à THORChain de refuser le service aux adresses de l’attaquant publiées. Elle a même proposé une prime de 5 % pour les gels ou récupérations éligibles.
THORChain a répondu non.
Son argument est simple : le réseau est sans autorisation (permissionless). Ses contrôles d’urgence peuvent stopper une activité plus large, mais il n’existe pas de bouton sélectif pour geler un seul portefeuille ou une seule transaction.
Et c’est là que le débat devient inconfortable.
En mai, THORChain a tout de même arrêté son propre réseau après un exploit de 10,7 M$. Les échanges sont restés hors ligne pendant environ cinq semaines. Mais cet arrêt a protégé le protocole contre une vulnérabilité cryptographique active. Il n’a pas créé de liste noire d’adresses.
Ce sont des actions différentes.
Pour autant, les aspects visuels (l’« image ») sont difficiles.
Un réseau sans autorisation protège les utilisateurs ordinaires contre des arbitres (gatekeepers) décisionnaires.
La même propriété peut aussi offrir aux voleurs une infrastructure qu’ils peuvent utiliser sans demander la permission.
Donc, je ne pense pas que la vraie question soit de savoir si THORChain « défend des pirates ».
Il s’agit de savoir si une neutralité crédible doit rester absolue quand les fonds volés sont identifiés publiquement.
Ajoutez de la censure sélective et vous affaiblissez le caractère permissionless.
Le refuser totalement, et les victimes peuvent voir les actifs volés circuler dans le système en temps réel.
Ce compromis n’est pas un bug de la décentralisation.
C’est l’une de ses fonctionnalités les plus difficiles.
#BTC走势分析 #ETH
32
22
5.5k
·
--
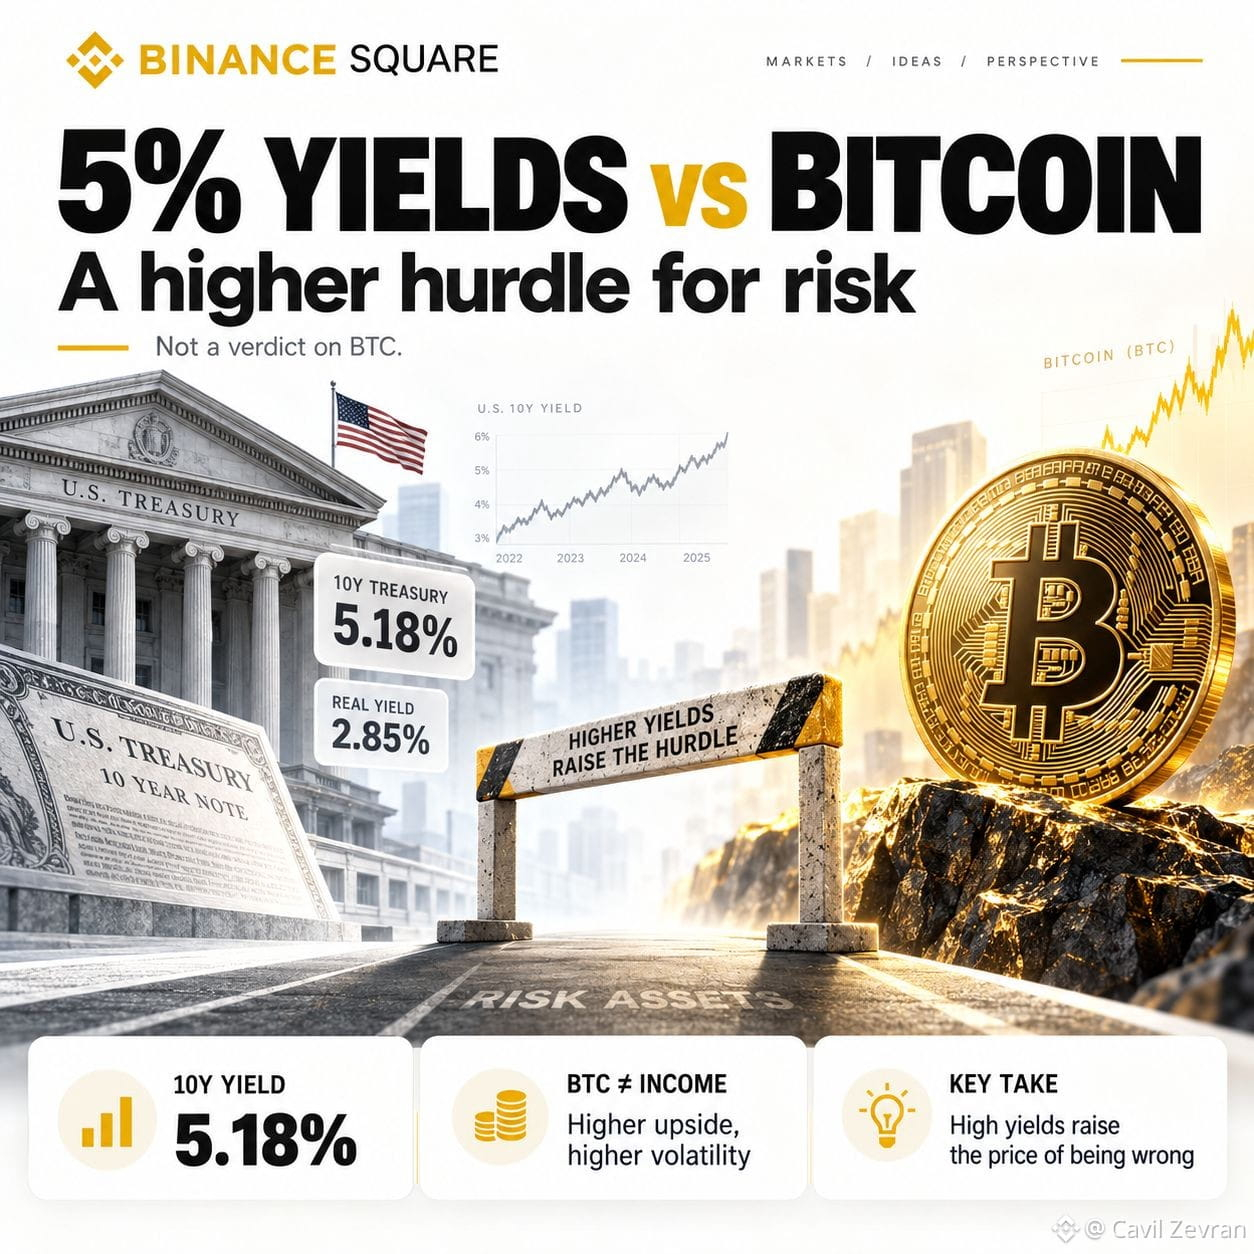
Un rendement des bons du Trésor de 5 % ne « bat » pas Bitcoin $BTC
Il fait simplement monter le prix de se tromper.
Le 10 ans américain est passé au-dessus de 5,1 %, son plus haut niveau depuis 2007. La courbe officielle du Trésor plaçait le 10 ans à 5,18 % au 24 septembre. Même le rendement du 10 ans corrigé de l’inflation est désormais d’environ 2,85 %.
Et cela compte pour $BTC
Les investisseurs peuvent gagner plus de 5 % nominalement avec un Trésor détenu jusqu’à échéance, tandis que Bitcoin ne verse aucun coupon et peut évoluer de 5 % en une journée.
Ainsi, la barre pour détenir du risque vient de monter.
Mais il y a un problème avec le récit simpliste selon lequel « les rendements élevés tuent Bitcoin ».
Bitcoin est encore en hausse d’environ 191 % depuis 2021 malgré une hausse du rendement à 10 ans de plus de 400 points de base sur cette période. Et sa corrélation récente avec les rendements du Trésor est étonnamment faible : d’environ -0,18 sur 90 jours, -0,06 sur 180 jours et -0,03 sur un an.
La menace la plus importante à l’heure actuelle pourrait être la volatilité obligataire.
L’indice MOVE a bondi de 21 % à environ 95 alors que les rendements grimpaient. Bitcoin est passé d’environ 87,2 K$ à 83,5 K$ pendant le même mouvement.
Et la flambée des rendements n’était pas aléatoire.
L’indice PMI composite américain de septembre a bondi à 58,4, la meilleure lecture depuis juillet 2021, tandis que les tensions inflationnistes augmentaient aussi. Une croissance solide + une inflation collante donnent aux marchés une autre raison d’intégrer une politique monétaire plus restrictive de la Fed.
Alors, Bitcoin peut-il concurrencer un « 5 % sans risque » ?
C’est la mauvaise comparaison.
Les obligations offrent un revenu et une volatilité plus faible. Bitcoin n’offre aucun rendement fixe, mais un potentiel de hausse beaucoup plus important et une baisse beaucoup plus importante.
5 % n’est pas un verdict sur $BTC
C’est une barrière beaucoup plus élevée pour tous les actifs risqués.
{future}(BTCUSDT)
Un rendement des bons du Trésor de 5 % ne « bat » pas Bitcoin $BTC
Il fait simplement monter le prix de se tromper.
Le 10 ans américain est passé au-dessus de 5,1 %, son plus haut niveau depuis 2007. La courbe officielle du Trésor plaçait le 10 ans à 5,18 % au 24 septembre. Même le rendement du 10 ans corrigé de l’inflation est désormais d’environ 2,85 %.
Et cela compte pour $BTC
Les investisseurs peuvent gagner plus de 5 % nominalement avec un Trésor détenu jusqu’à échéance, tandis que Bitcoin ne verse aucun coupon et peut évoluer de 5 % en une journée.
Ainsi, la barre pour détenir du risque vient de monter.
Mais il y a un problème avec le récit simpliste selon lequel « les rendements élevés tuent Bitcoin ».
Bitcoin est encore en hausse d’environ 191 % depuis 2021 malgré une hausse du rendement à 10 ans de plus de 400 points de base sur cette période. Et sa corrélation récente avec les rendements du Trésor est étonnamment faible : d’environ -0,18 sur 90 jours, -0,06 sur 180 jours et -0,03 sur un an.
La menace la plus importante à l’heure actuelle pourrait être la volatilité obligataire.
L’indice MOVE a bondi de 21 % à environ 95 alors que les rendements grimpaient. Bitcoin est passé d’environ 87,2 K$ à 83,5 K$ pendant le même mouvement.
Et la flambée des rendements n’était pas aléatoire.
L’indice PMI composite américain de septembre a bondi à 58,4, la meilleure lecture depuis juillet 2021, tandis que les tensions inflationnistes augmentaient aussi. Une croissance solide + une inflation collante donnent aux marchés une autre raison d’intégrer une politique monétaire plus restrictive de la Fed.
Alors, Bitcoin peut-il concurrencer un « 5 % sans risque » ?
C’est la mauvaise comparaison.
Les obligations offrent un revenu et une volatilité plus faible. Bitcoin n’offre aucun rendement fixe, mais un potentiel de hausse beaucoup plus important et une baisse beaucoup plus importante.
5 % n’est pas un verdict sur $BTC
C’est une barrière beaucoup plus élevée pour tous les actifs risqués.
15
13
2.7k
·
--
Vérifié
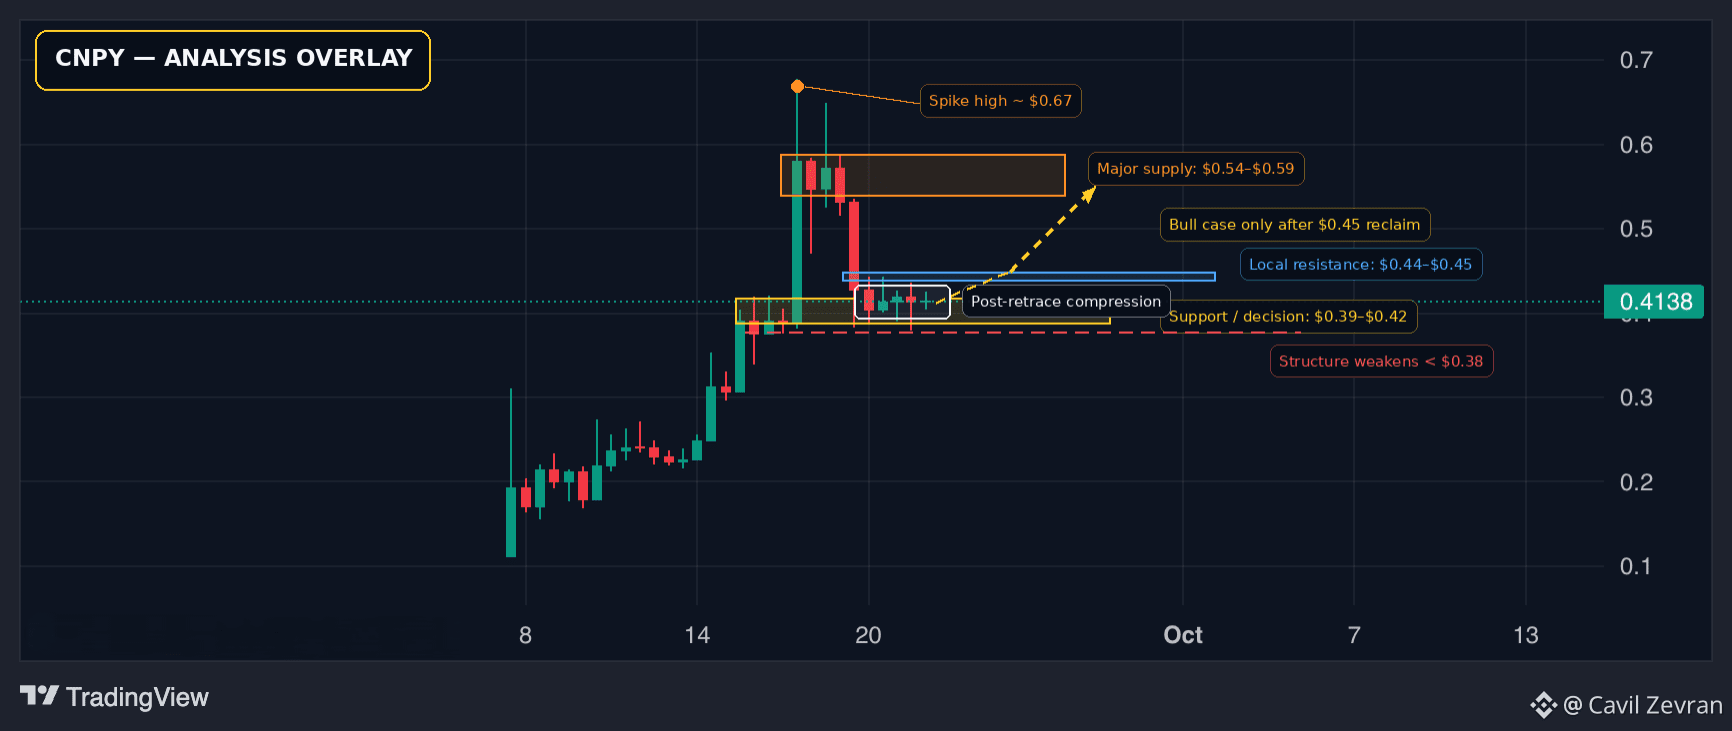
$CNPY a attiré mon attention parce que le graphique a déjà été testé.
Il est allé d’environ 0,20 $ à 0,67 $, s’est calmé, et essaie maintenant de maintenir la zone de 0,39 $ à 0,42 $.
Mais le graphique n’est qu’une partie du sujet.
Canopy construit des Nested Chains avec une sécurité partagée, CNPY pour les frais + le restaking, Terminal lance, et une infrastructure intégrée pour les applications.
La partie que je surveille :
plus d’apps → plus de données open-source → de meilleurs agents → des lancements plus faciles.
Si cette boucle commence à s’amplifier, $CNPY devient plus qu’un simple autre récit sur l’IA.
{alpha}(560xc69b16cf18cea1e5d0bb6a1a9db802097790ddd2)
$CNPY a attiré mon attention parce que le graphique a déjà été testé.
Il est allé d’environ 0,20 $ à 0,67 $, s’est calmé, et essaie maintenant de maintenir la zone de 0,39 $ à 0,42 $.
Mais le graphique n’est qu’une partie du sujet.
Canopy construit des Nested Chains avec une sécurité partagée, CNPY pour les frais + le restaking, Terminal lance, et une infrastructure intégrée pour les applications.
La partie que je surveille :
plus d’apps → plus de données open-source → de meilleurs agents → des lancements plus faciles.
Si cette boucle commence à s’amplifier, $CNPY devient plus qu’un simple autre récit sur l’IA.
63
41
14.6k
·
--
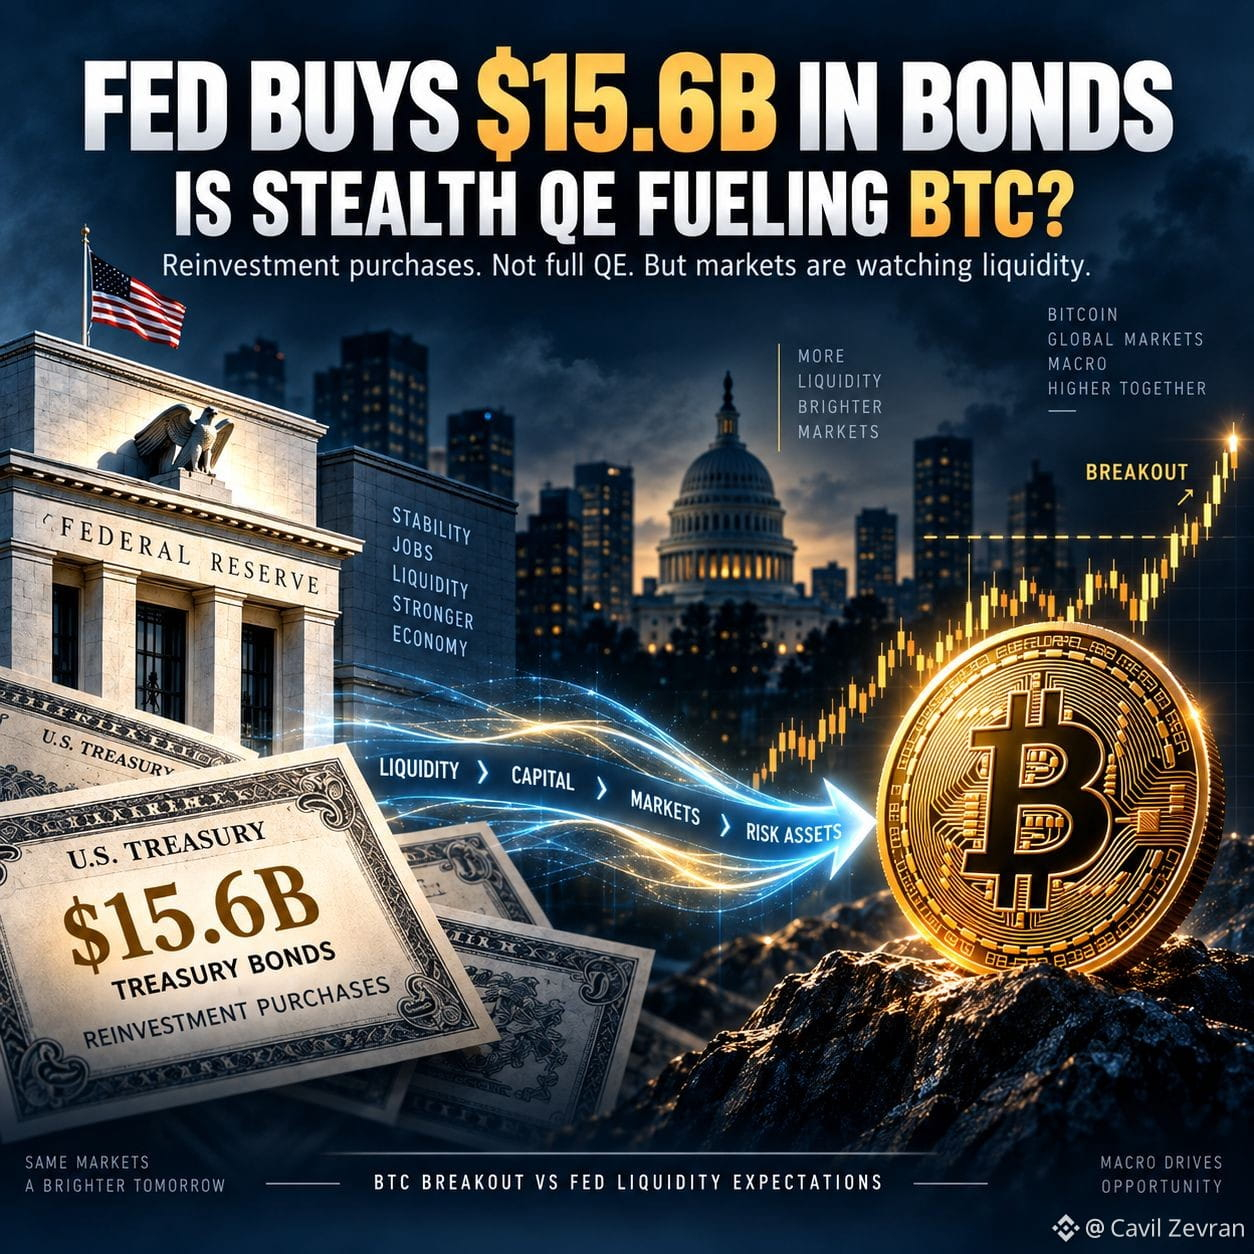
La Fed achète 15,6 Md$ de bons du Trésor et Bitcoin $BTC bondit au-dessus de 80 K$.
Titre facile : « QE discrète ».
Sauf que ce n’est pas ce qui s’est passé.
La Réserve fédérale de New York a programmé environ 15,6 Md$ d’achats de Treasuries du 15 septembre au 14 octobre. Mais il s’agit de réinvestissements du principal, qui revient de titres de services publics existants.
Plus important : la Fed n’a planifié aucun achat supplémentaire de gestion des réserves pour cette période. Le chiffre de réinvestissement du mois dernier était d’ailleurs plus élevé, à 17 Md$.
Donc ce n’est pas un programme d’impression monétaire de 15,6 Md$.
Et le contexte plus large de la politique monétaire ne ressemble guère à une QE classique.
La Fed vient de relever ses taux de 25 pdb à 3,75 %–4,00 %, sa première hausse depuis 2023.
Pourtant, $BTC a quand même franchi les 80 K$.
C’est la partie intéressante.
Les ETF spot Bitcoin américains ont enregistré environ 160 M$ d’entrées jeudi, après deux jours de sorties. Le Bitcoin a ensuite évolué jusqu’à environ 80 587 $ vendredi.
Donc je ne parlerais pas d’une percée financée par la Fed.
J’y verais plutôt une réaction du marché aux anticipations de liquidité.
La Fed a déjà montré qu’elle est prête à utiliser des achats de Treasuries lorsque les réserves ont besoin de soutien. Mais la Réserve fédérale de New York elle-même indique que ces opérations de gestion des réserves visent à maintenir des réserves abondantes — pas à stimuler l’économie comme le ferait une QE traditionnelle.
Cette distinction compte.
15,6 Md$ de réinvestissements ≠ 15,6 Md$ de nouvelle monnaie qui se mettrait soudain à courir après le Bitcoin.
Pour moi, la confirmation réelle vient de la suite : des entrées ETF soutenues, un volume spot plus fort et une expansion effective des opérations de liquidité de la Fed.
D’ici là, « QE discrète » est un bon titre.
Pas une explication prouvée de la percée.
#BTC走势分析
32
21
5.4k
·
--
Vérifié
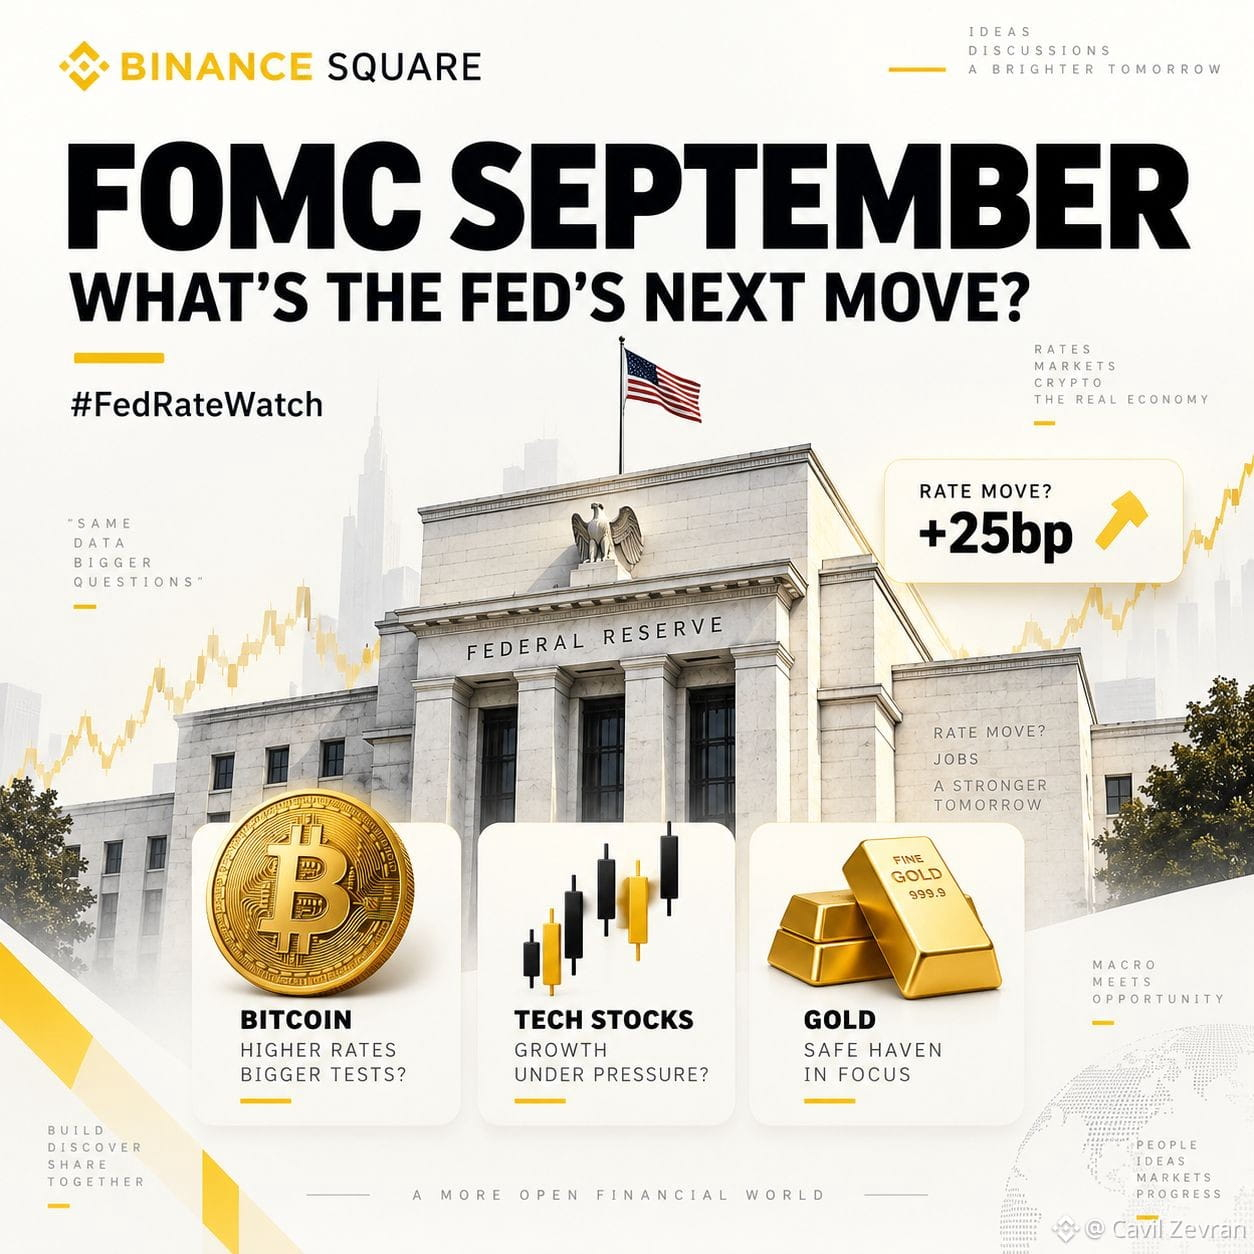
La hausse de 25 pb ne semble probablement plus être le véritable élément commercial.
Ce que la Fed dira ensuite compte.
Le CPI hors énergie (core) d’août a progressé de 0,3 % sur un mois, tandis que l’inflation globale (headline CPI) a grimpé de 0,4 %. Les marchés intègrent désormais environ 93 % de probabilité pour une hausse de 25 pb. À ce niveau, la surprise n’est pas la hausse. C’est le parcours après celle-ci.
Si la Fed traite cela comme une réponse ponctuelle à la reprise des pressions inflationnistes, le BTC et la tech pourraient absorber la volatilité initiale plus vite que prévu.
Mais si les nouvelles projections indiquent un cycle de hausses plus long, alors l’équation change. Des rendements plus élevés. Un dollar plus fort. Une liquidité plus tendue. Des conditions bien plus difficiles pour les actifs risqués.
L’or est l’élément intéressant. Des taux plus élevés sont normalement un frein, mais une inflation persistante et le risque géopolitique donnent encore aux investisseurs des raisons de le conserver.
Ma approche autour du FOMC : ne pas courir après la première bougie. Je m’intéresse davantage aux indications, au graphique des points (dot plot) et à la manière dont le BTC réagit une fois que la volatilité initiale se calme.
La hausse est en grande partie déjà intégrée.
La prochaine hausse ne l’est pas.
#FedRateWatch
35
29
15.5k
·
--
Vérifié
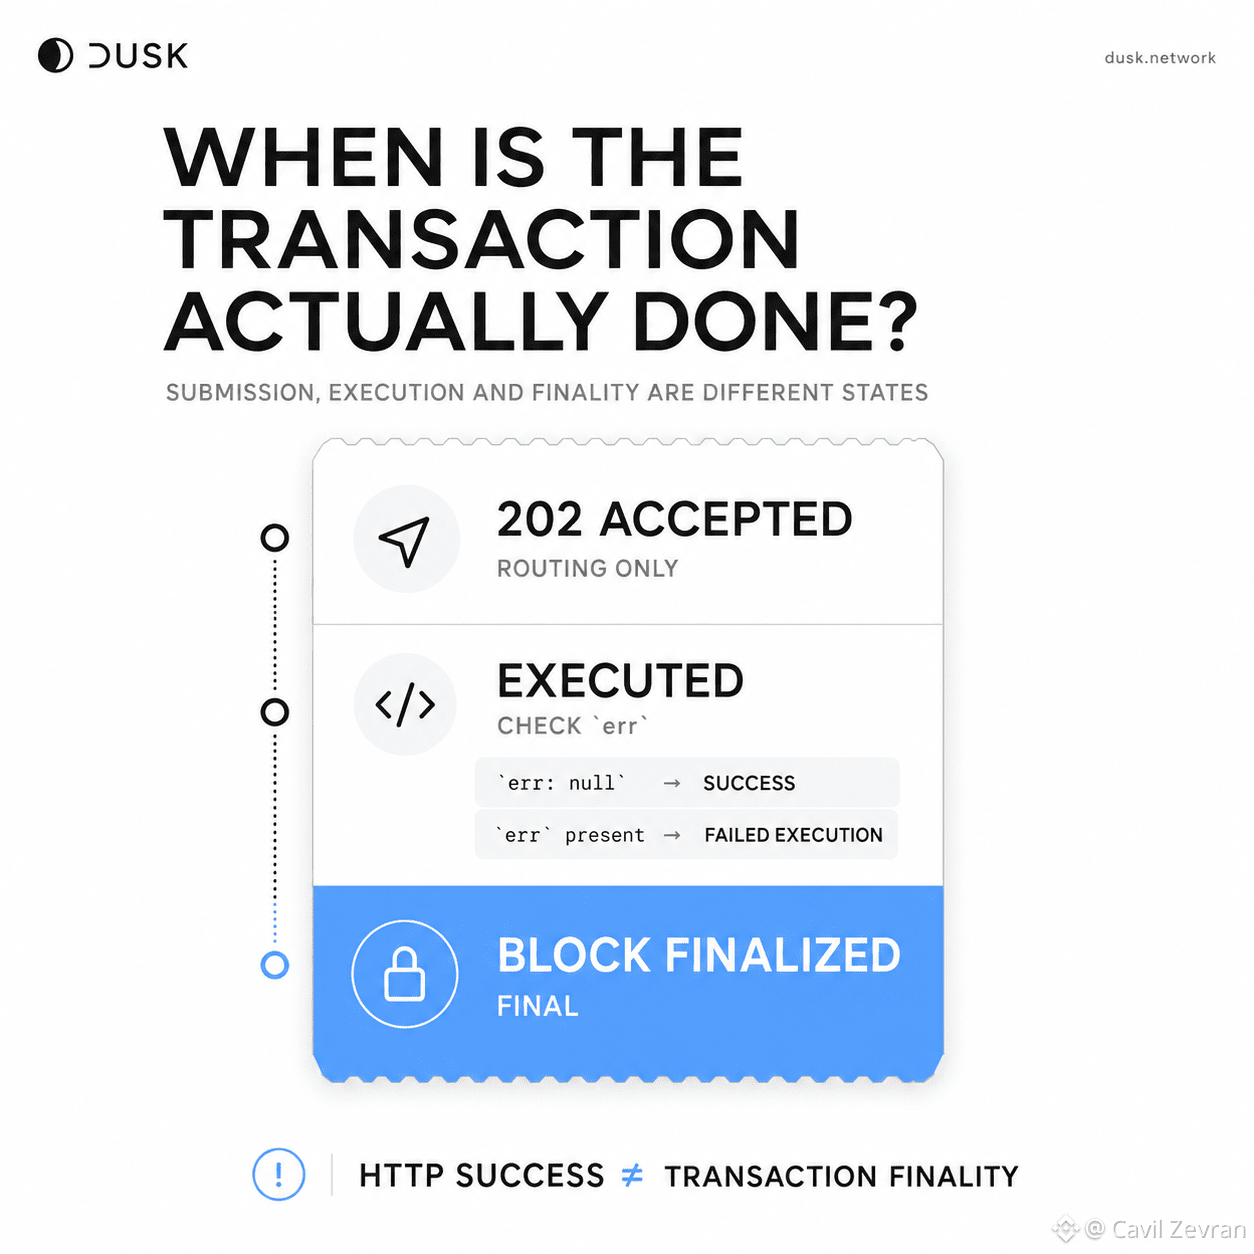
Quand vous construisez une application qui soumet des transactions à Dusk L1, obtenir une réponse réussie du nœud semble être le moment évident pour dire à l’utilisateur que l’action a fonctionné.
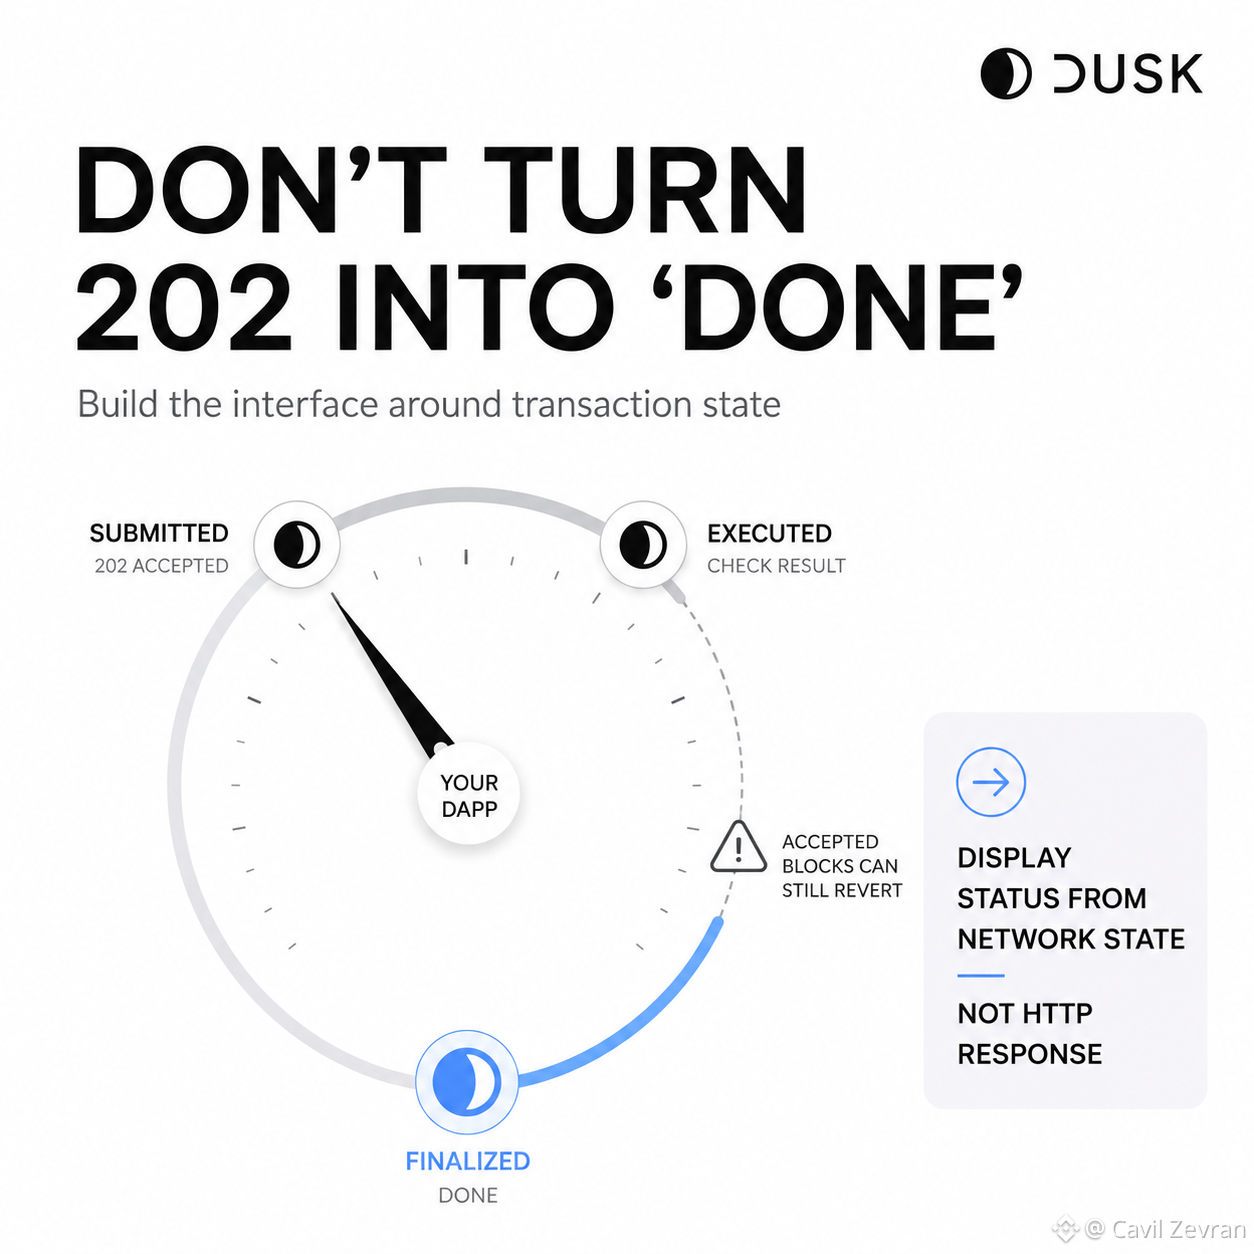
Je me suis surpris à le lire ainsi, jusqu’à ce que je suive plus attentivement le cycle de vie des transactions de Dusk. Un `202 Accepted` provenant de l’endpoint de propagation signifie seulement que le nœud a accepté la transaction pour l’acheminement. Cela ne veut pas dire que la transaction est arrivée dans un bloc, qu’elle a été exécutée avec succès ou qu’elle est devenue finale.
Cela transforme une intégration qui semblait simple « envoyer une transaction » en une forme plus proche du suivi d’état. Une fois qu’une transaction s’exécute, Dusk expose un champ `err`, où `null` signifie que l’exécution a réussi. Même alors, un bloc accepté peut encore être annulé. La finalité arrive lorsque le bloc atteint l’état `finalized`.
Je pense que cela requalifie utilement le rôle du concepteur.
Vous ne faites pas que connecter un bouton à un endpoint et attendre un succès HTTP. Vous décidez quel état du réseau votre application est réellement prête à traduire en « terminé » pour la personne qui l’utilise.
« Soumise » est un état.
« Exécutée avec succès » en est un autre.
« Finale » est celle qui clôt la boucle.
@Dusk_Foundation $DUSK #dusk
Quand vous construisez une application qui soumet des transactions à Dusk L1, obtenir une réponse réussie du nœud semble être le moment évident pour dire à l’utilisateur que l’action a fonctionné.
Je me suis surpris à le lire ainsi, jusqu’à ce que je suive plus attentivement le cycle de vie des transactions de Dusk. Un `202 Accepted` provenant de l’endpoint de propagation signifie seulement que le nœud a accepté la transaction pour l’acheminement. Cela ne veut pas dire que la transaction est arrivée dans un bloc, qu’elle a été exécutée avec succès ou qu’elle est devenue finale.
Cela transforme une intégration qui semblait simple « envoyer une transaction » en une forme plus proche du suivi d’état. Une fois qu’une transaction s’exécute, Dusk expose un champ `err`, où `null` signifie que l’exécution a réussi. Même alors, un bloc accepté peut encore être annulé. La finalité arrive lorsque le bloc atteint l’état `finalized`.
Je pense que cela requalifie utilement le rôle du concepteur.
Vous ne faites pas que connecter un bouton à un endpoint et attendre un succès HTTP. Vous décidez quel état du réseau votre application est réellement prête à traduire en « terminé » pour la personne qui l’utilise.
« Soumise » est un état.
« Exécutée avec succès » en est un autre.
« Finale » est celle qui clôt la boucle.
@Dusk $DUSK #dusk
2
7
1.3k
·
--
Vérifié
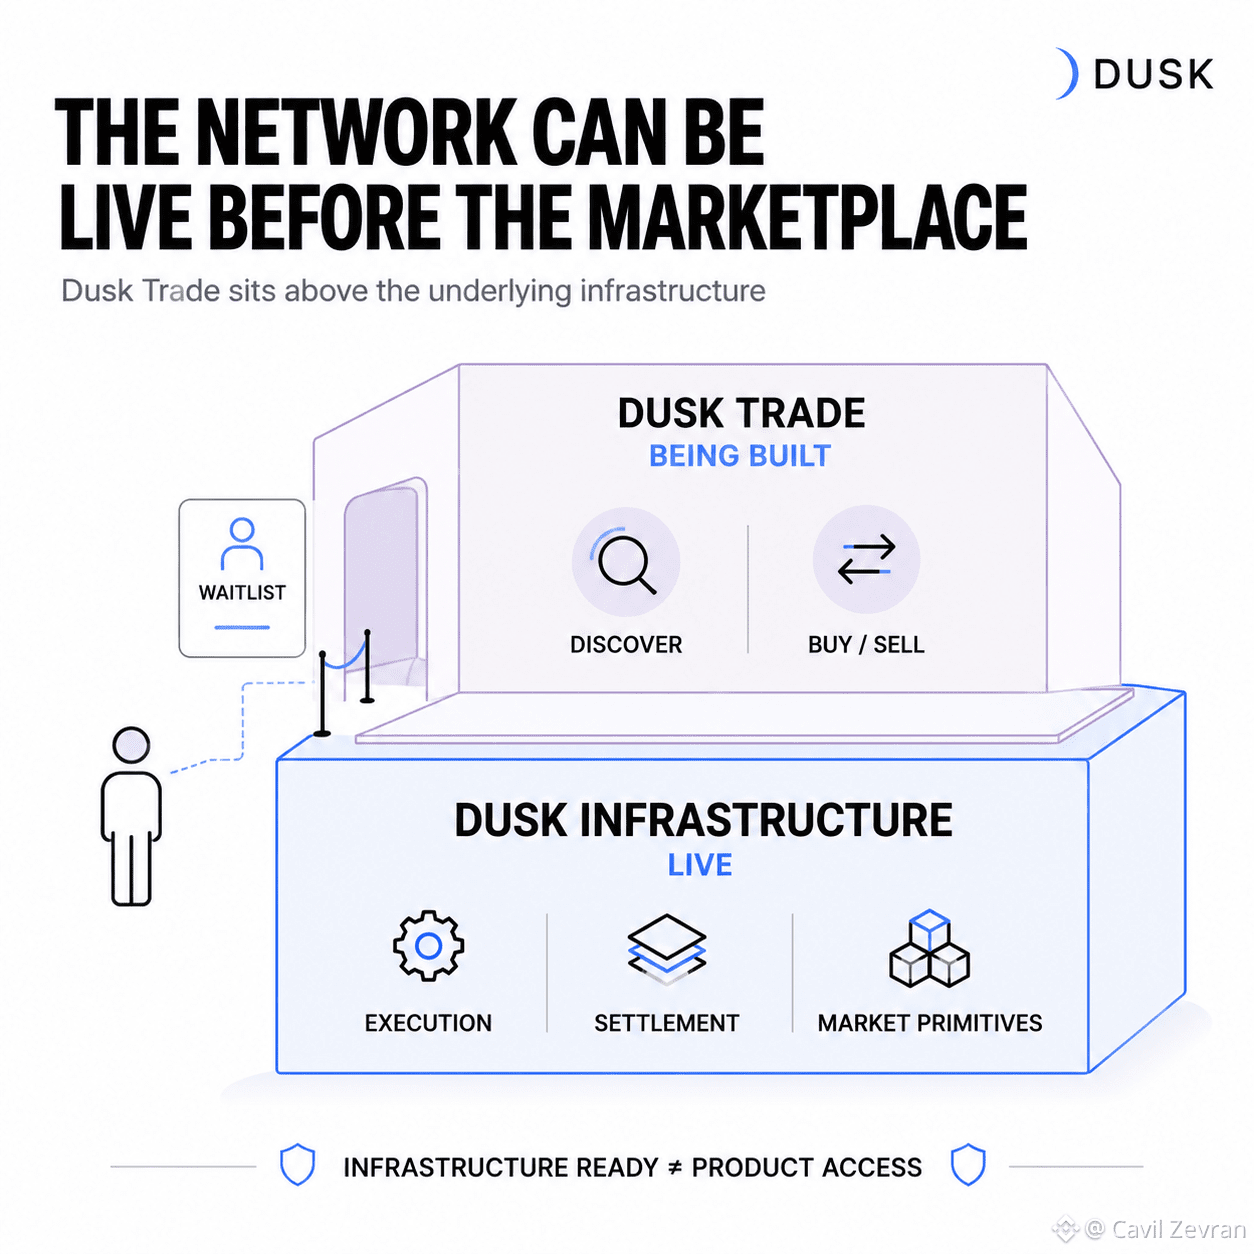
Et c’est là que j’ai cessé de considérer « l’infrastructure existe » et « je peux négocier les actifs » comme la même étape. Le réseau de base de Dusk est en ligne, mais Dusk Trade se situe au-dessus, comme une couche d’application distincte, et il est encore en cours de construction.
La surface produit actuelle est une liste d’attente, Dusk décrivant le flux de travail éventuel du trader autour de la découverte, de l’achat et de la vente d’actifs tokenisés réglementés. Je pense que cette séparation mérite d’être maintenue visible. Une blockchain peut déjà fournir la compensation, l’exécution et les primitives nécessaires aux marchés réglementés, tandis que le lieu réel avec lequel un trader interagit est encore en train de se mettre en place.
Dusk est d’ailleurs inhabituellement explicite sur cette frontière entre couches : DuskDS et les couches d’exécution fournissent l’infrastructure en dessous, tandis que Dusk Trade est censé transformer ces éléments en un flux de travail de marché orienté utilisateur.
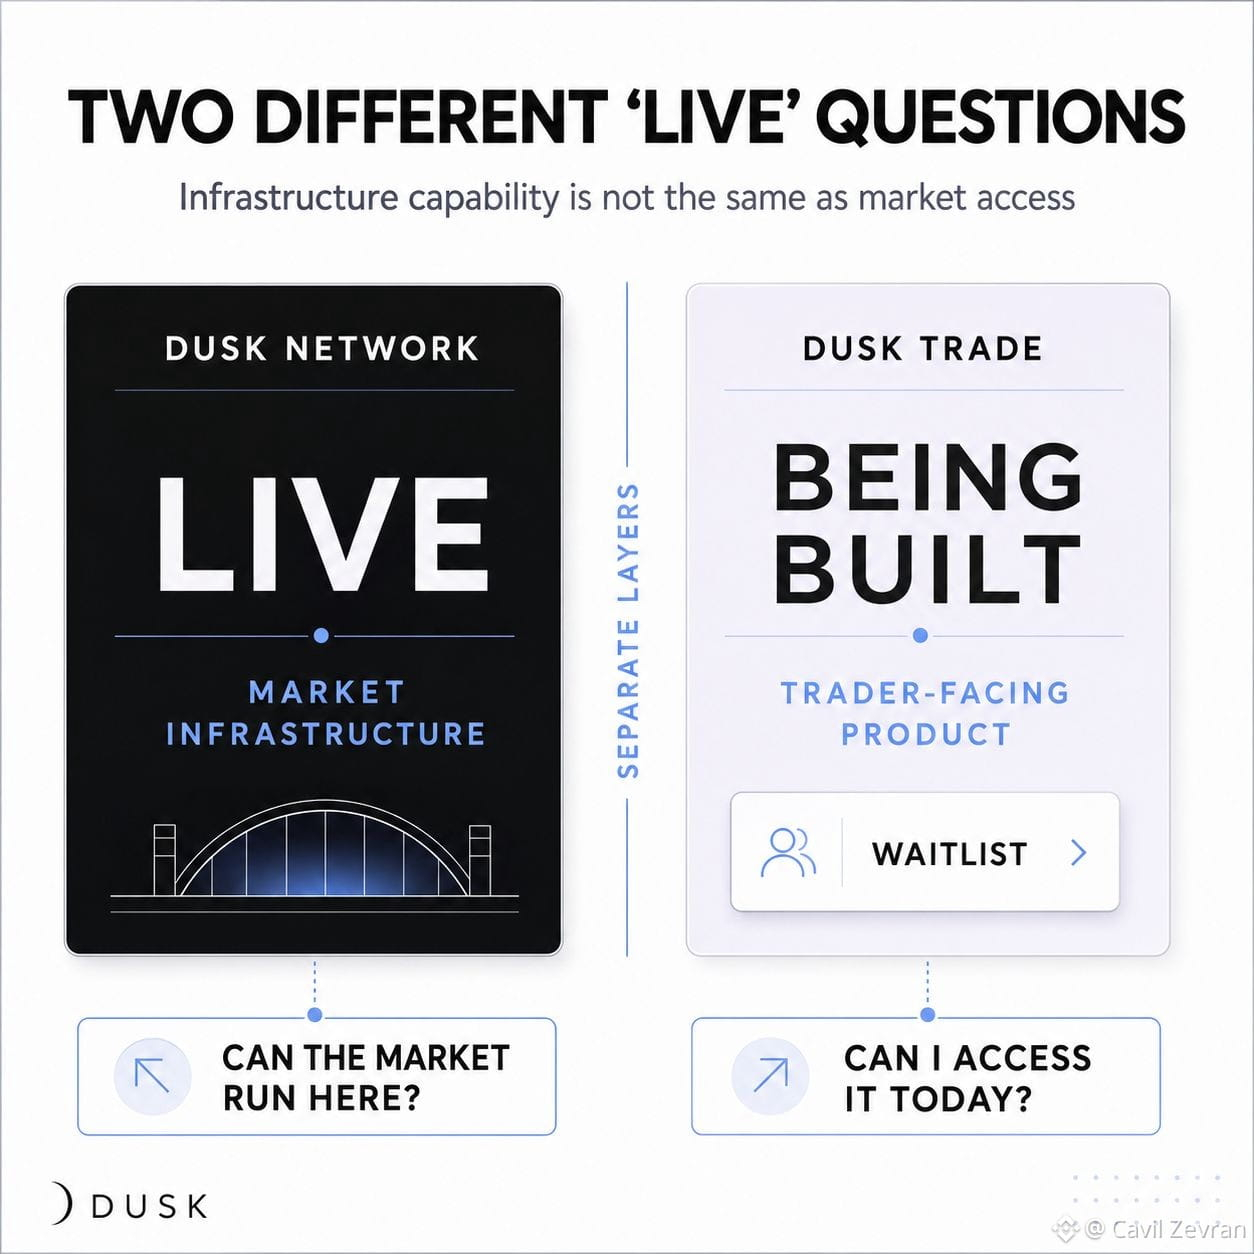
Cela m’empêche de lire chaque annonce de tokenisation comme une liquidité immédiate ou un accès immédiat. Pour un trader, ce sont des questions différentes. L’infrastructure peut-elle soutenir le marché ? Et le produit de trading est-il réellement disponible aujourd’hui ? Pour l’instant, Dusk a une réponse plus claire à la première qu’à la seconde. Cette distinction rend la feuille de route plus facile à évaluer, sans faire semblant que la ligne d’arrivée a déjà été atteinte. @Dusk_Foundation $DUSK #dusk
Et c’est là que j’ai cessé de considérer « l’infrastructure existe » et « je peux négocier les actifs » comme la même étape. Le réseau de base de Dusk est en ligne, mais Dusk Trade se situe au-dessus, comme une couche d’application distincte, et il est encore en cours de construction.
La surface produit actuelle est une liste d’attente, Dusk décrivant le flux de travail éventuel du trader autour de la découverte, de l’achat et de la vente d’actifs tokenisés réglementés. Je pense que cette séparation mérite d’être maintenue visible. Une blockchain peut déjà fournir la compensation, l’exécution et les primitives nécessaires aux marchés réglementés, tandis que le lieu réel avec lequel un trader interagit est encore en train de se mettre en place.
Dusk est d’ailleurs inhabituellement explicite sur cette frontière entre couches : DuskDS et les couches d’exécution fournissent l’infrastructure en dessous, tandis que Dusk Trade est censé transformer ces éléments en un flux de travail de marché orienté utilisateur.
Cela m’empêche de lire chaque annonce de tokenisation comme une liquidité immédiate ou un accès immédiat. Pour un trader, ce sont des questions différentes. L’infrastructure peut-elle soutenir le marché ? Et le produit de trading est-il réellement disponible aujourd’hui ? Pour l’instant, Dusk a une réponse plus claire à la première qu’à la seconde. Cette distinction rend la feuille de route plus facile à évaluer, sans faire semblant que la ligne d’arrivée a déjà été atteinte. @Dusk $DUSK #dusk
8
11
1.6k
·
--
Je pensais qu’un nœud Dusk qui accuse un retard notable sur le réseau était déjà un problème de récupération. En regardant de plus près le flux de l’opérateur, cela a changé, car Dusk sépare explicitement le fait d’« être en retard » du fait d’« être bloqué », et cette différence détermine si le nœud a réellement besoin d’une intervention.
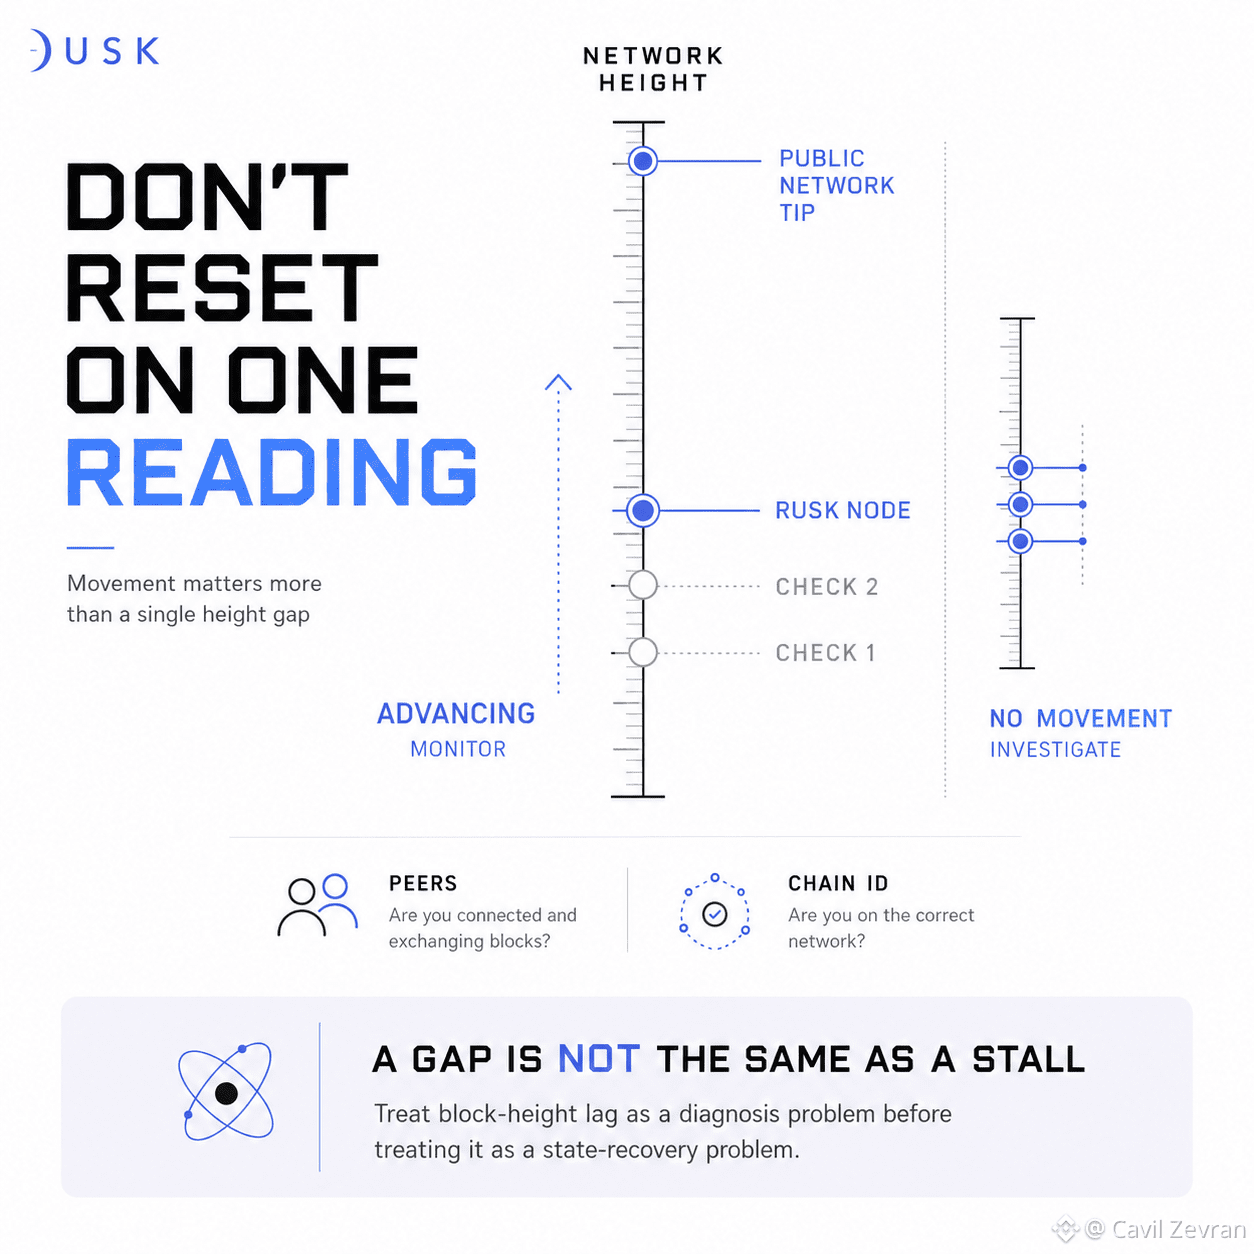
Avant de remplacer un état, un opérateur peut vérifier la chaîne sélectionnée ainsi que la connectivité aux pairs, puis échantillonner `ruskquery block-height` plus d’une fois pour voir si la hauteur locale continue d’avancer. Ce mouvement local peut aussi être comparé à la pointe (tip) publique correspondante du réseau. Si le nœud est en retard mais continue d’avancer, les indications de Dusk consistent essentiellement à continuer à surveiller plutôt qu’à considérer le retard lui-même comme une preuve que l’état est rompu.
J’aime cette distinction, parce que les actions de récupération ont un coût opérationnel propre. Un opérateur de nœud n’a pas besoin de faire d’office de chaque écart de hauteur de bloc une tâche de réparation lorsque les éléments montrent que le nœud est toujours en train de rattraper normalement.
Le soulagement utile, c’est le diagnostic.
Vérifiez d’abord si la progression s’est réellement arrêtée, puis décidez si une récupération est justifiée.
Pour quelqu’un qui maintient une infrastructure, savoir quand ne pas toucher à un état sain peut être aussi précieux que de savoir comment le restaurer.
@Dusk_Foundation $DUSK #dusk
Je pensais qu’un nœud Dusk qui accuse un retard notable sur le réseau était déjà un problème de récupération. En regardant de plus près le flux de l’opérateur, cela a changé, car Dusk sépare explicitement le fait d’« être en retard » du fait d’« être bloqué », et cette différence détermine si le nœud a réellement besoin d’une intervention.
Avant de remplacer un état, un opérateur peut vérifier la chaîne sélectionnée ainsi que la connectivité aux pairs, puis échantillonner `ruskquery block-height` plus d’une fois pour voir si la hauteur locale continue d’avancer. Ce mouvement local peut aussi être comparé à la pointe (tip) publique correspondante du réseau. Si le nœud est en retard mais continue d’avancer, les indications de Dusk consistent essentiellement à continuer à surveiller plutôt qu’à considérer le retard lui-même comme une preuve que l’état est rompu.
J’aime cette distinction, parce que les actions de récupération ont un coût opérationnel propre. Un opérateur de nœud n’a pas besoin de faire d’office de chaque écart de hauteur de bloc une tâche de réparation lorsque les éléments montrent que le nœud est toujours en train de rattraper normalement.
Le soulagement utile, c’est le diagnostic.
Vérifiez d’abord si la progression s’est réellement arrêtée, puis décidez si une récupération est justifiée.
Pour quelqu’un qui maintient une infrastructure, savoir quand ne pas toucher à un état sain peut être aussi précieux que de savoir comment le restaurer.
@Dusk $DUSK #dusk
9
7
461
·
--
Vérifié
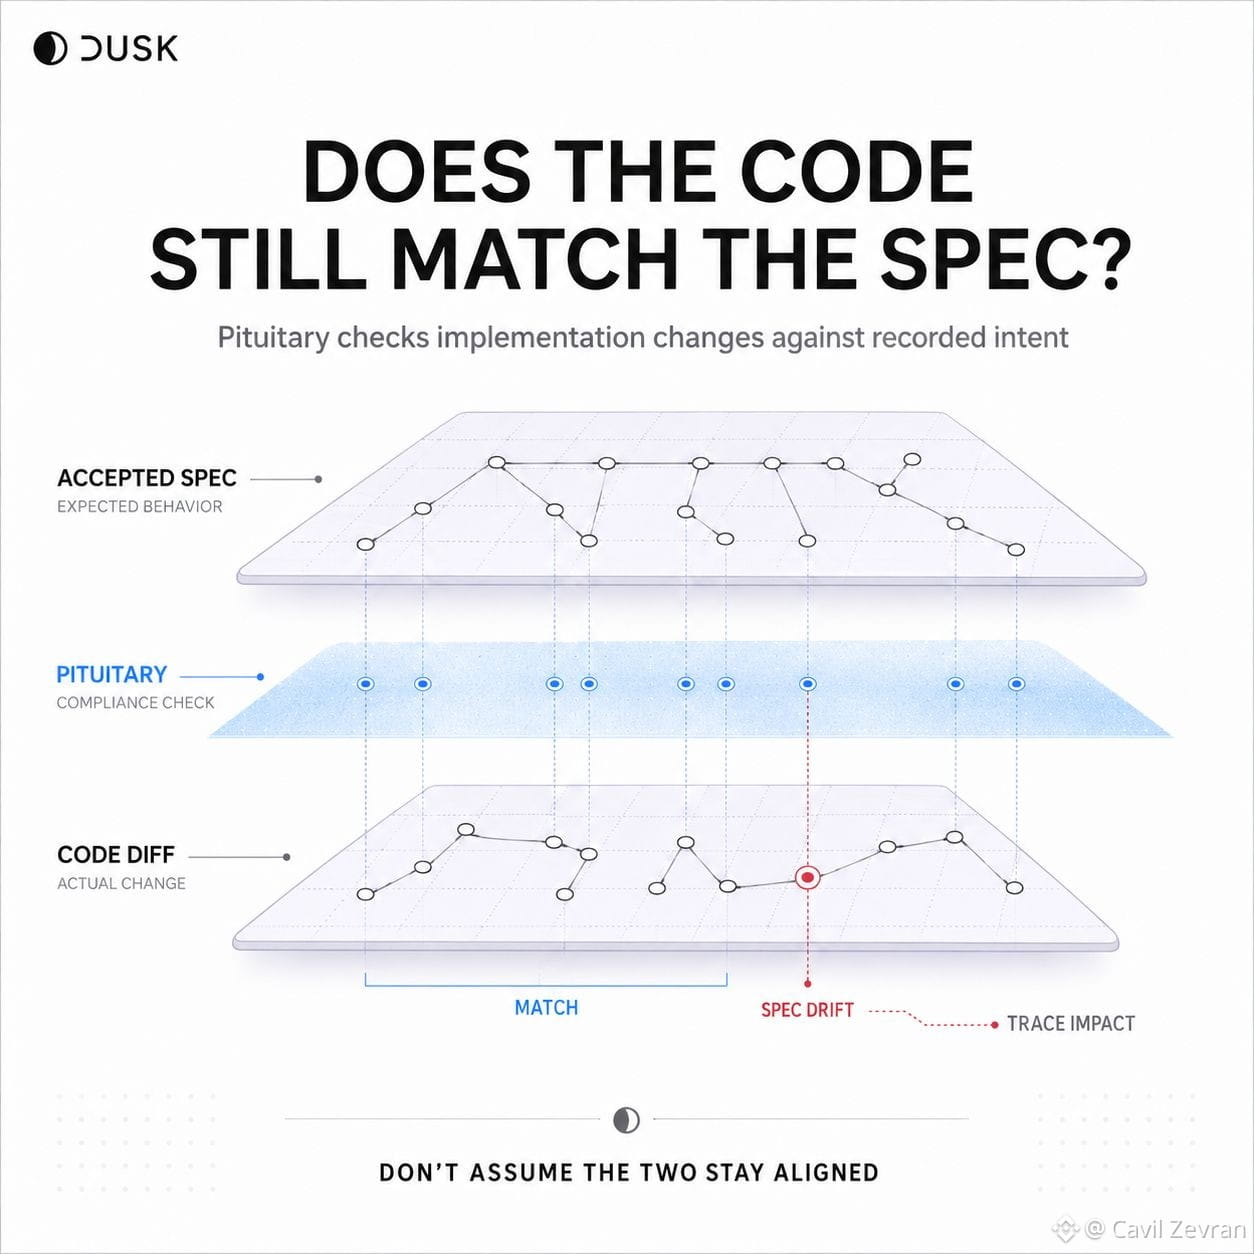
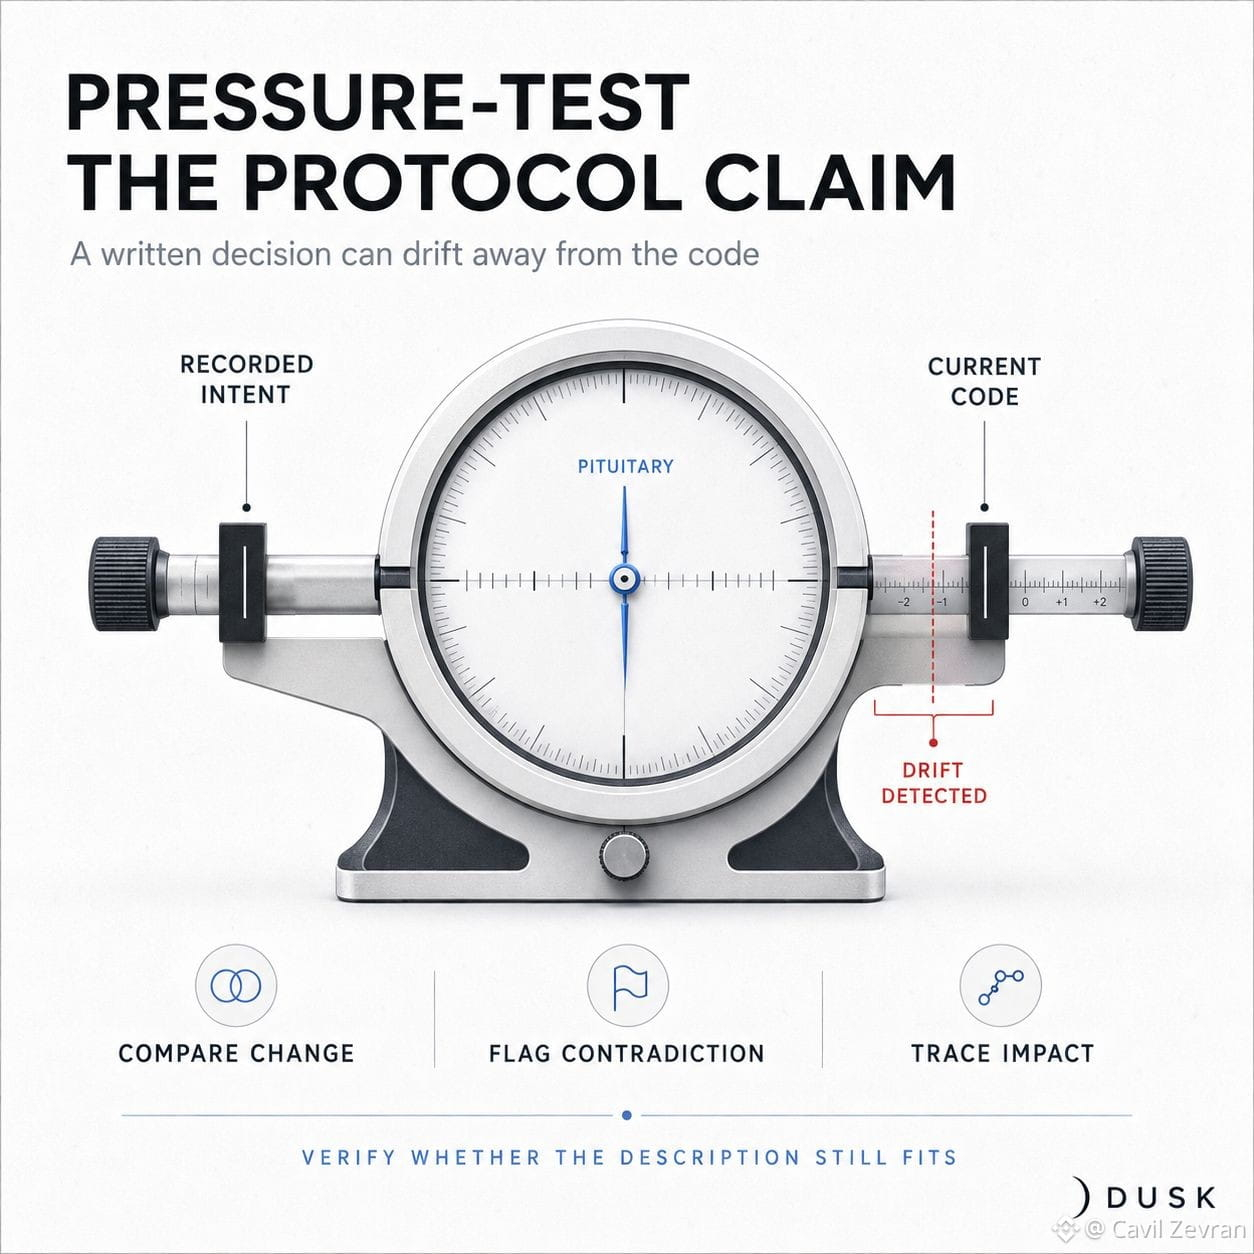
L’hypophyse peut prendre un diff de code et vérifier s’il est en conflit avec une spécification acceptée avant que cette modification ne soit fusionnée.
Ce détail a changé ma façon de penser la recherche d’un protocole comme Dusk, car lire ce que le système est censé faire ne vous fait avancer qu’à mi-chemin.
Dusk a construit l’hypophyse après avoir géré l’écart par rapport aux spécifications en interne, lorsque les décisions, la terminologie et l’implémentation peuvent progressivement cesser de s’accorder à mesure qu’une base de code évolue. L’outil indexe cette intention consignée, peut signaler des changements d’implémentation qui la contredisent, et peut retracer quelles zones associées sont affectées lorsqu’une décision change. Il est aussi déterministe par défaut. Pour moi, cela crée un test de pression utile pour la recherche de protocoles : si je tire une conclusion à partir d’une affirmation architecturale, je veux un moyen de remarquer quand le code a changé alors que l’affirmation n’a pas bougé.
Une spécification peut décrire le système prévu.
L’implémentation décide si cette description est encore vraie.
Cet écart vaut la peine d’être vérifié.
@Dusk_Foundation $DUSK #dusk
L’hypophyse peut prendre un diff de code et vérifier s’il est en conflit avec une spécification acceptée avant que cette modification ne soit fusionnée.
Ce détail a changé ma façon de penser la recherche d’un protocole comme Dusk, car lire ce que le système est censé faire ne vous fait avancer qu’à mi-chemin.
Dusk a construit l’hypophyse après avoir géré l’écart par rapport aux spécifications en interne, lorsque les décisions, la terminologie et l’implémentation peuvent progressivement cesser de s’accorder à mesure qu’une base de code évolue. L’outil indexe cette intention consignée, peut signaler des changements d’implémentation qui la contredisent, et peut retracer quelles zones associées sont affectées lorsqu’une décision change. Il est aussi déterministe par défaut. Pour moi, cela crée un test de pression utile pour la recherche de protocoles : si je tire une conclusion à partir d’une affirmation architecturale, je veux un moyen de remarquer quand le code a changé alors que l’affirmation n’a pas bougé.
Une spécification peut décrire le système prévu.
L’implémentation décide si cette description est encore vraie.
Cet écart vaut la peine d’être vérifié.
@Dusk $DUSK #dusk
5
5
412
·
--
Vérifié
Une alarme incendie est moins rassurante si vous ne la testez qu’une seule fois.
C’est à peu près comme ça que j’ai commencé à m’intéresser au travail de Dusk sur l’AEGIS. Le titre était la vague de remédiation, mais le détail plus discret que j’ai remarqué se trouve après les correctifs.
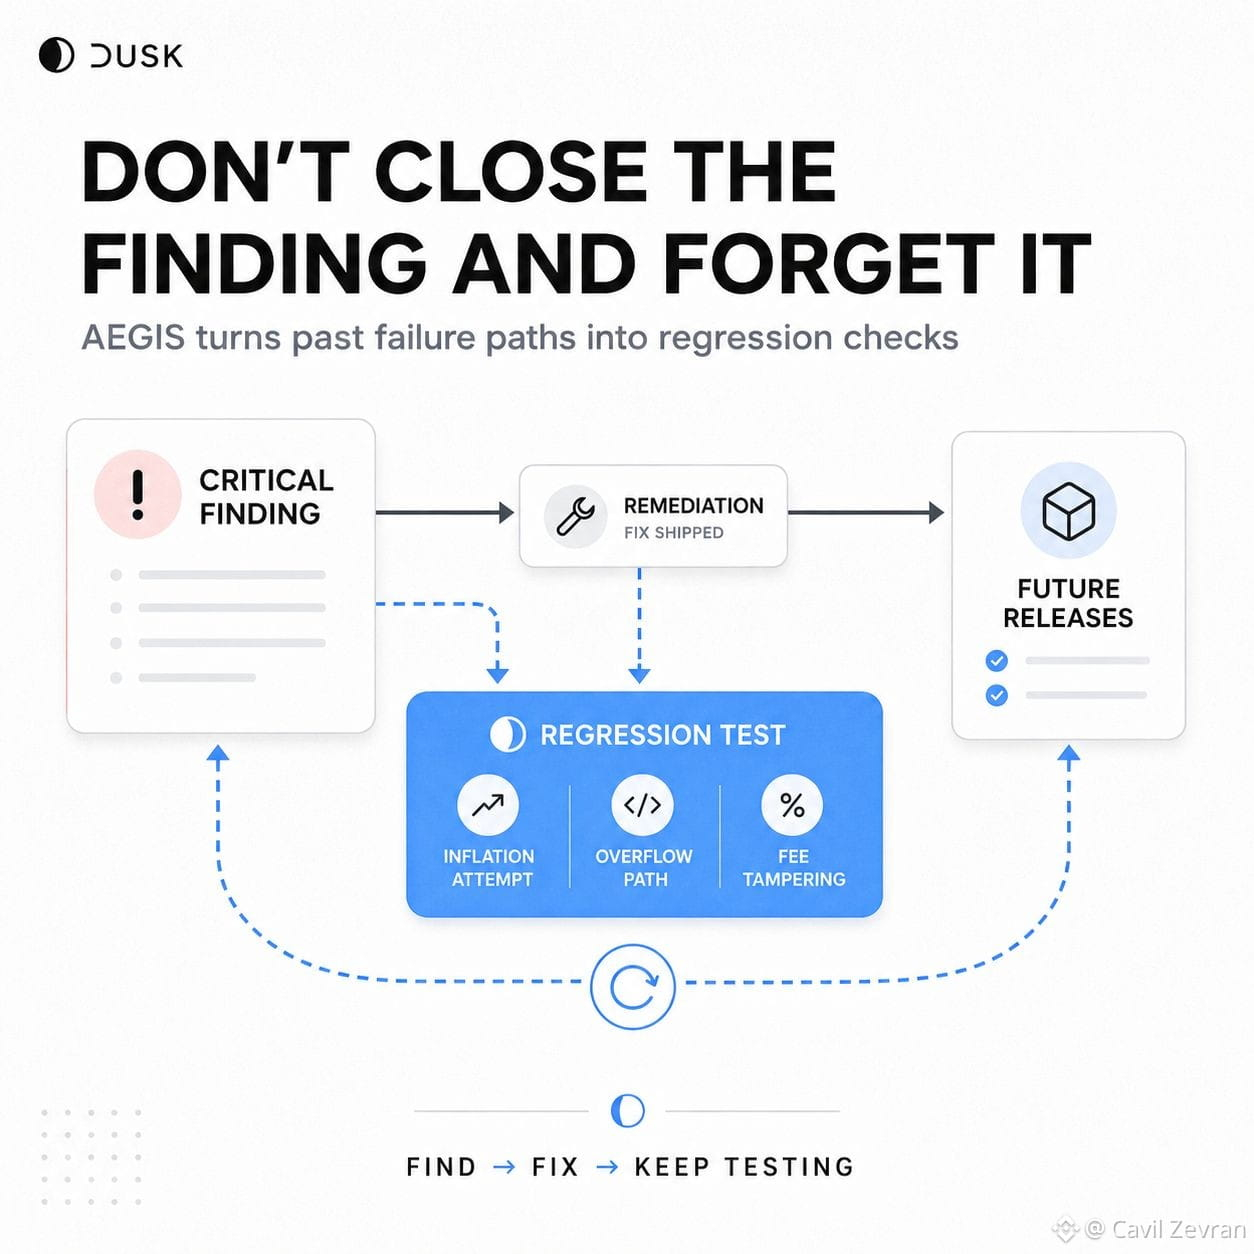
AEGIS a livré des correctifs pour 39 constats d’audit, dont 7 classés comme critiques.
Mais clôturer un constat n’est qu’un instant dans le travail d’un auditeur.
Dusk a aussi ajouté une couverture de non-régression basée sur les schémas de défaillance réellement découverts pendant l’audit. Pour les problèmes de frais et de remboursement liés à Phoenix, cela incluait des tests visant les tentatives d’inflation, les chemins de dépassement (overflow) et la manipulation des frais.
Je trouve cela plus utile que de considérer « résolu » comme statut final.
Un bug corrigé peut encore réapparaître plus tard à la faveur de la refactorisation, des changements de dépendances ou d’un autre chemin de code. Un test de non-régression conserve l’ancien cas d’échec à l’intérieur du processus de vérification.
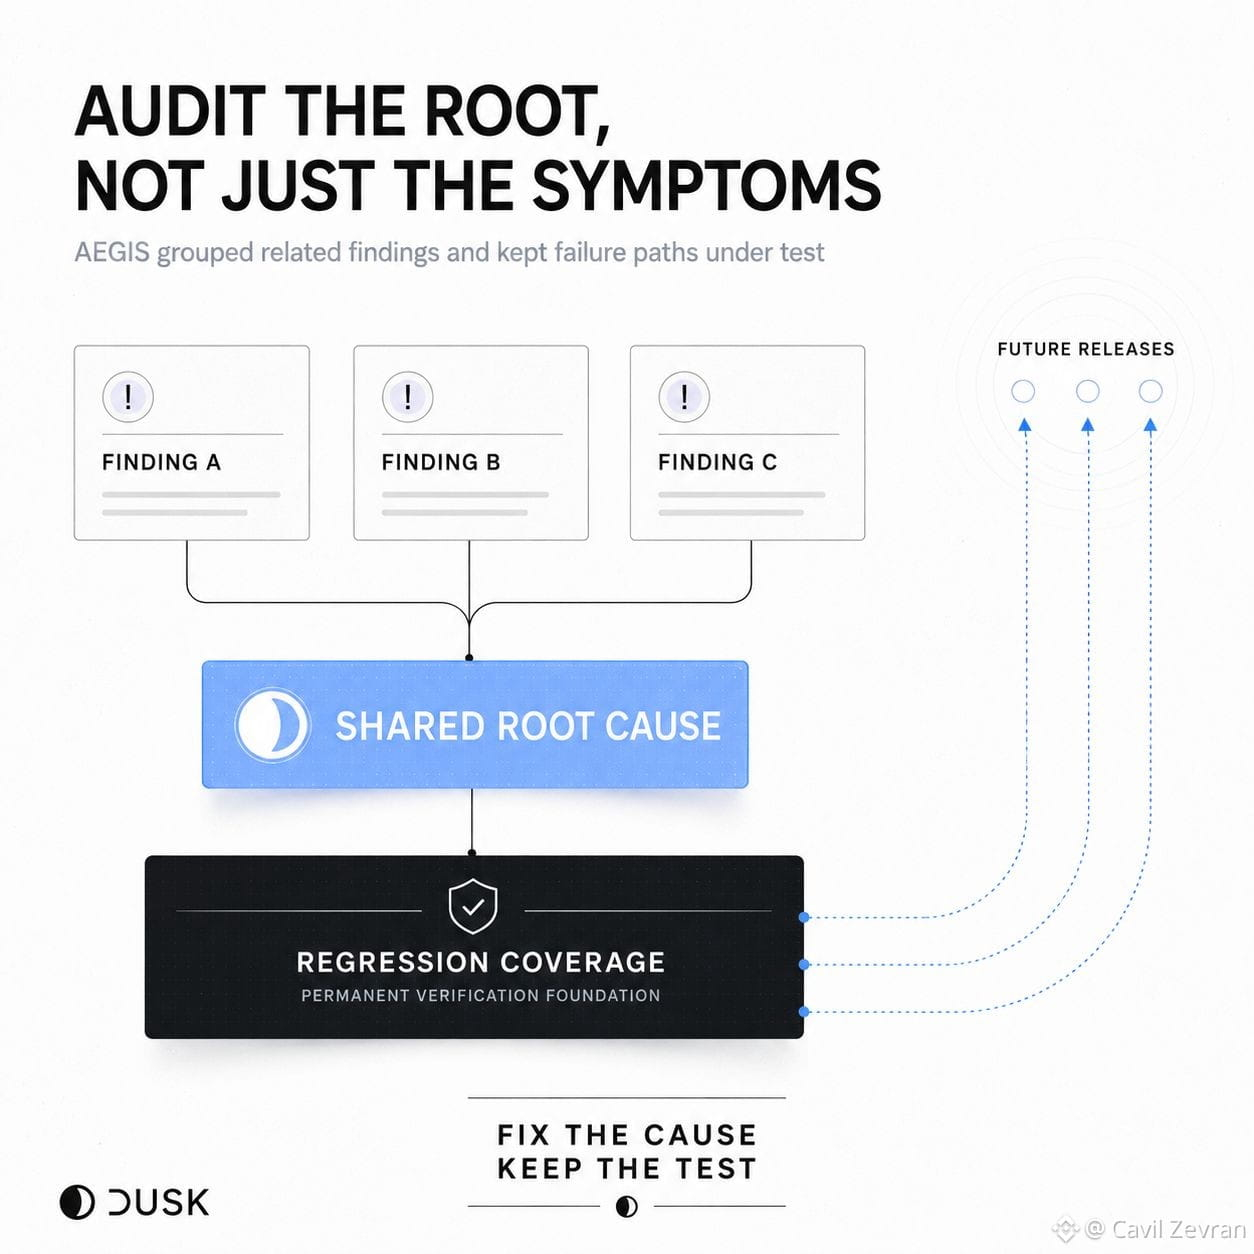
Dusk a également regroupé le travail de suivi par cause racine, lorsque plusieurs constats étaient en réalité des symptômes différents du même problème sous-jacent.
C’est le niveau que je surveillerais en tant qu’auditeur.
Le rapport consigne ce qui n’allait pas.
L’artefact plus solide, c’est une suite de tests qui continue de demander si cela revient.
@Dusk_Foundation $DUSK #dusk
Une alarme incendie est moins rassurante si vous ne la testez qu’une seule fois.
C’est à peu près comme ça que j’ai commencé à m’intéresser au travail de Dusk sur l’AEGIS. Le titre était la vague de remédiation, mais le détail plus discret que j’ai remarqué se trouve après les correctifs.
AEGIS a livré des correctifs pour 39 constats d’audit, dont 7 classés comme critiques.
Mais clôturer un constat n’est qu’un instant dans le travail d’un auditeur.
Dusk a aussi ajouté une couverture de non-régression basée sur les schémas de défaillance réellement découverts pendant l’audit. Pour les problèmes de frais et de remboursement liés à Phoenix, cela incluait des tests visant les tentatives d’inflation, les chemins de dépassement (overflow) et la manipulation des frais.
Je trouve cela plus utile que de considérer « résolu » comme statut final.
Un bug corrigé peut encore réapparaître plus tard à la faveur de la refactorisation, des changements de dépendances ou d’un autre chemin de code. Un test de non-régression conserve l’ancien cas d’échec à l’intérieur du processus de vérification.
Dusk a également regroupé le travail de suivi par cause racine, lorsque plusieurs constats étaient en réalité des symptômes différents du même problème sous-jacent.
C’est le niveau que je surveillerais en tant qu’auditeur.
Le rapport consigne ce qui n’allait pas.
L’artefact plus solide, c’est une suite de tests qui continue de demander si cela revient.
@Dusk $DUSK #dusk
13
19
2.3k
·
--
Vérifié
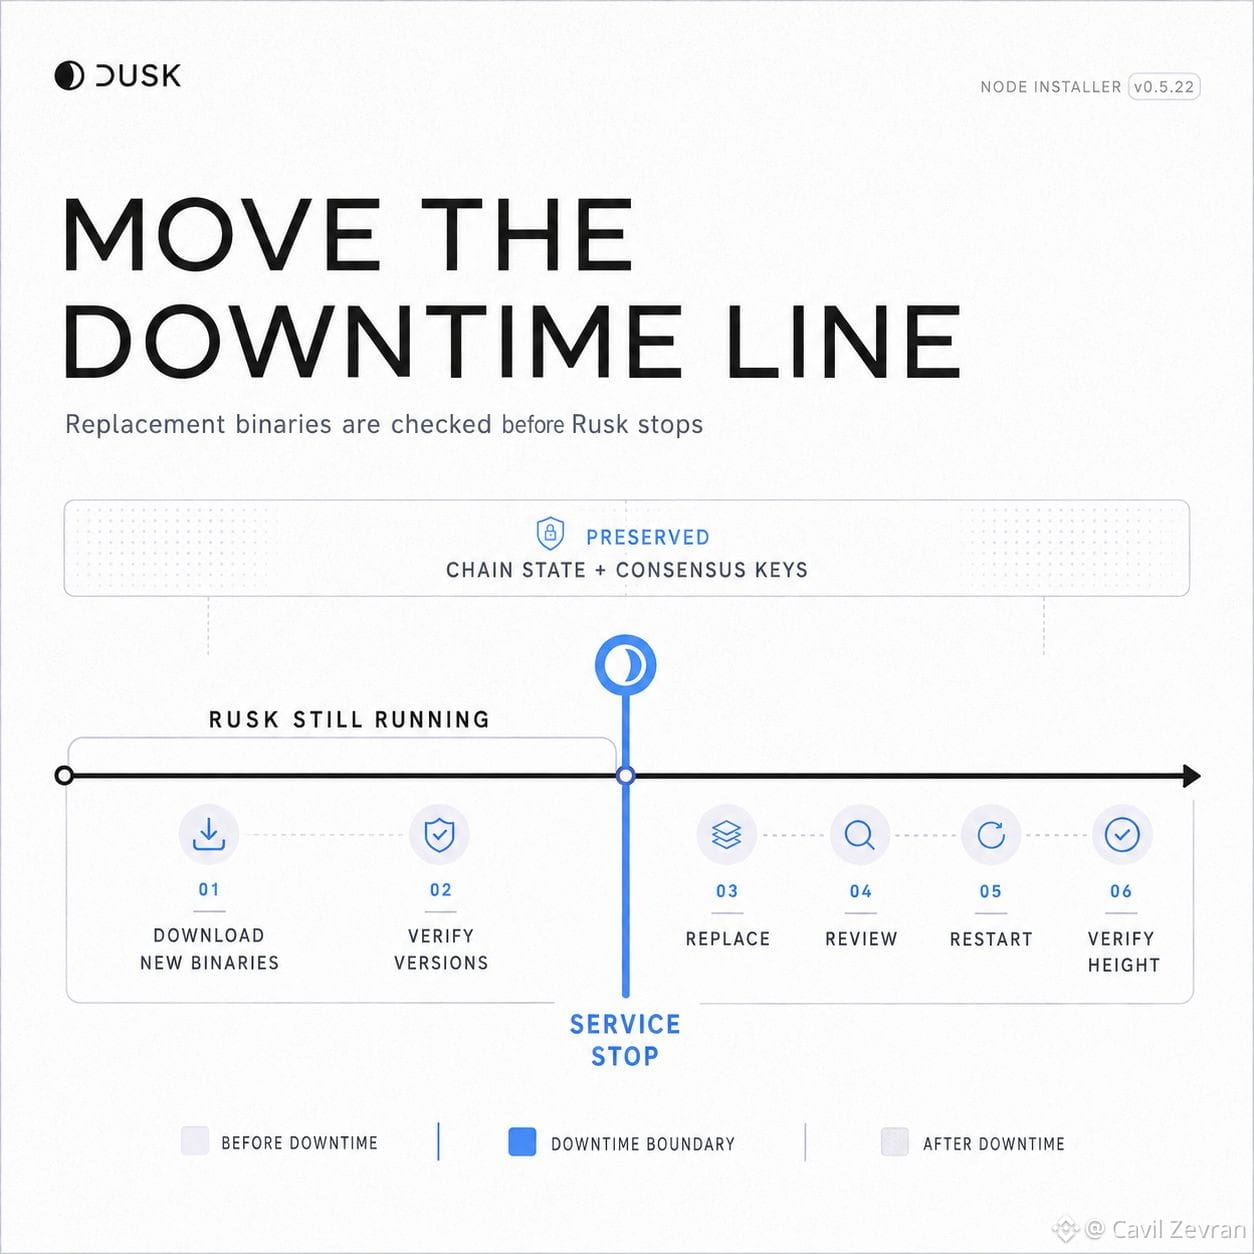
Nouvelle version. Arrêtez le nœud. Remplacez les binaires. Puis vérifiez que tout ce que vous avez téléchargé était réellement correct.
C’est le genre de routine de maintenance que je supposais que les opérateurs de Dusk devaient gérer avec soin. Mais le flux d’installation du nœud le plus récent a modifié un détail qui, à mon avis, compte davantage qu’il n’y paraît. La version 0.5.22 renforce les mises à niveau : les artefacts de remplacement sont mis en scène et vérifiés avant que les fichiers en production ne soient remplacés. La procédure de mise à niveau de Dusk suit le même ordre : l’installateur télécharge les binaires Rusk et wallet pris en charge, les contrôle, puis seulement ensuite arrête le service Rusk en cours d’exécution. Il préserve aussi l’état de la chaîne de l’opérateur, les clés de consensus et les surcharges de service intentionnelles, plutôt que de traiter une mise à niveau comme une nouvelle installation de nœud. Le service reste arrêté ensuite afin que l’opérateur puisse examiner la configuration régénérée, démarrer Rusk de manière délibérée et confirmer l’avancement des pairs et de la hauteur de bloc avant de considérer le travail comme terminé.
C’est une étape opérationnelle petite, mais utile.
La fenêtre de mise à niveau commence désormais une fois le remplacement prêt, et non pendant que l’opérateur découvre encore s’il est utilisable.
Pour une infrastructure censée rester disponible, cet ordre vaut plus qu’une autre commande pratique.
@Dusk_Foundation $DUSK #dusk
Nouvelle version. Arrêtez le nœud. Remplacez les binaires. Puis vérifiez que tout ce que vous avez téléchargé était réellement correct.
C’est le genre de routine de maintenance que je supposais que les opérateurs de Dusk devaient gérer avec soin. Mais le flux d’installation du nœud le plus récent a modifié un détail qui, à mon avis, compte davantage qu’il n’y paraît. La version 0.5.22 renforce les mises à niveau : les artefacts de remplacement sont mis en scène et vérifiés avant que les fichiers en production ne soient remplacés. La procédure de mise à niveau de Dusk suit le même ordre : l’installateur télécharge les binaires Rusk et wallet pris en charge, les contrôle, puis seulement ensuite arrête le service Rusk en cours d’exécution. Il préserve aussi l’état de la chaîne de l’opérateur, les clés de consensus et les surcharges de service intentionnelles, plutôt que de traiter une mise à niveau comme une nouvelle installation de nœud. Le service reste arrêté ensuite afin que l’opérateur puisse examiner la configuration régénérée, démarrer Rusk de manière délibérée et confirmer l’avancement des pairs et de la hauteur de bloc avant de considérer le travail comme terminé.
C’est une étape opérationnelle petite, mais utile.
La fenêtre de mise à niveau commence désormais une fois le remplacement prêt, et non pendant que l’opérateur découvre encore s’il est utilisable.
Pour une infrastructure censée rester disponible, cet ordre vaut plus qu’une autre commande pratique.
@Dusk $DUSK #dusk
25
1
22
4.3k
·
--
Poser un colis sur le pas de la porte est différent de courir après la camionnette de livraison.
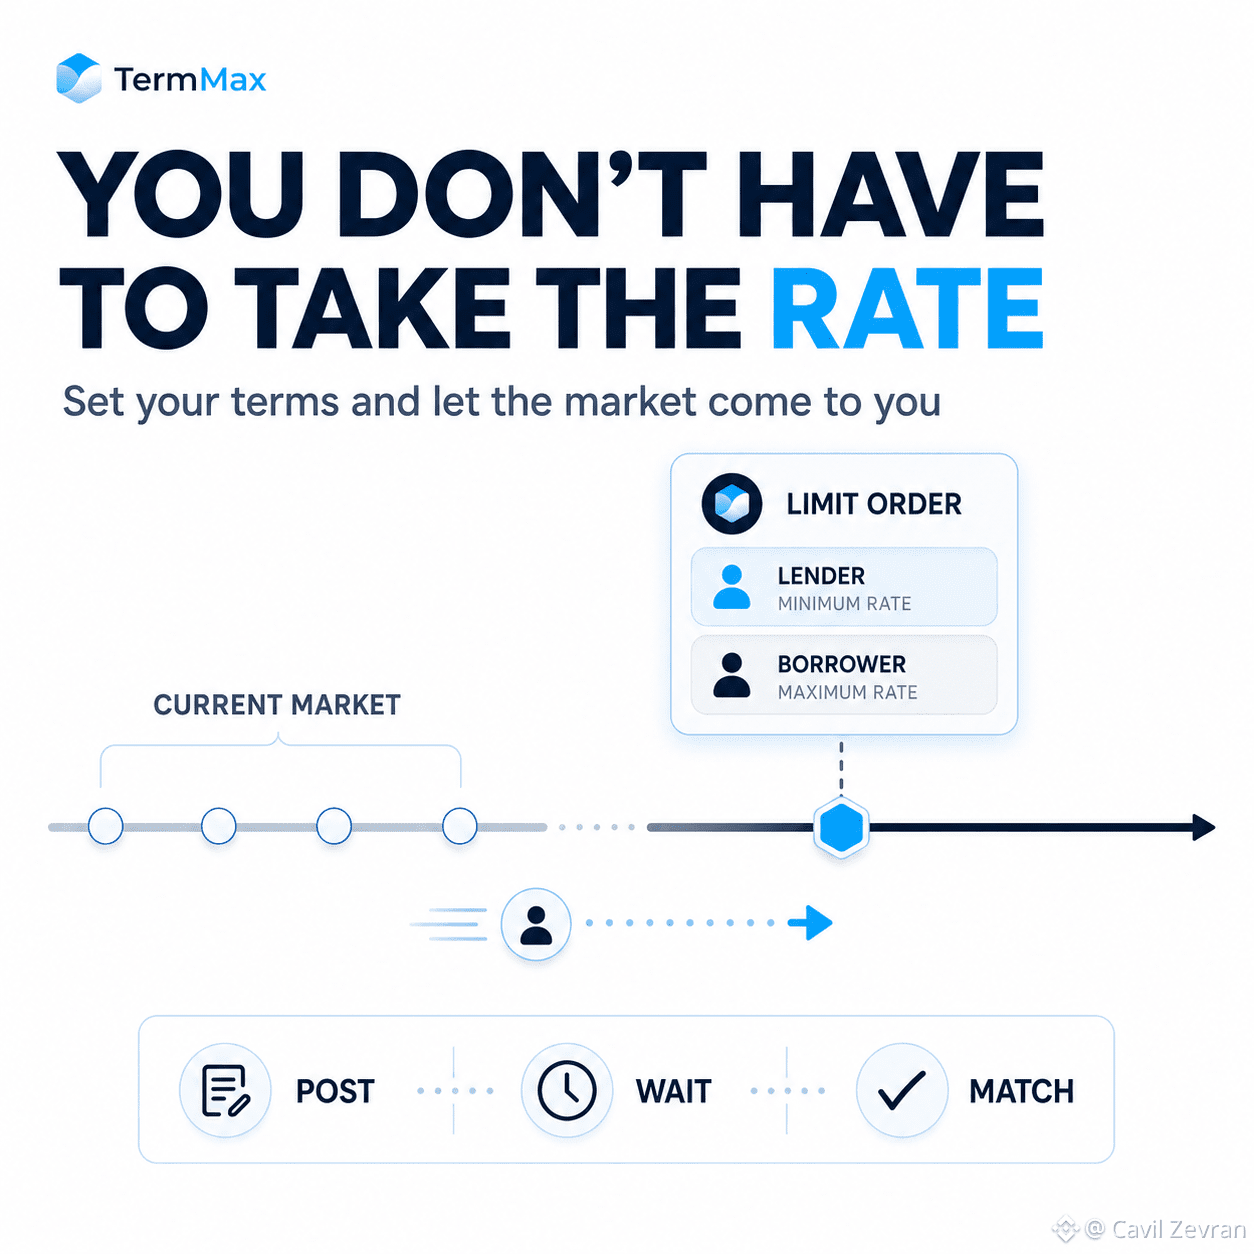
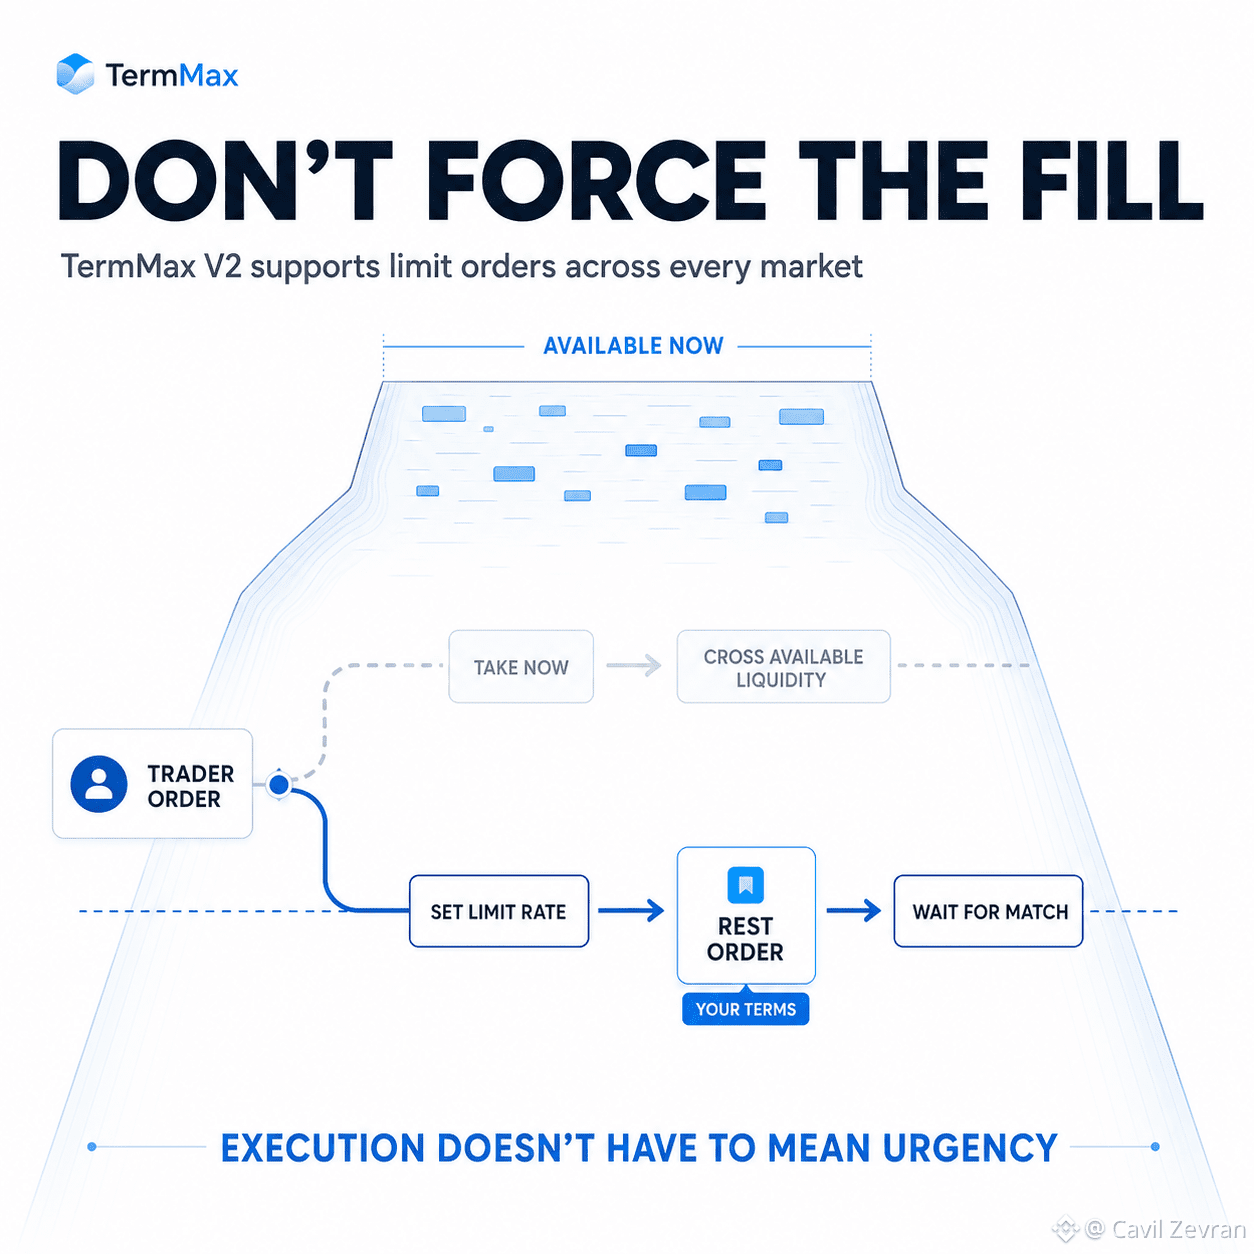
Je suis revenu à cette idée en examinant un changement plus silencieux au sein de TermMax V2. Les ordres à cours limité sont désormais disponibles sur chaque marché TermMax. Un prêteur peut indiquer le taux minimum qu’il est prêt à accepter, tandis qu’un emprunteur peut définir le taux maximum. Si la liquidité est faible ou si le taux actuel ne vaut tout simplement pas la peine, le trader n’a pas besoin de franchir quoi que ce soit qui soit là, pour l’instant. Il peut publier ses propres conditions et attendre que quelqu’un prenne l’autre côté de la transaction. Je pense que cela compte davantage à mesure que la taille des positions augmente, car une exécution immédiate peut devenir coûteuse lorsque la liquidité disponible ne peut pas absorber l’ordre proprement. La fonctionnalité évidente, c’est que la transaction soit exécutée. La moins évidente, c’est de pouvoir refuser une exécution défavorable sans pour autant quitter totalement le marché. La V1 ne proposait des ordres à cours limité que sur une partie des marchés. Les étendre à l’ensemble des marchés transforme la patience en un véritable choix d’exécution, plutôt que quelque chose que le trader gère en dehors du protocole.
Toutes les positions ne doivent pas être prises tout de suite.
Parfois, le meilleur outil de trading est un taux pour lequel vous êtes prêt à attendre.
@termmax #TermMax
Poser un colis sur le pas de la porte est différent de courir après la camionnette de livraison.
Je suis revenu à cette idée en examinant un changement plus silencieux au sein de TermMax V2. Les ordres à cours limité sont désormais disponibles sur chaque marché TermMax. Un prêteur peut indiquer le taux minimum qu’il est prêt à accepter, tandis qu’un emprunteur peut définir le taux maximum. Si la liquidité est faible ou si le taux actuel ne vaut tout simplement pas la peine, le trader n’a pas besoin de franchir quoi que ce soit qui soit là, pour l’instant. Il peut publier ses propres conditions et attendre que quelqu’un prenne l’autre côté de la transaction. Je pense que cela compte davantage à mesure que la taille des positions augmente, car une exécution immédiate peut devenir coûteuse lorsque la liquidité disponible ne peut pas absorber l’ordre proprement. La fonctionnalité évidente, c’est que la transaction soit exécutée. La moins évidente, c’est de pouvoir refuser une exécution défavorable sans pour autant quitter totalement le marché. La V1 ne proposait des ordres à cours limité que sur une partie des marchés. Les étendre à l’ensemble des marchés transforme la patience en un véritable choix d’exécution, plutôt que quelque chose que le trader gère en dehors du protocole.
Toutes les positions ne doivent pas être prises tout de suite.
Parfois, le meilleur outil de trading est un taux pour lequel vous êtes prêt à attendre.
@TermMax #TermMax
1
2
215
·
--
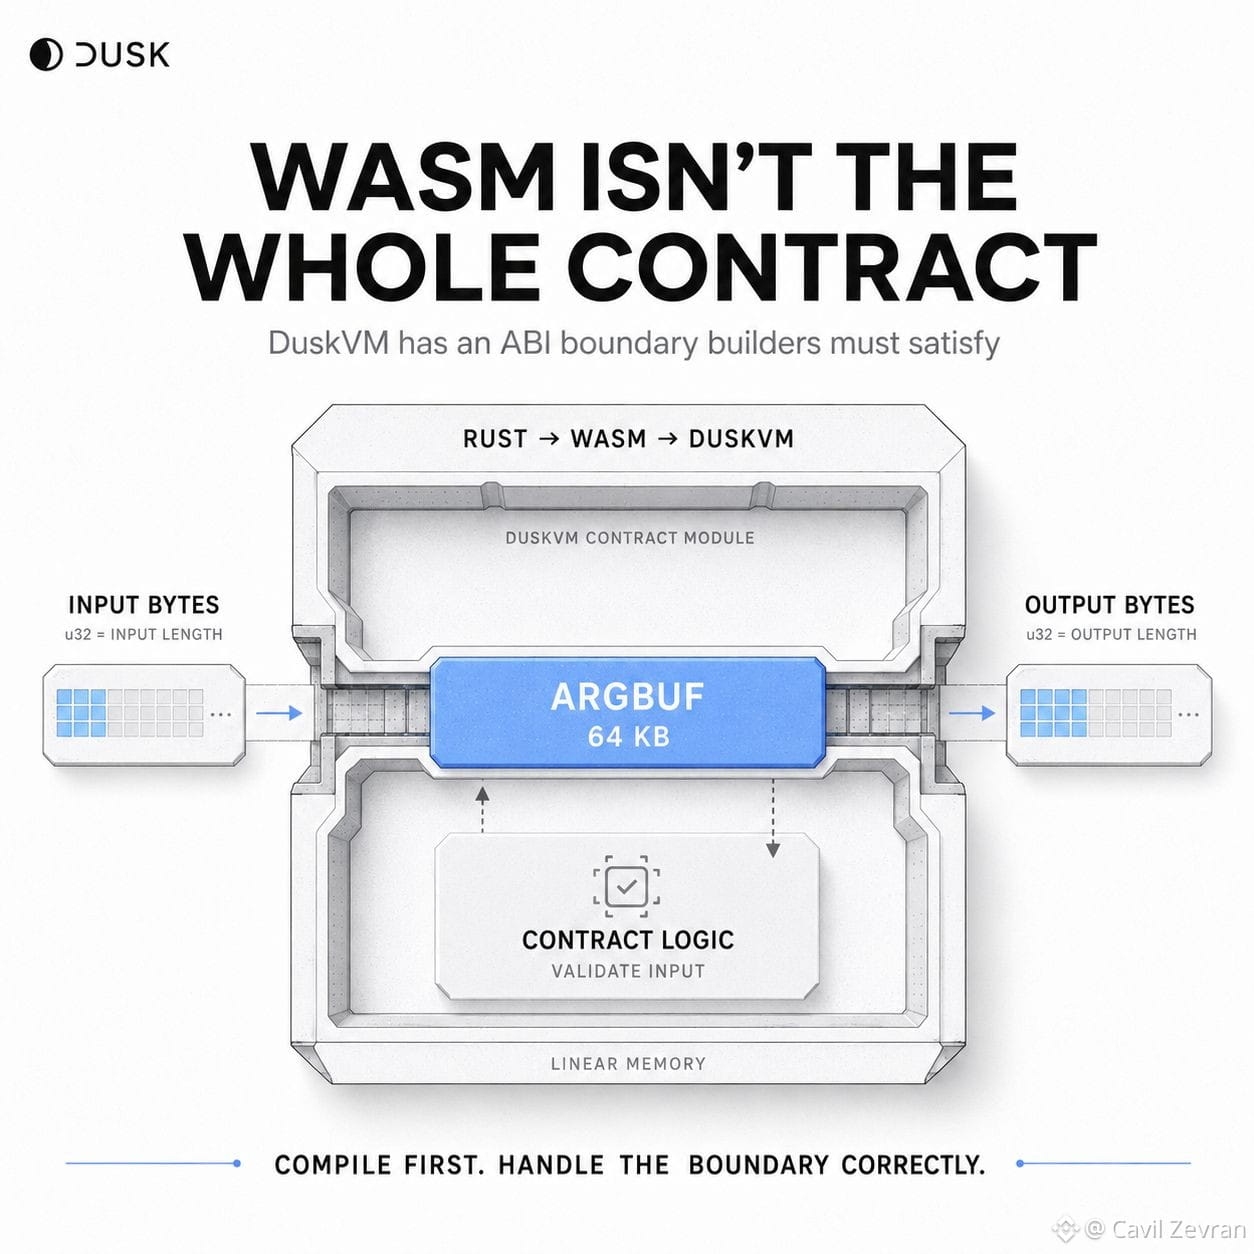
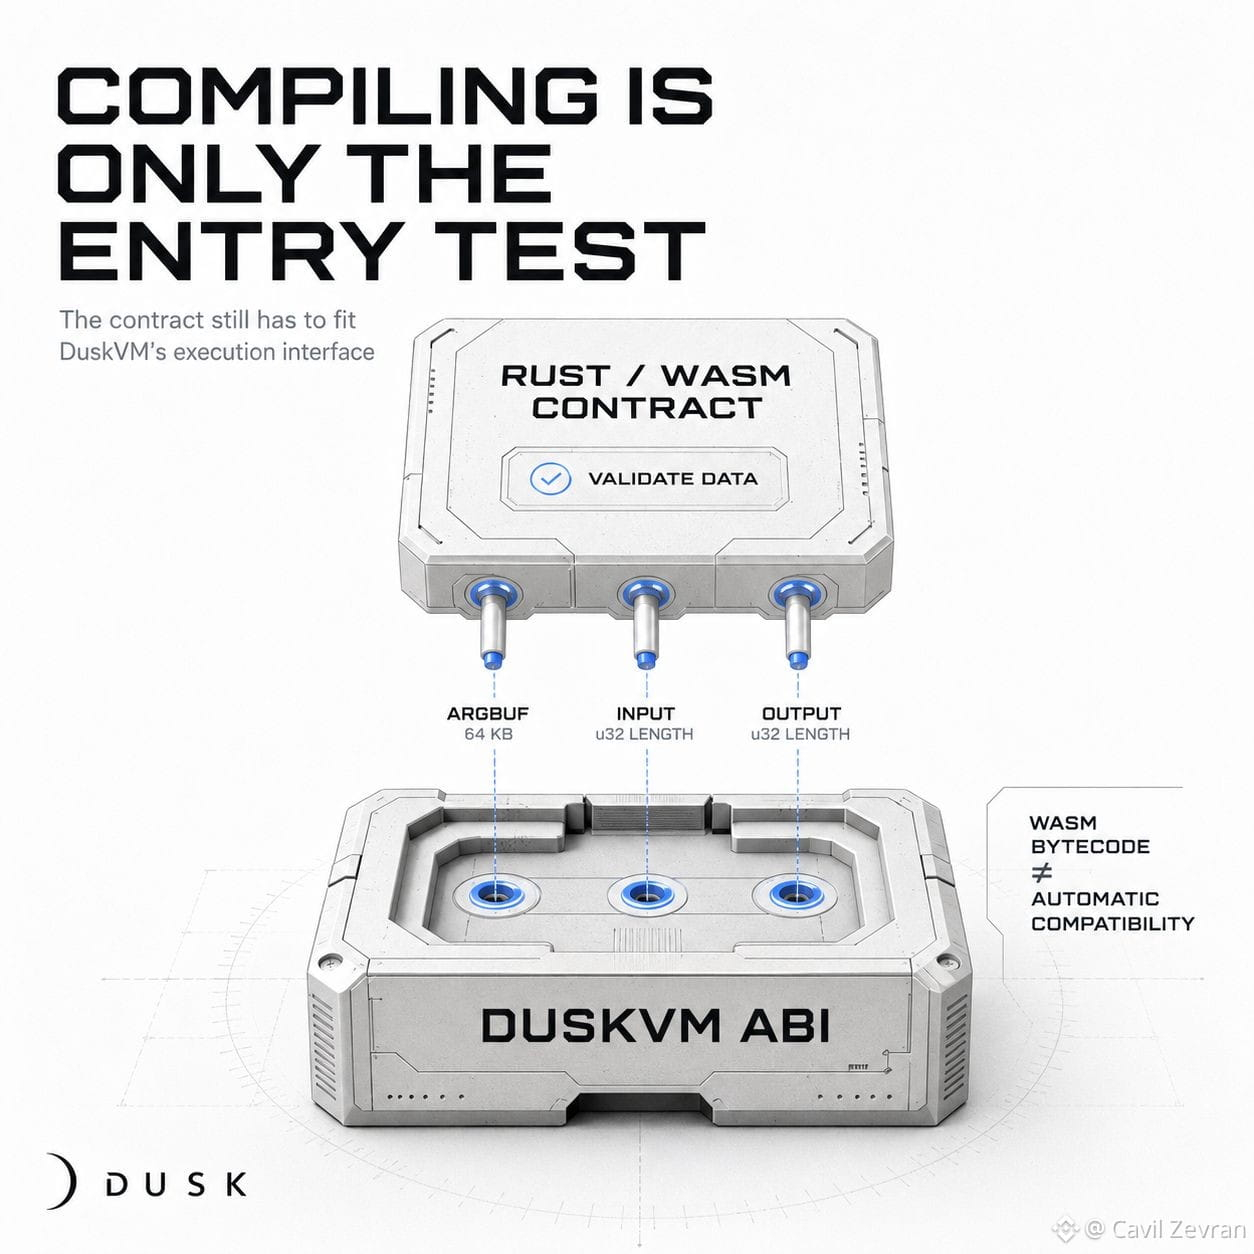
DuskVM fournit à chaque contrat un tampon d’arguments de 64 Ko.
C’est un détail de conception bien plus révélateur que « prend en charge Rust et WASM ».
Au départ, j’ai interprété l’exécution native de WASM comme une porte assez ouverte. En y regardant de plus près, DuskVM impose une limite précise que chaque contrat doit respecter.
Le contrat doit exposer un argbuf, c’est là que sont placées les données d’appel. Les fonctions exposées suivent aussi la convention fn foo(u32) -> u32 de DuskVM : elles utilisent la valeur entrante pour décrire le nombre d’octets à lire, et la valeur de retour pour décrire la sortie écrite en retour.
Et DuskVM ne corrige pas l’entrée du contrat à sa place.
Le contrat intelligent reste responsable de valider ce qui entre dans ce tampon et de le traiter en toute sécurité.
C’est le test de résistance que je proposerais aux développeurs qui choisissent la voie native.
Le fait de faire compiler Rust en WASM ne prouve pas grand-chose en soi. Le contrat doit encore se comporter correctement à la frontière ABI de DuskVM à chaque fois que des données externes la traversent.
L’exécution native donne aux développeurs un accès direct aux capacités de Dusk L1.
Mais le tampon de 64 Ko, c’est là que l’architecture abstraite devient une ingénierie très ordinaire : des octets entrent, et votre contrat doit savoir exactement quoi en faire.
@Dusk_Foundation $DUSK #dusk
DuskVM fournit à chaque contrat un tampon d’arguments de 64 Ko.
C’est un détail de conception bien plus révélateur que « prend en charge Rust et WASM ».
Au départ, j’ai interprété l’exécution native de WASM comme une porte assez ouverte. En y regardant de plus près, DuskVM impose une limite précise que chaque contrat doit respecter.
Le contrat doit exposer un argbuf, c’est là que sont placées les données d’appel. Les fonctions exposées suivent aussi la convention fn foo(u32) -> u32 de DuskVM : elles utilisent la valeur entrante pour décrire le nombre d’octets à lire, et la valeur de retour pour décrire la sortie écrite en retour.
Et DuskVM ne corrige pas l’entrée du contrat à sa place.
Le contrat intelligent reste responsable de valider ce qui entre dans ce tampon et de le traiter en toute sécurité.
C’est le test de résistance que je proposerais aux développeurs qui choisissent la voie native.
Le fait de faire compiler Rust en WASM ne prouve pas grand-chose en soi. Le contrat doit encore se comporter correctement à la frontière ABI de DuskVM à chaque fois que des données externes la traversent.
L’exécution native donne aux développeurs un accès direct aux capacités de Dusk L1.
Mais le tampon de 64 Ko, c’est là que l’architecture abstraite devient une ingénierie très ordinaire : des octets entrent, et votre contrat doit savoir exactement quoi en faire.
@Dusk $DUSK #dusk
10
10
374
·
--
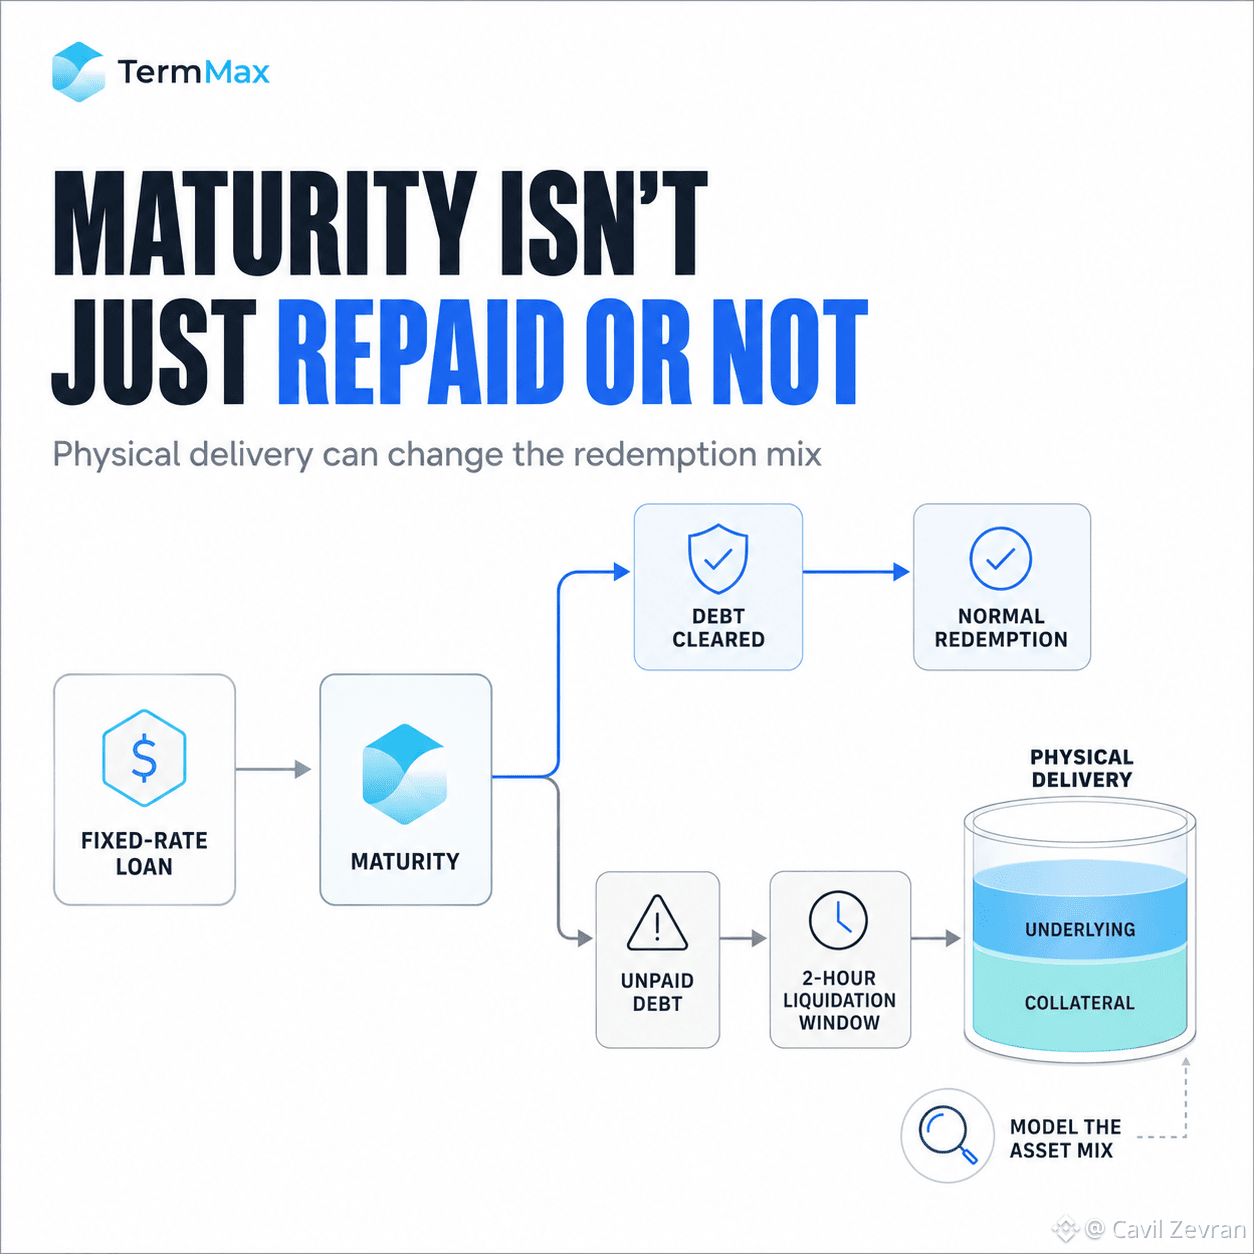
Et cela rend la date d’échéance plus compliquée qu’elle ne le paraît au premier abord.
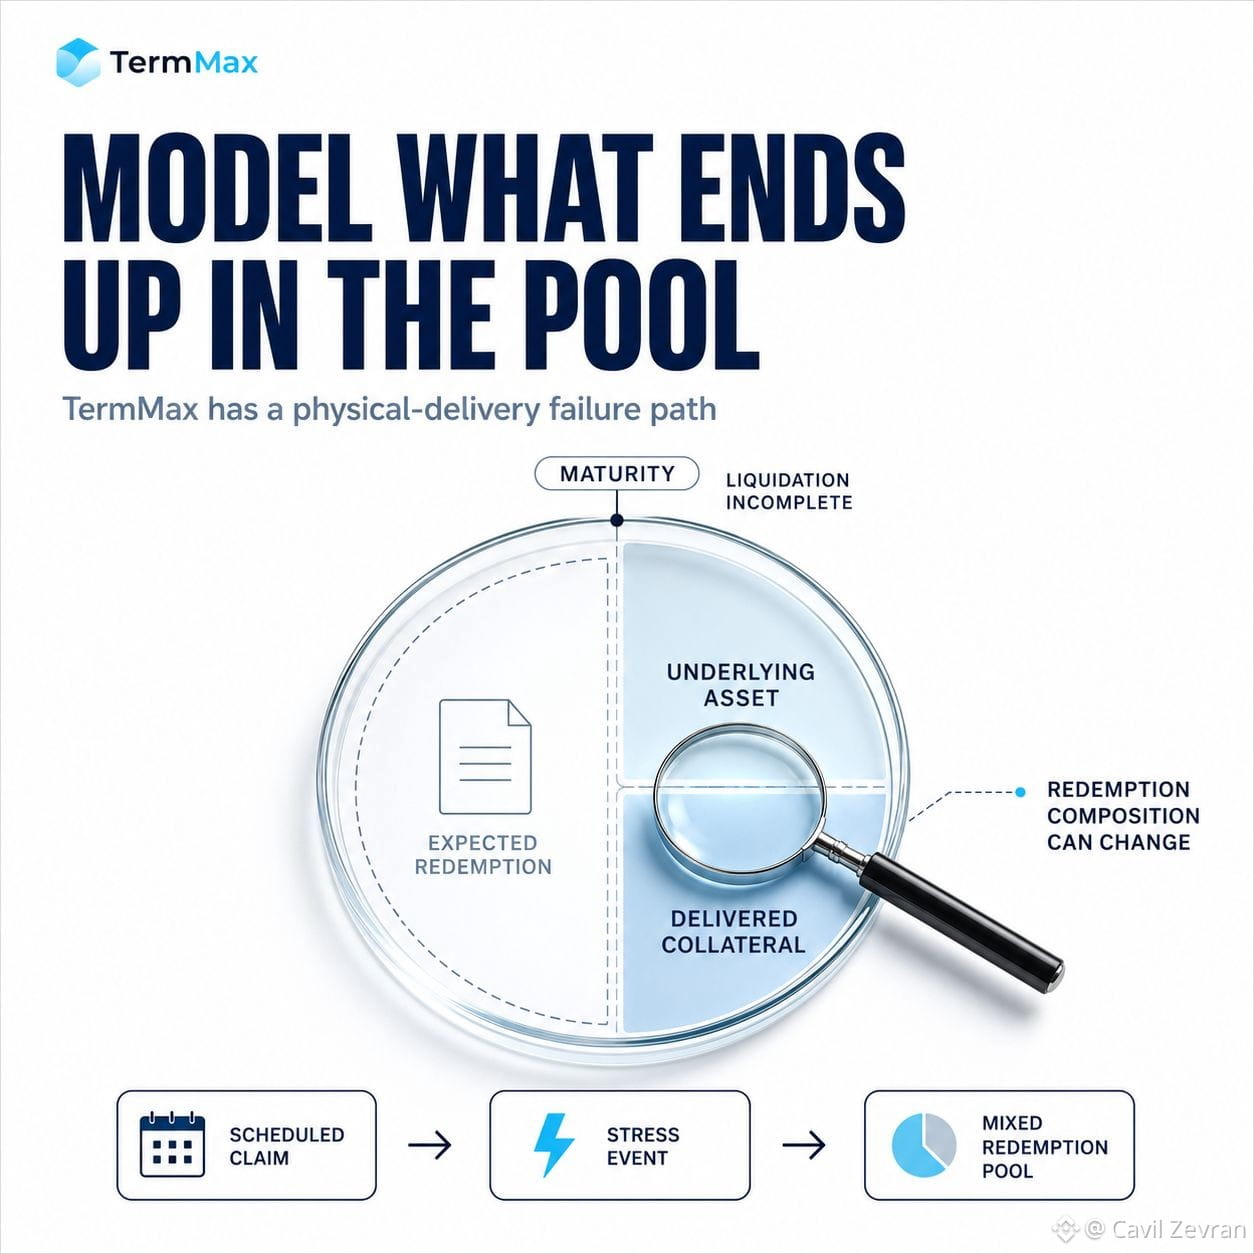
J’ai d’abord lu le flux de liquidation de TermMax comme étant assez familier : la dette arrive à échéance, les positions impayées font l’objet d’une liquidation et les garanties couvrent ce que les emprunteurs n’ont pas remboursé. Mais le mécanisme ne s’arrête pas nécessairement là. Lorsqu’un emprunteur manque un remboursement, TermMax ouvre une fenêtre de liquidation de deux heures. Si, après cette fenêtre, la dette n’est toujours pas remboursée ou n’a été liquidée que partiellement, la livraison physique commence et le fonds de rachat peut contenir à la fois l’actif sous-jacent et des garanties. Les détenteurs de FT peuvent alors racheter de façon proportionnelle à partir de ce pool mixte.
Pour un chercheur, je pense que cela modifie ce qui mérite l’attention lorsqu’on compare des marchés à taux fixe. Se limiter à la valeur promise à l’échéance fait perdre de vue l’état dans lequel le système peut se retrouver lorsque la liquidation ne peut pas entièrement apurer la dette. L’issue finale n’est plus seulement « remboursée » versus « défaut ». La composition de ce qui garantit le rachat peut changer.
C’est particulièrement important lorsqu’on étudie des marchés dont la garantie peut se comporter de manière très différente de l’actif de la dette en période de stress.
Ainsi, une échéance TermMax comporte une autre variable à modéliser : ce qui pourrait effectivement se trouver dans le fonds de rachat si le chemin de liquidation normal manque de capacité.
Un taux fixe vous indique l’économie planifiée.
La livraison physique explique pourquoi le scénario d’échec mérite d’être modélisé à part.
@termmax #TermMax
Et cela rend la date d’échéance plus compliquée qu’elle ne le paraît au premier abord.
J’ai d’abord lu le flux de liquidation de TermMax comme étant assez familier : la dette arrive à échéance, les positions impayées font l’objet d’une liquidation et les garanties couvrent ce que les emprunteurs n’ont pas remboursé. Mais le mécanisme ne s’arrête pas nécessairement là. Lorsqu’un emprunteur manque un remboursement, TermMax ouvre une fenêtre de liquidation de deux heures. Si, après cette fenêtre, la dette n’est toujours pas remboursée ou n’a été liquidée que partiellement, la livraison physique commence et le fonds de rachat peut contenir à la fois l’actif sous-jacent et des garanties. Les détenteurs de FT peuvent alors racheter de façon proportionnelle à partir de ce pool mixte.
Pour un chercheur, je pense que cela modifie ce qui mérite l’attention lorsqu’on compare des marchés à taux fixe. Se limiter à la valeur promise à l’échéance fait perdre de vue l’état dans lequel le système peut se retrouver lorsque la liquidation ne peut pas entièrement apurer la dette. L’issue finale n’est plus seulement « remboursée » versus « défaut ». La composition de ce qui garantit le rachat peut changer.
C’est particulièrement important lorsqu’on étudie des marchés dont la garantie peut se comporter de manière très différente de l’actif de la dette en période de stress.
Ainsi, une échéance TermMax comporte une autre variable à modéliser : ce qui pourrait effectivement se trouver dans le fonds de rachat si le chemin de liquidation normal manque de capacité.
Un taux fixe vous indique l’économie planifiée.
La livraison physique explique pourquoi le scénario d’échec mérite d’être modélisé à part.
@TermMax #TermMax
11
13
1.8k
·
--
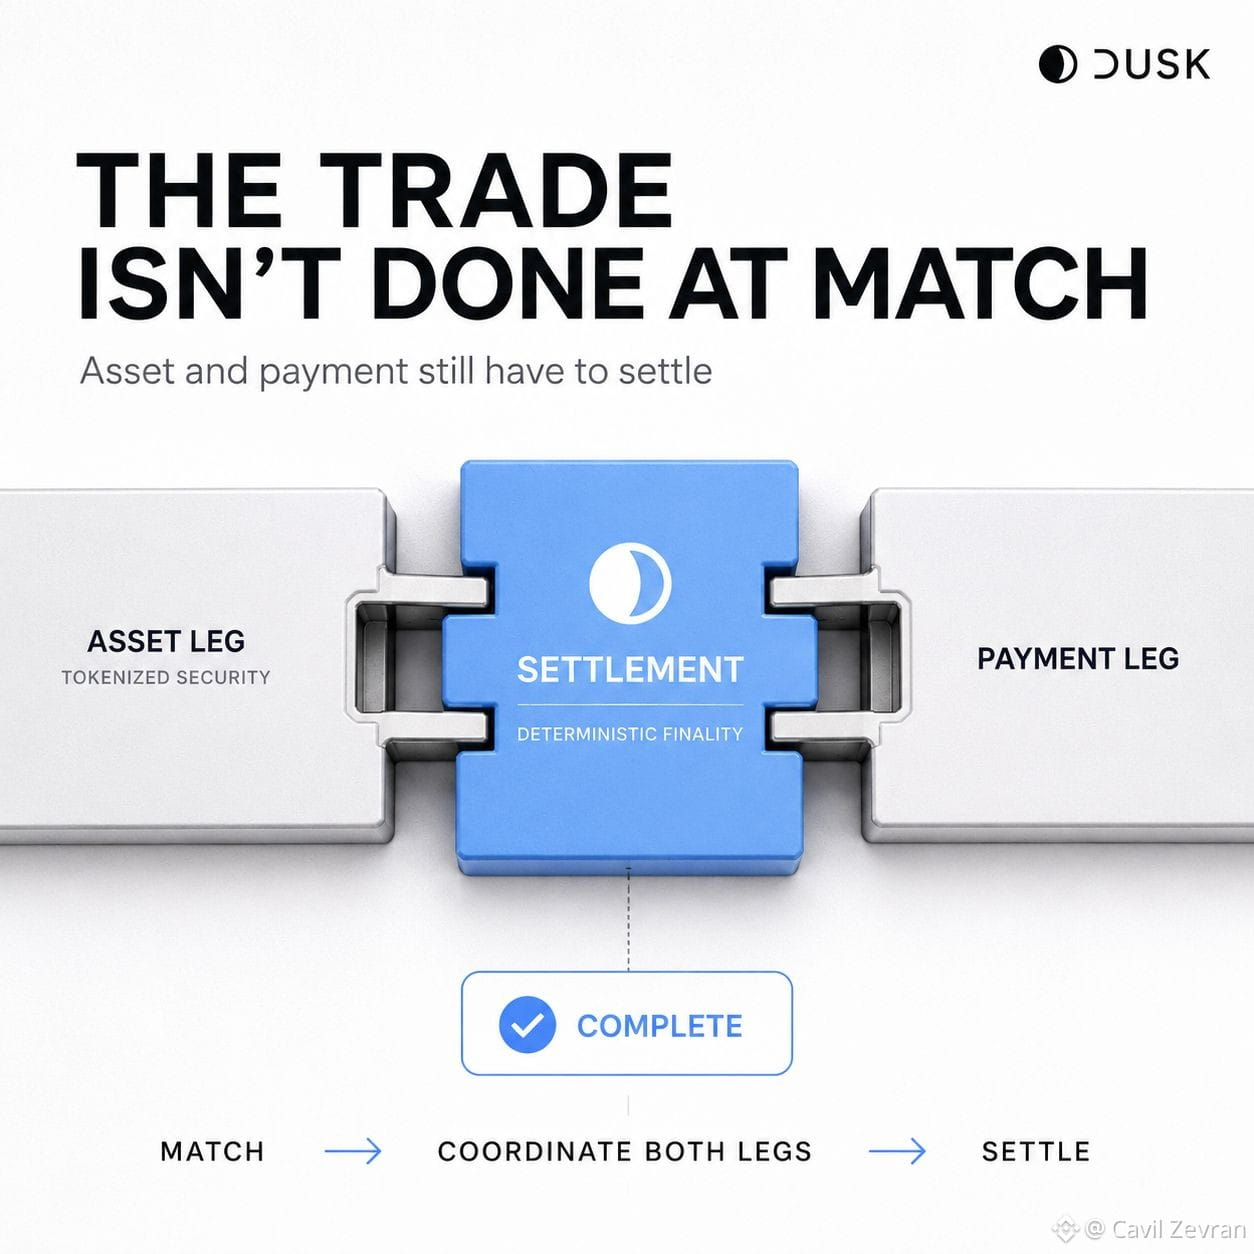
Acheter un billet de concert et obtenir réellement le billet sont deux événements différents.
Je repensais à cette distinction en observant la manière dont Dusk aborde le trading réglementé, car une transaction appariée n’est pas non plus la fin du flux de travail.
L’actif doit encore atteindre un côté et le paiement doit encore atteindre l’autre. DuskDS fournit une finalité déterministe sous-jacente à ce processus, tandis que l’architecture de marché de Dusk est conçue pour coordonner la branche relative à l’actif et celle relative au paiement pour un règlement de type delivery versus payment. Cela explique aussi pourquoi le travail de NPEX a attiré mon attention au-delà de l’accroche liée à la tokenisation. Dusk décrit la collaboration autour de l’émission, du trading, de la divulgation et du règlement comme un seul flux de travail connecté. Pour un trader, la couche plus discrète, c’est ce qui se passe après que la commande a dit « terminé ». Si le mouvement de l’actif et le paiement vivent encore dans des systèmes déconnectés, le risque de rapprochement et de règlement n’a pas disparu simplement parce que la transaction elle-même a été déplacée onchain.
Je surveillerais donc le chemin de règlement aussi attentivement que la surface de trading.
L’exécution capte l’attention.
La complétion rend la transaction réelle.
@Dusk_Foundation $DUSK #dusk
Acheter un billet de concert et obtenir réellement le billet sont deux événements différents.
Je repensais à cette distinction en observant la manière dont Dusk aborde le trading réglementé, car une transaction appariée n’est pas non plus la fin du flux de travail.
L’actif doit encore atteindre un côté et le paiement doit encore atteindre l’autre. DuskDS fournit une finalité déterministe sous-jacente à ce processus, tandis que l’architecture de marché de Dusk est conçue pour coordonner la branche relative à l’actif et celle relative au paiement pour un règlement de type delivery versus payment. Cela explique aussi pourquoi le travail de NPEX a attiré mon attention au-delà de l’accroche liée à la tokenisation. Dusk décrit la collaboration autour de l’émission, du trading, de la divulgation et du règlement comme un seul flux de travail connecté. Pour un trader, la couche plus discrète, c’est ce qui se passe après que la commande a dit « terminé ». Si le mouvement de l’actif et le paiement vivent encore dans des systèmes déconnectés, le risque de rapprochement et de règlement n’a pas disparu simplement parce que la transaction elle-même a été déplacée onchain.
Je surveillerais donc le chemin de règlement aussi attentivement que la surface de trading.
L’exécution capte l’attention.
La complétion rend la transaction réelle.
@Dusk $DUSK #dusk
22
18
320
·
--
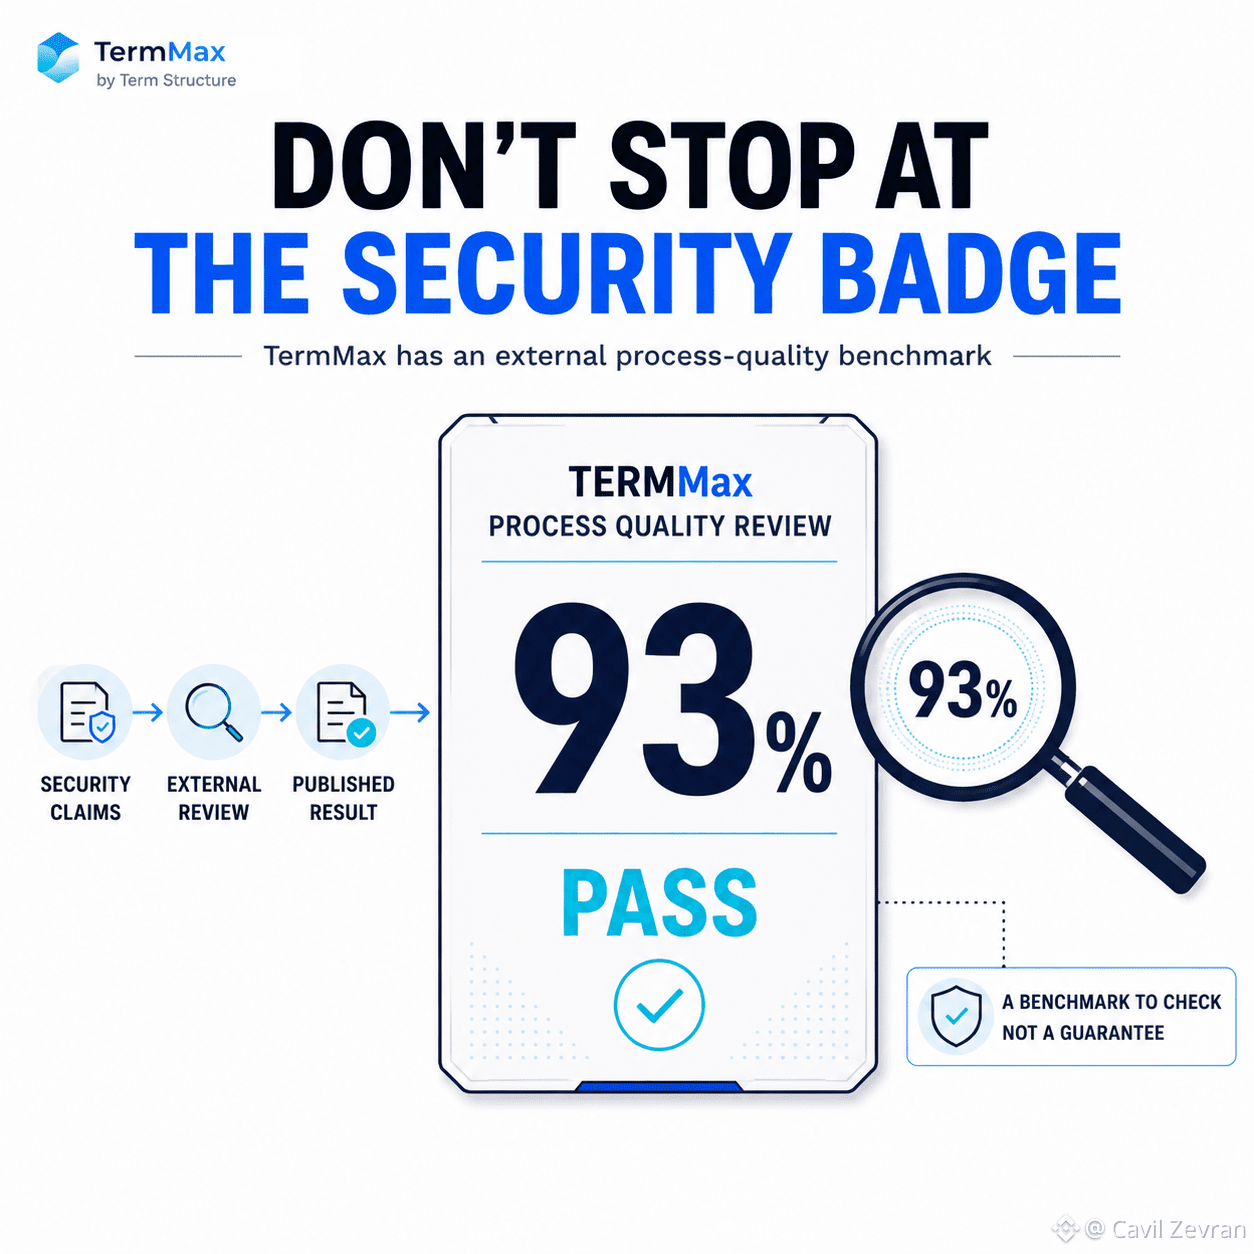
Ouvrez la page de sécurité. Trouvez les noms d’audit. Ouvrez un autre onglet juste pour comprendre ce qui a réellement été examiné.
Cette routine est pourquoi le score de l’Évaluation de la qualité du processus DeFiSafety (93 %) de TermMax a attiré mon attention.
J’ai vu assez de pages de sécurité où les badges sont plus faciles à trouver que les preuves qui les accompagnent.
Ici, il y a un résultat externe à vérifier.
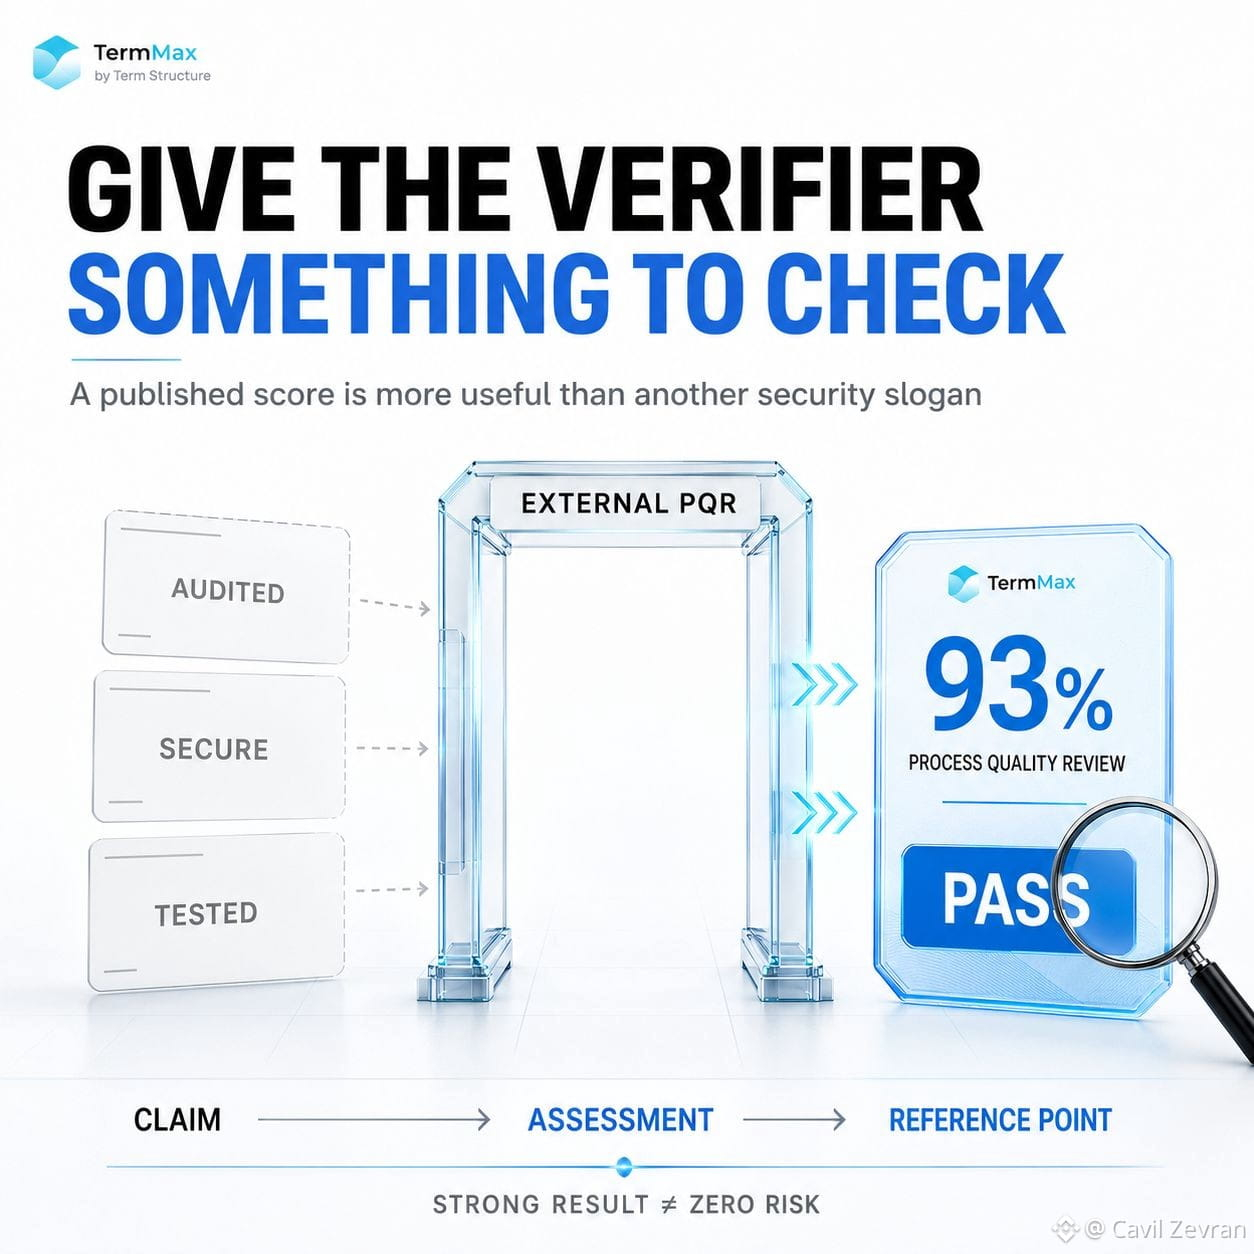
TermMax a obtenu une note PASS de DeFiSafety via son évaluation PQR.
Pour un auditeur, cela change légèrement le travail.
« La sécurité est prise au sérieux » n’est qu’une affirmation.
Une revue externe notée vous donne quelque chose de concret à interroger. Vous pouvez comparer le langage de sécurité propre au protocole à une évaluation qui a examiné la qualité de son processus et qui a abouti à un résultat mesurable.
Cela ne signifie toujours pas que TermMax est sans risque.
Un score de 93 % ne peut pas garantir que, à l’avenir, des contrats, des entrées d’oracle ou des changements opérationnels ne manqueront jamais.
Ce chiffre ne prouve pas cela.
Mais il donne à la vérification un point de départ plus solide que du discours marketing.
Et je pense que c’est l’élément utile à débloquer.
L’auditeur n’a plus seulement une collection d’affirmations de sécurité à trier.
Désormais, il y a une référence publiée à côté.
93 % n’est pas la fin de l’examen.
Cela rend le prochain tour d’examen plus ancré.
@termmax #TermMax
Ouvrez la page de sécurité. Trouvez les noms d’audit. Ouvrez un autre onglet juste pour comprendre ce qui a réellement été examiné.
Cette routine est pourquoi le score de l’Évaluation de la qualité du processus DeFiSafety (93 %) de TermMax a attiré mon attention.
J’ai vu assez de pages de sécurité où les badges sont plus faciles à trouver que les preuves qui les accompagnent.
Ici, il y a un résultat externe à vérifier.
TermMax a obtenu une note PASS de DeFiSafety via son évaluation PQR.
Pour un auditeur, cela change légèrement le travail.
« La sécurité est prise au sérieux » n’est qu’une affirmation.
Une revue externe notée vous donne quelque chose de concret à interroger. Vous pouvez comparer le langage de sécurité propre au protocole à une évaluation qui a examiné la qualité de son processus et qui a abouti à un résultat mesurable.
Cela ne signifie toujours pas que TermMax est sans risque.
Un score de 93 % ne peut pas garantir que, à l’avenir, des contrats, des entrées d’oracle ou des changements opérationnels ne manqueront jamais.
Ce chiffre ne prouve pas cela.
Mais il donne à la vérification un point de départ plus solide que du discours marketing.
Et je pense que c’est l’élément utile à débloquer.
L’auditeur n’a plus seulement une collection d’affirmations de sécurité à trier.
Désormais, il y a une référence publiée à côté.
93 % n’est pas la fin de l’examen.
Cela rend le prochain tour d’examen plus ancré.
@TermMax #TermMax
25
15
376
·
--
Le nœud prend du retard. Vérifiez la hauteur. Vérifiez les pairs. Récupérez l’état. Puis passez plus de temps à observer sa mise à niveau.
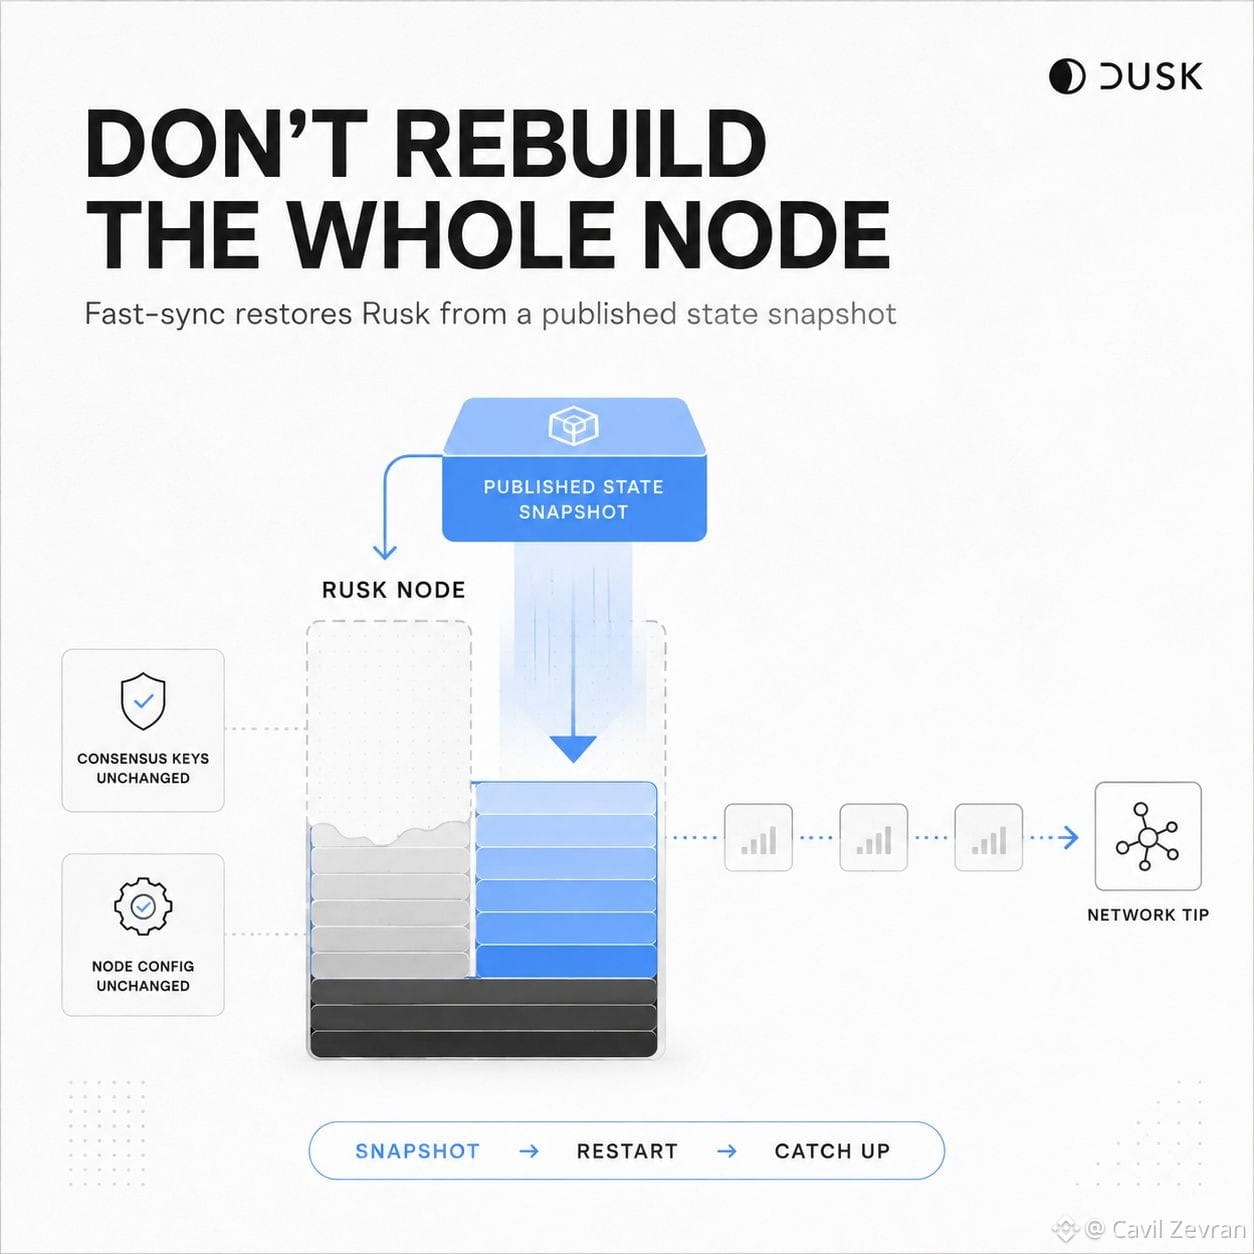
J’ai supposé que ce type de récupération impliquerait de reconstruire bien davantage de la chaîne que nécessaire. Le chemin de fast-sync de Dusk m’a fait voir la maintenance des nœuds sous un autre angle.
L’installeur du nœud inclut désormais download_state pour le mainnet et le testnet.
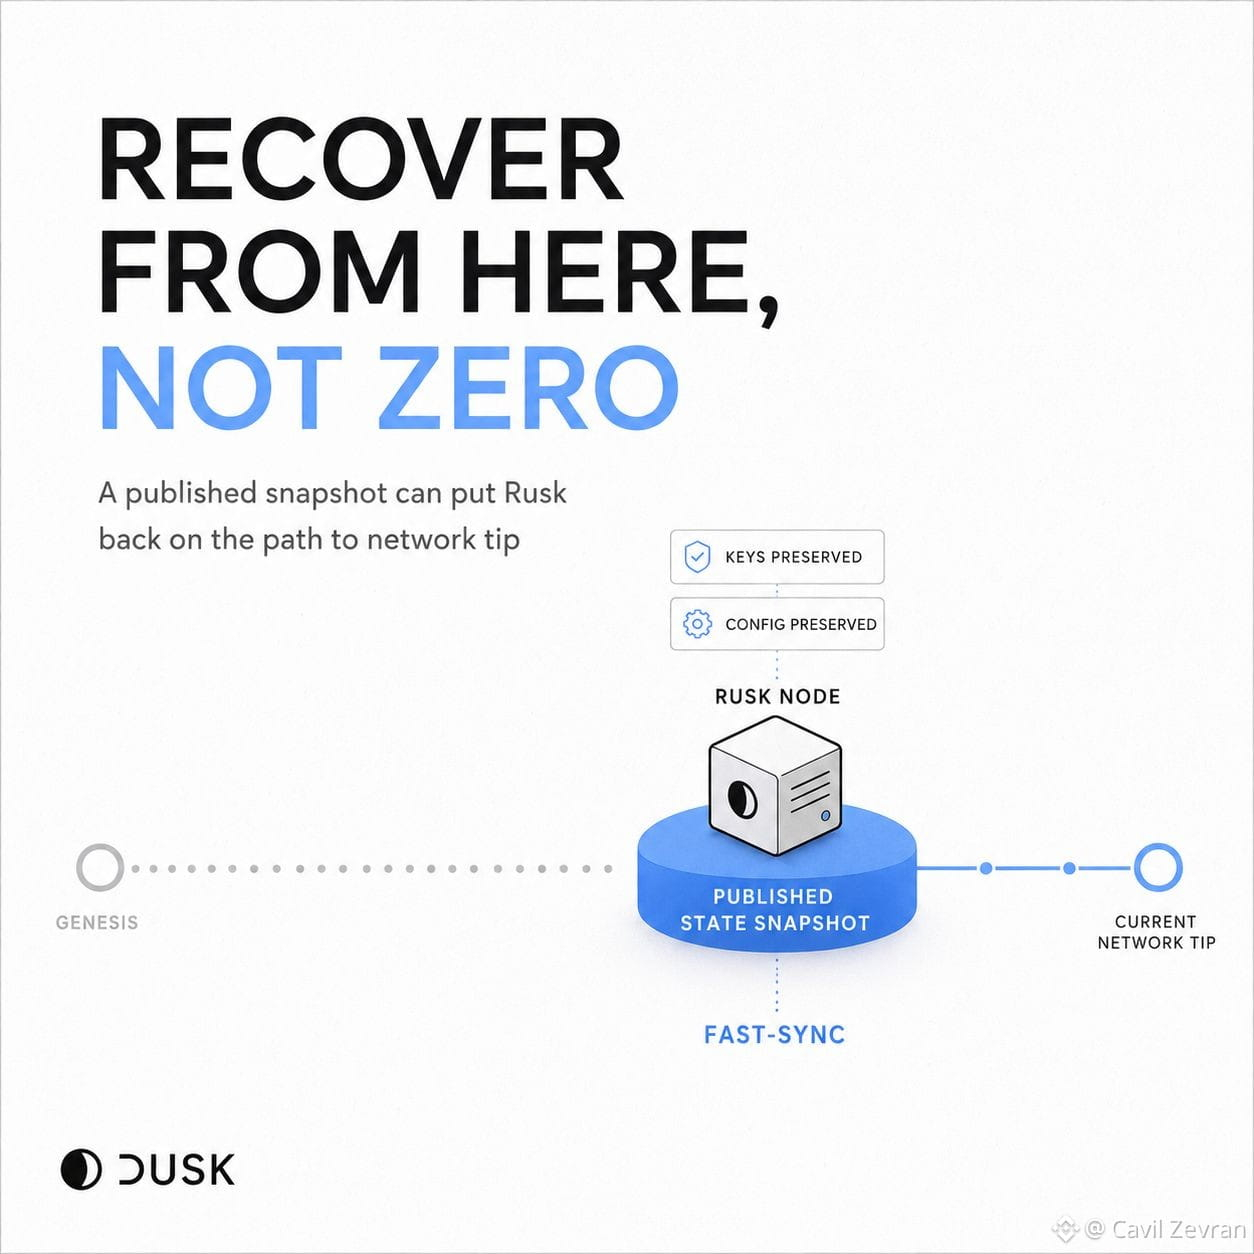
Pour un nœud Rusk par défaut, il peut récupérer une capture d’état publiée et remplacer l’état de chaîne et la base de données locales. L’opérateur redémarre ensuite Rusk et vérifie que la hauteur des blocs se rapproche du point de terminaison actuel du réseau.
Ce qui a retenu mon attention, c’est ce que le processus laisse de côté.
Le fast-sync ne remplace pas les clés de consensus ni la configuration du nœud.
Ainsi, la récupération ne correspond pas automatiquement à une reconstruction complète du nœud.
C’est un déblocage concret pour quelqu’un censé maintenir l’infrastructure disponible. Quand l’état local devient inutilisable, l’opérateur dispose d’une voie prise en charge pour revenir vers la chaîne en direct, sans devoir recommencer toute l’installation.
Pas de fonctionnalité spectaculaire ici.
Juste une tâche de maintenance qui peut devenir nettement moins pénible quand quelque chose tourne mal.
@Dusk_Foundation $DUSK #dusk
Le nœud prend du retard. Vérifiez la hauteur. Vérifiez les pairs. Récupérez l’état. Puis passez plus de temps à observer sa mise à niveau.
J’ai supposé que ce type de récupération impliquerait de reconstruire bien davantage de la chaîne que nécessaire. Le chemin de fast-sync de Dusk m’a fait voir la maintenance des nœuds sous un autre angle.
L’installeur du nœud inclut désormais download_state pour le mainnet et le testnet.
Pour un nœud Rusk par défaut, il peut récupérer une capture d’état publiée et remplacer l’état de chaîne et la base de données locales. L’opérateur redémarre ensuite Rusk et vérifie que la hauteur des blocs se rapproche du point de terminaison actuel du réseau.
Ce qui a retenu mon attention, c’est ce que le processus laisse de côté.
Le fast-sync ne remplace pas les clés de consensus ni la configuration du nœud.
Ainsi, la récupération ne correspond pas automatiquement à une reconstruction complète du nœud.
C’est un déblocage concret pour quelqu’un censé maintenir l’infrastructure disponible. Quand l’état local devient inutilisable, l’opérateur dispose d’une voie prise en charge pour revenir vers la chaîne en direct, sans devoir recommencer toute l’installation.
Pas de fonctionnalité spectaculaire ici.
Juste une tâche de maintenance qui peut devenir nettement moins pénible quand quelque chose tourne mal.
@Dusk $DUSK #dusk
36
24
312
·
--
Vérifié
J’ai eu tendance à penser que la partie ennuyeuse du trading à taux fixe consistait simplement à trouver le taux dont j’avais besoin.
Puis j’ai remarqué ce que TermMax a modifié dans la V2.
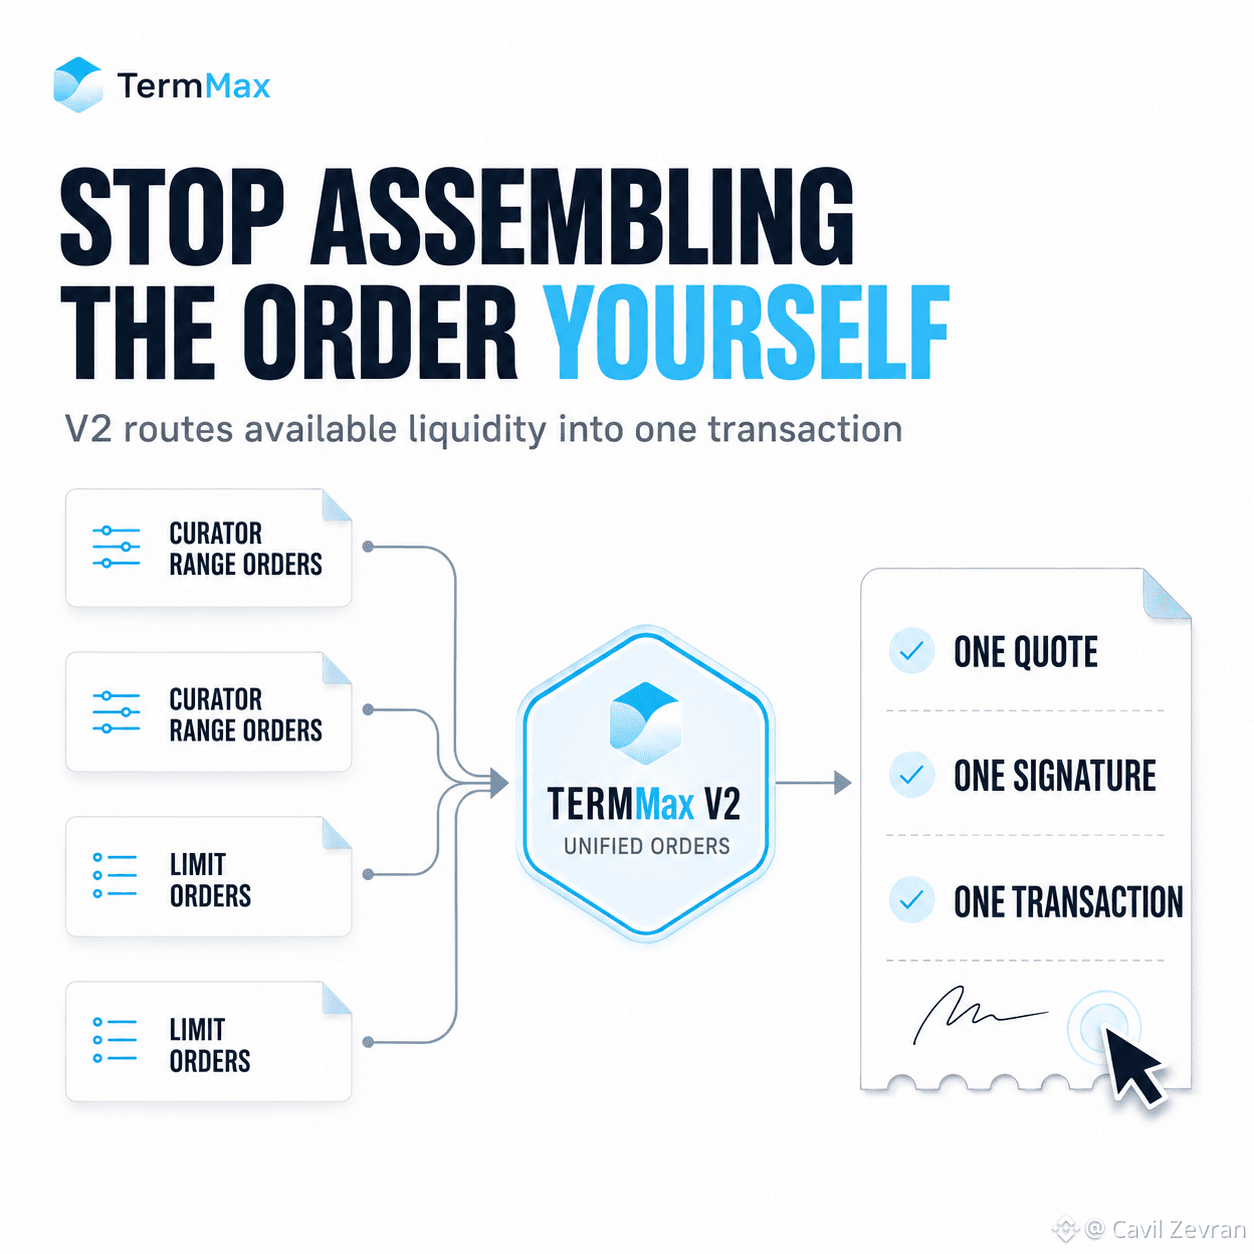
Le problème le plus difficile était l’exécution fragmentée.
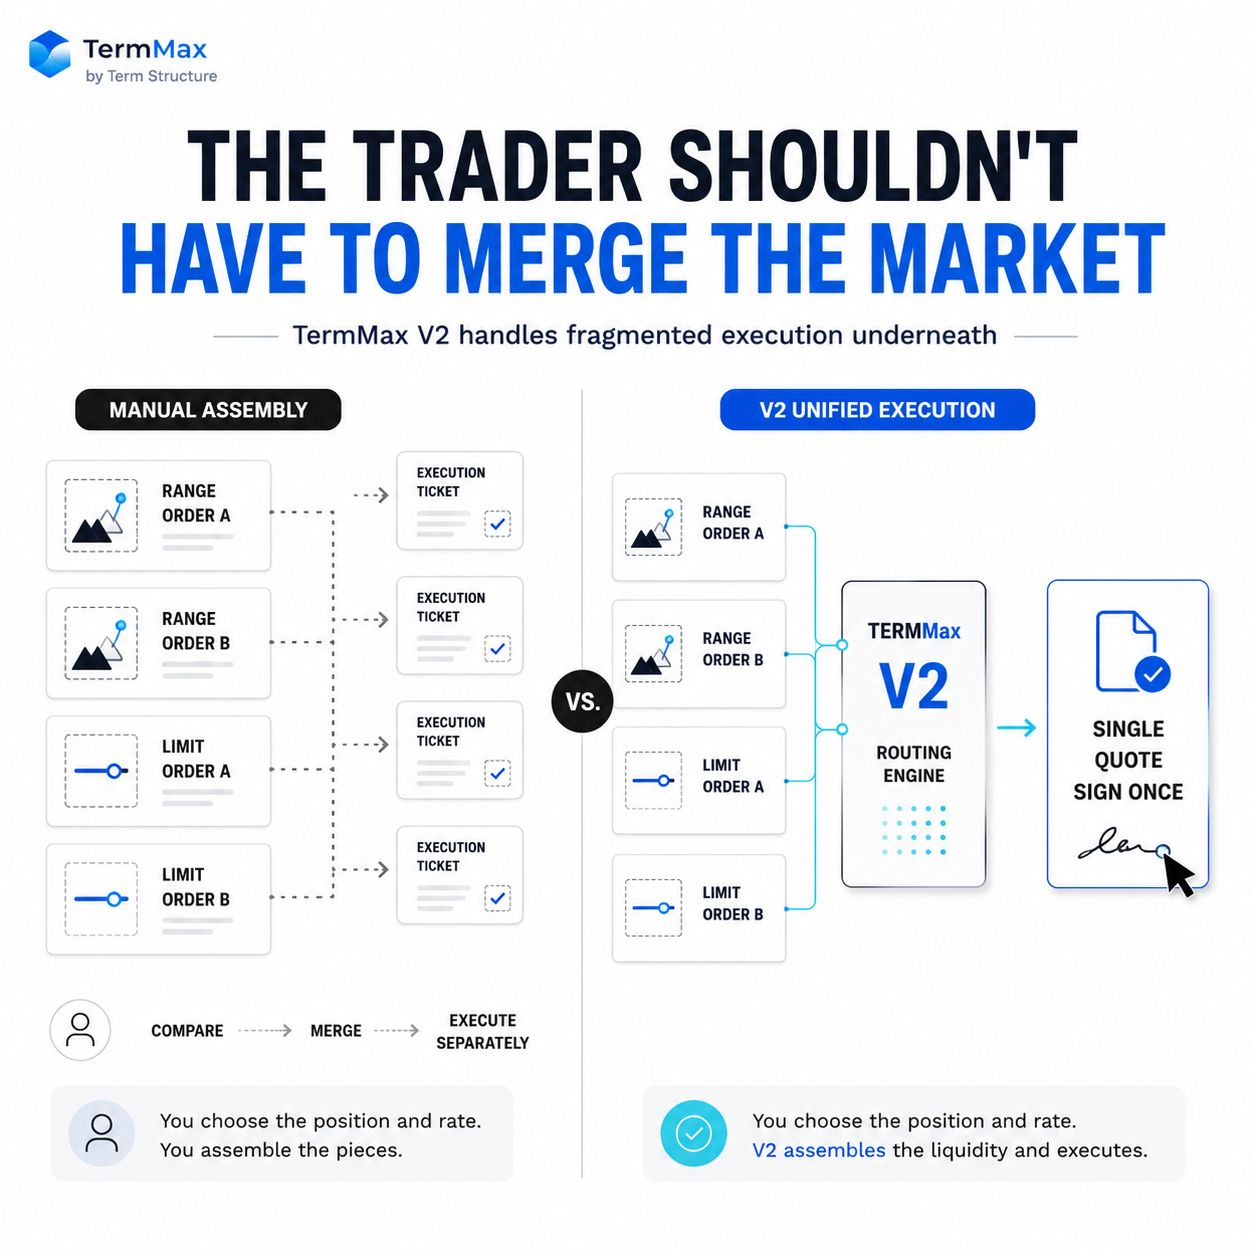
Un trader pouvait avoir de la liquidité placée dans des ordres à plage de type curator et davantage de liquidité dans des ordres limites individuels. Ce sont deux sources distinctes.
Pour obtenir un meilleur remplissage, il fallait donc faire une partie du travail d’acheminement soi-même.
Comparez les ordres. Identifiez où se trouve la liquidité utile. Traitez-les séparément.
La V2 supprime cette petite partie d’assemblage manuel du marché.
Quand un trader prête ou emprunte, Unified Orders puise dans les plages curator disponibles et dans les ordres limites individuels de ce marché, puis combine l’exécution en une seule transaction.
Une seule cotation.
Une seule signature.
L’acheminement se fait en dessous.
J’aime ça parce que cela corrige un problème assez peu glamour. Une meilleure infrastructure de marché n’est pas toujours une autre stratégie ou un autre actif.
Parfois, il s’agit simplement de supprimer une décision que le trader n’aurait jamais dû avoir à prendre manuellement.
Le trader décide toujours si le taux et la position ont du sens. TermMax V2 cesse simplement de leur faire reconstruire la carte de liquidité avant d’agir sur cette décision.
C’est une description de poste bien plus claire pour la personne de l’autre côté de l’écran.
@termmax #TermMax
J’ai eu tendance à penser que la partie ennuyeuse du trading à taux fixe consistait simplement à trouver le taux dont j’avais besoin.
Puis j’ai remarqué ce que TermMax a modifié dans la V2.
Le problème le plus difficile était l’exécution fragmentée.
Un trader pouvait avoir de la liquidité placée dans des ordres à plage de type curator et davantage de liquidité dans des ordres limites individuels. Ce sont deux sources distinctes.
Pour obtenir un meilleur remplissage, il fallait donc faire une partie du travail d’acheminement soi-même.
Comparez les ordres. Identifiez où se trouve la liquidité utile. Traitez-les séparément.
La V2 supprime cette petite partie d’assemblage manuel du marché.
Quand un trader prête ou emprunte, Unified Orders puise dans les plages curator disponibles et dans les ordres limites individuels de ce marché, puis combine l’exécution en une seule transaction.
Une seule cotation.
Une seule signature.
L’acheminement se fait en dessous.
J’aime ça parce que cela corrige un problème assez peu glamour. Une meilleure infrastructure de marché n’est pas toujours une autre stratégie ou un autre actif.
Parfois, il s’agit simplement de supprimer une décision que le trader n’aurait jamais dû avoir à prendre manuellement.
Le trader décide toujours si le taux et la position ont du sens. TermMax V2 cesse simplement de leur faire reconstruire la carte de liquidité avant d’agir sur cette décision.
C’est une description de poste bien plus claire pour la personne de l’autre côté de l’écran.
@TermMax #TermMax
36
31
1.6k
·
--
Et je pense que c’est précisément là que le fait d’appeler Dusk simplement une « blockchain privée » devient trop imprécis.
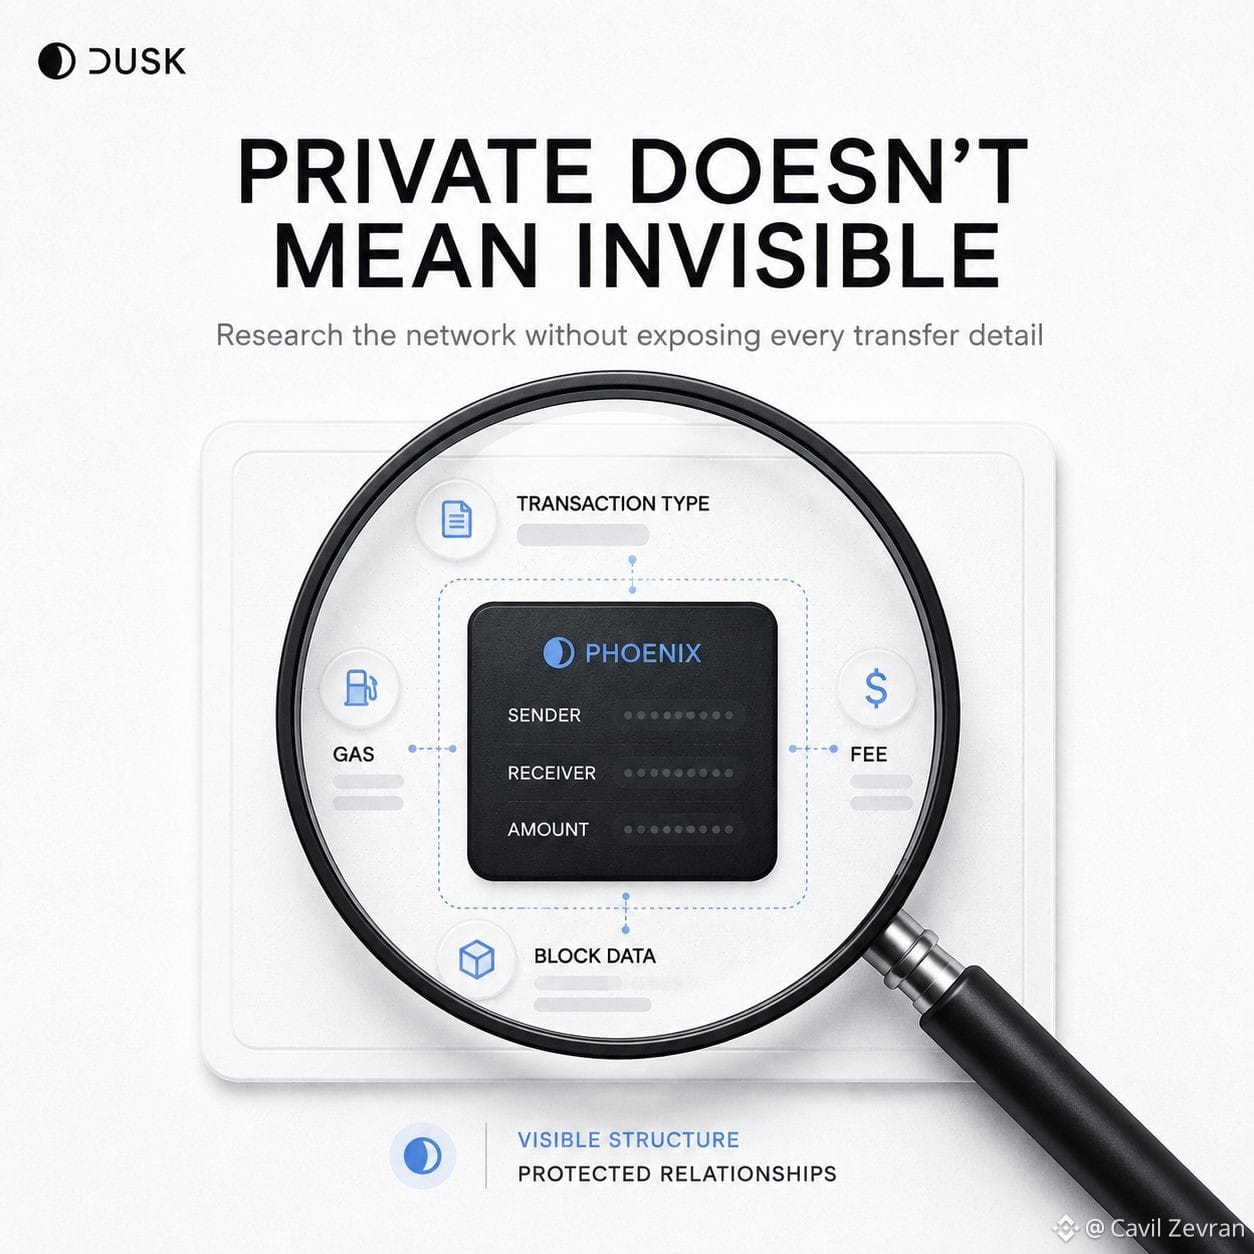
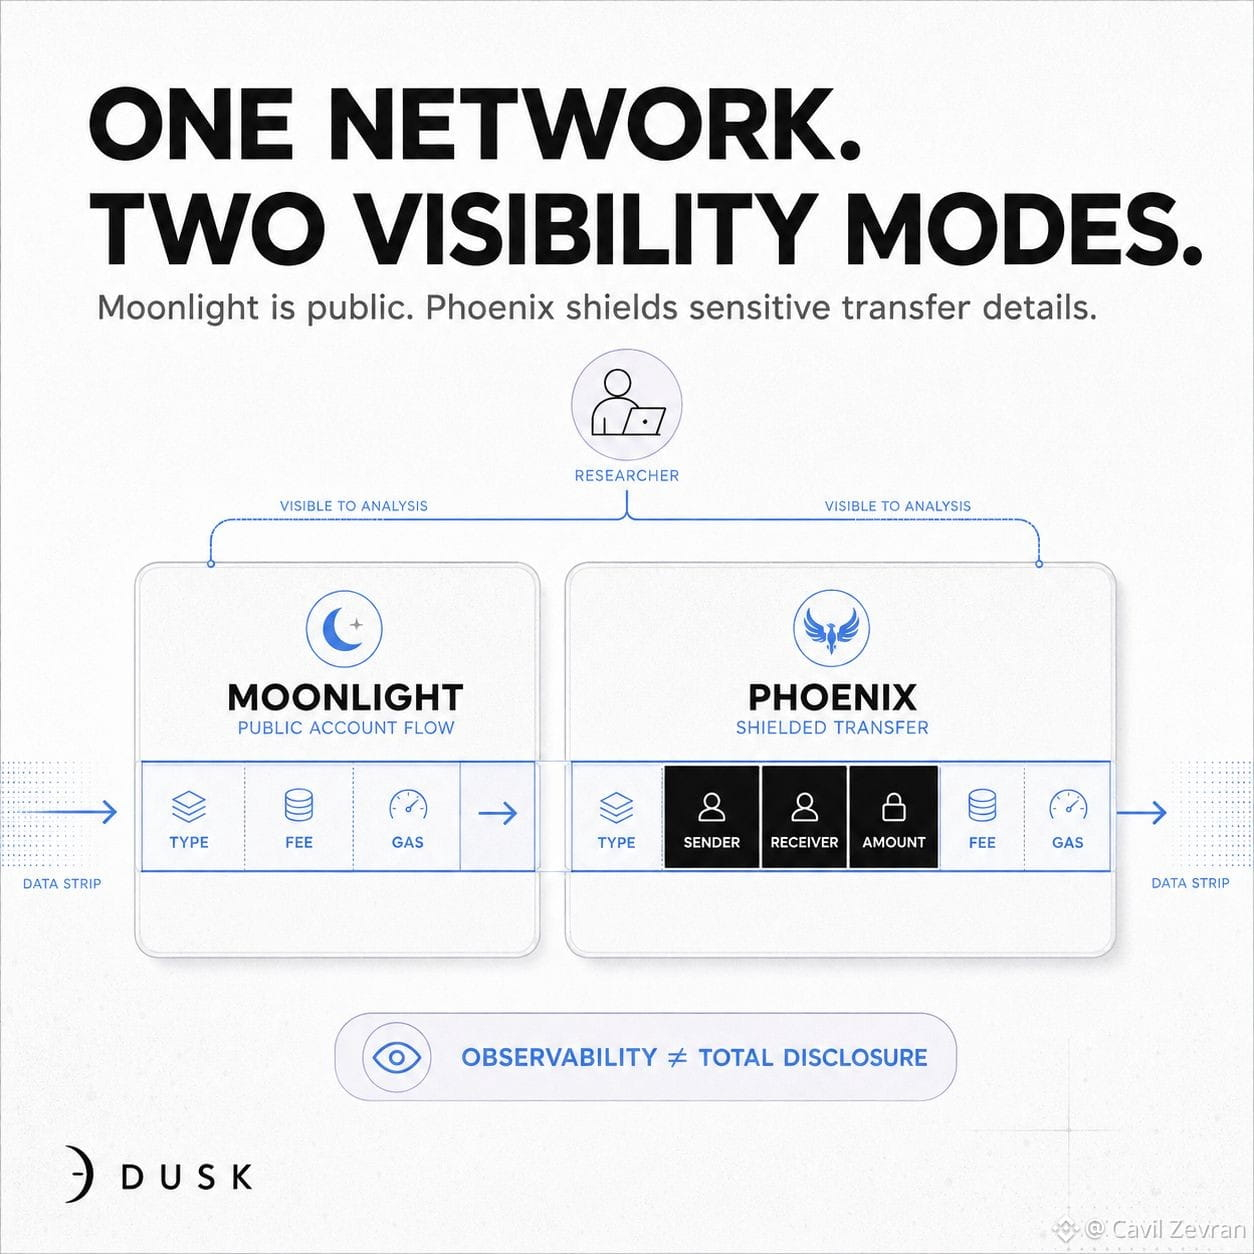
En regardant ce qu’un chercheur peut réellement inspecter, j’ai remarqué que Dusk ne fait pas de l’observabilité un choix tout ou rien. Moonlight donne au réseau un modèle de transactions publiques basé sur des comptes, tandis que Phoenix gère les transferts protégés. L’explorateur officiel expose encore des informations publiques du réseau comme les blocs, les contrats, les provisionneurs, les frais et l’utilisation du gaz, et il peut identifier les types de transactions et les métadonnées disponibles.
Phoenix trace la limite de manière plus ciblée.
Pour ces transferts protégés, l’expéditeur, le destinataire et le montant transféré ne sont pas exposés aux observateurs ordinaires. Ainsi, un chercheur peut toujours analyser la structure visible du réseau sans pour autant recevoir automatiquement une carte de chaque relation financière confidentielle qui se cache derrière.
Ce contraste m’est plus utile que de traiter la confidentialité comme synonyme d’une chaîne opaque.
La recherche a besoin de signaux observables. La confidentialité financière nécessite parfois que certains champs restent en dehors de ces signaux.
Les modèles de transactions de Dusk permettent que ces deux conditions coexistent sur le même réseau, ce qui signifie que l’étude de l’activité ne requiert pas intrinsèquement de transformer en matériel de recherche public les détails de transfert de chaque utilisateur.
@Dusk_Foundation $DUSK #dusk
Et je pense que c’est précisément là que le fait d’appeler Dusk simplement une « blockchain privée » devient trop imprécis.
En regardant ce qu’un chercheur peut réellement inspecter, j’ai remarqué que Dusk ne fait pas de l’observabilité un choix tout ou rien. Moonlight donne au réseau un modèle de transactions publiques basé sur des comptes, tandis que Phoenix gère les transferts protégés. L’explorateur officiel expose encore des informations publiques du réseau comme les blocs, les contrats, les provisionneurs, les frais et l’utilisation du gaz, et il peut identifier les types de transactions et les métadonnées disponibles.
Phoenix trace la limite de manière plus ciblée.
Pour ces transferts protégés, l’expéditeur, le destinataire et le montant transféré ne sont pas exposés aux observateurs ordinaires. Ainsi, un chercheur peut toujours analyser la structure visible du réseau sans pour autant recevoir automatiquement une carte de chaque relation financière confidentielle qui se cache derrière.
Ce contraste m’est plus utile que de traiter la confidentialité comme synonyme d’une chaîne opaque.
La recherche a besoin de signaux observables. La confidentialité financière nécessite parfois que certains champs restent en dehors de ces signaux.
Les modèles de transactions de Dusk permettent que ces deux conditions coexistent sur le même réseau, ce qui signifie que l’étude de l’activité ne requiert pas intrinsèquement de transformer en matériel de recherche public les détails de transfert de chaque utilisateur.
@Dusk $DUSK #dusk
36
34
414
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BNBSurpasses$790
7,474 vues
69 mentions
$BNB plan stratégique à long terme -> FOCUS MAINTENANT
BNB a créé 2 creux solides après avoir éliminé la liquidité interne
J'attends un mouvement vers un sommet de swing à 815-830 et je cherche une position longue lors d'une retouche de la zone verte
#BNBSurpasses$790 #bnb
Ghost Writer
·3 mentions J’aime
·3.2k vues
ZamaRises15.99%ToIntradayHigh$0.09
2,244 vues
63 mentions
BitcoinSpotETFsDraw$6.34BInflowsInQ3
2,904 vues
51 mentions