

A Y E S H Y Y
60 Publications

A Y E S H Y Y
Signaler
Bloquer l’utilisateur
110 Suivis
1.3K+ Abonnés
229 J’aime
Publications
Voir la traduction
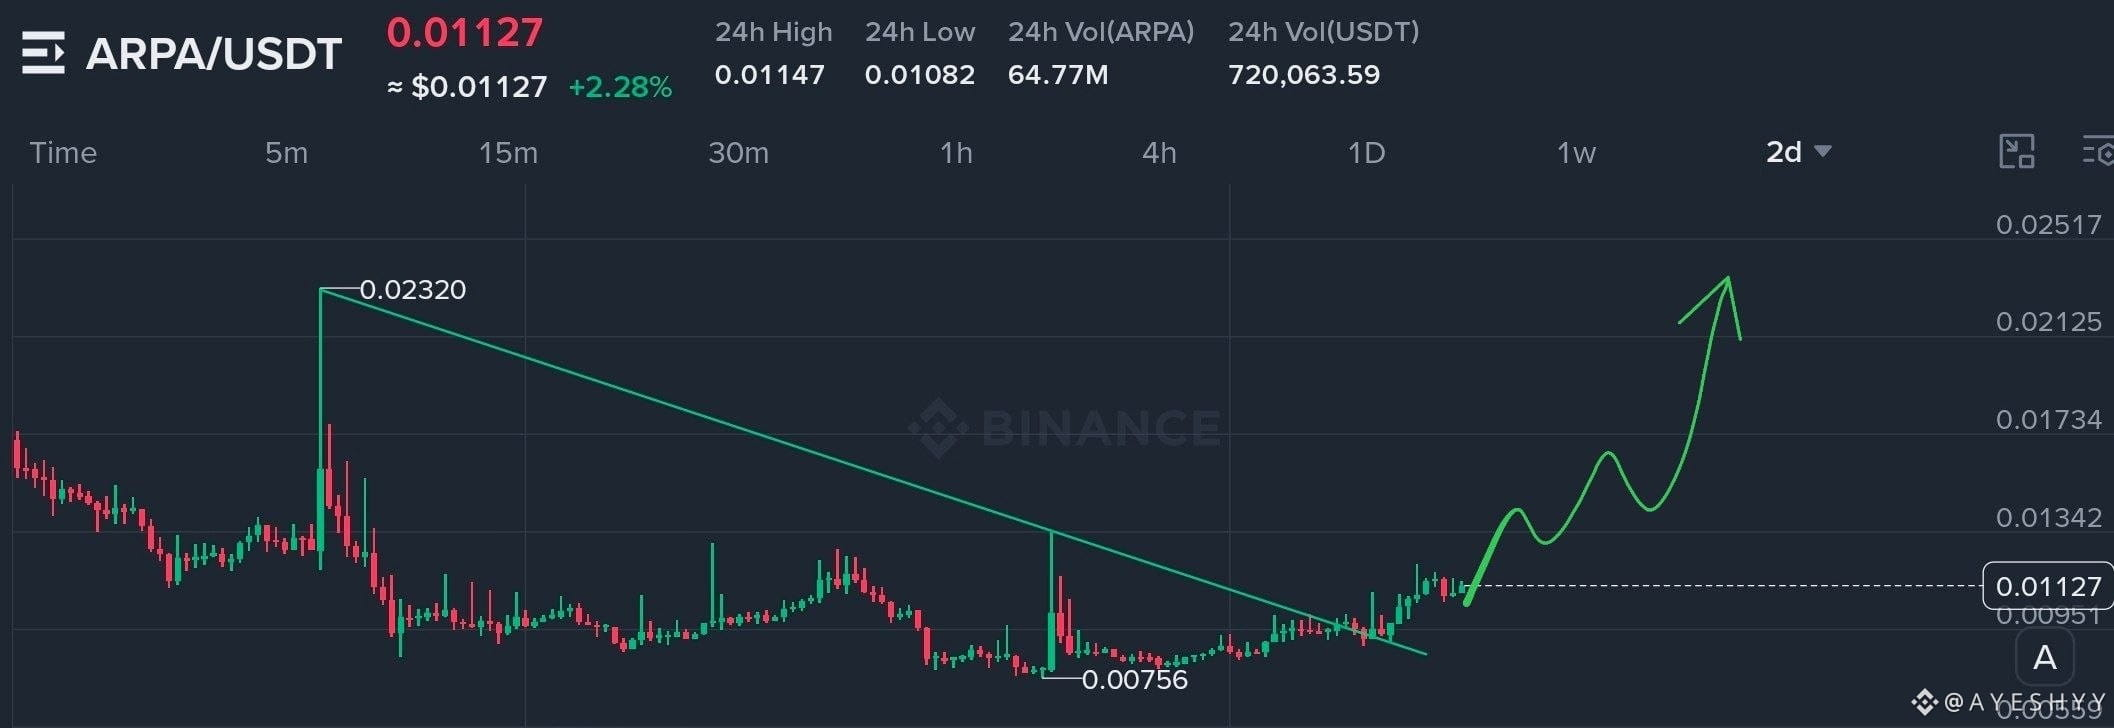
$ARPA downtrendline breakout and retest are done on the 2D chart.
Now it’s in the continuation phase.
Just buying the dips and holding for the next big move.
#ARPA/USDT #Write2Earrn
$ARPA downtrendline breakout and retest are done on the 2D chart.
Now it’s in the continuation phase.
Just buying the dips and holding for the next big move.
#ARPA/USDT #Write2Earrn
Now it’s in the continuation phase.
Just buying the dips and holding for the next big move.
#ARPA/USDT #Write2Earrn
3
192
$BNB La chaîne est devenue la première blockchain à dépasser 1 milliard de dollars d’actions et d’ETF tokenisés.
$BNB La chaîne est devenue la première blockchain à dépasser 1 milliard de dollars d’actions et d’ETF tokenisés.
2
55
#dusk $DUSK @Dusk_Foundation dev docs au lieu de la page marketing, et une ligne m’a stoppé au milieu du défilement : DuskEVM n’a actuellement aucun séquenceur de mempool public, uniquement. La page du fonds de subventions parle en premier des builders, de la compatibilité EVM et d’outils familiers. D’accord. Mais ensuite, vous tombez sur cette note concernant le séquenceur et là, le tableau change.
Le contraste qui m’a réellement marqué. La L1 native affiche 210M+ de DUSK staké, ~10s de finalité déterministe, et un consensus réellement décentralisé qui tourne aujourd’hui. DuskEVM : les subventions à la couche poussent les builders à… cela reste un testnet, contrôlé par le séquenceur, sans mempool ouvert pour le moment. Donc la partie de Dusk qui est en direct et permissionless n’est pas celle sur laquelle les développeurs sont financés pour construire. La partie que les devs obtiennent pour construire est, elle, encore centralisée par conception, pour l’instant.
Pas un signal d’alarme, juste… une question de séquençage. Les subventions passent devant l’infrastructure, ce qui est, je suppose, normal, mais ça veut dire que construire sur Dusk aujourd’hui, c’est discrètement construire sur la partie qui n’est pas encore décentralisée. J’ai dû revérifier que je ne l’avais pas mal lu : non, c’est écrit noir sur blanc dans leurs propres docs… combien de builders lisent réellement cette ligne avant de postuler, ou est-ce que le pitch se contente de dire « compatible EVM » et s’arrête là.
$ONG $EDEN
#dusk $DUSK @Dusk dev docs au lieu de la page marketing, et une ligne m’a stoppé au milieu du défilement : DuskEVM n’a actuellement aucun séquenceur de mempool public, uniquement. La page du fonds de subventions parle en premier des builders, de la compatibilité EVM et d’outils familiers. D’accord. Mais ensuite, vous tombez sur cette note concernant le séquenceur et là, le tableau change.
Le contraste qui m’a réellement marqué. La L1 native affiche 210M+ de DUSK staké, ~10s de finalité déterministe, et un consensus réellement décentralisé qui tourne aujourd’hui. DuskEVM : les subventions à la couche poussent les builders à… cela reste un testnet, contrôlé par le séquenceur, sans mempool ouvert pour le moment. Donc la partie de Dusk qui est en direct et permissionless n’est pas celle sur laquelle les développeurs sont financés pour construire. La partie que les devs obtiennent pour construire est, elle, encore centralisée par conception, pour l’instant.
Pas un signal d’alarme, juste… une question de séquençage. Les subventions passent devant l’infrastructure, ce qui est, je suppose, normal, mais ça veut dire que construire sur Dusk aujourd’hui, c’est discrètement construire sur la partie qui n’est pas encore décentralisée. J’ai dû revérifier que je ne l’avais pas mal lu : non, c’est écrit noir sur blanc dans leurs propres docs… combien de builders lisent réellement cette ligne avant de postuler, ou est-ce que le pitch se contente de dire « compatible EVM » et s’arrête là.
$ONG $EDEN

3
124
#dusk $DUSK @Dusk_Foundation note rapide avant que je perde le fil. Je fouillais dans l’activité récente liée à la tâche et je suis tombé sur l’incident du 16 août : l’équipe a signalé une activité suspecte sur un portefeuille lié aux opérations de pont, et en quelques heures le pont a été mis en pause. Des adresses ont été recyclées et une liste noire de Web Wallet a été lancée pour empêcher les fonds de circuler vers les adresses signalées.
J’ai aussi coordonné avec Binance sur le flux. Propre, rapide, sans drame dans l’annonce. Ce qui m’est resté en tête… le marketing met en avant la self custody : vous détenez vos clés. D’accord, vrai au niveau du portefeuille. Mais en regardant la scène se dérouler, la couche “bridge” n’a clairement pas cette propriété : quelqu’un peut la mettre en pause, quelqu’un peut ajouter une adresse de destinataire à la liste noire, quelqu’un décide de recycler ces adresses. Ce n’est pas une critique exactement : c’est probablement le choix responsable vu ce qui s’est passé. Mais il existe un levier d’urgence, et il n’est pas entre les mains de l’utilisateur.
J’ai dû revérifier que je n’avais pas mal compris “team managed wallet” comme quelque chose de plus inquiétant que ce que c’était. Ce n’est pas un piratage de la chaîne elle-même : c’est plutôt une logique de confinement de sécurité. Cela dit… ça me fait me demander combien, dans tout ce secteur, le vocabulaire “infrastructure décentralisée” est réellement vrai à chaque couche, plutôt que vrai uniquement dans les cas où il est pratique de le dire.
$BMT $ONG
#dusk $DUSK @Dusk note rapide avant que je perde le fil. Je fouillais dans l’activité récente liée à la tâche et je suis tombé sur l’incident du 16 août : l’équipe a signalé une activité suspecte sur un portefeuille lié aux opérations de pont, et en quelques heures le pont a été mis en pause. Des adresses ont été recyclées et une liste noire de Web Wallet a été lancée pour empêcher les fonds de circuler vers les adresses signalées.
J’ai aussi coordonné avec Binance sur le flux. Propre, rapide, sans drame dans l’annonce. Ce qui m’est resté en tête… le marketing met en avant la self custody : vous détenez vos clés. D’accord, vrai au niveau du portefeuille. Mais en regardant la scène se dérouler, la couche “bridge” n’a clairement pas cette propriété : quelqu’un peut la mettre en pause, quelqu’un peut ajouter une adresse de destinataire à la liste noire, quelqu’un décide de recycler ces adresses. Ce n’est pas une critique exactement : c’est probablement le choix responsable vu ce qui s’est passé. Mais il existe un levier d’urgence, et il n’est pas entre les mains de l’utilisateur.
J’ai dû revérifier que je n’avais pas mal compris “team managed wallet” comme quelque chose de plus inquiétant que ce que c’était. Ce n’est pas un piratage de la chaîne elle-même : c’est plutôt une logique de confinement de sécurité. Cela dit… ça me fait me demander combien, dans tout ce secteur, le vocabulaire “infrastructure décentralisée” est réellement vrai à chaque couche, plutôt que vrai uniquement dans les cas où il est pratique de le dire.
$BMT $ONG

3
283
#dusk $DUSK @Dusk_Foundation a fait traîner le créateur sur la tâche de bidouiller dans la couche d’identité de Dusk et, honnêtement, je me suis laissé détourner par quelque chose de plus concret : l’incident du pont du 16 août. L’équipe a signalé une activité suspecte sur un pont-
portefeuille géré, a mis les opérations du pont en pause, puis a déployé une liste noire de destinataires sur le Web Wallet qui bloque les transferts vers des adresses signalées avant même que vous puissiez soumettre.
t ce qui m’est resté, c’est que la couche d’identité n’utilise pas d’abord une fonctionnalité sophistiquée de divulgation sélective à connaissance nulle. C’est une simple liste noire réactive. Construit sous pression, après que quelque chose soit déjà parti de travers. Pas le récit de conformité très travaillé que Dusk met généralement en avant… Le tout premier vrai contrôle d’identité/vérification déployé dans le monde réel était défensif, pas proactif.
Ça m’a fait faire une pause et relire deux fois l’avis d’incident. Ils ont dit qu’aucun fonds utilisateur n’a été perdu, fenêtre de transactions réduite, coordination rapide avec Binance. D’accord. Mais c’est un bon rappel : l’argument, ce sont les outils de vérification sophistiqués qui préservent la confidentialité ; la liste noire de destinataires, c’est ce qui est en ligne et qui protège les gens dès maintenant.
Ça donne envie de se demander pour la plupart des chaînes : est-ce que le design élégant vient d’abord, ou bien le correctif construit à 2 h du matin une fois que quelque chose casse ?
#dusk $DUSK @Dusk a fait traîner le créateur sur la tâche de bidouiller dans la couche d’identité de Dusk et, honnêtement, je me suis laissé détourner par quelque chose de plus concret : l’incident du pont du 16 août. L’équipe a signalé une activité suspecte sur un pont-
portefeuille géré, a mis les opérations du pont en pause, puis a déployé une liste noire de destinataires sur le Web Wallet qui bloque les transferts vers des adresses signalées avant même que vous puissiez soumettre.
t ce qui m’est resté, c’est que la couche d’identité n’utilise pas d’abord une fonctionnalité sophistiquée de divulgation sélective à connaissance nulle. C’est une simple liste noire réactive. Construit sous pression, après que quelque chose soit déjà parti de travers. Pas le récit de conformité très travaillé que Dusk met généralement en avant… Le tout premier vrai contrôle d’identité/vérification déployé dans le monde réel était défensif, pas proactif.
Ça m’a fait faire une pause et relire deux fois l’avis d’incident. Ils ont dit qu’aucun fonds utilisateur n’a été perdu, fenêtre de transactions réduite, coordination rapide avec Binance. D’accord. Mais c’est un bon rappel : l’argument, ce sont les outils de vérification sophistiqués qui préservent la confidentialité ; la liste noire de destinataires, c’est ce qui est en ligne et qui protège les gens dès maintenant.
Ça donne envie de se demander pour la plupart des chaînes : est-ce que le design élégant vient d’abord, ou bien le correctif construit à 2 h du matin une fois que quelque chose casse ?

1
4
140
#dusk $DUSK @Dusk_Foundation activité de pont après la tâche CreatorPad et honnêtement, ce qui m’est resté n’était pas la démo technique, c’était le calendrier
À l’aube du 16 août, l’équipe a signalé un mouvement suspect depuis un portefeuille de pont géré par l’équipe, a suspendu les services du pont, a recyclé les adresses affectées et a déployé une liste de blocage des destinataires sur le Web Wallet. Réaction rapide, rien à redire là-dessus.
Mais voici ce qui m’a fait m’arrêter… tout cela s’est fait manuellement. Quelqu’un dans l’équipe l’a repéré, quelqu’un a décidé de mettre en pause, quelqu’un a coordonné avec Binance après avoir retracé une partie du flux. Pour une chaîne qui se présente comme « privée par défaut, responsable lorsque requis » et offrant un règlement déterministe instantané, le vrai moment où l’on a sauvé la situation reposait sur des décisions humaines, pas sur une automatisation au niveau du protocole.
Cela m’a fait réfléchir à ma propre hypothèse de départ... Je pensais qu’une L1 de finance réglementée signifiait que les filets de sécurité étaient intégrés au consensus. Pas du tout. Ils sont opérationnels, entre les mains de l’équipe, comme dans n’importe quel manuel de réponse à incident Web2. Ce n’est pas forcément une mauvaise chose, juste... pas ce que le discours laisse entendre.
Alors qui est réellement protégé en premier ici : les institutions qui bénéficient d’une intervention manuelle discrète quand quelque chose casse, ou le détenteur de portefeuille de détail qui voit simplement le pont suspendu et attend ? Je rumine encore ça.
#dusk $DUSK @Dusk activité de pont après la tâche CreatorPad et honnêtement, ce qui m’est resté n’était pas la démo technique, c’était le calendrier
À l’aube du 16 août, l’équipe a signalé un mouvement suspect depuis un portefeuille de pont géré par l’équipe, a suspendu les services du pont, a recyclé les adresses affectées et a déployé une liste de blocage des destinataires sur le Web Wallet. Réaction rapide, rien à redire là-dessus.
Mais voici ce qui m’a fait m’arrêter… tout cela s’est fait manuellement. Quelqu’un dans l’équipe l’a repéré, quelqu’un a décidé de mettre en pause, quelqu’un a coordonné avec Binance après avoir retracé une partie du flux. Pour une chaîne qui se présente comme « privée par défaut, responsable lorsque requis » et offrant un règlement déterministe instantané, le vrai moment où l’on a sauvé la situation reposait sur des décisions humaines, pas sur une automatisation au niveau du protocole.
Cela m’a fait réfléchir à ma propre hypothèse de départ... Je pensais qu’une L1 de finance réglementée signifiait que les filets de sécurité étaient intégrés au consensus. Pas du tout. Ils sont opérationnels, entre les mains de l’équipe, comme dans n’importe quel manuel de réponse à incident Web2. Ce n’est pas forcément une mauvaise chose, juste... pas ce que le discours laisse entendre.
Alors qui est réellement protégé en premier ici : les institutions qui bénéficient d’une intervention manuelle discrète quand quelque chose casse, ou le détenteur de portefeuille de détail qui voit simplement le pont suspendu et attend ? Je rumine encore ça.

6
4
115
#dusk $DUSK @Dusk_Foundation Le pont a de nouveau été suspendu le 16 août… le même scénario de signalement du portefeuille que pour l’incident de janvier, presque mot pour mot. C’est surtout ça qui m’a frappé pendant cette enquête sur CreatorPad : pas la pause elle-même, mais le fait que les deux avis d’incident soient identiques.
Dans les deux cas, une activité suspecte sur un portefeuille géré par une équipe, des adresses désactivées et recyclées, coordination avec Binance après qu’une partie du flux ait touché leur plateforme, "
aucun fonds utilisateur impacté. Le pont a été de nouveau fermé jusqu’à ce qu’une revue de sécurité soit finalisée, cette fois intégrée aux préparatifs du lancement de DuskEVM.
Un scénario répété n’est pas automatiquement mauvais. Cela veut dire que la réponse est répétée, ce qui est positif. Mais cela signifie aussi que tout renforcement intervenu après janvier n’a pas comblé le véritable manque : c’était le même vecteur, pas un nouveau. J’ai ressorti mes notes du premier incident juste pour vérifier que je ne m’étais pas trompé. Je ne m’étais pas trompé.
La posture de sécurité du pont, et surtout ce que signifie opérationnellement une pause temporaire quand cela arrive deux fois en sept mois : y a-t-il une vraie correction en cours, ou simplement une réponse plus rapide à chaque fois ?
#dusk $DUSK @Dusk Le pont a de nouveau été suspendu le 16 août… le même scénario de signalement du portefeuille que pour l’incident de janvier, presque mot pour mot. C’est surtout ça qui m’a frappé pendant cette enquête sur CreatorPad : pas la pause elle-même, mais le fait que les deux avis d’incident soient identiques.
Dans les deux cas, une activité suspecte sur un portefeuille géré par une équipe, des adresses désactivées et recyclées, coordination avec Binance après qu’une partie du flux ait touché leur plateforme, "
aucun fonds utilisateur impacté. Le pont a été de nouveau fermé jusqu’à ce qu’une revue de sécurité soit finalisée, cette fois intégrée aux préparatifs du lancement de DuskEVM.
Un scénario répété n’est pas automatiquement mauvais. Cela veut dire que la réponse est répétée, ce qui est positif. Mais cela signifie aussi que tout renforcement intervenu après janvier n’a pas comblé le véritable manque : c’était le même vecteur, pas un nouveau. J’ai ressorti mes notes du premier incident juste pour vérifier que je ne m’étais pas trompé. Je ne m’étais pas trompé.
La posture de sécurité du pont, et surtout ce que signifie opérationnellement une pause temporaire quand cela arrive deux fois en sept mois : y a-t-il une vraie correction en cours, ou simplement une réponse plus rapide à chaque fois ?

3
105
#termmax @termmax la chose qui m’a fait faire une pause n’était pas le mécanisme de levier.
C’était l’écart de chiffres. Les canaux officiels de TermMax tournent autour de >1,5M de portefeuilles enregistrés et d’une TVL de plus de 90M en amont du TGE du TMX, le 25 août. DefiLlama, pour l’instant, situe TermMax à 31,22M$ de TVL, en baisse de 7,2% sur 30 jours, et 27,28M$ de prêts actifs.
Même protocole, deux images très différentes selon la porte par laquelle on entre.
Hmm… je ne dis pas que l’un ou l’autre chiffre est faux. Les portefeuilles enregistrés ne sont évidemment pas du capital immobilisé.
Mais c’est un exemple clair de l’écart entre les métriques de portée que les équipes mettent en avant avant le TGE et ce qui est réellement déposé dans les contrats. Je me suis surpris à presque recopier le chiffre marketing dans mes notes avant de vérifier sur l’explorateur — erreur facile quand on va vite.
à quoi ressemble la TVL la semaine qui suit le TGE une fois qu’il est réellement validé. Les fermiers d’airdrop tournent-ils, ou l’utilisation/le cas d’usage du levier sur les tokens Alpha tient-il vraiment le volume une fois que la poussière des incitations retombe ?
#termmax @TermMax la chose qui m’a fait faire une pause n’était pas le mécanisme de levier.
C’était l’écart de chiffres. Les canaux officiels de TermMax tournent autour de >1,5M de portefeuilles enregistrés et d’une TVL de plus de 90M en amont du TGE du TMX, le 25 août. DefiLlama, pour l’instant, situe TermMax à 31,22M$ de TVL, en baisse de 7,2% sur 30 jours, et 27,28M$ de prêts actifs.
Même protocole, deux images très différentes selon la porte par laquelle on entre.
Hmm… je ne dis pas que l’un ou l’autre chiffre est faux. Les portefeuilles enregistrés ne sont évidemment pas du capital immobilisé.
Mais c’est un exemple clair de l’écart entre les métriques de portée que les équipes mettent en avant avant le TGE et ce qui est réellement déposé dans les contrats. Je me suis surpris à presque recopier le chiffre marketing dans mes notes avant de vérifier sur l’explorateur — erreur facile quand on va vite.
à quoi ressemble la TVL la semaine qui suit le TGE une fois qu’il est réellement validé. Les fermiers d’airdrop tournent-ils, ou l’utilisation/le cas d’usage du levier sur les tokens Alpha tient-il vraiment le volume une fois que la poussière des incitations retombe ?

3
82
#dusk $DUSK @Dusk_Foundation Je suis resté assis avec la tâche un moment sur le déplacement de Dusk vers OP Stack, une collation à la main, et une chose continue de me trotter dans la tête.
DuskEVM tourne maintenant sur OP Stack, revenant vers DuskDS plutôt que de rester là avec la fenêtre classique de challenge optimiste de 7 jours à laquelle tout le monde est habitué. Dusk le présente comme une finalité déterministe : pas d’attente pendant une semaine, pas de purgatoire de preuves de fraude. Sur le papier, ça paraît propre.
Puis, le 16 août 2026 arrive.
L’équipe de Dusk elle-même repère une activité suspecte sur un wallet géré par l’équipe, lié à des opérations de pont. Réponse ? Pas une preuve de fraude “on-chain” qui se déclenche automatiquement. L’équipe désactive et recycle les adresses de pont affectées, met en pause les services de pont manuellement, puis déploie une liste de blocage de Web Wallet pour les destinataires signalés.
Bref… une équipe d’opérations humaines qui tire des leviers, pas la couche de règlement qui fait quelque chose de manière sans confiance.
Hmm. Je ne remets pas en cause le correctif : il a été rapide, raisonnable, exactement ce que tu voudrais. Mais c’est un rappel : une “fenêtre sans faute” est une déclaration sur la mathématique de finalité de la couche d’exécution, pas sur la personne ou le système qui intervient réellement quand quelque chose se passe mal en amont.
Le filet de sécurité qui comptait ce jour-là, c’était une équipe avec des accès administrateur, pas l’architecture d’OP Stack.
Ça m’a fait faire une pause au milieu de la tâche : dans mes notes, j’ai écrit “aucune fenêtre de 7 jours n’est sans confiance”, puis je l’ai barré.
Où est-ce que le règlement déterministe réduit vraiment la dépendance à une équipe réactive—plutôt que de déplacer la confiance vers un endroit moins visible ?
#dusk $DUSK @Dusk Je suis resté assis avec la tâche un moment sur le déplacement de Dusk vers OP Stack, une collation à la main, et une chose continue de me trotter dans la tête.
DuskEVM tourne maintenant sur OP Stack, revenant vers DuskDS plutôt que de rester là avec la fenêtre classique de challenge optimiste de 7 jours à laquelle tout le monde est habitué. Dusk le présente comme une finalité déterministe : pas d’attente pendant une semaine, pas de purgatoire de preuves de fraude. Sur le papier, ça paraît propre.
Puis, le 16 août 2026 arrive.
L’équipe de Dusk elle-même repère une activité suspecte sur un wallet géré par l’équipe, lié à des opérations de pont. Réponse ? Pas une preuve de fraude “on-chain” qui se déclenche automatiquement. L’équipe désactive et recycle les adresses de pont affectées, met en pause les services de pont manuellement, puis déploie une liste de blocage de Web Wallet pour les destinataires signalés.
Bref… une équipe d’opérations humaines qui tire des leviers, pas la couche de règlement qui fait quelque chose de manière sans confiance.
Hmm. Je ne remets pas en cause le correctif : il a été rapide, raisonnable, exactement ce que tu voudrais. Mais c’est un rappel : une “fenêtre sans faute” est une déclaration sur la mathématique de finalité de la couche d’exécution, pas sur la personne ou le système qui intervient réellement quand quelque chose se passe mal en amont.
Le filet de sécurité qui comptait ce jour-là, c’était une équipe avec des accès administrateur, pas l’architecture d’OP Stack.
Ça m’a fait faire une pause au milieu de la tâche : dans mes notes, j’ai écrit “aucune fenêtre de 7 jours n’est sans confiance”, puis je l’ai barré.
Où est-ce que le règlement déterministe réduit vraiment la dépendance à une équipe réactive—plutôt que de déplacer la confiance vers un endroit moins visible ?

3
85
#dusk $DUSK @Dusk_Foundation and EURQ, en m’attendant à trouver un vrai volume de paiements en euros. Au lieu de ça, je n’ai presque rien trouvé. La paire EURQ DUSK sur Uniswap v3, le pool créé il y a environ un mois, se retrouve avec 108 EURQ contre 300,4K DUSK en liquidités, le prix reste fixé près de 1,04 $ et aucune transaction d’achat/vente au cours des dernières 24 h. Zéro.
C’est cette partie qui m’a marqué. EURQ est présentée comme le vrai euro numérique, conforme MiCA, construite pour le règlement en entreprise via Quantoz et NPEX. Et structurellement, c’est vrai : c’est un EMT, pas une stablecoin synthétique.
Mais la couche visible sur DEX, celle que l’utilisateur de détail ou le dégénéré toucherait réellement, est en gros en sommeil. La liquidité est suffisamment faible qu’un seul échange de taille moyenne suffirait à faire exploser le peg.
Ça m’a fait faire une pause au milieu d’une collation, franchement. Je suis entré en me disant que des paiements en euros on-chain signifiaient forcément un volume qui circule quelque part que je pourrais voir. Ce que ça signifie en réalité aujourd’hui, c’est plutôt : des rails institutionnels sont en train d’être construits discrètement de côté, et le pool public ressemble davantage à un espace réservé qu’à un marché.
Pas forcément un mauvais signe : le règlement B2B n’a pas besoin de vivre sur Uniswap. Mais si le cas d’usage des paiements est réel aujourd’hui, alors où est-ce que ça se règle réellement et pourquoi est-ce que je ne peux pas le voir d’ici ?
#dusk $DUSK @Dusk and EURQ, en m’attendant à trouver un vrai volume de paiements en euros. Au lieu de ça, je n’ai presque rien trouvé. La paire EURQ DUSK sur Uniswap v3, le pool créé il y a environ un mois, se retrouve avec 108 EURQ contre 300,4K DUSK en liquidités, le prix reste fixé près de 1,04 $ et aucune transaction d’achat/vente au cours des dernières 24 h. Zéro.
C’est cette partie qui m’a marqué. EURQ est présentée comme le vrai euro numérique, conforme MiCA, construite pour le règlement en entreprise via Quantoz et NPEX. Et structurellement, c’est vrai : c’est un EMT, pas une stablecoin synthétique.
Mais la couche visible sur DEX, celle que l’utilisateur de détail ou le dégénéré toucherait réellement, est en gros en sommeil. La liquidité est suffisamment faible qu’un seul échange de taille moyenne suffirait à faire exploser le peg.
Ça m’a fait faire une pause au milieu d’une collation, franchement. Je suis entré en me disant que des paiements en euros on-chain signifiaient forcément un volume qui circule quelque part que je pourrais voir. Ce que ça signifie en réalité aujourd’hui, c’est plutôt : des rails institutionnels sont en train d’être construits discrètement de côté, et le pool public ressemble davantage à un espace réservé qu’à un marché.
Pas forcément un mauvais signe : le règlement B2B n’a pas besoin de vivre sur Uniswap. Mais si le cas d’usage des paiements est réel aujourd’hui, alors où est-ce que ça se règle réellement et pourquoi est-ce que je ne peux pas le voir d’ici ?

1
4
100
#termmax @termmax vient d'envelopper un CreatorPad exécuté sur TermMax et un seul chiffre n'arrêtait pas de me trotter dans la tête.
J'ai ouvert DefiLlama en plein milieu de la tâche : TermMax est à 31,22 M$ de TVL, en baisse de 7,2% sur les 30 derniers jours, tandis que les frais sur la même fenêtre tournent autour de 19,9K $. Pas de crash, pas de rien : juste un saignement discret pendant que le programme de récompenses attire activement de nouveaux regards via l'onboarding sur la BNB Chain.
Le point qui ressortait… c'est que l'énergie marketing est en mode par défaut : système de badges, points pour accomplir des tâches, gagner du rendement. Mais la génération de frais raconte une autre histoire : c'est mince, et c'est concentré. Celui ou ceux qui ont déjà déployé du capital, les curateurs, les vaults — le côté institutionnel — capturent l'écart sur un modèle d'ajustement à taux fixe, tandis que la communauté CreatorPad fait essentiellement du travail en haut de funnel pour la visibilité, pas pour le rendement.
Deux jeux différents tournant sur la même interface.
Ça m'a fait réfléchir à la fréquence à laquelle les récompenses des nouveaux utilisateurs et la santé du protocole sont regroupées dans un seul récit alors qu'en réalité ce sont deux pistes distinctes qui n'évoluent pas à la même vitesse. Ma tâche a-t-elle ajouté quelque chose aux 19,9K $ de frais, ou étais-je juste du bruit dans la courbe TVL, qui est déjà en tendance baissière ?
$BOME $NEIRO
#termmax @TermMax vient d'envelopper un CreatorPad exécuté sur TermMax et un seul chiffre n'arrêtait pas de me trotter dans la tête.
J'ai ouvert DefiLlama en plein milieu de la tâche : TermMax est à 31,22 M$ de TVL, en baisse de 7,2% sur les 30 derniers jours, tandis que les frais sur la même fenêtre tournent autour de 19,9K $. Pas de crash, pas de rien : juste un saignement discret pendant que le programme de récompenses attire activement de nouveaux regards via l'onboarding sur la BNB Chain.
Le point qui ressortait… c'est que l'énergie marketing est en mode par défaut : système de badges, points pour accomplir des tâches, gagner du rendement. Mais la génération de frais raconte une autre histoire : c'est mince, et c'est concentré. Celui ou ceux qui ont déjà déployé du capital, les curateurs, les vaults — le côté institutionnel — capturent l'écart sur un modèle d'ajustement à taux fixe, tandis que la communauté CreatorPad fait essentiellement du travail en haut de funnel pour la visibilité, pas pour le rendement.
Deux jeux différents tournant sur la même interface.
Ça m'a fait réfléchir à la fréquence à laquelle les récompenses des nouveaux utilisateurs et la santé du protocole sont regroupées dans un seul récit alors qu'en réalité ce sont deux pistes distinctes qui n'évoluent pas à la même vitesse. Ma tâche a-t-elle ajouté quelque chose aux 19,9K $ de frais, ou étais-je juste du bruit dans la courbe TVL, qui est déjà en tendance baissière ?
$BOME $NEIRO

4
187
#dusk $DUSK @Dusk_Foundation passé l’après-midi à fouiller Dusk Connect et le nouveau parcours de portefeuille pour une tâche sur Dusk.. un truc n’arrêtait pas de me revenir après.
J’ai ouvert le dépôt de la documentation API du fournisseur du portefeuille, dernière mise à jour le 7 août, et j’ai remarqué que les valeurs de gaz par défaut sont séparées selon le type de transfert : les transferts publics/Moonlight obtiennent le prix par défaut le plus bas, les transferts protégés/Phoenix le plus élevé. Petite ligne dans un fichier Markdown. Gros indice.
Parce que c’est le chemin réellement suivi par défaut dans le nouveau parcours de portefeuille—connecter, signer, envoyer—et que le chemin le plus simple mène à la version transparente. La confidentialité est bien là, elle est réelle, et elle fonctionne. Mais c’est le clic supplémentaire délibéré, pas l’état de repos.
Un peu drôle vu à quel point la communication insiste sur la confidentialité en premier.
En pratique, l’UX—et les calculs de frais en dessous—récompensent discrètement le fait de passer en public. Sur le plan économique, c’est logique : des tx opaques coûtent plus cher à prouver… mais ça veut dire que la plupart des gens qui passent par Connect pour la première fois ne protègent probablement rien. Pas parce qu’ils ne veulent pas. Juste parce que le réglage par défaut les a poussés ailleurs.
J’ai attrapé mon snack pendant les tests et je suis resté là avec ça une minute, honnêtement… pas en train de critiquer, juste en train de le constater. Est-ce que la confidentialité par défaut veut vraiment dire quelque chose si les propres paramètres par défaut du portefeuille vous en écartent discrètement ?
$RE $HEMI
#dusk $DUSK @Dusk passé l’après-midi à fouiller Dusk Connect et le nouveau parcours de portefeuille pour une tâche sur Dusk.. un truc n’arrêtait pas de me revenir après.
J’ai ouvert le dépôt de la documentation API du fournisseur du portefeuille, dernière mise à jour le 7 août, et j’ai remarqué que les valeurs de gaz par défaut sont séparées selon le type de transfert : les transferts publics/Moonlight obtiennent le prix par défaut le plus bas, les transferts protégés/Phoenix le plus élevé. Petite ligne dans un fichier Markdown. Gros indice.
Parce que c’est le chemin réellement suivi par défaut dans le nouveau parcours de portefeuille—connecter, signer, envoyer—et que le chemin le plus simple mène à la version transparente. La confidentialité est bien là, elle est réelle, et elle fonctionne. Mais c’est le clic supplémentaire délibéré, pas l’état de repos.
Un peu drôle vu à quel point la communication insiste sur la confidentialité en premier.
En pratique, l’UX—et les calculs de frais en dessous—récompensent discrètement le fait de passer en public. Sur le plan économique, c’est logique : des tx opaques coûtent plus cher à prouver… mais ça veut dire que la plupart des gens qui passent par Connect pour la première fois ne protègent probablement rien. Pas parce qu’ils ne veulent pas. Juste parce que le réglage par défaut les a poussés ailleurs.
J’ai attrapé mon snack pendant les tests et je suis resté là avec ça une minute, honnêtement… pas en train de critiquer, juste en train de le constater. Est-ce que la confidentialité par défaut veut vraiment dire quelque chose si les propres paramètres par défaut du portefeuille vous en écartent discrètement ?
$RE $HEMI

1
5
97
#termmax @termmax task m’a fait consulter les chiffres de DefiLlama avant le TGE du 25 août, et une seule ligne m’a stoppé dans mon élan TermMax couvre 9 chaînes Berachain, Hyperliquid L1, BSquared, Robinhood Chain, Arbitrum, et plus encore, mais Ethereum seul représente 98,4 % des 31,22 M$ de TVL. Dix chaînes listées sur la “deck”, en gros une seule chaîne fait le vrai prêt.
La présentation multi-chaînes donne l’impression d’une utilisation distribuée, de la réduction du risque et d’une adoption large. Les données de la chaîne disent le contraire : la portée du déploiement et la profondeur de liquidité ne sont pas le même indicateur, et TermMax illustre clairement cet écart. La TVL baisse aussi de 7,2 % sur les 30 derniers jours, juste au moment de la semaine du TGE, ce qui… hmm, ne correspond pas à la dynamique qu’on attend d’un projet sur le point de débloquer un token.
Les frais racontent une histoire similaire : 19,9 k$ sur 30 jours, donc les revenus sont maigres par rapport au chiffre de TVL mis en avant dans les annonces. Ça me fait me demander quelle part des arguments autour des 9 chaînes correspond à un usage d’infrastructure réel, versus un déploiement pour l’optionnalité—parquer un contrat sur une chaîne pour qu’il soit là quand la liquidité décidera d’arriver.
Je ne dis pas que le modèle de prêt à taux fixe ne marche pas : il est simplement vraiment peu développé dans DeFi. Je note juste que “déployé sur 10 chaînes et utilisé sur 10 chaînes” se lit de la même façon dans un communiqué de presse, mais très différemment sur un explorateur.
Où va réellement la liquidité une fois TMX réclamable : elle se dirige vers les 9 autres chaînes, ou est-ce qu’Ethereum continue juste de “manger la show” ?
$HEMI $ACE
#termmax @TermMax task m’a fait consulter les chiffres de DefiLlama avant le TGE du 25 août, et une seule ligne m’a stoppé dans mon élan TermMax couvre 9 chaînes Berachain, Hyperliquid L1, BSquared, Robinhood Chain, Arbitrum, et plus encore, mais Ethereum seul représente 98,4 % des 31,22 M$ de TVL. Dix chaînes listées sur la “deck”, en gros une seule chaîne fait le vrai prêt.
La présentation multi-chaînes donne l’impression d’une utilisation distribuée, de la réduction du risque et d’une adoption large. Les données de la chaîne disent le contraire : la portée du déploiement et la profondeur de liquidité ne sont pas le même indicateur, et TermMax illustre clairement cet écart. La TVL baisse aussi de 7,2 % sur les 30 derniers jours, juste au moment de la semaine du TGE, ce qui… hmm, ne correspond pas à la dynamique qu’on attend d’un projet sur le point de débloquer un token.
Les frais racontent une histoire similaire : 19,9 k$ sur 30 jours, donc les revenus sont maigres par rapport au chiffre de TVL mis en avant dans les annonces. Ça me fait me demander quelle part des arguments autour des 9 chaînes correspond à un usage d’infrastructure réel, versus un déploiement pour l’optionnalité—parquer un contrat sur une chaîne pour qu’il soit là quand la liquidité décidera d’arriver.
Je ne dis pas que le modèle de prêt à taux fixe ne marche pas : il est simplement vraiment peu développé dans DeFi. Je note juste que “déployé sur 10 chaînes et utilisé sur 10 chaînes” se lit de la même façon dans un communiqué de presse, mais très différemment sur un explorateur.
Où va réellement la liquidité une fois TMX réclamable : elle se dirige vers les 9 autres chaînes, ou est-ce qu’Ethereum continue juste de “manger la show” ?
$HEMI $ACE

3
223
#dusk $DUSK @Dusk_Foundation J’ai fouillé les propres archives de Dusk pour cette tâche CreatorPad et j’ai failli faire défiler l’unique entrée qui comptait vraiment : non pas l’annonce de Chainlink CCIP elle-même, mais le postmortem de l’incident de pont juste à côté.
ce qui m’a arrêté : le 16 janv. 2026, quelqu’un a compromis un portefeuille de signature du pont Dusk vers EVM et l’a vidé par étapes : 9 000 DUSK envolés à 21:28:45 UTC, puis 89 700 de plus quinze minutes plus tard, puis 2,74 M, puis 8,06 M, le premier hash de transaction touché commençant par d1e23f3a1c14…82318.
l’équipe a mis le pont hors service à 23:12 UTC, ce qui est la seule raison pour laquelle une dernière tentative de 8,91 M DUSK a échoué. Plus de 11 M DUSK ont tout de même circulé avant le confinement.
Ce n’est pas une affirmation de livre blanc, c’est un reçu, et cela recontextualise tout le choix de CCIP : moins une grande vision d’interopérabilité, davantage une équipe qui s’est brûlée en exploitant son propre pont léger à chemin unique et a décidé qu’aller vite et simplement n’en valait plus la peine. Le comportement par défaut, c’était la vitesse.
Ce qu’ils ont réellement livré ensuite : la signature isolée séparée de la gestion des événements, des soldes de hot wallet plafonnés, et des rechargements manuels depuis le cold wallet uniquement.
Cela change un peu la façon dont on lit chaque ligne du type nous avons choisi CCIP pour la sécurité, une fois qu’on a vu ce qui se passe sans lui. Hmm… ça me fait me demander combien d’autres chaînes ne sont qu’à un signataire compromis de rédiger le même postmortem.
#dusk $DUSK @Dusk J’ai fouillé les propres archives de Dusk pour cette tâche CreatorPad et j’ai failli faire défiler l’unique entrée qui comptait vraiment : non pas l’annonce de Chainlink CCIP elle-même, mais le postmortem de l’incident de pont juste à côté.
ce qui m’a arrêté : le 16 janv. 2026, quelqu’un a compromis un portefeuille de signature du pont Dusk vers EVM et l’a vidé par étapes : 9 000 DUSK envolés à 21:28:45 UTC, puis 89 700 de plus quinze minutes plus tard, puis 2,74 M, puis 8,06 M, le premier hash de transaction touché commençant par d1e23f3a1c14…82318.
l’équipe a mis le pont hors service à 23:12 UTC, ce qui est la seule raison pour laquelle une dernière tentative de 8,91 M DUSK a échoué. Plus de 11 M DUSK ont tout de même circulé avant le confinement.
Ce n’est pas une affirmation de livre blanc, c’est un reçu, et cela recontextualise tout le choix de CCIP : moins une grande vision d’interopérabilité, davantage une équipe qui s’est brûlée en exploitant son propre pont léger à chemin unique et a décidé qu’aller vite et simplement n’en valait plus la peine. Le comportement par défaut, c’était la vitesse.
Ce qu’ils ont réellement livré ensuite : la signature isolée séparée de la gestion des événements, des soldes de hot wallet plafonnés, et des rechargements manuels depuis le cold wallet uniquement.
Cela change un peu la façon dont on lit chaque ligne du type nous avons choisi CCIP pour la sécurité, une fois qu’on a vu ce qui se passe sans lui. Hmm… ça me fait me demander combien d’autres chaînes ne sont qu’à un signataire compromis de rédiger le même postmortem.

1
4
94
#dusk $DUSK @Dusk_Foundation Le testnet DuskEVM est passé en ligne le 10 août et j’ai enfin trouvé le temps de m’y pencher aujourd’hui. J’ai déployé un contrat factice juste pour voir ce que signifiait réellement « équivalent EVM » dans la pratique. ID de chaîne 744, configuration Hardhat standard, RPC pointant vers rpc.evm.dusk.network... ça ressemblait exactement à un déploiement sur n’importe quelle autre chaîne OP Stack. Presque trop facile.
Ensuite, j’ai cherché ma transaction dans le mempool avant qu’elle ne soit confirmée. Impossible de la trouver. Il s’avère que DuskEVM n’a pas de mempool public pour le moment : seul le sequencer. Tout est ordonné avant même que vous ne voyiez quoi que ce soit bouger.
C’est ce qui m’est resté. Le discours est familier : outils Ethereum, compatibilité totale, et la partie « outillage » est vraie .....Solidity, Blockscout, tout fonctionne.
mais le flux réel des transactions, pour l’instant, passe par un seul sequencer, pas par un quelconque « tube » ouvert et sans permission. Chaîne orientée conformité d’abord, donc peut-être que c’est le but, pas un bug… mais c’est un modèle mental différent de ce que « équivalent EVM » implique habituellement.
dans quelle mesure est-ce que ça change une fois que le règlement Ethereum mainnet arrive en septembre, ou si le contrôle du sequencer devient simplement le réglage discret permanent vers lequel plus personne ne revient pour poser la question.
#dusk $DUSK @Dusk Le testnet DuskEVM est passé en ligne le 10 août et j’ai enfin trouvé le temps de m’y pencher aujourd’hui. J’ai déployé un contrat factice juste pour voir ce que signifiait réellement « équivalent EVM » dans la pratique. ID de chaîne 744, configuration Hardhat standard, RPC pointant vers rpc.evm.dusk.network... ça ressemblait exactement à un déploiement sur n’importe quelle autre chaîne OP Stack. Presque trop facile.
Ensuite, j’ai cherché ma transaction dans le mempool avant qu’elle ne soit confirmée. Impossible de la trouver. Il s’avère que DuskEVM n’a pas de mempool public pour le moment : seul le sequencer. Tout est ordonné avant même que vous ne voyiez quoi que ce soit bouger.
C’est ce qui m’est resté. Le discours est familier : outils Ethereum, compatibilité totale, et la partie « outillage » est vraie .....Solidity, Blockscout, tout fonctionne.
mais le flux réel des transactions, pour l’instant, passe par un seul sequencer, pas par un quelconque « tube » ouvert et sans permission. Chaîne orientée conformité d’abord, donc peut-être que c’est le but, pas un bug… mais c’est un modèle mental différent de ce que « équivalent EVM » implique habituellement.
dans quelle mesure est-ce que ça change une fois que le règlement Ethereum mainnet arrive en septembre, ou si le contrôle du sequencer devient simplement le réglage discret permanent vers lequel plus personne ne revient pour poser la question.

4
1
5
179
#dusk $DUSK Lever vers le Mainnet, ils appellent ça comme ça. Ce qui a réellement été livré le 10 août était plus petit et plus terne que ce que ce nom laisse entendre, et c’est la partie intéressante. @Dusk_Foundation pushed DuskEVM testnet live : Solidity, Hardhat, outillage standard d’Ethereum, déployable directement sur la pile de Dusk.
Pendant la mission, j’ai fouillé la documentation au lieu de me contenter de lire l’annonce. L’ID de chaîne est 745 : vérifiable avec un simple appel eth chainId via le RPC public. Pas une sidechain enveloppée qui fait semblant d’être EVM : c’est un vrai séquenceur geth sur l’OP Stack, le gaz est payé en DUSK, puis le tout est renvoyé en lots vers DuskDS.
C’est un détail précis, ennuyeux, vérifiable, qui se cache sous un gros titre par ailleurs.
C’est le fossé que personne ne commercialise : l’annonce s’appuie sur les déblocages liés à la DeFi, la RWA, la finance institutionnelle au futur, toujours au futur. Ce qui est en ligne maintenant, c’est l’ID de chaîne 745 qui accepte du bytecode Solidity. Un accès pour les développeurs, pas une utilisation par qui que ce soit avec de l’argent réel en jeu.
J’ai continué à me demander combien de chaînes atteignent exactement ce stade, puis… restent là. La parité d’outils fait entrer les développeurs. Elle ne leur donne pas une raison de rester. Je me demande lequel arrivera en premier pour Dusk.
$WAL $ONG
#dusk $DUSK Lever vers le Mainnet, ils appellent ça comme ça. Ce qui a réellement été livré le 10 août était plus petit et plus terne que ce que ce nom laisse entendre, et c’est la partie intéressante. @Dusk pushed DuskEVM testnet live : Solidity, Hardhat, outillage standard d’Ethereum, déployable directement sur la pile de Dusk.
Pendant la mission, j’ai fouillé la documentation au lieu de me contenter de lire l’annonce. L’ID de chaîne est 745 : vérifiable avec un simple appel eth chainId via le RPC public. Pas une sidechain enveloppée qui fait semblant d’être EVM : c’est un vrai séquenceur geth sur l’OP Stack, le gaz est payé en DUSK, puis le tout est renvoyé en lots vers DuskDS.
C’est un détail précis, ennuyeux, vérifiable, qui se cache sous un gros titre par ailleurs.
C’est le fossé que personne ne commercialise : l’annonce s’appuie sur les déblocages liés à la DeFi, la RWA, la finance institutionnelle au futur, toujours au futur. Ce qui est en ligne maintenant, c’est l’ID de chaîne 745 qui accepte du bytecode Solidity. Un accès pour les développeurs, pas une utilisation par qui que ce soit avec de l’argent réel en jeu.
J’ai continué à me demander combien de chaînes atteignent exactement ce stade, puis… restent là. La parité d’outils fait entrer les développeurs. Elle ne leur donne pas une raison de rester. Je me demande lequel arrivera en premier pour Dusk.
$WAL $ONG

8
6
102
#dusk $DUSK @Dusk_Foundation s’asseoir autour de 0,06 $ était le chiffre qui a vraiment arrêté mon défilement pendant la tâche, pas le titre principal de NPEX juste au-dessus. Je vérifiais l’explorateur au crépuscule et j’ai vu une capitalisation boursière à 30,7 M$ avec seulement 2,2 M$ de volume sur 24 h au 13 août, en baisse d’environ 2 % sur la semaine.
Pendant ce temps, le projet empile les licences MTF et courtier, la conformité MiCA, Chainlink CCIP pour le règlement inter-chaînes… toute la tuyauterie réglementaire qu’on voudrait pour la première bourse de titres blockchain régulée d’Europe.
C’est cet écart qui m’a marqué. NPEX apporte 17 500 investisseurs existants et plus de 200 M€ levés hors chaîne, mais rien de tout cela n’apparaît encore dans les flux on-chain. J’ai vérifié le TVL par vieille habitude DeFi et il reste mince par rapport au poids institutionnel qui repose dessus.
D’habitude, lors des lancements de L1, la spéculation devance largement le produit. Là, c’est l’inverse : les rails de conformité et les licences sont pratiquement prêts et le trafic n’est tout simplement pas encore arrivé.
Je me suis demandé qui en profite en premier dans une configuration comme celle-ci. Pas le particulier, honnêtement. Le particulier regarde une lente érosion du prix pendant que la dApp se déploie encore. Les institutions l NPEX, les émetteurs agréés obtiennent aujourd’hui une infrastructure d’émission et de règlement conforme.
Le particulier obtient l’accès une fois si le volume rattrape les rails — je ne cherche pas à critiquer ça, la séquence me paraît simplement à l’envers par rapport à ce à quoi je suis habitué, la régulation d’abord au lieu du buzz d’abord, et je ne peux pas encore dire si c’est la stratégie long terme la plus intelligente ou juste une façon plus lente de perdre l’attention.
Si l’infrastructure est déjà construite et licenciée, qu’est-ce qui manque encore réellement avant que le volume n’arrive ?
$ETHFI $ENSO
#dusk $DUSK @Dusk s’asseoir autour de 0,06 $ était le chiffre qui a vraiment arrêté mon défilement pendant la tâche, pas le titre principal de NPEX juste au-dessus. Je vérifiais l’explorateur au crépuscule et j’ai vu une capitalisation boursière à 30,7 M$ avec seulement 2,2 M$ de volume sur 24 h au 13 août, en baisse d’environ 2 % sur la semaine.
Pendant ce temps, le projet empile les licences MTF et courtier, la conformité MiCA, Chainlink CCIP pour le règlement inter-chaînes… toute la tuyauterie réglementaire qu’on voudrait pour la première bourse de titres blockchain régulée d’Europe.
C’est cet écart qui m’a marqué. NPEX apporte 17 500 investisseurs existants et plus de 200 M€ levés hors chaîne, mais rien de tout cela n’apparaît encore dans les flux on-chain. J’ai vérifié le TVL par vieille habitude DeFi et il reste mince par rapport au poids institutionnel qui repose dessus.
D’habitude, lors des lancements de L1, la spéculation devance largement le produit. Là, c’est l’inverse : les rails de conformité et les licences sont pratiquement prêts et le trafic n’est tout simplement pas encore arrivé.
Je me suis demandé qui en profite en premier dans une configuration comme celle-ci. Pas le particulier, honnêtement. Le particulier regarde une lente érosion du prix pendant que la dApp se déploie encore. Les institutions l NPEX, les émetteurs agréés obtiennent aujourd’hui une infrastructure d’émission et de règlement conforme.
Le particulier obtient l’accès une fois si le volume rattrape les rails — je ne cherche pas à critiquer ça, la séquence me paraît simplement à l’envers par rapport à ce à quoi je suis habitué, la régulation d’abord au lieu du buzz d’abord, et je ne peux pas encore dire si c’est la stratégie long terme la plus intelligente ou juste une façon plus lente de perdre l’attention.
Si l’infrastructure est déjà construite et licenciée, qu’est-ce qui manque encore réellement avant que le volume n’arrive ?
$ETHFI $ENSO

2
5
210
#dusk $DUSK @Dusk_Foundation Je viens de faire quelque chose de légèrement drôle à mon écran alors que j’étais en plein milieu d’une tâche. Sur Binance Square, le pool CreatorPad a été lancé : 480 000 DUSK plus 40 000 USDC supplémentaires par-dessus, et en l’espace d’une journée, le volume a bondi de 44,9 % pour atteindre environ 2,79 M$. Le prix n’a pas bougé pour autant. En fait, il a même baissé d’environ 2 % le jour même.
Cet écart, c’est ce qui m’est resté en tête. Un volume qui s’envole grâce à une incitation de « content.farming », tandis que le prix spot… fait juste comme si de rien n’était et dérive vers le bas. Ça m’a fait ouvrir les carnets d’ordres au lieu de fermer l’onglet comme je le fais d’habitude : les spreads sont fins, les paires en haut sur HTX et LBank sont quasiment stables autour de 0,06 $, personne n’accumule vraiment, ils font juste des annonces.
Un petit rappel comme quoi l’activité et l’usage ne correspondent pas forcément au même graphique. Les récompenses de CreatorPad attirent des auteurs, les auteurs attirent des impressions, et les impressions attirent… davantage d’auteurs.
Le discours sur la confidentialité et la conformité sur lequel Dusk s’appuie—les éléments MiCA, le règlement NPEX, etc.—n’était nulle part proche de ce pic de volume. C’était quelque chose de différent, plus discret, qui tournait en dessous.
Je ne critique pas : les pools pour créateurs remplissent leur rôle.
Juste… hmm, ça me fait me demander quelle part de l’élan de n’importe quel token cette semaine vient du comportement du protocole, et quelle part vient d’un pool de récompenses qui fait exactement ce que font les pools de récompenses. Quelqu’un a-t-il suivi si le volume de CreatorPad se maintient après que le pool se vide ?
$EDEN $ACE
#dusk $DUSK @Dusk Je viens de faire quelque chose de légèrement drôle à mon écran alors que j’étais en plein milieu d’une tâche. Sur Binance Square, le pool CreatorPad a été lancé : 480 000 DUSK plus 40 000 USDC supplémentaires par-dessus, et en l’espace d’une journée, le volume a bondi de 44,9 % pour atteindre environ 2,79 M$. Le prix n’a pas bougé pour autant. En fait, il a même baissé d’environ 2 % le jour même.
Cet écart, c’est ce qui m’est resté en tête. Un volume qui s’envole grâce à une incitation de « content.farming », tandis que le prix spot… fait juste comme si de rien n’était et dérive vers le bas. Ça m’a fait ouvrir les carnets d’ordres au lieu de fermer l’onglet comme je le fais d’habitude : les spreads sont fins, les paires en haut sur HTX et LBank sont quasiment stables autour de 0,06 $, personne n’accumule vraiment, ils font juste des annonces.
Un petit rappel comme quoi l’activité et l’usage ne correspondent pas forcément au même graphique. Les récompenses de CreatorPad attirent des auteurs, les auteurs attirent des impressions, et les impressions attirent… davantage d’auteurs.
Le discours sur la confidentialité et la conformité sur lequel Dusk s’appuie—les éléments MiCA, le règlement NPEX, etc.—n’était nulle part proche de ce pic de volume. C’était quelque chose de différent, plus discret, qui tournait en dessous.
Je ne critique pas : les pools pour créateurs remplissent leur rôle.
Juste… hmm, ça me fait me demander quelle part de l’élan de n’importe quel token cette semaine vient du comportement du protocole, et quelle part vient d’un pool de récompenses qui fait exactement ce que font les pools de récompenses. Quelqu’un a-t-il suivi si le volume de CreatorPad se maintient après que le pool se vide ?
$EDEN $ACE

2
5
176
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
SECHaltsCryptoETFReviewsAmidFundingLapse
46,747 vues
563 mentions
#SECHaltsCryptoETFReviewsAmidFundingLapse
La SEC gèle les révisions des ETF de cryptomonnaies après un vide budgétaire aux États-Unis.
La Securities and Exchange Commission des États-Unis (SEC) a suspendu temporairement le processus d’examen et d’approbation de nouvelles demandes de fonds négociés en bourse (ETF) basés sur les cryptomonnaies. La mesure prend effet après le début du nouvel exercice fiscal américain, sans que le Congrès ait approuvé à temps le budget fédéral, entraînant une interruption de financement (funding lapse) et la mise en congé du personnel non essentiel.
Portée de la mesure : Qu’est-ce qui est stoppé et qu’est-ce qui continue ?
La mise en œuvre du plan de contingence lié à l’absence d’attribution budgétaire a modifié la dynamique opérationnelle de l’agence :
Demandes de nouveaux ETF en pause : Les dossiers en cours déposés via les formulaires 19b-4 et S-1/N-1A ont été gelés. La SEC n’émettra pas de déclarations d’effectivité ni de lettres de commentaires tant que la paralysie durera.
Plus de 90 demandes concernées : Plus de quatre-vingt-dix produits financiers en attente d’approbation — incluant des propositions portant sur divers actifs numériques et des stratégies composites — ont vu leurs calendriers d’examen interrompus.
Les ETF existants restent opérationnels : Les fonds au comptant sur le Bitcoin et l’Ethereum déjà approuvés et cotés en bourse (comme l’IBIT de BlackRock ou le FBTC de Fidelity) continuent d’être négociés normalement sur les marchés secondaires.
Prochaines étapes à surveiller
La reprise des analyses de la SEC dépend de la résolution politique au sein du Congrès des États-Unis. Dès qu’une résolution provisoire (Continuing Resolution) ou le budget définitif sera approuvé, la SEC reprendra ses activités habituelles et traitera les demandes accumulées selon l’ordre de dépôt.
$BTC
$ETH
$ZEC
Joseph RRG S7
·1 mentions J’aime
·1.1k vues
ZcashETFPostsFirstWeeklyOutflow$93.6M
63,944 vues
198 mentions
GreekPoliceBustCryptoScamRingArrest17
207,982 vues
1,463 mentions