

#walletsafety
walletsafety
134,859 vues
196 mentions
Populaire
Récents
Vos bitcoins pourraient disparaître pendant que vous « accélérez » un paiement — METTEZ À JOUR VOTRE PORTEFEUILLE MAINTENANT
Electrum, l’un des plus anciens portefeuilles Bitcoin, vient de révéler une faille inquiétante — et des pirates l’exploitent déjà. Un serveur malveillant peut discrètement remplacer votre véritable paiement par un faux qui envoie vos bitcoins au pirate. Le portefeuille l’affiche toujours comme étant en attente. Ainsi, lorsque vous appuyez sur « augmenter les frais » pour accélérer la transaction, vous signez sans le savoir le vol de vos bitcoins. Les développeurs ont confirmé deux signalements datant d’octobre : un utilisateur a repéré la substitution à temps, mais un autre a perdu des fonds après avoir approuvé ce qui semblait être une simple augmentation des frais. Dans un cas, la fausse transaction n’avait aucuns frais, ce qui la faisait paraître bloquée, et l’adresse du pirate correspondait même aux quatre derniers caractères de la véritable adresse de destination. Electrum a corrigé la faille dans la version 4.8.3, publiée le 24 octobre — toutes les versions antérieures restent vulnérables lorsqu’elles sont connectées à un serveur malveillant. Faites la mise à jour dès maintenant, connectez-vous uniquement à des serveurs auxquels vous faites confiance et vérifiez toujours l’adresse complète et le montant avant de signer. Ceci ne constitue pas un conseil financier — protégez simplement vos bitcoins.
$BTC
#Bitcoin #Electrum #SécuritéCrypto #WalletSafety
73
AVERTISSEMENT DE SÉCURITÉ CONCERNANT LES PORTEFEUILLES BITCOIN : NE L’IGNOREZ PAS.
Electrum a publié la version 4.8.3 après avoir découvert une vulnérabilité critique touchant les anciennes versions.
Et ce n’est pas qu’une hypothèse. Les développeurs ont confirmé qu’au moins un utilisateur avait perdu des fonds.
Voici comment fonctionne l’attaque :
1. Vous envoyez une transaction Bitcoin.
2. Un serveur malveillant remplace l’entrée non confirmée de l’historique du portefeuille par une transaction frauduleuse.
3. Vous tentez d’accélérer le paiement en augmentant les frais.
4. Sans remarquer le changement de destinataire, vous pourriez autoriser un paiement à l’attaquant.
Les attaquants ont même utilisé des adresses dont les quatre derniers caractères étaient identiques à ceux de destinations légitimes.
Que doivent faire les utilisateurs ?
• Mettre à jour Electrum vers la version 4.8.3.
• Télécharger les mises à jour uniquement depuis le site officiel.
• Vérifier l’adresse complète du destinataire et le montant avant de signer une transaction.
• Ne jamais approuver une transaction inconnue simplement pour en augmenter les frais.
Leçon importante : la garde autonome vous donne le contrôle de vos actifs, mais elle exige aussi de comprendre la sécurité des transactions.
Protéger son patrimoine est tout aussi important que le faire fructifier.
Vérifiez-vous l’adresse complète du portefeuille avant d’approuver une transaction ?
#Bitcoin #CryptoSecurity #WalletSafety #CryptoEducation
81
LE MOT DE PASSE DE VOTRE PORTEFEUILLE PEUT ÊTRE SÉCURISÉ. VOS CRYPTOMONNAIES PEUVENT TOUT DE MÊME ÊTRE VOLÉES.
La Polkadot Community Foundation a confirmé la présence d’un code malveillant dans plusieurs versions de l’extension de navigateur Fearless Wallet.
Le logiciel concerné pouvait transmettre les clés privées aux pirates lorsque les utilisateurs déverrouillaient leur portefeuille.
Huit utilisateurs ont signalé des transactions non autorisées potentiellement liées à cet incident, portant sur 17,286 DOT.
Voici la leçon essentielle :
Le mot de passe de votre portefeuille et votre clé privée ne sont PAS la même chose.
Si quelqu’un obtient votre clé privée :
• Changer votre mot de passe ne la rendra pas invalide.
• Réinstaller votre portefeuille ne le sécurisera pas.
• Importer la même phrase de récupération dans une autre application ne protégera pas vos actifs.
Les utilisateurs concernés devraient générer de nouvelles clés, entièrement inédites, dans un portefeuille de confiance, puis y transférer leurs actifs. Suivez les instructions officielles de la fondation, en particulier pour les fonds mis en staking ou verrouillés.
Pour les investisseurs musulmans, protéger un patrimoine confié exige plus que d’éviter les investissements spéculatifs. Il est également important de comprendre les risques liés à la conservation des actifs et à leur sécurité.
Saviez-vous que changer le mot de passe de votre portefeuille ne peut pas protéger une clé privée déjà compromise ?
#CryptoSecurity #Polkadot #CryptoEducation #SécuritéDuPortefeuille
280
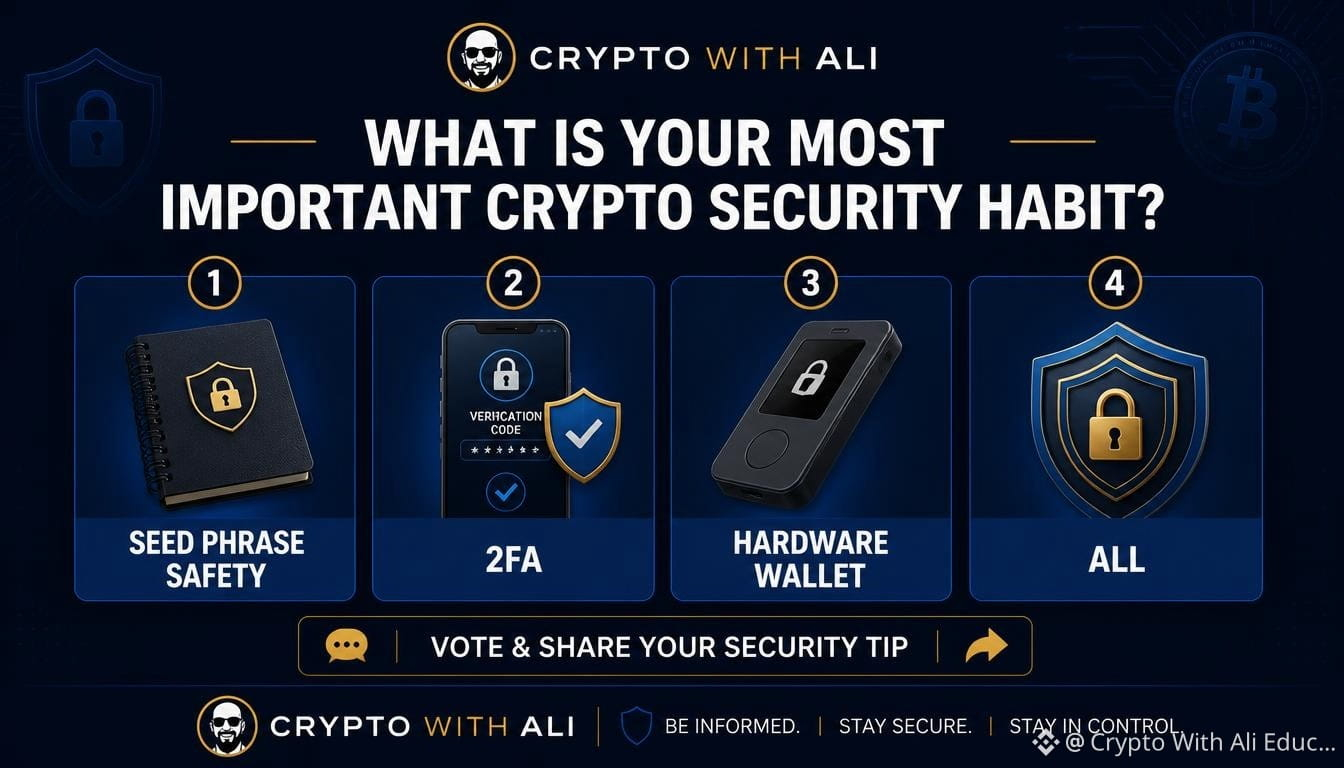
La meilleure habitude pour sécuriser vos cryptos : laquelle choisissez-vous ?
La sécurité des cryptos repose sur plusieurs niveaux de protection. Une bonne routine peut contribuer à réduire le risque de perdre l’accès à vos actifs.
📊 Votez pour votre priorité numéro un :
Sécurité de la phrase de récupération — gardez vos mots de récupération secrets et hors ligne
Authentification à deux facteurs (2FA) — ajoutez une couche de protection supplémentaire à votre compte
Portefeuille matériel — gardez vos clés privées hors ligne lorsqu’il est configuré correctement
Toutes — combinez plusieurs pratiques de sécurité
💬 Quelle habitude conseilleriez-vous à un débutant, et pourquoi ?
À retenir : aucun outil à lui seul n’élimine tous les risques. Protégez votre phrase de récupération, vérifiez les adresses et méfiez-vous des messages non sollicités.
#CryptoSecurity #WalletSafety #cryptoeducation #Web3
Contenu éducatif uniquement. Ceci ne constitue pas un conseil financier.
38
AIRDROP OU PIÈGE À PORTEFEUILLE ? 🪂
Les jetons gratuits peuvent vous inciter à céder l’accès à votre portefeuille. Parcourez ces quatre vérifications avant votre prochaine réclamation.
1. Méfiez-vous des jetons inattendus. Un prix affiché ne prouve pas qu’ils sont sûrs ou qu’ils peuvent être vendus.
2. Vérifiez le domaine exact de la réclamation sur les canaux officiels du projet. Évitez les liens reçus dans des messages non sollicités.
3. Lisez avant de signer. Vérifiez le réseau, le contrat, l’autorisation de dépense et le montant. Une approbation peut permettre à un contrat de dépenser vos jetons.
4. Gardez votre phrase de récupération secrète. Un airdrop légitime n’en a jamais besoin, pas plus que de votre clé privée.
Si l’on vous presse d’agir vite, faites une pause. Si vous ne comprenez pas une demande de votre portefeuille, ne la signez pas.
Quel signal d’alerte avez-vous le plus souvent rencontré ?
#Airdrop #CryptoSecurity #Web3 #WalletSafety
78

·
--
🔐 Transformer un ancien iPhone en portefeuille froid crypto
La plupart des gens pensent qu’il faut un portefeuille matériel coûteux pour sécuriser ses cryptomonnaies.
Ce n’est pas forcément nécessaire. Un iPhone inutilisé peut être transformé en un portefeuille hautement isolé si vous le configurez correctement.
🛡️ Configuration en 10 étapes
1️⃣ Commencez à zéro
Utilisez un iPhone neuf ou réinitialisé d’usine, dédié uniquement à vos cryptomonnaies.
2️⃣ Créez un identifiant Apple séparé
Utilisez une nouvelle adresse e-mail et un mot de passe unique et robuste que vous ne réutilisez nulle part ailleurs.
3️⃣ Verrouillez l’appareil
Désactivez Face ID et utilisez un code d’accès long alphanumérique.
4️⃣ Activez le mode isolement
Ajoutez une couche de protection supplémentaire contre les attaques sophistiquées.
5️⃣ Activez l’effacement automatique des données
Activez « Effacer les données après 10 tentatives de code échouées ».
6️⃣ Protégez votre sauvegarde
Désactivez la sauvegarde iCloud afin que les données sensibles du portefeuille ne soient pas copiées inutilement dans le cloud.
7️⃣ Installez le portefeuille avec prudence
Téléchargez le portefeuille uniquement depuis sa source officielle vérifiée et revérifiez le développeur/l’éditeur.
8️⃣ Protégez la phrase de récupération
Générez un nouveau portefeuille et notez la phrase de départ à la main sur papier ou, de préférence, sur une sauvegarde métallique durable.
🚫 Ne faites jamais de capture d’écran. Ne la stockez jamais dans Notes, les e-mails, le stockage cloud ou les messages.
9️⃣ Testez avant de transférer de gros fonds
Envoyez d’abord une petite transaction. Vérifiez l’adresse de réception et l’ensemble du processus avant de déplacer des montants plus importants.
🔟 Gardez l’appareil hors ligne
Pour une isolation maximale, retirez la carte SIM, activez le mode Avion, désactivez le Wi‑Fi/Bluetooth et rangez le téléphone en lieu sûr. Conservez la sauvegarde de récupération dans un endroit séparé.
⚠️ La règle d’or
Votre iPhone est remplaçable. Votre phrase de récupération ne l’est pas.
Si quelqu’un obtient votre phrase de départ, il peut potentiellement contrôler vos fonds — même si le téléphone lui-même est parfaitement sécurisé.
Le stockage à froid ne consiste pas à avoir l’appareil le plus sophistiqué.
Il s’agit d’éliminer les connexions inutiles et de protéger l’unique secret qui compte le plus. 🔒
#Crypto #Bitcoin #CryptoSecurity #ColdWallet #Web3 #WalletSafety
155

Mettez à jour votre iPhone immédiatement
Apple a corrigé une faille iOS CoreGraphics utilisée pour cibler des données sensibles de portefeuille de crypto. SlowMist avertit les utilisateurs de mettre à jour leurs appareils immédiatement afin d’atténuer le risque de vol d’actifs.
#iOSSecurity #WalletSafety
Apple a corrigé une faille iOS CoreGraphics utilisée pour cibler des données sensibles de portefeuille de crypto. SlowMist avertit les utilisateurs de mettre à jour leurs appareils immédiatement afin d’atténuer le risque de vol d’actifs.
#iOSSecurity #WalletSafety
19

·
--
Apple indique qu’elle a rejeté plus de 371 000 soumissions d’applications malveillantes, et c’est précisément pour cette raison que l’idée « c’est sûr parce que c’est dans l’App Store » est une hypothèse dangereuse.
Les utilisateurs de la cryptographie se font vidanger tout le temps par de fausses applications de portefeuille, des interfaces clonées et des outils d’apparence similaire qui semblent crédibles jusqu’à ce que la phrase de récupération (seed phrase) disparaisse. Un seul mauvais téléchargement peut coûter plus qu’une mauvaise transaction sur $BTC ou $ETH.
Le détail clé ici : Apple n’a pas fait de commentaire direct, mais s’est référée à ses statistiques d’écosystème et a déclaré qu’aucun clone actif de Sparrow ne se trouvait dans le store. Cela peut sembler rassurant, mais cela confirme aussi le problème plus vaste : les applications malveillantes parviennent suffisamment loin pour devoir être rejetées, retirées et faire l’objet d’une surveillance constante.
Pour les traders qui détiennent $SOL, $BTC ou tout autre actif en auto-conservation, le risque ne se limite pas à la volatilité des marchés. C’est la sécurité opérationnelle. Vérifiez toujours le développeur, l’historique de l’application, la source du site web, les avis, et ne saisissez jamais une phrase de récupération dans quoi que ce soit que vous auriez trouvé uniquement via une recherche.
Quelle est votre procédure pour vérifier si une application crypto est réellement légitime ?
#CryptoSecurity #WalletSafety #OnChainLessons
Apple indique qu’elle a rejeté plus de 371 000 soumissions d’applications malveillantes, et c’est précisément pour cette raison que l’idée « c’est sûr parce que c’est dans l’App Store » est une hypothèse dangereuse.
Les utilisateurs de la cryptographie se font vidanger tout le temps par de fausses applications de portefeuille, des interfaces clonées et des outils d’apparence similaire qui semblent crédibles jusqu’à ce que la phrase de récupération (seed phrase) disparaisse. Un seul mauvais téléchargement peut coûter plus qu’une mauvaise transaction sur $BTC ou $ETH .
Le détail clé ici : Apple n’a pas fait de commentaire direct, mais s’est référée à ses statistiques d’écosystème et a déclaré qu’aucun clone actif de Sparrow ne se trouvait dans le store. Cela peut sembler rassurant, mais cela confirme aussi le problème plus vaste : les applications malveillantes parviennent suffisamment loin pour devoir être rejetées, retirées et faire l’objet d’une surveillance constante.
Pour les traders qui détiennent $SOL , $BTC ou tout autre actif en auto-conservation, le risque ne se limite pas à la volatilité des marchés. C’est la sécurité opérationnelle. Vérifiez toujours le développeur, l’historique de l’application, la source du site web, les avis, et ne saisissez jamais une phrase de récupération dans quoi que ce soit que vous auriez trouvé uniquement via une recherche.
Quelle est votre procédure pour vérifier si une application crypto est réellement légitime ?
#CryptoSecurity #WalletSafety #OnChainLessons
65
·
--
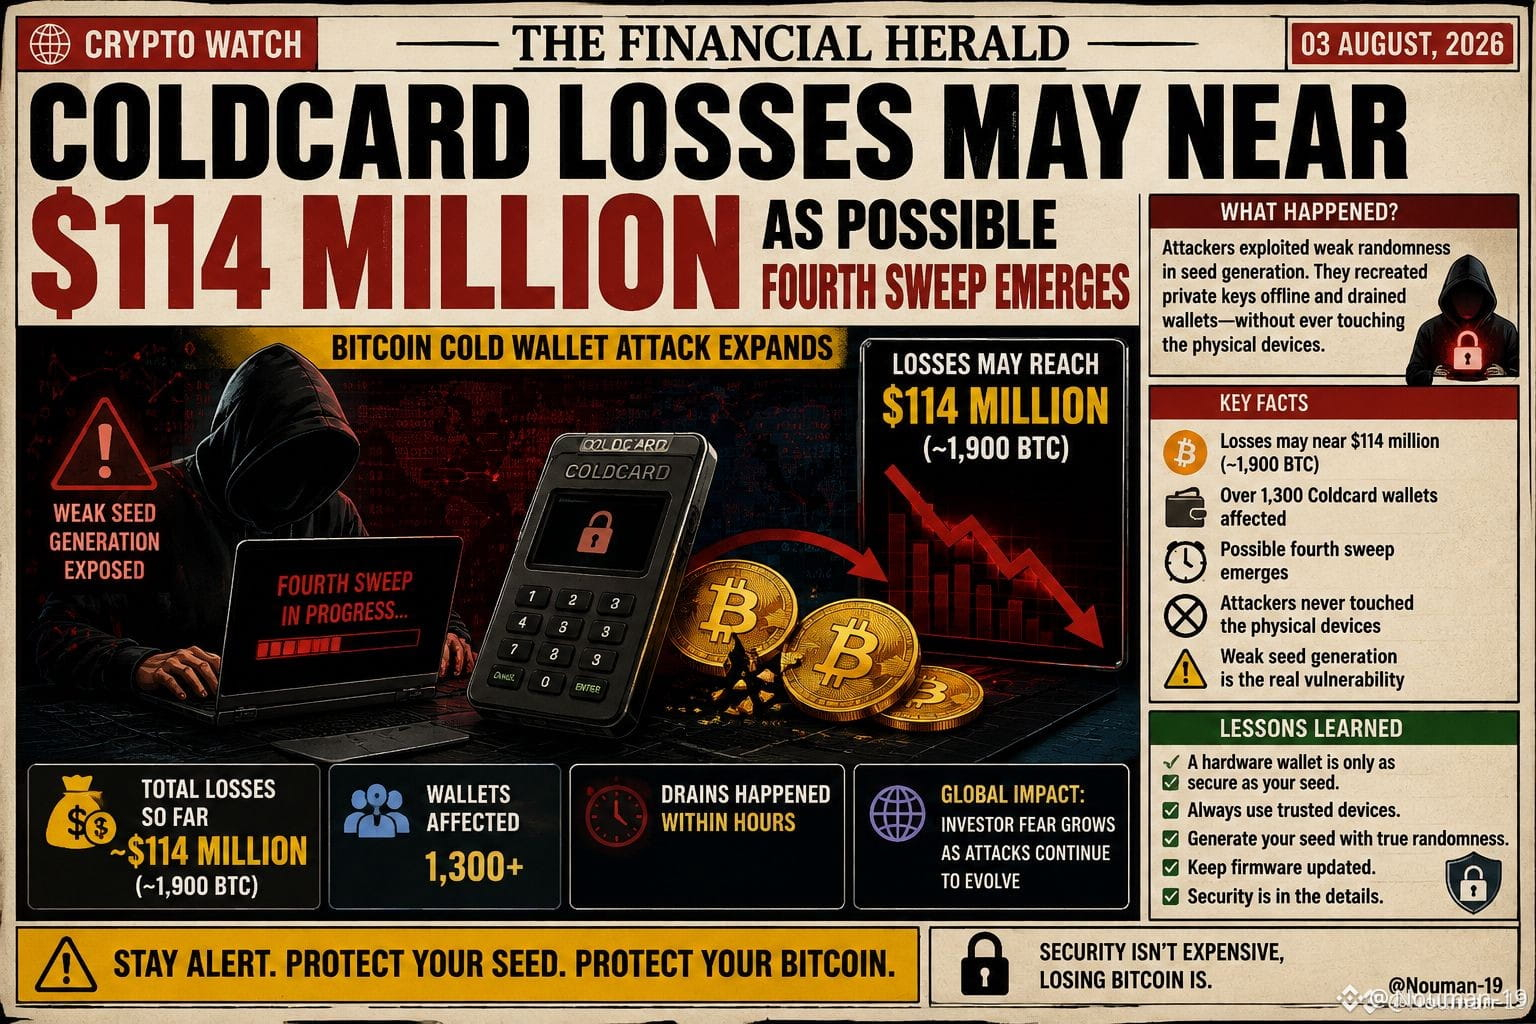
Mise à jour de l’attaque contre le portefeuille Coldcard
Une possible quatrième “sweep” a été détectée, portant les pertes estimées liées à l’attaque contre le portefeuille Coldcard à près de 114 millions de dollars.
🔍 Points clés : • Les pertes estimées pourraient atteindre 114 M$ • Les enquêteurs suivent une possible quatrième “sweep” du portefeuille • L’incident montre que même le stockage à froid nécessite une sécurité opérationnelle rigoureuse • Vérifiez toujours la configuration du portefeuille, le micrologiciel (firmware) et les procédures de récupération
🛡️ Rappel sécurité : Les portefeuilles à froid sont conçus pour garder les clés privées hors ligne, mais des erreurs, des phrases de récupération compromises ou des risques liés à la chaîne d’approvisionnement peuvent encore entraîner des pertes considérables.
Restez informé. Restez en sécurité. 🔐
#Bitcoin #Crypto #ColdWallet #Coldcard #CryptoSecurity #Blockchain #BTC #CyberSecurity #CryptoNews🚀🔥V #WalletSafety #Web3 #CryptoUpdates
1
83

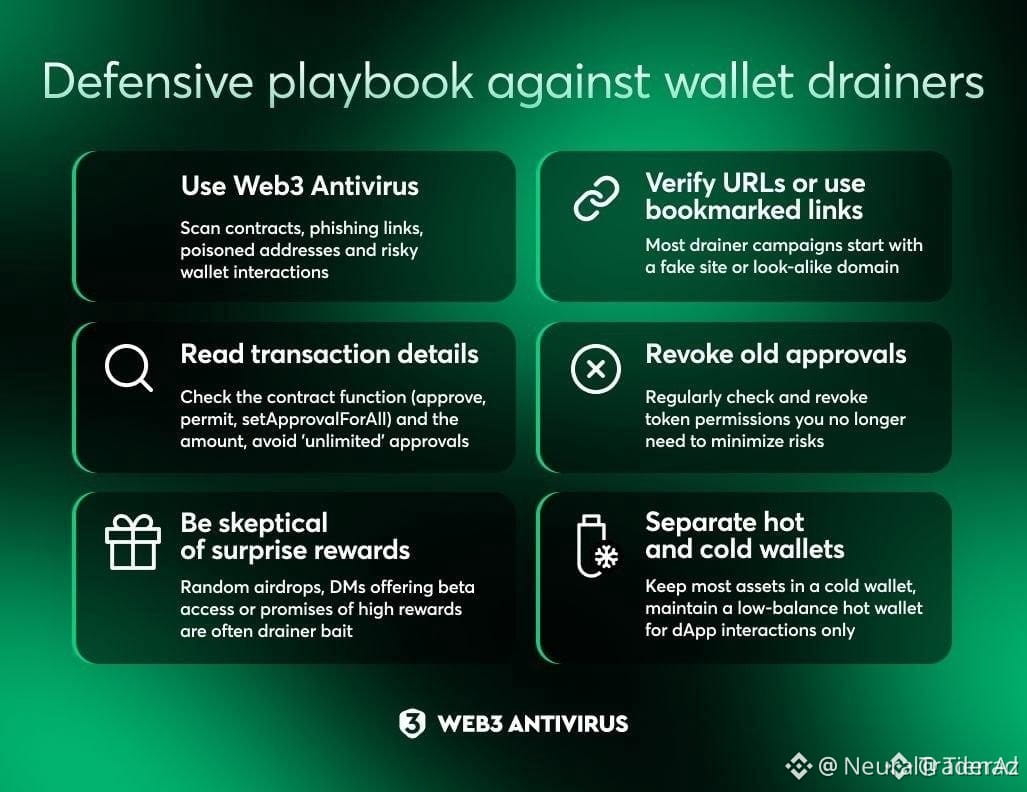
La sécurité des portefeuilles $USDC est de nouveau au centre des préoccupations 🛡️
Un cas de drain de portefeuille de 316K $USDC vient de rappeler au marché qu'une signature négligente peut suffire à se faire complètement rekt. Cela rend généralement les mains faibles plus prudentes à court terme, mais cela met aussi en lumière les projets et outils axés sur la sécurité on-chain.
D'accord tout le monde, c'est un de ces moments où l'argent intelligent observe le comportement, pas le bruit. Les jeux de baleines adorent la distraction, et le retail apprend souvent à ses dépens. Gardez l'activité de votre portefeuille serrée, évitez les approbations de contrats à l'aveugle, et restez attentif pendant que la foule dort.
Ce n'est pas un conseil financier. Gérez votre risque.
#USDC #CryptoSecurity #WalletSafety #OnChain
🧠
87
·
--
Des milliers de portefeuilles crypto pourraient être en danger — voici pourquoi. Un nouveau rapport de Coinspect révèle une vulnérabilité appelée « Ill Bloom » touchant de nombreux portefeuilles. Le problème vient de la manière dont certains portefeuilles génèrent leurs « phrases de récupération » — ces 12 ou 24 mots que vous utilisez pour restaurer vos fonds si vous perdez l’accès. Si ces phrases ne sont pas réellement aléatoires, il devient plus facile pour les attaquants de les deviner et de voler votre crypto. C’est important car votre phrase de récupération est la clé maîtresse de vos actifs numériques. Si elle est faible ou prévisible, vos fonds ne sont pas sécurisés, même si votre mot de passe est très solide. Cela souligne l’importance cruciale d’utiliser des portefeuilles réputés et d’adopter de bonnes pratiques de sécurité. Cette actualité nous rappelle que la sécurité fondamentale est primordiale dans la crypto. Alors que nous célébrons des gains comme +42,09% de $VANRY aujourd’hui, s’assurer que vos avoirs sont à l’abri de vulnérabilités comme « Ill Bloom » est bien plus important. Vérifiez toujours la provenance de la sécurité de votre portefeuille. Que pensez-vous de la sécurité des portefeuilles ? #CryptoSecurity #WalletSafety #Blockchain 🔒 $BTC $ETH
Des milliers de portefeuilles crypto pourraient être en danger — voici pourquoi. Un nouveau rapport de Coinspect révèle une vulnérabilité appelée « Ill Bloom » touchant de nombreux portefeuilles. Le problème vient de la manière dont certains portefeuilles génèrent leurs « phrases de récupération » — ces 12 ou 24 mots que vous utilisez pour restaurer vos fonds si vous perdez l’accès. Si ces phrases ne sont pas réellement aléatoires, il devient plus facile pour les attaquants de les deviner et de voler votre crypto. C’est important car votre phrase de récupération est la clé maîtresse de vos actifs numériques. Si elle est faible ou prévisible, vos fonds ne sont pas sécurisés, même si votre mot de passe est très solide. Cela souligne l’importance cruciale d’utiliser des portefeuilles réputés et d’adopter de bonnes pratiques de sécurité. Cette actualité nous rappelle que la sécurité fondamentale est primordiale dans la crypto. Alors que nous célébrons des gains comme +42,09% de $VANRY aujourd’hui, s’assurer que vos avoirs sont à l’abri de vulnérabilités comme « Ill Bloom » est bien plus important. Vérifiez toujours la provenance de la sécurité de votre portefeuille. Que pensez-vous de la sécurité des portefeuilles ? #CryptoSecurity #WalletSafety #Blockchain 🔒 $BTC $ETH
197
⚖️ Alerte de sécurité pour les détenteurs de crypto : des menaces de logiciels malveillants en hausse exigent une vigilance accrue de la part des investisseurs
Le 19 juillet 2026, le rapport sur le cadre de logiciels malveillants de Kaspersky, combiné à la compromission du développeur nord-coréen de Consensys, dresse un tableau préoccupant pour la sécurité des crypto. Alors que l’écosystème atteint une valeur totale de 2,30 T$, les acteurs malveillants investissent davantage de ressources dans des attaques ciblées.
Les bonnes pratiques incluent : utiliser des portefeuilles matériels pour le stockage à long terme de Bitcoin $BTC et d’Ethereum $ETH, ne jamais partager de phrases mnémoniques, vérifier les téléchargements de logiciels via des sommes de contrôle, et utiliser des mots de passe uniques et robustes pour les comptes des plateformes.
📌 À retenir :
La sécurité des crypto est une responsabilité partagée. À mesure que l’industrie mûrit, les infrastructures de sécurité doivent aussi évoluer — à la fois au niveau de l’entreprise et au niveau de l’investisseur individuel.
#CryptoSecurity #BestPractices #WalletSafety
#BinanceAlphaAlert
⚖️ Alerte de sécurité pour les détenteurs de crypto : des menaces de logiciels malveillants en hausse exigent une vigilance accrue de la part des investisseurs
Le 19 juillet 2026, le rapport sur le cadre de logiciels malveillants de Kaspersky, combiné à la compromission du développeur nord-coréen de Consensys, dresse un tableau préoccupant pour la sécurité des crypto. Alors que l’écosystème atteint une valeur totale de 2,30 T$, les acteurs malveillants investissent davantage de ressources dans des attaques ciblées.
Les bonnes pratiques incluent : utiliser des portefeuilles matériels pour le stockage à long terme de Bitcoin $BTC et d’Ethereum $ETH , ne jamais partager de phrases mnémoniques, vérifier les téléchargements de logiciels via des sommes de contrôle, et utiliser des mots de passe uniques et robustes pour les comptes des plateformes.
📌 À retenir :
La sécurité des crypto est une responsabilité partagée. À mesure que l’industrie mûrit, les infrastructures de sécurité doivent aussi évoluer — à la fois au niveau de l’entreprise et au niveau de l’investisseur individuel.
#CryptoSecurity #BestPractices #WalletSafety
#BinanceAlphaAlert
33

·
--
**La sécurité de votre portefeuille crypto vient de recevoir un réveil**
Imaginez que quelqu’un siphonne discrètement de l’argent de votre compte depuis plus d’un an, sans même que vous vous en rendiez compte : c’est la vérité choquante sur OkoBot, une opération malveillante qui a dérobé des phrases de récupération de portefeuilles crypto grâce à 20 modules sournois et qui a touché des utilisateurs dans au moins cinq pays.
**Qu’est-ce qu’une phrase de récupération de portefeuille crypto ?**
#Cryptosecurity #Walletsafety
C’est la liste cruciale de mots qui vous permet de récupérer votre portefeuille si vous perdez l’accès à celui-ci. Pensez-y comme à une clé numérique pour votre coffre au trésor. Le malware sophistiqué d’OkoBot est conçu spécifiquement pour s’emparer de ces informations, laissant les victimes démunies et leurs fonds en danger.
**Exemple concret :**
Des chercheurs de Kaspersky surveillent les activités d’OkoBot et ont réussi à bloquer les tentatives du malware de voler les données des utilisateurs, soulignant l’importance de rester vigilant et d’adopter des mesures proactives pour sécuriser votre portefeuille.
**À retenir :**
Sécurisez votre phrase de récupération en la stockant hors chaîne, par exemple dans un carnet papier, et activez l’authentification à deux facteurs pour ajouter une couche de protection supplémentaire #Walletsecurity
**Que faites-vous pour garder votre portefeuille crypto en sécurité ? Partagez vos conseils d’expert dans les commentaires ci-dessous !**
18
·
--
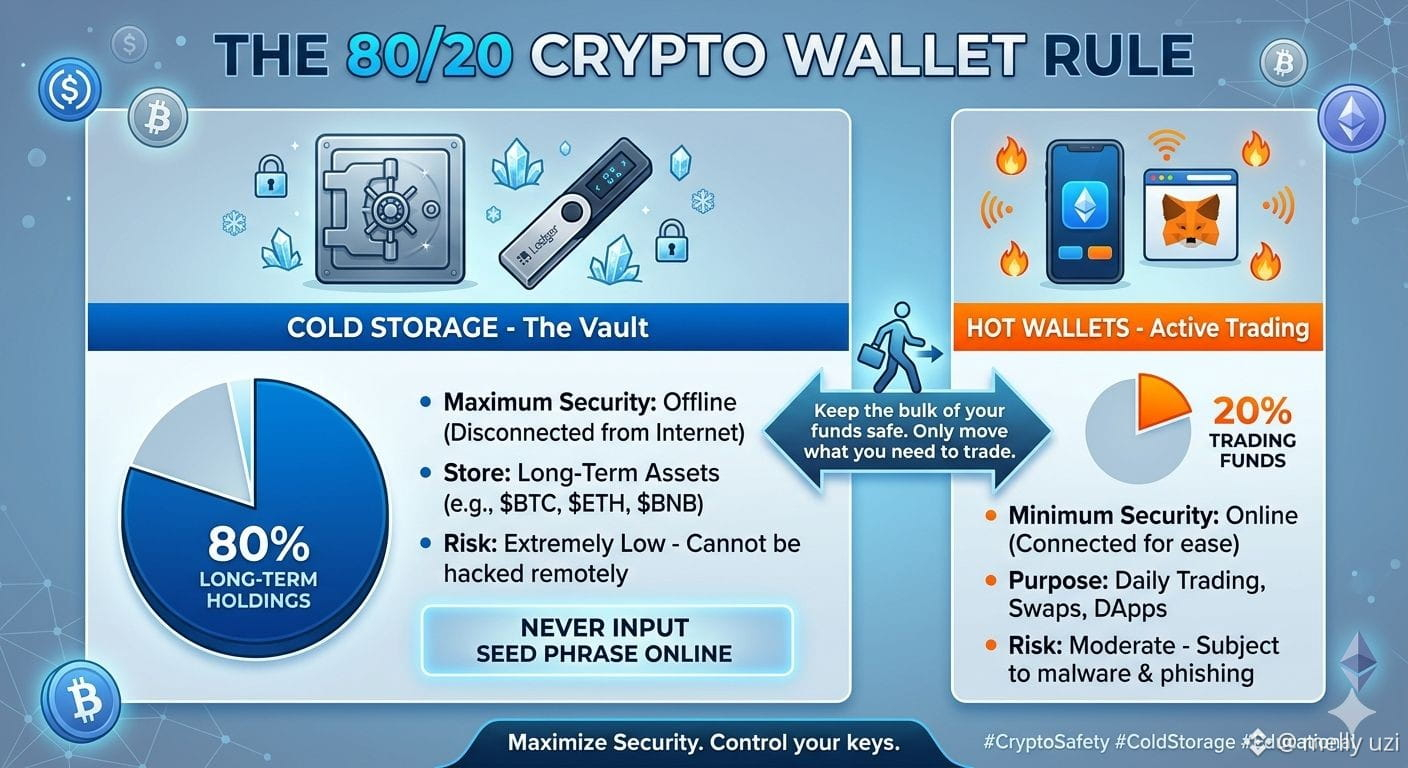
🚨 LA RÈGLE CRYPTO 80/20 : Sauvez Votre Portefeuille en 30 Secondes ! 🚨
La plupart des investisseurs particuliers ne perdent pas leur crypto à cause des crashs du marché — ils la perdent à cause des hackers et des exploits de portefeuilles. Si tous vos fonds sont sur une appli mobile ou une extension de navigateur, vous êtes à risque.
Voici la règle simple pour garder vos fonds en sécurité :
🔥 Portefeuilles Chauds (Garder 20% Max)
•Ce qu'ils sont : Applications en ligne ou extensions de navigateur.
•But : Trading quotidien, échanges rapides et dépenses actives.
•Risque : Connectés à Internet, les rendant vulnérables aux malwares.
❄️ Portefeuilles Froids (Garder 80% Min)
•Ce qu'ils sont : Dispositifs physiques hors ligne.
•But : Stocker des actifs à long terme comme $BTC , $ETH , ou $BNB .
•Risque : Extrêmement sécurisé car les hackers ne peuvent pas toucher à ce qui est déconnecté d'Internet.
🚫 La Règle Ultime de Sécurité
Ne tapez jamais votre phrase de récupération en ligne.
Aucun vrai projet, échange ou équipe de support ne vous le demandera jamais.
👇 SONDAGE DE LA COMMUNAUTÉ : 👇
Quelle configuration de portefeuille utilisez-vous en ce moment ? Laissez vos conseils ci-dessous pour aider les nouveaux traders !
#CryptoSecurity #WalletSafety #EducationalContent #defi
100
·
--
Haussier
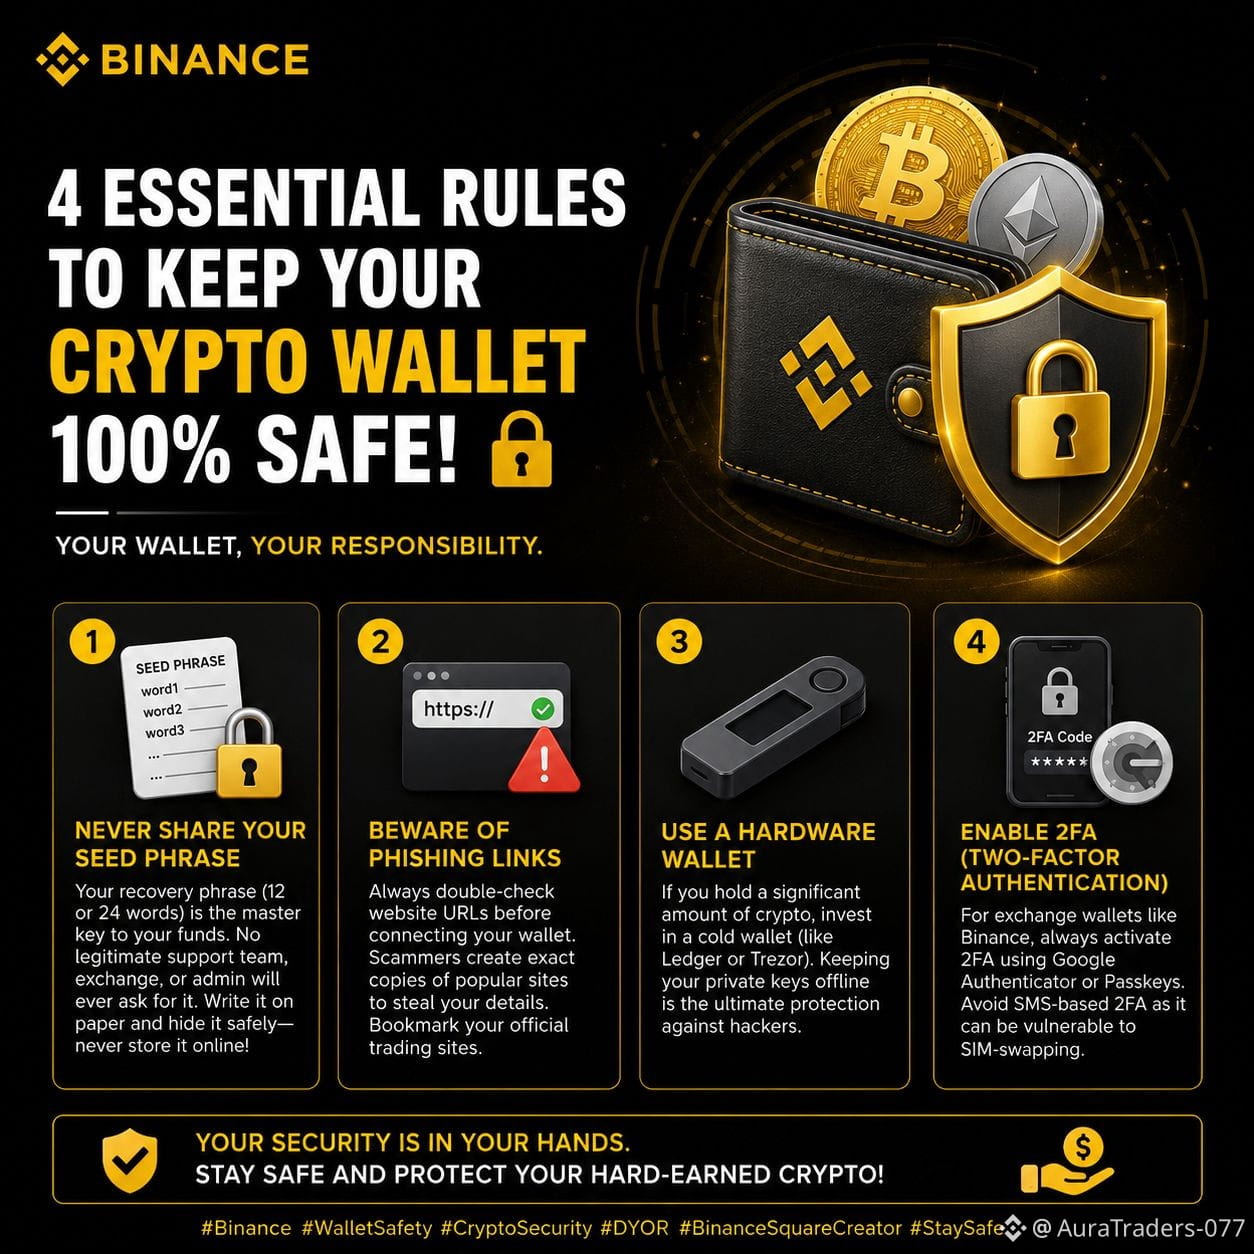
🛡️ Comment garder votre portefeuille crypto 100 % sûr :
4 règles de sécurité essentielles !
Salut la famille Binance Square ! 👋
Dans le monde crypto, vous êtes votre propre banque. Bien que contrôler totalement vos fonds soit incroyable, cela signifie également que vous êtes responsable de votre propre sécurité. Les escrocs deviennent de plus en plus malins chaque jour, mais vous pouvez protéger vos actifs en suivant ces 4 règles d'or de sécurité :
1️⃣ Ne partagez jamais votre phrase de récupération : Votre phrase de récupération (12 ou 24 mots) est la clé maîtresse de vos fonds. Aucun support légitime, échange ou admin ne vous demandera jamais cela. Écrivez-la sur papier et cachez-la en sécurité — ne la stockez jamais en ligne !
2️⃣ Méfiez-vous des liens de phishing : Vérifiez toujours les URL des sites avant de connecter votre portefeuille. Les escrocs créent des copies exactes de sites populaires pour voler vos détails. Mettez en favori vos sites de trading officiels.
3️⃣ Utilisez un portefeuille matériel pour le stockage à long terme : Si vous détenez une somme importante de crypto, investissez dans un portefeuille froid (comme Ledger ou Trezor). Garder vos clés privées hors ligne est la protection ultime contre les hackers.
4️⃣ Activez la 2FA (authentification à deux facteurs) : Pour les portefeuilles d'échange comme Binance, activez toujours la 2FA en utilisant Google Authenticator ou Passkeys. Évitez la 2FA par SMS car elle peut être vulnérable au SIM-swapping. Votre sécurité est entre vos mains. Restez en sécurité et protégez votre crypto durement gagnée ! 💸 Quelle est votre règle numéro un pour la sécurité du portefeuille ?
Discutons-en dans les commentaires ! 👇
#Binance #WalletSafety #CryptoSecurity #DYOR #BinanceSquareCreator #RestezSûr
$BTC
1
78
⚖️ Bonnes pratiques de sécurité : protéger vos actifs cryptographiques
Le 21 juillet 2026, sécuriser les actifs numériques est plus important que jamais, avec plus de 72,00 $B de volume de transactions quotidiennes. En appliquant les meilleures pratiques de sécurité, vous pouvez prévenir les pertes dues aux piratages, aux arnaques et aux erreurs humaines.
Les pratiques clés incluent l’utilisation de portefeuilles matériels pour le stockage à long terme, l’activation de la double authentification, ne jamais partager les clés privées et vérifier tous les détails des transactions avant de signer.
Une approche avec portefeuille à froid — conserver la majeure partie des fonds hors ligne — reste la référence en matière de sécurité des cryptomonnaies.
📌 À retenir :
L’auto-conservation et les bonnes pratiques de sécurité sont essentielles pour protéger vos actifs cryptographiques contre le vol et les pertes.
#CryptoSecurity #WalletSafety #Educational
#BinanceAlphaAlert
18
🔐 Deuxième attaque contre la carte SecondFi sur Cardano : plan de récupération et leçons de sécurité
Le 28 juin 2026, SecondFi a annoncé un plan de récupération de deux semaines après une faille de sécurité dans un portefeuille sur le réseau Cardano. L’incident nous rappelle que les vulnérabilités de sécurité restent un défi dans la DeFi.
Leçons clés : utilisez des portefeuilles matériels, évitez les autorisations excessives et surveillez les interactions suspectes avec les contrats. Chaque exploitation rend l’écosystème plus résilient.
📌 À retenir :
Les failles de sécurité sont des moments d’apprentissage — chaque incident renforce la posture de sécurité globale de la DeFi.
#Cardano #DeFiSecurity #WalletSafety
#BinanceAlphaAlert
13
Alerte de sécurité critique $ADA WALLET : une arnaque vise des opérations de transfert SECOND-FI ! 🛡️
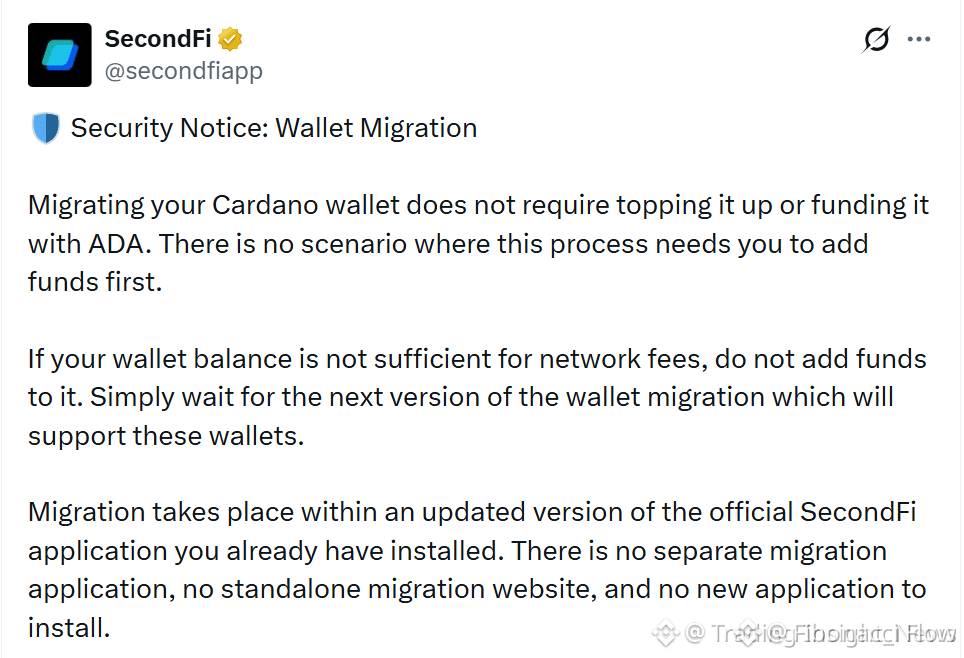
Les escrocs tentent d’exploiter la toute dernière mise à niveau de SecondFi associée à $ADA holders, mais la protection de votre capital commence par votre capacité à repérer les pièges. 🔍 Si quelqu’un vous demande de l’argent supplémentaire, des dépôts préalables ou de télécharger des applications en dehors de l’interface officielle, il s’agit d’une arnaque manifeste.
Les transferts réels sont effectués exclusivement dans l’application officielle, sans aucun contact avec des sites externes ni demande de transactions de recharge supplémentaires. 🛡️ Si votre solde actuel ne couvre pas le gaz de base, attendez simplement que l’assistance soit publiée dans la prochaine version.
La protection du capital est la première règle pour survivre sur ce marché : ne tombez donc jamais dans le piège des faux messages d’assistance qui promettent de l’aide. 💡 L’arnaque a-t-elle déjà essayé de cibler votre portefeuille via un message de transfert frauduleux ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ADA #Cardano #SecurityAlert #Crypto #WalletSafety
165
·
--
Voici ce qui s’est passé lorsqu’un trader a utilisé un flux d’adresse personnalisé pour déplacer des fonds sans connecter le portefeuille de réception.
La commodité semblait inoffensive : connecter uniquement le portefeuille qui détient l’actif, coller l’adresse de destination et envoyer. Mais c’est exactement là que les gens perdent de l’argent en crypto, surtout lorsqu’ils déplacent $USDT, $ETH, ou $BTC sur différents portefeuilles sous pression.
Dans cette configuration, le côté émetteur est vérifié car vous connectez le portefeuille qui détient l’actif. Le côté destinataire n’est pas du tout connecté. Vous saisissez ou collez simplement 1 adresse de destination, ce qui signifie que tout le transfert dépend du fait que cette adresse est correcte, sur le bon réseau, et qu’elle n’a pas été modifiée par un malware du presse-papiers.
Le risque que la plupart des gens ne voient pas est d’ordre psychologique. Comme le flux paraît plus simple, les traders peuvent sauter les vérifications lentes : faire correspondre la chaîne (chain), vérifier les premiers et derniers caractères, envoyer une petite transaction de test, ou confirmer qu’ils contrôlent le portefeuille de destination. Un seul mauvais caractère ou un mauvais réseau peut transformer un transfert de routine en perte permanente.
Les fonctions d’adresse personnalisée sont utiles, mais elles déplacent davantage la responsabilité vers l’émetteur. La commodité réduit les frictions, et en crypto, les frictions sont parfois la couche de sécurité. Quelles vérifications faites-vous toujours avant d’envoyer à une adresse personnalisée ?
#CryptoSecurity #WalletSafety #BinanceSquare
Voici ce qui s’est passé lorsqu’un trader a utilisé un flux d’adresse personnalisé pour déplacer des fonds sans connecter le portefeuille de réception.
La commodité semblait inoffensive : connecter uniquement le portefeuille qui détient l’actif, coller l’adresse de destination et envoyer. Mais c’est exactement là que les gens perdent de l’argent en crypto, surtout lorsqu’ils déplacent $USDT, $ETH , ou $BTC sur différents portefeuilles sous pression.
Dans cette configuration, le côté émetteur est vérifié car vous connectez le portefeuille qui détient l’actif. Le côté destinataire n’est pas du tout connecté. Vous saisissez ou collez simplement 1 adresse de destination, ce qui signifie que tout le transfert dépend du fait que cette adresse est correcte, sur le bon réseau, et qu’elle n’a pas été modifiée par un malware du presse-papiers.
Le risque que la plupart des gens ne voient pas est d’ordre psychologique. Comme le flux paraît plus simple, les traders peuvent sauter les vérifications lentes : faire correspondre la chaîne (chain), vérifier les premiers et derniers caractères, envoyer une petite transaction de test, ou confirmer qu’ils contrôlent le portefeuille de destination. Un seul mauvais caractère ou un mauvais réseau peut transformer un transfert de routine en perte permanente.
Les fonctions d’adresse personnalisée sont utiles, mais elles déplacent davantage la responsabilité vers l’émetteur. La commodité réduit les frictions, et en crypto, les frictions sont parfois la couche de sécurité. Quelles vérifications faites-vous toujours avant d’envoyer à une adresse personnalisée ?
#CryptoSecurity #WalletSafety #BinanceSquare
36
·
--
Tout le monde pense que sa crypto est parfaitement verrouillée une fois qu’elle arrive dans un portefeuille, mais en réalité une seule adresse a accumulé 235 747 $ de fonds volés en environ 48 heures.
Les traders en crypto connaissent ce sentiment malsain quand un lien de phishing ou un mot de passe réutilisé efface des mois de gains du jour au lendemain. Contrairement à une mauvaise transaction, cet argent ne revient presque jamais.
Un seul portefeuille a récupéré autant de $BTC volés, $ETH et $USDT sur deux jours. Ces opérateurs vont vite et il leur suffit que vous commettiez une seule erreur. C’est comme laisser votre porte d’entrée grande ouverte avec un panneau indiquant « objets de valeur à l’intérieur ».
De bonnes habitudes de base arrêtent encore la plupart de ces voleurs. Des mots de passe uniques et ne jamais partager une phrase de récupération empêchent la majorité d’entre eux.
Où pensez-vous que tout cela mène à partir de là quand de plus en plus de gens affluent ?
#CryptoSecurity #WalletSafety #CryptoVolée
1
1.1k
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BitcoinSlipsBelow$80KAgain
0 vues
0 mentions
2
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
2,100 vues
57 mentions
3
#BitmineAdds10452ETH
19,048 vues
387 mentions
4
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
13,968 vues
328 mentions
5
#OCCUrgesCommunityBanksToEnterStablecoinPayments
11,379 vues
196 mentions
6
#RippleWinsFullApprovalAsNationalTrustBank
11,090 vues
204 mentions
7
#AkashSelectsSolanaAsMigrationTarget
8,291 vues
101 mentions
8
#OndoToOpenSubscriptionsForOpenAIPreIPOTokenizedNotes
452 vues
21 mentions
9
#AnthropicTTMRevenueGrewAbout1200%
64,596 vues
630 mentions
10
#AnthropicS1ExpectedToday
46,417 vues
430 mentions