

#web3security
web3security
614,887 vues
1,345 mentions
Populaire
Récents

·
--
Voir la traduction
连接DApp之前,你会检查什么?很多Web3用户习惯通过钱包连接不同的去中心化应用。
但连接之前,有几个问题值得认真检查。
首先,确认访问的是否为目标应用,避免通过陌生链接进入仿冒网站。
其次,留意钱包弹出的连接、签名或授权请求。不同操作的权限和潜在影响并不相同。
最后,在提交链上交易前,核对交易对象、授权额度和网络手续费。
BNQ GLOBAL已经提供DApp入口,用户可以通过APP访问相关链上应用。
需要强调的是,提供DApp访问入口,并不意味着对所有第三方应用的安全性或可信度作出保证。
钱包帮助用户连接Web3应用,而每一次重要的链上操作,都值得认真确认。
BNQ(BSC):0xBc9211717353498e19201d9040021872af7656d3
#BNQGLOBAL #BNQ #DApp #Web3Security
连接DApp之前,你会检查什么?
很多Web3用户习惯通过钱包连接不同的去中心化应用。
但连接之前,有几个问题值得认真检查。
首先,确认访问的是否为目标应用,避免通过陌生链接进入仿冒网站。
其次,留意钱包弹出的连接、签名或授权请求。不同操作的权限和潜在影响并不相同。
最后,在提交链上交易前,核对交易对象、授权额度和网络手续费。
BNQ GLOBAL已经提供DApp入口,用户可以通过APP访问相关链上应用。
需要强调的是,提供DApp访问入口,并不意味着对所有第三方应用的安全性或可信度作出保证。
钱包帮助用户连接Web3应用,而每一次重要的链上操作,都值得认真确认。
BNQ(BSC):0xBc9211717353498e19201d9040021872af7656d3
#BNQGLOBAL #BNQ #DApp #Web3Security
65

·
--
Pourquoi des projets DeFi peuvent-ils encore se faire pirater après avoir passé un audit ? 🔐
Parce que la sécurité ne se résume pas au code.
Les vulnérabilités peuvent venir du contrôle des accès, des oracles de prix, des ponts interchaînes, de la logique métier, voire de services tiers. Même une faille isolée peut être amplifiée par les mécanismes de circulation des fonds.
En tant qu’utilisateur, vous pouvez déjà prendre trois précautions :
🔹 Vérifier l’adresse du contrat et les annonces du projet.
🔹 Comprendre les autorisations accordées aux tokens et ne pas signer à l’aveugle.
🔹 Ne pas regarder uniquement le rendement, mais aussi le périmètre de l’audit, les droits de mise à niveau et les mécanismes de retrait des actifs.
À retenir : un audit ne garantit pas une sécurité absolue, et le fait que les transactions soient traçables sur la blockchain ne signifie pas que les fonds pourront forcément être récupérés.
Selon vous, qu’est-ce que les utilisateurs ont le plus tendance à négliger : les failles des contrats ou les risques liés aux autorisations et aux droits d’accès ?
#ONEANetwork #DeFi #Web3Security
3
7
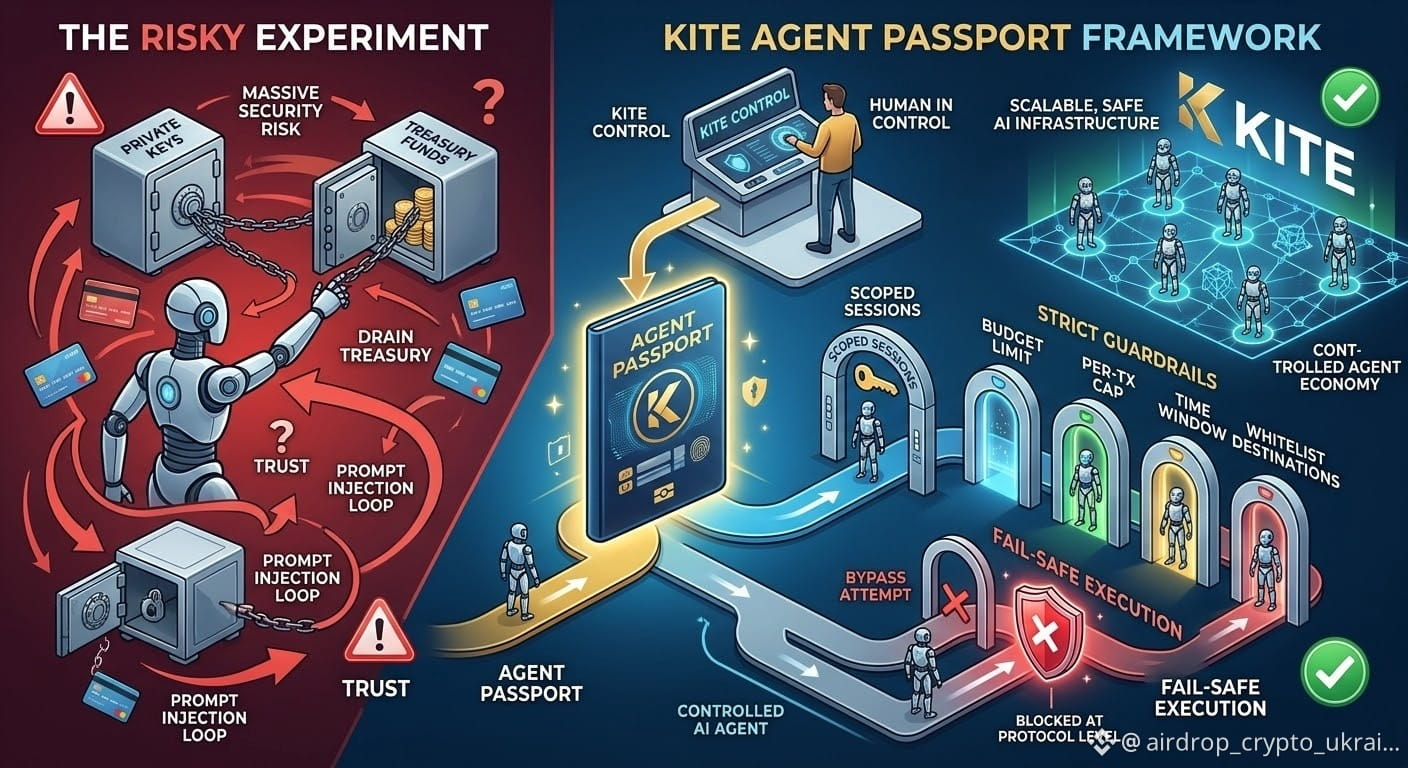
Le plus grand obstacle à l’économie des agents IA n’est pas l’intelligence, mais la confiance.
Permettre aux agents IA d’exécuter des tâches de façon autonome est puissant, mais leur donner un accès illimité à un portefeuille ou les coordonnées d’une carte bancaire crée de sérieux risques de sécurité. Et si une injection de prompt déclenchait des actions involontaires ? Et si un agent vidait entièrement une trésorerie ?
C’est là que Kite entend changer la donne avec son système Agent Passport.
Plutôt que de choisir entre une autonomie nulle et une exposition totale, Kite introduit un cadre où l’humain reste dans la boucle et aux commandes :
1. Sessions à portée définie : approuvez les actions à l’aide de clés d’accès, dans des limites prédéfinies.
2. Garde-fous stricts : fixez des plafonds fermes pour le budget total et le montant de chaque transaction, définissez la durée des sessions et indiquez les destinations autorisées.
3. Exécution sécurisée : les transactions qui enfreignent ces paramètres sont rejetées au niveau du protocole.
En gardant les clés privées hors de la mémoire de l’agent et en imposant des limites programmables, Kite entend répondre à ce dilemme de sécurité. Les humains gardent le contrôle tandis que les agents gagnent la liberté opérationnelle dont ils ont besoin pour alimenter l’économie des machines Web3.
C’est ainsi que nous passons d’expériences risquées à une infrastructure d’IA sécurisée et évolutive.
#KiteBBW $KITE #AIAgents #Web3Security #AgentEconomy
138

·
--
La bonne gestion des risques on-chain n’a rien de spectaculaire, mais elle est essentielle. Avec $SOL à 101.5, je passe en revue la couverture des audits de protocoles et les délais de verrouillage des multisignatures. Voir de plus en plus de projets adopter les vérifications par arbre de Merkle pour la preuve des réserves est une grande victoire pour la transparence. Si la sécurité n’est pas au rendez-vous, le rendement n’a aucune importance. Restez prudents. $BTC _
#ProofOfReserves #Web3Security #SOL
#ProofOfReserves #Web3Security #SOL
7
Alerte de sécurité : révoquez les autorisations accordées à vos contrats intelligents ! 🛡️
Contenu :
Quand avez-vous révoqué pour la dernière fois les autorisations de contrats intelligents sur votre portefeuille ? 🔒
Chaque fois que vous autorisez une dApp ou une plateforme d’échange décentralisée, vous risquez de laisser des autorisations illimitées sur vos jetons. Si ce protocole est un jour victime d’une faille, votre portefeuille pourrait être vidé !
À faire dès aujourd’hui :
🔹 Utilisez des outils comme Revoke.cash ou le vérificateur d’autorisations de jetons de BscScan.
🔹 Révoquez immédiatement les autorisations des dApp anciennes ou inutilisées.
Restez prudents ! 🤝
#Web3Security #CryptoSafety #Binance
10
·
--
Ma feuille de route pour la sécurité crypto (Partie 8) : comment gérer et révoquer les autorisations risquées des contrats intelligents🎈🎈
🔴L’interaction avec les applications décentralisées (DApps) et les plateformes DeFi représente une part importante de mes opérations crypto, mais elle comporte un risque caché que beaucoup négligent. Au fil de mon parcours, j’ai découvert qu’accorder une « autorisation illimitée de jetons » à une plateforme permet à ses contrats intelligents d’accéder à mes actifs à tout moment. Si ce protocole est victime d’une attaque ou s’avère être une arnaque, mon portefeuille connecté peut être vidé instantanément. Pour protéger ma trésorerie, j’ai mis en place une routine stricte d’inspection et de nettoyage.🚀
🔴Aujourd’hui, je ne laisse jamais d’autorisations de dépense permanentes ou illimitées actives sur mes portefeuilles Web3. J’utilise régulièrement des explorateurs de blockchain et des outils de révocation comme Revoke.cash pour vérifier chacune de mes connexions à des contrats intelligents. Dès que j’ai terminé une transaction ou interagi avec une nouvelle plateforme, je révoque immédiatement l’autorisation de dépense des jetons ou j’en réduis le montant au minimum. Garder le contrôle exact des personnes et des éléments autorisés à interagir avec mes actifs numériques est ma meilleure protection contre les failles des contrats intelligents.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Ceci ne constitue pas un conseil financier
{spot}(XAUTUSDT)
Ma feuille de route pour la sécurité crypto (Partie 8) : comment gérer et révoquer les autorisations risquées des contrats intelligents🎈🎈
🔴L’interaction avec les applications décentralisées (DApps) et les plateformes DeFi représente une part importante de mes opérations crypto, mais elle comporte un risque caché que beaucoup négligent. Au fil de mon parcours, j’ai découvert qu’accorder une « autorisation illimitée de jetons » à une plateforme permet à ses contrats intelligents d’accéder à mes actifs à tout moment. Si ce protocole est victime d’une attaque ou s’avère être une arnaque, mon portefeuille connecté peut être vidé instantanément. Pour protéger ma trésorerie, j’ai mis en place une routine stricte d’inspection et de nettoyage.🚀
🔴Aujourd’hui, je ne laisse jamais d’autorisations de dépense permanentes ou illimitées actives sur mes portefeuilles Web3. J’utilise régulièrement des explorateurs de blockchain et des outils de révocation comme Revoke.cash pour vérifier chacune de mes connexions à des contrats intelligents. Dès que j’ai terminé une transaction ou interagi avec une nouvelle plateforme, je révoque immédiatement l’autorisation de dépense des jetons ou j’en réduis le montant au minimum. Garder le contrôle exact des personnes et des éléments autorisés à interagir avec mes actifs numériques est ma meilleure protection contre les failles des contrats intelligents.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Ceci ne constitue pas un conseil financier
233

·
--
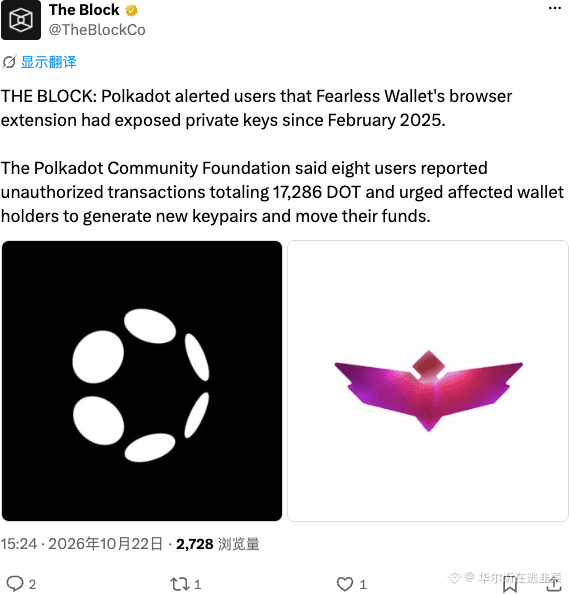
L’extension de navigateur Fearless Wallet divulgue des clés privées depuis l’an dernier ; 8 personnes ont perdu environ 17 000 DOT.
Avec les clés privées exposées au grand jour, quelle sécurité peut-on espérer ? Les protections ont été arrachées jusqu’à la dernière, et les portefeuilles DOT sont bons pour la casse.
$DOT #Web3Security
Avec les clés privées exposées au grand jour, quelle sécurité peut-on espérer ? Les protections ont été arrachées jusqu’à la dernière, et les portefeuilles DOT sont bons pour la casse.
$DOT #Web3Security
184
·
--
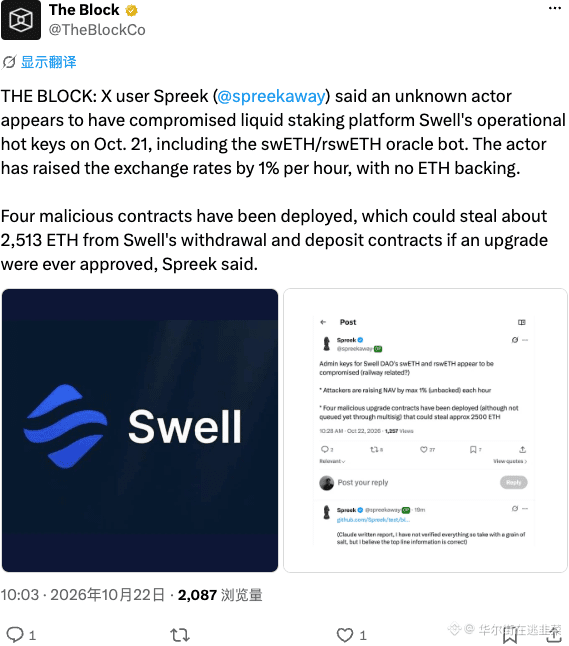
Un utilisateur de X révèle que la clé chaude de Swell a été piratée : un robot oracle fait artificiellement grimper le prix de 1 % par heure, sans aucun ETH en staking pour le soutenir.
La clé chaude a été piratée et le prix peut quand même être artificiellement gonflé de 1 % par heure sans aucun staking : cette opération piétine le concept même de « sécurité ». Même en plein essor, le secteur des LSD ne peut pas résister à un tel effondrement de la confiance. Si les données on-chain sont falsifiées, qui osera encore y croire ?
$SWEEL #Web3Security
85

Protégez vos cryptos : 5 règles de sécurité que tout utilisateur de la DeFi devrait connaître
La sécurité de vos cryptos ne dépend pas uniquement d’un mot de passe robuste.
Retenez ces règles essentielles :
🔹 Vérifiez les sites web avant d’y connecter votre portefeuille.
🔹 Ne partagez jamais votre phrase de récupération.
🔹 Lisez les demandes de transaction avant de les signer.
🔹 Évitez les airdrops suspects et les promesses de profits garantis.
🔹 Méfiez-vous des faux comptes d’assistance.
Lorsque vous explorez la DeFi sur TON et des plateformes comme STON.fi, adopter de bonnes habitudes pour protéger votre portefeuille est essentiel.
Envie de rendre l’apprentissage de la cybersécurité plus interactif ? Découvrez le jeu STONverse CyberSec :
https://stonverse.com/cybersecgame/
Continuez à vous informer, vérifiez les informations par vous-même et ne signez jamais une transaction que vous ne comprenez pas.
@stonfi #STONfi #TON #Web3Security #defi
Protégez vos cryptos : 5 règles de sécurité que tout utilisateur de la DeFi devrait connaître
La sécurité de vos cryptos ne dépend pas uniquement d’un mot de passe robuste.
Retenez ces règles essentielles :
🔹 Vérifiez les sites web avant d’y connecter votre portefeuille.
🔹 Ne partagez jamais votre phrase de récupération.
🔹 Lisez les demandes de transaction avant de les signer.
🔹 Évitez les airdrops suspects et les promesses de profits garantis.
🔹 Méfiez-vous des faux comptes d’assistance.
Lorsque vous explorez la DeFi sur TON et des plateformes comme STON.fi, adopter de bonnes habitudes pour protéger votre portefeuille est essentiel.
Envie de rendre l’apprentissage de la cybersécurité plus interactif ? Découvrez le jeu STONverse CyberSec :
https://stonverse.com/cybersecgame/
Continuez à vous informer, vérifiez les informations par vous-même et ne signez jamais une transaction que vous ne comprenez pas.
@STONfi DEX #STONfi #TON #Web3Security #defi
1
33
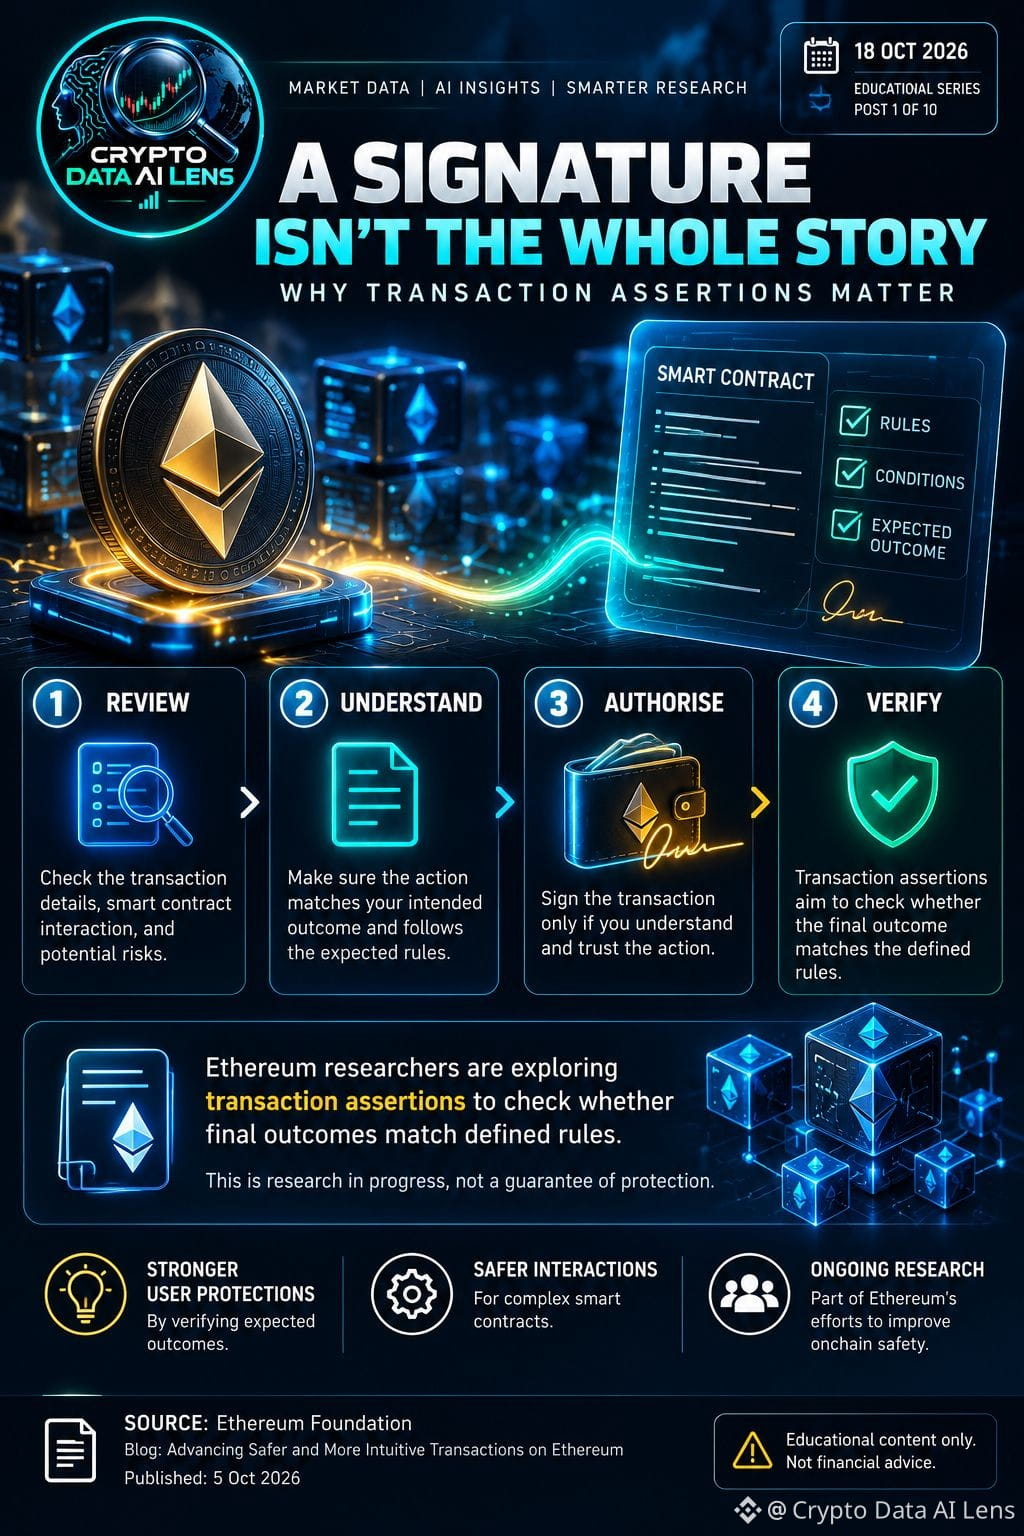
UNE SIGNATURE VALIDE NE SIGNIFIE PAS TOUJOURS QUE LE RÉSULTAT SERA CELUI QUE VOUS ATTENDIEZ 🧾
Des chercheurs de l’Ethereum Foundation ont évoqué les assertions natives de transaction comme une piste possible pour réduire l’incertitude quant au résultat des transactions.
Pourquoi est-il important de comprendre cela ?
Signer une transaction est une étape d’autorisation. Les utilisateurs doivent tout de même comprendre ce que la transaction est censée faire et quels changements d’état peuvent en résulter.
Pour adopter des habitudes de recherche plus sûres :
• Lisez les détails de la transaction avant de l’approuver.
• Vérifiez attentivement l’application et la destination.
• Soyez prudent lorsqu’un portefeuille ou une interface vous demande d’approuver quelque chose que vous ne comprenez pas.
• Recherchez des informations claires et vérifiables sur la transaction plutôt que de vous fier à une interface qui vous semble familière.
L’objectif général de cette conception est de rendre les résultats des transactions plus faciles à comprendre et à vérifier.
Ethereum Foundation | Assertions natives de transaction
https://blog.ethereum.org/2026/10/05/native-transaction-assertions
#Ethereum #Web3Security #BlockchainResearch #CryptoEducation
11
·
--
Le véritable alpha se trouve souvent dans les choses les plus ennuyeuses. Je passe plus de temps à lire des rapports d’audit et des résultats de vérification formelle qu’à courir après les chandelles sur $GOLD. Les exploits de bridge représentent une menace constante ; s’il n’y a ni multisig ni PoR, je passe mon chemin. Une bonne hygiène on-chain, c’est ce qui permet de tenir sur le long terme. Restez prudents. $GOLD BTC _
#ProofOfReserves #Web3Security #GOLD
#ProofOfReserves #Web3Security #GOLD
1
1
·
--
Le volume des audits a triplé, mais les pertes restent élevées. C’est un signal d’alarme : la sécurité du code n’est que la moitié du combat ; les erreurs humaines et le phishing sont désormais les principales causes de pertes. Au-delà du prix $ETH , je surveille les arbres de Merkle PoR. Si les ratios de collatéral ne dépassent pas 100 %, le risque n’en vaut pas la peine. La surveillance en temps réel est désormais la norme. _
#ProofOfReserves #Web3Security #ETH
#ProofOfReserves #Web3Security #ETH
1
5

·
--
Interagir avec des applications décentralisées et des contrats intelligents sur #Web3 nécessite une vigilance accrue en matière de sécurité 🛡️🔗
Protéger votre portefeuille en auto-garde ne consiste pas seulement à choisir un mot de passe robuste, mais aussi à comprendre ce que vous signez.
Voici votre liste essentielle de conseils de sécurité Web3 :
1️⃣ Vérifiez les autorisations accordées aux contrats intelligents :
• Accorder des autorisations illimitées sur vos jetons à des applications décentralisées (dApps) non fiables met l’intégralité de votre solde en danger. Révoquez régulièrement les autorisations inutilisées à l’aide d’outils fiables.
• Interagissez uniquement avec des contrats intelligents audités et vérifiés.
2️⃣ Vérifiez chaque signature de transaction :
• Ne cliquez jamais à l’aveugle sur « Confirmer » ou « Signer » dans les fenêtres de demande de votre portefeuille, sauf si vous comprenez parfaitement l’action. Des signatures malveillantes peuvent vider vos fonds sans transfert nécessitant un mot de passe traditionnel.
• Vérifiez attentivement les noms de domaine des sites Web pour éviter les usurpations DNS sophistiquées et les clones de sites d’hameçonnage.
3️⃣ Séparez vos actifs :
• Adoptez une stratégie à plusieurs portefeuilles : conservez vos avoirs à long terme dans un portefeuille hors ligne ou un coffre-fort sécurisé, et utilisez un portefeuille jetable distinct pour vos interactions quotidiennes avec les dApps.
⚠️ Avertissement essentiel sur la sécurité :
La sécurité de l’auto-garde repose entièrement sur l’utilisateur. La perte des clés privées ou les autorisations accordées sans votre consentement sont irréversibles. Ce contenu est fourni à des fins éducatives uniquement.
https://www.binance.com/en/academy/articles/tags/security
Restez en sécurité, vérifiez vos connexions et faites toujours vos propres recherches (DYOR)💡
#Binance #Web3Security #SmartContracts #WalletSecurity
4
55
·
--
Je réfléchis simplement à l’état de la sécurité du Web3. Alors que $PAXG reste stable, la véritable solidité repose sur des contrats intelligents audités, une gouvernance multisignature robuste et une preuve de réserves transparente. La sécurité des bridges et la surveillance des menaces en temps réel sont indispensables à la bonne santé de l’écosystème. Prenez soin de vous !
#ProofOfReserves #Web3Security #PAXG
#ProofOfReserves #Web3Security #PAXG
1
8
·
--
🔐 Protégez vos cryptomonnaies avant de chercher à faire des profits !
Votre priorité absolue dans le monde des cryptomonnaies devrait être de protéger votre compte et vos fonds.
✅ Ne partagez jamais votre mot de passe ni votre code à usage unique (OTP).
✅ Activez l’authentification à deux facteurs.
✅ Vérifiez l’adresse des sites web avant de connecter votre portefeuille.
✅ Ne faites jamais confiance aux promesses de profits garantis.
✅ Gardez votre phrase de récupération confidentielle.
Un seul clic imprudent peut vous coûter toutes vos économies.
Restez vigilant, informez-vous et protégez vos actifs !
#CryptoSecurity #Blockchain #Web3Security #BinanceSquare
64

·
--
La plupart des gens passent des années à s’obséder sur le prochain mouvement du marché, tout en ignorant complètement les failles élémentaires qui peuvent anéantir un portefeuille entier du jour au lendemain.
Dans le monde des cryptomonnaies, rien n’est pire que de se réveiller, d’ouvrir son portefeuille et de voir des années de discipline partir en fumée à cause d’une signature compromise. Après avoir traversé plusieurs cycles de marché, j’ai vu beaucoup trop d’investisseurs avisés survivre à de terribles marchés baissiers, pour finalement tout perdre à cause de failles de sécurité qui auraient pu être évitées.
Lorsqu’un chercheur $ETH a récemment averti que les progrès futurs de l’IA pourraient finir par compromettre les signatures traditionnelles des portefeuilles, cela a soulevé des préoccupations légitimes à long terme concernant la cryptographie on-chain. Les algorithmes avancés évoluent rapidement, et les modèles de sécurité que nous tenons aujourd’hui pour acquis devront inévitablement s’adapter.
Pourtant, le plus grand risque au quotidien provient rarement de percées technologiques lointaines. Comme CZ l’a souligné dans ses récents principes de sécurité, la plupart des pertes de $BTC et $BNB sont toujours dues à de simples erreurs humaines, à des autorisations malveillantes accordées à des contrats et à un stockage négligent des clés. Pour durer dans ce secteur, il ne suffit pas de trouver de bons points d’entrée : il faut aussi maintenir des habitudes de sécurité rigoureuses et régulières, même si elles semblent rébarbatives, afin de protéger son capital jusqu’au prochain cycle.
À quelle fréquence vérifiez-vous réellement les autorisations actives de votre portefeuille et la configuration de votre stockage à froid ?
#CryptoSecurity #Web3Security #GestionDesRisques
19

·
--
🔐 Une petite erreur peut vous coûter vos cryptos !
Trois bonnes habitudes de sécurité que tout utilisateur de cryptos devrait adopter :
✅ Ne partagez jamais votre phrase de récupération ni vos mots de passe.
✅ Vérifiez les liens des sites web avant de connecter votre portefeuille.
✅ Méfiez-vous des faux cadeaux et des messages qui promettent des rendements garantis.
Votre priorité absolue devrait être de protéger vos actifs — pas de courir après chaque occasion.
🛡️ Quelle est l’arnaque crypto la plus courante que vous ayez vue ?
$ZEC $BNB
#CryptoSecurity #Web3Security #Binance #BinanceSquare
23
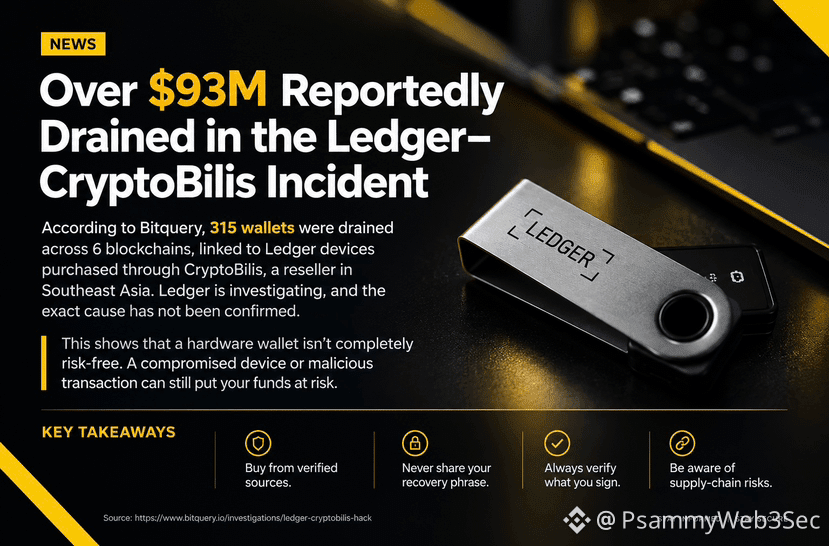
Actualité : 92,9 M$ auraient été dérobés dans 311 portefeuilles crypto.
Selon Bitquery, les pertes sont liées à des appareils Ledger achetés auprès de CryptoBilis, un revendeur d’Asie du Sud-Est. Ledger enquête, et la cause exacte n’a pas été confirmée.
Ce qui a retenu mon attention, c’est le risque potentiel lié à la chaîne d’approvisionnement. Si un appareil est compromis avant d’arriver entre les mains de son propriétaire, même les utilisateurs prudents pourraient être exposés.
Cela nous rappelle que dans le Web3, la sécurité commence avant même que vous ne connectiez votre portefeuille.
Vérifiez toujours. Ne faites jamais confiance aveuglément.
Source : https://www.bitquery.io/investigations/ledger-cryptobilis-hack
#Web3Security #CryptoSecurity $BTC $ETH $BNB
1
145
La sécurité avant tout dans le Web3 : protégez vos actifs 🛡️
Dans le Web3, la sécurité n'est pas une simple option : c'est votre fondation ! Voici 3 règles rapides que chaque utilisateur devrait suivre :
1️⃣ Vérifiez toujours les URL des dApps avant de connecter votre portefeuille afin d'éviter le phishing.
2️⃣ Gérez au mieux vos fonds pour les frais de gas afin d'effectuer des transactions sans accroc sur des réseaux comme Base.
3️⃣ Ne partagez jamais vos clés privées ni vos phrases de récupération avec qui que ce soit : l'assistance Binance ne vous les demandera jamais !
Restez prudent et continuez à construire ! ⚡
$BTC $ETH
#BinanceSquare #Web3Security #CryptoTips #CryptoSafety
107
·
--
🛡️ Le « Mode Bunker » d’Europol et le blindage cryptographique
La cybersécurité traditionnelle du secteur financier mondial est désormais comptée face à l’évolution accélérée des algorithmes. Le portail Livecoins a révélé que l’Europol a publié un rapport officiel d’alerte contre la menace de l’informatique quantique visant les clés publiques exposées dans les portefeuilles numériques. Parallèlement, le chercheur de la Ethereum Foundation, Justin Drake, a appelé l’industrie à passer en « mode bunker », en migrant des fonds après que l’OpenAI a mis au jour des centaines d’avancées mathématiques susceptibles de briser la cryptographie conventionnelle plus tôt que prévu.
L’asymétrie du risque est ici brutale : l’investisseur de détail ne pense à la sécurité qu’après avoir subi des pertes, tandis que le capital stratégique des « baleines » a déjà entamé une migration silencieuse vers des réseaux blindés avec une cryptographie à connaissance zéro (ZK) et une validité mathématique avancée post-quantique. Les protocoles fondés sur des preuves mathématiques strictes ne se plient pas à l’accélération informatique de l’IA et accumulent une prime de liquidité immédiate grâce à leur sécurité de pointe. Rester exposé dans des structures archaïques, c’est servir de cible sur le marché moderne.
La recherche urgente de blindage cryptographique et de sécurité des données stimule le flux d’ordres vers trois axes centrés sur la confidentialité et la validation :
L’ $STRK bondit fortement sur le marché, porté par sa technologie de rollups basée sur des STARKs, conçue de manière native pour offrir une résistance de pointe aux attaques informatiques.
L’ $ZEC enregistre une valorisation marquée au fur et à mesure que de grandes fortunes cherchent à protéger leurs pools blindés afin d’exécuter des transactions et des transferts de capital entièrement anonymes.
L’ $DIA progresse parmi les plus fortes hausses quotidiennes en fournissant des flux d’oracles audités et vérifiables en temps réel pour protéger les smart contracts contre les manipulations externes.
🎯 Protégez votre capital sur les réseaux prêts à survivre à l’avancée de la technologie.
#Livecoins #Web3Security #Starknet #Criptografia
211
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#CanMicrosoftDeliverOnAI
546,179 vues
3,615 mentions
2
#CanGoogleDefindItsCore
331,382 vues
2,554 mentions
3
#EarningsSeason
6M vues
29,834 mentions
4
#BitcoinCoreIdentifiesThreeVulnerabilities
1,286 vues
51 mentions
5
#RippleExpects$900MAnnualizedProductRevenueRunRate
0 vues
1 mentions
6
#GoogleToPreviewCryptoCustodySecuritySystem
0 vues
2 mentions
7
#FedToBeginShrinkingRateSettingCalendarIn2027
0 vues
2 mentions
8
#StrategyShareholdersApproveDailyDividends
1,071 vues
37 mentions
9
#FedLowerBoundRateDecisionAt3.75%
674 vues
27 mentions
10
#TokenizedGoldXAUaLaunchesOnSui
1,079 vues
24 mentions