
Orin khan 5
129 Publications

Orin khan 5
Signaler
Bloquer l’utilisateur
21 Suivis
1.2K+ Abonnés
65 J’aime
Publications
·
--
🚀 MISE À JOUR SOLANA ($SOL)
Solana continue d’attirer l’attention grâce à ses transactions rapides, ses frais réduits et son écosystème en pleine expansion.
Le marché pourrait connaître une volatilité à court terme, mais SOL reste l’un des projets à suivre.
Gardons un œil sur la prochaine évolution ! 👀
#Solana #SOL #Crypto #Web3
🚀 MISE À JOUR SOLANA ($SOL)
Solana continue d’attirer l’attention grâce à ses transactions rapides, ses frais réduits et son écosystème en pleine expansion.
Le marché pourrait connaître une volatilité à court terme, mais SOL reste l’un des projets à suivre.
Gardons un œil sur la prochaine évolution ! 👀
#Solana #SOL #Crypto #Web3
Solana continue d’attirer l’attention grâce à ses transactions rapides, ses frais réduits et son écosystème en pleine expansion.
Le marché pourrait connaître une volatilité à court terme, mais SOL reste l’un des projets à suivre.
Gardons un œil sur la prochaine évolution ! 👀
#Solana #SOL #Crypto #Web3
1
143
·
--
#dusk $DUSK @Dusk_Foundation
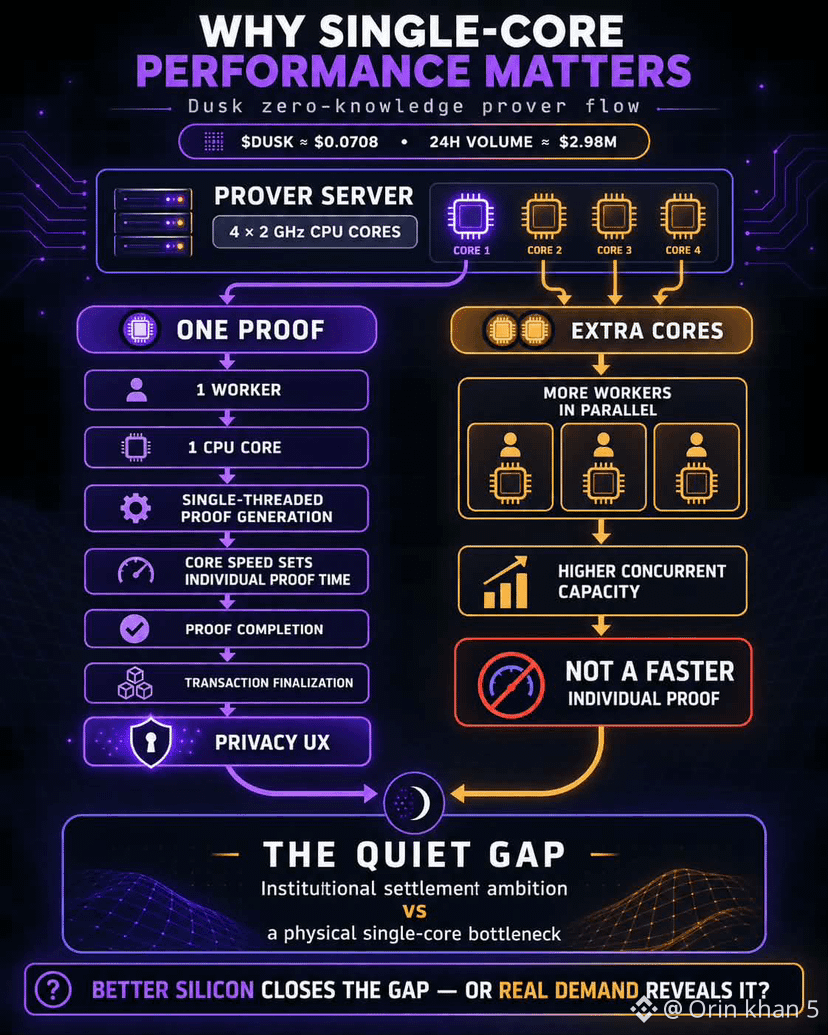
J’ai passé l’après-midi à naviguer entre la documentation des preuves de @DuskFoundation et la page $DUSK market, en cherchant à comprendre à quel moment la confidentialité devient une infrastructure ordinaire. J’ai trouvé $DUSK près de 0,0708 $, avec un volume quotidien de 2,98 millions de dollars, tandis que le guide recommande quatre cœurs à 2 GHz. Attendez — je pensais qu’avoir plus de cœurs rendrait les preuves plus rapides. Mais ce qui m’a vraiment arrêté, c’est qu’un seul cœur était utilisé par travailleur, car la génération des preuves est monothread. J’avais interprété les cœurs supplémentaires comme une capacité à faire travailler plusieurs opérateurs en parallèle, alors que chaque preuve dépend toujours de la vitesse d’un seul cœur. Hmm. Ce qui m’est vraiment resté en tête, c’est l’écart entre la promesse de règlement institutionnel et une contrainte matérielle : j’imagine qu’un cœur lent peut allonger la génération des preuves et la finalisation des transactions, même si la capacité totale du serveur semble généreuse. J’ai pris une collation, je suis revenu, et je pensais toujours au fait que le matériel des opérateurs devient un élément de l’expérience utilisateur en matière de confidentialité. J’y réfléchis encore. Je me demande si de meilleurs composants réduiront discrètement cet écart, ou si la demande réelle ne le rendra visible que plus tard ?
#dusk $DUSK @Dusk
J’ai passé l’après-midi à naviguer entre la documentation des preuves de @DuskFoundation et la page $DUSK market, en cherchant à comprendre à quel moment la confidentialité devient une infrastructure ordinaire. J’ai trouvé $DUSK près de 0,0708 $, avec un volume quotidien de 2,98 millions de dollars, tandis que le guide recommande quatre cœurs à 2 GHz. Attendez — je pensais qu’avoir plus de cœurs rendrait les preuves plus rapides. Mais ce qui m’a vraiment arrêté, c’est qu’un seul cœur était utilisé par travailleur, car la génération des preuves est monothread. J’avais interprété les cœurs supplémentaires comme une capacité à faire travailler plusieurs opérateurs en parallèle, alors que chaque preuve dépend toujours de la vitesse d’un seul cœur. Hmm. Ce qui m’est vraiment resté en tête, c’est l’écart entre la promesse de règlement institutionnel et une contrainte matérielle : j’imagine qu’un cœur lent peut allonger la génération des preuves et la finalisation des transactions, même si la capacité totale du serveur semble généreuse. J’ai pris une collation, je suis revenu, et je pensais toujours au fait que le matériel des opérateurs devient un élément de l’expérience utilisateur en matière de confidentialité. J’y réfléchis encore. Je me demande si de meilleurs composants réduiront discrètement cet écart, ou si la demande réelle ne le rendra visible que plus tard ?
J’ai passé l’après-midi à naviguer entre la documentation des preuves de @DuskFoundation et la page $DUSK market, en cherchant à comprendre à quel moment la confidentialité devient une infrastructure ordinaire. J’ai trouvé $DUSK près de 0,0708 $, avec un volume quotidien de 2,98 millions de dollars, tandis que le guide recommande quatre cœurs à 2 GHz. Attendez — je pensais qu’avoir plus de cœurs rendrait les preuves plus rapides. Mais ce qui m’a vraiment arrêté, c’est qu’un seul cœur était utilisé par travailleur, car la génération des preuves est monothread. J’avais interprété les cœurs supplémentaires comme une capacité à faire travailler plusieurs opérateurs en parallèle, alors que chaque preuve dépend toujours de la vitesse d’un seul cœur. Hmm. Ce qui m’est vraiment resté en tête, c’est l’écart entre la promesse de règlement institutionnel et une contrainte matérielle : j’imagine qu’un cœur lent peut allonger la génération des preuves et la finalisation des transactions, même si la capacité totale du serveur semble généreuse. J’ai pris une collation, je suis revenu, et je pensais toujours au fait que le matériel des opérateurs devient un élément de l’expérience utilisateur en matière de confidentialité. J’y réfléchis encore. Je me demande si de meilleurs composants réduiront discrètement cet écart, ou si la demande réelle ne le rendra visible que plus tard ?
1
2
91
·
--
#dusk $DUSK @Dusk_Foundation
J’ai passé l’après-midi à consulter les docs d’échange de @DuskFoundation’s $DUSK , puis je me suis baladé jusqu’à la page du marché. DUSK était proche de 0,0758 $, avec environ 45,5 millions $ de capitalisation boursière et 4,13 millions $ en mouvement sur 24 heures. Attendez — le réseau annonce une finalité déterministe en environ 10 secondes, mais un échange ne peut pas considérer « inclus », « accepté » ou même « confirmé » comme de l’argent prêt à être crédité. Ce qui m’a surtout arrêté, cependant, c’est l’écart opérationnel. J’ai constaté qu’un bloc accepté peut encore être annulé ; le signal sûr, c’est le changement d’état explicitement finalisé, lu depuis l’historique des archives finalisées. Hmm. Le règlement rapide demande toujours à l’échange d’attendre, de vérifier soigneusement les points de contrôle, et de créditer de manière atomique plutôt que de réagir au premier mouvement visible du solde. J’ai pris une collation, je suis revenu, et cet écart qui m’est resté me semblait moins de la lenteur que de la discipline. Je continue d’y réfléchir. Est-ce que cet écart se comble à mesure que les intégrations mûrissent, reste volontairement en place, ou ne devient visible qu’après qu’un échange crédite trop tôt ?
#dusk $DUSK @Dusk
J’ai passé l’après-midi à consulter les docs d’échange de @DuskFoundation’s $DUSK , puis je me suis baladé jusqu’à la page du marché. DUSK était proche de 0,0758 $, avec environ 45,5 millions $ de capitalisation boursière et 4,13 millions $ en mouvement sur 24 heures. Attendez — le réseau annonce une finalité déterministe en environ 10 secondes, mais un échange ne peut pas considérer « inclus », « accepté » ou même « confirmé » comme de l’argent prêt à être crédité. Ce qui m’a surtout arrêté, cependant, c’est l’écart opérationnel. J’ai constaté qu’un bloc accepté peut encore être annulé ; le signal sûr, c’est le changement d’état explicitement finalisé, lu depuis l’historique des archives finalisées. Hmm. Le règlement rapide demande toujours à l’échange d’attendre, de vérifier soigneusement les points de contrôle, et de créditer de manière atomique plutôt que de réagir au premier mouvement visible du solde. J’ai pris une collation, je suis revenu, et cet écart qui m’est resté me semblait moins de la lenteur que de la discipline. Je continue d’y réfléchir. Est-ce que cet écart se comble à mesure que les intégrations mûrissent, reste volontairement en place, ou ne devient visible qu’après qu’un échange crédite trop tôt ?
J’ai passé l’après-midi à consulter les docs d’échange de @DuskFoundation’s $DUSK , puis je me suis baladé jusqu’à la page du marché. DUSK était proche de 0,0758 $, avec environ 45,5 millions $ de capitalisation boursière et 4,13 millions $ en mouvement sur 24 heures. Attendez — le réseau annonce une finalité déterministe en environ 10 secondes, mais un échange ne peut pas considérer « inclus », « accepté » ou même « confirmé » comme de l’argent prêt à être crédité. Ce qui m’a surtout arrêté, cependant, c’est l’écart opérationnel. J’ai constaté qu’un bloc accepté peut encore être annulé ; le signal sûr, c’est le changement d’état explicitement finalisé, lu depuis l’historique des archives finalisées. Hmm. Le règlement rapide demande toujours à l’échange d’attendre, de vérifier soigneusement les points de contrôle, et de créditer de manière atomique plutôt que de réagir au premier mouvement visible du solde. J’ai pris une collation, je suis revenu, et cet écart qui m’est resté me semblait moins de la lenteur que de la discipline. Je continue d’y réfléchir. Est-ce que cet écart se comble à mesure que les intégrations mûrissent, reste volontairement en place, ou ne devient visible qu’après qu’un échange crédite trop tôt ?
111
·
--
#dusk $DUSK @Dusk_Foundation
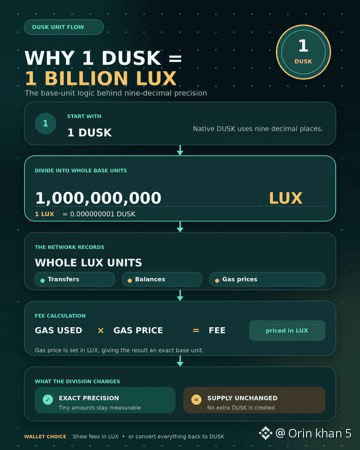
Au début, je pensais que LUX était simplement un autre nom pour $DUSK, une dénomination que la plupart des utilisateurs pouvaient ignorer.
En y regardant de plus près, j’ai compris que @Dusk définit la précision du réseau. Le DUSK natif comporte neuf décimales : 1 DUSK équivaut à 1 000 000 000 LUX, tandis que 1 LUX équivaut à 0,000000001 DUSK.
Le réseau enregistre les montants en unités entières de LUX. Les prix du gas sont également fixés en LUX, et les frais sont calculés en multipliant le gas utilisé par le prix du gas. Les portefeuilles et les développeurs disposent ainsi d’une unité de base précise pour les transferts, les soldes et les frais.
C’est ce que j’apprécie dans cette approche. Cette subdivision n’augmente pas l’offre et ne rend pas $DUSK plus précieux. Elle permet simplement de mesurer de petites sommes sans utiliser de fractions inférieures à la plus petite unité du réseau.
Je me demande si les utilisateurs finiront par compter en LUX, ou si les portefeuilles continueront à le rendre largement invisible.
Préféreriez-vous voir les frais du réseau en LUX, ou que les portefeuilles convertissent tout en DUSK ?
#dusk $DUSK @Dusk
Au début, je pensais que LUX était simplement un autre nom pour $DUSK , une dénomination que la plupart des utilisateurs pouvaient ignorer.
En y regardant de plus près, j’ai compris que @Dusk définit la précision du réseau. Le DUSK natif comporte neuf décimales : 1 DUSK équivaut à 1 000 000 000 LUX, tandis que 1 LUX équivaut à 0,000000001 DUSK.
Le réseau enregistre les montants en unités entières de LUX. Les prix du gas sont également fixés en LUX, et les frais sont calculés en multipliant le gas utilisé par le prix du gas. Les portefeuilles et les développeurs disposent ainsi d’une unité de base précise pour les transferts, les soldes et les frais.
C’est ce que j’apprécie dans cette approche. Cette subdivision n’augmente pas l’offre et ne rend pas $DUSK plus précieux. Elle permet simplement de mesurer de petites sommes sans utiliser de fractions inférieures à la plus petite unité du réseau.
Je me demande si les utilisateurs finiront par compter en LUX, ou si les portefeuilles continueront à le rendre largement invisible.
Préféreriez-vous voir les frais du réseau en LUX, ou que les portefeuilles convertissent tout en DUSK ?
Au début, je pensais que LUX était simplement un autre nom pour $DUSK , une dénomination que la plupart des utilisateurs pouvaient ignorer.
En y regardant de plus près, j’ai compris que @Dusk définit la précision du réseau. Le DUSK natif comporte neuf décimales : 1 DUSK équivaut à 1 000 000 000 LUX, tandis que 1 LUX équivaut à 0,000000001 DUSK.
Le réseau enregistre les montants en unités entières de LUX. Les prix du gas sont également fixés en LUX, et les frais sont calculés en multipliant le gas utilisé par le prix du gas. Les portefeuilles et les développeurs disposent ainsi d’une unité de base précise pour les transferts, les soldes et les frais.
C’est ce que j’apprécie dans cette approche. Cette subdivision n’augmente pas l’offre et ne rend pas $DUSK plus précieux. Elle permet simplement de mesurer de petites sommes sans utiliser de fractions inférieures à la plus petite unité du réseau.
Je me demande si les utilisateurs finiront par compter en LUX, ou si les portefeuilles continueront à le rendre largement invisible.
Préféreriez-vous voir les frais du réseau en LUX, ou que les portefeuilles convertissent tout en DUSK ?
3
3
126
·
--
#dusk $DUSK @Dusk_Foundation
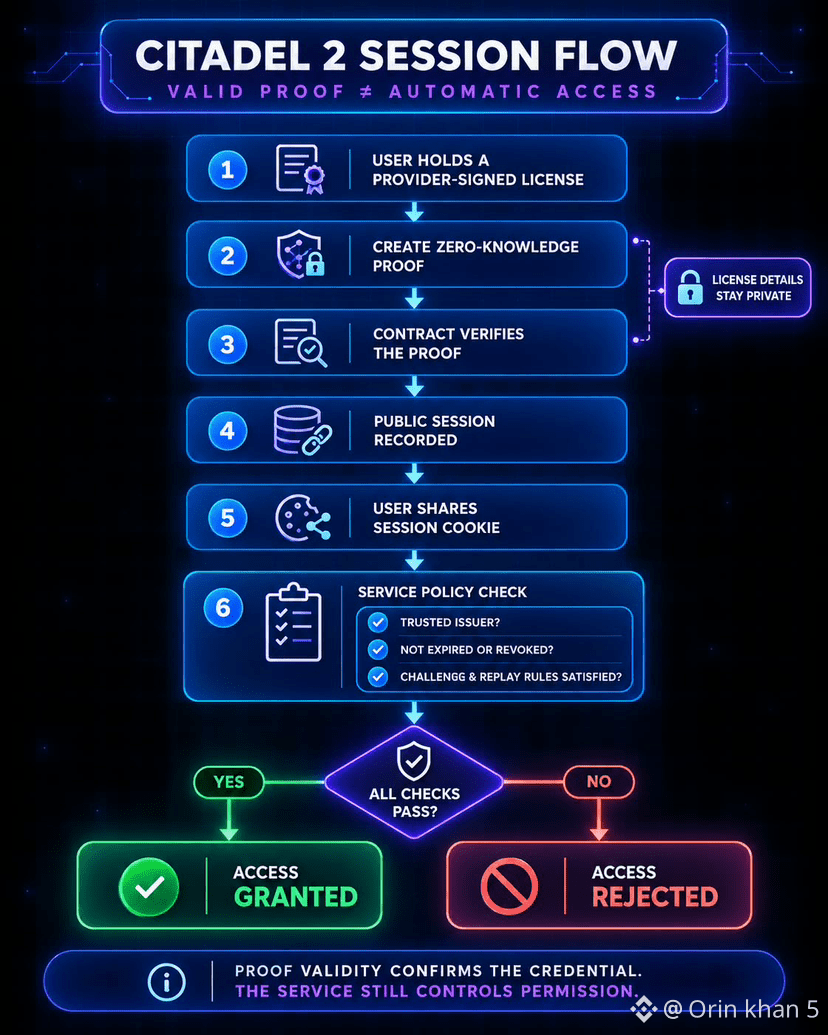
Au début, je pensais qu’une session Citadel 2 valide d’un point de vue cryptographique était un laissez-passer d’accès universel : si la preuve était vérifiée sur la chaîne, le service devrait me laisser entrer.
En regardant de plus près, je me suis rendu compte que @Dusk sépare la validité de la preuve de la permission. Le contrat peut vérifier que je possède une licence enregistrée et signée par le fournisseur, et enregistrer une session sans exposer quelle licence j’ai utilisée. Ensuite, je partage un cookie de session, que le service vérifie par rapport à cet enregistrement public.
Mais la décision finale appartient toujours au service. Il peut me refuser s’il ne fait pas confiance à l’émetteur, si les identifiants ont expiré ou ont été révoqués, ou si ses règles de défi et de rejeu ne sont pas respectées.
C’est ce que j’aime dans cette approche. La confidentialité n’a pas à supprimer le contrôle ; elle peut limiter la divulgation tout en laissant la politique du monde réel intacte.
Je me demande si les utilisateurs trouveront cet équilibre rassurant ou déroutant.
Préféreriez-vous un accès automatique après vérification de la preuve, ou des contrôles spécifiques au service ?
#dusk $DUSK @Dusk
Au début, je pensais qu’une session Citadel 2 valide d’un point de vue cryptographique était un laissez-passer d’accès universel : si la preuve était vérifiée sur la chaîne, le service devrait me laisser entrer.
En regardant de plus près, je me suis rendu compte que @Dusk sépare la validité de la preuve de la permission. Le contrat peut vérifier que je possède une licence enregistrée et signée par le fournisseur, et enregistrer une session sans exposer quelle licence j’ai utilisée. Ensuite, je partage un cookie de session, que le service vérifie par rapport à cet enregistrement public.
Mais la décision finale appartient toujours au service. Il peut me refuser s’il ne fait pas confiance à l’émetteur, si les identifiants ont expiré ou ont été révoqués, ou si ses règles de défi et de rejeu ne sont pas respectées.
C’est ce que j’aime dans cette approche. La confidentialité n’a pas à supprimer le contrôle ; elle peut limiter la divulgation tout en laissant la politique du monde réel intacte.
Je me demande si les utilisateurs trouveront cet équilibre rassurant ou déroutant.
Préféreriez-vous un accès automatique après vérification de la preuve, ou des contrôles spécifiques au service ?
Au début, je pensais qu’une session Citadel 2 valide d’un point de vue cryptographique était un laissez-passer d’accès universel : si la preuve était vérifiée sur la chaîne, le service devrait me laisser entrer.
En regardant de plus près, je me suis rendu compte que @Dusk sépare la validité de la preuve de la permission. Le contrat peut vérifier que je possède une licence enregistrée et signée par le fournisseur, et enregistrer une session sans exposer quelle licence j’ai utilisée. Ensuite, je partage un cookie de session, que le service vérifie par rapport à cet enregistrement public.
Mais la décision finale appartient toujours au service. Il peut me refuser s’il ne fait pas confiance à l’émetteur, si les identifiants ont expiré ou ont été révoqués, ou si ses règles de défi et de rejeu ne sont pas respectées.
C’est ce que j’aime dans cette approche. La confidentialité n’a pas à supprimer le contrôle ; elle peut limiter la divulgation tout en laissant la politique du monde réel intacte.
Je me demande si les utilisateurs trouveront cet équilibre rassurant ou déroutant.
Préféreriez-vous un accès automatique après vérification de la preuve, ou des contrôles spécifiques au service ?
1
99
·
--
#dusk $DUSK @Dusk_Foundation
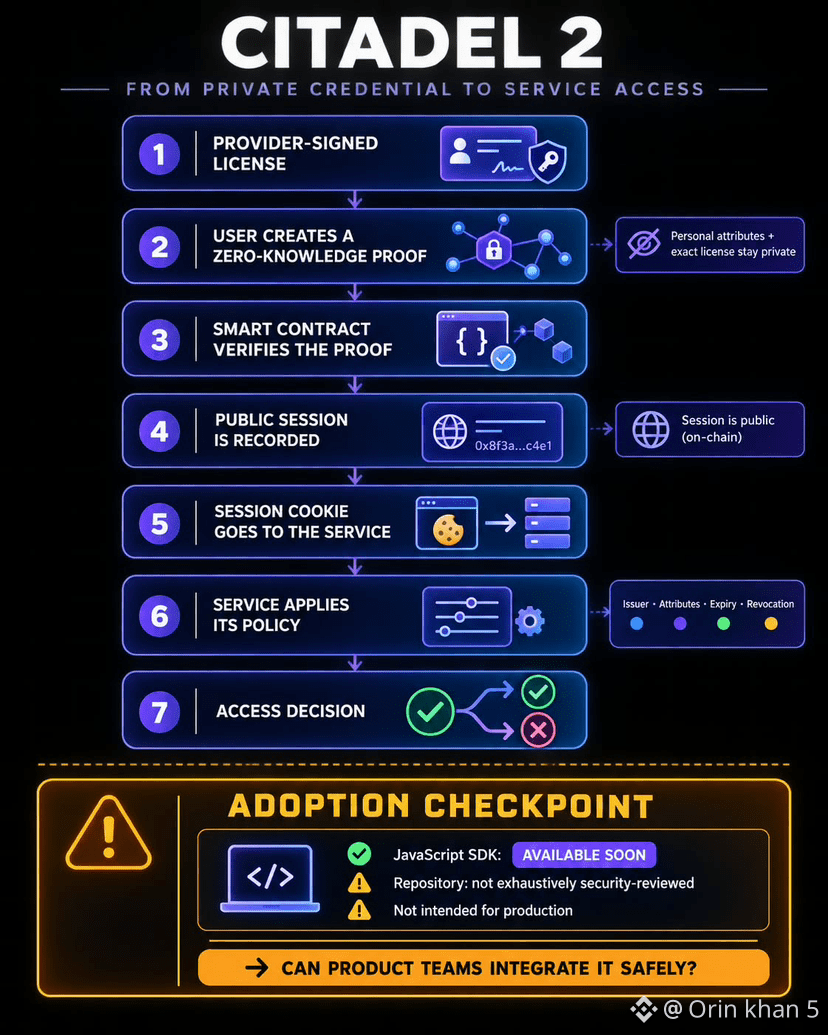
Au début, je pensais que le test d’adoption de Citadel 2 consistait à savoir si les utilisateurs voulaient des identifiants privés. En regardant de plus près @DuskFoundation, j’ai trouvé une question pratique : son SDK JavaScript complet reste « bientôt disponible ».
Citadel 2 permet à quelqu’un de prouver qu’il détient une licence enregistrée et signée par le fournisseur, sans placer d’attributs personnels — ni la licence exacte utilisée — sur la blockchain. Un contrat vérifie la preuve à connaissance zéro et enregistre une session publique. L’utilisateur fournit ensuite un cookie de session à un service, qui décide quels émetteurs et quels attributs il accepte, ainsi que les règles d’expiration et de révocation.
C’est ce que j’aime dans cette approche. La confidentialité n’enlève pas le contrôle du service. Mais une cryptographie soignée ne sert pas à grand-chose si des équipes produit ordinaires ne peuvent pas l’intégrer en toute sécurité. Le dépôt de Dusk indique actuellement que le code n’a pas fait l’objet d’un examen de sécurité exhaustif et qu’il n’est pas destiné à la production.
Le SDK testera plus que la simple commodité : il vérifiera si cette conception peut atteindre de vrais flux de travail.
Choisiriez-vous des contrôles de politique flexibles ou l’intégration la plus simple possible ?
#dusk $DUSK @Dusk
Au début, je pensais que le test d’adoption de Citadel 2 consistait à savoir si les utilisateurs voulaient des identifiants privés. En regardant de plus près @DuskFoundation, j’ai trouvé une question pratique : son SDK JavaScript complet reste « bientôt disponible ».
Citadel 2 permet à quelqu’un de prouver qu’il détient une licence enregistrée et signée par le fournisseur, sans placer d’attributs personnels — ni la licence exacte utilisée — sur la blockchain. Un contrat vérifie la preuve à connaissance zéro et enregistre une session publique. L’utilisateur fournit ensuite un cookie de session à un service, qui décide quels émetteurs et quels attributs il accepte, ainsi que les règles d’expiration et de révocation.
C’est ce que j’aime dans cette approche. La confidentialité n’enlève pas le contrôle du service. Mais une cryptographie soignée ne sert pas à grand-chose si des équipes produit ordinaires ne peuvent pas l’intégrer en toute sécurité. Le dépôt de Dusk indique actuellement que le code n’a pas fait l’objet d’un examen de sécurité exhaustif et qu’il n’est pas destiné à la production.
Le SDK testera plus que la simple commodité : il vérifiera si cette conception peut atteindre de vrais flux de travail.
Choisiriez-vous des contrôles de politique flexibles ou l’intégration la plus simple possible ?
Au début, je pensais que le test d’adoption de Citadel 2 consistait à savoir si les utilisateurs voulaient des identifiants privés. En regardant de plus près @DuskFoundation, j’ai trouvé une question pratique : son SDK JavaScript complet reste « bientôt disponible ».
Citadel 2 permet à quelqu’un de prouver qu’il détient une licence enregistrée et signée par le fournisseur, sans placer d’attributs personnels — ni la licence exacte utilisée — sur la blockchain. Un contrat vérifie la preuve à connaissance zéro et enregistre une session publique. L’utilisateur fournit ensuite un cookie de session à un service, qui décide quels émetteurs et quels attributs il accepte, ainsi que les règles d’expiration et de révocation.
C’est ce que j’aime dans cette approche. La confidentialité n’enlève pas le contrôle du service. Mais une cryptographie soignée ne sert pas à grand-chose si des équipes produit ordinaires ne peuvent pas l’intégrer en toute sécurité. Le dépôt de Dusk indique actuellement que le code n’a pas fait l’objet d’un examen de sécurité exhaustif et qu’il n’est pas destiné à la production.
Le SDK testera plus que la simple commodité : il vérifiera si cette conception peut atteindre de vrais flux de travail.
Choisiriez-vous des contrôles de politique flexibles ou l’intégration la plus simple possible ?
1
108
·
--
#dusk $DUSK @Dusk_Foundation
Hé, tu sais… une question au sujet de @DuskFoundation me reste en tête : si un échange reçoit « 202 Accepted » pour mon retrait, pourquoi le travail n’est-il pas terminé ?
On a l’habitude de lire une réponse comme « terminé ». Mais sur une blockchain, soumission et règlement sont deux moments différents.
Sur Dusk L1, « 202 Accepted » signifie seulement qu’un nœud a accepté la transaction pour l’acheminement. Cela ne prouve pas que la transaction est entrée dans le mempool, qu’elle a atteint des pairs, qu’elle s’est exécutée avec succès, ni qu’elle est devenue définitive.
Dusk sépare ces étapes. « transactions/included » indique l’admission dans le mempool local. « transactions/executed » signifie que la transaction s’est exécutée à l’intérieur d’un bloc accepté, et que le champ « err » doit être nul. La finalité arrive lorsqu’un événement « blocks/statechange » est marqué « finalized ». Avant cela, un bloc accepté peut encore être annulé.
Hypothétiquement, disons que je retire du DUSK depuis un échange. Son système signe la transaction Moonlight, enregistre ses octets et son ID, puis la diffuse. La réponse 202 confirme l’acheminement — pas l’achèvement. L’échange doit vérifier l’exécution et l’état du bloc finalisé.
Mais je me suis arrêté là un instant.
Peut-être que la finalité n’est pas seulement une fonctionnalité du consensus. C’est aussi une responsabilité opérationnelle.
Alors, quand un retrait est-il réellement terminé : quand l’API répond, ou lorsque la réversion n’est plus possible ? Je réfléchis encore à ça. 🤔
#dusk $DUSK @Dusk
Hé, tu sais… une question au sujet de @DuskFoundation me reste en tête : si un échange reçoit « 202 Accepted » pour mon retrait, pourquoi le travail n’est-il pas terminé ?
On a l’habitude de lire une réponse comme « terminé ». Mais sur une blockchain, soumission et règlement sont deux moments différents.
Sur Dusk L1, « 202 Accepted » signifie seulement qu’un nœud a accepté la transaction pour l’acheminement. Cela ne prouve pas que la transaction est entrée dans le mempool, qu’elle a atteint des pairs, qu’elle s’est exécutée avec succès, ni qu’elle est devenue définitive.
Dusk sépare ces étapes. « transactions/included » indique l’admission dans le mempool local. « transactions/executed » signifie que la transaction s’est exécutée à l’intérieur d’un bloc accepté, et que le champ « err » doit être nul. La finalité arrive lorsqu’un événement « blocks/statechange » est marqué « finalized ». Avant cela, un bloc accepté peut encore être annulé.
Hypothétiquement, disons que je retire du DUSK depuis un échange. Son système signe la transaction Moonlight, enregistre ses octets et son ID, puis la diffuse. La réponse 202 confirme l’acheminement — pas l’achèvement. L’échange doit vérifier l’exécution et l’état du bloc finalisé.
Mais je me suis arrêté là un instant.
Peut-être que la finalité n’est pas seulement une fonctionnalité du consensus. C’est aussi une responsabilité opérationnelle.
Alors, quand un retrait est-il réellement terminé : quand l’API répond, ou lorsque la réversion n’est plus possible ? Je réfléchis encore à ça. 🤔
Hé, tu sais… une question au sujet de @DuskFoundation me reste en tête : si un échange reçoit « 202 Accepted » pour mon retrait, pourquoi le travail n’est-il pas terminé ?
On a l’habitude de lire une réponse comme « terminé ». Mais sur une blockchain, soumission et règlement sont deux moments différents.
Sur Dusk L1, « 202 Accepted » signifie seulement qu’un nœud a accepté la transaction pour l’acheminement. Cela ne prouve pas que la transaction est entrée dans le mempool, qu’elle a atteint des pairs, qu’elle s’est exécutée avec succès, ni qu’elle est devenue définitive.
Dusk sépare ces étapes. « transactions/included » indique l’admission dans le mempool local. « transactions/executed » signifie que la transaction s’est exécutée à l’intérieur d’un bloc accepté, et que le champ « err » doit être nul. La finalité arrive lorsqu’un événement « blocks/statechange » est marqué « finalized ». Avant cela, un bloc accepté peut encore être annulé.
Hypothétiquement, disons que je retire du DUSK depuis un échange. Son système signe la transaction Moonlight, enregistre ses octets et son ID, puis la diffuse. La réponse 202 confirme l’acheminement — pas l’achèvement. L’échange doit vérifier l’exécution et l’état du bloc finalisé.
Mais je me suis arrêté là un instant.
Peut-être que la finalité n’est pas seulement une fonctionnalité du consensus. C’est aussi une responsabilité opérationnelle.
Alors, quand un retrait est-il réellement terminé : quand l’API répond, ou lorsque la réversion n’est plus possible ? Je réfléchis encore à ça. 🤔
1
2
181
·
--
#dusk $DUSK @Dusk_Foundation
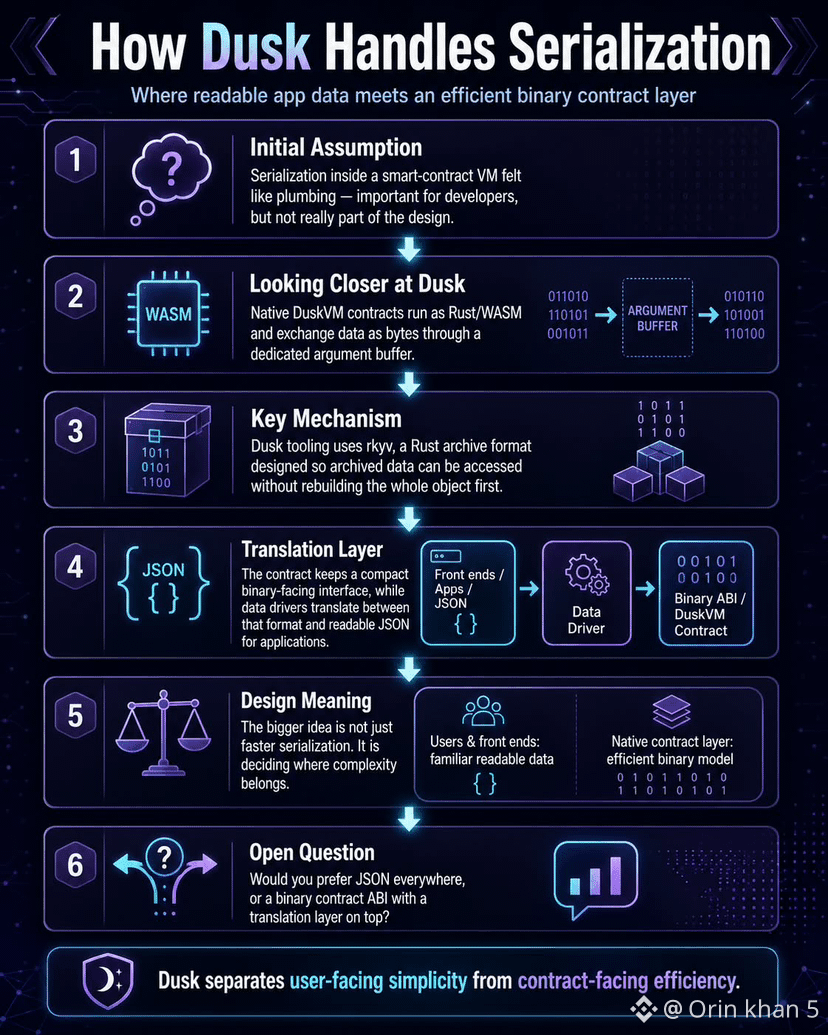
Au début, je pensais que la sérialisation à l’intérieur d’une VM de smart-contract était simplement de la plomberie : importante pour les développeurs, mais pas vraiment au cœur de la conception.
En regardant de plus près, @Dusk_Foundation a changé cela. Les contrats natifs de DuskVM s’exécutent en Rust/WASM et échangent des données sous forme d’octets via un tampon d’arguments dédié. Les outils de Dusk utilisent "rkyv", un format d’archive Rust conçu pour que les données archivées puissent être consultées sans devoir reconstruire tout l’objet au préalable.
C’est ce que j’aime dans cette approche. Le contrat peut conserver une interface compacte orientée binaire, tandis que les pilotes de données peuvent traduire entre ce format et du JSON lisible pour les applications.
Le point plus général n’est pas seulement « une sérialisation plus rapide ». Il s’agit de décider où la complexité doit résider. Les utilisateurs et les interfaces frontales peuvent travailler avec des données familières, tandis que la couche de contrat native reste plus proche d’un modèle binaire efficace.
Désormais, je suis curieux de voir comment les développeurs vivent cet arbitrage dans des projets réels.
Préféreriez-vous du JSON partout, ou bien une ABI de contrat binaire avec une couche de traduction par-dessus ?
#dusk $DUSK @Dusk
Au début, je pensais que la sérialisation à l’intérieur d’une VM de smart-contract était simplement de la plomberie : importante pour les développeurs, mais pas vraiment au cœur de la conception.
En regardant de plus près, @Dusk a changé cela. Les contrats natifs de DuskVM s’exécutent en Rust/WASM et échangent des données sous forme d’octets via un tampon d’arguments dédié. Les outils de Dusk utilisent "rkyv", un format d’archive Rust conçu pour que les données archivées puissent être consultées sans devoir reconstruire tout l’objet au préalable.
C’est ce que j’aime dans cette approche. Le contrat peut conserver une interface compacte orientée binaire, tandis que les pilotes de données peuvent traduire entre ce format et du JSON lisible pour les applications.
Le point plus général n’est pas seulement « une sérialisation plus rapide ». Il s’agit de décider où la complexité doit résider. Les utilisateurs et les interfaces frontales peuvent travailler avec des données familières, tandis que la couche de contrat native reste plus proche d’un modèle binaire efficace.
Désormais, je suis curieux de voir comment les développeurs vivent cet arbitrage dans des projets réels.
Préféreriez-vous du JSON partout, ou bien une ABI de contrat binaire avec une couche de traduction par-dessus ?
Au début, je pensais que la sérialisation à l’intérieur d’une VM de smart-contract était simplement de la plomberie : importante pour les développeurs, mais pas vraiment au cœur de la conception.
En regardant de plus près, @Dusk a changé cela. Les contrats natifs de DuskVM s’exécutent en Rust/WASM et échangent des données sous forme d’octets via un tampon d’arguments dédié. Les outils de Dusk utilisent "rkyv", un format d’archive Rust conçu pour que les données archivées puissent être consultées sans devoir reconstruire tout l’objet au préalable.
C’est ce que j’aime dans cette approche. Le contrat peut conserver une interface compacte orientée binaire, tandis que les pilotes de données peuvent traduire entre ce format et du JSON lisible pour les applications.
Le point plus général n’est pas seulement « une sérialisation plus rapide ». Il s’agit de décider où la complexité doit résider. Les utilisateurs et les interfaces frontales peuvent travailler avec des données familières, tandis que la couche de contrat native reste plus proche d’un modèle binaire efficace.
Désormais, je suis curieux de voir comment les développeurs vivent cet arbitrage dans des projets réels.
Préféreriez-vous du JSON partout, ou bien une ABI de contrat binaire avec une couche de traduction par-dessus ?
2
2
89
·
--
#dusk $DUSK @Dusk_Foundation
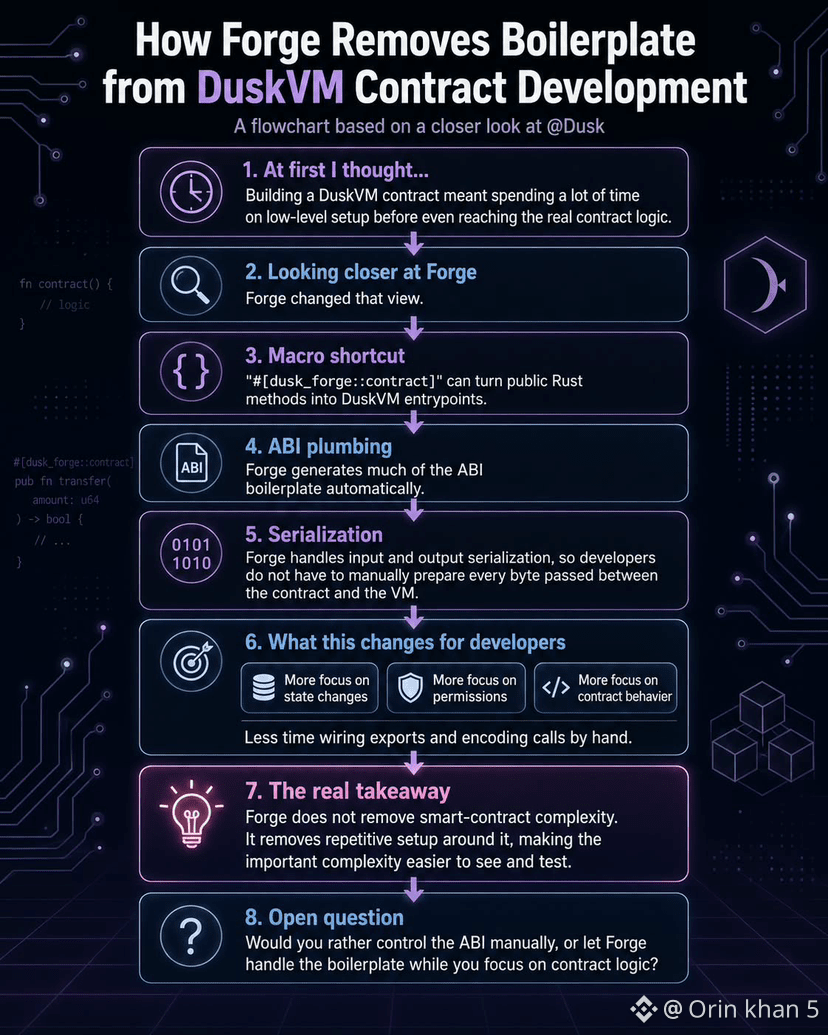
Au début, je pensais que créer un contrat DuskVM impliquait de passer beaucoup de temps sur la configuration de bas niveau avant même d’aborder la logique du contrat.
En y regardant de plus près, @Dusk a changé ma vision des choses. La macro de Forge peut transformer des méthodes Rust publiques en points d’entrée DuskVM et générer automatiquement une grande partie de la plomberie de l’ABI. Forge gère également la sérialisation des entrées et des sorties, afin que les développeurs n’aient pas à préparer manuellement chaque octet échangé entre le contrat et la VM.
C’est ce que j’apprécie dans cette approche. Un développeur peut consacrer davantage de temps à réfléchir aux changements d’état, aux autorisations et au comportement du contrat, plutôt que de relier sans cesse les exports et d’encoder les appels à la main.
Ce qui est intéressant, c’est que Forge ne supprime pas la complexité des contrats intelligents. Il élimine les tâches répétitives de configuration qui les entourent, ce qui rend la complexité essentielle plus visible et plus facile à tester.
Maintenant, je suis curieux de savoir si cette solution sera adoptée.
Préféreriez-vous contrôler l’ABI manuellement, ou laisser Forge gérer le code répétitif pendant que vous vous concentrez sur la logique du contrat ?
#dusk $DUSK @Dusk
Au début, je pensais que créer un contrat DuskVM impliquait de passer beaucoup de temps sur la configuration de bas niveau avant même d’aborder la logique du contrat.
En y regardant de plus près, @Dusk a changé ma vision des choses. La macro de Forge peut transformer des méthodes Rust publiques en points d’entrée DuskVM et générer automatiquement une grande partie de la plomberie de l’ABI. Forge gère également la sérialisation des entrées et des sorties, afin que les développeurs n’aient pas à préparer manuellement chaque octet échangé entre le contrat et la VM.
C’est ce que j’apprécie dans cette approche. Un développeur peut consacrer davantage de temps à réfléchir aux changements d’état, aux autorisations et au comportement du contrat, plutôt que de relier sans cesse les exports et d’encoder les appels à la main.
Ce qui est intéressant, c’est que Forge ne supprime pas la complexité des contrats intelligents. Il élimine les tâches répétitives de configuration qui les entourent, ce qui rend la complexité essentielle plus visible et plus facile à tester.
Maintenant, je suis curieux de savoir si cette solution sera adoptée.
Préféreriez-vous contrôler l’ABI manuellement, ou laisser Forge gérer le code répétitif pendant que vous vous concentrez sur la logique du contrat ?
Au début, je pensais que créer un contrat DuskVM impliquait de passer beaucoup de temps sur la configuration de bas niveau avant même d’aborder la logique du contrat.
En y regardant de plus près, @Dusk a changé ma vision des choses. La macro de Forge peut transformer des méthodes Rust publiques en points d’entrée DuskVM et générer automatiquement une grande partie de la plomberie de l’ABI. Forge gère également la sérialisation des entrées et des sorties, afin que les développeurs n’aient pas à préparer manuellement chaque octet échangé entre le contrat et la VM.
C’est ce que j’apprécie dans cette approche. Un développeur peut consacrer davantage de temps à réfléchir aux changements d’état, aux autorisations et au comportement du contrat, plutôt que de relier sans cesse les exports et d’encoder les appels à la main.
Ce qui est intéressant, c’est que Forge ne supprime pas la complexité des contrats intelligents. Il élimine les tâches répétitives de configuration qui les entourent, ce qui rend la complexité essentielle plus visible et plus facile à tester.
Maintenant, je suis curieux de savoir si cette solution sera adoptée.
Préféreriez-vous contrôler l’ABI manuellement, ou laisser Forge gérer le code répétitif pendant que vous vous concentrez sur la logique du contrat ?
3
3
112
·
--
#dusk $DUSK @Dusk_Foundation
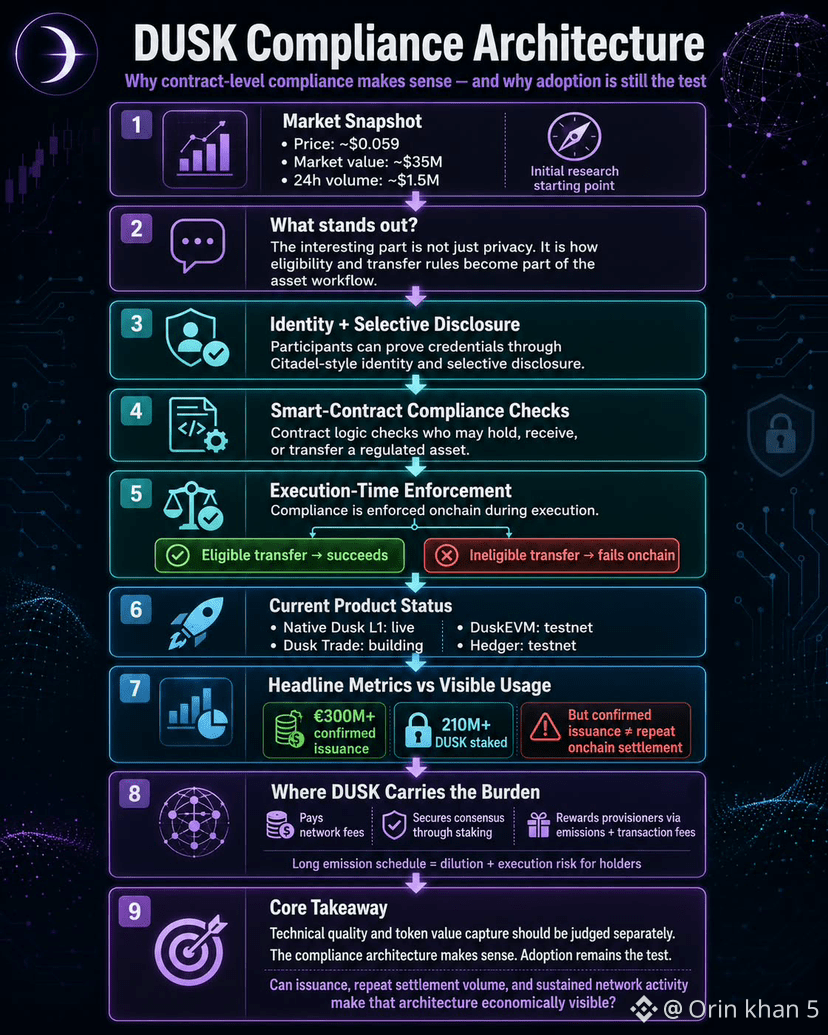
Je vérifiais DUSK autour de 0,059 $, avec environ 35 millions de dollars de capitalisation boursière et quelque 1,5 million de dollars de volume quotidien, lorsque je suis revenu à l’architecture de conformité de Dusk. La partie intéressante n’est pas la confidentialité. C’est l’intégration des règles d’éligibilité et de transfert dans le flux de travail de l’actif.
Pour un actif réglementé, un participant peut prouver ses informations d’identification via une identité de type Citadel et une divulgation sélective, tandis que la logique du smart contract vérifie qui peut détenir, recevoir ou transférer l’actif. C’est crucial car la conformité est appliquée au moment de l’exécution : un transfert non éligible peut échouer onchain plutôt que de dépendre entièrement d’une plateforme ou d’une vérification manuelle.
La question la plus difficile est de savoir si cette conception produit une utilisation visible. Le L1 natif de Dusk est en ligne, mais Dusk Trade est encore en construction, tandis que DuskEVM et Hedger restent en environnements de test. Dusk annonce 300 M€+ d’émission confirmée et 210 M+ de DUSK mis en jeu, pourtant l’émission confirmée n’est pas la même chose que des règlements onchain répétés.
DUSK porte la charge économique. Il paie les frais réseau, sécurise le consensus via le staking et récompense les validateurs grâce aux émissions, plus les frais de transaction. Le calendrier d’émission se poursuit sur des décennies ; les détenteurs subissent donc une dilution et un risque d’exécution, tandis que les institutions peuvent utiliser une infrastructure conforme sans avoir besoin de soldes récurrents en DUSK.
C’est pourquoi il faut juger séparément la qualité technique et la capacité du token à capter de la valeur. Le modèle de conformité au niveau du contrat a du sens ; l’adoption reste le test. Une émission vérifiable, un volume de règlement répété et une activité réseau durable peuvent-ils rendre cette architecture économiquement visible ?
#dusk $DUSK @Dusk
Je vérifiais DUSK autour de 0,059 $, avec environ 35 millions de dollars de capitalisation boursière et quelque 1,5 million de dollars de volume quotidien, lorsque je suis revenu à l’architecture de conformité de Dusk. La partie intéressante n’est pas la confidentialité. C’est l’intégration des règles d’éligibilité et de transfert dans le flux de travail de l’actif.
Pour un actif réglementé, un participant peut prouver ses informations d’identification via une identité de type Citadel et une divulgation sélective, tandis que la logique du smart contract vérifie qui peut détenir, recevoir ou transférer l’actif. C’est crucial car la conformité est appliquée au moment de l’exécution : un transfert non éligible peut échouer onchain plutôt que de dépendre entièrement d’une plateforme ou d’une vérification manuelle.
La question la plus difficile est de savoir si cette conception produit une utilisation visible. Le L1 natif de Dusk est en ligne, mais Dusk Trade est encore en construction, tandis que DuskEVM et Hedger restent en environnements de test. Dusk annonce 300 M€+ d’émission confirmée et 210 M+ de DUSK mis en jeu, pourtant l’émission confirmée n’est pas la même chose que des règlements onchain répétés.
DUSK porte la charge économique. Il paie les frais réseau, sécurise le consensus via le staking et récompense les validateurs grâce aux émissions, plus les frais de transaction. Le calendrier d’émission se poursuit sur des décennies ; les détenteurs subissent donc une dilution et un risque d’exécution, tandis que les institutions peuvent utiliser une infrastructure conforme sans avoir besoin de soldes récurrents en DUSK.
C’est pourquoi il faut juger séparément la qualité technique et la capacité du token à capter de la valeur. Le modèle de conformité au niveau du contrat a du sens ; l’adoption reste le test. Une émission vérifiable, un volume de règlement répété et une activité réseau durable peuvent-ils rendre cette architecture économiquement visible ?
Je vérifiais DUSK autour de 0,059 $, avec environ 35 millions de dollars de capitalisation boursière et quelque 1,5 million de dollars de volume quotidien, lorsque je suis revenu à l’architecture de conformité de Dusk. La partie intéressante n’est pas la confidentialité. C’est l’intégration des règles d’éligibilité et de transfert dans le flux de travail de l’actif.
Pour un actif réglementé, un participant peut prouver ses informations d’identification via une identité de type Citadel et une divulgation sélective, tandis que la logique du smart contract vérifie qui peut détenir, recevoir ou transférer l’actif. C’est crucial car la conformité est appliquée au moment de l’exécution : un transfert non éligible peut échouer onchain plutôt que de dépendre entièrement d’une plateforme ou d’une vérification manuelle.
La question la plus difficile est de savoir si cette conception produit une utilisation visible. Le L1 natif de Dusk est en ligne, mais Dusk Trade est encore en construction, tandis que DuskEVM et Hedger restent en environnements de test. Dusk annonce 300 M€+ d’émission confirmée et 210 M+ de DUSK mis en jeu, pourtant l’émission confirmée n’est pas la même chose que des règlements onchain répétés.
DUSK porte la charge économique. Il paie les frais réseau, sécurise le consensus via le staking et récompense les validateurs grâce aux émissions, plus les frais de transaction. Le calendrier d’émission se poursuit sur des décennies ; les détenteurs subissent donc une dilution et un risque d’exécution, tandis que les institutions peuvent utiliser une infrastructure conforme sans avoir besoin de soldes récurrents en DUSK.
C’est pourquoi il faut juger séparément la qualité technique et la capacité du token à capter de la valeur. Le modèle de conformité au niveau du contrat a du sens ; l’adoption reste le test. Une émission vérifiable, un volume de règlement répété et une activité réseau durable peuvent-ils rendre cette architecture économiquement visible ?
2
1
84
·
--
#dusk $DUSK @Dusk_Foundation
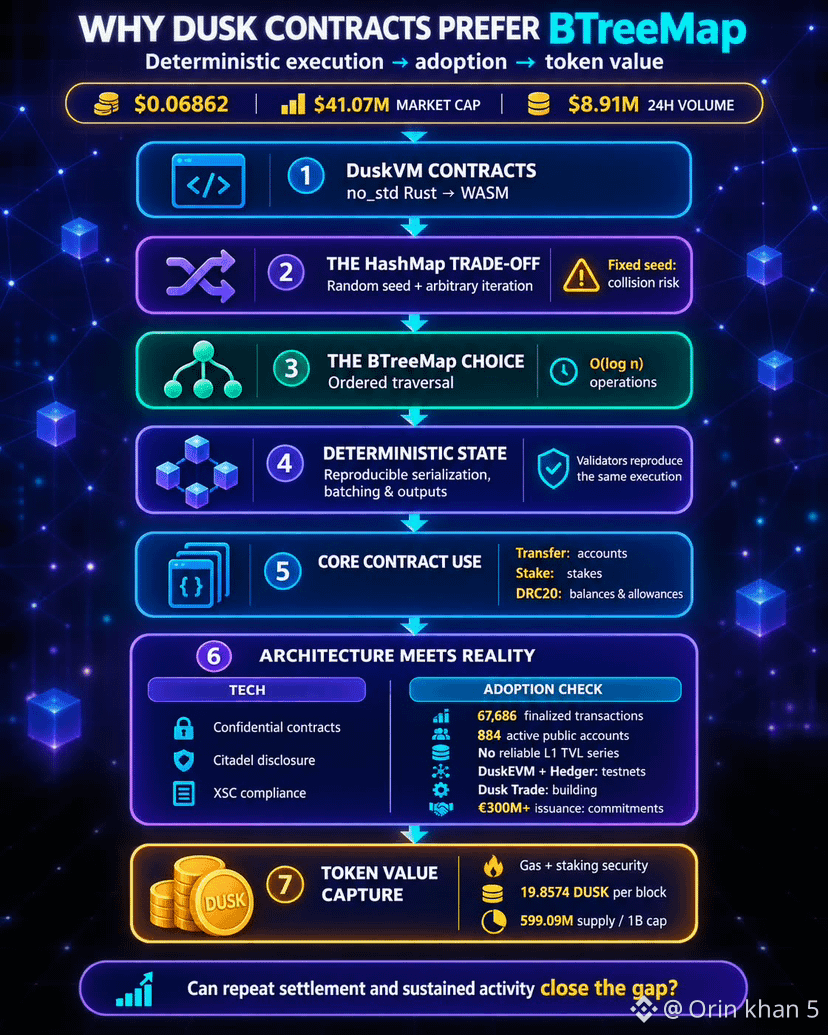
La nuit dernière, je suis revenu sur le graphique de DUSK : 0,06862 $, une capitalisation boursière de 41,07 millions $ et un volume de 24 heures de 8,91 millions $. Le signal le plus fort se trouvait dans ses contrats Rust : BTreeMap apparaît là où les développeurs s’attendraient plutôt à HashMap.
Les contrats DuskVM sont du Rust no_std compilé en WASM. Le HashMap par défaut de Rust utilise une graine aléatoire et une itération arbitraire — peu pratique lorsque chaque validateur doit reproduire l’exécution. Une carte à graine fixe pourrait restaurer la déterminisme, mais elle exposerait à des attaques par collision. À la place, BTreeMap parcourt les clés de manière prévisible, en acceptant des opérations logarithmiques plutôt que des recherches attendues en temps constant.
Le code de Dusk — transferts, staking et DRC20 — l’utilise pour les comptes, les mises en jeu, les soldes et les autorisations. Le parcours ordonné de l’état aide à rendre la sérialisation, le traitement par lots et les sorties reproductibles. Cela complète la proposition de Dusk : des contrats confidentiels, une divulgation sélective de Citadel et une conformité programmable basée sur XSC pour la finance réglementée.
Pourtant, l’architecture est en avance sur l’adoption. Lors de mon contrôle, le L1 en direct affichait 67 686 transactions finalisées et 884 comptes publics actifs ; l’activité protégée est moins visible, et il n’existe pas de série TVL L1 fiable. DuskEVM et Hedger restent des testnets, Dusk Trade est en construction, et une émission de plus de 300 millions d’euros signifie des engagements — pas un règlement démontré.
DUSK paie le gas et sécurise le staking ; les blocs émettent encore 19,8574 DUSK, avec une offre à 599,09 millions contre une limite de un milliard. Les émetteurs pourraient valoriser une infrastructure déterministe sans avoir besoin de beaucoup de DUSK, tandis que les détenteurs absorbent l’inflation, le risque d’exécution et le temps d’adoption. La qualité technique et la captation de valeur du token sont liées, mais pas identiques. Une émission vérifiable, un règlement répété et une activité durable peuvent-ils combler cet écart ?
#dusk $DUSK @Dusk
La nuit dernière, je suis revenu sur le graphique de DUSK : 0,06862 $, une capitalisation boursière de 41,07 millions $ et un volume de 24 heures de 8,91 millions $. Le signal le plus fort se trouvait dans ses contrats Rust : BTreeMap apparaît là où les développeurs s’attendraient plutôt à HashMap.
Les contrats DuskVM sont du Rust no_std compilé en WASM. Le HashMap par défaut de Rust utilise une graine aléatoire et une itération arbitraire — peu pratique lorsque chaque validateur doit reproduire l’exécution. Une carte à graine fixe pourrait restaurer la déterminisme, mais elle exposerait à des attaques par collision. À la place, BTreeMap parcourt les clés de manière prévisible, en acceptant des opérations logarithmiques plutôt que des recherches attendues en temps constant.
Le code de Dusk — transferts, staking et DRC20 — l’utilise pour les comptes, les mises en jeu, les soldes et les autorisations. Le parcours ordonné de l’état aide à rendre la sérialisation, le traitement par lots et les sorties reproductibles. Cela complète la proposition de Dusk : des contrats confidentiels, une divulgation sélective de Citadel et une conformité programmable basée sur XSC pour la finance réglementée.
Pourtant, l’architecture est en avance sur l’adoption. Lors de mon contrôle, le L1 en direct affichait 67 686 transactions finalisées et 884 comptes publics actifs ; l’activité protégée est moins visible, et il n’existe pas de série TVL L1 fiable. DuskEVM et Hedger restent des testnets, Dusk Trade est en construction, et une émission de plus de 300 millions d’euros signifie des engagements — pas un règlement démontré.
DUSK paie le gas et sécurise le staking ; les blocs émettent encore 19,8574 DUSK, avec une offre à 599,09 millions contre une limite de un milliard. Les émetteurs pourraient valoriser une infrastructure déterministe sans avoir besoin de beaucoup de DUSK, tandis que les détenteurs absorbent l’inflation, le risque d’exécution et le temps d’adoption. La qualité technique et la captation de valeur du token sont liées, mais pas identiques. Une émission vérifiable, un règlement répété et une activité durable peuvent-ils combler cet écart ?
La nuit dernière, je suis revenu sur le graphique de DUSK : 0,06862 $, une capitalisation boursière de 41,07 millions $ et un volume de 24 heures de 8,91 millions $. Le signal le plus fort se trouvait dans ses contrats Rust : BTreeMap apparaît là où les développeurs s’attendraient plutôt à HashMap.
Les contrats DuskVM sont du Rust no_std compilé en WASM. Le HashMap par défaut de Rust utilise une graine aléatoire et une itération arbitraire — peu pratique lorsque chaque validateur doit reproduire l’exécution. Une carte à graine fixe pourrait restaurer la déterminisme, mais elle exposerait à des attaques par collision. À la place, BTreeMap parcourt les clés de manière prévisible, en acceptant des opérations logarithmiques plutôt que des recherches attendues en temps constant.
Le code de Dusk — transferts, staking et DRC20 — l’utilise pour les comptes, les mises en jeu, les soldes et les autorisations. Le parcours ordonné de l’état aide à rendre la sérialisation, le traitement par lots et les sorties reproductibles. Cela complète la proposition de Dusk : des contrats confidentiels, une divulgation sélective de Citadel et une conformité programmable basée sur XSC pour la finance réglementée.
Pourtant, l’architecture est en avance sur l’adoption. Lors de mon contrôle, le L1 en direct affichait 67 686 transactions finalisées et 884 comptes publics actifs ; l’activité protégée est moins visible, et il n’existe pas de série TVL L1 fiable. DuskEVM et Hedger restent des testnets, Dusk Trade est en construction, et une émission de plus de 300 millions d’euros signifie des engagements — pas un règlement démontré.
DUSK paie le gas et sécurise le staking ; les blocs émettent encore 19,8574 DUSK, avec une offre à 599,09 millions contre une limite de un milliard. Les émetteurs pourraient valoriser une infrastructure déterministe sans avoir besoin de beaucoup de DUSK, tandis que les détenteurs absorbent l’inflation, le risque d’exécution et le temps d’adoption. La qualité technique et la captation de valeur du token sont liées, mais pas identiques. Une émission vérifiable, un règlement répété et une activité durable peuvent-ils combler cet écart ?
3
1
101
·
--
#dusk $DUSK @Dusk_Foundation
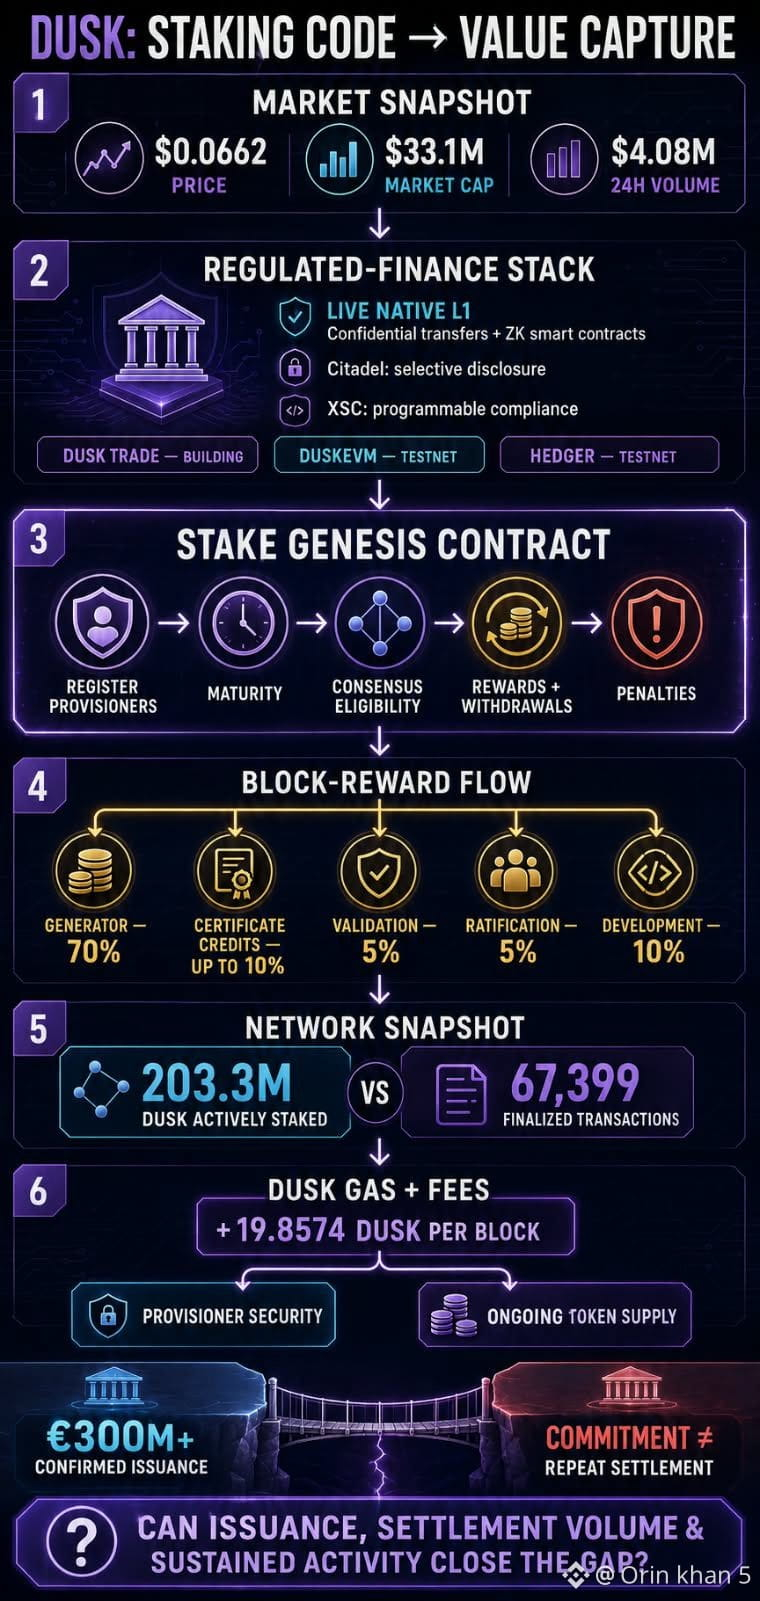
J’ai ouvert le graphique de DUSK pour vérifier un prix, puis je me suis retrouvé dans le code de staking. DUSK se situait près de 0,0662 $ avec une capitalisation boursière de 33,1 millions $ et 4,08 millions $ de volume sur 24 heures.
La proposition plus large, c’est de la finance réglementée avec moins de fuites publiques : transferts confidentiels et contrats intelligents ZK sur le L1 natif en direct, divulgation sélective type Citadel, et conformité programmable type XSC. Dusk Trade est encore en cours de construction ; DuskEVM et Hedger sont des testnets, pas une adoption en production.
Ce qui m’a retenu, c’est le contrat de genèse du Stake. Il enregistre les provisionneurs, fait mûrir les mises avant l’éligibilité au consensus, crédite les récompenses, traite les retraits et applique des pénalités. Les générateurs reçoivent 70 % de chaque récompense de bloc, plus jusqu’à 10 % pour les crédits de certificat ; les comités de validation et de ratification reçoivent 5 % chacun, et 10 % finance le développement. Au moment de mon instantané, les données du nœud indiquaient 203,3 millions de DUSK activement misés, mais seulement 67 399 transactions finalisées.
DUSK paie le gas et sécurise cette machinerie. Les récompenses sont probabilistes, financées par les frais de transaction et par une émission actuelle de 19,8574 DUSK par bloc. Cela maintient les provisionneurs en activité, mais ajoute une offre continue. En parallèle, une émission confirmée de plus de 300 millions d’euros est un chiffre d’engagement, pas un règlement répété divulgué, et les plateformes conformes n’auraient peut-être pas besoin de détenir de gros soldes de DUSK.
La qualité technique et la captation de la valeur du token sont liées, mais pas identiques ; les détenteurs absorbent l’inflation, le risque d’exécution et le temps d’adoption. Une émission vérifiable, un volume de règlement répété et une activité réseau durable finiront-ils par combler l’écart entre la feuille de route de Dusk et les chiffres d’aujourd’hui ?
#dusk $DUSK @Dusk
J’ai ouvert le graphique de DUSK pour vérifier un prix, puis je me suis retrouvé dans le code de staking. DUSK se situait près de 0,0662 $ avec une capitalisation boursière de 33,1 millions $ et 4,08 millions $ de volume sur 24 heures.
La proposition plus large, c’est de la finance réglementée avec moins de fuites publiques : transferts confidentiels et contrats intelligents ZK sur le L1 natif en direct, divulgation sélective type Citadel, et conformité programmable type XSC. Dusk Trade est encore en cours de construction ; DuskEVM et Hedger sont des testnets, pas une adoption en production.
Ce qui m’a retenu, c’est le contrat de genèse du Stake. Il enregistre les provisionneurs, fait mûrir les mises avant l’éligibilité au consensus, crédite les récompenses, traite les retraits et applique des pénalités. Les générateurs reçoivent 70 % de chaque récompense de bloc, plus jusqu’à 10 % pour les crédits de certificat ; les comités de validation et de ratification reçoivent 5 % chacun, et 10 % finance le développement. Au moment de mon instantané, les données du nœud indiquaient 203,3 millions de DUSK activement misés, mais seulement 67 399 transactions finalisées.
DUSK paie le gas et sécurise cette machinerie. Les récompenses sont probabilistes, financées par les frais de transaction et par une émission actuelle de 19,8574 DUSK par bloc. Cela maintient les provisionneurs en activité, mais ajoute une offre continue. En parallèle, une émission confirmée de plus de 300 millions d’euros est un chiffre d’engagement, pas un règlement répété divulgué, et les plateformes conformes n’auraient peut-être pas besoin de détenir de gros soldes de DUSK.
La qualité technique et la captation de la valeur du token sont liées, mais pas identiques ; les détenteurs absorbent l’inflation, le risque d’exécution et le temps d’adoption. Une émission vérifiable, un volume de règlement répété et une activité réseau durable finiront-ils par combler l’écart entre la feuille de route de Dusk et les chiffres d’aujourd’hui ?
J’ai ouvert le graphique de DUSK pour vérifier un prix, puis je me suis retrouvé dans le code de staking. DUSK se situait près de 0,0662 $ avec une capitalisation boursière de 33,1 millions $ et 4,08 millions $ de volume sur 24 heures.
La proposition plus large, c’est de la finance réglementée avec moins de fuites publiques : transferts confidentiels et contrats intelligents ZK sur le L1 natif en direct, divulgation sélective type Citadel, et conformité programmable type XSC. Dusk Trade est encore en cours de construction ; DuskEVM et Hedger sont des testnets, pas une adoption en production.
Ce qui m’a retenu, c’est le contrat de genèse du Stake. Il enregistre les provisionneurs, fait mûrir les mises avant l’éligibilité au consensus, crédite les récompenses, traite les retraits et applique des pénalités. Les générateurs reçoivent 70 % de chaque récompense de bloc, plus jusqu’à 10 % pour les crédits de certificat ; les comités de validation et de ratification reçoivent 5 % chacun, et 10 % finance le développement. Au moment de mon instantané, les données du nœud indiquaient 203,3 millions de DUSK activement misés, mais seulement 67 399 transactions finalisées.
DUSK paie le gas et sécurise cette machinerie. Les récompenses sont probabilistes, financées par les frais de transaction et par une émission actuelle de 19,8574 DUSK par bloc. Cela maintient les provisionneurs en activité, mais ajoute une offre continue. En parallèle, une émission confirmée de plus de 300 millions d’euros est un chiffre d’engagement, pas un règlement répété divulgué, et les plateformes conformes n’auraient peut-être pas besoin de détenir de gros soldes de DUSK.
La qualité technique et la captation de la valeur du token sont liées, mais pas identiques ; les détenteurs absorbent l’inflation, le risque d’exécution et le temps d’adoption. Une émission vérifiable, un volume de règlement répété et une activité réseau durable finiront-ils par combler l’écart entre la feuille de route de Dusk et les chiffres d’aujourd’hui ?
3
3
87
·
--
La confidentialité deviendra de plus en plus importante dans les applications de blockchain financières, et Dusk s’inscrit dans la bonne direction.
La confidentialité deviendra de plus en plus importante dans les applications de blockchain financières, et Dusk s’inscrit dans la bonne direction.
75
·
--
#dusk $DUSK @Dusk_Foundation
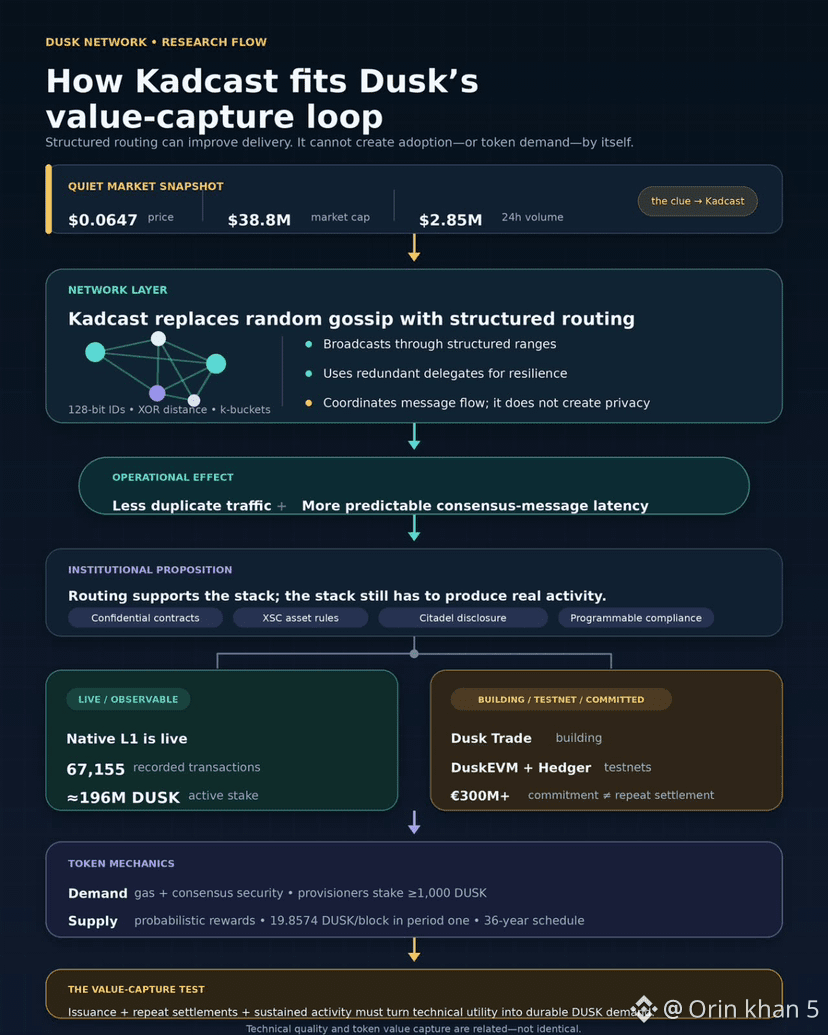
Tard la nuit dernière, j’ai trouvé DUSK à environ 0,0647 $, avec une capitalisation boursière de 38,8 millions $ et un volume sur 24 heures de 2,85 millions $. Le marché semblait calme ; Kadcast a été le détail qui m’a replongé dans la documentation.
Contrairement à une simple rumeur, Kadcast attribue des identifiants sur 128 bits, organise les nœuds en k-buckets de distance XOR et diffuse via des plages structurées avec des délégués redondants. Il ne crée pas de confidentialité ; il vise à réduire le trafic dupliqué et à rendre la latence des messages de consensus plus prévisible.
Cela soutient la proposition plus large de Dusk : une activité régulée via des smart contracts confidentiels, des règles d’actifs XSC, une divulgation sélective Citadel et une conformité programmable. Pourtant, le L1 en direct a enregistré 67 155 transactions et environ 196 millions de DUSK en participation active. Dusk Trade se construit ; DuskEVM et Hedger restent des réseaux de test. L’émission annoncée de plus de 300 M€ est un engagement, pas un règlement répété et visible.
DUSK paie le gaz et sécurise le consensus. Les provisionneurs misent au moins 1 000, restent en ligne et gagnent des émissions probabilistes ainsi que des frais. Les allocations héritées sont listées comme entièrement acquises, mais le calendrier de récompenses sur 36 ans continue d’émettre 19,8574 DUSK par bloc pendant sa première période de quatre ans, ce qui laisse une pression d’offre persistante.
Je reviens à la tension entre capture de valeur. Les émetteurs peuvent utiliser le routage, la confidentialité et la pile de conformité de Dusk tout en ne détenant que peu de DUSK au-delà des besoins opérationnels ; les détenteurs absorbent les émissions, le risque d’exécution et le temps d’adoption. La qualité technique et la capture de valeur du token sont liées, mais pas identiques. Une émission vérifiable, un volume de règlement répété et une activité soutenue peuvent-ils combler l’écart entre la feuille de route et l’usage ?
#dusk $DUSK @Dusk
Tard la nuit dernière, j’ai trouvé DUSK à environ 0,0647 $, avec une capitalisation boursière de 38,8 millions $ et un volume sur 24 heures de 2,85 millions $. Le marché semblait calme ; Kadcast a été le détail qui m’a replongé dans la documentation.
Contrairement à une simple rumeur, Kadcast attribue des identifiants sur 128 bits, organise les nœuds en k-buckets de distance XOR et diffuse via des plages structurées avec des délégués redondants. Il ne crée pas de confidentialité ; il vise à réduire le trafic dupliqué et à rendre la latence des messages de consensus plus prévisible.
Cela soutient la proposition plus large de Dusk : une activité régulée via des smart contracts confidentiels, des règles d’actifs XSC, une divulgation sélective Citadel et une conformité programmable. Pourtant, le L1 en direct a enregistré 67 155 transactions et environ 196 millions de DUSK en participation active. Dusk Trade se construit ; DuskEVM et Hedger restent des réseaux de test. L’émission annoncée de plus de 300 M€ est un engagement, pas un règlement répété et visible.
DUSK paie le gaz et sécurise le consensus. Les provisionneurs misent au moins 1 000, restent en ligne et gagnent des émissions probabilistes ainsi que des frais. Les allocations héritées sont listées comme entièrement acquises, mais le calendrier de récompenses sur 36 ans continue d’émettre 19,8574 DUSK par bloc pendant sa première période de quatre ans, ce qui laisse une pression d’offre persistante.
Je reviens à la tension entre capture de valeur. Les émetteurs peuvent utiliser le routage, la confidentialité et la pile de conformité de Dusk tout en ne détenant que peu de DUSK au-delà des besoins opérationnels ; les détenteurs absorbent les émissions, le risque d’exécution et le temps d’adoption. La qualité technique et la capture de valeur du token sont liées, mais pas identiques. Une émission vérifiable, un volume de règlement répété et une activité soutenue peuvent-ils combler l’écart entre la feuille de route et l’usage ?
Tard la nuit dernière, j’ai trouvé DUSK à environ 0,0647 $, avec une capitalisation boursière de 38,8 millions $ et un volume sur 24 heures de 2,85 millions $. Le marché semblait calme ; Kadcast a été le détail qui m’a replongé dans la documentation.
Contrairement à une simple rumeur, Kadcast attribue des identifiants sur 128 bits, organise les nœuds en k-buckets de distance XOR et diffuse via des plages structurées avec des délégués redondants. Il ne crée pas de confidentialité ; il vise à réduire le trafic dupliqué et à rendre la latence des messages de consensus plus prévisible.
Cela soutient la proposition plus large de Dusk : une activité régulée via des smart contracts confidentiels, des règles d’actifs XSC, une divulgation sélective Citadel et une conformité programmable. Pourtant, le L1 en direct a enregistré 67 155 transactions et environ 196 millions de DUSK en participation active. Dusk Trade se construit ; DuskEVM et Hedger restent des réseaux de test. L’émission annoncée de plus de 300 M€ est un engagement, pas un règlement répété et visible.
DUSK paie le gaz et sécurise le consensus. Les provisionneurs misent au moins 1 000, restent en ligne et gagnent des émissions probabilistes ainsi que des frais. Les allocations héritées sont listées comme entièrement acquises, mais le calendrier de récompenses sur 36 ans continue d’émettre 19,8574 DUSK par bloc pendant sa première période de quatre ans, ce qui laisse une pression d’offre persistante.
Je reviens à la tension entre capture de valeur. Les émetteurs peuvent utiliser le routage, la confidentialité et la pile de conformité de Dusk tout en ne détenant que peu de DUSK au-delà des besoins opérationnels ; les détenteurs absorbent les émissions, le risque d’exécution et le temps d’adoption. La qualité technique et la capture de valeur du token sont liées, mais pas identiques. Une émission vérifiable, un volume de règlement répété et une activité soutenue peuvent-ils combler l’écart entre la feuille de route et l’usage ?
6
4
102
·
--
Des contrats intelligents confidentiels pourraient constituer une étape majeure vers une finance en chaîne sécurisée et privée.
Des contrats intelligents confidentiels pourraient constituer une étape majeure vers une finance en chaîne sécurisée et privée.
82
·
--
La confidentialité prendra une importance croissante dans les applications financières de la blockchain, et Dusk évolue dans la bonne direction.
La confidentialité prendra une importance croissante dans les applications financières de la blockchain, et Dusk évolue dans la bonne direction.
1
68
·
--
#dusk $DUSK @Dusk_Foundation
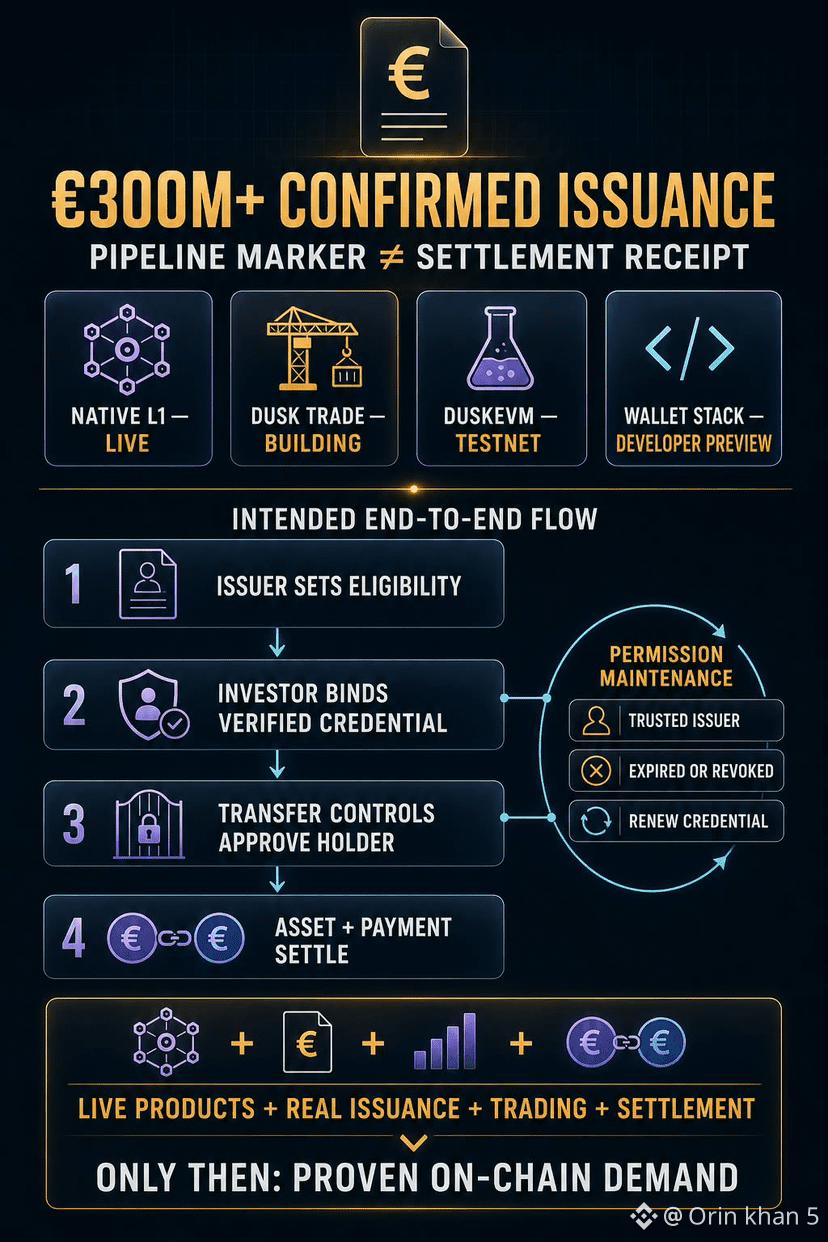
Au début, j’ai lu « €300M+ confirmé » de Dusk comme une preuve que des titres étaient déjà en mouvement on-chain. La carte produit a changé la donne : le L1 natif est en ligne, mais Dusk Trade est « Building », DuskEVM est sur testnet, et la pile de portefeuille est en aperçu développeur.
Le chiffre est un marqueur de pipeline, pas un reçu de règlement.
Le flux prévu est clair. Un émetteur définit des règles d’éligibilité, un investisseur associe un portefeuille à des identifiants vérifiés, les contrôles de transfert déterminent qui peut détenir l’actif, et les volets actif et paiement se règlent avec une finalité déterministe. Pourtant, tout ce chemin produit n’est pas en direct aujourd’hui.
La friction la plus discrète concerne la maintenance des autorisations. Citadel peut prouver un identifiant sans en exposer les détails, mais chaque service choisit encore des émetteurs de confiance et décide si une session a expiré ou a été révoquée. Le règlement continue; l’accès peut devoir être renouvelé, ce qui rend la participation — et le changement — plus coûteux au fil du temps.
Faut-il lire « €300M » comme un engagement institutionnel, ou comme une demande future démontrée uniquement une fois les actifs émis, échangés et réglés ?
#dusk $DUSK @Dusk
Au début, j’ai lu « €300M+ confirmé » de Dusk comme une preuve que des titres étaient déjà en mouvement on-chain. La carte produit a changé la donne : le L1 natif est en ligne, mais Dusk Trade est « Building », DuskEVM est sur testnet, et la pile de portefeuille est en aperçu développeur.
Le chiffre est un marqueur de pipeline, pas un reçu de règlement.
Le flux prévu est clair. Un émetteur définit des règles d’éligibilité, un investisseur associe un portefeuille à des identifiants vérifiés, les contrôles de transfert déterminent qui peut détenir l’actif, et les volets actif et paiement se règlent avec une finalité déterministe. Pourtant, tout ce chemin produit n’est pas en direct aujourd’hui.
La friction la plus discrète concerne la maintenance des autorisations. Citadel peut prouver un identifiant sans en exposer les détails, mais chaque service choisit encore des émetteurs de confiance et décide si une session a expiré ou a été révoquée. Le règlement continue; l’accès peut devoir être renouvelé, ce qui rend la participation — et le changement — plus coûteux au fil du temps.
Faut-il lire « €300M » comme un engagement institutionnel, ou comme une demande future démontrée uniquement une fois les actifs émis, échangés et réglés ?
Au début, j’ai lu « €300M+ confirmé » de Dusk comme une preuve que des titres étaient déjà en mouvement on-chain. La carte produit a changé la donne : le L1 natif est en ligne, mais Dusk Trade est « Building », DuskEVM est sur testnet, et la pile de portefeuille est en aperçu développeur.
Le chiffre est un marqueur de pipeline, pas un reçu de règlement.
Le flux prévu est clair. Un émetteur définit des règles d’éligibilité, un investisseur associe un portefeuille à des identifiants vérifiés, les contrôles de transfert déterminent qui peut détenir l’actif, et les volets actif et paiement se règlent avec une finalité déterministe. Pourtant, tout ce chemin produit n’est pas en direct aujourd’hui.
La friction la plus discrète concerne la maintenance des autorisations. Citadel peut prouver un identifiant sans en exposer les détails, mais chaque service choisit encore des émetteurs de confiance et décide si une session a expiré ou a été révoquée. Le règlement continue; l’accès peut devoir être renouvelé, ce qui rend la participation — et le changement — plus coûteux au fil du temps.
Faut-il lire « €300M » comme un engagement institutionnel, ou comme une demande future démontrée uniquement une fois les actifs émis, échangés et réglés ?
13
8
115
·
--
#dusk $DUSK @Dusk_Foundation
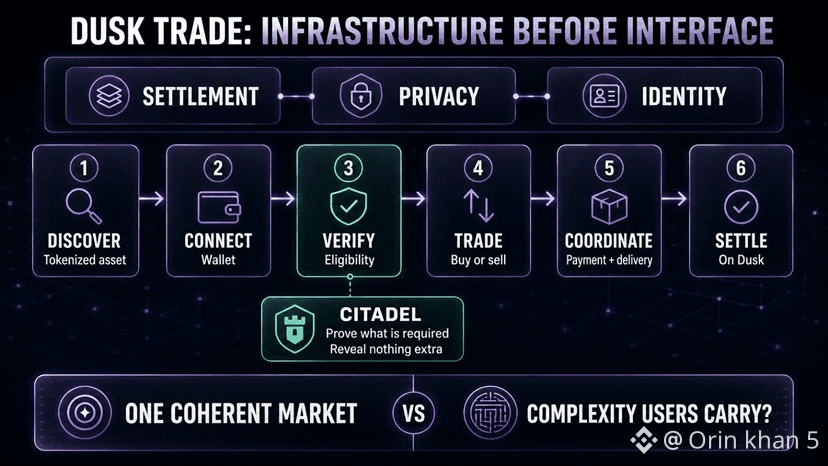
La plupart des blockchains construisent d’abord l’interface de trading, puis s’occupent plus tard de la plomberie du marché. Dusk semble inverser cet ordre. Dusk Trade est en train d’être construit après les couches de règlement, de confidentialité et d’identité qui se trouvent en dessous, les transformant en parcours accessible aux utilisateurs : découvrir un actif tokenisé, connecter un portefeuille, effectuer les vérifications d’éligibilité, acheter ou vendre, coordonner le paiement avec la livraison de l’actif, puis régler. Citadel peut prendre en charge la divulgation sélective, permettant à un investisseur de prouver un attribut requis sans exposer le reste. 🔍
Je trouve que la séquence est étonnamment honnête. Les actifs réglementés ont besoin de plus qu’un token et d’un bouton d’achat, et réunir tout le flux de travail pourrait rendre l’infrastructure réellement utilisable.
Mais chaque point de contrôle supplémentaire peut aussi donner l’impression d’être une friction. Le chaînage du portefeuille, les identifiants, les autorisations et les transferts contrôlés peuvent protéger le marché tout en amenant les utilisateurs ordinaires à se demander pourquoi le trading nécessite autant de barrières. 🧐
Est-ce que @DuskFoundation fera en sorte que Dusk Trade ressemble à un marché cohérent unique, ou bien est-ce que son infrastructure minutieuse deviendra une complexité que les utilisateurs devront porter ?
#dusk $DUSK @Dusk
La plupart des blockchains construisent d’abord l’interface de trading, puis s’occupent plus tard de la plomberie du marché. Dusk semble inverser cet ordre. Dusk Trade est en train d’être construit après les couches de règlement, de confidentialité et d’identité qui se trouvent en dessous, les transformant en parcours accessible aux utilisateurs : découvrir un actif tokenisé, connecter un portefeuille, effectuer les vérifications d’éligibilité, acheter ou vendre, coordonner le paiement avec la livraison de l’actif, puis régler. Citadel peut prendre en charge la divulgation sélective, permettant à un investisseur de prouver un attribut requis sans exposer le reste. 🔍
Je trouve que la séquence est étonnamment honnête. Les actifs réglementés ont besoin de plus qu’un token et d’un bouton d’achat, et réunir tout le flux de travail pourrait rendre l’infrastructure réellement utilisable.
Mais chaque point de contrôle supplémentaire peut aussi donner l’impression d’être une friction. Le chaînage du portefeuille, les identifiants, les autorisations et les transferts contrôlés peuvent protéger le marché tout en amenant les utilisateurs ordinaires à se demander pourquoi le trading nécessite autant de barrières. 🧐
Est-ce que @DuskFoundation fera en sorte que Dusk Trade ressemble à un marché cohérent unique, ou bien est-ce que son infrastructure minutieuse deviendra une complexité que les utilisateurs devront porter ?
La plupart des blockchains construisent d’abord l’interface de trading, puis s’occupent plus tard de la plomberie du marché. Dusk semble inverser cet ordre. Dusk Trade est en train d’être construit après les couches de règlement, de confidentialité et d’identité qui se trouvent en dessous, les transformant en parcours accessible aux utilisateurs : découvrir un actif tokenisé, connecter un portefeuille, effectuer les vérifications d’éligibilité, acheter ou vendre, coordonner le paiement avec la livraison de l’actif, puis régler. Citadel peut prendre en charge la divulgation sélective, permettant à un investisseur de prouver un attribut requis sans exposer le reste. 🔍
Je trouve que la séquence est étonnamment honnête. Les actifs réglementés ont besoin de plus qu’un token et d’un bouton d’achat, et réunir tout le flux de travail pourrait rendre l’infrastructure réellement utilisable.
Mais chaque point de contrôle supplémentaire peut aussi donner l’impression d’être une friction. Le chaînage du portefeuille, les identifiants, les autorisations et les transferts contrôlés peuvent protéger le marché tout en amenant les utilisateurs ordinaires à se demander pourquoi le trading nécessite autant de barrières. 🧐
Est-ce que @DuskFoundation fera en sorte que Dusk Trade ressemble à un marché cohérent unique, ou bien est-ce que son infrastructure minutieuse deviendra une complexité que les utilisateurs devront porter ?
5
5
86
·
--
#baby $BABY @babylonlabs_io
J’ai prêté attention à un choix qui ressemble presque à un contresens dans le monde des cryptos : Babylon définit les limites de la finance native du Bitcoin avant d’avoir prouvé à quel point le marché peut devenir vaste. La plupart des protocoles commencent par la liquidité, les incitations et l’expansion du produit, puis resserrent le modèle de risque après l’arrivée des utilisateurs. Babylon démarre par les frontières.
Dans sa conception de Trustless Bitcoin Vault, le BTC reste à l’intérieur d’une sortie Taproot sur Bitcoin, tandis que chaque chemin de dépense légitime est construit et signé avant l’activation. Un coffre-fort est aussi lié à une seule application et ne peut pas être déplacé ailleurs par la suite. Cela semble restrictif. Oui — et c’est peut-être précisément le but.
La finance native du Bitcoin a besoin de règles avant de passer à l’échelle.
L’intégration actuelle d’Aave v4 continue de fonctionner sur Bitcoin Signet et Ethereum Sepolia, donc l’architecture n’a pas encore été testée avec des capitaux significatifs. Mais l’ordre compte : les limites de garde, les chemins de liquidation, les options de récupération et l’isolement des applications sont définis avant qu’on ne demande au marché de leur faire confiance.
Ce que je ne sais pas encore, c’est si les utilisateurs accepteront cette contrainte quand des alternatives plus rapides et plus composables se disputeront l’attention. Babylon pourrait montrer que le premier produit de la finance native du Bitcoin n’est ni le prêt, ni le rendement. Une limitation crédible.
#baby $BABY @BabylonLabs_io
J’ai prêté attention à un choix qui ressemble presque à un contresens dans le monde des cryptos : Babylon définit les limites de la finance native du Bitcoin avant d’avoir prouvé à quel point le marché peut devenir vaste. La plupart des protocoles commencent par la liquidité, les incitations et l’expansion du produit, puis resserrent le modèle de risque après l’arrivée des utilisateurs. Babylon démarre par les frontières.
Dans sa conception de Trustless Bitcoin Vault, le BTC reste à l’intérieur d’une sortie Taproot sur Bitcoin, tandis que chaque chemin de dépense légitime est construit et signé avant l’activation. Un coffre-fort est aussi lié à une seule application et ne peut pas être déplacé ailleurs par la suite. Cela semble restrictif. Oui — et c’est peut-être précisément le but.
La finance native du Bitcoin a besoin de règles avant de passer à l’échelle.
L’intégration actuelle d’Aave v4 continue de fonctionner sur Bitcoin Signet et Ethereum Sepolia, donc l’architecture n’a pas encore été testée avec des capitaux significatifs. Mais l’ordre compte : les limites de garde, les chemins de liquidation, les options de récupération et l’isolement des applications sont définis avant qu’on ne demande au marché de leur faire confiance.
Ce que je ne sais pas encore, c’est si les utilisateurs accepteront cette contrainte quand des alternatives plus rapides et plus composables se disputeront l’attention. Babylon pourrait montrer que le premier produit de la finance native du Bitcoin n’est ni le prêt, ni le rendement. Une limitation crédible.
J’ai prêté attention à un choix qui ressemble presque à un contresens dans le monde des cryptos : Babylon définit les limites de la finance native du Bitcoin avant d’avoir prouvé à quel point le marché peut devenir vaste. La plupart des protocoles commencent par la liquidité, les incitations et l’expansion du produit, puis resserrent le modèle de risque après l’arrivée des utilisateurs. Babylon démarre par les frontières.
Dans sa conception de Trustless Bitcoin Vault, le BTC reste à l’intérieur d’une sortie Taproot sur Bitcoin, tandis que chaque chemin de dépense légitime est construit et signé avant l’activation. Un coffre-fort est aussi lié à une seule application et ne peut pas être déplacé ailleurs par la suite. Cela semble restrictif. Oui — et c’est peut-être précisément le but.
La finance native du Bitcoin a besoin de règles avant de passer à l’échelle.
L’intégration actuelle d’Aave v4 continue de fonctionner sur Bitcoin Signet et Ethereum Sepolia, donc l’architecture n’a pas encore été testée avec des capitaux significatifs. Mais l’ordre compte : les limites de garde, les chemins de liquidation, les options de récupération et l’isolement des applications sont définis avant qu’on ne demande au marché de leur faire confiance.
Ce que je ne sais pas encore, c’est si les utilisateurs accepteront cette contrainte quand des alternatives plus rapides et plus composables se disputeront l’attention. Babylon pourrait montrer que le premier produit de la finance native du Bitcoin n’est ni le prêt, ni le rendement. Une limitation crédible.
1
115
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
CryptoSelloffTriggersMultipleWhaleLiquidations
169,455 vues
1,724 mentions
Les liquidations crypto dépassent les 2 milliards de dollars en 24 heures, 329 000 traders sont balayés
Binance News
·39 mentions J’aime
·52.3k vues
USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
153,290 vues
1,522 mentions
WillFOMCMinutesReinforceRateHikeExpectations?
44,325 vues
718 mentions