#dusk $DUSK @Dusk
Au début, je pensais que le test d’adoption de Citadel 2 consistait à savoir si les utilisateurs voulaient des identifiants privés. En regardant de plus près @DuskFoundation, j’ai trouvé une question pratique : son SDK JavaScript complet reste « bientôt disponible ».
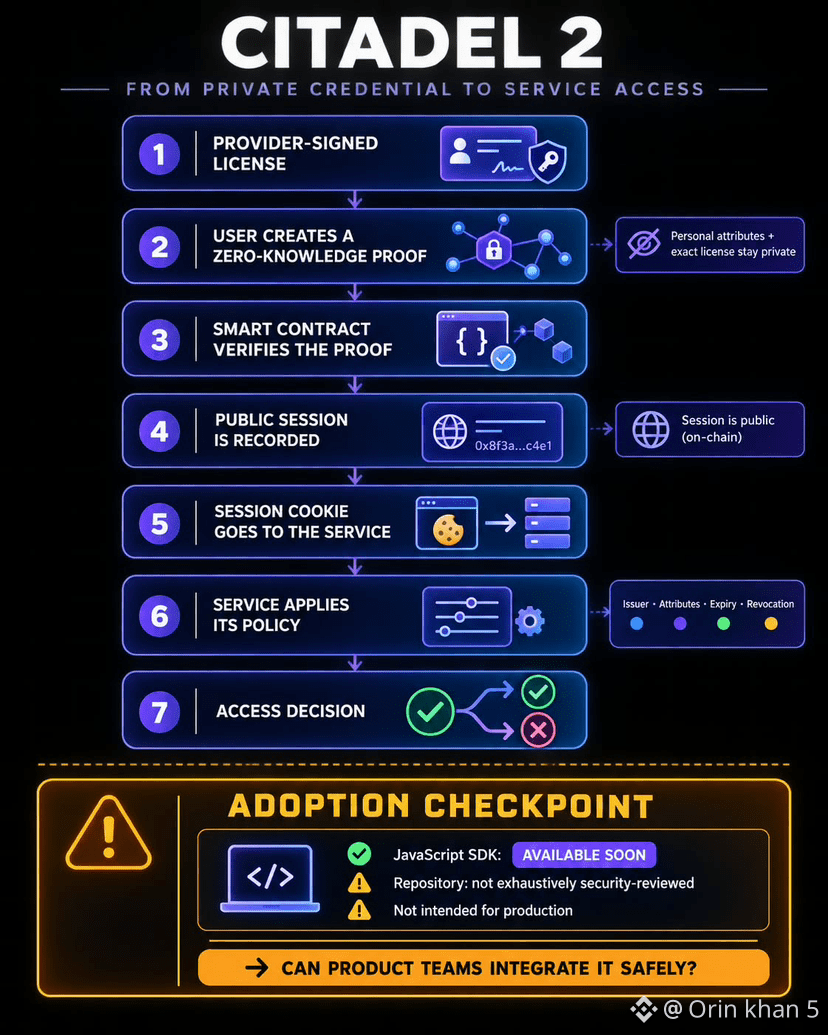
Citadel 2 permet à quelqu’un de prouver qu’il détient une licence enregistrée et signée par le fournisseur, sans placer d’attributs personnels — ni la licence exacte utilisée — sur la blockchain. Un contrat vérifie la preuve à connaissance zéro et enregistre une session publique. L’utilisateur fournit ensuite un cookie de session à un service, qui décide quels émetteurs et quels attributs il accepte, ainsi que les règles d’expiration et de révocation.
C’est ce que j’aime dans cette approche. La confidentialité n’enlève pas le contrôle du service. Mais une cryptographie soignée ne sert pas à grand-chose si des équipes produit ordinaires ne peuvent pas l’intégrer en toute sécurité. Le dépôt de Dusk indique actuellement que le code n’a pas fait l’objet d’un examen de sécurité exhaustif et qu’il n’est pas destiné à la production.
Le SDK testera plus que la simple commodité : il vérifiera si cette conception peut atteindre de vrais flux de travail.
Choisiriez-vous des contrôles de politique flexibles ou l’intégration la plus simple possible ?
Au début, je pensais que le test d’adoption de Citadel 2 consistait à savoir si les utilisateurs voulaient des identifiants privés. En regardant de plus près @DuskFoundation, j’ai trouvé une question pratique : son SDK JavaScript complet reste « bientôt disponible ».
Citadel 2 permet à quelqu’un de prouver qu’il détient une licence enregistrée et signée par le fournisseur, sans placer d’attributs personnels — ni la licence exacte utilisée — sur la blockchain. Un contrat vérifie la preuve à connaissance zéro et enregistre une session publique. L’utilisateur fournit ensuite un cookie de session à un service, qui décide quels émetteurs et quels attributs il accepte, ainsi que les règles d’expiration et de révocation.
C’est ce que j’aime dans cette approche. La confidentialité n’enlève pas le contrôle du service. Mais une cryptographie soignée ne sert pas à grand-chose si des équipes produit ordinaires ne peuvent pas l’intégrer en toute sécurité. Le dépôt de Dusk indique actuellement que le code n’a pas fait l’objet d’un examen de sécurité exhaustif et qu’il n’est pas destiné à la production.
Le SDK testera plus que la simple commodité : il vérifiera si cette conception peut atteindre de vrais flux de travail.
Choisiriez-vous des contrôles de politique flexibles ou l’intégration la plus simple possible ?