#dusk $DUSK @Dusk
Au début, je pensais qu’une session Citadel 2 valide d’un point de vue cryptographique était un laissez-passer d’accès universel : si la preuve était vérifiée sur la chaîne, le service devrait me laisser entrer.
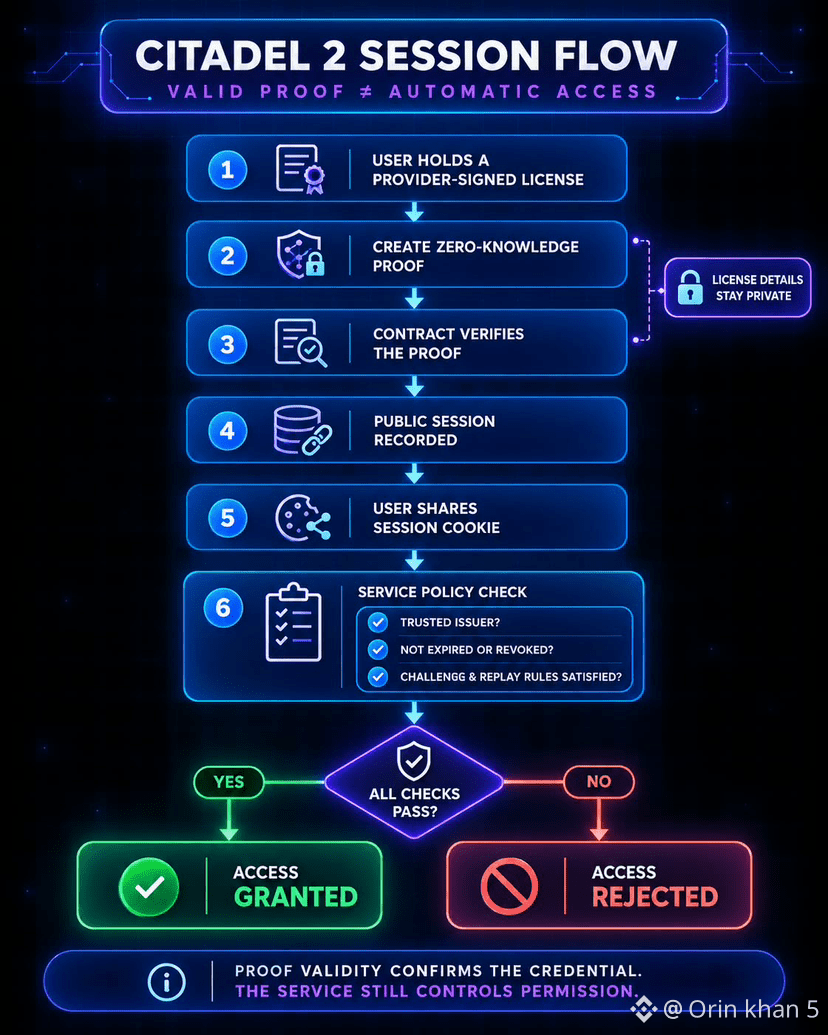
En regardant de plus près, je me suis rendu compte que @Dusk sépare la validité de la preuve de la permission. Le contrat peut vérifier que je possède une licence enregistrée et signée par le fournisseur, et enregistrer une session sans exposer quelle licence j’ai utilisée. Ensuite, je partage un cookie de session, que le service vérifie par rapport à cet enregistrement public.
Mais la décision finale appartient toujours au service. Il peut me refuser s’il ne fait pas confiance à l’émetteur, si les identifiants ont expiré ou ont été révoqués, ou si ses règles de défi et de rejeu ne sont pas respectées.
C’est ce que j’aime dans cette approche. La confidentialité n’a pas à supprimer le contrôle ; elle peut limiter la divulgation tout en laissant la politique du monde réel intacte.
Je me demande si les utilisateurs trouveront cet équilibre rassurant ou déroutant.
Préféreriez-vous un accès automatique après vérification de la preuve, ou des contrôles spécifiques au service ?
Au début, je pensais qu’une session Citadel 2 valide d’un point de vue cryptographique était un laissez-passer d’accès universel : si la preuve était vérifiée sur la chaîne, le service devrait me laisser entrer.
En regardant de plus près, je me suis rendu compte que @Dusk sépare la validité de la preuve de la permission. Le contrat peut vérifier que je possède une licence enregistrée et signée par le fournisseur, et enregistrer une session sans exposer quelle licence j’ai utilisée. Ensuite, je partage un cookie de session, que le service vérifie par rapport à cet enregistrement public.
Mais la décision finale appartient toujours au service. Il peut me refuser s’il ne fait pas confiance à l’émetteur, si les identifiants ont expiré ou ont été révoqués, ou si ses règles de défi et de rejeu ne sont pas respectées.
C’est ce que j’aime dans cette approche. La confidentialité n’a pas à supprimer le contrôle ; elle peut limiter la divulgation tout en laissant la politique du monde réel intacte.
Je me demande si les utilisateurs trouveront cet équilibre rassurant ou déroutant.
Préféreriez-vous un accès automatique après vérification de la preuve, ou des contrôles spécifiques au service ?