

#web3security
web3security
615,709 vues
1,361 mentions
Populaire
Récents
·
--
#BinanceRecovery90% des actifs volés
🚀 De la crise à une résilience absolue : comment Binance vient de reconstituer 90 % des actifs volés en moins de 72 heures
Les graphiques ne mentent pas, et la mise à jour du 31 octobre sur Binance Square confirme une victoire architecturale majeure pour tout l’écosystème crypto. À la suite de la récente faille de sécurité de 6,3 milliards de dollars, Binance a officiellement reconstitué 90 % des actifs volés couverts, contre 80 % la veille.
Il ne s’agit pas seulement d’un recouvrement ; c’est une véritable leçon de gestion des risques et de soutien institutionnel. Voici pourquoi le marché réagit avec autant de force :
1. SAFU et les réserves de l’entreprise font leurs preuves
Quand les sceptiques doutaient des fonds de sécurité soutenus par les plateformes d’échange, Binance a pris les choses en main en couvrant intégralement le BTC, l’ETH et d’autres actifs majeurs directement à partir de ses réserves propres et des fonds SAFU. Votre capital n’était pas simplement « assuré sur le papier » : il a été réellement remboursé.
2. La puissance de la coordination on-chain
En collaborant directement avec des partenaires de la blockchain et des opérateurs de nœuds de sécurité, une part considérable des transactions non autorisées a été gelée presque instantanément. Cela prouve que les écosystèmes décentralisés peuvent se coordonner à une vitesse fulgurante en cas de cygne noir.
3. Stabilisation complète du marché
Vous avez vu les graphiques aujourd’hui ? Le BNB, le BTC et l’ETH sont déjà dans le vert (+0,58 %, +0,48 %, +0,47 %). Le FUD (peur, incertitude, doute) se dissipe, car la plateforme d’échange a choisi la transparence radicale et une exécution immédiate plutôt que les retards bureaucratiques.
La règle d’or du Web3 réaffirmée :
Les failles de sécurité sont une évolution inévitable de la technologie, mais *la manière dont une plateforme d’échange réagit* définit son héritage. Ce rétablissement rapide de 90 % établit une norme inédite dans le secteur en matière de protection des utilisateurs.
Les fonds sont structurellement, mathématiquement et officiellement SAFU. 🔒🦾
Que pensez-vous de la rapidité de ce rétablissement ? Dites-le-nous dans les commentaires ! 👇
#Web3Security #safu #BNB #CryptoNews
98

·
--
Avant de consulter le moindre graphique à cette heure-ci, je vérifie toujours les données de preuve de réserves des plateformes d’échange. Voir $SOL osciller tranquillement autour de 96.41 rappelle que la sécurité on-chain et la santé des bridges comptent bien plus que le bruit à court terme. Ne négligez pas la vérification des rapports d’audit des contrats intelligents et des preuves de Merkle. Prenez soin de vous.
#ProofOfReserves #Web3Security #SOL
#ProofOfReserves #Web3Security #SOL
1
2
·
--
Article
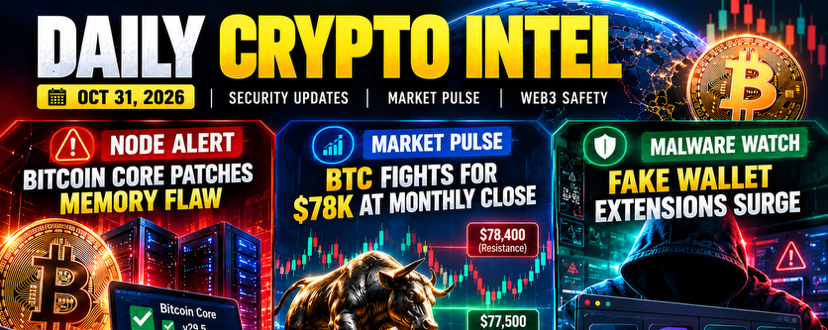
🚨 La sécurité crypto évolue : trois menaces que tout utilisateur du Web3 devrait connaîtreL’écosystème crypto se développe, mais les risques qui l’entourent aussi.
Le 31 octobre nous rappelle trois leçons importantes en matière de sécurité pour toute personne participant à Bitcoin et au Web3 : les vulnérabilités des nœuds, les extensions de portefeuille malveillantes et l’importance de prendre en main sa propre sécurité.
Examinons-les en détail.
1. Bitcoin Core : pourquoi les mises à jour des nœuds sont importantes
La sécurité de Bitcoin dépend de milliers de nœuds indépendants qui valident les transactions et maintiennent les règles du réseau.
Bitcoin Core a récemment révélé trois failles de sécurité et publié des versions corrigées :
🚨 La sécurité crypto évolue : trois menaces que tout utilisateur du Web3 devrait connaître
L’écosystème crypto se développe, mais les risques qui l’entourent aussi.
Le 31 octobre nous rappelle trois leçons importantes en matière de sécurité pour toute personne participant à Bitcoin et au Web3 : les vulnérabilités des nœuds, les extensions de portefeuille malveillantes et l’importance de prendre en main sa propre sécurité.
Examinons-les en détail.
1. Bitcoin Core : pourquoi les mises à jour des nœuds sont importantes
La sécurité de Bitcoin dépend de milliers de nœuds indépendants qui valident les transactions et maintiennent les règles du réseau.
Bitcoin Core a récemment révélé trois failles de sécurité et publié des versions corrigées :
81
·
--
$BNB
La manière dont Binance gère ce dernier incident de sécurité de 6,3 milliards de dollars montre exactement pourquoi un filet de sécurité est important dans le Web3. Le fait que la faille provienne d’un ordinateur portable DevOps compromis plutôt que d’une fuite de clé principale nous rappelle à quel point les interfaces de sécurité opérationnelle traditionnelles peuvent être fragiles, même pour les géants.
Ce qui ressort le plus, c’est la rapidité de la réaction défensive, notamment la collaboration avec des partenaires spécialisés dans les stablecoins et la blockchain pour geler près de 3 milliards de dollars sur la chaîne presque immédiatement. Cela montre qu’une coordination centralisée en temps de crise reste l’un des outils les plus puissants dont nous disposons pour protéger l’écosystème.
Savoir que le fonds SAFU et les réserves de l’entreprise interviennent pour couvrir intégralement les pertes des utilisateurs contribue à maintenir leur confiance pendant que les équipes techniques réalisent leurs audits post-mortem complets. Vos fonds restent en sécurité : c’est l’essentiel.
Que pensez-vous du gel des actifs sur la chaîne ? Le gel rapide par les partenaires spécialisés dans les stablecoins est-il un bouclier indispensable pour le secteur, ou repousse-t-il trop loin les limites de la décentralisation ? Faites-moi part de vos réflexions ci-dessous !
#safu #Web3Security
98
·
--
Haussier
SAFU est bien plus qu’un fonds — c’est un engagement de confiance ! 🛡️
Dans le Web3, protéger vos avoirs est tout aussi important que faire croître votre portefeuille.
La véritable force de la crypto ne réside pas seulement dans les bougies haussières, les nouvelles cotations ou les rallyes du marché. Elle réside dans la sécurité, la transparence et la confiance que les utilisateurs peuvent gérer leurs actifs de manière responsable.
Le SAFU de Binance (Secure Asset Fund for Users) représente une couche importante de protection des utilisateurs. Mais souvenez-vous : SAFU ne remplace pas la sécurité personnelle et ne constitue pas une garantie contre toutes les pertes possibles.
Voici 5 techniques que chaque détenteur de crypto devrait suivre :
🔐 Activez les Passkeys et une 2FA forte.
🔐 Conservez les avoirs à long terme dans un portefeuille matériel sécurisé.
🔐 Ne partagez jamais les phrases de récupération ni les clés privées.
🔐 Vérifiez les URL, les contrats intelligents et les adresses de retrait.
🔐 Utilisez des portefeuilles séparés pour les activités DeFi quotidiennes et les actifs à long terme.
Ma philosophie est simple : protégez d’abord votre capital, puis explorez les opportunités.
Un investisseur avisé ne demande pas seulement combien il peut gagner ; il demande aussi avec quelle sécurité il peut protéger ce qu’il possède.
Restez SAFU. Restez malin. Construisez avec confiance ! 🚀
#Binance #SAFU #Web3Security #CryptoHoldings #BinanceSquare
$FHE
$LAB
$RAVE
@CZ
@carrywang55688
@CT988
@Square-Creator-1df1e693e2192
@njs-btc
@riyadscreation
@UP206688
@Ramadone
@earnwithsapna
@Janu-BNB
@happy-cute-seal
@sanmageshuai
@heyi
@3Geng
@eggtartcake_grape
@Square-Creator-8e9ff412dd66
@wendyr9
@Square-Creator-ec0b79c923cb8
@Square-Creator-ca6776987
@Square-Creator-5be384236
SAFU est bien plus qu’un fonds — c’est un engagement de confiance ! 🛡️
Dans le Web3, protéger vos avoirs est tout aussi important que faire croître votre portefeuille.
La véritable force de la crypto ne réside pas seulement dans les bougies haussières, les nouvelles cotations ou les rallyes du marché. Elle réside dans la sécurité, la transparence et la confiance que les utilisateurs peuvent gérer leurs actifs de manière responsable.
Le SAFU de Binance (Secure Asset Fund for Users) représente une couche importante de protection des utilisateurs. Mais souvenez-vous : SAFU ne remplace pas la sécurité personnelle et ne constitue pas une garantie contre toutes les pertes possibles.
Voici 5 techniques que chaque détenteur de crypto devrait suivre :
🔐 Activez les Passkeys et une 2FA forte.
🔐 Conservez les avoirs à long terme dans un portefeuille matériel sécurisé.
🔐 Ne partagez jamais les phrases de récupération ni les clés privées.
🔐 Vérifiez les URL, les contrats intelligents et les adresses de retrait.
🔐 Utilisez des portefeuilles séparés pour les activités DeFi quotidiennes et les actifs à long terme.
Ma philosophie est simple : protégez d’abord votre capital, puis explorez les opportunités.
Un investisseur avisé ne demande pas seulement combien il peut gagner ; il demande aussi avec quelle sécurité il peut protéger ce qu’il possède.
Restez SAFU. Restez malin. Construisez avec confiance ! 🚀
#Binance #SAFU #Web3Security #CryptoHoldings #BinanceSquare
$FHE
$LAB
$RAVE
@CZ
@独领风骚必暴富
@Luna春婷
@鎏渊
@njs-btc
@Riyads Creation
@大宝剑up
@_Ram
@Sapna Singh
@janu-bnb
@快乐的小海豹
@三马哥
@Yi He
@3G
@Eggtartcake
@Eggtars
@Wendy 🇻🇳
@ MY
@Min-D
@Ethan稳赚U哥
1
848

·
--
Que vérifiez-vous avant de vous connecter à une DApp ?De nombreux utilisateurs du Web3 ont l’habitude de connecter leur portefeuille à différentes applications décentralisées.
Mais avant de vous connecter, plusieurs points méritent d’être vérifiés attentivement.
Tout d’abord, vérifiez que vous accédez bien à l’application souhaitée afin d’éviter les sites frauduleux accessibles via des liens inconnus.
Ensuite, soyez attentif aux demandes de connexion, de signature ou d’autorisation qui s’affichent dans votre portefeuille. Les autorisations et les conséquences potentielles varient selon l’opération.
Enfin, avant de soumettre une transaction sur la blockchain, vérifiez le destinataire, le montant de l’autorisation et les frais de réseau.
BNQ GLOBAL propose déjà un accès aux DApps. Les utilisateurs peuvent accéder aux applications blockchain concernées via l’application.
Que vérifiez-vous avant de vous connecter à une DApp ?
De nombreux utilisateurs du Web3 ont l’habitude de connecter leur portefeuille à différentes applications décentralisées.
Mais avant de vous connecter, plusieurs points méritent d’être vérifiés attentivement.
Tout d’abord, vérifiez que vous accédez bien à l’application souhaitée afin d’éviter les sites frauduleux accessibles via des liens inconnus.
Ensuite, soyez attentif aux demandes de connexion, de signature ou d’autorisation qui s’affichent dans votre portefeuille. Les autorisations et les conséquences potentielles varient selon l’opération.
Enfin, avant de soumettre une transaction sur la blockchain, vérifiez le destinataire, le montant de l’autorisation et les frais de réseau.
BNQ GLOBAL propose déjà un accès aux DApps. Les utilisateurs peuvent accéder aux applications blockchain concernées via l’application.
67
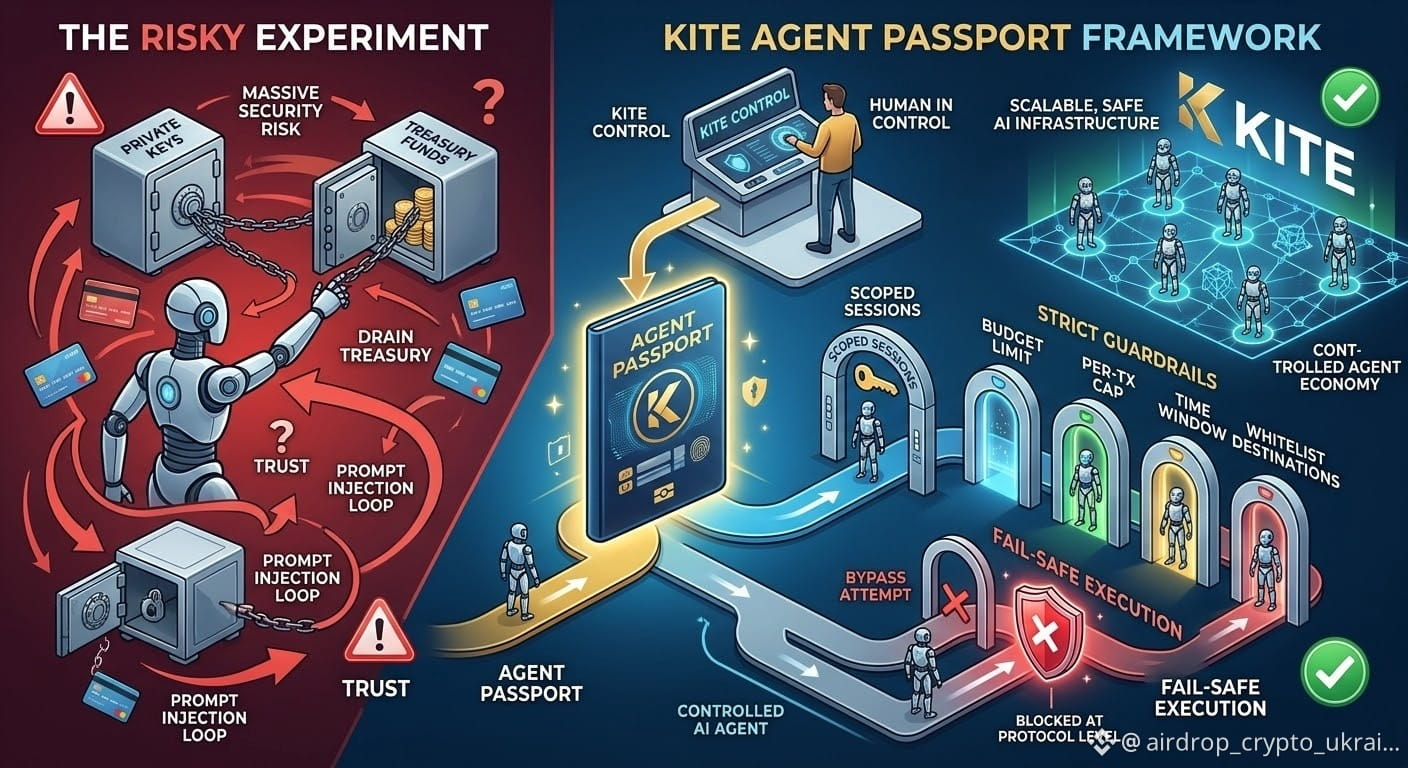
Le plus grand obstacle à l’économie des agents IA n’est pas l’intelligence, mais la confiance.
Permettre aux agents IA d’exécuter des tâches de façon autonome est puissant, mais leur donner un accès illimité à un portefeuille ou les coordonnées d’une carte bancaire crée de sérieux risques de sécurité. Et si une injection de prompt déclenchait des actions involontaires ? Et si un agent vidait entièrement une trésorerie ?
C’est là que Kite entend changer la donne avec son système Agent Passport.
Plutôt que de choisir entre une autonomie nulle et une exposition totale, Kite introduit un cadre où l’humain reste dans la boucle et aux commandes :
1. Sessions à portée définie : approuvez les actions à l’aide de clés d’accès, dans des limites prédéfinies.
2. Garde-fous stricts : fixez des plafonds fermes pour le budget total et le montant de chaque transaction, définissez la durée des sessions et indiquez les destinations autorisées.
3. Exécution sécurisée : les transactions qui enfreignent ces paramètres sont rejetées au niveau du protocole.
En gardant les clés privées hors de la mémoire de l’agent et en imposant des limites programmables, Kite entend répondre à ce dilemme de sécurité. Les humains gardent le contrôle tandis que les agents gagnent la liberté opérationnelle dont ils ont besoin pour alimenter l’économie des machines Web3.
C’est ainsi que nous passons d’expériences risquées à une infrastructure d’IA sécurisée et évolutive.
#KiteBBW $KITE #AIAgents #Web3Security #AgentEconomy
145
·
--
La bonne gestion des risques on-chain n’a rien de spectaculaire, mais elle est essentielle. Avec $SOL à 101.5, je passe en revue la couverture des audits de protocoles et les délais de verrouillage des multisignatures. Voir de plus en plus de projets adopter les vérifications par arbre de Merkle pour la preuve des réserves est une grande victoire pour la transparence. Si la sécurité n’est pas au rendez-vous, le rendement n’a aucune importance. Restez prudents. $BTC _
#ProofOfReserves #Web3Security #SOL
#ProofOfReserves #Web3Security #SOL
8

·
--
Pourquoi des projets DeFi peuvent-ils encore se faire pirater après avoir passé un audit ? 🔐
Parce que la sécurité ne se résume pas au code.
Les vulnérabilités peuvent venir du contrôle des accès, des oracles de prix, des ponts interchaînes, de la logique métier, voire de services tiers. Même une faille isolée peut être amplifiée par les mécanismes de circulation des fonds.
En tant qu’utilisateur, vous pouvez déjà prendre trois précautions :
🔹 Vérifier l’adresse du contrat et les annonces du projet.
🔹 Comprendre les autorisations accordées aux tokens et ne pas signer à l’aveugle.
🔹 Ne pas regarder uniquement le rendement, mais aussi le périmètre de l’audit, les droits de mise à niveau et les mécanismes de retrait des actifs.
À retenir : un audit ne garantit pas une sécurité absolue, et le fait que les transactions soient traçables sur la blockchain ne signifie pas que les fonds pourront forcément être récupérés.
Selon vous, qu’est-ce que les utilisateurs ont le plus tendance à négliger : les failles des contrats ou les risques liés aux autorisations et aux droits d’accès ?
#ONEANetwork #DeFi #Web3Security
3
8
Alerte de sécurité : révoquez les autorisations accordées à vos contrats intelligents ! 🛡️
Contenu :
Quand avez-vous révoqué pour la dernière fois les autorisations de contrats intelligents sur votre portefeuille ? 🔒
Chaque fois que vous autorisez une dApp ou une plateforme d’échange décentralisée, vous risquez de laisser des autorisations illimitées sur vos jetons. Si ce protocole est un jour victime d’une faille, votre portefeuille pourrait être vidé !
À faire dès aujourd’hui :
🔹 Utilisez des outils comme Revoke.cash ou le vérificateur d’autorisations de jetons de BscScan.
🔹 Révoquez immédiatement les autorisations des dApp anciennes ou inutilisées.
Restez prudents ! 🤝
#Web3Security #CryptoSafety #Binance
11
·
--
Ma feuille de route pour la sécurité crypto (Partie 8) : comment gérer et révoquer les autorisations risquées des contrats intelligents🎈🎈
🔴L’interaction avec les applications décentralisées (DApps) et les plateformes DeFi représente une part importante de mes opérations crypto, mais elle comporte un risque caché que beaucoup négligent. Au fil de mon parcours, j’ai découvert qu’accorder une « autorisation illimitée de jetons » à une plateforme permet à ses contrats intelligents d’accéder à mes actifs à tout moment. Si ce protocole est victime d’une attaque ou s’avère être une arnaque, mon portefeuille connecté peut être vidé instantanément. Pour protéger ma trésorerie, j’ai mis en place une routine stricte d’inspection et de nettoyage.🚀
🔴Aujourd’hui, je ne laisse jamais d’autorisations de dépense permanentes ou illimitées actives sur mes portefeuilles Web3. J’utilise régulièrement des explorateurs de blockchain et des outils de révocation comme Revoke.cash pour vérifier chacune de mes connexions à des contrats intelligents. Dès que j’ai terminé une transaction ou interagi avec une nouvelle plateforme, je révoque immédiatement l’autorisation de dépense des jetons ou j’en réduis le montant au minimum. Garder le contrôle exact des personnes et des éléments autorisés à interagir avec mes actifs numériques est ma meilleure protection contre les failles des contrats intelligents.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Ceci ne constitue pas un conseil financier
{spot}(XAUTUSDT)
Ma feuille de route pour la sécurité crypto (Partie 8) : comment gérer et révoquer les autorisations risquées des contrats intelligents🎈🎈
🔴L’interaction avec les applications décentralisées (DApps) et les plateformes DeFi représente une part importante de mes opérations crypto, mais elle comporte un risque caché que beaucoup négligent. Au fil de mon parcours, j’ai découvert qu’accorder une « autorisation illimitée de jetons » à une plateforme permet à ses contrats intelligents d’accéder à mes actifs à tout moment. Si ce protocole est victime d’une attaque ou s’avère être une arnaque, mon portefeuille connecté peut être vidé instantanément. Pour protéger ma trésorerie, j’ai mis en place une routine stricte d’inspection et de nettoyage.🚀
🔴Aujourd’hui, je ne laisse jamais d’autorisations de dépense permanentes ou illimitées actives sur mes portefeuilles Web3. J’utilise régulièrement des explorateurs de blockchain et des outils de révocation comme Revoke.cash pour vérifier chacune de mes connexions à des contrats intelligents. Dès que j’ai terminé une transaction ou interagi avec une nouvelle plateforme, je révoque immédiatement l’autorisation de dépense des jetons ou j’en réduis le montant au minimum. Garder le contrôle exact des personnes et des éléments autorisés à interagir avec mes actifs numériques est ma meilleure protection contre les failles des contrats intelligents.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Ceci ne constitue pas un conseil financier
236

·
--
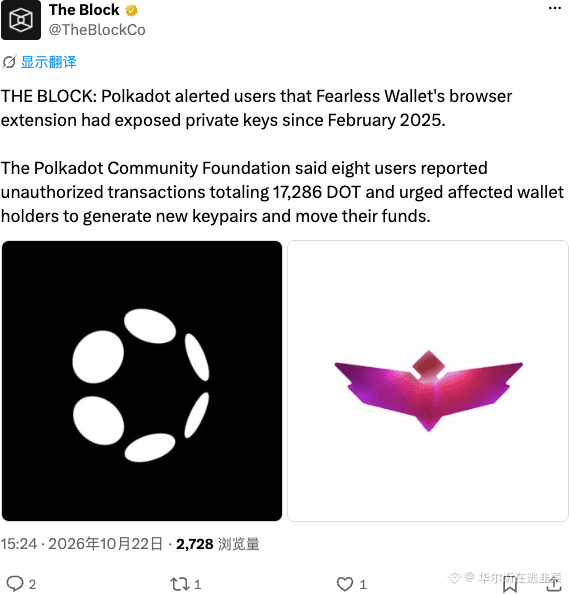
L’extension de navigateur Fearless Wallet divulgue des clés privées depuis l’an dernier ; 8 personnes ont perdu environ 17 000 DOT.
Avec les clés privées exposées au grand jour, quelle sécurité peut-on espérer ? Les protections ont été arrachées jusqu’à la dernière, et les portefeuilles DOT sont bons pour la casse.
$DOT #Web3Security
Avec les clés privées exposées au grand jour, quelle sécurité peut-on espérer ? Les protections ont été arrachées jusqu’à la dernière, et les portefeuilles DOT sont bons pour la casse.
$DOT #Web3Security
185
·
--
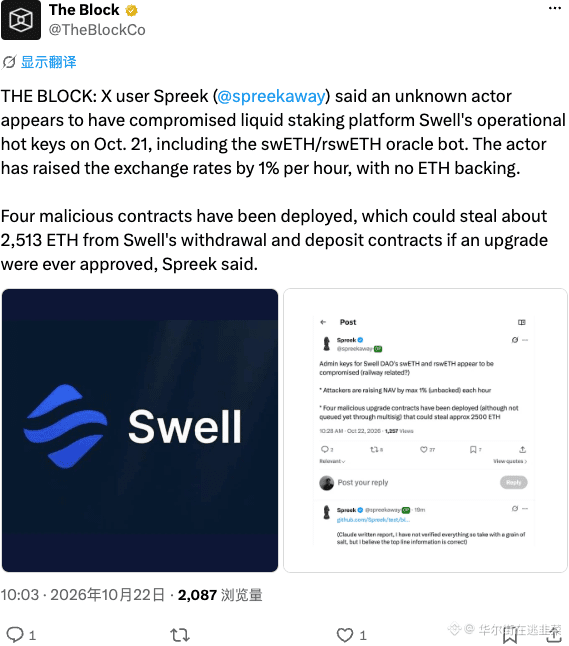
Un utilisateur de X révèle que la clé chaude de Swell a été piratée : un robot oracle fait artificiellement grimper le prix de 1 % par heure, sans aucun ETH en staking pour le soutenir.
La clé chaude a été piratée et le prix peut quand même être artificiellement gonflé de 1 % par heure sans aucun staking : cette opération piétine le concept même de « sécurité ». Même en plein essor, le secteur des LSD ne peut pas résister à un tel effondrement de la confiance. Si les données on-chain sont falsifiées, qui osera encore y croire ?
$SWEEL #Web3Security
85

Protégez vos cryptos : 5 règles de sécurité que tout utilisateur de la DeFi devrait connaître
La sécurité de vos cryptos ne dépend pas uniquement d’un mot de passe robuste.
Retenez ces règles essentielles :
🔹 Vérifiez les sites web avant d’y connecter votre portefeuille.
🔹 Ne partagez jamais votre phrase de récupération.
🔹 Lisez les demandes de transaction avant de les signer.
🔹 Évitez les airdrops suspects et les promesses de profits garantis.
🔹 Méfiez-vous des faux comptes d’assistance.
Lorsque vous explorez la DeFi sur TON et des plateformes comme STON.fi, adopter de bonnes habitudes pour protéger votre portefeuille est essentiel.
Envie de rendre l’apprentissage de la cybersécurité plus interactif ? Découvrez le jeu STONverse CyberSec :
https://stonverse.com/cybersecgame/
Continuez à vous informer, vérifiez les informations par vous-même et ne signez jamais une transaction que vous ne comprenez pas.
@stonfi #STONfi #TON #Web3Security #defi
Protégez vos cryptos : 5 règles de sécurité que tout utilisateur de la DeFi devrait connaître
La sécurité de vos cryptos ne dépend pas uniquement d’un mot de passe robuste.
Retenez ces règles essentielles :
🔹 Vérifiez les sites web avant d’y connecter votre portefeuille.
🔹 Ne partagez jamais votre phrase de récupération.
🔹 Lisez les demandes de transaction avant de les signer.
🔹 Évitez les airdrops suspects et les promesses de profits garantis.
🔹 Méfiez-vous des faux comptes d’assistance.
Lorsque vous explorez la DeFi sur TON et des plateformes comme STON.fi, adopter de bonnes habitudes pour protéger votre portefeuille est essentiel.
Envie de rendre l’apprentissage de la cybersécurité plus interactif ? Découvrez le jeu STONverse CyberSec :
https://stonverse.com/cybersecgame/
Continuez à vous informer, vérifiez les informations par vous-même et ne signez jamais une transaction que vous ne comprenez pas.
@STONfi DEX #STONfi #TON #Web3Security #defi
1
33
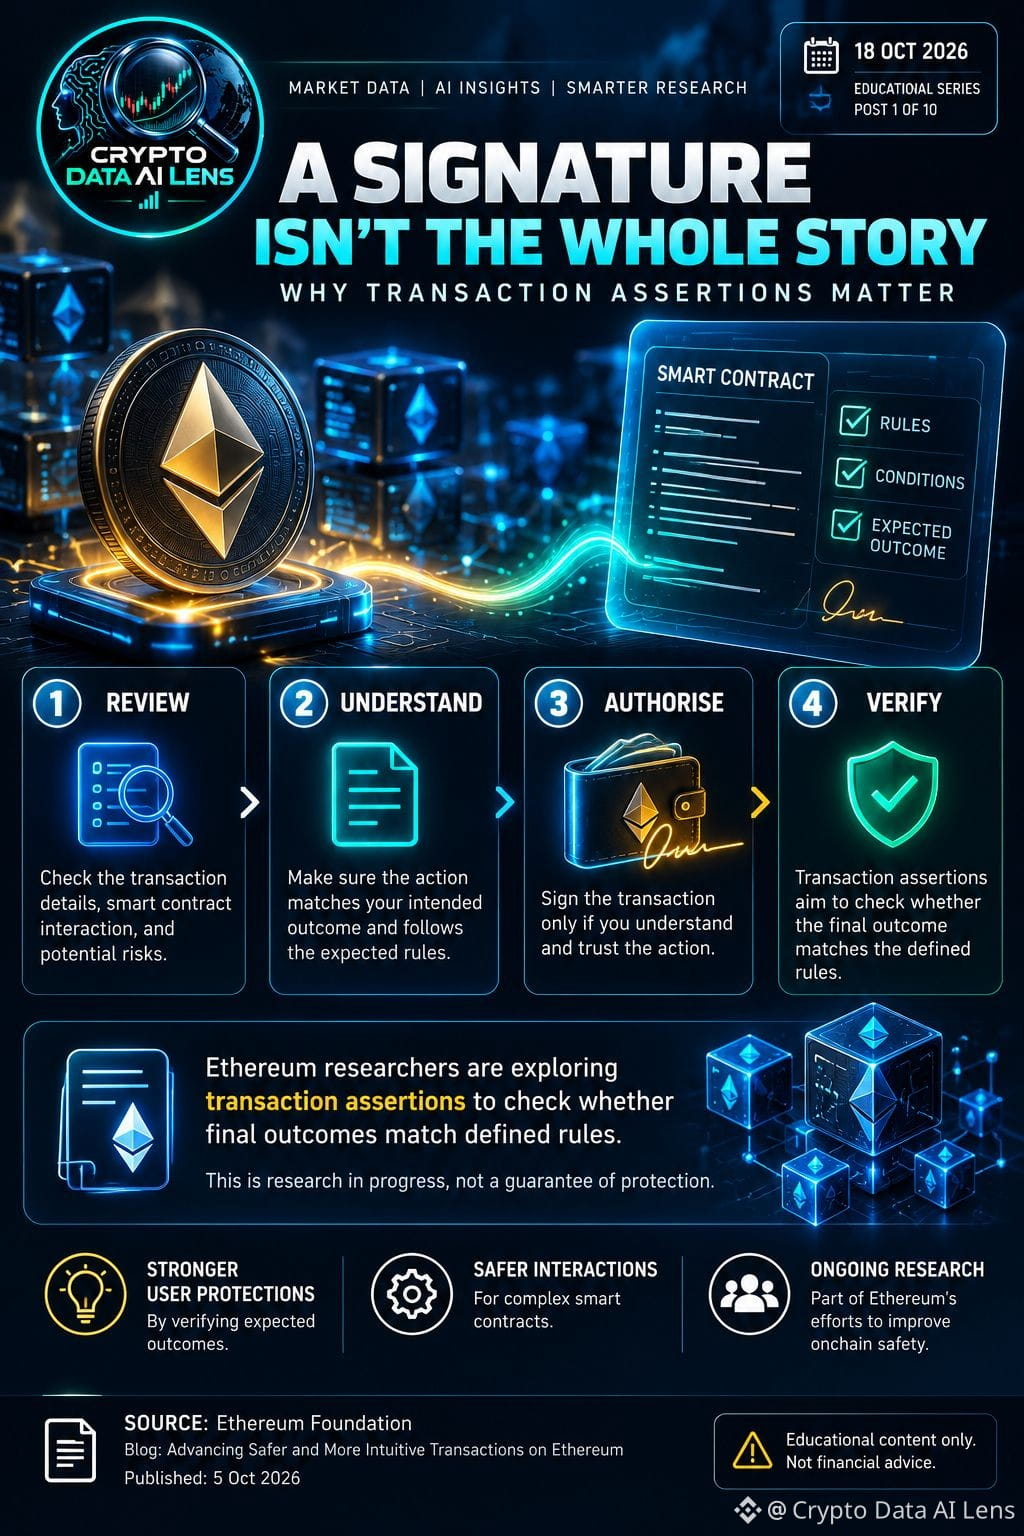
UNE SIGNATURE VALIDE NE SIGNIFIE PAS TOUJOURS QUE LE RÉSULTAT SERA CELUI QUE VOUS ATTENDIEZ 🧾
Des chercheurs de l’Ethereum Foundation ont évoqué les assertions natives de transaction comme une piste possible pour réduire l’incertitude quant au résultat des transactions.
Pourquoi est-il important de comprendre cela ?
Signer une transaction est une étape d’autorisation. Les utilisateurs doivent tout de même comprendre ce que la transaction est censée faire et quels changements d’état peuvent en résulter.
Pour adopter des habitudes de recherche plus sûres :
• Lisez les détails de la transaction avant de l’approuver.
• Vérifiez attentivement l’application et la destination.
• Soyez prudent lorsqu’un portefeuille ou une interface vous demande d’approuver quelque chose que vous ne comprenez pas.
• Recherchez des informations claires et vérifiables sur la transaction plutôt que de vous fier à une interface qui vous semble familière.
L’objectif général de cette conception est de rendre les résultats des transactions plus faciles à comprendre et à vérifier.
Ethereum Foundation | Assertions natives de transaction
https://blog.ethereum.org/2026/10/05/native-transaction-assertions
#Ethereum #Web3Security #BlockchainResearch #CryptoEducation
14
·
--
Le véritable alpha se trouve souvent dans les choses les plus ennuyeuses. Je passe plus de temps à lire des rapports d’audit et des résultats de vérification formelle qu’à courir après les chandelles sur $GOLD. Les exploits de bridge représentent une menace constante ; s’il n’y a ni multisig ni PoR, je passe mon chemin. Une bonne hygiène on-chain, c’est ce qui permet de tenir sur le long terme. Restez prudents. $GOLD BTC _
#ProofOfReserves #Web3Security #GOLD
#ProofOfReserves #Web3Security #GOLD
1
1
·
--
Le volume des audits a triplé, mais les pertes restent élevées. C’est un signal d’alarme : la sécurité du code n’est que la moitié du combat ; les erreurs humaines et le phishing sont désormais les principales causes de pertes. Au-delà du prix $ETH , je surveille les arbres de Merkle PoR. Si les ratios de collatéral ne dépassent pas 100 %, le risque n’en vaut pas la peine. La surveillance en temps réel est désormais la norme. _
#ProofOfReserves #Web3Security #ETH
#ProofOfReserves #Web3Security #ETH
1
5

·
--
Interagir avec des applications décentralisées et des contrats intelligents sur #Web3 nécessite une vigilance accrue en matière de sécurité 🛡️🔗
Protéger votre portefeuille en auto-garde ne consiste pas seulement à choisir un mot de passe robuste, mais aussi à comprendre ce que vous signez.
Voici votre liste essentielle de conseils de sécurité Web3 :
1️⃣ Vérifiez les autorisations accordées aux contrats intelligents :
• Accorder des autorisations illimitées sur vos jetons à des applications décentralisées (dApps) non fiables met l’intégralité de votre solde en danger. Révoquez régulièrement les autorisations inutilisées à l’aide d’outils fiables.
• Interagissez uniquement avec des contrats intelligents audités et vérifiés.
2️⃣ Vérifiez chaque signature de transaction :
• Ne cliquez jamais à l’aveugle sur « Confirmer » ou « Signer » dans les fenêtres de demande de votre portefeuille, sauf si vous comprenez parfaitement l’action. Des signatures malveillantes peuvent vider vos fonds sans transfert nécessitant un mot de passe traditionnel.
• Vérifiez attentivement les noms de domaine des sites Web pour éviter les usurpations DNS sophistiquées et les clones de sites d’hameçonnage.
3️⃣ Séparez vos actifs :
• Adoptez une stratégie à plusieurs portefeuilles : conservez vos avoirs à long terme dans un portefeuille hors ligne ou un coffre-fort sécurisé, et utilisez un portefeuille jetable distinct pour vos interactions quotidiennes avec les dApps.
⚠️ Avertissement essentiel sur la sécurité :
La sécurité de l’auto-garde repose entièrement sur l’utilisateur. La perte des clés privées ou les autorisations accordées sans votre consentement sont irréversibles. Ce contenu est fourni à des fins éducatives uniquement.
https://www.binance.com/en/academy/articles/tags/security
Restez en sécurité, vérifiez vos connexions et faites toujours vos propres recherches (DYOR)💡
#Binance #Web3Security #SmartContracts #WalletSecurity
4
55
·
--
Je réfléchis simplement à l’état de la sécurité du Web3. Alors que $PAXG reste stable, la véritable solidité repose sur des contrats intelligents audités, une gouvernance multisignature robuste et une preuve de réserves transparente. La sécurité des bridges et la surveillance des menaces en temps réel sont indispensables à la bonne santé de l’écosystème. Prenez soin de vous !
#ProofOfReserves #Web3Security #PAXG
#ProofOfReserves #Web3Security #PAXG
1
8
·
--
🔐 Protégez vos cryptomonnaies avant de chercher à faire des profits !
Votre priorité absolue dans le monde des cryptomonnaies devrait être de protéger votre compte et vos fonds.
✅ Ne partagez jamais votre mot de passe ni votre code à usage unique (OTP).
✅ Activez l’authentification à deux facteurs.
✅ Vérifiez l’adresse des sites web avant de connecter votre portefeuille.
✅ Ne faites jamais confiance aux promesses de profits garantis.
✅ Gardez votre phrase de récupération confidentielle.
Un seul clic imprudent peut vous coûter toutes vos économies.
Restez vigilant, informez-vous et protégez vos actifs !
#CryptoSecurity #Blockchain #Web3Security #BinanceSquare
66
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceToResumePhaseOneOfWithdrawals
0 vues
8 mentions
2
#BinanceHadAlreadyCovered$6BofHackLoss
431 vues
11 mentions
3
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
1,970 vues
27 mentions
4
#BinanceSAFUFundTransferCompleted7499BTC
59,523 vues
1,077 mentions
5
#BinanceRecovery90% of stolen assets
179,376 vues
199 mentions
6
#YiHe:ProofOfReserves:10TokensAt100%Backing
162,380 vues
925 mentions
7
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
56,593 vues
601 mentions
8
#B14gReportsUnauthorizedTransferOfAbout97MCORE
2,545 vues
77 mentions
9
#USSpotETHETFsPost23StraightDaysOfNetOutflows
2,544 vues
78 mentions
10
#CZSaysCompensationIsinPlaceUsersAreProtected
146,355 vues
1,487 mentions