
币圈气氛组
207 Publicaciones

币圈气氛组
Denunciar
Bloquear usuario
Memecoin Trader | Vibe Committee
Trader frecuente
2.4 años
34 Siguiendo
650 Seguidores
2.0K+ Me gusta
Publicaciones
Todo
Vídeos
·
--
Artículo
Ver traducción
从互联网霸主到44亿美元出售:雅虎究竟错过了多少次改变命运的机会?互联网商业史上,有一家公司的经历至今仍然值得所有创业者和企业管理者研究。
它曾经是互联网世界的入口,拥有庞大的用户群、资金和品牌影响力。但在短短十几年里,它却连续错过了多个可能改变行业格局的机会。
这家公司就是雅虎(Yahoo)。
回顾雅虎的发展历程,最令人唏嘘的不是它没有机会,而是它曾经有机会站在未来的中心,却一次又一次做出了错误的战略判断。
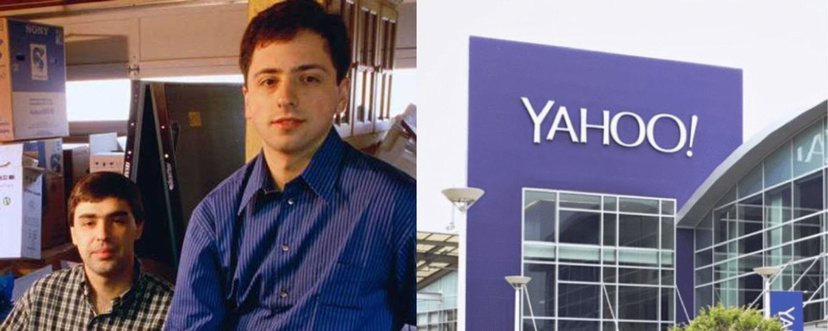
1998年:错过Google的早期搜索技术
当时,Google创始人拉里·佩奇和谢尔盖·布林还只是斯坦福大学的学生。
他们希望向雅虎出售或授权自己的搜索技术,相关报价据称约为100万美元。
但雅虎并没有抓住这个机会。当时的雅虎更希望用户停留在自己的门户网站内,而优秀的搜索引擎可能会把用户引导到其他网站。
后来,这项技术成为Google崛起的重要基础。
2002年:再次错过Google
随着Google逐渐崭露头角,雅虎终于意识到了搜索技术的重要性。
当时雅虎CEO特里·塞梅尔曾尝试以约30亿美元收购Google,但Google方面希望获得约50亿美元的估值。
双方最终没有达成交易。
当时的雅虎认为价格太高,却没有意识到自己面对的可能是未来互联网最重要的基础设施之一。
2006年:Facebook也曾摆在雅虎面前
这一年,雅虎向Facebook提出了约10亿美元的收购报价。
当时Facebook还没有成为全球社交网络巨头,马克·扎克伯格也只有22岁。
交易一度接近达成,但雅虎随后因为自身股价下跌,将报价降低至约8亿美元。
扎克伯格最终没有接受交易。
后来雅虎曾重新提出原来的10亿美元报价,但Facebook已经决定继续独立发展。
今天再回头看,这次交易的价值已经无法用当年的报价衡量。
2008年:拒绝微软446亿美元收购报价
这是雅虎历史上最受争议的一次商业决策。
2008年,微软正式提出以每股31美元的价格收购雅虎,整体估值约446亿美元。
雅虎认为微软低估了公司的价值,拒绝了这份报价。
随后微软将报价提高至每股33美元,总价值约475亿美元,但双方仍然无法达成一致。
最终微软退出收购谈判。
雅虎失去了一个可能改变公司命运的机会,而微软则继续独立发展自己的互联网业务。
2016年:雅虎核心互联网业务以约44.8亿美元出售
经过多年经营困境和战略调整,雅虎已经很难恢复昔日的竞争力。
2016年,雅虎宣布将核心互联网业务出售给美国电信运营商Verizon,最初交易价格约为48.3亿美元。
由于随后披露的用户数据安全问题,交易价格在2017年被下调至约44.8亿美元。
曾经的互联网巨头,就这样逐渐退出了自己亲手参与塑造的时代。
雅虎真正输在哪里?
如果只是把这些事件看成几次收购失败,其实还没有看到问题的本质。
雅虎曾经拥有流量、资金、技术团队和行业影响力,甚至比很多后来崛起的科技公司更早接触到未来的技术和商业模式。
但它始终没有准确判断互联网的发展方向。
Google看到了搜索的价值,Facebook看到了社交关系的价值,而雅虎长期沉迷于门户网站、广告流量和内容分发的既有模式。
它拥有过去,却没有真正押注未来。
这也反映出科技行业一个非常残酷的规律:
一家企业过去的成功,并不意味着它能够继续赢得未来。
市场不会因为你曾经是行业第一,就永远给你机会。
Google没有因为雅虎曾经拒绝自己而停下脚步,Facebook也没有因为失去雅虎的收购机会而放弃发展。
相反,这些公司最终重新定义了整个互联网行业。
对于今天的AI、加密货币和新兴科技创业者来说,雅虎的故事依然具有很强的参考价值。
真正决定一家企业未来的,往往不是它现在拥有多少资源,而是它能不能提前识别下一轮技术变革,以及有没有勇气在正确的时间下注。
错过一次机会,可能只是遗憾。连续错过一个时代,可能就是企业命运的转折点。
从互联网霸主到44亿美元出售:雅虎究竟错过了多少次改变命运的机会?
互联网商业史上,有一家公司的经历至今仍然值得所有创业者和企业管理者研究。
它曾经是互联网世界的入口,拥有庞大的用户群、资金和品牌影响力。但在短短十几年里,它却连续错过了多个可能改变行业格局的机会。
这家公司就是雅虎(Yahoo)。
回顾雅虎的发展历程,最令人唏嘘的不是它没有机会,而是它曾经有机会站在未来的中心,却一次又一次做出了错误的战略判断。
1998年:错过Google的早期搜索技术
当时,Google创始人拉里·佩奇和谢尔盖·布林还只是斯坦福大学的学生。
他们希望向雅虎出售或授权自己的搜索技术,相关报价据称约为100万美元。
但雅虎并没有抓住这个机会。当时的雅虎更希望用户停留在自己的门户网站内,而优秀的搜索引擎可能会把用户引导到其他网站。
后来,这项技术成为Google崛起的重要基础。
2002年:再次错过Google
随着Google逐渐崭露头角,雅虎终于意识到了搜索技术的重要性。
当时雅虎CEO特里·塞梅尔曾尝试以约30亿美元收购Google,但Google方面希望获得约50亿美元的估值。
双方最终没有达成交易。
当时的雅虎认为价格太高,却没有意识到自己面对的可能是未来互联网最重要的基础设施之一。
2006年:Facebook也曾摆在雅虎面前
这一年,雅虎向Facebook提出了约10亿美元的收购报价。
当时Facebook还没有成为全球社交网络巨头,马克·扎克伯格也只有22岁。
交易一度接近达成,但雅虎随后因为自身股价下跌,将报价降低至约8亿美元。
扎克伯格最终没有接受交易。
后来雅虎曾重新提出原来的10亿美元报价,但Facebook已经决定继续独立发展。
今天再回头看,这次交易的价值已经无法用当年的报价衡量。
2008年:拒绝微软446亿美元收购报价
这是雅虎历史上最受争议的一次商业决策。
2008年,微软正式提出以每股31美元的价格收购雅虎,整体估值约446亿美元。
雅虎认为微软低估了公司的价值,拒绝了这份报价。
随后微软将报价提高至每股33美元,总价值约475亿美元,但双方仍然无法达成一致。
最终微软退出收购谈判。
雅虎失去了一个可能改变公司命运的机会,而微软则继续独立发展自己的互联网业务。
2016年:雅虎核心互联网业务以约44.8亿美元出售
经过多年经营困境和战略调整,雅虎已经很难恢复昔日的竞争力。
2016年,雅虎宣布将核心互联网业务出售给美国电信运营商Verizon,最初交易价格约为48.3亿美元。
由于随后披露的用户数据安全问题,交易价格在2017年被下调至约44.8亿美元。
曾经的互联网巨头,就这样逐渐退出了自己亲手参与塑造的时代。
雅虎真正输在哪里?
如果只是把这些事件看成几次收购失败,其实还没有看到问题的本质。
雅虎曾经拥有流量、资金、技术团队和行业影响力,甚至比很多后来崛起的科技公司更早接触到未来的技术和商业模式。
但它始终没有准确判断互联网的发展方向。
Google看到了搜索的价值,Facebook看到了社交关系的价值,而雅虎长期沉迷于门户网站、广告流量和内容分发的既有模式。
它拥有过去,却没有真正押注未来。
这也反映出科技行业一个非常残酷的规律:
一家企业过去的成功,并不意味着它能够继续赢得未来。
市场不会因为你曾经是行业第一,就永远给你机会。
Google没有因为雅虎曾经拒绝自己而停下脚步,Facebook也没有因为失去雅虎的收购机会而放弃发展。
相反,这些公司最终重新定义了整个互联网行业。
对于今天的AI、加密货币和新兴科技创业者来说,雅虎的故事依然具有很强的参考价值。
真正决定一家企业未来的,往往不是它现在拥有多少资源,而是它能不能提前识别下一轮技术变革,以及有没有勇气在正确的时间下注。
错过一次机会,可能只是遗憾。连续错过一个时代,可能就是企业命运的转折点。
它曾经是互联网世界的入口,拥有庞大的用户群、资金和品牌影响力。但在短短十几年里,它却连续错过了多个可能改变行业格局的机会。
这家公司就是雅虎(Yahoo)。
回顾雅虎的发展历程,最令人唏嘘的不是它没有机会,而是它曾经有机会站在未来的中心,却一次又一次做出了错误的战略判断。
1998年:错过Google的早期搜索技术
当时,Google创始人拉里·佩奇和谢尔盖·布林还只是斯坦福大学的学生。
他们希望向雅虎出售或授权自己的搜索技术,相关报价据称约为100万美元。
但雅虎并没有抓住这个机会。当时的雅虎更希望用户停留在自己的门户网站内,而优秀的搜索引擎可能会把用户引导到其他网站。
后来,这项技术成为Google崛起的重要基础。
2002年:再次错过Google
随着Google逐渐崭露头角,雅虎终于意识到了搜索技术的重要性。
当时雅虎CEO特里·塞梅尔曾尝试以约30亿美元收购Google,但Google方面希望获得约50亿美元的估值。
双方最终没有达成交易。
当时的雅虎认为价格太高,却没有意识到自己面对的可能是未来互联网最重要的基础设施之一。
2006年:Facebook也曾摆在雅虎面前
这一年,雅虎向Facebook提出了约10亿美元的收购报价。
当时Facebook还没有成为全球社交网络巨头,马克·扎克伯格也只有22岁。
交易一度接近达成,但雅虎随后因为自身股价下跌,将报价降低至约8亿美元。
扎克伯格最终没有接受交易。
后来雅虎曾重新提出原来的10亿美元报价,但Facebook已经决定继续独立发展。
今天再回头看,这次交易的价值已经无法用当年的报价衡量。
2008年:拒绝微软446亿美元收购报价
这是雅虎历史上最受争议的一次商业决策。
2008年,微软正式提出以每股31美元的价格收购雅虎,整体估值约446亿美元。
雅虎认为微软低估了公司的价值,拒绝了这份报价。
随后微软将报价提高至每股33美元,总价值约475亿美元,但双方仍然无法达成一致。
最终微软退出收购谈判。
雅虎失去了一个可能改变公司命运的机会,而微软则继续独立发展自己的互联网业务。
2016年:雅虎核心互联网业务以约44.8亿美元出售
经过多年经营困境和战略调整,雅虎已经很难恢复昔日的竞争力。
2016年,雅虎宣布将核心互联网业务出售给美国电信运营商Verizon,最初交易价格约为48.3亿美元。
由于随后披露的用户数据安全问题,交易价格在2017年被下调至约44.8亿美元。
曾经的互联网巨头,就这样逐渐退出了自己亲手参与塑造的时代。
雅虎真正输在哪里?
如果只是把这些事件看成几次收购失败,其实还没有看到问题的本质。
雅虎曾经拥有流量、资金、技术团队和行业影响力,甚至比很多后来崛起的科技公司更早接触到未来的技术和商业模式。
但它始终没有准确判断互联网的发展方向。
Google看到了搜索的价值,Facebook看到了社交关系的价值,而雅虎长期沉迷于门户网站、广告流量和内容分发的既有模式。
它拥有过去,却没有真正押注未来。
这也反映出科技行业一个非常残酷的规律:
一家企业过去的成功,并不意味着它能够继续赢得未来。
市场不会因为你曾经是行业第一,就永远给你机会。
Google没有因为雅虎曾经拒绝自己而停下脚步,Facebook也没有因为失去雅虎的收购机会而放弃发展。
相反,这些公司最终重新定义了整个互联网行业。
对于今天的AI、加密货币和新兴科技创业者来说,雅虎的故事依然具有很强的参考价值。
真正决定一家企业未来的,往往不是它现在拥有多少资源,而是它能不能提前识别下一轮技术变革,以及有没有勇气在正确的时间下注。
错过一次机会,可能只是遗憾。连续错过一个时代,可能就是企业命运的转折点。
GOOGUS+0,32 %
MSFTB-3,02 %
2
656
·
--
Artículo
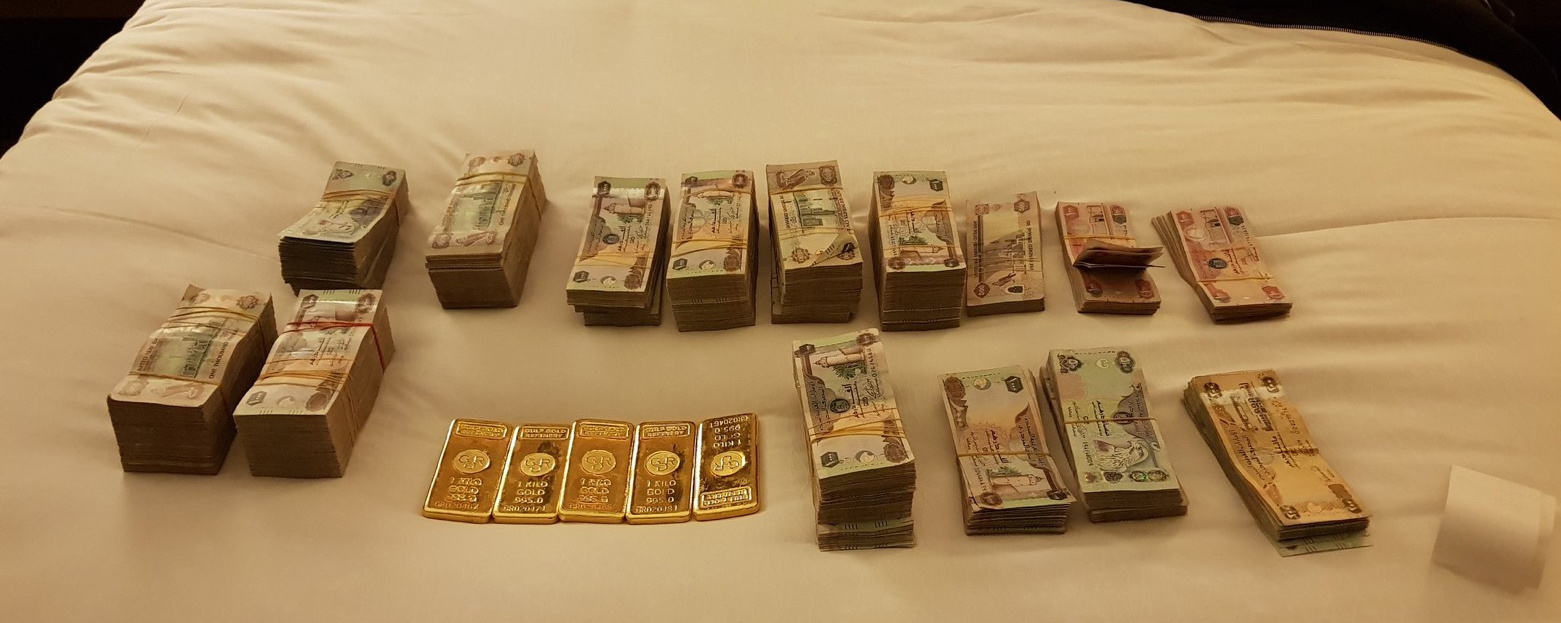
Una estafa con criptomonedas de 20 millones de libras esterlinas quedó al descubierto por una disputa familiarUn grupo de personas aprovechó una vulnerabilidad en el sistema de una plataforma de intercambio de criptomonedas para obtener ilegalmente activos digitales por valor de más de 20 millones de libras esterlinas.
Tras conseguirlo, empezaron a gastar sin control: uno compró coches para desconocidos que había conocido en bares, otro regaló tarjetas de regalo a personas en la calle, e incluso hubo quien entregó directamente a desconocidos tarjetas de regalo por valor de 5.000 libras esterlinas.
Pero lo que dejó al descubierto a toda la banda criminal fue, sorprendentemente, una disputa familiar.
La historia se remonta a 2017.
James Parker, de Blackpool, en el Reino Unido, descubrió una vulnerabilidad en el sistema de una plataforma australiana de intercambio de criptomonedas.
Una estafa con criptomonedas de 20 millones de libras esterlinas quedó al descubierto por una disputa familiar
Un grupo de personas aprovechó una vulnerabilidad en el sistema de una plataforma de intercambio de criptomonedas para obtener ilegalmente activos digitales por valor de más de 20 millones de libras esterlinas.
Tras conseguirlo, empezaron a gastar sin control: uno compró coches para desconocidos que había conocido en bares, otro regaló tarjetas de regalo a personas en la calle, e incluso hubo quien entregó directamente a desconocidos tarjetas de regalo por valor de 5.000 libras esterlinas.
Pero lo que dejó al descubierto a toda la banda criminal fue, sorprendentemente, una disputa familiar.
La historia se remonta a 2017.
James Parker, de Blackpool, en el Reino Unido, descubrió una vulnerabilidad en el sistema de una plataforma australiana de intercambio de criptomonedas.
Tras conseguirlo, empezaron a gastar sin control: uno compró coches para desconocidos que había conocido en bares, otro regaló tarjetas de regalo a personas en la calle, e incluso hubo quien entregó directamente a desconocidos tarjetas de regalo por valor de 5.000 libras esterlinas.
Pero lo que dejó al descubierto a toda la banda criminal fue, sorprendentemente, una disputa familiar.
La historia se remonta a 2017.
James Parker, de Blackpool, en el Reino Unido, descubrió una vulnerabilidad en el sistema de una plataforma australiana de intercambio de criptomonedas.
1
1.7k
·
--
Artículo
¡Presumir de riqueza le salió caro! Un hombre de 25 años, sospechoso de robar 46 millones de dólares en criptomonedas al Gobierno de Estados UnidosUn estadounidense de 25 años es sospechoso de robar criptomonedas por valor de 46 millones de dólares de billeteras controladas por el Gobierno de Estados Unidos. Tras lograrlo, llevó una vida de lujo: compró un Lamborghini, alquiló una mansión, contrató un yate privado e incluso contrató guardaespaldas y un chef privado.
Sin embargo, lo que terminó delatándolo no fue el seguimiento policial ni un fallo técnico, sino una ocasión en que presumió de riqueza en un chat grupal de Telegram.
Este hombre se llama John Daghita y usa el nombre de usuario Lick. Trabajó en una empresa llamada Command Services & Support (CMDSS), contratada por el Servicio de Alguaciles de Estados Unidos para gestionar criptomonedas incautadas por el Gobierno. Su padre es precisamente el presidente de la empresa.
¡Presumir de riqueza le salió caro! Un hombre de 25 años, sospechoso de robar 46 millones de dólares en criptomonedas al Gobierno de Estados Unidos
Un estadounidense de 25 años es sospechoso de robar criptomonedas por valor de 46 millones de dólares de billeteras controladas por el Gobierno de Estados Unidos. Tras lograrlo, llevó una vida de lujo: compró un Lamborghini, alquiló una mansión, contrató un yate privado e incluso contrató guardaespaldas y un chef privado.
Sin embargo, lo que terminó delatándolo no fue el seguimiento policial ni un fallo técnico, sino una ocasión en que presumió de riqueza en un chat grupal de Telegram.
Este hombre se llama John Daghita y usa el nombre de usuario Lick. Trabajó en una empresa llamada Command Services & Support (CMDSS), contratada por el Servicio de Alguaciles de Estados Unidos para gestionar criptomonedas incautadas por el Gobierno. Su padre es precisamente el presidente de la empresa.
Sin embargo, lo que terminó delatándolo no fue el seguimiento policial ni un fallo técnico, sino una ocasión en que presumió de riqueza en un chat grupal de Telegram.
Este hombre se llama John Daghita y usa el nombre de usuario Lick. Trabajó en una empresa llamada Command Services & Support (CMDSS), contratada por el Servicio de Alguaciles de Estados Unidos para gestionar criptomonedas incautadas por el Gobierno. Su padre es precisamente el presidente de la empresa.
1
2
6.4k
·
--
Con verificación
Artículo
¿Por qué Binance se ha convertido en un gigante de la industria cripto? ¡Su verdadero valor va mucho más allá del trading!¿Por qué Binance se ha convertido en un gigante de la industria cripto? ¡Su verdadero valor va mucho más allá del trading!
En la industria cripto, los exchanges nunca han sido solo lugares para comprar y vender activos digitales.
Binance ha logrado mantenerse en el centro de la industria durante tanto tiempo no solo gracias a su escala, sino también a un ecosistema global en constante expansión.
Primero, la ventaja de liquidez.
Para los operadores, la liquidez significa libros de órdenes más profundos, una mejor experiencia de ejecución y un menor deslizamiento. Binance ha mantenido durante mucho tiempo una posición de liderazgo en los mercados al contado y de derivados, ofreciendo una profundidad de mercado importante a los usuarios de todo el mundo y atrayendo aquí grandes cantidades de capital y actividad de trading.
¿Por qué Binance se ha convertido en un gigante de la industria cripto? ¡Su verdadero valor va mucho más allá del trading!
¿Por qué Binance se ha convertido en un gigante de la industria cripto? ¡Su verdadero valor va mucho más allá del trading!
En la industria cripto, los exchanges nunca han sido solo lugares para comprar y vender activos digitales.
Binance ha logrado mantenerse en el centro de la industria durante tanto tiempo no solo gracias a su escala, sino también a un ecosistema global en constante expansión.
Primero, la ventaja de liquidez.
Para los operadores, la liquidez significa libros de órdenes más profundos, una mejor experiencia de ejecución y un menor deslizamiento. Binance ha mantenido durante mucho tiempo una posición de liderazgo en los mercados al contado y de derivados, ofreciendo una profundidad de mercado importante a los usuarios de todo el mundo y atrayendo aquí grandes cantidades de capital y actividad de trading.
En la industria cripto, los exchanges nunca han sido solo lugares para comprar y vender activos digitales.
Binance ha logrado mantenerse en el centro de la industria durante tanto tiempo no solo gracias a su escala, sino también a un ecosistema global en constante expansión.
Primero, la ventaja de liquidez.
Para los operadores, la liquidez significa libros de órdenes más profundos, una mejor experiencia de ejecución y un menor deslizamiento. Binance ha mantenido durante mucho tiempo una posición de liderazgo en los mercados al contado y de derivados, ofreciendo una profundidad de mercado importante a los usuarios de todo el mundo y atrayendo aquí grandes cantidades de capital y actividad de trading.
1
1k
·
--
Ver traducción
这一次,我们看到了加密行业真正的力量!
真正考验一家交易所的,从来不只是日常运营,而是在重大危机面前,能不能拿出实际行动。
事件发生后,币安迅速启动应急机制,暂停相关提现进行安全排查,撤销受影响的授权,并联合执法机构、区块链安全团队及行业伙伴追踪资金。
更重要的是,币安没有把损失转嫁给用户,而是动用 SAFU 用户资产保护基金、期货保险基金及公司自有资金,持续补充受影响的资产。
截至11月1日,币安公布的资产补充比例已达到约95%。BTC、ETH、BNB、USDT、USDC等主要资产已实现100%储备支持,剩余部分也在通过市场和场外渠道持续采购。
与此同时,暂停的提现服务于11月1日起分阶段恢复,优先开放比特币、以太坊及部分稳定币等资产。币安还承诺将 SAFU 基金补充至约10亿美元。
行业协作同样值得关注。Tether、Circle等机构参与冻结相关资产,累计冻结规模约30亿美元,执法机构和区块链安全团队也在持续追踪资金。
这已经不只是单个平台的应急行动,而是交易所、稳定币发行方、安全机构和执法部门之间的一次协同作战。
危机考验平台,行动建立信任。
加密行业的发展不可能一帆风顺,但每一次危机后的补救、协作与技术升级,都在推动整个行业走向更成熟的未来。
相信技术,也要尊重风险。真正重要的是,行业能否在每一次挑战中变得更强。@heyi @CZ
这一次,我们看到了加密行业真正的力量!
真正考验一家交易所的,从来不只是日常运营,而是在重大危机面前,能不能拿出实际行动。
事件发生后,币安迅速启动应急机制,暂停相关提现进行安全排查,撤销受影响的授权,并联合执法机构、区块链安全团队及行业伙伴追踪资金。
更重要的是,币安没有把损失转嫁给用户,而是动用 SAFU 用户资产保护基金、期货保险基金及公司自有资金,持续补充受影响的资产。
截至11月1日,币安公布的资产补充比例已达到约95%。BTC、ETH、BNB、USDT、USDC等主要资产已实现100%储备支持,剩余部分也在通过市场和场外渠道持续采购。
与此同时,暂停的提现服务于11月1日起分阶段恢复,优先开放比特币、以太坊及部分稳定币等资产。币安还承诺将 SAFU 基金补充至约10亿美元。
行业协作同样值得关注。Tether、Circle等机构参与冻结相关资产,累计冻结规模约30亿美元,执法机构和区块链安全团队也在持续追踪资金。
这已经不只是单个平台的应急行动,而是交易所、稳定币发行方、安全机构和执法部门之间的一次协同作战。
危机考验平台,行动建立信任。
加密行业的发展不可能一帆风顺,但每一次危机后的补救、协作与技术升级,都在推动整个行业走向更成熟的未来。
相信技术,也要尊重风险。真正重要的是,行业能否在每一次挑战中变得更强。@Yi He @CZ
真正考验一家交易所的,从来不只是日常运营,而是在重大危机面前,能不能拿出实际行动。
事件发生后,币安迅速启动应急机制,暂停相关提现进行安全排查,撤销受影响的授权,并联合执法机构、区块链安全团队及行业伙伴追踪资金。
更重要的是,币安没有把损失转嫁给用户,而是动用 SAFU 用户资产保护基金、期货保险基金及公司自有资金,持续补充受影响的资产。
截至11月1日,币安公布的资产补充比例已达到约95%。BTC、ETH、BNB、USDT、USDC等主要资产已实现100%储备支持,剩余部分也在通过市场和场外渠道持续采购。
与此同时,暂停的提现服务于11月1日起分阶段恢复,优先开放比特币、以太坊及部分稳定币等资产。币安还承诺将 SAFU 基金补充至约10亿美元。
行业协作同样值得关注。Tether、Circle等机构参与冻结相关资产,累计冻结规模约30亿美元,执法机构和区块链安全团队也在持续追踪资金。
这已经不只是单个平台的应急行动,而是交易所、稳定币发行方、安全机构和执法部门之间的一次协同作战。
危机考验平台,行动建立信任。
加密行业的发展不可能一帆风顺,但每一次危机后的补救、协作与技术升级,都在推动整个行业走向更成熟的未来。
相信技术,也要尊重风险。真正重要的是,行业能否在每一次挑战中变得更强。@Yi He @CZ
1
423
·
--
Ver traducción
马斯克一句“有意思”,加密市场开始猜测:他会投资 Hyperliquid 生态吗?
一条关于马斯克可能投资加密货币公司的消息,正在引发市场关注。
事情的起因是,传奇投资人斯坦利·德鲁肯米勒公开表示投资了 Trade[XYZ]。这家公司正在与纽交所母公司洲际交易所(ICE)合作,计划基于 Hyperliquid 技术,推出受监管的全天候永续合约市场。
随后,马斯克在相关消息下回复了一个词:Interesting(有意思)。
就这么简单的一句话,却让市场开始猜测:马斯克是否也在关注这个赛道?未来会不会有进一步动作?
不过,需要划清一个界限:目前没有可靠证据证明马斯克已经投资,或即将宣布大额注资。
但这件事释放出的信号值得关注:传统金融资本、交易所巨头与加密基础设施正在加速靠近。
真正值得关注的,或许不是马斯克会不会投钱,而是传统金融与链上衍生品市场的融合,正在进入新的阶段。
马斯克一句“有意思”,加密市场开始猜测:他会投资 Hyperliquid 生态吗?
一条关于马斯克可能投资加密货币公司的消息,正在引发市场关注。
事情的起因是,传奇投资人斯坦利·德鲁肯米勒公开表示投资了 Trade[XYZ]。这家公司正在与纽交所母公司洲际交易所(ICE)合作,计划基于 Hyperliquid 技术,推出受监管的全天候永续合约市场。
随后,马斯克在相关消息下回复了一个词:Interesting(有意思)。
就这么简单的一句话,却让市场开始猜测:马斯克是否也在关注这个赛道?未来会不会有进一步动作?
不过,需要划清一个界限:目前没有可靠证据证明马斯克已经投资,或即将宣布大额注资。
但这件事释放出的信号值得关注:传统金融资本、交易所巨头与加密基础设施正在加速靠近。
真正值得关注的,或许不是马斯克会不会投钱,而是传统金融与链上衍生品市场的融合,正在进入新的阶段。
一条关于马斯克可能投资加密货币公司的消息,正在引发市场关注。
事情的起因是,传奇投资人斯坦利·德鲁肯米勒公开表示投资了 Trade[XYZ]。这家公司正在与纽交所母公司洲际交易所(ICE)合作,计划基于 Hyperliquid 技术,推出受监管的全天候永续合约市场。
随后,马斯克在相关消息下回复了一个词:Interesting(有意思)。
就这么简单的一句话,却让市场开始猜测:马斯克是否也在关注这个赛道?未来会不会有进一步动作?
不过,需要划清一个界限:目前没有可靠证据证明马斯克已经投资,或即将宣布大额注资。
但这件事释放出的信号值得关注:传统金融资本、交易所巨头与加密基础设施正在加速靠近。
真正值得关注的,或许不是马斯克会不会投钱,而是传统金融与链上衍生品市场的融合,正在进入新的阶段。
1
114
·
--
Con verificación
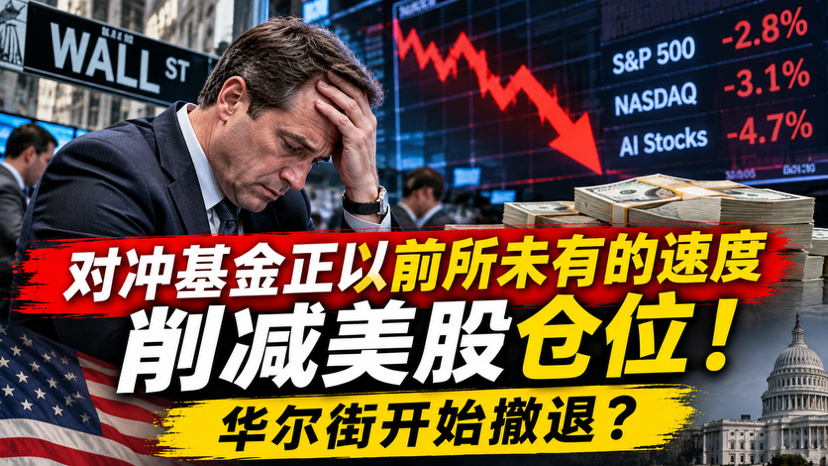
¿Empiezan a retirarse las instituciones de Wall Street? ¡Los fondos de cobertura están reduciendo sus posiciones en acciones estadounidenses a un ritmo sin precedentes!
Ha surgido una señal que merece atención.
Según los últimos datos de Goldman Sachs, durante las últimas sesiones bursátiles los fondos de cobertura han reducido considerablemente sus posiciones en acciones tecnológicas y activos relacionados con la IA.
En tan solo dos semanas, las ventas de acciones tecnológicas se acercaron a los 20.000 millones de dólares. Aún más llamativo es que, en apenas cinco sesiones, prácticamente se evaporaron todas las posiciones netas en acciones globales de IA que los fondos de cobertura habían acumulado desde principios de 2025.
Los datos de Morgan Stanley también muestran que la exposición general de los fondos de cobertura al mercado registró su mayor descenso desde 2016.
Esto refleja una cuestión de fondo: las instituciones están reevaluando las valoraciones de las empresas de IA, sus enormes inversiones de capital y si sus beneficios futuros podrán justificar los precios actuales de sus acciones.
Pero esto no significa que Wall Street haya adoptado una postura totalmente bajista respecto a las acciones estadounidenses. Más bien, las instituciones están reduciendo el riesgo y ajustando sus posiciones.
Cuando las instituciones empiezan a reducir sus posiciones mientras el ánimo del mercado sigue siendo optimista, los inversores quizá deban prestar especial atención a la liquidez del mercado y al riesgo de corrección de los activos sobrevalorados.$NVDAB $AAPLB $SPCXB
¿Empiezan a retirarse las instituciones de Wall Street? ¡Los fondos de cobertura están reduciendo sus posiciones en acciones estadounidenses a un ritmo sin precedentes!
Ha surgido una señal que merece atención.
Según los últimos datos de Goldman Sachs, durante las últimas sesiones bursátiles los fondos de cobertura han reducido considerablemente sus posiciones en acciones tecnológicas y activos relacionados con la IA.
En tan solo dos semanas, las ventas de acciones tecnológicas se acercaron a los 20.000 millones de dólares. Aún más llamativo es que, en apenas cinco sesiones, prácticamente se evaporaron todas las posiciones netas en acciones globales de IA que los fondos de cobertura habían acumulado desde principios de 2025.
Los datos de Morgan Stanley también muestran que la exposición general de los fondos de cobertura al mercado registró su mayor descenso desde 2016.
Esto refleja una cuestión de fondo: las instituciones están reevaluando las valoraciones de las empresas de IA, sus enormes inversiones de capital y si sus beneficios futuros podrán justificar los precios actuales de sus acciones.
Pero esto no significa que Wall Street haya adoptado una postura totalmente bajista respecto a las acciones estadounidenses. Más bien, las instituciones están reduciendo el riesgo y ajustando sus posiciones.
Cuando las instituciones empiezan a reducir sus posiciones mientras el ánimo del mercado sigue siendo optimista, los inversores quizá deban prestar especial atención a la liquidez del mercado y al riesgo de corrección de los activos sobrevalorados.$NVDAB $AAPLB $SPCXB
Ha surgido una señal que merece atención.
Según los últimos datos de Goldman Sachs, durante las últimas sesiones bursátiles los fondos de cobertura han reducido considerablemente sus posiciones en acciones tecnológicas y activos relacionados con la IA.
En tan solo dos semanas, las ventas de acciones tecnológicas se acercaron a los 20.000 millones de dólares. Aún más llamativo es que, en apenas cinco sesiones, prácticamente se evaporaron todas las posiciones netas en acciones globales de IA que los fondos de cobertura habían acumulado desde principios de 2025.
Los datos de Morgan Stanley también muestran que la exposición general de los fondos de cobertura al mercado registró su mayor descenso desde 2016.
Esto refleja una cuestión de fondo: las instituciones están reevaluando las valoraciones de las empresas de IA, sus enormes inversiones de capital y si sus beneficios futuros podrán justificar los precios actuales de sus acciones.
Pero esto no significa que Wall Street haya adoptado una postura totalmente bajista respecto a las acciones estadounidenses. Más bien, las instituciones están reduciendo el riesgo y ajustando sus posiciones.
Cuando las instituciones empiezan a reducir sus posiciones mientras el ánimo del mercado sigue siendo optimista, los inversores quizá deban prestar especial atención a la liquidez del mercado y al riesgo de corrección de los activos sobrevalorados.$NVDAB $AAPLB $SPCXB
1
1.4k
·
--
¿Musk vuelve a aventurarse en otro sector? Según se rumorea, SpaceX estaría negociando la compra de Boost Mobile para entrar en el mercado estadounidense de telefonía móvil.
Está claro que a Musk no le basta con llevar internet al espacio.
Según informó Reuters el 2 de noviembre, SpaceX está en conversaciones con la empresa estadounidense de telecomunicaciones EchoStar para negociar la compra de Boost Mobile, su marca de telefonía móvil, o bien obtener derechos de uso de su red mediante una asociación.
Si el acuerdo se concreta, ayudará a SpaceX a lanzar más rápidamente su propio servicio de telefonía móvil, Starlink Mobile.
La estrategia de Musk está clara: combinar la red satelital de Starlink con estaciones terrestres de telecomunicaciones para desafiar directamente a los tres gigantes estadounidenses del sector: AT&T, Verizon y T-Mobile.
Boost Mobile cuenta actualmente con millones de usuarios, lo que proporcionaría a SpaceX una base de clientes y canales comerciales ya establecidos.
Sin embargo, las negociaciones aún no han culminado en un acuerdo definitivo, y la transferencia del contrato de alquiler de la red también podría enfrentar obstáculos regulatorios y comerciales.
Si la operación finalmente se concreta, SpaceX dejaría de ser únicamente una empresa de cohetes y satélites y podría convertirse en un verdadero competidor mundial en servicios de telecomunicaciones.
Musk está conectando el espacio, internet y la telefonía móvil en una jugada mucho más ambiciosa.
¿Musk vuelve a aventurarse en otro sector? Según se rumorea, SpaceX estaría negociando la compra de Boost Mobile para entrar en el mercado estadounidense de telefonía móvil.
Está claro que a Musk no le basta con llevar internet al espacio.
Según informó Reuters el 2 de noviembre, SpaceX está en conversaciones con la empresa estadounidense de telecomunicaciones EchoStar para negociar la compra de Boost Mobile, su marca de telefonía móvil, o bien obtener derechos de uso de su red mediante una asociación.
Si el acuerdo se concreta, ayudará a SpaceX a lanzar más rápidamente su propio servicio de telefonía móvil, Starlink Mobile.
La estrategia de Musk está clara: combinar la red satelital de Starlink con estaciones terrestres de telecomunicaciones para desafiar directamente a los tres gigantes estadounidenses del sector: AT&T, Verizon y T-Mobile.
Boost Mobile cuenta actualmente con millones de usuarios, lo que proporcionaría a SpaceX una base de clientes y canales comerciales ya establecidos.
Sin embargo, las negociaciones aún no han culminado en un acuerdo definitivo, y la transferencia del contrato de alquiler de la red también podría enfrentar obstáculos regulatorios y comerciales.
Si la operación finalmente se concreta, SpaceX dejaría de ser únicamente una empresa de cohetes y satélites y podría convertirse en un verdadero competidor mundial en servicios de telecomunicaciones.
Musk está conectando el espacio, internet y la telefonía móvil en una jugada mucho más ambiciosa.
Está claro que a Musk no le basta con llevar internet al espacio.
Según informó Reuters el 2 de noviembre, SpaceX está en conversaciones con la empresa estadounidense de telecomunicaciones EchoStar para negociar la compra de Boost Mobile, su marca de telefonía móvil, o bien obtener derechos de uso de su red mediante una asociación.
Si el acuerdo se concreta, ayudará a SpaceX a lanzar más rápidamente su propio servicio de telefonía móvil, Starlink Mobile.
La estrategia de Musk está clara: combinar la red satelital de Starlink con estaciones terrestres de telecomunicaciones para desafiar directamente a los tres gigantes estadounidenses del sector: AT&T, Verizon y T-Mobile.
Boost Mobile cuenta actualmente con millones de usuarios, lo que proporcionaría a SpaceX una base de clientes y canales comerciales ya establecidos.
Sin embargo, las negociaciones aún no han culminado en un acuerdo definitivo, y la transferencia del contrato de alquiler de la red también podría enfrentar obstáculos regulatorios y comerciales.
Si la operación finalmente se concreta, SpaceX dejaría de ser únicamente una empresa de cohetes y satélites y podría convertirse en un verdadero competidor mundial en servicios de telecomunicaciones.
Musk está conectando el espacio, internet y la telefonía móvil en una jugada mucho más ambiciosa.
2
2
1.1k
·
--
Ver traducción
德国政府拉响警报!官员 iPhone 遭间谍软件盯上,无需点击就能被入侵!
手机不点链接、不下载文件,就一定安全吗?
德国近日确认,部分政府官员和联邦议会议员的 iPhone 收到了苹果发出的间谍软件攻击警告。
德国数字部长 Karsten Wildberger 已证实此事,德国联邦信息安全办公室(BSI)也已向相关人员发出安全提醒。
据报道,这次涉及高度复杂的商业间谍软件,部分攻击甚至可以利用零点击漏洞,在用户毫无操作的情况下入侵设备。
一旦成功感染,攻击者可能读取加密聊天、获取联系人、定位信息,甚至远程启用麦克风和摄像头。
目前,攻击者身份、受影响人数以及是否成功窃取数据,仍未得到确认。
这件事最可怕的地方在于:你可能什么都没做,手机却已经成为别人监视你的工具。
智能手机越来越强大,但真正的安全,从来不只是设置一个密码。
德国政府拉响警报!官员 iPhone 遭间谍软件盯上,无需点击就能被入侵!
手机不点链接、不下载文件,就一定安全吗?
德国近日确认,部分政府官员和联邦议会议员的 iPhone 收到了苹果发出的间谍软件攻击警告。
德国数字部长 Karsten Wildberger 已证实此事,德国联邦信息安全办公室(BSI)也已向相关人员发出安全提醒。
据报道,这次涉及高度复杂的商业间谍软件,部分攻击甚至可以利用零点击漏洞,在用户毫无操作的情况下入侵设备。
一旦成功感染,攻击者可能读取加密聊天、获取联系人、定位信息,甚至远程启用麦克风和摄像头。
目前,攻击者身份、受影响人数以及是否成功窃取数据,仍未得到确认。
这件事最可怕的地方在于:你可能什么都没做,手机却已经成为别人监视你的工具。
智能手机越来越强大,但真正的安全,从来不只是设置一个密码。
手机不点链接、不下载文件,就一定安全吗?
德国近日确认,部分政府官员和联邦议会议员的 iPhone 收到了苹果发出的间谍软件攻击警告。
德国数字部长 Karsten Wildberger 已证实此事,德国联邦信息安全办公室(BSI)也已向相关人员发出安全提醒。
据报道,这次涉及高度复杂的商业间谍软件,部分攻击甚至可以利用零点击漏洞,在用户毫无操作的情况下入侵设备。
一旦成功感染,攻击者可能读取加密聊天、获取联系人、定位信息,甚至远程启用麦克风和摄像头。
目前,攻击者身份、受影响人数以及是否成功窃取数据,仍未得到确认。
这件事最可怕的地方在于:你可能什么都没做,手机却已经成为别人监视你的工具。
智能手机越来越强大,但真正的安全,从来不只是设置一个密码。
1
423
·
--
¡Última hora! Un importante exchange de criptomonedas brasileño sufre un ataque; ¡se sospecha que las pérdidas ascienden a 40 millones de dólares!
Las repercusiones del incidente de seguridad de Binance aún no se han disipado y ya se ha informado de otro incidente de seguridad en un importante exchange.
Según los informes, el exchange brasileño de criptomonedas Mercado Bitcoin sufrió un ciberataque que afectó al menos a 10 cadenas de bloques. Se estima preliminarmente que las transferencias sospechosas de fondos superan los 40 millones de dólares.
Tras el incidente, el exchange suspendió de urgencia los depósitos y los retiros para controlar los riesgos e investigar el flujo de los fondos.
Cabe destacar que el exchange confirmó posteriormente que se había producido un incidente de seguridad, pero afirmó que había tomado medidas de contención y que los fondos de los clientes no se habían visto afectados.
Por ahora, la cifra de 40 millones de dólares sigue siendo una estimación preliminar de una firma de seguridad externa. Aún no se han determinado por completo las pérdidas concretas ni el punto de entrada del ataque.
Lo más preocupante de este caso no son solo los 40 millones de dólares, sino que el ataque afectó a varias redes de cadenas de bloques.
Desde la gestión de las billeteras calientes y la protección de las claves privadas hasta la custodia de activos en múltiples cadenas, cualquier vulnerabilidad puede convertirse en un punto de entrada para los atacantes.
La sucesión de incidentes de seguridad recientes en el mundo de las criptomonedas también sirve de advertencia para todos los inversores:
Para los activos de gran valor que se mantienen a largo plazo, conviene considerar el uso de billeteras frías, la custodia independiente y la diversificación del riesgo. ¿Quién será el próximo?
¡Última hora! Un importante exchange de criptomonedas brasileño sufre un ataque; ¡se sospecha que las pérdidas ascienden a 40 millones de dólares!
Las repercusiones del incidente de seguridad de Binance aún no se han disipado y ya se ha informado de otro incidente de seguridad en un importante exchange.
Según los informes, el exchange brasileño de criptomonedas Mercado Bitcoin sufrió un ciberataque que afectó al menos a 10 cadenas de bloques. Se estima preliminarmente que las transferencias sospechosas de fondos superan los 40 millones de dólares.
Tras el incidente, el exchange suspendió de urgencia los depósitos y los retiros para controlar los riesgos e investigar el flujo de los fondos.
Cabe destacar que el exchange confirmó posteriormente que se había producido un incidente de seguridad, pero afirmó que había tomado medidas de contención y que los fondos de los clientes no se habían visto afectados.
Por ahora, la cifra de 40 millones de dólares sigue siendo una estimación preliminar de una firma de seguridad externa. Aún no se han determinado por completo las pérdidas concretas ni el punto de entrada del ataque.
Lo más preocupante de este caso no son solo los 40 millones de dólares, sino que el ataque afectó a varias redes de cadenas de bloques.
Desde la gestión de las billeteras calientes y la protección de las claves privadas hasta la custodia de activos en múltiples cadenas, cualquier vulnerabilidad puede convertirse en un punto de entrada para los atacantes.
La sucesión de incidentes de seguridad recientes en el mundo de las criptomonedas también sirve de advertencia para todos los inversores:
Para los activos de gran valor que se mantienen a largo plazo, conviene considerar el uso de billeteras frías, la custodia independiente y la diversificación del riesgo. ¿Quién será el próximo?
Las repercusiones del incidente de seguridad de Binance aún no se han disipado y ya se ha informado de otro incidente de seguridad en un importante exchange.
Según los informes, el exchange brasileño de criptomonedas Mercado Bitcoin sufrió un ciberataque que afectó al menos a 10 cadenas de bloques. Se estima preliminarmente que las transferencias sospechosas de fondos superan los 40 millones de dólares.
Tras el incidente, el exchange suspendió de urgencia los depósitos y los retiros para controlar los riesgos e investigar el flujo de los fondos.
Cabe destacar que el exchange confirmó posteriormente que se había producido un incidente de seguridad, pero afirmó que había tomado medidas de contención y que los fondos de los clientes no se habían visto afectados.
Por ahora, la cifra de 40 millones de dólares sigue siendo una estimación preliminar de una firma de seguridad externa. Aún no se han determinado por completo las pérdidas concretas ni el punto de entrada del ataque.
Lo más preocupante de este caso no son solo los 40 millones de dólares, sino que el ataque afectó a varias redes de cadenas de bloques.
Desde la gestión de las billeteras calientes y la protección de las claves privadas hasta la custodia de activos en múltiples cadenas, cualquier vulnerabilidad puede convertirse en un punto de entrada para los atacantes.
La sucesión de incidentes de seguridad recientes en el mundo de las criptomonedas también sirve de advertencia para todos los inversores:
Para los activos de gran valor que se mantienen a largo plazo, conviene considerar el uso de billeteras frías, la custodia independiente y la diversificación del riesgo. ¿Quién será el próximo?
2
2
4k
·
--
¡Trump responde al robo de 6.300 millones de dólares a Binance! El FBI y el Servicio Secreto de EE. UU. intervienen plenamente; ¿los hackers norcoreanos, en el centro de la investigación?
El robo de 6.300 millones de dólares a Binance está escalando hasta convertirse en una investigación internacional sobre ciberdelincuencia.
El 30 de octubre, hora local, un periodista preguntó al presidente de Estados Unidos, Donald Trump, en la Casa Blanca si el ataque estaba relacionado con hackers norcoreanos.
Trump respondió:
«Todavía no lo sabemos. Estamos investigando».
Estos son algunos de los avances importantes confirmados hasta ahora:
1. El FBI participa en la investigación: está colaborando con organismos gubernamentales y entidades privadas para evaluar el alcance del ataque y sus posibles consecuencias.
2. El Servicio Secreto de EE. UU. ha iniciado el rastreo: colabora con entidades del sector, como Circle, para identificar, rastrear, congelar y recuperar los fondos robados.
3. Las sospechas se centran en un grupo de hackers norcoreanos: TRM Labs atribuyó el ataque con un alto grado de confianza al grupo TraderTraitor, vinculado a Corea del Norte. Chainalysis también considera muy probable que el grupo haya participado.
4. La recuperación de los fondos sigue en marcha: Binance afirma que cubrirá las pérdidas de los usuarios y que colaborará con socios del sector. Según las informaciones publicadas, se han congelado activos por valor de unos 3.000 millones de dólares.
Lo que realmente merece atención en este caso no es solo la pérdida de 6.300 millones de dólares.
Si finalmente se confirma la participación de TraderTraitor, esto volverá a poner de relieve la amenaza que representan para el sistema financiero mundial de las criptomonedas los grupos de ciberataques vinculados a Corea del Norte.
Sin embargo, las autoridades estadounidenses aún no han publicado una conclusión definitiva sobre la atribución del ataque.
Cuando el FBI y el Servicio Secreto de EE. UU. empiezan a rastrear fondos en la cadena de bloques, el enfrentamiento deja de ser una mera disputa de ciberseguridad entre exchanges y se convierte en una contienda entre el sistema financiero global y la ciberdelincuencia transnacional.
Ahora, las preguntas clave son: ¿se podrán recuperar los fondos restantes? ¿Se podrá identificar realmente a los responsables del ataque?
¡Trump responde al robo de 6.300 millones de dólares a Binance! El FBI y el Servicio Secreto de EE. UU. intervienen plenamente; ¿los hackers norcoreanos, en el centro de la investigación?
El robo de 6.300 millones de dólares a Binance está escalando hasta convertirse en una investigación internacional sobre ciberdelincuencia.
El 30 de octubre, hora local, un periodista preguntó al presidente de Estados Unidos, Donald Trump, en la Casa Blanca si el ataque estaba relacionado con hackers norcoreanos.
Trump respondió:
«Todavía no lo sabemos. Estamos investigando».
Estos son algunos de los avances importantes confirmados hasta ahora:
1. El FBI participa en la investigación: está colaborando con organismos gubernamentales y entidades privadas para evaluar el alcance del ataque y sus posibles consecuencias.
2. El Servicio Secreto de EE. UU. ha iniciado el rastreo: colabora con entidades del sector, como Circle, para identificar, rastrear, congelar y recuperar los fondos robados.
3. Las sospechas se centran en un grupo de hackers norcoreanos: TRM Labs atribuyó el ataque con un alto grado de confianza al grupo TraderTraitor, vinculado a Corea del Norte. Chainalysis también considera muy probable que el grupo haya participado.
4. La recuperación de los fondos sigue en marcha: Binance afirma que cubrirá las pérdidas de los usuarios y que colaborará con socios del sector. Según las informaciones publicadas, se han congelado activos por valor de unos 3.000 millones de dólares.
Lo que realmente merece atención en este caso no es solo la pérdida de 6.300 millones de dólares.
Si finalmente se confirma la participación de TraderTraitor, esto volverá a poner de relieve la amenaza que representan para el sistema financiero mundial de las criptomonedas los grupos de ciberataques vinculados a Corea del Norte.
Sin embargo, las autoridades estadounidenses aún no han publicado una conclusión definitiva sobre la atribución del ataque.
Cuando el FBI y el Servicio Secreto de EE. UU. empiezan a rastrear fondos en la cadena de bloques, el enfrentamiento deja de ser una mera disputa de ciberseguridad entre exchanges y se convierte en una contienda entre el sistema financiero global y la ciberdelincuencia transnacional.
Ahora, las preguntas clave son: ¿se podrán recuperar los fondos restantes? ¿Se podrá identificar realmente a los responsables del ataque?
El robo de 6.300 millones de dólares a Binance está escalando hasta convertirse en una investigación internacional sobre ciberdelincuencia.
El 30 de octubre, hora local, un periodista preguntó al presidente de Estados Unidos, Donald Trump, en la Casa Blanca si el ataque estaba relacionado con hackers norcoreanos.
Trump respondió:
«Todavía no lo sabemos. Estamos investigando».
Estos son algunos de los avances importantes confirmados hasta ahora:
1. El FBI participa en la investigación: está colaborando con organismos gubernamentales y entidades privadas para evaluar el alcance del ataque y sus posibles consecuencias.
2. El Servicio Secreto de EE. UU. ha iniciado el rastreo: colabora con entidades del sector, como Circle, para identificar, rastrear, congelar y recuperar los fondos robados.
3. Las sospechas se centran en un grupo de hackers norcoreanos: TRM Labs atribuyó el ataque con un alto grado de confianza al grupo TraderTraitor, vinculado a Corea del Norte. Chainalysis también considera muy probable que el grupo haya participado.
4. La recuperación de los fondos sigue en marcha: Binance afirma que cubrirá las pérdidas de los usuarios y que colaborará con socios del sector. Según las informaciones publicadas, se han congelado activos por valor de unos 3.000 millones de dólares.
Lo que realmente merece atención en este caso no es solo la pérdida de 6.300 millones de dólares.
Si finalmente se confirma la participación de TraderTraitor, esto volverá a poner de relieve la amenaza que representan para el sistema financiero mundial de las criptomonedas los grupos de ciberataques vinculados a Corea del Norte.
Sin embargo, las autoridades estadounidenses aún no han publicado una conclusión definitiva sobre la atribución del ataque.
Cuando el FBI y el Servicio Secreto de EE. UU. empiezan a rastrear fondos en la cadena de bloques, el enfrentamiento deja de ser una mera disputa de ciberseguridad entre exchanges y se convierte en una contienda entre el sistema financiero global y la ciberdelincuencia transnacional.
Ahora, las preguntas clave son: ¿se podrán recuperar los fondos restantes? ¿Se podrá identificar realmente a los responsables del ataque?
1
1
2k
·
--
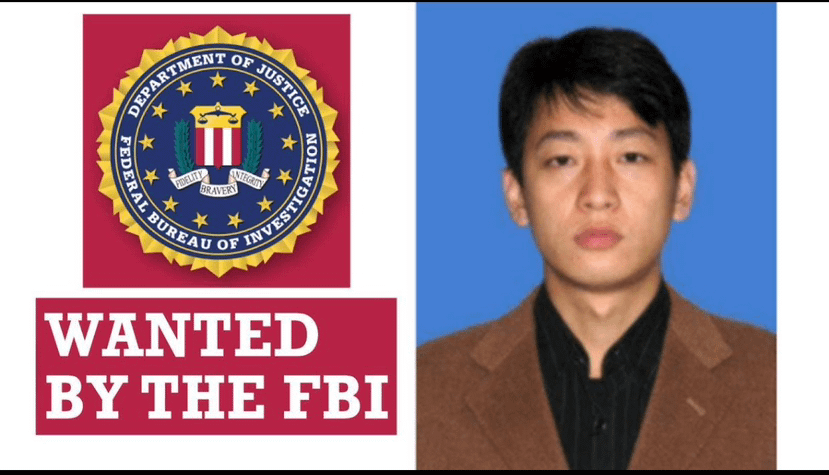
El hacker norcoreano en la lista de los más buscados del FBI: Park Jin Hyok, ¿qué se esconde realmente detrás de él?
Un nombre que debería poner en alerta a toda la industria cripto: Park Jin Hyok.
No es alguien a quien el FBI haya empezado a buscar recientemente. Estados Unidos ya lo acusó formalmente en 2018 y, en 2020, lo incluyó en una acusación contra tres hackers norcoreanos.
El Departamento de Justicia de Estados Unidos lo acusa de participar en operaciones relacionadas con ciberataques globales y delitos financieros.
Algunos datos importantes que conviene tener en cuenta:
* Ataque a Sony Pictures: el Departamento de Justicia de Estados Unidos incluyó el ciberataque sufrido por Sony Pictures en 2014 en la acusación correspondiente.
* Ransomware WannaCry: operaciones vinculadas a hackers norcoreanos provocaron la paralización de numerosos sistemas informáticos en todo el mundo.
* Robo al Banco Central de Bangladesh: las operaciones de los hackers implicaron el sistema bancario internacional e intentaron transferir enormes sumas de dinero.
* Incidente de Bybit: en 2025 se robaron criptoactivos por valor de unos 1.500 millones de dólares. El FBI atribuyó oficialmente el ataque a TraderTraitor, un grupo de atacantes informáticos norcoreanos.
* Incidente de 6.300 millones de dólares de Binance: tanto TRM Labs como Chainalysis consideran probable que TraderTraitor participara, pero Binance sigue colaborando con las autoridades para confirmar la identidad de los atacantes.
Hay que tener en cuenta algo: Park Jin Hyok, Lazarus y TraderTraitor están vinculados organizativamente, pero eso no permite concluir que Park Jin Hyok participara personalmente en cada uno de los casos mencionados.
La verdadera pregunta es:
Cuando se combinan los ciberataques, la infiltración en los sistemas financieros y las transferencias de fondos en la cadena, la seguridad de las criptomonedas ya no se enfrenta a simples hackers.
La cadena de bloques deja un registro de las transacciones, pero ¿quién puede rastrear los fondos, congelar los activos y encontrar a quienes están detrás de las operaciones?
Esta batalla está lejos de haber terminado.
El hacker norcoreano en la lista de los más buscados del FBI: Park Jin Hyok, ¿qué se esconde realmente detrás de él?
Un nombre que debería poner en alerta a toda la industria cripto: Park Jin Hyok.
No es alguien a quien el FBI haya empezado a buscar recientemente. Estados Unidos ya lo acusó formalmente en 2018 y, en 2020, lo incluyó en una acusación contra tres hackers norcoreanos.
El Departamento de Justicia de Estados Unidos lo acusa de participar en operaciones relacionadas con ciberataques globales y delitos financieros.
Algunos datos importantes que conviene tener en cuenta:
* Ataque a Sony Pictures: el Departamento de Justicia de Estados Unidos incluyó el ciberataque sufrido por Sony Pictures en 2014 en la acusación correspondiente.
* Ransomware WannaCry: operaciones vinculadas a hackers norcoreanos provocaron la paralización de numerosos sistemas informáticos en todo el mundo.
* Robo al Banco Central de Bangladesh: las operaciones de los hackers implicaron el sistema bancario internacional e intentaron transferir enormes sumas de dinero.
* Incidente de Bybit: en 2025 se robaron criptoactivos por valor de unos 1.500 millones de dólares. El FBI atribuyó oficialmente el ataque a TraderTraitor, un grupo de atacantes informáticos norcoreanos.
* Incidente de 6.300 millones de dólares de Binance: tanto TRM Labs como Chainalysis consideran probable que TraderTraitor participara, pero Binance sigue colaborando con las autoridades para confirmar la identidad de los atacantes.
Hay que tener en cuenta algo: Park Jin Hyok, Lazarus y TraderTraitor están vinculados organizativamente, pero eso no permite concluir que Park Jin Hyok participara personalmente en cada uno de los casos mencionados.
La verdadera pregunta es:
Cuando se combinan los ciberataques, la infiltración en los sistemas financieros y las transferencias de fondos en la cadena, la seguridad de las criptomonedas ya no se enfrenta a simples hackers.
La cadena de bloques deja un registro de las transacciones, pero ¿quién puede rastrear los fondos, congelar los activos y encontrar a quienes están detrás de las operaciones?
Esta batalla está lejos de haber terminado.
Un nombre que debería poner en alerta a toda la industria cripto: Park Jin Hyok.
No es alguien a quien el FBI haya empezado a buscar recientemente. Estados Unidos ya lo acusó formalmente en 2018 y, en 2020, lo incluyó en una acusación contra tres hackers norcoreanos.
El Departamento de Justicia de Estados Unidos lo acusa de participar en operaciones relacionadas con ciberataques globales y delitos financieros.
Algunos datos importantes que conviene tener en cuenta:
* Ataque a Sony Pictures: el Departamento de Justicia de Estados Unidos incluyó el ciberataque sufrido por Sony Pictures en 2014 en la acusación correspondiente.
* Ransomware WannaCry: operaciones vinculadas a hackers norcoreanos provocaron la paralización de numerosos sistemas informáticos en todo el mundo.
* Robo al Banco Central de Bangladesh: las operaciones de los hackers implicaron el sistema bancario internacional e intentaron transferir enormes sumas de dinero.
* Incidente de Bybit: en 2025 se robaron criptoactivos por valor de unos 1.500 millones de dólares. El FBI atribuyó oficialmente el ataque a TraderTraitor, un grupo de atacantes informáticos norcoreanos.
* Incidente de 6.300 millones de dólares de Binance: tanto TRM Labs como Chainalysis consideran probable que TraderTraitor participara, pero Binance sigue colaborando con las autoridades para confirmar la identidad de los atacantes.
Hay que tener en cuenta algo: Park Jin Hyok, Lazarus y TraderTraitor están vinculados organizativamente, pero eso no permite concluir que Park Jin Hyok participara personalmente en cada uno de los casos mencionados.
La verdadera pregunta es:
Cuando se combinan los ciberataques, la infiltración en los sistemas financieros y las transferencias de fondos en la cadena, la seguridad de las criptomonedas ya no se enfrenta a simples hackers.
La cadena de bloques deja un registro de las transacciones, pero ¿quién puede rastrear los fondos, congelar los activos y encontrar a quienes están detrás de las operaciones?
Esta batalla está lejos de haber terminado.
2
6
12.9k
·
--
Con verificación
Wall Street empieza a adoptar Hyperliquid: ¿están a punto de cambiar las reglas en las bolsas tradicionales?
Ha surgido una señal que merece atención.
ICE, la empresa matriz de NYSE, está colaborando con Trade[XYZ] con el plan de introducir en Estados Unidos un mercado de contratos perpetuos basado en la tecnología de Hyperliquid.
¿Qué significa esto?
Hasta ahora, los activos tradicionales como las acciones, el oro y el petróleo crudo se negociaban principalmente en bolsas tradicionales. Los contratos perpetuos en cadena están intentando romper las barreras de los horarios de negociación y los mercados, para que los usuarios puedan obtener exposición a los precios de distintos activos las 24 horas del día.
El valor de Hyperliquid no se limita a ser una plataforma de negociación de criptomonedas.
Está explorando una nueva infraestructura para las operaciones financieras: negociación en cadena, liquidación pública, mercados disponibles las 24 horas y negociación de más activos en distintos mercados.
Pero también han surgido controversias.
Don Wilson, fundador de DRW, ha cuestionado su mecanismo de prioridad en las operaciones, la integración de la liquidez y la equidad del mercado.
Esto demuestra que las finanzas tradicionales no aceptarán sin más las reglas de DeFi.
En mi opinión, lo que realmente merece atención no son las fluctuaciones a corto plazo de HYPE, sino esto:
Wall Street está estudiando seriamente cómo aprovechar la tecnología blockchain para transformar los sistemas tradicionales de negociación financiera.
La competencia del futuro quizá no sea solo entre bolsas, sino entre dos tipos de infraestructura financiera.
¿Crees que en el futuro las plataformas en cadena como Hyperliquid dominarán las operaciones financieras globales, o lo harán gigantes de las finanzas tradicionales como NYSE?$HYPE
Wall Street empieza a adoptar Hyperliquid: ¿están a punto de cambiar las reglas en las bolsas tradicionales?
Ha surgido una señal que merece atención.
ICE, la empresa matriz de NYSE, está colaborando con Trade[XYZ] con el plan de introducir en Estados Unidos un mercado de contratos perpetuos basado en la tecnología de Hyperliquid.
¿Qué significa esto?
Hasta ahora, los activos tradicionales como las acciones, el oro y el petróleo crudo se negociaban principalmente en bolsas tradicionales. Los contratos perpetuos en cadena están intentando romper las barreras de los horarios de negociación y los mercados, para que los usuarios puedan obtener exposición a los precios de distintos activos las 24 horas del día.
El valor de Hyperliquid no se limita a ser una plataforma de negociación de criptomonedas.
Está explorando una nueva infraestructura para las operaciones financieras: negociación en cadena, liquidación pública, mercados disponibles las 24 horas y negociación de más activos en distintos mercados.
Pero también han surgido controversias.
Don Wilson, fundador de DRW, ha cuestionado su mecanismo de prioridad en las operaciones, la integración de la liquidez y la equidad del mercado.
Esto demuestra que las finanzas tradicionales no aceptarán sin más las reglas de DeFi.
En mi opinión, lo que realmente merece atención no son las fluctuaciones a corto plazo de HYPE, sino esto:
Wall Street está estudiando seriamente cómo aprovechar la tecnología blockchain para transformar los sistemas tradicionales de negociación financiera.
La competencia del futuro quizá no sea solo entre bolsas, sino entre dos tipos de infraestructura financiera.
¿Crees que en el futuro las plataformas en cadena como Hyperliquid dominarán las operaciones financieras globales, o lo harán gigantes de las finanzas tradicionales como NYSE?$HYPE
Ha surgido una señal que merece atención.
ICE, la empresa matriz de NYSE, está colaborando con Trade[XYZ] con el plan de introducir en Estados Unidos un mercado de contratos perpetuos basado en la tecnología de Hyperliquid.
¿Qué significa esto?
Hasta ahora, los activos tradicionales como las acciones, el oro y el petróleo crudo se negociaban principalmente en bolsas tradicionales. Los contratos perpetuos en cadena están intentando romper las barreras de los horarios de negociación y los mercados, para que los usuarios puedan obtener exposición a los precios de distintos activos las 24 horas del día.
El valor de Hyperliquid no se limita a ser una plataforma de negociación de criptomonedas.
Está explorando una nueva infraestructura para las operaciones financieras: negociación en cadena, liquidación pública, mercados disponibles las 24 horas y negociación de más activos en distintos mercados.
Pero también han surgido controversias.
Don Wilson, fundador de DRW, ha cuestionado su mecanismo de prioridad en las operaciones, la integración de la liquidez y la equidad del mercado.
Esto demuestra que las finanzas tradicionales no aceptarán sin más las reglas de DeFi.
En mi opinión, lo que realmente merece atención no son las fluctuaciones a corto plazo de HYPE, sino esto:
Wall Street está estudiando seriamente cómo aprovechar la tecnología blockchain para transformar los sistemas tradicionales de negociación financiera.
La competencia del futuro quizá no sea solo entre bolsas, sino entre dos tipos de infraestructura financiera.
¿Crees que en el futuro las plataformas en cadena como Hyperliquid dominarán las operaciones financieras globales, o lo harán gigantes de las finanzas tradicionales como NYSE?$HYPE
1
800
·
--
Artículo
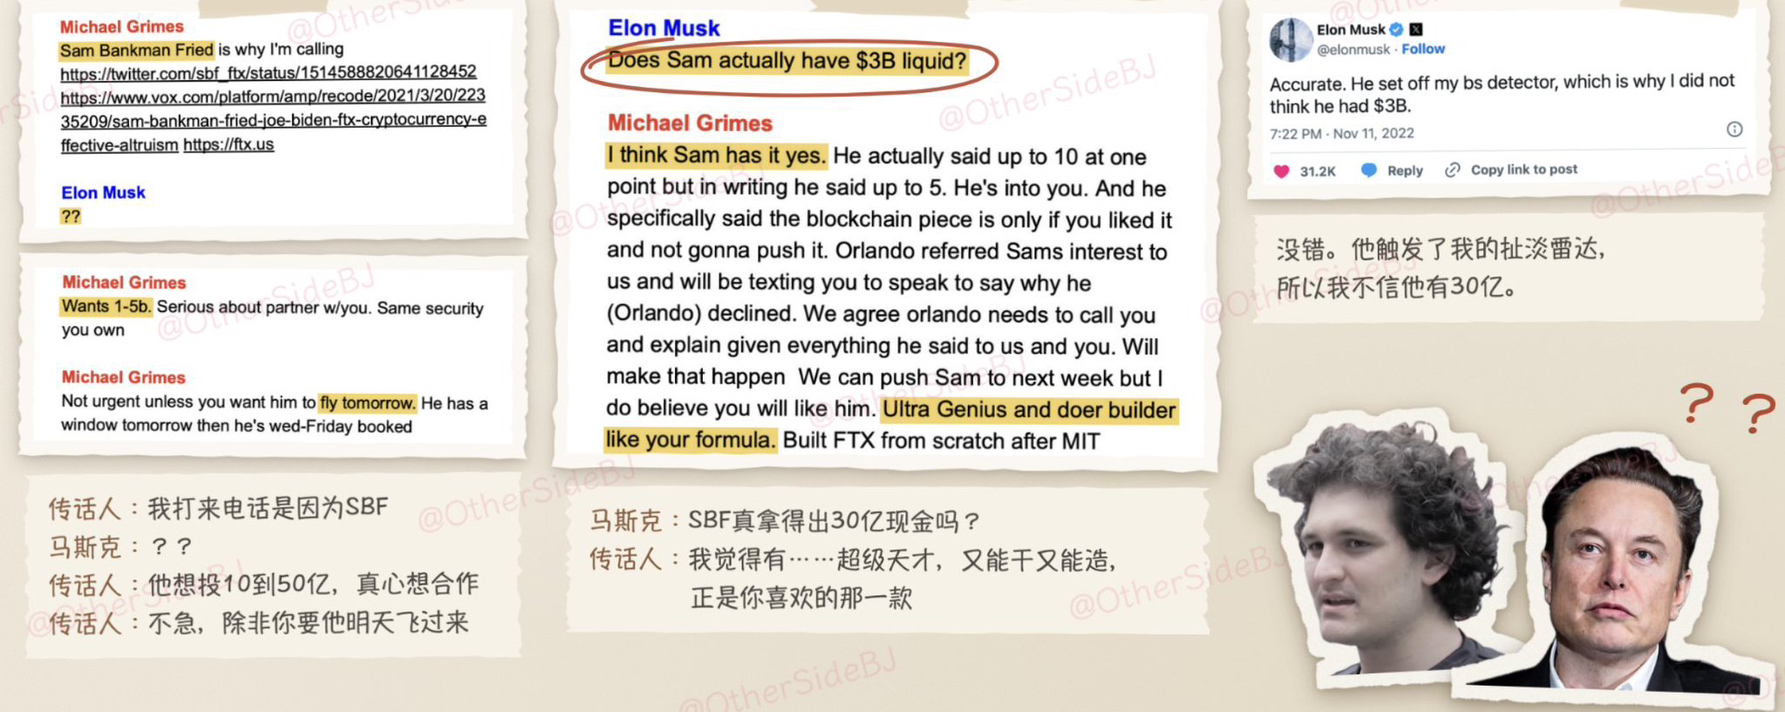
SBF quería invertir 5.000 millones de dólares en Twitter, ¡y Musk solo le hizo una pregunta!El detector de tonterías de Musk ya había desenmascarado a SBF 😂
En abril de 2022, Musk se preparaba para comprar Twitter por 44.000 millones de dólares y andaba buscando inversores por todas partes.
En ese momento, alguien transmitió un mensaje de SBF, fundador de FTX: estaba dispuesto a invertir 5.000 millones de dólares e incluso podía ayudar a migrar Twitter a la cadena de bloques.
En aquel entonces, SBF tenía apenas 30 años y una fortuna de 24.000 millones de dólares; en el mundo de las criptomonedas estaba en la cima de su popularidad.
El intermediario también recalcó que SBF podía volar para reunirse con él en cualquier momento y que solo haría falta una hora para cerrar la inversión de 5.000 millones de dólares.
Tras escucharlo, Musk respondió directamente con dos signos de interrogación.
SBF quería invertir 5.000 millones de dólares en Twitter, ¡y Musk solo le hizo una pregunta!
El detector de tonterías de Musk ya había desenmascarado a SBF 😂
En abril de 2022, Musk se preparaba para comprar Twitter por 44.000 millones de dólares y andaba buscando inversores por todas partes.
En ese momento, alguien transmitió un mensaje de SBF, fundador de FTX: estaba dispuesto a invertir 5.000 millones de dólares e incluso podía ayudar a migrar Twitter a la cadena de bloques.
En aquel entonces, SBF tenía apenas 30 años y una fortuna de 24.000 millones de dólares; en el mundo de las criptomonedas estaba en la cima de su popularidad.
El intermediario también recalcó que SBF podía volar para reunirse con él en cualquier momento y que solo haría falta una hora para cerrar la inversión de 5.000 millones de dólares.
Tras escucharlo, Musk respondió directamente con dos signos de interrogación.
En abril de 2022, Musk se preparaba para comprar Twitter por 44.000 millones de dólares y andaba buscando inversores por todas partes.
En ese momento, alguien transmitió un mensaje de SBF, fundador de FTX: estaba dispuesto a invertir 5.000 millones de dólares e incluso podía ayudar a migrar Twitter a la cadena de bloques.
En aquel entonces, SBF tenía apenas 30 años y una fortuna de 24.000 millones de dólares; en el mundo de las criptomonedas estaba en la cima de su popularidad.
El intermediario también recalcó que SBF podía volar para reunirse con él en cualquier momento y que solo haría falta una hora para cerrar la inversión de 5.000 millones de dólares.
Tras escucharlo, Musk respondió directamente con dos signos de interrogación.
1
5
6.6k
·
--
¿Por qué los hackers siempre tienen en la mira el ecosistema de Ethereum? ¿La apertura de la EVM es una ventaja o un riesgo de seguridad?
Durante años, Ethereum y su enorme ecosistema EVM han sido uno de los principales blancos de los ataques de hackers en el ámbito de la cadena de bloques.
La razón no es complicada.
Primero, los activos en cadena son muy abiertos. El ETH nativo no tiene un mecanismo centralizado para congelar cuentas y, una vez completada una transacción, por lo general no se puede revertir directamente. Aunque los fondos aún pueden rastrearse, bloquearse o recuperarse, las transacciones en cadena carecen del mecanismo de reversión propio del sistema financiero tradicional.
Segundo, los mecanismos de autorización presentan una superficie de ataque inherente.
Desde approve de ERC-20 y las autorizaciones mediante firmas, hasta Permit2 y la delegación de código de cuenta de EIP-7702, cualquier autorización errónea o firma maliciosa del usuario puede abrir a los atacantes una vía para controlar sus activos.
Tercero, el ecosistema EVM cuenta con un sistema de contratos inteligentes muy complejo. DeFi, los puentes entre cadenas, los fondos de liquidez y diversos protocolos se combinan entre sí; cuanto mayor es el volumen de fondos, más compleja es también la superficie de ataque.
Lo que merece aún más atención es que EIP-7702 amplía todavía más la capacidad de las cuentas ordinarias para ejecutar código. Si un usuario delega su cuenta a código malicioso, el riesgo puede incluso extenderse a toda la cuenta.
Por supuesto, el problema no está en ETH en sí, sino en el diseño de permisos del sistema financiero abierto, la seguridad de los contratos y los hábitos de autorización de los usuarios.
La componibilidad de la EVM hizo posible DeFi, pero también la convirtió en una enorme superficie de ataque que los hackers llevan mucho tiempo codiciando.
Quizá ese sea el precio de seguridad que debe pagar las finanzas descentralizadas.$ETH
¿Por qué los hackers siempre tienen en la mira el ecosistema de Ethereum? ¿La apertura de la EVM es una ventaja o un riesgo de seguridad?
Durante años, Ethereum y su enorme ecosistema EVM han sido uno de los principales blancos de los ataques de hackers en el ámbito de la cadena de bloques.
La razón no es complicada.
Primero, los activos en cadena son muy abiertos. El ETH nativo no tiene un mecanismo centralizado para congelar cuentas y, una vez completada una transacción, por lo general no se puede revertir directamente. Aunque los fondos aún pueden rastrearse, bloquearse o recuperarse, las transacciones en cadena carecen del mecanismo de reversión propio del sistema financiero tradicional.
Segundo, los mecanismos de autorización presentan una superficie de ataque inherente.
Desde approve de ERC-20 y las autorizaciones mediante firmas, hasta Permit2 y la delegación de código de cuenta de EIP-7702, cualquier autorización errónea o firma maliciosa del usuario puede abrir a los atacantes una vía para controlar sus activos.
Tercero, el ecosistema EVM cuenta con un sistema de contratos inteligentes muy complejo. DeFi, los puentes entre cadenas, los fondos de liquidez y diversos protocolos se combinan entre sí; cuanto mayor es el volumen de fondos, más compleja es también la superficie de ataque.
Lo que merece aún más atención es que EIP-7702 amplía todavía más la capacidad de las cuentas ordinarias para ejecutar código. Si un usuario delega su cuenta a código malicioso, el riesgo puede incluso extenderse a toda la cuenta.
Por supuesto, el problema no está en ETH en sí, sino en el diseño de permisos del sistema financiero abierto, la seguridad de los contratos y los hábitos de autorización de los usuarios.
La componibilidad de la EVM hizo posible DeFi, pero también la convirtió en una enorme superficie de ataque que los hackers llevan mucho tiempo codiciando.
Quizá ese sea el precio de seguridad que debe pagar las finanzas descentralizadas.$ETH
Durante años, Ethereum y su enorme ecosistema EVM han sido uno de los principales blancos de los ataques de hackers en el ámbito de la cadena de bloques.
La razón no es complicada.
Primero, los activos en cadena son muy abiertos. El ETH nativo no tiene un mecanismo centralizado para congelar cuentas y, una vez completada una transacción, por lo general no se puede revertir directamente. Aunque los fondos aún pueden rastrearse, bloquearse o recuperarse, las transacciones en cadena carecen del mecanismo de reversión propio del sistema financiero tradicional.
Segundo, los mecanismos de autorización presentan una superficie de ataque inherente.
Desde approve de ERC-20 y las autorizaciones mediante firmas, hasta Permit2 y la delegación de código de cuenta de EIP-7702, cualquier autorización errónea o firma maliciosa del usuario puede abrir a los atacantes una vía para controlar sus activos.
Tercero, el ecosistema EVM cuenta con un sistema de contratos inteligentes muy complejo. DeFi, los puentes entre cadenas, los fondos de liquidez y diversos protocolos se combinan entre sí; cuanto mayor es el volumen de fondos, más compleja es también la superficie de ataque.
Lo que merece aún más atención es que EIP-7702 amplía todavía más la capacidad de las cuentas ordinarias para ejecutar código. Si un usuario delega su cuenta a código malicioso, el riesgo puede incluso extenderse a toda la cuenta.
Por supuesto, el problema no está en ETH en sí, sino en el diseño de permisos del sistema financiero abierto, la seguridad de los contratos y los hábitos de autorización de los usuarios.
La componibilidad de la EVM hizo posible DeFi, pero también la convirtió en una enorme superficie de ataque que los hackers llevan mucho tiempo codiciando.
Quizá ese sea el precio de seguridad que debe pagar las finanzas descentralizadas.$ETH
1
1.2k
·
--
Artículo
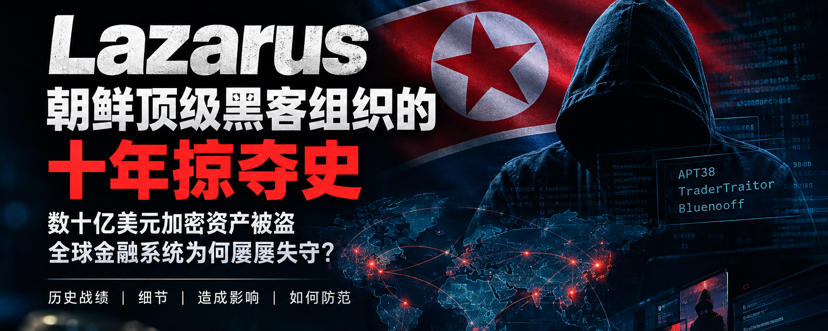
Lazarus: una década de saqueos del grupo de hackers de élite; miles de millones en criptoactivos robados. ¿Por qué los sistemas financieros de todo el mundo siguen siendo vulnerados?Si el objetivo de un hacker común es robar datos, los objetivos de ataque del Lazarus Group (Grupo Lazarus) hace tiempo que superaron el ámbito de la ciberdelincuencia tradicional.
Durante más de una década, este grupo de hackers, al que el Gobierno de Estados Unidos considera vinculado a Corea del Norte, ha atacado de forma constante bancos, instituciones financieras, empresas tecnológicas y proyectos de criptomonedas de todo el mundo. Desde el ataque a Sony Pictures y el robo de 81 millones de dólares al Banco Central de Bangladés, hasta los ataques al puente entre cadenas Ronin y a la red Harmony, así como el robo de activos por valor de casi 1.500 millones de dólares a Bybit en 2025, las operaciones relacionadas con Lazarus no han dejado de redefinir la percepción de los riesgos de ciberseguridad en el sector financiero mundial.
Lazarus: una década de saqueos del grupo de hackers de élite; miles de millones en criptoactivos robados. ¿Por qué los sistemas financieros de todo el mundo siguen siendo vulnerados?
Si el objetivo de un hacker común es robar datos, los objetivos de ataque del Lazarus Group (Grupo Lazarus) hace tiempo que superaron el ámbito de la ciberdelincuencia tradicional.
Durante más de una década, este grupo de hackers, al que el Gobierno de Estados Unidos considera vinculado a Corea del Norte, ha atacado de forma constante bancos, instituciones financieras, empresas tecnológicas y proyectos de criptomonedas de todo el mundo. Desde el ataque a Sony Pictures y el robo de 81 millones de dólares al Banco Central de Bangladés, hasta los ataques al puente entre cadenas Ronin y a la red Harmony, así como el robo de activos por valor de casi 1.500 millones de dólares a Bybit en 2025, las operaciones relacionadas con Lazarus no han dejado de redefinir la percepción de los riesgos de ciberseguridad en el sector financiero mundial.
Durante más de una década, este grupo de hackers, al que el Gobierno de Estados Unidos considera vinculado a Corea del Norte, ha atacado de forma constante bancos, instituciones financieras, empresas tecnológicas y proyectos de criptomonedas de todo el mundo. Desde el ataque a Sony Pictures y el robo de 81 millones de dólares al Banco Central de Bangladés, hasta los ataques al puente entre cadenas Ronin y a la red Harmony, así como el robo de activos por valor de casi 1.500 millones de dólares a Bybit en 2025, las operaciones relacionadas con Lazarus no han dejado de redefinir la percepción de los riesgos de ciberseguridad en el sector financiero mundial.
3
4
11
26.3k
·
--
¿Cuánto tardará Binance en recuperar el dinero perdido en este hackeo?
Según estimaciones preliminares, las pérdidas de activos relacionadas con este incidente podrían alcanzar los 6.300 millones de dólares, de los cuales unos 3.000 millones ya han sido congelados.
Si las pérdidas finales se mantienen por debajo de los 3.000 millones de dólares, surge la pregunta: ¿cuánto tiempo necesitará Binance para recuperar ese dinero?
Como Binance ya no divulga periódicamente sus beneficios reales, solo podemos hacer una estimación basada en datos históricos.
Anteriormente, Binance destinaba el 20 % de sus beneficios trimestrales a la quema de BNB. La última vez que realizó una quema proporcional a sus beneficios fue en octubre de 2021, cuando el valor de los BNB quemados rondó los 640 millones de dólares.
Si calculamos hacia atrás usando la proporción del 20 %, los beneficios trimestrales de Binance en aquel momento rondaban los 3.200 millones de dólares, es decir, unos 1.070 millones al mes de media.
Por supuesto, la actividad de negociación en el mercado cripto ha cambiado en los últimos años. Supongamos que los beneficios mensuales actuales de Binance son solo el 60 % de los de ese mismo periodo de 2021: serían unos 640 millones de dólares al mes.
Con este cálculo:
* Pérdidas finales estimadas: 3.000 millones de dólares
* Beneficios mensuales estimados: 640 millones de dólares
* Tiempo estimado para recuperar el dinero: unos 4,7 meses
Es decir, si se cumple la hipótesis sobre los beneficios, en teoría Binance podría recuperar esos 3.000 millones de dólares en menos de 5 meses.
Desde otra perspectiva, esa cantidad equivale aproximadamente a una quinceava parte de la fortuna personal de Changpeng Zhao.
Por supuesto, esto es solo una estimación basada en datos históricos de quema y en una tasa de beneficios hipotética, y no representa la rentabilidad real actual de Binance. El mecanismo histórico de quema de BNB tampoco puede equipararse directamente con los beneficios netos actuales.
Para una plataforma de intercambio como Binance, quizá lo que realmente importa no es cuánto tiempo tardará en recuperar ese dinero, sino cuánto afectará este incidente a la confianza de los usuarios, la seguridad de la plataforma y su competitividad a largo plazo en el mercado.$BNB
¿Cuánto tardará Binance en recuperar el dinero perdido en este hackeo?
Según estimaciones preliminares, las pérdidas de activos relacionadas con este incidente podrían alcanzar los 6.300 millones de dólares, de los cuales unos 3.000 millones ya han sido congelados.
Si las pérdidas finales se mantienen por debajo de los 3.000 millones de dólares, surge la pregunta: ¿cuánto tiempo necesitará Binance para recuperar ese dinero?
Como Binance ya no divulga periódicamente sus beneficios reales, solo podemos hacer una estimación basada en datos históricos.
Anteriormente, Binance destinaba el 20 % de sus beneficios trimestrales a la quema de BNB. La última vez que realizó una quema proporcional a sus beneficios fue en octubre de 2021, cuando el valor de los BNB quemados rondó los 640 millones de dólares.
Si calculamos hacia atrás usando la proporción del 20 %, los beneficios trimestrales de Binance en aquel momento rondaban los 3.200 millones de dólares, es decir, unos 1.070 millones al mes de media.
Por supuesto, la actividad de negociación en el mercado cripto ha cambiado en los últimos años. Supongamos que los beneficios mensuales actuales de Binance son solo el 60 % de los de ese mismo periodo de 2021: serían unos 640 millones de dólares al mes.
Con este cálculo:
* Pérdidas finales estimadas: 3.000 millones de dólares
* Beneficios mensuales estimados: 640 millones de dólares
* Tiempo estimado para recuperar el dinero: unos 4,7 meses
Es decir, si se cumple la hipótesis sobre los beneficios, en teoría Binance podría recuperar esos 3.000 millones de dólares en menos de 5 meses.
Desde otra perspectiva, esa cantidad equivale aproximadamente a una quinceava parte de la fortuna personal de Changpeng Zhao.
Por supuesto, esto es solo una estimación basada en datos históricos de quema y en una tasa de beneficios hipotética, y no representa la rentabilidad real actual de Binance. El mecanismo histórico de quema de BNB tampoco puede equipararse directamente con los beneficios netos actuales.
Para una plataforma de intercambio como Binance, quizá lo que realmente importa no es cuánto tiempo tardará en recuperar ese dinero, sino cuánto afectará este incidente a la confianza de los usuarios, la seguridad de la plataforma y su competitividad a largo plazo en el mercado.$BNB
Según estimaciones preliminares, las pérdidas de activos relacionadas con este incidente podrían alcanzar los 6.300 millones de dólares, de los cuales unos 3.000 millones ya han sido congelados.
Si las pérdidas finales se mantienen por debajo de los 3.000 millones de dólares, surge la pregunta: ¿cuánto tiempo necesitará Binance para recuperar ese dinero?
Como Binance ya no divulga periódicamente sus beneficios reales, solo podemos hacer una estimación basada en datos históricos.
Anteriormente, Binance destinaba el 20 % de sus beneficios trimestrales a la quema de BNB. La última vez que realizó una quema proporcional a sus beneficios fue en octubre de 2021, cuando el valor de los BNB quemados rondó los 640 millones de dólares.
Si calculamos hacia atrás usando la proporción del 20 %, los beneficios trimestrales de Binance en aquel momento rondaban los 3.200 millones de dólares, es decir, unos 1.070 millones al mes de media.
Por supuesto, la actividad de negociación en el mercado cripto ha cambiado en los últimos años. Supongamos que los beneficios mensuales actuales de Binance son solo el 60 % de los de ese mismo periodo de 2021: serían unos 640 millones de dólares al mes.
Con este cálculo:
* Pérdidas finales estimadas: 3.000 millones de dólares
* Beneficios mensuales estimados: 640 millones de dólares
* Tiempo estimado para recuperar el dinero: unos 4,7 meses
Es decir, si se cumple la hipótesis sobre los beneficios, en teoría Binance podría recuperar esos 3.000 millones de dólares en menos de 5 meses.
Desde otra perspectiva, esa cantidad equivale aproximadamente a una quinceava parte de la fortuna personal de Changpeng Zhao.
Por supuesto, esto es solo una estimación basada en datos históricos de quema y en una tasa de beneficios hipotética, y no representa la rentabilidad real actual de Binance. El mecanismo histórico de quema de BNB tampoco puede equipararse directamente con los beneficios netos actuales.
Para una plataforma de intercambio como Binance, quizá lo que realmente importa no es cuánto tiempo tardará en recuperar ese dinero, sino cuánto afectará este incidente a la confianza de los usuarios, la seguridad de la plataforma y su competitividad a largo plazo en el mercado.$BNB
1
3
5.4k
·
--
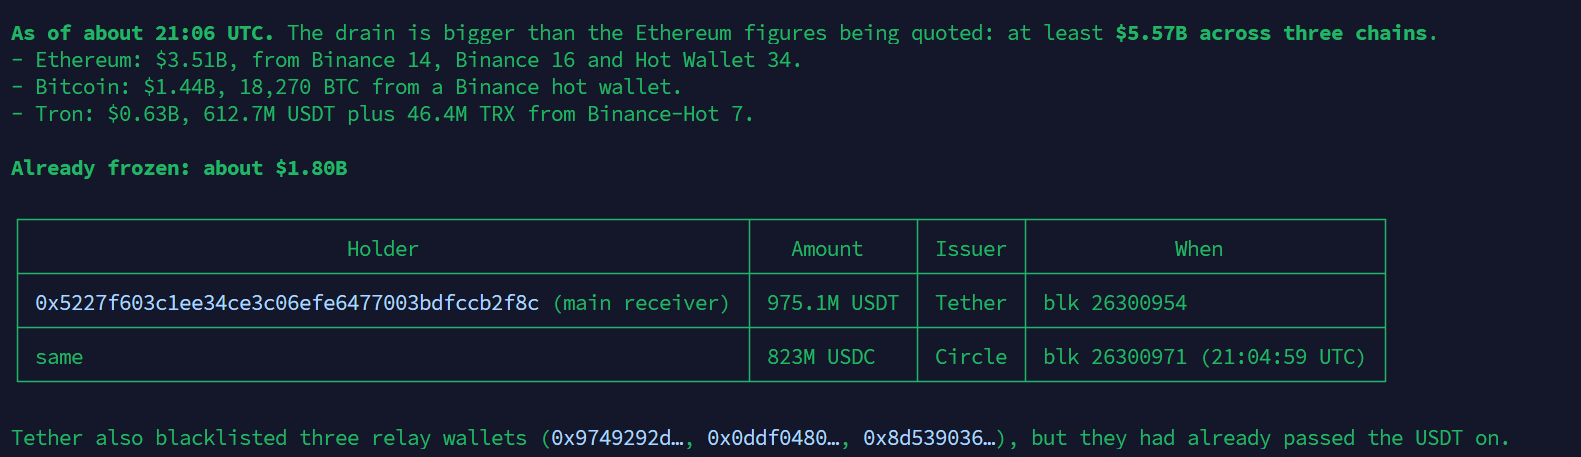
El importe total de los ataques informáticos asciende al menos a 5.570 millones de dólares e involucra a 3 cadenas (posiblemente más).
Tether ha comenzado a congelar activos. Esta vez, Circle también ha tomado medidas y ha logrado congelar 800 millones de dólares en una cartera.
Importe total congelado: 1.800 millones de dólares
Todavía podrían congelarse otros 800 millones de dólares, mientras los atacantes transfieren los fondos rápidamente.$BNB
El importe total de los ataques informáticos asciende al menos a 5.570 millones de dólares e involucra a 3 cadenas (posiblemente más).
Tether ha comenzado a congelar activos. Esta vez, Circle también ha tomado medidas y ha logrado congelar 800 millones de dólares en una cartera.
Importe total congelado: 1.800 millones de dólares
Todavía podrían congelarse otros 800 millones de dólares, mientras los atacantes transfieren los fondos rápidamente.$BNB
Tether ha comenzado a congelar activos. Esta vez, Circle también ha tomado medidas y ha logrado congelar 800 millones de dólares en una cartera.
Importe total congelado: 1.800 millones de dólares
Todavía podrían congelarse otros 800 millones de dólares, mientras los atacantes transfieren los fondos rápidamente.$BNB
1
2
942
·
--
Circle/Tether congeló stablecoins por un valor aproximado de 1.700 millones de dólares, una gran parte de los fondos afectados. CZ sugirió que el fondo SAFU podría cubrir esta brecha.
Los activos más importantes son aproximadamente:
• 1.615 millones de USDT
• 62,6 millones de RLUSD
• 29.934 wBETH
• 11.372 XAUt
• 6,19 millones de UNI
• 198,4 millones de ENA
• 7,175 billones de PEPE
• 27,8 millones de USD1
• 2,26 millones de LINK
• 127.853 AAVE
A precios de los exploradores, el valor asciende a unos 2.500 millones de dólares.
1. El atacante desplegó un contrato de delegación desde un relayer a las 15:59 UTC: 0x63e842b0...73e9c6fAe.
2. Unas cuatro horas después, el relayer envió una transacción de autorización EIP-7702.
Esa transacción instaló código malicioso de delegación 7702 en Binance 14.
3. Luego, el relayer llamó a Binance 14 para ejecutar el código de delegación y transferir los saldos de ETH y tokens de Binance 14.
4. Los datos de llamada indican sweep(address, address[]). El segundo parámetro es una lista de direcciones de contratos de tokens reconocibles, más la dirección cero (eth).
5. Más tarde, el mismo relayer usó la misma delegación para transferir 780 millones de USDC desde la billetera caliente Binance 34 al mismo pool.
• El relayer 0x7C... recibió fondos dos días antes mediante tres retiros de 0,1 ETH de Tornado Cash.
• El mismo pool recibió 28.005,6 ETH de Binance 16, 24 segundos después de la operación de vaciado principal.
• Después, el pool envió 195.460 ETH a una nueva EOA sin etiquetar.
• Esa EOA solo tiene una transacción y actualmente posee 195.460 ETH.
No está del todo claro por qué se necesitaba un relayer desde el principio. Si tenían la clave privada de la billetera de Binance, podrían haber enviado los activos directamente en un paquete atómico, sin necesidad de un relayer.
Por lo tanto, parece muy probable que no tuvieran la clave privada y que, de algún modo, solo consiguieran mediante phishing una firma de autorización 7702.
Creo que podemos simplemente asumir que fue Corea del Norte.
Un detalle interesante sobre el hackeo de Binance: la transacción de vaciado envió 50 autorizaciones EIP-7702, cada una con un nonce secuencial.
Solo una tenía el nonce correcto y válido para la transacción.
Es probable que el atacante recopilara las 50 autorizaciones durante cierto tiempo, sin saber cuál sería el nonce correcto al ejecutarlas, y luego las enviara todas a la vez. Ethereum solo aceptará la válida; las inválidas se descartarán. $BNB
Circle/Tether congeló stablecoins por un valor aproximado de 1.700 millones de dólares, una gran parte de los fondos afectados. CZ sugirió que el fondo SAFU podría cubrir esta brecha.
Los activos más importantes son aproximadamente:
• 1.615 millones de USDT
• 62,6 millones de RLUSD
• 29.934 wBETH
• 11.372 XAUt
• 6,19 millones de UNI
• 198,4 millones de ENA
• 7,175 billones de PEPE
• 27,8 millones de USD1
• 2,26 millones de LINK
• 127.853 AAVE
A precios de los exploradores, el valor asciende a unos 2.500 millones de dólares.
1. El atacante desplegó un contrato de delegación desde un relayer a las 15:59 UTC: 0x63e842b0...73e9c6fAe.
2. Unas cuatro horas después, el relayer envió una transacción de autorización EIP-7702.
Esa transacción instaló código malicioso de delegación 7702 en Binance 14.
3. Luego, el relayer llamó a Binance 14 para ejecutar el código de delegación y transferir los saldos de ETH y tokens de Binance 14.
4. Los datos de llamada indican sweep(address, address[]). El segundo parámetro es una lista de direcciones de contratos de tokens reconocibles, más la dirección cero (eth).
5. Más tarde, el mismo relayer usó la misma delegación para transferir 780 millones de USDC desde la billetera caliente Binance 34 al mismo pool.
• El relayer 0x7C... recibió fondos dos días antes mediante tres retiros de 0,1 ETH de Tornado Cash.
• El mismo pool recibió 28.005,6 ETH de Binance 16, 24 segundos después de la operación de vaciado principal.
• Después, el pool envió 195.460 ETH a una nueva EOA sin etiquetar.
• Esa EOA solo tiene una transacción y actualmente posee 195.460 ETH.
No está del todo claro por qué se necesitaba un relayer desde el principio. Si tenían la clave privada de la billetera de Binance, podrían haber enviado los activos directamente en un paquete atómico, sin necesidad de un relayer.
Por lo tanto, parece muy probable que no tuvieran la clave privada y que, de algún modo, solo consiguieran mediante phishing una firma de autorización 7702.
Creo que podemos simplemente asumir que fue Corea del Norte.
Un detalle interesante sobre el hackeo de Binance: la transacción de vaciado envió 50 autorizaciones EIP-7702, cada una con un nonce secuencial.
Solo una tenía el nonce correcto y válido para la transacción.
Es probable que el atacante recopilara las 50 autorizaciones durante cierto tiempo, sin saber cuál sería el nonce correcto al ejecutarlas, y luego las enviara todas a la vez. Ethereum solo aceptará la válida; las inválidas se descartarán. $BNB
Los activos más importantes son aproximadamente:
• 1.615 millones de USDT
• 62,6 millones de RLUSD
• 29.934 wBETH
• 11.372 XAUt
• 6,19 millones de UNI
• 198,4 millones de ENA
• 7,175 billones de PEPE
• 27,8 millones de USD1
• 2,26 millones de LINK
• 127.853 AAVE
A precios de los exploradores, el valor asciende a unos 2.500 millones de dólares.
1. El atacante desplegó un contrato de delegación desde un relayer a las 15:59 UTC: 0x63e842b0...73e9c6fAe.
2. Unas cuatro horas después, el relayer envió una transacción de autorización EIP-7702.
Esa transacción instaló código malicioso de delegación 7702 en Binance 14.
3. Luego, el relayer llamó a Binance 14 para ejecutar el código de delegación y transferir los saldos de ETH y tokens de Binance 14.
4. Los datos de llamada indican sweep(address, address[]). El segundo parámetro es una lista de direcciones de contratos de tokens reconocibles, más la dirección cero (eth).
5. Más tarde, el mismo relayer usó la misma delegación para transferir 780 millones de USDC desde la billetera caliente Binance 34 al mismo pool.
• El relayer 0x7C... recibió fondos dos días antes mediante tres retiros de 0,1 ETH de Tornado Cash.
• El mismo pool recibió 28.005,6 ETH de Binance 16, 24 segundos después de la operación de vaciado principal.
• Después, el pool envió 195.460 ETH a una nueva EOA sin etiquetar.
• Esa EOA solo tiene una transacción y actualmente posee 195.460 ETH.
No está del todo claro por qué se necesitaba un relayer desde el principio. Si tenían la clave privada de la billetera de Binance, podrían haber enviado los activos directamente en un paquete atómico, sin necesidad de un relayer.
Por lo tanto, parece muy probable que no tuvieran la clave privada y que, de algún modo, solo consiguieran mediante phishing una firma de autorización 7702.
Creo que podemos simplemente asumir que fue Corea del Norte.
Un detalle interesante sobre el hackeo de Binance: la transacción de vaciado envió 50 autorizaciones EIP-7702, cada una con un nonce secuencial.
Solo una tenía el nonce correcto y válido para la transacción.
Es probable que el atacante recopilara las 50 autorizaciones durante cierto tiempo, sin saber cuál sería el nonce correcto al ejecutarlas, y luego las enviara todas a la vez. Ethereum solo aceptará la válida; las inválidas se descartarán. $BNB
1
1.2k
·
--
Último anuncio de Binance @CZ @heyi :
Hemos recibido informes sobre un posible problema de seguridad y estamos investigándolo activamente. Nuestro equipo de seguridad está revisando urgentemente toda la información relacionada. En cuanto verifiquemos la información, publicaremos actualizaciones a través de los canales oficiales de Binance. Los usuarios deben mantenerse alerta y tener cuidado con las estafas. No confíen en enlaces ni mensajes no oficiales, ni respondan a solicitudes de información de cuentas. ¡Los fondos de los usuarios están seguros! CZ: ¡Los fondos de los usuarios están seguros! ¡Los usuarios a quienes les robaron fondos recibirán una compensación total! $BNB
{future}(BNBUSDT)
Último anuncio de Binance @CZ @Yi He :
Hemos recibido informes sobre un posible problema de seguridad y estamos investigándolo activamente. Nuestro equipo de seguridad está revisando urgentemente toda la información relacionada. En cuanto verifiquemos la información, publicaremos actualizaciones a través de los canales oficiales de Binance. Los usuarios deben mantenerse alerta y tener cuidado con las estafas. No confíen en enlaces ni mensajes no oficiales, ni respondan a solicitudes de información de cuentas. ¡Los fondos de los usuarios están seguros! CZ: ¡Los fondos de los usuarios están seguros! ¡Los usuarios a quienes les robaron fondos recibirán una compensación total! $BNB
Hemos recibido informes sobre un posible problema de seguridad y estamos investigándolo activamente. Nuestro equipo de seguridad está revisando urgentemente toda la información relacionada. En cuanto verifiquemos la información, publicaremos actualizaciones a través de los canales oficiales de Binance. Los usuarios deben mantenerse alerta y tener cuidado con las estafas. No confíen en enlaces ni mensajes no oficiales, ni respondan a solicitudes de información de cuentas. ¡Los fondos de los usuarios están seguros! CZ: ¡Los fondos de los usuarios están seguros! ¡Los usuarios a quienes les robaron fondos recibirán una compensación total! $BNB
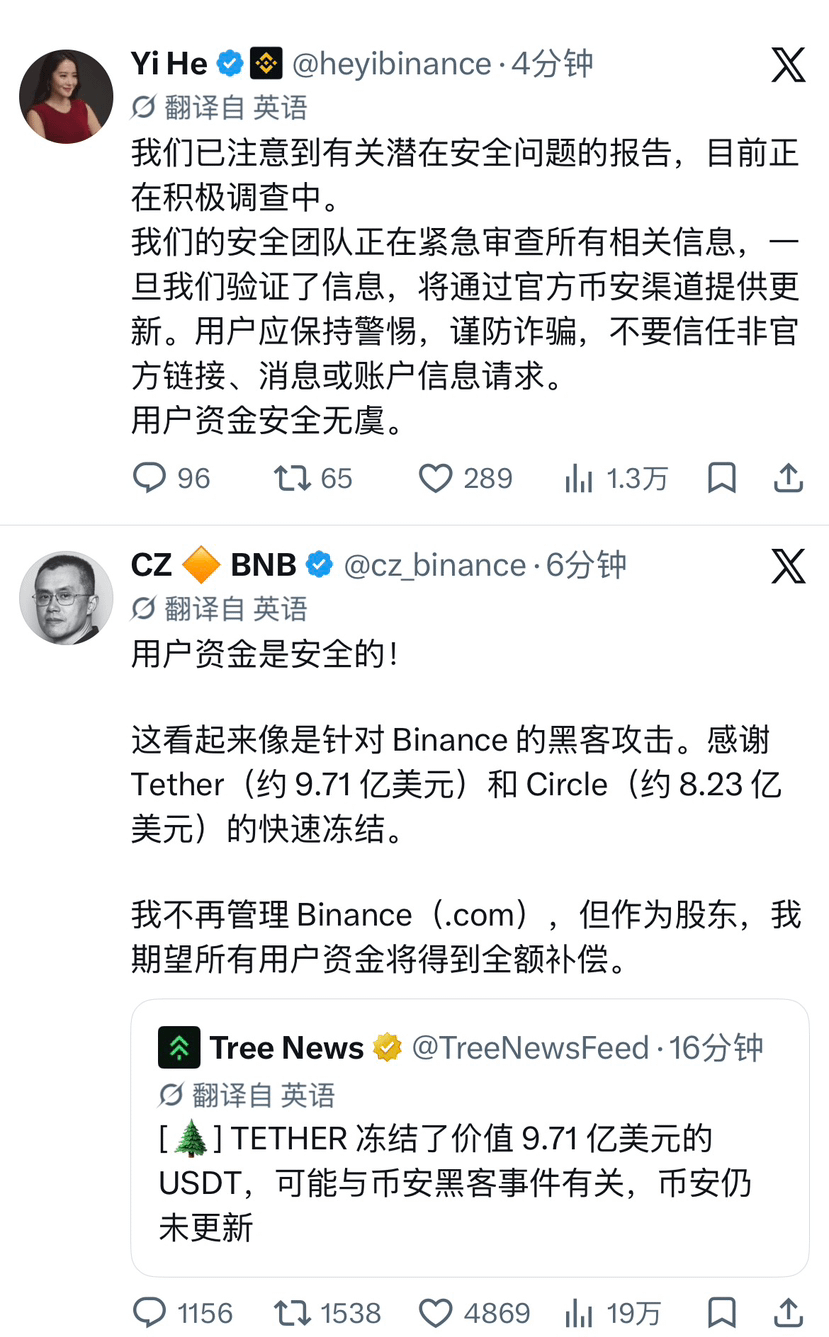
1
1.1k
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
AppleReportsMixedResults
34 visualizaciones
23 participa(n) en el debate
Los costos de memoria reducen los márgenes de Apple y eclipsan unas optimistas previsiones para las fiestas
Binance News
·0 «Me gusta»
·292 visualizaciones
BinanceWithdrawalScamWarning
64,376 visualizaciones
822 participa(n) en el debate
USMidtermElections
640,280 visualizaciones
3,376 participa(n) en el debate