
强叔交易日记
4.6k Publicaciones
强叔交易日记
Denunciar
Bloquear usuario
公众号:强叔交易日记。75折手续费QS6666我是强叔,区块链爱好者,由大a转站币圈,擅长趋势预判,优质项目发掘师,精准投标山寨百倍十倍币
71 Siguiendo
8.9K+ Seguidores
22.3K+ Me gusta
Publicaciones
Todo
Cotizaciones
·
--
Después de volver a ver Dusk, comencé a prestar atención a un tema que rara vez se discute: ¿dónde debería colocarse realmente el “poder de ejecución” en la cadena?
En mis investigaciones recientes sobre @Dusk_Foundation , descubrí que en vez de obsesionarme con una sola función, empecé a observar cómo una cadena financiera pública distribuye la capacidad de ejecución.
Dusk no es, en esencia, quien intenta meter todo en un único entorno de ejecución. DuskEVM se encarga de Solidity, Vyper y de las herramientas del ecosistema EVM; DuskVM, en cambio, se ejecuta directamente sobre Dusk L1, orientado a contratos Rust/WASM, y puede acceder a activos a nivel de protocolo, al modelo nativo de transacciones, a capacidades de privacidad y a capacidades de ZK; mientras que DuskDS de la capa inferior se encarga del consenso, la liquidación y la disponibilidad de datos. La documentación oficial describe con claridad esta división de responsabilidades.
Creo que aquí hay una diferencia fácil de pasar por alto: la compatibilidad con EVM resuelve el problema de “cómo hacer que entren los desarrolladores”, mientras que el entorno de ejecución nativo resuelve “qué cosas deben estar estrechamente adheridas a la L1 para hacerlo bien”.
Para aplicaciones DeFi comunes, las herramientas de EVM son lo bastante convenientes; pero si la aplicación en sí involucra transacciones privadas, activos regulados o necesita llamar directamente a capacidades nativas de Dusk, tratar todo bajo los paradigmas tradicionales de EVM puede, en realidad, limitar el diseño del protocolo.
Esa también es una forma en que volví a entender Dusk: no se trata solo de “ser compatible con más”, sino de intentar asignar diferentes ubicaciones de ejecución para distintos tipos de aplicaciones, y aun así hacer que el resultado final vuelva a una misma capa de liquidación.
Luego, al mirar $DUSK , vemos que en sí mismo asume tanto el papel de Gas como el de staking, por lo que la ejecución de transacciones y la seguridad de la red comparten el mismo activo económico.
Por supuesto, si esta arquitectura realmente puede reflejar su valor depende de si los desarrolladores están dispuestos a abandonar la ruta puramente EVM para aprovechar capacidades nativas, y de qué enfoque de ejecución elegirá finalmente una aplicación financiera real.
Así que ahora, lo que más quiero observar no es si Dusk “tiene EVM”, sino si puede demostrar una idea: que, en escenarios financieros complejos, el entorno de ejecución en sí mismo también puede convertirse en una parte del diseño del protocolo. #dusk $DUSK @Dusk
Después de volver a ver Dusk, comencé a prestar atención a un tema que rara vez se discute: ¿dónde debería colocarse realmente el “poder de ejecución” en la cadena?
En mis investigaciones recientes sobre @Dusk , descubrí que en vez de obsesionarme con una sola función, empecé a observar cómo una cadena financiera pública distribuye la capacidad de ejecución.
Dusk no es, en esencia, quien intenta meter todo en un único entorno de ejecución. DuskEVM se encarga de Solidity, Vyper y de las herramientas del ecosistema EVM; DuskVM, en cambio, se ejecuta directamente sobre Dusk L1, orientado a contratos Rust/WASM, y puede acceder a activos a nivel de protocolo, al modelo nativo de transacciones, a capacidades de privacidad y a capacidades de ZK; mientras que DuskDS de la capa inferior se encarga del consenso, la liquidación y la disponibilidad de datos. La documentación oficial describe con claridad esta división de responsabilidades.
Creo que aquí hay una diferencia fácil de pasar por alto: la compatibilidad con EVM resuelve el problema de “cómo hacer que entren los desarrolladores”, mientras que el entorno de ejecución nativo resuelve “qué cosas deben estar estrechamente adheridas a la L1 para hacerlo bien”.
Para aplicaciones DeFi comunes, las herramientas de EVM son lo bastante convenientes; pero si la aplicación en sí involucra transacciones privadas, activos regulados o necesita llamar directamente a capacidades nativas de Dusk, tratar todo bajo los paradigmas tradicionales de EVM puede, en realidad, limitar el diseño del protocolo.
Esa también es una forma en que volví a entender Dusk: no se trata solo de “ser compatible con más”, sino de intentar asignar diferentes ubicaciones de ejecución para distintos tipos de aplicaciones, y aun así hacer que el resultado final vuelva a una misma capa de liquidación.
Luego, al mirar $DUSK , vemos que en sí mismo asume tanto el papel de Gas como el de staking, por lo que la ejecución de transacciones y la seguridad de la red comparten el mismo activo económico.
Por supuesto, si esta arquitectura realmente puede reflejar su valor depende de si los desarrolladores están dispuestos a abandonar la ruta puramente EVM para aprovechar capacidades nativas, y de qué enfoque de ejecución elegirá finalmente una aplicación financiera real.
Así que ahora, lo que más quiero observar no es si Dusk “tiene EVM”, sino si puede demostrar una idea: que, en escenarios financieros complejos, el entorno de ejecución en sí mismo también puede convertirse en una parte del diseño del protocolo. #dusk $DUSK @Dusk
En mis investigaciones recientes sobre @Dusk , descubrí que en vez de obsesionarme con una sola función, empecé a observar cómo una cadena financiera pública distribuye la capacidad de ejecución.
Dusk no es, en esencia, quien intenta meter todo en un único entorno de ejecución. DuskEVM se encarga de Solidity, Vyper y de las herramientas del ecosistema EVM; DuskVM, en cambio, se ejecuta directamente sobre Dusk L1, orientado a contratos Rust/WASM, y puede acceder a activos a nivel de protocolo, al modelo nativo de transacciones, a capacidades de privacidad y a capacidades de ZK; mientras que DuskDS de la capa inferior se encarga del consenso, la liquidación y la disponibilidad de datos. La documentación oficial describe con claridad esta división de responsabilidades.
Creo que aquí hay una diferencia fácil de pasar por alto: la compatibilidad con EVM resuelve el problema de “cómo hacer que entren los desarrolladores”, mientras que el entorno de ejecución nativo resuelve “qué cosas deben estar estrechamente adheridas a la L1 para hacerlo bien”.
Para aplicaciones DeFi comunes, las herramientas de EVM son lo bastante convenientes; pero si la aplicación en sí involucra transacciones privadas, activos regulados o necesita llamar directamente a capacidades nativas de Dusk, tratar todo bajo los paradigmas tradicionales de EVM puede, en realidad, limitar el diseño del protocolo.
Esa también es una forma en que volví a entender Dusk: no se trata solo de “ser compatible con más”, sino de intentar asignar diferentes ubicaciones de ejecución para distintos tipos de aplicaciones, y aun así hacer que el resultado final vuelva a una misma capa de liquidación.
Luego, al mirar $DUSK , vemos que en sí mismo asume tanto el papel de Gas como el de staking, por lo que la ejecución de transacciones y la seguridad de la red comparten el mismo activo económico.
Por supuesto, si esta arquitectura realmente puede reflejar su valor depende de si los desarrolladores están dispuestos a abandonar la ruta puramente EVM para aprovechar capacidades nativas, y de qué enfoque de ejecución elegirá finalmente una aplicación financiera real.
Así que ahora, lo que más quiero observar no es si Dusk “tiene EVM”, sino si puede demostrar una idea: que, en escenarios financieros complejos, el entorno de ejecución en sí mismo también puede convertirse en una parte del diseño del protocolo. #dusk $DUSK @Dusk
3
135
·
--
En el mercado se habla mucho de cadenas de privacidad, pero todos caen fácilmente en un malentendido: confundir “cumplimiento” simplemente con una interfaz de KYC y apostar toda la privacidad a las pruebas de conocimiento cero (ZKP). Recientemente volví a leer la whitepaper de Dusk y me detuve a pensar durante mucho tiempo: una verdadera cadena RWA a nivel institucional no consiste en poner un “parche de privacidad” sobre un DEX tradicional, sino en cómo resolver el conflicto entre la “finalidad de la liquidación” y la “validez legal definitiva” en redes distribuidas.
Muchos se enfocan solo en cómo funciona el motor de máquina virtual Piecrust de Dusk para ejecutar pruebas ZK, pero pasan por alto su mecanismo de consenso subyacente: la Attestación Concisa (SA, por sus siglas en inglés). En un PoS tradicional, el riesgo de bifurcación probabilística es el talón de Aquiles más letal para que los activos institucionales se registren en cadena. Si existe riesgo de rollback en la liquidación, entonces el cumplimiento financiero tradicional ni siquiera puede sostenerse. El mecanismo de SA de Dusk, mediante votaciones deterministas en dos fases, reduce la determinación de los bloques a dentro de un solo bloque. Lo realmente clave no es cuán alto sea el TPS, sino que, a nivel de base, proporciona a las instituciones financieras una garantía de liquidación legal “inalterable”.
Cuando conectas el consenso SA, la máquina virtual Piecrust y Zedger (el modelo de transacciones para privacidad y gestión de activos), entiendes en qué radica la diferencia de este diseño: la privacidad de los activos queda oculta en el módulo Zedger mediante una arquitectura de conocimiento cero, pero las evidencias de auditoría de cumplimiento pueden autorizarse al regulador a través del mecanismo Citadel. Esto no resuelve el problema de “cómo ocultar dinero en una cadena descentralizada”, sino el de “cómo los activos de cumplimiento institucional pueden moverse de forma legal y conforme, sin necesidad de permiso”.
Por supuesto, esta arquitectura aún enfrenta riesgos de verificación extremadamente exigentes. Que la máquina virtual ZK especialmente diseñada como Piecrust, al manejar la coordinación compleja entre cadenas y la lógica de composición, pueda mantener estable el costo de generación de pruebas ZK y la carga de CPU en escenarios de alto rendimiento y alta concurrencia, sigue requiriendo pruebas reales en un entorno de alta presión de la red principal. Además, la competencia dinámica entre los límites de cumplimiento de lo permitido y lo no permitido siempre será más compleja que el propio código técnico.
Volviendo a la pregunta inicial: ¿de qué carece una cadena de privacidad con enfoque de cumplimiento? No le falta una solución ZKP común, sino una infraestructura subyacente que permita que el capital de cumplimiento se atreva a materializarse. Por lo que respecta al mecanismo, @Dusk_Foundation , efectivamente, ha seguido una ruta técnica que es la más difícil, pero también la más cercana a la esencia de las finanzas regulatorias.
$DUSK #dusk
#dusk $DUSK @Dusk
En el mercado se habla mucho de cadenas de privacidad, pero todos caen fácilmente en un malentendido: confundir “cumplimiento” simplemente con una interfaz de KYC y apostar toda la privacidad a las pruebas de conocimiento cero (ZKP). Recientemente volví a leer la whitepaper de Dusk y me detuve a pensar durante mucho tiempo: una verdadera cadena RWA a nivel institucional no consiste en poner un “parche de privacidad” sobre un DEX tradicional, sino en cómo resolver el conflicto entre la “finalidad de la liquidación” y la “validez legal definitiva” en redes distribuidas.
Muchos se enfocan solo en cómo funciona el motor de máquina virtual Piecrust de Dusk para ejecutar pruebas ZK, pero pasan por alto su mecanismo de consenso subyacente: la Attestación Concisa (SA, por sus siglas en inglés). En un PoS tradicional, el riesgo de bifurcación probabilística es el talón de Aquiles más letal para que los activos institucionales se registren en cadena. Si existe riesgo de rollback en la liquidación, entonces el cumplimiento financiero tradicional ni siquiera puede sostenerse. El mecanismo de SA de Dusk, mediante votaciones deterministas en dos fases, reduce la determinación de los bloques a dentro de un solo bloque. Lo realmente clave no es cuán alto sea el TPS, sino que, a nivel de base, proporciona a las instituciones financieras una garantía de liquidación legal “inalterable”.
Cuando conectas el consenso SA, la máquina virtual Piecrust y Zedger (el modelo de transacciones para privacidad y gestión de activos), entiendes en qué radica la diferencia de este diseño: la privacidad de los activos queda oculta en el módulo Zedger mediante una arquitectura de conocimiento cero, pero las evidencias de auditoría de cumplimiento pueden autorizarse al regulador a través del mecanismo Citadel. Esto no resuelve el problema de “cómo ocultar dinero en una cadena descentralizada”, sino el de “cómo los activos de cumplimiento institucional pueden moverse de forma legal y conforme, sin necesidad de permiso”.
Por supuesto, esta arquitectura aún enfrenta riesgos de verificación extremadamente exigentes. Que la máquina virtual ZK especialmente diseñada como Piecrust, al manejar la coordinación compleja entre cadenas y la lógica de composición, pueda mantener estable el costo de generación de pruebas ZK y la carga de CPU en escenarios de alto rendimiento y alta concurrencia, sigue requiriendo pruebas reales en un entorno de alta presión de la red principal. Además, la competencia dinámica entre los límites de cumplimiento de lo permitido y lo no permitido siempre será más compleja que el propio código técnico.
Volviendo a la pregunta inicial: ¿de qué carece una cadena de privacidad con enfoque de cumplimiento? No le falta una solución ZKP común, sino una infraestructura subyacente que permita que el capital de cumplimiento se atreva a materializarse. Por lo que respecta al mecanismo, @Dusk , efectivamente, ha seguido una ruta técnica que es la más difícil, pero también la más cercana a la esencia de las finanzas regulatorias.
$DUSK #dusk
#dusk $DUSK @Dusk
Muchos se enfocan solo en cómo funciona el motor de máquina virtual Piecrust de Dusk para ejecutar pruebas ZK, pero pasan por alto su mecanismo de consenso subyacente: la Attestación Concisa (SA, por sus siglas en inglés). En un PoS tradicional, el riesgo de bifurcación probabilística es el talón de Aquiles más letal para que los activos institucionales se registren en cadena. Si existe riesgo de rollback en la liquidación, entonces el cumplimiento financiero tradicional ni siquiera puede sostenerse. El mecanismo de SA de Dusk, mediante votaciones deterministas en dos fases, reduce la determinación de los bloques a dentro de un solo bloque. Lo realmente clave no es cuán alto sea el TPS, sino que, a nivel de base, proporciona a las instituciones financieras una garantía de liquidación legal “inalterable”.
Cuando conectas el consenso SA, la máquina virtual Piecrust y Zedger (el modelo de transacciones para privacidad y gestión de activos), entiendes en qué radica la diferencia de este diseño: la privacidad de los activos queda oculta en el módulo Zedger mediante una arquitectura de conocimiento cero, pero las evidencias de auditoría de cumplimiento pueden autorizarse al regulador a través del mecanismo Citadel. Esto no resuelve el problema de “cómo ocultar dinero en una cadena descentralizada”, sino el de “cómo los activos de cumplimiento institucional pueden moverse de forma legal y conforme, sin necesidad de permiso”.
Por supuesto, esta arquitectura aún enfrenta riesgos de verificación extremadamente exigentes. Que la máquina virtual ZK especialmente diseñada como Piecrust, al manejar la coordinación compleja entre cadenas y la lógica de composición, pueda mantener estable el costo de generación de pruebas ZK y la carga de CPU en escenarios de alto rendimiento y alta concurrencia, sigue requiriendo pruebas reales en un entorno de alta presión de la red principal. Además, la competencia dinámica entre los límites de cumplimiento de lo permitido y lo no permitido siempre será más compleja que el propio código técnico.
Volviendo a la pregunta inicial: ¿de qué carece una cadena de privacidad con enfoque de cumplimiento? No le falta una solución ZKP común, sino una infraestructura subyacente que permita que el capital de cumplimiento se atreva a materializarse. Por lo que respecta al mecanismo, @Dusk , efectivamente, ha seguido una ruta técnica que es la más difícil, pero también la más cercana a la esencia de las finanzas regulatorias.
$DUSK #dusk
#dusk $DUSK @Dusk
139
·
--
Recientemente, gigantes tradicionales de Wall Street como los de siempre y fondos tipo Blackstone están trasladando activos a la cadena con una frecuencia cada vez mayor. Todos dicen que RWA es el gran protagonista de la segunda mitad, pero yo veo que, en la mayoría de las capas base de las cadenas públicas, en realidad no se puede soportar un volumen real de cumplimiento regulatorio. La financiación tradicional teme dos cosas: la privacidad en el comercio público y la imposibilidad de pasar auditorías regulatorias. Y la cadena de privacidad regulatoriamente compatible @Dusk_Foundation que eligieron justo apunta al punto donde más se aprieta el cuello.
Como un veterano que lleva años mirando la infraestructura subyacente en la cadena, veo que $DUSK realmente tiene algo distinto. La tecnología fundamental mencionada en el whitepaper usa pruebas de conocimiento cero (ZKP) y cifrado homomórfico para hacer revelaciones selectivas, de modo que las instituciones puedan ocultar sus posiciones y detalles de las operaciones, pero también mostrar a los reguladores pruebas de auditoría que cumplan con, por ejemplo, el reglamento MiCA de la Unión Europea. En comparación con esos proyectos de “parches” que simplemente ajustan plugins de privacidad directamente sobre EVM, su enfoque nativo de escribir “privacidad + cumplimiento” en las capas base del Layer 1 es una arquitectura más limpia. Además, el avance de la red de pruebas de DuskEVM también resuelve el problema duro que antes hacía que los desarrolladores en cadenas de privacidad tuvieran un umbral demasiado alto y que no pudieran ser compatibles con el ecosistema Solidity.
Pero hablando claro: no hay que mitificar ningún proyecto; la racionalidad básica lo exige. La debilidad de Dusk también es muy evidente. Primero, la velocidad de construcción de su ecosistema es realmente demasiado lenta: después de tantos años, fuera de algunos planes de colaboración con bolsas autorizadas en Europa, la liquidez real en cadena y el TVL de aplicaciones siguen siendo pobres. Segundo, la “compliance” en sí misma es un arma de doble filo: los maximalistas más hardcore del DeFi en criptomundos rechazan de forma natural cualquier cadena que lleve “interfaces regulatorias”, mientras que los ciclos de aprobación del cumplimiento en las instituciones financieras tradicionales son interminablemente largos. Eso hace que quede en una situación extremadamente incómoda en medio. Si en el futuro los activos de RWA siguen concentrándose en Ethereum L2 o en grandes actores de liquidez de la capa inferior, es muy probable que Dusk termine siendo ese “libro pequeño y silencioso” en el que la tecnología es muy sólida pero nadie la usa.
La privacidad en cadena no equivale a un absolutismo de anarquismo sin gobierno; y la transparencia absoluta, por sí sola, está destinada a no poder soportar el gran capital del mundo real. Encontrar un equilibrio entre el ideal descentralizado de blockchain y el orden de los marcos legales de la vida real no solo es el “momento decisivo” de Dusk, sino también la pregunta obligatoria para que todo Web3 salga de su burbuja de autoentusiasmo.
#dusk $DUSK @Dusk
Recientemente, gigantes tradicionales de Wall Street como los de siempre y fondos tipo Blackstone están trasladando activos a la cadena con una frecuencia cada vez mayor. Todos dicen que RWA es el gran protagonista de la segunda mitad, pero yo veo que, en la mayoría de las capas base de las cadenas públicas, en realidad no se puede soportar un volumen real de cumplimiento regulatorio. La financiación tradicional teme dos cosas: la privacidad en el comercio público y la imposibilidad de pasar auditorías regulatorias. Y la cadena de privacidad regulatoriamente compatible @Dusk que eligieron justo apunta al punto donde más se aprieta el cuello.
Como un veterano que lleva años mirando la infraestructura subyacente en la cadena, veo que $DUSK realmente tiene algo distinto. La tecnología fundamental mencionada en el whitepaper usa pruebas de conocimiento cero (ZKP) y cifrado homomórfico para hacer revelaciones selectivas, de modo que las instituciones puedan ocultar sus posiciones y detalles de las operaciones, pero también mostrar a los reguladores pruebas de auditoría que cumplan con, por ejemplo, el reglamento MiCA de la Unión Europea. En comparación con esos proyectos de “parches” que simplemente ajustan plugins de privacidad directamente sobre EVM, su enfoque nativo de escribir “privacidad + cumplimiento” en las capas base del Layer 1 es una arquitectura más limpia. Además, el avance de la red de pruebas de DuskEVM también resuelve el problema duro que antes hacía que los desarrolladores en cadenas de privacidad tuvieran un umbral demasiado alto y que no pudieran ser compatibles con el ecosistema Solidity.
Pero hablando claro: no hay que mitificar ningún proyecto; la racionalidad básica lo exige. La debilidad de Dusk también es muy evidente. Primero, la velocidad de construcción de su ecosistema es realmente demasiado lenta: después de tantos años, fuera de algunos planes de colaboración con bolsas autorizadas en Europa, la liquidez real en cadena y el TVL de aplicaciones siguen siendo pobres. Segundo, la “compliance” en sí misma es un arma de doble filo: los maximalistas más hardcore del DeFi en criptomundos rechazan de forma natural cualquier cadena que lleve “interfaces regulatorias”, mientras que los ciclos de aprobación del cumplimiento en las instituciones financieras tradicionales son interminablemente largos. Eso hace que quede en una situación extremadamente incómoda en medio. Si en el futuro los activos de RWA siguen concentrándose en Ethereum L2 o en grandes actores de liquidez de la capa inferior, es muy probable que Dusk termine siendo ese “libro pequeño y silencioso” en el que la tecnología es muy sólida pero nadie la usa.
La privacidad en cadena no equivale a un absolutismo de anarquismo sin gobierno; y la transparencia absoluta, por sí sola, está destinada a no poder soportar el gran capital del mundo real. Encontrar un equilibrio entre el ideal descentralizado de blockchain y el orden de los marcos legales de la vida real no solo es el “momento decisivo” de Dusk, sino también la pregunta obligatoria para que todo Web3 salga de su burbuja de autoentusiasmo.
#dusk $DUSK @Dusk
Como un veterano que lleva años mirando la infraestructura subyacente en la cadena, veo que $DUSK realmente tiene algo distinto. La tecnología fundamental mencionada en el whitepaper usa pruebas de conocimiento cero (ZKP) y cifrado homomórfico para hacer revelaciones selectivas, de modo que las instituciones puedan ocultar sus posiciones y detalles de las operaciones, pero también mostrar a los reguladores pruebas de auditoría que cumplan con, por ejemplo, el reglamento MiCA de la Unión Europea. En comparación con esos proyectos de “parches” que simplemente ajustan plugins de privacidad directamente sobre EVM, su enfoque nativo de escribir “privacidad + cumplimiento” en las capas base del Layer 1 es una arquitectura más limpia. Además, el avance de la red de pruebas de DuskEVM también resuelve el problema duro que antes hacía que los desarrolladores en cadenas de privacidad tuvieran un umbral demasiado alto y que no pudieran ser compatibles con el ecosistema Solidity.
Pero hablando claro: no hay que mitificar ningún proyecto; la racionalidad básica lo exige. La debilidad de Dusk también es muy evidente. Primero, la velocidad de construcción de su ecosistema es realmente demasiado lenta: después de tantos años, fuera de algunos planes de colaboración con bolsas autorizadas en Europa, la liquidez real en cadena y el TVL de aplicaciones siguen siendo pobres. Segundo, la “compliance” en sí misma es un arma de doble filo: los maximalistas más hardcore del DeFi en criptomundos rechazan de forma natural cualquier cadena que lleve “interfaces regulatorias”, mientras que los ciclos de aprobación del cumplimiento en las instituciones financieras tradicionales son interminablemente largos. Eso hace que quede en una situación extremadamente incómoda en medio. Si en el futuro los activos de RWA siguen concentrándose en Ethereum L2 o en grandes actores de liquidez de la capa inferior, es muy probable que Dusk termine siendo ese “libro pequeño y silencioso” en el que la tecnología es muy sólida pero nadie la usa.
La privacidad en cadena no equivale a un absolutismo de anarquismo sin gobierno; y la transparencia absoluta, por sí sola, está destinada a no poder soportar el gran capital del mundo real. Encontrar un equilibrio entre el ideal descentralizado de blockchain y el orden de los marcos legales de la vida real no solo es el “momento decisivo” de Dusk, sino también la pregunta obligatoria para que todo Web3 salga de su burbuja de autoentusiasmo.
#dusk $DUSK @Dusk
1
2
130
·
--
Deja de fingir que la “compliance” y la privacidad pueden coexistir: hablemos del verdadero lado duro (y un poco incómodo) de Dusk.
Últimamente, en cada reunión todo el mundo discutía el fallo del último puente entre cadenas. Al final, el “pecado original” de los libros contables transparentes es la razón por la que los hackers encuentran la forma más fácil de dar con el objetivo. En el sector, hablar de privacidad casi siempre implica ZK, pero la mayoría de protocolos solo usan ZK como un disfraz para esquivar la regulación. Sin embargo, si te lees el whitepaper de @Dusk_Foundation , descubrirás que este grupo siguió una ruta extremadamente atípica y bastante peculiar: apuestan por “privacidad conforme y legal”.
Como jugador veterano, tengo que soltar una crítica: cumplir a la vez con la compliance institucional y con la privacidad descentralizada suena como querer tener un “caballo que no se come el pasto y además corre a toda velocidad”. Pero $DUSK se las arregló para encajar este hueso duro usando la lógica de capa base.
A diferencia de los tokens de la dark web puramente anónimos, Dusk montó un modelo UTXO llamado Phoenix y un sistema de identidades Citadel, y para hacerlo correr con el zkVM de Piecrust usa pruebas de conocimiento cero PLONK. La idea central, dicha en lenguaje de calle, es muy clara: es como demostrar que tienes más de 18 años en una discoteca. Solo necesitas mostrar una tarjeta de contraseña de conocimiento cero; el personal puede verificar que cumples, pero no ve tu número de identificación ni tu fecha de nacimiento. Incluso cuando se liquidan activos financieros reales (RWA), los auditores pueden recuperar la prueba de cumplimiento, mientras que cualquier transeúnte en la cadena no puede ver tu saldo ni tu posición.
El avance de su mainnet y de DuskEVM va realmente muy firme: la actualización de nodos Aegis y el consenso de Succinct Attestation muestran un compromiso técnico muy serio. Pero aun así no cambia su situación real: las instituciones de compliance se quejan de que no es lo suficientemente “bancocentralista”, y los piratas cripto dicen que no es lo bastante anónimo y definitivo. Intentar contentar a ambos lados suele acabar con quedar mal con los dos.
De la euforia anarquista que nació con la cadena de bloques, finalmente hay que chocar contra la pared de la regulación del mundo real. Dusk es como ponerle un domo de vidrio al código con matemáticas: dentro del domo hay una protección de privacidad absoluta; fuera del domo, límites de reglas claros. Esto no es una negociación: es la evaluación que esta industria tiene que entregar cuando pasa del salvaje crecimiento a un orden civilizado. #dusk.
#dusk $DUSK @Dusk
Deja de fingir que la “compliance” y la privacidad pueden coexistir: hablemos del verdadero lado duro (y un poco incómodo) de Dusk.
Últimamente, en cada reunión todo el mundo discutía el fallo del último puente entre cadenas. Al final, el “pecado original” de los libros contables transparentes es la razón por la que los hackers encuentran la forma más fácil de dar con el objetivo. En el sector, hablar de privacidad casi siempre implica ZK, pero la mayoría de protocolos solo usan ZK como un disfraz para esquivar la regulación. Sin embargo, si te lees el whitepaper de @Dusk , descubrirás que este grupo siguió una ruta extremadamente atípica y bastante peculiar: apuestan por “privacidad conforme y legal”.
Como jugador veterano, tengo que soltar una crítica: cumplir a la vez con la compliance institucional y con la privacidad descentralizada suena como querer tener un “caballo que no se come el pasto y además corre a toda velocidad”. Pero $DUSK se las arregló para encajar este hueso duro usando la lógica de capa base.
A diferencia de los tokens de la dark web puramente anónimos, Dusk montó un modelo UTXO llamado Phoenix y un sistema de identidades Citadel, y para hacerlo correr con el zkVM de Piecrust usa pruebas de conocimiento cero PLONK. La idea central, dicha en lenguaje de calle, es muy clara: es como demostrar que tienes más de 18 años en una discoteca. Solo necesitas mostrar una tarjeta de contraseña de conocimiento cero; el personal puede verificar que cumples, pero no ve tu número de identificación ni tu fecha de nacimiento. Incluso cuando se liquidan activos financieros reales (RWA), los auditores pueden recuperar la prueba de cumplimiento, mientras que cualquier transeúnte en la cadena no puede ver tu saldo ni tu posición.
El avance de su mainnet y de DuskEVM va realmente muy firme: la actualización de nodos Aegis y el consenso de Succinct Attestation muestran un compromiso técnico muy serio. Pero aun así no cambia su situación real: las instituciones de compliance se quejan de que no es lo suficientemente “bancocentralista”, y los piratas cripto dicen que no es lo bastante anónimo y definitivo. Intentar contentar a ambos lados suele acabar con quedar mal con los dos.
De la euforia anarquista que nació con la cadena de bloques, finalmente hay que chocar contra la pared de la regulación del mundo real. Dusk es como ponerle un domo de vidrio al código con matemáticas: dentro del domo hay una protección de privacidad absoluta; fuera del domo, límites de reglas claros. Esto no es una negociación: es la evaluación que esta industria tiene que entregar cuando pasa del salvaje crecimiento a un orden civilizado. #dusk.
#dusk $DUSK @Dusk
Últimamente, en cada reunión todo el mundo discutía el fallo del último puente entre cadenas. Al final, el “pecado original” de los libros contables transparentes es la razón por la que los hackers encuentran la forma más fácil de dar con el objetivo. En el sector, hablar de privacidad casi siempre implica ZK, pero la mayoría de protocolos solo usan ZK como un disfraz para esquivar la regulación. Sin embargo, si te lees el whitepaper de @Dusk , descubrirás que este grupo siguió una ruta extremadamente atípica y bastante peculiar: apuestan por “privacidad conforme y legal”.
Como jugador veterano, tengo que soltar una crítica: cumplir a la vez con la compliance institucional y con la privacidad descentralizada suena como querer tener un “caballo que no se come el pasto y además corre a toda velocidad”. Pero $DUSK se las arregló para encajar este hueso duro usando la lógica de capa base.
A diferencia de los tokens de la dark web puramente anónimos, Dusk montó un modelo UTXO llamado Phoenix y un sistema de identidades Citadel, y para hacerlo correr con el zkVM de Piecrust usa pruebas de conocimiento cero PLONK. La idea central, dicha en lenguaje de calle, es muy clara: es como demostrar que tienes más de 18 años en una discoteca. Solo necesitas mostrar una tarjeta de contraseña de conocimiento cero; el personal puede verificar que cumples, pero no ve tu número de identificación ni tu fecha de nacimiento. Incluso cuando se liquidan activos financieros reales (RWA), los auditores pueden recuperar la prueba de cumplimiento, mientras que cualquier transeúnte en la cadena no puede ver tu saldo ni tu posición.
El avance de su mainnet y de DuskEVM va realmente muy firme: la actualización de nodos Aegis y el consenso de Succinct Attestation muestran un compromiso técnico muy serio. Pero aun así no cambia su situación real: las instituciones de compliance se quejan de que no es lo suficientemente “bancocentralista”, y los piratas cripto dicen que no es lo bastante anónimo y definitivo. Intentar contentar a ambos lados suele acabar con quedar mal con los dos.
De la euforia anarquista que nació con la cadena de bloques, finalmente hay que chocar contra la pared de la regulación del mundo real. Dusk es como ponerle un domo de vidrio al código con matemáticas: dentro del domo hay una protección de privacidad absoluta; fuera del domo, límites de reglas claros. Esto no es una negociación: es la evaluación que esta industria tiene que entregar cuando pasa del salvaje crecimiento a un orden civilizado. #dusk.
#dusk $DUSK @Dusk
164
·
--
Volví a leer el Libro Blanco de DUSK 2024 una vez más y, en lugar de eso, me quedé atascado con un detalle bastante poco conocido: establece un límite de tamaño de bloque de aproximadamente 1 MB. El documento menciona que, en unas 250 transacciones Phoenix, apenas cabría ese número. Aunque parezca solo un parámetro de ingeniería, mientras trazaba líneas a altas horas de la noche no podía dejar de pensar: cuando las transacciones de privacidad realmente cobren volumen, ¿el cuello de botella pasará de “si se puede tener privacidad” a “quién tiene el derecho de decidir cómo se reparten los recursos”?(dusk.network)
En la industria, cuando se habla de cadenas de privacidad, mucha gente se enfoca en los ZKP y en la divulgación selectiva, pero se suele pasar por alto que el espacio de bloques en sí también es un recurso escaso. Dicho de forma simple: es como un edificio con un ascensor de cierto tamaño. Mientras no haya horas pico, nadie se da cuenta; pero cuando llega la congestión, lo que realmente determina la experiencia no es lo avanzado que sea el ascensor, sino quién puede subir primero.
Creo que lo interesante de DUSK está justo aquí: DUSK por sí mismo no solo asume el Gas, sino que también está ligado a la puesta en stake y a los incentivos de consenso. Para que los nodos participen en la seguridad de la red, hay que bloquear DUSK. El Gas, a su vez, cumple la función de asignar el espacio de bloques, cubrir costos de ejecución y actuar como antídoto contra el spam. (dusk.network) Esto implica que no es simplemente “la moneda que paga comisiones”, sino una pieza económica dentro de la fijación de precios de los recursos y los mecanismos de seguridad.
Pero me preocupa más la siguiente capa: si en el futuro los parámetros, las tarifas o las reglas de recursos dependen cada vez más del peso de las tenencias, los grandes holders podrían entrar en un ciclo de retroalimentación del tipo: “cuantas más monedas tengo, más influyo en las reglas → obtengo beneficios de las reglas → sigo incrementando mis tenencias”. El diseño de la gobernanza, que en principio es una herramienta de coordinación, al final podría convertirse en un amplificador de la ventaja del capital.
Mi postura es muy sencilla: me parece bien el rumbo de DUSK al combinar privacidad, cumplimiento y finanzas on-chain; pero el público suele ver solo lo genial que es el ZKP, y pasa por alto cuál es el problema realmente difícil a largo plazo: “quién decide las reglas”. ¿La verdadera descentralización significa que todos pueden participar, o también implica que los grandes tenedores deben quedar restringidos por las reglas? ¿Qué opinas?
#dusk $DUSK @Dusk
Volví a leer el Libro Blanco de DUSK 2024 una vez más y, en lugar de eso, me quedé atascado con un detalle bastante poco conocido: establece un límite de tamaño de bloque de aproximadamente 1 MB. El documento menciona que, en unas 250 transacciones Phoenix, apenas cabría ese número. Aunque parezca solo un parámetro de ingeniería, mientras trazaba líneas a altas horas de la noche no podía dejar de pensar: cuando las transacciones de privacidad realmente cobren volumen, ¿el cuello de botella pasará de “si se puede tener privacidad” a “quién tiene el derecho de decidir cómo se reparten los recursos”?(dusk.network)
En la industria, cuando se habla de cadenas de privacidad, mucha gente se enfoca en los ZKP y en la divulgación selectiva, pero se suele pasar por alto que el espacio de bloques en sí también es un recurso escaso. Dicho de forma simple: es como un edificio con un ascensor de cierto tamaño. Mientras no haya horas pico, nadie se da cuenta; pero cuando llega la congestión, lo que realmente determina la experiencia no es lo avanzado que sea el ascensor, sino quién puede subir primero.
Creo que lo interesante de DUSK está justo aquí: DUSK por sí mismo no solo asume el Gas, sino que también está ligado a la puesta en stake y a los incentivos de consenso. Para que los nodos participen en la seguridad de la red, hay que bloquear DUSK. El Gas, a su vez, cumple la función de asignar el espacio de bloques, cubrir costos de ejecución y actuar como antídoto contra el spam. (dusk.network) Esto implica que no es simplemente “la moneda que paga comisiones”, sino una pieza económica dentro de la fijación de precios de los recursos y los mecanismos de seguridad.
Pero me preocupa más la siguiente capa: si en el futuro los parámetros, las tarifas o las reglas de recursos dependen cada vez más del peso de las tenencias, los grandes holders podrían entrar en un ciclo de retroalimentación del tipo: “cuantas más monedas tengo, más influyo en las reglas → obtengo beneficios de las reglas → sigo incrementando mis tenencias”. El diseño de la gobernanza, que en principio es una herramienta de coordinación, al final podría convertirse en un amplificador de la ventaja del capital.
Mi postura es muy sencilla: me parece bien el rumbo de DUSK al combinar privacidad, cumplimiento y finanzas on-chain; pero el público suele ver solo lo genial que es el ZKP, y pasa por alto cuál es el problema realmente difícil a largo plazo: “quién decide las reglas”. ¿La verdadera descentralización significa que todos pueden participar, o también implica que los grandes tenedores deben quedar restringidos por las reglas? ¿Qué opinas?
#dusk $DUSK @Dusk
En la industria, cuando se habla de cadenas de privacidad, mucha gente se enfoca en los ZKP y en la divulgación selectiva, pero se suele pasar por alto que el espacio de bloques en sí también es un recurso escaso. Dicho de forma simple: es como un edificio con un ascensor de cierto tamaño. Mientras no haya horas pico, nadie se da cuenta; pero cuando llega la congestión, lo que realmente determina la experiencia no es lo avanzado que sea el ascensor, sino quién puede subir primero.
Creo que lo interesante de DUSK está justo aquí: DUSK por sí mismo no solo asume el Gas, sino que también está ligado a la puesta en stake y a los incentivos de consenso. Para que los nodos participen en la seguridad de la red, hay que bloquear DUSK. El Gas, a su vez, cumple la función de asignar el espacio de bloques, cubrir costos de ejecución y actuar como antídoto contra el spam. (dusk.network) Esto implica que no es simplemente “la moneda que paga comisiones”, sino una pieza económica dentro de la fijación de precios de los recursos y los mecanismos de seguridad.
Pero me preocupa más la siguiente capa: si en el futuro los parámetros, las tarifas o las reglas de recursos dependen cada vez más del peso de las tenencias, los grandes holders podrían entrar en un ciclo de retroalimentación del tipo: “cuantas más monedas tengo, más influyo en las reglas → obtengo beneficios de las reglas → sigo incrementando mis tenencias”. El diseño de la gobernanza, que en principio es una herramienta de coordinación, al final podría convertirse en un amplificador de la ventaja del capital.
Mi postura es muy sencilla: me parece bien el rumbo de DUSK al combinar privacidad, cumplimiento y finanzas on-chain; pero el público suele ver solo lo genial que es el ZKP, y pasa por alto cuál es el problema realmente difícil a largo plazo: “quién decide las reglas”. ¿La verdadera descentralización significa que todos pueden participar, o también implica que los grandes tenedores deben quedar restringidos por las reglas? ¿Qué opinas?
#dusk $DUSK @Dusk
1
1
174
·
--
Alcista
Anoche actualicé el Libro Blanco de DUSK y lo revisé otra vez; me detuve y marqué con líneas varias veces en esas partes sobre el mecanismo de recompensas. Al final me quedé fijado en un detalle que es muy fácil de pasar por alto: la recompensa de los votantes está vinculada con credits, y la influencia dentro del consenso, a su vez, depende de la profundidad de la participación en el staking y de la implicación de los nodos. Mi primera duda ni siquiera es “qué tan fuerte es la privacidad”, sino—cuando las reglas mismas traen un retorno económico, ¿quién tiene más motivación para influirlas a largo plazo?
Muchos miran el sector de finanzas con privacidad y lo primero que se les viene a la mente son las pruebas de conocimiento cero, la divulgación selectiva, el cumplimiento, esas “palabras grandes”. Pero cuanto más trabajo en el nivel más básico, más siento que lo que realmente se pasa por alto es el bucle cerrado entre el derecho de gobernanza y los incentivos económicos.
Pongamos un ejemplo cotidiano: en un conjunto residencial, las normas sobre cómo se cobra el estacionamiento. Los residentes comunes votan una vez al año, pero unas cuantas personas que tienen una gran cantidad de plazas participan todos los días en las decisiones de la administración y, además, pueden seguir beneficiándose de los cambios en las reglas. Con el tiempo, quien tiene más votos no solo “participa en la gobernanza”, sino que participa en la elaboración de una tabla de tarifas que le conviene más.
DUSK me hizo pensar en un problema similar. DUSK asume tanto el rol de staking, la participación en el consenso y el peso en el significado de la gobernanza, como funciones fundamentales como las transacciones y el pago de Gas. No es solo una “moneda para especular”, sino un token de liquidación dentro de todo el ciclo económico de la red. La arquitectura actualizada por la oficina también mantiene a DUSK como activo nativo central para staking, governance, settlement y Gas. (Dusk)
Estoy de acuerdo con que este diseño ate el token a las necesidades reales de la red, pero mi cuestionamiento también está justo ahí: si los grandes tenedores pueden acumular una voz más fuerte con sus tokens y, además, obtener más retornos económicos a través de las reglas, ¿no podría formarse un ciclo endógeno tipo “más tokens → más influencia → más ganancias → más aportes”?
Muchos creen que descentralización significa que todos tienen derecho a votar. Yo, en cambio, creo que lo que hay que mirar de verdad es: quién tiene la capacidad de seguir comprando la voz con la que se gana la mesa.
Mi postura: el diseño de mecanismos merece estudiarse, pero la equidad en la gobernanza no puede evaluarse solo por si existe un botón de voto. ¿Crees que el reto más difícil para DUSK en el futuro será la tecnología de privacidad, o un exceso de concentración del poder económico? Comenta
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Anoche actualicé el Libro Blanco de DUSK y lo revisé otra vez; me detuve y marqué con líneas varias veces en esas partes sobre el mecanismo de recompensas. Al final me quedé fijado en un detalle que es muy fácil de pasar por alto: la recompensa de los votantes está vinculada con credits, y la influencia dentro del consenso, a su vez, depende de la profundidad de la participación en el staking y de la implicación de los nodos. Mi primera duda ni siquiera es “qué tan fuerte es la privacidad”, sino—cuando las reglas mismas traen un retorno económico, ¿quién tiene más motivación para influirlas a largo plazo?
Muchos miran el sector de finanzas con privacidad y lo primero que se les viene a la mente son las pruebas de conocimiento cero, la divulgación selectiva, el cumplimiento, esas “palabras grandes”. Pero cuanto más trabajo en el nivel más básico, más siento que lo que realmente se pasa por alto es el bucle cerrado entre el derecho de gobernanza y los incentivos económicos.
Pongamos un ejemplo cotidiano: en un conjunto residencial, las normas sobre cómo se cobra el estacionamiento. Los residentes comunes votan una vez al año, pero unas cuantas personas que tienen una gran cantidad de plazas participan todos los días en las decisiones de la administración y, además, pueden seguir beneficiándose de los cambios en las reglas. Con el tiempo, quien tiene más votos no solo “participa en la gobernanza”, sino que participa en la elaboración de una tabla de tarifas que le conviene más.
DUSK me hizo pensar en un problema similar. DUSK asume tanto el rol de staking, la participación en el consenso y el peso en el significado de la gobernanza, como funciones fundamentales como las transacciones y el pago de Gas. No es solo una “moneda para especular”, sino un token de liquidación dentro de todo el ciclo económico de la red. La arquitectura actualizada por la oficina también mantiene a DUSK como activo nativo central para staking, governance, settlement y Gas. (Dusk)
Estoy de acuerdo con que este diseño ate el token a las necesidades reales de la red, pero mi cuestionamiento también está justo ahí: si los grandes tenedores pueden acumular una voz más fuerte con sus tokens y, además, obtener más retornos económicos a través de las reglas, ¿no podría formarse un ciclo endógeno tipo “más tokens → más influencia → más ganancias → más aportes”?
Muchos creen que descentralización significa que todos tienen derecho a votar. Yo, en cambio, creo que lo que hay que mirar de verdad es: quién tiene la capacidad de seguir comprando la voz con la que se gana la mesa.
Mi postura: el diseño de mecanismos merece estudiarse, pero la equidad en la gobernanza no puede evaluarse solo por si existe un botón de voto. ¿Crees que el reto más difícil para DUSK en el futuro será la tecnología de privacidad, o un exceso de concentración del poder económico? Comenta
#dusk $DUSK @Dusk
Muchos miran el sector de finanzas con privacidad y lo primero que se les viene a la mente son las pruebas de conocimiento cero, la divulgación selectiva, el cumplimiento, esas “palabras grandes”. Pero cuanto más trabajo en el nivel más básico, más siento que lo que realmente se pasa por alto es el bucle cerrado entre el derecho de gobernanza y los incentivos económicos.
Pongamos un ejemplo cotidiano: en un conjunto residencial, las normas sobre cómo se cobra el estacionamiento. Los residentes comunes votan una vez al año, pero unas cuantas personas que tienen una gran cantidad de plazas participan todos los días en las decisiones de la administración y, además, pueden seguir beneficiándose de los cambios en las reglas. Con el tiempo, quien tiene más votos no solo “participa en la gobernanza”, sino que participa en la elaboración de una tabla de tarifas que le conviene más.
DUSK me hizo pensar en un problema similar. DUSK asume tanto el rol de staking, la participación en el consenso y el peso en el significado de la gobernanza, como funciones fundamentales como las transacciones y el pago de Gas. No es solo una “moneda para especular”, sino un token de liquidación dentro de todo el ciclo económico de la red. La arquitectura actualizada por la oficina también mantiene a DUSK como activo nativo central para staking, governance, settlement y Gas. (Dusk)
Estoy de acuerdo con que este diseño ate el token a las necesidades reales de la red, pero mi cuestionamiento también está justo ahí: si los grandes tenedores pueden acumular una voz más fuerte con sus tokens y, además, obtener más retornos económicos a través de las reglas, ¿no podría formarse un ciclo endógeno tipo “más tokens → más influencia → más ganancias → más aportes”?
Muchos creen que descentralización significa que todos tienen derecho a votar. Yo, en cambio, creo que lo que hay que mirar de verdad es: quién tiene la capacidad de seguir comprando la voz con la que se gana la mesa.
Mi postura: el diseño de mecanismos merece estudiarse, pero la equidad en la gobernanza no puede evaluarse solo por si existe un botón de voto. ¿Crees que el reto más difícil para DUSK en el futuro será la tecnología de privacidad, o un exceso de concentración del poder económico? Comenta
#dusk $DUSK @Dusk
145
·
--
Leí varias veces, con más cuidado de lo que parece, un detalle poco llamativo del “Stake Contract” en el whitepaper de DUSK, y eso en realidad me puso un poco en alerta
Ayer por la noche, mientras estudiaba en profundidad el whitepaper de DUSK 2024, marqué varias veces la sección de contratos del capítulo 6. Mucha gente se enfoca en la privacidad, en las narrativas de RWA y en el cumplimiento; yo, en cambio, me quedé en algo bastante básico: ¿el Stake Contract bloquea monedas, o se trata de una redistribución de la “capacidad de influir” dentro de la red? El whitepaper lo escribe de forma muy directa: apostar DUSK afecta la participación en el consenso y la obtención de recompensas, y además el Gas necesariamente debe pagarse con DUSK. (Dusk CMS)
En la industria, una idea común es: PoS es “más staking, más seguridad”; y Gas es “comisiones”. Pero lo que es fácil pasar por alto es que, cuando ambas cosas se superponen, el token ya no es solo un comprobante de uso: también se convierte en un instrumento de elegibilidad para participar en la red y en una herramienta para la distribución de ingresos. En el mecanismo oficial, las recompensas de los validadores provienen de la emisión de nuevos DUSK y de las comisiones por transacciones del bloque; además, el comportamiento malicioso podría activar penalizaciones e incluso reducir el staking. (Dusk)
Desde hace tiempo tengo una analogía bastante simple en la cabeza: como si fuera un edificio; la cuota de administración tiene que pagarse con un mismo tipo de puntos, y la votación, el hecho de ser miembro del comité de residentes y además recibir recompensas también están vinculados a esos puntos. Al principio, todos creen que es justo, pero cuando un gran “inquilino” acumula cada vez más puntos, puede influir en las reglas; y cuando las reglas empiezan a permitirle ganar aún más, luego puede usar los puntos ganados para ampliar su poder de voto. Eso crea un ciclo.
Por eso, ahora me interesa más cómo DUSK gestiona el límite entre “peso del capital” y “ingresos de las reglas”. DIP sí ofrece mecanismos de propuestas públicas y discusión comunitaria, y eso es una característica de diseño que valoro. (DOCS) Pero lo que el público suele ignorar es esto: tener procesos de gobernanza no significa que el poder de gobernar sea naturalmente equilibrado. @Dusk_Foundation
Mi postura es que el diseño del mecanismo de DUSK tiene contenido técnico, pero lo verdaderamente importante no es solo lo bien redactado que esté en el whitepaper, sino si en el futuro los grandes tenedores podrán consolidar aún más los ingresos en poder mediante las reglas.
¿Tú crees que el “staking de gran tamaño” en PoS es una base de seguridad, o más bien un instrumento potencial de capitalización del poder a través de la gobernanza?
#dusk $DUSK @Dusk
Leí varias veces, con más cuidado de lo que parece, un detalle poco llamativo del “Stake Contract” en el whitepaper de DUSK, y eso en realidad me puso un poco en alerta
Ayer por la noche, mientras estudiaba en profundidad el whitepaper de DUSK 2024, marqué varias veces la sección de contratos del capítulo 6. Mucha gente se enfoca en la privacidad, en las narrativas de RWA y en el cumplimiento; yo, en cambio, me quedé en algo bastante básico: ¿el Stake Contract bloquea monedas, o se trata de una redistribución de la “capacidad de influir” dentro de la red? El whitepaper lo escribe de forma muy directa: apostar DUSK afecta la participación en el consenso y la obtención de recompensas, y además el Gas necesariamente debe pagarse con DUSK. (Dusk CMS)
En la industria, una idea común es: PoS es “más staking, más seguridad”; y Gas es “comisiones”. Pero lo que es fácil pasar por alto es que, cuando ambas cosas se superponen, el token ya no es solo un comprobante de uso: también se convierte en un instrumento de elegibilidad para participar en la red y en una herramienta para la distribución de ingresos. En el mecanismo oficial, las recompensas de los validadores provienen de la emisión de nuevos DUSK y de las comisiones por transacciones del bloque; además, el comportamiento malicioso podría activar penalizaciones e incluso reducir el staking. (Dusk)
Desde hace tiempo tengo una analogía bastante simple en la cabeza: como si fuera un edificio; la cuota de administración tiene que pagarse con un mismo tipo de puntos, y la votación, el hecho de ser miembro del comité de residentes y además recibir recompensas también están vinculados a esos puntos. Al principio, todos creen que es justo, pero cuando un gran “inquilino” acumula cada vez más puntos, puede influir en las reglas; y cuando las reglas empiezan a permitirle ganar aún más, luego puede usar los puntos ganados para ampliar su poder de voto. Eso crea un ciclo.
Por eso, ahora me interesa más cómo DUSK gestiona el límite entre “peso del capital” y “ingresos de las reglas”. DIP sí ofrece mecanismos de propuestas públicas y discusión comunitaria, y eso es una característica de diseño que valoro. (DOCS) Pero lo que el público suele ignorar es esto: tener procesos de gobernanza no significa que el poder de gobernar sea naturalmente equilibrado. @Dusk
Mi postura es que el diseño del mecanismo de DUSK tiene contenido técnico, pero lo verdaderamente importante no es solo lo bien redactado que esté en el whitepaper, sino si en el futuro los grandes tenedores podrán consolidar aún más los ingresos en poder mediante las reglas.
¿Tú crees que el “staking de gran tamaño” en PoS es una base de seguridad, o más bien un instrumento potencial de capitalización del poder a través de la gobernanza?
#dusk $DUSK @Dusk
Ayer por la noche, mientras estudiaba en profundidad el whitepaper de DUSK 2024, marqué varias veces la sección de contratos del capítulo 6. Mucha gente se enfoca en la privacidad, en las narrativas de RWA y en el cumplimiento; yo, en cambio, me quedé en algo bastante básico: ¿el Stake Contract bloquea monedas, o se trata de una redistribución de la “capacidad de influir” dentro de la red? El whitepaper lo escribe de forma muy directa: apostar DUSK afecta la participación en el consenso y la obtención de recompensas, y además el Gas necesariamente debe pagarse con DUSK. (Dusk CMS)
En la industria, una idea común es: PoS es “más staking, más seguridad”; y Gas es “comisiones”. Pero lo que es fácil pasar por alto es que, cuando ambas cosas se superponen, el token ya no es solo un comprobante de uso: también se convierte en un instrumento de elegibilidad para participar en la red y en una herramienta para la distribución de ingresos. En el mecanismo oficial, las recompensas de los validadores provienen de la emisión de nuevos DUSK y de las comisiones por transacciones del bloque; además, el comportamiento malicioso podría activar penalizaciones e incluso reducir el staking. (Dusk)
Desde hace tiempo tengo una analogía bastante simple en la cabeza: como si fuera un edificio; la cuota de administración tiene que pagarse con un mismo tipo de puntos, y la votación, el hecho de ser miembro del comité de residentes y además recibir recompensas también están vinculados a esos puntos. Al principio, todos creen que es justo, pero cuando un gran “inquilino” acumula cada vez más puntos, puede influir en las reglas; y cuando las reglas empiezan a permitirle ganar aún más, luego puede usar los puntos ganados para ampliar su poder de voto. Eso crea un ciclo.
Por eso, ahora me interesa más cómo DUSK gestiona el límite entre “peso del capital” y “ingresos de las reglas”. DIP sí ofrece mecanismos de propuestas públicas y discusión comunitaria, y eso es una característica de diseño que valoro. (DOCS) Pero lo que el público suele ignorar es esto: tener procesos de gobernanza no significa que el poder de gobernar sea naturalmente equilibrado. @Dusk
Mi postura es que el diseño del mecanismo de DUSK tiene contenido técnico, pero lo verdaderamente importante no es solo lo bien redactado que esté en el whitepaper, sino si en el futuro los grandes tenedores podrán consolidar aún más los ingresos en poder mediante las reglas.
¿Tú crees que el “staking de gran tamaño” en PoS es una base de seguridad, o más bien un instrumento potencial de capitalización del poder a través de la gobernanza?
#dusk $DUSK @Dusk
1
4
150
·
--
De noche leo en la hoja técnica (whitepaper) de Dusk Network y, en el capítulo 4 sobre los detalles del mecanismo de consenso de Segregated Byzantine Agreement (SBA), la extracción de probabilidades (Sortition) y la puja a ciegas (Blind Bid), me quedé mucho rato marcándolo con un fluorescente. La versión oficial afirma que es la mejor solución que equilibra el cumplimiento, la privacidad y la liquidación de RWA, pero siempre me queda una duda: bajo la protección del cifrado de pruebas de conocimiento cero (ZK), ¿la puja a ciegas para elegir nodos de bloque realmente puede garantizar una equivalencia absoluta entre derechos y responsabilidades? @Dusk_Foundation
En la industria, la comprensión habitual del sector RWA es que se usa tecnología ZK para ocultar identidades y activos, y el cumplimiento se deja para el KYC fuera de la cadena; pero el “punto ciego” que mucha gente pasa por alto es que —si la capa de privacidad se superpone a la asignación de beneficios en la capa de consenso, el riesgo de operaciones oscuras del mecanismo de gobernanza se amplifica exponencialmente.
Es como un club privado de alto nivel: las reglas dicen que todos deben entrar con máscaras a la sala secreta; se presentan ofertas en licitación con tinta invisible. A simple vista, la “anonimidad + puja a ciegas” garantiza la equidad, pero si el repartidor y los mayores “titanes” de ofertas a ciegas usan en privado el mismo conjunto de poder de cómputo y un mismo fondo de capital, la máscara no puede ocultar la monopolización del capital que ocurre detrás.
En este diseño, el papel del token nativo $DUSK es especialmente sutil. En apariencia es un billete para pagar Gas y asistir a la gobernanza on-chain; pero bajo el mecanismo SBA, también es una ficha dentro del juego de la “puja a ciegas para sacar bloques”. De ahí surge un sesgo de incentivos interno extremadamente tóxico: el capital con un volumen de tenencias de monedas muy grande puede controlar el derecho de voto mediante el staking del token, modificar los rendimientos y las reglas de gobernanza; y luego usar esas reglas para obtener más $DUSK para reforzar aún más su poder de voto, formando un ciclo inverso de extracción.
Reconozco la innovación de Dusk en privacidad y cumplimiento a nivel institucional, así como en el consenso probabilístico de PoS, pero la gente suele caer en la idea errónea de que “con ZK ya existe una descentralización absoluta”, lo cual es claramente una trampa contra la intuición. En esencia, es más bien una “cadena casi con permisos” pensada para grandes instituciones financieras; y el llamado consenso 100% sin permisos es muy frágil ante la acumulación de capital en la economía de tokens.
Si esto se implementa de verdad, ¿las cajas negras de cómputo/financiamiento en el sistema de pujas a ciegas se convertirán en una herramienta legítima para el reacomodo de los gigantes? Los invito a hablar en la sección de comentarios sobre lo que piensan.
#dusk $DUSK @Dusk
De noche leo en la hoja técnica (whitepaper) de Dusk Network y, en el capítulo 4 sobre los detalles del mecanismo de consenso de Segregated Byzantine Agreement (SBA), la extracción de probabilidades (Sortition) y la puja a ciegas (Blind Bid), me quedé mucho rato marcándolo con un fluorescente. La versión oficial afirma que es la mejor solución que equilibra el cumplimiento, la privacidad y la liquidación de RWA, pero siempre me queda una duda: bajo la protección del cifrado de pruebas de conocimiento cero (ZK), ¿la puja a ciegas para elegir nodos de bloque realmente puede garantizar una equivalencia absoluta entre derechos y responsabilidades? @Dusk
En la industria, la comprensión habitual del sector RWA es que se usa tecnología ZK para ocultar identidades y activos, y el cumplimiento se deja para el KYC fuera de la cadena; pero el “punto ciego” que mucha gente pasa por alto es que —si la capa de privacidad se superpone a la asignación de beneficios en la capa de consenso, el riesgo de operaciones oscuras del mecanismo de gobernanza se amplifica exponencialmente.
Es como un club privado de alto nivel: las reglas dicen que todos deben entrar con máscaras a la sala secreta; se presentan ofertas en licitación con tinta invisible. A simple vista, la “anonimidad + puja a ciegas” garantiza la equidad, pero si el repartidor y los mayores “titanes” de ofertas a ciegas usan en privado el mismo conjunto de poder de cómputo y un mismo fondo de capital, la máscara no puede ocultar la monopolización del capital que ocurre detrás.
En este diseño, el papel del token nativo $DUSK es especialmente sutil. En apariencia es un billete para pagar Gas y asistir a la gobernanza on-chain; pero bajo el mecanismo SBA, también es una ficha dentro del juego de la “puja a ciegas para sacar bloques”. De ahí surge un sesgo de incentivos interno extremadamente tóxico: el capital con un volumen de tenencias de monedas muy grande puede controlar el derecho de voto mediante el staking del token, modificar los rendimientos y las reglas de gobernanza; y luego usar esas reglas para obtener más $DUSK para reforzar aún más su poder de voto, formando un ciclo inverso de extracción.
Reconozco la innovación de Dusk en privacidad y cumplimiento a nivel institucional, así como en el consenso probabilístico de PoS, pero la gente suele caer en la idea errónea de que “con ZK ya existe una descentralización absoluta”, lo cual es claramente una trampa contra la intuición. En esencia, es más bien una “cadena casi con permisos” pensada para grandes instituciones financieras; y el llamado consenso 100% sin permisos es muy frágil ante la acumulación de capital en la economía de tokens.
Si esto se implementa de verdad, ¿las cajas negras de cómputo/financiamiento en el sistema de pujas a ciegas se convertirán en una herramienta legítima para el reacomodo de los gigantes? Los invito a hablar en la sección de comentarios sobre lo que piensan.
#dusk $DUSK @Dusk
En la industria, la comprensión habitual del sector RWA es que se usa tecnología ZK para ocultar identidades y activos, y el cumplimiento se deja para el KYC fuera de la cadena; pero el “punto ciego” que mucha gente pasa por alto es que —si la capa de privacidad se superpone a la asignación de beneficios en la capa de consenso, el riesgo de operaciones oscuras del mecanismo de gobernanza se amplifica exponencialmente.
Es como un club privado de alto nivel: las reglas dicen que todos deben entrar con máscaras a la sala secreta; se presentan ofertas en licitación con tinta invisible. A simple vista, la “anonimidad + puja a ciegas” garantiza la equidad, pero si el repartidor y los mayores “titanes” de ofertas a ciegas usan en privado el mismo conjunto de poder de cómputo y un mismo fondo de capital, la máscara no puede ocultar la monopolización del capital que ocurre detrás.
En este diseño, el papel del token nativo $DUSK es especialmente sutil. En apariencia es un billete para pagar Gas y asistir a la gobernanza on-chain; pero bajo el mecanismo SBA, también es una ficha dentro del juego de la “puja a ciegas para sacar bloques”. De ahí surge un sesgo de incentivos interno extremadamente tóxico: el capital con un volumen de tenencias de monedas muy grande puede controlar el derecho de voto mediante el staking del token, modificar los rendimientos y las reglas de gobernanza; y luego usar esas reglas para obtener más $DUSK para reforzar aún más su poder de voto, formando un ciclo inverso de extracción.
Reconozco la innovación de Dusk en privacidad y cumplimiento a nivel institucional, así como en el consenso probabilístico de PoS, pero la gente suele caer en la idea errónea de que “con ZK ya existe una descentralización absoluta”, lo cual es claramente una trampa contra la intuición. En esencia, es más bien una “cadena casi con permisos” pensada para grandes instituciones financieras; y el llamado consenso 100% sin permisos es muy frágil ante la acumulación de capital en la economía de tokens.
Si esto se implementa de verdad, ¿las cajas negras de cómputo/financiamiento en el sistema de pujas a ciegas se convertirán en una herramienta legítima para el reacomodo de los gigantes? Los invito a hablar en la sección de comentarios sobre lo que piensan.
#dusk $DUSK @Dusk
2
133
·
--
Después de subrayar una y otra vez, en realidad me fijé en este detalle que es fácil de pasar por alto en el libro blanco de DUSK
Anoche volví a estudiar el libro blanco de DUSK y me quedé mucho tiempo en la sección de consenso: no se trata simplemente de que todos los nodos “griten votos” al mismo tiempo, sino de que la verificación, la votación y la confirmación final se realizan mediante el Comité de Provisioner. Lo que de verdad me hizo pensar no fue la velocidad, sino un problema más de base: cuando la seguridad de la red, la propuesta de bloques y el derecho a votar están ligados al staking, ¿los tokens se están “usando”, o en realidad ya se han convertido en “fichas” de reglas? DUSK actualmente sí cumple a la vez la función de Gas y de staking. (DOCS)
En la industria, al hablar de PoS, la primera reacción suele ser “más staking, más seguridad”. Pero después de subrayar tanto, siento que el punto ciego está precisamente ahí: la seguridad y el poder suelen ser dos caras de la misma moneda. En la vida diaria, es como elegir un comité de vecinos para una urbanización: quien paga más cuotas de propiedad y quien tiene más viviendas suele tener también más peso en la voz; y si el comité además puede decidir las reglas de la siguiente ronda de cobros, los intereses pueden entrar en un ciclo.
Llevándolo a DUSK, DUSK no es solo para pagar Gas. También se encarga del staking y participa en el consenso; los premios por bloques provienen tanto de la emisión de nueva cantidad como de las comisiones de transacción. (DOCS) Esto significa que los grandes tenedores, si aumentan continuamente sus posiciones, podrían obtener rendimientos, mejorar su participación en la red y, durante el proceso de formación de reglas, tener una influencia económica más fuerte. Lo verdaderamente preocupante no es que “existan grandes tenedores”, sino si aparecerá un ciclo endógeno de “ganar con las reglas → aumentar el staking → obtener mayor influencia → empujar reglas favorables de nuevo”.
Mi postura es simple: valoro que DUSK diseñe juntos la privacidad, la conformidad, la liquidación determinista y el mecanismo PoS; esto es mucho más sólido que contar únicamente una “historia de cadena de privacidad”. (Dusk) Pero no voy a igualar automáticamente el valor del token con el valor de la red solo porque la tecnología sea bonita. Mucha gente se fija solo en el TPS y en el relato institucional; yo, en cambio, quiero ver la distribución del poder en la gobernanza a largo plazo. Lo que DUSK tal vez necesite responder en el futuro no sea “si puede correr rápido”, sino “quién puede decidir las reglas y a quién sirven finalmente las reglas”. ¿Tú crees que, al vincularse el staking con el poder de las reglas, es un mecanismo de seguridad o simplemente otra forma de concentración de intereses?
#dusk $DUSK @Dusk
Después de subrayar una y otra vez, en realidad me fijé en este detalle que es fácil de pasar por alto en el libro blanco de DUSK
Anoche volví a estudiar el libro blanco de DUSK y me quedé mucho tiempo en la sección de consenso: no se trata simplemente de que todos los nodos “griten votos” al mismo tiempo, sino de que la verificación, la votación y la confirmación final se realizan mediante el Comité de Provisioner. Lo que de verdad me hizo pensar no fue la velocidad, sino un problema más de base: cuando la seguridad de la red, la propuesta de bloques y el derecho a votar están ligados al staking, ¿los tokens se están “usando”, o en realidad ya se han convertido en “fichas” de reglas? DUSK actualmente sí cumple a la vez la función de Gas y de staking. (DOCS)
En la industria, al hablar de PoS, la primera reacción suele ser “más staking, más seguridad”. Pero después de subrayar tanto, siento que el punto ciego está precisamente ahí: la seguridad y el poder suelen ser dos caras de la misma moneda. En la vida diaria, es como elegir un comité de vecinos para una urbanización: quien paga más cuotas de propiedad y quien tiene más viviendas suele tener también más peso en la voz; y si el comité además puede decidir las reglas de la siguiente ronda de cobros, los intereses pueden entrar en un ciclo.
Llevándolo a DUSK, DUSK no es solo para pagar Gas. También se encarga del staking y participa en el consenso; los premios por bloques provienen tanto de la emisión de nueva cantidad como de las comisiones de transacción. (DOCS) Esto significa que los grandes tenedores, si aumentan continuamente sus posiciones, podrían obtener rendimientos, mejorar su participación en la red y, durante el proceso de formación de reglas, tener una influencia económica más fuerte. Lo verdaderamente preocupante no es que “existan grandes tenedores”, sino si aparecerá un ciclo endógeno de “ganar con las reglas → aumentar el staking → obtener mayor influencia → empujar reglas favorables de nuevo”.
Mi postura es simple: valoro que DUSK diseñe juntos la privacidad, la conformidad, la liquidación determinista y el mecanismo PoS; esto es mucho más sólido que contar únicamente una “historia de cadena de privacidad”. (Dusk) Pero no voy a igualar automáticamente el valor del token con el valor de la red solo porque la tecnología sea bonita. Mucha gente se fija solo en el TPS y en el relato institucional; yo, en cambio, quiero ver la distribución del poder en la gobernanza a largo plazo. Lo que DUSK tal vez necesite responder en el futuro no sea “si puede correr rápido”, sino “quién puede decidir las reglas y a quién sirven finalmente las reglas”. ¿Tú crees que, al vincularse el staking con el poder de las reglas, es un mecanismo de seguridad o simplemente otra forma de concentración de intereses?
#dusk $DUSK @Dusk
Anoche volví a estudiar el libro blanco de DUSK y me quedé mucho tiempo en la sección de consenso: no se trata simplemente de que todos los nodos “griten votos” al mismo tiempo, sino de que la verificación, la votación y la confirmación final se realizan mediante el Comité de Provisioner. Lo que de verdad me hizo pensar no fue la velocidad, sino un problema más de base: cuando la seguridad de la red, la propuesta de bloques y el derecho a votar están ligados al staking, ¿los tokens se están “usando”, o en realidad ya se han convertido en “fichas” de reglas? DUSK actualmente sí cumple a la vez la función de Gas y de staking. (DOCS)
En la industria, al hablar de PoS, la primera reacción suele ser “más staking, más seguridad”. Pero después de subrayar tanto, siento que el punto ciego está precisamente ahí: la seguridad y el poder suelen ser dos caras de la misma moneda. En la vida diaria, es como elegir un comité de vecinos para una urbanización: quien paga más cuotas de propiedad y quien tiene más viviendas suele tener también más peso en la voz; y si el comité además puede decidir las reglas de la siguiente ronda de cobros, los intereses pueden entrar en un ciclo.
Llevándolo a DUSK, DUSK no es solo para pagar Gas. También se encarga del staking y participa en el consenso; los premios por bloques provienen tanto de la emisión de nueva cantidad como de las comisiones de transacción. (DOCS) Esto significa que los grandes tenedores, si aumentan continuamente sus posiciones, podrían obtener rendimientos, mejorar su participación en la red y, durante el proceso de formación de reglas, tener una influencia económica más fuerte. Lo verdaderamente preocupante no es que “existan grandes tenedores”, sino si aparecerá un ciclo endógeno de “ganar con las reglas → aumentar el staking → obtener mayor influencia → empujar reglas favorables de nuevo”.
Mi postura es simple: valoro que DUSK diseñe juntos la privacidad, la conformidad, la liquidación determinista y el mecanismo PoS; esto es mucho más sólido que contar únicamente una “historia de cadena de privacidad”. (Dusk) Pero no voy a igualar automáticamente el valor del token con el valor de la red solo porque la tecnología sea bonita. Mucha gente se fija solo en el TPS y en el relato institucional; yo, en cambio, quiero ver la distribución del poder en la gobernanza a largo plazo. Lo que DUSK tal vez necesite responder en el futuro no sea “si puede correr rápido”, sino “quién puede decidir las reglas y a quién sirven finalmente las reglas”. ¿Tú crees que, al vincularse el staking con el poder de las reglas, es un mecanismo de seguridad o simplemente otra forma de concentración de intereses?
#dusk $DUSK @Dusk
4
141
·
--
Estos días sigo investigando @Dusk_Foundation y cada vez me importa más una cosa que parece muy básica: la finalización.
Muchos hablan de finanzas on-chain y tienden a centrarse en TPS, comisiones y privacidad, pero si los activos realmente entran en las fases de emisión, negociación y liquidación de valores, entonces me parece más importante “cuándo termina de verdad esta transacción”.
La idea de Dusk es bastante interesante. DuskDS procesa la verificación de bloques mediante Attestation Succinct; todo el proceso pasa por tres etapas: Proposal, Validation y Ratification, y finalmente se obtiene una confirmación de bloques determinista. Para los usuarios DeFi comunes, unos segundos o menos pueden ser solo una diferencia de experiencia, pero para la liquidación de valores, la determinación es otra cuestión completamente distinta.
Porque lo que más temen las instituciones financieras no es solo la lentitud, sino que la transacción sea tratada como completada y aun así exista la expectativa de que se pueda hacer un rollback o de que el estado se reorganice.
Mirando más allá, DuskDS no solo es una capa de consenso: también asume capacidades fundamentales como la disponibilidad de datos y el modelo de transacciones. Los modelos públicos de cuentas de Moonlight y el modelo de transacciones privadas de Phoenix se construyen sobre esta base. De esta manera, la privacidad no se convierte en un módulo aislado, sino que se integra en la misma ruta que el consenso y la liquidación.
Esta es también una forma en que recientemente volví a entender Dusk: quizá no se trata realmente de “cómo hacer una cadena pública más privada”, sino de “después de que los activos financieros se suben a la cadena, cómo hacer que las transacciones cumplan con los requisitos de protección de la información y, al mismo tiempo, cuenten con una liquidación determinista que las instituciones puedan aceptar”.
Por supuesto, el diseño de la arquitectura es solo el punto de partida. Ahora me interesa más hasta qué punto podrán operar aplicaciones de negocio reales como NPEX, y si estas transacciones, en última instancia, pueden generar una demanda continua de $DUSK Gas y de staking.
Si las finanzas on-chain empiezan a escalar de verdad, la finalización quizá no sea el argumento de venta más llamativo, pero podría ser la parte más básica de los cimientos. #dusk
#dusk $DUSK @Dusk
Estos días sigo investigando @Dusk y cada vez me importa más una cosa que parece muy básica: la finalización.
Muchos hablan de finanzas on-chain y tienden a centrarse en TPS, comisiones y privacidad, pero si los activos realmente entran en las fases de emisión, negociación y liquidación de valores, entonces me parece más importante “cuándo termina de verdad esta transacción”.
La idea de Dusk es bastante interesante. DuskDS procesa la verificación de bloques mediante Attestation Succinct; todo el proceso pasa por tres etapas: Proposal, Validation y Ratification, y finalmente se obtiene una confirmación de bloques determinista. Para los usuarios DeFi comunes, unos segundos o menos pueden ser solo una diferencia de experiencia, pero para la liquidación de valores, la determinación es otra cuestión completamente distinta.
Porque lo que más temen las instituciones financieras no es solo la lentitud, sino que la transacción sea tratada como completada y aun así exista la expectativa de que se pueda hacer un rollback o de que el estado se reorganice.
Mirando más allá, DuskDS no solo es una capa de consenso: también asume capacidades fundamentales como la disponibilidad de datos y el modelo de transacciones. Los modelos públicos de cuentas de Moonlight y el modelo de transacciones privadas de Phoenix se construyen sobre esta base. De esta manera, la privacidad no se convierte en un módulo aislado, sino que se integra en la misma ruta que el consenso y la liquidación.
Esta es también una forma en que recientemente volví a entender Dusk: quizá no se trata realmente de “cómo hacer una cadena pública más privada”, sino de “después de que los activos financieros se suben a la cadena, cómo hacer que las transacciones cumplan con los requisitos de protección de la información y, al mismo tiempo, cuenten con una liquidación determinista que las instituciones puedan aceptar”.
Por supuesto, el diseño de la arquitectura es solo el punto de partida. Ahora me interesa más hasta qué punto podrán operar aplicaciones de negocio reales como NPEX, y si estas transacciones, en última instancia, pueden generar una demanda continua de $DUSK Gas y de staking.
Si las finanzas on-chain empiezan a escalar de verdad, la finalización quizá no sea el argumento de venta más llamativo, pero podría ser la parte más básica de los cimientos. #dusk
#dusk $DUSK @Dusk
Muchos hablan de finanzas on-chain y tienden a centrarse en TPS, comisiones y privacidad, pero si los activos realmente entran en las fases de emisión, negociación y liquidación de valores, entonces me parece más importante “cuándo termina de verdad esta transacción”.
La idea de Dusk es bastante interesante. DuskDS procesa la verificación de bloques mediante Attestation Succinct; todo el proceso pasa por tres etapas: Proposal, Validation y Ratification, y finalmente se obtiene una confirmación de bloques determinista. Para los usuarios DeFi comunes, unos segundos o menos pueden ser solo una diferencia de experiencia, pero para la liquidación de valores, la determinación es otra cuestión completamente distinta.
Porque lo que más temen las instituciones financieras no es solo la lentitud, sino que la transacción sea tratada como completada y aun así exista la expectativa de que se pueda hacer un rollback o de que el estado se reorganice.
Mirando más allá, DuskDS no solo es una capa de consenso: también asume capacidades fundamentales como la disponibilidad de datos y el modelo de transacciones. Los modelos públicos de cuentas de Moonlight y el modelo de transacciones privadas de Phoenix se construyen sobre esta base. De esta manera, la privacidad no se convierte en un módulo aislado, sino que se integra en la misma ruta que el consenso y la liquidación.
Esta es también una forma en que recientemente volví a entender Dusk: quizá no se trata realmente de “cómo hacer una cadena pública más privada”, sino de “después de que los activos financieros se suben a la cadena, cómo hacer que las transacciones cumplan con los requisitos de protección de la información y, al mismo tiempo, cuenten con una liquidación determinista que las instituciones puedan aceptar”.
Por supuesto, el diseño de la arquitectura es solo el punto de partida. Ahora me interesa más hasta qué punto podrán operar aplicaciones de negocio reales como NPEX, y si estas transacciones, en última instancia, pueden generar una demanda continua de $DUSK Gas y de staking.
Si las finanzas on-chain empiezan a escalar de verdad, la finalización quizá no sea el argumento de venta más llamativo, pero podría ser la parte más básica de los cimientos. #dusk
#dusk $DUSK @Dusk
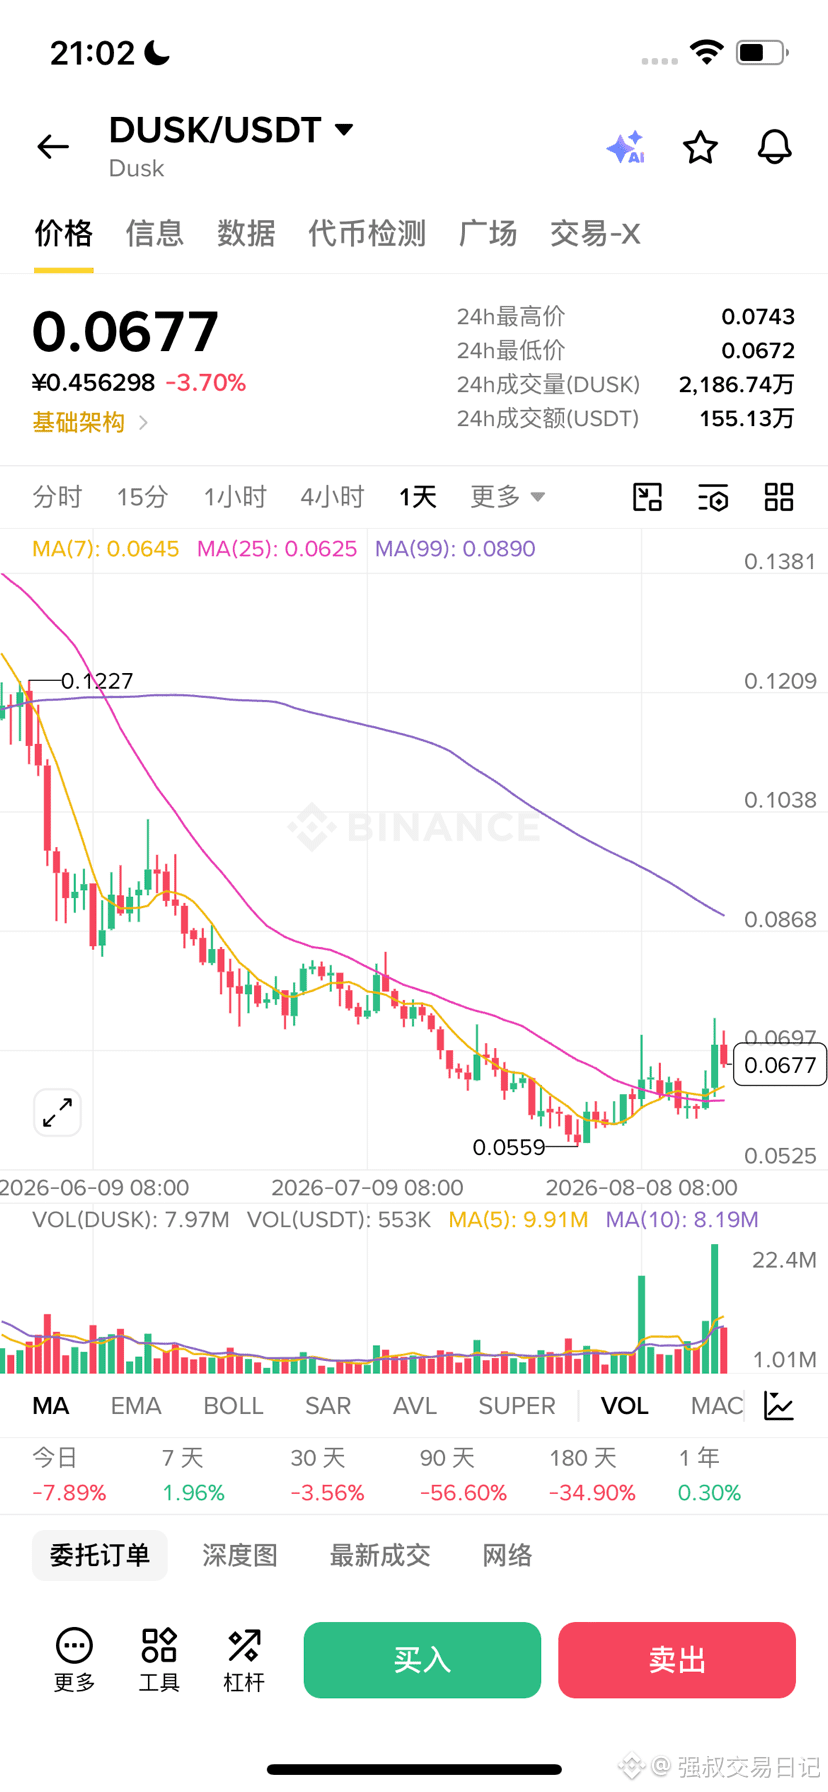
2
129
·
--
Ayer por la noche revisé el Dusk Whitepaper 2024 (sección 3, Consensus mechanism) y vi las fórmulas sobre la selección del comité Provisioner y la agregación de firmas BLS en el algoritmo de consenso de Succinct Attestation (SA). Estuve pensando en ello durante horas. Todo el mundo habla de cadenas de RWA con cumplimiento normativo, y se queda prendado del gran relato de “privacidad + cumplimiento”, pero ignoran la ceguera fundamental de fondo: las finanzas sujetas a cumplimiento necesitan certidumbre, mientras que las verificaciones de privacidad tradicionales tienen un coste extremadamente alto.
Esto es como entrar a un club privado de primer nivel: necesitas demostrarle al portero que tienes derecho de acceso, pero de ninguna manera puedes mostrarle a cualquiera tu documento de identidad ni el saldo bancario. La solución de Dusk es usar pruebas ZK junto con el consenso SA, para que el comité de verificación solo compruebe “el resultado matemático” y no el texto original de la privacidad.
Pero no existe almuerzo gratis: en todos los mecanismos, el punto de apoyo está en la economía de tokens. El rol esencial del token nativo DUSK aquí no es solo pagar el gas; también es el “pago” para proponer bloques y el “derecho de voto” para la gobernanza. @Dusk_Foundation
El problema es el siguiente: cuando la selección del comité se hace por sorteo ponderado por stake (stake-weighted sortition), las instituciones con muchísimo capital en tokens acaparan la gran mayoría de la probabilidad de sorteo del consenso. Esto genera un sesgo de incentivos endógeno extremadamente fuerte: los grandes tenedores pueden, mediante el staking de DUSK, definir/modificar las reglas de parámetros de cumplimiento, llevándose de forma natural la mayor parte de las recompensas por proponer bloques y los subsidios de gas; luego, con más tokens ganados, refuerzan a su vez su poder de voto en la gobernanza, cerrando así el ciclo “quien diseña las reglas = quien obtiene el mayor beneficio”.
Mi postura: la ZK-VM (Rusk) de Dusk y el consenso SA, en el refinamiento técnico, sin duda impresionan: logran una certidumbre a nivel financiero y una privacidad muy fluida. Pero yo mantengo reservas: la gente cree que la cadena RWA es para aportar finanzas transparentes a los usuarios minoristas, pero la concentración del token subyacente podría, en realidad, crear una caja negra de cumplimiento controlada por gigantes.
Si las reglas subyacentes pueden controlarse de manera indirecta mediante el ratio de staking de tokens por parte de los grandes tenedores, entonces esta “privacidad de cumplimiento” ¿protege la privacidad o protege el monopolio? Hablemos en los comentarios.
#dusk $DUSK @Dusk
Ayer por la noche revisé el Dusk Whitepaper 2024 (sección 3, Consensus mechanism) y vi las fórmulas sobre la selección del comité Provisioner y la agregación de firmas BLS en el algoritmo de consenso de Succinct Attestation (SA). Estuve pensando en ello durante horas. Todo el mundo habla de cadenas de RWA con cumplimiento normativo, y se queda prendado del gran relato de “privacidad + cumplimiento”, pero ignoran la ceguera fundamental de fondo: las finanzas sujetas a cumplimiento necesitan certidumbre, mientras que las verificaciones de privacidad tradicionales tienen un coste extremadamente alto.
Esto es como entrar a un club privado de primer nivel: necesitas demostrarle al portero que tienes derecho de acceso, pero de ninguna manera puedes mostrarle a cualquiera tu documento de identidad ni el saldo bancario. La solución de Dusk es usar pruebas ZK junto con el consenso SA, para que el comité de verificación solo compruebe “el resultado matemático” y no el texto original de la privacidad.
Pero no existe almuerzo gratis: en todos los mecanismos, el punto de apoyo está en la economía de tokens. El rol esencial del token nativo DUSK aquí no es solo pagar el gas; también es el “pago” para proponer bloques y el “derecho de voto” para la gobernanza. @Dusk
El problema es el siguiente: cuando la selección del comité se hace por sorteo ponderado por stake (stake-weighted sortition), las instituciones con muchísimo capital en tokens acaparan la gran mayoría de la probabilidad de sorteo del consenso. Esto genera un sesgo de incentivos endógeno extremadamente fuerte: los grandes tenedores pueden, mediante el staking de DUSK, definir/modificar las reglas de parámetros de cumplimiento, llevándose de forma natural la mayor parte de las recompensas por proponer bloques y los subsidios de gas; luego, con más tokens ganados, refuerzan a su vez su poder de voto en la gobernanza, cerrando así el ciclo “quien diseña las reglas = quien obtiene el mayor beneficio”.
Mi postura: la ZK-VM (Rusk) de Dusk y el consenso SA, en el refinamiento técnico, sin duda impresionan: logran una certidumbre a nivel financiero y una privacidad muy fluida. Pero yo mantengo reservas: la gente cree que la cadena RWA es para aportar finanzas transparentes a los usuarios minoristas, pero la concentración del token subyacente podría, en realidad, crear una caja negra de cumplimiento controlada por gigantes.
Si las reglas subyacentes pueden controlarse de manera indirecta mediante el ratio de staking de tokens por parte de los grandes tenedores, entonces esta “privacidad de cumplimiento” ¿protege la privacidad o protege el monopolio? Hablemos en los comentarios.
#dusk $DUSK @Dusk
Esto es como entrar a un club privado de primer nivel: necesitas demostrarle al portero que tienes derecho de acceso, pero de ninguna manera puedes mostrarle a cualquiera tu documento de identidad ni el saldo bancario. La solución de Dusk es usar pruebas ZK junto con el consenso SA, para que el comité de verificación solo compruebe “el resultado matemático” y no el texto original de la privacidad.
Pero no existe almuerzo gratis: en todos los mecanismos, el punto de apoyo está en la economía de tokens. El rol esencial del token nativo DUSK aquí no es solo pagar el gas; también es el “pago” para proponer bloques y el “derecho de voto” para la gobernanza. @Dusk
El problema es el siguiente: cuando la selección del comité se hace por sorteo ponderado por stake (stake-weighted sortition), las instituciones con muchísimo capital en tokens acaparan la gran mayoría de la probabilidad de sorteo del consenso. Esto genera un sesgo de incentivos endógeno extremadamente fuerte: los grandes tenedores pueden, mediante el staking de DUSK, definir/modificar las reglas de parámetros de cumplimiento, llevándose de forma natural la mayor parte de las recompensas por proponer bloques y los subsidios de gas; luego, con más tokens ganados, refuerzan a su vez su poder de voto en la gobernanza, cerrando así el ciclo “quien diseña las reglas = quien obtiene el mayor beneficio”.
Mi postura: la ZK-VM (Rusk) de Dusk y el consenso SA, en el refinamiento técnico, sin duda impresionan: logran una certidumbre a nivel financiero y una privacidad muy fluida. Pero yo mantengo reservas: la gente cree que la cadena RWA es para aportar finanzas transparentes a los usuarios minoristas, pero la concentración del token subyacente podría, en realidad, crear una caja negra de cumplimiento controlada por gigantes.
Si las reglas subyacentes pueden controlarse de manera indirecta mediante el ratio de staking de tokens por parte de los grandes tenedores, entonces esta “privacidad de cumplimiento” ¿protege la privacidad o protege el monopolio? Hablemos en los comentarios.
#dusk $DUSK @Dusk
巨鲸大户通过质押控制规则,形成合规垄断黑盒
0%
技术过于复杂导致落地慢,难以吸引主流金融机构
0%
散户缺乏话语权,沦为大户游戏里的流动性接盘侠
0%
0 Votos • Votación cerrada
130
·
--
A altas horas de la noche, repito y repito el estudio del libro blanco de Dusk, y la Sección 3.2 sobre el diseño de sorteos para los mecanismos de propuestas ocultas y de validadores invisibles me hizo trazar líneas y pensar durante mucho tiempo. La mayoría de la gente habla de Dusk solo desde el concepto de RWA o desde las pruebas de conocimiento cero, pero ignora el riesgo de colisión que está en la base: si, en estado de privacidad, ni siquiera es transparente quién produce bloques, ¿en qué se apoya realmente la red para resistir el mal de cámara oculta?
En general se piensa que “cumplimiento + privacidad” es el destino final definitivo de la capa 1, pero la comprensión convencional suele cometer un punto ciego: confundir “privacidad de los datos” con “seguridad del mecanismo”.@Dusk_Foundation
Esto es como ir a un casino privado de alta gama a jugar póker: antes de repartir, todos llevan máscaras (pruebas ZK de conocimiento cero), y la cantidad de fichas se mantiene en secreto entre sí (modelo de privacidad Moonlight). Para evitar que el crupier y los jugadores se pongan de acuerdo para hacer trampa, el casino exige que quién reparta se determine por sorteo. Pero surge el problema: si el proceso de sorteo y el resultado del sorteo se ocultan en una caja negra, los grandes tenedores con licencia pueden, gracias a su ventaja financiera, comprar la mayor parte de “los cupones de sorteo” y, en silencio, completar el barajado bajo el telón.
Y el token DUSK es precisamente el “dinero de juego y cupón de sorteo” de ese juego. En la arquitectura subyacente de Dusk, DUSK no solo se usa para pagar comisiones de Gas y la potencia de cómputo de las pruebas de conocimiento cero, sino que su misión más central es actuar como token apostado de Provisioner para participar en el mecanismo de sorteos de consenso SBA.
Aquí se esconde un riesgo de sesgo de incentivos endógenos: como los nodos que producen bloques se reparten la mayor parte de las comisiones por cada transacción conforme y además obtienen recompensas por emisión, las instituciones y “ballenas” con enormes volúmenes de capital pueden, mediante una gran cantidad de apuesta de DUSK, controlar probabilísticamente la formulación de reglas y el poder de validación. Bajo el velo de la privacidad, después de llevarse dividendos altos por producir bloques, pueden, de forma perfectamente coherente, reforzar la apuesta y consolidar el poder de voto, formando un ciclo oculto de “expansión del capital ➔ control de la validación ➔ reversión que parasita la descentralización”.
Mi postura:
La arquitectura que usa ZK-VM para resolver los puntos dolorosos del cumplimiento de las instituciones que entran al sistema es, sin duda, algo que llama la atención; pero siempre he sido cauteloso con su modelo económico: cuando la privacidad se convierte en el disfraz que protege el mal de los grandes, el mecanismo de gobernanza y de apuesta del Token puede transformarse en una herramienta para la auto-reforzación del capital.
Cuando chocan “privacidad absoluta” y “concentración de fichas”, ¿la tokenomics realmente puede dominar la batalla humana? ¿Qué piensa la gente? ¡Hablemos en la sección de comentarios!
#dusk $DUSK @Dusk
A altas horas de la noche, repito y repito el estudio del libro blanco de Dusk, y la Sección 3.2 sobre el diseño de sorteos para los mecanismos de propuestas ocultas y de validadores invisibles me hizo trazar líneas y pensar durante mucho tiempo. La mayoría de la gente habla de Dusk solo desde el concepto de RWA o desde las pruebas de conocimiento cero, pero ignora el riesgo de colisión que está en la base: si, en estado de privacidad, ni siquiera es transparente quién produce bloques, ¿en qué se apoya realmente la red para resistir el mal de cámara oculta?
En general se piensa que “cumplimiento + privacidad” es el destino final definitivo de la capa 1, pero la comprensión convencional suele cometer un punto ciego: confundir “privacidad de los datos” con “seguridad del mecanismo”.@Dusk
Esto es como ir a un casino privado de alta gama a jugar póker: antes de repartir, todos llevan máscaras (pruebas ZK de conocimiento cero), y la cantidad de fichas se mantiene en secreto entre sí (modelo de privacidad Moonlight). Para evitar que el crupier y los jugadores se pongan de acuerdo para hacer trampa, el casino exige que quién reparta se determine por sorteo. Pero surge el problema: si el proceso de sorteo y el resultado del sorteo se ocultan en una caja negra, los grandes tenedores con licencia pueden, gracias a su ventaja financiera, comprar la mayor parte de “los cupones de sorteo” y, en silencio, completar el barajado bajo el telón.
Y el token DUSK es precisamente el “dinero de juego y cupón de sorteo” de ese juego. En la arquitectura subyacente de Dusk, DUSK no solo se usa para pagar comisiones de Gas y la potencia de cómputo de las pruebas de conocimiento cero, sino que su misión más central es actuar como token apostado de Provisioner para participar en el mecanismo de sorteos de consenso SBA.
Aquí se esconde un riesgo de sesgo de incentivos endógenos: como los nodos que producen bloques se reparten la mayor parte de las comisiones por cada transacción conforme y además obtienen recompensas por emisión, las instituciones y “ballenas” con enormes volúmenes de capital pueden, mediante una gran cantidad de apuesta de DUSK, controlar probabilísticamente la formulación de reglas y el poder de validación. Bajo el velo de la privacidad, después de llevarse dividendos altos por producir bloques, pueden, de forma perfectamente coherente, reforzar la apuesta y consolidar el poder de voto, formando un ciclo oculto de “expansión del capital ➔ control de la validación ➔ reversión que parasita la descentralización”.
Mi postura:
La arquitectura que usa ZK-VM para resolver los puntos dolorosos del cumplimiento de las instituciones que entran al sistema es, sin duda, algo que llama la atención; pero siempre he sido cauteloso con su modelo económico: cuando la privacidad se convierte en el disfraz que protege el mal de los grandes, el mecanismo de gobernanza y de apuesta del Token puede transformarse en una herramienta para la auto-reforzación del capital.
Cuando chocan “privacidad absoluta” y “concentración de fichas”, ¿la tokenomics realmente puede dominar la batalla humana? ¿Qué piensa la gente? ¡Hablemos en la sección de comentarios!
#dusk $DUSK @Dusk
En general se piensa que “cumplimiento + privacidad” es el destino final definitivo de la capa 1, pero la comprensión convencional suele cometer un punto ciego: confundir “privacidad de los datos” con “seguridad del mecanismo”.@Dusk
Esto es como ir a un casino privado de alta gama a jugar póker: antes de repartir, todos llevan máscaras (pruebas ZK de conocimiento cero), y la cantidad de fichas se mantiene en secreto entre sí (modelo de privacidad Moonlight). Para evitar que el crupier y los jugadores se pongan de acuerdo para hacer trampa, el casino exige que quién reparta se determine por sorteo. Pero surge el problema: si el proceso de sorteo y el resultado del sorteo se ocultan en una caja negra, los grandes tenedores con licencia pueden, gracias a su ventaja financiera, comprar la mayor parte de “los cupones de sorteo” y, en silencio, completar el barajado bajo el telón.
Y el token DUSK es precisamente el “dinero de juego y cupón de sorteo” de ese juego. En la arquitectura subyacente de Dusk, DUSK no solo se usa para pagar comisiones de Gas y la potencia de cómputo de las pruebas de conocimiento cero, sino que su misión más central es actuar como token apostado de Provisioner para participar en el mecanismo de sorteos de consenso SBA.
Aquí se esconde un riesgo de sesgo de incentivos endógenos: como los nodos que producen bloques se reparten la mayor parte de las comisiones por cada transacción conforme y además obtienen recompensas por emisión, las instituciones y “ballenas” con enormes volúmenes de capital pueden, mediante una gran cantidad de apuesta de DUSK, controlar probabilísticamente la formulación de reglas y el poder de validación. Bajo el velo de la privacidad, después de llevarse dividendos altos por producir bloques, pueden, de forma perfectamente coherente, reforzar la apuesta y consolidar el poder de voto, formando un ciclo oculto de “expansión del capital ➔ control de la validación ➔ reversión que parasita la descentralización”.
Mi postura:
La arquitectura que usa ZK-VM para resolver los puntos dolorosos del cumplimiento de las instituciones que entran al sistema es, sin duda, algo que llama la atención; pero siempre he sido cauteloso con su modelo económico: cuando la privacidad se convierte en el disfraz que protege el mal de los grandes, el mecanismo de gobernanza y de apuesta del Token puede transformarse en una herramienta para la auto-reforzación del capital.
Cuando chocan “privacidad absoluta” y “concentración de fichas”, ¿la tokenomics realmente puede dominar la batalla humana? ¿Qué piensa la gente? ¡Hablemos en la sección de comentarios!
#dusk $DUSK @Dusk
机构级 RWA 资产合规代币化,吃下传统金融万亿级蛋糕
0%
凭借零知识证明技术,建立真正的 Web3 绝对隐私基础设施
0%
筹码过于集中导致去中心化失效,仅适合短期波段交易
0%
0 Votos • Votación cerrada
115
·
--
Ya no soplen más con la “privacidad conforme”: hablemos de qué es lo que realmente está trabando al @Dusk_Foundation
Después de tantos años con cadenas, lo que más me molesta son esos proyectos que a voz en cuello dicen que quieren “privacidad conforme” y al final todo queda en papel. Hoy no voy a echarle cuento: saco directamente de las entrañas del whitepaper $DUSK una pieza de hueso duro poco mencionada: la máquina virtual Piecrust y el protocolo de identidad de Citadel.
Muchos creen que una cadena de privacidad es simplemente ocultar montos. Si fuera así de simple, el regulador ya habría desconectado la cadena. Lo más hardcore de @Dusk_Foundation está en su propia máquina virtual Piecrust. Para poner un ejemplo bien de calle: la auditoría de las cadenas públicas tradicionales es como colgar el extracto de tu cuenta de ahorros en la calle para que todo el pueblo lo vea; en cambio, Piecrust junto con Citadel es como darte una moneda criptográfica que puede demostrar que “mi patrimonio es legal”: el verificador puede estar seguro de que cumples, pero no puede ver cuántos clavos tienes en tu wallet.
Esto es de lo más doloroso de escribir. El desarrollador tiene que separar manualmente el estado privado del estado público verificable; y si se comete un descuido, es fácil terminar con un timeout al generar la prueba. En teoría es perfecto, pero en la práctica está lleno de trampas. Y precisamente por eso $DUSK puede sobrevivir en el mundo de las finanzas institucionales: no se dedica a la grandilocuencia ilusoria, sino que, a la fuerza, en la enemistad total entre privacidad y regulación, arranca con matemáticas una rendija.
La historia financiera de la humanidad lleva siglos forcejeando; en esencia, es un tira y afloja constante entre “privacidad personal” y “confianza colectiva”. La privacidad no es para evitar la luz, sino para, bajo luz del día, seguir teniendo el derecho de permanecer en silencio. Hasta dónde pueda llegar #dusk depende de cómo se resuelva esta batalla entre matemáticas y naturaleza humana; al final, quedará detenida en los chips de quién.
#dusk $DUSK @Dusk
Ya no soplen más con la “privacidad conforme”: hablemos de qué es lo que realmente está trabando al @Dusk
Después de tantos años con cadenas, lo que más me molesta son esos proyectos que a voz en cuello dicen que quieren “privacidad conforme” y al final todo queda en papel. Hoy no voy a echarle cuento: saco directamente de las entrañas del whitepaper $DUSK una pieza de hueso duro poco mencionada: la máquina virtual Piecrust y el protocolo de identidad de Citadel.
Muchos creen que una cadena de privacidad es simplemente ocultar montos. Si fuera así de simple, el regulador ya habría desconectado la cadena. Lo más hardcore de @Dusk está en su propia máquina virtual Piecrust. Para poner un ejemplo bien de calle: la auditoría de las cadenas públicas tradicionales es como colgar el extracto de tu cuenta de ahorros en la calle para que todo el pueblo lo vea; en cambio, Piecrust junto con Citadel es como darte una moneda criptográfica que puede demostrar que “mi patrimonio es legal”: el verificador puede estar seguro de que cumples, pero no puede ver cuántos clavos tienes en tu wallet.
Esto es de lo más doloroso de escribir. El desarrollador tiene que separar manualmente el estado privado del estado público verificable; y si se comete un descuido, es fácil terminar con un timeout al generar la prueba. En teoría es perfecto, pero en la práctica está lleno de trampas. Y precisamente por eso $DUSK puede sobrevivir en el mundo de las finanzas institucionales: no se dedica a la grandilocuencia ilusoria, sino que, a la fuerza, en la enemistad total entre privacidad y regulación, arranca con matemáticas una rendija.
La historia financiera de la humanidad lleva siglos forcejeando; en esencia, es un tira y afloja constante entre “privacidad personal” y “confianza colectiva”. La privacidad no es para evitar la luz, sino para, bajo luz del día, seguir teniendo el derecho de permanecer en silencio. Hasta dónde pueda llegar #dusk depende de cómo se resuelva esta batalla entre matemáticas y naturaleza humana; al final, quedará detenida en los chips de quién.
#dusk $DUSK @Dusk
Después de tantos años con cadenas, lo que más me molesta son esos proyectos que a voz en cuello dicen que quieren “privacidad conforme” y al final todo queda en papel. Hoy no voy a echarle cuento: saco directamente de las entrañas del whitepaper $DUSK una pieza de hueso duro poco mencionada: la máquina virtual Piecrust y el protocolo de identidad de Citadel.
Muchos creen que una cadena de privacidad es simplemente ocultar montos. Si fuera así de simple, el regulador ya habría desconectado la cadena. Lo más hardcore de @Dusk está en su propia máquina virtual Piecrust. Para poner un ejemplo bien de calle: la auditoría de las cadenas públicas tradicionales es como colgar el extracto de tu cuenta de ahorros en la calle para que todo el pueblo lo vea; en cambio, Piecrust junto con Citadel es como darte una moneda criptográfica que puede demostrar que “mi patrimonio es legal”: el verificador puede estar seguro de que cumples, pero no puede ver cuántos clavos tienes en tu wallet.
Esto es de lo más doloroso de escribir. El desarrollador tiene que separar manualmente el estado privado del estado público verificable; y si se comete un descuido, es fácil terminar con un timeout al generar la prueba. En teoría es perfecto, pero en la práctica está lleno de trampas. Y precisamente por eso $DUSK puede sobrevivir en el mundo de las finanzas institucionales: no se dedica a la grandilocuencia ilusoria, sino que, a la fuerza, en la enemistad total entre privacidad y regulación, arranca con matemáticas una rendija.
La historia financiera de la humanidad lleva siglos forcejeando; en esencia, es un tira y afloja constante entre “privacidad personal” y “confianza colectiva”. La privacidad no es para evitar la luz, sino para, bajo luz del día, seguir teniendo el derecho de permanecer en silencio. Hasta dónde pueda llegar #dusk depende de cómo se resuelva esta batalla entre matemáticas y naturaleza humana; al final, quedará detenida en los chips de quién.
#dusk $DUSK @Dusk
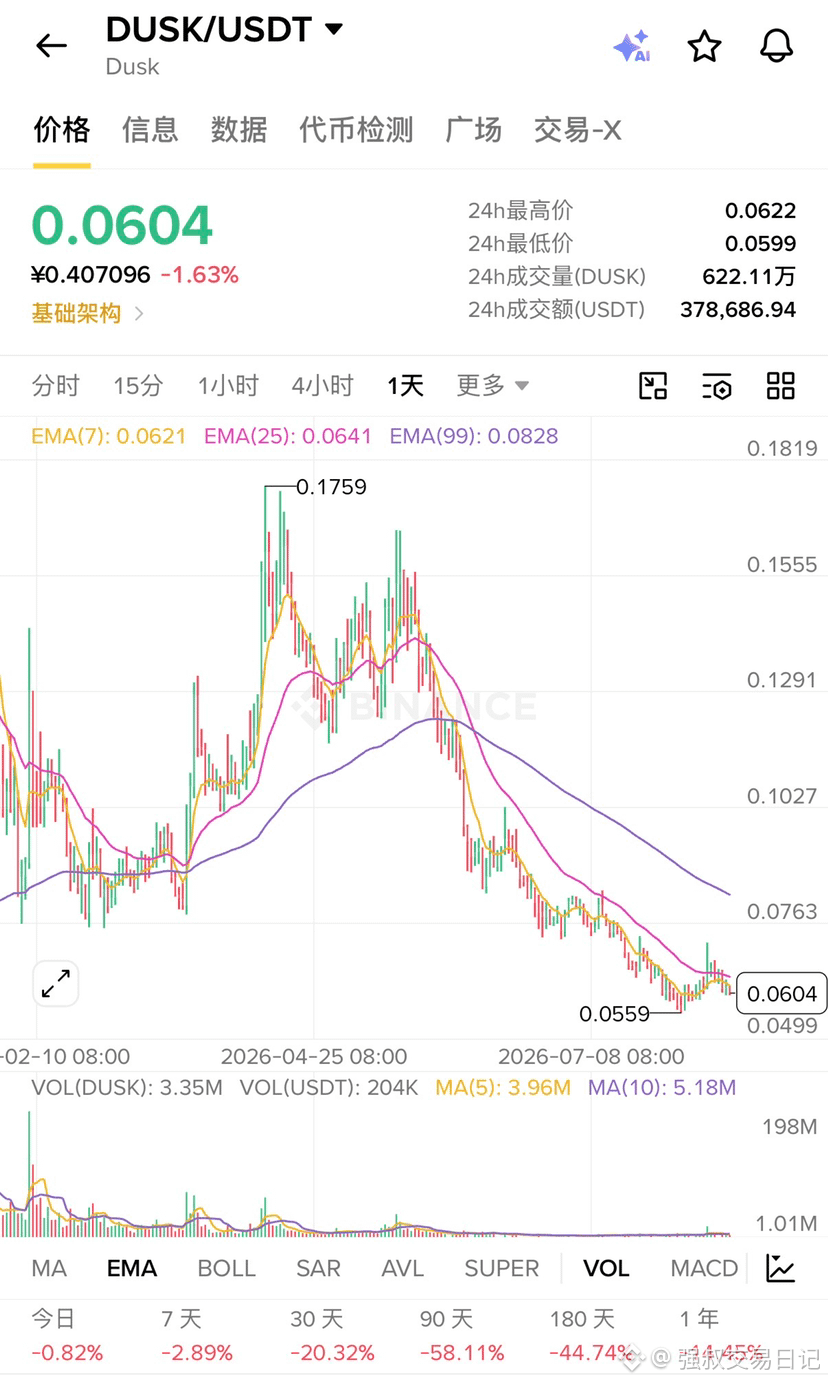
1
121
·
--
Por último, una pregunta. Si miro hacia atrás dentro de seis meses,
¿será que hoy los $7.7 se verán tan baratos como esos $1 de antes?
Hablemos en los comentarios.
Tengo curiosidad por saber qué opinan.
$BNB #binance $BEAT
Por último, una pregunta. Si miro hacia atrás dentro de seis meses,
¿será que hoy los $7.7 se verán tan baratos como esos $1 de antes?
Hablemos en los comentarios.
Tengo curiosidad por saber qué opinan.
$BNB #binance $BEAT
¿será que hoy los $7.7 se verán tan baratos como esos $1 de antes?
Hablemos en los comentarios.
Tengo curiosidad por saber qué opinan.
$BNB #binance $BEAT
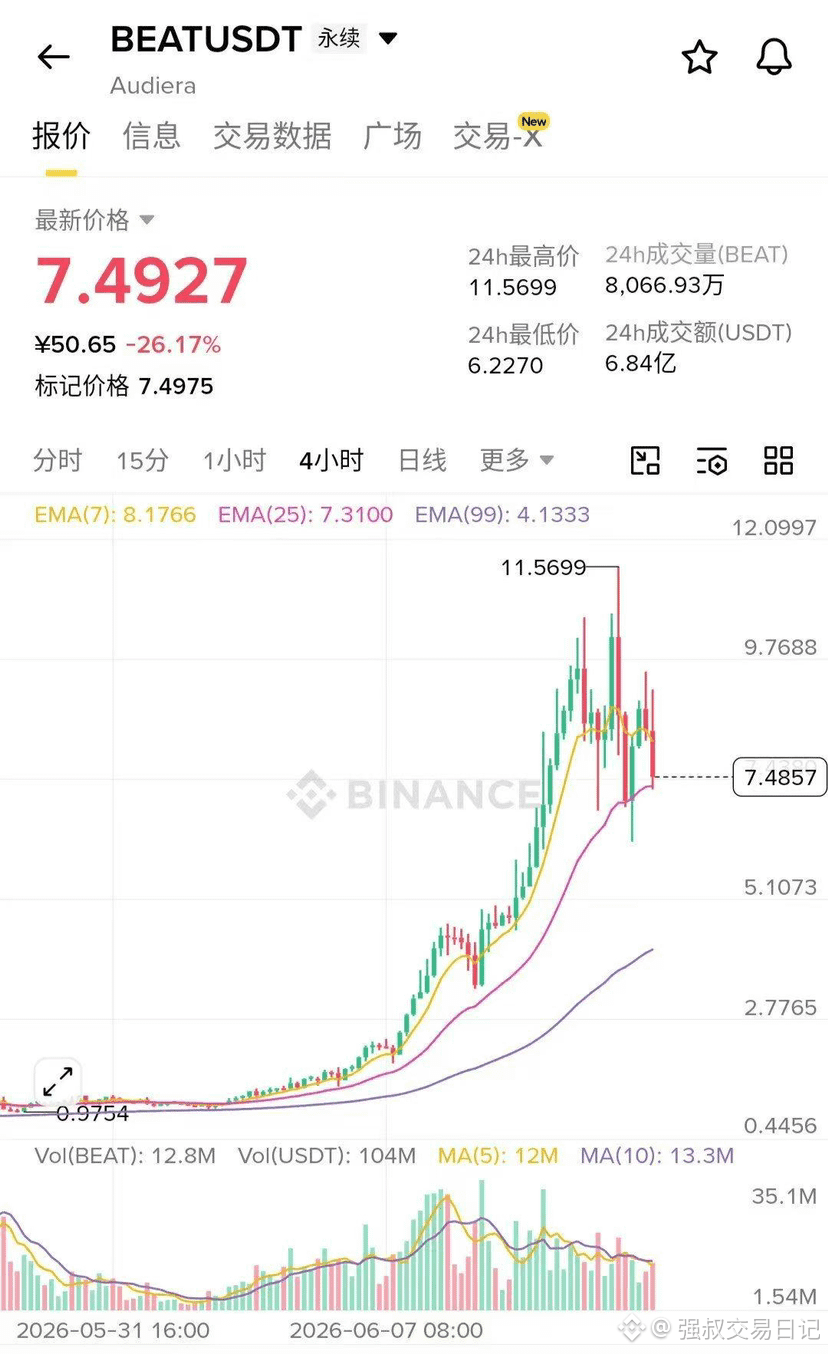
3
562
·
--
Mucha gente pregunta:
"¿Por qué a todos les gusta tanto prestar atención a los máximos históricos?"
La razón es simple.
Porque los máximos históricos representan que el mercado ha completado una ronda de actualización de percepción.
Cuando un proyecto pasa de un valle a $8.
No solo cambia el precio.
Lo más importante es la percepción de los participantes del mercado sobre él.
Y la revalorización de la percepción a menudo es más valiosa que el aumento del precio.
$BEAT #Binance $BEAT
Mucha gente pregunta:
"¿Por qué a todos les gusta tanto prestar atención a los máximos históricos?"
La razón es simple.
Porque los máximos históricos representan que el mercado ha completado una ronda de actualización de percepción.
Cuando un proyecto pasa de un valle a $8.
No solo cambia el precio.
Lo más importante es la percepción de los participantes del mercado sobre él.
Y la revalorización de la percepción a menudo es más valiosa que el aumento del precio.
$BEAT #Binance $BEAT
"¿Por qué a todos les gusta tanto prestar atención a los máximos históricos?"
La razón es simple.
Porque los máximos históricos representan que el mercado ha completado una ronda de actualización de percepción.
Cuando un proyecto pasa de un valle a $8.
No solo cambia el precio.
Lo más importante es la percepción de los participantes del mercado sobre él.
Y la revalorización de la percepción a menudo es más valiosa que el aumento del precio.
$BEAT #Binance $BEAT
1
620
·
--
Muchos traders les gusta hacer 'bottom fishing'.
Los que realmente ganan,
son los que logran alcanzar nuevos máximos.
$BEAT $5.4.
La tendencia sigue en marcha.
$BNB #binance $BEAT
Muchos traders les gusta hacer 'bottom fishing'.
Los que realmente ganan,
son los que logran alcanzar nuevos máximos.
$BEAT $5.4.
La tendencia sigue en marcha.
$BNB #binance $BEAT
Los que realmente ganan,
son los que logran alcanzar nuevos máximos.
$BEAT $5.4.
La tendencia sigue en marcha.
$BNB #binance $BEAT
1
366
·
--
Recientemente, mucha gente está hablando de $BEAT。
Al final,
lo que realmente le gusta al mercado no es solo el aumento.
Sino la razón detrás del aumento.
Audiera tiene ingresos semanales de 2.86 millones de USDT, y el total de tokens quemados supera los 12.35 millones.
Esa es una de las razones. $BNB #binance $BEAT
Recientemente, mucha gente está hablando de $BEAT。
Al final,
lo que realmente le gusta al mercado no es solo el aumento.
Sino la razón detrás del aumento.
Audiera tiene ingresos semanales de 2.86 millones de USDT, y el total de tokens quemados supera los 12.35 millones.
Esa es una de las razones. $BNB #binance $BEAT
Al final,
lo que realmente le gusta al mercado no es solo el aumento.
Sino la razón detrás del aumento.
Audiera tiene ingresos semanales de 2.86 millones de USDT, y el total de tokens quemados supera los 12.35 millones.
Esa es una de las razones. $BNB #binance $BEAT
1
159
·
--
¿Es un encubrimiento para las piscinas oscuras en la cadena, o es realmente una necesidad básica para la próxima generación de traders?
La verdad es que el mundo ha estado sufriendo con el "trading transparente" por mucho tiempo. Por eso, recientemente volví a revisar el whitepaper del @GeniusOfficial , para ver si esa supuesta experiencia CEX en la cadena es realmente un castillo en el aire.
Mucha gente se la pasa mirando sus "Ghost Orders" (órdenes fantasma) presumiendo de privacidad, pero como un viejo coder que pelea todos los días con contratos inteligentes, estoy más interesado en esa tecnología escondida en lo profundo del whitepaper: **ruteo y firma atómica en cadenas cruzadas desacopladas**.
En palabras simples, es como si compraras una bebida en una máquina expendedora en Tokio: no necesitas saber sobre la logística detrás, cómo se clasifican las monedas, o cómo se conecta la máquina a la red, solo presionas un botón y la bebida cae. Actualmente, la mayoría de los agregadores que te permiten operar en diferentes cadenas requieren que primero apruebes, luego firmes, y después cambies Gas, es un proceso tan engorroso como solicitar una visa. Genius quiere usar una red de cálculo multipartito (MPC) oculta en su base y una matriz de gestión de wallets para centralizar todas las interacciones multichain de los usuarios en un entorno subyacente, con el sistema firmando y distribuyendo órdenes en segundo plano.
Esta lógica es bastante atractiva, pues equivale a construir una piscina oscura avanzada en la cadena. Las órdenes de los grandes traders se fragmentan en cientos de pedazos, ejecutándose en diferentes cadenas, y finalmente se combinan en un solo resultado. Esto puede resolver en gran medida el problema de la "fuga de Alpha", protegiendo las cartas ocultas del capital principal.
Pero el viejo trader también debe tener pensamiento crítico: esta forma de envolver la complejidad en una caja negra requiere una velocidad de respuesta y resistencia a la censura extremadamente altas en los nodos subyacentes. Si la profundidad de liquidez agregada no está a la altura, o si hay un retraso en la distribución de paquetes en segundo plano de solo unos pocos milisegundos, en un mercado extremo eso podría significar la diferencia entre la vida y la muerte. Si realmente es una herramienta productiva útil, o simplemente otro agujero negro de liquidez disfrazado de términos nuevos, dependerá de la retroalimentación de los traders de alta frecuencia en condiciones extremas.
Desde la perspectiva del modelo de token del $GENIUS , su valor central está completamente anclado en el consumo de tarifas de Genius Terminal y en las barreras de entrada para funciones avanzadas. Esto se alinea perfectamente con lo que nos gusta a los veteranos: no queremos esas ideas vagas, lo que cuenta es ganar ingresos reales del protocolo.
#genius $GENIUS
¿Es un encubrimiento para las piscinas oscuras en la cadena, o es realmente una necesidad básica para la próxima generación de traders?
La verdad es que el mundo ha estado sufriendo con el "trading transparente" por mucho tiempo. Por eso, recientemente volví a revisar el whitepaper del @GeniusOfficial , para ver si esa supuesta experiencia CEX en la cadena es realmente un castillo en el aire.
Mucha gente se la pasa mirando sus "Ghost Orders" (órdenes fantasma) presumiendo de privacidad, pero como un viejo coder que pelea todos los días con contratos inteligentes, estoy más interesado en esa tecnología escondida en lo profundo del whitepaper: **ruteo y firma atómica en cadenas cruzadas desacopladas**.
En palabras simples, es como si compraras una bebida en una máquina expendedora en Tokio: no necesitas saber sobre la logística detrás, cómo se clasifican las monedas, o cómo se conecta la máquina a la red, solo presionas un botón y la bebida cae. Actualmente, la mayoría de los agregadores que te permiten operar en diferentes cadenas requieren que primero apruebes, luego firmes, y después cambies Gas, es un proceso tan engorroso como solicitar una visa. Genius quiere usar una red de cálculo multipartito (MPC) oculta en su base y una matriz de gestión de wallets para centralizar todas las interacciones multichain de los usuarios en un entorno subyacente, con el sistema firmando y distribuyendo órdenes en segundo plano.
Esta lógica es bastante atractiva, pues equivale a construir una piscina oscura avanzada en la cadena. Las órdenes de los grandes traders se fragmentan en cientos de pedazos, ejecutándose en diferentes cadenas, y finalmente se combinan en un solo resultado. Esto puede resolver en gran medida el problema de la "fuga de Alpha", protegiendo las cartas ocultas del capital principal.
Pero el viejo trader también debe tener pensamiento crítico: esta forma de envolver la complejidad en una caja negra requiere una velocidad de respuesta y resistencia a la censura extremadamente altas en los nodos subyacentes. Si la profundidad de liquidez agregada no está a la altura, o si hay un retraso en la distribución de paquetes en segundo plano de solo unos pocos milisegundos, en un mercado extremo eso podría significar la diferencia entre la vida y la muerte. Si realmente es una herramienta productiva útil, o simplemente otro agujero negro de liquidez disfrazado de términos nuevos, dependerá de la retroalimentación de los traders de alta frecuencia en condiciones extremas.
Desde la perspectiva del modelo de token del $GENIUS , su valor central está completamente anclado en el consumo de tarifas de Genius Terminal y en las barreras de entrada para funciones avanzadas. Esto se alinea perfectamente con lo que nos gusta a los veteranos: no queremos esas ideas vagas, lo que cuenta es ganar ingresos reales del protocolo.
#genius $GENIUS
La verdad es que el mundo ha estado sufriendo con el "trading transparente" por mucho tiempo. Por eso, recientemente volví a revisar el whitepaper del @GeniusOfficial , para ver si esa supuesta experiencia CEX en la cadena es realmente un castillo en el aire.
Mucha gente se la pasa mirando sus "Ghost Orders" (órdenes fantasma) presumiendo de privacidad, pero como un viejo coder que pelea todos los días con contratos inteligentes, estoy más interesado en esa tecnología escondida en lo profundo del whitepaper: **ruteo y firma atómica en cadenas cruzadas desacopladas**.
En palabras simples, es como si compraras una bebida en una máquina expendedora en Tokio: no necesitas saber sobre la logística detrás, cómo se clasifican las monedas, o cómo se conecta la máquina a la red, solo presionas un botón y la bebida cae. Actualmente, la mayoría de los agregadores que te permiten operar en diferentes cadenas requieren que primero apruebes, luego firmes, y después cambies Gas, es un proceso tan engorroso como solicitar una visa. Genius quiere usar una red de cálculo multipartito (MPC) oculta en su base y una matriz de gestión de wallets para centralizar todas las interacciones multichain de los usuarios en un entorno subyacente, con el sistema firmando y distribuyendo órdenes en segundo plano.
Esta lógica es bastante atractiva, pues equivale a construir una piscina oscura avanzada en la cadena. Las órdenes de los grandes traders se fragmentan en cientos de pedazos, ejecutándose en diferentes cadenas, y finalmente se combinan en un solo resultado. Esto puede resolver en gran medida el problema de la "fuga de Alpha", protegiendo las cartas ocultas del capital principal.
Pero el viejo trader también debe tener pensamiento crítico: esta forma de envolver la complejidad en una caja negra requiere una velocidad de respuesta y resistencia a la censura extremadamente altas en los nodos subyacentes. Si la profundidad de liquidez agregada no está a la altura, o si hay un retraso en la distribución de paquetes en segundo plano de solo unos pocos milisegundos, en un mercado extremo eso podría significar la diferencia entre la vida y la muerte. Si realmente es una herramienta productiva útil, o simplemente otro agujero negro de liquidez disfrazado de términos nuevos, dependerá de la retroalimentación de los traders de alta frecuencia en condiciones extremas.
Desde la perspectiva del modelo de token del $GENIUS , su valor central está completamente anclado en el consumo de tarifas de Genius Terminal y en las barreras de entrada para funciones avanzadas. Esto se alinea perfectamente con lo que nos gusta a los veteranos: no queremos esas ideas vagas, lo que cuenta es ganar ingresos reales del protocolo.
#genius $GENIUS
4
159
·
--
¿Realmente necesitamos tantos derivados en la era de BTCFi 2.0?
Todos los días en el grupo escucho sobre staking de todo tipo, y sinceramente, ya estoy un poco insensibilizado. Hasta que recientemente revisé @Bedrock , y descubrí que lo que están promoviendo con Bedrock 2.0 ha cambiado las reglas del juego. Antes, todos pensaban que uniBTC era solo un juego de matrioskas, pero esta vez el whitepaper esconde un detalle técnico interesante: PoSL (Marco de Liquidez de Prueba de Participación Unificada). En pocas palabras, es como poner tus derivados de BTC en un “pool de seguridad compartida” multi-firma, ya no se trata de tener fondos bloqueados en una sola cadena, sino de desbloquear la liquidez a través de llamadas asíncronas cross-chain.
Es un poco como si estuvieras empeñando tu coche en varias tiendas diferentes, pero la llave del coche sigue en una caja de seguridad, nadie lo puede llevar, pero puedes obtener múltiples rendimientos.
Los veteranos que juegan con $BR saben que la tasa de rendimiento de BTC ahora mismo son solo puntos y recompensas de liquidez que van de una mano a otra. Lo inteligente de Bedrock 2.0 es que ya no obliga a los usuarios a apostar por el éxito o fracaso de un único protocolo, sino que utiliza un vault modular para capitalizar estrategias neutrales Delta y los intereses de RWA.
En términos simples, antes llevábamos lingotes de oro buscando dónde guardarlos, ahora te ayuda a convertir esos lingotes en un tipo de “crédito de poder de cálculo” universal.
El desarrollo de la blockchain siempre ha sido así; creemos que estamos creando nuevo valor, pero en realidad solo estamos vistiéndole diferentes ropas a la liquidez. Pero tal vez eso sea lo que hace que el mundo cripto sea tan divertido, buscamos la piedra más sólida en medio de la burbuja.
#bedrock $BR
¿Realmente necesitamos tantos derivados en la era de BTCFi 2.0?
Todos los días en el grupo escucho sobre staking de todo tipo, y sinceramente, ya estoy un poco insensibilizado. Hasta que recientemente revisé @Bedrock , y descubrí que lo que están promoviendo con Bedrock 2.0 ha cambiado las reglas del juego. Antes, todos pensaban que uniBTC era solo un juego de matrioskas, pero esta vez el whitepaper esconde un detalle técnico interesante: PoSL (Marco de Liquidez de Prueba de Participación Unificada). En pocas palabras, es como poner tus derivados de BTC en un “pool de seguridad compartida” multi-firma, ya no se trata de tener fondos bloqueados en una sola cadena, sino de desbloquear la liquidez a través de llamadas asíncronas cross-chain.
Es un poco como si estuvieras empeñando tu coche en varias tiendas diferentes, pero la llave del coche sigue en una caja de seguridad, nadie lo puede llevar, pero puedes obtener múltiples rendimientos.
Los veteranos que juegan con $BR saben que la tasa de rendimiento de BTC ahora mismo son solo puntos y recompensas de liquidez que van de una mano a otra. Lo inteligente de Bedrock 2.0 es que ya no obliga a los usuarios a apostar por el éxito o fracaso de un único protocolo, sino que utiliza un vault modular para capitalizar estrategias neutrales Delta y los intereses de RWA.
En términos simples, antes llevábamos lingotes de oro buscando dónde guardarlos, ahora te ayuda a convertir esos lingotes en un tipo de “crédito de poder de cálculo” universal.
El desarrollo de la blockchain siempre ha sido así; creemos que estamos creando nuevo valor, pero en realidad solo estamos vistiéndole diferentes ropas a la liquidez. Pero tal vez eso sea lo que hace que el mundo cripto sea tan divertido, buscamos la piedra más sólida en medio de la burbuja.
#bedrock $BR
Todos los días en el grupo escucho sobre staking de todo tipo, y sinceramente, ya estoy un poco insensibilizado. Hasta que recientemente revisé @Bedrock , y descubrí que lo que están promoviendo con Bedrock 2.0 ha cambiado las reglas del juego. Antes, todos pensaban que uniBTC era solo un juego de matrioskas, pero esta vez el whitepaper esconde un detalle técnico interesante: PoSL (Marco de Liquidez de Prueba de Participación Unificada). En pocas palabras, es como poner tus derivados de BTC en un “pool de seguridad compartida” multi-firma, ya no se trata de tener fondos bloqueados en una sola cadena, sino de desbloquear la liquidez a través de llamadas asíncronas cross-chain.
Es un poco como si estuvieras empeñando tu coche en varias tiendas diferentes, pero la llave del coche sigue en una caja de seguridad, nadie lo puede llevar, pero puedes obtener múltiples rendimientos.
Los veteranos que juegan con $BR saben que la tasa de rendimiento de BTC ahora mismo son solo puntos y recompensas de liquidez que van de una mano a otra. Lo inteligente de Bedrock 2.0 es que ya no obliga a los usuarios a apostar por el éxito o fracaso de un único protocolo, sino que utiliza un vault modular para capitalizar estrategias neutrales Delta y los intereses de RWA.
En términos simples, antes llevábamos lingotes de oro buscando dónde guardarlos, ahora te ayuda a convertir esos lingotes en un tipo de “crédito de poder de cálculo” universal.
El desarrollo de la blockchain siempre ha sido así; creemos que estamos creando nuevo valor, pero en realidad solo estamos vistiéndole diferentes ropas a la liquidez. Pero tal vez eso sea lo que hace que el mundo cripto sea tan divertido, buscamos la piedra más sólida en medio de la burbuja.
#bedrock $BR
5
253
·
--
Deja de usar “matryoshka” para engañar a los holders atrapados, hablemos sobre la verdadera innovación de Bedrock 2.0
El mercado está en rango como un pez muerto, y la liquidez en este sector de re-staking ya se está desgastando. Hoy no vamos a entrar en esas narrativas grandilocuentes, simplemente desde la perspectiva de un veterano en la cadena que ha estado en este juego durante años, desmenuzaré el @Bedrock y lo que han estado moviendo con Bedrock 2.0.
A decir verdad, antes, los BTCFi por todas partes eran básicamente una competencia de matryoshkas. Cambiabas BTC por varios activos empaquetados, luego los re-stakeabas para obtener un recibo, además de aumentar el área de ataque para los hackers, realmente no veía nada interesante. Pero esta vez, al revisar sus detalles técnicos, encontré algo que antes no había sido tan publicitado en el mercado: **Mecanismo de Participación Reológica Asimétrica (Asymmetric Rheological Share Mechanism)**.
Explicándolo de forma sencilla, esta cosa no es como la anterior simple mapeo estático 1:1, sino que desacopla el derecho de liquidación y el multiplicador de ganancias de los activos subyacentes. Antes, cuando usábamos algún uniToken para jugar en DeFi, lo que más temíamos era que el protocolo subyacente fuera hackeado o que sufriéramos un 'flash crash' durante la liquidación. Este mecanismo asimétrico, al manejar múltiples fuentes de ingresos subyacentes como Babylon y Symbiotic, ha creado una zona de aislamiento a nivel de contratos inteligentes. Esto significa que incluso si uno de los activos subyacentes de la matryoshka sufre un colapso de liquidez, puede “explosionar direccionalmente” la pérdida en partes específicas asimétricas, sin llevarse a todos los $BR holders y a los stakers de uniBTC con él. Esto sí que es un verdadero esfuerzo para prevenir riesgos sistémicos, es mucho más pragmático que estar gritando consignas en Twitter todos los días.
Después de haber pasado por varios ciclos de toros y osos, todos estamos cansados de los puntos y las trampas. En este mercado de juego de escasez de liquidez, la capacidad defensiva del código suele ser más crucial que la capacidad ofensiva de contar historias.
Desde una perspectiva filosófica, todo el mundo cripto está en contra del aumento de entropía centralizada, mientras que los diversos protocolos de re-staking, en esencia, están luchando contra la disminución del rendimiento marginal del capital a través de la acumulación de crédito. Este juego dinámico sobre seguridad y eficiencia nunca tiene un final, quien logre sobrevivir hasta el final, dependerá de qué modelo matemático esté más cerca de las leyes físicas subyacentes, y no de quién tenga la PPT más bonita.
#bedrock $BR
Deja de usar “matryoshka” para engañar a los holders atrapados, hablemos sobre la verdadera innovación de Bedrock 2.0
El mercado está en rango como un pez muerto, y la liquidez en este sector de re-staking ya se está desgastando. Hoy no vamos a entrar en esas narrativas grandilocuentes, simplemente desde la perspectiva de un veterano en la cadena que ha estado en este juego durante años, desmenuzaré el @Bedrock y lo que han estado moviendo con Bedrock 2.0.
A decir verdad, antes, los BTCFi por todas partes eran básicamente una competencia de matryoshkas. Cambiabas BTC por varios activos empaquetados, luego los re-stakeabas para obtener un recibo, además de aumentar el área de ataque para los hackers, realmente no veía nada interesante. Pero esta vez, al revisar sus detalles técnicos, encontré algo que antes no había sido tan publicitado en el mercado: **Mecanismo de Participación Reológica Asimétrica (Asymmetric Rheological Share Mechanism)**.
Explicándolo de forma sencilla, esta cosa no es como la anterior simple mapeo estático 1:1, sino que desacopla el derecho de liquidación y el multiplicador de ganancias de los activos subyacentes. Antes, cuando usábamos algún uniToken para jugar en DeFi, lo que más temíamos era que el protocolo subyacente fuera hackeado o que sufriéramos un 'flash crash' durante la liquidación. Este mecanismo asimétrico, al manejar múltiples fuentes de ingresos subyacentes como Babylon y Symbiotic, ha creado una zona de aislamiento a nivel de contratos inteligentes. Esto significa que incluso si uno de los activos subyacentes de la matryoshka sufre un colapso de liquidez, puede “explosionar direccionalmente” la pérdida en partes específicas asimétricas, sin llevarse a todos los $BR holders y a los stakers de uniBTC con él. Esto sí que es un verdadero esfuerzo para prevenir riesgos sistémicos, es mucho más pragmático que estar gritando consignas en Twitter todos los días.
Después de haber pasado por varios ciclos de toros y osos, todos estamos cansados de los puntos y las trampas. En este mercado de juego de escasez de liquidez, la capacidad defensiva del código suele ser más crucial que la capacidad ofensiva de contar historias.
Desde una perspectiva filosófica, todo el mundo cripto está en contra del aumento de entropía centralizada, mientras que los diversos protocolos de re-staking, en esencia, están luchando contra la disminución del rendimiento marginal del capital a través de la acumulación de crédito. Este juego dinámico sobre seguridad y eficiencia nunca tiene un final, quien logre sobrevivir hasta el final, dependerá de qué modelo matemático esté más cerca de las leyes físicas subyacentes, y no de quién tenga la PPT más bonita.
#bedrock $BR
El mercado está en rango como un pez muerto, y la liquidez en este sector de re-staking ya se está desgastando. Hoy no vamos a entrar en esas narrativas grandilocuentes, simplemente desde la perspectiva de un veterano en la cadena que ha estado en este juego durante años, desmenuzaré el @Bedrock y lo que han estado moviendo con Bedrock 2.0.
A decir verdad, antes, los BTCFi por todas partes eran básicamente una competencia de matryoshkas. Cambiabas BTC por varios activos empaquetados, luego los re-stakeabas para obtener un recibo, además de aumentar el área de ataque para los hackers, realmente no veía nada interesante. Pero esta vez, al revisar sus detalles técnicos, encontré algo que antes no había sido tan publicitado en el mercado: **Mecanismo de Participación Reológica Asimétrica (Asymmetric Rheological Share Mechanism)**.
Explicándolo de forma sencilla, esta cosa no es como la anterior simple mapeo estático 1:1, sino que desacopla el derecho de liquidación y el multiplicador de ganancias de los activos subyacentes. Antes, cuando usábamos algún uniToken para jugar en DeFi, lo que más temíamos era que el protocolo subyacente fuera hackeado o que sufriéramos un 'flash crash' durante la liquidación. Este mecanismo asimétrico, al manejar múltiples fuentes de ingresos subyacentes como Babylon y Symbiotic, ha creado una zona de aislamiento a nivel de contratos inteligentes. Esto significa que incluso si uno de los activos subyacentes de la matryoshka sufre un colapso de liquidez, puede “explosionar direccionalmente” la pérdida en partes específicas asimétricas, sin llevarse a todos los $BR holders y a los stakers de uniBTC con él. Esto sí que es un verdadero esfuerzo para prevenir riesgos sistémicos, es mucho más pragmático que estar gritando consignas en Twitter todos los días.
Después de haber pasado por varios ciclos de toros y osos, todos estamos cansados de los puntos y las trampas. En este mercado de juego de escasez de liquidez, la capacidad defensiva del código suele ser más crucial que la capacidad ofensiva de contar historias.
Desde una perspectiva filosófica, todo el mundo cripto está en contra del aumento de entropía centralizada, mientras que los diversos protocolos de re-staking, en esencia, están luchando contra la disminución del rendimiento marginal del capital a través de la acumulación de crédito. Este juego dinámico sobre seguridad y eficiencia nunca tiene un final, quien logre sobrevivir hasta el final, dependerá de qué modelo matemático esté más cerca de las leyes físicas subyacentes, y no de quién tenga la PPT más bonita.
#bedrock $BR
5
169
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
NEARSurges26%Past$3.45
135 visualizaciones
22 participa(n) en el debate
“Nunca invertiría en XRP” — Un inversor de Singapur explica por qué está evitando el enlace con Ripple...
ZyCrypto
·3 «Me gusta»
·1.4k visualizaciones
BOJHikesRatesTo31YearHigh
3,218 visualizaciones
159 participa(n) en el debate
ChainlinkPowersBottomlinePaymentPlatform
7,833 visualizaciones
249 participa(n) en el debate