

Anl_
128 Publicaciones
Anl_
Denunciar
Bloquear usuario
Web3 😎
Abrir operación
Trader frecuente
4 meses
32 Siguiendo
31 Seguidores
127 Me gusta
Publicaciones
Cartera
Todo
Cotizaciones
·
--
#dusk $DUSK @Dusk_Foundation
Entonces, ¿quién decide si puedes poseer un activo tokenizado, y cómo se comprueba eso sin saberlo todo sobre ti?
Nunca pensé en ninguna de las dos mitades. Asumí que el activo se crea, la gente lo compra y el papeleo ocurre en algún lugar fuera de la vista.
La secuencia va al revés. Antes de que se negocie nada, el emisor define el activo, los requisitos de elegibilidad y las reglas que rigen su vida. Solo entonces se mueve algo. La emisión es realmente un acto de redacción de normas, y el token es algo cercano a un subproducto.
Eso me planteó un problema que no había conectado con ello. Si las reglas dependen de hechos sobre una persona, comprobarlos normalmente significa almacenar esos hechos. Y en Europa, la información personal conlleva derechos, incluidos en algunos casos el derecho a ser borrada. Un registro contable construido para que nada pueda borrarse jamás queda incómodo junto a eso.
La única resolución limpia es mantener los datos personales fuera del registro permanente por completo y poner allí una prueba en su lugar. Si la información nunca se escribió, la pregunta sobre el borrado se responde en gran medida sola.
Eso lleva a la tercera pieza, y es la que decide si todo esto es realista. Las pruebas solo son útiles si verificarlas es asequible. Yo había asumido que la criptografía seria y los contratos inteligentes eran una mala combinación: posible, pero demasiado caro para el uso común. Dusk trata la verificación de pruebas como una capacidad nativa, en lugar de algo que cada contrato tiene que reconstruir.
Lo que todavía no puedo juzgar es cómo se sostiene esto cuando una aplicación realmente necesita saber algo sobre una persona para atenderla, algo que describe la mayor parte de las finanzas reguladas.
A partir de aquí leo las afirmaciones sobre privacidad de manera diferente. La versión más fuerte no es una encriptación más potente. Es organizar las cosas de modo que los datos sensibles ni siquiera se registren.
#dusk $DUSK @Dusk
Entonces, ¿quién decide si puedes poseer un activo tokenizado, y cómo se comprueba eso sin saberlo todo sobre ti?
Nunca pensé en ninguna de las dos mitades. Asumí que el activo se crea, la gente lo compra y el papeleo ocurre en algún lugar fuera de la vista.
La secuencia va al revés. Antes de que se negocie nada, el emisor define el activo, los requisitos de elegibilidad y las reglas que rigen su vida. Solo entonces se mueve algo. La emisión es realmente un acto de redacción de normas, y el token es algo cercano a un subproducto.
Eso me planteó un problema que no había conectado con ello. Si las reglas dependen de hechos sobre una persona, comprobarlos normalmente significa almacenar esos hechos. Y en Europa, la información personal conlleva derechos, incluidos en algunos casos el derecho a ser borrada. Un registro contable construido para que nada pueda borrarse jamás queda incómodo junto a eso.
La única resolución limpia es mantener los datos personales fuera del registro permanente por completo y poner allí una prueba en su lugar. Si la información nunca se escribió, la pregunta sobre el borrado se responde en gran medida sola.
Eso lleva a la tercera pieza, y es la que decide si todo esto es realista. Las pruebas solo son útiles si verificarlas es asequible. Yo había asumido que la criptografía seria y los contratos inteligentes eran una mala combinación: posible, pero demasiado caro para el uso común. Dusk trata la verificación de pruebas como una capacidad nativa, en lugar de algo que cada contrato tiene que reconstruir.
Lo que todavía no puedo juzgar es cómo se sostiene esto cuando una aplicación realmente necesita saber algo sobre una persona para atenderla, algo que describe la mayor parte de las finanzas reguladas.
A partir de aquí leo las afirmaciones sobre privacidad de manera diferente. La versión más fuerte no es una encriptación más potente. Es organizar las cosas de modo que los datos sensibles ni siquiera se registren.
Entonces, ¿quién decide si puedes poseer un activo tokenizado, y cómo se comprueba eso sin saberlo todo sobre ti?
Nunca pensé en ninguna de las dos mitades. Asumí que el activo se crea, la gente lo compra y el papeleo ocurre en algún lugar fuera de la vista.
La secuencia va al revés. Antes de que se negocie nada, el emisor define el activo, los requisitos de elegibilidad y las reglas que rigen su vida. Solo entonces se mueve algo. La emisión es realmente un acto de redacción de normas, y el token es algo cercano a un subproducto.
Eso me planteó un problema que no había conectado con ello. Si las reglas dependen de hechos sobre una persona, comprobarlos normalmente significa almacenar esos hechos. Y en Europa, la información personal conlleva derechos, incluidos en algunos casos el derecho a ser borrada. Un registro contable construido para que nada pueda borrarse jamás queda incómodo junto a eso.
La única resolución limpia es mantener los datos personales fuera del registro permanente por completo y poner allí una prueba en su lugar. Si la información nunca se escribió, la pregunta sobre el borrado se responde en gran medida sola.
Eso lleva a la tercera pieza, y es la que decide si todo esto es realista. Las pruebas solo son útiles si verificarlas es asequible. Yo había asumido que la criptografía seria y los contratos inteligentes eran una mala combinación: posible, pero demasiado caro para el uso común. Dusk trata la verificación de pruebas como una capacidad nativa, en lugar de algo que cada contrato tiene que reconstruir.
Lo que todavía no puedo juzgar es cómo se sostiene esto cuando una aplicación realmente necesita saber algo sobre una persona para atenderla, algo que describe la mayor parte de las finanzas reguladas.
A partir de aquí leo las afirmaciones sobre privacidad de manera diferente. La versión más fuerte no es una encriptación más potente. Es organizar las cosas de modo que los datos sensibles ni siquiera se registren.
10
·
--
#dusk $DUSK @Dusk_Foundation
Entonces, cuando compras algo en cadena, ¿a quién se lo estás comprando?
En la cripto tradicional, la respuesta es “a nadie en particular”, y eso se considera una característica. Interactúas con un contrato, la operación se ejecuta y la identidad de la otra parte es irrelevante.
En mercados regulados, esa respuesta es inaceptable, y no me di cuenta de lo profundo hasta hace poco.
Las instituciones están obligadas a saber con quién están tratando. No por curiosidad: porque tienen obligaciones sobre con quién se les permite transaccionar, y esas obligaciones no desaparecen porque la operación haya ocurrido en una blockchain. Un contraparte anónimo no es una mejora para ellas. Es un fallo de cumplimiento.
Lo que captó mi atención es cuánto esto reconfigura lo que una cadena financiera tiene que ofrecer. No puede limitarse a demostrar que una transacción es válida. Debe permitir que los participantes establezcan que la otra parte es alguien con quien tienen permitido comerciar, sin exponer a esa persona a todos los demás que observan la cadena.
Ese problema es más difícil que solo la privacidad y más difícil que solo la transparencia. Está incómodamente en medio de ambas.
Aún estoy descubriendo cuánto de esto es realmente resoluble con criptografía y cuánto simplemente traslada la pregunta a quien emitió las credenciales.
A partir de aquí dejé de pensar en la anonimidad como el bien por defecto en las finanzas. A veces, la capacidad de saber quién está del otro lado es exactamente lo que hace posible el mercado.
#dusk $DUSK @Dusk
Entonces, cuando compras algo en cadena, ¿a quién se lo estás comprando?
En la cripto tradicional, la respuesta es “a nadie en particular”, y eso se considera una característica. Interactúas con un contrato, la operación se ejecuta y la identidad de la otra parte es irrelevante.
En mercados regulados, esa respuesta es inaceptable, y no me di cuenta de lo profundo hasta hace poco.
Las instituciones están obligadas a saber con quién están tratando. No por curiosidad: porque tienen obligaciones sobre con quién se les permite transaccionar, y esas obligaciones no desaparecen porque la operación haya ocurrido en una blockchain. Un contraparte anónimo no es una mejora para ellas. Es un fallo de cumplimiento.
Lo que captó mi atención es cuánto esto reconfigura lo que una cadena financiera tiene que ofrecer. No puede limitarse a demostrar que una transacción es válida. Debe permitir que los participantes establezcan que la otra parte es alguien con quien tienen permitido comerciar, sin exponer a esa persona a todos los demás que observan la cadena.
Ese problema es más difícil que solo la privacidad y más difícil que solo la transparencia. Está incómodamente en medio de ambas.
Aún estoy descubriendo cuánto de esto es realmente resoluble con criptografía y cuánto simplemente traslada la pregunta a quien emitió las credenciales.
A partir de aquí dejé de pensar en la anonimidad como el bien por defecto en las finanzas. A veces, la capacidad de saber quién está del otro lado es exactamente lo que hace posible el mercado.
Entonces, cuando compras algo en cadena, ¿a quién se lo estás comprando?
En la cripto tradicional, la respuesta es “a nadie en particular”, y eso se considera una característica. Interactúas con un contrato, la operación se ejecuta y la identidad de la otra parte es irrelevante.
En mercados regulados, esa respuesta es inaceptable, y no me di cuenta de lo profundo hasta hace poco.
Las instituciones están obligadas a saber con quién están tratando. No por curiosidad: porque tienen obligaciones sobre con quién se les permite transaccionar, y esas obligaciones no desaparecen porque la operación haya ocurrido en una blockchain. Un contraparte anónimo no es una mejora para ellas. Es un fallo de cumplimiento.
Lo que captó mi atención es cuánto esto reconfigura lo que una cadena financiera tiene que ofrecer. No puede limitarse a demostrar que una transacción es válida. Debe permitir que los participantes establezcan que la otra parte es alguien con quien tienen permitido comerciar, sin exponer a esa persona a todos los demás que observan la cadena.
Ese problema es más difícil que solo la privacidad y más difícil que solo la transparencia. Está incómodamente en medio de ambas.
Aún estoy descubriendo cuánto de esto es realmente resoluble con criptografía y cuánto simplemente traslada la pregunta a quien emitió las credenciales.
A partir de aquí dejé de pensar en la anonimidad como el bien por defecto en las finanzas. A veces, la capacidad de saber quién está del otro lado es exactamente lo que hace posible el mercado.
19
·
--
#dusk $DUSK @Dusk_Foundation
Entonces, cuando una transacción “se confirma”, ¿qué es lo que realmente ha ocurrido?
En el pasado, yo solía tratar la confirmación y la finalidad como si fueran la misma palabra. Veía una transacción pasar, esperaba un poco y consideraba el asunto cerrado. Si alguien me hubiera preguntado si todavía podía revertirse, habría dicho que no, sin pensar realmente por qué.
Pero, cuanto más investigaba cómo Dusk describe la liquidación, más me daba cuenta de que había estado uniendo dos ideas diferentes.
En la mayoría de las cadenas, una transacción se vuelve más segura cuanto más tiempo se espera. Nada la declara permanente. Simplemente se llega a un punto en el que revertirla sería tan costoso que nadie, razonablemente, lo haría. Eso es una probabilidad, no una promesa.
Dusk lo aborda de otra manera. Su consenso está diseñado para que un bloque quede liquidado por las reglas del propio protocolo, en lugar de ir volviéndose gradualmente más seguro con el paso del tiempo.
Lo que encontré especialmente notable es por qué esa distinción importa mucho más en finanzas que en el uso cotidiano de las criptomonedas. Si le envío dinero a alguien y tarda otro minuto en sentirse seguro, no pasa nada importante. Pero un sistema de liquidación no puede operar con “muy probablemente permanente”. Alguien tiene que ser responsable del momento en que una transferencia se vuelve irreversible, y ese momento tiene que ser un hecho en lugar de una estimación.
Esto también explica algo que me desconcertó antes. Construir una capa de liquidación desde cero es un trabajo enorme cuando ya existen opciones más rápidas. Solo tiene sentido si la garantía en sí es el producto.
Aún no estoy en condiciones de decir cómo se comporta esto cuando la red está bajo presión real, en lugar de condiciones normales. Ahí es donde los diseños suelen revelar lo que realmente prometieron.
Pero a partir de aquí dejé de leer “confirmada” como una sola idea. Está el momento en que ocurre una transacción, y está el momento en que deja de ser reversible, y esos dos momentos no siempre son lo mismo.
#dusk $DUSK @Dusk
Entonces, cuando una transacción “se confirma”, ¿qué es lo que realmente ha ocurrido?
En el pasado, yo solía tratar la confirmación y la finalidad como si fueran la misma palabra. Veía una transacción pasar, esperaba un poco y consideraba el asunto cerrado. Si alguien me hubiera preguntado si todavía podía revertirse, habría dicho que no, sin pensar realmente por qué.
Pero, cuanto más investigaba cómo Dusk describe la liquidación, más me daba cuenta de que había estado uniendo dos ideas diferentes.
En la mayoría de las cadenas, una transacción se vuelve más segura cuanto más tiempo se espera. Nada la declara permanente. Simplemente se llega a un punto en el que revertirla sería tan costoso que nadie, razonablemente, lo haría. Eso es una probabilidad, no una promesa.
Dusk lo aborda de otra manera. Su consenso está diseñado para que un bloque quede liquidado por las reglas del propio protocolo, en lugar de ir volviéndose gradualmente más seguro con el paso del tiempo.
Lo que encontré especialmente notable es por qué esa distinción importa mucho más en finanzas que en el uso cotidiano de las criptomonedas. Si le envío dinero a alguien y tarda otro minuto en sentirse seguro, no pasa nada importante. Pero un sistema de liquidación no puede operar con “muy probablemente permanente”. Alguien tiene que ser responsable del momento en que una transferencia se vuelve irreversible, y ese momento tiene que ser un hecho en lugar de una estimación.
Esto también explica algo que me desconcertó antes. Construir una capa de liquidación desde cero es un trabajo enorme cuando ya existen opciones más rápidas. Solo tiene sentido si la garantía en sí es el producto.
Aún no estoy en condiciones de decir cómo se comporta esto cuando la red está bajo presión real, en lugar de condiciones normales. Ahí es donde los diseños suelen revelar lo que realmente prometieron.
Pero a partir de aquí dejé de leer “confirmada” como una sola idea. Está el momento en que ocurre una transacción, y está el momento en que deja de ser reversible, y esos dos momentos no siempre son lo mismo.
Entonces, cuando una transacción “se confirma”, ¿qué es lo que realmente ha ocurrido?
En el pasado, yo solía tratar la confirmación y la finalidad como si fueran la misma palabra. Veía una transacción pasar, esperaba un poco y consideraba el asunto cerrado. Si alguien me hubiera preguntado si todavía podía revertirse, habría dicho que no, sin pensar realmente por qué.
Pero, cuanto más investigaba cómo Dusk describe la liquidación, más me daba cuenta de que había estado uniendo dos ideas diferentes.
En la mayoría de las cadenas, una transacción se vuelve más segura cuanto más tiempo se espera. Nada la declara permanente. Simplemente se llega a un punto en el que revertirla sería tan costoso que nadie, razonablemente, lo haría. Eso es una probabilidad, no una promesa.
Dusk lo aborda de otra manera. Su consenso está diseñado para que un bloque quede liquidado por las reglas del propio protocolo, en lugar de ir volviéndose gradualmente más seguro con el paso del tiempo.
Lo que encontré especialmente notable es por qué esa distinción importa mucho más en finanzas que en el uso cotidiano de las criptomonedas. Si le envío dinero a alguien y tarda otro minuto en sentirse seguro, no pasa nada importante. Pero un sistema de liquidación no puede operar con “muy probablemente permanente”. Alguien tiene que ser responsable del momento en que una transferencia se vuelve irreversible, y ese momento tiene que ser un hecho en lugar de una estimación.
Esto también explica algo que me desconcertó antes. Construir una capa de liquidación desde cero es un trabajo enorme cuando ya existen opciones más rápidas. Solo tiene sentido si la garantía en sí es el producto.
Aún no estoy en condiciones de decir cómo se comporta esto cuando la red está bajo presión real, en lugar de condiciones normales. Ahí es donde los diseños suelen revelar lo que realmente prometieron.
Pero a partir de aquí dejé de leer “confirmada” como una sola idea. Está el momento en que ocurre una transacción, y está el momento en que deja de ser reversible, y esos dos momentos no siempre son lo mismo.
6
·
--
#dusk $DUSK @Dusk_Foundation Antes, pensé que una blockchain tenía que elegir un bando. O es permissionless, donde cualquiera puede transaccionar y nadie te controla la participación, o es permissioned, donde un consorcio decide quién participa. Pública o privada. Una cosa u otra.
Pero cuanto más leo sobre Dusk, menos parecía que esa división describiera lo que realmente se está construyendo.
La capa base es abierta. Cualquiera puede ejecutar un nodo, cualquiera puede hacer staking, el código es público y ningún comité aprueba tu participación. Mientras tanto, los activos que se pretende que vivan en esa capa son lo contrario: con elegibilidad restringida, transferencias controladas y solo mantenibles por partes verificadas.
Lo que me pareció especialmente notable es que esto no entra en conflicto, porque operan en capas distintas. La red no necesita saber quién eres para incluir tu transacción. El activo sí necesita saber quién eres antes de dejarte tenerlo. Apertura en la capa de liquidación, restricción en la capa del instrumento.
Los mercados tradicionales ya funcionan así, y casi nunca nos damos cuenta. La infraestructura de Internet transporta una operación de acciones sin opinar sobre si tienes permitido poseerlas. El transporte es neutral. El instrumento no.
Lo que hace que esto sea difícil en cadena es que la mayoría de las personas evalúan una cadena como un único objeto. Entonces preguntan si Dusk es permissionless, obtienen una respuesta parcial y extraen una conclusión equivocada en cualquiera de los dos sentidos.
Todavía no estoy seguro de cómo se mantiene esto cuando un activo restringido termina en algún lugar donde la restricción no puede seguirlo; ese parece ser el caso realmente difícil.
A partir de aquí, dejé de preguntarme si la cadena es abierta o cerrada. La pregunta más útil es en qué capa vive la apertura, y si las restricciones en la capa superior se aplican mediante código o solo mediante acuerdo.
#dusk $DUSK @Dusk Antes, pensé que una blockchain tenía que elegir un bando. O es permissionless, donde cualquiera puede transaccionar y nadie te controla la participación, o es permissioned, donde un consorcio decide quién participa. Pública o privada. Una cosa u otra.
Pero cuanto más leo sobre Dusk, menos parecía que esa división describiera lo que realmente se está construyendo.
La capa base es abierta. Cualquiera puede ejecutar un nodo, cualquiera puede hacer staking, el código es público y ningún comité aprueba tu participación. Mientras tanto, los activos que se pretende que vivan en esa capa son lo contrario: con elegibilidad restringida, transferencias controladas y solo mantenibles por partes verificadas.
Lo que me pareció especialmente notable es que esto no entra en conflicto, porque operan en capas distintas. La red no necesita saber quién eres para incluir tu transacción. El activo sí necesita saber quién eres antes de dejarte tenerlo. Apertura en la capa de liquidación, restricción en la capa del instrumento.
Los mercados tradicionales ya funcionan así, y casi nunca nos damos cuenta. La infraestructura de Internet transporta una operación de acciones sin opinar sobre si tienes permitido poseerlas. El transporte es neutral. El instrumento no.
Lo que hace que esto sea difícil en cadena es que la mayoría de las personas evalúan una cadena como un único objeto. Entonces preguntan si Dusk es permissionless, obtienen una respuesta parcial y extraen una conclusión equivocada en cualquiera de los dos sentidos.
Todavía no estoy seguro de cómo se mantiene esto cuando un activo restringido termina en algún lugar donde la restricción no puede seguirlo; ese parece ser el caso realmente difícil.
A partir de aquí, dejé de preguntarme si la cadena es abierta o cerrada. La pregunta más útil es en qué capa vive la apertura, y si las restricciones en la capa superior se aplican mediante código o solo mediante acuerdo.
Pero cuanto más leo sobre Dusk, menos parecía que esa división describiera lo que realmente se está construyendo.
La capa base es abierta. Cualquiera puede ejecutar un nodo, cualquiera puede hacer staking, el código es público y ningún comité aprueba tu participación. Mientras tanto, los activos que se pretende que vivan en esa capa son lo contrario: con elegibilidad restringida, transferencias controladas y solo mantenibles por partes verificadas.
Lo que me pareció especialmente notable es que esto no entra en conflicto, porque operan en capas distintas. La red no necesita saber quién eres para incluir tu transacción. El activo sí necesita saber quién eres antes de dejarte tenerlo. Apertura en la capa de liquidación, restricción en la capa del instrumento.
Los mercados tradicionales ya funcionan así, y casi nunca nos damos cuenta. La infraestructura de Internet transporta una operación de acciones sin opinar sobre si tienes permitido poseerlas. El transporte es neutral. El instrumento no.
Lo que hace que esto sea difícil en cadena es que la mayoría de las personas evalúan una cadena como un único objeto. Entonces preguntan si Dusk es permissionless, obtienen una respuesta parcial y extraen una conclusión equivocada en cualquiera de los dos sentidos.
Todavía no estoy seguro de cómo se mantiene esto cuando un activo restringido termina en algún lugar donde la restricción no puede seguirlo; ese parece ser el caso realmente difícil.
A partir de aquí, dejé de preguntarme si la cadena es abierta o cerrada. La pregunta más útil es en qué capa vive la apertura, y si las restricciones en la capa superior se aplican mediante código o solo mediante acuerdo.
70
·
--
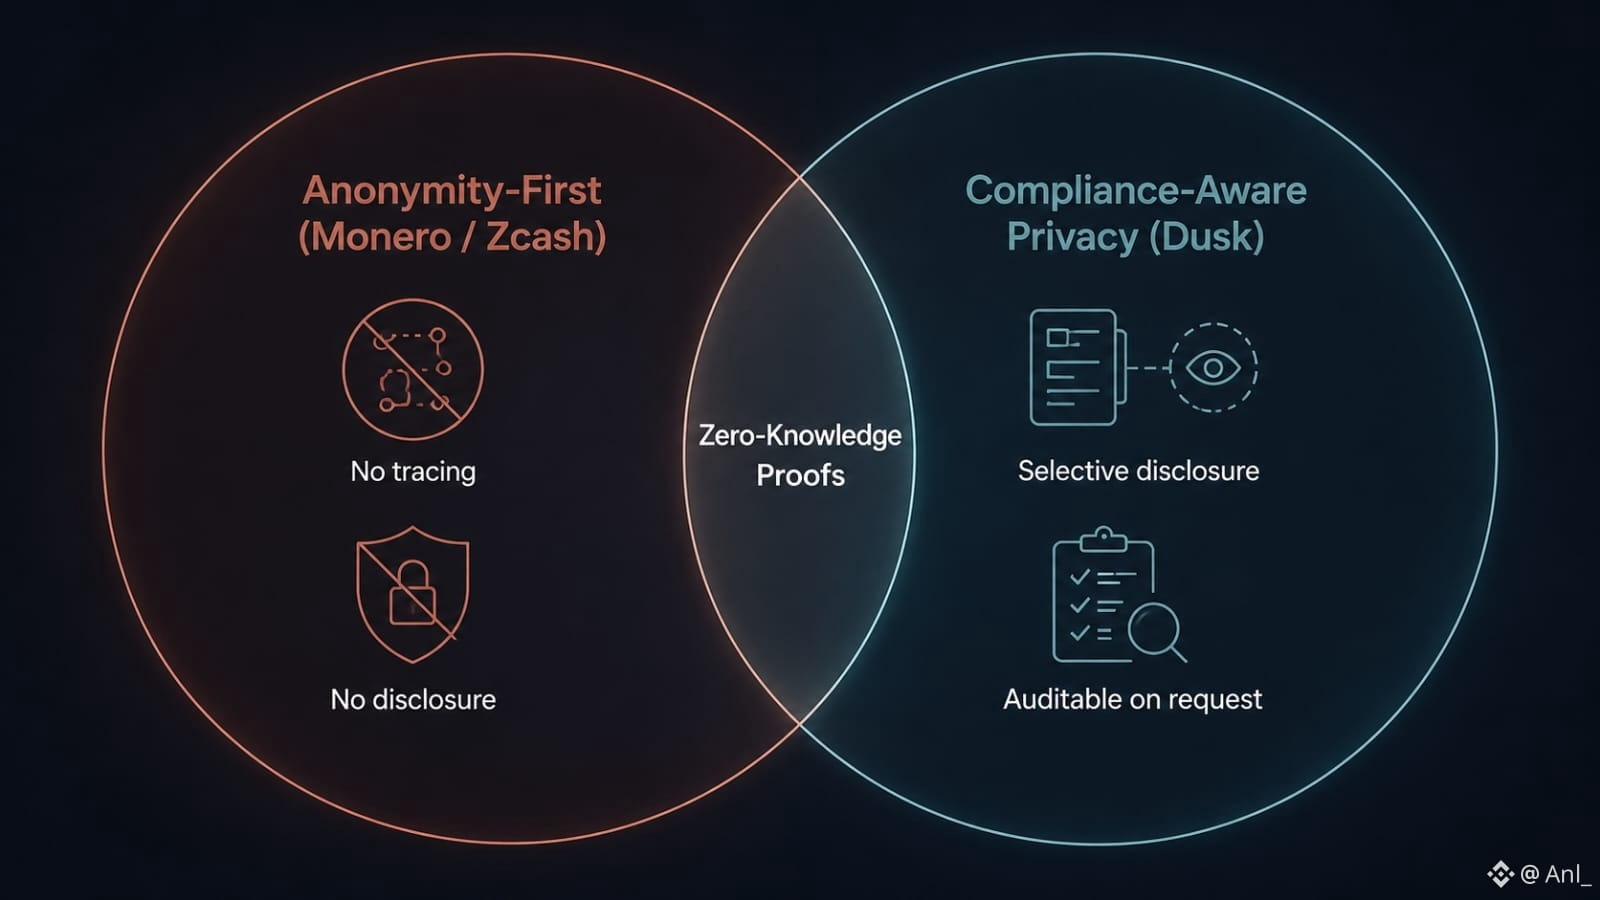
#dusk $DUSK @Dusk_Foundation Cuando escuchas “privacy coin”, ¿piensas en Monero o en Zcash?
Lo hice. Pero la comparación se vuelve más interesante cuando preguntas qué se supone que debe lograr “la privacidad”.
Monero toma una postura firme: la privacidad es obligatoria. El remitente, el destinatario y el monto están ocultos por defecto. Zcash es más flexible, con transacciones protegidas y claves de visualización que pueden revelar información de forma selectiva.
Dusk lleva esa segunda filosofía directamente a las finanzas reguladas.
La idea es privacidad con divulgación selectiva: tu actividad financiera no necesita ser pública, pero una parte autorizada — un auditor, un supervisor o una institución — puede recibir la evidencia específica que necesita sin ver todo lo demás.
Entiendo por qué las instituciones preferirían esto.
Los bancos, emisores y mercados regulados necesitan confidencialidad, pero tampoco pueden operar en un sistema donde no sea posible demostrar que el cumplimiento es viable.
La controversia también es evidente.
Para un defensor de la privacidad nativo de las criptomonedas, “visibilidad autorizada” puede sonar menos a privacidad y más a una puerta trasera controlada. Si a alguien se le puede otorgar acceso, el debate pasa a ser sobre quién controla ese acceso y bajo qué reglas.
Luego está la adopción.
La presión regulatoria sobre activos centrados en el anonimato ya no es teórica. Kraken eliminó Monero para clientes del EEE, citando explícitamente cambios regulatorios.
Eso hace que el compromiso de Dusk parezca más viable comercialmente: ocultar información al público mientras aún se permite la verificación regulada.
Pero “más adoptable” no significa automáticamente “mejor privacidad”.
Tal vez el anonimato puro protege mejor el principio, pero tiene dificultades con el acceso institucional. Tal vez la divulgación selectiva sacrifica la pureza ideológica para hacer que la privacidad sea utilizable dentro del sistema financiero.
Y eso deja la incómoda pregunta:
Si la privacidad aún puede demostrarse “ante alguien”, ¿realmente es privacidad o solo visibilidad regulada?
#dusk $DUSK @Dusk Cuando escuchas “privacy coin”, ¿piensas en Monero o en Zcash?
Lo hice. Pero la comparación se vuelve más interesante cuando preguntas qué se supone que debe lograr “la privacidad”.
Monero toma una postura firme: la privacidad es obligatoria. El remitente, el destinatario y el monto están ocultos por defecto. Zcash es más flexible, con transacciones protegidas y claves de visualización que pueden revelar información de forma selectiva.
Dusk lleva esa segunda filosofía directamente a las finanzas reguladas.
La idea es privacidad con divulgación selectiva: tu actividad financiera no necesita ser pública, pero una parte autorizada — un auditor, un supervisor o una institución — puede recibir la evidencia específica que necesita sin ver todo lo demás.
Entiendo por qué las instituciones preferirían esto.
Los bancos, emisores y mercados regulados necesitan confidencialidad, pero tampoco pueden operar en un sistema donde no sea posible demostrar que el cumplimiento es viable.
La controversia también es evidente.
Para un defensor de la privacidad nativo de las criptomonedas, “visibilidad autorizada” puede sonar menos a privacidad y más a una puerta trasera controlada. Si a alguien se le puede otorgar acceso, el debate pasa a ser sobre quién controla ese acceso y bajo qué reglas.
Luego está la adopción.
La presión regulatoria sobre activos centrados en el anonimato ya no es teórica. Kraken eliminó Monero para clientes del EEE, citando explícitamente cambios regulatorios.
Eso hace que el compromiso de Dusk parezca más viable comercialmente: ocultar información al público mientras aún se permite la verificación regulada.
Pero “más adoptable” no significa automáticamente “mejor privacidad”.
Tal vez el anonimato puro protege mejor el principio, pero tiene dificultades con el acceso institucional. Tal vez la divulgación selectiva sacrifica la pureza ideológica para hacer que la privacidad sea utilizable dentro del sistema financiero.
Y eso deja la incómoda pregunta:
Si la privacidad aún puede demostrarse “ante alguien”, ¿realmente es privacidad o solo visibilidad regulada?
Lo hice. Pero la comparación se vuelve más interesante cuando preguntas qué se supone que debe lograr “la privacidad”.
Monero toma una postura firme: la privacidad es obligatoria. El remitente, el destinatario y el monto están ocultos por defecto. Zcash es más flexible, con transacciones protegidas y claves de visualización que pueden revelar información de forma selectiva.
Dusk lleva esa segunda filosofía directamente a las finanzas reguladas.
La idea es privacidad con divulgación selectiva: tu actividad financiera no necesita ser pública, pero una parte autorizada — un auditor, un supervisor o una institución — puede recibir la evidencia específica que necesita sin ver todo lo demás.
Entiendo por qué las instituciones preferirían esto.
Los bancos, emisores y mercados regulados necesitan confidencialidad, pero tampoco pueden operar en un sistema donde no sea posible demostrar que el cumplimiento es viable.
La controversia también es evidente.
Para un defensor de la privacidad nativo de las criptomonedas, “visibilidad autorizada” puede sonar menos a privacidad y más a una puerta trasera controlada. Si a alguien se le puede otorgar acceso, el debate pasa a ser sobre quién controla ese acceso y bajo qué reglas.
Luego está la adopción.
La presión regulatoria sobre activos centrados en el anonimato ya no es teórica. Kraken eliminó Monero para clientes del EEE, citando explícitamente cambios regulatorios.
Eso hace que el compromiso de Dusk parezca más viable comercialmente: ocultar información al público mientras aún se permite la verificación regulada.
Pero “más adoptable” no significa automáticamente “mejor privacidad”.
Tal vez el anonimato puro protege mejor el principio, pero tiene dificultades con el acceso institucional. Tal vez la divulgación selectiva sacrifica la pureza ideológica para hacer que la privacidad sea utilizable dentro del sistema financiero.
Y eso deja la incómoda pregunta:
Si la privacidad aún puede demostrarse “ante alguien”, ¿realmente es privacidad o solo visibilidad regulada?
1
1
151
·
--
La mayoría de las cadenas de prueba de participación (proof-of-stake) hacen una cosa después de que se propone un bloque: un comité vota y, si caen suficientes votos, el bloque cuenta.
@Dusk_Foundation lo hace dos veces, y la segunda ronda es la que nadie explica.
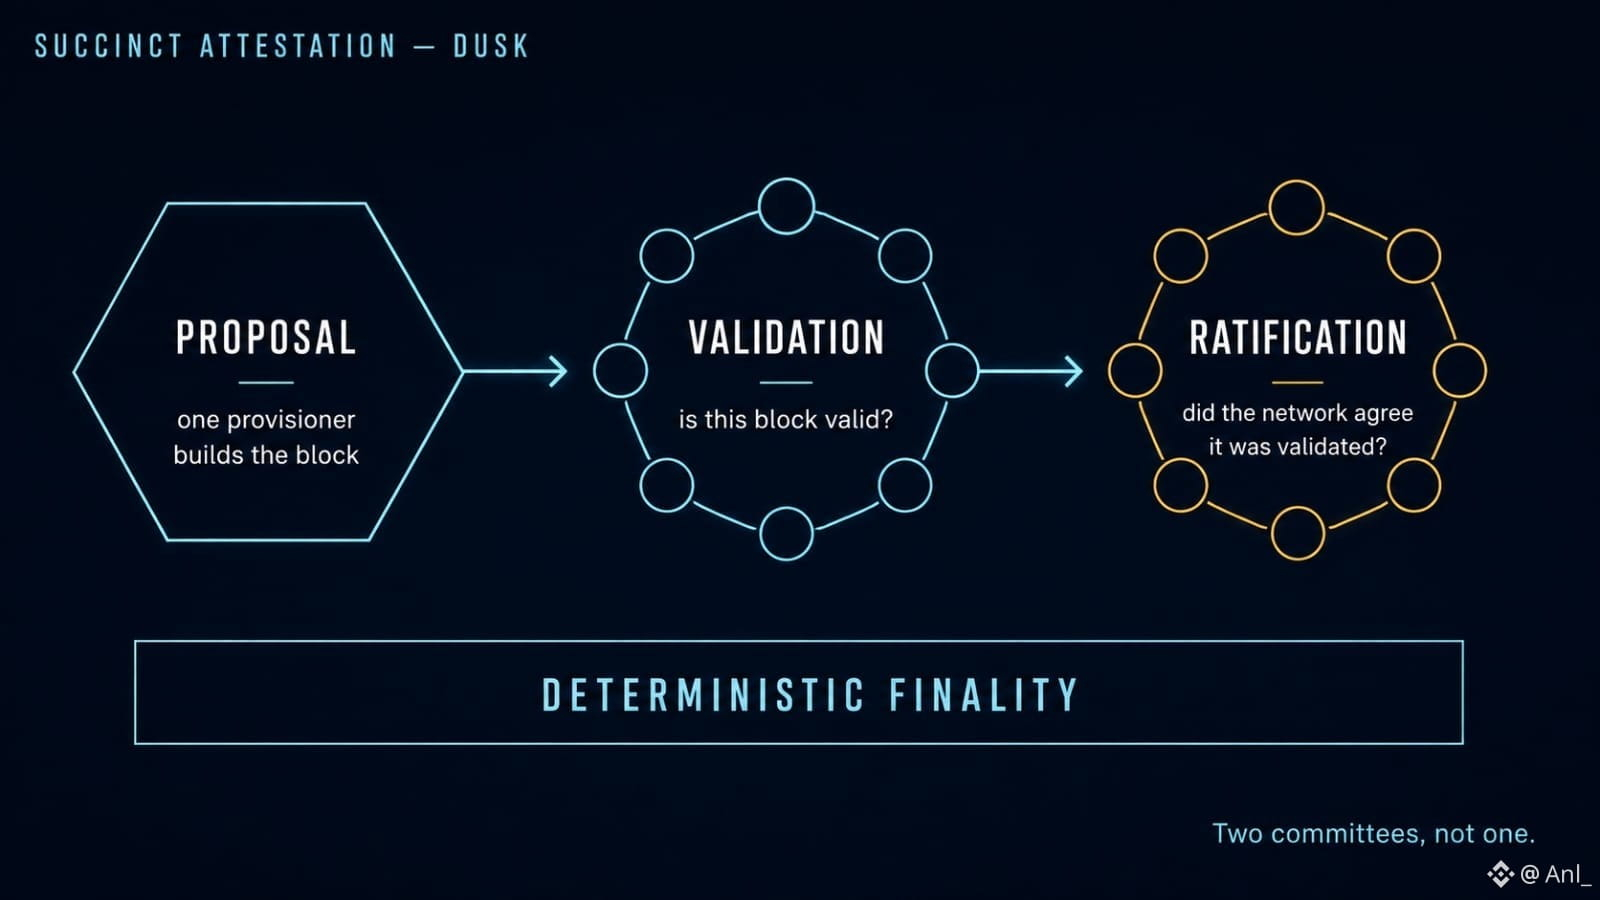
Las Attestations (pruebas concisas) se ejecutan en cada ronda en tres pasos. Un proponente propone un bloque candidato. Un comité seleccionado aleatoriamente lo valida. Luego, un segundo comité ratifica —y lo que confirma no es el bloque. Confirma el resultado de la validación.
Esa distinción me llevó un tiempo en verla bien.
La validación responde "¿este bloque es válido?". La ratificación responde "¿en realidad la red acordó que se validara?". Esas son preguntas distintas, y la segunda es donde proviene la finalización determinista. Sin ella tienes la opinión de un comité, propagada por toda una red, llegando a nodos diferentes en distintos momentos. Con ella tienes un registro atestiguado de que el propio acuerdo ocurrió.
Esa es la diferencia entre "este bloque probablemente es definitivo" y "este bloque es definitivo". Para una cadena orientada a la liquidación de valores, esa brecha no es filosófica. Es la diferencia entre una garantía de liquidación y una estimación de liquidación.
El costo también es real. Dos comités significan dos rondas de firmas, dos oportunidades para que la participación quede corta, y repartos de recompensas que lo reflejan —la validación y la ratificación toman cada una una porción de la recompensa del bloque, separada de la que recibe el generador de bloques.
Si esa ronda extra vale o no la latencia y la sobrecarga de coordinación es exactamente el tipo de cosa que una auditoría no puede decirte. La revisión de Oak Security calificó el protocolo como bien diseñado. Que esté bien diseñado y que esté bien adaptado a una carga real son afirmaciones diferentes.
Pregunta genuina para los operadores de nodos aquí: ¿alguien ha medido con qué frecuencia la etapa que se atasca es la ratificación, en vez de la validación?
#dusk $DUSK #block
La mayoría de las cadenas de prueba de participación (proof-of-stake) hacen una cosa después de que se propone un bloque: un comité vota y, si caen suficientes votos, el bloque cuenta.
@Dusk lo hace dos veces, y la segunda ronda es la que nadie explica.
Las Attestations (pruebas concisas) se ejecutan en cada ronda en tres pasos. Un proponente propone un bloque candidato. Un comité seleccionado aleatoriamente lo valida. Luego, un segundo comité ratifica —y lo que confirma no es el bloque. Confirma el resultado de la validación.
Esa distinción me llevó un tiempo en verla bien.
La validación responde "¿este bloque es válido?". La ratificación responde "¿en realidad la red acordó que se validara?". Esas son preguntas distintas, y la segunda es donde proviene la finalización determinista. Sin ella tienes la opinión de un comité, propagada por toda una red, llegando a nodos diferentes en distintos momentos. Con ella tienes un registro atestiguado de que el propio acuerdo ocurrió.
Esa es la diferencia entre "este bloque probablemente es definitivo" y "este bloque es definitivo". Para una cadena orientada a la liquidación de valores, esa brecha no es filosófica. Es la diferencia entre una garantía de liquidación y una estimación de liquidación.
El costo también es real. Dos comités significan dos rondas de firmas, dos oportunidades para que la participación quede corta, y repartos de recompensas que lo reflejan —la validación y la ratificación toman cada una una porción de la recompensa del bloque, separada de la que recibe el generador de bloques.
Si esa ronda extra vale o no la latencia y la sobrecarga de coordinación es exactamente el tipo de cosa que una auditoría no puede decirte. La revisión de Oak Security calificó el protocolo como bien diseñado. Que esté bien diseñado y que esté bien adaptado a una carga real son afirmaciones diferentes.
Pregunta genuina para los operadores de nodos aquí: ¿alguien ha medido con qué frecuencia la etapa que se atasca es la ratificación, en vez de la validación?
#dusk $DUSK #block
@Dusk lo hace dos veces, y la segunda ronda es la que nadie explica.
Las Attestations (pruebas concisas) se ejecutan en cada ronda en tres pasos. Un proponente propone un bloque candidato. Un comité seleccionado aleatoriamente lo valida. Luego, un segundo comité ratifica —y lo que confirma no es el bloque. Confirma el resultado de la validación.
Esa distinción me llevó un tiempo en verla bien.
La validación responde "¿este bloque es válido?". La ratificación responde "¿en realidad la red acordó que se validara?". Esas son preguntas distintas, y la segunda es donde proviene la finalización determinista. Sin ella tienes la opinión de un comité, propagada por toda una red, llegando a nodos diferentes en distintos momentos. Con ella tienes un registro atestiguado de que el propio acuerdo ocurrió.
Esa es la diferencia entre "este bloque probablemente es definitivo" y "este bloque es definitivo". Para una cadena orientada a la liquidación de valores, esa brecha no es filosófica. Es la diferencia entre una garantía de liquidación y una estimación de liquidación.
El costo también es real. Dos comités significan dos rondas de firmas, dos oportunidades para que la participación quede corta, y repartos de recompensas que lo reflejan —la validación y la ratificación toman cada una una porción de la recompensa del bloque, separada de la que recibe el generador de bloques.
Si esa ronda extra vale o no la latencia y la sobrecarga de coordinación es exactamente el tipo de cosa que una auditoría no puede decirte. La revisión de Oak Security calificó el protocolo como bien diseñado. Que esté bien diseñado y que esté bien adaptado a una carga real son afirmaciones diferentes.
Pregunta genuina para los operadores de nodos aquí: ¿alguien ha medido con qué frecuencia la etapa que se atasca es la ratificación, en vez de la validación?
#dusk $DUSK #block
35
·
--
@termmax La página de la opción Alpha dice que tu pérdida máxima es la prima. La página de comisiones agrega tres líneas más a eso.
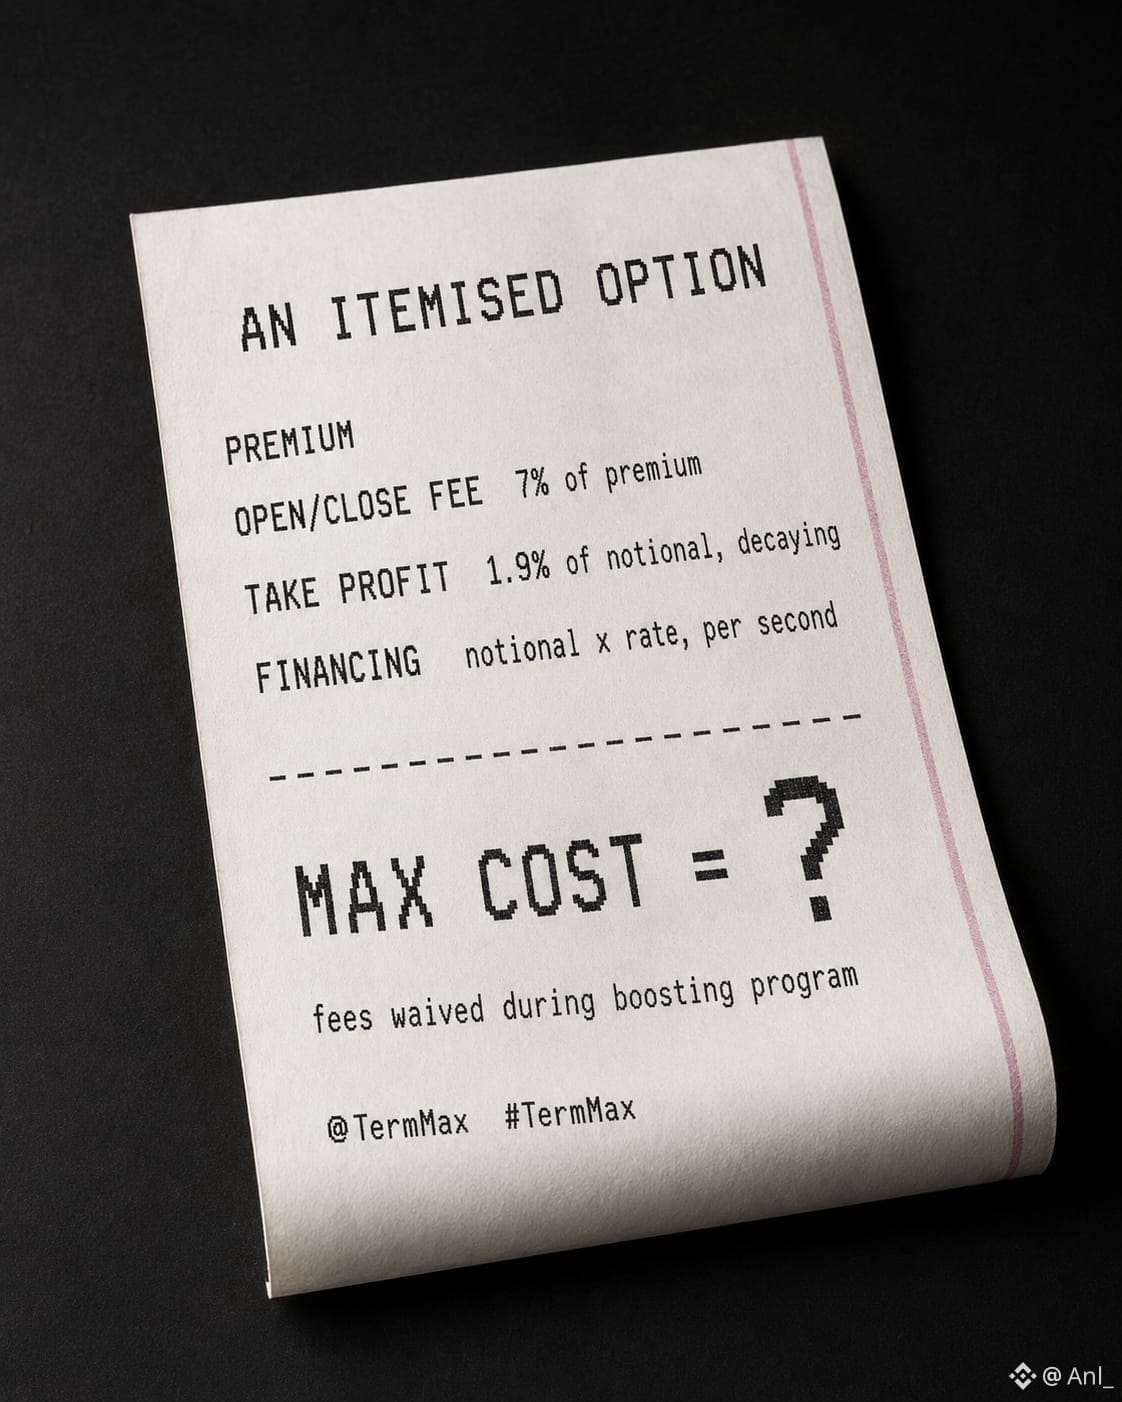
Abrir o cerrar una posición Larga o Corta cuesta el 7% de la prima pagada.
Tomar ganancias se cobra sobre el nominal, no sobre la prima: 1.9% en el día uno, disminuyendo linealmente hasta el vencimiento. El ejemplo de los propios documentos: un contrato de 16 días cerrado el día 10 con un nominal de 10,000 USDT paga 47.5 USDT.
Luego está el financiamiento. Pagas intereses sobre el nominal por cada segundo que mantienes la posición. Su ejemplo usa una tasa anualizada del 100% y produce aproximadamente 1.37 USDT por día sobre 100 USDT de nominal. Aproximadamente el 10% de esos intereses va a la plataforma; el resto a los depositantes del Dual Investment.
Nada de esto está oculto, y las comisiones de transacción se eximen durante el programa de impulso.
Pero "el costo máximo es la prima" y "el interés se acumula por segundo sobre el nominal" son dos oraciones diferentes sobre la misma operación.
Cuando calculas su precio, ¿estás poniendo precio a la prima o a la prima más el carry?
#termmax @termmax
@TermMax La página de la opción Alpha dice que tu pérdida máxima es la prima. La página de comisiones agrega tres líneas más a eso.
Abrir o cerrar una posición Larga o Corta cuesta el 7% de la prima pagada.
Tomar ganancias se cobra sobre el nominal, no sobre la prima: 1.9% en el día uno, disminuyendo linealmente hasta el vencimiento. El ejemplo de los propios documentos: un contrato de 16 días cerrado el día 10 con un nominal de 10,000 USDT paga 47.5 USDT.
Luego está el financiamiento. Pagas intereses sobre el nominal por cada segundo que mantienes la posición. Su ejemplo usa una tasa anualizada del 100% y produce aproximadamente 1.37 USDT por día sobre 100 USDT de nominal. Aproximadamente el 10% de esos intereses va a la plataforma; el resto a los depositantes del Dual Investment.
Nada de esto está oculto, y las comisiones de transacción se eximen durante el programa de impulso.
Pero "el costo máximo es la prima" y "el interés se acumula por segundo sobre el nominal" son dos oraciones diferentes sobre la misma operación.
Cuando calculas su precio, ¿estás poniendo precio a la prima o a la prima más el carry?
#termmax @TermMax
Abrir o cerrar una posición Larga o Corta cuesta el 7% de la prima pagada.
Tomar ganancias se cobra sobre el nominal, no sobre la prima: 1.9% en el día uno, disminuyendo linealmente hasta el vencimiento. El ejemplo de los propios documentos: un contrato de 16 días cerrado el día 10 con un nominal de 10,000 USDT paga 47.5 USDT.
Luego está el financiamiento. Pagas intereses sobre el nominal por cada segundo que mantienes la posición. Su ejemplo usa una tasa anualizada del 100% y produce aproximadamente 1.37 USDT por día sobre 100 USDT de nominal. Aproximadamente el 10% de esos intereses va a la plataforma; el resto a los depositantes del Dual Investment.
Nada de esto está oculto, y las comisiones de transacción se eximen durante el programa de impulso.
Pero "el costo máximo es la prima" y "el interés se acumula por segundo sobre el nominal" son dos oraciones diferentes sobre la misma operación.
Cuando calculas su precio, ¿estás poniendo precio a la prima o a la prima más el carry?
#termmax @TermMax
1
79
·
--
#dusk $DUSK
Todo el mundo discute sobre el consenso. Casi nadie mira una capa por debajo.
@Dusk_Foundation no usa chismes aleatorios para mover bloques entre nodos. Usa Kadcast: una superposición estructurada, donde la posición de cada nodo determina a quién reenvía. La documentación da la razón en una sola línea: menos ancho de banda y una latencia más predecible.
Predecible es la palabra que importa aquí.
El chisme aleatorio es robusto pero ruidoso. Un mensaje podría llegarte en 200 ms o en 900 ms, dependiendo de la suerte. Para la mayoría de cadenas, eso está bien. Para una cadena que vende a las instituciones una finalización determinista de ~10 segundos, la variación en la propagación no es un detalle cosmético: es parte de la promesa de liquidación. No puedes garantizar los tiempos de finalización encima de una capa de transporte que encoge los hombros.
La segunda mitad es la auditoría. Blaize revisó la implementación en Rust y la calificó con un 9.8 sobre 10, pero lo interesante está en las conclusiones: desviaciones de la especificación original de Kadcast, casos límite que se pasaron por alto en el procesamiento de nodos en reposo y un manejo ambiguo de campos reservados en los encabezados de los mensajes. Todo se resolvió o se verificó excepto dos elementos informativos.
Campos reservados y nodos en reposo. No es nada glamuroso. Exactamente el tipo de cosa que se convierte en un incidente raro en producción tres años después.
La pregunta abierta con la que sigo: una superposición estructurada significa que la topología es deducible en lugar de aleatoria. Eso es lo que compra la predictibilidad. ¿También facilita observar los patrones de tráfico para una cadena cuyo valor completo es la confidencialidad? En serio, no lo sé, y no he encontrado un análisis público que lo responda.
Para una cadena de privacidad: ¿cambiarías parte de la predictibilidad de la propagación por una red más enmarañada y difícil de mapear?
#dusk $DUSK
Todo el mundo discute sobre el consenso. Casi nadie mira una capa por debajo.
@Dusk no usa chismes aleatorios para mover bloques entre nodos. Usa Kadcast: una superposición estructurada, donde la posición de cada nodo determina a quién reenvía. La documentación da la razón en una sola línea: menos ancho de banda y una latencia más predecible.
Predecible es la palabra que importa aquí.
El chisme aleatorio es robusto pero ruidoso. Un mensaje podría llegarte en 200 ms o en 900 ms, dependiendo de la suerte. Para la mayoría de cadenas, eso está bien. Para una cadena que vende a las instituciones una finalización determinista de ~10 segundos, la variación en la propagación no es un detalle cosmético: es parte de la promesa de liquidación. No puedes garantizar los tiempos de finalización encima de una capa de transporte que encoge los hombros.
La segunda mitad es la auditoría. Blaize revisó la implementación en Rust y la calificó con un 9.8 sobre 10, pero lo interesante está en las conclusiones: desviaciones de la especificación original de Kadcast, casos límite que se pasaron por alto en el procesamiento de nodos en reposo y un manejo ambiguo de campos reservados en los encabezados de los mensajes. Todo se resolvió o se verificó excepto dos elementos informativos.
Campos reservados y nodos en reposo. No es nada glamuroso. Exactamente el tipo de cosa que se convierte en un incidente raro en producción tres años después.
La pregunta abierta con la que sigo: una superposición estructurada significa que la topología es deducible en lugar de aleatoria. Eso es lo que compra la predictibilidad. ¿También facilita observar los patrones de tráfico para una cadena cuyo valor completo es la confidencialidad? En serio, no lo sé, y no he encontrado un análisis público que lo responda.
Para una cadena de privacidad: ¿cambiarías parte de la predictibilidad de la propagación por una red más enmarañada y difícil de mapear?
Todo el mundo discute sobre el consenso. Casi nadie mira una capa por debajo.
@Dusk no usa chismes aleatorios para mover bloques entre nodos. Usa Kadcast: una superposición estructurada, donde la posición de cada nodo determina a quién reenvía. La documentación da la razón en una sola línea: menos ancho de banda y una latencia más predecible.
Predecible es la palabra que importa aquí.
El chisme aleatorio es robusto pero ruidoso. Un mensaje podría llegarte en 200 ms o en 900 ms, dependiendo de la suerte. Para la mayoría de cadenas, eso está bien. Para una cadena que vende a las instituciones una finalización determinista de ~10 segundos, la variación en la propagación no es un detalle cosmético: es parte de la promesa de liquidación. No puedes garantizar los tiempos de finalización encima de una capa de transporte que encoge los hombros.
La segunda mitad es la auditoría. Blaize revisó la implementación en Rust y la calificó con un 9.8 sobre 10, pero lo interesante está en las conclusiones: desviaciones de la especificación original de Kadcast, casos límite que se pasaron por alto en el procesamiento de nodos en reposo y un manejo ambiguo de campos reservados en los encabezados de los mensajes. Todo se resolvió o se verificó excepto dos elementos informativos.
Campos reservados y nodos en reposo. No es nada glamuroso. Exactamente el tipo de cosa que se convierte en un incidente raro en producción tres años después.
La pregunta abierta con la que sigo: una superposición estructurada significa que la topología es deducible en lugar de aleatoria. Eso es lo que compra la predictibilidad. ¿También facilita observar los patrones de tráfico para una cadena cuyo valor completo es la confidencialidad? En serio, no lo sé, y no he encontrado un análisis público que lo responda.
Para una cadena de privacidad: ¿cambiarías parte de la predictibilidad de la propagación por una red más enmarañada y difícil de mapear?
1
16
·
--
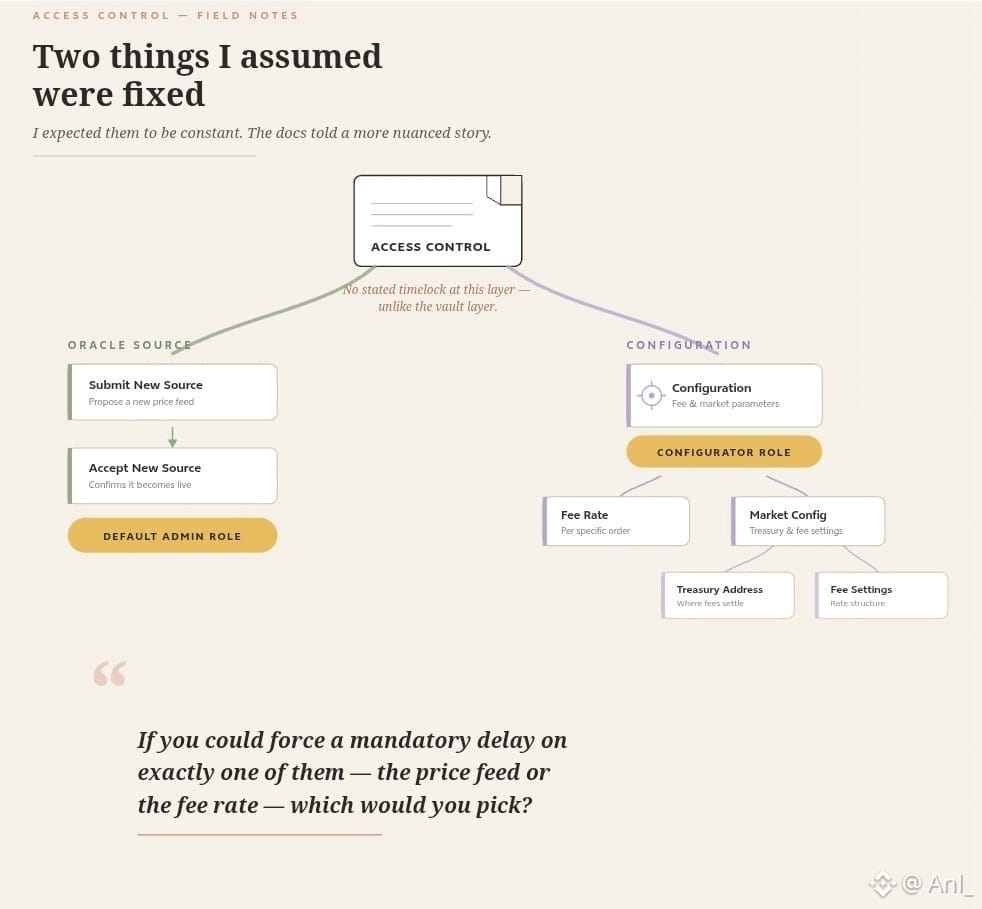
Dos cosas que asumí que estaban fijas
Entré en la documentación de control de acceso buscando otra cosa y salí con una lista más corta de cosas a las que llamaría constantes.
El oráculo primero. Hay dos funciones: una que envía una nueva fuente de precios para un activo y otra que la acepta. Ambas están bajo el rol de administrador predeterminado. Así que el feed que decide si tu posición está sana es un parámetro.
Luego, las comisiones. Un rol de configurador puede actualizar la tasa de comisión en una orden específica y actualizar la configuración del mercado, incluyendo la dirección del tesoro y los ajustes de comisiones.
Ninguna de estas es inusual. Cada protocolo de préstamos tiene interruptores como estos, y los quieres el día en que un feed empiece a imprimir basura. Morpho, Aave, todos.
Lo que no pude encontrar en esa página es un período de espera declarado entre enviar una de estas y aceptarla. La capa del vault documenta su timelock claramente. Esta capa, no estoy seguro: y preferiría decir que no estoy seguro que adivinar.
Si pudieras forzar un retraso obligatorio en exactamente una de ellas, ¿elegirías el feed de precios o la tasa de comisiones?
#termmax @termmax $AAVE
Dos cosas que asumí que estaban fijas
Entré en la documentación de control de acceso buscando otra cosa y salí con una lista más corta de cosas a las que llamaría constantes.
El oráculo primero. Hay dos funciones: una que envía una nueva fuente de precios para un activo y otra que la acepta. Ambas están bajo el rol de administrador predeterminado. Así que el feed que decide si tu posición está sana es un parámetro.
Luego, las comisiones. Un rol de configurador puede actualizar la tasa de comisión en una orden específica y actualizar la configuración del mercado, incluyendo la dirección del tesoro y los ajustes de comisiones.
Ninguna de estas es inusual. Cada protocolo de préstamos tiene interruptores como estos, y los quieres el día en que un feed empiece a imprimir basura. Morpho, Aave, todos.
Lo que no pude encontrar en esa página es un período de espera declarado entre enviar una de estas y aceptarla. La capa del vault documenta su timelock claramente. Esta capa, no estoy seguro: y preferiría decir que no estoy seguro que adivinar.
Si pudieras forzar un retraso obligatorio en exactamente una de ellas, ¿elegirías el feed de precios o la tasa de comisiones?
#termmax @TermMax $AAVE
Entré en la documentación de control de acceso buscando otra cosa y salí con una lista más corta de cosas a las que llamaría constantes.
El oráculo primero. Hay dos funciones: una que envía una nueva fuente de precios para un activo y otra que la acepta. Ambas están bajo el rol de administrador predeterminado. Así que el feed que decide si tu posición está sana es un parámetro.
Luego, las comisiones. Un rol de configurador puede actualizar la tasa de comisión en una orden específica y actualizar la configuración del mercado, incluyendo la dirección del tesoro y los ajustes de comisiones.
Ninguna de estas es inusual. Cada protocolo de préstamos tiene interruptores como estos, y los quieres el día en que un feed empiece a imprimir basura. Morpho, Aave, todos.
Lo que no pude encontrar en esa página es un período de espera declarado entre enviar una de estas y aceptarla. La capa del vault documenta su timelock claramente. Esta capa, no estoy seguro: y preferiría decir que no estoy seguro que adivinar.
Si pudieras forzar un retraso obligatorio en exactamente una de ellas, ¿elegirías el feed de precios o la tasa de comisiones?
#termmax @TermMax $AAVE
84
·
--
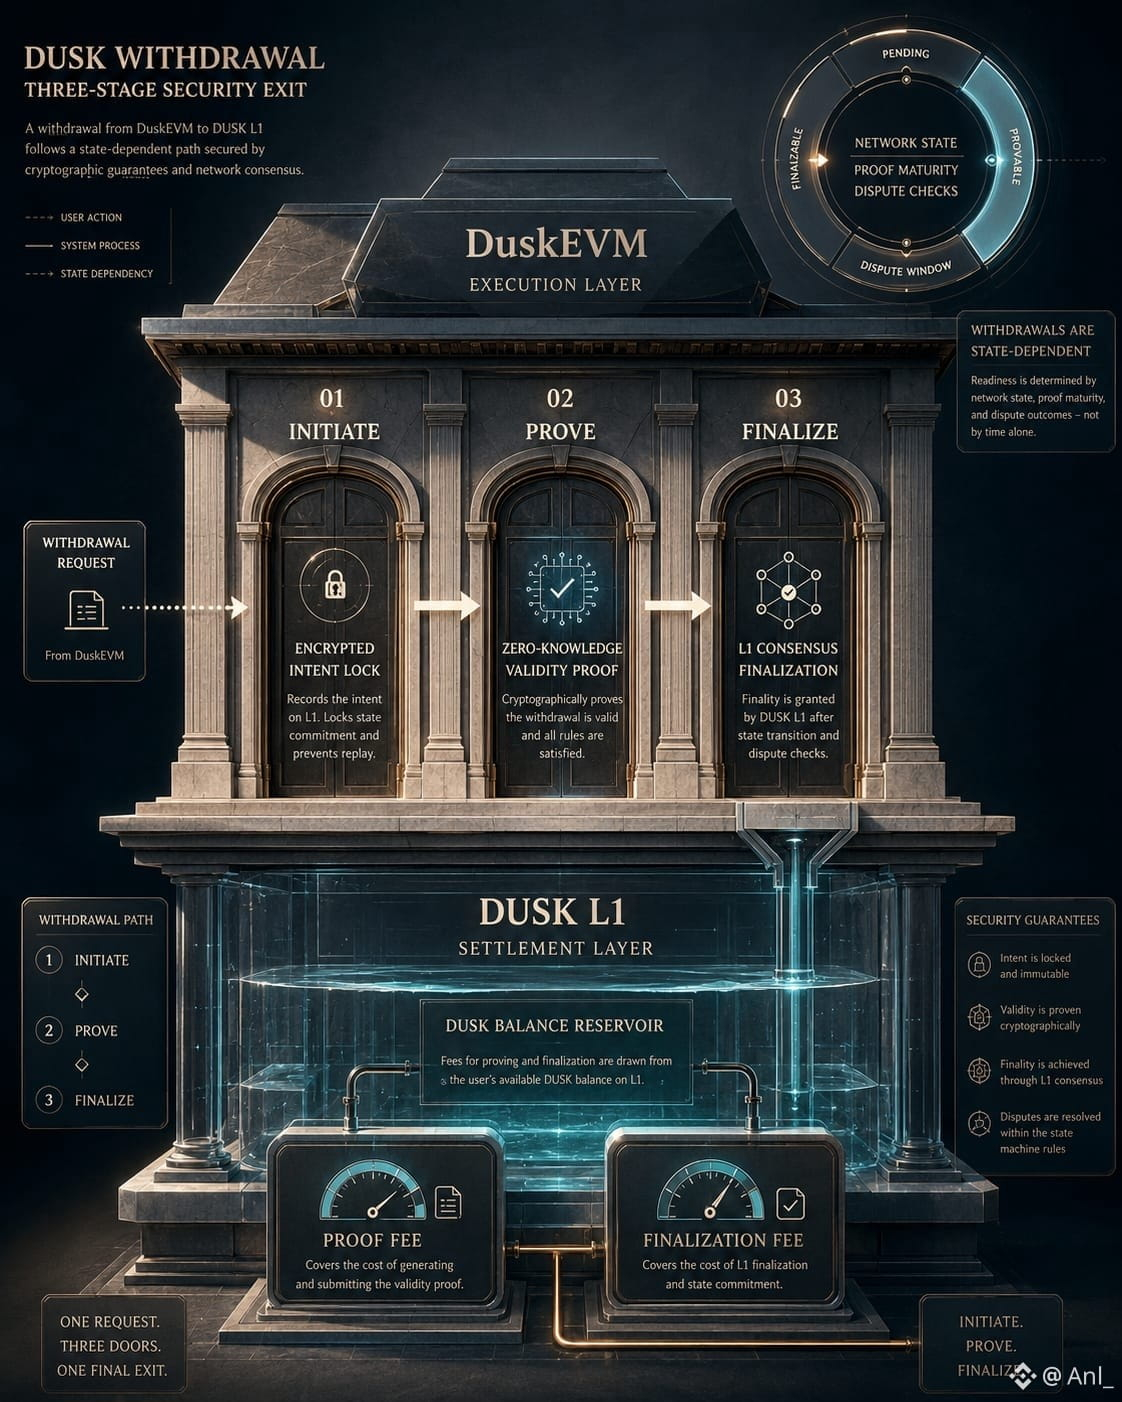
Esperaba una sola transacción. Conté tres.
Ese es un retiro de un puente de DuskEVM, directamente de la guía propia de Dusk:
1. Inicia el retiro en DuskEVM
2. Pruébalo en la Dusk L1
3. Finalízalo en la Dusk L1
Tres acciones on-chain, y comisiones en ambos lados: la transacción de origen, luego dos más en L1.
La instrucción que más respeto es la que habla sobre el momento. Los documentos dicen que la disponibilidad del retiro depende del estado de la red publicado, de la madurez de la prueba y de las verificaciones del juego de disputas, y que el campo de estado de la wallet es la autoridad: no infieras la disponibilidad a partir del tiempo transcurrido. Esa frase existe porque las ventanas de retiro de los rollups no son relojes; son máquinas de estado. Cada integración que codificó "espera N minutos y luego finaliza" eventualmente se rompe: una propuesta llega tarde, una verificación tarda más y tu finalizador envía en un estado que aún no está listo.
El segundo detalle dice más que el conteo de pasos. La guía te indica que mantengas suficiente DUSK no blindado en la L1 para pagar tanto la prueba como la transacción de finalización. Siéntate con eso en una cadena cuyo discurso central son transferencias confidenciales: la ruta de salida desde su propia capa EVM se denomina en saldo transparente. Advertencia, y es importante: es la guía de testnet; DuskEVM todavía está etiquetado como Testnet, así que la forma del mainnet podría cambiar.
Para ser justos, nada de esto es una invención de Dusk. Es un diseño estándar de optimistic rollup heredado de OP Stack, y cada cadena OP te pide las mismas tres acciones. Así que la pregunta no es si Dusk se equivocó en algo. Es qué hace la UX estándar de los rollups a una cadena cuya diferenciación total es la privacidad.
¿Las cadenas orientadas a la privacidad necesitan un diseño de puente fundamentalmente distinto? ¿O el gas transparente en la capa de liquidación es un precio justo a pagar por un stack de desarrollo familiar?
#dusk $DUSK @Dusk_Foundation
Esperaba una sola transacción. Conté tres.
Ese es un retiro de un puente de DuskEVM, directamente de la guía propia de Dusk:
1. Inicia el retiro en DuskEVM
2. Pruébalo en la Dusk L1
3. Finalízalo en la Dusk L1
Tres acciones on-chain, y comisiones en ambos lados: la transacción de origen, luego dos más en L1.
La instrucción que más respeto es la que habla sobre el momento. Los documentos dicen que la disponibilidad del retiro depende del estado de la red publicado, de la madurez de la prueba y de las verificaciones del juego de disputas, y que el campo de estado de la wallet es la autoridad: no infieras la disponibilidad a partir del tiempo transcurrido. Esa frase existe porque las ventanas de retiro de los rollups no son relojes; son máquinas de estado. Cada integración que codificó "espera N minutos y luego finaliza" eventualmente se rompe: una propuesta llega tarde, una verificación tarda más y tu finalizador envía en un estado que aún no está listo.
El segundo detalle dice más que el conteo de pasos. La guía te indica que mantengas suficiente DUSK no blindado en la L1 para pagar tanto la prueba como la transacción de finalización. Siéntate con eso en una cadena cuyo discurso central son transferencias confidenciales: la ruta de salida desde su propia capa EVM se denomina en saldo transparente. Advertencia, y es importante: es la guía de testnet; DuskEVM todavía está etiquetado como Testnet, así que la forma del mainnet podría cambiar.
Para ser justos, nada de esto es una invención de Dusk. Es un diseño estándar de optimistic rollup heredado de OP Stack, y cada cadena OP te pide las mismas tres acciones. Así que la pregunta no es si Dusk se equivocó en algo. Es qué hace la UX estándar de los rollups a una cadena cuya diferenciación total es la privacidad.
¿Las cadenas orientadas a la privacidad necesitan un diseño de puente fundamentalmente distinto? ¿O el gas transparente en la capa de liquidación es un precio justo a pagar por un stack de desarrollo familiar?
#dusk $DUSK @Dusk
Ese es un retiro de un puente de DuskEVM, directamente de la guía propia de Dusk:
1. Inicia el retiro en DuskEVM
2. Pruébalo en la Dusk L1
3. Finalízalo en la Dusk L1
Tres acciones on-chain, y comisiones en ambos lados: la transacción de origen, luego dos más en L1.
La instrucción que más respeto es la que habla sobre el momento. Los documentos dicen que la disponibilidad del retiro depende del estado de la red publicado, de la madurez de la prueba y de las verificaciones del juego de disputas, y que el campo de estado de la wallet es la autoridad: no infieras la disponibilidad a partir del tiempo transcurrido. Esa frase existe porque las ventanas de retiro de los rollups no son relojes; son máquinas de estado. Cada integración que codificó "espera N minutos y luego finaliza" eventualmente se rompe: una propuesta llega tarde, una verificación tarda más y tu finalizador envía en un estado que aún no está listo.
El segundo detalle dice más que el conteo de pasos. La guía te indica que mantengas suficiente DUSK no blindado en la L1 para pagar tanto la prueba como la transacción de finalización. Siéntate con eso en una cadena cuyo discurso central son transferencias confidenciales: la ruta de salida desde su propia capa EVM se denomina en saldo transparente. Advertencia, y es importante: es la guía de testnet; DuskEVM todavía está etiquetado como Testnet, así que la forma del mainnet podría cambiar.
Para ser justos, nada de esto es una invención de Dusk. Es un diseño estándar de optimistic rollup heredado de OP Stack, y cada cadena OP te pide las mismas tres acciones. Así que la pregunta no es si Dusk se equivocó en algo. Es qué hace la UX estándar de los rollups a una cadena cuya diferenciación total es la privacidad.
¿Las cadenas orientadas a la privacidad necesitan un diseño de puente fundamentalmente distinto? ¿O el gas transparente en la capa de liquidación es un precio justo a pagar por un stack de desarrollo familiar?
#dusk $DUSK @Dusk
2
2
63
·
--
Con verificación
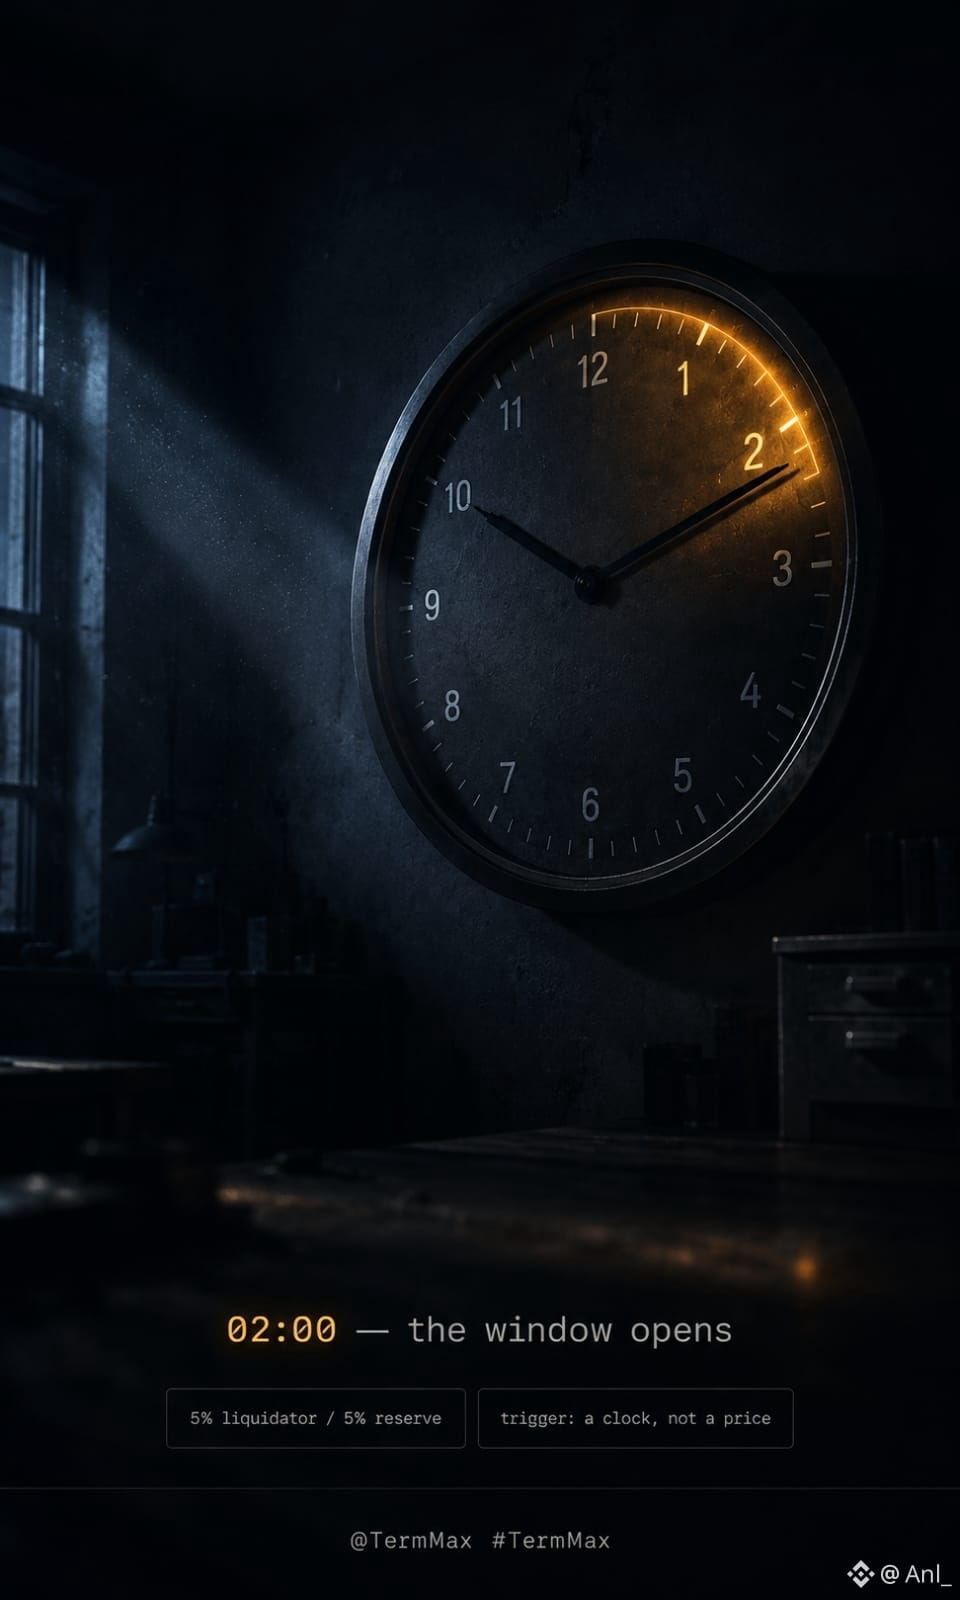
Son las 2 a.m. y un préstamo de @termmax acaba de vencer. No entró ningún pago. Durante las próximas dos horas, cualquiera puede liquidarlo — luego la ventana se cierra.
Eso es raro si estás acostumbrado a las liquidaciones activadas por LTV. Aquí el disparador es un reloj, no un precio. La penalización del 10% sobre la deuda liquidada no es realmente una tarifa: la mitad va para quien cierra la posición y la otra mitad para la reserva del protocolo. Es una recompensa por asegurarse de que un bot esté despierto exactamente a esa hora, no cuando el precio casualmente se mueve.
Bien para ETH o un stablecoin. Historia diferente para un token PT o un LRT delgado. Dos horas son tiempo suficiente para enrutarse a través de un pool profundo. No es mucho tiempo para deshacer un tamaño real en un colateral que apenas se negocia un día normal.
Se supone que el mecanismo de entrega física de TermMax le entrega a los prestamistas una porción proporcional del colateral si la ventana se cierra sin una liquidación limpia. Lo que no tengo claro es qué tan automática es esa entrega; esa es la parte de la documentación que sigo releyendo.
De cualquier forma, el riesgo no desaparece al cumplirse el plazo de dos horas. Se desplaza del liquidador al prestamista.
¿Qué colateral no te gustaría estar sosteniendo cuando se abra esa ventana y por qué?
#termmax @termmax
Son las 2 a.m. y un préstamo de @TermMax acaba de vencer. No entró ningún pago. Durante las próximas dos horas, cualquiera puede liquidarlo — luego la ventana se cierra.
Eso es raro si estás acostumbrado a las liquidaciones activadas por LTV. Aquí el disparador es un reloj, no un precio. La penalización del 10% sobre la deuda liquidada no es realmente una tarifa: la mitad va para quien cierra la posición y la otra mitad para la reserva del protocolo. Es una recompensa por asegurarse de que un bot esté despierto exactamente a esa hora, no cuando el precio casualmente se mueve.
Bien para ETH o un stablecoin. Historia diferente para un token PT o un LRT delgado. Dos horas son tiempo suficiente para enrutarse a través de un pool profundo. No es mucho tiempo para deshacer un tamaño real en un colateral que apenas se negocia un día normal.
Se supone que el mecanismo de entrega física de TermMax le entrega a los prestamistas una porción proporcional del colateral si la ventana se cierra sin una liquidación limpia. Lo que no tengo claro es qué tan automática es esa entrega; esa es la parte de la documentación que sigo releyendo.
De cualquier forma, el riesgo no desaparece al cumplirse el plazo de dos horas. Se desplaza del liquidador al prestamista.
¿Qué colateral no te gustaría estar sosteniendo cuando se abra esa ventana y por qué?
#termmax @TermMax
Eso es raro si estás acostumbrado a las liquidaciones activadas por LTV. Aquí el disparador es un reloj, no un precio. La penalización del 10% sobre la deuda liquidada no es realmente una tarifa: la mitad va para quien cierra la posición y la otra mitad para la reserva del protocolo. Es una recompensa por asegurarse de que un bot esté despierto exactamente a esa hora, no cuando el precio casualmente se mueve.
Bien para ETH o un stablecoin. Historia diferente para un token PT o un LRT delgado. Dos horas son tiempo suficiente para enrutarse a través de un pool profundo. No es mucho tiempo para deshacer un tamaño real en un colateral que apenas se negocia un día normal.
Se supone que el mecanismo de entrega física de TermMax le entrega a los prestamistas una porción proporcional del colateral si la ventana se cierra sin una liquidación limpia. Lo que no tengo claro es qué tan automática es esa entrega; esa es la parte de la documentación que sigo releyendo.
De cualquier forma, el riesgo no desaparece al cumplirse el plazo de dos horas. Se desplaza del liquidador al prestamista.
¿Qué colateral no te gustaría estar sosteniendo cuando se abra esa ventana y por qué?
#termmax @TermMax
4
4
80
·
--
Todo el mundo vende el endeudamiento a tipo fijo como si fuera certeza. Después de unas horas con la documentación, creo que esa forma de presentarlo en realidad subestima lo que @termmax built — y esconde una pregunta que nadie en esta campaña está haciendo.
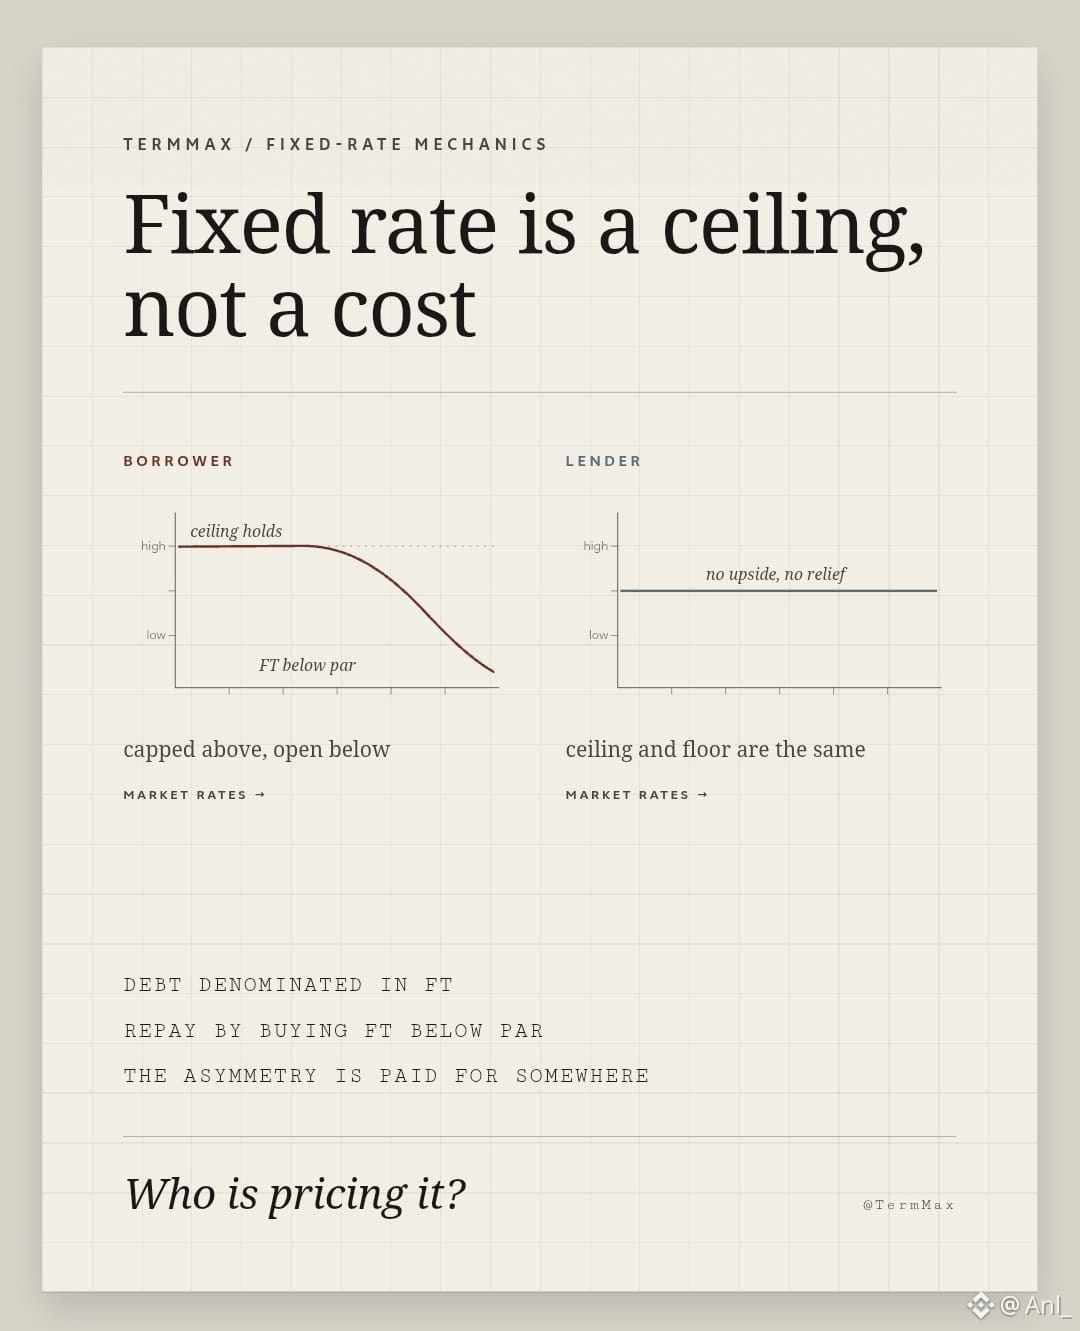
Aquí está la frase en la que me quedé atascado. En #termmax tu deuda no es solo un número en un contrato. Está denominada en FT, el token de tipo fijo, y la devolución puede liquidarse comprando FT en el mercado abierto en lugar de pagar el valor nominal.
Detente un segundo en eso.
Tú bloqueas una garantía en un Gearing Token, emites FT contra ella, vendes el tramo de intereses y te vas con liquidez a un tipo acordado desde el primer día. El interés de todo el plazo queda incluido en la deuda desde el primer bloque. Sin acumulación, sin reajustes, sin nada que se desplace mientras duermes.
Luego los tipos de mercado suben. Cada FT en ese mercado — incluido el que representa tu propia obligación — empieza a cotizar con un descuento más profundo. Y como la deuda es FT, puedes recomprarla por debajo de la par y liquidar por menos del tipo que originalmente cerraste.
Así que el tipo fijo no es un coste fijo. Es un techo. Fijado arriba, abierto debajo.
Ahora mira al prestamista. Ellos mantienen una reclamación de cupón cero que se redime 1:1 al vencimiento. Si los tipos suben, su FT vale menos si quieren salir antes, y mantener hasta el vencimiento devuelve exactamente la par. Techo y suelo son el mismo número. El prestatario tiene convexidad. El prestamista no.
Esa asimetría no desaparece solo porque ningún panel la muestre. Se paga en algún lugar. O ya está incluida dentro del descuento que los prestamistas exigen en la emisión, lo que significa que el tipo fijo que ven los prestatarios lleva discretamente una prima por opción — o no está precio en absoluto, y los prestatarios conservan una opción gratuita de tipo que los curadores y creadores de órdenes están financiando sin ponerle etiqueta.
La segunda versión es la que querría que se descartara antes de escalar el tamaño hacia una bóveda. Las curvas de tipo en DeFi suelen fijarse a partir de la utilización y las expectativas de rendimiento, no desde la opcionalidad.
Así que la pregunta real para cualquiera que coloque órdenes de rango de préstamos aquí es: ¿ensancharías tu curva para que, cuando los prestatarios compran de vuelta su deuda barata, la opcionalidad esté siendo capturada por el precio, o eso sigue siendo invisible en tu pricing?
Todo el mundo vende el endeudamiento a tipo fijo como si fuera certeza. Después de unas horas con la documentación, creo que esa forma de presentarlo en realidad subestima lo que @TermMax built — y esconde una pregunta que nadie en esta campaña está haciendo.
Aquí está la frase en la que me quedé atascado. En #termmax tu deuda no es solo un número en un contrato. Está denominada en FT, el token de tipo fijo, y la devolución puede liquidarse comprando FT en el mercado abierto en lugar de pagar el valor nominal.
Detente un segundo en eso.
Tú bloqueas una garantía en un Gearing Token, emites FT contra ella, vendes el tramo de intereses y te vas con liquidez a un tipo acordado desde el primer día. El interés de todo el plazo queda incluido en la deuda desde el primer bloque. Sin acumulación, sin reajustes, sin nada que se desplace mientras duermes.
Luego los tipos de mercado suben. Cada FT en ese mercado — incluido el que representa tu propia obligación — empieza a cotizar con un descuento más profundo. Y como la deuda es FT, puedes recomprarla por debajo de la par y liquidar por menos del tipo que originalmente cerraste.
Así que el tipo fijo no es un coste fijo. Es un techo. Fijado arriba, abierto debajo.
Ahora mira al prestamista. Ellos mantienen una reclamación de cupón cero que se redime 1:1 al vencimiento. Si los tipos suben, su FT vale menos si quieren salir antes, y mantener hasta el vencimiento devuelve exactamente la par. Techo y suelo son el mismo número. El prestatario tiene convexidad. El prestamista no.
Esa asimetría no desaparece solo porque ningún panel la muestre. Se paga en algún lugar. O ya está incluida dentro del descuento que los prestamistas exigen en la emisión, lo que significa que el tipo fijo que ven los prestatarios lleva discretamente una prima por opción — o no está precio en absoluto, y los prestatarios conservan una opción gratuita de tipo que los curadores y creadores de órdenes están financiando sin ponerle etiqueta.
La segunda versión es la que querría que se descartara antes de escalar el tamaño hacia una bóveda. Las curvas de tipo en DeFi suelen fijarse a partir de la utilización y las expectativas de rendimiento, no desde la opcionalidad.
Así que la pregunta real para cualquiera que coloque órdenes de rango de préstamos aquí es: ¿ensancharías tu curva para que, cuando los prestatarios compran de vuelta su deuda barata, la opcionalidad esté siendo capturada por el precio, o eso sigue siendo invisible en tu pricing?
Aquí está la frase en la que me quedé atascado. En #termmax tu deuda no es solo un número en un contrato. Está denominada en FT, el token de tipo fijo, y la devolución puede liquidarse comprando FT en el mercado abierto en lugar de pagar el valor nominal.
Detente un segundo en eso.
Tú bloqueas una garantía en un Gearing Token, emites FT contra ella, vendes el tramo de intereses y te vas con liquidez a un tipo acordado desde el primer día. El interés de todo el plazo queda incluido en la deuda desde el primer bloque. Sin acumulación, sin reajustes, sin nada que se desplace mientras duermes.
Luego los tipos de mercado suben. Cada FT en ese mercado — incluido el que representa tu propia obligación — empieza a cotizar con un descuento más profundo. Y como la deuda es FT, puedes recomprarla por debajo de la par y liquidar por menos del tipo que originalmente cerraste.
Así que el tipo fijo no es un coste fijo. Es un techo. Fijado arriba, abierto debajo.
Ahora mira al prestamista. Ellos mantienen una reclamación de cupón cero que se redime 1:1 al vencimiento. Si los tipos suben, su FT vale menos si quieren salir antes, y mantener hasta el vencimiento devuelve exactamente la par. Techo y suelo son el mismo número. El prestatario tiene convexidad. El prestamista no.
Esa asimetría no desaparece solo porque ningún panel la muestre. Se paga en algún lugar. O ya está incluida dentro del descuento que los prestamistas exigen en la emisión, lo que significa que el tipo fijo que ven los prestatarios lleva discretamente una prima por opción — o no está precio en absoluto, y los prestatarios conservan una opción gratuita de tipo que los curadores y creadores de órdenes están financiando sin ponerle etiqueta.
La segunda versión es la que querría que se descartara antes de escalar el tamaño hacia una bóveda. Las curvas de tipo en DeFi suelen fijarse a partir de la utilización y las expectativas de rendimiento, no desde la opcionalidad.
Así que la pregunta real para cualquiera que coloque órdenes de rango de préstamos aquí es: ¿ensancharías tu curva para que, cuando los prestatarios compran de vuelta su deuda barata, la opcionalidad esté siendo capturada por el precio, o eso sigue siendo invisible en tu pricing?
2
3
52
·
--
#dusk $DUSK @Dusk_Foundation Dusk' configuración de confidencialidad en realidad se ejecuta en dos pistas separadas. En DuskDS, el modelo Phoenix representa el valor como notas comprometidas dentro de un árbol de Merkle: gastar una nota no señala qué nota se está gastando. En su lugar, el emisor publica un nullificador y una prueba de conocimiento cero que muestra que el gasto es válido, que la propiedad es real y que no se creó ningún valor de la nada, sin revelar la nota subyacente. Junto a ello, Moonlight funciona como un modelo transparente y basado en cuentas en la misma cadena.
En DuskEVM, sin embargo, la privacidad proviene de un conjunto de herramientas completamente diferente: un módulo llamado Hedger, que combina cifrado homomórfico basado en ElGamal con pruebas de conocimiento cero, además de una estructura híbrida UTXO/cuenta. Aquí, un usuario interactúa con contratos a través de una dirección EVM estándar, mientras que una dirección Hedger separada gestiona saldos cifrados, con el cumplimiento garantizado mediante listas de permitidos.
No son dos versiones de la misma idea. Phoenix es un sistema de pruebas basado en notas; Hedger calcula directamente sobre saldos cifrados, verificados mediante pruebas de conocimiento cero. La razón probable de la separación es que la privacidad basada en notas no encaja de forma natural en una estructura EVM basada en cuentas, por lo que allí se necesitó un enfoque distinto.
Ejecutar dos pilas independientes de privacidad criptográfica en paralelo significa una mayor superficie de ataque y una carga de auditoría más pesada. Además, no está claro cómo se preserva la garantía de privacidad cuando el valor se mueve entre las dos capas.
¿Mantener dos motores de confidencialidad separados multiplica la carga de auditoría de manera proporcional, o la dependencia compartida de las pruebas de conocimiento cero hace que el costo incremental del segundo motor sea, en realidad, menor de lo que parece?
#dusk $DUSK @Dusk Dusk' configuración de confidencialidad en realidad se ejecuta en dos pistas separadas. En DuskDS, el modelo Phoenix representa el valor como notas comprometidas dentro de un árbol de Merkle: gastar una nota no señala qué nota se está gastando. En su lugar, el emisor publica un nullificador y una prueba de conocimiento cero que muestra que el gasto es válido, que la propiedad es real y que no se creó ningún valor de la nada, sin revelar la nota subyacente. Junto a ello, Moonlight funciona como un modelo transparente y basado en cuentas en la misma cadena.
En DuskEVM, sin embargo, la privacidad proviene de un conjunto de herramientas completamente diferente: un módulo llamado Hedger, que combina cifrado homomórfico basado en ElGamal con pruebas de conocimiento cero, además de una estructura híbrida UTXO/cuenta. Aquí, un usuario interactúa con contratos a través de una dirección EVM estándar, mientras que una dirección Hedger separada gestiona saldos cifrados, con el cumplimiento garantizado mediante listas de permitidos.
No son dos versiones de la misma idea. Phoenix es un sistema de pruebas basado en notas; Hedger calcula directamente sobre saldos cifrados, verificados mediante pruebas de conocimiento cero. La razón probable de la separación es que la privacidad basada en notas no encaja de forma natural en una estructura EVM basada en cuentas, por lo que allí se necesitó un enfoque distinto.
Ejecutar dos pilas independientes de privacidad criptográfica en paralelo significa una mayor superficie de ataque y una carga de auditoría más pesada. Además, no está claro cómo se preserva la garantía de privacidad cuando el valor se mueve entre las dos capas.
¿Mantener dos motores de confidencialidad separados multiplica la carga de auditoría de manera proporcional, o la dependencia compartida de las pruebas de conocimiento cero hace que el costo incremental del segundo motor sea, en realidad, menor de lo que parece?
En DuskEVM, sin embargo, la privacidad proviene de un conjunto de herramientas completamente diferente: un módulo llamado Hedger, que combina cifrado homomórfico basado en ElGamal con pruebas de conocimiento cero, además de una estructura híbrida UTXO/cuenta. Aquí, un usuario interactúa con contratos a través de una dirección EVM estándar, mientras que una dirección Hedger separada gestiona saldos cifrados, con el cumplimiento garantizado mediante listas de permitidos.
No son dos versiones de la misma idea. Phoenix es un sistema de pruebas basado en notas; Hedger calcula directamente sobre saldos cifrados, verificados mediante pruebas de conocimiento cero. La razón probable de la separación es que la privacidad basada en notas no encaja de forma natural en una estructura EVM basada en cuentas, por lo que allí se necesitó un enfoque distinto.
Ejecutar dos pilas independientes de privacidad criptográfica en paralelo significa una mayor superficie de ataque y una carga de auditoría más pesada. Además, no está claro cómo se preserva la garantía de privacidad cuando el valor se mueve entre las dos capas.
¿Mantener dos motores de confidencialidad separados multiplica la carga de auditoría de manera proporcional, o la dependencia compartida de las pruebas de conocimiento cero hace que el costo incremental del segundo motor sea, en realidad, menor de lo que parece?
1
93
·
--
#dusk $DUSK @Dusk_Foundation
Busqué cómo se financian realmente las recompensas de staking de DUSK, esperando algo similar a la mayoría de las cadenas PoS que he visto: o bien una tasa de inflación alta fija al principio, o recompensas financiadas casi por completo desde el primer día con las comisiones de las transacciones. Lo que hace Dusk no es ninguna de las dos.
Las recompensas se financian mediante la emisión de 500 millones de DUSK liberados durante 36 años, siguiendo una curva de decaimiento geométrico que se reduce a la mitad aproximadamente cada cuatro años. Es una disminución larga y lenta, más que un fondo de recompensas cargado al inicio o un corte temprano agresivo.
Lo que me hizo detenerme es el desajuste entre ese horizonte de emisión y la velocidad con la que normalmente avanza el cripto. La mayoría de los programas de recompensas de tokens están diseñados para atravesar los primeros años volátiles: arrancan rápido, disminuyen rápido y dejan que las comisiones tomen el relevo con prontitud. Una curva de 36 años se parece más al horizonte de un fondo de pensiones que a un programa típico de incentivos para validadores, y esto parece menos un descuido y más una señal sobre el tipo de adopción en la que realmente apuesta el protocolo: infraestructura financiera regulada, que tiende a moverse en años y décadas más que en ciclos de mercado.
La tensión está en la brecha entre ahora y más adelante. La adopción institucional de valores tokenizados y el asentamiento on-chain conforme no ocurre de la noche a la mañana, y los ingresos por comisiones de transacciones derivados de ese tipo de actividad probablemente aún están en una fase temprana respecto a dónde el protocolo eventualmente quiere llegar. Mientras tanto, los validadores se están pagando principalmente con emisiones más que con el uso; es un estado normal en las etapas iniciales de una cadena PoS, pero resulta una cosa difícil de conciliar con un diseño de horizonte de 36 años.
No creo que una curva de emisión larga sea, por sí misma, una debilidad: los horizontes largos son honestos sobre lo lento que avanza realmente la financiación regulada. Pero sí plantea la pregunta de si la economía del staking, diseñada para una adopción institucional a décadas, puede mantener interesados a los validadores durante los años previos a que esa adopción empiece a reflejarse en los ingresos por comisiones.
#dusk $DUSK @Dusk
Busqué cómo se financian realmente las recompensas de staking de DUSK, esperando algo similar a la mayoría de las cadenas PoS que he visto: o bien una tasa de inflación alta fija al principio, o recompensas financiadas casi por completo desde el primer día con las comisiones de las transacciones. Lo que hace Dusk no es ninguna de las dos.
Las recompensas se financian mediante la emisión de 500 millones de DUSK liberados durante 36 años, siguiendo una curva de decaimiento geométrico que se reduce a la mitad aproximadamente cada cuatro años. Es una disminución larga y lenta, más que un fondo de recompensas cargado al inicio o un corte temprano agresivo.
Lo que me hizo detenerme es el desajuste entre ese horizonte de emisión y la velocidad con la que normalmente avanza el cripto. La mayoría de los programas de recompensas de tokens están diseñados para atravesar los primeros años volátiles: arrancan rápido, disminuyen rápido y dejan que las comisiones tomen el relevo con prontitud. Una curva de 36 años se parece más al horizonte de un fondo de pensiones que a un programa típico de incentivos para validadores, y esto parece menos un descuido y más una señal sobre el tipo de adopción en la que realmente apuesta el protocolo: infraestructura financiera regulada, que tiende a moverse en años y décadas más que en ciclos de mercado.
La tensión está en la brecha entre ahora y más adelante. La adopción institucional de valores tokenizados y el asentamiento on-chain conforme no ocurre de la noche a la mañana, y los ingresos por comisiones de transacciones derivados de ese tipo de actividad probablemente aún están en una fase temprana respecto a dónde el protocolo eventualmente quiere llegar. Mientras tanto, los validadores se están pagando principalmente con emisiones más que con el uso; es un estado normal en las etapas iniciales de una cadena PoS, pero resulta una cosa difícil de conciliar con un diseño de horizonte de 36 años.
No creo que una curva de emisión larga sea, por sí misma, una debilidad: los horizontes largos son honestos sobre lo lento que avanza realmente la financiación regulada. Pero sí plantea la pregunta de si la economía del staking, diseñada para una adopción institucional a décadas, puede mantener interesados a los validadores durante los años previos a que esa adopción empiece a reflejarse en los ingresos por comisiones.
Busqué cómo se financian realmente las recompensas de staking de DUSK, esperando algo similar a la mayoría de las cadenas PoS que he visto: o bien una tasa de inflación alta fija al principio, o recompensas financiadas casi por completo desde el primer día con las comisiones de las transacciones. Lo que hace Dusk no es ninguna de las dos.
Las recompensas se financian mediante la emisión de 500 millones de DUSK liberados durante 36 años, siguiendo una curva de decaimiento geométrico que se reduce a la mitad aproximadamente cada cuatro años. Es una disminución larga y lenta, más que un fondo de recompensas cargado al inicio o un corte temprano agresivo.
Lo que me hizo detenerme es el desajuste entre ese horizonte de emisión y la velocidad con la que normalmente avanza el cripto. La mayoría de los programas de recompensas de tokens están diseñados para atravesar los primeros años volátiles: arrancan rápido, disminuyen rápido y dejan que las comisiones tomen el relevo con prontitud. Una curva de 36 años se parece más al horizonte de un fondo de pensiones que a un programa típico de incentivos para validadores, y esto parece menos un descuido y más una señal sobre el tipo de adopción en la que realmente apuesta el protocolo: infraestructura financiera regulada, que tiende a moverse en años y décadas más que en ciclos de mercado.
La tensión está en la brecha entre ahora y más adelante. La adopción institucional de valores tokenizados y el asentamiento on-chain conforme no ocurre de la noche a la mañana, y los ingresos por comisiones de transacciones derivados de ese tipo de actividad probablemente aún están en una fase temprana respecto a dónde el protocolo eventualmente quiere llegar. Mientras tanto, los validadores se están pagando principalmente con emisiones más que con el uso; es un estado normal en las etapas iniciales de una cadena PoS, pero resulta una cosa difícil de conciliar con un diseño de horizonte de 36 años.
No creo que una curva de emisión larga sea, por sí misma, una debilidad: los horizontes largos son honestos sobre lo lento que avanza realmente la financiación regulada. Pero sí plantea la pregunta de si la economía del staking, diseñada para una adopción institucional a décadas, puede mantener interesados a los validadores durante los años previos a que esa adopción empiece a reflejarse en los ingresos por comisiones.
1
1
20
·
--
Hay un tipo particular de silencio que aparece en los proyectos de infraestructura, y vale la pena aprender a leerlo correctamente. No es lo mismo que el fracaso. Pero tampoco es un éxito tan evidente.
El atardecer (Dusk) lleva un tiempo en mainnet. El planteamiento técnico es coherente: contratos inteligentes confidenciales, el estándar XSC, la divulgación selectiva, todo construido alrededor de un problema concreto y real que las finanzas reguladas realmente tienen. Y sin embargo, cuando observas la actividad real de la red, la mayor parte de lo que ocurre es staking. Los contratos confidenciales, la emisión real de valores: sigue siendo poco común, según la mayoría de las señales disponibles.
Esa brecha entre lo que la infraestructura es capaz de hacer y lo que realmente está funcionando sobre ella merece ser considerada, en lugar de explicarse demasiado rápido.
Hay algunas cosas que juegan a su favor, y conviene nombrarlas con claridad. El calendario de adquisición temprana (early vesting) ya se ha completado, así que no hay un evento inminente de desbloqueo que distorsione las expectativas de oferta. Las alianzas con venues con licencia le dan a la posición regulatoria un fundamento más cercano a la realidad que a una aspiración. Y, según la mayoría de los análisis técnicos, la capa de infraestructura en sí no es el punto débil; esto no se lee como una historia.
La pregunta más difícil tiene que ver con la alineación de incentivos. Las instituciones mejor posicionadas para usar realmente este tipo de infraestructura de privacidad y cumplimiento pueden que nunca necesiten mantener grandes cantidades del propio token; su exposición podría permanecer mínima, lo justo para el uso operativo. Mientras tanto, las personas que sí mantienen el token están absorbiendo emisiones continuas, esperando un volumen que todavía no ha aparecido en una magnitud significativa. Dos relaciones muy distintas con el mismo activo, sin un mecanismo obvio que las acerque a la alineación.
Eso no es una crítica al diseño. Es solo una descripción honesta de en qué punto están las cosas actualmente: tecnológicamente capaz, financieramente aún esperando pruebas.
La pregunta que nadie puede responder todavía, ni siquiera el propio proyecto, es durante cuánto tiempo "la infraestructura está lista" puede seguir siendo una respuesta satisfactoria antes de que el mercado empiece a exigir que la infraestructura se esté utilizando.
@Dusk_Foundation #dusk $DUSK
Hay un tipo particular de silencio que aparece en los proyectos de infraestructura, y vale la pena aprender a leerlo correctamente. No es lo mismo que el fracaso. Pero tampoco es un éxito tan evidente.
El atardecer (Dusk) lleva un tiempo en mainnet. El planteamiento técnico es coherente: contratos inteligentes confidenciales, el estándar XSC, la divulgación selectiva, todo construido alrededor de un problema concreto y real que las finanzas reguladas realmente tienen. Y sin embargo, cuando observas la actividad real de la red, la mayor parte de lo que ocurre es staking. Los contratos confidenciales, la emisión real de valores: sigue siendo poco común, según la mayoría de las señales disponibles.
Esa brecha entre lo que la infraestructura es capaz de hacer y lo que realmente está funcionando sobre ella merece ser considerada, en lugar de explicarse demasiado rápido.
Hay algunas cosas que juegan a su favor, y conviene nombrarlas con claridad. El calendario de adquisición temprana (early vesting) ya se ha completado, así que no hay un evento inminente de desbloqueo que distorsione las expectativas de oferta. Las alianzas con venues con licencia le dan a la posición regulatoria un fundamento más cercano a la realidad que a una aspiración. Y, según la mayoría de los análisis técnicos, la capa de infraestructura en sí no es el punto débil; esto no se lee como una historia.
La pregunta más difícil tiene que ver con la alineación de incentivos. Las instituciones mejor posicionadas para usar realmente este tipo de infraestructura de privacidad y cumplimiento pueden que nunca necesiten mantener grandes cantidades del propio token; su exposición podría permanecer mínima, lo justo para el uso operativo. Mientras tanto, las personas que sí mantienen el token están absorbiendo emisiones continuas, esperando un volumen que todavía no ha aparecido en una magnitud significativa. Dos relaciones muy distintas con el mismo activo, sin un mecanismo obvio que las acerque a la alineación.
Eso no es una crítica al diseño. Es solo una descripción honesta de en qué punto están las cosas actualmente: tecnológicamente capaz, financieramente aún esperando pruebas.
La pregunta que nadie puede responder todavía, ni siquiera el propio proyecto, es durante cuánto tiempo "la infraestructura está lista" puede seguir siendo una respuesta satisfactoria antes de que el mercado empiece a exigir que la infraestructura se esté utilizando.
@Dusk #dusk $DUSK
El atardecer (Dusk) lleva un tiempo en mainnet. El planteamiento técnico es coherente: contratos inteligentes confidenciales, el estándar XSC, la divulgación selectiva, todo construido alrededor de un problema concreto y real que las finanzas reguladas realmente tienen. Y sin embargo, cuando observas la actividad real de la red, la mayor parte de lo que ocurre es staking. Los contratos confidenciales, la emisión real de valores: sigue siendo poco común, según la mayoría de las señales disponibles.
Esa brecha entre lo que la infraestructura es capaz de hacer y lo que realmente está funcionando sobre ella merece ser considerada, en lugar de explicarse demasiado rápido.
Hay algunas cosas que juegan a su favor, y conviene nombrarlas con claridad. El calendario de adquisición temprana (early vesting) ya se ha completado, así que no hay un evento inminente de desbloqueo que distorsione las expectativas de oferta. Las alianzas con venues con licencia le dan a la posición regulatoria un fundamento más cercano a la realidad que a una aspiración. Y, según la mayoría de los análisis técnicos, la capa de infraestructura en sí no es el punto débil; esto no se lee como una historia.
La pregunta más difícil tiene que ver con la alineación de incentivos. Las instituciones mejor posicionadas para usar realmente este tipo de infraestructura de privacidad y cumplimiento pueden que nunca necesiten mantener grandes cantidades del propio token; su exposición podría permanecer mínima, lo justo para el uso operativo. Mientras tanto, las personas que sí mantienen el token están absorbiendo emisiones continuas, esperando un volumen que todavía no ha aparecido en una magnitud significativa. Dos relaciones muy distintas con el mismo activo, sin un mecanismo obvio que las acerque a la alineación.
Eso no es una crítica al diseño. Es solo una descripción honesta de en qué punto están las cosas actualmente: tecnológicamente capaz, financieramente aún esperando pruebas.
La pregunta que nadie puede responder todavía, ni siquiera el propio proyecto, es durante cuánto tiempo "la infraestructura está lista" puede seguir siendo una respuesta satisfactoria antes de que el mercado empiece a exigir que la infraestructura se esté utilizando.
@Dusk #dusk $DUSK
4
4
39
·
--
Un solo número me detuvo: capacidad para más de 17 mil millones de hojas, de un árbol que solo tiene 34 niveles de profundidad.
El modelo Fénix de Dusk usa un árbol Merkle binario para almacenar la prueba de cada nota, y ahí es donde está el verdadero truco: la capacidad crece de forma exponencial mientras que la ruta de inclusión solo crece de forma lineal. Pasa de la profundidad 34 a la 35 y la capacidad se duplica, pero el camino de la prueba solo se alarga unos pocos puntos porcentuales. Esta asimetría importa mucho para una cadena enfocada en la privacidad, ya que cada transacción lleva una prueba de conocimiento cero; cuanto más pequeña se mantenga esa prueba, mejor.
Pero el tamaño del número es solo un techo teórico. Lo que realmente determina cuánto dura esa capacidad es la rapidez con la que, en la práctica, se crean nuevas notas. Con un bajo rendimiento de transacciones, el árbol podría tardar décadas en llenarse. Si la adopción se dispara, esa misma capacidad podría verse sometida a presión real en cuestión de meses.
Eso plantea la pregunta más interesante: ¿qué ocurre cuando el árbol se llena? Almacenamiento de archivo, costos de verificación, sincronización de estado: ¿escalan de manera adecuada junto con la creación de notas, o es algo lo primero que empieza a fallar? Un número enorme luce impresionante en el papel, pero la usabilidad a largo plazo depende de cómo se use ese número, no solo de qué tan grande sea.
¿Tener una capacidad matemáticamente enorme es lo mismo que seguir estando cómodo para operar durante años de uso real?
#dusk $DUSK @Dusk_Foundation
Un solo número me detuvo: capacidad para más de 17 mil millones de hojas, de un árbol que solo tiene 34 niveles de profundidad.
El modelo Fénix de Dusk usa un árbol Merkle binario para almacenar la prueba de cada nota, y ahí es donde está el verdadero truco: la capacidad crece de forma exponencial mientras que la ruta de inclusión solo crece de forma lineal. Pasa de la profundidad 34 a la 35 y la capacidad se duplica, pero el camino de la prueba solo se alarga unos pocos puntos porcentuales. Esta asimetría importa mucho para una cadena enfocada en la privacidad, ya que cada transacción lleva una prueba de conocimiento cero; cuanto más pequeña se mantenga esa prueba, mejor.
Pero el tamaño del número es solo un techo teórico. Lo que realmente determina cuánto dura esa capacidad es la rapidez con la que, en la práctica, se crean nuevas notas. Con un bajo rendimiento de transacciones, el árbol podría tardar décadas en llenarse. Si la adopción se dispara, esa misma capacidad podría verse sometida a presión real en cuestión de meses.
Eso plantea la pregunta más interesante: ¿qué ocurre cuando el árbol se llena? Almacenamiento de archivo, costos de verificación, sincronización de estado: ¿escalan de manera adecuada junto con la creación de notas, o es algo lo primero que empieza a fallar? Un número enorme luce impresionante en el papel, pero la usabilidad a largo plazo depende de cómo se use ese número, no solo de qué tan grande sea.
¿Tener una capacidad matemáticamente enorme es lo mismo que seguir estando cómodo para operar durante años de uso real?
#dusk $DUSK @Dusk
El modelo Fénix de Dusk usa un árbol Merkle binario para almacenar la prueba de cada nota, y ahí es donde está el verdadero truco: la capacidad crece de forma exponencial mientras que la ruta de inclusión solo crece de forma lineal. Pasa de la profundidad 34 a la 35 y la capacidad se duplica, pero el camino de la prueba solo se alarga unos pocos puntos porcentuales. Esta asimetría importa mucho para una cadena enfocada en la privacidad, ya que cada transacción lleva una prueba de conocimiento cero; cuanto más pequeña se mantenga esa prueba, mejor.
Pero el tamaño del número es solo un techo teórico. Lo que realmente determina cuánto dura esa capacidad es la rapidez con la que, en la práctica, se crean nuevas notas. Con un bajo rendimiento de transacciones, el árbol podría tardar décadas en llenarse. Si la adopción se dispara, esa misma capacidad podría verse sometida a presión real en cuestión de meses.
Eso plantea la pregunta más interesante: ¿qué ocurre cuando el árbol se llena? Almacenamiento de archivo, costos de verificación, sincronización de estado: ¿escalan de manera adecuada junto con la creación de notas, o es algo lo primero que empieza a fallar? Un número enorme luce impresionante en el papel, pero la usabilidad a largo plazo depende de cómo se use ese número, no solo de qué tan grande sea.
¿Tener una capacidad matemáticamente enorme es lo mismo que seguir estando cómodo para operar durante años de uso real?
#dusk $DUSK @Dusk
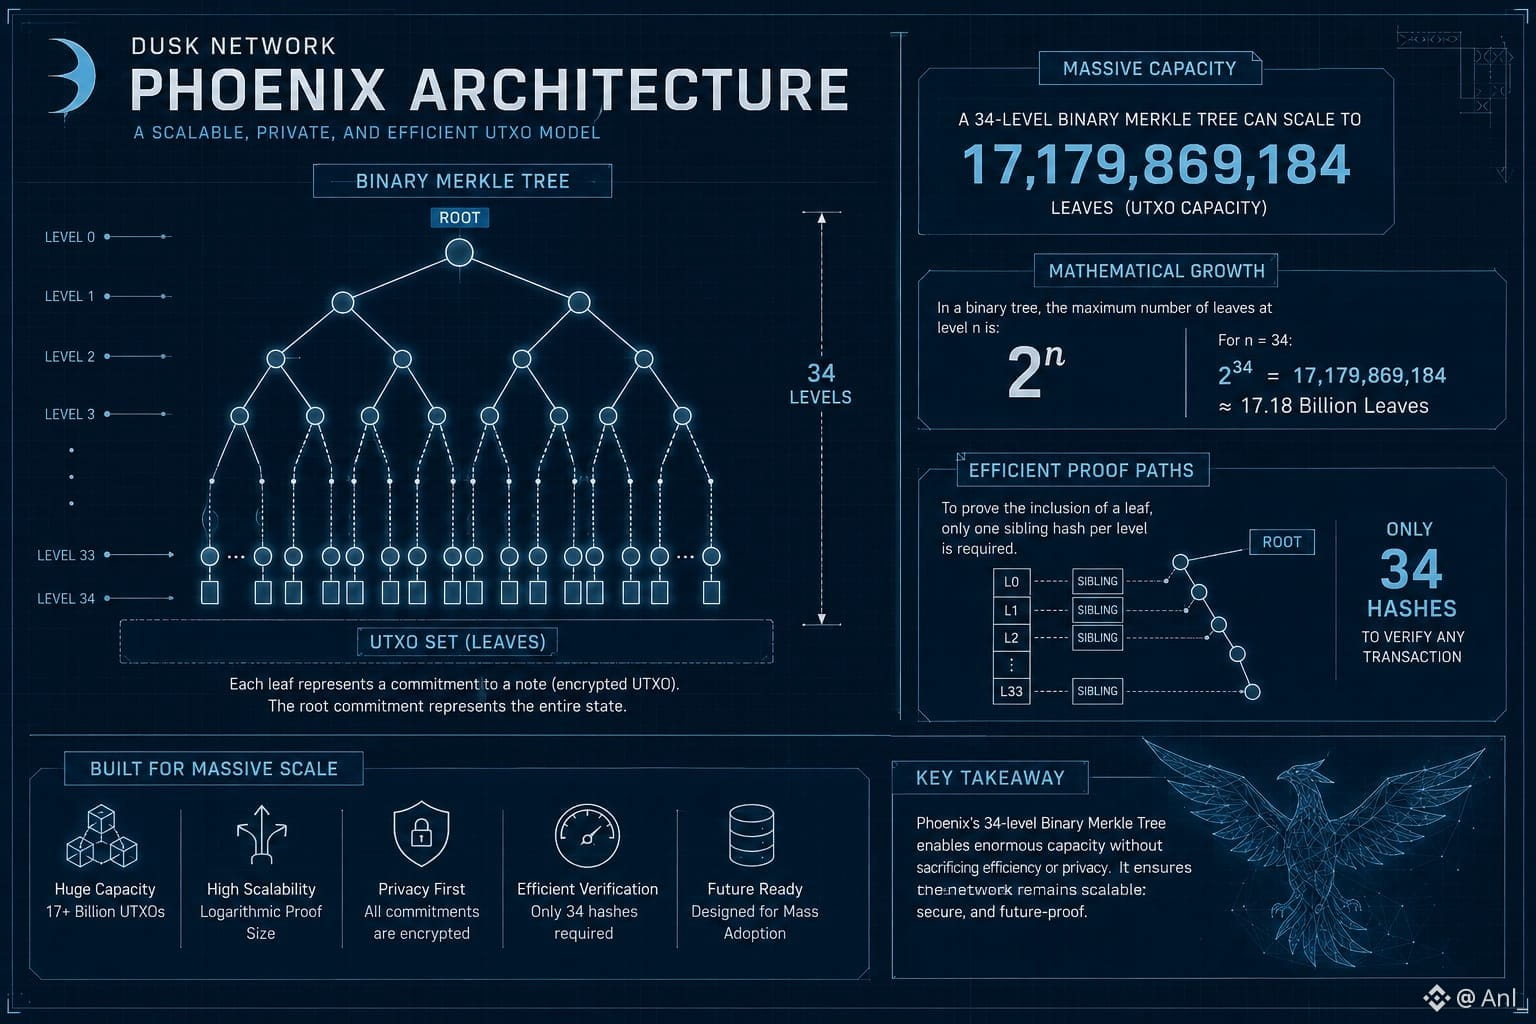
7
·
--
Saqué los números vigentes antes de escribir esto, así que aquí va lo que hay realmente en la cinta hoy: DUSK cotiza alrededor de $0.065–0.066, con una capitalización de mercado de aproximadamente $32–33M según la lectura de CoinMarketCap, y con un volumen en 24h en el rango de $3.5–4.8M dependiendo de qué agregador confíes: CoinGecko obtiene datos de 45 exchanges y 51 mercados, mientras que CoinCodex está más cerca de $4.8M. Esa diferencia por sí sola te dice algo: la liquidez es lo bastante baja como para que el hecho de qué fuente de datos consultes cambie la historia en un 30%.
Las estimaciones de oferta circulante también no coinciden: CMC la sitúa cerca de 497M, CoinGecko cerca de 590M — frente a un suministro máximo de 1B, lo que significa que entre la mitad y el 60% de la oferta total ya está desbloqueada y comerciándose.
Ampliando la vista, la acción del precio cuenta una historia más aproximada que el relato de los fundamentos. DUSK rompió una tendencia bajista de 8 meses en enero de 2026, se disparó por encima de $0.30 después del mainnet, y luego devolvió casi todo — cotizando cerca de $0.10 a finales de abril, y ahora consolidándose en el rango de $0.06. Eso es un retroceso de aproximadamente el 80%+ desde el máximo de enero, mientras que el relato real del desarrollo — mainnet en vivo, el testnet de DuskEVM avanzando, tokenización de NPEX en curso — siguió avanzando en gran medida sin interrupciones.
Esa divergencia es la historia real, no el precio en sí. La velocidad de desarrollo y la velocidad del precio se desacoplaron con fuerza en algún momento alrededor de Q1, y no han vuelto a converger. O el mercado ya descontó todo lo que promete la hoja de ruta y ahora espera el TVL entregado, o el relato de RWA simplemente todavía no es lo bastante líquido como para mover por sí solo un activo con cap de $32M en función únicamente de fundamentos.
¿Cuál de esos dos lados crees que cierra primero — si es que finalmente aparece el volumen real de NPEX en cadena, o si el precio sigue derivando hasta que eso ocurra?
#dusk $DUSK @Dusk_Foundation
Saqué los números vigentes antes de escribir esto, así que aquí va lo que hay realmente en la cinta hoy: DUSK cotiza alrededor de $0.065–0.066, con una capitalización de mercado de aproximadamente $32–33M según la lectura de CoinMarketCap, y con un volumen en 24h en el rango de $3.5–4.8M dependiendo de qué agregador confíes: CoinGecko obtiene datos de 45 exchanges y 51 mercados, mientras que CoinCodex está más cerca de $4.8M. Esa diferencia por sí sola te dice algo: la liquidez es lo bastante baja como para que el hecho de qué fuente de datos consultes cambie la historia en un 30%.
Las estimaciones de oferta circulante también no coinciden: CMC la sitúa cerca de 497M, CoinGecko cerca de 590M — frente a un suministro máximo de 1B, lo que significa que entre la mitad y el 60% de la oferta total ya está desbloqueada y comerciándose.
Ampliando la vista, la acción del precio cuenta una historia más aproximada que el relato de los fundamentos. DUSK rompió una tendencia bajista de 8 meses en enero de 2026, se disparó por encima de $0.30 después del mainnet, y luego devolvió casi todo — cotizando cerca de $0.10 a finales de abril, y ahora consolidándose en el rango de $0.06. Eso es un retroceso de aproximadamente el 80%+ desde el máximo de enero, mientras que el relato real del desarrollo — mainnet en vivo, el testnet de DuskEVM avanzando, tokenización de NPEX en curso — siguió avanzando en gran medida sin interrupciones.
Esa divergencia es la historia real, no el precio en sí. La velocidad de desarrollo y la velocidad del precio se desacoplaron con fuerza en algún momento alrededor de Q1, y no han vuelto a converger. O el mercado ya descontó todo lo que promete la hoja de ruta y ahora espera el TVL entregado, o el relato de RWA simplemente todavía no es lo bastante líquido como para mover por sí solo un activo con cap de $32M en función únicamente de fundamentos.
¿Cuál de esos dos lados crees que cierra primero — si es que finalmente aparece el volumen real de NPEX en cadena, o si el precio sigue derivando hasta que eso ocurra?
#dusk $DUSK @Dusk
Las estimaciones de oferta circulante también no coinciden: CMC la sitúa cerca de 497M, CoinGecko cerca de 590M — frente a un suministro máximo de 1B, lo que significa que entre la mitad y el 60% de la oferta total ya está desbloqueada y comerciándose.
Ampliando la vista, la acción del precio cuenta una historia más aproximada que el relato de los fundamentos. DUSK rompió una tendencia bajista de 8 meses en enero de 2026, se disparó por encima de $0.30 después del mainnet, y luego devolvió casi todo — cotizando cerca de $0.10 a finales de abril, y ahora consolidándose en el rango de $0.06. Eso es un retroceso de aproximadamente el 80%+ desde el máximo de enero, mientras que el relato real del desarrollo — mainnet en vivo, el testnet de DuskEVM avanzando, tokenización de NPEX en curso — siguió avanzando en gran medida sin interrupciones.
Esa divergencia es la historia real, no el precio en sí. La velocidad de desarrollo y la velocidad del precio se desacoplaron con fuerza en algún momento alrededor de Q1, y no han vuelto a converger. O el mercado ya descontó todo lo que promete la hoja de ruta y ahora espera el TVL entregado, o el relato de RWA simplemente todavía no es lo bastante líquido como para mover por sí solo un activo con cap de $32M en función únicamente de fundamentos.
¿Cuál de esos dos lados crees que cierra primero — si es que finalmente aparece el volumen real de NPEX en cadena, o si el precio sigue derivando hasta que eso ocurra?
#dusk $DUSK @Dusk
2
22
·
--
Estaba listo para invertir, pero me eché para atrás después de ver las señales de advertencia.
Estaba listo para invertir, pero me eché para atrás después de ver las señales de advertencia.
bro_sf
·
--
No pude dormir anoche, así que me preguntaba qué hacer: ¿debería ver una película o hacer algo de trabajo? Luego pensé que echaría un vistazo al mercado de las criptomonedas. Entonces abrí las aplicaciones de CoinMarketCap. Después vi que hoy el mercado de BTC está bajando un 0.72%. Luego vi que $BABY token está subiendo un 3.5% a 0.01199$. El precio está subiendo, la market cap es 51.22m, el volumen en 24h es 52.11m, que es el 24.º, con un +475% de volumen. Pensé que podría salir solo mirando el precio. Pero durante unos días, @BabylonLabs_io ha estado apareciendo una y otra vez frente a mis ojos, así que quería ver más detalles sobre el proyecto. Entonces fui a la página de auditoría de Certik.Skynet. Después de eso, me sorprendí al ver la puntuación. La puntuación de la calificación AA 89.58 parecía estar en buenas condiciones en la sección de seguridad. También hay algunas auditorías de terceros. Mirando un poco más abajo en la página de Certik, veo que la auditoría de Certik aún no se ha completado: no hay verificación del equipo y la calificación también se muestra como parcial. Así que surgió una pregunta en mi mente. Suena bastante fuerte. Pero todavía tengo dudas en mi mente sobre por qué no se han completado a pesar de que es un proyecto tan bueno. Vi en la página de Certik que la auditoría aún no se ha completado. Quizá haya suficientes razones detrás de esto que no conocemos, pero como usuario común, esto ha despertado mi curiosidad. Ahora, ¿piensas que habría sido mejor que hubiera habido estas cosas sobre este tema? ¿O es que lo poco que hay es suficiente?
#baby $BABY
#baby $BABY
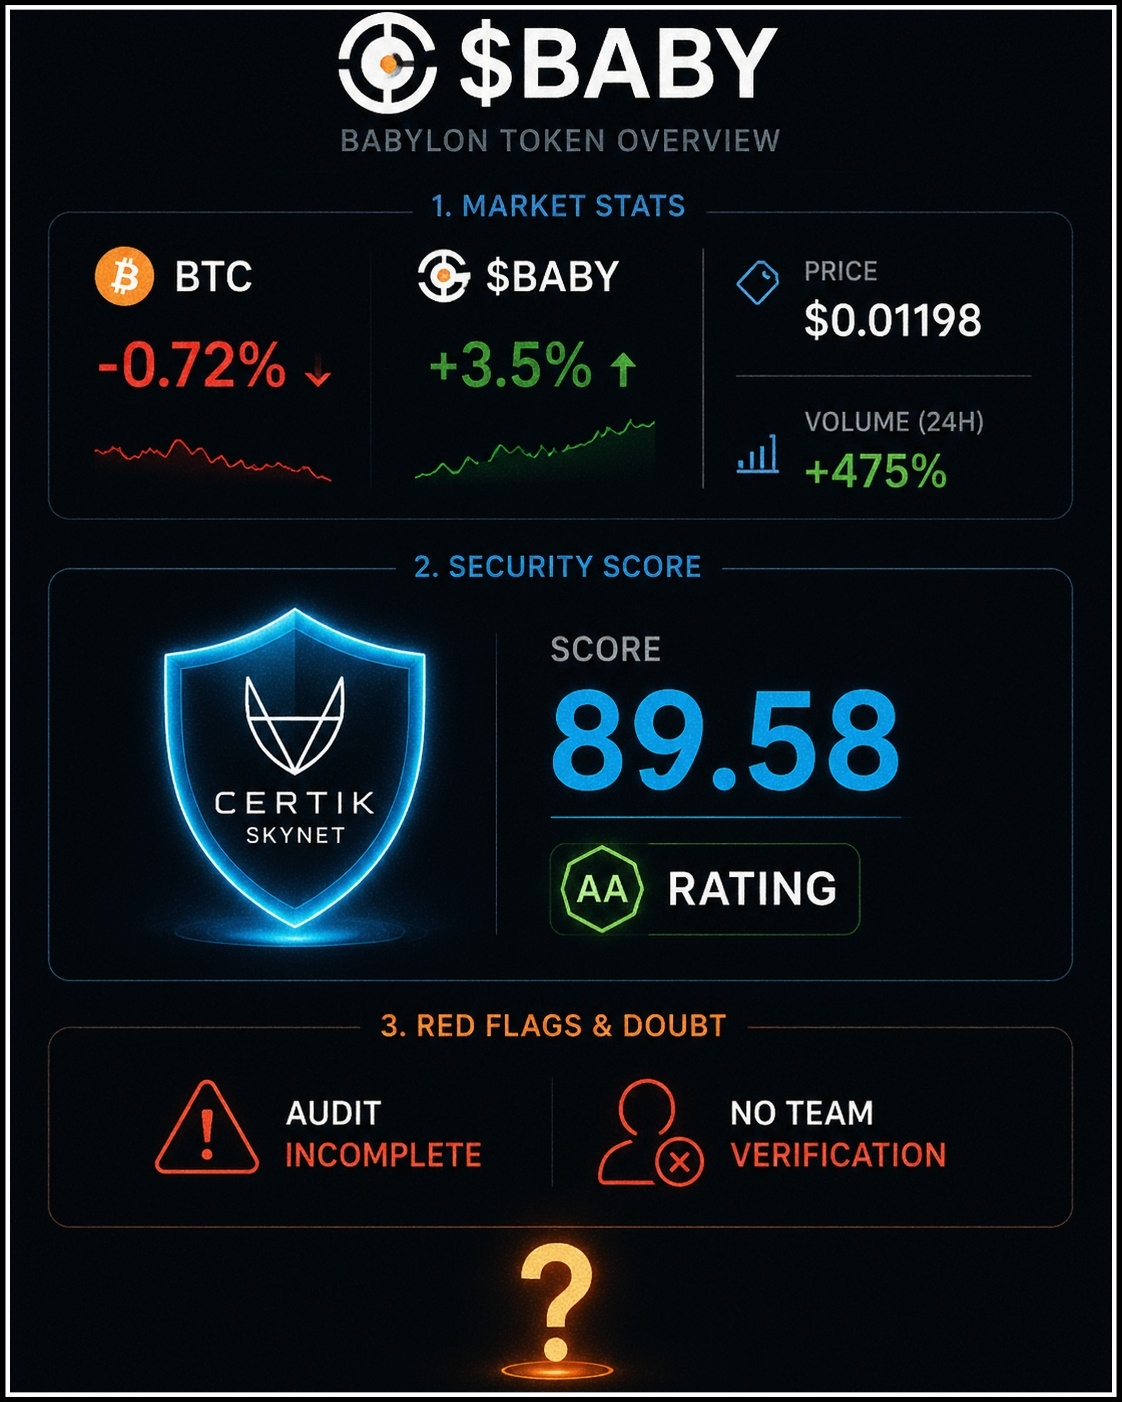
1
1
82
·
--
?
?
bro_sf
·
--
BajistaMientras revisaba la tokenómica de Babylon, una cosa en particular llamó mucho mi atención. Según la información disponible, el suministro total es de 10.98 mil millones, con aproximadamente 4.03 mil millones de tokens en circulación. Pero para un proyecto de esta magnitud, sorprende que no haya ninguna mención clara del suministro máximo en la tokenómica oficial. Eso me hace preguntarme: ¿es simplemente un descuido o hay una razón por la cual esta información aún no se ha divulgado claramente? Saber cuál es el suministro máximo es importante porque ayuda a los inversores a evaluar futuras emisiones de tokens, la posible inflación y la valoración a largo plazo. Por eso siempre vale la pena tomarse el tiempo de revisar documentos oficiales en lugar de confiar en el hype. ¿Cuál es tu opinión? ¿Crees que la falta del suministro máximo es solo un descuido o podría haber otra explicación?
@BabylonLabs_io #baby $BABY $BTC
@BabylonLabs_io #baby $BABY $BTC
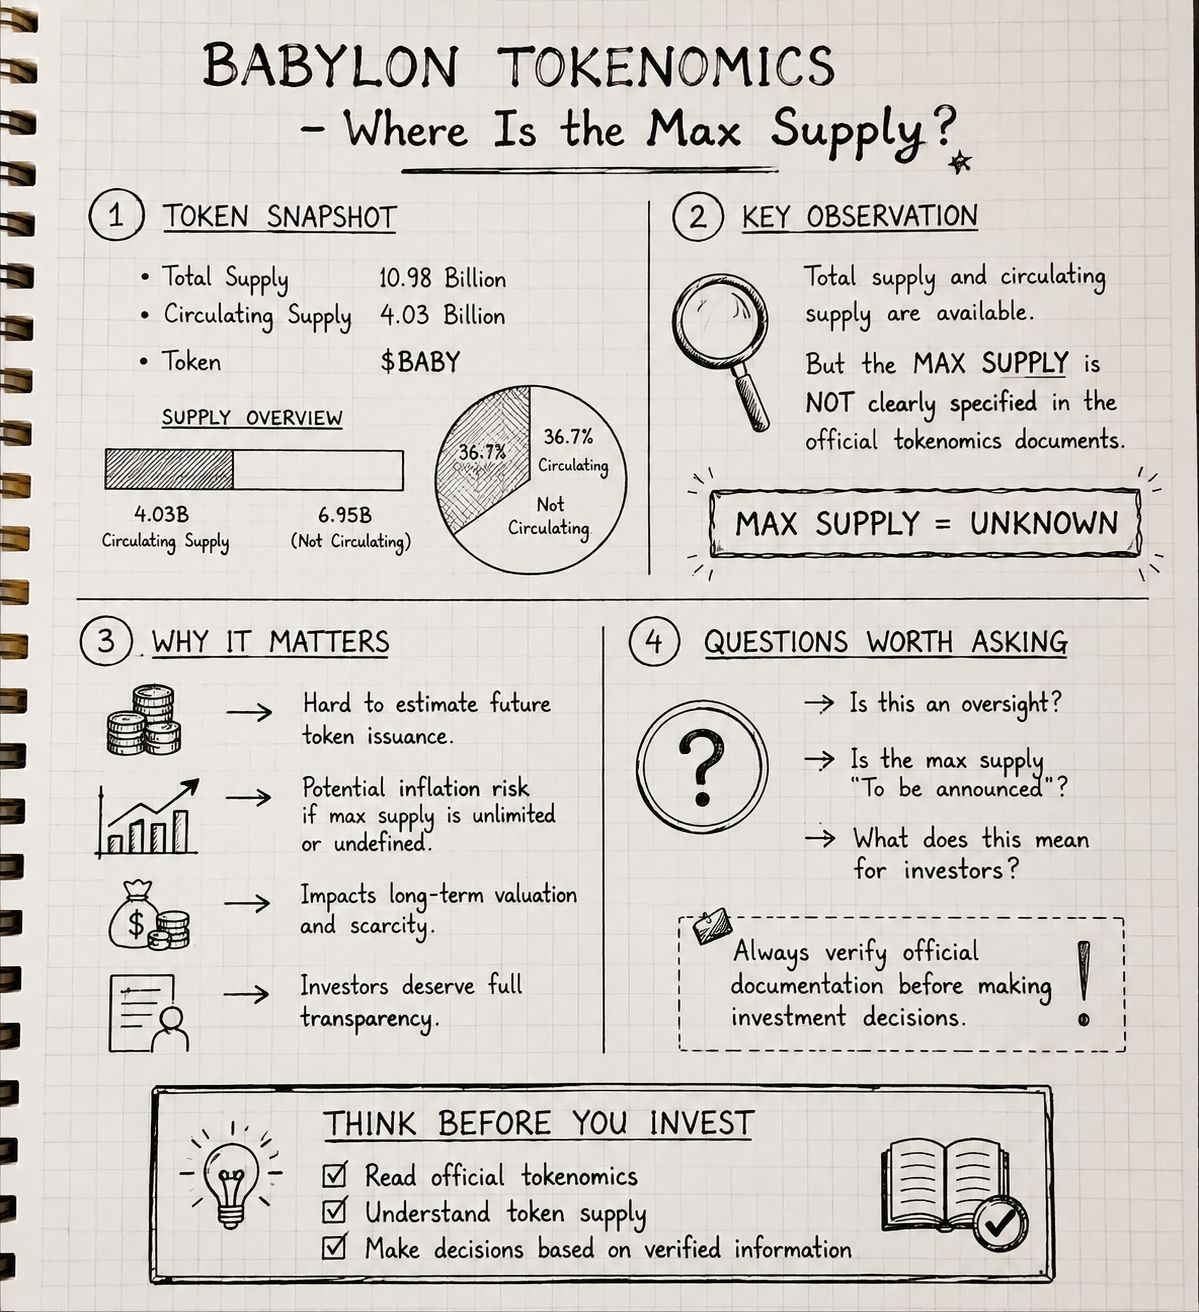
7
·
--
bueno 😊
bueno 😊
bro_sf
·
--
Hay algunas preguntas que siguen apareciendo en mi mente sobre Babylon. Lo que se muestra por fuera y lo que está pasando por dentro no son lo mismo. Muchas personas pensaron que este airdrop era una recompensa para la comunidad, pero cuando observas la asignación, parece un poco diferente. Muchas carteras se fueron con las recompensas después de haber hecho farming durante poco tiempo, y quienes realmente han estado allí desde hace mucho no han recibido mucho. Entonces mi pregunta no es quién lo obtuvo, sino quién realmente se queda después de que terminen las recompensas. Otra cosa es la frase "solo Bitcoin". Suena bien, pero al mirar los documentos, está claro que, además de Bitcoin, aquí también se está contando con Ethereum y algunas apps de DeFi. La gobernanza y el multisig de emergencia siguen estando. No estoy diciendo que el diseño sea malo, pero hay una pequeña diferencia entre el marketing y la realidad. Al final, la pregunta es: ¿la gente seguirá bloqueando Bitcoin a pesar de saber todo esto, o el interés también desaparecerá cuando disminuyan las ganancias? Creo que ahí es donde está la prueba real.
@BabylonLabs_io #baby $BABY
@BabylonLabs_io #baby $BABY
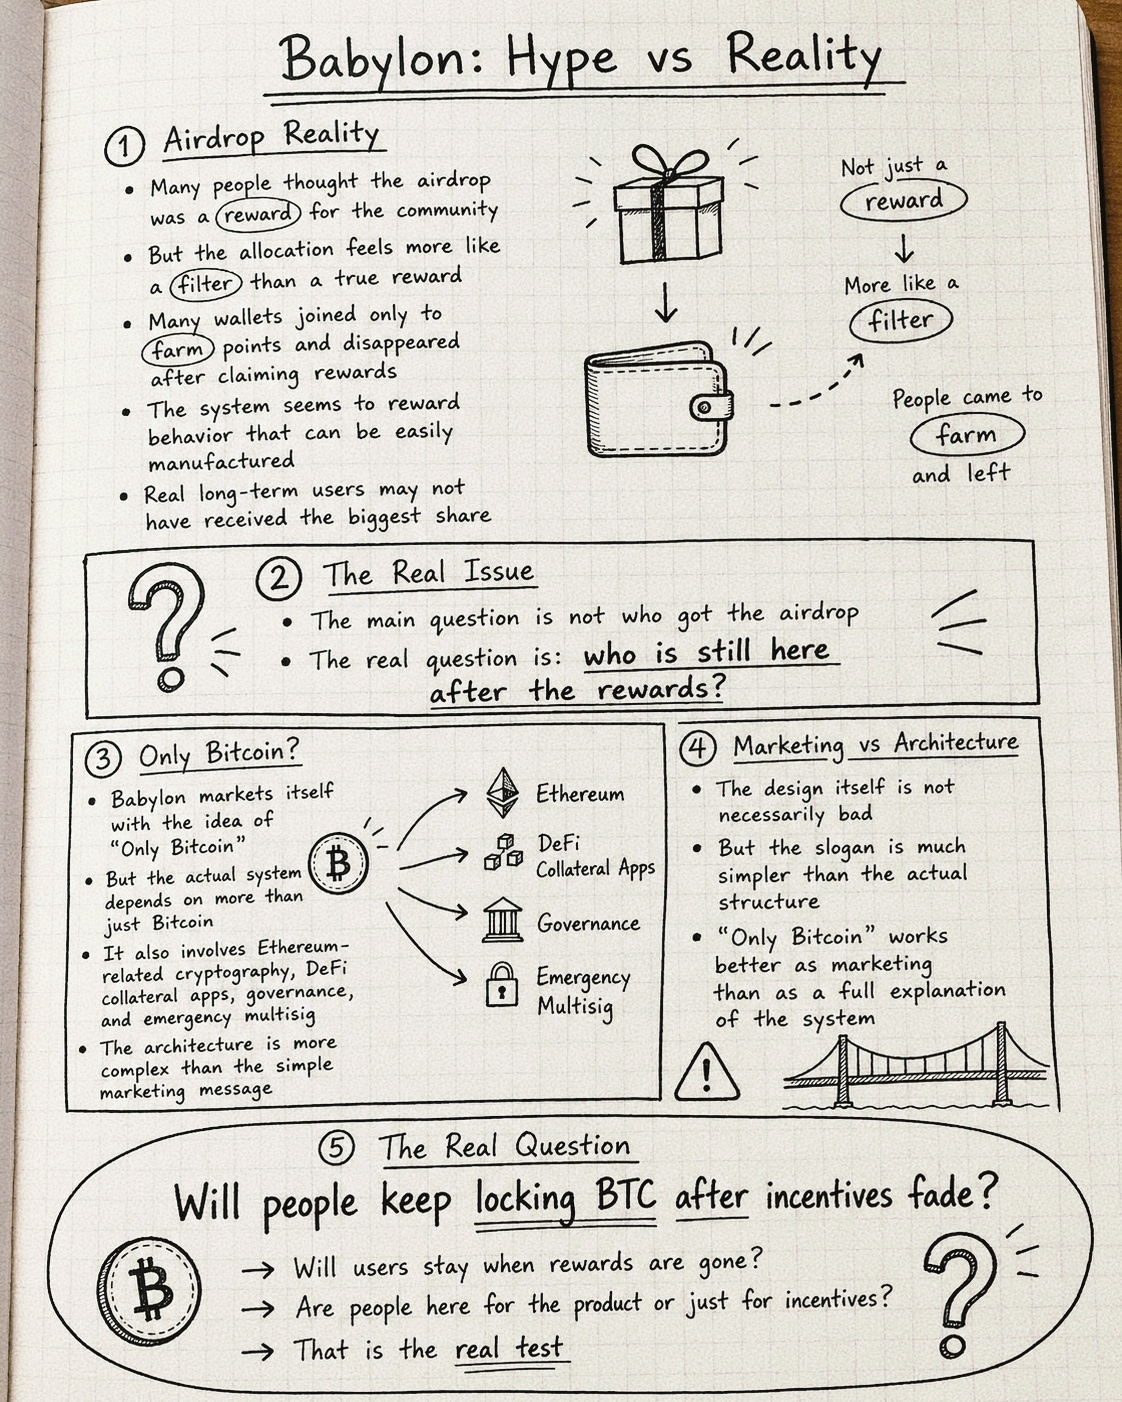
4
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
QNTRises39%
5,300 visualizaciones
378 participa(n) en el debate
🚨🔥 $QNT +40%: ¿RALLY REAL O YA DEMASIADO TARDE?
Quant acaba de convertirse en uno de los grandes protagonistas del mercado. 📈
$QNT llegó a dispararse cerca de 40% en el movimiento, alcanzando la zona de $97-$98, mientras gran parte del mercado estaba mucho más tranquilo.
¿El motivo? 👀
🏦 The Clearing House seleccionó a Quant como capa de interoperabilidad para su iniciativa de depósitos tokenizados en EE.UU.
Y esto es importante porque no estamos hablando solamente de especulación cripto: la noticia conecta directamente a Quant con infraestructura financiera institucional y con el crecimiento de la tokenización de activos.
Pero ojo ⚠️
Después de una subida tan vertical, entrar persiguiendo la vela puede ser peligroso. Los indicadores muestran un mercado extremadamente sobrecomprado y el volumen también se disparó con el movimiento.
Mi lectura:
🟢 Breakout + retest: interesante para buscar LONG
🟡 Precio extendido: esperar pullback puede tener más sentido
🔴 Pérdida de soportes: podría activar toma de ganancias
Ahora la pregunta es:
¿QNT tiene combustible para romper los $100 o primero necesita respirar? 👇
🔥 LONG QNT
⏳ ESPERO PULLBACK
🔴 SHORT QNT
$QNT #Quant #QNTRises39%
Mundo Cripto
·1 «Me gusta»
·27 visualizaciones
EthereumBreaksAbove$2700
772 visualizaciones
52 participa(n) en el debate
BitgetBreachForgedRequestsNotStolenKeys
4,260 visualizaciones
298 participa(n) en el debate