
#phishing
phishing
222,424 visualizaciones
318 participa(n) en el debate
Populares
Novedades

Artículo
🚨 Alerta Educativa — Protege tu Capital:
Las 8 Estafas Crypto
más Activas en 2026Cómo funcionan · Cómo identificarlas · Cómo protegerte
En 2024 se perdieron más de $5,600 millones USD en estafas crypto a nivel mundial. En 2026 las técnicas son más sofisticadas y usan IA, deepfakes y plataformas falsas. Toca cada estafa para ver cómo funciona y cómo protegerte.
🎣Phishing — Sitios y wallets falsos (MUY ALTO)
Crean réplicas exactas de Binance, Metamask, Coinbase o Phantom. El dominio cambia una letra: 'bìnance.com', 'binance-pro.net'. Cuando ingresas tus credenciales, van directo al atacante.
Cómo opera: Recibes un email o anuncio con un enlace. La página se ve idéntica al original. Ingresas usuario, contraseña o frase semilla. El atacante drena tu wallet en segundos.
Cómo protegerte: Siempre escribe la URL manualmente. Guarda las URLs legítimas en favoritos. Nunca hagas clic en links de emails o DMs. Activa 2FA con Google Authenticator, nunca con SMS.
💡 Ejemplo real 2026: anuncios de Google con 'Binance' que llevan a binance-futures.net — dominio falso con SSL válido que parece idéntico al original.
🐷Pig Butchering — Estafa romántica DeFi (EXTREMO)
La estafa más sofisticada de 2024-2026. Un extraño te contacta (WhatsApp, Tinder, Instagram), construye una relación de semanas o meses, te presenta una 'oportunidad de inversión' en una plataforma DeFi que 'usa su familia'. Puedes ver tus ganancias crecer... hasta que intentas retirar.
Cómo opera: Fase 1: contacto amistoso o romántico. Fase 2: confianza durante semanas. Fase 3: te muestra sus 'ganancias' en una plataforma. Fase 4: inviertes, ves crecer el saldo. Fase 5: al retirar piden 'impuesto', 'verificación' o 'comisión'. El dinero nunca regresa.
Cómo protegerte: Cero inversiones por recomendación de personas conocidas recientemente en redes sociales o apps de citas. Si alguien que no conoces te habla de crypto — es una señal de alerta.
💡 Las pérdidas promedio por víctima en pig butchering son $120,000 USD. Muchas víctimas invierten todos sus ahorros y piden préstamos antes de descubrir la estafa.
🤖Bots de trading falsos con IA (ALTO)
Ofrecen bots de trading que 'generan 5-15% mensual garantizado usando inteligencia artificial'. Muestran pantallas de PnL falsos, testimonios comprados y resultados fabricados. El bot existe, pero los rendimientos son inventados.
Cómo opera: Te añaden a un grupo de Telegram con 'traders exitosos'. Muestran resultados diarios. Te convencen de depositar. Al principio permiten pequeños retiros para ganar confianza. Después piden más inversión o simplemente desaparecen.
Cómo protegerte: Ningún bot puede garantizar rendimientos fijos. Los bots legítimos (como los grid bots de Binance) operan en tu propia cuenta — tú tienes el control total. Desconfía de bots que requieren que envíes fondos a una cuenta externa.
💡 En 2026 proliferan bots con 'respaldo de IA de ChatGPT o Claude' — el uso de marcas de IA reconocidas es pura validación falsa.
💎Rug Pull — Proyectos que desaparecen (ALTO)
Crean un token con un whitepaper atractivo, comunidad activa, roadmap ambicioso y promesas de utilidad. Cuando el precio sube y hay suficiente liquidez, los fundadores retiran todo y desaparecen.
Cómo opera: Lanzamiento del token con hype masivo. Influencers pagados promocionan. El precio sube artificialmente. Los fundadores venden toda su parte instantáneamente. El precio colapsa a cero. La comunidad queda con tokens sin valor.
Cómo protegerte: Verifica: ¿el equipo es público e identificable? ¿Hay auditoría de smart contract? ¿El vesting de fundadores está bloqueado? ¿El TVL tiene respaldo real? Si fallan más de 2 — no inviertas.
💡 El 90% de los tokens lanzados en 2024 en redes como Solana o Base tuvieron rug pull en los primeros 30 días. El hype en redes sociales no es validación de proyecto.
📱Suplantación de asesores e influencers (ALTO)
Crean perfiles falsos de traders conocidos, influencers o cuentas verificadas. Usan deepfakes de video para hacer que parezca que el trader real está recomendando una plataforma o enviando señales de inversión.
Cómo opera: Perfil falso de trader reconocido te contacta por DM. 'Acceso VIP a señales exclusivas' por un pago inicial. O anuncios con deepfake de personalidades reales recomendando plataformas fraudulentas.
Cómo protegerte: Ningún trader o asesor legítimo te contactará primero por DM para ofrecerte inversiones. Verifica siempre la cuenta oficial — número de seguidores, fecha de creación, historial de publicaciones.
💡 ANFELIA_INVESTMENT NUNCA contacta primero por DM, nunca pide fondos directos, nunca garantiza rendimientos. Si alguien lo hace usando este nombre — es una estafa.
🏆Giveaways falsos con deepfake (MEDIO-ALTO)
'Elon Musk duplica tu BTC si envías primero' — esta estafa sigue evolucionando con deepfakes de video en vivo de figuras públicas. En 2026 usan IA para crear videos en tiempo real que parecen transmisiones oficiales.
Cómo opera: Anuncio o video en vivo con deepfake de CEO, presidente o influencer anunciando un giveaway. 'Envía 0.1 BTC y recibes 0.2 BTC de vuelta'. Nadie recibe nada de vuelta — jamás.
Cómo protegerte: Ninguna persona, empresa o protocolo legítimo te pedirá que envíes crypto primero para recibir más. Si necesitas enviar para recibir — es estafa, sin excepción.
💡 En el primer semestre de 2024, los giveaways falsos con deepfake generaron pérdidas superiores a $25 millones USD solo en YouTube y X (Twitter).
🔑Falso soporte técnico — Wallet recovery (MUY ALTO)
Te contactan haciéndose pasar por soporte de Binance, Metamask o Phantom. 'Hemos detectado actividad sospechosa en tu cuenta. Necesitamos verificar tu identidad con tu frase semilla.' Cualquiera que pida tus 12 palabras es un estafador.
Cómo opera: Comentan en tus publicaciones o te envían DM fingiendo ser soporte oficial. Te asustan con 'tu cuenta será suspendida'. Te dirigen a un formulario donde ingresas tu frase semilla. Tu wallet queda vacía en minutos.
Cómo protegerte: El soporte real de ningún exchange o wallet JAMÁS te pedirá tu frase semilla, clave privada o contraseña. Nunca, bajo ninguna circunstancia. Si alguien lo pide, es una estafa sin excepción.
💡 Binance, Metamask y Phantom tienen sus canales de soporte oficiales claramente identificados. Cualquier DM de 'soporte' no solicitado es fraudulento.
📊Plataformas de inversión fantasma (EXTREMO)
Plataformas con diseño profesional, dashboard de inversiones que muestra ganancias en tiempo real, 'regulación' falsa y servicio al cliente activo. Las ganancias que ves no existen — son números en una pantalla.
Cómo opera: Registras una cuenta, inviertes capital real. El dashboard muestra ganancias impresionantes. Cuando intentas retirar: piden impuesto de retiro, verificación KYC adicional o comisión de liberación de fondos. Cada pago que haces financia más a los estafadores.
Cómo protegerte: Invierte solo en exchanges regulados con años de track record (Binance, Coinbase, Kraken). Verifica la licencia regulatoria real. Si el nombre del exchange no aparece en búsquedas con años de historia — no confíes.
💡 En Colombia y Latinoamérica proliferan en 2026 plataformas con nombres similares a exchanges reales: 'Binance Pro', 'Binance Trade Global', 'Coinbase Premium' — ninguna es oficial.
🚨 Señales universales de estafa — si ves esto, sal
💰
Garantizan rendimientos fijos: "10% mensual garantizado" no existe en mercados libres. Nadie puede garantizar retornos en crypto.
⏰
Urgencia artificial: "Solo por hoy", "últimas 3 horas", "si no entras ahora pierdes". La presión de tiempo es una técnica de manipulación clásica.
🔒
Te piden la frase semilla o clave privada: ningún protocolo legítimo, exchange ni asesor jamás te pedirá tus 12 palabras. Jamás.
📱
Solo contactan por WhatsApp o Telegram: sin página web verificable, sin presencia pública, sin equipo identificable.
💸
Cobran una "comisión de retiro" para retirar: si tus ganancias existen pero necesitas pagar para sacarlas, es estafa — siempre.
🤖
Bots o IA que "operan por ti" sin explicación: ningún bot automatizado legítimo puede garantizar ganancias diarias sin riesgo.
"La mejor protección contra una estafa crypto es la educación financiera. Quien entiende cómo funciona el mercado real reconoce inmediatamente lo que no tiene sentido."
✅ Checklist antes de invertir en cualquier plataforma
◽️La plataforma tiene al menos 3 años de historia pública verificable
◽️El equipo fundador es público e identificable con nombres reales
◽️Tiene auditorías de seguridad de firmas reconocidas (Certik, Halborn)
◽️No garantizan rendimientos fijos ni retornos mínimos
◽️Puedo retirar mis fondos en cualquier momento sin comisiones especiales
◽️La URL es exactamente la oficial (no hay variaciones ni subdominios raros)
◽️No me contactaron primero — fui yo quien buscó la plataforma
◽️El whitepaper o documentación técnica existe y es verificable
◽️Los tokens/proyecto no tienen un cliff de venta de fundadores próximo
◽️Puedo encontrar reseñas independientes y negativas (no solo positivas)
0 / 10 verificados
📌 La regla más importante:
Si una oportunidad de inversión no puedes explicarla con claridad en 2 minutos — cómo genera dinero, quién está detrás, dónde está registrada — no inviertas. La complejidad artificial es la herramienta principal de los estafadores. Lo legítimo siempre puede explicarse con transparencia.
¿Conoces a alguien que esté en riesgo de caer en una estafa?
Comparte este post. Puede salvar el capital de alguien.
Comenta PROTEGER y te enviamos la guía completa de seguridad crypto.
@ANFELIA_INVESTMENT
#phishing #ponzi #AnfeliaInvestment #ScamAlert #EducaciónFinanciera
Contenido con fines educativos y de protección al usuario. ANFELIA_INVESTMENT no solicita fondos directos ni garantiza rendimientos. Invierte solo en plataformas reguladas y verificadas.
🚨 Alerta Educativa — Protege tu Capital: Las 8 Estafas Crypto más Activas en 2026
Cómo funcionan · Cómo identificarlas · Cómo protegerte
En 2024 se perdieron más de $5,600 millones USD en estafas crypto a nivel mundial. En 2026 las técnicas son más sofisticadas y usan IA, deepfakes y plataformas falsas. Toca cada estafa para ver cómo funciona y cómo protegerte.
🎣Phishing — Sitios y wallets falsos (MUY ALTO)
Crean réplicas exactas de Binance, Metamask, Coinbase o Phantom. El dominio cambia una letra: 'bìnance.com', 'binance-pro.net'. Cuando ingresas tus credenciales, van directo al atacante.
Cómo opera: Recibes un email o anuncio con un enlace. La página se ve idéntica al original. Ingresas usuario, contraseña o frase semilla. El atacante drena tu wallet en segundos.
Cómo protegerte: Siempre escribe la URL manualmente. Guarda las URLs legítimas en favoritos. Nunca hagas clic en links de emails o DMs. Activa 2FA con Google Authenticator, nunca con SMS.
💡 Ejemplo real 2026: anuncios de Google con 'Binance' que llevan a binance-futures.net — dominio falso con SSL válido que parece idéntico al original.
🐷Pig Butchering — Estafa romántica DeFi (EXTREMO)
La estafa más sofisticada de 2024-2026. Un extraño te contacta (WhatsApp, Tinder, Instagram), construye una relación de semanas o meses, te presenta una 'oportunidad de inversión' en una plataforma DeFi que 'usa su familia'. Puedes ver tus ganancias crecer... hasta que intentas retirar.
Cómo opera: Fase 1: contacto amistoso o romántico. Fase 2: confianza durante semanas. Fase 3: te muestra sus 'ganancias' en una plataforma. Fase 4: inviertes, ves crecer el saldo. Fase 5: al retirar piden 'impuesto', 'verificación' o 'comisión'. El dinero nunca regresa.
Cómo protegerte: Cero inversiones por recomendación de personas conocidas recientemente en redes sociales o apps de citas. Si alguien que no conoces te habla de crypto — es una señal de alerta.
💡 Las pérdidas promedio por víctima en pig butchering son $120,000 USD. Muchas víctimas invierten todos sus ahorros y piden préstamos antes de descubrir la estafa.
🤖Bots de trading falsos con IA (ALTO)
Ofrecen bots de trading que 'generan 5-15% mensual garantizado usando inteligencia artificial'. Muestran pantallas de PnL falsos, testimonios comprados y resultados fabricados. El bot existe, pero los rendimientos son inventados.
Cómo opera: Te añaden a un grupo de Telegram con 'traders exitosos'. Muestran resultados diarios. Te convencen de depositar. Al principio permiten pequeños retiros para ganar confianza. Después piden más inversión o simplemente desaparecen.
Cómo protegerte: Ningún bot puede garantizar rendimientos fijos. Los bots legítimos (como los grid bots de Binance) operan en tu propia cuenta — tú tienes el control total. Desconfía de bots que requieren que envíes fondos a una cuenta externa.
💡 En 2026 proliferan bots con 'respaldo de IA de ChatGPT o Claude' — el uso de marcas de IA reconocidas es pura validación falsa.
💎Rug Pull — Proyectos que desaparecen (ALTO)
Crean un token con un whitepaper atractivo, comunidad activa, roadmap ambicioso y promesas de utilidad. Cuando el precio sube y hay suficiente liquidez, los fundadores retiran todo y desaparecen.
Cómo opera: Lanzamiento del token con hype masivo. Influencers pagados promocionan. El precio sube artificialmente. Los fundadores venden toda su parte instantáneamente. El precio colapsa a cero. La comunidad queda con tokens sin valor.
Cómo protegerte: Verifica: ¿el equipo es público e identificable? ¿Hay auditoría de smart contract? ¿El vesting de fundadores está bloqueado? ¿El TVL tiene respaldo real? Si fallan más de 2 — no inviertas.
💡 El 90% de los tokens lanzados en 2024 en redes como Solana o Base tuvieron rug pull en los primeros 30 días. El hype en redes sociales no es validación de proyecto.
📱Suplantación de asesores e influencers (ALTO)
Crean perfiles falsos de traders conocidos, influencers o cuentas verificadas. Usan deepfakes de video para hacer que parezca que el trader real está recomendando una plataforma o enviando señales de inversión.
Cómo opera: Perfil falso de trader reconocido te contacta por DM. 'Acceso VIP a señales exclusivas' por un pago inicial. O anuncios con deepfake de personalidades reales recomendando plataformas fraudulentas.
Cómo protegerte: Ningún trader o asesor legítimo te contactará primero por DM para ofrecerte inversiones. Verifica siempre la cuenta oficial — número de seguidores, fecha de creación, historial de publicaciones.
💡 ANFELIA_INVESTMENT NUNCA contacta primero por DM, nunca pide fondos directos, nunca garantiza rendimientos. Si alguien lo hace usando este nombre — es una estafa.
🏆Giveaways falsos con deepfake (MEDIO-ALTO)
'Elon Musk duplica tu BTC si envías primero' — esta estafa sigue evolucionando con deepfakes de video en vivo de figuras públicas. En 2026 usan IA para crear videos en tiempo real que parecen transmisiones oficiales.
Cómo opera: Anuncio o video en vivo con deepfake de CEO, presidente o influencer anunciando un giveaway. 'Envía 0.1 BTC y recibes 0.2 BTC de vuelta'. Nadie recibe nada de vuelta — jamás.
Cómo protegerte: Ninguna persona, empresa o protocolo legítimo te pedirá que envíes crypto primero para recibir más. Si necesitas enviar para recibir — es estafa, sin excepción.
💡 En el primer semestre de 2024, los giveaways falsos con deepfake generaron pérdidas superiores a $25 millones USD solo en YouTube y X (Twitter).
🔑Falso soporte técnico — Wallet recovery (MUY ALTO)
Te contactan haciéndose pasar por soporte de Binance, Metamask o Phantom. 'Hemos detectado actividad sospechosa en tu cuenta. Necesitamos verificar tu identidad con tu frase semilla.' Cualquiera que pida tus 12 palabras es un estafador.
Cómo opera: Comentan en tus publicaciones o te envían DM fingiendo ser soporte oficial. Te asustan con 'tu cuenta será suspendida'. Te dirigen a un formulario donde ingresas tu frase semilla. Tu wallet queda vacía en minutos.
Cómo protegerte: El soporte real de ningún exchange o wallet JAMÁS te pedirá tu frase semilla, clave privada o contraseña. Nunca, bajo ninguna circunstancia. Si alguien lo pide, es una estafa sin excepción.
💡 Binance, Metamask y Phantom tienen sus canales de soporte oficiales claramente identificados. Cualquier DM de 'soporte' no solicitado es fraudulento.
📊Plataformas de inversión fantasma (EXTREMO)
Plataformas con diseño profesional, dashboard de inversiones que muestra ganancias en tiempo real, 'regulación' falsa y servicio al cliente activo. Las ganancias que ves no existen — son números en una pantalla.
Cómo opera: Registras una cuenta, inviertes capital real. El dashboard muestra ganancias impresionantes. Cuando intentas retirar: piden impuesto de retiro, verificación KYC adicional o comisión de liberación de fondos. Cada pago que haces financia más a los estafadores.
Cómo protegerte: Invierte solo en exchanges regulados con años de track record (Binance, Coinbase, Kraken). Verifica la licencia regulatoria real. Si el nombre del exchange no aparece en búsquedas con años de historia — no confíes.
💡 En Colombia y Latinoamérica proliferan en 2026 plataformas con nombres similares a exchanges reales: 'Binance Pro', 'Binance Trade Global', 'Coinbase Premium' — ninguna es oficial.
🚨 Señales universales de estafa — si ves esto, sal
💰
Garantizan rendimientos fijos: "10% mensual garantizado" no existe en mercados libres. Nadie puede garantizar retornos en crypto.
⏰
Urgencia artificial: "Solo por hoy", "últimas 3 horas", "si no entras ahora pierdes". La presión de tiempo es una técnica de manipulación clásica.
🔒
Te piden la frase semilla o clave privada: ningún protocolo legítimo, exchange ni asesor jamás te pedirá tus 12 palabras. Jamás.
📱
Solo contactan por WhatsApp o Telegram: sin página web verificable, sin presencia pública, sin equipo identificable.
💸
Cobran una "comisión de retiro" para retirar: si tus ganancias existen pero necesitas pagar para sacarlas, es estafa — siempre.
🤖
Bots o IA que "operan por ti" sin explicación: ningún bot automatizado legítimo puede garantizar ganancias diarias sin riesgo.
"La mejor protección contra una estafa crypto es la educación financiera. Quien entiende cómo funciona el mercado real reconoce inmediatamente lo que no tiene sentido."
✅ Checklist antes de invertir en cualquier plataforma
◽️La plataforma tiene al menos 3 años de historia pública verificable
◽️El equipo fundador es público e identificable con nombres reales
◽️Tiene auditorías de seguridad de firmas reconocidas (Certik, Halborn)
◽️No garantizan rendimientos fijos ni retornos mínimos
◽️Puedo retirar mis fondos en cualquier momento sin comisiones especiales
◽️La URL es exactamente la oficial (no hay variaciones ni subdominios raros)
◽️No me contactaron primero — fui yo quien buscó la plataforma
◽️El whitepaper o documentación técnica existe y es verificable
◽️Los tokens/proyecto no tienen un cliff de venta de fundadores próximo
◽️Puedo encontrar reseñas independientes y negativas (no solo positivas)
0 / 10 verificados
📌 La regla más importante:
Si una oportunidad de inversión no puedes explicarla con claridad en 2 minutos — cómo genera dinero, quién está detrás, dónde está registrada — no inviertas. La complejidad artificial es la herramienta principal de los estafadores. Lo legítimo siempre puede explicarse con transparencia.
¿Conoces a alguien que esté en riesgo de caer en una estafa?
Comparte este post. Puede salvar el capital de alguien.
Comenta PROTEGER y te enviamos la guía completa de seguridad crypto.
@ANFELIA_INVESTMENT
#phishing #ponzi #AnfeliaInvestment #ScamAlert #EducaciónFinanciera
Contenido con fines educativos y de protección al usuario. ANFELIA_INVESTMENT no solicita fondos directos ni garantiza rendimientos. Invierte solo en plataformas reguladas y verificadas.
En 2024 se perdieron más de $5,600 millones USD en estafas crypto a nivel mundial. En 2026 las técnicas son más sofisticadas y usan IA, deepfakes y plataformas falsas. Toca cada estafa para ver cómo funciona y cómo protegerte.
🎣Phishing — Sitios y wallets falsos (MUY ALTO)
Crean réplicas exactas de Binance, Metamask, Coinbase o Phantom. El dominio cambia una letra: 'bìnance.com', 'binance-pro.net'. Cuando ingresas tus credenciales, van directo al atacante.
Cómo opera: Recibes un email o anuncio con un enlace. La página se ve idéntica al original. Ingresas usuario, contraseña o frase semilla. El atacante drena tu wallet en segundos.
Cómo protegerte: Siempre escribe la URL manualmente. Guarda las URLs legítimas en favoritos. Nunca hagas clic en links de emails o DMs. Activa 2FA con Google Authenticator, nunca con SMS.
💡 Ejemplo real 2026: anuncios de Google con 'Binance' que llevan a binance-futures.net — dominio falso con SSL válido que parece idéntico al original.
🐷Pig Butchering — Estafa romántica DeFi (EXTREMO)
La estafa más sofisticada de 2024-2026. Un extraño te contacta (WhatsApp, Tinder, Instagram), construye una relación de semanas o meses, te presenta una 'oportunidad de inversión' en una plataforma DeFi que 'usa su familia'. Puedes ver tus ganancias crecer... hasta que intentas retirar.
Cómo opera: Fase 1: contacto amistoso o romántico. Fase 2: confianza durante semanas. Fase 3: te muestra sus 'ganancias' en una plataforma. Fase 4: inviertes, ves crecer el saldo. Fase 5: al retirar piden 'impuesto', 'verificación' o 'comisión'. El dinero nunca regresa.
Cómo protegerte: Cero inversiones por recomendación de personas conocidas recientemente en redes sociales o apps de citas. Si alguien que no conoces te habla de crypto — es una señal de alerta.
💡 Las pérdidas promedio por víctima en pig butchering son $120,000 USD. Muchas víctimas invierten todos sus ahorros y piden préstamos antes de descubrir la estafa.
🤖Bots de trading falsos con IA (ALTO)
Ofrecen bots de trading que 'generan 5-15% mensual garantizado usando inteligencia artificial'. Muestran pantallas de PnL falsos, testimonios comprados y resultados fabricados. El bot existe, pero los rendimientos son inventados.
Cómo opera: Te añaden a un grupo de Telegram con 'traders exitosos'. Muestran resultados diarios. Te convencen de depositar. Al principio permiten pequeños retiros para ganar confianza. Después piden más inversión o simplemente desaparecen.
Cómo protegerte: Ningún bot puede garantizar rendimientos fijos. Los bots legítimos (como los grid bots de Binance) operan en tu propia cuenta — tú tienes el control total. Desconfía de bots que requieren que envíes fondos a una cuenta externa.
💡 En 2026 proliferan bots con 'respaldo de IA de ChatGPT o Claude' — el uso de marcas de IA reconocidas es pura validación falsa.
💎Rug Pull — Proyectos que desaparecen (ALTO)
Crean un token con un whitepaper atractivo, comunidad activa, roadmap ambicioso y promesas de utilidad. Cuando el precio sube y hay suficiente liquidez, los fundadores retiran todo y desaparecen.
Cómo opera: Lanzamiento del token con hype masivo. Influencers pagados promocionan. El precio sube artificialmente. Los fundadores venden toda su parte instantáneamente. El precio colapsa a cero. La comunidad queda con tokens sin valor.
Cómo protegerte: Verifica: ¿el equipo es público e identificable? ¿Hay auditoría de smart contract? ¿El vesting de fundadores está bloqueado? ¿El TVL tiene respaldo real? Si fallan más de 2 — no inviertas.
💡 El 90% de los tokens lanzados en 2024 en redes como Solana o Base tuvieron rug pull en los primeros 30 días. El hype en redes sociales no es validación de proyecto.
📱Suplantación de asesores e influencers (ALTO)
Crean perfiles falsos de traders conocidos, influencers o cuentas verificadas. Usan deepfakes de video para hacer que parezca que el trader real está recomendando una plataforma o enviando señales de inversión.
Cómo opera: Perfil falso de trader reconocido te contacta por DM. 'Acceso VIP a señales exclusivas' por un pago inicial. O anuncios con deepfake de personalidades reales recomendando plataformas fraudulentas.
Cómo protegerte: Ningún trader o asesor legítimo te contactará primero por DM para ofrecerte inversiones. Verifica siempre la cuenta oficial — número de seguidores, fecha de creación, historial de publicaciones.
💡 ANFELIA_INVESTMENT NUNCA contacta primero por DM, nunca pide fondos directos, nunca garantiza rendimientos. Si alguien lo hace usando este nombre — es una estafa.
🏆Giveaways falsos con deepfake (MEDIO-ALTO)
'Elon Musk duplica tu BTC si envías primero' — esta estafa sigue evolucionando con deepfakes de video en vivo de figuras públicas. En 2026 usan IA para crear videos en tiempo real que parecen transmisiones oficiales.
Cómo opera: Anuncio o video en vivo con deepfake de CEO, presidente o influencer anunciando un giveaway. 'Envía 0.1 BTC y recibes 0.2 BTC de vuelta'. Nadie recibe nada de vuelta — jamás.
Cómo protegerte: Ninguna persona, empresa o protocolo legítimo te pedirá que envíes crypto primero para recibir más. Si necesitas enviar para recibir — es estafa, sin excepción.
💡 En el primer semestre de 2024, los giveaways falsos con deepfake generaron pérdidas superiores a $25 millones USD solo en YouTube y X (Twitter).
🔑Falso soporte técnico — Wallet recovery (MUY ALTO)
Te contactan haciéndose pasar por soporte de Binance, Metamask o Phantom. 'Hemos detectado actividad sospechosa en tu cuenta. Necesitamos verificar tu identidad con tu frase semilla.' Cualquiera que pida tus 12 palabras es un estafador.
Cómo opera: Comentan en tus publicaciones o te envían DM fingiendo ser soporte oficial. Te asustan con 'tu cuenta será suspendida'. Te dirigen a un formulario donde ingresas tu frase semilla. Tu wallet queda vacía en minutos.
Cómo protegerte: El soporte real de ningún exchange o wallet JAMÁS te pedirá tu frase semilla, clave privada o contraseña. Nunca, bajo ninguna circunstancia. Si alguien lo pide, es una estafa sin excepción.
💡 Binance, Metamask y Phantom tienen sus canales de soporte oficiales claramente identificados. Cualquier DM de 'soporte' no solicitado es fraudulento.
📊Plataformas de inversión fantasma (EXTREMO)
Plataformas con diseño profesional, dashboard de inversiones que muestra ganancias en tiempo real, 'regulación' falsa y servicio al cliente activo. Las ganancias que ves no existen — son números en una pantalla.
Cómo opera: Registras una cuenta, inviertes capital real. El dashboard muestra ganancias impresionantes. Cuando intentas retirar: piden impuesto de retiro, verificación KYC adicional o comisión de liberación de fondos. Cada pago que haces financia más a los estafadores.
Cómo protegerte: Invierte solo en exchanges regulados con años de track record (Binance, Coinbase, Kraken). Verifica la licencia regulatoria real. Si el nombre del exchange no aparece en búsquedas con años de historia — no confíes.
💡 En Colombia y Latinoamérica proliferan en 2026 plataformas con nombres similares a exchanges reales: 'Binance Pro', 'Binance Trade Global', 'Coinbase Premium' — ninguna es oficial.
🚨 Señales universales de estafa — si ves esto, sal
💰
Garantizan rendimientos fijos: "10% mensual garantizado" no existe en mercados libres. Nadie puede garantizar retornos en crypto.
⏰
Urgencia artificial: "Solo por hoy", "últimas 3 horas", "si no entras ahora pierdes". La presión de tiempo es una técnica de manipulación clásica.
🔒
Te piden la frase semilla o clave privada: ningún protocolo legítimo, exchange ni asesor jamás te pedirá tus 12 palabras. Jamás.
📱
Solo contactan por WhatsApp o Telegram: sin página web verificable, sin presencia pública, sin equipo identificable.
💸
Cobran una "comisión de retiro" para retirar: si tus ganancias existen pero necesitas pagar para sacarlas, es estafa — siempre.
🤖
Bots o IA que "operan por ti" sin explicación: ningún bot automatizado legítimo puede garantizar ganancias diarias sin riesgo.
"La mejor protección contra una estafa crypto es la educación financiera. Quien entiende cómo funciona el mercado real reconoce inmediatamente lo que no tiene sentido."
✅ Checklist antes de invertir en cualquier plataforma
◽️La plataforma tiene al menos 3 años de historia pública verificable
◽️El equipo fundador es público e identificable con nombres reales
◽️Tiene auditorías de seguridad de firmas reconocidas (Certik, Halborn)
◽️No garantizan rendimientos fijos ni retornos mínimos
◽️Puedo retirar mis fondos en cualquier momento sin comisiones especiales
◽️La URL es exactamente la oficial (no hay variaciones ni subdominios raros)
◽️No me contactaron primero — fui yo quien buscó la plataforma
◽️El whitepaper o documentación técnica existe y es verificable
◽️Los tokens/proyecto no tienen un cliff de venta de fundadores próximo
◽️Puedo encontrar reseñas independientes y negativas (no solo positivas)
0 / 10 verificados
📌 La regla más importante:
Si una oportunidad de inversión no puedes explicarla con claridad en 2 minutos — cómo genera dinero, quién está detrás, dónde está registrada — no inviertas. La complejidad artificial es la herramienta principal de los estafadores. Lo legítimo siempre puede explicarse con transparencia.
¿Conoces a alguien que esté en riesgo de caer en una estafa?
Comparte este post. Puede salvar el capital de alguien.
Comenta PROTEGER y te enviamos la guía completa de seguridad crypto.
@ANFELIA_INVESTMENT
#phishing #ponzi #AnfeliaInvestment #ScamAlert #EducaciónFinanciera
Contenido con fines educativos y de protección al usuario. ANFELIA_INVESTMENT no solicita fondos directos ni garantiza rendimientos. Invierte solo en plataformas reguladas y verificadas.
193

·
--
🚨 $BTC ALERTA: ADVERTENCIAS FALSAS DE HARDWARE WALLET SE DIFUNDEN VÍA CORREO BREACH 🦈
📊 La filtración se centra en la infraestructura de correo, no en las carteras en sí. Trezor confirmó un servicio de correo comprometido, mientras que BitBox señaló un proveedor de boletines compartido que atacaba a varias empresas de Bitcoin. 📌 Este desliz de la cadena de suministro permite a los atacantes hacerse pasar por marcas de confianza, aprovechando la credibilidad de la marca para impulsar alertas de seguridad fraudulentas.
🔍 Trate cualquier correo inesperado sobre seguridad de la cartera como no verificado: haga una pausa, compruebe a través de canales oficiales y nunca actúe ante enlaces o solicitudes urgentes. 💡 El hardware sigue siendo seguro, pero la capa de comunicación ahora es un vector de alto riesgo.
💬 ¿Cómo están reforzando los pasos de verificación para alertas críticas? 👇
⚠️ No es asesoramiento financiero. Administre siempre su riesgo. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Phishing
🔥 💎
🚨 $BTC ALERTA: ADVERTENCIAS FALSAS DE HARDWARE WALLET SE DIFUNDEN VÍA CORREO BREACH 🦈
📊 La filtración se centra en la infraestructura de correo, no en las carteras en sí. Trezor confirmó un servicio de correo comprometido, mientras que BitBox señaló un proveedor de boletines compartido que atacaba a varias empresas de Bitcoin. 📌 Este desliz de la cadena de suministro permite a los atacantes hacerse pasar por marcas de confianza, aprovechando la credibilidad de la marca para impulsar alertas de seguridad fraudulentas.
🔍 Trate cualquier correo inesperado sobre seguridad de la cartera como no verificado: haga una pausa, compruebe a través de canales oficiales y nunca actúe ante enlaces o solicitudes urgentes. 💡 El hardware sigue siendo seguro, pero la capa de comunicación ahora es un vector de alto riesgo.
💬 ¿Cómo están reforzando los pasos de verificación para alertas críticas? 👇
⚠️ No es asesoramiento financiero. Administre siempre su riesgo. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Phishing
🔥 💎
📊 La filtración se centra en la infraestructura de correo, no en las carteras en sí. Trezor confirmó un servicio de correo comprometido, mientras que BitBox señaló un proveedor de boletines compartido que atacaba a varias empresas de Bitcoin. 📌 Este desliz de la cadena de suministro permite a los atacantes hacerse pasar por marcas de confianza, aprovechando la credibilidad de la marca para impulsar alertas de seguridad fraudulentas.
🔍 Trate cualquier correo inesperado sobre seguridad de la cartera como no verificado: haga una pausa, compruebe a través de canales oficiales y nunca actúe ante enlaces o solicitudes urgentes. 💡 El hardware sigue siendo seguro, pero la capa de comunicación ahora es un vector de alto riesgo.
💬 ¿Cómo están reforzando los pasos de verificación para alertas críticas? 👇
⚠️ No es asesoramiento financiero. Administre siempre su riesgo. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Phishing
🔥 💎
42

Imagina recibir un correo electrónico desde una dirección oficial verificada que se ve 100 % real, solo para descubrir que es una trampa diseñada para robarte toda tu reserva de cripto. Esto no es un escenario hipotético, sino la última pesadilla de seguridad que afecta a los usuarios de monederos de hardware.
¿Cómo podemos dormir tranquilos por la noche sabiendo que nuestras claves sin conexión están a salvo, pero que nuestras direcciones de correo se están usando como armas contra nosotros?
Esto es lo que sabemos hasta ahora:
🚨 Trezor ha confirmado que una filtración de seguridad de un tercero en el proveedor de envíos ShipMonk es la causa raíz.
🚨 Esta brecha permitió que actores maliciosos enviaran correos de phishing directamente desde un dominio legítimo de Trezor.
🚨 Los datos comprometidos incluyen información personal de clientes que pidieron dispositivos.
Nunca, jamás introduzcas tu frase semilla en ningún sitio web, incluso si el correo viene desde el dominio oficial exacto. En serio, chicos, mantengan la paranoia y mantengan tu $BTC and $ETH a salvo. Estos hackers se están volviendo demasiado inteligentes.
#Trezor #Security #Phishing #Write2Earn
Imagina recibir un correo electrónico desde una dirección oficial verificada que se ve 100 % real, solo para descubrir que es una trampa diseñada para robarte toda tu reserva de cripto. Esto no es un escenario hipotético, sino la última pesadilla de seguridad que afecta a los usuarios de monederos de hardware.
¿Cómo podemos dormir tranquilos por la noche sabiendo que nuestras claves sin conexión están a salvo, pero que nuestras direcciones de correo se están usando como armas contra nosotros?
Esto es lo que sabemos hasta ahora:
🚨 Trezor ha confirmado que una filtración de seguridad de un tercero en el proveedor de envíos ShipMonk es la causa raíz.
🚨 Esta brecha permitió que actores maliciosos enviaran correos de phishing directamente desde un dominio legítimo de Trezor.
🚨 Los datos comprometidos incluyen información personal de clientes que pidieron dispositivos.
Nunca, jamás introduzcas tu frase semilla en ningún sitio web, incluso si el correo viene desde el dominio oficial exacto. En serio, chicos, mantengan la paranoia y mantengan tu $BTC and $ETH a salvo. Estos hackers se están volviendo demasiado inteligentes.
#Trezor #Security #Phishing #Write2Earn
¿Cómo podemos dormir tranquilos por la noche sabiendo que nuestras claves sin conexión están a salvo, pero que nuestras direcciones de correo se están usando como armas contra nosotros?
Esto es lo que sabemos hasta ahora:
🚨 Trezor ha confirmado que una filtración de seguridad de un tercero en el proveedor de envíos ShipMonk es la causa raíz.
🚨 Esta brecha permitió que actores maliciosos enviaran correos de phishing directamente desde un dominio legítimo de Trezor.
🚨 Los datos comprometidos incluyen información personal de clientes que pidieron dispositivos.
Nunca, jamás introduzcas tu frase semilla en ningún sitio web, incluso si el correo viene desde el dominio oficial exacto. En serio, chicos, mantengan la paranoia y mantengan tu $BTC and $ETH a salvo. Estos hackers se están volviendo demasiado inteligentes.
#Trezor #Security #Phishing #Write2Earn

32
🛡️ Incidente en Trezor:
Detalle técnico: Esta campaña de phishing no compromete el Secure Element ni la criptografía de los dispositivos físicos de Trezor. El vector de ataque se centra en la ingeniería social y el spoofing de dominios, imitando interfaces de actualización de firmware o interfaces web (como Trezor Suite) para engañar al usuario y lograr que revele su frase semilla (seed phrase) o conecte firmas maliciosas. Recuerda: ninguna cartera legítima te pedirá jamás tu semilla por internet.
🚨
"¡No pongas en riesgo tus activos por un descuido! Haz clic en 'Seguir' para recibir alertas técnicas de seguridad en tiempo real, apoya este análisis con una propina y comparte tu opinión para mantener segura a la comunidad."
#BinanceSquare
#ciberseguridad
#Phishing
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
🛡️ Incidente en Trezor:
Detalle técnico: Esta campaña de phishing no compromete el Secure Element ni la criptografía de los dispositivos físicos de Trezor. El vector de ataque se centra en la ingeniería social y el spoofing de dominios, imitando interfaces de actualización de firmware o interfaces web (como Trezor Suite) para engañar al usuario y lograr que revele su frase semilla (seed phrase) o conecte firmas maliciosas. Recuerda: ninguna cartera legítima te pedirá jamás tu semilla por internet.
🚨
"¡No pongas en riesgo tus activos por un descuido! Haz clic en 'Seguir' para recibir alertas técnicas de seguridad en tiempo real, apoya este análisis con una propina y comparte tu opinión para mantener segura a la comunidad."
#BinanceSquare
#ciberseguridad
#Phishing
$BTC
$ETH
$BNB
Detalle técnico: Esta campaña de phishing no compromete el Secure Element ni la criptografía de los dispositivos físicos de Trezor. El vector de ataque se centra en la ingeniería social y el spoofing de dominios, imitando interfaces de actualización de firmware o interfaces web (como Trezor Suite) para engañar al usuario y lograr que revele su frase semilla (seed phrase) o conecte firmas maliciosas. Recuerda: ninguna cartera legítima te pedirá jamás tu semilla por internet.
🚨
"¡No pongas en riesgo tus activos por un descuido! Haz clic en 'Seguir' para recibir alertas técnicas de seguridad en tiempo real, apoya este análisis con una propina y comparte tu opinión para mantener segura a la comunidad."
#BinanceSquare
#ciberseguridad
#Phishing
$BTC
$ETH
$BNB

1
256
·
--
**
**Filtración en proveedor tercero genera correos de phishing desde dominio legítimo de Tre
— Análisis por EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
**
**Filtración en proveedor tercero genera correos de phishing desde dominio legítimo de Tre
— Análisis por EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
**Filtración en proveedor tercero genera correos de phishing desde dominio legítimo de Tre
— Análisis por EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
72
·
--
🚨 Un enorme robo de Bitcoin de 245 millones de dólares ha terminado en una declaración de culpabilidad, revelando el aterrador poder de la ingeniería social.
Al usar una suplantación sofisticada y códigos de seguridad robados, el hacker drenó millones antes de embarcarse en una alocada operación de blanqueo.
Este caso es un recordatorio contundente de que la seguridad solo es tan fuerte como el eslabón humano más débil. Protege siempre tu 2FA, verifica dos veces las identidades y no confíes en nada. ¡Mantente a salvo ahí fuera! 🛡️
#Bitcoin #CryptoSecurity #Phishing
🚨 Un enorme robo de Bitcoin de 245 millones de dólares ha terminado en una declaración de culpabilidad, revelando el aterrador poder de la ingeniería social.
Al usar una suplantación sofisticada y códigos de seguridad robados, el hacker drenó millones antes de embarcarse en una alocada operación de blanqueo.
Este caso es un recordatorio contundente de que la seguridad solo es tan fuerte como el eslabón humano más débil. Protege siempre tu 2FA, verifica dos veces las identidades y no confíes en nada. ¡Mantente a salvo ahí fuera! 🛡️
#Bitcoin #CryptoSecurity #Phishing
Al usar una suplantación sofisticada y códigos de seguridad robados, el hacker drenó millones antes de embarcarse en una alocada operación de blanqueo.
Este caso es un recordatorio contundente de que la seguridad solo es tan fuerte como el eslabón humano más débil. Protege siempre tu 2FA, verifica dos veces las identidades y no confíes en nada. ¡Mantente a salvo ahí fuera! 🛡️
#Bitcoin #CryptoSecurity #Phishing
40

·
--
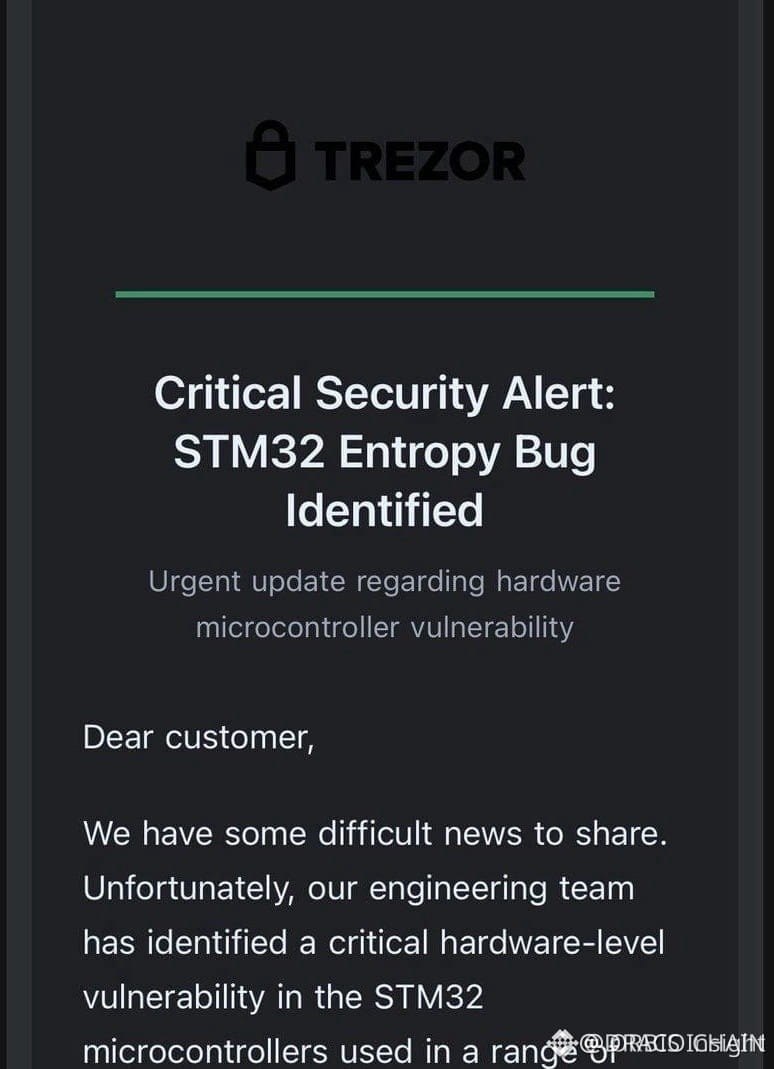
🔴 $VTHO ALERTA: LOS HACKERS DIFUNDEN CORREOS DE PHISHING – ¡ASEGURA TU CARTERA AHORA! 🚨
🦈 Los operadores de “dinero inteligente” ya están alertando de una brecha en la pasarela de correo de Trezor; los hackers están inundando las bandejas de entrada con un anzuelo de “Alerta Crítica de Seguridad”. 📊 La ola de phishing se dirige a los titulares de $VTHO and $IOST , aprovechando el reciente sentimiento de “venta suave” para obtener activos con un solo clic.
💡 Mitigación inmediata: cancela cualquier enlace o archivo adjunto del supuesto correo de Trezor, revoca todas las conexiones de dApp desconocidas y rota la semilla de tu dispositivo. 📌 Una bandeja de entrada limpia es tu primera línea de defensa contra la caza de liquidez que, de otro modo, podría convertir tu cartera en un estanque alimentado por tiburones.
💬 ¿Ya aseguraste tu billetera de hardware y auditarte los permisos de tu dApp? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #VTHO #SecurityAlert #Phishing #CryptoSafety
🛡️ 🔥
🔴 $VTHO ALERTA: LOS HACKERS DIFUNDEN CORREOS DE PHISHING – ¡ASEGURA TU CARTERA AHORA! 🚨
🦈 Los operadores de “dinero inteligente” ya están alertando de una brecha en la pasarela de correo de Trezor; los hackers están inundando las bandejas de entrada con un anzuelo de “Alerta Crítica de Seguridad”. 📊 La ola de phishing se dirige a los titulares de $VTHO and $IOST , aprovechando el reciente sentimiento de “venta suave” para obtener activos con un solo clic.
💡 Mitigación inmediata: cancela cualquier enlace o archivo adjunto del supuesto correo de Trezor, revoca todas las conexiones de dApp desconocidas y rota la semilla de tu dispositivo. 📌 Una bandeja de entrada limpia es tu primera línea de defensa contra la caza de liquidez que, de otro modo, podría convertir tu cartera en un estanque alimentado por tiburones.
💬 ¿Ya aseguraste tu billetera de hardware y auditarte los permisos de tu dApp? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #VTHO #SecurityAlert #Phishing #CryptoSafety
🛡️ 🔥
🦈 Los operadores de “dinero inteligente” ya están alertando de una brecha en la pasarela de correo de Trezor; los hackers están inundando las bandejas de entrada con un anzuelo de “Alerta Crítica de Seguridad”. 📊 La ola de phishing se dirige a los titulares de $VTHO and $IOST , aprovechando el reciente sentimiento de “venta suave” para obtener activos con un solo clic.
💡 Mitigación inmediata: cancela cualquier enlace o archivo adjunto del supuesto correo de Trezor, revoca todas las conexiones de dApp desconocidas y rota la semilla de tu dispositivo. 📌 Una bandeja de entrada limpia es tu primera línea de defensa contra la caza de liquidez que, de otro modo, podría convertir tu cartera en un estanque alimentado por tiburones.
💬 ¿Ya aseguraste tu billetera de hardware y auditarte los permisos de tu dApp? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #VTHO #SecurityAlert #Phishing #CryptoSafety
🛡️ 🔥
252

🚨 ALERTA DE HACK A $TRZ: ¡CORREOS FALSOS POR PHISHING INUNDAN A LOS USUARIOS! ⚠️
Trezor acaba de confirmar una brecha de un proveedor de correo de terceros: los estafadores ahora están enviando mensajes falsos de Trezor. 🛡️ Los dominios falsos ya fueron retirados, pero la avalancha en la bandeja de entrada sigue activa, así que cada clic es una posible trampa.
Recuerda que el hardware, las claves privadas y las copias de seguridad no se vieron afectados, pero la filtración de datos personales del incidente de agosto de ShipMonk todavía persigue a más de 13k usuarios. 📊 Trata cualquier enlace no solicitado como hostil, verifica a través de canales oficiales y considera usar una dirección nueva para futuras comunicaciones. 🔍
💬 ¿Estás comprobando dos veces cada correo de Trezor antes de tocarlo? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #TRZ #Security #Phishing #Crypto
🚀 🔥
🚨 ALERTA DE HACK A $TRZ: ¡CORREOS FALSOS POR PHISHING INUNDAN A LOS USUARIOS! ⚠️
Trezor acaba de confirmar una brecha de un proveedor de correo de terceros: los estafadores ahora están enviando mensajes falsos de Trezor. 🛡️ Los dominios falsos ya fueron retirados, pero la avalancha en la bandeja de entrada sigue activa, así que cada clic es una posible trampa.
Recuerda que el hardware, las claves privadas y las copias de seguridad no se vieron afectados, pero la filtración de datos personales del incidente de agosto de ShipMonk todavía persigue a más de 13k usuarios. 📊 Trata cualquier enlace no solicitado como hostil, verifica a través de canales oficiales y considera usar una dirección nueva para futuras comunicaciones. 🔍
💬 ¿Estás comprobando dos veces cada correo de Trezor antes de tocarlo? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #TRZ #Security #Phishing #Crypto
🚀 🔥
Trezor acaba de confirmar una brecha de un proveedor de correo de terceros: los estafadores ahora están enviando mensajes falsos de Trezor. 🛡️ Los dominios falsos ya fueron retirados, pero la avalancha en la bandeja de entrada sigue activa, así que cada clic es una posible trampa.
Recuerda que el hardware, las claves privadas y las copias de seguridad no se vieron afectados, pero la filtración de datos personales del incidente de agosto de ShipMonk todavía persigue a más de 13k usuarios. 📊 Trata cualquier enlace no solicitado como hostil, verifica a través de canales oficiales y considera usar una dirección nueva para futuras comunicaciones. 🔍
💬 ¿Estás comprobando dos veces cada correo de Trezor antes de tocarlo? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #TRZ #Security #Phishing #Crypto
🚀 🔥
6

·
--
todo el mundo piensa que esas pantallas de "completa la verificación de seguridad" solo mantienen fuera a los bots, pero en realidad muchas son páginas de phishing que se ven oficiales y aun así atrapan a gente cada semana.
apareces un popup en medio de la operación porque no quieres perder la siguiente vela y de pronto tu cuenta se está vaciando. te lo digo en serio, esa pantalla falsa de verificar es de la forma en que mucha gente pierde el botín que se pasó meses acumulando.
la semana pasada un trader que conozco hizo clic en una después de un pico de $BTC . el mismo diseño, las mismas palabras sobre verificar que no eres un bot para proteger tu cuenta y evitar el spam. escribió todo. ocho minutos después se llevaron 4.2 $BTC plus su $ETH y $BNB. solo se dio cuenta cuando ya habían pasado las retiradas.
si tú no iniciaste ese inicio de sesión por tu cuenta desde la app oficial, ese aviso no te está protegiendo. cierra la pestaña y abre la app directamente.
¿alguien más estuvo a punto de caer en una de estas últimamente?
#cryptosecurity #phishing #BNB
todo el mundo piensa que esas pantallas de "completa la verificación de seguridad" solo mantienen fuera a los bots, pero en realidad muchas son páginas de phishing que se ven oficiales y aun así atrapan a gente cada semana.
apareces un popup en medio de la operación porque no quieres perder la siguiente vela y de pronto tu cuenta se está vaciando. te lo digo en serio, esa pantalla falsa de verificar es de la forma en que mucha gente pierde el botín que se pasó meses acumulando.
la semana pasada un trader que conozco hizo clic en una después de un pico de $BTC . el mismo diseño, las mismas palabras sobre verificar que no eres un bot para proteger tu cuenta y evitar el spam. escribió todo. ocho minutos después se llevaron 4.2 $BTC plus su $ETH y $BNB . solo se dio cuenta cuando ya habían pasado las retiradas.
si tú no iniciaste ese inicio de sesión por tu cuenta desde la app oficial, ese aviso no te está protegiendo. cierra la pestaña y abre la app directamente.
¿alguien más estuvo a punto de caer en una de estas últimamente?
#cryptosecurity #phishing #BNB
apareces un popup en medio de la operación porque no quieres perder la siguiente vela y de pronto tu cuenta se está vaciando. te lo digo en serio, esa pantalla falsa de verificar es de la forma en que mucha gente pierde el botín que se pasó meses acumulando.
la semana pasada un trader que conozco hizo clic en una después de un pico de $BTC . el mismo diseño, las mismas palabras sobre verificar que no eres un bot para proteger tu cuenta y evitar el spam. escribió todo. ocho minutos después se llevaron 4.2 $BTC plus su $ETH y $BNB . solo se dio cuenta cuando ya habían pasado las retiradas.
si tú no iniciaste ese inicio de sesión por tu cuenta desde la app oficial, ese aviso no te está protegiendo. cierra la pestaña y abre la app directamente.
¿alguien más estuvo a punto de caer en una de estas últimamente?
#cryptosecurity #phishing #BNB
15
·
--
Alerta de seguridad: Campaña de phishing masiva evade filtros de email con Unicode
— Análisis por EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
Alerta de seguridad: Campaña de phishing masiva evade filtros de email con Unicode
— Análisis por EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
— Análisis por EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
83
Contracódigo anti-phishing: configura en un minuto y bloquea todos los correos falsos.
En cada accidente de “phishing que engaña y roba la mitad del capital”, faltó esta configuración.
Contracódigo anti-phishing: después de configurarlo, cada correo oficial enviado por Binance incluirá tu código exclusivo. Cualquier “correo oficial” que no tenga este código es falso; los correos de verificación también.
· El código debe ser impredecible; no uses cumpleaños. Configúralo en el Centro de Seguridad de la app en 1 minuto
El que se configuró en 2021: hoy, los correos basura se distinguen a simple vista.
#AccountSecurity #Phishing $BNB
Contracódigo anti-phishing: configura en un minuto y bloquea todos los correos falsos.
En cada accidente de “phishing que engaña y roba la mitad del capital”, faltó esta configuración.
Contracódigo anti-phishing: después de configurarlo, cada correo oficial enviado por Binance incluirá tu código exclusivo. Cualquier “correo oficial” que no tenga este código es falso; los correos de verificación también.
· El código debe ser impredecible; no uses cumpleaños. Configúralo en el Centro de Seguridad de la app en 1 minuto
El que se configuró en 2021: hoy, los correos basura se distinguen a simple vista.
#AccountSecurity #Phishing $BNB
En cada accidente de “phishing que engaña y roba la mitad del capital”, faltó esta configuración.
Contracódigo anti-phishing: después de configurarlo, cada correo oficial enviado por Binance incluirá tu código exclusivo. Cualquier “correo oficial” que no tenga este código es falso; los correos de verificación también.
· El código debe ser impredecible; no uses cumpleaños. Configúralo en el Centro de Seguridad de la app en 1 minuto
El que se configuró en 2021: hoy, los correos basura se distinguen a simple vista.
#AccountSecurity #Phishing $BNB
1
141

·
--
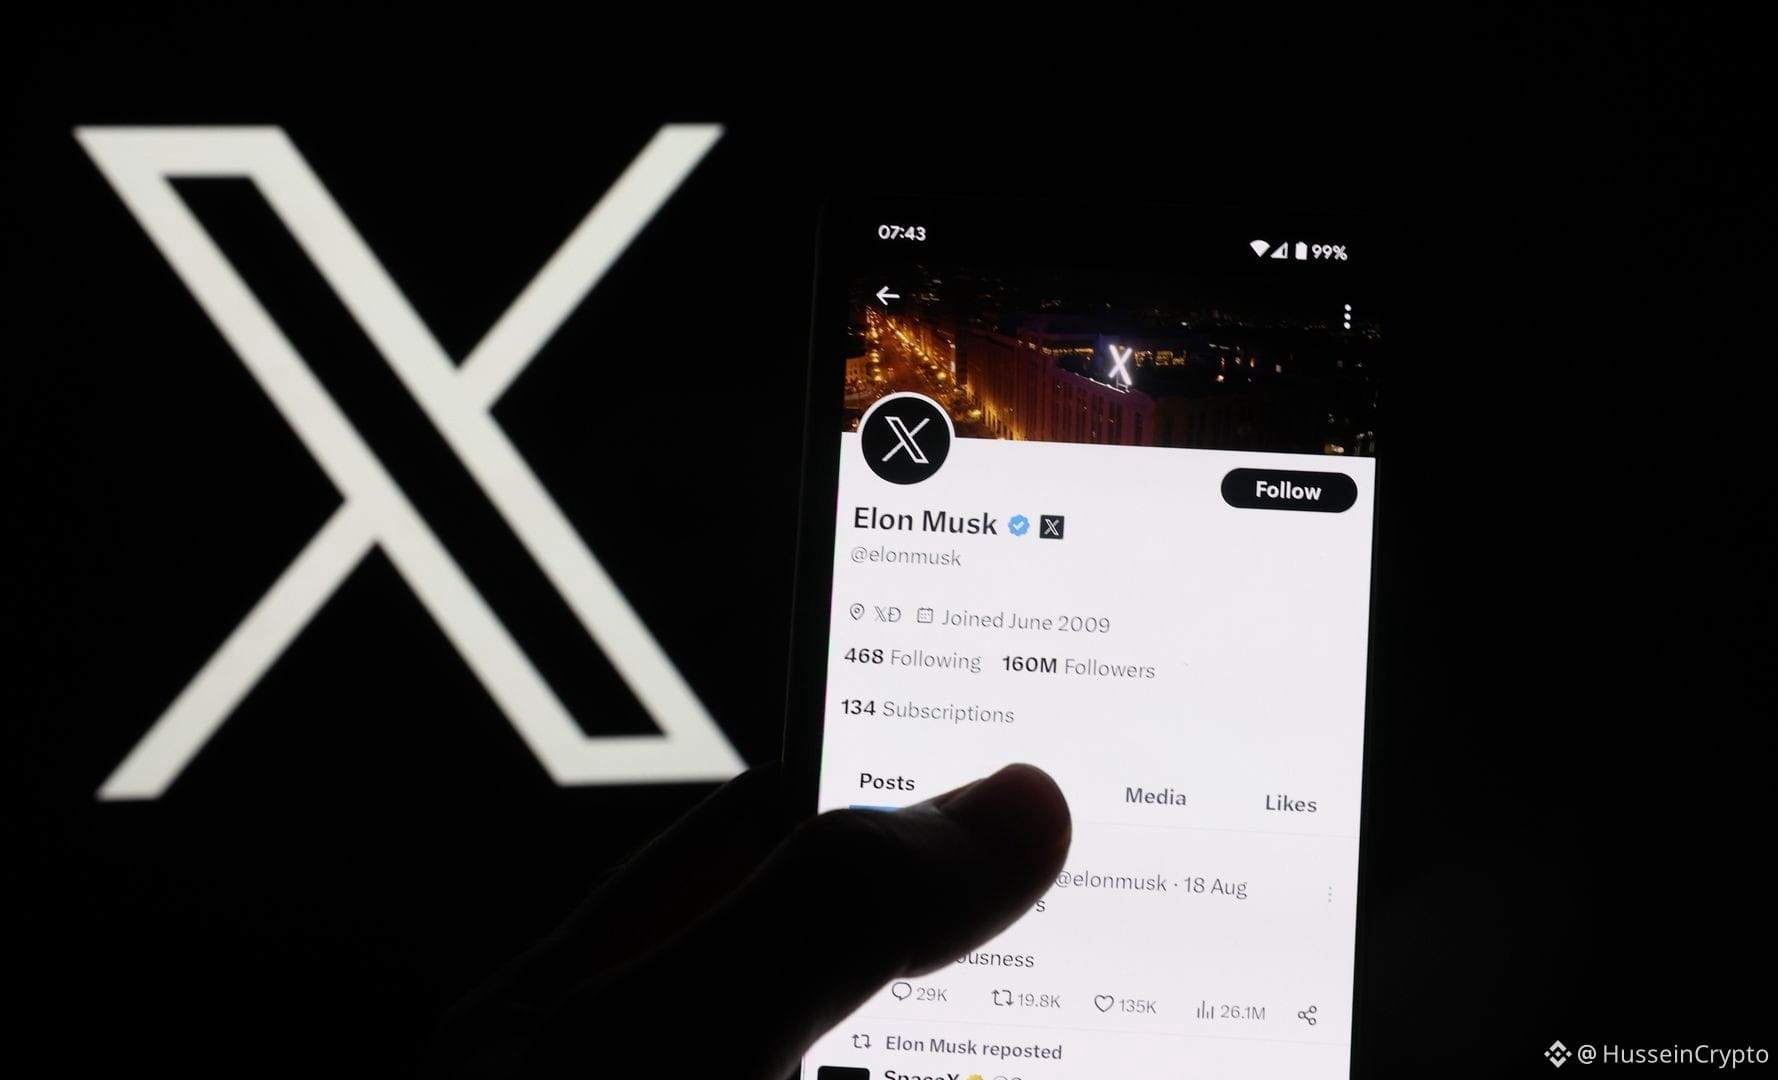
Alerta de seguridad: según se informa, la red X de Musk envió una ola de correos electrónicos de restablecimiento de contraseñas no solicitados; aún no hay evidencia de una brecha. Personas del mundo cripto: no hagan clic en enlaces sospechosos, verifiquen a través de canales oficiales y habiliten la 2FA para proteger sus billeteras. Manténganse alerta. #Security #Phishing $BTC
Alerta de seguridad: según se informa, la red X de Musk envió una ola de correos electrónicos de restablecimiento de contraseñas no solicitados; aún no hay evidencia de una brecha. Personas del mundo cripto: no hagan clic en enlaces sospechosos, verifiquen a través de canales oficiales y habiliten la 2FA para proteger sus billeteras. Manténganse alerta. #Security #Phishing $BTC
6
Artículo
🚫ALERTA: El "Precio" Oculto de los Airdrops y Faucets que Nadie Te Cuenta🚨 ALERTA: El "Precio" Oculto de los Airdrops y Faucets que Nadie Te Cuenta
¿Alguna vez te has parado a calcular cuánto vale tu hora?
Si pasas 2 horas en sitios de faucets o haciendo clic en tareas para ganar US$ 0,10 en cripto, estás devaluando tu tiempo y, peor aún, exponiendo tu seguridad a enlaces maliciosos.
3 Reglas de Oro para quienes buscan oportunidades sin inversión:
1️⃣ La Regla de la Cartera Fantasma: Jamás conectes tu cartera principal (donde tienes tus BTC, ETH o ahorros) a sitios de airdrop o bounty desconocidos. Usa una cartera secundaria (burner wallet) creada específicamente para eso.
🚫ALERTA: El "Precio" Oculto de los Airdrops y Faucets que Nadie Te Cuenta
🚨 ALERTA: El "Precio" Oculto de los Airdrops y Faucets que Nadie Te Cuenta
¿Alguna vez te has parado a calcular cuánto vale tu hora?
Si pasas 2 horas en sitios de faucets o haciendo clic en tareas para ganar US$ 0,10 en cripto, estás devaluando tu tiempo y, peor aún, exponiendo tu seguridad a enlaces maliciosos.
3 Reglas de Oro para quienes buscan oportunidades sin inversión:
1️⃣ La Regla de la Cartera Fantasma: Jamás conectes tu cartera principal (donde tienes tus BTC, ETH o ahorros) a sitios de airdrop o bounty desconocidos. Usa una cartera secundaria (burner wallet) creada específicamente para eso.
¿Alguna vez te has parado a calcular cuánto vale tu hora?
Si pasas 2 horas en sitios de faucets o haciendo clic en tareas para ganar US$ 0,10 en cripto, estás devaluando tu tiempo y, peor aún, exponiendo tu seguridad a enlaces maliciosos.
3 Reglas de Oro para quienes buscan oportunidades sin inversión:
1️⃣ La Regla de la Cartera Fantasma: Jamás conectes tu cartera principal (donde tienes tus BTC, ETH o ahorros) a sitios de airdrop o bounty desconocidos. Usa una cartera secundaria (burner wallet) creada específicamente para eso.
1
88

Mantente alerta o te van a reventar.
El phishing se está volviendo más agresivo. Una nueva campaña está atacando casi 900k números de teléfono para atraer a los usuarios a sitios falsos de billeteras. Un toque mal y tus fondos desaparecen. Ten muchísimo cuidado con cualquier enlace de SMS.
#Security #Phishing
Mantente alerta o te van a reventar.
El phishing se está volviendo más agresivo. Una nueva campaña está atacando casi 900k números de teléfono para atraer a los usuarios a sitios falsos de billeteras. Un toque mal y tus fondos desaparecen. Ten muchísimo cuidado con cualquier enlace de SMS.
#Security #Phishing
El phishing se está volviendo más agresivo. Una nueva campaña está atacando casi 900k números de teléfono para atraer a los usuarios a sitios falsos de billeteras. Un toque mal y tus fondos desaparecen. Ten muchísimo cuidado con cualquier enlace de SMS.
#Security #Phishing
10

·
--
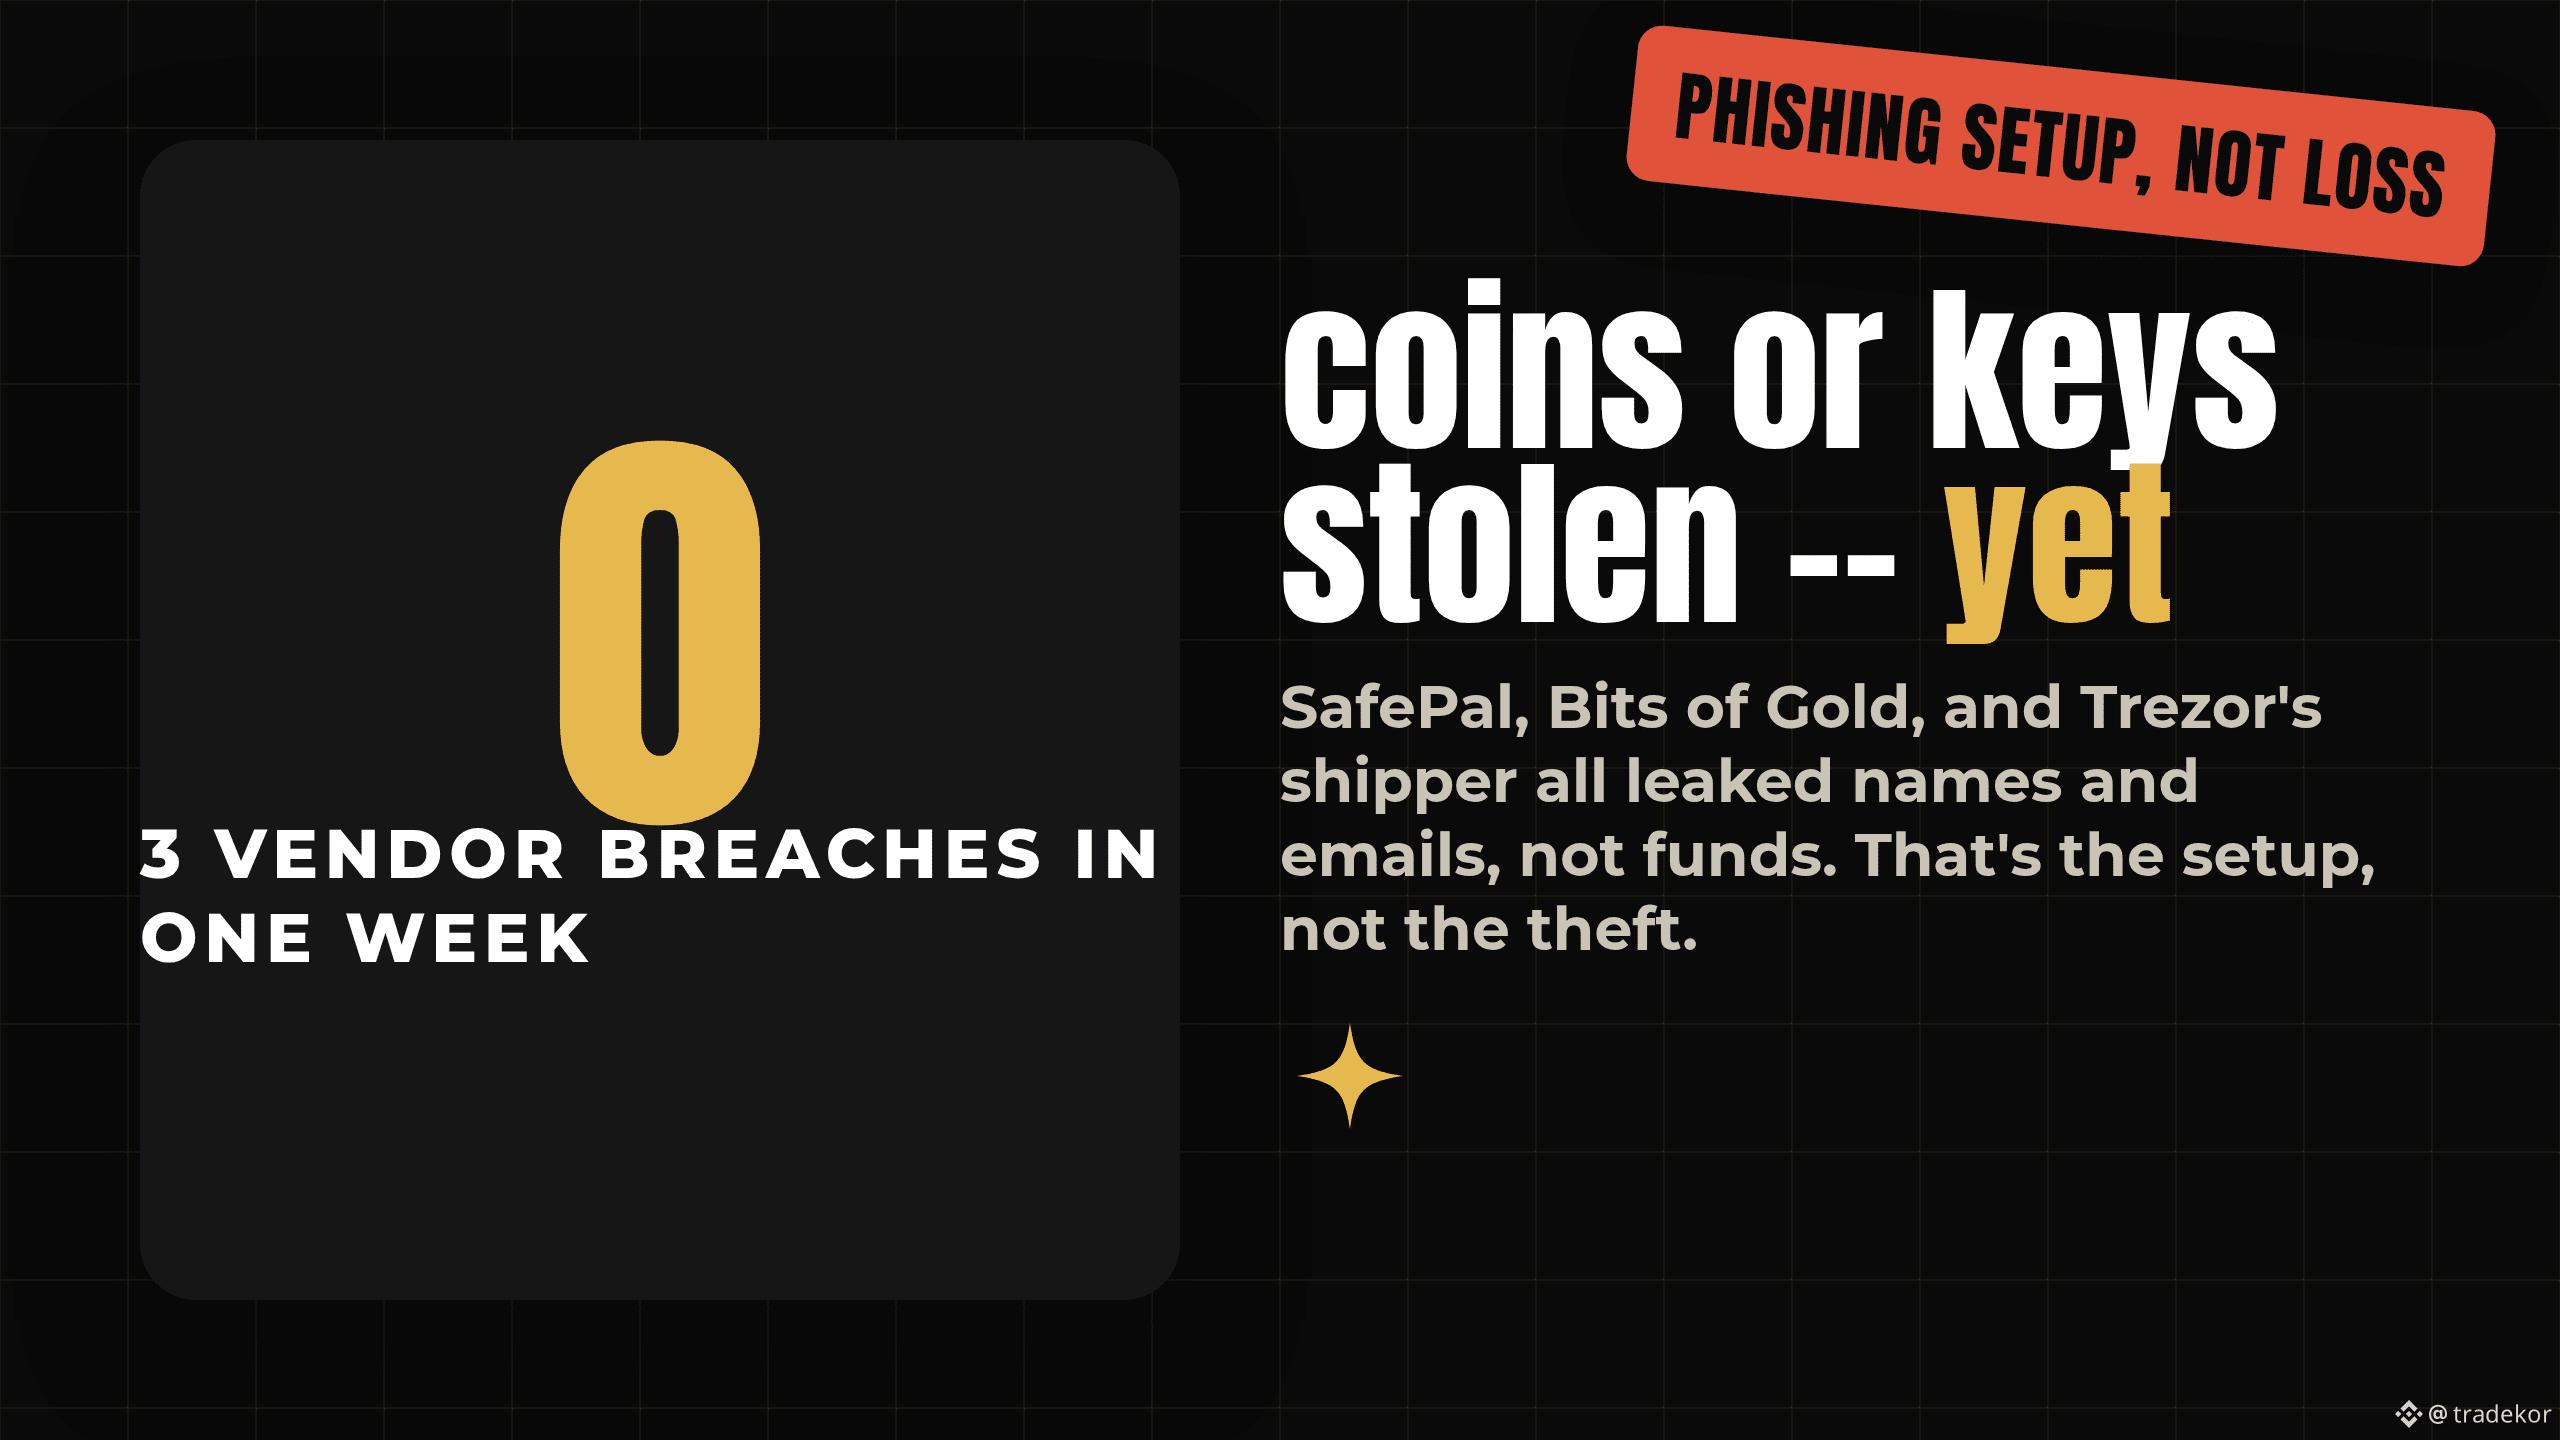
3 proveedores de wallet y de exchanges revelaron filtraciones de datos en una semana — y ninguno perdió ni una sola moneda ni una clave privada.
Qué pasó: SafePal confirmó el 16 de agosto que un complemento de seguimiento de pedidos de terceros expuso nombres, correos electrónicos y detalles de compra de aproximadamente 39.798 clientes. El mismo día, Bits of Gold, el mayor bróker cripto regulado de Israel, divulgó una filtración de proveedor separada que, según se informa, afectó a alrededor de 200.000 clientes. Ambos hechos ocurren tres días después de que Trezor revelara que su socio de cumplimiento ShipMonk expuso a aproximadamente 14.000 clientes.
Por qué importa: en los tres casos no se tocó ninguna frase semilla, ninguna clave privada ni fondos. Pero los nombres, correos electrónicos y la prueba de qué wallet de hardware tienes es exactamente el tipo de dato de segmentación que se usa para el “phishing de soporte falso” posteriormente — el mismo guion que siguió a la filtración de Ledger en 2020 durante años. Ninguna de estas tres empresas fue vulnerada directamente; sus proveedores sí.
El matiz: Bits of Gold aún no ha confirmado oficialmente la cifra de 200.000 — ese número se informa, no es un dato declarado por la compañía. Y esta es una historia de configuración para phishing, no de robo, así que no lo leas como “fondos en riesgo hoy”. El riesgo real aparece semanas o meses después, en un correo electrónico dirigido que ya sabe tu nombre y la marca de tu wallet.
Si alguna vez compraste una wallet de hardware, ¿sabrías si se filtraron tus datos de envío?
No es asesoramiento financiero. Investiga por tu cuenta (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
3 proveedores de wallet y de exchanges revelaron filtraciones de datos en una semana — y ninguno perdió ni una sola moneda ni una clave privada.
Qué pasó: SafePal confirmó el 16 de agosto que un complemento de seguimiento de pedidos de terceros expuso nombres, correos electrónicos y detalles de compra de aproximadamente 39.798 clientes. El mismo día, Bits of Gold, el mayor bróker cripto regulado de Israel, divulgó una filtración de proveedor separada que, según se informa, afectó a alrededor de 200.000 clientes. Ambos hechos ocurren tres días después de que Trezor revelara que su socio de cumplimiento ShipMonk expuso a aproximadamente 14.000 clientes.
Por qué importa: en los tres casos no se tocó ninguna frase semilla, ninguna clave privada ni fondos. Pero los nombres, correos electrónicos y la prueba de qué wallet de hardware tienes es exactamente el tipo de dato de segmentación que se usa para el “phishing de soporte falso” posteriormente — el mismo guion que siguió a la filtración de Ledger en 2020 durante años. Ninguna de estas tres empresas fue vulnerada directamente; sus proveedores sí.
El matiz: Bits of Gold aún no ha confirmado oficialmente la cifra de 200.000 — ese número se informa, no es un dato declarado por la compañía. Y esta es una historia de configuración para phishing, no de robo, así que no lo leas como “fondos en riesgo hoy”. El riesgo real aparece semanas o meses después, en un correo electrónico dirigido que ya sabe tu nombre y la marca de tu wallet.
Si alguna vez compraste una wallet de hardware, ¿sabrías si se filtraron tus datos de envío?
No es asesoramiento financiero. Investiga por tu cuenta (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
Qué pasó: SafePal confirmó el 16 de agosto que un complemento de seguimiento de pedidos de terceros expuso nombres, correos electrónicos y detalles de compra de aproximadamente 39.798 clientes. El mismo día, Bits of Gold, el mayor bróker cripto regulado de Israel, divulgó una filtración de proveedor separada que, según se informa, afectó a alrededor de 200.000 clientes. Ambos hechos ocurren tres días después de que Trezor revelara que su socio de cumplimiento ShipMonk expuso a aproximadamente 14.000 clientes.
Por qué importa: en los tres casos no se tocó ninguna frase semilla, ninguna clave privada ni fondos. Pero los nombres, correos electrónicos y la prueba de qué wallet de hardware tienes es exactamente el tipo de dato de segmentación que se usa para el “phishing de soporte falso” posteriormente — el mismo guion que siguió a la filtración de Ledger en 2020 durante años. Ninguna de estas tres empresas fue vulnerada directamente; sus proveedores sí.
El matiz: Bits of Gold aún no ha confirmado oficialmente la cifra de 200.000 — ese número se informa, no es un dato declarado por la compañía. Y esta es una historia de configuración para phishing, no de robo, así que no lo leas como “fondos en riesgo hoy”. El riesgo real aparece semanas o meses después, en un correo electrónico dirigido que ya sabe tu nombre y la marca de tu wallet.
Si alguna vez compraste una wallet de hardware, ¿sabrías si se filtraron tus datos de envío?
No es asesoramiento financiero. Investiga por tu cuenta (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
49
🚨 ALERTA DE SEGURIDAD Web3: Las firmas de phishing pueden vaciar tu billetera en segundos
El robo de criptomonedas ha cambiado. Los estafadores ya no necesitan tus 12 palabras clave; ahora usan scripts llamados Crypto Drainers diseñados para engañarte mediante firmas off-chain (fuera de la cadena) que te dejan en cero con un solo clic. 🛑💼
Cómo funciona la trampa invisible:
* Firmas sin Gas (Permit/Permit2): Diseñadas para ahorrar comisiones, son aprovechadas por sitios falsos. Al pedirte "firmar para conectar la wallet o reclamar un airdrop", en realidad estás firmando un permiso de retiro ilimitado.
* Ejecución en diferido: El atacante guarda tu firma digital y puede ejecutar el robo días o semanas después, haciéndote creer inicialmente que el sitio era seguro.
* Afecta tokens y NFTs: Una sola firma maliciosa puede autorizar el vaciado completo de tus stablecoins (USDT/USDC) o colecciones enteras.
🔒 Cómo protegerte hoy mismo:
1. Lee antes de firmar: Si la ventana de tu billetera muestra términos como Permit, Permit2 o Approve en un sitio sospechoso, cancela de inmediato.
2. Usa billeteras quemadoras: Jamás conectes tu billetera de ahorros principal a sitios de reclamo de recompensas o dApps nuevas.
3. Audita tus accesos: Entra periódicamente a herramientas como Revoke.cash o el panel de ScamSniffer para revocar permisos antiguos o ilimitados.
Tu firma en la blockchain es definitiva e irreversible. ¡Mantén tu OpSec al máximo nivel! 🛡️ ¿Qué herramientas usas para verificar la seguridad de tus dApps antes de interactuar con ellas? ¡Los leo abajo! 👇
#CryptoSecurity #WalletDrainer #phishing
🚨 ALERTA DE SEGURIDAD Web3: Las firmas de phishing pueden vaciar tu billetera en segundos
El robo de criptomonedas ha cambiado. Los estafadores ya no necesitan tus 12 palabras clave; ahora usan scripts llamados Crypto Drainers diseñados para engañarte mediante firmas off-chain (fuera de la cadena) que te dejan en cero con un solo clic. 🛑💼
Cómo funciona la trampa invisible:
* Firmas sin Gas (Permit/Permit2): Diseñadas para ahorrar comisiones, son aprovechadas por sitios falsos. Al pedirte "firmar para conectar la wallet o reclamar un airdrop", en realidad estás firmando un permiso de retiro ilimitado.
* Ejecución en diferido: El atacante guarda tu firma digital y puede ejecutar el robo días o semanas después, haciéndote creer inicialmente que el sitio era seguro.
* Afecta tokens y NFTs: Una sola firma maliciosa puede autorizar el vaciado completo de tus stablecoins (USDT/USDC) o colecciones enteras.
🔒 Cómo protegerte hoy mismo:
1. Lee antes de firmar: Si la ventana de tu billetera muestra términos como Permit, Permit2 o Approve en un sitio sospechoso, cancela de inmediato.
2. Usa billeteras quemadoras: Jamás conectes tu billetera de ahorros principal a sitios de reclamo de recompensas o dApps nuevas.
3. Audita tus accesos: Entra periódicamente a herramientas como Revoke.cash o el panel de ScamSniffer para revocar permisos antiguos o ilimitados.
Tu firma en la blockchain es definitiva e irreversible. ¡Mantén tu OpSec al máximo nivel! 🛡️ ¿Qué herramientas usas para verificar la seguridad de tus dApps antes de interactuar con ellas? ¡Los leo abajo! 👇
#CryptoSecurity #WalletDrainer #phishing
El robo de criptomonedas ha cambiado. Los estafadores ya no necesitan tus 12 palabras clave; ahora usan scripts llamados Crypto Drainers diseñados para engañarte mediante firmas off-chain (fuera de la cadena) que te dejan en cero con un solo clic. 🛑💼
Cómo funciona la trampa invisible:
* Firmas sin Gas (Permit/Permit2): Diseñadas para ahorrar comisiones, son aprovechadas por sitios falsos. Al pedirte "firmar para conectar la wallet o reclamar un airdrop", en realidad estás firmando un permiso de retiro ilimitado.
* Ejecución en diferido: El atacante guarda tu firma digital y puede ejecutar el robo días o semanas después, haciéndote creer inicialmente que el sitio era seguro.
* Afecta tokens y NFTs: Una sola firma maliciosa puede autorizar el vaciado completo de tus stablecoins (USDT/USDC) o colecciones enteras.
🔒 Cómo protegerte hoy mismo:
1. Lee antes de firmar: Si la ventana de tu billetera muestra términos como Permit, Permit2 o Approve en un sitio sospechoso, cancela de inmediato.
2. Usa billeteras quemadoras: Jamás conectes tu billetera de ahorros principal a sitios de reclamo de recompensas o dApps nuevas.
3. Audita tus accesos: Entra periódicamente a herramientas como Revoke.cash o el panel de ScamSniffer para revocar permisos antiguos o ilimitados.
Tu firma en la blockchain es definitiva e irreversible. ¡Mantén tu OpSec al máximo nivel! 🛡️ ¿Qué herramientas usas para verificar la seguridad de tus dApps antes de interactuar con ellas? ¡Los leo abajo! 👇
#CryptoSecurity #WalletDrainer #phishing
2
452

$NOXA X CUENTA HACKED - NO INTERACTÚES CON NINGÚN ENLACE 🚨
Onchain Lens acaba de marcar la cuenta oficial de Noxa X como comprometida. Los miembros de la comunidad vieron cómo les vaciaron sus carteras después de hacer clic en los enlaces publicados por la cuenta.
Esto está en curso: los atacantes están publicando enlaces maliciosos activamente. No conectes tu cartera, no firmes nada ni interactúes con ningún enlace de esa cuenta hasta nuevo aviso.
¿Ya interactuaste con alguna publicación reciente de la cuenta de Noxa X?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#NOXA #SecurityAlert #CryptoAlert #Phishing
⚡
$NOXA X CUENTA HACKED - NO INTERACTÚES CON NINGÚN ENLACE 🚨
Onchain Lens acaba de marcar la cuenta oficial de Noxa X como comprometida. Los miembros de la comunidad vieron cómo les vaciaron sus carteras después de hacer clic en los enlaces publicados por la cuenta.
Esto está en curso: los atacantes están publicando enlaces maliciosos activamente. No conectes tu cartera, no firmes nada ni interactúes con ningún enlace de esa cuenta hasta nuevo aviso.
¿Ya interactuaste con alguna publicación reciente de la cuenta de Noxa X?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#NOXA #SecurityAlert #CryptoAlert #Phishing
⚡
Onchain Lens acaba de marcar la cuenta oficial de Noxa X como comprometida. Los miembros de la comunidad vieron cómo les vaciaron sus carteras después de hacer clic en los enlaces publicados por la cuenta.
Esto está en curso: los atacantes están publicando enlaces maliciosos activamente. No conectes tu cartera, no firmes nada ni interactúes con ningún enlace de esa cuenta hasta nuevo aviso.
¿Ya interactuaste con alguna publicación reciente de la cuenta de Noxa X?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#NOXA #SecurityAlert #CryptoAlert #Phishing
⚡
59
·
--
ALERTA DE ESTAFA DE 1 MILLÓN: ¡Ataque de phishing drena masivos USDT en Ethereum!
¡Últimas noticias hace solo 16 segundos de Cointelegraph! Un usuario de cripto ha perdido trágicamente casi $1,000,000 en $USDT después de firmar por error una aprobación maliciosa de un token de phishing en la red de Ethereum.
Esta devastadora pérdida es un recordatorio duro y doloroso para toda la comunidad web3: siempre revisa dos veces cada interacción con contratos inteligentes y nunca firmes aprobaciones de tokens a ciegas. ¡La seguridad debe ser siempre lo primero!
¿Con qué frecuencia revisas y revocas las aprobaciones de tokens de tu wallet para mantenerte a salvo del phishing? ¡Mantente seguro ahí fuera!
#USDT #Ethereum #phishing #WriteToEarn
ALERTA DE ESTAFA DE 1 MILLÓN: ¡Ataque de phishing drena masivos USDT en Ethereum!
¡Últimas noticias hace solo 16 segundos de Cointelegraph! Un usuario de cripto ha perdido trágicamente casi $1,000,000 en $USDT después de firmar por error una aprobación maliciosa de un token de phishing en la red de Ethereum.
Esta devastadora pérdida es un recordatorio duro y doloroso para toda la comunidad web3: siempre revisa dos veces cada interacción con contratos inteligentes y nunca firmes aprobaciones de tokens a ciegas. ¡La seguridad debe ser siempre lo primero!
¿Con qué frecuencia revisas y revocas las aprobaciones de tokens de tu wallet para mantenerte a salvo del phishing? ¡Mantente seguro ahí fuera!
#USDT #Ethereum #phishing #WriteToEarn
¡Últimas noticias hace solo 16 segundos de Cointelegraph! Un usuario de cripto ha perdido trágicamente casi $1,000,000 en $USDT después de firmar por error una aprobación maliciosa de un token de phishing en la red de Ethereum.
Esta devastadora pérdida es un recordatorio duro y doloroso para toda la comunidad web3: siempre revisa dos veces cada interacción con contratos inteligentes y nunca firmes aprobaciones de tokens a ciegas. ¡La seguridad debe ser siempre lo primero!
¿Con qué frecuencia revisas y revocas las aprobaciones de tokens de tu wallet para mantenerte a salvo del phishing? ¡Mantente seguro ahí fuera!
#USDT #Ethereum #phishing #WriteToEarn
68
·
--

Artículo
¿Como protegerte del phishing y los ataques de suplantacion?El phishing es la forma mas comun de robar criptomonedas
No necesitan hackear Binance ni romper la blockchain
Te engañan a ti !! para que des tus datos
En este articulo te enseño a reconocer y evitar estas estafas
¿Que es el phishing?
Es un engaño donde los criminales se hacen pasar por una empresa legitima
Binance soporte tecnico un amigo o incluso un familiar
Te mandan un mensaje o email con un link falso
Si entras y pones tus datos ellos los capturan
Tipos de phishing mas comunes
Phishing por email
Recibes un email que parece de Binance
Dice que hay un problema con tu cuenta que debes verificar urgentemente
El link te lleva a una pagina igual a la de Binance pero falsa
Pones usuario contraseña y 2FA
Los criminales los capturan y vacian tu cuenta
Phishing por mensaje de texto SMS
Recibes un SMS diciendo que tu cuenta ha sido suspendida
Te piden que llames a un numero o entres a un link
Mismo mecanismo roban tus datos
Phishing por WhatsApp o Telegram
Un contacto conocido o un grupo te envia un link
Dice que hay un airdrop o un sorteo de Binance
Entras y te roban
Phishing por llamada telefonica
Te llaman diciendo que son de soporte de Binance
¿Que detectaron un acceso sospechoso y necesitan que confirmes datos?
Nunca des datos por telefono
¿Como identificar un email falso?
El remitente no es @binance.com es algo como @binance-support.net o @binance-seguridad.com
Tiene faltas de ortografia o redacción extrana
Te pide hacer clic en un link urgente
No usa tu nombre de usuario te trata de estimado usuario
El link al pasar el mouse no lleva a binance.com
Tiene archivos adjuntos sospechosos
Binance jamas te pedira tu contraseña ni tu 2FA por email
¿Como protegerte del phishing?
Paso 1 Activa el codigo anti phishing en Binance
Configuracion Seguridad Codigo anti phishing
Eliges una palabra unica que Binance incluira en todos sus emails
Ejemplo GatoVerde23
Si recibes un email sin esa palabra es falso
Paso 2 Nunca hagas clic en links de emails o mensajes
Escribe la direccion de Binance manualmente en el navegador
O usa la app oficial
Paso 3 Verifica la URL
La direccion debe ser binance.com no binance-claim.com ni nada raro
Paso 4 No confies en llamadas de supuesto soporte
Binance no llama por telefono a menos que lo hayas solicitado
Paso 5 Usa 2FA con Google Authenticator no con SMS
El SMS puede ser interceptado
Paso 6 No compartas tu frase semilla con nadie
Ni con Binance ni con soporte ni con un amigo
La frase semilla es solo para vos
¿Que es la suplantacion de identidad?
Es cuando alguien se hace pasar por vos ante el exchange
Con tus datos personales pueden tratar de resetear tu contraseña
Necesitan tu correo DNI o foto
Por eso no compartas documentos personales en grupos
Casos reales de phishing
Caso 1 Recibes un mensaje que tu cuenta esta bloqueada
Entras al link falso pones tus datos
En minutos te roban todos los fondos
Caso 2 Te ofrecen un airdrop falso
Te dicen que conectes tu wallet para recibir tokens gratis
Al conectarla y firmar una transaccion te vacian la wallet
Caso 3 Te contacta un falso trader que te va a ayudar a ganar dinero
Te pide que deposites en una wallet que supuestamente es de un exchange
Tu depositas y nunca ves el dinero de vuelta
Caso 4 Un conocido te pide que votes por su proyecto
Te da un link para conectar tu wallet
Al conectarla roban tus fondos
Señales de alerta inconfundibles
Alerta 1 Te piden tu contraseña o 2FA
Alerta 2 Te piden tu frase semilla
Alerta 3 Te piden que conectes tu wallet a un sitio desconocido
Alerta 4 Te ofrecen ganancias faciles y rapidas
Alerta 5 Te presionan con urgencia tenes que hacerlo ahora
Si ves alguna de estas huye!!😱
¿Que hacer si caiste en phishing?
Paso 1 Cambia tu contraseña de inmediato desde un dispositivo limpio
Paso 2 Desactiva sesiones activas en Binance
Paso 3 Revisa si hay ordenes abiertas o retiros no autorizados
Paso 4 Contacta a soporte de Binance por canales oficiales
Paso 5 Si diste tu frase semilla de wallet externa mueve los fondos a una wallet nueva
El tiempo es clave actua rapido
Errores comunes que facilitan el phishing
Error 1 Usar la misma contraseña en varios sitios
Error 2 No tener codigo anti phishing
Error 3 Guardar la frase semilla en el telefono o en fotos
Error 4 Entrar a links de Telegram o Twitter sin verificar
Error 5 Tener sesion iniciada en dispositivos publicos
Consejos extra de seguridad
Usa una direccion de correo exclusiva para Binance
No uses la misma que para redes sociales
Instala un antivirus en tu computadora
Mantene actualizado el navegador
No te conectes a redes WiFi publicas para operar
Si podes usa una VPN de confianza
Binance jamas te pedira
Tu contraseña
Tu 2FA
Tu frase semilla
Tu dinero para desbloquear una cuenta
Una transferencia de prueba
Si alguien te pide algo de esto es estafa
Resumen en una linea
Codigo anti phishing no hacer clic en links y nunca compartir tu frase semilla
Tu has recibido algun intento de phishing Cuentame en comentarios
Si te gusto dale like y comparte
No necesitas ser rico para empezar solo necesitas empezar para dejar de ser pobre
"Todos tus aportes ideas y observaciones son importantes se toman en cuenta y estimulan a nuevos articulos"
Saludos Exitos y Bendiciones Randall1762
#Phishing #Seguridad
#Estafas
#Proteccion
#BinanceSquare
¿Como protegerte del phishing y los ataques de suplantacion?
El phishing es la forma mas comun de robar criptomonedas
No necesitan hackear Binance ni romper la blockchain
Te engañan a ti !! para que des tus datos
En este articulo te enseño a reconocer y evitar estas estafas
¿Que es el phishing?
Es un engaño donde los criminales se hacen pasar por una empresa legitima
Binance soporte tecnico un amigo o incluso un familiar
Te mandan un mensaje o email con un link falso
Si entras y pones tus datos ellos los capturan
Tipos de phishing mas comunes
Phishing por email
Recibes un email que parece de Binance
Dice que hay un problema con tu cuenta que debes verificar urgentemente
El link te lleva a una pagina igual a la de Binance pero falsa
Pones usuario contraseña y 2FA
Los criminales los capturan y vacian tu cuenta
Phishing por mensaje de texto SMS
Recibes un SMS diciendo que tu cuenta ha sido suspendida
Te piden que llames a un numero o entres a un link
Mismo mecanismo roban tus datos
Phishing por WhatsApp o Telegram
Un contacto conocido o un grupo te envia un link
Dice que hay un airdrop o un sorteo de Binance
Entras y te roban
Phishing por llamada telefonica
Te llaman diciendo que son de soporte de Binance
¿Que detectaron un acceso sospechoso y necesitan que confirmes datos?
Nunca des datos por telefono
¿Como identificar un email falso?
El remitente no es @binance.com es algo como @binance-support.net o @binance-seguridad.com
Tiene faltas de ortografia o redacción extrana
Te pide hacer clic en un link urgente
No usa tu nombre de usuario te trata de estimado usuario
El link al pasar el mouse no lleva a binance.com
Tiene archivos adjuntos sospechosos
Binance jamas te pedira tu contraseña ni tu 2FA por email
¿Como protegerte del phishing?
Paso 1 Activa el codigo anti phishing en Binance
Configuracion Seguridad Codigo anti phishing
Eliges una palabra unica que Binance incluira en todos sus emails
Ejemplo GatoVerde23
Si recibes un email sin esa palabra es falso
Paso 2 Nunca hagas clic en links de emails o mensajes
Escribe la direccion de Binance manualmente en el navegador
O usa la app oficial
Paso 3 Verifica la URL
La direccion debe ser binance.com no binance-claim.com ni nada raro
Paso 4 No confies en llamadas de supuesto soporte
Binance no llama por telefono a menos que lo hayas solicitado
Paso 5 Usa 2FA con Google Authenticator no con SMS
El SMS puede ser interceptado
Paso 6 No compartas tu frase semilla con nadie
Ni con Binance ni con soporte ni con un amigo
La frase semilla es solo para vos
¿Que es la suplantacion de identidad?
Es cuando alguien se hace pasar por vos ante el exchange
Con tus datos personales pueden tratar de resetear tu contraseña
Necesitan tu correo DNI o foto
Por eso no compartas documentos personales en grupos
Casos reales de phishing
Caso 1 Recibes un mensaje que tu cuenta esta bloqueada
Entras al link falso pones tus datos
En minutos te roban todos los fondos
Caso 2 Te ofrecen un airdrop falso
Te dicen que conectes tu wallet para recibir tokens gratis
Al conectarla y firmar una transaccion te vacian la wallet
Caso 3 Te contacta un falso trader que te va a ayudar a ganar dinero
Te pide que deposites en una wallet que supuestamente es de un exchange
Tu depositas y nunca ves el dinero de vuelta
Caso 4 Un conocido te pide que votes por su proyecto
Te da un link para conectar tu wallet
Al conectarla roban tus fondos
Señales de alerta inconfundibles
Alerta 1 Te piden tu contraseña o 2FA
Alerta 2 Te piden tu frase semilla
Alerta 3 Te piden que conectes tu wallet a un sitio desconocido
Alerta 4 Te ofrecen ganancias faciles y rapidas
Alerta 5 Te presionan con urgencia tenes que hacerlo ahora
Si ves alguna de estas huye!!😱
¿Que hacer si caiste en phishing?
Paso 1 Cambia tu contraseña de inmediato desde un dispositivo limpio
Paso 2 Desactiva sesiones activas en Binance
Paso 3 Revisa si hay ordenes abiertas o retiros no autorizados
Paso 4 Contacta a soporte de Binance por canales oficiales
Paso 5 Si diste tu frase semilla de wallet externa mueve los fondos a una wallet nueva
El tiempo es clave actua rapido
Errores comunes que facilitan el phishing
Error 1 Usar la misma contraseña en varios sitios
Error 2 No tener codigo anti phishing
Error 3 Guardar la frase semilla en el telefono o en fotos
Error 4 Entrar a links de Telegram o Twitter sin verificar
Error 5 Tener sesion iniciada en dispositivos publicos
Consejos extra de seguridad
Usa una direccion de correo exclusiva para Binance
No uses la misma que para redes sociales
Instala un antivirus en tu computadora
Mantene actualizado el navegador
No te conectes a redes WiFi publicas para operar
Si podes usa una VPN de confianza
Binance jamas te pedira
Tu contraseña
Tu 2FA
Tu frase semilla
Tu dinero para desbloquear una cuenta
Una transferencia de prueba
Si alguien te pide algo de esto es estafa
Resumen en una linea
Codigo anti phishing no hacer clic en links y nunca compartir tu frase semilla
Tu has recibido algun intento de phishing Cuentame en comentarios
Si te gusto dale like y comparte
No necesitas ser rico para empezar solo necesitas empezar para dejar de ser pobre
"Todos tus aportes ideas y observaciones son importantes se toman en cuenta y estimulan a nuevos articulos"
Saludos Exitos y Bendiciones Randall1762
#Phishing #Seguridad
#Estafas
#Proteccion
#BinanceSquare
No necesitan hackear Binance ni romper la blockchain
Te engañan a ti !! para que des tus datos
En este articulo te enseño a reconocer y evitar estas estafas
¿Que es el phishing?
Es un engaño donde los criminales se hacen pasar por una empresa legitima
Binance soporte tecnico un amigo o incluso un familiar
Te mandan un mensaje o email con un link falso
Si entras y pones tus datos ellos los capturan
Tipos de phishing mas comunes
Phishing por email
Recibes un email que parece de Binance
Dice que hay un problema con tu cuenta que debes verificar urgentemente
El link te lleva a una pagina igual a la de Binance pero falsa
Pones usuario contraseña y 2FA
Los criminales los capturan y vacian tu cuenta
Phishing por mensaje de texto SMS
Recibes un SMS diciendo que tu cuenta ha sido suspendida
Te piden que llames a un numero o entres a un link
Mismo mecanismo roban tus datos
Phishing por WhatsApp o Telegram
Un contacto conocido o un grupo te envia un link
Dice que hay un airdrop o un sorteo de Binance
Entras y te roban
Phishing por llamada telefonica
Te llaman diciendo que son de soporte de Binance
¿Que detectaron un acceso sospechoso y necesitan que confirmes datos?
Nunca des datos por telefono
¿Como identificar un email falso?
El remitente no es @binance.com es algo como @binance-support.net o @binance-seguridad.com
Tiene faltas de ortografia o redacción extrana
Te pide hacer clic en un link urgente
No usa tu nombre de usuario te trata de estimado usuario
El link al pasar el mouse no lleva a binance.com
Tiene archivos adjuntos sospechosos
Binance jamas te pedira tu contraseña ni tu 2FA por email
¿Como protegerte del phishing?
Paso 1 Activa el codigo anti phishing en Binance
Configuracion Seguridad Codigo anti phishing
Eliges una palabra unica que Binance incluira en todos sus emails
Ejemplo GatoVerde23
Si recibes un email sin esa palabra es falso
Paso 2 Nunca hagas clic en links de emails o mensajes
Escribe la direccion de Binance manualmente en el navegador
O usa la app oficial
Paso 3 Verifica la URL
La direccion debe ser binance.com no binance-claim.com ni nada raro
Paso 4 No confies en llamadas de supuesto soporte
Binance no llama por telefono a menos que lo hayas solicitado
Paso 5 Usa 2FA con Google Authenticator no con SMS
El SMS puede ser interceptado
Paso 6 No compartas tu frase semilla con nadie
Ni con Binance ni con soporte ni con un amigo
La frase semilla es solo para vos
¿Que es la suplantacion de identidad?
Es cuando alguien se hace pasar por vos ante el exchange
Con tus datos personales pueden tratar de resetear tu contraseña
Necesitan tu correo DNI o foto
Por eso no compartas documentos personales en grupos
Casos reales de phishing
Caso 1 Recibes un mensaje que tu cuenta esta bloqueada
Entras al link falso pones tus datos
En minutos te roban todos los fondos
Caso 2 Te ofrecen un airdrop falso
Te dicen que conectes tu wallet para recibir tokens gratis
Al conectarla y firmar una transaccion te vacian la wallet
Caso 3 Te contacta un falso trader que te va a ayudar a ganar dinero
Te pide que deposites en una wallet que supuestamente es de un exchange
Tu depositas y nunca ves el dinero de vuelta
Caso 4 Un conocido te pide que votes por su proyecto
Te da un link para conectar tu wallet
Al conectarla roban tus fondos
Señales de alerta inconfundibles
Alerta 1 Te piden tu contraseña o 2FA
Alerta 2 Te piden tu frase semilla
Alerta 3 Te piden que conectes tu wallet a un sitio desconocido
Alerta 4 Te ofrecen ganancias faciles y rapidas
Alerta 5 Te presionan con urgencia tenes que hacerlo ahora
Si ves alguna de estas huye!!😱
¿Que hacer si caiste en phishing?
Paso 1 Cambia tu contraseña de inmediato desde un dispositivo limpio
Paso 2 Desactiva sesiones activas en Binance
Paso 3 Revisa si hay ordenes abiertas o retiros no autorizados
Paso 4 Contacta a soporte de Binance por canales oficiales
Paso 5 Si diste tu frase semilla de wallet externa mueve los fondos a una wallet nueva
El tiempo es clave actua rapido
Errores comunes que facilitan el phishing
Error 1 Usar la misma contraseña en varios sitios
Error 2 No tener codigo anti phishing
Error 3 Guardar la frase semilla en el telefono o en fotos
Error 4 Entrar a links de Telegram o Twitter sin verificar
Error 5 Tener sesion iniciada en dispositivos publicos
Consejos extra de seguridad
Usa una direccion de correo exclusiva para Binance
No uses la misma que para redes sociales
Instala un antivirus en tu computadora
Mantene actualizado el navegador
No te conectes a redes WiFi publicas para operar
Si podes usa una VPN de confianza
Binance jamas te pedira
Tu contraseña
Tu 2FA
Tu frase semilla
Tu dinero para desbloquear una cuenta
Una transferencia de prueba
Si alguien te pide algo de esto es estafa
Resumen en una linea
Codigo anti phishing no hacer clic en links y nunca compartir tu frase semilla
Tu has recibido algun intento de phishing Cuentame en comentarios
Si te gusto dale like y comparte
No necesitas ser rico para empezar solo necesitas empezar para dejar de ser pobre
"Todos tus aportes ideas y observaciones son importantes se toman en cuenta y estimulan a nuevos articulos"
Saludos Exitos y Bendiciones Randall1762
#Phishing #Seguridad
#Estafas
#Proteccion
#BinanceSquare
2
3
517

$NOXA X CUENTA HACKED – BILLETERAS DRENADAS, EVITA TODOS LOS ENLACES ⚠️
El monitoreo de Onchain Lens confirma que la cuenta oficial de X de la plataforma de lanzamiento del token Meme Noxa ha sido comprometida. Los usuarios de la comunidad que interactuaron con los enlaces publicados ya han reportado billeteras drenadas. El ataque está activo: no conectes tu billetera, no firmes ninguna transacción ni hagas clic en enlaces de esta cuenta.
Esto no es un movimiento de mercado; es una amenaza de seguridad que apunta directamente a la liquidez. ¿Has revisado la actividad reciente en tus billeteras conectadas?
No es asesoramiento financiero. Administra siempre tu riesgo.
#NOXA #SecurityAlert #Phishing #CryptoSafety
⚡
$NOXA X CUENTA HACKED – BILLETERAS DRENADAS, EVITA TODOS LOS ENLACES ⚠️
El monitoreo de Onchain Lens confirma que la cuenta oficial de X de la plataforma de lanzamiento del token Meme Noxa ha sido comprometida. Los usuarios de la comunidad que interactuaron con los enlaces publicados ya han reportado billeteras drenadas. El ataque está activo: no conectes tu billetera, no firmes ninguna transacción ni hagas clic en enlaces de esta cuenta.
Esto no es un movimiento de mercado; es una amenaza de seguridad que apunta directamente a la liquidez. ¿Has revisado la actividad reciente en tus billeteras conectadas?
No es asesoramiento financiero. Administra siempre tu riesgo.
#NOXA #SecurityAlert #Phishing #CryptoSafety
⚡
El monitoreo de Onchain Lens confirma que la cuenta oficial de X de la plataforma de lanzamiento del token Meme Noxa ha sido comprometida. Los usuarios de la comunidad que interactuaron con los enlaces publicados ya han reportado billeteras drenadas. El ataque está activo: no conectes tu billetera, no firmes ninguna transacción ni hagas clic en enlaces de esta cuenta.
Esto no es un movimiento de mercado; es una amenaza de seguridad que apunta directamente a la liquidez. ¿Has revisado la actividad reciente en tus billeteras conectadas?
No es asesoramiento financiero. Administra siempre tu riesgo.
#NOXA #SecurityAlert #Phishing #CryptoSafety
⚡
39
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#USHouseAdvancesBitcoinReserveBill
14 visualizaciones
28 participa(n) en el debate
2
#AmazonGetsWarrantsToBuyGeneracStock
1,128 visualizaciones
69 participa(n) en el debate
3
#DotPlotSignalsOneMoreHikeIn2026
17,755 visualizaciones
418 participa(n) en el debate
4
#RobinhoodToSupportCircleArcNetwork
3,347 visualizaciones
136 participa(n) en el debate
5
#FedHikes25BpsUSStocksClose
25,544 visualizaciones
362 participa(n) en el debate
6
#AaveToLaunchRWAMarketOnAvalanche
6,462 visualizaciones
163 participa(n) en el debate
7
#CryptoVCFundingRebounds$5.6BInQ2
7,535 visualizaciones
39 participa(n) en el debate
8
#RevolutHackersDemand$3MInMonero
454 visualizaciones
12 participa(n) en el debate
9
#ZcashRises6%
128,476 visualizaciones
1,062 participa(n) en el debate
10
#XRPSinks10%
75,669 visualizaciones
706 participa(n) en el debate