

#exploit
exploit
107,260 visualizaciones
373 participa(n) en el debate
Populares
Novedades

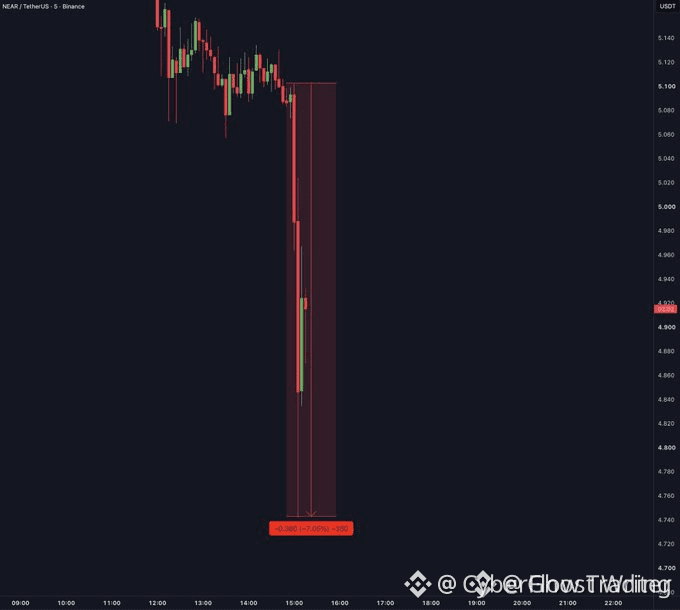
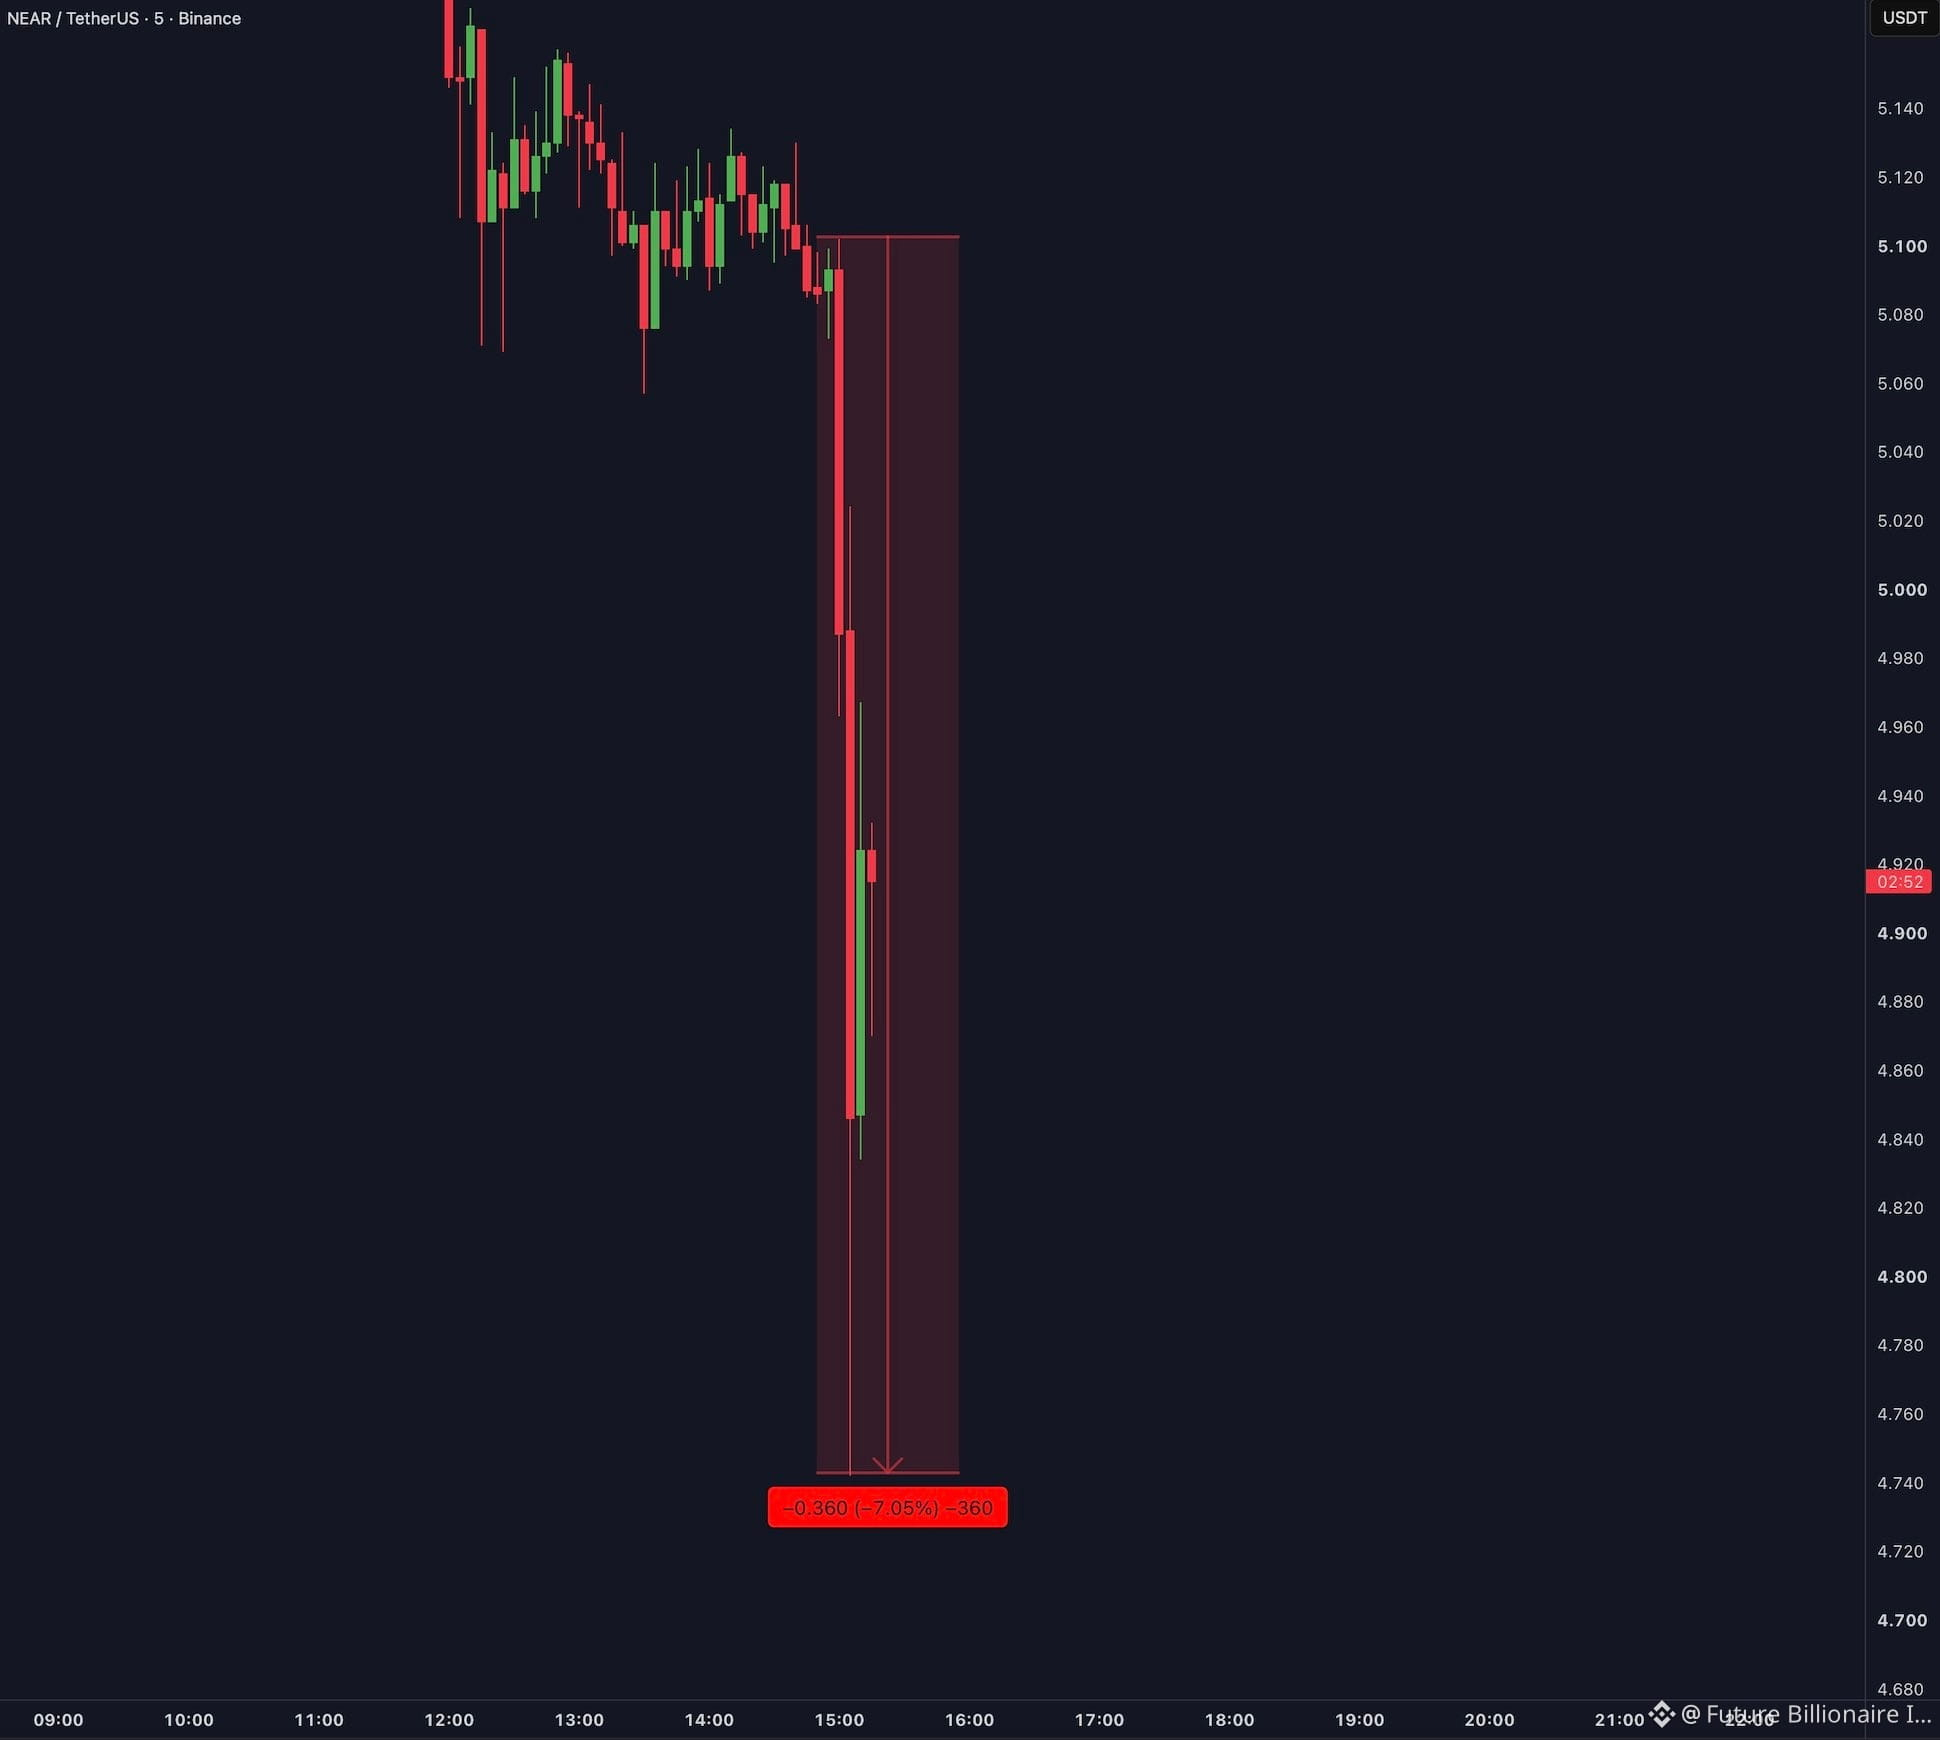
🚨 $NEAR SLAMS ENTRA EN LA ZONA DE REACCIÓN DESPUÉS DE QUE UN EXPLOIT DE $3.8M SACUDA EL ORDER BOOK! 📉
La venta en pánico hizo caer a $NEAR casi un 10% en minutos cuando se conoció la noticia de un exploit de $3.8M dirigido a la infraestructura del puente Omni de NEAR Intents. 🩸 Los vendedores corrieron hacia las puertas de salida, pero la ejecución del contrato se pausó con rapidez y se confirma la compensación total para los usuarios afectados.
🔍 Crucialmente, la blockchain de capa 1 central permanece intacta, lo que significa que este golpe de volatilidad proviene únicamente de fricciones localizadas en contratos inteligentes, no de una intrusión a la red. 📊 El dinero inteligente suele vigilar estas barridas de liquidez impulsadas por el pánico de cerca para detectar configuraciones rápidas de reversion media.
💬 ¿Estás pujando en este agudo bache de angustia o esperando a que el sentimiento se estabilice? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #NEAR #Exploit #Crypto #VolatileMarket
🚨 🛡️
36
·
--
Alcista
🚨 ALERTA DE EXPLOITACIÓN: $NEAR ¡Descuenta 7% en 10 Minutos!
Malas noticias para Near Protocol: $NEAR acaba de caer 7% en cuestión de minutos después de informes de que NEAR Intents fue explotado por ¡3,8 MILLONES de dólares! 📉💥
Las preocupaciones de seguridad están haciendo temblar al mercado.
¿Es una oportunidad de comprar la caída con fuerza o se avecina más baja? 🚨
#NEAR #NearProtocol #CryptoNews #BinanceSquare #Exploit
{spot}(NEARUSDT)
🚨 ALERTA DE EXPLOITACIÓN: $NEAR ¡Descuenta 7% en 10 Minutos!
Malas noticias para Near Protocol: $NEAR acaba de caer 7% en cuestión de minutos después de informes de que NEAR Intents fue explotado por ¡3,8 MILLONES de dólares! 📉💥
Las preocupaciones de seguridad están haciendo temblar al mercado.
¿Es una oportunidad de comprar la caída con fuerza o se avecina más baja? 🚨
#NEAR #NearProtocol #CryptoNews #BinanceSquare #Exploit
57
🚨 REVERSION DEL CRO NETWORK BORRANDO ATAQUE DE $111M! 🟢
El hack tectónico del 30-Ago mostró cómo un token TONIC de fina liquidez puede ser utilizado como arma: el atacante infló el precio, se apoderó de $120.4 M en garantías y distribuyó préstamos en nueve mercados. 🦈
Cronos respondió con una reversión estricta, limpiando 10,961 bloques y restaurando $111.2 M, pero $9.19 M se esfumaron fuera de la cadena. La red volvió a estar en línea en 11 horas, dejando a los usuarios con un historial limpio. 📊
¿Qué nos dice esto sobre el riesgo sistémico en activos con pares de baja liquidez y la importancia de la acción rápida de los validadores? 💬
⚠️ No es asesoría financiera. Administra siempre tu riesgo. 🛡️
🏷️ #CRO #Security #Exploit #Crypto
🚀 🦈
27
·
--
🦈 EXPLOIT $CRO REVERTIDO PERO PÉRDIDA FUERA DE CADENA DE $9M PERMANECE 🚨
📊 El atacante infló artificialmente el token TONIC, de baja negociación, usando el precio inflado como colateral para desviar $120.4 M en nueve mercados. Los validadores de Cronos detuvieron la cadena, revirtieron 10,961 bloques y restauraron $111.2 M, pero $9.19 M desaparecieron fuera de cadena y siguen sin recuperarse. ⚡
💡 Este evento subraya cómo los pools de liquidez escasa se convierten en un campo de juego para barridos de liquidez por parte de “smart money”, exponiendo riesgos sistémicos en marcos de colateral entre cadenas. La red reanudó la producción en 11 horas, pero la pérdida residual podría llevar a los usuarios a reevaluar sus colchones de riesgo. 👇
⚠️ No es asesoramiento financiero. Administra siempre tu riesgo. 🛡️
🏷️ #CRO #Exploit #CryptoRisk #SmartMoney
🔥 🦈
25
·
--
Thetanuts Finance fue explotado el 15 de junio después de que un atacante apuntara a un vault de Ethereum legado y drenara activos valorados en aproximadamente $2.1 millones.
Según Blockaid, ExVul y PeckShield, el ataque aprovechó un error de contabilidad de bajo suministro en los cálculos de acuñación y redención del vault. El atacante utilizó capital prestado a través de flash loans para reducir el suministro de tokens a un nivel extremadamente bajo, luego volvió a acuñar tokens a un precio descontado debido al comportamiento de redondeo en la lógica del contrato.
El análisis de ExVul encontró que la fórmula de redención del vault se volvió vulnerable cuando el suministro total se acercó a niveles cercanos a cero. Esto permitió al atacante generar valores de redención inflados y ejecutar repetidamente transacciones de acuñación y reclamo que retiraban más activos de los que se depositaban.
Las estimaciones iniciales colocaron las pérdidas cerca de $105,500 en USDC. Un análisis posterior de PeckShield reportó un impacto total de $2.1 millones.
PeckShield también afirmó que alrededor de $2 millones en tokens de opción fueron asegurados por actores whitehat. El atacante convirtió alrededor de $105,000 en USDC a ETH y continuó manteniendo activos adicionales vinculados a la explotación.
Thetanuts Finance dijo que el vault afectado era un producto obsoleto que había sido migrado hace años y no estaba conectado a ningún contrato actual o productos activos. El equipo planea publicar un post-mortem completo después de completar su investigación.
El incidente sirve como otro recordatorio de que la infraestructura DeFi legado puede seguir siendo vulnerable incluso después de que los protocolos migran a los usuarios a sistemas más nuevos.
#exploit #SecurityAlert #Thetanuts #CryptoNews #CryptocurrencyNews
73
·
--

Artículo
Déjame tranquilizarte sobre $GUA: ¡por qué la caída del 75% de ayer es una joya oculta y un regalo para los compradores!Ayer, la comunidad contuvo la respiración mientras veía cómo el token SUPERFORTUNE (GUA) se precipitaba a un fondo extremo alrededor de $0.2630. Muchos entraron en pánico, pero los que saben leer velas y analizar datos on-chain entendieron: esto fue un clásico caso de fuerza mayor que abrió un punto de entrada perfecto.
- En este momento, el precio ya ha rebotado por encima de $0.61, asegurando con confianza su posición por encima de medias móviles clave. Vamos a desglosar por qué este proyecto es fundamentalmente sólido y por qué el pánico ha terminado oficialmente.
Déjame tranquilizarte sobre $GUA: ¡por qué la caída del 75% de ayer es una joya oculta y un regalo para los compradores!
Ayer, la comunidad contuvo la respiración mientras veía cómo el token SUPERFORTUNE (GUA) se precipitaba a un fondo extremo alrededor de $0.2630. Muchos entraron en pánico, pero los que saben leer velas y analizar datos on-chain entendieron: esto fue un clásico caso de fuerza mayor que abrió un punto de entrada perfecto.
- En este momento, el precio ya ha rebotado por encima de $0.61, asegurando con confianza su posición por encima de medias móviles clave. Vamos a desglosar por qué este proyecto es fundamentalmente sólido y por qué el pánico ha terminado oficialmente.
- En este momento, el precio ya ha rebotado por encima de $0.61, asegurando con confianza su posición por encima de medias móviles clave. Vamos a desglosar por qué este proyecto es fundamentalmente sólido y por qué el pánico ha terminado oficialmente.
2
478
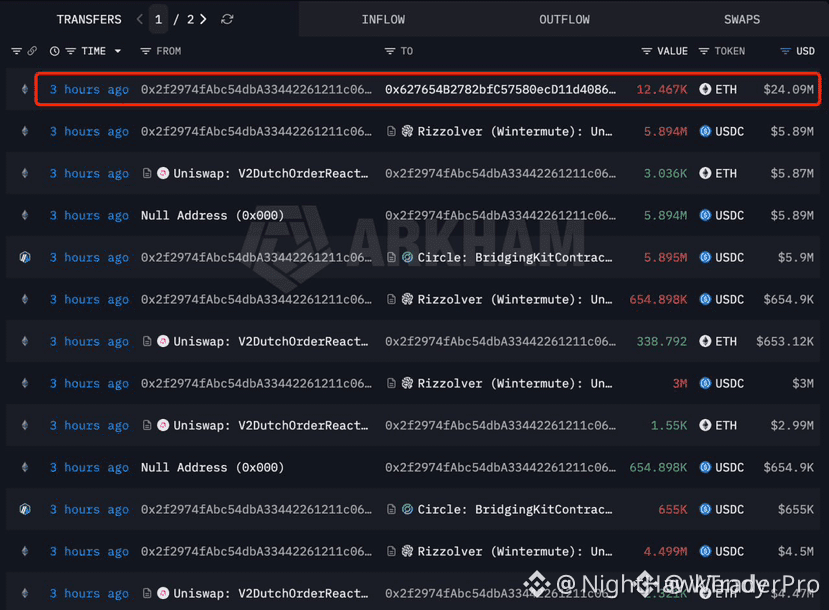
🚨 EXPLOIT AFX – DRENADOS 24M, EL ATACANTE INUNDA ETH CON LIQUIDEZ NUEVA! 💣
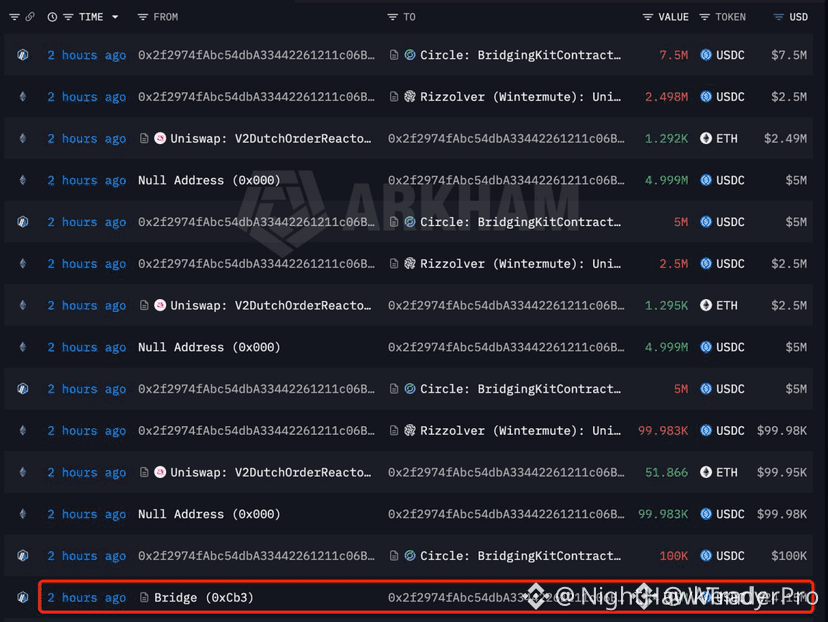
📌 La operación AFX acaba de quedar devastada: 24,15M USDC. El atacante la conectó directamente a Ethereum y los cambió por 12.467 ETH a un promedio de $1.937. Esto no es aleatorio: es una jugada clásica de salida 💡
💥 En el momento en que esos USDC llegaron a los libros de órdenes, la presión compradora sobre ETH se disparó. ¿Dinero inteligente? No: es una demanda forzada proveniente de capital robado. El mismo patrón que hemos visto después de cada gran atraco en DeFi: vender las stablecoins, comprar el token blue chip elegido y luego limpiarlo mediante mezcladores o CEXs. 📊
⚠️ Aún no hay una actualización oficial de recuperación. Si el atacante descarga esos ETH en partes, podríamos ver resistencia local cerca de $1.950. Pero por ahora, ETH está absorbiendo una inyección de 24M. 💬 ¿Crees que esta presión compradora se absorbe de forma limpia o el hacker la deshace en una cascada? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #AFX #ETH #DeFi #Exploit #Crypto
🛡️ 🔍
1
895
·
--
⚠️ EL PROTOCOLO DEFI SUMMERFI ANUNCIA SU CIERRE TRAS EXPLOIT MASIVO 🛑📉
💥 Impacto y Cierre Definitivo
El protocolo de finanzas descentralizadas SummerFi (anteriormente conocido como Oasis.app) anunció formalmente que iniciará el proceso de cierre y liquidación gradual de sus servicios (sunsetting) tras no recuperarse del impacto provocado por un exploit crítico de seguridad en sus contratos inteligentes.
🛡️ Retiro de Fondos y Liquidación
El equipo de desarrollo instó a todos los usuarios e inversores a retirar de inmediato su liquidez y cerrar sus posiciones apalancadas a través de la interfaz oficial antes de la desconexión definitiva de la plataforma para evitar pérdidas de capital.
📊 Repercusión en el Ecosistema DeFi
La salida de SummerFi representa un nuevo recordatorio sobre los riesgos de seguridad en contratos inteligentes e infraestructura DeFi, sumando volatilidad al sector de préstamos y gestión de rendimiento descentralizado.
#SummerFi #DeFi #Exploit #CryptoNews #BinanceSquare
$SUN
{spot}(SUNUSDT)
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
⚠️ EL PROTOCOLO DEFI SUMMERFI ANUNCIA SU CIERRE TRAS EXPLOIT MASIVO 🛑📉
💥 Impacto y Cierre Definitivo
El protocolo de finanzas descentralizadas SummerFi (anteriormente conocido como Oasis.app) anunció formalmente que iniciará el proceso de cierre y liquidación gradual de sus servicios (sunsetting) tras no recuperarse del impacto provocado por un exploit crítico de seguridad en sus contratos inteligentes.
🛡️ Retiro de Fondos y Liquidación
El equipo de desarrollo instó a todos los usuarios e inversores a retirar de inmediato su liquidez y cerrar sus posiciones apalancadas a través de la interfaz oficial antes de la desconexión definitiva de la plataforma para evitar pérdidas de capital.
📊 Repercusión en el Ecosistema DeFi
La salida de SummerFi representa un nuevo recordatorio sobre los riesgos de seguridad en contratos inteligentes e infraestructura DeFi, sumando volatilidad al sector de préstamos y gestión de rendimiento descentralizado.
#SummerFi #DeFi #Exploit #CryptoNews #BinanceSquare
$SUN
$BTC
$ETH
75
·
--
🚨 OTRO TOKEN CRIPTO ACABA DE SER NUCLEADO A CERO 🩸😱
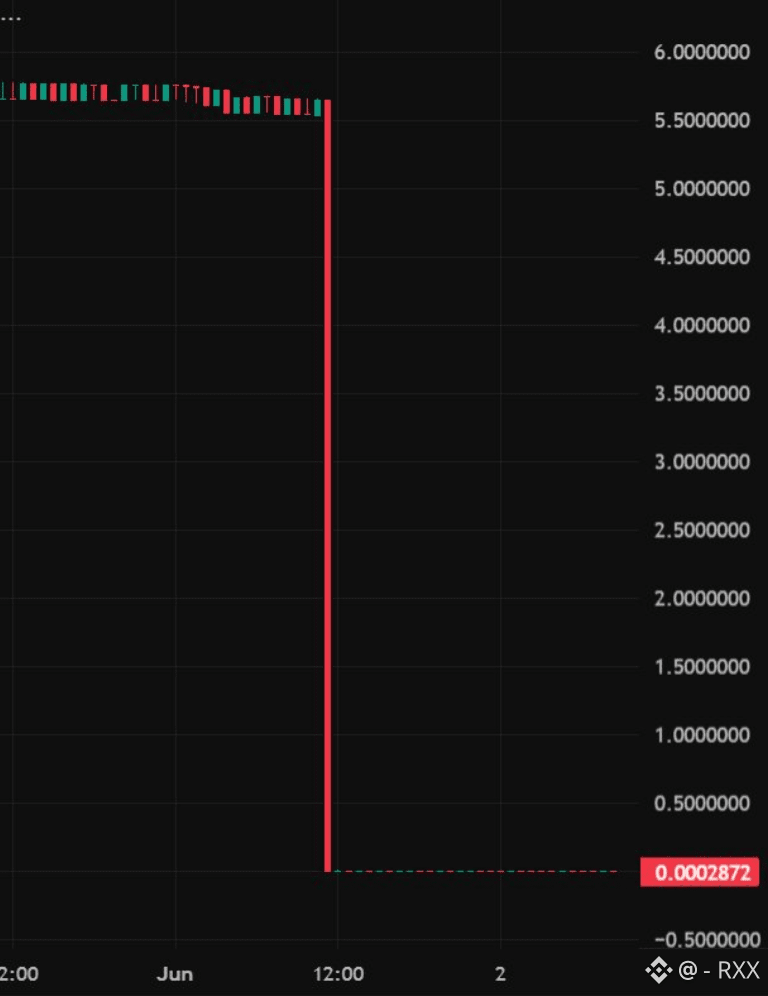
$TSR/USDT colapsó casi un 100% en un solo día, cayendo a alrededor de $0.0002 tras un supuesto exploit en $BNB Chain. 👀
Aquí está lo que supuestamente ocurrió:
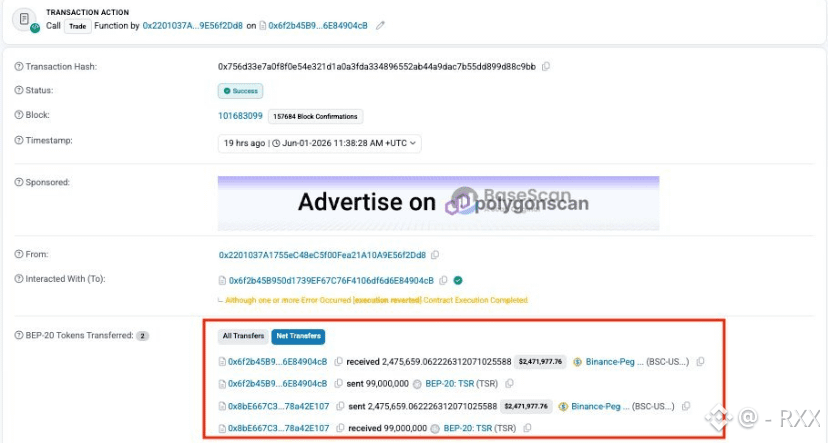
⚠️ Un explotador acuñó 99 MILLONES de $TSR
⚠️ Vendió los tokens en el mercado
⚠️ Extrajo aproximadamente $2.5M en $USDT
⚠️ Puenteó fondos a Ethereum
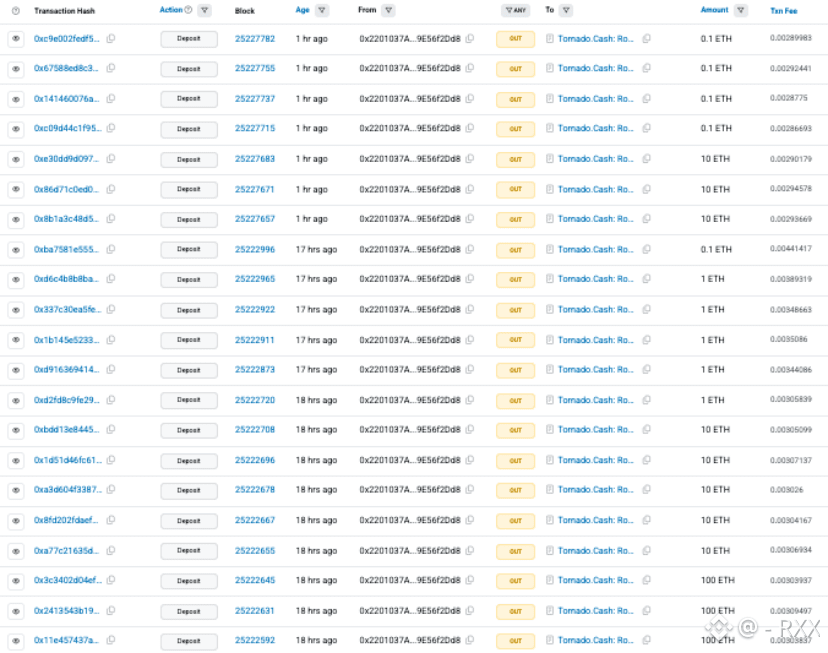
⚠️ Movió más de 1,285 $ETH a través de Tornado Cash
¿El resultado?
📉 Destrucción del precio
📉 Liquidez eliminada
📉 Los holders quedaron devastados
Este es un recordatorio brutal de uno de los mayores riesgos en cripto:
Un proyecto puede parecer fuerte…
Hasta que una vulnerabilidad en el smart contract, un exploit, o un problema de acuñación de tokens lo ponga todo patas arriba de la noche a la mañana. 🔥
En solo horas:
💸 Millones desaparecieron
💸 La confianza se esfumó
💸 Un token fue efectivamente borrado
¿La dura realidad?
En cripto, la gestión de riesgos importa más que perseguir el próximo 100x.
Porque a veces, un solo exploit es todo lo que se necesita para borrar todo un mercado. 👀
Mantente a salvo.
Verifica los proyectos.
Y nunca subestimes el riesgo de los smart contracts. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
{future}(BNBUSDT)
🚨 OTRO TOKEN CRIPTO ACABA DE SER NUCLEADO A CERO 🩸😱
$TSR/USDT colapsó casi un 100% en un solo día, cayendo a alrededor de $0.0002 tras un supuesto exploit en $BNB Chain. 👀
Aquí está lo que supuestamente ocurrió:
⚠️ Un explotador acuñó 99 MILLONES de $TSR
⚠️ Vendió los tokens en el mercado
⚠️ Extrajo aproximadamente $2.5M en $USDT
⚠️ Puenteó fondos a Ethereum
⚠️ Movió más de 1,285 $ETH a través de Tornado Cash
¿El resultado?
📉 Destrucción del precio
📉 Liquidez eliminada
📉 Los holders quedaron devastados
Este es un recordatorio brutal de uno de los mayores riesgos en cripto:
Un proyecto puede parecer fuerte…
Hasta que una vulnerabilidad en el smart contract, un exploit, o un problema de acuñación de tokens lo ponga todo patas arriba de la noche a la mañana. 🔥
En solo horas:
💸 Millones desaparecieron
💸 La confianza se esfumó
💸 Un token fue efectivamente borrado
¿La dura realidad?
En cripto, la gestión de riesgos importa más que perseguir el próximo 100x.
Porque a veces, un solo exploit es todo lo que se necesita para borrar todo un mercado. 👀
Mantente a salvo.
Verifica los proyectos.
Y nunca subestimes el riesgo de los smart contracts. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
1
127

🚨 $WEMIX BAJO SITIO — ¡UN EXPLOIT DE 6.25M SACUDE EL CONTRATO INTELIGENTE! 💥
Sin Señal de Trading — Solo Alerta
🔴 El exploit golpeó como una pesadilla de préstamo flash: un atacante acuñó y transfirió tokens WEMIX directamente desde el contrato inteligente. 📊 La reacción inicial sugiere que las pools de liquidez están sangrando, pero la respuesta rápida del equipo podría actuar como un cortafuegos. 📌 Aún no es un colapso total: es una prueba de su capacidad de respuesta ante incidentes. 💡 La historia muestra que los proyectos que se recuperan rápido a menudo atrapan a los vendedores tardíos. 🛡️
💬 ¿El equipo de WEMIX congelará el contrato explotado y recuperará los fondos, o estamos viendo una hemorragia lenta hacia niveles de soporte? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #WEMIX #Exploit #CryptoAlert #SmartContract
💥 🦈
45

·
--
Harmony está revirtiendo toda su cadena hasta el 11 de agosto después de que un explotador falsificara aproximadamente 4 mil millones de ONE, descartando más de 109.000 transacciones legítimas en el proceso.
La noticia: Harmony confirmó el 12 de agosto que un atacante explotó una vulnerabilidad de validación de recibos entre shards para acuñar indebidamente ~4 mil millones de ONE (~26% del suministro en circulación), enviando el precio bruscamente a la baja. El 17 de agosto, el equipo central anunció una reversión total de la red hasta el punto de control del 11 de agosto, a las 11:25 p. m. UTC, descartando 109.126 transacciones regulares y 315 transacciones de staking, tanto falsificadas como legítimas.
La trampa: una reversión borra cada transacción real de los usuarios en esa ventana junto con las fraudulentas, y no puede recuperar tokens ya retirados mediante exchanges antes de cualquier congelamiento; por lo tanto, el daño económico real podría ser en gran medida irreversible independientemente de la reversión. Esto también hace eco del hack de 2022 de Harmony a un puente, debilitando cualquier encuadre de "problema resuelto". Algunos medios citan cifras de saldo falsificado mucho mayores (billones mediante reproducciones repetidas) que no han sido confirmadas de forma independiente frente al número oficial de Harmony de 4B; estamos tratando los 4B como el punto de referencia fiable.
Nuestra lectura: la reversión aborda la distorsión del suministro on-chain, pero reescribir la historia de la cadena es un precedente controvertido, y el daño fuera de la cadena ya hecho no puede revertirse con ella. Punto verificable a vigilar: ¿Harmony publica una rendición de cuentas post-mortem completa y exacta sobre cuánto llegó a exchanges antes de cualquier congelamiento, o ese número se mantiene en disputa?
¿Debería una cadena alguna vez revertir su propia historia para deshacer un exploit, o eso rompe la razón de ser de una blockchain?
No es asesoramiento financiero. DYOR.
$ONE #Harmony #Exploit #CryptoNews #Security
2
1
404

$OST SUFFERS $23.7M EXPLOIT - TRADERS' FUNDS SAFE 🔥
El 15 de julio, la tesorería de liquidez de Ostium recibió un golpe por 23,7 millones de USDC: el atacante falsificó reportes de precios mediante infraestructura fuera de la cadena. Pero aquí está la clave: el colateral de los traders está en un contrato inteligente separado y no fue afectado. Todas las posiciones permanecen abiertas y la negociación se congeló dentro de los 60 minutos posteriores al primer ataque.
El equipo está trabajando con Mandiant, zeroShadow y las fuerzas del orden para rastrear los fondos. Las posiciones abiertas se marcarán a mercado cuando se reanude la negociación, sin verse afectadas por el período de suspensión. ¿Cómo ves que esto afecte la confianza en los protocolos DeFi en el futuro?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#Ostium #Exploit #DeFi #SecurityAlert
🔥
30
En este punto de explotación continua, hay preguntas que deben hacerse.
1. ¿Quién está detrás de esto?
2. ¿Cómo construiste tus protocolos?
3. ¿Qué medidas de seguridad tomaste?
En este momento necesitamos considerar la seguridad,
Últimamente, los proyectos están construyendo con utilidades reales.
Tenemos mucho que considerar, todos estamos construyendo el futuro aquí, y necesitamos la SEGURIDAD ADECUADA que merece.
La criptomoneda no ganará adopción masiva si sigue así. CONSTRUYAMOS SEGURIDAD
#exploit
1
44

🚨 Breaking
BonkDAO acaba de ser destrozado... 🚨 $20M perdidos en un ataque malicioso de gobernanza!! ¡Upbit ya está congelando $BONK depósitos y retiros... en serio, fíjate bien en esas votaciones de gobernanza, que las cosas se mueven rápido!! 🛑
#Exploit
🚨 Breaking
BonkDAO acaba de ser destrozado... 🚨 $20M perdidos en un ataque malicioso de gobernanza!! ¡Upbit ya está congelando $BONK depósitos y retiros... en serio, fíjate bien en esas votaciones de gobernanza, que las cosas se mueven rápido!! 🛑
#Exploit
BonkDAO acaba de ser destrozado... 🚨 $20M perdidos en un ataque malicioso de gobernanza!! ¡Upbit ya está congelando $BONK depósitos y retiros... en serio, fíjate bien en esas votaciones de gobernanza, que las cosas se mueven rápido!! 🛑
#Exploit
79
Otro protocolo recibe una aniquilación total.
Matanza total para MAYAChain. Un exploit de 1,7 millones de dólares usó seis fallos encadenados para drenar CACAO, haciendo que el token cayera un 89%. Este es un recordatorio brutal de que la seguridad sigue siendo un punto débil enorme.
#MAYAChain #Exploit
Matanza total para MAYAChain. Un exploit de 1,7 millones de dólares usó seis fallos encadenados para drenar CACAO, haciendo que el token cayera un 89%. Este es un recordatorio brutal de que la seguridad sigue siendo un punto débil enorme.
#MAYAChain #Exploit
43
·
--
Alcista
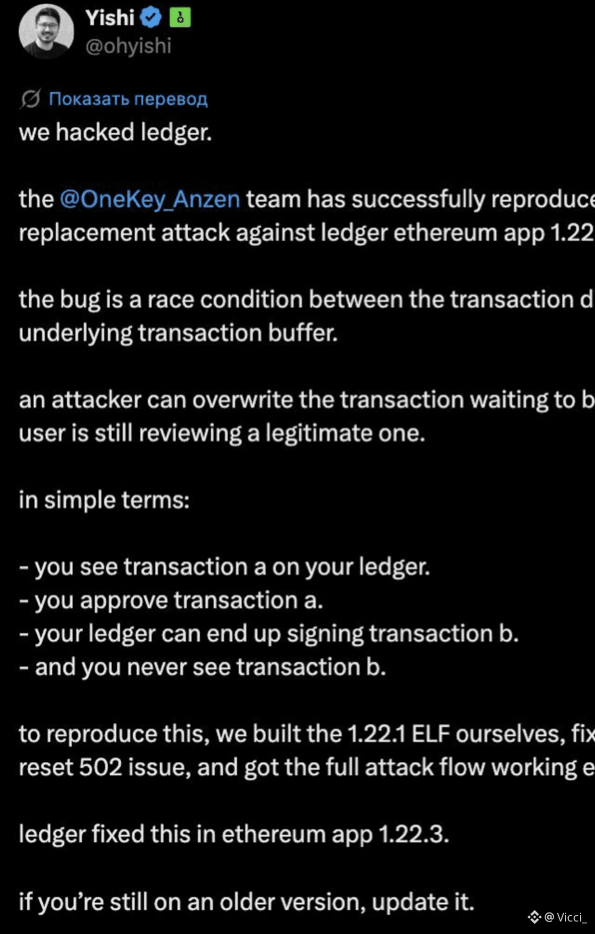
OneKey acaba de reproducir públicamente un exploit de Ledger, de principio a fin
- la afirmación: la app de Ethereum de Ledger (v1.22.1) podía firmar una transacción diferente de la que se mostraba en pantalla
- tú apruebas la transacción A
- el dispositivo en realidad firma la transacción B, la que nunca viste
- reproducido de principio a fin, sin teoría
Ledger lo parcheó en la 1.22.3, actualiza o sigue expuesto
no puedo verificar esto por mi cuenta, pero un rival que menciona en público un número de versión exacto no es poca cosa.
Deja abajo tu versión de firmware de Ledger — veamos cuántos de ustedes ya actualizaron.
ya revisé la mía)
#oneKey #Ledger #exploit
$ETH
96


·
--
Alerta de #exploit en #Avici
Drenaje masivo de tarjetas de débito cripto roza el millón de dólares y desploma el token AVICI
El protocolo y emisor de tarjetas cripto Avici enfrenta una aparente brecha de seguridad en tiempo real tras confirmarse un drenaje continuo de fondos en los saldos de sus usuarios.
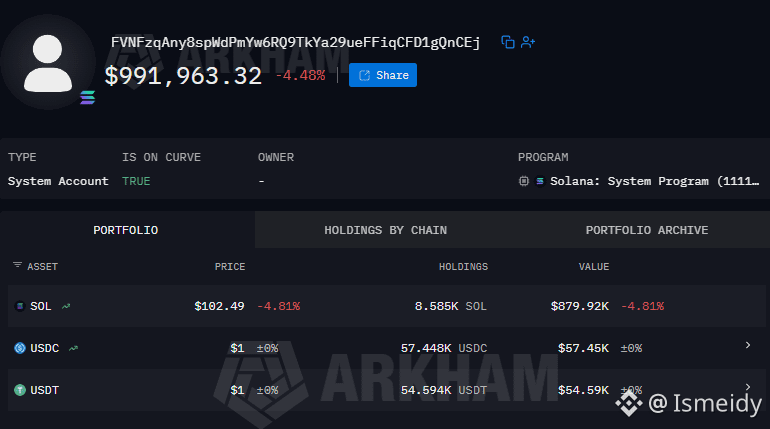
Ante el incidente, el precio de su token nativo (AVICI) sufrió una severa caída en los mercados, mientras los datos on-chain exponen el movimiento constante de capital hacia una dirección vinculada al atacante.
Vulnerabilidad activa en tarjetas: Los tarjetahabientes de Avici han comenzado a reportar el vaciado de sus balances. La dirección de la billetera atribuida al atacante recopila innumerables transacciones en cadena y acumula un saldo cercano al millón de dólares.
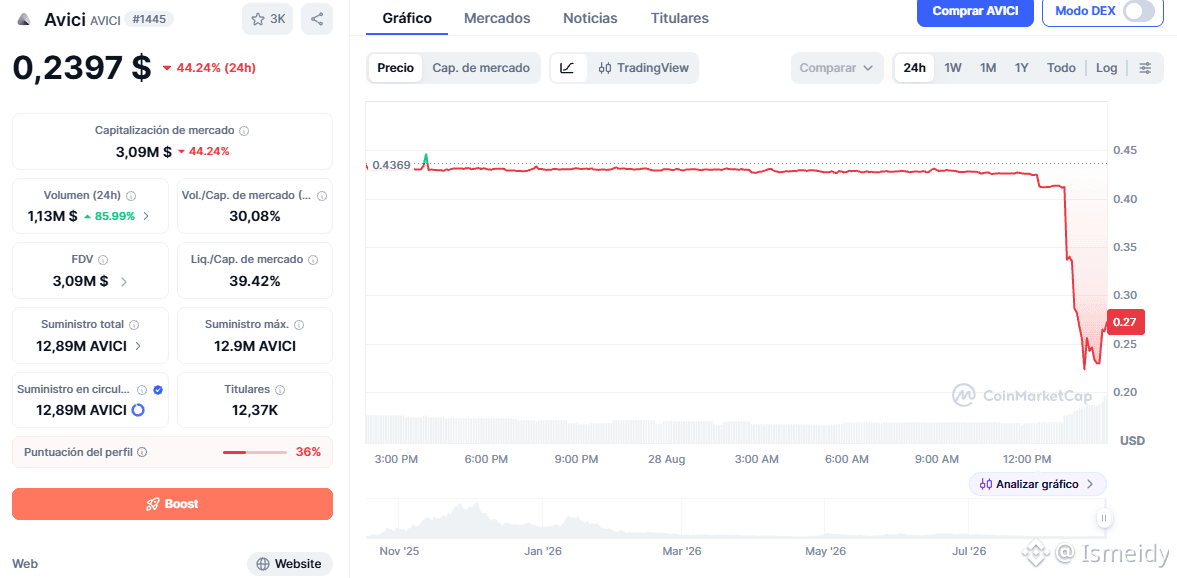
Impacto inmediato en el token: En los gráficos del mercado, el precio de AVICI registró un desplome abrupto de más de un 44% en cuestión de horas, tras haber experimentado ventas masivas por el pánico de los inversores.
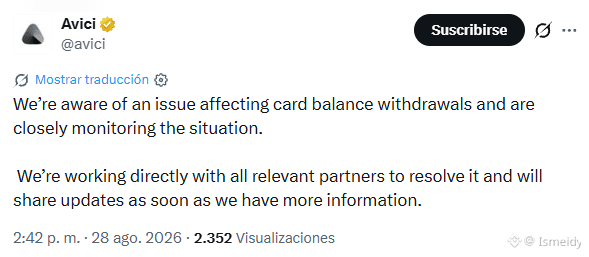
Declaración oficial del equipo: A través de un comunicado en su cuenta oficial de X, Avici reconoció el fallo señalando: "Somos conscientes de un problema que afecta a las retiradas de saldo de las tarjetas y estamos siguiendo de cerca la situación".
Investigación en curso: La compañía afirmó estar trabajando directamente con sus socios estratégicos e intermediarios de emisión para contener el problema y prometió ofrecer actualizaciones tan pronto como avance la investigación.
#solana #sol
$SOL
{future}(SOLUSDT)
Alerta de #exploit en #Avici
Drenaje masivo de tarjetas de débito cripto roza el millón de dólares y desploma el token AVICI
El protocolo y emisor de tarjetas cripto Avici enfrenta una aparente brecha de seguridad en tiempo real tras confirmarse un drenaje continuo de fondos en los saldos de sus usuarios.
Ante el incidente, el precio de su token nativo (AVICI) sufrió una severa caída en los mercados, mientras los datos on-chain exponen el movimiento constante de capital hacia una dirección vinculada al atacante.
Vulnerabilidad activa en tarjetas: Los tarjetahabientes de Avici han comenzado a reportar el vaciado de sus balances. La dirección de la billetera atribuida al atacante recopila innumerables transacciones en cadena y acumula un saldo cercano al millón de dólares.
Impacto inmediato en el token: En los gráficos del mercado, el precio de AVICI registró un desplome abrupto de más de un 44% en cuestión de horas, tras haber experimentado ventas masivas por el pánico de los inversores.
Declaración oficial del equipo: A través de un comunicado en su cuenta oficial de X, Avici reconoció el fallo señalando: "Somos conscientes de un problema que afecta a las retiradas de saldo de las tarjetas y estamos siguiendo de cerca la situación".
Investigación en curso: La compañía afirmó estar trabajando directamente con sus socios estratégicos e intermediarios de emisión para contener el problema y prometió ofrecer actualizaciones tan pronto como avance la investigación.
#solana #sol
$SOL
3
2.3k

·
--
Las stablecoins enfrentan un gran exploit.
Stablecoins de StablR se desanclan tras un exploit de $2.8 millones
Las EURR y USDR de StablR se desanclaron después de un exploit de $2.8 millones, lo que genera preocupaciones sobre la seguridad de las stablecoins - los traders están atentos a más desanclajes o acciones regulatorias. El atacante utilizó una clave multisig comprometida para acuñar e intercambiar $10.4M en tokens, causando inestabilidad. Este incidente resalta la necesidad de medidas de seguridad robustas.
#Crypto #Stablecoins #Exploit #Blockchain
43
$ZRO EXPLOIT TRIGGERS $2.4M LOSS — ¿SE APROXIMA UN BARRIDO DE LIQUIDEZ? ⚡
Los monederos del ejecutor de LayerZero recibieron un golpe de $2.4 millones en múltiples cadenas. No es un golpe mortal para el protocolo, pero estos eventos suelen sacudir a los “paper hands” y crear un vacío de liquidez debajo.
El volumen ya está aumentando en el 4H y la profundidad del libro de órdenes muestra una pared de compra delgada alrededor de la zona de $3.80. Si eso se barre, espera un rebote rápido hacia $4.20 — un patrón clásico de explotación. ¿Estás vigilando una compra en la caída o te mantienes al margen?
No es asesoramiento financiero. Siempre gestiona tu riesgo.
#ZRO #LayerZero #Exploit #CryptoNews
⚡
104
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#SECHaltsCryptoETFReviewsAmidFundingLapse
36,574 visualizaciones
488 participa(n) en el debate
2
#ZcashETFPostsFirstWeeklyOutflow$93.6M
61,821 visualizaciones
195 participa(n) en el debate
3
#GreekPoliceBustCryptoScamRingArrest17
197,763 visualizaciones
1,428 participa(n) en el debate
4
#BitcoinRejectedAt$87K
164,782 visualizaciones
247 participa(n) en el debate
5
#FedOctoberRateHikeOddsFallTo17%
224,182 visualizaciones
1,604 participa(n) en el debate
6
#NvidiaHitsRecordHighUp2.4%
158,387 visualizaciones
1,134 participa(n) en el debate
7
#CanaryFilesAmendedS1ForPEPEETF
43,656 visualizaciones
756 participa(n) en el debate
8
#BitcoinParesGainsAfterRallyTo$86.5K
58,365 visualizaciones
175 participa(n) en el debate
9
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
156,568 visualizaciones
1,371 participa(n) en el debate
10
#SECProposesCryptoCustodyRules
214,290 visualizaciones
1,694 participa(n) en el debate