
#coldcardexploitdrains1367btc
coldcardexploitdrains1367btc
73,427 visualizaciones
822 participa(n) en el debate
Populares
Novedades
·
--
#ColdcardExploitDrains1367BTC El hashtag #ColdcardExploitDrains1367BTC se refiere a un importante incidente de seguridad de Bitcoin reportado a finales de julio y principios de agosto de 2026.
Detalles clave:
Se informó que los atacantes drenaron 1.367 BTC (valorados aproximadamente en 89 millones de dólares en ese momento) de 4.585 direcciones de Bitcoin. �
CoinDesk +1
Los investigadores vincularon el robo a una vulnerabilidad de firmware en ciertos procesos más antiguos de generación de semillas de Coldcard, donde la aleatoriedad débil hacía que algunas claves privadas fueran predecibles. �
The Hacker News +1
El fabricante de la cartera lanzó un firmware corregido, pero se recomendó a los usuarios que generaron semillas afectadas que crearan una cartera/semilla nueva en el firmware actualizado y movieran sus BTC, ya que actualizar el firmware solo no asegura una semilla que ya haya sido comprometida. �
The Hacker News
Si usas una cartera de hardware Coldcard, es importante verificar si tu dispositivo y la versión de firmware utilizada cuando se creó tu semilla están entre las versiones afectadas, y seguir con prontitud las indicaciones de migración del proveedor. �
The Hacker News +1
#ColdcardExploitDrains1367BTC El hashtag #ColdcardExploitDrains1367BTC se refiere a un importante incidente de seguridad de Bitcoin reportado a finales de julio y principios de agosto de 2026.
Detalles clave:
Se informó que los atacantes drenaron 1.367 BTC (valorados aproximadamente en 89 millones de dólares en ese momento) de 4.585 direcciones de Bitcoin. �
CoinDesk +1
Los investigadores vincularon el robo a una vulnerabilidad de firmware en ciertos procesos más antiguos de generación de semillas de Coldcard, donde la aleatoriedad débil hacía que algunas claves privadas fueran predecibles. �
The Hacker News +1
El fabricante de la cartera lanzó un firmware corregido, pero se recomendó a los usuarios que generaron semillas afectadas que crearan una cartera/semilla nueva en el firmware actualizado y movieran sus BTC, ya que actualizar el firmware solo no asegura una semilla que ya haya sido comprometida. �
The Hacker News
Si usas una cartera de hardware Coldcard, es importante verificar si tu dispositivo y la versión de firmware utilizada cuando se creó tu semilla están entre las versiones afectadas, y seguir con prontitud las indicaciones de migración del proveedor. �
The Hacker News +1
Detalles clave:
Se informó que los atacantes drenaron 1.367 BTC (valorados aproximadamente en 89 millones de dólares en ese momento) de 4.585 direcciones de Bitcoin. �
CoinDesk +1
Los investigadores vincularon el robo a una vulnerabilidad de firmware en ciertos procesos más antiguos de generación de semillas de Coldcard, donde la aleatoriedad débil hacía que algunas claves privadas fueran predecibles. �
The Hacker News +1
El fabricante de la cartera lanzó un firmware corregido, pero se recomendó a los usuarios que generaron semillas afectadas que crearan una cartera/semilla nueva en el firmware actualizado y movieran sus BTC, ya que actualizar el firmware solo no asegura una semilla que ya haya sido comprometida. �
The Hacker News
Si usas una cartera de hardware Coldcard, es importante verificar si tu dispositivo y la versión de firmware utilizada cuando se creó tu semilla están entre las versiones afectadas, y seguir con prontitud las indicaciones de migración del proveedor. �
The Hacker News +1
102

·
--

Artículo
Hack de Coldcard: ¿Sigue siendo segura la autocustodia después del exploit de 89 M$?" El hack de la billetera de hardware Coldcard ha sacudido a la comunidad cripto, drenando aproximadamente 89 millones de dólares de miles de direcciones. 🚨 El exploit, que apuntó a una vulnerabilidad de firmware que data de marzo de 2021, ha planteado serias dudas sobre la seguridad de la autocustodia. Pero, ¿significa esto que las billeteras de hardware ya no son seguras? Analicemos qué pasó, los riesgos y qué puedes hacer para proteger tus fondos. 🧐
El exploit: cómo ocurrió ⚙️
El ataque aprovechó un fallo de firmware que debilitó la generación de frases semilla. En lugar de usar el generador de números aleatorios (RNG) del hardware del dispositivo, el fallo hizo que parte del proceso pasara por un generador de software con mucha menos aleatoriedad, lo que hizo matemáticamente posible que los atacantes reconstruyeran claves privadas sin conexión.
Hack de Coldcard: ¿Sigue siendo segura la autocustodia después del exploit de 89 M$?"
El hack de la billetera de hardware Coldcard ha sacudido a la comunidad cripto, drenando aproximadamente 89 millones de dólares de miles de direcciones. 🚨 El exploit, que apuntó a una vulnerabilidad de firmware que data de marzo de 2021, ha planteado serias dudas sobre la seguridad de la autocustodia. Pero, ¿significa esto que las billeteras de hardware ya no son seguras? Analicemos qué pasó, los riesgos y qué puedes hacer para proteger tus fondos. 🧐
El exploit: cómo ocurrió ⚙️
El ataque aprovechó un fallo de firmware que debilitó la generación de frases semilla. En lugar de usar el generador de números aleatorios (RNG) del hardware del dispositivo, el fallo hizo que parte del proceso pasara por un generador de software con mucha menos aleatoriedad, lo que hizo matemáticamente posible que los atacantes reconstruyeran claves privadas sin conexión.
El exploit: cómo ocurrió ⚙️
El ataque aprovechó un fallo de firmware que debilitó la generación de frases semilla. En lugar de usar el generador de números aleatorios (RNG) del hardware del dispositivo, el fallo hizo que parte del proceso pasara por un generador de software con mucha menos aleatoriedad, lo que hizo matemáticamente posible que los atacantes reconstruyeran claves privadas sin conexión.
2
549
·
--
🚨 ÚLTIMA HORA: SE REPORTA QUE SE ROBARON MÁS DE $100M EN BITCOIN DESDE CARTERAS DE HARDWARE COLDKARD
Un importante incidente de seguridad está generando nuevas preocupaciones en la comunidad cripto. 💥
🔴 Las pérdidas, según se informa, superan los $100 MILLONES 🛡️ La seguridad de las carteras de hardware bajo escrutinio ₿ Se insta a los titulares de Bitcoin a mantenerse alerta
Este es un recordatorio serio: la seguridad en cripto nunca es algo que deba tomarse a la ligera.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
🚨 ÚLTIMA HORA: SE REPORTA QUE SE ROBARON MÁS DE $100M EN BITCOIN DESDE CARTERAS DE HARDWARE COLDKARD
Un importante incidente de seguridad está generando nuevas preocupaciones en la comunidad cripto. 💥
🔴 Las pérdidas, según se informa, superan los $100 MILLONES 🛡️ La seguridad de las carteras de hardware bajo escrutinio ₿ Se insta a los titulares de Bitcoin a mantenerse alerta
Este es un recordatorio serio: la seguridad en cripto nunca es algo que deba tomarse a la ligera.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
Un importante incidente de seguridad está generando nuevas preocupaciones en la comunidad cripto. 💥
🔴 Las pérdidas, según se informa, superan los $100 MILLONES 🛡️ La seguridad de las carteras de hardware bajo escrutinio ₿ Se insta a los titulares de Bitcoin a mantenerse alerta
Este es un recordatorio serio: la seguridad en cripto nunca es algo que deba tomarse a la ligera.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
1
136
·
--
Bajista
#coldcardexploitdrains1367btc
🚨 ALERTA DE SEGURIDAD COLDCARD: CARTERAS DE BTC BAJO ATAQUE
Una vulnerabilidad importante de Coldcard ya ha provocado pérdidas reportadas de casi 89M de BTC, y los ataques todavía están siendo investigados. El problema involucra entropía débil o predecible en las semillas generadas por el firmware afectado.
Lo que los usuarios deberían saber:
Actualizar el firmware por sí solo puede no proteger una semilla vulnerable ya generada. Los usuarios afectados deben seguir la guía oficial de migración y crear una semilla nueva en hardware corregido. También se admite entropía basada en dados en Coldcard.
🎯 TRADING VIEW: VENDER / RISK-OFF 📉
Para los titulares afectados, la seguridad va primero que el trading. Protege tu BTC antes y evita interactuar con cuentas sospechosas de soporte o compartir tu frase semilla.
❓ ¿Esta alerta de seguridad te haría reducir tu exposición a BTC?
"HAZ CLIC EN LA ETIQUETA AMARILLA DE MONEDA DE ABAJO PARA IR A LA PÁGINA DE TRADING DESEADA Y OBTENER BENEFICIO EN LA OPERACIÓN"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
{spot}(VICUSDT)
{spot}(BICOUSDT)
{spot}(BTCUSDT)
#coldcardexploitdrains1367btc
🚨 ALERTA DE SEGURIDAD COLDCARD: CARTERAS DE BTC BAJO ATAQUE
Una vulnerabilidad importante de Coldcard ya ha provocado pérdidas reportadas de casi 89M de BTC, y los ataques todavía están siendo investigados. El problema involucra entropía débil o predecible en las semillas generadas por el firmware afectado.
Lo que los usuarios deberían saber:
Actualizar el firmware por sí solo puede no proteger una semilla vulnerable ya generada. Los usuarios afectados deben seguir la guía oficial de migración y crear una semilla nueva en hardware corregido. También se admite entropía basada en dados en Coldcard.
🎯 TRADING VIEW: VENDER / RISK-OFF 📉
Para los titulares afectados, la seguridad va primero que el trading. Protege tu BTC antes y evita interactuar con cuentas sospechosas de soporte o compartir tu frase semilla.
❓ ¿Esta alerta de seguridad te haría reducir tu exposición a BTC?
"HAZ CLIC EN LA ETIQUETA AMARILLA DE MONEDA DE ABAJO PARA IR A LA PÁGINA DE TRADING DESEADA Y OBTENER BENEFICIO EN LA OPERACIÓN"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
🚨 ALERTA DE SEGURIDAD COLDCARD: CARTERAS DE BTC BAJO ATAQUE
Una vulnerabilidad importante de Coldcard ya ha provocado pérdidas reportadas de casi 89M de BTC, y los ataques todavía están siendo investigados. El problema involucra entropía débil o predecible en las semillas generadas por el firmware afectado.
Lo que los usuarios deberían saber:
Actualizar el firmware por sí solo puede no proteger una semilla vulnerable ya generada. Los usuarios afectados deben seguir la guía oficial de migración y crear una semilla nueva en hardware corregido. También se admite entropía basada en dados en Coldcard.
🎯 TRADING VIEW: VENDER / RISK-OFF 📉
Para los titulares afectados, la seguridad va primero que el trading. Protege tu BTC antes y evita interactuar con cuentas sospechosas de soporte o compartir tu frase semilla.
❓ ¿Esta alerta de seguridad te haría reducir tu exposición a BTC?
"HAZ CLIC EN LA ETIQUETA AMARILLA DE MONEDA DE ABAJO PARA IR A LA PÁGINA DE TRADING DESEADA Y OBTENER BENEFICIO EN LA OPERACIÓN"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
1
225
·
--
Alcista
#coldcardexploitdrains1367btc
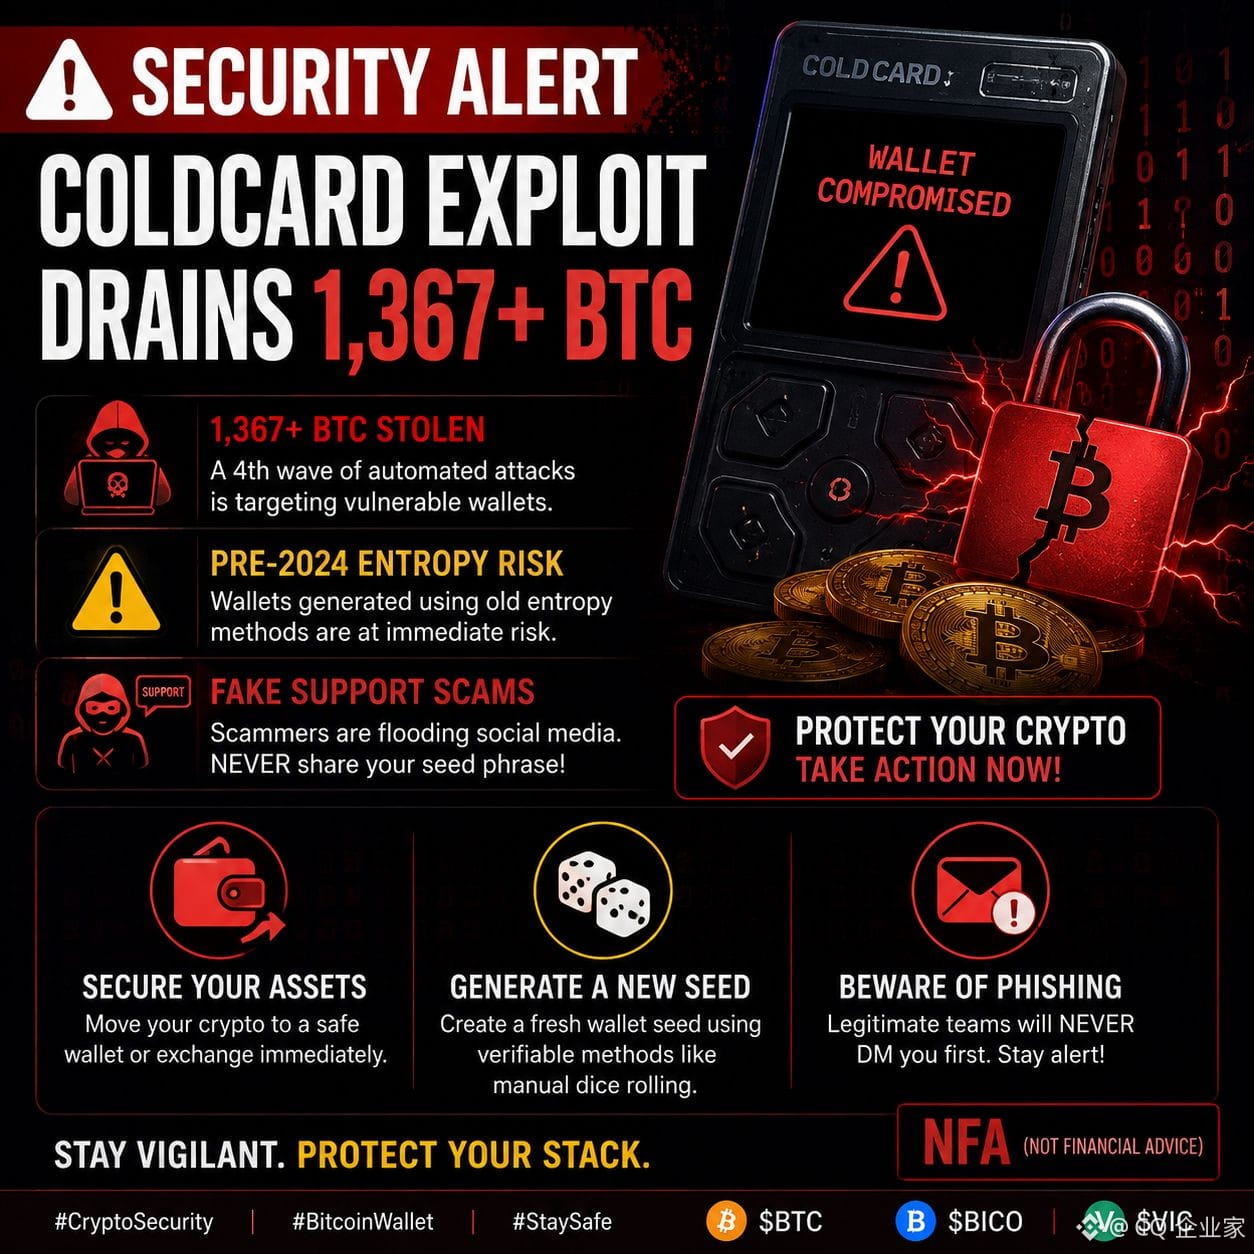
🚨 Advertencia de seguridad
Los informes indican que más de 1.367 BTC se han robado en el último exploit relacionado con Cold card, y que los atacantes continúan escaneando carteras vulnerables.
Si su cartera se creó usando métodos de entropía más antiguos, vale la pena revisar su configuración de seguridad. Tenga especial cuidado con cuentas de soporte falsas: nunca comparta su frase semilla con nadie.
¿Qué puede hacer??
• Mueva sus fondos a una cartera segura si tiene alguna preocupación.
• Genere una nueva frase semilla mediante un método confiable y verificable.
• Ignore los DM no solicitados que afirmen ofrecer soporte: los equipos legítimos no se pondrán en contacto con usted primero.
Manténgase alerta. Unas cuantas comprobaciones de seguridad hoy pueden ayudar a proteger sus activos mañana.
$BTC $BICO $VIC
#coldcardexploitdrains1367btc
🚨 Advertencia de seguridad
Los informes indican que más de 1.367 BTC se han robado en el último exploit relacionado con Cold card, y que los atacantes continúan escaneando carteras vulnerables.
Si su cartera se creó usando métodos de entropía más antiguos, vale la pena revisar su configuración de seguridad. Tenga especial cuidado con cuentas de soporte falsas: nunca comparta su frase semilla con nadie.
¿Qué puede hacer??
• Mueva sus fondos a una cartera segura si tiene alguna preocupación.
• Genere una nueva frase semilla mediante un método confiable y verificable.
• Ignore los DM no solicitados que afirmen ofrecer soporte: los equipos legítimos no se pondrán en contacto con usted primero.
Manténgase alerta. Unas cuantas comprobaciones de seguridad hoy pueden ayudar a proteger sus activos mañana.
$BTC $BICO $VIC
🚨 Advertencia de seguridad
Los informes indican que más de 1.367 BTC se han robado en el último exploit relacionado con Cold card, y que los atacantes continúan escaneando carteras vulnerables.
Si su cartera se creó usando métodos de entropía más antiguos, vale la pena revisar su configuración de seguridad. Tenga especial cuidado con cuentas de soporte falsas: nunca comparta su frase semilla con nadie.
¿Qué puede hacer??
• Mueva sus fondos a una cartera segura si tiene alguna preocupación.
• Genere una nueva frase semilla mediante un método confiable y verificable.
• Ignore los DM no solicitados que afirmen ofrecer soporte: los equipos legítimos no se pondrán en contacto con usted primero.
Manténgase alerta. Unas cuantas comprobaciones de seguridad hoy pueden ayudar a proteger sus activos mañana.
$BTC $BICO $VIC
2
6
11.9k
·
--
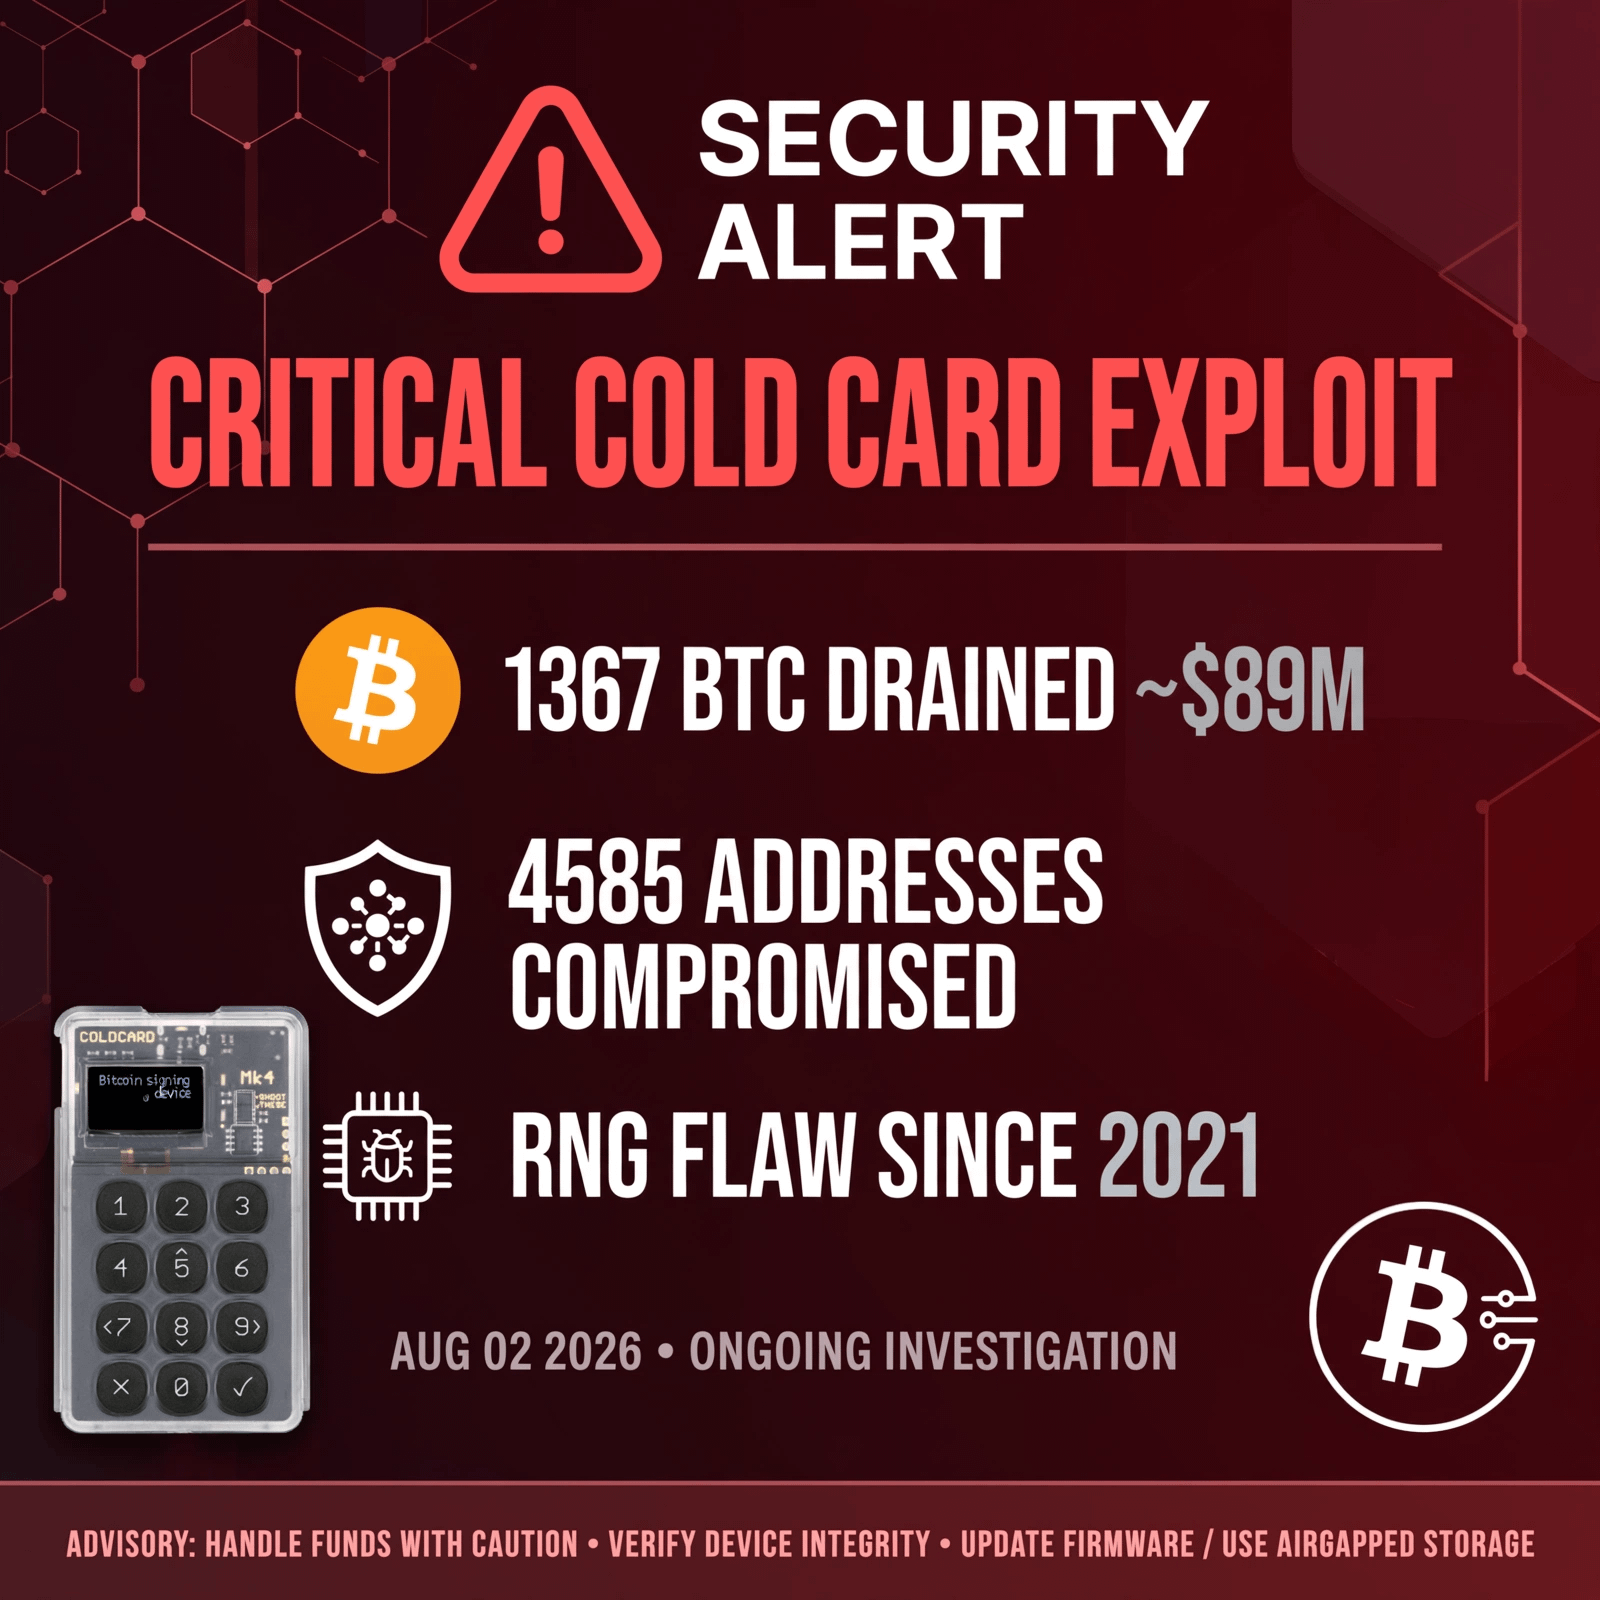
#coldcardexploitdrains1367btc 🚨 ÚLTIMA HORA: El exploit de ColdCard drena 1367 BTC (∼$89M)
Una vulnerabilidad crítica de RNG desde 2021 hizo que las semillas de ColdCard fueran adivinables.
4,585 direcciones comprometidas en 42 países.
El atacante vació billeteras sin tocar los dispositivos.
CZ dice: "Nada es 100% seguro: diversifica billeteras"
¿Tus billeteras frías están seguras? ¡Revisa el firmware AHORA!
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
#coldcardexploitdrains1367btc 🚨 ÚLTIMA HORA: El exploit de ColdCard drena 1367 BTC (∼$89M)
Una vulnerabilidad crítica de RNG desde 2021 hizo que las semillas de ColdCard fueran adivinables.
4,585 direcciones comprometidas en 42 países.
El atacante vació billeteras sin tocar los dispositivos.
CZ dice: "Nada es 100% seguro: diversifica billeteras"
¿Tus billeteras frías están seguras? ¡Revisa el firmware AHORA!
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
Una vulnerabilidad crítica de RNG desde 2021 hizo que las semillas de ColdCard fueran adivinables.
4,585 direcciones comprometidas en 42 países.
El atacante vació billeteras sin tocar los dispositivos.
CZ dice: "Nada es 100% seguro: diversifica billeteras"
¿Tus billeteras frías están seguras? ¡Revisa el firmware AHORA!
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
1
3
702
·
--
Alcista
#ColdcardExploitDrains1367BTC $BTC
{spot}(BTCUSDT)
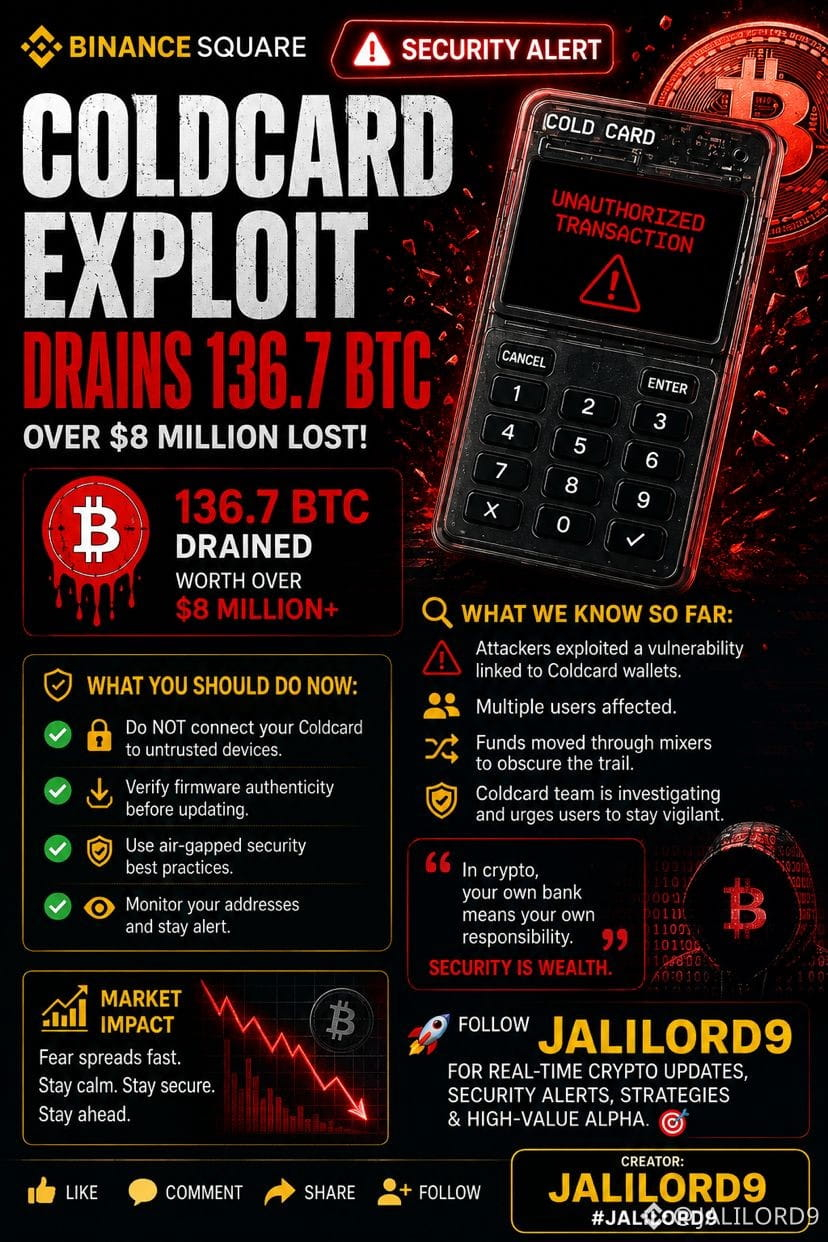
🚨 ALERTA DE SEGURIDAD DE COLD CARD: ¿SE ROBARON 136.7 BTC?
Se ha informado de un posible exploit relacionado con Coldcard que vuelve a poner el foco sobre una de las verdades más grandes de las criptomonedas: la autogestión significa que la seguridad es RESPONSABILIDAD TUYA. 🔐₿
💰 Se reporta que se drenaron 136.7 BTC
⚠️ Los usuarios de wallets de hardware están atentos
🔎 La pregunta clave: ¿Cómo logró el atacante acceder?
🛡️ Verifica el firmware, evita dispositivos no confiables y revisa cuidadosamente la actividad de la wallet.
Esto no es solo otro titular más del mundo cripto.
Es un recordatorio de que tener tus propias llaves implica mantener tus propios estándares de seguridad.
👇 ¿Qué CREES que pasó aquí: una vulnerabilidad de la wallet, una configuración comprometida o un ataque desde el lado del usuario?
Sigue a JALILORD9 para más alertas de seguridad en cripto, actualizaciones del mercado y alfa de alto valor.
🔥 LIKE • COMMENT • SHARE • FOLLOW
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #CryptoSecurity #BitcoinSecurity #Coldcard #CryptoNews #SelfCustody #BinanceSquare #JALILORD9
#ColdcardExploitDrains1367BTC $BTC
🚨 ALERTA DE SEGURIDAD DE COLD CARD: ¿SE ROBARON 136.7 BTC?
Se ha informado de un posible exploit relacionado con Coldcard que vuelve a poner el foco sobre una de las verdades más grandes de las criptomonedas: la autogestión significa que la seguridad es RESPONSABILIDAD TUYA. 🔐₿
💰 Se reporta que se drenaron 136.7 BTC
⚠️ Los usuarios de wallets de hardware están atentos
🔎 La pregunta clave: ¿Cómo logró el atacante acceder?
🛡️ Verifica el firmware, evita dispositivos no confiables y revisa cuidadosamente la actividad de la wallet.
Esto no es solo otro titular más del mundo cripto.
Es un recordatorio de que tener tus propias llaves implica mantener tus propios estándares de seguridad.
👇 ¿Qué CREES que pasó aquí: una vulnerabilidad de la wallet, una configuración comprometida o un ataque desde el lado del usuario?
Sigue a JALILORD9 para más alertas de seguridad en cripto, actualizaciones del mercado y alfa de alto valor.
🔥 LIKE • COMMENT • SHARE • FOLLOW
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #CryptoSecurity #BitcoinSecurity #Coldcard #CryptoNews #SelfCustody #BinanceSquare #JALILORD9
🚨 ALERTA DE SEGURIDAD DE COLD CARD: ¿SE ROBARON 136.7 BTC?
Se ha informado de un posible exploit relacionado con Coldcard que vuelve a poner el foco sobre una de las verdades más grandes de las criptomonedas: la autogestión significa que la seguridad es RESPONSABILIDAD TUYA. 🔐₿
💰 Se reporta que se drenaron 136.7 BTC
⚠️ Los usuarios de wallets de hardware están atentos
🔎 La pregunta clave: ¿Cómo logró el atacante acceder?
🛡️ Verifica el firmware, evita dispositivos no confiables y revisa cuidadosamente la actividad de la wallet.
Esto no es solo otro titular más del mundo cripto.
Es un recordatorio de que tener tus propias llaves implica mantener tus propios estándares de seguridad.
👇 ¿Qué CREES que pasó aquí: una vulnerabilidad de la wallet, una configuración comprometida o un ataque desde el lado del usuario?
Sigue a JALILORD9 para más alertas de seguridad en cripto, actualizaciones del mercado y alfa de alto valor.
🔥 LIKE • COMMENT • SHARE • FOLLOW
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #CryptoSecurity #BitcoinSecurity #Coldcard #CryptoNews #SelfCustody #BinanceSquare #JALILORD9
1
112
·
--
#ColdcardExploitDrains1367BTC
*#ColdcardExploitDrains1367BTC* — esto trata sobre un importante exploit de una billetera de hardware que afectó el 30 de julio.
### Qué pasó
- *Cuándo*: 30 de julio, en menos de 1 hora
- *Cuánto*: Los hackers drenaron *más de 1,000 BTC* de *1,196 billeteras* en 41 minutos. Galaxy Research identificó luego 2 oleadas más, elevando las pérdidas totales estimadas a *∼$89 millones*.
- *Dispositivo*: *Coldcard*, una popular billetera de hardware portátil usada para almacenar Bitcoin sin conexión/air-gapped. 96da5cf3
### Cómo funcionó el exploit
Investigadores de seguridad del *equipo de Ingeniería y Seguridad de Bitcoin de Block* lo rastrearon hasta un *error de código en el software de generación de números aleatorios de Coldcard*. 96da
El fallo hizo que algunas frases semilla de recuperación fueran *lo bastante predecibles* para que atacantes sofisticados pudieran averiguarlas. Eso significaba que podían robar BTC *sin tocar físicamente* nunca la billetera. 5cf3
Galaxy/Block advirtieron que sus hallazgos se basan en análisis de blockchain y no han confirmado que cada billetera afectada se haya creado con el software vulnerable. 5cf3
### Qué hizo Coldcard/Coinkite
- La empresa canadiense *Coinkite*, que fabrica Coldcard, ha publicado una *actualización de software* para evitar el problema en las billeteras creadas recientemente.
- *Importante*: Instalar la actualización *no protegerá* a las personas que ya crearon una frase de recuperación usando el software afectado. 5cf3fc1d
### Impacto en el mercado
Bitcoin cayó 1.3% a $62,549 en las 24 h posteriores a la noticia. Lo llamaron un "doble golpe" junto con Strategy vendiendo también 1,638 BTC. 96da
### Qué hacer si usas Coldcard
1. *Actualiza el firmware de inmediato* si aún no lo has hecho. Esto protege billeteras nuevas.
2. *Si tu semilla se creó antes del parche*: Block y Coinkite advierten que deberías considerar mover los fondos a una billetera nueva con una semilla fresca creada con software parcheado.
3. Estate atento a las indicaciones oficiales de Coinkite — dijeron que los ataques podrían seguir ocurriendo. 5cf3
Este es uno de los mayores exploits de billeteras de hardware registrados. Demuestra que incluso los dispositivos "air-gapped" pueden tener fallos de software.
¿Quieres que compruebe si el modelo/versión de firmware de tu Coldcard está afectado y te guíe para migrar de forma segura?
#ColdcardExploitDrains1367BTC
*#ColdcardExploitDrains1367BTC* — esto trata sobre un importante exploit de una billetera de hardware que afectó el 30 de julio.
### Qué pasó
- *Cuándo*: 30 de julio, en menos de 1 hora
- *Cuánto*: Los hackers drenaron *más de 1,000 BTC* de *1,196 billeteras* en 41 minutos. Galaxy Research identificó luego 2 oleadas más, elevando las pérdidas totales estimadas a *∼$89 millones*.
- *Dispositivo*: *Coldcard*, una popular billetera de hardware portátil usada para almacenar Bitcoin sin conexión/air-gapped. 96da5cf3
### Cómo funcionó el exploit
Investigadores de seguridad del *equipo de Ingeniería y Seguridad de Bitcoin de Block* lo rastrearon hasta un *error de código en el software de generación de números aleatorios de Coldcard*. 96da
El fallo hizo que algunas frases semilla de recuperación fueran *lo bastante predecibles* para que atacantes sofisticados pudieran averiguarlas. Eso significaba que podían robar BTC *sin tocar físicamente* nunca la billetera. 5cf3
Galaxy/Block advirtieron que sus hallazgos se basan en análisis de blockchain y no han confirmado que cada billetera afectada se haya creado con el software vulnerable. 5cf3
### Qué hizo Coldcard/Coinkite
- La empresa canadiense *Coinkite*, que fabrica Coldcard, ha publicado una *actualización de software* para evitar el problema en las billeteras creadas recientemente.
- *Importante*: Instalar la actualización *no protegerá* a las personas que ya crearon una frase de recuperación usando el software afectado. 5cf3fc1d
### Impacto en el mercado
Bitcoin cayó 1.3% a $62,549 en las 24 h posteriores a la noticia. Lo llamaron un "doble golpe" junto con Strategy vendiendo también 1,638 BTC. 96da
### Qué hacer si usas Coldcard
1. *Actualiza el firmware de inmediato* si aún no lo has hecho. Esto protege billeteras nuevas.
2. *Si tu semilla se creó antes del parche*: Block y Coinkite advierten que deberías considerar mover los fondos a una billetera nueva con una semilla fresca creada con software parcheado.
3. Estate atento a las indicaciones oficiales de Coinkite — dijeron que los ataques podrían seguir ocurriendo. 5cf3
Este es uno de los mayores exploits de billeteras de hardware registrados. Demuestra que incluso los dispositivos "air-gapped" pueden tener fallos de software.
¿Quieres que compruebe si el modelo/versión de firmware de tu Coldcard está afectado y te guíe para migrar de forma segura?
*#ColdcardExploitDrains1367BTC* — esto trata sobre un importante exploit de una billetera de hardware que afectó el 30 de julio.
### Qué pasó
- *Cuándo*: 30 de julio, en menos de 1 hora
- *Cuánto*: Los hackers drenaron *más de 1,000 BTC* de *1,196 billeteras* en 41 minutos. Galaxy Research identificó luego 2 oleadas más, elevando las pérdidas totales estimadas a *∼$89 millones*.
- *Dispositivo*: *Coldcard*, una popular billetera de hardware portátil usada para almacenar Bitcoin sin conexión/air-gapped. 96da5cf3
### Cómo funcionó el exploit
Investigadores de seguridad del *equipo de Ingeniería y Seguridad de Bitcoin de Block* lo rastrearon hasta un *error de código en el software de generación de números aleatorios de Coldcard*. 96da
El fallo hizo que algunas frases semilla de recuperación fueran *lo bastante predecibles* para que atacantes sofisticados pudieran averiguarlas. Eso significaba que podían robar BTC *sin tocar físicamente* nunca la billetera. 5cf3
Galaxy/Block advirtieron que sus hallazgos se basan en análisis de blockchain y no han confirmado que cada billetera afectada se haya creado con el software vulnerable. 5cf3
### Qué hizo Coldcard/Coinkite
- La empresa canadiense *Coinkite*, que fabrica Coldcard, ha publicado una *actualización de software* para evitar el problema en las billeteras creadas recientemente.
- *Importante*: Instalar la actualización *no protegerá* a las personas que ya crearon una frase de recuperación usando el software afectado. 5cf3fc1d
### Impacto en el mercado
Bitcoin cayó 1.3% a $62,549 en las 24 h posteriores a la noticia. Lo llamaron un "doble golpe" junto con Strategy vendiendo también 1,638 BTC. 96da
### Qué hacer si usas Coldcard
1. *Actualiza el firmware de inmediato* si aún no lo has hecho. Esto protege billeteras nuevas.
2. *Si tu semilla se creó antes del parche*: Block y Coinkite advierten que deberías considerar mover los fondos a una billetera nueva con una semilla fresca creada con software parcheado.
3. Estate atento a las indicaciones oficiales de Coinkite — dijeron que los ataques podrían seguir ocurriendo. 5cf3
Este es uno de los mayores exploits de billeteras de hardware registrados. Demuestra que incluso los dispositivos "air-gapped" pueden tener fallos de software.
¿Quieres que compruebe si el modelo/versión de firmware de tu Coldcard está afectado y te guíe para migrar de forma segura?
1
119
#ColdcardExploitDrains1367BTC
ColdcardExploitDrains1367BTC hace referencia a una crisis de seguridad en curso en la que los atacantes aprovecharon una vulnerabilidad crítica de firmware en las carteras de hardware Coldcard. Según los datos rastreados por Galaxy Research, el exploit drenó inicialmente 1.367 BTC (con un valor aproximado de 89 millones de dólares) en 4.585 direcciones durante tres oleadas de ataque automatizadas distintas que comenzaron el 30 de julio de 2026. Una cuarta oleada posterior ha elevado aún más las pérdidas estimadas, apuntando a más de 5.200 direcciones.
La causa raíz
Contrario a la alarma inicial, el propio protocolo de Bitcoin no fue hackeado. El problema se debe estrictamente a un fallo introducido en una compilación de firmware de Coldcard de marzo de 2021 (v4.0.1) por el fabricante Coinkite.
Aleatoriedad débil: El error hizo que los dispositivos afectados (principalmente Coldcard Mk3) omitieran el generador interno seguro de números aleatorios (RNG) al generar nuevas frases semilla.
Alternativa determinista: La cartera recurrió a un generador predecible basado en software. Esto limitó de forma severa la entropía criptográfica, creando un conjunto acotado de posibles variaciones de la semilla.
$NVDAB $NVDA.US $AAPL.US
#ColdcardExploitDrains1367BTC
ColdcardExploitDrains1367BTC hace referencia a una crisis de seguridad en curso en la que los atacantes aprovecharon una vulnerabilidad crítica de firmware en las carteras de hardware Coldcard. Según los datos rastreados por Galaxy Research, el exploit drenó inicialmente 1.367 BTC (con un valor aproximado de 89 millones de dólares) en 4.585 direcciones durante tres oleadas de ataque automatizadas distintas que comenzaron el 30 de julio de 2026. Una cuarta oleada posterior ha elevado aún más las pérdidas estimadas, apuntando a más de 5.200 direcciones.
La causa raíz
Contrario a la alarma inicial, el propio protocolo de Bitcoin no fue hackeado. El problema se debe estrictamente a un fallo introducido en una compilación de firmware de Coldcard de marzo de 2021 (v4.0.1) por el fabricante Coinkite.
Aleatoriedad débil: El error hizo que los dispositivos afectados (principalmente Coldcard Mk3) omitieran el generador interno seguro de números aleatorios (RNG) al generar nuevas frases semilla.
Alternativa determinista: La cartera recurrió a un generador predecible basado en software. Esto limitó de forma severa la entropía criptográfica, creando un conjunto acotado de posibles variaciones de la semilla.
$NVDAB $NVDA.US $AAPL.US
ColdcardExploitDrains1367BTC hace referencia a una crisis de seguridad en curso en la que los atacantes aprovecharon una vulnerabilidad crítica de firmware en las carteras de hardware Coldcard. Según los datos rastreados por Galaxy Research, el exploit drenó inicialmente 1.367 BTC (con un valor aproximado de 89 millones de dólares) en 4.585 direcciones durante tres oleadas de ataque automatizadas distintas que comenzaron el 30 de julio de 2026. Una cuarta oleada posterior ha elevado aún más las pérdidas estimadas, apuntando a más de 5.200 direcciones.
La causa raíz
Contrario a la alarma inicial, el propio protocolo de Bitcoin no fue hackeado. El problema se debe estrictamente a un fallo introducido en una compilación de firmware de Coldcard de marzo de 2021 (v4.0.1) por el fabricante Coinkite.
Aleatoriedad débil: El error hizo que los dispositivos afectados (principalmente Coldcard Mk3) omitieran el generador interno seguro de números aleatorios (RNG) al generar nuevas frases semilla.
Alternativa determinista: La cartera recurrió a un generador predecible basado en software. Esto limitó de forma severa la entropía criptográfica, creando un conjunto acotado de posibles variaciones de la semilla.
$NVDAB $NVDA.US $AAPL.US
1
60
Holdeando $BTC 0.5 USDT
#ColdcardExploitDrains1367BTC Este hashtag se refiere a informes de que una vulnerabilidad en el firmware de la wallet de hardware Coldcard fue explotada y que las pérdidas observadas alcanzaron aproximadamente 1.367 BTC en 4.585 direcciones para el 1–3 de agosto de 2026, según informes que citan a Galaxy Research. Varios medios lo describen como un problema de generación de semillas/aleatoriedad que podría permitir a los atacantes reconstruir claves privadas de las wallets afectadas. (financefeeds.com)
En español sencillo: la afirmación no es que Bitcoin en sí haya sido roto, sino que algunas semillas de wallets generadas por Coldcard podrían haber sido predecibles debido a una vulnerabilidad del firmware. Si esto es cierto, los atacantes podrían derivar las claves sin conexión y luego vaciar los fondos. Los informes indican que el periodo vulnerable se remonta al firmware introducido en 2021, con múltiples oleadas de ataque identificadas a finales de julio y principios de agosto de 2026. (decrypt.co)
Por qué esto importa para los usuarios:
Es una historia de seguridad de autocustodia, no un incidente en la plataforma de Binance. (ig.com)
El número de “1.367 BTC” es una estimación observada por investigadores, así que podría cambiar a medida que se analicen más direcciones. (finance.yahoo.com)
Si alguien usó un dispositivo/firmware Coldcard afectado para generar una semilla, la principal preocupación sería la migración de la wallet a una wallet segura recién generada, no un comportamiento ordinario de trading en cuentas de intercambio. Ese último punto es una inferencia basada en la naturaleza de la vulnerabilidad reportada. (ig.com)
Si tú personalmente usas Coldcard, la medida prudente es verificar el modelo exacto del dispositivo y la versión del firmware, revisar las indicaciones oficiales del fabricante sobre el incidente y evitar compartir o reutilizar cualquier frase semilla que pudiera haberse generado en una versión afectada. No puedo verificar solo con los reportes actuales qué usuarios individuales están afectados, así que tómalo como un incidente de seguridad serio, aunque aún en desarrollo. (financefeeds.com$BTC
{spot}(BTCUSDT)
$COLD.US $ETH
#ColdcardExploitDrains1367BTC Este hashtag se refiere a informes de que una vulnerabilidad en el firmware de la wallet de hardware Coldcard fue explotada y que las pérdidas observadas alcanzaron aproximadamente 1.367 BTC en 4.585 direcciones para el 1–3 de agosto de 2026, según informes que citan a Galaxy Research. Varios medios lo describen como un problema de generación de semillas/aleatoriedad que podría permitir a los atacantes reconstruir claves privadas de las wallets afectadas. (financefeeds.com)
En español sencillo: la afirmación no es que Bitcoin en sí haya sido roto, sino que algunas semillas de wallets generadas por Coldcard podrían haber sido predecibles debido a una vulnerabilidad del firmware. Si esto es cierto, los atacantes podrían derivar las claves sin conexión y luego vaciar los fondos. Los informes indican que el periodo vulnerable se remonta al firmware introducido en 2021, con múltiples oleadas de ataque identificadas a finales de julio y principios de agosto de 2026. (decrypt.co)
Por qué esto importa para los usuarios:
Es una historia de seguridad de autocustodia, no un incidente en la plataforma de Binance. (ig.com)
El número de “1.367 BTC” es una estimación observada por investigadores, así que podría cambiar a medida que se analicen más direcciones. (finance.yahoo.com)
Si alguien usó un dispositivo/firmware Coldcard afectado para generar una semilla, la principal preocupación sería la migración de la wallet a una wallet segura recién generada, no un comportamiento ordinario de trading en cuentas de intercambio. Ese último punto es una inferencia basada en la naturaleza de la vulnerabilidad reportada. (ig.com)
Si tú personalmente usas Coldcard, la medida prudente es verificar el modelo exacto del dispositivo y la versión del firmware, revisar las indicaciones oficiales del fabricante sobre el incidente y evitar compartir o reutilizar cualquier frase semilla que pudiera haberse generado en una versión afectada. No puedo verificar solo con los reportes actuales qué usuarios individuales están afectados, así que tómalo como un incidente de seguridad serio, aunque aún en desarrollo. (financefeeds.com$BTC
$COLD.US $ETH
En español sencillo: la afirmación no es que Bitcoin en sí haya sido roto, sino que algunas semillas de wallets generadas por Coldcard podrían haber sido predecibles debido a una vulnerabilidad del firmware. Si esto es cierto, los atacantes podrían derivar las claves sin conexión y luego vaciar los fondos. Los informes indican que el periodo vulnerable se remonta al firmware introducido en 2021, con múltiples oleadas de ataque identificadas a finales de julio y principios de agosto de 2026. (decrypt.co)
Por qué esto importa para los usuarios:
Es una historia de seguridad de autocustodia, no un incidente en la plataforma de Binance. (ig.com)
El número de “1.367 BTC” es una estimación observada por investigadores, así que podría cambiar a medida que se analicen más direcciones. (finance.yahoo.com)
Si alguien usó un dispositivo/firmware Coldcard afectado para generar una semilla, la principal preocupación sería la migración de la wallet a una wallet segura recién generada, no un comportamiento ordinario de trading en cuentas de intercambio. Ese último punto es una inferencia basada en la naturaleza de la vulnerabilidad reportada. (ig.com)
Si tú personalmente usas Coldcard, la medida prudente es verificar el modelo exacto del dispositivo y la versión del firmware, revisar las indicaciones oficiales del fabricante sobre el incidente y evitar compartir o reutilizar cualquier frase semilla que pudiera haberse generado en una versión afectada. No puedo verificar solo con los reportes actuales qué usuarios individuales están afectados, así que tómalo como un incidente de seguridad serio, aunque aún en desarrollo. (financefeeds.com$BTC
$COLD.US $ETH
30
·
--
Alcista
#coldcardexploitdrains1367btc
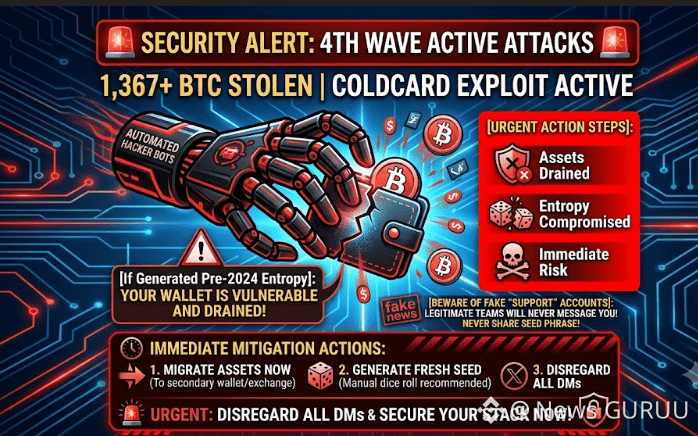
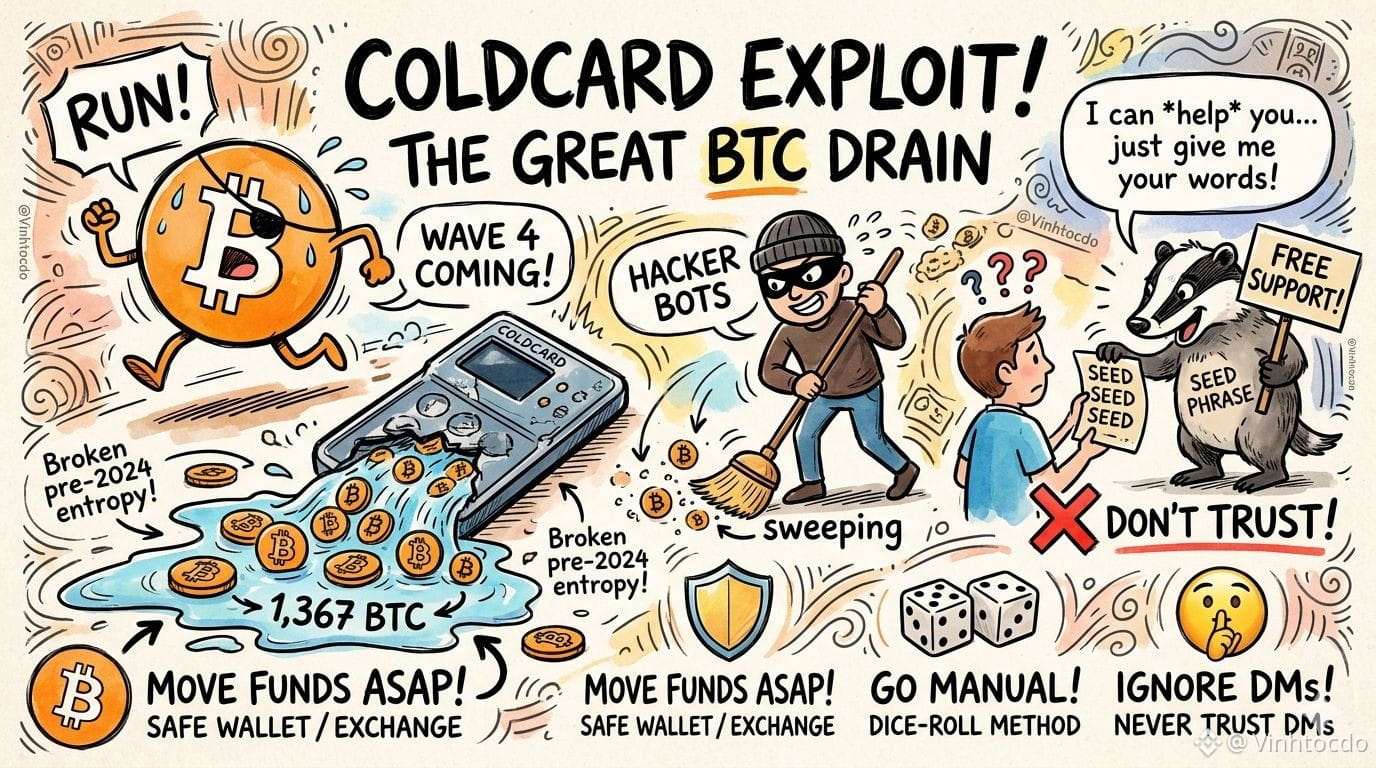
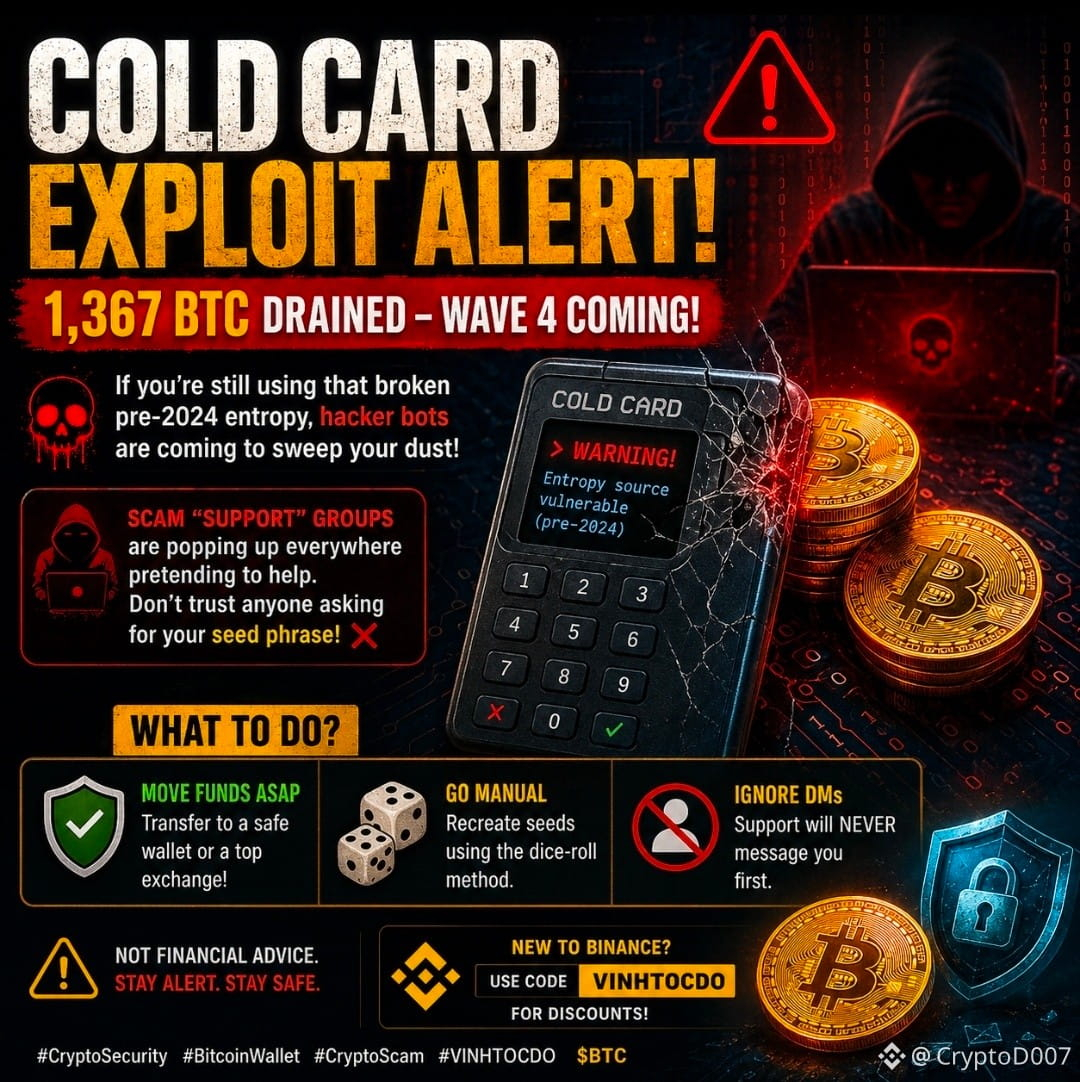
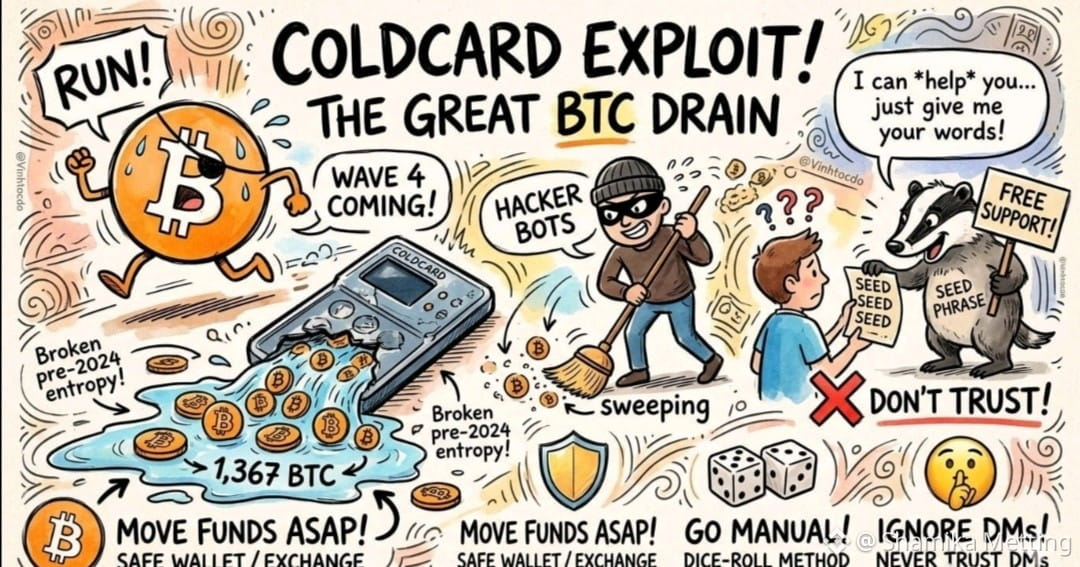
🚨 Drama por exploit de Coldcard! Se drenaron 1.367 BTC y viene la ola 4 de ataques para cualquiera que siga usando esa entropía rota de antes de 2024. 🌊 Si no has movido tus fondos, los bots de hackers vienen a barrer tu “polvo”.
¿Lo peor? Están apareciendo por todos lados grupos falsos de “soporte” haciéndose pasar por ayuda. ¡No confíes en nadie que te pida tu frase semilla! ❌
¿Qué hacer?
🛡️ Mueve fondos YA: Transfiere a un monedero seguro o a un exchange de confianza.
🎲 Hazlo manual: Recreate seeds usando el método de tirada de dados.
🤫 Ignora los DM: El soporte NUNCA te escribirá primero.
No es asesoramiento financiero.
👉 ¿Nuevo en Binance? Usa el código VINHTOCDO para descuentos.
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BNB
{future}(BNBUSDT)
#coldcardexploitdrains1367btc
🚨 Drama por exploit de Coldcard! Se drenaron 1.367 BTC y viene la ola 4 de ataques para cualquiera que siga usando esa entropía rota de antes de 2024. 🌊 Si no has movido tus fondos, los bots de hackers vienen a barrer tu “polvo”.
¿Lo peor? Están apareciendo por todos lados grupos falsos de “soporte” haciéndose pasar por ayuda. ¡No confíes en nadie que te pida tu frase semilla! ❌
¿Qué hacer?
🛡️ Mueve fondos YA: Transfiere a un monedero seguro o a un exchange de confianza.
🎲 Hazlo manual: Recreate seeds usando el método de tirada de dados.
🤫 Ignora los DM: El soporte NUNCA te escribirá primero.
No es asesoramiento financiero.
👉 ¿Nuevo en Binance? Usa el código VINHTOCDO para descuentos.
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
$ETH
$BNB
🚨 Drama por exploit de Coldcard! Se drenaron 1.367 BTC y viene la ola 4 de ataques para cualquiera que siga usando esa entropía rota de antes de 2024. 🌊 Si no has movido tus fondos, los bots de hackers vienen a barrer tu “polvo”.
¿Lo peor? Están apareciendo por todos lados grupos falsos de “soporte” haciéndose pasar por ayuda. ¡No confíes en nadie que te pida tu frase semilla! ❌
¿Qué hacer?
🛡️ Mueve fondos YA: Transfiere a un monedero seguro o a un exchange de confianza.
🎲 Hazlo manual: Recreate seeds usando el método de tirada de dados.
🤫 Ignora los DM: El soporte NUNCA te escribirá primero.
No es asesoramiento financiero.
👉 ¿Nuevo en Binance? Usa el código VINHTOCDO para descuentos.
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
$ETH
$BNB
4
4
1.3k
#ColdcardExploitDrains1367BTC
Una vulnerabilidad crítica de firmware en las billeteras de hardware Coldcard ha dado lugar a uno de los incidentes de seguridad más graves en la historia de Bitcoin.
Los atacantes explotaron una falla en una versión de firmware de marzo de 2021 que generaba semillas de billetera usando aleatoriedad débil basada en software, lo que les permitió reproducir claves privadas sin conexión. En más de tres oleadas confirmadas, aproximadamente 1.367 BTC (con un valor de casi 89 millones de dólares) se han drenado de **4.585 direcciones.
Ahora ha surgido una presunta cuarta oleada, con más de 380 BTC potencialmente robados a 462 nuevas víctimas.
Coldcard ha destruido todo el inventario restante vulnerable y pide a los usuarios que creen semillas nuevas y migren los fondos de inmediato.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
#ColdcardExploitDrains1367BTC
Una vulnerabilidad crítica de firmware en las billeteras de hardware Coldcard ha dado lugar a uno de los incidentes de seguridad más graves en la historia de Bitcoin.
Los atacantes explotaron una falla en una versión de firmware de marzo de 2021 que generaba semillas de billetera usando aleatoriedad débil basada en software, lo que les permitió reproducir claves privadas sin conexión. En más de tres oleadas confirmadas, aproximadamente 1.367 BTC (con un valor de casi 89 millones de dólares) se han drenado de **4.585 direcciones.
Ahora ha surgido una presunta cuarta oleada, con más de 380 BTC potencialmente robados a 462 nuevas víctimas.
Coldcard ha destruido todo el inventario restante vulnerable y pide a los usuarios que creen semillas nuevas y migren los fondos de inmediato.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
Una vulnerabilidad crítica de firmware en las billeteras de hardware Coldcard ha dado lugar a uno de los incidentes de seguridad más graves en la historia de Bitcoin.
Los atacantes explotaron una falla en una versión de firmware de marzo de 2021 que generaba semillas de billetera usando aleatoriedad débil basada en software, lo que les permitió reproducir claves privadas sin conexión. En más de tres oleadas confirmadas, aproximadamente 1.367 BTC (con un valor de casi 89 millones de dólares) se han drenado de **4.585 direcciones.
Ahora ha surgido una presunta cuarta oleada, con más de 380 BTC potencialmente robados a 462 nuevas víctimas.
Coldcard ha destruido todo el inventario restante vulnerable y pide a los usuarios que creen semillas nuevas y migren los fondos de inmediato.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
1
71
·
--
#ColdcardExploitDrains1367BTC 🚨 1,367 BTC ¡Se esfumaron! ¿Tu billetera es la siguiente? 🚨
Un gran exploit ya ha vaciado 1,367 BTC, y los informes sugieren que otra ola de ataques podría dirigirse a billeteras creadas con entropía vulnerable de antes de 2024.
⚠️ No entres en pánico, pero tampoco lo ignores.
✅ Mueve tus fondos a una billetera segura o a un intercambio confiable. 🎲 Si te afecta, genera una semilla nueva utilizando un método seguro sin conexión (como el enfoque de tirar los dados). 🚫 Nunca compartas tu frase semilla. Los equipos de soporte legítimos nunca te la pedirán ni te escribirán primero por DM.
En cripto, la seguridad no es opcional: es tu primera inversión.
Mantente alerta. Verifica antes de confiar. Protege tus activos antes de que los estafadores lleguen a ellos.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
#ColdcardExploitDrains1367BTC 🚨 1,367 BTC ¡Se esfumaron! ¿Tu billetera es la siguiente? 🚨
Un gran exploit ya ha vaciado 1,367 BTC, y los informes sugieren que otra ola de ataques podría dirigirse a billeteras creadas con entropía vulnerable de antes de 2024.
⚠️ No entres en pánico, pero tampoco lo ignores.
✅ Mueve tus fondos a una billetera segura o a un intercambio confiable. 🎲 Si te afecta, genera una semilla nueva utilizando un método seguro sin conexión (como el enfoque de tirar los dados). 🚫 Nunca compartas tu frase semilla. Los equipos de soporte legítimos nunca te la pedirán ni te escribirán primero por DM.
En cripto, la seguridad no es opcional: es tu primera inversión.
Mantente alerta. Verifica antes de confiar. Protege tus activos antes de que los estafadores lleguen a ellos.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
Un gran exploit ya ha vaciado 1,367 BTC, y los informes sugieren que otra ola de ataques podría dirigirse a billeteras creadas con entropía vulnerable de antes de 2024.
⚠️ No entres en pánico, pero tampoco lo ignores.
✅ Mueve tus fondos a una billetera segura o a un intercambio confiable. 🎲 Si te afecta, genera una semilla nueva utilizando un método seguro sin conexión (como el enfoque de tirar los dados). 🚫 Nunca compartas tu frase semilla. Los equipos de soporte legítimos nunca te la pedirán ni te escribirán primero por DM.
En cripto, la seguridad no es opcional: es tu primera inversión.
Mantente alerta. Verifica antes de confiar. Protege tus activos antes de que los estafadores lleguen a ellos.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
93
·
--
#ColdcardExploitDrains1367BTC Las pérdidas reportadas por el exploit de Coldcard ahora han aumentado a 1.367 BTC (valorados aproximadamente en 89 millones de dólares), afectando a alrededor de 4.585 direcciones de Bitcoin en tres oleadas de ataque coordinadas. �
Descifrar +1
Actualizaciones de la clave:
Los atacantes explotaron una vulnerabilidad de firmware introducida en 2021 que debilitó la aleatoriedad utilizada para generar las frases semilla en los dispositivos Coldcard afectados. �
CoinDesk +1
Los investigadores de seguridad creen que la campaña podría no haber terminado, y algunos analistas advierten señales de que podrían indicar una posible cuarta oleada de ataques. �
TradingView
Se insta a los usuarios con carteras Coldcard afectadas a migrar de inmediato los fondos a una billetera recién generada en hardware no afectado y a evitar reutilizar frases semilla comprometidas. �
Crypto Briefing +1
El incidente ha reavivado el debate sobre la seguridad de las carteras de hardware, aunque los investigadores subrayan que se trata de un problema de firmware de Coldcard, no de una falla en el propio Bitcoin.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
#ColdcardExploitDrains1367BTC Las pérdidas reportadas por el exploit de Coldcard ahora han aumentado a 1.367 BTC (valorados aproximadamente en 89 millones de dólares), afectando a alrededor de 4.585 direcciones de Bitcoin en tres oleadas de ataque coordinadas. �
Descifrar +1
Actualizaciones de la clave:
Los atacantes explotaron una vulnerabilidad de firmware introducida en 2021 que debilitó la aleatoriedad utilizada para generar las frases semilla en los dispositivos Coldcard afectados. �
CoinDesk +1
Los investigadores de seguridad creen que la campaña podría no haber terminado, y algunos analistas advierten señales de que podrían indicar una posible cuarta oleada de ataques. �
TradingView
Se insta a los usuarios con carteras Coldcard afectadas a migrar de inmediato los fondos a una billetera recién generada en hardware no afectado y a evitar reutilizar frases semilla comprometidas. �
Crypto Briefing +1
El incidente ha reavivado el debate sobre la seguridad de las carteras de hardware, aunque los investigadores subrayan que se trata de un problema de firmware de Coldcard, no de una falla en el propio Bitcoin.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
Descifrar +1
Actualizaciones de la clave:
Los atacantes explotaron una vulnerabilidad de firmware introducida en 2021 que debilitó la aleatoriedad utilizada para generar las frases semilla en los dispositivos Coldcard afectados. �
CoinDesk +1
Los investigadores de seguridad creen que la campaña podría no haber terminado, y algunos analistas advierten señales de que podrían indicar una posible cuarta oleada de ataques. �
TradingView
Se insta a los usuarios con carteras Coldcard afectadas a migrar de inmediato los fondos a una billetera recién generada en hardware no afectado y a evitar reutilizar frases semilla comprometidas. �
Crypto Briefing +1
El incidente ha reavivado el debate sobre la seguridad de las carteras de hardware, aunque los investigadores subrayan que se trata de un problema de firmware de Coldcard, no de una falla en el propio Bitcoin.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
1
593

#coldcardexploitdrains1367btc
🚨 Drama por el robo de Coldcard: ¡se retiraron 1.367 BTC y la cuarta ola de ataques ya viene para cualquiera que aún use esta entropía débil antes de 2024! 🌊 Si no has movido tu dinero, los robots de los atacantes vendrán a barrer tu polvo.
¿Y lo peor? Aparecen grupos de “soporte” fraudulentos por todas partes que dicen que ayudan. ¡No confíes en nadie que te pida tu frase semilla! ❌
¿Qué hacer?
🛡️ Mueve el dinero de inmediato: transfiérelo a una billetera segura o a un exchange confiable.
🎲 Hazlo manualmente: recrea las frases usando el método de lanzar dados.
🤫 Ignora los mensajes privados: el soporte nunca te escribirá primero.
No es asesoramiento financiero.
Seguimiento por favor
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
{future}(BTCUSDT)
#coldcardexploitdrains1367btc
🚨 Drama por el robo de Coldcard: ¡se retiraron 1.367 BTC y la cuarta ola de ataques ya viene para cualquiera que aún use esta entropía débil antes de 2024! 🌊 Si no has movido tu dinero, los robots de los atacantes vendrán a barrer tu polvo.
¿Y lo peor? Aparecen grupos de “soporte” fraudulentos por todas partes que dicen que ayudan. ¡No confíes en nadie que te pida tu frase semilla! ❌
¿Qué hacer?
🛡️ Mueve el dinero de inmediato: transfiérelo a una billetera segura o a un exchange confiable.
🎲 Hazlo manualmente: recrea las frases usando el método de lanzar dados.
🤫 Ignora los mensajes privados: el soporte nunca te escribirá primero.
No es asesoramiento financiero.
Seguimiento por favor
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
🚨 Drama por el robo de Coldcard: ¡se retiraron 1.367 BTC y la cuarta ola de ataques ya viene para cualquiera que aún use esta entropía débil antes de 2024! 🌊 Si no has movido tu dinero, los robots de los atacantes vendrán a barrer tu polvo.
¿Y lo peor? Aparecen grupos de “soporte” fraudulentos por todas partes que dicen que ayudan. ¡No confíes en nadie que te pida tu frase semilla! ❌
¿Qué hacer?
🛡️ Mueve el dinero de inmediato: transfiérelo a una billetera segura o a un exchange confiable.
🎲 Hazlo manualmente: recrea las frases usando el método de lanzar dados.
🤫 Ignora los mensajes privados: el soporte nunca te escribirá primero.
No es asesoramiento financiero.
Seguimiento por favor
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
4
2k
·
--
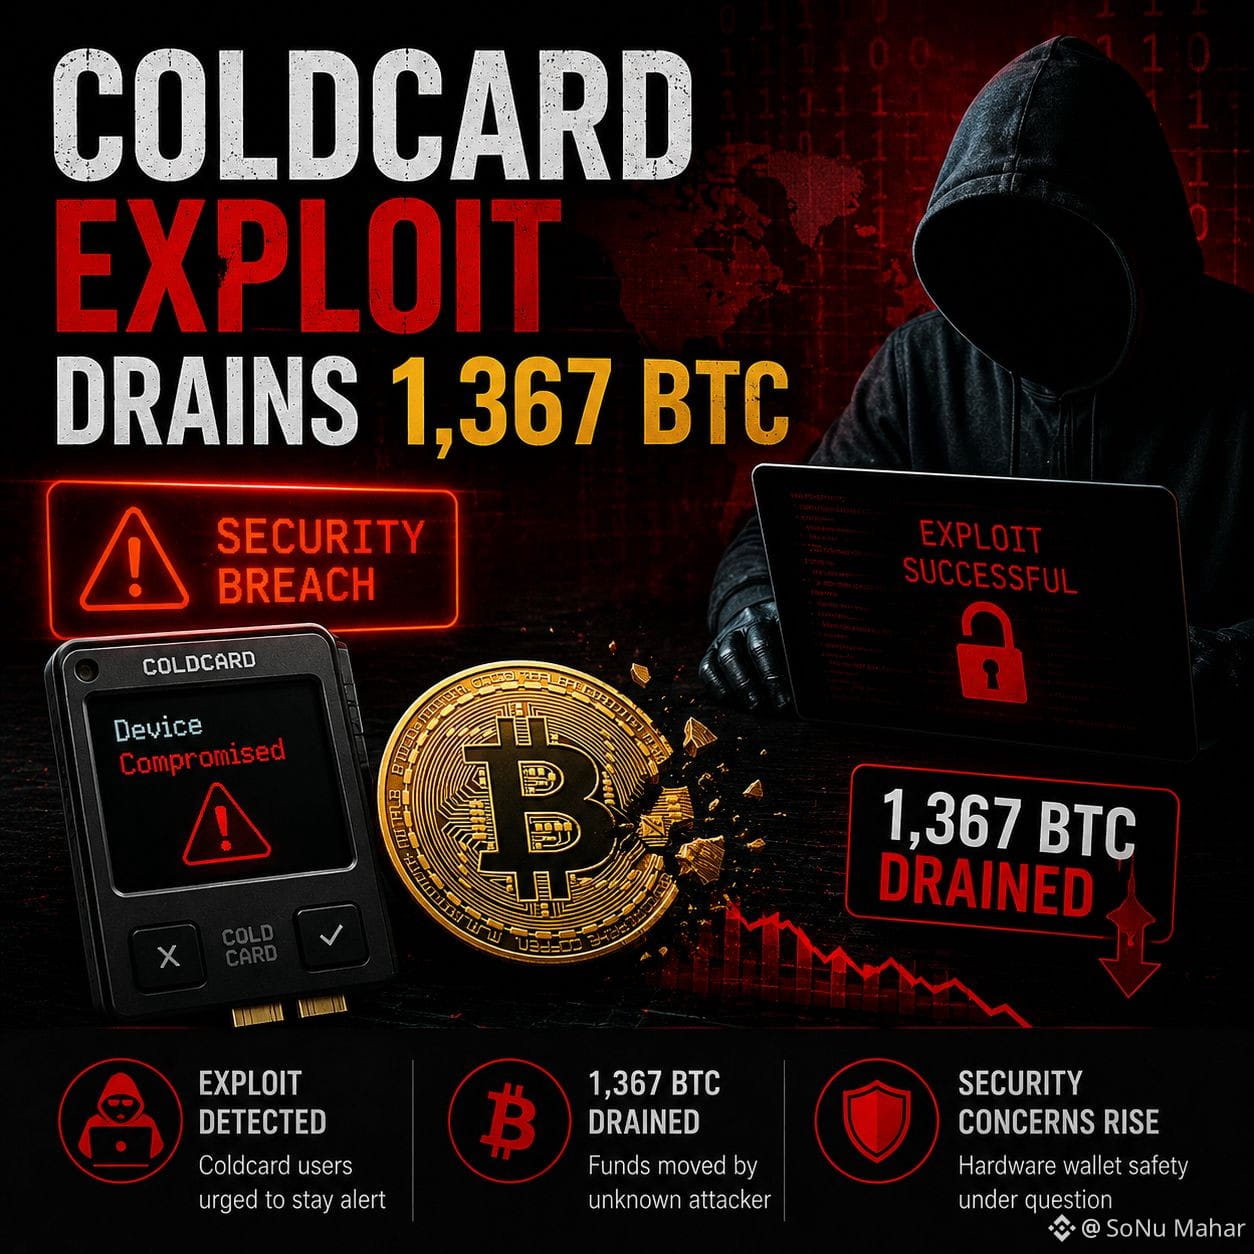
#ColdcardExploitDrains1367BTC # 🚨Explotación de Coldcard Drena 1.367 BT🚨: La seguridad cripto bajo el foco
Un importante incidente de seguridad ha sacudido a la comunidad cripto después de que se informara que un exploit drenó 1.367 BTC de las carteras afectadas. La brecha ha generado nuevas preocupaciones sobre la seguridad de los activos digitales y la importancia de aplicar buenas prácticas de seguridad en las carteras.
Aunque las investigaciones siguen en curso, analistas de blockchain están rastreando el movimiento del Bitcoin robado para identificar a los atacantes y recuperar los fondos cuando sea posible. El incidente sirve como recordatorio de que incluso las soluciones avanzadas de almacenamiento cripto pueden convertirse en objetivos de exploits sofisticados.
Expertos en seguridad instan a los usuarios a verificar el firmware de la cartera, proteger las frases de recuperación sin conexión, habilitar todas las funciones de seguridad disponibles y evitar descargar software desde fuentes no oficiales.
A medida que avanza la investigación, se espera que la industria cripto refuerce los estándares de seguridad de las carteras y mejore la protección frente a futuros ataques. Se recomienda a los inversores mantenerse informados y seguir las actualizaciones oficiales antes de tomar cualquier decisión.
$BTC $ETH $SOL
#ColdcardExploitDrains1367BTC # 🚨Explotación de Coldcard Drena 1.367 BT🚨: La seguridad cripto bajo el foco
Un importante incidente de seguridad ha sacudido a la comunidad cripto después de que se informara que un exploit drenó 1.367 BTC de las carteras afectadas. La brecha ha generado nuevas preocupaciones sobre la seguridad de los activos digitales y la importancia de aplicar buenas prácticas de seguridad en las carteras.
Aunque las investigaciones siguen en curso, analistas de blockchain están rastreando el movimiento del Bitcoin robado para identificar a los atacantes y recuperar los fondos cuando sea posible. El incidente sirve como recordatorio de que incluso las soluciones avanzadas de almacenamiento cripto pueden convertirse en objetivos de exploits sofisticados.
Expertos en seguridad instan a los usuarios a verificar el firmware de la cartera, proteger las frases de recuperación sin conexión, habilitar todas las funciones de seguridad disponibles y evitar descargar software desde fuentes no oficiales.
A medida que avanza la investigación, se espera que la industria cripto refuerce los estándares de seguridad de las carteras y mejore la protección frente a futuros ataques. Se recomienda a los inversores mantenerse informados y seguir las actualizaciones oficiales antes de tomar cualquier decisión.
$BTC $ETH $SOL
Un importante incidente de seguridad ha sacudido a la comunidad cripto después de que se informara que un exploit drenó 1.367 BTC de las carteras afectadas. La brecha ha generado nuevas preocupaciones sobre la seguridad de los activos digitales y la importancia de aplicar buenas prácticas de seguridad en las carteras.
Aunque las investigaciones siguen en curso, analistas de blockchain están rastreando el movimiento del Bitcoin robado para identificar a los atacantes y recuperar los fondos cuando sea posible. El incidente sirve como recordatorio de que incluso las soluciones avanzadas de almacenamiento cripto pueden convertirse en objetivos de exploits sofisticados.
Expertos en seguridad instan a los usuarios a verificar el firmware de la cartera, proteger las frases de recuperación sin conexión, habilitar todas las funciones de seguridad disponibles y evitar descargar software desde fuentes no oficiales.
A medida que avanza la investigación, se espera que la industria cripto refuerce los estándares de seguridad de las carteras y mejore la protección frente a futuros ataques. Se recomienda a los inversores mantenerse informados y seguir las actualizaciones oficiales antes de tomar cualquier decisión.
$BTC $ETH $SOL
104
·
--
#ColdcardExploitDrains1367BTC
🚨 ALERTA CRÍTICA DE SEGURIDAD: ¡SE DESVIARON 1.367 BTC EN UNA EXPLOIT MASIVA DE COLDKARD!
La OLA 4 de ataques automatizados de vaciado está ocurriendo ahora mismo. Si generaste una frase semilla de Coldcard antes de 2024 usando el fallo de entropía, tu monedero está en la mira.
Los bots de los hackers están escaneando activamente el mempool y están barriendo los saldos restantes a cero. 📉💸
⚠️ LA DOBLE TRAMPA (CUIDADO CON EL SOPORTE FALSO)
Como si la explotación no fuera suficiente, aparecen por todas partes "equipos de soporte" falsos en los comentarios y en los DMs.
REGLA DE ORO: CUALQUIERA que pida tu frase semilla, "sincronización de billetera" o "enlace de validación" está intentando robarte. Punto.
🛡️ PLAN DE ACCIÓN INMEDIATA (HAZ ESTO AHORA)
PON TUS FONDOS A SALVO LO ANTES POSIBLE
No esperes. Transfiere tus activos inmediatamente a un monedero seguro confirmado o a un exchange de primer nivel mientras te reorganizas.
REAJUSTA TU ENTROPÍA (LANCE MANUAL DE DADOS)
Destruye las semillas antiguas de antes de 2024. Vuelve a crear tu nueva frase semilla usando lanzamientos puros y físicos de dados en tu dispositivo de hardware.
SILENCIA Y BLOQUEA TODOS LOS DMs
El soporte real NUNCA te escribirá primero. Ignora todos los mensajes directos que afirman ofrecer ayuda técnica.
🔥 COMPARTE ESTO PARA SALVAR UN MONEDERO. Etiqueta a un amigo que tenga Coldcard antes de que la Ola 4 los borre.
No es asesoramiento financiero. Mantente a salvo ahí fuera, anónimos. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BICO
{future}(BICOUSDT)
#ColdcardExploitDrains1367BTC
🚨 ALERTA CRÍTICA DE SEGURIDAD: ¡SE DESVIARON 1.367 BTC EN UNA EXPLOIT MASIVA DE COLDKARD!
La OLA 4 de ataques automatizados de vaciado está ocurriendo ahora mismo. Si generaste una frase semilla de Coldcard antes de 2024 usando el fallo de entropía, tu monedero está en la mira.
Los bots de los hackers están escaneando activamente el mempool y están barriendo los saldos restantes a cero. 📉💸
⚠️ LA DOBLE TRAMPA (CUIDADO CON EL SOPORTE FALSO)
Como si la explotación no fuera suficiente, aparecen por todas partes "equipos de soporte" falsos en los comentarios y en los DMs.
REGLA DE ORO: CUALQUIERA que pida tu frase semilla, "sincronización de billetera" o "enlace de validación" está intentando robarte. Punto.
🛡️ PLAN DE ACCIÓN INMEDIATA (HAZ ESTO AHORA)
PON TUS FONDOS A SALVO LO ANTES POSIBLE
No esperes. Transfiere tus activos inmediatamente a un monedero seguro confirmado o a un exchange de primer nivel mientras te reorganizas.
REAJUSTA TU ENTROPÍA (LANCE MANUAL DE DADOS)
Destruye las semillas antiguas de antes de 2024. Vuelve a crear tu nueva frase semilla usando lanzamientos puros y físicos de dados en tu dispositivo de hardware.
SILENCIA Y BLOQUEA TODOS LOS DMs
El soporte real NUNCA te escribirá primero. Ignora todos los mensajes directos que afirman ofrecer ayuda técnica.
🔥 COMPARTE ESTO PARA SALVAR UN MONEDERO. Etiqueta a un amigo que tenga Coldcard antes de que la Ola 4 los borre.
No es asesoramiento financiero. Mantente a salvo ahí fuera, anónimos. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
$ETH
$BICO
🚨 ALERTA CRÍTICA DE SEGURIDAD: ¡SE DESVIARON 1.367 BTC EN UNA EXPLOIT MASIVA DE COLDKARD!
La OLA 4 de ataques automatizados de vaciado está ocurriendo ahora mismo. Si generaste una frase semilla de Coldcard antes de 2024 usando el fallo de entropía, tu monedero está en la mira.
Los bots de los hackers están escaneando activamente el mempool y están barriendo los saldos restantes a cero. 📉💸
⚠️ LA DOBLE TRAMPA (CUIDADO CON EL SOPORTE FALSO)
Como si la explotación no fuera suficiente, aparecen por todas partes "equipos de soporte" falsos en los comentarios y en los DMs.
REGLA DE ORO: CUALQUIERA que pida tu frase semilla, "sincronización de billetera" o "enlace de validación" está intentando robarte. Punto.
🛡️ PLAN DE ACCIÓN INMEDIATA (HAZ ESTO AHORA)
PON TUS FONDOS A SALVO LO ANTES POSIBLE
No esperes. Transfiere tus activos inmediatamente a un monedero seguro confirmado o a un exchange de primer nivel mientras te reorganizas.
REAJUSTA TU ENTROPÍA (LANCE MANUAL DE DADOS)
Destruye las semillas antiguas de antes de 2024. Vuelve a crear tu nueva frase semilla usando lanzamientos puros y físicos de dados en tu dispositivo de hardware.
SILENCIA Y BLOQUEA TODOS LOS DMs
El soporte real NUNCA te escribirá primero. Ignora todos los mensajes directos que afirman ofrecer ayuda técnica.
🔥 COMPARTE ESTO PARA SALVAR UN MONEDERO. Etiqueta a un amigo que tenga Coldcard antes de que la Ola 4 los borre.
No es asesoramiento financiero. Mantente a salvo ahí fuera, anónimos. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
$ETH
$BICO
87
#ColdcardExploitDrains1367BTC
🚨 1,367 $BTC Drenado... ¿Pero Bitcoin fue hackeado?
La respuesta es No.
Un incidente reciente que involucró a 1,367 $BTC sorprendió a la comunidad cripto. Pero la red de Bitcoin no fue comprometida.
El problema se vinculó a una falla de seguridad en un monedero de hardware, no a Bitcoin en sí.
Lección clave para cada inversor en criptomonedas: Mantén el firmware de tu monedero actualizado.
Usa prácticas de seguridad confiables.
Siempre respalda tu frase de recuperación de forma segura. Nunca compartas tu seed phrase con nadie.
Esto es un recordatorio de que en cripto, tu seguridad es tan importante como tu inversión.
¿Qué opinas—¿esto hará que más personas mejoren la seguridad de su monedero?
#BTC #CryptoSecurity
#Blockchain #Web3
#ColdcardExploitDrains1367BTC
🚨 1,367 $BTC Drenado... ¿Pero Bitcoin fue hackeado?
La respuesta es No.
Un incidente reciente que involucró a 1,367 $BTC sorprendió a la comunidad cripto. Pero la red de Bitcoin no fue comprometida.
El problema se vinculó a una falla de seguridad en un monedero de hardware, no a Bitcoin en sí.
Lección clave para cada inversor en criptomonedas: Mantén el firmware de tu monedero actualizado.
Usa prácticas de seguridad confiables.
Siempre respalda tu frase de recuperación de forma segura. Nunca compartas tu seed phrase con nadie.
Esto es un recordatorio de que en cripto, tu seguridad es tan importante como tu inversión.
¿Qué opinas—¿esto hará que más personas mejoren la seguridad de su monedero?
#BTC #CryptoSecurity
#Blockchain #Web3
🚨 1,367 $BTC Drenado... ¿Pero Bitcoin fue hackeado?
La respuesta es No.
Un incidente reciente que involucró a 1,367 $BTC sorprendió a la comunidad cripto. Pero la red de Bitcoin no fue comprometida.
El problema se vinculó a una falla de seguridad en un monedero de hardware, no a Bitcoin en sí.
Lección clave para cada inversor en criptomonedas: Mantén el firmware de tu monedero actualizado.
Usa prácticas de seguridad confiables.
Siempre respalda tu frase de recuperación de forma segura. Nunca compartas tu seed phrase con nadie.
Esto es un recordatorio de que en cripto, tu seguridad es tan importante como tu inversión.
¿Qué opinas—¿esto hará que más personas mejoren la seguridad de su monedero?
#BTC #CryptoSecurity
#Blockchain #Web3
101
·
--
Alcista
#ColdcardExploitDrains1367BTC
hackeo de la billetera de hardware Coldcard roba 89 millones de dólares: ¿Qué significa para la autocustodia de criptomonedas?
Una vulnerabilidad en el firmware de las carteras de hardware Coldcard, fabricadas por la empresa canadiense Coinkite, ha sido explotada para sustraer aproximadamente 1367 BTC (con un valor cercano a los 89 millones de dólares) de miles de direcciones desde el 30 de julio de 2026.
El incidente ha conmocionado al mercado de criptomonedas, ya que afectó al almacenamiento en frío, considerado durante mucho tiempo la forma más segura de guardar bitcoins.
$NVDAB
{spot}(NVDABUSDT)
$NVDA.US
{stock_us}(NVDA.US)
$GOOG.US
{stock_us}(GOOG.US)
#ColdcardExploitDrains1367BTC
hackeo de la billetera de hardware Coldcard roba 89 millones de dólares: ¿Qué significa para la autocustodia de criptomonedas?
Una vulnerabilidad en el firmware de las carteras de hardware Coldcard, fabricadas por la empresa canadiense Coinkite, ha sido explotada para sustraer aproximadamente 1367 BTC (con un valor cercano a los 89 millones de dólares) de miles de direcciones desde el 30 de julio de 2026.
El incidente ha conmocionado al mercado de criptomonedas, ya que afectó al almacenamiento en frío, considerado durante mucho tiempo la forma más segura de guardar bitcoins.
$NVDAB
$NVDA.US
$GOOG.US
hackeo de la billetera de hardware Coldcard roba 89 millones de dólares: ¿Qué significa para la autocustodia de criptomonedas?
Una vulnerabilidad en el firmware de las carteras de hardware Coldcard, fabricadas por la empresa canadiense Coinkite, ha sido explotada para sustraer aproximadamente 1367 BTC (con un valor cercano a los 89 millones de dólares) de miles de direcciones desde el 30 de julio de 2026.
El incidente ha conmocionado al mercado de criptomonedas, ya que afectó al almacenamiento en frío, considerado durante mucho tiempo la forma más segura de guardar bitcoins.
$NVDAB
$NVDA.US
$GOOG.US
1
1
188
#coldcardexploitdrains1367btc
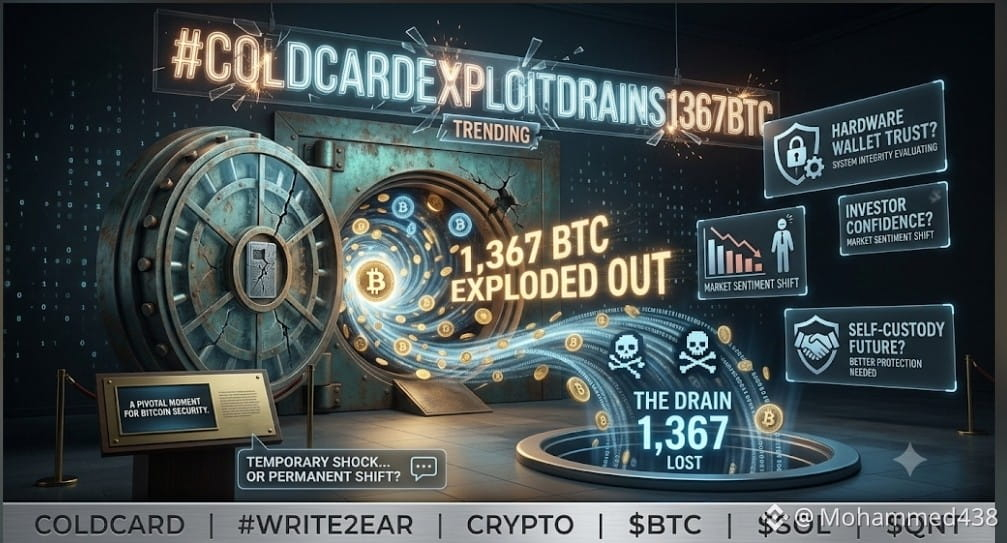
Se ha informado que el exploit de Coldcard ha provocado la pérdida de 1.367 BTC, generando nuevas preocupaciones en la comunidad cripto sobre la seguridad de las carteras y la protección de los activos.
Pero esta historia es más grande que un solo incidente...
Destaca una pregunta crítica para cada tenedor de Bitcoin:
¿Qué tan seguros son los activos digitales, incluso cuando se almacenan con soluciones de seguridad avanzadas?
Este evento podría afectar a:
🔐 La confianza en las carteras de hardware y los estándares de seguridad.
₿ La confianza de los inversores en Bitcoin.
📉 El sentimiento del mercado sobre la seguridad en las criptomonedas.
🌐 El desarrollo futuro de soluciones de autocustodia.
Cada gran incidente de seguridad en cripto se convierte en un recordatorio de que la innovación debe avanzar siempre junto con la protección.
Ahora el mercado se pregunta:
¿Se convertirá esto en una sacudida temporal... o en un punto de inflexión que cambie la forma en que los inversores piensan sobre la seguridad del Bitcoin? 👀
💬 ¿Todavía confías en las carteras de hardware para el almacenamiento a largo plazo de Bitcoin?
#Coldcard #Write2Earn #Crypto
$BTC
{spot}(BTCUSDT)
$SOL
{spot}(SOLUSDT)
$QNT
{spot}(QNTUSDT)
#coldcardexploitdrains1367btc
Se ha informado que el exploit de Coldcard ha provocado la pérdida de 1.367 BTC, generando nuevas preocupaciones en la comunidad cripto sobre la seguridad de las carteras y la protección de los activos.
Pero esta historia es más grande que un solo incidente...
Destaca una pregunta crítica para cada tenedor de Bitcoin:
¿Qué tan seguros son los activos digitales, incluso cuando se almacenan con soluciones de seguridad avanzadas?
Este evento podría afectar a:
🔐 La confianza en las carteras de hardware y los estándares de seguridad.
₿ La confianza de los inversores en Bitcoin.
📉 El sentimiento del mercado sobre la seguridad en las criptomonedas.
🌐 El desarrollo futuro de soluciones de autocustodia.
Cada gran incidente de seguridad en cripto se convierte en un recordatorio de que la innovación debe avanzar siempre junto con la protección.
Ahora el mercado se pregunta:
¿Se convertirá esto en una sacudida temporal... o en un punto de inflexión que cambie la forma en que los inversores piensan sobre la seguridad del Bitcoin? 👀
💬 ¿Todavía confías en las carteras de hardware para el almacenamiento a largo plazo de Bitcoin?
#Coldcard #Write2Earn #Crypto
$BTC
$SOL
$QNT
Se ha informado que el exploit de Coldcard ha provocado la pérdida de 1.367 BTC, generando nuevas preocupaciones en la comunidad cripto sobre la seguridad de las carteras y la protección de los activos.
Pero esta historia es más grande que un solo incidente...
Destaca una pregunta crítica para cada tenedor de Bitcoin:
¿Qué tan seguros son los activos digitales, incluso cuando se almacenan con soluciones de seguridad avanzadas?
Este evento podría afectar a:
🔐 La confianza en las carteras de hardware y los estándares de seguridad.
₿ La confianza de los inversores en Bitcoin.
📉 El sentimiento del mercado sobre la seguridad en las criptomonedas.
🌐 El desarrollo futuro de soluciones de autocustodia.
Cada gran incidente de seguridad en cripto se convierte en un recordatorio de que la innovación debe avanzar siempre junto con la protección.
Ahora el mercado se pregunta:
¿Se convertirá esto en una sacudida temporal... o en un punto de inflexión que cambie la forma en que los inversores piensan sobre la seguridad del Bitcoin? 👀
💬 ¿Todavía confías en las carteras de hardware para el almacenamiento a largo plazo de Bitcoin?
#Coldcard #Write2Earn #Crypto
$BTC
$SOL
$QNT
2
1
905
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BTCBreaks80K
12,279 visualizaciones
416 participa(n) en el debate
2
#比特币突破8万
19,400 visualizaciones
71 participa(n) en el debate
3
#BuffettBecomesBerkshireChairmanEmeritus
278 visualizaciones
57 participa(n) en el debate
4
#ZcashSpotETFTops$230MMonthlyInflow
318 visualizaciones
29 participa(n) en el debate
5
#HYPEJumpsOver11%
22,120 visualizaciones
662 participa(n) en el debate
6
#ZcashDevelopersTargetNU7MainnetActivationNov5
6,972 visualizaciones
247 participa(n) en el debate
7
#BitcoinSpotETFsNetInflow$159M
6,516 visualizaciones
87 participa(n) en el debate
8
#HKMAPlansWholesaleCBDCByYearEnd
24,273 visualizaciones
694 participa(n) en el debate
9
#NEARSurges26%Past$3.45
15,000 visualizaciones
137 participa(n) en el debate
10
#BOJHikesRatesTo31YearHigh
44,501 visualizaciones
1,031 participa(n) en el debate