
#across
across
13,920 visualizaciones
55 participa(n) en el debate
Populares
Novedades

·
--
【Firmó solo una «autorización» y vaciaron en tres minutos los 300.000 dólares que tenía en Aave: se revela el alcance de las pérdidas tras el secuestro del sitio web oficial de Across】
Según los datos on-chain, durante el secuestro del sitio web oficial del puente entre cadenas Across el 10 de noviembre, robaron unos 402.000 dólares de 9 billeteras en 5 cadenas. Aproximadamente 305.000 dólares procedían de un mismo usuario que tenía fondos depositados en Aave: firmó una autorización en una página web falsa y, acto seguido, los hackers transfirieron en cuatro operaciones y en tan solo tres minutos unos 148,6 aWETH (un comprobante de depósito de ETH en Aave que se puede transferir directamente). Cuando revocó la autorización, ya no quedaban fondos. Across afirmó que ya había recuperado el dominio y prometió indemnizar a los usuarios afectados.
$AAVE $ETH
#Across #Aave #SeguridadDeBilleteras
【Firmó solo una «autorización» y vaciaron en tres minutos los 300.000 dólares que tenía en Aave: se revela el alcance de las pérdidas tras el secuestro del sitio web oficial de Across】
Según los datos on-chain, durante el secuestro del sitio web oficial del puente entre cadenas Across el 10 de noviembre, robaron unos 402.000 dólares de 9 billeteras en 5 cadenas. Aproximadamente 305.000 dólares procedían de un mismo usuario que tenía fondos depositados en Aave: firmó una autorización en una página web falsa y, acto seguido, los hackers transfirieron en cuatro operaciones y en tan solo tres minutos unos 148,6 aWETH (un comprobante de depósito de ETH en Aave que se puede transferir directamente). Cuando revocó la autorización, ya no quedaban fondos. Across afirmó que ya había recuperado el dominio y prometió indemnizar a los usuarios afectados.
$AAVE $ETH
#Across #Aave #SeguridadDeBilleteras
Según los datos on-chain, durante el secuestro del sitio web oficial del puente entre cadenas Across el 10 de noviembre, robaron unos 402.000 dólares de 9 billeteras en 5 cadenas. Aproximadamente 305.000 dólares procedían de un mismo usuario que tenía fondos depositados en Aave: firmó una autorización en una página web falsa y, acto seguido, los hackers transfirieron en cuatro operaciones y en tan solo tres minutos unos 148,6 aWETH (un comprobante de depósito de ETH en Aave que se puede transferir directamente). Cuando revocó la autorización, ya no quedaban fondos. Across afirmó que ya había recuperado el dominio y prometió indemnizar a los usuarios afectados.
$AAVE $ETH
#Across #Aave #SeguridadDeBilleteras
385
·
--
Ver traducción
Across' domain was hijacked to serve a phishing page. GoPlus puts losses near 350,000 dollars. Across says its contracts weren't hacked and users will be made whole. #Across #Security
Across' domain was hijacked to serve a phishing page. GoPlus puts losses near 350,000 dollars. Across says its contracts weren't hacked and users will be made whole. #Across #Security
3

·
--
Bajista
🚨 Across Protocol recuperó su sitio web tras un ataque de phishing, pero algunas billeteras PODRÍAN seguir expuestas
El 10 de noviembre, según se informó, los atacantes tomaron el control del dominio de Across mediante un ataque de ingeniería social dirigido al registrador, Namecheap
Los visitantes eran redirigidos a un sitio web malicioso que podía solicitar aprobaciones de tokens peligrosas
Across ya recuperó el control del dominio y afirma que sus sistemas vuelven a estar operativos
Pero hay un detalle de seguridad que vale la pena entender 👇
$BNB
{future}(BNBUSDT)
🔐 Desconectar tu billetera NO revoca las aprobaciones de tokens
⚠️ Una aprobación maliciosa puede seguir activa incluso después de que desaparezca el sitio web de phishing
Si conectaste tu billetera o firmaste algo en Across durante el incidente del 10 de noviembre, revisa las aprobaciones sospechosas y los permisos de Permit2 en las redes afectadas
Revoca las autorizaciones no autorizadas con una herramienta confiable a la que accedas por tu cuenta; nunca mediante enlaces de recuperación no solicitados
Across se comprometió a compensar a los usuarios afectados, pero aún no se han revelado los detalles definitivos sobre las pérdidas y los reembolsos
No se confirmó que se tratara de una explotación de los contratos inteligentes del puente
El atacante se enfocó en algo en lo que los usuarios confiaban antes de llegar a esos contratos: el sitio web oficial
Recuperar un dominio no significa automáticamente que se haya recuperado una billetera
$ACX
#Across #DeFiSecurity
🚨 Across Protocol recuperó su sitio web tras un ataque de phishing, pero algunas billeteras PODRÍAN seguir expuestas
El 10 de noviembre, según se informó, los atacantes tomaron el control del dominio de Across mediante un ataque de ingeniería social dirigido al registrador, Namecheap
Los visitantes eran redirigidos a un sitio web malicioso que podía solicitar aprobaciones de tokens peligrosas
Across ya recuperó el control del dominio y afirma que sus sistemas vuelven a estar operativos
Pero hay un detalle de seguridad que vale la pena entender 👇
$BNB
🔐 Desconectar tu billetera NO revoca las aprobaciones de tokens
⚠️ Una aprobación maliciosa puede seguir activa incluso después de que desaparezca el sitio web de phishing
Si conectaste tu billetera o firmaste algo en Across durante el incidente del 10 de noviembre, revisa las aprobaciones sospechosas y los permisos de Permit2 en las redes afectadas
Revoca las autorizaciones no autorizadas con una herramienta confiable a la que accedas por tu cuenta; nunca mediante enlaces de recuperación no solicitados
Across se comprometió a compensar a los usuarios afectados, pero aún no se han revelado los detalles definitivos sobre las pérdidas y los reembolsos
No se confirmó que se tratara de una explotación de los contratos inteligentes del puente
El atacante se enfocó en algo en lo que los usuarios confiaban antes de llegar a esos contratos: el sitio web oficial
Recuperar un dominio no significa automáticamente que se haya recuperado una billetera
$ACX
#Across #DeFiSecurity
El 10 de noviembre, según se informó, los atacantes tomaron el control del dominio de Across mediante un ataque de ingeniería social dirigido al registrador, Namecheap
Los visitantes eran redirigidos a un sitio web malicioso que podía solicitar aprobaciones de tokens peligrosas
Across ya recuperó el control del dominio y afirma que sus sistemas vuelven a estar operativos
Pero hay un detalle de seguridad que vale la pena entender 👇
$BNB
🔐 Desconectar tu billetera NO revoca las aprobaciones de tokens
⚠️ Una aprobación maliciosa puede seguir activa incluso después de que desaparezca el sitio web de phishing
Si conectaste tu billetera o firmaste algo en Across durante el incidente del 10 de noviembre, revisa las aprobaciones sospechosas y los permisos de Permit2 en las redes afectadas
Revoca las autorizaciones no autorizadas con una herramienta confiable a la que accedas por tu cuenta; nunca mediante enlaces de recuperación no solicitados
Across se comprometió a compensar a los usuarios afectados, pero aún no se han revelado los detalles definitivos sobre las pérdidas y los reembolsos
No se confirmó que se tratara de una explotación de los contratos inteligentes del puente
El atacante se enfocó en algo en lo que los usuarios confiaban antes de llegar a esos contratos: el sitio web oficial
Recuperar un dominio no significa automáticamente que se haya recuperado una billetera
$ACX
#Across #DeFiSecurity
41

·
--
El código de Across no fue pirateado. Y eso es precisamente lo que debería preocuparle.
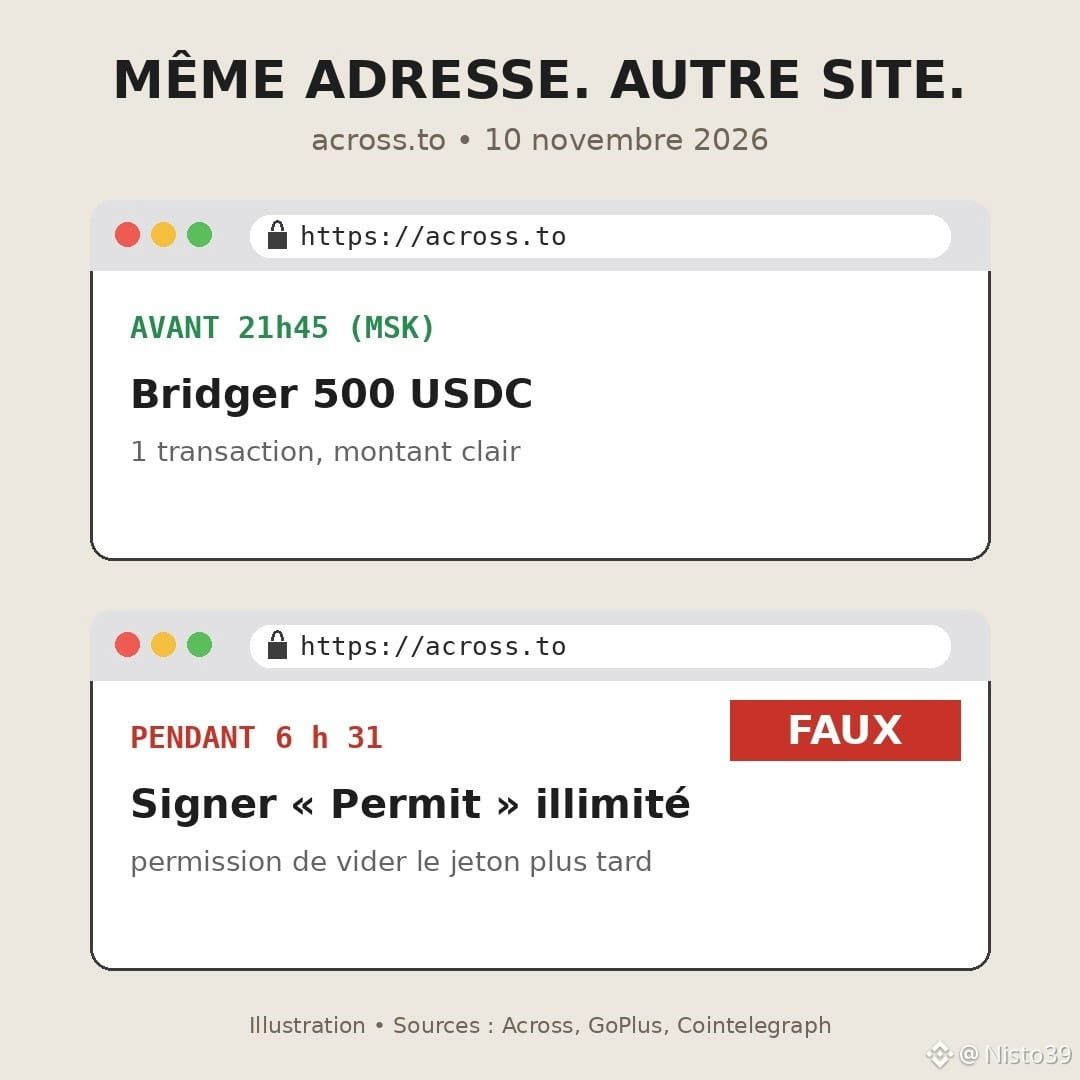
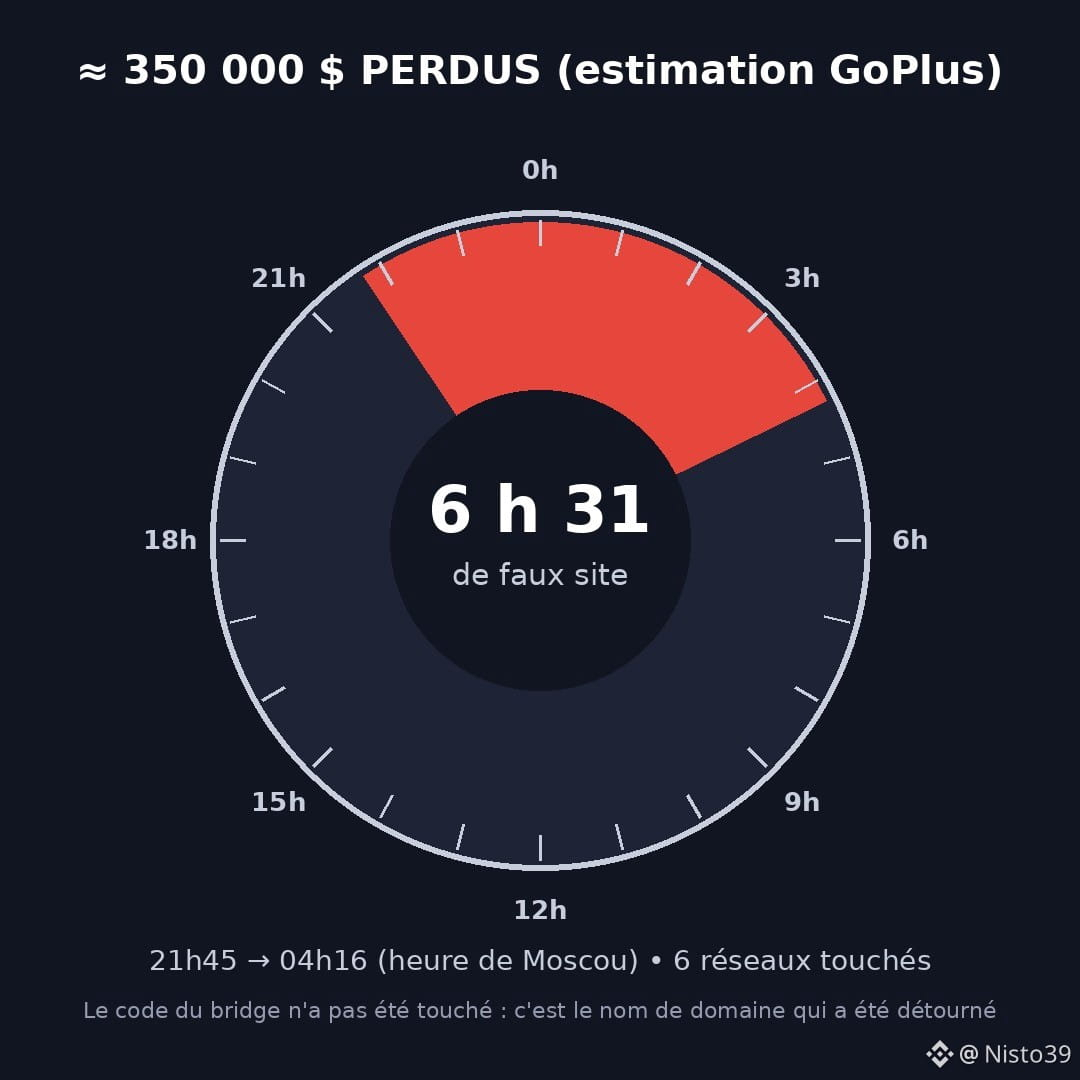
El martes 10 de noviembre, alrededor de las 21:45 (hora de Moscú), alguien tomó el control del nombre de dominio across.to, la dirección de uno de los bridges más utilizados (unos 5.900 millones de dólares transferidos en 30 días, según DefiLlama). No hubo ninguna vulnerabilidad en los contratos inteligentes. Según el equipo, solo una manipulación humana en Namecheap, la empresa que gestiona el nombre de dominio.
Resultado: escribías la dirección correcta, veías el logotipo correcto y acababas en un sitio falso. Este te pedía que firmaras «permits» y autorizaciones. Una autorización es un permiso que se concede a una dirección para mover tus tokens más adelante, sin volver a preguntarte. Basta con una firma, y el atacante vacía la cartera cuando decide.
GoPlus calcula las pérdidas en unos 350.000 $, en Ethereum, Arbitrum, Base, BNB Chain, Ink y Plasma. Across no ha confirmado ninguna cifra total, pero promete reembolsar a todo el mundo. El dominio se recuperó hacia las 4:16 del día siguiente. Seis horas y media.
Mi opinión, un poco impopular: pasamos meses auditando el código y luego confiamos la entrada de la tienda a un registrador al que se puede contactar por teléfono. El eslabón débil ya no es la blockchain, sino la página web que tiene delante.
Lo que me llevo de esto: cuando un sitio que conozco de memoria me pide una firma inusual para una simple transferencia de $USDC o de $ETH, me detengo. Y reviso mis autorizaciones de vez en cuando, incluso cuando no ha ocurrido ningún incidente.
Una pregunta sincera: la última vez que firmaste una autorización, ¿leíste a quién le estabas dando permiso?
#Across #Securite #Phishing #DeFi #Crypto
El código de Across no fue pirateado. Y eso es precisamente lo que debería preocuparle.
El martes 10 de noviembre, alrededor de las 21:45 (hora de Moscú), alguien tomó el control del nombre de dominio across.to, la dirección de uno de los bridges más utilizados (unos 5.900 millones de dólares transferidos en 30 días, según DefiLlama). No hubo ninguna vulnerabilidad en los contratos inteligentes. Según el equipo, solo una manipulación humana en Namecheap, la empresa que gestiona el nombre de dominio.
Resultado: escribías la dirección correcta, veías el logotipo correcto y acababas en un sitio falso. Este te pedía que firmaras «permits» y autorizaciones. Una autorización es un permiso que se concede a una dirección para mover tus tokens más adelante, sin volver a preguntarte. Basta con una firma, y el atacante vacía la cartera cuando decide.
GoPlus calcula las pérdidas en unos 350.000 $, en Ethereum, Arbitrum, Base, BNB Chain, Ink y Plasma. Across no ha confirmado ninguna cifra total, pero promete reembolsar a todo el mundo. El dominio se recuperó hacia las 4:16 del día siguiente. Seis horas y media.
Mi opinión, un poco impopular: pasamos meses auditando el código y luego confiamos la entrada de la tienda a un registrador al que se puede contactar por teléfono. El eslabón débil ya no es la blockchain, sino la página web que tiene delante.
Lo que me llevo de esto: cuando un sitio que conozco de memoria me pide una firma inusual para una simple transferencia de $USDC o de $ETH , me detengo. Y reviso mis autorizaciones de vez en cuando, incluso cuando no ha ocurrido ningún incidente.
Una pregunta sincera: la última vez que firmaste una autorización, ¿leíste a quién le estabas dando permiso?
#Across #Securite #Phishing #DeFi #Crypto
El martes 10 de noviembre, alrededor de las 21:45 (hora de Moscú), alguien tomó el control del nombre de dominio across.to, la dirección de uno de los bridges más utilizados (unos 5.900 millones de dólares transferidos en 30 días, según DefiLlama). No hubo ninguna vulnerabilidad en los contratos inteligentes. Según el equipo, solo una manipulación humana en Namecheap, la empresa que gestiona el nombre de dominio.
Resultado: escribías la dirección correcta, veías el logotipo correcto y acababas en un sitio falso. Este te pedía que firmaras «permits» y autorizaciones. Una autorización es un permiso que se concede a una dirección para mover tus tokens más adelante, sin volver a preguntarte. Basta con una firma, y el atacante vacía la cartera cuando decide.
GoPlus calcula las pérdidas en unos 350.000 $, en Ethereum, Arbitrum, Base, BNB Chain, Ink y Plasma. Across no ha confirmado ninguna cifra total, pero promete reembolsar a todo el mundo. El dominio se recuperó hacia las 4:16 del día siguiente. Seis horas y media.
Mi opinión, un poco impopular: pasamos meses auditando el código y luego confiamos la entrada de la tienda a un registrador al que se puede contactar por teléfono. El eslabón débil ya no es la blockchain, sino la página web que tiene delante.
Lo que me llevo de esto: cuando un sitio que conozco de memoria me pide una firma inusual para una simple transferencia de $USDC o de $ETH , me detengo. Y reviso mis autorizaciones de vez en cuando, incluso cuando no ha ocurrido ningún incidente.
Una pregunta sincera: la última vez que firmaste una autorización, ¿leíste a quién le estabas dando permiso?
#Across #Securite #Phishing #DeFi #Crypto
96
·
--
El dominio oficial del protocolo cross-chain Across fue secuestrado mediante ingeniería social; el equipo lo ha recuperado y promete compensar íntegramente a los usuarios afectados
Según la cuenta oficial de Across en X, alrededor de las 02:45 del 11 de noviembre, hora de Pekín (18:45 UTC del día 10), los atacantes obtuvieron el control de across.to mediante un ataque de ingeniería social contra el registrador de dominios Namecheap y redirigieron el tráfico a una página de phishing.
1. El equipo afirma que recibió una alerta y cerró el sitio en unos 15 minutos. La organización de respuesta de seguridad SEAL911 ayudó a marcar el phishing ante las principales billeteras; Cloudflare clasificó el dominio como de alto riesgo y posteriormente eliminó sus registros DNS.
2. El equipo afirma que algunos usuarios que visitaron el sitio antes de que Cloudflare lo bloqueara por completo podrían haberse visto afectados; los usuarios de integraciones de terceros y de la API no resultaron afectados. El equipo aún no ha publicado las pérdidas ni el número de afectados. The Block, citando una estimación de la plataforma de seguridad GoPlus, calcula las pérdidas en unos 350.000 dólares. El incidente afectó a redes como $ETH, Arbitrum, Base y BNB Chain. La página de phishing inducía a firmar autorizaciones falsas.
3. Alrededor de las 09:16 de esa misma mañana, el equipo anunció que había recuperado el dominio con la ayuda del fundador de Namecheap y que los sistemas habían vuelto a la normalidad. También prometió compensar íntegramente a los usuarios afectados y publicar un informe completo del incidente en los próximos días. Comuníquese únicamente a través de los canales oficiales y no confíe en mensajes privados ni enlaces de desconocidos.
$ACX $ETH $BNB
Solo es una recopilación de información; no constituye asesoramiento de inversión. DYOR. Use únicamente los canales oficiales y no haga clic en enlaces de reclamación desconocidos.
#Across #ACX #安全 #跨链 #phishing
El dominio oficial del protocolo cross-chain Across fue secuestrado mediante ingeniería social; el equipo lo ha recuperado y promete compensar íntegramente a los usuarios afectados
Según la cuenta oficial de Across en X, alrededor de las 02:45 del 11 de noviembre, hora de Pekín (18:45 UTC del día 10), los atacantes obtuvieron el control de across.to mediante un ataque de ingeniería social contra el registrador de dominios Namecheap y redirigieron el tráfico a una página de phishing.
1. El equipo afirma que recibió una alerta y cerró el sitio en unos 15 minutos. La organización de respuesta de seguridad SEAL911 ayudó a marcar el phishing ante las principales billeteras; Cloudflare clasificó el dominio como de alto riesgo y posteriormente eliminó sus registros DNS.
2. El equipo afirma que algunos usuarios que visitaron el sitio antes de que Cloudflare lo bloqueara por completo podrían haberse visto afectados; los usuarios de integraciones de terceros y de la API no resultaron afectados. El equipo aún no ha publicado las pérdidas ni el número de afectados. The Block, citando una estimación de la plataforma de seguridad GoPlus, calcula las pérdidas en unos 350.000 dólares. El incidente afectó a redes como $ETH , Arbitrum, Base y BNB Chain. La página de phishing inducía a firmar autorizaciones falsas.
3. Alrededor de las 09:16 de esa misma mañana, el equipo anunció que había recuperado el dominio con la ayuda del fundador de Namecheap y que los sistemas habían vuelto a la normalidad. También prometió compensar íntegramente a los usuarios afectados y publicar un informe completo del incidente en los próximos días. Comuníquese únicamente a través de los canales oficiales y no confíe en mensajes privados ni enlaces de desconocidos.
$ACX $ETH $BNB
Solo es una recopilación de información; no constituye asesoramiento de inversión. DYOR. Use únicamente los canales oficiales y no haga clic en enlaces de reclamación desconocidos.
#Across #ACX #安全 #跨链 #phishing
Según la cuenta oficial de Across en X, alrededor de las 02:45 del 11 de noviembre, hora de Pekín (18:45 UTC del día 10), los atacantes obtuvieron el control de across.to mediante un ataque de ingeniería social contra el registrador de dominios Namecheap y redirigieron el tráfico a una página de phishing.
1. El equipo afirma que recibió una alerta y cerró el sitio en unos 15 minutos. La organización de respuesta de seguridad SEAL911 ayudó a marcar el phishing ante las principales billeteras; Cloudflare clasificó el dominio como de alto riesgo y posteriormente eliminó sus registros DNS.
2. El equipo afirma que algunos usuarios que visitaron el sitio antes de que Cloudflare lo bloqueara por completo podrían haberse visto afectados; los usuarios de integraciones de terceros y de la API no resultaron afectados. El equipo aún no ha publicado las pérdidas ni el número de afectados. The Block, citando una estimación de la plataforma de seguridad GoPlus, calcula las pérdidas en unos 350.000 dólares. El incidente afectó a redes como $ETH , Arbitrum, Base y BNB Chain. La página de phishing inducía a firmar autorizaciones falsas.
3. Alrededor de las 09:16 de esa misma mañana, el equipo anunció que había recuperado el dominio con la ayuda del fundador de Namecheap y que los sistemas habían vuelto a la normalidad. También prometió compensar íntegramente a los usuarios afectados y publicar un informe completo del incidente en los próximos días. Comuníquese únicamente a través de los canales oficiales y no confíe en mensajes privados ni enlaces de desconocidos.
$ACX $ETH $BNB
Solo es una recopilación de información; no constituye asesoramiento de inversión. DYOR. Use únicamente los canales oficiales y no haga clic en enlaces de reclamación desconocidos.
#Across #ACX #安全 #跨链 #phishing
52

Ver traducción
Across khôi phục hệ thống sau khi bị chiếm quyền điều khiển tên miền
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
Across khôi phục hệ thống sau khi bị chiếm quyền điều khiển tên miền
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
86

Ver traducción
跨链协议 Across 官网域名遭劫持,前端和 API 已紧急暂停。
事件时间线(北京时间):
约凌晨 02:45,攻击者对域名注册商 Namecheap 发起社会工程攻击,夺取 Across 官网域名控制权;团队 15 分钟内收到告警并着手下线;SEAL911 协调主流钱包将该域名标记为钓鱼网站,Cloudflare 随后撤除其 DNS 记录。截至公告发布,钓鱼页面已无法访问。
影响范围:钓鱼页面被完全封锁前访问官网的用户可能受影响;攻击前访问官网、以及仅通过 API 或第三方集成使用协议的用户不受影响。
团队承诺全额补偿受影响用户,并建议用当时连接的钱包前往 Revoke.cash,撤销当天授予的相关权限。
这次攻击没有碰智能合约,而是从域名注册商这个链下入口切入,值得整个行业警惕:协议代码再扎实,注册商账号一次社工就可能让官网变成钓鱼页。目前 Namecheap 尚未回应,前端和 API 将持续暂停至域名确认安全,后续团队会公布完整事件复盘。
#跨链安全 #Across #钓鱼攻击
跨链协议 Across 官网域名遭劫持,前端和 API 已紧急暂停。
事件时间线(北京时间):
约凌晨 02:45,攻击者对域名注册商 Namecheap 发起社会工程攻击,夺取 Across 官网域名控制权;团队 15 分钟内收到告警并着手下线;SEAL911 协调主流钱包将该域名标记为钓鱼网站,Cloudflare 随后撤除其 DNS 记录。截至公告发布,钓鱼页面已无法访问。
影响范围:钓鱼页面被完全封锁前访问官网的用户可能受影响;攻击前访问官网、以及仅通过 API 或第三方集成使用协议的用户不受影响。
团队承诺全额补偿受影响用户,并建议用当时连接的钱包前往 Revoke.cash,撤销当天授予的相关权限。
这次攻击没有碰智能合约,而是从域名注册商这个链下入口切入,值得整个行业警惕:协议代码再扎实,注册商账号一次社工就可能让官网变成钓鱼页。目前 Namecheap 尚未回应,前端和 API 将持续暂停至域名确认安全,后续团队会公布完整事件复盘。
#跨链安全 #Across #钓鱼攻击
事件时间线(北京时间):
约凌晨 02:45,攻击者对域名注册商 Namecheap 发起社会工程攻击,夺取 Across 官网域名控制权;团队 15 分钟内收到告警并着手下线;SEAL911 协调主流钱包将该域名标记为钓鱼网站,Cloudflare 随后撤除其 DNS 记录。截至公告发布,钓鱼页面已无法访问。
影响范围:钓鱼页面被完全封锁前访问官网的用户可能受影响;攻击前访问官网、以及仅通过 API 或第三方集成使用协议的用户不受影响。
团队承诺全额补偿受影响用户,并建议用当时连接的钱包前往 Revoke.cash,撤销当天授予的相关权限。
这次攻击没有碰智能合约,而是从域名注册商这个链下入口切入,值得整个行业警惕:协议代码再扎实,注册商账号一次社工就可能让官网变成钓鱼页。目前 Namecheap 尚未回应,前端和 API 将持续暂停至域名确认安全,后续团队会公布完整事件复盘。
#跨链安全 #Across #钓鱼攻击
3

·
--
Secuestran el dominio de Across: si has usado across.to, revoca los permisos y no vuelvas a visitar el sitio oficial por ahora
Hoy a las 2:45 aproximadamente (hora de Hong Kong), el sitio oficial del puente cross-chain Across, across.to, fue tomado por terceros y durante un tiempo se convirtió en una página de phishing. La empresa dijo que el registrador del dominio, Namecheap, sufrió un ataque de ingeniería social y que los atacantes obtuvieron el control del dominio. El equipo recibió una alerta unos 15 minutos después y cerró el sitio. Luego, SEAL911 lo marcó como sitio de phishing y Cloudflare retiró los registros DNS. La página de phishing ya no está disponible.
A quién afecta: según la empresa, algunos usuarios podrían haberse visto afectados si visitaron across.to antes del cierre y conectaron allí su monedero o aprobaron permisos. Quienes solo usaron el servicio mediante integraciones de terceros o la API no se vieron afectados, según la empresa. No se trata de un hackeo a un exchange ni de una vulnerabilidad confirmada en un contrato. La empresa aún no ha anunciado el monto de las pérdidas. Algunos usuarios en internet afirman que les robaron fondos, pero esto no se ha verificado de forma independiente.
La empresa afirmó que compensará a todos los usuarios afectados y recomendó revocar los permisos pertinentes en revoke.cash. Desconectar el monedero no cancela automáticamente los permisos. La interfaz y la API permanecerán cerradas hasta que el dominio vuelva a ser seguro. Namecheap aún no ha hecho declaraciones públicas, así que no vuelvas a visitar across.to ni firmes nada allí.
¿Has visitado across.to recientemente y firmado alguna transacción allí?
Esto no constituye asesoramiento de inversión.
Fuentes: cuenta oficial de Across en X (aprox. 2026-11-11 02:45–08:14 HKT); PANews y Odaily · aprox. 2026-11-11 09:30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
Secuestran el dominio de Across: si has usado across.to, revoca los permisos y no vuelvas a visitar el sitio oficial por ahora
Hoy a las 2:45 aproximadamente (hora de Hong Kong), el sitio oficial del puente cross-chain Across, across.to, fue tomado por terceros y durante un tiempo se convirtió en una página de phishing. La empresa dijo que el registrador del dominio, Namecheap, sufrió un ataque de ingeniería social y que los atacantes obtuvieron el control del dominio. El equipo recibió una alerta unos 15 minutos después y cerró el sitio. Luego, SEAL911 lo marcó como sitio de phishing y Cloudflare retiró los registros DNS. La página de phishing ya no está disponible.
A quién afecta: según la empresa, algunos usuarios podrían haberse visto afectados si visitaron across.to antes del cierre y conectaron allí su monedero o aprobaron permisos. Quienes solo usaron el servicio mediante integraciones de terceros o la API no se vieron afectados, según la empresa. No se trata de un hackeo a un exchange ni de una vulnerabilidad confirmada en un contrato. La empresa aún no ha anunciado el monto de las pérdidas. Algunos usuarios en internet afirman que les robaron fondos, pero esto no se ha verificado de forma independiente.
La empresa afirmó que compensará a todos los usuarios afectados y recomendó revocar los permisos pertinentes en revoke.cash. Desconectar el monedero no cancela automáticamente los permisos. La interfaz y la API permanecerán cerradas hasta que el dominio vuelva a ser seguro. Namecheap aún no ha hecho declaraciones públicas, así que no vuelvas a visitar across.to ni firmes nada allí.
¿Has visitado across.to recientemente y firmado alguna transacción allí?
Esto no constituye asesoramiento de inversión.
Fuentes: cuenta oficial de Across en X (aprox. 2026-11-11 02:45–08:14 HKT); PANews y Odaily · aprox. 2026-11-11 09:30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
Hoy a las 2:45 aproximadamente (hora de Hong Kong), el sitio oficial del puente cross-chain Across, across.to, fue tomado por terceros y durante un tiempo se convirtió en una página de phishing. La empresa dijo que el registrador del dominio, Namecheap, sufrió un ataque de ingeniería social y que los atacantes obtuvieron el control del dominio. El equipo recibió una alerta unos 15 minutos después y cerró el sitio. Luego, SEAL911 lo marcó como sitio de phishing y Cloudflare retiró los registros DNS. La página de phishing ya no está disponible.
A quién afecta: según la empresa, algunos usuarios podrían haberse visto afectados si visitaron across.to antes del cierre y conectaron allí su monedero o aprobaron permisos. Quienes solo usaron el servicio mediante integraciones de terceros o la API no se vieron afectados, según la empresa. No se trata de un hackeo a un exchange ni de una vulnerabilidad confirmada en un contrato. La empresa aún no ha anunciado el monto de las pérdidas. Algunos usuarios en internet afirman que les robaron fondos, pero esto no se ha verificado de forma independiente.
La empresa afirmó que compensará a todos los usuarios afectados y recomendó revocar los permisos pertinentes en revoke.cash. Desconectar el monedero no cancela automáticamente los permisos. La interfaz y la API permanecerán cerradas hasta que el dominio vuelva a ser seguro. Namecheap aún no ha hecho declaraciones públicas, así que no vuelvas a visitar across.to ni firmes nada allí.
¿Has visitado across.to recientemente y firmado alguna transacción allí?
Esto no constituye asesoramiento de inversión.
Fuentes: cuenta oficial de Across en X (aprox. 2026-11-11 02:45–08:14 HKT); PANews y Odaily · aprox. 2026-11-11 09:30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
forrestbit:
官网收回了,窗口期内签过的授权也不会自己消失。先自己查并撤掉异常许可;赔付只走官方渠道,私信里的「加速领取」别点。
1
94

·
--
El sitio web oficial fue secuestrado.
La cuenta oficial del protocolo cross-chain Across publicó primero una alerta urgente el 11 de noviembre a las 03:05 (UTC+8): no abran la aplicación, no conecten sus billeteras ni firmen o autoricen nada en ella. En ese momento, solo dijeron que estaban investigando un problema con el dominio. Ese mismo día, a las 06:13, la cuenta oficial explicó lo ocurrido: alrededor de las 02:45, el registrador de dominios Namecheap sufrió un ataque de ingeniería social y los atacantes obtuvieron el control del dominio de Across. El equipo recibió una alerta en 15 minutos y enseguida empezó a cerrar el sitio. La organización de seguridad SEAL911 ya marcó across.to como sitio de phishing, y Cloudflare colaboró después marcando el dominio como riesgoso y revocando los registros DNS. Según la cuenta oficial, al momento de la publicación el sitio ya estaba completamente fuera de servicio y la página de phishing tampoco se podía abrir.
La cuenta oficial también dijo que, durante el breve periodo previo a que Cloudflare bloqueara por completo la página de phishing, algunos usuarios que habían visitado across.to podrían haberse visto afectados. Los usuarios de integraciones de terceros y de la API no se vieron afectados, y quienes habían usado la interfaz antes de este ataque también están a salvo. Quienes crean que pudieron verse afectados pueden enviar un mensaje privado a la cuenta oficial en X e incluir los detalles de la transacción. La cuenta oficial se comprometió a compensar a los usuarios afectados y recomendó usar la billetera que se había conectado entonces para revocar en revoke.cash las autorizaciones concedidas durante el ataque. La cuenta oficial aún no ha anunciado el monto de las pérdidas. Según la cuenta oficial, el registrador todavía no ha respondido de forma efectiva y la interfaz y la API permanecerán cerradas hasta que se recupere el control del dominio.
#Across #安全 no constituye asesoramiento de inversión
El sitio web oficial fue secuestrado.
La cuenta oficial del protocolo cross-chain Across publicó primero una alerta urgente el 11 de noviembre a las 03:05 (UTC+8): no abran la aplicación, no conecten sus billeteras ni firmen o autoricen nada en ella. En ese momento, solo dijeron que estaban investigando un problema con el dominio. Ese mismo día, a las 06:13, la cuenta oficial explicó lo ocurrido: alrededor de las 02:45, el registrador de dominios Namecheap sufrió un ataque de ingeniería social y los atacantes obtuvieron el control del dominio de Across. El equipo recibió una alerta en 15 minutos y enseguida empezó a cerrar el sitio. La organización de seguridad SEAL911 ya marcó across.to como sitio de phishing, y Cloudflare colaboró después marcando el dominio como riesgoso y revocando los registros DNS. Según la cuenta oficial, al momento de la publicación el sitio ya estaba completamente fuera de servicio y la página de phishing tampoco se podía abrir.
La cuenta oficial también dijo que, durante el breve periodo previo a que Cloudflare bloqueara por completo la página de phishing, algunos usuarios que habían visitado across.to podrían haberse visto afectados. Los usuarios de integraciones de terceros y de la API no se vieron afectados, y quienes habían usado la interfaz antes de este ataque también están a salvo. Quienes crean que pudieron verse afectados pueden enviar un mensaje privado a la cuenta oficial en X e incluir los detalles de la transacción. La cuenta oficial se comprometió a compensar a los usuarios afectados y recomendó usar la billetera que se había conectado entonces para revocar en revoke.cash las autorizaciones concedidas durante el ataque. La cuenta oficial aún no ha anunciado el monto de las pérdidas. Según la cuenta oficial, el registrador todavía no ha respondido de forma efectiva y la interfaz y la API permanecerán cerradas hasta que se recupere el control del dominio.
#Across #安全 no constituye asesoramiento de inversión
La cuenta oficial del protocolo cross-chain Across publicó primero una alerta urgente el 11 de noviembre a las 03:05 (UTC+8): no abran la aplicación, no conecten sus billeteras ni firmen o autoricen nada en ella. En ese momento, solo dijeron que estaban investigando un problema con el dominio. Ese mismo día, a las 06:13, la cuenta oficial explicó lo ocurrido: alrededor de las 02:45, el registrador de dominios Namecheap sufrió un ataque de ingeniería social y los atacantes obtuvieron el control del dominio de Across. El equipo recibió una alerta en 15 minutos y enseguida empezó a cerrar el sitio. La organización de seguridad SEAL911 ya marcó across.to como sitio de phishing, y Cloudflare colaboró después marcando el dominio como riesgoso y revocando los registros DNS. Según la cuenta oficial, al momento de la publicación el sitio ya estaba completamente fuera de servicio y la página de phishing tampoco se podía abrir.
La cuenta oficial también dijo que, durante el breve periodo previo a que Cloudflare bloqueara por completo la página de phishing, algunos usuarios que habían visitado across.to podrían haberse visto afectados. Los usuarios de integraciones de terceros y de la API no se vieron afectados, y quienes habían usado la interfaz antes de este ataque también están a salvo. Quienes crean que pudieron verse afectados pueden enviar un mensaje privado a la cuenta oficial en X e incluir los detalles de la transacción. La cuenta oficial se comprometió a compensar a los usuarios afectados y recomendó usar la billetera que se había conectado entonces para revocar en revoke.cash las autorizaciones concedidas durante el ataque. La cuenta oficial aún no ha anunciado el monto de las pérdidas. Según la cuenta oficial, el registrador todavía no ha respondido de forma efectiva y la interfaz y la API permanecerán cerradas hasta que se recupere el control del dominio.
#Across #安全 no constituye asesoramiento de inversión
267

🚨 El puente entre cadenas Across emite una alerta de seguridad: no uses su aplicación por ahora; varios usuarios afirman que les robaron sus fondos
El martes, el protocolo de puente entre cadenas Across advirtió a los usuarios en X que no accedieran a su aplicación ni conectaran sus billeteras por el momento. También les pidió que no firmaran ninguna transacción ni autorización hasta nuevo aviso, mientras el equipo investiga un posible incidente de seguridad que podría afectar a su dominio.
Across aún no ha explicado la naturaleza del incidente ni confirmado si el sitio web fue vulnerado. Algunos usuarios afirmaron en X haber perdido 9.000 dólares en USDC, y otro dijo haber perdido 7.053 USDT0 en 7 transacciones en la cadena Plasma; otros sospechan que el sitio web fue comprometido. Across pidió a los usuarios afectados que proporcionaran los detalles de las transacciones para investigar. Los informes de pérdidas mencionados aún no han sido verificados de forma independiente.
⭐ El secuestro del front-end o del dominio de un puente entre cadenas puede inducir directamente a los usuarios a firmar autorizaciones maliciosas. Quienes hayan usado Across recientemente deberían revisar y revocar las autorizaciones sospechosas, y esperar a que el equipo oficial levante la alerta antes de interactuar.
#Across #跨链桥 #安全事件 #DeFi
🚨 El puente entre cadenas Across emite una alerta de seguridad: no uses su aplicación por ahora; varios usuarios afirman que les robaron sus fondos
El martes, el protocolo de puente entre cadenas Across advirtió a los usuarios en X que no accedieran a su aplicación ni conectaran sus billeteras por el momento. También les pidió que no firmaran ninguna transacción ni autorización hasta nuevo aviso, mientras el equipo investiga un posible incidente de seguridad que podría afectar a su dominio.
Across aún no ha explicado la naturaleza del incidente ni confirmado si el sitio web fue vulnerado. Algunos usuarios afirmaron en X haber perdido 9.000 dólares en USDC, y otro dijo haber perdido 7.053 USDT0 en 7 transacciones en la cadena Plasma; otros sospechan que el sitio web fue comprometido. Across pidió a los usuarios afectados que proporcionaran los detalles de las transacciones para investigar. Los informes de pérdidas mencionados aún no han sido verificados de forma independiente.
⭐ El secuestro del front-end o del dominio de un puente entre cadenas puede inducir directamente a los usuarios a firmar autorizaciones maliciosas. Quienes hayan usado Across recientemente deberían revisar y revocar las autorizaciones sospechosas, y esperar a que el equipo oficial levante la alerta antes de interactuar.
#Across #跨链桥 #安全事件 #DeFi
El martes, el protocolo de puente entre cadenas Across advirtió a los usuarios en X que no accedieran a su aplicación ni conectaran sus billeteras por el momento. También les pidió que no firmaran ninguna transacción ni autorización hasta nuevo aviso, mientras el equipo investiga un posible incidente de seguridad que podría afectar a su dominio.
Across aún no ha explicado la naturaleza del incidente ni confirmado si el sitio web fue vulnerado. Algunos usuarios afirmaron en X haber perdido 9.000 dólares en USDC, y otro dijo haber perdido 7.053 USDT0 en 7 transacciones en la cadena Plasma; otros sospechan que el sitio web fue comprometido. Across pidió a los usuarios afectados que proporcionaran los detalles de las transacciones para investigar. Los informes de pérdidas mencionados aún no han sido verificados de forma independiente.
⭐ El secuestro del front-end o del dominio de un puente entre cadenas puede inducir directamente a los usuarios a firmar autorizaciones maliciosas. Quienes hayan usado Across recientemente deberían revisar y revocar las autorizaciones sospechosas, y esperar a que el equipo oficial levante la alerta antes de interactuar.
#Across #跨链桥 #安全事件 #DeFi
1

🚨 EL COMPROMISO DEL DOMINIO DE $ACROSS EXPONE VULNERABILIDADES DEL FRONTEND EN PUENTES ENTRE CADENAS ⚠️
Informes recientes sobre un incidente de seguridad a nivel de dominio en $ACROSS ponen de relieve la fragilidad de las capas de interfaz de las finanzas descentralizadas. Aunque la lógica de ejecución de los contratos inteligentes puede seguir siendo segura, los frontends comprometidos crean vectores críticos de inyección que interceptan las aprobaciones de los usuarios. 🔍
El capital institucional y los participantes activos del mercado deben tratar la integridad de la interfaz con el mismo rigor que la profundidad de liquidez on-chain. Hasta que el equipo de desarrollo confirme que todo está en orden, pausar toda interacción es el único protocolo racional de mitigación de riesgos. 🛡️
💬 ¿Cómo deberían diseñar los protocolos descentralizados la redundancia del frontend para eliminar por completo los riesgos de que un dominio sea un único punto de fallo? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
🚨 EL COMPROMISO DEL DOMINIO DE $ACROSS EXPONE VULNERABILIDADES DEL FRONTEND EN PUENTES ENTRE CADENAS ⚠️
Informes recientes sobre un incidente de seguridad a nivel de dominio en $ACROSS ponen de relieve la fragilidad de las capas de interfaz de las finanzas descentralizadas. Aunque la lógica de ejecución de los contratos inteligentes puede seguir siendo segura, los frontends comprometidos crean vectores críticos de inyección que interceptan las aprobaciones de los usuarios. 🔍
El capital institucional y los participantes activos del mercado deben tratar la integridad de la interfaz con el mismo rigor que la profundidad de liquidez on-chain. Hasta que el equipo de desarrollo confirme que todo está en orden, pausar toda interacción es el único protocolo racional de mitigación de riesgos. 🛡️
💬 ¿Cómo deberían diseñar los protocolos descentralizados la redundancia del frontend para eliminar por completo los riesgos de que un dominio sea un único punto de fallo? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
Informes recientes sobre un incidente de seguridad a nivel de dominio en $ACROSS ponen de relieve la fragilidad de las capas de interfaz de las finanzas descentralizadas. Aunque la lógica de ejecución de los contratos inteligentes puede seguir siendo segura, los frontends comprometidos crean vectores críticos de inyección que interceptan las aprobaciones de los usuarios. 🔍
El capital institucional y los participantes activos del mercado deben tratar la integridad de la interfaz con el mismo rigor que la profundidad de liquidez on-chain. Hasta que el equipo de desarrollo confirme que todo está en orden, pausar toda interacción es el único protocolo racional de mitigación de riesgos. 🛡️
💬 ¿Cómo deberían diseñar los protocolos descentralizados la redundancia del frontend para eliminar por completo los riesgos de que un dominio sea un único punto de fallo? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
2

·
--
🚨 ALERTA CRÍTICA DE FRONTEND SOBRE $ACROSS: ¡MANTÉN TUS CARTERAS BIEN PROTEGIDAS AHORA MISMO! ⚠️
Quienes manejan dinero inteligente saben que el código subyacente solo es tan seguro como el portal que usas para acceder a él. 🦈 Están llegando muchos informes sobre interfaces de dominios comprometidas que drenan fondos mediante aprobaciones maliciosas, incluso cuando los contratos inteligentes permanecen intactos.
Las vulnerabilidades de infraestructura nos recuerdan que proteger el capital siempre está por encima de perseguir rendimientos. ⚡ Hasta que el equipo principal dé el visto bueno explícito, trata esa interfaz como un campo minado y mantente completamente alejado. 🔍
¿Vas a revisar hoy las aprobaciones activas de tus tokens o esperarás a que un rayo caiga sobre tu cartera? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
🚨 ALERTA CRÍTICA DE FRONTEND SOBRE $ACROSS: ¡MANTÉN TUS CARTERAS BIEN PROTEGIDAS AHORA MISMO! ⚠️
Quienes manejan dinero inteligente saben que el código subyacente solo es tan seguro como el portal que usas para acceder a él. 🦈 Están llegando muchos informes sobre interfaces de dominios comprometidas que drenan fondos mediante aprobaciones maliciosas, incluso cuando los contratos inteligentes permanecen intactos.
Las vulnerabilidades de infraestructura nos recuerdan que proteger el capital siempre está por encima de perseguir rendimientos. ⚡ Hasta que el equipo principal dé el visto bueno explícito, trata esa interfaz como un campo minado y mantente completamente alejado. 🔍
¿Vas a revisar hoy las aprobaciones activas de tus tokens o esperarás a que un rayo caiga sobre tu cartera? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
Quienes manejan dinero inteligente saben que el código subyacente solo es tan seguro como el portal que usas para acceder a él. 🦈 Están llegando muchos informes sobre interfaces de dominios comprometidas que drenan fondos mediante aprobaciones maliciosas, incluso cuando los contratos inteligentes permanecen intactos.
Las vulnerabilidades de infraestructura nos recuerdan que proteger el capital siempre está por encima de perseguir rendimientos. ⚡ Hasta que el equipo principal dé el visto bueno explícito, trata esa interfaz como un campo minado y mantente completamente alejado. 🔍
¿Vas a revisar hoy las aprobaciones activas de tus tokens o esperarás a que un rayo caiga sobre tu cartera? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
13


·
--
🚨 Across Protocol advierte a los usuarios que se mantengan alejados de su aplicación tras conocerse informes de vaciado de billeteras
El puente entre cadenas Across pidió el martes a los usuarios que no visitaran su aplicación, conectaran sus billeteras ni firmaran transacciones o aprobaciones hasta nuevo aviso, mientras investiga un posible incidente de seguridad que afecta a su dominio.
El equipo no ha dicho qué causó el problema ni si sus contratos inteligentes o sus operaciones de puente se han visto afectados. En X, un usuario afirmó haber perdido 9.000 dólares en USDC y otro informó haber perdido 7.053 USDT0 en siete transacciones en Plasma; estos informes no se han verificado de forma independiente.
⭐ Las interfaces de los puentes siguen siendo un punto débil en DeFi: un dominio secuestrado puede vaciar las billeteras de los usuarios que firman aprobaciones, incluso si los contratos subyacentes están intactos, así que los operadores deberían esperar a que Across confirme oficialmente que todo está en orden antes de interactuar.
#Across #DeFi #Security #Bridge
🚨 Across Protocol advierte a los usuarios que se mantengan alejados de su aplicación tras conocerse informes de vaciado de billeteras
El puente entre cadenas Across pidió el martes a los usuarios que no visitaran su aplicación, conectaran sus billeteras ni firmaran transacciones o aprobaciones hasta nuevo aviso, mientras investiga un posible incidente de seguridad que afecta a su dominio.
El equipo no ha dicho qué causó el problema ni si sus contratos inteligentes o sus operaciones de puente se han visto afectados. En X, un usuario afirmó haber perdido 9.000 dólares en USDC y otro informó haber perdido 7.053 USDT0 en siete transacciones en Plasma; estos informes no se han verificado de forma independiente.
⭐ Las interfaces de los puentes siguen siendo un punto débil en DeFi: un dominio secuestrado puede vaciar las billeteras de los usuarios que firman aprobaciones, incluso si los contratos subyacentes están intactos, así que los operadores deberían esperar a que Across confirme oficialmente que todo está en orden antes de interactuar.
#Across #DeFi #Security #Bridge
El puente entre cadenas Across pidió el martes a los usuarios que no visitaran su aplicación, conectaran sus billeteras ni firmaran transacciones o aprobaciones hasta nuevo aviso, mientras investiga un posible incidente de seguridad que afecta a su dominio.
El equipo no ha dicho qué causó el problema ni si sus contratos inteligentes o sus operaciones de puente se han visto afectados. En X, un usuario afirmó haber perdido 9.000 dólares en USDC y otro informó haber perdido 7.053 USDT0 en siete transacciones en Plasma; estos informes no se han verificado de forma independiente.
⭐ Las interfaces de los puentes siguen siendo un punto débil en DeFi: un dominio secuestrado puede vaciar las billeteras de los usuarios que firman aprobaciones, incluso si los contratos subyacentes están intactos, así que los operadores deberían esperar a que Across confirme oficialmente que todo está en orden antes de interactuar.
#Across #DeFi #Security #Bridge
103

·
--
Across acaba de decirlo oficialmente: no uses su app por ahora, no conectes tu wallet, no firmes ni apruebes ninguna autorización. Están investigando un posible incidente de seguridad. Algunos usuarios dicen que les vaciaron la wallet después de usar el puente: uno afirma haber perdido 9000 USDC y otro que le robaron 7053 USDT0 en 7 transacciones. El equipo oficial está investigando y Cointelegraph tampoco lo ha verificado de forma independiente. El puente ha procesado más de 40.000 millones de dólares en total, así que, con una advertencia así, nadie se atreve a apostar a que sea una falsa alarma. Si tienes autorizaciones de Across, revísalas y revoca las que debas; no esperes a que se confirme para arrepentirte. ¿Todavía te atreves a usar puentes entre cadenas?
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
Across acaba de decirlo oficialmente: no uses su app por ahora, no conectes tu wallet, no firmes ni apruebes ninguna autorización. Están investigando un posible incidente de seguridad. Algunos usuarios dicen que les vaciaron la wallet después de usar el puente: uno afirma haber perdido 9000 USDC y otro que le robaron 7053 USDT0 en 7 transacciones. El equipo oficial está investigando y Cointelegraph tampoco lo ha verificado de forma independiente. El puente ha procesado más de 40.000 millones de dólares en total, así que, con una advertencia así, nadie se atreve a apostar a que sea una falsa alarma. Si tienes autorizaciones de Across, revísalas y revoca las que debas; no esperes a que se confirme para arrepentirte. ¿Todavía te atreves a usar puentes entre cadenas?
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
33
·
--
【¡Problemas en el sitio oficial del puente cross-chain Across! Advertencia urgente oficial: no lo abras, no conectes tu billetera ni firmes】
El puente cross-chain Across emitió una alerta alrededor de las 3 de la madrugada del 11 de noviembre, hora de Pekín, indicando que había un problema con el dominio de su sitio oficial y que estaba investigándolo. Pidió a los usuarios que no visitaran la página, conectaran sus billeteras ni firmaran transacciones o autorizaciones hasta nuevo aviso. Varios usuarios ya han comentado que les robaron sus billeteras. Si usaste el sitio web de Across durante este periodo, revisa cuanto antes y revoca cualquier autorización desconocida.
#Across #跨链桥 #SeguridadDeLaBilletera
【¡Problemas en el sitio oficial del puente cross-chain Across! Advertencia urgente oficial: no lo abras, no conectes tu billetera ni firmes】
El puente cross-chain Across emitió una alerta alrededor de las 3 de la madrugada del 11 de noviembre, hora de Pekín, indicando que había un problema con el dominio de su sitio oficial y que estaba investigándolo. Pidió a los usuarios que no visitaran la página, conectaran sus billeteras ni firmaran transacciones o autorizaciones hasta nuevo aviso. Varios usuarios ya han comentado que les robaron sus billeteras. Si usaste el sitio web de Across durante este periodo, revisa cuanto antes y revoca cualquier autorización desconocida.
#Across #跨链桥 #SeguridadDeLaBilletera
El puente cross-chain Across emitió una alerta alrededor de las 3 de la madrugada del 11 de noviembre, hora de Pekín, indicando que había un problema con el dominio de su sitio oficial y que estaba investigándolo. Pidió a los usuarios que no visitaran la página, conectaran sus billeteras ni firmaran transacciones o autorizaciones hasta nuevo aviso. Varios usuarios ya han comentado que les robaron sus billeteras. Si usaste el sitio web de Across durante este periodo, revisa cuanto antes y revoca cualquier autorización desconocida.
#Across #跨链桥 #SeguridadDeLaBilletera
40
En el sector de los puentes entre cadenas, Across Protocol siempre ha seguido un perfil discreto. Se apoya en el oráculo optimista de UMA y utiliza un modelo de emparejamiento basado en intenciones (intent) para transferir fondos entre cadenas. $ACX es el token de gobernanza del protocolo.
Una instantánea reciente de los datos on-chain: cotización de aproximadamente 0,0434 dólares, volumen de negociación en 24 horas de unos 1,48 millones de dólares y capitalización de mercado circulante de alrededor de 31,49 millones de dólares. El volumen de negociación es claramente bajo en relación con la capitalización y, sumado a la casi total ausencia de conversaciones en el mercado últimamente, deja al proyecto en una típica fase de calma.
La calma no equivale a una oportunidad, y mucho menos a seguridad. Para activos de baja visibilidad como este, conviene seguir de cerca los indicadores concretos: el volumen de transferencias entre cadenas, los ingresos por comisiones de enrutamiento, el ritmo de incorporación de nuevas cadenas y las proporciones de desbloqueo y staking del token. Hacer los deberes sobre los fundamentos antes de que arranque la narrativa es la forma correcta de abordar los activos poco conocidos.
#跨链桥 #Across #ObservaciónOnChain
En el sector de los puentes entre cadenas, Across Protocol siempre ha seguido un perfil discreto. Se apoya en el oráculo optimista de UMA y utiliza un modelo de emparejamiento basado en intenciones (intent) para transferir fondos entre cadenas. $ACX es el token de gobernanza del protocolo.
Una instantánea reciente de los datos on-chain: cotización de aproximadamente 0,0434 dólares, volumen de negociación en 24 horas de unos 1,48 millones de dólares y capitalización de mercado circulante de alrededor de 31,49 millones de dólares. El volumen de negociación es claramente bajo en relación con la capitalización y, sumado a la casi total ausencia de conversaciones en el mercado últimamente, deja al proyecto en una típica fase de calma.
La calma no equivale a una oportunidad, y mucho menos a seguridad. Para activos de baja visibilidad como este, conviene seguir de cerca los indicadores concretos: el volumen de transferencias entre cadenas, los ingresos por comisiones de enrutamiento, el ritmo de incorporación de nuevas cadenas y las proporciones de desbloqueo y staking del token. Hacer los deberes sobre los fundamentos antes de que arranque la narrativa es la forma correcta de abordar los activos poco conocidos.
#跨链桥 #Across #ObservaciónOnChain
Una instantánea reciente de los datos on-chain: cotización de aproximadamente 0,0434 dólares, volumen de negociación en 24 horas de unos 1,48 millones de dólares y capitalización de mercado circulante de alrededor de 31,49 millones de dólares. El volumen de negociación es claramente bajo en relación con la capitalización y, sumado a la casi total ausencia de conversaciones en el mercado últimamente, deja al proyecto en una típica fase de calma.
La calma no equivale a una oportunidad, y mucho menos a seguridad. Para activos de baja visibilidad como este, conviene seguir de cerca los indicadores concretos: el volumen de transferencias entre cadenas, los ingresos por comisiones de enrutamiento, el ritmo de incorporación de nuevas cadenas y las proporciones de desbloqueo y staking del token. Hacer los deberes sobre los fundamentos antes de que arranque la narrativa es la forma correcta de abordar los activos poco conocidos.
#跨链桥 #Across #ObservaciónOnChain

·
--
El sector de los puentes entre cadenas no ha despertado mucho interés últimamente, pero cuando los datos están tranquilos puede ser un buen momento para revisar los fundamentales. $ACX es el token nativo de Across Protocol, un protocolo que ofrece puentes rápidos entre cadenas basados en intenciones (intent) y enruta los fondos mediante un mecanismo de oráculo optimista. La velocidad y la experiencia de transferencia entre distintas Layer 2 siempre han sido sus principales señas de identidad.
Instantánea on-chain: la cotización actual ronda los 0,045 dólares y la capitalización de mercado, los 32,71 millones de dólares. Sin embargo, el volumen de negociación en 24 horas apenas alcanza los 156.000 dólares, una cifra claramente baja. Esto indica que el interés del mercado está en niveles reducidos y que, a corto plazo, las fluctuaciones pueden verse más fácilmente dominadas por pequeños flujos de capital. En este contexto, perseguir las subidas o vender en las caídas no ofrece una relación riesgo-beneficio atractiva.
Hay tres pistas que conviene seguir: primero, si el uso real de los puentes entre cadenas y los ingresos por comisiones pueden recuperarse a medida que se reactive el ecosistema; segundo, el ritmo al que el protocolo se integra en nuevas cadenas y nuevos Rollups: cuanto mayor sea la cobertura de rutas, más fácil será acumular efectos de red; tercero, si se materializan mecanismos concretos que aporten utilidad al token, como el bloqueo por staking o el reparto de comisiones.
Cuando no hay una narrativa clara, el precio suele anticipar las expectativas, pero también es cuando más fácilmente pasa desapercibido para el mercado. Ante activos de baja capitalización de este tipo, conviene verificar primero los datos reales del negocio y decidir después si invertir. Controlar el tamaño de la posición siempre es más importante que intentar adivinar la dirección del mercado.
#跨链 #Layer2 #Across
El sector de los puentes entre cadenas no ha despertado mucho interés últimamente, pero cuando los datos están tranquilos puede ser un buen momento para revisar los fundamentales. $ACX es el token nativo de Across Protocol, un protocolo que ofrece puentes rápidos entre cadenas basados en intenciones (intent) y enruta los fondos mediante un mecanismo de oráculo optimista. La velocidad y la experiencia de transferencia entre distintas Layer 2 siempre han sido sus principales señas de identidad.
Instantánea on-chain: la cotización actual ronda los 0,045 dólares y la capitalización de mercado, los 32,71 millones de dólares. Sin embargo, el volumen de negociación en 24 horas apenas alcanza los 156.000 dólares, una cifra claramente baja. Esto indica que el interés del mercado está en niveles reducidos y que, a corto plazo, las fluctuaciones pueden verse más fácilmente dominadas por pequeños flujos de capital. En este contexto, perseguir las subidas o vender en las caídas no ofrece una relación riesgo-beneficio atractiva.
Hay tres pistas que conviene seguir: primero, si el uso real de los puentes entre cadenas y los ingresos por comisiones pueden recuperarse a medida que se reactive el ecosistema; segundo, el ritmo al que el protocolo se integra en nuevas cadenas y nuevos Rollups: cuanto mayor sea la cobertura de rutas, más fácil será acumular efectos de red; tercero, si se materializan mecanismos concretos que aporten utilidad al token, como el bloqueo por staking o el reparto de comisiones.
Cuando no hay una narrativa clara, el precio suele anticipar las expectativas, pero también es cuando más fácilmente pasa desapercibido para el mercado. Ante activos de baja capitalización de este tipo, conviene verificar primero los datos reales del negocio y decidir después si invertir. Controlar el tamaño de la posición siempre es más importante que intentar adivinar la dirección del mercado.
#跨链 #Layer2 #Across
Instantánea on-chain: la cotización actual ronda los 0,045 dólares y la capitalización de mercado, los 32,71 millones de dólares. Sin embargo, el volumen de negociación en 24 horas apenas alcanza los 156.000 dólares, una cifra claramente baja. Esto indica que el interés del mercado está en niveles reducidos y que, a corto plazo, las fluctuaciones pueden verse más fácilmente dominadas por pequeños flujos de capital. En este contexto, perseguir las subidas o vender en las caídas no ofrece una relación riesgo-beneficio atractiva.
Hay tres pistas que conviene seguir: primero, si el uso real de los puentes entre cadenas y los ingresos por comisiones pueden recuperarse a medida que se reactive el ecosistema; segundo, el ritmo al que el protocolo se integra en nuevas cadenas y nuevos Rollups: cuanto mayor sea la cobertura de rutas, más fácil será acumular efectos de red; tercero, si se materializan mecanismos concretos que aporten utilidad al token, como el bloqueo por staking o el reparto de comisiones.
Cuando no hay una narrativa clara, el precio suele anticipar las expectativas, pero también es cuando más fácilmente pasa desapercibido para el mercado. Ante activos de baja capitalización de este tipo, conviene verificar primero los datos reales del negocio y decidir después si invertir. Controlar el tamaño de la posición siempre es más importante que intentar adivinar la dirección del mercado.
#跨链 #Layer2 #Across
3
·
--
Cuando el mercado está tranquilo, merece más la pena prestar atención al uso real de la infraestructura. $ACX es el token del ecosistema de Across Protocol, un protocolo centrado en las transferencias entre cadenas y la agregación de liquidez. Su cotización actual ronda los 0,0436 dólares, con una capitalización de mercado de unos 31,63 millones de dólares y un volumen de negociación en 24 horas de aproximadamente 195.000 dólares. La rotación es baja y tampoco hay mucha conversación en la comunidad.
La falta de atención no significa que no tenga valor, pero sí implica que la volatilidad podría amplificarse. De cara al futuro, conviene observar el volumen de transacciones entre cadenas, los incentivos de liquidez y el ritmo de despliegue en nuevas cadenas. Solo si el volumen de negociación aumenta de forma sostenida quedará claro que el mercado está volviendo a valorar el activo; hasta entonces, la paciencia es más importante que perseguir las subidas.
#Across #Intercadenas
Cuando el mercado está tranquilo, merece más la pena prestar atención al uso real de la infraestructura. $ACX es el token del ecosistema de Across Protocol, un protocolo centrado en las transferencias entre cadenas y la agregación de liquidez. Su cotización actual ronda los 0,0436 dólares, con una capitalización de mercado de unos 31,63 millones de dólares y un volumen de negociación en 24 horas de aproximadamente 195.000 dólares. La rotación es baja y tampoco hay mucha conversación en la comunidad.
La falta de atención no significa que no tenga valor, pero sí implica que la volatilidad podría amplificarse. De cara al futuro, conviene observar el volumen de transacciones entre cadenas, los incentivos de liquidez y el ritmo de despliegue en nuevas cadenas. Solo si el volumen de negociación aumenta de forma sostenida quedará claro que el mercado está volviendo a valorar el activo; hasta entonces, la paciencia es más importante que perseguir las subidas.
#Across #Intercadenas
La falta de atención no significa que no tenga valor, pero sí implica que la volatilidad podría amplificarse. De cara al futuro, conviene observar el volumen de transacciones entre cadenas, los incentivos de liquidez y el ritmo de despliegue en nuevas cadenas. Solo si el volumen de negociación aumenta de forma sostenida quedará claro que el mercado está volviendo a valorar el activo; hasta entonces, la paciencia es más importante que perseguir las subidas.
#Across #Intercadenas
30
·
--
Cuando el mercado está tranquilo, puede ser buen momento para echar un vistazo a las infraestructuras cross-chain menos comentadas. $ACX es el token de Across Protocol. Su cotización más reciente ronda los 0,0436 dólares, su capitalización de mercado es de unos 31,63 millones de dólares y su volumen de negociación en 24 horas, de aproximadamente 195.000 dólares. Los datos son claros: poca atención, escasa rotación y falta de catalizadores emocionales evidentes a corto plazo.
Pero lo importante en el sector cross-chain no es el ruido en redes sociales, sino la estabilidad de las liquidaciones, la velocidad con la que llegan los activos, el número de cadenas compatibles y los ingresos reales por comisiones. Si el volumen de operaciones de puente del protocolo sigue creciendo, la valoración del token podría contar con un respaldo más sólido; si la negociación permanece apagada durante mucho tiempo, también es fácil que aumente la volatilidad del precio.
Este tipo de activos de baja capitalización conviene seguirlos primero mediante los datos on-chain y luego decidir si participar, en lugar de apresurarse a tomar una posición importante en sentido contrario solo porque «nadie habla de ellos». Ten paciencia y espera a que el volumen de negociación, el uso de los puentes o las noticias del ecosistema ofrezcan señales de confirmación.
#Across #跨链 #DeFi
Cuando el mercado está tranquilo, puede ser buen momento para echar un vistazo a las infraestructuras cross-chain menos comentadas. $ACX es el token de Across Protocol. Su cotización más reciente ronda los 0,0436 dólares, su capitalización de mercado es de unos 31,63 millones de dólares y su volumen de negociación en 24 horas, de aproximadamente 195.000 dólares. Los datos son claros: poca atención, escasa rotación y falta de catalizadores emocionales evidentes a corto plazo.
Pero lo importante en el sector cross-chain no es el ruido en redes sociales, sino la estabilidad de las liquidaciones, la velocidad con la que llegan los activos, el número de cadenas compatibles y los ingresos reales por comisiones. Si el volumen de operaciones de puente del protocolo sigue creciendo, la valoración del token podría contar con un respaldo más sólido; si la negociación permanece apagada durante mucho tiempo, también es fácil que aumente la volatilidad del precio.
Este tipo de activos de baja capitalización conviene seguirlos primero mediante los datos on-chain y luego decidir si participar, en lugar de apresurarse a tomar una posición importante en sentido contrario solo porque «nadie habla de ellos». Ten paciencia y espera a que el volumen de negociación, el uso de los puentes o las noticias del ecosistema ofrezcan señales de confirmación.
#Across #跨链 #DeFi
Pero lo importante en el sector cross-chain no es el ruido en redes sociales, sino la estabilidad de las liquidaciones, la velocidad con la que llegan los activos, el número de cadenas compatibles y los ingresos reales por comisiones. Si el volumen de operaciones de puente del protocolo sigue creciendo, la valoración del token podría contar con un respaldo más sólido; si la negociación permanece apagada durante mucho tiempo, también es fácil que aumente la volatilidad del precio.
Este tipo de activos de baja capitalización conviene seguirlos primero mediante los datos on-chain y luego decidir si participar, en lugar de apresurarse a tomar una posición importante en sentido contrario solo porque «nadie habla de ellos». Ten paciencia y espera a que el volumen de negociación, el uso de los puentes o las noticias del ecosistema ofrezcan señales de confirmación.
#Across #跨链 #DeFi
27

·
--
5M ACX y $0.04375. Mientras Polymarket insinúa que tendrá su propio token, Across ofrece una salida de los suyos
lo primero: el umbral para canjear tokens por acciones directamente
lo segundo: el precio al que se puede vender ACX por USDC sin más, en lugar de canjearlo
A través de un SPV también se puede acceder a acciones desde 250k ACX, pero hay plazas solo para los primeros 100 inversores de EE. UU. y unos 500 del resto
en Centrifuge también es 1:1: directamente desde 100000 $CFG
{future}(CFGUSDT)
, y para cantidades menores, a través del fideicomiso CoinList. La votación de CP172 salió adelante; el canje aún no está disponible
CoinGecko calcula que, entre enero de 2025 y febrero de 2026, menos del 10 % de los tokens de las principales bolsas cerraron en positivo. La acción resulta más justa que el token, pero solo para quienes superan el umbral
Mientras tanto, el CEO de Polymarket habla de un activo onchain. No hay token: ni nombre, ni ticker ni fecha. Sí hay marcas registradas POLY
en resumen, «token → acción» es una puerta para los fondos. El pequeño inversor no cabe por esa puerta; no le queda más que la recompra
#Polymarket #Across
5M ACX y $0.04375. Mientras Polymarket insinúa que tendrá su propio token, Across ofrece una salida de los suyos
lo primero: el umbral para canjear tokens por acciones directamente
lo segundo: el precio al que se puede vender ACX por USDC sin más, en lugar de canjearlo
A través de un SPV también se puede acceder a acciones desde 250k ACX, pero hay plazas solo para los primeros 100 inversores de EE. UU. y unos 500 del resto
en Centrifuge también es 1:1: directamente desde 100000 $CFG
, y para cantidades menores, a través del fideicomiso CoinList. La votación de CP172 salió adelante; el canje aún no está disponible
CoinGecko calcula que, entre enero de 2025 y febrero de 2026, menos del 10 % de los tokens de las principales bolsas cerraron en positivo. La acción resulta más justa que el token, pero solo para quienes superan el umbral
Mientras tanto, el CEO de Polymarket habla de un activo onchain. No hay token: ni nombre, ni ticker ni fecha. Sí hay marcas registradas POLY
en resumen, «token → acción» es una puerta para los fondos. El pequeño inversor no cabe por esa puerta; no le queda más que la recompra
#Polymarket #Across
lo primero: el umbral para canjear tokens por acciones directamente
lo segundo: el precio al que se puede vender ACX por USDC sin más, en lugar de canjearlo
A través de un SPV también se puede acceder a acciones desde 250k ACX, pero hay plazas solo para los primeros 100 inversores de EE. UU. y unos 500 del resto
en Centrifuge también es 1:1: directamente desde 100000 $CFG
, y para cantidades menores, a través del fideicomiso CoinList. La votación de CP172 salió adelante; el canje aún no está disponible
CoinGecko calcula que, entre enero de 2025 y febrero de 2026, menos del 10 % de los tokens de las principales bolsas cerraron en positivo. La acción resulta más justa que el token, pero solo para quienes superan el umbral
Mientras tanto, el CEO de Polymarket habla de un activo onchain. No hay token: ni nombre, ni ticker ni fecha. Sí hay marcas registradas POLY
en resumen, «token → acción» es una puerta para los fondos. El pequeño inversor no cabe por esa puerta; no le queda más que la recompra
#Polymarket #Across
181
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
176,627 visualizaciones
1,768 participa(n) en el debate
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
156,573 visualizaciones
1,543 participa(n) en el debate
3
#WillFOMCMinutesReinforceRateHikeExpectations?
45,618 visualizaciones
736 participa(n) en el debate
4
#BitcoinActiveSupplyInProfitDropsBelow45%
232,581 visualizaciones
1,801 participa(n) en el debate
5
#TONStrategyReports$23.97MQ3NetLoss
20,413 visualizaciones
150 participa(n) en el debate
6
#KavaSaysAbnormalActivityLimitedToKavaLend
155,387 visualizaciones
1,024 participa(n) en el debate
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
55,723 visualizaciones
412 participa(n) en el debate
8
#WhoWillSucceedJensenHuangatNvidia?
356,841 visualizaciones
2,158 participa(n) en el debate
9
#WhatWillDriveCryptoandStocks’NextRebound?
886,215 visualizaciones
3,970 participa(n) en el debate
10
#TradFiForBeginners
851,251 visualizaciones
4,984 participa(n) en el debate