El código de Across no fue pirateado. Y eso es precisamente lo que debería preocuparle.
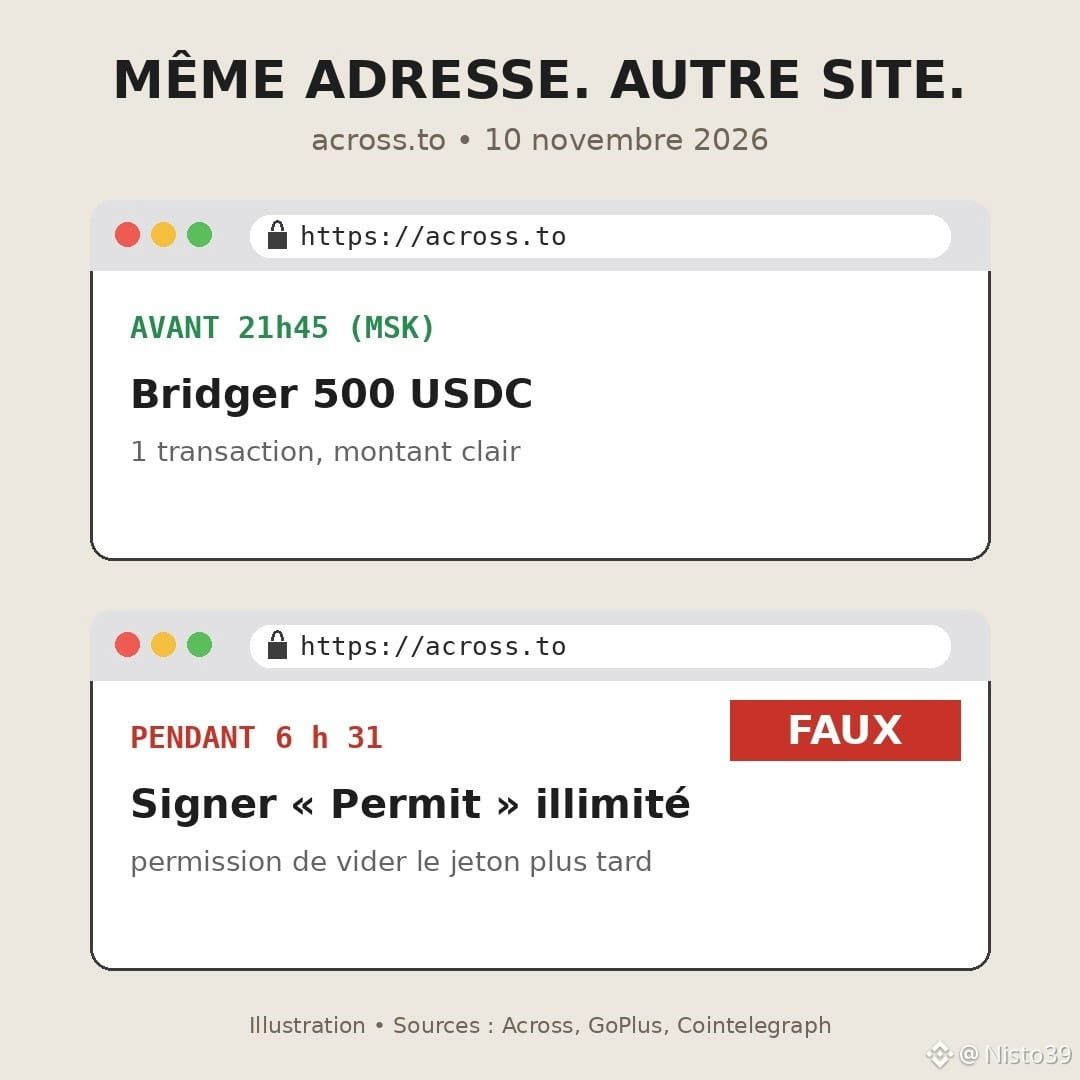
El martes 10 de noviembre, alrededor de las 21:45 (hora de Moscú), alguien tomó el control del nombre de dominio across.to, la dirección de uno de los bridges más utilizados (unos 5.900 millones de dólares transferidos en 30 días, según DefiLlama). No hubo ninguna vulnerabilidad en los contratos inteligentes. Según el equipo, solo una manipulación humana en Namecheap, la empresa que gestiona el nombre de dominio.
Resultado: escribías la dirección correcta, veías el logotipo correcto y acababas en un sitio falso. Este te pedía que firmaras «permits» y autorizaciones. Una autorización es un permiso que se concede a una dirección para mover tus tokens más adelante, sin volver a preguntarte. Basta con una firma, y el atacante vacía la cartera cuando decide.
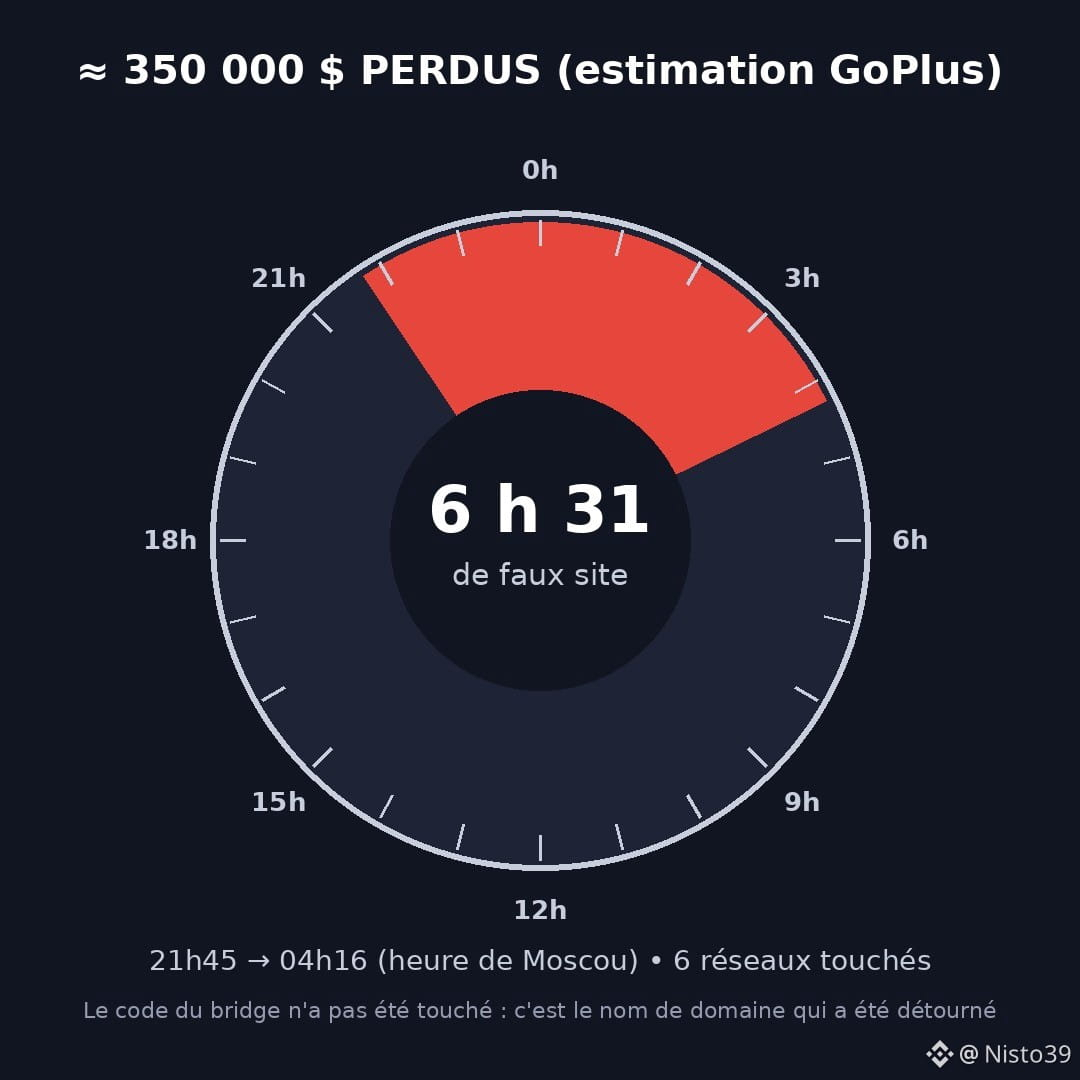
GoPlus calcula las pérdidas en unos 350.000 $, en Ethereum, Arbitrum, Base, BNB Chain, Ink y Plasma. Across no ha confirmado ninguna cifra total, pero promete reembolsar a todo el mundo. El dominio se recuperó hacia las 4:16 del día siguiente. Seis horas y media.
Mi opinión, un poco impopular: pasamos meses auditando el código y luego confiamos la entrada de la tienda a un registrador al que se puede contactar por teléfono. El eslabón débil ya no es la blockchain, sino la página web que tiene delante.
Lo que me llevo de esto: cuando un sitio que conozco de memoria me pide una firma inusual para una simple transferencia de $USDC o de $ETH , me detengo. Y reviso mis autorizaciones de vez en cuando, incluso cuando no ha ocurrido ningún incidente.
Una pregunta sincera: la última vez que firmaste una autorización, ¿leíste a quién le estabas dando permiso?
#Across #Securite #Phishing #DeFi #Crypto
El martes 10 de noviembre, alrededor de las 21:45 (hora de Moscú), alguien tomó el control del nombre de dominio across.to, la dirección de uno de los bridges más utilizados (unos 5.900 millones de dólares transferidos en 30 días, según DefiLlama). No hubo ninguna vulnerabilidad en los contratos inteligentes. Según el equipo, solo una manipulación humana en Namecheap, la empresa que gestiona el nombre de dominio.
Resultado: escribías la dirección correcta, veías el logotipo correcto y acababas en un sitio falso. Este te pedía que firmaras «permits» y autorizaciones. Una autorización es un permiso que se concede a una dirección para mover tus tokens más adelante, sin volver a preguntarte. Basta con una firma, y el atacante vacía la cartera cuando decide.
GoPlus calcula las pérdidas en unos 350.000 $, en Ethereum, Arbitrum, Base, BNB Chain, Ink y Plasma. Across no ha confirmado ninguna cifra total, pero promete reembolsar a todo el mundo. El dominio se recuperó hacia las 4:16 del día siguiente. Seis horas y media.
Mi opinión, un poco impopular: pasamos meses auditando el código y luego confiamos la entrada de la tienda a un registrador al que se puede contactar por teléfono. El eslabón débil ya no es la blockchain, sino la página web que tiene delante.
Lo que me llevo de esto: cuando un sitio que conozco de memoria me pide una firma inusual para una simple transferencia de $USDC o de $ETH , me detengo. Y reviso mis autorizaciones de vez en cuando, incluso cuando no ha ocurrido ningún incidente.
Una pregunta sincera: la última vez que firmaste una autorización, ¿leíste a quién le estabas dando permiso?
#Across #Securite #Phishing #DeFi #Crypto