
Lào Thoại Ngân
305 Beiträge

Lào Thoại Ngân
Melden
Nutzer blockieren
280 Following
67 Follower
137 Like gegeben
Beiträge
Alle
Zitierungen
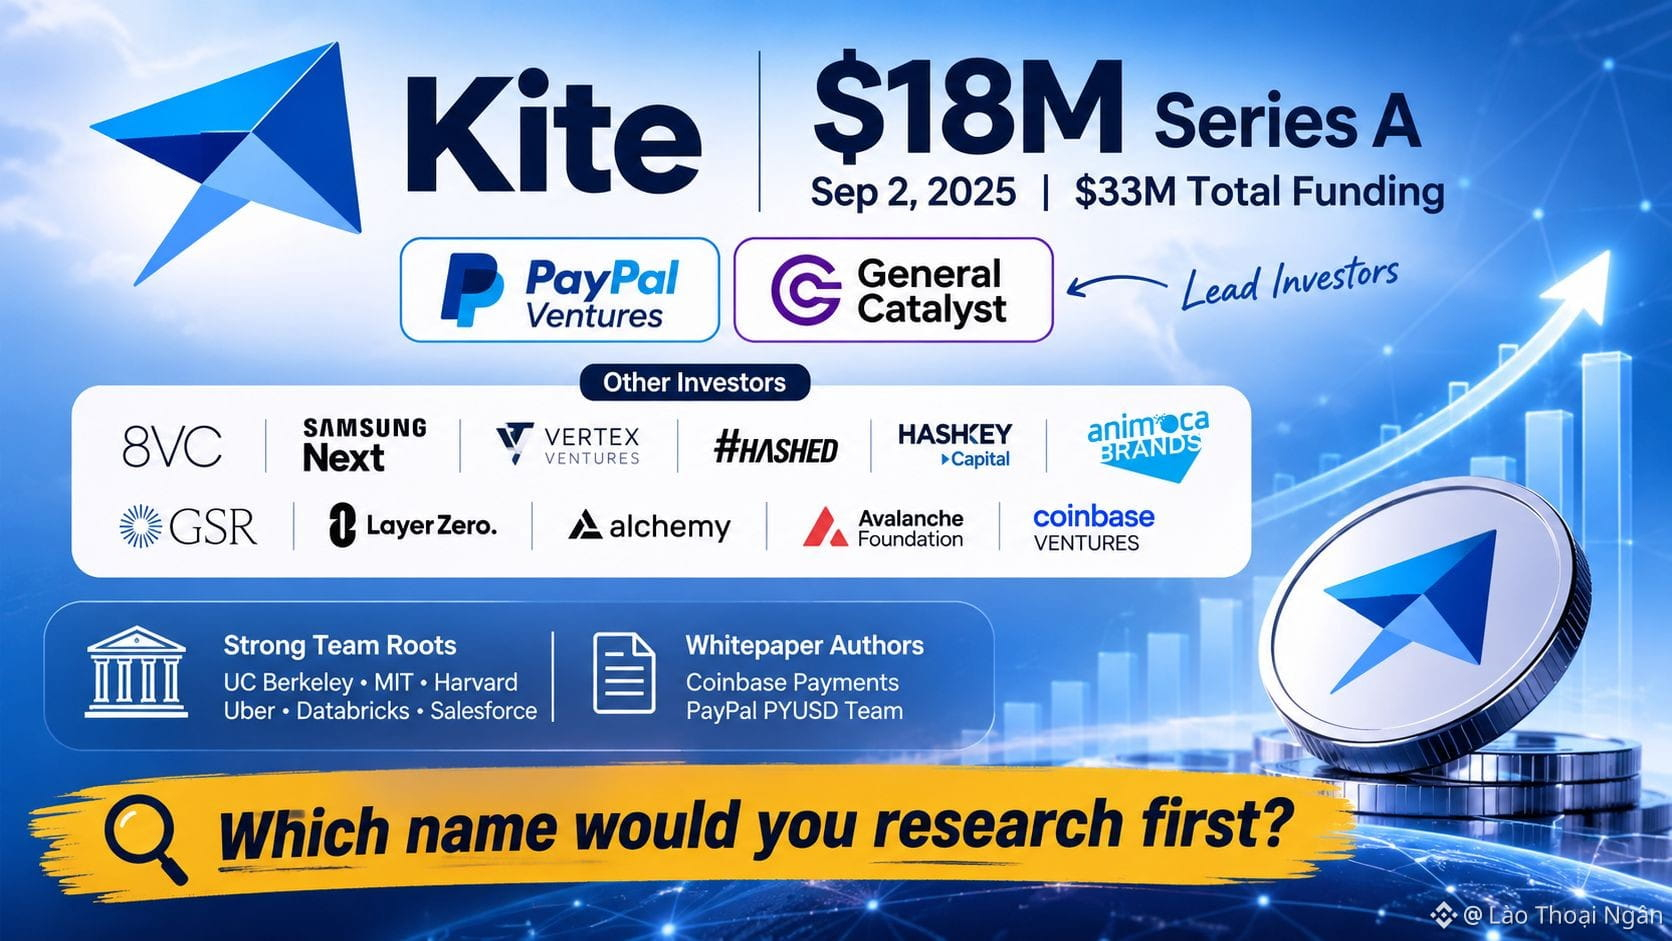
Zwei Namen stehen an der Spitze von Kites Series-A-Runde: PayPal Ventures und General Catalyst. Die Runde belief sich auf 18 Millionen US-Dollar, wurde am 2. September 2025 bekannt gegeben und erhöhte die Gesamtfinanzierung auf 33 Millionen US-Dollar.
Der Rest der Liste liest sich wie eine Karte der Bereiche, in denen Zahlungen durch Agenten funktionieren müssen. 8VC, Samsung Next, Vertex Ventures, Hashed, HashKey Capital, Animoca Brands, GSR, LayerZero, Alchemy und die Avalanche Foundation stiegen ein, ebenso beteiligte sich Coinbase Ventures. Kite hieß früher Zettablock. Das Team hat Wurzeln an der UC Berkeley, am MIT und an der Harvard University sowie bei Uber, Databricks und Salesforce. Auf der Autorenliste des Whitepapers stehen Personen aus der Zahlungsgruppe von Coinbase und dem PYUSD-Team von PayPal.
PayPal-Ventures-Partner Alan Du verwies auf Zahlungen als die technische Lücke, die Kite schließen soll. Kapital ist keine Akzeptanz, und niemand sollte es als Beweis dafür betrachten. Es zeigt aber, wer aufmerksam ist.
Sag mir, welchen Namen auf dieser Liste du zuerst recherchieren würdest.
#KiteBBW $KITE
{spot}(KITEUSDT)
Zwei Namen stehen an der Spitze von Kites Series-A-Runde: PayPal Ventures und General Catalyst. Die Runde belief sich auf 18 Millionen US-Dollar, wurde am 2. September 2025 bekannt gegeben und erhöhte die Gesamtfinanzierung auf 33 Millionen US-Dollar.
Der Rest der Liste liest sich wie eine Karte der Bereiche, in denen Zahlungen durch Agenten funktionieren müssen. 8VC, Samsung Next, Vertex Ventures, Hashed, HashKey Capital, Animoca Brands, GSR, LayerZero, Alchemy und die Avalanche Foundation stiegen ein, ebenso beteiligte sich Coinbase Ventures. Kite hieß früher Zettablock. Das Team hat Wurzeln an der UC Berkeley, am MIT und an der Harvard University sowie bei Uber, Databricks und Salesforce. Auf der Autorenliste des Whitepapers stehen Personen aus der Zahlungsgruppe von Coinbase und dem PYUSD-Team von PayPal.
PayPal-Ventures-Partner Alan Du verwies auf Zahlungen als die technische Lücke, die Kite schließen soll. Kapital ist keine Akzeptanz, und niemand sollte es als Beweis dafür betrachten. Es zeigt aber, wer aufmerksam ist.
Sag mir, welchen Namen auf dieser Liste du zuerst recherchieren würdest.
#KiteBBW $KITE
Der Rest der Liste liest sich wie eine Karte der Bereiche, in denen Zahlungen durch Agenten funktionieren müssen. 8VC, Samsung Next, Vertex Ventures, Hashed, HashKey Capital, Animoca Brands, GSR, LayerZero, Alchemy und die Avalanche Foundation stiegen ein, ebenso beteiligte sich Coinbase Ventures. Kite hieß früher Zettablock. Das Team hat Wurzeln an der UC Berkeley, am MIT und an der Harvard University sowie bei Uber, Databricks und Salesforce. Auf der Autorenliste des Whitepapers stehen Personen aus der Zahlungsgruppe von Coinbase und dem PYUSD-Team von PayPal.
PayPal-Ventures-Partner Alan Du verwies auf Zahlungen als die technische Lücke, die Kite schließen soll. Kapital ist keine Akzeptanz, und niemand sollte es als Beweis dafür betrachten. Es zeigt aber, wer aufmerksam ist.
Sag mir, welchen Namen auf dieser Liste du zuerst recherchieren würdest.
#KiteBBW $KITE
1
224
#BinancePick Nimm an der Vorhersage teil und erhalte Prämien
#BinancePick Nimm an der Vorhersage teil und erhalte Prämien
#BinancePick
Nimm an der Vorhersage teil und erhalte Belohnungen
#BinancePick
Nimm an der Vorhersage teil und erhalte Belohnungen
Nimm an der Vorhersage teil und erhalte Belohnungen
66
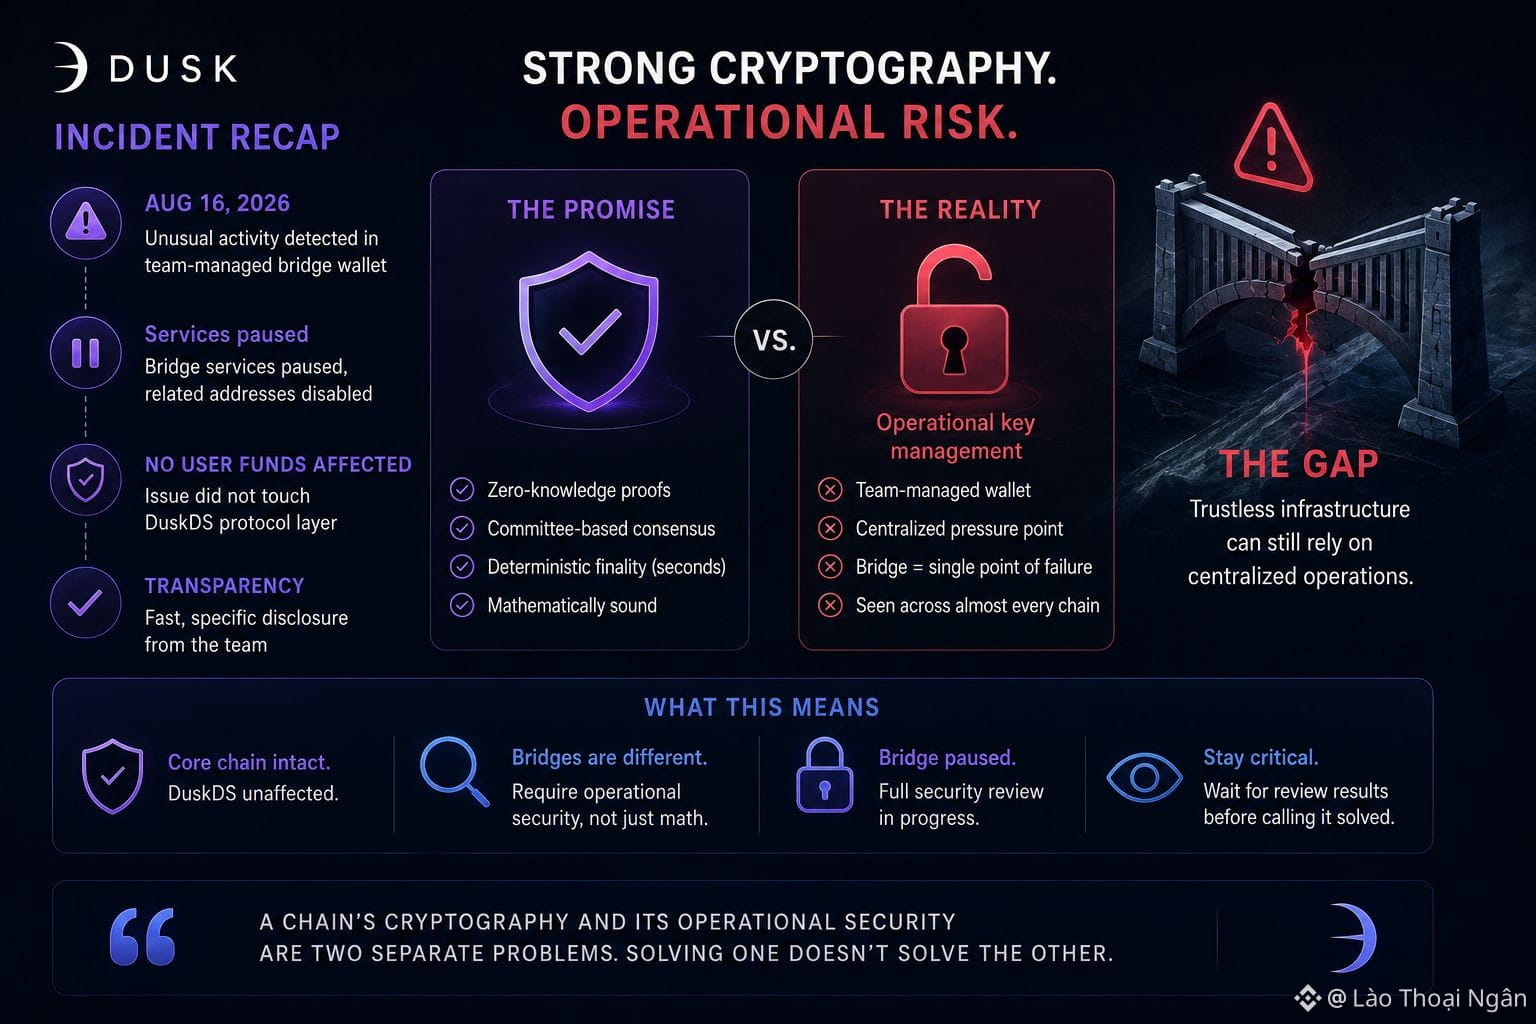
Am 16. August 2026 meldeten die Überwachungssysteme von Dusk ungewöhnliche Aktivitäten, die mit einer Geldbörse zusammenhingen, die das Team selbst für Bridge-Operationen verwaltet. Innerhalb weniger Tage deaktivierte das Team die zugehörigen Adressen, setzte die Bridge-Dienste vollständig aus und veröffentlichte eine Mitteilung, in der es hieß, dass keine Nutzerfonds betroffen waren und dass das Problem nie die DuskDS-Protokollschicht berührt habe. Diese Antwort nehme ich ernst: ehrlich, schnell und konkret.
Aber ich bleibe an einem Detail hängen: Der Ausfallpunkt war eine vom Team verwaltete Wallet, nicht ein Smart-Contract-Bug oder ein Konsensfehler. Dusk stützt sein gesamtes Pitch auf kryptografische Garantien, Zero-Knowledge-Proofs, komiteebasierter Konsens und deterministische Finalität in Sekunden. Nichts davon hat die Bridge geschützt, denn die Schwachstelle der Bridge lag im operativen Key-Management – derselben Risikokategorie, die bei Bridges in der Krypto-Szene nahezu jeder Kette geleert hat. Dusk stellt seine eigene Infrastruktur so dar, dass sie irgendwann native Workflows für die Emission regulierter Wertpapiere übernehmen kann, sobald Institutionen und Handelsplätze über ihre eigene Autorisierung und Produktaufstellung verfügen. Ein Protokoll kann mathematisch stimmig sein und dennoch davon abhängen, dass Menschen ihre Schlüssel tagtäglich korrekt verwalten.
Das ist kein Grund, Dusk’ Sicherheitsmodell abzuschreiben. Die Kernkette blieb unberührt, und die Offenlegung war besser als das, was die meisten Projekte nach einem Vorfall wie diesem bieten. Was es zeigt, ist jedoch eine Lücke zwischen der Sprache von „vertrauensloser Infrastruktur“ in Dusk’ Marketing und der Realität, dass Bridges, Custody und operative Wallets weiterhin zentrale Druckpunkte auf nahezu jedem Netzwerk bleiben – Dusk eingeschlossen. Wer Dusk’ Kryptografie als pauschale Garantie für Sicherheit betrachtet, ignoriert, wo der eigentliche Vorfall passiert ist. Die Bridge bleibt pausiert, während das Team eine umfassendere Sicherheitsüberprüfung durchführt; ich würde mir die Ergebnisse dieser Prüfung ansehen wollen, bevor ich davon ausgehe, dass die Bridge „gelöst“ ist, statt als gefixt. Die Kryptografie einer Kette und ihre operative Sicherheit sind zwei getrennte Probleme, und dieser Vorfall erinnert daran, dass die Lösung des einen nicht das andere löst.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Am 16. August 2026 meldeten die Überwachungssysteme von Dusk ungewöhnliche Aktivitäten, die mit einer Geldbörse zusammenhingen, die das Team selbst für Bridge-Operationen verwaltet. Innerhalb weniger Tage deaktivierte das Team die zugehörigen Adressen, setzte die Bridge-Dienste vollständig aus und veröffentlichte eine Mitteilung, in der es hieß, dass keine Nutzerfonds betroffen waren und dass das Problem nie die DuskDS-Protokollschicht berührt habe. Diese Antwort nehme ich ernst: ehrlich, schnell und konkret.
Aber ich bleibe an einem Detail hängen: Der Ausfallpunkt war eine vom Team verwaltete Wallet, nicht ein Smart-Contract-Bug oder ein Konsensfehler. Dusk stützt sein gesamtes Pitch auf kryptografische Garantien, Zero-Knowledge-Proofs, komiteebasierter Konsens und deterministische Finalität in Sekunden. Nichts davon hat die Bridge geschützt, denn die Schwachstelle der Bridge lag im operativen Key-Management – derselben Risikokategorie, die bei Bridges in der Krypto-Szene nahezu jeder Kette geleert hat. Dusk stellt seine eigene Infrastruktur so dar, dass sie irgendwann native Workflows für die Emission regulierter Wertpapiere übernehmen kann, sobald Institutionen und Handelsplätze über ihre eigene Autorisierung und Produktaufstellung verfügen. Ein Protokoll kann mathematisch stimmig sein und dennoch davon abhängen, dass Menschen ihre Schlüssel tagtäglich korrekt verwalten.
Das ist kein Grund, Dusk’ Sicherheitsmodell abzuschreiben. Die Kernkette blieb unberührt, und die Offenlegung war besser als das, was die meisten Projekte nach einem Vorfall wie diesem bieten. Was es zeigt, ist jedoch eine Lücke zwischen der Sprache von „vertrauensloser Infrastruktur“ in Dusk’ Marketing und der Realität, dass Bridges, Custody und operative Wallets weiterhin zentrale Druckpunkte auf nahezu jedem Netzwerk bleiben – Dusk eingeschlossen. Wer Dusk’ Kryptografie als pauschale Garantie für Sicherheit betrachtet, ignoriert, wo der eigentliche Vorfall passiert ist. Die Bridge bleibt pausiert, während das Team eine umfassendere Sicherheitsüberprüfung durchführt; ich würde mir die Ergebnisse dieser Prüfung ansehen wollen, bevor ich davon ausgehe, dass die Bridge „gelöst“ ist, statt als gefixt. Die Kryptografie einer Kette und ihre operative Sicherheit sind zwei getrennte Probleme, und dieser Vorfall erinnert daran, dass die Lösung des einen nicht das andere löst.
@Dusk #dusk $DUSK
Aber ich bleibe an einem Detail hängen: Der Ausfallpunkt war eine vom Team verwaltete Wallet, nicht ein Smart-Contract-Bug oder ein Konsensfehler. Dusk stützt sein gesamtes Pitch auf kryptografische Garantien, Zero-Knowledge-Proofs, komiteebasierter Konsens und deterministische Finalität in Sekunden. Nichts davon hat die Bridge geschützt, denn die Schwachstelle der Bridge lag im operativen Key-Management – derselben Risikokategorie, die bei Bridges in der Krypto-Szene nahezu jeder Kette geleert hat. Dusk stellt seine eigene Infrastruktur so dar, dass sie irgendwann native Workflows für die Emission regulierter Wertpapiere übernehmen kann, sobald Institutionen und Handelsplätze über ihre eigene Autorisierung und Produktaufstellung verfügen. Ein Protokoll kann mathematisch stimmig sein und dennoch davon abhängen, dass Menschen ihre Schlüssel tagtäglich korrekt verwalten.
Das ist kein Grund, Dusk’ Sicherheitsmodell abzuschreiben. Die Kernkette blieb unberührt, und die Offenlegung war besser als das, was die meisten Projekte nach einem Vorfall wie diesem bieten. Was es zeigt, ist jedoch eine Lücke zwischen der Sprache von „vertrauensloser Infrastruktur“ in Dusk’ Marketing und der Realität, dass Bridges, Custody und operative Wallets weiterhin zentrale Druckpunkte auf nahezu jedem Netzwerk bleiben – Dusk eingeschlossen. Wer Dusk’ Kryptografie als pauschale Garantie für Sicherheit betrachtet, ignoriert, wo der eigentliche Vorfall passiert ist. Die Bridge bleibt pausiert, während das Team eine umfassendere Sicherheitsüberprüfung durchführt; ich würde mir die Ergebnisse dieser Prüfung ansehen wollen, bevor ich davon ausgehe, dass die Bridge „gelöst“ ist, statt als gefixt. Die Kryptografie einer Kette und ihre operative Sicherheit sind zwei getrennte Probleme, und dieser Vorfall erinnert daran, dass die Lösung des einen nicht das andere löst.
@Dusk #dusk $DUSK
1
88
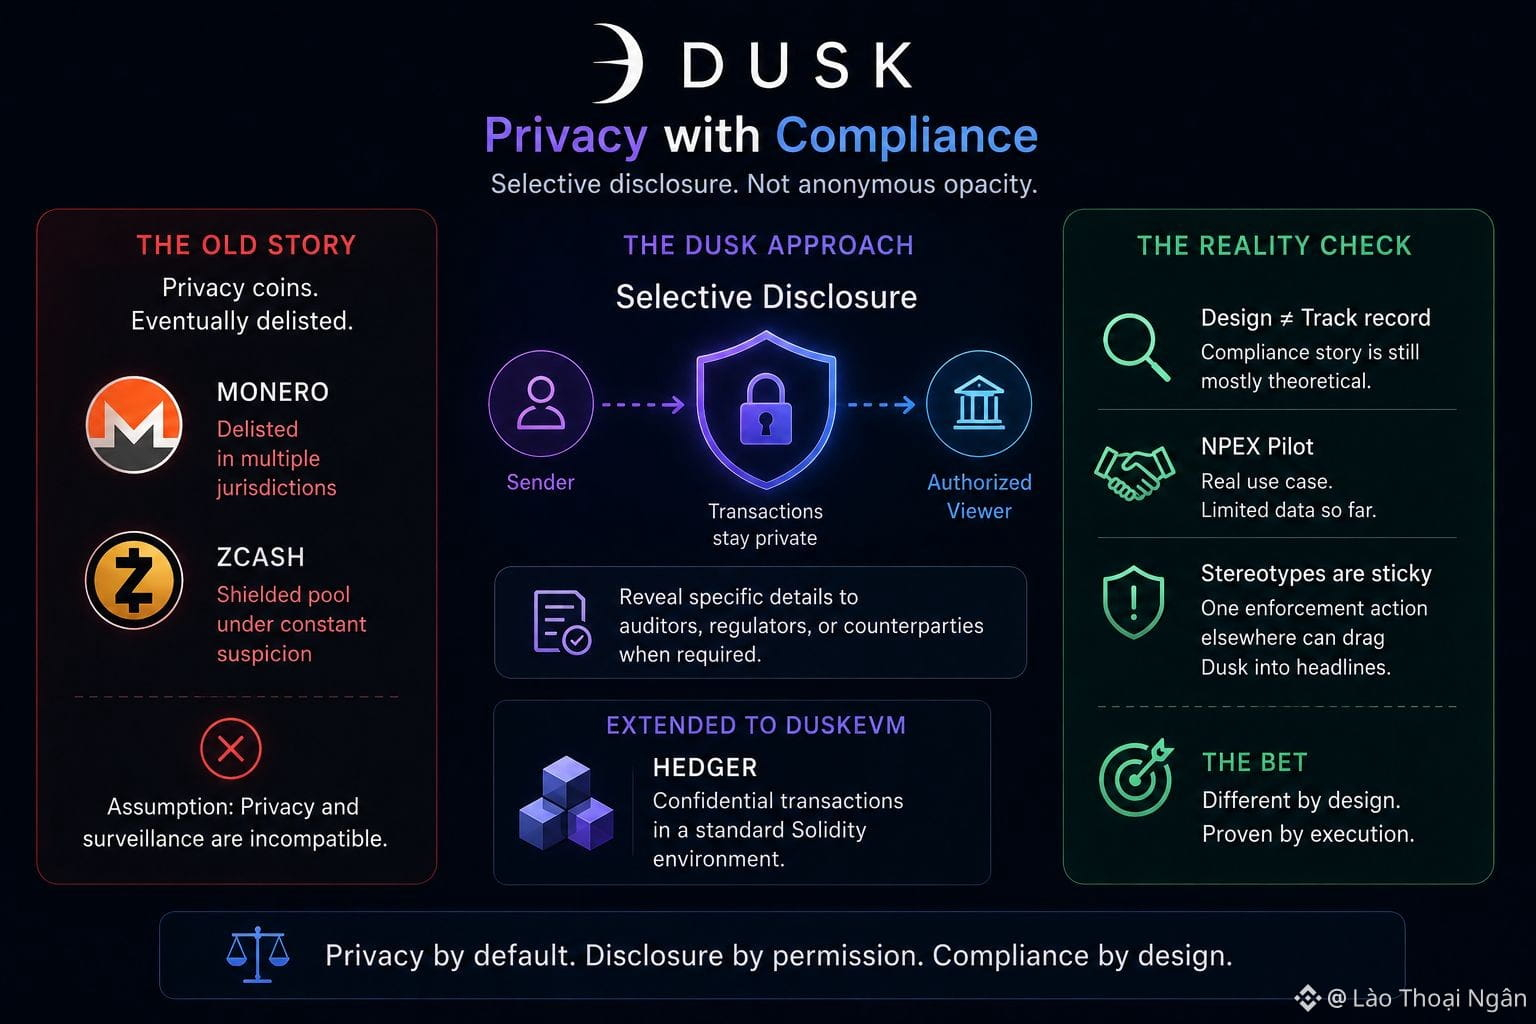
Erwähnen Sie Privacy-Coins irgendjemandem, der ein paar Börsenzyklen beobachtet hat, und Sie bekommen dieselbe Reflexreaktion: Irgendwann werden sie aus dem Handel genommen. Monero wurde in mehr als einer Gerichtsbarkeit von großen Plattformen entfernt. Zcash hat jahrelang damit verbracht, seinen geschützten Pool gegen denselben Verdacht zu verteidigen. Der in diesem Reflex steckende Gedanke ist, dass Privatsphäre und Anforderungen an finanzielle Überwachung schlichtweg unvereinbar sind, Punkt. Dusk Network existiert genau, um zu testen, ob diese Annahme tatsächlich stimmt oder nur ein Klischee ist, das von Projekten aufgebaut wurde, die nie versucht haben, die Compliance-Seite zu lösen.
Dusk gibt eine selektive Offenlegung vor. Transaktionen bleiben standardmäßig vor der öffentlichen Ledger-Liste verborgen, aber das Protokoll erlaubt es einem Absender, bestimmte Details einem autorisierten Betrachter offenzulegen – sei es einem Auditor, einem Regulierer oder einem Geschäftspartner, der für seine eigene Compliance-Akte einen Nachweis benötigt. Auf dem Papier ist das ein wesentlich anderes Design als die Alles-oder-nichts-Anonymität früherer Privacy-Coins, und es adressiert genau die Einwände, die dazu führten, dass diese Coins nach und nach ausgetauscht bzw. vom Handel entfernt wurden. Diese Logik der Offenlegung soll sich auch in DuskEVM fortsetzen, wo ein Tool namens Hedger dazu gedacht ist, vertrauliche Transaktionsabläufe in eine ansonsten gewöhnliche Solidity-Umgebung zu übertragen.
Ich möchte hier auch ehrlich die Grenzen benennen. Ein Design, das Regulierer zufriedenstellen kann, ist nicht dasselbe wie eine nachgewiesene Erfolgsbilanz, Regulierer zufriedenstellt – und Dusk's Compliance-Story ist außerhalb seines NPEX-Piloten bisher noch weitgehend theoretisch. Klischees sind hartnäckig, und es würde nur einer einzigen Durchsetzungsmaßnahme gegen ein unverbundenes Privacy-Projekt bedürfen, damit Dusk per Assoziation in Schlagzeilen gerät. Die Technologie wirkt für mich tatsächlich klar unterscheidbar. Ob der Markt und die Regulierer sie am Ende auch so behandeln, ist eine eigene Frage – und eine, die Dusk noch nicht vollständig beantwortet hat.
@Dusk_Foundation #dusk $DUSK
Erwähnen Sie Privacy-Coins irgendjemandem, der ein paar Börsenzyklen beobachtet hat, und Sie bekommen dieselbe Reflexreaktion: Irgendwann werden sie aus dem Handel genommen. Monero wurde in mehr als einer Gerichtsbarkeit von großen Plattformen entfernt. Zcash hat jahrelang damit verbracht, seinen geschützten Pool gegen denselben Verdacht zu verteidigen. Der in diesem Reflex steckende Gedanke ist, dass Privatsphäre und Anforderungen an finanzielle Überwachung schlichtweg unvereinbar sind, Punkt. Dusk Network existiert genau, um zu testen, ob diese Annahme tatsächlich stimmt oder nur ein Klischee ist, das von Projekten aufgebaut wurde, die nie versucht haben, die Compliance-Seite zu lösen.
Dusk gibt eine selektive Offenlegung vor. Transaktionen bleiben standardmäßig vor der öffentlichen Ledger-Liste verborgen, aber das Protokoll erlaubt es einem Absender, bestimmte Details einem autorisierten Betrachter offenzulegen – sei es einem Auditor, einem Regulierer oder einem Geschäftspartner, der für seine eigene Compliance-Akte einen Nachweis benötigt. Auf dem Papier ist das ein wesentlich anderes Design als die Alles-oder-nichts-Anonymität früherer Privacy-Coins, und es adressiert genau die Einwände, die dazu führten, dass diese Coins nach und nach ausgetauscht bzw. vom Handel entfernt wurden. Diese Logik der Offenlegung soll sich auch in DuskEVM fortsetzen, wo ein Tool namens Hedger dazu gedacht ist, vertrauliche Transaktionsabläufe in eine ansonsten gewöhnliche Solidity-Umgebung zu übertragen.
Ich möchte hier auch ehrlich die Grenzen benennen. Ein Design, das Regulierer zufriedenstellen kann, ist nicht dasselbe wie eine nachgewiesene Erfolgsbilanz, Regulierer zufriedenstellt – und Dusk's Compliance-Story ist außerhalb seines NPEX-Piloten bisher noch weitgehend theoretisch. Klischees sind hartnäckig, und es würde nur einer einzigen Durchsetzungsmaßnahme gegen ein unverbundenes Privacy-Projekt bedürfen, damit Dusk per Assoziation in Schlagzeilen gerät. Die Technologie wirkt für mich tatsächlich klar unterscheidbar. Ob der Markt und die Regulierer sie am Ende auch so behandeln, ist eine eigene Frage – und eine, die Dusk noch nicht vollständig beantwortet hat.
@Dusk #dusk $DUSK
Dusk gibt eine selektive Offenlegung vor. Transaktionen bleiben standardmäßig vor der öffentlichen Ledger-Liste verborgen, aber das Protokoll erlaubt es einem Absender, bestimmte Details einem autorisierten Betrachter offenzulegen – sei es einem Auditor, einem Regulierer oder einem Geschäftspartner, der für seine eigene Compliance-Akte einen Nachweis benötigt. Auf dem Papier ist das ein wesentlich anderes Design als die Alles-oder-nichts-Anonymität früherer Privacy-Coins, und es adressiert genau die Einwände, die dazu führten, dass diese Coins nach und nach ausgetauscht bzw. vom Handel entfernt wurden. Diese Logik der Offenlegung soll sich auch in DuskEVM fortsetzen, wo ein Tool namens Hedger dazu gedacht ist, vertrauliche Transaktionsabläufe in eine ansonsten gewöhnliche Solidity-Umgebung zu übertragen.
Ich möchte hier auch ehrlich die Grenzen benennen. Ein Design, das Regulierer zufriedenstellen kann, ist nicht dasselbe wie eine nachgewiesene Erfolgsbilanz, Regulierer zufriedenstellt – und Dusk's Compliance-Story ist außerhalb seines NPEX-Piloten bisher noch weitgehend theoretisch. Klischees sind hartnäckig, und es würde nur einer einzigen Durchsetzungsmaßnahme gegen ein unverbundenes Privacy-Projekt bedürfen, damit Dusk per Assoziation in Schlagzeilen gerät. Die Technologie wirkt für mich tatsächlich klar unterscheidbar. Ob der Markt und die Regulierer sie am Ende auch so behandeln, ist eine eigene Frage – und eine, die Dusk noch nicht vollständig beantwortet hat.
@Dusk #dusk $DUSK
71
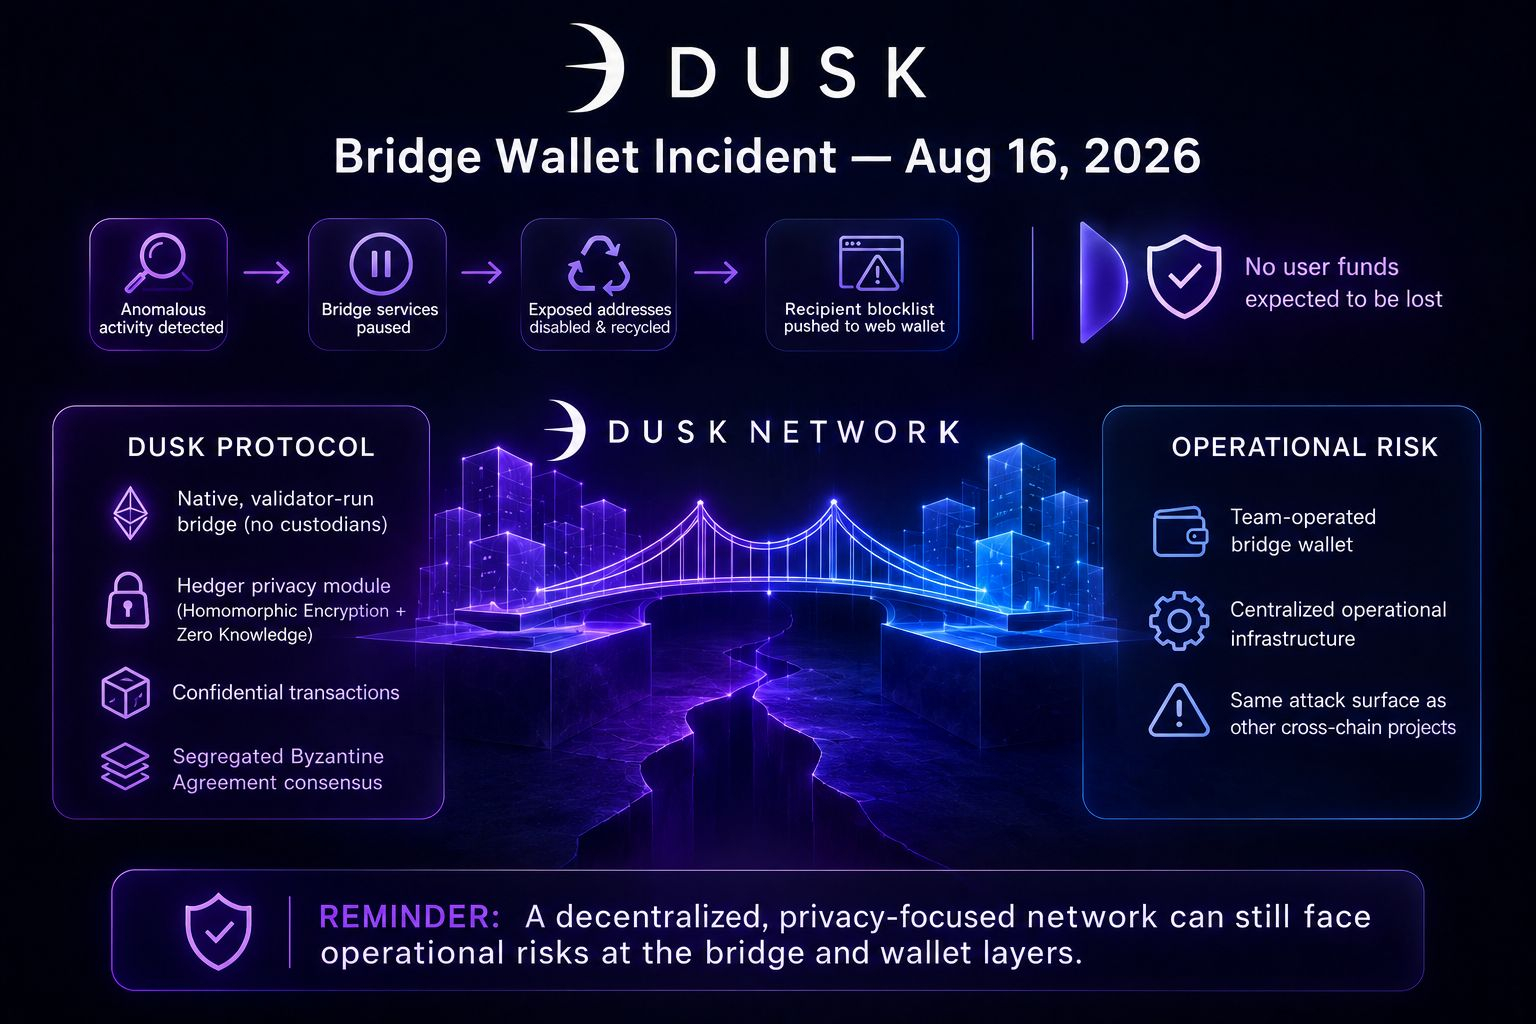
Am 16. August 2026 haben die Überwachungssysteme von Dusk Network ein ungewöhnliches Verhalten erkannt, das mit einer Wallet zusammenhing, die das Team selbst für Bridge-Operationen verwaltete. Die Bridge-Dienste wurden pausiert, eine Charge offengelegter Adressen deaktiviert und recycelt und eine Empfänger-Blockliste in die Web-Wallet eingespielt, damit sie Nutzer künftig warnen kann, bevor eine Übertragung eine bekannte gefährliche oder markierte Zieladresse erreicht. Das Team sagt, in dem Zeitfenster seien nur wenige Transaktionen erfolgt, koordiniert schnell mit Binance, sobald ein Teil des Ablaufs die Börse berührt habe, und dass keine Nutzerfonds verloren gehen sollen. Ich habe keinen Grund, diesem Account zu misstrauen, und DuskDS selbst war auf Protokollebene nicht betroffen.
Hier ist der Teil, der es wert ist, genauer betrachtet zu werden. Der gesamte Pitch von Dusk Network basiert auf Worten wie trustless und dezentralisiert, und in der eigenen Dokumentation wird die neuere DuskEVM-Bridge als nativ beschrieben: von Validatoren betrieben, ohne externe Custodians. Diese neuere Bridge sitzt unterhalb des kommenden DuskEVM-Mainnets, derselben Ebene, die letztlich dazu gedacht ist, vertrauliche Transaktionen durch Hedger zu tragen – sein Datenschutzmodul, das auf Homomorpher Verschlüsselung und Zero-Knowledge-Proofs basiert. Der August-Vorfall ereignete sich dort nicht. Er passierte in einer älteren, vom Team betriebenen Wallet, die für Cross-Chain-Bridge-Operationen genutzt wurde – also eine Art betriebliche Infrastruktur, die neben dem Protokoll existiert, statt innerhalb seiner Konsensregeln. Diese Unterscheidung ist real, aber sie ist auch die exakte Nahtstelle, an der bei Projekten, die sich andernorts ansonsten auf Dezentralisierung vermarkten, tendenziell zentrales Risiko sitzt.
Ich glaube nicht, dass dieser Vorfall Phoenix’ Sicherheitsbeweise oder das darunterliegende Konsensprotokoll „Segregated Byzantine Agreement“ unter der Chain untergräbt. Aber es ist eine klare Erinnerung daran, dass ein datenschutzorientiertes, compliance-ausgerichtetes Netzwerk weiterhin dieselbe Angriffsfläche im Betrieb trägt wie jedes Projekt, das Vermögenswerte über mehrere Chains hinweg bewegt – und diese Angriffsfläche verdient eine Prüfung, unabhängig davon, wie „luftdicht“ die Kryptografie ist.
@Dusk_Foundation #dusk $DUSK
Am 16. August 2026 haben die Überwachungssysteme von Dusk Network ein ungewöhnliches Verhalten erkannt, das mit einer Wallet zusammenhing, die das Team selbst für Bridge-Operationen verwaltete. Die Bridge-Dienste wurden pausiert, eine Charge offengelegter Adressen deaktiviert und recycelt und eine Empfänger-Blockliste in die Web-Wallet eingespielt, damit sie Nutzer künftig warnen kann, bevor eine Übertragung eine bekannte gefährliche oder markierte Zieladresse erreicht. Das Team sagt, in dem Zeitfenster seien nur wenige Transaktionen erfolgt, koordiniert schnell mit Binance, sobald ein Teil des Ablaufs die Börse berührt habe, und dass keine Nutzerfonds verloren gehen sollen. Ich habe keinen Grund, diesem Account zu misstrauen, und DuskDS selbst war auf Protokollebene nicht betroffen.
Hier ist der Teil, der es wert ist, genauer betrachtet zu werden. Der gesamte Pitch von Dusk Network basiert auf Worten wie trustless und dezentralisiert, und in der eigenen Dokumentation wird die neuere DuskEVM-Bridge als nativ beschrieben: von Validatoren betrieben, ohne externe Custodians. Diese neuere Bridge sitzt unterhalb des kommenden DuskEVM-Mainnets, derselben Ebene, die letztlich dazu gedacht ist, vertrauliche Transaktionen durch Hedger zu tragen – sein Datenschutzmodul, das auf Homomorpher Verschlüsselung und Zero-Knowledge-Proofs basiert. Der August-Vorfall ereignete sich dort nicht. Er passierte in einer älteren, vom Team betriebenen Wallet, die für Cross-Chain-Bridge-Operationen genutzt wurde – also eine Art betriebliche Infrastruktur, die neben dem Protokoll existiert, statt innerhalb seiner Konsensregeln. Diese Unterscheidung ist real, aber sie ist auch die exakte Nahtstelle, an der bei Projekten, die sich andernorts ansonsten auf Dezentralisierung vermarkten, tendenziell zentrales Risiko sitzt.
Ich glaube nicht, dass dieser Vorfall Phoenix’ Sicherheitsbeweise oder das darunterliegende Konsensprotokoll „Segregated Byzantine Agreement“ unter der Chain untergräbt. Aber es ist eine klare Erinnerung daran, dass ein datenschutzorientiertes, compliance-ausgerichtetes Netzwerk weiterhin dieselbe Angriffsfläche im Betrieb trägt wie jedes Projekt, das Vermögenswerte über mehrere Chains hinweg bewegt – und diese Angriffsfläche verdient eine Prüfung, unabhängig davon, wie „luftdicht“ die Kryptografie ist.
@Dusk #dusk $DUSK
Hier ist der Teil, der es wert ist, genauer betrachtet zu werden. Der gesamte Pitch von Dusk Network basiert auf Worten wie trustless und dezentralisiert, und in der eigenen Dokumentation wird die neuere DuskEVM-Bridge als nativ beschrieben: von Validatoren betrieben, ohne externe Custodians. Diese neuere Bridge sitzt unterhalb des kommenden DuskEVM-Mainnets, derselben Ebene, die letztlich dazu gedacht ist, vertrauliche Transaktionen durch Hedger zu tragen – sein Datenschutzmodul, das auf Homomorpher Verschlüsselung und Zero-Knowledge-Proofs basiert. Der August-Vorfall ereignete sich dort nicht. Er passierte in einer älteren, vom Team betriebenen Wallet, die für Cross-Chain-Bridge-Operationen genutzt wurde – also eine Art betriebliche Infrastruktur, die neben dem Protokoll existiert, statt innerhalb seiner Konsensregeln. Diese Unterscheidung ist real, aber sie ist auch die exakte Nahtstelle, an der bei Projekten, die sich andernorts ansonsten auf Dezentralisierung vermarkten, tendenziell zentrales Risiko sitzt.
Ich glaube nicht, dass dieser Vorfall Phoenix’ Sicherheitsbeweise oder das darunterliegende Konsensprotokoll „Segregated Byzantine Agreement“ unter der Chain untergräbt. Aber es ist eine klare Erinnerung daran, dass ein datenschutzorientiertes, compliance-ausgerichtetes Netzwerk weiterhin dieselbe Angriffsfläche im Betrieb trägt wie jedes Projekt, das Vermögenswerte über mehrere Chains hinweg bewegt – und diese Angriffsfläche verdient eine Prüfung, unabhängig davon, wie „luftdicht“ die Kryptografie ist.
@Dusk #dusk $DUSK
79
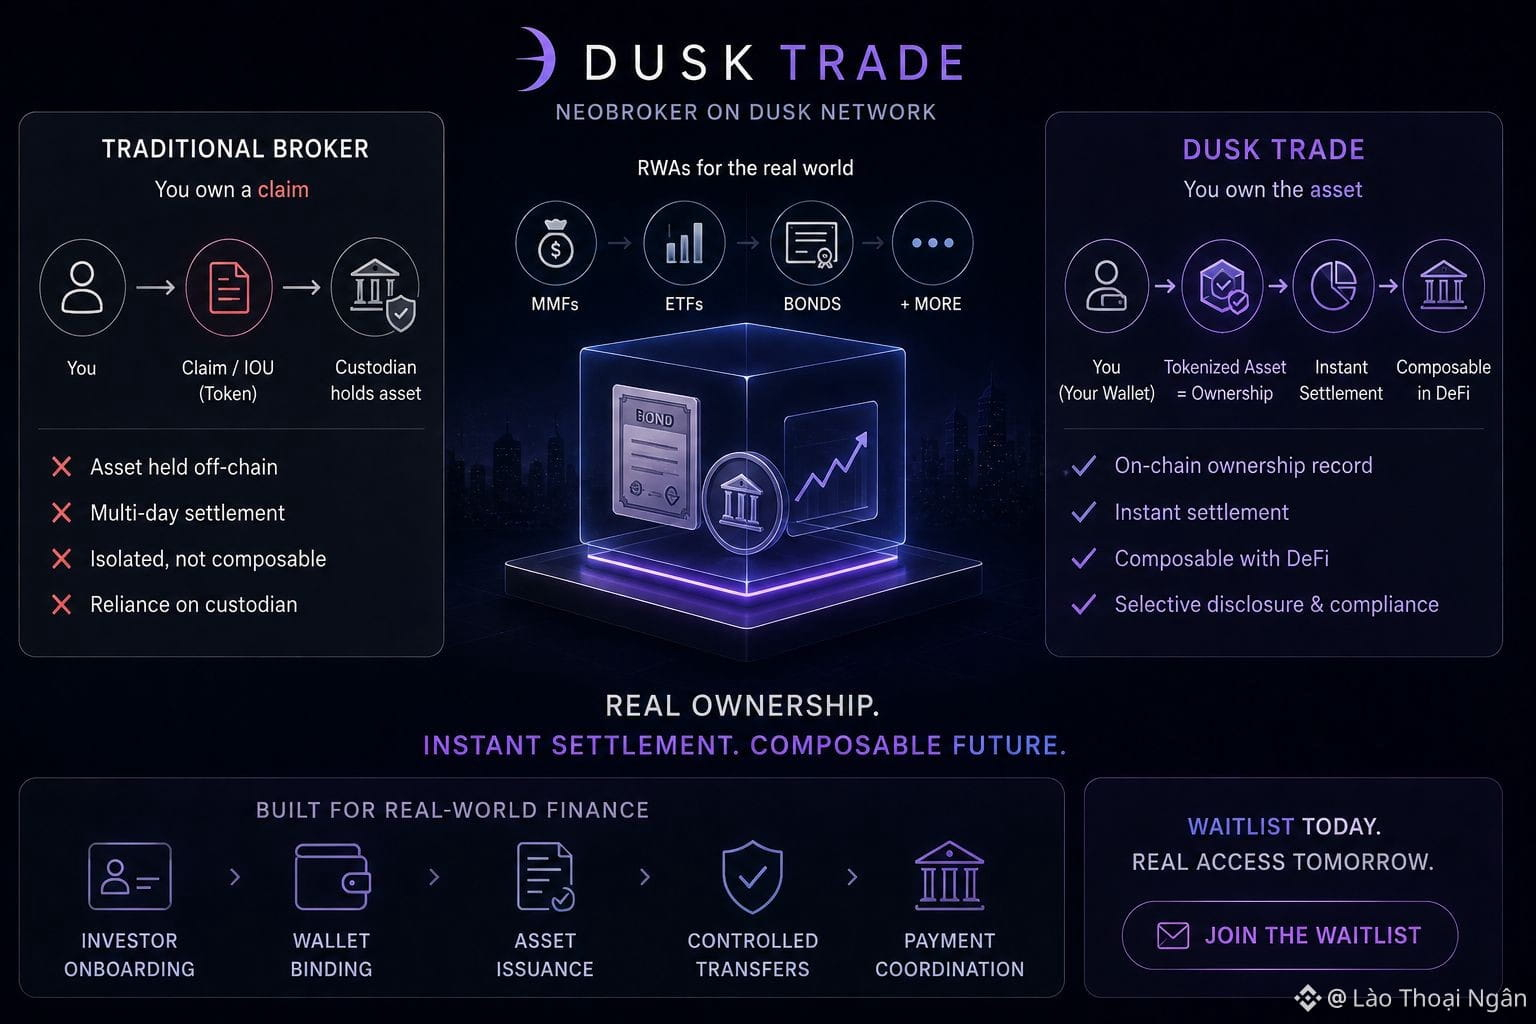
Ein Broker, der Ihre Assets nicht in seinem eigenen Namen verwahrt, klingt zunächst wie ein Widerspruch, bis man liest, was Dusk Trade eigentlich vorhat.
Dusk Trade ist der Neobroker, den Dusk auf seiner eigenen Chain aufbaut. Ziel ist, Geldmarktfonds, ETFs, Anleihen und andere reale Vermögenswerte in Wallets zu bringen, die die Menschen tatsächlich selbst kontrollieren. Das Versprechen ist konkret: echtes Eigentum statt eines Anspruchs auf einen Anspruch, sofortige Abwicklung statt des mehrtägigen Zyklus traditioneller Broker, die nach wie vor darauf laufen, und Komponierbarkeit mit dem Rest von DeFi statt dass ein Asset in einem verwahrenden Konto eingefroren liegt.
Ich möchte mich kurz auf das mittlere Wort konzentrieren: Eigentum. Viele tokenisierte RWA-Produkte auf anderen Chains sind in der Praxis im Grunde nur Quittungen. Man hält einen Token, der einen Anspruch auf einen Treuhänder repräsentiert, der den realen Vermögenswert irgendwo anders hält – und man vertraut dessen Unterlagen. Dusk' Architektur, mit selektiver Offenlegung und deterministischer Abwicklung, die in der Basisschicht verankert ist, versucht, den Token selbst zum Eigentumsnachweis zu machen – statt zu einem Verweis auf etwas, das offchain verwahrt wird. Der dahinterliegende Ablauf ist ebenfalls spezifisch: Er deckt das Onboarding von Investoren, das Binden von Wallets, kontrollierte Übertragungen und die Abstimmung der Zahlungen ab – nicht nur einen Token-Vertrag, der obenauf auf einen bestehenden Fonds gesetzt wird. Anleihen und Geldmarktfonds sind keine permissionless Token. Sie tragen Bedingungen dafür, wer sie halten darf und wie sie sich bewegen können – genau das ist es, was eine Broker-Schicht eigentlich verwalten soll, und zwar im ersten Schritt sowohl onchain als auch off.
Das ist ein bedeutender Unterschied auf dem Papier. Ob er trägt, hängt jedoch vollständig davon ab, wie gut es in der Praxis funktioniert, sobald echtes Geld darüber fließt. Eine Warteliste und eine Reihe von Design-Dokumenten sind nicht dasselbe wie eine Plattform, die Anleihensettlements im großen Maßstab unter realem Marktdruck abwickelt. Ich interessiere mich für Dusk Trade genau deshalb, weil der Eigentumsanspruch ungewöhnlich ist – nicht weil das schwierige Stück bereits erledigt wäre.
Beobachten Sie, was passiert, nachdem die Warteliste in ein echtes Produkt übergeht, das Menschen tatsächlich nutzen.
@Dusk_Foundation $DUSK #dusk $BTW $TUT
Ein Broker, der Ihre Assets nicht in seinem eigenen Namen verwahrt, klingt zunächst wie ein Widerspruch, bis man liest, was Dusk Trade eigentlich vorhat.
Dusk Trade ist der Neobroker, den Dusk auf seiner eigenen Chain aufbaut. Ziel ist, Geldmarktfonds, ETFs, Anleihen und andere reale Vermögenswerte in Wallets zu bringen, die die Menschen tatsächlich selbst kontrollieren. Das Versprechen ist konkret: echtes Eigentum statt eines Anspruchs auf einen Anspruch, sofortige Abwicklung statt des mehrtägigen Zyklus traditioneller Broker, die nach wie vor darauf laufen, und Komponierbarkeit mit dem Rest von DeFi statt dass ein Asset in einem verwahrenden Konto eingefroren liegt.
Ich möchte mich kurz auf das mittlere Wort konzentrieren: Eigentum. Viele tokenisierte RWA-Produkte auf anderen Chains sind in der Praxis im Grunde nur Quittungen. Man hält einen Token, der einen Anspruch auf einen Treuhänder repräsentiert, der den realen Vermögenswert irgendwo anders hält – und man vertraut dessen Unterlagen. Dusk' Architektur, mit selektiver Offenlegung und deterministischer Abwicklung, die in der Basisschicht verankert ist, versucht, den Token selbst zum Eigentumsnachweis zu machen – statt zu einem Verweis auf etwas, das offchain verwahrt wird. Der dahinterliegende Ablauf ist ebenfalls spezifisch: Er deckt das Onboarding von Investoren, das Binden von Wallets, kontrollierte Übertragungen und die Abstimmung der Zahlungen ab – nicht nur einen Token-Vertrag, der obenauf auf einen bestehenden Fonds gesetzt wird. Anleihen und Geldmarktfonds sind keine permissionless Token. Sie tragen Bedingungen dafür, wer sie halten darf und wie sie sich bewegen können – genau das ist es, was eine Broker-Schicht eigentlich verwalten soll, und zwar im ersten Schritt sowohl onchain als auch off.
Das ist ein bedeutender Unterschied auf dem Papier. Ob er trägt, hängt jedoch vollständig davon ab, wie gut es in der Praxis funktioniert, sobald echtes Geld darüber fließt. Eine Warteliste und eine Reihe von Design-Dokumenten sind nicht dasselbe wie eine Plattform, die Anleihensettlements im großen Maßstab unter realem Marktdruck abwickelt. Ich interessiere mich für Dusk Trade genau deshalb, weil der Eigentumsanspruch ungewöhnlich ist – nicht weil das schwierige Stück bereits erledigt wäre.
Beobachten Sie, was passiert, nachdem die Warteliste in ein echtes Produkt übergeht, das Menschen tatsächlich nutzen.
@Dusk $DUSK #dusk $BTW $TUT
Dusk Trade ist der Neobroker, den Dusk auf seiner eigenen Chain aufbaut. Ziel ist, Geldmarktfonds, ETFs, Anleihen und andere reale Vermögenswerte in Wallets zu bringen, die die Menschen tatsächlich selbst kontrollieren. Das Versprechen ist konkret: echtes Eigentum statt eines Anspruchs auf einen Anspruch, sofortige Abwicklung statt des mehrtägigen Zyklus traditioneller Broker, die nach wie vor darauf laufen, und Komponierbarkeit mit dem Rest von DeFi statt dass ein Asset in einem verwahrenden Konto eingefroren liegt.
Ich möchte mich kurz auf das mittlere Wort konzentrieren: Eigentum. Viele tokenisierte RWA-Produkte auf anderen Chains sind in der Praxis im Grunde nur Quittungen. Man hält einen Token, der einen Anspruch auf einen Treuhänder repräsentiert, der den realen Vermögenswert irgendwo anders hält – und man vertraut dessen Unterlagen. Dusk' Architektur, mit selektiver Offenlegung und deterministischer Abwicklung, die in der Basisschicht verankert ist, versucht, den Token selbst zum Eigentumsnachweis zu machen – statt zu einem Verweis auf etwas, das offchain verwahrt wird. Der dahinterliegende Ablauf ist ebenfalls spezifisch: Er deckt das Onboarding von Investoren, das Binden von Wallets, kontrollierte Übertragungen und die Abstimmung der Zahlungen ab – nicht nur einen Token-Vertrag, der obenauf auf einen bestehenden Fonds gesetzt wird. Anleihen und Geldmarktfonds sind keine permissionless Token. Sie tragen Bedingungen dafür, wer sie halten darf und wie sie sich bewegen können – genau das ist es, was eine Broker-Schicht eigentlich verwalten soll, und zwar im ersten Schritt sowohl onchain als auch off.
Das ist ein bedeutender Unterschied auf dem Papier. Ob er trägt, hängt jedoch vollständig davon ab, wie gut es in der Praxis funktioniert, sobald echtes Geld darüber fließt. Eine Warteliste und eine Reihe von Design-Dokumenten sind nicht dasselbe wie eine Plattform, die Anleihensettlements im großen Maßstab unter realem Marktdruck abwickelt. Ich interessiere mich für Dusk Trade genau deshalb, weil der Eigentumsanspruch ungewöhnlich ist – nicht weil das schwierige Stück bereits erledigt wäre.
Beobachten Sie, was passiert, nachdem die Warteliste in ein echtes Produkt übergeht, das Menschen tatsächlich nutzen.
@Dusk $DUSK #dusk $BTW $TUT
84
Jeder Zyklus hat einen Satz, den Menschen wiederholen, bis er seine Bedeutung verliert. Im Moment geht es um die Tokenisierung von Vermögenswerten. Anleihen, Fonds, Private Credit – angeblich alles, was 2026 „onchain“ stattfinden soll. Bei einem Großteil dieser Diskussion handelt es sich jedoch immer noch nur um Gerede.
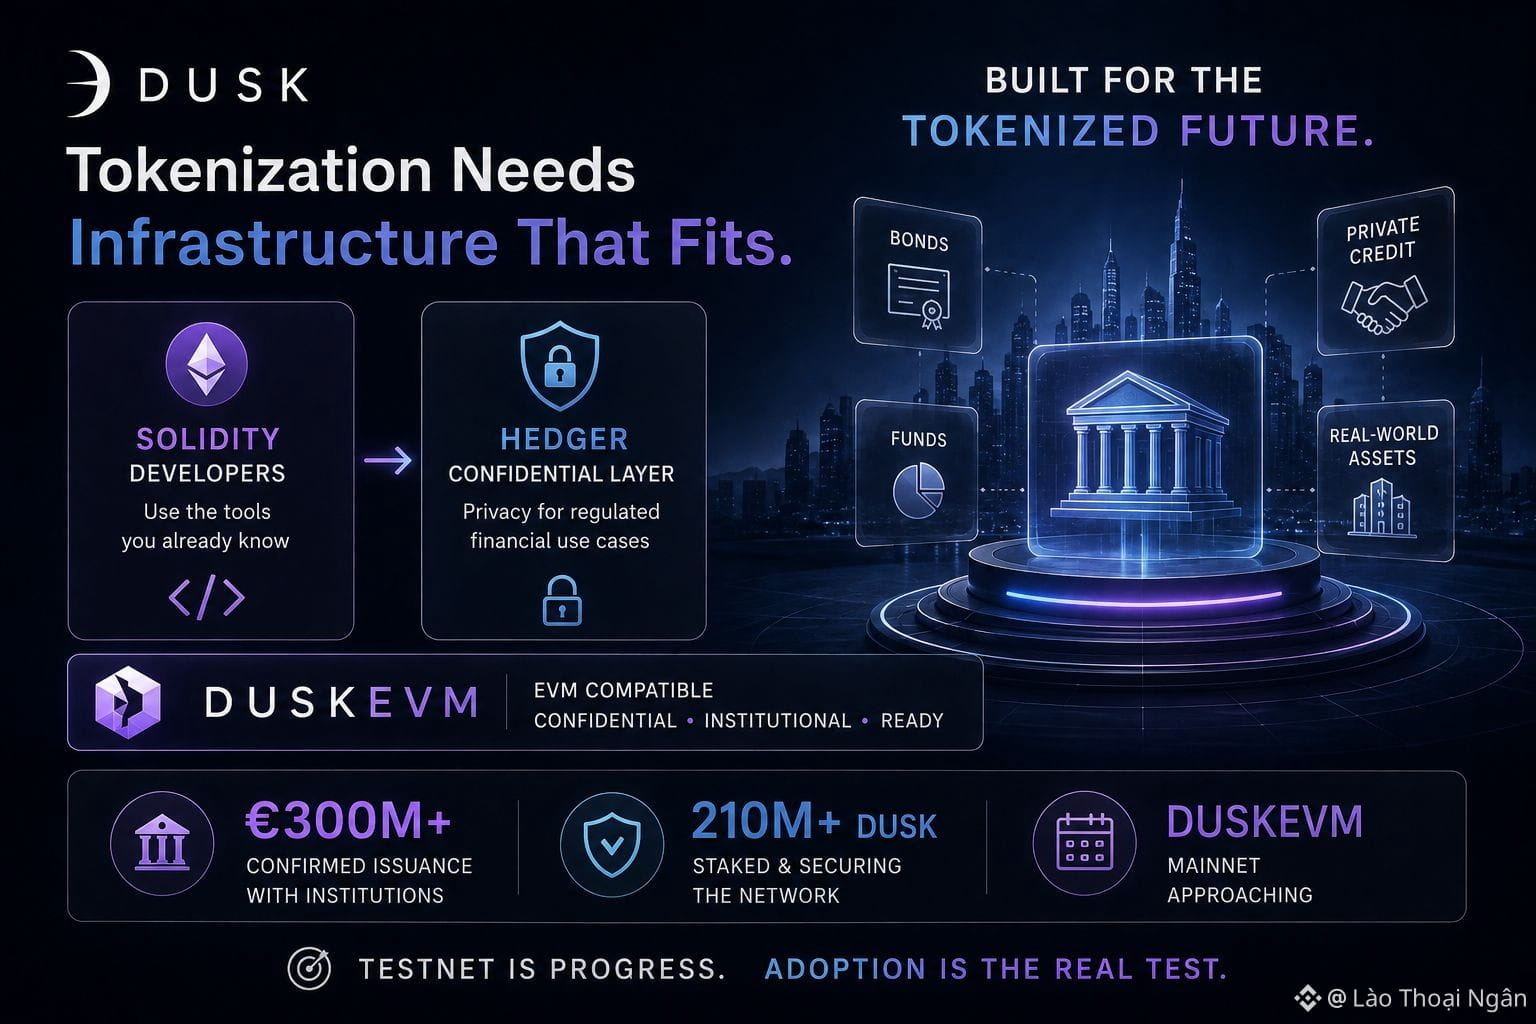
Was das Dusk Network inmitten dieses Rauschens besonders sehenswert macht, ist der Zeitpunkt. DuskEVM rückt dem Mainnet bei nahezu genau dem Moment nahe, in dem das institutionelle Interesse an tokenisierten Assets aufgehört hat, nur theoretisch zu sein. Das ist kein Zufall, sondern ein Plan. Solidity-Entwickler – der größte Pool an Smart-Contract-Buildern überall – werden in der Lage sein, mit Tools, die sie bereits haben, auf Dusk zu deployen und gleichzeitig Zugang zu Hedger zu erhalten, der vertraulichen Transaktionsschicht des Projekts, die speziell für regulierte Anwendungsfälle im Finanzwesen entwickelt wurde.
Diese Kombination löst ein konkretes Problem. Das Ökosystem der Ethereum-Tooling-Umgebung ist enorm. Seine Datenschutz-Geschichte ist jedoch – für alles, was Institutionen tatsächlich auf reale Assets setzen wollen – dünn. Dusk versucht, das Erste zu nutzen und das Zweite zu beheben, statt Entwickler dazu aufzufordern, alles aufzugeben, was sie wissen, für eine Nischen-Privacy-Chain mit einer kleinen Entwicklerbasis.
Dusk stützt sich aber auch nicht allein auf Versprechen, um diesen Punkt zu untermauern. Das Netzwerk trägt bereits mehr als 300 Millionen Euro an bestätigter Emission mit institutionellen Partnern, zusätzlich zu über 210 Millionen DUSK, die gestakt werden und die Chain selbst absichern. Zahlen wie diese beweisen nicht, dass das Mainnet von DuskEVM reibungslos landen wird, aber sie deuten darauf hin, dass das institutionelle Interesse, auf das dieser Timing-Ansatz angewiesen ist, bereits sichtbar wird – nicht nur versprochen in einer Roadmap.
Ich möchte hier allerdings vorsichtig sein. Ein sich näherndes Mainnet ist nicht dasselbe wie ein Mainnet, das Ergebnisse liefert. Zahlreiche Infrastrukturprojekte haben genau diesen Zeitpunkt erlebt: Tooling ist bereit, das Timing passt – und dann hatten sie Schwierigkeiten, echte Anwendungen und echte Liquidität auf die Chain zu bringen, sobald sie tatsächlich gestartet ist. Dusk muss genau diesen Teil noch beweisen. Testnet-Aktivität und auditierten Code braucht es. Das ist nicht dasselbe wie Builder, die Produkte ausliefern, die Menschen wirklich nutzen.
@Dusk_Foundation $DUSK #dusk $BTW $TRUMP
Jeder Zyklus hat einen Satz, den Menschen wiederholen, bis er seine Bedeutung verliert. Im Moment geht es um die Tokenisierung von Vermögenswerten. Anleihen, Fonds, Private Credit – angeblich alles, was 2026 „onchain“ stattfinden soll. Bei einem Großteil dieser Diskussion handelt es sich jedoch immer noch nur um Gerede.
Was das Dusk Network inmitten dieses Rauschens besonders sehenswert macht, ist der Zeitpunkt. DuskEVM rückt dem Mainnet bei nahezu genau dem Moment nahe, in dem das institutionelle Interesse an tokenisierten Assets aufgehört hat, nur theoretisch zu sein. Das ist kein Zufall, sondern ein Plan. Solidity-Entwickler – der größte Pool an Smart-Contract-Buildern überall – werden in der Lage sein, mit Tools, die sie bereits haben, auf Dusk zu deployen und gleichzeitig Zugang zu Hedger zu erhalten, der vertraulichen Transaktionsschicht des Projekts, die speziell für regulierte Anwendungsfälle im Finanzwesen entwickelt wurde.
Diese Kombination löst ein konkretes Problem. Das Ökosystem der Ethereum-Tooling-Umgebung ist enorm. Seine Datenschutz-Geschichte ist jedoch – für alles, was Institutionen tatsächlich auf reale Assets setzen wollen – dünn. Dusk versucht, das Erste zu nutzen und das Zweite zu beheben, statt Entwickler dazu aufzufordern, alles aufzugeben, was sie wissen, für eine Nischen-Privacy-Chain mit einer kleinen Entwicklerbasis.
Dusk stützt sich aber auch nicht allein auf Versprechen, um diesen Punkt zu untermauern. Das Netzwerk trägt bereits mehr als 300 Millionen Euro an bestätigter Emission mit institutionellen Partnern, zusätzlich zu über 210 Millionen DUSK, die gestakt werden und die Chain selbst absichern. Zahlen wie diese beweisen nicht, dass das Mainnet von DuskEVM reibungslos landen wird, aber sie deuten darauf hin, dass das institutionelle Interesse, auf das dieser Timing-Ansatz angewiesen ist, bereits sichtbar wird – nicht nur versprochen in einer Roadmap.
Ich möchte hier allerdings vorsichtig sein. Ein sich näherndes Mainnet ist nicht dasselbe wie ein Mainnet, das Ergebnisse liefert. Zahlreiche Infrastrukturprojekte haben genau diesen Zeitpunkt erlebt: Tooling ist bereit, das Timing passt – und dann hatten sie Schwierigkeiten, echte Anwendungen und echte Liquidität auf die Chain zu bringen, sobald sie tatsächlich gestartet ist. Dusk muss genau diesen Teil noch beweisen. Testnet-Aktivität und auditierten Code braucht es. Das ist nicht dasselbe wie Builder, die Produkte ausliefern, die Menschen wirklich nutzen.
@Dusk $DUSK #dusk $BTW $TRUMP
Was das Dusk Network inmitten dieses Rauschens besonders sehenswert macht, ist der Zeitpunkt. DuskEVM rückt dem Mainnet bei nahezu genau dem Moment nahe, in dem das institutionelle Interesse an tokenisierten Assets aufgehört hat, nur theoretisch zu sein. Das ist kein Zufall, sondern ein Plan. Solidity-Entwickler – der größte Pool an Smart-Contract-Buildern überall – werden in der Lage sein, mit Tools, die sie bereits haben, auf Dusk zu deployen und gleichzeitig Zugang zu Hedger zu erhalten, der vertraulichen Transaktionsschicht des Projekts, die speziell für regulierte Anwendungsfälle im Finanzwesen entwickelt wurde.
Diese Kombination löst ein konkretes Problem. Das Ökosystem der Ethereum-Tooling-Umgebung ist enorm. Seine Datenschutz-Geschichte ist jedoch – für alles, was Institutionen tatsächlich auf reale Assets setzen wollen – dünn. Dusk versucht, das Erste zu nutzen und das Zweite zu beheben, statt Entwickler dazu aufzufordern, alles aufzugeben, was sie wissen, für eine Nischen-Privacy-Chain mit einer kleinen Entwicklerbasis.
Dusk stützt sich aber auch nicht allein auf Versprechen, um diesen Punkt zu untermauern. Das Netzwerk trägt bereits mehr als 300 Millionen Euro an bestätigter Emission mit institutionellen Partnern, zusätzlich zu über 210 Millionen DUSK, die gestakt werden und die Chain selbst absichern. Zahlen wie diese beweisen nicht, dass das Mainnet von DuskEVM reibungslos landen wird, aber sie deuten darauf hin, dass das institutionelle Interesse, auf das dieser Timing-Ansatz angewiesen ist, bereits sichtbar wird – nicht nur versprochen in einer Roadmap.
Ich möchte hier allerdings vorsichtig sein. Ein sich näherndes Mainnet ist nicht dasselbe wie ein Mainnet, das Ergebnisse liefert. Zahlreiche Infrastrukturprojekte haben genau diesen Zeitpunkt erlebt: Tooling ist bereit, das Timing passt – und dann hatten sie Schwierigkeiten, echte Anwendungen und echte Liquidität auf die Chain zu bringen, sobald sie tatsächlich gestartet ist. Dusk muss genau diesen Teil noch beweisen. Testnet-Aktivität und auditierten Code braucht es. Das ist nicht dasselbe wie Builder, die Produkte ausliefern, die Menschen wirklich nutzen.
@Dusk $DUSK #dusk $BTW $TRUMP
71
Datenschutz oder Transparenz. Die meisten Blockchains zwingen auf Protokoll-Ebene eine Entscheidung auf und binden dich daran. Dusk Network hat sich für diesen Kompromiss nicht entschieden, sondern zwei Transaktionsmodelle direkt in der Basisschicht verankert – eine der praktischeren Entscheidungen, die ich in diesem Bereich gesehen habe.
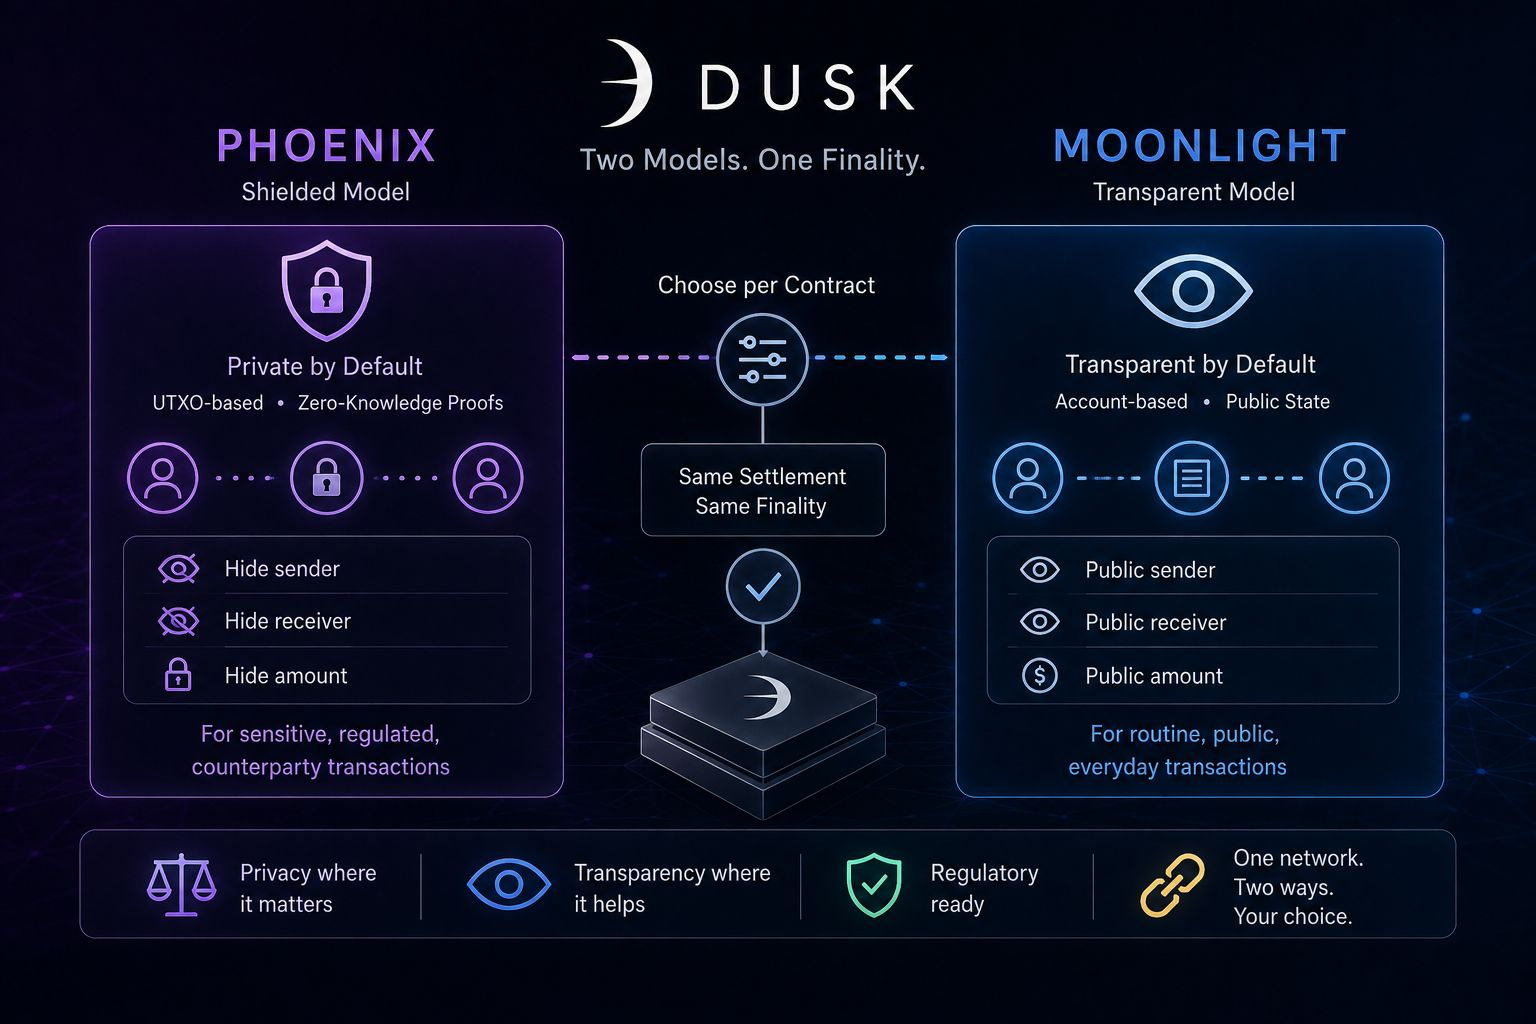
Phoenix ist das geschützte Modell: UTXO-basiert, mit Zero-Knowledge-Beweisen, um Absender, Empfänger und Betrag zu verbergen – das Modell, zu dem du greifst, wenn du eine Sicherheits-Transaktion abwickelst, bei der die Parteien keine Einsicht in die jeweiligen Positionen der anderen haben sollten. Moonlight ist die andere Hälfte: ein transparentes, kontobasiertes Modell, näher an dem, was Ethereum-Entwickler erwarten – öffentliche Guthaben, unkomplizierte Zustandsabfragen, keine zusätzliche Proof-Generierungs-Last pro Übertragung.
Warum macht Dusk Network beides? Weil nicht jede Transaktion in einem Finanznetzwerk dasselbe Geheimhaltungsprofil braucht. Ein DAO, das einen öffentlichen Zuschuss auszahlt, braucht keine Abschirmung. Ein Anleiheemittent, der mit einem institutionellen Käufer abrechnet, könnte es rechtlich erfordern. Ein einziges Modell für jeden Anwendungsfall zu erzwingen, entlarvt entweder sensible Trades zu stark oder erzeugt unnötige Reibung bei Routinen. Entwicklern die Wahl je Vertrag zu ermöglichen, ist die ehrlichere Antwort darauf, wie reale Finanzinfrastruktur tatsächlich funktioniert – und im Grunde ist das das System im Kleinen: bleib privat, wenn Privatsphäre das Ziel ist; geh transparent, wenn sie es nicht ist; und wickele jeden Pfad mit derselben Endgültigkeit ab.
Ich greife aber die naheliegende Spannung auf: Die Optionalsität ist stark für Entwickler, aber verwirrend für alle anderen. Wenn eine Wallet-Ansicht nicht klar macht, welches Modell eine Transaktion nutzt, können Nutzer annehmen, dass sie Privatsphäre haben, die sie nicht haben – oder sie zahlen Proof-Generierungs-Kosten, die sie gar nicht brauchten. Dusk Networks Dokumentation ist offen über die Aufteilung, was ich respektiere, aber Dokumentation ist keine narrensichere Nutzererfahrung.
Der Dual-Model-Ansatz ist die richtige Entscheidung für eine Kette, die auf regulierte Finanzwelt setzt. Ob Dusk Networks Tools diese Wahl auch für nicht-technische Nutzer verständlich machen, wird noch erarbeitet – und ich sage das lieber so deutlich, statt so zu tun, als sei es schon vollständig gelöst.
@Dusk_Foundation #dusk $DUSK $BTW $ONG
Datenschutz oder Transparenz. Die meisten Blockchains zwingen auf Protokoll-Ebene eine Entscheidung auf und binden dich daran. Dusk Network hat sich für diesen Kompromiss nicht entschieden, sondern zwei Transaktionsmodelle direkt in der Basisschicht verankert – eine der praktischeren Entscheidungen, die ich in diesem Bereich gesehen habe.
Phoenix ist das geschützte Modell: UTXO-basiert, mit Zero-Knowledge-Beweisen, um Absender, Empfänger und Betrag zu verbergen – das Modell, zu dem du greifst, wenn du eine Sicherheits-Transaktion abwickelst, bei der die Parteien keine Einsicht in die jeweiligen Positionen der anderen haben sollten. Moonlight ist die andere Hälfte: ein transparentes, kontobasiertes Modell, näher an dem, was Ethereum-Entwickler erwarten – öffentliche Guthaben, unkomplizierte Zustandsabfragen, keine zusätzliche Proof-Generierungs-Last pro Übertragung.
Warum macht Dusk Network beides? Weil nicht jede Transaktion in einem Finanznetzwerk dasselbe Geheimhaltungsprofil braucht. Ein DAO, das einen öffentlichen Zuschuss auszahlt, braucht keine Abschirmung. Ein Anleiheemittent, der mit einem institutionellen Käufer abrechnet, könnte es rechtlich erfordern. Ein einziges Modell für jeden Anwendungsfall zu erzwingen, entlarvt entweder sensible Trades zu stark oder erzeugt unnötige Reibung bei Routinen. Entwicklern die Wahl je Vertrag zu ermöglichen, ist die ehrlichere Antwort darauf, wie reale Finanzinfrastruktur tatsächlich funktioniert – und im Grunde ist das das System im Kleinen: bleib privat, wenn Privatsphäre das Ziel ist; geh transparent, wenn sie es nicht ist; und wickele jeden Pfad mit derselben Endgültigkeit ab.
Ich greife aber die naheliegende Spannung auf: Die Optionalsität ist stark für Entwickler, aber verwirrend für alle anderen. Wenn eine Wallet-Ansicht nicht klar macht, welches Modell eine Transaktion nutzt, können Nutzer annehmen, dass sie Privatsphäre haben, die sie nicht haben – oder sie zahlen Proof-Generierungs-Kosten, die sie gar nicht brauchten. Dusk Networks Dokumentation ist offen über die Aufteilung, was ich respektiere, aber Dokumentation ist keine narrensichere Nutzererfahrung.
Der Dual-Model-Ansatz ist die richtige Entscheidung für eine Kette, die auf regulierte Finanzwelt setzt. Ob Dusk Networks Tools diese Wahl auch für nicht-technische Nutzer verständlich machen, wird noch erarbeitet – und ich sage das lieber so deutlich, statt so zu tun, als sei es schon vollständig gelöst.
@Dusk #dusk $DUSK $BTW $ONG
Phoenix ist das geschützte Modell: UTXO-basiert, mit Zero-Knowledge-Beweisen, um Absender, Empfänger und Betrag zu verbergen – das Modell, zu dem du greifst, wenn du eine Sicherheits-Transaktion abwickelst, bei der die Parteien keine Einsicht in die jeweiligen Positionen der anderen haben sollten. Moonlight ist die andere Hälfte: ein transparentes, kontobasiertes Modell, näher an dem, was Ethereum-Entwickler erwarten – öffentliche Guthaben, unkomplizierte Zustandsabfragen, keine zusätzliche Proof-Generierungs-Last pro Übertragung.
Warum macht Dusk Network beides? Weil nicht jede Transaktion in einem Finanznetzwerk dasselbe Geheimhaltungsprofil braucht. Ein DAO, das einen öffentlichen Zuschuss auszahlt, braucht keine Abschirmung. Ein Anleiheemittent, der mit einem institutionellen Käufer abrechnet, könnte es rechtlich erfordern. Ein einziges Modell für jeden Anwendungsfall zu erzwingen, entlarvt entweder sensible Trades zu stark oder erzeugt unnötige Reibung bei Routinen. Entwicklern die Wahl je Vertrag zu ermöglichen, ist die ehrlichere Antwort darauf, wie reale Finanzinfrastruktur tatsächlich funktioniert – und im Grunde ist das das System im Kleinen: bleib privat, wenn Privatsphäre das Ziel ist; geh transparent, wenn sie es nicht ist; und wickele jeden Pfad mit derselben Endgültigkeit ab.
Ich greife aber die naheliegende Spannung auf: Die Optionalsität ist stark für Entwickler, aber verwirrend für alle anderen. Wenn eine Wallet-Ansicht nicht klar macht, welches Modell eine Transaktion nutzt, können Nutzer annehmen, dass sie Privatsphäre haben, die sie nicht haben – oder sie zahlen Proof-Generierungs-Kosten, die sie gar nicht brauchten. Dusk Networks Dokumentation ist offen über die Aufteilung, was ich respektiere, aber Dokumentation ist keine narrensichere Nutzererfahrung.
Der Dual-Model-Ansatz ist die richtige Entscheidung für eine Kette, die auf regulierte Finanzwelt setzt. Ob Dusk Networks Tools diese Wahl auch für nicht-technische Nutzer verständlich machen, wird noch erarbeitet – und ich sage das lieber so deutlich, statt so zu tun, als sei es schon vollständig gelöst.
@Dusk #dusk $DUSK $BTW $ONG
60
TermMax ist von der Einführung auf 2 Chains auf 3 gegangen und hat dann Deployments über 7 Chains gemeldet, während die aktuelle V2-Schnittstelle jetzt ungefähr 11 Netzwerke sichtbar macht.
Das ist eine bedeutende Erweiterung, in welchen Bereichen TermMax tätig sein kann. Aber das sagt mir nicht, ob die Liquidität im gleichen Tempo gewachsen ist.
Ein neues Netzwerk kann einen weiteren Ort hinzufügen, an dem TermMax-Fixed-Rate-Borrowing- und -Lending-Märkte existieren können. Was es nicht zeigt, ist, ob dieses Netzwerk auf beiden Seiten des Marktes genug Kapital entwickelt, um wirtschaftlich relevant zu werden.
Dieser Unterschied wird umso wichtiger, je breiter die Präsenz wird.
Wenn die meiste nutzbare Liquidität weiterhin auf ein paar etablierten Chains konzentriert bleibt, dann erhöht das Hinzufügen eines weiteren Netzwerks zwar den Zugang, verteilt aber den Markt selbst unter Umständen nicht.
Was ich noch nicht weiß, ist, ob die neueren Deployments von TermMax nach und nach einen größeren Anteil an Aktivität und Liquidität auf sich ziehen oder ob das Protokoll hauptsächlich auf der Deployment-Ebene stärker Multi-Chain wird.
Die gesamte TVL würde mir das nicht klären. Sie könnte steigen, während weiterhin dieselben zwei oder drei Netzwerke den Großteil der nutzbaren Tiefe halten.
Ein stärkeres Signal wäre die Verteilung unterhalb dieser Gesamtsumme: wie viel Lending- und Borrowing-Liquidität auf jedem Netzwerk sitzt, wie konzentriert sie in den größten Chains bleibt und ob neuere Deployments die Aktivität über mehrere Reifezyklen hinweg behalten.
Das würde mir zeigen, ob TermMax nur die Anzahl der Orte erweitert, an denen ein Markt gestartet werden kann, oder ob es tatsächlich erweitert, wo seine Märkte wirtschaftlich nützlich werden.
Daher würde ich die nächste Phase der Multi-Chain-Expansion von TermMax weniger daran festmachen, dass noch eine weitere Chain in der Oberfläche erscheint, sondern daran, ob die Liquiditätskonzentration mit wachsender Präsenz zu sinken beginnt.
Die größere Frage ist, ob TermMax breitere Netzwerkverfügbarkeit in breitere Markttiefe umwandeln kann.
Ich beobachte den Liquiditätsanteil pro Chain, die Konzentration in den Top-Netzwerken und ob neuere Chains nach ihrer anfänglichen Startphase weiterhin relevante Aktivität behalten.
@termmax #TermMax $BTW $ONG
TermMax ist von der Einführung auf 2 Chains auf 3 gegangen und hat dann Deployments über 7 Chains gemeldet, während die aktuelle V2-Schnittstelle jetzt ungefähr 11 Netzwerke sichtbar macht.
Das ist eine bedeutende Erweiterung, in welchen Bereichen TermMax tätig sein kann. Aber das sagt mir nicht, ob die Liquidität im gleichen Tempo gewachsen ist.
Ein neues Netzwerk kann einen weiteren Ort hinzufügen, an dem TermMax-Fixed-Rate-Borrowing- und -Lending-Märkte existieren können. Was es nicht zeigt, ist, ob dieses Netzwerk auf beiden Seiten des Marktes genug Kapital entwickelt, um wirtschaftlich relevant zu werden.
Dieser Unterschied wird umso wichtiger, je breiter die Präsenz wird.
Wenn die meiste nutzbare Liquidität weiterhin auf ein paar etablierten Chains konzentriert bleibt, dann erhöht das Hinzufügen eines weiteren Netzwerks zwar den Zugang, verteilt aber den Markt selbst unter Umständen nicht.
Was ich noch nicht weiß, ist, ob die neueren Deployments von TermMax nach und nach einen größeren Anteil an Aktivität und Liquidität auf sich ziehen oder ob das Protokoll hauptsächlich auf der Deployment-Ebene stärker Multi-Chain wird.
Die gesamte TVL würde mir das nicht klären. Sie könnte steigen, während weiterhin dieselben zwei oder drei Netzwerke den Großteil der nutzbaren Tiefe halten.
Ein stärkeres Signal wäre die Verteilung unterhalb dieser Gesamtsumme: wie viel Lending- und Borrowing-Liquidität auf jedem Netzwerk sitzt, wie konzentriert sie in den größten Chains bleibt und ob neuere Deployments die Aktivität über mehrere Reifezyklen hinweg behalten.
Das würde mir zeigen, ob TermMax nur die Anzahl der Orte erweitert, an denen ein Markt gestartet werden kann, oder ob es tatsächlich erweitert, wo seine Märkte wirtschaftlich nützlich werden.
Daher würde ich die nächste Phase der Multi-Chain-Expansion von TermMax weniger daran festmachen, dass noch eine weitere Chain in der Oberfläche erscheint, sondern daran, ob die Liquiditätskonzentration mit wachsender Präsenz zu sinken beginnt.
Die größere Frage ist, ob TermMax breitere Netzwerkverfügbarkeit in breitere Markttiefe umwandeln kann.
Ich beobachte den Liquiditätsanteil pro Chain, die Konzentration in den Top-Netzwerken und ob neuere Chains nach ihrer anfänglichen Startphase weiterhin relevante Aktivität behalten.
@TermMax #TermMax $BTW $ONG
Das ist eine bedeutende Erweiterung, in welchen Bereichen TermMax tätig sein kann. Aber das sagt mir nicht, ob die Liquidität im gleichen Tempo gewachsen ist.
Ein neues Netzwerk kann einen weiteren Ort hinzufügen, an dem TermMax-Fixed-Rate-Borrowing- und -Lending-Märkte existieren können. Was es nicht zeigt, ist, ob dieses Netzwerk auf beiden Seiten des Marktes genug Kapital entwickelt, um wirtschaftlich relevant zu werden.
Dieser Unterschied wird umso wichtiger, je breiter die Präsenz wird.
Wenn die meiste nutzbare Liquidität weiterhin auf ein paar etablierten Chains konzentriert bleibt, dann erhöht das Hinzufügen eines weiteren Netzwerks zwar den Zugang, verteilt aber den Markt selbst unter Umständen nicht.
Was ich noch nicht weiß, ist, ob die neueren Deployments von TermMax nach und nach einen größeren Anteil an Aktivität und Liquidität auf sich ziehen oder ob das Protokoll hauptsächlich auf der Deployment-Ebene stärker Multi-Chain wird.
Die gesamte TVL würde mir das nicht klären. Sie könnte steigen, während weiterhin dieselben zwei oder drei Netzwerke den Großteil der nutzbaren Tiefe halten.
Ein stärkeres Signal wäre die Verteilung unterhalb dieser Gesamtsumme: wie viel Lending- und Borrowing-Liquidität auf jedem Netzwerk sitzt, wie konzentriert sie in den größten Chains bleibt und ob neuere Deployments die Aktivität über mehrere Reifezyklen hinweg behalten.
Das würde mir zeigen, ob TermMax nur die Anzahl der Orte erweitert, an denen ein Markt gestartet werden kann, oder ob es tatsächlich erweitert, wo seine Märkte wirtschaftlich nützlich werden.
Daher würde ich die nächste Phase der Multi-Chain-Expansion von TermMax weniger daran festmachen, dass noch eine weitere Chain in der Oberfläche erscheint, sondern daran, ob die Liquiditätskonzentration mit wachsender Präsenz zu sinken beginnt.
Die größere Frage ist, ob TermMax breitere Netzwerkverfügbarkeit in breitere Markttiefe umwandeln kann.
Ich beobachte den Liquiditätsanteil pro Chain, die Konzentration in den Top-Netzwerken und ob neuere Chains nach ihrer anfänglichen Startphase weiterhin relevante Aktivität behalten.
@TermMax #TermMax $BTW $ONG
467
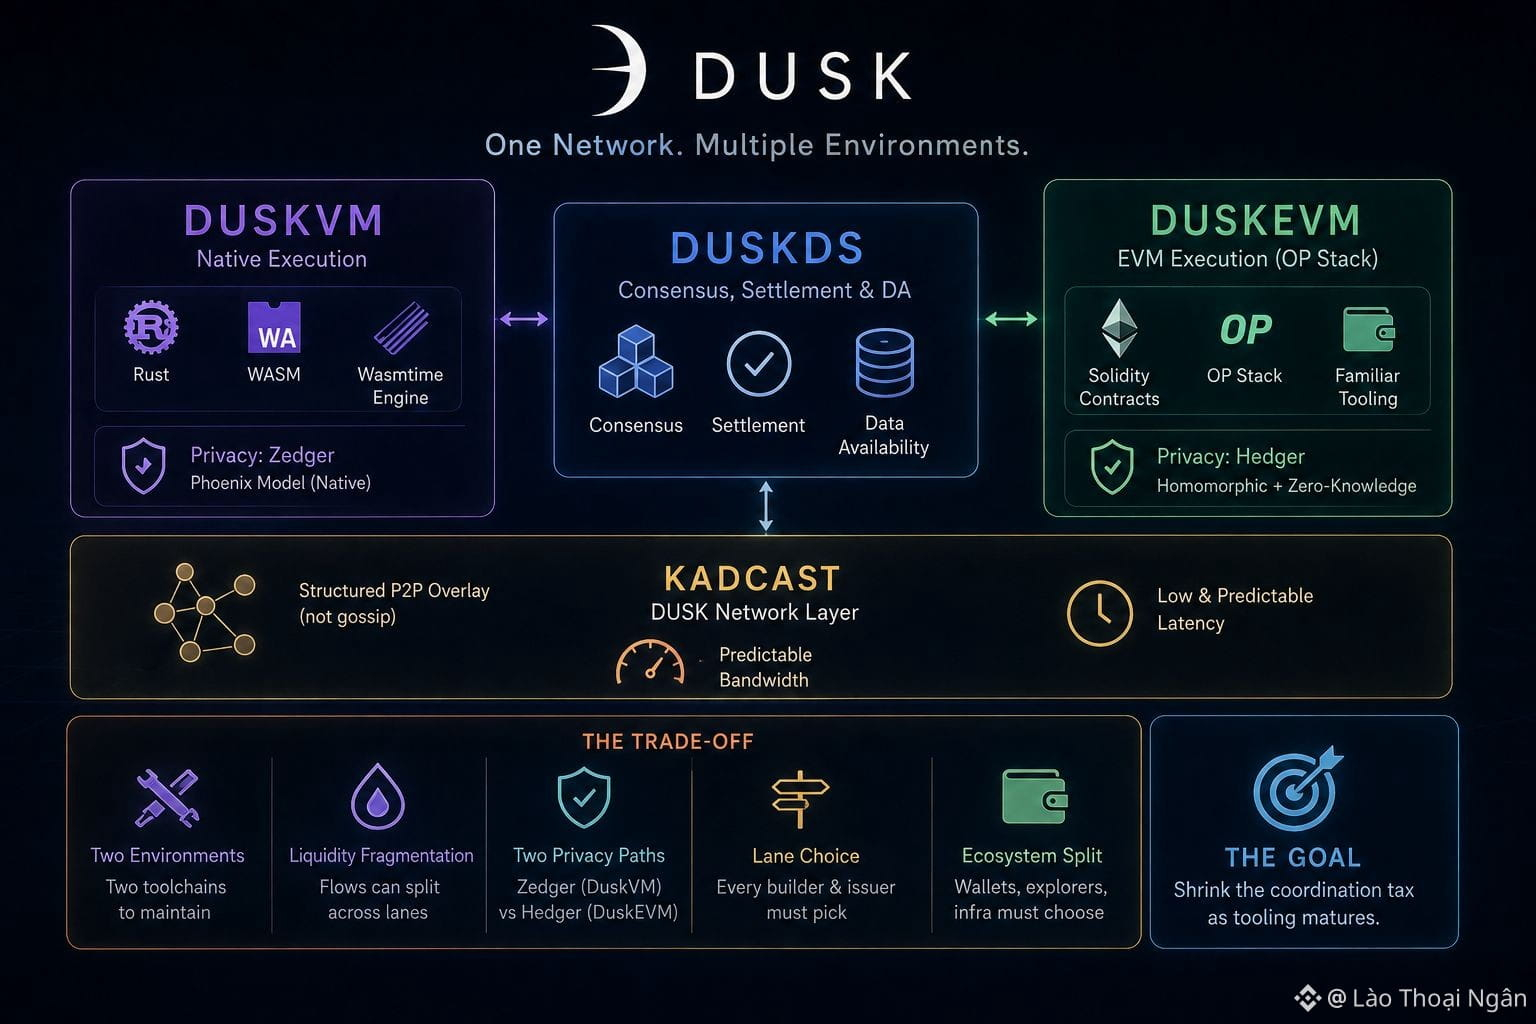
Modular ist eines der bequemsten Worte in dieser Branche, und Dusk Network verwendet es sehr häufig. DuskDS übernimmt Konsens, Abwicklung und Datenverfügbarkeit. DuskVM führt Rust- und WASM-Verträge direkt auf der Basisschicht über eine Wasmtime-Engine aus. DuskEVM ist eine separate OP-Stack-Ausführungsumgebung, in der Solidity-Verträge über DuskDS zurück abgerechnet werden, wobei DUSK der Gas-Token ist. Auf dem Papier klingt das nach dem Besten aus beiden Welten: eine native Umgebung für Teams, die direkten Zugriff auf die Privacy-Primitive von Dusk möchten, und eine vertraute EVM-Umgebung für alle anderen.
Ich möchte kurz über den Trade-off nachdenken, statt die Verkaufspräsentation zu wiederholen. Zwei Ausführungsumgebungen bedeuten zwei Sätze an Werkzeugen, zwei Orte, an denen Liquidität separat gebündelt werden kann, und zwei unterschiedliche Privacy-Pfade: Zedger auf DuskVM und Hedger auf DuskEVM, aufgebaut auf unterschiedlichen kryptografischen Ansätzen. Ein Entwickler, der sich für DuskEVM wegen der Vertrautheit entscheidet, bekommt zwar Solidity-Unterstützung, greift jedoch für Hedger auf die Kombination aus homomorpher Verschlüsselung und Zero-Knowledge zurück – statt auf das native Phoenix-Modell, das die meiste Deep-Privacy-Literatur zu Dusk beschreibt.
All das macht die Architektur nicht falsch. Die Trennung von Abwicklung und Ausführung ist eine vertretbare Wette, und viele Ketten verteilen den Zustand über Rollups aus ähnlichen Gründen. Aber wenn man es nur als rein additiv darstellt, unterschätzt man die Kosten. Jeder Emittent muss nun eine Richtung wählen, und jede Wallet oder jeder Explorer, den die Community baut, muss entscheiden, welche Seite (oder beides) unterstützt wird.
Unter beiden Umgebungen liegt Kadcast, die eigene Peer-to-Peer-Schicht von Dusk Network – eine strukturierte Overlay-Schicht statt der gossipbasierten Weiterleitung, auf die die meisten Ketten standardmäßig setzen. Sie wurde speziell dafür gebaut, Bandbreite und Latenz vorhersehbar zu halten, wenn das Netzwerk wächst. Dieses gemeinsam genutzte Element ist das stärkste Argument dafür, dass es sich um ein koordiniertes System handelt und nicht um zwei Ketten, die denselben Namen tragen. Dennoch: Eine gemeinsame Netzwerkschicht verschmilzt nicht automatisch zwei Entwickler-Ökosysteme. Modularität ist eine echte Entscheidung mit echter Koordinationslast – kein kostenloses Upgrade.
@Dusk_Foundation #dusk $DUSK $BTW $ACE
Modular ist eines der bequemsten Worte in dieser Branche, und Dusk Network verwendet es sehr häufig. DuskDS übernimmt Konsens, Abwicklung und Datenverfügbarkeit. DuskVM führt Rust- und WASM-Verträge direkt auf der Basisschicht über eine Wasmtime-Engine aus. DuskEVM ist eine separate OP-Stack-Ausführungsumgebung, in der Solidity-Verträge über DuskDS zurück abgerechnet werden, wobei DUSK der Gas-Token ist. Auf dem Papier klingt das nach dem Besten aus beiden Welten: eine native Umgebung für Teams, die direkten Zugriff auf die Privacy-Primitive von Dusk möchten, und eine vertraute EVM-Umgebung für alle anderen.
Ich möchte kurz über den Trade-off nachdenken, statt die Verkaufspräsentation zu wiederholen. Zwei Ausführungsumgebungen bedeuten zwei Sätze an Werkzeugen, zwei Orte, an denen Liquidität separat gebündelt werden kann, und zwei unterschiedliche Privacy-Pfade: Zedger auf DuskVM und Hedger auf DuskEVM, aufgebaut auf unterschiedlichen kryptografischen Ansätzen. Ein Entwickler, der sich für DuskEVM wegen der Vertrautheit entscheidet, bekommt zwar Solidity-Unterstützung, greift jedoch für Hedger auf die Kombination aus homomorpher Verschlüsselung und Zero-Knowledge zurück – statt auf das native Phoenix-Modell, das die meiste Deep-Privacy-Literatur zu Dusk beschreibt.
All das macht die Architektur nicht falsch. Die Trennung von Abwicklung und Ausführung ist eine vertretbare Wette, und viele Ketten verteilen den Zustand über Rollups aus ähnlichen Gründen. Aber wenn man es nur als rein additiv darstellt, unterschätzt man die Kosten. Jeder Emittent muss nun eine Richtung wählen, und jede Wallet oder jeder Explorer, den die Community baut, muss entscheiden, welche Seite (oder beides) unterstützt wird.
Unter beiden Umgebungen liegt Kadcast, die eigene Peer-to-Peer-Schicht von Dusk Network – eine strukturierte Overlay-Schicht statt der gossipbasierten Weiterleitung, auf die die meisten Ketten standardmäßig setzen. Sie wurde speziell dafür gebaut, Bandbreite und Latenz vorhersehbar zu halten, wenn das Netzwerk wächst. Dieses gemeinsam genutzte Element ist das stärkste Argument dafür, dass es sich um ein koordiniertes System handelt und nicht um zwei Ketten, die denselben Namen tragen. Dennoch: Eine gemeinsame Netzwerkschicht verschmilzt nicht automatisch zwei Entwickler-Ökosysteme. Modularität ist eine echte Entscheidung mit echter Koordinationslast – kein kostenloses Upgrade.
@Dusk #dusk $DUSK $BTW $ACE
Ich möchte kurz über den Trade-off nachdenken, statt die Verkaufspräsentation zu wiederholen. Zwei Ausführungsumgebungen bedeuten zwei Sätze an Werkzeugen, zwei Orte, an denen Liquidität separat gebündelt werden kann, und zwei unterschiedliche Privacy-Pfade: Zedger auf DuskVM und Hedger auf DuskEVM, aufgebaut auf unterschiedlichen kryptografischen Ansätzen. Ein Entwickler, der sich für DuskEVM wegen der Vertrautheit entscheidet, bekommt zwar Solidity-Unterstützung, greift jedoch für Hedger auf die Kombination aus homomorpher Verschlüsselung und Zero-Knowledge zurück – statt auf das native Phoenix-Modell, das die meiste Deep-Privacy-Literatur zu Dusk beschreibt.
All das macht die Architektur nicht falsch. Die Trennung von Abwicklung und Ausführung ist eine vertretbare Wette, und viele Ketten verteilen den Zustand über Rollups aus ähnlichen Gründen. Aber wenn man es nur als rein additiv darstellt, unterschätzt man die Kosten. Jeder Emittent muss nun eine Richtung wählen, und jede Wallet oder jeder Explorer, den die Community baut, muss entscheiden, welche Seite (oder beides) unterstützt wird.
Unter beiden Umgebungen liegt Kadcast, die eigene Peer-to-Peer-Schicht von Dusk Network – eine strukturierte Overlay-Schicht statt der gossipbasierten Weiterleitung, auf die die meisten Ketten standardmäßig setzen. Sie wurde speziell dafür gebaut, Bandbreite und Latenz vorhersehbar zu halten, wenn das Netzwerk wächst. Dieses gemeinsam genutzte Element ist das stärkste Argument dafür, dass es sich um ein koordiniertes System handelt und nicht um zwei Ketten, die denselben Namen tragen. Dennoch: Eine gemeinsame Netzwerkschicht verschmilzt nicht automatisch zwei Entwickler-Ökosysteme. Modularität ist eine echte Entscheidung mit echter Koordinationslast – kein kostenloses Upgrade.
@Dusk #dusk $DUSK $BTW $ACE
44
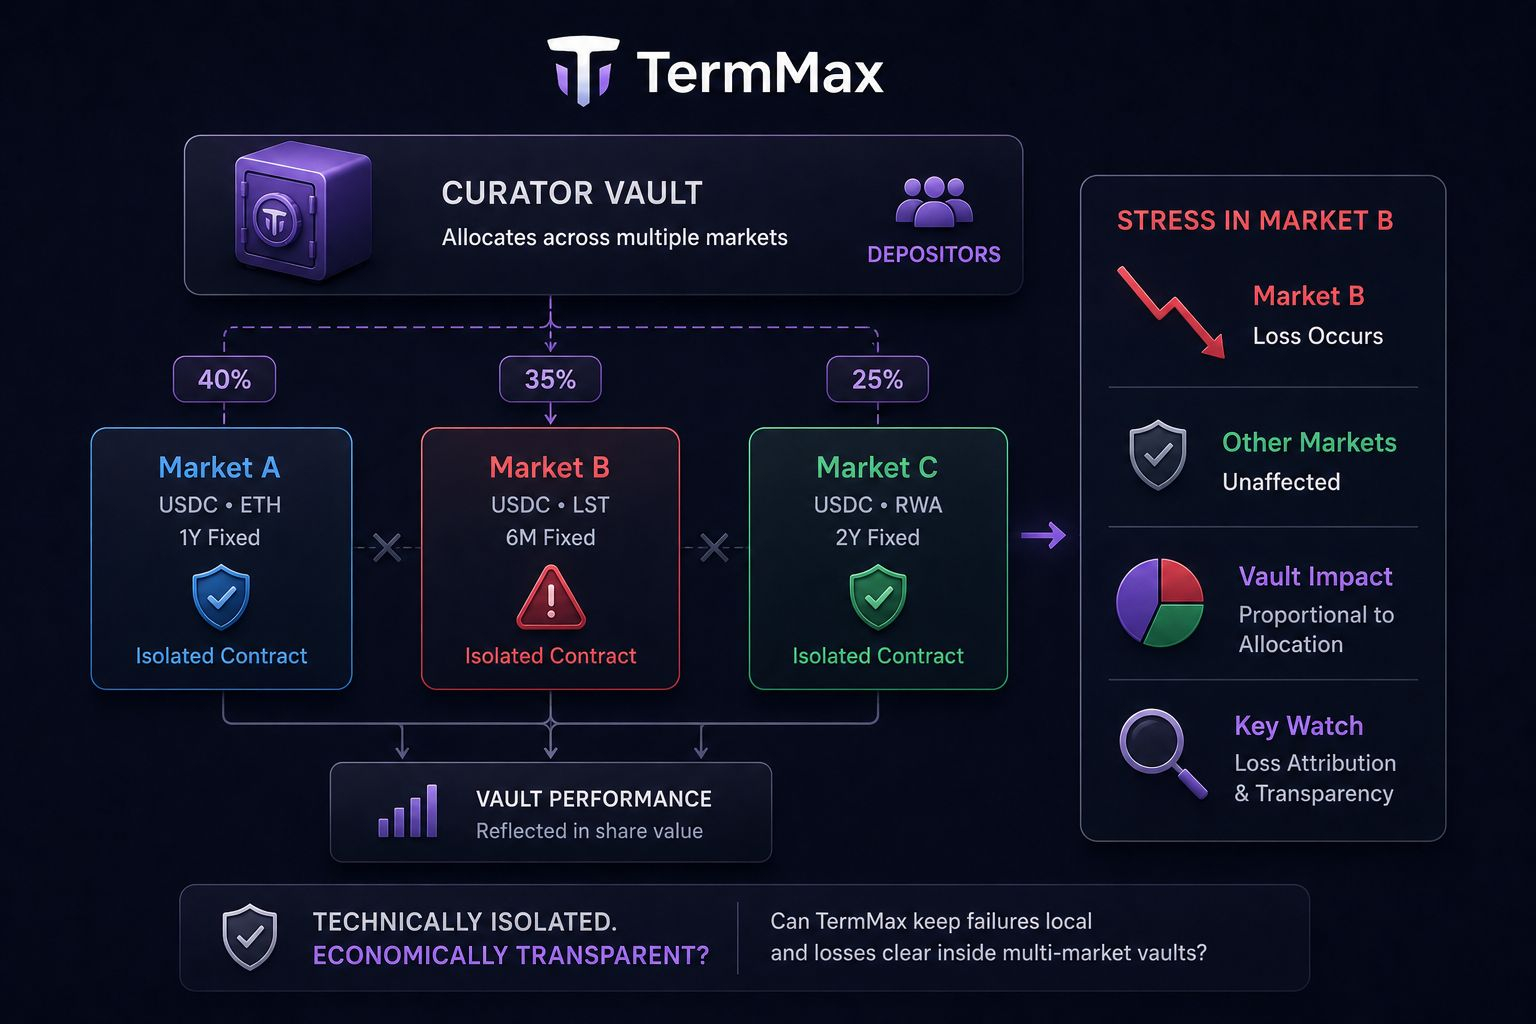
Eines, das mir bei TermMax, einem dezentralen Kreditaufnahme- und -vergabeprotokoll mit festen Zinssätzen, besonders auffällt, ist, wie sein Sicherheitsmodell einzelne Märkte voneinander isoliert.
Jeder TermMax-Markt läuft über seinen eigenen Contract. Wenn in einem Markt etwas schiefgeht, ist die Idee, dieses Problem daran zu hindern, sich automatisch auf die Contracts hinter anderen Märkten auszubreiten.
Das ist eine wichtige Grenze – gerade weil unterschiedliche Sicherheiten, Schuldinstrumente und Laufzeiten sehr verschiedene Risikoprofile mit sich bringen können.
Aber Nutzer nehmen die Exponierung gegenüber diesen Märkten nicht immer nacheinander, jeweils einzeln, vor.
Ein TermMax-Curator-Vault kann oberhalb mehrerer whitelisted Märkte liegen, die denselben Schuldtoken teilen, und dann das eingezahlte Kapital der Anleger auf diese aufteilen. So können die Märkte technisch voneinander isoliert bleiben, während ihre Gewinne und Verluste weiterhin in dieselbe Vault-Position einfließen.
Wenn ein zugrunde liegender Markt unter Druck gerät, müssen die anderen Markt-Contracts nicht scheitern, damit der Vault-Einleger einen Treffer abbekommt.
Was ich allerdings noch nicht weiß, ist, ob dieser Verlust sauber dem Markt zugerechnet bleibt, der ihn verursacht hat, oder ob die Art, wie der Vault Positionen verwaltet, die wirtschaftliche Grenze für die Einlegerseite schwerer nachvollziehbar macht.
Dafür bräuchte es die stärkeren Belege.
Wenn ein Multi-Market-Vault zeigen kann, dass Verluste transparent bleiben und in einem breiten Verhältnis zu dem Kapital stehen, das dem gestressten Markt zugewiesen wurde, dann hat TermMax eine bedeutende wirtschaftliche Grenze erhalten – obwohl der Vault mehrere isolierte Märkte umfasst.
Ich würde mehr aus einer klaren Verlustzurechnung Markt für Markt unter Stress lernen als allein aus der Isolationsarchitektur.
Die Frage ist, ob TermMax Ausfälle technisch lokal halten kann und zugleich die Verluste der Einleger wirtschaftlich klar und in Multi-Market-Vaults begrenzt.
Ich beobachte die Verlustzurechnung auf Vault-Ebene, die Allokationsgewichte und wie der Stress in einem einzelnen Markt sich als Nächstes im Wert der Vault-Anteile zeigt.
@termmax #TermMax $BTW $ACE $PORTAL
Eines, das mir bei TermMax, einem dezentralen Kreditaufnahme- und -vergabeprotokoll mit festen Zinssätzen, besonders auffällt, ist, wie sein Sicherheitsmodell einzelne Märkte voneinander isoliert.
Jeder TermMax-Markt läuft über seinen eigenen Contract. Wenn in einem Markt etwas schiefgeht, ist die Idee, dieses Problem daran zu hindern, sich automatisch auf die Contracts hinter anderen Märkten auszubreiten.
Das ist eine wichtige Grenze – gerade weil unterschiedliche Sicherheiten, Schuldinstrumente und Laufzeiten sehr verschiedene Risikoprofile mit sich bringen können.
Aber Nutzer nehmen die Exponierung gegenüber diesen Märkten nicht immer nacheinander, jeweils einzeln, vor.
Ein TermMax-Curator-Vault kann oberhalb mehrerer whitelisted Märkte liegen, die denselben Schuldtoken teilen, und dann das eingezahlte Kapital der Anleger auf diese aufteilen. So können die Märkte technisch voneinander isoliert bleiben, während ihre Gewinne und Verluste weiterhin in dieselbe Vault-Position einfließen.
Wenn ein zugrunde liegender Markt unter Druck gerät, müssen die anderen Markt-Contracts nicht scheitern, damit der Vault-Einleger einen Treffer abbekommt.
Was ich allerdings noch nicht weiß, ist, ob dieser Verlust sauber dem Markt zugerechnet bleibt, der ihn verursacht hat, oder ob die Art, wie der Vault Positionen verwaltet, die wirtschaftliche Grenze für die Einlegerseite schwerer nachvollziehbar macht.
Dafür bräuchte es die stärkeren Belege.
Wenn ein Multi-Market-Vault zeigen kann, dass Verluste transparent bleiben und in einem breiten Verhältnis zu dem Kapital stehen, das dem gestressten Markt zugewiesen wurde, dann hat TermMax eine bedeutende wirtschaftliche Grenze erhalten – obwohl der Vault mehrere isolierte Märkte umfasst.
Ich würde mehr aus einer klaren Verlustzurechnung Markt für Markt unter Stress lernen als allein aus der Isolationsarchitektur.
Die Frage ist, ob TermMax Ausfälle technisch lokal halten kann und zugleich die Verluste der Einleger wirtschaftlich klar und in Multi-Market-Vaults begrenzt.
Ich beobachte die Verlustzurechnung auf Vault-Ebene, die Allokationsgewichte und wie der Stress in einem einzelnen Markt sich als Nächstes im Wert der Vault-Anteile zeigt.
@TermMax #TermMax $BTW $ACE $PORTAL
Jeder TermMax-Markt läuft über seinen eigenen Contract. Wenn in einem Markt etwas schiefgeht, ist die Idee, dieses Problem daran zu hindern, sich automatisch auf die Contracts hinter anderen Märkten auszubreiten.
Das ist eine wichtige Grenze – gerade weil unterschiedliche Sicherheiten, Schuldinstrumente und Laufzeiten sehr verschiedene Risikoprofile mit sich bringen können.
Aber Nutzer nehmen die Exponierung gegenüber diesen Märkten nicht immer nacheinander, jeweils einzeln, vor.
Ein TermMax-Curator-Vault kann oberhalb mehrerer whitelisted Märkte liegen, die denselben Schuldtoken teilen, und dann das eingezahlte Kapital der Anleger auf diese aufteilen. So können die Märkte technisch voneinander isoliert bleiben, während ihre Gewinne und Verluste weiterhin in dieselbe Vault-Position einfließen.
Wenn ein zugrunde liegender Markt unter Druck gerät, müssen die anderen Markt-Contracts nicht scheitern, damit der Vault-Einleger einen Treffer abbekommt.
Was ich allerdings noch nicht weiß, ist, ob dieser Verlust sauber dem Markt zugerechnet bleibt, der ihn verursacht hat, oder ob die Art, wie der Vault Positionen verwaltet, die wirtschaftliche Grenze für die Einlegerseite schwerer nachvollziehbar macht.
Dafür bräuchte es die stärkeren Belege.
Wenn ein Multi-Market-Vault zeigen kann, dass Verluste transparent bleiben und in einem breiten Verhältnis zu dem Kapital stehen, das dem gestressten Markt zugewiesen wurde, dann hat TermMax eine bedeutende wirtschaftliche Grenze erhalten – obwohl der Vault mehrere isolierte Märkte umfasst.
Ich würde mehr aus einer klaren Verlustzurechnung Markt für Markt unter Stress lernen als allein aus der Isolationsarchitektur.
Die Frage ist, ob TermMax Ausfälle technisch lokal halten kann und zugleich die Verluste der Einleger wirtschaftlich klar und in Multi-Market-Vaults begrenzt.
Ich beobachte die Verlustzurechnung auf Vault-Ebene, die Allokationsgewichte und wie der Stress in einem einzelnen Markt sich als Nächstes im Wert der Vault-Anteile zeigt.
@TermMax #TermMax $BTW $ACE $PORTAL
560
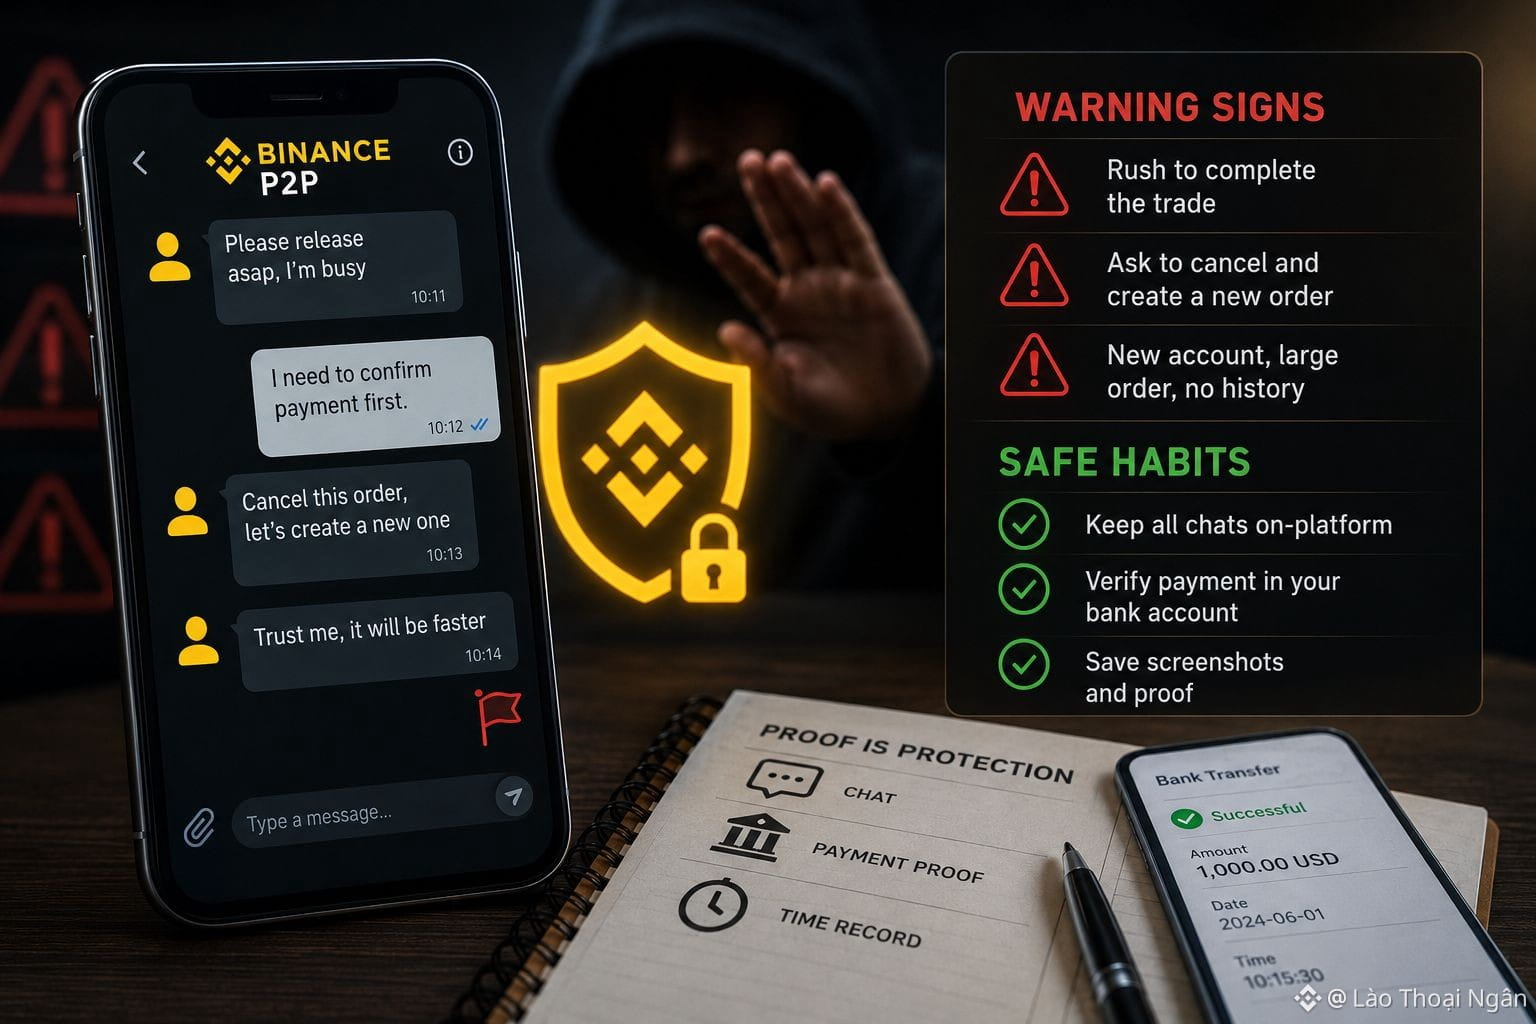
Es gibt Warnzeichen, die ich erst bemerkt habe, nachdem ich ein paar Mal mit dem Kopf gegen die Wand gelaufen bin, als ich auf Binance P2P gehandelt habe. Eines davon ist, wenn der Handelspartner mich ständig unter Druck setzt, die Transaktion extrem schnell abzuschließen – mit Ausreden wie „ich bin gerade beschäftigt“ oder „die Zeit läuft gleich ab“, obwohl die Haltedauer der Order noch ziemlich lang ist.
Das zweite Warnzeichen ist, wenn der Käufer mich auffordert, die aktuelle Order zu stornieren, um eine neue Order mit einem anderen Betrag zu erstellen. Oft wird das mit Gründen wie „Zahl falsch eingegeben“ oder „habe meine Meinung zur Menge geändert“ garniert. Das ist eine Masche, die Verkäufer unaufmerksam machen soll, denn die neue Order ist möglicherweise nicht mehr so durch Margin abgesichert wie die ursprüngliche Order, wenn man nicht korrekt nach dem Prozess vorgeht.
Das dritte Warnzeichen – und vielleicht das häufigste – sind neu erstellte Konten: Sie haben keine Historie, setzen aber von Anfang an Orders mit sehr hohen Beträgen. Ich sage nicht, dass jedes neue Konto verdächtig ist, aber in Kombination mit dem Drängen ist das eine Kombination, bei der man besonders vorsichtig sein sollte.
Aus diesen Zusammenstößen habe ich mir angewöhnt, alles zu dokumentieren, was mit dem Handel auf Binance P2P zusammenhängt: Screenshots des Chats speichern, Kontoauszüge fotografieren, die den Betrag und die Zeit der Transaktion zeigen, und sogar Notizen darüber machen, wann ich bestätigt oder die Freigabe („release“) betätigt habe. Einmal konnte ich dank dieser Aufnahmen einen Streit mit dem Support-Team innerhalb weniger Stunden lösen – statt mehrere Tage zu diskutieren, ohne konkrete Beweise.
Für mich bedeutet Vorsicht nicht, dass ich Binance P2P nicht vertraue, sondern weil ich weiß: Beweise sind in jeder Situation das beste Schutzmittel.
@Binance_Vietnam #BinanceP2PAnToan $BTW $ACE $PORTAL
Es gibt Warnzeichen, die ich erst bemerkt habe, nachdem ich ein paar Mal mit dem Kopf gegen die Wand gelaufen bin, als ich auf Binance P2P gehandelt habe. Eines davon ist, wenn der Handelspartner mich ständig unter Druck setzt, die Transaktion extrem schnell abzuschließen – mit Ausreden wie „ich bin gerade beschäftigt“ oder „die Zeit läuft gleich ab“, obwohl die Haltedauer der Order noch ziemlich lang ist.
Das zweite Warnzeichen ist, wenn der Käufer mich auffordert, die aktuelle Order zu stornieren, um eine neue Order mit einem anderen Betrag zu erstellen. Oft wird das mit Gründen wie „Zahl falsch eingegeben“ oder „habe meine Meinung zur Menge geändert“ garniert. Das ist eine Masche, die Verkäufer unaufmerksam machen soll, denn die neue Order ist möglicherweise nicht mehr so durch Margin abgesichert wie die ursprüngliche Order, wenn man nicht korrekt nach dem Prozess vorgeht.
Das dritte Warnzeichen – und vielleicht das häufigste – sind neu erstellte Konten: Sie haben keine Historie, setzen aber von Anfang an Orders mit sehr hohen Beträgen. Ich sage nicht, dass jedes neue Konto verdächtig ist, aber in Kombination mit dem Drängen ist das eine Kombination, bei der man besonders vorsichtig sein sollte.
Aus diesen Zusammenstößen habe ich mir angewöhnt, alles zu dokumentieren, was mit dem Handel auf Binance P2P zusammenhängt: Screenshots des Chats speichern, Kontoauszüge fotografieren, die den Betrag und die Zeit der Transaktion zeigen, und sogar Notizen darüber machen, wann ich bestätigt oder die Freigabe („release“) betätigt habe. Einmal konnte ich dank dieser Aufnahmen einen Streit mit dem Support-Team innerhalb weniger Stunden lösen – statt mehrere Tage zu diskutieren, ohne konkrete Beweise.
Für mich bedeutet Vorsicht nicht, dass ich Binance P2P nicht vertraue, sondern weil ich weiß: Beweise sind in jeder Situation das beste Schutzmittel.
@Binance Vietnam #BinanceP2PAnToan $BTW $ACE $PORTAL
Das zweite Warnzeichen ist, wenn der Käufer mich auffordert, die aktuelle Order zu stornieren, um eine neue Order mit einem anderen Betrag zu erstellen. Oft wird das mit Gründen wie „Zahl falsch eingegeben“ oder „habe meine Meinung zur Menge geändert“ garniert. Das ist eine Masche, die Verkäufer unaufmerksam machen soll, denn die neue Order ist möglicherweise nicht mehr so durch Margin abgesichert wie die ursprüngliche Order, wenn man nicht korrekt nach dem Prozess vorgeht.
Das dritte Warnzeichen – und vielleicht das häufigste – sind neu erstellte Konten: Sie haben keine Historie, setzen aber von Anfang an Orders mit sehr hohen Beträgen. Ich sage nicht, dass jedes neue Konto verdächtig ist, aber in Kombination mit dem Drängen ist das eine Kombination, bei der man besonders vorsichtig sein sollte.
Aus diesen Zusammenstößen habe ich mir angewöhnt, alles zu dokumentieren, was mit dem Handel auf Binance P2P zusammenhängt: Screenshots des Chats speichern, Kontoauszüge fotografieren, die den Betrag und die Zeit der Transaktion zeigen, und sogar Notizen darüber machen, wann ich bestätigt oder die Freigabe („release“) betätigt habe. Einmal konnte ich dank dieser Aufnahmen einen Streit mit dem Support-Team innerhalb weniger Stunden lösen – statt mehrere Tage zu diskutieren, ohne konkrete Beweise.
Für mich bedeutet Vorsicht nicht, dass ich Binance P2P nicht vertraue, sondern weil ich weiß: Beweise sind in jeder Situation das beste Schutzmittel.
@Binance Vietnam #BinanceP2PAnToan $BTW $ACE $PORTAL
426
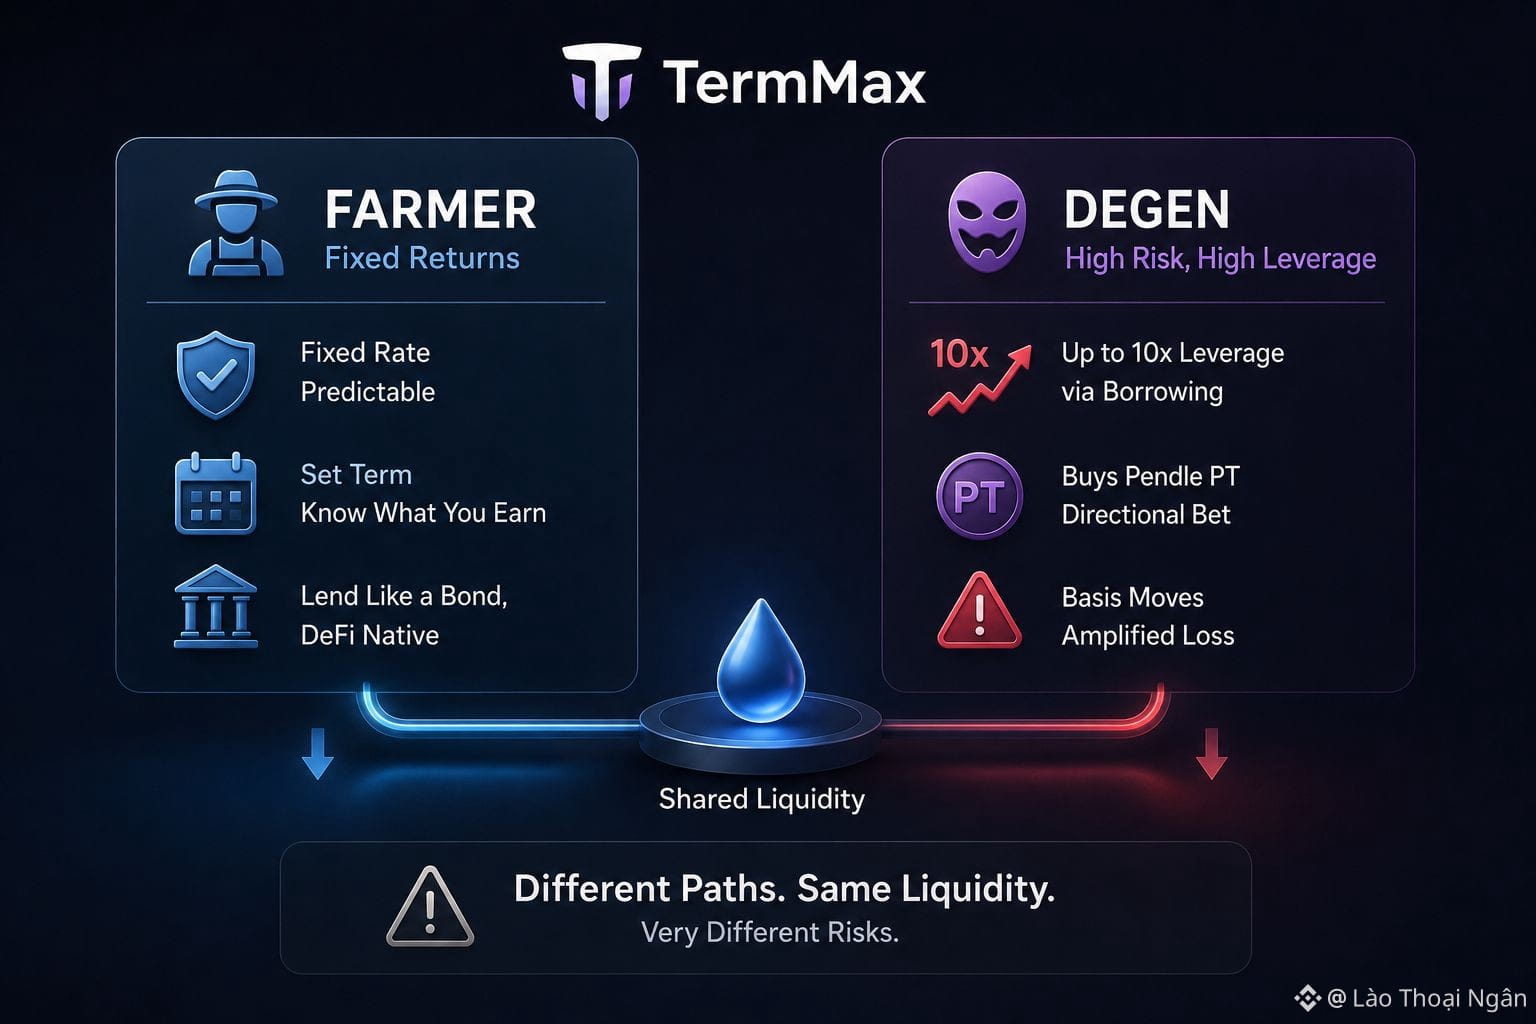
Lies dir das eigene Framing von TermMax durch, dann findest du in der Doku gleich drei Arten von Nutzern beschrieben: Degens, Farmers und LPs. Das ist eine ehrliche Bezeichnung, und ich respektiere die Ehrlichkeit, aber sie deckt auch eine Lücke auf, zu der ich immer wieder zurückkehre. TermMax vermarktet seine Fixed-Rate-Architektur als Gegenmittel gegen das Floating-Rate-Chaos in DeFi – als Ort, an dem Kreditgeber endlich die Verlässlichkeit einer Anleihe bekommen, statt einer Zahl, die sich mit jeder Block-Änderung neu setzt. Das ist der Farmer-Pitch, und er ist gut.
Dann gibt es den Degen-Vault. Ein Einzahler bringt Kapital ein, der Vault leiht neunmal so viel aus der LP-Liquidität zu einem festen Zinssatz, und die kombinierte Position kauft Pendle Principal Tokens für ungefähr das 10-fache Leverage auf der zugrunde liegenden Yield-Spread. Das ist keine Anleihe. Das ist eine gehebelt ausgerichtete Wette mit festen Finanzierungskosten – eher im Geist eines Margin-Trades als einer Termineinlage. Und TermMax baut genau das in dieselbe Plattform ein, die „vorhersehbare Renditen für Kreditgeber“ prominent in den Vordergrund stellt.
Es lohnt sich auch zu fragen, wer überhaupt die Feinheiten liest, bevor er einzahlt. Ein Farmer, der eine feste 6% Rendite sucht, öffnet nicht zwangsläufig dieselbe Seite wie ein Degen, der nach 10x strebt. Doch beide Einzahlungen schöpfen letztlich aus derselben zugrunde liegenden Liquidität und fließen auch wieder in sie zurück. Das bedeutet: Das ruhige Produkt und das laute Produkt sind „unter der Haube“ stärker miteinander verknüpft, als die getrennte Vermarktung auf der Startseite für einen Erstbesucher vermuten lässt.
Keines der beiden Produkte ist falsch. Aber das Branding rückt näher an Festzinsprodukte heran, als das tatsächliche Produktspektrum es ist. Ein neuer Nutzer, der „Fixed-Rate DeFi“ scannt, erkennt möglicherweise nicht sofort, dass ein Pfad auf TermMax ein Default-Risiko trägt, das zehnfach vervielfacht ist, wenn sich die PT-Basis gegen die Position bewegt. Ich würde mir wünschen, dass TermMax in seinem eigenen Marketing eine deutlichere Linie zwischen dem Farmer-Produkt und dem Degen-Produkt zieht. Denn im Moment überdeckt das ruhige Framing ganz vorne eine viel lautere Mechanik darunter – und zwei sehr unterschiedliche Zielgruppen, die dieselbe Startseite lesen, übernehmen sehr unterschiedliche Risiken, ohne eine gleichwertige Warnung.
@termmax #TermMax $BTW $PORTAL $HEMI
Lies dir das eigene Framing von TermMax durch, dann findest du in der Doku gleich drei Arten von Nutzern beschrieben: Degens, Farmers und LPs. Das ist eine ehrliche Bezeichnung, und ich respektiere die Ehrlichkeit, aber sie deckt auch eine Lücke auf, zu der ich immer wieder zurückkehre. TermMax vermarktet seine Fixed-Rate-Architektur als Gegenmittel gegen das Floating-Rate-Chaos in DeFi – als Ort, an dem Kreditgeber endlich die Verlässlichkeit einer Anleihe bekommen, statt einer Zahl, die sich mit jeder Block-Änderung neu setzt. Das ist der Farmer-Pitch, und er ist gut.
Dann gibt es den Degen-Vault. Ein Einzahler bringt Kapital ein, der Vault leiht neunmal so viel aus der LP-Liquidität zu einem festen Zinssatz, und die kombinierte Position kauft Pendle Principal Tokens für ungefähr das 10-fache Leverage auf der zugrunde liegenden Yield-Spread. Das ist keine Anleihe. Das ist eine gehebelt ausgerichtete Wette mit festen Finanzierungskosten – eher im Geist eines Margin-Trades als einer Termineinlage. Und TermMax baut genau das in dieselbe Plattform ein, die „vorhersehbare Renditen für Kreditgeber“ prominent in den Vordergrund stellt.
Es lohnt sich auch zu fragen, wer überhaupt die Feinheiten liest, bevor er einzahlt. Ein Farmer, der eine feste 6% Rendite sucht, öffnet nicht zwangsläufig dieselbe Seite wie ein Degen, der nach 10x strebt. Doch beide Einzahlungen schöpfen letztlich aus derselben zugrunde liegenden Liquidität und fließen auch wieder in sie zurück. Das bedeutet: Das ruhige Produkt und das laute Produkt sind „unter der Haube“ stärker miteinander verknüpft, als die getrennte Vermarktung auf der Startseite für einen Erstbesucher vermuten lässt.
Keines der beiden Produkte ist falsch. Aber das Branding rückt näher an Festzinsprodukte heran, als das tatsächliche Produktspektrum es ist. Ein neuer Nutzer, der „Fixed-Rate DeFi“ scannt, erkennt möglicherweise nicht sofort, dass ein Pfad auf TermMax ein Default-Risiko trägt, das zehnfach vervielfacht ist, wenn sich die PT-Basis gegen die Position bewegt. Ich würde mir wünschen, dass TermMax in seinem eigenen Marketing eine deutlichere Linie zwischen dem Farmer-Produkt und dem Degen-Produkt zieht. Denn im Moment überdeckt das ruhige Framing ganz vorne eine viel lautere Mechanik darunter – und zwei sehr unterschiedliche Zielgruppen, die dieselbe Startseite lesen, übernehmen sehr unterschiedliche Risiken, ohne eine gleichwertige Warnung.
@TermMax #TermMax $BTW $PORTAL $HEMI
Dann gibt es den Degen-Vault. Ein Einzahler bringt Kapital ein, der Vault leiht neunmal so viel aus der LP-Liquidität zu einem festen Zinssatz, und die kombinierte Position kauft Pendle Principal Tokens für ungefähr das 10-fache Leverage auf der zugrunde liegenden Yield-Spread. Das ist keine Anleihe. Das ist eine gehebelt ausgerichtete Wette mit festen Finanzierungskosten – eher im Geist eines Margin-Trades als einer Termineinlage. Und TermMax baut genau das in dieselbe Plattform ein, die „vorhersehbare Renditen für Kreditgeber“ prominent in den Vordergrund stellt.
Es lohnt sich auch zu fragen, wer überhaupt die Feinheiten liest, bevor er einzahlt. Ein Farmer, der eine feste 6% Rendite sucht, öffnet nicht zwangsläufig dieselbe Seite wie ein Degen, der nach 10x strebt. Doch beide Einzahlungen schöpfen letztlich aus derselben zugrunde liegenden Liquidität und fließen auch wieder in sie zurück. Das bedeutet: Das ruhige Produkt und das laute Produkt sind „unter der Haube“ stärker miteinander verknüpft, als die getrennte Vermarktung auf der Startseite für einen Erstbesucher vermuten lässt.
Keines der beiden Produkte ist falsch. Aber das Branding rückt näher an Festzinsprodukte heran, als das tatsächliche Produktspektrum es ist. Ein neuer Nutzer, der „Fixed-Rate DeFi“ scannt, erkennt möglicherweise nicht sofort, dass ein Pfad auf TermMax ein Default-Risiko trägt, das zehnfach vervielfacht ist, wenn sich die PT-Basis gegen die Position bewegt. Ich würde mir wünschen, dass TermMax in seinem eigenen Marketing eine deutlichere Linie zwischen dem Farmer-Produkt und dem Degen-Produkt zieht. Denn im Moment überdeckt das ruhige Framing ganz vorne eine viel lautere Mechanik darunter – und zwei sehr unterschiedliche Zielgruppen, die dieselbe Startseite lesen, übernehmen sehr unterschiedliche Risiken, ohne eine gleichwertige Warnung.
@TermMax #TermMax $BTW $PORTAL $HEMI
1
1
316
Es gibt einen bequemen Weg, um jede neue EVM-kompatible Kette zu lesen: eine weitere Fork, die der gleichen Liquiditäts-Mining-Schlacht hinterherläuft, noch eine Kette, die Brücken und Anreize verspricht, bis die Anreize aufgebraucht sind. Ich ertappe mich dabei, diese Lesart zu übernehmen, und Dusk Network ist ein hilfreicher Test dafür, ob das auch fair ist.
Auf den ersten Blick passt Dusk in das Muster. DuskEVM läuft auf standardgemäßem Solidity, unterstützt vertraute Tools und möchte, dass Entwickler so erscheinen, wie sie es bei jeder EVM-Kette tun. Aber das erklärte Ziel unterscheidet sich von einem Liquiditäts-Grab. Der entscheidende Unterschied ist Hedger, eine Privacy-Engine, die homomorphe Verschlüsselung und Zero-Knowledge-Proofs kombiniert, sodass Smart Contracts mit vertraulichen Salden arbeiten können, während sie trotzdem auditierbar bleiben—und zwar gezielt für regulierte Institutionen statt für Yield Farmer, die zwischen Pools springen.
Genau hier wird das Klischee unangenehm, statt sich sauber aufzulösen. Der aktuell in Dusk gebundene Gesamtwert liegt bei unter 1 Million US-Dollar, deutlich hinter privacy-fokussierten Peers wie Secret Network, das mehr als 3,5 Millionen US-Dollar hält, und Pieswap ist im Ökosystem im Grunde die einzige funktionierende dezentrale Börse. Es gibt einen Entwicklungsfonds von 15 Millionen DUSK, um Builder zu fördern, doch die vorhandenen Tools und die Unterstützung durch Grants reichten bisher nicht aus, um eine Welle von Teams anzuziehen. Die Community von Dusk liegt bei rund 77.000 Followern mit stetigem Engagement, aber die Diskussion verschiebt sich immer noch eher in Richtung Kursbewegungen als dahin, was in dieser Woche tatsächlich ausgeliefert wurde—und das ist ein eigenes, leises Signal dafür, wo der Product-Market-Fit wirklich steht. Die ehrliche Antwort ist also nicht, dass das Klischee falsch ist. Es ist, dass Dusk einen engeren, schwierigeren Markt gewählt hat als generisches DeFi, und engere Märkte brauchen länger, um Belege zu liefern—selbst dann, wenn die These stimmt.
Ich denke, die Differenzierung ist auf dem Papier real. Ob sie sich in der Nutzung zeigt statt nur in der Dokumentation, ist jedoch noch eine offene Frage, und wer bei DuskEVM optimistisch ist, sollte diese Lücke nicht wegdiskutieren.
@Dusk_Foundation #dusk $DUSK $BTW $PORTAL
Es gibt einen bequemen Weg, um jede neue EVM-kompatible Kette zu lesen: eine weitere Fork, die der gleichen Liquiditäts-Mining-Schlacht hinterherläuft, noch eine Kette, die Brücken und Anreize verspricht, bis die Anreize aufgebraucht sind. Ich ertappe mich dabei, diese Lesart zu übernehmen, und Dusk Network ist ein hilfreicher Test dafür, ob das auch fair ist.
Auf den ersten Blick passt Dusk in das Muster. DuskEVM läuft auf standardgemäßem Solidity, unterstützt vertraute Tools und möchte, dass Entwickler so erscheinen, wie sie es bei jeder EVM-Kette tun. Aber das erklärte Ziel unterscheidet sich von einem Liquiditäts-Grab. Der entscheidende Unterschied ist Hedger, eine Privacy-Engine, die homomorphe Verschlüsselung und Zero-Knowledge-Proofs kombiniert, sodass Smart Contracts mit vertraulichen Salden arbeiten können, während sie trotzdem auditierbar bleiben—und zwar gezielt für regulierte Institutionen statt für Yield Farmer, die zwischen Pools springen.
Genau hier wird das Klischee unangenehm, statt sich sauber aufzulösen. Der aktuell in Dusk gebundene Gesamtwert liegt bei unter 1 Million US-Dollar, deutlich hinter privacy-fokussierten Peers wie Secret Network, das mehr als 3,5 Millionen US-Dollar hält, und Pieswap ist im Ökosystem im Grunde die einzige funktionierende dezentrale Börse. Es gibt einen Entwicklungsfonds von 15 Millionen DUSK, um Builder zu fördern, doch die vorhandenen Tools und die Unterstützung durch Grants reichten bisher nicht aus, um eine Welle von Teams anzuziehen. Die Community von Dusk liegt bei rund 77.000 Followern mit stetigem Engagement, aber die Diskussion verschiebt sich immer noch eher in Richtung Kursbewegungen als dahin, was in dieser Woche tatsächlich ausgeliefert wurde—und das ist ein eigenes, leises Signal dafür, wo der Product-Market-Fit wirklich steht. Die ehrliche Antwort ist also nicht, dass das Klischee falsch ist. Es ist, dass Dusk einen engeren, schwierigeren Markt gewählt hat als generisches DeFi, und engere Märkte brauchen länger, um Belege zu liefern—selbst dann, wenn die These stimmt.
Ich denke, die Differenzierung ist auf dem Papier real. Ob sie sich in der Nutzung zeigt statt nur in der Dokumentation, ist jedoch noch eine offene Frage, und wer bei DuskEVM optimistisch ist, sollte diese Lücke nicht wegdiskutieren.
@Dusk #dusk $DUSK $BTW $PORTAL
Auf den ersten Blick passt Dusk in das Muster. DuskEVM läuft auf standardgemäßem Solidity, unterstützt vertraute Tools und möchte, dass Entwickler so erscheinen, wie sie es bei jeder EVM-Kette tun. Aber das erklärte Ziel unterscheidet sich von einem Liquiditäts-Grab. Der entscheidende Unterschied ist Hedger, eine Privacy-Engine, die homomorphe Verschlüsselung und Zero-Knowledge-Proofs kombiniert, sodass Smart Contracts mit vertraulichen Salden arbeiten können, während sie trotzdem auditierbar bleiben—und zwar gezielt für regulierte Institutionen statt für Yield Farmer, die zwischen Pools springen.
Genau hier wird das Klischee unangenehm, statt sich sauber aufzulösen. Der aktuell in Dusk gebundene Gesamtwert liegt bei unter 1 Million US-Dollar, deutlich hinter privacy-fokussierten Peers wie Secret Network, das mehr als 3,5 Millionen US-Dollar hält, und Pieswap ist im Ökosystem im Grunde die einzige funktionierende dezentrale Börse. Es gibt einen Entwicklungsfonds von 15 Millionen DUSK, um Builder zu fördern, doch die vorhandenen Tools und die Unterstützung durch Grants reichten bisher nicht aus, um eine Welle von Teams anzuziehen. Die Community von Dusk liegt bei rund 77.000 Followern mit stetigem Engagement, aber die Diskussion verschiebt sich immer noch eher in Richtung Kursbewegungen als dahin, was in dieser Woche tatsächlich ausgeliefert wurde—und das ist ein eigenes, leises Signal dafür, wo der Product-Market-Fit wirklich steht. Die ehrliche Antwort ist also nicht, dass das Klischee falsch ist. Es ist, dass Dusk einen engeren, schwierigeren Markt gewählt hat als generisches DeFi, und engere Märkte brauchen länger, um Belege zu liefern—selbst dann, wenn die These stimmt.
Ich denke, die Differenzierung ist auf dem Papier real. Ob sie sich in der Nutzung zeigt statt nur in der Dokumentation, ist jedoch noch eine offene Frage, und wer bei DuskEVM optimistisch ist, sollte diese Lücke nicht wegdiskutieren.
@Dusk #dusk $DUSK $BTW $PORTAL
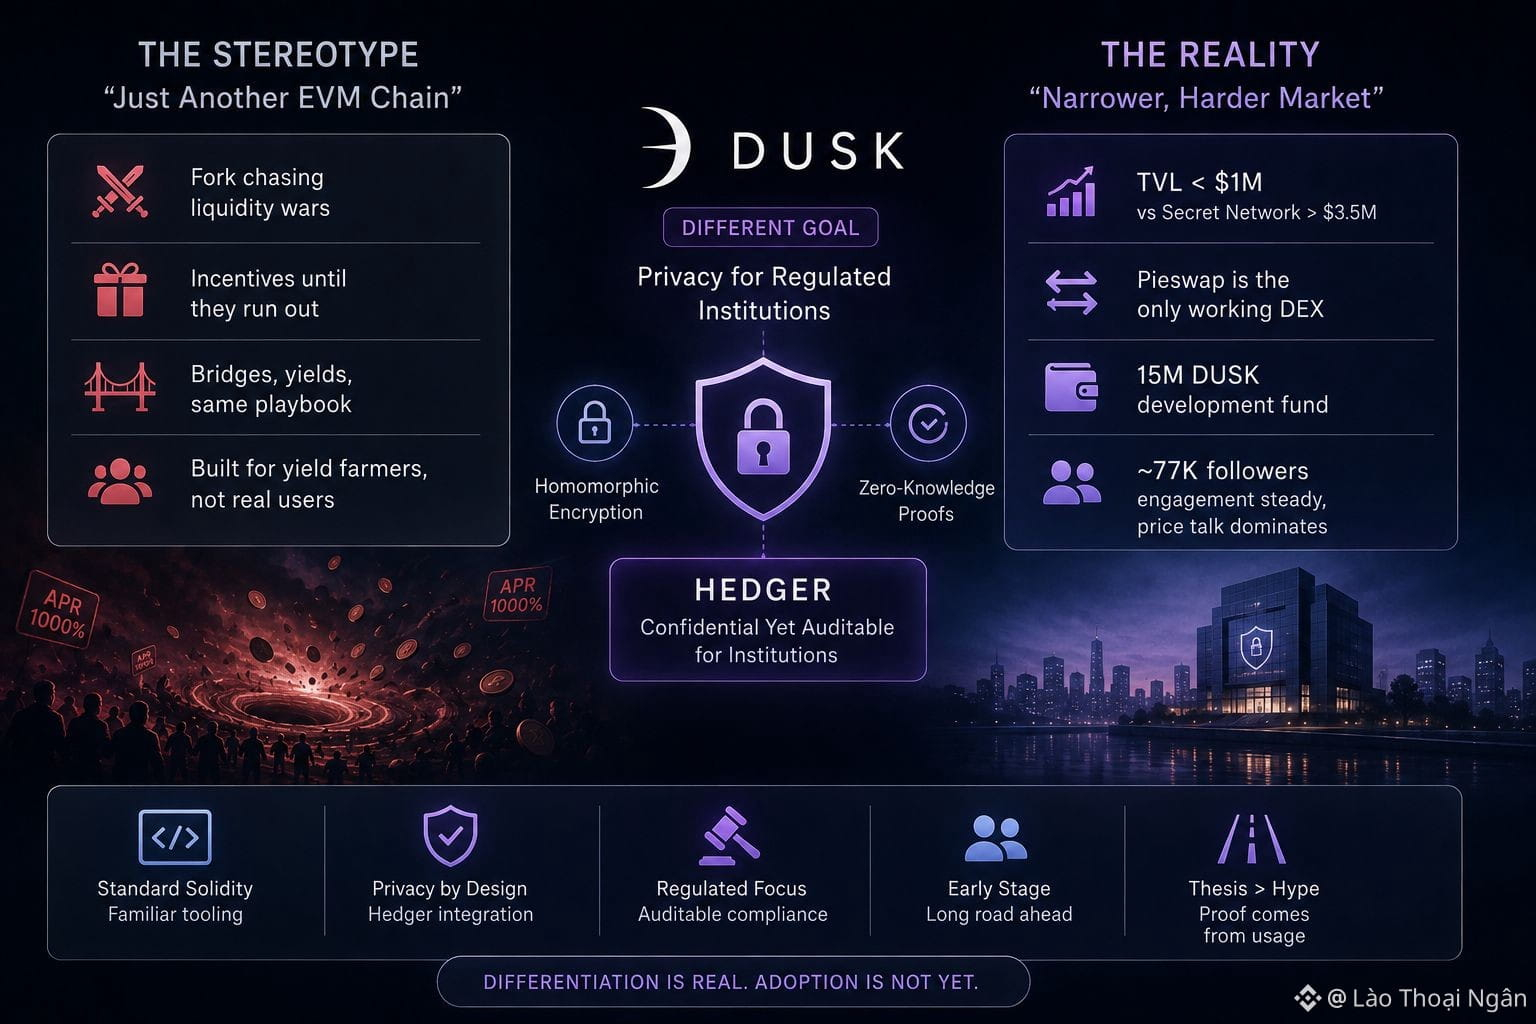
66
Ich habe angefangen, Binance P2P zu nutzen, um Geld an meine Familie im Ausland zu schicken, weil sich die Umwandlung von Krypto in die lokale Währung über einen verifizierten Händler als schneller erwiesen hat als die meisten Überweisungsdienste, die ich zuvor ausprobiert hatte. Binance P2P schützt diese Art von Handel durch KYC-Überprüfung für jedes Konto, durch ein Escrow-Verfahren, das die Krypto-Vermögenswerte des Verkäufers zurückhält, bis die Bestellung bestätigt ist, sowie durch ein Chatsystem, das die gesamte Unterhaltung protokolliert, falls später etwas überprüft werden muss. Wenn doch einmal ein Problem auftritt, kann jede der beiden Seiten direkt bei der Binance-Supportstelle eine Einspruchs-Diskussion eröffnen.
Da ich die gleiche Route recht häufig handle, wurde mir die Verifizierung der Gegenpartei schnell zur zweiten Natur. Ich schaue, wie viele abgeschlossene Bestellungen ein Händler hat, wie hoch sein Abschlussprozentsatz ist und ob in den letzten Bewertungen reibungslose, pünktliche Zahlungen erwähnt werden. Außerdem lese ich mir bei entsprechender Anzeige die Chat-Historie aus früheren Bestellungen durch und achte darauf, wie der Händler kommuniziert. Denn ein Händler, der direkte Antworten vermeidet oder an meinen Fragen vorbeigeht, ist für mich niemand, mit dem ich handeln möchte – egal wie gut seine Konditionen wirken.
Ein Händler, den ich fast genutzt hätte, hatte zwar eine ordentliche Abschlussquote, aber in den aktuellen Rückmeldungen zeigte sich ein Muster: Verzögerte Bestätigungen und ausweichende Ausreden. Das hat mir gereicht, um mich stattdessen für jemand anderen zu entscheiden. Ich führe inzwischen eine kurze Aufzeichnung über jeden Händler, mit dem ich erfolgreich gehandelt habe, einschließlich Screenshots abgeschlossener Bestellungen. Das mache ich zum einen für meine eigene Übersicht und zum anderen, weil es den Support-Kontakt schneller machte, als ich einmal Hilfe brauchte, um eine verzögerte Überweisung bei Binance P2P nachzuvollziehen.
Außerdem habe ich gelernt, die Konditionen bei mehreren verifizierten Händlern zu vergleichen, statt sofort beim erstbesten zuzugreifen, den ich sehe. Ein minimal langsamerer Ablauf zahlt sich fast immer in Form von mehr Ruhe im Kopf aus. Meine Familie weiß jetzt, dass das Geld ankommt, weil es über ein System läuft, dem ich tatsächlich vertraue – nicht nur, weil es die schnellste Option war, die ich an dem Tag gerade gefunden habe.
@Binance_Vietnam #BinanceP2PAnToan $BTW $PORTAL $HEMI
Ich habe angefangen, Binance P2P zu nutzen, um Geld an meine Familie im Ausland zu schicken, weil sich die Umwandlung von Krypto in die lokale Währung über einen verifizierten Händler als schneller erwiesen hat als die meisten Überweisungsdienste, die ich zuvor ausprobiert hatte. Binance P2P schützt diese Art von Handel durch KYC-Überprüfung für jedes Konto, durch ein Escrow-Verfahren, das die Krypto-Vermögenswerte des Verkäufers zurückhält, bis die Bestellung bestätigt ist, sowie durch ein Chatsystem, das die gesamte Unterhaltung protokolliert, falls später etwas überprüft werden muss. Wenn doch einmal ein Problem auftritt, kann jede der beiden Seiten direkt bei der Binance-Supportstelle eine Einspruchs-Diskussion eröffnen.
Da ich die gleiche Route recht häufig handle, wurde mir die Verifizierung der Gegenpartei schnell zur zweiten Natur. Ich schaue, wie viele abgeschlossene Bestellungen ein Händler hat, wie hoch sein Abschlussprozentsatz ist und ob in den letzten Bewertungen reibungslose, pünktliche Zahlungen erwähnt werden. Außerdem lese ich mir bei entsprechender Anzeige die Chat-Historie aus früheren Bestellungen durch und achte darauf, wie der Händler kommuniziert. Denn ein Händler, der direkte Antworten vermeidet oder an meinen Fragen vorbeigeht, ist für mich niemand, mit dem ich handeln möchte – egal wie gut seine Konditionen wirken.
Ein Händler, den ich fast genutzt hätte, hatte zwar eine ordentliche Abschlussquote, aber in den aktuellen Rückmeldungen zeigte sich ein Muster: Verzögerte Bestätigungen und ausweichende Ausreden. Das hat mir gereicht, um mich stattdessen für jemand anderen zu entscheiden. Ich führe inzwischen eine kurze Aufzeichnung über jeden Händler, mit dem ich erfolgreich gehandelt habe, einschließlich Screenshots abgeschlossener Bestellungen. Das mache ich zum einen für meine eigene Übersicht und zum anderen, weil es den Support-Kontakt schneller machte, als ich einmal Hilfe brauchte, um eine verzögerte Überweisung bei Binance P2P nachzuvollziehen.
Außerdem habe ich gelernt, die Konditionen bei mehreren verifizierten Händlern zu vergleichen, statt sofort beim erstbesten zuzugreifen, den ich sehe. Ein minimal langsamerer Ablauf zahlt sich fast immer in Form von mehr Ruhe im Kopf aus. Meine Familie weiß jetzt, dass das Geld ankommt, weil es über ein System läuft, dem ich tatsächlich vertraue – nicht nur, weil es die schnellste Option war, die ich an dem Tag gerade gefunden habe.
@Binance Vietnam #BinanceP2PAnToan $BTW $PORTAL $HEMI
Da ich die gleiche Route recht häufig handle, wurde mir die Verifizierung der Gegenpartei schnell zur zweiten Natur. Ich schaue, wie viele abgeschlossene Bestellungen ein Händler hat, wie hoch sein Abschlussprozentsatz ist und ob in den letzten Bewertungen reibungslose, pünktliche Zahlungen erwähnt werden. Außerdem lese ich mir bei entsprechender Anzeige die Chat-Historie aus früheren Bestellungen durch und achte darauf, wie der Händler kommuniziert. Denn ein Händler, der direkte Antworten vermeidet oder an meinen Fragen vorbeigeht, ist für mich niemand, mit dem ich handeln möchte – egal wie gut seine Konditionen wirken.
Ein Händler, den ich fast genutzt hätte, hatte zwar eine ordentliche Abschlussquote, aber in den aktuellen Rückmeldungen zeigte sich ein Muster: Verzögerte Bestätigungen und ausweichende Ausreden. Das hat mir gereicht, um mich stattdessen für jemand anderen zu entscheiden. Ich führe inzwischen eine kurze Aufzeichnung über jeden Händler, mit dem ich erfolgreich gehandelt habe, einschließlich Screenshots abgeschlossener Bestellungen. Das mache ich zum einen für meine eigene Übersicht und zum anderen, weil es den Support-Kontakt schneller machte, als ich einmal Hilfe brauchte, um eine verzögerte Überweisung bei Binance P2P nachzuvollziehen.
Außerdem habe ich gelernt, die Konditionen bei mehreren verifizierten Händlern zu vergleichen, statt sofort beim erstbesten zuzugreifen, den ich sehe. Ein minimal langsamerer Ablauf zahlt sich fast immer in Form von mehr Ruhe im Kopf aus. Meine Familie weiß jetzt, dass das Geld ankommt, weil es über ein System läuft, dem ich tatsächlich vertraue – nicht nur, weil es die schnellste Option war, die ich an dem Tag gerade gefunden habe.
@Binance Vietnam #BinanceP2PAnToan $BTW $PORTAL $HEMI
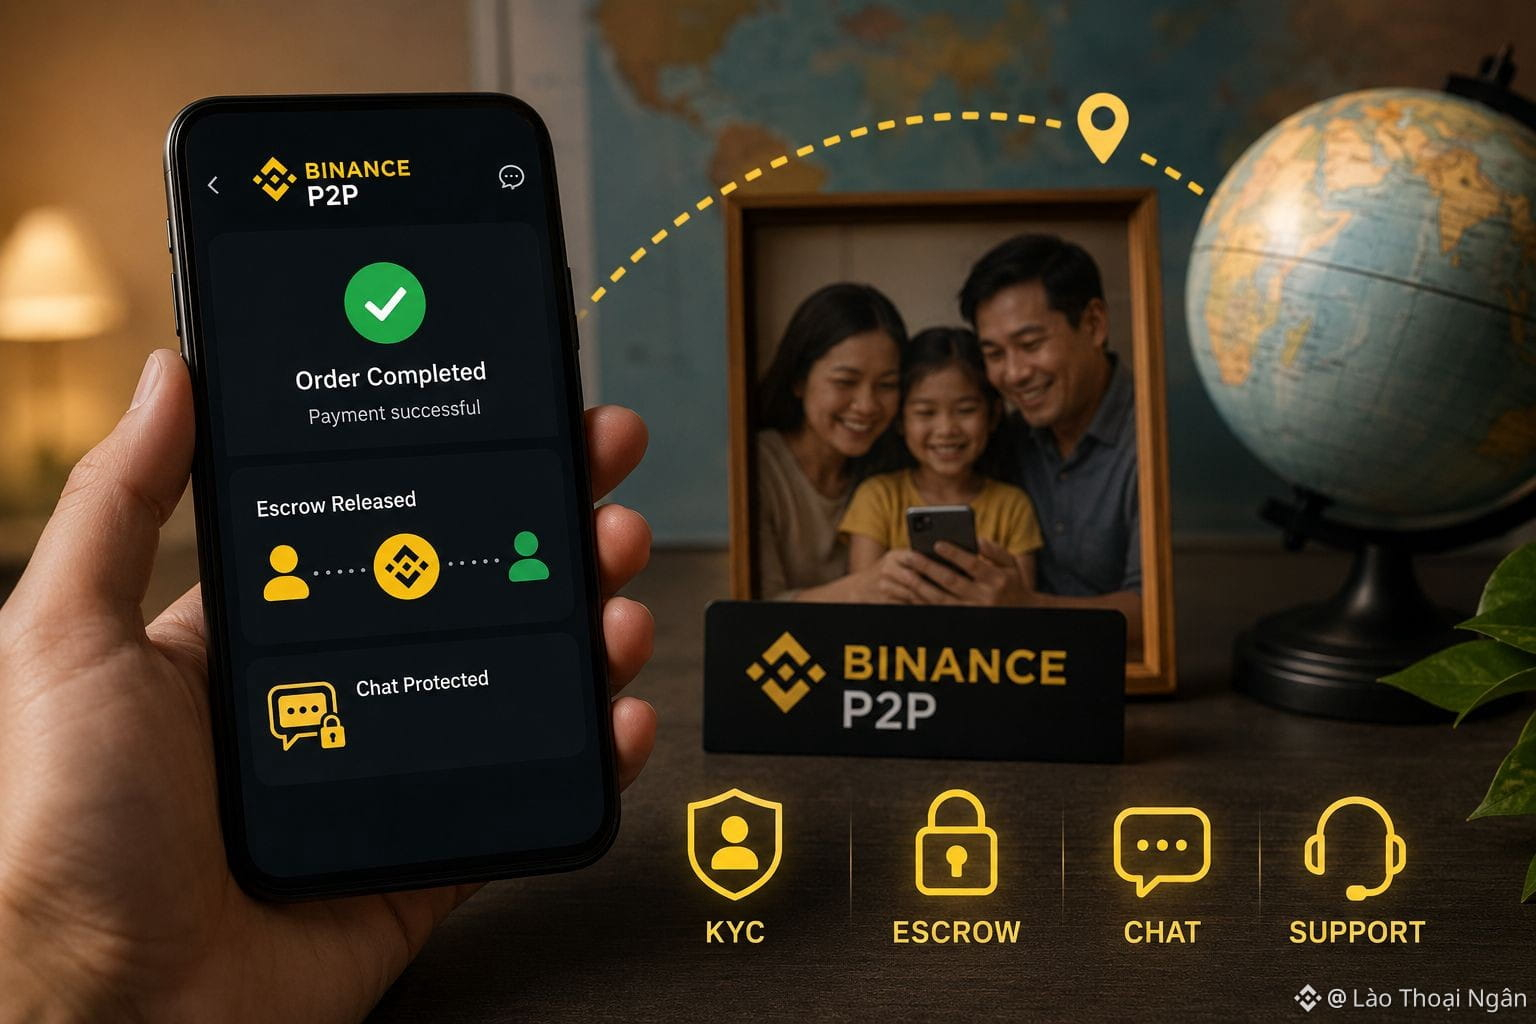
180
Sag „EVM-kompatible Layer 2“ den meisten Krypto-Tradern und DuskEVM, der neuen Ausführungsumgebung von Dusk Network – und es besteht die Gefahr, dass es wie Dutzende andere Produkte eingestuft wird, die größtenteils nur darauf ausgelegt sind, Gasgebühren bei Swaps und NFT-Mints zu kürzen, und aus Sicht von jemandem, der an einem Nachmittag zwischen drei oder vier davon gebrückt hat, weitgehend austauschbar wirkt. Ich verstehe den Reflex, es in genau diesen gedanklichen Ordner zu stecken, sobald Leute hören, dass es auf dem OP Stack läuft und standardmäßiges Solidity spricht.
Ich glaube jedoch nicht, dass diese Einordnung standhält, wenn man sich ansieht, wozu DuskEVM tatsächlich „settelt“. Es verankert sich in DuskDS, der Basisschicht von Dusk Network, die Blöcke über Succinct Attestation finalisiert – ein komiteebasiertes Proof-of-Stake-Design, gebaut für deterministisches Settlement statt für die probabilistische Finalität, die die meisten generischen Rollups von Ethereum mitbringen. Darauf aufgesetzt ist Hedger, das homomorphe Verschlüsselung mit Zero-Knowledge-Proofs kombiniert, um DuskEVM-Anwendungen vertrauliche Transaktionen zu ermöglichen, ohne das EVM-Umfeld überhaupt zu verlassen. Diese Kombination – vertraute Werkzeuge plus deterministisches Settlement plus optionale Vertraulichkeit – ist nichts, was ein typisches, auf Skalierung fokussiertes L2 bereitstellen sollte. Selbst die Gebührenstruktur spiegelt das wider: Nutzer zahlen Gas in DUSK für die Ausführung und eine separate Gebühr für Data Availability, um Batches zurück an DuskDS zu posten. Dieses Design ergibt nur dann Sinn, wenn die darunterliegende Settlement-Schicht eine klar unterscheidbare Aufgabe übernimmt und nicht bloß Calls weiterreicht, um Gas zu sparen.
All das garantiert jedoch keine Adoption. Eine Kette kann architektonisch anders sein und trotzdem keine Entwickler anziehen, und DuskEVM ist noch früh genug, dass seine tatsächliche Anwendungsschicht im Vergleich zu etablierten Rollups dünn ist – mit einem Total Value Locked und täglich aktiven Adressen, die heute in einem direkten Vergleich deutlich schlechter dastehen würden. Aber das Stereotyp, dass alle EVM-kompatiblen Chains austauschbare Infrastruktur sind, verwechselt die Tooling-Schicht mit der Settlement-Schicht. Und bei Dusk Network erledigen diese zwei Bereiche sehr unterschiedliche Aufgaben.
@Dusk_Foundation #dusk $DUSK $VELVET $BTW
Sag „EVM-kompatible Layer 2“ den meisten Krypto-Tradern und DuskEVM, der neuen Ausführungsumgebung von Dusk Network – und es besteht die Gefahr, dass es wie Dutzende andere Produkte eingestuft wird, die größtenteils nur darauf ausgelegt sind, Gasgebühren bei Swaps und NFT-Mints zu kürzen, und aus Sicht von jemandem, der an einem Nachmittag zwischen drei oder vier davon gebrückt hat, weitgehend austauschbar wirkt. Ich verstehe den Reflex, es in genau diesen gedanklichen Ordner zu stecken, sobald Leute hören, dass es auf dem OP Stack läuft und standardmäßiges Solidity spricht.
Ich glaube jedoch nicht, dass diese Einordnung standhält, wenn man sich ansieht, wozu DuskEVM tatsächlich „settelt“. Es verankert sich in DuskDS, der Basisschicht von Dusk Network, die Blöcke über Succinct Attestation finalisiert – ein komiteebasiertes Proof-of-Stake-Design, gebaut für deterministisches Settlement statt für die probabilistische Finalität, die die meisten generischen Rollups von Ethereum mitbringen. Darauf aufgesetzt ist Hedger, das homomorphe Verschlüsselung mit Zero-Knowledge-Proofs kombiniert, um DuskEVM-Anwendungen vertrauliche Transaktionen zu ermöglichen, ohne das EVM-Umfeld überhaupt zu verlassen. Diese Kombination – vertraute Werkzeuge plus deterministisches Settlement plus optionale Vertraulichkeit – ist nichts, was ein typisches, auf Skalierung fokussiertes L2 bereitstellen sollte. Selbst die Gebührenstruktur spiegelt das wider: Nutzer zahlen Gas in DUSK für die Ausführung und eine separate Gebühr für Data Availability, um Batches zurück an DuskDS zu posten. Dieses Design ergibt nur dann Sinn, wenn die darunterliegende Settlement-Schicht eine klar unterscheidbare Aufgabe übernimmt und nicht bloß Calls weiterreicht, um Gas zu sparen.
All das garantiert jedoch keine Adoption. Eine Kette kann architektonisch anders sein und trotzdem keine Entwickler anziehen, und DuskEVM ist noch früh genug, dass seine tatsächliche Anwendungsschicht im Vergleich zu etablierten Rollups dünn ist – mit einem Total Value Locked und täglich aktiven Adressen, die heute in einem direkten Vergleich deutlich schlechter dastehen würden. Aber das Stereotyp, dass alle EVM-kompatiblen Chains austauschbare Infrastruktur sind, verwechselt die Tooling-Schicht mit der Settlement-Schicht. Und bei Dusk Network erledigen diese zwei Bereiche sehr unterschiedliche Aufgaben.
@Dusk #dusk $DUSK $VELVET $BTW
Ich glaube jedoch nicht, dass diese Einordnung standhält, wenn man sich ansieht, wozu DuskEVM tatsächlich „settelt“. Es verankert sich in DuskDS, der Basisschicht von Dusk Network, die Blöcke über Succinct Attestation finalisiert – ein komiteebasiertes Proof-of-Stake-Design, gebaut für deterministisches Settlement statt für die probabilistische Finalität, die die meisten generischen Rollups von Ethereum mitbringen. Darauf aufgesetzt ist Hedger, das homomorphe Verschlüsselung mit Zero-Knowledge-Proofs kombiniert, um DuskEVM-Anwendungen vertrauliche Transaktionen zu ermöglichen, ohne das EVM-Umfeld überhaupt zu verlassen. Diese Kombination – vertraute Werkzeuge plus deterministisches Settlement plus optionale Vertraulichkeit – ist nichts, was ein typisches, auf Skalierung fokussiertes L2 bereitstellen sollte. Selbst die Gebührenstruktur spiegelt das wider: Nutzer zahlen Gas in DUSK für die Ausführung und eine separate Gebühr für Data Availability, um Batches zurück an DuskDS zu posten. Dieses Design ergibt nur dann Sinn, wenn die darunterliegende Settlement-Schicht eine klar unterscheidbare Aufgabe übernimmt und nicht bloß Calls weiterreicht, um Gas zu sparen.
All das garantiert jedoch keine Adoption. Eine Kette kann architektonisch anders sein und trotzdem keine Entwickler anziehen, und DuskEVM ist noch früh genug, dass seine tatsächliche Anwendungsschicht im Vergleich zu etablierten Rollups dünn ist – mit einem Total Value Locked und täglich aktiven Adressen, die heute in einem direkten Vergleich deutlich schlechter dastehen würden. Aber das Stereotyp, dass alle EVM-kompatiblen Chains austauschbare Infrastruktur sind, verwechselt die Tooling-Schicht mit der Settlement-Schicht. Und bei Dusk Network erledigen diese zwei Bereiche sehr unterschiedliche Aufgaben.
@Dusk #dusk $DUSK $VELVET $BTW
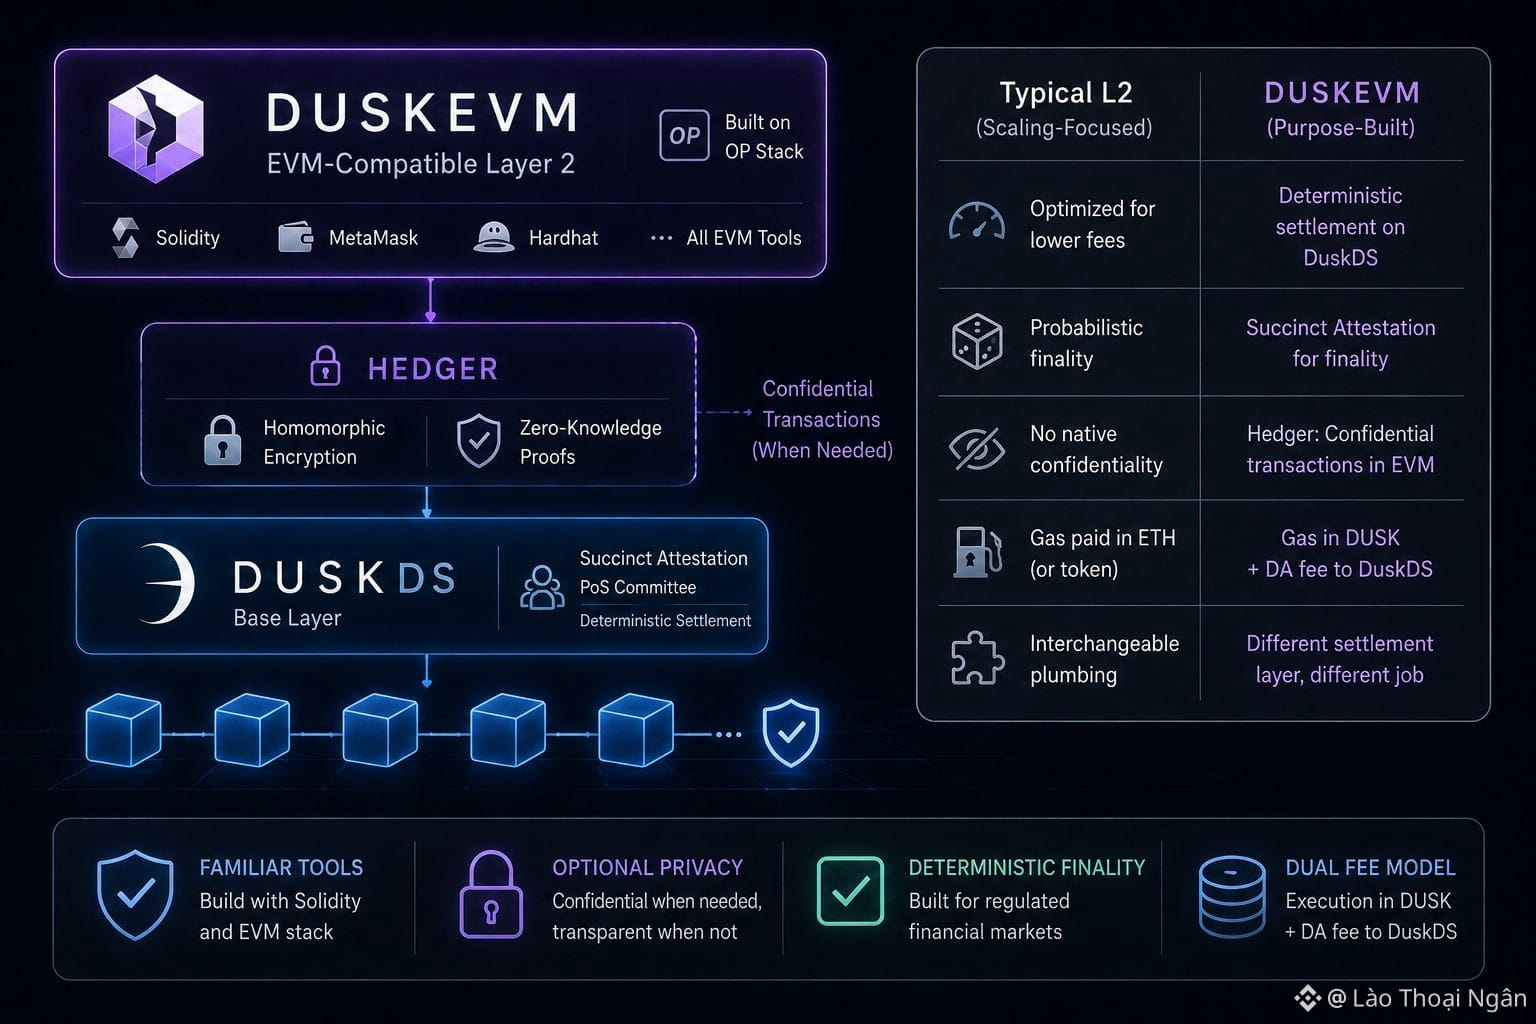
51
Sag „festen Zinssatz“ zu jemandem mit traditionellem Finance-Hintergrund, und sein Gehirn ordnet es als sicher, langweilig, vorhersehbar in dieselbe Kategorie ein wie ein Treasury Bill oder eine Unternehmensanleihe. Ich habe gesehen, wie Leute diese Annahme direkt in TermMax mitgebracht haben, ohne zu prüfen, ob sie stimmt.
Ein Anleiheinvestor, der sich eine einjährige Note kauft, erwartet Dollar zurück – nicht Aktien aus dem Bestand des Emittenten. TermMax funktioniert nicht auf diese Weise, wenn ein Kreditnehmer ausfällt. Wenn ein Darlehen bis zur Fälligkeit nicht zurückgezahlt wird und das zwei-stündige Liquidationsfenster die Position nicht schließen kann, weil der Markt dünn oder volatil ist, greift der physische Liefermechanismus des Protokolls. Statt den Schuldtoken zu erhalten, den du ursprünglich geliehen hast, bekommst du stattdessen direkt die Sicherheiten des Kreditnehmers – egal, was das ist. Wenn du USDC in einen Markt geliehen hast, der durch ein weniger liquides RWA oder ein volatiles LST gestützt ist, könnte die physische Lieferung dir ein Asset geben, das du nie halten wolltest, zu einem Wert, der möglicherweise niedriger ist als das, was dir geschuldet ist – und das anschließende Management dieser unerwünschten Exponierung wird dann deine Aufgabe, nicht die des Protokolls.
Das ist kein Mangel, der nur TermMax betrifft. Es ist eher so, wie die meisten überbesicherten DeFi-Kreditvergabe das Risiko tatsächlich abwickelt, und TermMax ist in Bezug auf den Mechanismus transparenter als viele Wettbewerber, die ihn in Liquidationsmathematik „verstecken“. Aber das Klischee, dass ein fester Zinssatz gleichbedeutend mit TradFi-Grade-Planbarkeit ist, zerbricht genau hier. Eine Anleihe hat eine rechtliche Forderung dahinter. Eine TermMax-Position hat einen Smart Contract und einen Sicherheitenpool, pro Markt isoliert, was zwar Ansteckung begrenzt, aber nicht das Default-Risiko entfernt.
Ich würde lieber, dass TermMax diese Unterschiede aktiv betont, statt neuen Nutzern zu ermöglichen, das Gegenteil anzunehmen. Ein fester Zinssatz löst Zinsrisiko. Er löst kein Kreditrisiko – und die so zu behandeln, als wären es dasselbe Problem, bereitet Menschen auf eine böse Überraschung vor, wenn ein Markt das erste Mal in eine physische Lieferung liquidiert wird, statt in Cash.
@termmax #TermMax $VELVET $BTW $ACE
Sag „festen Zinssatz“ zu jemandem mit traditionellem Finance-Hintergrund, und sein Gehirn ordnet es als sicher, langweilig, vorhersehbar in dieselbe Kategorie ein wie ein Treasury Bill oder eine Unternehmensanleihe. Ich habe gesehen, wie Leute diese Annahme direkt in TermMax mitgebracht haben, ohne zu prüfen, ob sie stimmt.
Ein Anleiheinvestor, der sich eine einjährige Note kauft, erwartet Dollar zurück – nicht Aktien aus dem Bestand des Emittenten. TermMax funktioniert nicht auf diese Weise, wenn ein Kreditnehmer ausfällt. Wenn ein Darlehen bis zur Fälligkeit nicht zurückgezahlt wird und das zwei-stündige Liquidationsfenster die Position nicht schließen kann, weil der Markt dünn oder volatil ist, greift der physische Liefermechanismus des Protokolls. Statt den Schuldtoken zu erhalten, den du ursprünglich geliehen hast, bekommst du stattdessen direkt die Sicherheiten des Kreditnehmers – egal, was das ist. Wenn du USDC in einen Markt geliehen hast, der durch ein weniger liquides RWA oder ein volatiles LST gestützt ist, könnte die physische Lieferung dir ein Asset geben, das du nie halten wolltest, zu einem Wert, der möglicherweise niedriger ist als das, was dir geschuldet ist – und das anschließende Management dieser unerwünschten Exponierung wird dann deine Aufgabe, nicht die des Protokolls.
Das ist kein Mangel, der nur TermMax betrifft. Es ist eher so, wie die meisten überbesicherten DeFi-Kreditvergabe das Risiko tatsächlich abwickelt, und TermMax ist in Bezug auf den Mechanismus transparenter als viele Wettbewerber, die ihn in Liquidationsmathematik „verstecken“. Aber das Klischee, dass ein fester Zinssatz gleichbedeutend mit TradFi-Grade-Planbarkeit ist, zerbricht genau hier. Eine Anleihe hat eine rechtliche Forderung dahinter. Eine TermMax-Position hat einen Smart Contract und einen Sicherheitenpool, pro Markt isoliert, was zwar Ansteckung begrenzt, aber nicht das Default-Risiko entfernt.
Ich würde lieber, dass TermMax diese Unterschiede aktiv betont, statt neuen Nutzern zu ermöglichen, das Gegenteil anzunehmen. Ein fester Zinssatz löst Zinsrisiko. Er löst kein Kreditrisiko – und die so zu behandeln, als wären es dasselbe Problem, bereitet Menschen auf eine böse Überraschung vor, wenn ein Markt das erste Mal in eine physische Lieferung liquidiert wird, statt in Cash.
@TermMax #TermMax $VELVET $BTW $ACE
Ein Anleiheinvestor, der sich eine einjährige Note kauft, erwartet Dollar zurück – nicht Aktien aus dem Bestand des Emittenten. TermMax funktioniert nicht auf diese Weise, wenn ein Kreditnehmer ausfällt. Wenn ein Darlehen bis zur Fälligkeit nicht zurückgezahlt wird und das zwei-stündige Liquidationsfenster die Position nicht schließen kann, weil der Markt dünn oder volatil ist, greift der physische Liefermechanismus des Protokolls. Statt den Schuldtoken zu erhalten, den du ursprünglich geliehen hast, bekommst du stattdessen direkt die Sicherheiten des Kreditnehmers – egal, was das ist. Wenn du USDC in einen Markt geliehen hast, der durch ein weniger liquides RWA oder ein volatiles LST gestützt ist, könnte die physische Lieferung dir ein Asset geben, das du nie halten wolltest, zu einem Wert, der möglicherweise niedriger ist als das, was dir geschuldet ist – und das anschließende Management dieser unerwünschten Exponierung wird dann deine Aufgabe, nicht die des Protokolls.
Das ist kein Mangel, der nur TermMax betrifft. Es ist eher so, wie die meisten überbesicherten DeFi-Kreditvergabe das Risiko tatsächlich abwickelt, und TermMax ist in Bezug auf den Mechanismus transparenter als viele Wettbewerber, die ihn in Liquidationsmathematik „verstecken“. Aber das Klischee, dass ein fester Zinssatz gleichbedeutend mit TradFi-Grade-Planbarkeit ist, zerbricht genau hier. Eine Anleihe hat eine rechtliche Forderung dahinter. Eine TermMax-Position hat einen Smart Contract und einen Sicherheitenpool, pro Markt isoliert, was zwar Ansteckung begrenzt, aber nicht das Default-Risiko entfernt.
Ich würde lieber, dass TermMax diese Unterschiede aktiv betont, statt neuen Nutzern zu ermöglichen, das Gegenteil anzunehmen. Ein fester Zinssatz löst Zinsrisiko. Er löst kein Kreditrisiko – und die so zu behandeln, als wären es dasselbe Problem, bereitet Menschen auf eine böse Überraschung vor, wenn ein Markt das erste Mal in eine physische Lieferung liquidiert wird, statt in Cash.
@TermMax #TermMax $VELVET $BTW $ACE
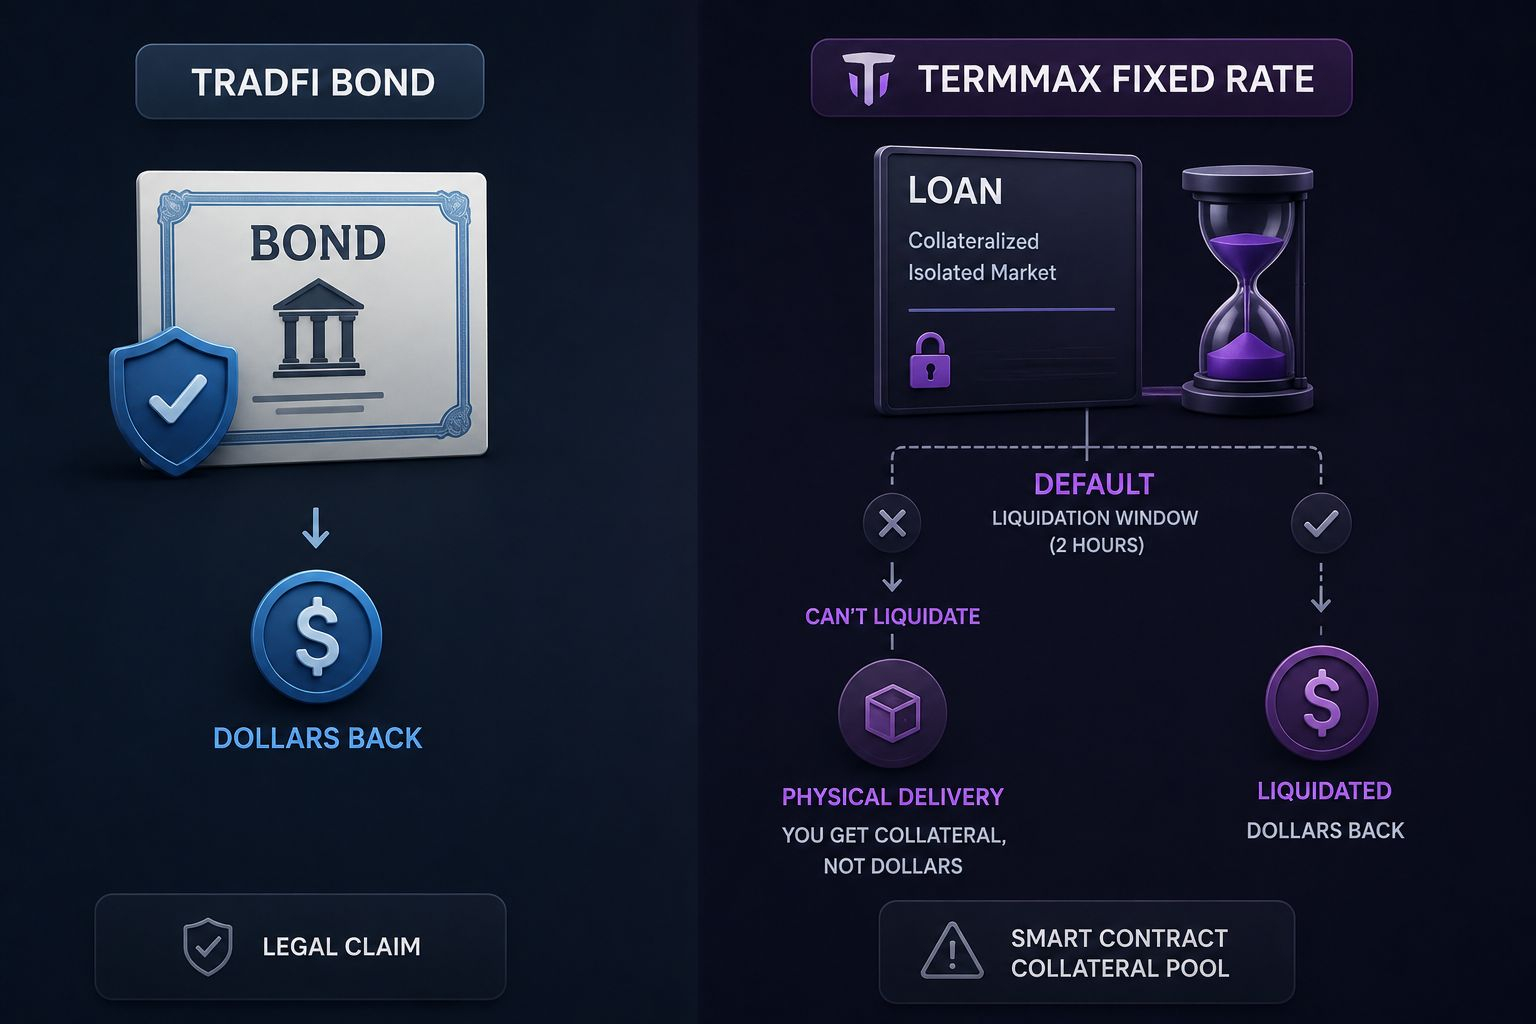
433
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
BinanceReopensWithdrawalsForMoreAssets
4,686 Aufrufe
270 Kommentare
Sicherheitsvorfall | Update zur Wiederherstellung Nr. 6: Auszahlungen für weitere Assets werden wieder aufgenommen (2026-11-03)
Binance Announcement
·81 Likes
·196.7k Aufrufe
AppleReportsMixedResults
3,972 Aufrufe
246 Kommentare
BinanceWithdrawalScamWarning
84,935 Aufrufe
1,065 Kommentare