

HELEN _BNB
4k Beiträge
HELEN _BNB
Melden
Nutzer blockieren
Trade eröffnen
Regelmäßiger Trader
6.5 Monate
374 Following
4.5K+ Follower
2.8K+ Like gegeben
Beiträge
Portfolio
Alle
Zitierungen
Live
·
--
Bullisch
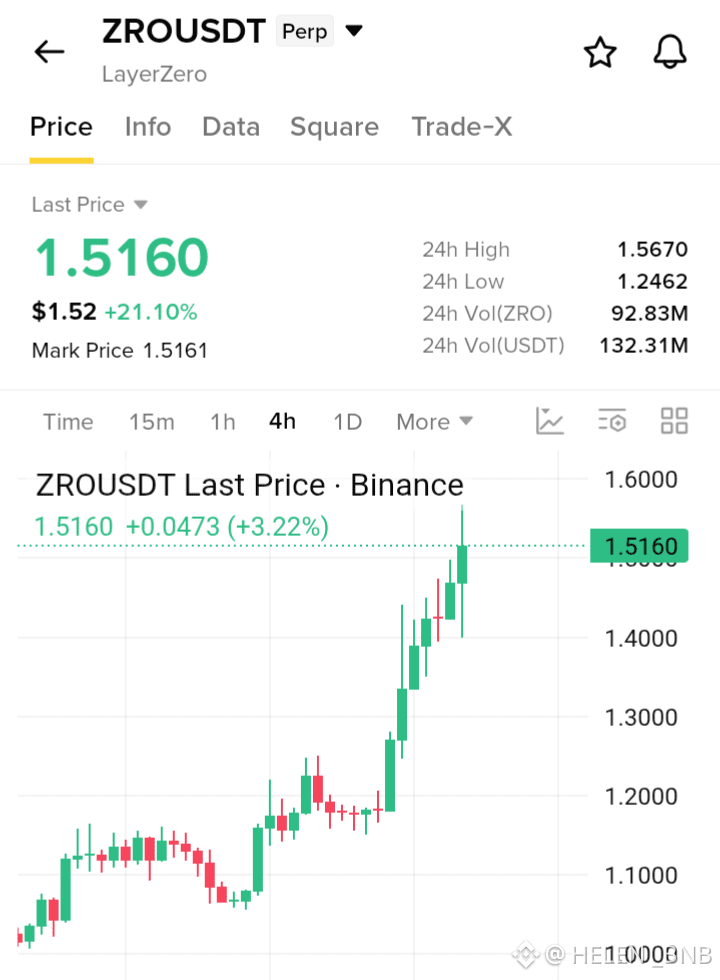
$ZRO zeigt starke Dynamik und handelt um 1,52 US-Dollar, nachdem es in 24 Stunden über 21 % zugelegt hat.
Die entscheidende Zone liegt bei 1,56–1,57 US-Dollar. Ein bestätigter Ausbruch könnte weiteres Aufwärtspotenzial unterstützen, während 1,40 eine wichtige Marke bei einem Rücksetzer bleibt.
Beobachten Sie die Kursentwicklung und das Volumen, bevor Sie eine Bewegung machen.
#Tradingsignal #Zero #write2Earn
{spot}(ZROUSDT)
$ZRO zeigt starke Dynamik und handelt um 1,52 US-Dollar, nachdem es in 24 Stunden über 21 % zugelegt hat.
Die entscheidende Zone liegt bei 1,56–1,57 US-Dollar. Ein bestätigter Ausbruch könnte weiteres Aufwärtspotenzial unterstützen, während 1,40 eine wichtige Marke bei einem Rücksetzer bleibt.
Beobachten Sie die Kursentwicklung und das Volumen, bevor Sie eine Bewegung machen.
#Tradingsignal #Zero #write2Earn
125
·
--
Bullisch
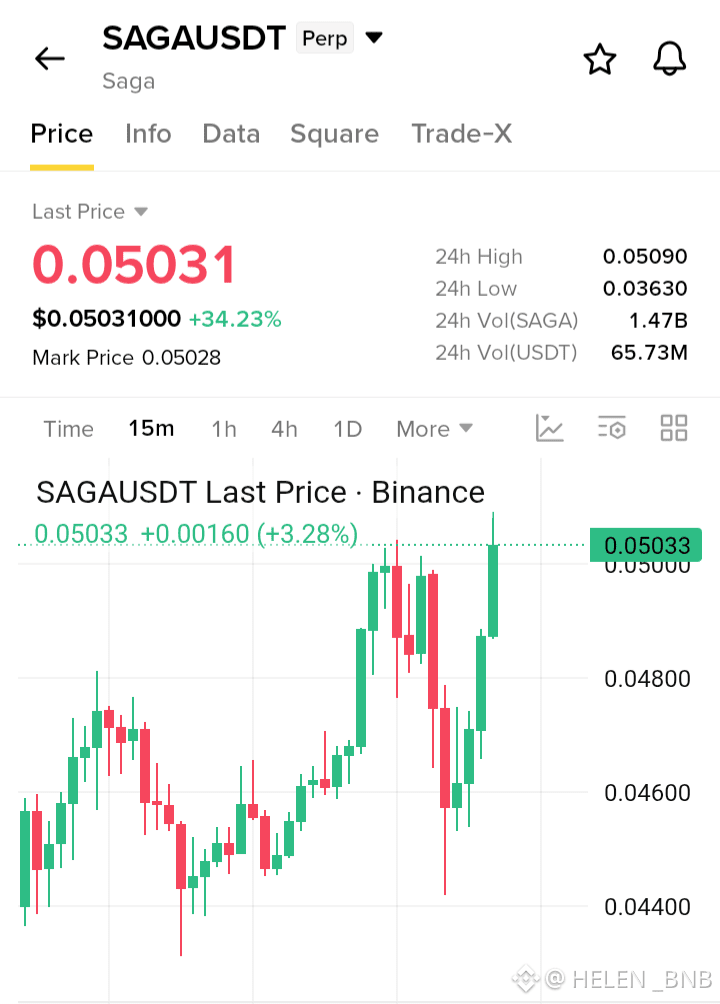
$SAGA zeigt eine starke Dynamik und handelt bei rund 0,0503 US-Dollar, nachdem es um 34 %+ gestiegen ist.
Wichtiger Kursbereich: 0,0500 US-Dollar als Unterstützung. Ein klarer Ausbruch über 0,0509 US-Dollar könnte die Dynamik aufrechterhalten, während der Verlust von 0,0500 US-Dollar zu einem Rücksetzer führen kann.
Beobachte das Volumen und die Bestätigung, bevor du hinterherjagst.
#Tradingsignal $SAGA
{spot}(SAGAUSDT)
$SAGA zeigt eine starke Dynamik und handelt bei rund 0,0503 US-Dollar, nachdem es um 34 %+ gestiegen ist.
Wichtiger Kursbereich: 0,0500 US-Dollar als Unterstützung. Ein klarer Ausbruch über 0,0509 US-Dollar könnte die Dynamik aufrechterhalten, während der Verlust von 0,0500 US-Dollar zu einem Rücksetzer führen kann.
Beobachte das Volumen und die Bestätigung, bevor du hinterherjagst.
#Tradingsignal $SAGA
195
·
--
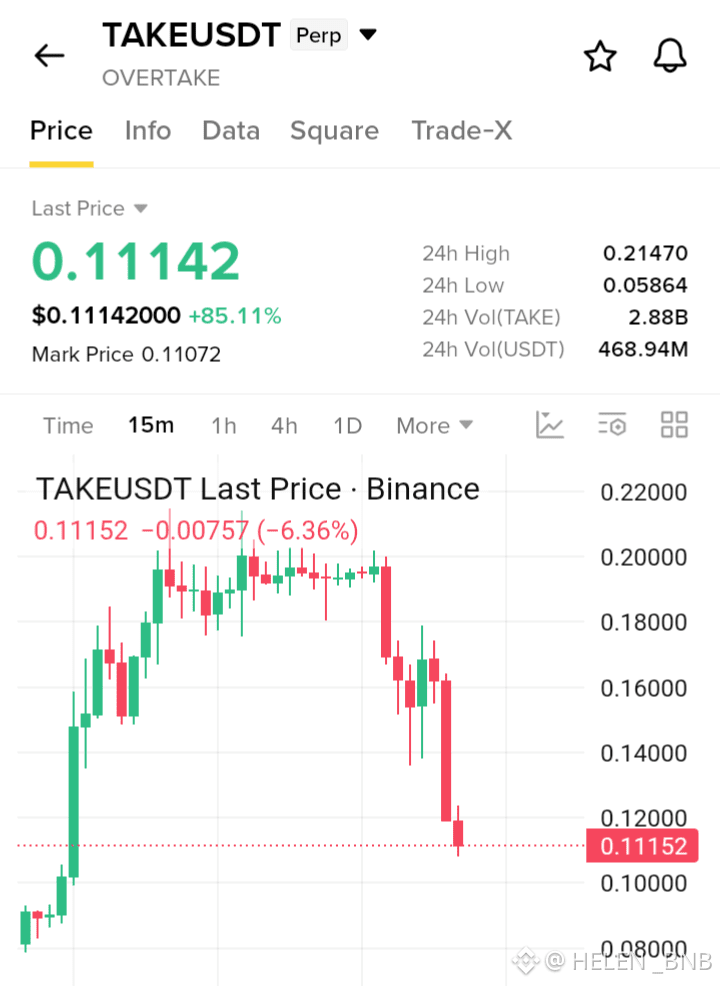
$TAKE zeigt nach einem scharfen Anstieg eine starke Volatilität.
Der Preis liegt bei etwa 0,111 $, und ist bei der letzten Bewegung um über 6 % gefallen. Nach der Ablehnung nahe 0,20 $ haben die Verkäufer die Kontrolle über den kurzfristigen Trend übernommen.
Wichtige Kursmarken: 0,10 $ Unterstützung, 0,12–0,14 $ Widerstand.
Vor dem Einstieg erst auf Bestätigung achten.
#TakeProfits #Tradingsignals
{future}(TAKEUSDT)
$TAKE zeigt nach einem scharfen Anstieg eine starke Volatilität.
Der Preis liegt bei etwa 0,111 $, und ist bei der letzten Bewegung um über 6 % gefallen. Nach der Ablehnung nahe 0,20 $ haben die Verkäufer die Kontrolle über den kurzfristigen Trend übernommen.
Wichtige Kursmarken: 0,10 $ Unterstützung, 0,12–0,14 $ Widerstand.
Vor dem Einstieg erst auf Bestätigung achten.
#TakeProfits #Tradingsignals
349
·
--
Bullisch
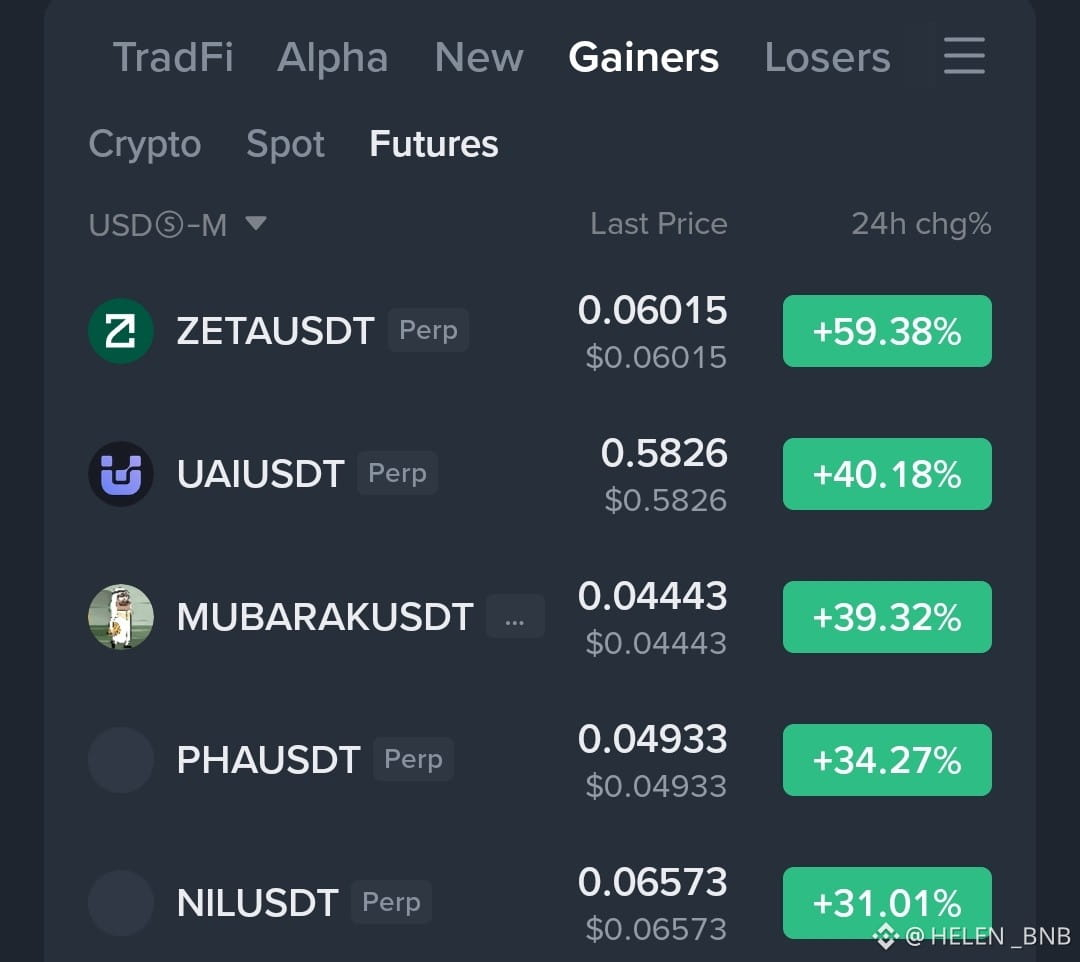
TOP GEWINNER 🚀
Große Bewegungen auf Binance Futures heute:
$ZETA USDT Perp — $0.06015 | +59.38%
$UAI USDT Perp — $0.5826 | +40.18%
$MUBARAK USDT — $0.04443 | +39.32%
PHAUSDT Perp — $0.04933 | +34.27%
NILUSDT Perp — $0.06573 | +31.01%
Der Momentum ist stark, aber nach so großen Moves kann die Volatilität sich schnell ändern.
Beobachte das Volumen, die Liquidität und die Bestätigung, bevor du dem Move hinterherjagst.
{spot}(MUBARAKUSDT)
{future}(UAIUSDT)
{future}(ZETAUSDT)
#TopGainers #TradingSignals #NEARRisesNearly80%InAWeek
TOP GEWINNER 🚀
Große Bewegungen auf Binance Futures heute:
$ZETA USDT Perp — $0.06015 | +59.38%
$UAI USDT Perp — $0.5826 | +40.18%
$MUBARAK USDT — $0.04443 | +39.32%
PHAUSDT Perp — $0.04933 | +34.27%
NILUSDT Perp — $0.06573 | +31.01%
Der Momentum ist stark, aber nach so großen Moves kann die Volatilität sich schnell ändern.
Beobachte das Volumen, die Liquidität und die Bestätigung, bevor du dem Move hinterherjagst.
#TopGainers #TradingSignals #NEARRisesNearly80%InAWeek
303
·
--
Bärisch
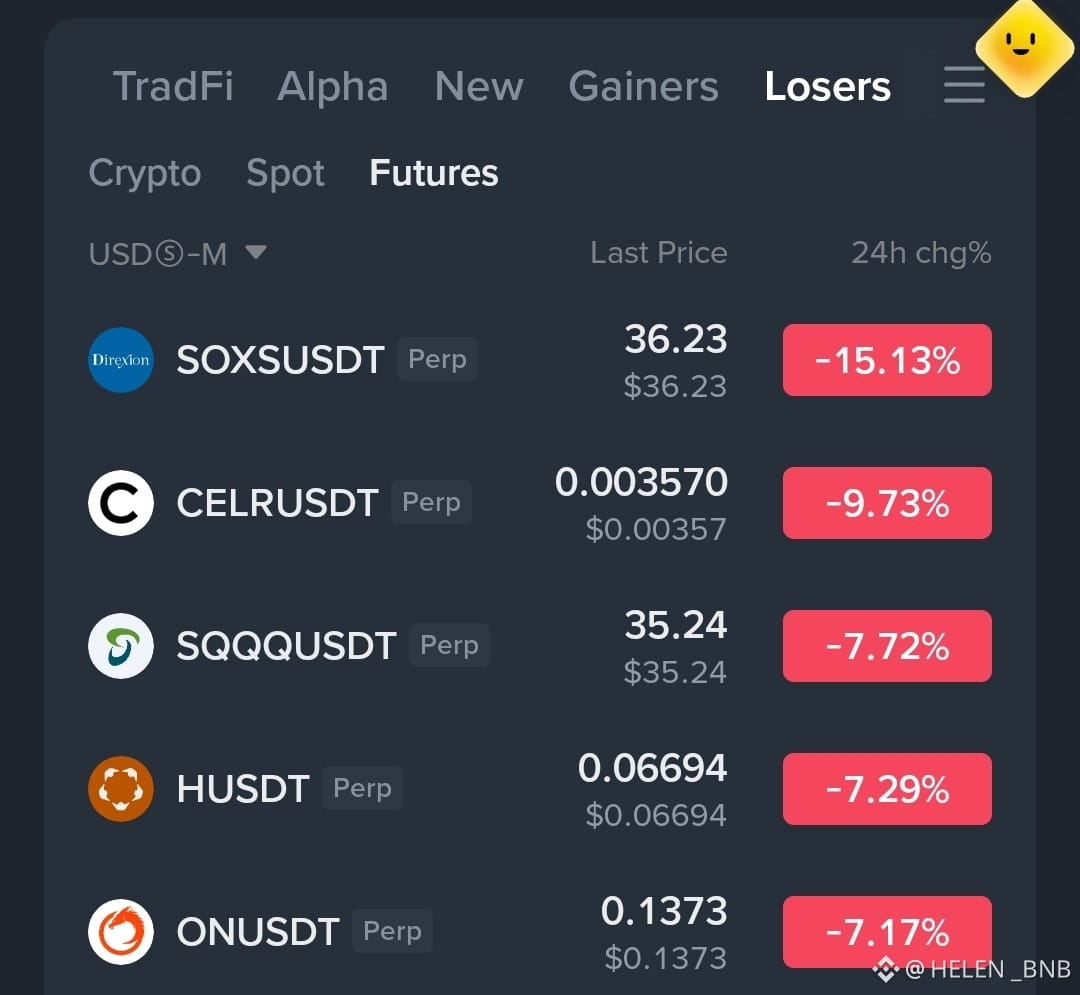
TOP VERLIERER 📉
Ein deutlicher Rücksetzer über mehrere Binance-Futures-Paare heute:
$SOXS USDT Perp — 36,23 $ | -15,13%
$CELR USDT Perp — 0,003570 $ | -9,73%
$SQQQ USDT Perp — 35,24 $ | -7,72%
HUSDT Perp — 0,06694 $ | -7,29%
ONUSDT Perp — 0,1373 $ | -7,17%
Starke Rückgänge können Volatilität auslösen, aber auch riskante Bedingungen beim Hinterherjagen von Einstiegskursen schaffen.
Achte auf Liquidität, Volumen und Bestätigung, bevor du eine Position eröffnest.
1.3k
·
--
📉 -50%: „Ich bin fertig. Ich verkaufe alles.“ 😭
📈 +800% später: „Ich HABE IMMER an das Projekt geglaubt.“ 😎
😂 Diamanthände… oder einfach keine Exit-Liquidität? 💀
Krypto hat eine brutale Art, deine Überzeugung zu testen.
Der Chart kümmert sich nicht um deine Emotionen—er belohnt Geduld, wenn die These stimmt.
⚡ $ZEC | $DASH | $BTC
Bleib ruhig. Triff Risikomanagement. Lass den Markt beweisen, dass du recht hast. 🧠📈
#OKX #Crypto #BTC #Trading
1
335
·
--
🎁🧧GROSSE BELONHNGEN-WARNUNGEN🧧🎁
🙋LEUTE, FOLGT MIR😊
🥰FOLGT MIR UND ERHALTET MEHR BELONHNGEN👑
🎁🧧GROSSE BELONHNGEN-WARNUNGEN🧧🎁
🙋LEUTE, FOLGT MIR😊
🥰FOLGT MIR UND ERHALTET MEHR BELONHNGEN👑
🙋LEUTE, FOLGT MIR😊
🥰FOLGT MIR UND ERHALTET MEHR BELONHNGEN👑
228
3
14
228
·
--
geh, behauptung 🧧🎁🎁🧧🧧
geh, behauptung 🧧🎁🎁🧧🧧
Sandiya艾尔21
·
--
ALERT 🚨🧧 BiG Giveaway $BTTC 🧧🧧
Manchmal können die kleinsten Überraschungen den größten Unterschied machen. 💖
Also hier ist ein Red Packet Giveaway für die Community! 🎁
🍀 Viel Glück
✨ Gute Energie
💫 Glückliche Momente
Um ein Red Packet zu beanspruchen:
✨ Folge meinem Profil
✨ Liken & diesen Beitrag reposten
Schreib „Hi“ in den Kommentaren unten 👇 um die Belohnung zu erhalten!
Viel Glück allen! 🍀 #Giveaway #RedPacket #Crypto #Community #PositiveVibes
12
·
--
#dusk $DUSK @Dusk_Foundation Ich bin das, was ich tatsächlich beim Dämmern beobachte..
Je mehr ich in Dusk eintauche, desto weniger interessiert mich die übliche „Privacy-Blockchain“-Erzählung.
Was meine Aufmerksamkeit geweckt hat, ist ein eher praktisches Problem.
Wenn reale finanzielle Vermögenswerte auf der Kette bewegt werden, glaube ich nicht, dass jede Transaktion automatisch zu öffentlich zugänglichen Informationen werden sollte. Aber ich glaube auch nicht, dass Institutionen in einem System operieren können, in dem einfach alles vollständig verborgen bleibt.
Diese Spannung ist es, die Dusk für mich interessant macht.
Ich habe mir angesehen, wie Dusk mit vertraulichen Wertpapieren, selektiver Offenlegung und der Ausführung von Smart Contracts umgeht, und es fühlt sich weniger wie „Privatsphäre um der Privatsphäre willen“ an, sondern eher wie ein Versuch, Blockchain so in die regulierte Finanzwelt einpassen zu wollen, wie sie wirklich funktioniert.
Trotzdem halte ich meine Erwartungen im Zaum.
Ich habe genug Projekte gesehen, die in der Dokumentation überzeugend wirkten, aber Schwierigkeiten bekamen, sobald reale Nutzer, Liquiditätsanforderungen, Compliance und Adoption ins Spiel kamen.
Für mich ist also nicht die Technologie allein die eigentliche Dusk-Thesis.
Ich möchte sehen, ob tatsächliche finanzielle Aktivitäten sich dafür entscheiden, es zu nutzen.
Dort wird die Geschichte interessant..
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk Ich bin das, was ich tatsächlich beim Dämmern beobachte..
Je mehr ich in Dusk eintauche, desto weniger interessiert mich die übliche „Privacy-Blockchain“-Erzählung.
Was meine Aufmerksamkeit geweckt hat, ist ein eher praktisches Problem.
Wenn reale finanzielle Vermögenswerte auf der Kette bewegt werden, glaube ich nicht, dass jede Transaktion automatisch zu öffentlich zugänglichen Informationen werden sollte. Aber ich glaube auch nicht, dass Institutionen in einem System operieren können, in dem einfach alles vollständig verborgen bleibt.
Diese Spannung ist es, die Dusk für mich interessant macht.
Ich habe mir angesehen, wie Dusk mit vertraulichen Wertpapieren, selektiver Offenlegung und der Ausführung von Smart Contracts umgeht, und es fühlt sich weniger wie „Privatsphäre um der Privatsphäre willen“ an, sondern eher wie ein Versuch, Blockchain so in die regulierte Finanzwelt einpassen zu wollen, wie sie wirklich funktioniert.
Trotzdem halte ich meine Erwartungen im Zaum.
Ich habe genug Projekte gesehen, die in der Dokumentation überzeugend wirkten, aber Schwierigkeiten bekamen, sobald reale Nutzer, Liquiditätsanforderungen, Compliance und Adoption ins Spiel kamen.
Für mich ist also nicht die Technologie allein die eigentliche Dusk-Thesis.
Ich möchte sehen, ob tatsächliche finanzielle Aktivitäten sich dafür entscheiden, es zu nutzen.
Dort wird die Geschichte interessant..
2
3
105
·
--
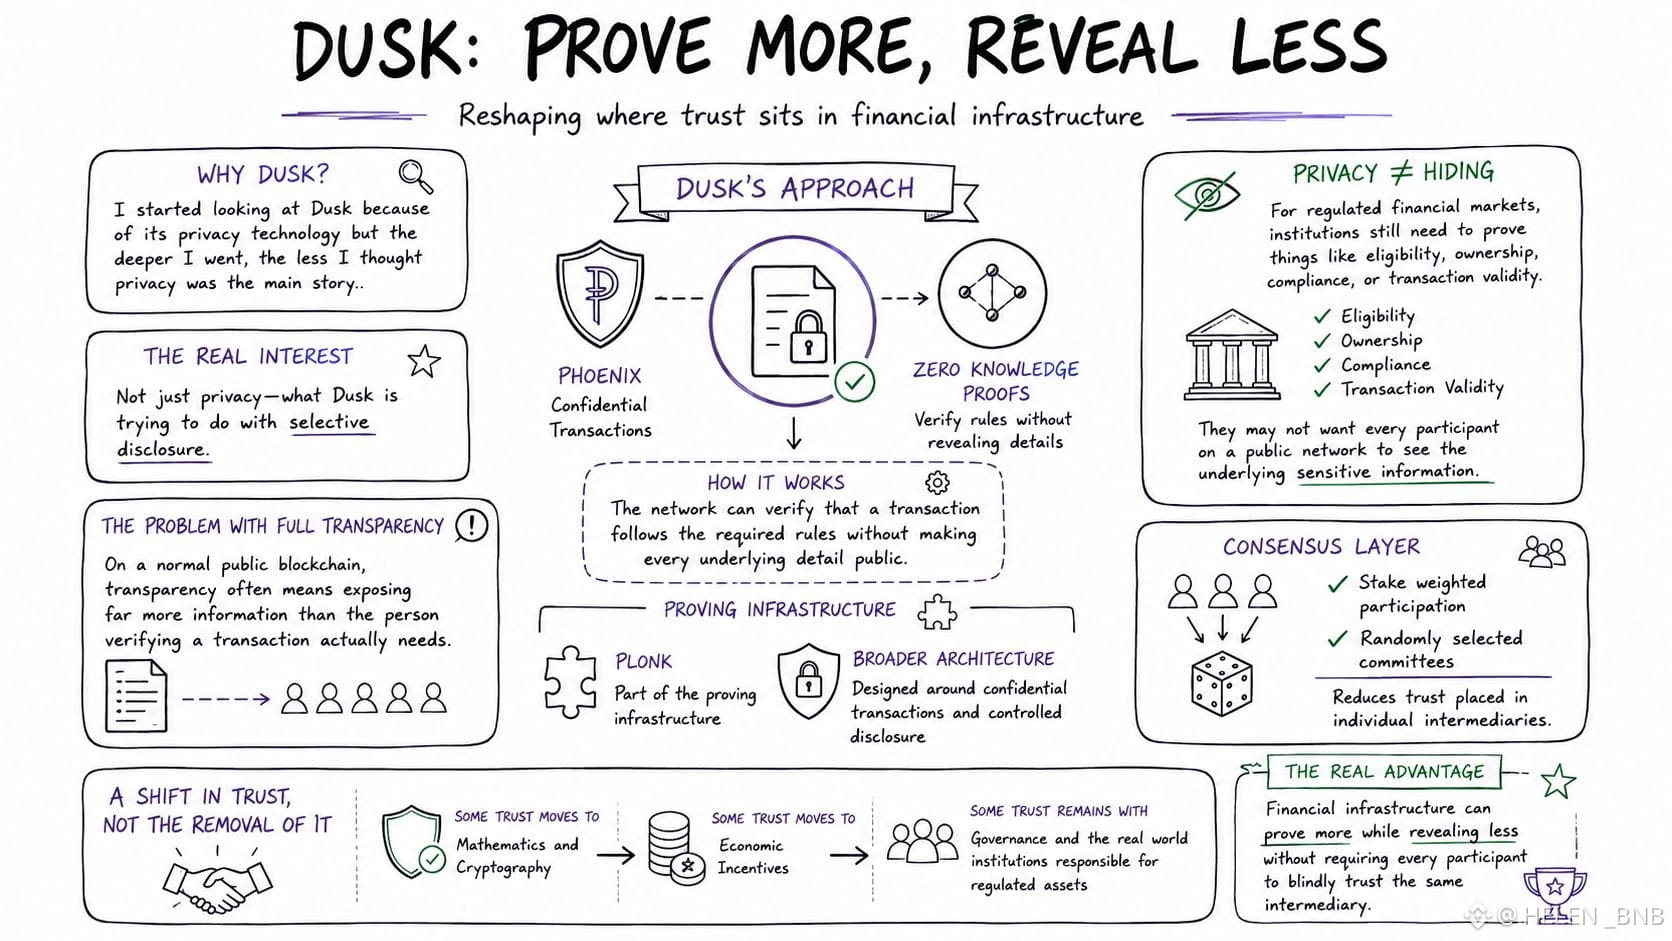
#dusk $DUSK @Dusk_Foundation Ich habe angefangen, mir Dusk wegen seiner Datenschutztechnologie anzusehen, aber je tiefer ich ging, desto weniger dachte ich, dass Datenschutz die Hauptgeschichte ist..
Das Interessante daran ist, was Dusk mit selektiver Offenlegung erreichen will.
In einer normalen öffentlichen Blockchain bedeutet Transparenz oft, weit mehr Informationen offenzulegen, als die Person, die eine Transaktion verifiziert, tatsächlich braucht.
Dusk verfolgt einen anderen Ansatz.
Mit Phoenix und Zero-Knowledge-Beweisen kann das Netzwerk verifizieren, dass eine Transaktion den erforderlichen Regeln folgt, ohne jede darunterliegende Detailinformation öffentlich zu machen. PLONK ist Teil dieser Beweis-Infrastruktur, während die breitere Architektur um vertrauliche Transaktionen und kontrollierte Offenlegung herum entworfen ist.
Aber genau hier denke ich, dass die Unterscheidung wichtig ist.
Datenschutz ist nicht dasselbe wie Verbergen.
Für regulierte Finanzmärkte müssen Institutionen weiterhin Dinge nachweisen können wie Förderfähigkeit, Eigentumscompliance oder Transaktionsgültigkeit. Sie möchten nur möglicherweise nicht, dass alle Teilnehmenden in einem öffentlichen Netzwerk die zugrunde liegenden sensiblen Informationen sehen.
Das macht selektive Offenlegung viel interessanter als einfach zu sagen: „Dusk ist privat.“
Dann gibt es noch die Konsensschicht.
Dusk nutzt anteilsgewichtete Beteiligung und zufällig ausgewählte Komitees, statt sich darauf zu verlassen, dass eine einzelne Institution entscheidet, welche Transaktionen gültig sind. Das reduziert die Menge an Vertrauen, die in einzelne Intermediäre gesetzt wird, aber es beseitigt nicht vollständig Annahmen rund um Softwarekryptografie, ökonomische Anreize und Governance.
Also beginne ich, Dusk weniger als eine Blockchain zu sehen, die versucht, Vertrauen vollständig zu entfernen.
Sie versucht, neu zu formen, wo Vertrauen sitzt.
Ein Teil des Vertrauens verlagert sich von Institutionen hin zu Mathematik und Kryptografie.
Ein Teil geht hin zu ökonomischen Anreizen.
Ein Teil bleibt bei der Governance und den realweltlichen Institutionen, die für regulierte Vermögenswerte verantwortlich sind.
Das fühlt sich nach dem wichtigeren Experiment an.
Wenn Dusk gelingt, wird der Vorteil nicht einfach nur sein, dass Finanzdaten privat werden.
$STORJ $PROM
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk Ich habe angefangen, mir Dusk wegen seiner Datenschutztechnologie anzusehen, aber je tiefer ich ging, desto weniger dachte ich, dass Datenschutz die Hauptgeschichte ist..
Das Interessante daran ist, was Dusk mit selektiver Offenlegung erreichen will.
In einer normalen öffentlichen Blockchain bedeutet Transparenz oft, weit mehr Informationen offenzulegen, als die Person, die eine Transaktion verifiziert, tatsächlich braucht.
Dusk verfolgt einen anderen Ansatz.
Mit Phoenix und Zero-Knowledge-Beweisen kann das Netzwerk verifizieren, dass eine Transaktion den erforderlichen Regeln folgt, ohne jede darunterliegende Detailinformation öffentlich zu machen. PLONK ist Teil dieser Beweis-Infrastruktur, während die breitere Architektur um vertrauliche Transaktionen und kontrollierte Offenlegung herum entworfen ist.
Aber genau hier denke ich, dass die Unterscheidung wichtig ist.
Datenschutz ist nicht dasselbe wie Verbergen.
Für regulierte Finanzmärkte müssen Institutionen weiterhin Dinge nachweisen können wie Förderfähigkeit, Eigentumscompliance oder Transaktionsgültigkeit. Sie möchten nur möglicherweise nicht, dass alle Teilnehmenden in einem öffentlichen Netzwerk die zugrunde liegenden sensiblen Informationen sehen.
Das macht selektive Offenlegung viel interessanter als einfach zu sagen: „Dusk ist privat.“
Dann gibt es noch die Konsensschicht.
Dusk nutzt anteilsgewichtete Beteiligung und zufällig ausgewählte Komitees, statt sich darauf zu verlassen, dass eine einzelne Institution entscheidet, welche Transaktionen gültig sind. Das reduziert die Menge an Vertrauen, die in einzelne Intermediäre gesetzt wird, aber es beseitigt nicht vollständig Annahmen rund um Softwarekryptografie, ökonomische Anreize und Governance.
Also beginne ich, Dusk weniger als eine Blockchain zu sehen, die versucht, Vertrauen vollständig zu entfernen.
Sie versucht, neu zu formen, wo Vertrauen sitzt.
Ein Teil des Vertrauens verlagert sich von Institutionen hin zu Mathematik und Kryptografie.
Ein Teil geht hin zu ökonomischen Anreizen.
Ein Teil bleibt bei der Governance und den realweltlichen Institutionen, die für regulierte Vermögenswerte verantwortlich sind.
Das fühlt sich nach dem wichtigeren Experiment an.
Wenn Dusk gelingt, wird der Vorteil nicht einfach nur sein, dass Finanzdaten privat werden.
$STORJ $PROM
8
8
156
·
--
#dusk $DUSK @Dusk_Foundation
Ich habe die jüngsten technischen Änderungen von Dusk gelesen und erwartet, dass der interessante Teil eine weitere Verbesserung des Beweissystems ist.
Stattdessen bin ich immer wieder bei etwas viel weniger Glamourösem gelandet: was passiert, bevor ein Beweis überhaupt verarbeitet wird..
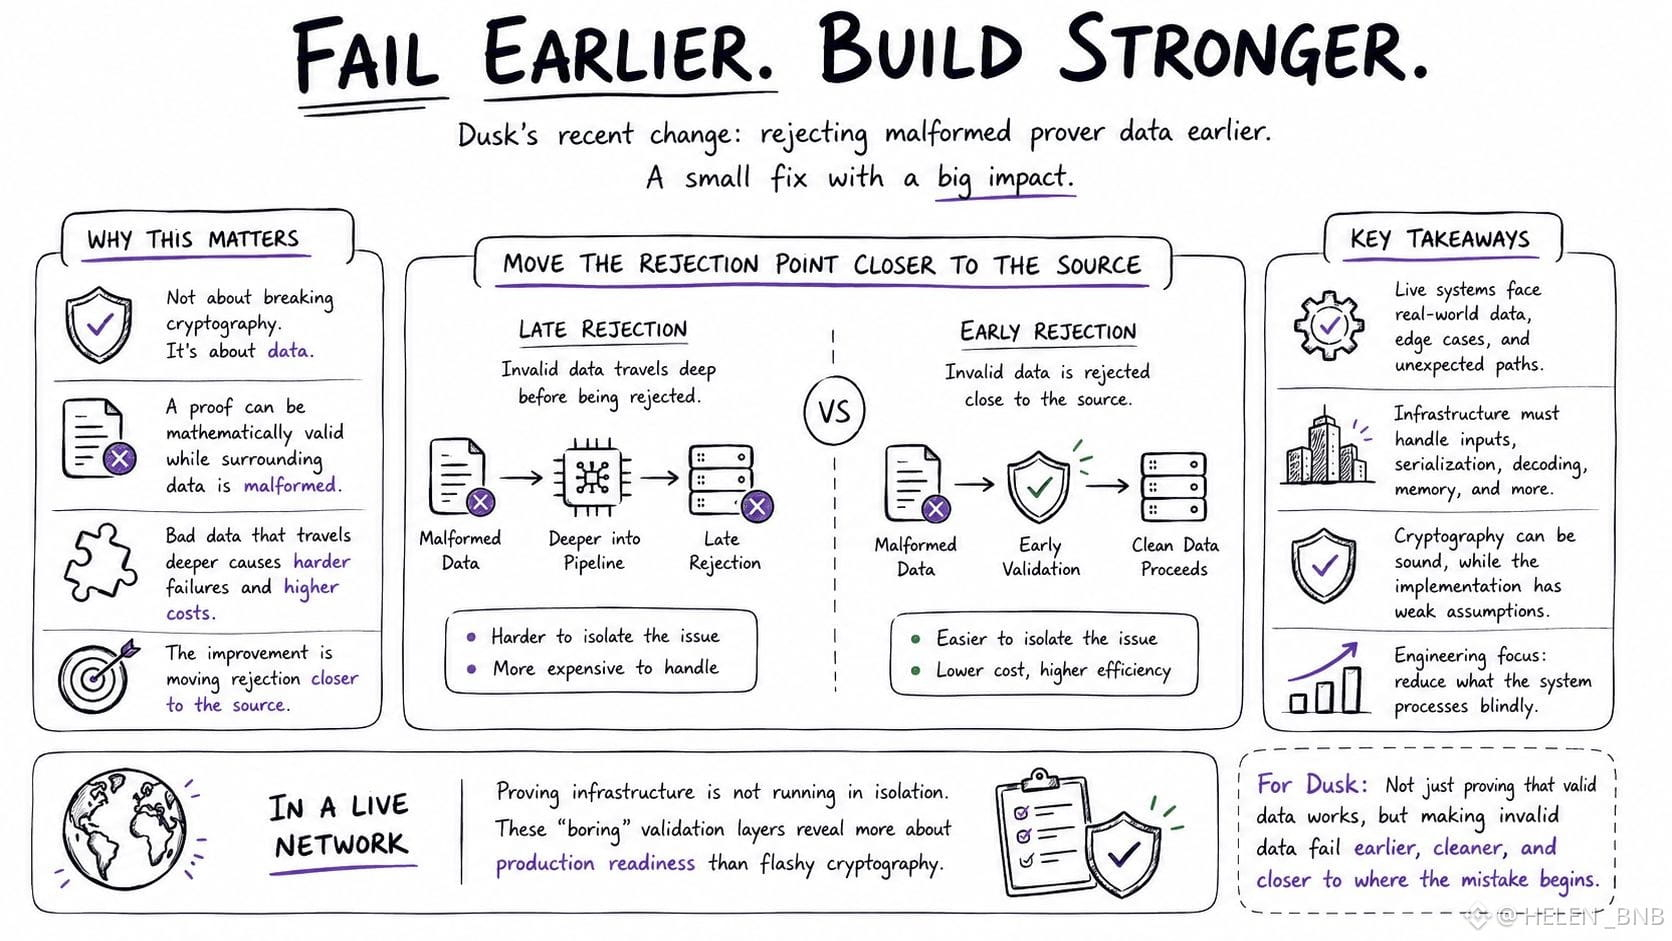
Eine kürzliche Plonk-bezogene Änderung fokussierte sich darauf, fehlerhafte Prover-Daten früher abzulehnen. Das klingt zunächst nach üblicher Aufräumarbeit.
Aber je mehr ich darüber nachdachte, desto wichtiger wurde das.
Es gibt einen Unterschied zwischen dem Brechen der Kryptografie und dem Einspeisen von fehlerhaften Daten in eine kryptografische Infrastruktur.
Ein Beweis kann mathematisch gültig sein, während die Daten darum herum fehlerhaft sind: etwa falsch serialisiert oder in einer Struktur, die das System nie erwartet hat. Wenn diese Eingaben in die tiefere Beweispipeline gelangen, wird der spätere Ausfall schwerer einzugrenzen und möglicherweise teurer in der Handhabung.
Die eigentliche Verbesserung ist also nicht unbedingt stärkere Mathematik.
Sie besteht darin, den Ablehnungs-Punkt näher an die Quelle zu verlegen.
Das ist operativ wichtig.
In einer laufenden Netzwerk-Infrastruktur für das Proving läuft das System nicht isoliert. Es muss mit Input-Serialisierung, -Dekodierung, Speicher, Ausführungs-Pfaden und all den seltsamen Edge Cases umgehen, die auftauchen, sobald Software auf reale Welt-Daten trifft.
Die Kryptografie kann stimmig sein, während die umgebende Implementierung immer noch schwache Annahmen macht.
Darum finde ich diese kleineren Änderungen aufschlussreicher als Feature-Ankündigungen.
Sie zeigen, worauf das Engineering-Team seine Zeit verwendet, um die Anzahl der Dinge zu reduzieren, die das System bereit ist, blind zu verarbeiten.
Für Dusk halte ich das für eine wichtige Richtung: nicht nur zu beweisen, dass gültige Daten funktionieren, sondern ungültige Daten früher fehlschlagen zu lassen—sauberer und näher an der Stelle, an der der Fehler beginnt.
Die unscheinbare Validierungs-Schicht kann am Ende mehr über die Produktionsreife aussagen als die auffällige Kryptografie jemals.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Ich habe die jüngsten technischen Änderungen von Dusk gelesen und erwartet, dass der interessante Teil eine weitere Verbesserung des Beweissystems ist.
Stattdessen bin ich immer wieder bei etwas viel weniger Glamourösem gelandet: was passiert, bevor ein Beweis überhaupt verarbeitet wird..
Eine kürzliche Plonk-bezogene Änderung fokussierte sich darauf, fehlerhafte Prover-Daten früher abzulehnen. Das klingt zunächst nach üblicher Aufräumarbeit.
Aber je mehr ich darüber nachdachte, desto wichtiger wurde das.
Es gibt einen Unterschied zwischen dem Brechen der Kryptografie und dem Einspeisen von fehlerhaften Daten in eine kryptografische Infrastruktur.
Ein Beweis kann mathematisch gültig sein, während die Daten darum herum fehlerhaft sind: etwa falsch serialisiert oder in einer Struktur, die das System nie erwartet hat. Wenn diese Eingaben in die tiefere Beweispipeline gelangen, wird der spätere Ausfall schwerer einzugrenzen und möglicherweise teurer in der Handhabung.
Die eigentliche Verbesserung ist also nicht unbedingt stärkere Mathematik.
Sie besteht darin, den Ablehnungs-Punkt näher an die Quelle zu verlegen.
Das ist operativ wichtig.
In einer laufenden Netzwerk-Infrastruktur für das Proving läuft das System nicht isoliert. Es muss mit Input-Serialisierung, -Dekodierung, Speicher, Ausführungs-Pfaden und all den seltsamen Edge Cases umgehen, die auftauchen, sobald Software auf reale Welt-Daten trifft.
Die Kryptografie kann stimmig sein, während die umgebende Implementierung immer noch schwache Annahmen macht.
Darum finde ich diese kleineren Änderungen aufschlussreicher als Feature-Ankündigungen.
Sie zeigen, worauf das Engineering-Team seine Zeit verwendet, um die Anzahl der Dinge zu reduzieren, die das System bereit ist, blind zu verarbeiten.
Für Dusk halte ich das für eine wichtige Richtung: nicht nur zu beweisen, dass gültige Daten funktionieren, sondern ungültige Daten früher fehlschlagen zu lassen—sauberer und näher an der Stelle, an der der Fehler beginnt.
Die unscheinbare Validierungs-Schicht kann am Ende mehr über die Produktionsreife aussagen als die auffällige Kryptografie jemals.
5
4
138
·
--
#dusk $DUSK @Dusk_Foundation
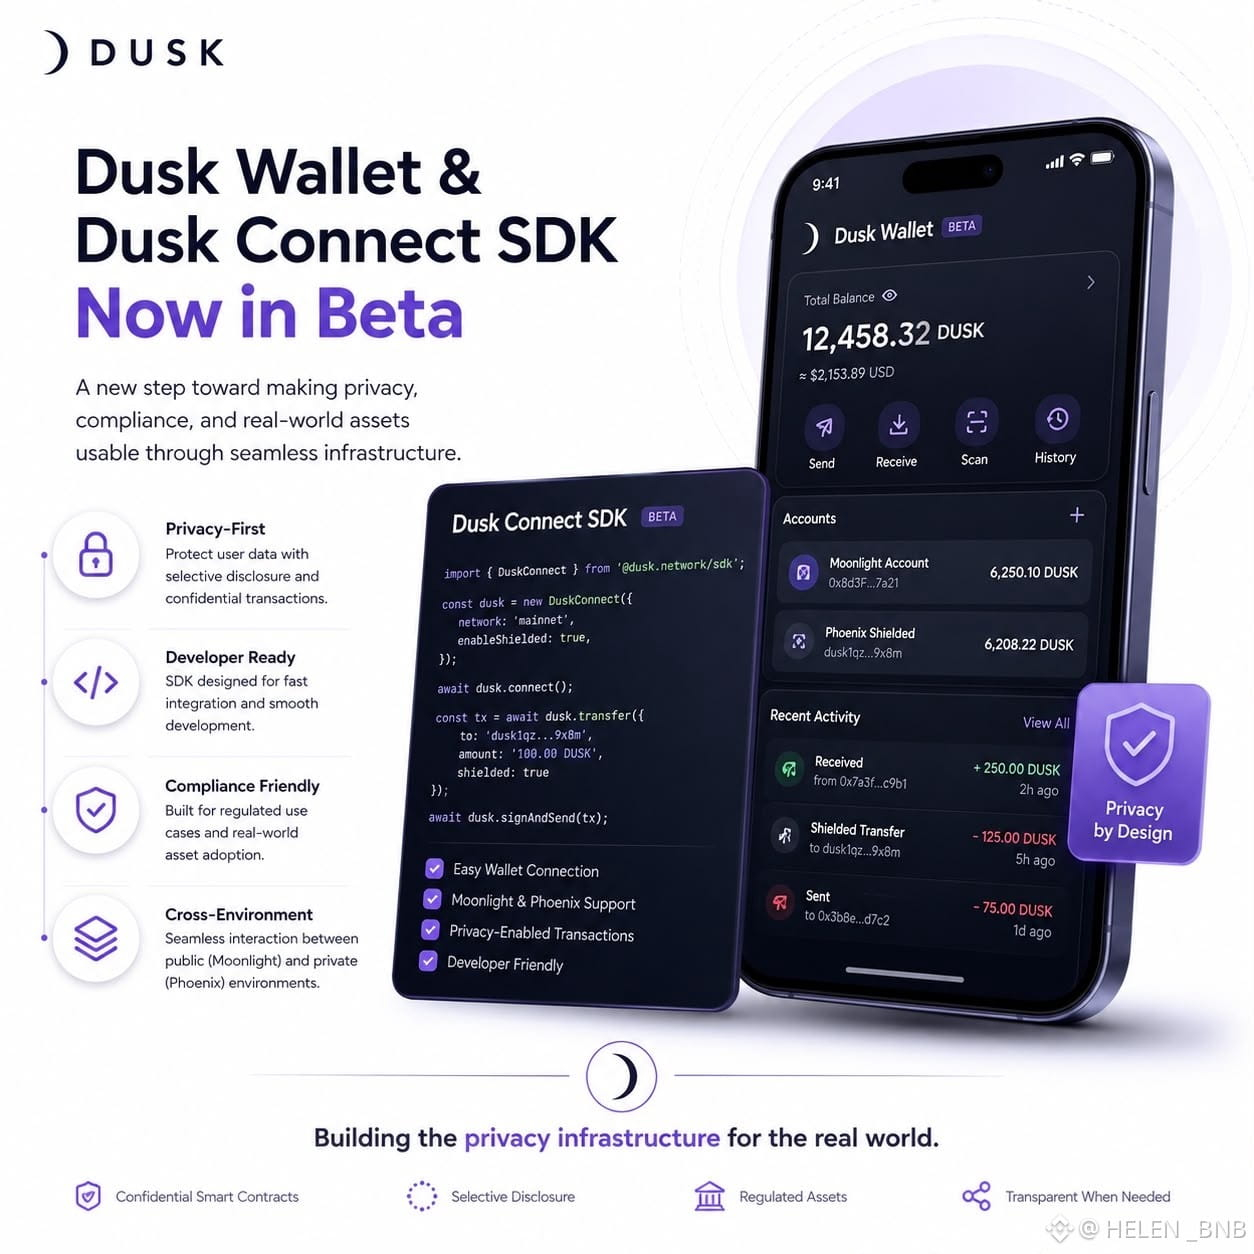
Ich habe mir das Dusk Wallet Beta angesehen und erwartet, dass der interessante Teil das Wallet selbst ist. Am Ende habe ich jedoch deutlich mehr Aufmerksamkeit auf Dusk Connect gelenkt.
Das hat meine Sicht auf die Veröffentlichung verändert..
Ein Wallet ist größtenteils eine benutzerorientierte Schicht. Connect ist der Ort, an dem das schwierigere Koordinationsproblem beginnt: wie Anwendungen tatsächlich mit Dusk-Konten, Signaturen und datenschutzaktivierten Transaktionen interagieren, ohne dass jeder Entwickler dieses „Klempnerwerk“ neu aufbauen muss.
Das ist wichtig, weil Dusk’ Architektur bereits verschiedene Transaktionsumgebungen voneinander trennt. Moonlight kümmert sich um die kontobasierte Seite, während Phoenix geschützte Notizen und Nullifier einführt. Legt man selektive Offenlegung oben drauf, kann die Entwicklererfahrung sehr schnell kompliziert werden.
Das SDK wirkt daher weniger wie ein Komfortpaket und mehr wie ein Versuch, diese Komplexität zu komprimieren und in eine nutzbare Schnittstelle zu überführen.
Die Beta-Phase ist hierbei besonders wichtig. Dokumentation kann beschreiben, wie Datenschutz funktioniert, aber nur echte Entwickler, die Wallets und Anwendungen integrieren, machen die Reibung sichtbar: Signierabläufe, Transaktionskonstruktion, Kontoverarbeitung, Fehlzustände, Kompatibilitätsprobleme und alles, was zwischen dem Klick des Nutzers auf „Bestätigen“ und der Annahme der Transaktion durch das Netzwerk passiert.
Ich denke auch, dass das mit Dusk’ breiterem Thesenentwurf zu regulierten Vermögenswerten zusammenhängt. Privatsphäre wird erst im großen Maßstab wirklich nützlich, wenn Anwendungen sie tatsächlich nutzen können, ohne dass jede Integration verstehen muss, wie die zugrunde liegende kryptografische Maschinerie funktioniert.
Darum schaue ich bei der Beta weniger auf die Anzahl der erstellten Wallets und mehr darauf, was Entwickler darum herum schaffen.
Wenn Dusk Connect genug operative Reibung reduziert, wird der Architekturzugang einfacher. Und das könnte sich letztlich als wichtiger erweisen als eine weitere Feature-Ankündigung: Infrastruktur wird erst dann wirklich wertvoll, wenn Entwickler aufhören, die Infrastruktur überhaupt zu bemerken.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Ich habe mir das Dusk Wallet Beta angesehen und erwartet, dass der interessante Teil das Wallet selbst ist. Am Ende habe ich jedoch deutlich mehr Aufmerksamkeit auf Dusk Connect gelenkt.
Das hat meine Sicht auf die Veröffentlichung verändert..
Ein Wallet ist größtenteils eine benutzerorientierte Schicht. Connect ist der Ort, an dem das schwierigere Koordinationsproblem beginnt: wie Anwendungen tatsächlich mit Dusk-Konten, Signaturen und datenschutzaktivierten Transaktionen interagieren, ohne dass jeder Entwickler dieses „Klempnerwerk“ neu aufbauen muss.
Das ist wichtig, weil Dusk’ Architektur bereits verschiedene Transaktionsumgebungen voneinander trennt. Moonlight kümmert sich um die kontobasierte Seite, während Phoenix geschützte Notizen und Nullifier einführt. Legt man selektive Offenlegung oben drauf, kann die Entwicklererfahrung sehr schnell kompliziert werden.
Das SDK wirkt daher weniger wie ein Komfortpaket und mehr wie ein Versuch, diese Komplexität zu komprimieren und in eine nutzbare Schnittstelle zu überführen.
Die Beta-Phase ist hierbei besonders wichtig. Dokumentation kann beschreiben, wie Datenschutz funktioniert, aber nur echte Entwickler, die Wallets und Anwendungen integrieren, machen die Reibung sichtbar: Signierabläufe, Transaktionskonstruktion, Kontoverarbeitung, Fehlzustände, Kompatibilitätsprobleme und alles, was zwischen dem Klick des Nutzers auf „Bestätigen“ und der Annahme der Transaktion durch das Netzwerk passiert.
Ich denke auch, dass das mit Dusk’ breiterem Thesenentwurf zu regulierten Vermögenswerten zusammenhängt. Privatsphäre wird erst im großen Maßstab wirklich nützlich, wenn Anwendungen sie tatsächlich nutzen können, ohne dass jede Integration verstehen muss, wie die zugrunde liegende kryptografische Maschinerie funktioniert.
Darum schaue ich bei der Beta weniger auf die Anzahl der erstellten Wallets und mehr darauf, was Entwickler darum herum schaffen.
Wenn Dusk Connect genug operative Reibung reduziert, wird der Architekturzugang einfacher. Und das könnte sich letztlich als wichtiger erweisen als eine weitere Feature-Ankündigung: Infrastruktur wird erst dann wirklich wertvoll, wenn Entwickler aufhören, die Infrastruktur überhaupt zu bemerken.
3
4
159
·
--
#dusk $DUSK @Dusk_Foundation
Als ich nach Dusk für den Datenschutzaspekt gesucht habe, bin ich mit jeder weiteren Lektüre immer wieder auf etwas gestoßen, das weniger offensichtlich als koordinierte Abstimmung wirkt.
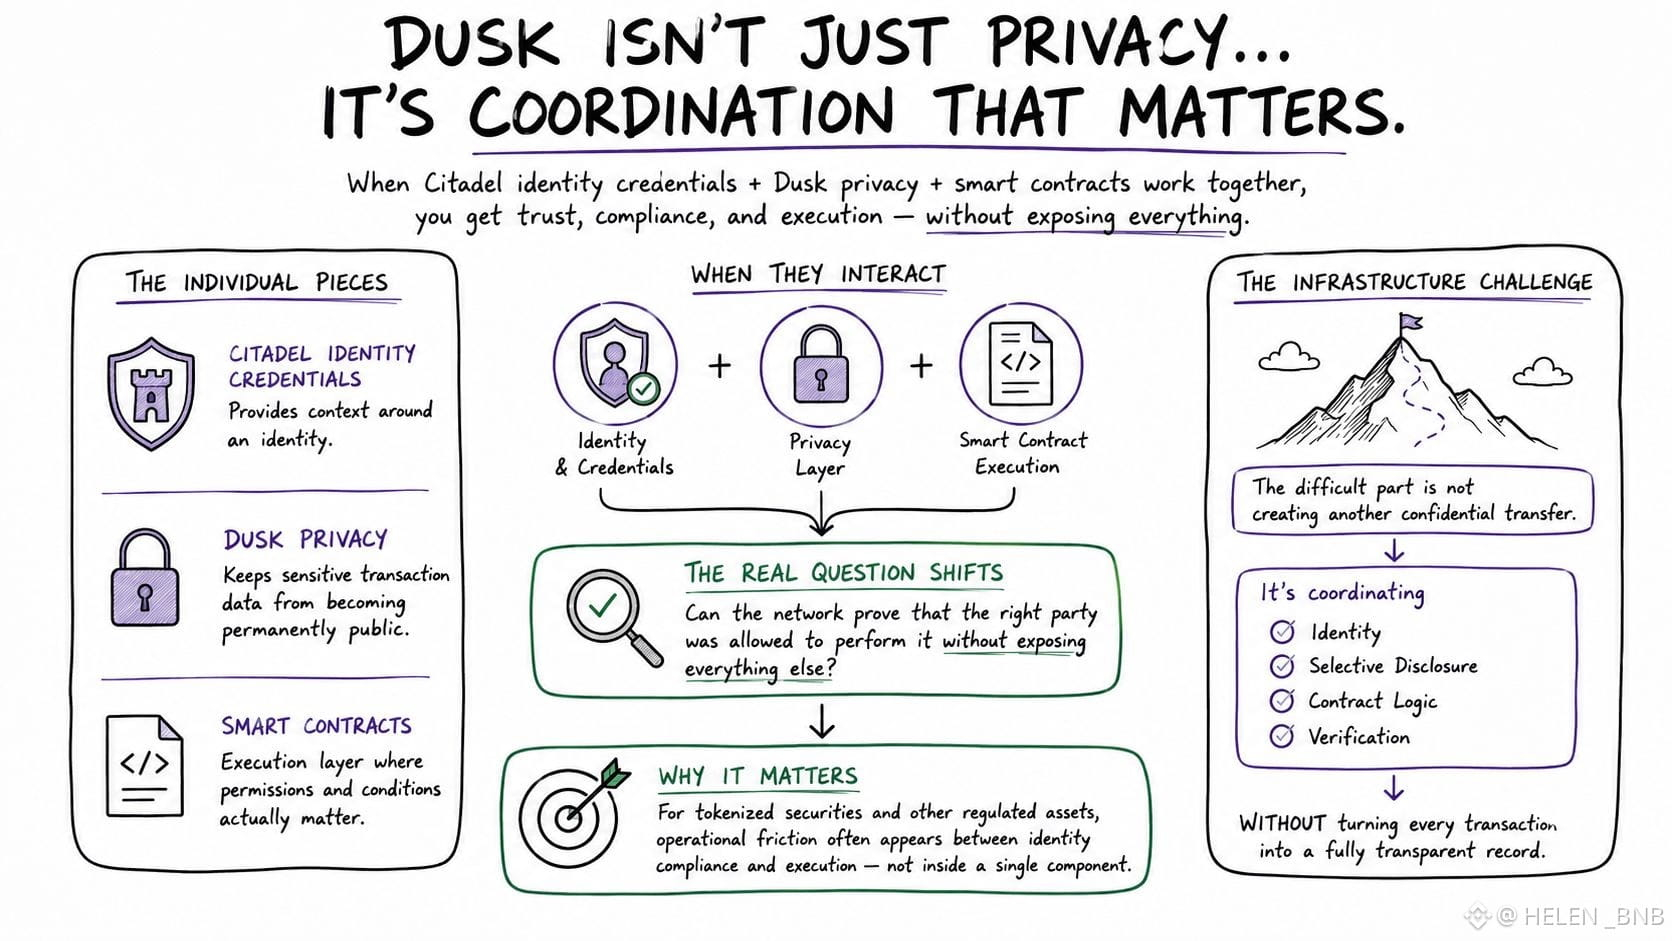
Citadel-Identitätsnachweise und Smart Contracts werden üblicherweise als getrennte Bausteine diskutiert. Ich glaube nicht, dass das so wirklich Sinn ergibt…
Das Spannende ist, was passiert, wenn sie miteinander interagieren.
Wenn ein Smart Contract etwas Rechenschaftspflichtiges/Regelkonformes in Bezug auf Privatsphäre abbilden soll, löst das allein noch nicht das operative Problem. Jemand muss immer noch festlegen, wer dazu berechtigt ist, welche Informationen handeln zu dürfen und verifizieren zu können – und unter welchen Bedingungen diese Informationen offengelegt werden können.
Genau da wird Citadel für mich interessanter.
Die Nachweis-/Credential-Schicht kann Kontext rund um eine Identität bereitstellen, während Dusk’s Datenschutzarchitektur sensible Transaktionsdaten davon abhalten kann, dauerhaft öffentlich zu werden. Smart Contracts werden dann zur Ausführungsebene, auf der diese Berechtigungen und Bedingungen tatsächlich relevant werden.
Was mir aufgefallen ist, ist, dass dadurch die Vertrauensfrage verschoben wird…
Statt nur zu fragen „Kann Dusk diese Transaktion verbergen?“, interessiert mich vielmehr „Kann das Netzwerk nachweisen, dass die richtige Partei dazu berechtigt war, sie auszuführen, ohne alles andere offenzulegen?“
Diese Unterscheidung ist wichtig für tokenisierte Wertpapiere und andere regulierte Vermögenswerte, weil der operative Reibungswiderstand oft zwischen Identitätskonformität und Ausführung auftritt – und nicht innerhalb irgendeiner einzelnen Komponente.
Außerdem erklärt es, warum sich die Architektur bewusster und durchdachter anfühlt als eine einfache Privacy-Kette.
Der schwierige Teil besteht nicht darin, eine weitere vertrauliche Übertragung zu schaffen.
Es geht darum, Logik zur selektiven Offenlegung von Identitäten und deren Verifikation zu koordinieren, ohne jede Transaktion in ein vollständig transparentes Protokoll zu verwandeln.
Das ist das Infrastrukturproblem, denke ich, das man leichter übersieht, wenn man Dusk von außen betrachtet.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Als ich nach Dusk für den Datenschutzaspekt gesucht habe, bin ich mit jeder weiteren Lektüre immer wieder auf etwas gestoßen, das weniger offensichtlich als koordinierte Abstimmung wirkt.
Citadel-Identitätsnachweise und Smart Contracts werden üblicherweise als getrennte Bausteine diskutiert. Ich glaube nicht, dass das so wirklich Sinn ergibt…
Das Spannende ist, was passiert, wenn sie miteinander interagieren.
Wenn ein Smart Contract etwas Rechenschaftspflichtiges/Regelkonformes in Bezug auf Privatsphäre abbilden soll, löst das allein noch nicht das operative Problem. Jemand muss immer noch festlegen, wer dazu berechtigt ist, welche Informationen handeln zu dürfen und verifizieren zu können – und unter welchen Bedingungen diese Informationen offengelegt werden können.
Genau da wird Citadel für mich interessanter.
Die Nachweis-/Credential-Schicht kann Kontext rund um eine Identität bereitstellen, während Dusk’s Datenschutzarchitektur sensible Transaktionsdaten davon abhalten kann, dauerhaft öffentlich zu werden. Smart Contracts werden dann zur Ausführungsebene, auf der diese Berechtigungen und Bedingungen tatsächlich relevant werden.
Was mir aufgefallen ist, ist, dass dadurch die Vertrauensfrage verschoben wird…
Statt nur zu fragen „Kann Dusk diese Transaktion verbergen?“, interessiert mich vielmehr „Kann das Netzwerk nachweisen, dass die richtige Partei dazu berechtigt war, sie auszuführen, ohne alles andere offenzulegen?“
Diese Unterscheidung ist wichtig für tokenisierte Wertpapiere und andere regulierte Vermögenswerte, weil der operative Reibungswiderstand oft zwischen Identitätskonformität und Ausführung auftritt – und nicht innerhalb irgendeiner einzelnen Komponente.
Außerdem erklärt es, warum sich die Architektur bewusster und durchdachter anfühlt als eine einfache Privacy-Kette.
Der schwierige Teil besteht nicht darin, eine weitere vertrauliche Übertragung zu schaffen.
Es geht darum, Logik zur selektiven Offenlegung von Identitäten und deren Verifikation zu koordinieren, ohne jede Transaktion in ein vollständig transparentes Protokoll zu verwandeln.
Das ist das Infrastrukturproblem, denke ich, das man leichter übersieht, wenn man Dusk von außen betrachtet.
6
6
295
·
--
#dusk $DUSK @Dusk_Foundation
Ich dachte, der Beitrag von Dusk dreht sich hauptsächlich darum, das Protokoll aufzubauen. Okay..
Je tiefer ich geschaut habe, desto mehr habe ich erkannt, dass das nur ein Teil davon ist.
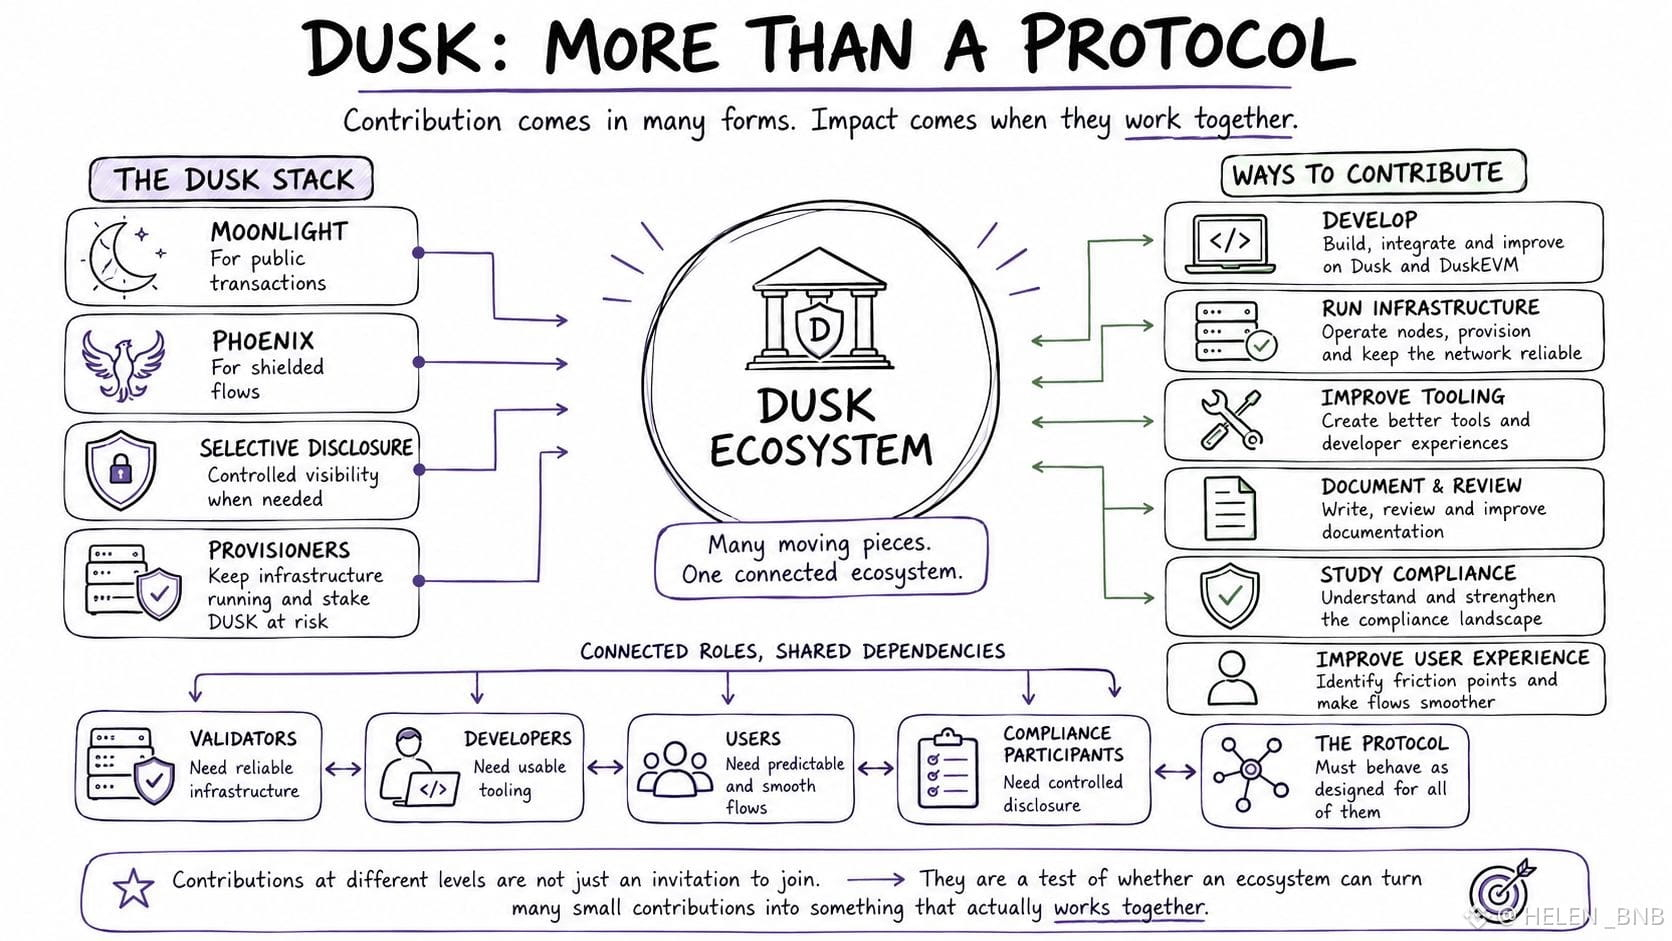
Dusk hat mehrere bewegliche Bausteine: Moonlight für öffentliche Transaktionen, Phoenix für geschützte Abläufe, selektive Offenlegung für kontrollierte Sichtbarkeit und Provisioner, die dafür verantwortlich sind, dass die Infrastruktur läuft, während sie DUSK durch Staking einem Risiko aussetzen.
Das bedeutet: Der Beitrag ist nicht nur auf Entwickler beschränkt..
Jemand kann das Netzwerk testen, Infrastruktur betreiben, Tools verbessern, Dokumentationen prüfen, sich mit der Compliance-Seite befassen oder einfach herausfinden, wo die Nutzererfahrung auseinanderbricht.
DuskEVM spielt hier ebenfalls eine Rolle. Es gibt Entwicklern, die Ethereum vertraut sind, einen zugänglicheren Einstieg, während die zugrunde liegende Privacy-Architektur dennoch verlangt, dass sie lernen, wie Dusk Dinge anders macht.
Was mir besonders auffiel: Diese Rollen sind miteinander verbunden.
Ein Validator braucht eine verlässliche Infrastruktur. Entwickler brauchen nutzbare Tools. Nutzer brauchen vorhersehbare Abläufe. Compliance-orientierte Teilnehmer brauchen kontrollierte Offenlegung. Und alle von ihnen sind darauf angewiesen, dass sich das Protokoll so verhält, wie es entworfen wurde.
Wenn Dusk also sagt, dass es Möglichkeiten gibt, auf verschiedenen Ebenen beizutragen, lese ich das nicht nur als Einladung, beizutreten.
Ich lese es als einen Test, ob ein Ökosystem aus vielen kleinen Beiträgen etwas machen kann, das tatsächlich gemeinsam funktioniert.
Dieser Teil lässt sich schwerer messen als Commits oder Transaktionen, aber er könnte genauso wichtig sein..
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Ich dachte, der Beitrag von Dusk dreht sich hauptsächlich darum, das Protokoll aufzubauen. Okay..
Je tiefer ich geschaut habe, desto mehr habe ich erkannt, dass das nur ein Teil davon ist.
Dusk hat mehrere bewegliche Bausteine: Moonlight für öffentliche Transaktionen, Phoenix für geschützte Abläufe, selektive Offenlegung für kontrollierte Sichtbarkeit und Provisioner, die dafür verantwortlich sind, dass die Infrastruktur läuft, während sie DUSK durch Staking einem Risiko aussetzen.
Das bedeutet: Der Beitrag ist nicht nur auf Entwickler beschränkt..
Jemand kann das Netzwerk testen, Infrastruktur betreiben, Tools verbessern, Dokumentationen prüfen, sich mit der Compliance-Seite befassen oder einfach herausfinden, wo die Nutzererfahrung auseinanderbricht.
DuskEVM spielt hier ebenfalls eine Rolle. Es gibt Entwicklern, die Ethereum vertraut sind, einen zugänglicheren Einstieg, während die zugrunde liegende Privacy-Architektur dennoch verlangt, dass sie lernen, wie Dusk Dinge anders macht.
Was mir besonders auffiel: Diese Rollen sind miteinander verbunden.
Ein Validator braucht eine verlässliche Infrastruktur. Entwickler brauchen nutzbare Tools. Nutzer brauchen vorhersehbare Abläufe. Compliance-orientierte Teilnehmer brauchen kontrollierte Offenlegung. Und alle von ihnen sind darauf angewiesen, dass sich das Protokoll so verhält, wie es entworfen wurde.
Wenn Dusk also sagt, dass es Möglichkeiten gibt, auf verschiedenen Ebenen beizutragen, lese ich das nicht nur als Einladung, beizutreten.
Ich lese es als einen Test, ob ein Ökosystem aus vielen kleinen Beiträgen etwas machen kann, das tatsächlich gemeinsam funktioniert.
Dieser Teil lässt sich schwerer messen als Commits oder Transaktionen, aber er könnte genauso wichtig sein..
5
4
101
·
--
#dusk $DUSK @Dusk_Foundation
Ich habe mir DuskDS vor allem angesehen, um die Konsens-Seite zu verstehen, bin aber immer wieder auf etwas Grundsätzlicheres zurückgekommen: Wo genau findet die Koordination eigentlich statt…
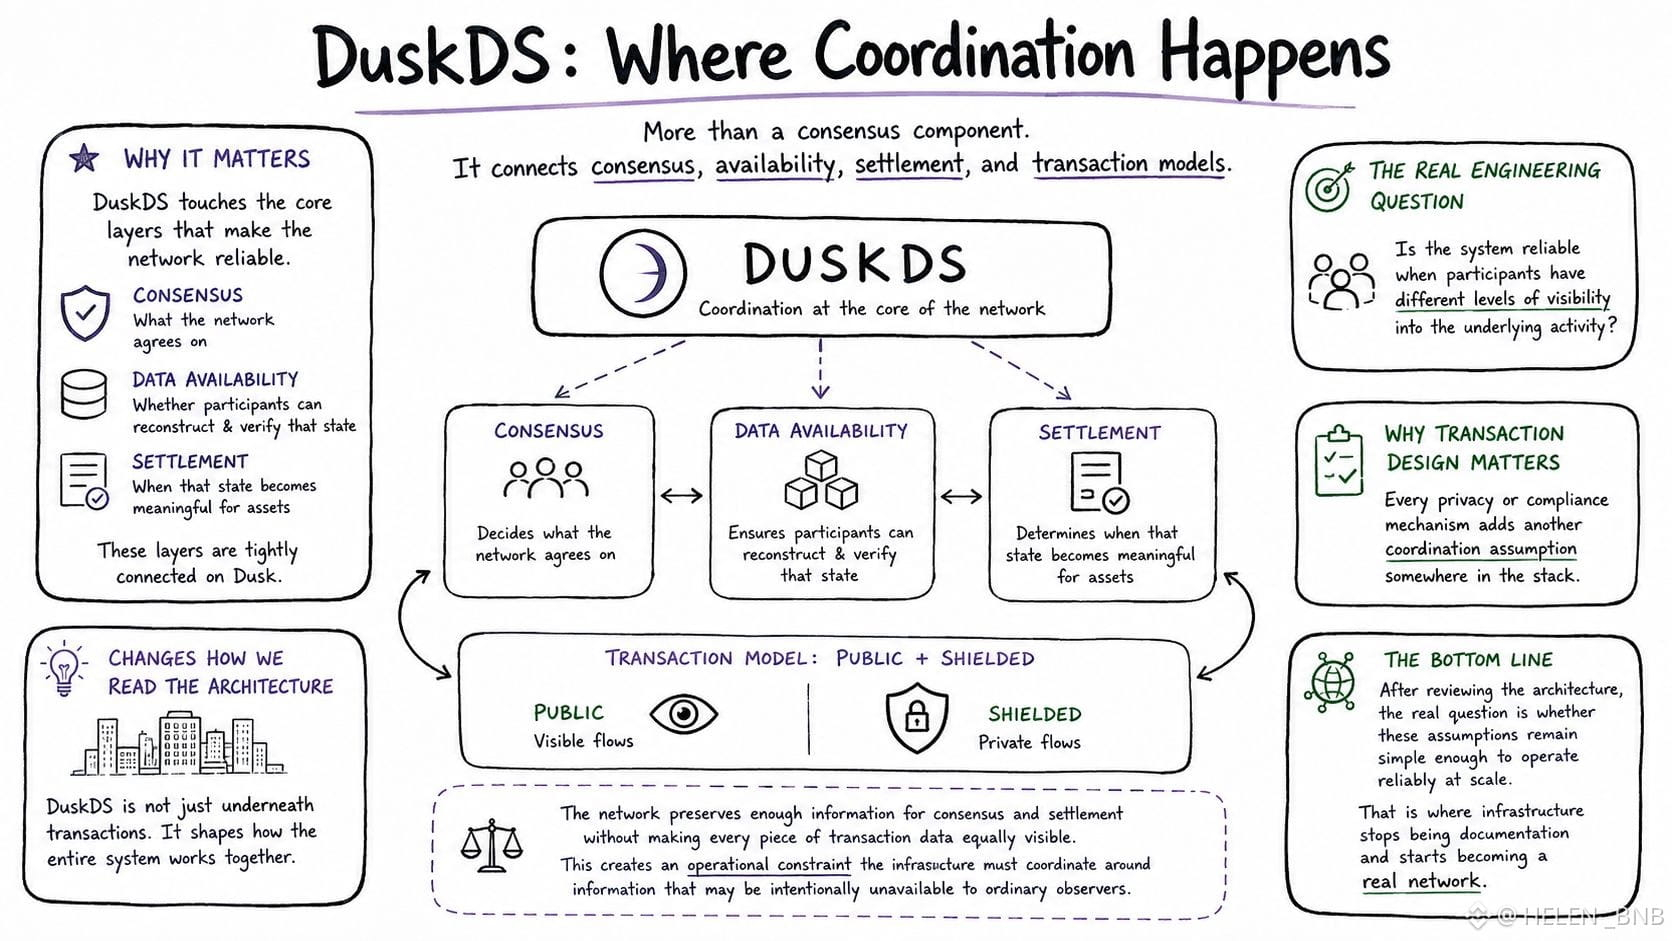
Das Interessante ist, dass Dusk nicht einfach nur eine weitere Konsens-Komponente ist, die unter Transaktionen liegt. Seine Rolle berührt Konsens, Abrechnung, Datenverfügbarkeit und die Art, wie verschiedene Transaktionsmodelle mit dem Netzwerk zusammenspielen.
Das verändert, wie ich Dusk’s Architektur lese.
Wenn der Konsens festlegt, worüber sich das Netzwerk einig ist, bestimmt die Datenverfügbarkeit, ob die Teilnehmenden diesen Zustand tatsächlich rekonstruieren und verifizieren können, während die Abrechnung festlegt, wann dieser Zustand für Vermögenswerte, die sich durch das System bewegen, eine Bedeutung erhält. Das wird normalerweise getrennt diskutiert. Bei Dusk wirken sie jedoch viel stärker miteinander verflochten.
Dann gibt es noch das Transaktionsmodell selbst. Dusk unterstützt sowohl öffentliche als auch geschützte Abläufe, was bedeutet, dass das Netzwerk genügend Informationen bewahren muss, damit Konsens und Abrechnung funktionieren können, ohne dass jedes einzelne Stück Transaktionsdaten für alle gleich gut sichtbar ist. Das ist nicht einfach nur ein Privatsphäre-Feature. Es schafft eine operative Einschränkung, um die sich die Infrastruktur koordinieren muss: Informationen, die möglicherweise absichtlich für gewöhnliche Beobachter nicht verfügbar sind.
Hier wurde DuskDS für mich besonders interessant.
Die eigentliche Ingenieursfrage ist nicht, ob Privatsphäre existiert. Sondern ob Konsens, Verfügbarkeit und Abrechnung zuverlässig bleiben, wenn verschiedene Teilnehmende unterschiedliche Grade der Sichtbarkeit auf die zugrunde liegenden Aktivitäten haben..
Das erklärt auch, warum das Transaktionsdesign mehr zählt, als es auf den ersten Blick scheint. Jedes zusätzliche Mechanismus zur Privatsphäre oder zur Compliance fügt irgendwo in der gesamten Software-Stack-Logik eine weitere Koordinationsannahme hinzu.
Nachdem ich die Architektur gelesen habe, interessiert mich weniger die Liste und mehr, ob diese Annahmen auch im großen Maßstab noch einfach genug sind, um sie zuverlässig zu betreiben. Genau dort hört Infrastruktur auf, nur Dokumentation zu sein, und wird zu einem echten Netzwerk.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Ich habe mir DuskDS vor allem angesehen, um die Konsens-Seite zu verstehen, bin aber immer wieder auf etwas Grundsätzlicheres zurückgekommen: Wo genau findet die Koordination eigentlich statt…
Das Interessante ist, dass Dusk nicht einfach nur eine weitere Konsens-Komponente ist, die unter Transaktionen liegt. Seine Rolle berührt Konsens, Abrechnung, Datenverfügbarkeit und die Art, wie verschiedene Transaktionsmodelle mit dem Netzwerk zusammenspielen.
Das verändert, wie ich Dusk’s Architektur lese.
Wenn der Konsens festlegt, worüber sich das Netzwerk einig ist, bestimmt die Datenverfügbarkeit, ob die Teilnehmenden diesen Zustand tatsächlich rekonstruieren und verifizieren können, während die Abrechnung festlegt, wann dieser Zustand für Vermögenswerte, die sich durch das System bewegen, eine Bedeutung erhält. Das wird normalerweise getrennt diskutiert. Bei Dusk wirken sie jedoch viel stärker miteinander verflochten.
Dann gibt es noch das Transaktionsmodell selbst. Dusk unterstützt sowohl öffentliche als auch geschützte Abläufe, was bedeutet, dass das Netzwerk genügend Informationen bewahren muss, damit Konsens und Abrechnung funktionieren können, ohne dass jedes einzelne Stück Transaktionsdaten für alle gleich gut sichtbar ist. Das ist nicht einfach nur ein Privatsphäre-Feature. Es schafft eine operative Einschränkung, um die sich die Infrastruktur koordinieren muss: Informationen, die möglicherweise absichtlich für gewöhnliche Beobachter nicht verfügbar sind.
Hier wurde DuskDS für mich besonders interessant.
Die eigentliche Ingenieursfrage ist nicht, ob Privatsphäre existiert. Sondern ob Konsens, Verfügbarkeit und Abrechnung zuverlässig bleiben, wenn verschiedene Teilnehmende unterschiedliche Grade der Sichtbarkeit auf die zugrunde liegenden Aktivitäten haben..
Das erklärt auch, warum das Transaktionsdesign mehr zählt, als es auf den ersten Blick scheint. Jedes zusätzliche Mechanismus zur Privatsphäre oder zur Compliance fügt irgendwo in der gesamten Software-Stack-Logik eine weitere Koordinationsannahme hinzu.
Nachdem ich die Architektur gelesen habe, interessiert mich weniger die Liste und mehr, ob diese Annahmen auch im großen Maßstab noch einfach genug sind, um sie zuverlässig zu betreiben. Genau dort hört Infrastruktur auf, nur Dokumentation zu sein, und wird zu einem echten Netzwerk.
8
6
108
·
--
#dusk $DUSK @Dusk_Foundation
Ich habe den Zwischenfallbericht von Dusk aus dem Januar noch einmal durchgesehen, und ehrlich gesagt ist es nicht einmal der eigentliche Exploit, der mir immer wieder im Kopf bleibt.
Es ist die Formulierung.
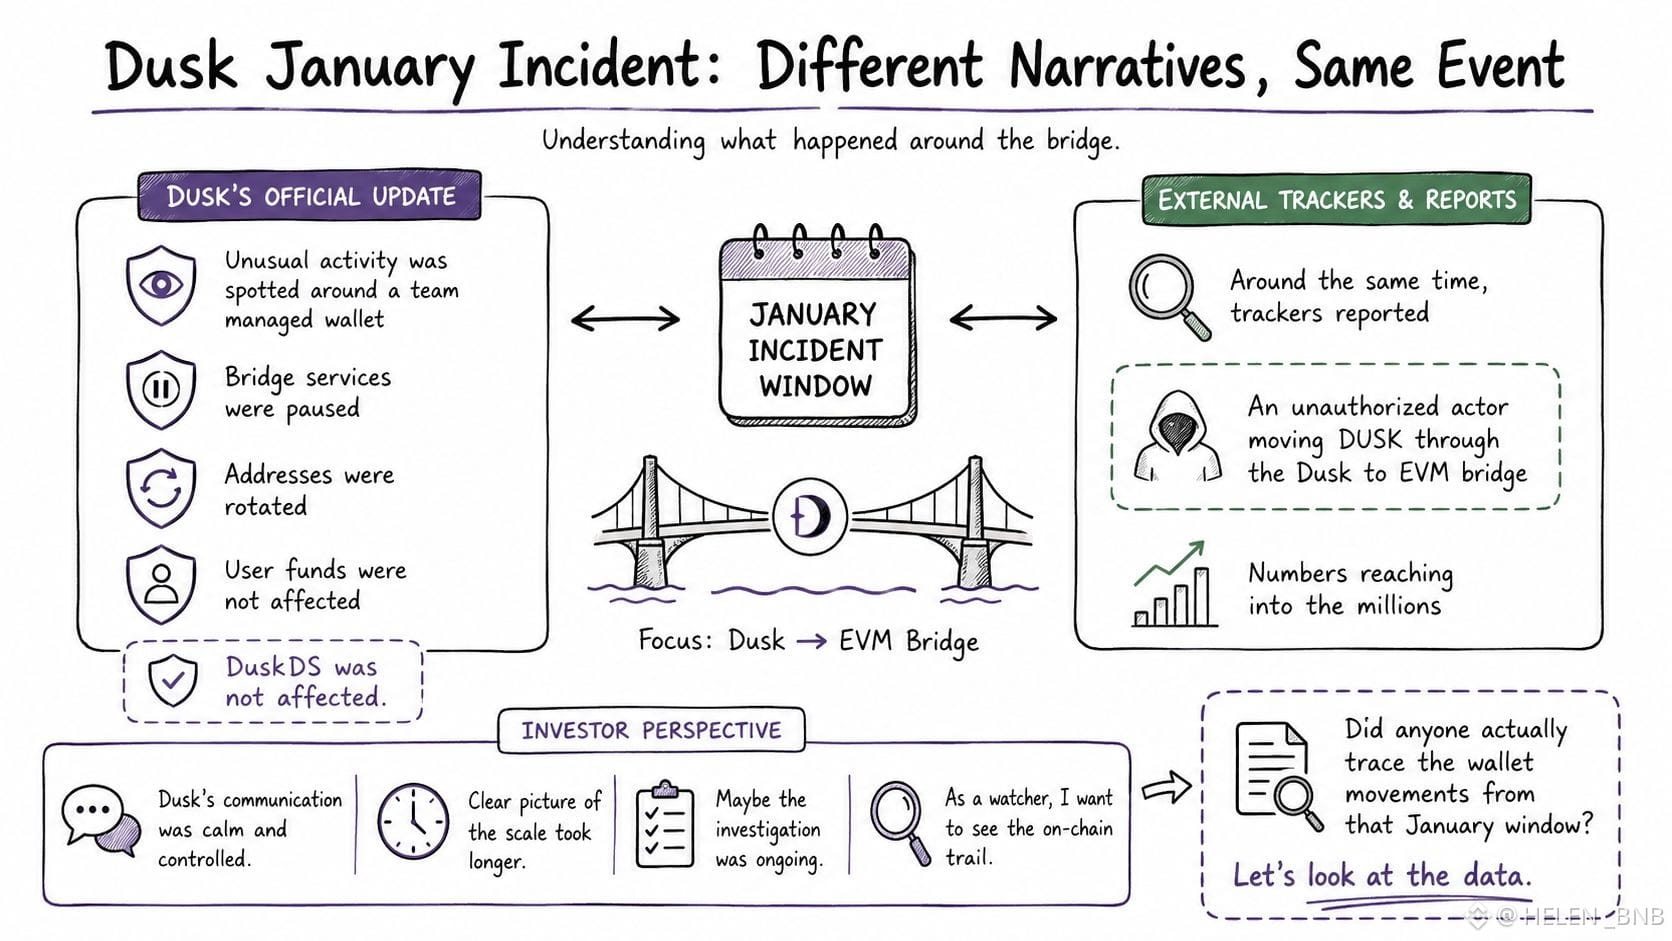
Dusk sagte, ungewöhnliche Aktivitäten seien in der Nähe einer Team-verwalteten Wallet festgestellt worden, die Bridge-Dienste seien pausiert worden, Adressen seien rotiert worden und die Nutzer-Gelder seien nicht betroffen.
Sehr ruhig und kontrolliert.
Aber ungefähr zur gleichen Zeit beschrieben andere Tracker, wie ein nicht autorisierter Akteur DUSK über die Dusk-zu-EVM-Bridge bewegte, wobei die Zahlen in die Millionen gingen.
Gleicher Zwischenfall. Ganz anderes Bild.
Das finde ich interessant.
Ich möchte den Zwischenfall nicht als riesig oder unbedeutend darstellen. Ich will einfach verstehen, was tatsächlich passiert ist.
Dusk baut rund um Privatsphäre und Compliance, sodass, wenn etwas rund um die Bridge passiert – selbst wenn das Kernprotokoll nicht betroffen ist – auch die Art und Weise, wie es kommuniziert wird, eine Rolle spielt.
Dusk stellte schnell klar, dass DuskDS nicht betroffen war.
Was länger dauerte, war ein klares Bild vom tatsächlichen Ausmaß.
Vielleicht lag das einfach daran, dass die Untersuchung damals noch lief. Verständlich.
Aber als jemand, der das Projekt beobachtet, möchte ich trotzdem den On-Chain-Weg sehen und mir selbst ein Urteil bilden.
Hat irgendjemand die Wallet-Bewegungen aus diesem Januar-Zeitfenster tatsächlich nachverfolgt…
Ich würde wirklich gern sehen, was die Daten sagen, ohne mich auf die Darstellung der einen oder anderen Seite zu verlassen.
#dusk $DUSK @Dusk
Ich habe den Zwischenfallbericht von Dusk aus dem Januar noch einmal durchgesehen, und ehrlich gesagt ist es nicht einmal der eigentliche Exploit, der mir immer wieder im Kopf bleibt.
Es ist die Formulierung.
Dusk sagte, ungewöhnliche Aktivitäten seien in der Nähe einer Team-verwalteten Wallet festgestellt worden, die Bridge-Dienste seien pausiert worden, Adressen seien rotiert worden und die Nutzer-Gelder seien nicht betroffen.
Sehr ruhig und kontrolliert.
Aber ungefähr zur gleichen Zeit beschrieben andere Tracker, wie ein nicht autorisierter Akteur DUSK über die Dusk-zu-EVM-Bridge bewegte, wobei die Zahlen in die Millionen gingen.
Gleicher Zwischenfall. Ganz anderes Bild.
Das finde ich interessant.
Ich möchte den Zwischenfall nicht als riesig oder unbedeutend darstellen. Ich will einfach verstehen, was tatsächlich passiert ist.
Dusk baut rund um Privatsphäre und Compliance, sodass, wenn etwas rund um die Bridge passiert – selbst wenn das Kernprotokoll nicht betroffen ist – auch die Art und Weise, wie es kommuniziert wird, eine Rolle spielt.
Dusk stellte schnell klar, dass DuskDS nicht betroffen war.
Was länger dauerte, war ein klares Bild vom tatsächlichen Ausmaß.
Vielleicht lag das einfach daran, dass die Untersuchung damals noch lief. Verständlich.
Aber als jemand, der das Projekt beobachtet, möchte ich trotzdem den On-Chain-Weg sehen und mir selbst ein Urteil bilden.
Hat irgendjemand die Wallet-Bewegungen aus diesem Januar-Zeitfenster tatsächlich nachverfolgt…
Ich würde wirklich gern sehen, was die Daten sagen, ohne mich auf die Darstellung der einen oder anderen Seite zu verlassen.
15
10
174
·
--
#dusk $DUSK @Dusk_Foundation
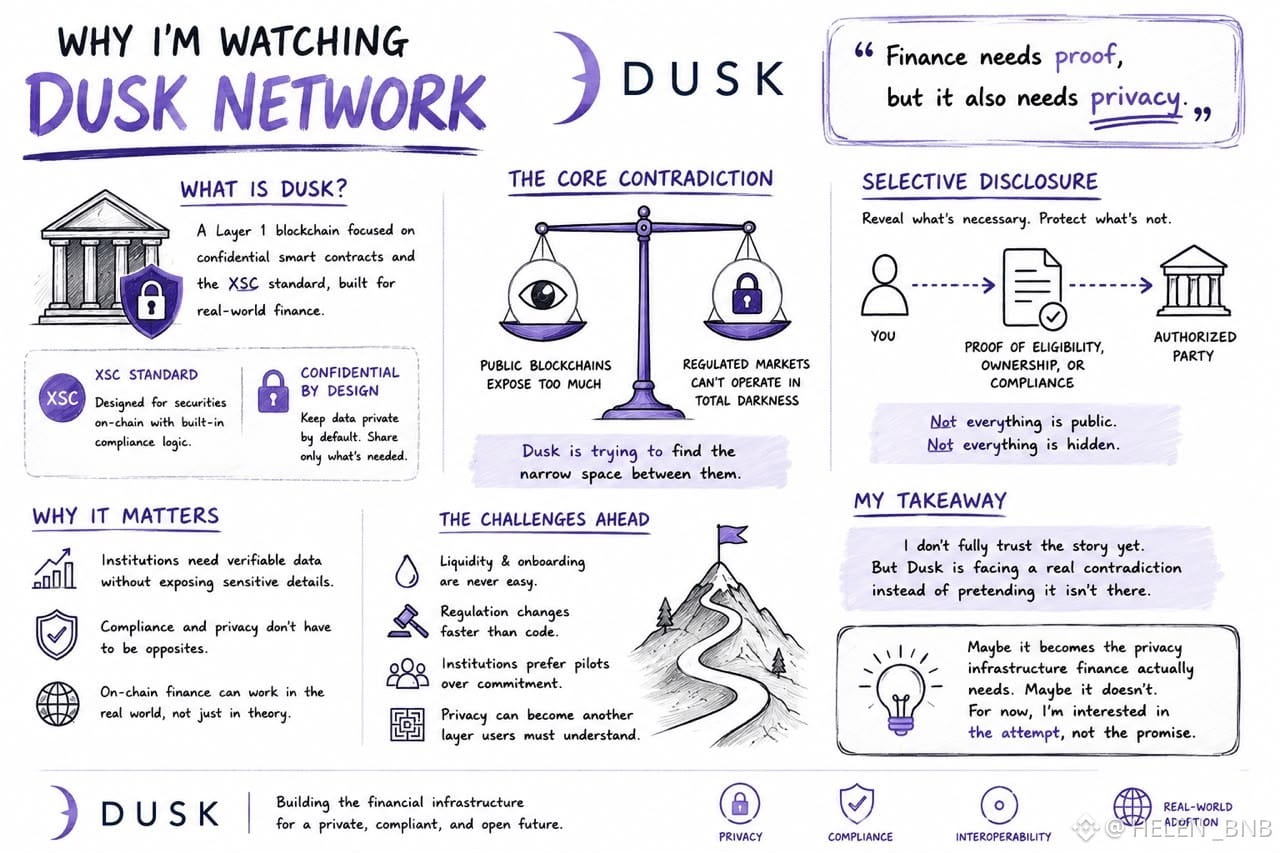
Ich schaue auf Dusk aus einem etwas anderen Blickwinkel.
Je mehr ich mich damit beschäftige, desto weniger sehe ich es als einfach nur eine weitere Privacy-Kette.
Was mich interessiert, ist das praktische Problem darunter: Finanzmärkte brauchen Transparenz, dürfen aber nicht jedem jede einzelne Bilanz, Identität und Transaktion offenlegen.
Dusk versucht, diese Spannung mit vertraulichen Smart Contracts und XSC aufzufangen.
Ich bin jedoch weiterhin skeptisch. Allein die Technologie wird Liquiditätsadoption, Regulierung oder die Zurückhaltung institutioneller Akteure nicht lösen.
Aber ich finde den Ansatz es wert, ihn im Blick zu behalten, weil er nicht so tut, als ließen sich Privacy und Compliance mühelos miteinander vereinbaren.
Vielleicht wird selektives Offenlegen zu einer nützlichen Infrastruktur.
Vielleicht wird es aber auch zu kompliziert.
Vorerst beobachte ich, wie Dusk mit diesem Mittelweg umgeht.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Ich schaue auf Dusk aus einem etwas anderen Blickwinkel.
Je mehr ich mich damit beschäftige, desto weniger sehe ich es als einfach nur eine weitere Privacy-Kette.
Was mich interessiert, ist das praktische Problem darunter: Finanzmärkte brauchen Transparenz, dürfen aber nicht jedem jede einzelne Bilanz, Identität und Transaktion offenlegen.
Dusk versucht, diese Spannung mit vertraulichen Smart Contracts und XSC aufzufangen.
Ich bin jedoch weiterhin skeptisch. Allein die Technologie wird Liquiditätsadoption, Regulierung oder die Zurückhaltung institutioneller Akteure nicht lösen.
Aber ich finde den Ansatz es wert, ihn im Blick zu behalten, weil er nicht so tut, als ließen sich Privacy und Compliance mühelos miteinander vereinbaren.
Vielleicht wird selektives Offenlegen zu einer nützlichen Infrastruktur.
Vielleicht wird es aber auch zu kompliziert.
Vorerst beobachte ich, wie Dusk mit diesem Mittelweg umgeht.
27
14
234
·
--
#dusk $DUSK @Dusk_Foundation
Was ich an DUSK bemerke
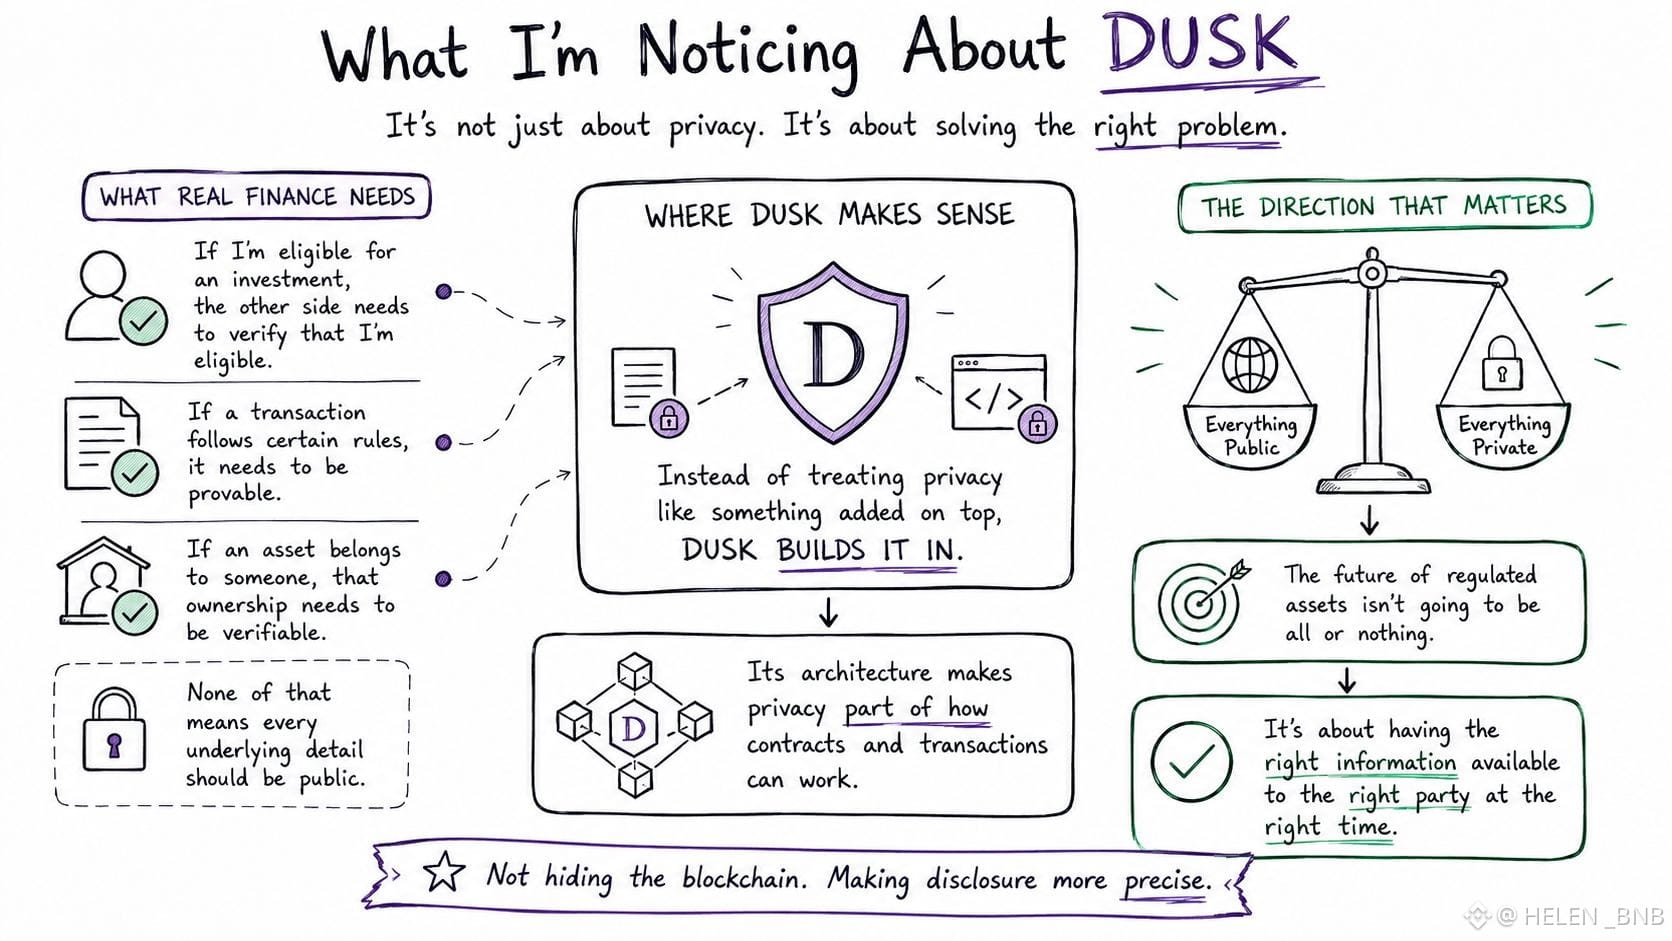
Je mehr ich mir Dusk anschaue, desto weniger denke ich, dass seine Hauptgeschichte einfach nur Privatsphäre ist.
Was für mich heraussticht, ist das Problem, das es rund um Privatsphäre zu lösen versucht.
In echter Finanzierung braucht man selten, alles zu zeigen.
Wenn ich für eine Investition berechtigt bin, muss die andere Seite verifizieren, dass ich berechtigt bin.
Wenn eine Transaktion bestimmten Regeln folgt, muss sie nachweisbar sein.
Wenn ein Vermögenswert jemandem gehört, muss die Eigentümerschaft verifizierbar sein.
Aber all das bedeutet nicht automatisch, dass jede zugrunde liegende Detailinformation öffentlich sein sollte.
Genau dort wurde DUSK für mich plötzlich viel mehr schlüssig.
Anstatt Privatsphäre wie etwas zu behandeln, das einfach oben draufkommt, macht seine Architektur sie zu einem Teil davon, wie Verträge und Transaktionen funktionieren können.
Und persönlich finde ich diese Richtung viel praktischer.
Denn die Zukunft regulierter Vermögenswerte wird wahrscheinlich nicht darin bestehen,
alles öffentlich vs. alles privat.
Es wird darum gehen, die richtigen Informationen zur richtigen Zeit der richtigen Partei zur Verfügung zu haben.
Das ist der Teil von DuSk, der mich am meisten interessiert.
Nicht die Blockchain verstecken.
Offenlegung präziser machen.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Was ich an DUSK bemerke
Je mehr ich mir Dusk anschaue, desto weniger denke ich, dass seine Hauptgeschichte einfach nur Privatsphäre ist.
Was für mich heraussticht, ist das Problem, das es rund um Privatsphäre zu lösen versucht.
In echter Finanzierung braucht man selten, alles zu zeigen.
Wenn ich für eine Investition berechtigt bin, muss die andere Seite verifizieren, dass ich berechtigt bin.
Wenn eine Transaktion bestimmten Regeln folgt, muss sie nachweisbar sein.
Wenn ein Vermögenswert jemandem gehört, muss die Eigentümerschaft verifizierbar sein.
Aber all das bedeutet nicht automatisch, dass jede zugrunde liegende Detailinformation öffentlich sein sollte.
Genau dort wurde DUSK für mich plötzlich viel mehr schlüssig.
Anstatt Privatsphäre wie etwas zu behandeln, das einfach oben draufkommt, macht seine Architektur sie zu einem Teil davon, wie Verträge und Transaktionen funktionieren können.
Und persönlich finde ich diese Richtung viel praktischer.
Denn die Zukunft regulierter Vermögenswerte wird wahrscheinlich nicht darin bestehen,
alles öffentlich vs. alles privat.
Es wird darum gehen, die richtigen Informationen zur richtigen Zeit der richtigen Partei zur Verfügung zu haben.
Das ist der Teil von DuSk, der mich am meisten interessiert.
Nicht die Blockchain verstecken.
Offenlegung präziser machen.
7
4
180
·
--
#dusk $DUSK @Dusk_Foundation
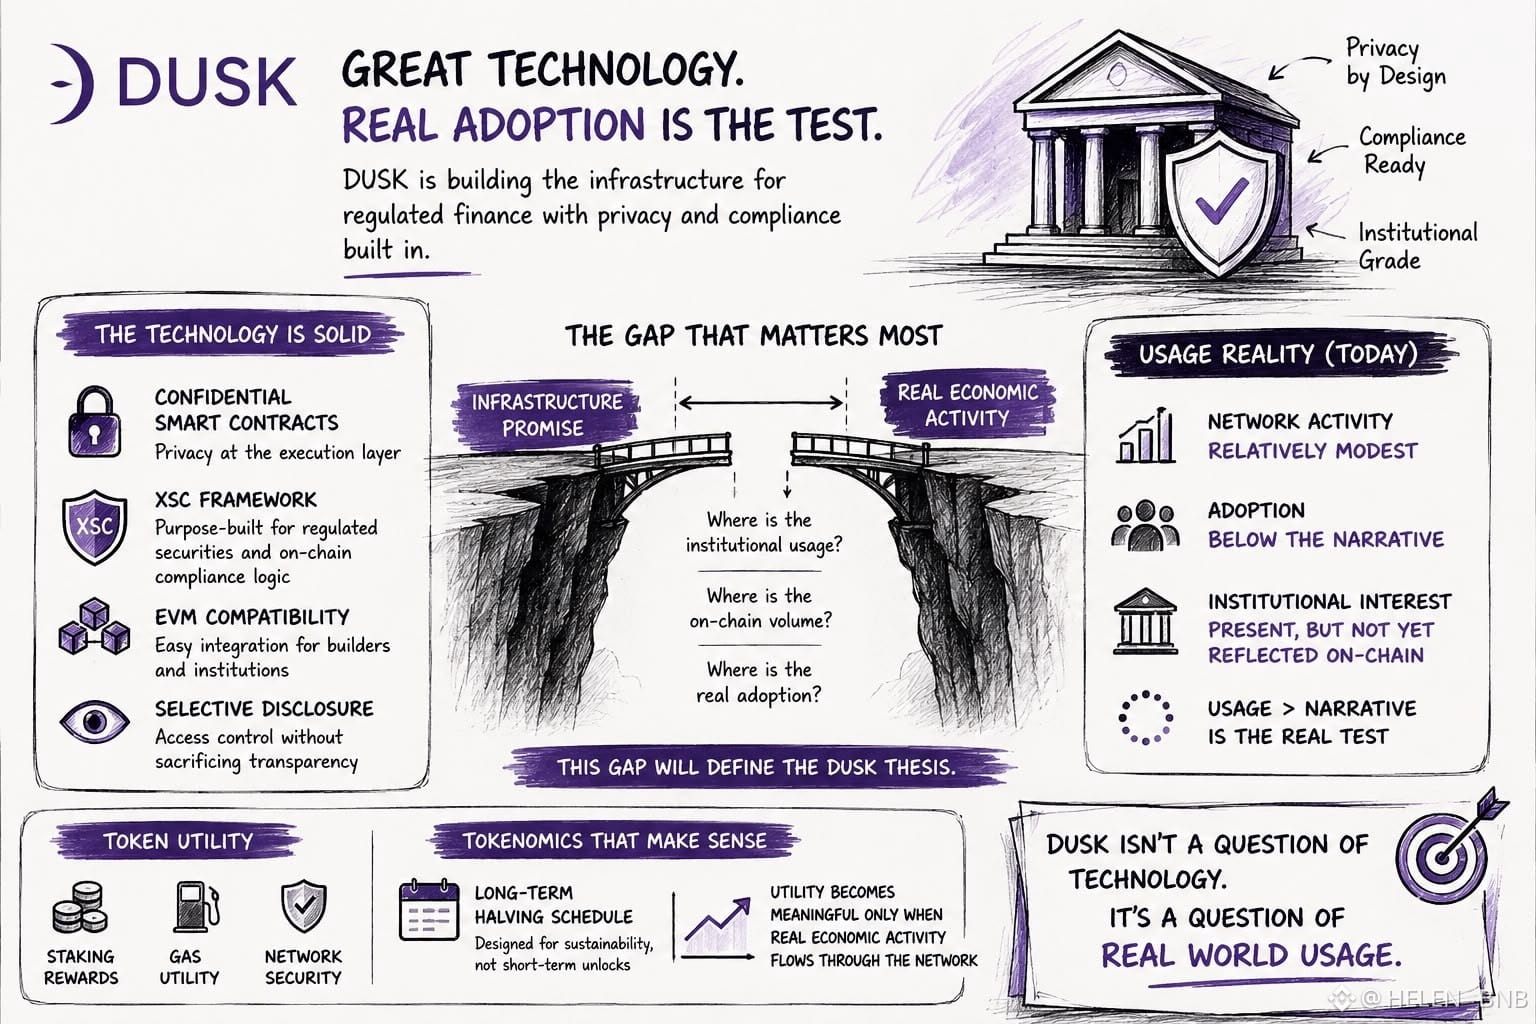
Ich beobachte DUSK aus einem Grund, der wenig mit dem Preis zu tun hat.
Die Technologie ergibt Sinn: vertrauliche Smart Contracts, XSC, EVM-Kompatibilität und ein Design, das um Privatsphäre herum aufgebaut ist – mit Compliance und selektiver Offenlegung.
Aber der wahre Test ist die Akzeptanz.
Die Netzwerkaktivität ist bisher noch moderat, und das institutionelle Interesse hat sich noch nicht in nennenswertes On-Chain-Volumen übersetzt.
Das ist die Lücke, die ich beobachte.
DUSK braucht keine bessere Story. Es braucht echte finanzielle Aktivität.
Wenn regulierte Vermögenswerte irgendwann in großem Maßstab anfangen sich zu bewegen, dann wird die DUSK-These spannend.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Ich beobachte DUSK aus einem Grund, der wenig mit dem Preis zu tun hat.
Die Technologie ergibt Sinn: vertrauliche Smart Contracts, XSC, EVM-Kompatibilität und ein Design, das um Privatsphäre herum aufgebaut ist – mit Compliance und selektiver Offenlegung.
Aber der wahre Test ist die Akzeptanz.
Die Netzwerkaktivität ist bisher noch moderat, und das institutionelle Interesse hat sich noch nicht in nennenswertes On-Chain-Volumen übersetzt.
Das ist die Lücke, die ich beobachte.
DUSK braucht keine bessere Story. Es braucht echte finanzielle Aktivität.
Wenn regulierte Vermögenswerte irgendwann in großem Maßstab anfangen sich zu bewegen, dann wird die DUSK-These spannend.
55
14
190
·
--
#dusk $DUSK @Dusk_Foundation
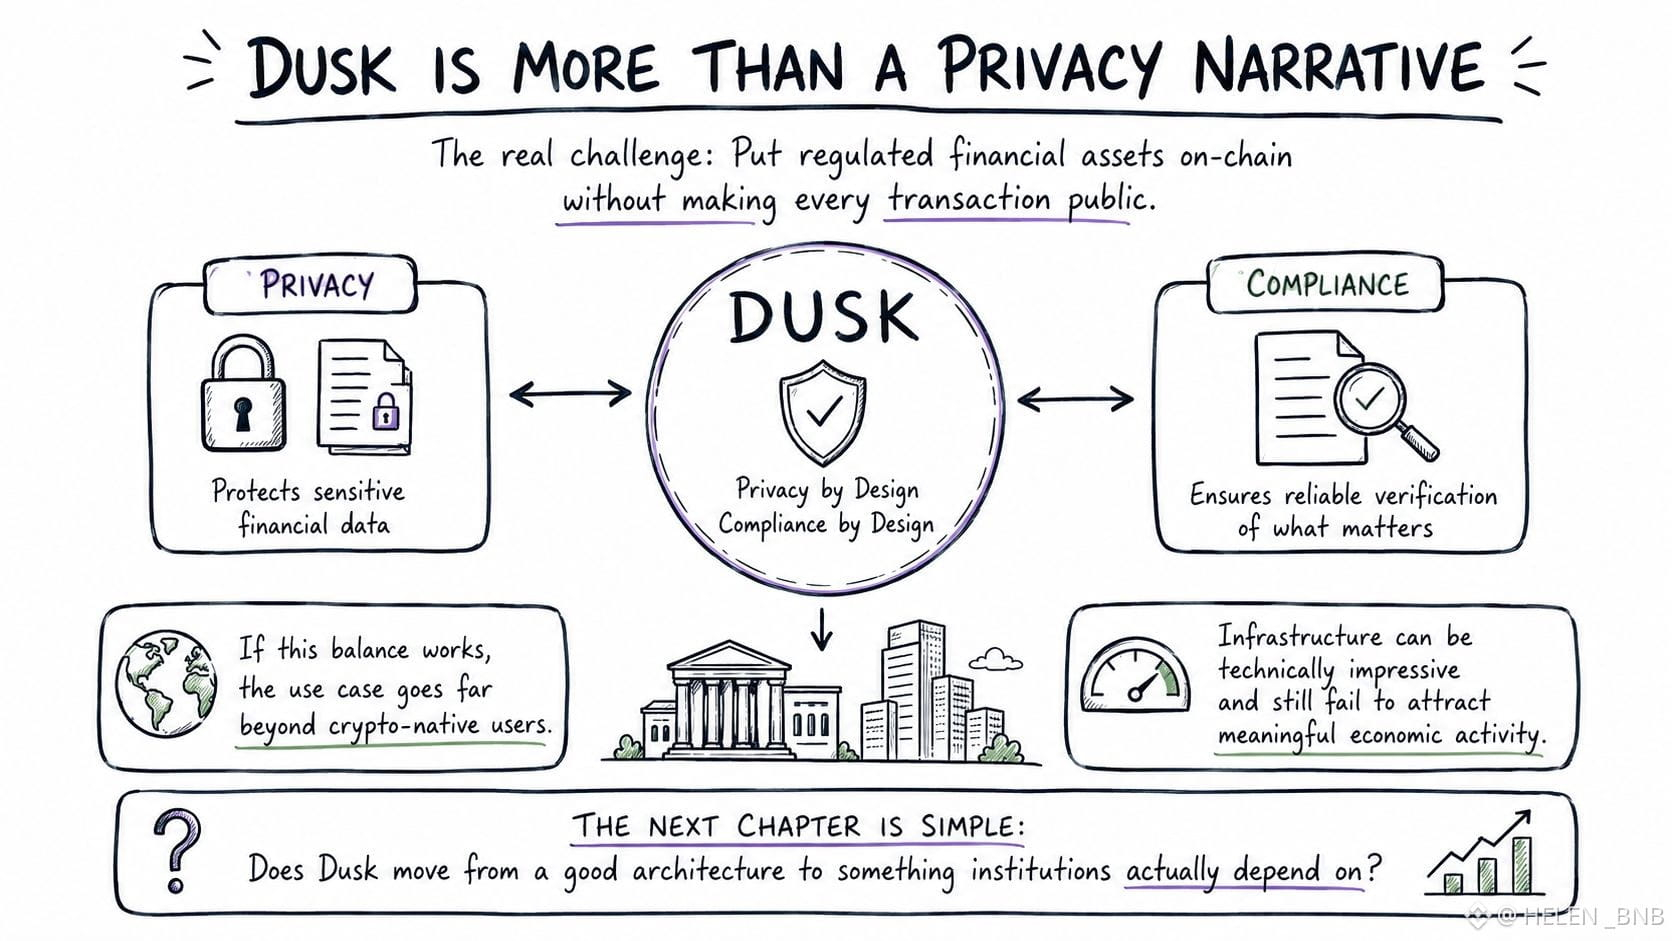
Ich schaue nicht mehr auf Dusk als bloß eine weitere Datenschutz-Erzählung.
Was meine Aufmerksamkeit geweckt hat, ist der Versuch, ein viel praxisnäheres Problem zu lösen: Wie bringt man regulierte Finanzanlagen auf die Chain, ohne jede Transaktion in öffentliche Informationen zu verwandeln?
Dafür braucht es eine andere Design-Philosophie.
Datenschutz muss sensible Finanzdaten schützen, während die Compliance weiterhin eine verlässliche Möglichkeit braucht, das Relevante nachzuprüfen. Wenn dieses Gleichgewicht funktioniert, geht der Anwendungsfall weit über Krypto-native Nutzer hinaus.
Aber ich halte meine Erwartungen bewusst im Rahmen.
Infrastruktur kann technisch beeindruckend sein und dennoch scheitern, wenn sie keine nennenswerte wirtschaftliche Aktivität anzieht.
Für mich ist das nächste Kapitel einfach: Geht Dusk von einer guten Architektur zu etwas über, das Institutionen tatsächlich nutzen und auf das sie sich verlassen?
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Ich schaue nicht mehr auf Dusk als bloß eine weitere Datenschutz-Erzählung.
Was meine Aufmerksamkeit geweckt hat, ist der Versuch, ein viel praxisnäheres Problem zu lösen: Wie bringt man regulierte Finanzanlagen auf die Chain, ohne jede Transaktion in öffentliche Informationen zu verwandeln?
Dafür braucht es eine andere Design-Philosophie.
Datenschutz muss sensible Finanzdaten schützen, während die Compliance weiterhin eine verlässliche Möglichkeit braucht, das Relevante nachzuprüfen. Wenn dieses Gleichgewicht funktioniert, geht der Anwendungsfall weit über Krypto-native Nutzer hinaus.
Aber ich halte meine Erwartungen bewusst im Rahmen.
Infrastruktur kann technisch beeindruckend sein und dennoch scheitern, wenn sie keine nennenswerte wirtschaftliche Aktivität anzieht.
Für mich ist das nächste Kapitel einfach: Geht Dusk von einer guten Architektur zu etwas über, das Institutionen tatsächlich nutzen und auf das sie sich verlassen?
26
10
162
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
GoldFallsTo$4144
0 Aufrufe
7 Kommentare
#GoldFallsTo$4144
🚨 Gold fällt auf 4.144 $: Öl schießt hoch – dreht das Kapital zurück in Richtung Krypto & Risk Assets? 📉➡️🚀
Die globalen Märkte erleben heute eine große Kurswende! Gold hat seinen Rücksetzer auf 4.144 $/oz ausgedehnt – vor allem belastet durch stark steigende Rohölpreise, nachdem Brent die Marke von 100 $ durchbrochen hat.
Während die Rohstoff-Volatilität anspringt und erneut Inflationssorgen im Makro-Bereich auftauchen, stellen Trader eine große Frage: Wohin wandert die Liquidität als Nächstes? 🤔
📰 Aktuelle Macro- & Markt-Headlines:
Gold-Rücksetzer: Spot-Gold fiel um ~3,3% auf 4.144 $/oz und gab damit frühere Unterstützungszonen auf, während restriktive Zinserwartungen weiter an Fahrt gewinnen.
Energie-Rallye: Brent-Crude springt über 100 $/bbl – angeheizt durch geopolitische Reibungen und weltweit zunehmende Inflationssorgen.
Krypto-Effekt: Trotz kurzfristigem breitem Marktdruck bleiben die Zuflüsse in institutionelle Spot-ETFs hoch. Anleger scannen Risk Assets nach Boden-Setups, während klassische „sichere Häfen“ konsolidieren.
📊 Trading-Signal & Setup
🪙 Zugehörige Coin: PAXG / BTC
Trading-Bias: Kurzfristig bärisch / Neutral bei PAXG | Rebound-Aufstockung auf BTC
Wichtiger Kontext: Tokenisierte Gold-Assets wie PAXG spiegeln traditionelle Gold-Rücksetzer wider. Wenn Kapital Metalle verlässt, sucht es bei Marktkorrekturen häufig asymmetrische Krypto-Chancen.
$PAXG
📍 PAXG/USDT (Short / Range-Trade Setup)
🎯 Einstiegszone: 4.150 – 4.180 $
🛑 Stop Loss: 4.220 $
🟢 Take Profit 1: 4.110 $
🟢 Take Profit 2: 4.050 $
⚠️ Risikostufe: Mittel
$BTC
📍 BTC/USDT (Spot-Aufstockungs-Setup)
🎯 Kaufzone: 82.200 – 83.000 $ (Beobachtung: Hebel-Flush bis zur Erschöpfung)
🛑 Stop Loss: 81.400 $
🟢 Ziel 1: 84.800 $
🟢 Ziel 2: 86.500 $
⚠️ Risikostufe: Mittel-Hoch
🔥 #BTCFallsBelow$83000 #BTC #PAXG #crypto
Lily星星
·1 Likes
·233 Aufrufe
QNTFallsOver40%FromMorningHigh
2 Aufrufe
30 Kommentare
BitgetCEOConfirms$388MStolenInHack
0 Aufrufe
4 Kommentare