#dusk $DUSK @Dusk
Ich habe mir DuskDS vor allem angesehen, um die Konsens-Seite zu verstehen, bin aber immer wieder auf etwas Grundsätzlicheres zurückgekommen: Wo genau findet die Koordination eigentlich statt…
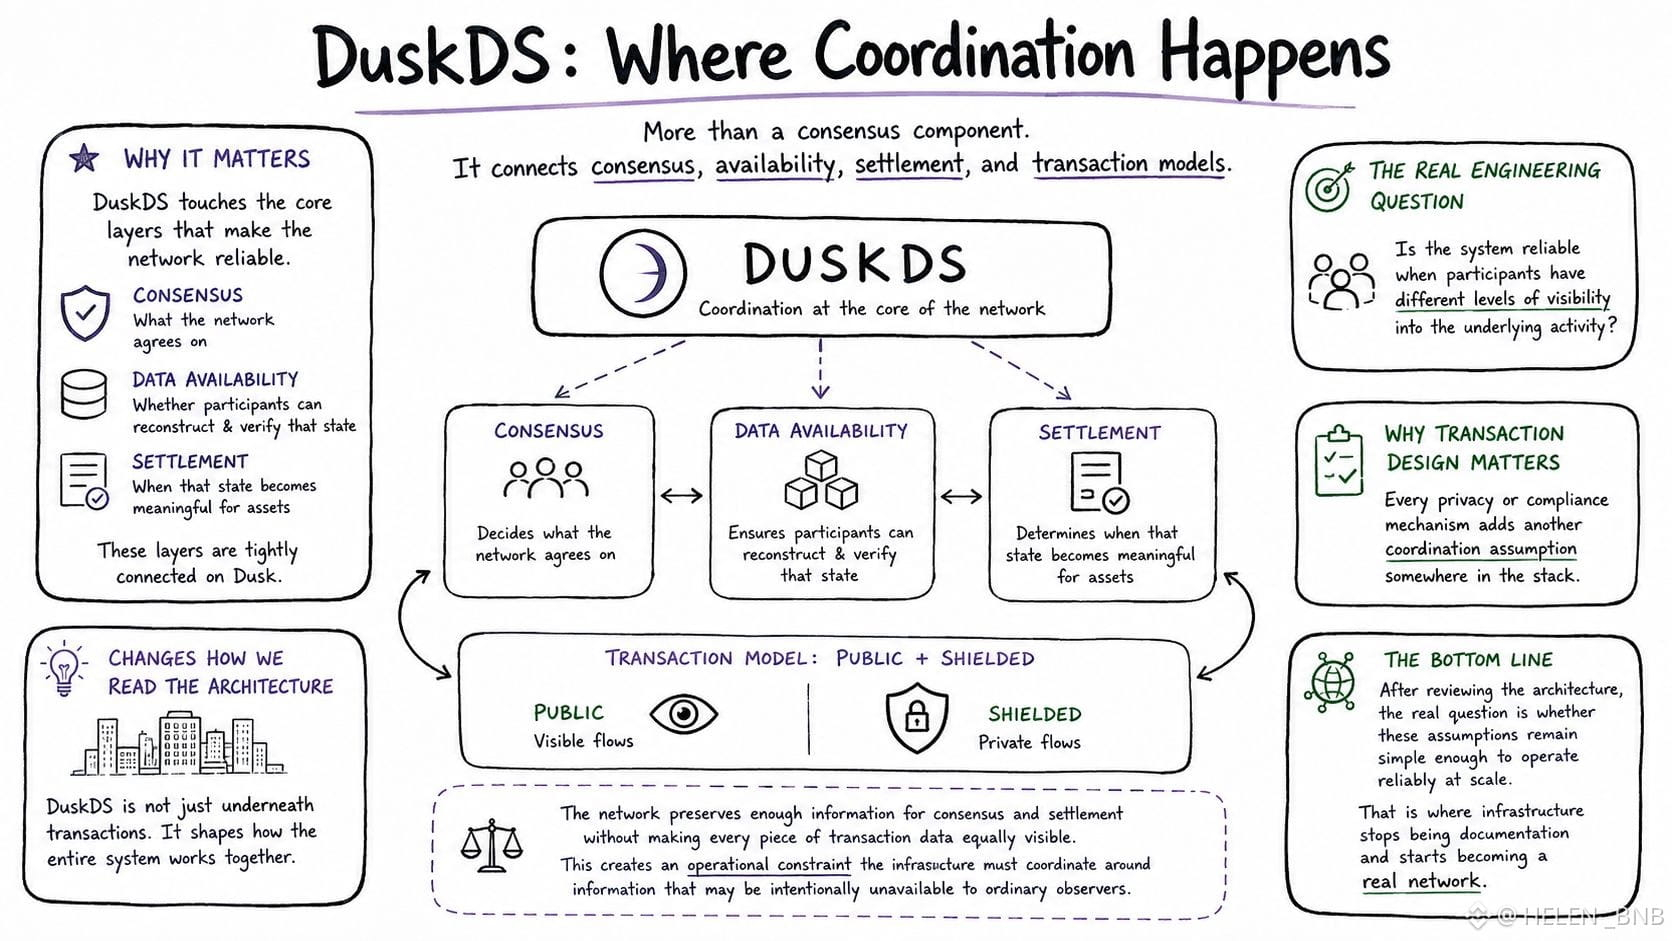
Das Interessante ist, dass Dusk nicht einfach nur eine weitere Konsens-Komponente ist, die unter Transaktionen liegt. Seine Rolle berührt Konsens, Abrechnung, Datenverfügbarkeit und die Art, wie verschiedene Transaktionsmodelle mit dem Netzwerk zusammenspielen.
Das verändert, wie ich Dusk’s Architektur lese.
Wenn der Konsens festlegt, worüber sich das Netzwerk einig ist, bestimmt die Datenverfügbarkeit, ob die Teilnehmenden diesen Zustand tatsächlich rekonstruieren und verifizieren können, während die Abrechnung festlegt, wann dieser Zustand für Vermögenswerte, die sich durch das System bewegen, eine Bedeutung erhält. Das wird normalerweise getrennt diskutiert. Bei Dusk wirken sie jedoch viel stärker miteinander verflochten.
Dann gibt es noch das Transaktionsmodell selbst. Dusk unterstützt sowohl öffentliche als auch geschützte Abläufe, was bedeutet, dass das Netzwerk genügend Informationen bewahren muss, damit Konsens und Abrechnung funktionieren können, ohne dass jedes einzelne Stück Transaktionsdaten für alle gleich gut sichtbar ist. Das ist nicht einfach nur ein Privatsphäre-Feature. Es schafft eine operative Einschränkung, um die sich die Infrastruktur koordinieren muss: Informationen, die möglicherweise absichtlich für gewöhnliche Beobachter nicht verfügbar sind.
Hier wurde DuskDS für mich besonders interessant.
Die eigentliche Ingenieursfrage ist nicht, ob Privatsphäre existiert. Sondern ob Konsens, Verfügbarkeit und Abrechnung zuverlässig bleiben, wenn verschiedene Teilnehmende unterschiedliche Grade der Sichtbarkeit auf die zugrunde liegenden Aktivitäten haben..
Das erklärt auch, warum das Transaktionsdesign mehr zählt, als es auf den ersten Blick scheint. Jedes zusätzliche Mechanismus zur Privatsphäre oder zur Compliance fügt irgendwo in der gesamten Software-Stack-Logik eine weitere Koordinationsannahme hinzu.
Nachdem ich die Architektur gelesen habe, interessiert mich weniger die Liste und mehr, ob diese Annahmen auch im großen Maßstab noch einfach genug sind, um sie zuverlässig zu betreiben. Genau dort hört Infrastruktur auf, nur Dokumentation zu sein, und wird zu einem echten Netzwerk.
Ich habe mir DuskDS vor allem angesehen, um die Konsens-Seite zu verstehen, bin aber immer wieder auf etwas Grundsätzlicheres zurückgekommen: Wo genau findet die Koordination eigentlich statt…
Das Interessante ist, dass Dusk nicht einfach nur eine weitere Konsens-Komponente ist, die unter Transaktionen liegt. Seine Rolle berührt Konsens, Abrechnung, Datenverfügbarkeit und die Art, wie verschiedene Transaktionsmodelle mit dem Netzwerk zusammenspielen.
Das verändert, wie ich Dusk’s Architektur lese.
Wenn der Konsens festlegt, worüber sich das Netzwerk einig ist, bestimmt die Datenverfügbarkeit, ob die Teilnehmenden diesen Zustand tatsächlich rekonstruieren und verifizieren können, während die Abrechnung festlegt, wann dieser Zustand für Vermögenswerte, die sich durch das System bewegen, eine Bedeutung erhält. Das wird normalerweise getrennt diskutiert. Bei Dusk wirken sie jedoch viel stärker miteinander verflochten.
Dann gibt es noch das Transaktionsmodell selbst. Dusk unterstützt sowohl öffentliche als auch geschützte Abläufe, was bedeutet, dass das Netzwerk genügend Informationen bewahren muss, damit Konsens und Abrechnung funktionieren können, ohne dass jedes einzelne Stück Transaktionsdaten für alle gleich gut sichtbar ist. Das ist nicht einfach nur ein Privatsphäre-Feature. Es schafft eine operative Einschränkung, um die sich die Infrastruktur koordinieren muss: Informationen, die möglicherweise absichtlich für gewöhnliche Beobachter nicht verfügbar sind.
Hier wurde DuskDS für mich besonders interessant.
Die eigentliche Ingenieursfrage ist nicht, ob Privatsphäre existiert. Sondern ob Konsens, Verfügbarkeit und Abrechnung zuverlässig bleiben, wenn verschiedene Teilnehmende unterschiedliche Grade der Sichtbarkeit auf die zugrunde liegenden Aktivitäten haben..
Das erklärt auch, warum das Transaktionsdesign mehr zählt, als es auf den ersten Blick scheint. Jedes zusätzliche Mechanismus zur Privatsphäre oder zur Compliance fügt irgendwo in der gesamten Software-Stack-Logik eine weitere Koordinationsannahme hinzu.
Nachdem ich die Architektur gelesen habe, interessiert mich weniger die Liste und mehr, ob diese Annahmen auch im großen Maßstab noch einfach genug sind, um sie zuverlässig zu betreiben. Genau dort hört Infrastruktur auf, nur Dokumentation zu sein, und wird zu einem echten Netzwerk.