#dusk $DUSK @Dusk
Als ich nach Dusk für den Datenschutzaspekt gesucht habe, bin ich mit jeder weiteren Lektüre immer wieder auf etwas gestoßen, das weniger offensichtlich als koordinierte Abstimmung wirkt.
Citadel-Identitätsnachweise und Smart Contracts werden üblicherweise als getrennte Bausteine diskutiert. Ich glaube nicht, dass das so wirklich Sinn ergibt…
Das Spannende ist, was passiert, wenn sie miteinander interagieren.
Wenn ein Smart Contract etwas Rechenschaftspflichtiges/Regelkonformes in Bezug auf Privatsphäre abbilden soll, löst das allein noch nicht das operative Problem. Jemand muss immer noch festlegen, wer dazu berechtigt ist, welche Informationen handeln zu dürfen und verifizieren zu können – und unter welchen Bedingungen diese Informationen offengelegt werden können.
Genau da wird Citadel für mich interessanter.
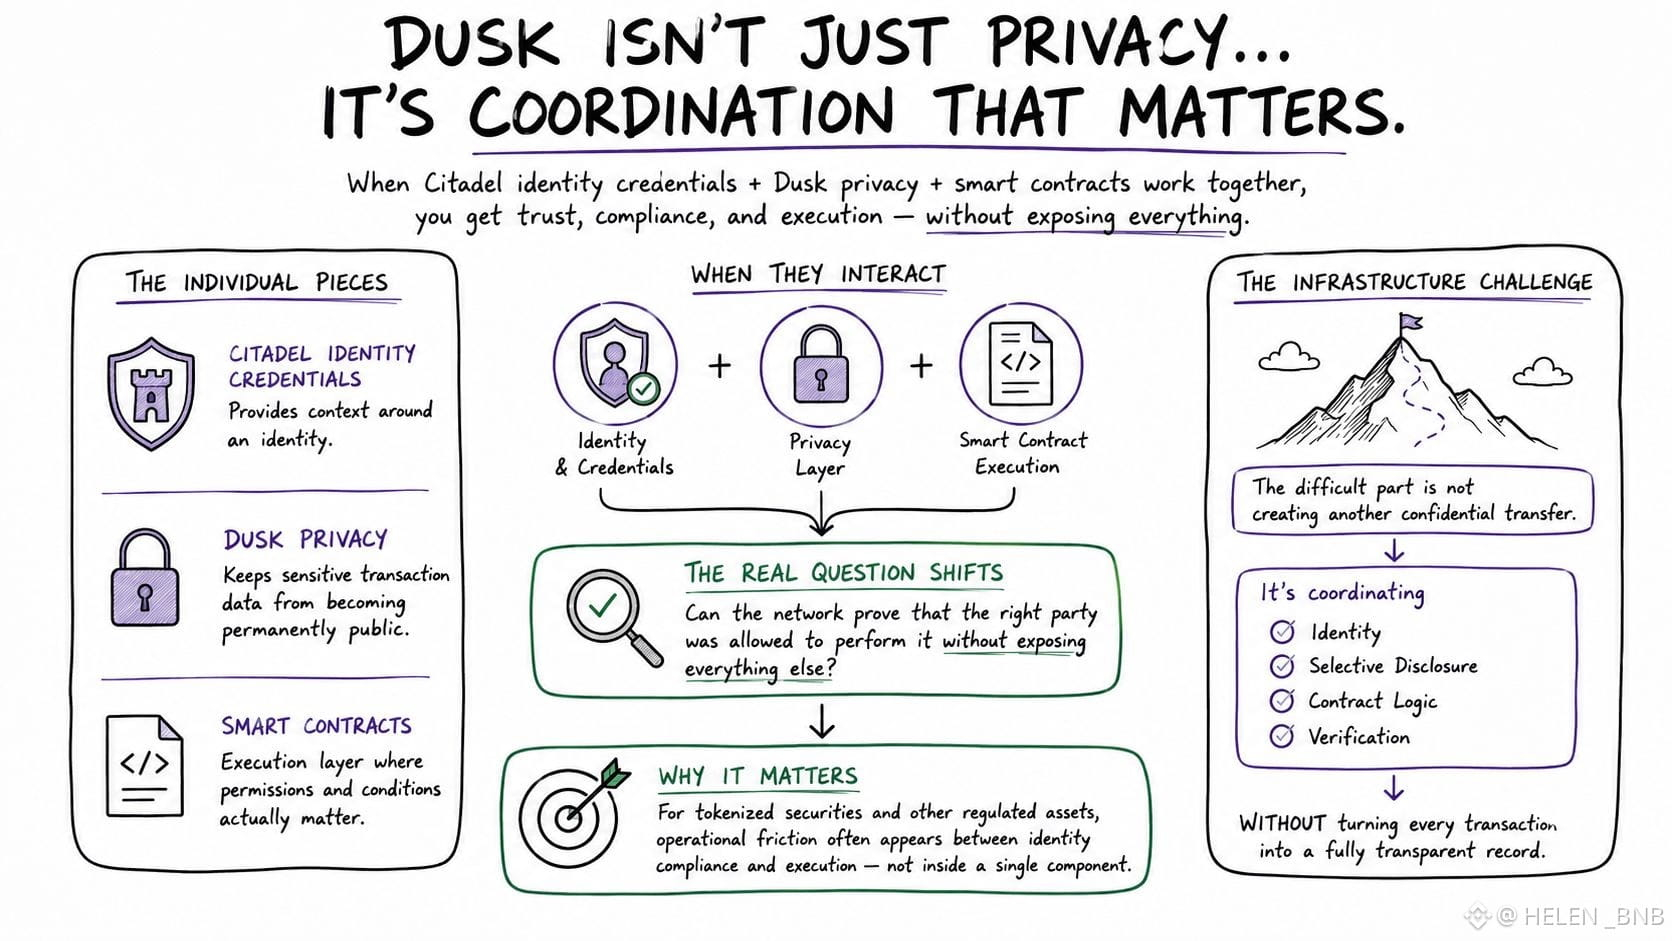
Die Nachweis-/Credential-Schicht kann Kontext rund um eine Identität bereitstellen, während Dusk’s Datenschutzarchitektur sensible Transaktionsdaten davon abhalten kann, dauerhaft öffentlich zu werden. Smart Contracts werden dann zur Ausführungsebene, auf der diese Berechtigungen und Bedingungen tatsächlich relevant werden.
Was mir aufgefallen ist, ist, dass dadurch die Vertrauensfrage verschoben wird…
Statt nur zu fragen „Kann Dusk diese Transaktion verbergen?“, interessiert mich vielmehr „Kann das Netzwerk nachweisen, dass die richtige Partei dazu berechtigt war, sie auszuführen, ohne alles andere offenzulegen?“
Diese Unterscheidung ist wichtig für tokenisierte Wertpapiere und andere regulierte Vermögenswerte, weil der operative Reibungswiderstand oft zwischen Identitätskonformität und Ausführung auftritt – und nicht innerhalb irgendeiner einzelnen Komponente.
Außerdem erklärt es, warum sich die Architektur bewusster und durchdachter anfühlt als eine einfache Privacy-Kette.
Der schwierige Teil besteht nicht darin, eine weitere vertrauliche Übertragung zu schaffen.
Es geht darum, Logik zur selektiven Offenlegung von Identitäten und deren Verifikation zu koordinieren, ohne jede Transaktion in ein vollständig transparentes Protokoll zu verwandeln.
Das ist das Infrastrukturproblem, denke ich, das man leichter übersieht, wenn man Dusk von außen betrachtet.
Als ich nach Dusk für den Datenschutzaspekt gesucht habe, bin ich mit jeder weiteren Lektüre immer wieder auf etwas gestoßen, das weniger offensichtlich als koordinierte Abstimmung wirkt.
Citadel-Identitätsnachweise und Smart Contracts werden üblicherweise als getrennte Bausteine diskutiert. Ich glaube nicht, dass das so wirklich Sinn ergibt…
Das Spannende ist, was passiert, wenn sie miteinander interagieren.
Wenn ein Smart Contract etwas Rechenschaftspflichtiges/Regelkonformes in Bezug auf Privatsphäre abbilden soll, löst das allein noch nicht das operative Problem. Jemand muss immer noch festlegen, wer dazu berechtigt ist, welche Informationen handeln zu dürfen und verifizieren zu können – und unter welchen Bedingungen diese Informationen offengelegt werden können.
Genau da wird Citadel für mich interessanter.
Die Nachweis-/Credential-Schicht kann Kontext rund um eine Identität bereitstellen, während Dusk’s Datenschutzarchitektur sensible Transaktionsdaten davon abhalten kann, dauerhaft öffentlich zu werden. Smart Contracts werden dann zur Ausführungsebene, auf der diese Berechtigungen und Bedingungen tatsächlich relevant werden.
Was mir aufgefallen ist, ist, dass dadurch die Vertrauensfrage verschoben wird…
Statt nur zu fragen „Kann Dusk diese Transaktion verbergen?“, interessiert mich vielmehr „Kann das Netzwerk nachweisen, dass die richtige Partei dazu berechtigt war, sie auszuführen, ohne alles andere offenzulegen?“
Diese Unterscheidung ist wichtig für tokenisierte Wertpapiere und andere regulierte Vermögenswerte, weil der operative Reibungswiderstand oft zwischen Identitätskonformität und Ausführung auftritt – und nicht innerhalb irgendeiner einzelnen Komponente.
Außerdem erklärt es, warum sich die Architektur bewusster und durchdachter anfühlt als eine einfache Privacy-Kette.
Der schwierige Teil besteht nicht darin, eine weitere vertrauliche Übertragung zu schaffen.
Es geht darum, Logik zur selektiven Offenlegung von Identitäten und deren Verifikation zu koordinieren, ohne jede Transaktion in ein vollständig transparentes Protokoll zu verwandeln.
Das ist das Infrastrukturproblem, denke ich, das man leichter übersieht, wenn man Dusk von außen betrachtet.