#dusk $DUSK @Dusk
Ich habe den Zwischenfallbericht von Dusk aus dem Januar noch einmal durchgesehen, und ehrlich gesagt ist es nicht einmal der eigentliche Exploit, der mir immer wieder im Kopf bleibt.
Es ist die Formulierung.
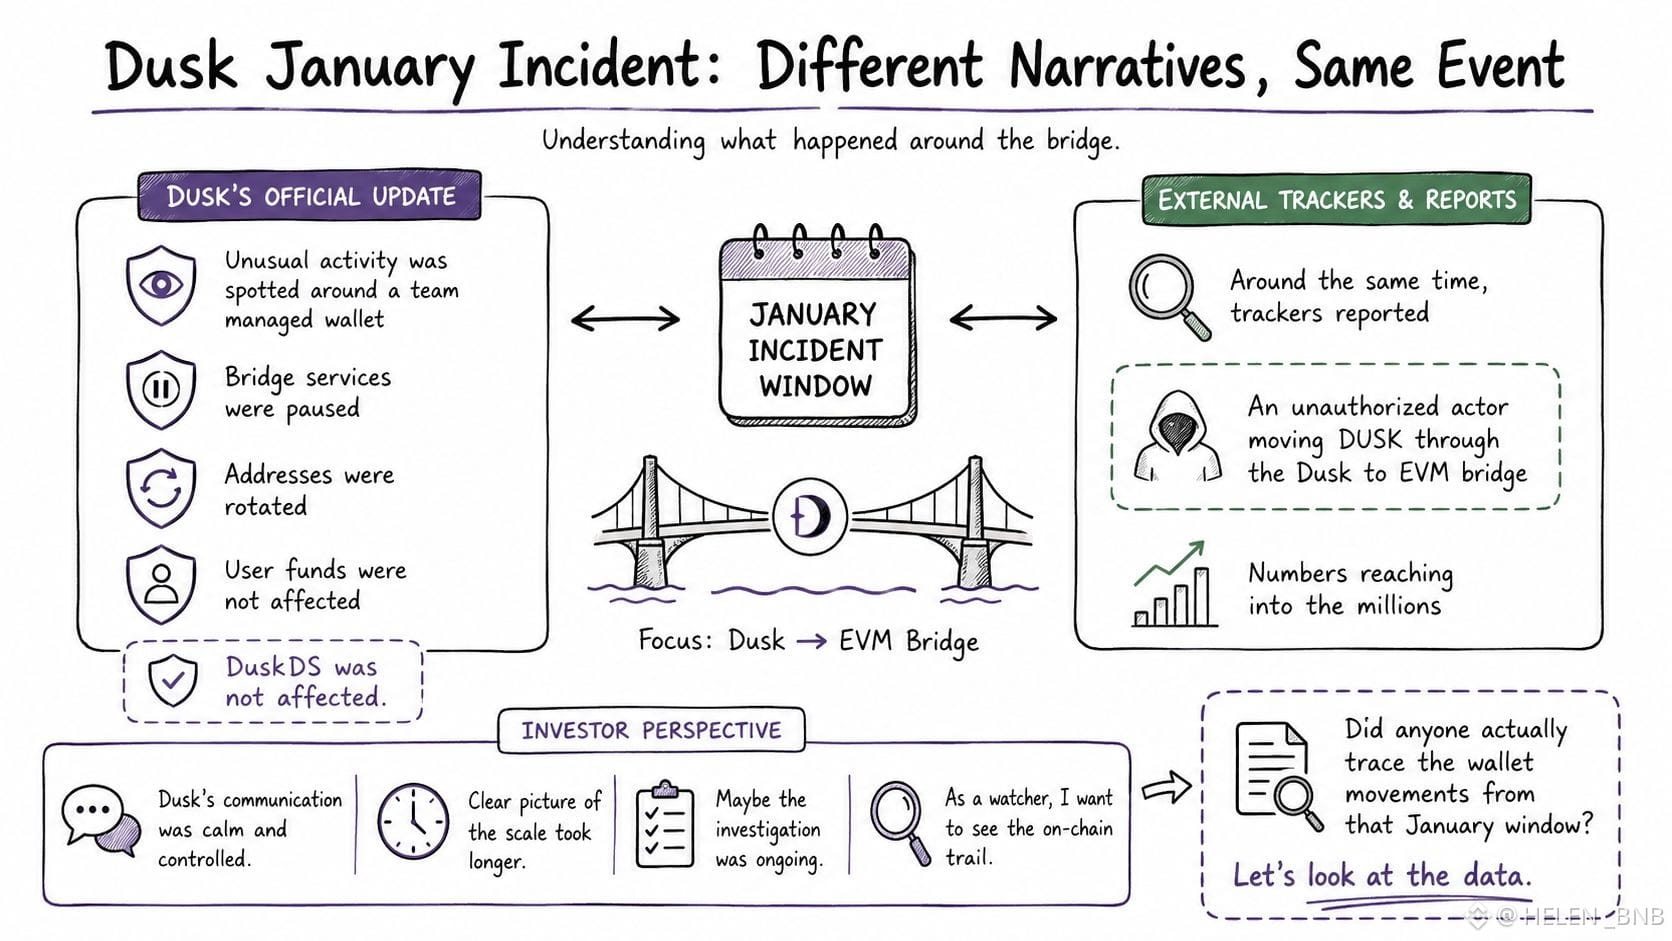
Dusk sagte, ungewöhnliche Aktivitäten seien in der Nähe einer Team-verwalteten Wallet festgestellt worden, die Bridge-Dienste seien pausiert worden, Adressen seien rotiert worden und die Nutzer-Gelder seien nicht betroffen.
Sehr ruhig und kontrolliert.
Aber ungefähr zur gleichen Zeit beschrieben andere Tracker, wie ein nicht autorisierter Akteur DUSK über die Dusk-zu-EVM-Bridge bewegte, wobei die Zahlen in die Millionen gingen.
Gleicher Zwischenfall. Ganz anderes Bild.
Das finde ich interessant.
Ich möchte den Zwischenfall nicht als riesig oder unbedeutend darstellen. Ich will einfach verstehen, was tatsächlich passiert ist.
Dusk baut rund um Privatsphäre und Compliance, sodass, wenn etwas rund um die Bridge passiert – selbst wenn das Kernprotokoll nicht betroffen ist – auch die Art und Weise, wie es kommuniziert wird, eine Rolle spielt.
Dusk stellte schnell klar, dass DuskDS nicht betroffen war.
Was länger dauerte, war ein klares Bild vom tatsächlichen Ausmaß.
Vielleicht lag das einfach daran, dass die Untersuchung damals noch lief. Verständlich.
Aber als jemand, der das Projekt beobachtet, möchte ich trotzdem den On-Chain-Weg sehen und mir selbst ein Urteil bilden.
Hat irgendjemand die Wallet-Bewegungen aus diesem Januar-Zeitfenster tatsächlich nachverfolgt…
Ich würde wirklich gern sehen, was die Daten sagen, ohne mich auf die Darstellung der einen oder anderen Seite zu verlassen.
Ich habe den Zwischenfallbericht von Dusk aus dem Januar noch einmal durchgesehen, und ehrlich gesagt ist es nicht einmal der eigentliche Exploit, der mir immer wieder im Kopf bleibt.
Es ist die Formulierung.
Dusk sagte, ungewöhnliche Aktivitäten seien in der Nähe einer Team-verwalteten Wallet festgestellt worden, die Bridge-Dienste seien pausiert worden, Adressen seien rotiert worden und die Nutzer-Gelder seien nicht betroffen.
Sehr ruhig und kontrolliert.
Aber ungefähr zur gleichen Zeit beschrieben andere Tracker, wie ein nicht autorisierter Akteur DUSK über die Dusk-zu-EVM-Bridge bewegte, wobei die Zahlen in die Millionen gingen.
Gleicher Zwischenfall. Ganz anderes Bild.
Das finde ich interessant.
Ich möchte den Zwischenfall nicht als riesig oder unbedeutend darstellen. Ich will einfach verstehen, was tatsächlich passiert ist.
Dusk baut rund um Privatsphäre und Compliance, sodass, wenn etwas rund um die Bridge passiert – selbst wenn das Kernprotokoll nicht betroffen ist – auch die Art und Weise, wie es kommuniziert wird, eine Rolle spielt.
Dusk stellte schnell klar, dass DuskDS nicht betroffen war.
Was länger dauerte, war ein klares Bild vom tatsächlichen Ausmaß.
Vielleicht lag das einfach daran, dass die Untersuchung damals noch lief. Verständlich.
Aber als jemand, der das Projekt beobachtet, möchte ich trotzdem den On-Chain-Weg sehen und mir selbst ein Urteil bilden.
Hat irgendjemand die Wallet-Bewegungen aus diesem Januar-Zeitfenster tatsächlich nachverfolgt…
Ich würde wirklich gern sehen, was die Daten sagen, ohne mich auf die Darstellung der einen oder anderen Seite zu verlassen.