#dusk $DUSK @Dusk
Ich habe die jüngsten technischen Änderungen von Dusk gelesen und erwartet, dass der interessante Teil eine weitere Verbesserung des Beweissystems ist.
Stattdessen bin ich immer wieder bei etwas viel weniger Glamourösem gelandet: was passiert, bevor ein Beweis überhaupt verarbeitet wird..
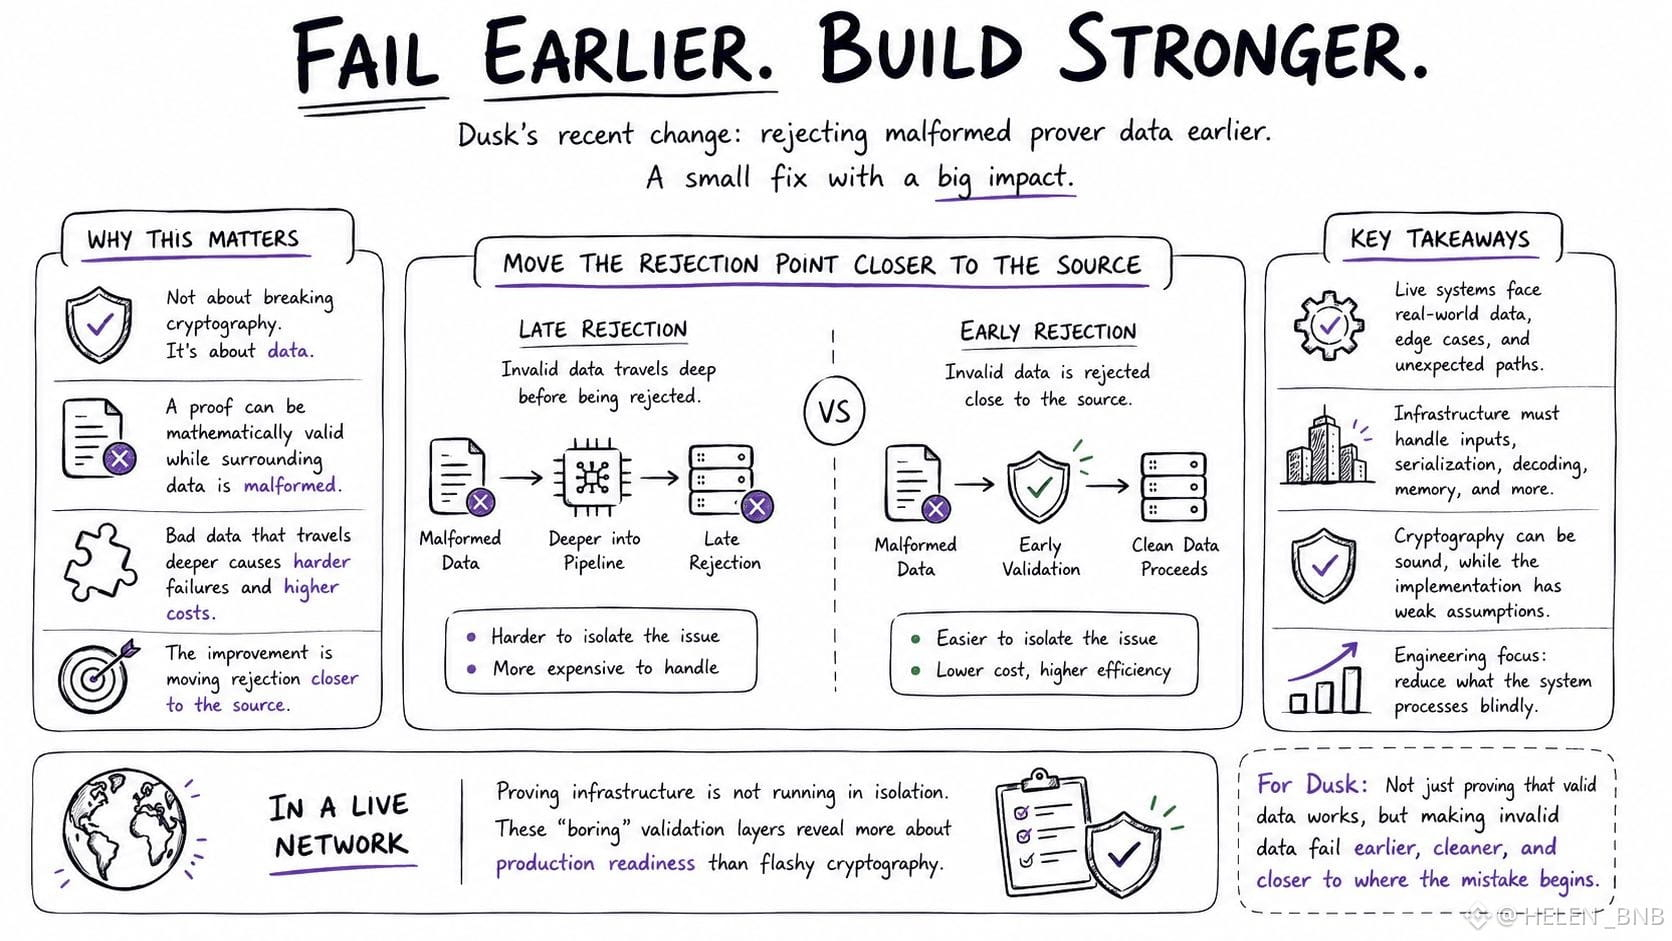
Eine kürzliche Plonk-bezogene Änderung fokussierte sich darauf, fehlerhafte Prover-Daten früher abzulehnen. Das klingt zunächst nach üblicher Aufräumarbeit.
Aber je mehr ich darüber nachdachte, desto wichtiger wurde das.
Es gibt einen Unterschied zwischen dem Brechen der Kryptografie und dem Einspeisen von fehlerhaften Daten in eine kryptografische Infrastruktur.
Ein Beweis kann mathematisch gültig sein, während die Daten darum herum fehlerhaft sind: etwa falsch serialisiert oder in einer Struktur, die das System nie erwartet hat. Wenn diese Eingaben in die tiefere Beweispipeline gelangen, wird der spätere Ausfall schwerer einzugrenzen und möglicherweise teurer in der Handhabung.
Die eigentliche Verbesserung ist also nicht unbedingt stärkere Mathematik.
Sie besteht darin, den Ablehnungs-Punkt näher an die Quelle zu verlegen.
Das ist operativ wichtig.
In einer laufenden Netzwerk-Infrastruktur für das Proving läuft das System nicht isoliert. Es muss mit Input-Serialisierung, -Dekodierung, Speicher, Ausführungs-Pfaden und all den seltsamen Edge Cases umgehen, die auftauchen, sobald Software auf reale Welt-Daten trifft.
Die Kryptografie kann stimmig sein, während die umgebende Implementierung immer noch schwache Annahmen macht.
Darum finde ich diese kleineren Änderungen aufschlussreicher als Feature-Ankündigungen.
Sie zeigen, worauf das Engineering-Team seine Zeit verwendet, um die Anzahl der Dinge zu reduzieren, die das System bereit ist, blind zu verarbeiten.
Für Dusk halte ich das für eine wichtige Richtung: nicht nur zu beweisen, dass gültige Daten funktionieren, sondern ungültige Daten früher fehlschlagen zu lassen—sauberer und näher an der Stelle, an der der Fehler beginnt.
Die unscheinbare Validierungs-Schicht kann am Ende mehr über die Produktionsreife aussagen als die auffällige Kryptografie jemals.
Ich habe die jüngsten technischen Änderungen von Dusk gelesen und erwartet, dass der interessante Teil eine weitere Verbesserung des Beweissystems ist.
Stattdessen bin ich immer wieder bei etwas viel weniger Glamourösem gelandet: was passiert, bevor ein Beweis überhaupt verarbeitet wird..
Eine kürzliche Plonk-bezogene Änderung fokussierte sich darauf, fehlerhafte Prover-Daten früher abzulehnen. Das klingt zunächst nach üblicher Aufräumarbeit.
Aber je mehr ich darüber nachdachte, desto wichtiger wurde das.
Es gibt einen Unterschied zwischen dem Brechen der Kryptografie und dem Einspeisen von fehlerhaften Daten in eine kryptografische Infrastruktur.
Ein Beweis kann mathematisch gültig sein, während die Daten darum herum fehlerhaft sind: etwa falsch serialisiert oder in einer Struktur, die das System nie erwartet hat. Wenn diese Eingaben in die tiefere Beweispipeline gelangen, wird der spätere Ausfall schwerer einzugrenzen und möglicherweise teurer in der Handhabung.
Die eigentliche Verbesserung ist also nicht unbedingt stärkere Mathematik.
Sie besteht darin, den Ablehnungs-Punkt näher an die Quelle zu verlegen.
Das ist operativ wichtig.
In einer laufenden Netzwerk-Infrastruktur für das Proving läuft das System nicht isoliert. Es muss mit Input-Serialisierung, -Dekodierung, Speicher, Ausführungs-Pfaden und all den seltsamen Edge Cases umgehen, die auftauchen, sobald Software auf reale Welt-Daten trifft.
Die Kryptografie kann stimmig sein, während die umgebende Implementierung immer noch schwache Annahmen macht.
Darum finde ich diese kleineren Änderungen aufschlussreicher als Feature-Ankündigungen.
Sie zeigen, worauf das Engineering-Team seine Zeit verwendet, um die Anzahl der Dinge zu reduzieren, die das System bereit ist, blind zu verarbeiten.
Für Dusk halte ich das für eine wichtige Richtung: nicht nur zu beweisen, dass gültige Daten funktionieren, sondern ungültige Daten früher fehlschlagen zu lassen—sauberer und näher an der Stelle, an der der Fehler beginnt.
Die unscheinbare Validierungs-Schicht kann am Ende mehr über die Produktionsreife aussagen als die auffällige Kryptografie jemals.