

ALi-李力
5.4k Beiträge
ALi-李力
 Square Verified+
Melden
Nutzer blockieren
|币圈老司机|金狗搬运工|无情冲狗机器|研究二级爱好一级|币安手续费8折邀请码:ANNA5199
Trade eröffnen
Hochfrequenz-Trader
2.6 Jahre
1.3K+ Following
38.4K+ Follower
19.3K+ Like gegeben
Beiträge
Portfolio
Alle
Zitierungen
Videos
Live
·
--
Artikel
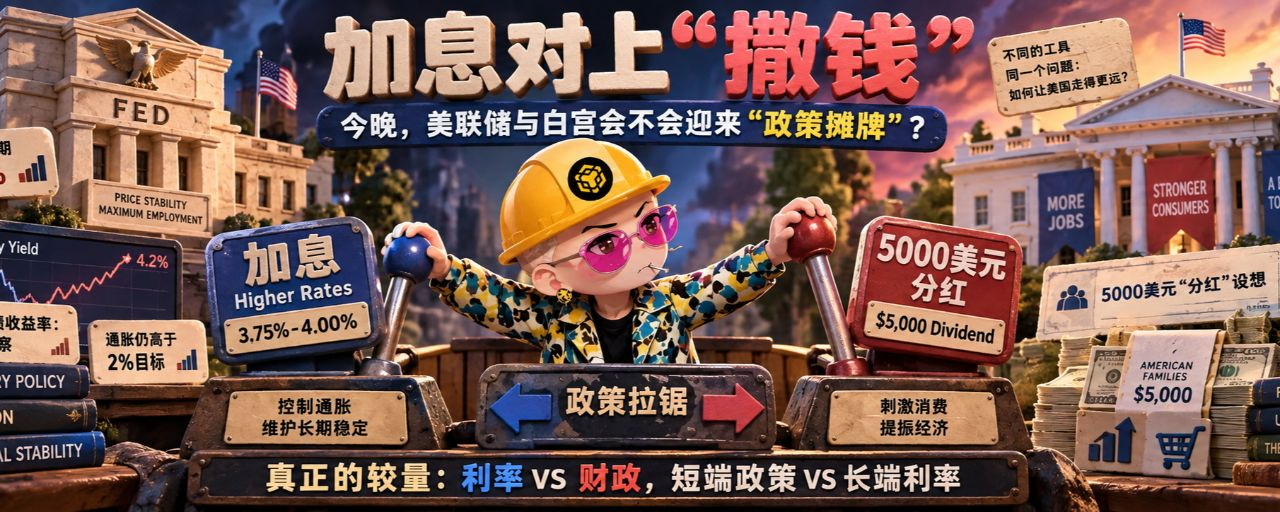
Zinserhöhung gegen „Geld verteilen“: Heute Abend – kommt es für die Fed und das Weiße Haus zu einer „politischen Konfrontation“?Zuerst das Fazit: Das ist kein „Abbruch“, sondern ein Aufeinandertreffen zweier Politiklogiken auf Augenhöhe.
Das heutige Fed-Zinsentscheidungsmeeting Abend dient auf den ersten Blick zwar einem Zinsbeschluss, gleicht in der Sache jedoch einer öffentlichen Gegenüberstellung von politischen Linien: Auf der einen Seite steht die Fed, die sich angesichts einer über dem Ziel liegenden Inflation, der Ölpreise und der langfristigen Renditen US-amerikanischer Staatsanleihen darauf vorbereitet, ihre restriktive Haltung aufrechtzuerhalten – oder sogar zu verstärken; auf der anderen Seite wirft das Weiße Haus vor den Zwischenwahlen die Idee der „Trump-Dividende“ in den Raum und verspricht, dass die USA, wenn die Republikaner den Kongress verteidigen, erwachsenen US-Bürgern 5.000 US-Dollar auszahlen werden.
Bis zur Veröffentlichung des Beschlusses ging die Marktmeinung allgemein davon aus, dass die US-Notenbank (Fed) die Zielspanne für den Federal-Funds-Satz von 3,50 %–3,75 % um 25 Basispunkte auf 3,75 %–4,00 % anheben wird. Reuters berichtete, dass der Kernverbraucherpreisindex im August im Monatsvergleich um 0,3 % gestiegen sei und zudem die Ölpreise zeitweise die Marke von 100 US-Dollar je Barrel überschritten hätten. Das habe die Erzählung „Die Inflation geht wieder reibungslos zurück“ bereits geschwächt. Das bedeutet: Wenn die Fed heute Abend erhöht, reagiert sie nicht nur auf einen einzelnen Satz von Wirtschaftsdaten, sondern wahrt zugleich ihre Glaubwürdigkeit im Kampf gegen die Inflation.
Zinserhöhung gegen „Geld verteilen“: Heute Abend – kommt es für die Fed und das Weiße Haus zu einer „politischen Konfrontation“?
Zuerst das Fazit: Das ist kein „Abbruch“, sondern ein Aufeinandertreffen zweier Politiklogiken auf Augenhöhe.
Das heutige Fed-Zinsentscheidungsmeeting Abend dient auf den ersten Blick zwar einem Zinsbeschluss, gleicht in der Sache jedoch einer öffentlichen Gegenüberstellung von politischen Linien: Auf der einen Seite steht die Fed, die sich angesichts einer über dem Ziel liegenden Inflation, der Ölpreise und der langfristigen Renditen US-amerikanischer Staatsanleihen darauf vorbereitet, ihre restriktive Haltung aufrechtzuerhalten – oder sogar zu verstärken; auf der anderen Seite wirft das Weiße Haus vor den Zwischenwahlen die Idee der „Trump-Dividende“ in den Raum und verspricht, dass die USA, wenn die Republikaner den Kongress verteidigen, erwachsenen US-Bürgern 5.000 US-Dollar auszahlen werden.
Bis zur Veröffentlichung des Beschlusses ging die Marktmeinung allgemein davon aus, dass die US-Notenbank (Fed) die Zielspanne für den Federal-Funds-Satz von 3,50 %–3,75 % um 25 Basispunkte auf 3,75 %–4,00 % anheben wird. Reuters berichtete, dass der Kernverbraucherpreisindex im August im Monatsvergleich um 0,3 % gestiegen sei und zudem die Ölpreise zeitweise die Marke von 100 US-Dollar je Barrel überschritten hätten. Das habe die Erzählung „Die Inflation geht wieder reibungslos zurück“ bereits geschwächt. Das bedeutet: Wenn die Fed heute Abend erhöht, reagiert sie nicht nur auf einen einzelnen Satz von Wirtschaftsdaten, sondern wahrt zugleich ihre Glaubwürdigkeit im Kampf gegen die Inflation.
Das heutige Fed-Zinsentscheidungsmeeting Abend dient auf den ersten Blick zwar einem Zinsbeschluss, gleicht in der Sache jedoch einer öffentlichen Gegenüberstellung von politischen Linien: Auf der einen Seite steht die Fed, die sich angesichts einer über dem Ziel liegenden Inflation, der Ölpreise und der langfristigen Renditen US-amerikanischer Staatsanleihen darauf vorbereitet, ihre restriktive Haltung aufrechtzuerhalten – oder sogar zu verstärken; auf der anderen Seite wirft das Weiße Haus vor den Zwischenwahlen die Idee der „Trump-Dividende“ in den Raum und verspricht, dass die USA, wenn die Republikaner den Kongress verteidigen, erwachsenen US-Bürgern 5.000 US-Dollar auszahlen werden.
Bis zur Veröffentlichung des Beschlusses ging die Marktmeinung allgemein davon aus, dass die US-Notenbank (Fed) die Zielspanne für den Federal-Funds-Satz von 3,50 %–3,75 % um 25 Basispunkte auf 3,75 %–4,00 % anheben wird. Reuters berichtete, dass der Kernverbraucherpreisindex im August im Monatsvergleich um 0,3 % gestiegen sei und zudem die Ölpreise zeitweise die Marke von 100 US-Dollar je Barrel überschritten hätten. Das habe die Erzählung „Die Inflation geht wieder reibungslos zurück“ bereits geschwächt. Das bedeutet: Wenn die Fed heute Abend erhöht, reagiert sie nicht nur auf einen einzelnen Satz von Wirtschaftsdaten, sondern wahrt zugleich ihre Glaubwürdigkeit im Kampf gegen die Inflation.
1
5
3.7k
·
--
Der Markt vergisst schnell — aber die Blockchain hinterlässt alle Aufzeichnungen
Das kann Web3 so grausam machen. Und gleichzeitig so fair.
In den traditionellen Märkten ist es so, dass das, was mit einem Unternehmen in der Vergangenheit passiert ist, gewöhnliche Anleger sehr schnell vergessen.
Aber bei der Blockchain ist das nicht so.
Transaktionsaufzeichnungen, Adressen und Aktivitäten on-chain hinterlassen Spuren.
Darum „vergisst“ der Markt nach einem Angriff auf ein Projekt nicht wirklich.
Was wirklich passiert, ist:
Der Markt bewertet alles neu.
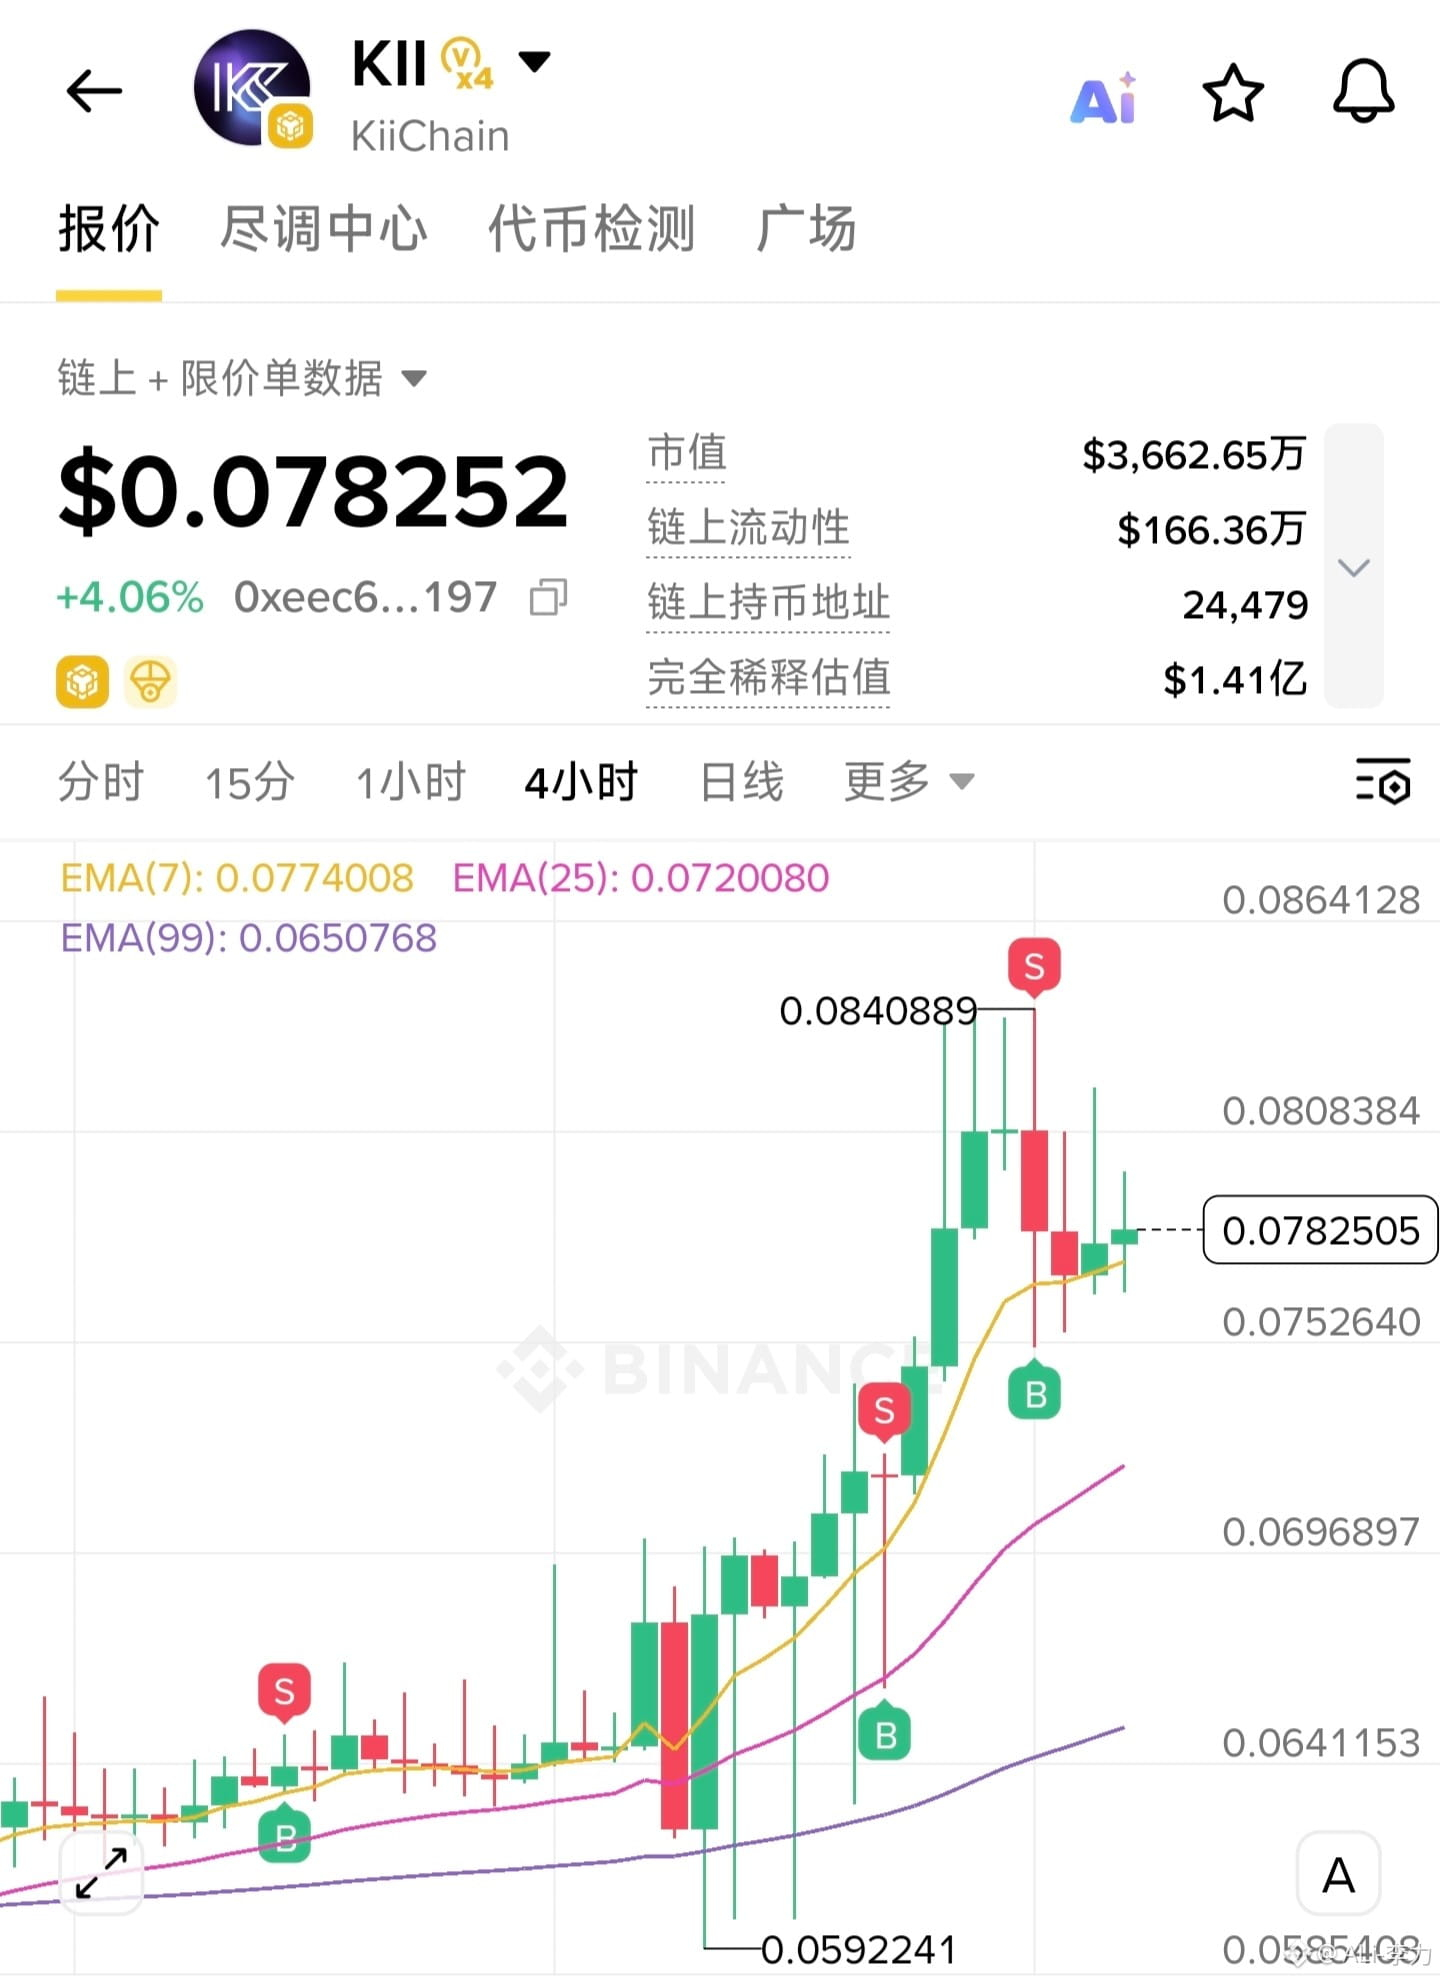
Darum lohnt es sich, die Comeback-Story von Kii zu untersuchen.
Denn es ist keine perfekte Geschichte von „gab es nie Probleme“.
Ganz im Gegenteil.
Es gab schwere Prüfungen.
Doch danach hat das Team sich dafür entschieden, weiterhin offen zu kommunizieren, und der CEO war auch weiterhin aktiv bei X Spaces, Livestreams und Interaktion mit der Community.
Und Partnerschaften sowie das Produkt wurden nach und nach ausgebaut.
Das lässt den Markt auf eine andere Art nachdenken:
Wenn dieses Team wirklich keine Zukunft hat — warum baut es dann weiter?
Das ist das Spannende an Web3.
Der Markt handelt nicht nur Token.
Er handelt auch Vertrauen.
Und Vertrauen entsteht nicht durch einen einzigen Satz.
Es braucht immer wieder Handlungen.
Darum glaube ich, dass das, was man als Nächstes bei KII wirklich im Blick behalten sollte, nicht irgendeine K-Linie von irgendeinem Tag ist.
Sondern:
Jedes neue Produkt, jede neue Kooperation und die Daten on-chain.
Denn nur das sind die Belege dafür, ob die Geschichte am Ende wirklich trägt.
$KII
#KII #KiiChain #Web3
Der Markt vergisst schnell — aber die Blockchain hinterlässt alle Aufzeichnungen
Das kann Web3 so grausam machen. Und gleichzeitig so fair.
In den traditionellen Märkten ist es so, dass das, was mit einem Unternehmen in der Vergangenheit passiert ist, gewöhnliche Anleger sehr schnell vergessen.
Aber bei der Blockchain ist das nicht so.
Transaktionsaufzeichnungen, Adressen und Aktivitäten on-chain hinterlassen Spuren.
Darum „vergisst“ der Markt nach einem Angriff auf ein Projekt nicht wirklich.
Was wirklich passiert, ist:
Der Markt bewertet alles neu.
Darum lohnt es sich, die Comeback-Story von Kii zu untersuchen.
Denn es ist keine perfekte Geschichte von „gab es nie Probleme“.
Ganz im Gegenteil.
Es gab schwere Prüfungen.
Doch danach hat das Team sich dafür entschieden, weiterhin offen zu kommunizieren, und der CEO war auch weiterhin aktiv bei X Spaces, Livestreams und Interaktion mit der Community.
Und Partnerschaften sowie das Produkt wurden nach und nach ausgebaut.
Das lässt den Markt auf eine andere Art nachdenken:
Wenn dieses Team wirklich keine Zukunft hat — warum baut es dann weiter?
Das ist das Spannende an Web3.
Der Markt handelt nicht nur Token.
Er handelt auch Vertrauen.
Und Vertrauen entsteht nicht durch einen einzigen Satz.
Es braucht immer wieder Handlungen.
Darum glaube ich, dass das, was man als Nächstes bei KII wirklich im Blick behalten sollte, nicht irgendeine K-Linie von irgendeinem Tag ist.
Sondern:
Jedes neue Produkt, jede neue Kooperation und die Daten on-chain.
Denn nur das sind die Belege dafür, ob die Geschichte am Ende wirklich trägt.
$KII
#KII #KiiChain #Web3
Das kann Web3 so grausam machen. Und gleichzeitig so fair.
In den traditionellen Märkten ist es so, dass das, was mit einem Unternehmen in der Vergangenheit passiert ist, gewöhnliche Anleger sehr schnell vergessen.
Aber bei der Blockchain ist das nicht so.
Transaktionsaufzeichnungen, Adressen und Aktivitäten on-chain hinterlassen Spuren.
Darum „vergisst“ der Markt nach einem Angriff auf ein Projekt nicht wirklich.
Was wirklich passiert, ist:
Der Markt bewertet alles neu.
Darum lohnt es sich, die Comeback-Story von Kii zu untersuchen.
Denn es ist keine perfekte Geschichte von „gab es nie Probleme“.
Ganz im Gegenteil.
Es gab schwere Prüfungen.
Doch danach hat das Team sich dafür entschieden, weiterhin offen zu kommunizieren, und der CEO war auch weiterhin aktiv bei X Spaces, Livestreams und Interaktion mit der Community.
Und Partnerschaften sowie das Produkt wurden nach und nach ausgebaut.
Das lässt den Markt auf eine andere Art nachdenken:
Wenn dieses Team wirklich keine Zukunft hat — warum baut es dann weiter?
Das ist das Spannende an Web3.
Der Markt handelt nicht nur Token.
Er handelt auch Vertrauen.
Und Vertrauen entsteht nicht durch einen einzigen Satz.
Es braucht immer wieder Handlungen.
Darum glaube ich, dass das, was man als Nächstes bei KII wirklich im Blick behalten sollte, nicht irgendeine K-Linie von irgendeinem Tag ist.
Sondern:
Jedes neue Produkt, jede neue Kooperation und die Daten on-chain.
Denn nur das sind die Belege dafür, ob die Geschichte am Ende wirklich trägt.
$KII
#KII #KiiChain #Web3
7
1
11
5.3k
·
--
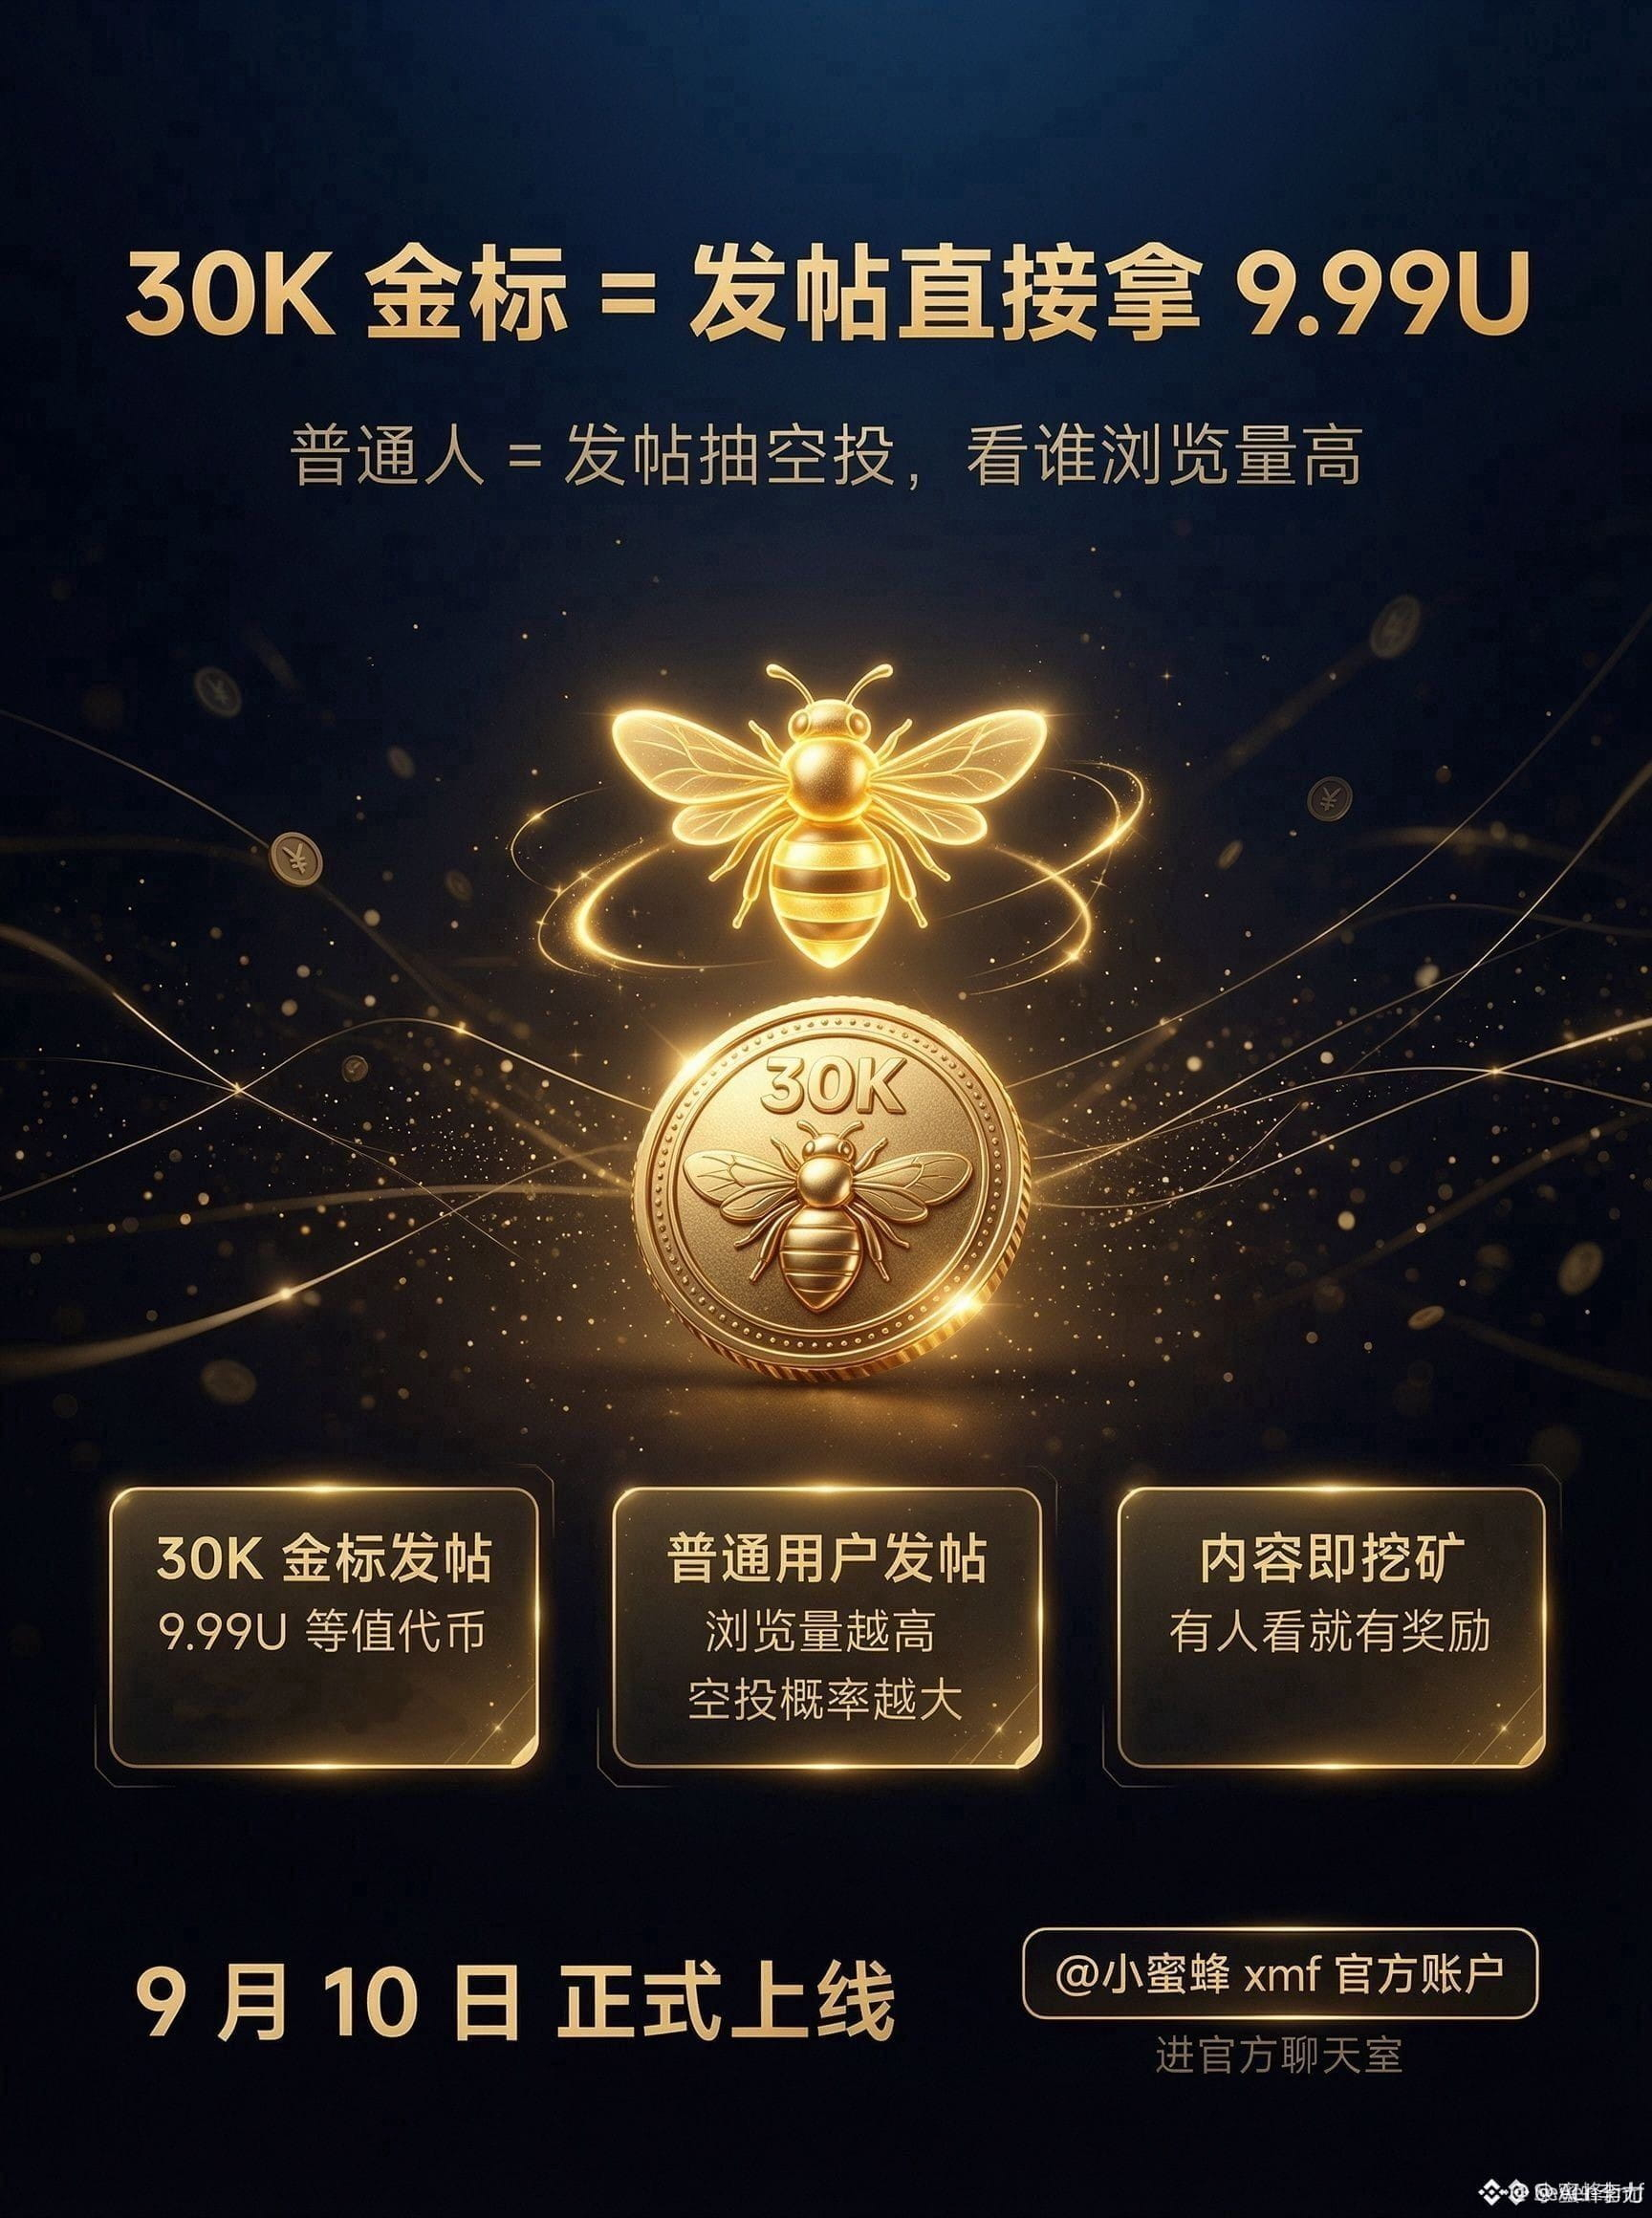
🚨 30K-Goldlabel = Beiträge direkt 9,99U holen, normale Menschen = Beiträge posten und auf Airdrops warten, wer mehr Views hat.
@mifeng888999 @Seven_78977
Die kleine Biene startet am 10. September offiziell👇
✅ 30K-Goldlabel-Beitrag → 9,99U-Äquivalent-Token, so viel wie du postest, so viel erhältst du
✅ Normale Nutzer posten → je höher die Views, desto größer die Airdrop-Wahrscheinlichkeit
Wenn dein Inhalt von Leuten angesehen wird, belohnt die kleine Biene dich – das ist kein Glücksspiel, sondern Content ist wie Mining.
Wir sehen uns am 10. September.🐝
@mifeng888999 Offizielles Konto, geh in den offiziellen Chat🔥
#meme板块关注热点
🚨 30K-Goldlabel = Beiträge direkt 9,99U holen, normale Menschen = Beiträge posten und auf Airdrops warten, wer mehr Views hat.
@小蜜蜂全球 @Seven七七
Die kleine Biene startet am 10. September offiziell👇
✅ 30K-Goldlabel-Beitrag → 9,99U-Äquivalent-Token, so viel wie du postest, so viel erhältst du
✅ Normale Nutzer posten → je höher die Views, desto größer die Airdrop-Wahrscheinlichkeit
Wenn dein Inhalt von Leuten angesehen wird, belohnt die kleine Biene dich – das ist kein Glücksspiel, sondern Content ist wie Mining.
Wir sehen uns am 10. September.🐝
@小蜜蜂全球 Offizielles Konto, geh in den offiziellen Chat🔥
#meme板块关注热点
@小蜜蜂全球 @Seven七七
Die kleine Biene startet am 10. September offiziell👇
✅ 30K-Goldlabel-Beitrag → 9,99U-Äquivalent-Token, so viel wie du postest, so viel erhältst du
✅ Normale Nutzer posten → je höher die Views, desto größer die Airdrop-Wahrscheinlichkeit
Wenn dein Inhalt von Leuten angesehen wird, belohnt die kleine Biene dich – das ist kein Glücksspiel, sondern Content ist wie Mining.
Wir sehen uns am 10. September.🐝
@小蜜蜂全球 Offizielles Konto, geh in den offiziellen Chat🔥
#meme板块关注热点
2
8
2.8k
·
--
Bei vollständiger Verwässerung betrachtet: $TMX ist auch nicht teurer.
Die Marktkapitalisierung im Umlauf beträgt 18 Millionen, die FDV liegt bei ungefähr 118 Millionen. Die 46 % kommen erst ab August nächsten Jahres in den Markt. Was dich jetzt trifft, ist also nicht dieser Teil.
Das Abkommen läuft inzwischen nicht mehr nach dem Muster „Projekt ohne ausgegebene Tokens“. Das Mainnet läuft seit einem Jahr; Tresor, Festzins-Markt und tokenisierte Aktienbesicherung sind online. Nicht eingesetztes Kapital läuft über Aave / Morpho / Venus. Marktkapitalisierung/TVL: 0,20.
Neun Tage nach dem TGE wird der Preis mit einer Stimmungsdiskontierung gespielt. Wenn man FDV, Unlocks und TVL in eine Tabelle packt, zeigt sich: Der Abschlag trifft auf den Umlaufbestand – nicht auf den internen Bestand. Welche Seite der Markt zuerst anerkennt, entscheidet dann, wer später bei niedrigen Kursen die Chips abgibt.
$TMX
#美CFTC审查预测市场关联交易
#美国10年期美债收益率触及2023年11月来最高
Bei vollständiger Verwässerung betrachtet: $TMX ist auch nicht teurer.
Die Marktkapitalisierung im Umlauf beträgt 18 Millionen, die FDV liegt bei ungefähr 118 Millionen. Die 46 % kommen erst ab August nächsten Jahres in den Markt. Was dich jetzt trifft, ist also nicht dieser Teil.
Das Abkommen läuft inzwischen nicht mehr nach dem Muster „Projekt ohne ausgegebene Tokens“. Das Mainnet läuft seit einem Jahr; Tresor, Festzins-Markt und tokenisierte Aktienbesicherung sind online. Nicht eingesetztes Kapital läuft über Aave / Morpho / Venus. Marktkapitalisierung/TVL: 0,20.
Neun Tage nach dem TGE wird der Preis mit einer Stimmungsdiskontierung gespielt. Wenn man FDV, Unlocks und TVL in eine Tabelle packt, zeigt sich: Der Abschlag trifft auf den Umlaufbestand – nicht auf den internen Bestand. Welche Seite der Markt zuerst anerkennt, entscheidet dann, wer später bei niedrigen Kursen die Chips abgibt.
$TMX
#美CFTC审查预测市场关联交易
#美国10年期美债收益率触及2023年11月来最高
Die Marktkapitalisierung im Umlauf beträgt 18 Millionen, die FDV liegt bei ungefähr 118 Millionen. Die 46 % kommen erst ab August nächsten Jahres in den Markt. Was dich jetzt trifft, ist also nicht dieser Teil.
Das Abkommen läuft inzwischen nicht mehr nach dem Muster „Projekt ohne ausgegebene Tokens“. Das Mainnet läuft seit einem Jahr; Tresor, Festzins-Markt und tokenisierte Aktienbesicherung sind online. Nicht eingesetztes Kapital läuft über Aave / Morpho / Venus. Marktkapitalisierung/TVL: 0,20.
Neun Tage nach dem TGE wird der Preis mit einer Stimmungsdiskontierung gespielt. Wenn man FDV, Unlocks und TVL in eine Tabelle packt, zeigt sich: Der Abschlag trifft auf den Umlaufbestand – nicht auf den internen Bestand. Welche Seite der Markt zuerst anerkennt, entscheidet dann, wer später bei niedrigen Kursen die Chips abgibt.
$TMX
#美CFTC审查预测市场关联交易
#美国10年期美债收益率触及2023年11月来最高
2
2
10
2.6k
·
--
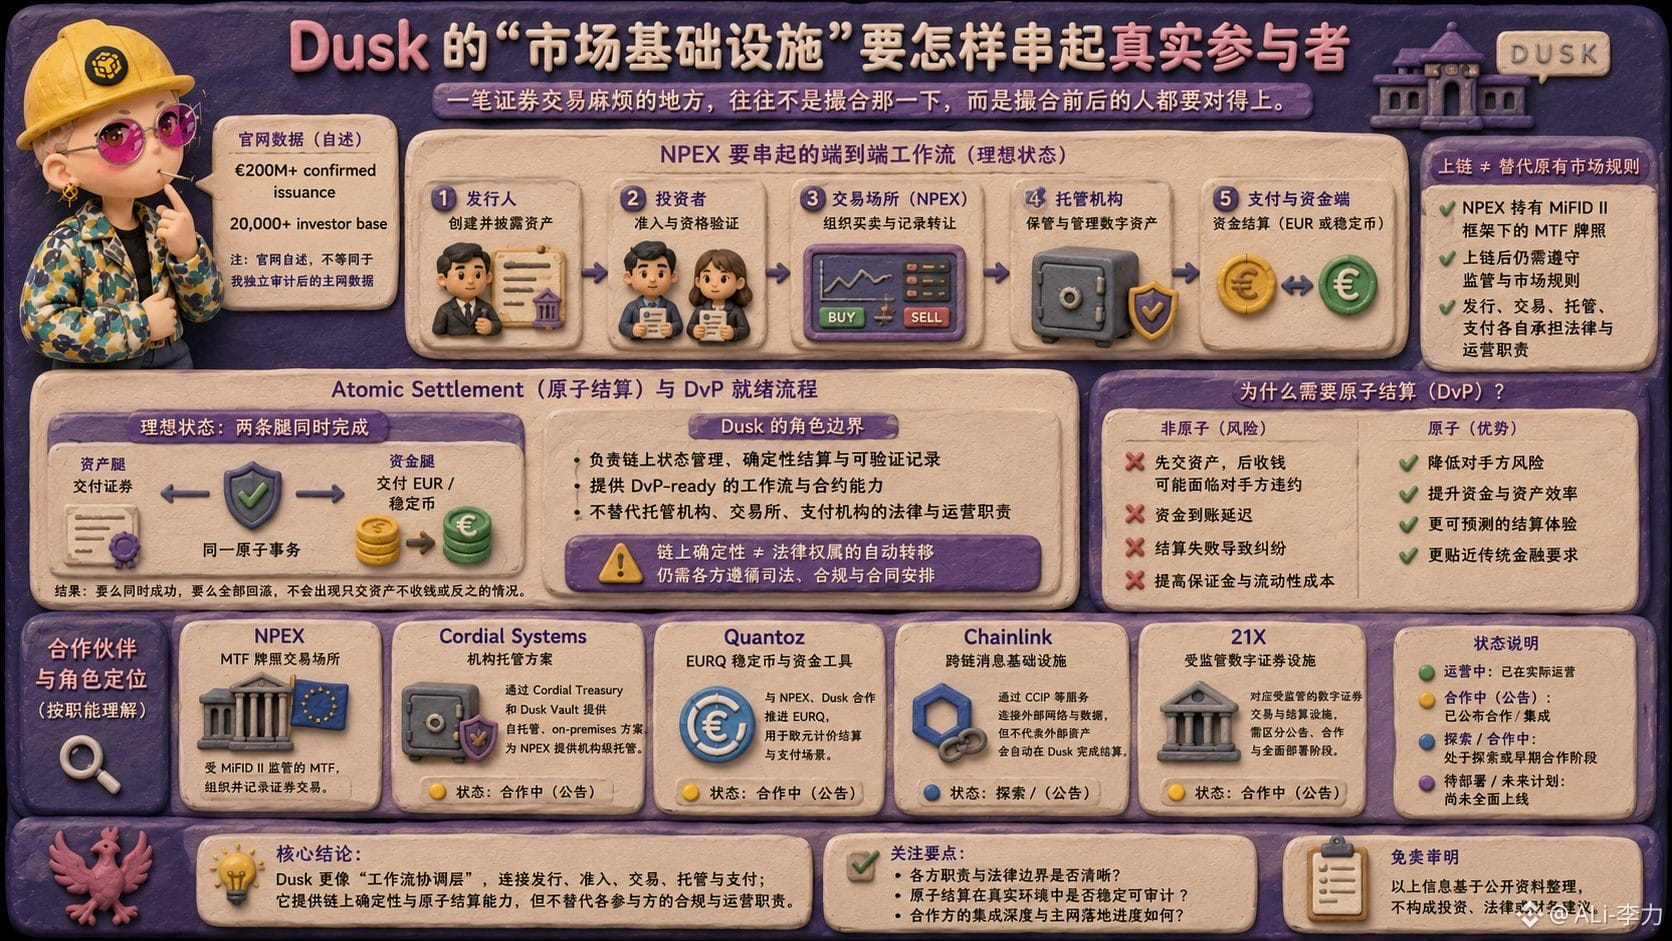
Wie lässt sich Dusk’s „Marktinfrastruktur“ mit echten Teilnehmern verknüpfen?
Bei einer Wertpapiertransaktion liegt das Problem häufig nicht im eigentlichen Matching, sondern darin, dass vor und nach dem Matching alle Beteiligten zusammenpassen müssen: Der Emittent überträgt Vermögenswerte, Investoren werden in den Zugang zugelassen, die Handelsplattform protokolliert die Übertragung, eine Verwahrstelle verwahrt die Assets, und die Zahlstelle muss das Geld ebenfalls rechtzeitig leisten.
Auf der Dusk-Website werden die Marktsignale von NPEX als „€200M+ confirmed issuance“ und „20,000+ investor base“ dargestellt; das ist eine Selbstaussage der Website und entspricht nicht den Mainnet-Daten nach einer unabhängigen Prüfung.
Zerlegt man die Linie „NPEX“ hingegen, will Dusk eine bestimmte Abfolge (Workflow) aufbauen: Der Emittent erstellt und veröffentlicht Vermögenswerte, qualifizierte Investoren gelangen in den Markt, die Handelsplattform organisiert den Kauf und Verkauf, die Verwahrstelle verwaltet digitale Vermögenswerte, und die Geldseite schließt die Abwicklung dann über einen Stablecoin oder ein Payment-Tool ab. In frühen Ankündigungen wird erwähnt, dass NPEX eine MTF-Lizenz im Rahmen von MiFID II hält; das „On-Chain“-Vorgehen ersetzt jedoch nicht automatisch die ursprünglichen Marktregeln.
Technisch am spannendsten ist, was es mit „atomic settlement“ und einem „delivery-versus-payment-ready workflow“ auf sich hat. Die Asset-Seite liefert Wertpapiere (securities), die Geldseite liefert Euro oder Stablecoins. Im Idealzustand werden beide Beine entweder gleichzeitig abgeschlossen oder keines von beiden. @Dusk_Foundation ist für On-Chain-Status und determinstische Abwicklung zuständig; das bedeutet nicht, dass es die Verwahrstelle, die Börse oder die Zahlungs-/Payment-Instanz von deren rechtlichen und operativen Pflichten entbindet.
Auch die Kooperationspartner sollten nach Rollen verstanden werden. Cordial Systems stellt über Cordial Treasury und Dusk Vault eine institutionelle Verwahrung bereit; die offizielle Formulierung lautet, dass NPEX ein Self-Custody- und „on-premises“-Setup erhält.
$DUSK #dusk
Quantoz arbeitet mit NPEX und Dusk zusammen, um EURQ voranzutreiben – das ist die Position eines in Euro denominierten Finanzinstruments; Chainlink verbindet über CCIP und andere Cross-Chain Messaging-Infrastrukturen externe Netzwerke, aber das heißt nicht, dass externe Assets automatisch bei Dusk vollständig abgewickelt werden. 21X steht für regulierte Einrichtungen zum Handel und zur Abwicklung digitaler Wertpapiere; dennoch müssen Meldungen, Kooperationen und eine umfassende Bereitstellung voneinander getrennt betrachtet werden.
Wenn man diese Unterlagen durchgeht, wirkt Dusk eher wie eine koordinierende Workflow-Schicht – statt wie eine „Liste von Kooperationspartnern“. Die Website verwendet zudem Wörter wie exploring, building und supporting, was auch auf Unterschiede im Projektstatus hinweist.
Wie lässt sich Dusk’s „Marktinfrastruktur“ mit echten Teilnehmern verknüpfen?
Bei einer Wertpapiertransaktion liegt das Problem häufig nicht im eigentlichen Matching, sondern darin, dass vor und nach dem Matching alle Beteiligten zusammenpassen müssen: Der Emittent überträgt Vermögenswerte, Investoren werden in den Zugang zugelassen, die Handelsplattform protokolliert die Übertragung, eine Verwahrstelle verwahrt die Assets, und die Zahlstelle muss das Geld ebenfalls rechtzeitig leisten.
Auf der Dusk-Website werden die Marktsignale von NPEX als „€200M+ confirmed issuance“ und „20,000+ investor base“ dargestellt; das ist eine Selbstaussage der Website und entspricht nicht den Mainnet-Daten nach einer unabhängigen Prüfung.
Zerlegt man die Linie „NPEX“ hingegen, will Dusk eine bestimmte Abfolge (Workflow) aufbauen: Der Emittent erstellt und veröffentlicht Vermögenswerte, qualifizierte Investoren gelangen in den Markt, die Handelsplattform organisiert den Kauf und Verkauf, die Verwahrstelle verwaltet digitale Vermögenswerte, und die Geldseite schließt die Abwicklung dann über einen Stablecoin oder ein Payment-Tool ab. In frühen Ankündigungen wird erwähnt, dass NPEX eine MTF-Lizenz im Rahmen von MiFID II hält; das „On-Chain“-Vorgehen ersetzt jedoch nicht automatisch die ursprünglichen Marktregeln.
Technisch am spannendsten ist, was es mit „atomic settlement“ und einem „delivery-versus-payment-ready workflow“ auf sich hat. Die Asset-Seite liefert Wertpapiere (securities), die Geldseite liefert Euro oder Stablecoins. Im Idealzustand werden beide Beine entweder gleichzeitig abgeschlossen oder keines von beiden. @Dusk ist für On-Chain-Status und determinstische Abwicklung zuständig; das bedeutet nicht, dass es die Verwahrstelle, die Börse oder die Zahlungs-/Payment-Instanz von deren rechtlichen und operativen Pflichten entbindet.
Auch die Kooperationspartner sollten nach Rollen verstanden werden. Cordial Systems stellt über Cordial Treasury und Dusk Vault eine institutionelle Verwahrung bereit; die offizielle Formulierung lautet, dass NPEX ein Self-Custody- und „on-premises“-Setup erhält.
$DUSK #dusk
Quantoz arbeitet mit NPEX und Dusk zusammen, um EURQ voranzutreiben – das ist die Position eines in Euro denominierten Finanzinstruments; Chainlink verbindet über CCIP und andere Cross-Chain Messaging-Infrastrukturen externe Netzwerke, aber das heißt nicht, dass externe Assets automatisch bei Dusk vollständig abgewickelt werden. 21X steht für regulierte Einrichtungen zum Handel und zur Abwicklung digitaler Wertpapiere; dennoch müssen Meldungen, Kooperationen und eine umfassende Bereitstellung voneinander getrennt betrachtet werden.
Wenn man diese Unterlagen durchgeht, wirkt Dusk eher wie eine koordinierende Workflow-Schicht – statt wie eine „Liste von Kooperationspartnern“. Die Website verwendet zudem Wörter wie exploring, building und supporting, was auch auf Unterschiede im Projektstatus hinweist.
Bei einer Wertpapiertransaktion liegt das Problem häufig nicht im eigentlichen Matching, sondern darin, dass vor und nach dem Matching alle Beteiligten zusammenpassen müssen: Der Emittent überträgt Vermögenswerte, Investoren werden in den Zugang zugelassen, die Handelsplattform protokolliert die Übertragung, eine Verwahrstelle verwahrt die Assets, und die Zahlstelle muss das Geld ebenfalls rechtzeitig leisten.
Auf der Dusk-Website werden die Marktsignale von NPEX als „€200M+ confirmed issuance“ und „20,000+ investor base“ dargestellt; das ist eine Selbstaussage der Website und entspricht nicht den Mainnet-Daten nach einer unabhängigen Prüfung.
Zerlegt man die Linie „NPEX“ hingegen, will Dusk eine bestimmte Abfolge (Workflow) aufbauen: Der Emittent erstellt und veröffentlicht Vermögenswerte, qualifizierte Investoren gelangen in den Markt, die Handelsplattform organisiert den Kauf und Verkauf, die Verwahrstelle verwaltet digitale Vermögenswerte, und die Geldseite schließt die Abwicklung dann über einen Stablecoin oder ein Payment-Tool ab. In frühen Ankündigungen wird erwähnt, dass NPEX eine MTF-Lizenz im Rahmen von MiFID II hält; das „On-Chain“-Vorgehen ersetzt jedoch nicht automatisch die ursprünglichen Marktregeln.
Technisch am spannendsten ist, was es mit „atomic settlement“ und einem „delivery-versus-payment-ready workflow“ auf sich hat. Die Asset-Seite liefert Wertpapiere (securities), die Geldseite liefert Euro oder Stablecoins. Im Idealzustand werden beide Beine entweder gleichzeitig abgeschlossen oder keines von beiden. @Dusk ist für On-Chain-Status und determinstische Abwicklung zuständig; das bedeutet nicht, dass es die Verwahrstelle, die Börse oder die Zahlungs-/Payment-Instanz von deren rechtlichen und operativen Pflichten entbindet.
Auch die Kooperationspartner sollten nach Rollen verstanden werden. Cordial Systems stellt über Cordial Treasury und Dusk Vault eine institutionelle Verwahrung bereit; die offizielle Formulierung lautet, dass NPEX ein Self-Custody- und „on-premises“-Setup erhält.
$DUSK #dusk
Quantoz arbeitet mit NPEX und Dusk zusammen, um EURQ voranzutreiben – das ist die Position eines in Euro denominierten Finanzinstruments; Chainlink verbindet über CCIP und andere Cross-Chain Messaging-Infrastrukturen externe Netzwerke, aber das heißt nicht, dass externe Assets automatisch bei Dusk vollständig abgewickelt werden. 21X steht für regulierte Einrichtungen zum Handel und zur Abwicklung digitaler Wertpapiere; dennoch müssen Meldungen, Kooperationen und eine umfassende Bereitstellung voneinander getrennt betrachtet werden.
Wenn man diese Unterlagen durchgeht, wirkt Dusk eher wie eine koordinierende Workflow-Schicht – statt wie eine „Liste von Kooperationspartnern“. Die Website verwendet zudem Wörter wie exploring, building und supporting, was auch auf Unterschiede im Projektstatus hinweist.
6
5.9k
·
--
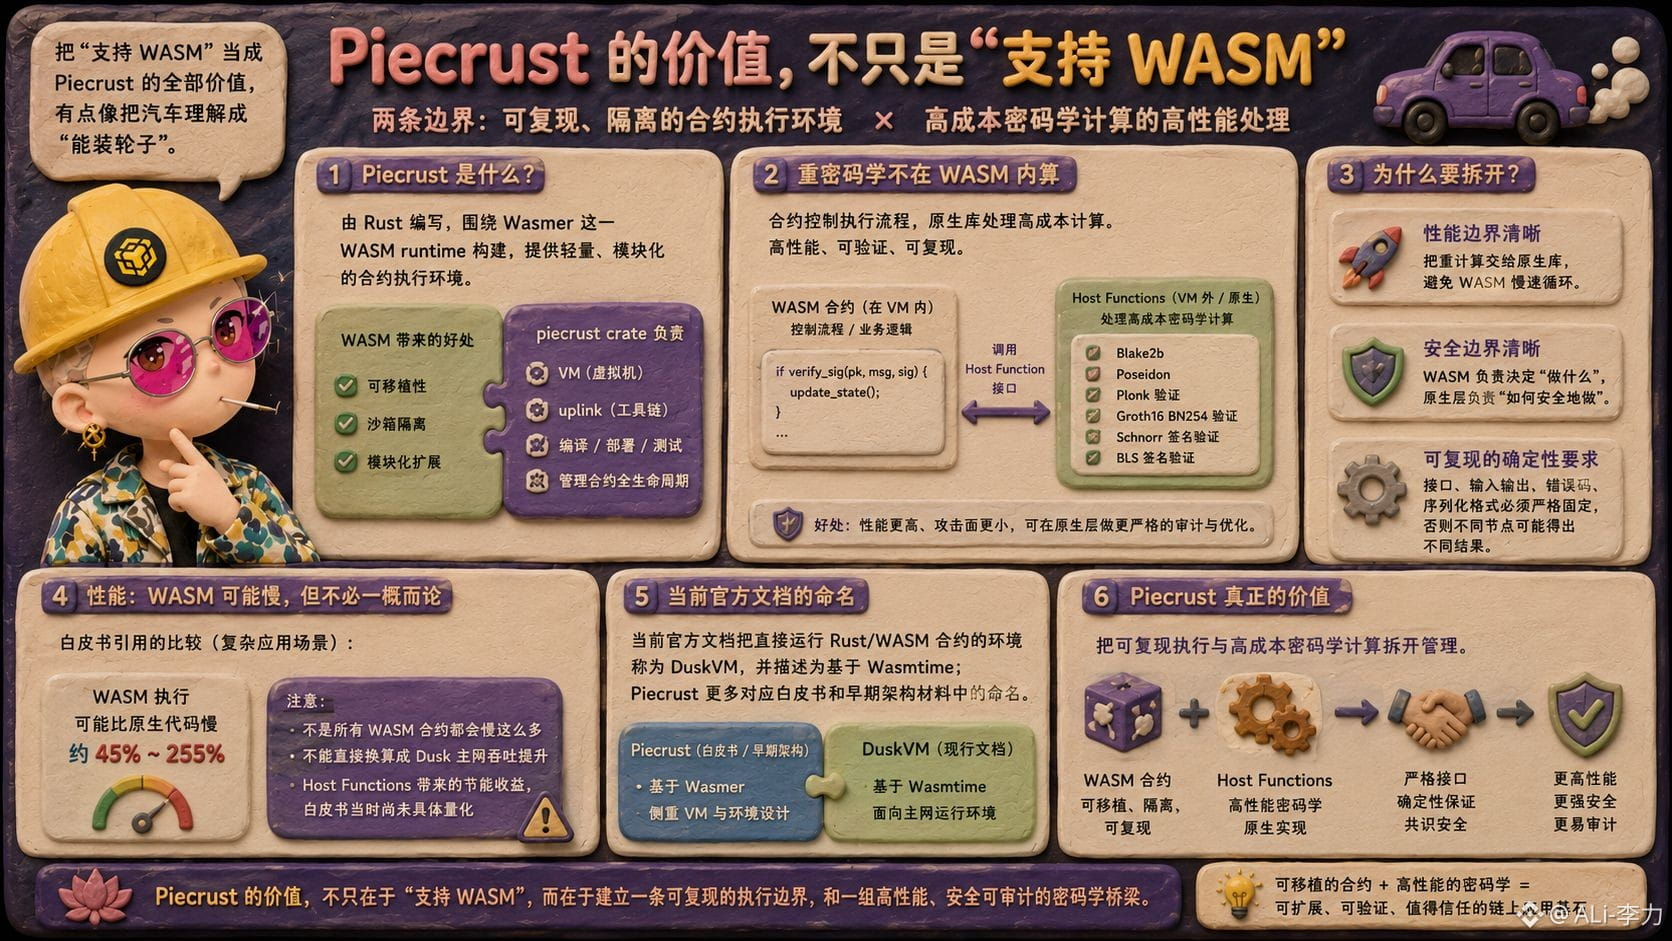
Der Wert von Piecrust liegt nicht nur im „Support von WASM“
Wer „Support von WASM“ als den gesamten Wert von Piecrust betrachtet, ist etwa so, als würde man ein Auto nur als „etwas verstehen, das Räder aufnehmen kann“. Als ich das Whitepaper und offizielle Architekturartikel von Dusk gegengeprüft habe, sehe ich zwei klare Grenzen: Der Vertrag muss in einer reproduzierbaren, isolierten Umgebung laufen, und die kryptografische Schwerarbeit darf nicht vollständig auf normales WASM ausgelagert werden, das man nicht langsam „Stück für Stück“ berechnen lässt.
Piecrust ist in Rust geschrieben, basiert auf dem Wasmer-WASM-Runtime und stellt eine leichte, modulare Ausführungsumgebung für Verträge bereit. WASM bringt Portabilität, Sandbox-Isolation und modulare Erweiterbarkeit; das piecrust-crate übernimmt die VM, piecrust-uplink unterstützt das Kompilieren, Bereitstellen, Testen und Verwalten von Verträgen.
Doch die kryptografische Schwerarbeit wird nicht vollständig an WASM übergeben. Das Whitepaper verlagert Blake2b, Poseidon, Plonk-Validierung, Groth16 BN254-Validierung sowie Schnorr- und BLS-Signaturvalidierung in „host functions“. Die VM überlässt dabei die kostspielige Arbeit einer nativen Implementierung außerhalb der VM. Der Vertrag steuert den Ausführungsablauf, während native Libraries die rechenintensiven Berechnungen übernehmen. So entstehen Vorteile in Bezug auf Performance und Sicherheitsgrenzen – allerdings verlangt das, dass Schnittstellen, Eingaben/Ausgaben, Fehlerbehandlung und Determinismus streng festgelegt sind, sonst können verschiedene Knoten zu unterschiedlichen Ergebnissen kommen.
@Dusk_Foundation $DUSK #dusk
Auch die Daten müssen mit Vorsicht gelesen werden. Laut den Vergleichen im Whitepaper kann die WASM-Ausführung bei komplexen Anwendungen gegenüber nativen Codes um etwa 45%–255% langsamer sein. Das bedeutet nicht, dass alle WASM-Verträge so stark langsamer werden, und lässt sich nicht einfach in einen Durchsatzgewinn für das Dusk-Mainnet umrechnen; das Whitepaper räumt außerdem ein, dass der Energieeffizienzgewinn durch host functions damals noch nicht konkret quantifiziert war.
Außerdem bezeichnet die aktuelle offizielle Dokumentation die Umgebung, in der direkt Rust/WASM-Verträge ausgeführt werden, als DuskVM und beschreibt sie als auf Wasmtime basierend. Piecrust entspricht eher der Namensgebung in den Whitepapern und frühen Architekturmaterialien. An dieser Stelle wird klar: Der Wert von Piecrust ist nicht einfach „WASM unterstützen“, sondern das saubere Management der Trennung zwischen reproduzierbarer Ausführung und kryptografischen Hochkostenberechnungen.
Der Wert von Piecrust liegt nicht nur im „Support von WASM“
Wer „Support von WASM“ als den gesamten Wert von Piecrust betrachtet, ist etwa so, als würde man ein Auto nur als „etwas verstehen, das Räder aufnehmen kann“. Als ich das Whitepaper und offizielle Architekturartikel von Dusk gegengeprüft habe, sehe ich zwei klare Grenzen: Der Vertrag muss in einer reproduzierbaren, isolierten Umgebung laufen, und die kryptografische Schwerarbeit darf nicht vollständig auf normales WASM ausgelagert werden, das man nicht langsam „Stück für Stück“ berechnen lässt.
Piecrust ist in Rust geschrieben, basiert auf dem Wasmer-WASM-Runtime und stellt eine leichte, modulare Ausführungsumgebung für Verträge bereit. WASM bringt Portabilität, Sandbox-Isolation und modulare Erweiterbarkeit; das piecrust-crate übernimmt die VM, piecrust-uplink unterstützt das Kompilieren, Bereitstellen, Testen und Verwalten von Verträgen.
Doch die kryptografische Schwerarbeit wird nicht vollständig an WASM übergeben. Das Whitepaper verlagert Blake2b, Poseidon, Plonk-Validierung, Groth16 BN254-Validierung sowie Schnorr- und BLS-Signaturvalidierung in „host functions“. Die VM überlässt dabei die kostspielige Arbeit einer nativen Implementierung außerhalb der VM. Der Vertrag steuert den Ausführungsablauf, während native Libraries die rechenintensiven Berechnungen übernehmen. So entstehen Vorteile in Bezug auf Performance und Sicherheitsgrenzen – allerdings verlangt das, dass Schnittstellen, Eingaben/Ausgaben, Fehlerbehandlung und Determinismus streng festgelegt sind, sonst können verschiedene Knoten zu unterschiedlichen Ergebnissen kommen.
@Dusk $DUSK #dusk
Auch die Daten müssen mit Vorsicht gelesen werden. Laut den Vergleichen im Whitepaper kann die WASM-Ausführung bei komplexen Anwendungen gegenüber nativen Codes um etwa 45%–255% langsamer sein. Das bedeutet nicht, dass alle WASM-Verträge so stark langsamer werden, und lässt sich nicht einfach in einen Durchsatzgewinn für das Dusk-Mainnet umrechnen; das Whitepaper räumt außerdem ein, dass der Energieeffizienzgewinn durch host functions damals noch nicht konkret quantifiziert war.
Außerdem bezeichnet die aktuelle offizielle Dokumentation die Umgebung, in der direkt Rust/WASM-Verträge ausgeführt werden, als DuskVM und beschreibt sie als auf Wasmtime basierend. Piecrust entspricht eher der Namensgebung in den Whitepapern und frühen Architekturmaterialien. An dieser Stelle wird klar: Der Wert von Piecrust ist nicht einfach „WASM unterstützen“, sondern das saubere Management der Trennung zwischen reproduzierbarer Ausführung und kryptografischen Hochkostenberechnungen.
Wer „Support von WASM“ als den gesamten Wert von Piecrust betrachtet, ist etwa so, als würde man ein Auto nur als „etwas verstehen, das Räder aufnehmen kann“. Als ich das Whitepaper und offizielle Architekturartikel von Dusk gegengeprüft habe, sehe ich zwei klare Grenzen: Der Vertrag muss in einer reproduzierbaren, isolierten Umgebung laufen, und die kryptografische Schwerarbeit darf nicht vollständig auf normales WASM ausgelagert werden, das man nicht langsam „Stück für Stück“ berechnen lässt.
Piecrust ist in Rust geschrieben, basiert auf dem Wasmer-WASM-Runtime und stellt eine leichte, modulare Ausführungsumgebung für Verträge bereit. WASM bringt Portabilität, Sandbox-Isolation und modulare Erweiterbarkeit; das piecrust-crate übernimmt die VM, piecrust-uplink unterstützt das Kompilieren, Bereitstellen, Testen und Verwalten von Verträgen.
Doch die kryptografische Schwerarbeit wird nicht vollständig an WASM übergeben. Das Whitepaper verlagert Blake2b, Poseidon, Plonk-Validierung, Groth16 BN254-Validierung sowie Schnorr- und BLS-Signaturvalidierung in „host functions“. Die VM überlässt dabei die kostspielige Arbeit einer nativen Implementierung außerhalb der VM. Der Vertrag steuert den Ausführungsablauf, während native Libraries die rechenintensiven Berechnungen übernehmen. So entstehen Vorteile in Bezug auf Performance und Sicherheitsgrenzen – allerdings verlangt das, dass Schnittstellen, Eingaben/Ausgaben, Fehlerbehandlung und Determinismus streng festgelegt sind, sonst können verschiedene Knoten zu unterschiedlichen Ergebnissen kommen.
@Dusk $DUSK #dusk
Auch die Daten müssen mit Vorsicht gelesen werden. Laut den Vergleichen im Whitepaper kann die WASM-Ausführung bei komplexen Anwendungen gegenüber nativen Codes um etwa 45%–255% langsamer sein. Das bedeutet nicht, dass alle WASM-Verträge so stark langsamer werden, und lässt sich nicht einfach in einen Durchsatzgewinn für das Dusk-Mainnet umrechnen; das Whitepaper räumt außerdem ein, dass der Energieeffizienzgewinn durch host functions damals noch nicht konkret quantifiziert war.
Außerdem bezeichnet die aktuelle offizielle Dokumentation die Umgebung, in der direkt Rust/WASM-Verträge ausgeführt werden, als DuskVM und beschreibt sie als auf Wasmtime basierend. Piecrust entspricht eher der Namensgebung in den Whitepapern und frühen Architekturmaterialien. An dieser Stelle wird klar: Der Wert von Piecrust ist nicht einfach „WASM unterstützen“, sondern das saubere Management der Trennung zwischen reproduzierbarer Ausführung und kryptografischen Hochkostenberechnungen.
1
6
4.3k
·
--
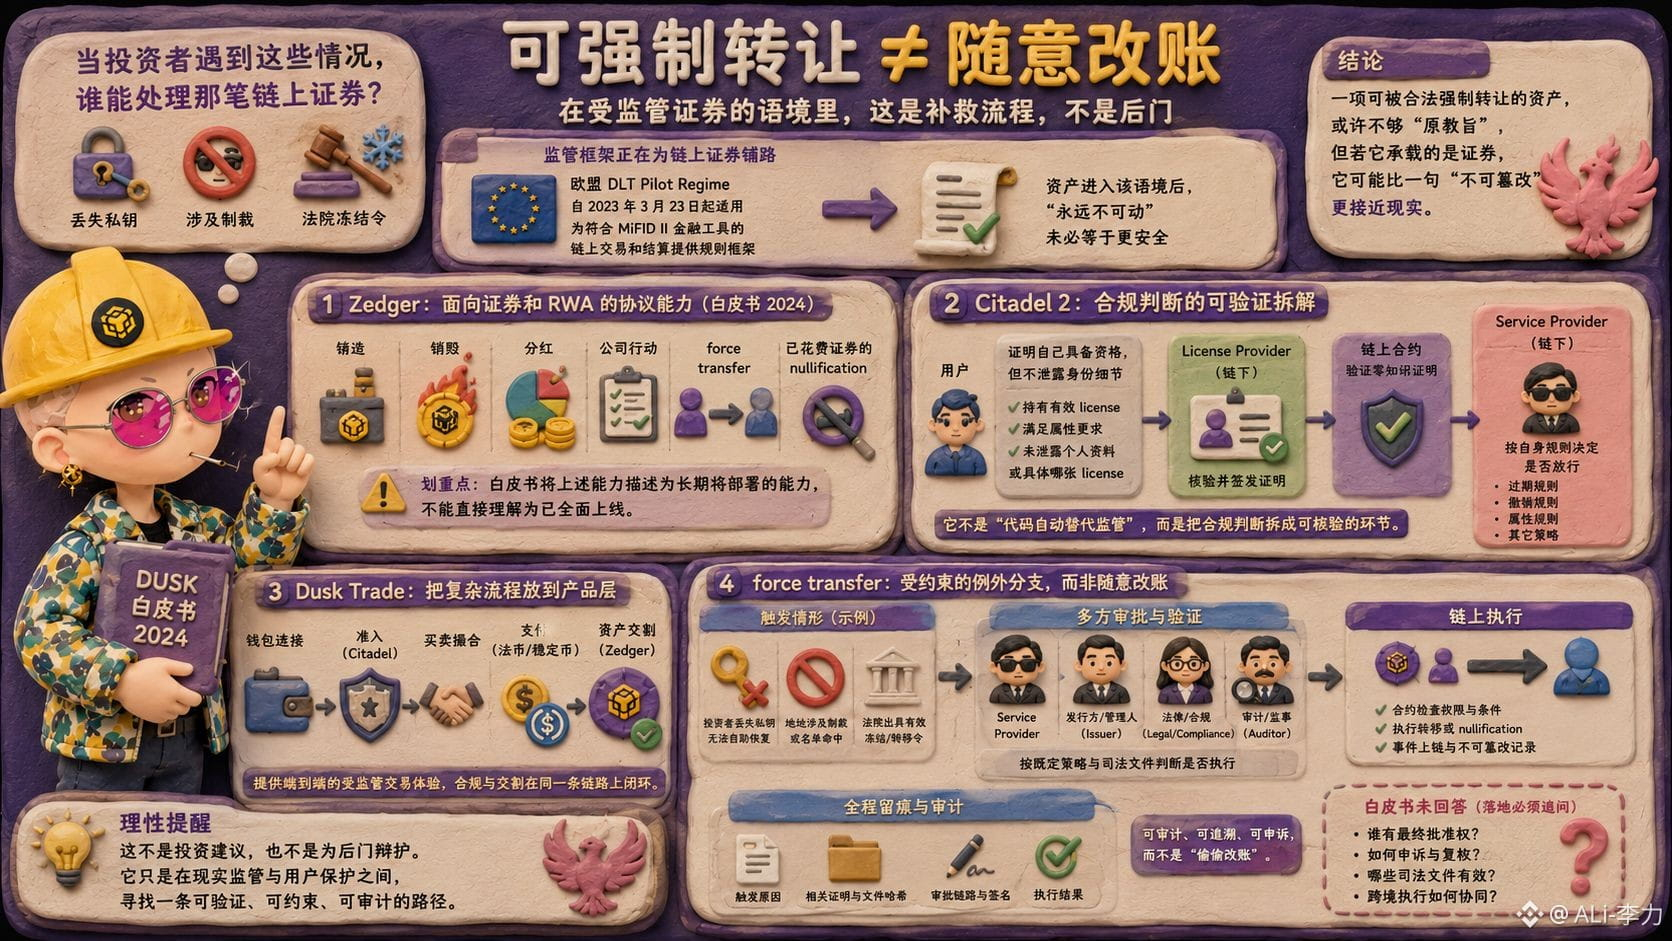
Ein amtlich eingefrorener Beschluss ist da — aber wem unterstehen eigentlich die Token-Wertpapiere auf der Kette?
@Dusk_Foundation Am 15. August hat man gerade „Tokenisierung: Wie man den Private-Market-Zugang für kleine und mittlere Unternehmen öffnet“ auf die Website gestellt. Wenn ich der Broschüre weiter folge, ist das, was mich am meisten beschäftigt, jedoch nicht der Finanzierungszugang, sondern eine etwas schneidende Frage: Wenn ein Anleger seinen Private Key verliert, wenn Sanktionen betroffen sind oder wenn ein Gericht eine Freeze-Anordnung erlässt — wer kann dann den betreffenden Betrag an Kettenwertpapieren bearbeiten?
In der traditionellen Krypto-Erzählung wirkt das wie ein „Backdoor“; in regulierten Wertpapieren ist es meist ein Frage der Abwicklungs- bzw. Wiederherstellungsprozesse. Das EU DLT Pilot Regime gilt seit dem 23. März 2023. Es liefert einen Regelrahmen speziell für Ketten-Transaktionen und -Abwicklungen, die den MiFID-II-Vorgaben für Finanzinstrumente entsprechen. Sobald ein Vermögenswert in dieses Umfeld fällt, heißt „für immer nicht beweglich“ nicht zwangsläufig „sicherer“.
Ich habe das #dusk Whitepaper von 2024 gegengeprüft. Darin wird Zedger als ein Protokoll für Wertpapiere und RWA beschrieben: Es kann Unternehmensaktionen wie Prägung (Minting), Zerstörung (Burn/Destruction), Ausschüttungen (Dividenden) usw. verarbeiten. Außerdem werden „force transfer“ auf Initiative des Emittenten, die Nullifizierung bereits ausgegebener/ausgegebener Wertpapiere sowie die Auditierung erwähnt. Aber der wichtige Punkt ist: Damals hat das Whitepaper seine Fähigkeit als langfristig geplante Bereitstellung formuliert — und nicht so, dass man es einfach als vollständig live eingesetztes System verstehen sollte.
$DUSK
Am spannendsten ist jedoch die Aufteilung der Berechtigungen. In den aktuellen Citadel-2-Dokumenten wird das ziemlich klar gesagt: Nutzer können nachweisen, dass sie über eine gültige Lizenz verfügen, ohne ihre persönlichen Daten oder konkret welche Lizenz auf der Kette aufführen zu müssen. Der License Provider prüft die Lizenz offline und stellt sie aus. Der Vertrag verifiziert dann per Zero-Knowledge-Proof; ob am Ende die Freigabe erfolgt, entscheidet der Service Provider anhand seiner eigenen Regeln für Ablauf, Widerruf und Eigenschaften. Das ist nicht „Code ersetzt automatisch die Regulierung“, sondern zerlegt die Compliance-Prüfung in einzelne, überprüfbare Schritte.
Dusk Trade schiebt wiederum Wallet-Verbindung, Berechtigung, Handel, Zahlung und Asset-Settlement in die Produkt-Ebene. Mein Verständnis ist: Beim „force transfer“ geht es nicht darum, dass der Emittent beliebig Buchungen ändern kann, sondern um eine Ausnahme, die durch Qualifikation, Auslöserbedingungen und Audit-Nachweise gebunden ist. Das Whitepaper beantwortet nicht wirklich die entscheidenden Marktfragen — „Wer genehmigt? Wie läuft ein Einspruch ab? Welche Art von Gerichtsunterlagen ist wirksam?“ Genau das müsste man bei der Umsetzung am dringendsten nachfragen.
Zusammengefasst: Ein Vermögenswert, der sich rechtmäßig zwangsweise übertragen lässt, mag nicht ganz „orthodox“ sein. Wenn er jedoch Wertpapiere verkörpert, könnte er der Realität näherkommen als ein Satz wie „unveränderlich“.
Ein amtlich eingefrorener Beschluss ist da — aber wem unterstehen eigentlich die Token-Wertpapiere auf der Kette?
@Dusk Am 15. August hat man gerade „Tokenisierung: Wie man den Private-Market-Zugang für kleine und mittlere Unternehmen öffnet“ auf die Website gestellt. Wenn ich der Broschüre weiter folge, ist das, was mich am meisten beschäftigt, jedoch nicht der Finanzierungszugang, sondern eine etwas schneidende Frage: Wenn ein Anleger seinen Private Key verliert, wenn Sanktionen betroffen sind oder wenn ein Gericht eine Freeze-Anordnung erlässt — wer kann dann den betreffenden Betrag an Kettenwertpapieren bearbeiten?
In der traditionellen Krypto-Erzählung wirkt das wie ein „Backdoor“; in regulierten Wertpapieren ist es meist ein Frage der Abwicklungs- bzw. Wiederherstellungsprozesse. Das EU DLT Pilot Regime gilt seit dem 23. März 2023. Es liefert einen Regelrahmen speziell für Ketten-Transaktionen und -Abwicklungen, die den MiFID-II-Vorgaben für Finanzinstrumente entsprechen. Sobald ein Vermögenswert in dieses Umfeld fällt, heißt „für immer nicht beweglich“ nicht zwangsläufig „sicherer“.
Ich habe das #dusk Whitepaper von 2024 gegengeprüft. Darin wird Zedger als ein Protokoll für Wertpapiere und RWA beschrieben: Es kann Unternehmensaktionen wie Prägung (Minting), Zerstörung (Burn/Destruction), Ausschüttungen (Dividenden) usw. verarbeiten. Außerdem werden „force transfer“ auf Initiative des Emittenten, die Nullifizierung bereits ausgegebener/ausgegebener Wertpapiere sowie die Auditierung erwähnt. Aber der wichtige Punkt ist: Damals hat das Whitepaper seine Fähigkeit als langfristig geplante Bereitstellung formuliert — und nicht so, dass man es einfach als vollständig live eingesetztes System verstehen sollte.
$DUSK
Am spannendsten ist jedoch die Aufteilung der Berechtigungen. In den aktuellen Citadel-2-Dokumenten wird das ziemlich klar gesagt: Nutzer können nachweisen, dass sie über eine gültige Lizenz verfügen, ohne ihre persönlichen Daten oder konkret welche Lizenz auf der Kette aufführen zu müssen. Der License Provider prüft die Lizenz offline und stellt sie aus. Der Vertrag verifiziert dann per Zero-Knowledge-Proof; ob am Ende die Freigabe erfolgt, entscheidet der Service Provider anhand seiner eigenen Regeln für Ablauf, Widerruf und Eigenschaften. Das ist nicht „Code ersetzt automatisch die Regulierung“, sondern zerlegt die Compliance-Prüfung in einzelne, überprüfbare Schritte.
Dusk Trade schiebt wiederum Wallet-Verbindung, Berechtigung, Handel, Zahlung und Asset-Settlement in die Produkt-Ebene. Mein Verständnis ist: Beim „force transfer“ geht es nicht darum, dass der Emittent beliebig Buchungen ändern kann, sondern um eine Ausnahme, die durch Qualifikation, Auslöserbedingungen und Audit-Nachweise gebunden ist. Das Whitepaper beantwortet nicht wirklich die entscheidenden Marktfragen — „Wer genehmigt? Wie läuft ein Einspruch ab? Welche Art von Gerichtsunterlagen ist wirksam?“ Genau das müsste man bei der Umsetzung am dringendsten nachfragen.
Zusammengefasst: Ein Vermögenswert, der sich rechtmäßig zwangsweise übertragen lässt, mag nicht ganz „orthodox“ sein. Wenn er jedoch Wertpapiere verkörpert, könnte er der Realität näherkommen als ein Satz wie „unveränderlich“.
@Dusk Am 15. August hat man gerade „Tokenisierung: Wie man den Private-Market-Zugang für kleine und mittlere Unternehmen öffnet“ auf die Website gestellt. Wenn ich der Broschüre weiter folge, ist das, was mich am meisten beschäftigt, jedoch nicht der Finanzierungszugang, sondern eine etwas schneidende Frage: Wenn ein Anleger seinen Private Key verliert, wenn Sanktionen betroffen sind oder wenn ein Gericht eine Freeze-Anordnung erlässt — wer kann dann den betreffenden Betrag an Kettenwertpapieren bearbeiten?
In der traditionellen Krypto-Erzählung wirkt das wie ein „Backdoor“; in regulierten Wertpapieren ist es meist ein Frage der Abwicklungs- bzw. Wiederherstellungsprozesse. Das EU DLT Pilot Regime gilt seit dem 23. März 2023. Es liefert einen Regelrahmen speziell für Ketten-Transaktionen und -Abwicklungen, die den MiFID-II-Vorgaben für Finanzinstrumente entsprechen. Sobald ein Vermögenswert in dieses Umfeld fällt, heißt „für immer nicht beweglich“ nicht zwangsläufig „sicherer“.
Ich habe das #dusk Whitepaper von 2024 gegengeprüft. Darin wird Zedger als ein Protokoll für Wertpapiere und RWA beschrieben: Es kann Unternehmensaktionen wie Prägung (Minting), Zerstörung (Burn/Destruction), Ausschüttungen (Dividenden) usw. verarbeiten. Außerdem werden „force transfer“ auf Initiative des Emittenten, die Nullifizierung bereits ausgegebener/ausgegebener Wertpapiere sowie die Auditierung erwähnt. Aber der wichtige Punkt ist: Damals hat das Whitepaper seine Fähigkeit als langfristig geplante Bereitstellung formuliert — und nicht so, dass man es einfach als vollständig live eingesetztes System verstehen sollte.
$DUSK
Am spannendsten ist jedoch die Aufteilung der Berechtigungen. In den aktuellen Citadel-2-Dokumenten wird das ziemlich klar gesagt: Nutzer können nachweisen, dass sie über eine gültige Lizenz verfügen, ohne ihre persönlichen Daten oder konkret welche Lizenz auf der Kette aufführen zu müssen. Der License Provider prüft die Lizenz offline und stellt sie aus. Der Vertrag verifiziert dann per Zero-Knowledge-Proof; ob am Ende die Freigabe erfolgt, entscheidet der Service Provider anhand seiner eigenen Regeln für Ablauf, Widerruf und Eigenschaften. Das ist nicht „Code ersetzt automatisch die Regulierung“, sondern zerlegt die Compliance-Prüfung in einzelne, überprüfbare Schritte.
Dusk Trade schiebt wiederum Wallet-Verbindung, Berechtigung, Handel, Zahlung und Asset-Settlement in die Produkt-Ebene. Mein Verständnis ist: Beim „force transfer“ geht es nicht darum, dass der Emittent beliebig Buchungen ändern kann, sondern um eine Ausnahme, die durch Qualifikation, Auslöserbedingungen und Audit-Nachweise gebunden ist. Das Whitepaper beantwortet nicht wirklich die entscheidenden Marktfragen — „Wer genehmigt? Wie läuft ein Einspruch ab? Welche Art von Gerichtsunterlagen ist wirksam?“ Genau das müsste man bei der Umsetzung am dringendsten nachfragen.
Zusammengefasst: Ein Vermögenswert, der sich rechtmäßig zwangsweise übertragen lässt, mag nicht ganz „orthodox“ sein. Wenn er jedoch Wertpapiere verkörpert, könnte er der Realität näherkommen als ein Satz wie „unveränderlich“.
2
2.3k
·
--
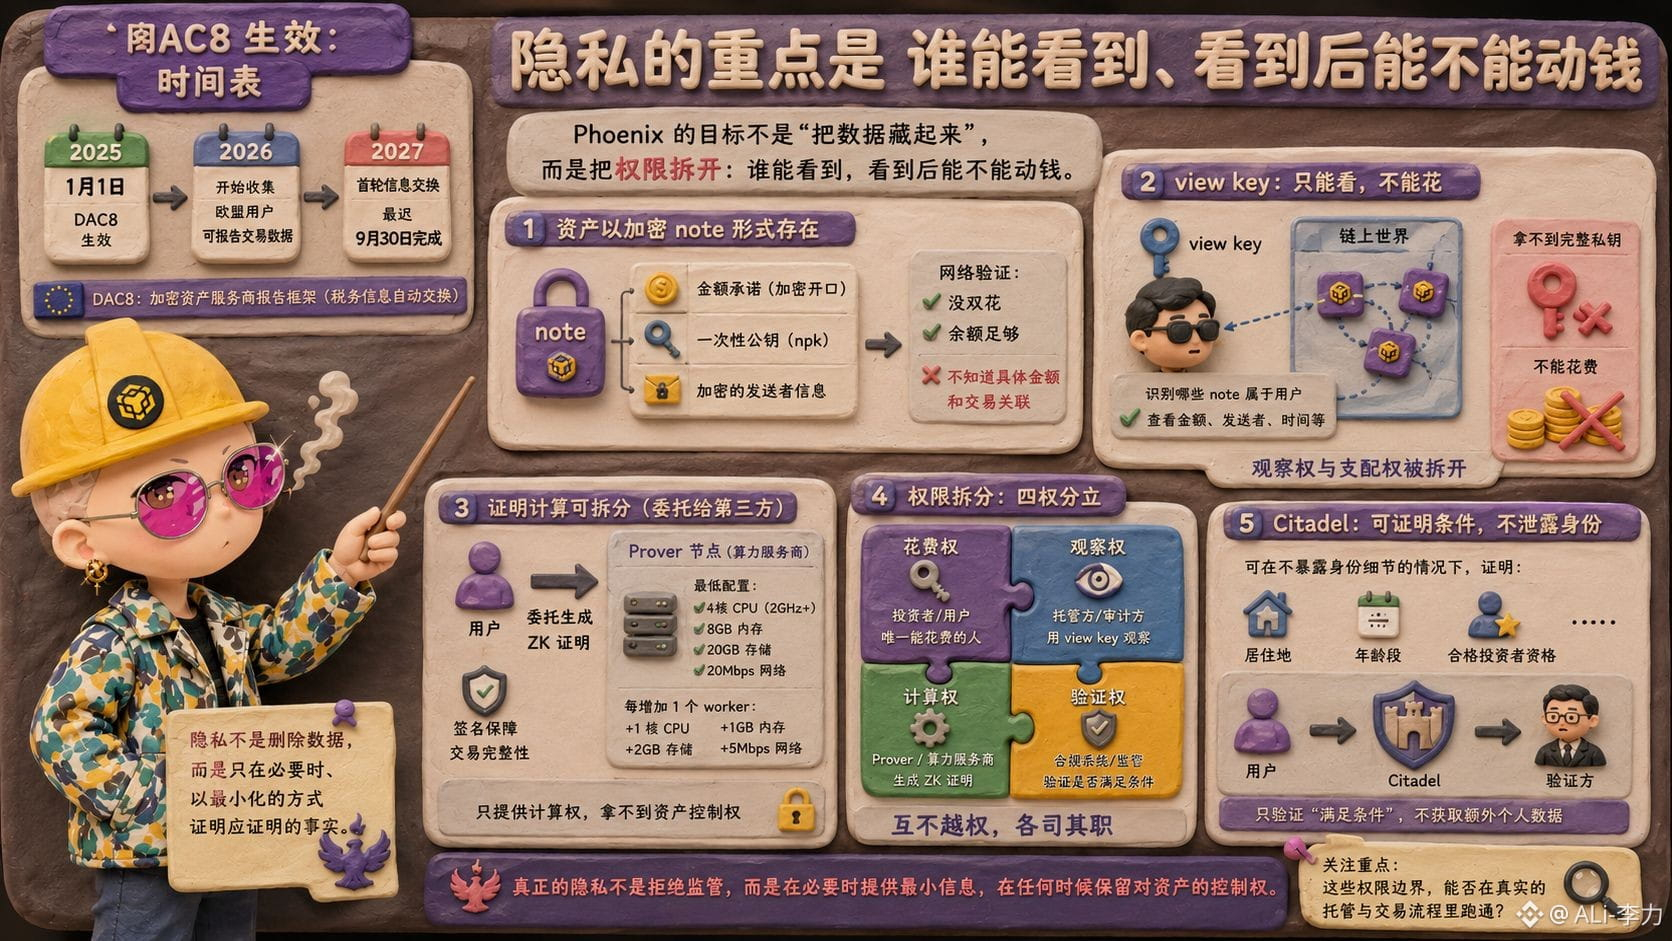
Die EU DAC8 ist bereits am 1. Januar dieses Jahres in Kraft getreten: Kryptodienstleister, die Berichtspflichten unterliegen, müssen ab 2026 meldepflichtige Transaktionsdaten von EU-Nutzern sammeln; der erste Informationsaustausch soll spätestens am 30. September 2027 abgeschlossen sein. Wenn ich mir diesen Zeitplan anschaue, denke ich eher, dass bei dem Thema Datenschutz nicht darüber diskutiert werden sollte, „kann man etwas verstecken“, sondern „wer kann es sehen und kann man danach damit Geld bewegen“.
Als ich mir das Whitepaper von @Dusk_Foundation und die aktuellen Dokumente anschaute, fiel mir auf, dass das Design von Phoenix nicht darauf setzt, Transaktionsdetails an irgendeinen zentralisierten Backoffice-Server zu übermitteln. Die Vermögenswerte existieren in Form von kryptografischen notes; in der note sind eine Kryptoöffnung mit Betrag-Verpflichtung, ein einmaliger öffentlicher Schlüssel sowie die verschlüsselte Absenderinformation enthalten. Das Netzwerk kann verifizieren, dass es keine Doppelbuchung gibt und dass der Kontostand ausreicht, aber es muss nicht wissen, welcher konkrete Betrag übertragen wurde oder wie die Transaktion zugeordnet ist.
Noch entscheidender ist der view key. Er ist wie eine Zugangskarte, die man nur durch Glas lesen kann: Verwahrstellen oder Audit-Dienstleister können ihn verwenden, um im Ledger zu scannen und zu erkennen, welche notes zu einem Nutzer gehören, aber weil sie keinen vollständigen privaten Schlüssel erhalten, können sie diese notes nicht direkt ausgeben. Beobachtungsrecht und Verfügungsrecht werden getrennt.
Auch die Berechnung des Beweises lässt sich aufteilen. Das Dusk-Whitepaper sagt, dass Nutzer die Erstellung von ZK-Beweisen an Dritte delegieren können, während sie mit einer Signatur die Integrität der Transaktion wahren. Dieses Bedürfnis ist nicht abwegig: Die minimale Konfiguration, die offizielle Prover-Nodes vorgeben, beträgt mindestens 4 Kerne, einen CPU mit über 2 GHz, 8 GB Speicher, 20 GB Speicherplatz und ein 20-Mbps-Netzwerk; für jeden zusätzlichen worker muss man jeweils weitere 1 Kern, 1 GB, 2 GB und 5 Mbps hinzurechnen. Die Beweisgenerierung frisst viel Rechenleistung, aber der Compute-Provider sollte nicht „nebenbei“ auch die Kontrolle über das Vermögen bekommen.
$DUSK #dusk
Deshalb würde ich die Berechtigungen in vier Teile aufteilen: Der Investor behält das Ausgaberecht; die Verwahrstelle oder der Prüfer erhält das Beobachtungsrecht; der Prover stellt das Rechenrecht bereit; und das Compliance-System prüft nur, ob „die Bedingungen erfüllt sind“. In den Citadel-Dokumenten von Dusk wird das Letztere so beschrieben: Nachweisbarer Wohnort, Altersgruppe oder Qualifikation als zugelassener Investor – ohne zusätzliche Offenlegung von Identitätsdetails.
Das ist keine Magie, um eine KYC-Datenbank zu ersetzen, und auch kein Investitionsgrund. Es schlägt lediglich einen feineren Ansatz vor: Wenn die Regulierung Informationen benötigt, soll man weniger irrelevante Daten liefern und weniger Rechte gewähren, als man eigentlich nicht geben sollte. Was es wirklich weiter zu beobachten gilt, ist, ob diese Grenzen der Rechte in einem echten Verwahr- und Transaktionsprozess sauber funktionieren.
Die EU DAC8 ist bereits am 1. Januar dieses Jahres in Kraft getreten: Kryptodienstleister, die Berichtspflichten unterliegen, müssen ab 2026 meldepflichtige Transaktionsdaten von EU-Nutzern sammeln; der erste Informationsaustausch soll spätestens am 30. September 2027 abgeschlossen sein. Wenn ich mir diesen Zeitplan anschaue, denke ich eher, dass bei dem Thema Datenschutz nicht darüber diskutiert werden sollte, „kann man etwas verstecken“, sondern „wer kann es sehen und kann man danach damit Geld bewegen“.
Als ich mir das Whitepaper von @Dusk und die aktuellen Dokumente anschaute, fiel mir auf, dass das Design von Phoenix nicht darauf setzt, Transaktionsdetails an irgendeinen zentralisierten Backoffice-Server zu übermitteln. Die Vermögenswerte existieren in Form von kryptografischen notes; in der note sind eine Kryptoöffnung mit Betrag-Verpflichtung, ein einmaliger öffentlicher Schlüssel sowie die verschlüsselte Absenderinformation enthalten. Das Netzwerk kann verifizieren, dass es keine Doppelbuchung gibt und dass der Kontostand ausreicht, aber es muss nicht wissen, welcher konkrete Betrag übertragen wurde oder wie die Transaktion zugeordnet ist.
Noch entscheidender ist der view key. Er ist wie eine Zugangskarte, die man nur durch Glas lesen kann: Verwahrstellen oder Audit-Dienstleister können ihn verwenden, um im Ledger zu scannen und zu erkennen, welche notes zu einem Nutzer gehören, aber weil sie keinen vollständigen privaten Schlüssel erhalten, können sie diese notes nicht direkt ausgeben. Beobachtungsrecht und Verfügungsrecht werden getrennt.
Auch die Berechnung des Beweises lässt sich aufteilen. Das Dusk-Whitepaper sagt, dass Nutzer die Erstellung von ZK-Beweisen an Dritte delegieren können, während sie mit einer Signatur die Integrität der Transaktion wahren. Dieses Bedürfnis ist nicht abwegig: Die minimale Konfiguration, die offizielle Prover-Nodes vorgeben, beträgt mindestens 4 Kerne, einen CPU mit über 2 GHz, 8 GB Speicher, 20 GB Speicherplatz und ein 20-Mbps-Netzwerk; für jeden zusätzlichen worker muss man jeweils weitere 1 Kern, 1 GB, 2 GB und 5 Mbps hinzurechnen. Die Beweisgenerierung frisst viel Rechenleistung, aber der Compute-Provider sollte nicht „nebenbei“ auch die Kontrolle über das Vermögen bekommen.
$DUSK #dusk
Deshalb würde ich die Berechtigungen in vier Teile aufteilen: Der Investor behält das Ausgaberecht; die Verwahrstelle oder der Prüfer erhält das Beobachtungsrecht; der Prover stellt das Rechenrecht bereit; und das Compliance-System prüft nur, ob „die Bedingungen erfüllt sind“. In den Citadel-Dokumenten von Dusk wird das Letztere so beschrieben: Nachweisbarer Wohnort, Altersgruppe oder Qualifikation als zugelassener Investor – ohne zusätzliche Offenlegung von Identitätsdetails.
Das ist keine Magie, um eine KYC-Datenbank zu ersetzen, und auch kein Investitionsgrund. Es schlägt lediglich einen feineren Ansatz vor: Wenn die Regulierung Informationen benötigt, soll man weniger irrelevante Daten liefern und weniger Rechte gewähren, als man eigentlich nicht geben sollte. Was es wirklich weiter zu beobachten gilt, ist, ob diese Grenzen der Rechte in einem echten Verwahr- und Transaktionsprozess sauber funktionieren.
Als ich mir das Whitepaper von @Dusk und die aktuellen Dokumente anschaute, fiel mir auf, dass das Design von Phoenix nicht darauf setzt, Transaktionsdetails an irgendeinen zentralisierten Backoffice-Server zu übermitteln. Die Vermögenswerte existieren in Form von kryptografischen notes; in der note sind eine Kryptoöffnung mit Betrag-Verpflichtung, ein einmaliger öffentlicher Schlüssel sowie die verschlüsselte Absenderinformation enthalten. Das Netzwerk kann verifizieren, dass es keine Doppelbuchung gibt und dass der Kontostand ausreicht, aber es muss nicht wissen, welcher konkrete Betrag übertragen wurde oder wie die Transaktion zugeordnet ist.
Noch entscheidender ist der view key. Er ist wie eine Zugangskarte, die man nur durch Glas lesen kann: Verwahrstellen oder Audit-Dienstleister können ihn verwenden, um im Ledger zu scannen und zu erkennen, welche notes zu einem Nutzer gehören, aber weil sie keinen vollständigen privaten Schlüssel erhalten, können sie diese notes nicht direkt ausgeben. Beobachtungsrecht und Verfügungsrecht werden getrennt.
Auch die Berechnung des Beweises lässt sich aufteilen. Das Dusk-Whitepaper sagt, dass Nutzer die Erstellung von ZK-Beweisen an Dritte delegieren können, während sie mit einer Signatur die Integrität der Transaktion wahren. Dieses Bedürfnis ist nicht abwegig: Die minimale Konfiguration, die offizielle Prover-Nodes vorgeben, beträgt mindestens 4 Kerne, einen CPU mit über 2 GHz, 8 GB Speicher, 20 GB Speicherplatz und ein 20-Mbps-Netzwerk; für jeden zusätzlichen worker muss man jeweils weitere 1 Kern, 1 GB, 2 GB und 5 Mbps hinzurechnen. Die Beweisgenerierung frisst viel Rechenleistung, aber der Compute-Provider sollte nicht „nebenbei“ auch die Kontrolle über das Vermögen bekommen.
$DUSK #dusk
Deshalb würde ich die Berechtigungen in vier Teile aufteilen: Der Investor behält das Ausgaberecht; die Verwahrstelle oder der Prüfer erhält das Beobachtungsrecht; der Prover stellt das Rechenrecht bereit; und das Compliance-System prüft nur, ob „die Bedingungen erfüllt sind“. In den Citadel-Dokumenten von Dusk wird das Letztere so beschrieben: Nachweisbarer Wohnort, Altersgruppe oder Qualifikation als zugelassener Investor – ohne zusätzliche Offenlegung von Identitätsdetails.
Das ist keine Magie, um eine KYC-Datenbank zu ersetzen, und auch kein Investitionsgrund. Es schlägt lediglich einen feineren Ansatz vor: Wenn die Regulierung Informationen benötigt, soll man weniger irrelevante Daten liefern und weniger Rechte gewähren, als man eigentlich nicht geben sollte. Was es wirklich weiter zu beobachten gilt, ist, ob diese Grenzen der Rechte in einem echten Verwahr- und Transaktionsprozess sauber funktionieren.
4
6
1.2k
·
--
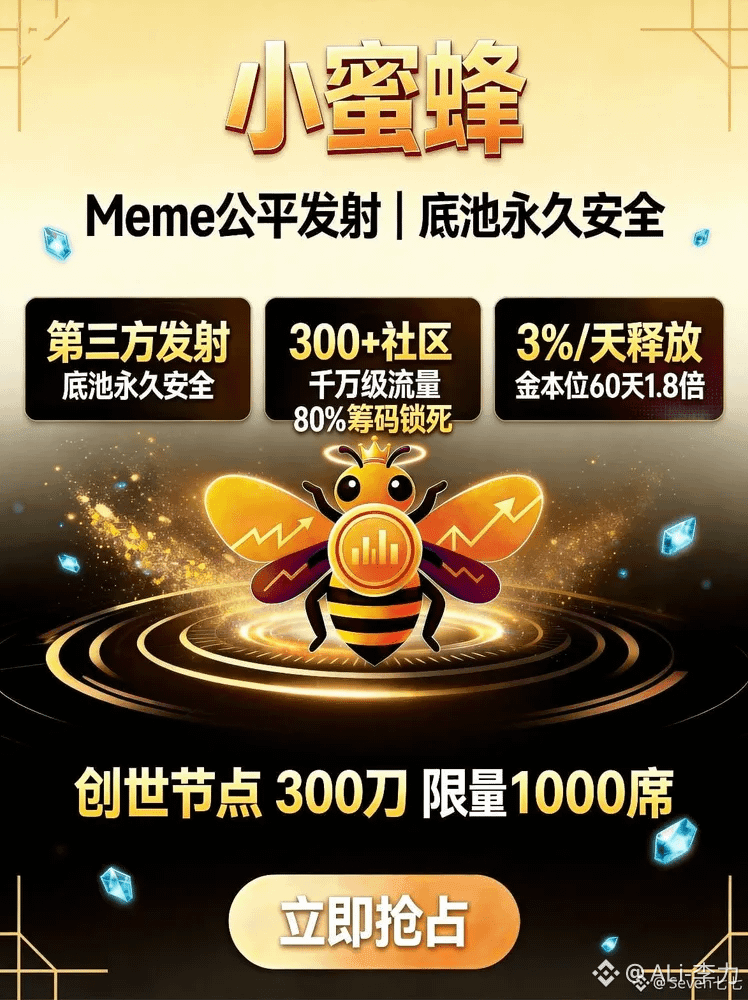
Brüder, spielt Meme—wovor habt ihr am meisten Angst?
Nicht vor einem Absturz.
Sondern davor, dass ihr nicht wisst, wer verkauft.
Du steigst gerade erst ein, und da steht jemand schon mit Chips zum Mindestpreis und wartet auf dich.
Du bist noch dabei, das Community-Umfeld zu studieren, da hat man schon ausgerechnet, wie man den Verkauf abwickelt.
🐝 Die kleine Biene hat nur eine Idee:
Spielt nicht so kompliziert.
80% der Chips zuerst sperren.
Alle kaufen einheitlich aus dem Liquiditätspool.
Drittanbieter schießt raus.
Das Projektteam reduziert den direkten Platz, um den Pool anzufassen.
300+ Community—alle zusammen.
Kein Presale.
Kein „interner Bruder-Preis“.
Kein Türsteher für Insider, der zuerst eine große Packung abgreift.
Auch die Genesis-Node läuft direkt als klare Ansage:
1000 Plätze.
300$ pro Anteil.
3-facher Node-Compute-Mechanismus.
Und zusätzlich die Zuteilung für Handels-Slippage.
Wenn du 20 Nodes teilst, kannst du dich für ein größeres Community-Upgrade bewerben—maximal 50 Plätze.
Für normale Teilnahmen geht es ab 100$ los.
Täglich 3% Freigabe.
Der Zyklus dauert 60 Tage.
Beim Handel jeweils 3% Gebühren—Kauf und Verkauf jeweils.
Ein Teil geht in Nodes und Communities, ein Teil wird zur Verbrennung verwendet.
Natürlich: Niemand kann den Kursverlauf kontrollieren.
Also hört nicht auf jemanden, der „garantiert sicher“ verspricht.
Wirklich wichtig ist, dass man vor deinem Einstieg schaut,
ob die Regeln schon klar und offen auf dem Tisch stehen.
🐝
Das ist die kleine Biene.
🐝 Countdown für Genesis-Nodes
@mifeng888999 ,@Seven_78977
Brüder, spielt Meme—wovor habt ihr am meisten Angst?
Nicht vor einem Absturz.
Sondern davor, dass ihr nicht wisst, wer verkauft.
Du steigst gerade erst ein, und da steht jemand schon mit Chips zum Mindestpreis und wartet auf dich.
Du bist noch dabei, das Community-Umfeld zu studieren, da hat man schon ausgerechnet, wie man den Verkauf abwickelt.
🐝 Die kleine Biene hat nur eine Idee:
Spielt nicht so kompliziert.
80% der Chips zuerst sperren.
Alle kaufen einheitlich aus dem Liquiditätspool.
Drittanbieter schießt raus.
Das Projektteam reduziert den direkten Platz, um den Pool anzufassen.
300+ Community—alle zusammen.
Kein Presale.
Kein „interner Bruder-Preis“.
Kein Türsteher für Insider, der zuerst eine große Packung abgreift.
Auch die Genesis-Node läuft direkt als klare Ansage:
1000 Plätze.
300$ pro Anteil.
3-facher Node-Compute-Mechanismus.
Und zusätzlich die Zuteilung für Handels-Slippage.
Wenn du 20 Nodes teilst, kannst du dich für ein größeres Community-Upgrade bewerben—maximal 50 Plätze.
Für normale Teilnahmen geht es ab 100$ los.
Täglich 3% Freigabe.
Der Zyklus dauert 60 Tage.
Beim Handel jeweils 3% Gebühren—Kauf und Verkauf jeweils.
Ein Teil geht in Nodes und Communities, ein Teil wird zur Verbrennung verwendet.
Natürlich: Niemand kann den Kursverlauf kontrollieren.
Also hört nicht auf jemanden, der „garantiert sicher“ verspricht.
Wirklich wichtig ist, dass man vor deinem Einstieg schaut,
ob die Regeln schon klar und offen auf dem Tisch stehen.
🐝
Das ist die kleine Biene.
🐝 Countdown für Genesis-Nodes
@小蜜蜂全球 ,@Seven七七
Nicht vor einem Absturz.
Sondern davor, dass ihr nicht wisst, wer verkauft.
Du steigst gerade erst ein, und da steht jemand schon mit Chips zum Mindestpreis und wartet auf dich.
Du bist noch dabei, das Community-Umfeld zu studieren, da hat man schon ausgerechnet, wie man den Verkauf abwickelt.
🐝 Die kleine Biene hat nur eine Idee:
Spielt nicht so kompliziert.
80% der Chips zuerst sperren.
Alle kaufen einheitlich aus dem Liquiditätspool.
Drittanbieter schießt raus.
Das Projektteam reduziert den direkten Platz, um den Pool anzufassen.
300+ Community—alle zusammen.
Kein Presale.
Kein „interner Bruder-Preis“.
Kein Türsteher für Insider, der zuerst eine große Packung abgreift.
Auch die Genesis-Node läuft direkt als klare Ansage:
1000 Plätze.
300$ pro Anteil.
3-facher Node-Compute-Mechanismus.
Und zusätzlich die Zuteilung für Handels-Slippage.
Wenn du 20 Nodes teilst, kannst du dich für ein größeres Community-Upgrade bewerben—maximal 50 Plätze.
Für normale Teilnahmen geht es ab 100$ los.
Täglich 3% Freigabe.
Der Zyklus dauert 60 Tage.
Beim Handel jeweils 3% Gebühren—Kauf und Verkauf jeweils.
Ein Teil geht in Nodes und Communities, ein Teil wird zur Verbrennung verwendet.
Natürlich: Niemand kann den Kursverlauf kontrollieren.
Also hört nicht auf jemanden, der „garantiert sicher“ verspricht.
Wirklich wichtig ist, dass man vor deinem Einstieg schaut,
ob die Regeln schon klar und offen auf dem Tisch stehen.
🐝
Das ist die kleine Biene.
🐝 Countdown für Genesis-Nodes
@小蜜蜂全球 ,@Seven七七
3
1.4k
·
--
Leute
Los geht’s, schnell rein – es gibt wieder eine neue Spielart 😂😂😂
Man muss nur ein paar hundert Yuan bezahlen und kann die Freude erleben, die andere für zig-zehntausend Yuan haben!
Leute
Los geht’s, schnell rein – es gibt wieder eine neue Spielart 😂😂😂
Man muss nur ein paar hundert Yuan bezahlen und kann die Freude erleben, die andere für zig-zehntausend Yuan haben!
Los geht’s, schnell rein – es gibt wieder eine neue Spielart 😂😂😂
Man muss nur ein paar hundert Yuan bezahlen und kann die Freude erleben, die andere für zig-zehntausend Yuan haben!
5
709
·
--
Verifiziert
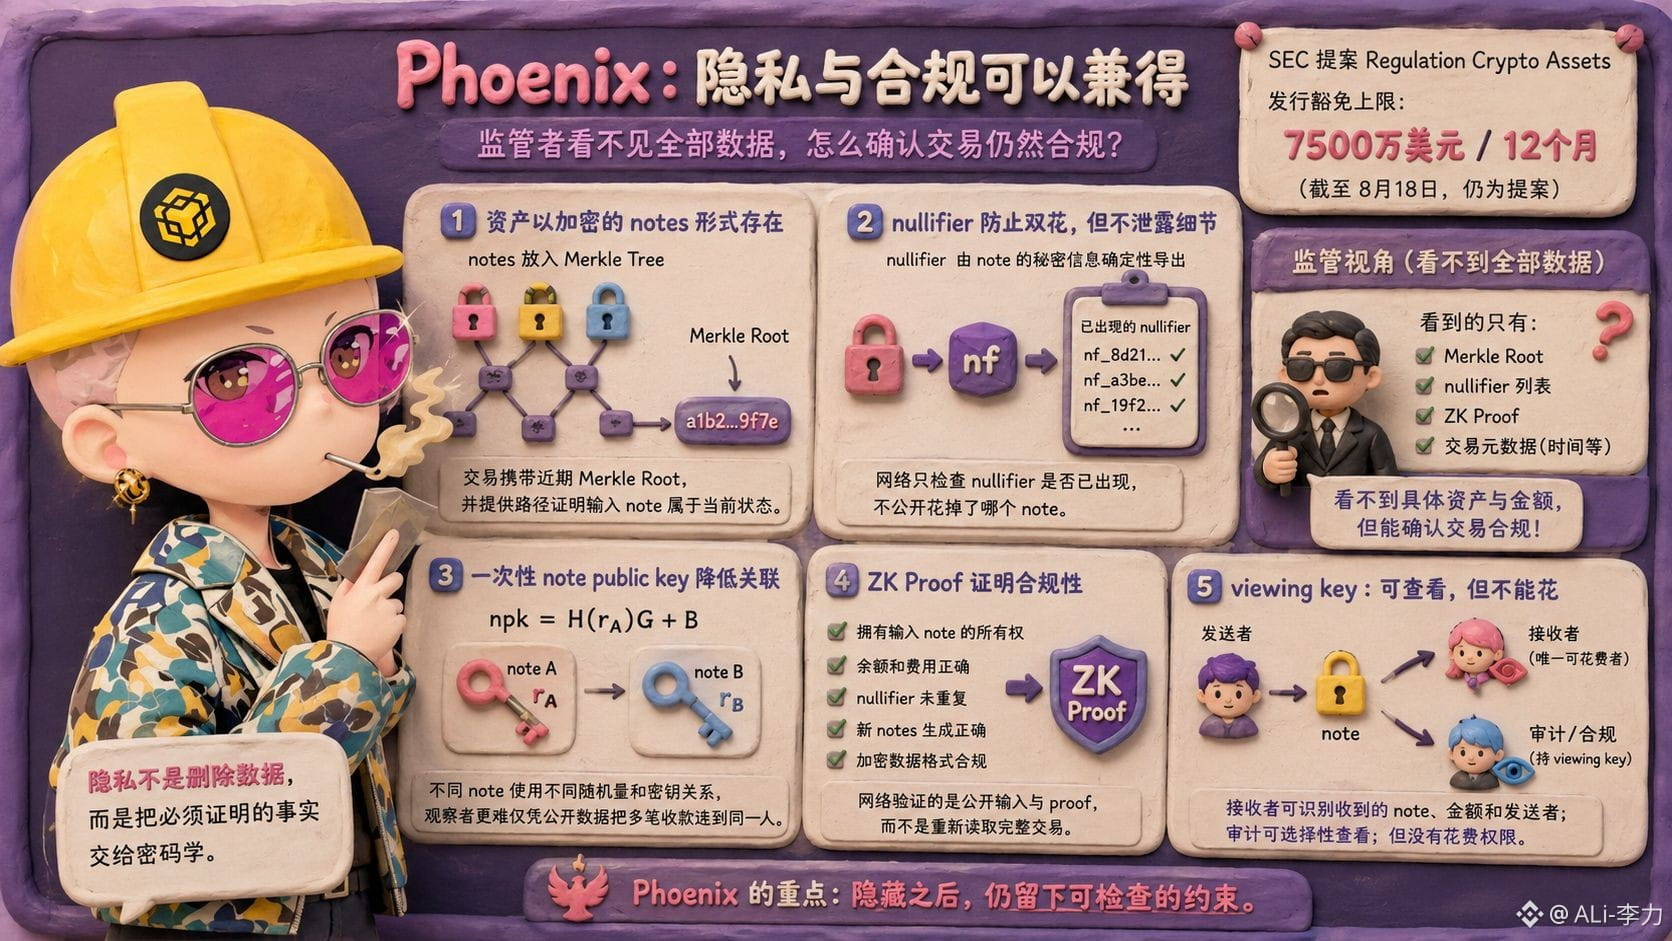
Bei den jüngsten Regulierungsdiskussionen über börsengehandelte Wertpapiere auf der Blockchain geht es nicht mehr nur darum, „ob man Token herausgeben kann“, sondern darum: Wie kann der Regulierer die Gesetzeskonformität der Transaktion bestätigen, wenn er nicht alle Daten vollständig sehen kann? Am 18. August hat die US-SEC Regulation Crypto Assets vorgeschlagen. Darin liegt eine Emissions-Ausnahmegrenze bei 75 Millionen USD pro 12 Monate, derzeit jedoch noch als Entwurf. Das erklärt Phoenix genau: Privatsphäre bedeutet nicht, Daten zu löschen, sondern die Tatsachen, die nachgewiesen werden müssen, der Kryptografie anzuvertrauen.
Die Vermögenswerte von Phoenix sind nicht Kontostände, sondern verschlüsselte notes, die in einen Merkle tree eingebettet werden. Die Transaktion trägt einen aktuellen Merkle root; über den Pfad wird bewiesen, dass das Input-note zum aktuellen Zustand gehört. Die Knoten müssen nicht wissen, an welcher konkreten Position es sich im Baum befindet, und sie müssen auch nicht den Inhalt des notes lesen. Damit wird gelöst: „Das, was du ausgibst, existiert tatsächlich“.
Der nullifier behandelt etwas anderes. Er wird deterministisch aus den geheimen Informationen des notes abgeleitet; das Netzwerk prüft öffentlich, ob dieses Konsumkennzeichen bereits vorgekommen ist, macht jedoch nicht öffentlich, welches konkrete note verbraucht wurde. So bewahrt der Merkle tree die Historie des Bestehens von Vermögenswerten, und der nullifier hält die Tatsache des Verbrauchs fest—gemeinsam adressieren sie den Zielkonflikt zwischen Anti-Double-Spend und Nachverfolgbarkeit.
Phoenix nutzt außerdem einen einmaligen public key für das note, um die Verknüpfbarkeit von Transaktionen zu reduzieren. Die im Whitepaper angegebene Form lautet npk = H(rA)G + B; für unterschiedliche notes werden unterschiedliche Zufallswerte und Schlüsselbeziehungen verwendet, sodass Beobachter es schwerer haben, allein anhand öffentlicher Daten mehrere Auszahlungen mit derselben Person zu verknüpfen. Aber es ist nicht vollständig anonym: Empfänger können die empfangenen notes, die Beträge und den Absender identifizieren und wissen, dass sie die einzigen ausgebbaren Berechtigten sind. Bei Bedarf für Audits können sie außerdem über den viewing key selektiv Einsicht nehmen.
@Dusk_Foundation $DUSK #dusk
Der ZK-Proof muss beweisen: Eigentumsverhältnisse, Guthaben und Gebühren, dass der nullifier nicht doppelt vorkommt, dass neue notes korrekt erzeugt werden und dass die verschlüsselten Daten regelkonform sind. Das Netzwerk verifiziert die öffentlichen Inputs und den Proof, statt die komplette Transaktion erneut vollständig auszulesen. Wenn man hier bis zu dieser Stelle kommt, wird der wahre Schwerpunkt von Phoenix klar: Nicht „so tief versteckt“, sondern „es bleiben nach dem Verstecken überprüfbare Zwänge zurück“.
Bei den jüngsten Regulierungsdiskussionen über börsengehandelte Wertpapiere auf der Blockchain geht es nicht mehr nur darum, „ob man Token herausgeben kann“, sondern darum: Wie kann der Regulierer die Gesetzeskonformität der Transaktion bestätigen, wenn er nicht alle Daten vollständig sehen kann? Am 18. August hat die US-SEC Regulation Crypto Assets vorgeschlagen. Darin liegt eine Emissions-Ausnahmegrenze bei 75 Millionen USD pro 12 Monate, derzeit jedoch noch als Entwurf. Das erklärt Phoenix genau: Privatsphäre bedeutet nicht, Daten zu löschen, sondern die Tatsachen, die nachgewiesen werden müssen, der Kryptografie anzuvertrauen.
Die Vermögenswerte von Phoenix sind nicht Kontostände, sondern verschlüsselte notes, die in einen Merkle tree eingebettet werden. Die Transaktion trägt einen aktuellen Merkle root; über den Pfad wird bewiesen, dass das Input-note zum aktuellen Zustand gehört. Die Knoten müssen nicht wissen, an welcher konkreten Position es sich im Baum befindet, und sie müssen auch nicht den Inhalt des notes lesen. Damit wird gelöst: „Das, was du ausgibst, existiert tatsächlich“.
Der nullifier behandelt etwas anderes. Er wird deterministisch aus den geheimen Informationen des notes abgeleitet; das Netzwerk prüft öffentlich, ob dieses Konsumkennzeichen bereits vorgekommen ist, macht jedoch nicht öffentlich, welches konkrete note verbraucht wurde. So bewahrt der Merkle tree die Historie des Bestehens von Vermögenswerten, und der nullifier hält die Tatsache des Verbrauchs fest—gemeinsam adressieren sie den Zielkonflikt zwischen Anti-Double-Spend und Nachverfolgbarkeit.
Phoenix nutzt außerdem einen einmaligen public key für das note, um die Verknüpfbarkeit von Transaktionen zu reduzieren. Die im Whitepaper angegebene Form lautet npk = H(rA)G + B; für unterschiedliche notes werden unterschiedliche Zufallswerte und Schlüsselbeziehungen verwendet, sodass Beobachter es schwerer haben, allein anhand öffentlicher Daten mehrere Auszahlungen mit derselben Person zu verknüpfen. Aber es ist nicht vollständig anonym: Empfänger können die empfangenen notes, die Beträge und den Absender identifizieren und wissen, dass sie die einzigen ausgebbaren Berechtigten sind. Bei Bedarf für Audits können sie außerdem über den viewing key selektiv Einsicht nehmen.
@Dusk $DUSK #dusk
Der ZK-Proof muss beweisen: Eigentumsverhältnisse, Guthaben und Gebühren, dass der nullifier nicht doppelt vorkommt, dass neue notes korrekt erzeugt werden und dass die verschlüsselten Daten regelkonform sind. Das Netzwerk verifiziert die öffentlichen Inputs und den Proof, statt die komplette Transaktion erneut vollständig auszulesen. Wenn man hier bis zu dieser Stelle kommt, wird der wahre Schwerpunkt von Phoenix klar: Nicht „so tief versteckt“, sondern „es bleiben nach dem Verstecken überprüfbare Zwänge zurück“.
Die Vermögenswerte von Phoenix sind nicht Kontostände, sondern verschlüsselte notes, die in einen Merkle tree eingebettet werden. Die Transaktion trägt einen aktuellen Merkle root; über den Pfad wird bewiesen, dass das Input-note zum aktuellen Zustand gehört. Die Knoten müssen nicht wissen, an welcher konkreten Position es sich im Baum befindet, und sie müssen auch nicht den Inhalt des notes lesen. Damit wird gelöst: „Das, was du ausgibst, existiert tatsächlich“.
Der nullifier behandelt etwas anderes. Er wird deterministisch aus den geheimen Informationen des notes abgeleitet; das Netzwerk prüft öffentlich, ob dieses Konsumkennzeichen bereits vorgekommen ist, macht jedoch nicht öffentlich, welches konkrete note verbraucht wurde. So bewahrt der Merkle tree die Historie des Bestehens von Vermögenswerten, und der nullifier hält die Tatsache des Verbrauchs fest—gemeinsam adressieren sie den Zielkonflikt zwischen Anti-Double-Spend und Nachverfolgbarkeit.
Phoenix nutzt außerdem einen einmaligen public key für das note, um die Verknüpfbarkeit von Transaktionen zu reduzieren. Die im Whitepaper angegebene Form lautet npk = H(rA)G + B; für unterschiedliche notes werden unterschiedliche Zufallswerte und Schlüsselbeziehungen verwendet, sodass Beobachter es schwerer haben, allein anhand öffentlicher Daten mehrere Auszahlungen mit derselben Person zu verknüpfen. Aber es ist nicht vollständig anonym: Empfänger können die empfangenen notes, die Beträge und den Absender identifizieren und wissen, dass sie die einzigen ausgebbaren Berechtigten sind. Bei Bedarf für Audits können sie außerdem über den viewing key selektiv Einsicht nehmen.
@Dusk $DUSK #dusk
Der ZK-Proof muss beweisen: Eigentumsverhältnisse, Guthaben und Gebühren, dass der nullifier nicht doppelt vorkommt, dass neue notes korrekt erzeugt werden und dass die verschlüsselten Daten regelkonform sind. Das Netzwerk verifiziert die öffentlichen Inputs und den Proof, statt die komplette Transaktion erneut vollständig auszulesen. Wenn man hier bis zu dieser Stelle kommt, wird der wahre Schwerpunkt von Phoenix klar: Nicht „so tief versteckt“, sondern „es bleiben nach dem Verstecken überprüfbare Zwänge zurück“.
1
3
653
·
--
Jetzt brauchen chinesische Männer, um zu heiraten, diese 5 „18“!
Das US-Finanzministerium hat kürzlich einen Vorschlag für die GENIUS Act-Verordnungen veröffentlicht und darin festgehalten, dass entsprechende Regeln zu sogenannten zahlungsbezogenen Stablecoins voraussichtlich ab dem 18. Januar 2027 schrittweise in Kraft treten. Besonders spannend ist jedoch die Frage, woher künftig die Rendite kommt: Gibt es Belohnungen vom Emittenten für Guthabeninhaber, oder fließt das Kapital in echte Kredit-, Handels- und Liquiditätsmärkte? Das ist keine direkte Regulierung gegen #TermMax , sondern stellt die Frage nach „ob die Rendite mit der Effizienz des Kapitaleinsatzes zusammenhängt“ in den Mittelpunkt.
Schauen wir uns @termmax V2 an: Hier wird nicht weiter betont, dass der APR noch höher ist, sondern es werden die drei schwierigsten Punkte bei Krediten mit fester Laufzeit angegangen: Kapital ist zu stark verteilt, nach dem Verleihen wird es bis zum Laufzeitende gebunden, und wenn Orders nicht ausgeführt werden, bleibt das Kapital untätig.
Erste Ebene: Composable Base Yield. V2 ermöglicht es, dass ein Vault Aave oder einen ERC-4626 Vault anbindet. Während das Kapital auf die Zusammenführung von Orders mit festem Zinssatz wartet, kann es weiterhin eine Basisrendite erzielen. Das ist keine „frei erfundene“ Erhöhung der Ausschüttungen, sondern verbindet das auf die Ausführung wartende Kapital mit einer weiteren Renditeplattform – bringt jedoch auch Risiken bei Verträgen, Liquidität und Asset-Umwandlungen.
Zweite Ebene: Atomic Order. Im offiziellen Beispiel mit 1,1 Mio. USDC: Dieselbe Geldmenge kann gleichzeitig in mehreren Märkten platziert werden. Wenn Alice jedoch aus einem dieser Märkte 500K ausleiht, sinkt die verfügbare Menge in den anderen Märkten ebenfalls auf 600K. Dadurch wird vor allem die Orderbuch-Tiefe und die Effizienz der Kapitalnutzung verbessert – es werden jedoch keine 3,3 Mio. USDC „erschaffen“.
Dritte Ebene: Smart Unwind. Kreditnehmer können vorzeitig aussteigen, indem sie Bedingungen nach APR oder Preis festlegen. Dann übernehmen Arbitrageure oder neue Kreditnehmer die Position, sodass ursprünglich bis zum Laufzeitende gebundenes Sicherheitenkapital wieder in den Kreislauf gelangt. Das ist keine jederzeit verlustfreie Rückgabe, sondern ein sekundärer Exit-Mechanismus mit Preis – und der zudem einen Käufer/Übernehmer benötigt.
Vierte Ebene: Order Aggregator. Er kombiniert Range Order, Atomic Order, Limit Orders und Smart Unwind und sucht dann anhand von Gas, Umfang, Zinssatz und Markttiefe nach einem Ausführungspfad. Die Alpha Zone versucht, neue Asset-Märkte einzuführen; ein Scheitern bei der Abwicklung kann jedoch Physical Delivery auslösen, und der Lender erhält möglicherweise Sicherheiten statt des ursprünglichen Debt-Assets.
Der Kern von V2 besteht also nicht darin, dass vier zusätzliche Funktionen hinzukommen, sondern dass Kapital mit fester Laufzeit zwischen Warten, Ausführung, Exit und erneuter Konfiguration in Bewegung gebracht wird. Nur: Die V2-Zeitpläne und die Faktoren zur Wirkung in den derzeitigen offiziellen Blogbeiträgen sind weiterhin Planungen des Projekts und können nicht direkt als bereits abgeschlossene Mainnet-Daten betrachtet werden.
Jetzt brauchen chinesische Männer, um zu heiraten, diese 5 „18“!
Das US-Finanzministerium hat kürzlich einen Vorschlag für die GENIUS Act-Verordnungen veröffentlicht und darin festgehalten, dass entsprechende Regeln zu sogenannten zahlungsbezogenen Stablecoins voraussichtlich ab dem 18. Januar 2027 schrittweise in Kraft treten. Besonders spannend ist jedoch die Frage, woher künftig die Rendite kommt: Gibt es Belohnungen vom Emittenten für Guthabeninhaber, oder fließt das Kapital in echte Kredit-, Handels- und Liquiditätsmärkte? Das ist keine direkte Regulierung gegen #TermMax , sondern stellt die Frage nach „ob die Rendite mit der Effizienz des Kapitaleinsatzes zusammenhängt“ in den Mittelpunkt.
Schauen wir uns @TermMax V2 an: Hier wird nicht weiter betont, dass der APR noch höher ist, sondern es werden die drei schwierigsten Punkte bei Krediten mit fester Laufzeit angegangen: Kapital ist zu stark verteilt, nach dem Verleihen wird es bis zum Laufzeitende gebunden, und wenn Orders nicht ausgeführt werden, bleibt das Kapital untätig.
Erste Ebene: Composable Base Yield. V2 ermöglicht es, dass ein Vault Aave oder einen ERC-4626 Vault anbindet. Während das Kapital auf die Zusammenführung von Orders mit festem Zinssatz wartet, kann es weiterhin eine Basisrendite erzielen. Das ist keine „frei erfundene“ Erhöhung der Ausschüttungen, sondern verbindet das auf die Ausführung wartende Kapital mit einer weiteren Renditeplattform – bringt jedoch auch Risiken bei Verträgen, Liquidität und Asset-Umwandlungen.
Zweite Ebene: Atomic Order. Im offiziellen Beispiel mit 1,1 Mio. USDC: Dieselbe Geldmenge kann gleichzeitig in mehreren Märkten platziert werden. Wenn Alice jedoch aus einem dieser Märkte 500K ausleiht, sinkt die verfügbare Menge in den anderen Märkten ebenfalls auf 600K. Dadurch wird vor allem die Orderbuch-Tiefe und die Effizienz der Kapitalnutzung verbessert – es werden jedoch keine 3,3 Mio. USDC „erschaffen“.
Dritte Ebene: Smart Unwind. Kreditnehmer können vorzeitig aussteigen, indem sie Bedingungen nach APR oder Preis festlegen. Dann übernehmen Arbitrageure oder neue Kreditnehmer die Position, sodass ursprünglich bis zum Laufzeitende gebundenes Sicherheitenkapital wieder in den Kreislauf gelangt. Das ist keine jederzeit verlustfreie Rückgabe, sondern ein sekundärer Exit-Mechanismus mit Preis – und der zudem einen Käufer/Übernehmer benötigt.
Vierte Ebene: Order Aggregator. Er kombiniert Range Order, Atomic Order, Limit Orders und Smart Unwind und sucht dann anhand von Gas, Umfang, Zinssatz und Markttiefe nach einem Ausführungspfad. Die Alpha Zone versucht, neue Asset-Märkte einzuführen; ein Scheitern bei der Abwicklung kann jedoch Physical Delivery auslösen, und der Lender erhält möglicherweise Sicherheiten statt des ursprünglichen Debt-Assets.
Der Kern von V2 besteht also nicht darin, dass vier zusätzliche Funktionen hinzukommen, sondern dass Kapital mit fester Laufzeit zwischen Warten, Ausführung, Exit und erneuter Konfiguration in Bewegung gebracht wird. Nur: Die V2-Zeitpläne und die Faktoren zur Wirkung in den derzeitigen offiziellen Blogbeiträgen sind weiterhin Planungen des Projekts und können nicht direkt als bereits abgeschlossene Mainnet-Daten betrachtet werden.
Das US-Finanzministerium hat kürzlich einen Vorschlag für die GENIUS Act-Verordnungen veröffentlicht und darin festgehalten, dass entsprechende Regeln zu sogenannten zahlungsbezogenen Stablecoins voraussichtlich ab dem 18. Januar 2027 schrittweise in Kraft treten. Besonders spannend ist jedoch die Frage, woher künftig die Rendite kommt: Gibt es Belohnungen vom Emittenten für Guthabeninhaber, oder fließt das Kapital in echte Kredit-, Handels- und Liquiditätsmärkte? Das ist keine direkte Regulierung gegen #TermMax , sondern stellt die Frage nach „ob die Rendite mit der Effizienz des Kapitaleinsatzes zusammenhängt“ in den Mittelpunkt.
Schauen wir uns @TermMax V2 an: Hier wird nicht weiter betont, dass der APR noch höher ist, sondern es werden die drei schwierigsten Punkte bei Krediten mit fester Laufzeit angegangen: Kapital ist zu stark verteilt, nach dem Verleihen wird es bis zum Laufzeitende gebunden, und wenn Orders nicht ausgeführt werden, bleibt das Kapital untätig.
Erste Ebene: Composable Base Yield. V2 ermöglicht es, dass ein Vault Aave oder einen ERC-4626 Vault anbindet. Während das Kapital auf die Zusammenführung von Orders mit festem Zinssatz wartet, kann es weiterhin eine Basisrendite erzielen. Das ist keine „frei erfundene“ Erhöhung der Ausschüttungen, sondern verbindet das auf die Ausführung wartende Kapital mit einer weiteren Renditeplattform – bringt jedoch auch Risiken bei Verträgen, Liquidität und Asset-Umwandlungen.
Zweite Ebene: Atomic Order. Im offiziellen Beispiel mit 1,1 Mio. USDC: Dieselbe Geldmenge kann gleichzeitig in mehreren Märkten platziert werden. Wenn Alice jedoch aus einem dieser Märkte 500K ausleiht, sinkt die verfügbare Menge in den anderen Märkten ebenfalls auf 600K. Dadurch wird vor allem die Orderbuch-Tiefe und die Effizienz der Kapitalnutzung verbessert – es werden jedoch keine 3,3 Mio. USDC „erschaffen“.
Dritte Ebene: Smart Unwind. Kreditnehmer können vorzeitig aussteigen, indem sie Bedingungen nach APR oder Preis festlegen. Dann übernehmen Arbitrageure oder neue Kreditnehmer die Position, sodass ursprünglich bis zum Laufzeitende gebundenes Sicherheitenkapital wieder in den Kreislauf gelangt. Das ist keine jederzeit verlustfreie Rückgabe, sondern ein sekundärer Exit-Mechanismus mit Preis – und der zudem einen Käufer/Übernehmer benötigt.
Vierte Ebene: Order Aggregator. Er kombiniert Range Order, Atomic Order, Limit Orders und Smart Unwind und sucht dann anhand von Gas, Umfang, Zinssatz und Markttiefe nach einem Ausführungspfad. Die Alpha Zone versucht, neue Asset-Märkte einzuführen; ein Scheitern bei der Abwicklung kann jedoch Physical Delivery auslösen, und der Lender erhält möglicherweise Sicherheiten statt des ursprünglichen Debt-Assets.
Der Kern von V2 besteht also nicht darin, dass vier zusätzliche Funktionen hinzukommen, sondern dass Kapital mit fester Laufzeit zwischen Warten, Ausführung, Exit und erneuter Konfiguration in Bewegung gebracht wird. Nur: Die V2-Zeitpläne und die Faktoren zur Wirkung in den derzeitigen offiziellen Blogbeiträgen sind weiterhin Planungen des Projekts und können nicht direkt als bereits abgeschlossene Mainnet-Daten betrachtet werden.
3
2
579
·
--
18. August, USA: Die SEC schlägt neue Regeln für Krypto-Assets vor. Dabei soll für bestimmte Investmentverträge, die Krypto-Assets betreffen, ein gezielter Emissionspfad vorgesehen werden. Eine der Ausnahmeregelungen kann bis zu 75 Millionen US-Dollar/12 Monate betragen – allerdings handelt es sich dabei weiterhin um einen Vorschlag und nicht um bereits in Kraft getretenes Recht.
Dieses Thema bringt mich auf eine oft übersehene Frage: Wenn Wertpapiere wirklich on-chain gehen, sollte das Ledger dann komplett öffentlich sein – oder komplett verborgen? Die Antwort von Dusk ist nicht Entweder-oder, sondern beides: Moonlight und Phoenix.
Zuerst zwei vertraute Vergleiche. Moonlight ist eher wie ein Bankkonto: transparent im account-based Modell. Ein Konto wird durch einen öffentlichen Schlüssel identifiziert; Kontostand, nonce sowie der Absender, Empfänger und der Betrag einer Überweisung sind alle sichtbar. Das passt zu Prozessen, die Abstimmung, Reporting oder öffentliche Verifizierung erfordern. Phoenix hingegen ist eher wie ein Satz mit Passwörtern versehener Wertscheine: Vermögenswerte liegen als encrypted notes vor und gehören zum UTXO-based Modell. Transaktionen können durch Zero-Knowledge-Beweise belegen, dass „ich berechtigt bin auszugeben, das Guthaben reicht und es wurde nicht doppelt ausgegeben“, ohne dass Beträge, konkrete notes und sämtliche Absender vollständig offengelegt werden müssen.
Doch Phoenix ist nicht „vollständig anonym“. In der offiziellen Dokumentation steht ausdrücklich, dass Informationen zum Absender für den Empfänger einsehbar sind. Nutzer können außerdem mithilfe eines viewing key bei regulatorischen oder Audit-Anforderungen selektiv offenlegen. Genau das ist entscheidend: Datenschutz bedeutet, nicht unnötige Vollabdeckung im gesamten Netzwerk preiszugeben – nicht, alle Verantwortung einfach zu tilgen.
Beide Modelle werden am Ende vom DuskDS Transfer Contract koordiniert. Er nimmt Transaktionen in unterschiedlichen Formaten entgegen, routet sie zu der jeweils passenden Verifikationslogik und behandelt Gebühren, globalen Zustand sowie Double-Spend-Probleme einheitlich. Von der Natur her müssen alle Transaktionen Eigentum, Guthaben und Gebühren, Anti-Double-Spend sowie Schutz vor Manipulation erfüllen; der Unterschied liegt darin, dass Moonlight den offenen Zustand direkt prüft, während Phoenix vor allem den ZK proof prüft.
@Dusk_Foundation $DUSK #dusk
Zusammengefasst: Dusks eigentliche Abwägung ist nicht „transparent ist besser oder privat ist besser“, sondern dass dasselbe Finanzsystem – je nach Szenario – unterschiedliche Ledger-Semantiken verwenden kann: Wenn öffentliches Abgleichen nötig ist, nutzt man Moonlight; wenn die Exponierung reduziert werden soll, nutzt man Phoenix.
18. August, USA: Die SEC schlägt neue Regeln für Krypto-Assets vor. Dabei soll für bestimmte Investmentverträge, die Krypto-Assets betreffen, ein gezielter Emissionspfad vorgesehen werden. Eine der Ausnahmeregelungen kann bis zu 75 Millionen US-Dollar/12 Monate betragen – allerdings handelt es sich dabei weiterhin um einen Vorschlag und nicht um bereits in Kraft getretenes Recht.
Dieses Thema bringt mich auf eine oft übersehene Frage: Wenn Wertpapiere wirklich on-chain gehen, sollte das Ledger dann komplett öffentlich sein – oder komplett verborgen? Die Antwort von Dusk ist nicht Entweder-oder, sondern beides: Moonlight und Phoenix.
Zuerst zwei vertraute Vergleiche. Moonlight ist eher wie ein Bankkonto: transparent im account-based Modell. Ein Konto wird durch einen öffentlichen Schlüssel identifiziert; Kontostand, nonce sowie der Absender, Empfänger und der Betrag einer Überweisung sind alle sichtbar. Das passt zu Prozessen, die Abstimmung, Reporting oder öffentliche Verifizierung erfordern. Phoenix hingegen ist eher wie ein Satz mit Passwörtern versehener Wertscheine: Vermögenswerte liegen als encrypted notes vor und gehören zum UTXO-based Modell. Transaktionen können durch Zero-Knowledge-Beweise belegen, dass „ich berechtigt bin auszugeben, das Guthaben reicht und es wurde nicht doppelt ausgegeben“, ohne dass Beträge, konkrete notes und sämtliche Absender vollständig offengelegt werden müssen.
Doch Phoenix ist nicht „vollständig anonym“. In der offiziellen Dokumentation steht ausdrücklich, dass Informationen zum Absender für den Empfänger einsehbar sind. Nutzer können außerdem mithilfe eines viewing key bei regulatorischen oder Audit-Anforderungen selektiv offenlegen. Genau das ist entscheidend: Datenschutz bedeutet, nicht unnötige Vollabdeckung im gesamten Netzwerk preiszugeben – nicht, alle Verantwortung einfach zu tilgen.
Beide Modelle werden am Ende vom DuskDS Transfer Contract koordiniert. Er nimmt Transaktionen in unterschiedlichen Formaten entgegen, routet sie zu der jeweils passenden Verifikationslogik und behandelt Gebühren, globalen Zustand sowie Double-Spend-Probleme einheitlich. Von der Natur her müssen alle Transaktionen Eigentum, Guthaben und Gebühren, Anti-Double-Spend sowie Schutz vor Manipulation erfüllen; der Unterschied liegt darin, dass Moonlight den offenen Zustand direkt prüft, während Phoenix vor allem den ZK proof prüft.
@Dusk $DUSK #dusk
Zusammengefasst: Dusks eigentliche Abwägung ist nicht „transparent ist besser oder privat ist besser“, sondern dass dasselbe Finanzsystem – je nach Szenario – unterschiedliche Ledger-Semantiken verwenden kann: Wenn öffentliches Abgleichen nötig ist, nutzt man Moonlight; wenn die Exponierung reduziert werden soll, nutzt man Phoenix.
Dieses Thema bringt mich auf eine oft übersehene Frage: Wenn Wertpapiere wirklich on-chain gehen, sollte das Ledger dann komplett öffentlich sein – oder komplett verborgen? Die Antwort von Dusk ist nicht Entweder-oder, sondern beides: Moonlight und Phoenix.
Zuerst zwei vertraute Vergleiche. Moonlight ist eher wie ein Bankkonto: transparent im account-based Modell. Ein Konto wird durch einen öffentlichen Schlüssel identifiziert; Kontostand, nonce sowie der Absender, Empfänger und der Betrag einer Überweisung sind alle sichtbar. Das passt zu Prozessen, die Abstimmung, Reporting oder öffentliche Verifizierung erfordern. Phoenix hingegen ist eher wie ein Satz mit Passwörtern versehener Wertscheine: Vermögenswerte liegen als encrypted notes vor und gehören zum UTXO-based Modell. Transaktionen können durch Zero-Knowledge-Beweise belegen, dass „ich berechtigt bin auszugeben, das Guthaben reicht und es wurde nicht doppelt ausgegeben“, ohne dass Beträge, konkrete notes und sämtliche Absender vollständig offengelegt werden müssen.
Doch Phoenix ist nicht „vollständig anonym“. In der offiziellen Dokumentation steht ausdrücklich, dass Informationen zum Absender für den Empfänger einsehbar sind. Nutzer können außerdem mithilfe eines viewing key bei regulatorischen oder Audit-Anforderungen selektiv offenlegen. Genau das ist entscheidend: Datenschutz bedeutet, nicht unnötige Vollabdeckung im gesamten Netzwerk preiszugeben – nicht, alle Verantwortung einfach zu tilgen.
Beide Modelle werden am Ende vom DuskDS Transfer Contract koordiniert. Er nimmt Transaktionen in unterschiedlichen Formaten entgegen, routet sie zu der jeweils passenden Verifikationslogik und behandelt Gebühren, globalen Zustand sowie Double-Spend-Probleme einheitlich. Von der Natur her müssen alle Transaktionen Eigentum, Guthaben und Gebühren, Anti-Double-Spend sowie Schutz vor Manipulation erfüllen; der Unterschied liegt darin, dass Moonlight den offenen Zustand direkt prüft, während Phoenix vor allem den ZK proof prüft.
@Dusk $DUSK #dusk
Zusammengefasst: Dusks eigentliche Abwägung ist nicht „transparent ist besser oder privat ist besser“, sondern dass dasselbe Finanzsystem – je nach Szenario – unterschiedliche Ledger-Semantiken verwenden kann: Wenn öffentliches Abgleichen nötig ist, nutzt man Moonlight; wenn die Exponierung reduziert werden soll, nutzt man Phoenix.
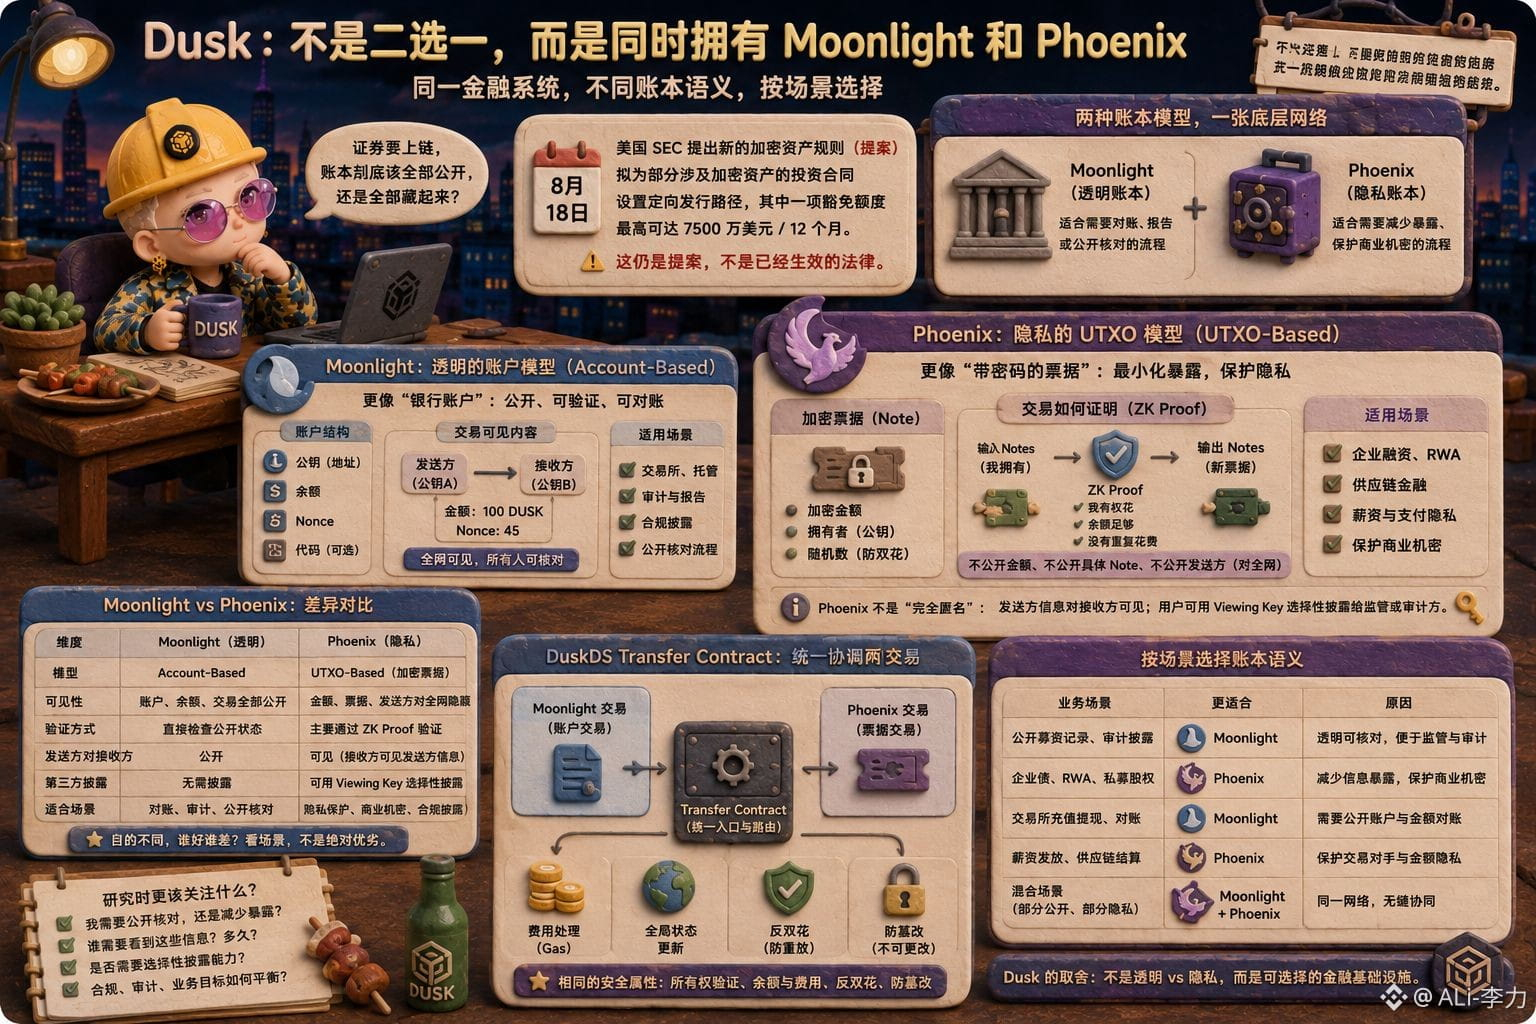
1
3
314
·
--
Abends erst mal Grill anwerfen, nebenbei das @termmax Vault untersuchen. Erst schaut man nicht auf die APY auf der Seite, sondern fragt zuerst: In welche Märkte wird dieses Geld gesteckt? Wie wird die Orderkurve konfiguriert? Und wie lange dauert der Exit? In dieser Struktur wirft der Depositor die Assets nicht einfach in einen automatischen Compound-Pool, sondern übergibt die Konfigurationshoheit an den Curator.
Die offiziellen Dokumente definieren den Curator als Manager des Vault. Er ist dafür zuständig, Orders über Märkte hinweg zu erstellen, die maximale Gesamtmenge und die anfängliche Reserve festzulegen, die Kreditvergabekurven anzupassen und die Vault-Kapazität zu steuern. Die Rendite kommt nicht nur aus dem Zinssatz eines einzelnen Markts, sondern hängt davon ab, wie die Mittel auf verschiedene Laufzeiten, Sicherheiten und Ausführungsintervalle verteilt sind. Der Curator ist eher ein Asset-Allocator auf der Chain, sollte aber nicht direkt mit einem klassischen Fondsmanager gleichgesetzt werden.
Der Depositor erhält Vault Shares. #TermMax nutzt eine Share-Buchhaltung im ERC-4626-Stil: Gewinne aus der Strategie spiegeln sich im Share-Preis wider, und auch die Performance Fees sind bereits im Wert der Shares eingepreist. Dieses Design erspart den manuellen Schritt, die Erträge abzuholen, aber man muss trotzdem die zugrunde liegenden Positionen im Blick behalten: Ein steigender Share-Preis bedeutet nicht, dass das Risiko verschwunden ist; Withdrawals können in eine Warteschlange geraten, und die Strategie kann trotz allem auch negativ performen.
V2 versucht außerdem, das Problem von Barmitteln im Leerlauf zu adressieren. Der Curator kann für den Vault Aave oder einen ERC-4626 Vault als Basisertragsquelle auswählen. Assets, die nicht in festverzinsliche Orders gematcht wurden, können in der Wartezeit weiterhin Basiserträge generieren. Aber „Rendite-Overlays“ sind nicht alles: Die Basisertragsprotokolle bringen selbst wieder neue Kontrakte, Liquiditäts- und Exit-Risiken mit.
Die Berechtigungen des Curator sind nicht grenzenlos. Parameteränderungen müssen durch ein Timelock laufen, und Guardian kann während der Verzögerungszeit einen Vorschlag stornieren. Außerdem braucht es eine Whitelist für Märkte, der Vault hat ein Kapazitätslimit, und die Angebots- und Withdrawal-Queues werden ebenfalls vom Curator verwaltet. Diese Schutzplanken senken das Risiko, Parameter unbedacht zu ändern, können aber dazu führen, dass die Strategie bei starken Schwankungen langsamer reagiert. Auf der offiziellen Risk-Seite werden Timelock Constraints und Markt-Timing als Curator-Risiken genannt.
Wenn ich mir also einen TermMax Vault anschaue, würde ich zuerst die historische Performance des Curator betrachten, die Kapitalauslastung, die Verteilung von Märkten und Laufzeiten, die Performance Fees, die Basisertragsquellen und die Exit-Regeln – statt nur APY zu vergleichen. Passiv einzahlen ist zwar sehr einfach, aber die Risikoabwägung dahinter ist nicht verschwunden: Sie wird lediglich von der persönlichen Trading-Entscheidung auf die Kapitalallokation durch den Curator verlagert.
Abends erst mal Grill anwerfen, nebenbei das @TermMax Vault untersuchen. Erst schaut man nicht auf die APY auf der Seite, sondern fragt zuerst: In welche Märkte wird dieses Geld gesteckt? Wie wird die Orderkurve konfiguriert? Und wie lange dauert der Exit? In dieser Struktur wirft der Depositor die Assets nicht einfach in einen automatischen Compound-Pool, sondern übergibt die Konfigurationshoheit an den Curator.
Die offiziellen Dokumente definieren den Curator als Manager des Vault. Er ist dafür zuständig, Orders über Märkte hinweg zu erstellen, die maximale Gesamtmenge und die anfängliche Reserve festzulegen, die Kreditvergabekurven anzupassen und die Vault-Kapazität zu steuern. Die Rendite kommt nicht nur aus dem Zinssatz eines einzelnen Markts, sondern hängt davon ab, wie die Mittel auf verschiedene Laufzeiten, Sicherheiten und Ausführungsintervalle verteilt sind. Der Curator ist eher ein Asset-Allocator auf der Chain, sollte aber nicht direkt mit einem klassischen Fondsmanager gleichgesetzt werden.
Der Depositor erhält Vault Shares. #TermMax nutzt eine Share-Buchhaltung im ERC-4626-Stil: Gewinne aus der Strategie spiegeln sich im Share-Preis wider, und auch die Performance Fees sind bereits im Wert der Shares eingepreist. Dieses Design erspart den manuellen Schritt, die Erträge abzuholen, aber man muss trotzdem die zugrunde liegenden Positionen im Blick behalten: Ein steigender Share-Preis bedeutet nicht, dass das Risiko verschwunden ist; Withdrawals können in eine Warteschlange geraten, und die Strategie kann trotz allem auch negativ performen.
V2 versucht außerdem, das Problem von Barmitteln im Leerlauf zu adressieren. Der Curator kann für den Vault Aave oder einen ERC-4626 Vault als Basisertragsquelle auswählen. Assets, die nicht in festverzinsliche Orders gematcht wurden, können in der Wartezeit weiterhin Basiserträge generieren. Aber „Rendite-Overlays“ sind nicht alles: Die Basisertragsprotokolle bringen selbst wieder neue Kontrakte, Liquiditäts- und Exit-Risiken mit.
Die Berechtigungen des Curator sind nicht grenzenlos. Parameteränderungen müssen durch ein Timelock laufen, und Guardian kann während der Verzögerungszeit einen Vorschlag stornieren. Außerdem braucht es eine Whitelist für Märkte, der Vault hat ein Kapazitätslimit, und die Angebots- und Withdrawal-Queues werden ebenfalls vom Curator verwaltet. Diese Schutzplanken senken das Risiko, Parameter unbedacht zu ändern, können aber dazu führen, dass die Strategie bei starken Schwankungen langsamer reagiert. Auf der offiziellen Risk-Seite werden Timelock Constraints und Markt-Timing als Curator-Risiken genannt.
Wenn ich mir also einen TermMax Vault anschaue, würde ich zuerst die historische Performance des Curator betrachten, die Kapitalauslastung, die Verteilung von Märkten und Laufzeiten, die Performance Fees, die Basisertragsquellen und die Exit-Regeln – statt nur APY zu vergleichen. Passiv einzahlen ist zwar sehr einfach, aber die Risikoabwägung dahinter ist nicht verschwunden: Sie wird lediglich von der persönlichen Trading-Entscheidung auf die Kapitalallokation durch den Curator verlagert.
Die offiziellen Dokumente definieren den Curator als Manager des Vault. Er ist dafür zuständig, Orders über Märkte hinweg zu erstellen, die maximale Gesamtmenge und die anfängliche Reserve festzulegen, die Kreditvergabekurven anzupassen und die Vault-Kapazität zu steuern. Die Rendite kommt nicht nur aus dem Zinssatz eines einzelnen Markts, sondern hängt davon ab, wie die Mittel auf verschiedene Laufzeiten, Sicherheiten und Ausführungsintervalle verteilt sind. Der Curator ist eher ein Asset-Allocator auf der Chain, sollte aber nicht direkt mit einem klassischen Fondsmanager gleichgesetzt werden.
Der Depositor erhält Vault Shares. #TermMax nutzt eine Share-Buchhaltung im ERC-4626-Stil: Gewinne aus der Strategie spiegeln sich im Share-Preis wider, und auch die Performance Fees sind bereits im Wert der Shares eingepreist. Dieses Design erspart den manuellen Schritt, die Erträge abzuholen, aber man muss trotzdem die zugrunde liegenden Positionen im Blick behalten: Ein steigender Share-Preis bedeutet nicht, dass das Risiko verschwunden ist; Withdrawals können in eine Warteschlange geraten, und die Strategie kann trotz allem auch negativ performen.
V2 versucht außerdem, das Problem von Barmitteln im Leerlauf zu adressieren. Der Curator kann für den Vault Aave oder einen ERC-4626 Vault als Basisertragsquelle auswählen. Assets, die nicht in festverzinsliche Orders gematcht wurden, können in der Wartezeit weiterhin Basiserträge generieren. Aber „Rendite-Overlays“ sind nicht alles: Die Basisertragsprotokolle bringen selbst wieder neue Kontrakte, Liquiditäts- und Exit-Risiken mit.
Die Berechtigungen des Curator sind nicht grenzenlos. Parameteränderungen müssen durch ein Timelock laufen, und Guardian kann während der Verzögerungszeit einen Vorschlag stornieren. Außerdem braucht es eine Whitelist für Märkte, der Vault hat ein Kapazitätslimit, und die Angebots- und Withdrawal-Queues werden ebenfalls vom Curator verwaltet. Diese Schutzplanken senken das Risiko, Parameter unbedacht zu ändern, können aber dazu führen, dass die Strategie bei starken Schwankungen langsamer reagiert. Auf der offiziellen Risk-Seite werden Timelock Constraints und Markt-Timing als Curator-Risiken genannt.
Wenn ich mir also einen TermMax Vault anschaue, würde ich zuerst die historische Performance des Curator betrachten, die Kapitalauslastung, die Verteilung von Märkten und Laufzeiten, die Performance Fees, die Basisertragsquellen und die Exit-Regeln – statt nur APY zu vergleichen. Passiv einzahlen ist zwar sehr einfach, aber die Risikoabwägung dahinter ist nicht verschwunden: Sie wird lediglich von der persönlichen Trading-Entscheidung auf die Kapitalallokation durch den Curator verlagert.
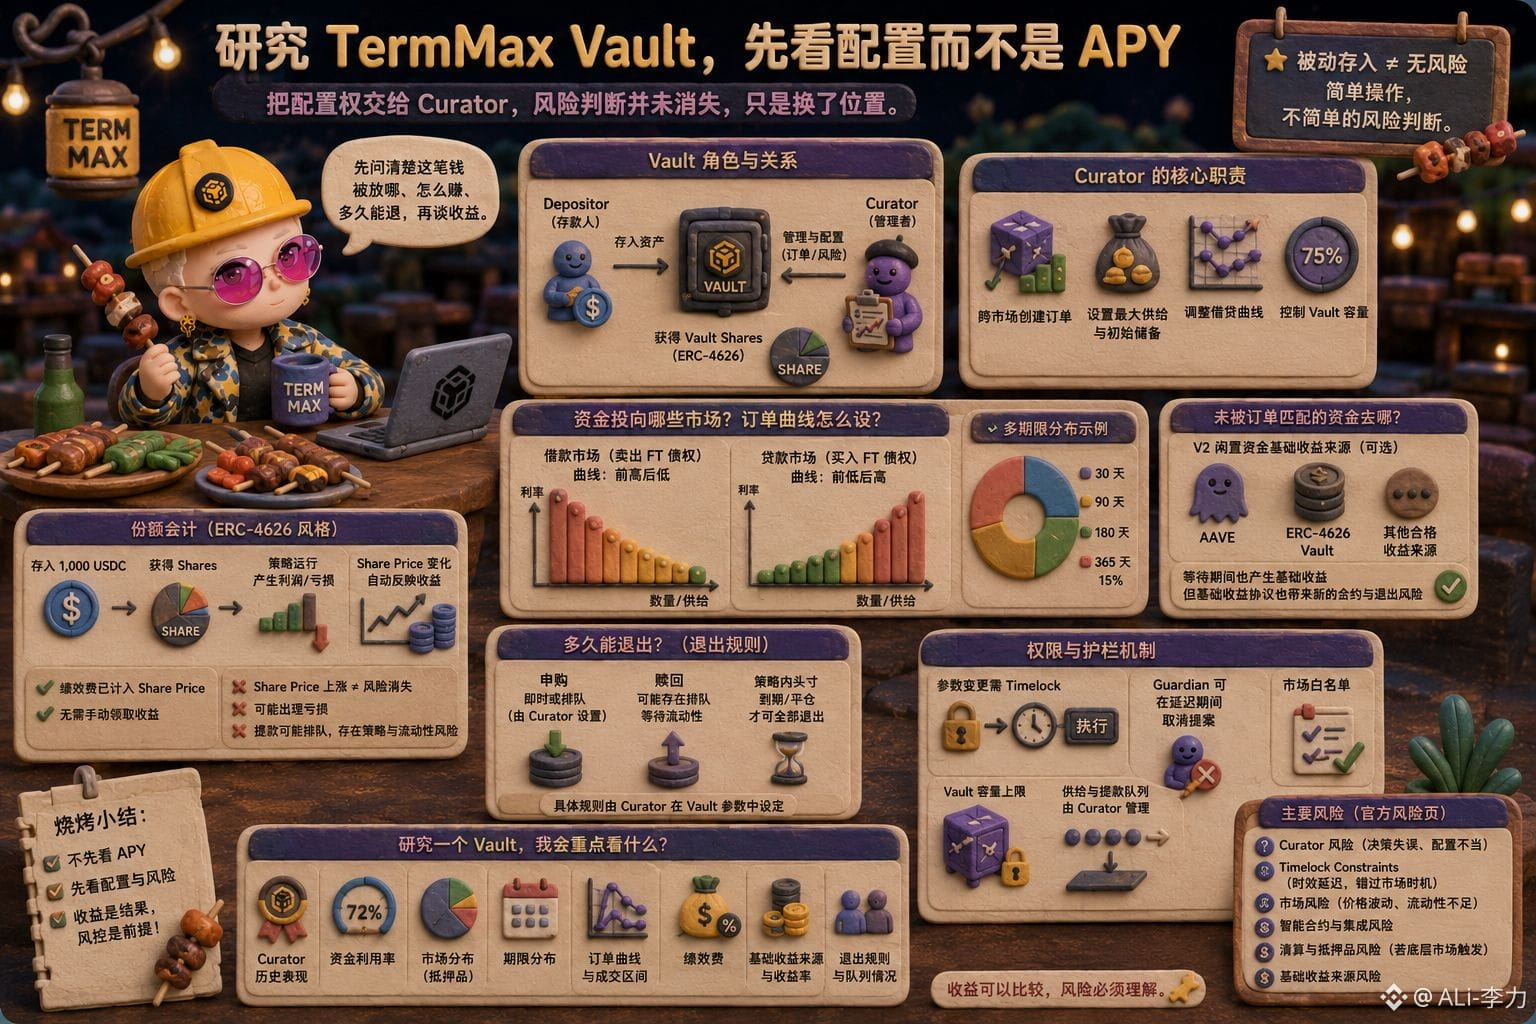
5
9
566
·
--
Ich habe mich in den letzten beiden Tagen mit dem SA-Konsens beschäftigt und fand die spannendste Frage nicht „wie hoch die Belohnung ist“, sondern ob Validatoren absichtlich Verzögerungen einbauen. Denn bei derselben Runde könnten spätere Iterationen leichter vorhergesagt werden. Wenn also jemand absichtlich nicht abstimmt, damit die vorherige Iteration scheitert, und dann auf die nächste Runde mit einer besseren Chance zum Blockproduzieren wartet, gerät das Protokoll in das im Whitepaper beschriebene „future-generator incentive problem“.
Die Behandlung von @Dusk_Foundation erfolgt so, dass die Erträge an unterschiedliche Aktionen gebunden werden. Das Voting Committee kann bei Abstimmung und Freigabe sofortige Erträge erhalten; der Block Generator hingegen bekommt zusätzliche Credits Reward, weil er die vollständig bekannten Abstimmungen in ein Certificate aufnimmt. Gleichzeitig darf der Generator der nächsten Iteration nicht an der aktuellen Abstimmung teilnehmen, wodurch der Anreiz sinkt, „zuerst nicht zu posten/abzustimmen und dann auf die nächste Runde zu warten“.
Das Strafmechanismus-Modul kümmert sich um die andere Seite. Wenn Knoten offline sind oder keine gültigen Kandidatenblöcke broadcasten, kann das zu Suspension oder Soft Slashing führen. Ungültige Blöcke, Double-Voting oder das Veröffentlichen von zwei Kandidatenblöcken in derselben Iteration sind dagegen schwerwiegendere Major-Faults und können Hard Slashing auslösen. Auch die aktuelle offizielle Dokumentation unterscheidet bei fehlender Teilnahme und nachweisbar ungültigem Verhalten zwischen soft und hard: Erstere können einen Teil der eingesetzten Sicherheiten sperren, letztere einen Teil der Sicherheiten verbrennen.
$DUSK #dusk
Achte auf die Belohnungsquoten je nach Version. Das Whitepaper von 2024 beschreibt: 80% für den Block Generator, 10% für das Voting Committee und 10% für Dusk; der Generator-Anteil ändert sich zudem je nach den im Certificate enthaltenen Abstimmungen. Die aktuelle offizielle Tokenomics-Seite hingegen schreibt: Generator 70%, wobei der Anteil über Credits maximal um 10% steigt, Development Fund 10%, Validation- und Ratification Committee jeweils 5%, und der nicht zugewiesene Anteil wird verbrannt. Das zeigt, dass die Zahlen mechanismusbezogen und versionsabhängig sind und nicht als Ertragszusicherung formuliert werden sollten.
Gute Anreize bedeuten nicht, dass Ehrlichkeit „einfach so mehr einbringt“, sondern dass Verzögerung, verpasste Abstimmungen und Angriffe unter den Regeln unattraktiver werden. Der nächste Beitrag geht in die Asset-Ebene: Wenn der Konsens gelöst hat, wer einen Block freigibt – wie weist man dann nach, dass auch eine unsichtbare Transaktion dennoch legitim ist?
Ich habe mich in den letzten beiden Tagen mit dem SA-Konsens beschäftigt und fand die spannendste Frage nicht „wie hoch die Belohnung ist“, sondern ob Validatoren absichtlich Verzögerungen einbauen. Denn bei derselben Runde könnten spätere Iterationen leichter vorhergesagt werden. Wenn also jemand absichtlich nicht abstimmt, damit die vorherige Iteration scheitert, und dann auf die nächste Runde mit einer besseren Chance zum Blockproduzieren wartet, gerät das Protokoll in das im Whitepaper beschriebene „future-generator incentive problem“.
Die Behandlung von @Dusk erfolgt so, dass die Erträge an unterschiedliche Aktionen gebunden werden. Das Voting Committee kann bei Abstimmung und Freigabe sofortige Erträge erhalten; der Block Generator hingegen bekommt zusätzliche Credits Reward, weil er die vollständig bekannten Abstimmungen in ein Certificate aufnimmt. Gleichzeitig darf der Generator der nächsten Iteration nicht an der aktuellen Abstimmung teilnehmen, wodurch der Anreiz sinkt, „zuerst nicht zu posten/abzustimmen und dann auf die nächste Runde zu warten“.
Das Strafmechanismus-Modul kümmert sich um die andere Seite. Wenn Knoten offline sind oder keine gültigen Kandidatenblöcke broadcasten, kann das zu Suspension oder Soft Slashing führen. Ungültige Blöcke, Double-Voting oder das Veröffentlichen von zwei Kandidatenblöcken in derselben Iteration sind dagegen schwerwiegendere Major-Faults und können Hard Slashing auslösen. Auch die aktuelle offizielle Dokumentation unterscheidet bei fehlender Teilnahme und nachweisbar ungültigem Verhalten zwischen soft und hard: Erstere können einen Teil der eingesetzten Sicherheiten sperren, letztere einen Teil der Sicherheiten verbrennen.
$DUSK #dusk
Achte auf die Belohnungsquoten je nach Version. Das Whitepaper von 2024 beschreibt: 80% für den Block Generator, 10% für das Voting Committee und 10% für Dusk; der Generator-Anteil ändert sich zudem je nach den im Certificate enthaltenen Abstimmungen. Die aktuelle offizielle Tokenomics-Seite hingegen schreibt: Generator 70%, wobei der Anteil über Credits maximal um 10% steigt, Development Fund 10%, Validation- und Ratification Committee jeweils 5%, und der nicht zugewiesene Anteil wird verbrannt. Das zeigt, dass die Zahlen mechanismusbezogen und versionsabhängig sind und nicht als Ertragszusicherung formuliert werden sollten.
Gute Anreize bedeuten nicht, dass Ehrlichkeit „einfach so mehr einbringt“, sondern dass Verzögerung, verpasste Abstimmungen und Angriffe unter den Regeln unattraktiver werden. Der nächste Beitrag geht in die Asset-Ebene: Wenn der Konsens gelöst hat, wer einen Block freigibt – wie weist man dann nach, dass auch eine unsichtbare Transaktion dennoch legitim ist?
Die Behandlung von @Dusk erfolgt so, dass die Erträge an unterschiedliche Aktionen gebunden werden. Das Voting Committee kann bei Abstimmung und Freigabe sofortige Erträge erhalten; der Block Generator hingegen bekommt zusätzliche Credits Reward, weil er die vollständig bekannten Abstimmungen in ein Certificate aufnimmt. Gleichzeitig darf der Generator der nächsten Iteration nicht an der aktuellen Abstimmung teilnehmen, wodurch der Anreiz sinkt, „zuerst nicht zu posten/abzustimmen und dann auf die nächste Runde zu warten“.
Das Strafmechanismus-Modul kümmert sich um die andere Seite. Wenn Knoten offline sind oder keine gültigen Kandidatenblöcke broadcasten, kann das zu Suspension oder Soft Slashing führen. Ungültige Blöcke, Double-Voting oder das Veröffentlichen von zwei Kandidatenblöcken in derselben Iteration sind dagegen schwerwiegendere Major-Faults und können Hard Slashing auslösen. Auch die aktuelle offizielle Dokumentation unterscheidet bei fehlender Teilnahme und nachweisbar ungültigem Verhalten zwischen soft und hard: Erstere können einen Teil der eingesetzten Sicherheiten sperren, letztere einen Teil der Sicherheiten verbrennen.
$DUSK #dusk
Achte auf die Belohnungsquoten je nach Version. Das Whitepaper von 2024 beschreibt: 80% für den Block Generator, 10% für das Voting Committee und 10% für Dusk; der Generator-Anteil ändert sich zudem je nach den im Certificate enthaltenen Abstimmungen. Die aktuelle offizielle Tokenomics-Seite hingegen schreibt: Generator 70%, wobei der Anteil über Credits maximal um 10% steigt, Development Fund 10%, Validation- und Ratification Committee jeweils 5%, und der nicht zugewiesene Anteil wird verbrannt. Das zeigt, dass die Zahlen mechanismusbezogen und versionsabhängig sind und nicht als Ertragszusicherung formuliert werden sollten.
Gute Anreize bedeuten nicht, dass Ehrlichkeit „einfach so mehr einbringt“, sondern dass Verzögerung, verpasste Abstimmungen und Angriffe unter den Regeln unattraktiver werden. Der nächste Beitrag geht in die Asset-Ebene: Wenn der Konsens gelöst hat, wer einen Block freigibt – wie weist man dann nach, dass auch eine unsichtbare Transaktion dennoch legitim ist?
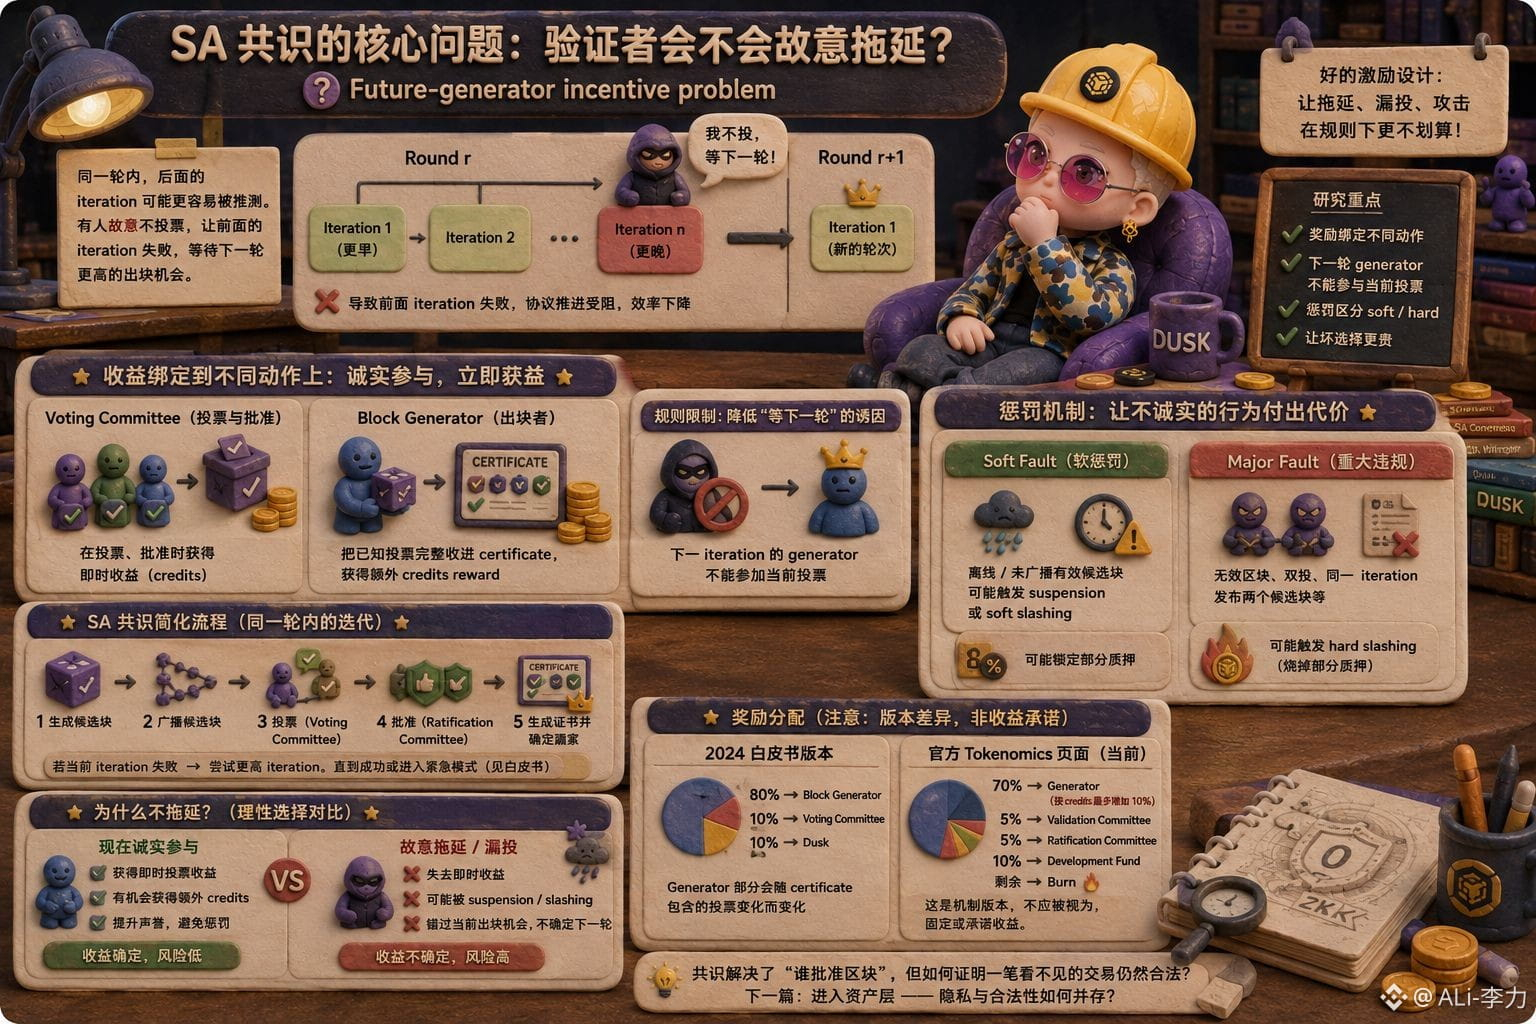
3
4
256
·
--
„Ein-Klick-Hebel“ klingt nach weniger Aufwand, aber wenn ich die Mechanik von #TermMax nachprüfe, verstehe ich es lieber als eine Komprimierung auf der Handelsschicht – nicht als das Verschwinden des Risikos. Nutzer mussten ursprünglich wiederholt Beleihung, Darlehen, Kauf der Assets und erneut Beleihung durchführen. Jetzt können sie GT kaufen, wodurch der Vertrag die komplette Schleife automatisch ausführt; Leverager kann zudem mithilfe von Flash Loans in nur einer Transaktion den Exposure gegenüber den zugrunde liegenden Vermögenswerten verstärken.
Hier gibt es einen leicht zu verwechselnden Unterschied: MLTV bestimmt, wie viele FT beim Eröffnen des Trades maximal geprägt werden können, während LLTV festlegt, wann die Position während der Haltedauer in die Liquidation übergeht.
Im offiziellen Beispiel gilt: 1 ETH entspricht 1.000 US-Dollar und bei MLTV von 0,8 entspricht das maximal einer Schuld von 800 USDC. Wenn der Kurs des Collaterals jedoch weiter fällt und der LTV LLTV erreicht, wird die Liquidationsbedingung ausgelöst. Das eine ist „wie viel man maximal leihen kann“, das andere „wo der Kurs fallen muss, damit behandelt werden muss“ – beides darf man nicht durcheinanderbringen.
Auch die Liquidation von @termmax ist nicht einfach nur das einmalige vollständige Verkaufen des Collaterals. Wenn der Kreditnehmer bei Fälligkeit nicht zurückzahlt, wird die Position in ein zweistündiges Liquidationsfenster versetzt; Liquidatoren erhalten als Belohnung 5% des Werts der Liquidationsschuld. Die offizielle Seite nennt außerdem eine Gesamt-Strafgebühr von 10%: 5% gehen an den Liquidator, weitere 5% in die Protokoll-Reserve. Für Positionen mit ausstehender Schuld von über 10.000 US-Dollar ist die maximale Liquidation pro Vorgang auf 50% begrenzt – mit dem Ziel, den Impact zu senken und den LTV der Position zunächst wieder in einen gesunden Bereich zu bringen.
Wirklich spannend ist jedoch die „Physical Delivery“ nach einem gescheiterten Liquidationsversuch. Wenn nach Ablauf des Fensters noch eine ausstehende Schuld besteht, erhalten FT-Inhaber nicht unbedingt den vollständigen Debt Token zurück, sondern sie erhalten anteilig aus dem Redemption Pool den zugrunde liegenden Vermögenswert und das Collateral.
Ich denke, das ist keine „Absicherung durch das Protokoll“, sondern eine Umwandlung des Realisierungsrisikos in Extremmarktphasen in ein Liefer-/Abwicklungsrisiko, bei dem der lender das Collateral hält. Kombiniert mit möglichen Fehlern der Orakel, unzureichender DEX-Liquidität, Slippage und MEV gilt: Der „One-Click“-Ansatz macht das Eröffnen nur schneller, garantiert aber kein reibungsloseres Exit.
Wenn ich TermMax-Hebel untersuche, frage ich daher nicht nur, wie viele „x“ man eröffnen kann – sondern weiter: Auf welchen Kurs fällt das Collateral, damit LLTV getriggert wird; gibt es im Liquidationsfenster genügend Ausführungs-Liquidität; und erhalte ich am Ende Stablecoins oder einen anderen Vermögenswert. Genau dieser Liquidationspfad ist das eigentliche Risikohandbuch für Hebelprodukte.
„Ein-Klick-Hebel“ klingt nach weniger Aufwand, aber wenn ich die Mechanik von #TermMax nachprüfe, verstehe ich es lieber als eine Komprimierung auf der Handelsschicht – nicht als das Verschwinden des Risikos. Nutzer mussten ursprünglich wiederholt Beleihung, Darlehen, Kauf der Assets und erneut Beleihung durchführen. Jetzt können sie GT kaufen, wodurch der Vertrag die komplette Schleife automatisch ausführt; Leverager kann zudem mithilfe von Flash Loans in nur einer Transaktion den Exposure gegenüber den zugrunde liegenden Vermögenswerten verstärken.
Hier gibt es einen leicht zu verwechselnden Unterschied: MLTV bestimmt, wie viele FT beim Eröffnen des Trades maximal geprägt werden können, während LLTV festlegt, wann die Position während der Haltedauer in die Liquidation übergeht.
Im offiziellen Beispiel gilt: 1 ETH entspricht 1.000 US-Dollar und bei MLTV von 0,8 entspricht das maximal einer Schuld von 800 USDC. Wenn der Kurs des Collaterals jedoch weiter fällt und der LTV LLTV erreicht, wird die Liquidationsbedingung ausgelöst. Das eine ist „wie viel man maximal leihen kann“, das andere „wo der Kurs fallen muss, damit behandelt werden muss“ – beides darf man nicht durcheinanderbringen.
Auch die Liquidation von @TermMax ist nicht einfach nur das einmalige vollständige Verkaufen des Collaterals. Wenn der Kreditnehmer bei Fälligkeit nicht zurückzahlt, wird die Position in ein zweistündiges Liquidationsfenster versetzt; Liquidatoren erhalten als Belohnung 5% des Werts der Liquidationsschuld. Die offizielle Seite nennt außerdem eine Gesamt-Strafgebühr von 10%: 5% gehen an den Liquidator, weitere 5% in die Protokoll-Reserve. Für Positionen mit ausstehender Schuld von über 10.000 US-Dollar ist die maximale Liquidation pro Vorgang auf 50% begrenzt – mit dem Ziel, den Impact zu senken und den LTV der Position zunächst wieder in einen gesunden Bereich zu bringen.
Wirklich spannend ist jedoch die „Physical Delivery“ nach einem gescheiterten Liquidationsversuch. Wenn nach Ablauf des Fensters noch eine ausstehende Schuld besteht, erhalten FT-Inhaber nicht unbedingt den vollständigen Debt Token zurück, sondern sie erhalten anteilig aus dem Redemption Pool den zugrunde liegenden Vermögenswert und das Collateral.
Ich denke, das ist keine „Absicherung durch das Protokoll“, sondern eine Umwandlung des Realisierungsrisikos in Extremmarktphasen in ein Liefer-/Abwicklungsrisiko, bei dem der lender das Collateral hält. Kombiniert mit möglichen Fehlern der Orakel, unzureichender DEX-Liquidität, Slippage und MEV gilt: Der „One-Click“-Ansatz macht das Eröffnen nur schneller, garantiert aber kein reibungsloseres Exit.
Wenn ich TermMax-Hebel untersuche, frage ich daher nicht nur, wie viele „x“ man eröffnen kann – sondern weiter: Auf welchen Kurs fällt das Collateral, damit LLTV getriggert wird; gibt es im Liquidationsfenster genügend Ausführungs-Liquidität; und erhalte ich am Ende Stablecoins oder einen anderen Vermögenswert. Genau dieser Liquidationspfad ist das eigentliche Risikohandbuch für Hebelprodukte.
Hier gibt es einen leicht zu verwechselnden Unterschied: MLTV bestimmt, wie viele FT beim Eröffnen des Trades maximal geprägt werden können, während LLTV festlegt, wann die Position während der Haltedauer in die Liquidation übergeht.
Im offiziellen Beispiel gilt: 1 ETH entspricht 1.000 US-Dollar und bei MLTV von 0,8 entspricht das maximal einer Schuld von 800 USDC. Wenn der Kurs des Collaterals jedoch weiter fällt und der LTV LLTV erreicht, wird die Liquidationsbedingung ausgelöst. Das eine ist „wie viel man maximal leihen kann“, das andere „wo der Kurs fallen muss, damit behandelt werden muss“ – beides darf man nicht durcheinanderbringen.
Auch die Liquidation von @TermMax ist nicht einfach nur das einmalige vollständige Verkaufen des Collaterals. Wenn der Kreditnehmer bei Fälligkeit nicht zurückzahlt, wird die Position in ein zweistündiges Liquidationsfenster versetzt; Liquidatoren erhalten als Belohnung 5% des Werts der Liquidationsschuld. Die offizielle Seite nennt außerdem eine Gesamt-Strafgebühr von 10%: 5% gehen an den Liquidator, weitere 5% in die Protokoll-Reserve. Für Positionen mit ausstehender Schuld von über 10.000 US-Dollar ist die maximale Liquidation pro Vorgang auf 50% begrenzt – mit dem Ziel, den Impact zu senken und den LTV der Position zunächst wieder in einen gesunden Bereich zu bringen.
Wirklich spannend ist jedoch die „Physical Delivery“ nach einem gescheiterten Liquidationsversuch. Wenn nach Ablauf des Fensters noch eine ausstehende Schuld besteht, erhalten FT-Inhaber nicht unbedingt den vollständigen Debt Token zurück, sondern sie erhalten anteilig aus dem Redemption Pool den zugrunde liegenden Vermögenswert und das Collateral.
Ich denke, das ist keine „Absicherung durch das Protokoll“, sondern eine Umwandlung des Realisierungsrisikos in Extremmarktphasen in ein Liefer-/Abwicklungsrisiko, bei dem der lender das Collateral hält. Kombiniert mit möglichen Fehlern der Orakel, unzureichender DEX-Liquidität, Slippage und MEV gilt: Der „One-Click“-Ansatz macht das Eröffnen nur schneller, garantiert aber kein reibungsloseres Exit.
Wenn ich TermMax-Hebel untersuche, frage ich daher nicht nur, wie viele „x“ man eröffnen kann – sondern weiter: Auf welchen Kurs fällt das Collateral, damit LLTV getriggert wird; gibt es im Liquidationsfenster genügend Ausführungs-Liquidität; und erhalte ich am Ende Stablecoins oder einen anderen Vermögenswert. Genau dieser Liquidationspfad ist das eigentliche Risikohandbuch für Hebelprodukte.
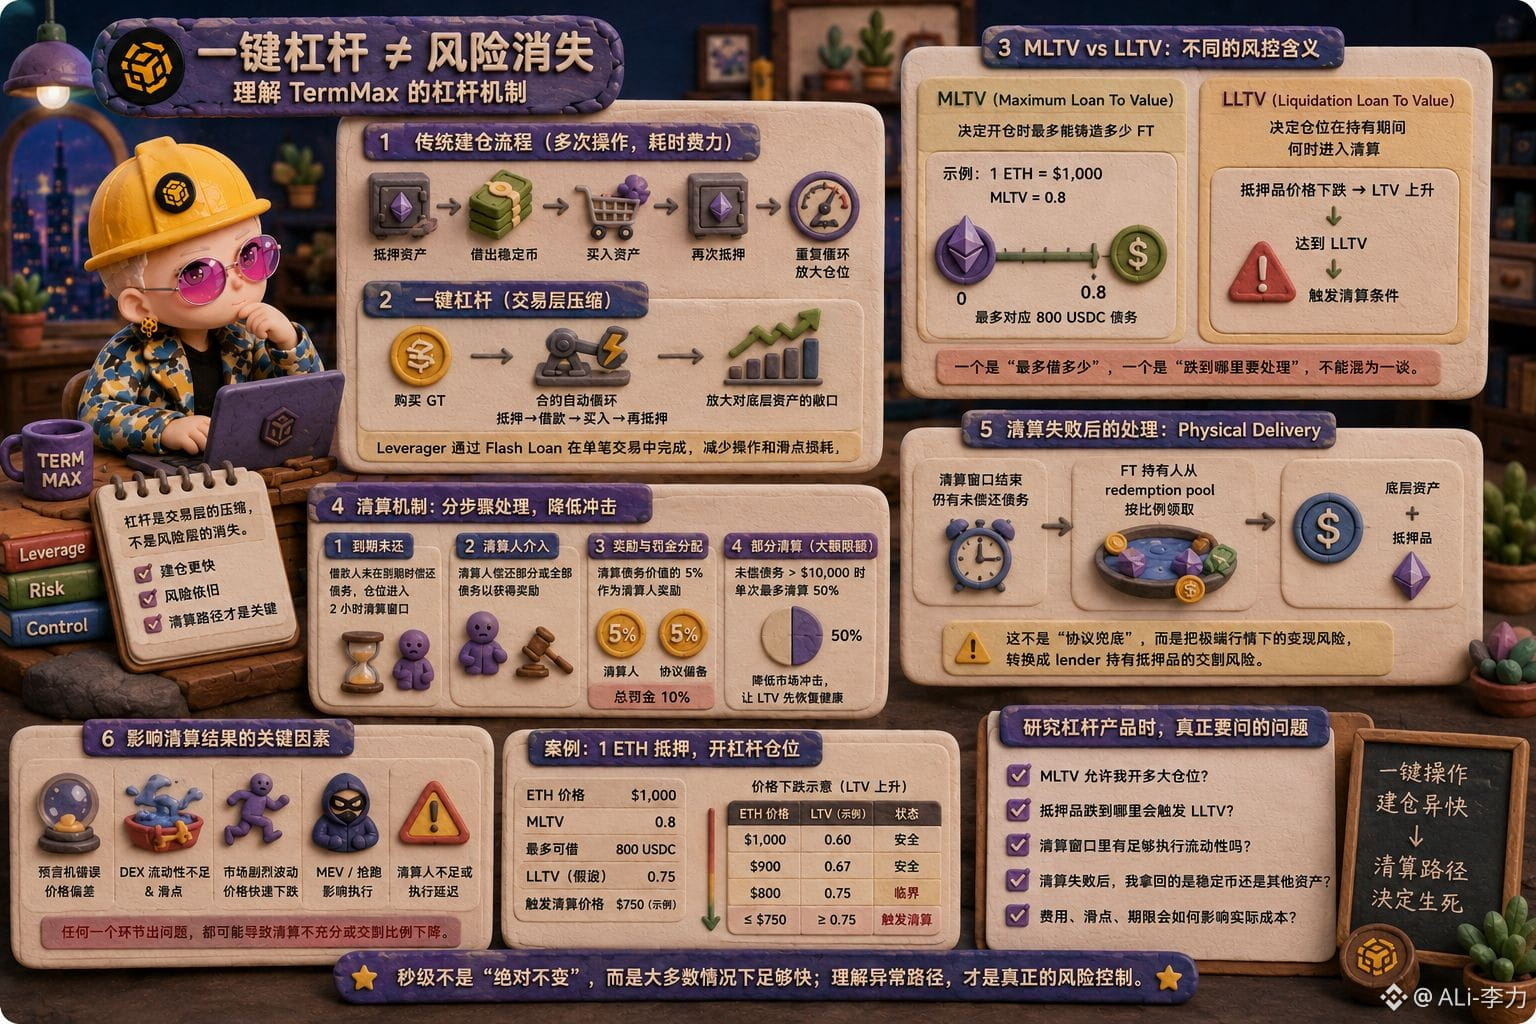
7
10
2.3k
·
--
Bei der Wertpapierlieferung sind „die Bestellung ist abgeglichen“, „das Geld ist eingefroren“ und „juristisch ist die Lieferung abgeschlossen“ nicht dasselbe. Auch die „confirmation“ in der Blockchain ist nicht dasselbe. @Dusk_Foundation s offizieller Website betont die deterministische Abwicklung, aber das Whitepaper vereinfacht die „finality“ nicht zu „Geld ist in ein paar Sekunden da“, sondern diskutiert weiterhin, ob Blöcke in Ausnahmesituationen möglicherweise ersetzt werden können.
Zuerst der Fallback: Innerhalb derselben Konsensrunde, wenn mehrere Kandidatenblöcke zu einem Ergebnis kommen, wählt ein Knoten bevorzugt denjenigen mit der niedrigeren iteration und rollt den Zweig mit der höheren iteration zurück. Selbst wenn ein Block vom Netzwerk akzeptiert wurde, bedeutet das nicht, dass er in allen nachfolgenden Zuständen absolut stabil ist.
Das Whitepaper entwirft außerdem einen emergency mode: Nach 16 aufeinanderfolgenden fehlgeschlagenen iterations werden die Schritte wegen Zeitüberschreitung abgebrochen, und mehrere open iterations können parallel vorangetrieben werden, bis ein Kandidatenblock die Validierung und Genehmigung durchläuft. Wenn es danach immer noch nicht weitergeht, können die provisioners mit der Mehrheit des gesamten Einsatzes im Netzwerk eine emergency block-Erzeugung anfordern. Er enthält keine Transaktionen, sondern schreibt vor allem einen neuen seed, damit das Netzwerk wieder vorankommen kann. #dusk
$DUSK s rolling finality unterscheidet daher vier Zustände: accepted bedeutet, dass für den Block zwar erfolgreiche Beweise vorliegen, er aber noch durch eine niedrigere iteration ersetzt werden kann; attested bedeutet, dass die vorherigen iterations alle fehlgeschlagen sind und der aktuelle Block nicht mehr durch eine niedrigere iteration ersetzt werden kann; confirmed bedeutet, dass der Block durch nachfolgende Blöcke gestützt wird; final schließlich verlangt, dass auch der Parent-Block bereits final ist. Wenn es zuvor n nicht attestierte iterations gab, muss ein accepted-Block zusätzlich 2×n aufeinanderfolgende attested- oder confirmed-Blöcke durchlaufen, bevor er in den Zustand confirmed gelangt.
So betrachtet finde ich persönlich, dass der Ausdruck „finalität in Sekunden“ ehrlicher wäre: Er trennt die Geschwindigkeit des normalen Pfads von der Stabilität im Ausnahmefall und erkennt zugleich an, dass Verzögerungen, Offline-Zustände und Forks tatsächlich vorkommen können.
Bei der Wertpapierlieferung sind „die Bestellung ist abgeglichen“, „das Geld ist eingefroren“ und „juristisch ist die Lieferung abgeschlossen“ nicht dasselbe. Auch die „confirmation“ in der Blockchain ist nicht dasselbe. @Dusk s offizieller Website betont die deterministische Abwicklung, aber das Whitepaper vereinfacht die „finality“ nicht zu „Geld ist in ein paar Sekunden da“, sondern diskutiert weiterhin, ob Blöcke in Ausnahmesituationen möglicherweise ersetzt werden können.
Zuerst der Fallback: Innerhalb derselben Konsensrunde, wenn mehrere Kandidatenblöcke zu einem Ergebnis kommen, wählt ein Knoten bevorzugt denjenigen mit der niedrigeren iteration und rollt den Zweig mit der höheren iteration zurück. Selbst wenn ein Block vom Netzwerk akzeptiert wurde, bedeutet das nicht, dass er in allen nachfolgenden Zuständen absolut stabil ist.
Das Whitepaper entwirft außerdem einen emergency mode: Nach 16 aufeinanderfolgenden fehlgeschlagenen iterations werden die Schritte wegen Zeitüberschreitung abgebrochen, und mehrere open iterations können parallel vorangetrieben werden, bis ein Kandidatenblock die Validierung und Genehmigung durchläuft. Wenn es danach immer noch nicht weitergeht, können die provisioners mit der Mehrheit des gesamten Einsatzes im Netzwerk eine emergency block-Erzeugung anfordern. Er enthält keine Transaktionen, sondern schreibt vor allem einen neuen seed, damit das Netzwerk wieder vorankommen kann. #dusk
$DUSK s rolling finality unterscheidet daher vier Zustände: accepted bedeutet, dass für den Block zwar erfolgreiche Beweise vorliegen, er aber noch durch eine niedrigere iteration ersetzt werden kann; attested bedeutet, dass die vorherigen iterations alle fehlgeschlagen sind und der aktuelle Block nicht mehr durch eine niedrigere iteration ersetzt werden kann; confirmed bedeutet, dass der Block durch nachfolgende Blöcke gestützt wird; final schließlich verlangt, dass auch der Parent-Block bereits final ist. Wenn es zuvor n nicht attestierte iterations gab, muss ein accepted-Block zusätzlich 2×n aufeinanderfolgende attested- oder confirmed-Blöcke durchlaufen, bevor er in den Zustand confirmed gelangt.
So betrachtet finde ich persönlich, dass der Ausdruck „finalität in Sekunden“ ehrlicher wäre: Er trennt die Geschwindigkeit des normalen Pfads von der Stabilität im Ausnahmefall und erkennt zugleich an, dass Verzögerungen, Offline-Zustände und Forks tatsächlich vorkommen können.
Zuerst der Fallback: Innerhalb derselben Konsensrunde, wenn mehrere Kandidatenblöcke zu einem Ergebnis kommen, wählt ein Knoten bevorzugt denjenigen mit der niedrigeren iteration und rollt den Zweig mit der höheren iteration zurück. Selbst wenn ein Block vom Netzwerk akzeptiert wurde, bedeutet das nicht, dass er in allen nachfolgenden Zuständen absolut stabil ist.
Das Whitepaper entwirft außerdem einen emergency mode: Nach 16 aufeinanderfolgenden fehlgeschlagenen iterations werden die Schritte wegen Zeitüberschreitung abgebrochen, und mehrere open iterations können parallel vorangetrieben werden, bis ein Kandidatenblock die Validierung und Genehmigung durchläuft. Wenn es danach immer noch nicht weitergeht, können die provisioners mit der Mehrheit des gesamten Einsatzes im Netzwerk eine emergency block-Erzeugung anfordern. Er enthält keine Transaktionen, sondern schreibt vor allem einen neuen seed, damit das Netzwerk wieder vorankommen kann. #dusk
$DUSK s rolling finality unterscheidet daher vier Zustände: accepted bedeutet, dass für den Block zwar erfolgreiche Beweise vorliegen, er aber noch durch eine niedrigere iteration ersetzt werden kann; attested bedeutet, dass die vorherigen iterations alle fehlgeschlagen sind und der aktuelle Block nicht mehr durch eine niedrigere iteration ersetzt werden kann; confirmed bedeutet, dass der Block durch nachfolgende Blöcke gestützt wird; final schließlich verlangt, dass auch der Parent-Block bereits final ist. Wenn es zuvor n nicht attestierte iterations gab, muss ein accepted-Block zusätzlich 2×n aufeinanderfolgende attested- oder confirmed-Blöcke durchlaufen, bevor er in den Zustand confirmed gelangt.
So betrachtet finde ich persönlich, dass der Ausdruck „finalität in Sekunden“ ehrlicher wäre: Er trennt die Geschwindigkeit des normalen Pfads von der Stabilität im Ausnahmefall und erkennt zugleich an, dass Verzögerungen, Offline-Zustände und Forks tatsächlich vorkommen können.
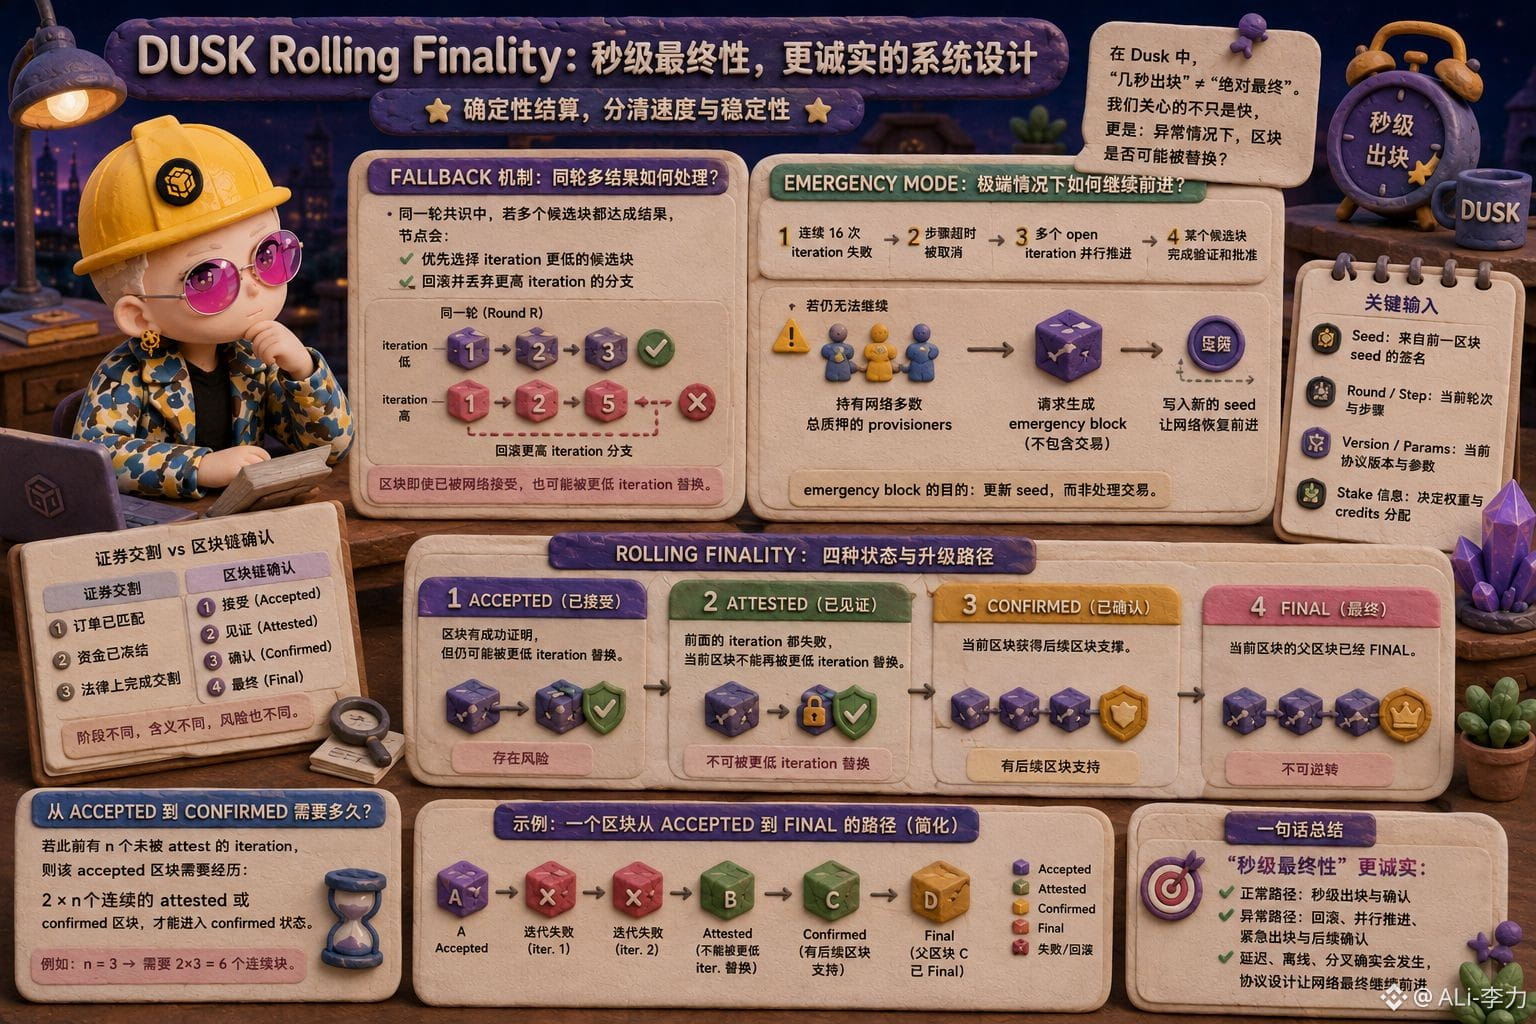
10
7
408
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
CircleMints500MUSDCOnSolana
69,781 Aufrufe
1,650 Kommentare
$SOL — CIRCLE prägt gerade eine neue Tranche im Wert von 500 Millionen US-Dollar in USDC auf Solana. 🚨
Circle hat 500 Millionen USDC auf Solana in zwei Tranchen zu je 250 Millionen US-Dollar ausgegeben, was der Netzwerk-Liquidität einen weiteren großen Schub verleiht. Der Bericht bestätigt die Emissionsvorgänge auf der On-Chain-Ebene, obwohl die Token anfangs noch im Circle-eigenen Treasury-Bestand verblieben und nicht sofort in den Handel gelangten.
Das ist keine isolierte Bewegung.
Die Gesamtmenge der Stablecoins auf Solana erreichte mit 17,3 Milliarden US-Dollar ein neues Allzeithoch, während Berichte zufolge Circle allein im August etwa 11 Milliarden US-Dollar an USDC auf Solana ausgegeben hat.
Warum ist das für $SOL wichtig?
Mehr Stablecoin-Liquidität kann mehr Treibstoff für DEX- und DeFi-Trades, Zahlungen und On-Chain-Aktivität bedeuten.
Das Geld verlässt Solana nicht.
Es werden fortlaufend mehr Dollars darauf geprägt. 👀
Bitte folgen
$CRCL
#circlemints500musdconsolana #PolymarketBankFailureBetsDrawFDICConcern #BlackRockBuildsTokenizedPortfoliosForOndo #BitwiseFilesToListNEARETFOnNYSEArca #SECCommissionerPeirceToLeaveOct2
Shamika Metting
·6 Likes
·5.5k Aufrufe
PolymarketBankFailureBetsDrawFDICConcern
79,090 Aufrufe
1,586 Kommentare
BlackRockBuildsTokenizedPortfoliosForOndo
67,500 Aufrufe
1,119 Kommentare