

一只瓢虫
94 Beiträge

一只瓢虫
Melden
Nutzer blockieren
18 Following
12 Follower
7 Like gegeben
Beiträge
Alle
Zitierungen
·
--
Übersetzung ansehen
天涯共此时:在BSC上,和世界一起过中秋
今年,是我与加密一起度过的第4个中秋。第一次买BNB时,我以为加密只是屏幕上的涨跌;后来走进币安、跨过BSC,才发现它更像一张没有时区的网。中秋讲团圆,而链上也在团圆——把不同大陆、不同语言、不同时区的人,连到同一个市场里。
以前,交易有“时差”:纽约收盘,东京未醒,亚洲投资者常要熬夜。如今,币安与BNB Chain让7×24小时不再是口号。凌晨三点,我在BSC上完成一笔转账,Gas用BNB支付,几秒确认;同一时刻,地球另一端的伙伴正在币安看盘、参与Launchpool、讨论生态。月亮照着我,也照着他,区块像月光下的驿站,把跨地域的参与者接进同一场流动。
我畅想未来:全球市场不再是割裂的孤岛,股票、黄金、债券、RWA都能在链上24/7交易;币安是那座不关门的“全球金融码头”,BSC是连接资产与用户的桥。交易无时差,不只是K线永不停歇,更是普通人也能共同参与全球金融的机会。无论身在哪个时区,打开币安、连接BSC,就能和世界同步。
天涯共此时。今年第4个中秋,我在链上抬头,看见的不只是月亮,还有无数节点共同闪烁。愿下一个中秋,我们仍在BNB Chain上碰杯,在币安见证全球市场一起跳动。
#币安中秋故事


币安Binance华语
·
--
🌕 Welches Midautumn-Fest (Mondfest) ist es, das du dieses Jahr gemeinsam mit Krypto erlebst?
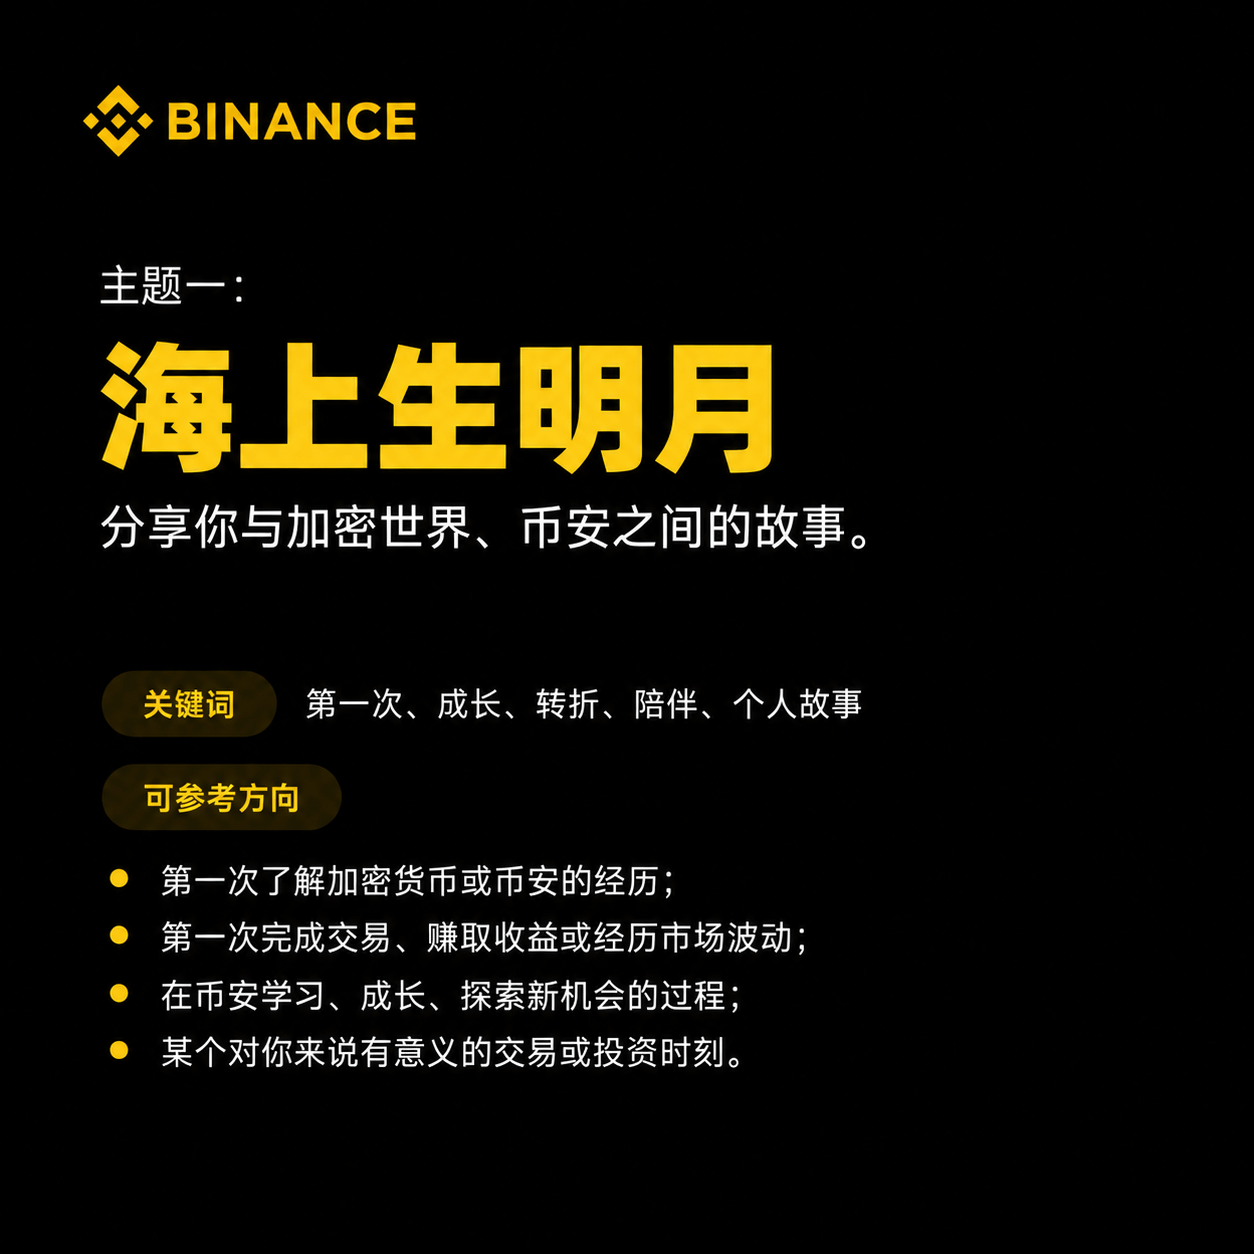
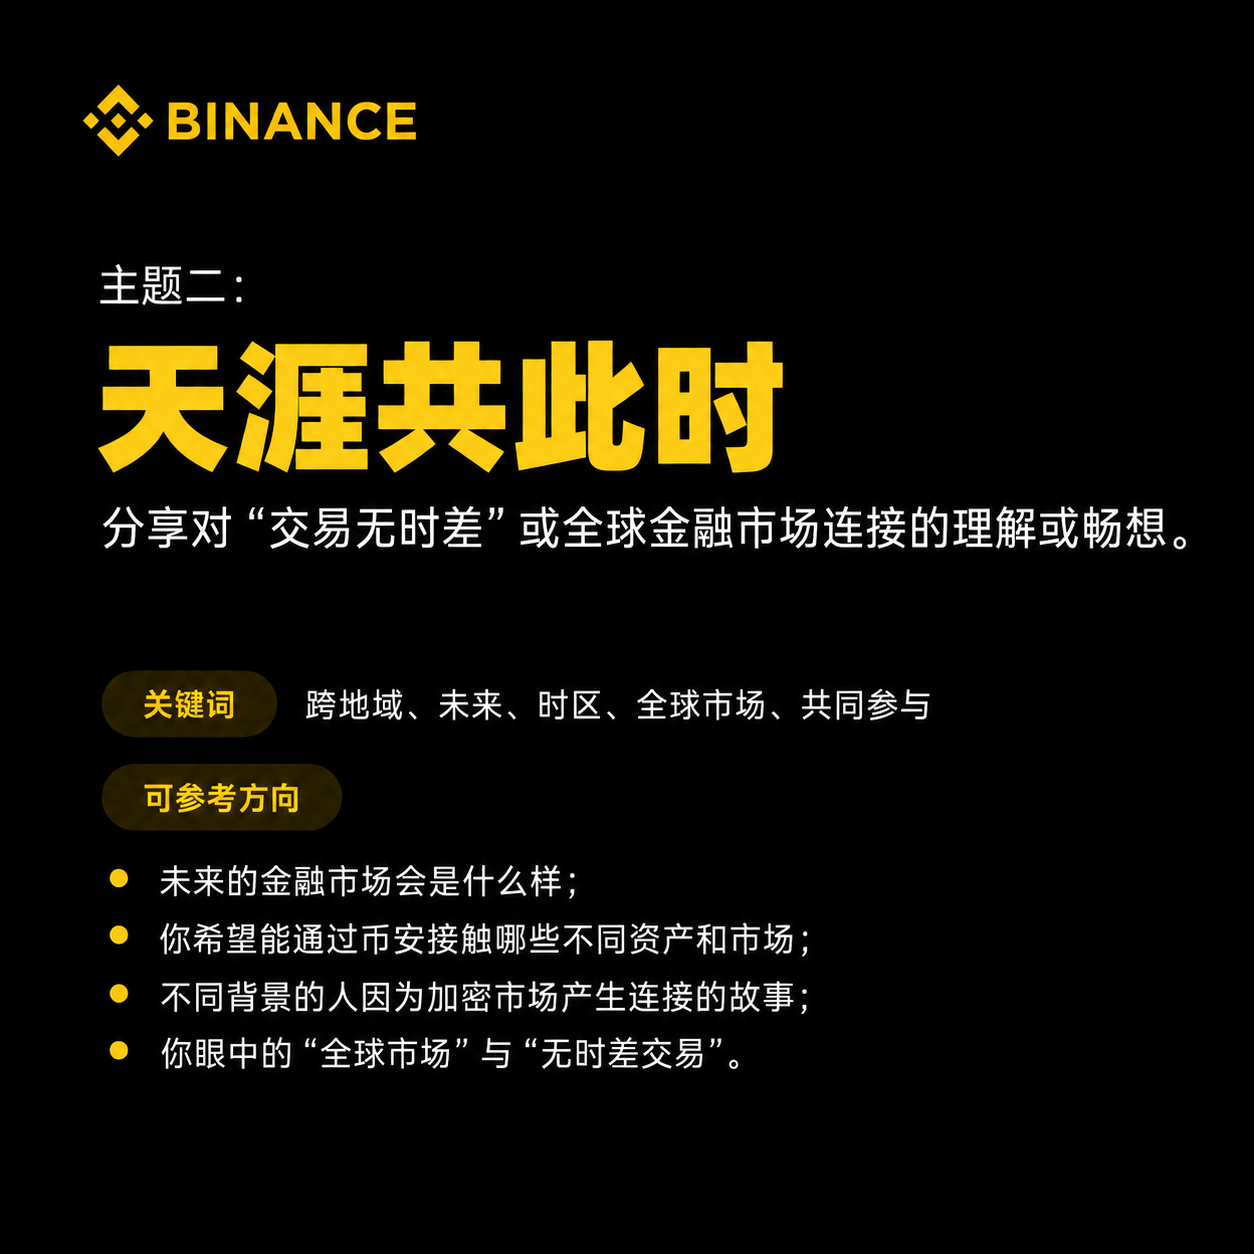
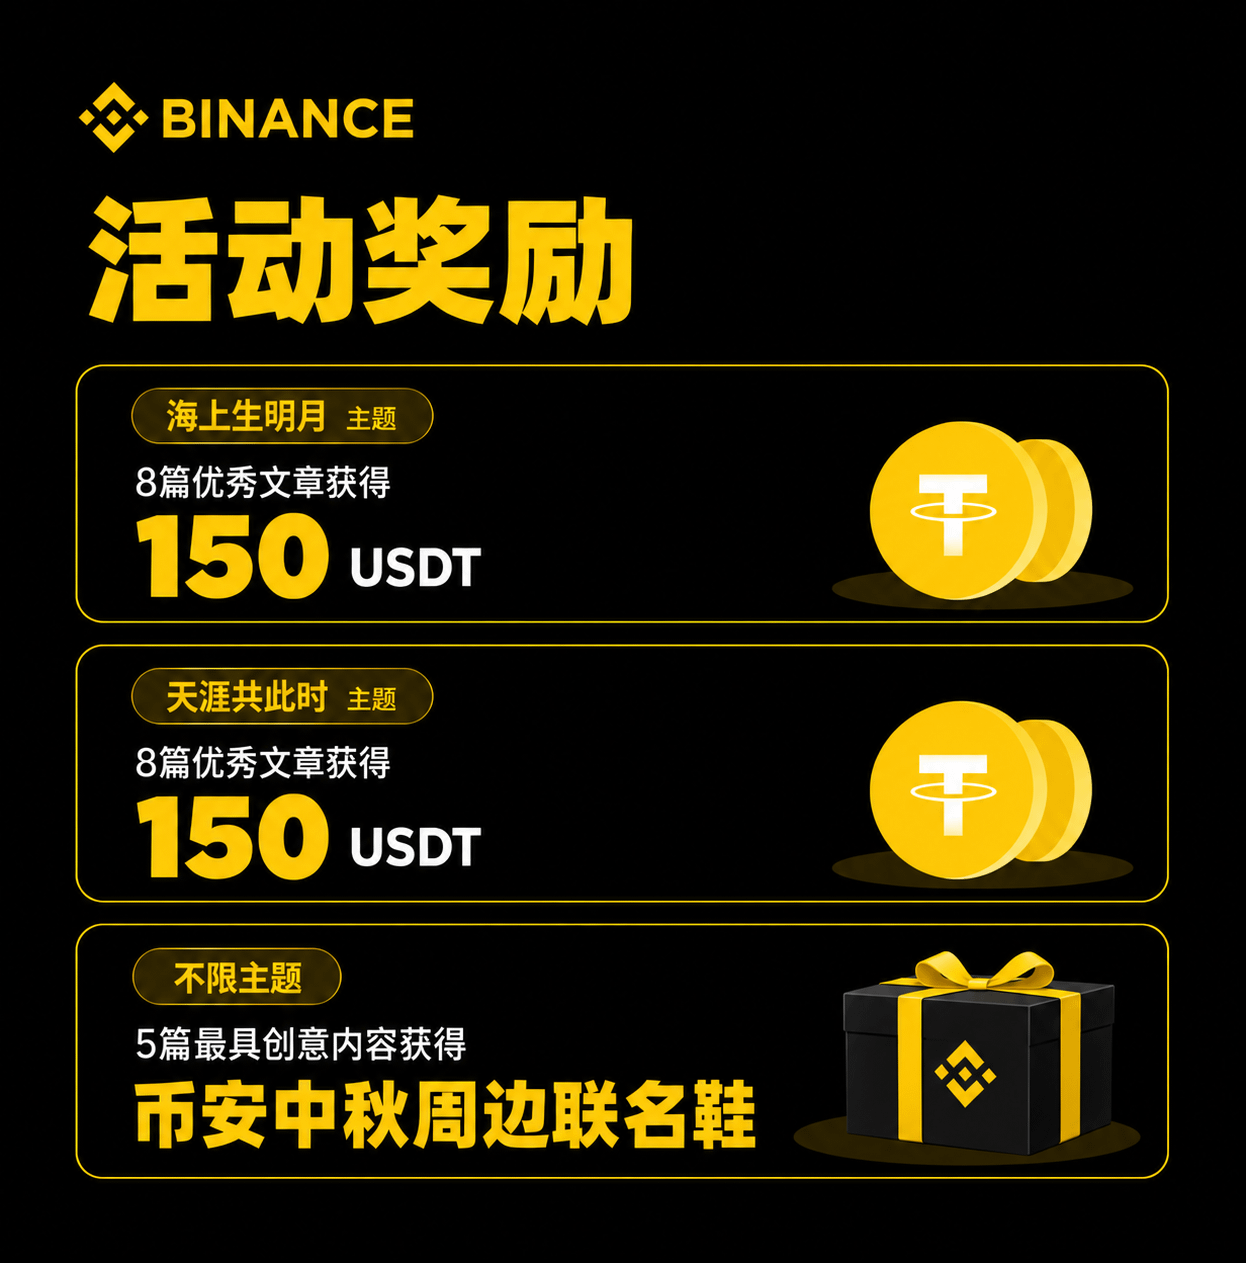
Wähle ein Thema, um einen Artikel zu schreiben oder ein kreatives Video bzw. einen Comic zu produzieren, und nimm an der „Binance Midautumn Story“-Sammlung teil ⬇️
🌃 Vom Meer geht der Mondschein auf: Teile deine Geschichte mit der Krypto-Welt und Binance.
🌌 Fern am Horizont, doch zur selben Zeit: Verknüpfe oder träume von „Handel ohne Zeitzone“ oder von der Verbindung globaler Finanzmärkte.
Teile dein Werk mit #币安中秋故事 und 👉点击填写表单
118
·
--
Nach der Öffnung der <b>Aktien</b>-Sicherheiten: Wie kann man „Beteiligungen reaktivieren“ besser umsetzen und gleichzeitig das Risiko kontrollieren? Zum Beispiel: Wenn man das geliehene Kapital nutzt, um andere Vermögenswerte neu zu investieren – gibt es dabei eher solide Positionsgrößen oder Absicherungs-/Hedging-Empfehlungen?
Nach der Öffnung der <b>Aktien</b>-Sicherheiten: Wie kann man „Beteiligungen reaktivieren“ besser umsetzen und gleichzeitig das Risiko kontrollieren? Zum Beispiel: Wenn man das geliehene Kapital nutzt, um andere Vermögenswerte neu zu investieren – gibt es dabei eher solide Positionsgrößen oder Absicherungs-/Hedging-Empfehlungen?
币安Binance华语
·
--
【Binance Space】Heute um 20:00 Uhr sprechen wir über bStocks 🙋 Hinterlasse deine Fragen und leite weiter—3 Gewinner erhalten eine Belohnung von 50 U!
🔥 bStocks-Gesamtsicherung ist jetzt vollständig geöffnet: Bestände aktivieren & Risikomanagement
🎙️ Moderator: @Miya- VIP Manager
🧑🏫 Besonderer Gast: Binance-Produkt-Operations-Manager
Im Gespräch gibt es außerdem 1000 U-Rabattcoupon(s) 🧧, 点击预约直播
🔥 bStocks-Gesamtsicherung ist jetzt vollständig geöffnet: Bestände aktivieren & Risikomanagement
🎙️ Moderator: @Miya- VIP Manager
🧑🏫 Besonderer Gast: Binance-Produkt-Operations-Manager
Im Gespräch gibt es außerdem 1000 U-Rabattcoupon(s) 🧧, 点击预约直播
2
75
·
--
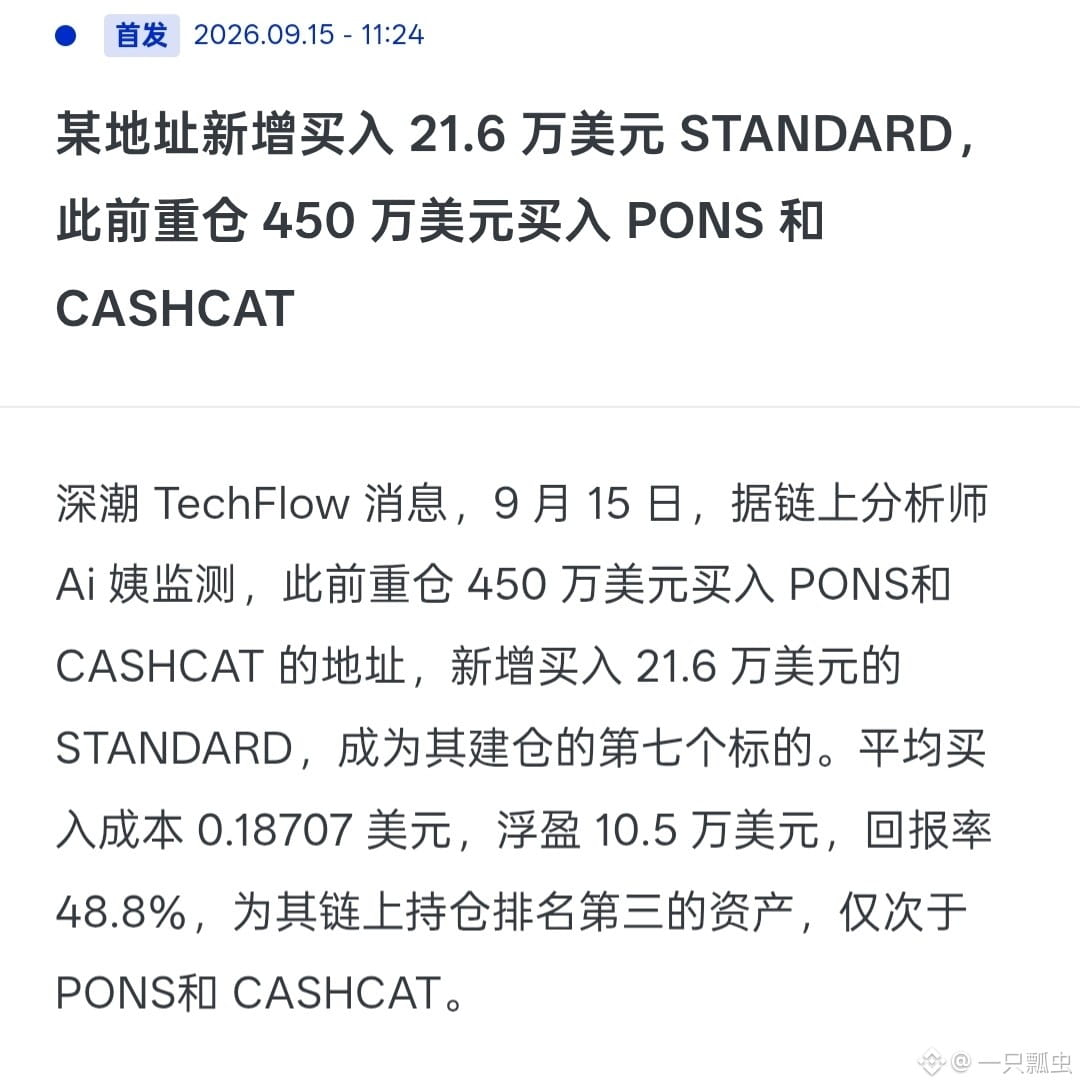
Wow, 450 Millionen US-Dollar für $PONS und $CASHCAT gekauft
{future}(PONSUSDT)
Wow, 450 Millionen US-Dollar für $PONS und $CASHCAT gekauft
545
·
--
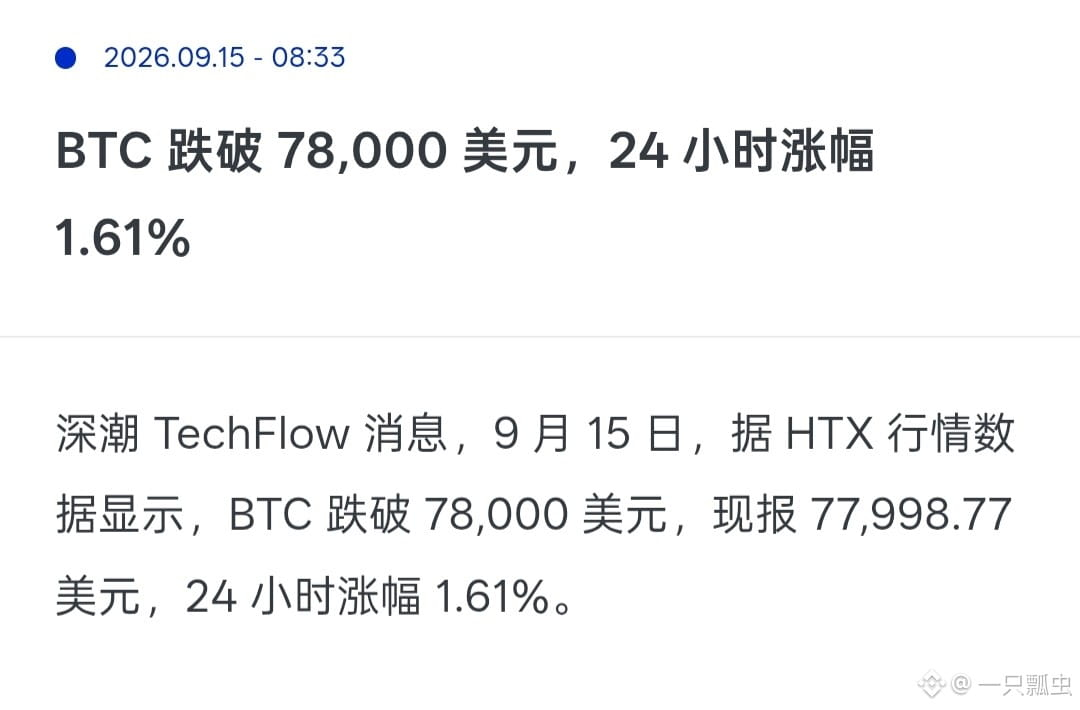
BTC ist gerade unter 78.000 US-Dollar gefallen, und innerhalb von 24 Stunden steigt es immer noch – diese Kurslage bringt einen wirklich zum Kopfkratzen 😂$BTC
{future}(BTCUSDT)
BTC ist gerade unter 78.000 US-Dollar gefallen, und innerhalb von 24 Stunden steigt es immer noch – diese Kurslage bringt einen wirklich zum Kopfkratzen 😂$BTC
106
·
--
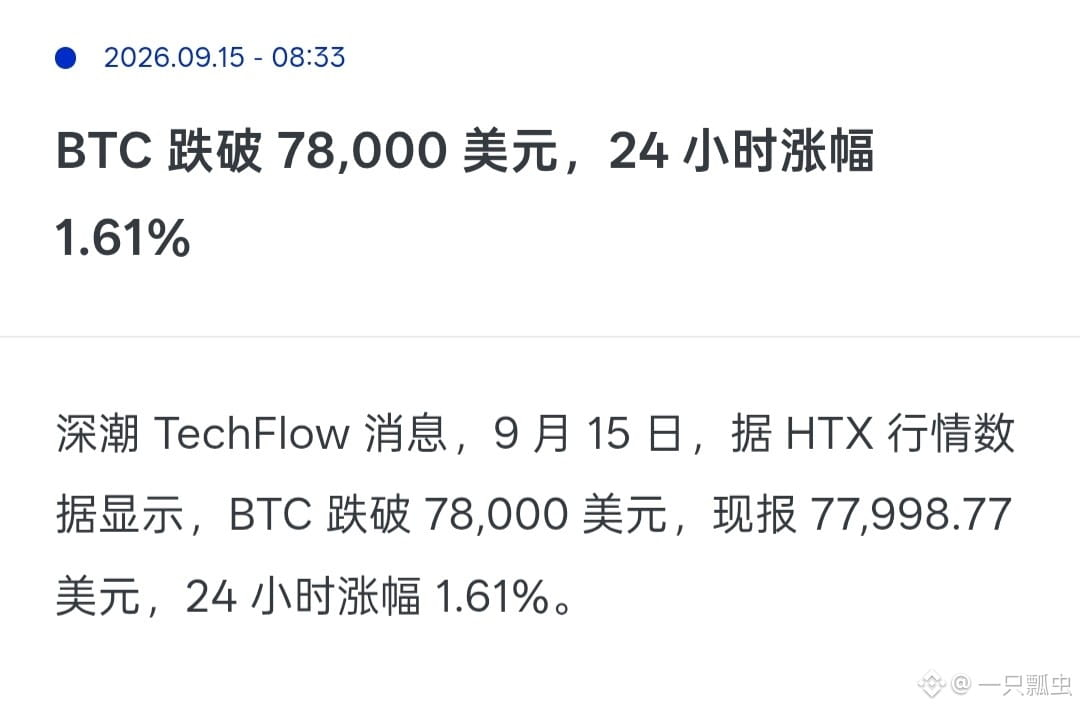
Wow, BTC$BTC ist unter 78000 US-Dollar gefallen
{future}(BTCUSDT)
Wow, BTC$BTC ist unter 78000 US-Dollar gefallen
108
·
--
Wow, 10.4 Millionen US-Dollar kaufen 20.31 Millionen MEME$MEME
{future}(MEMEUSDT)
Wow, 10.4 Millionen US-Dollar kaufen 20.31 Millionen MEME$MEME
257
·
--
Ein riesiger Wal hat 110 Millionen USDT von Binance abgezogen und greift im nächsten Moment zum Kurs von durchschnittlich 0,1155 Dollar zu und kauft 9,53 Millionen Stück $BTC – was, sollen sie den BTC-Preis direkt hochziehen?$USDC
{future}(USDCUSDT)
Ein riesiger Wal hat 110 Millionen USDT von Binance abgezogen und greift im nächsten Moment zum Kurs von durchschnittlich 0,1155 Dollar zu und kauft 9,53 Millionen Stück $BTC – was, sollen sie den BTC-Preis direkt hochziehen?$USDC
115
·
--
Jede Runde des Konsenses fügt einen neuen Block hinzu, aber das Whitepaper sagt: Diese Runde ist nicht ein einmaliges Durchlaufen, sondern besteht aus mehreren Iterationen, und jede Iteration wiederum aus drei Schritten. Im Abschnitt 3.2 des Whitepapers werden diese drei Schritte Proposal, Validation und Ratification genannt.
Zuerst der erste Schritt: Proposal. Der DS-Algorithmus wählt zufällig einen Provisioner als Blockerzeuger aus, der für die Generierung eines Kandidatenblocks verantwortlich ist und ihn an das gesamte Netzwerk broadcastet. Wenn der Kandidatenblock innerhalb der vorgegebenen Timeout-Zeit nicht erzeugt oder nicht empfangen wird, gibt dieser Schritt NIL aus und geht direkt zum nächsten Schritt über – aber wenn man keinen Kandidatenblock in der Hand hat, worüber wird dann später abgestimmt? Die Antwort ist: keine leere Stimme abzugeben, sondern NoCandidate zu wählen, was bedeutet: „kein Kandidatenblock ist verifizierbar“.$DUSK
Zweiter Schritt: Validation. Der DS-Algorithmus wählt zufällig ein Team von Abstimmungskomitees (Voting Committees), um den Kandidatenblock aus dem vorherigen Schritt zu verifizieren. Wenn der Kandidatenblock gültig ist, wird Valid gestimmt; wenn er ungültig ist, wird Invalid gestimmt; wenn es keinen Kandidatenblock gibt, wird NoCandidate gestimmt. Das Abstimmungskomitee benötigt eine absolute 2/3-Mehrheit, um quorum zu erreichen. Falls das Quorum bis zum Timeout noch nicht erreicht wird, wird NoQuorum ausgegeben. Die Ausgabe dieses Schritts ist ein ValidationResult, das den Abstimmungstyp enthält, der das Quorum erreicht hat, sowie die aggregierte Signatur aller Stimmenden.@Dusk_Foundation
Dritter Schritt: Ratification. Es wird erneut ein neues Abstimmungskomitee gewählt, um das Ergebnis der Validation zu bestätigen. Wenn im vorherigen Schritt ein Valid-Quorum erreicht wurde, bestätigen sie dieses Ergebnis; wenn im vorherigen Schritt NoQuorum oder ein Fehlschlag vorlag, stimmen sie NoQuorum. Dieser Schritt stellt sicher, dass das Verifikationsergebnis nicht nur von einer Minderheit entschieden wird, sondern von mehr Provisionern anerkannt wird.
Wenn die Ratification Success ausgibt, wird der Kandidatenblock offiziell als neuer Block akzeptiert, und die Runde ist beendet. Wenn Fail oder unknown ausgegeben wird, geht es zur nächsten Iteration über: erneut wird ein Blockerzeuger ausgewählt und erneut wird abgestimmt. Das Whitepaper sagt, dass die maximale Anzahl an Iterationen durch einen globalen Parameter bestimmt wird; die aktuelle Einstellung ist 50. Wenn 16 aufeinanderfolgende Iterationen fehlschlagen, wechselt das Protokoll in den Notfallmodus (Winkel 10).
Die Kernlogik des dreistufigen Designs ist das Ausbalancieren (Checks and Balances): Der Blockerzeuger kann nur Kandidatenblöcke erzeugen, aber nicht abstimmen; das Verifizierungskomitee kann nur verifizieren, aber nicht bestätigen; das Bestätigungskomitee kann nur das Validation-Ergebnis bestätigen, aber nicht erneut verifizieren. Keine einzelne Rolle kann allein über das Schicksal eines Blocks entscheiden.#dusk
Jede Runde des Konsenses fügt einen neuen Block hinzu, aber das Whitepaper sagt: Diese Runde ist nicht ein einmaliges Durchlaufen, sondern besteht aus mehreren Iterationen, und jede Iteration wiederum aus drei Schritten. Im Abschnitt 3.2 des Whitepapers werden diese drei Schritte Proposal, Validation und Ratification genannt.
Zuerst der erste Schritt: Proposal. Der DS-Algorithmus wählt zufällig einen Provisioner als Blockerzeuger aus, der für die Generierung eines Kandidatenblocks verantwortlich ist und ihn an das gesamte Netzwerk broadcastet. Wenn der Kandidatenblock innerhalb der vorgegebenen Timeout-Zeit nicht erzeugt oder nicht empfangen wird, gibt dieser Schritt NIL aus und geht direkt zum nächsten Schritt über – aber wenn man keinen Kandidatenblock in der Hand hat, worüber wird dann später abgestimmt? Die Antwort ist: keine leere Stimme abzugeben, sondern NoCandidate zu wählen, was bedeutet: „kein Kandidatenblock ist verifizierbar“.$DUSK
Zweiter Schritt: Validation. Der DS-Algorithmus wählt zufällig ein Team von Abstimmungskomitees (Voting Committees), um den Kandidatenblock aus dem vorherigen Schritt zu verifizieren. Wenn der Kandidatenblock gültig ist, wird Valid gestimmt; wenn er ungültig ist, wird Invalid gestimmt; wenn es keinen Kandidatenblock gibt, wird NoCandidate gestimmt. Das Abstimmungskomitee benötigt eine absolute 2/3-Mehrheit, um quorum zu erreichen. Falls das Quorum bis zum Timeout noch nicht erreicht wird, wird NoQuorum ausgegeben. Die Ausgabe dieses Schritts ist ein ValidationResult, das den Abstimmungstyp enthält, der das Quorum erreicht hat, sowie die aggregierte Signatur aller Stimmenden.@Dusk
Dritter Schritt: Ratification. Es wird erneut ein neues Abstimmungskomitee gewählt, um das Ergebnis der Validation zu bestätigen. Wenn im vorherigen Schritt ein Valid-Quorum erreicht wurde, bestätigen sie dieses Ergebnis; wenn im vorherigen Schritt NoQuorum oder ein Fehlschlag vorlag, stimmen sie NoQuorum. Dieser Schritt stellt sicher, dass das Verifikationsergebnis nicht nur von einer Minderheit entschieden wird, sondern von mehr Provisionern anerkannt wird.
Wenn die Ratification Success ausgibt, wird der Kandidatenblock offiziell als neuer Block akzeptiert, und die Runde ist beendet. Wenn Fail oder unknown ausgegeben wird, geht es zur nächsten Iteration über: erneut wird ein Blockerzeuger ausgewählt und erneut wird abgestimmt. Das Whitepaper sagt, dass die maximale Anzahl an Iterationen durch einen globalen Parameter bestimmt wird; die aktuelle Einstellung ist 50. Wenn 16 aufeinanderfolgende Iterationen fehlschlagen, wechselt das Protokoll in den Notfallmodus (Winkel 10).
Die Kernlogik des dreistufigen Designs ist das Ausbalancieren (Checks and Balances): Der Blockerzeuger kann nur Kandidatenblöcke erzeugen, aber nicht abstimmen; das Verifizierungskomitee kann nur verifizieren, aber nicht bestätigen; das Bestätigungskomitee kann nur das Validation-Ergebnis bestätigen, aber nicht erneut verifizieren. Keine einzelne Rolle kann allein über das Schicksal eines Blocks entscheiden.#dusk
72
·
--
Wenn das Dusk-Netzwerk startet, reicht es nicht aus, nur die Piecrust-Virtual Machine zu haben; es muss außerdem eine Gruppe von Genesis-Contracts bereitgestellt werden, die die grundlegendsten Operationen abwickeln. Abschnitt 6.2 des Whitepapers nennt sie "genesis contracts"; es handelt sich dabei um spezielle Smart Contracts, die bei der Initialisierung des Netzwerks bereitgestellt werden und für Kernfunktionen wie Transaktionsverifizierung, Staking-Mechanismen und die anfängliche Token-Verteilung zuständig sind. Das Whitepaper stellt zwei davon besonders vor.
Der erste ist der transfer contract (Übertragungsvertrag). Er verwaltet alle DUSK-Transfers und $DUSK übernimmt gleichzeitig den Abzug der Gasgebühren. Wenn eine Transaktion die Bereitstellung oder den Aufruf eines Smart Contracts enthält, ist ebenfalls der transfer contract zuständig — er prüft, ob die Transaktion den Regeln von Moonlight oder Phoenix entspricht, und zieht dann die entsprechenden Gasgebühren vom Guthaben des Absenders ab. Das Whitepaper bezeichnet ihn als den "Eingangspunkt in die Dusk-Blockchain"; alle Transaktionen müssen letztlich durch ihn hindurch.
Der zweite ist der stake contract (Staking-Vertrag). Er verwaltet den gesamten Lebenszyklus des Stakings: Er prüft, ob der vom Nutzer eingezahlte Betrag die Mindest-Staking-Schwelle erreicht, sperrt die Token und registriert den Nutzer als provisioner. Je mehr DUSK gestakt werden, desto höher ist die Wahrscheinlichkeit, vom DS-Algorithmus für die Teilnahme am Konsens ausgewählt zu werden. Der Vertrag verarbeitet auch Unstaking-Anfragen — nach Ablauf der Sperrfrist kann der Nutzer seine Token zurückerhalten, während gleichzeitig sichergestellt wird, dass Belohnungen korrekt ausgezahlt und Strafen korrekt abgezogen werden. Die in Punkt 1 erwähnte Schwelle von 1000 DUSK und die in Punkt 9 erwähnten Belohnungen und Strafen werden genau durch diesen Vertrag praktisch umgesetzt. @Dusk_Foundation
Abschnitt 6.3 ergänzt zwei weitere "andere Verträge". Einer davon ist der license contract (Lizenzvertrag), der auf Basis des Citadel-Protokolls die Ausgabe und Verifizierung von Lizenzen im Netzwerk verwaltet, das Eigentum an jeder Lizenz, ihre Gültigkeit und ihr Ablaufdatum nachverfolgt und Widerrufe oder Verlängerungen bearbeitet. Der andere sind die Zedger contracts, die für jede Art von Wertpapier-Asset einen separaten Smart Contract instanziieren und Funktionen wie Minting, Burning, Dividenden und erzwungene Übertragungen bereitstellen; sie sind die konkrete Implementierung des in Punkt 7 beschriebenen Zedger-Protokolls.
Die Aufgabenverteilung dieser vier Verträge ist klar: Der transfer contract steuert den Fluss, der stake contract die Teilnahme am Konsens, der license contract die Berechtigungen und die Zedger contracts die Assets. Das bedeutet aber auch, dass Dusk in seinen Kernfunktionen stark von der Korrektheit dieser vier Verträge abhängt — falls einer davon einen Bug aufweist, betrifft das nicht nur eine einzelne Anwendung, sondern die grundlegenden Operationen des gesamten Netzwerks. #dusk
Wenn das Dusk-Netzwerk startet, reicht es nicht aus, nur die Piecrust-Virtual Machine zu haben; es muss außerdem eine Gruppe von Genesis-Contracts bereitgestellt werden, die die grundlegendsten Operationen abwickeln. Abschnitt 6.2 des Whitepapers nennt sie "genesis contracts"; es handelt sich dabei um spezielle Smart Contracts, die bei der Initialisierung des Netzwerks bereitgestellt werden und für Kernfunktionen wie Transaktionsverifizierung, Staking-Mechanismen und die anfängliche Token-Verteilung zuständig sind. Das Whitepaper stellt zwei davon besonders vor.
Der erste ist der transfer contract (Übertragungsvertrag). Er verwaltet alle DUSK-Transfers und $DUSK übernimmt gleichzeitig den Abzug der Gasgebühren. Wenn eine Transaktion die Bereitstellung oder den Aufruf eines Smart Contracts enthält, ist ebenfalls der transfer contract zuständig — er prüft, ob die Transaktion den Regeln von Moonlight oder Phoenix entspricht, und zieht dann die entsprechenden Gasgebühren vom Guthaben des Absenders ab. Das Whitepaper bezeichnet ihn als den "Eingangspunkt in die Dusk-Blockchain"; alle Transaktionen müssen letztlich durch ihn hindurch.
Der zweite ist der stake contract (Staking-Vertrag). Er verwaltet den gesamten Lebenszyklus des Stakings: Er prüft, ob der vom Nutzer eingezahlte Betrag die Mindest-Staking-Schwelle erreicht, sperrt die Token und registriert den Nutzer als provisioner. Je mehr DUSK gestakt werden, desto höher ist die Wahrscheinlichkeit, vom DS-Algorithmus für die Teilnahme am Konsens ausgewählt zu werden. Der Vertrag verarbeitet auch Unstaking-Anfragen — nach Ablauf der Sperrfrist kann der Nutzer seine Token zurückerhalten, während gleichzeitig sichergestellt wird, dass Belohnungen korrekt ausgezahlt und Strafen korrekt abgezogen werden. Die in Punkt 1 erwähnte Schwelle von 1000 DUSK und die in Punkt 9 erwähnten Belohnungen und Strafen werden genau durch diesen Vertrag praktisch umgesetzt. @Dusk
Abschnitt 6.3 ergänzt zwei weitere "andere Verträge". Einer davon ist der license contract (Lizenzvertrag), der auf Basis des Citadel-Protokolls die Ausgabe und Verifizierung von Lizenzen im Netzwerk verwaltet, das Eigentum an jeder Lizenz, ihre Gültigkeit und ihr Ablaufdatum nachverfolgt und Widerrufe oder Verlängerungen bearbeitet. Der andere sind die Zedger contracts, die für jede Art von Wertpapier-Asset einen separaten Smart Contract instanziieren und Funktionen wie Minting, Burning, Dividenden und erzwungene Übertragungen bereitstellen; sie sind die konkrete Implementierung des in Punkt 7 beschriebenen Zedger-Protokolls.
Die Aufgabenverteilung dieser vier Verträge ist klar: Der transfer contract steuert den Fluss, der stake contract die Teilnahme am Konsens, der license contract die Berechtigungen und die Zedger contracts die Assets. Das bedeutet aber auch, dass Dusk in seinen Kernfunktionen stark von der Korrektheit dieser vier Verträge abhängt — falls einer davon einen Bug aufweist, betrifft das nicht nur eine einzelne Anwendung, sondern die grundlegenden Operationen des gesamten Netzwerks. #dusk
79
·
--
Weißbuch, Abschnitt 1.1 „Verwandte Arbeiten“ hat eigentlich nur eine Sache gemacht: den Lesern klarzumachen, dass Dusk nicht irgendeiner ist.
Das Weißbuch teilt bestehende Blockchain-Technologien in drei Kategorien ein. Erstens: Plattformen für allgemeine Smart Contracts, Ethereum und Cardano. Ihr Problem ist, dass durch die Transparenz sensible Finanzdaten nirgendwo verborgen bleiben können; selbst mit Zweitstufen-Lösungen wie zk-Rollups ist das nur ein Flicken, kein originäres Design. Zweitens: Privacy-Chains, Zcash und Monero. Bei der persönlichen Privatsphäre gehen sie bis zum Äußersten, aber ihnen fehlen ein Compliance-Rahmen, Nachprüfbarkeit sowie Smart-Contract-Fähigkeiten für vertrauliche Transaktionen. Drittens: Dusk – das, was Dusk vorhat. Auf das, was die beiden oben genannten Kategorien können, zielt es nicht.
Was Ethereum kann, tut Dusk@Dusk_Foundation nicht – es verfolgt nicht die vollständige Abdeckung von allgemeinem DeFi, sondern fokussiert sich auf regulierte Finanzszenarien. Was Zcash und Monero können, macht Dusk auch – es realisiert Privatsphäre mit ZK-Beweisen, ergänzt aber darauf aufbauend Compliance-Schnittstellen und Audit-Fähigkeiten. Das Weißbuch sagt es sehr klar: Zcash und Monero „fehlen die notwendigen Funktionen für die Integration in die regulierte Finanzbranche“, einschließlich regulatorischer Rahmenbedingungen, Nachprüfbarkeit sowie Smart-Contract-Fähigkeiten zur Unterstützung vertraulicher Transaktionen. $DUSK
Das ist nicht der Satz „Dusk ist besser als sie alle“, sondern „Dusk hat eine andere Zielbahn gewählt“. Es entscheidet sich für einen engeren Weg – eine compliancefähige Privacy-Chain für traditionelle Finanzinstitutionen, statt eine Privacy-Chain für alle. Der Weg ist schmaler; das bedeutet zwar, dass die Zielgruppe klar ist, aber gleichzeitig heißt das auch: Wenn traditionelle Finanzinstitutionen es nicht akzeptieren, verliert diese Positionierung ihren Sinn. #dusk
Weißbuch, Abschnitt 1.1 „Verwandte Arbeiten“ hat eigentlich nur eine Sache gemacht: den Lesern klarzumachen, dass Dusk nicht irgendeiner ist.
Das Weißbuch teilt bestehende Blockchain-Technologien in drei Kategorien ein. Erstens: Plattformen für allgemeine Smart Contracts, Ethereum und Cardano. Ihr Problem ist, dass durch die Transparenz sensible Finanzdaten nirgendwo verborgen bleiben können; selbst mit Zweitstufen-Lösungen wie zk-Rollups ist das nur ein Flicken, kein originäres Design. Zweitens: Privacy-Chains, Zcash und Monero. Bei der persönlichen Privatsphäre gehen sie bis zum Äußersten, aber ihnen fehlen ein Compliance-Rahmen, Nachprüfbarkeit sowie Smart-Contract-Fähigkeiten für vertrauliche Transaktionen. Drittens: Dusk – das, was Dusk vorhat. Auf das, was die beiden oben genannten Kategorien können, zielt es nicht.
Was Ethereum kann, tut Dusk@Dusk nicht – es verfolgt nicht die vollständige Abdeckung von allgemeinem DeFi, sondern fokussiert sich auf regulierte Finanzszenarien. Was Zcash und Monero können, macht Dusk auch – es realisiert Privatsphäre mit ZK-Beweisen, ergänzt aber darauf aufbauend Compliance-Schnittstellen und Audit-Fähigkeiten. Das Weißbuch sagt es sehr klar: Zcash und Monero „fehlen die notwendigen Funktionen für die Integration in die regulierte Finanzbranche“, einschließlich regulatorischer Rahmenbedingungen, Nachprüfbarkeit sowie Smart-Contract-Fähigkeiten zur Unterstützung vertraulicher Transaktionen. $DUSK
Das ist nicht der Satz „Dusk ist besser als sie alle“, sondern „Dusk hat eine andere Zielbahn gewählt“. Es entscheidet sich für einen engeren Weg – eine compliancefähige Privacy-Chain für traditionelle Finanzinstitutionen, statt eine Privacy-Chain für alle. Der Weg ist schmaler; das bedeutet zwar, dass die Zielgruppe klar ist, aber gleichzeitig heißt das auch: Wenn traditionelle Finanzinstitutionen es nicht akzeptieren, verliert diese Positionierung ihren Sinn. #dusk
86
·
--
Als ich Kapitel 6 gelesen hatte, fiel mir eine entscheidende Wahl auf: Die Smart-Contract-Ausführungsumgebung von Dusk ist Piecrust – basierend auf WebAssembly – und nicht EVM-kompatibel. Auch im Jahr 2024 bewusst keine EVM-Kompatibilität zu wählen, ist eine Entscheidung, die erklärt werden muss.$DUSK
Das Whitepaper sagt, Piecrust sei eine WASM-Virtual-Machine-Implementierung, die in Rust geschrieben wurde. Der Kern besteht aus zwei Komponenten: dem piecrust crate, das für die VM selbst zuständig ist; sowie piecrust-uplink, einem Developer-Toolset, das eine Toolchain zum Kompilieren, Deployen und Testen von Contracts bereitstellt. Das Whitepaper betont, dass das Designziel kompakt, sicher, modular und leichtgewichtig ist.
Was mich jedoch wirklich interessiert, ist das Design der host functions. Dusk@Dusk_Foundation verlagert rechenintensive Aufgaben wie die Verifikation von ZK-Beweisen, die Signaturverifikation und die Hash-Berechnung aus der virtuellen Maschine in die Host-Umgebung. Das Whitepaper listet konkrete host functions auf: Die Hash-Funktion unterstützt zwei Hash-Algorithmen – Blake2b und Poseidon; verify_plonk und verify_groth16_bn254 prüfen jeweils PlonK- bzw. Groth16-ZK-Beweise; verify_schnorr und verify_bls verifizieren Signaturen und unterstützen sowohl Single-Signaturen als auch Multi-Signaturen. All das läuft nativerweise – nicht in einer WASM-Sandbox.#dusk
Warum macht man das so? Das Whitepaper verweist auf Forschungsdaten: Komplexe Anwendungen in WASM seien 45% bis 255% langsamer als nativem Code. Für eine Kette, die stark auf ZK-Beweise setzt, ist dieser Performance-Abstand fatal. Wenn jede Transaktion in WASM erst einen PlonK-Beweis verifizieren müsste, würde allein dieser Overhead die Transaktionslatenz inakzeptabel machen. Die Verlagerung der Verifikation in die Host-Umgebung umgeht im Grunde das Hindernis.
Aber Dusk hat damit auch Kosten. Keine EVM-Kompatibilität bedeutet, dass bestehende Smart Contracts auf Ethereum nicht direkt auf Dusk migriert werden können; Entwickler müssen die Entwicklungs-Toolchain für WASM neu erlernen. EVM-Kompatibilität ist in der Branche gewissermaßen ein Sicherheitsversprechen – denn es gibt bereits viele Entwickler, Tools und Codebasen. Dusk verzichtet auf dieses „Pfand“, was darauf hindeutet, dass es seine Zielgruppe sehr klar sieht: institutionelle Entwickler, die im Umfeld von Wertpapieren und realen Vermögenswerten arbeiten.
Die von Piecrust-uplink bereitgestellte Toolchain – inklusive Kompilieren von Contracts zu WASM-Modulen, Ausführen in einer kontrollierten Umgebung sowie Validieren von Korrektheit und Sicherheit – wirkt, als würde sie die Schwächen bei der Entwicklererfahrung ausgleichen. Ob die Toolchain wirklich gut nutzbar ist, beantwortet das Whitepaper jedoch nicht; das lässt sich erst beurteilen, wenn Entwickler sie tatsächlich verwendet haben.
Als ich Kapitel 6 gelesen hatte, fiel mir eine entscheidende Wahl auf: Die Smart-Contract-Ausführungsumgebung von Dusk ist Piecrust – basierend auf WebAssembly – und nicht EVM-kompatibel. Auch im Jahr 2024 bewusst keine EVM-Kompatibilität zu wählen, ist eine Entscheidung, die erklärt werden muss.$DUSK
Das Whitepaper sagt, Piecrust sei eine WASM-Virtual-Machine-Implementierung, die in Rust geschrieben wurde. Der Kern besteht aus zwei Komponenten: dem piecrust crate, das für die VM selbst zuständig ist; sowie piecrust-uplink, einem Developer-Toolset, das eine Toolchain zum Kompilieren, Deployen und Testen von Contracts bereitstellt. Das Whitepaper betont, dass das Designziel kompakt, sicher, modular und leichtgewichtig ist.
Was mich jedoch wirklich interessiert, ist das Design der host functions. Dusk@Dusk verlagert rechenintensive Aufgaben wie die Verifikation von ZK-Beweisen, die Signaturverifikation und die Hash-Berechnung aus der virtuellen Maschine in die Host-Umgebung. Das Whitepaper listet konkrete host functions auf: Die Hash-Funktion unterstützt zwei Hash-Algorithmen – Blake2b und Poseidon; verify_plonk und verify_groth16_bn254 prüfen jeweils PlonK- bzw. Groth16-ZK-Beweise; verify_schnorr und verify_bls verifizieren Signaturen und unterstützen sowohl Single-Signaturen als auch Multi-Signaturen. All das läuft nativerweise – nicht in einer WASM-Sandbox.#dusk
Warum macht man das so? Das Whitepaper verweist auf Forschungsdaten: Komplexe Anwendungen in WASM seien 45% bis 255% langsamer als nativem Code. Für eine Kette, die stark auf ZK-Beweise setzt, ist dieser Performance-Abstand fatal. Wenn jede Transaktion in WASM erst einen PlonK-Beweis verifizieren müsste, würde allein dieser Overhead die Transaktionslatenz inakzeptabel machen. Die Verlagerung der Verifikation in die Host-Umgebung umgeht im Grunde das Hindernis.
Aber Dusk hat damit auch Kosten. Keine EVM-Kompatibilität bedeutet, dass bestehende Smart Contracts auf Ethereum nicht direkt auf Dusk migriert werden können; Entwickler müssen die Entwicklungs-Toolchain für WASM neu erlernen. EVM-Kompatibilität ist in der Branche gewissermaßen ein Sicherheitsversprechen – denn es gibt bereits viele Entwickler, Tools und Codebasen. Dusk verzichtet auf dieses „Pfand“, was darauf hindeutet, dass es seine Zielgruppe sehr klar sieht: institutionelle Entwickler, die im Umfeld von Wertpapieren und realen Vermögenswerten arbeiten.
Die von Piecrust-uplink bereitgestellte Toolchain – inklusive Kompilieren von Contracts zu WASM-Modulen, Ausführen in einer kontrollierten Umgebung sowie Validieren von Korrektheit und Sicherheit – wirkt, als würde sie die Schwächen bei der Entwicklererfahrung ausgleichen. Ob die Toolchain wirklich gut nutzbar ist, beantwortet das Whitepaper jedoch nicht; das lässt sich erst beurteilen, wenn Entwickler sie tatsächlich verwendet haben.
69
·
--
Als ich Abschnitt 5 gelesen hatte, stellte ich fest, dass Dusk sich sehr intensiv mit Energieeffizienz beschäftigt hatte und auch konkrete Daten geliefert hat – das ließ mich glauben, dass man dieses Problem wirklich ernsthaft durchdacht hat.
Zuerst die Ebene des Konsenses. Das Whitepaper zitiert Daten aus der Zeit nach dem Wechsel von Ethereum zu PoS: Der Energieverbrauch ist um mehr als 99,95% gesunken. Aber der SA-Konsens ist nicht nur PoS – er ist auch ein kommissionsbasiertes PoS. Das Whitepaper sagt, dass die deterministische Zuweisung dafür sorgt, dass Blockerstellung und -verifikation keine dichte Rechenleistung benötigen, weil feststeht, wer die Arbeit übernimmt, statt dass das über Konkurrenz durch Rechenleistung entschieden wird. Das Komitee nimmt nur an die ausgewählte Gruppe von Provisonern teil, nicht das gesamte Netzwerk gemeinsam – daher ist die Gesamtmenge an Berechnungen kleiner. $DUSK
Auf der Netzwerkebene sind die Kadcast-Daten noch interessanter. Das Whitepaper sagt, dass Kadcast im Vergleich zu Gossip den Bandbreiteverbrauch um 25% bis 50% reduzieren kann. Das ist nicht geraten, sondern es wird auf Forschungsdaten verwiesen. Außerdem kann Kadcast die Rate an Orphan-Blocks um 10% bis 30% senken – also um die Blöcke, die zwar ausgesendet wurden, aber letztlich nicht akzeptiert wurden. In einem PoS-Netzwerk bedeutet ein Orphan-Block weniger eine Runde verschwendeter Abstimmungen und Validierungsarbeit.
Auf der Ebene kryptografischer Operationen verlagert Dusk ressourcenintensive Aufgaben wie die Verifikation von ZK-Beweisen, Signaturverifikation und Hash-Berechnungen aus der WASM-VM in die Host-Umgebung, also über sogenannte host functions. Das Whitepaper zitiert Forschungsdaten und sagt, dass die Ausführung komplexer Anwendungen in WASM im Vergleich zu nativen Codes 45% bis 255% langsamer ist. Wenn man diesen zusätzlichen Overhead spart, ist die eingesparte Rechenleistung für eine Kette, die sehr häufig ZK-Beweise nutzt, entsprechend beträchtlich. #dusk
Allerdings gesteht das Whitepaper auch offen, dass die konkreten Zahlen zu diesen Energieeinsparungen noch nicht quantifiziert wurden. Die Daten zu den Bandbreite-Einsparungen von Kadcast stammen aus anderen Netzwerken, nicht aus Tests im Dusk-Mainnet. Das lässt mich glauben, dass sie beim Verfassen des Whitepapers eine sorgfältige Haltung hatten und keine Daten „zum schönen Schein“ erfunden haben.
Aber umgekehrt gedacht: Wenn Dusk@Dusk_Foundation s SA-Konsens die Anzahl der Validatoren tatsächlich auf ein sehr kleines Niveau reduziert, dann wäre der Energieverbrauch in der Tat niedriger als selbst beim Ethereum-PoS. Ethereum PoS schürft zwar nicht mehr, aber im gesamten Netz gibt es dutzende Hunderttausende Validatoren, und jeder muss die Verifikation auf vollständigen Nodes laufen lassen. Wenn Dusk seine Verifikationsarbeit mit einem kleinen Komitee erledigt, dann ist der Energieverbrauch pro Verifikation tatsächlich deutlich geringer. Dieses Argument ist theoretisch stimmig, aber wie sich das in der Praxis auswirkt, muss man erst nach dem Go-Live im Mainnet anhand echter Daten sehen.
Als ich Abschnitt 5 gelesen hatte, stellte ich fest, dass Dusk sich sehr intensiv mit Energieeffizienz beschäftigt hatte und auch konkrete Daten geliefert hat – das ließ mich glauben, dass man dieses Problem wirklich ernsthaft durchdacht hat.
Zuerst die Ebene des Konsenses. Das Whitepaper zitiert Daten aus der Zeit nach dem Wechsel von Ethereum zu PoS: Der Energieverbrauch ist um mehr als 99,95% gesunken. Aber der SA-Konsens ist nicht nur PoS – er ist auch ein kommissionsbasiertes PoS. Das Whitepaper sagt, dass die deterministische Zuweisung dafür sorgt, dass Blockerstellung und -verifikation keine dichte Rechenleistung benötigen, weil feststeht, wer die Arbeit übernimmt, statt dass das über Konkurrenz durch Rechenleistung entschieden wird. Das Komitee nimmt nur an die ausgewählte Gruppe von Provisonern teil, nicht das gesamte Netzwerk gemeinsam – daher ist die Gesamtmenge an Berechnungen kleiner. $DUSK
Auf der Netzwerkebene sind die Kadcast-Daten noch interessanter. Das Whitepaper sagt, dass Kadcast im Vergleich zu Gossip den Bandbreiteverbrauch um 25% bis 50% reduzieren kann. Das ist nicht geraten, sondern es wird auf Forschungsdaten verwiesen. Außerdem kann Kadcast die Rate an Orphan-Blocks um 10% bis 30% senken – also um die Blöcke, die zwar ausgesendet wurden, aber letztlich nicht akzeptiert wurden. In einem PoS-Netzwerk bedeutet ein Orphan-Block weniger eine Runde verschwendeter Abstimmungen und Validierungsarbeit.
Auf der Ebene kryptografischer Operationen verlagert Dusk ressourcenintensive Aufgaben wie die Verifikation von ZK-Beweisen, Signaturverifikation und Hash-Berechnungen aus der WASM-VM in die Host-Umgebung, also über sogenannte host functions. Das Whitepaper zitiert Forschungsdaten und sagt, dass die Ausführung komplexer Anwendungen in WASM im Vergleich zu nativen Codes 45% bis 255% langsamer ist. Wenn man diesen zusätzlichen Overhead spart, ist die eingesparte Rechenleistung für eine Kette, die sehr häufig ZK-Beweise nutzt, entsprechend beträchtlich. #dusk
Allerdings gesteht das Whitepaper auch offen, dass die konkreten Zahlen zu diesen Energieeinsparungen noch nicht quantifiziert wurden. Die Daten zu den Bandbreite-Einsparungen von Kadcast stammen aus anderen Netzwerken, nicht aus Tests im Dusk-Mainnet. Das lässt mich glauben, dass sie beim Verfassen des Whitepapers eine sorgfältige Haltung hatten und keine Daten „zum schönen Schein“ erfunden haben.
Aber umgekehrt gedacht: Wenn Dusk@Dusk s SA-Konsens die Anzahl der Validatoren tatsächlich auf ein sehr kleines Niveau reduziert, dann wäre der Energieverbrauch in der Tat niedriger als selbst beim Ethereum-PoS. Ethereum PoS schürft zwar nicht mehr, aber im gesamten Netz gibt es dutzende Hunderttausende Validatoren, und jeder muss die Verifikation auf vollständigen Nodes laufen lassen. Wenn Dusk seine Verifikationsarbeit mit einem kleinen Komitee erledigt, dann ist der Energieverbrauch pro Verifikation tatsächlich deutlich geringer. Dieses Argument ist theoretisch stimmig, aber wie sich das in der Praxis auswirkt, muss man erst nach dem Go-Live im Mainnet anhand echter Daten sehen.
79
·
--
Als ich das Whitepaper las und bei dem Zedger-Protokoll ankam, hatte ich so ein Gefühl von „endlich ist es da“. Es wurde vorher so viel vorbereitet – von Privatsphäre über Compliance bis hin zum Dual-Transaction-Modell – und Zedger ist im Grunde die Verdichtung all dieser technischen Ideen.$DUSK
Im Whitepaper steht, dass Zedger ein Protokoll zur Verwaltung von Wertpapieren und Real-World-Assets ist und Funktionen wie das Prägen, Verbrennen, Corporate Actions wie Dividendenausschüttungen und sogar Zwangsübertragungen unterstützt. Schon an diesen Funktionen sieht man: Die Zielgruppe sind nicht Kleinanleger, sondern Institutionen, die Wertpapiere emittieren.
Ich habe besonders auf die Funktion der „Zwangsübertragung“ geachtet. Auf Ethereum gehören dir deine Assets, und niemand kann sie anfassen. Aber in den realen Finanzmärkten kann ein Gericht Vermögenswerte einfrieren, ein Insolvenzverwalter kann Zwangsübertragungen veranlassen, und Aufsichtsbehörden können Rückforderungen anordnen. Dass Zedger diese Funktion eingebaut hat, zeigt, dass das Verständnis von regulatorischer Compliance nicht bloß bei Schlagworten stehen bleibt, sondern wirklich auf die Bedürfnisse institutioneller Akteure ausgerichtet ist.@Dusk_Foundation
Hier gibt es jedoch ein sehr feines Gleichgewicht. Wenn die Funktion der Zwangsübertragung missbraucht wird, ist das keine Compliance, sondern Zentralisierung. Das Whitepaper sagt, Zedger nutze ZK-Beweise und Audit-Fähigkeiten, um die Rechtmäßigkeit sicherzustellen und gleichzeitig die Privatsphäre der Nutzer zu schützen. So verstehe ich das: Jede Zwangsübertragung muss mit einem kryptografischen Compliance-Nachweis versehen sein, der belegt, dass die Aktion legitim ist, ohne die Transaktionsdetails offenzulegen.
Allerdings bleibt die Beschreibung von Zedger im Whitepaper eher allgemein. Es wird nicht im Detail erklärt, wer die Befugnis zur Zwangsübertragung besitzt, wie diese Rechte verteilt werden und wie Missbrauch verhindert werden soll. Wenn die Befugnis einseitig beim Emittenten liegt, dann ist das System im Kern zentralisiert. Wenn die Befugnis hingegen durch On-Chain-Governance oder Multi-Signatur ausgelöst werden muss, wären Sicherheit und Dezentralisierung deutlich höher.
Ich neige zu der Annahme, dass die Designphilosophie von Zedger richtig ist: Es bietet einen klaren technischen Rahmen für RWA und Wertpapiere. Wie dezentral es tatsächlich ist, hängt jedoch von der konkreten Umsetzung der Rechteverwaltung ab. Genau an dieser Stelle lässt das Whitepaper Raum für weitere Fragen.#dusk
Als ich das Whitepaper las und bei dem Zedger-Protokoll ankam, hatte ich so ein Gefühl von „endlich ist es da“. Es wurde vorher so viel vorbereitet – von Privatsphäre über Compliance bis hin zum Dual-Transaction-Modell – und Zedger ist im Grunde die Verdichtung all dieser technischen Ideen.$DUSK
Im Whitepaper steht, dass Zedger ein Protokoll zur Verwaltung von Wertpapieren und Real-World-Assets ist und Funktionen wie das Prägen, Verbrennen, Corporate Actions wie Dividendenausschüttungen und sogar Zwangsübertragungen unterstützt. Schon an diesen Funktionen sieht man: Die Zielgruppe sind nicht Kleinanleger, sondern Institutionen, die Wertpapiere emittieren.
Ich habe besonders auf die Funktion der „Zwangsübertragung“ geachtet. Auf Ethereum gehören dir deine Assets, und niemand kann sie anfassen. Aber in den realen Finanzmärkten kann ein Gericht Vermögenswerte einfrieren, ein Insolvenzverwalter kann Zwangsübertragungen veranlassen, und Aufsichtsbehörden können Rückforderungen anordnen. Dass Zedger diese Funktion eingebaut hat, zeigt, dass das Verständnis von regulatorischer Compliance nicht bloß bei Schlagworten stehen bleibt, sondern wirklich auf die Bedürfnisse institutioneller Akteure ausgerichtet ist.@Dusk
Hier gibt es jedoch ein sehr feines Gleichgewicht. Wenn die Funktion der Zwangsübertragung missbraucht wird, ist das keine Compliance, sondern Zentralisierung. Das Whitepaper sagt, Zedger nutze ZK-Beweise und Audit-Fähigkeiten, um die Rechtmäßigkeit sicherzustellen und gleichzeitig die Privatsphäre der Nutzer zu schützen. So verstehe ich das: Jede Zwangsübertragung muss mit einem kryptografischen Compliance-Nachweis versehen sein, der belegt, dass die Aktion legitim ist, ohne die Transaktionsdetails offenzulegen.
Allerdings bleibt die Beschreibung von Zedger im Whitepaper eher allgemein. Es wird nicht im Detail erklärt, wer die Befugnis zur Zwangsübertragung besitzt, wie diese Rechte verteilt werden und wie Missbrauch verhindert werden soll. Wenn die Befugnis einseitig beim Emittenten liegt, dann ist das System im Kern zentralisiert. Wenn die Befugnis hingegen durch On-Chain-Governance oder Multi-Signatur ausgelöst werden muss, wären Sicherheit und Dezentralisierung deutlich höher.
Ich neige zu der Annahme, dass die Designphilosophie von Zedger richtig ist: Es bietet einen klaren technischen Rahmen für RWA und Wertpapiere. Wie dezentral es tatsächlich ist, hängt jedoch von der konkreten Umsetzung der Rechteverwaltung ab. Genau an dieser Stelle lässt das Whitepaper Raum für weitere Fragen.#dusk
75
·
--
Als ich diese Passage zum SA-Konsens gelesen habe, war meine erste Reaktion, nach dem Parameter für die endgültige Endgültigkeit zu suchen. Das Whitepaper schreibt „innerhalb von Sekunden wird Finalität erreicht“, aber es nennt nicht genau, wie viele Sekunden. Diese Unschärfe macht mich ein wenig unruhig, aber sie brachte mich auch dazu, die dahinterliegende Logik wirklich verstehen zu wollen.
Zuerst ein Vergleich: Die Finalität von Bitcoin $DUSK beruht auf Wahrscheinlichkeit. Mit sechs Blockbestätigungen dauert es ungefähr eine Stunde; je länger du wartest, desto sicherer ist die Transaktion davor, dass sie zurückgerollt wird. Die PoS-Finalität von Ethereum über den Casper-Mechanismus erfordert zwei Epochs, also etwa 12,8 Minuten. Dusk behauptet, es brauche nur Sekunden – aber warum eigentlich?
Der Schlüssel liegt im deterministischen Zuteilungsmechanismus. Das Whitepaper sagt, dass der DS-Algorithmus vor Beginn jeder Runde bereits im Voraus ausgewählt hat, wer den Block generiert und wer im Abstimmungsgremium sitzt. Dieses „Vorherwissen“ bedeutet, dass die Wähler bereits vorbereitet sind, bevor der Block überhaupt erzeugt wird: kein kurzfristiges „Ziehen von Leuten“, keine Notwendigkeit, dass das gesamte Netzwerk per Broadcast nach Konsens sucht. Die Kommunikationskosten werden dadurch stark reduziert.
Ich habe den Ablauf einmal zerlegt. Jede Runde umfasst mehrere Iterationen, und jede Iteration hat drei Phasen: Vorschlag, Abstimmung und Bestätigung. Das Abstimmungsgremium besteht nur aus den ausgewählten Verifizierern – nicht aus dem gesamten Netzwerk. Die Anzahl der Knoten, die an der Abstimmung teilnehmen, wird auf einen relativ kleinen Bereich begrenzt. Dadurch ist der Kommunikationsaufwand für den Abstimmungsprozess sehr gering; es reicht, wenn man etwa @Dusk_Foundation -malig Informationen austauscht, um damit fertig zu werden.
Aber hier gibt es etwas, das ich nicht ganz durchdringen kann. Das Whitepaper erwähnt den Begriff „rollierende Finalität“, aber erläutert den konkreten Mechanismus nicht. Mein Verständnis ist, dass es dabei nicht um eine einmalige, feste Sperrung der Finalität geht, sondern dass mit dem kontinuierlichen Generieren neuer Blöcke die Wahrscheinlichkeit für die Finalität des vorherigen Blocks Schritt für Schritt steigt. Wenn das stimmt, dann könnte sich „Sekunden“ auf die Bestätigung der ersten Ebene beziehen – und nicht auf eine endgültig unwiderrufliche Finalität.#dusk
Außerdem ist mir aufgefallen, dass das Whitepaper keine exakte Anzahl an Sekunden angibt. 3 Sekunden und 9 Sekunden werden zwar beide „Sekunden“ genannt, aber für einen Finanzkontext ist der Unterschied komplett entscheidend. Diese Frage kann ich bislang nicht direkt aus dem Whitepaper herausfinden; vielleicht muss ich auf die tatsächlichen Testdaten nach dem Go-Live des Mainnets warten.
Als ich diese Passage zum SA-Konsens gelesen habe, war meine erste Reaktion, nach dem Parameter für die endgültige Endgültigkeit zu suchen. Das Whitepaper schreibt „innerhalb von Sekunden wird Finalität erreicht“, aber es nennt nicht genau, wie viele Sekunden. Diese Unschärfe macht mich ein wenig unruhig, aber sie brachte mich auch dazu, die dahinterliegende Logik wirklich verstehen zu wollen.
Zuerst ein Vergleich: Die Finalität von Bitcoin $DUSK beruht auf Wahrscheinlichkeit. Mit sechs Blockbestätigungen dauert es ungefähr eine Stunde; je länger du wartest, desto sicherer ist die Transaktion davor, dass sie zurückgerollt wird. Die PoS-Finalität von Ethereum über den Casper-Mechanismus erfordert zwei Epochs, also etwa 12,8 Minuten. Dusk behauptet, es brauche nur Sekunden – aber warum eigentlich?
Der Schlüssel liegt im deterministischen Zuteilungsmechanismus. Das Whitepaper sagt, dass der DS-Algorithmus vor Beginn jeder Runde bereits im Voraus ausgewählt hat, wer den Block generiert und wer im Abstimmungsgremium sitzt. Dieses „Vorherwissen“ bedeutet, dass die Wähler bereits vorbereitet sind, bevor der Block überhaupt erzeugt wird: kein kurzfristiges „Ziehen von Leuten“, keine Notwendigkeit, dass das gesamte Netzwerk per Broadcast nach Konsens sucht. Die Kommunikationskosten werden dadurch stark reduziert.
Ich habe den Ablauf einmal zerlegt. Jede Runde umfasst mehrere Iterationen, und jede Iteration hat drei Phasen: Vorschlag, Abstimmung und Bestätigung. Das Abstimmungsgremium besteht nur aus den ausgewählten Verifizierern – nicht aus dem gesamten Netzwerk. Die Anzahl der Knoten, die an der Abstimmung teilnehmen, wird auf einen relativ kleinen Bereich begrenzt. Dadurch ist der Kommunikationsaufwand für den Abstimmungsprozess sehr gering; es reicht, wenn man etwa @Dusk -malig Informationen austauscht, um damit fertig zu werden.
Aber hier gibt es etwas, das ich nicht ganz durchdringen kann. Das Whitepaper erwähnt den Begriff „rollierende Finalität“, aber erläutert den konkreten Mechanismus nicht. Mein Verständnis ist, dass es dabei nicht um eine einmalige, feste Sperrung der Finalität geht, sondern dass mit dem kontinuierlichen Generieren neuer Blöcke die Wahrscheinlichkeit für die Finalität des vorherigen Blocks Schritt für Schritt steigt. Wenn das stimmt, dann könnte sich „Sekunden“ auf die Bestätigung der ersten Ebene beziehen – und nicht auf eine endgültig unwiderrufliche Finalität.#dusk
Außerdem ist mir aufgefallen, dass das Whitepaper keine exakte Anzahl an Sekunden angibt. 3 Sekunden und 9 Sekunden werden zwar beide „Sekunden“ genannt, aber für einen Finanzkontext ist der Unterschied komplett entscheidend. Diese Frage kann ich bislang nicht direkt aus dem Whitepaper herausfinden; vielleicht muss ich auf die tatsächlichen Testdaten nach dem Go-Live des Mainnets warten.
89
·
--
Während ich das Whitepaper gelesen habe, ist mir diese Frage die ganze Zeit im Kopf herumgegangen. Dusk hat die größte Erzählung von Datenschutz und Compliance – beides will ich haben, aber meine bisherigen Erfahrungen zeigen: So etwas kommt meist bei beiden Seiten nicht gut an. #dusk
Schauen wir uns das Gegenbeispiel an. Zcash und Monero haben beim Datenschutz das Extrem erreicht, aber die Aufsichtsbehörden akzeptieren es nicht; Börsen haben sie aus dem Handel genommen, die Liquidität ist geschrumpft. Ethereum und Bitcoin haben bei der Compliance keine Probleme, aber die Transaktionen sind komplett transparent. Wenn eine Institution eine große Transaktion macht, kann der Counterparties alles auf einen Blick sehen. Dusk behauptet, es habe den dritten Weg gefunden – anfangs war ich skeptisch. @Dusk_Foundation
Der im Whitepaper beschriebene Ansatz ist ein Zwei-Transaktionsmodell plus das Zedger-Protokoll. Moonlight ist für Compliance-Szenarien gedacht, Phoenix für Datenschutz-Szenarien, und Zedger sorgt dafür, dass Smart Contracts im verschlüsselten/konfidentiellen Zustand ausgeführt werden, während gleichzeitig die Nachprüfbarkeit erhalten bleibt. Theoretisch könnte diese Architektur tatsächlich funktionieren.
Aber nachdem ich es zu Ende gelesen hatte, habe ich eine entscheidende Lücke entdeckt. Das Whitepaper sagt, dass Aufsichtsbehörden auf die notwendigen Daten zugreifen können – aber es bleibt offen, wie genau sie darauf zugreifen, über welche Mechanismen die Autorisierung erfolgt, wer die Schlüssel verwaltet und wie die Zugriffsrechte wieder entzogen werden. Bei einem auditierbaren Datenschutzharness ist das Schwierigste nicht, den Aufsichtsbehörden Daten zugänglich zu machen, sondern sicherzustellen, dass die Daten nur von denjenigen gesehen werden, die sie sehen sollen – und nur für den autorisierten Zeitraum.
Ich habe das gedanklich weitergesponnen. Wenn Dusk ein Beweissystem ähnlich wie zk-SNARK verwendet, bei dem die Aufsichtsbehörden einen bestimmten Audit-Schlüssel besitzen, $DUSK die Compliance einer Transaktion verifizieren kann, ohne die Privatsphäre der Nutzer offenzulegen, dann wäre dieses Konzept grundsätzlich tragfähig. Aber wenn Aufsichtsrechte missbraucht werden oder der Schlüssel kompromittiert wird, bricht das Gebäude des Datenschutzes zusammen.
Daher ist mein Fazit: Dass Datenschutz und Compliance gleichzeitig existieren können, klingt im Prinzip plausibel und ist im Engineering womöglich umsetzbar – aber die tatsächliche Wirkung hängt vollständig von den Details der Mechanismen zur Kontrolle von Berechtigungen ab. Und da das Whitepaper diese Details derzeit nicht liefert, muss ich auf weitere technische Dokumentation warten, bevor ich urteilen kann. Die Antwort auf diese Frage liegt nicht im Whitepaper, sondern im Code des Mainnets.
Während ich das Whitepaper gelesen habe, ist mir diese Frage die ganze Zeit im Kopf herumgegangen. Dusk hat die größte Erzählung von Datenschutz und Compliance – beides will ich haben, aber meine bisherigen Erfahrungen zeigen: So etwas kommt meist bei beiden Seiten nicht gut an. #dusk
Schauen wir uns das Gegenbeispiel an. Zcash und Monero haben beim Datenschutz das Extrem erreicht, aber die Aufsichtsbehörden akzeptieren es nicht; Börsen haben sie aus dem Handel genommen, die Liquidität ist geschrumpft. Ethereum und Bitcoin haben bei der Compliance keine Probleme, aber die Transaktionen sind komplett transparent. Wenn eine Institution eine große Transaktion macht, kann der Counterparties alles auf einen Blick sehen. Dusk behauptet, es habe den dritten Weg gefunden – anfangs war ich skeptisch. @Dusk
Der im Whitepaper beschriebene Ansatz ist ein Zwei-Transaktionsmodell plus das Zedger-Protokoll. Moonlight ist für Compliance-Szenarien gedacht, Phoenix für Datenschutz-Szenarien, und Zedger sorgt dafür, dass Smart Contracts im verschlüsselten/konfidentiellen Zustand ausgeführt werden, während gleichzeitig die Nachprüfbarkeit erhalten bleibt. Theoretisch könnte diese Architektur tatsächlich funktionieren.
Aber nachdem ich es zu Ende gelesen hatte, habe ich eine entscheidende Lücke entdeckt. Das Whitepaper sagt, dass Aufsichtsbehörden auf die notwendigen Daten zugreifen können – aber es bleibt offen, wie genau sie darauf zugreifen, über welche Mechanismen die Autorisierung erfolgt, wer die Schlüssel verwaltet und wie die Zugriffsrechte wieder entzogen werden. Bei einem auditierbaren Datenschutzharness ist das Schwierigste nicht, den Aufsichtsbehörden Daten zugänglich zu machen, sondern sicherzustellen, dass die Daten nur von denjenigen gesehen werden, die sie sehen sollen – und nur für den autorisierten Zeitraum.
Ich habe das gedanklich weitergesponnen. Wenn Dusk ein Beweissystem ähnlich wie zk-SNARK verwendet, bei dem die Aufsichtsbehörden einen bestimmten Audit-Schlüssel besitzen, $DUSK die Compliance einer Transaktion verifizieren kann, ohne die Privatsphäre der Nutzer offenzulegen, dann wäre dieses Konzept grundsätzlich tragfähig. Aber wenn Aufsichtsrechte missbraucht werden oder der Schlüssel kompromittiert wird, bricht das Gebäude des Datenschutzes zusammen.
Daher ist mein Fazit: Dass Datenschutz und Compliance gleichzeitig existieren können, klingt im Prinzip plausibel und ist im Engineering womöglich umsetzbar – aber die tatsächliche Wirkung hängt vollständig von den Details der Mechanismen zur Kontrolle von Berechtigungen ab. Und da das Whitepaper diese Details derzeit nicht liefert, muss ich auf weitere technische Dokumentation warten, bevor ich urteilen kann. Die Antwort auf diese Frage liegt nicht im Whitepaper, sondern im Code des Mainnets.
72
·
--
Ich habe diesen Abschnitt über Kadcast gelesen und dabei die ganze Zeit die Gossip-Protokolle von Ethereum im Kopf verglichen. Gossip ist logisch sehr einfach: Du erhältst eine Nachricht und leitest sie an alle Nachbarn weiter, die du kennst. Diese Nachbarn leiten sie wiederum an ihre Nachbarn weiter, bis das gesamte Netzwerk die Nachricht erhalten hat. Aber hier gibt es ein Problem: Mit steigender Anzahl von Knoten wächst die Menge der wiederholt weitergeleiteten Nachrichten exponentiell.
Kadcast macht das anders. Es basiert auf Kademlias DHT und schichtet die Knoten nach XOR-Distanzen. Jeder Knoten leitet die Nachricht nicht an alle Nachbarn weiter, sondern nur an ausgewählte Knoten mit zunehmender XOR-Distanz. Dieses Mechanismus habe ich zweimal lesen müssen, um seine Raffinesse zu verstehen – er erzeugt eine Kaskadierung statt einer Flutung.
Zum Beispiel: Knoten A sendet eine Nachricht. Er leitet sie nur an einige wenige Knoten weiter, die ihm am nächsten sind. Diese Knoten leiten sie dann an weiter entfernte Knoten weiter. Die Anzahl der Zielknoten pro Ebene ist kontrolliert und nicht unbegrenzt. Das Whitepaper sagt, dadurch sinkt die gesamte Anzahl der benötigten Übertragungen für die Netzwerkverbreitung deutlich.
Und was hat dieses Design mit dem Finanzszenario $DUSK zu tun? Nach meinem Verständnis sind Finanzszenarien besonders empfindlich gegenüber zwei Dingen: erstens Latenz, zweitens Bandbreite. Wenn es für eine Transaktions-Broadcast über zehn oder sogar mehrere Dutzend Sekunden dauert, bis sie das gesamte Netzwerk erreicht, dann ist eine finale Konsistenz auf Sekundenniveau kaum von Bedeutung. Kadcast bringt die Nachricht durch eine baumartige Struktur mit den wenigsten Weiterleitungs-Schritten zu allen Knoten; die Ausbreitungszeit wird auf das Äußerste komprimiert.
Außerdem gibt es noch einen Punkt, den ich anfangs nicht beachtet habe: Das Whitepaper erwähnt, dass Kadcast die Ursprungsquelle einer Nachricht natürlich verwischt. Da Knoten nur mit ausgewählten Peers kommunizieren und keine Broadcasts an das gesamte Netzwerk senden, ist es für Angreifer schwer, nachzuvollziehen, von welchem Knoten eine Transaktion ausgegangen ist. Das ist für die Datenschutz-Erzählung von Dusk@Dusk_Foundation ein zusätzlicher Pluspunkt.
Allerdings habe ich noch eine Frage: Das Whitepaper vergleicht Gossip und Kadcast, liefert aber nur eine qualitative Beschreibung, ohne konkrete Daten zur Bandbreiteinsparung. Wie viel wird gespart – 30% oder 90%? Ohne diese Zahlen kann ich schwer einschätzen, wie groß der Effizienzvorteil tatsächlich ist. Vielleicht lässt sich dieses Ausmaß erst nach dem Go-Live im Mainnet mit echten Netzwerkmessdaten beantworten. #dusk
Ich habe diesen Abschnitt über Kadcast gelesen und dabei die ganze Zeit die Gossip-Protokolle von Ethereum im Kopf verglichen. Gossip ist logisch sehr einfach: Du erhältst eine Nachricht und leitest sie an alle Nachbarn weiter, die du kennst. Diese Nachbarn leiten sie wiederum an ihre Nachbarn weiter, bis das gesamte Netzwerk die Nachricht erhalten hat. Aber hier gibt es ein Problem: Mit steigender Anzahl von Knoten wächst die Menge der wiederholt weitergeleiteten Nachrichten exponentiell.
Kadcast macht das anders. Es basiert auf Kademlias DHT und schichtet die Knoten nach XOR-Distanzen. Jeder Knoten leitet die Nachricht nicht an alle Nachbarn weiter, sondern nur an ausgewählte Knoten mit zunehmender XOR-Distanz. Dieses Mechanismus habe ich zweimal lesen müssen, um seine Raffinesse zu verstehen – er erzeugt eine Kaskadierung statt einer Flutung.
Zum Beispiel: Knoten A sendet eine Nachricht. Er leitet sie nur an einige wenige Knoten weiter, die ihm am nächsten sind. Diese Knoten leiten sie dann an weiter entfernte Knoten weiter. Die Anzahl der Zielknoten pro Ebene ist kontrolliert und nicht unbegrenzt. Das Whitepaper sagt, dadurch sinkt die gesamte Anzahl der benötigten Übertragungen für die Netzwerkverbreitung deutlich.
Und was hat dieses Design mit dem Finanzszenario $DUSK zu tun? Nach meinem Verständnis sind Finanzszenarien besonders empfindlich gegenüber zwei Dingen: erstens Latenz, zweitens Bandbreite. Wenn es für eine Transaktions-Broadcast über zehn oder sogar mehrere Dutzend Sekunden dauert, bis sie das gesamte Netzwerk erreicht, dann ist eine finale Konsistenz auf Sekundenniveau kaum von Bedeutung. Kadcast bringt die Nachricht durch eine baumartige Struktur mit den wenigsten Weiterleitungs-Schritten zu allen Knoten; die Ausbreitungszeit wird auf das Äußerste komprimiert.
Außerdem gibt es noch einen Punkt, den ich anfangs nicht beachtet habe: Das Whitepaper erwähnt, dass Kadcast die Ursprungsquelle einer Nachricht natürlich verwischt. Da Knoten nur mit ausgewählten Peers kommunizieren und keine Broadcasts an das gesamte Netzwerk senden, ist es für Angreifer schwer, nachzuvollziehen, von welchem Knoten eine Transaktion ausgegangen ist. Das ist für die Datenschutz-Erzählung von Dusk@Dusk ein zusätzlicher Pluspunkt.
Allerdings habe ich noch eine Frage: Das Whitepaper vergleicht Gossip und Kadcast, liefert aber nur eine qualitative Beschreibung, ohne konkrete Daten zur Bandbreiteinsparung. Wie viel wird gespart – 30% oder 90%? Ohne diese Zahlen kann ich schwer einschätzen, wie groß der Effizienzvorteil tatsächlich ist. Vielleicht lässt sich dieses Ausmaß erst nach dem Go-Live im Mainnet mit echten Netzwerkmessdaten beantworten. #dusk
73
·
--
Verifiziert
Meine erste Reaktion, als ich den SA-Consensus gelesen habe, war: Wie ist diese Zahl 1000 DUSK eigentlich zustande gekommen? Das Whitepaper liefert nur das Ergebnis, nicht aber den Ableitungsprozess. Also bin ich den Parametern folgend zurückgegangen.
Es definiert einen Epoch, der aus 2160 Blöcken besteht. Nach der aktuellen Blockzeit von Dusk dauert ein Epoch ungefähr 6 Stunden. Dann gibt es eine Reifeformel: M = 2 × epoch - (height mod epoch). Das heißt: Wenn du eine DUSK-Transaktion stakest, musst du etwa die meiste Zeit eines halben Epoch bis hin zu einem ganzen Epoch warten, bevor du wirklich anfangen kannst, Arbeit zu verrichten.
Interessant daran ist, dass es die Aktivierungszeit aller neu gestaketen Beträge auf den Epoch-Grenzen synchronisiert. Es ist nicht „sofort bei Eingang aktiv“, sondern alle werden gemeinsam an einem gemeinsamen Startpunkt aktiviert. Der Zweck dahinter ist vermutlich, damit es für den DS-Algorithmus ein stabiles Snapshot des Staking-Pools gibt, aus dem deterministisch ausgelost wird. Wenn man jederzeit ein- und aussteigen könnte, würde sich die Kandidatenmenge der Provisioner pro Block ständig ändern, und die deterministische Zuweisung wäre schwer umzusetzen.$DUSK
Und was bedeutet die 1000 DUSK an sich? Ich habe ausgerechnet: Wenn die Schwelle auf 100 gesetzt wird, würde die Zahl der Provisioner stark ansteigen. Dann wäre der Wettbewerb um die 64 Slots pro Epoch deutlich härter – aber die Stakings einzelner Knoten wären zu gering, wodurch die Netzwerksicherheit möglicherweise sogar verwässert würde. Wenn man die Schwelle auf 10000 setzt, könnten Privatanleger im Grunde nicht mehr mitmachen; die Provisioner würden zu einem Spiel für wenige große Knoten, und die Dezentralisierung würde entsprechend leiden.@Dusk_Foundation
Diese 1000 liegt also irgendwo dazwischen. Ich habe mir andere PoS-Kettenparameter angesehen: Die Schwelle von Dusk ist weder besonders hoch noch besonders niedrig. Es wirkt, als würde es sagen: Ich möchte nicht, dass du mit ein bisschen Taschengeld einfach einen Node startest – aber ich möchte auch nicht, dass nur große Player überhaupt teilnehmen können.
Allerdings habe ich noch eine Frage, die ich nicht ganz durchschaut habe. Das Whitepaper nennt kein Zielintervall für die Gesamtzahl der Provisioner, und es sagt auch nicht, bei welchem Verhältnis die Wettbewerbsintensität um die 64 Slots am optimalsten ist. Ohne diese Daten kann ich eigentlich nicht beurteilen, ob 1000 wirklich „stimmt“. Vielleicht lässt sich die Plausibilität erst nach dem Mainnet-Start mit echten Daten validieren.#dusk
Meine erste Reaktion, als ich den SA-Consensus gelesen habe, war: Wie ist diese Zahl 1000 DUSK eigentlich zustande gekommen? Das Whitepaper liefert nur das Ergebnis, nicht aber den Ableitungsprozess. Also bin ich den Parametern folgend zurückgegangen.
Es definiert einen Epoch, der aus 2160 Blöcken besteht. Nach der aktuellen Blockzeit von Dusk dauert ein Epoch ungefähr 6 Stunden. Dann gibt es eine Reifeformel: M = 2 × epoch - (height mod epoch). Das heißt: Wenn du eine DUSK-Transaktion stakest, musst du etwa die meiste Zeit eines halben Epoch bis hin zu einem ganzen Epoch warten, bevor du wirklich anfangen kannst, Arbeit zu verrichten.
Interessant daran ist, dass es die Aktivierungszeit aller neu gestaketen Beträge auf den Epoch-Grenzen synchronisiert. Es ist nicht „sofort bei Eingang aktiv“, sondern alle werden gemeinsam an einem gemeinsamen Startpunkt aktiviert. Der Zweck dahinter ist vermutlich, damit es für den DS-Algorithmus ein stabiles Snapshot des Staking-Pools gibt, aus dem deterministisch ausgelost wird. Wenn man jederzeit ein- und aussteigen könnte, würde sich die Kandidatenmenge der Provisioner pro Block ständig ändern, und die deterministische Zuweisung wäre schwer umzusetzen.$DUSK
Und was bedeutet die 1000 DUSK an sich? Ich habe ausgerechnet: Wenn die Schwelle auf 100 gesetzt wird, würde die Zahl der Provisioner stark ansteigen. Dann wäre der Wettbewerb um die 64 Slots pro Epoch deutlich härter – aber die Stakings einzelner Knoten wären zu gering, wodurch die Netzwerksicherheit möglicherweise sogar verwässert würde. Wenn man die Schwelle auf 10000 setzt, könnten Privatanleger im Grunde nicht mehr mitmachen; die Provisioner würden zu einem Spiel für wenige große Knoten, und die Dezentralisierung würde entsprechend leiden.@Dusk
Diese 1000 liegt also irgendwo dazwischen. Ich habe mir andere PoS-Kettenparameter angesehen: Die Schwelle von Dusk ist weder besonders hoch noch besonders niedrig. Es wirkt, als würde es sagen: Ich möchte nicht, dass du mit ein bisschen Taschengeld einfach einen Node startest – aber ich möchte auch nicht, dass nur große Player überhaupt teilnehmen können.
Allerdings habe ich noch eine Frage, die ich nicht ganz durchschaut habe. Das Whitepaper nennt kein Zielintervall für die Gesamtzahl der Provisioner, und es sagt auch nicht, bei welchem Verhältnis die Wettbewerbsintensität um die 64 Slots am optimalsten ist. Ohne diese Daten kann ich eigentlich nicht beurteilen, ob 1000 wirklich „stimmt“. Vielleicht lässt sich die Plausibilität erst nach dem Mainnet-Start mit echten Daten validieren.#dusk
90
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
FedMinutesFocusOnOctoberPause
320,032 Aufrufe
1,956 Kommentare
🚨 HOHE ALARMSTUFE ‼️ BITTE HANDELT IN DER NÄCHSTEN STUNDE NICHT BLIND 🚨
Leute, in weniger als einer Stunde werden die FOMC-Protokolle veröffentlicht.
Nach der Volatilität, die wir heute bereits erlebt haben, möchte ich wirklich nicht, dass jemand kurz vor der Veröffentlichung irgendwelche zufälligen Positionen mit hohem Hebel eröffnet.
Die stärkste Reaktion erwarte ich bei Gold (XAU), Silber (XAG), BTC und ETH. Coins wie SOL und andere stark gehebelte Altcoins mit mittlerer oder niedriger Marktkapitalisierung können jede Bewegung von BTC noch verstärken.
Gold und Silber reagieren heute Abend besonders empfindlich, weil der Markt bereits auf den US-Dollar und die Renditen von US-Staatsanleihen reagiert und beide Metalle vor der Veröffentlichung der Fed-Protokolle stark unter Druck standen.
Kurz gesagt:
📉 FOMC-Protokolle mit falkenhaftem Ton → Dollar und Renditen können steigen → Druck auf BTC, Krypto, Gold und Silber
📈 FOMC-Protokolle mit taubenhaftem Ton → Dollar und Renditen können nachgeben → BTC, Gold, Silber und andere Risikoanlagen können kräftig steigen.
Und bitte denkt daran: Die erste Kerze kann eine Falle sein. Es kann zunächst zu einem Pump kommen, dann zu einem sofortigen Dump, Liquidationen auf beiden Seiten und erst danach zur tatsächlichen Richtungsbewegung.
Schützt also vorerst eure Positionen, reduziert unnötigen Hebel und springt nicht aus FOMO auf die erste Bewegung auf.
Heute Abend beobachte ich zuerst $XAU , $XAG und $BTC . An ihnen werden wir sehr schnell erkennen, wie der Markt die Fed einschätzt.
Ich halte euch rechtzeitig auf dem Laufenden.
Folgt @Panda Traders und aktiviert jetzt eure Benachrichtigungen.
#FedMinutesFocusOnOctoberPause
Panda Traders
·21 Likes
·5k Aufrufe
XRPSpotETFsHold$1.7BWeeklyInflowsSlow
0 Aufrufe
1 Kommentare
FrenchHillUrgesCLARITYActPassageInLameDuck
0 Aufrufe
7 Kommentare