

jesmeen
1.4k Beiträge
jesmeen
Melden
Nutzer blockieren
113 Following
96 Follower
621 Like gegeben
Beiträge
Alle
Zitierungen
Live
·
--
#FedRateWatch
Ich sitze jetzt seit ein paar Tagen mit dieser Solana-Nummer hier und es lässt mich nicht los. Während des Meme-Rallies Anfang September ist etwas wie 7 von 10 Transaktionen einfach nicht durchgegangen — für fast zwei Tage. Nicht laggy, nicht überteuert — einfach tot bei der Ankunft, für alle, die das Ding wirklich nutzen wollten.
Was mich nicht an der Störung selbst stört, ist eher, wie schnell alle darüber hinweggegangen sind. Staus während einer Hype-Spitze sind für diese Kette nichts Neues, also ist der Reflex immer: „Eine Layer-2 drauf, Problem gelöst.“ Vielleicht. Aber eine Layer, die dafür gebaut ist, den Ausfallmodus einer Basiskette abzufangen, wurde bis zum nächsten Spike, der auch sie trifft, noch nicht wirklich unter Stress getestet. Es fühlt sich an, als würden wir die gleiche Frage nur an einen anderen Ort verlagern, statt sie zu beantworten.
Da ist noch etwas Zweites, das mir im Kopf bleibt und weniger Beachtung bekommt: Die Hardware, die man braucht, um auf Solana einen Validator zu betreiben, ist schwerer als bei den meisten Ketten verlangt — und das schränkt leise ein, wer überhaupt teilnehmen kann. Das ist eine faire Abwägung, wenn reiner Speed das alleinige Ziel ist. Aber dieses Abwägen kannst du nicht endlos weiterführen, ohne dass die Sache anfängt, eher nach einer schnellen privaten Datenbank auszusehen als nach einem öffentlichen Netzwerk.
Wie auch immer: Benchmarks von einem normalen Dienstag sagen mir nicht viel. Ich will sehen, was passiert, wenn der schlechteste Tag kommt — denn nur dieser Tag zählt wirklich.
$ZEC
{spot}(ZECUSDT)
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
#FedRateWatch
Ich sitze jetzt seit ein paar Tagen mit dieser Solana-Nummer hier und es lässt mich nicht los. Während des Meme-Rallies Anfang September ist etwas wie 7 von 10 Transaktionen einfach nicht durchgegangen — für fast zwei Tage. Nicht laggy, nicht überteuert — einfach tot bei der Ankunft, für alle, die das Ding wirklich nutzen wollten.
Was mich nicht an der Störung selbst stört, ist eher, wie schnell alle darüber hinweggegangen sind. Staus während einer Hype-Spitze sind für diese Kette nichts Neues, also ist der Reflex immer: „Eine Layer-2 drauf, Problem gelöst.“ Vielleicht. Aber eine Layer, die dafür gebaut ist, den Ausfallmodus einer Basiskette abzufangen, wurde bis zum nächsten Spike, der auch sie trifft, noch nicht wirklich unter Stress getestet. Es fühlt sich an, als würden wir die gleiche Frage nur an einen anderen Ort verlagern, statt sie zu beantworten.
Da ist noch etwas Zweites, das mir im Kopf bleibt und weniger Beachtung bekommt: Die Hardware, die man braucht, um auf Solana einen Validator zu betreiben, ist schwerer als bei den meisten Ketten verlangt — und das schränkt leise ein, wer überhaupt teilnehmen kann. Das ist eine faire Abwägung, wenn reiner Speed das alleinige Ziel ist. Aber dieses Abwägen kannst du nicht endlos weiterführen, ohne dass die Sache anfängt, eher nach einer schnellen privaten Datenbank auszusehen als nach einem öffentlichen Netzwerk.
Wie auch immer: Benchmarks von einem normalen Dienstag sagen mir nicht viel. Ich will sehen, was passiert, wenn der schlechteste Tag kommt — denn nur dieser Tag zählt wirklich.
$ZEC
$BTC
$ETH
1
256
·
--
#CPIWatch Ich ertappe mich bei solchen Events dabei, wie ich halb zuhöre, während mir ein weiteres Restaking-Pitch erzählt wird, während der Kaffee schon kalt geworden ist. Es klingt sauber – man nutzt Stake, der bereits eine Kette absichert, erneut und spart sich den langsamen Aufbau von Vertrauen von Grund auf für jeden neuen Service. Aber was tatsächlich wiederverwendet wird, ist kein Kapital, sondern Risiko. Und Risiko verteilt sich nicht gleichmäßig – es verheddert sich nur: fünf Sätze von Slashing-Regeln von fünf Teams, die wahrscheinlich nie miteinander gesprochen haben.
Das ist der Teil, der mich beschäftigt. Wenn dieselben Validatoren eine Brücke, einen Oracle, eine Datenebene unterstützen, dann bleibt ein einziges böses Slashing-Ereignis nicht eingedämmt. Es sickert in die Basiskette zurück, von der alle dachten, sie sei fester Grund. Im Grunde ist es Rehypothekation mit zusätzlichen Schritten – überzeugend wirkende Behauptungen, die auf derselben Sicherheit gestapelt sind, unsichtbar, bis es nicht mehr ist.
Ich glaube nicht, dass Betreiber das vollständig durchdacht haben. Einige tun wirklich gründliche Recherche. Viele jagen einfach Rendite, weil das passiert, wenn schnelles Handeln mehr bringt als sorgfältig zu sein. Das heißt nicht, dass es zusammenbricht – nur, dass es chaotischer ist als das Deck verspricht.
Das Whitepaper wird uns nicht sagen, wie das sich bewährt. Beobachten, ob es eine schlechte Woche überlebt, wird es.
$MET
{spot}(METUSDT)
$ETH
{spot}(ETHUSDT)
$BTC
{spot}(BTCUSDT)
#CPIWatch Ich ertappe mich bei solchen Events dabei, wie ich halb zuhöre, während mir ein weiteres Restaking-Pitch erzählt wird, während der Kaffee schon kalt geworden ist. Es klingt sauber – man nutzt Stake, der bereits eine Kette absichert, erneut und spart sich den langsamen Aufbau von Vertrauen von Grund auf für jeden neuen Service. Aber was tatsächlich wiederverwendet wird, ist kein Kapital, sondern Risiko. Und Risiko verteilt sich nicht gleichmäßig – es verheddert sich nur: fünf Sätze von Slashing-Regeln von fünf Teams, die wahrscheinlich nie miteinander gesprochen haben.
Das ist der Teil, der mich beschäftigt. Wenn dieselben Validatoren eine Brücke, einen Oracle, eine Datenebene unterstützen, dann bleibt ein einziges böses Slashing-Ereignis nicht eingedämmt. Es sickert in die Basiskette zurück, von der alle dachten, sie sei fester Grund. Im Grunde ist es Rehypothekation mit zusätzlichen Schritten – überzeugend wirkende Behauptungen, die auf derselben Sicherheit gestapelt sind, unsichtbar, bis es nicht mehr ist.
Ich glaube nicht, dass Betreiber das vollständig durchdacht haben. Einige tun wirklich gründliche Recherche. Viele jagen einfach Rendite, weil das passiert, wenn schnelles Handeln mehr bringt als sorgfältig zu sein. Das heißt nicht, dass es zusammenbricht – nur, dass es chaotischer ist als das Deck verspricht.
Das Whitepaper wird uns nicht sagen, wie das sich bewährt. Beobachten, ob es eine schlechte Woche überlebt, wird es.
$MET
$ETH
$BTC
1
2
147
·
--
#dusk @Dusk_Foundation $DUSK
{spot}(DUSKUSDT)
$A
{spot}(AUSDT)
$BTC
{spot}(BTCUSDT)
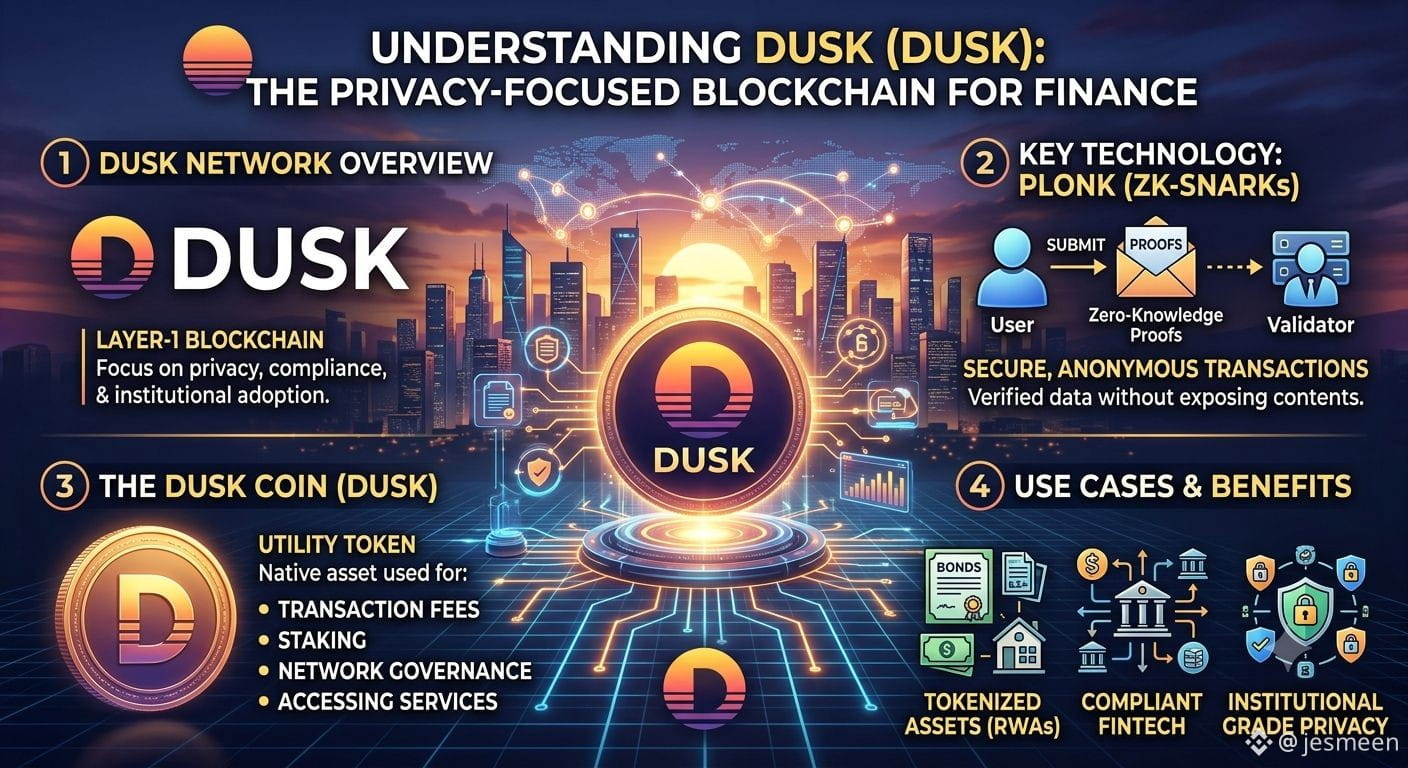
Ich komme immer wieder auf den Pitch von Dusk Network zurück, teils weil es die übliche Logik von Privacy-Coins auf den Kopf stellt, und teils weil ich noch nicht sicher bin, ob das schon ein Kompliment ist. Die meisten Projekte verstecken alles und fordern Regulierungsbehörden heraus, später nachzuholen. Dusk baut die „Ausgangstür“ schon ab Tag eins ein – das wirkt für Krypto fast schon zu höflich. Der Mechanismus sind Zero-Knowledge-Proofs, verpackt in ihre XSC-Contracts: Eine Transaktion kann beweisen, dass sie gültig ist, die korrekten Beträge hat und über die korrekten Berechtigungen verfügt, ohne die tatsächlichen Zahlen oder die Personen auf beiden Seiten offenzulegen. Papiermäßig sauber. Dann stößt man auf die eigentliche Frage, die früher oder später immer auftaucht: Gültig für wen, und sichtbar für wen? Ein Regulierer, der einen Security Token auditiert, wird „vertraut der Mathematik“ nicht für immer akzeptieren, also legt Dusk selektive Offenlegung darüber: Genehmigte Parteien erhalten einen Schlüssel, der bei Bedarf bestimmte Details freischaltet. Nützlich, vielleicht sogar notwendig, falls Institutionen das jemals ernsthaft anfassen. Aber jetzt liegt irgendwo ein Schlüssel, in den Händen von jemandem – und genau diese Person wird still und leise zur Schwachstelle, die die Kryptografie eigentlich entfernen sollte. Also: Überlebt Privatsphäre den Kontakt mit der ersten Person, die durch sie hindurchsehen darf?
#dusk @Dusk $DUSK
$A
$BTC
Ich komme immer wieder auf den Pitch von Dusk Network zurück, teils weil es die übliche Logik von Privacy-Coins auf den Kopf stellt, und teils weil ich noch nicht sicher bin, ob das schon ein Kompliment ist. Die meisten Projekte verstecken alles und fordern Regulierungsbehörden heraus, später nachzuholen. Dusk baut die „Ausgangstür“ schon ab Tag eins ein – das wirkt für Krypto fast schon zu höflich. Der Mechanismus sind Zero-Knowledge-Proofs, verpackt in ihre XSC-Contracts: Eine Transaktion kann beweisen, dass sie gültig ist, die korrekten Beträge hat und über die korrekten Berechtigungen verfügt, ohne die tatsächlichen Zahlen oder die Personen auf beiden Seiten offenzulegen. Papiermäßig sauber. Dann stößt man auf die eigentliche Frage, die früher oder später immer auftaucht: Gültig für wen, und sichtbar für wen? Ein Regulierer, der einen Security Token auditiert, wird „vertraut der Mathematik“ nicht für immer akzeptieren, also legt Dusk selektive Offenlegung darüber: Genehmigte Parteien erhalten einen Schlüssel, der bei Bedarf bestimmte Details freischaltet. Nützlich, vielleicht sogar notwendig, falls Institutionen das jemals ernsthaft anfassen. Aber jetzt liegt irgendwo ein Schlüssel, in den Händen von jemandem – und genau diese Person wird still und leise zur Schwachstelle, die die Kryptografie eigentlich entfernen sollte. Also: Überlebt Privatsphäre den Kontakt mit der ersten Person, die durch sie hindurchsehen darf?
12
5
721
·
--
#dusk @Dusk_Foundation $DUSK
{spot}(DUSKUSDT)
$TUT
{spot}(TUTUSDT)
$BITCOIN
{alpha}(10x72e4f9f808c49a2a61de9c5896298920dc4eeea9)
Ich stehe hier und denke über das Dusk Network nach, an einem Punkt, an dem die Debatte um Privacy-Coins sich müde anfühlt, und doch ist das eigentliche Problem, das dabei verhandelt wird, nicht verschwunden. Entweder man baut für Privatsphäre und wird wie eine Compliance-Zeitbombe behandelt, oder man baut komplett transparent und jede Bewegung des Treasury liegt öffentlich da, sodass Wettbewerber sie auseinandernehmen können. Dusk versucht, diese Nadel zu durchstechen – mit vertraulichen Verträgen nach dem XSC-Standard: Verbergen, was verborgen bleiben sollte, und offenlegen, was genau denjenigen zusteht, die es tatsächlich sehen dürfen.
Anfangs klingt das fast schon zu ordentlich, ehrlich gesagt. Aber die schwierigere Frage ist: Wer hält die Schlüssel für diese Offenlegung – und ob das System sich elegant biegt oder beim ersten echten Test durch einen Regulator oder ein Gericht bricht. Genau das packt niemand auf eine Folie.
Ich bin noch nicht ganz überzeugt, nicht weil die Technik nachlässig wirkt – das tut sie nicht –, sondern weil ich genug ambitionierte Privacy-Tech gesehen habe, die die Mathematik richtig hinbekommt, die menschliche Governance darum herum aber falsch. Institutionen reden ein gutes Spiel davon, Vertraulichkeit zu wollen, und bauen dann still dort, wo die Liquidität schon existiert.
Sich auf das Thema zu beschränken – Finanzinstrumente, regulierte Emission, nichts anderes – ist hier die klügere Wette, allein schon weil es weniger Raum gibt, falschen Fortschritt vorzutäuschen. Die Umsetzung entscheidet alles, wie immer. Ich möchte echte Streitfälle überleben sehen, bevor ich dieses System als bewiesen bezeichne – statt nur Versprechen zu hören.
#dusk @Dusk $DUSK
$TUT
$BITCOIN
Ich stehe hier und denke über das Dusk Network nach, an einem Punkt, an dem die Debatte um Privacy-Coins sich müde anfühlt, und doch ist das eigentliche Problem, das dabei verhandelt wird, nicht verschwunden. Entweder man baut für Privatsphäre und wird wie eine Compliance-Zeitbombe behandelt, oder man baut komplett transparent und jede Bewegung des Treasury liegt öffentlich da, sodass Wettbewerber sie auseinandernehmen können. Dusk versucht, diese Nadel zu durchstechen – mit vertraulichen Verträgen nach dem XSC-Standard: Verbergen, was verborgen bleiben sollte, und offenlegen, was genau denjenigen zusteht, die es tatsächlich sehen dürfen.
Anfangs klingt das fast schon zu ordentlich, ehrlich gesagt. Aber die schwierigere Frage ist: Wer hält die Schlüssel für diese Offenlegung – und ob das System sich elegant biegt oder beim ersten echten Test durch einen Regulator oder ein Gericht bricht. Genau das packt niemand auf eine Folie.
Ich bin noch nicht ganz überzeugt, nicht weil die Technik nachlässig wirkt – das tut sie nicht –, sondern weil ich genug ambitionierte Privacy-Tech gesehen habe, die die Mathematik richtig hinbekommt, die menschliche Governance darum herum aber falsch. Institutionen reden ein gutes Spiel davon, Vertraulichkeit zu wollen, und bauen dann still dort, wo die Liquidität schon existiert.
Sich auf das Thema zu beschränken – Finanzinstrumente, regulierte Emission, nichts anderes – ist hier die klügere Wette, allein schon weil es weniger Raum gibt, falschen Fortschritt vorzutäuschen. Die Umsetzung entscheidet alles, wie immer. Ich möchte echte Streitfälle überleben sehen, bevor ich dieses System als bewiesen bezeichne – statt nur Versprechen zu hören.
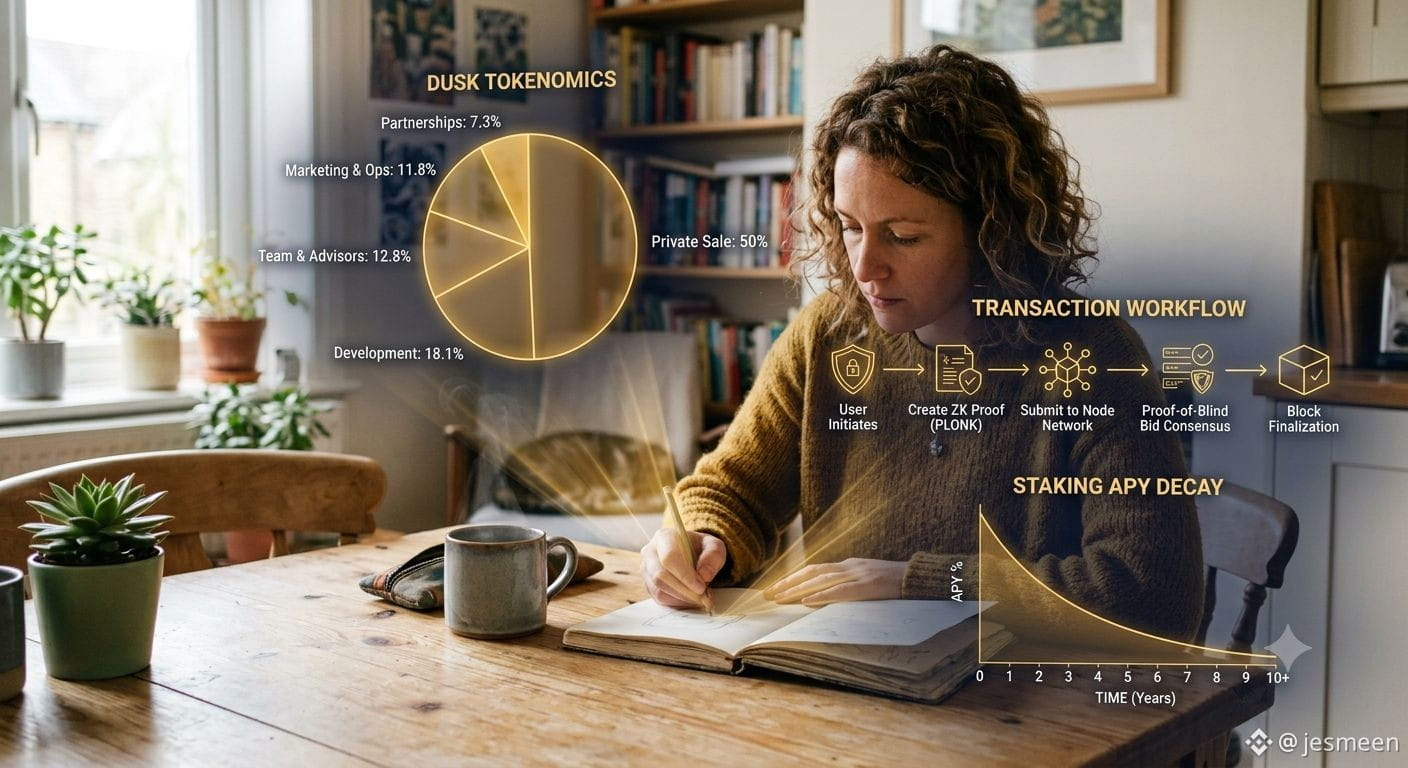
5
4
437
·
--
#dusk @Dusk_Foundation $DUSK
{spot}(DUSKUSDT)
$TUT
{spot}(TUTUSDT)
$BTC
{spot}(BTCUSDT)
Ich stehe hier und denke darüber nach, wie viele „Privacy Chains“ ich schon kommen und gehen gesehen habe, und Dusk Network landet für mich immer wieder in einem anderen „Bucket“ – nicht weil die Technik makellos wäre, sondern weil sie der unangenehmen Frage nachjagt, die alle anderen vermeiden: Privatsphäre für wen und unter welchen Bedingungen.
Anfangs klingt das simpel. Vertrauliche Smart Contracts, Zero-Knowledge-Proofs, eine öffentliche Chain mit privatem Inneren. Aber die Realität sieht anders aus, sobald ein Regulierer etwas sehen muss, das von Anfang an nie sichtbar sein sollte. Das ist nicht mehr nur Privatsphäre – das ist ein Offenlegungsproblem, das die Kleider der Privatsphäre trägt, und es ist eine viel schwierigere Sache, das richtig zu bauen.
Hier wird es interessant. Die meisten Privacy-Projekte versuchen, Regulierung auszuweichen. Dusk scheint eher darauf hinzuarbeiten und etwas zu bauen, das tatsächlich in Frameworks wie MiCA passen könnte. Echte Systeme funktionieren nicht in Extremen – absolute Geheimhaltung schreckt Institutionen ab, totale Transparenz verfehlt den Zweck. Diese unbequeme Mitte ist wahrscheinlich dort, wo die echte Nachfrage lebt, falls es sie im großen Maßstab gibt.
Ich bin noch nicht ganz überzeugt. Institutionen bewegen sich langsam und brauchen lange bevor sie elegante Kryptografie brauchen rechtliche Sicherheit. Die Umsetzung wird hier alles entscheiden – wie immer. Worauf ich eigentlich achte, ist nicht eine weitere Ankündigung einer Partnerschaft – sondern ob jemand außerhalb des Kernteams still und leise etwas wirklich Reales darauf aufbaut und es dann auch tatsächlich standhält.
#dusk @Dusk $DUSK
$TUT
$BTC
Ich stehe hier und denke darüber nach, wie viele „Privacy Chains“ ich schon kommen und gehen gesehen habe, und Dusk Network landet für mich immer wieder in einem anderen „Bucket“ – nicht weil die Technik makellos wäre, sondern weil sie der unangenehmen Frage nachjagt, die alle anderen vermeiden: Privatsphäre für wen und unter welchen Bedingungen.
Anfangs klingt das simpel. Vertrauliche Smart Contracts, Zero-Knowledge-Proofs, eine öffentliche Chain mit privatem Inneren. Aber die Realität sieht anders aus, sobald ein Regulierer etwas sehen muss, das von Anfang an nie sichtbar sein sollte. Das ist nicht mehr nur Privatsphäre – das ist ein Offenlegungsproblem, das die Kleider der Privatsphäre trägt, und es ist eine viel schwierigere Sache, das richtig zu bauen.
Hier wird es interessant. Die meisten Privacy-Projekte versuchen, Regulierung auszuweichen. Dusk scheint eher darauf hinzuarbeiten und etwas zu bauen, das tatsächlich in Frameworks wie MiCA passen könnte. Echte Systeme funktionieren nicht in Extremen – absolute Geheimhaltung schreckt Institutionen ab, totale Transparenz verfehlt den Zweck. Diese unbequeme Mitte ist wahrscheinlich dort, wo die echte Nachfrage lebt, falls es sie im großen Maßstab gibt.
Ich bin noch nicht ganz überzeugt. Institutionen bewegen sich langsam und brauchen lange bevor sie elegante Kryptografie brauchen rechtliche Sicherheit. Die Umsetzung wird hier alles entscheiden – wie immer. Worauf ich eigentlich achte, ist nicht eine weitere Ankündigung einer Partnerschaft – sondern ob jemand außerhalb des Kernteams still und leise etwas wirklich Reales darauf aufbaut und es dann auch tatsächlich standhält.
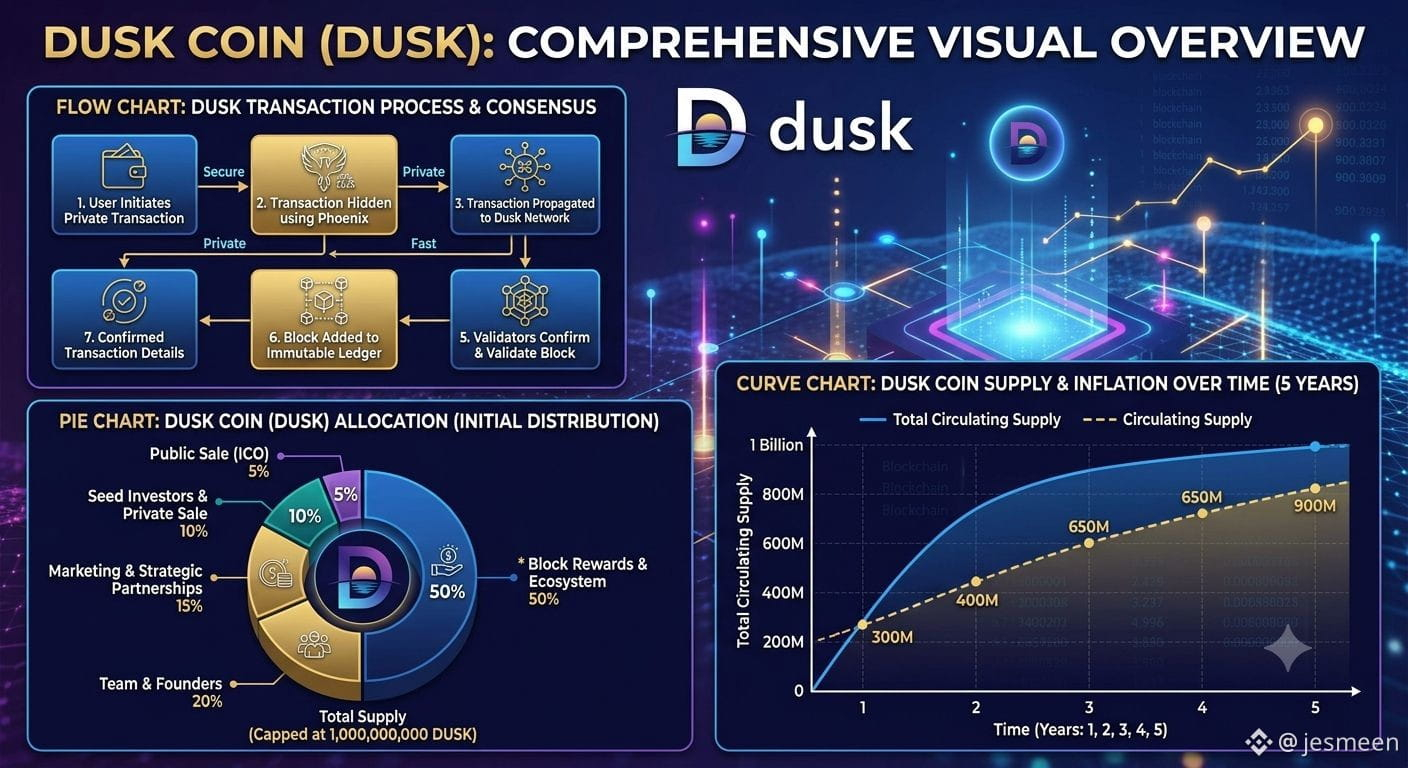
9
7
503
·
--
#dusk @Dusk_Foundation
$ZEC
{spot}(ZECUSDT)
$PEPE
{spot}(PEPEUSDT)
$DUSK
{spot}(DUSKUSDT)
Ich komme immer wieder auf den ganzen Pitch von Dusk Network zurück: Datenschutz UND Compliance, nicht Datenschutz gegen Compliance. Leicht zu sagen, brutal zu bauen.
Selektive Offenlegung klingt auf dem Papier elegant – Auditoren sehen, was sie brauchen, niemand sonst sieht den Rest. Aber wer verwaltet den Betrachtungsschlüssel? Was passiert, wenn eine gerichtliche Anordnung mehr verlangt, als „selektiv“ ursprünglich dafür vorgesehen war? Das ist kein Krypto-Problem mehr, sondern Gesetz, das eine Smart-Contract-Kostümierung trägt.
Die ZK-Technik ist mittlerweile weitgehend vorhanden. Was fehlt, ist alles darum herum – Custody-Support, Audit-Frameworks für verschlüsselten Zustand, Börsen, die bereit sind, etwas zu listen, das nach einer Privacy-Coin riecht, obwohl es eigentlich für tokenisierte Wertpapiere gebaut ist. Dusk setzt stark auf das Framing von „reguliertem Finanzwesen“, um dieses Stigma zu umgehen. Nicht sicher, ob der Markt diese Grenze so sauber zieht, wie sie es sich wünschen.
Außerdem sind „vertrauliche Contracts“ nicht kostenlos. Die Generierung der Proofs kostet etwas, und diese Kosten fallen irgendwo an – in Form von Gebühren, Durchsatz oder Zentralisierung hin zu demjenigen, der die Hardware hat. Ich habe noch keine echte, nachhaltig genutzte Anwendung gesehen, um zu verstehen, wie sich dieser Trade-off hier tatsächlich ausspielt.
Was ich respektiere, ist der enge Fokus. Sie wollen nicht alles sein – nur Infrastruktur für die Ausgabe regulierter Vermögenswerte. Kleiner Einsatz, vielleicht aber die klügere Entscheidung.
Ich schaue trotzdem nach einer echten Bereitstellung, die nicht nur ein Pilot ist, dem eine Pressemitteilung angehängt wurde. Hier wird die Umsetzung entscheiden, nicht das Whitepaper.
#SandboxSANDSuspectedInfiniteMintFlawOnBase
#GrayscaleFilesFifthZECETFAmendment
#BitcoinETFs
#USCanadaTradeTalksCollapseCanadaVowsRetaliation
#dusk @Dusk
$ZEC
$PEPE
$DUSK
Ich komme immer wieder auf den ganzen Pitch von Dusk Network zurück: Datenschutz UND Compliance, nicht Datenschutz gegen Compliance. Leicht zu sagen, brutal zu bauen.
Selektive Offenlegung klingt auf dem Papier elegant – Auditoren sehen, was sie brauchen, niemand sonst sieht den Rest. Aber wer verwaltet den Betrachtungsschlüssel? Was passiert, wenn eine gerichtliche Anordnung mehr verlangt, als „selektiv“ ursprünglich dafür vorgesehen war? Das ist kein Krypto-Problem mehr, sondern Gesetz, das eine Smart-Contract-Kostümierung trägt.
Die ZK-Technik ist mittlerweile weitgehend vorhanden. Was fehlt, ist alles darum herum – Custody-Support, Audit-Frameworks für verschlüsselten Zustand, Börsen, die bereit sind, etwas zu listen, das nach einer Privacy-Coin riecht, obwohl es eigentlich für tokenisierte Wertpapiere gebaut ist. Dusk setzt stark auf das Framing von „reguliertem Finanzwesen“, um dieses Stigma zu umgehen. Nicht sicher, ob der Markt diese Grenze so sauber zieht, wie sie es sich wünschen.
Außerdem sind „vertrauliche Contracts“ nicht kostenlos. Die Generierung der Proofs kostet etwas, und diese Kosten fallen irgendwo an – in Form von Gebühren, Durchsatz oder Zentralisierung hin zu demjenigen, der die Hardware hat. Ich habe noch keine echte, nachhaltig genutzte Anwendung gesehen, um zu verstehen, wie sich dieser Trade-off hier tatsächlich ausspielt.
Was ich respektiere, ist der enge Fokus. Sie wollen nicht alles sein – nur Infrastruktur für die Ausgabe regulierter Vermögenswerte. Kleiner Einsatz, vielleicht aber die klügere Entscheidung.
Ich schaue trotzdem nach einer echten Bereitstellung, die nicht nur ein Pilot ist, dem eine Pressemitteilung angehängt wurde. Hier wird die Umsetzung entscheiden, nicht das Whitepaper.
#SandboxSANDSuspectedInfiniteMintFlawOnBase
#GrayscaleFilesFifthZECETFAmendment
#BitcoinETFs
#USCanadaTradeTalksCollapseCanadaVowsRetaliation
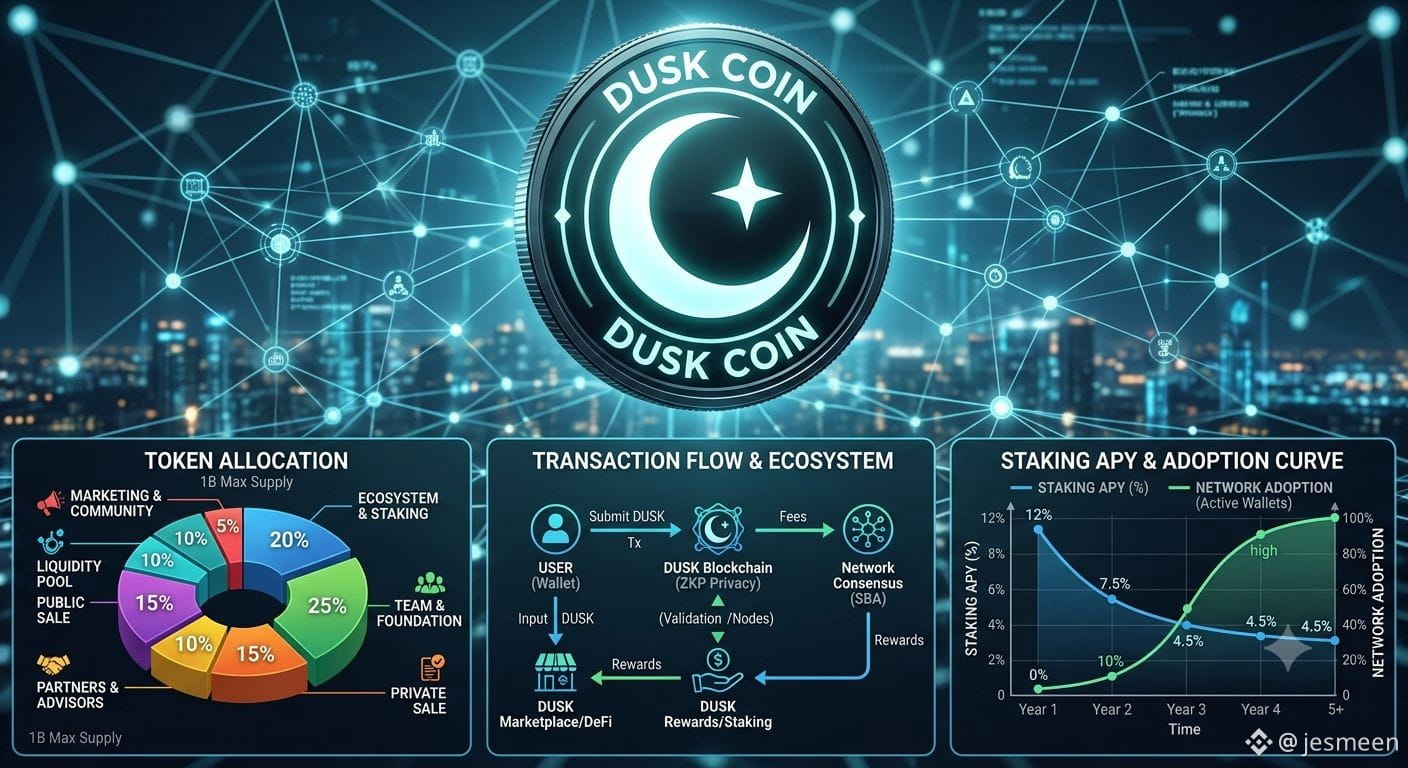
5
4
587
·
--
#dusk @Dusk_Foundation $DUSK
{spot}(DUSKUSDT)
$SUI
{spot}(SUIUSDT)
$X
{alpha}(560x0510101ec6c49d24ed911f0011e22a0d697ee776)
Ich stehe hier und denke darüber nach, wie viele „Privacy-Blockchain für Finanzen“-Pitches ich in den letzten Jahren gehört habe – und Dusk Network taucht in Gesprächen immer wieder leise auf, ohne jemals auf einer Bühne zu landen.
Die Idee selbst ist nicht kompliziert. XSC ermöglicht, dass Smart Contracts vertraulich bleiben und gleichzeitig nachweisen, dass sie die Regeln befolgt haben. Anfangs klingt das einfach: Daten verbergen, Compliance behalten. Aber die Realität sieht anders aus, sobald man begreift, dass Aufsichtsbehörden in Wahrheit keine völlige Intransparenz wollen, sondern kontrollierte Sichtbarkeit. Das ist viel schwerer zu konstruieren als „einfache“ Privatsphäre.
An dieser Stelle wird es kompliziert – für praktisch jedes Projekt in dieser Kategorie. Institutionen wollen Privatsphäre vor Wettbewerbern, nicht vor den Regulierern, und ein System zu bauen, das den Unterschied erkennt, ist die eigentliche Arbeit. Nicht die Zero-Knowledge-Mathematik – dieser Teil ist größtenteils gelöst. Die Governance darum, wer wann was sehen darf und warum, entscheidet letztlich, ob ein Compliance-Team jemals zustimmt.
Ich bin noch nicht wirklich überzeugt, dass das so skaliert, wie es die Dokus nahelegen, und ich habe noch nicht genug reale Transaktionsvolumina gesehen, um den Proof-Overhead unter Last beurteilen zu können. Die Einführung im institutionellen Finanzwesen ist außerdem naturgemäß langsam – nicht weil man zögert, sondern weil ein Wechsel der Abwicklungswege echtes rechtliches Risiko für denjenigen bedeutet, der als Erster umstellt.
Was ich sagen kann: Dusk hat nicht den Retail-Hype gejagt, wie es die meisten L1s im letzten Zyklus getan haben. Es blieb eng fokussiert. Ob das Disziplin ist oder einfach begrenzter Ehrgeiz, kann ich ehrlich gesagt noch nicht beurteilen. Die Umsetzung wird alles entscheiden – nicht das Whitepaper.
#BitcoinBestWeekSinceMarch2023
#USRefinersFaceLoomingCrudeSupplyDrop
#GoldReboundsNearly5%
#GrayscaleFilesFifthZECETFAmendment
#dusk @Dusk $DUSK
$SUI
$X
Ich stehe hier und denke darüber nach, wie viele „Privacy-Blockchain für Finanzen“-Pitches ich in den letzten Jahren gehört habe – und Dusk Network taucht in Gesprächen immer wieder leise auf, ohne jemals auf einer Bühne zu landen.
Die Idee selbst ist nicht kompliziert. XSC ermöglicht, dass Smart Contracts vertraulich bleiben und gleichzeitig nachweisen, dass sie die Regeln befolgt haben. Anfangs klingt das einfach: Daten verbergen, Compliance behalten. Aber die Realität sieht anders aus, sobald man begreift, dass Aufsichtsbehörden in Wahrheit keine völlige Intransparenz wollen, sondern kontrollierte Sichtbarkeit. Das ist viel schwerer zu konstruieren als „einfache“ Privatsphäre.
An dieser Stelle wird es kompliziert – für praktisch jedes Projekt in dieser Kategorie. Institutionen wollen Privatsphäre vor Wettbewerbern, nicht vor den Regulierern, und ein System zu bauen, das den Unterschied erkennt, ist die eigentliche Arbeit. Nicht die Zero-Knowledge-Mathematik – dieser Teil ist größtenteils gelöst. Die Governance darum, wer wann was sehen darf und warum, entscheidet letztlich, ob ein Compliance-Team jemals zustimmt.
Ich bin noch nicht wirklich überzeugt, dass das so skaliert, wie es die Dokus nahelegen, und ich habe noch nicht genug reale Transaktionsvolumina gesehen, um den Proof-Overhead unter Last beurteilen zu können. Die Einführung im institutionellen Finanzwesen ist außerdem naturgemäß langsam – nicht weil man zögert, sondern weil ein Wechsel der Abwicklungswege echtes rechtliches Risiko für denjenigen bedeutet, der als Erster umstellt.
Was ich sagen kann: Dusk hat nicht den Retail-Hype gejagt, wie es die meisten L1s im letzten Zyklus getan haben. Es blieb eng fokussiert. Ob das Disziplin ist oder einfach begrenzter Ehrgeiz, kann ich ehrlich gesagt noch nicht beurteilen. Die Umsetzung wird alles entscheiden – nicht das Whitepaper.
#BitcoinBestWeekSinceMarch2023
#USRefinersFaceLoomingCrudeSupplyDrop
#GoldReboundsNearly5%
#GrayscaleFilesFifthZECETFAmendment
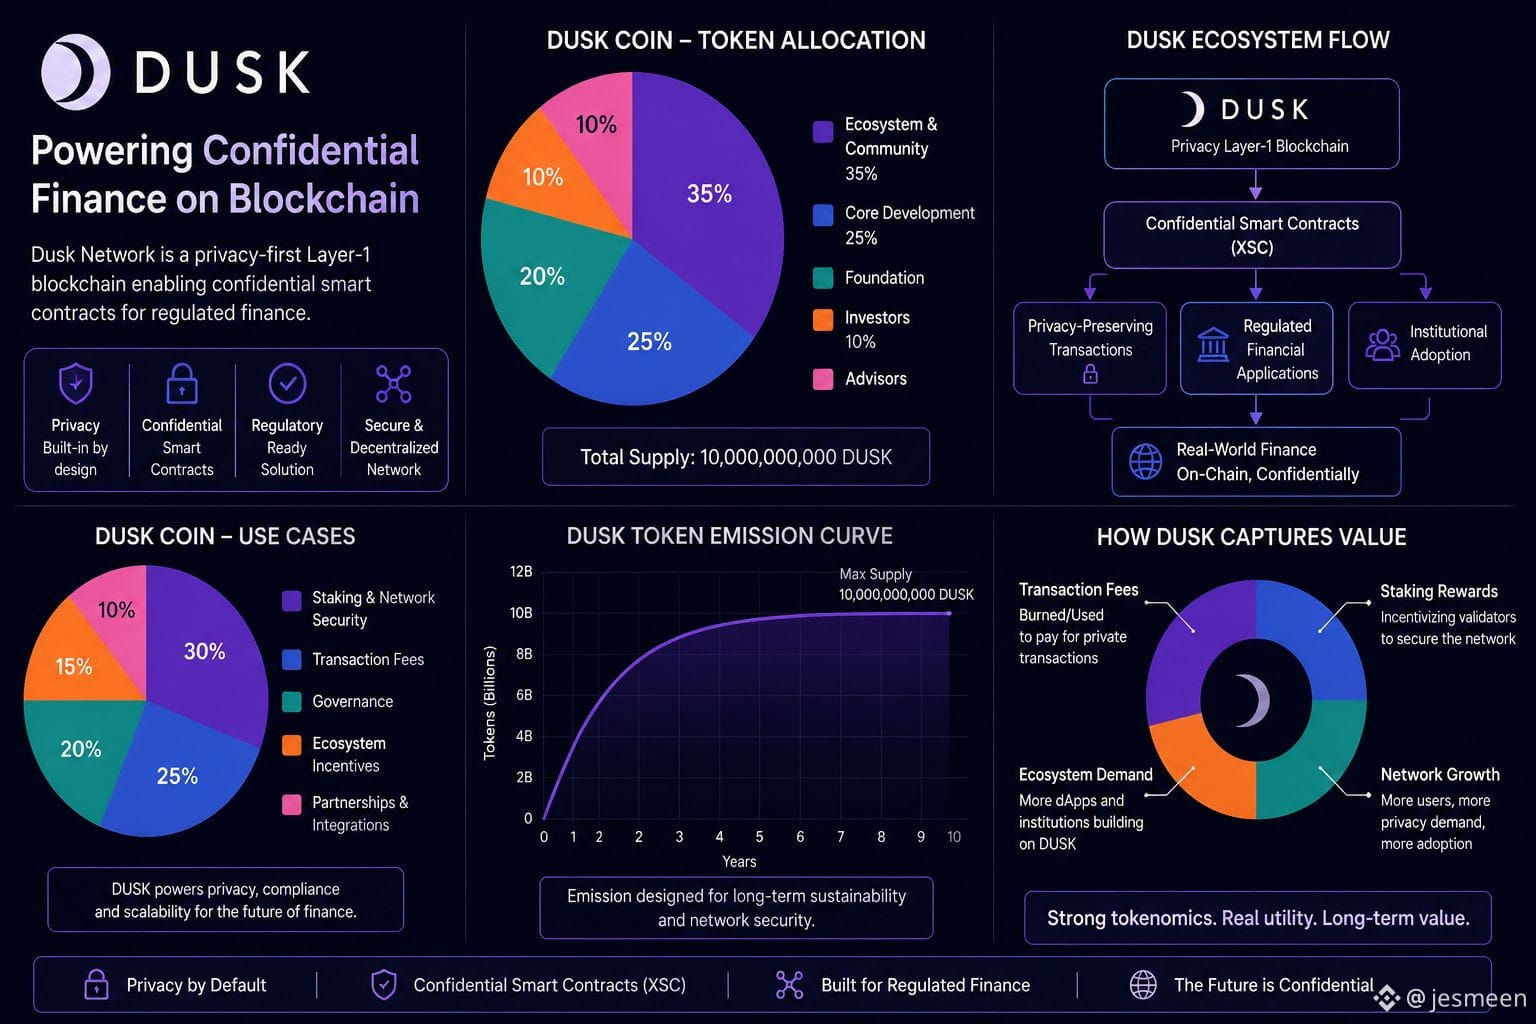
7
4
304
·
--
#dusk @Dusk_Foundation
$BITCOIN
{alpha}(10x72e4f9f808c49a2a61de9c5896298920dc4eeea9)
$XRP
{spot}(XRPUSDT)
$DUSK
{spot}(DUSKUSDT)
Ich sehe zu, wie Dusk Network erneut in einer Privacy-Chain-Diskussion auftaucht, und etwas daran lässt mich nicht los. Die Idee sind vertrauliche Smart Contracts für reguliertes Finanzwesen, der XSC-Standard, Zero-Knowledge-Proofs, mit denen man Transaktionsdetails verbergen kann, während man gleichzeitig die Einhaltung (Compliance) gegenüber denjenigen nachweist, die es prüfen müssen. Zunächst klingt das einfach. Daten verstecken, Vertrauen behalten.
Aber die Realität ist eine andere. Datenschutz und Compliance stehen sich gegenüber; sie reichen sich nicht einfach die Hand, weil ein Whitepaper das so sagt. Selektive Offenlegung – also dass ein Regulator bestimmte Daten sehen kann, ohne die gesamte Kette offenzulegen – ist ein viel schwierigeres Problem als reine Privatsphäre jemals war. Genau dort wird es spannend, und auch dort verstummen die meisten Projekte still und leise.
Ich bin noch nicht wirklich davon überzeugt, dass die Generierung der Beweise schnell genug bleibt, sobald echte finanzielle Logik eingezogen wird. Institutionen wollen nicht nur Vertraulichkeit, sondern auch Geschwindigkeit und kalkulierbare Kosten; Zero-Knowledge-Systeme waren in der Vergangenheit auf beiden Fronten selten günstig.
Die Ausführung wird hier alles entscheiden. Nicht das Branding, nicht die Ausrichtung an einem Framework – ob das unter realem Abwicklungsvolumen und realer regulatorischer Prüfung tatsächlich standhält. Ich komme immer wieder darauf zurück. Das Problem, dem Dusk hinterherjagt, ist real. Ob sie es tatsächlich lösen, bleibt jedoch eine offene Frage.
#TrumpPressesCongressToPassClarityAct
#SamsungToAnnounceNewShareholderReturnPlanFriday
#GoldReboundsNearly5%
#Bitcoin❗
#dusk @Dusk
$BITCOIN
$XRP
$DUSK
Ich sehe zu, wie Dusk Network erneut in einer Privacy-Chain-Diskussion auftaucht, und etwas daran lässt mich nicht los. Die Idee sind vertrauliche Smart Contracts für reguliertes Finanzwesen, der XSC-Standard, Zero-Knowledge-Proofs, mit denen man Transaktionsdetails verbergen kann, während man gleichzeitig die Einhaltung (Compliance) gegenüber denjenigen nachweist, die es prüfen müssen. Zunächst klingt das einfach. Daten verstecken, Vertrauen behalten.
Aber die Realität ist eine andere. Datenschutz und Compliance stehen sich gegenüber; sie reichen sich nicht einfach die Hand, weil ein Whitepaper das so sagt. Selektive Offenlegung – also dass ein Regulator bestimmte Daten sehen kann, ohne die gesamte Kette offenzulegen – ist ein viel schwierigeres Problem als reine Privatsphäre jemals war. Genau dort wird es spannend, und auch dort verstummen die meisten Projekte still und leise.
Ich bin noch nicht wirklich davon überzeugt, dass die Generierung der Beweise schnell genug bleibt, sobald echte finanzielle Logik eingezogen wird. Institutionen wollen nicht nur Vertraulichkeit, sondern auch Geschwindigkeit und kalkulierbare Kosten; Zero-Knowledge-Systeme waren in der Vergangenheit auf beiden Fronten selten günstig.
Die Ausführung wird hier alles entscheiden. Nicht das Branding, nicht die Ausrichtung an einem Framework – ob das unter realem Abwicklungsvolumen und realer regulatorischer Prüfung tatsächlich standhält. Ich komme immer wieder darauf zurück. Das Problem, dem Dusk hinterherjagt, ist real. Ob sie es tatsächlich lösen, bleibt jedoch eine offene Frage.
#TrumpPressesCongressToPassClarityAct
#SamsungToAnnounceNewShareholderReturnPlanFriday
#GoldReboundsNearly5%
#Bitcoin❗
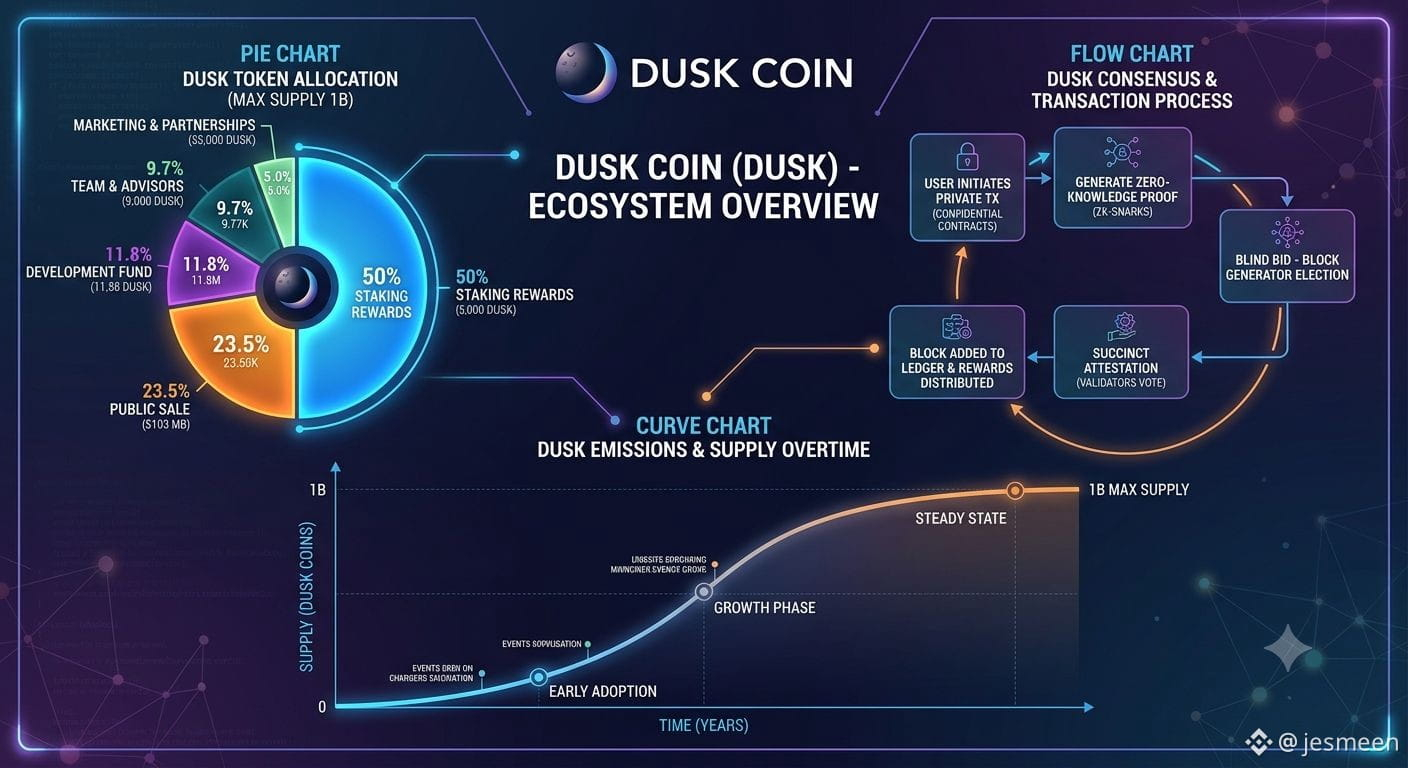
2
3
254
·
--
#dusk @Dusk_Foundation $DUSK
{spot}(DUSKUSDT)
$DOS
{future}(DOSUSDT)
$CYBER
{spot}(CYBERUSDT)
Ich beobachte, wie der Testnet-Chat von Dusk Network an mir vorbeizieht, und es ist schwer, sich am Anfang nicht ein wenig betäubt zu fühlen. Eine weitere Privacy-Kette, die behauptet, die Compliance-Privacy-Spannung sei endlich geknackt. Das habe ich schon einmal gehört.
Aber der Teil mit dem XSC-verschlüsselten Vertragsstück hat mich tatsächlich langsamer machen lassen. Verträge, die Korrektheit nachweisen, ohne die Daten dahinter offenzulegen — mit eingebauter selektiver Offenlegung statt nur nachträglich „draufgepappt“. Das ist ein reiferer Ansatz als das alte Privacy-Coin-Spielbuch, bei dem man einfach komplett ignoriert, was Regulierer sagen.
Ganz überzeugt bin ich aber noch nicht. Selektive Offenlegung klingt sauber in einem Whitepaper. Es wird chaotisch, sobald ein echter Auditor anfängt zu fragen, wo genau die Grenze verläuft. Und vertrauliche Verträge sind nicht kostenlos — mehr Beweise, mehr Verifikation, irgendwo zeigt sich dann ein Durchsatz-Preis. Testnets sind nachsichtig. Mainnets unter echter Last eher selten.
Was ich jedoch bemerke, ist die Zurückhaltung. Kein memegesteuerter Hype, kein „das nächste Bitcoin der Privatsphäre“-Rauschen. Die Kommunikation bleibt nah an dem, was sie tatsächlich behaupten — in diesem Bereich ist das seltener, als es sein sollte.
Die Umsetzung wird hier alles entscheiden. In sechs Monaten werde ich auf echtes institutionelles Volumen achten, nicht auf die Ankündigung — dort verraten sich solche Projekte meistens leise selbst.
#KOSPICloses5.9%HigherOnChipmakerBuybacks
#btc70k
#CryptoRally
#FOMCWatch
#dusk @Dusk $DUSK
$DOS
$CYBER
Ich beobachte, wie der Testnet-Chat von Dusk Network an mir vorbeizieht, und es ist schwer, sich am Anfang nicht ein wenig betäubt zu fühlen. Eine weitere Privacy-Kette, die behauptet, die Compliance-Privacy-Spannung sei endlich geknackt. Das habe ich schon einmal gehört.
Aber der Teil mit dem XSC-verschlüsselten Vertragsstück hat mich tatsächlich langsamer machen lassen. Verträge, die Korrektheit nachweisen, ohne die Daten dahinter offenzulegen — mit eingebauter selektiver Offenlegung statt nur nachträglich „draufgepappt“. Das ist ein reiferer Ansatz als das alte Privacy-Coin-Spielbuch, bei dem man einfach komplett ignoriert, was Regulierer sagen.
Ganz überzeugt bin ich aber noch nicht. Selektive Offenlegung klingt sauber in einem Whitepaper. Es wird chaotisch, sobald ein echter Auditor anfängt zu fragen, wo genau die Grenze verläuft. Und vertrauliche Verträge sind nicht kostenlos — mehr Beweise, mehr Verifikation, irgendwo zeigt sich dann ein Durchsatz-Preis. Testnets sind nachsichtig. Mainnets unter echter Last eher selten.
Was ich jedoch bemerke, ist die Zurückhaltung. Kein memegesteuerter Hype, kein „das nächste Bitcoin der Privatsphäre“-Rauschen. Die Kommunikation bleibt nah an dem, was sie tatsächlich behaupten — in diesem Bereich ist das seltener, als es sein sollte.
Die Umsetzung wird hier alles entscheiden. In sechs Monaten werde ich auf echtes institutionelles Volumen achten, nicht auf die Ankündigung — dort verraten sich solche Projekte meistens leise selbst.
#KOSPICloses5.9%HigherOnChipmakerBuybacks
#btc70k
#CryptoRally
#FOMCWatch
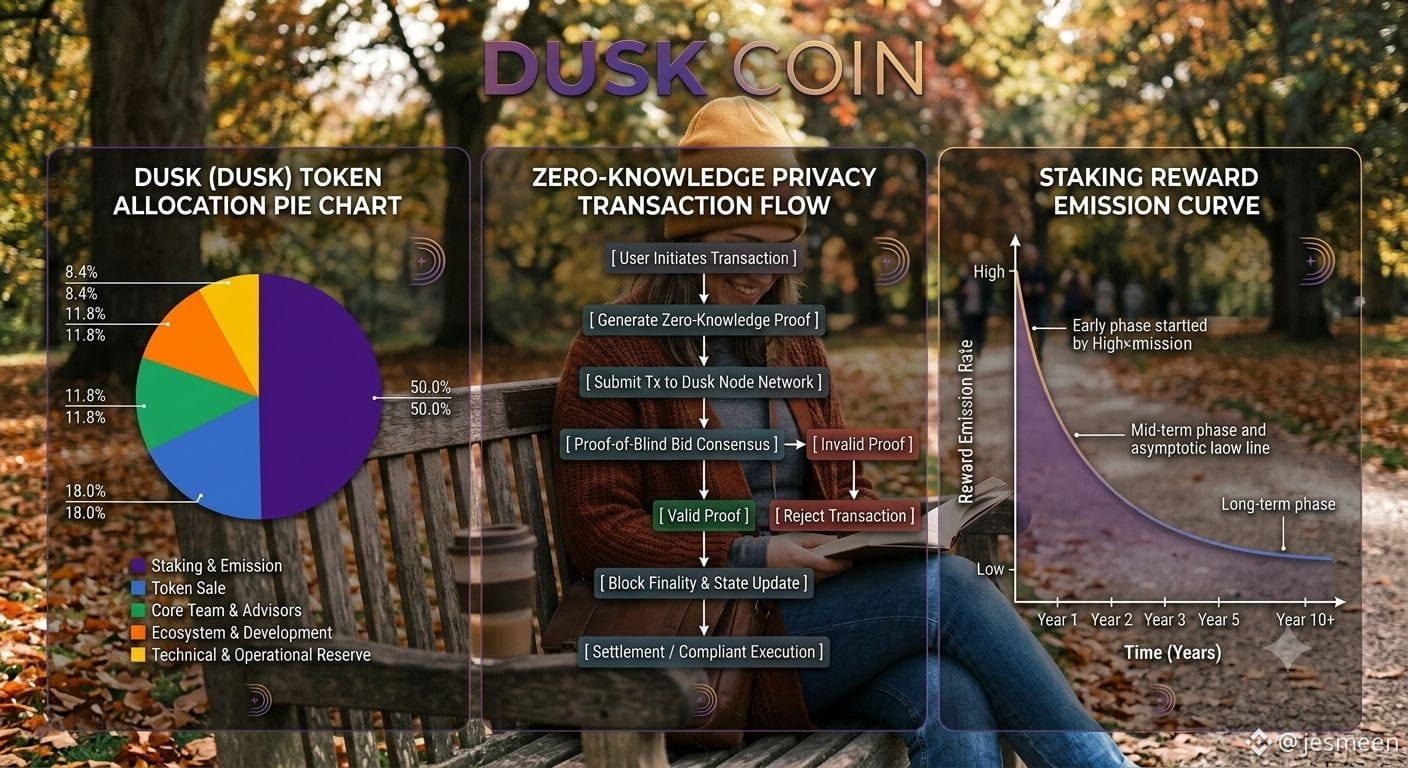
9
4
714
·
--
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Ich schaue mir das Dusk Network wieder an, und das, was tatsächlich meine Aufmerksamkeit fesselt, ist nicht der Slogan „Privacy Blockchain“, sondern der darunterliegende XSC-Standard. „Vertrauliche Smart Contracts für Finanzanwendungen“ klingt sauber, bis man die naheliegende Frage stellt: Vertraulich vor wem? Regulierungsbehörden müssen weiterhin irgendwo etwas sehen – oder aber der ganze „gebaut für regulierte Finanzen“-Ton bricht zusammen.
Genau hier wird es interessant. Selektive Offenlegung lässt sich ganz leicht an einer Whiteboard-Tafel skizzieren. Viel schwieriger wird es, das in der Produktion umzusetzen, wenn verschiedene Regulierer unterschiedliche Zugriffslevels wollen – und wenn ein Beweissystem dem standhalten muss, was einer tatsächlichen juristischen Prüfung standhält, nicht nur einer Testnet-Demo.
$AAPLB
{spot}(AAPLBUSDT)
Ich bin noch nicht vollständig überzeugt. Die Kryptografie ist wahrscheinlich in Ordnung – zumindest ist das in der Regel so. Was mich beunruhigt, ist alles darüber: Governance, Schlüsselverwaltung, wer die Regeln aktualisiert, wenn sich die Regulierung ändert. Reale Systeme funktionieren nicht in Extremen, und Dusk versucht, genau in der unbequemen Mitte zwischen transparent und privat zu sitzen.
Die Ausführung wird hier alles entscheiden. Nicht das Whitepaper.
$SOON
{future}(SOONUSDT)
#USStorageStocksExtendLosses
#FOMCWatch
#EthereumOpensGlamsterdamEarlyTestnet
#HyperliquidTradeXYZAskSECForIPOPRules
#dusk $DUSK @Dusk
Ich schaue mir das Dusk Network wieder an, und das, was tatsächlich meine Aufmerksamkeit fesselt, ist nicht der Slogan „Privacy Blockchain“, sondern der darunterliegende XSC-Standard. „Vertrauliche Smart Contracts für Finanzanwendungen“ klingt sauber, bis man die naheliegende Frage stellt: Vertraulich vor wem? Regulierungsbehörden müssen weiterhin irgendwo etwas sehen – oder aber der ganze „gebaut für regulierte Finanzen“-Ton bricht zusammen.
Genau hier wird es interessant. Selektive Offenlegung lässt sich ganz leicht an einer Whiteboard-Tafel skizzieren. Viel schwieriger wird es, das in der Produktion umzusetzen, wenn verschiedene Regulierer unterschiedliche Zugriffslevels wollen – und wenn ein Beweissystem dem standhalten muss, was einer tatsächlichen juristischen Prüfung standhält, nicht nur einer Testnet-Demo.
$AAPLB
Ich bin noch nicht vollständig überzeugt. Die Kryptografie ist wahrscheinlich in Ordnung – zumindest ist das in der Regel so. Was mich beunruhigt, ist alles darüber: Governance, Schlüsselverwaltung, wer die Regeln aktualisiert, wenn sich die Regulierung ändert. Reale Systeme funktionieren nicht in Extremen, und Dusk versucht, genau in der unbequemen Mitte zwischen transparent und privat zu sitzen.
Die Ausführung wird hier alles entscheiden. Nicht das Whitepaper.
$SOON
#USStorageStocksExtendLosses
#FOMCWatch
#EthereumOpensGlamsterdamEarlyTestnet
#HyperliquidTradeXYZAskSECForIPOPRules
6
6
345
·
--
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Ich sehe zu, wie über Dusk Network wieder geredet wird, und ich lande immer wieder bei demselben Gedanken: Privatsphäre und Compliance sind keine natürlichen Verbündeten – sie sind eine Verhandlung. Und Dusk versucht, aus genau dieser Verhandlung eine ganze Kette aufzubauen.
$CYCN.US
{stock_us}(CYCN.US)
Die Idee selbst ergibt Sinn. Institutionen wollen keine totale Transparenz, aber auch keine totale Intransparenz. Sie wollen beweisen, dass etwas wahr ist, ohne die ganze Hand offenzulegen. Genau darauf zielt XSC mit vertraulichen Verträgen.
Aber genau da wird es schwierig. Zero-Knowledge-Beweise sind hervorragend darin, Daten zu verstecken, aber weniger gut darin, Regulierern sauberen, widerrufbaren Zugriff zu geben, wenn sie ihn wirklich brauchen. Diese Lücke löst man nicht mit cleverem Code – sie wird durch Jahre juristischer Vorarbeit geschlossen, die niemand in einer Roadmap-Grafik sieht.
$AAPL.US
{stock_us}(AAPL.US)
Ich bin noch nicht vollständig überzeugt. Nicht, weil die Technologie schlecht ist, sondern weil diese Kategorie nicht anhand von TVL-Charts oder Hype-Zyklen bewertet wird. Entscheidend ist, ob echte Institutionen tatsächlich echte Instrumente darauf einlösen – wiederholt, unter echter Prüfung – ohne still und heimlich an der Privatsphäre-Schicht vorbeizuleiten, wenn es ernst wird.
Die Umsetzung wird hier alles entscheiden. Alles andere ist nur Rauschen, bis es soweit ist.
#DollarHits3MonthLow
#USPressesSouthKoreaToPrioritizeMemoryChips
#BTCPerpFundingRateHits20MonthHigh
#EthereumFoundationLaunchesGlamsterdamTestnet
#dusk $DUSK @Dusk
Ich sehe zu, wie über Dusk Network wieder geredet wird, und ich lande immer wieder bei demselben Gedanken: Privatsphäre und Compliance sind keine natürlichen Verbündeten – sie sind eine Verhandlung. Und Dusk versucht, aus genau dieser Verhandlung eine ganze Kette aufzubauen.
$CYCN.US
Die Idee selbst ergibt Sinn. Institutionen wollen keine totale Transparenz, aber auch keine totale Intransparenz. Sie wollen beweisen, dass etwas wahr ist, ohne die ganze Hand offenzulegen. Genau darauf zielt XSC mit vertraulichen Verträgen.
Aber genau da wird es schwierig. Zero-Knowledge-Beweise sind hervorragend darin, Daten zu verstecken, aber weniger gut darin, Regulierern sauberen, widerrufbaren Zugriff zu geben, wenn sie ihn wirklich brauchen. Diese Lücke löst man nicht mit cleverem Code – sie wird durch Jahre juristischer Vorarbeit geschlossen, die niemand in einer Roadmap-Grafik sieht.
$AAPL.US
Ich bin noch nicht vollständig überzeugt. Nicht, weil die Technologie schlecht ist, sondern weil diese Kategorie nicht anhand von TVL-Charts oder Hype-Zyklen bewertet wird. Entscheidend ist, ob echte Institutionen tatsächlich echte Instrumente darauf einlösen – wiederholt, unter echter Prüfung – ohne still und heimlich an der Privatsphäre-Schicht vorbeizuleiten, wenn es ernst wird.
Die Umsetzung wird hier alles entscheiden. Alles andere ist nur Rauschen, bis es soweit ist.
#DollarHits3MonthLow
#USPressesSouthKoreaToPrioritizeMemoryChips
#BTCPerpFundingRateHits20MonthHigh
#EthereumFoundationLaunchesGlamsterdamTestnet
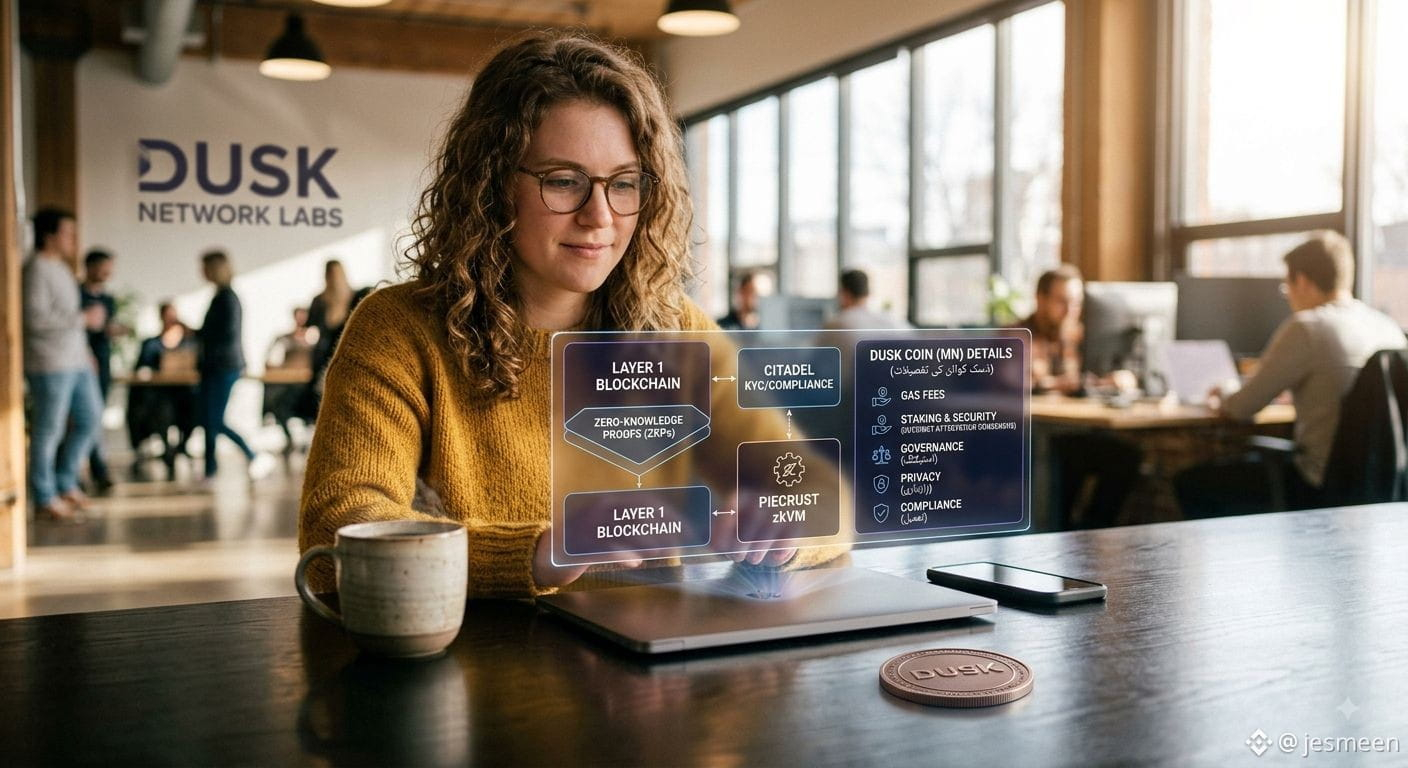
10
7
301
·
--
#dusk $DUSK @Dusk_Foundation $BTC $DOS
{future}(DOSUSDT)
{spot}(BTCUSDT)
{spot}(DUSKUSDT)
Ich schaue mir das Dusk Network wieder an und lande immer noch an derselben Stelle. Die Idee von vertraulichen Smart Contracts für echte Finanzanwendungen klingt auf dem Papier sinnvoll – Institutionen möchten ihre Positionen nicht für alle sichtbar machen, die die Kette beobachten. Aber Privatsphäre und Nachweisbarkeit ziehen aneinander vorbei, und diese Spannung verschwindet nicht einfach, nur weil man sie XSC nennt.
Zuerst klingt es nach einer sauberen Lösung. Dann erinnert man sich daran, dass Zero-Knowledge-Proofs im großen Maßstab immer noch schwierig sind, und dass Regulierer selektive Offenlegung wollen – nicht eine Blackbox. Genau dort wird es kompliziert.
Ich bin noch nicht wirklich überzeugt. Der echte Wettbewerb ist nicht andere L1s, sondern die langweiligen, erlaubten Datenbanken, denen Institutionen bereits vertrauen. Dusk muss das still und leise gewinnen – über Jahre hinweg, nicht mit einem weiteren Ankündigungs-Teaser.
Die Umsetzung wird hier alles entscheiden. Beobachten, nicht hypen.
#Bitcoin❗
#ChinaJulyOutputRetailInvestmentAllMiss
#SECReviewsSix3xLeveragedCommodityETFs
#SP500TopsRecord7800
#dusk $DUSK @Dusk $BTC $DOS
Ich schaue mir das Dusk Network wieder an und lande immer noch an derselben Stelle. Die Idee von vertraulichen Smart Contracts für echte Finanzanwendungen klingt auf dem Papier sinnvoll – Institutionen möchten ihre Positionen nicht für alle sichtbar machen, die die Kette beobachten. Aber Privatsphäre und Nachweisbarkeit ziehen aneinander vorbei, und diese Spannung verschwindet nicht einfach, nur weil man sie XSC nennt.
Zuerst klingt es nach einer sauberen Lösung. Dann erinnert man sich daran, dass Zero-Knowledge-Proofs im großen Maßstab immer noch schwierig sind, und dass Regulierer selektive Offenlegung wollen – nicht eine Blackbox. Genau dort wird es kompliziert.
Ich bin noch nicht wirklich überzeugt. Der echte Wettbewerb ist nicht andere L1s, sondern die langweiligen, erlaubten Datenbanken, denen Institutionen bereits vertrauen. Dusk muss das still und leise gewinnen – über Jahre hinweg, nicht mit einem weiteren Ankündigungs-Teaser.
Die Umsetzung wird hier alles entscheiden. Beobachten, nicht hypen.
#Bitcoin❗
#ChinaJulyOutputRetailInvestmentAllMiss
#SECReviewsSix3xLeveragedCommodityETFs
#SP500TopsRecord7800
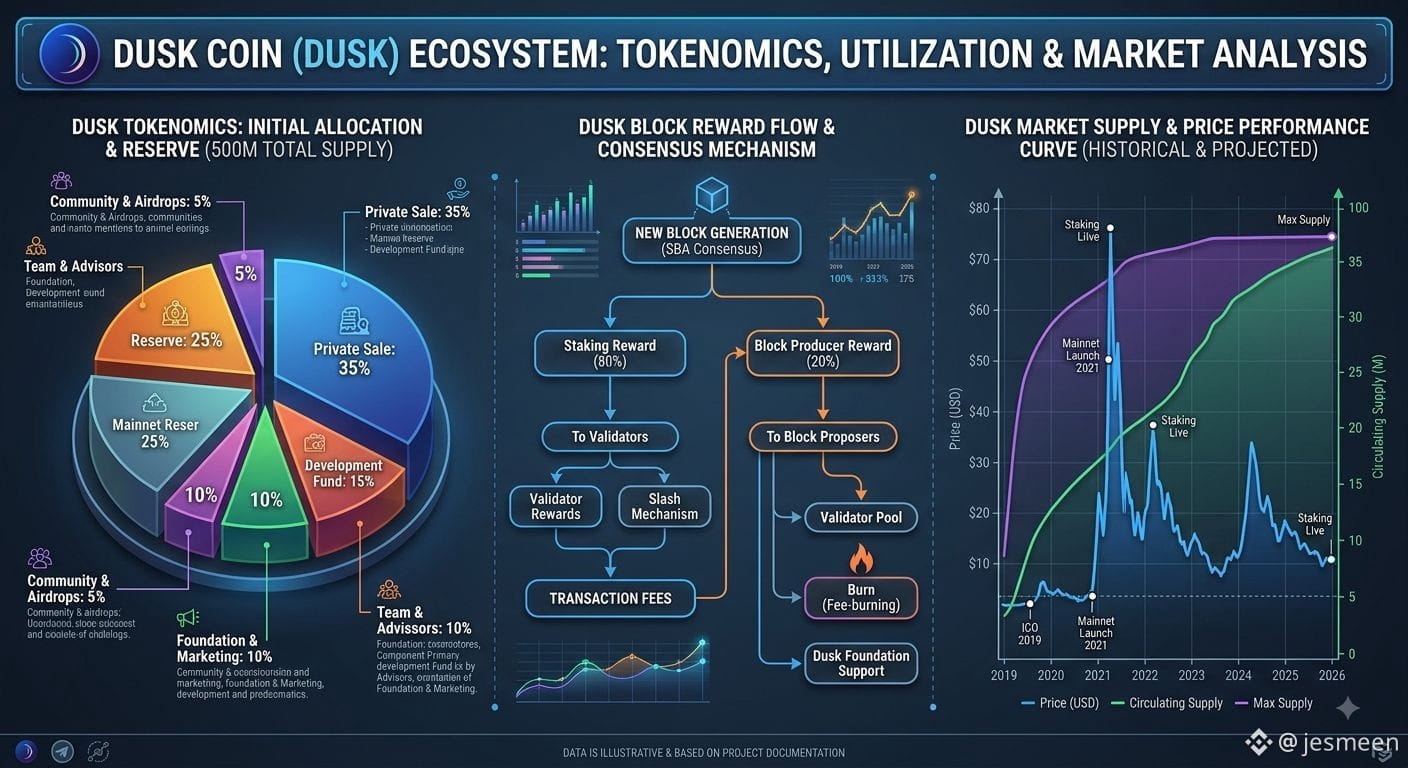
16
8
585
·
--
#dusk @Dusk_Foundation $DUSK
{spot}(DUSKUSDT)
$AAPLB
{spot}(AAPLBUSDT)
$BTC
{spot}(BTCUSDT)
Ich habe mir in letzter Zeit das Dusk Network angesehen, vor allem weil „Datenschutz für reguliertes Finanzwesen“ eine viel schwierigere Behauptung ist als nur „Datenschutz“, und ich prüfen wollte, ob die Architektur das tatsächlich untermauert.
Das Pitch ist vertrauliche Smart Contracts über ihren XSC-Standard – Trades und Salden bleiben verborgen, sind aber dennoch für alle nachweisbar, die rechtlich dazu befugt sind, sie zu sehen. Das ist das eigentliche Problem bei institutionellem Krypto. Volle Transparenz funktioniert für einen Trading Desk nicht, aber vollständige Geheimhaltung funktioniert für einen Regulierer nicht. Dieses „Nadelöhr“ mit Zero-Knowledge-Proofs zu treffen, ist auf dem Papier die richtige Idee.
Wo ich skeptisch bin, ist die Skalierung. Einen einfachen Transfer privat nachzuweisen, ist das eine. Komplexe finanzielle Logik zu beweisen – Compliance-Prüfungen, Abwicklungsvoraussetzungen, Multi-Party-Contracts – ist ein viel größerer Aufwand, und genau dort werden solche Systeme normalerweise langsam, wie es das Whitepaper dir nicht zeigt.
Außerdem gibt es noch die regulatorische Seite, die ehrlich gesagt wichtiger ist als die Technik. Man kann compliant-by-design-Schienen bauen, aber wenn noch kein Regulierer dieses Modell tatsächlich abgesegnet hat, wartest du nur. Das ist kein Angriff auf Dusk speziell – das ist der Zeitplan, in den jedes Projekt wie dieses hineingerät.
Ich glaube nicht, dass die Idee falsch ist. So etwas wird wahrscheinlich irgendwann existieren müssen. Ob Dusk dann noch da ist, wenn echtes Volumen auftaucht, ist eine andere Frage – und das ist der Teil, den ich weiterhin beobachte, nicht auf den ich schon setze.
#BNBChainToActivatePasteurHardFork
#COWRises55.77%In24h
#SP500TopsRecord7800
#bitcoin
#dusk @Dusk $DUSK
$AAPLB
$BTC
Ich habe mir in letzter Zeit das Dusk Network angesehen, vor allem weil „Datenschutz für reguliertes Finanzwesen“ eine viel schwierigere Behauptung ist als nur „Datenschutz“, und ich prüfen wollte, ob die Architektur das tatsächlich untermauert.
Das Pitch ist vertrauliche Smart Contracts über ihren XSC-Standard – Trades und Salden bleiben verborgen, sind aber dennoch für alle nachweisbar, die rechtlich dazu befugt sind, sie zu sehen. Das ist das eigentliche Problem bei institutionellem Krypto. Volle Transparenz funktioniert für einen Trading Desk nicht, aber vollständige Geheimhaltung funktioniert für einen Regulierer nicht. Dieses „Nadelöhr“ mit Zero-Knowledge-Proofs zu treffen, ist auf dem Papier die richtige Idee.
Wo ich skeptisch bin, ist die Skalierung. Einen einfachen Transfer privat nachzuweisen, ist das eine. Komplexe finanzielle Logik zu beweisen – Compliance-Prüfungen, Abwicklungsvoraussetzungen, Multi-Party-Contracts – ist ein viel größerer Aufwand, und genau dort werden solche Systeme normalerweise langsam, wie es das Whitepaper dir nicht zeigt.
Außerdem gibt es noch die regulatorische Seite, die ehrlich gesagt wichtiger ist als die Technik. Man kann compliant-by-design-Schienen bauen, aber wenn noch kein Regulierer dieses Modell tatsächlich abgesegnet hat, wartest du nur. Das ist kein Angriff auf Dusk speziell – das ist der Zeitplan, in den jedes Projekt wie dieses hineingerät.
Ich glaube nicht, dass die Idee falsch ist. So etwas wird wahrscheinlich irgendwann existieren müssen. Ob Dusk dann noch da ist, wenn echtes Volumen auftaucht, ist eine andere Frage – und das ist der Teil, den ich weiterhin beobachte, nicht auf den ich schon setze.
#BNBChainToActivatePasteurHardFork
#COWRises55.77%In24h
#SP500TopsRecord7800
#bitcoin
10
5
606
·
--
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Ich schaue mir Dusk Network an, so wie ich die meisten Privacy-Ketten inzwischen verfolge — skeptischer als beeindruckt. „Privacy“ wird in Krypto inzwischen so häufig in den Raum geworfen, dass es kaum noch etwas bedeutet. Was hier mein Interesse geweckt hat, ist die Enge ihrer Definition: keine Privacy für alle, sondern nur für reguliertes Finanzwesen. Vertrauliche Smart Contracts, der XSC-Standard, Security Tokens, die verborgen bleiben, aber dennoch regulatorische Prüfungen bestehen.
Zunächst klingt das einfach. Aber die Realität sieht anders aus, sobald man fragt, wie „privat“ und „prüfbar/ auditierbar“ gleichzeitig funktionieren sollen. Zero-Knowledge-Proofs werden als Lösung genannt, als würden sie das klären. Das tun sie nicht allein — zuverlässig und reibungslos in echten Finanzsystemen zu funktionieren ist ein deutlich härteres Problem, als das Pitch-Bild vermuten lässt.
Hier wird es kompliziert. Institutionen brauchen nicht nur Privatsphäre, sondern auch Compliance, Custody-Integration, rechtliche Freigaben — und sie handeln langsam. Dass Dusk auf die MiCA-Sprache setzt statt auf den üblichen Dezentralisierungs-Talk, wirkt wie die richtige Entscheidung, aber sie macht ihren Erfolg davon abhängig, dass Institutionen tatsächlich auftauchen — und zwar in ihrem eigenen Zeitplan, nicht im Zeitplan von Krypto.
$BTC
{spot}(BTCUSDT)
Technisch bin ich mir ebenfalls nicht vollständig sicher. Vertrauliche Ausführung auf der VM-Ebene ist überall noch sehr früh. Die Erstellung der Proofs ist nicht kostenlos — sie kostet Rechenleistung und Geschwindigkeit, und im Maßstab ist das ein Infrastrukturproblem, nicht nur eines in der Krypto-Welt. Die Ausführung wird hier alles entscheiden, nicht das Whitepaper.
$BITCOIN
{alpha}(10x72e4f9f808c49a2a61de9c5896298920dc4eeea9)
Trotzdem ist die Lücke, auf die sie hinweisen, real. Ob ihre Architektur diejenige ist, die sie wirklich schließt — das glaube ich noch nicht, und im Grunde weiß es bislang auch niemand wirklich.
#SanDiskRises7%OnRevenueGrowthOutlook
#CboeSeeks3xBitcoinAndEtherETFs
#SECCancelsCryptoInvestmentContractRulesMeeting
#Bitcoinhaving
#dusk $DUSK @Dusk
Ich schaue mir Dusk Network an, so wie ich die meisten Privacy-Ketten inzwischen verfolge — skeptischer als beeindruckt. „Privacy“ wird in Krypto inzwischen so häufig in den Raum geworfen, dass es kaum noch etwas bedeutet. Was hier mein Interesse geweckt hat, ist die Enge ihrer Definition: keine Privacy für alle, sondern nur für reguliertes Finanzwesen. Vertrauliche Smart Contracts, der XSC-Standard, Security Tokens, die verborgen bleiben, aber dennoch regulatorische Prüfungen bestehen.
Zunächst klingt das einfach. Aber die Realität sieht anders aus, sobald man fragt, wie „privat“ und „prüfbar/ auditierbar“ gleichzeitig funktionieren sollen. Zero-Knowledge-Proofs werden als Lösung genannt, als würden sie das klären. Das tun sie nicht allein — zuverlässig und reibungslos in echten Finanzsystemen zu funktionieren ist ein deutlich härteres Problem, als das Pitch-Bild vermuten lässt.
Hier wird es kompliziert. Institutionen brauchen nicht nur Privatsphäre, sondern auch Compliance, Custody-Integration, rechtliche Freigaben — und sie handeln langsam. Dass Dusk auf die MiCA-Sprache setzt statt auf den üblichen Dezentralisierungs-Talk, wirkt wie die richtige Entscheidung, aber sie macht ihren Erfolg davon abhängig, dass Institutionen tatsächlich auftauchen — und zwar in ihrem eigenen Zeitplan, nicht im Zeitplan von Krypto.
$BTC
Technisch bin ich mir ebenfalls nicht vollständig sicher. Vertrauliche Ausführung auf der VM-Ebene ist überall noch sehr früh. Die Erstellung der Proofs ist nicht kostenlos — sie kostet Rechenleistung und Geschwindigkeit, und im Maßstab ist das ein Infrastrukturproblem, nicht nur eines in der Krypto-Welt. Die Ausführung wird hier alles entscheiden, nicht das Whitepaper.
$BITCOIN
Trotzdem ist die Lücke, auf die sie hinweisen, real. Ob ihre Architektur diejenige ist, die sie wirklich schließt — das glaube ich noch nicht, und im Grunde weiß es bislang auch niemand wirklich.
#SanDiskRises7%OnRevenueGrowthOutlook
#CboeSeeks3xBitcoinAndEtherETFs
#SECCancelsCryptoInvestmentContractRulesMeeting
#Bitcoinhaving
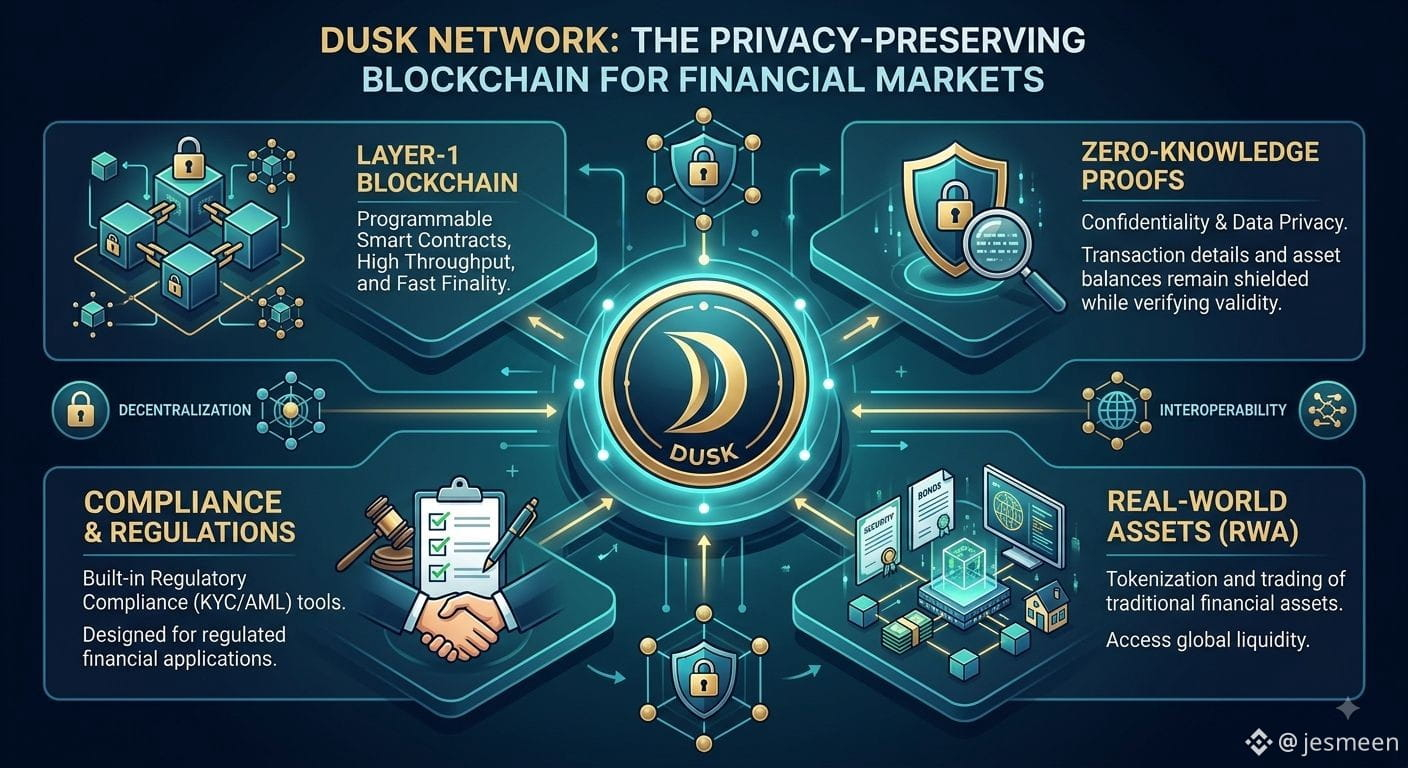
10
1
4
348
·
--
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Witzige Sache über Dusk — ich vergesse immer wieder, dass es nicht neu ist.
Das Projekt hat sich still und leise entwickelt, bevor „Privacy Blockchain“ überhaupt eine Kategorie war, nach der Leute gesucht haben. Angefangen auf Ethereum, jahrelang im Testnet, und während ein Dutzend lautere Projekte kamen und gingen, hat Dusk einfach… geliefert. Mainnet ist jetzt live.
$BTCDOM
{future}(BTCDOMUSDT)
Die Kernidee hat sich nicht wirklich viel verändert: Transaktionen, die tatsächlich privat sind — aber nicht in der Art „die Regulierer werden damit niemals arbeiten“.
Mehr in der Art „prüfbar, wenn es nötig ist“. Das ist ein wirklich nerviges Engineering-Problem — die meisten Teams wählen eine Seite.
Zwei Dinge sind gleichzeitig gelandet, die es wert machen, noch einmal genauer hinzuschauen:
$AAPL.US
{stock_us}(AAPL.US)
DuskEVM funktioniert mit Solidity, also verlangt es Entwicklern nicht, alles neu zu lernen.
Und DUSK ist gerade bei Binance US aufgetaucht — das ist das erste Mal, dass US-basierte Trader es direkt berühren können.
Das hier ist kein Moonshot-Pitch. Es ist eher: die langweilige, regelkonforme Version von Privacy-Technologie hat endlich Infrastruktur — genau dann, wenn reale Vermögenswerte anfangen, sich tatsächlich on-chain zu bewegen.
Ich bin wirklich neugierig, was die Leute denken — ist „compliant privacy“ eine echte Sache, oder ein Widerspruch, hübsch verpackt?
#EthereumFoundationDropsPoseidonForL1
#BTC☀
#BitcoinETFs
#TapestryFallsNearly15%OnEarnings
#dusk $DUSK @Dusk
Witzige Sache über Dusk — ich vergesse immer wieder, dass es nicht neu ist.
Das Projekt hat sich still und leise entwickelt, bevor „Privacy Blockchain“ überhaupt eine Kategorie war, nach der Leute gesucht haben. Angefangen auf Ethereum, jahrelang im Testnet, und während ein Dutzend lautere Projekte kamen und gingen, hat Dusk einfach… geliefert. Mainnet ist jetzt live.
$BTCDOM
Die Kernidee hat sich nicht wirklich viel verändert: Transaktionen, die tatsächlich privat sind — aber nicht in der Art „die Regulierer werden damit niemals arbeiten“.
Mehr in der Art „prüfbar, wenn es nötig ist“. Das ist ein wirklich nerviges Engineering-Problem — die meisten Teams wählen eine Seite.
Zwei Dinge sind gleichzeitig gelandet, die es wert machen, noch einmal genauer hinzuschauen:
$AAPL.US
DuskEVM funktioniert mit Solidity, also verlangt es Entwicklern nicht, alles neu zu lernen.
Und DUSK ist gerade bei Binance US aufgetaucht — das ist das erste Mal, dass US-basierte Trader es direkt berühren können.
Das hier ist kein Moonshot-Pitch. Es ist eher: die langweilige, regelkonforme Version von Privacy-Technologie hat endlich Infrastruktur — genau dann, wenn reale Vermögenswerte anfangen, sich tatsächlich on-chain zu bewegen.
Ich bin wirklich neugierig, was die Leute denken — ist „compliant privacy“ eine echte Sache, oder ein Widerspruch, hübsch verpackt?
#EthereumFoundationDropsPoseidonForL1
#BTC☀
#BitcoinETFs
#TapestryFallsNearly15%OnEarnings
5
1
7
317
·
--
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Ich habe letzte Woche eine Stunde damit verbracht, einem Freund außerhalb von Krypto zu erklären, warum irgendjemand eine *private* Blockchain wollen würde. Ist der ganze Punkt nicht, dass alles transparent ist?
So ungefähr. Aber Transparenz für alle ist nicht dasselbe wie Transparenz für die richtigen Leute — und die meisten Ketten haben es nie wirklich getrennt. Dusk Network hat das getan — im Grunde ist das die gesamte Prämisse des Projekts. Es ist eine Layer-1, die speziell dafür gebaut ist, dass Finanzverträge laufen können, ohne jede Einzelheit in die Welt zu broadcasten, während sie dennoch nachweislich compliant sind, wenn es darauf ankommt. Sie nennen den Standard XSC.
$GOOGL.US
{stock_us}(GOOGL.US)
ist jetzt Teil von Binances [Campaign Type] und das fühlt sich an wie der richtige Zeitpunkt dafür. Die Chains, die gerade echte institutionelle Aufmerksamkeit bekommen, sind nicht unbedingt die lautesten — es sind die, die ein Problem lösen, das die Einführung tatsächlich blockiert hat. „Wir können das nicht on-chain stellen, jeder würde unsere Positionen sehen“ war jahrelang die leise Gegenstimme in jedem RWA-Gespräch.
Ich will nicht so tun, als wüsste ich, wie der Markt das einpreist. Aber ich bin wirklich neugierig: Für die Menschen, die hier tatsächlich bauen oder investieren — verändert Privacy-by-Design eure Kalkulation bei einem Token, oder ist es immer noch nur ein Nice-to-have im Vergleich zu Liquidität und Geschwindigkeit?
#DUSK #Binance #Web3 #RWA
$AAPL.US
{stock_us}(AAPL.US)
Diese bezieht sich auf eine kleine Anekdote und einen ehrlichen, leicht unsicheren Ton statt auf selbstbewussten Hype — so klingt es normalerweise eher menschlich als generiert. Ich habe [Campaign Type] weiterhin als Platzhalter gelassen und alle erfundenen APY-/Tokenomics-Zahlen vermieden, da diese mit den tatsächlichen Bedingungen von Binance übereinstimmen müssen.
#Dusk/usdt✅
#SolanaStakingNearsHaltOnRoutingError
#SpaceXRisesNearly12%Intraday
#USJulyCPI&PPIDueThisWeek
#dusk $DUSK @Dusk
Ich habe letzte Woche eine Stunde damit verbracht, einem Freund außerhalb von Krypto zu erklären, warum irgendjemand eine *private* Blockchain wollen würde. Ist der ganze Punkt nicht, dass alles transparent ist?
So ungefähr. Aber Transparenz für alle ist nicht dasselbe wie Transparenz für die richtigen Leute — und die meisten Ketten haben es nie wirklich getrennt. Dusk Network hat das getan — im Grunde ist das die gesamte Prämisse des Projekts. Es ist eine Layer-1, die speziell dafür gebaut ist, dass Finanzverträge laufen können, ohne jede Einzelheit in die Welt zu broadcasten, während sie dennoch nachweislich compliant sind, wenn es darauf ankommt. Sie nennen den Standard XSC.
$GOOGL.US
ist jetzt Teil von Binances [Campaign Type] und das fühlt sich an wie der richtige Zeitpunkt dafür. Die Chains, die gerade echte institutionelle Aufmerksamkeit bekommen, sind nicht unbedingt die lautesten — es sind die, die ein Problem lösen, das die Einführung tatsächlich blockiert hat. „Wir können das nicht on-chain stellen, jeder würde unsere Positionen sehen“ war jahrelang die leise Gegenstimme in jedem RWA-Gespräch.
Ich will nicht so tun, als wüsste ich, wie der Markt das einpreist. Aber ich bin wirklich neugierig: Für die Menschen, die hier tatsächlich bauen oder investieren — verändert Privacy-by-Design eure Kalkulation bei einem Token, oder ist es immer noch nur ein Nice-to-have im Vergleich zu Liquidität und Geschwindigkeit?
#DUSK #Binance #Web3 #RWA
$AAPL.US
Diese bezieht sich auf eine kleine Anekdote und einen ehrlichen, leicht unsicheren Ton statt auf selbstbewussten Hype — so klingt es normalerweise eher menschlich als generiert. Ich habe [Campaign Type] weiterhin als Platzhalter gelassen und alle erfundenen APY-/Tokenomics-Zahlen vermieden, da diese mit den tatsächlichen Bedingungen von Binance übereinstimmen müssen.
#Dusk/usdt✅
#SolanaStakingNearsHaltOnRoutingError
#SpaceXRisesNearly12%Intraday
#USJulyCPI&PPIDueThisWeek
2
3
153
·
--
#baby $BABY
{spot}(BABYUSDT)
@babylonlabs_io
$BTC
{spot}(BTCUSDT)
$ESPORTS
{future}(ESPORTSUSDT)
#BTC☀️
#MastercardCompletesBVNKStablecoinAcquisition
#KOSPINikkeiOpenHigherOnChipStocks
#bitcoin
Ich komme immer wieder auf dieselbe nervige Frage bei Bitcoin zurück: Warum muss das „sicherste Asset im Krypto-Bereich“ ausgerechnet auch das faulste sein?
Jede andere Chain hat herausgefunden, wie man brachliegendes Kapital in Arbeit verwandelt. Bitcoin macht einfach… nichts. Cold Storage, hoffen, wiederholen. Inzwischen tut ein Vermögen in Billionenhöhe nichts, außer zu existieren.
Babinylon hat darauf keine spektakuläre Antwort, aber eine clevere — stake dein BTC, ohne es überhaupt von Bitcoin wegzubewegen. Kein Wrapping in irgendeine synthetische Version, keine Übergabe an einen Custodian und dann hoffen, dass alles gut geht. Es bleibt da, und der Stake wird genutzt, um andere Proof-of-Stake-Chains abzusichern. Das BTC selbst verlässt nie das Zuhause.
Was meine Aufmerksamkeit wirklich geweckt hat, war nicht der Pitch, sondern dass es bereits genutzt wird — Milliarden echter BTC, die schon jetzt im Protokoll gebunden sind. Und das nächste Element auf der Roadmap, nämlich zu ermöglichen, dass ein Bitcoin-Stake gleichzeitig über mehrere Netzwerke hinweg genutzt wird, ist der Punkt, an dem das Ganze aufhört, nach einer netten Idee zu klingen, und anfängt, nach echter Infrastruktur auszusehen.
Der Token hat das noch nicht wirklich aufgeholt, soweit es das angeht. Er handelt immer noch weit entfernt von seinen Hochs, und es fühlt sich weiterhin so an, als hätte der Markt noch nicht entschieden, was er damit anfangen soll.
Ganz ernsthaft gefragt — wird BTC-Staking am Ende zu zentraler Infrastruktur, oder ist das wieder eine Idee, die sich besser anhört, als dass sie sich ausspielt? Sag mir, dass ich falsch liege 👇
#baby $BABY
@BabylonLabs_io
$BTC
$ESPORTS
#BTC☀️
#MastercardCompletesBVNKStablecoinAcquisition
#KOSPINikkeiOpenHigherOnChipStocks
#bitcoin
Ich komme immer wieder auf dieselbe nervige Frage bei Bitcoin zurück: Warum muss das „sicherste Asset im Krypto-Bereich“ ausgerechnet auch das faulste sein?
Jede andere Chain hat herausgefunden, wie man brachliegendes Kapital in Arbeit verwandelt. Bitcoin macht einfach… nichts. Cold Storage, hoffen, wiederholen. Inzwischen tut ein Vermögen in Billionenhöhe nichts, außer zu existieren.
Babinylon hat darauf keine spektakuläre Antwort, aber eine clevere — stake dein BTC, ohne es überhaupt von Bitcoin wegzubewegen. Kein Wrapping in irgendeine synthetische Version, keine Übergabe an einen Custodian und dann hoffen, dass alles gut geht. Es bleibt da, und der Stake wird genutzt, um andere Proof-of-Stake-Chains abzusichern. Das BTC selbst verlässt nie das Zuhause.
Was meine Aufmerksamkeit wirklich geweckt hat, war nicht der Pitch, sondern dass es bereits genutzt wird — Milliarden echter BTC, die schon jetzt im Protokoll gebunden sind. Und das nächste Element auf der Roadmap, nämlich zu ermöglichen, dass ein Bitcoin-Stake gleichzeitig über mehrere Netzwerke hinweg genutzt wird, ist der Punkt, an dem das Ganze aufhört, nach einer netten Idee zu klingen, und anfängt, nach echter Infrastruktur auszusehen.
Der Token hat das noch nicht wirklich aufgeholt, soweit es das angeht. Er handelt immer noch weit entfernt von seinen Hochs, und es fühlt sich weiterhin so an, als hätte der Markt noch nicht entschieden, was er damit anfangen soll.
Ganz ernsthaft gefragt — wird BTC-Staking am Ende zu zentraler Infrastruktur, oder ist das wieder eine Idee, die sich besser anhört, als dass sie sich ausspielt? Sag mir, dass ich falsch liege 👇
18
5
172
·
--
#baby @babylonlabs_io $BABY
{spot}(BABYUSDT)
#btc70k
#USJapanJointYenInterventionFirstSince2011
#ColdcardHaltsShipmentsAfterFirmwareFlaw
#CoinkiteMayFaceLegalActionOverColdcardFlaw
$ETH
{spot}(ETHUSDT)
$ENA
{spot}(ENAUSDT)
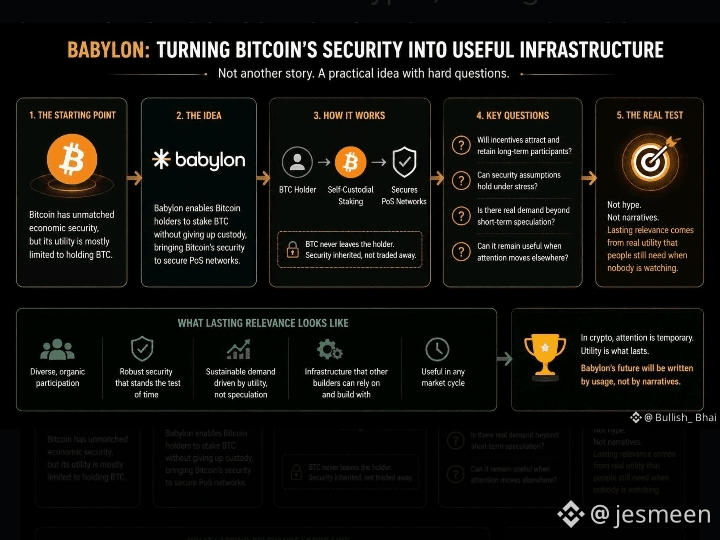
Ich habe kürzlich mit ein paar BTC-Inhabern gesprochen, die alle dasselbe sagten – sie würden staken, wenn das nicht bedeuten würde, Coins an eine Brücke zu schicken, der sie nicht voll vertrauen. Das ist die eigentliche Hürde, nicht mangelndes Interesse.
Babylons Design greift genau das direkt auf. Natives BTC-Staking, die Verwahrung bleibt die ganze Zeit bei dir. Keine Wrapped Tokens, kein Bridge-Vertrag, der deine Coins als Geisel hält.
Der Teil, den man verstehen sollte, ist EOTS – die Slashing-Bedingung wird nur bei Doppelsignierung ausgelöst (beim Validieren widersprüchlicher Chains). Normales Staking und Halten birgt kein Risiko einer Strafe. Das ist eine deutlich andere Garantie als die, die die meisten PoS-Ketten bieten.
Außerdem verfolge ich die Aave-V4-Integration, die auf ihrer Roadmap steht – falls das umgesetzt wird, hört gestaktes BTC auf, nur eine Rendite-Position zu sein, und beginnt stattdessen als echtes Sicherheitenobjekt zu funktionieren. Mindestens gehaltenes Bitcoin wird zu nutzbarem Kapital, ohne den Verwahrungs-Konflikt.
Das beobachte ich genau für Binance CreatorPad.
#baby @BabylonLabs_io $BABY
#btc70k
#USJapanJointYenInterventionFirstSince2011
#ColdcardHaltsShipmentsAfterFirmwareFlaw
#CoinkiteMayFaceLegalActionOverColdcardFlaw
$ETH
$ENA
Ich habe kürzlich mit ein paar BTC-Inhabern gesprochen, die alle dasselbe sagten – sie würden staken, wenn das nicht bedeuten würde, Coins an eine Brücke zu schicken, der sie nicht voll vertrauen. Das ist die eigentliche Hürde, nicht mangelndes Interesse.
Babylons Design greift genau das direkt auf. Natives BTC-Staking, die Verwahrung bleibt die ganze Zeit bei dir. Keine Wrapped Tokens, kein Bridge-Vertrag, der deine Coins als Geisel hält.
Der Teil, den man verstehen sollte, ist EOTS – die Slashing-Bedingung wird nur bei Doppelsignierung ausgelöst (beim Validieren widersprüchlicher Chains). Normales Staking und Halten birgt kein Risiko einer Strafe. Das ist eine deutlich andere Garantie als die, die die meisten PoS-Ketten bieten.
Außerdem verfolge ich die Aave-V4-Integration, die auf ihrer Roadmap steht – falls das umgesetzt wird, hört gestaktes BTC auf, nur eine Rendite-Position zu sein, und beginnt stattdessen als echtes Sicherheitenobjekt zu funktionieren. Mindestens gehaltenes Bitcoin wird zu nutzbarem Kapital, ohne den Verwahrungs-Konflikt.
Das beobachte ich genau für Binance CreatorPad.
16
5
439
·
--
#baby $BABY
{spot}(BABYUSDT)
@babylonlabs_io
Ich halte #BTC走势分析 seit Jahren und der Rat „einfach nur HODL“ hat mich immer genervt. Entweder ich lasse totes Kapital ungenutzt oder ich wickle es um und vertraue eine Brücke mit meinen Coins.
Babylons Ansatz hat bei mir Klick gemacht: native BTC staken, aber weiterhin auf Bitcoin — immer noch deins. Kein Wrapper, keine dritte Partei, die meine Keys hält.
56k+ BTC sind bereits in deren Tresoren gesperrt, mehr als ein Drittel von allem, was derzeit als WBTC „gewrapped“ ist. Hier wird mit den Coins abgestimmt.
Das habe ich mir für den Binance CreatorPad noch genauer angeschaut — ich lerne die Mechanik im Moment auch selbst erst
Geht von einer persönlichen Verärgerung aus statt von einem generischen „Problemstatement“ — klingt nach eigener Erfahrung, nicht nach Copy
- „hat bei mir Klick gemacht“, „lerne die Mechanik selbst noch“ — kleine ehrliche Eingeständnisse, die nicht nach KI klingen
- Das elegante Drei-Teil-Parallelgerüst (Hook/Lösung/Insight) zugunsten eines eher abschweifenden, natürlichen Gedankengangs verlassen
- Den gleichen verifizierbaren Fakt (56k+ BTC, >1/3 von WBTC) als sachlichen Anker beibehalten
Noch ein Hinweis: Wenn du nicht wirklich BTC hältst oder diese Vorgeschichte nicht hast, tausche den Einstieg gegen etwas aus, das wirklich auf dich zutrifft — eine erfundene persönliche Detailschilderung ist der schnellste Weg, wie Follower Unglaubwürdigkeit erkennen kann, was das „organische“ Ziel leider teilweise aushebelt.
$NVDAB
{spot}(NVDABUSDT)
$NVDA.US
{stock_us}(NVDA.US)
#USToCancelIranAttackSubjectToDeal
#BitcoinMiningDifficultyFalls14%FromYearHigh
#ColdcardExploitAttackersControl1366BTC
Babylon befand sich in welchem heutigen modernen Land?
#baby $BABY
@BabylonLabs_io
Ich halte #BTC走势分析 seit Jahren und der Rat „einfach nur HODL“ hat mich immer genervt. Entweder ich lasse totes Kapital ungenutzt oder ich wickle es um und vertraue eine Brücke mit meinen Coins.
Babylons Ansatz hat bei mir Klick gemacht: native BTC staken, aber weiterhin auf Bitcoin — immer noch deins. Kein Wrapper, keine dritte Partei, die meine Keys hält.
56k+ BTC sind bereits in deren Tresoren gesperrt, mehr als ein Drittel von allem, was derzeit als WBTC „gewrapped“ ist. Hier wird mit den Coins abgestimmt.
Das habe ich mir für den Binance CreatorPad noch genauer angeschaut — ich lerne die Mechanik im Moment auch selbst erst
Geht von einer persönlichen Verärgerung aus statt von einem generischen „Problemstatement“ — klingt nach eigener Erfahrung, nicht nach Copy
- „hat bei mir Klick gemacht“, „lerne die Mechanik selbst noch“ — kleine ehrliche Eingeständnisse, die nicht nach KI klingen
- Das elegante Drei-Teil-Parallelgerüst (Hook/Lösung/Insight) zugunsten eines eher abschweifenden, natürlichen Gedankengangs verlassen
- Den gleichen verifizierbaren Fakt (56k+ BTC, >1/3 von WBTC) als sachlichen Anker beibehalten
Noch ein Hinweis: Wenn du nicht wirklich BTC hältst oder diese Vorgeschichte nicht hast, tausche den Einstieg gegen etwas aus, das wirklich auf dich zutrifft — eine erfundene persönliche Detailschilderung ist der schnellste Weg, wie Follower Unglaubwürdigkeit erkennen kann, was das „organische“ Ziel leider teilweise aushebelt.
$NVDAB
$NVDA.US
#USToCancelIranAttackSubjectToDeal
#BitcoinMiningDifficultyFalls14%FromYearHigh
#ColdcardExploitAttackersControl1366BTC
Babylon befand sich in welchem heutigen modernen Land?
IRAQ 🇮🇶
67%
IRAN 🇮🇷
0%
Syria 🇸🇾
0%
TURKEY 🇹🇷
33%
3 Stimmen • Abstimmung beendet
39
10
222
·
--
Verifiziert
#baby $BABY @babylonlabs_io
{spot}(BABYUSDT)
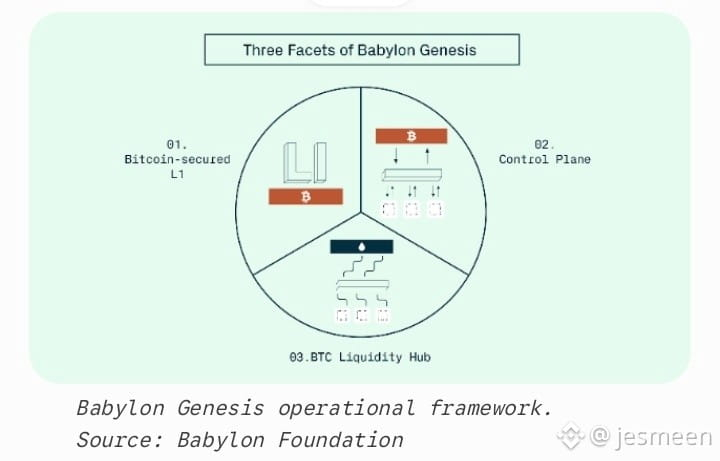
ich habe darüber nachgedacht, wie viel BTC einfach nur dort herumliegt und nichts macht. Milliarden an Wert, völlig ungenutzt, weil es, wenn man ihn wirklich in Einsatz bringen will, darum geht, ihn zu verpacken und einer bestimmten Bridge zu vertrauen
Babylons Ansatz ist anders. die BTC bleibt dort, direkt auf der Bitcoin-Blockchain gesperrt, und genau diese Sperre ermöglicht es anderen PoS-Netzwerken im Grunde, auf die Sicherheit von Bitcoin zuzugreifen. kein Verwahrer, der deine Coins als Geisel hält
was meine Aufmerksamkeit geweckt hat, ist der Slashing-Teil. wenn ein Finality Provider sich falsch verhält, bestraft EOTS ihn – nicht die Person, die staked. das ist ein deutlich anderes Risikomodell als die meisten „BTC Yield“-Produkte, die es derzeit da draußen gibt
dabei bin ich noch tiefer eingestiegen, im Rahmen von Binance CreatorPad – schau mal rein, wenn du BTC hältst und nichts damit machst #Babylon $BABY
$GOOG.US
{stock_us}(GOOG.US)
$ESPORTS
{future}(ESPORTSUSDT)
#BTC走势分析
#BitcoinDunyamiz
#KospiSurgesAsMuchAs17%RecordGain
#USAndJapanJointlyInterveneToBuyYen
Hier ist ein etwas organischerer Blick:
ich habe darüber nachgedacht, wie viel BTC einfach nur dort herumliegt und nichts macht. Milliarden an Wert, völlig ungenutzt, weil es, wenn man ihn wirklich in Einsatz bringen will, darum geht, ihn zu verpacken und einer bestimmten Bridge zu vertrauen
Babylons Ansatz ist anders. die BTC bleibt dort, direkt auf der Bitcoin-Blockchain gesperrt, und genau diese Sperre ermöglicht es anderen PoS-Netzwerken im Grunde, auf die Sicherheit von Bitcoin zuzugreifen. kein Verwahrer, der deine Coins als Geisel hält
was meine Aufmerksamkeit geweckt hat, ist der Slashing-Teil. wenn ein Finality Provider sich falsch verhält, bestraft EOTS ihn – nicht die Person, die staked. das ist ein deutlich anderes Risikomodell als die meisten „BTC Yield“-Produkte, die es derzeit da draußen gibt
dabei bin ich noch tiefer eingestiegen, im Rahmen von Binance CreatorPad – schau mal rein, wenn du BTC hältst und nichts damit machst #Babylon $BABY
#baby $BABY @BabylonLabs_io
ich habe darüber nachgedacht, wie viel BTC einfach nur dort herumliegt und nichts macht. Milliarden an Wert, völlig ungenutzt, weil es, wenn man ihn wirklich in Einsatz bringen will, darum geht, ihn zu verpacken und einer bestimmten Bridge zu vertrauen
Babylons Ansatz ist anders. die BTC bleibt dort, direkt auf der Bitcoin-Blockchain gesperrt, und genau diese Sperre ermöglicht es anderen PoS-Netzwerken im Grunde, auf die Sicherheit von Bitcoin zuzugreifen. kein Verwahrer, der deine Coins als Geisel hält
was meine Aufmerksamkeit geweckt hat, ist der Slashing-Teil. wenn ein Finality Provider sich falsch verhält, bestraft EOTS ihn – nicht die Person, die staked. das ist ein deutlich anderes Risikomodell als die meisten „BTC Yield“-Produkte, die es derzeit da draußen gibt
dabei bin ich noch tiefer eingestiegen, im Rahmen von Binance CreatorPad – schau mal rein, wenn du BTC hältst und nichts damit machst #Babylon $BABY
$GOOG.US
$ESPORTS
#BTC走势分析
#BitcoinDunyamiz
#KospiSurgesAsMuchAs17%RecordGain
#USAndJapanJointlyInterveneToBuyYen
Hier ist ein etwas organischerer Blick:
ich habe darüber nachgedacht, wie viel BTC einfach nur dort herumliegt und nichts macht. Milliarden an Wert, völlig ungenutzt, weil es, wenn man ihn wirklich in Einsatz bringen will, darum geht, ihn zu verpacken und einer bestimmten Bridge zu vertrauen
Babylons Ansatz ist anders. die BTC bleibt dort, direkt auf der Bitcoin-Blockchain gesperrt, und genau diese Sperre ermöglicht es anderen PoS-Netzwerken im Grunde, auf die Sicherheit von Bitcoin zuzugreifen. kein Verwahrer, der deine Coins als Geisel hält
was meine Aufmerksamkeit geweckt hat, ist der Slashing-Teil. wenn ein Finality Provider sich falsch verhält, bestraft EOTS ihn – nicht die Person, die staked. das ist ein deutlich anderes Risikomodell als die meisten „BTC Yield“-Produkte, die es derzeit da draußen gibt
dabei bin ich noch tiefer eingestiegen, im Rahmen von Binance CreatorPad – schau mal rein, wenn du BTC hältst und nichts damit machst #Babylon $BABY
$GOOG.US
$ESPORTS
#BTC走势分析
#BitcoinDunyamiz
#KospiSurgesAsMuchAs17%RecordGain
#USAndJapanJointlyInterveneToBuyYen
Hier ist ein etwas organischerer Blick:
ich habe darüber nachgedacht, wie viel BTC einfach nur dort herumliegt und nichts macht. Milliarden an Wert, völlig ungenutzt, weil es, wenn man ihn wirklich in Einsatz bringen will, darum geht, ihn zu verpacken und einer bestimmten Bridge zu vertrauen
Babylons Ansatz ist anders. die BTC bleibt dort, direkt auf der Bitcoin-Blockchain gesperrt, und genau diese Sperre ermöglicht es anderen PoS-Netzwerken im Grunde, auf die Sicherheit von Bitcoin zuzugreifen. kein Verwahrer, der deine Coins als Geisel hält
was meine Aufmerksamkeit geweckt hat, ist der Slashing-Teil. wenn ein Finality Provider sich falsch verhält, bestraft EOTS ihn – nicht die Person, die staked. das ist ein deutlich anderes Risikomodell als die meisten „BTC Yield“-Produkte, die es derzeit da draußen gibt
dabei bin ich noch tiefer eingestiegen, im Rahmen von Binance CreatorPad – schau mal rein, wenn du BTC hältst und nichts damit machst #Babylon $BABY
22
8
952
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
EtherGains70.9%InQ3
148,820 Aufrufe
1,134 Kommentare
🧭🧭🧭 Analyse 🧭🧭🧭
💡 Indikator für die Saison von Altcoins 💡
🚨🚨🚨 Das dritte Quartal (T3) ist nun abgeschlossen. ETH ist um 71% gestiegen und BTC um 43%. 🚨🚨🚨
War das der Beginn der Altcoin-Saison?
Unter den besten 100:
🌐🌐🌐 57 haben BTC in 90 Tagen outperformt
Die Altcoin-Saison beginnt bei 75, also ist es
Außerdem liegt sie nur 10 Punkte unter ihrem jährlichen Hoch bei 67 🌐🌐
💥💥💥 Aber Moment… vor einem Monat lag der Index erst bei 23!
Kann Oktober ihn auf 75 pushen? 👀💥💥💥
Bitte bleiben Sie dran
#EtherGains70.9%InQ3
$GRAM
Shamika Metting
·3 Likes
·1.1k Aufrufe
TreasuryLetsStatesFileStablecoinCertificationsEarly
8,145 Aufrufe
80 Kommentare
US10YearYieldNears5.3%
149,598 Aufrufe
1,127 Kommentare