
#mpc
mpc
18,448 Aufrufe
160 Kommentare
Hot
Zuletzt

·
--
Google Clouds Verwahrungslösung: Warum heißt es, der private Schlüssel „taucht niemals vollständig auf“?
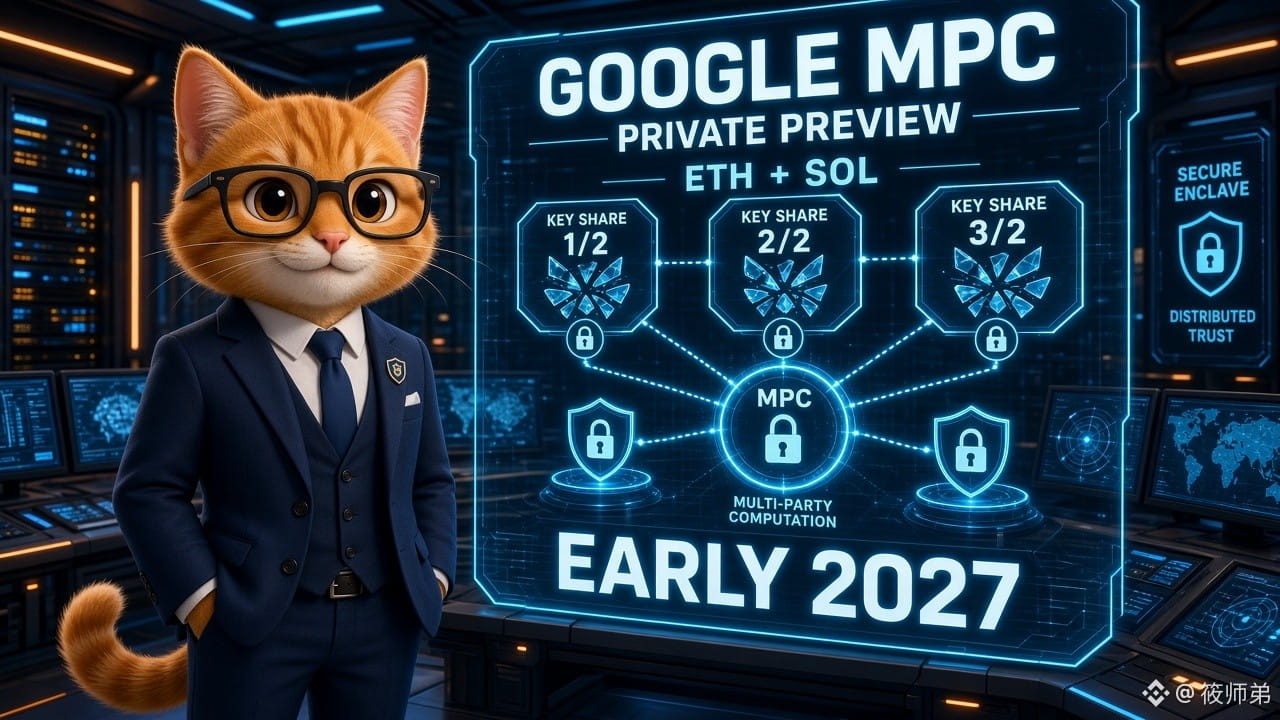
Diese Woche wurde die Hot Wallet einer Kryptobörse ausgeräumt. In derselben Woche habe ich ein Produktdokument von Google Cloud durchgesehen: Multi-party Compute (Verwahrung mit Mehrparteienberechnung), eine Lösung zur Verwaltung privater Schlüssel für digitale Vermögenswerte. Die Idee in einem Satz: Ein Schlüssel wird in mehrere Teile aufgeteilt und getrennt aufbewahrt – und auch beim Signieren nicht wieder zusammengesetzt.
Laut dem Originaldokument lässt sich das so zusammenfassen:
1. Das Problem mit der alten Methode: Liegt der vollständige private Schlüssel in einem Hardware-Sicherheitsmodul, gibt es einen einzelnen Ausfallpunkt. Wird er auf mehrere Geräte oder Standorte kopiert, steigt zwar die Verfügbarkeit, doch jede Kopie enthält den vollständigen privaten Schlüssel – also gibt es mehr Türen, die aufgebrochen werden können.
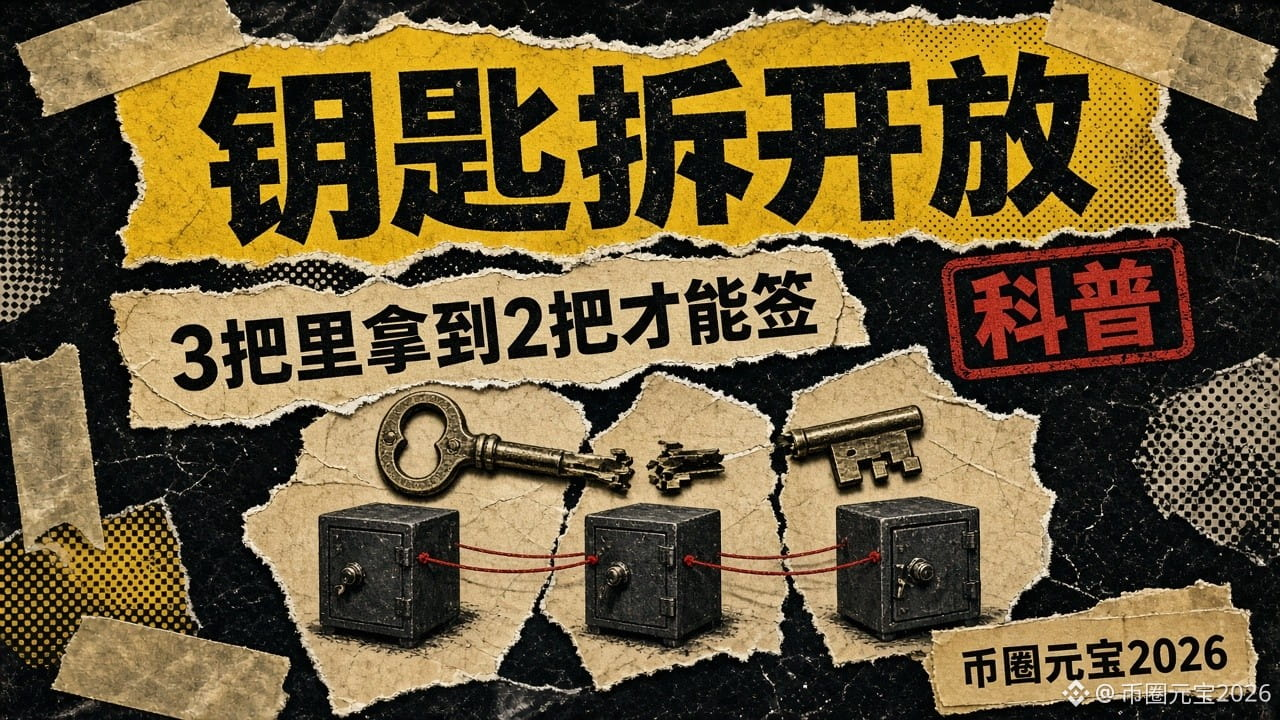
2. Der Ansatz: Schwellenwertsignaturen (das Dokument beschreibt eine gehärtete Erweiterung des DKLS23-Protokolls). Mehrere unabhängige Teilnehmer erzeugen und verwahren jeweils ihren eigenen „Schlüsselanteil“. Beim Signieren berechnen sie gemeinsam eine gültige Signatur, ohne dass irgendwo der vollständige private Schlüssel entsteht.
3. Die Sicherheitsgrenze: Sind weniger Teilnehmer kompromittiert als der Schwellenwert vorgibt, lassen sich weder Signaturen fälschen noch private Schlüssel rekonstruieren. Fallen einige Teilnehmer aus oder werden dauerhaft beschädigt, kann trotzdem weiter signiert werden, sofern genügend andere Teilnehmer verfügbar sind.
4. Beispiel (sinngemäß aus dem Dokument): Drei Mitglieder eines Finanzteams besitzen jeweils einen Anteil. Zum Signieren müssen beliebige zwei zustimmen.
5. Unterstützte Verfahren: die secp256k1-Kurve für Bitcoin, Ethereum und EVM-Chains; Ed25519 (Solana) ist als „demnächst verfügbar“ gekennzeichnet. Das Produkt befindet sich derzeit in der Preview-Phase (Pre-GA).
Ein paar ehrliche Anmerkungen:
· Im Dokument steht ein sehr ehrlicher Hinweis: Bei Transaktionsrichtlinien (etwa Limits oder Whitelists) gibt das System lediglich eine Empfehlung „zulassen/ablehnen“. Stimmen genügend Unterzeichner zu, kann eine von der Richtlinie abgelehnte Transaktion trotzdem ausgeführt werden. Der Schwellenwert schützt vor dem Kompromittieren einer einzelnen Stelle – nicht davor, dass genügend Menschen gemeinsam getäuscht werden.
· Einen Schlüssel aufzuteilen bedeutet nicht automatisch, dass das Geld sicher ist. Werden Unterzeichner Opfer von Phishing oder werden Freigabeprozesse nur pro forma durchgeführt, kann trotzdem etwas schiefgehen.
· Ein vollständiger technischer Bericht dazu, an welcher Stelle der Diebstahl dieser Woche passiert ist, liegt noch nicht vor. Ich werde MPC nicht einfach als Erklärung dafür heranziehen und auch nicht behaupten: „Wer das nutzt, wird nicht bestohlen.“
· Privatpersonen brauchen keine institutionelle Verwahrung, aber der Grundsatz gilt für alle: Bewahrt eure Wiederherstellungsphrase nicht nur an einem Ort auf – und fotografiert sie auch nicht vollständig ab, um sie in der Cloud zu speichern.
Liegt deine Wiederherstellungsphrase gerade „einmal an einem Ort“ oder „mehrfach kopiert an verschiedenen Orten“?
#MPC #钱包安全 #Wissen
Google Clouds Verwahrungslösung: Warum heißt es, der private Schlüssel „taucht niemals vollständig auf“?
Diese Woche wurde die Hot Wallet einer Kryptobörse ausgeräumt. In derselben Woche habe ich ein Produktdokument von Google Cloud durchgesehen: Multi-party Compute (Verwahrung mit Mehrparteienberechnung), eine Lösung zur Verwaltung privater Schlüssel für digitale Vermögenswerte. Die Idee in einem Satz: Ein Schlüssel wird in mehrere Teile aufgeteilt und getrennt aufbewahrt – und auch beim Signieren nicht wieder zusammengesetzt.
Laut dem Originaldokument lässt sich das so zusammenfassen:
1. Das Problem mit der alten Methode: Liegt der vollständige private Schlüssel in einem Hardware-Sicherheitsmodul, gibt es einen einzelnen Ausfallpunkt. Wird er auf mehrere Geräte oder Standorte kopiert, steigt zwar die Verfügbarkeit, doch jede Kopie enthält den vollständigen privaten Schlüssel – also gibt es mehr Türen, die aufgebrochen werden können.
2. Der Ansatz: Schwellenwertsignaturen (das Dokument beschreibt eine gehärtete Erweiterung des DKLS23-Protokolls). Mehrere unabhängige Teilnehmer erzeugen und verwahren jeweils ihren eigenen „Schlüsselanteil“. Beim Signieren berechnen sie gemeinsam eine gültige Signatur, ohne dass irgendwo der vollständige private Schlüssel entsteht.
3. Die Sicherheitsgrenze: Sind weniger Teilnehmer kompromittiert als der Schwellenwert vorgibt, lassen sich weder Signaturen fälschen noch private Schlüssel rekonstruieren. Fallen einige Teilnehmer aus oder werden dauerhaft beschädigt, kann trotzdem weiter signiert werden, sofern genügend andere Teilnehmer verfügbar sind.
4. Beispiel (sinngemäß aus dem Dokument): Drei Mitglieder eines Finanzteams besitzen jeweils einen Anteil. Zum Signieren müssen beliebige zwei zustimmen.
5. Unterstützte Verfahren: die secp256k1-Kurve für Bitcoin, Ethereum und EVM-Chains; Ed25519 (Solana) ist als „demnächst verfügbar“ gekennzeichnet. Das Produkt befindet sich derzeit in der Preview-Phase (Pre-GA).
Ein paar ehrliche Anmerkungen:
· Im Dokument steht ein sehr ehrlicher Hinweis: Bei Transaktionsrichtlinien (etwa Limits oder Whitelists) gibt das System lediglich eine Empfehlung „zulassen/ablehnen“. Stimmen genügend Unterzeichner zu, kann eine von der Richtlinie abgelehnte Transaktion trotzdem ausgeführt werden. Der Schwellenwert schützt vor dem Kompromittieren einer einzelnen Stelle – nicht davor, dass genügend Menschen gemeinsam getäuscht werden.
· Einen Schlüssel aufzuteilen bedeutet nicht automatisch, dass das Geld sicher ist. Werden Unterzeichner Opfer von Phishing oder werden Freigabeprozesse nur pro forma durchgeführt, kann trotzdem etwas schiefgehen.
· Ein vollständiger technischer Bericht dazu, an welcher Stelle der Diebstahl dieser Woche passiert ist, liegt noch nicht vor. Ich werde MPC nicht einfach als Erklärung dafür heranziehen und auch nicht behaupten: „Wer das nutzt, wird nicht bestohlen.“
· Privatpersonen brauchen keine institutionelle Verwahrung, aber der Grundsatz gilt für alle: Bewahrt eure Wiederherstellungsphrase nicht nur an einem Ort auf – und fotografiert sie auch nicht vollständig ab, um sie in der Cloud zu speichern.
Liegt deine Wiederherstellungsphrase gerade „einmal an einem Ort“ oder „mehrfach kopiert an verschiedenen Orten“?
#MPC #钱包安全 #Wissen
Diese Woche wurde die Hot Wallet einer Kryptobörse ausgeräumt. In derselben Woche habe ich ein Produktdokument von Google Cloud durchgesehen: Multi-party Compute (Verwahrung mit Mehrparteienberechnung), eine Lösung zur Verwaltung privater Schlüssel für digitale Vermögenswerte. Die Idee in einem Satz: Ein Schlüssel wird in mehrere Teile aufgeteilt und getrennt aufbewahrt – und auch beim Signieren nicht wieder zusammengesetzt.
Laut dem Originaldokument lässt sich das so zusammenfassen:
1. Das Problem mit der alten Methode: Liegt der vollständige private Schlüssel in einem Hardware-Sicherheitsmodul, gibt es einen einzelnen Ausfallpunkt. Wird er auf mehrere Geräte oder Standorte kopiert, steigt zwar die Verfügbarkeit, doch jede Kopie enthält den vollständigen privaten Schlüssel – also gibt es mehr Türen, die aufgebrochen werden können.
2. Der Ansatz: Schwellenwertsignaturen (das Dokument beschreibt eine gehärtete Erweiterung des DKLS23-Protokolls). Mehrere unabhängige Teilnehmer erzeugen und verwahren jeweils ihren eigenen „Schlüsselanteil“. Beim Signieren berechnen sie gemeinsam eine gültige Signatur, ohne dass irgendwo der vollständige private Schlüssel entsteht.
3. Die Sicherheitsgrenze: Sind weniger Teilnehmer kompromittiert als der Schwellenwert vorgibt, lassen sich weder Signaturen fälschen noch private Schlüssel rekonstruieren. Fallen einige Teilnehmer aus oder werden dauerhaft beschädigt, kann trotzdem weiter signiert werden, sofern genügend andere Teilnehmer verfügbar sind.
4. Beispiel (sinngemäß aus dem Dokument): Drei Mitglieder eines Finanzteams besitzen jeweils einen Anteil. Zum Signieren müssen beliebige zwei zustimmen.
5. Unterstützte Verfahren: die secp256k1-Kurve für Bitcoin, Ethereum und EVM-Chains; Ed25519 (Solana) ist als „demnächst verfügbar“ gekennzeichnet. Das Produkt befindet sich derzeit in der Preview-Phase (Pre-GA).
Ein paar ehrliche Anmerkungen:
· Im Dokument steht ein sehr ehrlicher Hinweis: Bei Transaktionsrichtlinien (etwa Limits oder Whitelists) gibt das System lediglich eine Empfehlung „zulassen/ablehnen“. Stimmen genügend Unterzeichner zu, kann eine von der Richtlinie abgelehnte Transaktion trotzdem ausgeführt werden. Der Schwellenwert schützt vor dem Kompromittieren einer einzelnen Stelle – nicht davor, dass genügend Menschen gemeinsam getäuscht werden.
· Einen Schlüssel aufzuteilen bedeutet nicht automatisch, dass das Geld sicher ist. Werden Unterzeichner Opfer von Phishing oder werden Freigabeprozesse nur pro forma durchgeführt, kann trotzdem etwas schiefgehen.
· Ein vollständiger technischer Bericht dazu, an welcher Stelle der Diebstahl dieser Woche passiert ist, liegt noch nicht vor. Ich werde MPC nicht einfach als Erklärung dafür heranziehen und auch nicht behaupten: „Wer das nutzt, wird nicht bestohlen.“
· Privatpersonen brauchen keine institutionelle Verwahrung, aber der Grundsatz gilt für alle: Bewahrt eure Wiederherstellungsphrase nicht nur an einem Ort auf – und fotografiert sie auch nicht vollständig ab, um sie in der Cloud zu speichern.
Liegt deine Wiederherstellungsphrase gerade „einmal an einem Ort“ oder „mehrfach kopiert an verschiedenen Orten“?
#MPC #钱包安全 #Wissen
GOOGUS+0,76%
10

·
--
Bin auf Google Cloud gestoßen: Auf einem Digital-Asset-Workshop in New York wurde ein Verwahrungs- und Signaturdienst auf Basis von Multi-Party Computation (MPC) vorgestellt – speziell für Banken und Institutionen. Dabei wird der private Schlüssel in mehrere Teile aufgeteilt und in verschiedenen Umgebungen gespeichert.
Der entscheidende Punkt: Banken können einen Teil lokal auf Hardware behalten, einen weiteren bei Google Cloud und einen dritten bei einem anderen Cloud-Anbieter. Keine Partei besitzt allein den vollständigen privaten Schlüssel. Vor dem Signieren prüft außerdem eine Richtlinien-Engine den Vorgang (Limits, Adress-Whitelists, Genehmigung durch mehrere Personen usw.). Der Dienst befindet sich derzeit in der privaten Vorschau; die kommerzielle Einführung ist für Anfang 2027 geplant. Mehrere große Finanzinstitute testen ihn bereits. Alphabet verwendet diese Lösung auch selbst, um seine digitalen Vermögenswerte auf Ethereum und Solana zu schützen. ECDSA (BTC/ETH) ist verfügbar; Ed25519/Solana ist in der Dokumentation als „coming soon“ aufgeführt und für den kommerziellen Start geplant.
Die großen Tech-Konzerne verkaufen die Verwahrung institutioneller Schlüssel inzwischen als ernst zu nehmende Infrastruktur – verglichen mit der „Verwahrung des gesamten privaten Schlüssels an einem einzigen Ort“ fühlt sich die Einstiegshürde deutlich anders an.
#托管 #MPC #GoogleCloud #Institution
Bin auf Google Cloud gestoßen: Auf einem Digital-Asset-Workshop in New York wurde ein Verwahrungs- und Signaturdienst auf Basis von Multi-Party Computation (MPC) vorgestellt – speziell für Banken und Institutionen. Dabei wird der private Schlüssel in mehrere Teile aufgeteilt und in verschiedenen Umgebungen gespeichert.
Der entscheidende Punkt: Banken können einen Teil lokal auf Hardware behalten, einen weiteren bei Google Cloud und einen dritten bei einem anderen Cloud-Anbieter. Keine Partei besitzt allein den vollständigen privaten Schlüssel. Vor dem Signieren prüft außerdem eine Richtlinien-Engine den Vorgang (Limits, Adress-Whitelists, Genehmigung durch mehrere Personen usw.). Der Dienst befindet sich derzeit in der privaten Vorschau; die kommerzielle Einführung ist für Anfang 2027 geplant. Mehrere große Finanzinstitute testen ihn bereits. Alphabet verwendet diese Lösung auch selbst, um seine digitalen Vermögenswerte auf Ethereum und Solana zu schützen. ECDSA (BTC/ETH) ist verfügbar; Ed25519/Solana ist in der Dokumentation als „coming soon“ aufgeführt und für den kommerziellen Start geplant.
Die großen Tech-Konzerne verkaufen die Verwahrung institutioneller Schlüssel inzwischen als ernst zu nehmende Infrastruktur – verglichen mit der „Verwahrung des gesamten privaten Schlüssels an einem einzigen Ort“ fühlt sich die Einstiegshürde deutlich anders an.
#托管 #MPC #GoogleCloud #Institution
Der entscheidende Punkt: Banken können einen Teil lokal auf Hardware behalten, einen weiteren bei Google Cloud und einen dritten bei einem anderen Cloud-Anbieter. Keine Partei besitzt allein den vollständigen privaten Schlüssel. Vor dem Signieren prüft außerdem eine Richtlinien-Engine den Vorgang (Limits, Adress-Whitelists, Genehmigung durch mehrere Personen usw.). Der Dienst befindet sich derzeit in der privaten Vorschau; die kommerzielle Einführung ist für Anfang 2027 geplant. Mehrere große Finanzinstitute testen ihn bereits. Alphabet verwendet diese Lösung auch selbst, um seine digitalen Vermögenswerte auf Ethereum und Solana zu schützen. ECDSA (BTC/ETH) ist verfügbar; Ed25519/Solana ist in der Dokumentation als „coming soon“ aufgeführt und für den kommerziellen Start geplant.
Die großen Tech-Konzerne verkaufen die Verwahrung institutioneller Schlüssel inzwischen als ernst zu nehmende Infrastruktur – verglichen mit der „Verwahrung des gesamten privaten Schlüssels an einem einzigen Ort“ fühlt sich die Einstiegshürde deutlich anders an.
#托管 #MPC #GoogleCloud #Institution
GOOGUS+0,76%
4
·
--
🔐 Google gibt Einblick in einen Sicherheitsdienst zur Verwahrung von Kryptowährungen für institutionelle Kunden
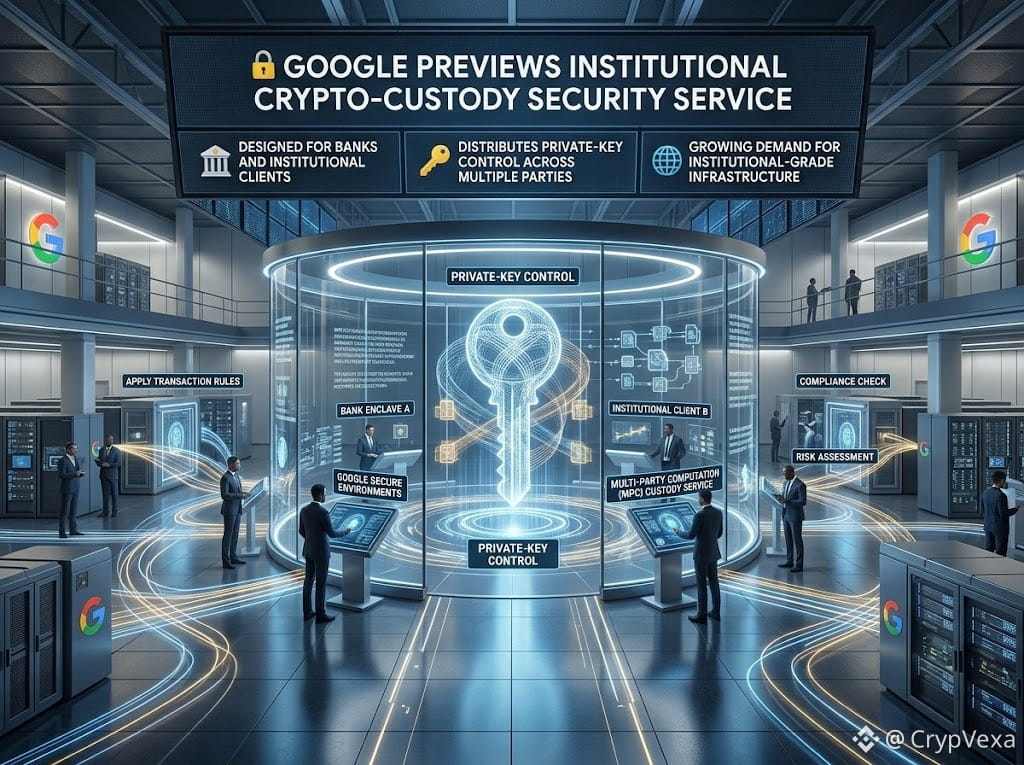
🏦 Google will einen Verwahrdienst auf Basis von Multi-Party Computation (MPC) vorstellen, der für Banken und institutionelle Kunden konzipiert ist.
🔑 Bei diesem Modell wird die Kontrolle über private Schlüssel auf mehrere Parteien verteilt. Außerdem werden Transaktionsregeln in verschiedenen Umgebungen angewendet.
🌐 Dieser Schritt unterstreicht die wachsende Nachfrage nach Verwahrungs- und Sicherheitsinfrastruktur für Kryptowährungen auf institutionellem Niveau.
👀 Könnte Googles Einstieg das Vertrauen institutioneller Kunden in die Verwahrung von Kryptowährungen stärken?
#Google #CryptoCustody #MPC #CryptoNews
🔐 Google gibt Einblick in einen Sicherheitsdienst zur Verwahrung von Kryptowährungen für institutionelle Kunden
🏦 Google will einen Verwahrdienst auf Basis von Multi-Party Computation (MPC) vorstellen, der für Banken und institutionelle Kunden konzipiert ist.
🔑 Bei diesem Modell wird die Kontrolle über private Schlüssel auf mehrere Parteien verteilt. Außerdem werden Transaktionsregeln in verschiedenen Umgebungen angewendet.
🌐 Dieser Schritt unterstreicht die wachsende Nachfrage nach Verwahrungs- und Sicherheitsinfrastruktur für Kryptowährungen auf institutionellem Niveau.
👀 Könnte Googles Einstieg das Vertrauen institutioneller Kunden in die Verwahrung von Kryptowährungen stärken?
#Google #CryptoCustody #MPC #CryptoNews
🏦 Google will einen Verwahrdienst auf Basis von Multi-Party Computation (MPC) vorstellen, der für Banken und institutionelle Kunden konzipiert ist.
🔑 Bei diesem Modell wird die Kontrolle über private Schlüssel auf mehrere Parteien verteilt. Außerdem werden Transaktionsregeln in verschiedenen Umgebungen angewendet.
🌐 Dieser Schritt unterstreicht die wachsende Nachfrage nach Verwahrungs- und Sicherheitsinfrastruktur für Kryptowährungen auf institutionellem Niveau.
👀 Könnte Googles Einstieg das Vertrauen institutioneller Kunden in die Verwahrung von Kryptowährungen stärken?
#Google #CryptoCustody #MPC #CryptoNews
GOOGUS+0,76%
GOOGLB+4,21%
2
285

🔐 Google will Institutionen private Schlüssel verwalten lassen – wird die Verwahrung von Kryptowährungen durch einen Tech-Giganten neu definiert?
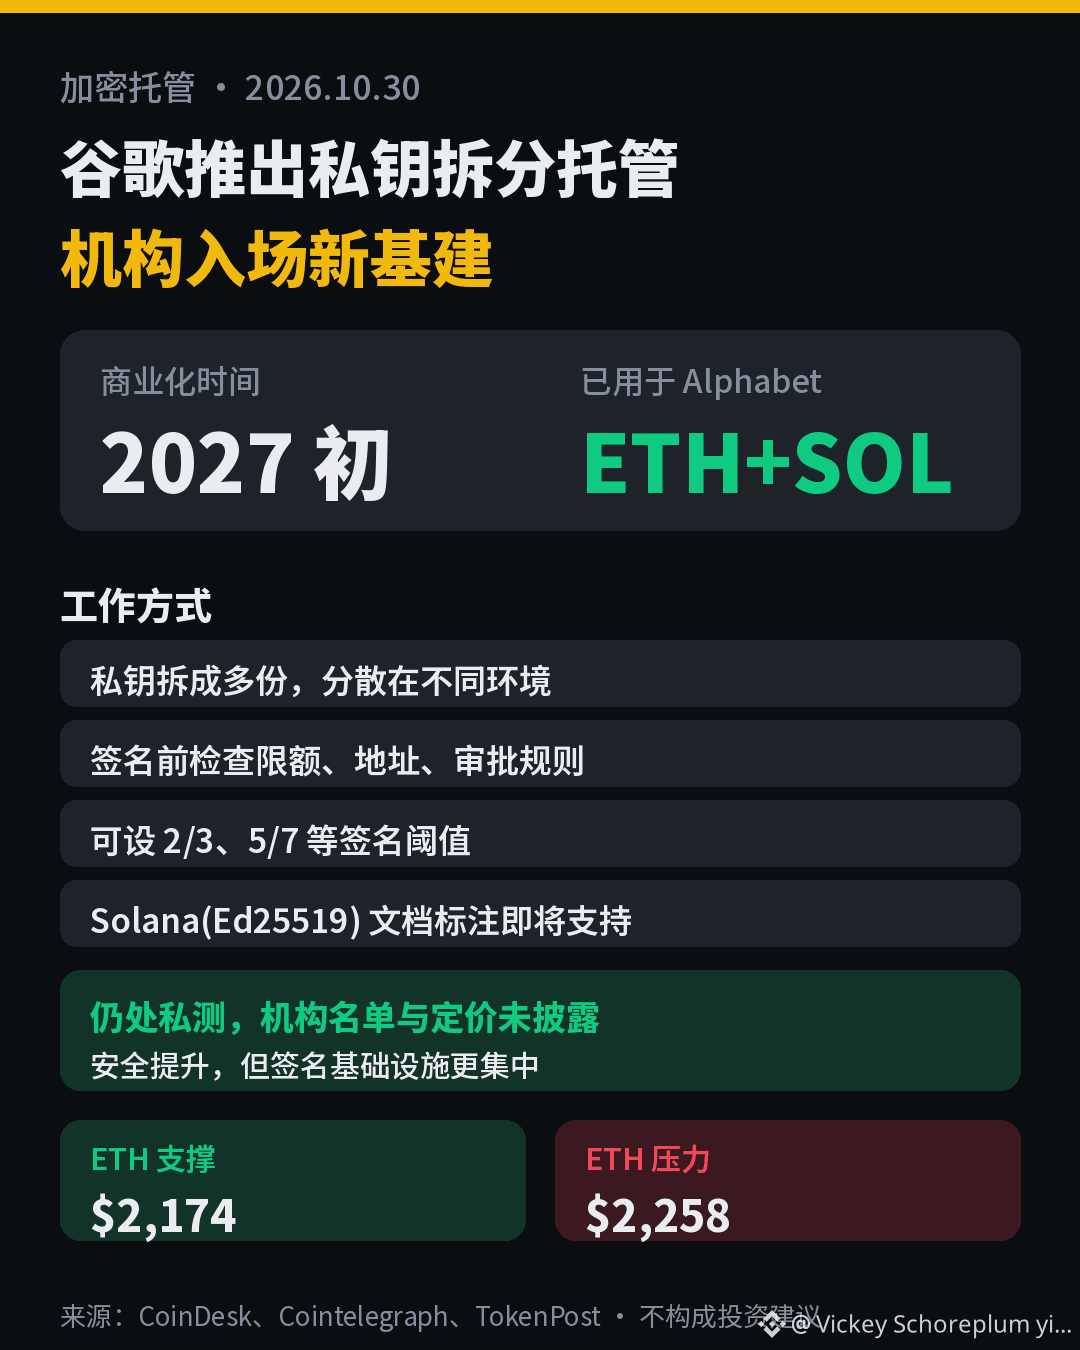
Laut Berichten von CoinDesk und anderen Medien vom 28. Oktober befindet sich der MPC-Verwahrungsdienst (Multi-Party Compute) von Google Cloud in einer privaten Testphase. Mehrere große Finanzinstitute und Designpartner testen ihn. Die Kommerzialisierung ist für Anfang 2027 geplant. Auch die Muttergesellschaft Alphabet nutzt den Dienst, um ihre digitalen Vermögenswerte auf Ethereum und Solana zu schützen.
📊 Die wichtigsten Punkte
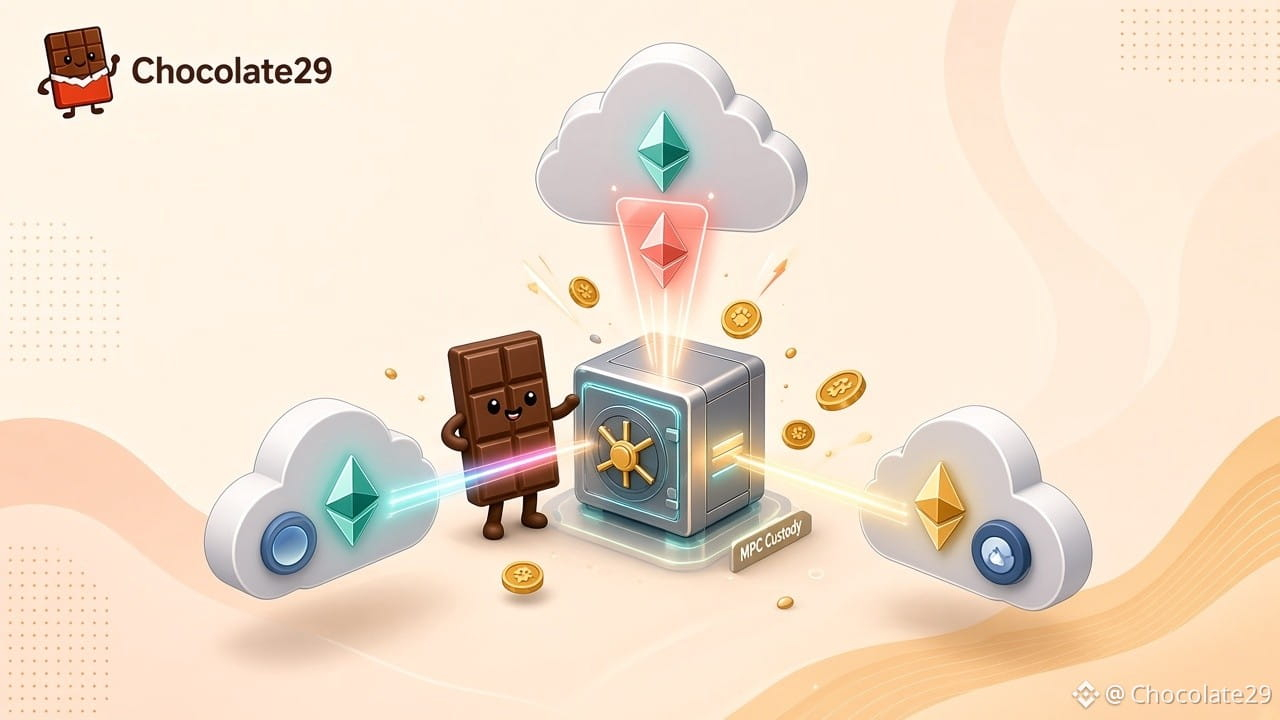
• Funktionsweise: Der Signaturschlüssel wird in mehrere Anteile aufgeteilt, die auf Google Cloud, eigener Hardware der Institutionen und anderen Cloud-Umgebungen verteilt werden. Niemand erhält den vollständigen privaten Schlüssel.
• Risikokontrolle: Vor der Signatur werden Überweisungslimits, Whitelists für Zieladressen und Genehmigungen durch mehrere Abteilungen geprüft. Schwellenwerte wie 2/3 oder 5/7 können festgelegt werden.
• Unterstützte Blockchains: Zunächst ECDSA (Bitcoin, Ethereum und EVM-Chains); in der Dokumentation ist Ed25519, das Solana benötigt, als „bald verfügbar“ gekennzeichnet.
• Nicht offengelegt: Namen der Testinstitute, die von Alphabet gehaltenen Vermögenswerte und deren Umfang, Preise sowie ein konkretes Startdatum.
📈 Auswirkungen auf den Markt
Das ist eine positive Nachricht für die Verwahrungslösungen für Institutionen, bedeutet kurzfristig aber nicht automatisch Kaufdruck. ETH liegt derzeit bei etwa 2.191 USDT und ist innerhalb von 24 Stunden um rund 5,4 % gefallen. Das heutige Tief liegt bei etwa 2.174, das gestrige bei etwa 2.233. Bei einer Erholung liegt der nächste Widerstand zunächst im Bereich von 2.258; fällt der Kurs unter 2.174, ist mit einem weiteren Test der Tiefstände zu rechnen.
💬 Streitfrage: Die Sicherheit steigt, aber wie viel Dezentralisierung bleibt noch übrig, wenn die wichtigste Signaturinfrastruktur einem großen Cloud-Anbieter anvertraut wird? Was meinst du?
👉 ETH handeln: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #KryptoVerwahrung
⚠️ Dies stellt keine Anlageberatung dar. Bitte beachte die Risiken.
🔐 Google will Institutionen private Schlüssel verwalten lassen – wird die Verwahrung von Kryptowährungen durch einen Tech-Giganten neu definiert?
Laut Berichten von CoinDesk und anderen Medien vom 28. Oktober befindet sich der MPC-Verwahrungsdienst (Multi-Party Compute) von Google Cloud in einer privaten Testphase. Mehrere große Finanzinstitute und Designpartner testen ihn. Die Kommerzialisierung ist für Anfang 2027 geplant. Auch die Muttergesellschaft Alphabet nutzt den Dienst, um ihre digitalen Vermögenswerte auf Ethereum und Solana zu schützen.
📊 Die wichtigsten Punkte
• Funktionsweise: Der Signaturschlüssel wird in mehrere Anteile aufgeteilt, die auf Google Cloud, eigener Hardware der Institutionen und anderen Cloud-Umgebungen verteilt werden. Niemand erhält den vollständigen privaten Schlüssel.
• Risikokontrolle: Vor der Signatur werden Überweisungslimits, Whitelists für Zieladressen und Genehmigungen durch mehrere Abteilungen geprüft. Schwellenwerte wie 2/3 oder 5/7 können festgelegt werden.
• Unterstützte Blockchains: Zunächst ECDSA (Bitcoin, Ethereum und EVM-Chains); in der Dokumentation ist Ed25519, das Solana benötigt, als „bald verfügbar“ gekennzeichnet.
• Nicht offengelegt: Namen der Testinstitute, die von Alphabet gehaltenen Vermögenswerte und deren Umfang, Preise sowie ein konkretes Startdatum.
📈 Auswirkungen auf den Markt
Das ist eine positive Nachricht für die Verwahrungslösungen für Institutionen, bedeutet kurzfristig aber nicht automatisch Kaufdruck. ETH liegt derzeit bei etwa 2.191 USDT und ist innerhalb von 24 Stunden um rund 5,4 % gefallen. Das heutige Tief liegt bei etwa 2.174, das gestrige bei etwa 2.233. Bei einer Erholung liegt der nächste Widerstand zunächst im Bereich von 2.258; fällt der Kurs unter 2.174, ist mit einem weiteren Test der Tiefstände zu rechnen.
💬 Streitfrage: Die Sicherheit steigt, aber wie viel Dezentralisierung bleibt noch übrig, wenn die wichtigste Signaturinfrastruktur einem großen Cloud-Anbieter anvertraut wird? Was meinst du?
👉 ETH handeln: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #KryptoVerwahrung
⚠️ Dies stellt keine Anlageberatung dar. Bitte beachte die Risiken.
Laut Berichten von CoinDesk und anderen Medien vom 28. Oktober befindet sich der MPC-Verwahrungsdienst (Multi-Party Compute) von Google Cloud in einer privaten Testphase. Mehrere große Finanzinstitute und Designpartner testen ihn. Die Kommerzialisierung ist für Anfang 2027 geplant. Auch die Muttergesellschaft Alphabet nutzt den Dienst, um ihre digitalen Vermögenswerte auf Ethereum und Solana zu schützen.
📊 Die wichtigsten Punkte
• Funktionsweise: Der Signaturschlüssel wird in mehrere Anteile aufgeteilt, die auf Google Cloud, eigener Hardware der Institutionen und anderen Cloud-Umgebungen verteilt werden. Niemand erhält den vollständigen privaten Schlüssel.
• Risikokontrolle: Vor der Signatur werden Überweisungslimits, Whitelists für Zieladressen und Genehmigungen durch mehrere Abteilungen geprüft. Schwellenwerte wie 2/3 oder 5/7 können festgelegt werden.
• Unterstützte Blockchains: Zunächst ECDSA (Bitcoin, Ethereum und EVM-Chains); in der Dokumentation ist Ed25519, das Solana benötigt, als „bald verfügbar“ gekennzeichnet.
• Nicht offengelegt: Namen der Testinstitute, die von Alphabet gehaltenen Vermögenswerte und deren Umfang, Preise sowie ein konkretes Startdatum.
📈 Auswirkungen auf den Markt
Das ist eine positive Nachricht für die Verwahrungslösungen für Institutionen, bedeutet kurzfristig aber nicht automatisch Kaufdruck. ETH liegt derzeit bei etwa 2.191 USDT und ist innerhalb von 24 Stunden um rund 5,4 % gefallen. Das heutige Tief liegt bei etwa 2.174, das gestrige bei etwa 2.233. Bei einer Erholung liegt der nächste Widerstand zunächst im Bereich von 2.258; fällt der Kurs unter 2.174, ist mit einem weiteren Test der Tiefstände zu rechnen.
💬 Streitfrage: Die Sicherheit steigt, aber wie viel Dezentralisierung bleibt noch übrig, wenn die wichtigste Signaturinfrastruktur einem großen Cloud-Anbieter anvertraut wird? Was meinst du?
👉 ETH handeln: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #KryptoVerwahrung
⚠️ Dies stellt keine Anlageberatung dar. Bitte beachte die Risiken.
533
·
--
Einer der größten Cloud-Infrastrukturanbieter der Welt nimmt die Verwahrung von Kryptowährungen jetzt ernst. Die digitalen Vermögenswerte von Alphabet selbst laufen bereits auf Ethereum und Solana – mit einem System, das private Schlüssel in mehrere Teile aufspaltet, sodass keine einzelne Stelle den vollständigen Schlüssel erhält. Mehrere große Finanzinstitute testen den Dienst derzeit, der kommerzielle Start ist für Anfang 2027 geplant. Institutionen bringen ihre Vermögenswerte auf die Blockchain – dieser Weg wird immer konkreter.$SOL $ETH #机构托管 #MPC
Einer der größten Cloud-Infrastrukturanbieter der Welt nimmt die Verwahrung von Kryptowährungen jetzt ernst. Die digitalen Vermögenswerte von Alphabet selbst laufen bereits auf Ethereum und Solana – mit einem System, das private Schlüssel in mehrere Teile aufspaltet, sodass keine einzelne Stelle den vollständigen Schlüssel erhält. Mehrere große Finanzinstitute testen den Dienst derzeit, der kommerzielle Start ist für Anfang 2027 geplant. Institutionen bringen ihre Vermögenswerte auf die Blockchain – dieser Weg wird immer konkreter.$SOL $ETH #机构托管 #MPC
531

Google hat einen MPC-Verwahrdienst für Banken entwickelt, und eine ganze Reihe von Accounts ruft schon „HUGE“ und „Google ist eingestiegen“.
Ganz ruhig. Schauen wir uns erst einmal an, worum es hier geht: Google Multi-Party Compute teilt den privaten Schlüssel auf mehrere isolierte Umgebungen auf und prüft vor dem Signieren noch einmal die bankeigenen Regeln. Der Dienst befindet sich derzeit in der Private Preview; die testenden Banken wurden nicht genannt, Preise stehen noch nicht fest, und der kommerzielle Start ist erst für Anfang 2027 geplant. Alphabet selbst nutzt den Dienst zur Verwahrung seiner ETH- und SOL-Bestände – das ist bislang der einzige konkrete Nutzer.
MPC an sich ist nichts Neues. Im institutionellen Verwahrungsgeschäft sind bereits seit Jahren Anbieter tätig. Google verkauft keinen technologischen Durchbruch, sondern das Sicherheitsgefühl, das die beiden Wörter „Google“ den Compliance-Abteilungen der Banken vermitteln. Kurz gesagt: Der Cloud-Dienst bekommt ein weiteres SKU, verdient wird an den Abogebühren der Banken, und mit dem Kurs deiner Coins hat das kaum etwas zu tun.
Noch absurder ist die Weiterverbreitung. Ein Account hat innerhalb von 25 Sekunden denselben Satz „Google is building crypto custody for banks“ sechsmal gepostet – jeder Beitrag hatte nur eine einstellige Zahl an Aufrufen. Solche Copy-and-paste-„guten Nachrichten“ willst du wirklich als Kaufgrund nehmen?
Gestohlene private Schlüssel sind tatsächlich ein großes Problem (laut einer von X-News zitierten Statistik standen 43,8 % der Diebstahlfälle im Jahr 2024 im Zusammenhang mit geleakten privaten Schlüsseln). Eine bessere Verwahrung für Institutionen ist eine gute Sache. Aber „gute Sache“ und „Kurs geht sofort hoch“ sind zwei verschiedene Dinge – dazwischen liegen mehr als ein Jahr und jede Menge nicht veröffentlichter Details.
#谷歌 #MPC
Google hat einen MPC-Verwahrdienst für Banken entwickelt, und eine ganze Reihe von Accounts ruft schon „HUGE“ und „Google ist eingestiegen“.
Ganz ruhig. Schauen wir uns erst einmal an, worum es hier geht: Google Multi-Party Compute teilt den privaten Schlüssel auf mehrere isolierte Umgebungen auf und prüft vor dem Signieren noch einmal die bankeigenen Regeln. Der Dienst befindet sich derzeit in der Private Preview; die testenden Banken wurden nicht genannt, Preise stehen noch nicht fest, und der kommerzielle Start ist erst für Anfang 2027 geplant. Alphabet selbst nutzt den Dienst zur Verwahrung seiner ETH- und SOL-Bestände – das ist bislang der einzige konkrete Nutzer.
MPC an sich ist nichts Neues. Im institutionellen Verwahrungsgeschäft sind bereits seit Jahren Anbieter tätig. Google verkauft keinen technologischen Durchbruch, sondern das Sicherheitsgefühl, das die beiden Wörter „Google“ den Compliance-Abteilungen der Banken vermitteln. Kurz gesagt: Der Cloud-Dienst bekommt ein weiteres SKU, verdient wird an den Abogebühren der Banken, und mit dem Kurs deiner Coins hat das kaum etwas zu tun.
Noch absurder ist die Weiterverbreitung. Ein Account hat innerhalb von 25 Sekunden denselben Satz „Google is building crypto custody for banks“ sechsmal gepostet – jeder Beitrag hatte nur eine einstellige Zahl an Aufrufen. Solche Copy-and-paste-„guten Nachrichten“ willst du wirklich als Kaufgrund nehmen?
Gestohlene private Schlüssel sind tatsächlich ein großes Problem (laut einer von X-News zitierten Statistik standen 43,8 % der Diebstahlfälle im Jahr 2024 im Zusammenhang mit geleakten privaten Schlüsseln). Eine bessere Verwahrung für Institutionen ist eine gute Sache. Aber „gute Sache“ und „Kurs geht sofort hoch“ sind zwei verschiedene Dinge – dazwischen liegen mehr als ein Jahr und jede Menge nicht veröffentlichter Details.
#谷歌 #MPC
Ganz ruhig. Schauen wir uns erst einmal an, worum es hier geht: Google Multi-Party Compute teilt den privaten Schlüssel auf mehrere isolierte Umgebungen auf und prüft vor dem Signieren noch einmal die bankeigenen Regeln. Der Dienst befindet sich derzeit in der Private Preview; die testenden Banken wurden nicht genannt, Preise stehen noch nicht fest, und der kommerzielle Start ist erst für Anfang 2027 geplant. Alphabet selbst nutzt den Dienst zur Verwahrung seiner ETH- und SOL-Bestände – das ist bislang der einzige konkrete Nutzer.
MPC an sich ist nichts Neues. Im institutionellen Verwahrungsgeschäft sind bereits seit Jahren Anbieter tätig. Google verkauft keinen technologischen Durchbruch, sondern das Sicherheitsgefühl, das die beiden Wörter „Google“ den Compliance-Abteilungen der Banken vermitteln. Kurz gesagt: Der Cloud-Dienst bekommt ein weiteres SKU, verdient wird an den Abogebühren der Banken, und mit dem Kurs deiner Coins hat das kaum etwas zu tun.
Noch absurder ist die Weiterverbreitung. Ein Account hat innerhalb von 25 Sekunden denselben Satz „Google is building crypto custody for banks“ sechsmal gepostet – jeder Beitrag hatte nur eine einstellige Zahl an Aufrufen. Solche Copy-and-paste-„guten Nachrichten“ willst du wirklich als Kaufgrund nehmen?
Gestohlene private Schlüssel sind tatsächlich ein großes Problem (laut einer von X-News zitierten Statistik standen 43,8 % der Diebstahlfälle im Jahr 2024 im Zusammenhang mit geleakten privaten Schlüsseln). Eine bessere Verwahrung für Institutionen ist eine gute Sache. Aber „gute Sache“ und „Kurs geht sofort hoch“ sind zwei verschiedene Dinge – dazwischen liegen mehr als ein Jahr und jede Menge nicht veröffentlichter Details.
#谷歌 #MPC
GOOGUS+0,76%
6
·
--
Bärisch
Google Multi-Party Compute wird derzeit mit institutionellen Partnern in einem privaten Test erprobt. Dabei wird der private Schlüssel in mehrere Anteile aufgeteilt und auf verschiedene Umgebungen verteilt, wodurch das Risiko eines Diebstahls des gesamten Schlüssels sinkt. Alphabet nutzt die Technologie intern auch, um digitale Vermögenswerte auf Ethereum und Solana zu schützen. Die Kommerzialisierung ist für Anfang 2027 geplant.
Technisch kann Google nicht direkt auf den vollständigen privaten Schlüssel zugreifen. Die größere Kontroverse ist jedoch: Die Kryptobranche wollte sich ursprünglich von zentralisierten Institutionen lösen. Nun, da Institutionen in den Markt eintreten, überlässt sie ausgerechnet einem der größten Cloud-Anbieter der Welt die wichtigste Infrastruktur für Signaturen. Die Sicherheit steigt – aber wie viel Dezentralisierung bleibt noch?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
{future}(SOLUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
Google Multi-Party Compute wird derzeit mit institutionellen Partnern in einem privaten Test erprobt. Dabei wird der private Schlüssel in mehrere Anteile aufgeteilt und auf verschiedene Umgebungen verteilt, wodurch das Risiko eines Diebstahls des gesamten Schlüssels sinkt. Alphabet nutzt die Technologie intern auch, um digitale Vermögenswerte auf Ethereum und Solana zu schützen. Die Kommerzialisierung ist für Anfang 2027 geplant.
Technisch kann Google nicht direkt auf den vollständigen privaten Schlüssel zugreifen. Die größere Kontroverse ist jedoch: Die Kryptobranche wollte sich ursprünglich von zentralisierten Institutionen lösen. Nun, da Institutionen in den Markt eintreten, überlässt sie ausgerechnet einem der größten Cloud-Anbieter der Welt die wichtigste Infrastruktur für Signaturen. Die Sicherheit steigt – aber wie viel Dezentralisierung bleibt noch?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
Technisch kann Google nicht direkt auf den vollständigen privaten Schlüssel zugreifen. Die größere Kontroverse ist jedoch: Die Kryptobranche wollte sich ursprünglich von zentralisierten Institutionen lösen. Nun, da Institutionen in den Markt eintreten, überlässt sie ausgerechnet einem der größten Cloud-Anbieter der Welt die wichtigste Infrastruktur für Signaturen. Die Sicherheit steigt – aber wie viel Dezentralisierung bleibt noch?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
1
3.7k
·
--
Google hat die institutionelle Verwahrung von Kryptowährungen gerade in eine private Vorschau aufgenommen – MPC-Schlüsselaufteilung für Banken, mit einem kommerziellen Startfenster Anfang 2027.
Am 28. Oktober 2026 stellte Google Cloud Google Multi-Party Compute auf seinem Symposium für digitale Vermögenswerte in New York vor. Der Dienst verteilt Anteile privater Schlüssel auf separate Umgebungen, führt Transaktionsrichtlinienprüfungen innerhalb von Confidential Space durch und speichert niemals einen vollständigen Schlüssel an einem Ort. Alphabet nutzt den Dienst bereits, um digitale Vermögenswerte auf Ethereum und Solana zu sichern. Designpartner und große Finanzinstitute testen ihn für Kryptowährungen und tokenisierte Vermögenswerte.
Google hat weder die Banken genannt, die an der Vorschau teilnehmen, noch Preise bekannt gegeben. Die kommerzielle Verfügbarkeit ist für Anfang 2027 geplant. Für Institutionen, die auf die Blockchain wechseln, bündelt dieses Produkt MPC-Signaturen, Richtlinienprüfungen und Schlüsselwiederherstellung, statt dass sie sich selbst eine Lösung zusammenstellen müssen – noch eine Vorschau, noch nicht im großen Maßstab erprobt, aber ein klares Signal, dass Big Tech einen Platz in der regulierten Verwahrung digitaler Vermögenswerte beansprucht.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
DYOR. Keine Finanzberatung.
{spot}(GOOGLBUSDT)
{spot}(SOLUSDT)
{spot}(ETHUSDT)
Google hat die institutionelle Verwahrung von Kryptowährungen gerade in eine private Vorschau aufgenommen – MPC-Schlüsselaufteilung für Banken, mit einem kommerziellen Startfenster Anfang 2027.
Am 28. Oktober 2026 stellte Google Cloud Google Multi-Party Compute auf seinem Symposium für digitale Vermögenswerte in New York vor. Der Dienst verteilt Anteile privater Schlüssel auf separate Umgebungen, führt Transaktionsrichtlinienprüfungen innerhalb von Confidential Space durch und speichert niemals einen vollständigen Schlüssel an einem Ort. Alphabet nutzt den Dienst bereits, um digitale Vermögenswerte auf Ethereum und Solana zu sichern. Designpartner und große Finanzinstitute testen ihn für Kryptowährungen und tokenisierte Vermögenswerte.
Google hat weder die Banken genannt, die an der Vorschau teilnehmen, noch Preise bekannt gegeben. Die kommerzielle Verfügbarkeit ist für Anfang 2027 geplant. Für Institutionen, die auf die Blockchain wechseln, bündelt dieses Produkt MPC-Signaturen, Richtlinienprüfungen und Schlüsselwiederherstellung, statt dass sie sich selbst eine Lösung zusammenstellen müssen – noch eine Vorschau, noch nicht im großen Maßstab erprobt, aber ein klares Signal, dass Big Tech einen Platz in der regulierten Verwahrung digitaler Vermögenswerte beansprucht.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
DYOR. Keine Finanzberatung.
Am 28. Oktober 2026 stellte Google Cloud Google Multi-Party Compute auf seinem Symposium für digitale Vermögenswerte in New York vor. Der Dienst verteilt Anteile privater Schlüssel auf separate Umgebungen, führt Transaktionsrichtlinienprüfungen innerhalb von Confidential Space durch und speichert niemals einen vollständigen Schlüssel an einem Ort. Alphabet nutzt den Dienst bereits, um digitale Vermögenswerte auf Ethereum und Solana zu sichern. Designpartner und große Finanzinstitute testen ihn für Kryptowährungen und tokenisierte Vermögenswerte.
Google hat weder die Banken genannt, die an der Vorschau teilnehmen, noch Preise bekannt gegeben. Die kommerzielle Verfügbarkeit ist für Anfang 2027 geplant. Für Institutionen, die auf die Blockchain wechseln, bündelt dieses Produkt MPC-Signaturen, Richtlinienprüfungen und Schlüsselwiederherstellung, statt dass sie sich selbst eine Lösung zusammenstellen müssen – noch eine Vorschau, noch nicht im großen Maßstab erprobt, aber ein klares Signal, dass Big Tech einen Platz in der regulierten Verwahrung digitaler Vermögenswerte beansprucht.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
DYOR. Keine Finanzberatung.
83
·
--
Artikel
Warum entwickelt Google ausgerechnet jetzt ein Kryptosicherheitssystem für Banken?Denn 76 % der Verluste im ersten Halbjahr 2026 gingen auf $BTC Sicherheitslücken in Infrastruktur und Betrieb zurück – gestohlene private Schlüssel und Seed-Phrasen, kein Marktproblem, sondern ein Verwahrungsproblem. Googles Antwort: Mithilfe von MPC werden die Wallet-Schlüssel auf mehrere unabhängige Umgebungen verteilt – ein Teil liegt in der Google Cloud, ein Teil auf der Hardware der Bank und ein weiterer Teil in einer anderen Cloud. Vor dem Signieren lassen sich außerdem Transaktionslimits, Whitelists für Ziel-Wallets und Genehmigungen durch mehrere Beteiligte festlegen. Der vollständige private Schlüssel liegt nie an einem einzigen Ort; der Angriff auf einen einzelnen Rechner reicht also nicht aus, um Vermögenswerte zu übertragen. Alpha wird bereits zum Schutz der ETH- und Solana-Vermögenswerte des Unternehmens eingesetzt. Die kommerzielle Einführung ist für Anfang 2027 geplant; künftig könnte auch Post-Quanten-Kryptografie hinzukommen.
Warum entwickelt Google ausgerechnet jetzt ein Kryptosicherheitssystem für Banken?
Denn 76 % der Verluste im ersten Halbjahr 2026 gingen auf $BTC Sicherheitslücken in Infrastruktur und Betrieb zurück – gestohlene private Schlüssel und Seed-Phrasen, kein Marktproblem, sondern ein Verwahrungsproblem. Googles Antwort: Mithilfe von MPC werden die Wallet-Schlüssel auf mehrere unabhängige Umgebungen verteilt – ein Teil liegt in der Google Cloud, ein Teil auf der Hardware der Bank und ein weiterer Teil in einer anderen Cloud. Vor dem Signieren lassen sich außerdem Transaktionslimits, Whitelists für Ziel-Wallets und Genehmigungen durch mehrere Beteiligte festlegen. Der vollständige private Schlüssel liegt nie an einem einzigen Ort; der Angriff auf einen einzelnen Rechner reicht also nicht aus, um Vermögenswerte zu übertragen. Alpha wird bereits zum Schutz der ETH- und Solana-Vermögenswerte des Unternehmens eingesetzt. Die kommerzielle Einführung ist für Anfang 2027 geplant; künftig könnte auch Post-Quanten-Kryptografie hinzukommen.
1
442

·
--
Artikel
Google soll künftig Krypto-Vermögenswerte für Banken verwahren: Private Schlüssel liegen nicht mehr auf einem einzigen ComputerWas Banken am meisten fürchten, will Google ihnen nun abnehmen: Der private Schlüssel liegt nicht mehr vollständig auf einem einzigen Computer.
Google testet gemeinsam mit großen Finanzinstituten das Verwahrungssystem Google Multi-Party Compute, das auf einer Konferenz zur Sicherheit digitaler Vermögenswerte am 28. Oktober in New York vorgestellt wurde. Der kommerzielle Start ist für Anfang 2027 geplant. Die Namen der teilnehmenden Institute, die Preise und eine Liste künftiger Kunden wurden noch nicht veröffentlicht.
Das Grundprinzip des Systems lässt sich in einem Satz zusammenfassen: Der private Schlüssel wird aufgeteilt und getrennt verwahrt. Ein Schlüssel wird in mehrere Teile zerlegt, die auf Geräten der Bank, in der Google Cloud und bei einem weiteren Dienstleister gespeichert werden. Eine Überweisung ist nur gültig, wenn alle Beteiligten gemeinsam zustimmen. Entscheidend ist außerdem, dass die Kunden ihren jeweiligen Schlüsselanteil selbst kontrollieren – auch den Teil, der in der Google Cloud liegt. Jede Überweisung muss zudem zunächst die von der Institution selbst festgelegten Regeln erfüllen. Andernfalls wird sie nicht ausgeführt.
Google soll künftig Krypto-Vermögenswerte für Banken verwahren: Private Schlüssel liegen nicht mehr auf einem einzigen Computer
Was Banken am meisten fürchten, will Google ihnen nun abnehmen: Der private Schlüssel liegt nicht mehr vollständig auf einem einzigen Computer.
Google testet gemeinsam mit großen Finanzinstituten das Verwahrungssystem Google Multi-Party Compute, das auf einer Konferenz zur Sicherheit digitaler Vermögenswerte am 28. Oktober in New York vorgestellt wurde. Der kommerzielle Start ist für Anfang 2027 geplant. Die Namen der teilnehmenden Institute, die Preise und eine Liste künftiger Kunden wurden noch nicht veröffentlicht.
Das Grundprinzip des Systems lässt sich in einem Satz zusammenfassen: Der private Schlüssel wird aufgeteilt und getrennt verwahrt. Ein Schlüssel wird in mehrere Teile zerlegt, die auf Geräten der Bank, in der Google Cloud und bei einem weiteren Dienstleister gespeichert werden. Eine Überweisung ist nur gültig, wenn alle Beteiligten gemeinsam zustimmen. Entscheidend ist außerdem, dass die Kunden ihren jeweiligen Schlüsselanteil selbst kontrollieren – auch den Teil, der in der Google Cloud liegt. Jede Überweisung muss zudem zunächst die von der Institution selbst festgelegten Regeln erfüllen. Andernfalls wird sie nicht ausgeführt.
Google testet gemeinsam mit großen Finanzinstituten das Verwahrungssystem Google Multi-Party Compute, das auf einer Konferenz zur Sicherheit digitaler Vermögenswerte am 28. Oktober in New York vorgestellt wurde. Der kommerzielle Start ist für Anfang 2027 geplant. Die Namen der teilnehmenden Institute, die Preise und eine Liste künftiger Kunden wurden noch nicht veröffentlicht.
Das Grundprinzip des Systems lässt sich in einem Satz zusammenfassen: Der private Schlüssel wird aufgeteilt und getrennt verwahrt. Ein Schlüssel wird in mehrere Teile zerlegt, die auf Geräten der Bank, in der Google Cloud und bei einem weiteren Dienstleister gespeichert werden. Eine Überweisung ist nur gültig, wenn alle Beteiligten gemeinsam zustimmen. Entscheidend ist außerdem, dass die Kunden ihren jeweiligen Schlüsselanteil selbst kontrollieren – auch den Teil, der in der Google Cloud liegt. Jede Überweisung muss zudem zunächst die von der Institution selbst festgelegten Regeln erfüllen. Andernfalls wird sie nicht ausgeführt.
10

Google stellt MPC-Dienst zur Absicherung von Kryptowährungen und tokenisierten Vermögenswerten vor
#Google um bei seinem ersten Symposium für digitale Vermögenswerte in New York City ein neues Sicherheitssystem vorzustellen. Es soll Banken und anderen Finanzinstituten dabei helfen, Kryptowährungen und tokenisierte Vermögenswerte zu sichern und zu übertragen. Google Multi-Party Compute #MPC nutzt kryptografische Verfahren, um die Kontrolle über einen privaten Schlüssel auf mehrere unabhängige Beteiligte zu verteilen. Autorisierte Parteien können gemeinsam Blockchain-Transaktionen signieren, ohne den vollständigen Schlüssel an einem Ort wiederherzustellen. Dadurch sinkt die Abhängigkeit von einem einzelnen Gerät oder Administrator.
Google Multi-Party Compute befindet sich derzeit in einer privaten Vorschau und ist noch nicht allgemein verfügbar. Google hat weder die Namen der Institutionen bekannt gegeben, die den Dienst testen, noch angegeben, welche digitalen Vermögenswerte Alphabet absichert. Das Unternehmen plant, Google Multi-Party Compute Anfang 2027 kommerziell einzuführen. Angaben zu den Preisen wurden jedoch noch nicht veröffentlicht.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
Google stellt MPC-Dienst zur Absicherung von Kryptowährungen und tokenisierten Vermögenswerten vor
#Google um bei seinem ersten Symposium für digitale Vermögenswerte in New York City ein neues Sicherheitssystem vorzustellen. Es soll Banken und anderen Finanzinstituten dabei helfen, Kryptowährungen und tokenisierte Vermögenswerte zu sichern und zu übertragen. Google Multi-Party Compute #MPC nutzt kryptografische Verfahren, um die Kontrolle über einen privaten Schlüssel auf mehrere unabhängige Beteiligte zu verteilen. Autorisierte Parteien können gemeinsam Blockchain-Transaktionen signieren, ohne den vollständigen Schlüssel an einem Ort wiederherzustellen. Dadurch sinkt die Abhängigkeit von einem einzelnen Gerät oder Administrator.
Google Multi-Party Compute befindet sich derzeit in einer privaten Vorschau und ist noch nicht allgemein verfügbar. Google hat weder die Namen der Institutionen bekannt gegeben, die den Dienst testen, noch angegeben, welche digitalen Vermögenswerte Alphabet absichert. Das Unternehmen plant, Google Multi-Party Compute Anfang 2027 kommerziell einzuführen. Angaben zu den Preisen wurden jedoch noch nicht veröffentlicht.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
#Google um bei seinem ersten Symposium für digitale Vermögenswerte in New York City ein neues Sicherheitssystem vorzustellen. Es soll Banken und anderen Finanzinstituten dabei helfen, Kryptowährungen und tokenisierte Vermögenswerte zu sichern und zu übertragen. Google Multi-Party Compute #MPC nutzt kryptografische Verfahren, um die Kontrolle über einen privaten Schlüssel auf mehrere unabhängige Beteiligte zu verteilen. Autorisierte Parteien können gemeinsam Blockchain-Transaktionen signieren, ohne den vollständigen Schlüssel an einem Ort wiederherzustellen. Dadurch sinkt die Abhängigkeit von einem einzelnen Gerät oder Administrator.
Google Multi-Party Compute befindet sich derzeit in einer privaten Vorschau und ist noch nicht allgemein verfügbar. Google hat weder die Namen der Institutionen bekannt gegeben, die den Dienst testen, noch angegeben, welche digitalen Vermögenswerte Alphabet absichert. Das Unternehmen plant, Google Multi-Party Compute Anfang 2027 kommerziell einzuführen. Angaben zu den Preisen wurden jedoch noch nicht veröffentlicht.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
120
·
--
Google stellt neues Werkzeug für die Verwahrung von Kryptowerten vor: MPC, bereits von Alphabet für ETH/SOL genutzt
Laut einem Bericht von CoinDesk vom 10/28 wird Google auf einem Digital-Asset-Symposium in New York seine Lösung Google Multi-Party Compute (MPC) zur Verwahrung privater Schlüssel vorstellen. Sie befindet sich derzeit in der Private Preview und wird von mehreren Finanzinstituten getestet. Die Muttergesellschaft Alphabet nutzt sie bereits zum Schutz ihrer eigenen Vermögenswerte auf den Ethereum- und Solana-Blockchains. Der kommerzielle Start ist für Anfang 2027 geplant.
Kernmechanismus: Die privaten Schlüssel werden auf mehrere isolierte Umgebungen verteilt. Vor der Signierung einer Transaktion prüft eine Regel-Engine des Instituts diese. Der vollständige private Schlüssel liegt nie auf einem einzelnen Rechner. Google zufolge kann das Unternehmen nicht im Klartext auf das Schlüsselmaterial der Kunden zugreifen. Chainalysis zufolge standen 2024 rund 43,8 % der gestohlenen Kryptowerte im Zusammenhang mit kompromittierten privaten Schlüsseln. Die kumulierten Verluste durch Hackerangriffe beliefen sich laut DeFiLlama bis Juni dieses Jahres auf rund 16,69 Milliarden US-Dollar; etwa 40 % davon waren auf private Schlüssel zurückzuführen.
【Einschätzung】Der Einstieg eines großen Cloud-Anbieters in den Markt für institutionelle Verwahrung bringt ihn in direkten Wettbewerb mit spezialisierten Anbietern wie Fireblocks und BitGo. Banken legen mehr Wert auf eine „neutrale Infrastruktur“ als auf Verwahrer, die ihnen Kunden streitig machen – genau darauf setzt Google. Heute Abend stehen außerdem der FOMC-Termin und die Quartalszahlen von Microsoft und Alphabet an. Die gleichzeitige Aufmerksamkeit für Cloud und Sicherheit könnte die Stimmung bei Risikoanlagen verstärken.
【Chancen/Risiken】Das stärkt die Erzählung rund um institutionelle Kapitalzuflüsse und die Infrastruktur für tokenisierte Abwicklung. Die Nachfrage nach Verwahrungslösungen für $ETH und $BTC könnte neu bewertet werden. Da das Produkt jedoch erst 2027 kommerziell verfügbar sein soll, dürfte es die Kapitalströme kurzfristig kaum beeinflussen. Die Sicherheit der Schlüsselaufteilung hängt weiterhin davon ab, wie die Institute ihre Genehmigungsregeln konfigurieren; das Risiko durch Phishing-Autorisierungen bleibt bestehen. Im Blick behalten: Liste der Testinstitute, Preisgestaltung und Zusammenspiel mit bestehenden KMS/HSM-Lösungen.
Was meint ihr: Werden Großbanken eher Googles MPC in der Cloud vertrauen oder weiterhin auf spezialisierte Lösungen wie Fireblocks setzen?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Nur zu Informationszwecken; keine Anlageberatung.
Google stellt neues Werkzeug für die Verwahrung von Kryptowerten vor: MPC, bereits von Alphabet für ETH/SOL genutzt
Laut einem Bericht von CoinDesk vom 10/28 wird Google auf einem Digital-Asset-Symposium in New York seine Lösung Google Multi-Party Compute (MPC) zur Verwahrung privater Schlüssel vorstellen. Sie befindet sich derzeit in der Private Preview und wird von mehreren Finanzinstituten getestet. Die Muttergesellschaft Alphabet nutzt sie bereits zum Schutz ihrer eigenen Vermögenswerte auf den Ethereum- und Solana-Blockchains. Der kommerzielle Start ist für Anfang 2027 geplant.
Kernmechanismus: Die privaten Schlüssel werden auf mehrere isolierte Umgebungen verteilt. Vor der Signierung einer Transaktion prüft eine Regel-Engine des Instituts diese. Der vollständige private Schlüssel liegt nie auf einem einzelnen Rechner. Google zufolge kann das Unternehmen nicht im Klartext auf das Schlüsselmaterial der Kunden zugreifen. Chainalysis zufolge standen 2024 rund 43,8 % der gestohlenen Kryptowerte im Zusammenhang mit kompromittierten privaten Schlüsseln. Die kumulierten Verluste durch Hackerangriffe beliefen sich laut DeFiLlama bis Juni dieses Jahres auf rund 16,69 Milliarden US-Dollar; etwa 40 % davon waren auf private Schlüssel zurückzuführen.
【Einschätzung】Der Einstieg eines großen Cloud-Anbieters in den Markt für institutionelle Verwahrung bringt ihn in direkten Wettbewerb mit spezialisierten Anbietern wie Fireblocks und BitGo. Banken legen mehr Wert auf eine „neutrale Infrastruktur“ als auf Verwahrer, die ihnen Kunden streitig machen – genau darauf setzt Google. Heute Abend stehen außerdem der FOMC-Termin und die Quartalszahlen von Microsoft und Alphabet an. Die gleichzeitige Aufmerksamkeit für Cloud und Sicherheit könnte die Stimmung bei Risikoanlagen verstärken.
【Chancen/Risiken】Das stärkt die Erzählung rund um institutionelle Kapitalzuflüsse und die Infrastruktur für tokenisierte Abwicklung. Die Nachfrage nach Verwahrungslösungen für $ETH und $BTC könnte neu bewertet werden. Da das Produkt jedoch erst 2027 kommerziell verfügbar sein soll, dürfte es die Kapitalströme kurzfristig kaum beeinflussen. Die Sicherheit der Schlüsselaufteilung hängt weiterhin davon ab, wie die Institute ihre Genehmigungsregeln konfigurieren; das Risiko durch Phishing-Autorisierungen bleibt bestehen. Im Blick behalten: Liste der Testinstitute, Preisgestaltung und Zusammenspiel mit bestehenden KMS/HSM-Lösungen.
Was meint ihr: Werden Großbanken eher Googles MPC in der Cloud vertrauen oder weiterhin auf spezialisierte Lösungen wie Fireblocks setzen?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Nur zu Informationszwecken; keine Anlageberatung.
Laut einem Bericht von CoinDesk vom 10/28 wird Google auf einem Digital-Asset-Symposium in New York seine Lösung Google Multi-Party Compute (MPC) zur Verwahrung privater Schlüssel vorstellen. Sie befindet sich derzeit in der Private Preview und wird von mehreren Finanzinstituten getestet. Die Muttergesellschaft Alphabet nutzt sie bereits zum Schutz ihrer eigenen Vermögenswerte auf den Ethereum- und Solana-Blockchains. Der kommerzielle Start ist für Anfang 2027 geplant.
Kernmechanismus: Die privaten Schlüssel werden auf mehrere isolierte Umgebungen verteilt. Vor der Signierung einer Transaktion prüft eine Regel-Engine des Instituts diese. Der vollständige private Schlüssel liegt nie auf einem einzelnen Rechner. Google zufolge kann das Unternehmen nicht im Klartext auf das Schlüsselmaterial der Kunden zugreifen. Chainalysis zufolge standen 2024 rund 43,8 % der gestohlenen Kryptowerte im Zusammenhang mit kompromittierten privaten Schlüsseln. Die kumulierten Verluste durch Hackerangriffe beliefen sich laut DeFiLlama bis Juni dieses Jahres auf rund 16,69 Milliarden US-Dollar; etwa 40 % davon waren auf private Schlüssel zurückzuführen.
【Einschätzung】Der Einstieg eines großen Cloud-Anbieters in den Markt für institutionelle Verwahrung bringt ihn in direkten Wettbewerb mit spezialisierten Anbietern wie Fireblocks und BitGo. Banken legen mehr Wert auf eine „neutrale Infrastruktur“ als auf Verwahrer, die ihnen Kunden streitig machen – genau darauf setzt Google. Heute Abend stehen außerdem der FOMC-Termin und die Quartalszahlen von Microsoft und Alphabet an. Die gleichzeitige Aufmerksamkeit für Cloud und Sicherheit könnte die Stimmung bei Risikoanlagen verstärken.
【Chancen/Risiken】Das stärkt die Erzählung rund um institutionelle Kapitalzuflüsse und die Infrastruktur für tokenisierte Abwicklung. Die Nachfrage nach Verwahrungslösungen für $ETH und $BTC könnte neu bewertet werden. Da das Produkt jedoch erst 2027 kommerziell verfügbar sein soll, dürfte es die Kapitalströme kurzfristig kaum beeinflussen. Die Sicherheit der Schlüsselaufteilung hängt weiterhin davon ab, wie die Institute ihre Genehmigungsregeln konfigurieren; das Risiko durch Phishing-Autorisierungen bleibt bestehen. Im Blick behalten: Liste der Testinstitute, Preisgestaltung und Zusammenspiel mit bestehenden KMS/HSM-Lösungen.
Was meint ihr: Werden Großbanken eher Googles MPC in der Cloud vertrauen oder weiterhin auf spezialisierte Lösungen wie Fireblocks setzen?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Nur zu Informationszwecken; keine Anlageberatung.
204

·
--
Hast du dich je gefragt, wie große Web3-Organisationen und institutionelle Schatzkammern Millionen Dollar sichern, ohne sich auf den privaten Schlüssel einer einzelnen Person zu verlassen? Hier kommen Multi-Sig und MPC ins Spiel 🔐🛡️
Ausgehend von grundlegenden Lektionen der #BinanceAcademy findest du hier einen schnellen OPSEC-Überblick:
1️⃣ Der einzelne Ausfallpunkt:
• Traditionelle Wallets (EOAs) verlassen sich auf einen einzigen privaten Schlüssel. Wird dieser kompromittiert, können alle Gelder unwiederbringlich verloren gehen.
2️⃣ Multi-Signature-Smart-Contracts (Multi-Sig):
• Für die Genehmigung einer Transaktion sind mehrere unabhängige Signaturen erforderlich (z. B. 3 von 5 Beteiligten). So wird das Vertrauen auf ein Team oder mehrere Geräte verteilt.
3️⃣ Multi-Party Computation (MPC):
• Dabei wird ein einzelner privater Schlüssel in mathematische „Teilstücke“ aufgeteilt und auf verschiedene Server oder Geräte verteilt. Die Teilstücke berechnen die Signatur gemeinsam, ohne dass der vollständige Schlüssel jemals an einem Ort zusammengesetzt wird.
📖 Erfahre mehr auf der Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Erweitere dein technisches Wissen und verbessere deine operative Sicherheit 🛡️
Kryptowährungen sind mit Risiken verbunden. Dies ist keine Finanzberatung. Informiere dich immer selbst (DYOR) 💡
#MultiSig #MPC #CryptoEducation
Folge mir für mehr 💛
Hast du dich je gefragt, wie große Web3-Organisationen und institutionelle Schatzkammern Millionen Dollar sichern, ohne sich auf den privaten Schlüssel einer einzelnen Person zu verlassen? Hier kommen Multi-Sig und MPC ins Spiel 🔐🛡️
Ausgehend von grundlegenden Lektionen der #BinanceAcademy findest du hier einen schnellen OPSEC-Überblick:
1️⃣ Der einzelne Ausfallpunkt:
• Traditionelle Wallets (EOAs) verlassen sich auf einen einzigen privaten Schlüssel. Wird dieser kompromittiert, können alle Gelder unwiederbringlich verloren gehen.
2️⃣ Multi-Signature-Smart-Contracts (Multi-Sig):
• Für die Genehmigung einer Transaktion sind mehrere unabhängige Signaturen erforderlich (z. B. 3 von 5 Beteiligten). So wird das Vertrauen auf ein Team oder mehrere Geräte verteilt.
3️⃣ Multi-Party Computation (MPC):
• Dabei wird ein einzelner privater Schlüssel in mathematische „Teilstücke“ aufgeteilt und auf verschiedene Server oder Geräte verteilt. Die Teilstücke berechnen die Signatur gemeinsam, ohne dass der vollständige Schlüssel jemals an einem Ort zusammengesetzt wird.
📖 Erfahre mehr auf der Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Erweitere dein technisches Wissen und verbessere deine operative Sicherheit 🛡️
Kryptowährungen sind mit Risiken verbunden. Dies ist keine Finanzberatung. Informiere dich immer selbst (DYOR) 💡
#MultiSig #MPC #CryptoEducation
Folge mir für mehr 💛
Ausgehend von grundlegenden Lektionen der #BinanceAcademy findest du hier einen schnellen OPSEC-Überblick:
1️⃣ Der einzelne Ausfallpunkt:
• Traditionelle Wallets (EOAs) verlassen sich auf einen einzigen privaten Schlüssel. Wird dieser kompromittiert, können alle Gelder unwiederbringlich verloren gehen.
2️⃣ Multi-Signature-Smart-Contracts (Multi-Sig):
• Für die Genehmigung einer Transaktion sind mehrere unabhängige Signaturen erforderlich (z. B. 3 von 5 Beteiligten). So wird das Vertrauen auf ein Team oder mehrere Geräte verteilt.
3️⃣ Multi-Party Computation (MPC):
• Dabei wird ein einzelner privater Schlüssel in mathematische „Teilstücke“ aufgeteilt und auf verschiedene Server oder Geräte verteilt. Die Teilstücke berechnen die Signatur gemeinsam, ohne dass der vollständige Schlüssel jemals an einem Ort zusammengesetzt wird.
📖 Erfahre mehr auf der Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Erweitere dein technisches Wissen und verbessere deine operative Sicherheit 🛡️
Kryptowährungen sind mit Risiken verbunden. Dies ist keine Finanzberatung. Informiere dich immer selbst (DYOR) 💡
#MultiSig #MPC #CryptoEducation
Folge mir für mehr 💛
1
4
110

Sui-Ökosystem Privatschicht erhält Upgrade: Seal MPC offiziell im Mainnet.
Seal positioniert sich als programmierbare Zugriffsebene für Daten, KI und digitale Vermögenswerte. Das Highlight dieses Updates ist die Flexibilität der Bereitstellung – Entwickler können frei zwischen einem unabhängigen Schlüsselserver, einem MPC-Komitee oder einer Kombination aus beiden wählen, um stärkere Vertrauensannahmen aufzubauen.
Das erste Mainnet MPC-Komitee verwendet ein 5-von-8-Schwellenmodell und besteht aus 8 Node-Betreibern: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra und OverclockSol. Die Sicherheit der Signaturen und die Fähigkeit zur Abwehr von Kollusionen wurden deutlich verbessert.
Meine Meinung: In einer Zeit, in der Szenarien für KI-Agenten und On-Chain-Datenautorisierung immer mehr an Bedeutung gewinnen, hat derjenige, der das Rätsel "fein granulierte Zugriffskontrolle + Dezentralisierung" lösen kann, den Schlüssel zur nächsten Erzählung in der Hand. Seal macht MPC zu einem modularen Plug-In, anstatt eine feste Lösung anzubieten; dieser Ingenieuraspekt ist für echte Geschäftspartner freundlicher.
Es bleibt abzuwarten, ob das Sui-Ökosystem künftig mehr KI- und RWA-Projekte an Seal anbinden wird, um Schlüsselverwaltung und Datenautorisierung durchzuführen.
#Sui #Seal #MPC $SUI
Sui-Ökosystem Privatschicht erhält Upgrade: Seal MPC offiziell im Mainnet.
Seal positioniert sich als programmierbare Zugriffsebene für Daten, KI und digitale Vermögenswerte. Das Highlight dieses Updates ist die Flexibilität der Bereitstellung – Entwickler können frei zwischen einem unabhängigen Schlüsselserver, einem MPC-Komitee oder einer Kombination aus beiden wählen, um stärkere Vertrauensannahmen aufzubauen.
Das erste Mainnet MPC-Komitee verwendet ein 5-von-8-Schwellenmodell und besteht aus 8 Node-Betreibern: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra und OverclockSol. Die Sicherheit der Signaturen und die Fähigkeit zur Abwehr von Kollusionen wurden deutlich verbessert.
Meine Meinung: In einer Zeit, in der Szenarien für KI-Agenten und On-Chain-Datenautorisierung immer mehr an Bedeutung gewinnen, hat derjenige, der das Rätsel "fein granulierte Zugriffskontrolle + Dezentralisierung" lösen kann, den Schlüssel zur nächsten Erzählung in der Hand. Seal macht MPC zu einem modularen Plug-In, anstatt eine feste Lösung anzubieten; dieser Ingenieuraspekt ist für echte Geschäftspartner freundlicher.
Es bleibt abzuwarten, ob das Sui-Ökosystem künftig mehr KI- und RWA-Projekte an Seal anbinden wird, um Schlüsselverwaltung und Datenautorisierung durchzuführen.
#Sui #Seal #MPC $SUI
Seal positioniert sich als programmierbare Zugriffsebene für Daten, KI und digitale Vermögenswerte. Das Highlight dieses Updates ist die Flexibilität der Bereitstellung – Entwickler können frei zwischen einem unabhängigen Schlüsselserver, einem MPC-Komitee oder einer Kombination aus beiden wählen, um stärkere Vertrauensannahmen aufzubauen.
Das erste Mainnet MPC-Komitee verwendet ein 5-von-8-Schwellenmodell und besteht aus 8 Node-Betreibern: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra und OverclockSol. Die Sicherheit der Signaturen und die Fähigkeit zur Abwehr von Kollusionen wurden deutlich verbessert.
Meine Meinung: In einer Zeit, in der Szenarien für KI-Agenten und On-Chain-Datenautorisierung immer mehr an Bedeutung gewinnen, hat derjenige, der das Rätsel "fein granulierte Zugriffskontrolle + Dezentralisierung" lösen kann, den Schlüssel zur nächsten Erzählung in der Hand. Seal macht MPC zu einem modularen Plug-In, anstatt eine feste Lösung anzubieten; dieser Ingenieuraspekt ist für echte Geschäftspartner freundlicher.
Es bleibt abzuwarten, ob das Sui-Ökosystem künftig mehr KI- und RWA-Projekte an Seal anbinden wird, um Schlüsselverwaltung und Datenautorisierung durchzuführen.
#Sui #Seal #MPC $SUI
226
·
--
$MPC.US erregte heute die Aufmerksamkeit von Tradern, indem es unter den stärksten 24-Stunden-Gewinnern auftauchte. Wenn ein kleinerer Token so stark nach oben schießt, prüfe Volumen, Liquidität und die jüngsten Updates des Projekts, bevor du irgendeine Entscheidung triffst.
Was ist dein erster Check, bevor du einen schnellen Gewinner kaufst?
Keine Finanzberatung. Krypto ist volatil, daher mach immer deine eigene Recherche und investiere nur das, was du auch verlieren kannst.
#MPC #Binance #altcoins #DYOR #CryptoTrending
{stock_us}(MPC.US)
$MPC.US erregte heute die Aufmerksamkeit von Tradern, indem es unter den stärksten 24-Stunden-Gewinnern auftauchte. Wenn ein kleinerer Token so stark nach oben schießt, prüfe Volumen, Liquidität und die jüngsten Updates des Projekts, bevor du irgendeine Entscheidung triffst.
Was ist dein erster Check, bevor du einen schnellen Gewinner kaufst?
Keine Finanzberatung. Krypto ist volatil, daher mach immer deine eigene Recherche und investiere nur das, was du auch verlieren kannst.
#MPC #Binance #altcoins #DYOR #CryptoTrending
Was ist dein erster Check, bevor du einen schnellen Gewinner kaufst?
Keine Finanzberatung. Krypto ist volatil, daher mach immer deine eigene Recherche und investiere nur das, was du auch verlieren kannst.
#MPC #Binance #altcoins #DYOR #CryptoTrending
MPCUS-0,49%
56
·
--
Das Sui Hauptnetz hat ein entscheidendes Infrastruktur-Upgrade erlebt – Seal MPC ist offiziell online.
Als programmierbare Zugriffsschicht für Daten, KI und digitale Vermögenswerte bietet Seal den Entwicklern drei Optionen: einen unabhängigen Schlüsselserver, ein MPC-Komitee oder eine gemischte Bereitstellung. Hinter der Flexibilität steht eine stärkere Vertrauensannahme – du kannst die Sicherheitsgrenzen je nach Anwendungsszenario selbst definieren.
Das erste Hauptnetz-MPC-Komitee verwendet ein 5-von-8 Schwellenwertmodell, und die Besetzung der Knotenbetreiber ist ebenfalls bemerkenswert: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra und OverclockSol. Dezentralisierung in alle Richtungen, kein Dreieck kann den Schlüssel entschlüsseln.
Warum ist das erwähnenswert?
Mit dem Anstieg von On-Chain-KI, privatem Computing und der Verwahrung vertraulicher Vermögenswerte ist das Management von Einzelpunktschlüsseln längst nicht mehr ausreichend. Das MPC-Komiteemodell verteilt das Vertrauen auf mehrere unabhängige Betreiber, während die gemischte Bereitstellung es den Projekten ermöglicht, ein Gleichgewicht zwischen Dezentralisierung und Leistung zu finden.
Für die $SUI -Ökologie ist dies ein Schritt von „programmierbaren Vermögenswerten“ zu „programmierbarer Zugriffskontrolle“. Die Zugriffsschicht wird verstärkt, und die Anwendungsmöglichkeiten darüber hinaus werden natürlich breiter.
Als Nächstes ist es interessant zu beobachten: Wie viele neue Projekte werden auf Seal basieren und ob die Komiteeknoten weiter ausgebaut werden.
#Sui #Seal #MPC
Das Sui Hauptnetz hat ein entscheidendes Infrastruktur-Upgrade erlebt – Seal MPC ist offiziell online.
Als programmierbare Zugriffsschicht für Daten, KI und digitale Vermögenswerte bietet Seal den Entwicklern drei Optionen: einen unabhängigen Schlüsselserver, ein MPC-Komitee oder eine gemischte Bereitstellung. Hinter der Flexibilität steht eine stärkere Vertrauensannahme – du kannst die Sicherheitsgrenzen je nach Anwendungsszenario selbst definieren.
Das erste Hauptnetz-MPC-Komitee verwendet ein 5-von-8 Schwellenwertmodell, und die Besetzung der Knotenbetreiber ist ebenfalls bemerkenswert: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra und OverclockSol. Dezentralisierung in alle Richtungen, kein Dreieck kann den Schlüssel entschlüsseln.
Warum ist das erwähnenswert?
Mit dem Anstieg von On-Chain-KI, privatem Computing und der Verwahrung vertraulicher Vermögenswerte ist das Management von Einzelpunktschlüsseln längst nicht mehr ausreichend. Das MPC-Komiteemodell verteilt das Vertrauen auf mehrere unabhängige Betreiber, während die gemischte Bereitstellung es den Projekten ermöglicht, ein Gleichgewicht zwischen Dezentralisierung und Leistung zu finden.
Für die $SUI -Ökologie ist dies ein Schritt von „programmierbaren Vermögenswerten“ zu „programmierbarer Zugriffskontrolle“. Die Zugriffsschicht wird verstärkt, und die Anwendungsmöglichkeiten darüber hinaus werden natürlich breiter.
Als Nächstes ist es interessant zu beobachten: Wie viele neue Projekte werden auf Seal basieren und ob die Komiteeknoten weiter ausgebaut werden.
#Sui #Seal #MPC
Als programmierbare Zugriffsschicht für Daten, KI und digitale Vermögenswerte bietet Seal den Entwicklern drei Optionen: einen unabhängigen Schlüsselserver, ein MPC-Komitee oder eine gemischte Bereitstellung. Hinter der Flexibilität steht eine stärkere Vertrauensannahme – du kannst die Sicherheitsgrenzen je nach Anwendungsszenario selbst definieren.
Das erste Hauptnetz-MPC-Komitee verwendet ein 5-von-8 Schwellenwertmodell, und die Besetzung der Knotenbetreiber ist ebenfalls bemerkenswert: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra und OverclockSol. Dezentralisierung in alle Richtungen, kein Dreieck kann den Schlüssel entschlüsseln.
Warum ist das erwähnenswert?
Mit dem Anstieg von On-Chain-KI, privatem Computing und der Verwahrung vertraulicher Vermögenswerte ist das Management von Einzelpunktschlüsseln längst nicht mehr ausreichend. Das MPC-Komiteemodell verteilt das Vertrauen auf mehrere unabhängige Betreiber, während die gemischte Bereitstellung es den Projekten ermöglicht, ein Gleichgewicht zwischen Dezentralisierung und Leistung zu finden.
Für die $SUI -Ökologie ist dies ein Schritt von „programmierbaren Vermögenswerten“ zu „programmierbarer Zugriffskontrolle“. Die Zugriffsschicht wird verstärkt, und die Anwendungsmöglichkeiten darüber hinaus werden natürlich breiter.
Als Nächstes ist es interessant zu beobachten: Wie viele neue Projekte werden auf Seal basieren und ob die Komiteeknoten weiter ausgebaut werden.
#Sui #Seal #MPC
229

·
--
Threshold-Treuhand wandert von On-Chain-Assets hin zu einer Online-Zahlungsinfrastruktur2026-08-23
Die Lektion der letzten Woche war: Die Sicherheit von Schlüsseln darf man nicht nur einmal bei der Generierung oder einmal bei einem Update betrachten. Heute sind die Signale auf eine neue Ebene gewechselt: Threshold-Signaturen werden in komplexere, dauerhaft erreichbare Zahlungsprotokolle eingebettet, und auch die Sicherheitsgrenzen des Protokolls müssen entsprechend neu gezogen werden.
Laut einem Bericht von der IACR ePrint geht eine neue Arbeit von den praktischen Zwängen von Lightning aus: Der Endpunkt des Kanals hängt von einem einzelnen Online-Schlüssel ab, und die vorhandenen Erfahrungen mit treshold Signaturen auf der Bitcoin-Blockchain können das Problem des Nachrichtenablaufs in Lightning nicht direkt lösen. Die Arbeit schlägt verschachtelte Threshold-Multisignaturen vor und verwendet als Beispiel die Iceberg-Konstruktion. Dabei läuft die Lightning-Seite in einer Threshold-Gruppe, während sie für den Gegner weiterhin wie ein standardmäßiger MuSig2-Teilnehmer wirkt.
Threshold-Treuhand wandert von On-Chain-Assets hin zu einer Online-Zahlungsinfrastruktur
2026-08-23
Die Lektion der letzten Woche war: Die Sicherheit von Schlüsseln darf man nicht nur einmal bei der Generierung oder einmal bei einem Update betrachten. Heute sind die Signale auf eine neue Ebene gewechselt: Threshold-Signaturen werden in komplexere, dauerhaft erreichbare Zahlungsprotokolle eingebettet, und auch die Sicherheitsgrenzen des Protokolls müssen entsprechend neu gezogen werden.
Laut einem Bericht von der IACR ePrint geht eine neue Arbeit von den praktischen Zwängen von Lightning aus: Der Endpunkt des Kanals hängt von einem einzelnen Online-Schlüssel ab, und die vorhandenen Erfahrungen mit treshold Signaturen auf der Bitcoin-Blockchain können das Problem des Nachrichtenablaufs in Lightning nicht direkt lösen. Die Arbeit schlägt verschachtelte Threshold-Multisignaturen vor und verwendet als Beispiel die Iceberg-Konstruktion. Dabei läuft die Lightning-Seite in einer Threshold-Gruppe, während sie für den Gegner weiterhin wie ein standardmäßiger MuSig2-Teilnehmer wirkt.
Die Lektion der letzten Woche war: Die Sicherheit von Schlüsseln darf man nicht nur einmal bei der Generierung oder einmal bei einem Update betrachten. Heute sind die Signale auf eine neue Ebene gewechselt: Threshold-Signaturen werden in komplexere, dauerhaft erreichbare Zahlungsprotokolle eingebettet, und auch die Sicherheitsgrenzen des Protokolls müssen entsprechend neu gezogen werden.
Laut einem Bericht von der IACR ePrint geht eine neue Arbeit von den praktischen Zwängen von Lightning aus: Der Endpunkt des Kanals hängt von einem einzelnen Online-Schlüssel ab, und die vorhandenen Erfahrungen mit treshold Signaturen auf der Bitcoin-Blockchain können das Problem des Nachrichtenablaufs in Lightning nicht direkt lösen. Die Arbeit schlägt verschachtelte Threshold-Multisignaturen vor und verwendet als Beispiel die Iceberg-Konstruktion. Dabei läuft die Lightning-Seite in einer Threshold-Gruppe, während sie für den Gegner weiterhin wie ein standardmäßiger MuSig2-Teilnehmer wirkt.
148

🔐 Multi-Party-Computing-Brieftaschen (MPC): ein Fortschritt in der Sicherheit von Kryptowährungen
Multi-Party-Computing-Brieftaschen (MPC) gewinnen als potenzielle Alternative zu herkömmlichen Ansätzen beim Speichern von Kryptowährungen zunehmend an Aufmerksamkeit. Diese Technik zielt darauf ab, die Sicherheit zu erhöhen, indem der private Schlüssel in mehrere Teile aufgeteilt und verteilt wird. Dadurch werden die Risiken einzelner Ausfallpunkte und die Gefahr von Einbrüchen verringert.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 hoch
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 Quelle: bitcoinfoundation.org
🔐 Multi-Party-Computing-Brieftaschen (MPC): ein Fortschritt in der Sicherheit von Kryptowährungen
Multi-Party-Computing-Brieftaschen (MPC) gewinnen als potenzielle Alternative zu herkömmlichen Ansätzen beim Speichern von Kryptowährungen zunehmend an Aufmerksamkeit. Diese Technik zielt darauf ab, die Sicherheit zu erhöhen, indem der private Schlüssel in mehrere Teile aufgeteilt und verteilt wird. Dadurch werden die Risiken einzelner Ausfallpunkte und die Gefahr von Einbrüchen verringert.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 hoch
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 Quelle: bitcoinfoundation.org
Multi-Party-Computing-Brieftaschen (MPC) gewinnen als potenzielle Alternative zu herkömmlichen Ansätzen beim Speichern von Kryptowährungen zunehmend an Aufmerksamkeit. Diese Technik zielt darauf ab, die Sicherheit zu erhöhen, indem der private Schlüssel in mehrere Teile aufgeteilt und verteilt wird. Dadurch werden die Risiken einzelner Ausfallpunkte und die Gefahr von Einbrüchen verringert.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 hoch
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 Quelle: bitcoinfoundation.org
39
Viele Menschen betrachten Kryptografie-Algorithmen als „Wissenspunkte“, aber in Web3 sind sie eigentlich ein Fähigkeits-Framework:
Symmetrische Verschlüsselung (AES)
👉 sorgt für „Schnelligkeit“
Asymmetrische Verschlüsselung (RSA / ECC)
👉 sorgt für „Identität“
Hash
👉 sorgt für „Unverfälschbarkeit“
Doch die eigentliche Grenze für die Sicherheit einer Blockchain wird durch die folgende Evolutionskette gestützt:
Privater Schlüssel → Threshold Secret Sharing → Threshold Signatures → BLS → MPC
Das ist der Weg von „Einzelperson-Kontrolle“ hin zu „gemeinschaftlicher Konsenssicherheit“.
Threshold Secret Sharing teilt einen privaten Schlüssel in n Teile, wobei beliebige k Teile nötig sind, um ihn wiederherzustellen.
👉 Damit wird gelöst: Der private Schlüssel wird nicht mehr von einer einzelnen Person gehalten
Threshold Signatures (Threshold Signatur): Unter n Personen führen k Personen gemeinsam eine Signatur aus – on-chain sieht es dennoch wie „eine einzelne Signatur“ aus.
👉 Die Sicherheit wechselt von „Single-Point“ zu „Organisationslevel“
BLS-Signaturen: basierend auf bilinearen Paarungen (Pairing), unterstützt Signaturaggregation und Threshold-Features von Natur aus und ist die zentrale Infrastruktur für PoS, Public-Chain-Konsens, DA und das Validator-Ökosystem von Rollups.
MPC (Multi-Party Secure Computation): keine neue Signatur-Algorithmik, sondern: Die Signaturberechnung wird durchgeführt, ohne den vollständigen privaten Schlüssel wiederherzustellen. In Kombination mit Netzwerkprotokollen, ZK und Konsensmechanismen wird aus „Signaturrecht“ ein „Kooperationsprozess“.
Ein Fazit in einem Satz:
ECDSA / EdDSA lösen „Ich kann signieren“
Threshold Signatures lösen „Wir signieren gemeinsam“
BLS löst „Viele signieren zusammen – und bleibt dabei effizient“
MPC löst „Alle signieren, aber niemand hat wirklich den vollständigen privaten Schlüssel“
Das ist auch der Grund, warum heute Börsen, Custody, L2, Validatoren und Rollup Sequencer vom „Private-Key-Zeitalter“ weggehen hin zu einer Sicherheitsarchitektur aus Threshold + BLS + MPC.
Kryptografie ist nicht nur ein Algorithmus, sondern auch ein Design von Organisationssicherheitsstrukturen.#密码学 #安全 #MPC
Viele Menschen betrachten Kryptografie-Algorithmen als „Wissenspunkte“, aber in Web3 sind sie eigentlich ein Fähigkeits-Framework:
Symmetrische Verschlüsselung (AES)
👉 sorgt für „Schnelligkeit“
Asymmetrische Verschlüsselung (RSA / ECC)
👉 sorgt für „Identität“
Hash
👉 sorgt für „Unverfälschbarkeit“
Doch die eigentliche Grenze für die Sicherheit einer Blockchain wird durch die folgende Evolutionskette gestützt:
Privater Schlüssel → Threshold Secret Sharing → Threshold Signatures → BLS → MPC
Das ist der Weg von „Einzelperson-Kontrolle“ hin zu „gemeinschaftlicher Konsenssicherheit“.
Threshold Secret Sharing teilt einen privaten Schlüssel in n Teile, wobei beliebige k Teile nötig sind, um ihn wiederherzustellen.
👉 Damit wird gelöst: Der private Schlüssel wird nicht mehr von einer einzelnen Person gehalten
Threshold Signatures (Threshold Signatur): Unter n Personen führen k Personen gemeinsam eine Signatur aus – on-chain sieht es dennoch wie „eine einzelne Signatur“ aus.
👉 Die Sicherheit wechselt von „Single-Point“ zu „Organisationslevel“
BLS-Signaturen: basierend auf bilinearen Paarungen (Pairing), unterstützt Signaturaggregation und Threshold-Features von Natur aus und ist die zentrale Infrastruktur für PoS, Public-Chain-Konsens, DA und das Validator-Ökosystem von Rollups.
MPC (Multi-Party Secure Computation): keine neue Signatur-Algorithmik, sondern: Die Signaturberechnung wird durchgeführt, ohne den vollständigen privaten Schlüssel wiederherzustellen. In Kombination mit Netzwerkprotokollen, ZK und Konsensmechanismen wird aus „Signaturrecht“ ein „Kooperationsprozess“.
Ein Fazit in einem Satz:
ECDSA / EdDSA lösen „Ich kann signieren“
Threshold Signatures lösen „Wir signieren gemeinsam“
BLS löst „Viele signieren zusammen – und bleibt dabei effizient“
MPC löst „Alle signieren, aber niemand hat wirklich den vollständigen privaten Schlüssel“
Das ist auch der Grund, warum heute Börsen, Custody, L2, Validatoren und Rollup Sequencer vom „Private-Key-Zeitalter“ weggehen hin zu einer Sicherheitsarchitektur aus Threshold + BLS + MPC.
Kryptografie ist nicht nur ein Algorithmus, sondern auch ein Design von Organisationssicherheitsstrukturen.#密码学 #安全 #MPC
Symmetrische Verschlüsselung (AES)
👉 sorgt für „Schnelligkeit“
Asymmetrische Verschlüsselung (RSA / ECC)
👉 sorgt für „Identität“
Hash
👉 sorgt für „Unverfälschbarkeit“
Doch die eigentliche Grenze für die Sicherheit einer Blockchain wird durch die folgende Evolutionskette gestützt:
Privater Schlüssel → Threshold Secret Sharing → Threshold Signatures → BLS → MPC
Das ist der Weg von „Einzelperson-Kontrolle“ hin zu „gemeinschaftlicher Konsenssicherheit“.
Threshold Secret Sharing teilt einen privaten Schlüssel in n Teile, wobei beliebige k Teile nötig sind, um ihn wiederherzustellen.
👉 Damit wird gelöst: Der private Schlüssel wird nicht mehr von einer einzelnen Person gehalten
Threshold Signatures (Threshold Signatur): Unter n Personen führen k Personen gemeinsam eine Signatur aus – on-chain sieht es dennoch wie „eine einzelne Signatur“ aus.
👉 Die Sicherheit wechselt von „Single-Point“ zu „Organisationslevel“
BLS-Signaturen: basierend auf bilinearen Paarungen (Pairing), unterstützt Signaturaggregation und Threshold-Features von Natur aus und ist die zentrale Infrastruktur für PoS, Public-Chain-Konsens, DA und das Validator-Ökosystem von Rollups.
MPC (Multi-Party Secure Computation): keine neue Signatur-Algorithmik, sondern: Die Signaturberechnung wird durchgeführt, ohne den vollständigen privaten Schlüssel wiederherzustellen. In Kombination mit Netzwerkprotokollen, ZK und Konsensmechanismen wird aus „Signaturrecht“ ein „Kooperationsprozess“.
Ein Fazit in einem Satz:
ECDSA / EdDSA lösen „Ich kann signieren“
Threshold Signatures lösen „Wir signieren gemeinsam“
BLS löst „Viele signieren zusammen – und bleibt dabei effizient“
MPC löst „Alle signieren, aber niemand hat wirklich den vollständigen privaten Schlüssel“
Das ist auch der Grund, warum heute Börsen, Custody, L2, Validatoren und Rollup Sequencer vom „Private-Key-Zeitalter“ weggehen hin zu einer Sicherheitsarchitektur aus Threshold + BLS + MPC.
Kryptografie ist nicht nur ein Algorithmus, sondern auch ein Design von Organisationssicherheitsstrukturen.#密码学 #安全 #MPC
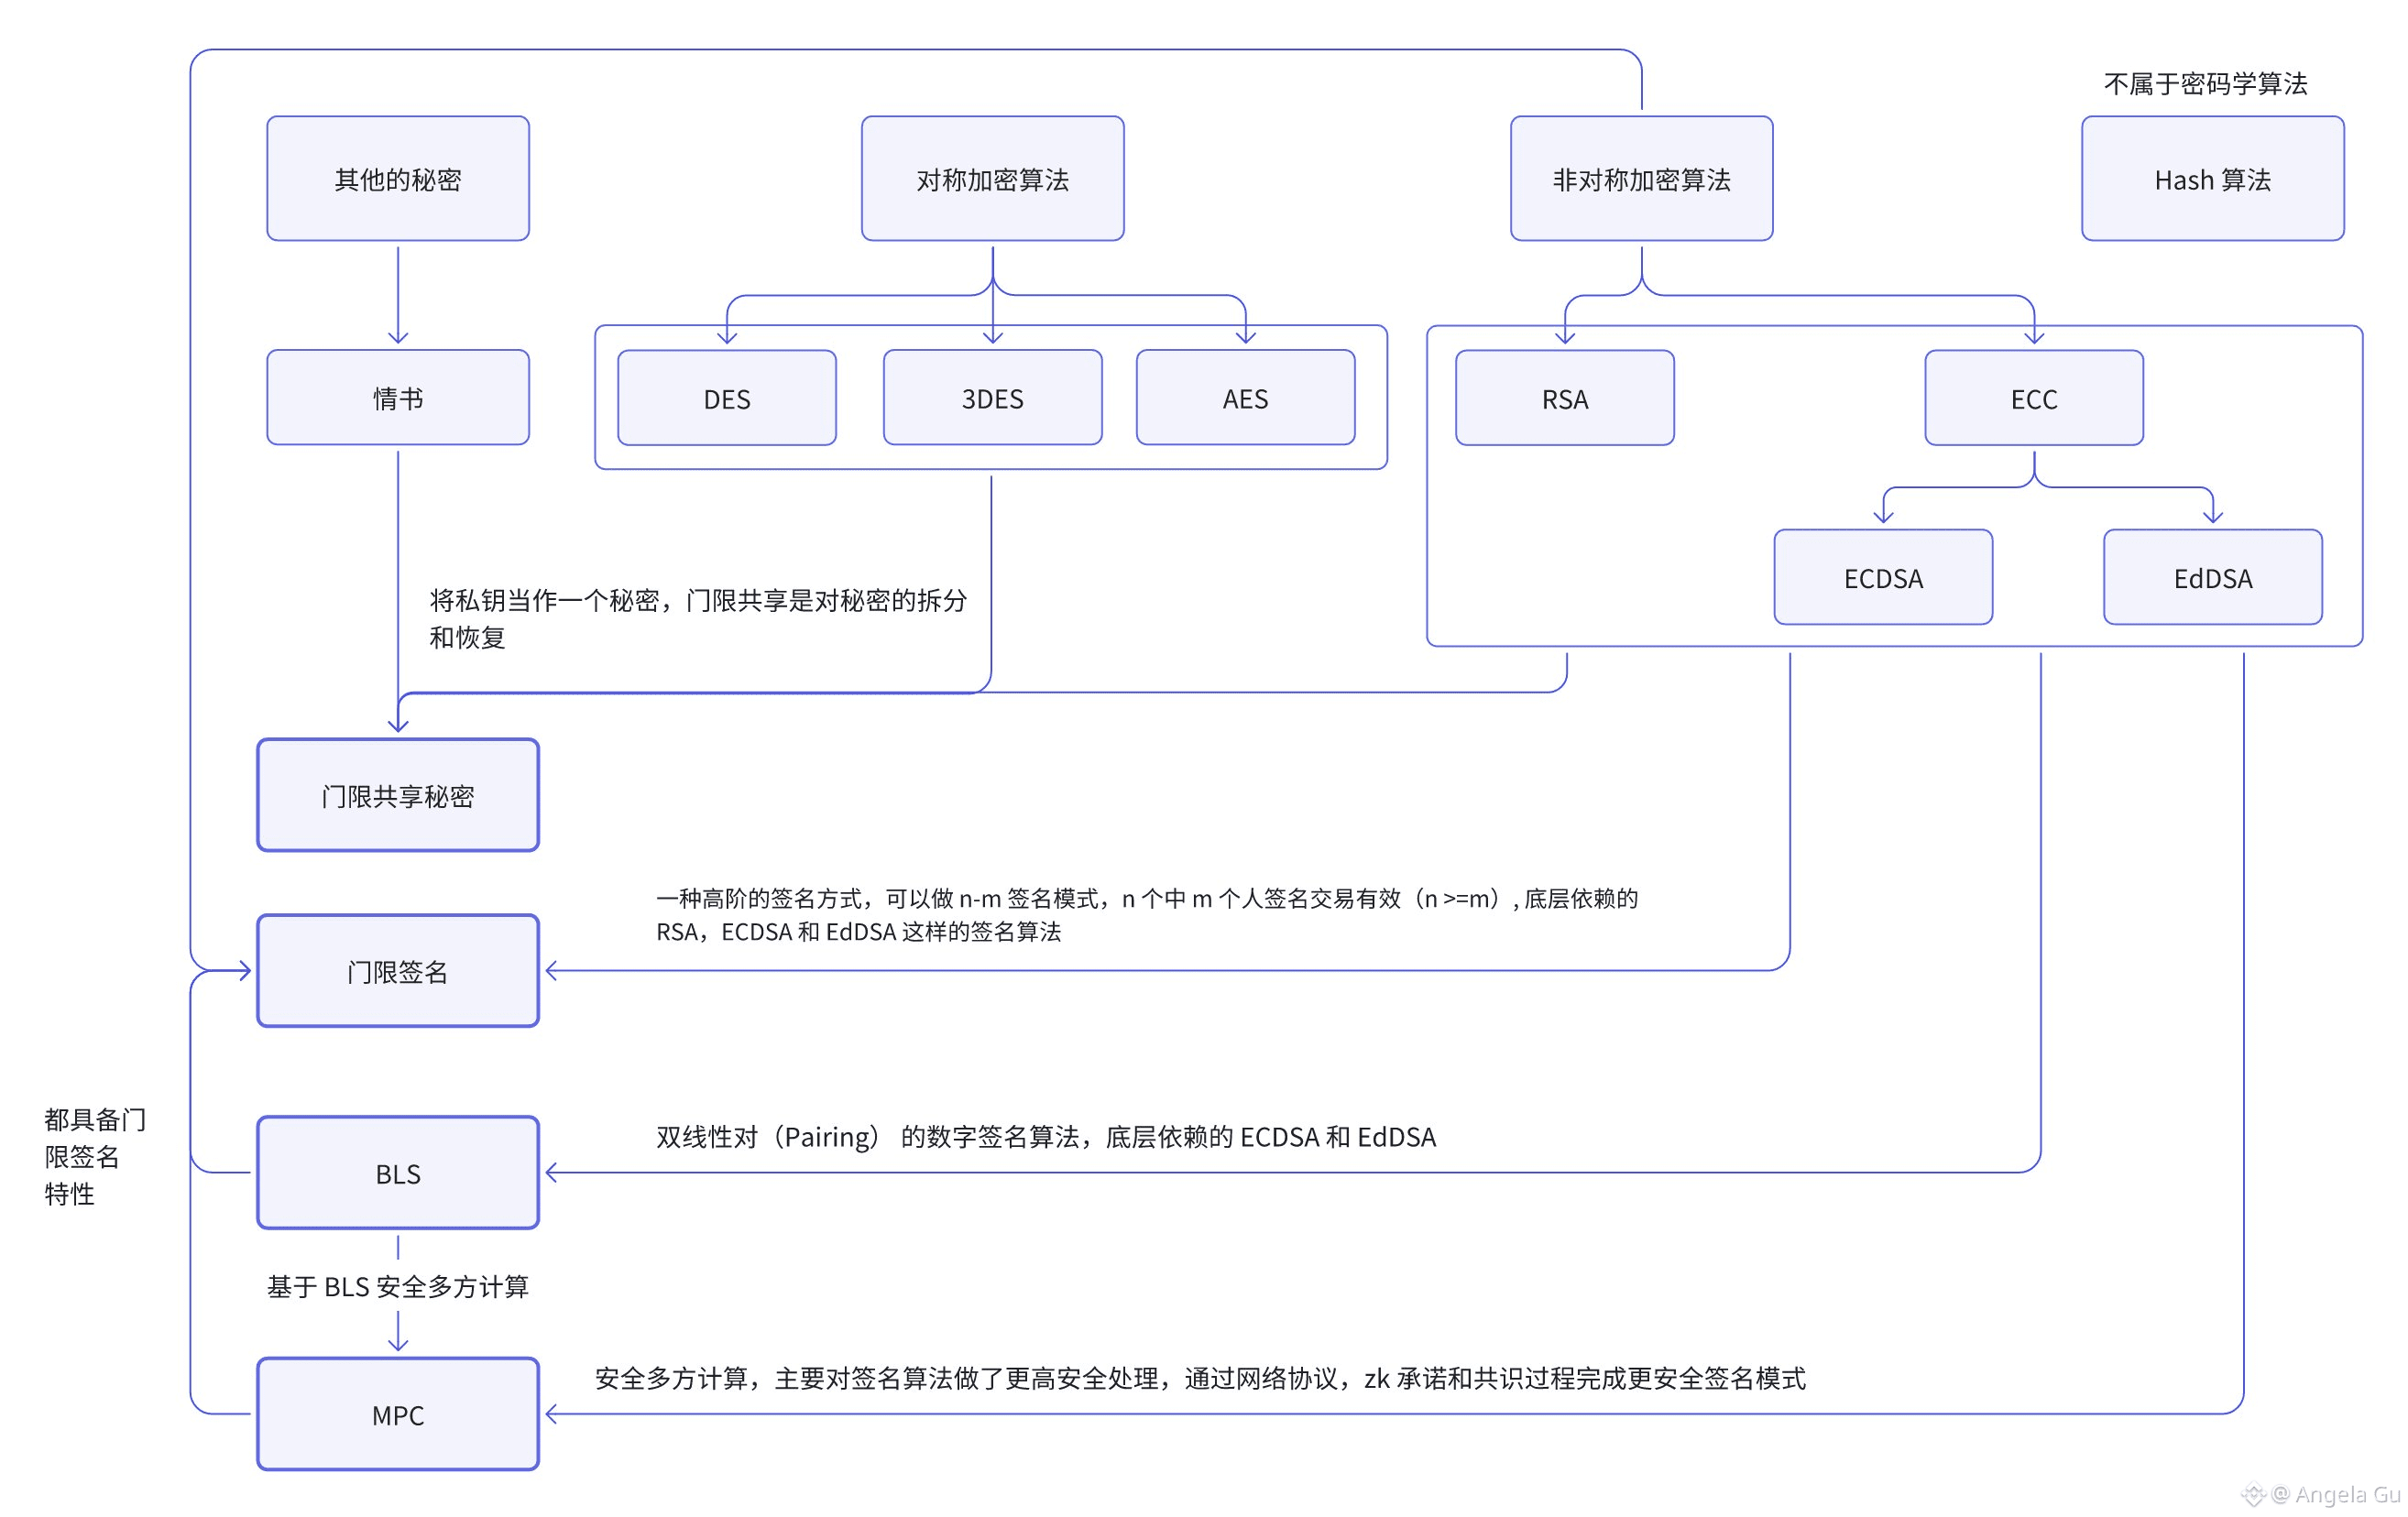
182
·
--
Dein Vermögen braucht einen stärkeren Wächter.🛡️
Envo MPC Wallet durchbricht die Grenzen herkömmlicher Wallets: Mit der MPC-Technologie und einem System aus 1,2 Milliarden Zeichen für sehr lange Private-Keys bietet es einen sichereren und intelligenteren Schutz für dein Vermögen. Einfache Sicherung, sicherer Speicher – damit jede On-Chain-Transaktion noch beruhigender wird.
#Envo #MPC
Dein Vermögen braucht einen stärkeren Wächter.🛡️
Envo MPC Wallet durchbricht die Grenzen herkömmlicher Wallets: Mit der MPC-Technologie und einem System aus 1,2 Milliarden Zeichen für sehr lange Private-Keys bietet es einen sichereren und intelligenteren Schutz für dein Vermögen. Einfache Sicherung, sicherer Speicher – damit jede On-Chain-Transaktion noch beruhigender wird.
#Envo #MPC
Envo MPC Wallet durchbricht die Grenzen herkömmlicher Wallets: Mit der MPC-Technologie und einem System aus 1,2 Milliarden Zeichen für sehr lange Private-Keys bietet es einen sichereren und intelligenteren Schutz für dein Vermögen. Einfache Sicherung, sicherer Speicher – damit jede On-Chain-Transaktion noch beruhigender wird.
#Envo #MPC
1
83
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BinanceReopensWithdrawalsForMoreAssets
625,610 Aufrufe
3,043 Kommentare
2
#BTCRebounds80K
138,099 Aufrufe
1,340 Kommentare
3
#Binance98PercentReplenished
71,577 Aufrufe
929 Kommentare
4
#ADPUSPrivateEmployersAdd86000JobsInOctober
8,518 Aufrufe
157 Kommentare
5
#USMidterms-WhatAreMarketsExpecting?
450,321 Aufrufe
2,407 Kommentare
6
#US10YearTreasuryYieldFallsTo4.845%
212 Aufrufe
29 Kommentare
7
#ZcashExpectsNU7ToMake$16MSproutZECInaccessible
50 Aufrufe
5 Kommentare
8
#AsianChipStocksRetreat
850 Aufrufe
35 Kommentare
9
#USOctoberNFP-AreRateCutsStillPossible
446,749 Aufrufe
3,068 Kommentare
10
#TRUMPFalls18.1%In24HoursToRecordLow
8,053 Aufrufe
76 Kommentare