
立志用2000U干到100万U的Angela
60 Beiträge
立志用2000U干到100万U的Angela
Melden
Nutzer blockieren
一个交易运营

Top-Trader nach Handelsvolumen in den letzten 7 Tagen
9 Following
62 Follower
49 Like gegeben
1 Abzeichen
Beiträge
Alle
Zitierungen
Mädchen, die den Hunden den Weg versperren, sollten doch nicht sein, oder? In 3 Tagen zweimal den Shop gesprengt, über 100.000 weg.
Mädchen, die den Hunden den Weg versperren, sollten doch nicht sein, oder? In 3 Tagen zweimal den Shop gesprengt, über 100.000 weg.
12
2
2.2k
Dies ist eine unheimliche Münze
Dies ist eine unheimliche Münze
1
1
1k
Letzte Nacht bei 1530 den Take-Profit gesetzt, bin dann aufgewacht, Schenkel voll geschwollen, bin danach wieder rein und dann wurde man dort aufgehalten.
Letzte Nacht bei 1530 den Take-Profit gesetzt, bin dann aufgewacht, Schenkel voll geschwollen, bin danach wieder rein und dann wurde man dort aufgehalten.
1
413
Warum steigt der Markt, während er fällt?
Warum steigt der Markt, während er fällt?
270
Jetzt Long gehen ist das nicht Selbstmord? Am Anfang ist es verrückt nach oben gegangen, und nachdem man dann nachgelegt hat, läuft es genau so weiter.
Jetzt Long gehen ist das nicht Selbstmord? Am Anfang ist es verrückt nach oben gegangen, und nachdem man dann nachgelegt hat, läuft es genau so weiter.
7
3
1.3k
ZEC ist wirklich unglaublich stark
ZEC ist wirklich unglaublich stark
116
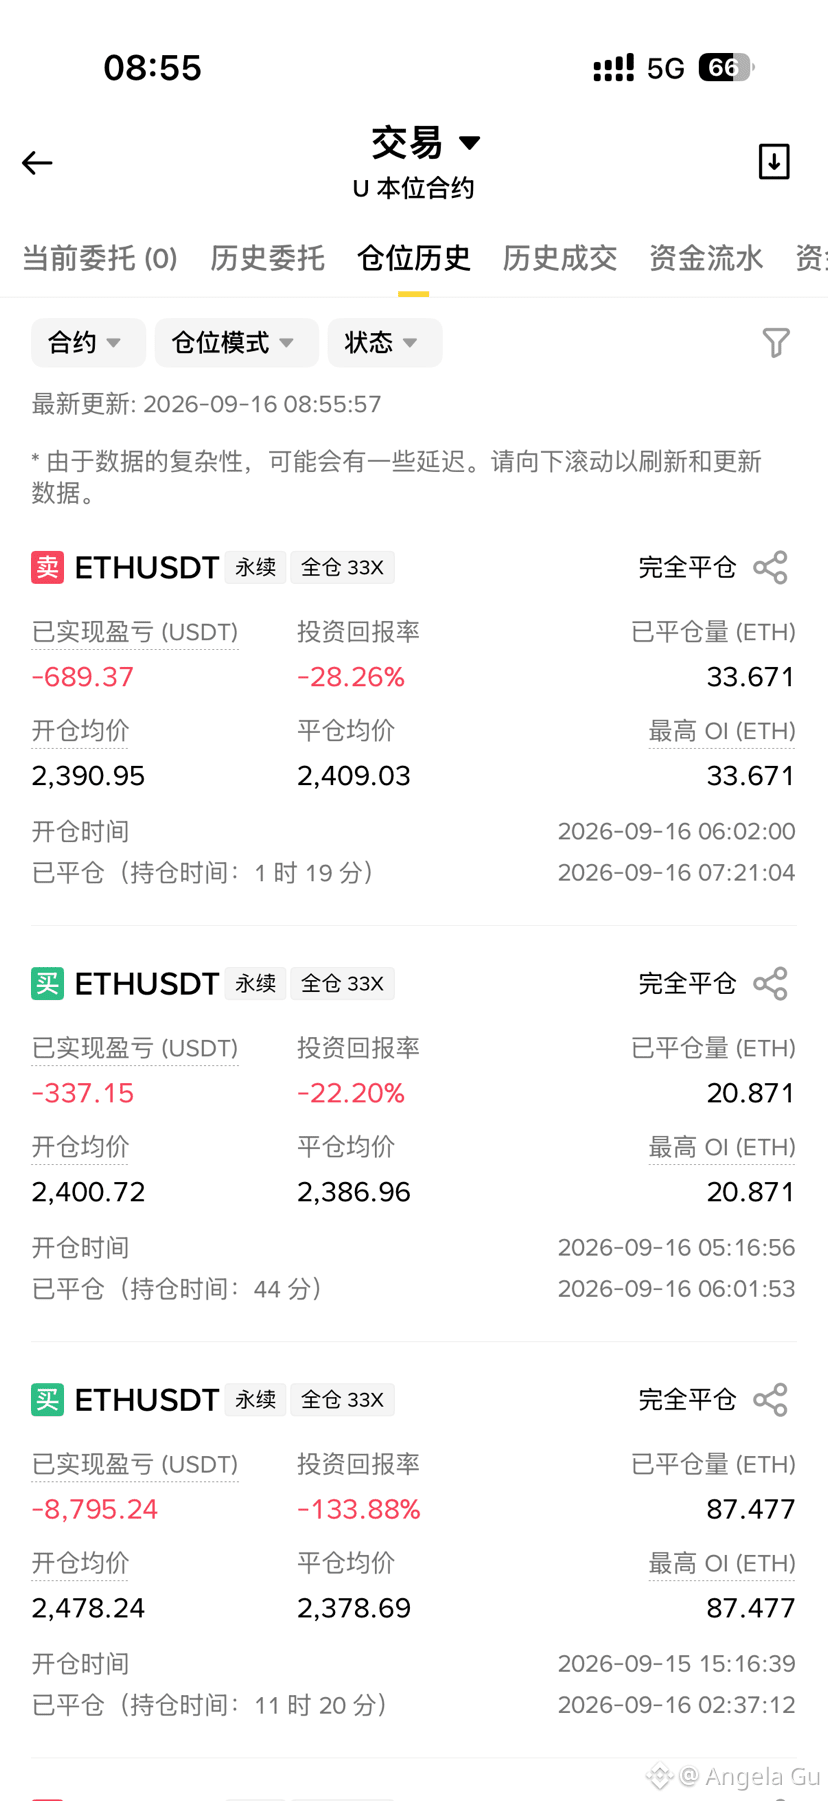
Kann ich ein Anti-Fraud-Propagandist/Ein Anti-Lager-Blogger sein?
Kann ich ein Anti-Fraud-Propagandist/Ein Anti-Lager-Blogger sein?
7
3
345
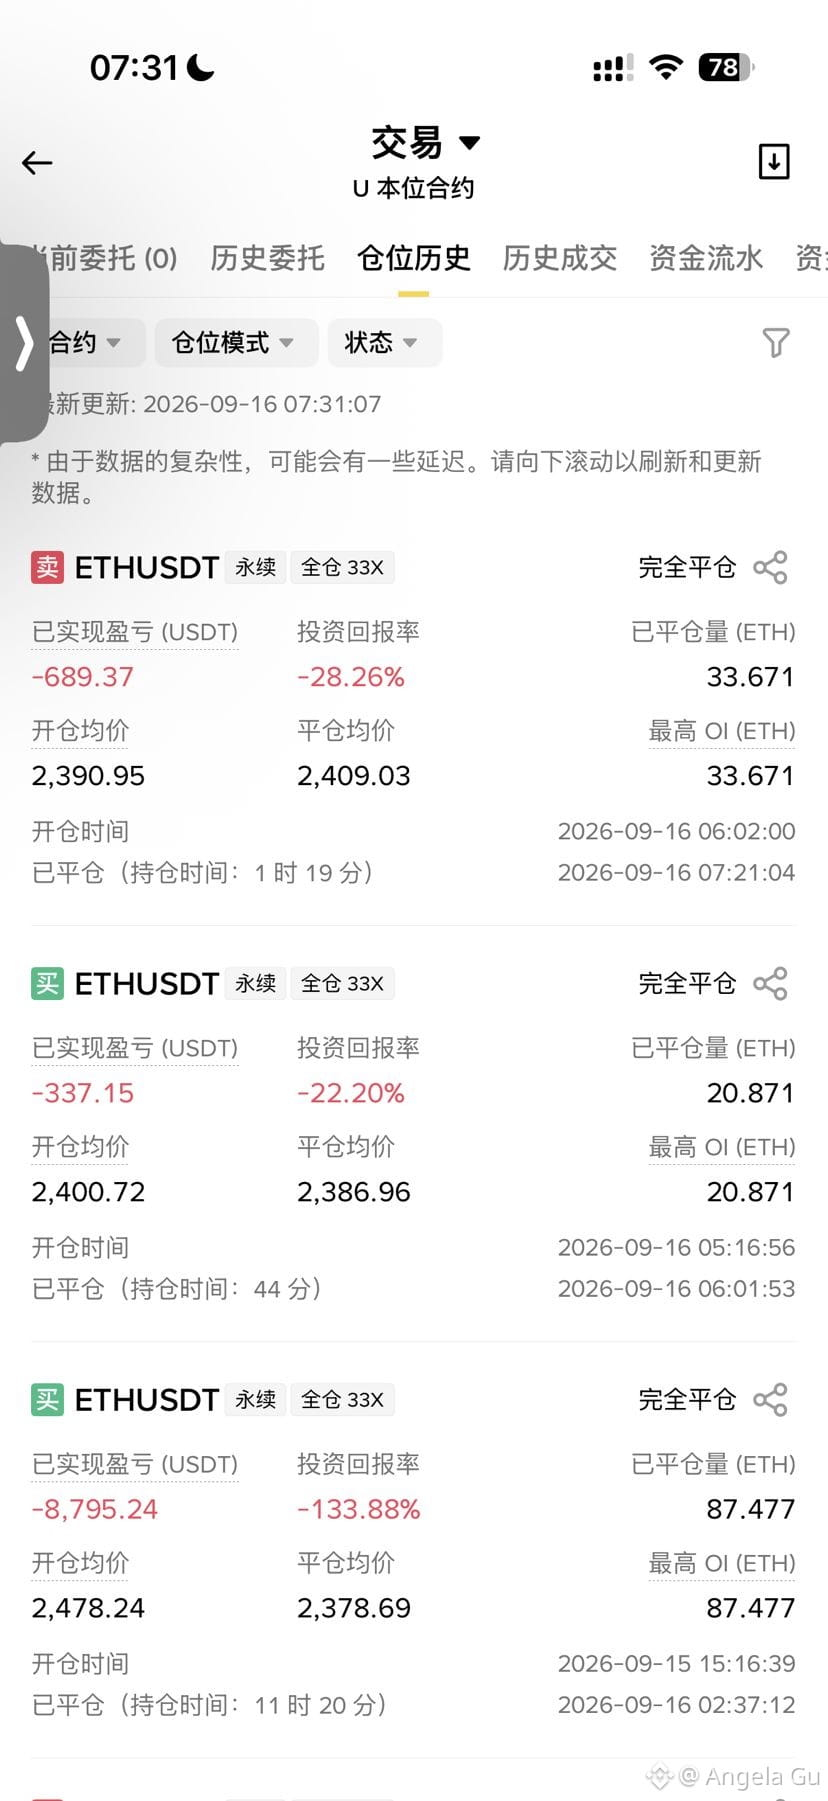
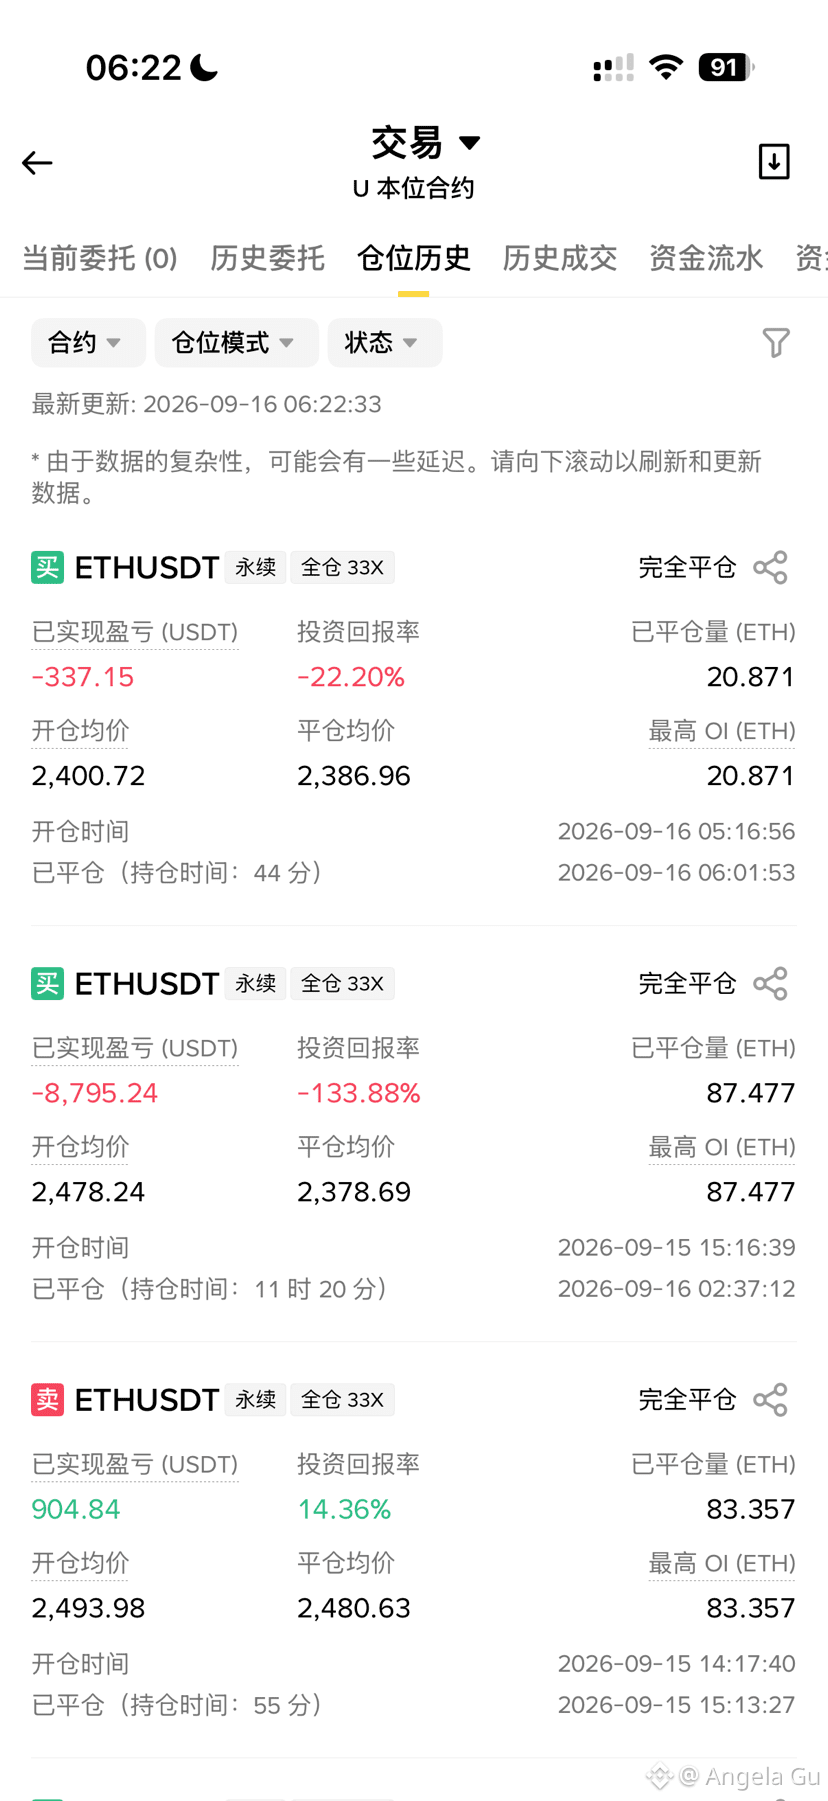
Wegen eines Totalverlusts habe ich mir 1600 U geliehen, um mich zurückzukämpfen, aber am Ende bin ich in den Graben gefahren… Das hat meinen Ehrgeiz geweckt. Von heute an arbeite ich mit 2000 U, um auf 100.000 U zu kommen. Nebenbei poste ich noch eine Werbung: Ich mache Web3-Technik-Trainings. Wer technische Dienstleistungen oder Lernstoff braucht, kann mir bitte Didi schreiben. Kein Geld mehr, nur noch Klappergeld… Ich muss jetzt ordentlich arbeiten.
Wegen eines Totalverlusts habe ich mir 1600 U geliehen, um mich zurückzukämpfen, aber am Ende bin ich in den Graben gefahren… Das hat meinen Ehrgeiz geweckt. Von heute an arbeite ich mit 2000 U, um auf 100.000 U zu kommen. Nebenbei poste ich noch eine Werbung: Ich mache Web3-Technik-Trainings. Wer technische Dienstleistungen oder Lernstoff braucht, kann mir bitte Didi schreiben. Kein Geld mehr, nur noch Klappergeld… Ich muss jetzt ordentlich arbeiten.
2
1
452
23
5
23.4k
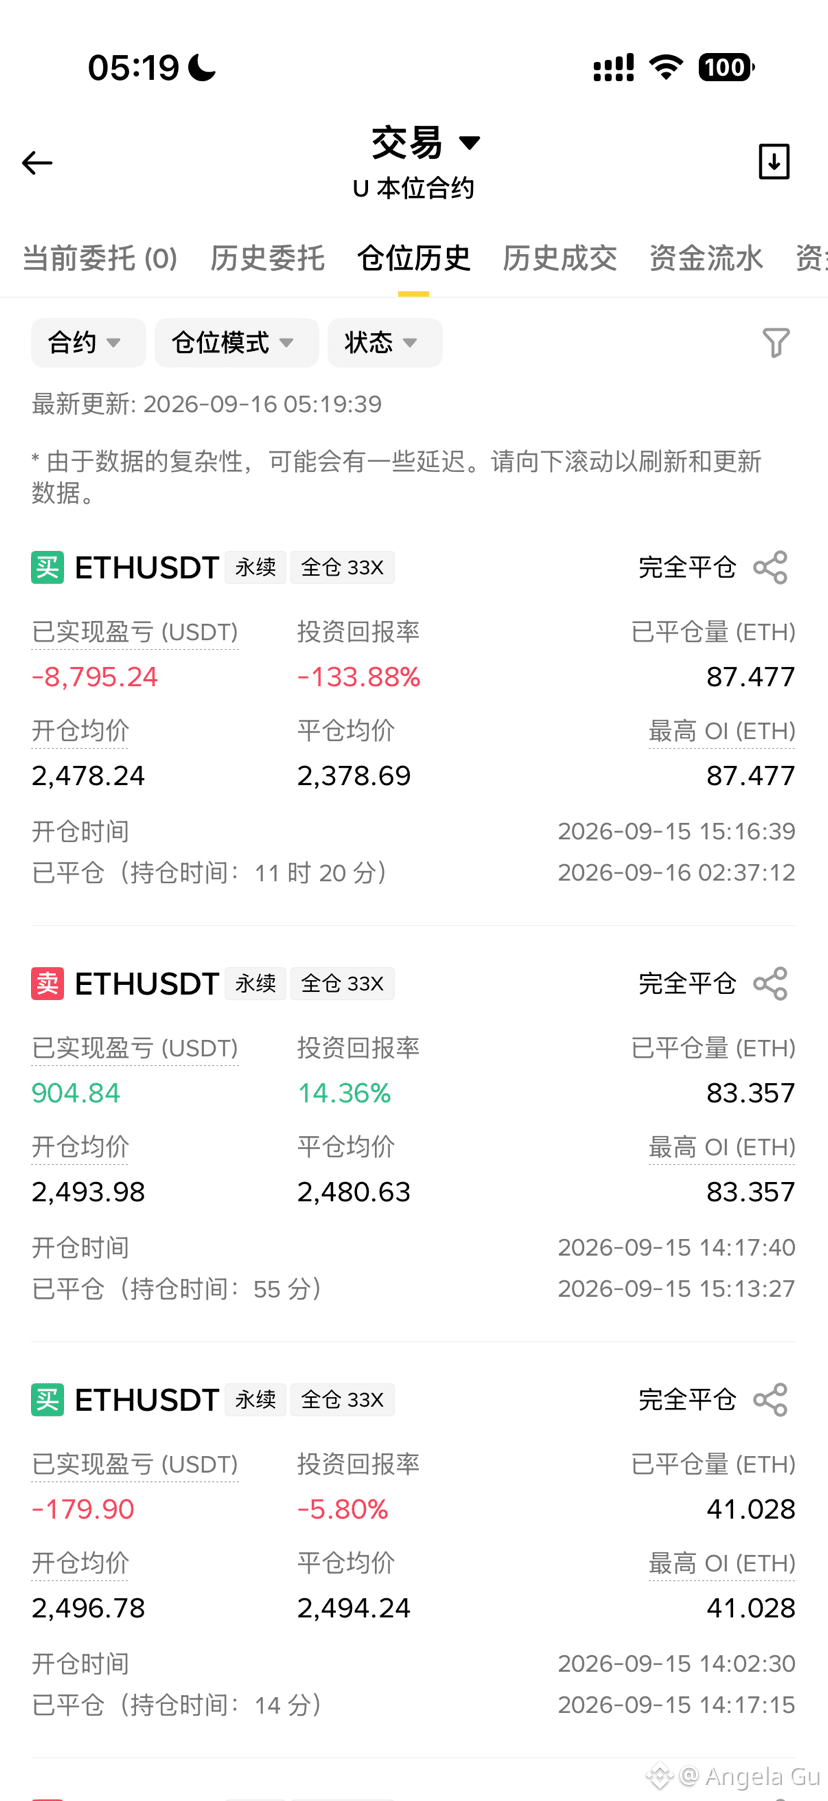
Erster Margin-Call, lasst uns das feiern—gestern Abend hätte ich beim normalen Essen nicht die Kerzen auspusten sollen
Erster Margin-Call, lasst uns das feiern—gestern Abend hätte ich beim normalen Essen nicht die Kerzen auspusten sollen
232
Das ist vielleicht die beste Gelegenheit, um günstig einzukaufen
Das ist vielleicht die beste Gelegenheit, um günstig einzukaufen
3
25
Wann kann man bei Ethereum am besten einsteigen?
Wann kann man bei Ethereum am besten einsteigen?
82
Web3 Backend-Interviewfragen: 1000 Nutzer heben gleichzeitig ab – wie stellt man sicher, dass es nicht zu doppelten Abbuchungen kommt?
Viele Entwickler denken zuerst:
Guthaben abfragen → Guthaben prüfen → Update
Aber in Szenarien mit hoher Parallelität ist dieses Design sehr fehleranfällig.
Angenommen, das Kontoguthaben beträgt nur 10.000 und es kommen zwei Abhebungsanfragen über jeweils 8.000.
Wenn beide Anfragen vor der Abbuchung gelesen haben:
balance = 10.000
Was passiert dann?
Das echte Geldsystem muss weiter berücksichtigen:
Konkurrenzsteuerung, Idempotenz, Saldo-Freeze, Zustandsmaschine, MQ, Datenbankkonsistenz, On-Chain-Bestätigung, Fehlererholung und Abgleich.
Daher wird eine unternehmensweite Abhebung normalerweise nicht so simpel entworfen wie:
Guthaben prüfen → Geld abziehen → Transaktion ausführen
sondern eher wie:
Anfrage → Idempotenz → Freeze → Order → Risikokontrolle → Broadcast → On-Chain-Bestätigung → Abrechnung
Und der Interviewer bohrt weiter nach:
Was passiert, wenn DB erfolgreich ist, aber MQ fehlschlägt?
Was passiert, wenn der Service nach dem Transaktions-Broadcast abstürzt?
Was tun bei doppeltem MQ-Consume?
Wie entfriert man, wenn die On-Chain-Transaktion fehlschlägt?
Und letztlich: Wie beweist man, dass das Konto am Ende sicher korrekt ist?
Bei der Position für Web3-Advanced-Entwicklung wird in der Praxis nicht mehr (oder nicht nur) Solidity geprüft, sondern vor allem die Engineering-Fähigkeiten für Finanzen, Transaktionen und verteilte Systeme.
Im nächsten Teil kann man weiter aufdröseln:
„Die Datenbank zeigt Abhebung erfolgreich an, aber die On-Chain-Transaktion ist fehlgeschlagen – was tun?“
THE WEB 3|Web3 Enterprise-Projektzerlegung#面试 #Technik
Web3 Backend-Interviewfragen: 1000 Nutzer heben gleichzeitig ab – wie stellt man sicher, dass es nicht zu doppelten Abbuchungen kommt?
Viele Entwickler denken zuerst:
Guthaben abfragen → Guthaben prüfen → Update
Aber in Szenarien mit hoher Parallelität ist dieses Design sehr fehleranfällig.
Angenommen, das Kontoguthaben beträgt nur 10.000 und es kommen zwei Abhebungsanfragen über jeweils 8.000.
Wenn beide Anfragen vor der Abbuchung gelesen haben:
balance = 10.000
Was passiert dann?
Das echte Geldsystem muss weiter berücksichtigen:
Konkurrenzsteuerung, Idempotenz, Saldo-Freeze, Zustandsmaschine, MQ, Datenbankkonsistenz, On-Chain-Bestätigung, Fehlererholung und Abgleich.
Daher wird eine unternehmensweite Abhebung normalerweise nicht so simpel entworfen wie:
Guthaben prüfen → Geld abziehen → Transaktion ausführen
sondern eher wie:
Anfrage → Idempotenz → Freeze → Order → Risikokontrolle → Broadcast → On-Chain-Bestätigung → Abrechnung
Und der Interviewer bohrt weiter nach:
Was passiert, wenn DB erfolgreich ist, aber MQ fehlschlägt?
Was passiert, wenn der Service nach dem Transaktions-Broadcast abstürzt?
Was tun bei doppeltem MQ-Consume?
Wie entfriert man, wenn die On-Chain-Transaktion fehlschlägt?
Und letztlich: Wie beweist man, dass das Konto am Ende sicher korrekt ist?
Bei der Position für Web3-Advanced-Entwicklung wird in der Praxis nicht mehr (oder nicht nur) Solidity geprüft, sondern vor allem die Engineering-Fähigkeiten für Finanzen, Transaktionen und verteilte Systeme.
Im nächsten Teil kann man weiter aufdröseln:
„Die Datenbank zeigt Abhebung erfolgreich an, aber die On-Chain-Transaktion ist fehlgeschlagen – was tun?“
THE WEB 3|Web3 Enterprise-Projektzerlegung#面试 #Technik
Viele Entwickler denken zuerst:
Guthaben abfragen → Guthaben prüfen → Update
Aber in Szenarien mit hoher Parallelität ist dieses Design sehr fehleranfällig.
Angenommen, das Kontoguthaben beträgt nur 10.000 und es kommen zwei Abhebungsanfragen über jeweils 8.000.
Wenn beide Anfragen vor der Abbuchung gelesen haben:
balance = 10.000
Was passiert dann?
Das echte Geldsystem muss weiter berücksichtigen:
Konkurrenzsteuerung, Idempotenz, Saldo-Freeze, Zustandsmaschine, MQ, Datenbankkonsistenz, On-Chain-Bestätigung, Fehlererholung und Abgleich.
Daher wird eine unternehmensweite Abhebung normalerweise nicht so simpel entworfen wie:
Guthaben prüfen → Geld abziehen → Transaktion ausführen
sondern eher wie:
Anfrage → Idempotenz → Freeze → Order → Risikokontrolle → Broadcast → On-Chain-Bestätigung → Abrechnung
Und der Interviewer bohrt weiter nach:
Was passiert, wenn DB erfolgreich ist, aber MQ fehlschlägt?
Was passiert, wenn der Service nach dem Transaktions-Broadcast abstürzt?
Was tun bei doppeltem MQ-Consume?
Wie entfriert man, wenn die On-Chain-Transaktion fehlschlägt?
Und letztlich: Wie beweist man, dass das Konto am Ende sicher korrekt ist?
Bei der Position für Web3-Advanced-Entwicklung wird in der Praxis nicht mehr (oder nicht nur) Solidity geprüft, sondern vor allem die Engineering-Fähigkeiten für Finanzen, Transaktionen und verteilte Systeme.
Im nächsten Teil kann man weiter aufdröseln:
„Die Datenbank zeigt Abhebung erfolgreich an, aber die On-Chain-Transaktion ist fehlgeschlagen – was tun?“
THE WEB 3|Web3 Enterprise-Projektzerlegung#面试 #Technik


130

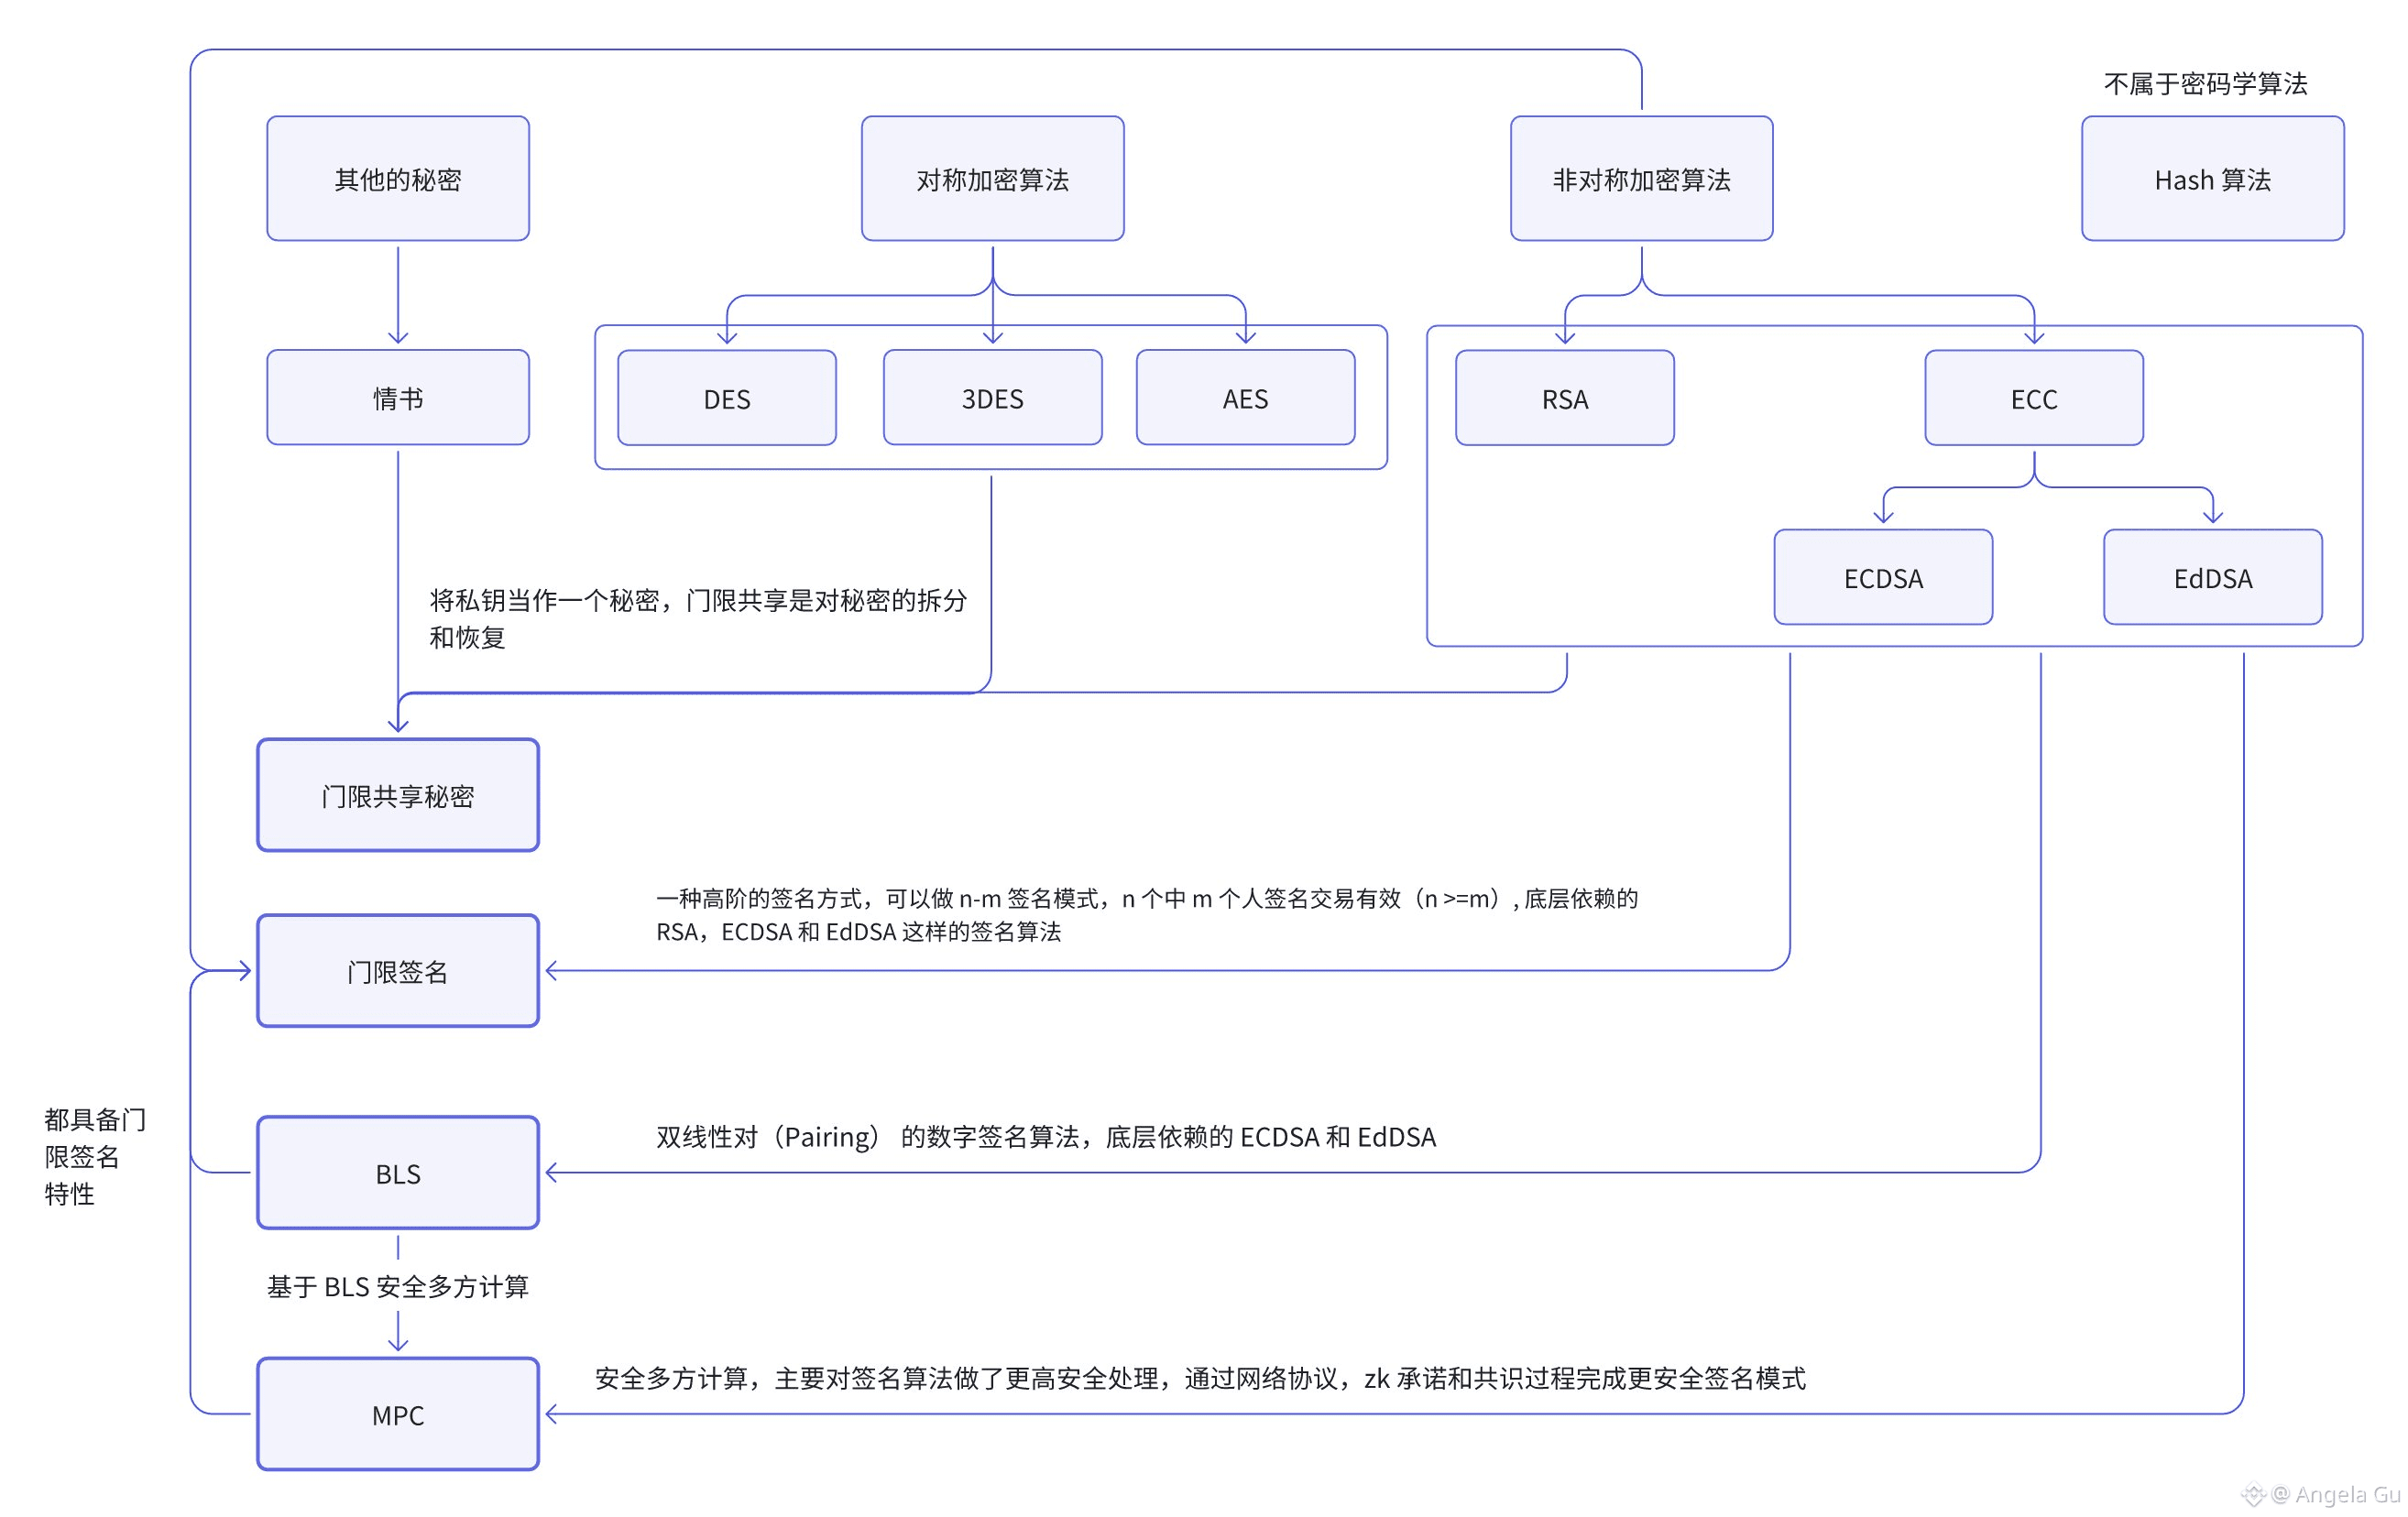
Viele Menschen betrachten Kryptografie-Algorithmen als „Wissenspunkte“, aber in Web3 sind sie eigentlich ein Fähigkeits-Framework:
Symmetrische Verschlüsselung (AES)
👉 sorgt für „Schnelligkeit“
Asymmetrische Verschlüsselung (RSA / ECC)
👉 sorgt für „Identität“
Hash
👉 sorgt für „Unverfälschbarkeit“
Doch die eigentliche Grenze für die Sicherheit einer Blockchain wird durch die folgende Evolutionskette gestützt:
Privater Schlüssel → Threshold Secret Sharing → Threshold Signatures → BLS → MPC
Das ist der Weg von „Einzelperson-Kontrolle“ hin zu „gemeinschaftlicher Konsenssicherheit“.
Threshold Secret Sharing teilt einen privaten Schlüssel in n Teile, wobei beliebige k Teile nötig sind, um ihn wiederherzustellen.
👉 Damit wird gelöst: Der private Schlüssel wird nicht mehr von einer einzelnen Person gehalten
Threshold Signatures (Threshold Signatur): Unter n Personen führen k Personen gemeinsam eine Signatur aus – on-chain sieht es dennoch wie „eine einzelne Signatur“ aus.
👉 Die Sicherheit wechselt von „Single-Point“ zu „Organisationslevel“
BLS-Signaturen: basierend auf bilinearen Paarungen (Pairing), unterstützt Signaturaggregation und Threshold-Features von Natur aus und ist die zentrale Infrastruktur für PoS, Public-Chain-Konsens, DA und das Validator-Ökosystem von Rollups.
MPC (Multi-Party Secure Computation): keine neue Signatur-Algorithmik, sondern: Die Signaturberechnung wird durchgeführt, ohne den vollständigen privaten Schlüssel wiederherzustellen. In Kombination mit Netzwerkprotokollen, ZK und Konsensmechanismen wird aus „Signaturrecht“ ein „Kooperationsprozess“.
Ein Fazit in einem Satz:
ECDSA / EdDSA lösen „Ich kann signieren“
Threshold Signatures lösen „Wir signieren gemeinsam“
BLS löst „Viele signieren zusammen – und bleibt dabei effizient“
MPC löst „Alle signieren, aber niemand hat wirklich den vollständigen privaten Schlüssel“
Das ist auch der Grund, warum heute Börsen, Custody, L2, Validatoren und Rollup Sequencer vom „Private-Key-Zeitalter“ weggehen hin zu einer Sicherheitsarchitektur aus Threshold + BLS + MPC.
Kryptografie ist nicht nur ein Algorithmus, sondern auch ein Design von Organisationssicherheitsstrukturen.#密码学 #安全 #MPC
Viele Menschen betrachten Kryptografie-Algorithmen als „Wissenspunkte“, aber in Web3 sind sie eigentlich ein Fähigkeits-Framework:
Symmetrische Verschlüsselung (AES)
👉 sorgt für „Schnelligkeit“
Asymmetrische Verschlüsselung (RSA / ECC)
👉 sorgt für „Identität“
Hash
👉 sorgt für „Unverfälschbarkeit“
Doch die eigentliche Grenze für die Sicherheit einer Blockchain wird durch die folgende Evolutionskette gestützt:
Privater Schlüssel → Threshold Secret Sharing → Threshold Signatures → BLS → MPC
Das ist der Weg von „Einzelperson-Kontrolle“ hin zu „gemeinschaftlicher Konsenssicherheit“.
Threshold Secret Sharing teilt einen privaten Schlüssel in n Teile, wobei beliebige k Teile nötig sind, um ihn wiederherzustellen.
👉 Damit wird gelöst: Der private Schlüssel wird nicht mehr von einer einzelnen Person gehalten
Threshold Signatures (Threshold Signatur): Unter n Personen führen k Personen gemeinsam eine Signatur aus – on-chain sieht es dennoch wie „eine einzelne Signatur“ aus.
👉 Die Sicherheit wechselt von „Single-Point“ zu „Organisationslevel“
BLS-Signaturen: basierend auf bilinearen Paarungen (Pairing), unterstützt Signaturaggregation und Threshold-Features von Natur aus und ist die zentrale Infrastruktur für PoS, Public-Chain-Konsens, DA und das Validator-Ökosystem von Rollups.
MPC (Multi-Party Secure Computation): keine neue Signatur-Algorithmik, sondern: Die Signaturberechnung wird durchgeführt, ohne den vollständigen privaten Schlüssel wiederherzustellen. In Kombination mit Netzwerkprotokollen, ZK und Konsensmechanismen wird aus „Signaturrecht“ ein „Kooperationsprozess“.
Ein Fazit in einem Satz:
ECDSA / EdDSA lösen „Ich kann signieren“
Threshold Signatures lösen „Wir signieren gemeinsam“
BLS löst „Viele signieren zusammen – und bleibt dabei effizient“
MPC löst „Alle signieren, aber niemand hat wirklich den vollständigen privaten Schlüssel“
Das ist auch der Grund, warum heute Börsen, Custody, L2, Validatoren und Rollup Sequencer vom „Private-Key-Zeitalter“ weggehen hin zu einer Sicherheitsarchitektur aus Threshold + BLS + MPC.
Kryptografie ist nicht nur ein Algorithmus, sondern auch ein Design von Organisationssicherheitsstrukturen.#密码学 #安全 #MPC
Symmetrische Verschlüsselung (AES)
👉 sorgt für „Schnelligkeit“
Asymmetrische Verschlüsselung (RSA / ECC)
👉 sorgt für „Identität“
Hash
👉 sorgt für „Unverfälschbarkeit“
Doch die eigentliche Grenze für die Sicherheit einer Blockchain wird durch die folgende Evolutionskette gestützt:
Privater Schlüssel → Threshold Secret Sharing → Threshold Signatures → BLS → MPC
Das ist der Weg von „Einzelperson-Kontrolle“ hin zu „gemeinschaftlicher Konsenssicherheit“.
Threshold Secret Sharing teilt einen privaten Schlüssel in n Teile, wobei beliebige k Teile nötig sind, um ihn wiederherzustellen.
👉 Damit wird gelöst: Der private Schlüssel wird nicht mehr von einer einzelnen Person gehalten
Threshold Signatures (Threshold Signatur): Unter n Personen führen k Personen gemeinsam eine Signatur aus – on-chain sieht es dennoch wie „eine einzelne Signatur“ aus.
👉 Die Sicherheit wechselt von „Single-Point“ zu „Organisationslevel“
BLS-Signaturen: basierend auf bilinearen Paarungen (Pairing), unterstützt Signaturaggregation und Threshold-Features von Natur aus und ist die zentrale Infrastruktur für PoS, Public-Chain-Konsens, DA und das Validator-Ökosystem von Rollups.
MPC (Multi-Party Secure Computation): keine neue Signatur-Algorithmik, sondern: Die Signaturberechnung wird durchgeführt, ohne den vollständigen privaten Schlüssel wiederherzustellen. In Kombination mit Netzwerkprotokollen, ZK und Konsensmechanismen wird aus „Signaturrecht“ ein „Kooperationsprozess“.
Ein Fazit in einem Satz:
ECDSA / EdDSA lösen „Ich kann signieren“
Threshold Signatures lösen „Wir signieren gemeinsam“
BLS löst „Viele signieren zusammen – und bleibt dabei effizient“
MPC löst „Alle signieren, aber niemand hat wirklich den vollständigen privaten Schlüssel“
Das ist auch der Grund, warum heute Börsen, Custody, L2, Validatoren und Rollup Sequencer vom „Private-Key-Zeitalter“ weggehen hin zu einer Sicherheitsarchitektur aus Threshold + BLS + MPC.
Kryptografie ist nicht nur ein Algorithmus, sondern auch ein Design von Organisationssicherheitsstrukturen.#密码学 #安全 #MPC
148
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
BOJRaisesRatesTo31YearHigh
141,253 Aufrufe
2,188 Kommentare
#BOJRaisesRatesTo31YearHigh
#BOJRaisesRatesTo31YearHigh 🇯🇵📈
Die Bank of Japan hat einen weiteren großen Schritt unternommen, indem sie die Zinsen auf ihr höchstes Niveau seit 31 Jahren angehoben hat und damit die globalen Märkte in Alarmbereitschaft versetzt. Die Maßnahme signalisiert eine fortgesetzte Abkehr von Japans langjähriger ultralockerer Geldpolitik. Höhere japanische Zinsen könnten den Yen stärken, die globalen Renditen beeinflussen und möglicherweise Kapitalströme über die Finanzmärkte hinweg auswirken. Auch Krypto- und andere risikoreiche Assets könnten reagieren, da Anleger die Liquidität und das Risikoprofil neu bewerten. Trader beobachten nun die nächsten Aussagen der BOJ genau auf Hinweise für künftige Zinsentscheidungen. Die Volatilität könnte zunehmen, während die Märkte die geldpolitische Änderung und ihre potenzielle globale Wirkung verdauen. #BOJ #Japan #Crypto #Märkte #InterestRates $NVDAB
maqsoodahmed1
·1 Likes
·212 Aufrufe
BuffettStepsDownAsBerkshireChairman
67,242 Aufrufe
1,110 Kommentare
XRPExchangeReservesHitSevenYearLow
73,019 Aufrufe
1,008 Kommentare