

复生Crypto
62 Beiträge

复生Crypto
Melden
Nutzer blockieren
关注钱包底层基建与链上技术前沿
5 Following
4 Follower
38 Like gegeben
Beiträge
·
--
Heute Morgen: PA-Update aus der ersten Reihe: Der Leiter von NEAR Intents, Alex Shevchenko, schrieb, der Hackerangriff auf Bitget habe versucht, über NEAR Intents mehr als 50 Millionen US-Dollar zu verlagern, am Ende seien jedoch nur 166.000 US-Dollar durchgekommen; weitere 503.000 US-Dollar seien während der Ausführung eingefroren worden.
Die Abfangmaßnahme erfolgte über die Risiko-Intelligence-Schicht von NEAR Intents, SHIELD – es erkennt automatisch ungewöhnliche Geldflüsse, identifiziert hackerbezogene Transaktionen, lehnt Angebote ab oder bricht die Ausführung ab. NEAR Intents verzichtete außerdem proaktiv auf die von Bitget zugesagten 5%+5%-Boni, damit die Börse die Gelder in maximalem Umfang zurückholen kann.
Dieser Detailpunkt ist besonders interessant: Geld für den Hacker zu bekommen ist nur der erste Schritt – der eigentliche Schauplatz liegt im Prozess der „Verwertung“. Kettenübergreifende Brücken, Aggregatoren und Intent-Protokolle entwickeln sich dabei zur zweiten Verteidigungslinie gegen Geldwäsche. Der Angreifer hält zwar über 60.000 ETH, kommt aber keinen Schritt voran – „dezentral“ und „ohne Erlaubnis“ bedeutet nicht, dass Hacker freie Fahrt haben.
Für normale Nutzer ist die Lehre ebenfalls direkt: Vermögenswerte in einer nicht verwahrten Wallet auf der Kette halten, der private Schlüssel liegt in der eigenen Hand – und man muss nie darauf vertrauen, dass eine „Schutzreserve“ der Börse als Auffangnetz einspringt.
#Web3安全 #Bitget #黑客追踪 #Kettensicherheit
1
65
·
--
Übersetzung ansehen
🔥 Bitget 3.5 亿美元被盗案复盘:私钥没丢,钱是怎么没的?
9 月 24 日,Bitget 热钱包被盗约 3.5 亿美元。但 CEO Gracy Chen 明确表示:不是私钥泄露。
攻击路径:利用第三方安全产品漏洞 + 窃取内网访问凭证 → 伪造提款指令发给钱包系统 → 绕过风控 → 触发异常转账。
说白了:没偷金库钥匙,而是伪造了"提款单",从银行自己的柜台把钱提走了。
给行业的三个提醒:
1️⃣ 攻击面变了:2026 年上半年近九成被盗资金无法追回,攻击目标正从"代码"转向"人"和后端系统
2️⃣ 交易所余额 ≠ 你的钱:大额资产还是要自托管,非托管钱包才是正道
3️⃣ 朝鲜黑客今年已占全球加密被盗金额的 76%,国家级对手面前,任何单点信任都是靶子
Bitget 已于 9 月 28 日恢复 BTC 提现,用户保护基金覆盖损失。但下一次,轮到谁?
#Web3安全 #Bitget
1
107
·
--
Arc ist schon seit einer Woche voll gelaufen. Was es noch zu beobachten gilt, ist RWA – nicht irgendein Start-„Müllhund“.
Offizieller Leistungsnachweis: On-Chain-Vermögenswerte (z. B. USDC) von 0 auf etwa 700 Millionen US-Dollar, USDC-Handelsvolumen über 7 Milliarden. Das Geld steckt vor allem im Lending.
Noch spannender ist aber gestern: Tokenisiertes Gold XAUm ist auf Arc gelistet. Für berechtigte Rücknahmen kann man noch am selben Tag USDC erhalten – und On-Chain kann direkt gegen USDC gehandelt werden. Danach wurde Gold ebenfalls als Sicherheiten genutzt.
Das Sperren kann sehr schnell gehen, heißt aber nicht, dass Ein- und Auszahlungen bereits reibungslos laufen. Tokenisiertes Gold bedeutet auch nicht, dass du ein Goldbarren in der Hand hältst.
#Arc #USDC #RWA #XAUm
218
·
--
Übersetzung ansehen
RWA 需要隐私,但不能变成一笔查不到的账
Arc 主网已经上线,但面向机构的 Privacy Sector 仍在开发。
这个时间差说明了一件事:RWA 进入公链,难点不只在发行和结算,还要决定哪些数据该公开、哪些只能让授权方查看。
如果基金申购、企业付款和抵押仓位全部公开,竞争对手可以推断资金规模、交易对象甚至流动性压力。传统金融不会把这些信息实时广播给所有人,机构也很难接受这样的链上透明度。
Arc 规划的是双执行环境:普通交易留在公开 EVM,敏感合约进入独立的隐私环境。交易内容和合约状态经过加密,但私有状态的承诺仍与公开状态一起写入同一个区块。外部看不到明细,却能确认这部分状态已经随区块完成结算。
隐私也不是彻底不可见。设计中的查看权限可以交给审计、监管或指定机构,只允许读取,不允许移动资产。这样隐藏的是商业明细,不是让账本失去追责能力。
但技术仍有边界:合约代码本身并不隐藏,业务接口也可能泄露信息。例如询价接口如果返回滑点,仍可能暴露资金池深度。真正的 RWA 隐私,需要同时设计加密、访问权限和业务接口。
机构需要的不是完全匿名,而是可控披露:公众不能随意查看,授权方能够审计,链上仍能证明状态按规则推进。
#Arc #RWA #隐私计算
2
59
·
--
Verifiziert
Übersetzung ansehen
Arc 的抗量子钱包,真正难点不在算法名字Arc 主网文档加入了基于 SLH-DSA-SHA2-128s 的后量子钱包签名支持,但采用的是可选模式。
这个细节比“抗量子”三个字更值得看:安全升级能不能落地,取决于钱包、硬件设备和应用能不能一起迁移。
量子计算真正威胁的是公钥密码。攻击者如果未来能从公开密钥推导私钥,就可能伪造交易签名。对长期持有的 RWA 和机构钱包来说,问题不是今天会不会被破解,而是现在暴露的密钥和链上数据能不能安全活到迁移完成。
Arc 的做法是先给账户提供新的签名路径,再逐步处理隐私数据、节点通信和验证者签名。这样做比较现实,因为后量子签名通常比传统签名更大,硬件钱包、MPC、托管系统和交易编码都要重新适配。
所以,用户看到“支持后量子签名”时,不能只看算法名称,还要确认三件事:钱包能否创建和恢复新账户,硬件或托管系统是否支持,旧资产能否在迁移期间安全转移。
Arc 文档也明确提醒,硬件钱包支持需要时间,标准和工具仍在演进。
后量子安全不是一次升级按钮,而是一段兼容旧系统、迁移资产和替换基础设施的过程。对 RWA 来说,能否平稳换钥匙,和选用了哪种算法同样重要。
#Arc #钱包安全 #后量子密码
Arc 的抗量子钱包,真正难点不在算法名字
Arc 主网文档加入了基于 SLH-DSA-SHA2-128s 的后量子钱包签名支持,但采用的是可选模式。
这个细节比“抗量子”三个字更值得看:安全升级能不能落地,取决于钱包、硬件设备和应用能不能一起迁移。
量子计算真正威胁的是公钥密码。攻击者如果未来能从公开密钥推导私钥,就可能伪造交易签名。对长期持有的 RWA 和机构钱包来说,问题不是今天会不会被破解,而是现在暴露的密钥和链上数据能不能安全活到迁移完成。
Arc 的做法是先给账户提供新的签名路径,再逐步处理隐私数据、节点通信和验证者签名。这样做比较现实,因为后量子签名通常比传统签名更大,硬件钱包、MPC、托管系统和交易编码都要重新适配。
所以,用户看到“支持后量子签名”时,不能只看算法名称,还要确认三件事:钱包能否创建和恢复新账户,硬件或托管系统是否支持,旧资产能否在迁移期间安全转移。
Arc 文档也明确提醒,硬件钱包支持需要时间,标准和工具仍在演进。
后量子安全不是一次升级按钮,而是一段兼容旧系统、迁移资产和替换基础设施的过程。对 RWA 来说,能否平稳换钥匙,和选用了哪种算法同样重要。
#Arc #钱包安全 #后量子密码
1
741
·
--
Nach dem Start des Arc-Hauptnetzes kann jeder Entwickler Smart Contracts bereitstellen und Transaktionen senden, doch die Validatoren, die für das Blockproduzieren und die Bestätigung von Transaktionen verantwortlich sind, bleiben weiterhin ausgewählte Institutionen.
Das ist kein Wortspiel, sondern eine bewusst getrennte Aufteilung zweier Berechtigungen.
Die Anwendungsebene ist offen: Wallets, RWA-Emittenten und DeFi-Protokolle können ohne Genehmigung angebunden werden. Die Konsensebene hingegen nutzt ein lizenziertes PoA (Proof of Authority), das von bekannten Institutionen betriebene Knoten ausführt. Für die Blockbestätigung muss mehr als ein Drittel der Validatoren beteiligt sein; unter der Voraussetzung, dass es weniger als ein Drittel fehlerhafte Validatoren gibt, kann das System verhindern, dass zwei konkurrierende Blöcke gleichzeitig zum endgültigen Ergebnis werden.
Diese Gestaltung passt gut zu RWA: Die Rollen der Verantwortlichen und die Grenzen der Governance sind klarer. Sobald eine Transaktion bestätigt ist, erhält sie eine feste Endgültigkeit; sie muss nicht wie bei Ketten mit probabilistischer Finalität weiter auf mehrere Blöcke warten. Institutionen können dadurch Vermögensübergaben und Buchhaltungsprozesse schneller abschließen.
Der Preis dafür ist ebenfalls klar: Die Validierungsbefugnis ist auf eine Gruppe zugelassener Teilnehmer konzentriert. Die Widerstandsfähigkeit des Netzwerks gegen Zensur, die Regeln zum Austausch von Validatoren und ob mehrere Institutionen auf denselben Cloud-Dienst oder dieselbe Infrastruktur angewiesen sind, sollten in die Risikoanalyse einbezogen werden.
Ob eine RWA-Kette offen ist, lässt sich nicht nur daran festmachen, ob man „frei Smart Contracts bereitstellen“ kann. Man muss jeweils betrachten, wer sie nutzen kann, wer entwickeln kann, wer validieren kann und wer das Recht hat, diese Regeln zu ändern.
#Arc #RWA #Blockchain-Infrastruktur
1
517
·
--
Arc 上线四天了。该看的不是土狗,是 RWA 有没有真金进来。
Circle 的 Arc 公共主网 9 月 16 日开了。Gas 用 USDC,验证者是 BlackRock、DTCC、Visa、Mastercard 这挂。广场前几天还在赌开局盘,真正和这条链匹配的东西其实已经摆上台面了:代币化基金、信贷金库、稳定币结算。
我的判断就三句:
1. RWA 不是口号,是产品名单。链上已经能看到 BlackRock 的 BUIDL、Circle 的 USYC、Janus Henderson 的代币化基金;Bitwise 的 PAPY-USDC 金库也同步上了,用 USDC 去贷给超额抵押的代币化 RWA,目标收益大约 5%–6%。这是「美元和真实资产上链」,不是新链发币狂欢。
2. 有锁仓,不等于 RWA 已经跑起来。上线后资金进得很快,但主要还堆在稳定币和借贷里。下一考不是 TVL 再刷一个新高,而是这些基金和金库有没有真实申赎、有没有被拿去当抵押、周转能不能持续。
3. 别按发射盘剧本套 Arc。它是机构结算层,验证者更怕声誉。土狗会出现,但很难变成同一场接力。另外记一笔:ARC 代币已经铸了 100 亿枚,这是技术里程碑,不等于公开发行,更不等于空投。
我自己怎么做:
不追开局土狗。如果碰这条链,只看稳定币和白名单 RWA 相关的金库,先搞清楚抵押品是什么、谁能赎回、周末桥和授权有没有坑。目标收益不是保证收益,代币化基金份额也不等于你直接持有底层资产。
关注我,后面盯两件事:Arc 上的资金是继续沉淀在 USDC 和借贷,还是真流进 BUIDL、USYC 这类产品;PAPY 这类 RWA 金库有没有真实存款。
#Arc #Circle #USDC #RWA #BUIDL
1
181
·
--
Bitcoin Core 32.0 ist in die Kandidaten-Versionstests eingetreten. Das diesjährige Sicherheits-Update behebt ein Problem, bei dem nicht der private Schlüssel kompromittiert wird, sondern bei dem ein Knoten mit aktiviertem walletnotify durch einen speziell konstruierten Wallet-Namen Systembefehle auslösen könnte.
Das Szenario ist nicht kompliziert: Ein Benutzer mit RPC-Zugriff und gleichzeitig der Berechtigung zum Erstellen von Wallets richtet einen Wallet-Namen ein, der konstruiert wurde. Sobald die entsprechenden Transaktionen auftreten, führt walletnotify automatisch ein vordefiniertes Skript aus. Wenn das Programm den Wallet-Namen nicht strikt als normalen Text behandelt, können Sonderzeichen als zusätzliche Befehle interpretiert werden.
Das bedeutet nicht, dass „Bitcoin geknackt“ wurde. Der Angreifer muss zunächst RPC-Berechtigungen für den Knoten erlangen, und der Knoten muss zudem walletnotify aktiviert haben. Es zeigt aber einen oft übersehenen Angriffsweg: Auf der On-Chain-Ebene stimmt alles, der private Schlüssel geht nicht verloren – die Schwachstelle kann sich dennoch entlang von RPC, Wallet-Namen und Betriebssystem-Skripten bis in die Knoten-Hostmaschine fortsetzen.
32.0 verbessert außerdem die Gebührenschätzung und das Auslesen von Blockdaten. Die neue Methode bezieht sich stärker auf die Echtzeit-Transaktionen im Mempool, sodass die Gebührenvorschläge nach einer Phase von Überlastung schneller wieder fallen; der Knoten kann außerdem Teile der Daten parallel lesen, um die Blockvalidierung und Synchronisierung zu beschleunigen.
Betreiben Sie einen Bitcoin-Core-Knoten so, dass Sie RPC nicht direkt ins öffentliche Netz exponieren; deaktivieren Sie nicht benötigtes walletnotify; und sorgen Sie dafür, dass automatische Skripte feste Parameter verwenden und mit minimalen Systemrechten laufen. Testen Sie Kandidaten-Versionen zunächst in einem isolierten Verzeichnis, bevor Sie produktive Wallets ersetzen.
Die Sicherheit eines Knotens hängt nicht nur von Konsens und privaten Schlüsseln ab, sondern auch davon, welche Schnittstellen, Skripte und Systemberechtigungen neben ihm aktiv sind.
#Bitcoin #WalletSicherheit #Knoten
1
143
·
--
Mehrsignaturen wurden nicht geknackt, aber 7,8 Millionen US-Dollar sind trotzdem aus der Wallet abgezogen worden
Am 15. September verlor eine Ethereum-Safe-Wallet etwa 2.900 rsETH im Wert von rund 7,8 Millionen US-Dollar. Das Problem liegt nicht im Safe-Core-Contract oder daran, dass die Multi-Sig-Private-Keys geleakt wurden, sondern an einem Hilfsmodul, das die Wallet zuvor autorisiert hatte.
Dieses Modul war ursprünglich dafür gedacht, automatisch Liquiditätsvorgänge auszuführen. Seine Berechtigungsprüfung hat jedoch „das Aufrufziel ist das Modul selbst“ fälschlich als gültige Autorisierung interpretiert. Angreifer konnten so beliebige Anweisungen einschleusen, und Safe überwies die Gelder anschließend, als würde es normale Modulaktionen ausführen.
Das zeigt einen Punkt, der bei Multi-Sigs oft missverstanden wird: M-of-N begrenzt lediglich, wie viele Schlüssel für gewöhnliche Transaktionen zustimmen müssen. Aktivierte Module können jedoch Umgehungsmöglichkeiten besitzen, um reguläre Signaturprozesse zu überspringen und direkt die Wallet aufzurufen. Selbst wenn die Multi-Sig-Türschlösser noch so streng sind, können langfristig autorisierte Automatisierungs-Module weiterhin als Hintertür dienen.
Noch dramatischer: Nachdem die Angriffstransaktion in den öffentlichen Mempool gelangt war, führte ein MEV-Roboter sie zuerst aus. Der Roboter zahlte rund 46.000 US-Dollar, um sich die Reihenfolge zu sichern, und konnte schließlich etwa 2.882 rsETH abgreifen. Die On-Chain-Transparenz macht den Angriff beobachtbar – und ermöglicht es Dritten, ihn zu kopieren und ebenfalls „vorzulaufen“.
Unternehmens-Treasuries und DeFi-User dürfen sich nicht nur auf die Prüfung der Signierenden beschränken. Sie müssen regelmäßig aktivierte Module, Ausgabenlimits und aufrufbare Verträge auflisten. Nicht mehr benötigte Module sollten deaktiviert und die Automatisierungsberechtigungen auf bestimmte Assets, Ziele und Beträge begrenzt werden.
Die Sicherheit einer Wallet hängt nicht nur davon ab, wer die Schlüssel hält, sondern auch davon, welche Verträge bereits autorisiert sind, ohne anzuklopfen einzudringen.
#WalletSicherheit #MultiSig #DeFi
1
2
101
·
--
Arc ist heute an den Start gegangen. Spielt nicht das Drehbuch von Robinhood Chain nach.
Circles Arc Public Mainnet ist heute gestartet: Gas mit USDC, in der Validatorenliste sind BlackRock, DTCC, Visa und Mastercard. Die Kette ist noch nicht richtig heiß, aber die Presserlinge sind schon da – einige haben die Marktkapitalisierung bereits über die 10 Millionen USD geklettert. Der lauteste Satz auf dem Marktplatz lautet: Robinhood Chain hat CASHCAT hervorgebracht – kommt Arc als Nächstes wieder mit einer Runde.
Meine Einschätzung in drei Sätzen:
1. Kopiert nicht das Skript von Robinhood Chain. Die damalige Kette konnte hochgepusht werden, weil es einen Retail-Einstieg gab, ein Launchpad und einen öffentlichen Mempool. Arc ist eine Institutionskette: Validatoren fürchten den Ruf mehr, sie brauchen nicht die Gebühren aus den Presserlingen zum Überleben.
2. Es wird Leute geben, die Tokens ausgeben. Aber das heißt nicht, dass es auch die gleiche Art von „Weitergabe“ geben wird. EVM-kompatibel, Uniswap v4 war am ersten Tag schon da – Presserlinge werden auf jeden Fall auftauchen. Aber ohne öffentlichen Mempool, und der native Token ist auch noch nicht ausgegeben: „Frühes Rennen“ und Hype werden schwieriger – und damit ist es auch wahrscheinlicher, dass es schon nach einem Tag vorbei ist.
3. Am ersten Tag einer neuen Kette sind „Fake-Bridges“, „Fake-RPCs“ und „Fake-Freigaben“ noch tödlicher als Presserlinge. Die Hitze treibt die Leute dazu, im Chaos einfach irgendwas zu signieren.
So mache ich es selbst:
Ich jagge keinen Early-Launch-Presserling hinterher und überweise mein Kapital nicht auf einmal auf ein fremdes Smart Contract. Erst prüfen, ob die Bridge offiziell / bei den Top-Aggregatoren ist, dann den Umfang der Freigabe ansehen. Die Kette kann neu sein – aber der private Key muss bei euch bleiben. Vor dem Signieren erst die Risikohinweise durchgehen.
Folgt mir: In Zukunft achte ich auf zwei Dinge – erstens, ob bei Arc am ersten Tag wirklich ein echter Bedarf gehandelt wird oder ob es nur ein One-Day-Event ist; zweitens, ob die Menge rüberüberhaupt noch da ist, wenn bei Robinhood Wallet ab dem 29. September das kostenlose Gas abgeschaltet wird.
#Arc #Circle #USDC #RobinhoodChain #RWA #Meme
71
·
--
Die Bitcoin-Brücke von Symbiosis wurde am 11. September angegriffen. Die Angreifer prägt en insgesamt etwa 46,1 Milliarden syBTC ohne ausreichendes BTC-Fundament; am Ende konnten tatsächlich Vermögenswerte im Wert von rund 336.000 US-Dollar eingelöst werden. Das Projektteam gab an, etwa 15 BTC zurückerhalten zu haben, und die native Bitcoin Bridge ist derzeit weiterhin pausiert.
Die Zahlen wirken widersprüchlich: Wenn man so viele „Fake Coins“ prägen kann, warum hat es dann nicht gereicht, um alles gegen echtes BTC einzutauschen?
Der Grund: In Cross-Chain-Brücken gibt es normalerweise zwei Ebenen von Vermögenswerten.
Die erste Ebene ist das „Buchungsdokument“, zum Beispiel das syBTC auf der Zielkette. Die zweite Ebene sind die echten BTC, die tatsächlich in der Brücke gesperrt sind. Wenn Angreifer nur die Prägelogik durchbrechen, können sie zwar massenhaft Belege erzeugen, aber sie müssen auch ausreichend Liquidität finden, um diese Belege gegen echte Vermögenswerte einzutauschen.
Daher können sich der buchhalterische Betrag und der letztlich einlösbare Betrag um mehrere Größenordnungen unterscheiden.
Das ist auch der Unterschied zwischen dem Brückenrisiko und einer normalen Wallet-Überweisung. Bei einer Wallet-Signatur wird vor allem nachgewiesen, dass „diese Transaktion vom Schlüssel autorisiert wurde“. Die Brücke muss zusätzlich belegen, dass „hinter den Belegen auf der Zielkette tatsächlich eine ausreichende Reserve steht“. Sobald in irgendeinem dieser Schritte – beim Prägen, bei der Cross-Chain-Nachricht oder bei der Reserveabrechnung – eine der Sicherheitsstufen ausfällt, erhalten Nutzer möglicherweise nur einen Token, der wie BTC aussieht.
Dass das Projektteam eine einzelne Bitcoin-Route pausiert und andere Netzwerkkanäle beibehält, ist eine Form von Notfall-Isolation zur Fehlerbehebung. Für Nutzer bedeutet das jedoch: Bis die Brücke wiederhergestellt ist, kann man nicht nur auf den Token-Preis oder das Wallet-Guthaben schauen. Man muss auch prüfen, ob die zugehörigen Prägeberechtigungen, der Reserve-Status und die Rückgabe-/Rückkaufswege (Redeem-Kanäle) wieder freigegeben wurden.
Die Sicherheitsgrenze für Cross-Chain-Vermögenswerte liegt nicht im Token-Namen, sondern darin, wer die Berechtigung zum Prägen hat, wo die Reserven liegen und wer deren Stand validieren kann.
#CrossChainSicherheit #WalletSicherheit #DeFi
109
·
--
Pendle hat kürzlich die NVDA- und PFE-Stock-Tokens auf der Robinhood Chain in einen Renditemarkt verwandelt.
Der Schwerpunkt liegt nicht darauf, dass es zwei weitere Handelspools gibt, sondern darauf, dass das Kapital und die zukünftigen Dividenden der Aktien-Token jetzt in zwei unabhängige Vermögenswerte zerlegt werden können.
Das Mechanismusprinzip ähnelt dem Zerlegen von Anleihen. PT steht für den Kapitalanteil, der nach Ablauf einlösbar ist, während YT den Ertrag bezeichnet, der vor Fälligkeit entsteht. YT zu kaufen bedeutet nicht, mehr Aktien zu kaufen, sondern separat den künftigen Dividenden-Cashflow zu handeln. Je näher die Fälligkeit rückt, desto kürzer ist die verbleibende Zeit, um mit dem YT noch Erträge zu erzielen – und desto stärker nimmt der Wert entsprechend ab.
Am leichtesten zu verwechseln ist hier die Hierarchie der Vermögenswerte.
In den offiziellen Robinhood-Unterlagen wird ausdrücklich klargestellt, dass Stock Tokens in Form von ERC-20-Tokenisierte Schuldverschreibungen sind: Sie bieten eine wirtschaftliche Exponierung gegenüber den zugrunde liegenden Aktien, bedeuten aber nicht, dass man die zugrunde liegenden Aktien rechtlich oder als wirtschaftlich Berechtigter direkt besitzt. Pendle zerlegt weiter den Kapital- und Ertragsanteil dieses Tokens – nicht die echten Aktien in zwei Hälften.
Für Wallet-Nutzer wird die Abwicklung ebenfalls länger: Zuerst müssen die Assets der Zielkette und ETH Gas vorbereitet werden, dann erfolgt die Interaktion mit PT-, YT- oder Liquiditätspool-Verträgen. Mit jeder weiteren Schicht im Setup kommt eine weitere Ebene an Verträgen hinzu – ebenso müssen mehr Preis- und Fälligkeitsregeln geprüft werden.
Nachdem Stock Tokens in DeFi einziehen, ist die größte Veränderung nicht die Handelszeit, sondern dass die Rechte am Vermögen weiter modularisiert werden. Das Wallet übernimmt Signaturen und das Halten, kann für den Nutzer jedoch nicht die Risiken im Zusammenhang mit Emission, Verträgen und der Bewertung der Erträge beseitigen.
#Robinhood #RWA #Pendle
239
·
--
Robinhood-Aktien-Token machen am Wochenende nicht Halt – die Aktie schon. Letztes Wochenende habe ich das bereits einmal durchgekaut.
Heute ist Freitag. Aktien-Token auf der Robinhood Chain können 24 Stunden am Tag gehandelt werden, die NASDAQ/Börse aber nicht. Letztes langes Wochenende war das bereits ähnlich: AMC schloss an der Aktie bei 2,54 US-Dollar, was dem Token zeitweise einen Anstieg bis zu 18 US-Dollar bescherte. Es ist nicht so, dass sich die Fundamentaldaten plötzlich geändert hätten – eher: Die Ein- und Ausstiegs-/Redeem-Prozessstrecke läuft mit den Börsenzeiten, doch die Tokens bleiben auf der Chain und handeln dort ganz allein weiter.
Meine Einschätzung in drei Sätzen:
1. Es fliegt der Token-Aufschlag (der Premium), nicht „die Aktie“, von der du denkst. Der Token gibt dir ein Preis-Exposure, nicht eine Eigentums-/Aktienbeteiligung.
2. Sobald der Kanal wieder offen ist, kann der Emittent weiter Münzen prägen und den Aufschlag wieder zurückdrücken. Genau so endete es letztes Wochenende.
3. Die Heat/Popularität auf der Chain geht bereits zurück. Wenn du dann noch mit „Aktien-Token + Meme“ aufs Wochenende und die Lücke setzt, sind die Odds schlechter – nicht besser/attraktiver.
So mache ich es selbst:
Vor dem Wochenende halte ich keinen Aufschlags-Trade, den ich nicht verstehe, und ich sperre meine Position nicht in einem einzelnen neuen L2. Die Chain kann 24 Stunden übertragen werden – aber der Private Key muss in deiner eigenen Hand sein. Vor dem Signieren prüfe ich zuerst Autorisierungen und die „Honey Pot“-Fallen. Ich nutze CatWallet: Der Schlüssel ist bei mir, und die KI hilft beim Check von Umtauschpfaden sowie bei Risikohinweisen.
Noch ein Punkt zum Merken:
Die kostenlosen Gas-Gutscheine in der Robinhood Wallet gelten nur bis zum 29. September. Drittanbieter-Wallets haben diese Subvention von Natur aus nicht. Erst nach dem Abschied vom Abo/der Subvention merkt man, wie viel von den vorherigen riesigen Handelsvolumina wirklich echte Nachfrage war.
Folge mir: Am Wochenende beobachte ich, ob der Aufschlag wieder zurückgeht – und zum Monatsende, ob die kostenlosen Gas-Modelle stoppen, und ob Gebühren und Trades weiterhin da sind.
#Robinhood #RobinhoodChain #RWA #StockTokens #CatWallet
Keine Anlageberatung. On-Chain-Vermögenswerte sind extrem volatil – bitte selbst recherchieren und auf Vertragsrisiken achten.
1
101
·
--
Robinhood Chain Tagesumsatz fällt von 6 Millionen auf unter 1 Million – ist die Begeisterung weg, oder ist die Story gebrochen?
Diese Daten sind heute noch aussagekräftiger als die offiziellen Ankündigungen der letzten beiden Tage.
DeFiLlama: Der Umsatz der Robinhood Chain in den vergangenen 24 Stunden liegt bei etwa 950.000 US-Dollar und ist damit unter 1 Million gefallen. Im Hoch konnte man pro Tag ungefähr 6 Millionen erreichen. In den letzten 7 Tagen lag der Umsatz bei insgesamt 18,34 Millionen, und das 24-Stunden-DEX-Volumen liegt bei etwa 1,8 Milliarden. Der Handel ist nicht tot, aber die Steigung ist bereits umgekehrt.
Meine Einschätzung in drei Sätzen:
1. Die Spitzengebühren kommen hauptsächlich nicht von Aktien-Token, sondern von Launchpad und Meme. Wenn Meme abkühlt, fällt der Tagesumsatz sofort – das ist völlig normal.
2. Die Sperrungen können noch intakt sein, aber das Spekulieren kann man vorerst beenden. Selbst wenn das TVL der Aktien-Token noch so gut aussieht: Gegen den Rückgang der On-Chain-Begeisterung auf der Kette kann es nicht ankommen.
3. Macht aus dieser Kette im Kurzfristbereich keinen “Ewigkeitsmotor”. Zuerst wird die Stimmung die Gebühren treffen, dann die zugehörigen Assets. Vor der Einführung von Arc am 16. September werden Gelder viel eher abwarten als weiter in Launchpads nachzukaufen, während die Begeisterung bereits abflacht.
So gehe ich selbst vor:
Ich jage keinen “toten Hund” hinterher, wenn die Euphorie schon vorbei ist, und ich fixiere meine Positionen nicht auf ein einzelnes neues L2. Die Kette kann auskühlen, aber der private Schlüssel darf nicht dem Plattform-Flow folgen. Positionen bei Self-Custody ablegen, bevor unterschrieben wird vorher Berechtigungen und Honeypots prüfen. Ich nutze CatWallet: Die Schlüssel behalte ich selbst, und KI hilft beim Prüfen von Tauschpfaden sowie bei Risikohinweisen.
Folgt mir – als Nächstes behalte ich im Blick, ob die Gebühren der Robinhood Chain ein zweites Mal anziehen, und ob Arc diese On-Chain-Welle übernimmt.
#Robinhood #RobinhoodChain #RWA #Meme #CatWallet
Kein Anlageberatung. On-Chain-Assets schwanken extrem stark – bitte selbst recherchieren und Vertragsrisiken beachten.
1
91
·
--
Diese Woche war bei Robinhood nicht das, was noch eine neue Kette veröffentlicht hat, der große Wirbel, sondern dass der AMC-Chef immer noch Aktien-Token beschimpft.
AMC sagt, man habe das nie autorisiert, und die Token seien auch keine echten Beteiligungen; Robinhoods Rechtsabteilung antwortet direkt: Die Anwälte sind da — wir zeigen es ihnen, und der CEO bekräftigt, dass er die „Stock Tokens“ weiterhin unterstützt. So wurde bis heute gestritten: Ein Delisting hat nicht stattgefunden, und die Klage ist noch nicht eingereicht/auf dem Weg — aber auf der Blockchain wurde bereits eine Runde gehandelt: AMC-bezogene Token waren eine Zeitlang von den echten Aktien losgelöst und schossen trotzdem in die Höhe, nur um dann schnell von Arbitrage wieder zurückgedrückt zu werden. Das Spektakel ist echt, das Eigentum jedoch falsch.
Noch ein paar Tage zuvor hat Robinhood Chain selbst einmal gezögert: Bei massenhaftem Transaktionsvolumen gab es eine Lücke, als man die Daten an Ethereum übermittelte. Arbitrum sagte danach, nicht die ganze Kette sei eingefroren — die Nutzertransaktionen seien nicht verloren gegangen. Aber ein Abstand von nur ein paar Dutzend Minuten reicht schon aus —
**Die Hitze kann von einer Broker-Blockchain kommen, aber die Vermögenswerte dürfen nicht nur auf einen einzigen Sequencer gesetzt werden.**
Darum sollte man bei dieser Welle nicht wirklich darüber nachdenken, „auf welches neue Meme/Scam-Token man setzt“, sondern darüber:
1. Liegt der Private Key wirklich bei dir?
2. Hat dich vor dem Signieren jemand gewarnt, dass es eine Honeypot ist / ein Autorisierungsrisiko besteht?
3. Kann es passieren, dass du alle Positionen in einer neuen L2 fest einlockst?
CatWallet macht genau diese drei Dinge: Multi-Chain-Selbstverwahrung, kein Upload von Schlüsseln, und eine integrierte KI, die dir beim Prüfen von Tauschpfaden und bei Risikohinweisen hilft. So heiß die Kette auch ist — halte zuerst die Brieftasche in deiner Hand.
#Robinhood #RobinhoodChain #RWA #Meme #CatWallet #Web3钱包
Stellt keine Anlageberatung dar. Krypto-Assets auf der Blockchain sind extrem volatil; bitte informiere dich selbst und beachte die Risiken der Smart Contracts.
1
1
64
·
--
Robinhood Crypto hat kürzlich offengelegt, dass die 24-Stunden-DEX-Handelsvolumina für Stock Tokens auf der Robinhood Chain bei etwa 1,5 Milliarden US-Dollar liegen.
Das Anziehen der Handelsaktivität ist nur der erste Schritt. Als Nächstes stellt sich die viel praktischere Frage: Wie kommt ein Vermögenswert von einem anderen Netzwerk herein und wie verlässt man ihn dann sicher wieder?
Beim Cross-Chain geht es nicht darum, die Coins aus der Wallet einfach „auf eine andere Chain umzuschreiben“. Üblicherweise braucht es eine Bestätigung der Quell-Chain, dann die Verarbeitung über eine Bridge oder einen Router, und schließlich die Gutschrift auf der Ziel-Chain. In jedem Zwischenschritt kann etwas schiefgehen. Nutzer sehen dann vielleicht „Transaktion erfolgreich“, aber die Assets sind noch nicht wirklich auf dem Netzwerk angekommen, in dem sie verwendet werden sollen.
Die Robinhood Chain ist ein Ethereum-kompatibles L2. Offiziellen Angaben zufolge ist die Chain-ID der Mainnet-Chain 4663, und für die Gas-Kosten wird ETH verwendet. Das heißt: Auch wenn ein Nutzer nur einen bestimmten Token traden will, muss auf der Ziel-Chain weiterhin Gas vorbereitet werden. Eine falsche Netzwerk-Auswahl oder eine falsch konfigurierte RPC kann dazu führen, dass Guthaben und Transaktionsstatus nicht korrekt angezeigt werden.
Genau hier liegt der echte Mehrwert einer Multi-Chain-Wallet: Nicht alles in eine einzige Oberfläche zu stopfen, sondern Nutzern klarzumachen, welches Netzwerk gerade aktiv ist, welche eingegangenen Assets verfügbar sind und welchen Transaktionspfad der Trade nimmt.
CatWallet ist für das Management von Multi-Chain-Assets gedacht. Laut den vom Anbieter bereitgestellten Informationen ist CatWallet bereits für Cross-Chain-Transaktionen angebunden und kann als Einstiegspunkt für die Umwandlung von Multi-Chain-Assets dienen.
Aber ein einfacherer Einstieg bedeutet nicht, dass das Risiko verschwindet. Vor dem Cross-Chain-Transfer müssen weiterhin die Quell-Chain, die Ziel-Chain, die eingegangenen Assets, der Slippage und der Inhalt der finalen Signatur überprüft werden.
Die Aufmerksamkeit rund um die Robinhood Chain kann Traffic bringen. Was Nutzer wirklich bindet, sind am Ende vor allem Transaktionen, die man in jedem Schritt versteht, die man nachschlagen kann und bei Problemen bei denen man weiß, auf welcher Ebene sich die Assets befinden.
#Robinhood #L2 #Cross-Chain #CatWallet
1
78
·
--
Die „Leak“-Version von GTA6 ist noch nicht aufgetaucht, aber der Drainierer, der sich als Download-Website ausgibt, ist bereits online. Malwarebytes hat kürzlich eine gefälschte Seite analysiert, die mit dem echten Veröffentlichungsdatum, der Karte und Spielinformationen Nutzer dazu verleitet, ihre Wallet zu verbinden und zu signieren.
Das Gefährliche an solchen Betrugsmaschen ist, dass auf der Seite oft viele echte Informationen stehen. Ein echter Countdown, offizielle Bilder und korrekte Spieldaten beweisen nur, dass der Betrüger sich Mühe mit der Seite gegeben hat — nicht, dass der Bezahlvorgang echt ist.
Der Angriff passiert an diesem Bestätigungs-Schritt der Wallet. Ein bösartiges Skript liest zuerst die öffentliche Adresse und den Vermögensstatus aus und erstellt dann je nach Wallet-Guthaben eine Überweisungs- oder Autorisierungsanfrage. Eine Überweisung kann Vermögenswerte sofort abziehen, während eine Genehmigung es dem Angreifer später ermöglichen kann, Token oder sogar NFTs über einen Smart Contract abzuziehen.
Das ist anders als ein normaler Fake-Download. Der Nutzer zahlt nicht einfach nur eine einmalige Gebühr, sondern kann seine gesamte Wallet einer Reihe gezielter Transaktionsanfragen aussetzen.
Bei solchen Seiten sollte man nicht nur darauf achten, ob die Website überzeugend aussieht, sondern vor allem auf die tatsächlichen Aktionen im Wallet-Popup. Eine Spiele-Download-Seite hat keinen Grund, eine unbegrenzte Token-Genehmigung zu verlangen, und keinen Grund, dich nahezu dein gesamtes Guthaben übertragen zu lassen.
Die Blockchain prüft nur, ob eine Signatur gültig ist; sie beurteilt nicht, ob du von der Website in die Irre geführt wurdest. Echte Spielinformationen legitimieren auch keine verdächtige Transaktion.
Nutze für häufige Interaktionen nur eine Wallet mit kleinen Beträgen; langfristige Vermögenswerte sollten nicht mit unbekannten Websites verbunden werden. Prüfe vor dem Signieren die Empfängeradresse, den Betrag und den Genehmigungsempfänger. Wenn eine Anfrage nicht zur aktuellen Aktion passt, lehne sie direkt ab.
Eine Website kann sehr echt aussehen — eine Signaturanfrage muss separat überprüft werden.
126
·
--
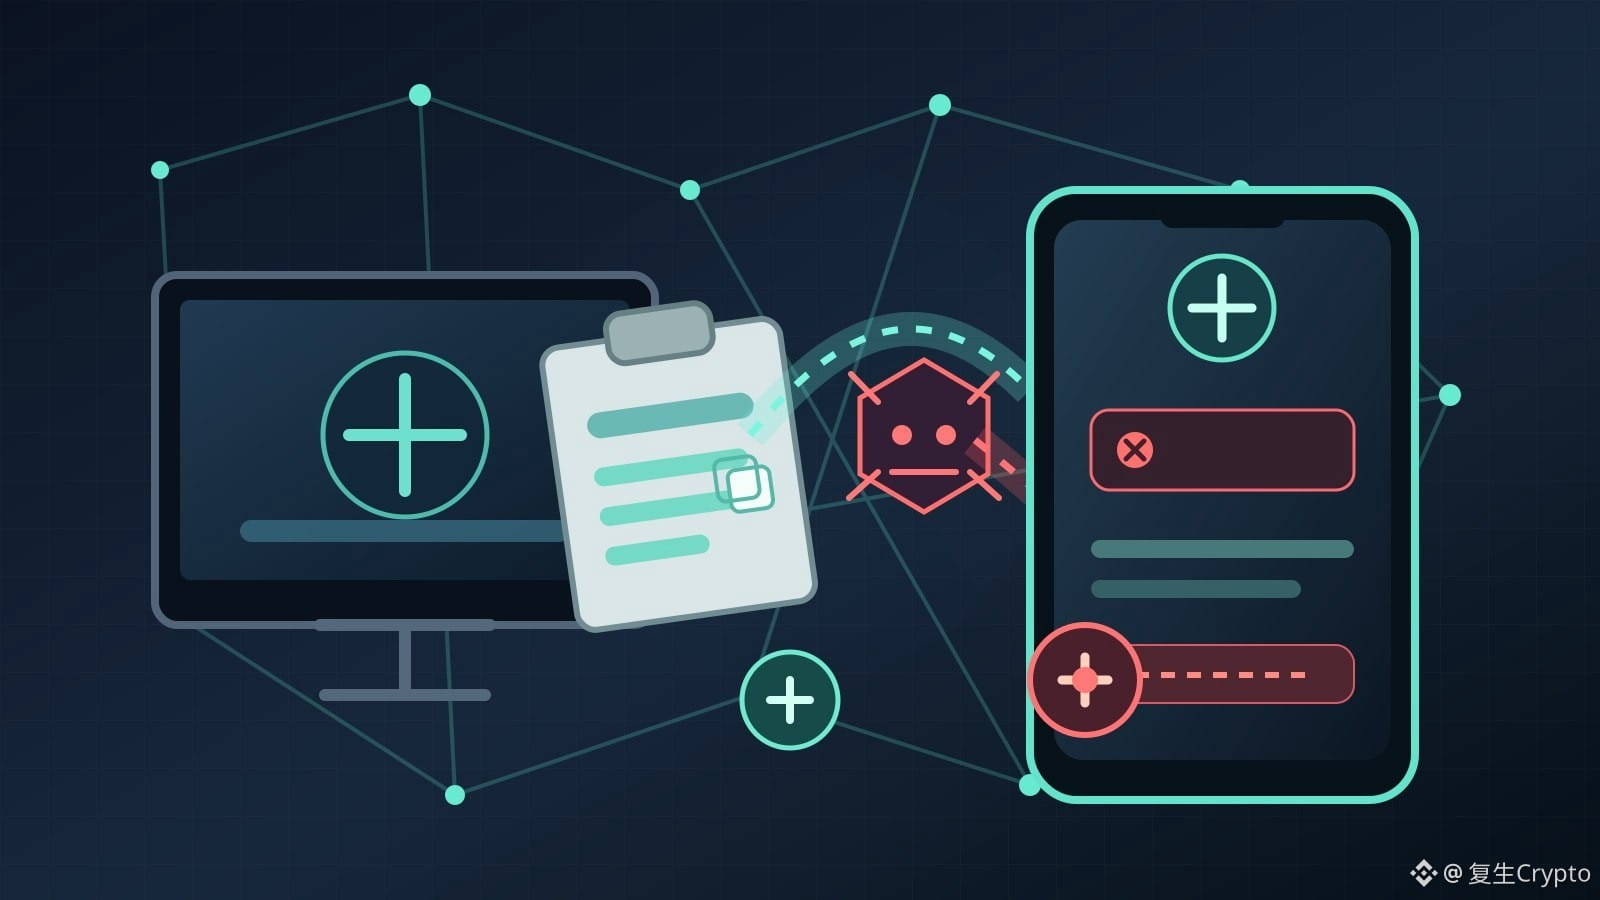
Das US-Justizministerium und CrowdStrike haben kürzlich angekündigt, das Sality-Botnetz zu bekämpfen. CrowdStrike erklärte, dass etwa 15.000 infizierte Computer dieses Netzwerk bildeten, und dass das EggJagger-Tool die Zwischenablage überwacht, um kopierte Adressen von Krypto-Wallets durch die Adresse des Angreifers zu ersetzen.
Diese Art von Angriff erfordert weder das Knacken der Blockchain noch zwingend das Eindringen in ein Wallet. Es genügt, zwischen „Adresse kopieren“ und „Überweisung bestätigen“ einen Textabschnitt zu verändern.
Dass eine On-Chain-Transaktion „gültig signiert“ angezeigt wird, beweist daher nicht, dass der Empfänger auch wirklich die Person ist, an die Sie ursprünglich senden wollten. Die Blockchain prüft Signaturen und führt Transaktionen aus, sie entscheidet aber nicht darüber, ob die Adresse in der Zwischenablage von Schadsoftware ersetzt wurde.
Die wirksamste Verteidigung besteht nicht darin, nur die ersten und letzten Zeichen der Adresse zu prüfen, sondern auf der letzten Bestätigungsseite des Wallets die vollständige Adresse zu kontrollieren. Bei großen Überweisungen zuerst einen kleinen Testbetrag senden und ein separates Gerät verwenden; wenn der Computer ungewöhnlich heiß wird, ruckelt oder unbekannte Prozesse erscheinen, die Signatur zunächst stoppen.
Wenn das Gerät bereits infiziert ist, ist das Entfernen der Schadsoftware nur der erste Schritt. Außerdem sollten Wallet-Verbindungen, Berechtigungen und kürzliche Transaktionen überprüft werden; falls nötig, sollten die Vermögenswerte in ein neu erstelltes sicheres Wallet migriert werden.
Die letzte Meile der Wallet-Sicherheit ist nicht ein Blockchain-Knoten, sondern der Bildschirm, den Sie sehen, bevor Sie auf „Bestätigen“ klicken.
1
108
·
--
Bullisch
Trust Wallet hat angekündigt, am 15. September die integrierte Unterstützung für 25 Netzwerke einzustellen. Die betroffenen Vermögenswerte verschwinden nicht von der Blockchain, aber die ursprünglichen Netzwerkeinträge in der Wallet werden entfernt. Nutzer müssen möglicherweise manuell RPC hinzufügen, um weiterhin Guthaben zu sehen und Transaktionen auszuführen.
Dieser Fall zeigt: Nur weil eine Wallet eine Chain unterstützt, heißt das nicht, dass die Wallet die Vermögenswerte auf dieser Chain „besitzt“. Eine Wallet ist meist nur eine Kombination aus Schlüsselverwaltung, RPC-Client und Oberfläche zum Signieren von Transaktionen.
Kontostände werden auf den Knoten der Blockchain gespeichert. Die Wallet liest Guthaben und Transaktionsverlauf über RPC-Anfragen aus und signiert Transaktionen anschließend mit dem lokalen Schlüssel. Wenn eine Wallet die Anzeige einer bestimmten Netzwerks deaktiviert, ändert sich der Zugriffsweg, nicht der Zustand auf der Chain.
Das eigentliche Problem ist die RPC-Konfiguration. Netzwerkname, Chain ID, Symbol des nativen Tokens und RPC-Adresse: Schon ein einziger falsch eingetragener Wert kann dazu führen, dass die Wallet sich mit dem falschen Netzwerk verbindet oder falsche Guthaben- und Transaktionsinformationen anzeigt.
Beim manuellen Hinzufügen eines Netzwerks sollte man die Parameter nicht einfach aus einem Gruppenchat übernehmen, sondern sie mit der offiziellen Projektdokumentation oder vertrauenswürdigen Chain-Registry-Einträgen abgleichen. Bei Staking-, Delegations- und Vertrags-Assets muss vor einer Migration außerdem geprüft werden, ob die neue Wallet den entsprechenden Transaktionstyp unterstützt.
Nur die Wiederherstellungsphrase zu importieren und zu sehen, dass die Adresse erscheint, bedeutet nicht, dass alle Funktionen ordnungsgemäß nutzbar sind. Nach der Wiederherstellung müssen Vermögenswerte, Staking, Delegation und Transaktionsverlauf zusätzlich überprüft werden.
Eine Wallet ist eher eine Bedienoberfläche für den Zugang zur Blockchain als das Vermögen selbst. Wer die langfristige Nutzbarkeit einer Wallet beurteilt, sollte nicht nur darauf schauen, wie viele Chains sie unterstützt, sondern auch darauf, ob Nutzer Schlüssel sicher exportieren, RPC wechseln und Konten mit anderen kompatiblen Tools wiederherstellen können.
Apps können offline gehen; On-Chain-Konten verschwinden nicht automatisch, nur weil eine bestimmte Wallet die Unterstützung einstellt.
1
2
89
·
--
Verschwinden die On-Chain-Assets nach dem Aus für die Wallet?Die Cosmostation Wallet wird ab heute schrittweise den Dienst einstellen. Laut offizieller Ankündigung bleiben künftig nur noch die Funktionen zum Export der Wiederherstellungsphrase und des privaten Schlüssels erhalten; iOS, Android und die Chrome-Erweiterung sind alle betroffen.
Das, was an dieser Sache am meisten erklärungsbedürftig ist, ist nicht „schnell die Wallet wechseln“, sondern was eine nicht verwahrende Wallet eigentlich ist.
Eine nicht verwahrende Wallet speichert keine On-Chain-Assets. Sie speichert die Schlüssel und signiert Transaktionen mit diesen Schlüsseln. Der Vermögenssaldo wird auf der Blockchain gespeichert; die Wallet ist nur ein Werkzeug zum Auslesen des Saldos, Erzeugen von Adressen und Übermitteln von Transaktionen.
Daher wird die Wallet-Anwendung nach Einstellung der Wartung die On-Chain-Assets nicht automatisch löschen. Das eigentliche Risiko besteht darin, dass Nutzer ihre Schlüssel nicht gesichert haben oder nach dem Import in eine neue Wallet nicht bestätigt haben, dass die Adresse identisch ist. Der aus der Wiederherstellungsphrase exportierte Inhalt ist keine „Kontodatei mit Guthaben“, sondern das Schlüsselmateriel, das benötigt wird, um die Kontoadressen erneut abzuleiten.
Verschwinden die On-Chain-Assets nach dem Aus für die Wallet?
Die Cosmostation Wallet wird ab heute schrittweise den Dienst einstellen. Laut offizieller Ankündigung bleiben künftig nur noch die Funktionen zum Export der Wiederherstellungsphrase und des privaten Schlüssels erhalten; iOS, Android und die Chrome-Erweiterung sind alle betroffen.
Das, was an dieser Sache am meisten erklärungsbedürftig ist, ist nicht „schnell die Wallet wechseln“, sondern was eine nicht verwahrende Wallet eigentlich ist.
Eine nicht verwahrende Wallet speichert keine On-Chain-Assets. Sie speichert die Schlüssel und signiert Transaktionen mit diesen Schlüsseln. Der Vermögenssaldo wird auf der Blockchain gespeichert; die Wallet ist nur ein Werkzeug zum Auslesen des Saldos, Erzeugen von Adressen und Übermitteln von Transaktionen.
Daher wird die Wallet-Anwendung nach Einstellung der Wartung die On-Chain-Assets nicht automatisch löschen. Das eigentliche Risiko besteht darin, dass Nutzer ihre Schlüssel nicht gesichert haben oder nach dem Import in eine neue Wallet nicht bestätigt haben, dass die Adresse identisch ist. Der aus der Wiederherstellungsphrase exportierte Inhalt ist keine „Kontodatei mit Guthaben“, sondern das Schlüsselmateriel, das benötigt wird, um die Kontoadressen erneut abzuleiten.
1
100
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer