
#lazarus
lazarus
453,266 Aufrufe
143 Kommentare
Hot
Zuletzt
·
--
🚨 Das gefälschte Jobangebot über 625 Mio. Dollar: Wie Lazarus Axie Infinity infiltrierte! 🎣💸
2022 führte die berüchtigte nordkoreanische Lazarus Group einen der größten Raubzüge in der Geschichte der Kryptowährungen durch und erbeutete 625 Millionen Dollar aus dem Ronin Network (der Sidechain hinter Axie Infinity).
Sie knackten keine komplexen Smart Contracts. Stattdessen zielten sie auf die älteste Schwachstelle der Technik: die menschliche Psychologie.
Die Angreifer gründeten eine gefälschte Personalvermittlung und umwarben wochenlang einen leitenden Ingenieur mit dem Traumangebot eines hoch bezahlten Jobs. Als der Ingenieur die infizierte PDF-Datei mit dem „Angebotsschreiben“ öffnete, kompromittierte Spyware den Rechner – und verschaffte den Hackern Zugriff auf die Validator-Schlüssel sowie die vollständige Kontrolle über die Gelder der Nutzer.
Es gilt als der teuerste Dateidownload der Finanzgeschichte und beweist: Egal, wie sicher deine Blockchain ist – Social Engineering bleibt das ultimative Einfallstor.
Wie vorsichtig bist du bei deiner OpSec und beim Herunterladen unbekannter Dateien? Lass uns unten darüber diskutieren! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
{future}(MUUUSDT)
{spot}(SPCXBUSDT)
{future}(HYPEUSDT)
🚨 Das gefälschte Jobangebot über 625 Mio. Dollar: Wie Lazarus Axie Infinity infiltrierte! 🎣💸
2022 führte die berüchtigte nordkoreanische Lazarus Group einen der größten Raubzüge in der Geschichte der Kryptowährungen durch und erbeutete 625 Millionen Dollar aus dem Ronin Network (der Sidechain hinter Axie Infinity).
Sie knackten keine komplexen Smart Contracts. Stattdessen zielten sie auf die älteste Schwachstelle der Technik: die menschliche Psychologie.
Die Angreifer gründeten eine gefälschte Personalvermittlung und umwarben wochenlang einen leitenden Ingenieur mit dem Traumangebot eines hoch bezahlten Jobs. Als der Ingenieur die infizierte PDF-Datei mit dem „Angebotsschreiben“ öffnete, kompromittierte Spyware den Rechner – und verschaffte den Hackern Zugriff auf die Validator-Schlüssel sowie die vollständige Kontrolle über die Gelder der Nutzer.
Es gilt als der teuerste Dateidownload der Finanzgeschichte und beweist: Egal, wie sicher deine Blockchain ist – Social Engineering bleibt das ultimative Einfallstor.
Wie vorsichtig bist du bei deiner OpSec und beim Herunterladen unbekannter Dateien? Lass uns unten darüber diskutieren! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
2022 führte die berüchtigte nordkoreanische Lazarus Group einen der größten Raubzüge in der Geschichte der Kryptowährungen durch und erbeutete 625 Millionen Dollar aus dem Ronin Network (der Sidechain hinter Axie Infinity).
Sie knackten keine komplexen Smart Contracts. Stattdessen zielten sie auf die älteste Schwachstelle der Technik: die menschliche Psychologie.
Die Angreifer gründeten eine gefälschte Personalvermittlung und umwarben wochenlang einen leitenden Ingenieur mit dem Traumangebot eines hoch bezahlten Jobs. Als der Ingenieur die infizierte PDF-Datei mit dem „Angebotsschreiben“ öffnete, kompromittierte Spyware den Rechner – und verschaffte den Hackern Zugriff auf die Validator-Schlüssel sowie die vollständige Kontrolle über die Gelder der Nutzer.
Es gilt als der teuerste Dateidownload der Finanzgeschichte und beweist: Egal, wie sicher deine Blockchain ist – Social Engineering bleibt das ultimative Einfallstor.
Wie vorsichtig bist du bei deiner OpSec und beim Herunterladen unbekannter Dateien? Lass uns unten darüber diskutieren! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
1
47
·
--
Übersetzung ansehen
🚨🚨 AO VIVO: BINANCE LIBERA SAQUES AGORA
Pare tudo que você está fazendo.
Domingo, 1º de Novembro de 2026 - A Binance acabou de confirmar:
✅ 90% dos $6.3B JÁ REPOSTOS (subiu de 80% ontem)
✅ $5.67B de $6.3B recuperados com dinheiro PRÓPRIO
✅ Top 10 moedas 100% backed: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Snapshot de Proof-of-Reserves de ontem 00:00 UTC = 100%
✅ Prova ZK completa sai dia 3 de Nov - verificação pública
✅ $3B dos hackers congelados por Tether, Circle e parceiros
✅ SAFU sendo restaurado para $1B
O que aconteceu? Quinta, 29 Out, Lazarus Group (Coreia do Norte) invadiu. FBI + Secret Service entraram.
O que a Binance fez? Não passou prejuízo pro usuário. Pagou do bolso. $6.34B reservados.
Isso NUNCA aconteceu na história crypto. Nem FTX, nem Mt. Gox fizeram isso.
RETWEETA se você ainda confia na Binance 🟡
Fonte oficial: Binance X @ 08:15 AM hoje.
#Binance #BreakingNews #BTC #SAFU #Lazarus
🚨🚨 AO VIVO: BINANCE LIBERA SAQUES AGORA
Pare tudo que você está fazendo.
Domingo, 1º de Novembro de 2026 - A Binance acabou de confirmar:
✅ 90% dos $6.3B JÁ REPOSTOS (subiu de 80% ontem)
✅ $5.67B de $6.3B recuperados com dinheiro PRÓPRIO
✅ Top 10 moedas 100% backed: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Snapshot de Proof-of-Reserves de ontem 00:00 UTC = 100%
✅ Prova ZK completa sai dia 3 de Nov - verificação pública
✅ $3B dos hackers congelados por Tether, Circle e parceiros
✅ SAFU sendo restaurado para $1B
O que aconteceu? Quinta, 29 Out, Lazarus Group (Coreia do Norte) invadiu. FBI + Secret Service entraram.
O que a Binance fez? Não passou prejuízo pro usuário. Pagou do bolso. $6.34B reservados.
Isso NUNCA aconteceu na história crypto. Nem FTX, nem Mt. Gox fizeram isso.
RETWEETA se você ainda confia na Binance 🟡
Fonte oficial: Binance X @ 08:15 AM hoje.
#Binance #BreakingNews #BTC #SAFU #Lazarus
Pare tudo que você está fazendo.
Domingo, 1º de Novembro de 2026 - A Binance acabou de confirmar:
✅ 90% dos $6.3B JÁ REPOSTOS (subiu de 80% ontem)
✅ $5.67B de $6.3B recuperados com dinheiro PRÓPRIO
✅ Top 10 moedas 100% backed: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Snapshot de Proof-of-Reserves de ontem 00:00 UTC = 100%
✅ Prova ZK completa sai dia 3 de Nov - verificação pública
✅ $3B dos hackers congelados por Tether, Circle e parceiros
✅ SAFU sendo restaurado para $1B
O que aconteceu? Quinta, 29 Out, Lazarus Group (Coreia do Norte) invadiu. FBI + Secret Service entraram.
O que a Binance fez? Não passou prejuízo pro usuário. Pagou do bolso. $6.34B reservados.
Isso NUNCA aconteceu na história crypto. Nem FTX, nem Mt. Gox fizeram isso.
RETWEETA se você ainda confia na Binance 🟡
Fonte oficial: Binance X @ 08:15 AM hoje.
#Binance #BreakingNews #BTC #SAFU #Lazarus
23
·
--
🚨 Hat Binance wirklich einen Verlust von 6,3 Mrd. $ übernommen? Auszahlungen könnten heute wieder möglich sein, aber lies zuerst das hier;
Freunde, laut BBC sagt Binance, dass das Unternehmen 90 % der gestohlenen Vermögenswerte im Wert von 6,3 Milliarden Dollar gedeckt hat. Für die verbleibenden 10 % werde es noch etwas länger dauern.
Das Unternehmen sagt, es werde den Verlust selbst tragen, nicht die Nutzer, und habe dafür mehr als 6,34 Milliarden Dollar aus eigenen Mitteln zurückgelegt.
Bestände im Wert von $BTC , $ETH und $USDT sowie 7 weitere wichtige Vermögenswerte sind vollständig gedeckt.
Am Samstag erklärte das FBI, Nordkorea stecke hinter dem Hack, und nannte die Lazarus Group (TraderTraitor). Nordkorea hat solche Anschuldigungen stets zurückgewiesen.
Zunächst wurde der Laptop eines Ingenieurs dafür verantwortlich gemacht, doch später wurden weitere Schwachstellen entdeckt.
Laut Richard Teng waren mehrere Personen beteiligt, und es wurde ein „Selbstzerstörungsmechanismus“ eingesetzt, um ihre Spuren zu verwischen.
Am Donnerstag wurden rund 3 Milliarden Dollar eingefroren, und der US Secret Service arbeitet daran, die Gelder aufzuspüren und zurückzuholen. Die Ermittlungen dauern an.
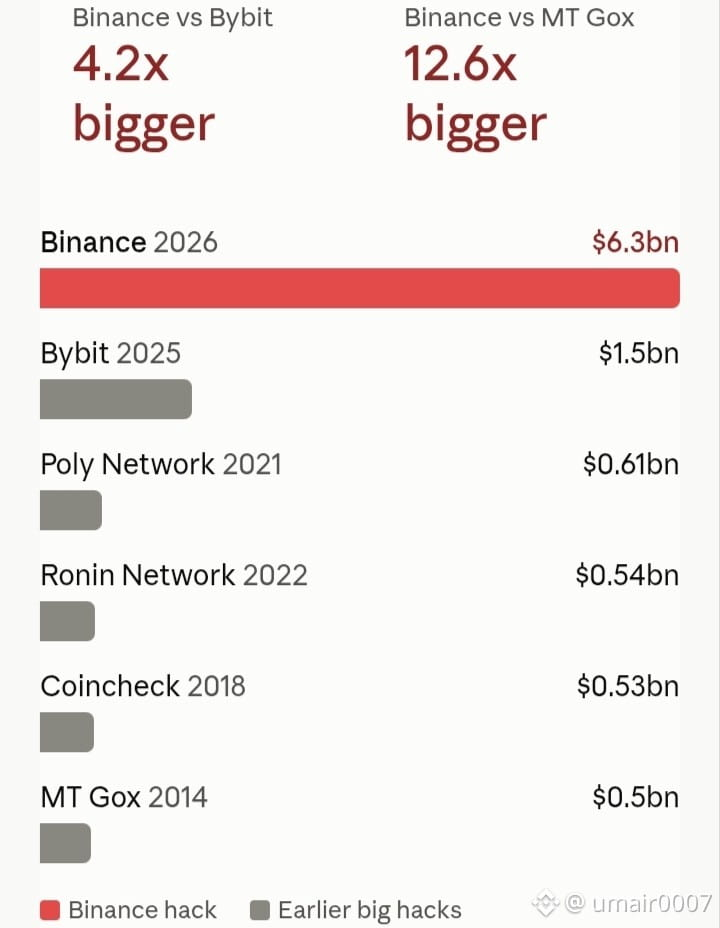
Das ist größer als der Bybit-Hack von 2025 (1,5 Milliarden Dollar), und Binance zufolge sollen Auszahlungen planmäßig heute, am 1. November, wieder möglich sein.
Meiner Meinung nach zeigt sich der wahre Test, wenn Auszahlungen wieder möglich sind. Was wirst du tun: dein Geld abziehen oder es bei Binance lassen? Schreib es unten in die Kommentare 👇.
Dies dient nur der Information und ist keine Finanzberatung.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
🚨 Hat Binance wirklich einen Verlust von 6,3 Mrd. $ übernommen? Auszahlungen könnten heute wieder möglich sein, aber lies zuerst das hier;
Freunde, laut BBC sagt Binance, dass das Unternehmen 90 % der gestohlenen Vermögenswerte im Wert von 6,3 Milliarden Dollar gedeckt hat. Für die verbleibenden 10 % werde es noch etwas länger dauern.
Das Unternehmen sagt, es werde den Verlust selbst tragen, nicht die Nutzer, und habe dafür mehr als 6,34 Milliarden Dollar aus eigenen Mitteln zurückgelegt.
Bestände im Wert von $BTC , $ETH und $USDT sowie 7 weitere wichtige Vermögenswerte sind vollständig gedeckt.
Am Samstag erklärte das FBI, Nordkorea stecke hinter dem Hack, und nannte die Lazarus Group (TraderTraitor). Nordkorea hat solche Anschuldigungen stets zurückgewiesen.
Zunächst wurde der Laptop eines Ingenieurs dafür verantwortlich gemacht, doch später wurden weitere Schwachstellen entdeckt.
Laut Richard Teng waren mehrere Personen beteiligt, und es wurde ein „Selbstzerstörungsmechanismus“ eingesetzt, um ihre Spuren zu verwischen.
Am Donnerstag wurden rund 3 Milliarden Dollar eingefroren, und der US Secret Service arbeitet daran, die Gelder aufzuspüren und zurückzuholen. Die Ermittlungen dauern an.
Das ist größer als der Bybit-Hack von 2025 (1,5 Milliarden Dollar), und Binance zufolge sollen Auszahlungen planmäßig heute, am 1. November, wieder möglich sein.
Meiner Meinung nach zeigt sich der wahre Test, wenn Auszahlungen wieder möglich sind. Was wirst du tun: dein Geld abziehen oder es bei Binance lassen? Schreib es unten in die Kommentare 👇.
Dies dient nur der Information und ist keine Finanzberatung.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
Freunde, laut BBC sagt Binance, dass das Unternehmen 90 % der gestohlenen Vermögenswerte im Wert von 6,3 Milliarden Dollar gedeckt hat. Für die verbleibenden 10 % werde es noch etwas länger dauern.
Das Unternehmen sagt, es werde den Verlust selbst tragen, nicht die Nutzer, und habe dafür mehr als 6,34 Milliarden Dollar aus eigenen Mitteln zurückgelegt.
Bestände im Wert von $BTC , $ETH und $USDT sowie 7 weitere wichtige Vermögenswerte sind vollständig gedeckt.
Am Samstag erklärte das FBI, Nordkorea stecke hinter dem Hack, und nannte die Lazarus Group (TraderTraitor). Nordkorea hat solche Anschuldigungen stets zurückgewiesen.
Zunächst wurde der Laptop eines Ingenieurs dafür verantwortlich gemacht, doch später wurden weitere Schwachstellen entdeckt.
Laut Richard Teng waren mehrere Personen beteiligt, und es wurde ein „Selbstzerstörungsmechanismus“ eingesetzt, um ihre Spuren zu verwischen.
Am Donnerstag wurden rund 3 Milliarden Dollar eingefroren, und der US Secret Service arbeitet daran, die Gelder aufzuspüren und zurückzuholen. Die Ermittlungen dauern an.
Das ist größer als der Bybit-Hack von 2025 (1,5 Milliarden Dollar), und Binance zufolge sollen Auszahlungen planmäßig heute, am 1. November, wieder möglich sein.
Meiner Meinung nach zeigt sich der wahre Test, wenn Auszahlungen wieder möglich sind. Was wirst du tun: dein Geld abziehen oder es bei Binance lassen? Schreib es unten in die Kommentare 👇.
Dies dient nur der Information und ist keine Finanzberatung.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
96
·
--
Wir rackern uns ab, nur damit die Hacker davon profitieren.
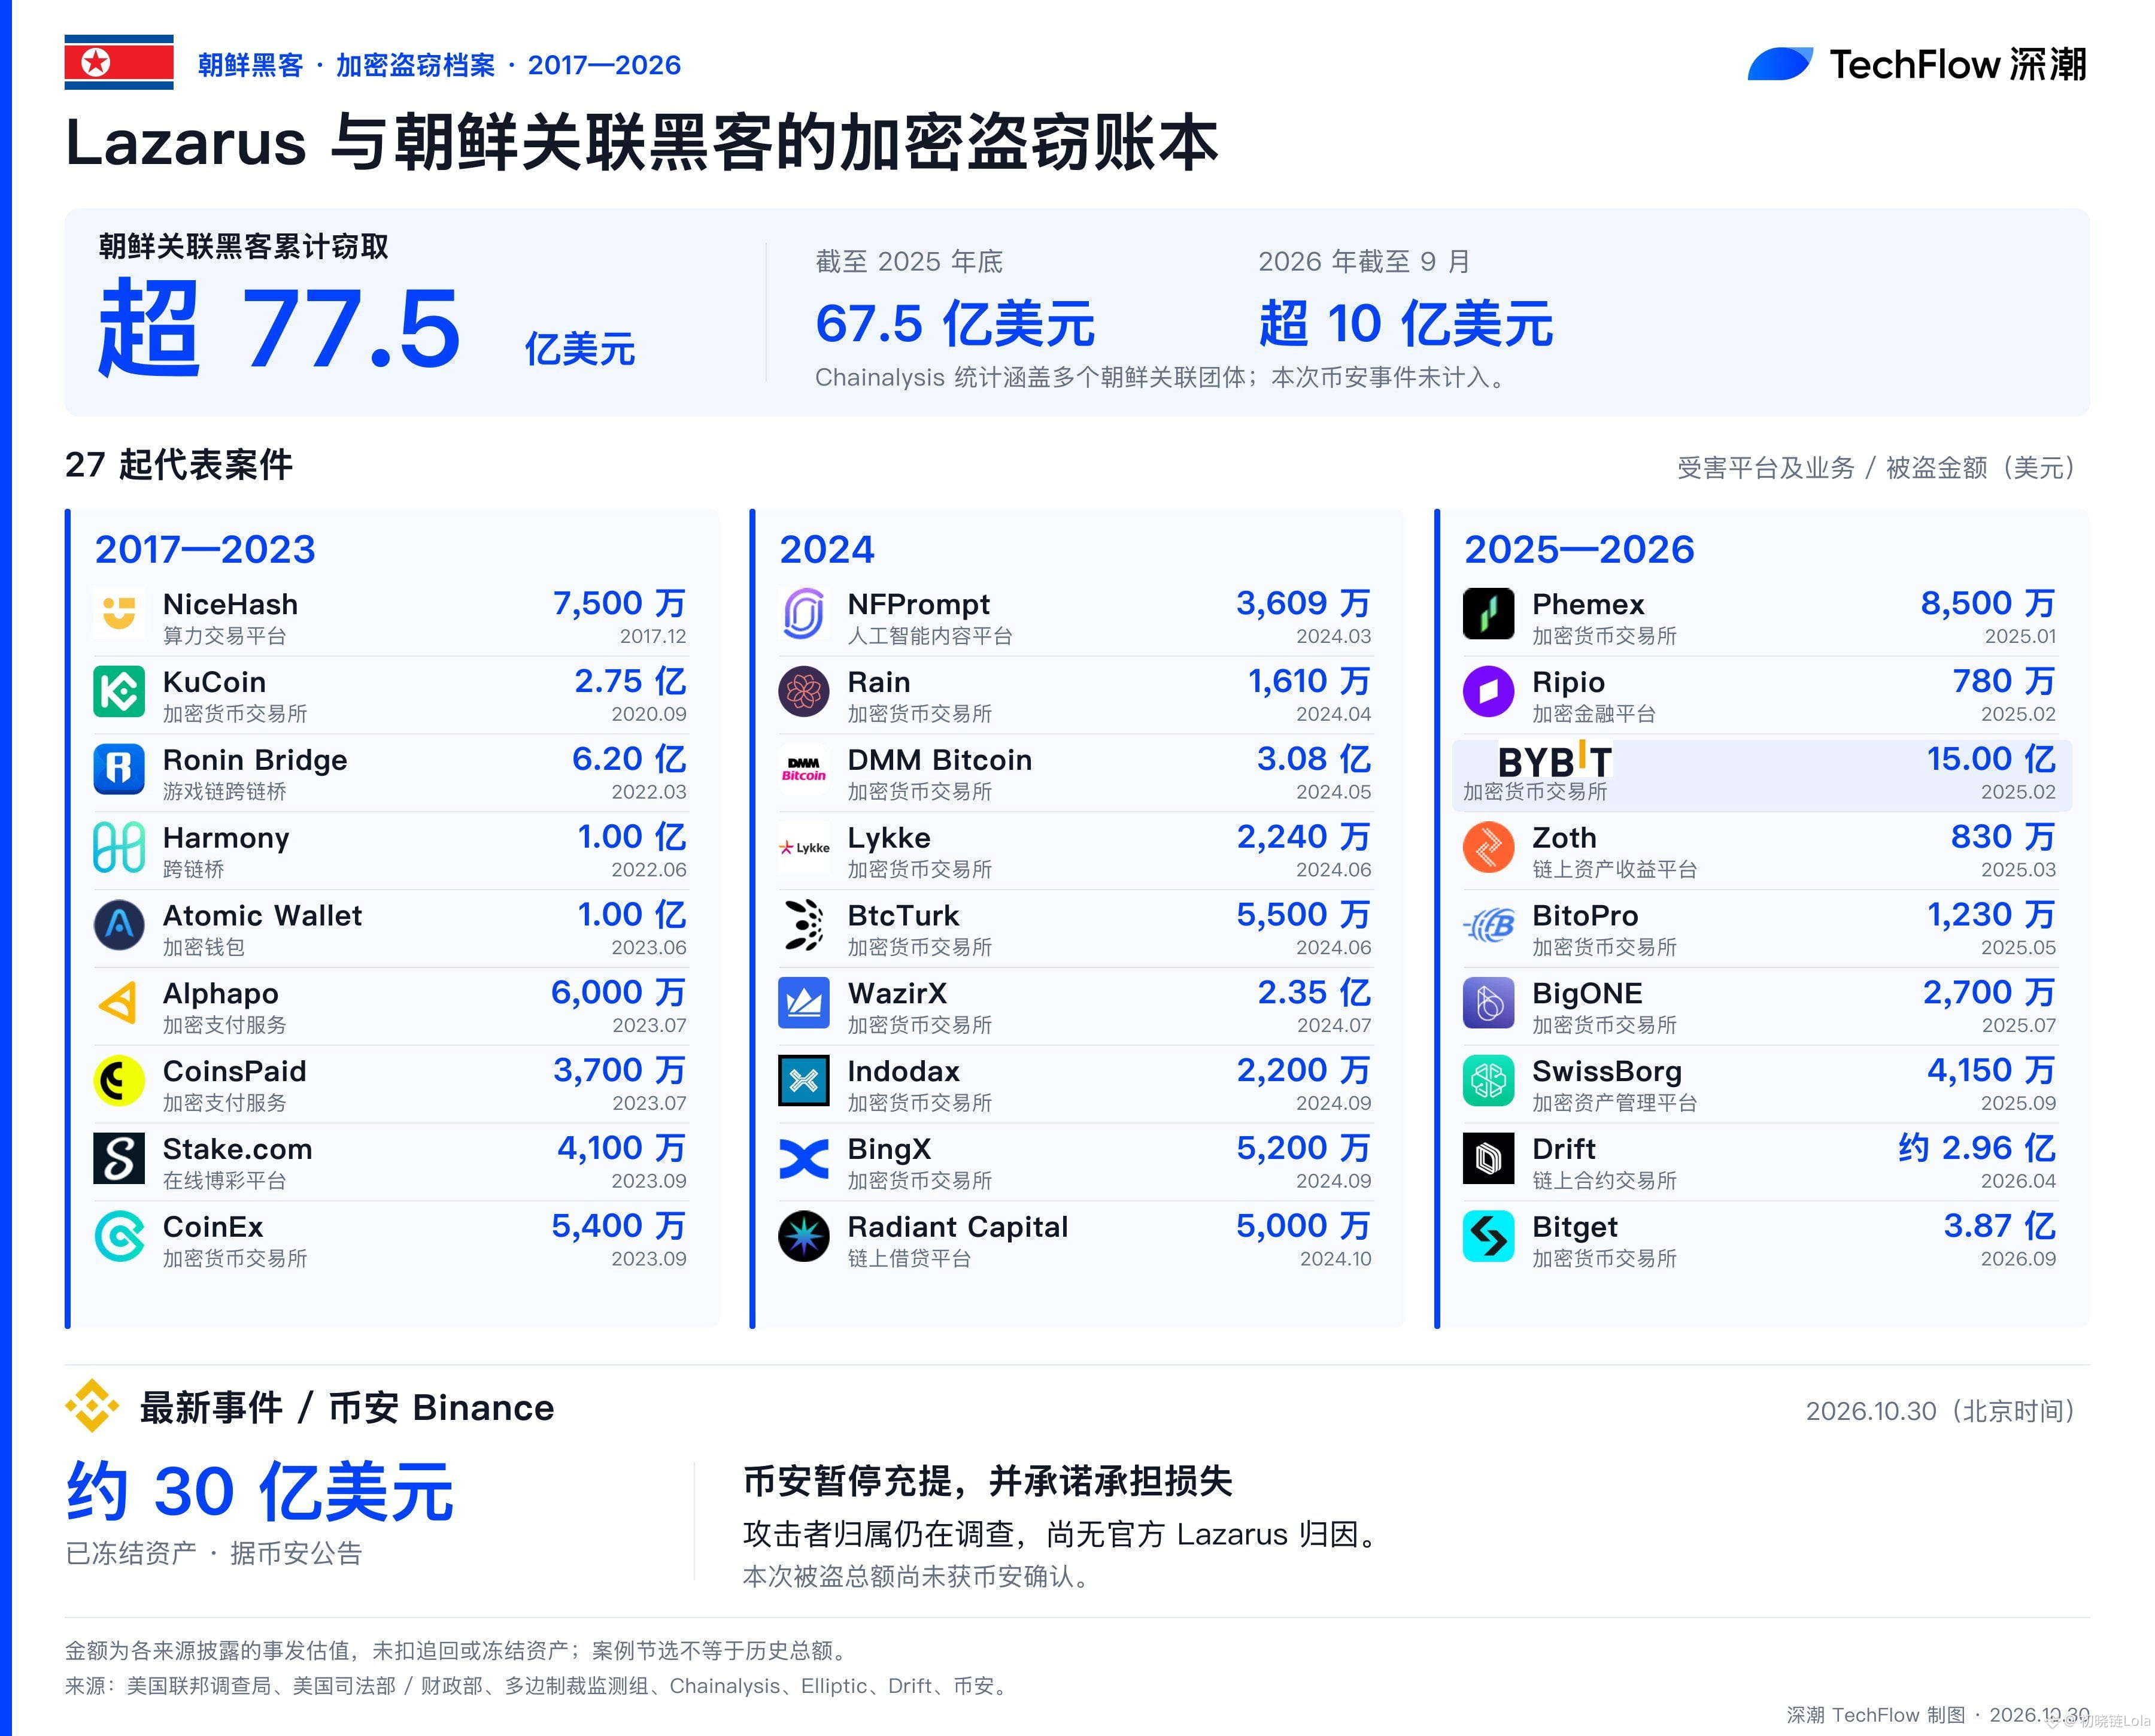
Ein Nutzer hat ein Verzeichnis der Kryptodiebstähle von mit Nordkorea verbundenen Hackern zusammengestellt: #Lazarus .
Demnach wurden bereits Kryptowährungen im Wert von über 7,7 Milliarden US-Dollar gestohlen.
Ein Teil des hier gestohlenen Geldes gehört doch bestimmt auch uns, oder?
Mal sehen, ob $BTC heute weiter fällt.
Der Markt hat das Vertrauen verloren.
{spot}(BTCUSDT)
#黑客攻击 #币安被盗
Wir rackern uns ab, nur damit die Hacker davon profitieren.
Ein Nutzer hat ein Verzeichnis der Kryptodiebstähle von mit Nordkorea verbundenen Hackern zusammengestellt: #Lazarus .
Demnach wurden bereits Kryptowährungen im Wert von über 7,7 Milliarden US-Dollar gestohlen.
Ein Teil des hier gestohlenen Geldes gehört doch bestimmt auch uns, oder?
Mal sehen, ob $BTC heute weiter fällt.
Der Markt hat das Vertrauen verloren.
#黑客攻击 #币安被盗
Ein Nutzer hat ein Verzeichnis der Kryptodiebstähle von mit Nordkorea verbundenen Hackern zusammengestellt: #Lazarus .
Demnach wurden bereits Kryptowährungen im Wert von über 7,7 Milliarden US-Dollar gestohlen.
Ein Teil des hier gestohlenen Geldes gehört doch bestimmt auch uns, oder?
Mal sehen, ob $BTC heute weiter fällt.
Der Markt hat das Vertrauen verloren.
#黑客攻击 #币安被盗
Padfoot:
韭菜负责充值,黑客负责提现,真成反向打工了😂 不过BTC跌不跌还得看资金,别把所有阴线都算黑客头上。
1
7.3k
·
--
Bärisch
🇰🇵 EILMELDUNG: Nordkorea ist laut CNN und Blockchain-Ermittlern der Hauptverdächtige beim Binance-Hack in Rekordhöhe von 6 Milliarden US-Dollar.
TRM Labs schreibt den Angriff mit „hoher Zuversicht“ TraderTraitor zu, einer staatlich unterstützten nordkoreanischen Einheit mit Verbindungen zur Lazarus Group. Chainalysis-CEO Jonathan Levin sagte, das Unternehmen gehe davon aus, dass der Diebstahl von rund 6,4 Milliarden US-Dollar „wahrscheinlich von der nordkoreanischen Gruppe TraderTraitor aufgrund von Verbindungen zu einem früheren Hack begangen wurde“. Ein Sprecher von Chainalysis sagte CNN, das Unternehmen sei sehr zuversichtlich, dass Nordkorea verantwortlich sei. Der On-Chain-Ermittler ZachXBT bezeichnete den Angreifer unabhängig davon als „wahrscheinlich Lazarus“.
Die von den Ermittlern angeführten Beweise sind Indizien. Berichten zufolge begannen die Vorbereitungen mindestens 36 Stunden vor dem Diebstahl. Dabei finanzierten kleine Abhebungen von Tornado Cash eine Angreifer-Wallet – ein Muster, das auch bei früheren Raubzügen mit Verbindungen zu Nordkorea zu beobachten war. Chainalysis und TRM verweisen außerdem auf Verbindungen zum Bybit-Hack vom Februar 2025, für den das FBI öffentlich TraderTraitor verantwortlich machte.
Die Sache ist jedoch noch nicht geklärt. Binance hat keinen Täter benannt, und keine Regierung hat den Angriff offiziell Nordkorea zugeschrieben. Mindestens ein Analyst merkte an, dass nordkoreanische Gruppen gestohlene Gelder in der Vergangenheit schneller gewaschen hätten als dieser Angreifer.
Unterdessen laufen die Bemühungen zur Wiederbeschaffung weiter. Etwa 3 Milliarden US-Dollar wurden eingefroren, und Binance hat zugesagt, alle Verluste der Nutzer zu übernehmen.
Sollte sich der Verdacht bestätigen, wäre dies die bislang größte Beute in Nordkoreas langjähriger Kampagne des Kryptodiebstahls, die laut US-amerikanischen und UN-Vertretern zur Finanzierung seiner Waffenprogramme beiträgt. Das nächste Signal dürfte aus Washington kommen.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
🇰🇵 EILMELDUNG: Nordkorea ist laut CNN und Blockchain-Ermittlern der Hauptverdächtige beim Binance-Hack in Rekordhöhe von 6 Milliarden US-Dollar.
TRM Labs schreibt den Angriff mit „hoher Zuversicht“ TraderTraitor zu, einer staatlich unterstützten nordkoreanischen Einheit mit Verbindungen zur Lazarus Group. Chainalysis-CEO Jonathan Levin sagte, das Unternehmen gehe davon aus, dass der Diebstahl von rund 6,4 Milliarden US-Dollar „wahrscheinlich von der nordkoreanischen Gruppe TraderTraitor aufgrund von Verbindungen zu einem früheren Hack begangen wurde“. Ein Sprecher von Chainalysis sagte CNN, das Unternehmen sei sehr zuversichtlich, dass Nordkorea verantwortlich sei. Der On-Chain-Ermittler ZachXBT bezeichnete den Angreifer unabhängig davon als „wahrscheinlich Lazarus“.
Die von den Ermittlern angeführten Beweise sind Indizien. Berichten zufolge begannen die Vorbereitungen mindestens 36 Stunden vor dem Diebstahl. Dabei finanzierten kleine Abhebungen von Tornado Cash eine Angreifer-Wallet – ein Muster, das auch bei früheren Raubzügen mit Verbindungen zu Nordkorea zu beobachten war. Chainalysis und TRM verweisen außerdem auf Verbindungen zum Bybit-Hack vom Februar 2025, für den das FBI öffentlich TraderTraitor verantwortlich machte.
Die Sache ist jedoch noch nicht geklärt. Binance hat keinen Täter benannt, und keine Regierung hat den Angriff offiziell Nordkorea zugeschrieben. Mindestens ein Analyst merkte an, dass nordkoreanische Gruppen gestohlene Gelder in der Vergangenheit schneller gewaschen hätten als dieser Angreifer.
Unterdessen laufen die Bemühungen zur Wiederbeschaffung weiter. Etwa 3 Milliarden US-Dollar wurden eingefroren, und Binance hat zugesagt, alle Verluste der Nutzer zu übernehmen.
Sollte sich der Verdacht bestätigen, wäre dies die bislang größte Beute in Nordkoreas langjähriger Kampagne des Kryptodiebstahls, die laut US-amerikanischen und UN-Vertretern zur Finanzierung seiner Waffenprogramme beiträgt. Das nächste Signal dürfte aus Washington kommen.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
TRM Labs schreibt den Angriff mit „hoher Zuversicht“ TraderTraitor zu, einer staatlich unterstützten nordkoreanischen Einheit mit Verbindungen zur Lazarus Group. Chainalysis-CEO Jonathan Levin sagte, das Unternehmen gehe davon aus, dass der Diebstahl von rund 6,4 Milliarden US-Dollar „wahrscheinlich von der nordkoreanischen Gruppe TraderTraitor aufgrund von Verbindungen zu einem früheren Hack begangen wurde“. Ein Sprecher von Chainalysis sagte CNN, das Unternehmen sei sehr zuversichtlich, dass Nordkorea verantwortlich sei. Der On-Chain-Ermittler ZachXBT bezeichnete den Angreifer unabhängig davon als „wahrscheinlich Lazarus“.
Die von den Ermittlern angeführten Beweise sind Indizien. Berichten zufolge begannen die Vorbereitungen mindestens 36 Stunden vor dem Diebstahl. Dabei finanzierten kleine Abhebungen von Tornado Cash eine Angreifer-Wallet – ein Muster, das auch bei früheren Raubzügen mit Verbindungen zu Nordkorea zu beobachten war. Chainalysis und TRM verweisen außerdem auf Verbindungen zum Bybit-Hack vom Februar 2025, für den das FBI öffentlich TraderTraitor verantwortlich machte.
Die Sache ist jedoch noch nicht geklärt. Binance hat keinen Täter benannt, und keine Regierung hat den Angriff offiziell Nordkorea zugeschrieben. Mindestens ein Analyst merkte an, dass nordkoreanische Gruppen gestohlene Gelder in der Vergangenheit schneller gewaschen hätten als dieser Angreifer.
Unterdessen laufen die Bemühungen zur Wiederbeschaffung weiter. Etwa 3 Milliarden US-Dollar wurden eingefroren, und Binance hat zugesagt, alle Verluste der Nutzer zu übernehmen.
Sollte sich der Verdacht bestätigen, wäre dies die bislang größte Beute in Nordkoreas langjähriger Kampagne des Kryptodiebstahls, die laut US-amerikanischen und UN-Vertretern zur Finanzierung seiner Waffenprogramme beiträgt. Das nächste Signal dürfte aus Washington kommen.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
1
66
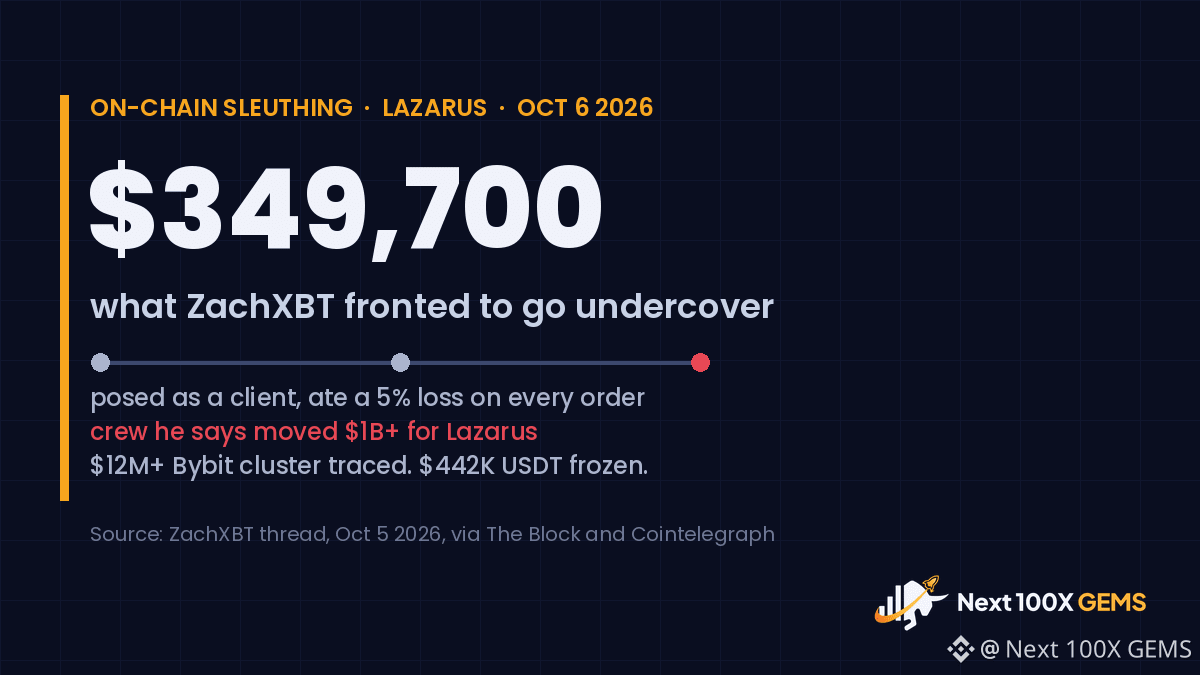
ZachXBT gab 349.700 US-Dollar seines eigenen Geldes aus, um sich undercover in einen Krypto-Geldwäschering einzuschleusen.
Der On-Chain-Ermittler sagt, er habe sich als Kunde eines chinesischen Netzwerks ausgegeben, das seiner Einschätzung nach für Nordkoreas Lazarus Group mehr als 1 Milliarde US-Dollar aus mehreren Hacks gewaschen hat – darunter Gelder aus dem Bybit-Hack im Februar 2025, bei dem 1,5 Milliarden US-Dollar erbeutet wurden.
So ist er vorgegangen:
- In Telegram- und Discord-Gruppen fielen ihm mehr als 15 Konten auf, die um Hilfe beim Verschieben von Geldern im Zusammenhang mit dem Bybit-Exploit baten.
- Er stattete eine neue Ethereum-Adresse mit 349.700 USDC aus und erteilte einem Anbieter unter dem Namen „Jimmy Green“ Aufträge.
- Um glaubwürdig zu wirken und zu beobachten, wie das Netzwerk mit illegalen Geldern umging, nahm er bei jedem Auftrag Verluste von rund 5 % in Kauf.
Das Ergebnis: ein Cluster mit mehr als 12 Millionen US-Dollar, die mit dem Bybit-Hack in Verbindung stehen, sowie eingefrorene 442.000 USDT.
Nun zum wichtigen Vorbehalt: Mit Stand vom 6. Oktober nennen die öffentlichen Mitteilungen des FBI, des US-Finanzministeriums und von Tether weder „Jimmy Green“ noch bestätigen sie, dass ein einzelnes chinesisches Netzwerk mehr als 1 Milliarde US-Dollar für Lazarus bewegt hat. Auch in Anklagen oder Gerichtsunterlagen wird der Betreiber nicht identifiziert. Das ist eine fundierte Untersuchung, aber kein Urteil.
Trotzdem sagt sie viel aus. Ein einzelner unabhängiger Forscher kam mit seinem eigenen Geld der Geldwäsche-Pipeline näher, als es die meisten offiziellen Stellungnahmen erkennen lassen. Und die von ihm beschriebene Pipeline führt über gewöhnliche Chat-Apps und OTC-Handelsplätze – nicht über irgendein verborgenes Darknet.
Die unbequeme Rechnung: 442.000 US-Dollar eingefroren gegenüber mutmaßlich mehr als 1 Milliarde US-Dollar gewaschen. Das Aufspüren funktioniert. Die Rückbeschaffung ist eine andere Sache.
Sollten Börsen und Stablecoin-Anbieter von sich aus so schnell handeln, ohne auf die Strafverfolgungsbehörden zu warten?
Like und folge uns für weitere einfach erklärte On-Chain-Ermittlungen.
#Lazarus #Bybit
ZachXBT gab 349.700 US-Dollar seines eigenen Geldes aus, um sich undercover in einen Krypto-Geldwäschering einzuschleusen.
Der On-Chain-Ermittler sagt, er habe sich als Kunde eines chinesischen Netzwerks ausgegeben, das seiner Einschätzung nach für Nordkoreas Lazarus Group mehr als 1 Milliarde US-Dollar aus mehreren Hacks gewaschen hat – darunter Gelder aus dem Bybit-Hack im Februar 2025, bei dem 1,5 Milliarden US-Dollar erbeutet wurden.
So ist er vorgegangen:
- In Telegram- und Discord-Gruppen fielen ihm mehr als 15 Konten auf, die um Hilfe beim Verschieben von Geldern im Zusammenhang mit dem Bybit-Exploit baten.
- Er stattete eine neue Ethereum-Adresse mit 349.700 USDC aus und erteilte einem Anbieter unter dem Namen „Jimmy Green“ Aufträge.
- Um glaubwürdig zu wirken und zu beobachten, wie das Netzwerk mit illegalen Geldern umging, nahm er bei jedem Auftrag Verluste von rund 5 % in Kauf.
Das Ergebnis: ein Cluster mit mehr als 12 Millionen US-Dollar, die mit dem Bybit-Hack in Verbindung stehen, sowie eingefrorene 442.000 USDT.
Nun zum wichtigen Vorbehalt: Mit Stand vom 6. Oktober nennen die öffentlichen Mitteilungen des FBI, des US-Finanzministeriums und von Tether weder „Jimmy Green“ noch bestätigen sie, dass ein einzelnes chinesisches Netzwerk mehr als 1 Milliarde US-Dollar für Lazarus bewegt hat. Auch in Anklagen oder Gerichtsunterlagen wird der Betreiber nicht identifiziert. Das ist eine fundierte Untersuchung, aber kein Urteil.
Trotzdem sagt sie viel aus. Ein einzelner unabhängiger Forscher kam mit seinem eigenen Geld der Geldwäsche-Pipeline näher, als es die meisten offiziellen Stellungnahmen erkennen lassen. Und die von ihm beschriebene Pipeline führt über gewöhnliche Chat-Apps und OTC-Handelsplätze – nicht über irgendein verborgenes Darknet.
Die unbequeme Rechnung: 442.000 US-Dollar eingefroren gegenüber mutmaßlich mehr als 1 Milliarde US-Dollar gewaschen. Das Aufspüren funktioniert. Die Rückbeschaffung ist eine andere Sache.
Sollten Börsen und Stablecoin-Anbieter von sich aus so schnell handeln, ohne auf die Strafverfolgungsbehörden zu warten?
Like und folge uns für weitere einfach erklärte On-Chain-Ermittlungen.
#Lazarus #Bybit
Der On-Chain-Ermittler sagt, er habe sich als Kunde eines chinesischen Netzwerks ausgegeben, das seiner Einschätzung nach für Nordkoreas Lazarus Group mehr als 1 Milliarde US-Dollar aus mehreren Hacks gewaschen hat – darunter Gelder aus dem Bybit-Hack im Februar 2025, bei dem 1,5 Milliarden US-Dollar erbeutet wurden.
So ist er vorgegangen:
- In Telegram- und Discord-Gruppen fielen ihm mehr als 15 Konten auf, die um Hilfe beim Verschieben von Geldern im Zusammenhang mit dem Bybit-Exploit baten.
- Er stattete eine neue Ethereum-Adresse mit 349.700 USDC aus und erteilte einem Anbieter unter dem Namen „Jimmy Green“ Aufträge.
- Um glaubwürdig zu wirken und zu beobachten, wie das Netzwerk mit illegalen Geldern umging, nahm er bei jedem Auftrag Verluste von rund 5 % in Kauf.
Das Ergebnis: ein Cluster mit mehr als 12 Millionen US-Dollar, die mit dem Bybit-Hack in Verbindung stehen, sowie eingefrorene 442.000 USDT.
Nun zum wichtigen Vorbehalt: Mit Stand vom 6. Oktober nennen die öffentlichen Mitteilungen des FBI, des US-Finanzministeriums und von Tether weder „Jimmy Green“ noch bestätigen sie, dass ein einzelnes chinesisches Netzwerk mehr als 1 Milliarde US-Dollar für Lazarus bewegt hat. Auch in Anklagen oder Gerichtsunterlagen wird der Betreiber nicht identifiziert. Das ist eine fundierte Untersuchung, aber kein Urteil.
Trotzdem sagt sie viel aus. Ein einzelner unabhängiger Forscher kam mit seinem eigenen Geld der Geldwäsche-Pipeline näher, als es die meisten offiziellen Stellungnahmen erkennen lassen. Und die von ihm beschriebene Pipeline führt über gewöhnliche Chat-Apps und OTC-Handelsplätze – nicht über irgendein verborgenes Darknet.
Die unbequeme Rechnung: 442.000 US-Dollar eingefroren gegenüber mutmaßlich mehr als 1 Milliarde US-Dollar gewaschen. Das Aufspüren funktioniert. Die Rückbeschaffung ist eine andere Sache.
Sollten Börsen und Stablecoin-Anbieter von sich aus so schnell handeln, ohne auf die Strafverfolgungsbehörden zu warten?
Like und folge uns für weitere einfach erklärte On-Chain-Ermittlungen.
#Lazarus #Bybit
1
108


ZachXBT sagt, er habe 349.700 $ eingesetzt und bei jeder Transaktion einen Verlust von 5 % in Kauf genommen, um sich als Kunde einer chinesischen Geldwäschegruppe auszugeben.
Er sagt, diese Gruppe habe für Nordkoreas Lazarus Group im Zuge mehrerer Hacks mehr als 1 Mrd. $ bewegt, darunter den Bybit-Diebstahl in Höhe von 1,5 Mrd. $ im Februar 2025.
Das Verrückte daran: Der Geldwäscher sagte ihm einen Tag vorher, dass Gelder zu Solana verschoben würden. Am nächsten Tag geschah es tatsächlich.
Seine Erkenntnisse deckten eine Gruppe von Bybit-Geldern im Wert von mehr als 12 Mio. $ auf, die von Bitcoin über Ethereum und Solana zu Tron wanderten. Tether fror später 442.000 $ davon ein.
Diese Leute versteckten sich nicht in irgendeinem dunklen Winkel. Sie suchten in öffentlichen Telegram- und Discord-Gruppen nach Aufträgen.
Der Vollständigkeit halber: Die Angaben zu den 1 Mrd. $ und zur Identität der Gruppe beruhen auf seinen Erkenntnissen. FBI und Finanzministerium haben sie nicht bestätigt.
Er finanziert diese Arbeit durch Fördermittel und Spenden. Sollten die Börsen, denen er hilft, ihn dafür bezahlen?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
Keine Anlageberatung. Recherchiere selbst.
ZachXBT sagt, er habe 349.700 $ eingesetzt und bei jeder Transaktion einen Verlust von 5 % in Kauf genommen, um sich als Kunde einer chinesischen Geldwäschegruppe auszugeben.
Er sagt, diese Gruppe habe für Nordkoreas Lazarus Group im Zuge mehrerer Hacks mehr als 1 Mrd. $ bewegt, darunter den Bybit-Diebstahl in Höhe von 1,5 Mrd. $ im Februar 2025.
Das Verrückte daran: Der Geldwäscher sagte ihm einen Tag vorher, dass Gelder zu Solana verschoben würden. Am nächsten Tag geschah es tatsächlich.
Seine Erkenntnisse deckten eine Gruppe von Bybit-Geldern im Wert von mehr als 12 Mio. $ auf, die von Bitcoin über Ethereum und Solana zu Tron wanderten. Tether fror später 442.000 $ davon ein.
Diese Leute versteckten sich nicht in irgendeinem dunklen Winkel. Sie suchten in öffentlichen Telegram- und Discord-Gruppen nach Aufträgen.
Der Vollständigkeit halber: Die Angaben zu den 1 Mrd. $ und zur Identität der Gruppe beruhen auf seinen Erkenntnissen. FBI und Finanzministerium haben sie nicht bestätigt.
Er finanziert diese Arbeit durch Fördermittel und Spenden. Sollten die Börsen, denen er hilft, ihn dafür bezahlen?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
Keine Anlageberatung. Recherchiere selbst.
Er sagt, diese Gruppe habe für Nordkoreas Lazarus Group im Zuge mehrerer Hacks mehr als 1 Mrd. $ bewegt, darunter den Bybit-Diebstahl in Höhe von 1,5 Mrd. $ im Februar 2025.
Das Verrückte daran: Der Geldwäscher sagte ihm einen Tag vorher, dass Gelder zu Solana verschoben würden. Am nächsten Tag geschah es tatsächlich.
Seine Erkenntnisse deckten eine Gruppe von Bybit-Geldern im Wert von mehr als 12 Mio. $ auf, die von Bitcoin über Ethereum und Solana zu Tron wanderten. Tether fror später 442.000 $ davon ein.
Diese Leute versteckten sich nicht in irgendeinem dunklen Winkel. Sie suchten in öffentlichen Telegram- und Discord-Gruppen nach Aufträgen.
Der Vollständigkeit halber: Die Angaben zu den 1 Mrd. $ und zur Identität der Gruppe beruhen auf seinen Erkenntnissen. FBI und Finanzministerium haben sie nicht bestätigt.
Er finanziert diese Arbeit durch Fördermittel und Spenden. Sollten die Börsen, denen er hilft, ihn dafür bezahlen?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
Keine Anlageberatung. Recherchiere selbst.
1
1.4k

·
--
Bullisch
ZachXBT zahlte den Geldwäschern von Lazarus 5 % pro Transaktion. Allein, mit seinem eigenen Geld
Seit Ende Februar 2025 gab er sich als Kunde aus,
schleuste 349700 $USDC
{future}(USDCUSDT) in ihr Netzwerk ein
und verlor bei jedem Auftrag bewusst 5 %, bis sie anfingen, ihm zu vertrauen
Vertrauen kostet dort offenbar 5 %. Du zahlst – und sie erzählen dir von selbst, wohin das gestohlene Geld fließt
Was dabei herauskam:
- ein Cluster mit über 12 Mio. $ aus dem Bybit-Hack
- Tether fror 442000 USDT ein
Seiner Einschätzung nach hat das Netzwerk für Lazarus „über 1 Mrd. $“ gewaschen. Das ist seine Zahl, nicht die der Polizei. Er erzählte alles erst am 5. Oktober 2026
Ein Teil meiner Stablecoins in Flexible ist auch in USDT, deshalb ist es schön zu sehen, dass gestohlene USDT tatsächlich eingefroren werden
Geldwäsche ist ein Dienst mit Gebühr, wie bei einer Wechselstube. ZachXBT hat diese Gebühr einfach bezahlt, um hineinzukommen
#zachxbt #Lazarus #bybit
ZachXBT zahlte den Geldwäschern von Lazarus 5 % pro Transaktion. Allein, mit seinem eigenen Geld
Seit Ende Februar 2025 gab er sich als Kunde aus,
schleuste 349700 $USDC in ihr Netzwerk ein
und verlor bei jedem Auftrag bewusst 5 %, bis sie anfingen, ihm zu vertrauen
Vertrauen kostet dort offenbar 5 %. Du zahlst – und sie erzählen dir von selbst, wohin das gestohlene Geld fließt
Was dabei herauskam:
- ein Cluster mit über 12 Mio. $ aus dem Bybit-Hack
- Tether fror 442000 USDT ein
Seiner Einschätzung nach hat das Netzwerk für Lazarus „über 1 Mrd. $“ gewaschen. Das ist seine Zahl, nicht die der Polizei. Er erzählte alles erst am 5. Oktober 2026
Ein Teil meiner Stablecoins in Flexible ist auch in USDT, deshalb ist es schön zu sehen, dass gestohlene USDT tatsächlich eingefroren werden
Geldwäsche ist ein Dienst mit Gebühr, wie bei einer Wechselstube. ZachXBT hat diese Gebühr einfach bezahlt, um hineinzukommen
#zachxbt #Lazarus #bybit
Seit Ende Februar 2025 gab er sich als Kunde aus,
schleuste 349700 $USDC in ihr Netzwerk ein
und verlor bei jedem Auftrag bewusst 5 %, bis sie anfingen, ihm zu vertrauen
Vertrauen kostet dort offenbar 5 %. Du zahlst – und sie erzählen dir von selbst, wohin das gestohlene Geld fließt
Was dabei herauskam:
- ein Cluster mit über 12 Mio. $ aus dem Bybit-Hack
- Tether fror 442000 USDT ein
Seiner Einschätzung nach hat das Netzwerk für Lazarus „über 1 Mrd. $“ gewaschen. Das ist seine Zahl, nicht die der Polizei. Er erzählte alles erst am 5. Oktober 2026
Ein Teil meiner Stablecoins in Flexible ist auch in USDT, deshalb ist es schön zu sehen, dass gestohlene USDT tatsächlich eingefroren werden
Geldwäsche ist ein Dienst mit Gebühr, wie bei einer Wechselstube. ZachXBT hat diese Gebühr einfach bezahlt, um hineinzukommen
#zachxbt #Lazarus #bybit
10
447

·
--
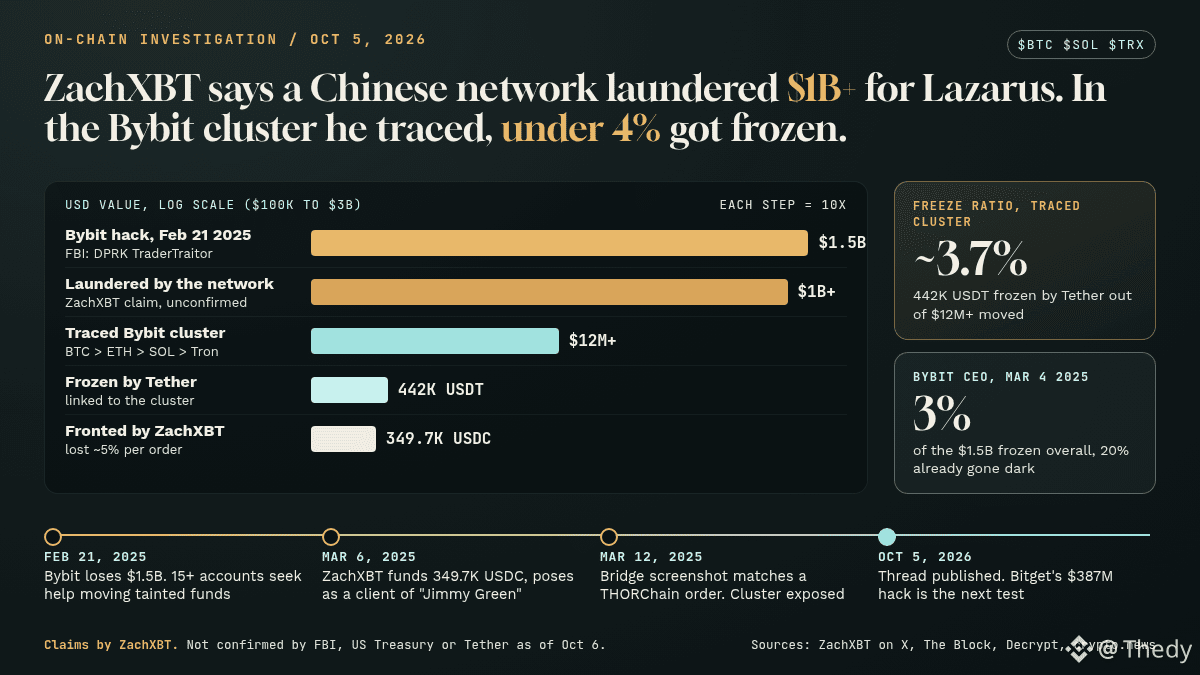
Der On-Chain-Ermittler ZachXBT behauptet, ein chinesisches Geldwäschenetzwerk infiltriert zu haben, das für die nordkoreanische Lazarus-Gruppe mehr als 1 Mrd. $ abgewickelt haben soll. Um Zugang zu erhalten, streckte er 349.700 USDC aus eigener Tasche vor.
Sein Thread vom 5. Oktober, aufgegriffen von The Block und Decrypt:
21. Februar 2025: Bybit verliert 1,5 Mrd. $. Das FBI schreibt den Diebstahl nordkoreanischen Hackern der Gruppe TraderTraitor zu. Daraufhin suchen mehr als 15 Telegram- und Discord-Konten nach Hilfe, um die Gelder loszuwerden.
6. März 2025: Er gibt sich als Kunde eines gewissen „Jimmy Green“ aus und verliert dabei 5 % pro Auftrag. Die Empfangsadresse wurde mit Gas von einer Wallet aus der Bybit-Blacklist versorgt.
12. März 2025: Ein von Jimmy geschickter Screenshot passt zu einem THORChain-Auftrag, der wenige Minuten später erstellt wurde. Drei Solana-Adressen enthüllen einen Cluster von über 12 Mio. $, der von $BTC zu ETH und dann über $SOL und schließlich zu Tron gelangte. Tether friert daraufhin 442.000 USDT ein.
Anmerkung: Bis zum 6. Oktober haben weder das FBI noch das US-Finanzministerium noch Tether die Zahl von 1 Mrd. $ oder die Identität des Netzwerks öffentlich bestätigt (crypto.news).
Meine Einschätzung: Entscheidend ist das Verhältnis. Etwa 3,7 % des nachverfolgten Clusters wurden eingefroren. Und Anfang März 2025 bezifferte Ben Zhou (Bybit) die eingefrorenen Gelder auf 3 % der insgesamt gestohlenen Summe. Die Sperrung greift erst beim letzten Glied der Kette, wenn das Geld wieder zu USDT auf Tron ($TRX) wird und ein Herausgeber es einfrieren kann. Bridges und Swaps bleiben nahezu unerreichbar.
Nächster Test: der Bitget-Hack über 387 Mio. $ Ende September, den Elliptic und Chainalysis mit Nordkorea in Verbindung bringen. Laut ihm dasselbe Muster auf Telegram. Entweder führen diese Informationen zu schnellen Sperrungen, oder das Netzwerk hat bereits auf andere Schienen gewechselt.
Wer sollte diese Geldströme zuerst stoppen: Stablecoin-Herausgeber, Cross-Chain-Protokolle wie THORChain oder die Exchanges, über die das Geld am Ende abfließt?
#Lazarus #CryptoSecurity
Der On-Chain-Ermittler ZachXBT behauptet, ein chinesisches Geldwäschenetzwerk infiltriert zu haben, das für die nordkoreanische Lazarus-Gruppe mehr als 1 Mrd. $ abgewickelt haben soll. Um Zugang zu erhalten, streckte er 349.700 USDC aus eigener Tasche vor.
Sein Thread vom 5. Oktober, aufgegriffen von The Block und Decrypt:
21. Februar 2025: Bybit verliert 1,5 Mrd. $. Das FBI schreibt den Diebstahl nordkoreanischen Hackern der Gruppe TraderTraitor zu. Daraufhin suchen mehr als 15 Telegram- und Discord-Konten nach Hilfe, um die Gelder loszuwerden.
6. März 2025: Er gibt sich als Kunde eines gewissen „Jimmy Green“ aus und verliert dabei 5 % pro Auftrag. Die Empfangsadresse wurde mit Gas von einer Wallet aus der Bybit-Blacklist versorgt.
12. März 2025: Ein von Jimmy geschickter Screenshot passt zu einem THORChain-Auftrag, der wenige Minuten später erstellt wurde. Drei Solana-Adressen enthüllen einen Cluster von über 12 Mio. $, der von $BTC zu ETH und dann über $SOL und schließlich zu Tron gelangte. Tether friert daraufhin 442.000 USDT ein.
Anmerkung: Bis zum 6. Oktober haben weder das FBI noch das US-Finanzministerium noch Tether die Zahl von 1 Mrd. $ oder die Identität des Netzwerks öffentlich bestätigt (crypto.news).
Meine Einschätzung: Entscheidend ist das Verhältnis. Etwa 3,7 % des nachverfolgten Clusters wurden eingefroren. Und Anfang März 2025 bezifferte Ben Zhou (Bybit) die eingefrorenen Gelder auf 3 % der insgesamt gestohlenen Summe. Die Sperrung greift erst beim letzten Glied der Kette, wenn das Geld wieder zu USDT auf Tron ($TRX ) wird und ein Herausgeber es einfrieren kann. Bridges und Swaps bleiben nahezu unerreichbar.
Nächster Test: der Bitget-Hack über 387 Mio. $ Ende September, den Elliptic und Chainalysis mit Nordkorea in Verbindung bringen. Laut ihm dasselbe Muster auf Telegram. Entweder führen diese Informationen zu schnellen Sperrungen, oder das Netzwerk hat bereits auf andere Schienen gewechselt.
Wer sollte diese Geldströme zuerst stoppen: Stablecoin-Herausgeber, Cross-Chain-Protokolle wie THORChain oder die Exchanges, über die das Geld am Ende abfließt?
#Lazarus #CryptoSecurity
Sein Thread vom 5. Oktober, aufgegriffen von The Block und Decrypt:
21. Februar 2025: Bybit verliert 1,5 Mrd. $. Das FBI schreibt den Diebstahl nordkoreanischen Hackern der Gruppe TraderTraitor zu. Daraufhin suchen mehr als 15 Telegram- und Discord-Konten nach Hilfe, um die Gelder loszuwerden.
6. März 2025: Er gibt sich als Kunde eines gewissen „Jimmy Green“ aus und verliert dabei 5 % pro Auftrag. Die Empfangsadresse wurde mit Gas von einer Wallet aus der Bybit-Blacklist versorgt.
12. März 2025: Ein von Jimmy geschickter Screenshot passt zu einem THORChain-Auftrag, der wenige Minuten später erstellt wurde. Drei Solana-Adressen enthüllen einen Cluster von über 12 Mio. $, der von $BTC zu ETH und dann über $SOL und schließlich zu Tron gelangte. Tether friert daraufhin 442.000 USDT ein.
Anmerkung: Bis zum 6. Oktober haben weder das FBI noch das US-Finanzministerium noch Tether die Zahl von 1 Mrd. $ oder die Identität des Netzwerks öffentlich bestätigt (crypto.news).
Meine Einschätzung: Entscheidend ist das Verhältnis. Etwa 3,7 % des nachverfolgten Clusters wurden eingefroren. Und Anfang März 2025 bezifferte Ben Zhou (Bybit) die eingefrorenen Gelder auf 3 % der insgesamt gestohlenen Summe. Die Sperrung greift erst beim letzten Glied der Kette, wenn das Geld wieder zu USDT auf Tron ($TRX ) wird und ein Herausgeber es einfrieren kann. Bridges und Swaps bleiben nahezu unerreichbar.
Nächster Test: der Bitget-Hack über 387 Mio. $ Ende September, den Elliptic und Chainalysis mit Nordkorea in Verbindung bringen. Laut ihm dasselbe Muster auf Telegram. Entweder führen diese Informationen zu schnellen Sperrungen, oder das Netzwerk hat bereits auf andere Schienen gewechselt.
Wer sollte diese Geldströme zuerst stoppen: Stablecoin-Herausgeber, Cross-Chain-Protokolle wie THORChain oder die Exchanges, über die das Geld am Ende abfließt?
#Lazarus #CryptoSecurity
157

Chinesisches Kriminellennetzwerk wäscht über 1 Milliarde US-Dollar für Lazarus: ZachXBT
- ZachXBT erklärte, er habe sich als Kunde ausgegeben und so ein chinesisches Kriminellennetzwerk infiltriert.
- Die gesammelten Informationen halfen dabei, Geldflüsse aus dem Bybit-Hack im Wert von 1,5 Milliarden US-Dollar nachzuverfolgen.
- Dem Netzwerk wird vorgeworfen, über 1 Milliarde US-Dollar für die Hackergruppe Lazarus gewaschen zu haben.
- Die RSS-Quelle lieferte keine weiteren Einzelheiten zur Identität oder Vorgehensweise des Netzwerks.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
Quelle: CoinTelegraph
Chinesisches Kriminellennetzwerk wäscht über 1 Milliarde US-Dollar für Lazarus: ZachXBT
- ZachXBT erklärte, er habe sich als Kunde ausgegeben und so ein chinesisches Kriminellennetzwerk infiltriert.
- Die gesammelten Informationen halfen dabei, Geldflüsse aus dem Bybit-Hack im Wert von 1,5 Milliarden US-Dollar nachzuverfolgen.
- Dem Netzwerk wird vorgeworfen, über 1 Milliarde US-Dollar für die Hackergruppe Lazarus gewaschen zu haben.
- Die RSS-Quelle lieferte keine weiteren Einzelheiten zur Identität oder Vorgehensweise des Netzwerks.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
Quelle: CoinTelegraph
- ZachXBT erklärte, er habe sich als Kunde ausgegeben und so ein chinesisches Kriminellennetzwerk infiltriert.
- Die gesammelten Informationen halfen dabei, Geldflüsse aus dem Bybit-Hack im Wert von 1,5 Milliarden US-Dollar nachzuverfolgen.
- Dem Netzwerk wird vorgeworfen, über 1 Milliarde US-Dollar für die Hackergruppe Lazarus gewaschen zu haben.
- Die RSS-Quelle lieferte keine weiteren Einzelheiten zur Identität oder Vorgehensweise des Netzwerks.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
Quelle: CoinTelegraph
26
💥 Lazarus Group kocht 2026 Kryptowährung ⚠️
Nordkoreanische Hacker haben gerade einige der größten Exploits dieses Jahres veröffentlicht:
Drift Protocol → 285 Mio. $
Kelp DAO → 292 Mio. $
Ihre schmutzigen Taktiken:
Fake Jobangebote & Deepfake-Anrufe 😈
Malware auf Dev-Laptops, um Keys zu stehlen
Bridge-Exploits & Fake-Kollateral-Inszenierungen
Sie planen Angriffe über Monate… super geduldig & gefährlich.
Bleibt sicher, Kings:
Nur Hardware-Wallet
Teilt niemals Seed-/Private-Keys
Prüft jeden Link & jede Datei doppelt
Projekte brauchen ASAP dringend bessere Sicherheit!
Mischt du dich gegen Lazarus ein oder klickst du immer noch auf irgendwelche zufälligen Links? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
💥 Lazarus Group kocht 2026 Kryptowährung ⚠️
Nordkoreanische Hacker haben gerade einige der größten Exploits dieses Jahres veröffentlicht:
Drift Protocol → 285 Mio. $
Kelp DAO → 292 Mio. $
Ihre schmutzigen Taktiken:
Fake Jobangebote & Deepfake-Anrufe 😈
Malware auf Dev-Laptops, um Keys zu stehlen
Bridge-Exploits & Fake-Kollateral-Inszenierungen
Sie planen Angriffe über Monate… super geduldig & gefährlich.
Bleibt sicher, Kings:
Nur Hardware-Wallet
Teilt niemals Seed-/Private-Keys
Prüft jeden Link & jede Datei doppelt
Projekte brauchen ASAP dringend bessere Sicherheit!
Mischt du dich gegen Lazarus ein oder klickst du immer noch auf irgendwelche zufälligen Links? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
Nordkoreanische Hacker haben gerade einige der größten Exploits dieses Jahres veröffentlicht:
Drift Protocol → 285 Mio. $
Kelp DAO → 292 Mio. $
Ihre schmutzigen Taktiken:
Fake Jobangebote & Deepfake-Anrufe 😈
Malware auf Dev-Laptops, um Keys zu stehlen
Bridge-Exploits & Fake-Kollateral-Inszenierungen
Sie planen Angriffe über Monate… super geduldig & gefährlich.
Bleibt sicher, Kings:
Nur Hardware-Wallet
Teilt niemals Seed-/Private-Keys
Prüft jeden Link & jede Datei doppelt
Projekte brauchen ASAP dringend bessere Sicherheit!
Mischt du dich gegen Lazarus ein oder klickst du immer noch auf irgendwelche zufälligen Links? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
3
649
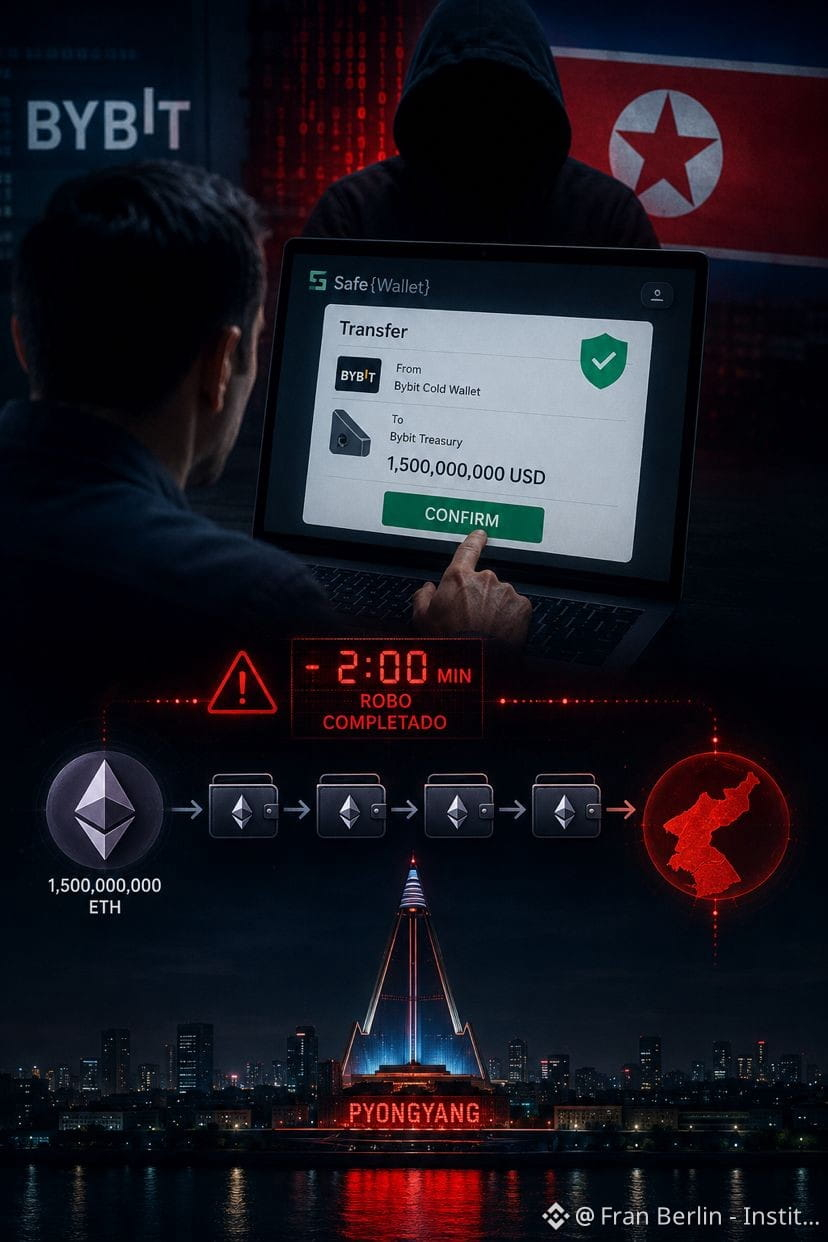
Es war eine Routine-Überweisung.
20. Februar 2025. Ein Mitarbeiter von Bybit öffnet seinen Bildschirm, prüft die Transaktionsdetails und signiert.
Alles sieht normal aus.
Minuten später waren 1.500 Millionen Dollar $USDT in Ethereum verschwunden.
Doch das Schlimmste ist nicht die Summe.
Das Schlimmste ist, wie sie es gemacht haben.
Die Lazarus-Gruppe – Elite-Hacker im Dienste der Regierung von Nordkorea – griff nicht die Blockchain an. Sie brach keinen privaten Schlüssel. Sie brauchte nichts davon.
Sie… fälschte einfach, was der Mitarbeiter auf seinem Bildschirm sah.
Monate zuvor hatten sie sich in das System eines Entwicklers von Safe Wallet eingeschleust, der Plattform, die Bybit zum Signieren von Transaktionen nutzte. Sie injizierten einen bösartigen Code, der still im Hintergrund schlief und wartete.
Als der Mitarbeiter an jenem Tag seine Wallet öffnete, wurde der Code aktiviert. Auf dem Bildschirm war eine legitime Überweisung zu sehen. In Wirklichkeit gingen die Gelder nach Pjöngjang.
Der Mitarbeiter signierte. Seine Kollegen signierten. Niemand bemerkte etwas Ungewöhnliches.
Zwei Minuten nach dem Raub löschte sich der bösartige Code selbst. Spurlos.
Das FBI brauchte Tage, um zu bestätigen, was ohnehin schon alle vermuteten: Es war Nordkorea, das sein Programm für Nuklearwaffen mit gestohlenem Ethereum finanzierte.
Die Lektion, die niemand hören will: Die schwächste Stelle ist nicht der Code. Du bist es.
Vertraust du dem Bildschirm, den du siehst, wenn du eine Transaktion signierst?
Fran Berlin | Blockchain Institute
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
{spot}(ETHUSDT)
{spot}(USDCUSDT)
Es war eine Routine-Überweisung.
20. Februar 2025. Ein Mitarbeiter von Bybit öffnet seinen Bildschirm, prüft die Transaktionsdetails und signiert.
Alles sieht normal aus.
Minuten später waren 1.500 Millionen Dollar $USDT in Ethereum verschwunden.
Doch das Schlimmste ist nicht die Summe.
Das Schlimmste ist, wie sie es gemacht haben.
Die Lazarus-Gruppe – Elite-Hacker im Dienste der Regierung von Nordkorea – griff nicht die Blockchain an. Sie brach keinen privaten Schlüssel. Sie brauchte nichts davon.
Sie… fälschte einfach, was der Mitarbeiter auf seinem Bildschirm sah.
Monate zuvor hatten sie sich in das System eines Entwicklers von Safe Wallet eingeschleust, der Plattform, die Bybit zum Signieren von Transaktionen nutzte. Sie injizierten einen bösartigen Code, der still im Hintergrund schlief und wartete.
Als der Mitarbeiter an jenem Tag seine Wallet öffnete, wurde der Code aktiviert. Auf dem Bildschirm war eine legitime Überweisung zu sehen. In Wirklichkeit gingen die Gelder nach Pjöngjang.
Der Mitarbeiter signierte. Seine Kollegen signierten. Niemand bemerkte etwas Ungewöhnliches.
Zwei Minuten nach dem Raub löschte sich der bösartige Code selbst. Spurlos.
Das FBI brauchte Tage, um zu bestätigen, was ohnehin schon alle vermuteten: Es war Nordkorea, das sein Programm für Nuklearwaffen mit gestohlenem Ethereum finanzierte.
Die Lektion, die niemand hören will: Die schwächste Stelle ist nicht der Code. Du bist es.
Vertraust du dem Bildschirm, den du siehst, wenn du eine Transaktion signierst?
Fran Berlin | Blockchain Institute
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
20. Februar 2025. Ein Mitarbeiter von Bybit öffnet seinen Bildschirm, prüft die Transaktionsdetails und signiert.
Alles sieht normal aus.
Minuten später waren 1.500 Millionen Dollar $USDT in Ethereum verschwunden.
Doch das Schlimmste ist nicht die Summe.
Das Schlimmste ist, wie sie es gemacht haben.
Die Lazarus-Gruppe – Elite-Hacker im Dienste der Regierung von Nordkorea – griff nicht die Blockchain an. Sie brach keinen privaten Schlüssel. Sie brauchte nichts davon.
Sie… fälschte einfach, was der Mitarbeiter auf seinem Bildschirm sah.
Monate zuvor hatten sie sich in das System eines Entwicklers von Safe Wallet eingeschleust, der Plattform, die Bybit zum Signieren von Transaktionen nutzte. Sie injizierten einen bösartigen Code, der still im Hintergrund schlief und wartete.
Als der Mitarbeiter an jenem Tag seine Wallet öffnete, wurde der Code aktiviert. Auf dem Bildschirm war eine legitime Überweisung zu sehen. In Wirklichkeit gingen die Gelder nach Pjöngjang.
Der Mitarbeiter signierte. Seine Kollegen signierten. Niemand bemerkte etwas Ungewöhnliches.
Zwei Minuten nach dem Raub löschte sich der bösartige Code selbst. Spurlos.
Das FBI brauchte Tage, um zu bestätigen, was ohnehin schon alle vermuteten: Es war Nordkorea, das sein Programm für Nuklearwaffen mit gestohlenem Ethereum finanzierte.
Die Lektion, die niemand hören will: Die schwächste Stelle ist nicht der Code. Du bist es.
Vertraust du dem Bildschirm, den du siehst, wenn du eine Transaktion signierst?
Fran Berlin | Blockchain Institute
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
675

·
--
Bärisch
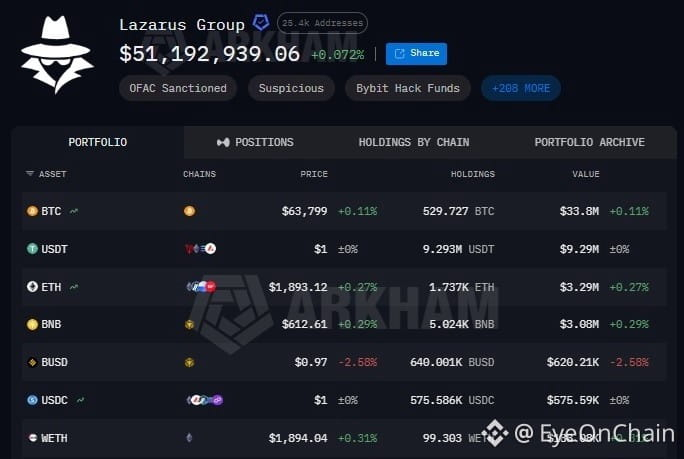
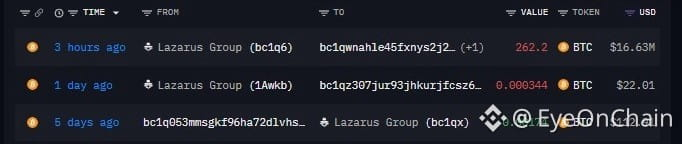
Die Lazarus Group bewegt wieder einmal einige ernsthafte Summen. Vor etwa 3 Stunden wurden 262.2 $BTC , im Wert von ungefähr 16,64 Mio. US-Dollar, auf eine frische Wallet übertragen. Noch ist kein klarer Grund ersichtlich, aber mit #Lazarus erhalten solche Überweisungen immer Aufmerksamkeit. Es könnte Teil eines Versuchs sein, Gelder zu verschieben oder zu waschen.
Die Gruppe verfügt auf der Kette noch immer über mehr als 73 Mio. US-Dollar an Vermögenswerten, die hauptsächlich in $BTC, $USDT und $ETH gehalten werden.
Definitiv ein Wallet-Cluster, den man im Blick behalten sollte.
{future}(BTCUSDT)
{spot}(BTCUSDT)
Die Lazarus Group bewegt wieder einmal einige ernsthafte Summen. Vor etwa 3 Stunden wurden 262.2 $BTC , im Wert von ungefähr 16,64 Mio. US-Dollar, auf eine frische Wallet übertragen. Noch ist kein klarer Grund ersichtlich, aber mit #Lazarus erhalten solche Überweisungen immer Aufmerksamkeit. Es könnte Teil eines Versuchs sein, Gelder zu verschieben oder zu waschen.
Die Gruppe verfügt auf der Kette noch immer über mehr als 73 Mio. US-Dollar an Vermögenswerten, die hauptsächlich in $BTC , $USDT und $ETH gehalten werden.
Definitiv ein Wallet-Cluster, den man im Blick behalten sollte.
Die Gruppe verfügt auf der Kette noch immer über mehr als 73 Mio. US-Dollar an Vermögenswerten, die hauptsächlich in $BTC , $USDT und $ETH gehalten werden.
Definitiv ein Wallet-Cluster, den man im Blick behalten sollte.
1
1.3k
·
--
Jeder wird die $30m zitieren. Das ist nicht die Zahl
Lazarus-verknüpfte Wallets verkauften über $30m von $BTC durch Hyperliquid über drei Wochen, drehten es in $ETH und $SOL um und gingen anschließend über Kraken, LBank und KuCoin. Hässliche Schlagzeile, keine Auswirkungen auf deine Fills
Im Jahr 2024 tauchten auf der Plattform die gleiche Art von Wallets auf und etwa $250m Nettoabfluss verließen die Plattform innerhalb von 24 Stunden. An dem Tag wurde nichts gehackt. Die Leute bekamen Angst und zogen zuerst
Das ist das Risiko, das du tatsächlich trägst. Nicht das Geldwäsche-Ding. Das Gedränge danach
Trump sagt, dass sein CFTC-Vorsitzender daran arbeitet, Hyperliquid vollständig reguliert an Land zu bringen. Regulierte Handelsplätze erlauben es nicht, dass Fremde von einer rohen Wallet aus handeln
Nur das wissen: Welche Schlagzeile das Orderbuch leert, bevor du dort deine Größe parkst🤔
Würdest du so eine Woche mit echter Größe auf dem Tisch durchstehen?
#trump #Lazarus #Hyperliquid #cftc
Jeder wird die $30m zitieren. Das ist nicht die Zahl
Lazarus-verknüpfte Wallets verkauften über $30m von $BTC durch Hyperliquid über drei Wochen, drehten es in $ETH und $SOL um und gingen anschließend über Kraken, LBank und KuCoin. Hässliche Schlagzeile, keine Auswirkungen auf deine Fills
Im Jahr 2024 tauchten auf der Plattform die gleiche Art von Wallets auf und etwa $250m Nettoabfluss verließen die Plattform innerhalb von 24 Stunden. An dem Tag wurde nichts gehackt. Die Leute bekamen Angst und zogen zuerst
Das ist das Risiko, das du tatsächlich trägst. Nicht das Geldwäsche-Ding. Das Gedränge danach
Trump sagt, dass sein CFTC-Vorsitzender daran arbeitet, Hyperliquid vollständig reguliert an Land zu bringen. Regulierte Handelsplätze erlauben es nicht, dass Fremde von einer rohen Wallet aus handeln
Nur das wissen: Welche Schlagzeile das Orderbuch leert, bevor du dort deine Größe parkst🤔
Würdest du so eine Woche mit echter Größe auf dem Tisch durchstehen?
#trump #Lazarus #Hyperliquid #cftc
Lazarus-verknüpfte Wallets verkauften über $30m von $BTC durch Hyperliquid über drei Wochen, drehten es in $ETH und $SOL um und gingen anschließend über Kraken, LBank und KuCoin. Hässliche Schlagzeile, keine Auswirkungen auf deine Fills
Im Jahr 2024 tauchten auf der Plattform die gleiche Art von Wallets auf und etwa $250m Nettoabfluss verließen die Plattform innerhalb von 24 Stunden. An dem Tag wurde nichts gehackt. Die Leute bekamen Angst und zogen zuerst
Das ist das Risiko, das du tatsächlich trägst. Nicht das Geldwäsche-Ding. Das Gedränge danach
Trump sagt, dass sein CFTC-Vorsitzender daran arbeitet, Hyperliquid vollständig reguliert an Land zu bringen. Regulierte Handelsplätze erlauben es nicht, dass Fremde von einer rohen Wallet aus handeln
Nur das wissen: Welche Schlagzeile das Orderbuch leert, bevor du dort deine Größe parkst🤔
Würdest du so eine Woche mit echter Größe auf dem Tisch durchstehen?
#trump #Lazarus #Hyperliquid #cftc
5
97

🚨 ON-CHAIN-SPUR VERBINDET LAZARUS-GRUPPE MIT JÜNGST GESTOHLENEM $XRP FUND-FLÜSSEN 🔍
On-Chain-Tracking deckte gerade eine direkte Verbindung zwischen dem jüngsten $XRP breach bei einer führenden Börse und Juli's $24 Millionen AFX-Hack auf. 🔍 Cross-Chain-Routing bestätigt, dass die gestohlenen Assets über identische Geldwäsche-Pfade flossen, die von der berüchtigten Lazarus-Gruppe verwaltet werden.
Wenn ausgeklügelte Verbrecher Gelder über Brücken waschen, erleiden lokalisierte Marktliquidität und Order-Flow sofort einen Dämpfer. 📊 Das Beobachten dieser konkreten Brückenausgänge gibt Smart Money entscheidende Vorlaufzeit, bevor zusätzlicher Verkaufsdruck in die Spot-Märkte gelangt. 💡
Wie passt du deine Risikokapitalisierung an, wenn On-Chain-Alerts auf große Hacker-Liquidationen hinweisen? 👇
⚠️ Keine Finanzberatung. Behalte stets dein Risiko im Griff. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
🚨 ON-CHAIN-SPUR VERBINDET LAZARUS-GRUPPE MIT JÜNGST GESTOHLENEM $XRP FUND-FLÜSSEN 🔍
On-Chain-Tracking deckte gerade eine direkte Verbindung zwischen dem jüngsten $XRP breach bei einer führenden Börse und Juli's $24 Millionen AFX-Hack auf. 🔍 Cross-Chain-Routing bestätigt, dass die gestohlenen Assets über identische Geldwäsche-Pfade flossen, die von der berüchtigten Lazarus-Gruppe verwaltet werden.
Wenn ausgeklügelte Verbrecher Gelder über Brücken waschen, erleiden lokalisierte Marktliquidität und Order-Flow sofort einen Dämpfer. 📊 Das Beobachten dieser konkreten Brückenausgänge gibt Smart Money entscheidende Vorlaufzeit, bevor zusätzlicher Verkaufsdruck in die Spot-Märkte gelangt. 💡
Wie passt du deine Risikokapitalisierung an, wenn On-Chain-Alerts auf große Hacker-Liquidationen hinweisen? 👇
⚠️ Keine Finanzberatung. Behalte stets dein Risiko im Griff. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
On-Chain-Tracking deckte gerade eine direkte Verbindung zwischen dem jüngsten $XRP breach bei einer führenden Börse und Juli's $24 Millionen AFX-Hack auf. 🔍 Cross-Chain-Routing bestätigt, dass die gestohlenen Assets über identische Geldwäsche-Pfade flossen, die von der berüchtigten Lazarus-Gruppe verwaltet werden.
Wenn ausgeklügelte Verbrecher Gelder über Brücken waschen, erleiden lokalisierte Marktliquidität und Order-Flow sofort einen Dämpfer. 📊 Das Beobachten dieser konkreten Brückenausgänge gibt Smart Money entscheidende Vorlaufzeit, bevor zusätzlicher Verkaufsdruck in die Spot-Märkte gelangt. 💡
Wie passt du deine Risikokapitalisierung an, wenn On-Chain-Alerts auf große Hacker-Liquidationen hinweisen? 👇
⚠️ Keine Finanzberatung. Behalte stets dein Risiko im Griff. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
34
·
--
📰 Am 24. September kam es bei Bitget zu Auffälligkeiten bei einigen Hot- und Warm-Wallets bei Überweisungen. Die Plattform legte zunächst einen Verlust von ungefähr 351,6 Mio. US-Dollar offen; später bestätigte sie, dass das abgezogene Vermögen auf 387,5 Mio. US-Dollar korrigiert wurde.
🔥 TRM Labs stellte fest, dass der Geldwäschepfad der teilweise gestohlenen Mittel sich mit früheren, nordkoreabezogenen Angriffen wie denen gegen Bybit, AFX Bridge usw. überschneidet. Elliptic ist außerdem der Ansicht, dass der Vorfall mit nordkoreanischen Hackergruppen eine „sehr wahrscheinliche“ Verbindung aufweist; die Ermittlungen deuten erneut auf die Lazarus Group hin.
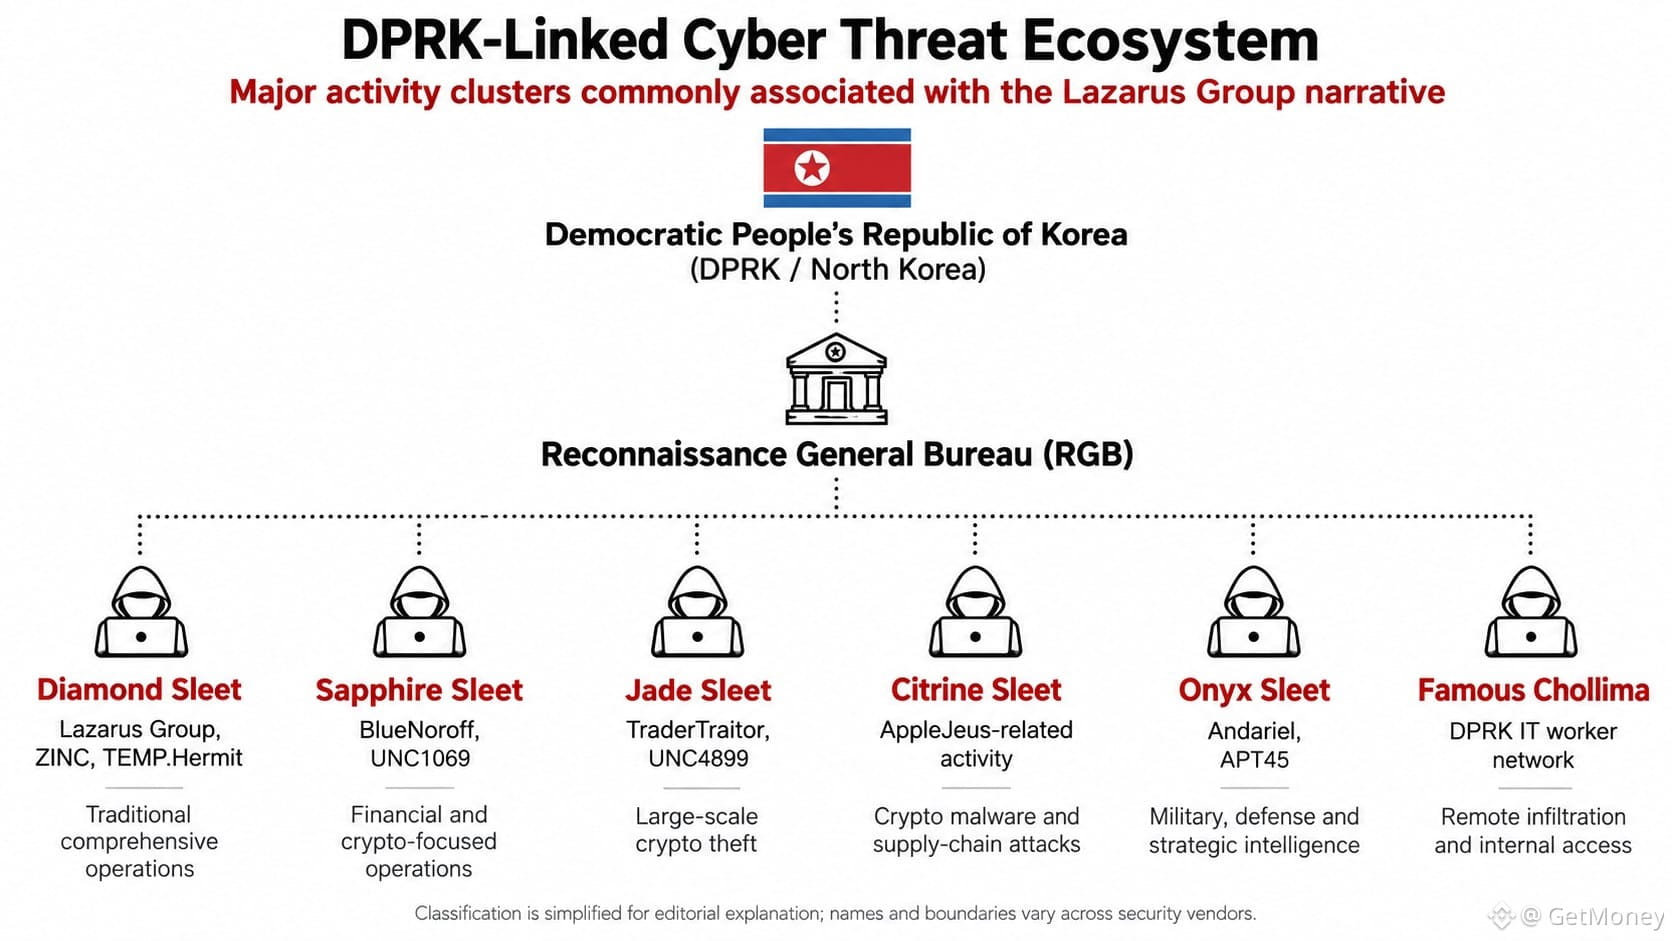
Ehrlich gesagt wirkt Lazarus eher nicht wie eine klar abgegrenzte einzelne Organisation, sondern eher wie eine Sammelbezeichnung, die die staatlich unterstützten Cyberangriffssysteme Nordkoreas beschreibt. Das US-Finanzministerium nannte 2019 Lazarus, BlueNoroff und Andariel und ging davon aus, dass alle unter der Kontrolle der Generalabteilung für Aufklärung des NK-Regimes (RGB) stehen.
💡 In diesem System verwenden unterschiedliche Einrichtungen unterschiedliche Namen: BlueNoroff beobachtet seit Langem Finanzinstitute und Krypto-Assets, TraderTraitor richtet sich gegen Börsen, Custodians und große Krypto-Ziele, Citrine Sleet tendiert zu Malware- und Lieferkettenangriffen, und Famous Chollima gelangt über gefälschte Identitäten in Technologie- und Krypto-Unternehmen.
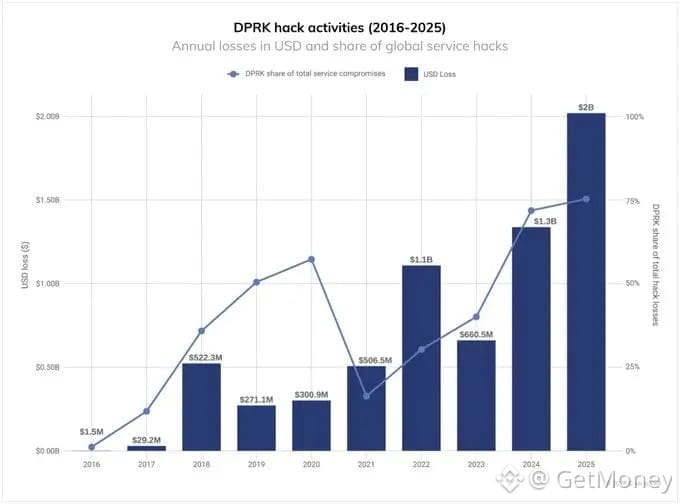
👀 Von Ronin Bridge, Harmony, Atomic Wallet bis zu Stake, WazirX, DMM Bitcoin und schließlich dem Bybit-Vorfall im Jahr 2025: Wenn man den aktuellen Bitget-Vorfall mit einrechnet, der stark verdächtig ist, dass er von derselben Seite ausgeht, dann liegt das Ausmaß der damit verbundenen Diebstähle bereits bei rund 7,8 Milliarden US-Dollar. Diese Zahl ist längst kein reiner Sicherheitsvorfall eines einzelnen Plattformbetreibers mehr.
🤔 Wenn dasselbe Angriffssystem immer wieder unter neuen Namen und über neue Einstiegspunkte auftritt: Wie sollen Börsen und Projektteams überhaupt beurteilen, welcher Gruppe sie gerade gegenüberstehen?
#Lazarus #Bitget #加密安全 #链上安全
📰 Am 24. September kam es bei Bitget zu Auffälligkeiten bei einigen Hot- und Warm-Wallets bei Überweisungen. Die Plattform legte zunächst einen Verlust von ungefähr 351,6 Mio. US-Dollar offen; später bestätigte sie, dass das abgezogene Vermögen auf 387,5 Mio. US-Dollar korrigiert wurde.
🔥 TRM Labs stellte fest, dass der Geldwäschepfad der teilweise gestohlenen Mittel sich mit früheren, nordkoreabezogenen Angriffen wie denen gegen Bybit, AFX Bridge usw. überschneidet. Elliptic ist außerdem der Ansicht, dass der Vorfall mit nordkoreanischen Hackergruppen eine „sehr wahrscheinliche“ Verbindung aufweist; die Ermittlungen deuten erneut auf die Lazarus Group hin.
Ehrlich gesagt wirkt Lazarus eher nicht wie eine klar abgegrenzte einzelne Organisation, sondern eher wie eine Sammelbezeichnung, die die staatlich unterstützten Cyberangriffssysteme Nordkoreas beschreibt. Das US-Finanzministerium nannte 2019 Lazarus, BlueNoroff und Andariel und ging davon aus, dass alle unter der Kontrolle der Generalabteilung für Aufklärung des NK-Regimes (RGB) stehen.
💡 In diesem System verwenden unterschiedliche Einrichtungen unterschiedliche Namen: BlueNoroff beobachtet seit Langem Finanzinstitute und Krypto-Assets, TraderTraitor richtet sich gegen Börsen, Custodians und große Krypto-Ziele, Citrine Sleet tendiert zu Malware- und Lieferkettenangriffen, und Famous Chollima gelangt über gefälschte Identitäten in Technologie- und Krypto-Unternehmen.
👀 Von Ronin Bridge, Harmony, Atomic Wallet bis zu Stake, WazirX, DMM Bitcoin und schließlich dem Bybit-Vorfall im Jahr 2025: Wenn man den aktuellen Bitget-Vorfall mit einrechnet, der stark verdächtig ist, dass er von derselben Seite ausgeht, dann liegt das Ausmaß der damit verbundenen Diebstähle bereits bei rund 7,8 Milliarden US-Dollar. Diese Zahl ist längst kein reiner Sicherheitsvorfall eines einzelnen Plattformbetreibers mehr.
🤔 Wenn dasselbe Angriffssystem immer wieder unter neuen Namen und über neue Einstiegspunkte auftritt: Wie sollen Börsen und Projektteams überhaupt beurteilen, welcher Gruppe sie gerade gegenüberstehen?
#Lazarus #Bitget #加密安全 #链上安全
🔥 TRM Labs stellte fest, dass der Geldwäschepfad der teilweise gestohlenen Mittel sich mit früheren, nordkoreabezogenen Angriffen wie denen gegen Bybit, AFX Bridge usw. überschneidet. Elliptic ist außerdem der Ansicht, dass der Vorfall mit nordkoreanischen Hackergruppen eine „sehr wahrscheinliche“ Verbindung aufweist; die Ermittlungen deuten erneut auf die Lazarus Group hin.
Ehrlich gesagt wirkt Lazarus eher nicht wie eine klar abgegrenzte einzelne Organisation, sondern eher wie eine Sammelbezeichnung, die die staatlich unterstützten Cyberangriffssysteme Nordkoreas beschreibt. Das US-Finanzministerium nannte 2019 Lazarus, BlueNoroff und Andariel und ging davon aus, dass alle unter der Kontrolle der Generalabteilung für Aufklärung des NK-Regimes (RGB) stehen.
💡 In diesem System verwenden unterschiedliche Einrichtungen unterschiedliche Namen: BlueNoroff beobachtet seit Langem Finanzinstitute und Krypto-Assets, TraderTraitor richtet sich gegen Börsen, Custodians und große Krypto-Ziele, Citrine Sleet tendiert zu Malware- und Lieferkettenangriffen, und Famous Chollima gelangt über gefälschte Identitäten in Technologie- und Krypto-Unternehmen.
👀 Von Ronin Bridge, Harmony, Atomic Wallet bis zu Stake, WazirX, DMM Bitcoin und schließlich dem Bybit-Vorfall im Jahr 2025: Wenn man den aktuellen Bitget-Vorfall mit einrechnet, der stark verdächtig ist, dass er von derselben Seite ausgeht, dann liegt das Ausmaß der damit verbundenen Diebstähle bereits bei rund 7,8 Milliarden US-Dollar. Diese Zahl ist längst kein reiner Sicherheitsvorfall eines einzelnen Plattformbetreibers mehr.
🤔 Wenn dasselbe Angriffssystem immer wieder unter neuen Namen und über neue Einstiegspunkte auftritt: Wie sollen Börsen und Projektteams überhaupt beurteilen, welcher Gruppe sie gerade gegenüberstehen?
#Lazarus #Bitget #加密安全 #链上安全
54
·
--
🎯 Größter Krypto-Überfall dieses Jahres, die Hauptfigur soll aus Nordkorea sein
📰 Bitget wurde um 388 Millionen US-Dollar gebracht, der CEO macht die Lazarus-Gruppe direkt dafür verantwortlich; XRP im Wert von 157 Millionen US-Dollar wurde abgezogen, zeitweise hat die Börse den Abhebungsverkehr sogar dringend ausgesetzt
💬 Die Vorgehensweise ist nicht neu, aber die Beträge sind ein Maximum. Zentralisierte Börsen sind stets die Schwachstelle: Selbst wenn das Geld auf der Kette noch so schnell läuft—wenn der Einstiegspunkt einmal durchbrochen ist, ist alles umsonst. Selbstverwahrung darf nicht nur als Schlagwort gelten
🏷️ #Bitget #Lazarus #安全事件 #Selbstverwahrung
🎯 Größter Krypto-Überfall dieses Jahres, die Hauptfigur soll aus Nordkorea sein
📰 Bitget wurde um 388 Millionen US-Dollar gebracht, der CEO macht die Lazarus-Gruppe direkt dafür verantwortlich; XRP im Wert von 157 Millionen US-Dollar wurde abgezogen, zeitweise hat die Börse den Abhebungsverkehr sogar dringend ausgesetzt
💬 Die Vorgehensweise ist nicht neu, aber die Beträge sind ein Maximum. Zentralisierte Börsen sind stets die Schwachstelle: Selbst wenn das Geld auf der Kette noch so schnell läuft—wenn der Einstiegspunkt einmal durchbrochen ist, ist alles umsonst. Selbstverwahrung darf nicht nur als Schlagwort gelten
🏷️ #Bitget #Lazarus #安全事件 #Selbstverwahrung
📰 Bitget wurde um 388 Millionen US-Dollar gebracht, der CEO macht die Lazarus-Gruppe direkt dafür verantwortlich; XRP im Wert von 157 Millionen US-Dollar wurde abgezogen, zeitweise hat die Börse den Abhebungsverkehr sogar dringend ausgesetzt
💬 Die Vorgehensweise ist nicht neu, aber die Beträge sind ein Maximum. Zentralisierte Börsen sind stets die Schwachstelle: Selbst wenn das Geld auf der Kette noch so schnell läuft—wenn der Einstiegspunkt einmal durchbrochen ist, ist alles umsonst. Selbstverwahrung darf nicht nur als Schlagwort gelten
🏷️ #Bitget #Lazarus #安全事件 #Selbstverwahrung
253
🚨 SOEBEN BEKANNT: Lazarus ist wieder in Bewegung.
Die Hacking-Gruppe soll 244,148 BTC übertragen haben, im Wert von etwa 19,42 Mio. $ – ungefähr vor einer Stunde.
Nicht gerade die Art von Wal-Bewegung, die man im On-Chain sehen möchte. 💀
Jetzt die große Frage: Wo geht der BTC als Nächstes hin? 👀
$BTC #bitcoin #Onchain #Lazarus
🚨 SOEBEN BEKANNT: Lazarus ist wieder in Bewegung.
Die Hacking-Gruppe soll 244,148 BTC übertragen haben, im Wert von etwa 19,42 Mio. $ – ungefähr vor einer Stunde.
Nicht gerade die Art von Wal-Bewegung, die man im On-Chain sehen möchte. 💀
Jetzt die große Frage: Wo geht der BTC als Nächstes hin? 👀
$BTC #bitcoin #Onchain #Lazarus
Die Hacking-Gruppe soll 244,148 BTC übertragen haben, im Wert von etwa 19,42 Mio. $ – ungefähr vor einer Stunde.
Nicht gerade die Art von Wal-Bewegung, die man im On-Chain sehen möchte. 💀
Jetzt die große Frage: Wo geht der BTC als Nächstes hin? 👀
$BTC #bitcoin #Onchain #Lazarus
64
·
--
Bullisch
$BTC $ETH
🚨 FLASH HACK : Was ist bei Bitget wirklich passiert? 🚨
Ein schwerwiegender Sicherheitsvorfall hat das Krypto-Ökosystem erschüttert. Hier ist die vollständige Einordnung der Situation 🧵👇
💥 Der Angriff im Überblick
Am 24. September 2026 geriet Bitget aufgrund einer Schwachstelle in der Backend-Infrastruktur unter Druck. Die Angreifer fälschten interne Systemberechtigungen, um gefälschte Überweisungen zu validieren und die „heißen“ Wallets auszuleeren.
💰 Höhe der Verluste: ~387,5 Millionen $
Bedeutende Kryptowährungen wurden auf mehrere Blockchains umgeleitet: ETH, XRP, USDT, TRX, AVAX, BNB und ZEC.
🛡️ Welche Auswirkungen hat das für Nutzer?
• ❄️ Cold Wallets: 100 % sicher (die Cold Wallets wurden nicht betroffen).
• 👤 Kontostände der Kunden: Keine direkten Auswirkungen auf Ihre Konten.
• 🛡️ Schutzfonds: Der Garantiefonds von Bitget (auf +460 Mio. $ geschätzt) deckt sämtliche Verluste ab.
🕵️ Wer steckt hinter dem Hack?
Laut der CEO Gracy Chen deuten IP-Adressen und das Vorgehensmuster auf nordkoreanische Hacker (Lazarus-Gruppe) hin. Die Cybersicherheitsriesen Mandiant und SlowMist sind in dem Fall involviert.
🗓️ Wiederaufnahme der Auszahlungen – Zeitplan:
✅ Schwachstelle behoben & operativer Handel
📌 28. Sept.: Auszahlungen in BTC
📌 29. Sept.: Auszahlungen in ETH (Ethereum, BSC, Arbitrum, Base, OP)
📌 30. Sept.: Auszahlungen in USDT (Ethereum, BSC, Solana, Tron)
📌 02. Okt.: Weitere Altcoins, Fiat und P2P
Bleiben Sie vorsichtig und prüfen Sie stets Ihre Quellen offiziell! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
{spot}(BTCUSDT)
{spot}(ETHUSDT)
$BTC $ETH
🚨 FLASH HACK : Was ist bei Bitget wirklich passiert? 🚨
Ein schwerwiegender Sicherheitsvorfall hat das Krypto-Ökosystem erschüttert. Hier ist die vollständige Einordnung der Situation 🧵👇
💥 Der Angriff im Überblick
Am 24. September 2026 geriet Bitget aufgrund einer Schwachstelle in der Backend-Infrastruktur unter Druck. Die Angreifer fälschten interne Systemberechtigungen, um gefälschte Überweisungen zu validieren und die „heißen“ Wallets auszuleeren.
💰 Höhe der Verluste: ~387,5 Millionen $
Bedeutende Kryptowährungen wurden auf mehrere Blockchains umgeleitet: ETH, XRP, USDT, TRX, AVAX, BNB und ZEC.
🛡️ Welche Auswirkungen hat das für Nutzer?
• ❄️ Cold Wallets: 100 % sicher (die Cold Wallets wurden nicht betroffen).
• 👤 Kontostände der Kunden: Keine direkten Auswirkungen auf Ihre Konten.
• 🛡️ Schutzfonds: Der Garantiefonds von Bitget (auf +460 Mio. $ geschätzt) deckt sämtliche Verluste ab.
🕵️ Wer steckt hinter dem Hack?
Laut der CEO Gracy Chen deuten IP-Adressen und das Vorgehensmuster auf nordkoreanische Hacker (Lazarus-Gruppe) hin. Die Cybersicherheitsriesen Mandiant und SlowMist sind in dem Fall involviert.
🗓️ Wiederaufnahme der Auszahlungen – Zeitplan:
✅ Schwachstelle behoben & operativer Handel
📌 28. Sept.: Auszahlungen in BTC
📌 29. Sept.: Auszahlungen in ETH (Ethereum, BSC, Arbitrum, Base, OP)
📌 30. Sept.: Auszahlungen in USDT (Ethereum, BSC, Solana, Tron)
📌 02. Okt.: Weitere Altcoins, Fiat und P2P
Bleiben Sie vorsichtig und prüfen Sie stets Ihre Quellen offiziell! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
🚨 FLASH HACK : Was ist bei Bitget wirklich passiert? 🚨
Ein schwerwiegender Sicherheitsvorfall hat das Krypto-Ökosystem erschüttert. Hier ist die vollständige Einordnung der Situation 🧵👇
💥 Der Angriff im Überblick
Am 24. September 2026 geriet Bitget aufgrund einer Schwachstelle in der Backend-Infrastruktur unter Druck. Die Angreifer fälschten interne Systemberechtigungen, um gefälschte Überweisungen zu validieren und die „heißen“ Wallets auszuleeren.
💰 Höhe der Verluste: ~387,5 Millionen $
Bedeutende Kryptowährungen wurden auf mehrere Blockchains umgeleitet: ETH, XRP, USDT, TRX, AVAX, BNB und ZEC.
🛡️ Welche Auswirkungen hat das für Nutzer?
• ❄️ Cold Wallets: 100 % sicher (die Cold Wallets wurden nicht betroffen).
• 👤 Kontostände der Kunden: Keine direkten Auswirkungen auf Ihre Konten.
• 🛡️ Schutzfonds: Der Garantiefonds von Bitget (auf +460 Mio. $ geschätzt) deckt sämtliche Verluste ab.
🕵️ Wer steckt hinter dem Hack?
Laut der CEO Gracy Chen deuten IP-Adressen und das Vorgehensmuster auf nordkoreanische Hacker (Lazarus-Gruppe) hin. Die Cybersicherheitsriesen Mandiant und SlowMist sind in dem Fall involviert.
🗓️ Wiederaufnahme der Auszahlungen – Zeitplan:
✅ Schwachstelle behoben & operativer Handel
📌 28. Sept.: Auszahlungen in BTC
📌 29. Sept.: Auszahlungen in ETH (Ethereum, BSC, Arbitrum, Base, OP)
📌 30. Sept.: Auszahlungen in USDT (Ethereum, BSC, Solana, Tron)
📌 02. Okt.: Weitere Altcoins, Fiat und P2P
Bleiben Sie vorsichtig und prüfen Sie stets Ihre Quellen offiziell! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
183
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#USMidterms-WhatAreMarketsExpecting?
104,541 Aufrufe
857 Kommentare
2
#USOctoberNFP-AreRateCutsStillPossible
256,677 Aufrufe
1,990 Kommentare
3
#AMDBeatsExpectations-AINarrativeContinues
25,694 Aufrufe
326 Kommentare
4
#BinanceIncidentReport
262,448 Aufrufe
1,435 Kommentare
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
18,272 Aufrufe
108 Kommentare
6
#HongKongPassesCryptoAssetReportingFrameworkAmendment
4 Aufrufe
1 Kommentare
7
#37thQuarterlyBNBBurnRemoves1.64MillionBNB
1,008 Aufrufe
42 Kommentare
8
#BinanceReopensWithdrawalsForMoreAssets
373,695 Aufrufe
2,408 Kommentare
9
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
3,458 Aufrufe
100 Kommentare
10
#BinanceHourlyDepositsExceedWithdrawals
157,287 Aufrufe
1,176 Kommentare