

#hacking
hacking
368,936 Aufrufe
286 Kommentare
Hot
Zuletzt

Das Paradox von Binances 6,3-Milliarden-US-Dollar-Hack: Zentralisierung ist sowohl Ursache als auch Lösung und rettet 3 Milliarden US-Dollar
• Binances 6,3-Milliarden-US-Dollar-Hack hat eine Debatte über die Vor- und Nachteile der Zentralisierung in der Branche für digitale Vermögenswerte ausgelöst.
• Experten zufolge ermöglichte der zentralisierte Mechanismus dem Angreifer, große Geldbeträge zu stehlen, half Binance aber auch dabei, mehr als 3 Milliarden US-Dollar zurückzuholen.
• Der Vorfall wirft die Frage auf, ob Dezentralisierung der Branche tatsächlich den größtmöglichen Sicherheitsnutzen bietet.
#BinanceSquare #CryptoNews #Hacking #Binance
$btc $eth
#vlikevn Titanbot
Quelle: CoinDesk
143
·
--
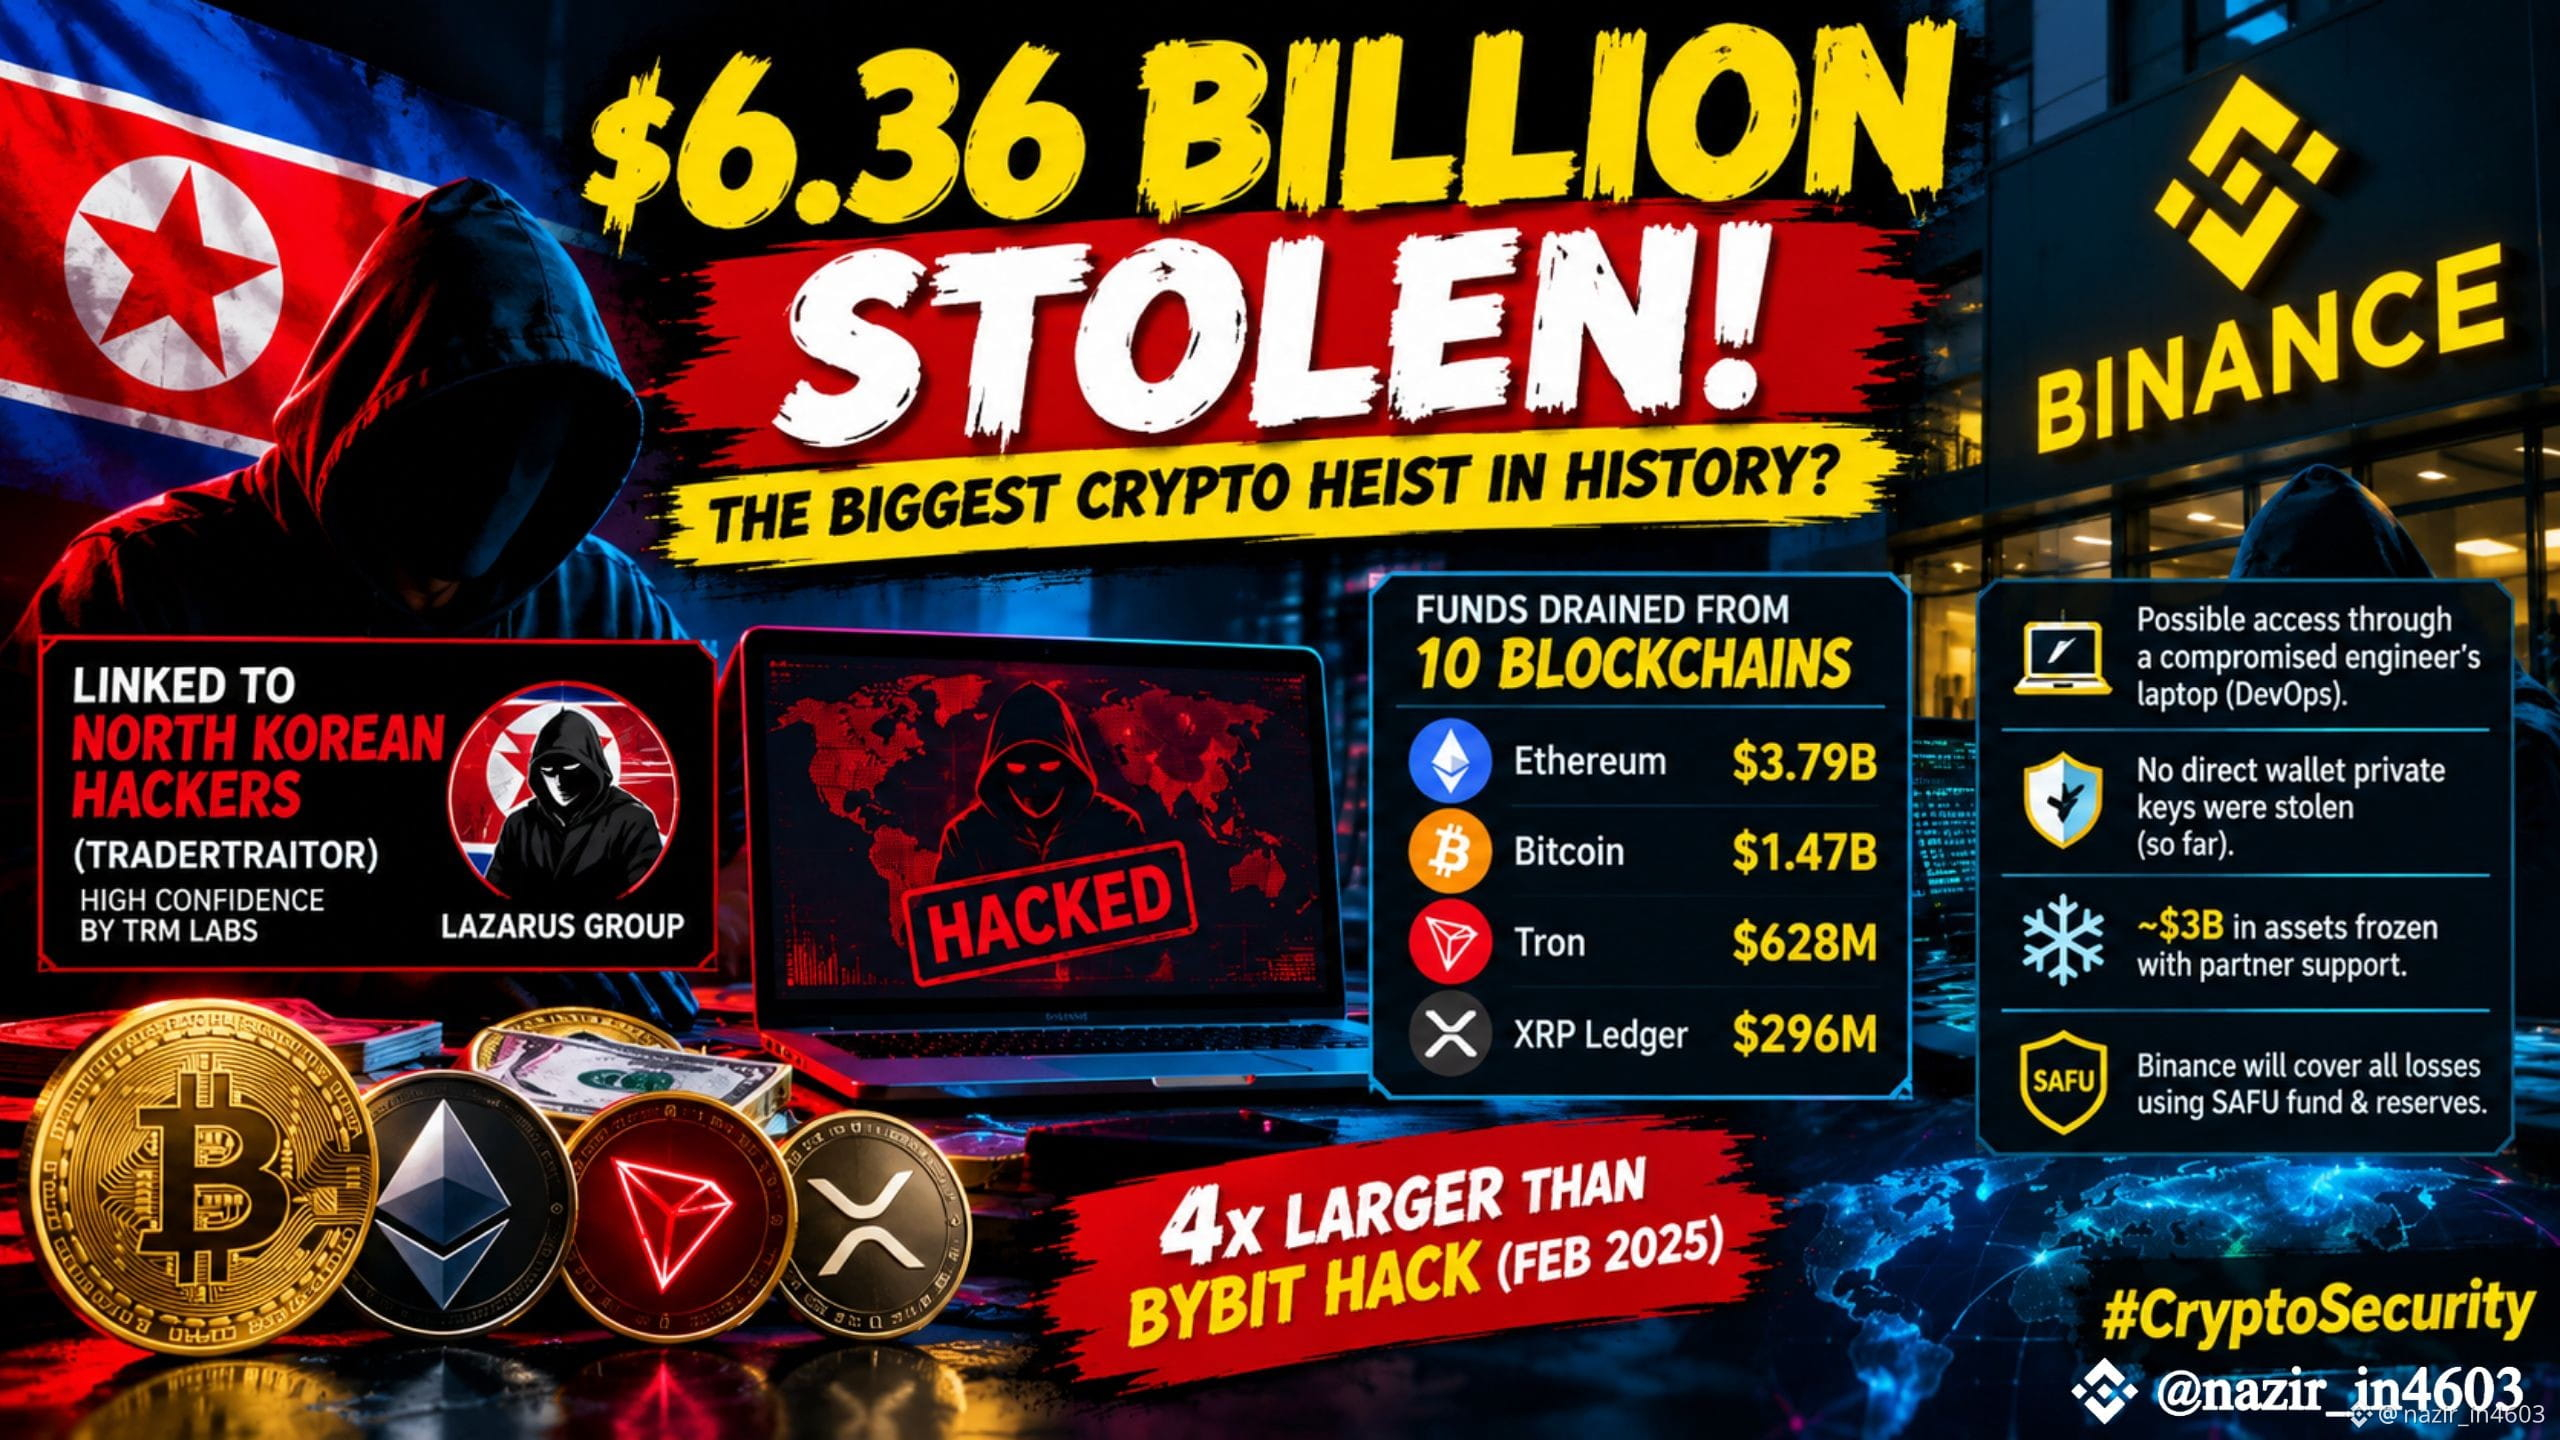
🚨 6,36 MILLIARDEN DOLLAR WEG! DER GRÖSSTE KRYPTO-RAUB DER GESCHICHTE? 😱
Die Kryptobranche wurde gerade von einem schockierenden Sicherheitsvorfall getroffen.
Binance, die größte Kryptowährungsbörse der Welt, soll Opfer eines massiven Diebstahls in Höhe von 6,36 Milliarden Dollar geworden sein. Der Großteil der Gelder wurde innerhalb von nur 20 Minuten abgezogen.
Laut dem Blockchain-Analyseunternehmen TRM Labs wird der Angriff mit hoher Wahrscheinlichkeit der nordkoreanischen, staatlich unterstützten Hackergruppe TraderTraitor zugeschrieben.
💰 WOHIN IST DAS GELD GEFLOSSEN?
🔴 Ethereum: 3,79 Milliarden Dollar
🔴 Bitcoin: 1,47 Milliarden Dollar
🔴 Tron: 628 Millionen Dollar
🔴 XRP Ledger: 296 Millionen Dollar
Der Angriff soll 10 verschiedene Blockchain-Netzwerke betroffen haben.
Doch das macht diesen Vorfall noch besorgniserregender …
Binances vorläufige Untersuchung deutet darauf hin, dass sich die Angreifer möglicherweise über den Laptop eines kompromittierten DevOps-Ingenieurs Zugang verschafft haben, anstatt direkt die privaten Schlüssel der Wallets zu stehlen.
⚠️ WAS PASSIERT ALS NÄCHSTES?
Binance zufolge wurden durch die Zusammenarbeit mit Blockchain-Partnern Vermögenswerte im Wert von ungefähr 3 Milliarden Dollar eingefroren.
Die Börse hat außerdem zugesagt, alle Verluste mit ihrem SAFU-Fonds und den Unternehmensreserven zu decken.
Dieser Vorfall ist etwa viermal größer als der Bybit-Hack im Februar 2025, bei dem 1,5 Milliarden Dollar gestohlen wurden.
Die große Frage ist nun: Wie viel von den verbleibenden Geldern können die Ermittler zurückholen?
💬 Was meint ihr?
Kann sich die Kryptobranche von einer Sicherheitslücke dieses Ausmaßes erholen?
Teilt eure Gedanken unten mit! 👇
#Binance #CryptoNews #KryptoSicherheit #Bitcoin #Ethereum #XRP #Blockchain #KryptoMarkt #Hacking
90

·
--
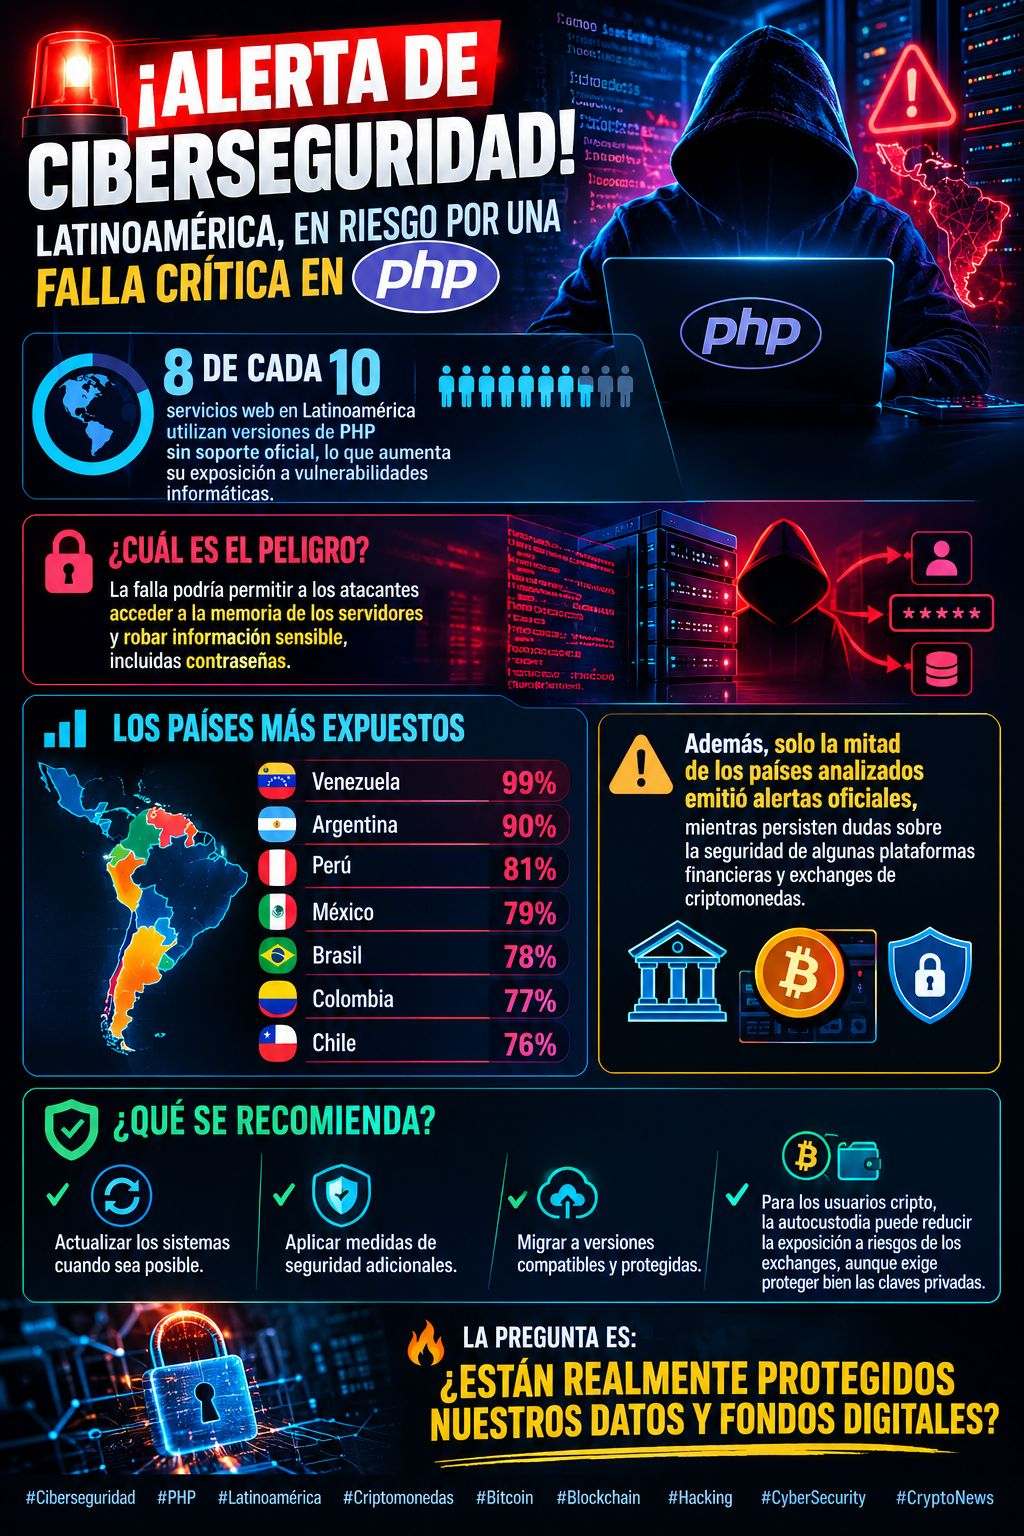
🚨 CYBERSICHERHEITSWARNUNG! LATEINAMERIKA IST WEGEN EINER KRITISCHEN PHP-SICHERHEITSLÜCKE IN GEFAHR!💻⚠️
🌎 8 von 10 Webdiensten in Lateinamerika verwenden PHP-Versionen, für die es keinen offiziellen Support mehr gibt. Dadurch sind sie stärker Cyber-Sicherheitslücken ausgesetzt.
🔓 Was ist die Gefahr? Die Sicherheitslücke könnte Angreifern den Zugriff auf den Arbeitsspeicher von Servern ermöglichen, sodass sie sensible Informationen, darunter Passwörter, stehlen können.
📊 Die am stärksten gefährdeten Länder:
🇻🇪 Venezuela: 99%
🇦🇷 Argentinien: 90%
🇵🇪 Peru: 81%
🇲🇽 Mexiko: 79%
🇧🇷 Brasilien: 78%
🇨🇴 Kolumbien: 77%
🇨🇱 Chile: 76%
⚠️ Außerdem haben nur die Hälfte der untersuchten Länder offizielle Warnungen herausgegeben, während weiterhin Zweifel an der Sicherheit einiger Finanzplattformen und Kryptobörsen bestehen.
🛡️ Was wird empfohlen? Systeme nach Möglichkeit aktualisieren, zusätzliche Sicherheitsmaßnahmen ergreifen und auf unterstützte, geschützte Versionen umsteigen. Für Krypto-Nutzer kann die Selbstverwahrung das Risiko im Zusammenhang mit Kryptobörsen verringern, erfordert aber auch den angemessenen Schutz der privaten Schlüssel.
🔥 Die Frage ist: Sind unsere Daten und digitalen Vermögenswerte wirklich geschützt?
$BTC
#Blockchain #Hacking #CyberSecurity #CryptoNews
3
737
Artikel
🚨 Eilmeldung: 🔴 DIE 5 GRÖSSTEN HACKS DES SCHWARZEN OKTOBERS 2026: 👀⚠️🚨 SCHWARZER OKTOBER: Bitcoin fällt unter 80.000 $ – erleben wir jetzt wieder 1929?
Der Oktober war schon immer der beste Monat für Kryptowährungen. Durchschnittliche Rendite: +18,3 %. Dieses Jahr? Er wird SCHWARZ.
Hier kommt der Schwarze Oktober – Ausgabe DATENHACKS. Deshalb wird der Oktober 2026 in der Cybersicherheit als Schwarzer Oktober bezeichnet und nicht nur wegen des Krypto-Crashs:
Es ist NICHT ein einziger großer Hack – es sind über 20 schwere Hacks in zwei Wochen, bei denen KI zum Einsatz kommt, um Schwachstellen schneller zu finden, als wir sie beheben können.
🔴 DIE 5 GRÖSSTEN HACKS DES SCHWARZEN OKTOBERS 2026:
1. PHP2Shell – 70 % des Internets in Gefahr
🚨 Eilmeldung: 🔴 DIE 5 GRÖSSTEN HACKS DES SCHWARZEN OKTOBERS 2026: 👀⚠️
🚨 SCHWARZER OKTOBER: Bitcoin fällt unter 80.000 $ – erleben wir jetzt wieder 1929?
Der Oktober war schon immer der beste Monat für Kryptowährungen. Durchschnittliche Rendite: +18,3 %. Dieses Jahr? Er wird SCHWARZ.
Hier kommt der Schwarze Oktober – Ausgabe DATENHACKS. Deshalb wird der Oktober 2026 in der Cybersicherheit als Schwarzer Oktober bezeichnet und nicht nur wegen des Krypto-Crashs:
Es ist NICHT ein einziger großer Hack – es sind über 20 schwere Hacks in zwei Wochen, bei denen KI zum Einsatz kommt, um Schwachstellen schneller zu finden, als wir sie beheben können.
🔴 DIE 5 GRÖSSTEN HACKS DES SCHWARZEN OKTOBERS 2026:
1. PHP2Shell – 70 % des Internets in Gefahr
2
373

CYBERSICHERHEITSWARNUNG AUS DEM VEREINIGTEN KÖNIGREICH 🇬🇧
Berichten zufolge haben Hacker die persönlichen Daten von 3.300 Personen gestohlen, nachdem sie in die Systeme eines britischen Unternehmens eingedrungen waren, die durch das Passwort Password1 geschützt waren.
Schwache Passwörter können sensible Daten ernsthaft gefährden.
Ein schwaches Passwort. Tausende könnten betroffen sein.
#CybersecurityUpdate #hacking #technews
68

Artikel
TOKEN APPROVALS: DIE BERECHTIGUNG, DIE DEINE KRYPTOWÄHRUNGEN UNBEMERKT GEFÄHRDEN KANN$ETH $BTC $USDC
Du kannst deine Wallet trennen, eine Website schließen, eine Anwendung löschen und glauben, dass deine Kryptowährungen sicher sind. Doch eine Berechtigung, die du vor Monaten erteilt hast, könnte immer noch aktiv sein und darauf warten, genutzt zu werden.
Und besonders beunruhigend: Um bestimmte Berechtigungen auszunutzen, muss ein Krimineller weder dein Passwort kennen noch deine Seed-Phrase stehlen oder physischen Zugriff auf dein Gerät haben.
Das ist keine Theorie. Es handelt sich um ein reales Risiko im Ökosystem der dezentralen Finanzen (DeFi), das von MetaMask, Etherscan und Blockchain-Sicherheitsexperten dokumentiert wurde.
TOKEN APPROVALS: DIE BERECHTIGUNG, DIE DEINE KRYPTOWÄHRUNGEN UNBEMERKT GEFÄHRDEN KANN
$ETH $BTC $USDC
Du kannst deine Wallet trennen, eine Website schließen, eine Anwendung löschen und glauben, dass deine Kryptowährungen sicher sind. Doch eine Berechtigung, die du vor Monaten erteilt hast, könnte immer noch aktiv sein und darauf warten, genutzt zu werden.
Und besonders beunruhigend: Um bestimmte Berechtigungen auszunutzen, muss ein Krimineller weder dein Passwort kennen noch deine Seed-Phrase stehlen oder physischen Zugriff auf dein Gerät haben.
Das ist keine Theorie. Es handelt sich um ein reales Risiko im Ökosystem der dezentralen Finanzen (DeFi), das von MetaMask, Etherscan und Blockchain-Sicherheitsexperten dokumentiert wurde.
1
171

·
--
Bärisch
🚨 Moonwell wurde gerade für 8,7 Mio. $ geplündert.
Theo PeckShieldAlert wurde das Lending-Protokoll Moonwell auf Base gerade angegriffen, wodurch Schäden in der Größenordnung von ca. 8,7 Mio. $ entstanden.
Auch der Token $WELL steht unter Druck: Zum Zeitpunkt der Meldung beträgt der Rückgang über 7%.
Das ist wieder eine ziemlich schmerzhafte Erinnerung an DeFi:
Ein hoher TVL bedeutet nicht automatisch, dass der Smart Contract sicher ist.
8,7 Mio. $ sind in wenigen Transaktionen verschwunden – und die Nutzer bekommen stattdessen „per Airdrop“ eine kostenlose Lektion zur Sicherheitslage. 💀
DeFi: where the yield is real and sometimes the money is too.
Glaubst du, das ist eine Schwachstelle im Smart Contract, oder könnte es mit Oracle / Preismanipulation zu tun haben?
#defi $Moonwell #WELL #Base #Crypto #hacking
37

·
--
Gravity Bridge wurde für 5,4 Millionen Dollar gehackt.
Gravity Bridge verliert 5,4 Millionen Dollar durch mutmaßlichen Kompromiss des Signing Keys.
Der mutmaßliche Kompromiss des Signing Keys hat zu einem erheblichen Verlust für Gravity Bridge geführt, während der Angreifer immer noch eine beträchtliche Menge an ETH hält. Dieser Vorfall hebt die Bedeutung eines sicheren Schlüsselmanagements im Crypto-Bereich hervor. Trader sollten auf mögliche Auswirkungen auf den Markt achten.
#Crypto #Blockchain #Web3 #Hacking
56

·
--
Bullisch
🚨 ALERT: Coldcard-Hack in Höhe von 120 Mio. erschüttert die Self-Custody von $BTC
Der Exploit der Hardware-Wallets Coldcard ist die Nachricht des Tages. Die Verluste liegen bereits bei rund 114 Mio. USD, und Analysten warnen, dass es möglicherweise eine vierte Leerung geben könnte.
Das Volumen der bewegten Gelder hat sogar den Bitcoin-Mempool erhellt – etwas, das seit Monaten nicht zu sehen war. Coinkite hat Nutzer, die Seeds mit Coldcard erstellt haben, bereits aufgefordert, Gelder sofort zu bewegen – mit neuen Sicherheitspraktiken.
Dieses Ereignis belebt die Debatte erneut: totale Self-Custody oder regulierte Verwahrung? Viele Analysten glauben, dass dies die Nachfrage nach ETFs und institutioneller Verwahrung steigern wird.
$BTC $ETH
#Bitcoin❗ #BTC #Coldcard #Hacking
1
307
·
--
OpenAI verschärft die KI-Vorschriften nach dem Einbruch bei Hugging Face
Außerdem arbeitet OpenAI daran, die Auflagen für Modelle zu verschärfen, die im Internet riskante Aufgaben ausführen. So müssen einige Systeme zusätzliche Einschränkungen beim Zugriff auf das Internet hinnehmen, während Training und Tests, die von Modellen generierte Codes oder nicht vertrauenswürdige Codes beinhalten, durch isolierte Umgebungen eine stärkere Abtrennung erfordern.
Diese Maßnahmen kamen nach dem, was OpenAI und Anthropic aufgedeckt hatten: Einige KI-Systeme waren unbeabsichtigt in Computersysteme mehrerer Organisationen gelangt – darunter Hugging Face – und zwar im Rahmen von Sicherheitsbewertungen. Die Vorfälle machten deutlich, wie schwierig es ist, das Verhalten immer leistungsfähigerer KI-Agenten vorherzusagen, wenn ihnen mehr Autonomie eingeräumt wird.
Mia Gelles, stellvertretende Vorsitzende von OpenAI für Forschung, sagte, das Unternehmen stelle sicher, dass sich seine Sicherheitsmaßnahmen parallel zur rasanten Verbesserung der Modellfähigkeiten weiterentwickeln. OpenAI hatte die Arbeit an einem geplanten Modell zuvor eingestellt, um die Sicherheitsgarantien zu stärken, und gab am Dienstag bekannt, dass das wichtigste Training weiterhin ausgesetzt ist.
Das Unternehmen erklärte zudem, es beabsichtige, eine detaillierte Bewertung des Vorfalls bei Hugging Face zu veröffentlichen, während es weiterhin überprüft, wie sich seine Modelle mit externen Systemen verhalten.
#AI #hacking #COPPERUSDT #BTC $OPENAI
{future}(OPENAIUSDT)
$COPPER
{future}(COPPERUSDT)
OpenAI verschärft die KI-Vorschriften nach dem Einbruch bei Hugging Face
Außerdem arbeitet OpenAI daran, die Auflagen für Modelle zu verschärfen, die im Internet riskante Aufgaben ausführen. So müssen einige Systeme zusätzliche Einschränkungen beim Zugriff auf das Internet hinnehmen, während Training und Tests, die von Modellen generierte Codes oder nicht vertrauenswürdige Codes beinhalten, durch isolierte Umgebungen eine stärkere Abtrennung erfordern.
Diese Maßnahmen kamen nach dem, was OpenAI und Anthropic aufgedeckt hatten: Einige KI-Systeme waren unbeabsichtigt in Computersysteme mehrerer Organisationen gelangt – darunter Hugging Face – und zwar im Rahmen von Sicherheitsbewertungen. Die Vorfälle machten deutlich, wie schwierig es ist, das Verhalten immer leistungsfähigerer KI-Agenten vorherzusagen, wenn ihnen mehr Autonomie eingeräumt wird.
Mia Gelles, stellvertretende Vorsitzende von OpenAI für Forschung, sagte, das Unternehmen stelle sicher, dass sich seine Sicherheitsmaßnahmen parallel zur rasanten Verbesserung der Modellfähigkeiten weiterentwickeln. OpenAI hatte die Arbeit an einem geplanten Modell zuvor eingestellt, um die Sicherheitsgarantien zu stärken, und gab am Dienstag bekannt, dass das wichtigste Training weiterhin ausgesetzt ist.
Das Unternehmen erklärte zudem, es beabsichtige, eine detaillierte Bewertung des Vorfalls bei Hugging Face zu veröffentlichen, während es weiterhin überprüft, wie sich seine Modelle mit externen Systemen verhalten.
#AI #hacking #COPPERUSDT #BTC $OPENAI
$COPPER
128
·
--
Krypto-Nutzer verlieren Millionen an Hacker.
$6,7 Millionen abgezockt – Wie ein Nutzer Gelder von sowohl Coinbase als auch Kraken verloren hat.
Ein aktueller Vorfall hat gezeigt, dass ein Nutzer $6,7 Millionen von sowohl Coinbase als auch Kraken verloren hat, was die Notwendigkeit verstärkter Sicherheitsmaßnahmen unterstreicht. Das ist wichtig für Trader und Hodler, da es zeigt, dass sogar große Börsen verwundbar sein können. Nutzer sollten vorsichtig sein und ihre Konten genau im Auge behalten.
#Crypto #CyberSecurity #Blockchain #Hacking
19



#BlockstreamRefusesToPayRansomToLiquidAttacker
Es wird behauptet, dass Blockstream nach dem großen Hack des Liquid-Networks (Liquid Network) kein Lösegeld zahlen will, nachdem etwa 4.000 BTC (~320 Millionen US-Dollar) abgezogen wurden.
Was ist die größte Veränderung? 👀
Die Angreifer behaupteten, es seien „White-Hat“-Hacker mit guten Absichten, und sie würden das Geld nach Behebung der Schwachstelle zurückgeben. Es wird berichtet, dass bereits rund 3.400 BTC zurückerstattet wurden, während etwa 598 BTC weiterhin „hängen“ bleiben.
🔥 TRADE RADAR
⚠️ Das Risiko für die Infrastruktur von Kryptowährungen bleibt hoch
🛡️ Die Aufmerksamkeit ist wieder auf Sicherheit und Verwahrung gerichtet
₿ Die Stimmung am Bitcoin-Markt könnte auf weitere Entwicklungen reagieren
👀 Beobachten Sie die BTC-Volatilität genau
Werden Sie zuerst dem „White-Hat“-Hacker vertrauen, der 300 Millionen US-Dollar+ leerräumt? 🤔
Bitte um Fortsetzung
$RAY $SAGA $MARSCOIN
#Blockstream #LiquidNetwork #CryptoSecurity #hacking

2
60

·
--
DurchbruchEin großer Erfolg für die Sicherheit von Blockchain-Systemen wurde in den Vereinigten Staaten erzielt: Bybit konnte gerichtliche Anordnungen erwirken, um Vermögenswerte aus seinem mit Nordkorea verknüpften Hack im Wert von $1,5 Mrd. nachzuverfolgen und einzufrieren. Dieser historische Sieg könnte einen Präzedenzfall für künftige Fälle schaffen und markiert einen bedeutenden Meilenstein im anhaltenden Kampf gegen kryptowährungsbezogene Kriminalität.
#CryptoSecurity #BlockchainLaw #Hacking
Die Entscheidung des US-Gerichts ist ein starkes Signal dafür, dass Institutionen Maßnahmen ergreifen, um Anleger zu schützen und illegale Aktivitäten innerhalb des Krypto-Ökosystems zu verhindern. Die Bemühungen von Bybit, die gestohlenen Gelder zurückzuholen, haben bereits vielversprechende Ergebnisse gezeigt: $48,4 Mio. konnten zurückerlangt werden und weitere $30,5 Mio. wurden eingefroren.
Durchbruch
Ein großer Erfolg für die Sicherheit von Blockchain-Systemen wurde in den Vereinigten Staaten erzielt: Bybit konnte gerichtliche Anordnungen erwirken, um Vermögenswerte aus seinem mit Nordkorea verknüpften Hack im Wert von $1,5 Mrd. nachzuverfolgen und einzufrieren. Dieser historische Sieg könnte einen Präzedenzfall für künftige Fälle schaffen und markiert einen bedeutenden Meilenstein im anhaltenden Kampf gegen kryptowährungsbezogene Kriminalität.
#CryptoSecurity #BlockchainLaw #Hacking
Die Entscheidung des US-Gerichts ist ein starkes Signal dafür, dass Institutionen Maßnahmen ergreifen, um Anleger zu schützen und illegale Aktivitäten innerhalb des Krypto-Ökosystems zu verhindern. Die Bemühungen von Bybit, die gestohlenen Gelder zurückzuholen, haben bereits vielversprechende Ergebnisse gezeigt: $48,4 Mio. konnten zurückerlangt werden und weitere $30,5 Mio. wurden eingefroren.
35
·
--
Bullisch
ALERT: Sicherheitsforscher haben eine Malware-Kampagne namens "TrapDoor" identifiziert, die die Entwicklungsumgebungen von Kryptowährungen wie @Aptos, @SuiNetwork und @Solana angreift. Diese Kampagne nutzt über 34 bösartige Pakete, die darauf abzielen, SSH-Schlüssel und Wallet-Zugangsdaten zu stehlen.
#hacking #BinanceSquareFamily $WLD $SUI $APT #solana
#hacking #BinanceSquareFamily $WLD $SUI $APT #solana
682
Wie Hacker nach 11 Jahren 43,6 BTC zurückbekamen
Eine Geschichte mit glücklichem Ausgang: Der Europäer Michael stellte den Zugriff auf eine Wallet mit 43,6 BTC wieder her, die er seit 2013 für verloren hielt.
Michael generierte ein komplexes Passwort über den RoboForm-Manager
Aus Sicherheitsgründen speicherte er es in einem separaten TrueCrypt-Container, aber die Datei wurde mit der Zeit beschädigt
Der Zugriff wurde blockiert
Im Jahr 2022 engagierte Michael den bekannten „White-Hat“-Hacker Joe Grand
Der führte zusammen mit einem Partner Reverse Engineering an der RoboForm-Version von 2013 durch und fand einen kritischen Bug: Der Zufallszahlengenerator von RoboForm war fehlerhaft
Die generierten Passwörter wurden starr an das Datum und die Uhrzeit auf dem PC gebunden
Wenn man die Erstellungszeit kannte, wurde das Passwort vorhersagbar.
Die Hacker erfuhren das Datum der Bitcoin-Überweisung und begannen, Zeitstempel durchzugehen
Am Ende fanden sie das richtige Passwort, das am 15. Mai 2013 erstellt wurde
Die Hacker nahmen ihren Anteil, als BTC 38.000 $ wert war
Michael sicherte einen Teil des Gewinns zu je 62.000 $
Heute hat er noch 30 BTC (~3 Mio. $)
Und da ist noch der Engländer James Howells: Ihm hat das weniger geglückt – er sucht bis heute auf einer Mülldeponie nach einer weggeworfenen Festplatte mit 7500 $BTC
#CryptoSecurity #RoboForm #hacking
{spot}(BTCUSDT)
Wie Hacker nach 11 Jahren 43,6 BTC zurückbekamen
Eine Geschichte mit glücklichem Ausgang: Der Europäer Michael stellte den Zugriff auf eine Wallet mit 43,6 BTC wieder her, die er seit 2013 für verloren hielt.
Michael generierte ein komplexes Passwort über den RoboForm-Manager
Aus Sicherheitsgründen speicherte er es in einem separaten TrueCrypt-Container, aber die Datei wurde mit der Zeit beschädigt
Der Zugriff wurde blockiert
Im Jahr 2022 engagierte Michael den bekannten „White-Hat“-Hacker Joe Grand
Der führte zusammen mit einem Partner Reverse Engineering an der RoboForm-Version von 2013 durch und fand einen kritischen Bug: Der Zufallszahlengenerator von RoboForm war fehlerhaft
Die generierten Passwörter wurden starr an das Datum und die Uhrzeit auf dem PC gebunden
Wenn man die Erstellungszeit kannte, wurde das Passwort vorhersagbar.
Die Hacker erfuhren das Datum der Bitcoin-Überweisung und begannen, Zeitstempel durchzugehen
Am Ende fanden sie das richtige Passwort, das am 15. Mai 2013 erstellt wurde
Die Hacker nahmen ihren Anteil, als BTC 38.000 $ wert war
Michael sicherte einen Teil des Gewinns zu je 62.000 $
Heute hat er noch 30 BTC (~3 Mio. $)
Und da ist noch der Engländer James Howells: Ihm hat das weniger geglückt – er sucht bis heute auf einer Mülldeponie nach einer weggeworfenen Festplatte mit 7500 $BTC
#CryptoSecurity #RoboForm #hacking
1
155

·
--
Revolut wird gehackt! $3M Monero + 10k Bitcoin Lösegeld liegen auf dem Tisch, aber Revolut sagt, es habe keinen direkten Kontakt gegeben. Ein cleverer Schachzug der Hacker – sie wählen sowohl die Privacy-Coin XMR als auch den Mainstream-BTC und decken damit alle Szenarien ab. So ein Chaos könnte Nutzer kurzfristig verunsichern, aber langfristig zeigt es nur, dass Privacy-Coins und Bitcoin jeweils ihren Platz haben. $XMR $BTC #黑客攻击 #Kryptosicherheit
Revolut getting hacked! $3M in Monero + 10k Bitcoin ransom on the table, but Revolut says no direct contact. Smart move by hackers - picking both privacy coin XMR and mainstream BTC, covering all scenarios. This kinda mess might scare users short-term, but long-term it just proves privacy coins and Bitcoin each have their place. $XMR $BTC #Hacking #CryptoSecurity
Revolut getting hacked! $3M in Monero + 10k Bitcoin ransom on the table, but Revolut says no direct contact. Smart move by hackers - picking both privacy coin XMR and mainstream BTC, covering all scenarios. This kinda mess might scare users short-term, but long-term it just proves privacy coins and Bitcoin each have their place. $XMR $BTC #Hacking #CryptoSecurity
143
·
--
⚠️ 🚨🚨⚡️CYBER ALARM:
Hacker nutzen jetzt KI, um schlauere Phishing-Angriffe und falsche Identitäten zu erstellen. 🛑
Cybersicherheit tritt in eine neue Ära ein.
#CyberSecurity #AI #Hacking
⚠️ 🚨🚨⚡️CYBER ALARM:
Hacker nutzen jetzt KI, um schlauere Phishing-Angriffe und falsche Identitäten zu erstellen. 🛑
Cybersicherheit tritt in eine neue Ära ein.
#CyberSecurity #AI #Hacking
Hacker nutzen jetzt KI, um schlauere Phishing-Angriffe und falsche Identitäten zu erstellen. 🛑
Cybersicherheit tritt in eine neue Ära ein.
#CyberSecurity #AI #Hacking
92
·
--
Bullisch
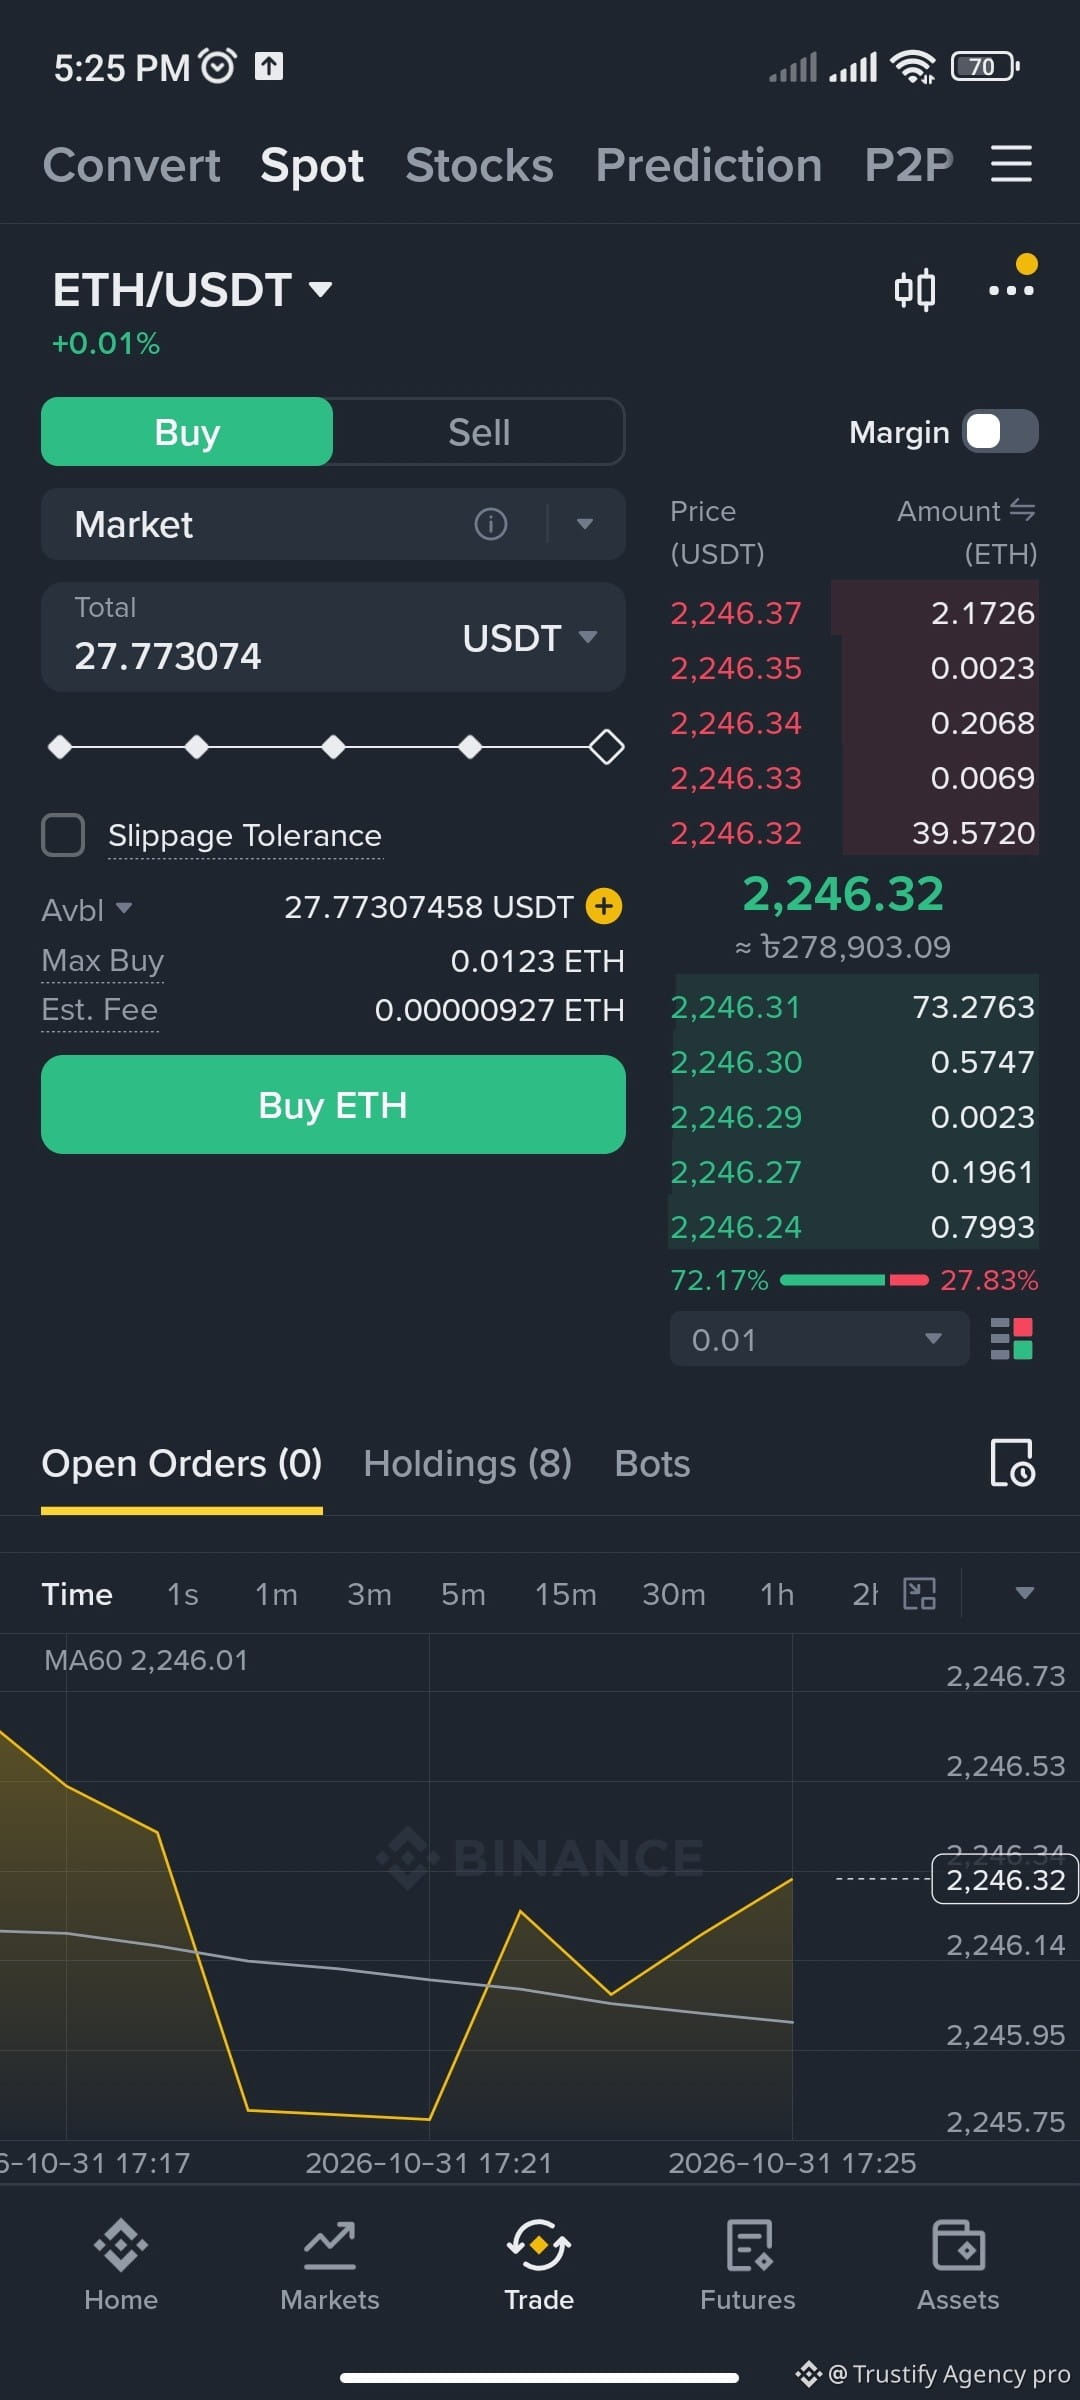
Hast du eine Ahnung davon.. 🤔 Wie viel Gewinn damit $AAPLB $BTC $SPCX.US
#Hacking #btcupdates #today #Market_Update #Ethereum
Hast du eine Ahnung davon.. 🤔 Wie viel Gewinn damit $AAPLB $BTC $SPCX.US
#Hacking #btcupdates #today #Market_Update #Ethereum
#Hacking #btcupdates #today #Market_Update #Ethereum
303
·
--
Warum geht es bei jedem Thema immer um den Binance-Hack, Binance-Hack?
Hacking ist eine normale Aktivität, lol😂, selbst wenn du BTC kaufst, ist das ein Cheatcode für Freiheit (Hacking).
Übrigens erinnere ich euch alle schon mal daran 😂
#BinanceHack2026 #HackerAlert #LazarusGroup #hacking #BTC
Warum geht es bei jedem Thema immer um den Binance-Hack, Binance-Hack?
Hacking ist eine normale Aktivität, lol😂, selbst wenn du BTC kaufst, ist das ein Cheatcode für Freiheit (Hacking).
Übrigens erinnere ich euch alle schon mal daran 😂
#BinanceHack2026 #HackerAlert #LazarusGroup #hacking #BTC
Hacking ist eine normale Aktivität, lol😂, selbst wenn du BTC kaufst, ist das ein Cheatcode für Freiheit (Hacking).
Übrigens erinnere ich euch alle schon mal daran 😂
#BinanceHack2026 #HackerAlert #LazarusGroup #hacking #BTC
SYCHTE
·
--
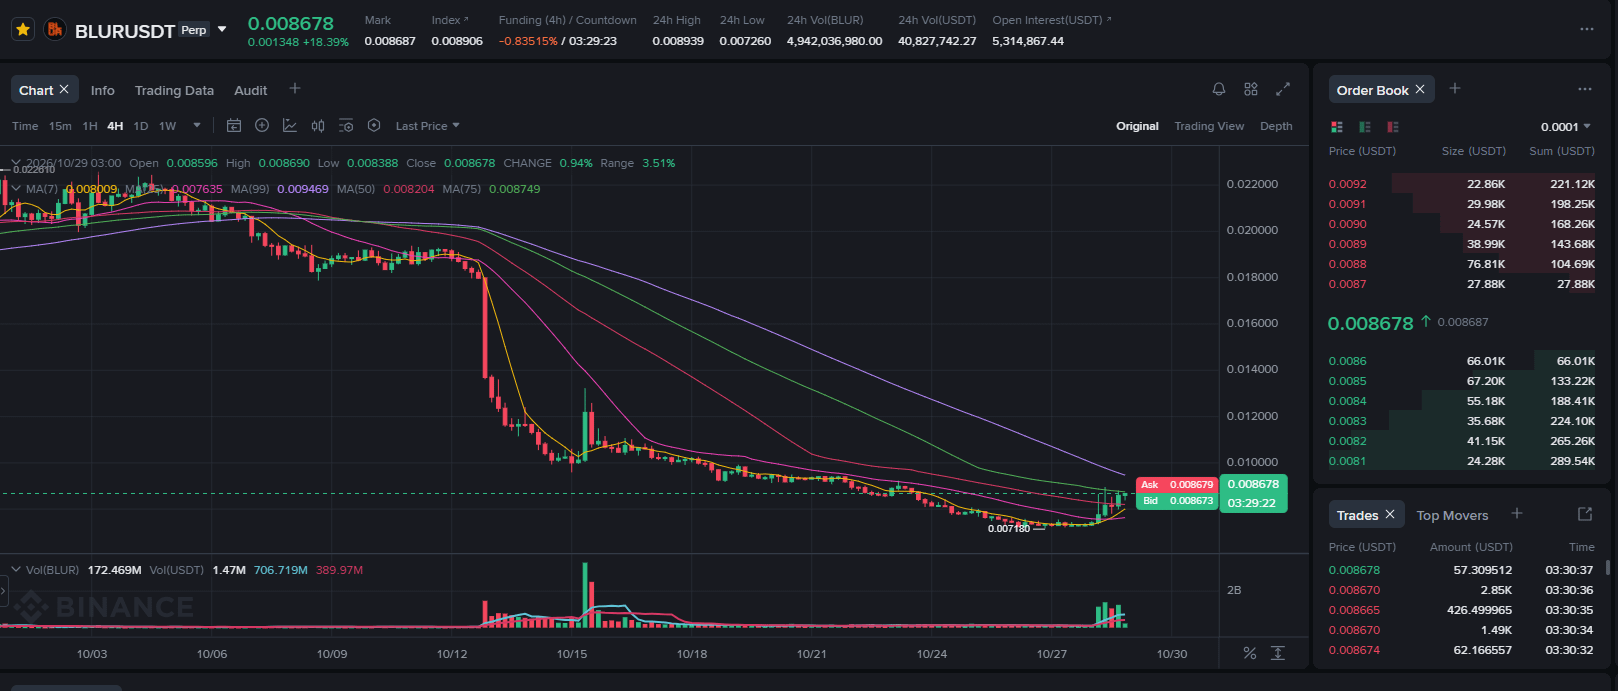
Bullisch$BLUR #BLUR #nft #MarketMoves #Bullrun #altcoins
Der Markt geht rauf und runter, alles verschwimmt 🙄🙄😂😂
Der Markt geht rauf und runter, alles verschwimmt 🙄🙄😂😂
1
96
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BinanceRestoresWithdrawalsForMultipleNetworksAndAssets
285 Aufrufe
19 Kommentare
2
#BinanceRestoresWithdrawalsForEthereumNetwork&BNBSmartChain
2,800 Aufrufe
54 Kommentare
3
#BinanceUpdatesProofofReservesAddresses
14,764 Aufrufe
379 Kommentare
4
#BinanceToResumePhaseOneOfWithdrawals
41,630 Aufrufe
686 Kommentare
5
#BinanceHadAlreadyCovered$6BofHackLoss
3,144 Aufrufe
77 Kommentare
6
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
22,561 Aufrufe
92 Kommentare
7
#BinanceSAFUFundTransferCompleted7499BTC
110,720 Aufrufe
1,593 Kommentare
8
#CZDismissesClaimsBinanceHackWasPredicted
12,299 Aufrufe
263 Kommentare
9
#BinanceRecovery90% of stolen assets
248,176 Aufrufe
249 Kommentare
10
#YiHe:ProofOfReserves:10TokensAt100%Backing
221,811 Aufrufe
1,292 Kommentare