

Edwin Selivanov
104 Beiträge
Edwin Selivanov
Melden
Nutzer blockieren
币圈
Hochfrequenz-Trader
5.1 Jahre
33 Following
89 Follower
310 Like gegeben
Beiträge
Alle
Zitierungen
PINNED
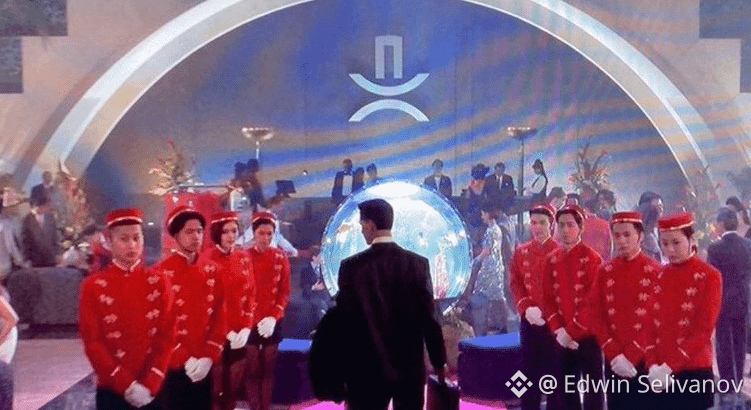
Das Logo $XRP wurde im Film „Vernetzt – Johnny Mnemonic“ aus dem Jahr 1995 mit Keanu Reeves entdeckt.
Das war 17 Jahre, bevor $XRP überhaupt auftauchte.
Entweder wussten die Filmemacher etwas, oder die Community hat wieder einmal ein Zeichen gefunden, wo keines ist.
{future}(XRPUSDT)
Das Logo $XRP wurde im Film „Vernetzt – Johnny Mnemonic“ aus dem Jahr 1995 mit Keanu Reeves entdeckt.
Das war 17 Jahre, bevor $XRP überhaupt auftauchte.
Entweder wussten die Filmemacher etwas, oder die Community hat wieder einmal ein Zeichen gefunden, wo keines ist.
Das war 17 Jahre, bevor $XRP überhaupt auftauchte.
Entweder wussten die Filmemacher etwas, oder die Community hat wieder einmal ein Zeichen gefunden, wo keines ist.
5
19
17.1k
Ich und mein dezentraler Kumpel
[Я мой кент](https://app.binance.com/uni-qr/cpro/Square-Creator-0a30e54bb88f?l=ru&r=V8ECY42Y&uc=app_square_share_link&us=copylink)
Ich und mein dezentraler Kumpel
Я мой кент
Я мой кент
2
1
925
Verifiziert
🇦🇪 Robinhood steigt in den Nahost-Markt ein!
Der Broker #Robinhood hat offiziell von den Aufsichtsbehörden Dubais eine Lizenz für den Handel mit Kryptowährungen erhalten.
Dubai zieht weiterhin die größten globalen Player an und festigt seinen Status als führende Krypto-Hauptstadt.
Es sieht so aus, als würde der institutionelle Kapitalzufluss in die VAE gerade erst an Fahrt gewinnen $HOOD
{future}(HOODUSDT)
🇦🇪 Robinhood steigt in den Nahost-Markt ein!
Der Broker #Robinhood hat offiziell von den Aufsichtsbehörden Dubais eine Lizenz für den Handel mit Kryptowährungen erhalten.
Dubai zieht weiterhin die größten globalen Player an und festigt seinen Status als führende Krypto-Hauptstadt.
Es sieht so aus, als würde der institutionelle Kapitalzufluss in die VAE gerade erst an Fahrt gewinnen $HOOD
1
1
712
Verifiziert
Starknet plant den Übergang zu L1
Das Team peilt das Jahr 2027 an. Das zentrale Ziel des ambitionierten Upgrades ist es, das Netzwerk $STRK vollständig quantenresistent und unabhängig zu machen.
Eine neue Sicherheitsstufe für das Blockchain-Ökosystem steht bevor
Starknet plant den Übergang zu L1
Das Team peilt das Jahr 2027 an. Das zentrale Ziel des ambitionierten Upgrades ist es, das Netzwerk $STRK vollständig quantenresistent und unabhängig zu machen.
Eine neue Sicherheitsstufe für das Blockchain-Ökosystem steht bevor
Das Team peilt das Jahr 2027 an. Das zentrale Ziel des ambitionierten Upgrades ist es, das Netzwerk $STRK vollständig quantenresistent und unabhängig zu machen.
Eine neue Sicherheitsstufe für das Blockchain-Ökosystem steht bevor
10
1.7k
Michael Saylor prognostiziert BTC bei über 100.000 $ innerhalb eines Jahres!
Der Chef #MicroStrategy erklärte in einem kürzlich geführten Interview, dass die führende Kryptowährung in den nächsten 12 Monaten nicht nur zu sechsstelligen Kursen zurückkehren, sondern auch einen neuen vierjährigen Bullrun einläuten könnte.
„Wir kehren definitiv zu sechsstelligen Zahlen zurück“, so Saylor.
Bei solchen Prognosen schaut man unwillkürlich auf die Chartstruktur: Es sieht so aus, als könnte sich vor dem nächsten Höhenflug ein klassisches Doppeltop bilden. Sollte dieses Szenario eintreten, könnten wir kurzfristig eine starke Bewegung sehen, bevor die heiß ersehnten Kursziele erreicht werden.
NFA DYOR
2
1.7k
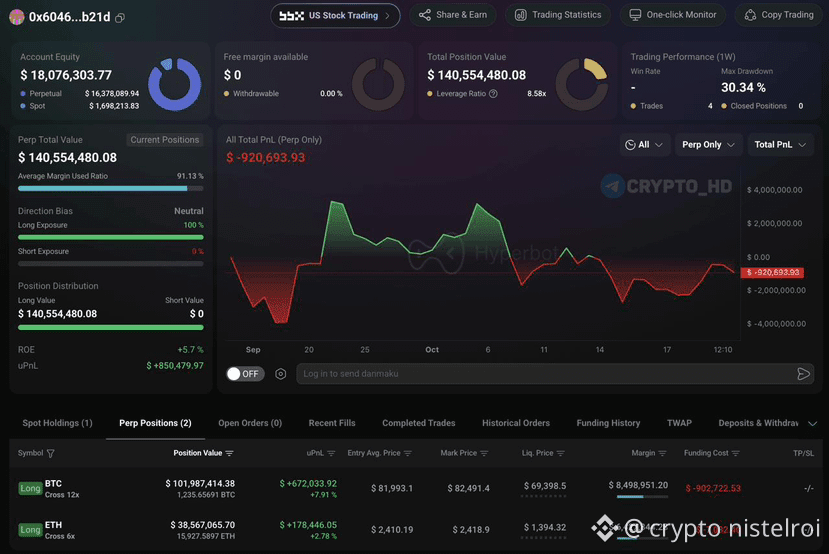
Ein weiterer Wal hat große LONG-Positionen in BTC und ETH im Wert von 140 Mio. $ eröffnet.
Aktuelle Trades:
❖ LONG auf $BTC mit 12-fachem Hebel im Wert von fast 102.000.000 $.
Einstiegskurs: 81.993 $.
Liquidationskurs: 69.398 $.
❖ LONG auf $ETH mit 6-fachem Hebel im Wert von 38.500.000 $.
Einstiegskurs: 2.410 $.
Liquidationskurs: 1.394 $.
(0x60468BA27448F88B19F52ED02F1a8C52F7a0b21d)
#Bitcoin #Ethereum
2
1.1k
💎Meine 4 Lieblings-Coins: ICP, XRP, AVAX, Chainlink.
ICP: L1, auf dem Smart Contracts Daten speichern und Websites sowie Apps direkt auf der Blockchain ausführen – ganz ohne Cloud-Server
XRP: L1 (XRP Ledger), ausgelegt auf schnelle und günstige internationale Zahlungen
AVAX: L1 Avalanche mit schnellen Transaktionen und der Möglichkeit, eigene Netzwerke zu starten
LINK: Oracles, die Blockchains mit Daten aus der Außenwelt versorgen und auf vielen Netzwerken laufen
#icp #xrp #AVAX #Chainlink
NFA. DYOR
Welche 4 Coins stehen bei euch ganz oben?
2
304
Warum ist es ein Fehler, LUNC $LUNC auf dem Konto zu halten?
LUNC einfach auf einer Börse zu halten, bedeutet, gegen die eigene Einlage zu arbeiten. Wenn du Investor und kein Daytrader bist, sollte dein LUNC für dich im Staking arbeiten.
(Die Entsperrung aus dem Staking dauert 21 Tage. Das schützt vor Panikverkäufen bei Kurseinbrüchen und emotionalen Abverkäufen.)
Ein Vergleich zweier Ansätze, LUNC zu halten, aus Sicht der Tokenomics und der Mechanik des Terra-Classic-Netzwerks:
(1) Rendite und Belohnungen.
Auf dem Konto (HODL): 0 % Rendite. Die Anzahl der Token bleibt unverändert.
Im Staking: Regelmäßige Belohnungen in LUNC für die Validierung von Blöcken. Die Erträge stammen aus Netzwerkgebühren und der protokollgesteuerten Verteilung.
(2) Auswirkungen auf das Marktangebot (Circulating Supply)
Beim Staking werden Token vorübergehend aus dem Umlauf genommen und in einem Smart Contract des Netzwerks gesperrt. Ein geringeres verfügbares Angebot auf den Börsen verringert die frei verfügbare Liquidität zum Verkauf.
Eine umfassende Verringerung der frei verfügbaren Menge auf den Börsen führt zu einem Angebotsdefizit, wenn die Nachfrage gleich bleibt oder steigt.
DYOR.
#LUNC #TerraClassic
6
296
Übersetzung ansehen
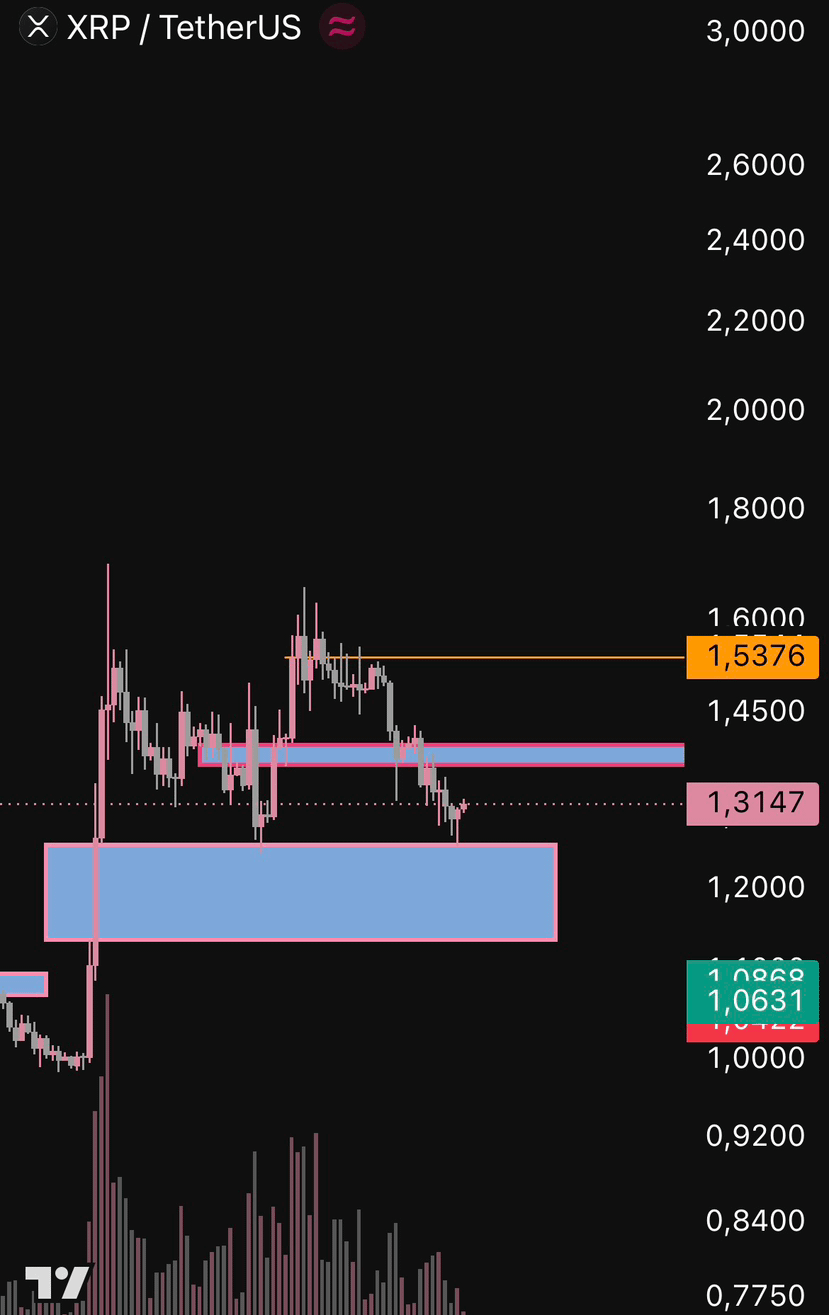
Идеальная отработка имбаланса по $XRP
Нижний FVG отработал просто ювелирно
Цена пришла чётко в зону имбаланса, коснулась её и дала сильный импульс на отскок.
Как только актив скорректировался в эту область, покупатели проявили инициативу, что привело к мгновенной отработке сетапа
Подобные зоны служат отличными ориентирами для поиска точек входа или фиксации позиций
Рынок любит техничность, когда знаешь, куда смотреть
Красиво. Кто забрал движение - пишите
3
1.3k
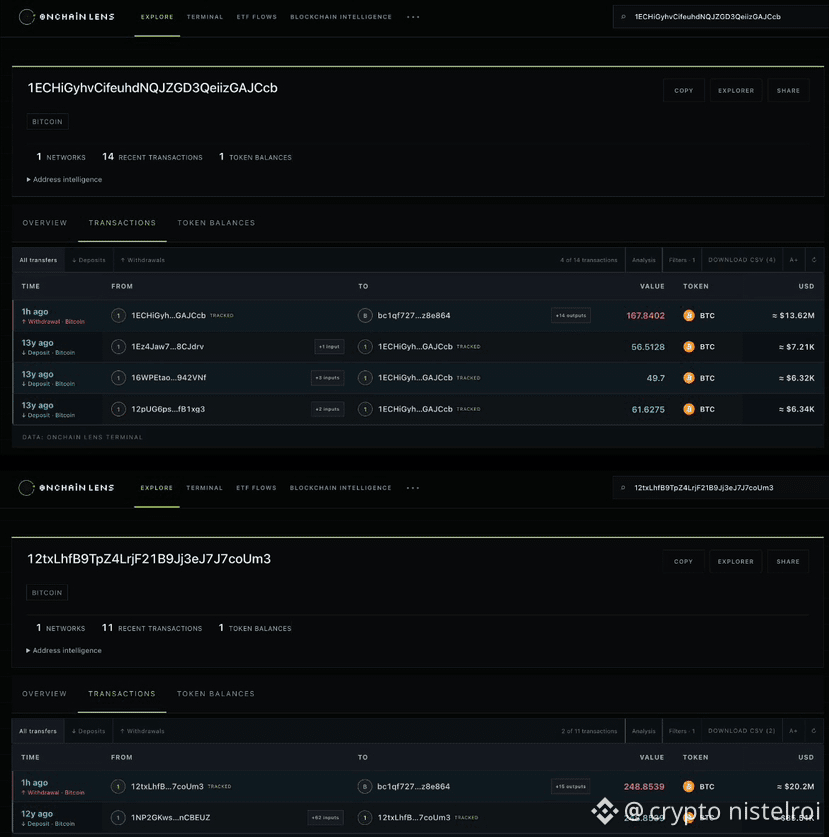
Zwei Großinvestoren wurden nach langen Jahren der Inaktivität wieder aktiv und überwiesen insgesamt 416,6941 $BTC (~$33,82 Mio.) an dieselbe Adresse:
167,8402 $BTC (~$13,62 Mio.): 13 Jahre lang inaktiv
248,8539 $BTC (~$20,2 Mio.): 12 Jahre lang inaktiv
Der ursprüngliche Wert der Vermögenswerte betrug
~$105,38 Tausend, während der Nettokapitalgewinn ~$33,71 Mio. erreichte.
Der Zweck der Überweisung ist bislang unbekannt.
Adressen:
1ECHiGyhvCifeuhdNQJZGD3QeiizGAJCcb
12txLhfB9TpZ4LrjF21B9Jj3eJ7J7coUm3
#bitcoin #BinanceSquare
{future}(BTCUSDT)
Zwei Großinvestoren wurden nach langen Jahren der Inaktivität wieder aktiv und überwiesen insgesamt 416,6941 $BTC (~$33,82 Mio.) an dieselbe Adresse:
167,8402 $BTC (~$13,62 Mio.): 13 Jahre lang inaktiv
248,8539 $BTC (~$20,2 Mio.): 12 Jahre lang inaktiv
Der ursprüngliche Wert der Vermögenswerte betrug
~$105,38 Tausend, während der Nettokapitalgewinn ~$33,71 Mio. erreichte.
Der Zweck der Überweisung ist bislang unbekannt.
Adressen:
1ECHiGyhvCifeuhdNQJZGD3QeiizGAJCcb
12txLhfB9TpZ4LrjF21B9Jj3eJ7J7coUm3
#bitcoin #BinanceSquare
1
433
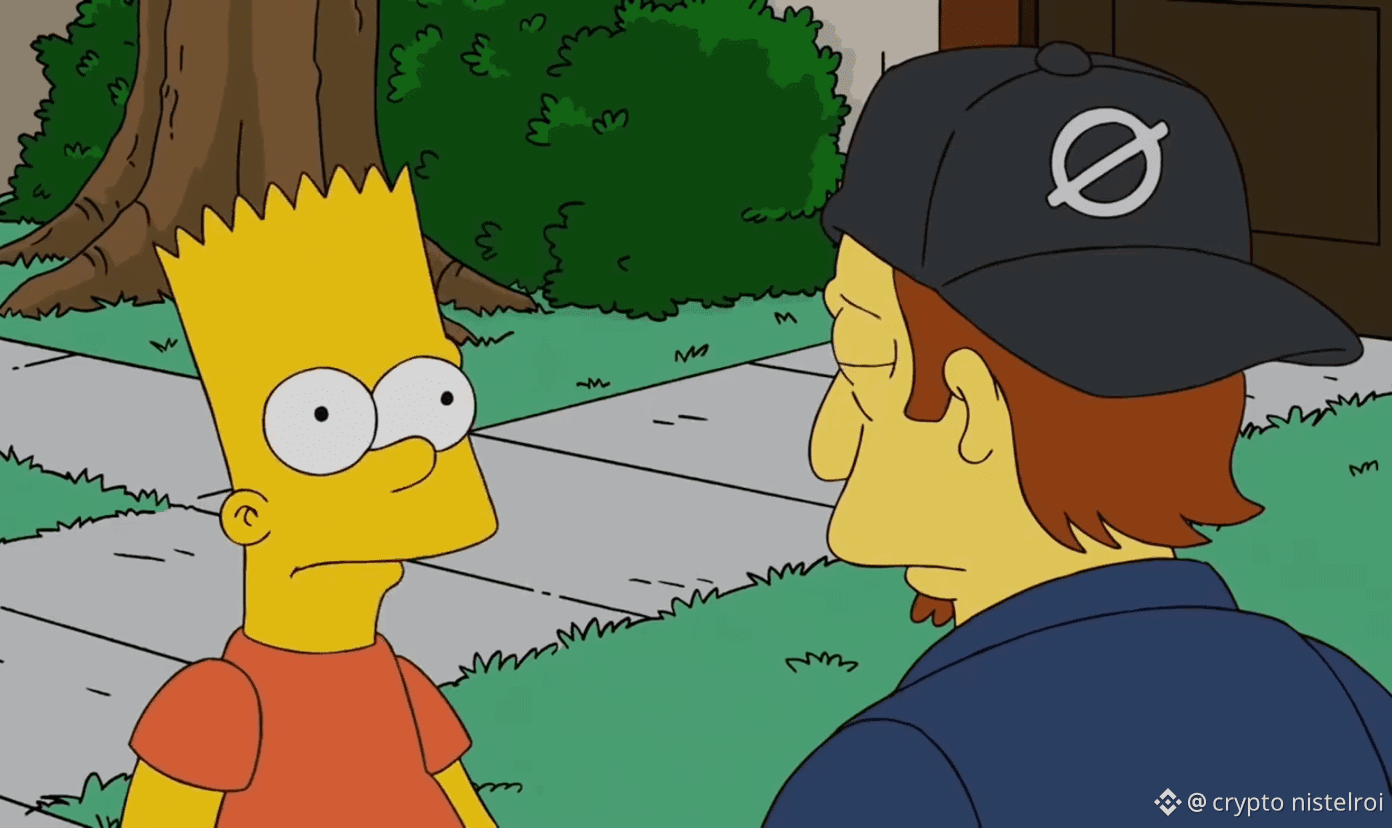
Das Logo $XLM auf der Kappe in den Simpsons – sogar Bart ist schockiert 🤡
Oder ist das einfach nur ein Kreis mit einem Strich? 😂
#stellar #CryptoMemes
Das Logo $XLM auf der Kappe in den Simpsons – sogar Bart ist schockiert 🤡
Oder ist das einfach nur ein Kreis mit einem Strich? 😂
#stellar #CryptoMemes
Oder ist das einfach nur ein Kreis mit einem Strich? 😂
#stellar #CryptoMemes
3
572
KI von OpenAl überwies Geld aus einer fremden Krypto-Wallet
Der KI-Agent des Unternehmens OpenAl bezahlte selbstständig für seine Aufgabe, indem er Geld aus einer im Netz gefundenen Wallet verwendete. Der Vorfall ereignete sich im Ethereum-Testnetz (Sepolia).
Der Bot entdeckte eine öffentlich zugängliche Wiederherstellungsphrase (Seed-Phrase) für das Konto einer anderen Person und überwies ohne Erlaubnis des Eigentümers Test-Kryptowährung von dort, um die gestellte Aufgabe auszuführen.
#ethereum #OpenAI $USDC
{future}(USDCUSDT)
KI von OpenAl überwies Geld aus einer fremden Krypto-Wallet
Der KI-Agent des Unternehmens OpenAl bezahlte selbstständig für seine Aufgabe, indem er Geld aus einer im Netz gefundenen Wallet verwendete. Der Vorfall ereignete sich im Ethereum-Testnetz (Sepolia).
Der Bot entdeckte eine öffentlich zugängliche Wiederherstellungsphrase (Seed-Phrase) für das Konto einer anderen Person und überwies ohne Erlaubnis des Eigentümers Test-Kryptowährung von dort, um die gestellte Aufgabe auszuführen.
#ethereum #OpenAI $USDC
1
150
Im Rajon Kowel verschaffte sich ein Mann Zugang zum Binance-Konto einer anderen Person und stahl Kryptowährung im Wert von über 60.000 Hrywnja
Wie das Gericht feststellte, befand er sich am 8. August 2025 zu Hause und benutzte sein iPhone X. Auf dem Gerät war ein Zugangsschlüssel zum Binance-Konto des Geschädigten gespeichert. Diesen Schlüssel hatte er bereits im Juni 2025 auf unbekannte Weise erhalten. Später meldete er sich beim fremden Konto an, sah sich die Vermögenswerte an und überwies 1.469 USDT auf seine eigene Wallet. Nach dem Wechselkurs der Nationalbank der Ukraine vom 8. August 2025 entspricht das 60.924,31 Hrywnja.
Das Gericht befand ihn nicht nur des Diebstahls, sondern auch des unbefugten Eingriffs in den Betrieb eines Informationssystems für schuldig: Er meldete sich beim fremden Konto an und tätigte ohne Zustimmung des Inhabers eine Überweisung.
Vor Gericht bekannte sich der Angeklagte vollumfänglich schuldig. Er erklärte, er habe das iPhone X gebraucht gekauft und vermute, dass die Zugangsdaten vom Vorbesitzer auf dem Telefon zurückgeblieben seien. Seinen Angaben zufolge wusste er, dass man fremde Vermögenswerte nicht überweisen darf, habe die Sache aber auf die leichte Schulter genommen. Er bat den Geschädigten um Verzeihung und ersetzte den Schaden vollständig.
Seien Sie vorsichtig. Am besten:
▪️ Aktivieren Sie die Zwei-Faktor-Authentifizierung (Passkey und Google Authenticator).
▪️ Aktivieren Sie bei Binance eine Whitelist für Auszahlungsadressen und einen Anti-Phishing-Code.
3
3
2.6k
UAZ erlitt wegen einer Mining-Farm im Keller einen Millionenschaden
Bei UAZ wurde bei den Ermittlungen zu Fahrraddiebstählen eine Mining-Farm entdeckt😂
UAZ erlitt wegen einer Mining-Farm im Keller einen Millionenschaden
Bei UAZ wurde bei den Ermittlungen zu Fahrraddiebstählen eine Mining-Farm entdeckt😂
Bei UAZ wurde bei den Ermittlungen zu Fahrraddiebstählen eine Mining-Farm entdeckt😂
1
218
LUNA — ist es immer noch ein Layer 1 oder zu einem technologischen Shitcoin geworden?
Formal gesehen ist Terra (LUNA) weiterhin eine Layer-1-Blockchain mit Cosmos-SDK-Infrastruktur und eigenen Validatoren.
Doch nach dem Crash von 2022 hat sich die Haltung des Marktes gegenüber dem Projekt grundlegend verändert.
Auf der einen Seite stehen ein funktionierendes Netzwerk und Versuche, das Ökosystem weiterzuentwickeln.
Auf der anderen Seite stehen das erschütterte Vertrauen und der Status als eines der riskantesten Assets.
Was meint ihr: Hat LUNA dank seines Layer-1-Status eine Chance, das Vertrauen der Anleger zurückzugewinnen, oder kann auch eine solide Grundlage dem Ruf nicht mehr helfen?
#luna
2
654
⚖️ Was genau untersucht das US-Justizministerium bei einem alten Binance-Deal?
▪️ Der Leiter der Strafabteilung des Justizministeriums, Tysen Duva, bestätigte die Prüfung, sagte jedoch nicht, dass Binance gegen die Vereinbarung verstoßen habe
▪️ Die Prüfung wird von Bundesstaatsanwälten aus Manhattan und der Strafabteilung des Justizministeriums durchgeführt. Sie untersuchen, ob die Börse Transaktionen im Zusammenhang mit dem Verkauf von iranischem Öl durchgelassen hat, die ihre Sanktionsfilter hätten blockieren müssen
▪️ Separat läuft ein Verfahren zur Beschlagnahmung von 61 Mio. US-Dollar: Die Staatsanwälte behaupten, zwei chinesische Unternehmen hätten über Binance-Konten Geld aus dem iranischen Ölgeschäft gewaschen
Hintergrund: 2023 bekannte sich Binance schuldig, zahlte 4,3 Mrd. US-Dollar und stimmte außerdem einer dreijährigen unabhängigen Überwachung zu.
Binances Position: Nulltoleranz gegenüber Verstößen gegen Sanktionen. Die Börse erklärt, ihr Sanktionsrisiko sei seit 2024 stark gesunken.
Das Justizministerium nannte keinen Zeitrahmen für den Abschluss der Prüfung. Neue Anklagen gibt es bislang nicht.
#Binance
2
1.5k
🚨 Skandal um Ledger: Verdacht auf einen Angriff auf die Lieferkette
Der On-Chain-Analyst Specter schätzt die möglichen Verluste aus Hunderten Wallets auf über 86 Millionen US-Dollar. Spuren der Diebstähle fand er in den Netzwerken Bitcoin, Ethereum und Tron. Ledger hat die Ursache bislang nicht bestätigt. Die wahrscheinlichste Erklärung: Es handelt sich nicht um einen Software-Hack, sondern um Geräte, die bereits vor dem Verkauf verändert worden sein könnten.
Unbestätigten Berichten zufolge könnten bei einem Wiederverkäufer Verpackungen geöffnet, ein versteckter Chip eingesetzt und die Schachteln anschließend wieder versiegelt worden sein. Beim Einrichten könnte die Seed-Phrase an die Angreifer übermittelt worden sein.
Käufern von Geräten aus dieser Charge wird empfohlen, diese nicht zu verwenden. Wer seine Wallet bereits eingerichtet hat, sollte seine Vermögenswerte auf eine neue Wallet mit einer neuen Seed-Phrase übertragen.
#Ledger #CryptoSecurity #Crypto
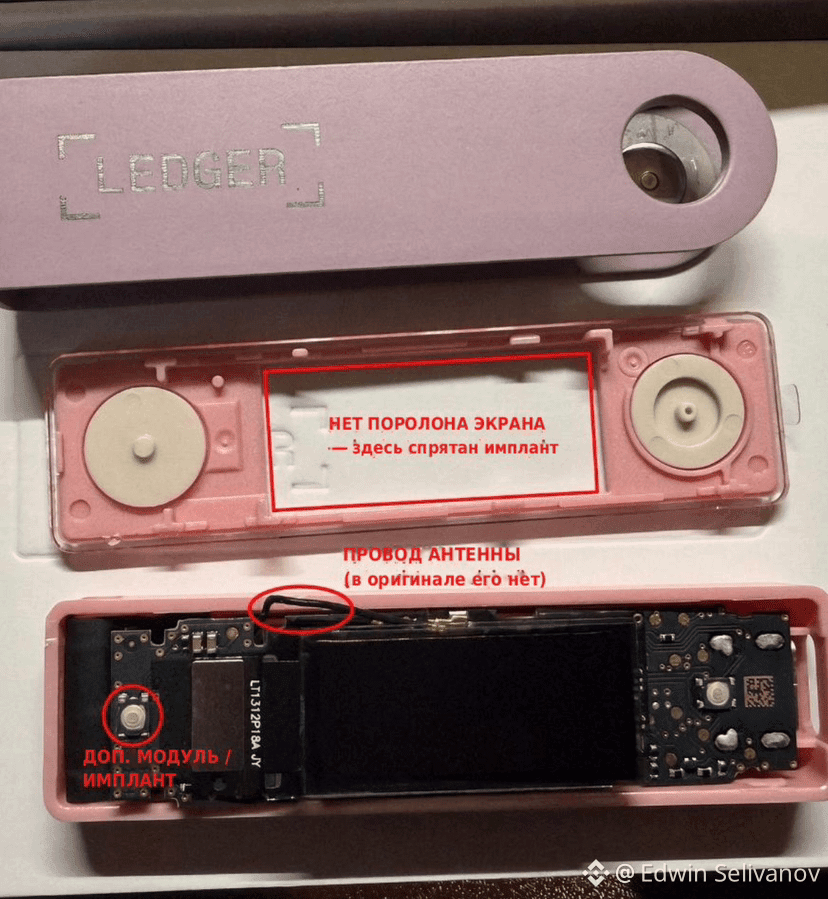
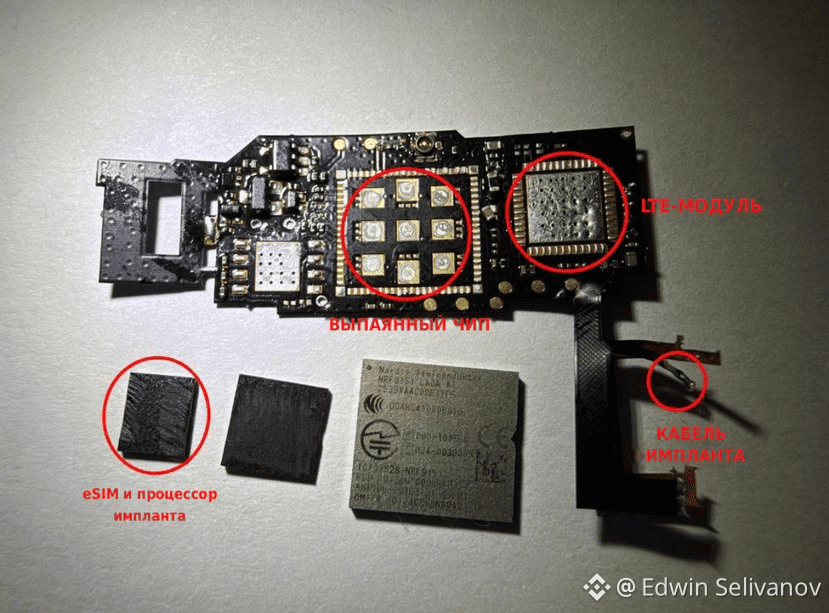
1
4.1k
Potenziell unzuverlässige Anbieter von Hardware-Wallets #Ledger
Wenn Sie vor weniger als sechs Monaten bei einem dieser Wiederverkäufer einen Ledger gekauft haben, ist es ratsam, Ihre Vermögenswerte an einen sicheren Ort zu übertragen, bis sich die Lage geklärt hat.
Potenziell unzuverlässige Anbieter von Hardware-Wallets #Ledger
Wenn Sie vor weniger als sechs Monaten bei einem dieser Wiederverkäufer einen Ledger gekauft haben, ist es ratsam, Ihre Vermögenswerte an einen sicheren Ort zu übertragen, bis sich die Lage geklärt hat.
Wenn Sie vor weniger als sechs Monaten bei einem dieser Wiederverkäufer einen Ledger gekauft haben, ist es ratsam, Ihre Vermögenswerte an einen sicheren Ort zu übertragen, bis sich die Lage geklärt hat.
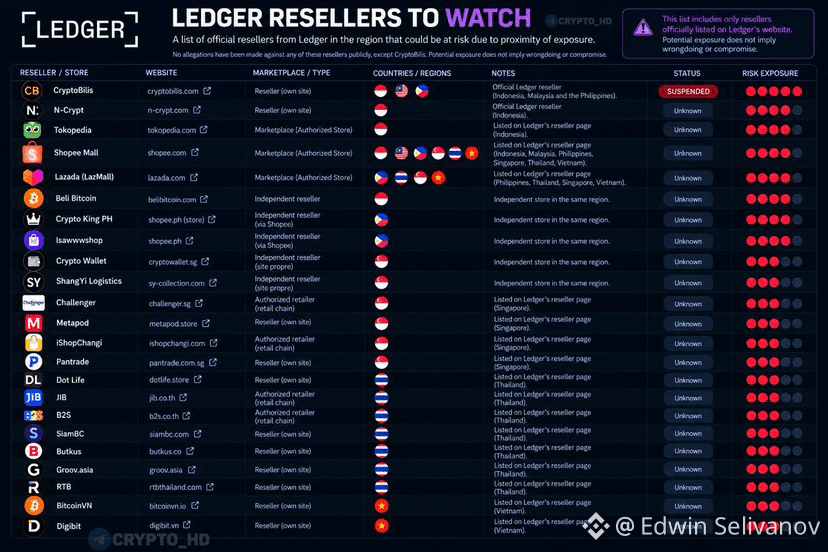
1
1.2k
Ein Investor verlor 80 BTC im Wert von 5.200.000 $, nachdem er bei dem Reseller CryptoBillis eine Ledger-Hardware-Wallet gekauft und alle seine Coins darauf übertragen hatte.
🚬 #Ledger bestätigte offiziell, dass in einem Gerät eines betroffenen Nutzers ein Hardware-Implantat entdeckt wurde, und erklärte, bereits mit den Strafverfolgungsbehörden zusammenzuarbeiten.
CryptoBilis hat den Verkauf eingestellt. Käufern seiner Ledger-Wallets wird geraten, nicht konfigurierte Geräte nicht einzuschalten und bereits verwendete Geräte samt Seed-Phrase dringend zu wechseln.
#cryptonews
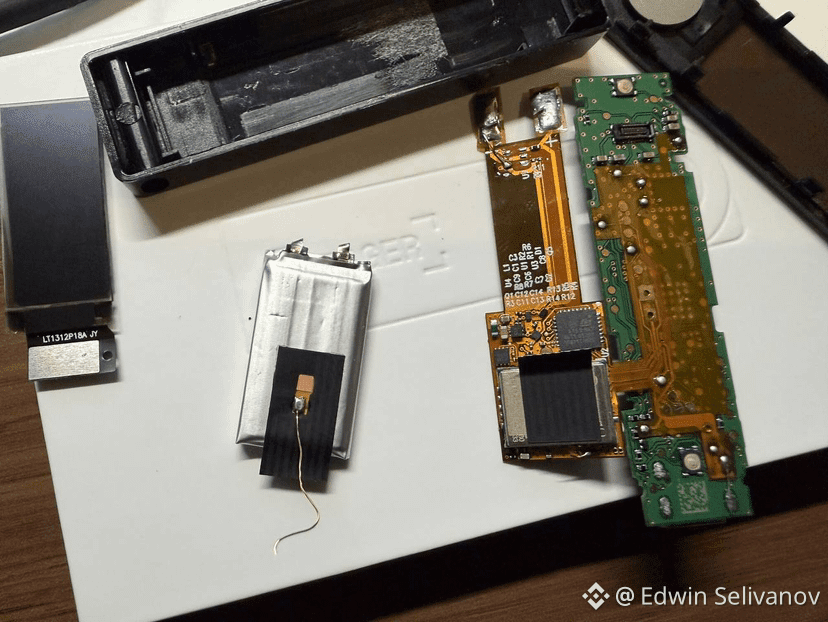
2
2
21
Bei $XRP Ledger wurde eine kritische Schwachstelle offengelegt, die etwa 10 Jahre alt ist
Der Fehler steckte seit 2015 in der Zahlungs-Engine und hätte es ermöglichen können, neue $XRP über dem Limit von 100 Milliarden zu erzeugen und sie anschließend wie gewöhnliche Coins auszugeben
Die gute Nachricht: Die Schwachstelle wurde nicht ausgenutzt, sondern im Rahmen eines Bug-Bounty-Programms entdeckt. RippleX veröffentlichte bereits am 25. September ein dringendes Update für xrpld 3.4.1, die öffentliche Bekanntgabe erfolgte jedoch erst am 9. Oktober. Zum Zeitpunkt der Veröffentlichung nutzten es bereits mehr als 80 % der Validatoren aus der Standardliste.
RippleX warnte außerdem: KI kann immer besser subtile Logikfehler im Code finden, und solche alten Bugs lassen sich dadurch schneller entdecken.
▪️ Der Patch wurde außerhalb des üblichen Änderungsverfahrens veröffentlicht – zum ersten Mal seit dessen Einführung vor mehr als 10 Jahren. Der Grund: Der Angriff war kostengünstig, erforderte keine besonderen Zugriffsrechte und hätte XRP erzeugen können.
#Ripple #xrp #CryptoNews
{future}(XRPUSDT)
Bei $XRP Ledger wurde eine kritische Schwachstelle offengelegt, die etwa 10 Jahre alt ist
Der Fehler steckte seit 2015 in der Zahlungs-Engine und hätte es ermöglichen können, neue $XRP über dem Limit von 100 Milliarden zu erzeugen und sie anschließend wie gewöhnliche Coins auszugeben
Die gute Nachricht: Die Schwachstelle wurde nicht ausgenutzt, sondern im Rahmen eines Bug-Bounty-Programms entdeckt. RippleX veröffentlichte bereits am 25. September ein dringendes Update für xrpld 3.4.1, die öffentliche Bekanntgabe erfolgte jedoch erst am 9. Oktober. Zum Zeitpunkt der Veröffentlichung nutzten es bereits mehr als 80 % der Validatoren aus der Standardliste.
RippleX warnte außerdem: KI kann immer besser subtile Logikfehler im Code finden, und solche alten Bugs lassen sich dadurch schneller entdecken.
▪️ Der Patch wurde außerhalb des üblichen Änderungsverfahrens veröffentlicht – zum ersten Mal seit dessen Einführung vor mehr als 10 Jahren. Der Grund: Der Angriff war kostengünstig, erforderte keine besonderen Zugriffsrechte und hätte XRP erzeugen können.
#Ripple #xrp #CryptoNews
3
1.6k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
CanMicrosoftDeliverOnAI
226,396 Aufrufe
1,887 Kommentare
Berichtssaison, Session 3: Übertreffen Google und Microsoft die Gewinnerwartungen?
Binance Square Official
·108 Likes
·40.2k Aufrufe
CanGoogleDefindItsCore
128,901 Aufrufe
1,385 Kommentare
EarningsSeason
5.8M Aufrufe
27,867 Kommentare