

#giwa
giwa
4,305 Aufrufe
38 Kommentare
Hot
Zuletzt

·
--
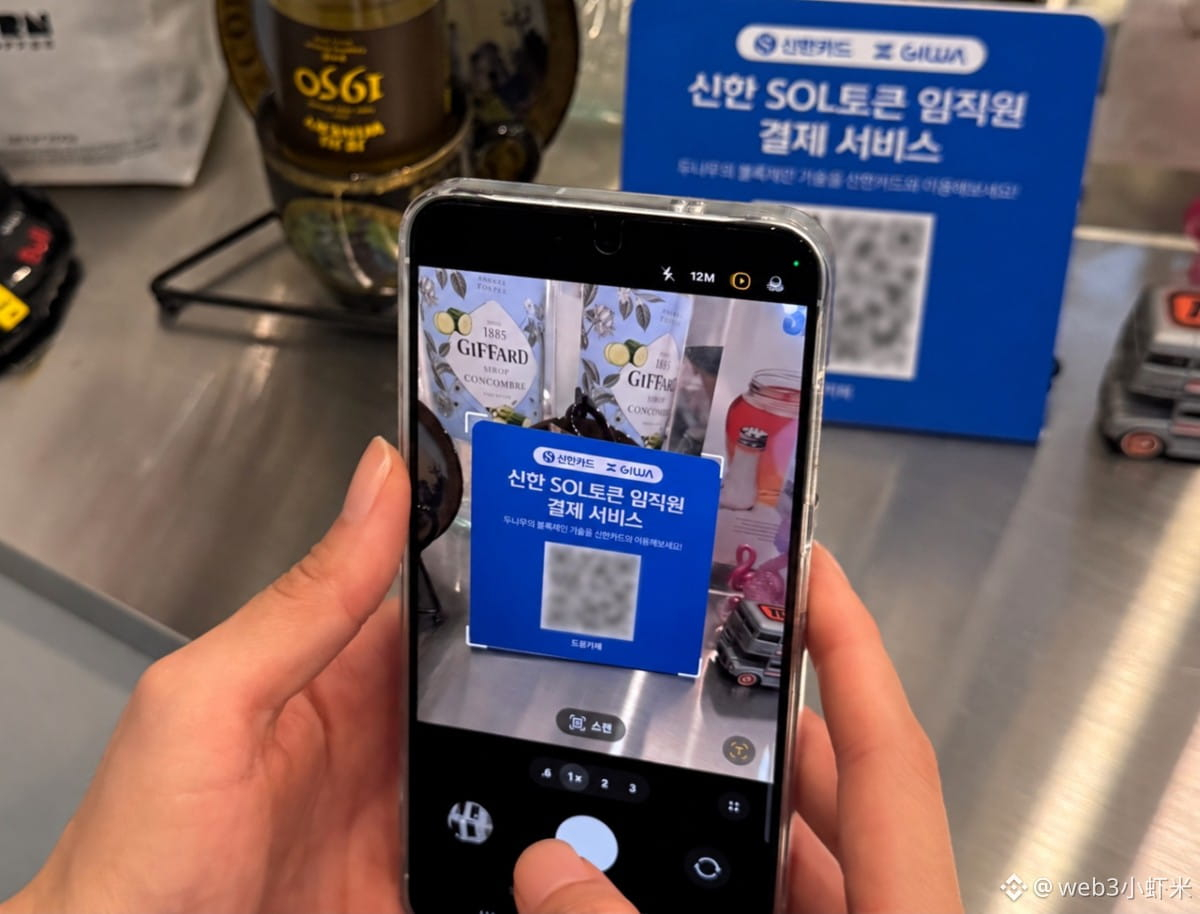
Gerade gesehen: Shinhan Card und Dunamu (Betreiber von Upbit) haben offiziell angekündigt, auf Dunamus öffentlicher Blockchain GIWA Chain einen Praxistest vor Ort durchzuführen: „Kartenaussteller gibt Token aus + direkte Zahlung aus dem Wallet“. Unter den Kartenausstellern ist Shinhan Card damit die erste.
Die wichtigsten Details: Zunächst testen Mitarbeitende in einer Filiale im Untergeschoss der Shinhan-Zentrale. Sie erhalten in der GIWA Wallet von Shinhan selbst ausgegebene On-Chain-Token und können bezahlen, indem sie den QR-Code im Laden scannen – ohne eine Adresse eingeben oder einen Überweisungsvorgang durchlaufen zu müssen. Für die Sicherheit dient „Dojang“ (Stempel) der On-Chain-Authentifizierung der Mitarbeitenden; zahlen können nur vorab registrierte Wallets. Dunamu betreibt die Blockchain, Shinhan gibt die Token selbst aus und verwaltet sie. Laut offizieller Aussage soll der kommerzielle Einsatz starten, sobald die gesetzlichen Rahmenbedingungen stehen. Danach sollen weitere Filialen hinzukommen und globale Blockchains angebunden werden.
Ein koreanischer Kartenanbieter bringt QR-Zahlungen vor Ort persönlich zum Laufen: Die Stablecoin-Gesetzgebung ist zwar noch nicht verabschiedet, doch der Zahlungsablauf wurde bereits erprobt.
#韩国 #支付 #GIWA
4

🇰🇷 Upbits Muttergesellschaft tut sich mit MoonPay zusammen – will nun auch eine koreanische Börse Stablecoin-Zahlungen anbieten?
Am 21. Oktober gaben MoonPay und Dunamu, der Betreiber von Upbit, der größten Börse Südkoreas, ihre Absicht zu einer strategischen Partnerschaft bekannt. Die Richtung ist klar:
🔹 Grenzüberschreitende Stablecoin-Zahlungen und Geldtransfers
🔹 Tools für das Treasury-Management von Unternehmen
🔹 MoonPays globales Netzwerk an Dunamus eigene GIWA-Chain (ein Ethereum-Layer-2-Netzwerk) anbinden und GIWA so international voranbringen
Achtet auf die Formulierung: Derzeit geht es lediglich darum, eine „Zusammenarbeit auszuloten“ – noch gibt es kein fertiges Produkt. Ein konkreter Zeitplan, unterstützte Stablecoins und die Nutzungsmöglichkeiten für koreanische Nutzer wurden noch nicht bekannt gegeben.
Meine Einschätzung:
Das Interessante an dieser Nachricht ist nicht MoonPay, sondern Upbits Ambitionen. Früher verdienten koreanische Börsen vor allem an den Handelsgebühren vor Ort. Dass sie nun eine eigene Chain aufbauen und anschließend einen großen Anbieter für Ein- und Auszahlungen ins Boot holen, um globale Zugänge zu schaffen, zeigt: Sie wollen sich von einem „Handelsplatz“ zu einer Infrastruktur für Zahlungen und Geldflüsse entwickeln.
Das altbekannte Problem bei Börsen mit eigener Chain bleibt jedoch bestehen: Ob es echte Nutzer und Anwendungen auf der Chain gibt, lässt sich nicht mit einer Partnerschaftsankündigung lösen. Ob GIWA sich durchsetzen kann, wird davon abhängen, ob es künftig tatsächlich ein relevantes Zahlungsvolumen gibt.
Was meint ihr: Gibt es einen echten Bedarf für Zahlungen über eine von einer Börse selbst aufgebaute L2 – oder ist das nur die nächste Geschichte vom Abstecken eines Reviers? 👇
#稳定币 #Upbit #MoonPay #GIWA
8

·
--
MoonPay und Dunamu, die Muttergesellschaft von Upbit, schließen eine strategische Partnerschaft. Gemeinsam wollen sie Zahlungen mit Stablecoins, Unternehmensfinanzen und Treasury-Management erkunden und den internationalen Zugang zum Ethereum-L2-Netzwerk GIWA ausbauen. Ein Zahlungsunternehmen dockt an eine Börsen-Blockchain an – für Stablecoins auf dem Weg in die Welt sind Kanäle mehr wert als Slogans.#稳定币 #MoonPay #GIWA
MoonPay und Dunamu, die Muttergesellschaft von Upbit, schließen eine strategische Partnerschaft. Gemeinsam wollen sie Zahlungen mit Stablecoins, Unternehmensfinanzen und Treasury-Management erkunden und den internationalen Zugang zum Ethereum-L2-Netzwerk GIWA ausbauen. Ein Zahlungsunternehmen dockt an eine Börsen-Blockchain an – für Stablecoins auf dem Weg in die Welt sind Kanäle mehr wert als Slogans.#稳定币 #MoonPay #GIWA
3

Übersetzung ansehen
🚨 SCAMMERS FRONT-RUNNING THE LAUNCH AS $GIWA CLARIFIES ZERO RPC LEAKS! 🛡️
Scammers are getting creative, fabricating RPC leak narratives around $GIWA before the L2 mainnet even touches the live grid. Smart money knows whenever hype starts breeding fake data exploits early, institutional eyes are already tracking the potential order flow. 🔍
The team officially squashed the FUD, confirming zero infrastructure leaks and keeping their mainnet rollout locked behind verified protocols. 🛡️ Don't let bad actors shake your capital out of position before the genuine momentum engine turns on. 💡
💬 Are you keeping your capital safe until official mainnet confirmation, or taking bait on unverified L2 noise? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #GIWA #Layer2 #CryptoSecurity #Crypto
🛡️ 👁️
1

·
--
【Das Hauptnetz ist noch gar nicht live gegangen, aber 2 Millionen US-Dollar in ETH wurden trotzdem abgezweigt!🔥】
[🚀 进群跟进币圈安全事件](https://app.binance.com/uni-qr/MwYFhLo4)
Bei diesem Krypto-Sicherheitsvorfall lohnt es sich wirklich, dass normale Nutzer aufmerksam sind.
Kürzlich ist eine gefälschte Cross-Chain-Brücke aufgetaucht, die sich als GIWA-Hauptnetz ausgab – und am Ende wurden etwa 1335 Adressen betrogen. Der Gesamtschaden beläuft sich auf rund 2 Millionen US-Dollar, also ungefähr 766 ETH.
Das Wichtigste ist dabei:
Das echte GIWA-Hauptnetz ist tatsächlich noch nicht live gegangen.
Das bedeutet: Zuerst haben die Angreifer ein „GIWA-Hauptnetz“ und eine Cross-Chain-Brücken-Information gefälscht, und dann die Nutzer dazu verleitet, ETH einzuzahlen.
Sobald das Geld in diese gefälschte Brücke gelangt, können die Angreifer die Vermögenswerte direkt abziehen.
Besonders beachtenswert ist außerdem, dass DYORSWAP angibt, dass ihre Smart Contracts nicht kompromittiert wurden. Man sei dabei, die Betreiber der Fake-Brücke sowie die damit verbundenen Geldflüsse zu verfolgen.
Dieser Vorfall erinnert uns eigentlich an ein sehr reales Problem:
Krypto-Betrug ist heutzutage nicht unbedingt nur noch „dass der private Schlüssel gestohlen wurde“.
Eine gefälschte Website, ein gefälschtes Hauptnetz, eine gefälschte Cross-Chain-Brücke – sogar ein Link, der vollkommen normal aussieht – kann dich dazu bringen, die Assets freiwillig an Betrüger zu übergeben.
📌 Also: Wenn du in Zukunft auf neue öffentliche Ketten, neue Projekte oder neue Cross-Chain-Brücken triffst, mach niemals einfach direkt etwas, nur weil es heißt „Hauptnetz ist live“.
Stelle zuerst sicher, dass es sich um offizielle Kanäle handelt und ob das Hauptnetz wirklich live ist. Prüfe außerdem die Contract-Adresse und die Informationen zur Cross-Chain-Brücke.
In der Krypto-Welt ist vieles manchmal am gefährlichsten nicht, dass du es nicht kannst – sondern dass du zu schnell handelst.
#GIWA
【Das Hauptnetz ist noch gar nicht live gegangen, aber 2 Millionen US-Dollar in ETH wurden trotzdem abgezweigt!🔥】
🚀 进群跟进币圈安全事件
Bei diesem Krypto-Sicherheitsvorfall lohnt es sich wirklich, dass normale Nutzer aufmerksam sind.
Kürzlich ist eine gefälschte Cross-Chain-Brücke aufgetaucht, die sich als GIWA-Hauptnetz ausgab – und am Ende wurden etwa 1335 Adressen betrogen. Der Gesamtschaden beläuft sich auf rund 2 Millionen US-Dollar, also ungefähr 766 ETH.
Das Wichtigste ist dabei:
Das echte GIWA-Hauptnetz ist tatsächlich noch nicht live gegangen.
Das bedeutet: Zuerst haben die Angreifer ein „GIWA-Hauptnetz“ und eine Cross-Chain-Brücken-Information gefälscht, und dann die Nutzer dazu verleitet, ETH einzuzahlen.
Sobald das Geld in diese gefälschte Brücke gelangt, können die Angreifer die Vermögenswerte direkt abziehen.
Besonders beachtenswert ist außerdem, dass DYORSWAP angibt, dass ihre Smart Contracts nicht kompromittiert wurden. Man sei dabei, die Betreiber der Fake-Brücke sowie die damit verbundenen Geldflüsse zu verfolgen.
Dieser Vorfall erinnert uns eigentlich an ein sehr reales Problem:
Krypto-Betrug ist heutzutage nicht unbedingt nur noch „dass der private Schlüssel gestohlen wurde“.
Eine gefälschte Website, ein gefälschtes Hauptnetz, eine gefälschte Cross-Chain-Brücke – sogar ein Link, der vollkommen normal aussieht – kann dich dazu bringen, die Assets freiwillig an Betrüger zu übergeben.
📌 Also: Wenn du in Zukunft auf neue öffentliche Ketten, neue Projekte oder neue Cross-Chain-Brücken triffst, mach niemals einfach direkt etwas, nur weil es heißt „Hauptnetz ist live“.
Stelle zuerst sicher, dass es sich um offizielle Kanäle handelt und ob das Hauptnetz wirklich live ist. Prüfe außerdem die Contract-Adresse und die Informationen zur Cross-Chain-Brücke.
In der Krypto-Welt ist vieles manchmal am gefährlichsten nicht, dass du es nicht kannst – sondern dass du zu schnell handelst.
#GIWA
219

·
--
Bärisch
766.25 $ETH
{spot}(ETHUSDT)
abgezogen von über 1.335 Wallets, und niemand hat einen einzigen Vertrag gehackt
Betrüger haben ein gefälschtes GIWA-Mainnet gestartet
gaben ihm die Chain-ID 9134, die für Upbits L2 reserviert ist
ein DEX hat es als echtes Mainnet gelistet, und Leute haben gebridget
eine Chain-ID ist nur eine Bezeichnung. jeder kann 9134 eingeben
über 200 ETH kamen als Entschädigung zurück, kleinere Verluste bei einem pauschalen Satz von 40%
(die Verlustzahlen stammen von DYORSWAP selbst)
GIAWAs eigener Account auf X: Mainnet nicht gestartet, bleib vor Betrügereien sicher, "DYOR"
das DEX, das hereingefallen ist, heißt wörtlich DYORSWAP🙃
#dyor #DEX #GIWA #Hacked
766.25 $ETH
abgezogen von über 1.335 Wallets, und niemand hat einen einzigen Vertrag gehackt
Betrüger haben ein gefälschtes GIWA-Mainnet gestartet
gaben ihm die Chain-ID 9134, die für Upbits L2 reserviert ist
ein DEX hat es als echtes Mainnet gelistet, und Leute haben gebridget
eine Chain-ID ist nur eine Bezeichnung. jeder kann 9134 eingeben
über 200 ETH kamen als Entschädigung zurück, kleinere Verluste bei einem pauschalen Satz von 40%
(die Verlustzahlen stammen von DYORSWAP selbst)
GIAWAs eigener Account auf X: Mainnet nicht gestartet, bleib vor Betrügereien sicher, "DYOR"
das DEX, das hereingefallen ist, heißt wörtlich DYORSWAP🙃
#dyor #DEX #GIWA #Hacked
3
83

🚨 Fake GIWA stiehlt 2 Millionen US-Dollar
Betrüger starteten ein gefälschtes GIWA-Mainnet und nutzten eine betrügerische Bridge, um ungefähr 768 ETH zu übertragen.
📊 DYORSWAP hat das Netzwerk zunächst als legitim akzeptiert, weil die Angreifer die korrekte Chain-ID 9134 kopiert haben.
GIWA ist weiterhin im Testnet, und DYORSWAP bereitet eine Entschädigung für betroffene Nutzer vor.
#GIWA
71
·
--
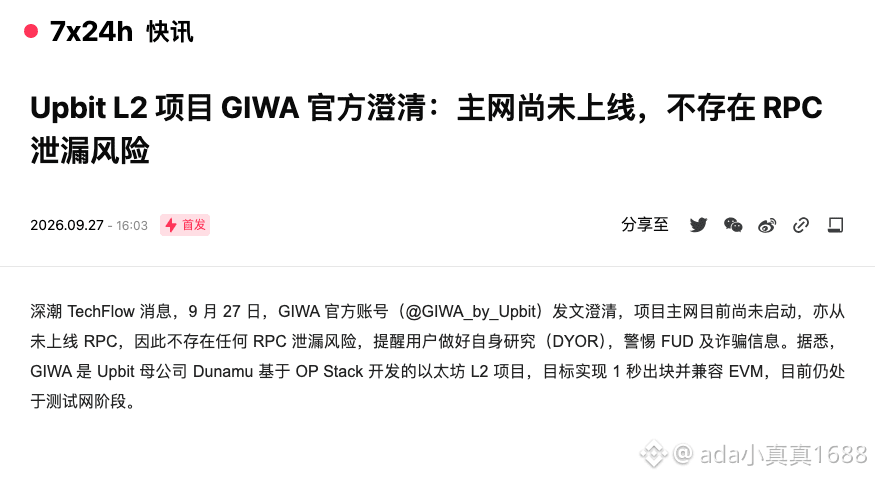
Jetzt ist die Verbindung zu irgendeinem Einstiegspunkt, der sich als „GIWA Mainnet“ ausgibt, womöglich ein Wallet-Abenteuer: Laut offizieller Aussage ist dieses Mainnet noch gar nicht live.
Am 27. September hat der offizielle GIWA-Account klargestellt, dass sich das Projekt weiterhin in der Testnetz-Phase befindet und es nie ein Mainnet-RPC gab. Daher kann es auch keine angebliche „Mainnet-RPC-Leakage“ geben.
Die offiziellen Dokumente führen aktuell nur GIWA Sepolia auf; die Chain-ID lautet 91342. Unter „Mainnet“ steht weiterhin „in Entwicklung“. Auch „GIWA Mainnet“ auf der Webseite und ein Icon, das ähnlich gestaltet ist, beweisen nicht, dass es offiziell ist.
Die häufigste Falle liegt genau hier: Viele schauen nur auf den Projektnamen und prüfen nicht den Netzwerkstatus. Unbekannte RPCs, Cross-Chain-Brücken und Einzahlungseingänge—solange sie behaupten, auf dem GIWA Mainnet zu laufen—sollten erst einmal pausieren.
Wenn man es wirklich verifizieren will: Zuerst die offizielle Domain prüfen, dann Chain-ID und Vertragsadresse abgleichen.
#GIWA
261

·
--
SÜDKOREANISCHES L2-ÖKOSYSTEM $GIWA SICHERT SICHERSTELLUNG DURCH TIEFE DEX-LIQUIDITÄT UND TCG-INTEGRATION 🚀 🌊
Der südkoreanische Retail-Markt schafft derzeit still und leise die Grundlage für einen massiven Liquiditätsschub, während das führende DEX-Protokoll GIWATER seine Flaggschiff-TCG-Kartenintegration abschließt. 📊 Gestützt von einem zusammen mit einer erstklassigen Börse inkubierten Ethereum-Layer-2, verbindet dieser Schritt verifizierbare Zufälligkeit mit einer nativen Vermögensverteilung.
Mit künftigen Erweiterungen, die auf RWA und eine sammelbare Order-Flow-Struktur abzielen, werden institutionelle Verwahrungs-„Rails“ etabliert, noch bevor große regionale Blockchain-Events anstehen. ⚡ Smart Capital behält genau im Blick, wie schnell dieses Ökosystem lokale Retail-Volumen einfängt.
💬 Wird dieser L2-Liquiditätshub den nächsten großen regionalen Durchbruch bei Real-World-Collectibles auslösen, oder wartest du auf die Mainnet-Akkzeptanz? 👇
⚠️ Keine Finanzberatung. Achte immer auf dein Risiko. 🛡️
🏷️ #GIWA #Layer2 #Crypto #DEX #Ethereum
🔥 ⚡
2
·
--
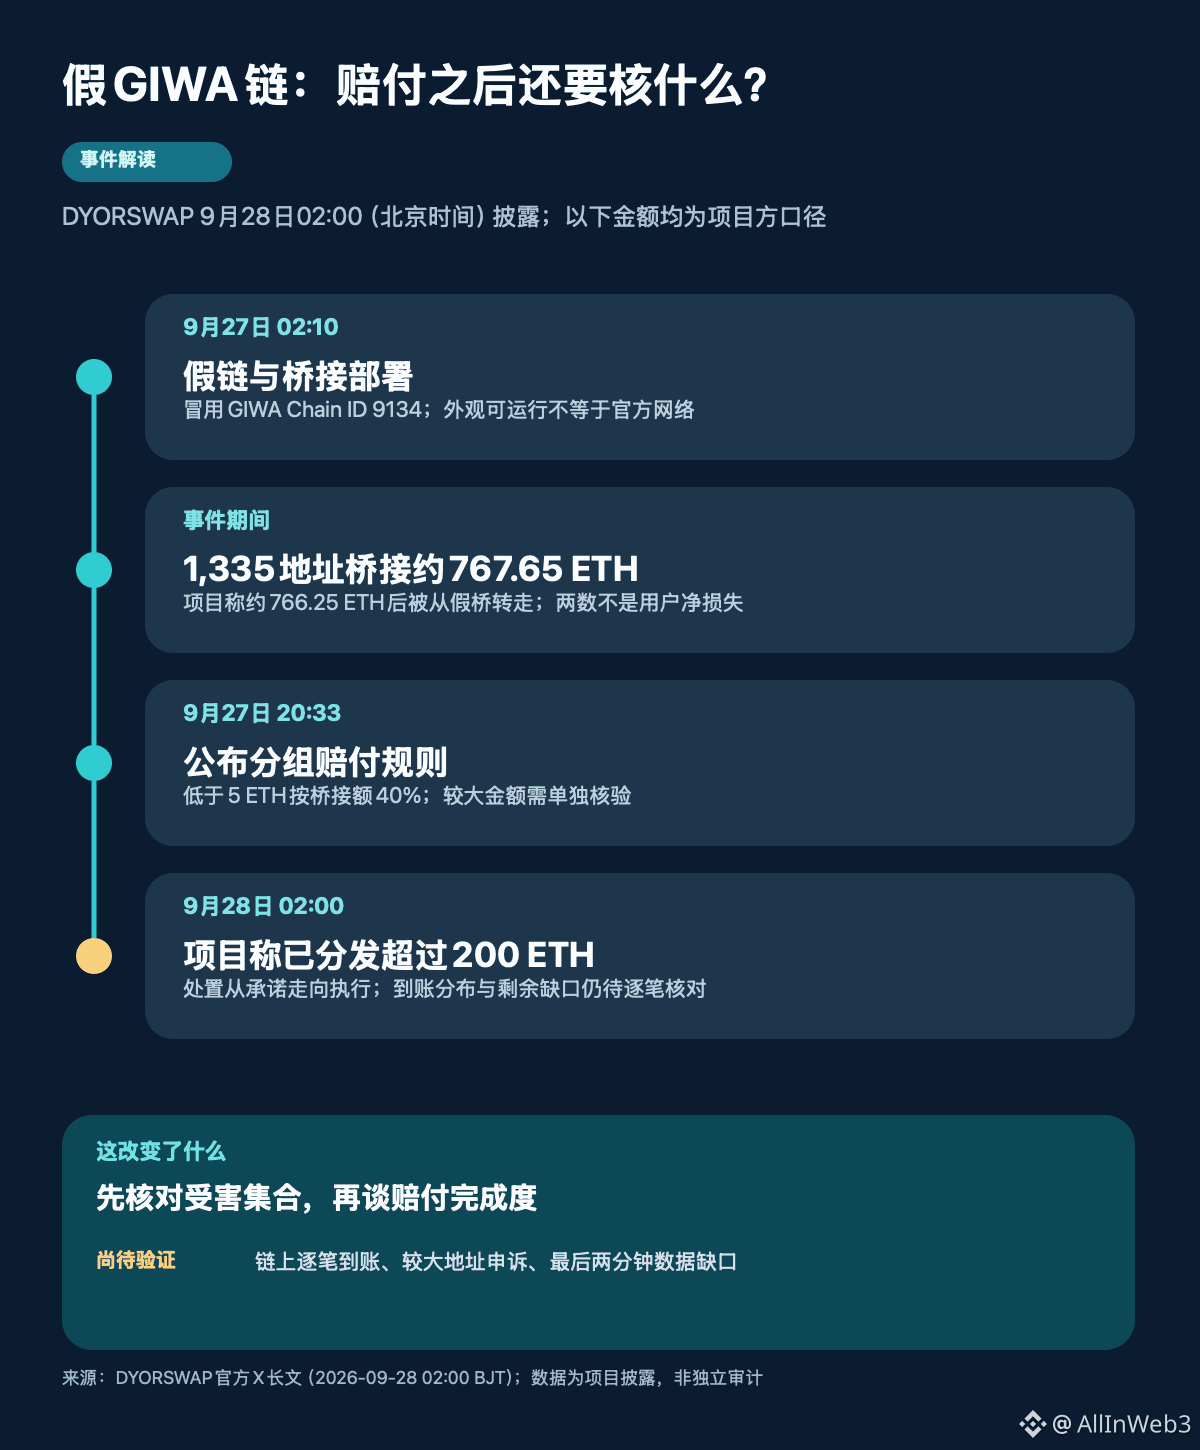
#GIWA #跨链安全 Am einfachsten lässt sich ein falscher Verdacht mit einer einzigen Zahl in die Irre führen: DYORSWAP behauptet, es seien bereits mehr als 200 ETH ausgezahlt worden – also fragt man sich: Ist der Schaden damit schon fast ausgeglichen? Ich finde, jetzt ist nicht die wichtigste Frage, zuerst eine hübsche Auszahlungsquote auszurechnen, sondern herauszufinden, welche Vermögenswerte zu welcher Gruppe von Geschädigten gehören – und ob jede einzelne Auszahlung wirklich auch bei den Betroffenen angekommen ist.
Der Zeitablauf entscheidet darüber, warum man diese beiden Punkte nicht vermischen darf. Laut einer neuen Offenlegung des Projekts wurde das Netzwerk sowie die Brücke, die die GIWA-Chain-ID 9134 missbrauchen, am 27. September um 02:10 Uhr Beijing-Zeit bereitgestellt; dieses Netzwerk konnte laufen, konnte Transaktions-Batches in Ethereum schreiben und Nutzer konnten dort auch handeln. Es handelt sich also nicht nur um eine gefälschte Webseite. Etwa 1.335 Adressen überwiesen rund 767,65 ETH an die Brücke; das Projekt sagt, dass davon später etwa 766,25 ETH weitertransferiert wurden. Diese beiden Zahlen sind Größenordnungen für das Gesamtvolumen der Brücke und entsprechen nicht automatisch dem netto ermittelten Schaden pro Geschädigtem.
Zuvor blieben die Meldungen bei „es wird kompensiert“ und bei den Kompensationsregeln: Betroffene Bridge-Adressen mit weniger als 5 ETH werden mit 40% der Brücken-Beträge behandelt, größere Beträge müssen separat verifiziert werden. Dieser längere Text heute bringt die Sache einen Schritt weiter: DYORSWAP sagt, es seien an Nutzer mehr als 200 ETH verteilt worden, und es gibt einen überprüfbaren Einstieg für die On-Chain-Kompensation. Doch „das Projekt behauptet, es sei verteilt“ und „die tatsächliche Lücke je Opfer sei bestätigt“ sind weiterhin zwei unterschiedliche Dinge. Auch 200 durch 766,25 kann man nicht einfach als Gesamt-Auszahlungsquote bezeichnen – Zähler und Nenner beziehen sich möglicherweise nicht auf dieselben Objekte und Berechnungsgrundlagen.
Achtenswert ist außerdem: Das Team behauptet, die mit der falschen Chain zuvor veröffentlichten Transaktions-Batches auf Ethereum hätten den Status von Brücken, Handel und Fonds-Pools rekonstruiert, und vor dem Stopp des Betriebs rund zwei Minuten lang ausgeführte Transaktionen seien nicht on-chain gegangen, wodurch eine Datendifferenz entstanden sei. Meine Einschätzung: Der entscheidende Punkt in der nächsten Phase dieses Vorfalls ist nicht, erneut zu wiederholen, wie überzeugend die Fake-Chain war, sondern ob die Auszahlungsübersicht von extern Schritt für Schritt gegengeprüft werden kann – nämlich ob sich damit die Menge der Opferadressen, die Ausschlussgründe, die Ergebnisse bei größeren Einsprüchen und die tatsächlich eingegangenen Transaktionen zu einer konsistenten, überprüfbaren Buchführung zusammenführen lassen.
Das hat auch Grenzen. Was das Projekt derzeit nennt – 1335, 767,65, 766,25 und „mehr als 200 ETH ausgezahlt“ – sollte zunächst als dessen eigene Veröffentlichungsgrundlage betrachtet werden. Wallet-Verhalten kann Hinweise liefern, aber man darf nicht allein anhand der frühesten Einzahlung oder einer großen Bridge-Überweisung entscheiden, dass eine Adresse der Angreifer ist. Wenn spätere öffentlich gemachte, konkrete Transaktionen sich mit einer vollständigen Opferliste abgleichen lassen, würde ich die Einschätzung zum Fortschritt der Umsetzung erhöhen. Wenn die Liste dagegen langfristig nicht abgeglichen werden kann, lässt sich auch ein weiter steigender Auszahlungsbetrag nur schwer als fair und vollständig abgeschlossen belegen.
Wenn du zu den Betroffenen gehörst: Glaubst du, es ist wichtiger, zuerst eine anonymisierte Methode zur Berechnung pro Adresse zu veröffentlichen – oder zuerst die Auszahlung schneller abzuwickeln? Vor allem, wenn in den letzten zwei Minuten Daten fehlen: Welchen Standard für zusätzlichen Nachweis würdest du akzeptieren?
1
1
207
·
--
🚨 $GIWA LEUGNET MAINNET-LEAKS, WÄHREND SICH FUD-ZIELE AUF WEITERES ÖKOSYSTEM AUSWEITEN 🛡️
Eine offizielle Bestätigung vom $GIWA-Team hat die Lage bezüglich des jüngsten Markt-Rauschens geklärt. Das Mainnet für diese hochrangige Exchange-L2-Initiative bleibt weiterhin offline und neutralisiert damit sämtliche Behauptungen über aktive RPC-Leaks oder Sicherheitskompromittierungen vollständig. 🔍
Aus Sicht des Order Flows dient synthetisches FUD häufig dazu, temporäre strukturelle Verzerrungen zu erzeugen und künstliche Discount-Liquidität zu generieren, bevor das Netzwerk tatsächlich eingesetzt wird. 📌 Institutionelles Kapital agiert ausschließlich nach verifizierten Meilensteinen und nicht nach unbestätigten Exploits, sodass die Risikoparameter fest bleiben, während die Markttransparenz zurückkehrt. 💡
💬 Wie filterst du Rauschen von echten strukturellen Updates während Pre-Launch-Phasen? 👇
⚠️ Keine Finanzberatung. Immer dein Risiko managen. 🛡️
🏷️ #GIWA #Layer2 #MarketSecurity #Crypto
🛡️ 🔍
11
Das Netzwerk $ETH n hat noch nie gestartet. Und trotzdem hat es schon jemanden gegeben, der eine komplette gefälschte Version aufgebaut hat, um echtes Geld der Nutzer abzuziehen.
GIWA, ein Layer-2-Projekt auf Ethereum, hinter dem die Börse Upbit steht, läuft immer noch im Testbetrieb – das echte Mainnet wurde nie in Betrieb genommen. Der Betrüger hat eine gefälschte „GIWA Mainnet“-Version zusammen mit einer gefälschten Bridge erstellt, sodass Nutzer auf der DyorSwap-Börse es für echt hielten, Geld einzahlten und alles verloren.
DyorSwap bestätigt, dass es sich dabei um eine von den Betrügern eingerichtete, gefälschte Kette handelt – nicht um einen Fehler von GIWA – und dass man die eigenen Treasury-Fonds nutzen wird, um den geschädigten Nutzern den Verlust auszugleichen.
GIWA bestreitet, dass es einen RPC-Leak gab, und betont erneut: Ihr echtes Mainnet ist noch nicht live gegangen.
Die konkrete Schadenssumme wurde bislang nicht veröffentlicht, und die Identität der Person, die die gefälschte Version erstellt hat, ist ebenfalls unklar.
Dass das Projekt auf X derzeit stark diskutiert wird, bedeutet nicht, dass es bereits echt verfügbar ist und man auf die Bridge klicken kann.
Das ist heute besonders zu beobachten: Ob DyorSwap eine konkrete Höhe der Entschädigung bekannt gibt.
Persönliche Beobachtung, keine Anlageberatung.
#ETH #Crypto #GIWA #Scam #Web3
97
·
--
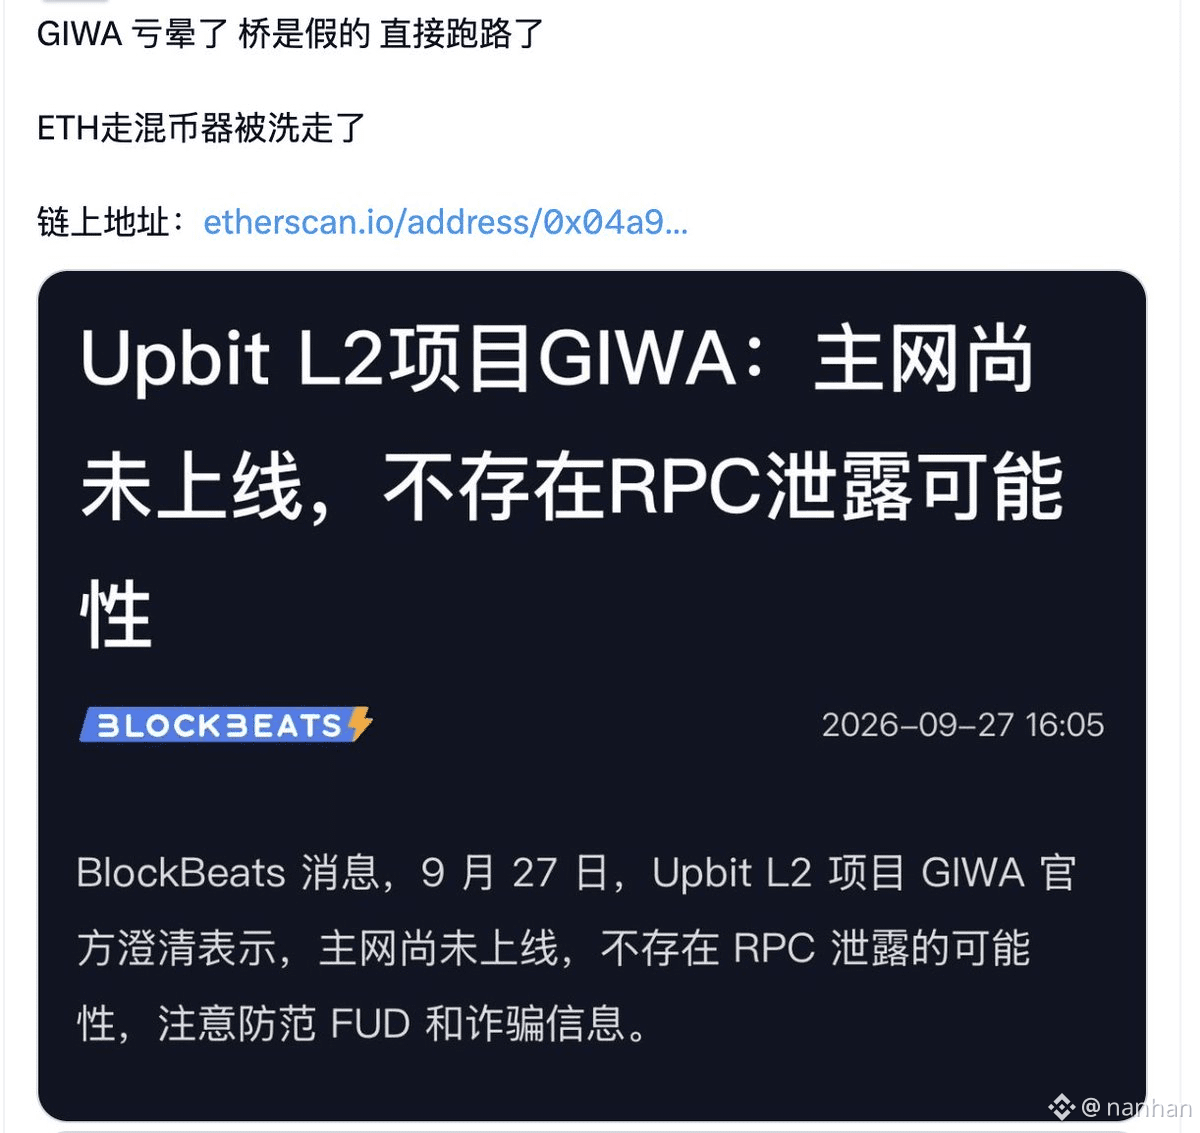
GIWA Fake- oder Pseudo-„Mainnet“- und Fake-Cross-Chain-Brückenbetrug – nicht nur, wie vielen wurden mehr Menschen verletzt
Eine neue Kette, noch bevor sie offiziell auf der Website veröffentlicht wurde, wird hineingestürmt. Von Robinhood über Arc scheint es, als hätten manche Leute ein neues „Vermögensgeheimnis“ gefunden – vor allem diejenigen, die etwas Technik verstehen. Doch man irrt: Was die meisten ertrinken lässt, sind oft genau diejenigen, die schwimmen können.
Selbst schuld, ich bin eben dumm – ich bin vielen Gefahren entkommen
$BTC #GIWA $ETH
{spot}(BTCUSDT)
GIWA Fake- oder Pseudo-„Mainnet“- und Fake-Cross-Chain-Brückenbetrug – nicht nur, wie vielen wurden mehr Menschen verletzt
Eine neue Kette, noch bevor sie offiziell auf der Website veröffentlicht wurde, wird hineingestürmt. Von Robinhood über Arc scheint es, als hätten manche Leute ein neues „Vermögensgeheimnis“ gefunden – vor allem diejenigen, die etwas Technik verstehen. Doch man irrt: Was die meisten ertrinken lässt, sind oft genau diejenigen, die schwimmen können.
Selbst schuld, ich bin eben dumm – ich bin vielen Gefahren entkommen
$BTC #GIWA $ETH
411
·
--
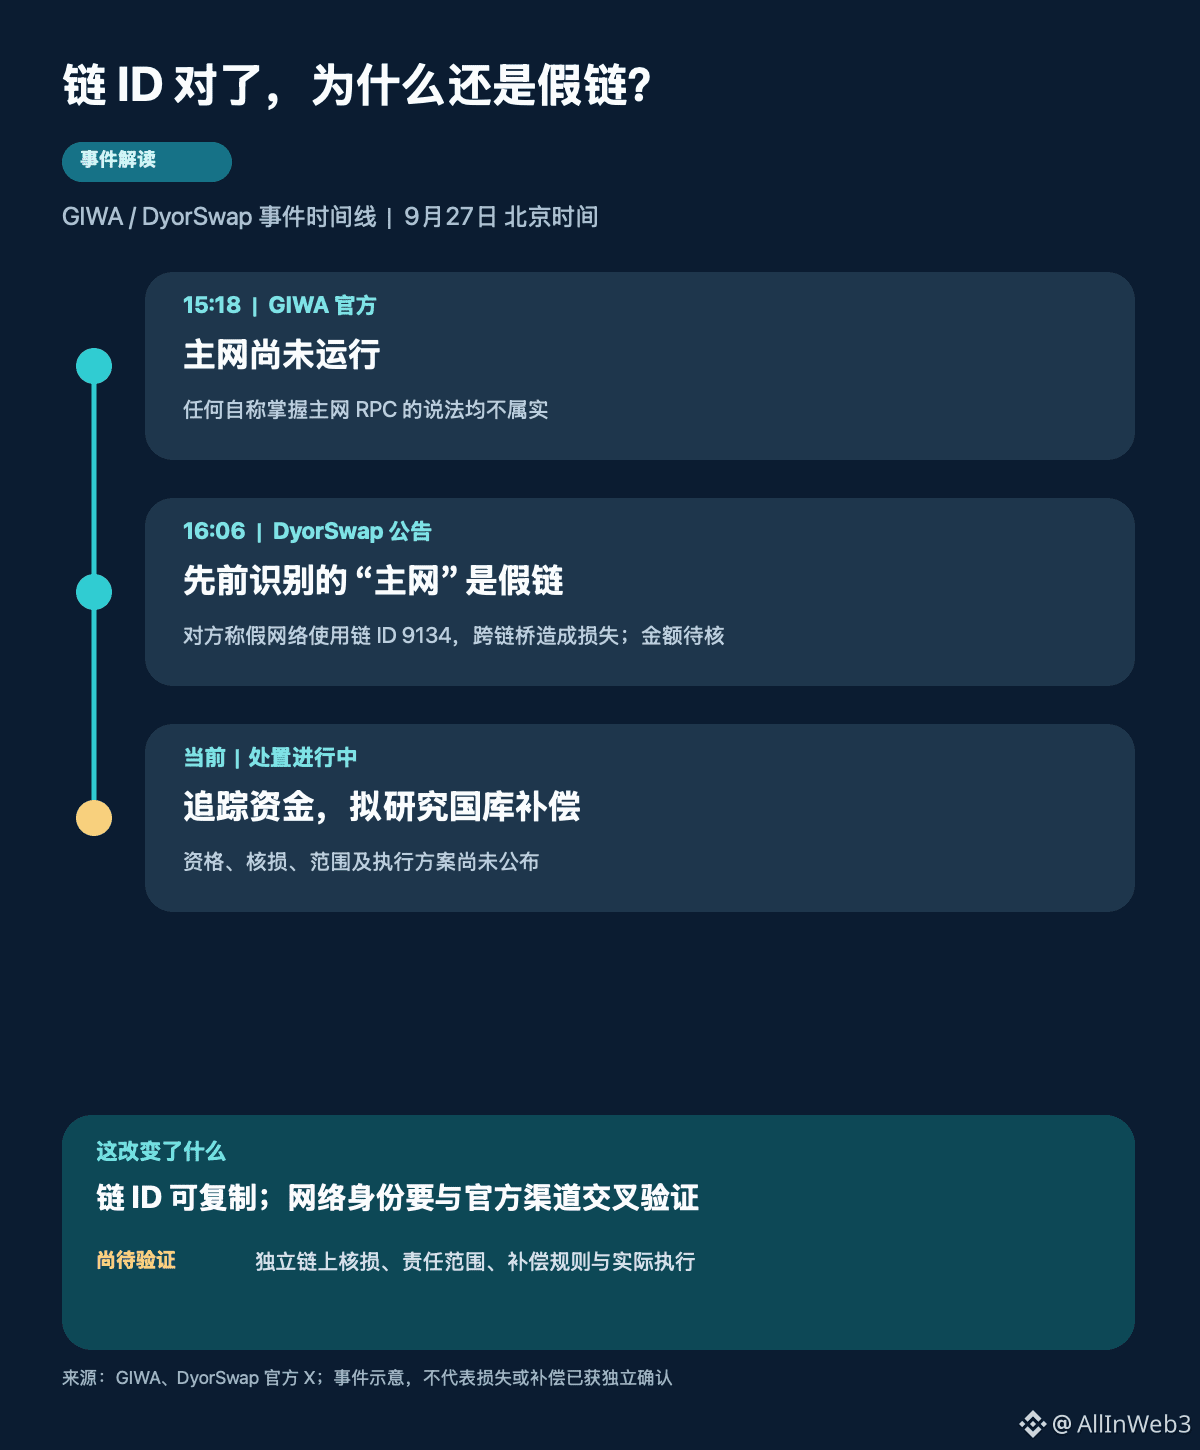
#GIWA #链上安全 Eine Ketten-ID, die „stimmt“, reicht aus, damit die Assets sicher rüberkommen? Die GIWA-Affäre von heute liefert ein grelles Gegenbeispiel: Am gefährlichsten ist nicht unbedingt der Moment, in dem eine Wallet eine Warnmeldung aufpoppen lässt, sondern wenn Nutzer und App glauben, sie hätten ihre Netzwerkidentität bereits erfolgreich verifiziert.
Zuerst die Zeitleiste geradeziehen. Pekinger Zeit, 27. September, 15:18 Uhr: GIWA erklärt offiziell, dass das Mainnet derzeit nicht läuft. Jede Behauptung, man verfüge über GIWA-Mainnet-RPCs, sei unwahr. Außerdem wird dazu aufgefordert, die Interaktions- bzw. Smart-Contract-Logik zu überprüfen. 16:06 Uhr: DyorSwap veröffentlicht eine Sicherheitsvorfall-Meldung. DyorSwap habe zuvor angeblich das „GIWA Mainnet“ erkannt – tatsächlich habe es sich dabei um eine von Betrügern aufgebaute Fake-Kette gehandelt. In der Mitteilung heißt es, dass das Schein-Netzwerk eine Chain-ID 9134 genutzt habe, wodurch eine erste Validierung überzeugend wirken konnte; über die entsprechenden Cross-Chain-Bridges seien bereits erhebliche Verluste entstanden. Die Angaben zu den Verlusten stammen von DyorSwap; konkrete Beträge, Adressen und die Verantwortungskette müssen noch unabhängig verifiziert werden.
Was an diesem Fall wirklich beunruhigend ist, ist nicht, ob eine Zahl korrekt eingetragen wurde. Eine Chain-ID sagt lediglich, mit welchem nummerierten Netzwerk die Wallet gerade interagiert. Sie kann jedoch weder beweisen, dass die RPCs wirklich vom Projekt offiziell stammen, noch kann sie dafür bürgen, dass die Bridge-Contracts, das Frontend und die Mittelziele stimmen. Betrüger können die Konfiguration ganz einfach so kopieren, dass sie „richtig“ aussieht, und Nutzer dann mit der Erzählung „Das Mainnet ist live“ zum Cross-Chain-Transfer drängen. GIWA hat in der offiziellen Dokumentation derzeit öffentlich nur das Sepolia-Testnetz; die Hauptwebseite ist weiterhin als „in Entwicklung“ gekennzeichnet. Testnet nutzbar und echte Assets sicher ins Mainnet empfangen – das sind zwei verschiedene Dinge.
Meine Einschätzung: Diesmal wurde „Verantwortung für die Verifikation“ auf einen einzigen Prüfpunkt reduziert – nämlich auf den Abgleich einzelner Komponenten. Der offizielle Projektstatus, das Netzwerk, das das App-Frontend bereitstellt, der Cross-Chain-Bridge-Contract und die Bestätigungsseite der Wallet müssen unabhängig voneinander zusammenpassen. Fehlt dieser Abgleich, wird die Freigabe allein über die Chain-ID ermöglicht – Verifizierung ist dann nur noch Formalität. DyorSwap hat bereits erklärt, dass es das Sicherheitsteam kontaktieren wird, um die Mittel nachzuverfolgen, Beweise zu sichern und die Nutzung von Mitteln aus dem Treasury als Entschädigung zu untersuchen; das ist lediglich ein Maßnahmenplan und bedeutet nicht, dass Entschädigungsberechtigung, Beträge oder Zeitpunkt bereits feststehen.
Der nächste Schritt, den man am ehesten prüfen sollte, ist nicht, wer zuerst eine Entschuldigung postet, sondern: nachprüfbare Adressen und Transaktionen, der Umfang der Betroffenheit, die Entschädigungsregeln sowie die tatsächliche Umsetzung. Wenn die On-Chain-Nachverfolgung zeigt, dass der betroffene Pfad nicht mit der Darstellung in der Mitteilung übereinstimmt, werde ich meine Einschätzung zum Mechanismus des Vorfalls korrigieren. Wenn ein vollständiger, verifizierbarer Prozess veröffentlicht wird, werde ich auch die Bewertung der zukünftigen Risikokontrolle entsprechend ändern. Glaubst du, dass man beim Launch eines Cross-Chain-Produkts in ein neues Netzwerk am wenigsten auslassen darf: die offizielle Netzwerkherkunftsprüfung – oder die unabhängige Prüfung von Bridge-Contract und Mittelpfad?
1
15


·
--
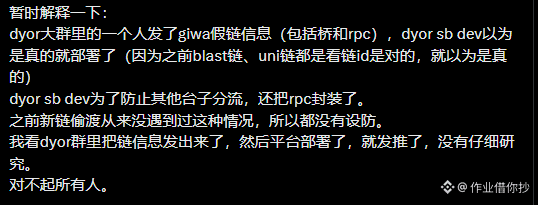
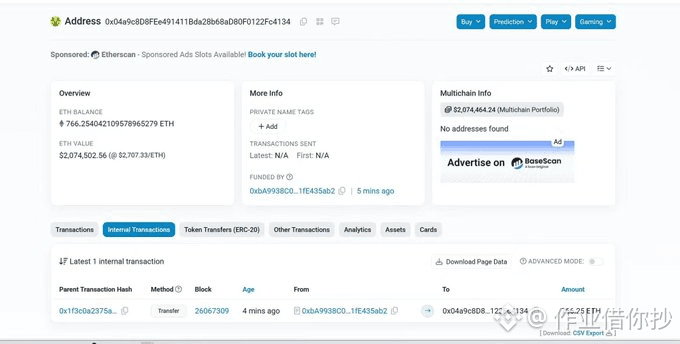
Faulheit hat mich gerettet
Am Morgen sagte ein offizieller GIWA-Partner, dass es sich um eine Falschmeldung handelt
Aber im chinesischen Bereich stürmen immer noch jede Menge Leute los, viele sind sogar BSC-P-Talente
Und dann hat der gefälschte RPC die 766 ETH eingesammelt und ist abgehauen: #GIWA
Faulheit hat mich gerettet
Am Morgen sagte ein offizieller GIWA-Partner, dass es sich um eine Falschmeldung handelt
Aber im chinesischen Bereich stürmen immer noch jede Menge Leute los, viele sind sogar BSC-P-Talente
Und dann hat der gefälschte RPC die 766 ETH eingesammelt und ist abgehauen: #GIWA
Am Morgen sagte ein offizieller GIWA-Partner, dass es sich um eine Falschmeldung handelt
Aber im chinesischen Bereich stürmen immer noch jede Menge Leute los, viele sind sogar BSC-P-Talente
Und dann hat der gefälschte RPC die 766 ETH eingesammelt und ist abgehauen: #GIWA
1
424

·
--
MoonPay nimmt Kontakt zur Upbit-Mutter auf: Erst Stablecoins, nun soll auch die Blockchain ins AuslandDas ist keine Startankündigung, sondern heißt: „Wir loten gemeinsam Möglichkeiten aus.“
MoonPay-Mitteilung vom 20. Oktober: Das Unternehmen spricht mit Dunamu, der Muttergesellschaft von Upbit, über eine strategische Partnerschaft in drei Bereichen – grenzüberschreitende Stablecoin-Zahlungen und Geldtransfers, Unternehmensfinanzen sowie die Anbindung von Dunamus Ethereum-L2 „GIWA“ an das globale Netzwerk von MoonPay. APAC-Chef Lee Boo-geon sagte sinngemäß: Damit Stablecoins zur globalen Finanzinfrastruktur werden, müssen sie mit den realen Finanzströmen von Unternehmen verbunden sein.
Die harten Grenzen zuerst: kein Produktname, kein Starttermin, keine finanziellen Konditionen; in der PR heißt es „jointly identify / explore“. In Korea verhandelt Dunamu noch mit Naver Financial über eine Fusion durch Aktientausch für Stablecoin-Zahlungen, und auch der Rahmen für einen Won-Stablecoin (Digital Asset Basic Act) ist noch in Arbeit. Die Kooperationsliste kann lang sein – wie viel davon tatsächlich umgesetzt wird, steht auf einem anderen Blatt.
MoonPay nimmt Kontakt zur Upbit-Mutter auf: Erst Stablecoins, nun soll auch die Blockchain ins Ausland
Das ist keine Startankündigung, sondern heißt: „Wir loten gemeinsam Möglichkeiten aus.“
MoonPay-Mitteilung vom 20. Oktober: Das Unternehmen spricht mit Dunamu, der Muttergesellschaft von Upbit, über eine strategische Partnerschaft in drei Bereichen – grenzüberschreitende Stablecoin-Zahlungen und Geldtransfers, Unternehmensfinanzen sowie die Anbindung von Dunamus Ethereum-L2 „GIWA“ an das globale Netzwerk von MoonPay. APAC-Chef Lee Boo-geon sagte sinngemäß: Damit Stablecoins zur globalen Finanzinfrastruktur werden, müssen sie mit den realen Finanzströmen von Unternehmen verbunden sein.
Die harten Grenzen zuerst: kein Produktname, kein Starttermin, keine finanziellen Konditionen; in der PR heißt es „jointly identify / explore“. In Korea verhandelt Dunamu noch mit Naver Financial über eine Fusion durch Aktientausch für Stablecoin-Zahlungen, und auch der Rahmen für einen Won-Stablecoin (Digital Asset Basic Act) ist noch in Arbeit. Die Kooperationsliste kann lang sein – wie viel davon tatsächlich umgesetzt wird, steht auf einem anderen Blatt.
15

Übersetzung ansehen
MoonPay Dunamu hợp tác stablecoin GIWA expansion
- MoonPay Dunamu hợp tác stablecoin
- Mở rộng truy cập Ethereum Layer 2 GIWA
- Phát triển hệ sinh thái thanh toán
#BinanceSquare #CryptoNews #ETH #GIWA
$eth
#vlikevn Titanbot
Nguồn: The Block
MoonPay Dunamu hợp tác stablecoin GIWA expansion
- MoonPay Dunamu hợp tác stablecoin
- Mở rộng truy cập Ethereum Layer 2 GIWA
- Phát triển hệ sinh thái thanh toán
#BinanceSquare #CryptoNews #ETH #GIWA
$eth
#vlikevn Titanbot
Nguồn: The Block
- MoonPay Dunamu hợp tác stablecoin
- Mở rộng truy cập Ethereum Layer 2 GIWA
- Phát triển hệ sinh thái thanh toán
#BinanceSquare #CryptoNews #ETH #GIWA
$eth
#vlikevn Titanbot
Nguồn: The Block
17

😎 Einen schönen Tag, Freunde! Stellt euch vor, was wäre, wenn man die BTC-Blockchain einen Monat zurückgesetzt hätte – und Zano es auch gemacht hätte!
🤑 BTC 83268$
🤑 ETH 2675$
🤑 SOL 119$
🤑 GRAM 1,65$
💰 Aktuell besitzt das Unternehmen Strategy 846 000 BTC – das sind nur etwa 4 % der gesamten Menge an Bitcoin, die es jemals geben wird.
⌛ Zano hat die Blockchain etwa einen Monat zurückgesetzt, nachdem eine Schwachstelle in den Gateway Addresses entdeckt wurde, die das Ausgeben nicht autorisierter ZANO- und Stablecoins fUSD ermöglichte. Das Netzwerk wurde ab Block 3 833 000 neu gestartet, wodurch sowohl die unüblichen Transaktionen als auch die normalen Transaktionen aus diesem Zeitraum aus der aktuellen Kette verschwanden. Das Team verspricht einen Mechanismus zur Entschädigung der Betroffenen.
🚨 Betrüger starteten ein gefälschtes Mainnet „GIWA“ und eine Fake-Bridge, durch die es gelang, Gelder von 1 335 Adressen anzulocken. Insgesamt erhielten die Angreifer etwa 768 ETH – ungefähr 2 Mio. $.
🥷 Der Hacker hinter dem Bitget-Hack begann, die gestohlenen XRP aktiv zu bewegen. In den letzten Tagen wurden von den kontrollierten Wallets rund 83 Mio. $ abgezogen. Dabei ist es nicht möglich, die XRP selbst einzufrieren, wie bei Stablecoins USDT oder USDC – auf fünf Ausgangsadressen des Angreifers befanden sich immer noch etwa 75 Mio. $.
👀
Allen gute Laune und einen produktiven Tag!
#crypto #ZANO #strategy #GIWA #Bitget
191
Betrug: 2 Millionen ETH über ein gefälschtes GIWA-Netzwerk getäuscht – DYORSWAP
- Betrüger stahlen über das gefälschte GIWA-Netzwerk mehr als 2 Millionen USD in ETH.
- DYORSWAP bestätigte, dass es über 200 ETH für die betroffenen Nutzer erstattet hat.
- GIWA (von Dunamu entwickelt – dem Betreiber von Upbit) warnt, dass das offizielle Mainnet noch nicht gestartet wurde.
- Nutzer sollten bei scheinbaren Projekten wachsam sein und vor dem Handel die Informationen überprüfen.
#BinanceSquare #CryptoNews #ETH #GIWA #DYORSWAP ScamAlert
$eth $giwa
vlikevn Titanbot
Quelle: CoinTelegraph
54

·
--
Die Kimchi-Armee braucht jetzt auch ihr eigenes Revier. Upbit geht eine Partnerschaft mit Optimism ein, um die GIWA Chain zu entwickeln, was klar darauf abzielt, das Wunder von Base auf der L2-Schiene zu reproduzieren.
Wenn Börsen ins Blockchain-Spiel einsteigen, ist das ein echter Gamechanger – schließlich haben sie den stärksten Retail-Flow im Universum in der Hand. Die Kaufkraft der südkoreanischen Trader ist allgemein bekannt; sobald GIWA live geht, wird die Liquidität viele Projekte in die Höhe katapultieren. Fundamentale betrachtet ist der OP Stack bereits zum de facto Standard für L2-Infrastruktur geworden. Das Superchain-Konsortium wächst immer weiter, und die langfristige Wertschöpfung für OP ist ein echter Vorteil, die Burggräben sind stabil.
Kann diese „Kimchi L2“ vielleicht das nächste große Ding hervorbringen? Was denkt ihr? #Upbit #Layer2 #GIWA $OP $ETH
{future}(ETHUSDT)
{future}(OPUSDT)
Die Kimchi-Armee braucht jetzt auch ihr eigenes Revier. Upbit geht eine Partnerschaft mit Optimism ein, um die GIWA Chain zu entwickeln, was klar darauf abzielt, das Wunder von Base auf der L2-Schiene zu reproduzieren.
Wenn Börsen ins Blockchain-Spiel einsteigen, ist das ein echter Gamechanger – schließlich haben sie den stärksten Retail-Flow im Universum in der Hand. Die Kaufkraft der südkoreanischen Trader ist allgemein bekannt; sobald GIWA live geht, wird die Liquidität viele Projekte in die Höhe katapultieren. Fundamentale betrachtet ist der OP Stack bereits zum de facto Standard für L2-Infrastruktur geworden. Das Superchain-Konsortium wächst immer weiter, und die langfristige Wertschöpfung für OP ist ein echter Vorteil, die Burggräben sind stabil.
Kann diese „Kimchi L2“ vielleicht das nächste große Ding hervorbringen? Was denkt ihr? #Upbit #Layer2 #GIWA $OP $ETH
172
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
33,288 Aufrufe
854 Kommentare
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
24,524 Aufrufe
546 Kommentare
3
#$1.5BInLeveragedCryptoBetsLiquidated
52,109 Aufrufe
267 Kommentare
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
4,508 Aufrufe
82 Kommentare
5
#KOSPIFalls3.53%BackBelow6000
69,417 Aufrufe
1,150 Kommentare
6
#AmazonSharesFallAbout7%InPremarketTrading
32,702 Aufrufe
628 Kommentare
7
#USMidtermElections
273,003 Aufrufe
2,412 Kommentare
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
34,649 Aufrufe
96 Kommentare
9
#BinanceWillListPredictPREDICT
105,580 Aufrufe
1,448 Kommentare
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,396 Aufrufe
115 Kommentare