#GIWA #链上安全 Eine Ketten-ID, die „stimmt“, reicht aus, damit die Assets sicher rüberkommen? Die GIWA-Affäre von heute liefert ein grelles Gegenbeispiel: Am gefährlichsten ist nicht unbedingt der Moment, in dem eine Wallet eine Warnmeldung aufpoppen lässt, sondern wenn Nutzer und App glauben, sie hätten ihre Netzwerkidentität bereits erfolgreich verifiziert.
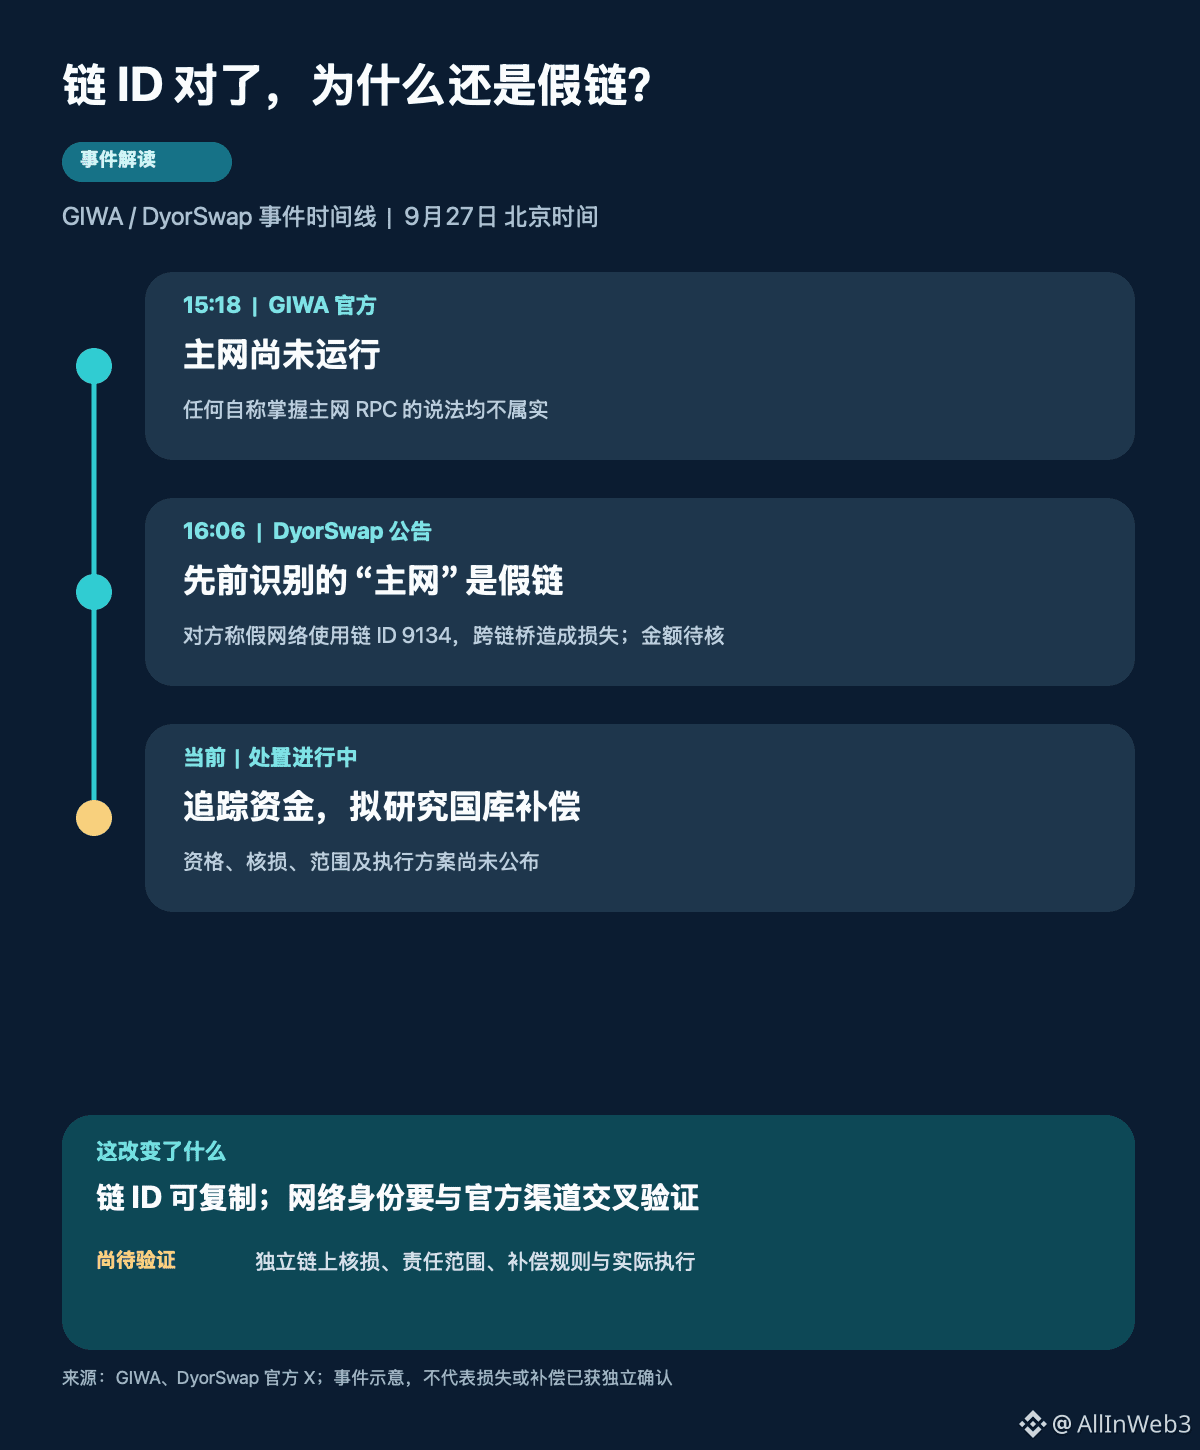
Zuerst die Zeitleiste geradeziehen. Pekinger Zeit, 27. September, 15:18 Uhr: GIWA erklärt offiziell, dass das Mainnet derzeit nicht läuft. Jede Behauptung, man verfüge über GIWA-Mainnet-RPCs, sei unwahr. Außerdem wird dazu aufgefordert, die Interaktions- bzw. Smart-Contract-Logik zu überprüfen. 16:06 Uhr: DyorSwap veröffentlicht eine Sicherheitsvorfall-Meldung. DyorSwap habe zuvor angeblich das „GIWA Mainnet“ erkannt – tatsächlich habe es sich dabei um eine von Betrügern aufgebaute Fake-Kette gehandelt. In der Mitteilung heißt es, dass das Schein-Netzwerk eine Chain-ID 9134 genutzt habe, wodurch eine erste Validierung überzeugend wirken konnte; über die entsprechenden Cross-Chain-Bridges seien bereits erhebliche Verluste entstanden. Die Angaben zu den Verlusten stammen von DyorSwap; konkrete Beträge, Adressen und die Verantwortungskette müssen noch unabhängig verifiziert werden.
Was an diesem Fall wirklich beunruhigend ist, ist nicht, ob eine Zahl korrekt eingetragen wurde. Eine Chain-ID sagt lediglich, mit welchem nummerierten Netzwerk die Wallet gerade interagiert. Sie kann jedoch weder beweisen, dass die RPCs wirklich vom Projekt offiziell stammen, noch kann sie dafür bürgen, dass die Bridge-Contracts, das Frontend und die Mittelziele stimmen. Betrüger können die Konfiguration ganz einfach so kopieren, dass sie „richtig“ aussieht, und Nutzer dann mit der Erzählung „Das Mainnet ist live“ zum Cross-Chain-Transfer drängen. GIWA hat in der offiziellen Dokumentation derzeit öffentlich nur das Sepolia-Testnetz; die Hauptwebseite ist weiterhin als „in Entwicklung“ gekennzeichnet. Testnet nutzbar und echte Assets sicher ins Mainnet empfangen – das sind zwei verschiedene Dinge.
Meine Einschätzung: Diesmal wurde „Verantwortung für die Verifikation“ auf einen einzigen Prüfpunkt reduziert – nämlich auf den Abgleich einzelner Komponenten. Der offizielle Projektstatus, das Netzwerk, das das App-Frontend bereitstellt, der Cross-Chain-Bridge-Contract und die Bestätigungsseite der Wallet müssen unabhängig voneinander zusammenpassen. Fehlt dieser Abgleich, wird die Freigabe allein über die Chain-ID ermöglicht – Verifizierung ist dann nur noch Formalität. DyorSwap hat bereits erklärt, dass es das Sicherheitsteam kontaktieren wird, um die Mittel nachzuverfolgen, Beweise zu sichern und die Nutzung von Mitteln aus dem Treasury als Entschädigung zu untersuchen; das ist lediglich ein Maßnahmenplan und bedeutet nicht, dass Entschädigungsberechtigung, Beträge oder Zeitpunkt bereits feststehen.
Der nächste Schritt, den man am ehesten prüfen sollte, ist nicht, wer zuerst eine Entschuldigung postet, sondern: nachprüfbare Adressen und Transaktionen, der Umfang der Betroffenheit, die Entschädigungsregeln sowie die tatsächliche Umsetzung. Wenn die On-Chain-Nachverfolgung zeigt, dass der betroffene Pfad nicht mit der Darstellung in der Mitteilung übereinstimmt, werde ich meine Einschätzung zum Mechanismus des Vorfalls korrigieren. Wenn ein vollständiger, verifizierbarer Prozess veröffentlicht wird, werde ich auch die Bewertung der zukünftigen Risikokontrolle entsprechend ändern. Glaubst du, dass man beim Launch eines Cross-Chain-Produkts in ein neues Netzwerk am wenigsten auslassen darf: die offizielle Netzwerkherkunftsprüfung – oder die unabhängige Prüfung von Bridge-Contract und Mittelpfad?
Zuerst die Zeitleiste geradeziehen. Pekinger Zeit, 27. September, 15:18 Uhr: GIWA erklärt offiziell, dass das Mainnet derzeit nicht läuft. Jede Behauptung, man verfüge über GIWA-Mainnet-RPCs, sei unwahr. Außerdem wird dazu aufgefordert, die Interaktions- bzw. Smart-Contract-Logik zu überprüfen. 16:06 Uhr: DyorSwap veröffentlicht eine Sicherheitsvorfall-Meldung. DyorSwap habe zuvor angeblich das „GIWA Mainnet“ erkannt – tatsächlich habe es sich dabei um eine von Betrügern aufgebaute Fake-Kette gehandelt. In der Mitteilung heißt es, dass das Schein-Netzwerk eine Chain-ID 9134 genutzt habe, wodurch eine erste Validierung überzeugend wirken konnte; über die entsprechenden Cross-Chain-Bridges seien bereits erhebliche Verluste entstanden. Die Angaben zu den Verlusten stammen von DyorSwap; konkrete Beträge, Adressen und die Verantwortungskette müssen noch unabhängig verifiziert werden.
Was an diesem Fall wirklich beunruhigend ist, ist nicht, ob eine Zahl korrekt eingetragen wurde. Eine Chain-ID sagt lediglich, mit welchem nummerierten Netzwerk die Wallet gerade interagiert. Sie kann jedoch weder beweisen, dass die RPCs wirklich vom Projekt offiziell stammen, noch kann sie dafür bürgen, dass die Bridge-Contracts, das Frontend und die Mittelziele stimmen. Betrüger können die Konfiguration ganz einfach so kopieren, dass sie „richtig“ aussieht, und Nutzer dann mit der Erzählung „Das Mainnet ist live“ zum Cross-Chain-Transfer drängen. GIWA hat in der offiziellen Dokumentation derzeit öffentlich nur das Sepolia-Testnetz; die Hauptwebseite ist weiterhin als „in Entwicklung“ gekennzeichnet. Testnet nutzbar und echte Assets sicher ins Mainnet empfangen – das sind zwei verschiedene Dinge.
Meine Einschätzung: Diesmal wurde „Verantwortung für die Verifikation“ auf einen einzigen Prüfpunkt reduziert – nämlich auf den Abgleich einzelner Komponenten. Der offizielle Projektstatus, das Netzwerk, das das App-Frontend bereitstellt, der Cross-Chain-Bridge-Contract und die Bestätigungsseite der Wallet müssen unabhängig voneinander zusammenpassen. Fehlt dieser Abgleich, wird die Freigabe allein über die Chain-ID ermöglicht – Verifizierung ist dann nur noch Formalität. DyorSwap hat bereits erklärt, dass es das Sicherheitsteam kontaktieren wird, um die Mittel nachzuverfolgen, Beweise zu sichern und die Nutzung von Mitteln aus dem Treasury als Entschädigung zu untersuchen; das ist lediglich ein Maßnahmenplan und bedeutet nicht, dass Entschädigungsberechtigung, Beträge oder Zeitpunkt bereits feststehen.
Der nächste Schritt, den man am ehesten prüfen sollte, ist nicht, wer zuerst eine Entschuldigung postet, sondern: nachprüfbare Adressen und Transaktionen, der Umfang der Betroffenheit, die Entschädigungsregeln sowie die tatsächliche Umsetzung. Wenn die On-Chain-Nachverfolgung zeigt, dass der betroffene Pfad nicht mit der Darstellung in der Mitteilung übereinstimmt, werde ich meine Einschätzung zum Mechanismus des Vorfalls korrigieren. Wenn ein vollständiger, verifizierbarer Prozess veröffentlicht wird, werde ich auch die Bewertung der zukünftigen Risikokontrolle entsprechend ändern. Glaubst du, dass man beim Launch eines Cross-Chain-Produkts in ein neues Netzwerk am wenigsten auslassen darf: die offizielle Netzwerkherkunftsprüfung – oder die unabhängige Prüfung von Bridge-Contract und Mittelpfad?